Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
Leaky Vessels/CVE-2024-21626から分かるコンテナセキュリティ
Search
Sponsored
·
Your Podcast. Everywhere. Effortlessly.
Share. Educate. Inspire. Entertain. You do you. We'll handle the rest.
→
hayama
August 02, 2024
210
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
Leaky Vessels/CVE-2024-21626から分かるコンテナセキュリティ
hayama
August 02, 2024
More Decks by hayama
See All by hayama
Agent ネイティブな記録サービスの話
hayama17
0
22
信頼性について考えてみる(SRE NEXT 2026 miniLT)
hayama17
0
770
AI Agentをシステムに組み込む前にゆるく向き合ってみる
hayama17
0
310
Terraformモジュールは、なぜ「魔境」化するのか
hayama17
4
960
チームメンバー迷わないIaC設計
hayama17
16
7.7k
Featured
See All Featured
Building Better People: How to give real-time feedback that sticks.
wjessup
371
20k
Six Lessons from altMBA
skipperchong
29
4.6k
Designing Powerful Visuals for Engaging Learning
tmiket
1
640
No one is an island. Learnings from fostering a developers community.
thoeni
21
3.9k
How to Ace a Technical Interview
jacobian
280
24k
Primal Persuasion: How to Engage the Brain for Learning That Lasts
tmiket
0
520
The untapped power of vector embeddings
frankvandijk
2
2k
AI Search: Where Are We & What Can We Do About It?
aleyda
0
8.2k
Building a A Zero-Code AI SEO Workflow
portentint
PRO
0
810
CSS Pre-Processors: Stylus, Less & Sass
bermonpainter
360
31k
The Anti-SEO Checklist Checklist. Pubcon Cyber Week
ryanjones
0
290
"I'm Feeling Lucky" - Building Great Search Experiences for Today's Users (#IAC19)
danielanewman
230
23k
Transcript
©2024 Supership Inc. Confidential Confidential 2024/07/29 Supership株式会社 羽山公平 Leaky Vesselsからわかる
コンテナセキュリティ
©2024 Supership Inc. Confidential プロフィール 好きなもの / 趣味 #楽器(ドラム、ギター) #Cloud
Native Dayの運営・参加 #ゲーム 羽山 公平(ハヤマ コウヘイ) • 2001 年 1 月 7 日 :23年入社 • システム統括本部インフラ基盤統括室
©2024 Supership Inc. ©2024 Supership Inc. Confidential Leaky Vessels/ CVE-2024-21626
をご存知ですか? 3
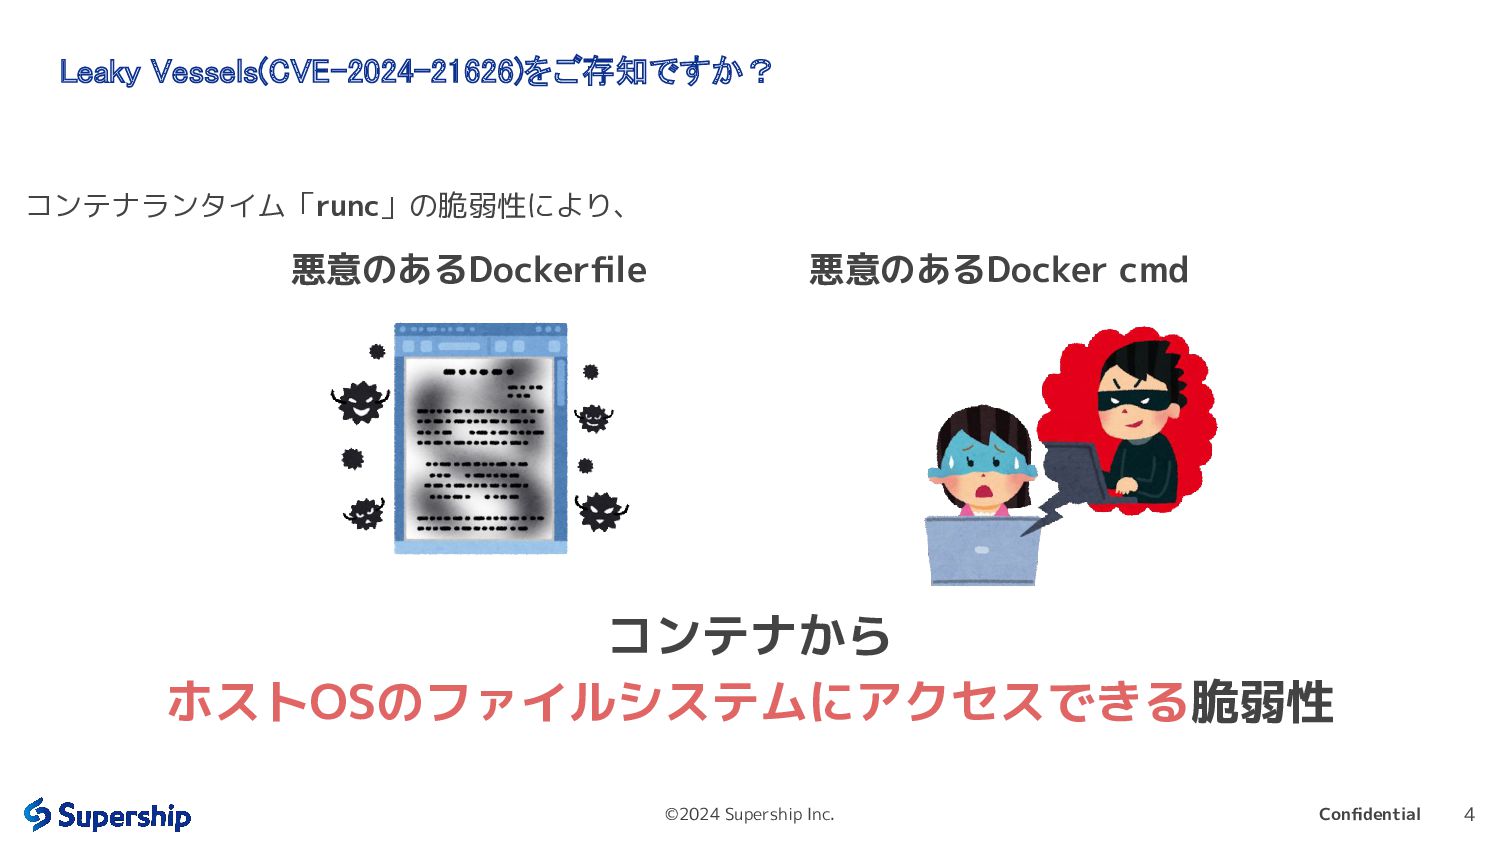
©2024 Supership Inc. Confidential Leaky Vessels(CVE-2024-21626)をご存知ですか? コンテナランタイム「runc」の脆弱性により、 4 コンテナから
ホストOSのファイルシステムにアクセスできる脆弱性 悪意のあるDockerfile 悪意のあるDocker cmd
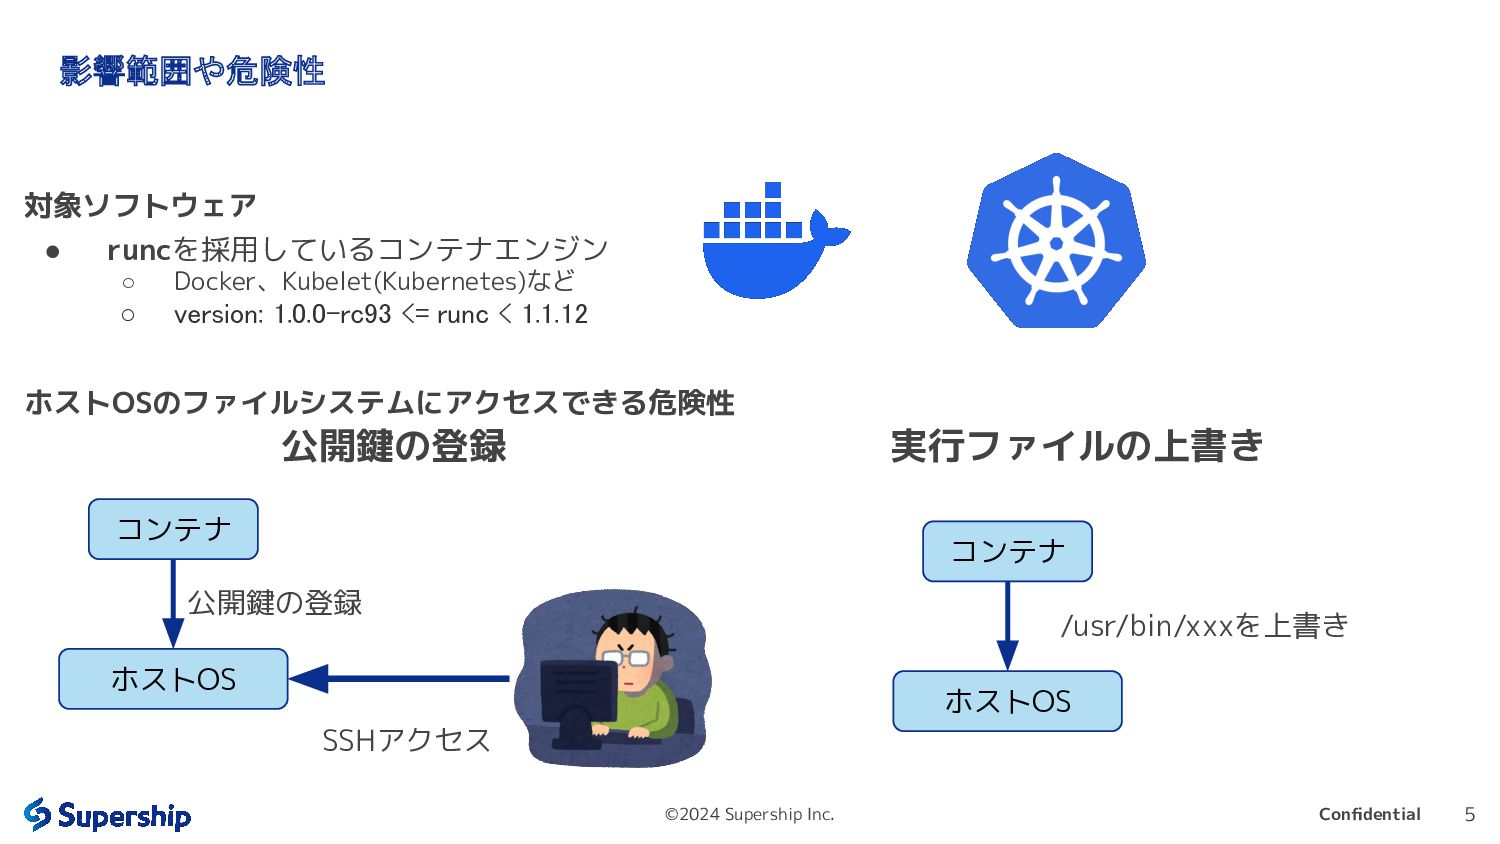
©2024 Supership Inc. Confidential 影響範囲や危険性 対象ソフトウェア • runcを採用しているコンテナエンジン ◦ Docker、Kubelet(Kubernetes)など
◦ version: 1.0.0-rc93 <= runc < 1.1.12 ホストOSのファイルシステムにアクセスできる危険性 5 コンテナ ホストOS 公開鍵の登録 SSHアクセス 公開鍵の登録 実行ファイルの上書き コンテナ ホストOS /usr/bin/xxxを上書き
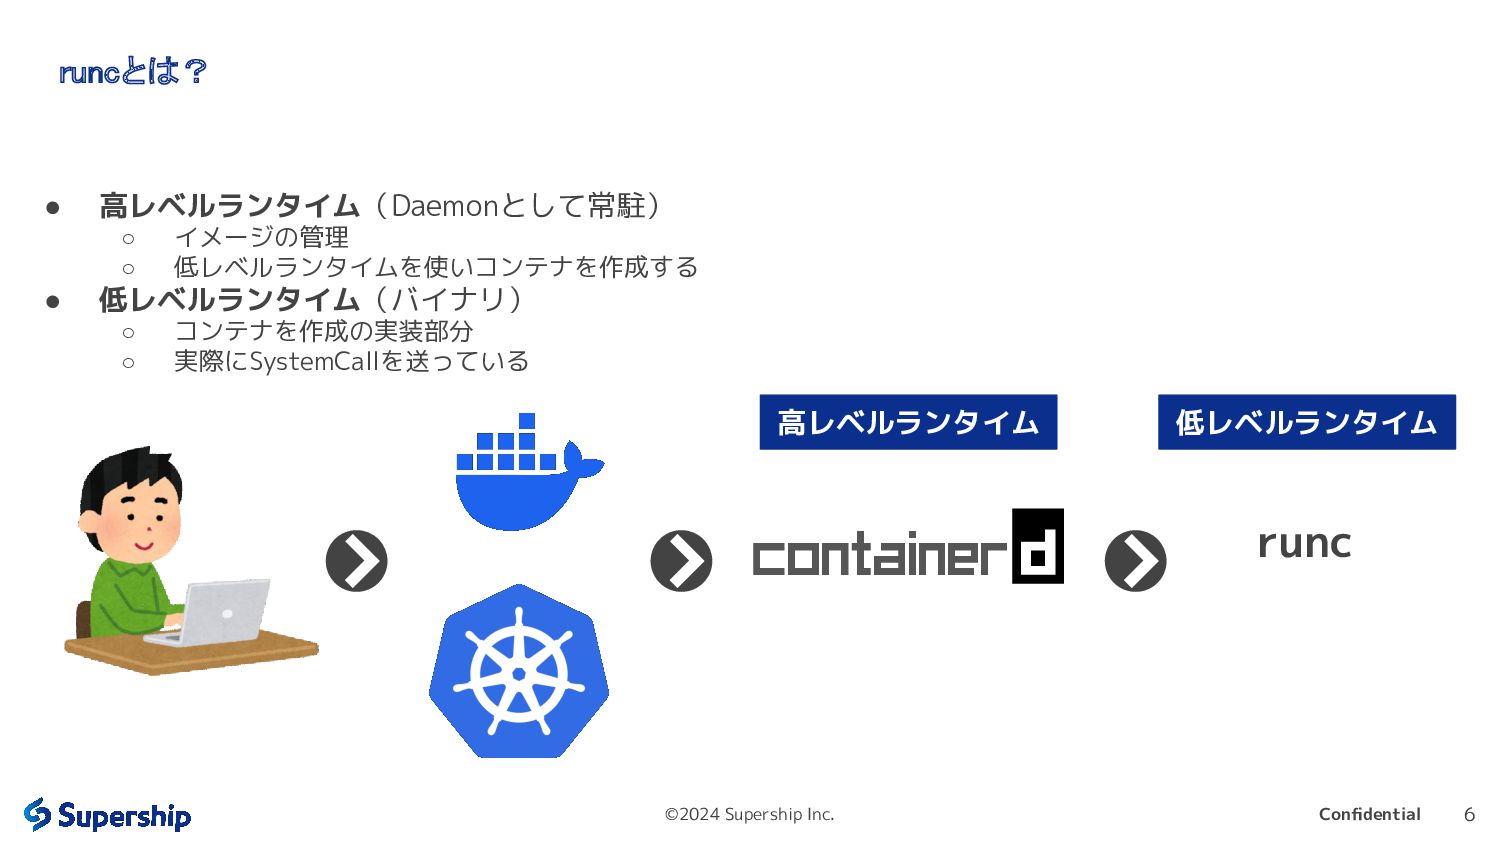
©2024 Supership Inc. Confidential runcとは? • 高レベルランタイム(Daemonとして常駐) ◦ イメージの管理 ◦
低レベルランタイムを使いコンテナを作成する • 低レベルランタイム(バイナリ) ◦ コンテナを作成の実装部分 ◦ 実際にSystemCallを送っている 6 runc 高レベルランタイム 低レベルランタイム
©2024 Supership Inc. ©2024 Supership Inc. Confidential 再現方法は? 7
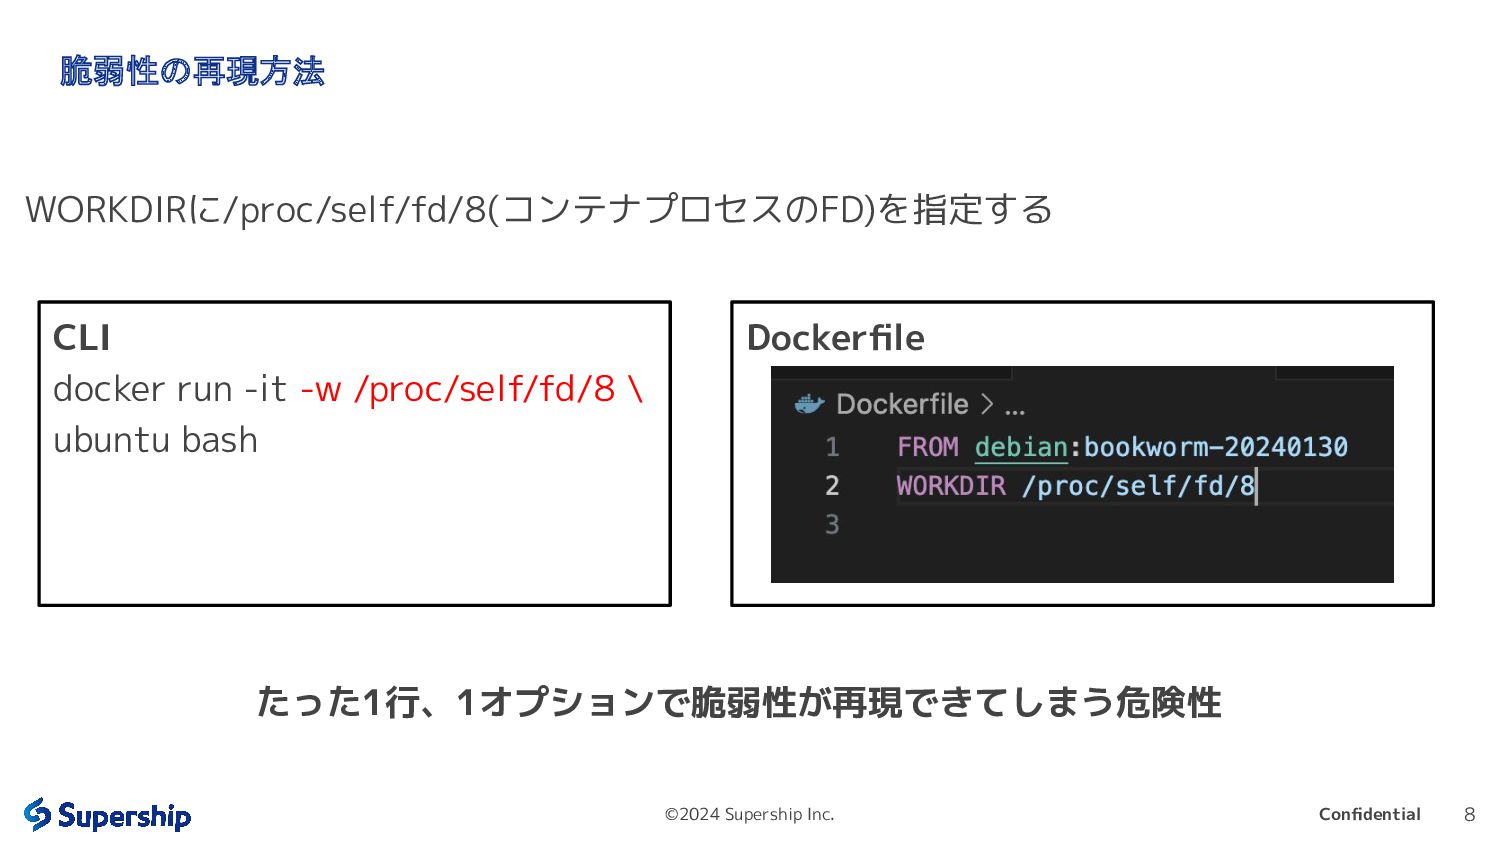
©2024 Supership Inc. Confidential 脆弱性の再現方法 WORKDIRに/proc/self/fd/8(コンテナプロセスのFD)を指定する 8 CLI docker run
-it -w /proc/self/fd/8 \ ubuntu bash Dockerfile たった1行、1オプションで脆弱性が再現できてしまう危険性
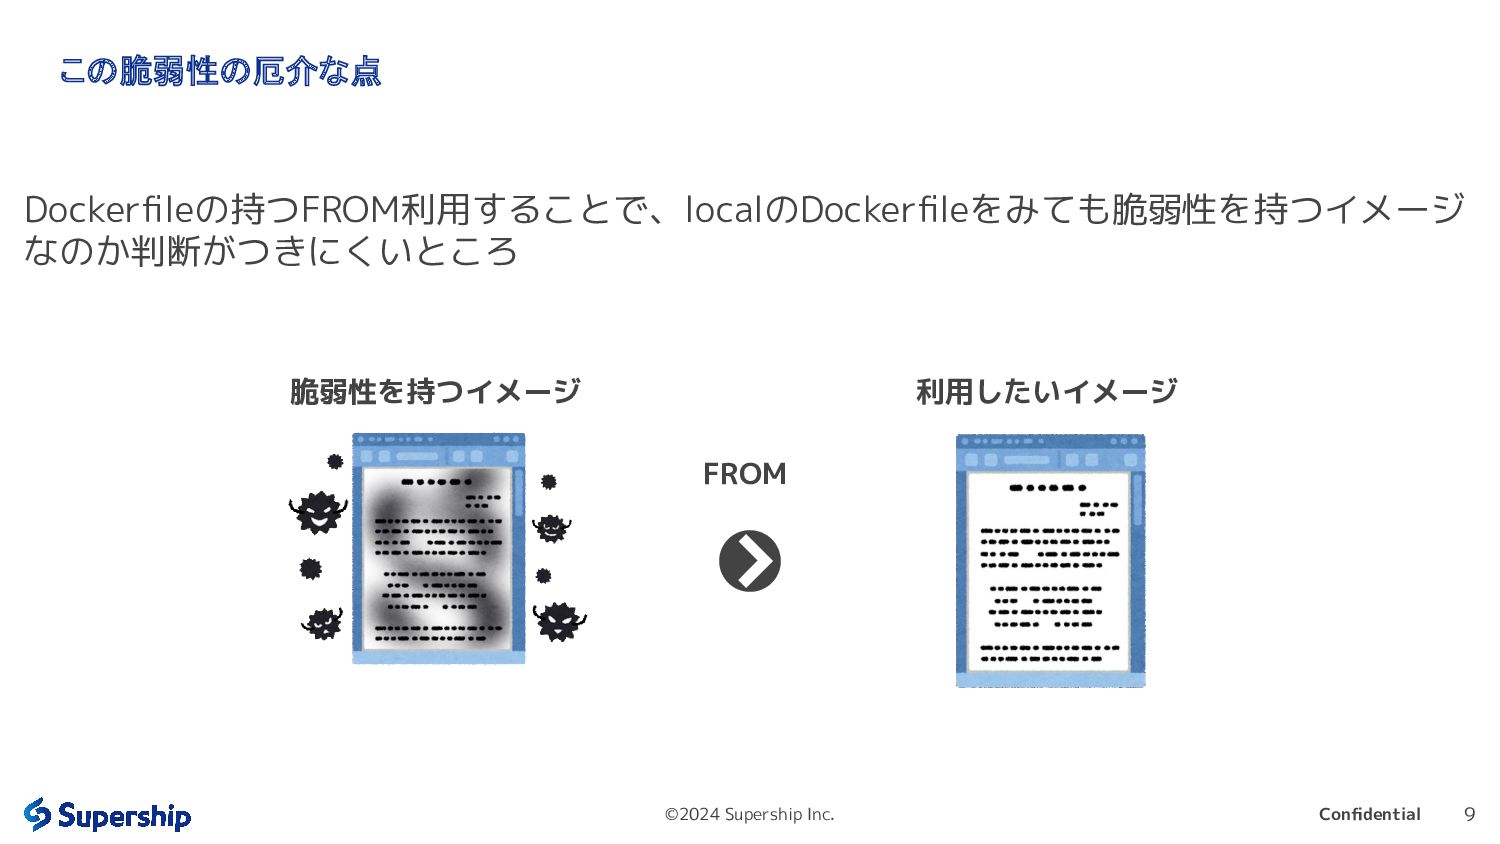
©2024 Supership Inc. Confidential この脆弱性の厄介な点 Dockerfileの持つFROM利用することで、localのDockerfileをみても脆弱性を持つイメージ なのか判断がつきにくいところ 9 利用したいイメージ
脆弱性を持つイメージ FROM
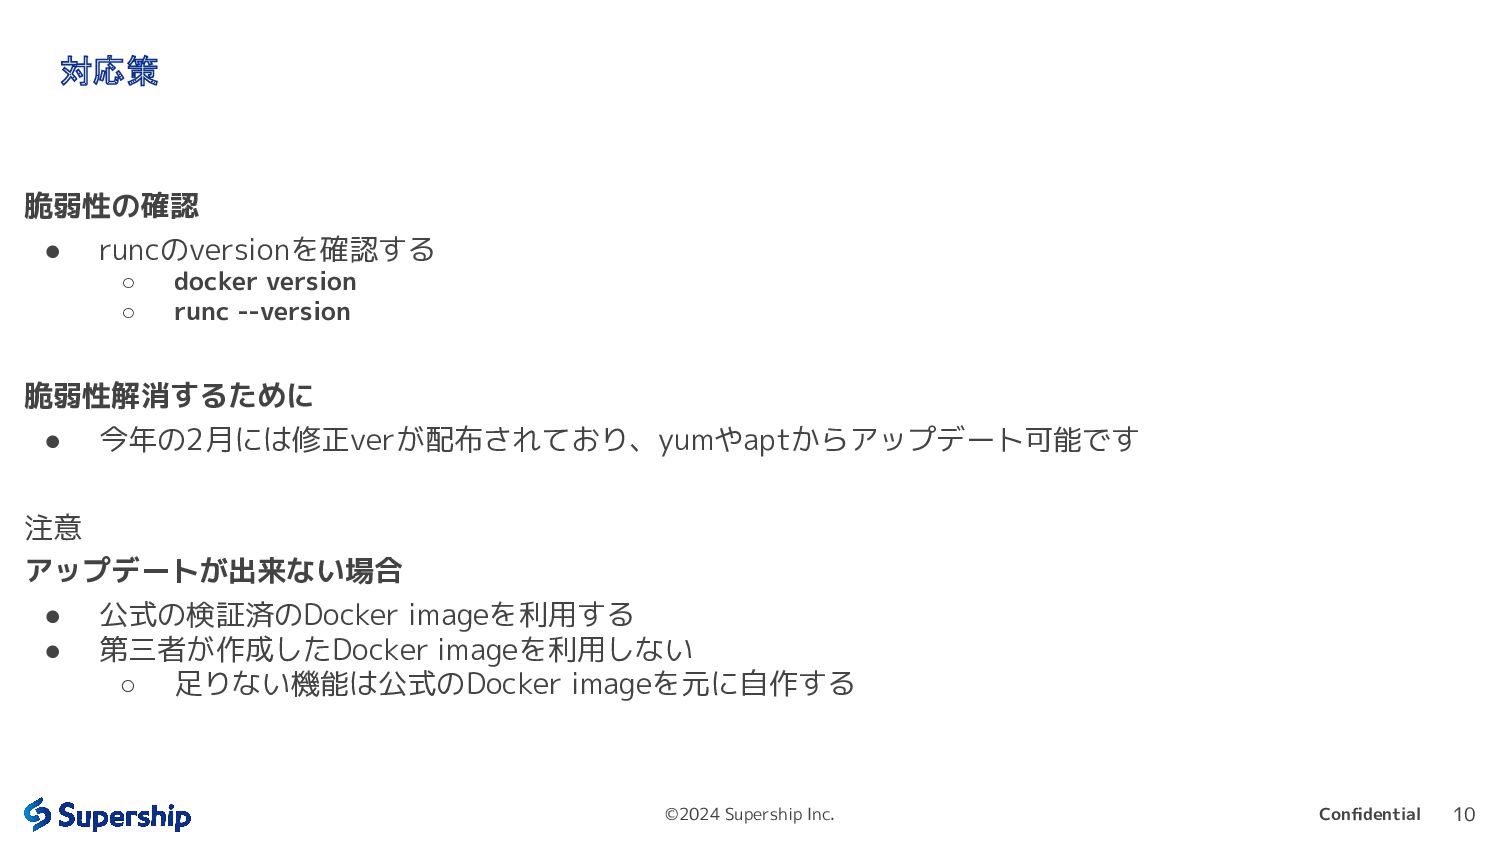
©2024 Supership Inc. Confidential 対応策 脆弱性の確認 • runcのversionを確認する ◦ docker
version ◦ runc --version 脆弱性解消するために • 今年の2月には修正verが配布されており、yumやaptからアップデート可能です 注意 アップデートが出来ない場合 • 公式の検証済のDocker imageを利用する • 第三者が作成したDocker imageを利用しない ◦ 足りない機能は公式のDocker imageを元に自作する 10
©2024 Supership Inc. ©2024 Supership Inc. Confidential 今回の事例から分かる コンテナセキュリティ 11
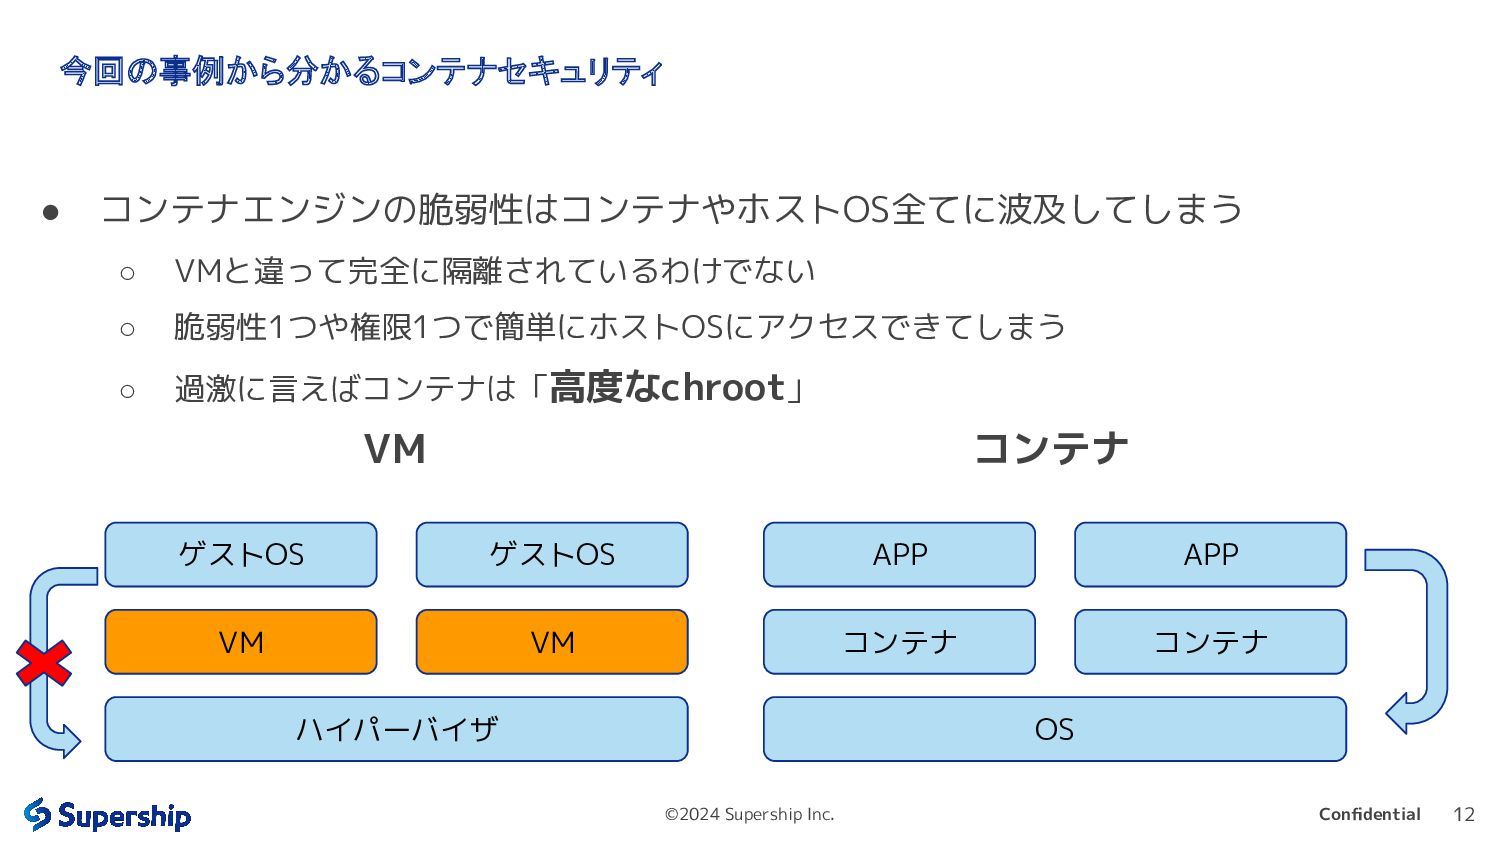
©2024 Supership Inc. Confidential 今回の事例から分かるコンテナセキュリティ • コンテナエンジンの脆弱性はコンテナやホストOS全てに波及してしまう ◦ VMと違って完全に隔離されているわけでない
◦ 脆弱性1つや権限1つで簡単にホストOSにアクセスできてしまう ◦ 過激に言えばコンテナは「高度なchroot」 12 VM ハイパーバイザ ゲストOS ゲストOS VM コンテナ OS APP APP コンテナ VM コンテナ
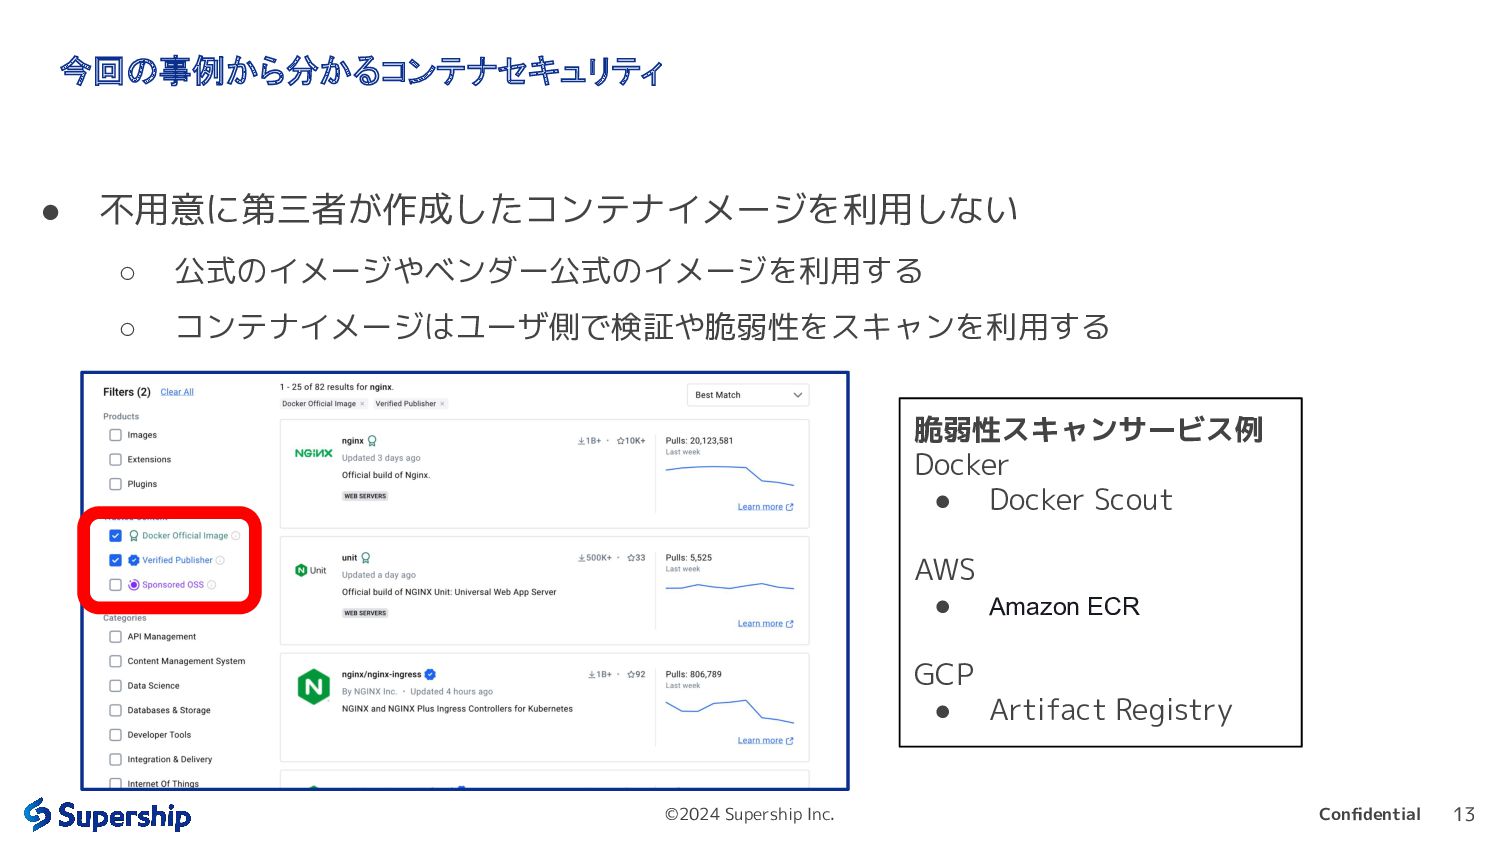
©2024 Supership Inc. Confidential 今回の事例から分かるコンテナセキュリティ • 不用意に第三者が作成したコンテナイメージを利用しない ◦ 公式のイメージやベンダー公式のイメージを利用する
◦ コンテナイメージはユーザ側で検証や脆弱性をスキャンを利用する 13 脆弱性スキャンサービス例 Docker • Docker Scout AWS • Amazon ECR GCP • Artifact Registry
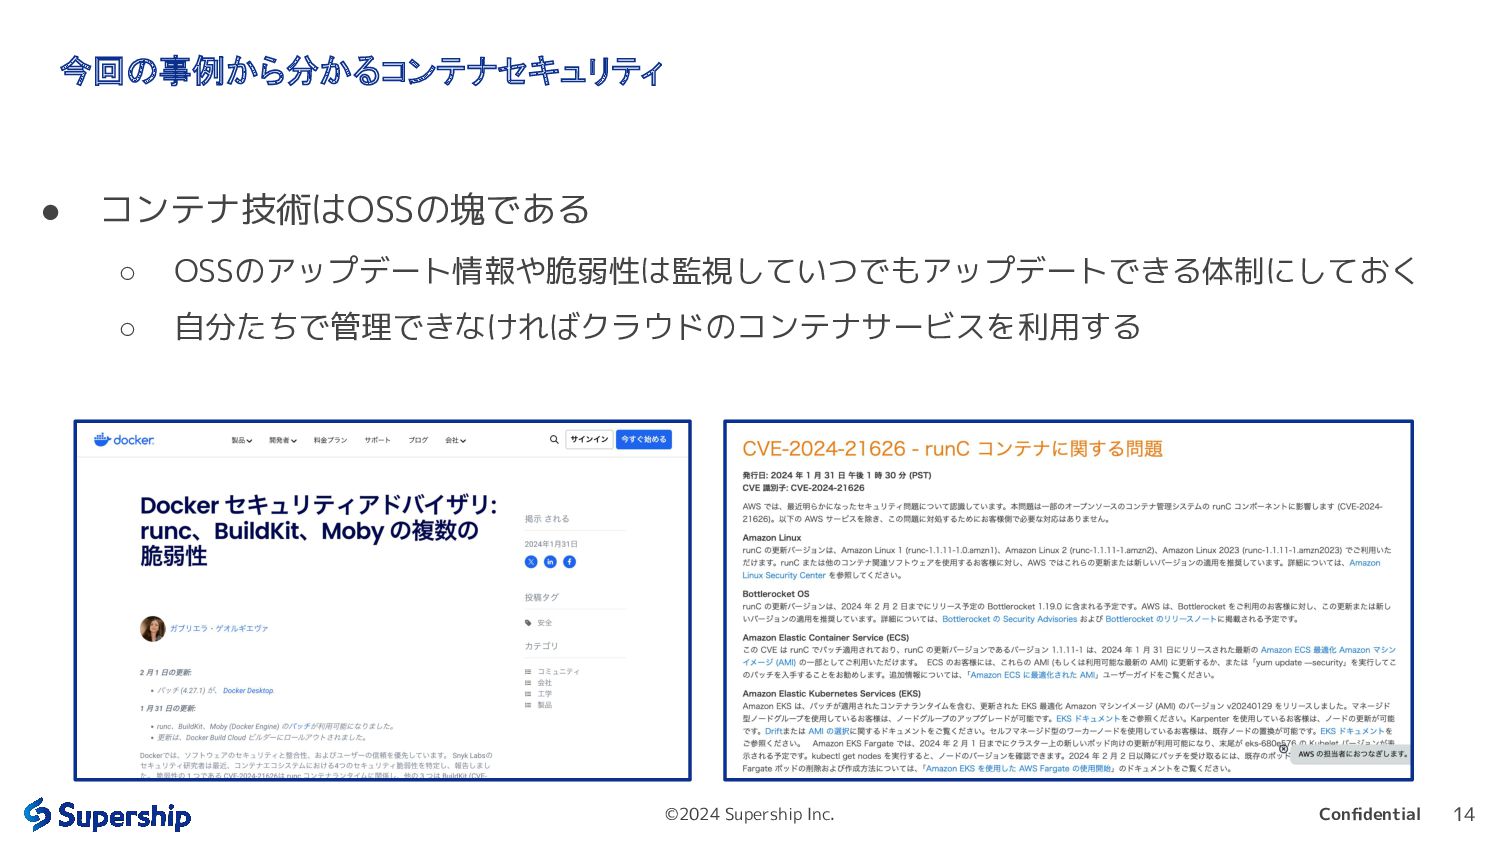
©2024 Supership Inc. Confidential 今回の事例から分かるコンテナセキュリティ • コンテナ技術はOSSの塊である ◦ OSSのアップデート情報や脆弱性は監視していつでもアップデートできる体制にしておく
◦ 自分たちで管理できなければクラウドのコンテナサービスを利用する 14
©2024 Supership Inc. ©2024 Supership Inc. Confidential ご清聴ありがとうございます 15

 Your Podcast. Everywhere. Effortlessly.


 hayama17
 wjessup
 skipperchong
 tmiket
 thoeni
 jacobian
 frankvandijk
 aleyda
 portentint
 bermonpainter
 ryanjones
 danielanewman