Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
MCPゲートウェイを作って運用してわかったこと — Agent時代の権限管理の現在地
Search
k.muguruma
October 01, 2026
Technology
93
1
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
MCPゲートウェイを作って運用してわかったこと — Agent時代の権限管理の現在地
https://forkwell.connpass.com/event/404425/
での登壇資料です
#DataEngineeringStudy
k.muguruma
October 01, 2026
More Decks by k.muguruma
See All by k.muguruma
全社に広がるMCPサーバーを、 どう安全に管理するか MCPass開発の舞台裏
mtpooh
3
350
MCPゲートウェイ MCPass の設計と実装 エンタープライズで AI を「運用できる」状態にする
mtpooh
1
1k
ソフトウェアエンジニアとデータエンジニアの違い・キャリアチェンジ
mtpooh
1
2.9k
Snowflake Summit 2025全体振り返り / Snowflake Summit 2025 Overall Review
mtpooh
2
1.1k
マルチデータプロダクト開発・運用に耐えるためのデータ組織・アーキテクチャの遷移
mtpooh
1
780
データ基盤におけるIaCの重要性とその運用
mtpooh
6
1.6k
ソフトウェアエンジニアリングの知見を活かして データ基盤をいい感じにする on Snowflake [MIERUNE BBQ #10]
mtpooh
2
850
データドリブンな世界を支える: データプラットフォームエンジニアリングの役割と影響
mtpooh
1
1.4k
Other Decks in Technology
See All in Technology
メルカリにおけるAI時代の高速プロトタイピング基盤「Arca」
ryotarai
18
13k
20260929_AmazonGuardDutyの検出通知メールにAWS DevOpsAgentの調査結果を追加する
yhana
1
360
エージェントはローカル、検証はMicroVM — Lambda MicroVMsでつくるServerless CI
fujioka6789
4
870
AIに会社の文脈を理解させる技術~上流工程・非エンジニアにも広げるハーネスエンジニアリング実践~
ochtum
0
190
Coil3を内部実装から読み解く~キャッシュ戦略とAVIF画像の描画〜/nikkei-tech-talk50
nikkei_engineer_recruiting
0
140
Oracle Base Database Service 技術詳細
oracle4engineer
PRO
16
120k
全社共通データ基盤をつくる。ソニーのDatabricks活用とデータガバナンス設計の裏側
sony
0
190
ScotSecure West 2026 - Glasgow
raybugg
0
200
Lambda MicroVMsが分からなすぎたので使い所を1から考えてみた
tsukuboshi
1
220
Databricksメトリクスビューはじめてのもくもく会
taka_aki
0
130
.NET WebAssemblyで実現するクライアントサイドAI推論:NuGetからViteまで、2つのエコシステムを繋ぐビルド戦略
yamachu
1
1.1k
Terraformを用いたJamf Pro構成のIaC, GitOps化への挑戦
yukun
0
110
Featured
See All Featured
JAMstack: Web Apps at Ludicrous Speed - All Things Open 2022
reverentgeek
1
620
How To Speak Unicorn (iThemes Webinar)
marktimemedia
1
590
Money Talks: Using Revenue to Get Sh*t Done
nikkihalliwell
0
510
Highjacked: Video Game Concept Design
rkendrick25
PRO
1
470
Fashionably flexible responsive web design (full day workshop)
malarkey
409
67k
Helping Users Find Their Own Way: Creating Modern Search Experiences
danielanewman
31
3.4k
Reality Check: Gamification 10 Years Later
codingconduct
0
2.3k
Skip the Path - Find Your Career Trail
mkilby
1
240
Noah Learner - AI + Me: how we built a GSC Bulk Export data pipeline
techseoconnect
PRO
0
440
Visual Storytelling: How to be a Superhuman Communicator
reverentgeek
2
690
AI Search: Implications for SEO and How to Move Forward - #ShenzhenSEOConference
aleyda
1
1.4k
Optimizing for Happiness
mojombo
378
71k
Transcript
Data Engineering Study #37 | AI時代のデータガバナンス MCPゲートウェイを作って運用してわかったこと — Agent時代の権限管理の現在地 2026/10/01
株式会社ナウキャスト 六車 光貴(@mt_musyu) © 2015 - 2026 Nowcast Inc. 1
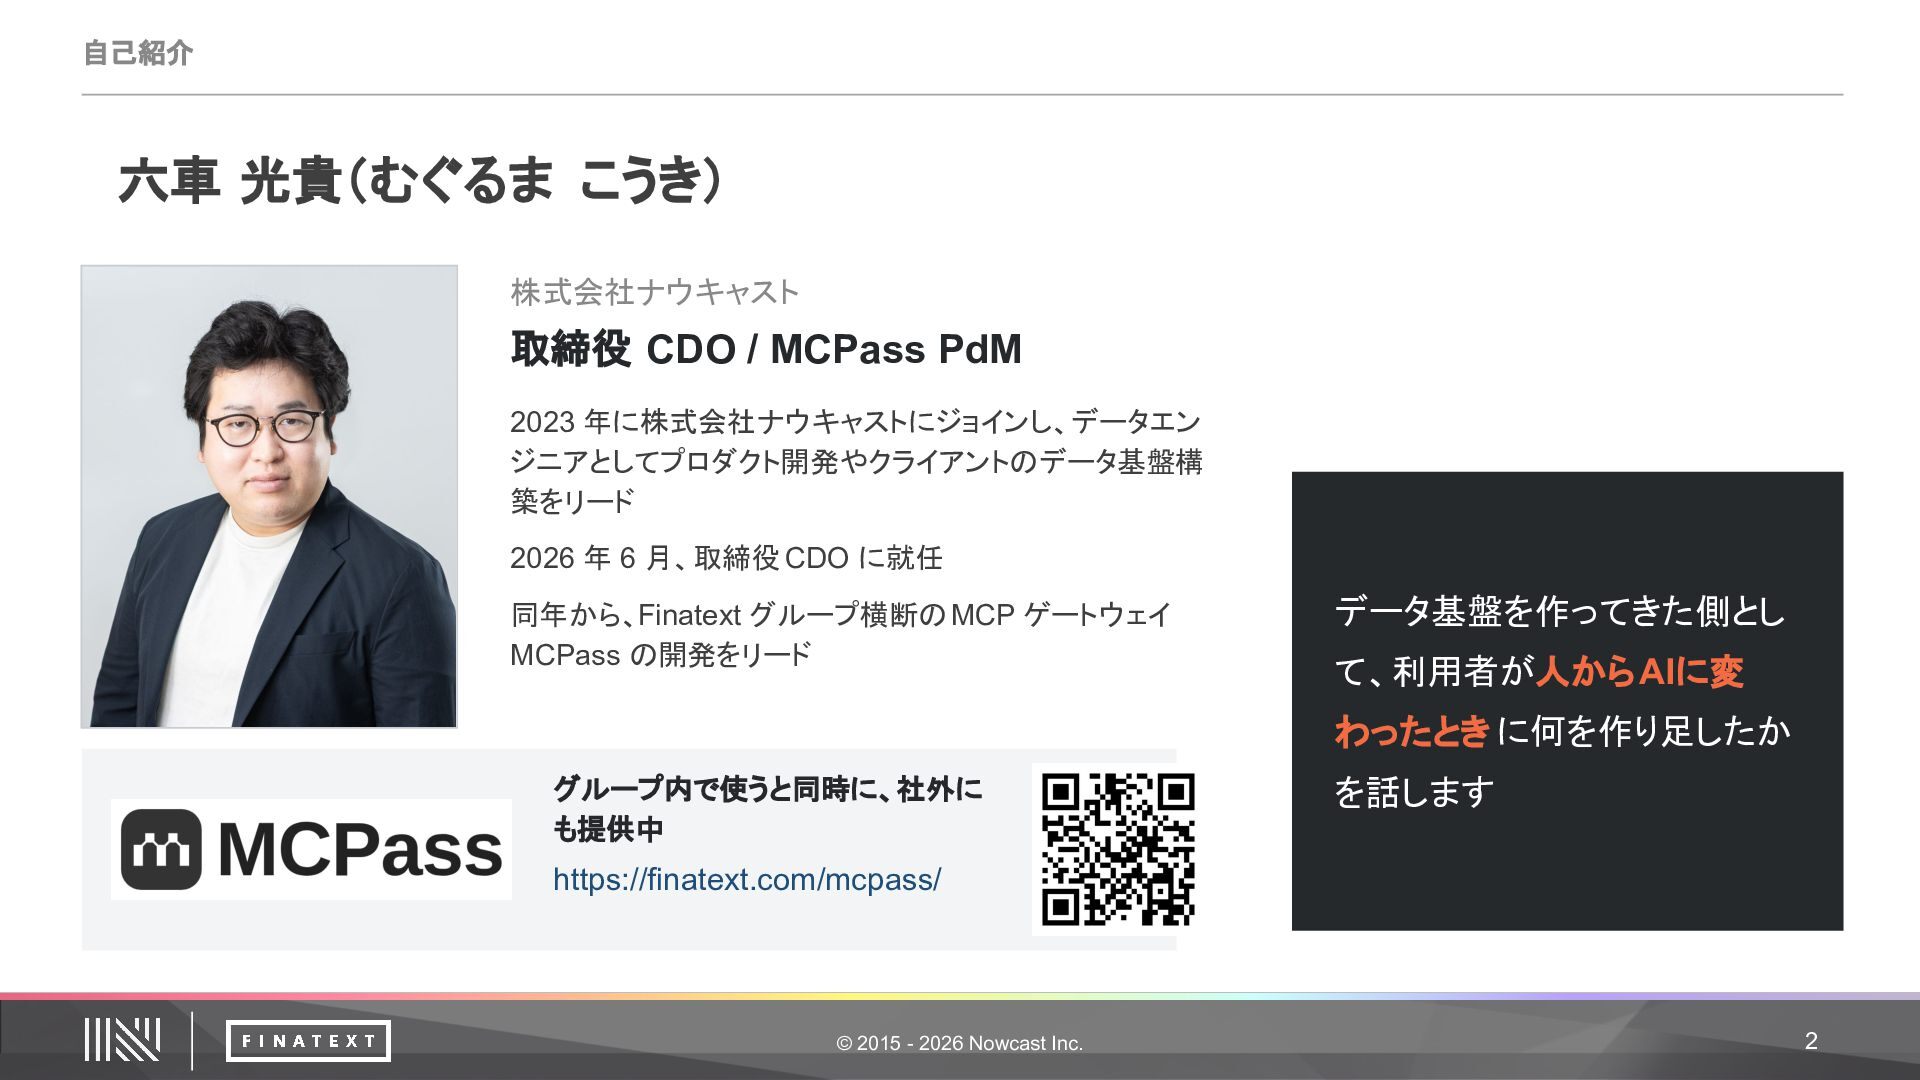
自己紹介 六車 光貴(むぐるま こうき) 株式会社ナウキャスト 取締役 CDO / MCPass PdM
2023 年に株式会社ナウキャストにジョインし、データエン ジニアとしてプロダクト開発やクライアントのデータ基盤構 築をリード 2026 年 6 月、取締役 CDO に就任 同年から、Finatext グループ横断の MCP ゲートウェイ MCPass の開発をリード データ基盤を作ってきた側とし て、利用者が人からAIに変 わったとき に何を作り足したか グループ内で使うと同時に、社外に も提供中 を話します https://finatext.com/mcpass/ © 2015 - 2026 Nowcast Inc. 2
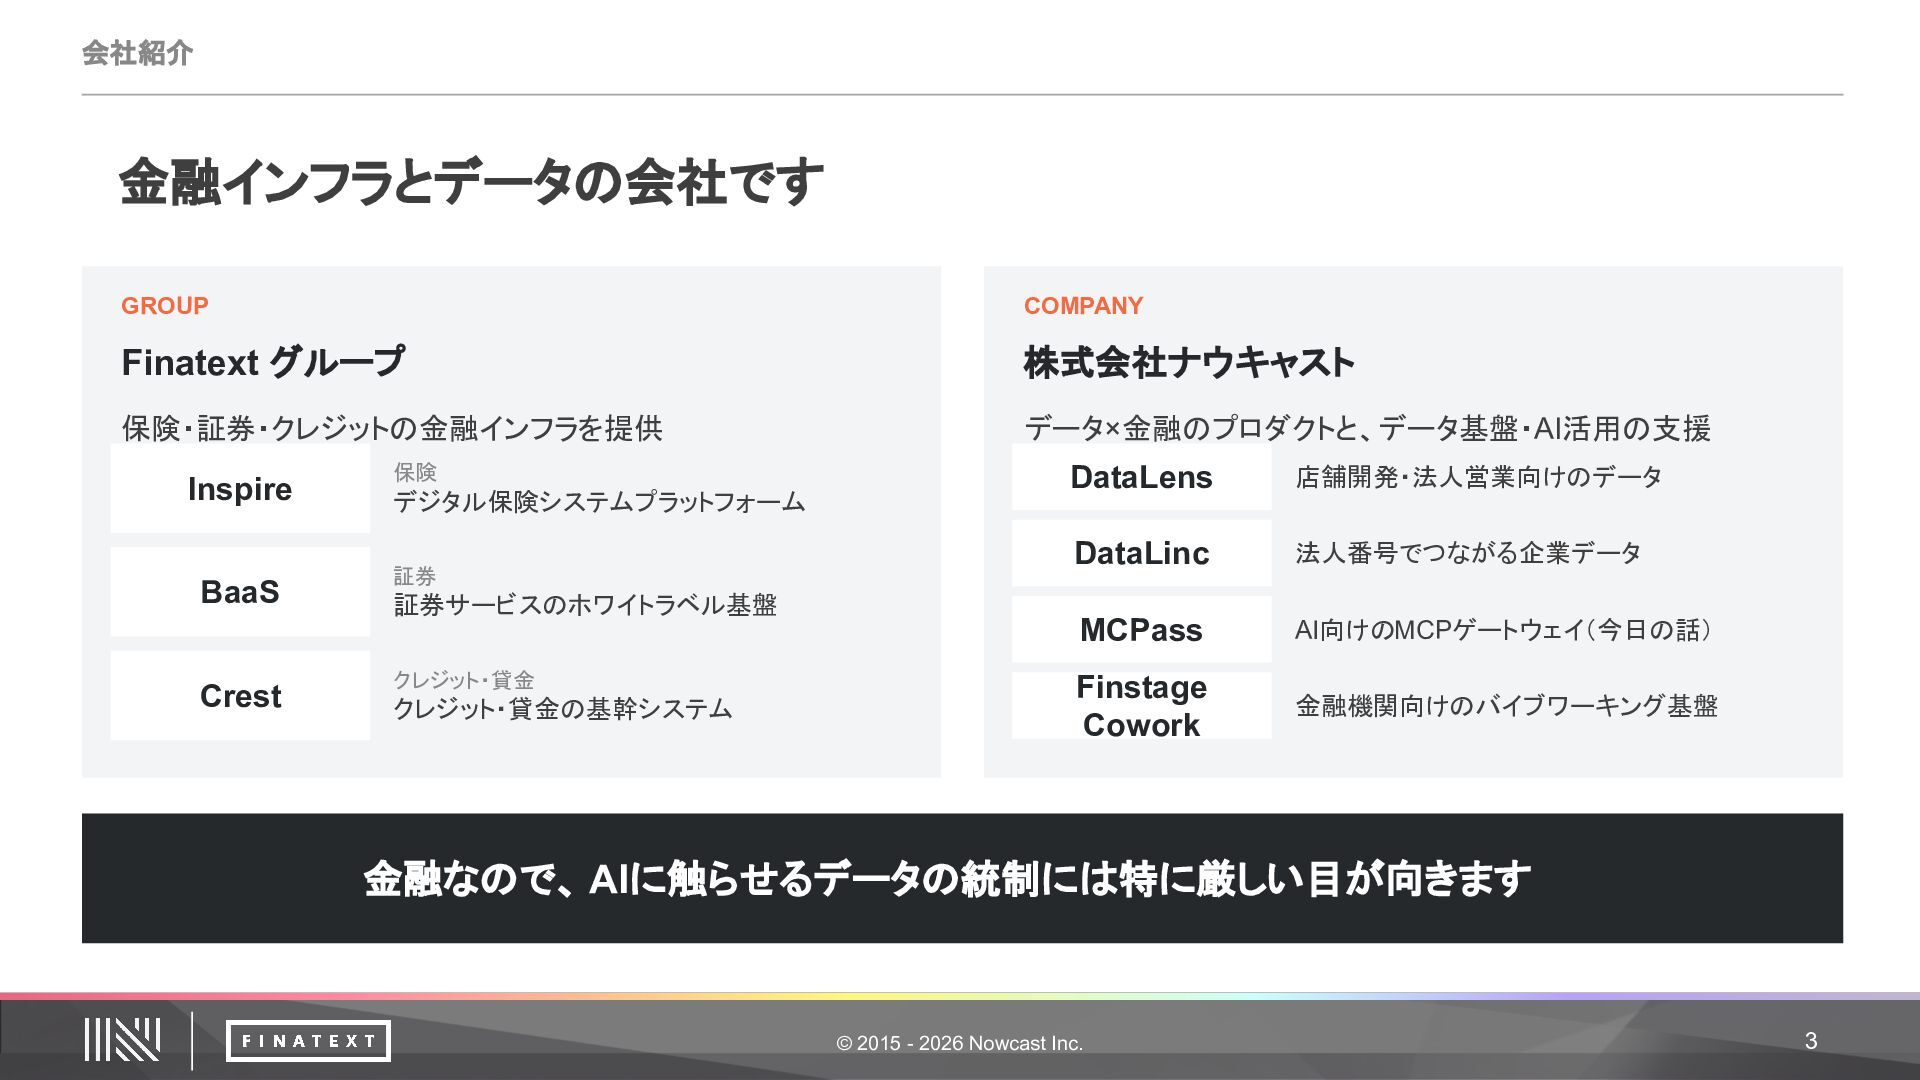
会社紹介 金融インフラとデータの会社です GROUP COMPANY Finatext グループ 株式会社ナウキャスト 保険・証券・クレジットの金融インフラを提供 データ×金融のプロダクトと、データ基盤・AI活用の支援 Inspire
BaaS Crest 保険 デジタル保険システムプラットフォーム 証券 証券サービスのホワイトラベル基盤 クレジット・貸金 クレジット・貸金の基幹システム DataLens 店舗開発・法人営業向けのデータ DataLinc 法人番号でつながる企業データ MCPass AI向けのMCPゲートウェイ(今日の話) Finstage Cowork 金融機関向けのバイブワーキング基盤 金融なので、 AIに触らせるデータの統制には特に厳しい目が向きます © 2015 - 2026 Nowcast Inc. 3
01 MCPass とは MCPassを作りました。 AI向けのMCPゲートウェイです。 Finatext グループ横断で運用し、社外にも提供中 どの AI クライアントからでも、社内の
SaaS や DWH へ同じ経路でつながる © 2015 - 2026 Nowcast Inc. 4
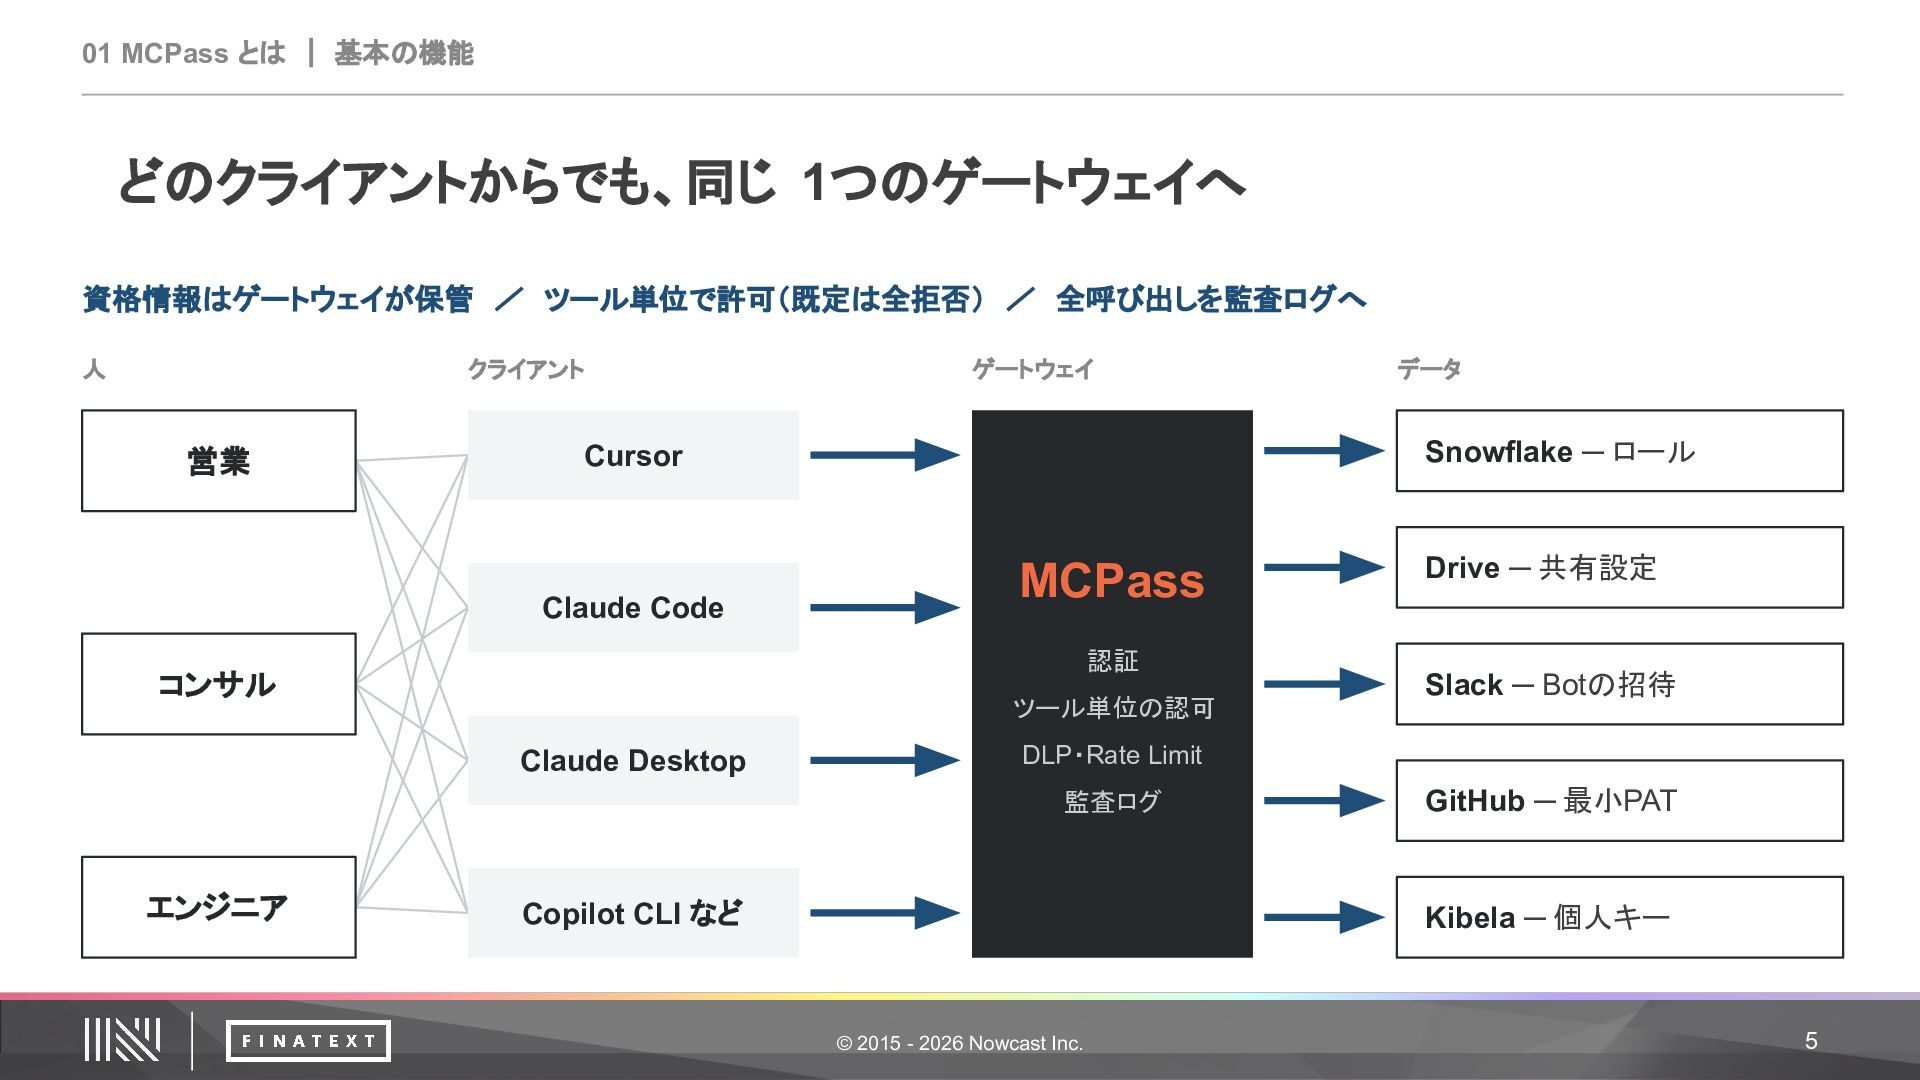
01 MCPass とは | 基本の機能 どのクライアントからでも、同じ 1つのゲートウェイへ 資格情報はゲートウェイが保管 / ツール単位で許可(既定は全拒否)
/ 全呼び出しを監査ログへ 人 クライアント 営業 ゲートウェイ Snowflake ─ ロール Cursor Claude Code MCPass 認証 コンサル ツール単位の認可 Claude Desktop Drive ─ 共有設定 Slack ─ Botの招待 DLP・Rate Limit 監査ログ エンジニア データ Copilot CLI など GitHub ─ 最小PAT Kibela ─ 個人キー © 2015 - 2026 Nowcast Inc. 5
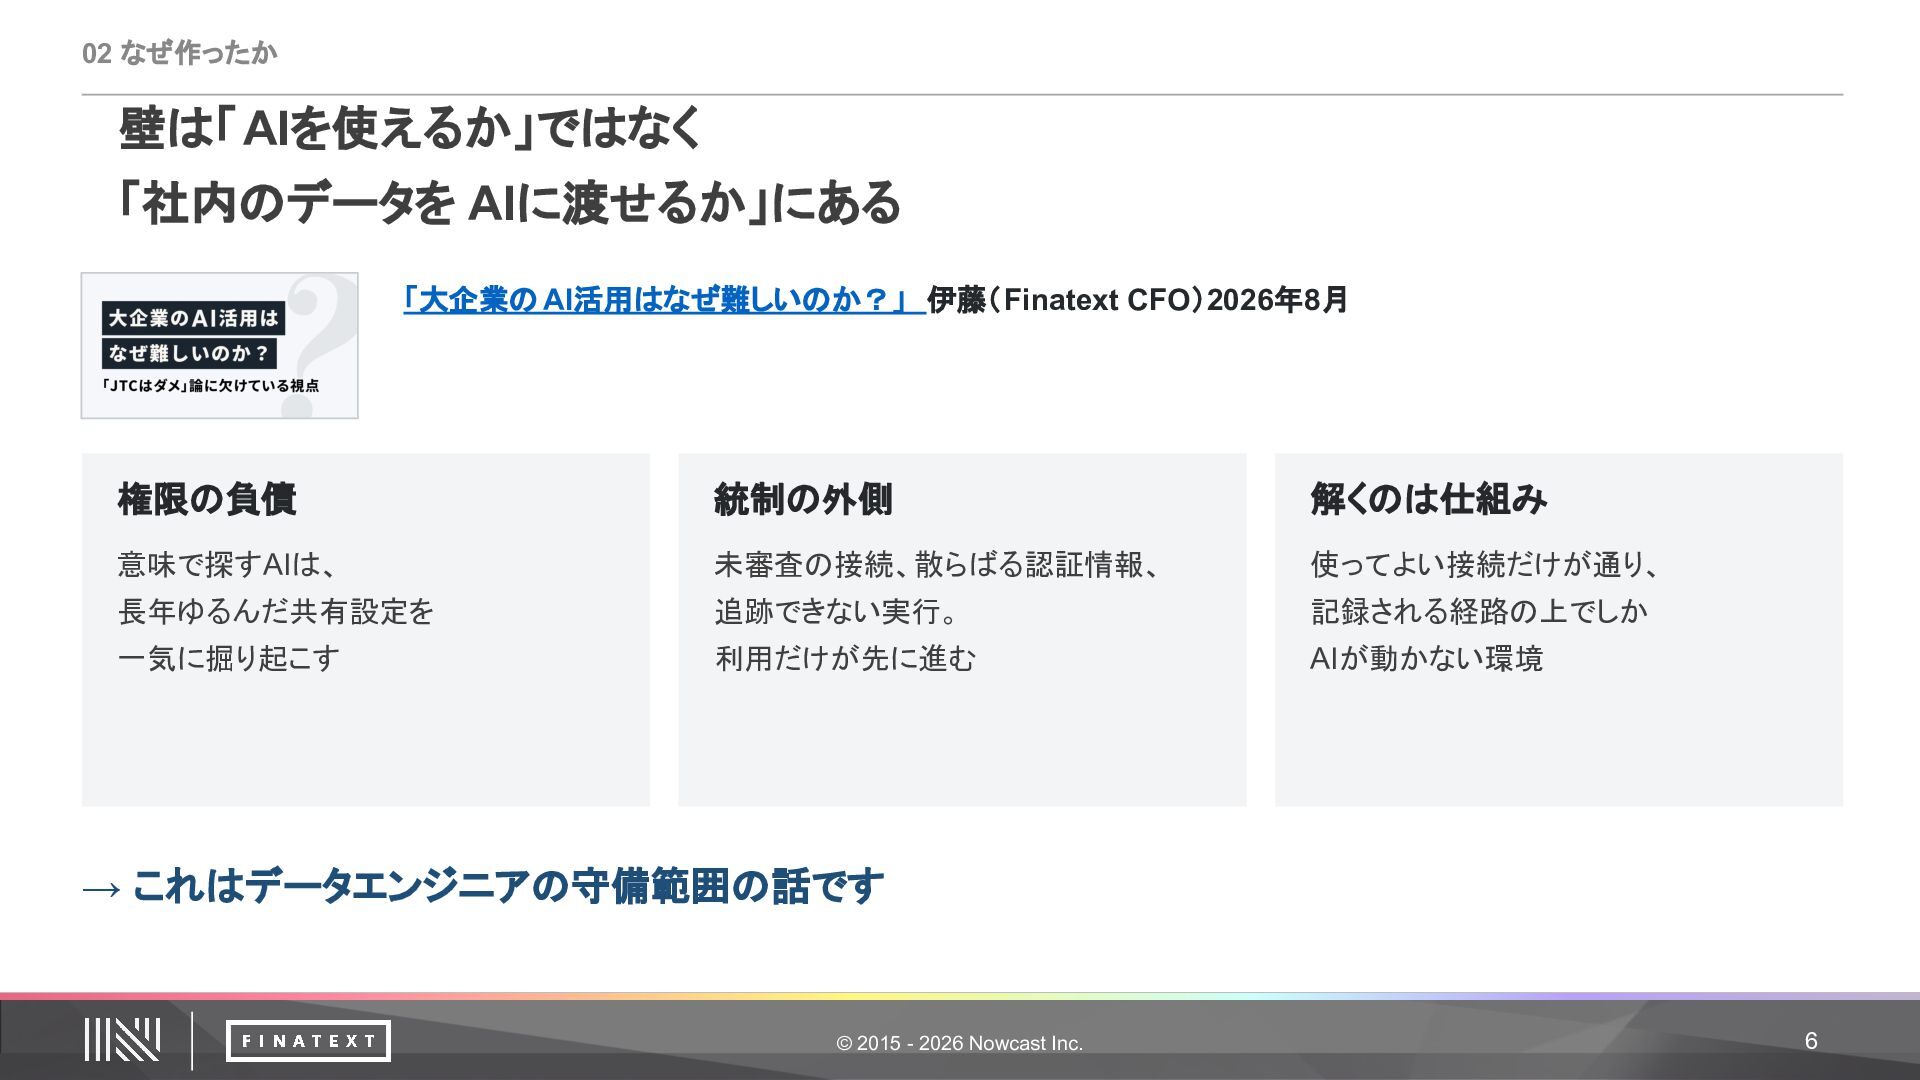
02 なぜ作ったか 壁は「AIを使えるか」ではなく 「社内のデータを AIに渡せるか」にある 「大企業の AI活用はなぜ難しいのか?」 伊藤(Finatext CFO)2026年8月 権限の負債
統制の外側 解くのは仕組み 意味で探すAIは、 未審査の接続、散らばる認証情報、 使ってよい接続だけが通り、 長年ゆるんだ共有設定を 追跡できない実行。 記録される経路の上でしか 一気に掘り起こす 利用だけが先に進む AIが動かない環境 → これはデータエンジニアの守備範囲の話です © 2015 - 2026 Nowcast Inc. 6
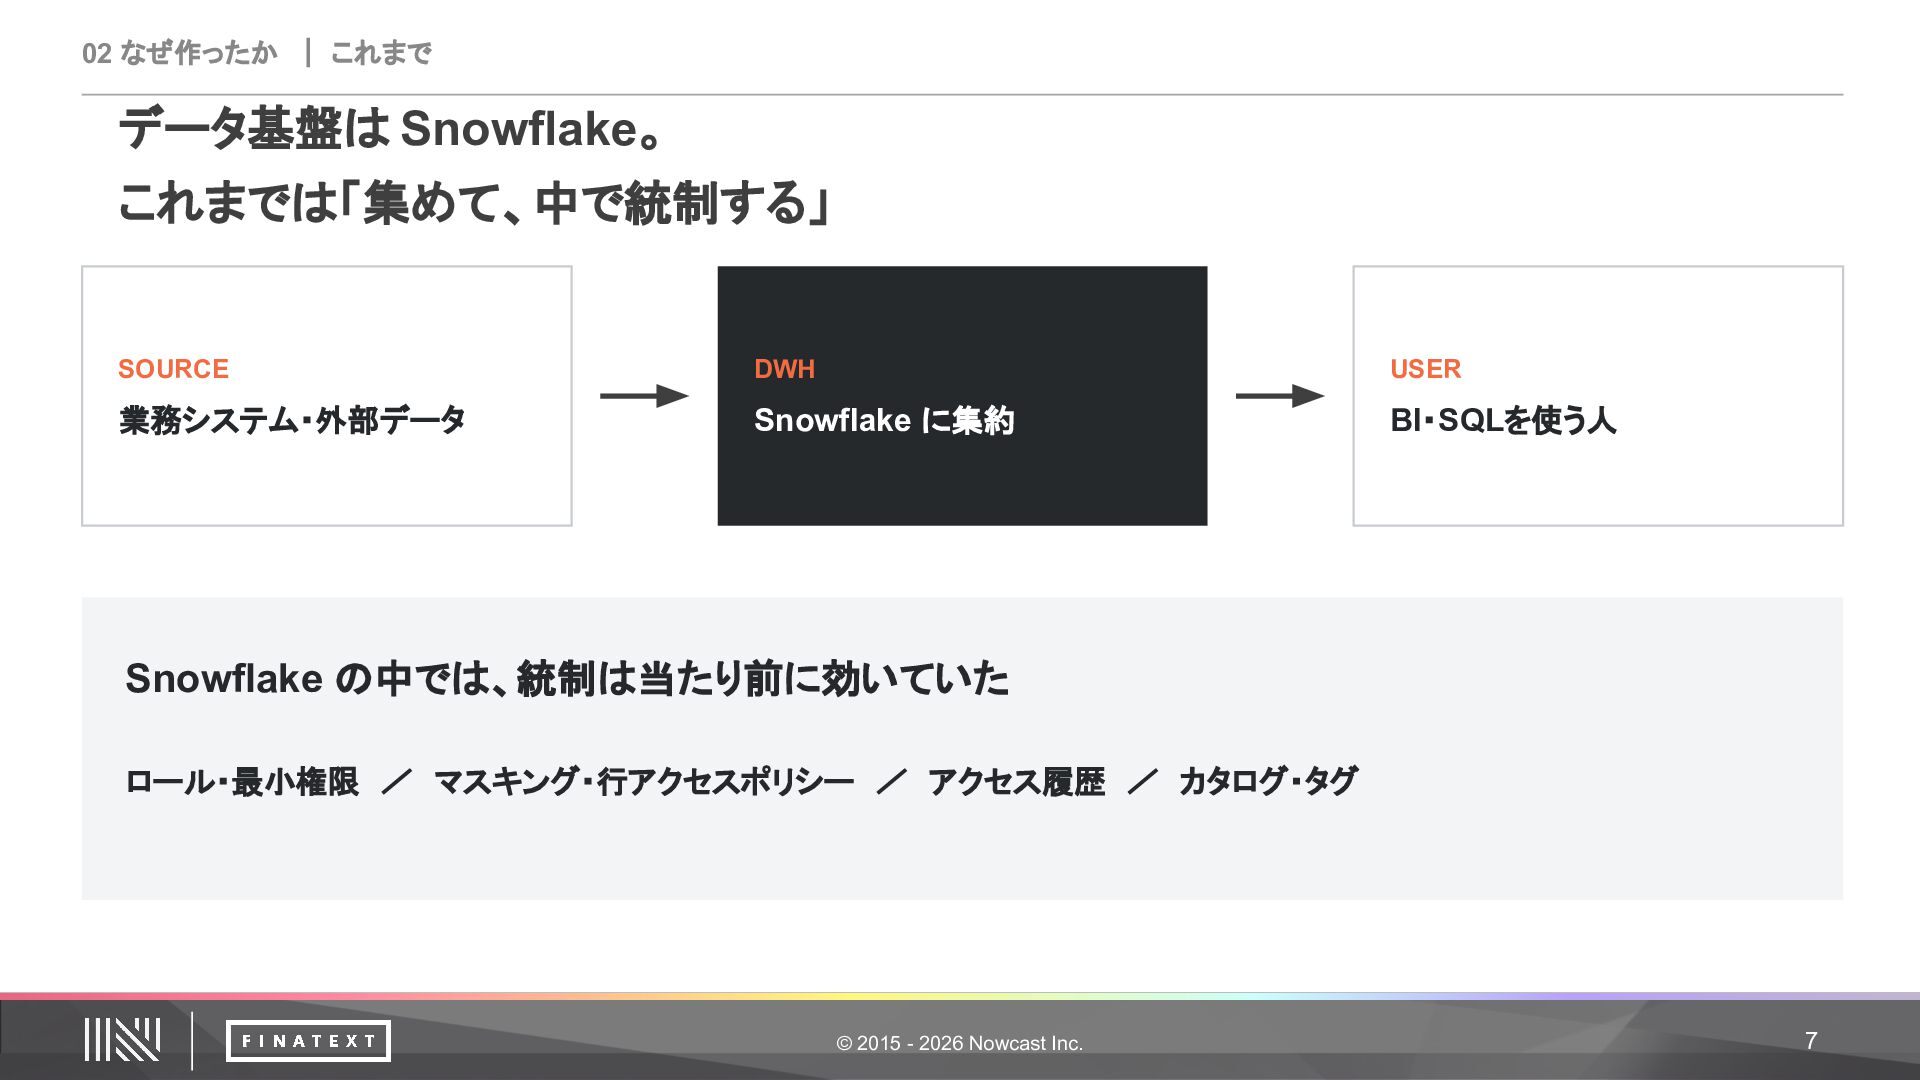
02 なぜ作ったか | これまで データ基盤は Snowflake。 これまでは「集めて、中で統制する」 SOURCE DWH USER
業務システム・外部データ Snowflake に集約 BI・SQLを使う人 Snowflake の中では、統制は当たり前に効いていた ロール・最小権限 / マスキング・行アクセスポリシー / アクセス履歴 / カタログ・タグ © 2015 - 2026 Nowcast Inc. 7
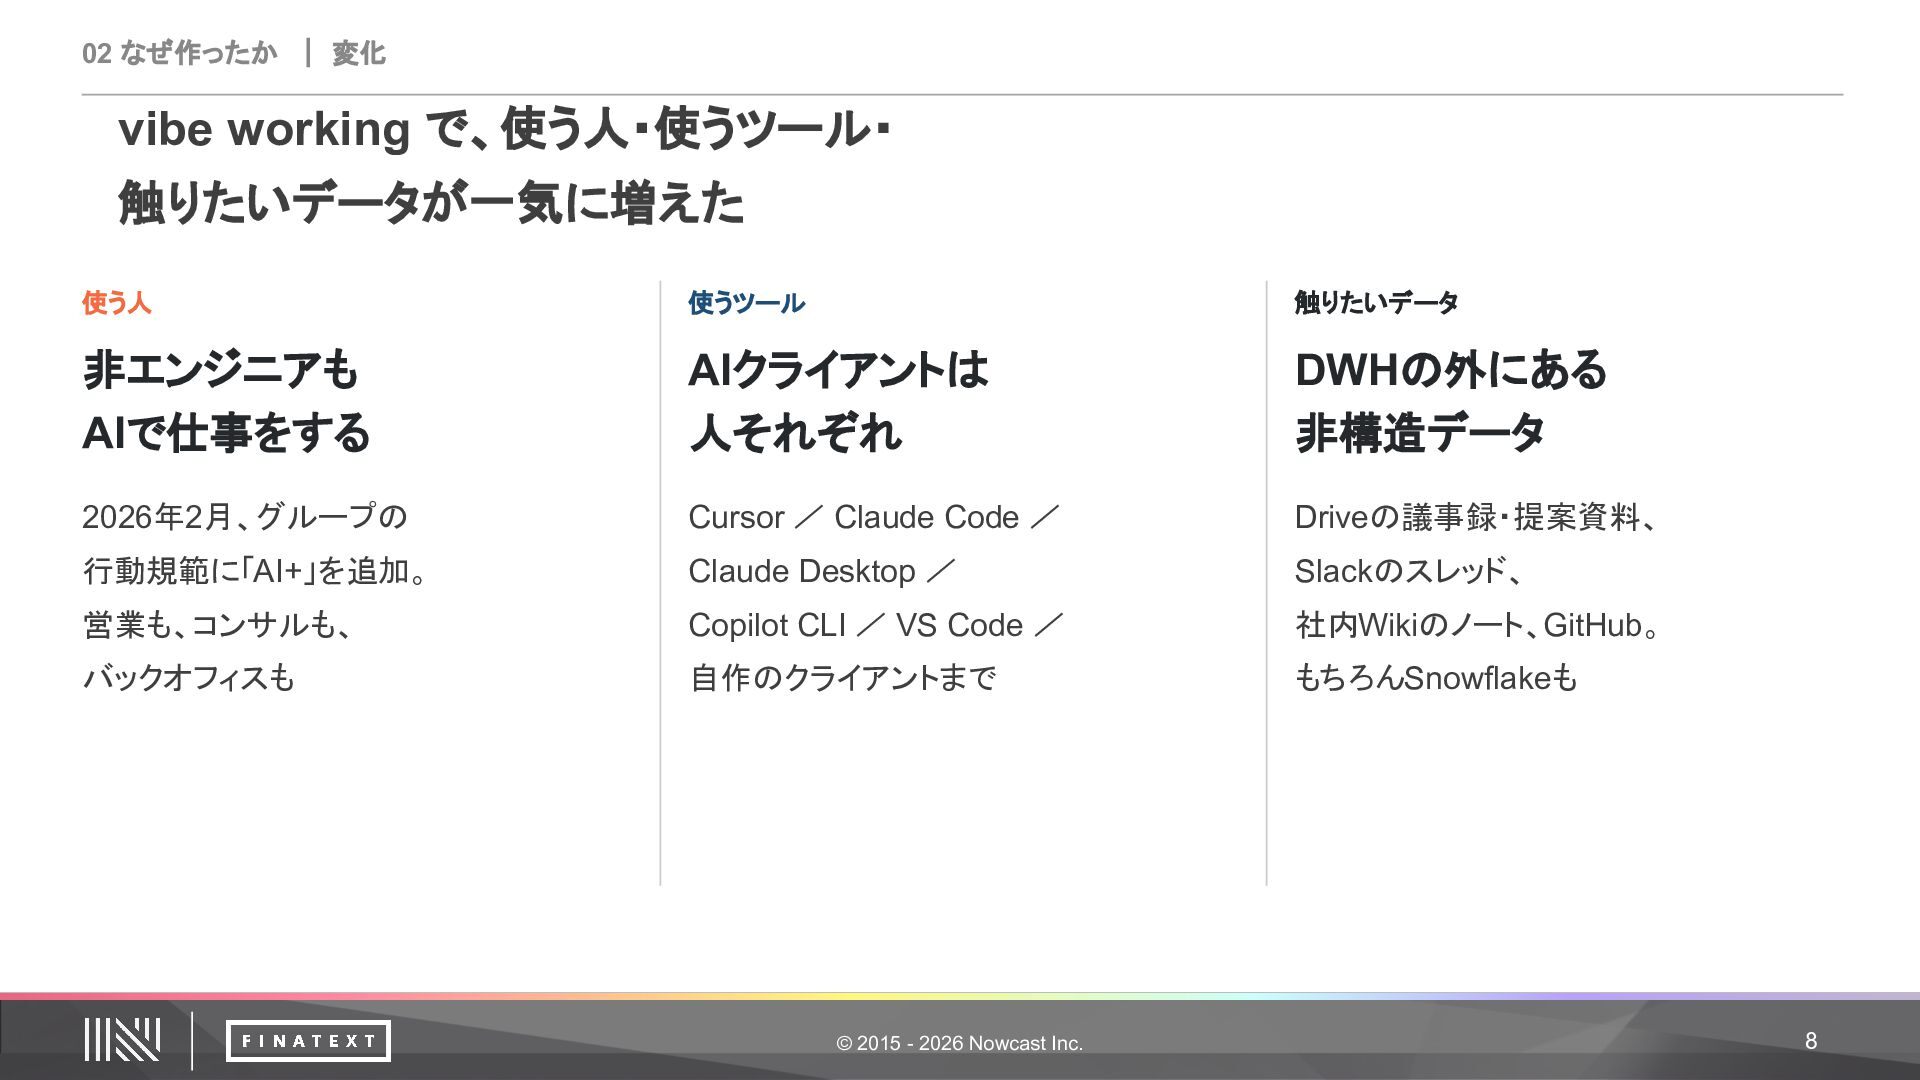
02 なぜ作ったか | 変化 vibe working で、使う人・使うツール・ 触りたいデータが一気に増えた 使う人 使うツール
触りたいデータ 非エンジニアも AIで仕事をする AIクライアントは 人それぞれ DWHの外にある 非構造データ 2026年2月、グループの Cursor / Claude Code / Driveの議事録・提案資料、 行動規範に「AI+」を追加。 Claude Desktop / Slackのスレッド、 営業も、コンサルも、 Copilot CLI / VS Code / 社内Wikiのノート、GitHub。 バックオフィスも 自作のクライアントまで もちろんSnowflakeも © 2015 - 2026 Nowcast Inc. 8
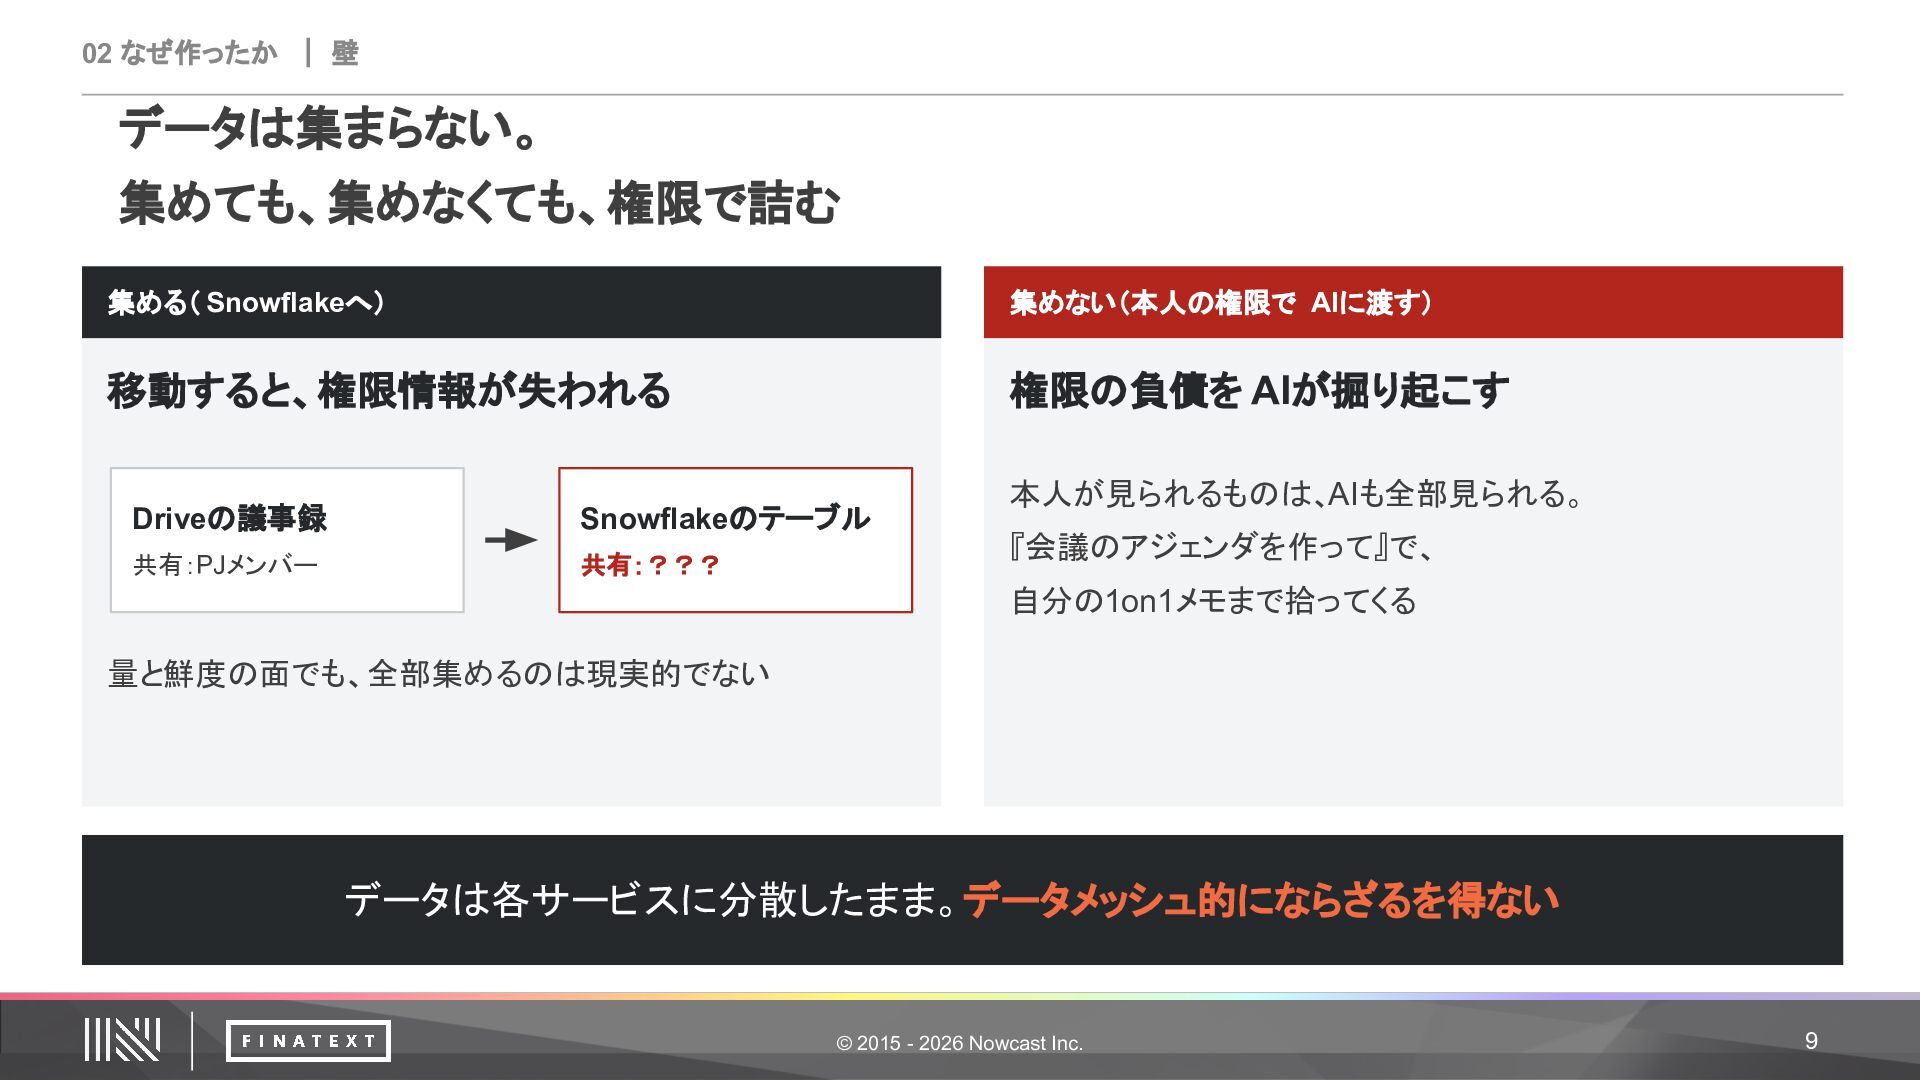
02 なぜ作ったか | 壁 データは集まらない。 集めても、集めなくても、権限で詰む 集める( Snowflakeへ) 集めない(本人の権限で AIに渡す)
移動すると、権限情報が失われる 権限の負債を AIが掘り起こす Driveの議事録 Snowflakeのテーブル 共有:PJメンバー 共有:??? 本人が見られるものは、AIも全部見られる。 『会議のアジェンダを作って』で、 自分の1on1メモまで拾ってくる 量と鮮度の面でも、全部集めるのは現実的でない データは各サービスに分散したまま。データメッシュ的にならざるを得ない © 2015 - 2026 Nowcast Inc. 9
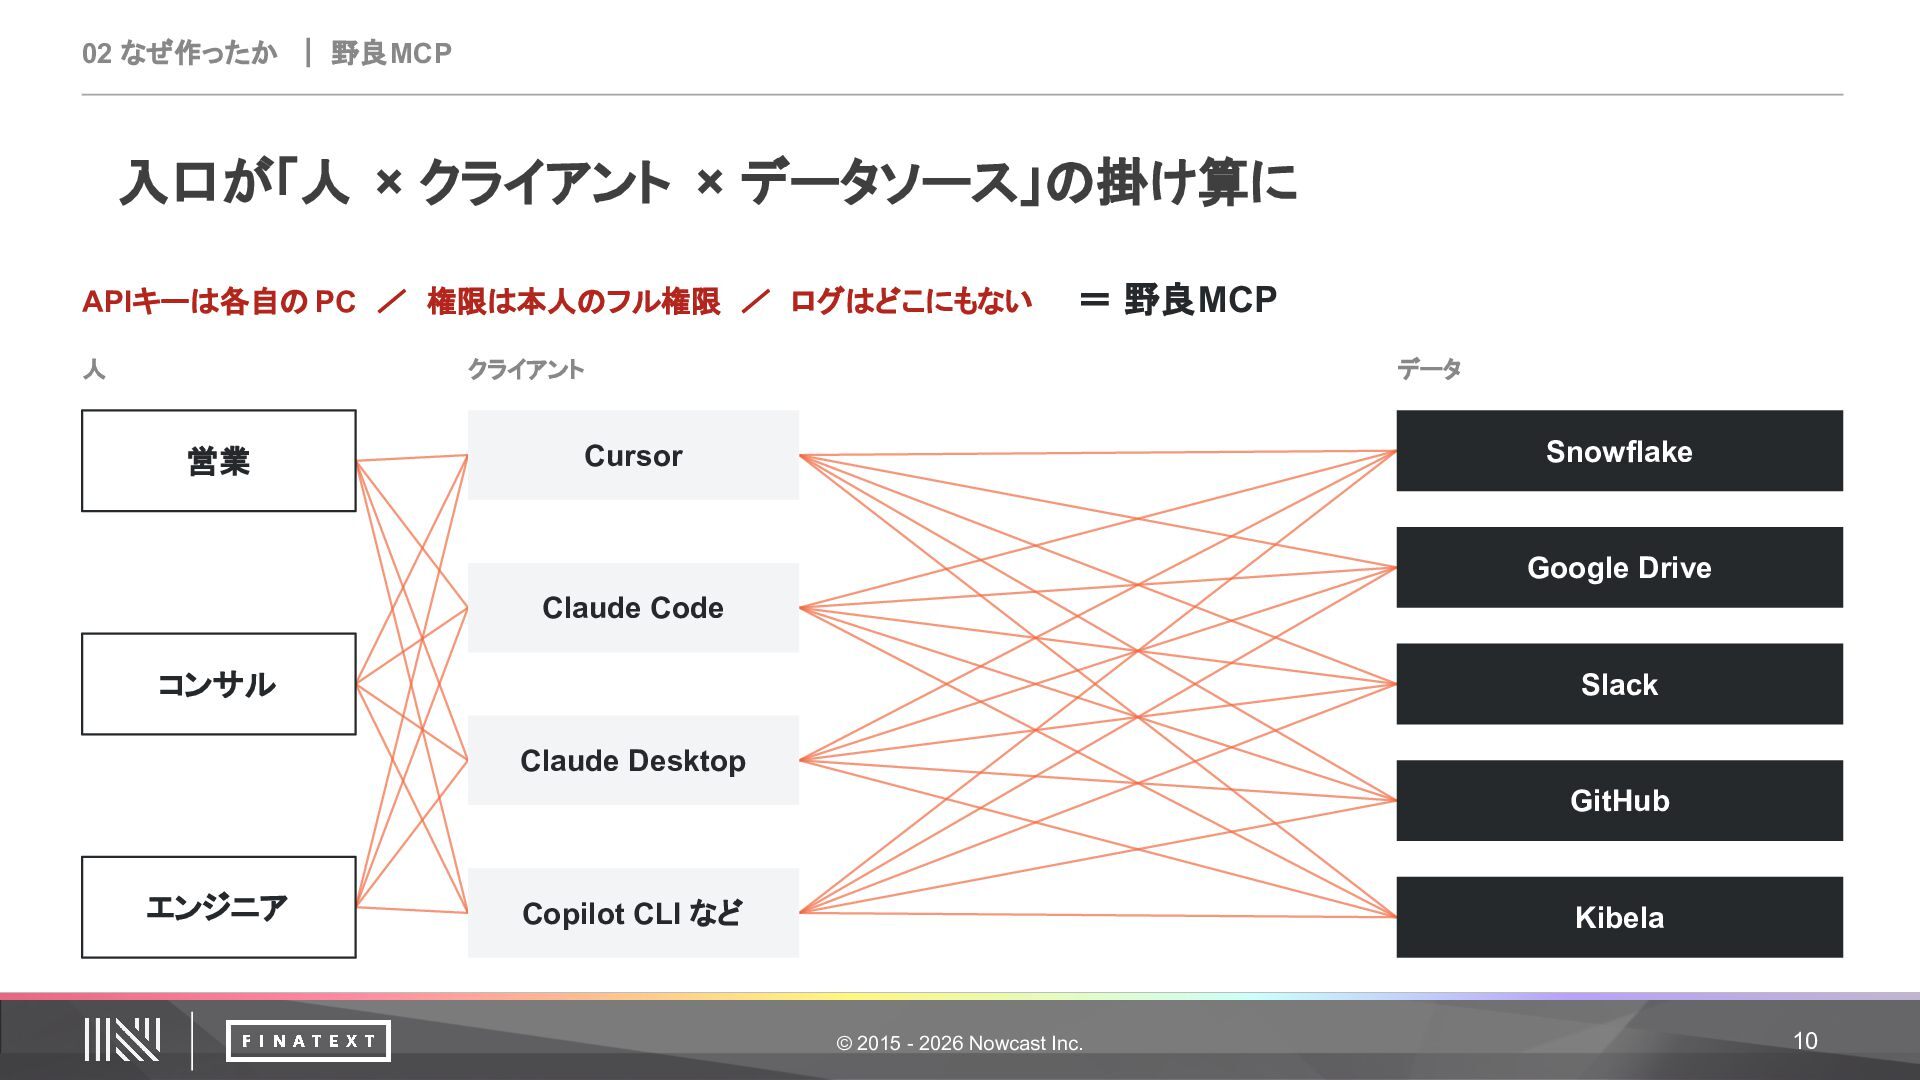
02 なぜ作ったか | 野良MCP 入口が「人 × クライアント × データソース」の掛け算に APIキーは各自の
PC / 権限は本人のフル権限 / ログはどこにもない 人 = 野良MCP クライアント 営業 データ Snowflake Cursor Google Drive Claude Code コンサル Slack Claude Desktop GitHub エンジニア Copilot CLI など Kibela © 2015 - 2026 Nowcast Inc. 10
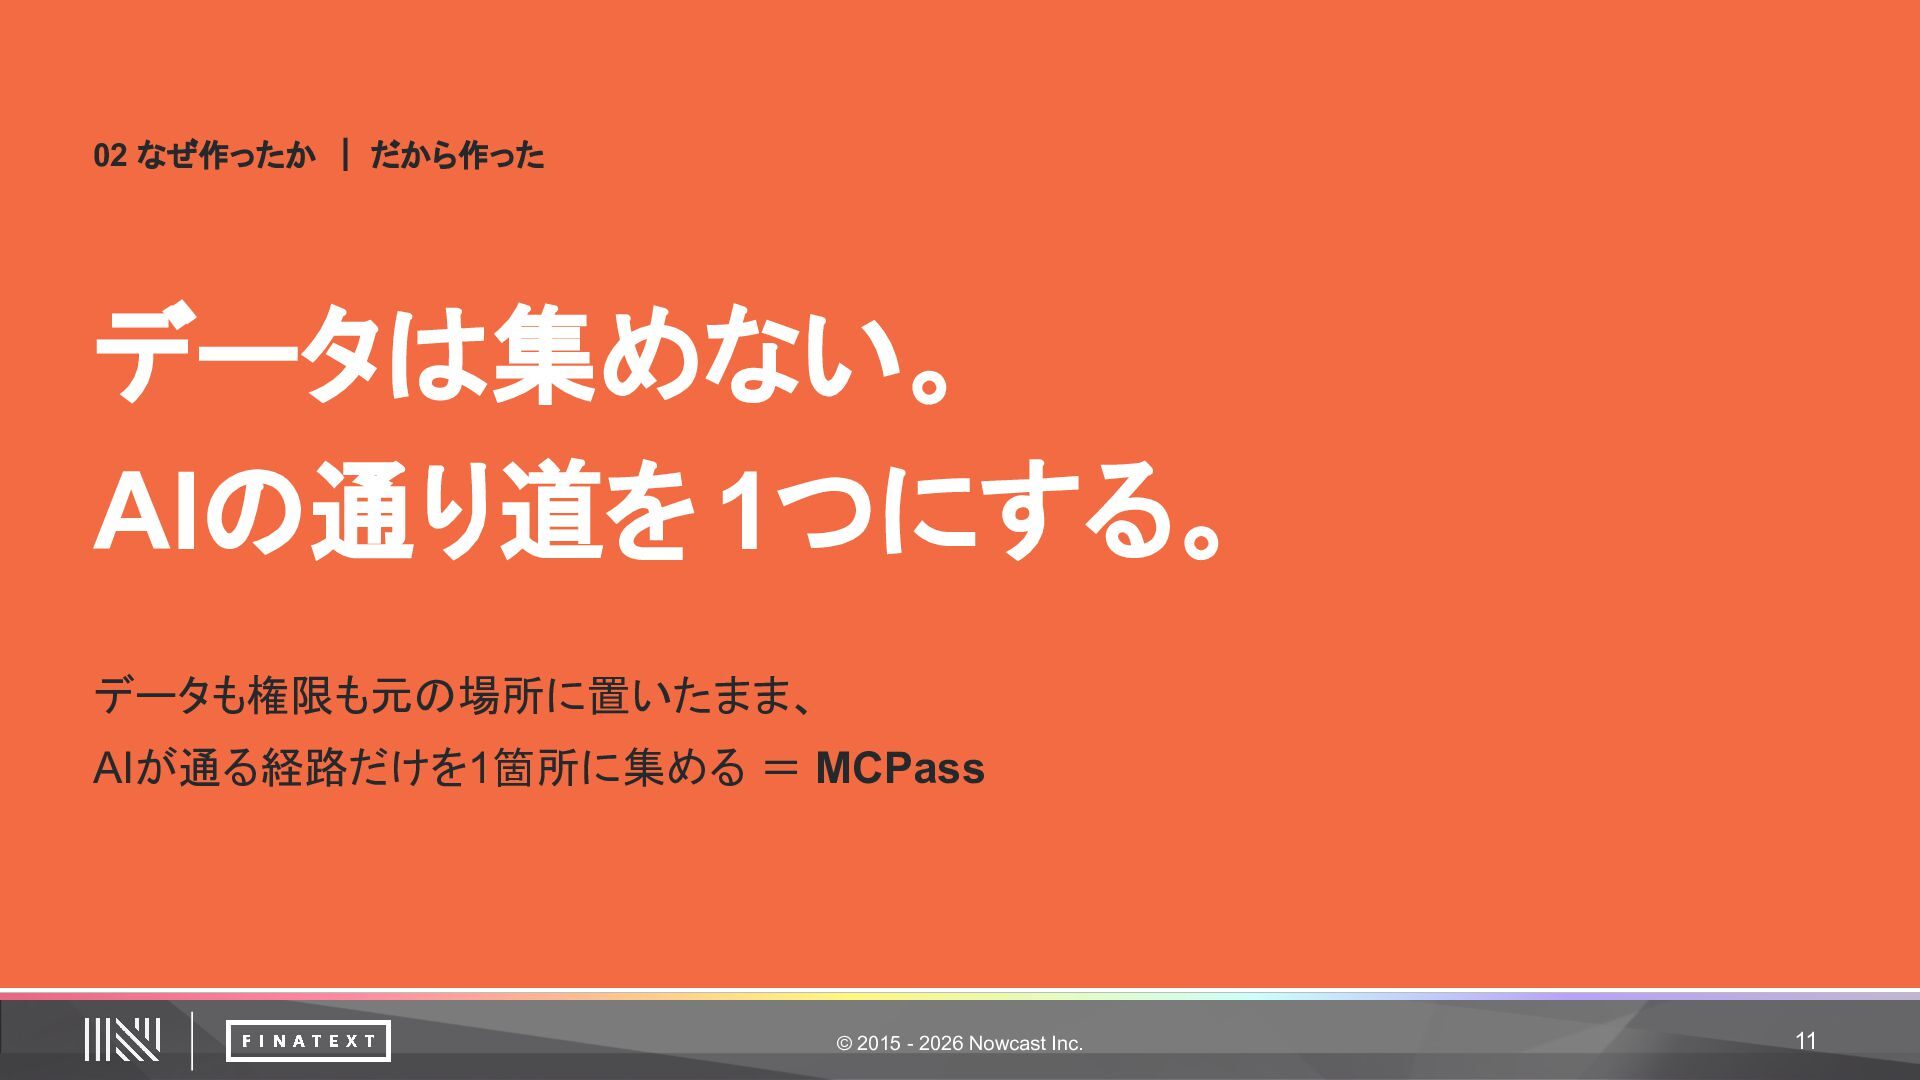
02 なぜ作ったか | だから作った データは集めない。 AIの通り道を 1つにする。 データも権限も元の場所に置いたまま、 AIが通る経路だけを1箇所に集める =
MCPass © 2015 - 2026 Nowcast Inc. 11
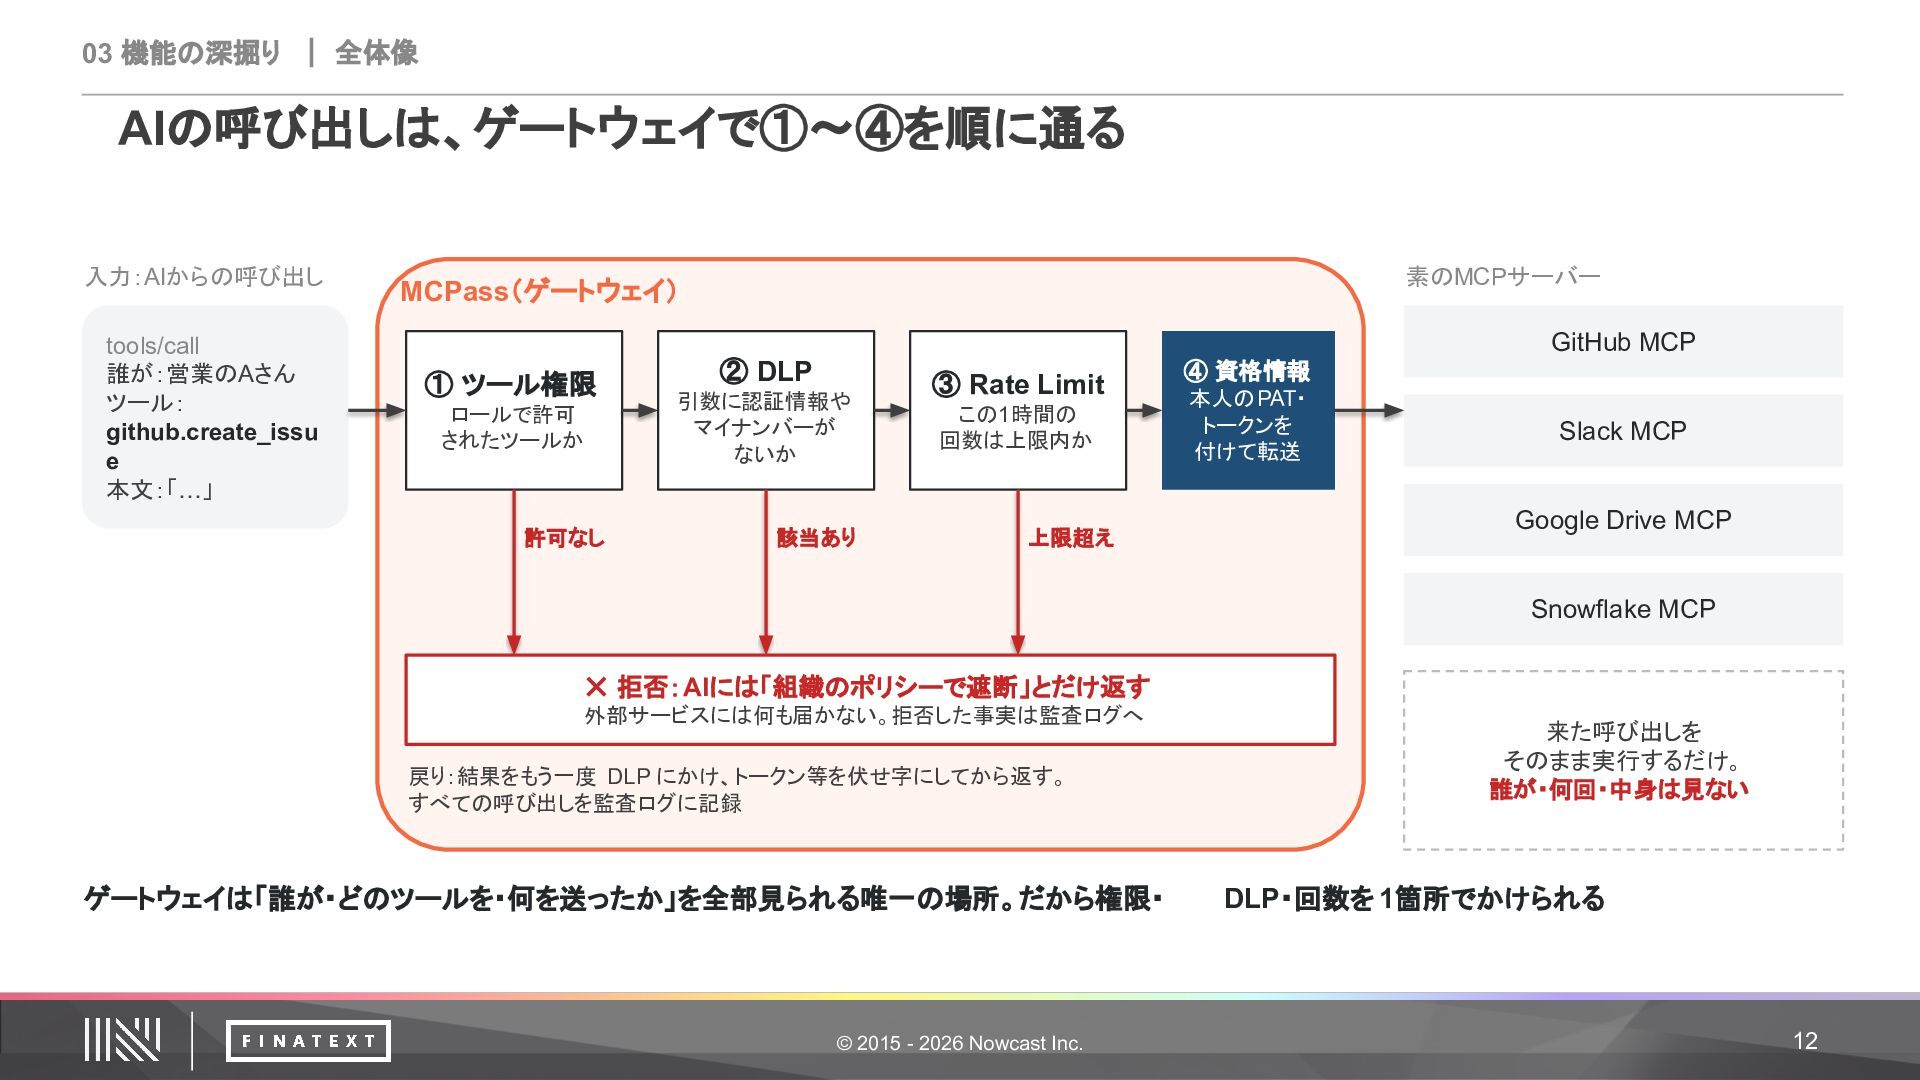
03 機能の深掘り | 全体像 AIの呼び出しは、ゲートウェイで①〜④を順に通る 入力:AIからの呼び出し tools/call 誰が:営業のAさん ツール: github.create_issu
e 本文:「…」 素のMCPサーバー MCPass(ゲートウェイ) GitHub MCP ① ツール権限 ロールで許可 されたツールか 許可なし ② DLP 引数に認証情報や マイナンバーが ないか 該当あり ③ Rate Limit この1時間の 回数は上限内か 上限超え ④ 資格情報 本人のPAT・ トークンを 付けて転送 Slack MCP Google Drive MCP Snowflake MCP ✕ 拒否:AIには「組織のポリシーで遮断」とだけ返す 外部サービスには何も届かない。拒否した事実は監査ログへ 戻り:結果をもう一度 DLP にかけ、トークン等を伏せ字にしてから返す。 すべての呼び出しを監査ログに記録 ゲートウェイは「誰が・どのツールを・何を送ったか」を全部見られる唯一の場所。だから権限・ © 2015 - 2026 Nowcast Inc. 来た呼び出しを そのまま実行するだけ。 誰が・何回・中身は見ない DLP・回数を 1箇所でかけられる 12
03 機能の深掘り | ① ツール権限 ① ツール権限:許可したツールだけを通す 既定は全拒否 Read/Write を分ける
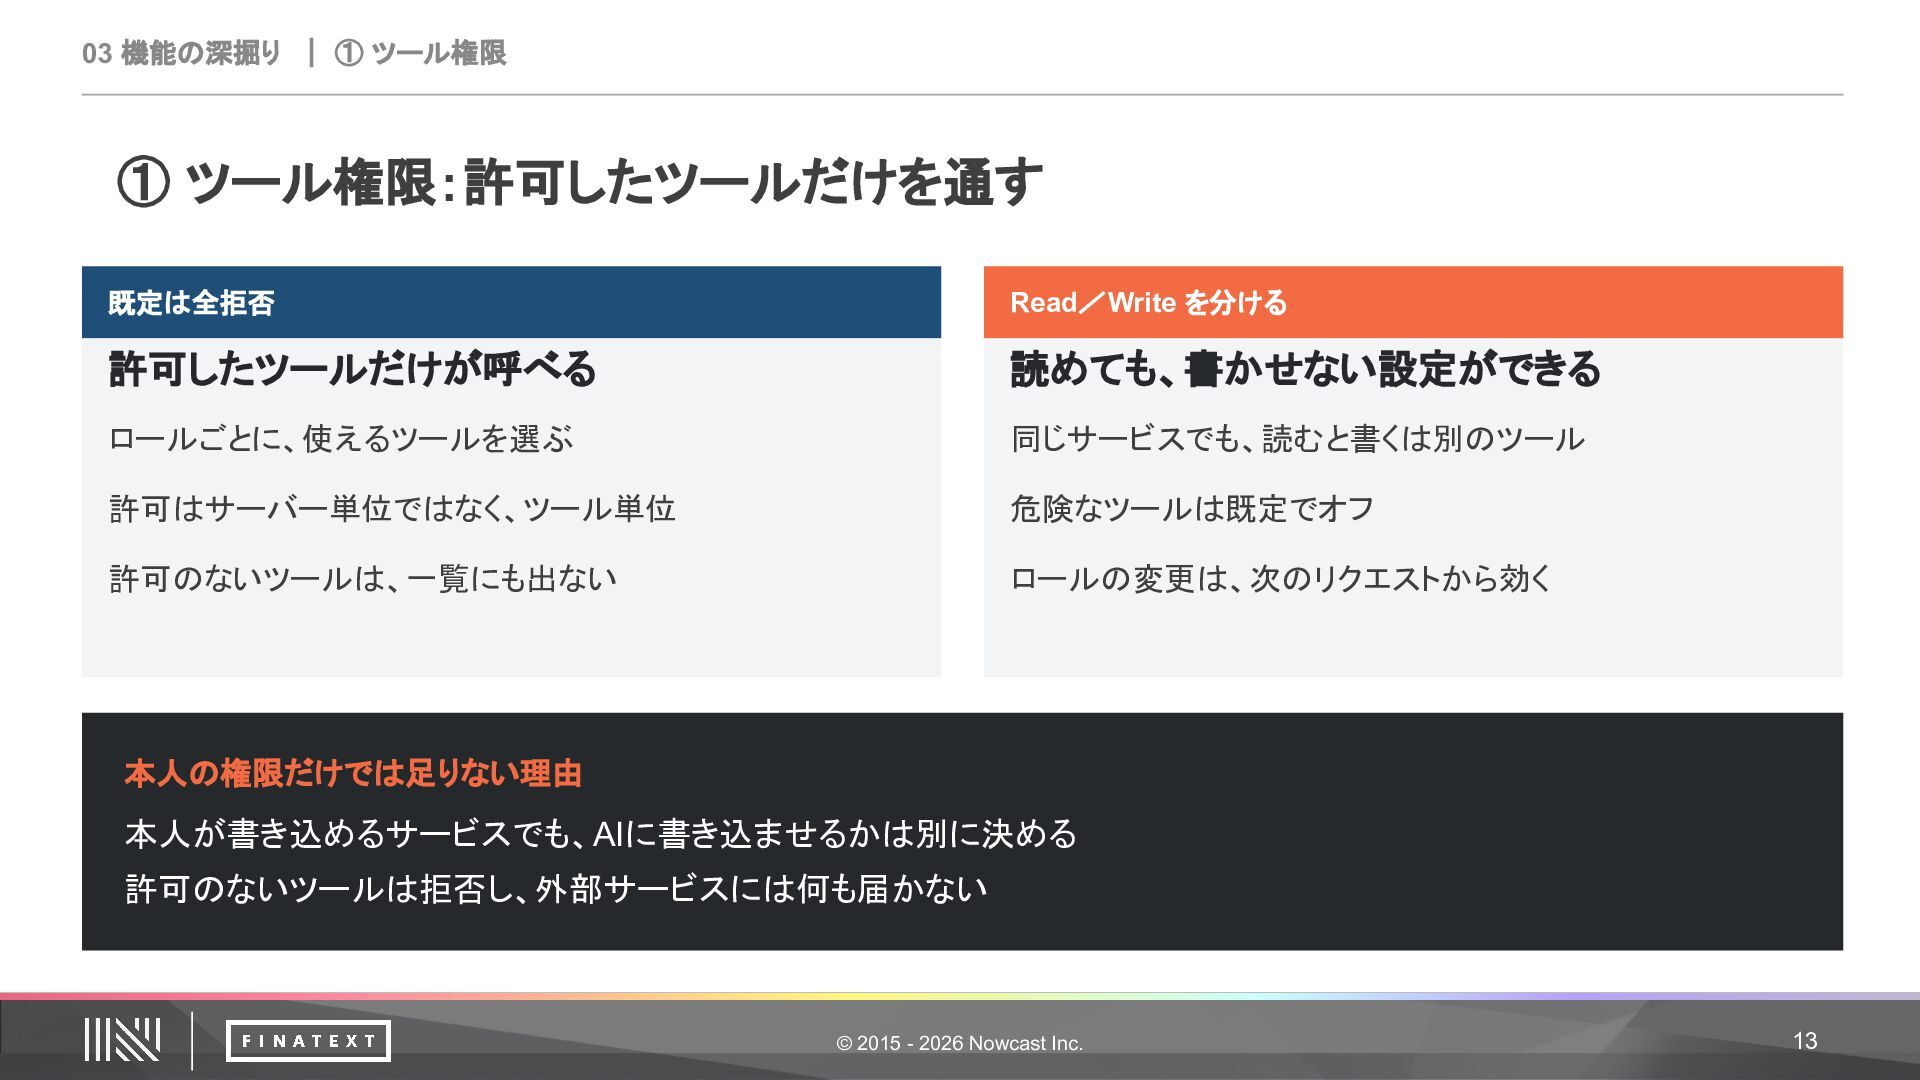
許可したツールだけが呼べる 読めても、書かせない設定ができる ロールごとに、使えるツールを選ぶ 同じサービスでも、読むと書くは別のツール 許可はサーバー単位ではなく、ツール単位 危険なツールは既定でオフ 許可のないツールは、一覧にも出ない ロールの変更は、次のリクエストから効く 本人の権限だけでは足りない理由 本人が書き込めるサービスでも、AIに書き込ませるかは別に決める 許可のないツールは拒否し、外部サービスには何も届かない © 2015 - 2026 Nowcast Inc. 13
03 機能の深掘り | ② DLP DLP:送る前に止め、受け取るときは伏せる 例:ルールごとに「遮断」「伏せ字」「記録のみ」を選べる 送信時 遮断 「Issue
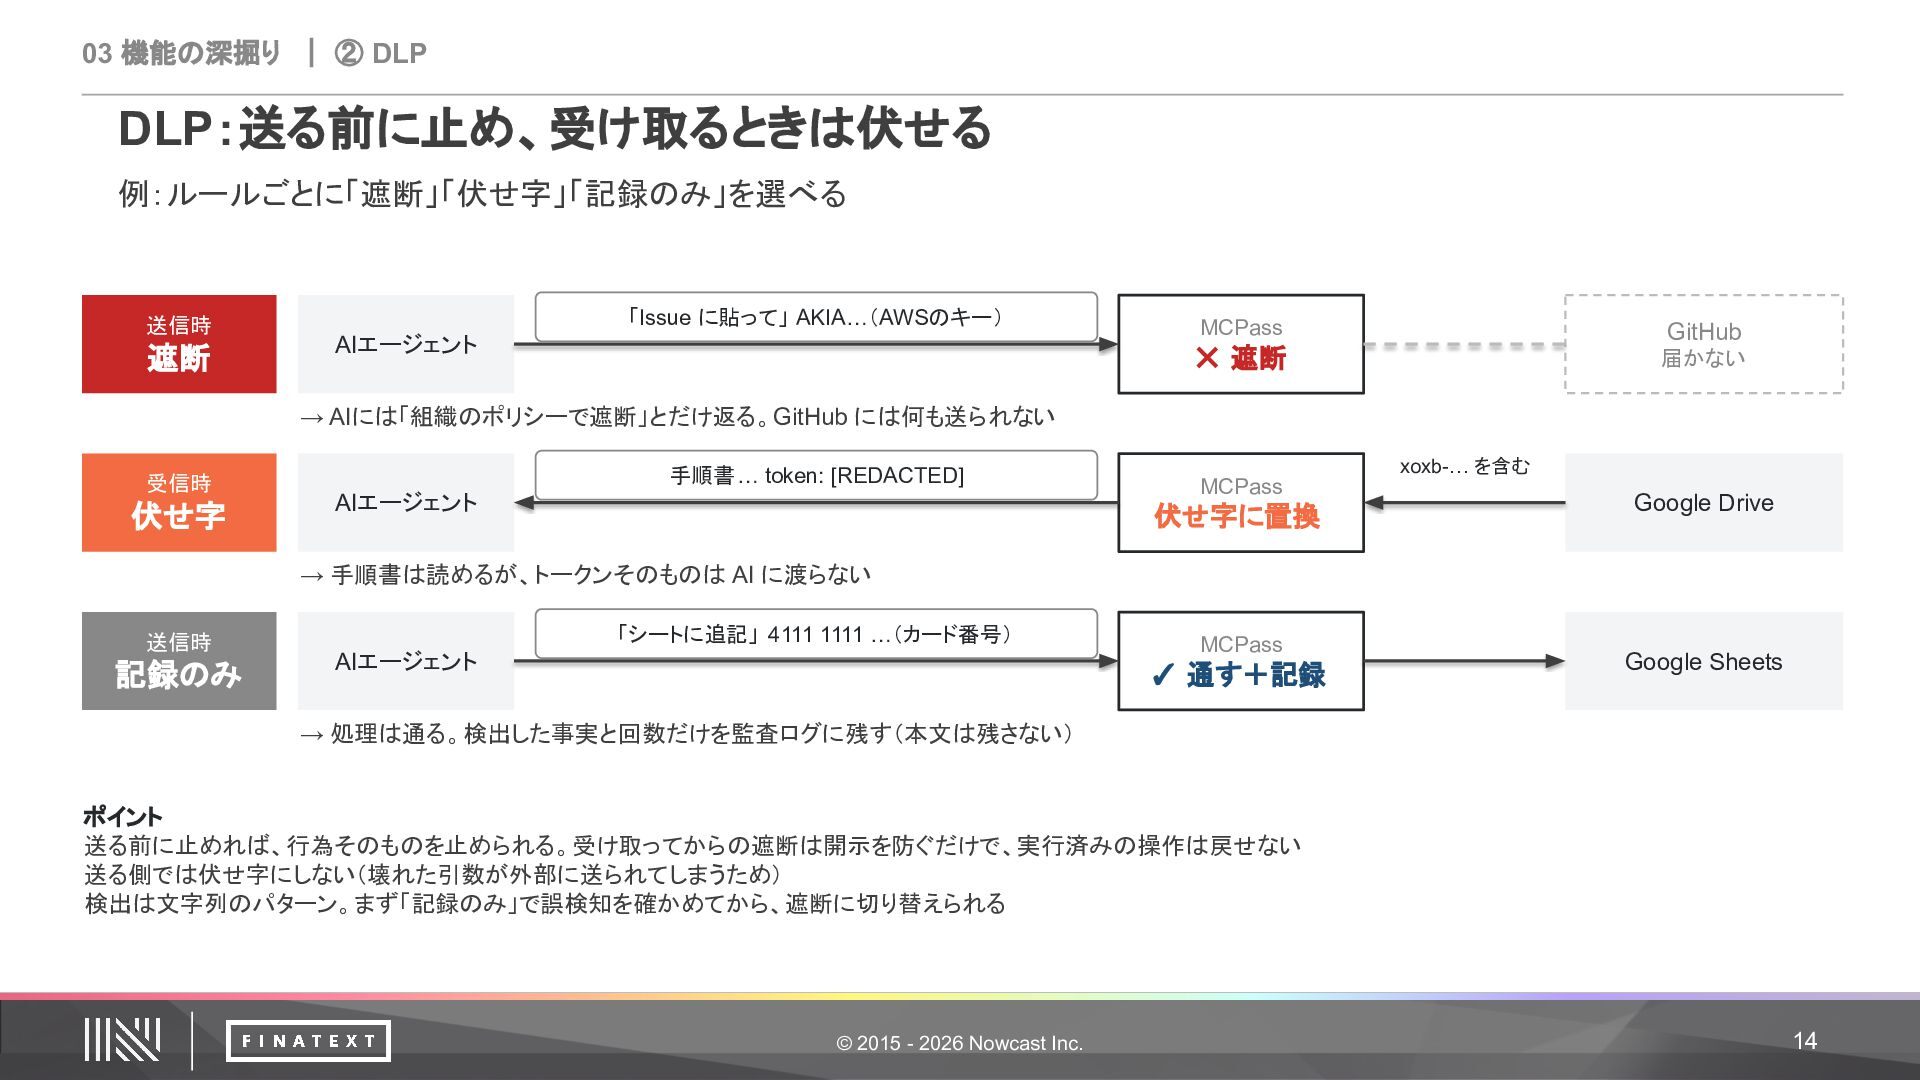
に貼って」 AKIA…(AWSのキー) AIエージェント MCPass GitHub ✕ 遮断 届かない → AIには「組織のポリシーで遮断」とだけ返る。GitHub には何も送られない 受信時 伏せ字 手順書… token: [REDACTED] AIエージェント xoxb-… を含む MCPass 伏せ字に置換 Google Drive → 手順書は読めるが、トークンそのものは AI に渡らない 送信時 記録のみ 「シートに追記」 4111 1111 …(カード番号) AIエージェント MCPass ✓ 通す+記録 Google Sheets → 処理は通る。検出した事実と回数だけを監査ログに残す(本文は残さない) ポイント 送る前に止めれば、行為そのものを止められる。受け取ってからの遮断は開示を防ぐだけで、実行済みの操作は戻せない 送る側では伏せ字にしない(壊れた引数が外部に送られてしまうため) 検出は文字列のパターン。まず「記録のみ」で誤検知を確かめてから、遮断に切り替えられる © 2015 - 2026 Nowcast Inc. 14
03 機能の深掘り | ③ Rate Limit・ラベル 回数とファイルのラベルでも、呼ぶ前に止める Rate Limit 例:機密文書を
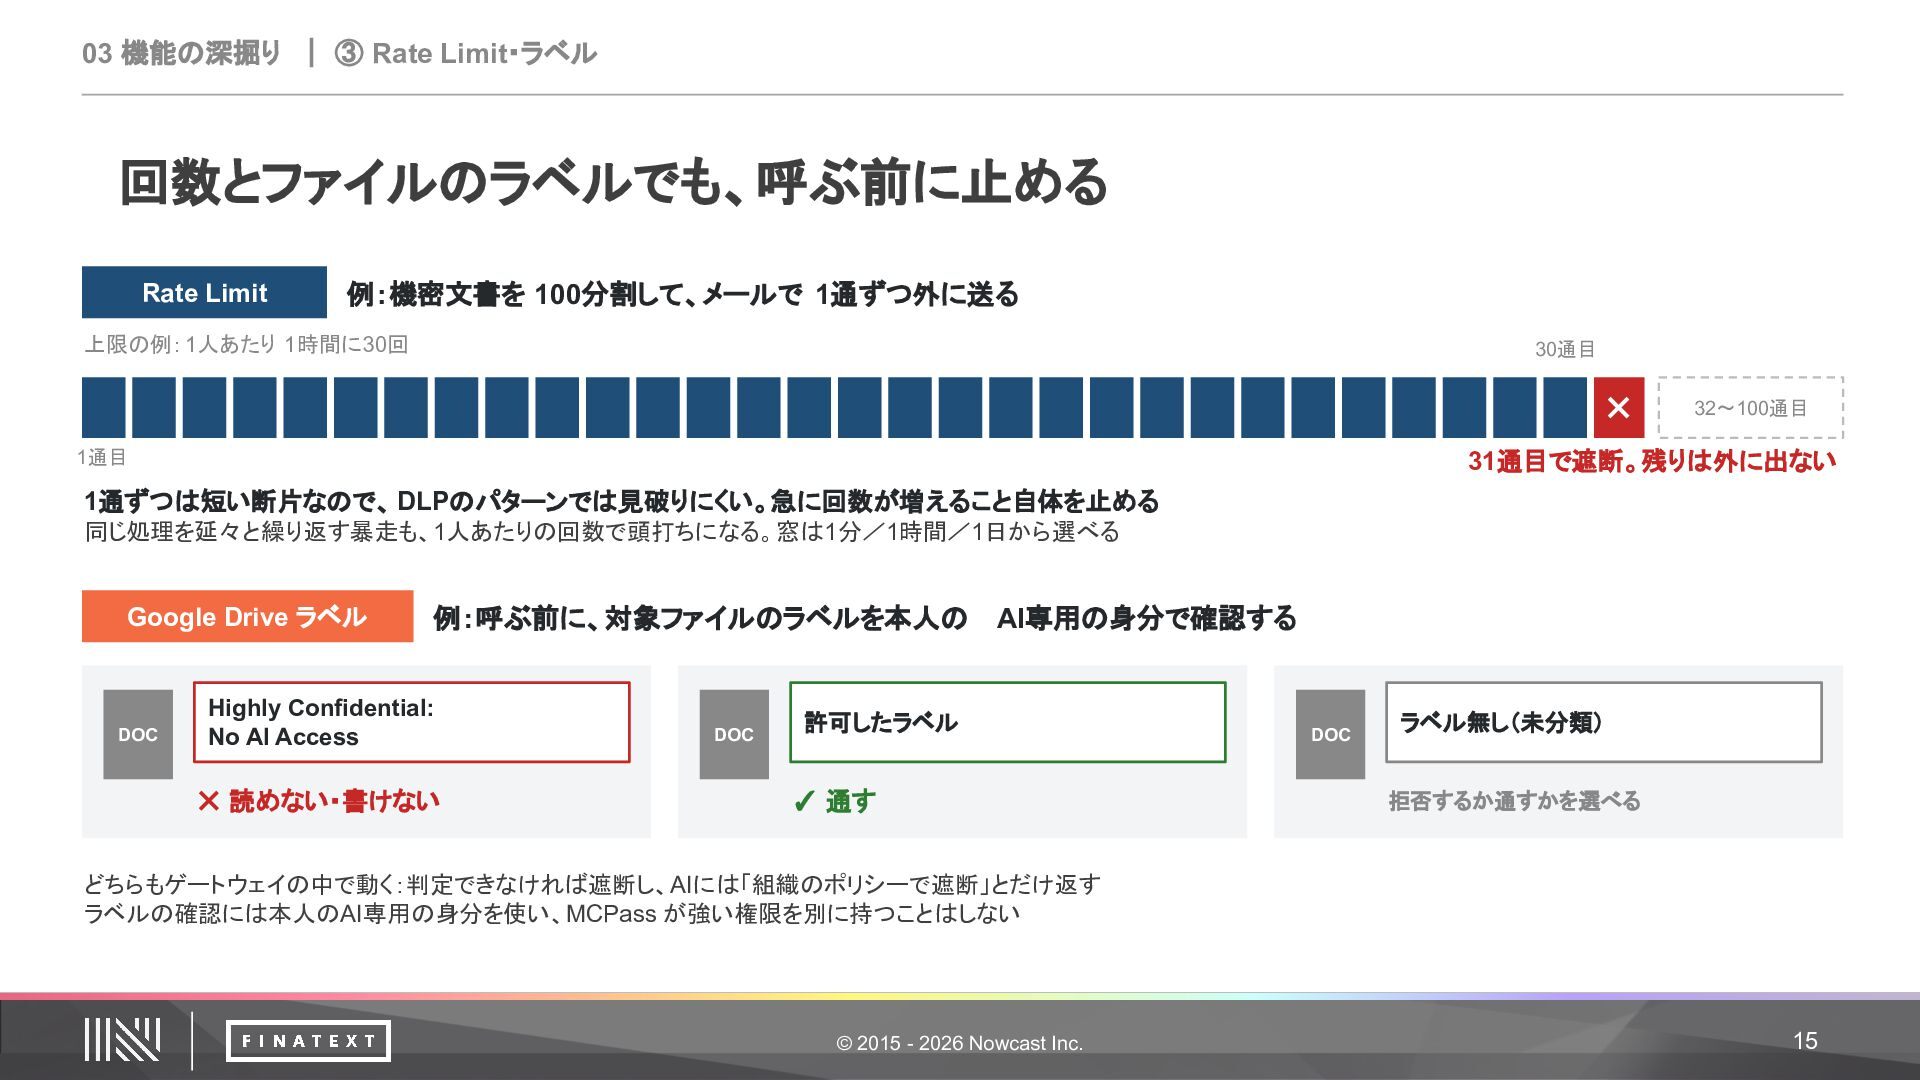
100分割して、メールで 1通ずつ外に送る 上限の例: 1人あたり 1時間に30回 30通目 ✕ 1通目 32〜100通目 31通目で遮断。残りは外に出ない 1通ずつは短い断片なので、 DLPのパターンでは見破りにくい。急に回数が増えること自体を止める 同じ処理を延々と繰り返す暴走も、1人あたりの回数で頭打ちになる。窓は1分/1時間/1日から選べる Google Drive ラベル DOC 例:呼ぶ前に、対象ファイルのラベルを本人の Highly Confidential: No AI Access ✕ 読めない・書けない DOC AI専用の身分で確認する 許可したラベル ✓ 通す DOC ラベル無し(未分類) 拒否するか通すかを選べる どちらもゲートウェイの中で動く:判定できなければ遮断し、AIには「組織のポリシーで遮断」とだけ返す ラベルの確認には本人のAI専用の身分を使い、MCPass が強い権限を別に持つことはしない © 2015 - 2026 Nowcast Inc. 15
03 機能の深掘り | ④ 資格情報:権限の渡し方 人の権限を渡すと広すぎ、固定の身分では使えない A. 人の権限をそのまま渡す B. 固定のサービスアカウントを渡す
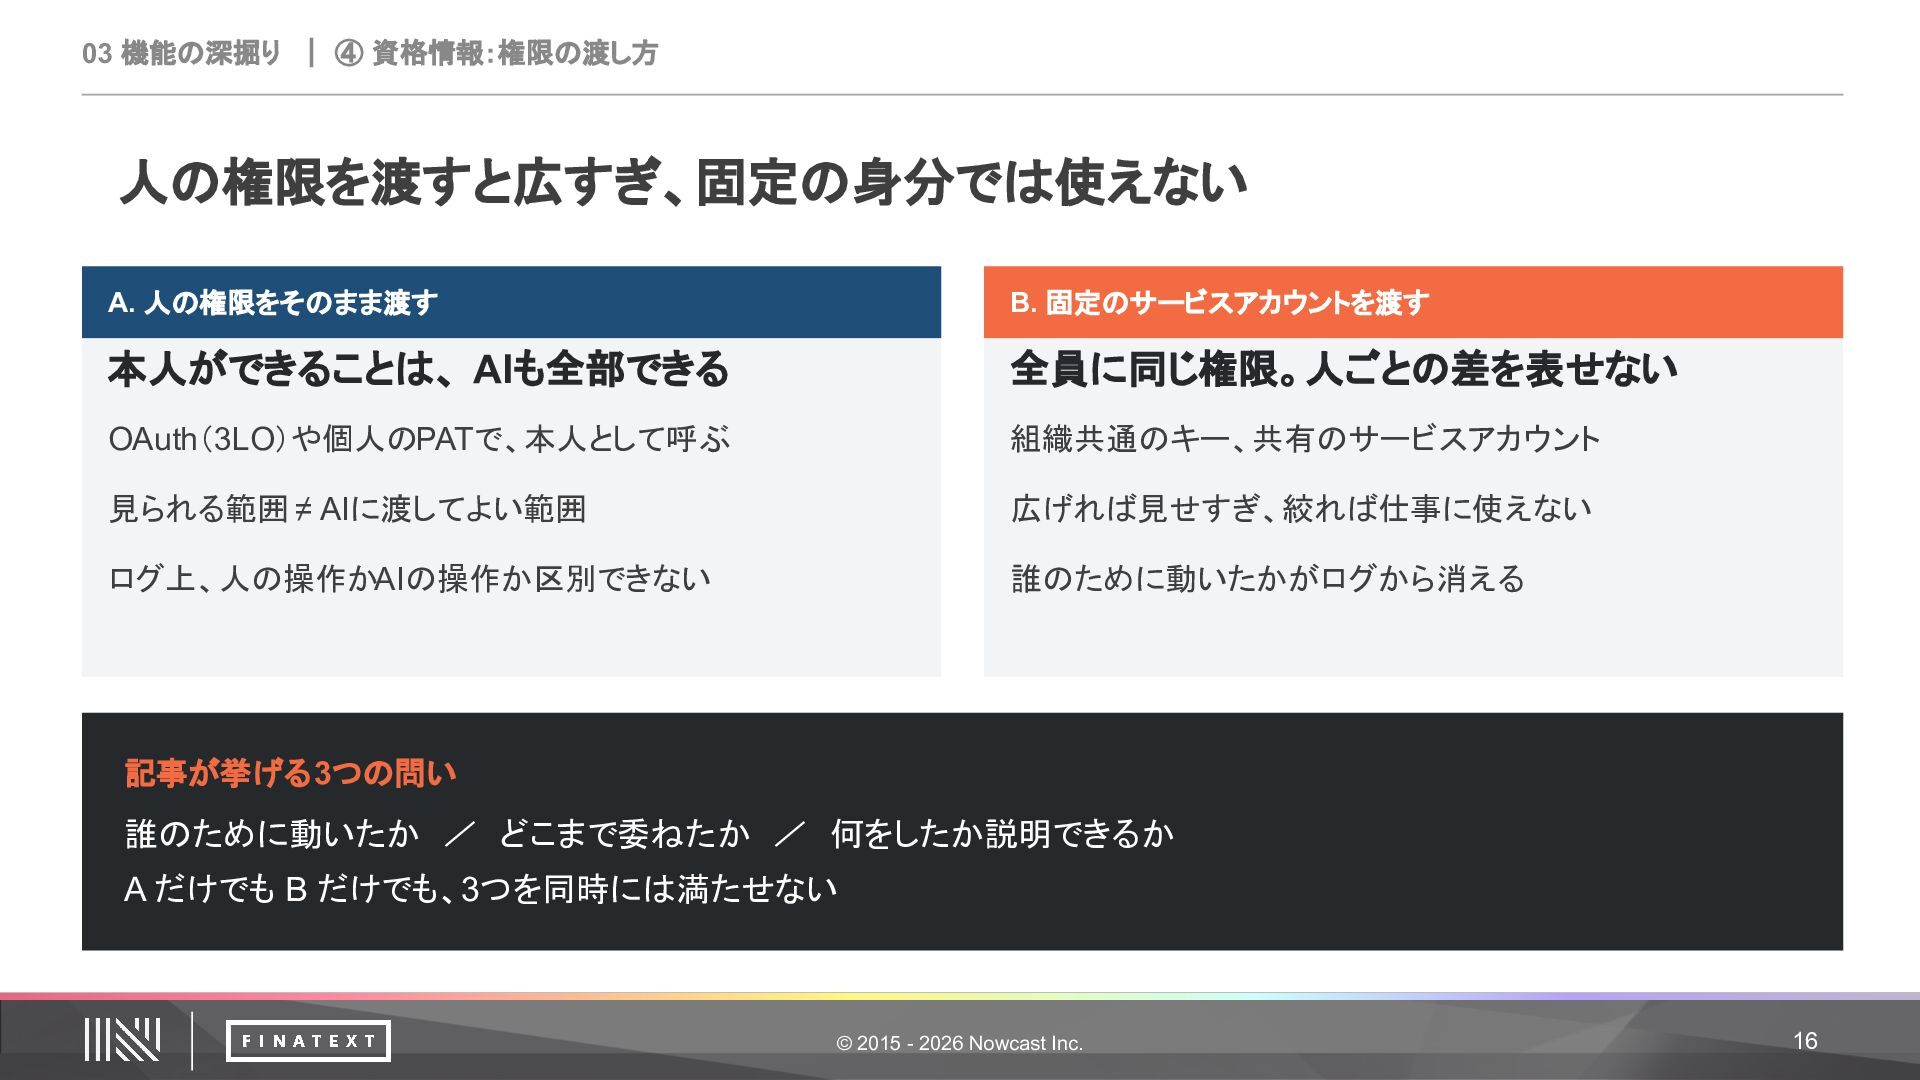
本人ができることは、 AIも全部できる 全員に同じ権限。人ごとの差を表せない OAuth(3LO)や個人のPATで、本人として呼ぶ 組織共通のキー、共有のサービスアカウント 見られる範囲 ≠ AIに渡してよい範囲 広げれば見せすぎ、絞れば仕事に使えない ログ上、人の操作かAIの操作か区別できない 誰のために動いたかがログから消える 記事が挙げる3つの問い 誰のために動いたか / どこまで委ねたか / 何をしたか説明できるか A だけでも B だけでも、3つを同時には満たせない © 2015 - 2026 Nowcast Inc. 16
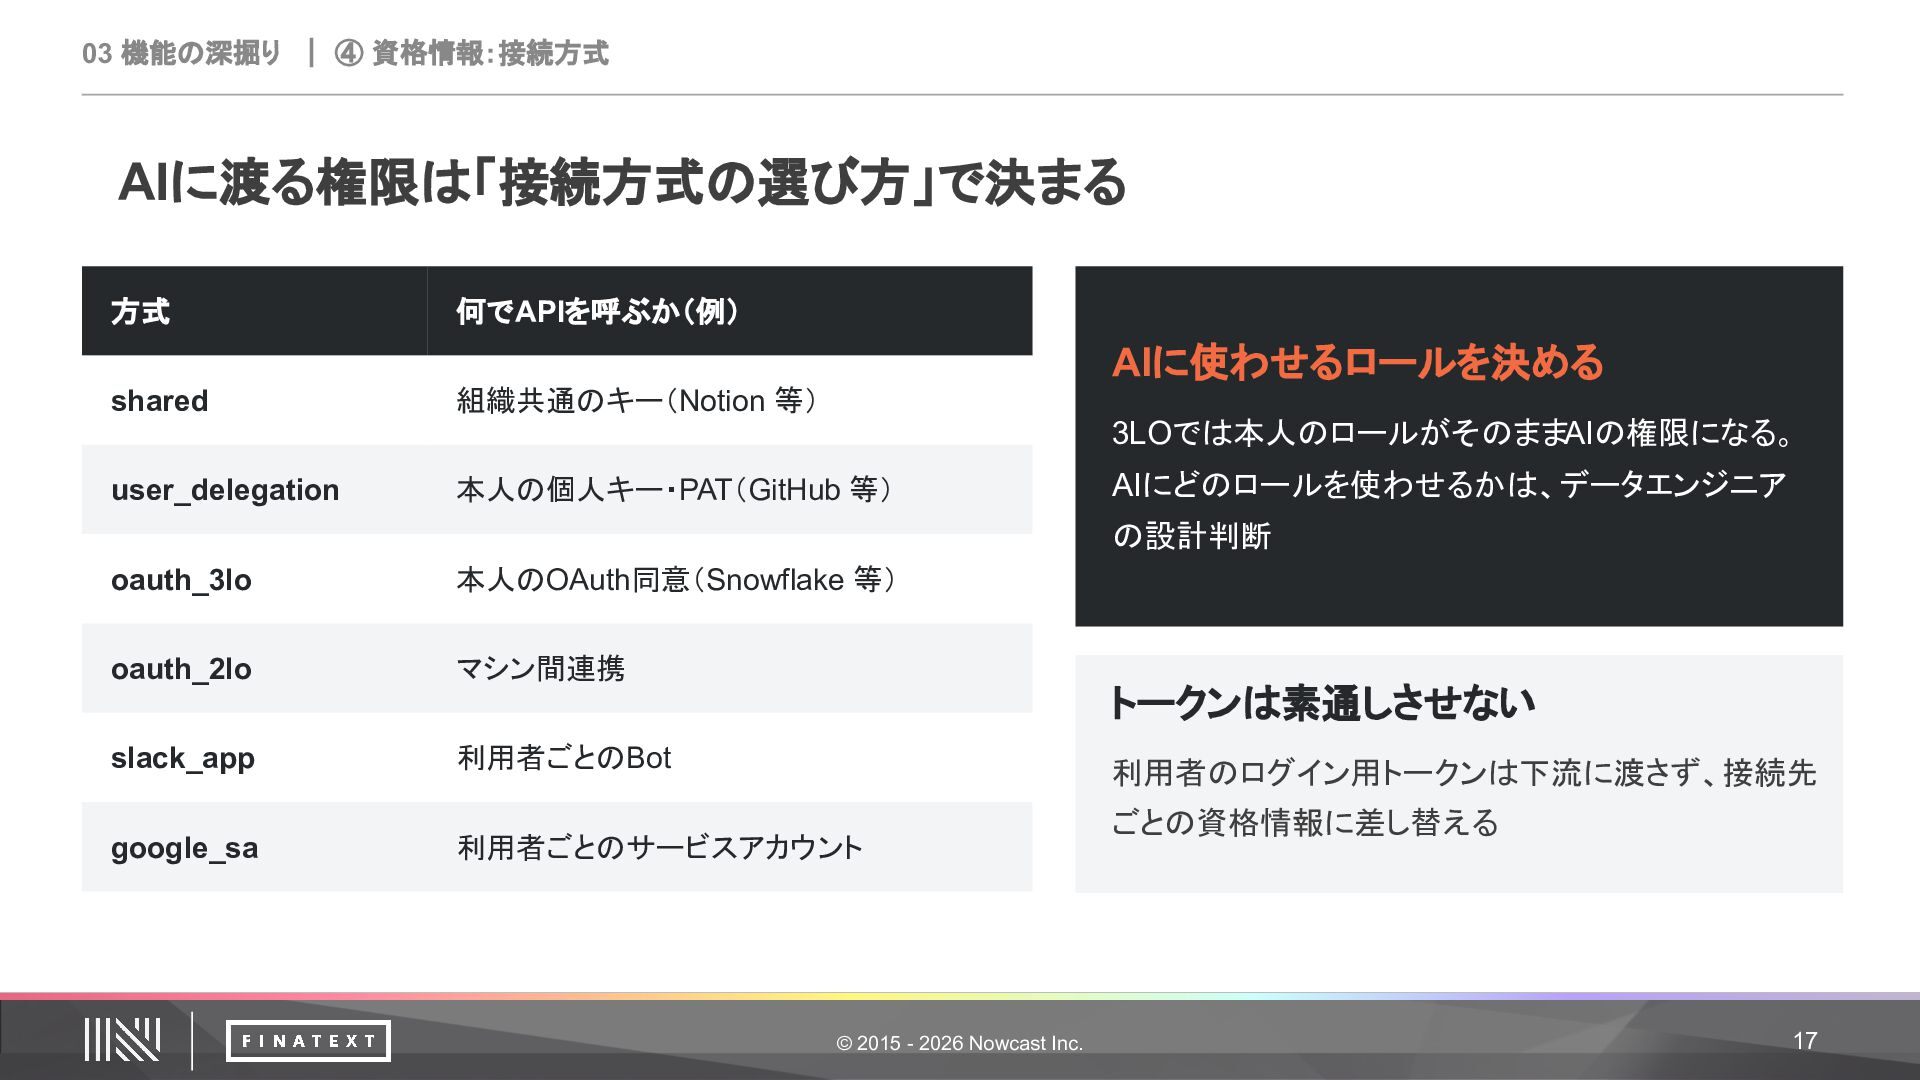
03 機能の深掘り | ④ 資格情報:接続方式 AIに渡る権限は「接続方式の選び方」で決まる 方式 何でAPIを呼ぶか(例) AIに使わせるロールを決める shared
組織共通のキー(Notion 等) 3LOでは本人のロールがそのままAIの権限になる。 user_delegation 本人の個人キー・PAT(GitHub 等) AIにどのロールを使わせるかは、データエンジニア の設計判断 oauth_3lo 本人のOAuth同意(Snowflake 等) oauth_2lo マシン間連携 slack_app 利用者ごとのBot google_sa 利用者ごとのサービスアカウント トークンは素通しさせない 利用者のログイン用トークンは下流に渡さず、接続先 © 2015 - 2026 Nowcast Inc. ごとの資格情報に差し替える 17
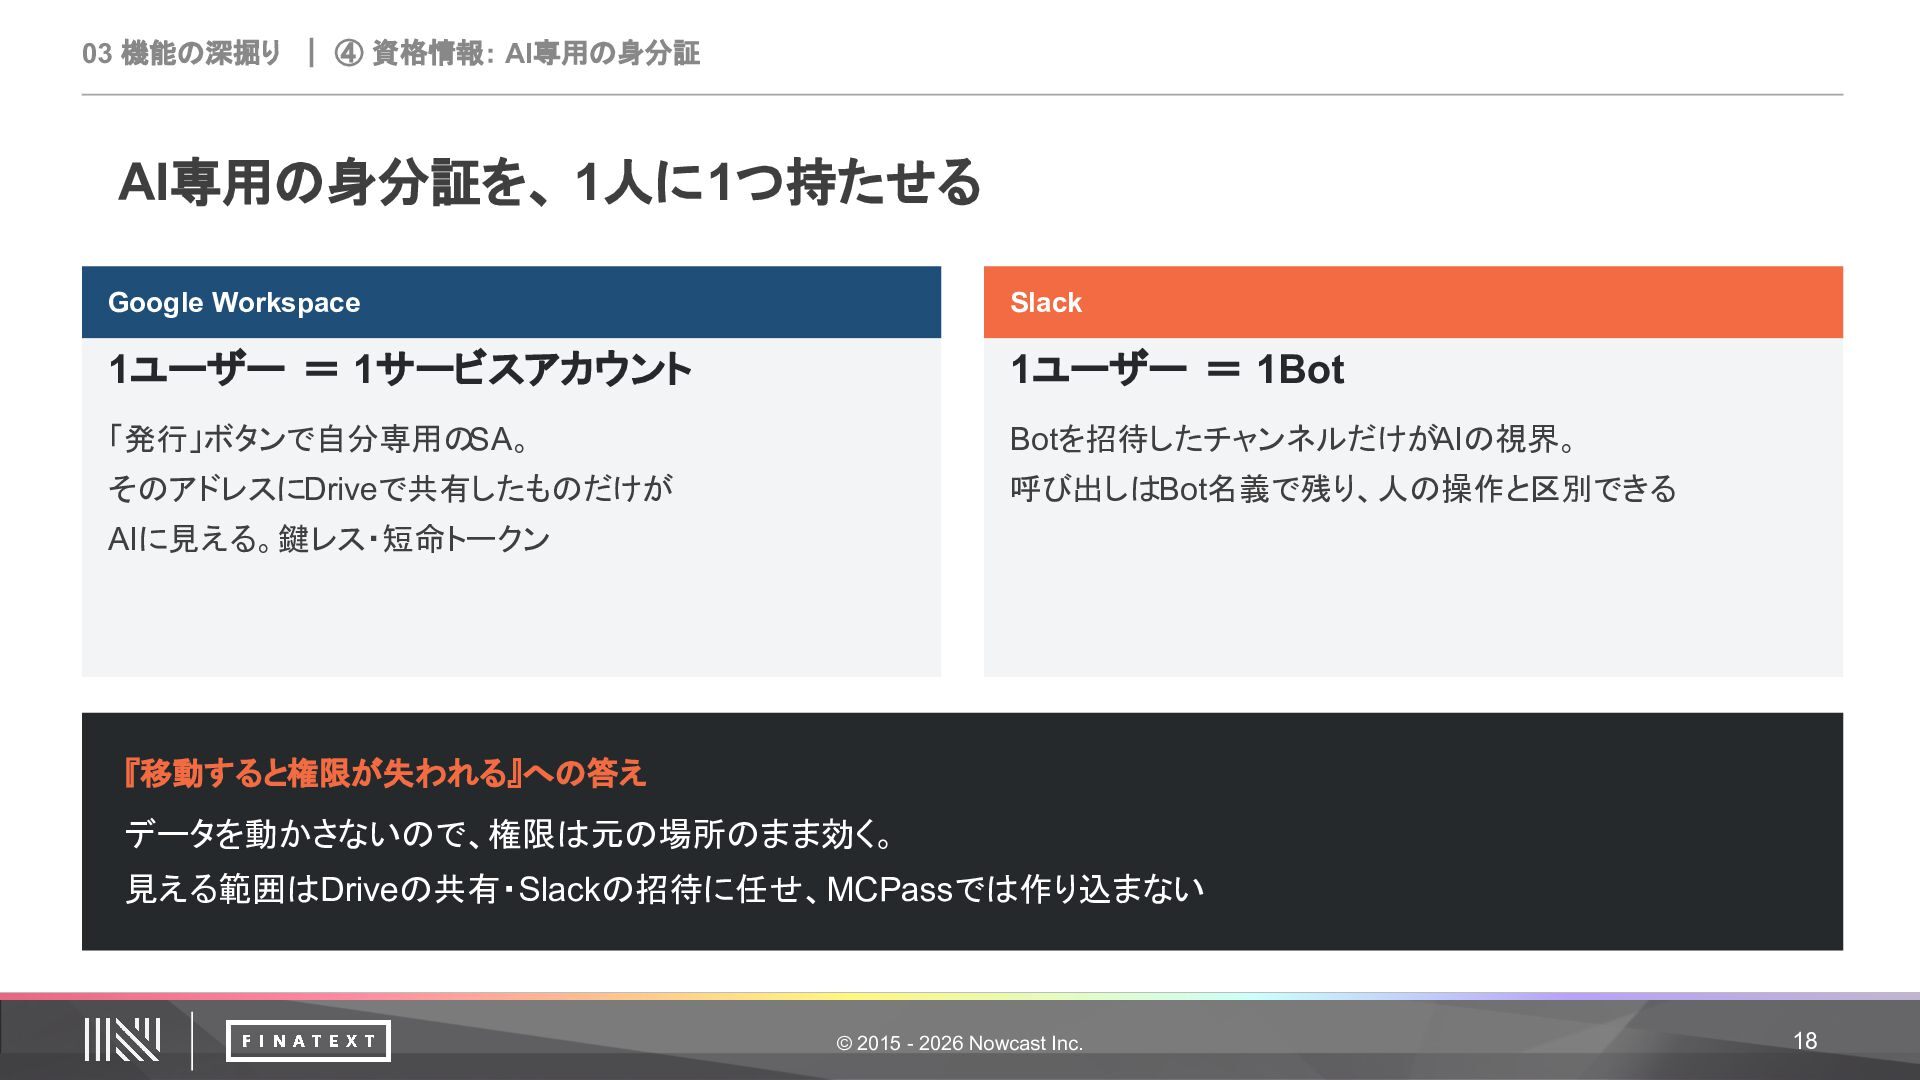
03 機能の深掘り | ④ 資格情報: AI専用の身分証 AI専用の身分証を、 1人に1つ持たせる Google Workspace
Slack 1ユーザー = 1サービスアカウント 1ユーザー = 1Bot 「発行」ボタンで自分専用のSA。 Botを招待したチャンネルだけがAIの視界。 そのアドレスにDriveで共有したものだけが 呼び出しはBot名義で残り、人の操作と区別できる AIに見える。鍵レス・短命トークン 『移動すると権限が失われる』への答え データを動かさないので、権限は元の場所のまま効く。 見える範囲はDriveの共有・Slackの招待に任せ、MCPassでは作り込まない © 2015 - 2026 Nowcast Inc. 18
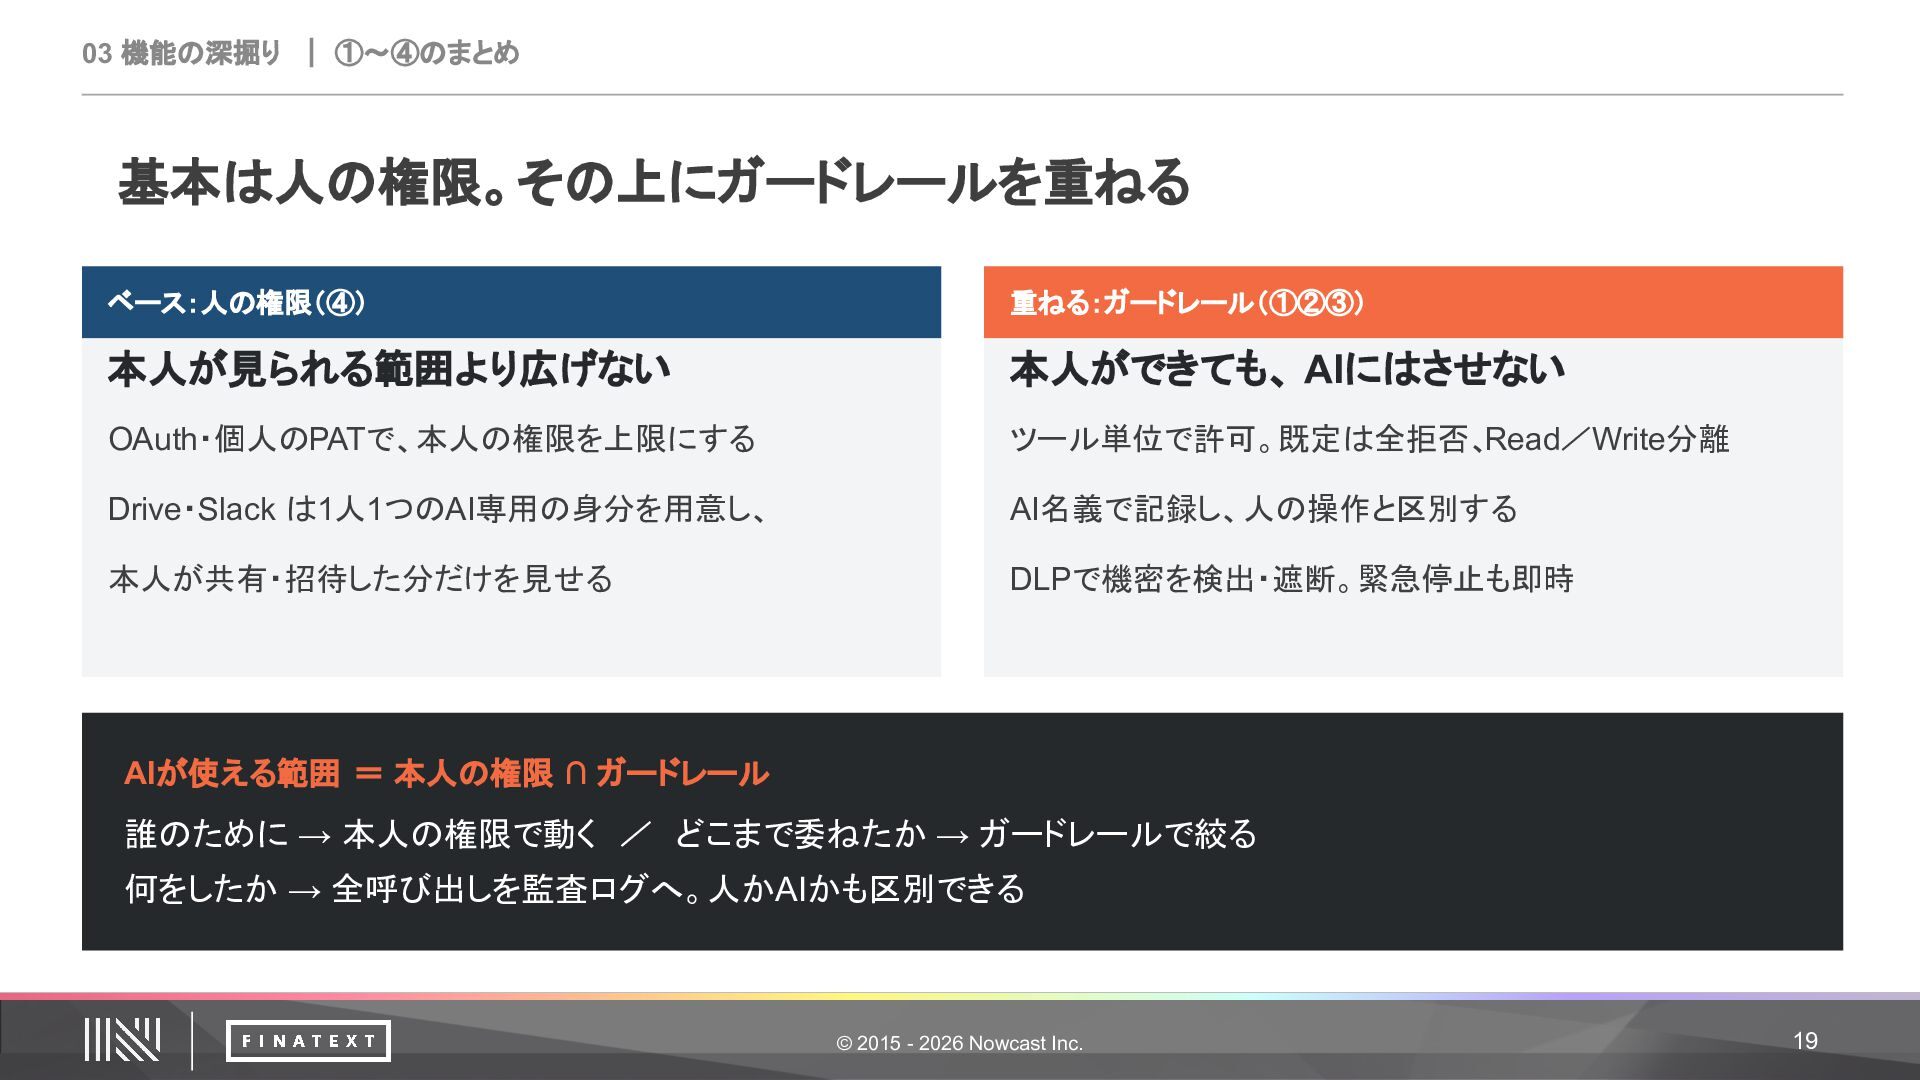
03 機能の深掘り | ①〜④のまとめ 基本は人の権限。その上にガードレールを重ねる ベース:人の権限(④) 重ねる:ガードレール(①②③) 本人が見られる範囲より広げない 本人ができても、 AIにはさせない
OAuth・個人のPATで、本人の権限を上限にする ツール単位で許可。既定は全拒否、Read/Write分離 Drive・Slack は1人1つのAI専用の身分を用意し、 AI名義で記録し、人の操作と区別する 本人が共有・招待した分だけを見せる DLPで機密を検出・遮断。緊急停止も即時 AIが使える範囲 = 本人の権限 ∩ ガードレール 誰のために → 本人の権限で動く / どこまで委ねたか → ガードレールで絞る 何をしたか → 全呼び出しを監査ログへ。人かAIかも区別できる © 2015 - 2026 Nowcast Inc. 19
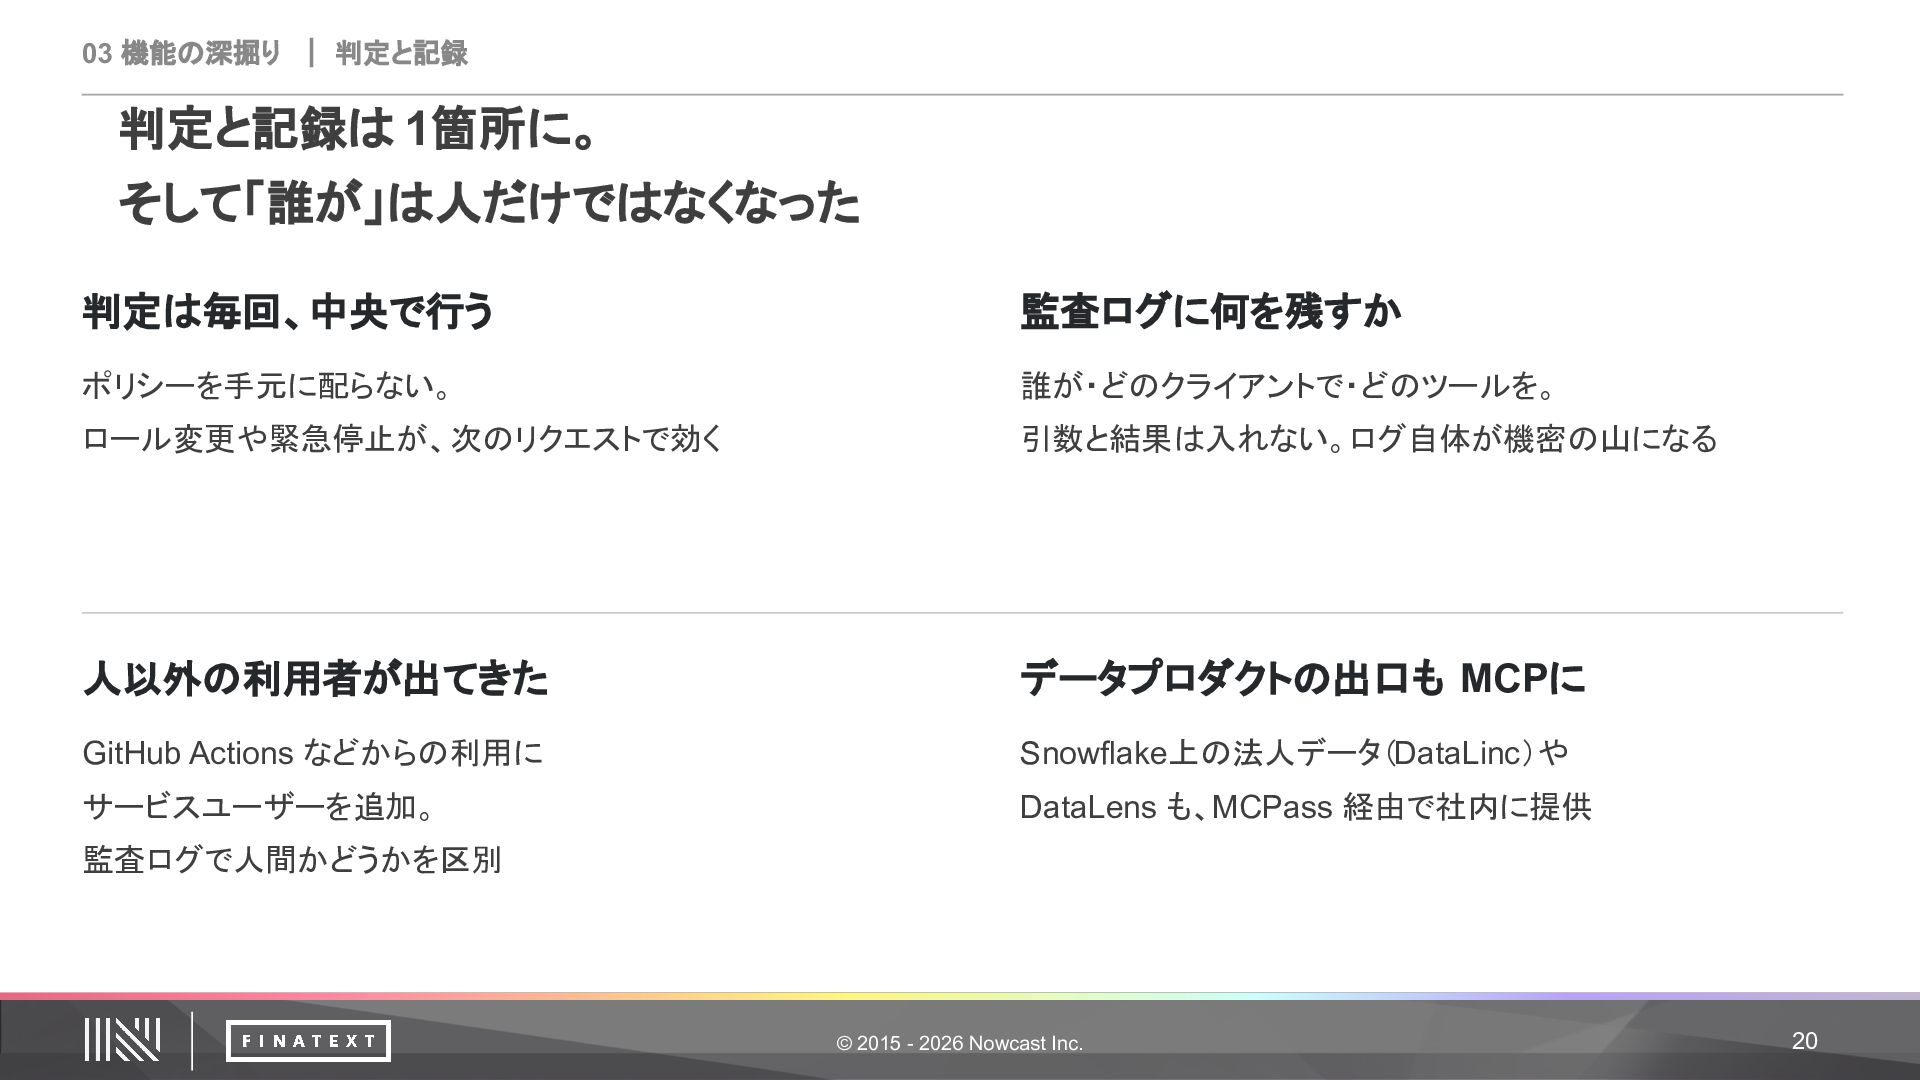
03 機能の深掘り | 判定と記録 判定と記録は 1箇所に。 そして「誰が」は人だけではなくなった 判定は毎回、中央で行う 監査ログに何を残すか ポリシーを手元に配らない。
誰が・どのクライアントで・どのツールを。 ロール変更や緊急停止が、次のリクエストで効く 引数と結果は入れない。ログ自体が機密の山になる 人以外の利用者が出てきた データプロダクトの出口も MCPに GitHub Actions などからの利用に Snowflake上の法人データ(DataLinc)や サービスユーザーを追加。 DataLens も、MCPass 経由で社内に提供 監査ログで人間かどうかを区別 © 2015 - 2026 Nowcast Inc. 20
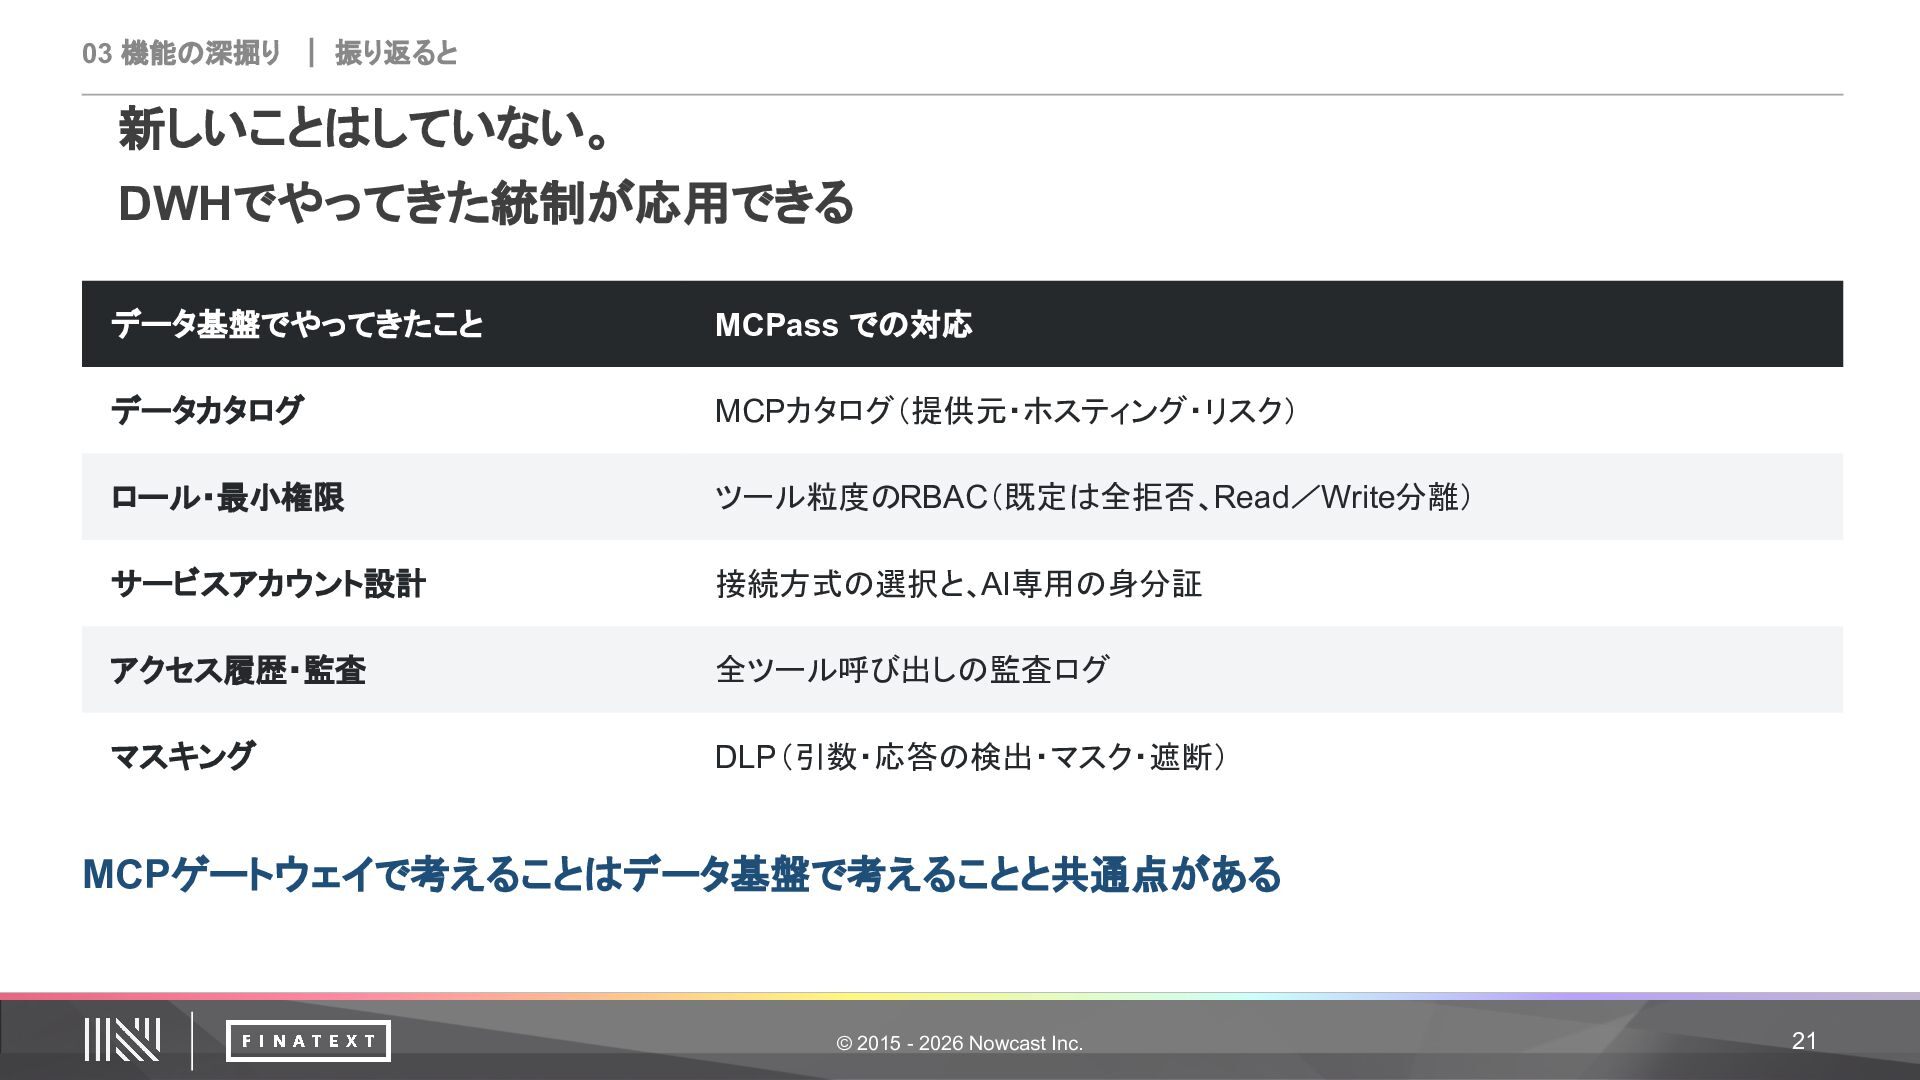
03 機能の深掘り | 振り返ると 新しいことはしていない。 DWHでやってきた統制が応用できる データ基盤でやってきたこと MCPass での対応 データカタログ
MCPカタログ(提供元・ホスティング・リスク) ロール・最小権限 ツール粒度のRBAC(既定は全拒否、Read/Write分離) サービスアカウント設計 接続方式の選択と、AI専用の身分証 アクセス履歴・監査 全ツール呼び出しの監査ログ マスキング DLP(引数・応答の検出・マスク・遮断) MCPゲートウェイで考えることはデータ基盤で考えることと共通点がある © 2015 - 2026 Nowcast Inc. 21
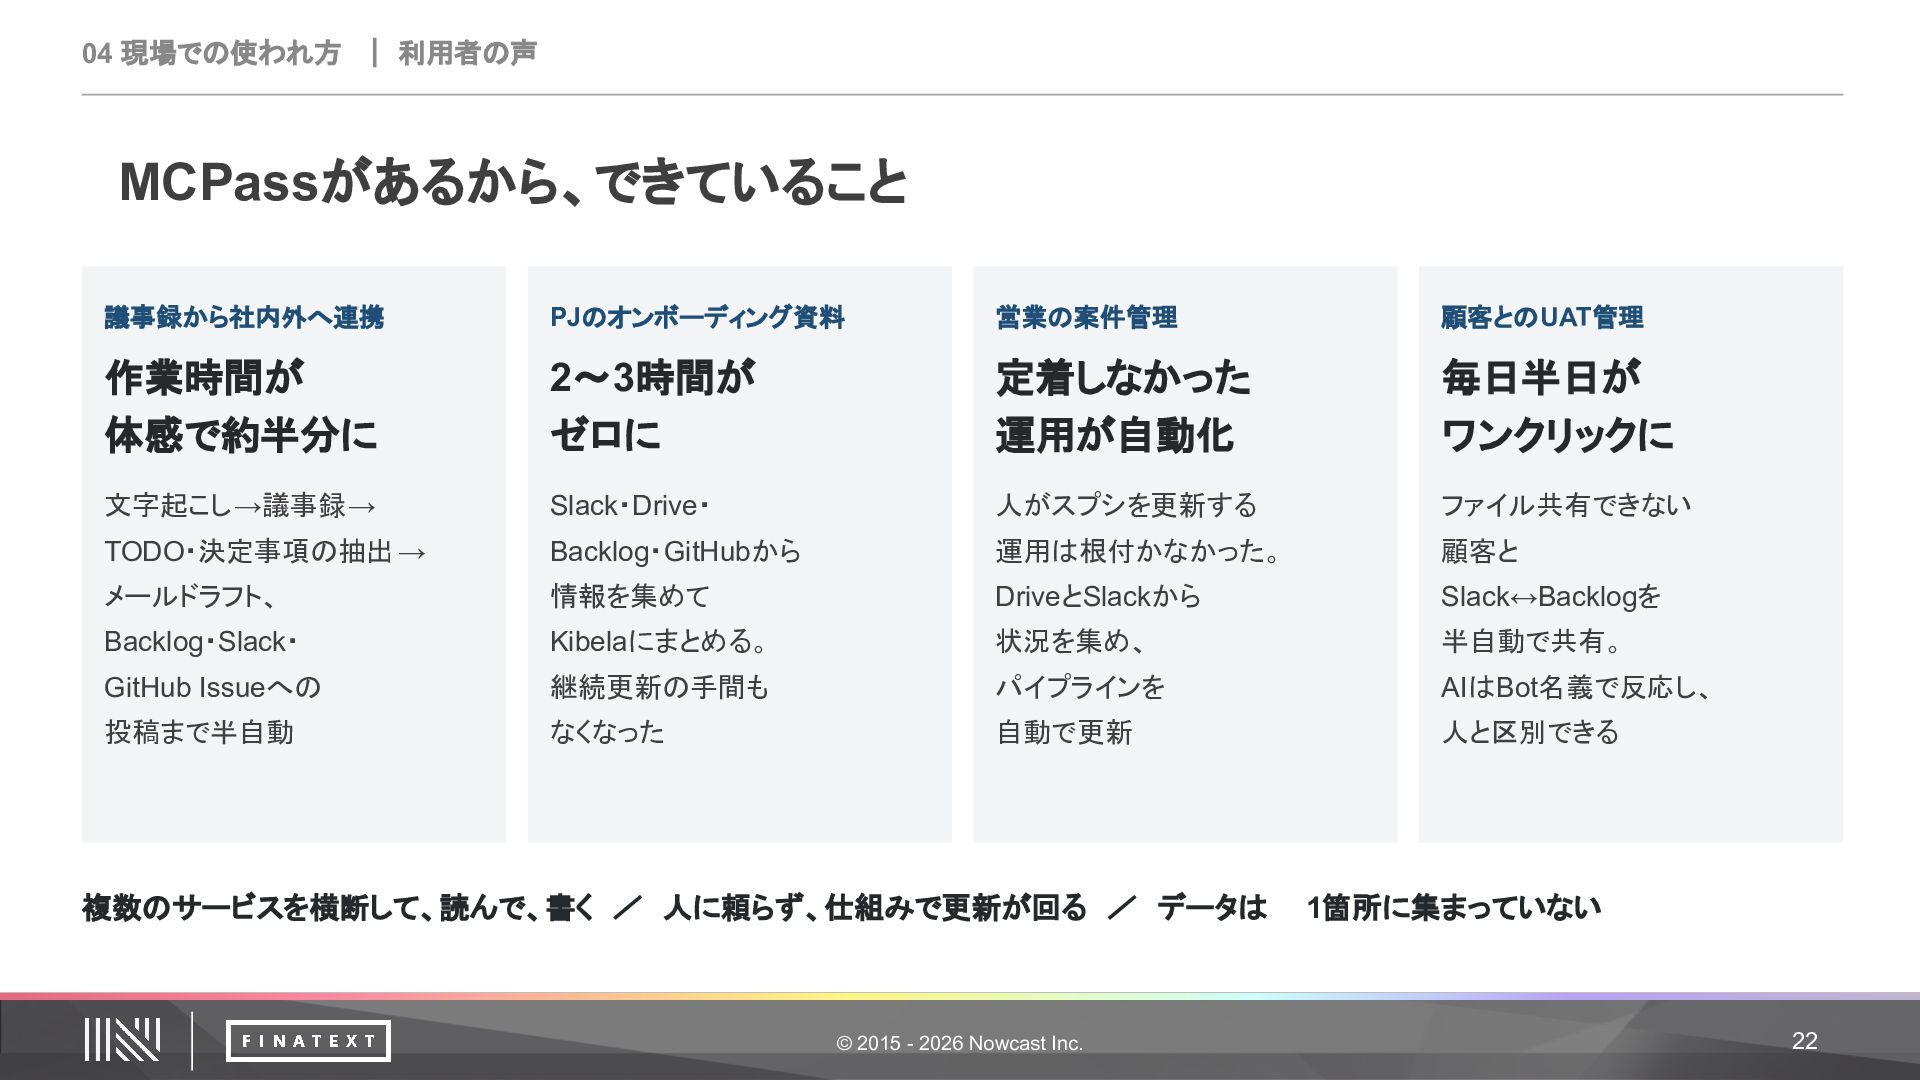
04 現場での使われ方 | 利用者の声 MCPassがあるから、できていること 議事録から社内外へ連携 PJのオンボーディング資料 営業の案件管理 顧客とのUAT管理 作業時間が
体感で約半分に 2〜3時間が ゼロに 定着しなかった 運用が自動化 毎日半日が ワンクリックに 文字起こし→議事録→ Slack・Drive・ 人がスプシを更新する ファイル共有できない TODO・決定事項の抽出 → Backlog・GitHubから 運用は根付かなかった。 顧客と メールドラフト、 情報を集めて DriveとSlackから Slack↔Backlogを Backlog・Slack・ Kibelaにまとめる。 状況を集め、 半自動で共有。 GitHub Issueへの 継続更新の手間も パイプラインを AIはBot名義で反応し、 投稿まで半自動 なくなった 自動で更新 人と区別できる 複数のサービスを横断して、読んで、書く / 人に頼らず、仕組みで更新が回る / データは © 2015 - 2026 Nowcast Inc. 1箇所に集まっていない 22
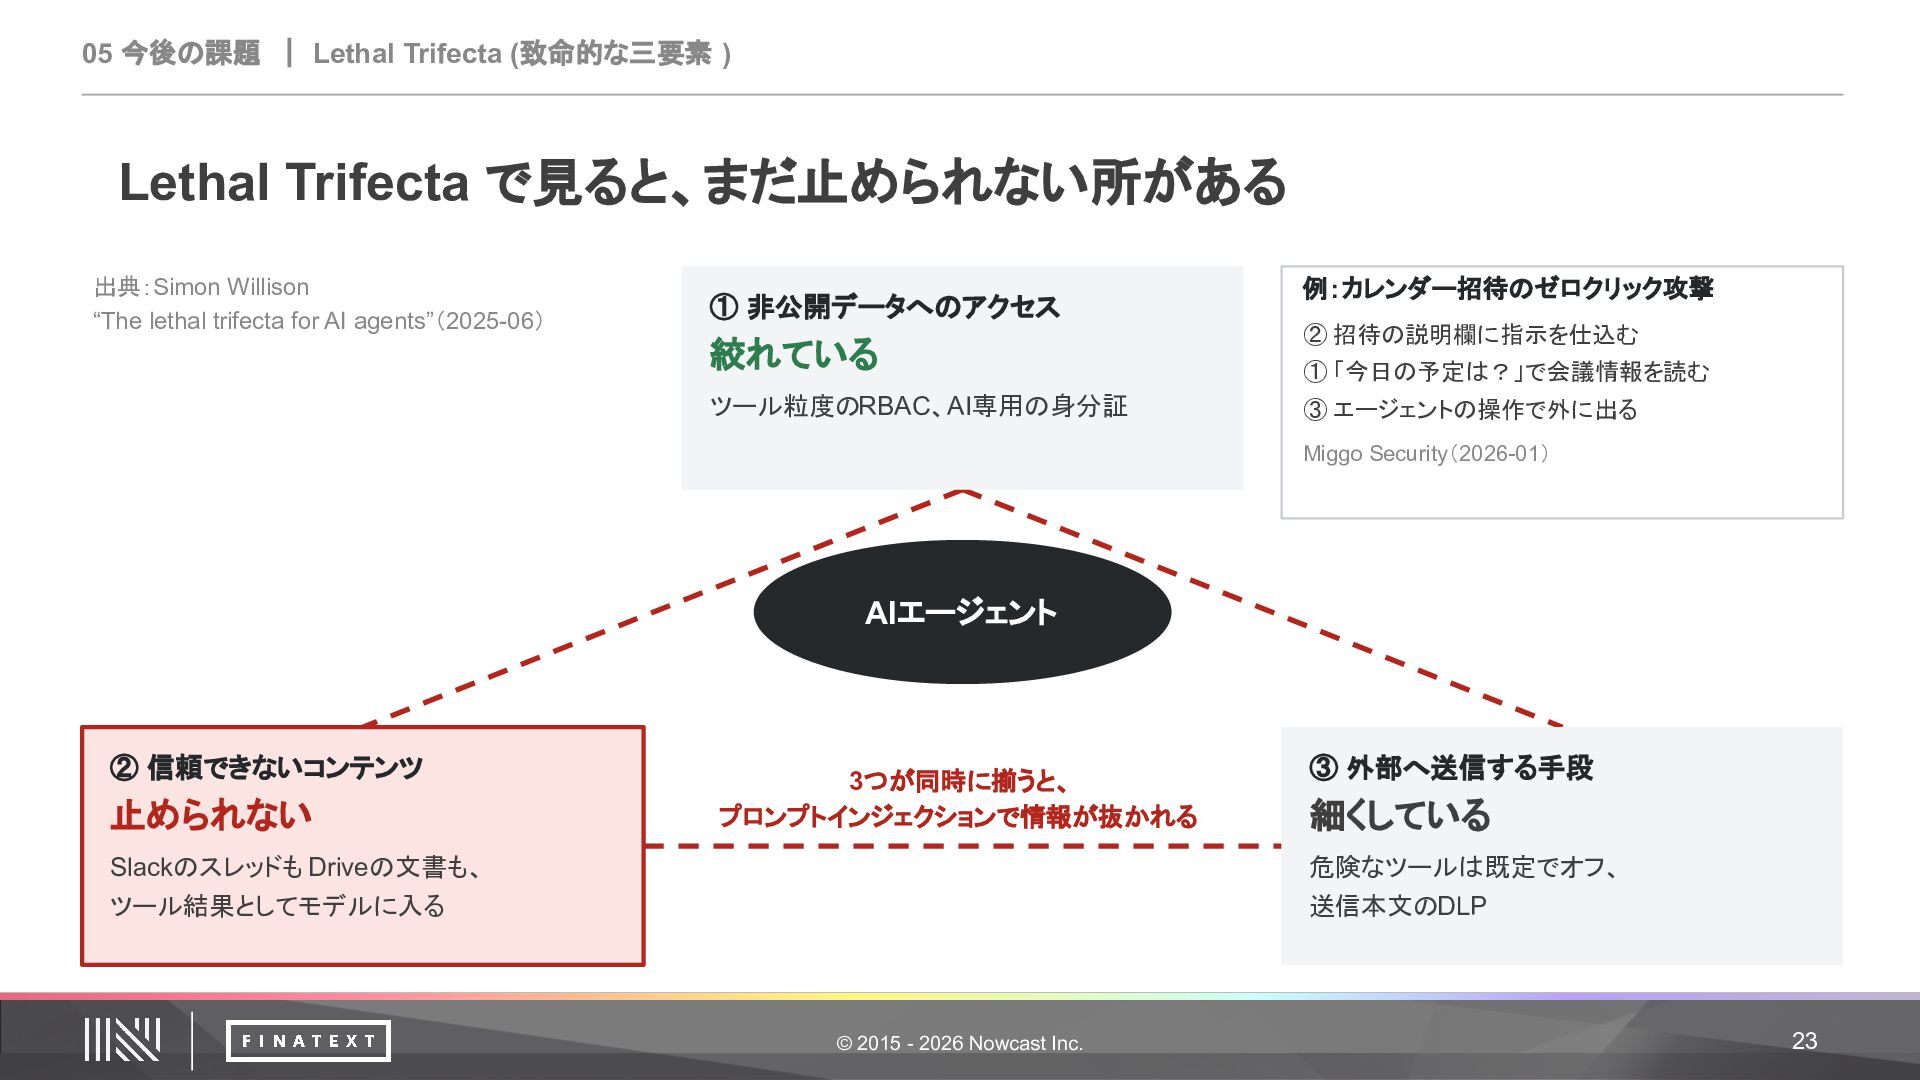
05 今後の課題 | Lethal Trifecta (致命的な三要素 ) Lethal Trifecta で見ると、まだ止められない所がある
出典:Simon Willison “The lethal trifecta for AI agents”(2025-06) ① 非公開データへのアクセス 絞れている ツール粒度のRBAC、AI専用の身分証 例:カレンダー招待のゼロクリック攻撃 ② 招待の説明欄に指示を仕込む ① 「今日の予定は?」で会議情報を読む ③ エージェントの操作で外に出る Miggo Security(2026-01) AIエージェント ② 信頼できないコンテンツ 止められない 3つが同時に揃うと、 プロンプトインジェクションで情報が抜かれる ③ 外部へ送信する手段 細くしている 危険なツールは既定でオフ、 送信本文のDLP Slackのスレッドも Driveの文書も、 ツール結果としてモデルに入る © 2015 - 2026 Nowcast Inc. 23
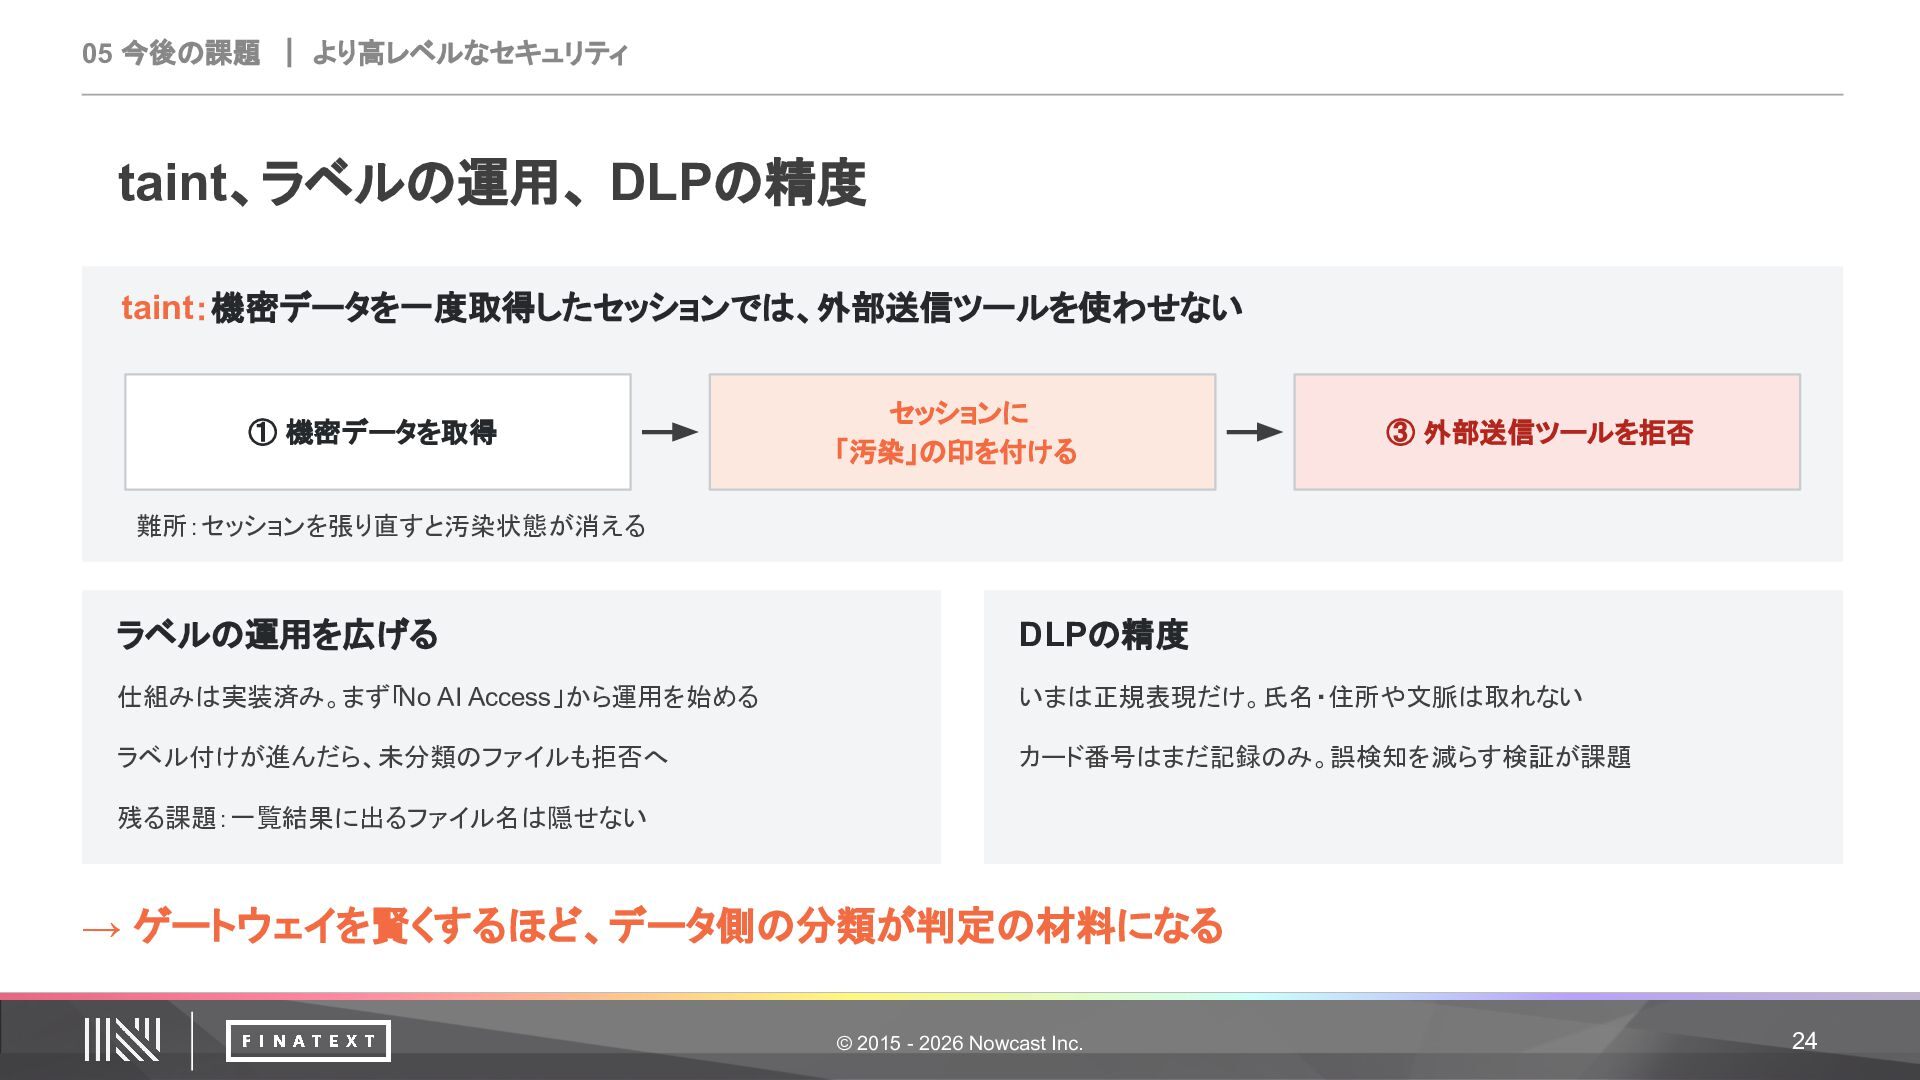
05 今後の課題 | より高レベルなセキュリティ taint、ラベルの運用、 DLPの精度 taint:機密データを一度取得したセッションでは、外部送信ツールを使わせない ① 機密データを取得 セッションに
「汚染」の印を付ける ③ 外部送信ツールを拒否 難所:セッションを張り直すと汚染状態が消える ラベルの運用を広げる DLPの精度 仕組みは実装済み。まず「No AI Access」から運用を始める いまは正規表現だけ。氏名・住所や文脈は取れない ラベル付けが進んだら、未分類のファイルも拒否へ カード番号はまだ記録のみ。誤検知を減らす検証が課題 残る課題:一覧結果に出るファイル名は隠せない → ゲートウェイを賢くするほど、データ側の分類が判定の材料になる © 2015 - 2026 Nowcast Inc. 24
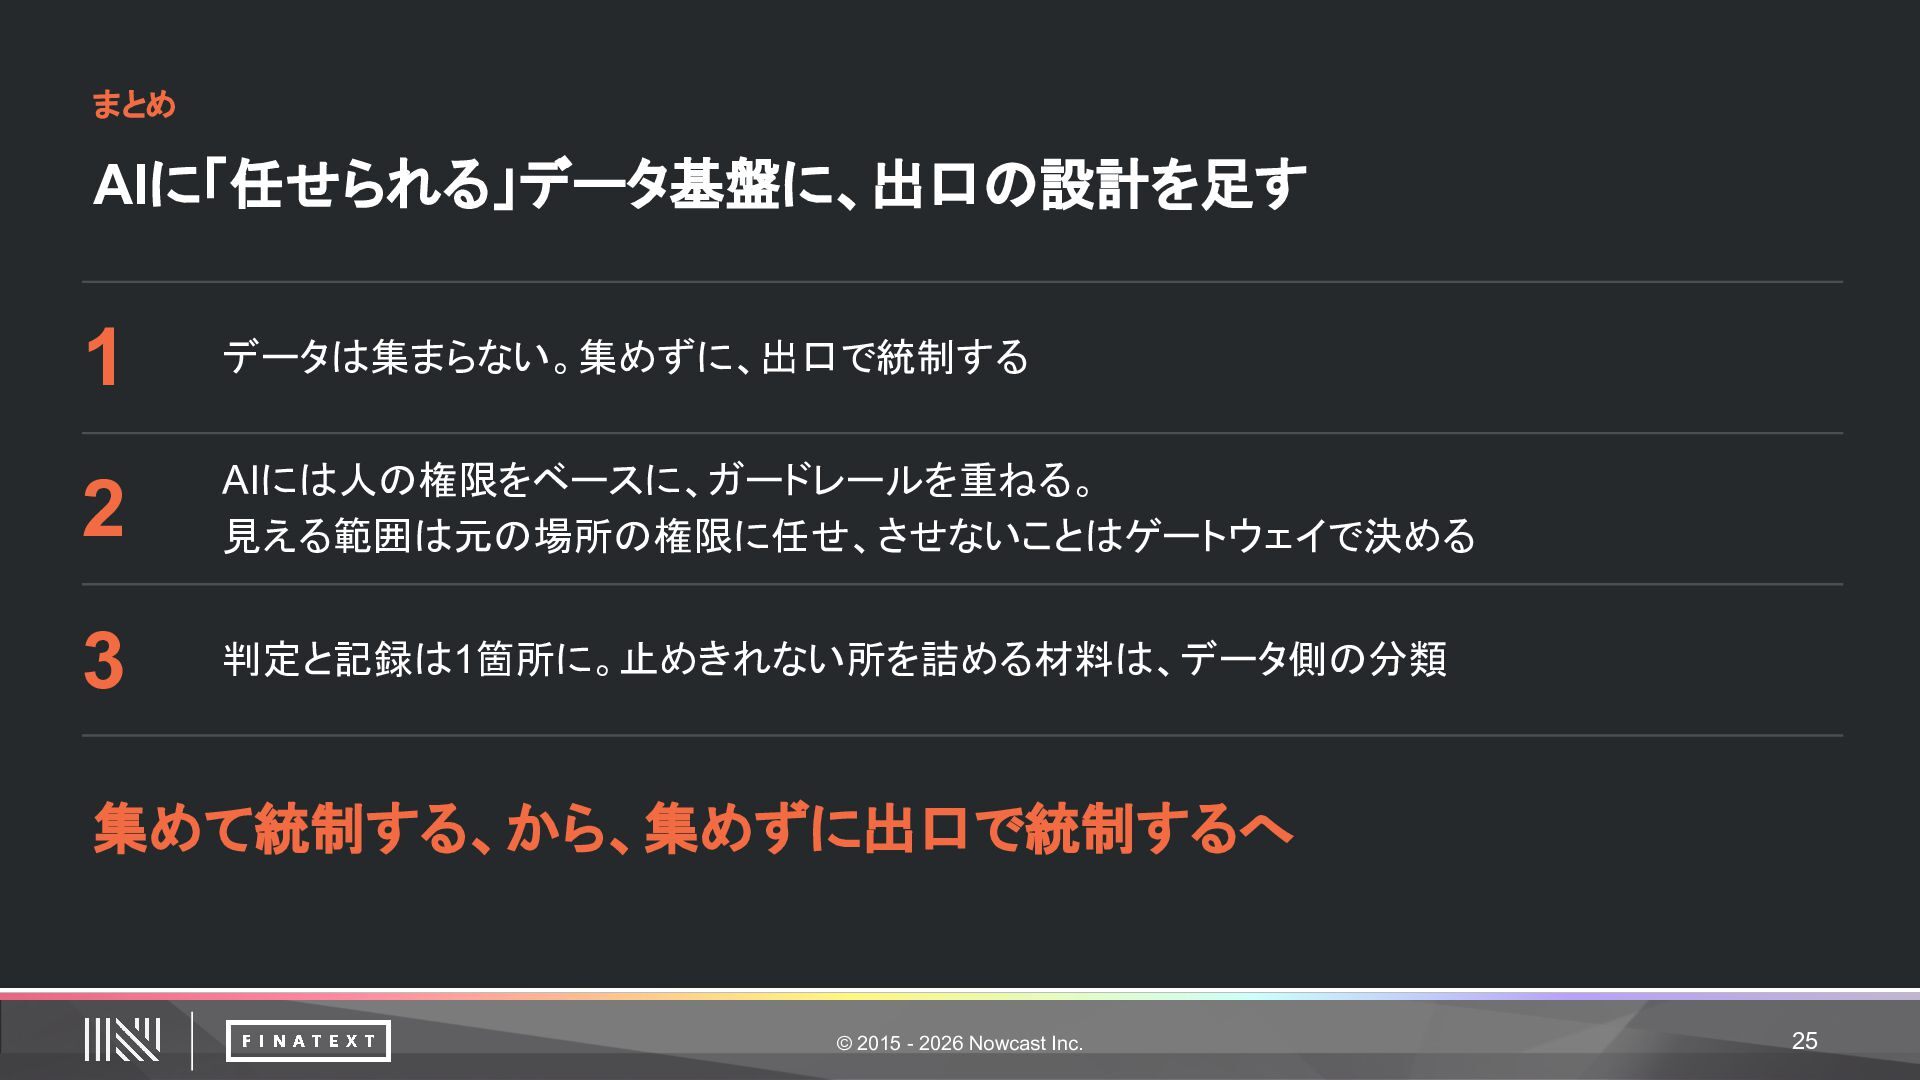
まとめ AIに「任せられる」データ基盤に、出口の設計を足す 1 データは集まらない。集めずに、出口で統制する 2 AIには人の権限をベースに、ガードレールを重ねる。 見える範囲は元の場所の権限に任せ、させないことはゲートウェイで決める 3 判定と記録は1箇所に。止めきれない所を詰める材料は、データ側の分類 集めて統制する、から、集めずに出口で統制するへ
© 2015 - 2026 Nowcast Inc. 25
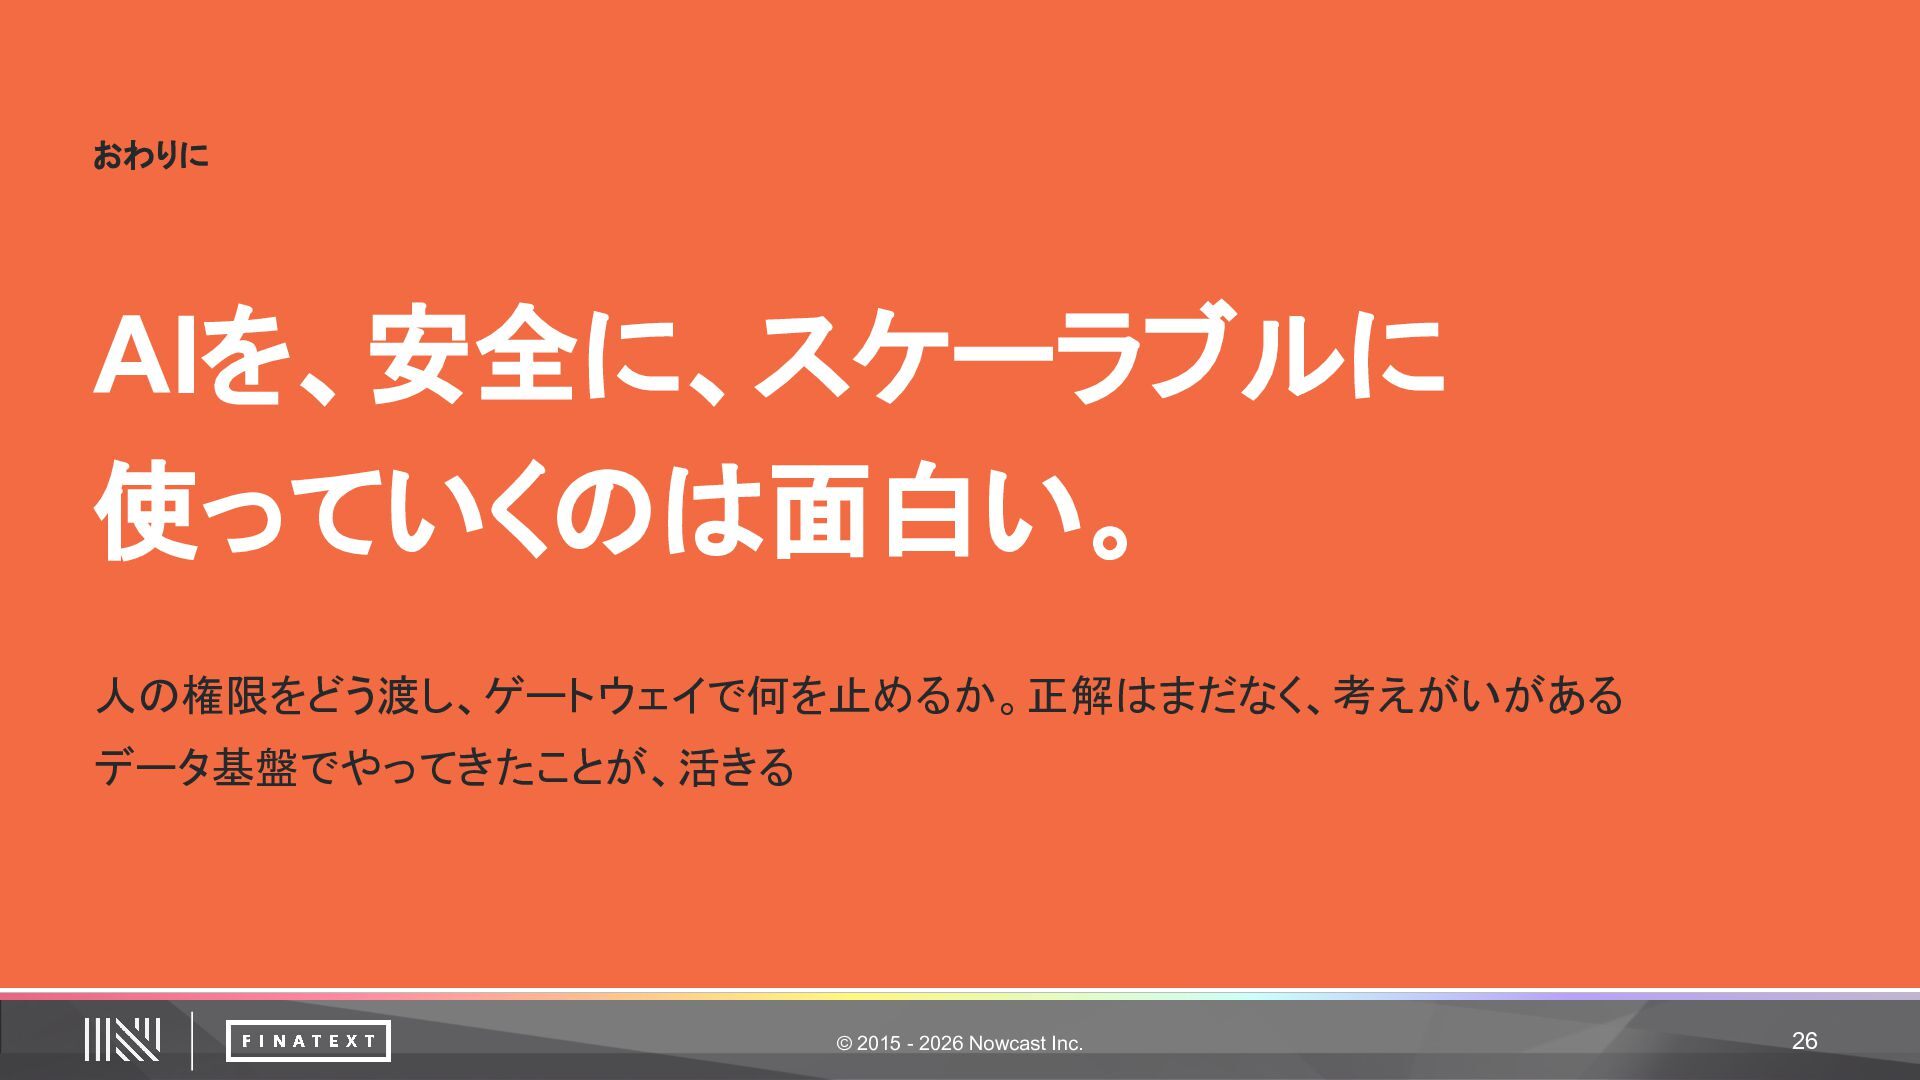
おわりに AIを、安全に、スケーラブルに 使っていくのは面白い。 人の権限をどう渡し、ゲートウェイで何を止めるか。正解はまだなく、考えがいがある データ基盤でやってきたことが、活きる © 2015 - 2026 Nowcast
Inc. 26
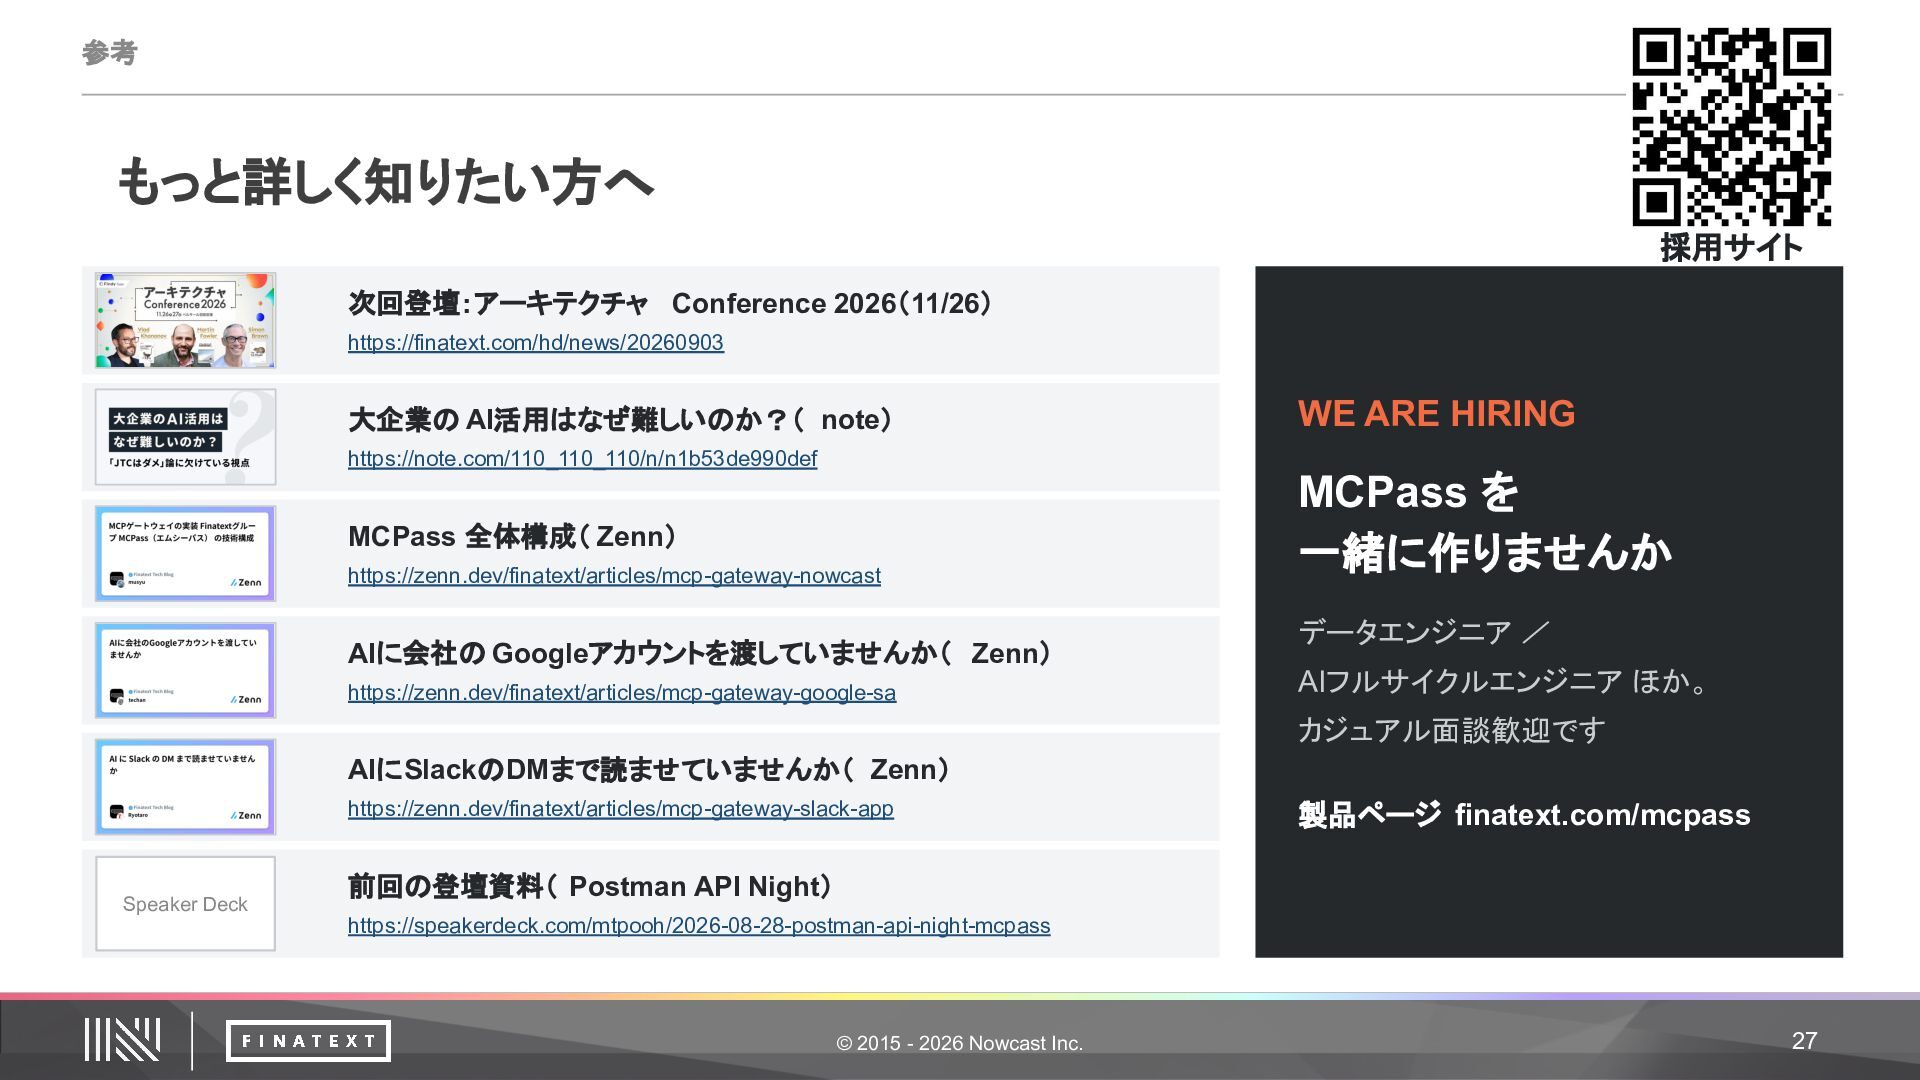
参考 もっと詳しく知りたい方へ 採用サイト 次回登壇:アーキテクチャ Conference 2026(11/26) https://finatext.com/hd/news/20260903 大企業の AI活用はなぜ難しいのか?( note)
https://note.com/110_110_110/n/n1b53de990def MCPass 全体構成( Zenn) https://zenn.dev/finatext/articles/mcp-gateway-nowcast AIに会社の Googleアカウントを渡していませんか( Zenn) https://zenn.dev/finatext/articles/mcp-gateway-google-sa WE ARE HIRING MCPass を 一緒に作りませんか データエンジニア / AIフルサイクルエンジニア ほか。 カジュアル面談歓迎です AIにSlackのDMまで読ませていませんか( Zenn) https://zenn.dev/finatext/articles/mcp-gateway-slack-app Speaker Deck 製品ページ finatext.com/mcpass 前回の登壇資料( Postman API Night) https://speakerdeck.com/mtpooh/2026-08-28-postman-api-night-mcpass © 2015 - 2026 Nowcast Inc. 27


 mtpooh
 ryotarai
 yhana
 fujioka6789
 ochtum
 nikkei_engineer_recruiting
 oracle4engineer
 sony
 raybugg
 tsukuboshi
 taka_aki
 yamachu
 yukun
 reverentgeek
 marktimemedia
 nikkihalliwell
 rkendrick25
 malarkey
 danielanewman
 codingconduct
 mkilby
 techseoconnect
 aleyda
 mojombo