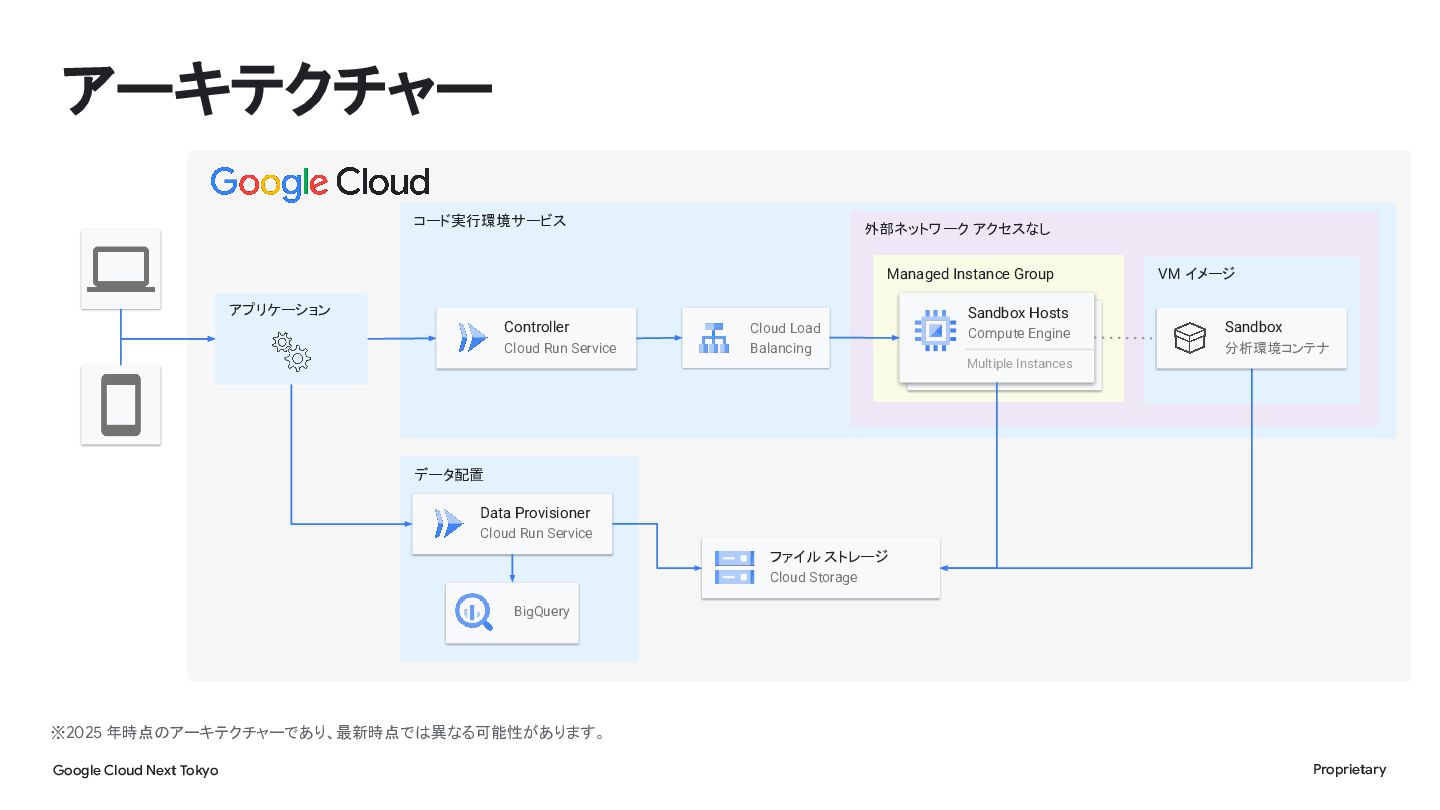
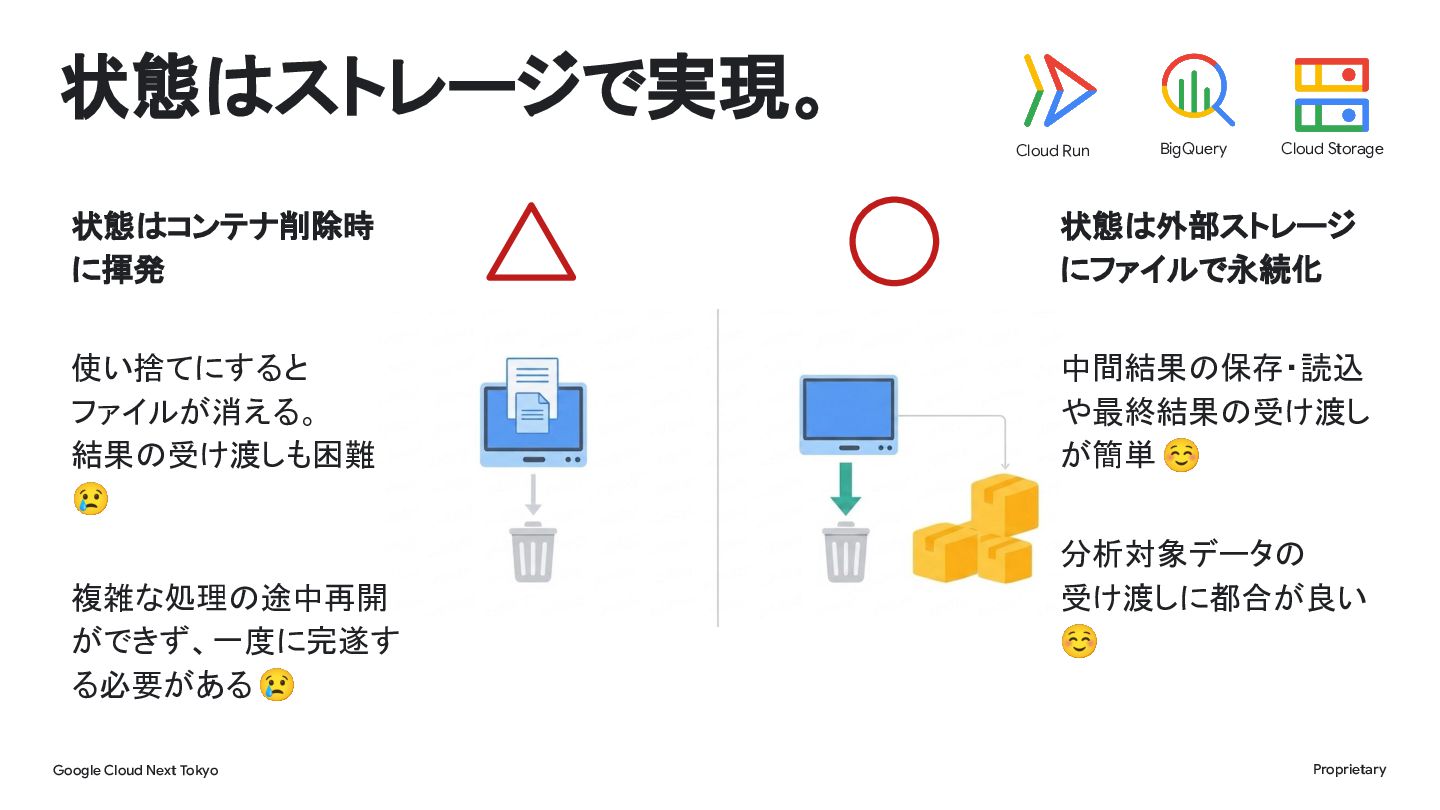
Run Service Sandbox Hosts Cloud Load Balancing Compute Engine VM イメージ Sandbox 分析環境コンテナ Multiple Instances データ配置 Data Provisioner Cloud Run Service ファイル ストレージ Cloud Storage BigQuery ※2025 年時点のアーキテクチャーであり、最新時点では異なる可能性があります。 Google Cloud Next Tokyo Proprietary
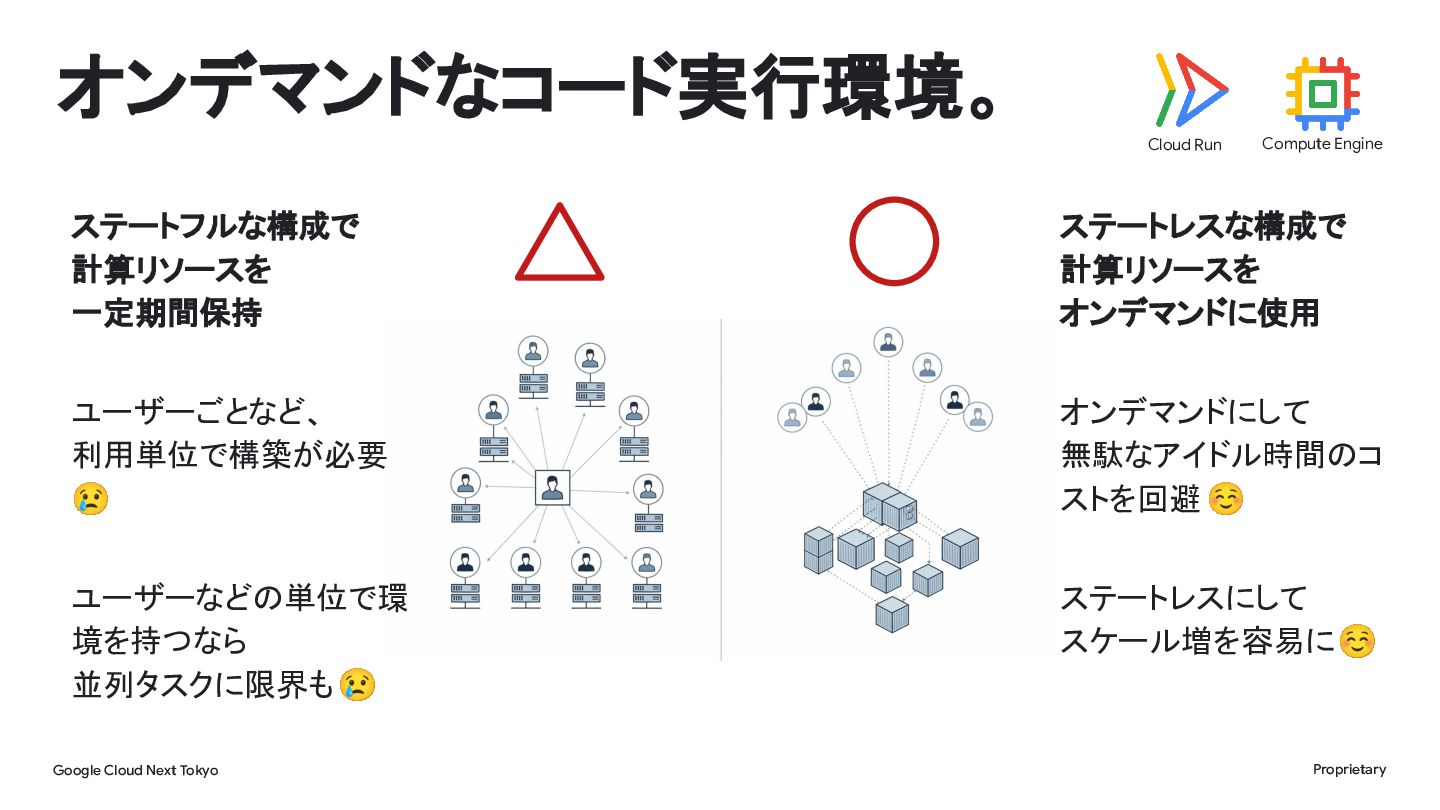
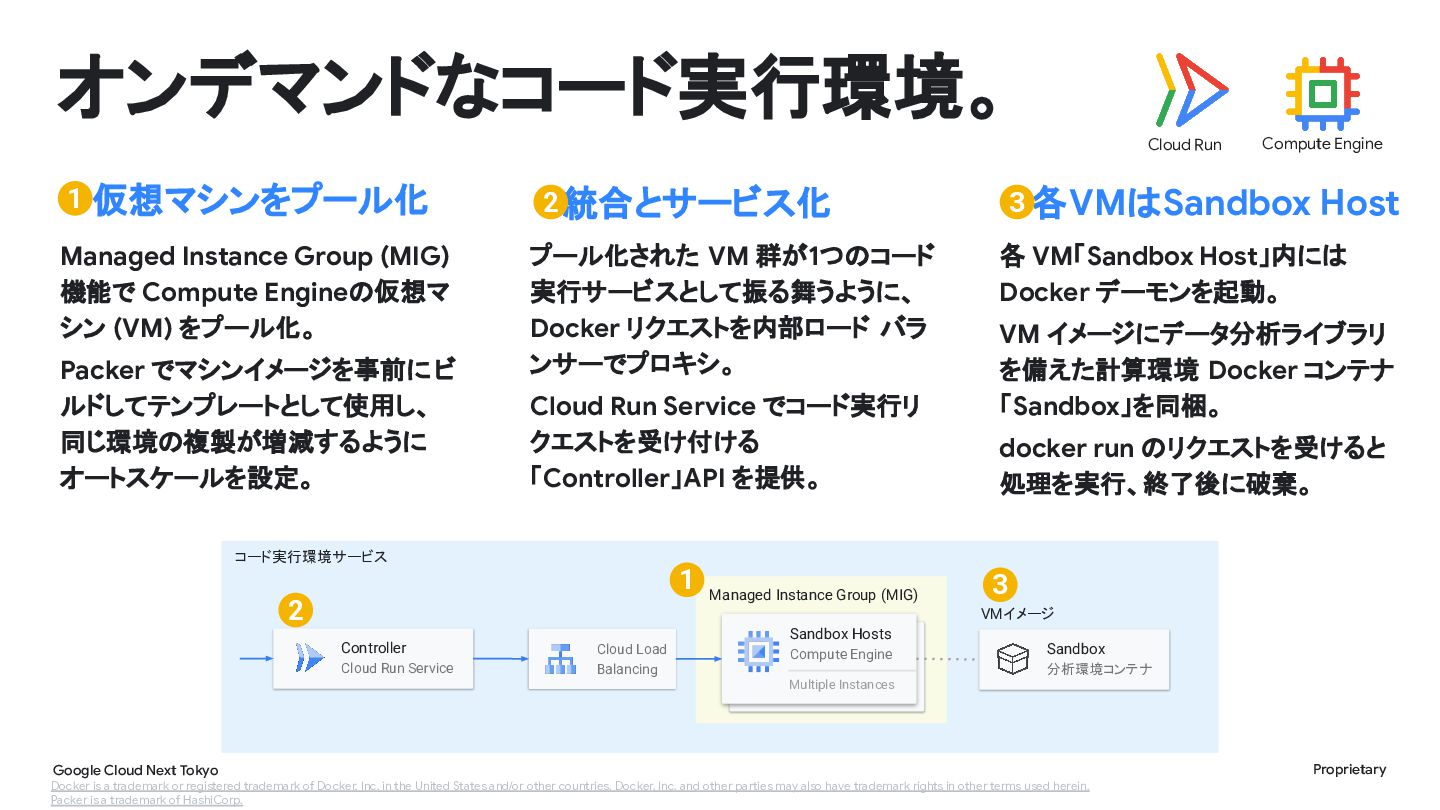
各VMはSandbox Host Managed Instance Group (MIG) 機能で Compute Engineの仮想マ シン (VM) をプール化。 プール化された VM 群が1つのコード 実行サービスとして振る舞うように、 Docker リクエストを内部ロード バラ ンサーでプロキシ。 各 VM「Sandbox Host」内には Docker デーモンを起動。 Packer でマシンイメージを事前に ビ ルドしてテンプレートとして使用し、 同じ環境の複製が増減するように オートスケールを設定。 Cloud Run Service でコード実行リ クエストを受け付ける 「Controller」API を提供。 VM イメージにデータ分析ライブラリ を備えた計算環境 Docker コンテナ 「Sandbox」を同梱。 docker run のリクエストを受けると 処理を実行、終了後に破棄。 コード実行環境サービス 1 Managed Instance Group (MIG) 2 3 VMイメージ Controller Cloud Run Service Sandbox Hosts Cloud Load Balancing Compute Engine Sandbox 分析環境コンテナ Multiple Instances Google Cloud Next Tokyo Docker is a trademark or registered trademark of Docker, Inc. in the United States and/or other countries. Docker, Inc. and other parties may also have trademark rights in other terms used herein. Packer is a trademark of HashiCorp. Proprietary
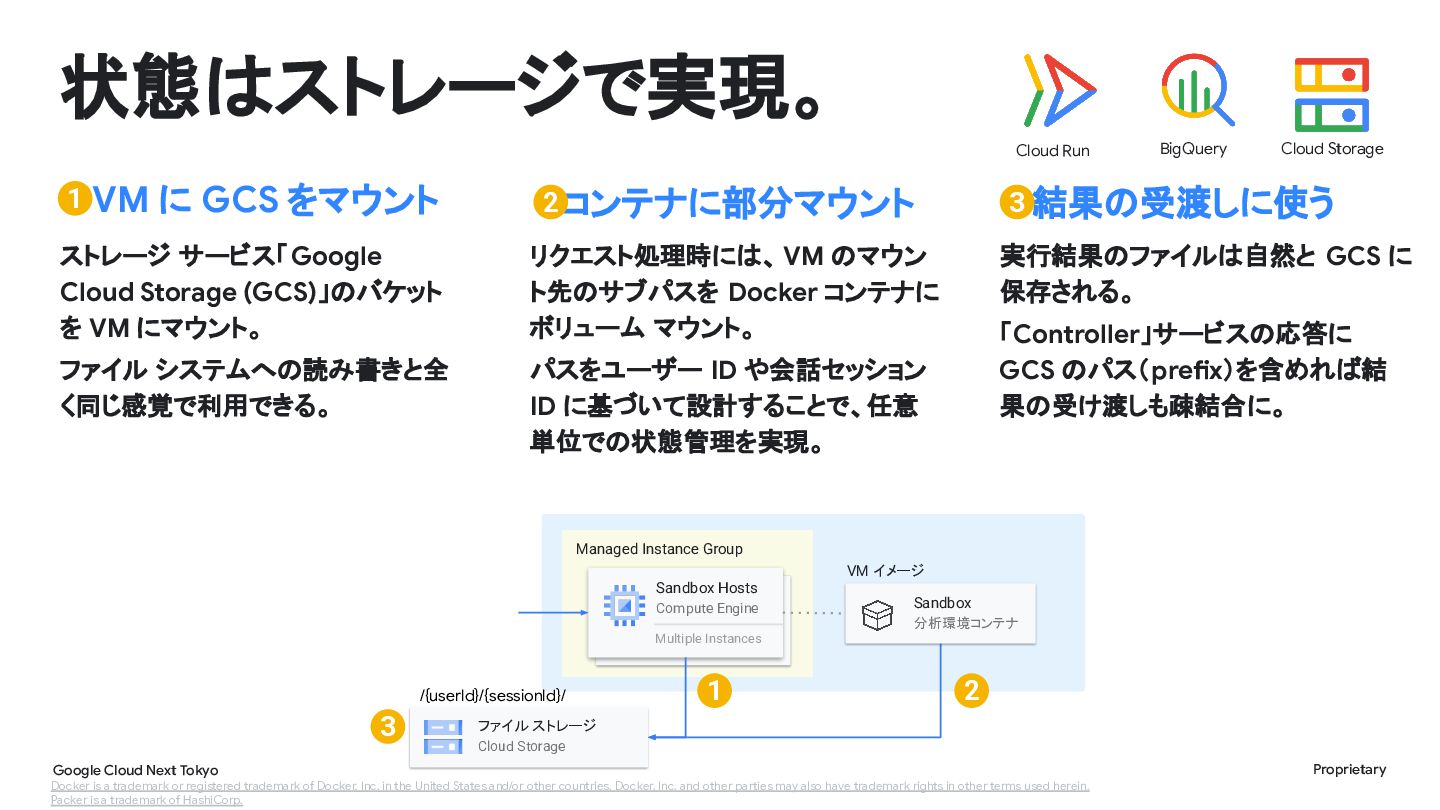
をマウント 2 コンテナに部分マウント 3 結果の受渡しに使う ストレージ サービス「Google Cloud Storage (GCS)」のバケット を VM にマウント。 リクエスト処理時には、 VM のマウン ト先のサブパスを Docker コンテナに ボリューム マウント。 実行結果のファイルは自然と GCS に 保存される。 ファイル システムへの読み書きと全 く同じ感覚で利用できる。 パスをユーザー ID や会話セッション ID に基づいて設計することで、任意 単位での状態管理を実現。 「Controller」サービスの応答に GCS のパス(prefix)を含めれば結 果の受け渡しも疎結合に。 Managed Instance Group VM イメージ Sandbox Hosts Compute Engine Sandbox 分析環境コンテナ Multiple Instances /{userId}/{sessionId}/ 3 Google Cloud Next Tokyo 1 2 ファイル ストレージ Cloud Storage Docker is a trademark or registered trademark of Docker, Inc. in the United States and/or other countries. Docker, Inc. and other parties may also have trademark rights in other terms used herein. Packer is a trademark of HashiCorp. Proprietary
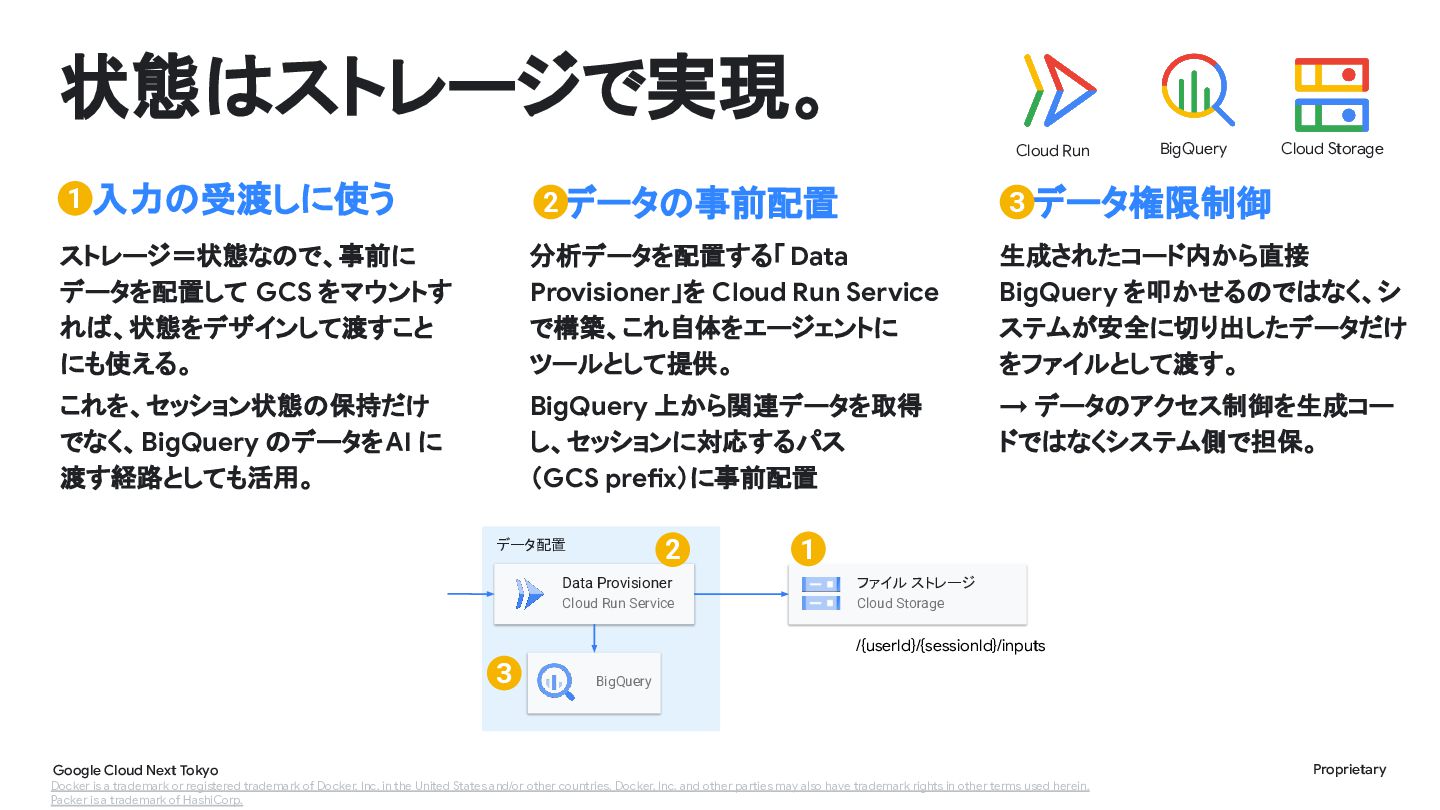
3 データ権限制御 ストレージ=状態なので、事前に データを配置して GCS をマウントす れば、状態をデザインして渡すこと にも使える。 分析データを配置する「 Data Provisioner」を Cloud Run Service で構築、これ自体をエージェントに ツールとして提供。 生成されたコード内から直接 BigQuery を叩かせるのではなく、シ ステムが安全に切り出したデータだけ をファイルとして渡す。 これを、セッション状態の保持だけ でなく、BigQuery のデータをAI に 渡す経路としても活用。 BigQuery 上から関連データを取得 し、セッションに対応するパス (GCS prefix)に事前配置 → データのアクセス制御を生成コー ドではなくシステム側で担保。 データ配置 2 1 Data Provisioner ファイル ストレージ Cloud Run Service Cloud Storage /{userId}/{sessionId}/inputs 3 Google Cloud Next Tokyo BigQuery Docker is a trademark or registered trademark of Docker, Inc. in the United States and/or other countries. Docker, Inc. and other parties may also have trademark rights in other terms used herein. Packer is a trademark of HashiCorp. Proprietary
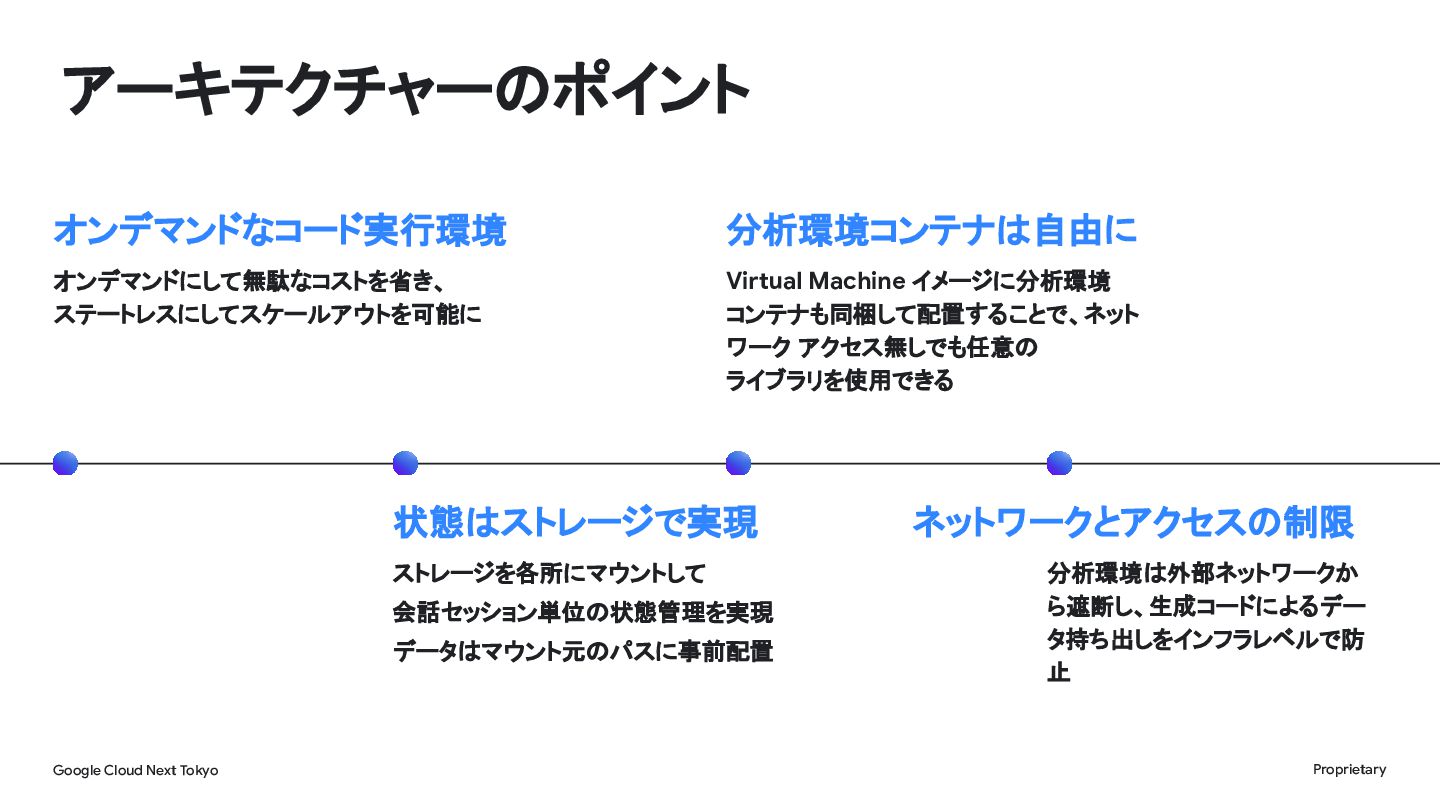
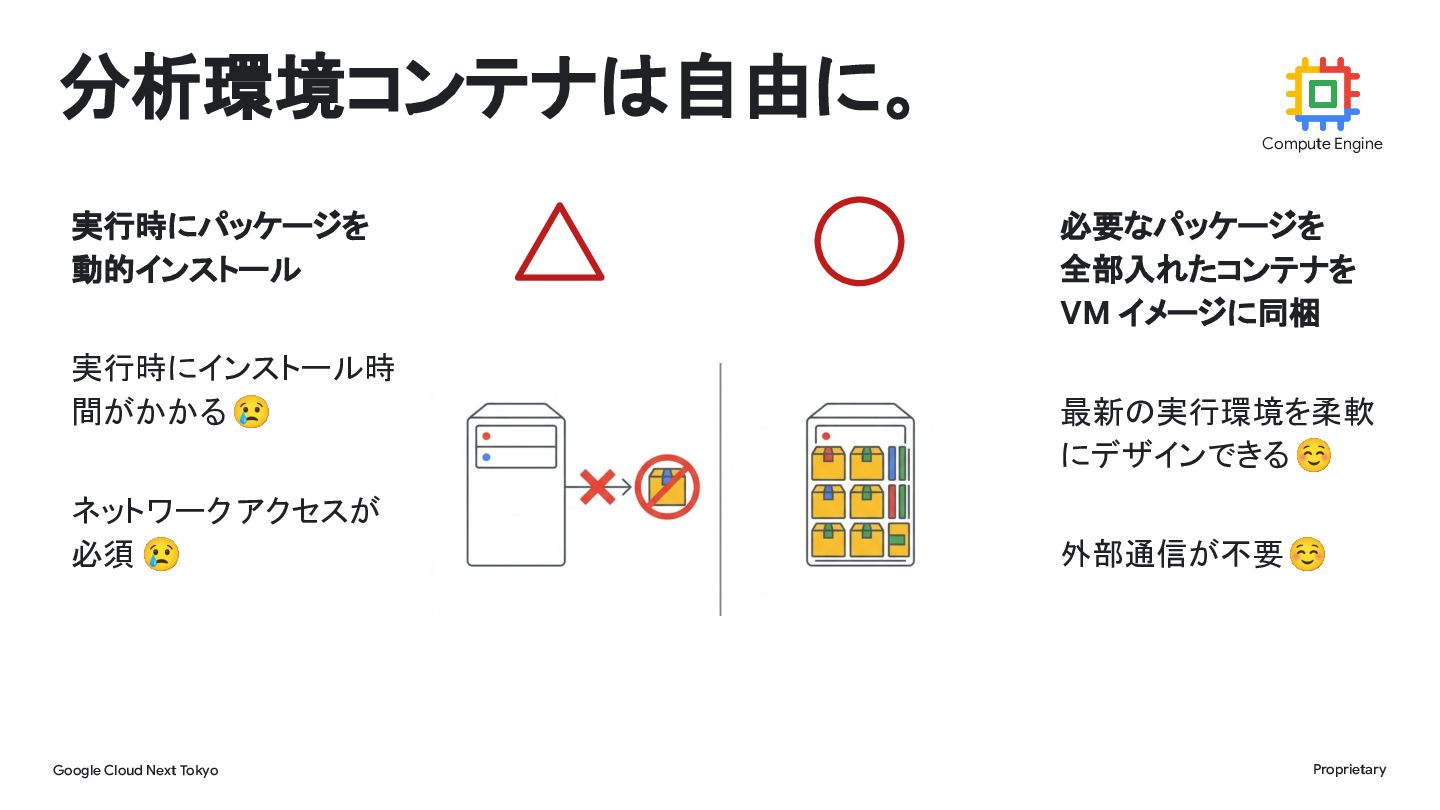
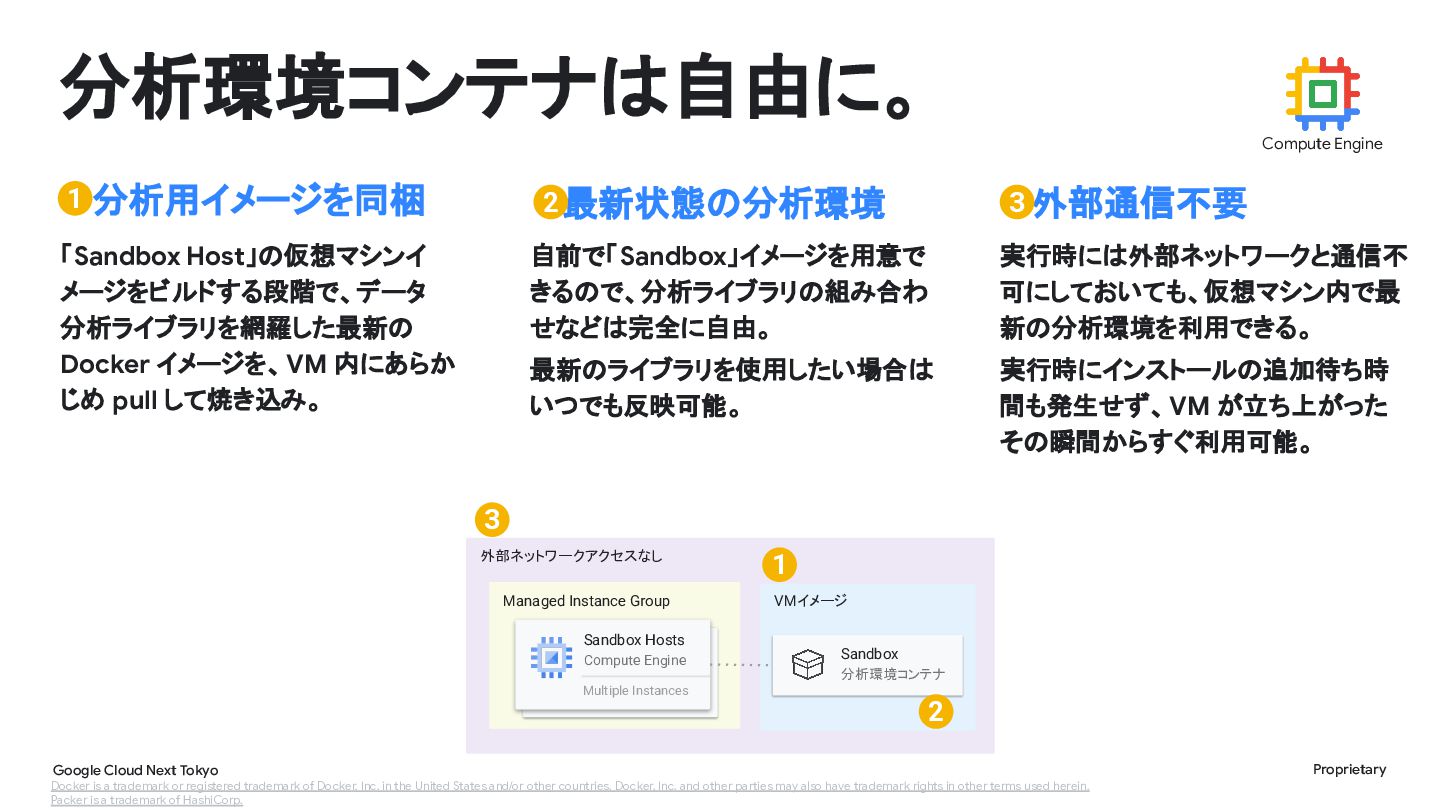
Host」の仮想マシンイ メージをビルドする段階で、データ 分析ライブラリを網羅した最新の Docker イメージを、VM 内にあらか じめ pull して焼き込み。 自前で「Sandbox」イメージを用意で きるので、分析ライブラリの組み合わ せなどは完全に自由。 実行時には外部ネットワークと通信不 可にしておいても、仮想マシン内で最 新の分析環境を利用できる。 最新のライブラリを使用したい場合は いつでも反映可能。 実行時にインストールの追加待ち時 間も発生せず、VM が立ち上がった その瞬間からすぐ利用可能。 3 外部ネットワークアクセスなし Managed Instance Group Sandbox Hosts Compute Engine 1 VMイメージ Sandbox 分析環境コンテナ Multiple Instances 2 Google Cloud Next Tokyo Docker is a trademark or registered trademark of Docker, Inc. in the United States and/or other countries. Docker, Inc. and other parties may also have trademark rights in other terms used herein. Packer is a trademark of HashiCorp. Proprietary
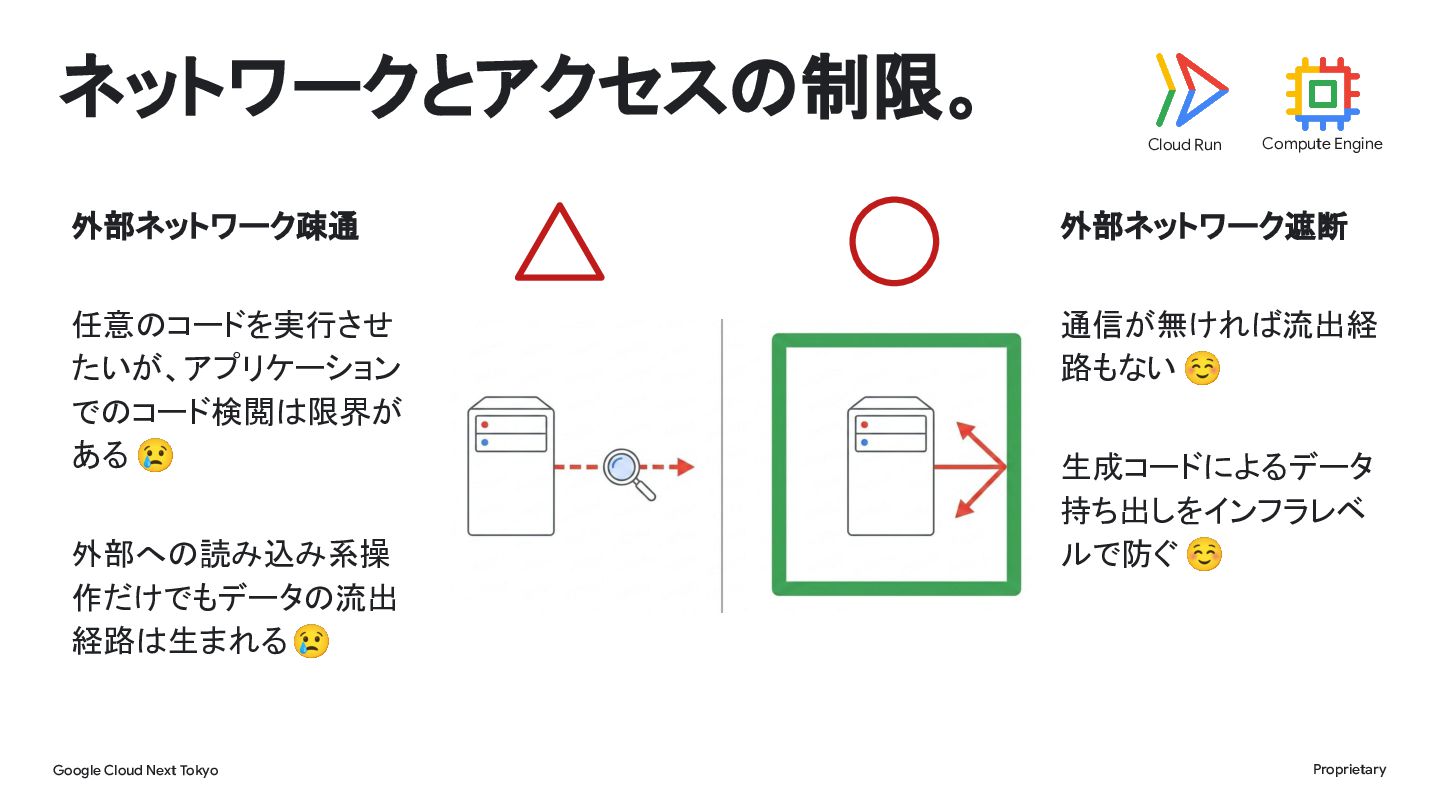
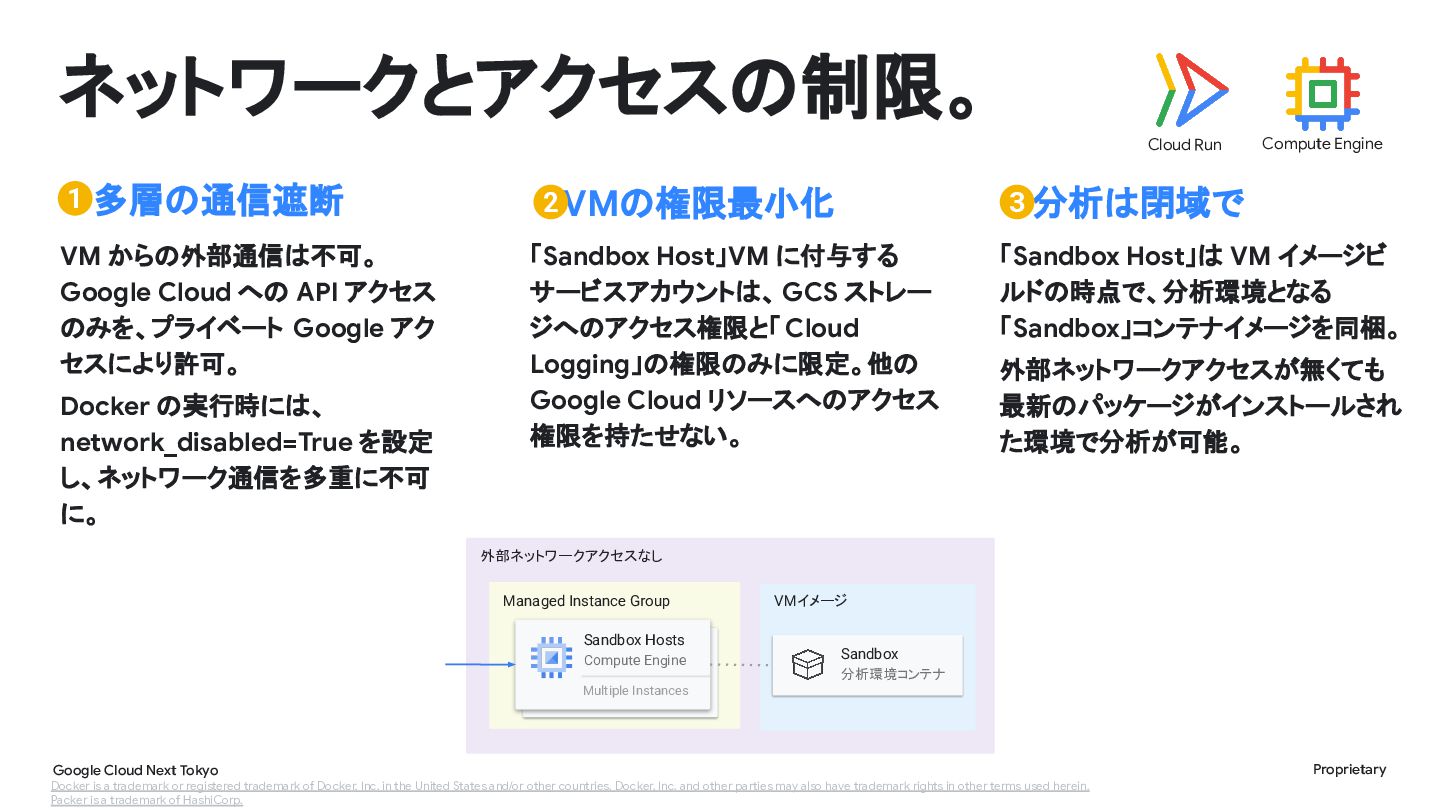
分析は閉域で VM からの外部通信は不可。 Google Cloud への API アクセス のみを、プライベート Google アク セスにより許可。 「Sandbox Host」VM に付与する サービスアカウントは、 GCS ストレー ジへのアクセス権限と「 Cloud Logging」の権限のみに限定。他の Google Cloud リソースへのアクセス 権限を持たせない。 「Sandbox Host」は VM イメージビ ルドの時点で、分析環境となる 「Sandbox」コンテナイメージを同梱。 Docker の実行時には、 network_disabled=True を設定 し、ネットワーク通信を多重に不可 に。 外部ネットワークアクセスが無くても 最新のパッケージがインストールされ た環境で分析が可能。 外部ネットワークアクセスなし Managed Instance Group Sandbox Hosts Compute Engine VMイメージ Sandbox 分析環境コンテナ Multiple Instances Google Cloud Next Tokyo Docker is a trademark or registered trademark of Docker, Inc. in the United States and/or other countries. Docker, Inc. and other parties may also have trademark rights in other terms used herein. Packer is a trademark of HashiCorp. Proprietary
Terraform で一元管理。 VM イメージの定義やビルドも、 Cloud Build や Packer によりコードで管理。 CI/CD、コーディング AI の恩恵 CI/CD、コーディング AI の恩恵も受けやすいので、インフラの 変更含めリリースは週に数回行うこともしばしば。 Google Cloud Next Tokyo Terraform is a trademark of HashiCorp. Proprietary


 recruitengineers
 miyake
 yutanonaka
 dvrv_tknrszk
 cassius7
 sony
 maguroalternative
 kworkdev
 inariku
 toshi0607
 dora56
 hiromimaganuma
 sagochiko
 bermonpainter
 eileencodes
 erikaheidi
 deanohume
 marketingsoph
 michielstock
 rabernat
 quramy
 marcoroth
 stephaniewalter
 aleyda
 addyosmani