OCI Artifact による自動運転タクシーに向けた OTA 基盤の構築
Sponsored
·
 SiteGround - Reliable hosting with speed, security, and support you can count on.
→
SiteGround - Reliable hosting with speed, security, and support you can count on.
→

Share
Embed
OCI Artifact による自動運転タクシーに向けた OTA 基盤の構築
CloudNative Days Winter 2026 登壇資料
https://cloudnativedays.jp/sessions/3265

Shota Iwami
November 17, 2026
Transcript
72 slides
-
OCI Artifact による 自動運転タクシーに向けた OTA 基盤の構築 Shota Iwami | Vehicle
Software Engineer | newmo, Inc. -
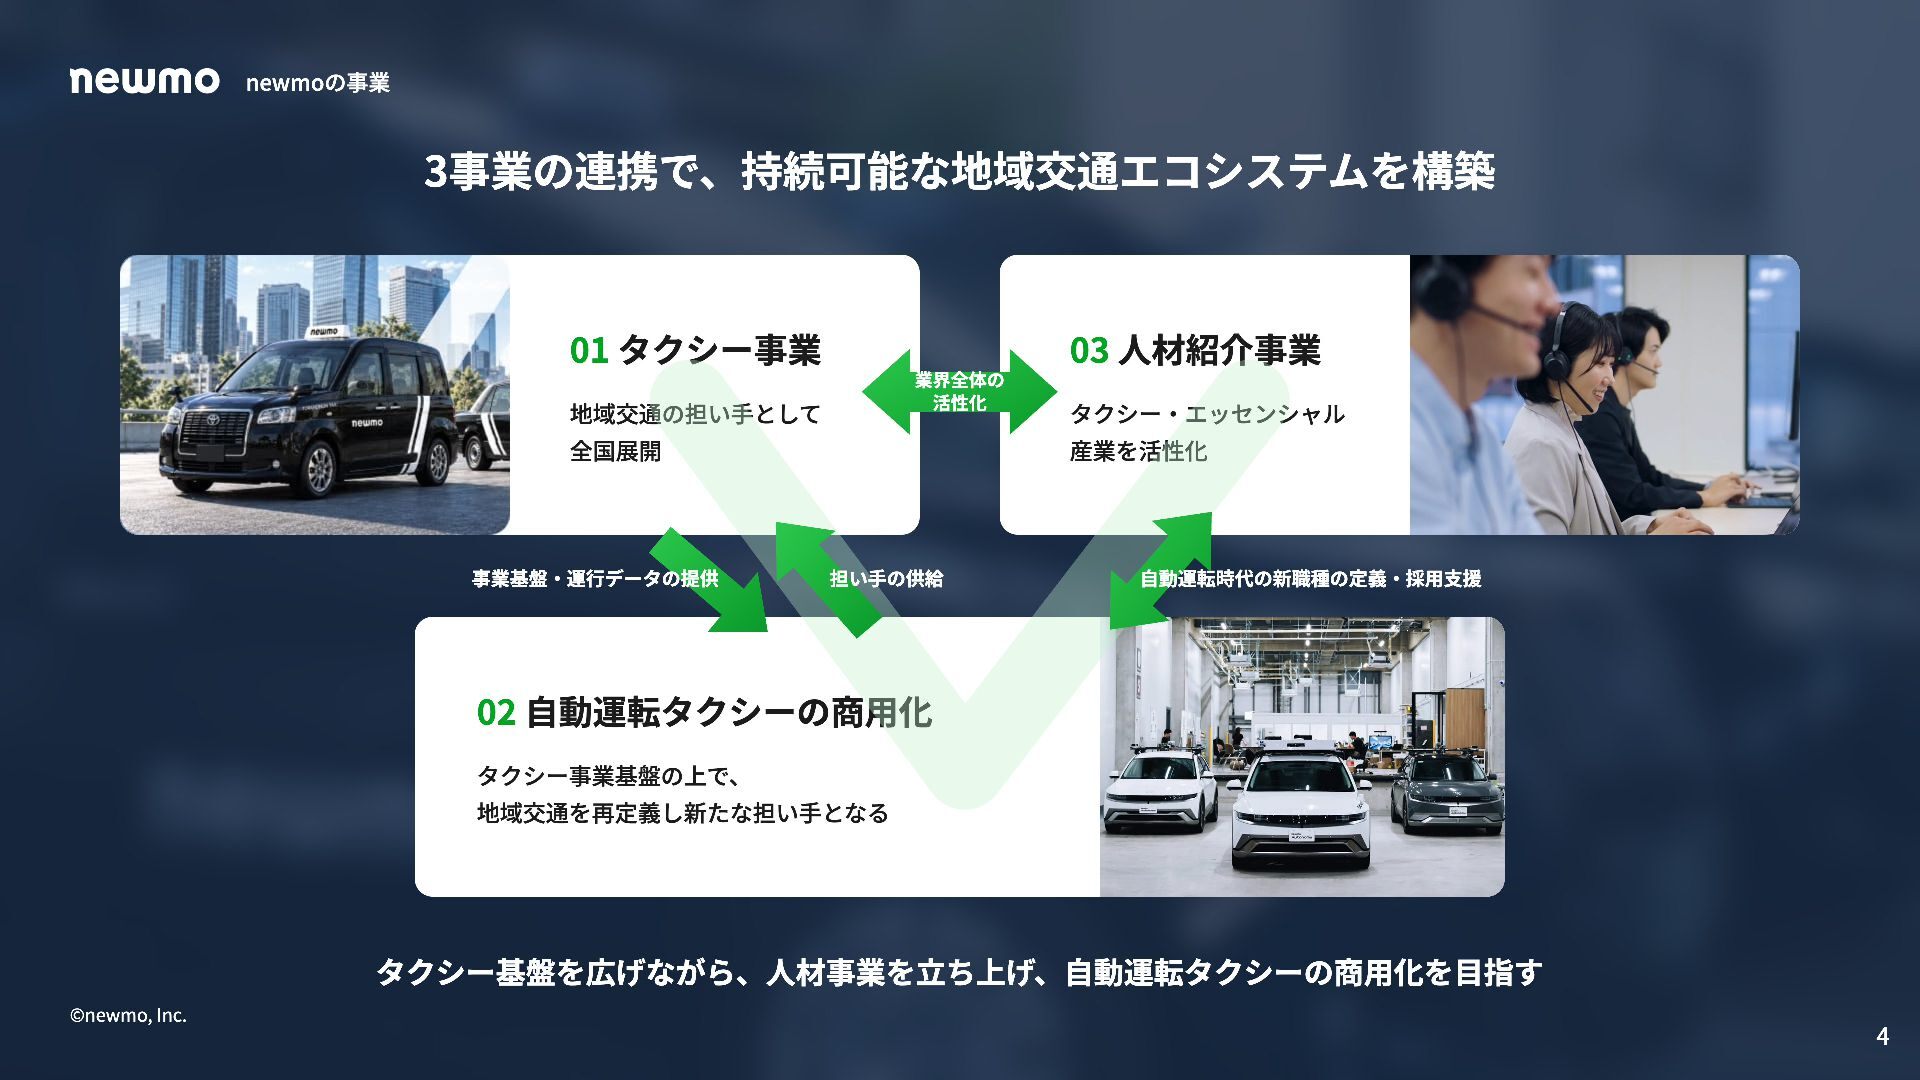
newmoの事業 3事業の連携で、持続可能な地域交通エコシステムを構築 01 タクシー事業 03 人材紹介事業 業界全体の 活性化 地域交通の担い手として 全国展開
事業基盤・運行データの提供 タクシー・エッセンシャル 産業を活性化 担い手の供給 自動運転時代の新職種の定義・採用支援 02 自動運転タクシーの商用化 タクシー事業基盤の上で、 地域交通を再定義し新たな担い手となる タクシー基盤を広げながら、人材事業を立ち上げ、自動運転タクシーの商用化を目指す ©newmo, Inc. 4 -
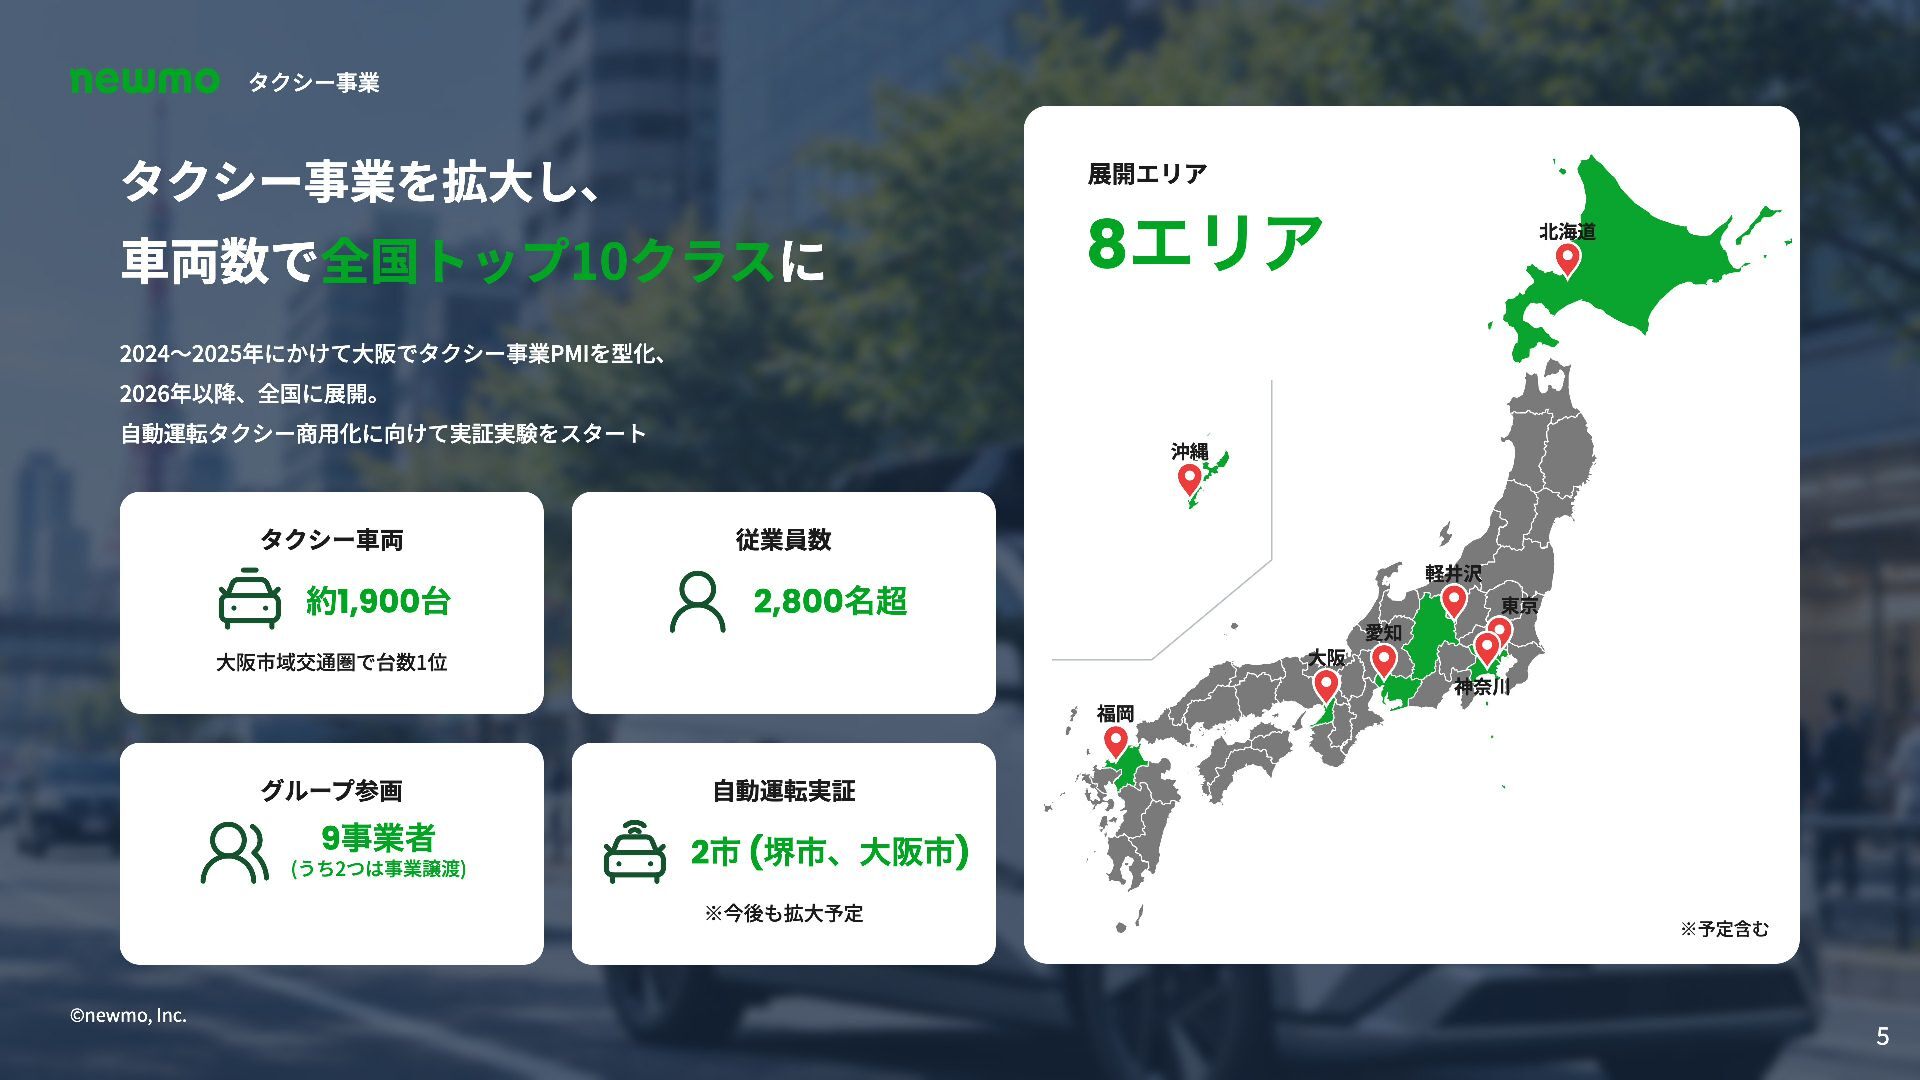
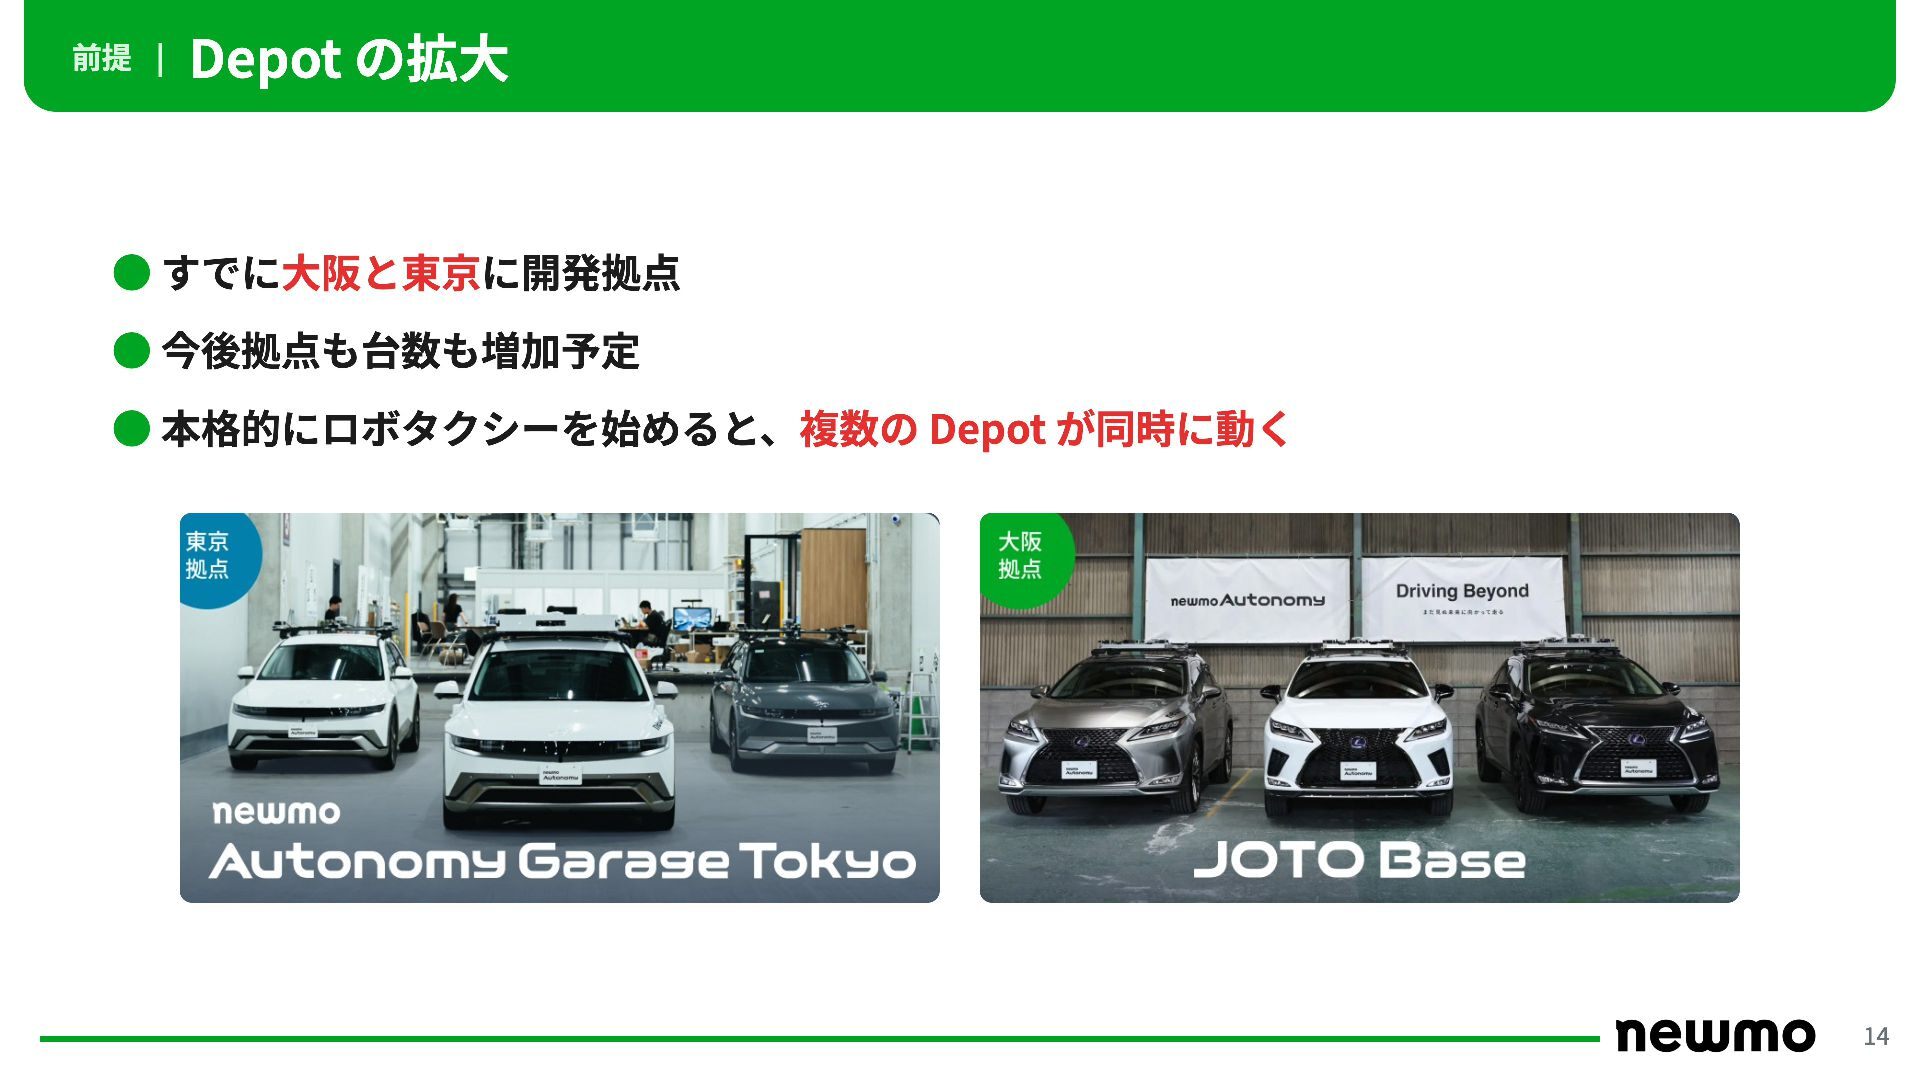
タクシー事業 タクシー事業を拡大し、 展開エリア 車両数で全国トップ10クラスに 8エリア 北海道 2024〜2025年にかけて大阪でタクシー事業PMIを型化、 2026年以降、全国に展開。 自動運転タクシー商用化に向けて実証実験をスタート 沖縄
タクシー車両 従業員数 軽井沢 約1,900台 2,800名超 東京 愛知 大阪 大阪市域交通圏で台数1位 神奈川 福岡 グループ参画 9事業者 (うち2つは事業譲渡) 自動運転実証 2市 (堺市、大阪市) ※今後も拡大予定 ※予定含む ©newmo, Inc. 5 -
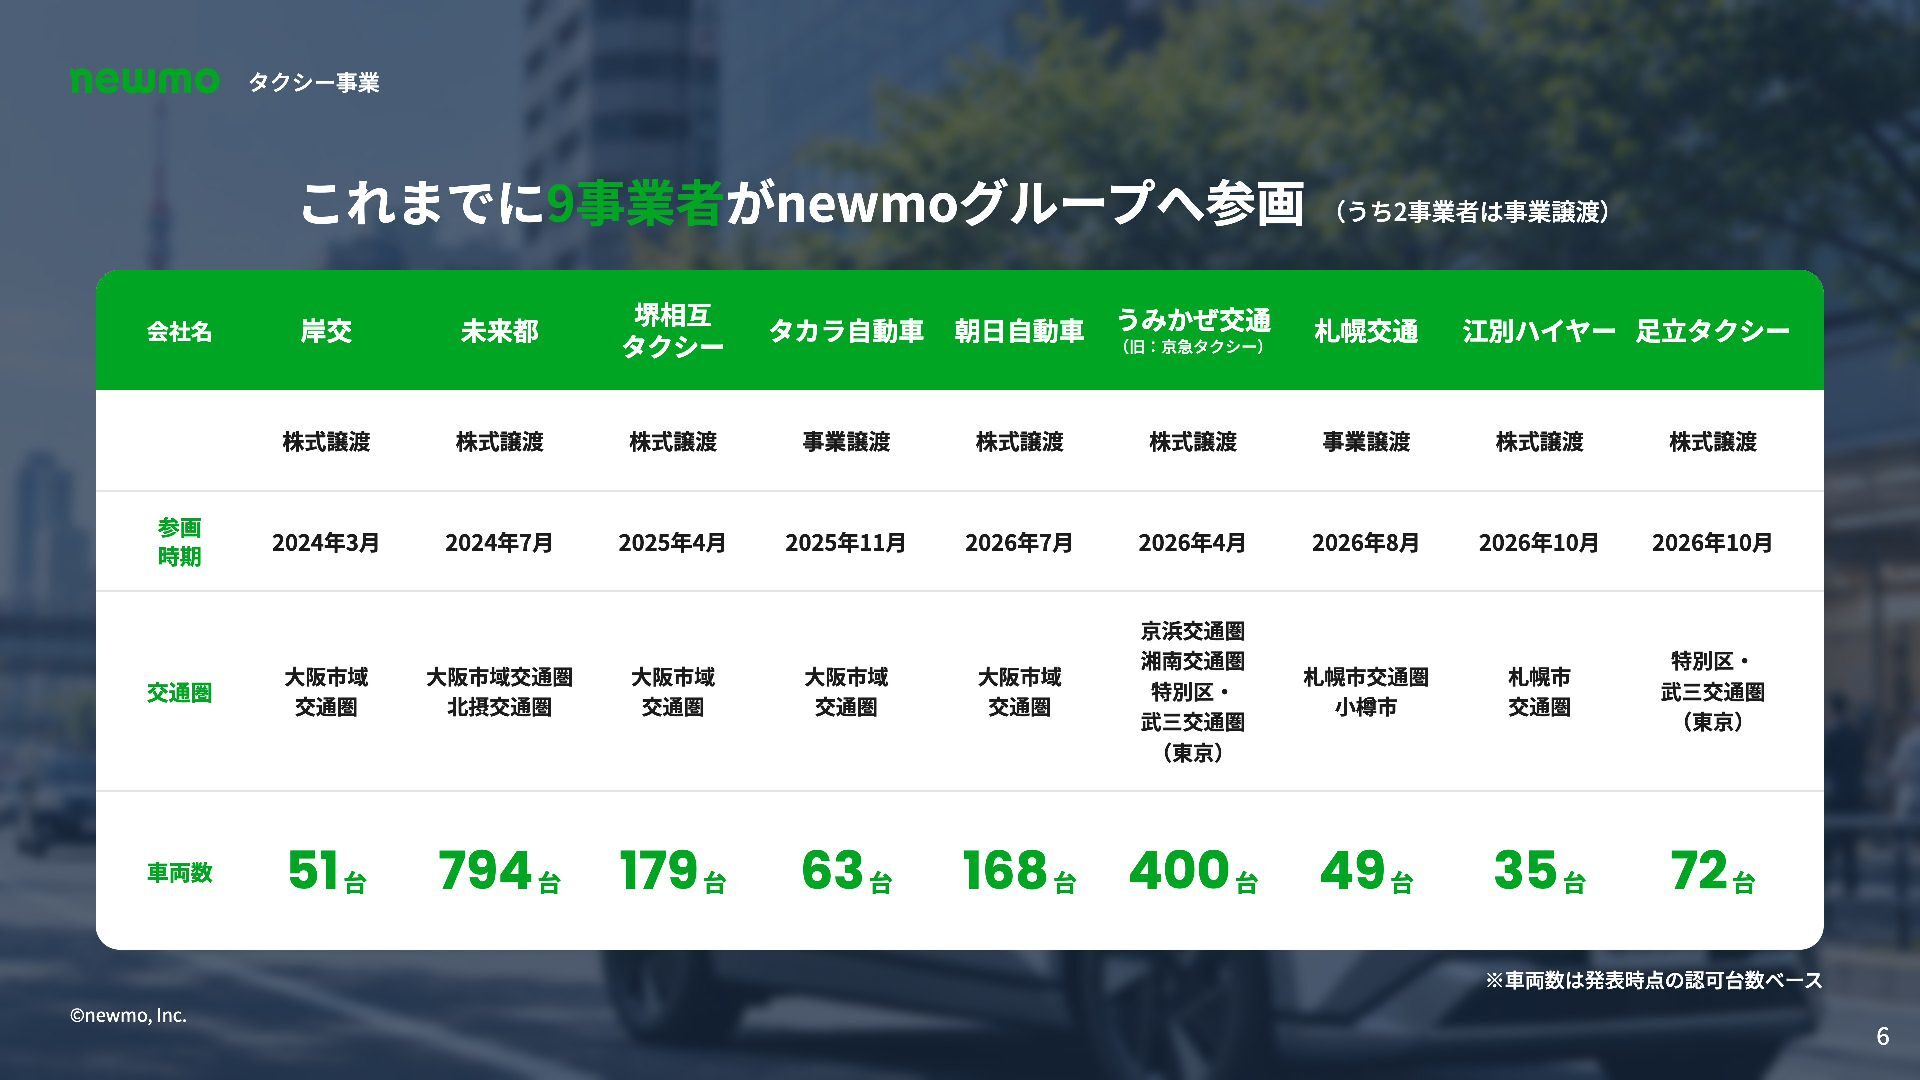
タクシー事業 これまでに9事業者がnewmoグループへ参画 (うち2事業者は事業譲渡) 会社名 参画 時期 岸交 未来都 堺相互 タクシー
タカラ自動車 朝日自動車 株式譲渡 株式譲渡 株式譲渡 事業譲渡 株式譲渡 株式譲渡 事業譲渡 株式譲渡 株式譲渡 2024年3月 2024年7月 2025年4月 2025年11月 2026年7月 2026年4月 2026年8月 2026年10月 2026年10月 大阪市域 交通圏 京浜交通圏 湘南交通圏 特別区・ 武三交通圏 (東京) 札幌市交通圏 小樽市 札幌市 交通圏 特別区・ 武三交通圏 (東京) 49 台 35 台 72 台 交通圏 大阪市域 交通圏 大阪市域交通圏 北摂交通圏 大阪市域 交通圏 大阪市域 交通圏 車両数 51 台 794 台 179 台 63 台 うみかぜ交通 (旧:京急タクシー) 168 台 400 台 札幌交通 江別ハイヤー 足立タクシー ※車両数は発表時点の認可台数ベース ©newmo, Inc. 6 -
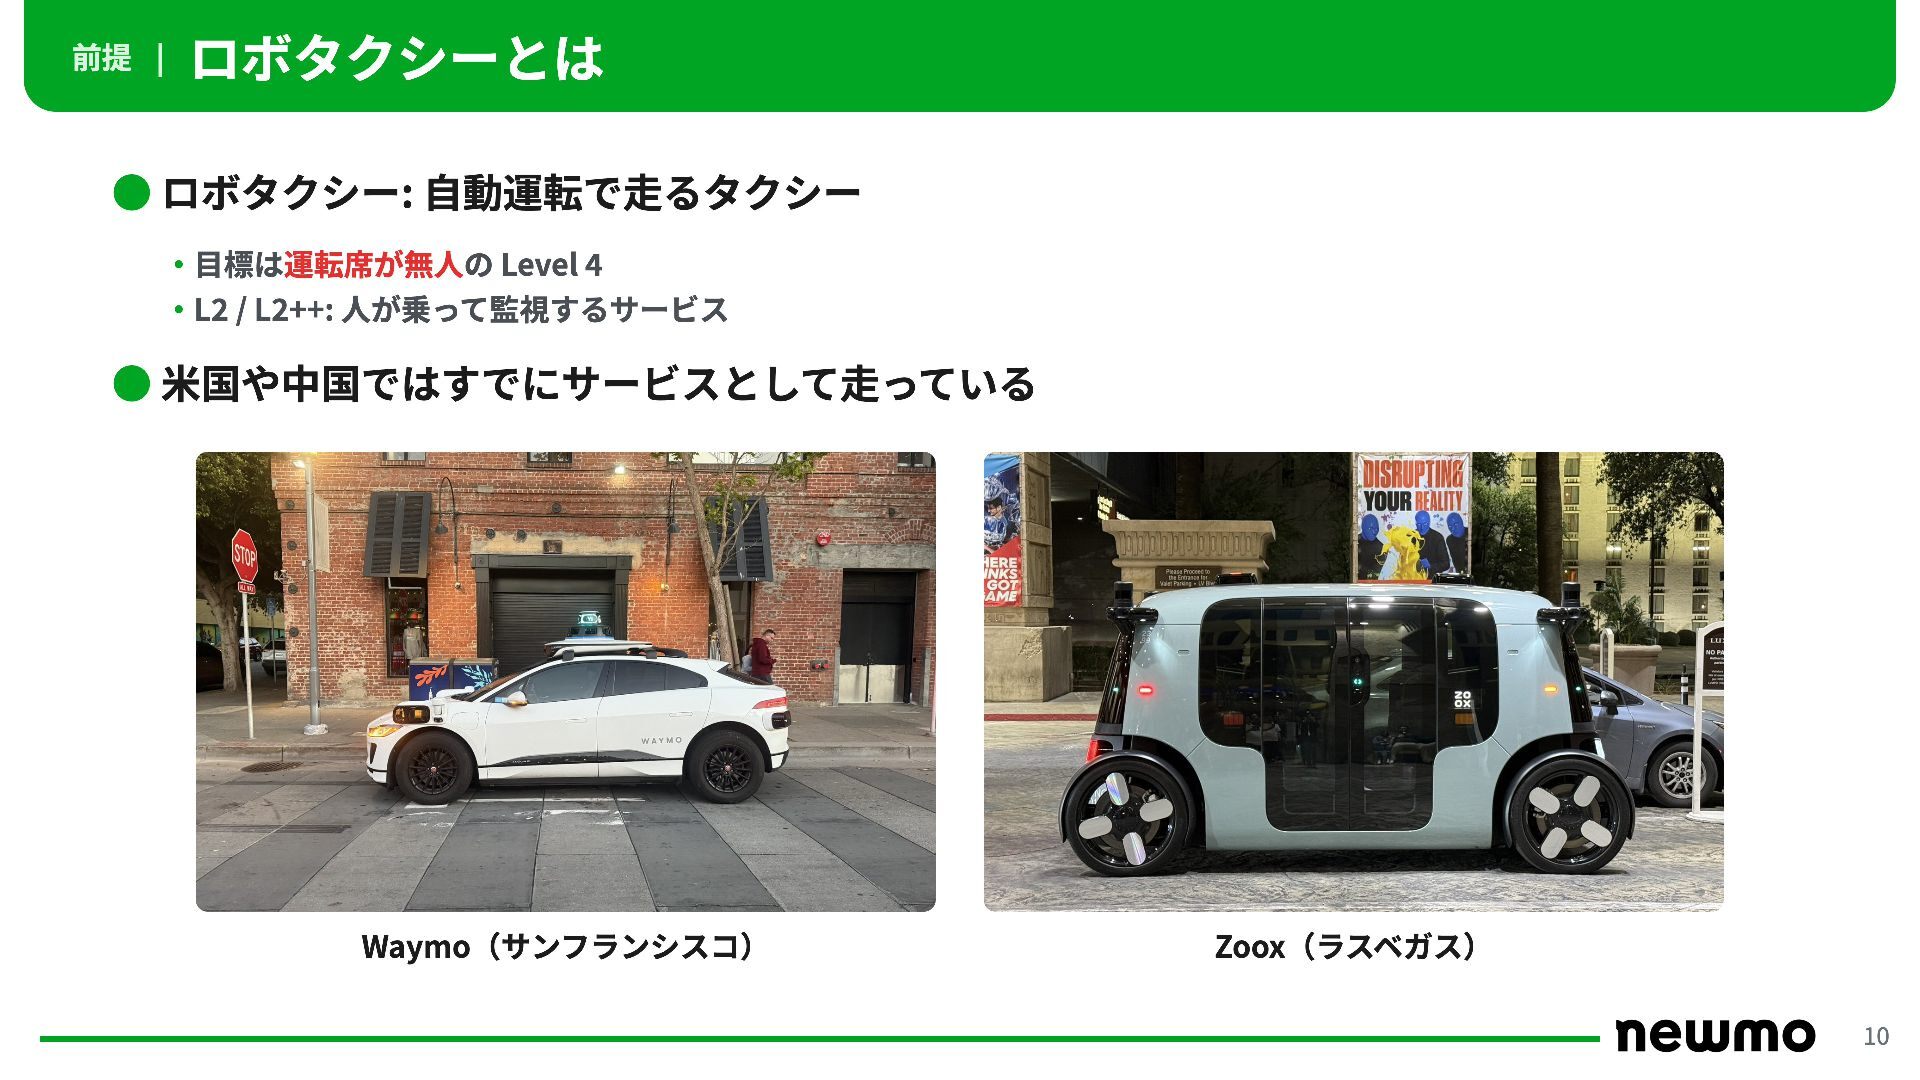
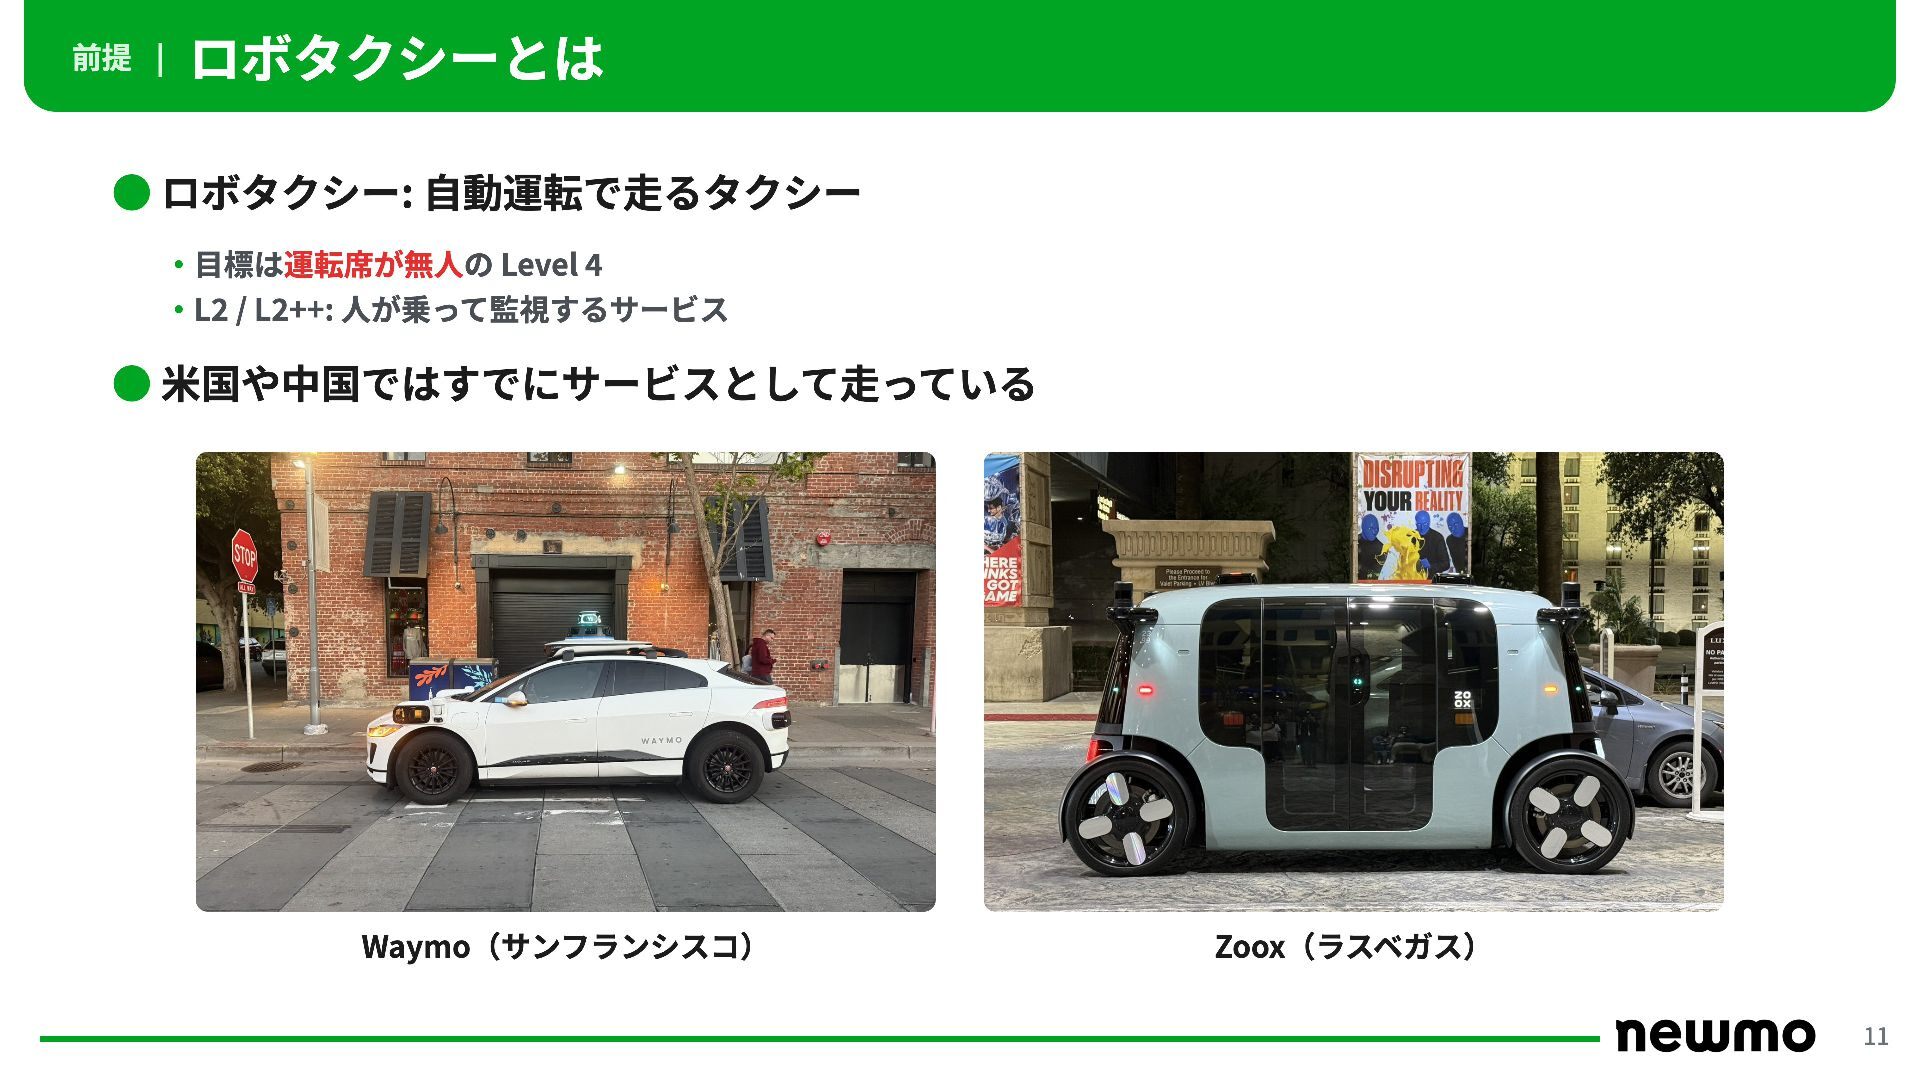
前提 | ロボタクシーとは • ロボタクシー: 自動運転で走るタクシー ・目標は運転席が無人の Level 4 ・L2
/ L2++: 人が乗って監視するサービス • 米国や中国ではすでにサービスとして走っている Waymo(サンフランシスコ) Zoox(ラスベガス) 10 -
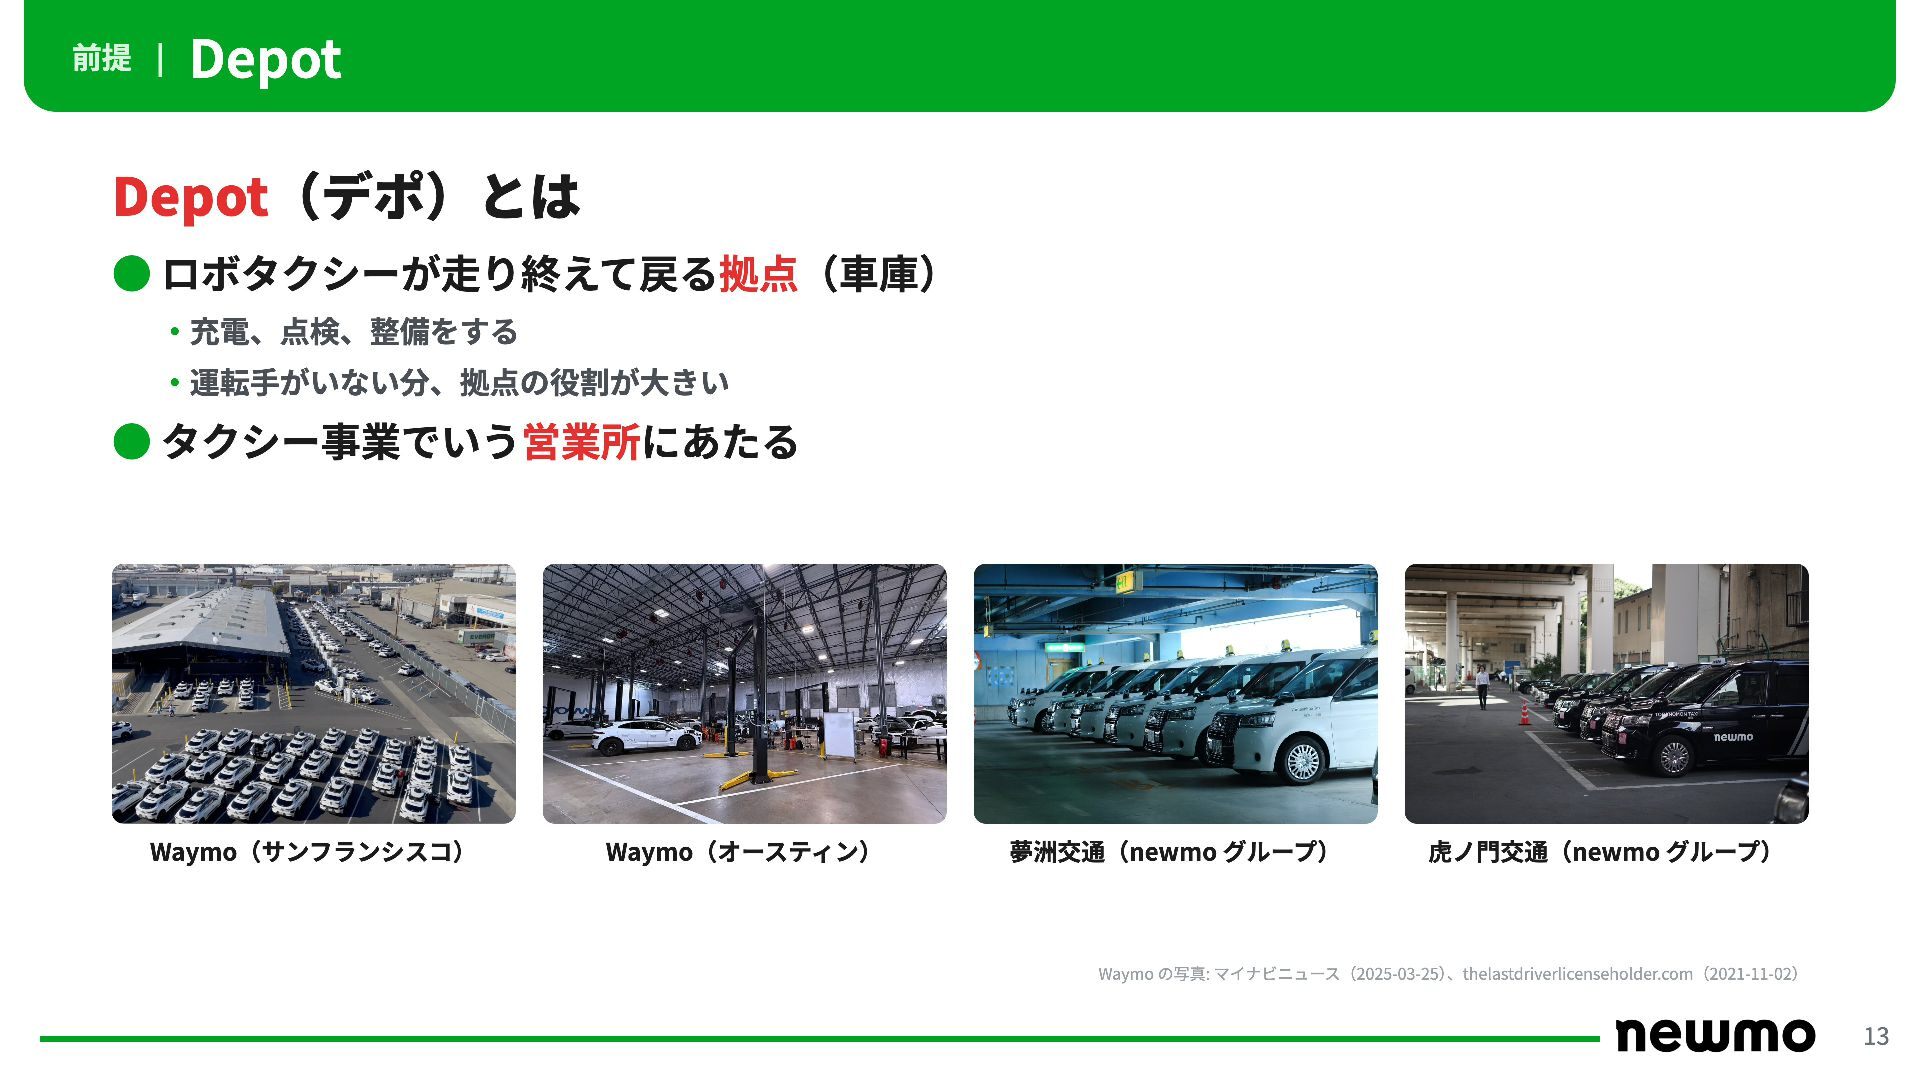
前提 | Depot Depot(デポ)とは • ロボタクシーが走り終えて戻る拠点(車庫) ・充電、点検、整備をする ・運転手がいない分、拠点の役割が大きい • タクシー事業でいう営業所にあたる
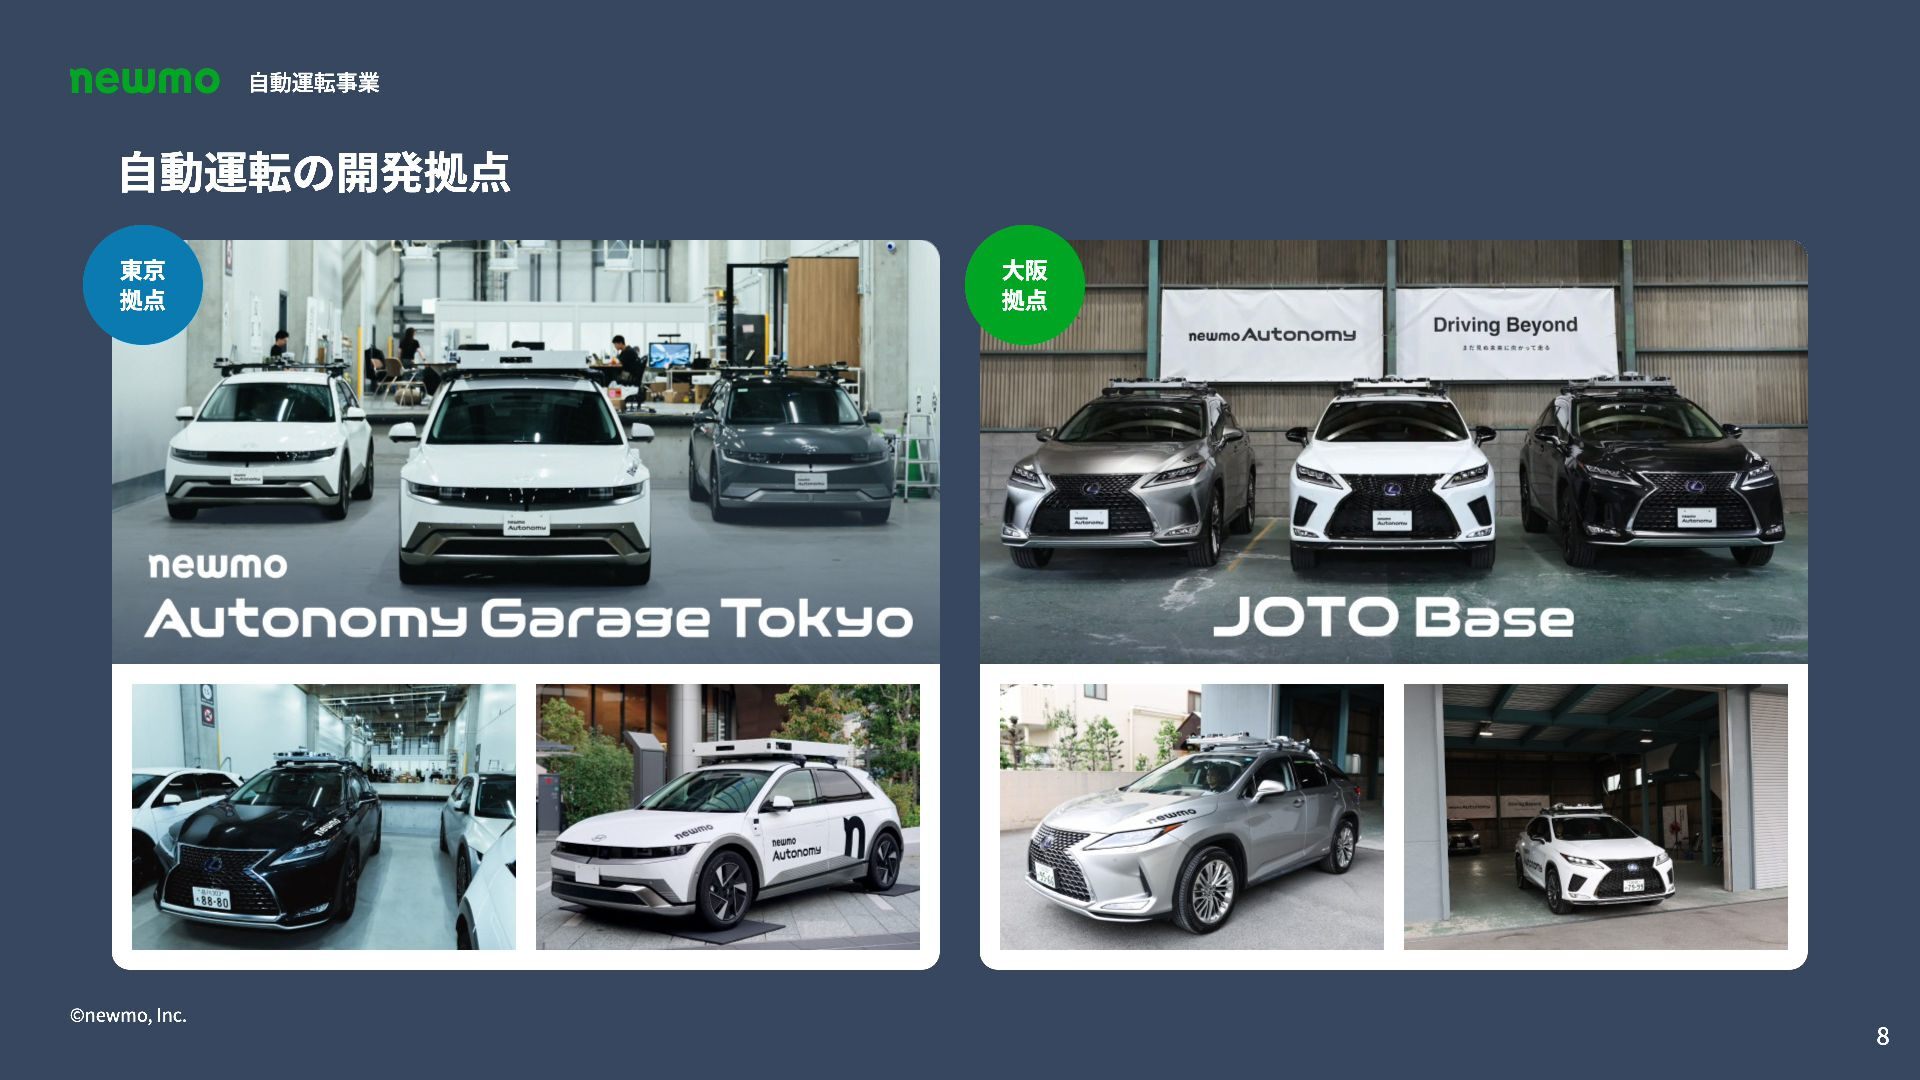
Waymo(サンフランシスコ) Waymo(オースティン) 夢洲交通(newmo グループ) 虎ノ門交通(newmo グループ) Waymo の写真: マイナビニュース(2025-03-25)、thelastdriverlicenseholder.com(2021-11-02) 12 -
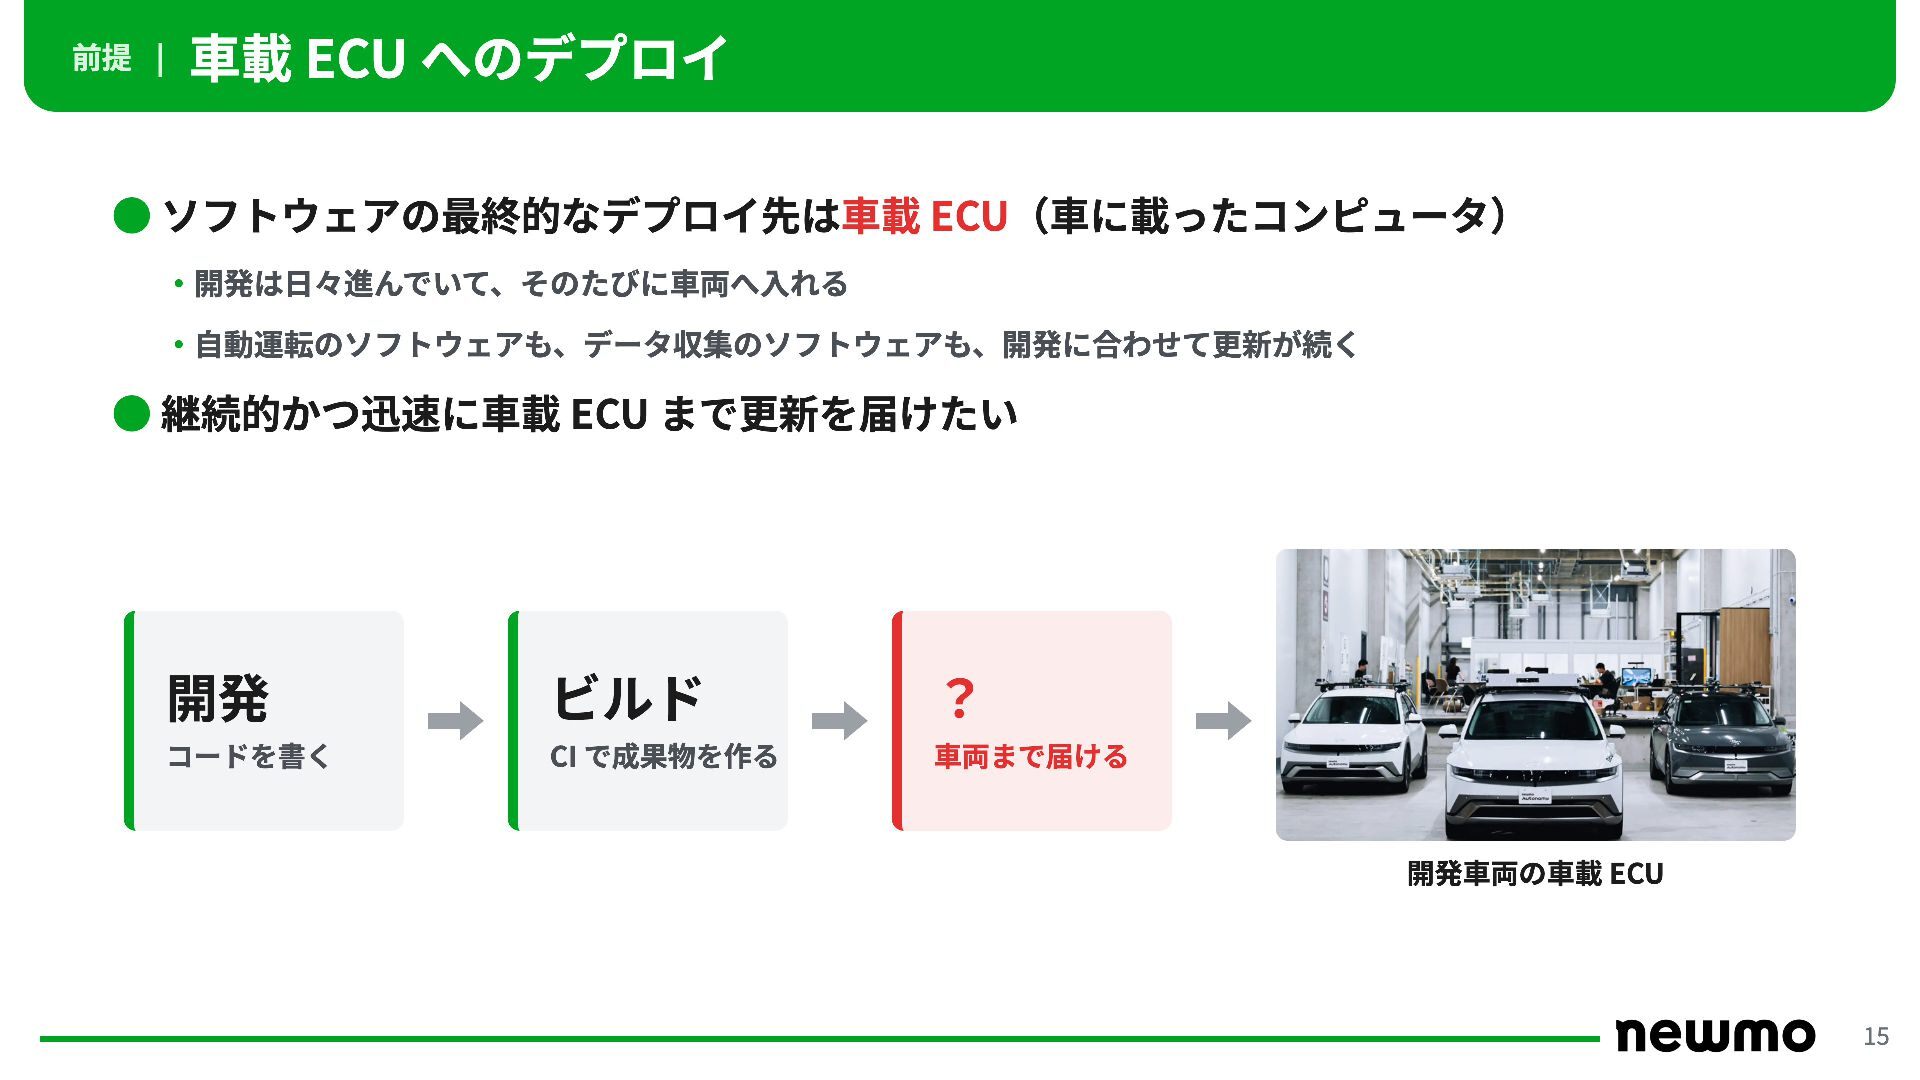
前提 | 車載 ECU へのデプロイ • ソフトウェアの最終的なデプロイ先は車載 ECU(車に載ったコンピュータ) ・開発は日々進んでいて、そのたびに車両へ入れる ・自動運転のソフトウェアも、データ収集のソフトウェアも、開発に合わせて更新が続く
• 継続的かつ迅速に車載 ECU まで更新を届けたい 開発 ビルド ? コードを書く CI で成果物を作る 車両まで届ける 開発車両の車載 ECU 14 -
前提 | 今までの更新 • ビルドした更新パッケージを SSD に入れて、車まで運んで書き込む • 車両は複数の拠点にいるので、更新のたびに出張に... •
少数の開発機なら回るが、Depot や台数が増えると回らない 必要なもの ネットワーク越しの更新(CD) 15 -
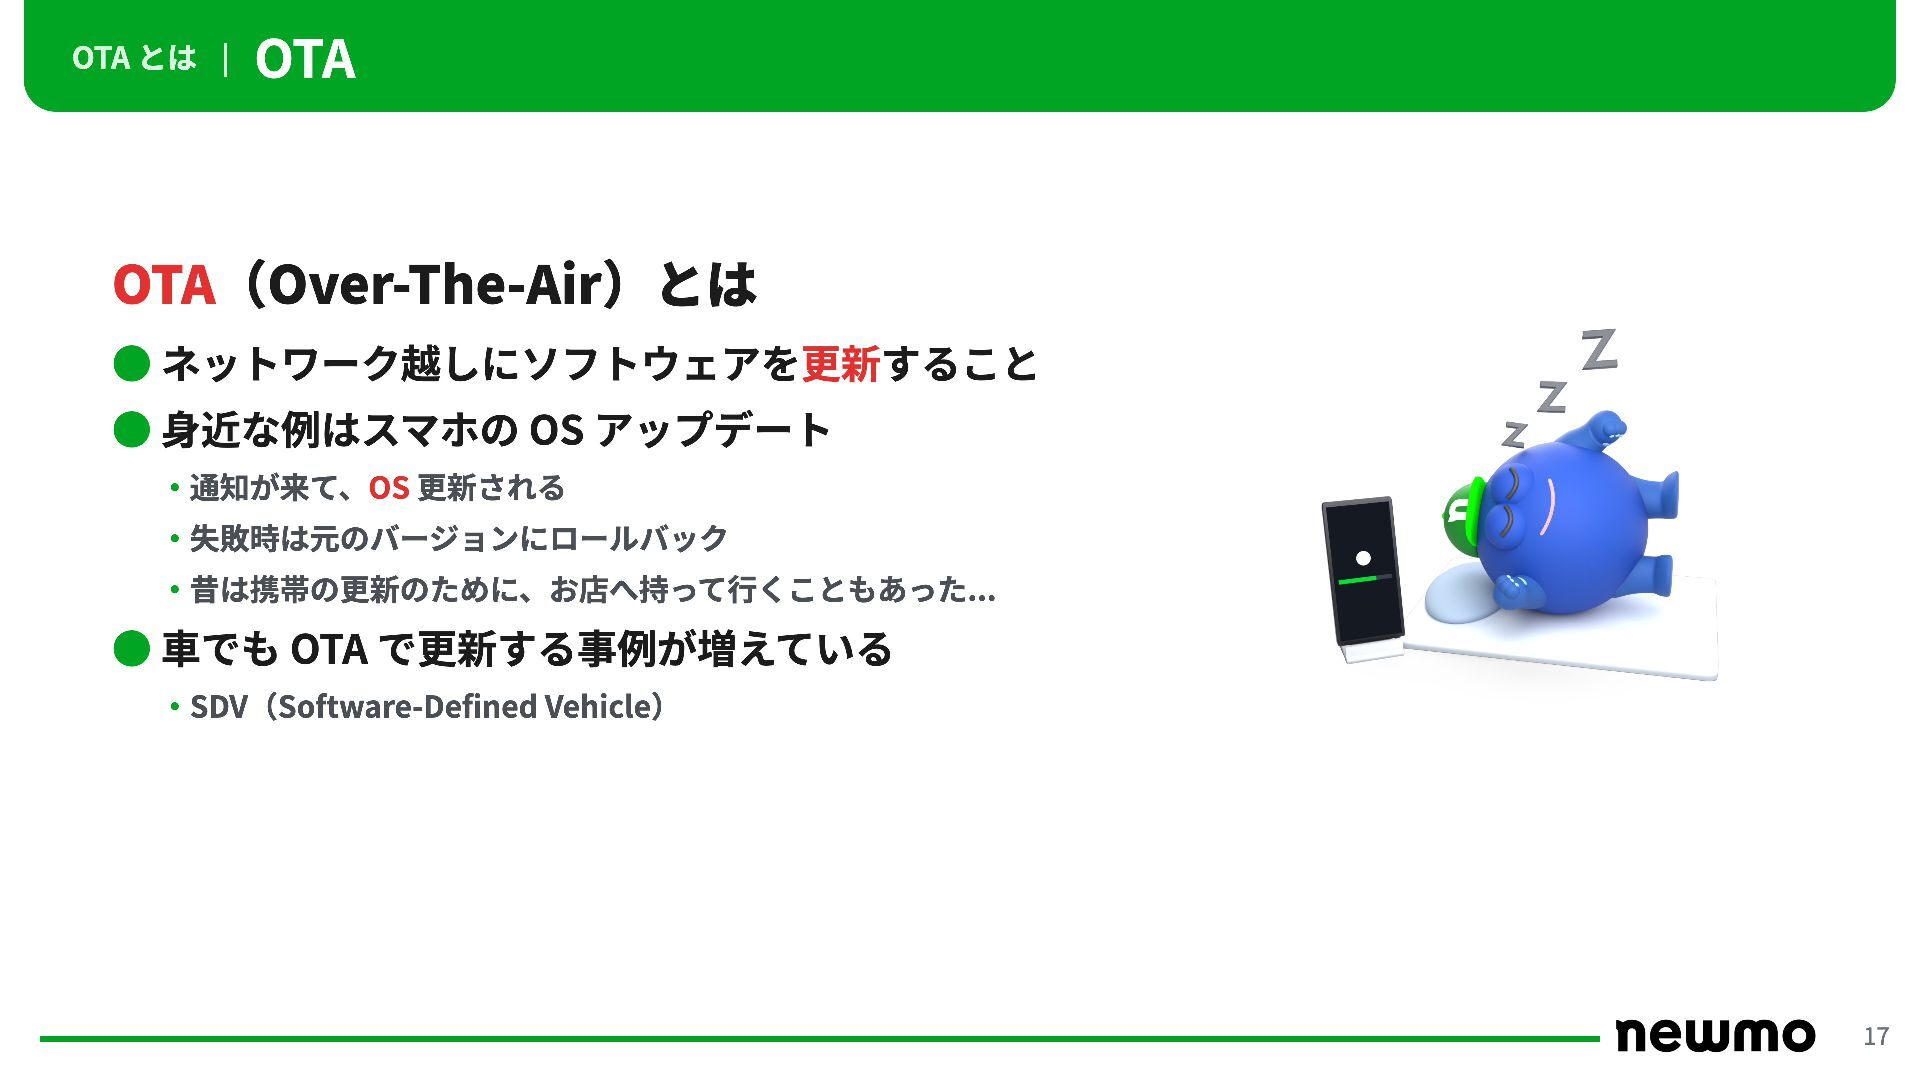
OTA とは | OTA OTA(Over-The-Air)とは • ネットワーク越しにソフトウェアを更新すること • 身近な例はスマホの OS
アップデート ・通知が来て、OS 更新される ・失敗時は元のバージョンにロールバック ・昔は携帯の更新のために、お店へ持って行くこともあった... • 車でも OTA で更新する事例が増えている ・SDV(Software-Defined Vehicle) 16 -
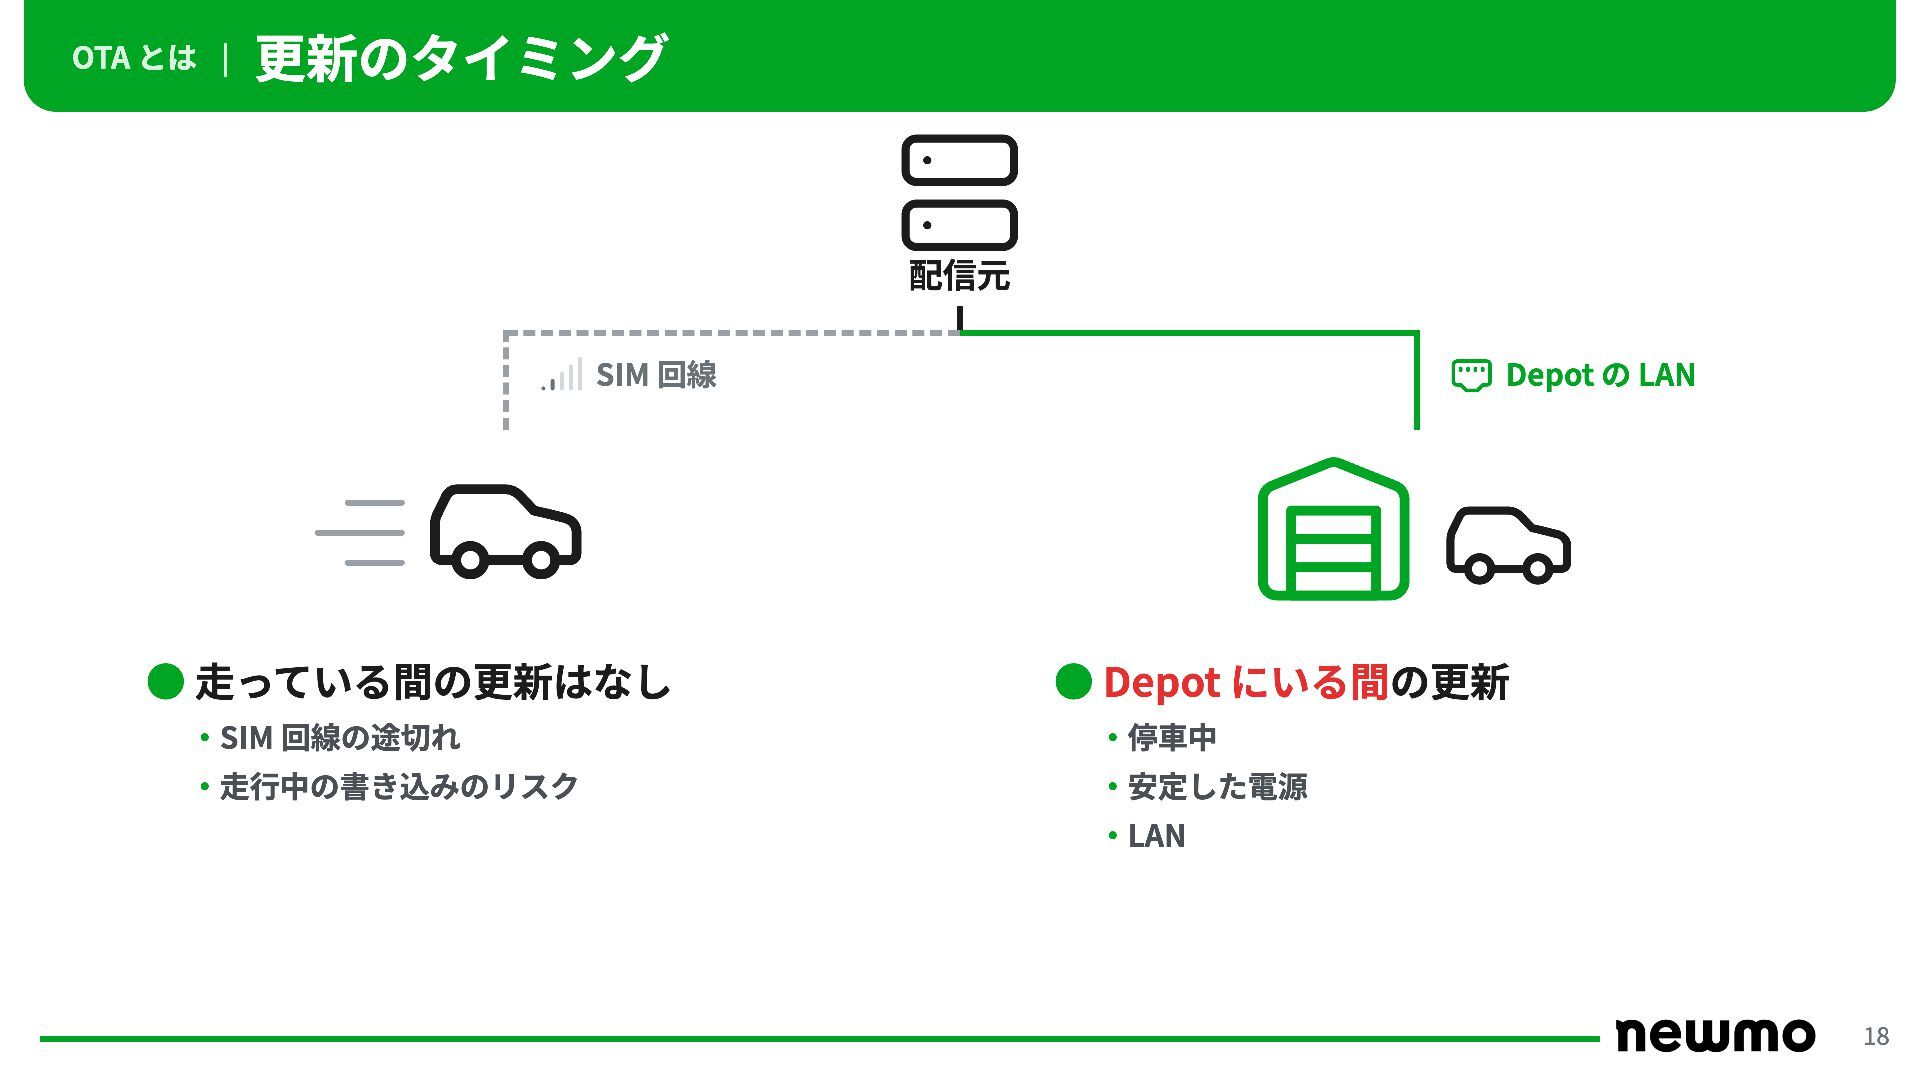
OTA とは | 更新のタイミング 配信元 SIM 回線 • 走っている間の更新はなし Depot
の LAN • Depot にいる間の更新 ・SIM 回線の途切れ ・停車中 ・走行中の書き込みのリスク ・安定した電源 ・LAN 17 -
OTA とは | Web のデプロイとの対応 • OTA の役割は Web のデプロイの最後の部分と同じ
ビルド push pull コンテナイメージを作る レジストリに置く クラスタが取得 • デプロイ先が Edge Device ・回線の途切れ ・改ざんへの備え ・書き込み中の電源断 18 -
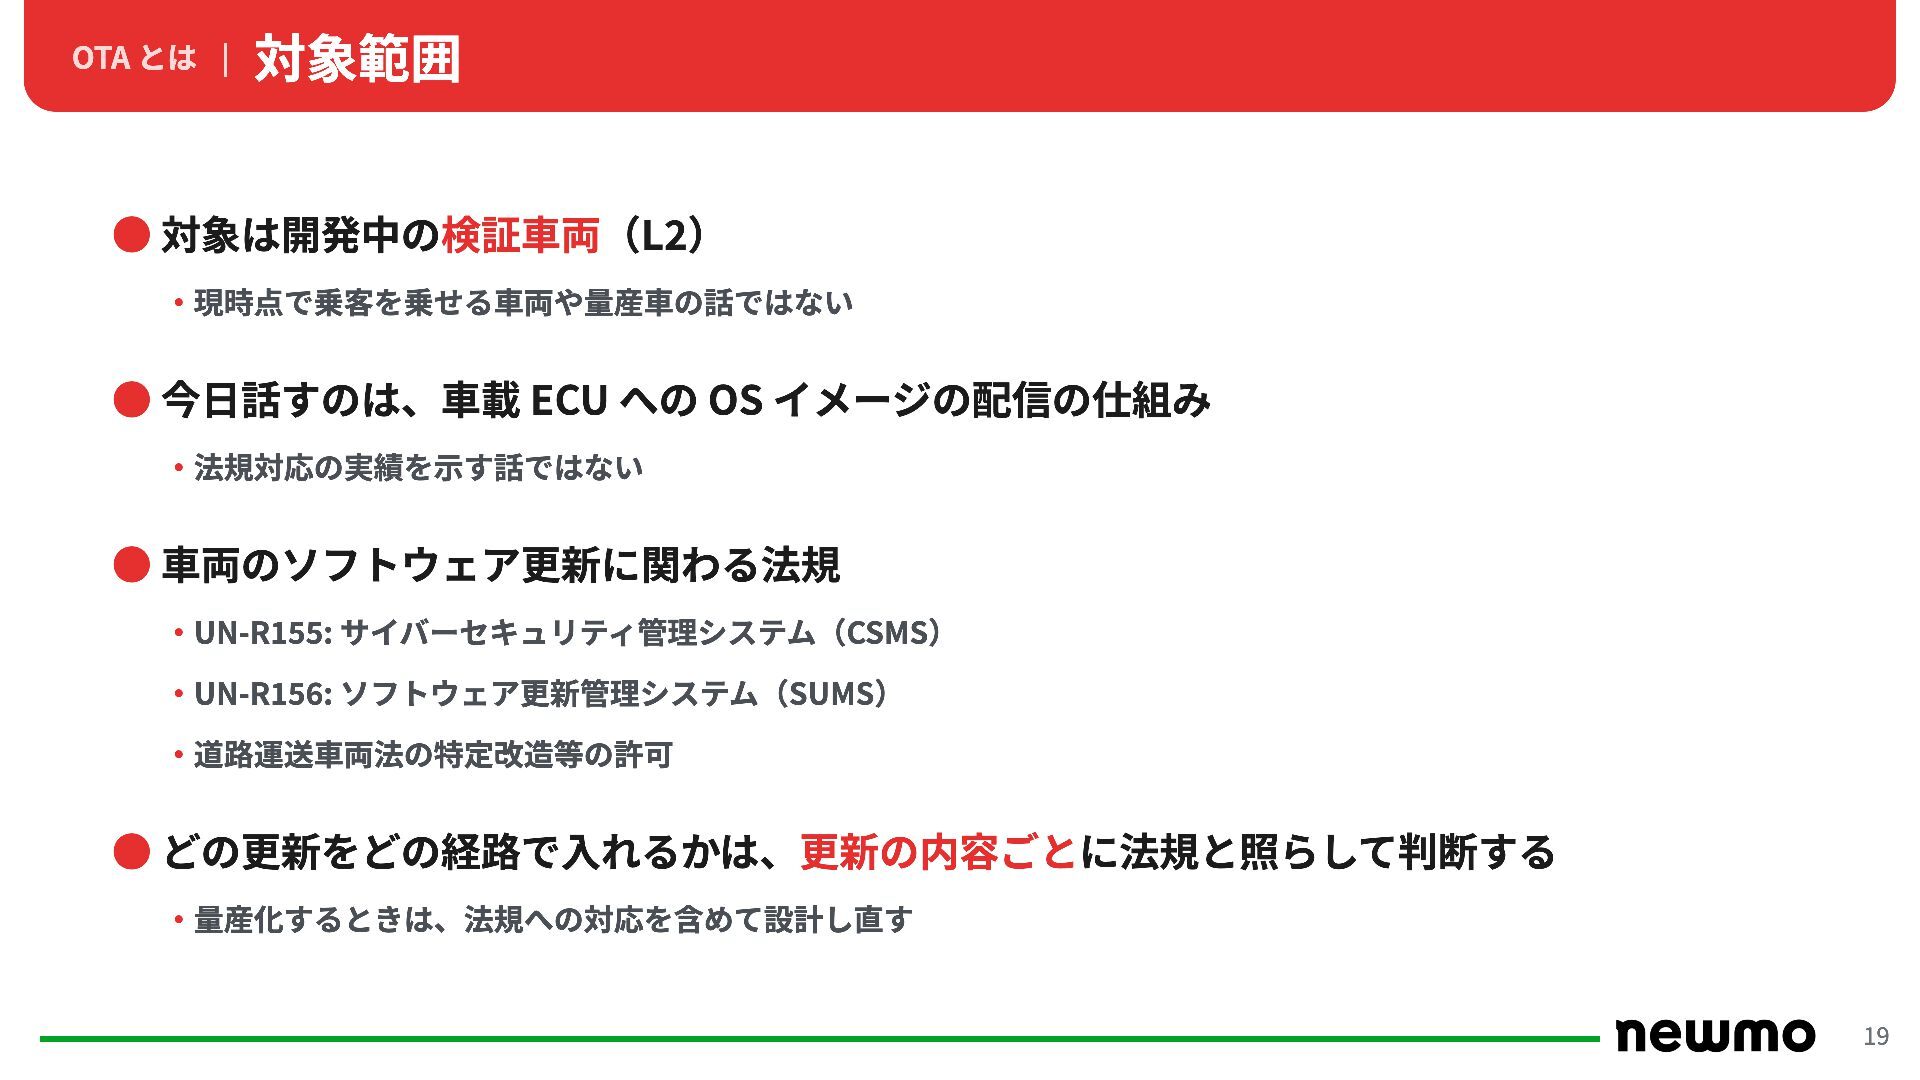
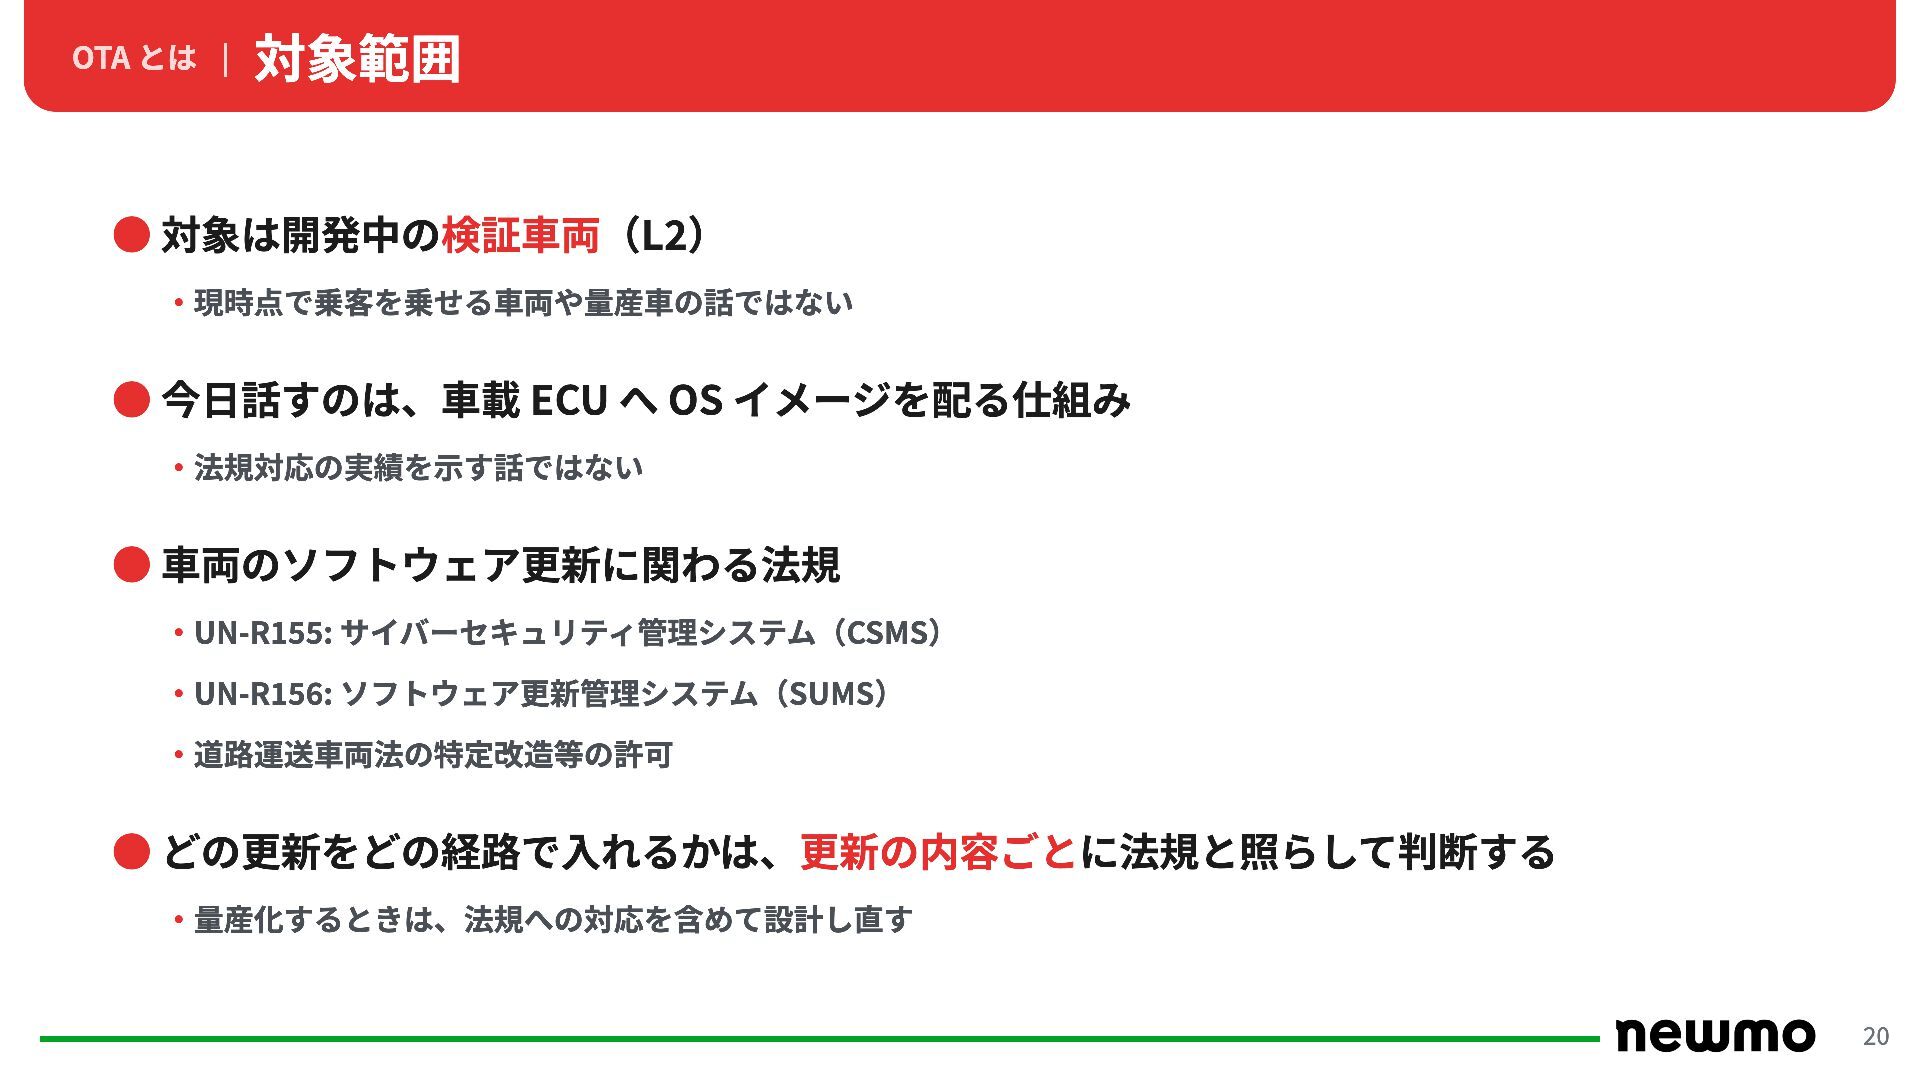
OTA とは | 対象範囲 • 対象は開発中の検証車両(L2) ・現時点で乗客を乗せる車両や量産車の話ではない • 今日話すのは、車載 ECU
への OS イメージの配信の仕組み ・法規対応の実績を示す話ではない • 車両のソフトウェア更新に関わる法規 ・UN-R155: サイバーセキュリティ管理システム(CSMS) ・UN-R156: ソフトウェア更新管理システム(SUMS) ・道路運送車両法の特定改造等の許可 • どの更新をどの経路で入れるかは、更新の内容ごとに法規と照らして判断する ・量産化するときは、法規への対応を含めて設計し直す 19 -
OTA とは | Contents 1 OS ごと更新する理由 2 OCI Artifact
による配布 3 GitOps による車両の宣言的な管理 4 Depot への replication と配布 5 オフラインでの署名の検証 6 まとめ 20 -
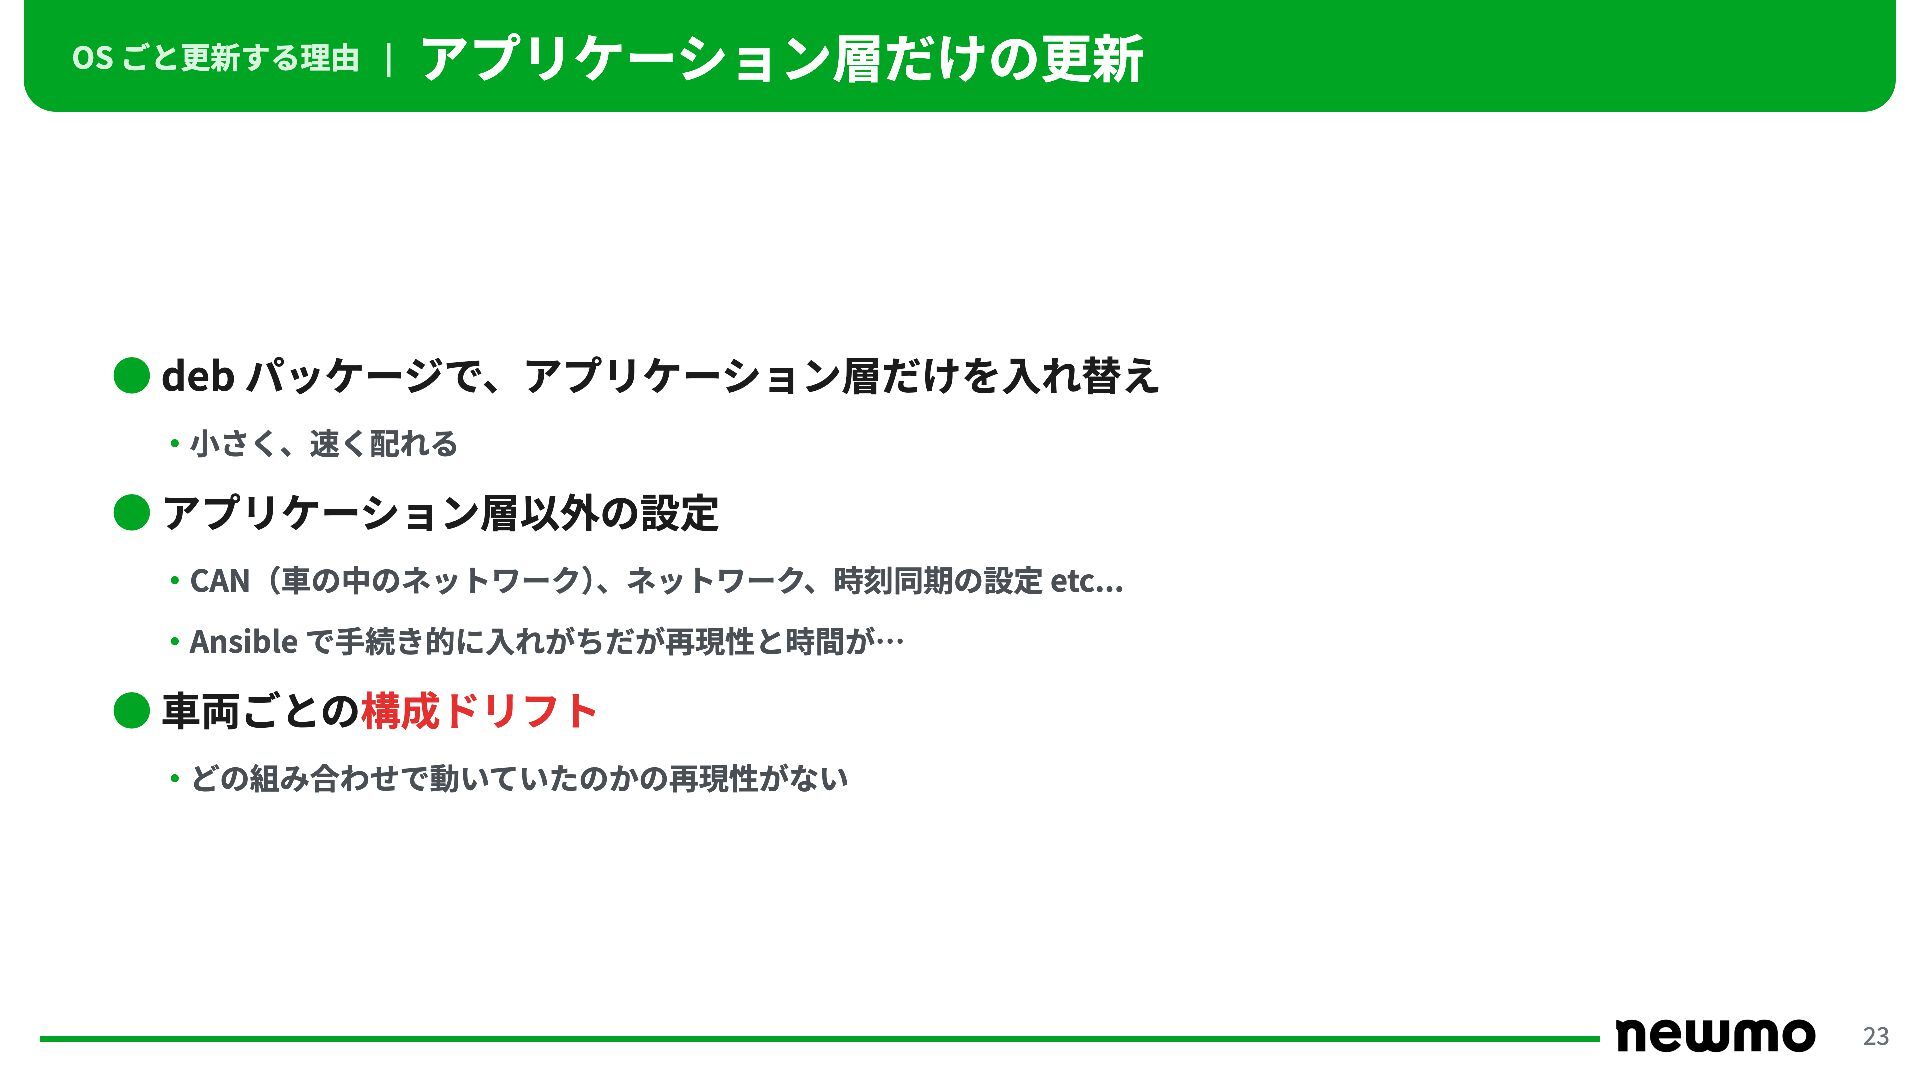
OS ごと更新する理由 | アプリケーション層だけの更新 • deb パッケージで、アプリケーション層だけを入れ替え ・小さく速い配信 • アプリケーション層以外の設定
・CAN(車の中のネットワーク)、ネットワーク、時刻同期の設定 etc... ・Ansible で手続き的に入れがちだが再現性と時間が… • 車両ごとの構成ドリフト ・どの組み合わせで動いていたのかの再現性がない 22 -
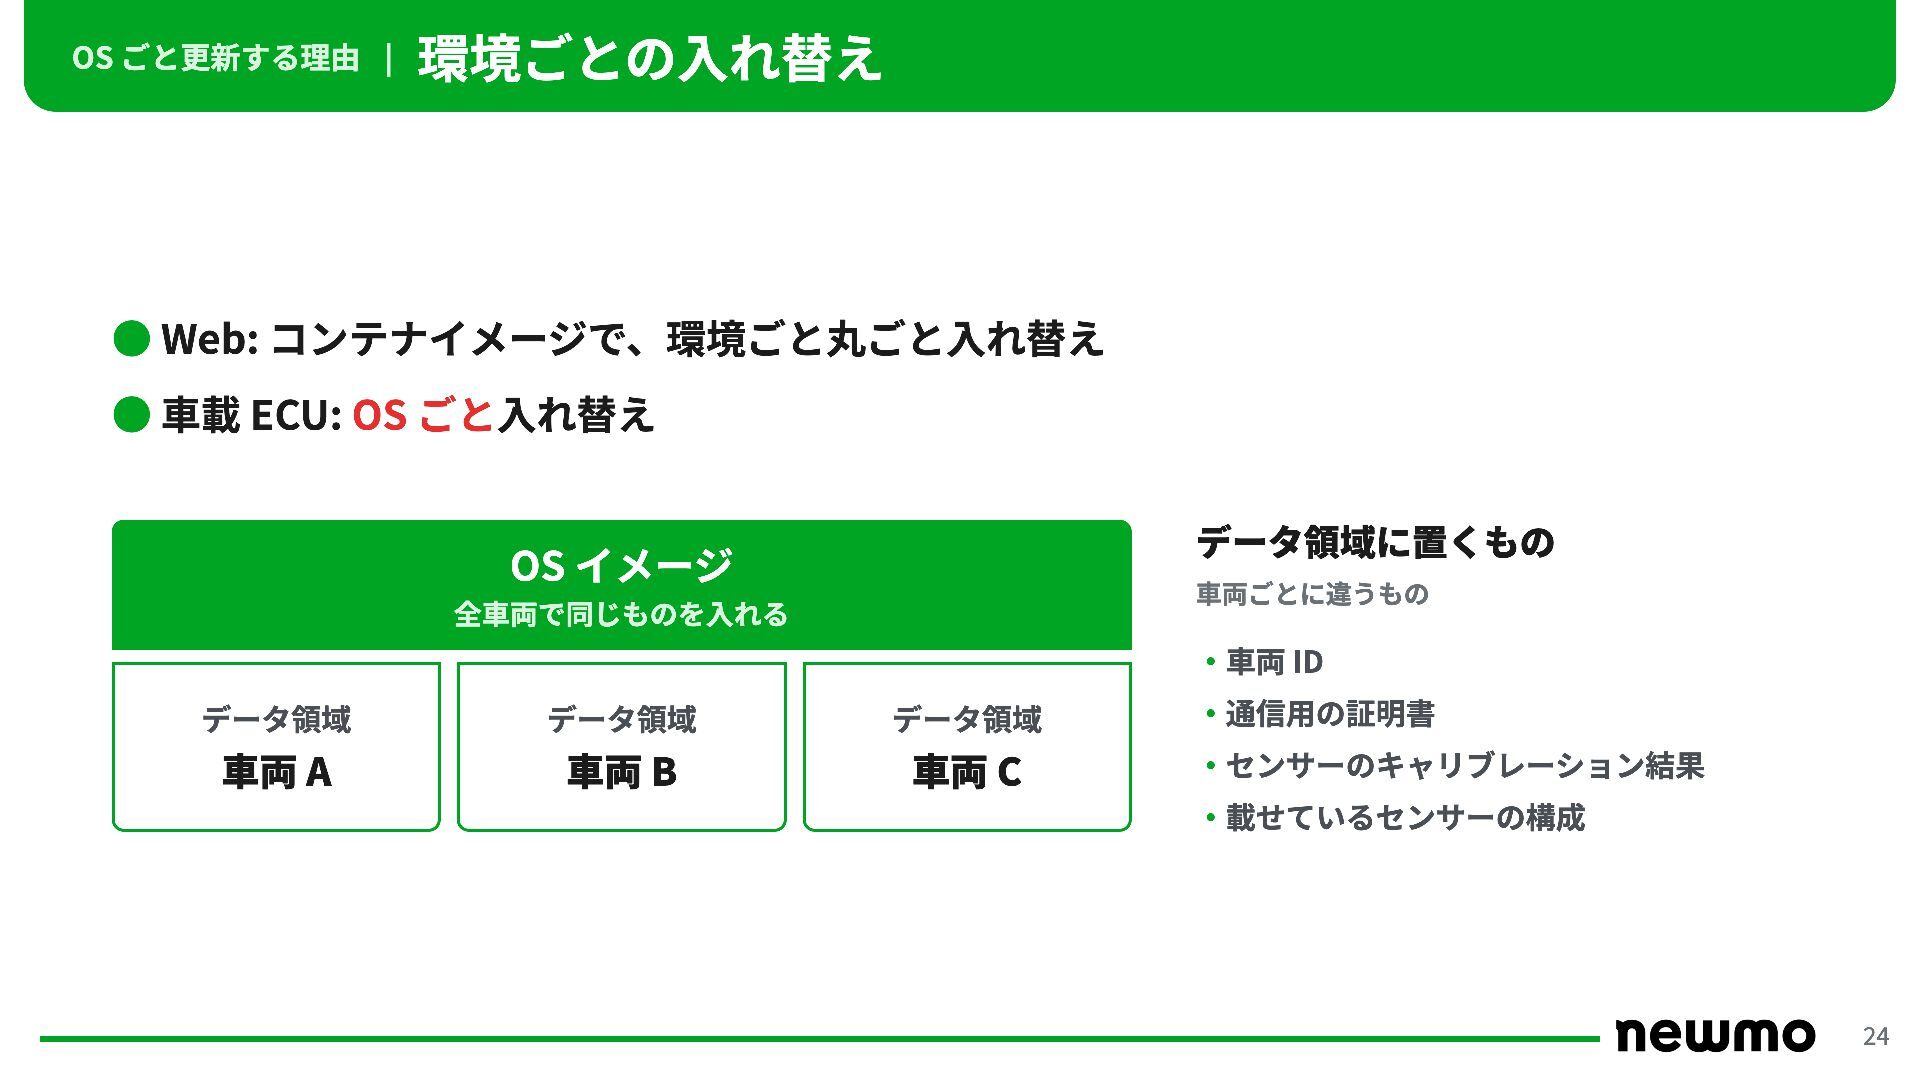
OS ごと更新する理由 | 環境ごとの入れ替え • Web: コンテナイメージで、環境ごと丸ごと入れ替え • 車載 ECU:
OS ごと入れ替え データ領域に置くもの OS イメージ 車両ごとに違うもの 全車両で同じものを入れる ・車両 ID データ領域 データ領域 データ領域 ・通信用の証明書 車両 A 車両 B 車両 C ・センサーのキャリブレーション結果 ・載せているセンサーの構成 23 -
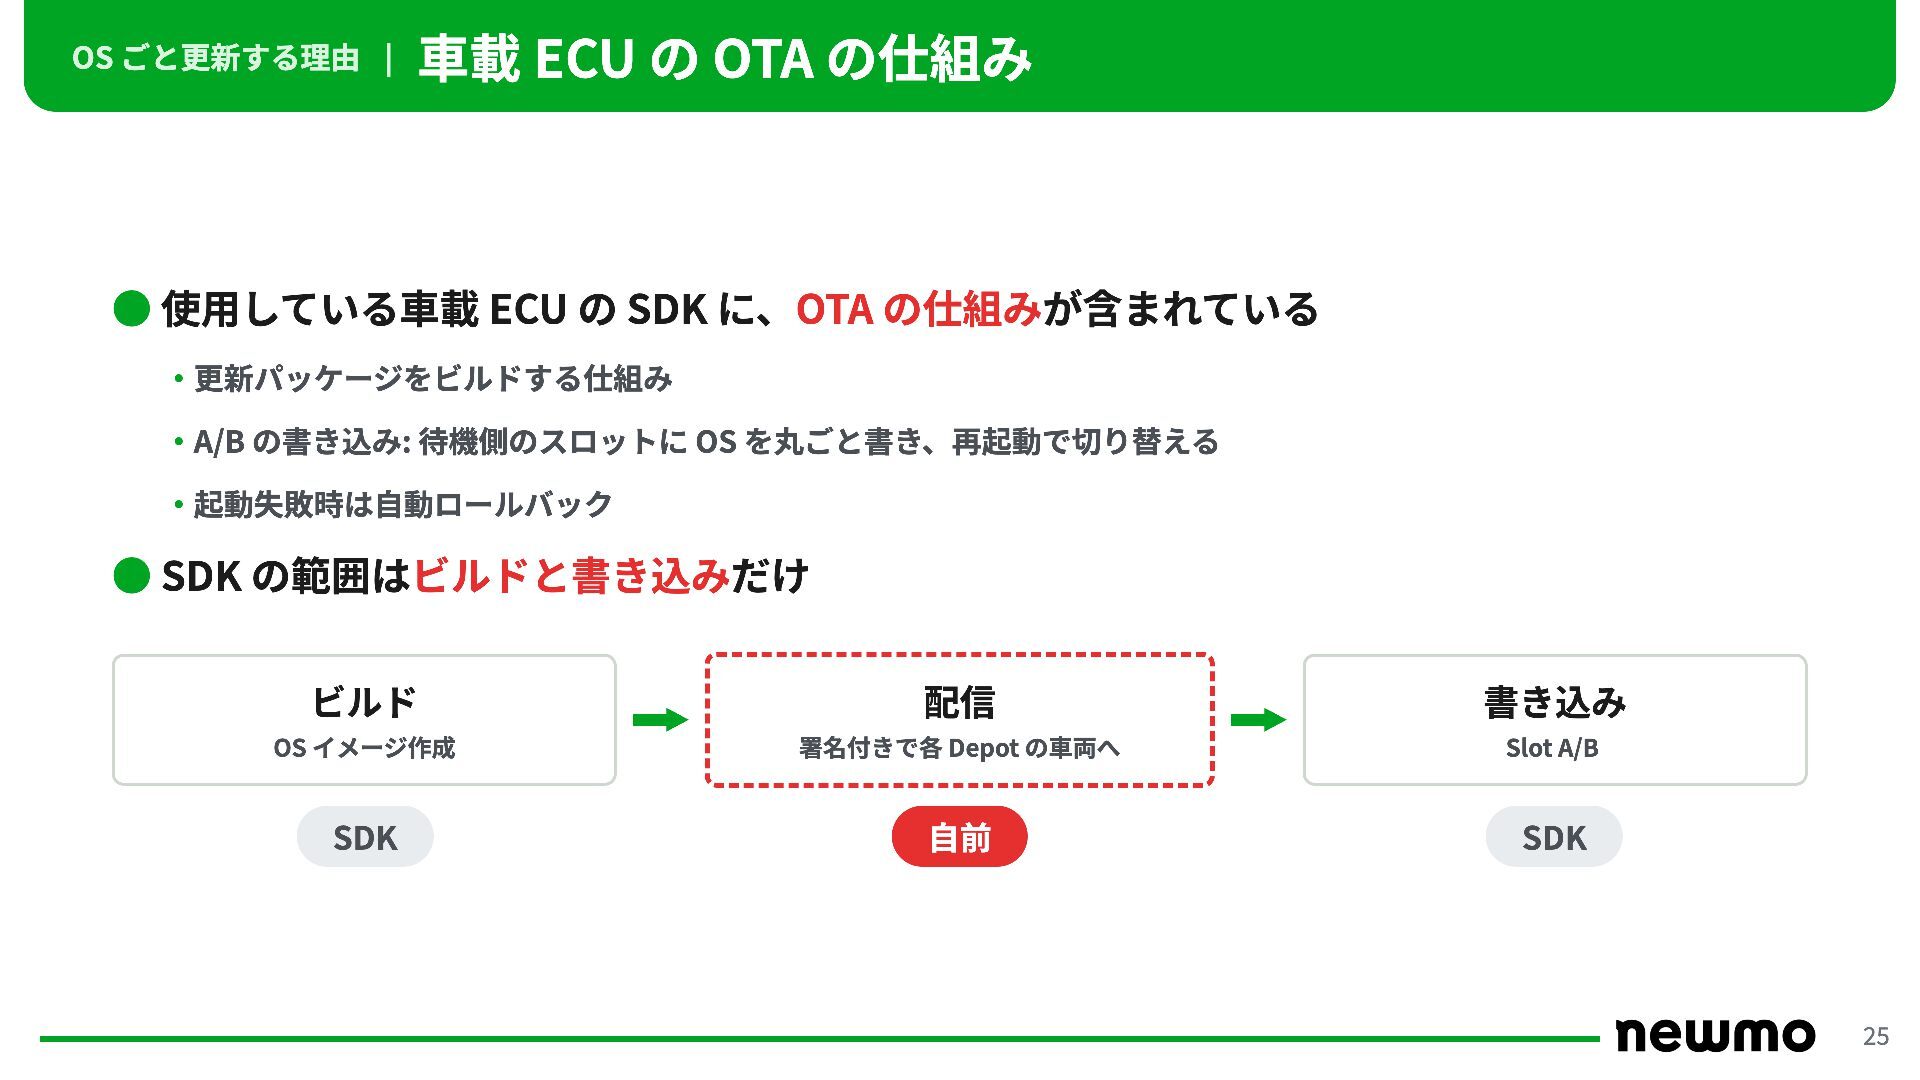
OS ごと更新する理由 | 車載 ECU の OTA の仕組み • 使用している車載
ECU の SDK に、OTA の仕組みが含まれている ・更新パッケージをビルドする仕組み ・A/B の書き込み: 待機側のスロットに OS を丸ごと書き、再起動で切り替える ・起動失敗時は自動ロールバック • SDK の範囲はビルドと書き込みだけ ビルド 配信 書き込み OS イメージ作成 署名付きで各 Depot の車両へ Slot A/B SDK 自前 SDK 24 -
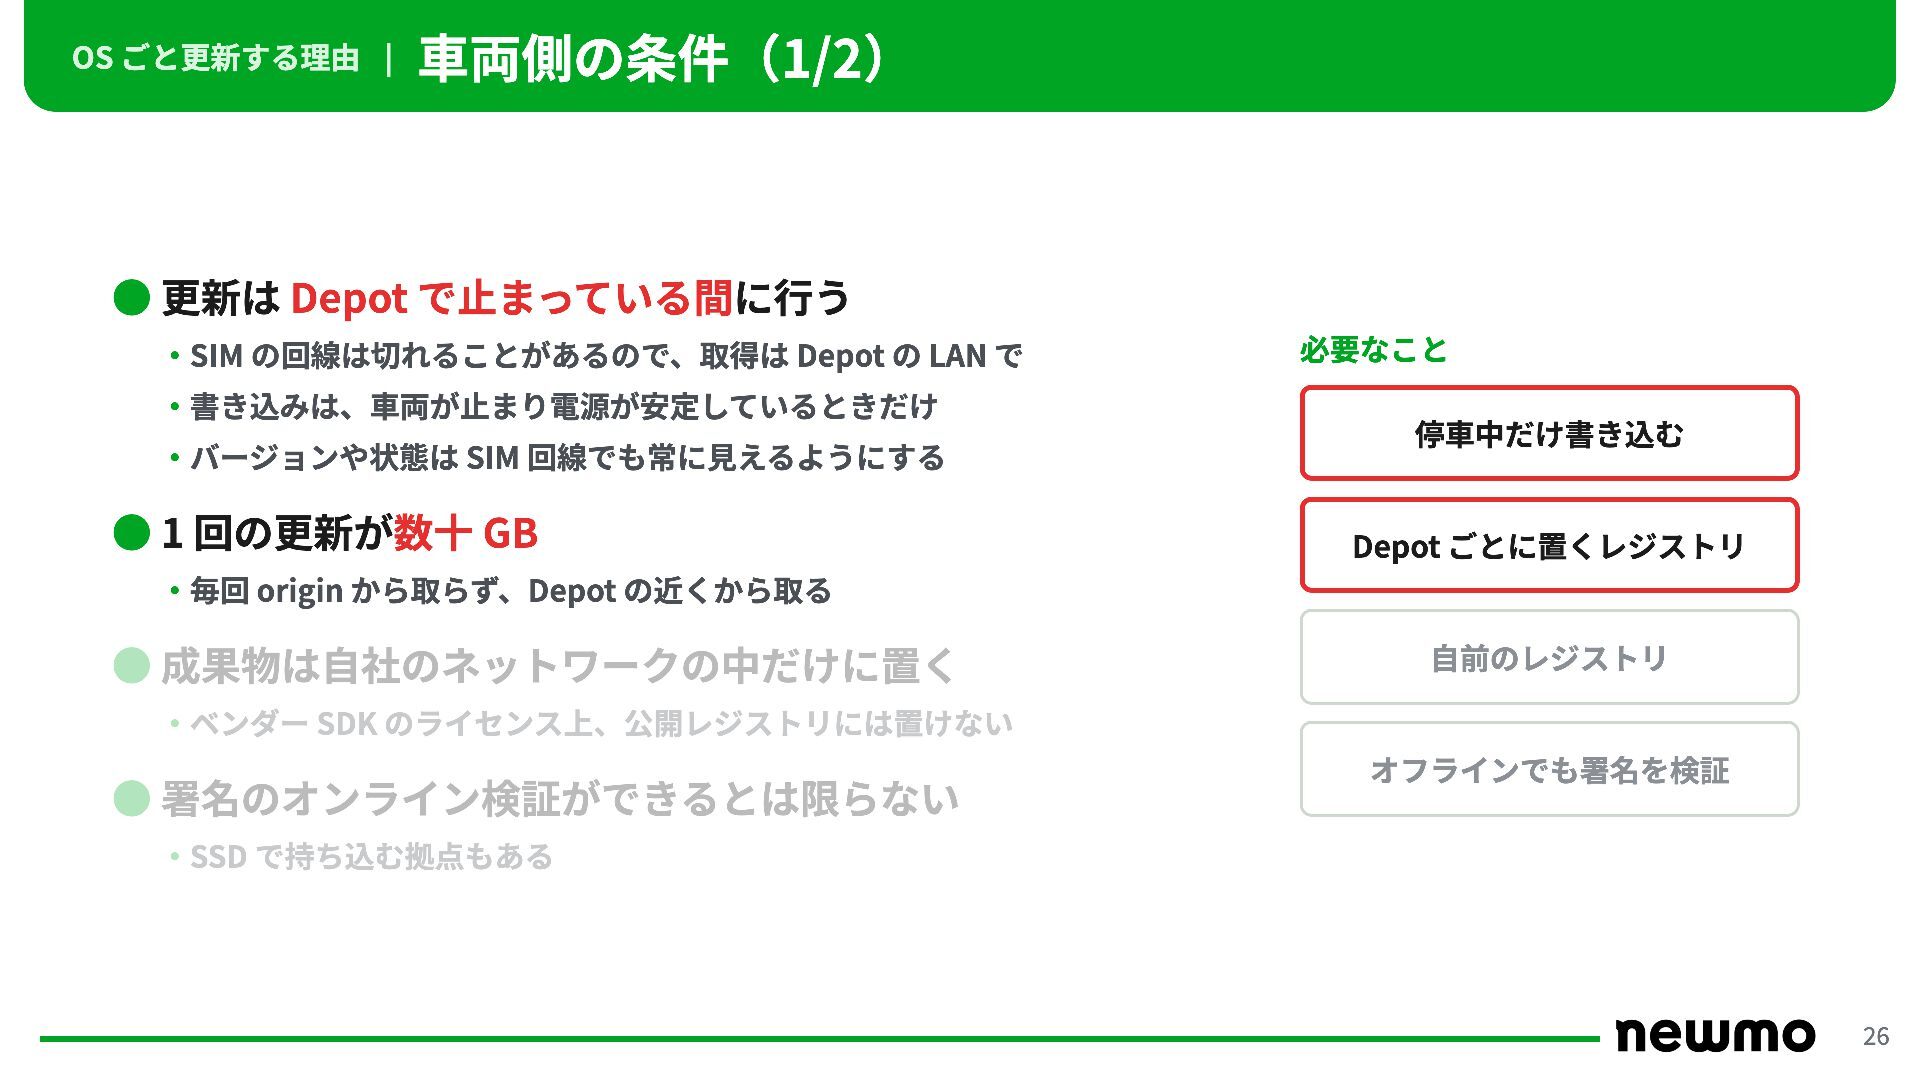
OS ごと更新する理由 | 車両側の条件(1/2) • 更新は Depot で止まっている間に行う ・SIM の回線は切れることがあるので、取得は
Depot の LAN で ・書き込みは、車両が止まり電源が安定しているときだけ ・バージョンや状態は SIM 回線でも常に見えるようにする • 1 回の更新が数十 GB 必要なこと 停車中だけ書き込む Depot ごとに置くレジストリ ・毎回 origin から取らず、Depot の近くから取る • 成果物は自社のネットワークの中だけに置く 自前のレジストリ ・ベンダー SDK のライセンス上、公開レジストリには置けない • 署名のオンライン検証ができるとは限らない オフラインでも署名を検証 ・SSD で持ち込む拠点もある 25 -
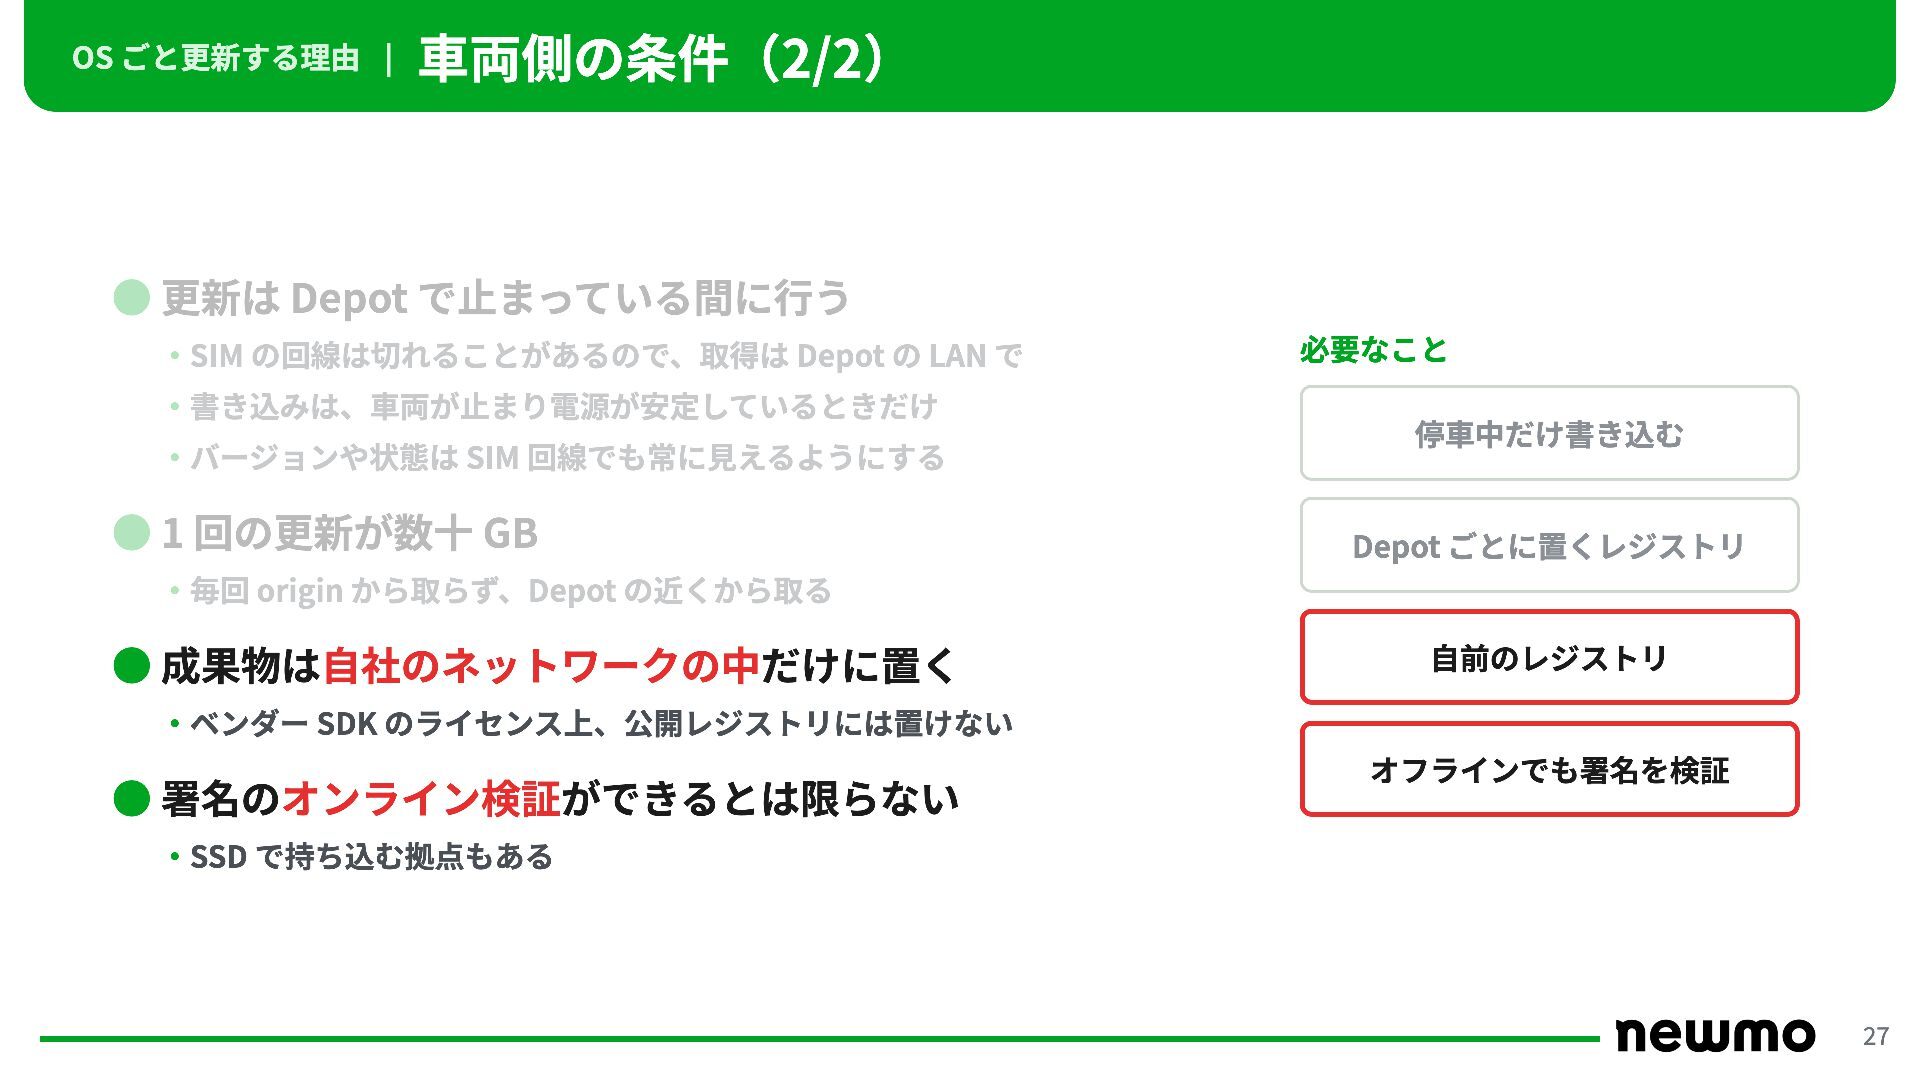
OS ごと更新する理由 | 車両側の条件(2/2) • 更新は Depot で止まっている間に行う ・SIM の回線は切れることがあるので、取得は
Depot の LAN で ・書き込みは、車両が止まり電源が安定しているときだけ ・バージョンや状態は SIM 回線でも常に見えるようにする • 1 回の更新が数十 GB 必要なこと 停車中だけ書き込む Depot ごとに置くレジストリ ・毎回 origin から取らず、Depot の近くから取る • 成果物は自社のネットワークの中だけに置く 自前のレジストリ ・ベンダー SDK のライセンス上、公開レジストリには置けない • 署名のオンライン検証ができるとは限らない オフラインでも署名を検証 ・SSD で持ち込む拠点もある 26 -
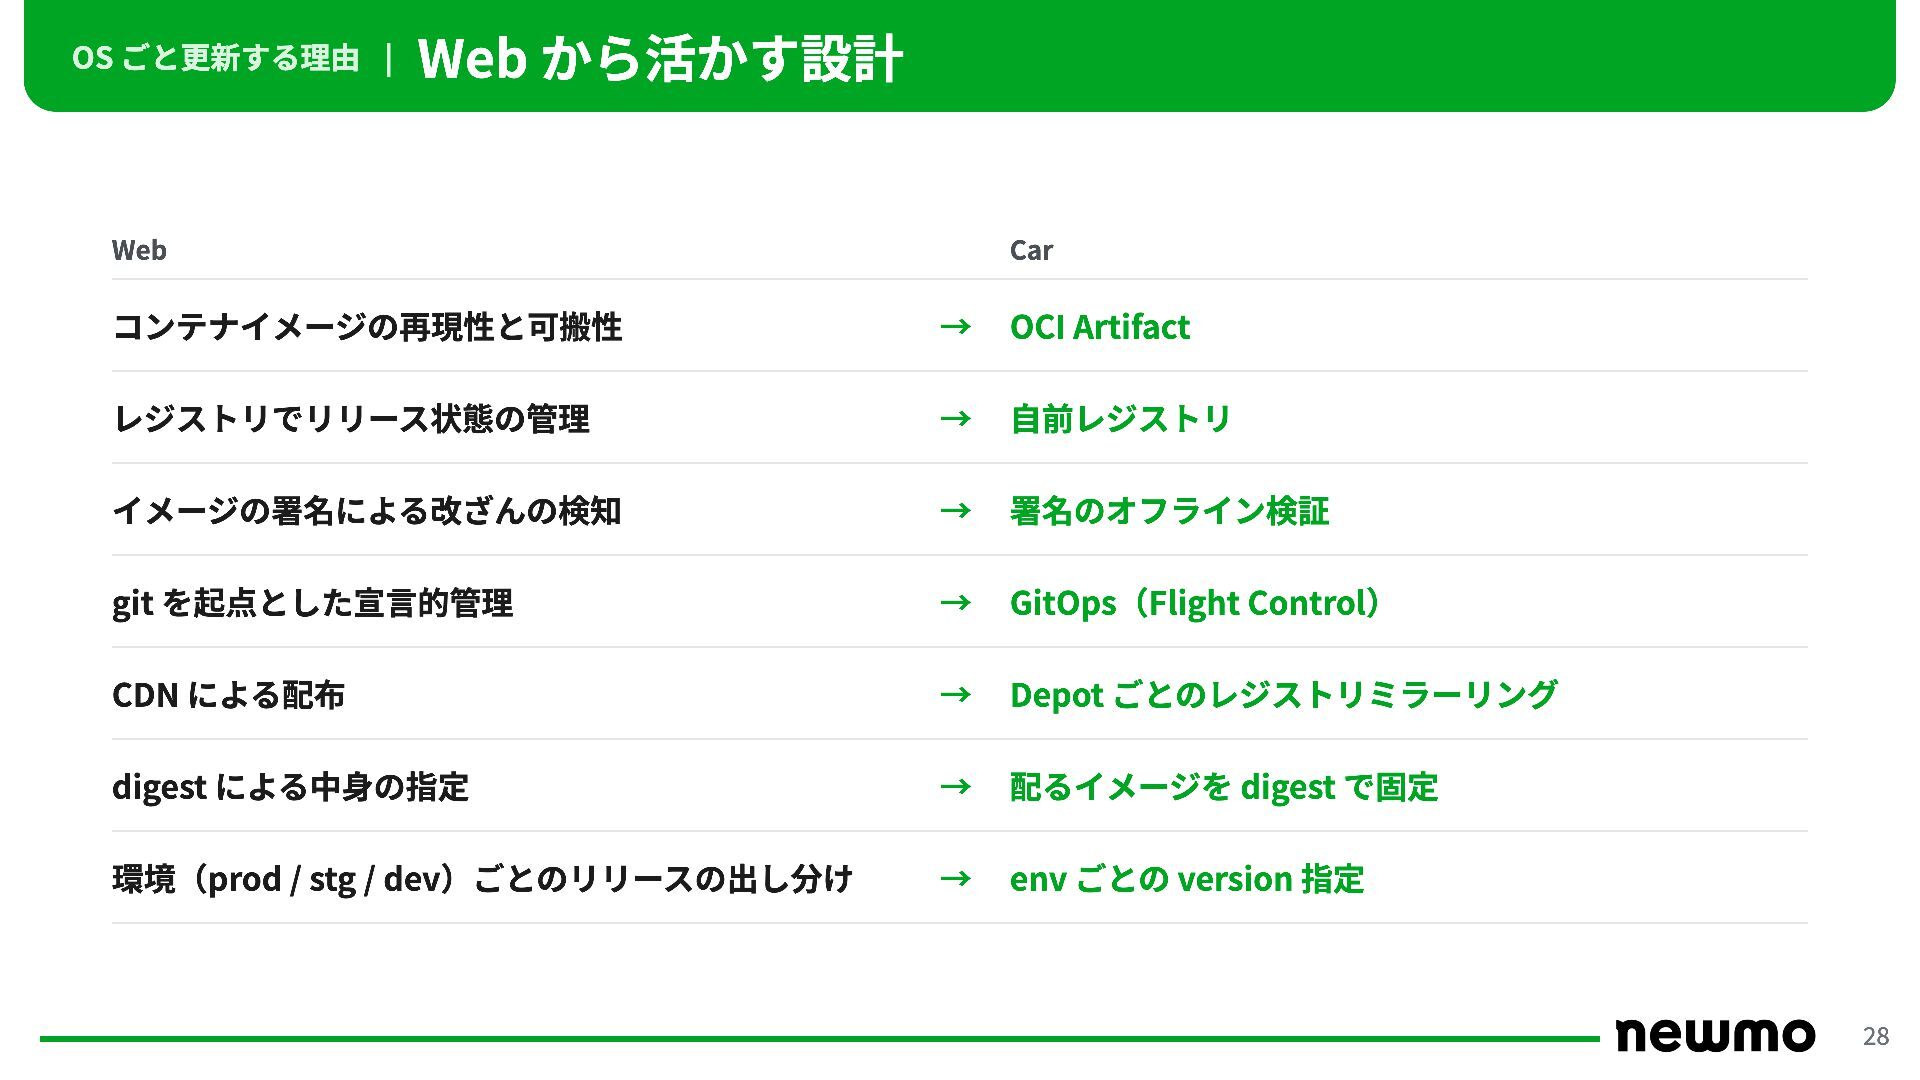
OS ごと更新する理由 | Web から活かす設計 Web Car コンテナイメージの再現性と可搬性 → OCI
Artifact レジストリでリリース状態の管理 → 自前レジストリ イメージの署名による改ざんの検知 → 署名のオフライン検証 git を起点とした宣言的管理 → GitOps(Flight Control) CDN による配布 → Depot ごとのレジストリミラーリング digest による中身の指定 → デプロイするイメージを digest で固定 環境(prod / stg / dev)ごとのリリースの出し分け → env ごとの version 指定 27 -
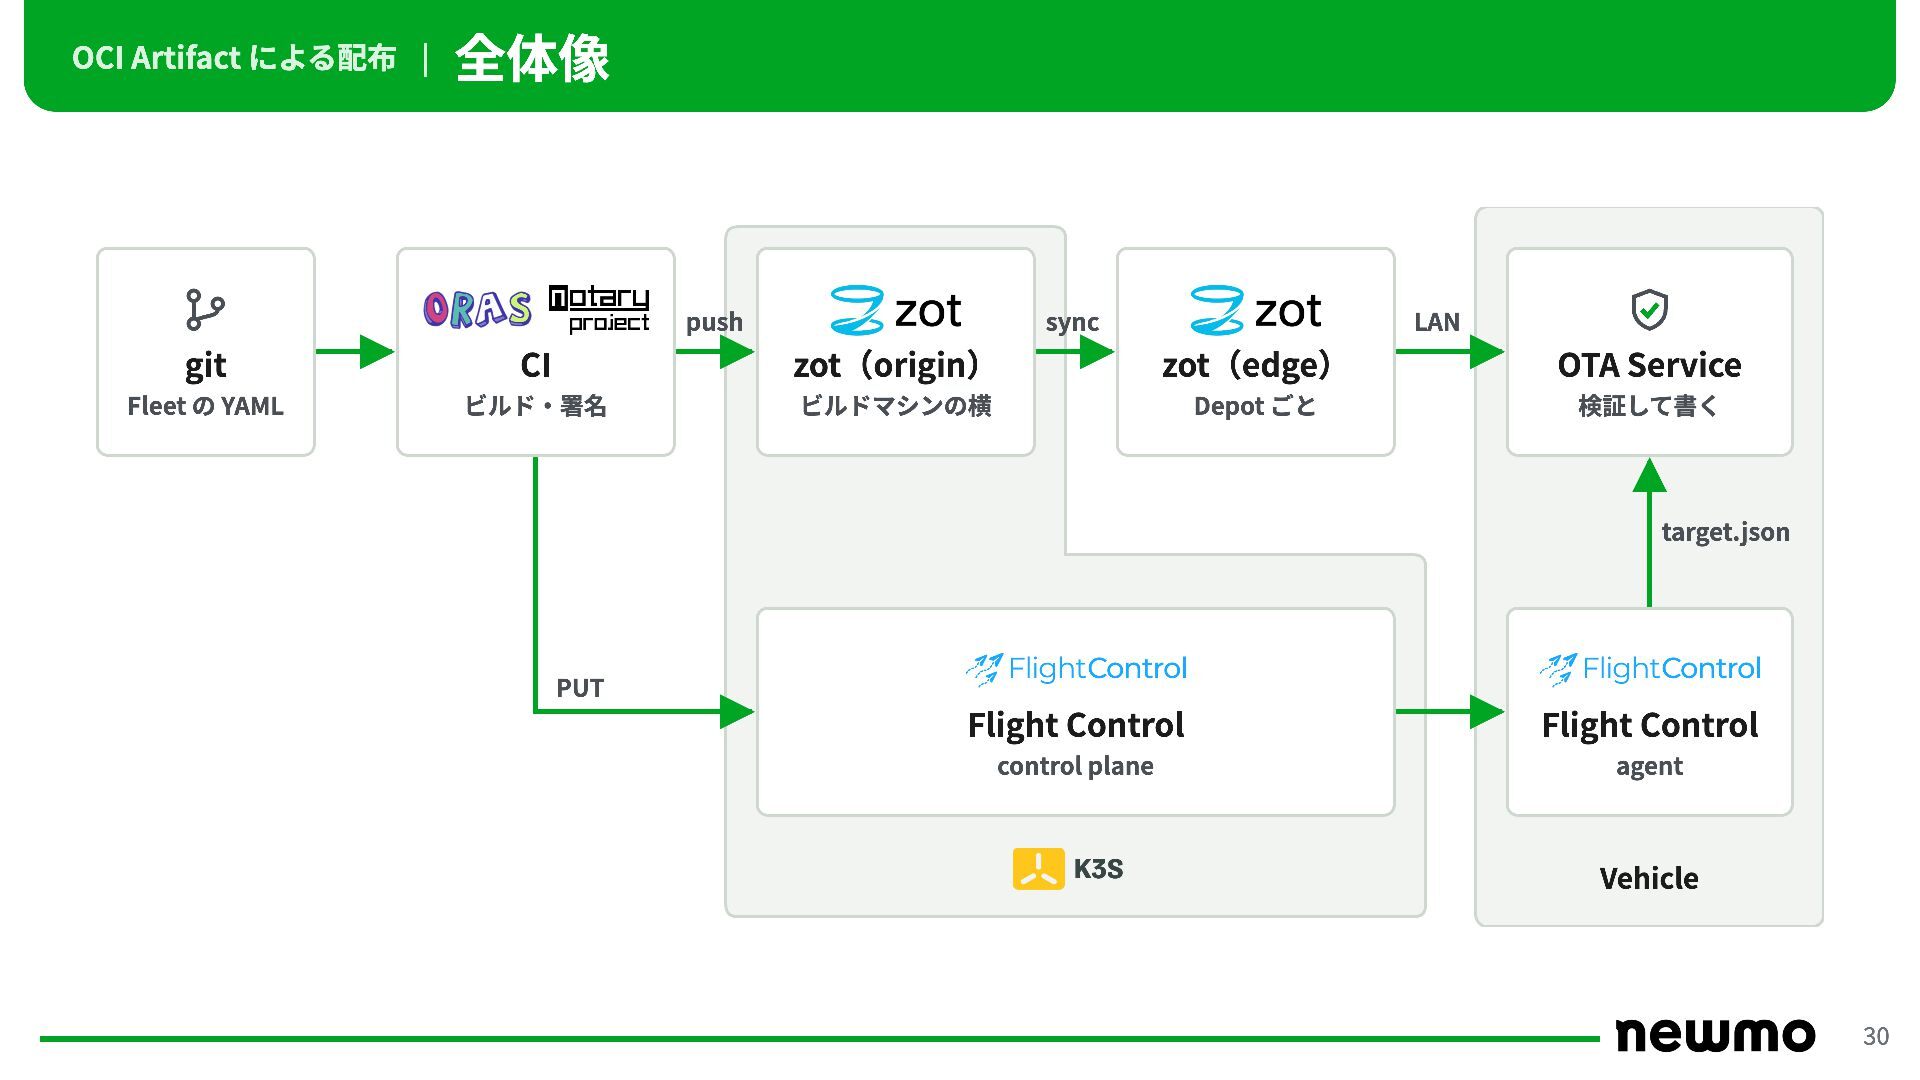
OCI Artifact による配布 | 全体像 push sync LAN git CI
zot(origin) zot(edge) OTA Service Fleet の YAML ビルド・署名 ビルドマシンの横 Depot ごと 検証して書く target.json PUT Flight Control Flight Control control plane agent Vehicle 29 -
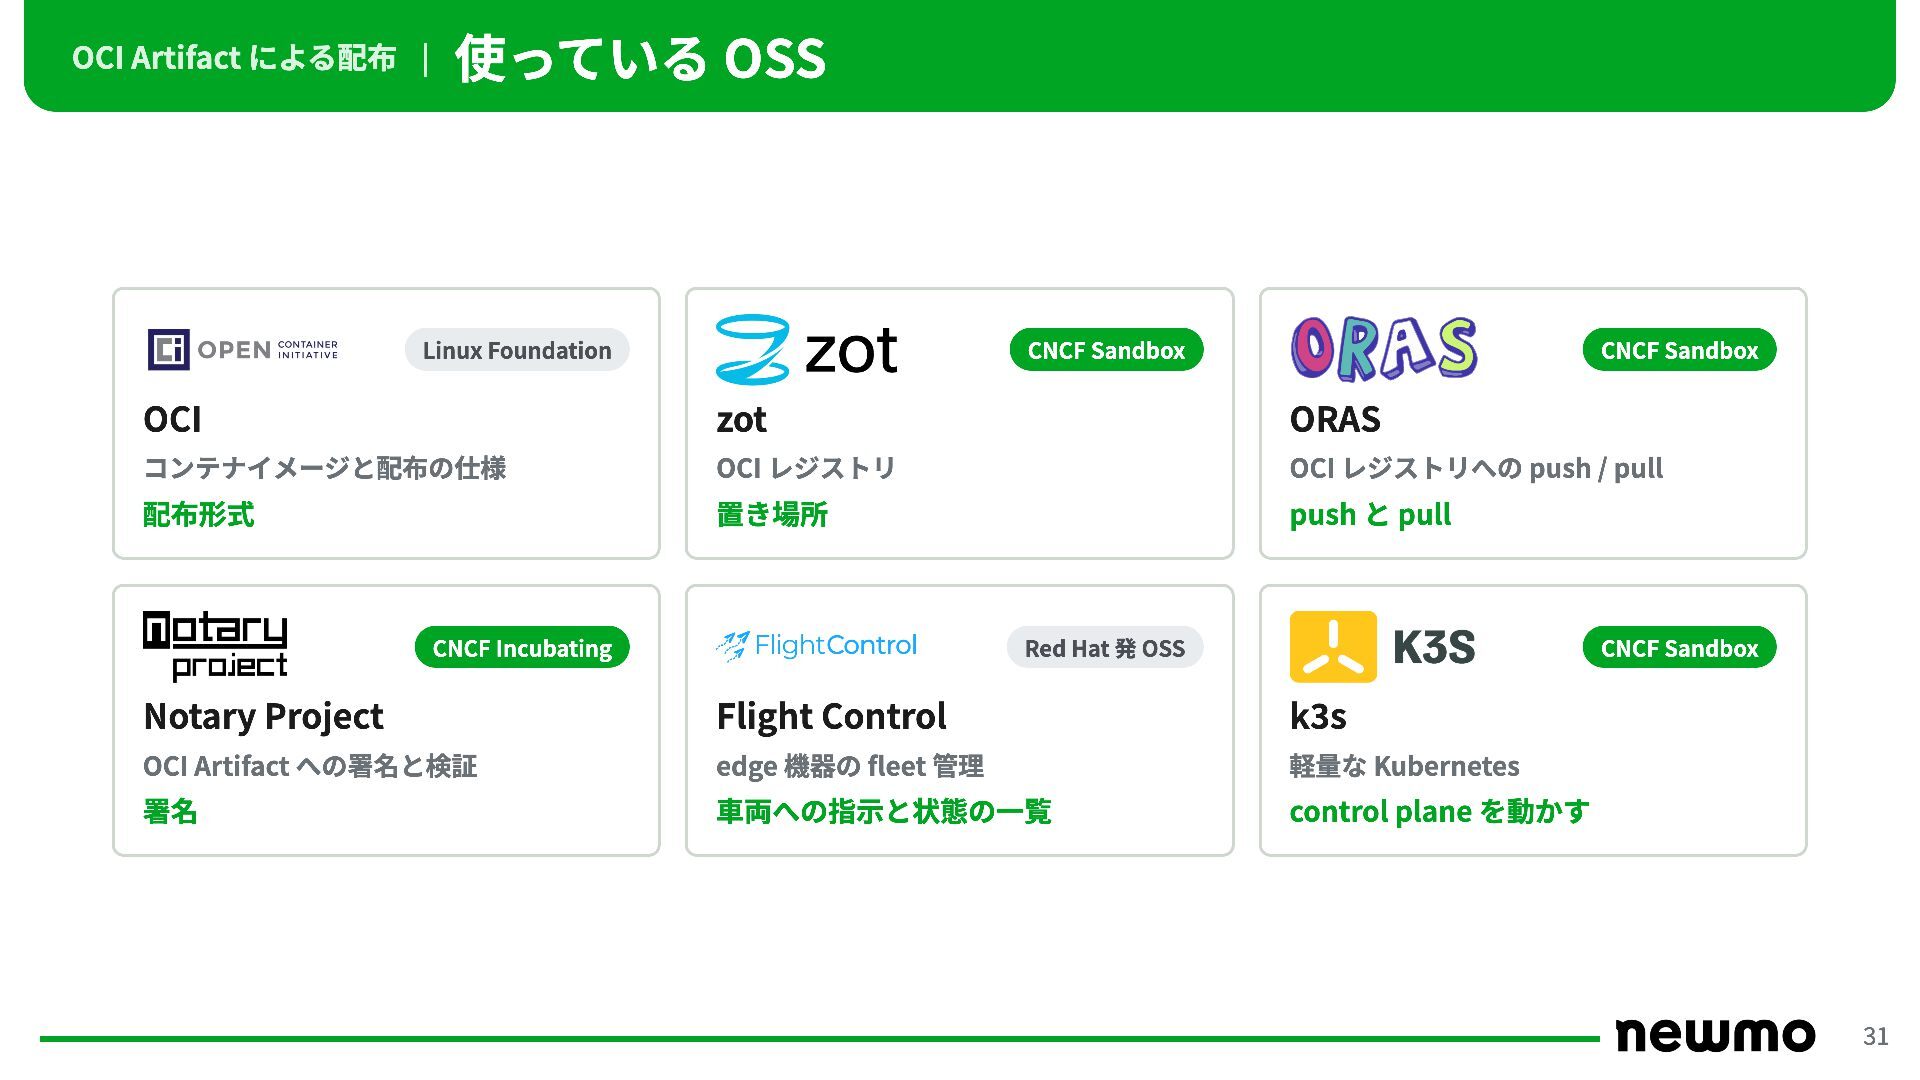
OCI Artifact による配布 | 使っている OSS Linux Foundation CNCF Sandbox
CNCF Sandbox OCI zot ORAS コンテナイメージと配布の仕様 OCI レジストリ OCI レジストリへの push / pull 配布形式 置き場所 push と pull CNCF Incubating Red Hat 発 OSS CNCF Sandbox Notary Project Flight Control k3s OCI Artifact への署名と検証 edge 機器の fleet 管理 軽量な Kubernetes 署名 車両への指示と状態の一覧 control plane を動かす 30 -
OCI Artifact による配布 | OCI とは • Open Container Initiative
・Linux Foundation のコンテナの標準化プロジェクト • 3 つの仕様 ・image spec: イメージの構造(manifest、レイヤ、config) ・distribution spec: レジストリの API(push / pull) ・runtime spec: コンテナの実行 • v1.1 でコンテナ以外にも対応 ・artifactType: 中身の種類の指定 ・referrers: digest に紐づく署名などの取得 git CI zot(origin) zot(edge) Flight Control(k3s) OTA Service Flight Control agent 31 -
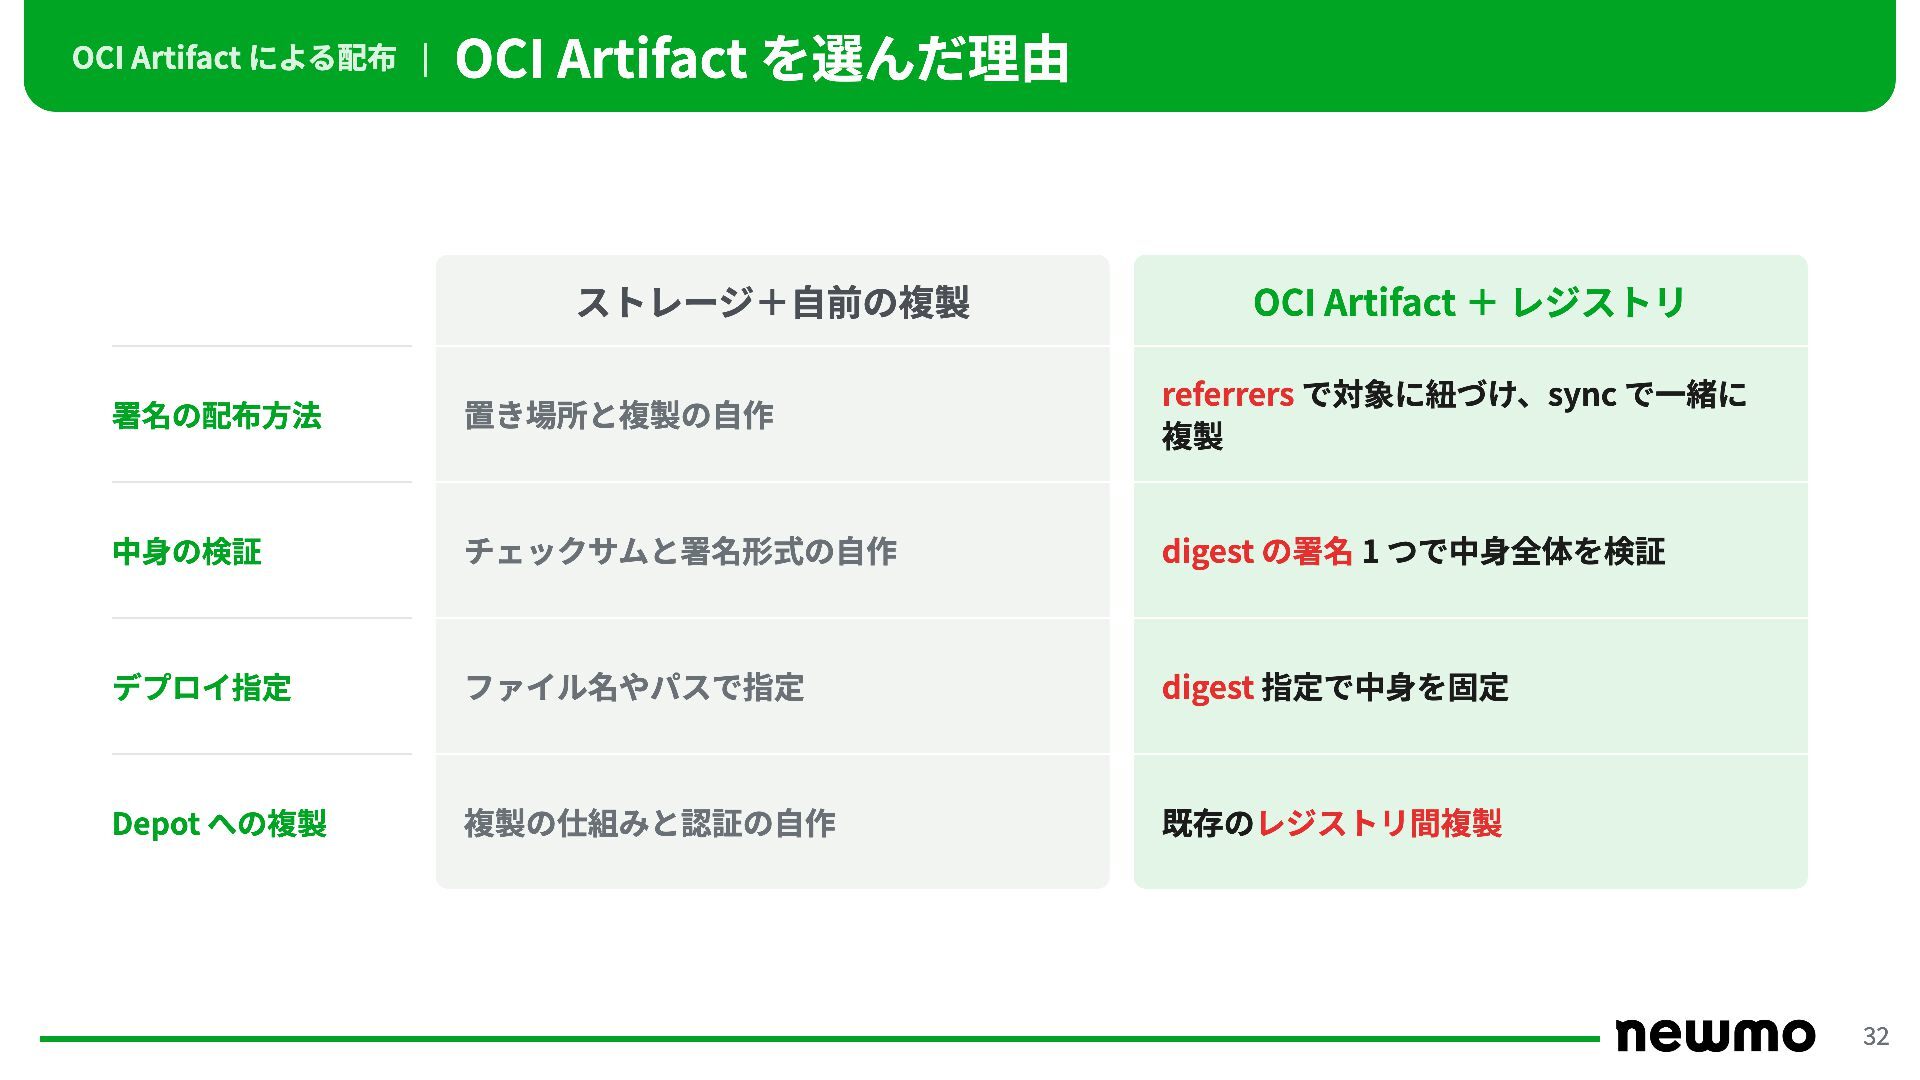
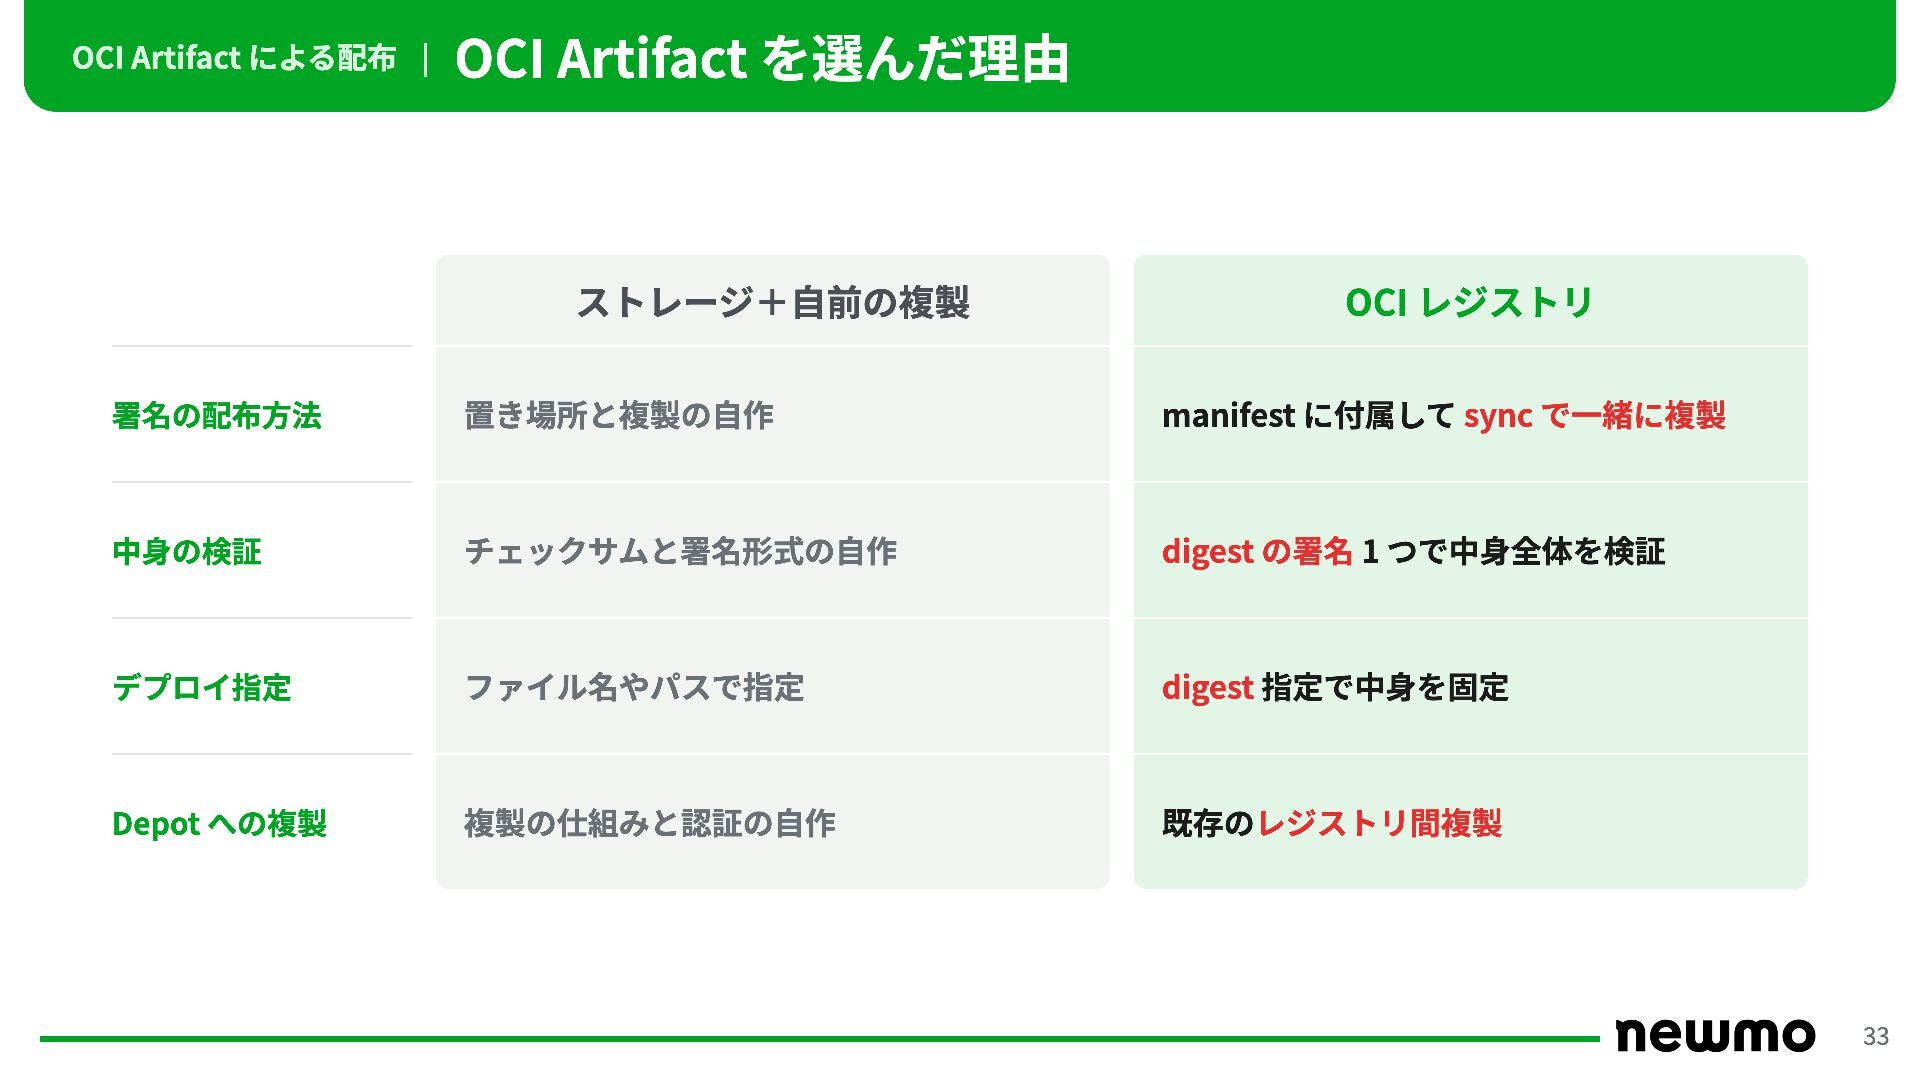
OCI Artifact による配布 | OCI Artifact を選んだ理由 ストレージ+自前の複製 OCI Artifact
+ レジストリ 署名の配布方法 置き場所と複製の自作 referrers で対象に紐づけ、sync で一緒に 複製 中身の検証 チェックサムと署名形式の自作 digest の署名 1 つで中身全体を検証 デプロイ指定 ファイル名やパスで指定 digest 指定で中身を固定 Depot への複製 複製の仕組みと認証の自作 既存のレジストリ間複製 32 -
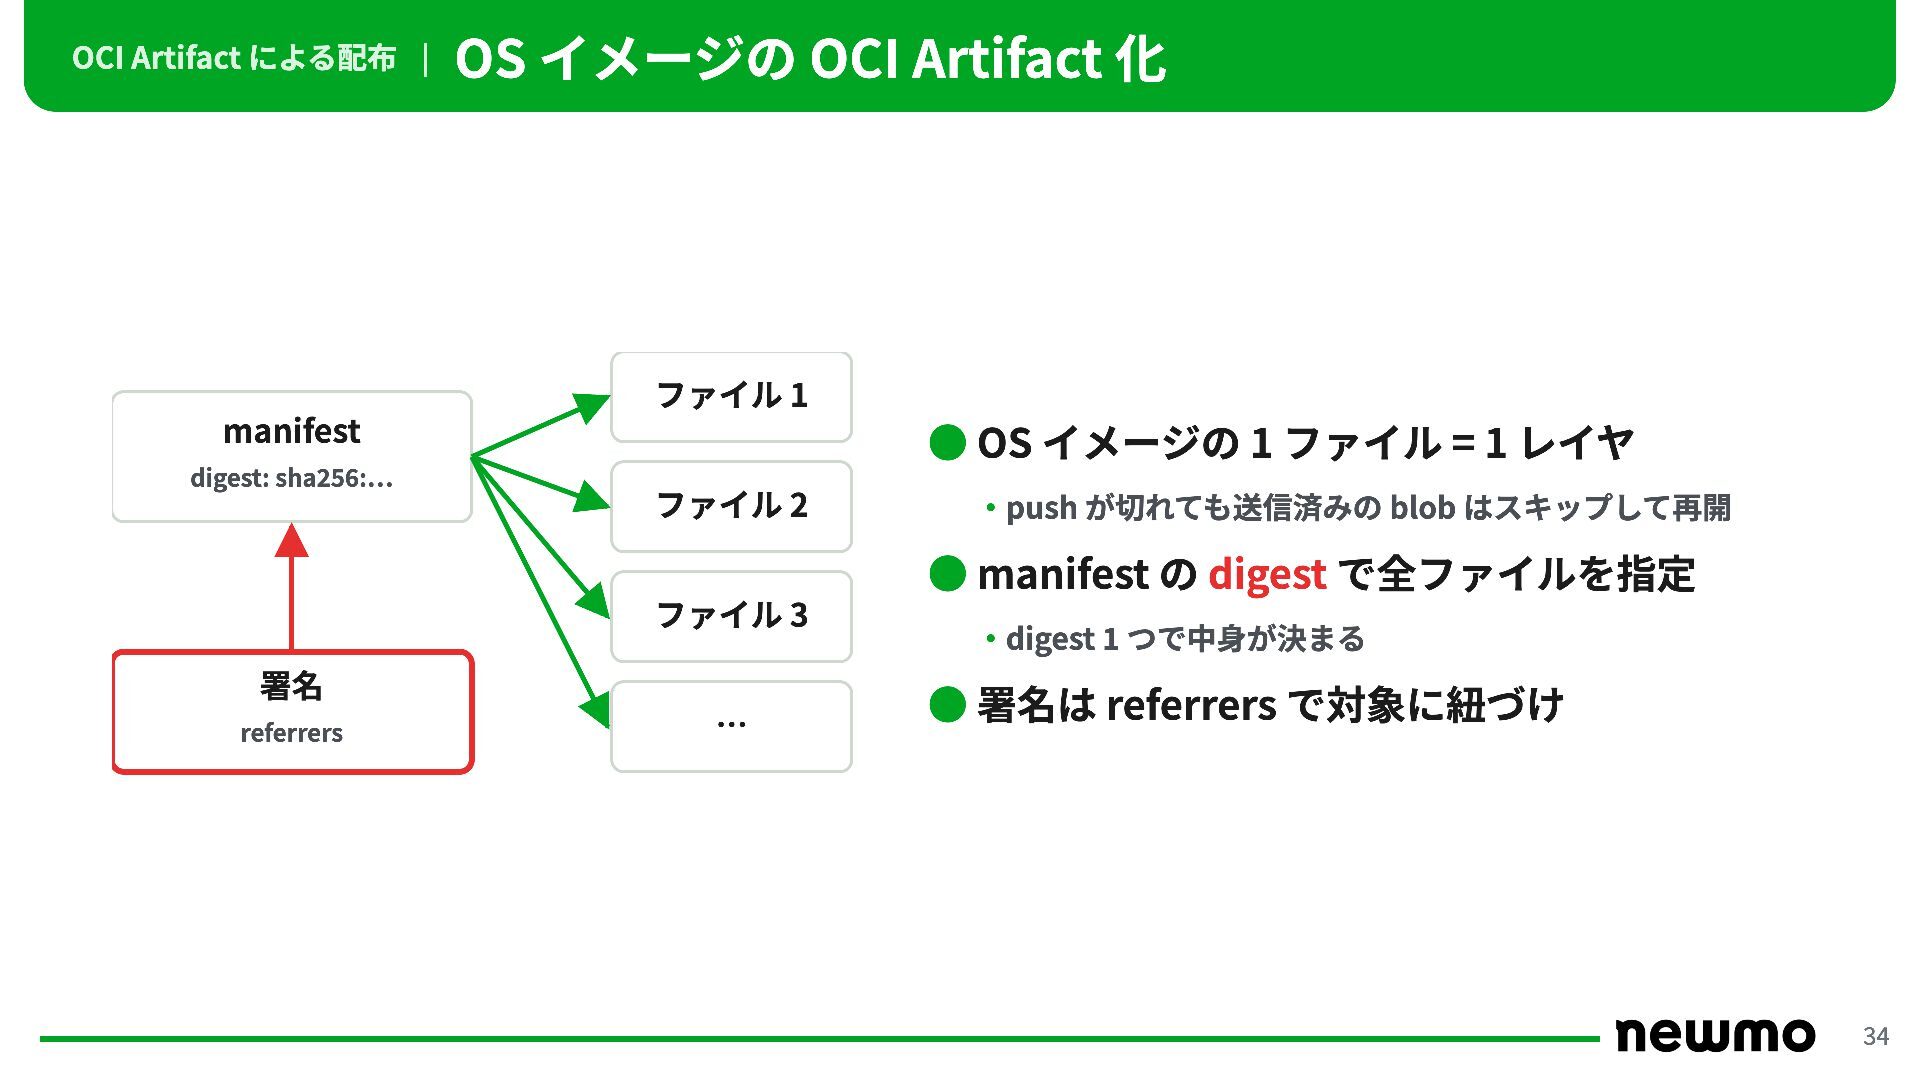
OCI Artifact による配布 | OS イメージの OCI Artifact 化 ファイル
1 manifest digest: sha256:… • OS イメージの 1 ファイル = 1 レイヤ ファイル 2 ・push が切れても送信済みの blob はスキップして再開 • manifest の digest で全ファイルを指定 ファイル 3 署名 referrers … ・digest 1 つで中身が決まる • 署名は referrers で対象に紐づけ 33 -
OCI Artifact による配布 | zot とは • OCI ネイティブのレジストリ ・Docker
独自の形式を前提にせず、OCI の仕様に沿って作られている ・CNCF Sandbox • Depot ごとに複製を置くので、軽さを優先 ・単一バイナリで動き、ストレージはローカルのディスクでも S3 でもよい ・多機能な Harbor より構成が小さい • 拡張を同梱 ・sync: 別のレジストリからの複製 ・search と UI: 置いてあるものの一覧 git CI zot(origin) zot(edge) Flight Control(k3s) OTA Service Flight Control agent 34 -
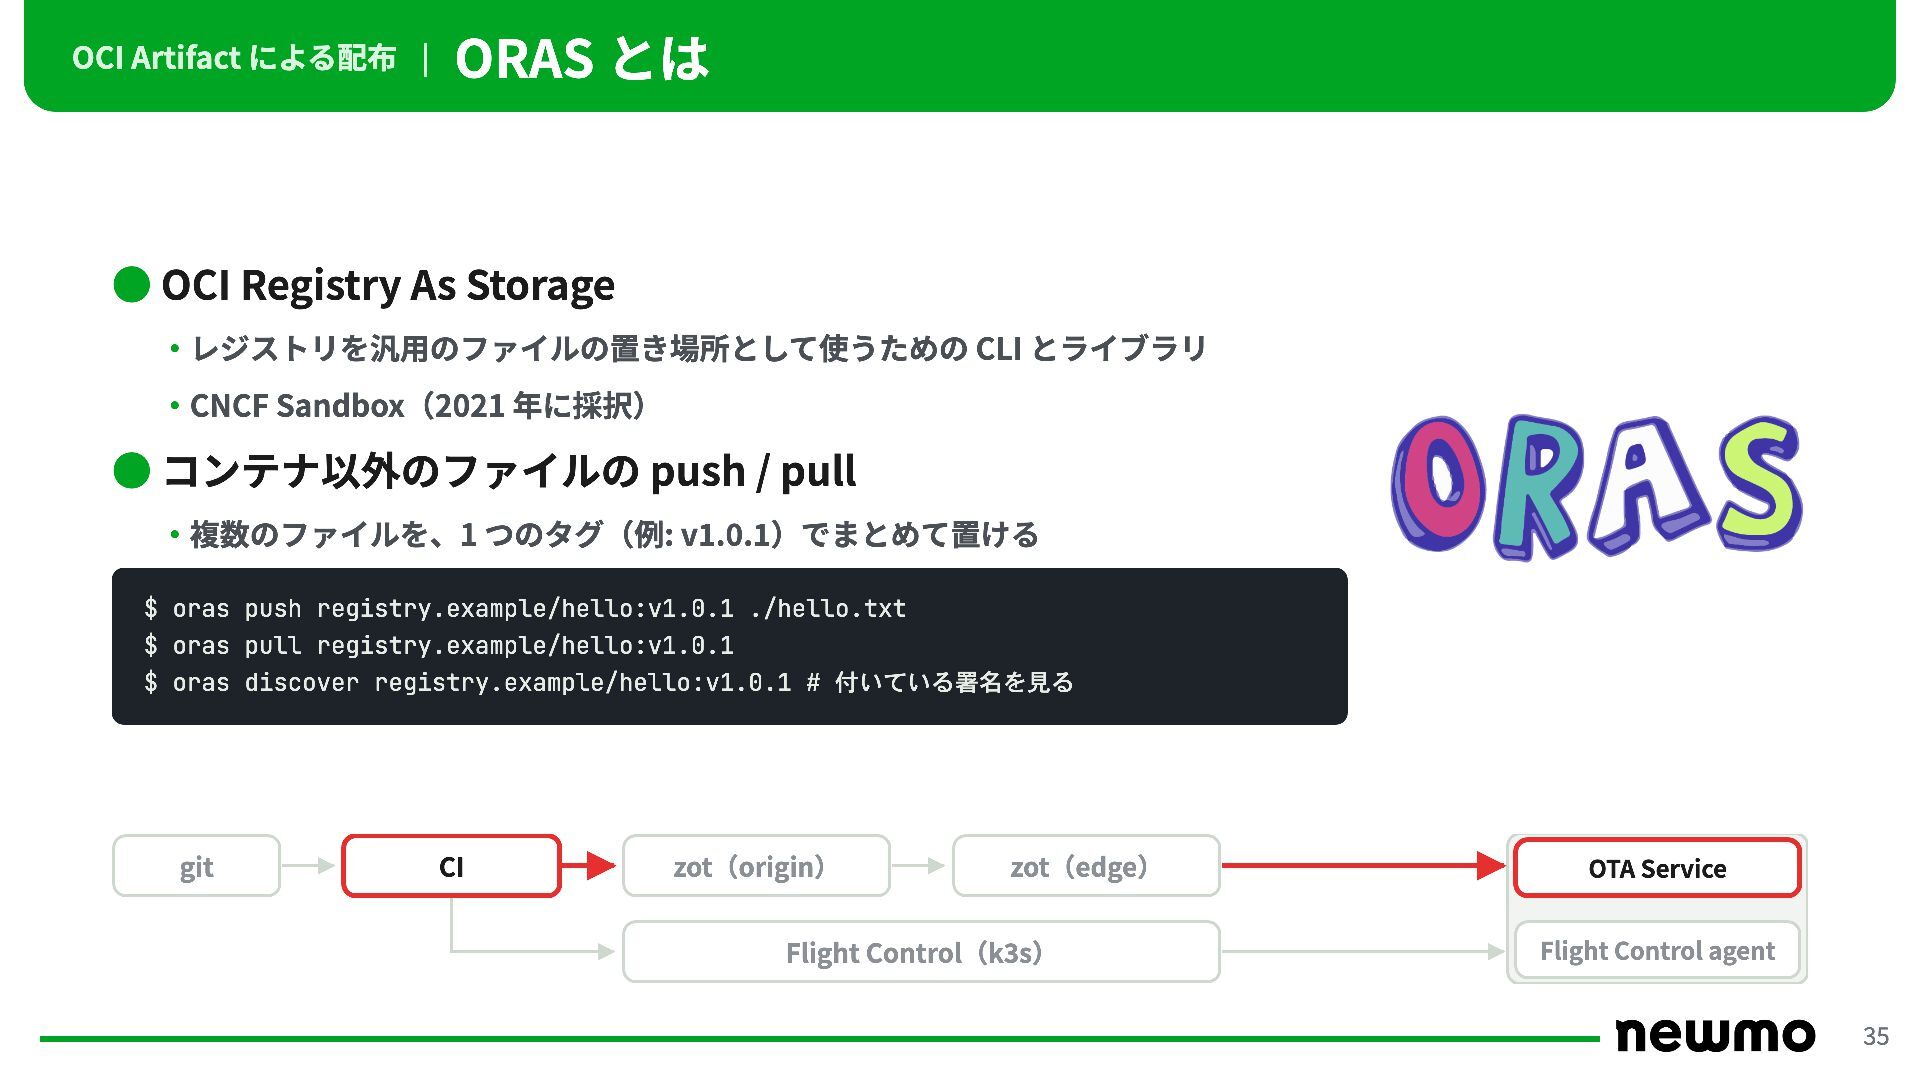
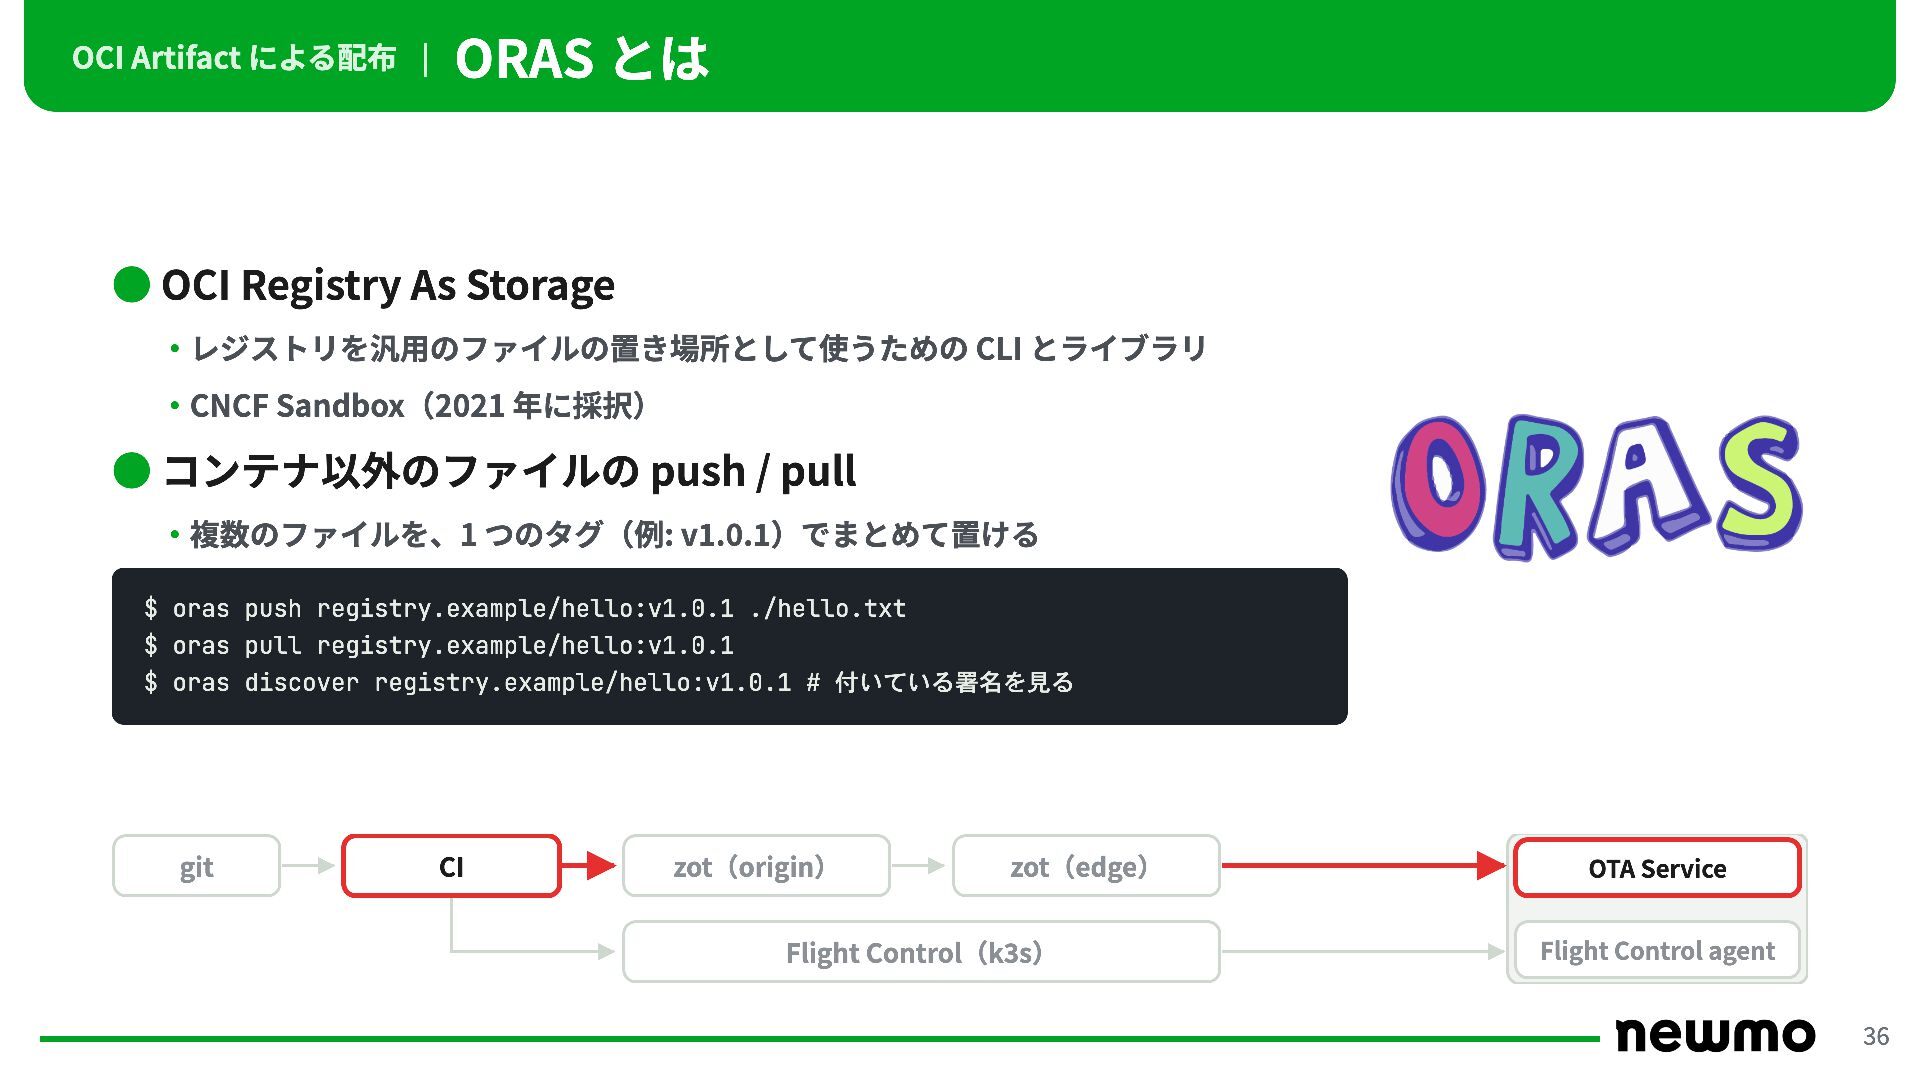
OCI Artifact による配布 | ORAS とは • OCI Registry As
Storage ・レジストリを汎用のファイルの置き場所として使うための CLI とライブラリ ・CNCF Sandbox(2021 年に採択) • コンテナ以外のファイルの push / pull ・複数のファイルを、1 つのタグ(例: v1.0.1)でまとめて置ける $ oras push registry.example/hello:v1.0.1 ./hello.txt $ oras pull registry.example/hello:v1.0.1 $ oras discover registry.example/hello:v1.0.1 # 付いている署名を見る git CI zot(origin) zot(edge) Flight Control(k3s) OTA Service Flight Control agent 35 -
Notary Project とは OCI Artifact による配布 | • Notary Project:
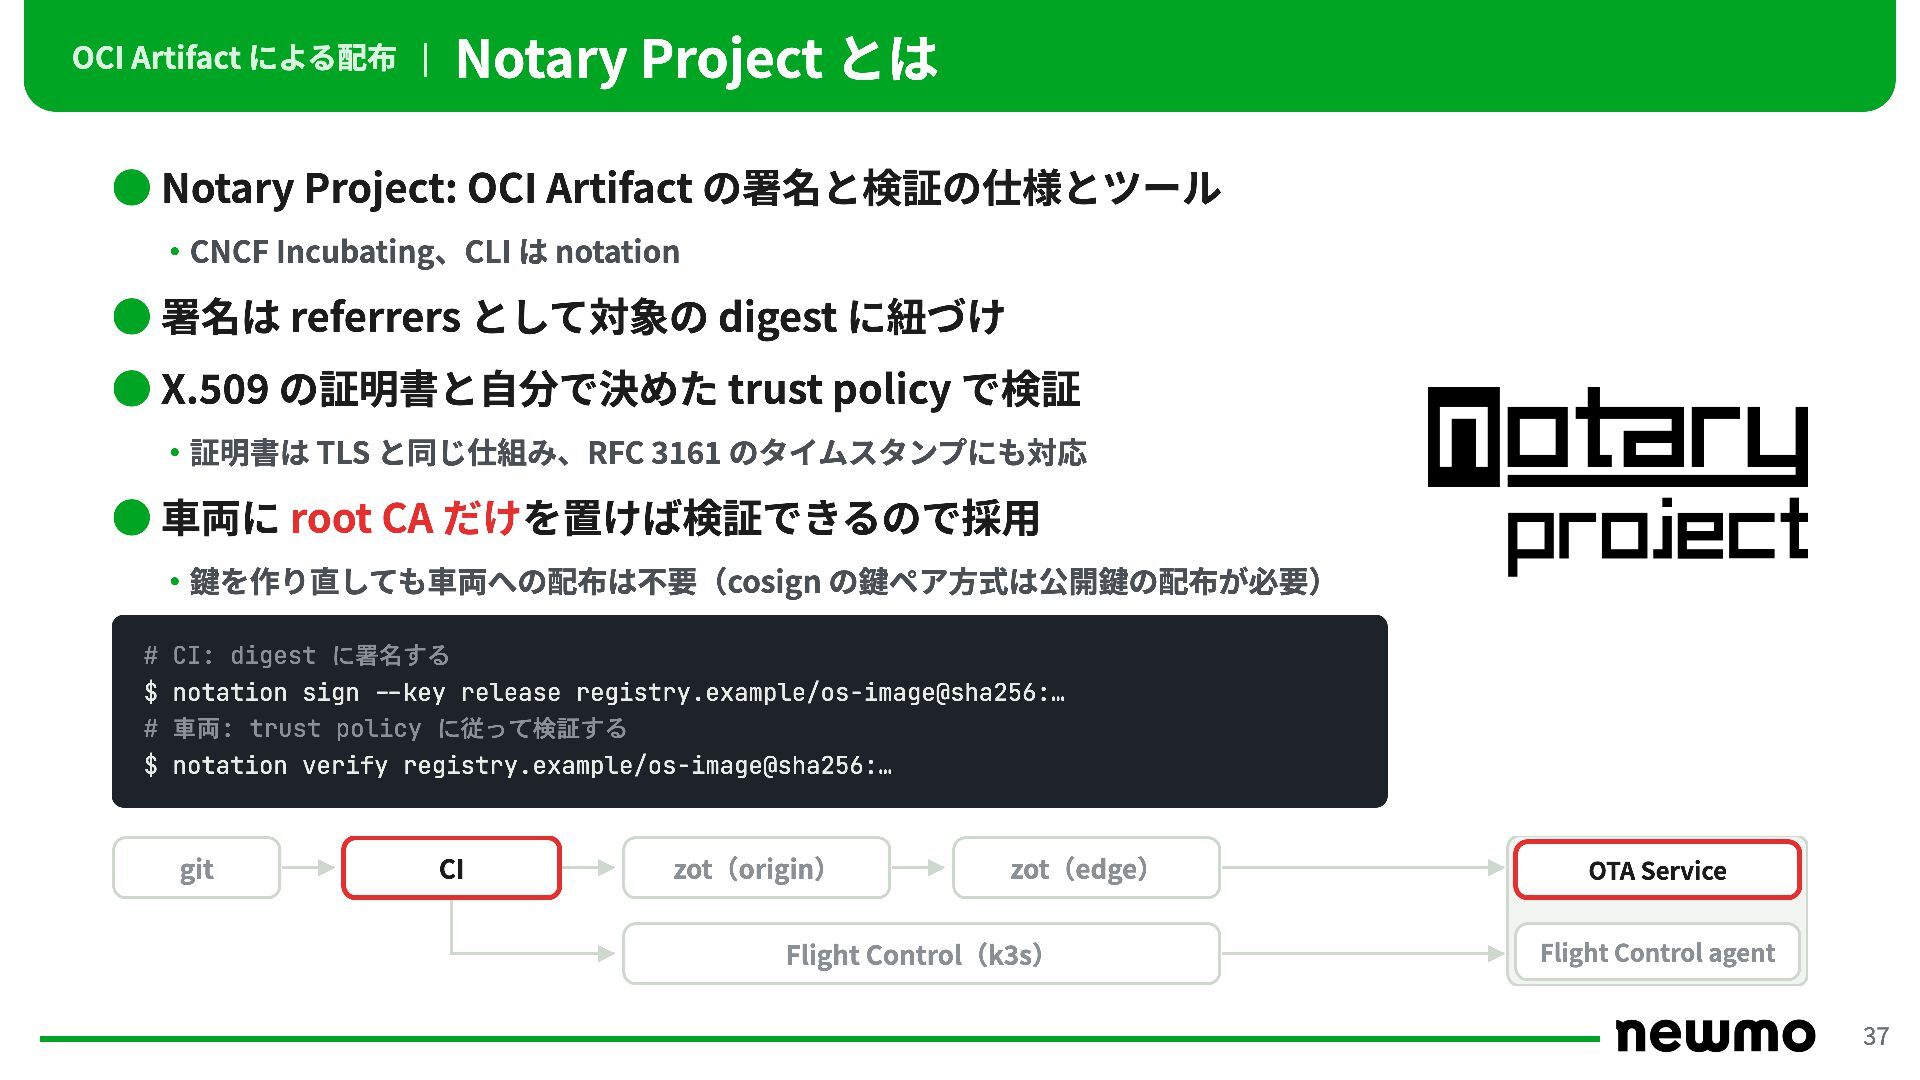
OCI Artifact の署名と検証の仕様とツール ・CNCF Incubating、CLI は notation • 署名は referrers として対象の digest に紐づけ • X.509 の証明書と自分で決めた trust policy で検証 ・証明書は TLS と同じ仕組み、RFC 3161 のタイムスタンプにも対応 • 車両に root CA だけを置けば検証できるので採用 ・鍵を作り直しても車両への配布は不要(cosign の鍵ペア方式は公開鍵の配布が必要) # CI: digest に署名する $ notation sign --key release registry.example/os-image@sha256:… # 車両: trust policy に従って検証する $ notation verify registry.example/os-image@sha256:… git CI zot(origin) zot(edge) Flight Control(k3s) OTA Service Flight Control agent 36 -
OCI Artifact による配布 | 自前のレジストリと digest への署名 • 自前のレジストリ(zot)はビルドマシンの近くに配置 ・数十
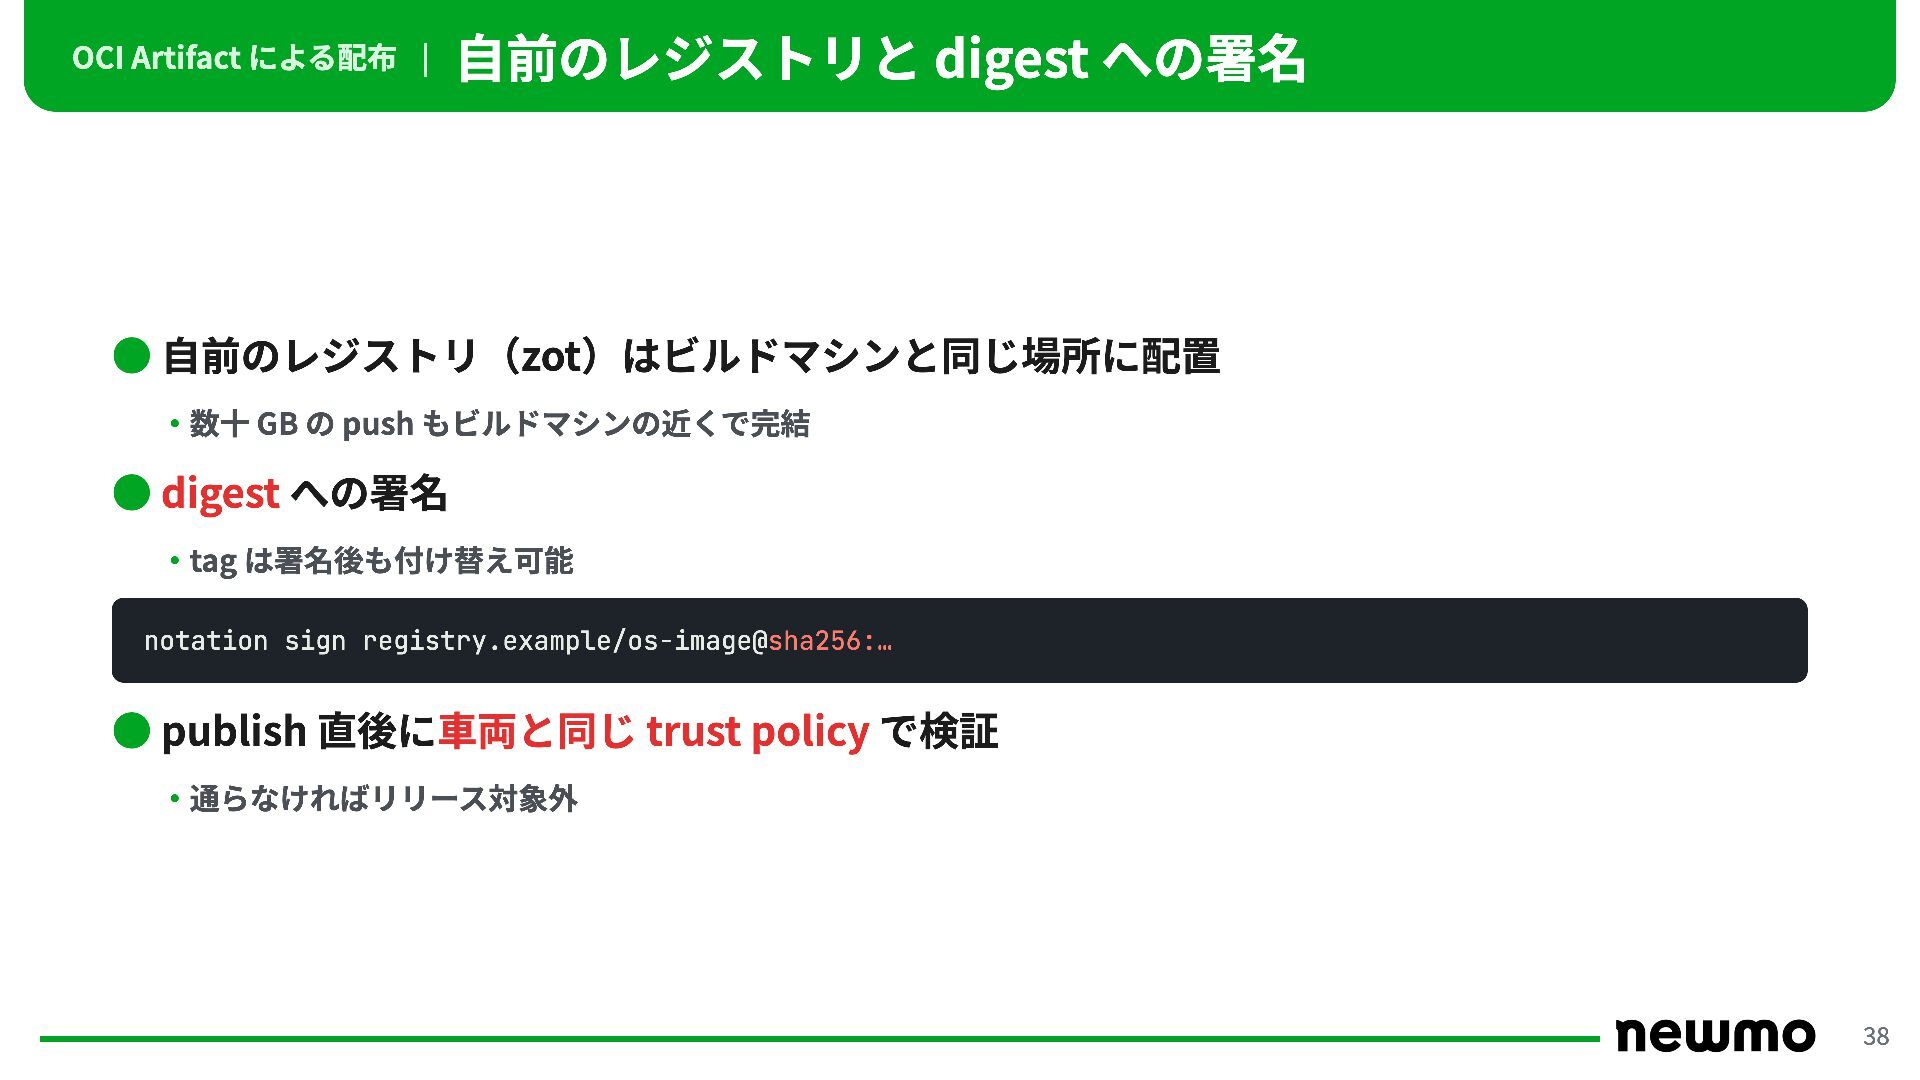
GB の push もビルドマシンの近くで完結 • digest への署名 ・tag は署名後も付け替え可能 notation sign registry.example/os-image@sha256:… • publish 直後に車両と同じ trust policy で検証 ・通らなければ Release の対象外 37 -
GitOps | 全体像 push sync LAN git CI zot(origin) zot(edge)
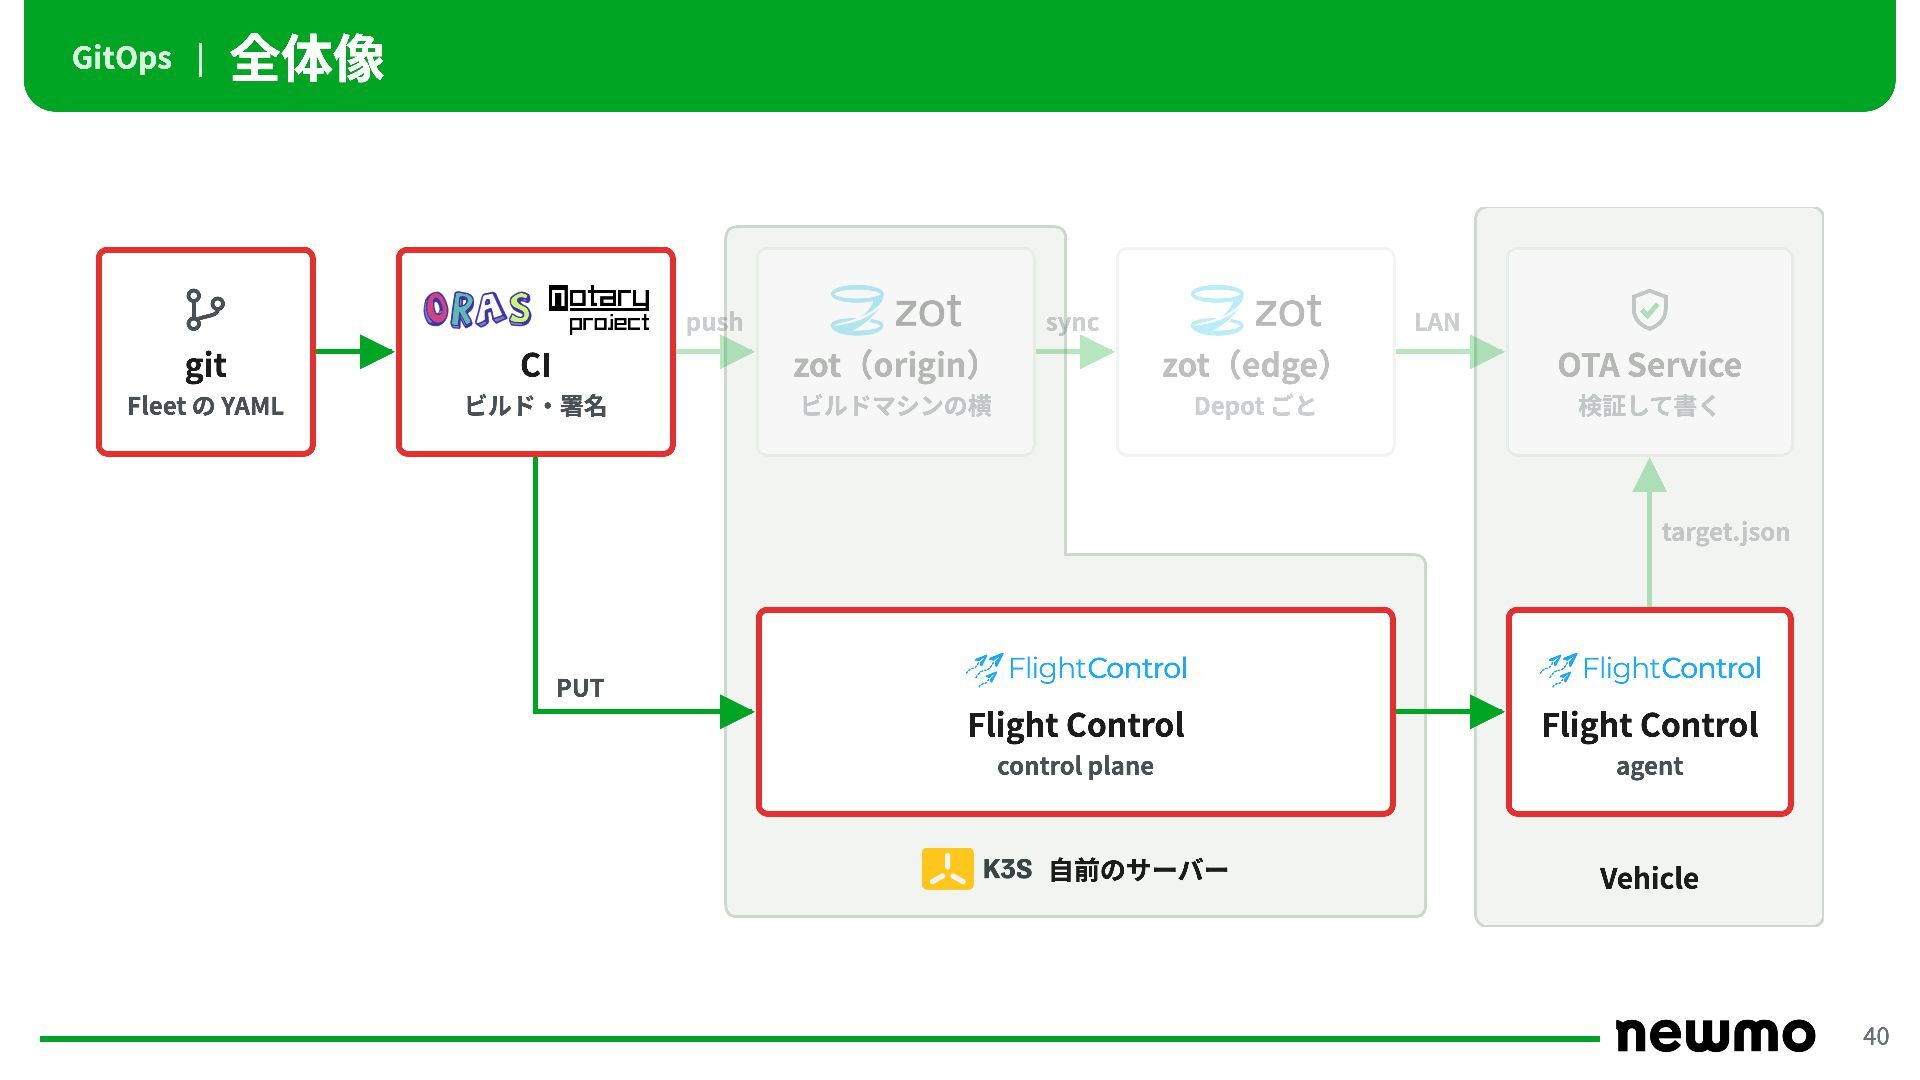
OTA Service Fleet の YAML ビルド・署名 ビルドマシンの横 Depot ごと 検証して書く target.json PUT Flight Control Flight Control control plane agent 自前のサーバー Vehicle 39 -
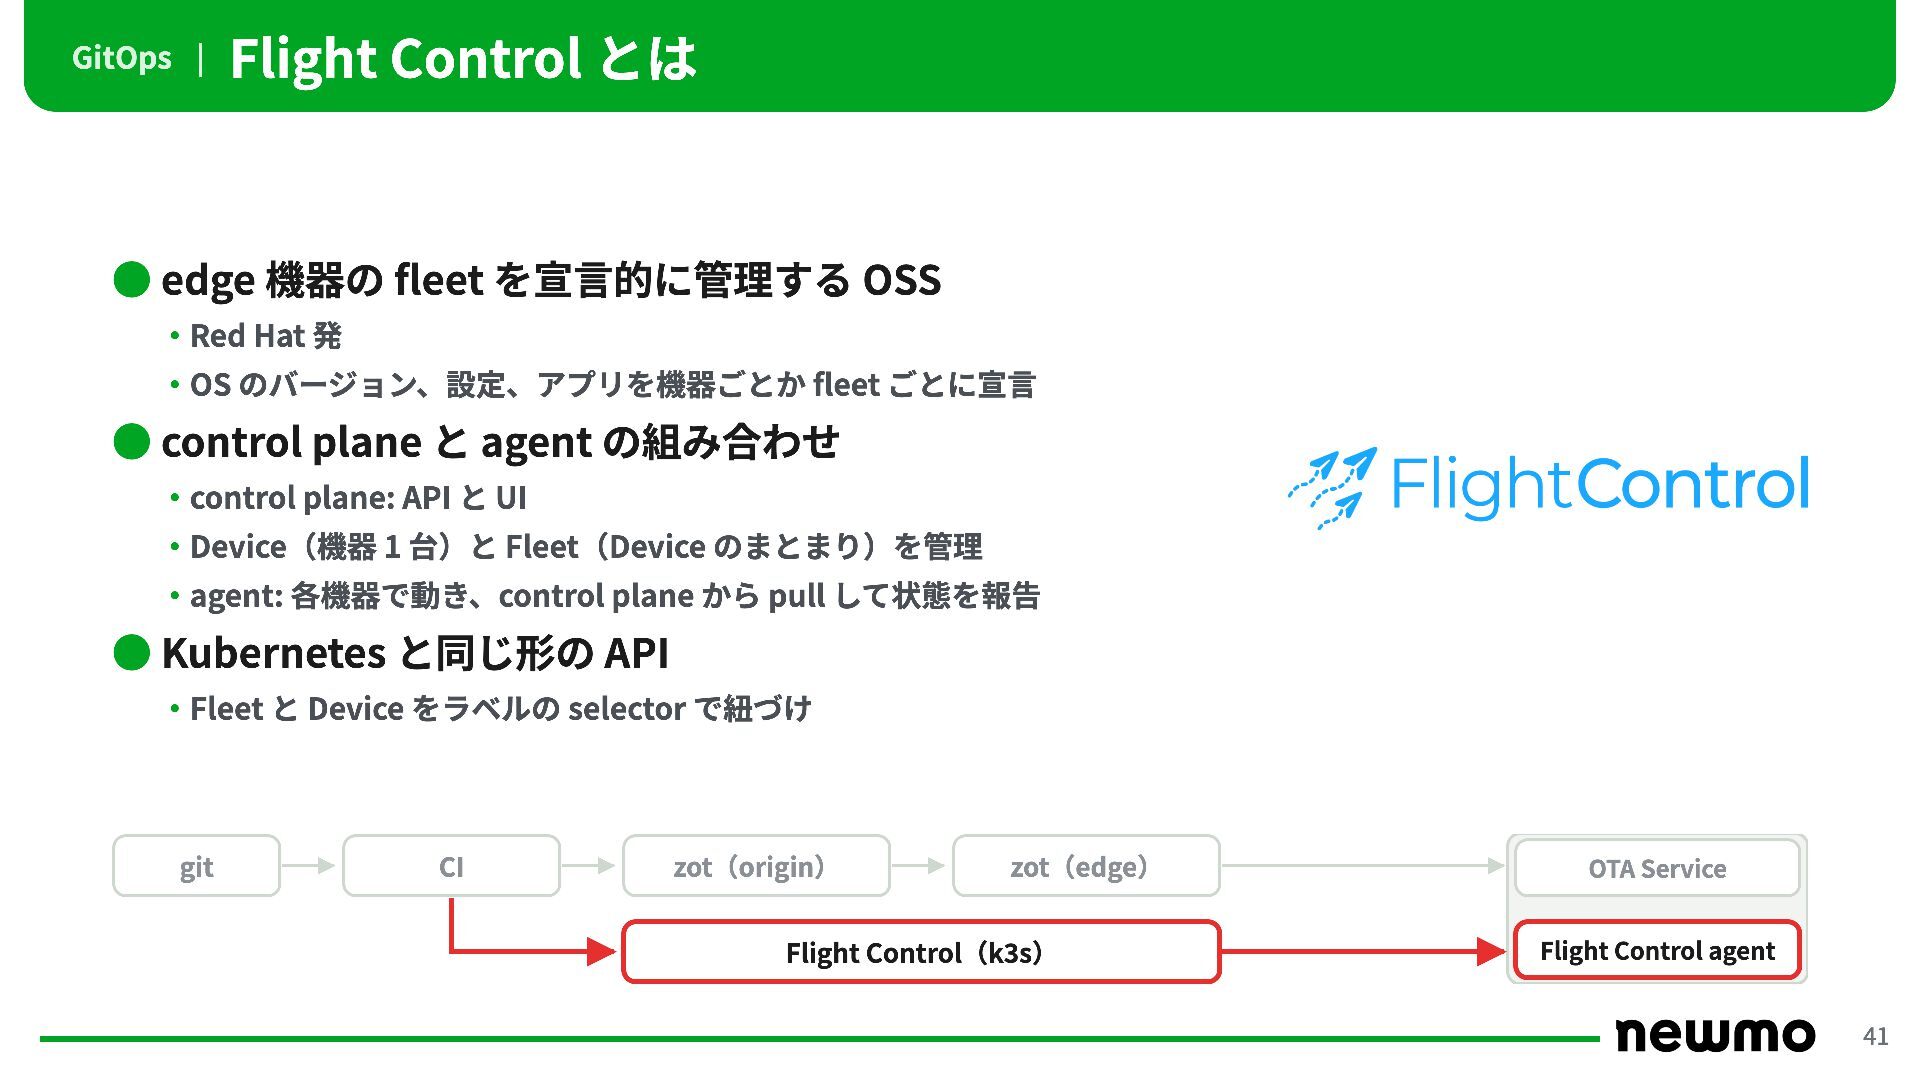
GitOps | Flight Control とは • edge 機器の fleet を宣言的に管理する
OSS ・Red Hat 発 ・OS のバージョン、設定、アプリを機器ごとか fleet ごとに宣言 • control plane と agent の組み合わせ ・control plane: API と UI ・Device(機器 1 台)と Fleet(Device のまとまり)を管理 ・agent: 各機器で動き、control plane から pull して状態を報告 • Kubernetes と同じ形の API ・Fleet と Device をラベルの selector で紐づけ git CI zot(origin) zot(edge) Flight Control(k3s) OTA Service Flight Control agent 40 -
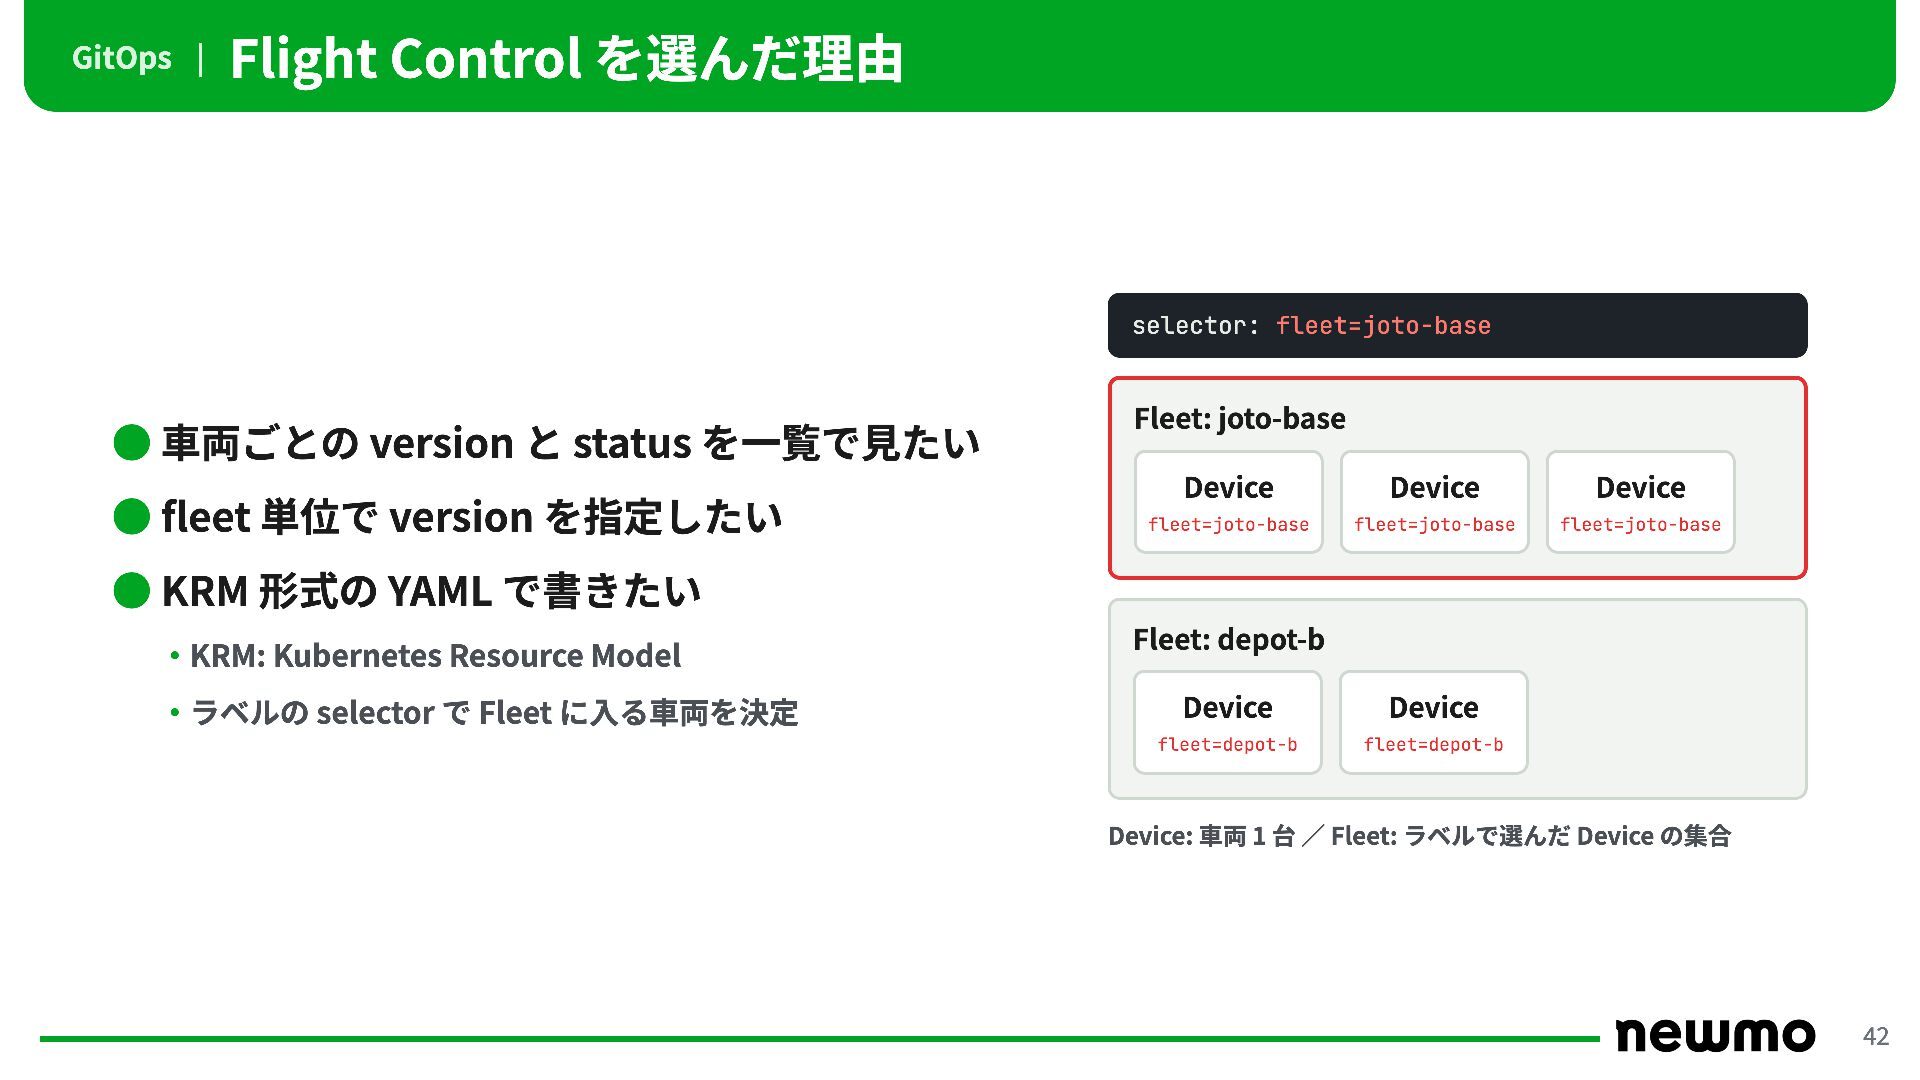
GitOps | Flight Control を選んだ理由 selector: fleet=joto-base • 車両ごとの version
と status を一覧で見たい • fleet 単位で version を指定したい Fleet: joto-base Device Device Device fleet=joto-base fleet=joto-base fleet=joto-base • KRM 形式の YAML で書きたい ・KRM: Kubernetes Resource Model ・ラベルの selector で Fleet に入る車両を決定 Fleet: depot-b Device Device fleet=depot-b fleet=depot-b Device: 車両 1 台 / Fleet: ラベルで選んだ Device の集合 41 -
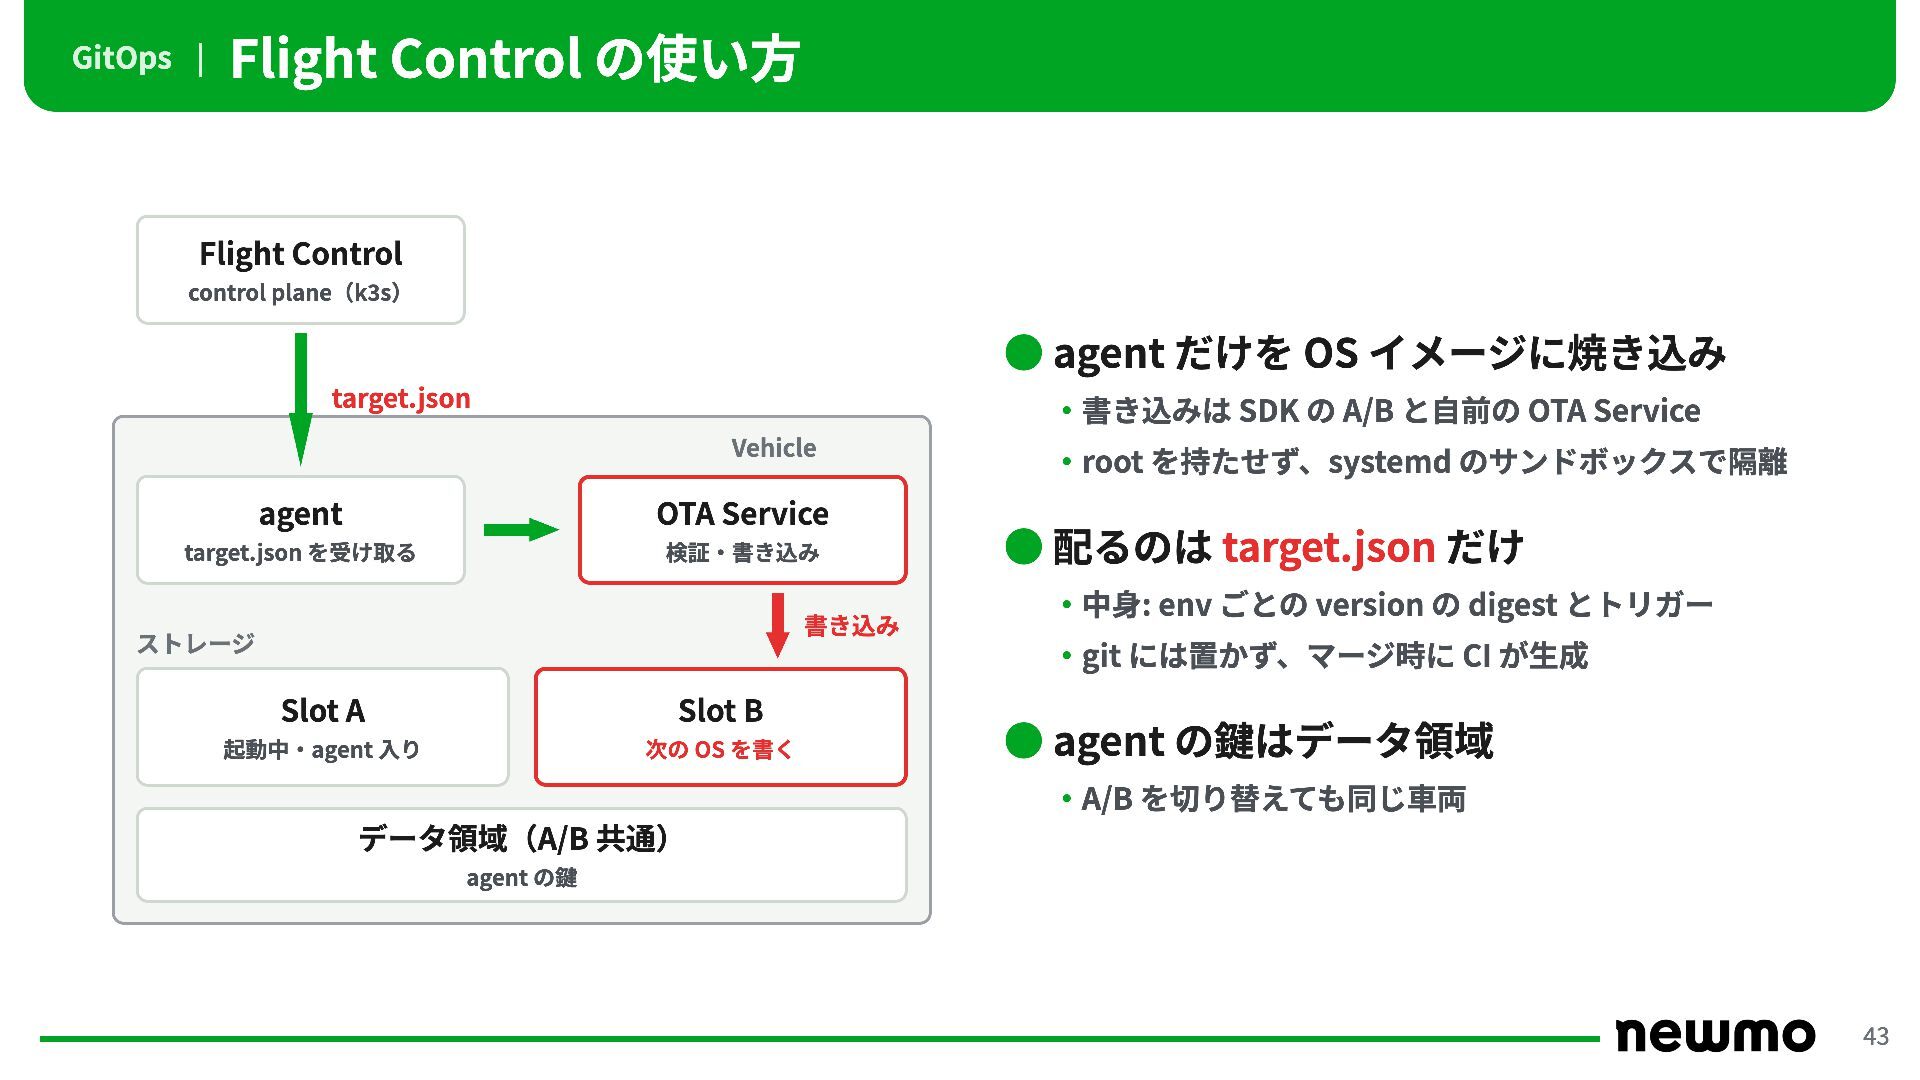
GitOps | Flight Control の使い方 • agent だけを OS イメージに焼き込み
Flight Control ・書き込みは SDK の A/B と自前の OTA Service control plane(k3s) ・root を持たせず、systemd のサンドボックスで隔離 target.json • 車両に配信するのは target.json のみ Vehicle { agent OTA Service target.json を受け取る 検証・書き込み "assignments": { "prod": "assignment-prod@sha256:…", "dev": "assignment-dev@sha256:…" }, "trigger": "…" 書き込み ストレージ } Slot A Slot B 起動中・agent 入り 次の OS を書く assignments: env ごとの Assignment の digest ・git には置かず、マージ時に CI が生成 データ領域(A/B 共通) agent の鍵 • agent の鍵はデータ領域 ・A/B を切り替えても同じ車両 42 -
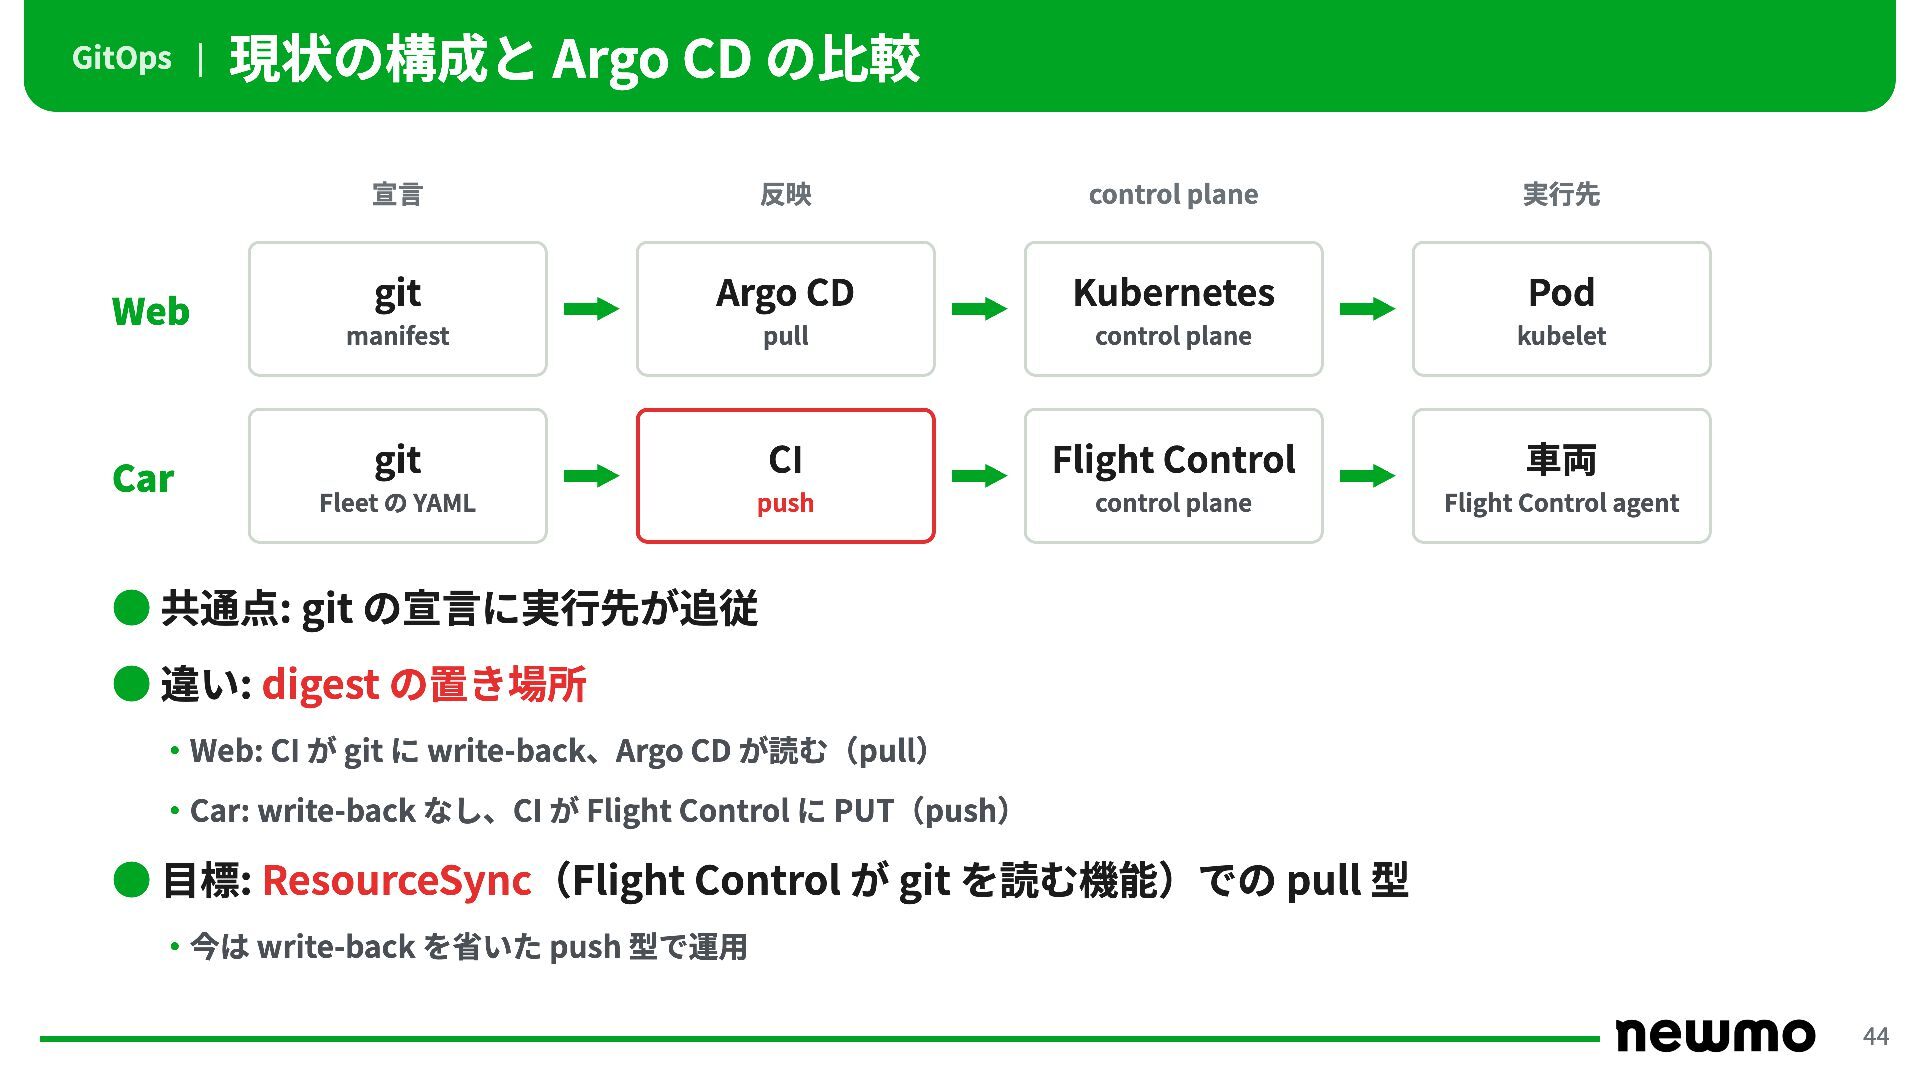
GitOps | Web Car 現状の構成と Argo CD の比較 宣言 反映
control plane 実行先 git Argo CD Kubernetes Pod manifest pull control plane kubelet git CI Flight Control 車両 Fleet の YAML push control plane Flight Control agent • 共通点: git の宣言に実行先が追従 • 違い: digest の置き場所 ・Web: CI が git に write-back、Argo CD が読む(pull) ・Car: write-back なし、CI が Flight Control に PUT(push) • 目標: ResourceSync(Flight Control が git を読む機能)での pull 型 ・今は write-back を省いた push 型で運用 43 -
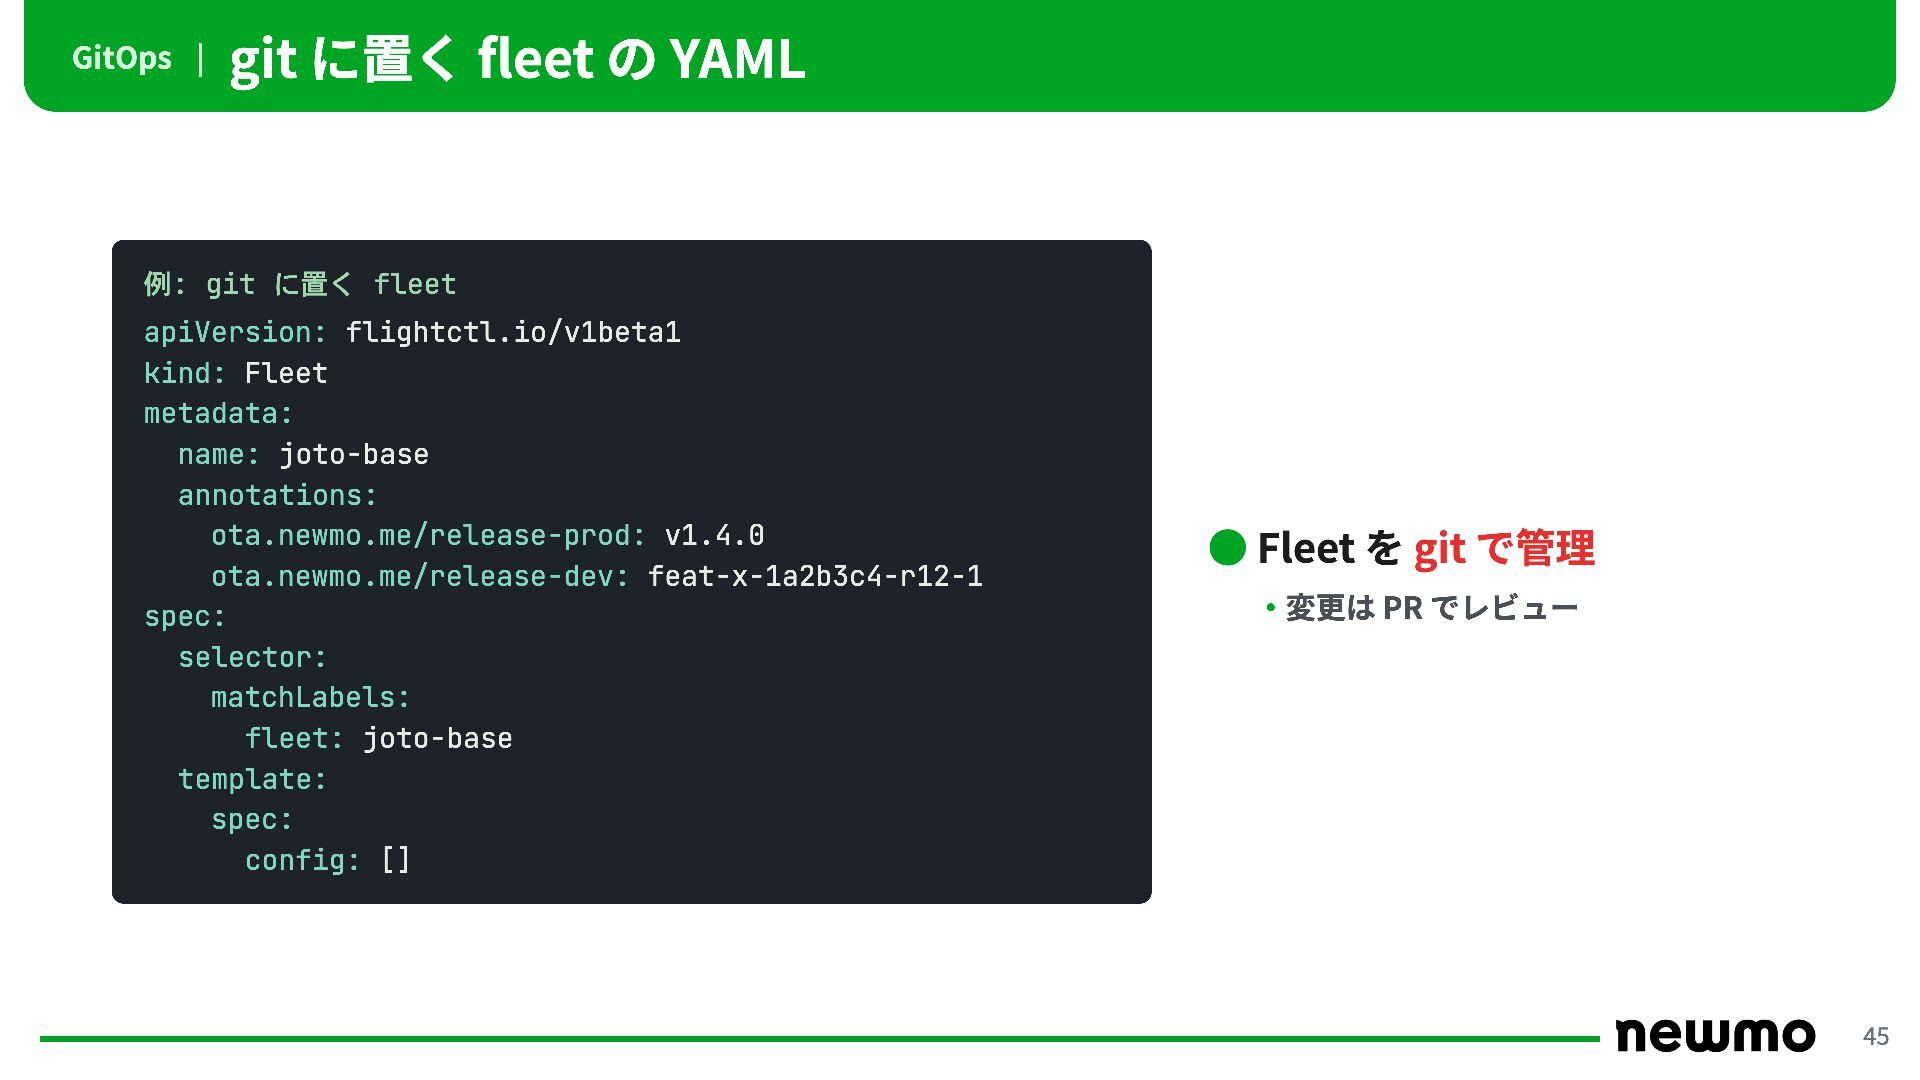
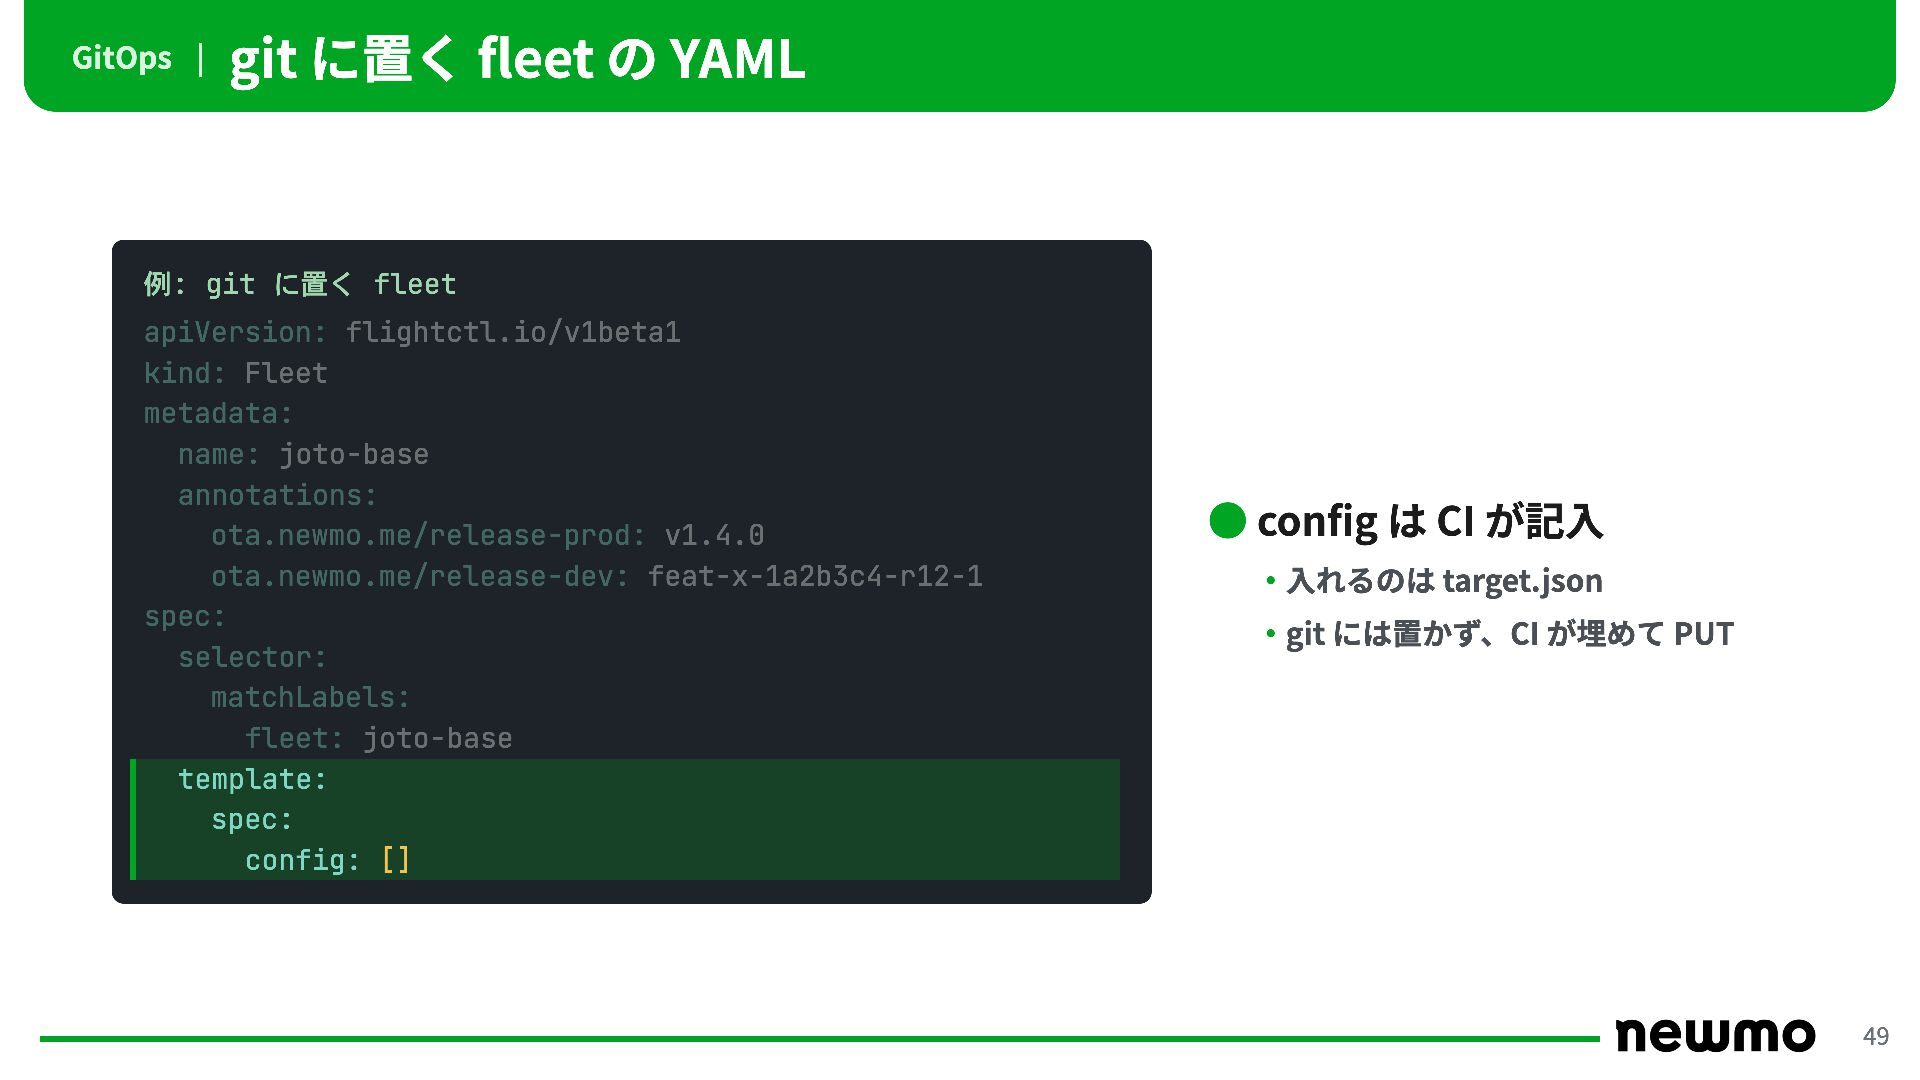
GitOps | git に置く fleet の YAML 例: git に置く
fleet apiVersion: flightctl.io/v1beta1 kind: Fleet metadata: name: joto-base annotations: ota.newmo.me/release-prod: v1.4.0 ota.newmo.me/release-dev: feat-x-1a2b3c4-r12-1 spec: selector: matchLabels: fleet: joto-base template: spec: config: [] • Fleet を git で管理 ・変更は PR でレビュー 44 -
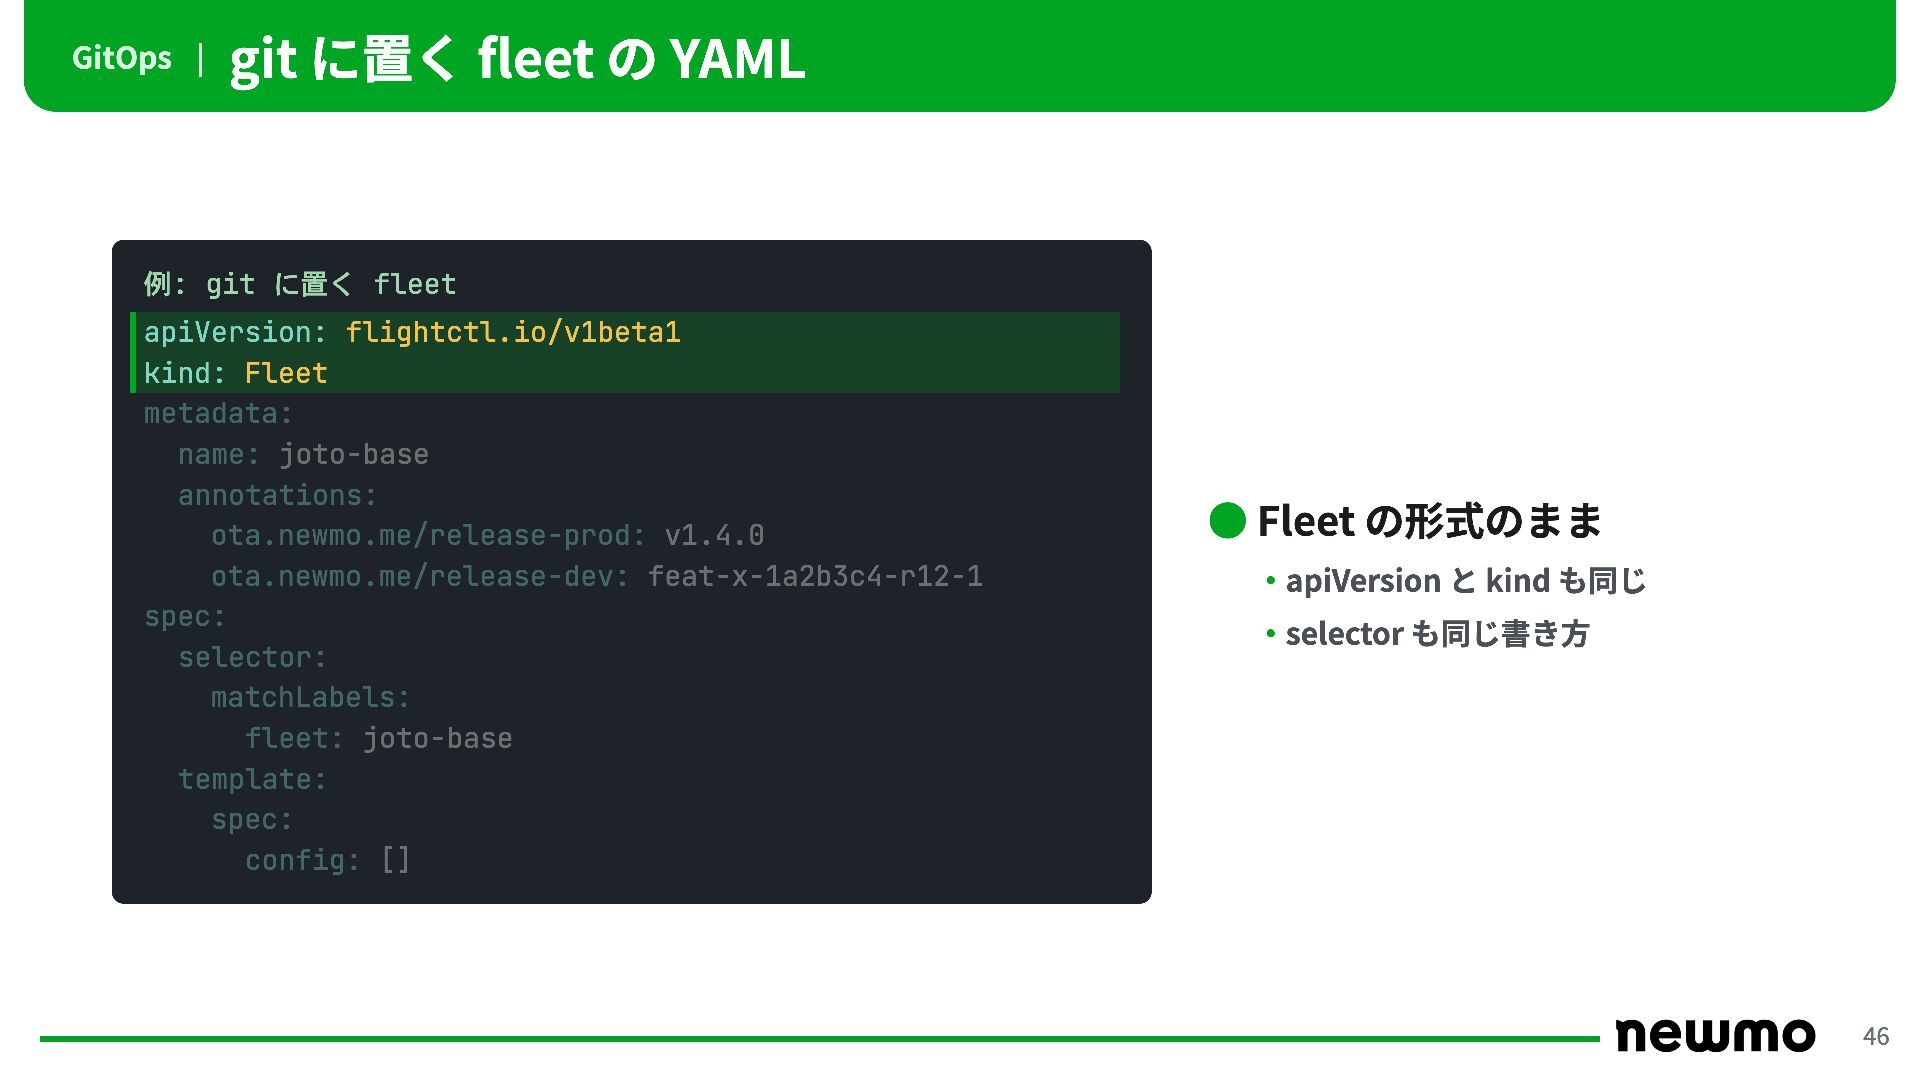
GitOps | git に置く fleet の YAML 例: git に置く
fleet apiVersion: flightctl.io/v1beta1 kind: Fleet metadata: name: joto-base annotations: ota.newmo.me/release-prod: v1.4.0 ota.newmo.me/release-dev: feat-x-1a2b3c4-r12-1 spec: selector: matchLabels: fleet: joto-base template: spec: config: [] • Fleet の形式のまま ・apiVersion と kind も同じ ・selector も同じ書き方 45 -
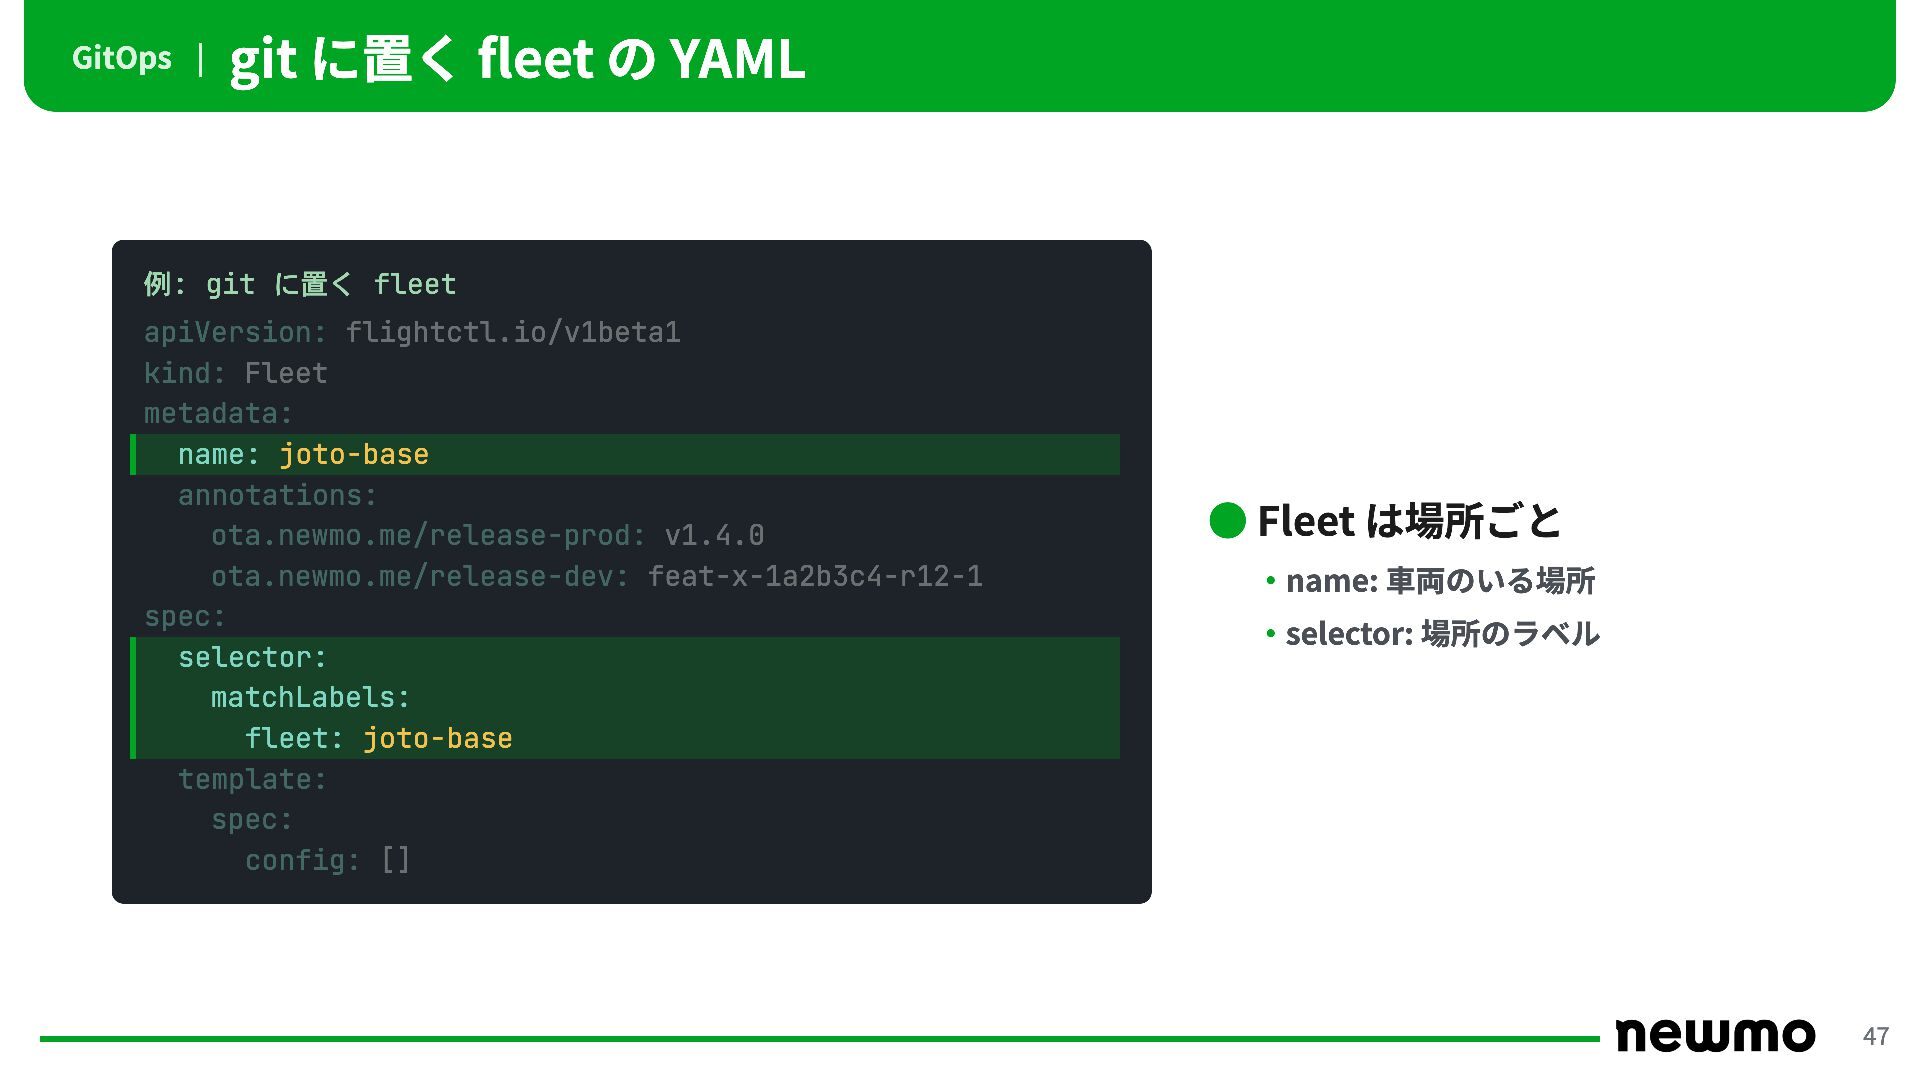
GitOps | git に置く fleet の YAML 例: git に置く
fleet apiVersion: flightctl.io/v1beta1 kind: Fleet metadata: name: joto-base annotations: ota.newmo.me/release-prod: v1.4.0 ota.newmo.me/release-dev: feat-x-1a2b3c4-r12-1 spec: selector: matchLabels: fleet: joto-base template: spec: config: [] • Fleet は場所ごと ・name: 車両のいる場所 ・selector: 場所のラベル 46 -
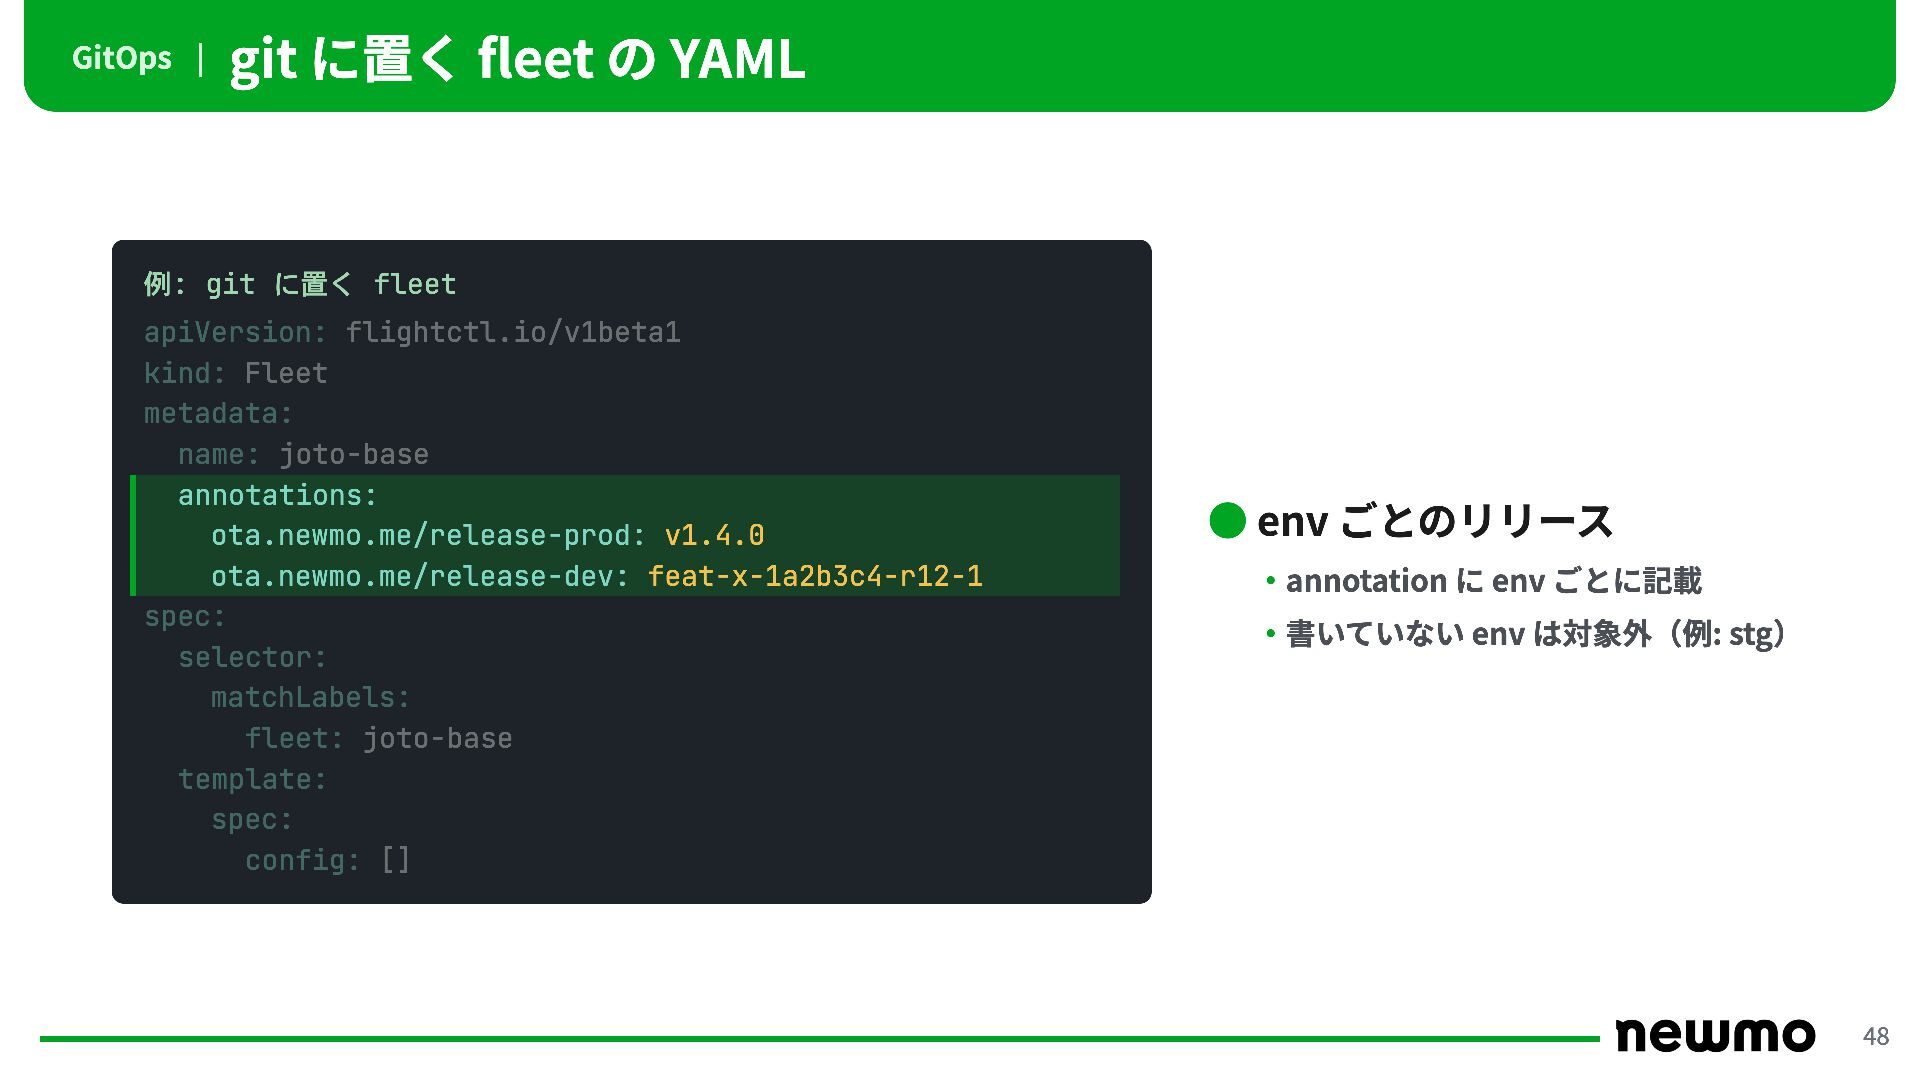
GitOps | git に置く fleet の YAML 例: git に置く
fleet apiVersion: flightctl.io/v1beta1 kind: Fleet metadata: name: joto-base annotations: ota.newmo.me/release-prod: v1.4.0 ota.newmo.me/release-dev: feat-x-1a2b3c4-r12-1 spec: selector: matchLabels: fleet: joto-base template: spec: config: [] • env ごとの Release ・annotation に env ごとに記載 ・書いていない env は対象外(例: stg) 47 -
GitOps | git に置く fleet の YAML 例: git に置く
fleet apiVersion: flightctl.io/v1beta1 kind: Fleet metadata: name: joto-base annotations: ota.newmo.me/release-prod: v1.4.0 ota.newmo.me/release-dev: feat-x-1a2b3c4-r12-1 spec: selector: matchLabels: fleet: joto-base template: spec: config: [] • config は CI が記入 ・入れるのは target.json ・git には置かず、CI が埋めて PUT 48 -
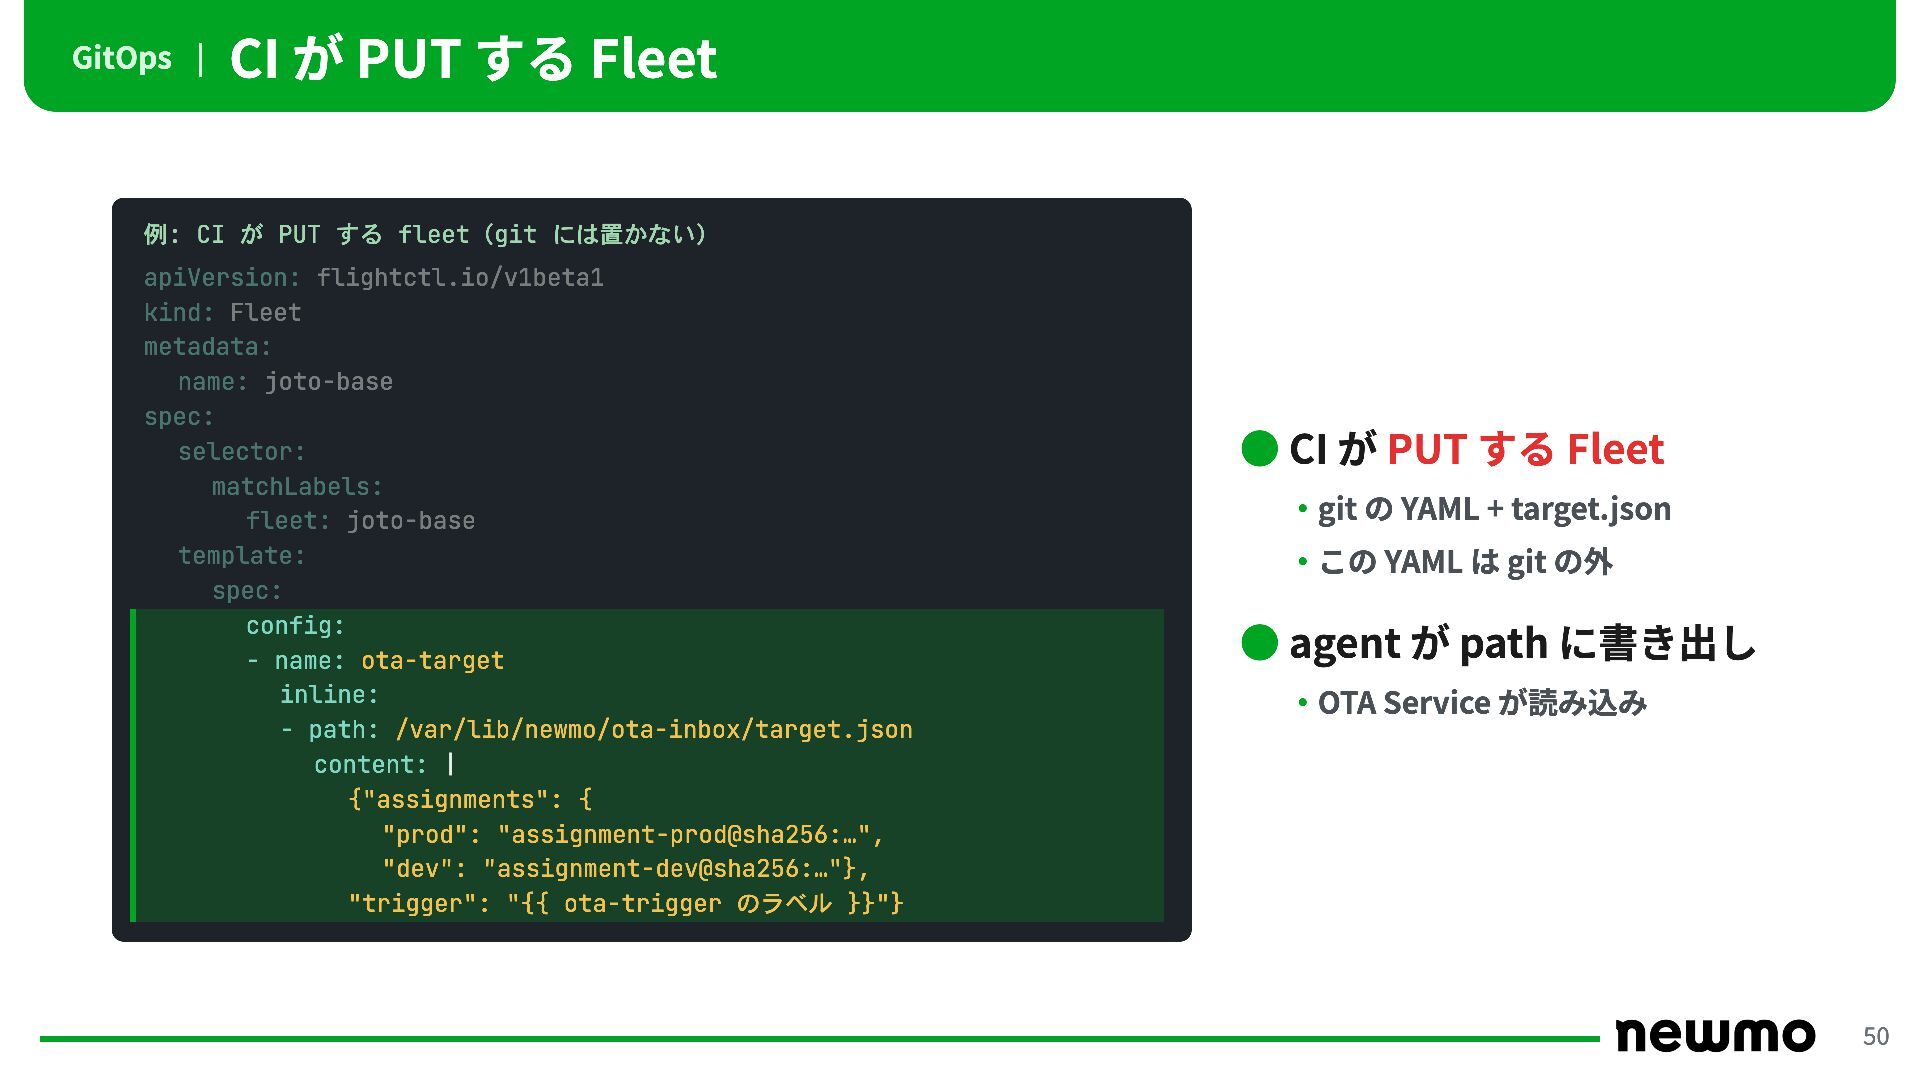
GitOps | CI が PUT する Fleet 例: CI が
PUT する fleet apiVersion: flightctl.io/v1beta1 kind: Fleet metadata: name: joto-base spec: selector: matchLabels: fleet: joto-base template: spec: config: - name: ota-target inline: - path: /var/lib/newmo/ota-inbox/target.json content: | {"assignments": { "prod": "assignment-prod@sha256:…", "dev": "assignment-dev@sha256:…"}, "trigger": "{{ ota-trigger のラベル }}"} • CI が PUT する Fleet ・git の YAML + target.json ・この YAML は git の外 • agent が path に書き出し ・OTA Service が読み込み 49 -
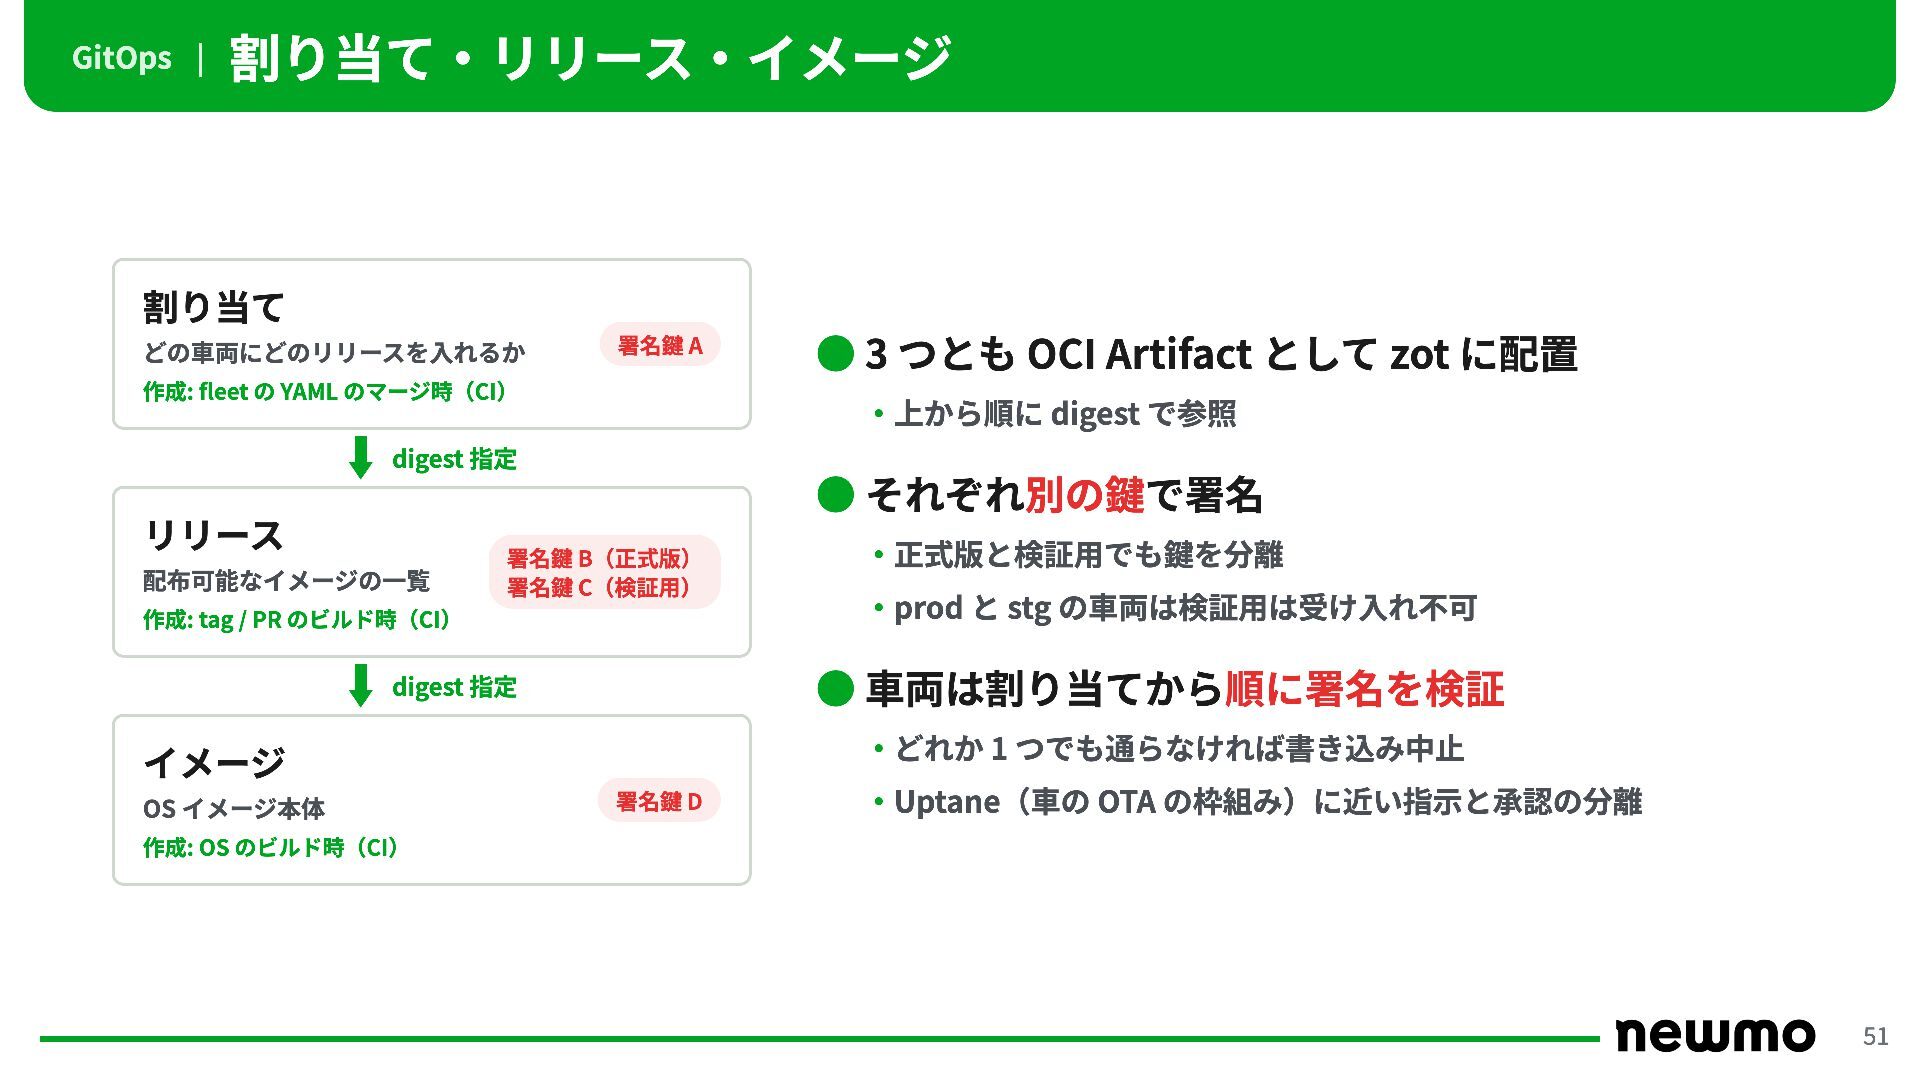
GitOps | Assignment・Release・Image Assignment 署名鍵 A env ごとに、fleet に入れる Release
の指示(番号付き) • 3 つとも zot の OCI Artifact 作成: fleet の YAML のマージ時(CI) 例 prod #42: joto-base → v1.4.0@sha256:aaa… ・上の段が下の段を digest で参照 ・署名は referrers として付与 中身に digest を記載 署名鍵 B(正式 Release) 署名鍵 C(検証用) Release デプロイしてよい Image の一覧 • Artifact ごとに別の鍵で署名 ・正式 Release と検証用も別の鍵 ・検証用の Release は prod と stg で拒否 作成: tag / PR のビルド時(CI) 例 v1.4.0: os-image@sha256:bbb… • 指示と承認の分離 中身に digest を記載 Image 署名鍵 D ・指示: Assignment、承認: Release ・Uptane(TUF を元にした車の OTA の標準)に近い形 OS イメージ本体 作成: OS のビルド時(CI) 例 os-image@sha256:bbb… 50 -
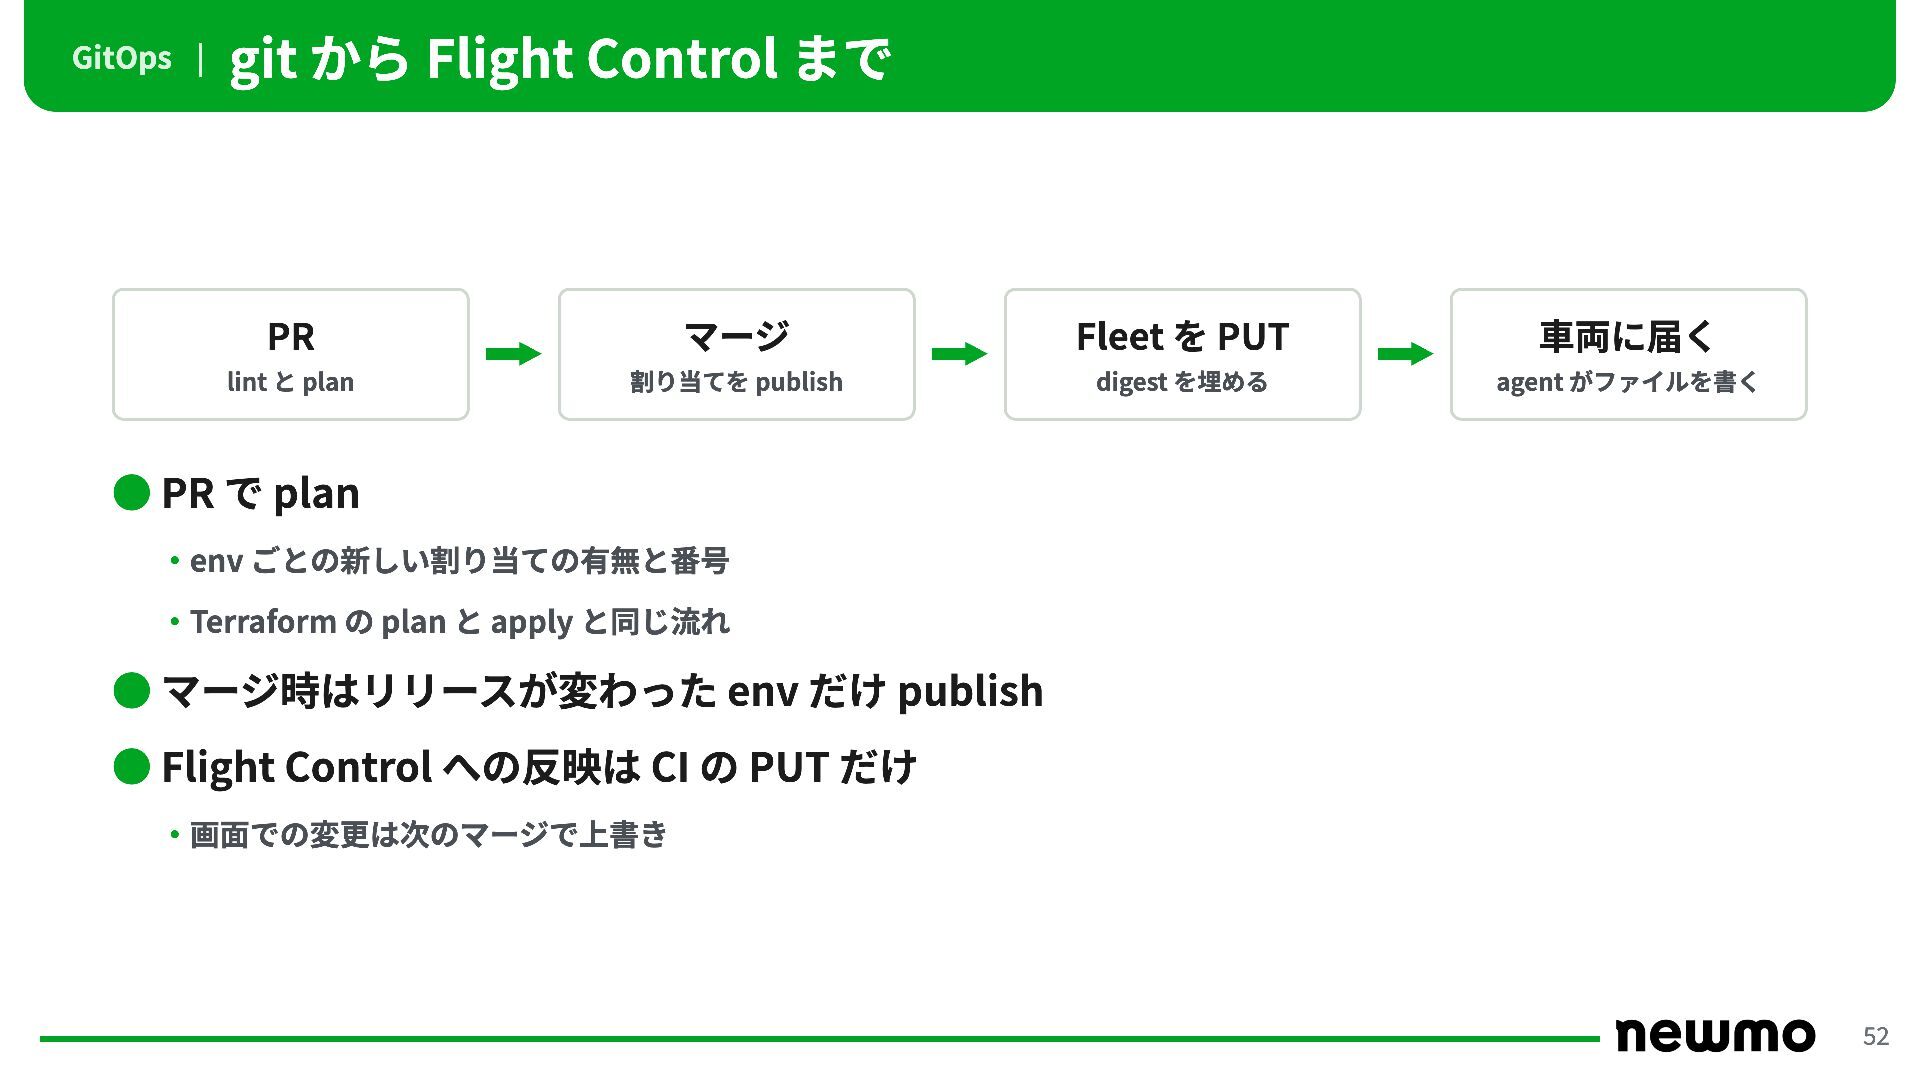
GitOps | git から Flight Control まで ① PR ②
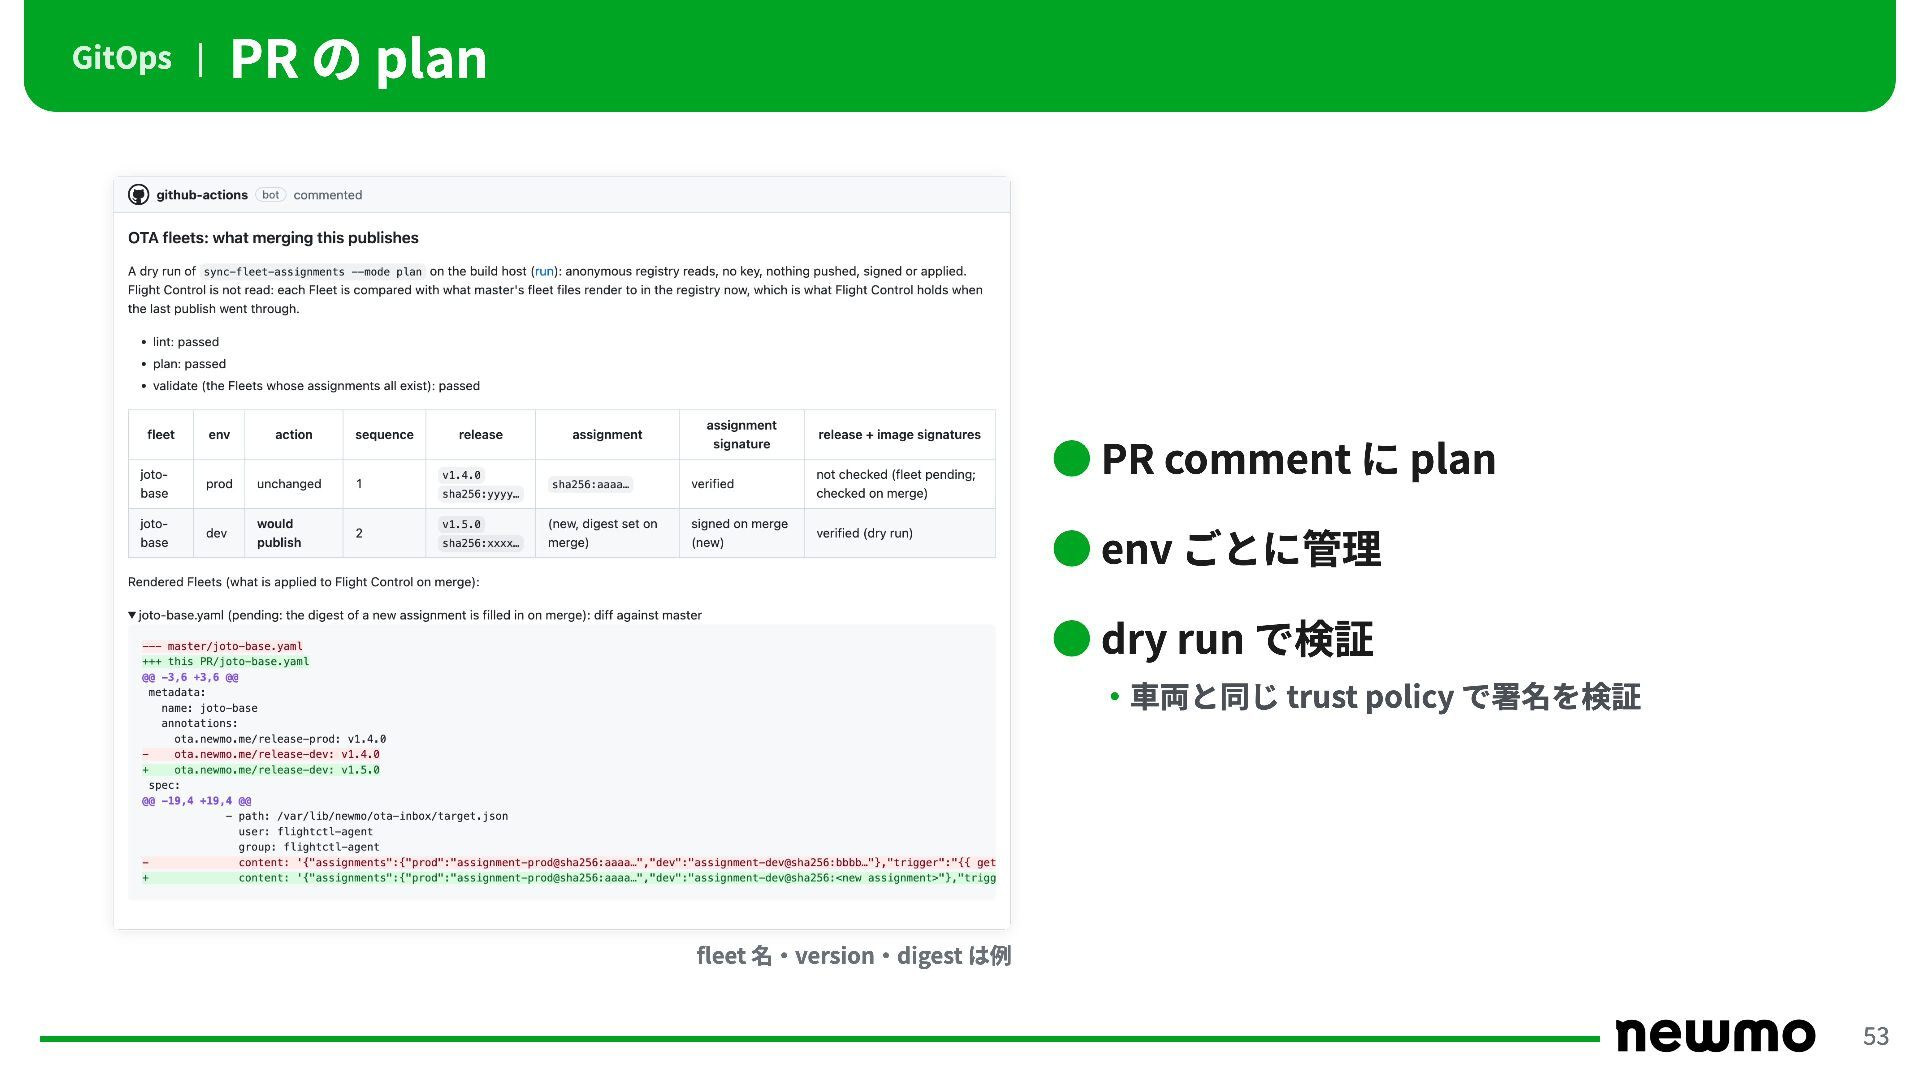
マージ ③ Fleet を PUT ④ 車両が取得 人 CI CI Flight Control agent fleet の YAML の Release を 変更 Release が変わった env だ け、Assignment を作成・署 名して zot に push Assignment の digest を target.json に入れ、Flight Control に PUT target.json を車両のファイ ルに書き出し - release-dev: v1.4.0 + release-dev: v1.5.0 assignment-dev #2 joto-base → v1.5.0 "dev": "assignment-dev@…" ota-inbox/target.json version・番号は例 • PR の plan でマージ後の変化を事前に確認 ・Terraform の plan と apply と同じ流れ • Flight Control を変えるのは CI の PUT だけ ・画面で書き換えても次のマージで上書き 51 -
GitOps | PR の plan • PR comment に plan
• env ごとに管理 • dry run で検証 ・車両と同じ trust policy で署名を検証 fleet 名・version・digest は例 52 -
GitOps | 車両での検証 ① env の選択 ② Assignment ③ Release
④ Image local.json と target.json 署名鍵 A 署名鍵 B 署名鍵 D 車両の env と同じ 署名と env の一致 digest の一致と署名 manifest の Assignment だけ使用 前回より新しい番号 prod / stg は正式のみ digest の一致と署名 # local.json "env": "prod" # target.json "prod": "…@sha256:…" prod #42 > #41 v1.4.0@sha256:aaa… os-image@sha256:bbb… 番号・version・digest は例 • 検証は Image 本体の取得より前 ・すべて通れば verified でトリガー待ち • env は車両ごとに固定 ・セットアップ時に local.json へ記録、遠隔からは変更不可 53 -
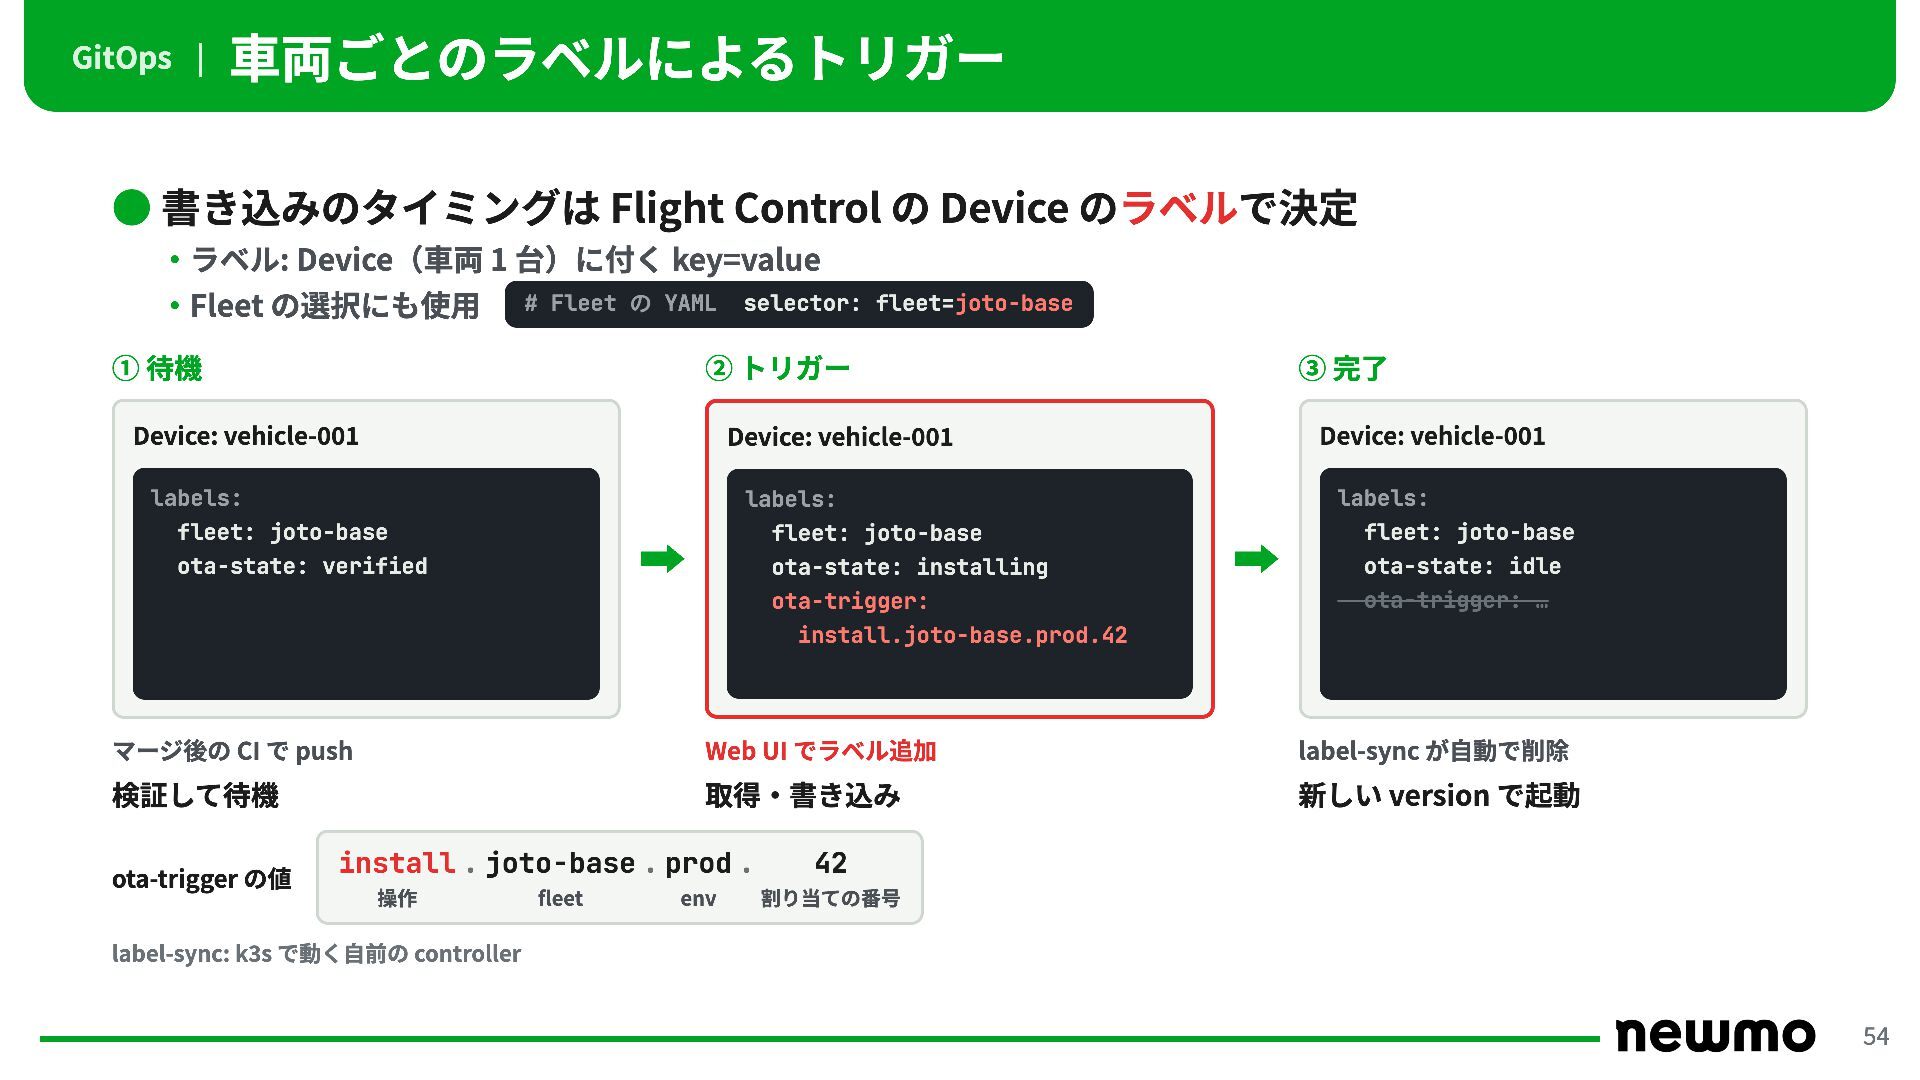
GitOps | 車両ごとのラベルによるトリガー • 書き込みのタイミングは Flight Control の Device のラベルで決定
・ラベル: Device(車両 1 台)に付く key=value ・Fleet の選択にも使用 # Fleet の YAML ① 待機 selector: fleet=joto-base ② トリガー Device: vehicle-001 Device: vehicle-001 labels: labels: ③ 完了 Device: vehicle-001 labels: fleet: joto-base fleet: joto-base fleet: joto-base ota-state: verified ota-state: installing ota-state: idle ota-trigger: ota-trigger: … install.joto-base.prod.42 マージ後の CI で push Web UI でラベル追加 label-sync が自動で削除 検証して待機 取得・書き込み 新しい version で起動 ota-trigger の値 install . joto-base . prod . 操作 fleet env 42 Assignment の番号 label-sync: k3s で動く自前の controller 54 -
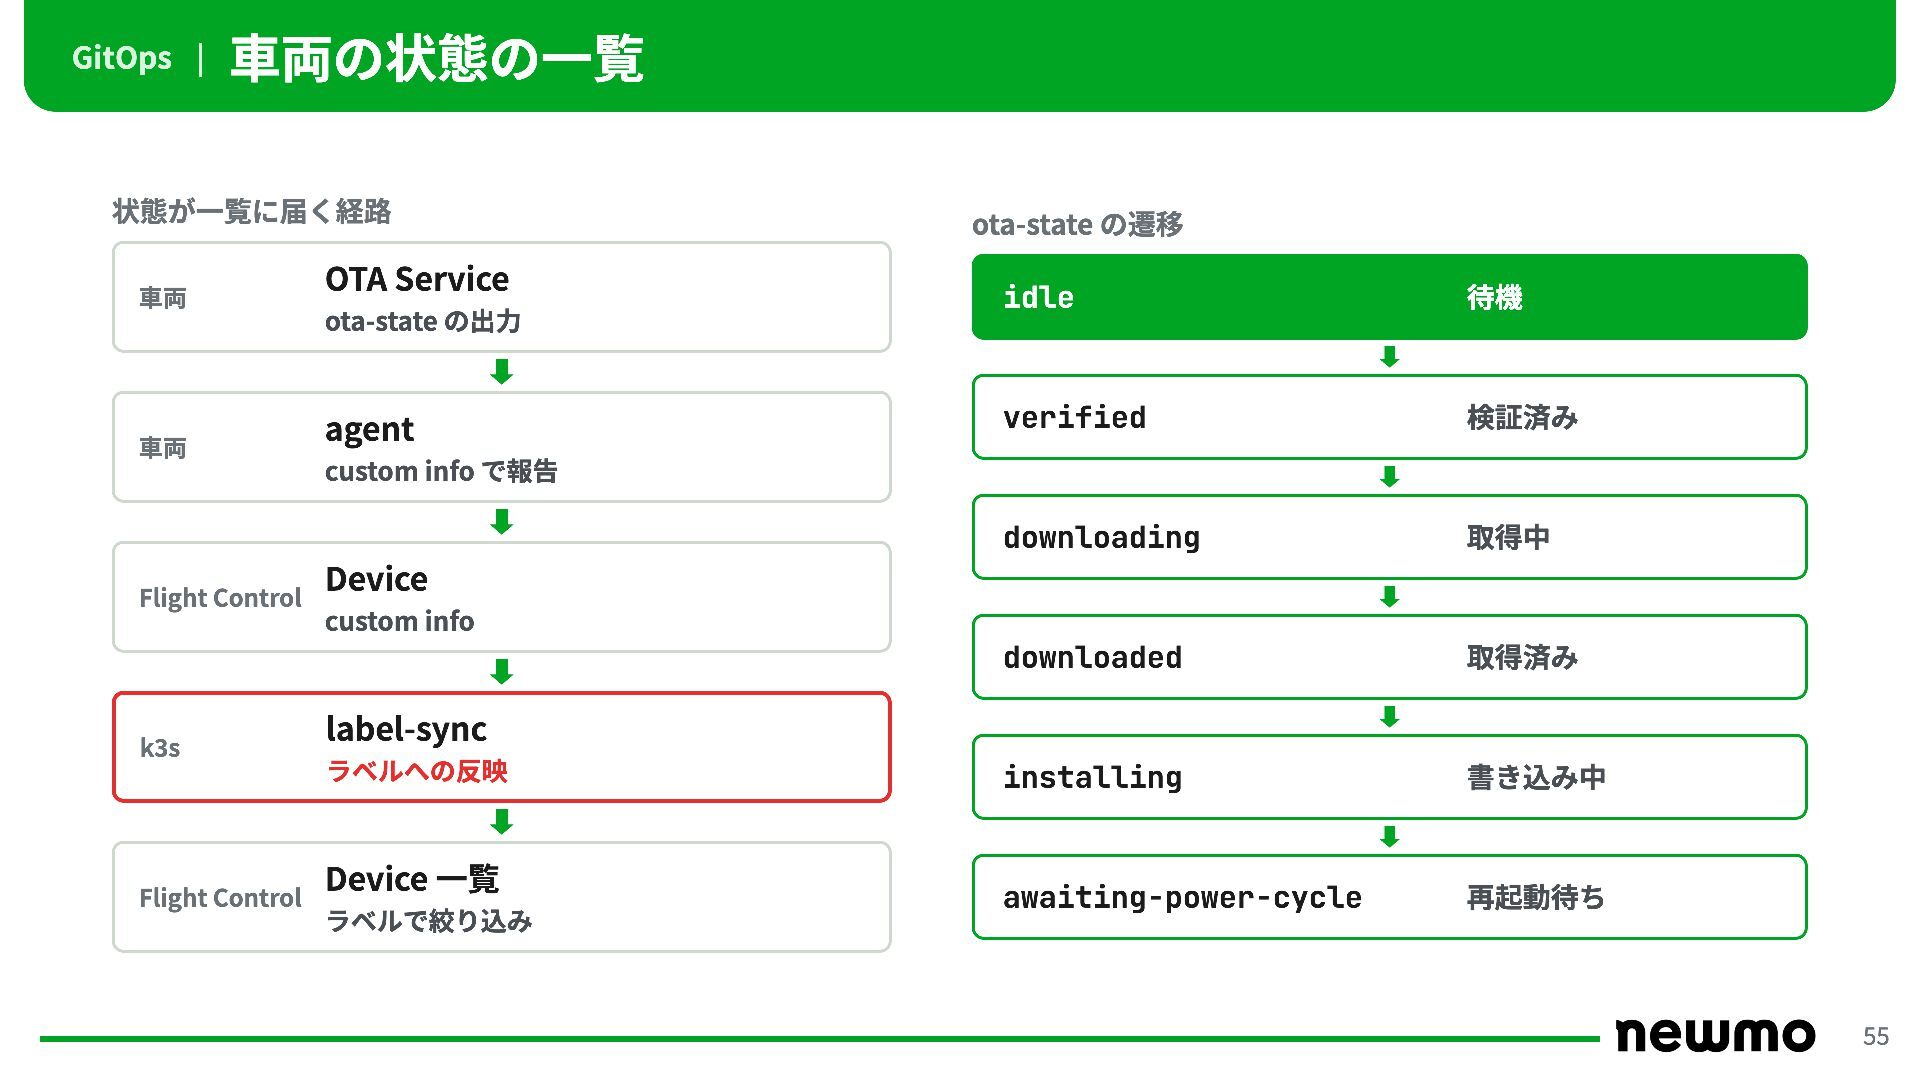
GitOps | 車両の状態の一覧 状態が一覧に届く経路 車両 OTA Service ota-state の出力 車両
agent ota-state の遷移 idle 待機 verified 検証済み downloading 取得中 downloaded 取得済み installing 書き込み中 awaiting-power-cycle 再起動待ち custom info で報告 Flight Control Device custom info k3s label-sync ラベルへの反映 Flight Control Device 一覧 ラベルで絞り込み 55 -
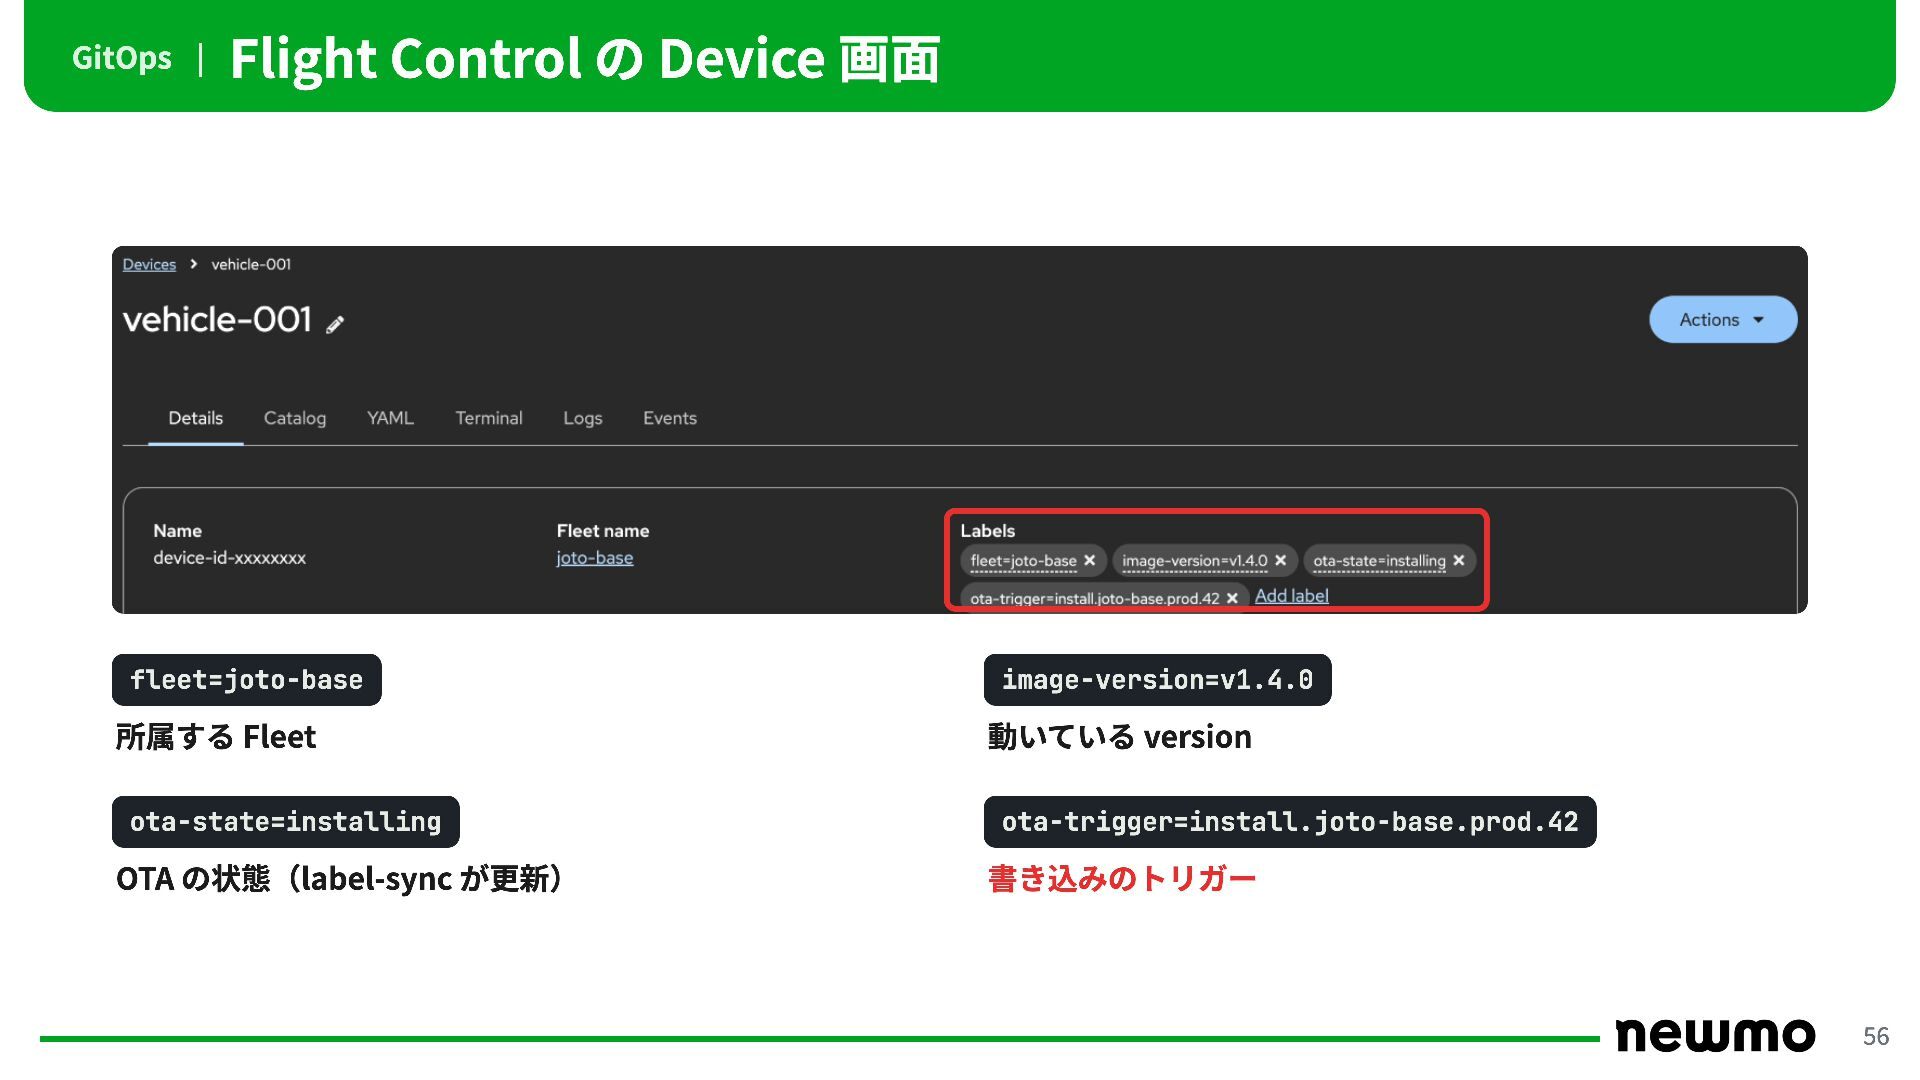
GitOps | Flight Control の Device 画面 fleet=joto-base image-version=v1.4.0 所属する
Fleet 動いている version ota-state=installing ota-trigger=install.joto-base.prod.42 OTA の状態(label-sync が更新) 書き込みのトリガー 56 -
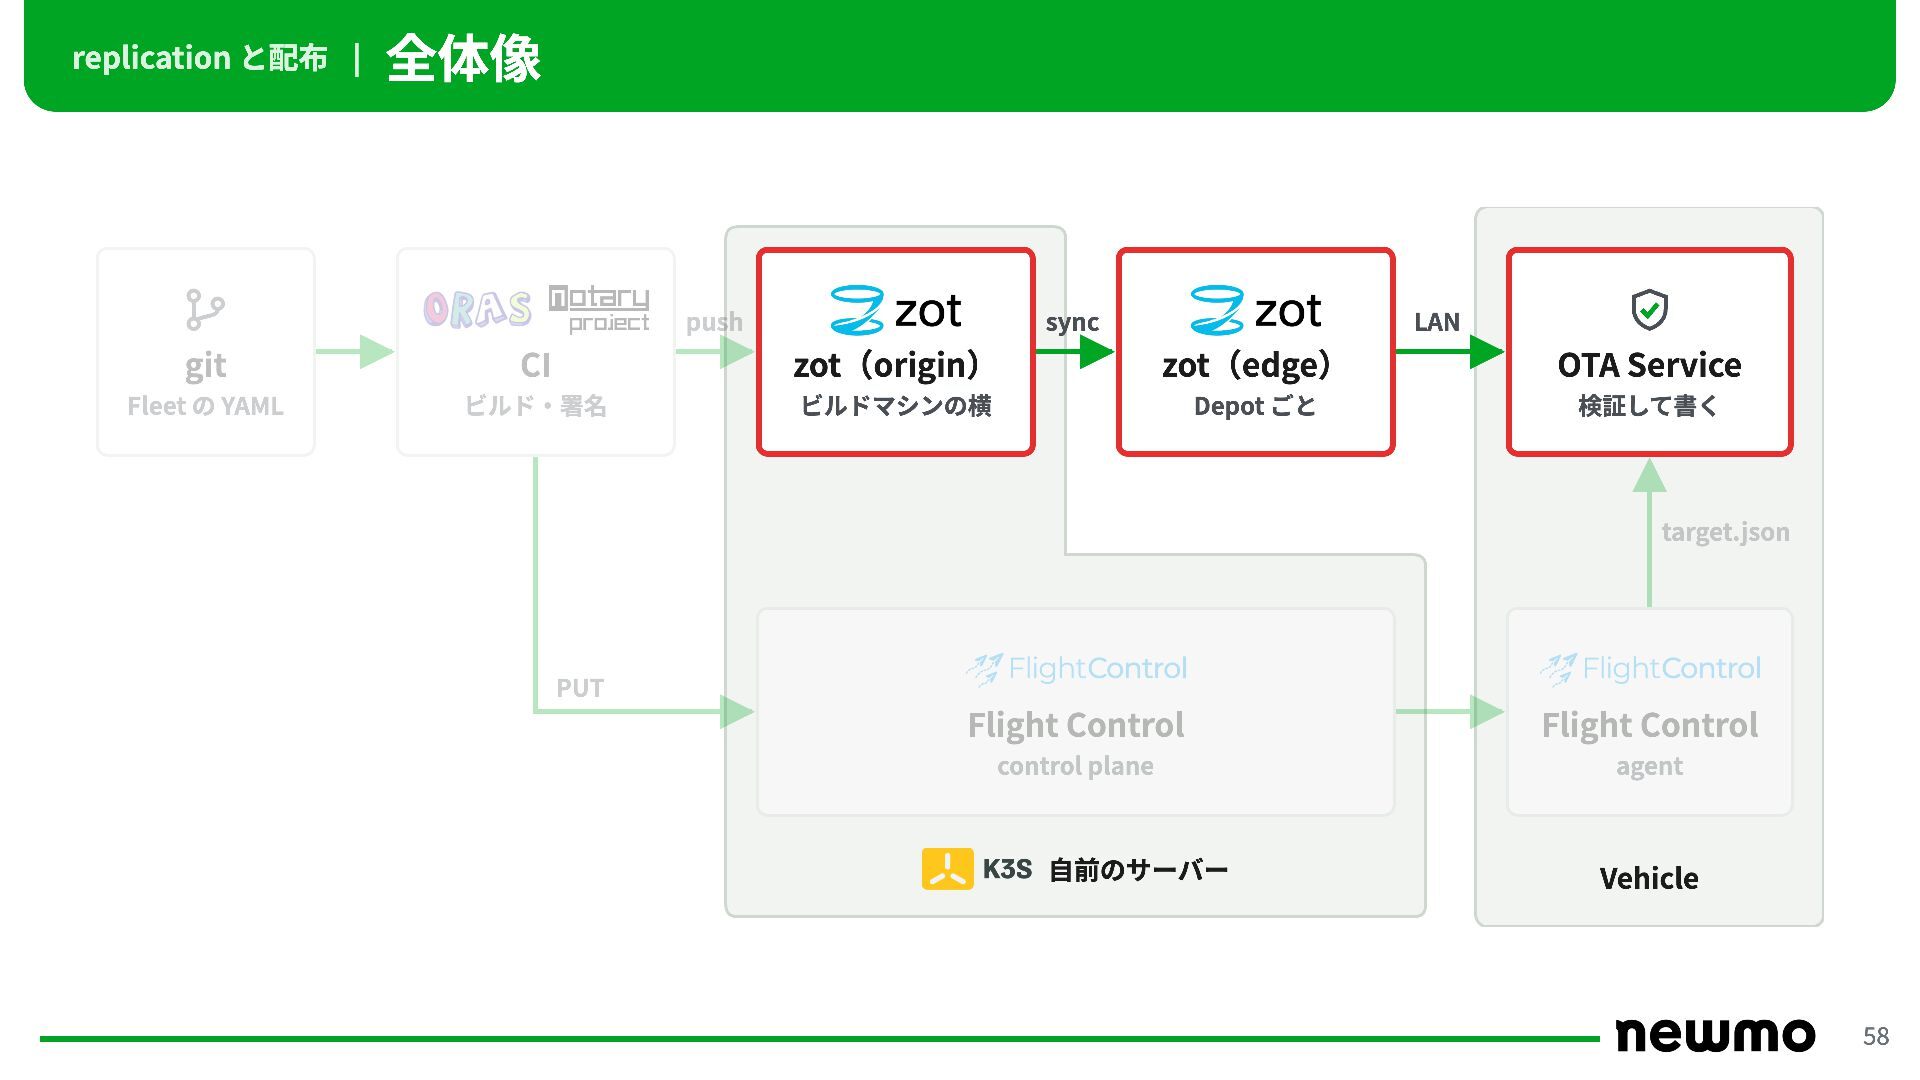
replication と配布 | 全体像 push sync LAN git CI zot(origin)
zot(edge) OTA Service Fleet の YAML ビルド・署名 ビルドマシンの横 Depot ごと 検証して書く target.json PUT Flight Control Flight Control control plane agent 自前のサーバー Vehicle 58 -
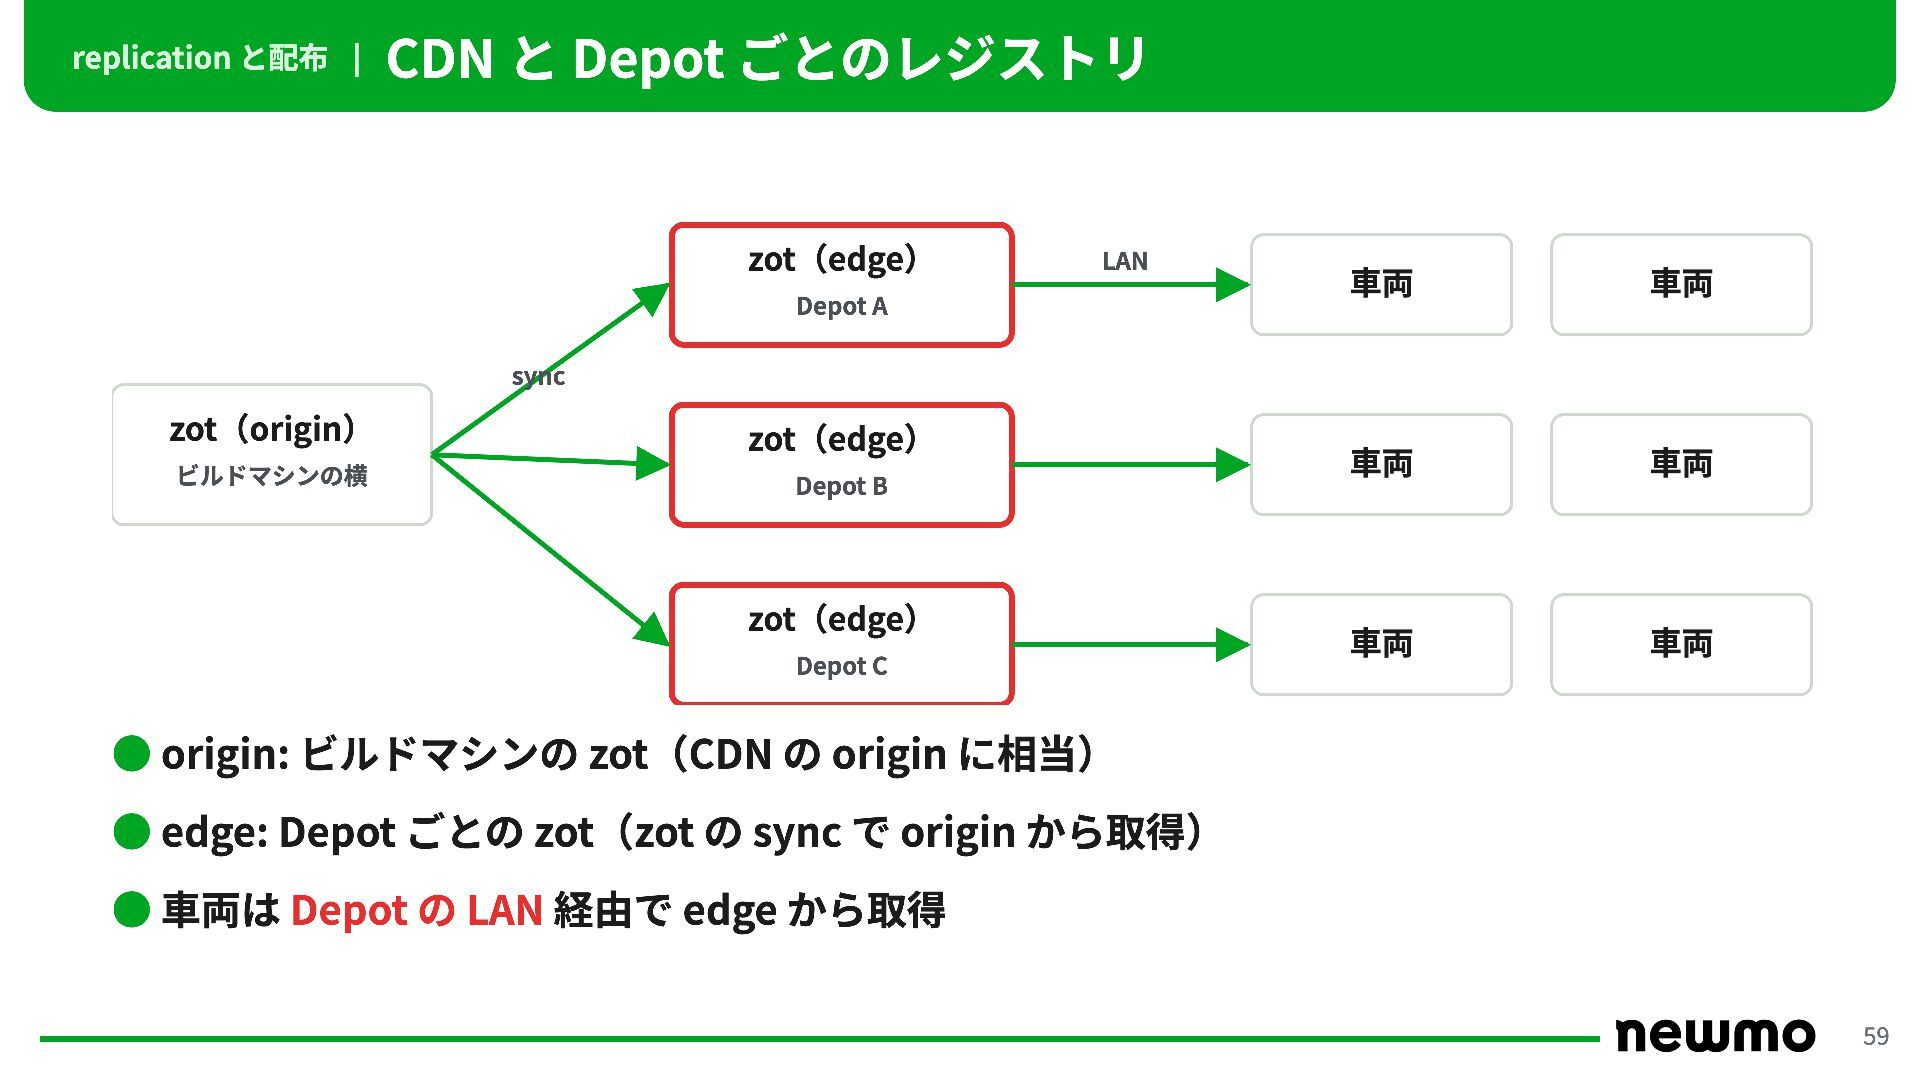
replication と配布 | CDN と Depot ごとのレジストリ zot(edge) LAN Depot
A 車両 車両 車両 車両 車両 車両 sync zot(origin) zot(edge) ビルドマシンの横 Depot B zot(edge) Depot C • origin: ビルドマシンの zot(CDN の origin に相当) • edge: Depot ごとの zot(zot の sync で origin から取得) • 車両は Depot の LAN 経由で edge から取得 59 -
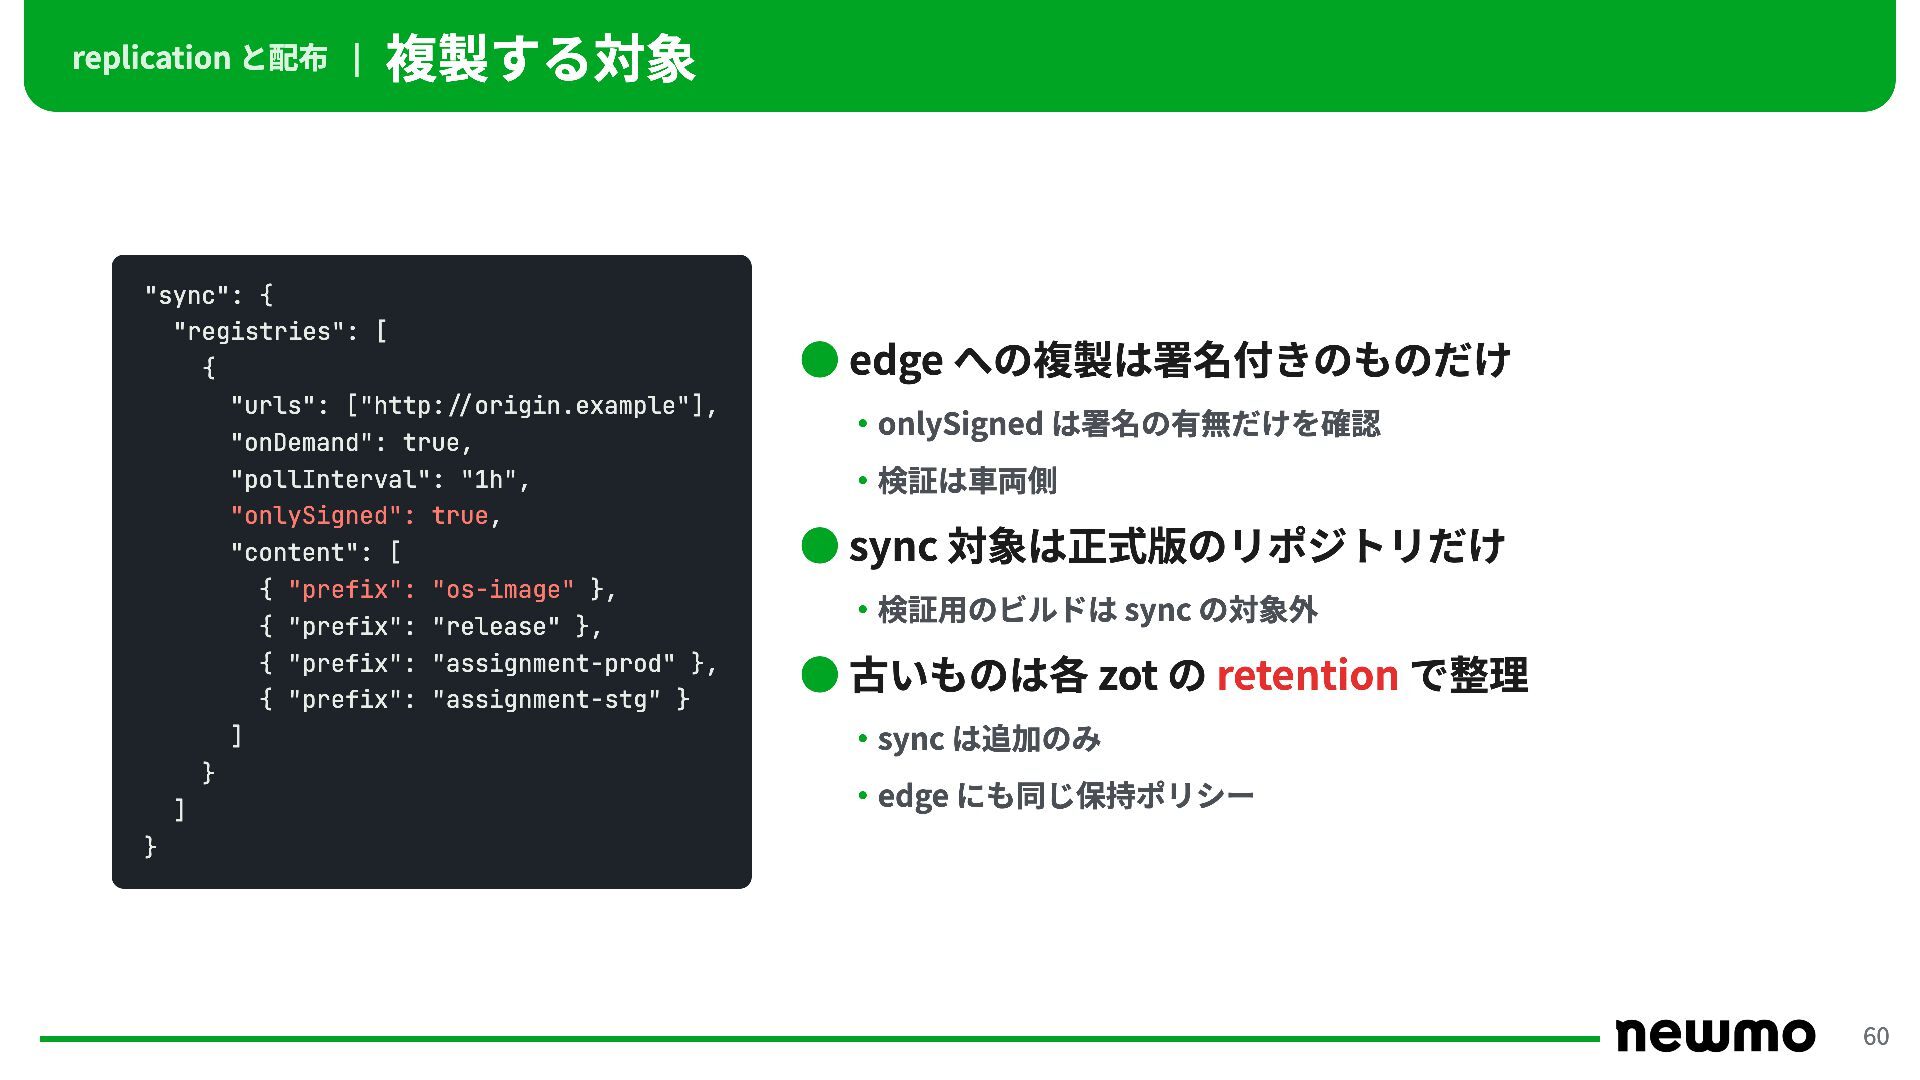
replication と配布 | 複製する対象 "sync": { "registries": [ { "urls":
["http://origin.example"], "onDemand": true, "pollInterval": "1h", "onlySigned": true, "content": [ { "prefix": "os-image" }, { "prefix": "release" }, { "prefix": "assignment-prod" }, { "prefix": "assignment-stg" } ] } ] • edge への複製は署名付きのものだけ ・onlySigned は署名の有無だけを確認 ・検証は車両側 • sync 対象は正式版のリポジトリだけ ・検証用のビルドは sync の対象外 • 古いものは各 zot の retention で整理 ・sync は追加のみ ・edge にも同じ保持ポリシー } 60 -
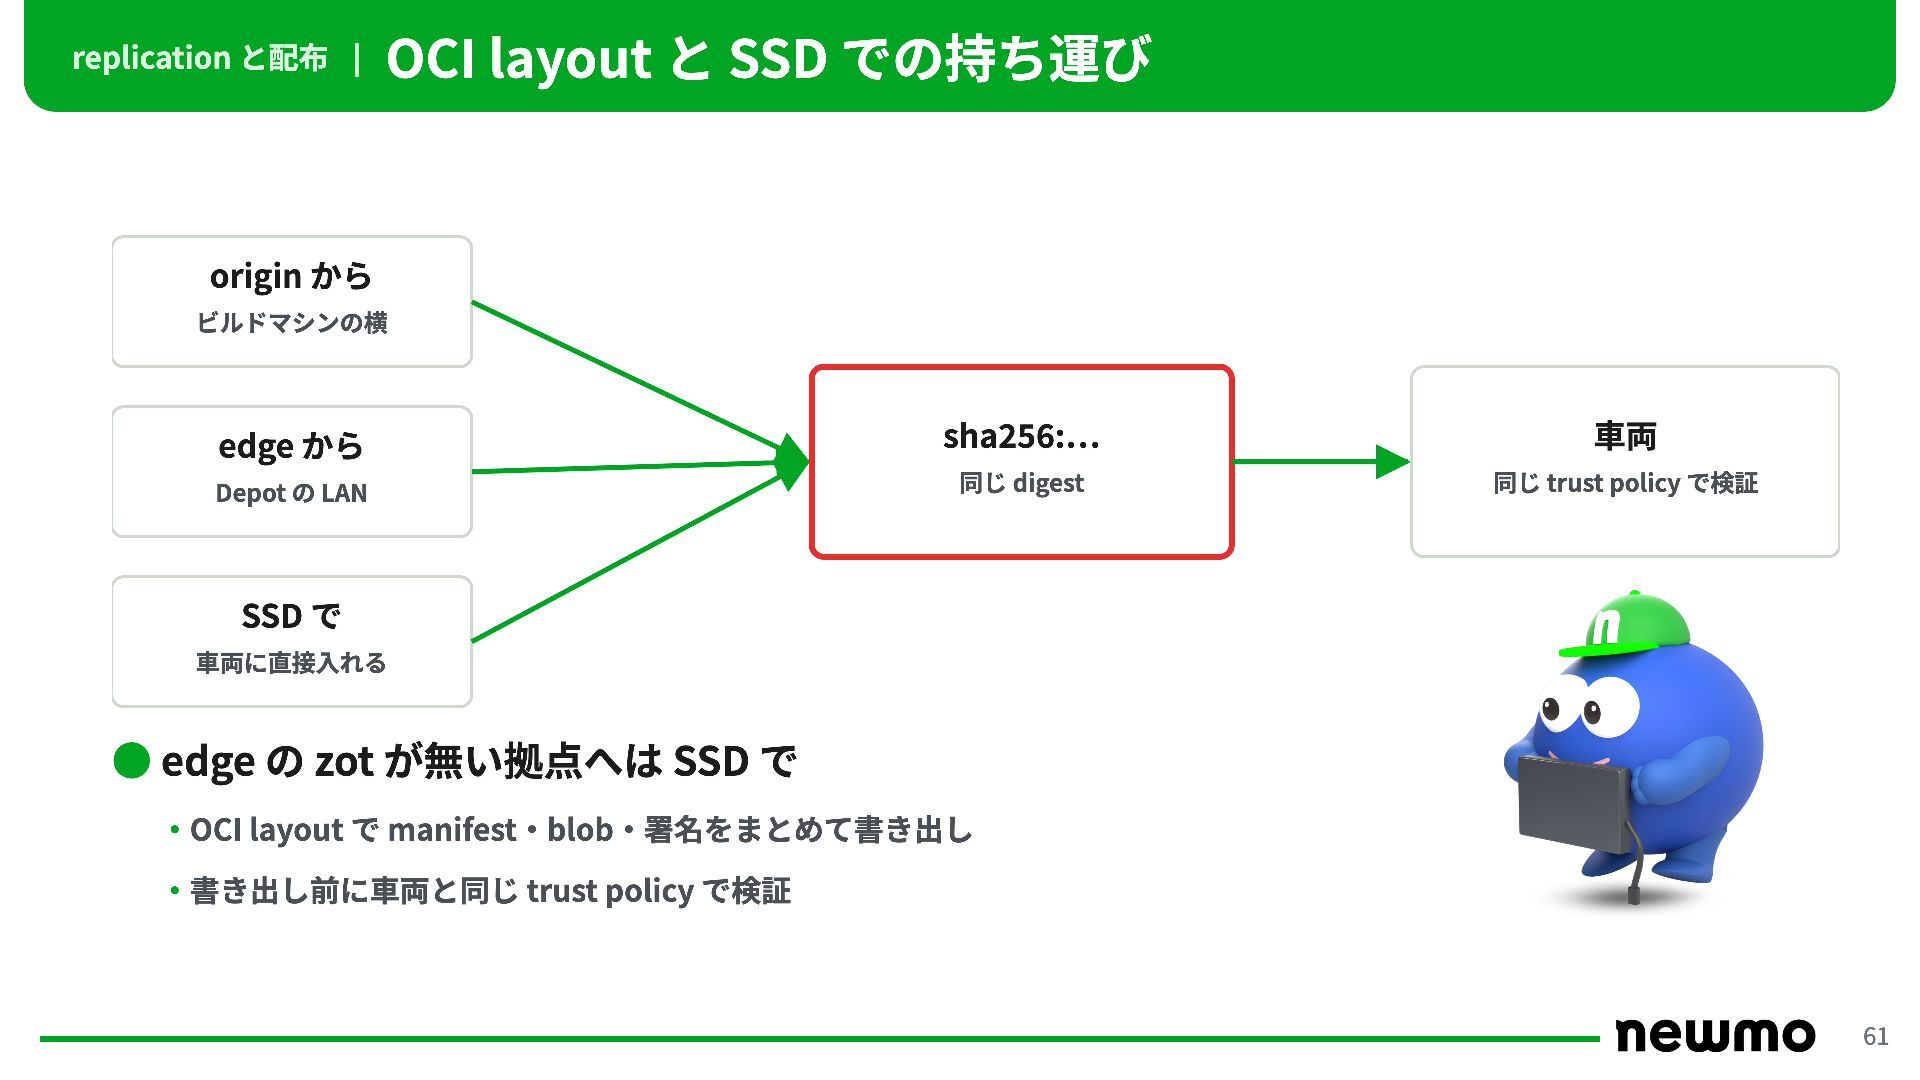
replication と配布 | OCI layout と SSD での持ち運び origin から
ビルドマシンの近く edge から Depot の LAN sha256:bbb… 車両 OS イメージと署名 digest を計算し直し どの経路でも同じ digest 同じ trust policy で署名を検証 SSD で 車両に直接入れる • 経路によらず車両で同じ検証 • edge の zot が無い Depot へは SSD で ・OCI layout(OCI が決めたディスク上の置き方)で署名ごと書き出し 61 -
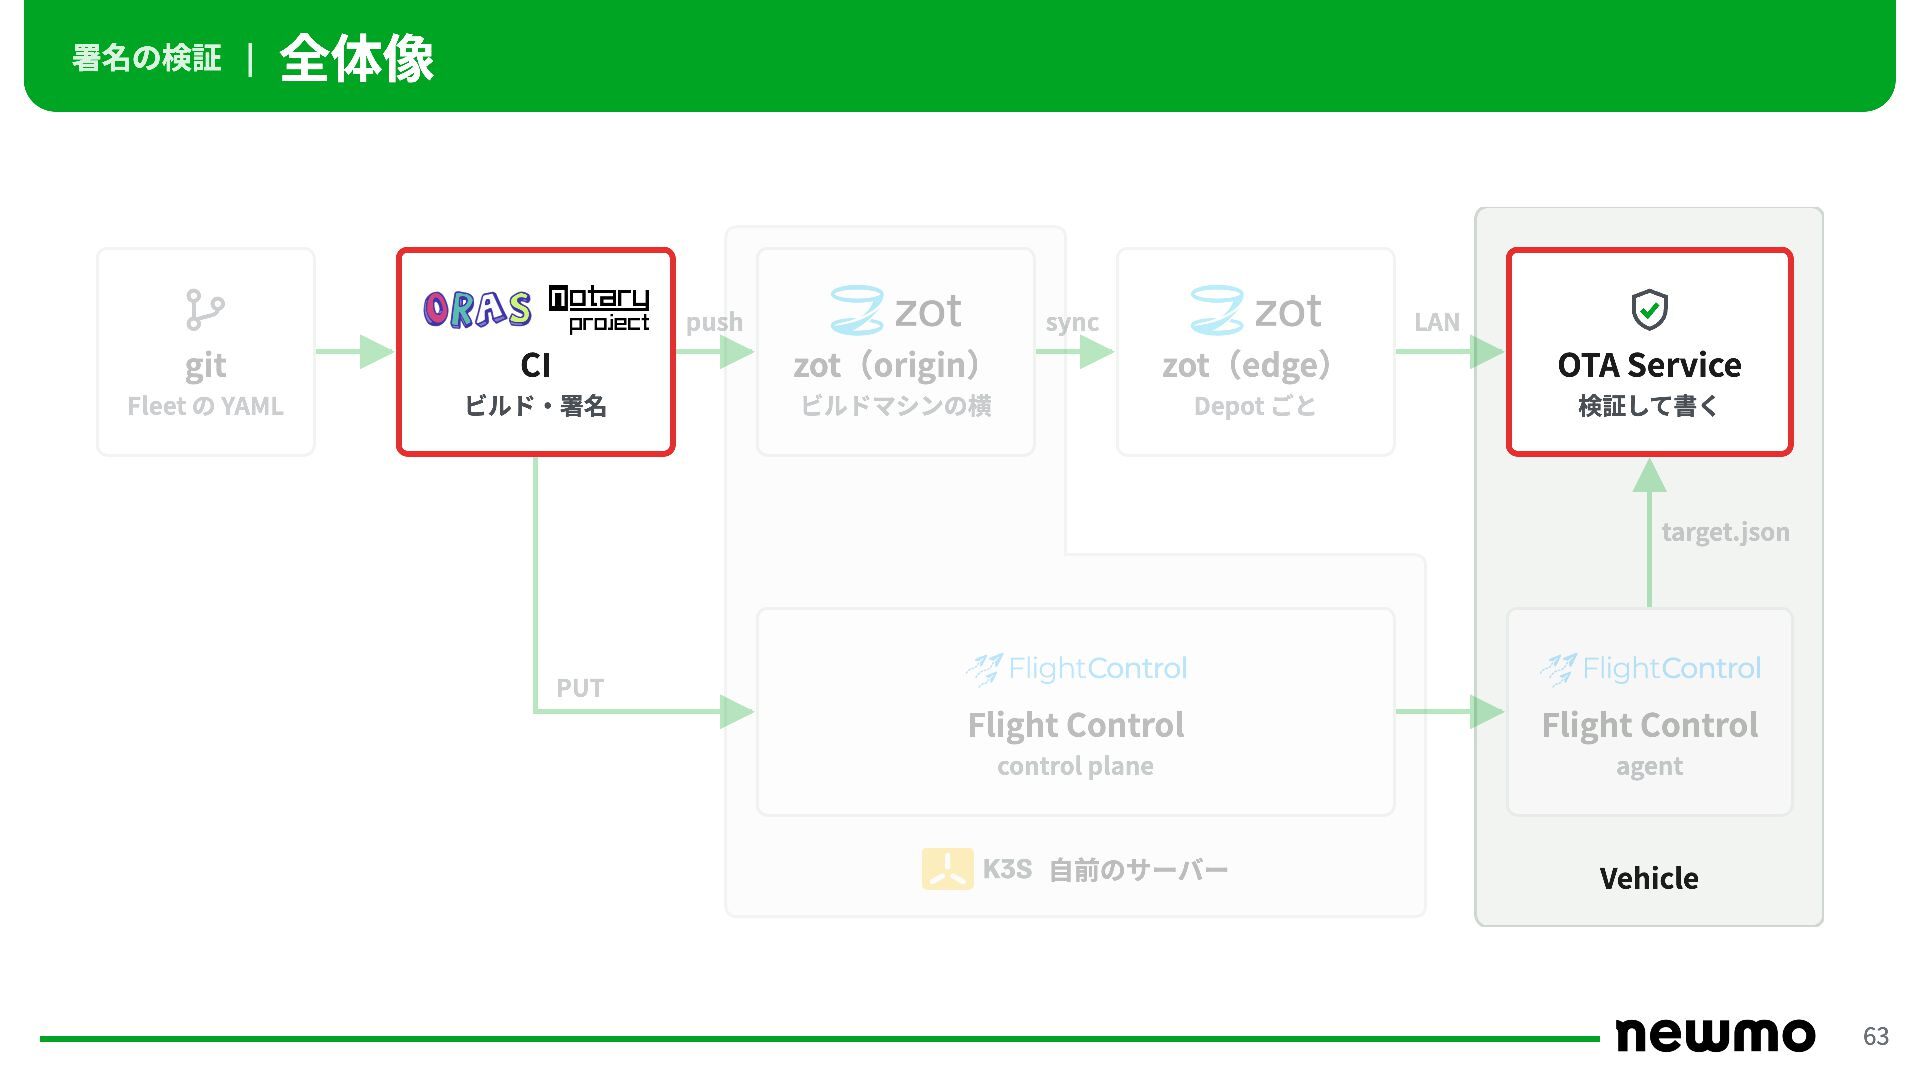
署名の検証 | 全体像 push sync LAN git CI zot(origin) zot(edge)
OTA Service Fleet の YAML ビルド・署名 ビルドマシンの横 Depot ごと 検証して書く target.json PUT Flight Control Flight Control control plane agent 自前のサーバー Vehicle 63 -
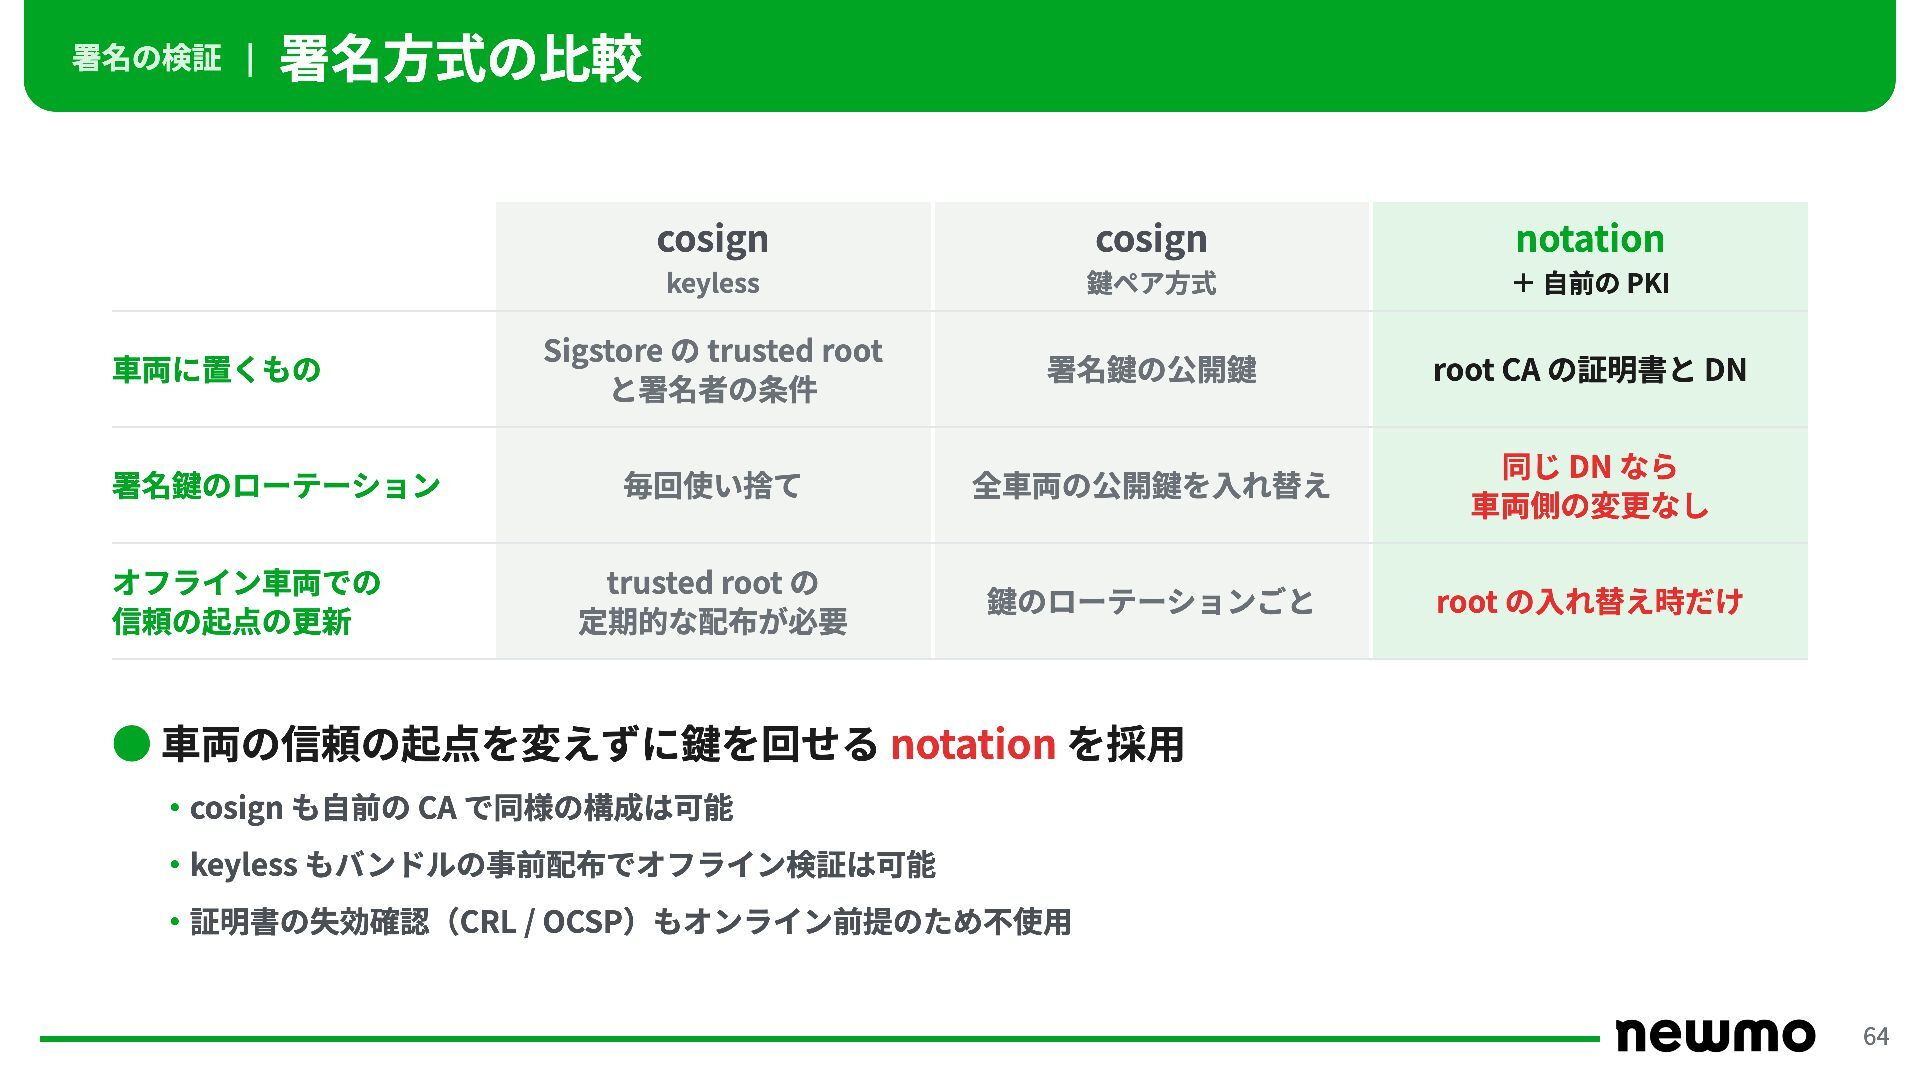
署名の検証 | 署名方式の比較 車両に置くもの 署名鍵のローテーション オフライン車両での 信頼の起点の更新 cosign cosign notation
keyless 鍵ペア方式 + 自前の PKI Sigstore の trusted root と署名者の条件 署名鍵の公開鍵 root CA の証明書と DN 毎回使い捨て 全車両の公開鍵を入れ替え 同じ DN なら 車両側の変更なし trusted root の 定期的な配布が必要 鍵のローテーションごと root の入れ替え時だけ • 車両の信頼の起点を変えずに鍵を回せる notation を採用 ・cosign も自前の CA で同様の構成は可能 ・keyless もバンドルの事前配布でオフライン検証は可能 ・証明書の失効確認(CRL / OCSP)もオンライン前提のため不使用 64 -
署名の検証 | 鍵と証明書の 3 層 車両の trust store root CA
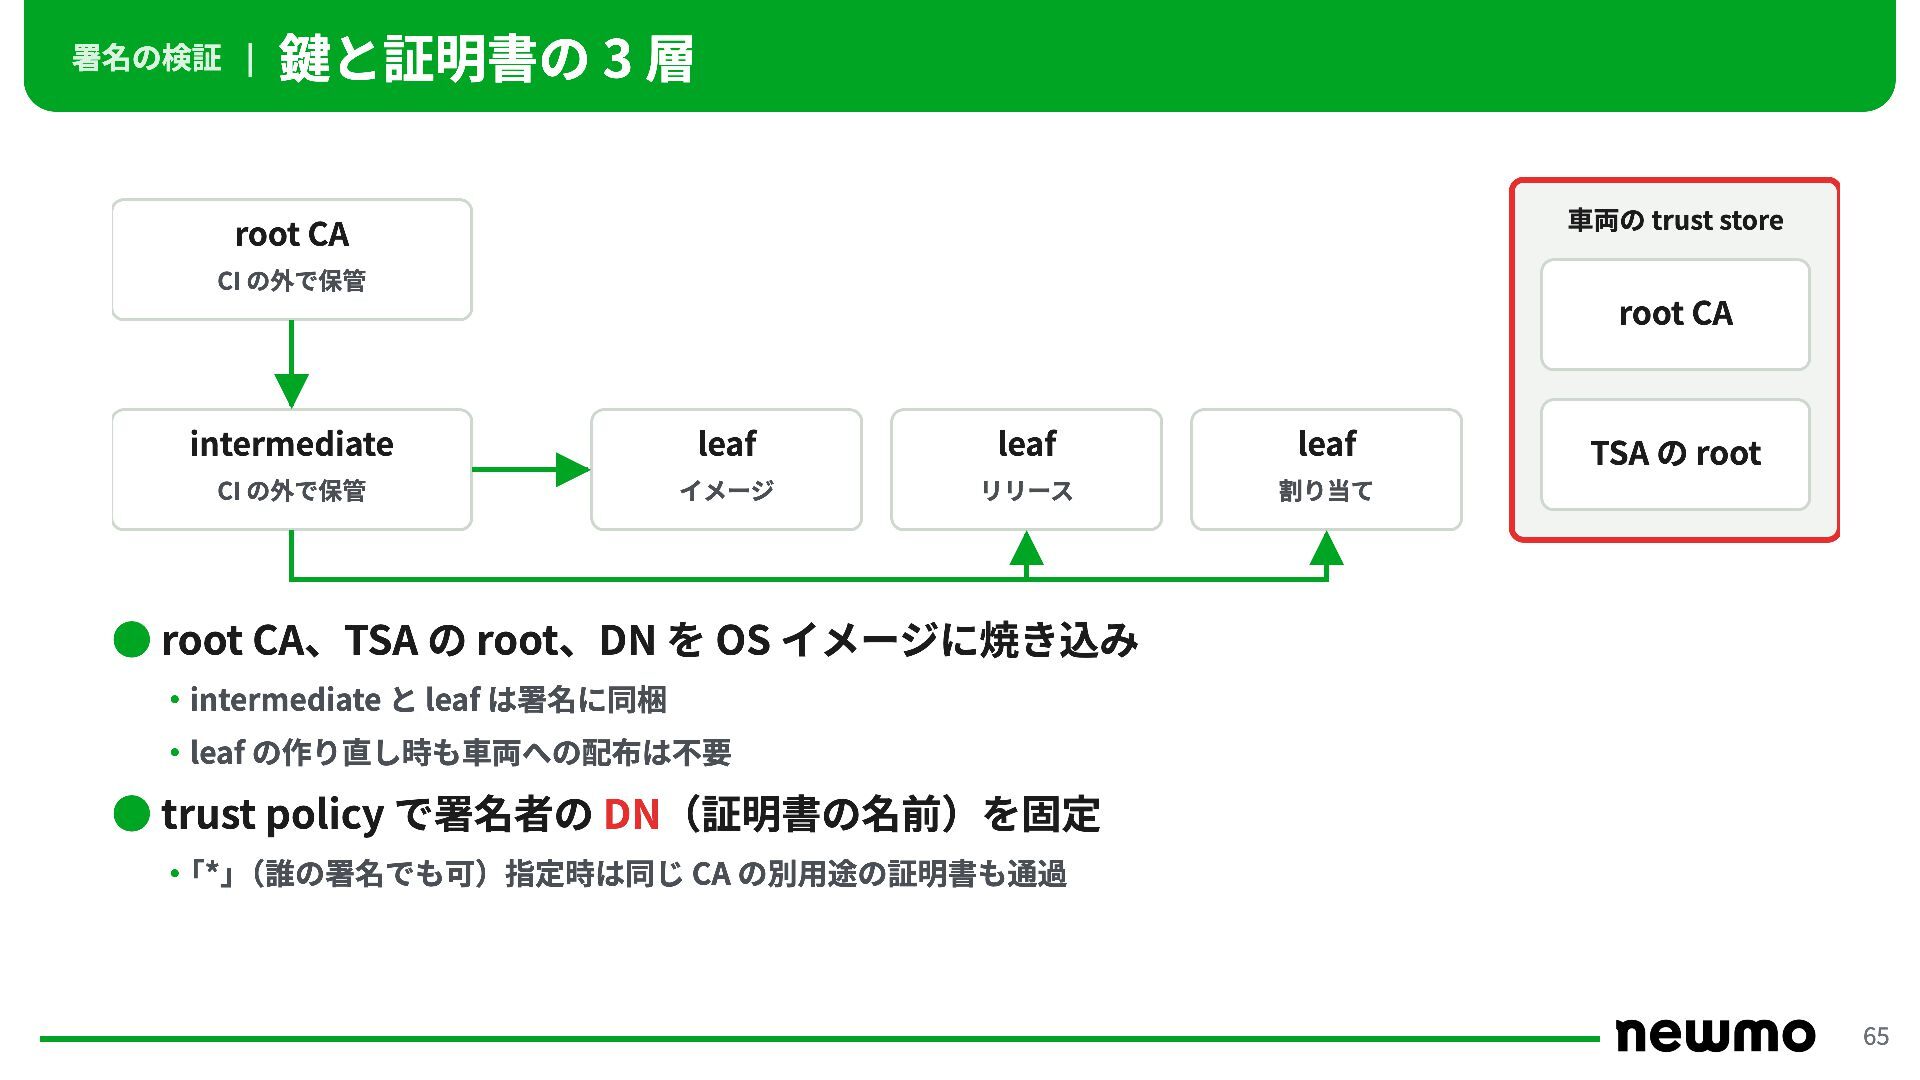
CI の外で保管 root CA intermediate leaf leaf leaf CI の外で保管 Image Release Assignment TSA の root TSA: 署名時刻を証明する局 • root CA、TSA の root、DN を OS イメージに焼き込み ・intermediate と leaf は署名に同梱 ・leaf の作り直し時も車両への配布は不要 • trust policy で署名者の DN(証明書の名前)を固定 ・「*」(誰の署名でも可)指定時は同じ CA の別用途の証明書も通過 65 -
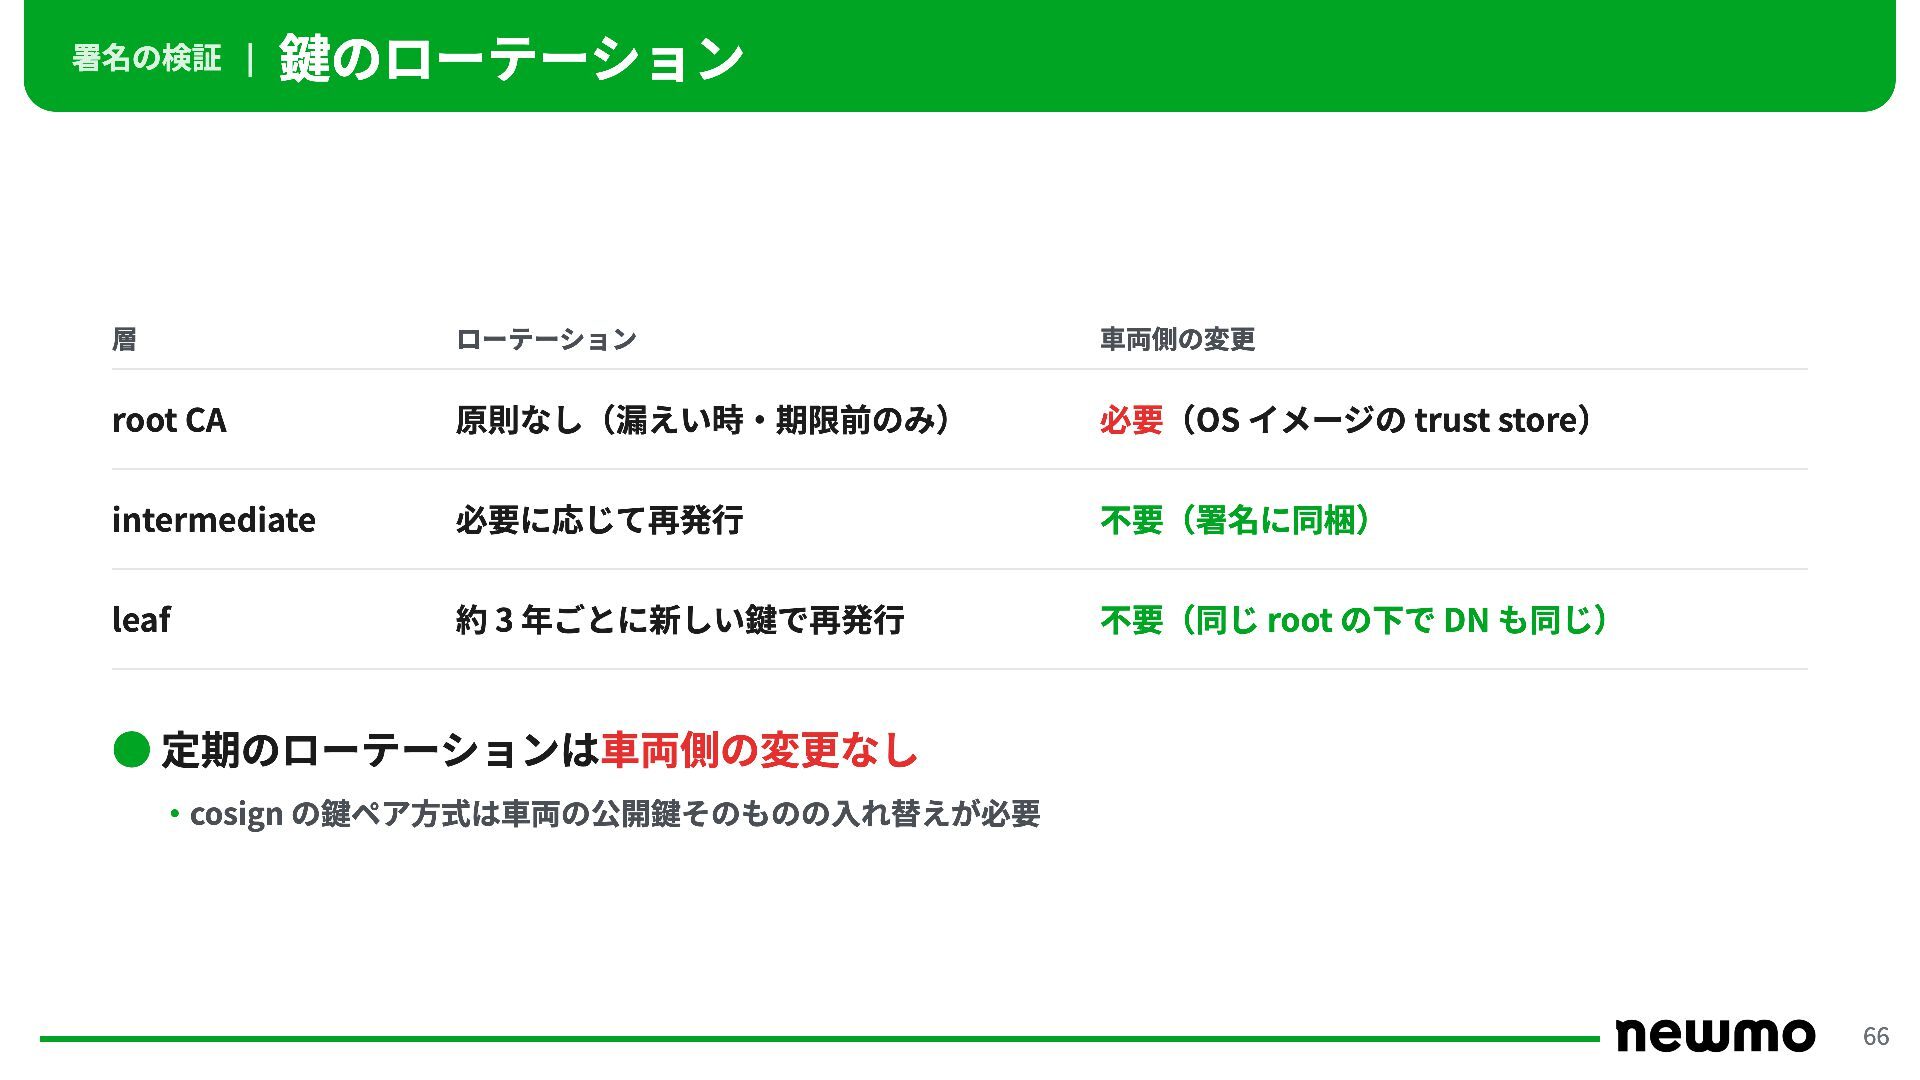
署名の検証 | 鍵のローテーション 層 ローテーション 車両側の変更 root CA 原則なし(漏えい時・期限前のみ) 必要(OS
イメージの trust store) intermediate 必要に応じて再発行 不要(署名に同梱) leaf 約 3 年ごとに新しい鍵で再発行 不要(同じ root の下で DN も同じ) • 定期のローテーションは車両側の変更なし ・cosign の鍵ペア方式は車両の公開鍵そのものの入れ替えが必要 66 -
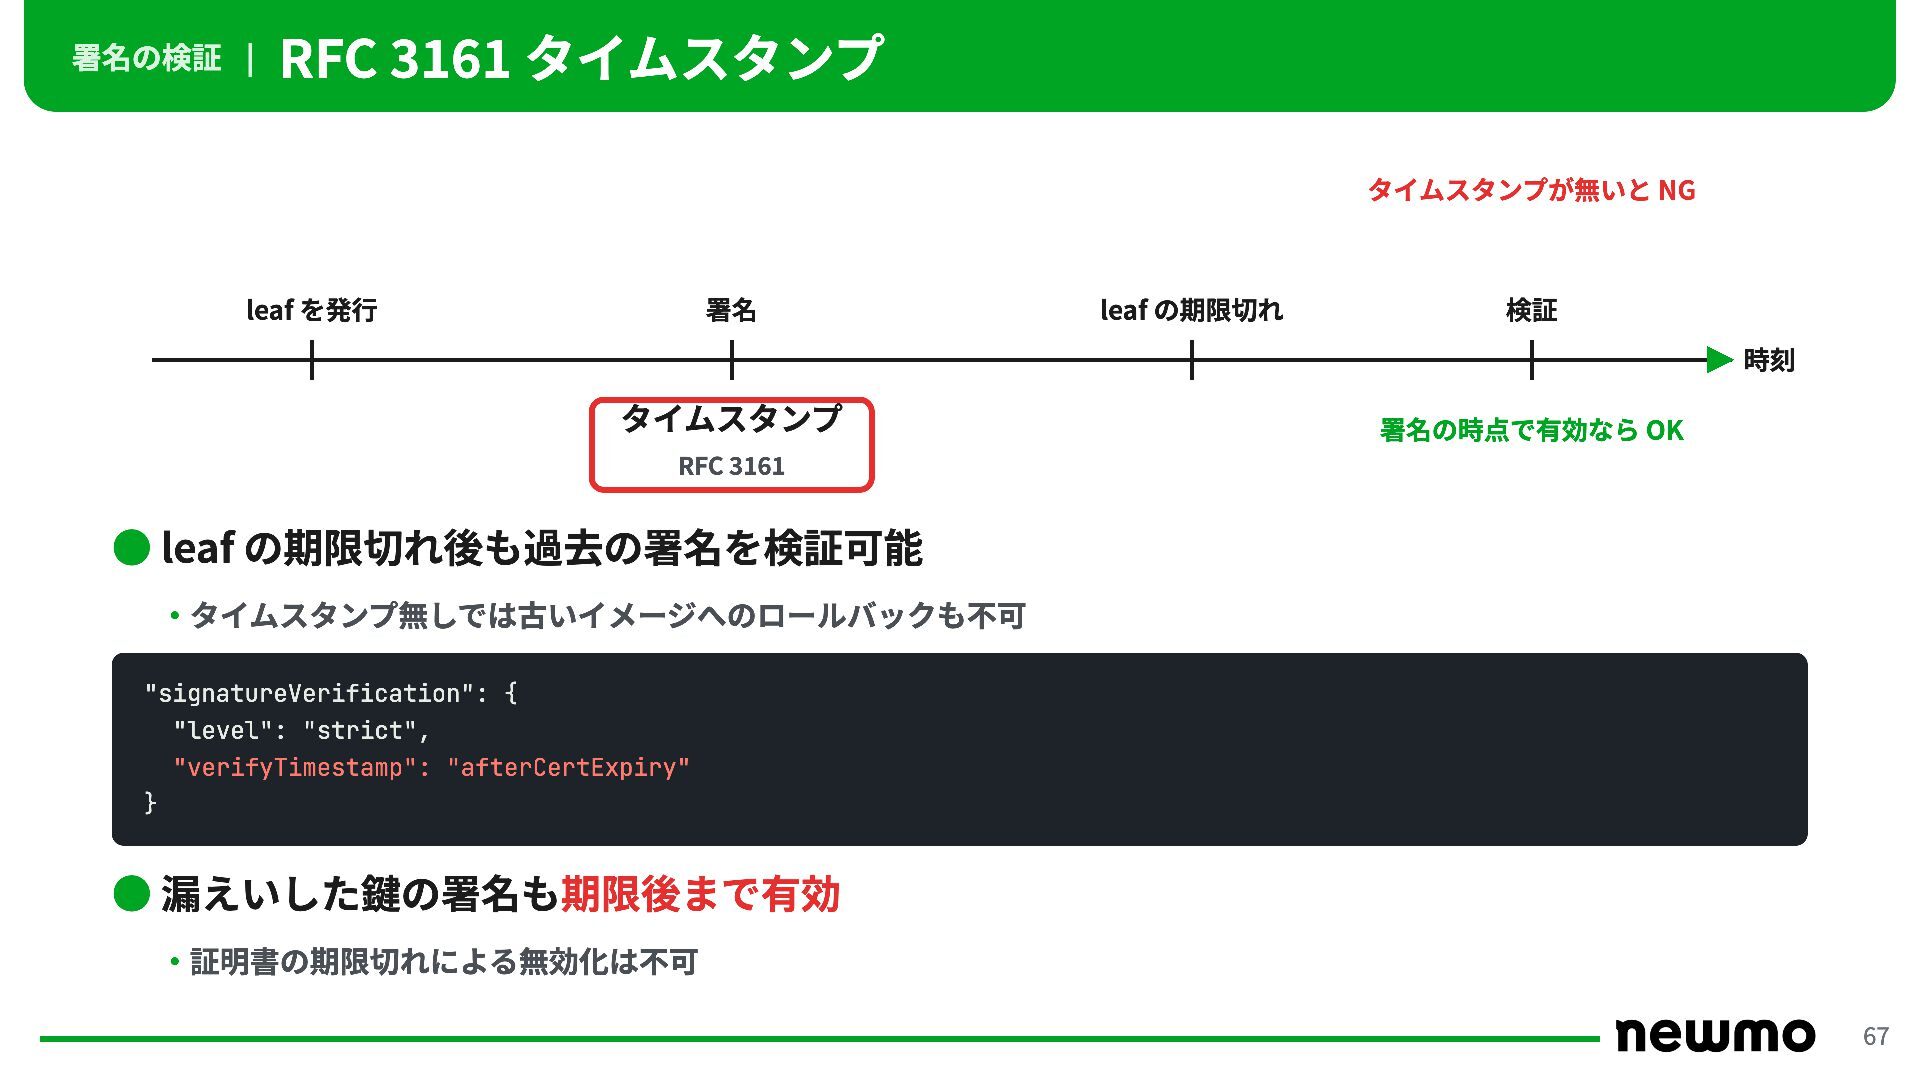
署名の検証 | RFC 3161 タイムスタンプ タイムスタンプが無いと NG leaf を発行 署名
leaf の期限切れ 検証 時刻 タイムスタンプ 署名の時点で有効なら OK RFC 3161 • leaf の期限切れ後も過去の署名を検証可能 ・タイムスタンプ無しでは古いイメージへのロールバックも不可 "signatureVerification": { "level": "strict", "verifyTimestamp": "afterCertExpiry" } • 漏えいした鍵の署名も期限後まで有効 ・証明書の期限切れによる無効化は不可 67 -
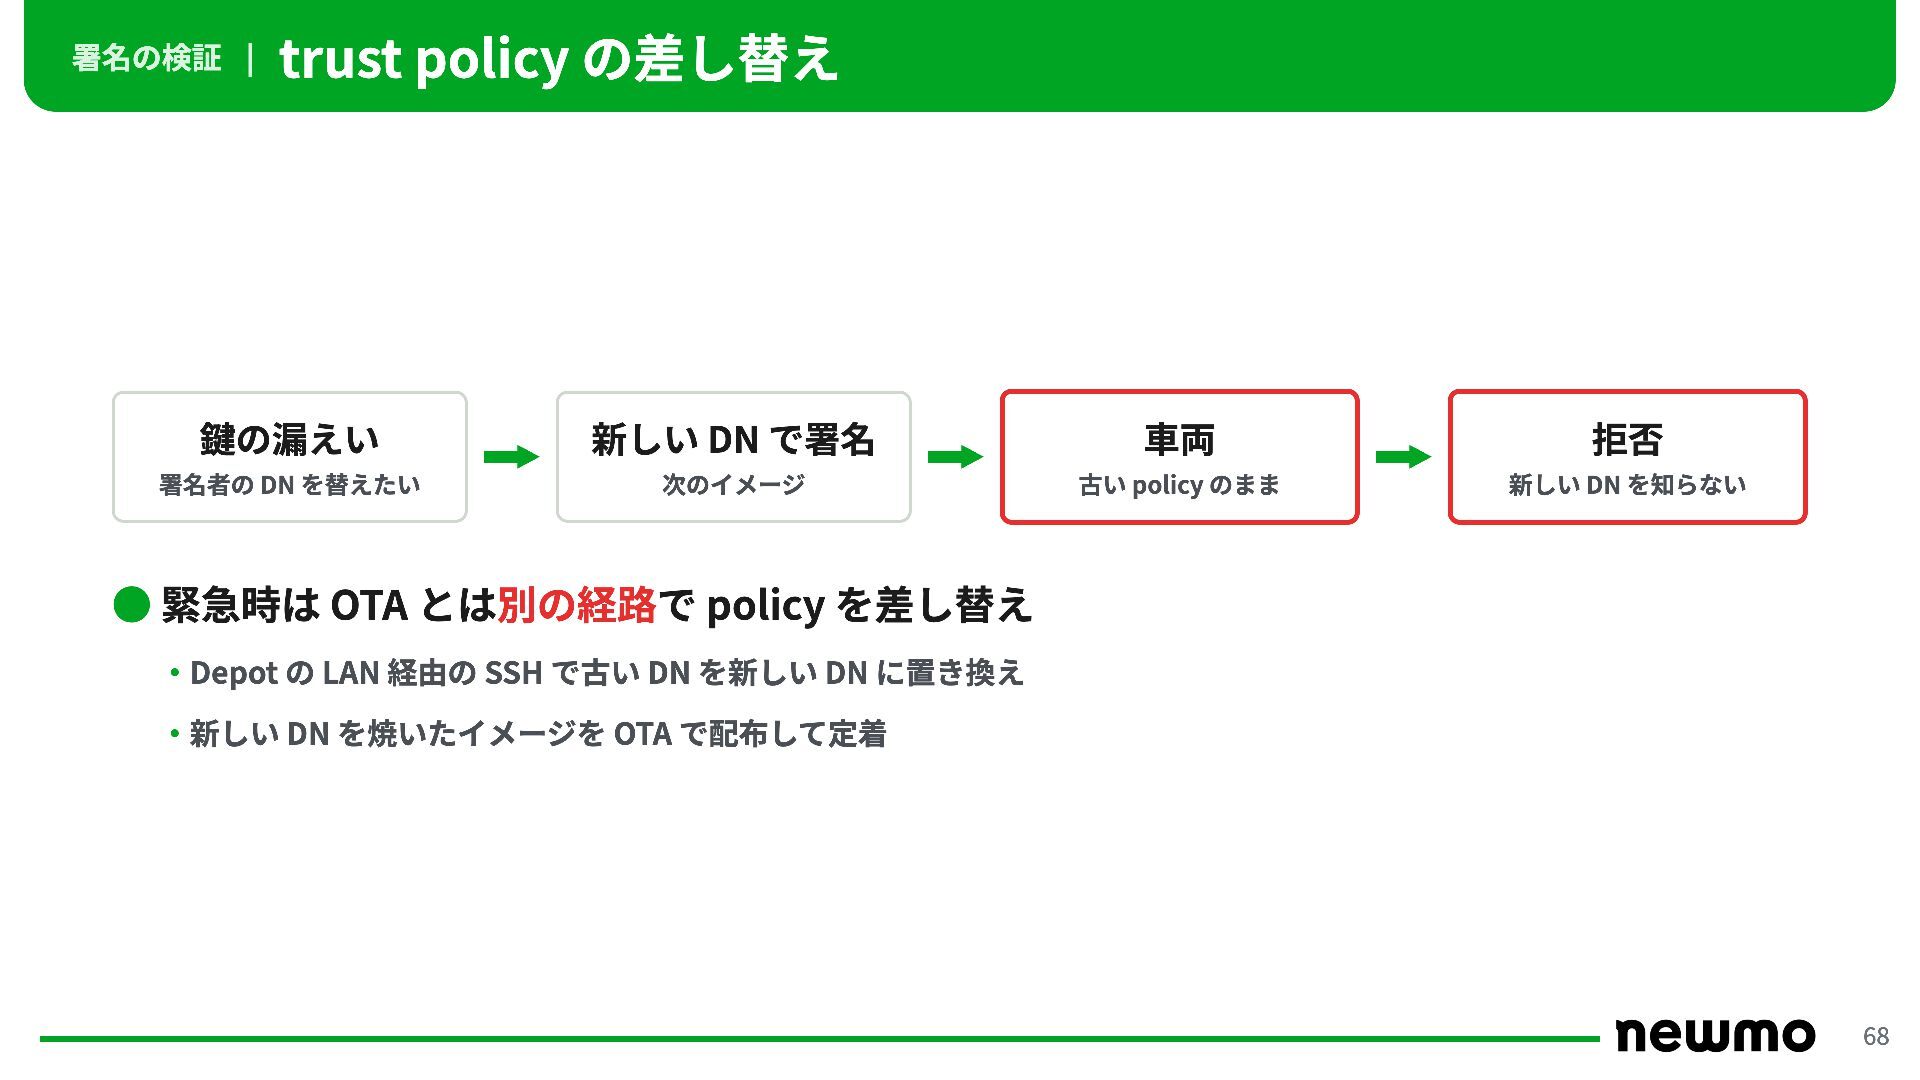
署名の検証 | trust policy の差し替え 鍵の漏えい 新しい DN で署名 車両
拒否 署名者の DN を替えたい 次のイメージ 古い policy のまま 新しい DN を知らない • 緊急時は OTA とは別の経路で policy を差し替え ・Depot の LAN 経由の SSH で古い DN を新しい DN に置き換え ・新しい DN を焼いたイメージを OTA で配布して定着 68 -
まとめ | 今後の課題 • 取得と書き込みの自動化 ・今は Depot での停車を確かめてラベルでマニュアルトリガー ・Depot・LAN 接続・充電中・停車を車両側で判定
• カナリアリリース ・1 台から全台へ段階的に展開 • ResourceSync による pull 型の GitOps ・今は CI から Flight Control へ PUT ・Flight Control が git を読んで自分で合わせ直す GitOps へ 70 -
まとめ | Wrap Up! • OS ごとの更新 ・SDK の A/B
と自前の配信 • OCI Artifact による配布 ・digest への署名と自前の zot • GitOps ・git の Fleet の YAML と Flight Control • Depot への replication ・zot の sync と SSD • オフラインでの署名の検証 ・notation と自前 PKI 71 -
まとめ | We're Hiring 自動運転で、 地域と街をカラフルに Event 自動運転のインフラを一緒に作る仲間を募集中 採用サイト newmo.me/recruit
newmo Autonomy Open Garage 11/30(月)・12/16(水) 19:00〜 平和島 newmo-tech.connpass.com 72
 biwashi
 hagino3000
 yuutosi
 sansantech
 muziyoshiz
 oidfj
 mikanichinose
 kmotohas
 pauli
 riyaamemiya
 kazzpapa3
 xkxaxkx
 munakata
 inesmontani
 morganepeng
 akihiro_kokubo
 uxyall
 tammyeverts
 mongodb
 honzajavorek
 tmiket
 scottboms
 csswizardry
 baasie
 akashhashmi