Share
Embed
PHPで TLSのプロトコルを実装してみるをもう一度しゃべりたい
PHPerKaigi2026のアンカンファレンスで喋った内容です。
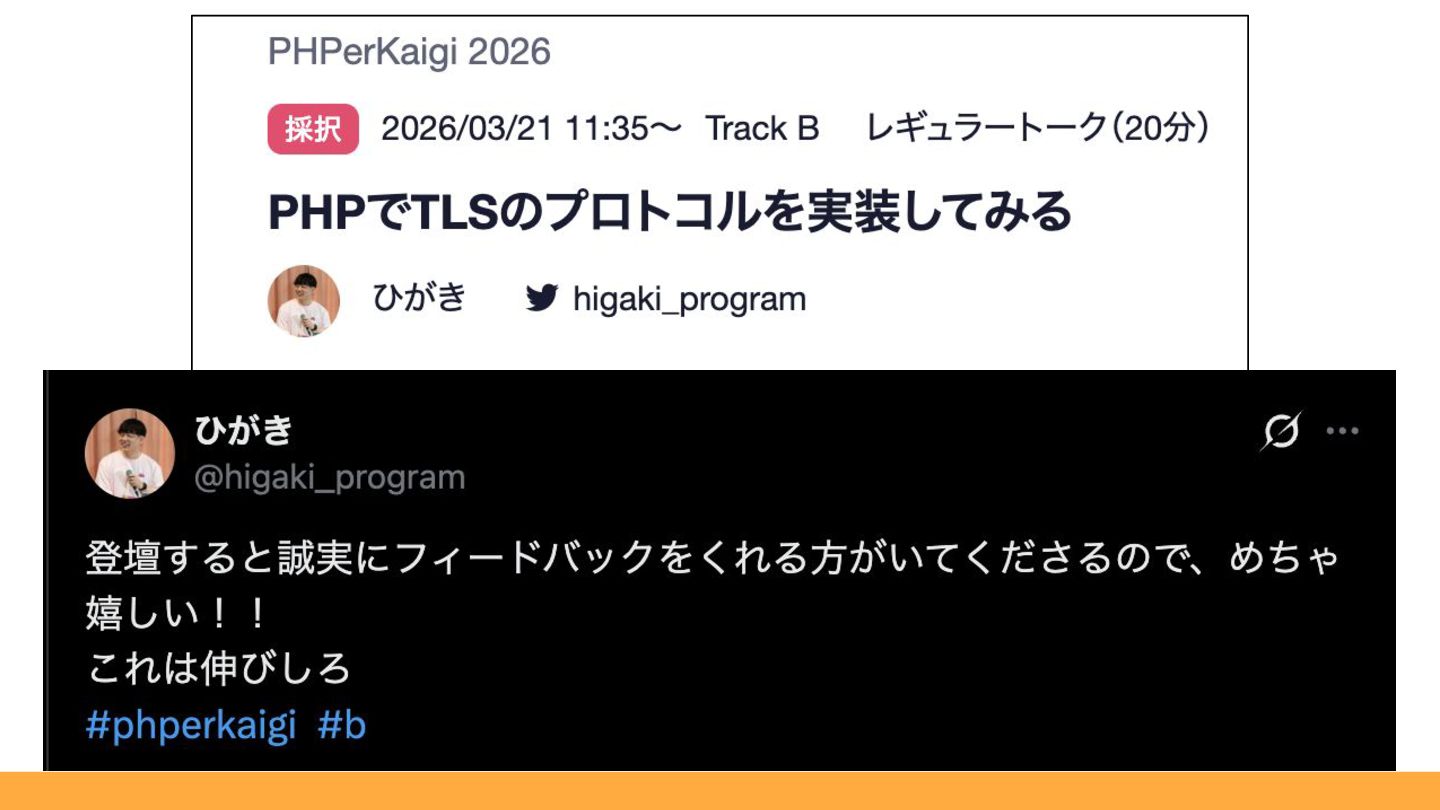
PHPerKaigi2026の2026/03/21 11:35〜 Track B で「PHPでTLSのプロトコルを実装してみる」で喋った内容に対するフィードバックをいただいて資料編集したものになります。
編集前の資料はこちらになります。
https://speakerdeck.com/higaki_program/phpde-tlsnopurotokoruwoshi-zhuang-sitemiru

higaki
March 29, 2026
Transcript
189 slides
-
TLSとは SSL/TLS はセッション層に位置するセキュアプロトコルで、通信の 暗号化、データ完全性の確保、サーバ(場合によりクライアント)の 認証を行うことができる。 • 通信の暗号化 • データ完全性の確保 •
サーバ(場合によりクライアント)の認証 引用:IPA TLS 暗号設定 ガイドライン [https://www.ipa.go.jp/security/crypto/guideline/gmcbt80000005ufv-att/ipa-cryptrec-gl-3001-3.1.1.pdf] -
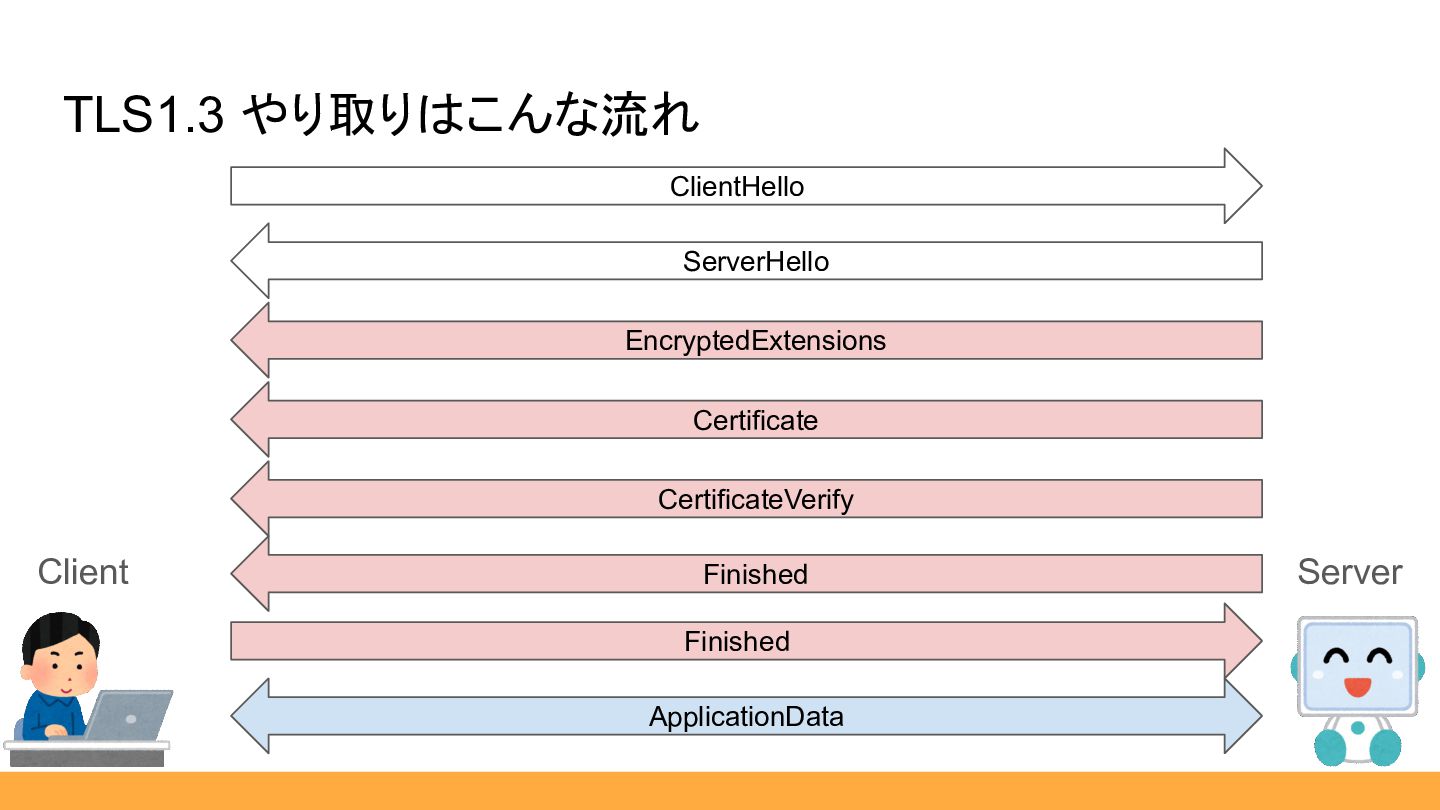
TLS1.2とTLS1.3の大きな違い(補足スライド) 参考:RFC8446 Major Differences from TLS 1.2 [https://datatracker.ietf.org/doc/html/rfc8446#section-1.2] • ServerHello
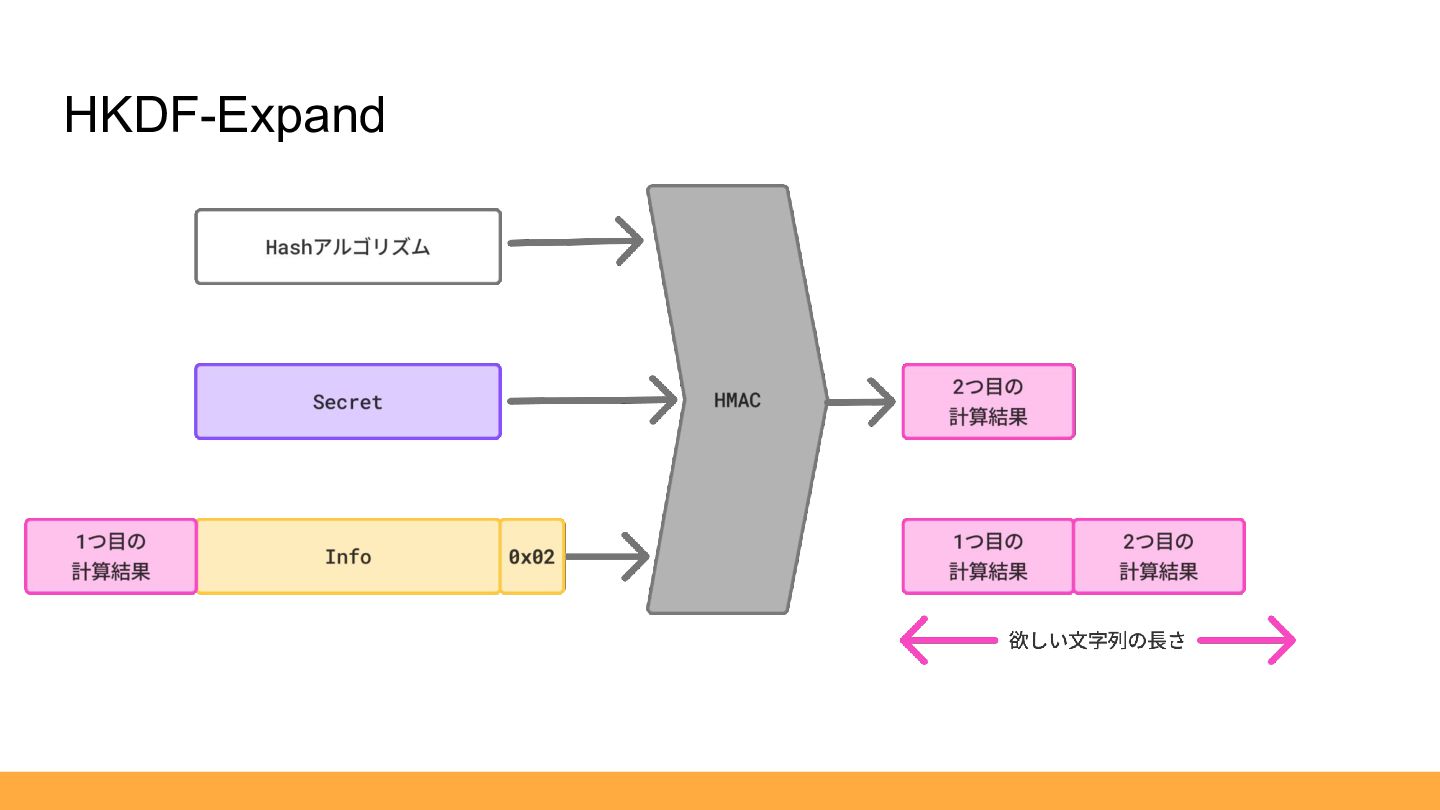
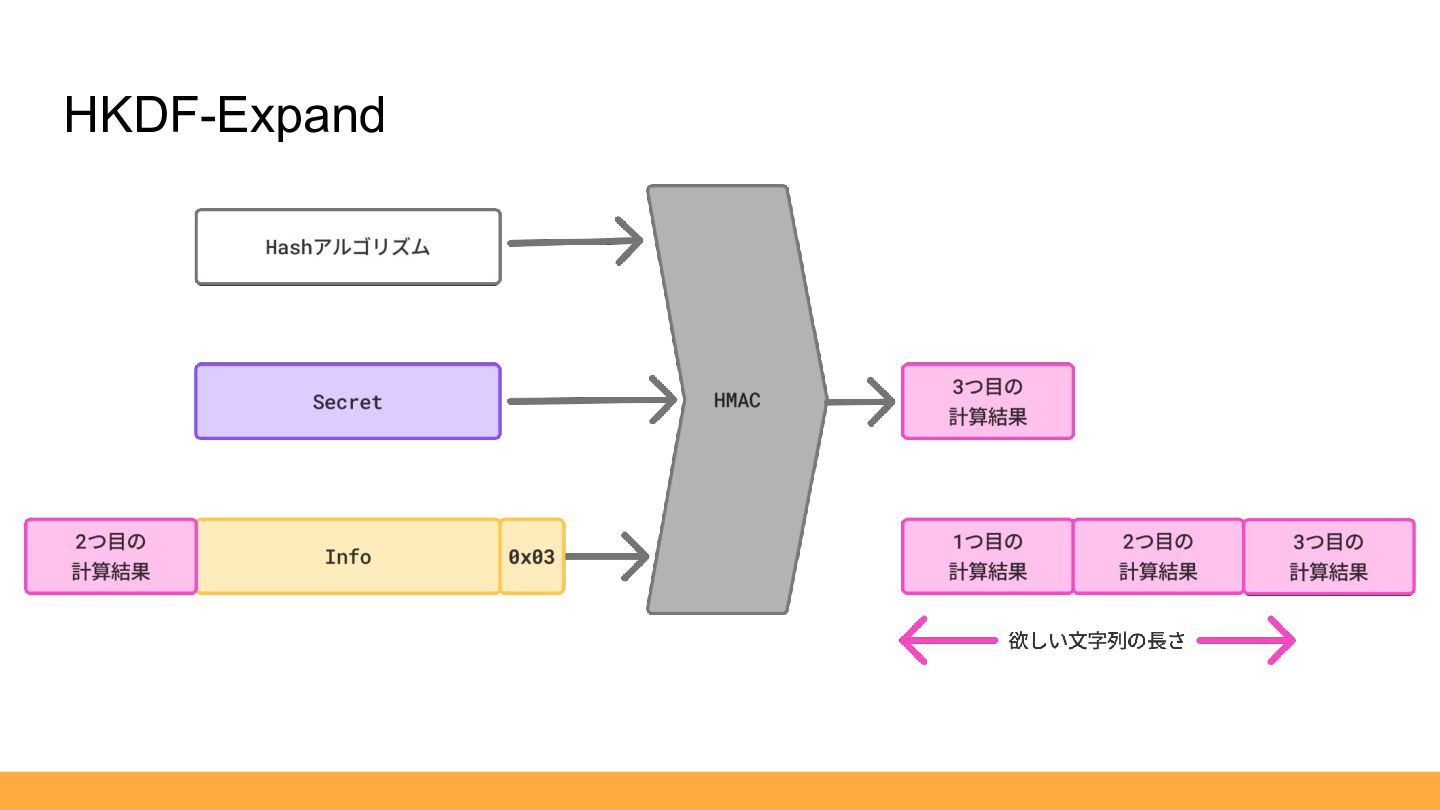
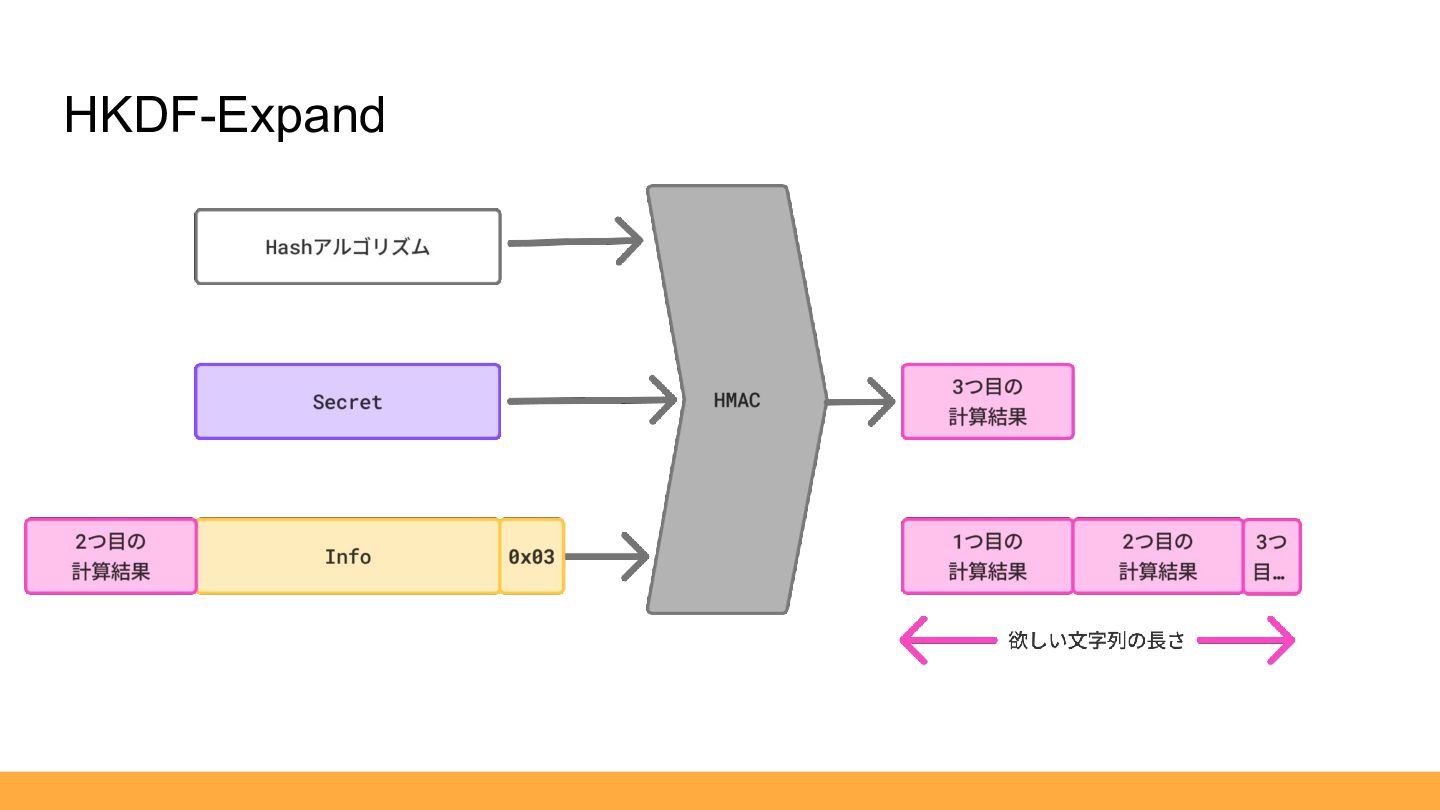
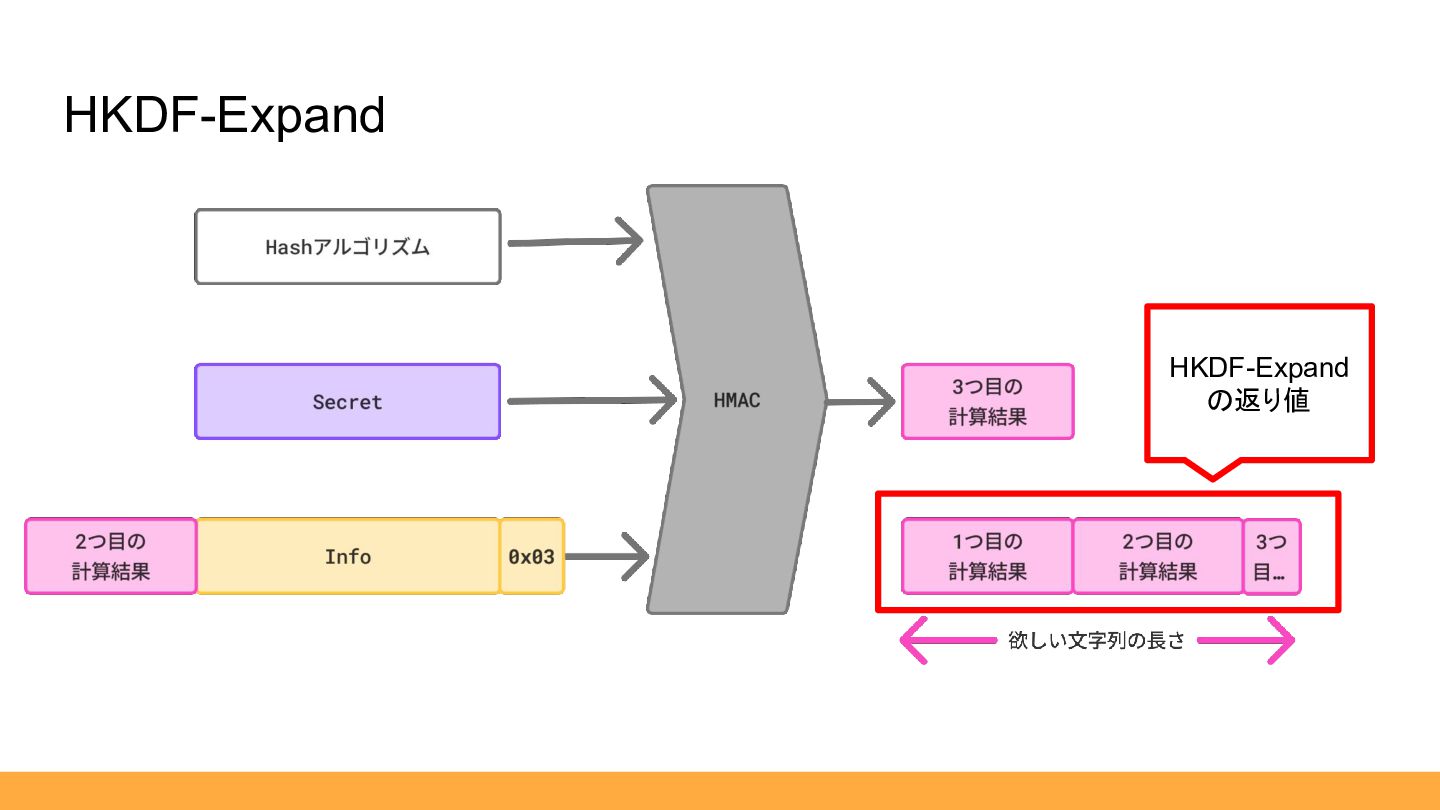
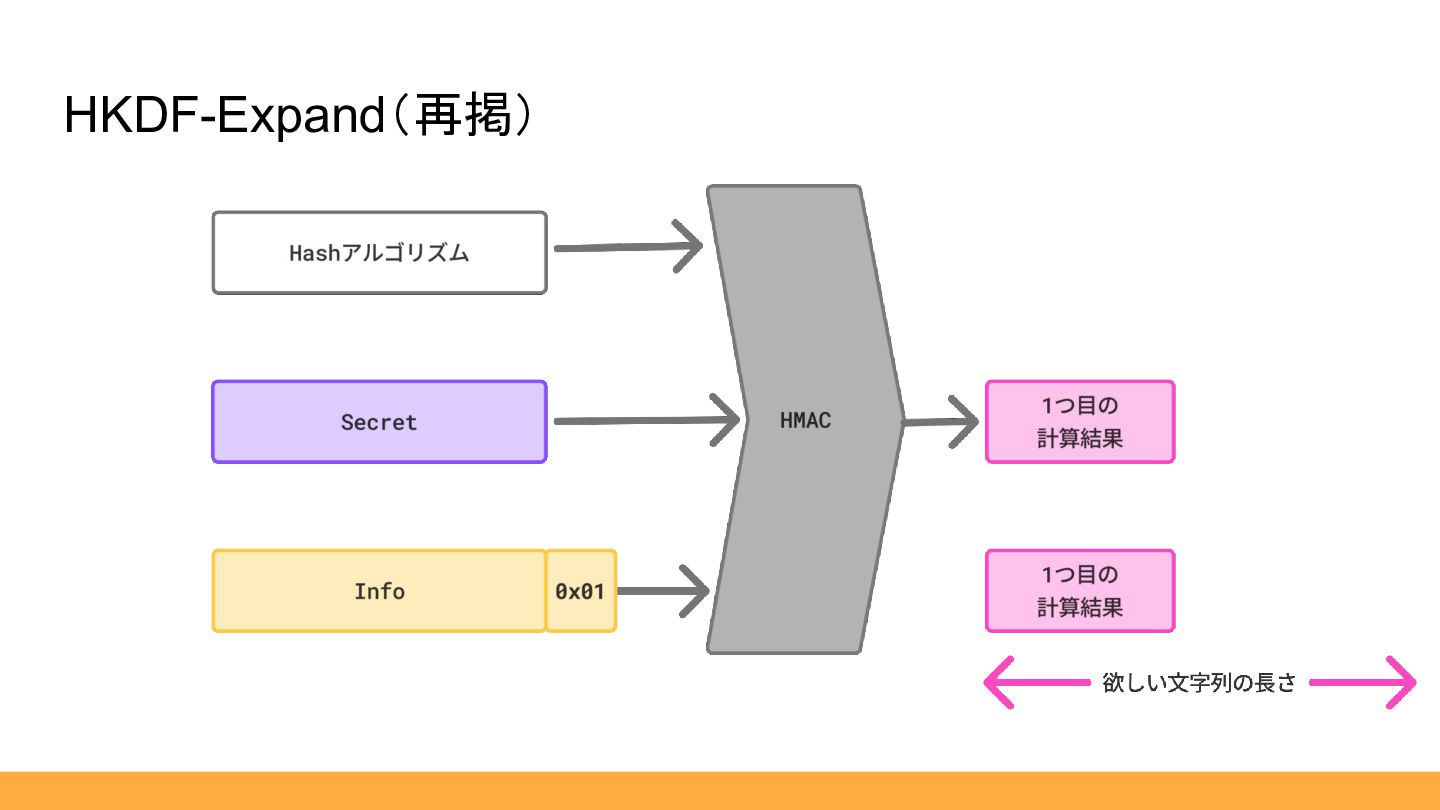
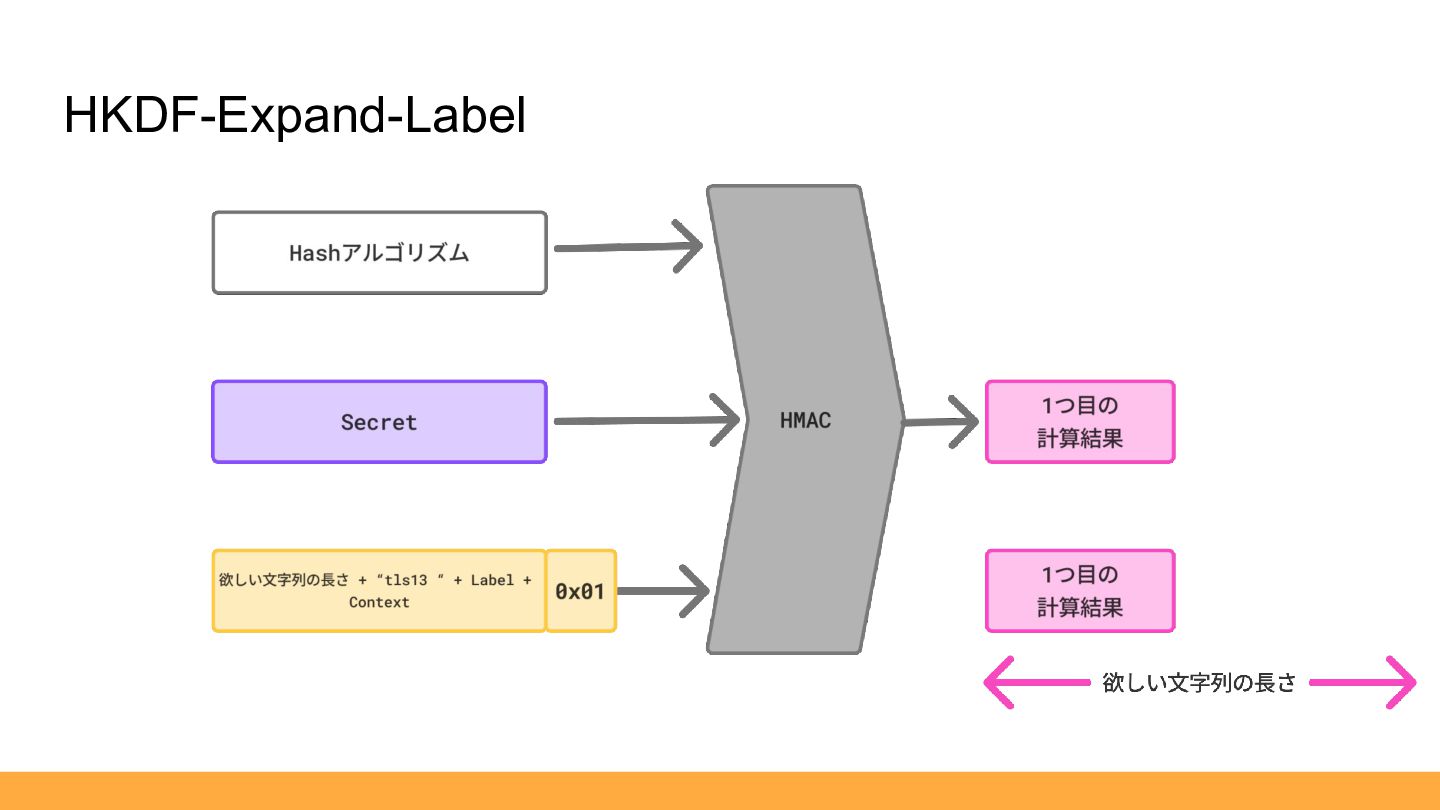
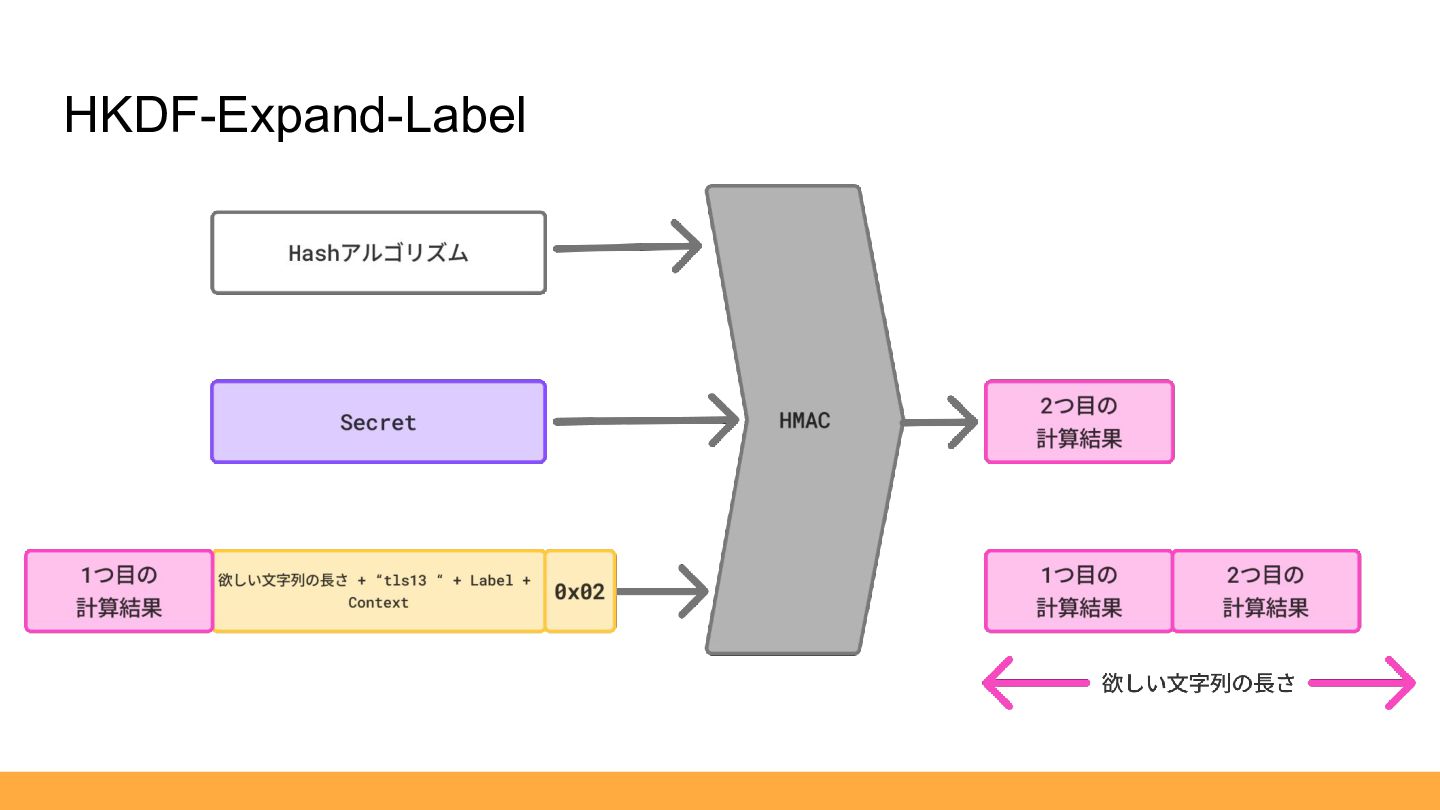
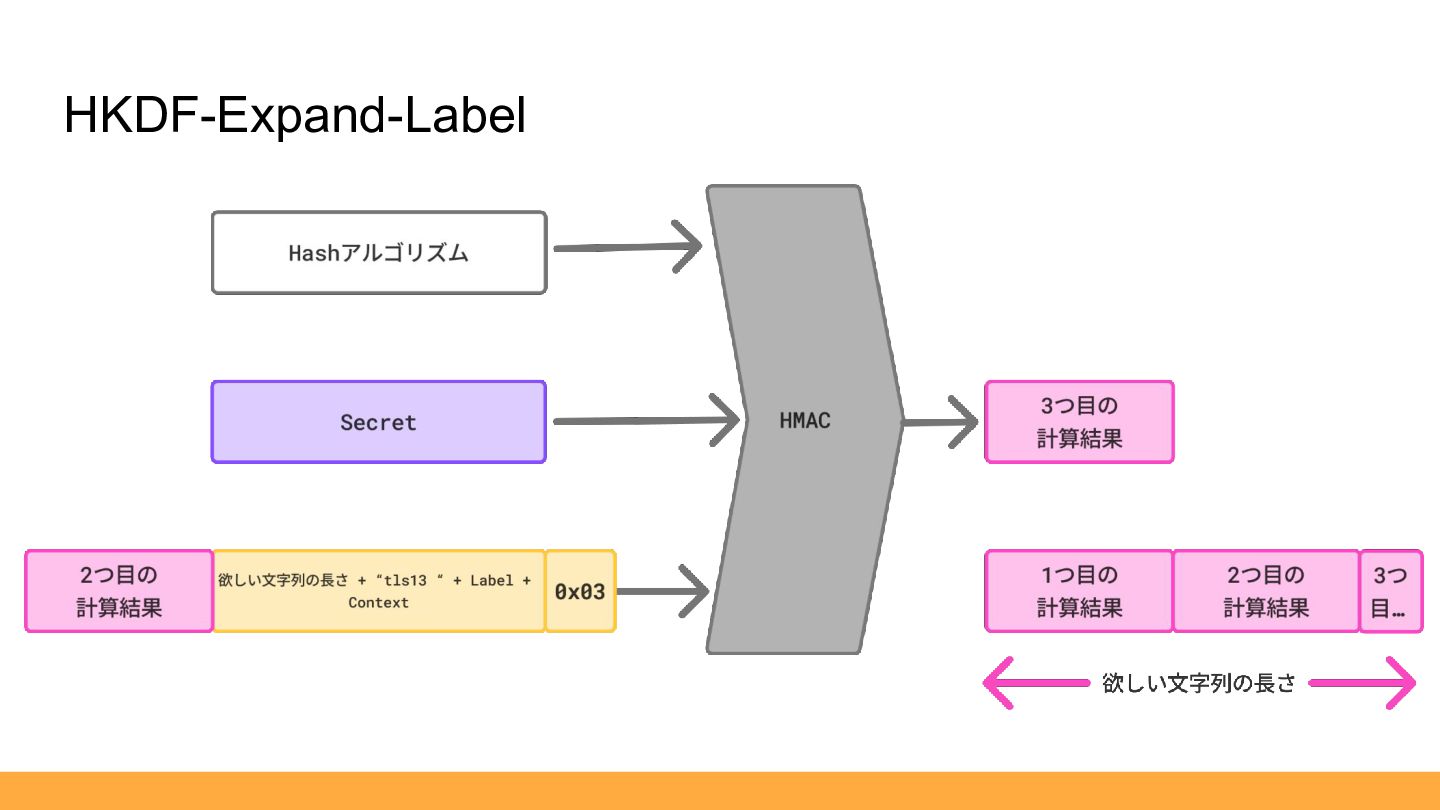
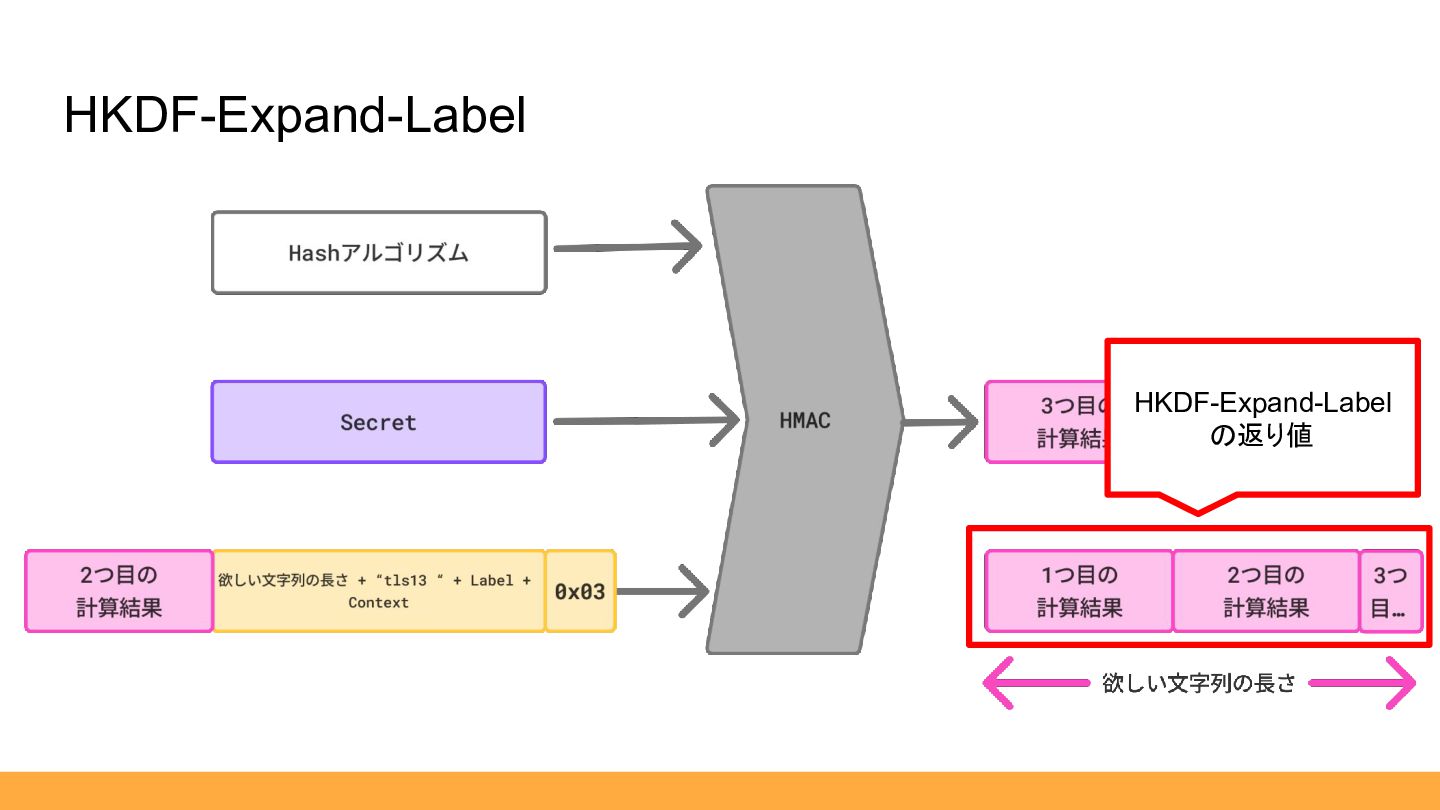
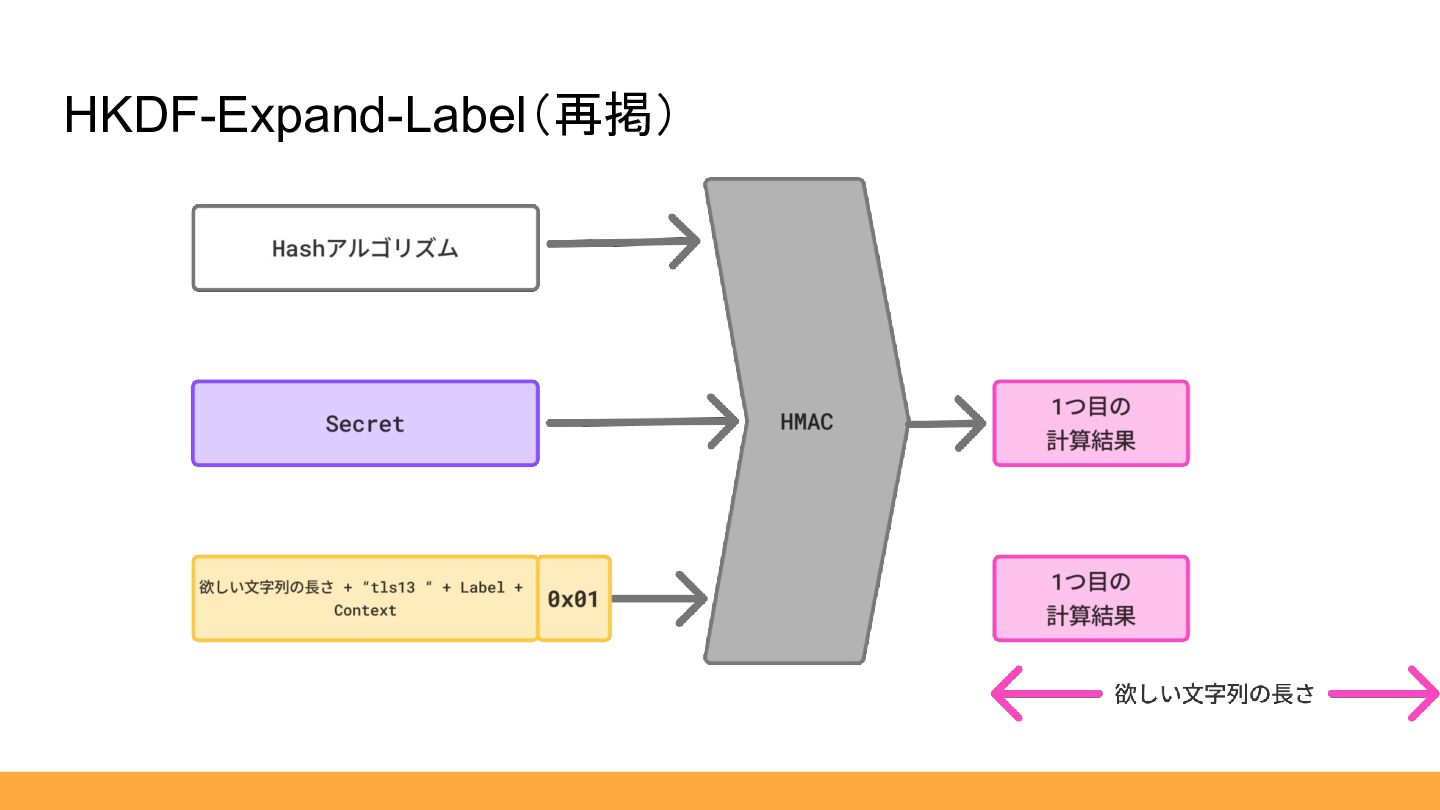
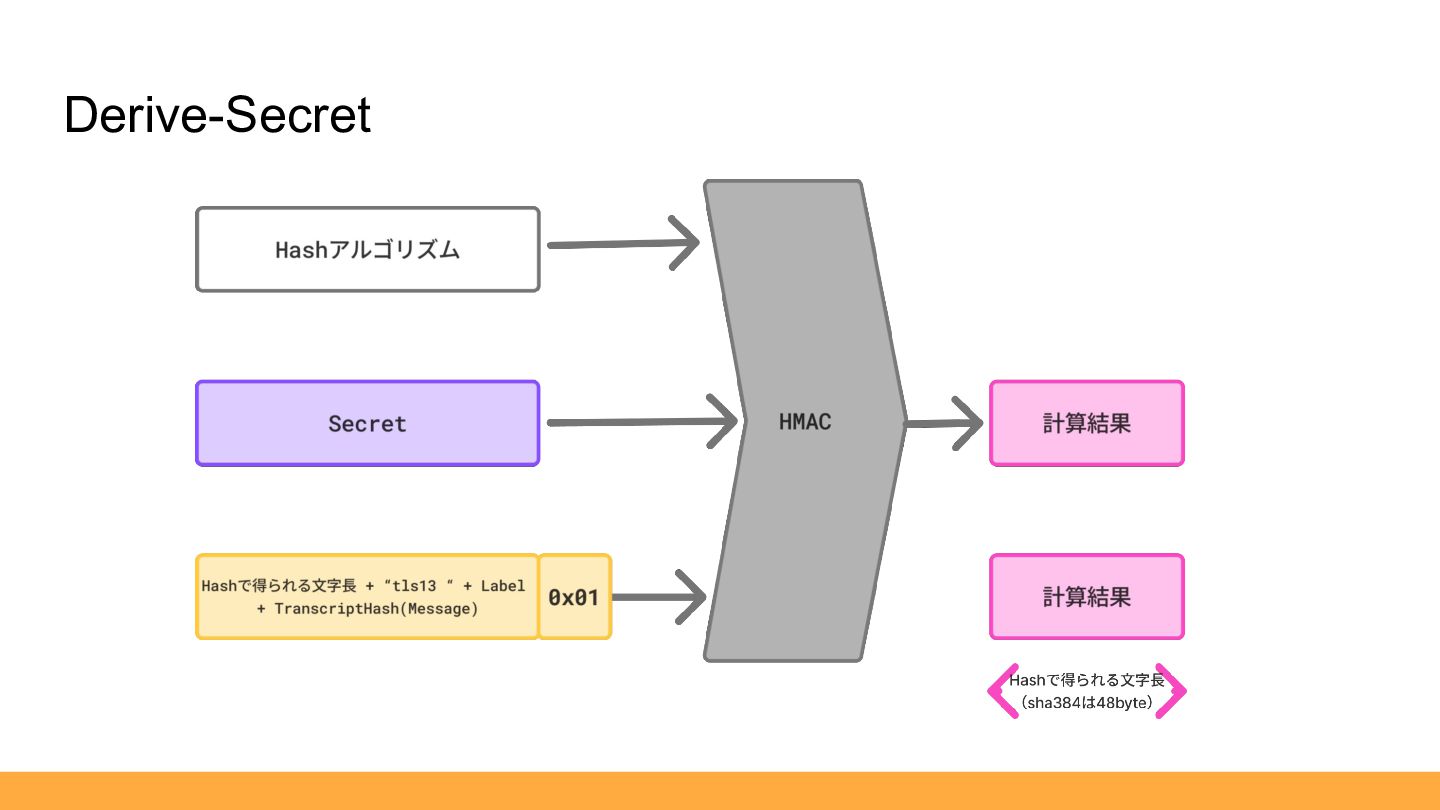
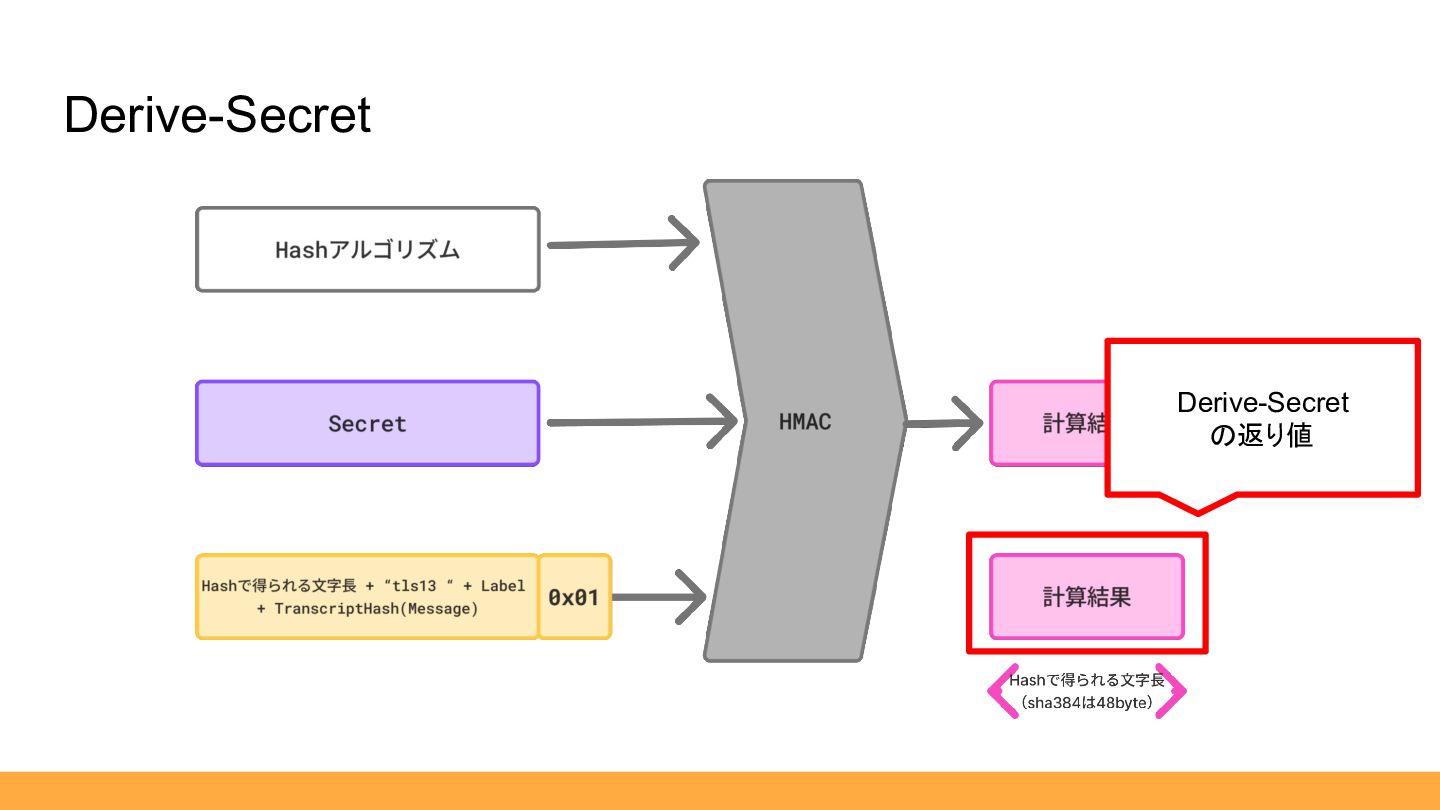
以降の通信が暗号化 • 1-RTTでハンドシェイクが完結 • 0-RTTモードが追加 • 鍵交換は DHE、ECDHE、PSK のみが規定され、いずれかの利用が必須になった • HKDF-Expand, HKDF-Extractを使った鍵導出 に変更 • 共通鍵暗号は AES-GCM、AES-CCM、ChaCha20-Poly1305 のみが規定された • 署名は RSA-PSS、RSASSA-PKCS1-v1_5、ECDSA が必須になった 参考:IPA TLS 暗号設定 ガイドライン [https://www.ipa.go.jp/security/crypto/guideline/gmcbt80000005ufv-att/ipa-cryptrec-gl-3001-3.1.1.pdf] -
TLSとは(再掲) SSL/TLS はセッション層に位置するセキュアプロトコルで、通信の 暗号化、データ完全性の確保、サーバ(場合によりクライアント)の 認証を行うことができる。 • 通信の暗号化 • データ完全性の確保 •
サーバ(場合によりクライアント)の認証 引用:IPA TLS 暗号設定 ガイドライン [https://www.ipa.go.jp/security/crypto/guideline/gmcbt80000005ufv-att/ipa-cryptrec-gl-3001-3.1.1.pdf] -
TLSとは(再掲) SSL/TLS はセッション層に位置するセキュアプロトコルで、通信の 暗号化、データ完全性の確保、サーバ(場合によりクライアント)の 認証を行うことができる。 • 通信の暗号化 • データ完全性の確保 •
サーバ(場合によりクライアント)の認証 引用:IPA TLS 暗号設定 ガイドライン [https://www.ipa.go.jp/security/crypto/guideline/gmcbt80000005ufv-att/ipa-cryptrec-gl-3001-3.1.1.pdf] -
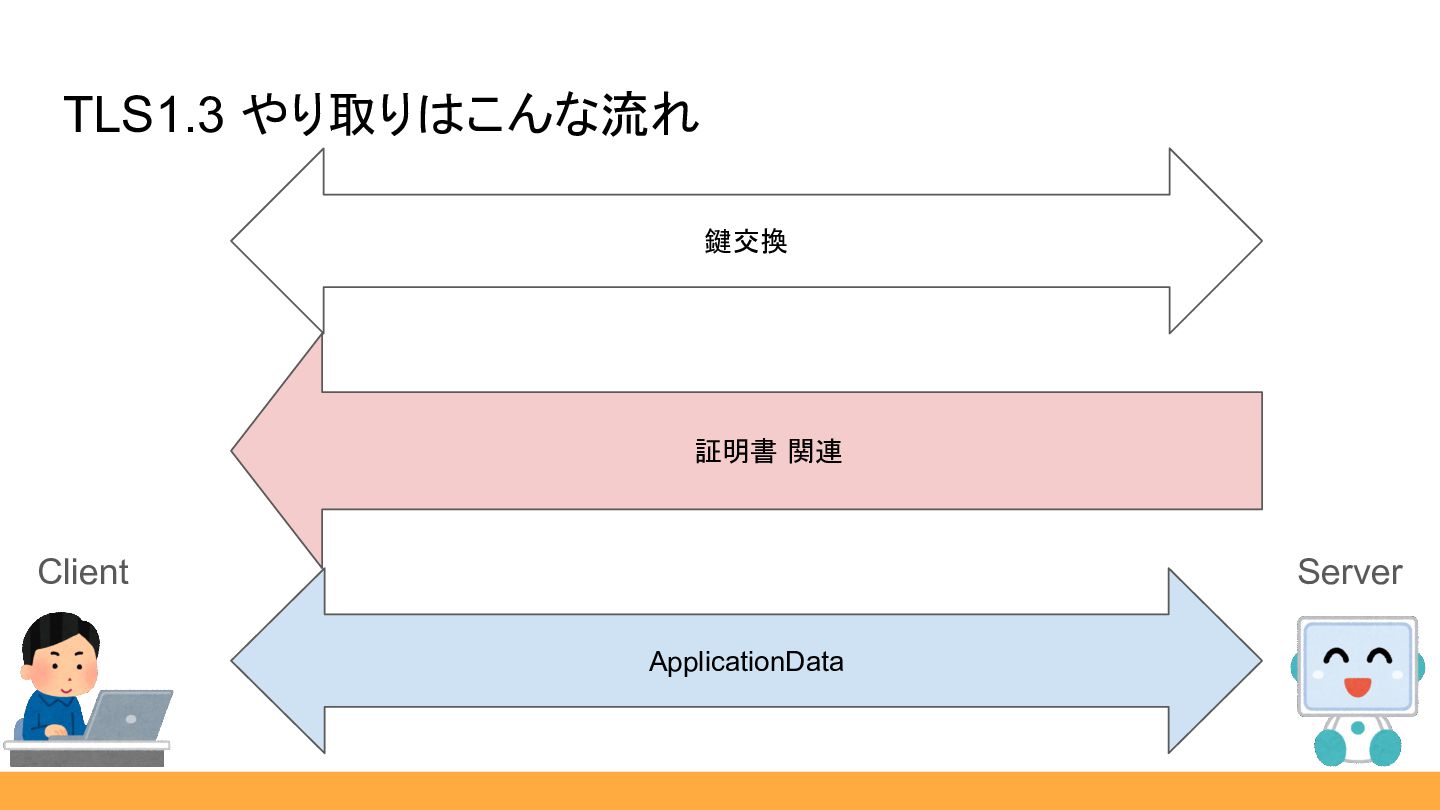
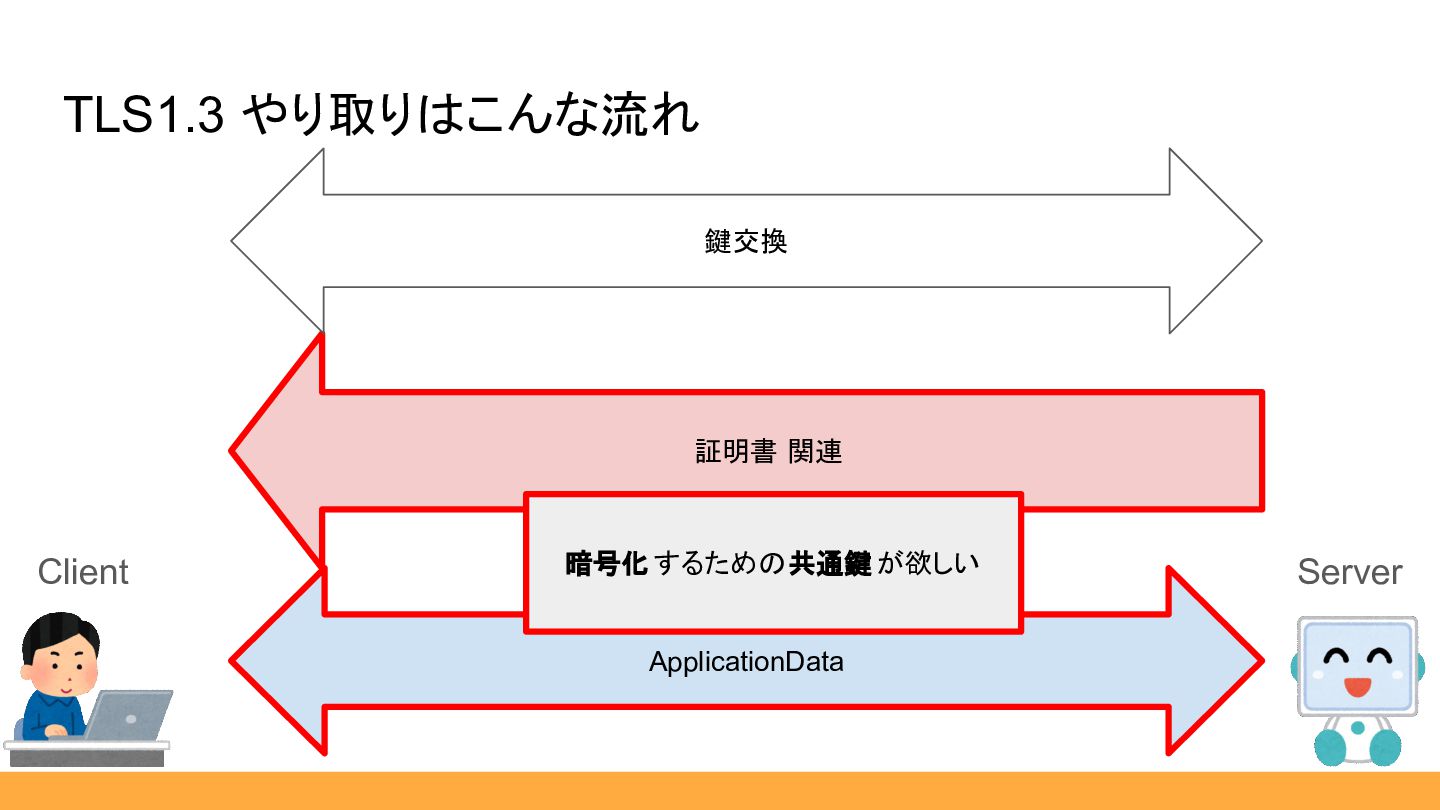
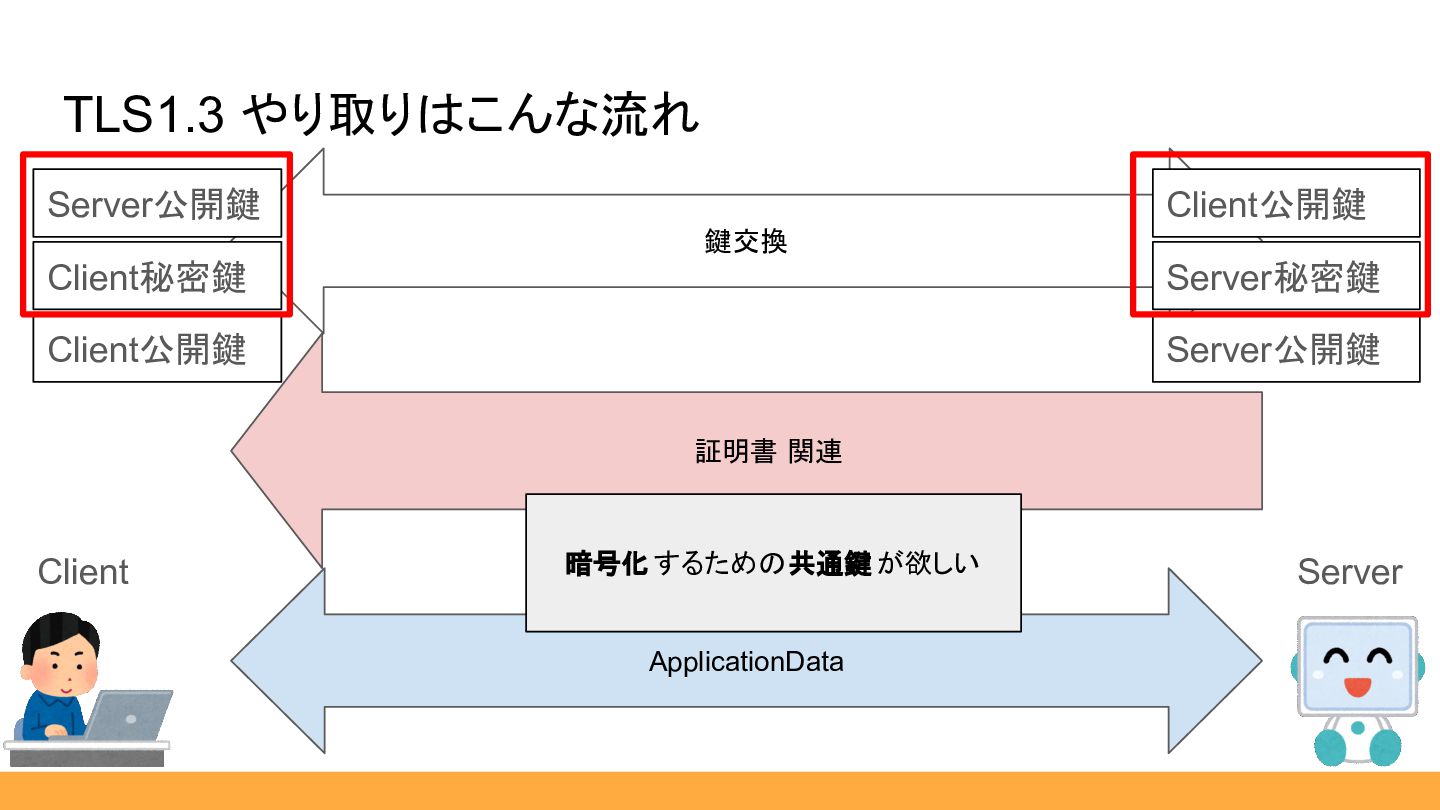
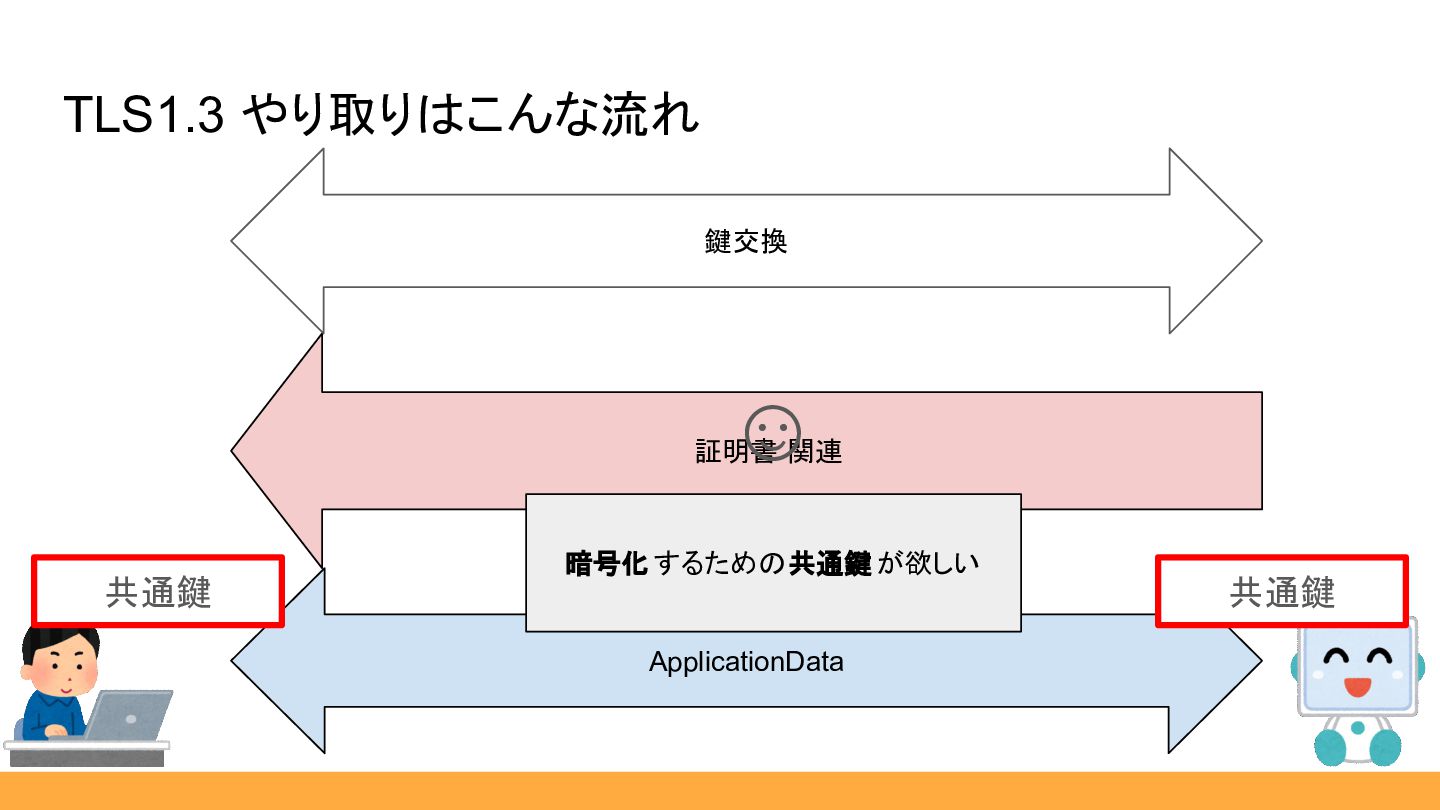
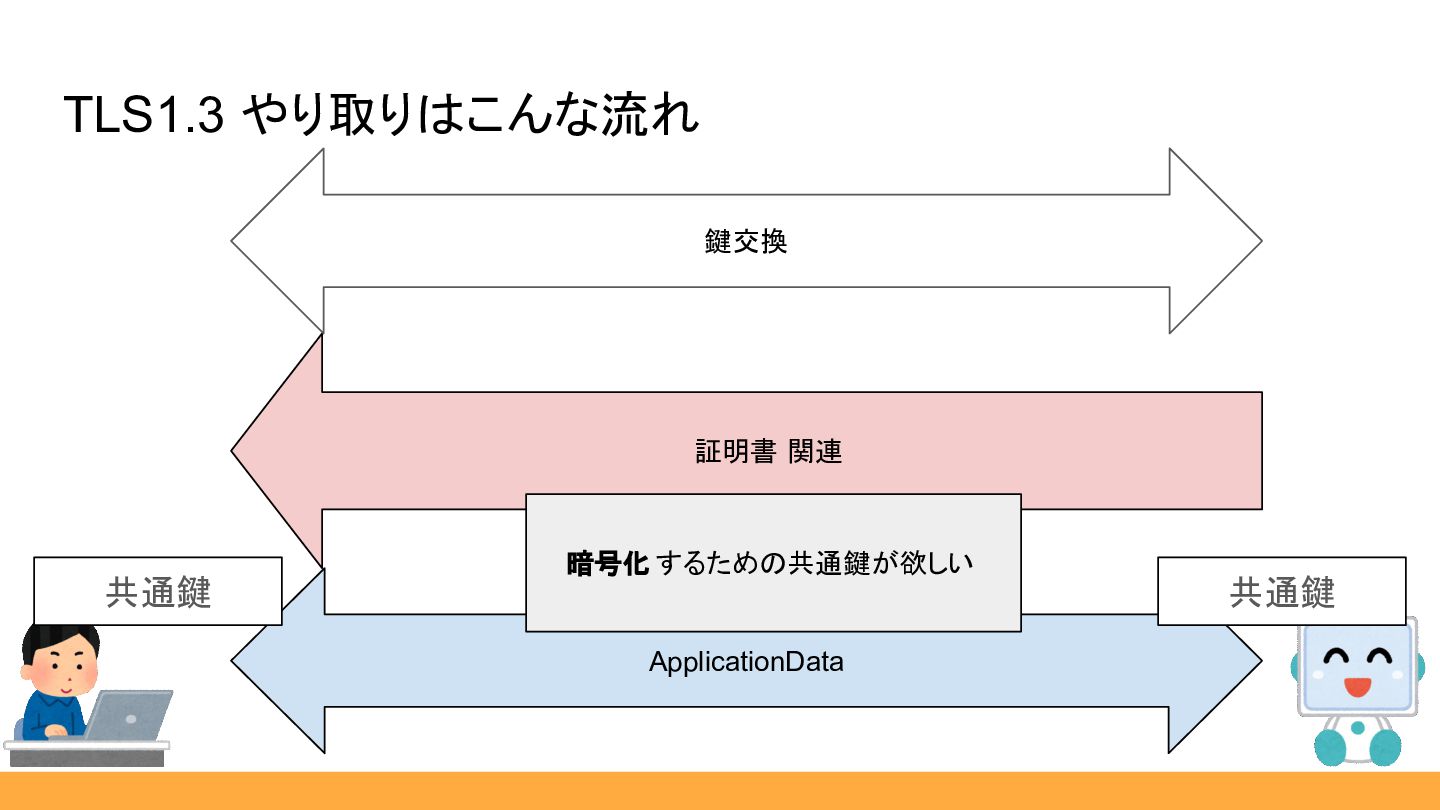
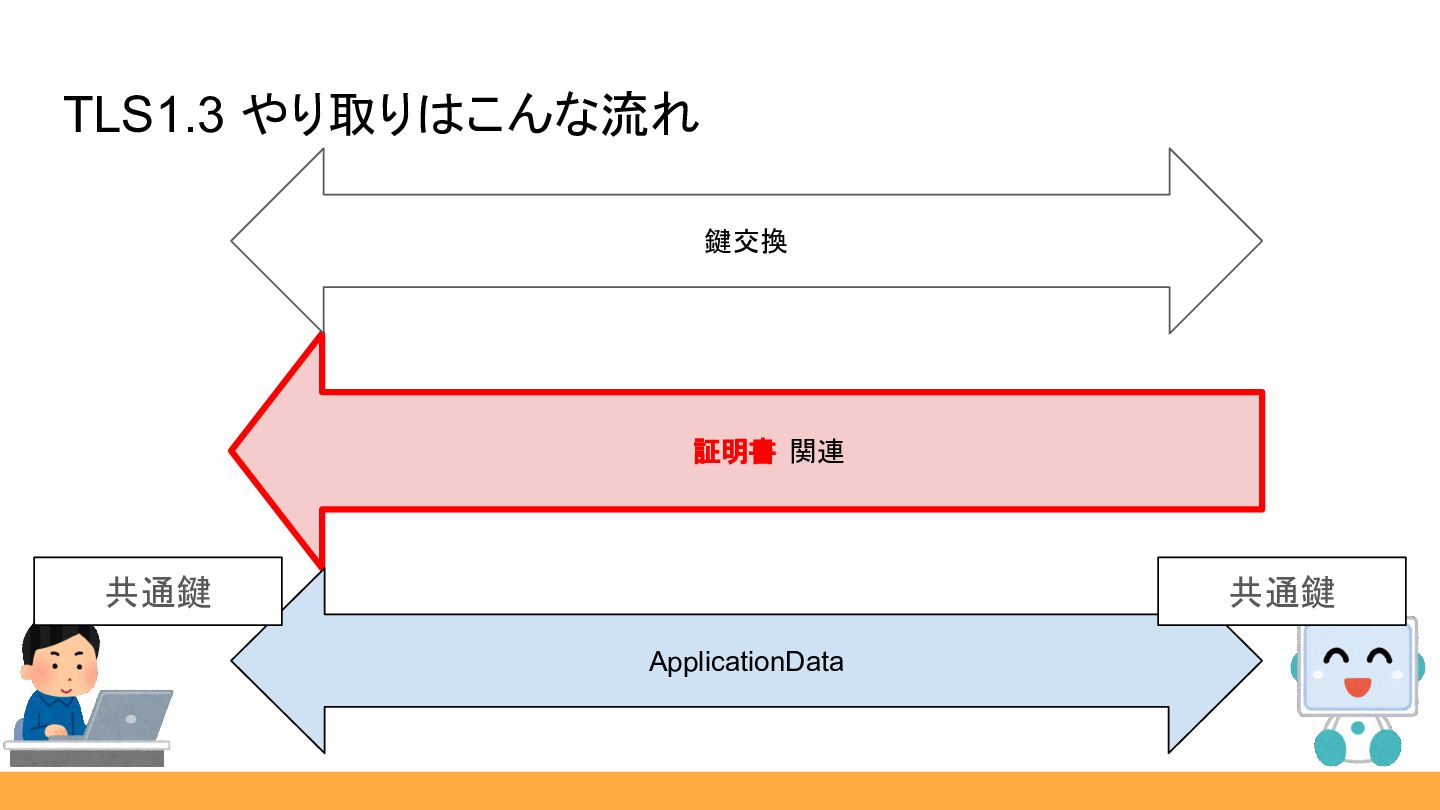
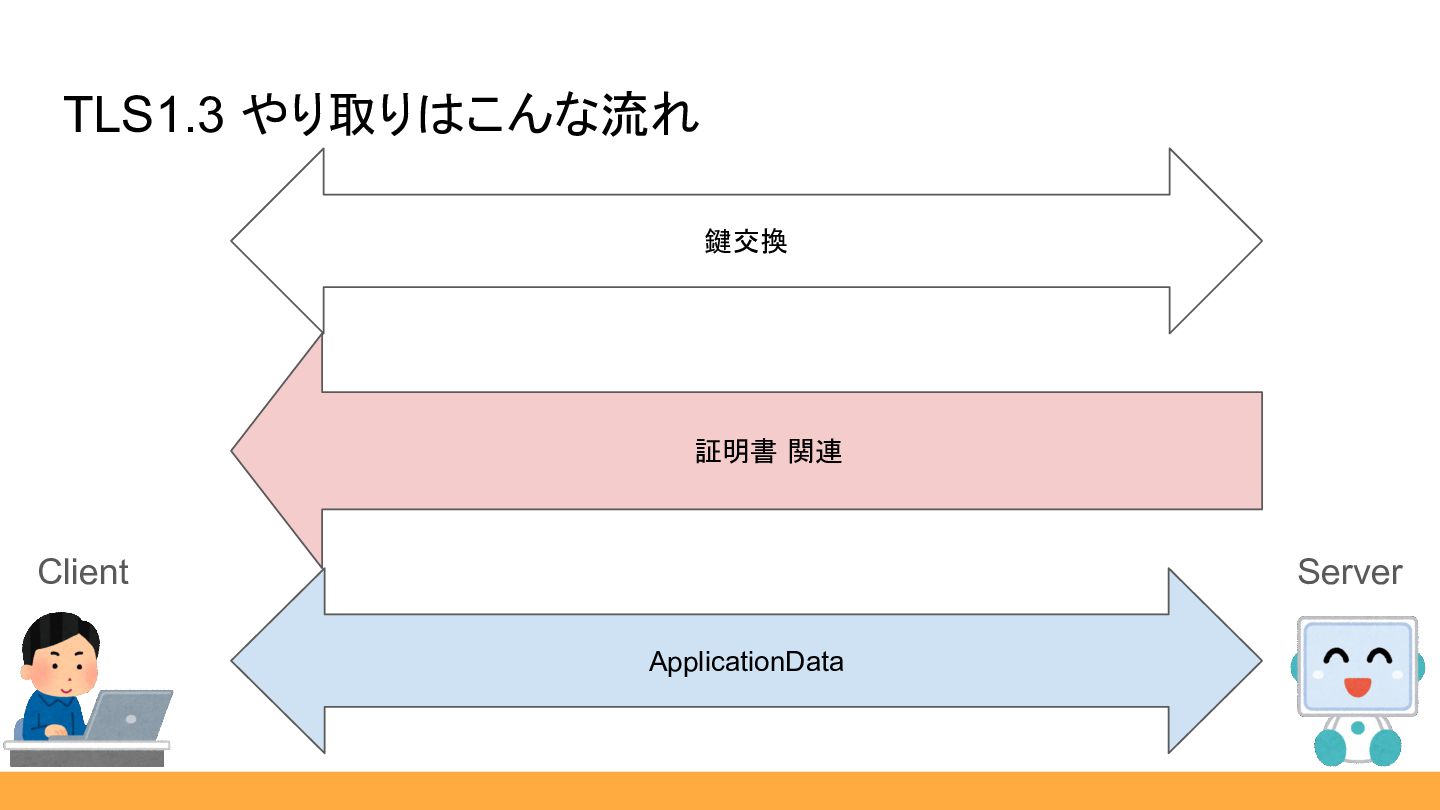
証明書 関連 TLS1.3 やり取りはこんな流れ Client Server ApplicationData 鍵交換 Server公開鍵 Client公開鍵
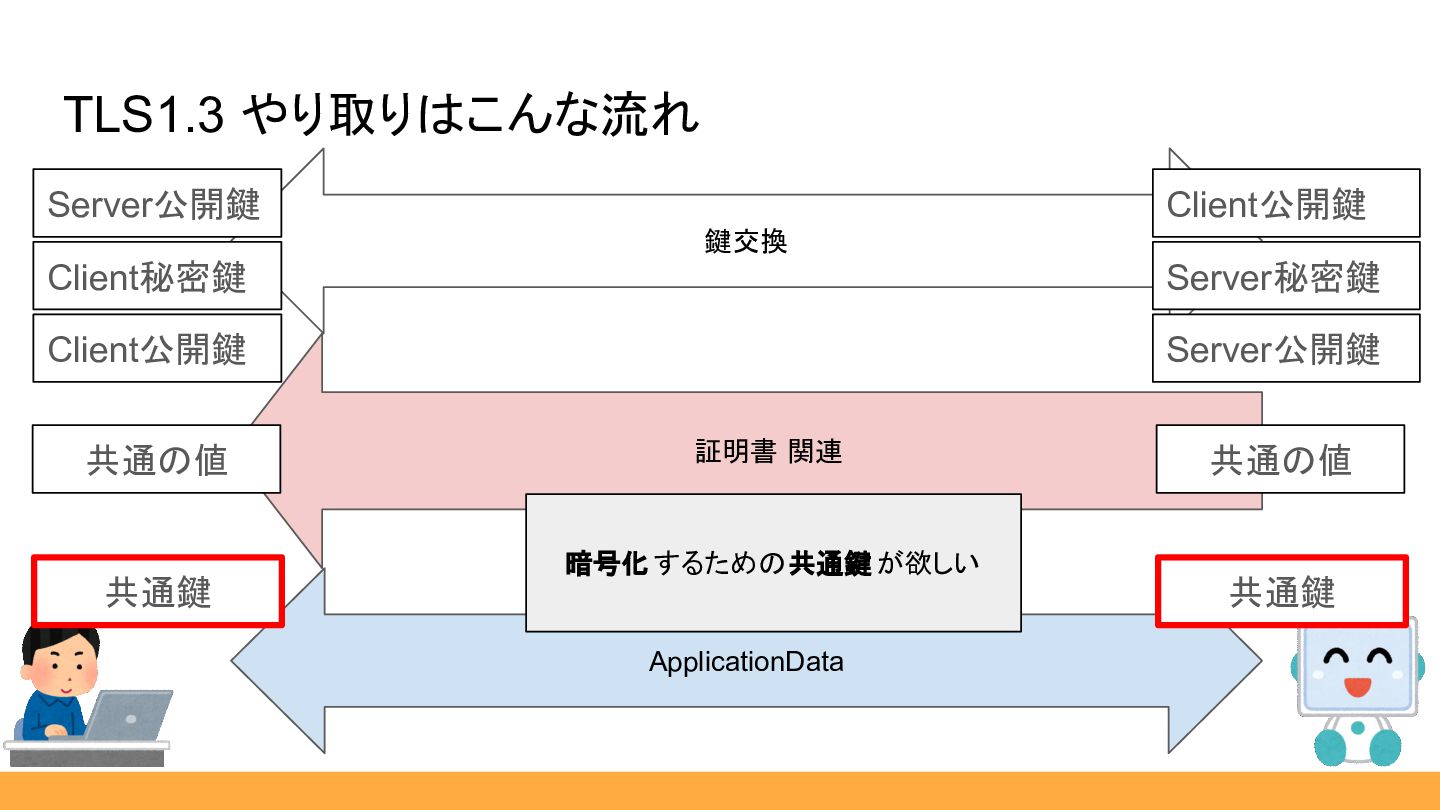
Client秘密鍵 Server秘密鍵 暗号化するための共通鍵が欲しい -
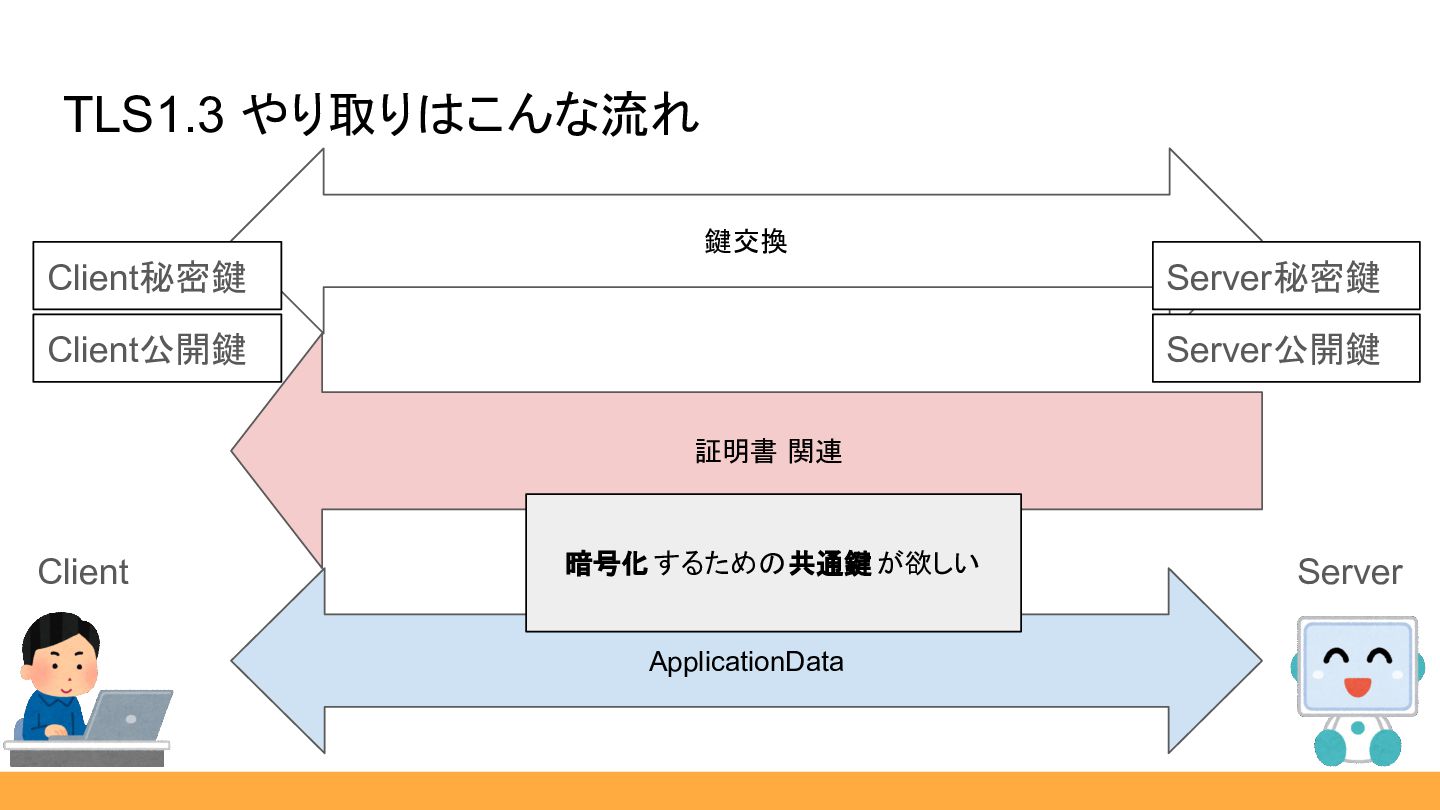
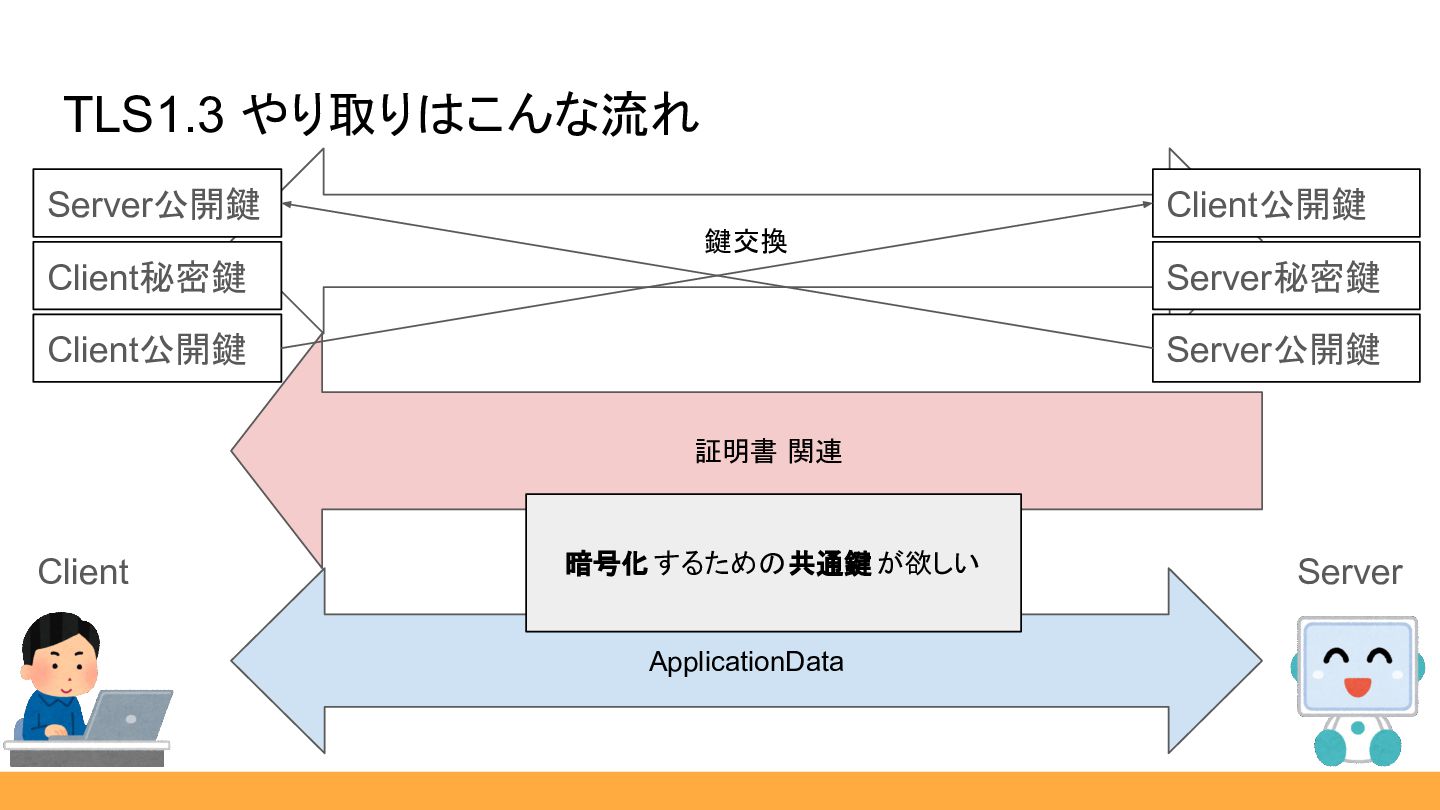
証明書 関連 TLS1.3 やり取りはこんな流れ Client Server ApplicationData 鍵交換 Server公開鍵 Server公開鍵
Client公開鍵 Client秘密鍵 Server秘密鍵 Client公開鍵 暗号化するための共通鍵が欲しい -
証明書 関連 TLS1.3 やり取りはこんな流れ Client Server ApplicationData 鍵交換 Server公開鍵 Server公開鍵
Client公開鍵 Client秘密鍵 Server秘密鍵 Client公開鍵 暗号化するための共通鍵が欲しい -
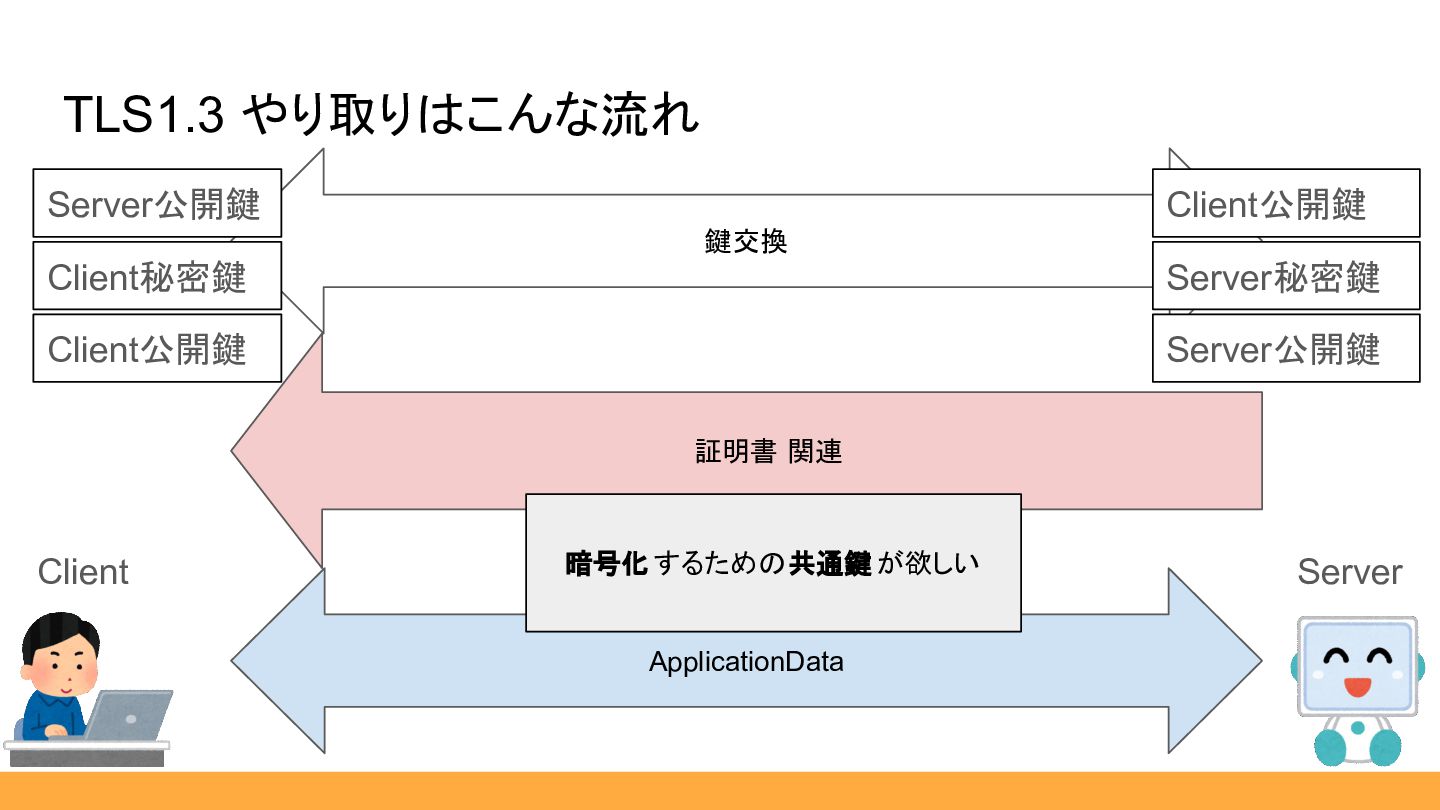
証明書 関連 TLS1.3 やり取りはこんな流れ Client Server ApplicationData 鍵交換 Server公開鍵 Server公開鍵
Client公開鍵 Client秘密鍵 Server秘密鍵 Client公開鍵 暗号化するための共通鍵が欲しい -
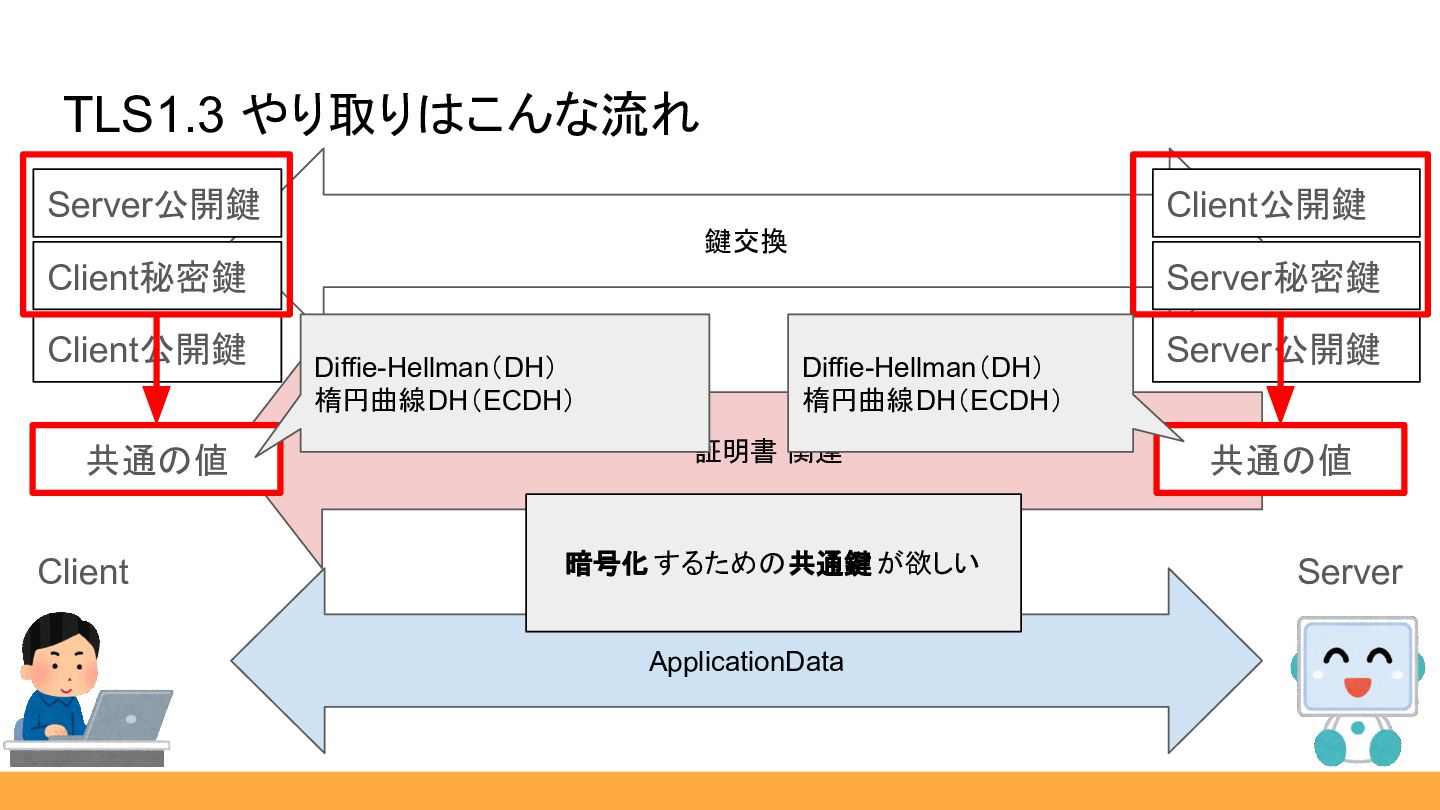
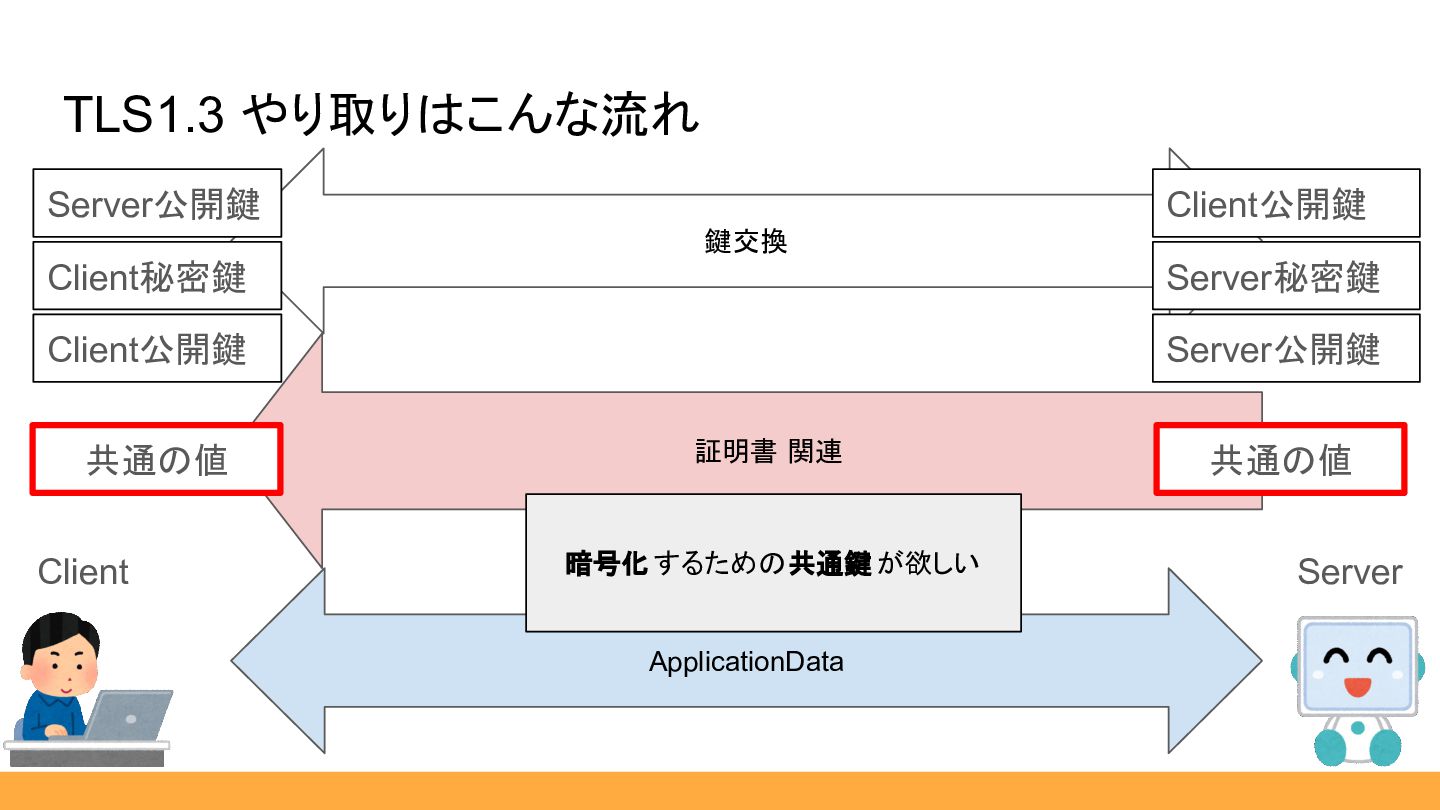
証明書 関連 TLS1.3 やり取りはこんな流れ Client Server ApplicationData 鍵交換 Server公開鍵 Server公開鍵
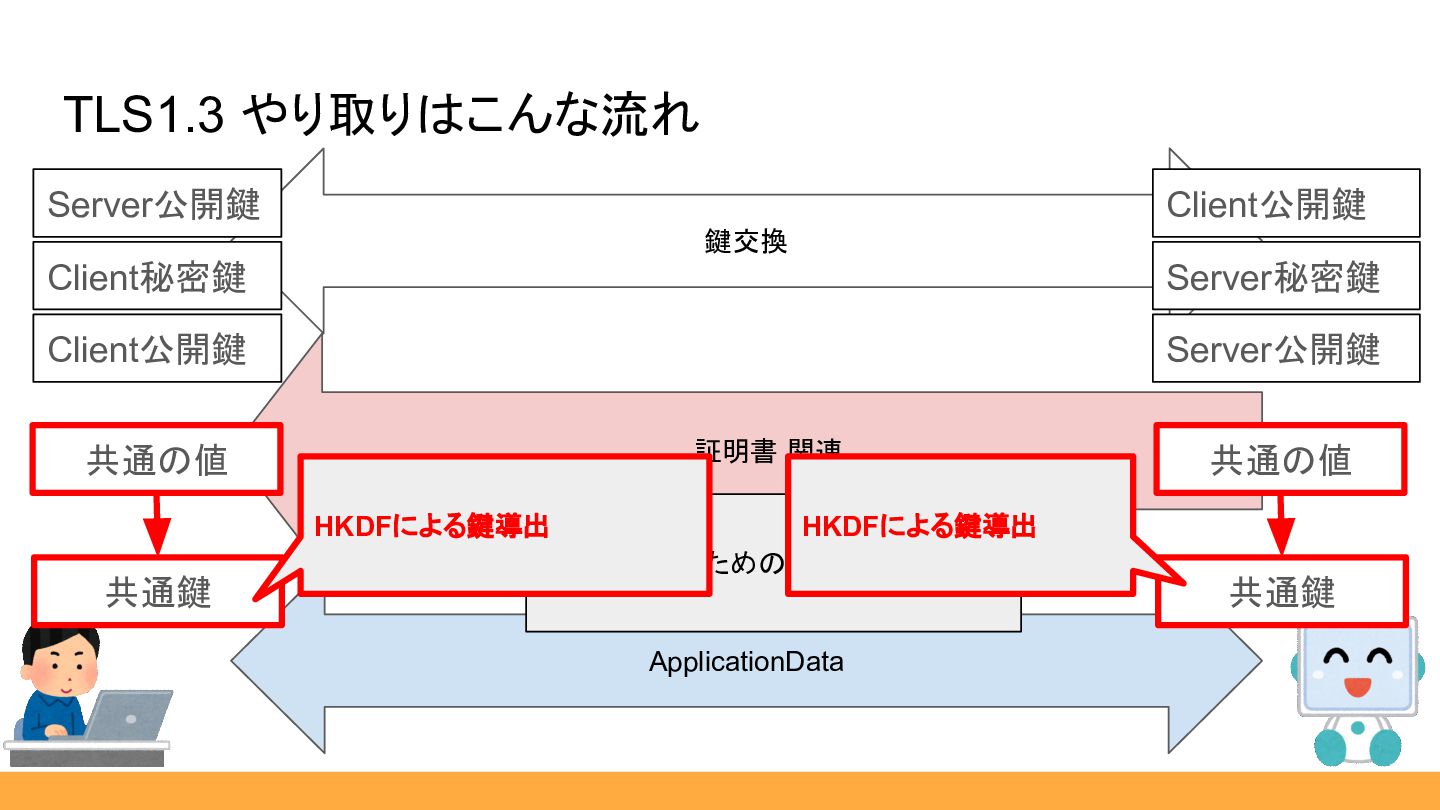
Client公開鍵 Client秘密鍵 Server秘密鍵 Client公開鍵 共通の値 共通の値 Diffie-Hellman(DH) 楕円曲線DH(ECDH) Diffie-Hellman(DH) 楕円曲線DH(ECDH) 暗号化するための共通鍵が欲しい -
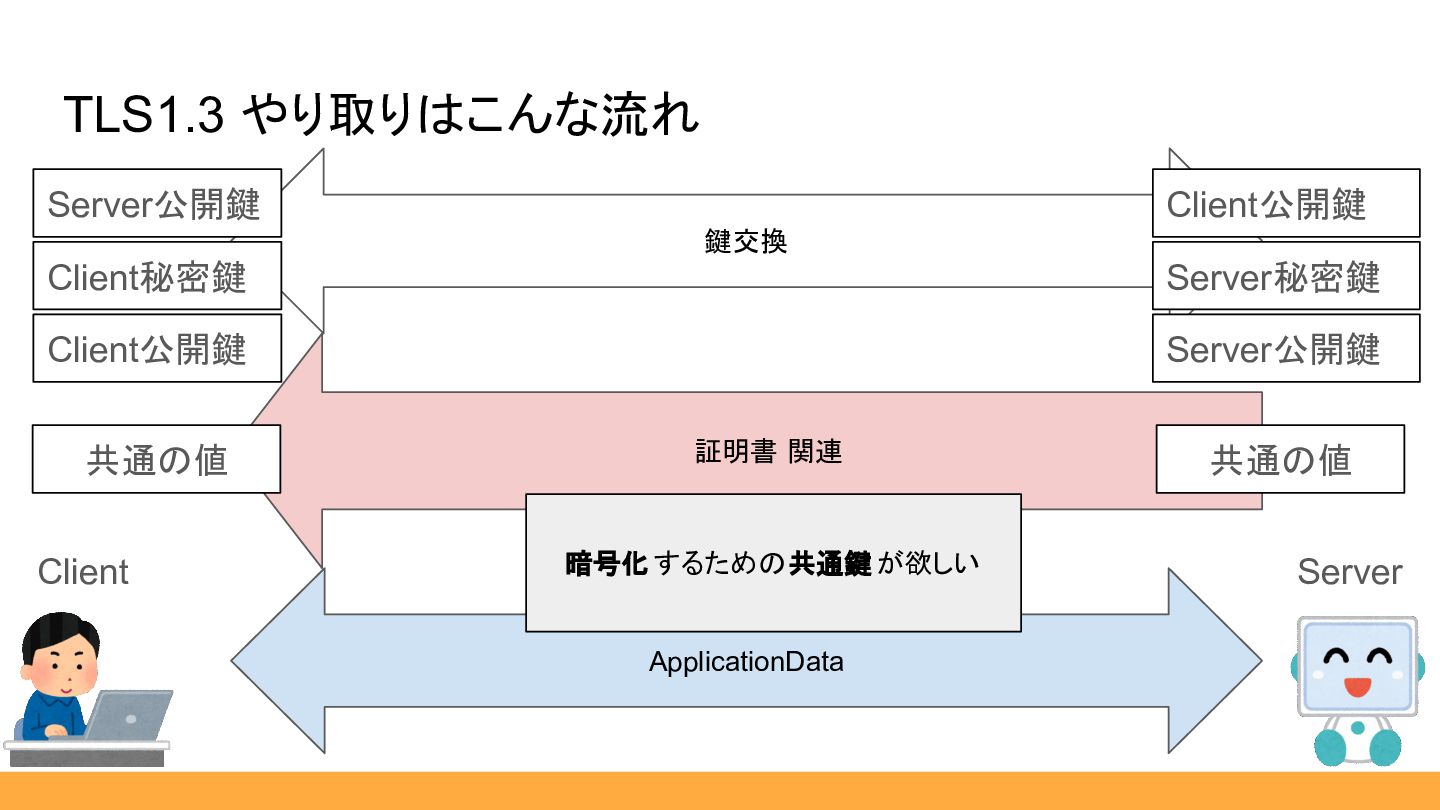
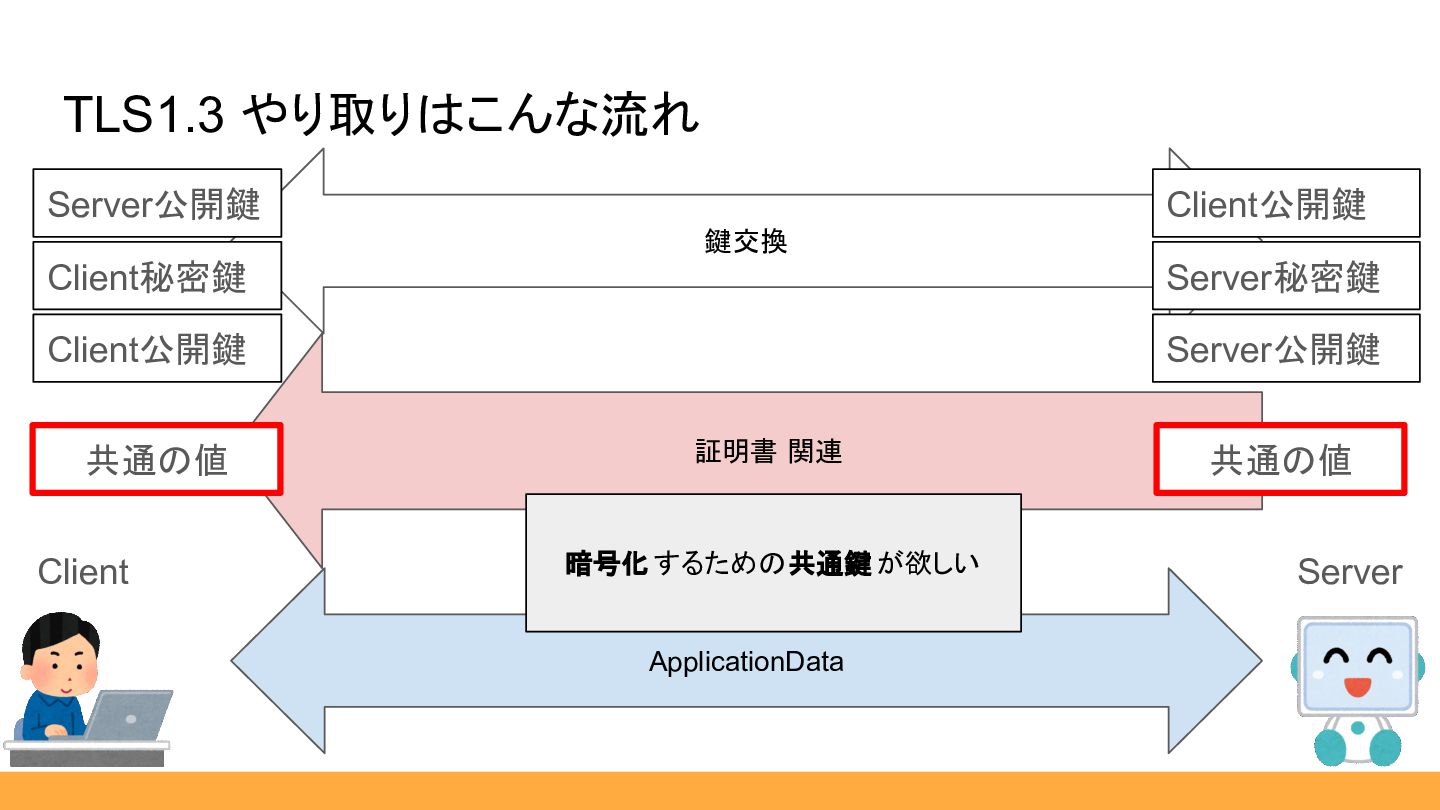
証明書 関連 TLS1.3 やり取りはこんな流れ Client Server ApplicationData 鍵交換 Server公開鍵 Server公開鍵
Client公開鍵 Client秘密鍵 Server秘密鍵 Client公開鍵 共通の値 共通の値 暗号化するための共通鍵が欲しい -
証明書 関連 TLS1.3 やり取りはこんな流れ Client Server ApplicationData 鍵交換 Server公開鍵 Server公開鍵
Client公開鍵 Client秘密鍵 Server秘密鍵 Client公開鍵 共通の値 共通の値 暗号化するための共通鍵が欲しい -
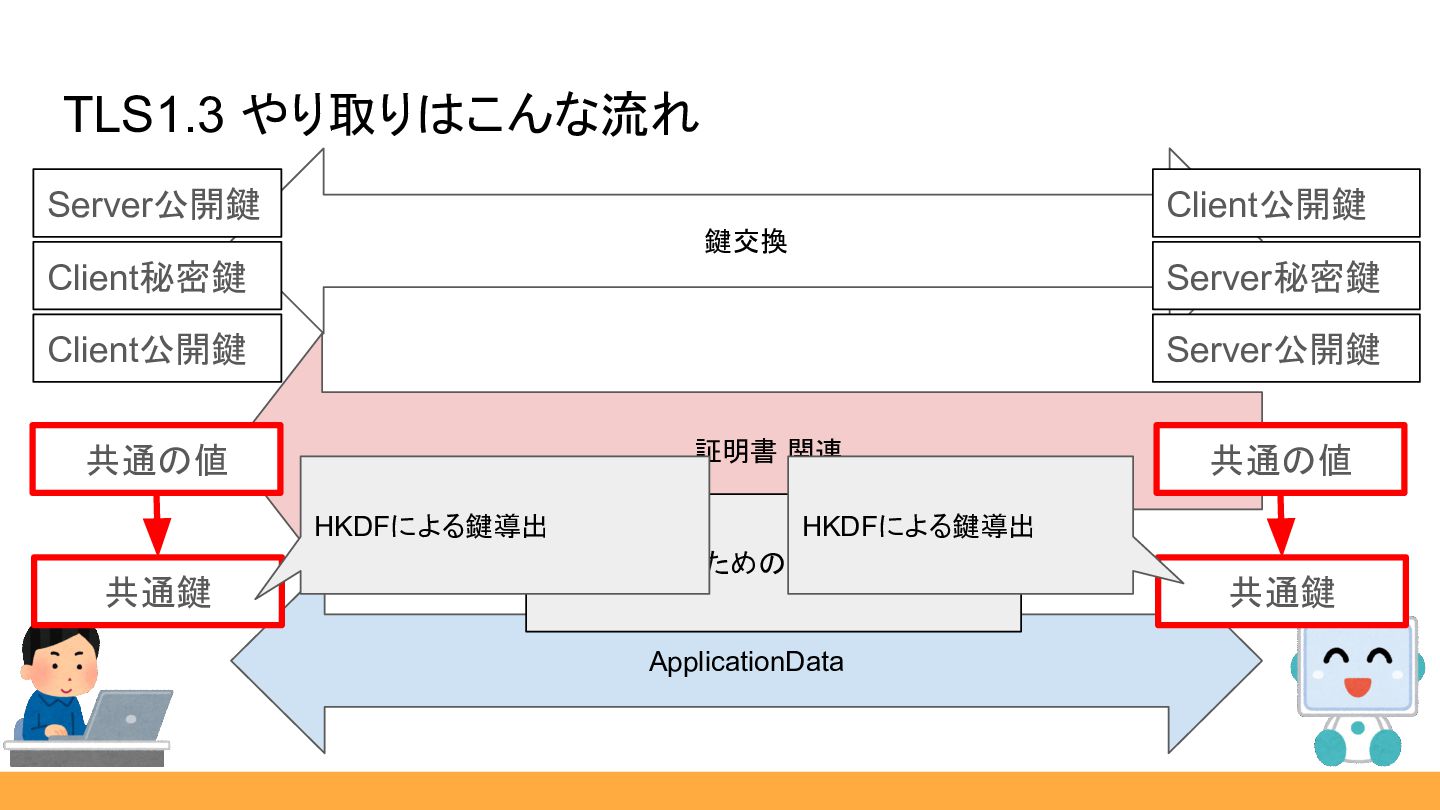
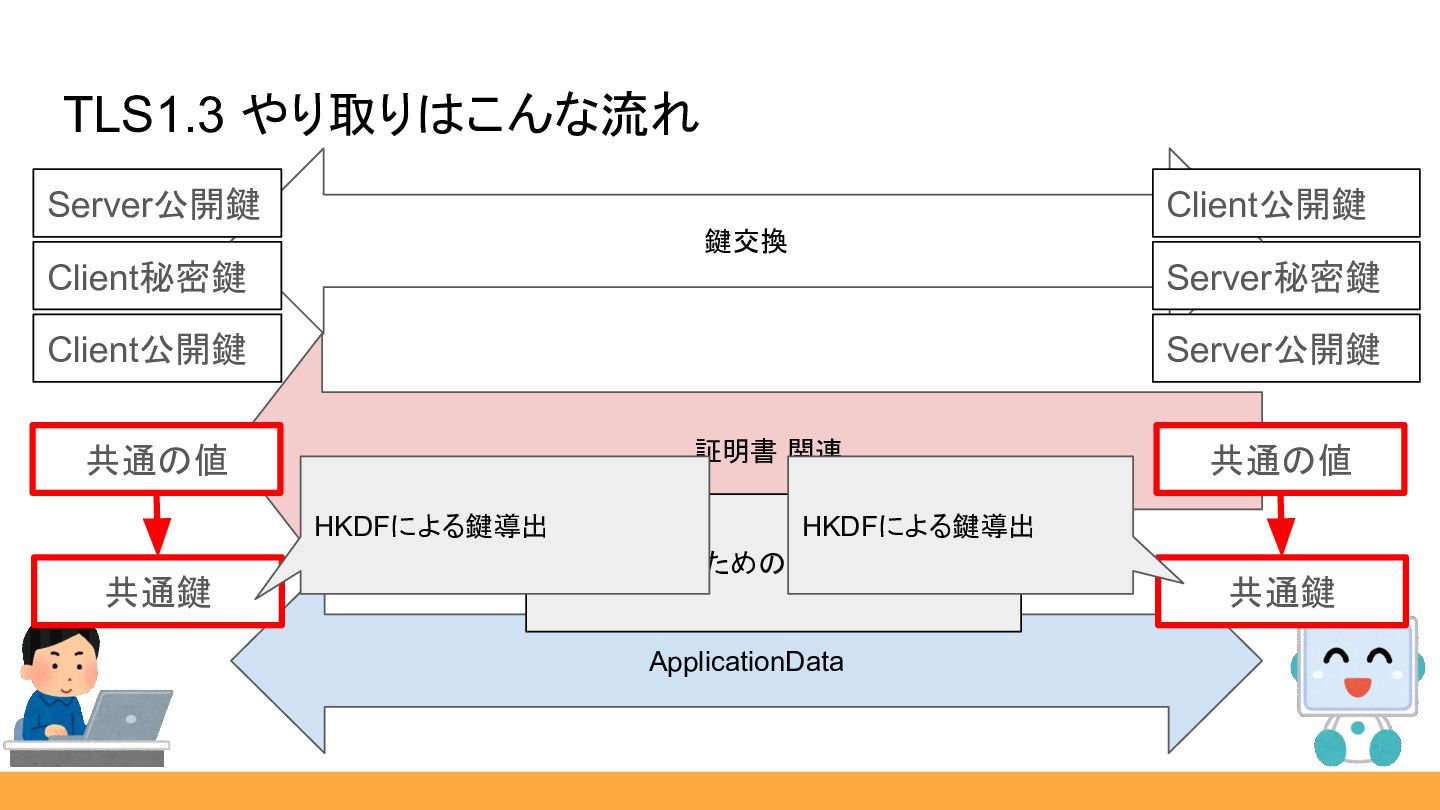
証明書 関連 TLS1.3 やり取りはこんな流れ Client Server ApplicationData 鍵交換 Server公開鍵 Server公開鍵
Client公開鍵 Client秘密鍵 Server秘密鍵 Client公開鍵 共通の値 共通の値 共通鍵 共通鍵 暗号化するための共通鍵が欲しい HKDFによる鍵導出 HKDFによる鍵導出 -
証明書 関連 TLS1.3 やり取りはこんな流れ Client Server ApplicationData 鍵交換 Server公開鍵 Server公開鍵
Client公開鍵 Client秘密鍵 Server秘密鍵 Client公開鍵 共通の値 共通の値 共通鍵 共通鍵 暗号化するための共通鍵が欲しい -
TLSとは(再掲) SSL/TLS はセッション層に位置するセキュアプロトコルで、通信の 暗号化、データ完全性の確保、サーバ(場合によりクライアント)の 認証を行うことができる。 • 通信の暗号化 • データ完全性の確保 •
サーバ(場合によりクライアント)の認証 引用:IPA TLS 暗号設定 ガイドライン [https://www.ipa.go.jp/security/crypto/guideline/gmcbt80000005ufv-att/ipa-cryptrec-gl-3001-3.1.1.pdf] -
TLSとは(再掲) SSL/TLS はセッション層に位置するセキュアプロトコルで、通信の 暗号化、データ完全性の確保、サーバ(場合によりクライアント)の 認証を行うことができる。 • 通信の暗号化 • データ完全性の確保 •
サーバ(場合によりクライアント)の認証 引用:IPA TLS 暗号設定 ガイドライン [https://www.ipa.go.jp/security/crypto/guideline/gmcbt80000005ufv-att/ipa-cryptrec-gl-3001-3.1.1.pdf] -
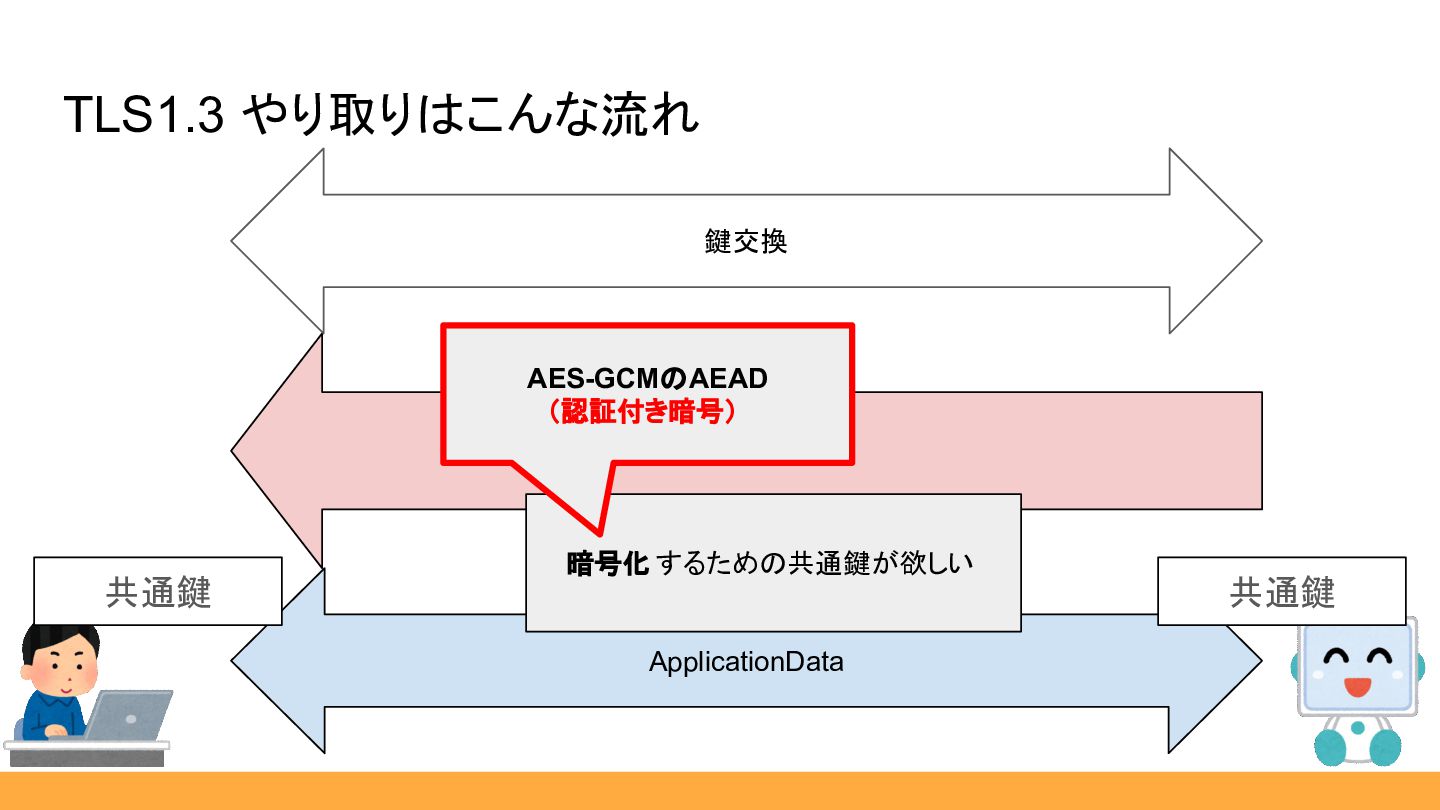
証明書 関連 TLS1.3 やり取りはこんな流れ Client Server ApplicationData 鍵交換 暗号化するための共通鍵が欲しい 共通鍵
共通鍵 AES-GCMのAEAD (認証付き暗号) -
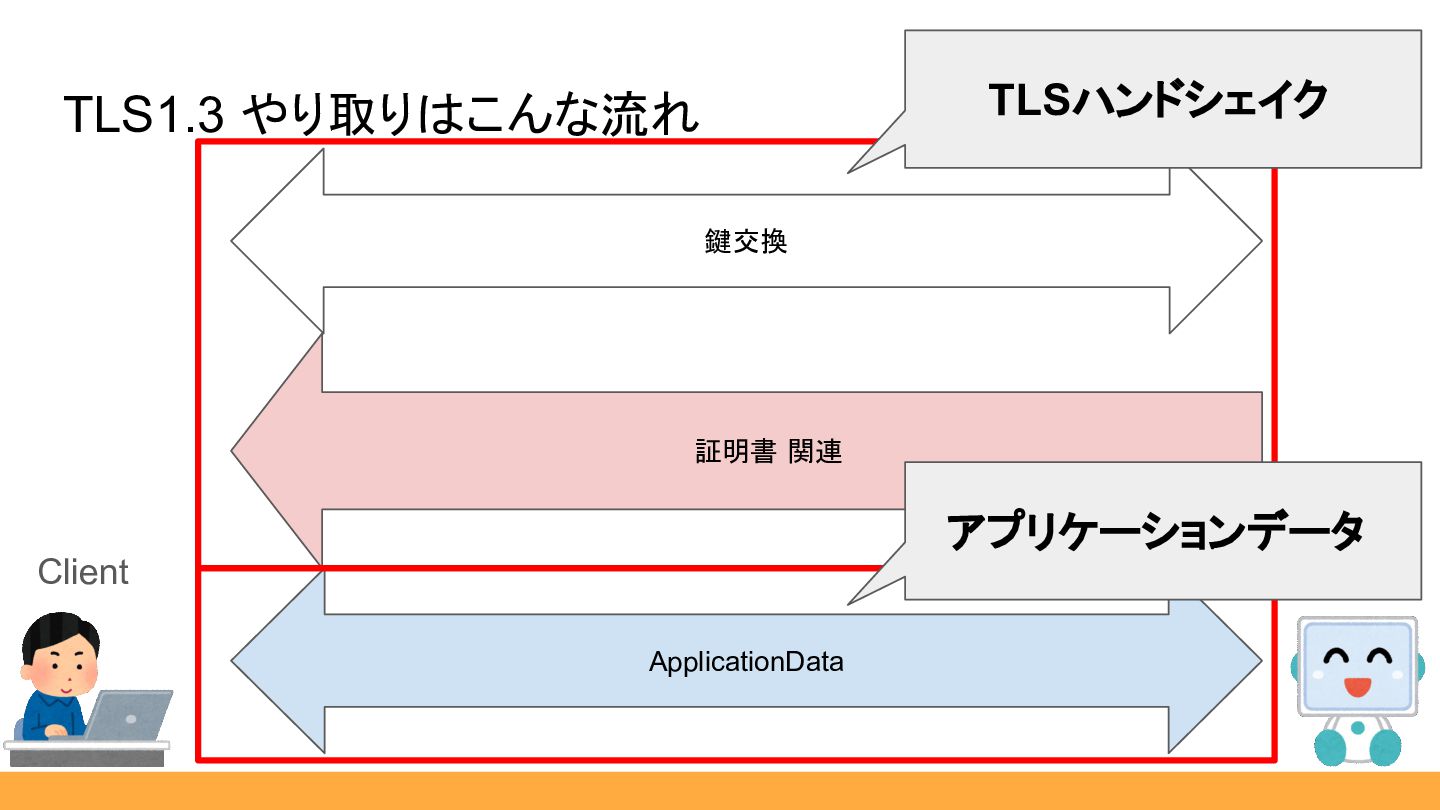
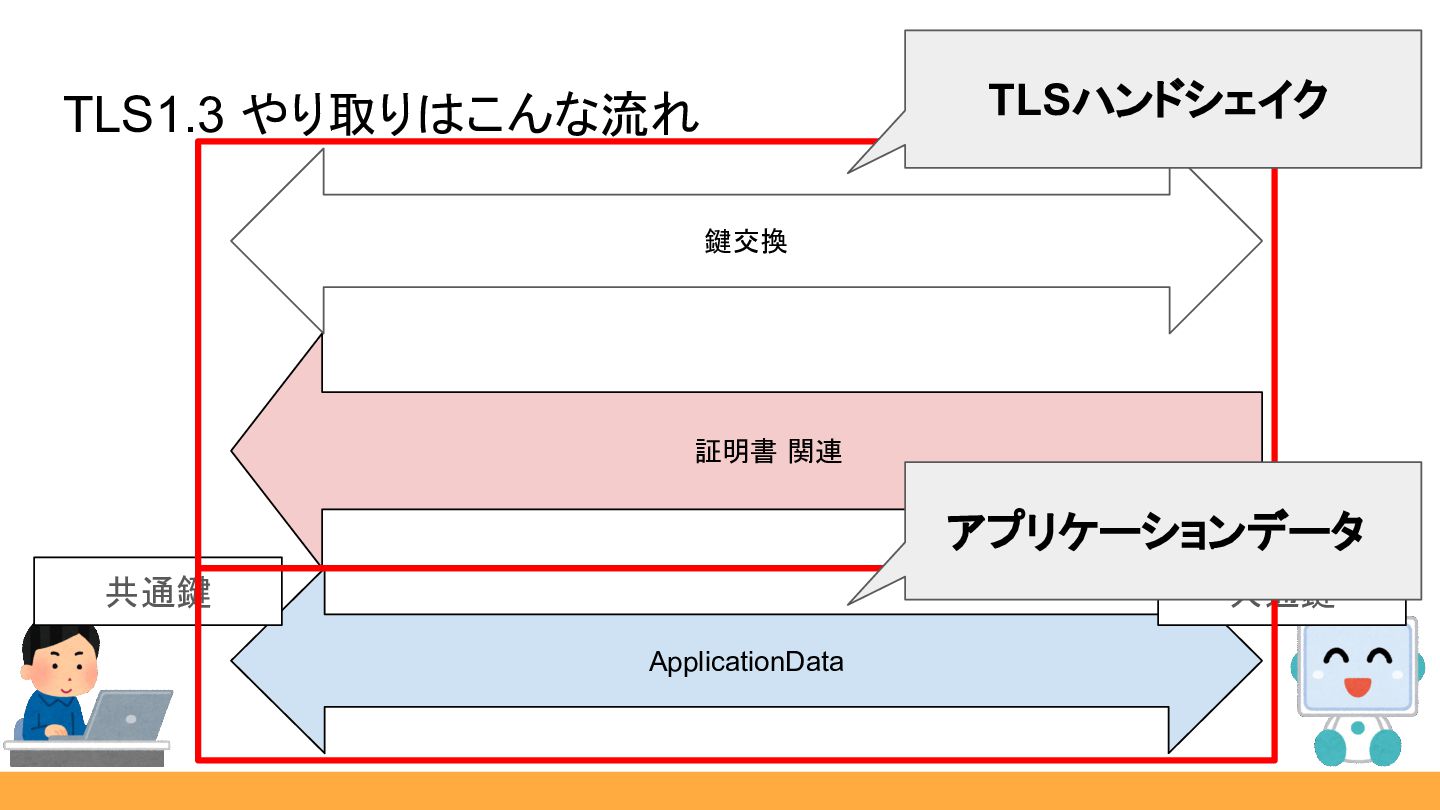
証明書 関連 TLS1.3 やり取りはこんな流れ Client Server ApplicationData 鍵交換 共通鍵 共通鍵
アプリケーションデータ TLSハンドシェイク -
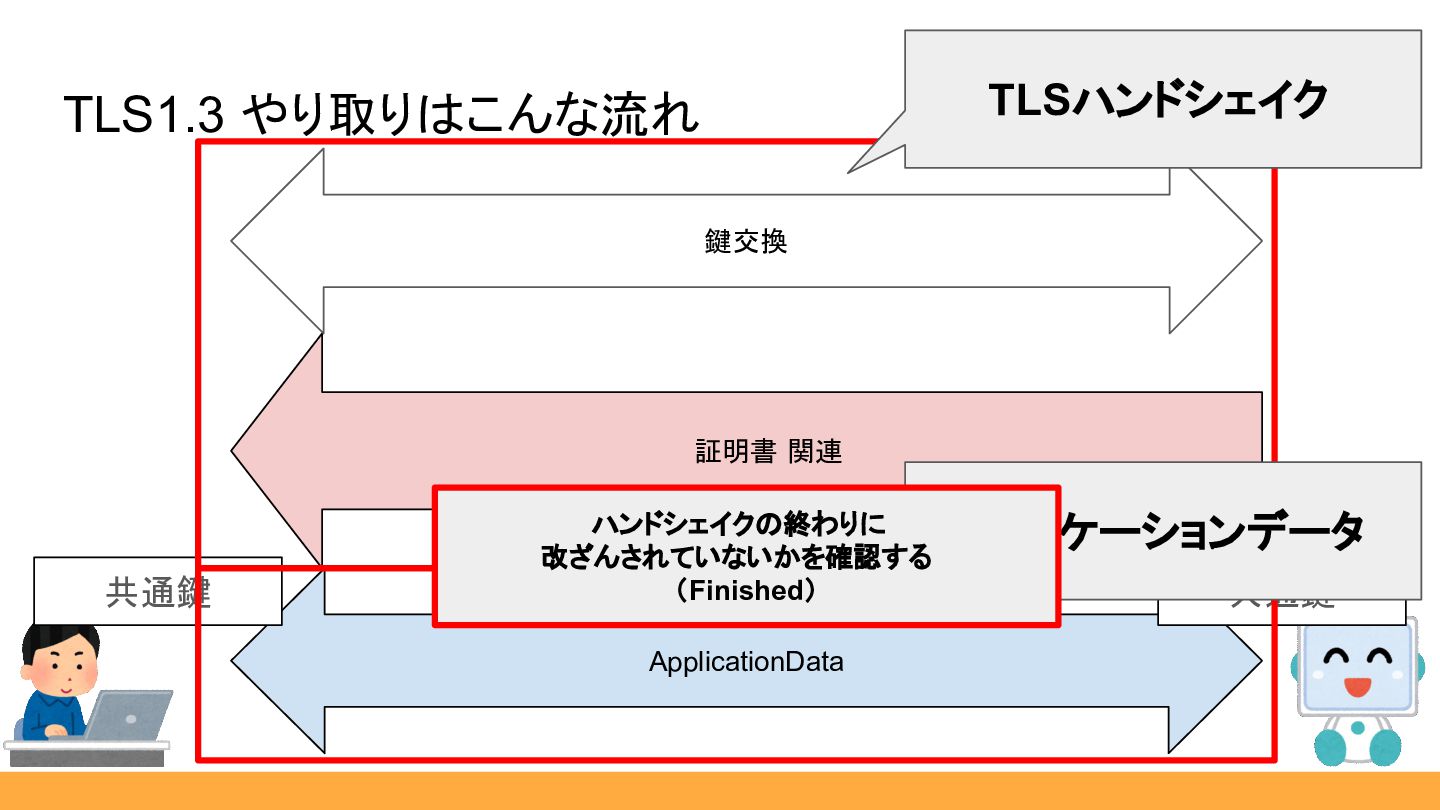
証明書 関連 TLS1.3 やり取りはこんな流れ Client Server ApplicationData 鍵交換 共通鍵 共通鍵
アプリケーションデータ TLSハンドシェイク ハンドシェイクの終わりに 改ざんされていないかを確認する (Finished) -
TLSとは(再掲) SSL/TLS はセッション層に位置するセキュアプロトコルで、通信の 暗号化、データ完全性の確保、サーバ(場合によりクライアント)の 認証を行うことができる。 • 通信の暗号化 • データ完全性の確保 •
サーバ(場合によりクライアント)の認証 引用:IPA TLS 暗号設定 ガイドライン [https://www.ipa.go.jp/security/crypto/guideline/gmcbt80000005ufv-att/ipa-cryptrec-gl-3001-3.1.1.pdf] -
TLSとは(再掲) SSL/TLS はセッション層に位置するセキュアプロトコルで、通信の 暗号化、データ完全性の確保、サーバ(場合によりクライアント)の 認証を行うことができる。 • 通信の暗号化 • データ完全性の確保 •
サーバ(場合によりクライアント)の認証 引用:IPA TLS 暗号設定 ガイドライン [https://www.ipa.go.jp/security/crypto/guideline/gmcbt80000005ufv-att/ipa-cryptrec-gl-3001-3.1.1.pdf] -
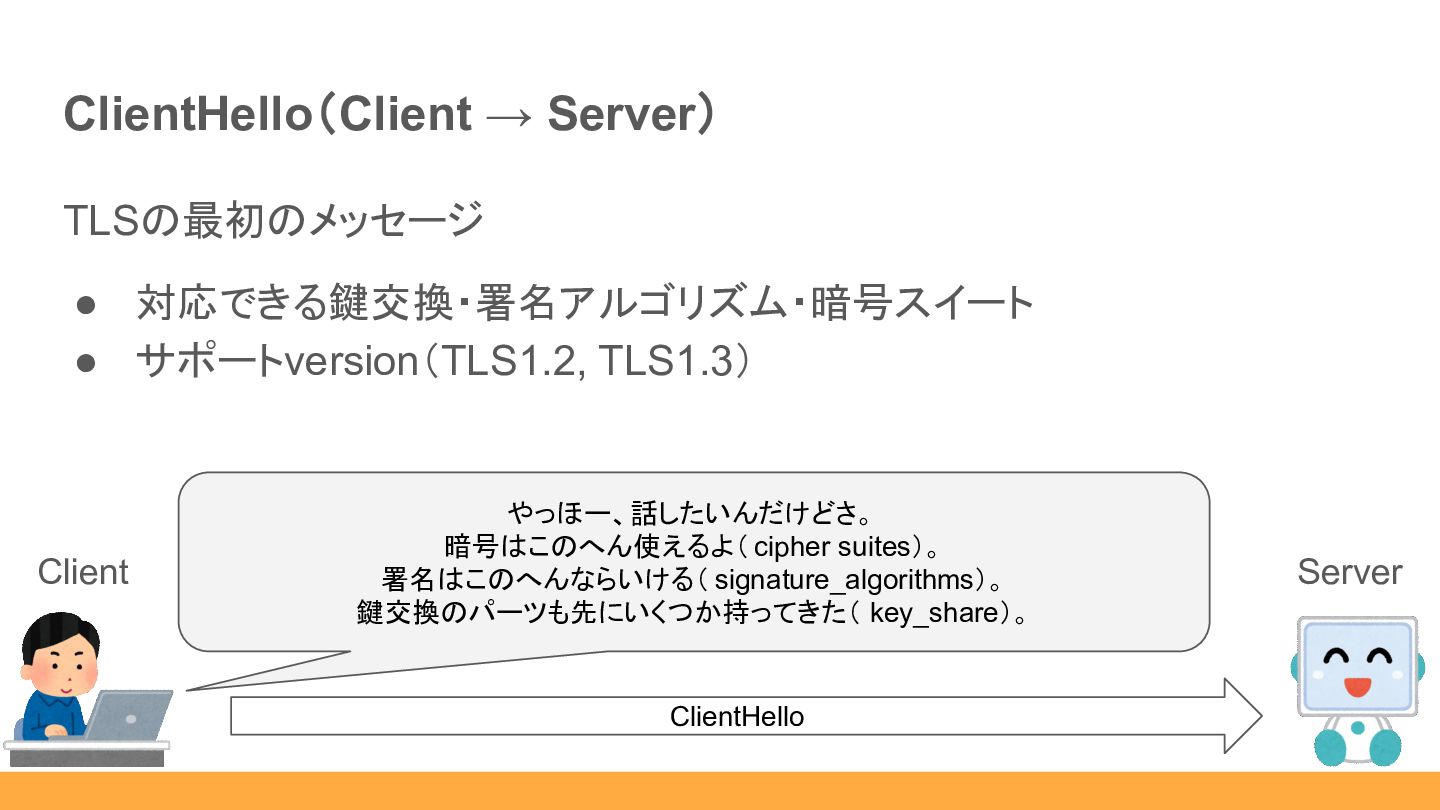
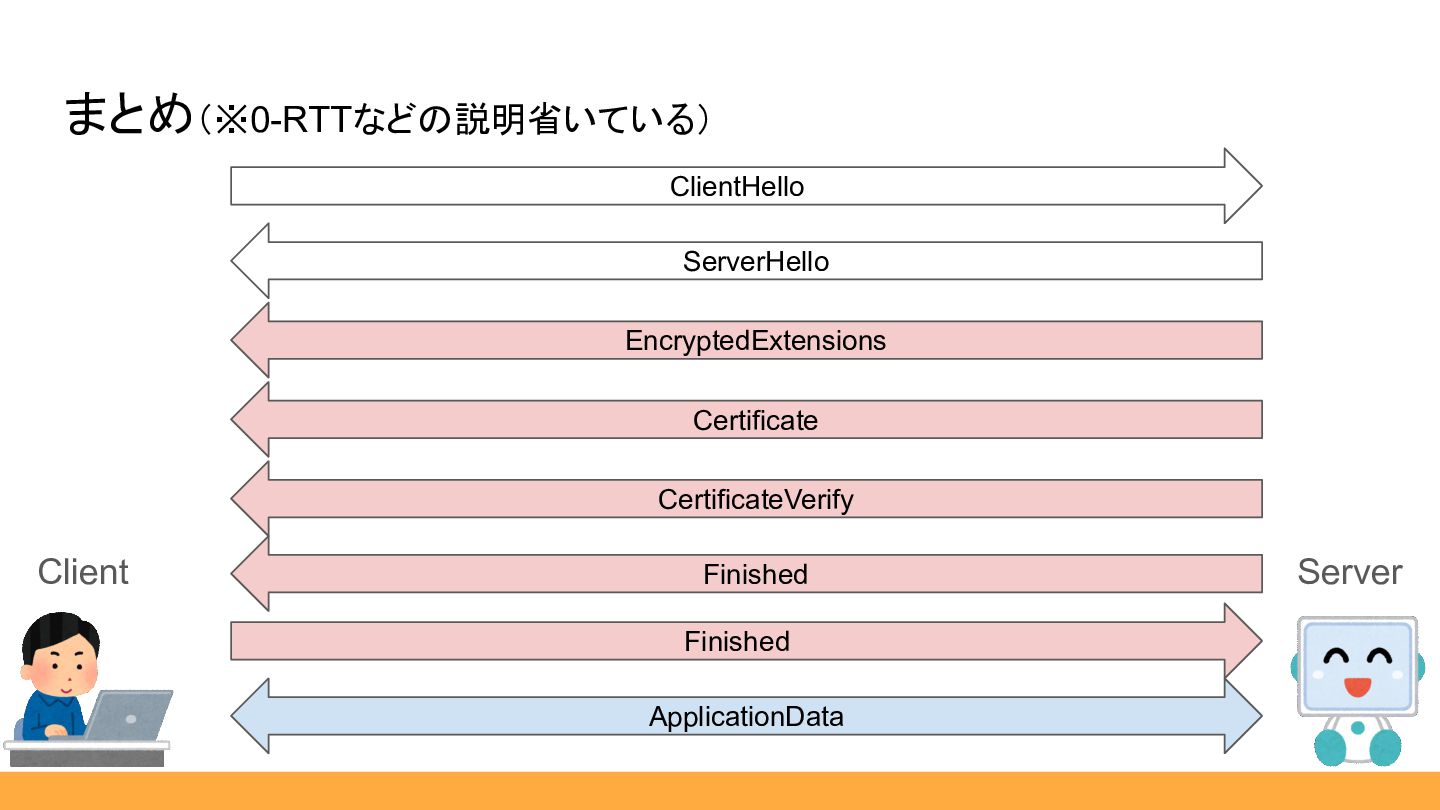
ClientHello(Client → Server) TLSの最初のメッセージ • 対応できる鍵交換・署名アルゴリズム・暗号スイート • サポートversion(TLS1.2, TLS1.3) ClientHello
やっほー、話したいんだけどさ。 暗号はこのへん使えるよ( cipher suites)。 署名はこのへんならいける( signature_algorithms)。 鍵交換のパーツも先にいくつか持ってきた( key_share)。 Client Server -
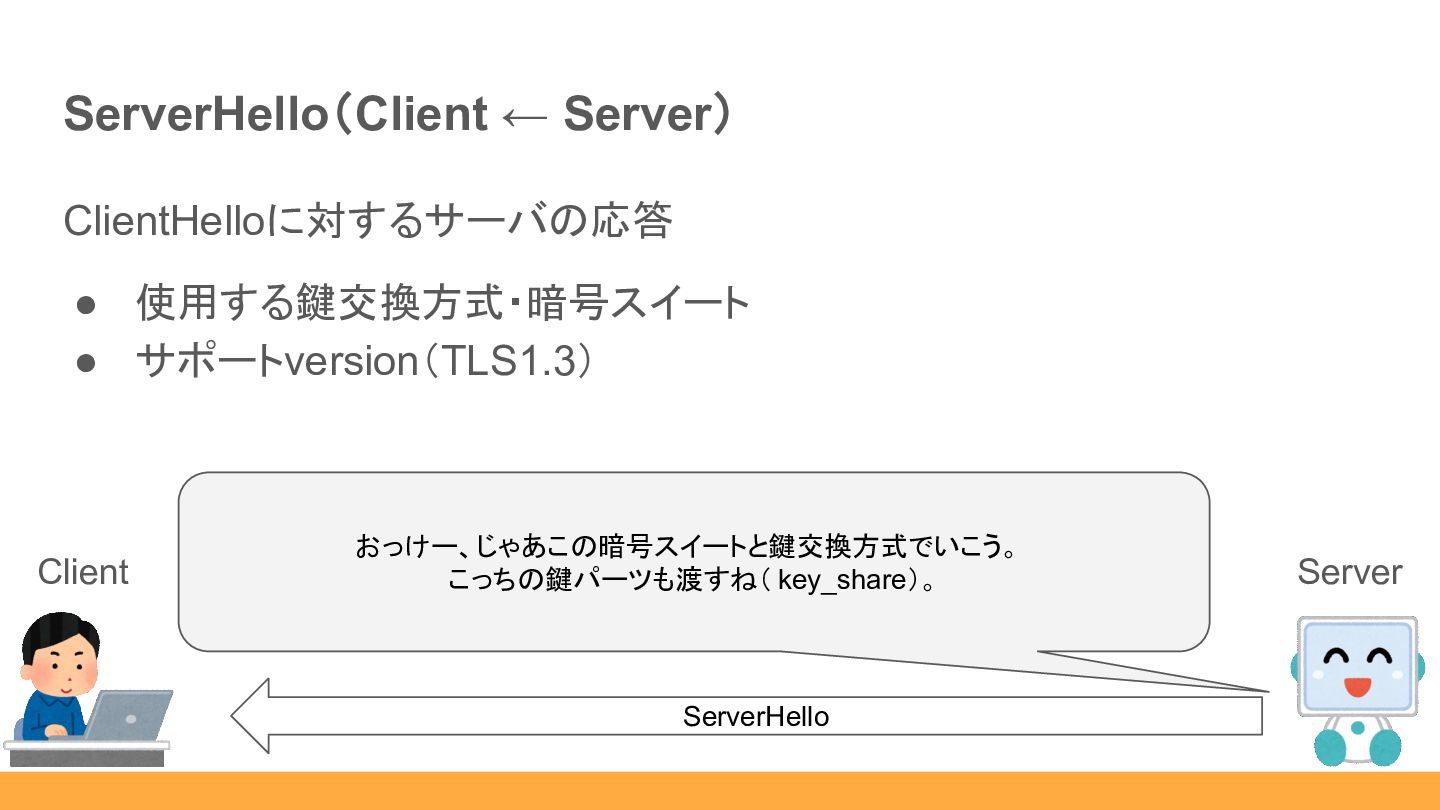
ServerHello(Client ← Server) ClientHelloに対するサーバの応答 • 使用する鍵交換方式・暗号スイート • サポートversion(TLS1.3) ServerHello おっけー、じゃあこの暗号スイートと鍵交換方式でいこう。
こっちの鍵パーツも渡すね( key_share)。 Client Server -
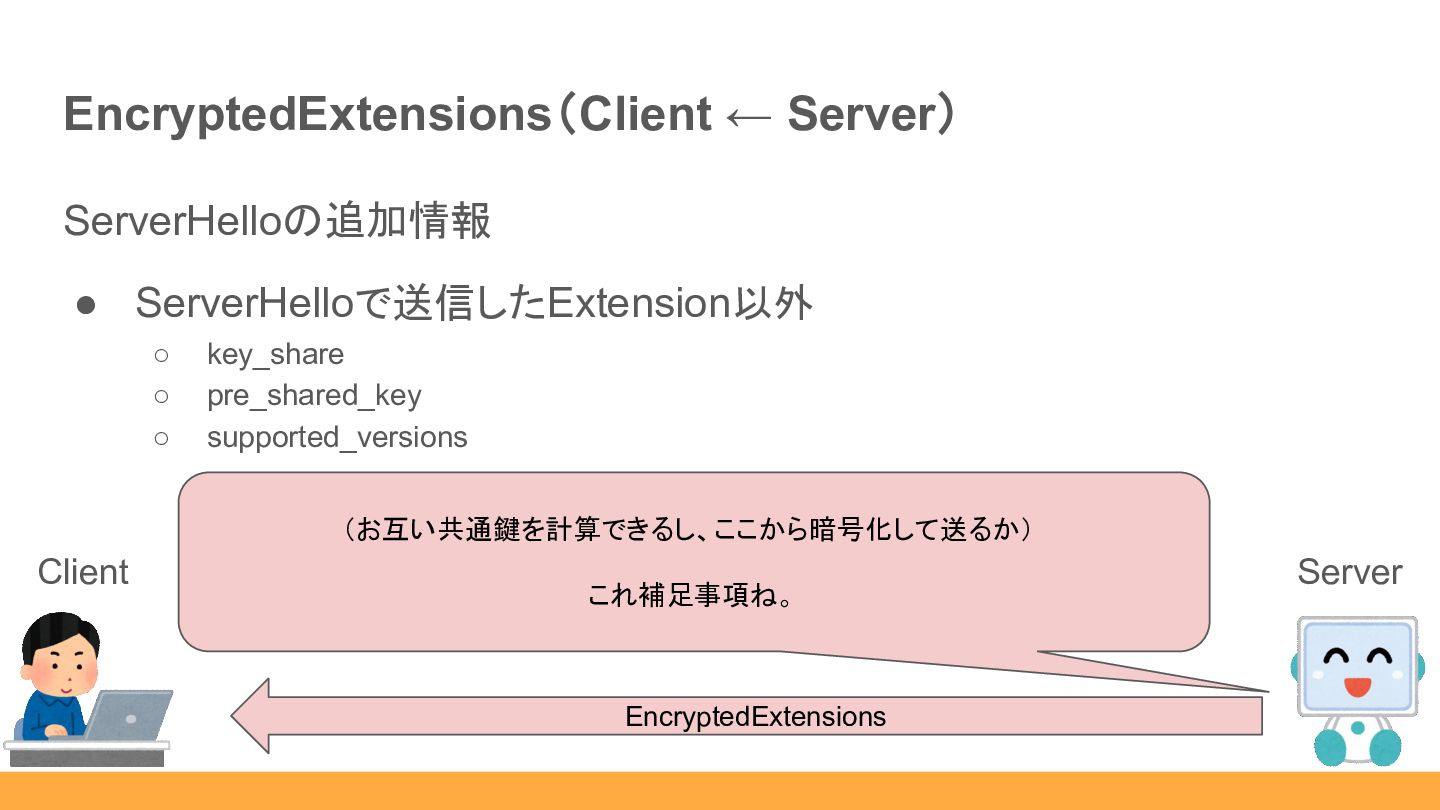
EncryptedExtensions(Client ← Server) ServerHelloの追加情報 • ServerHelloで送信したExtension以外 ◦ key_share ◦ pre_shared_key
◦ supported_versions EncryptedExtensions Client (お互い共通鍵を計算できるし、ここから暗号化して送るか) これ補足事項ね。 Server -
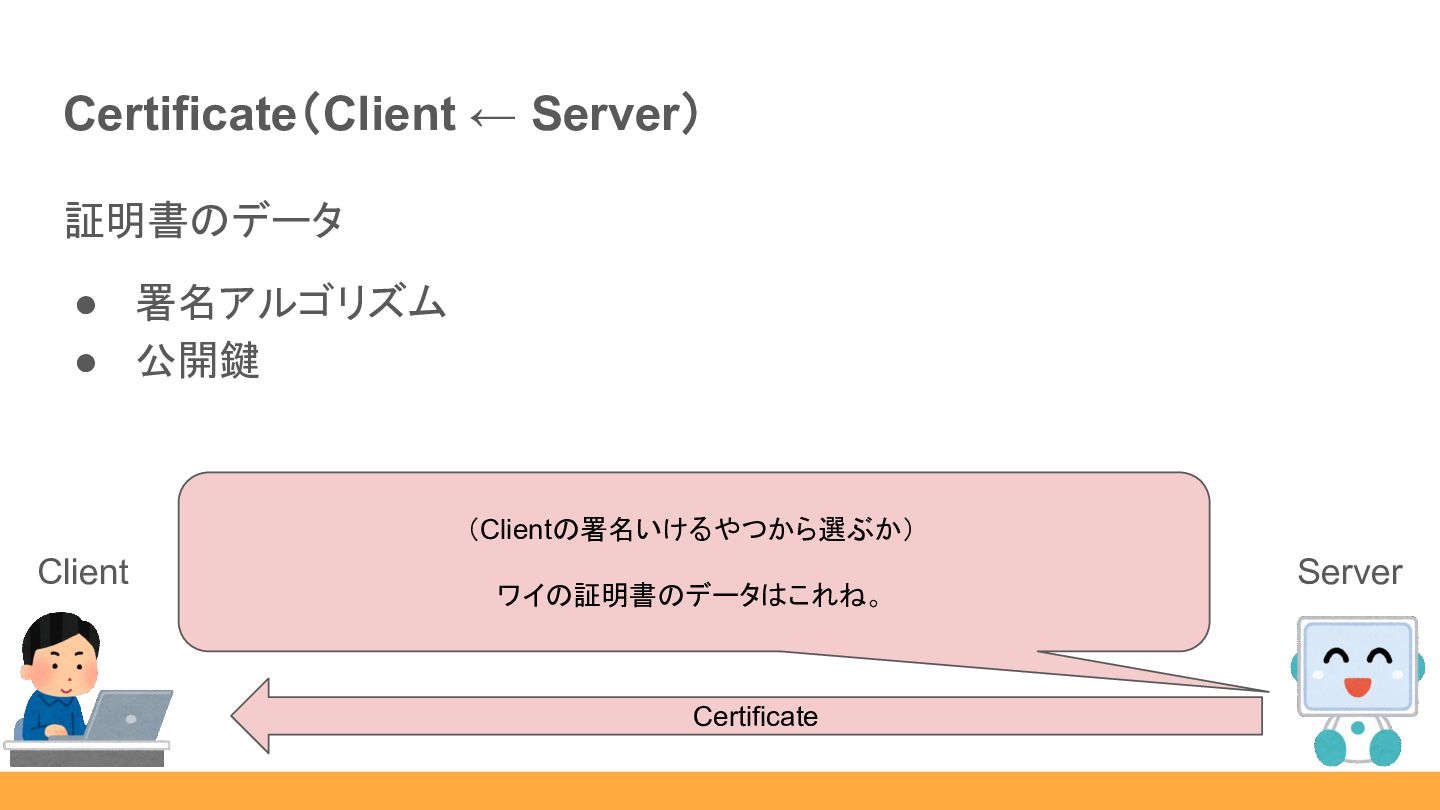
Certificate(Client ← Server) 証明書のデータ • 署名アルゴリズム • 公開鍵 Certificate (Clientの署名いけるやつから選ぶか)
ワイの証明書のデータはこれね。 Client Server -
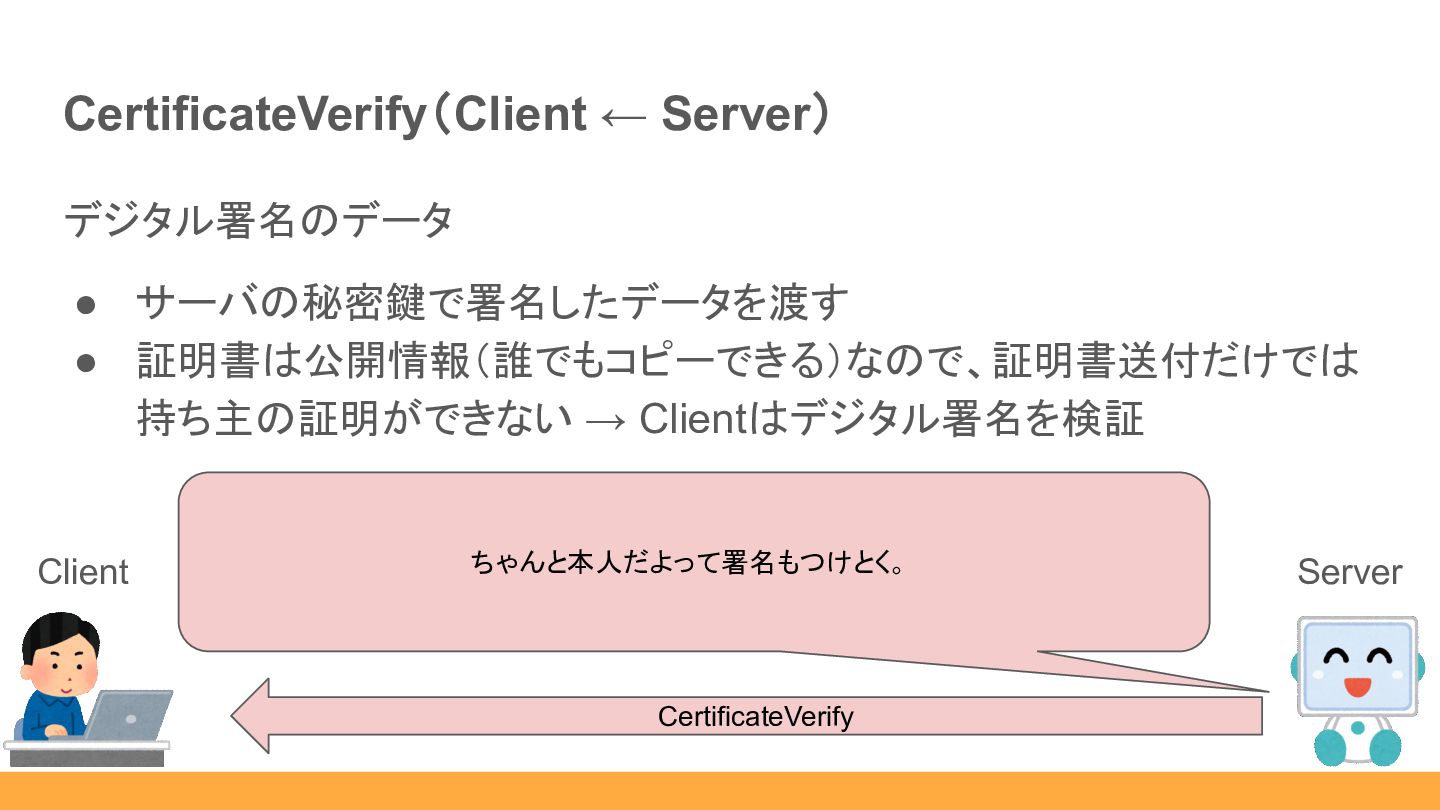
CertificateVerify(Client ← Server) デジタル署名のデータ • サーバの秘密鍵で署名したデータを渡す • 証明書は公開情報(誰でもコピーできる)なので、証明書送付だけでは 持ち主の証明ができない →
Clientはデジタル署名を検証 Client Server CertificateVerify ちゃんと本人だよって署名もつけとく。 -
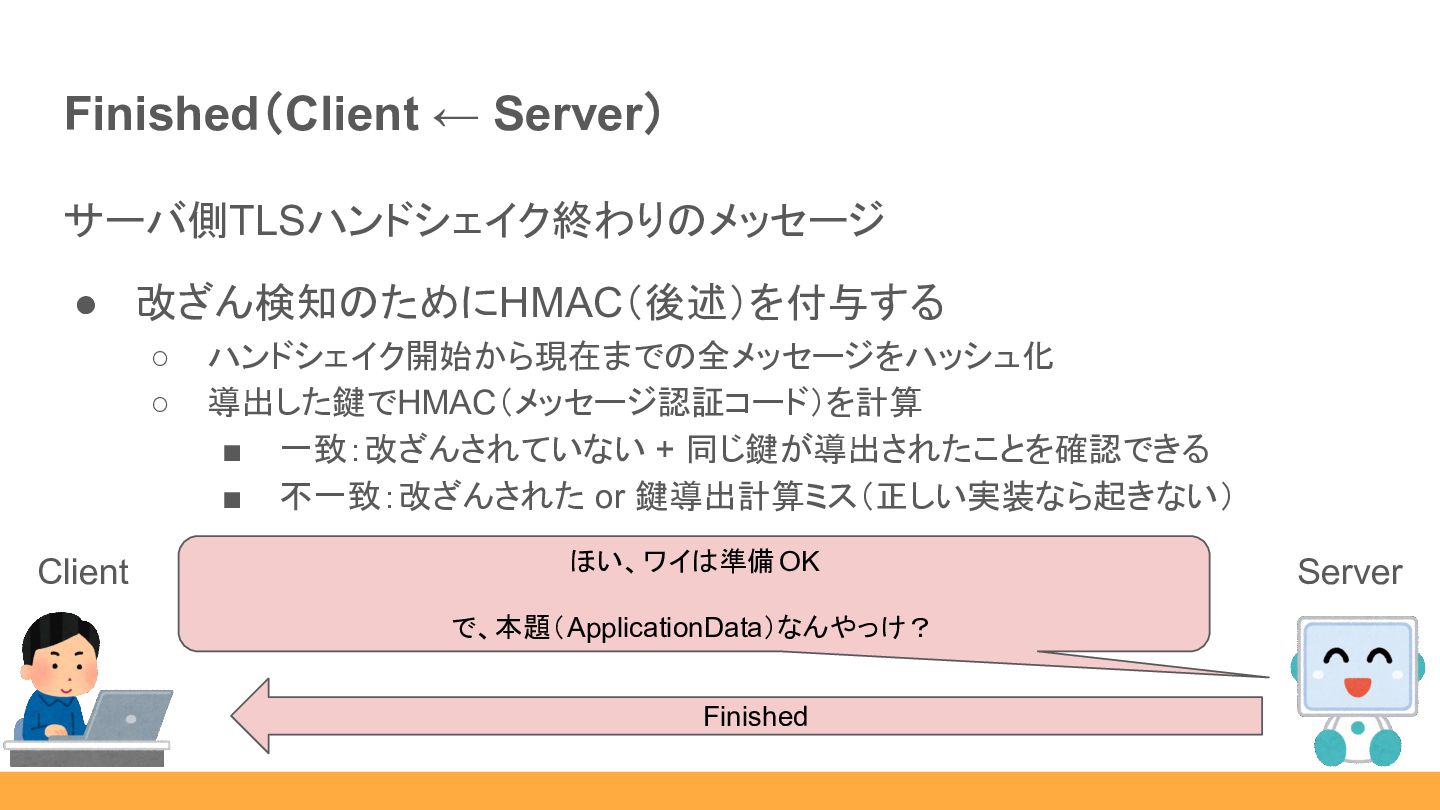
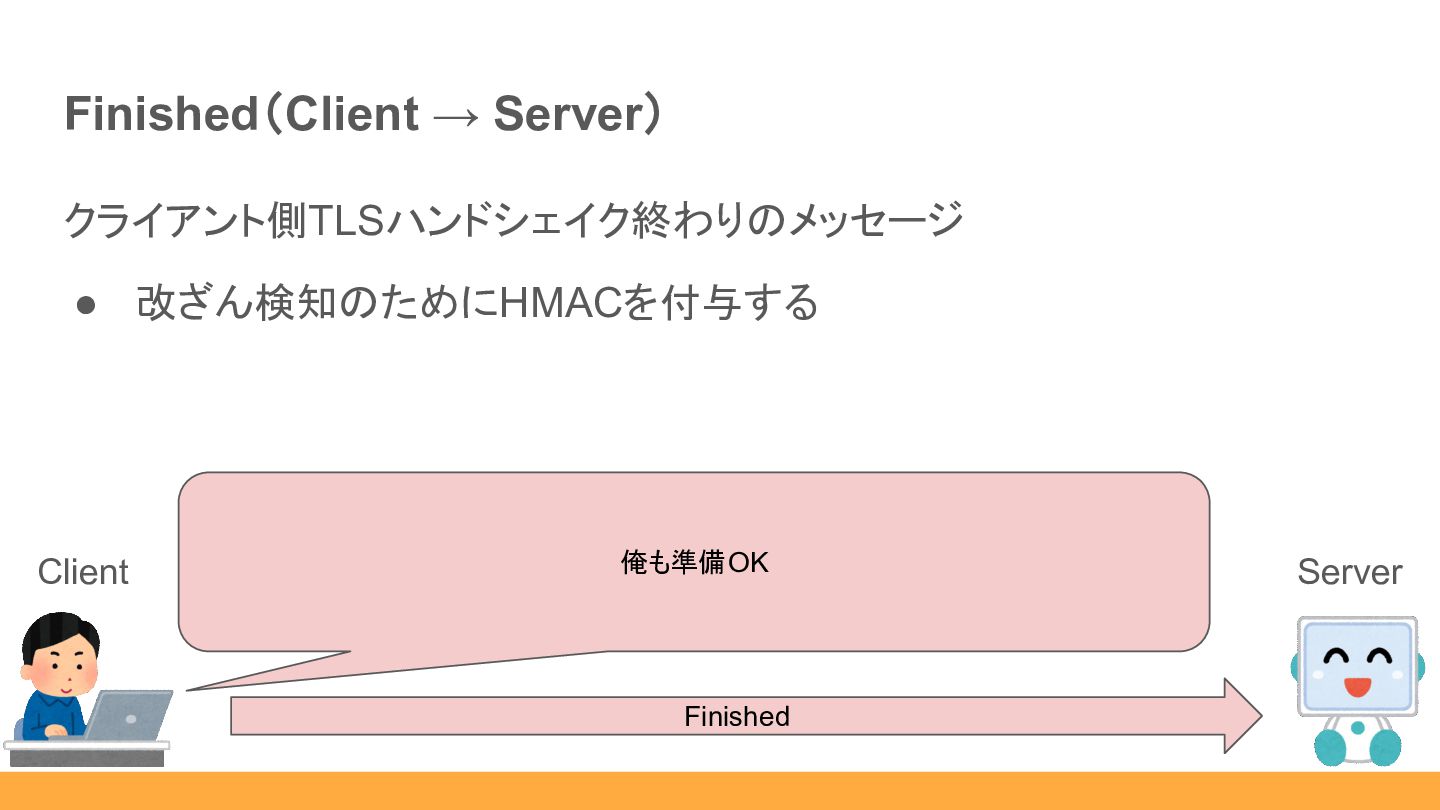
Finished(Client ← Server) サーバ側TLSハンドシェイク終わりのメッセージ • 改ざん検知のためにHMAC(後述)を付与する ◦ ハンドシェイク開始から現在までの全メッセージをハッシュ化 ◦ 導出した鍵でHMAC(メッセージ認証コード)を計算
▪ 一致:改ざんされていない + 同じ鍵が導出されたことを確認できる ▪ 不一致:改ざんされた or 鍵導出計算ミス(正しい実装なら起きない) Client Server Finished ほい、ワイは準備OK で、本題(ApplicationData)なんやっけ? -
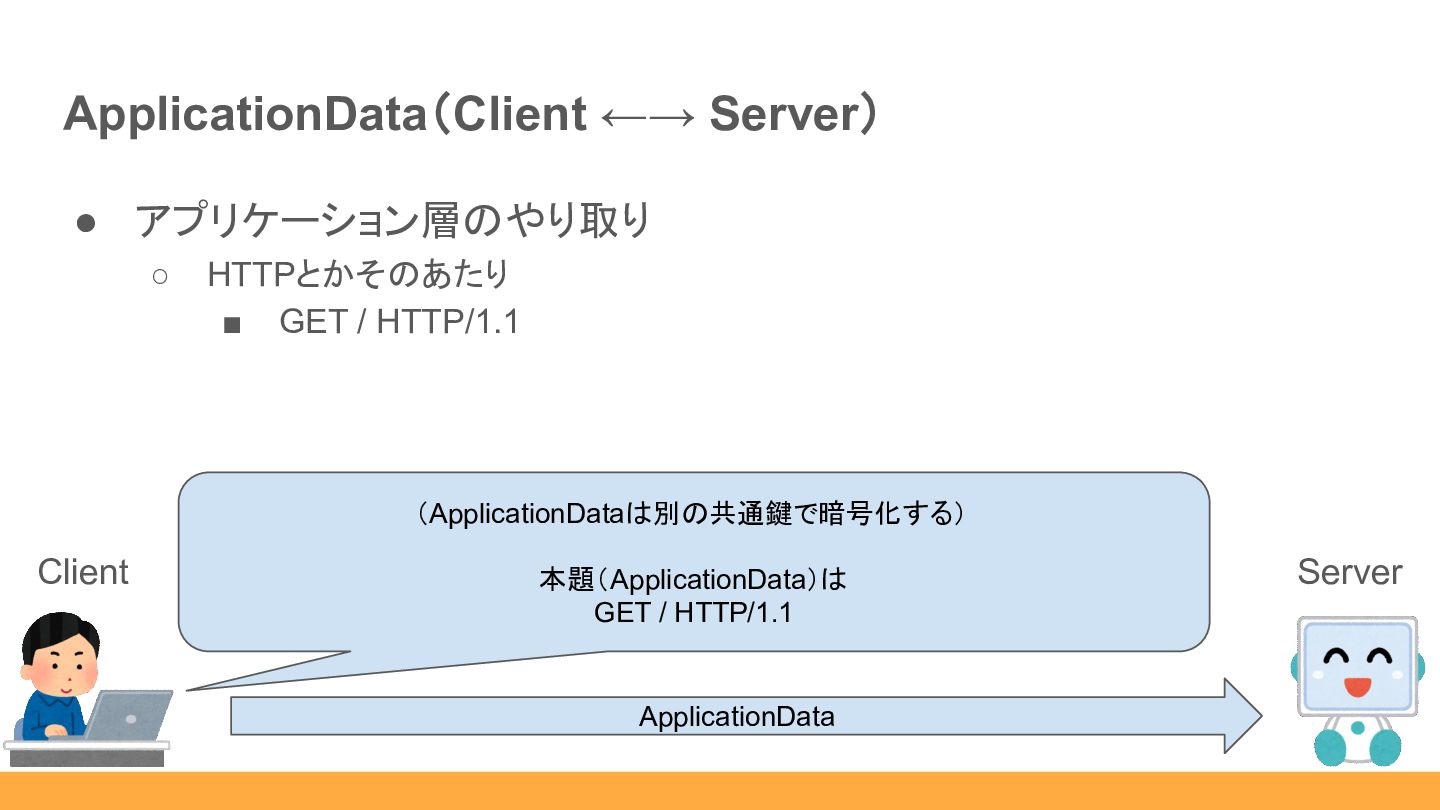
ApplicationData(Client ←→ Server) • アプリケーション層のやり取り ◦ HTTPとかそのあたり ▪ GET /
HTTP/1.1 Client Server ApplicationData (ApplicationDataは別の共通鍵で暗号化する) 本題(ApplicationData)は GET / HTTP/1.1 -
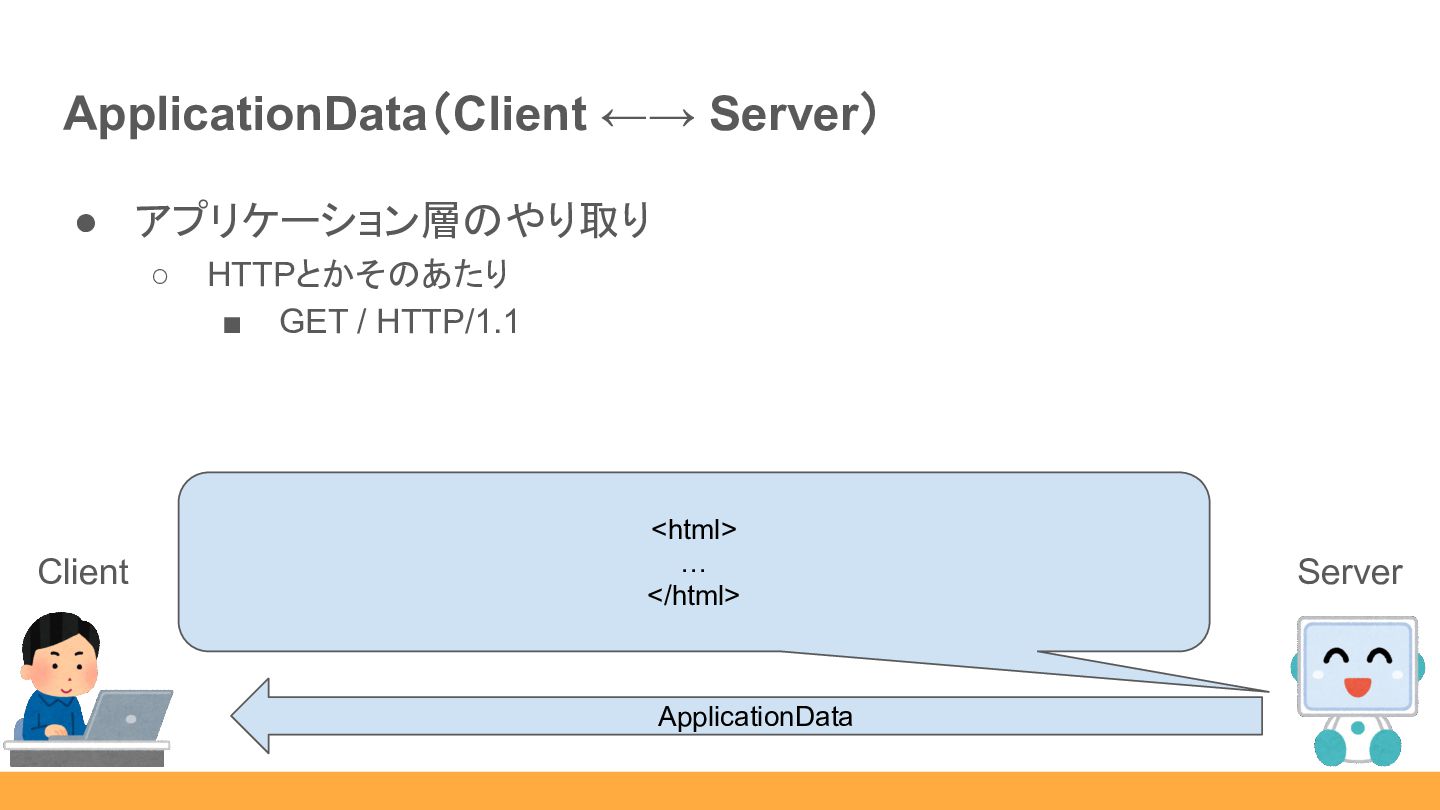
ApplicationData(Client ←→ Server) • アプリケーション層のやり取り ◦ HTTPとかそのあたり ▪ GET /
HTTP/1.1 Client Server ApplicationData <html> … </html> -
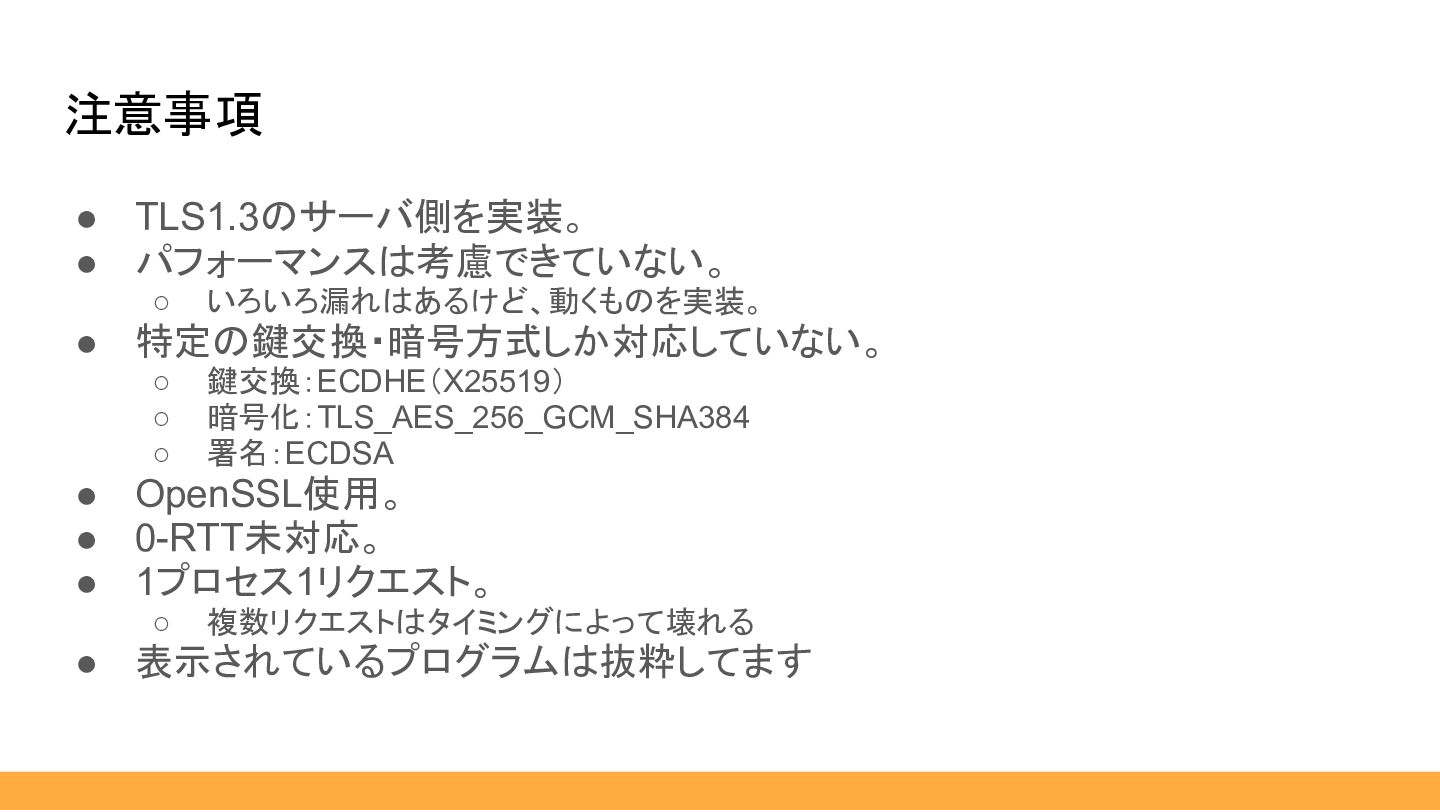
注意事項 • TLS1.3のサーバ側を実装。 • パフォーマンスは考慮できていない。 ◦ いろいろ漏れはあるけど、動くものを実装。 • 特定の鍵交換・暗号方式しか対応していない。 ◦
鍵交換:ECDHE(X25519) ◦ 暗号化:TLS_AES_256_GCM_SHA384 ◦ 署名:ECDSA • OpenSSL使用。 • 0-RTT未対応。 • 1プロセス1リクエスト。 ◦ 複数リクエストはタイミングによって壊れる • 表示されているプログラムは抜粋してます -
• RFC8446 ◦ https://datatracker.ietf.org/doc/html/rfc8446 • TLS 暗号設定 ガイドライン ◦ https://www.ipa.go.jp/security/crypto/guideline/gmcbt80000005ufv-att/ipa-cryptrec-gl-3001-3.1.1.pdf
• エムスリーテックブック8 ◦ https://techbookfest.org/product/b94hFWewG7fVRLgqEmSjT1?productVariantID=dWQKDmPPqwY 3dfr28X7j4L • SSL/TLS実践入門 ◦ https://gihyo.jp/book/2024/978-4-297-14178-3 • pizzacatさんのtails(HaskellのTLS実装) ◦ https://github.com/pizzacat83/tails • nsfisisさんのphpcon-kagawa-2025 ◦ https://github.com/nsfisis/nil.ninja/tree/main/vhosts/t/phpcon-kagawa-2025 • ichikawaさんの迂闊にTLS/SSLをPHPで実装してみたら最高だった件 ◦ https://blog.ichikaway.com/entry/20240801/ore-no-tls 参考 -
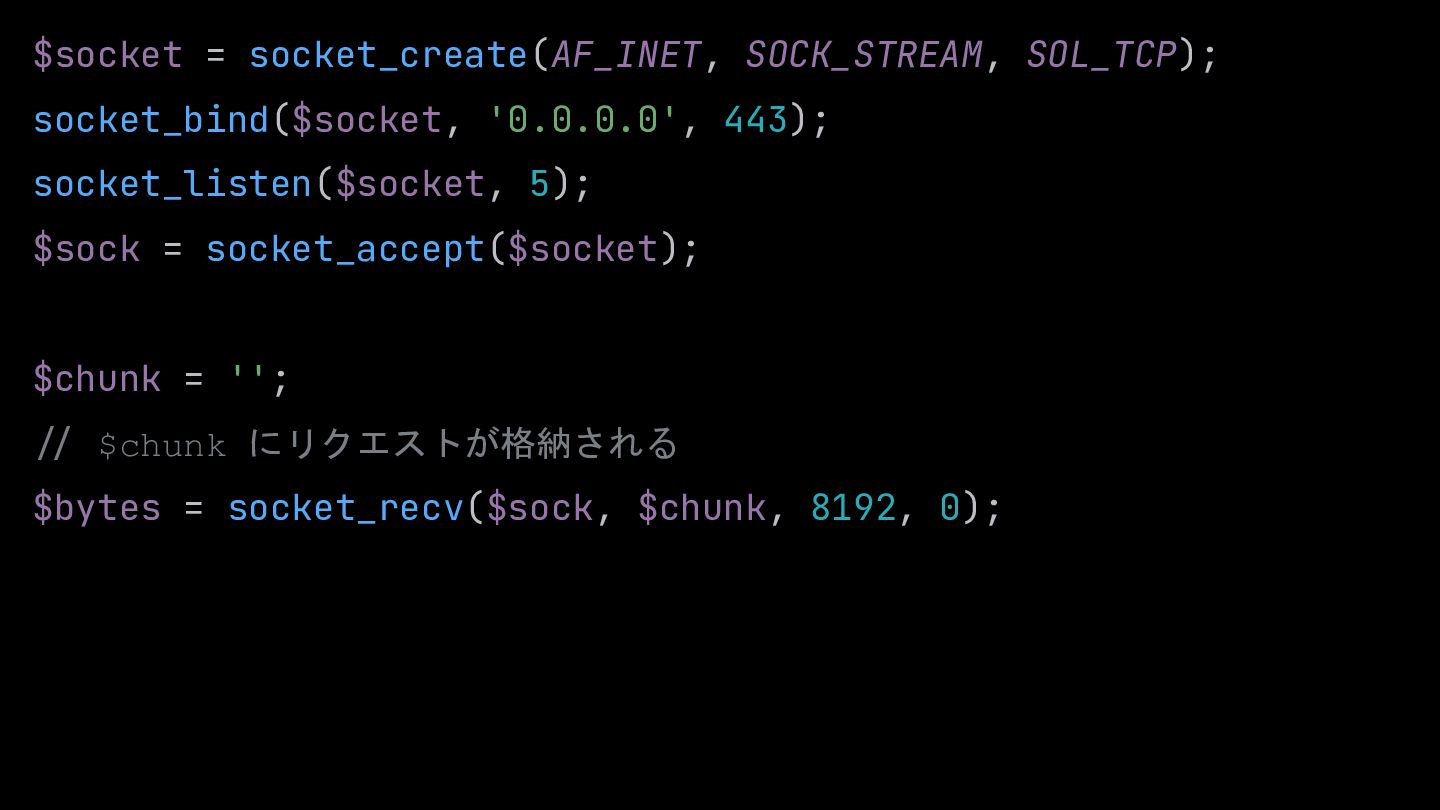
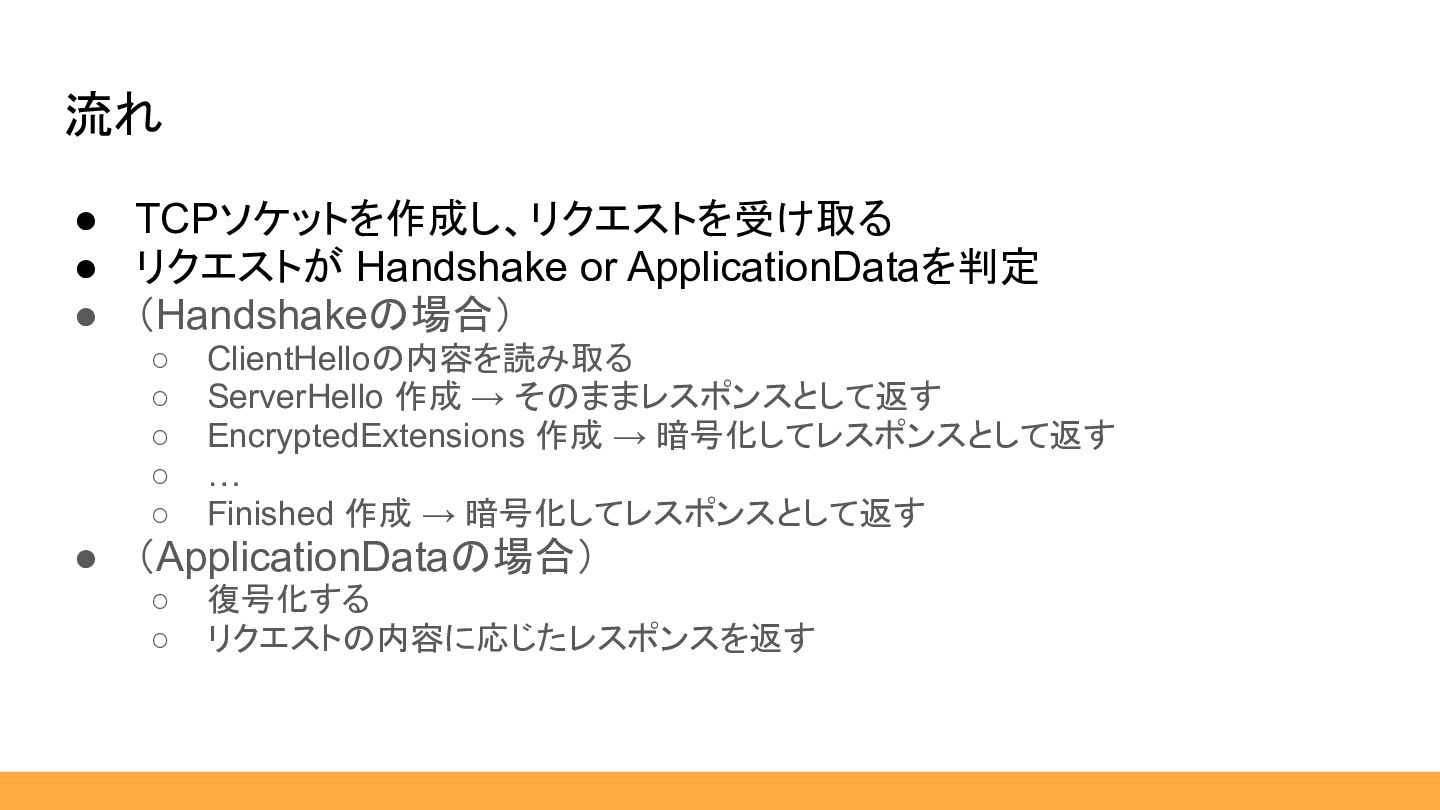
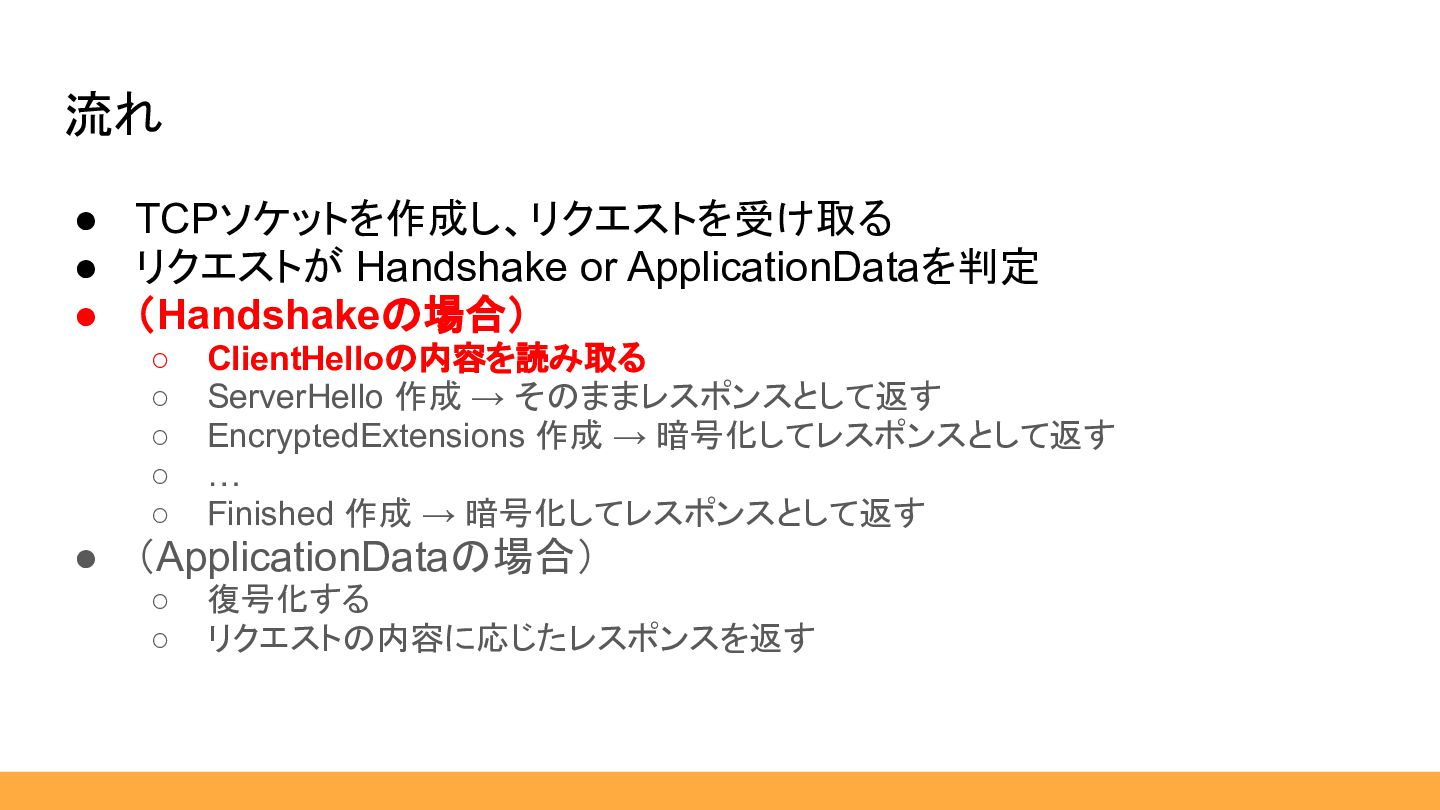
• TCPソケットを作成し、リクエストを受け取る • リクエストが Handshake or ApplicationDataを判定 • (Handshakeの場合) ◦
ClientHelloの内容を読み取る ◦ ServerHello 作成 → そのままレスポンスとして返す ◦ EncryptedExtensions 作成 → 暗号化してレスポンスとして返す ◦ … ◦ Finished 作成 → 暗号化してレスポンスとして返す • (ApplicationDataの場合) ◦ 復号化する ◦ リクエストの内容に応じたレスポンスを返す 流れ -
• TCPソケットを作成し、リクエストを受け取る • リクエストが Handshake or ApplicationDataを判定 • (Handshakeの場合) ◦
ClientHelloの内容を読み取る ◦ ServerHello 作成 → そのままレスポンスとして返す ◦ EncryptedExtensions 作成 → 暗号化してレスポンスとして返す ◦ … ◦ Finished 作成 → 暗号化してレスポンスとして返す • (ApplicationDataの場合) ◦ 復号化する ◦ リクエストの内容に応じたレスポンスを返す 最初の一歩 -
• TCPソケットを作成し、リクエストを受け取る • リクエストが Handshake or ApplicationDataを判定 • (Handshakeの場合) ◦
ClientHelloの内容を読み取る ◦ ServerHello 作成 → そのままレスポンスとして返す ◦ EncryptedExtensions 作成 → 暗号化してレスポンスとして返す ◦ … ◦ Finished 作成 → 暗号化してレスポンスとして返す • (ApplicationDataの場合) ◦ 復号化する ◦ リクエストの内容に応じたレスポンスを返す 流れ -
$socket = socket_create(AF_INET, SOCK_STREAM, SOL_TCP); socket_bind($socket, '0.0.0.0', 443); socket_listen($socket, 5);
$sock = socket_accept($socket); $chunk = ''; :/ $chunk にリクエストが格納される $bytes = socket_recv($sock, $chunk, 8192, 0); -
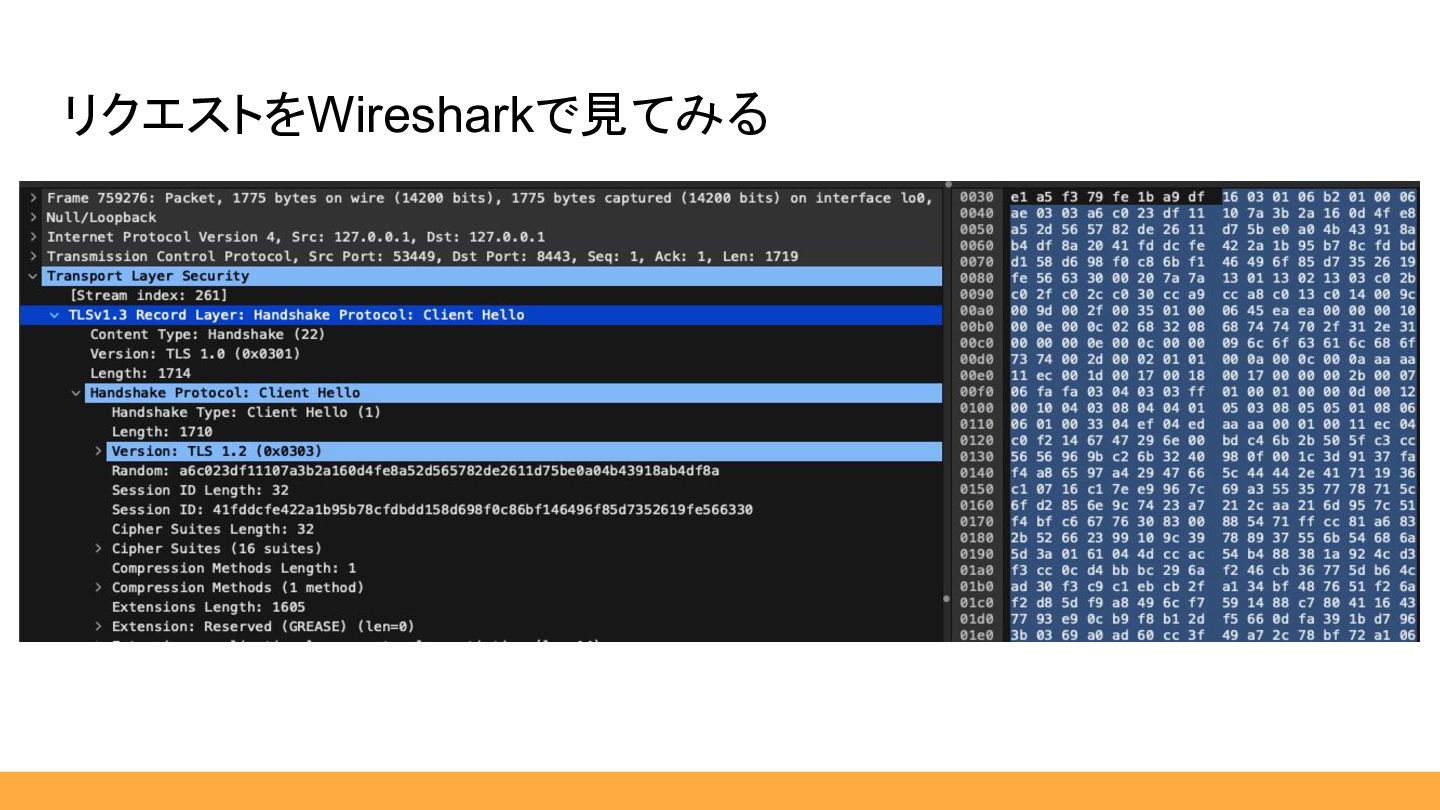
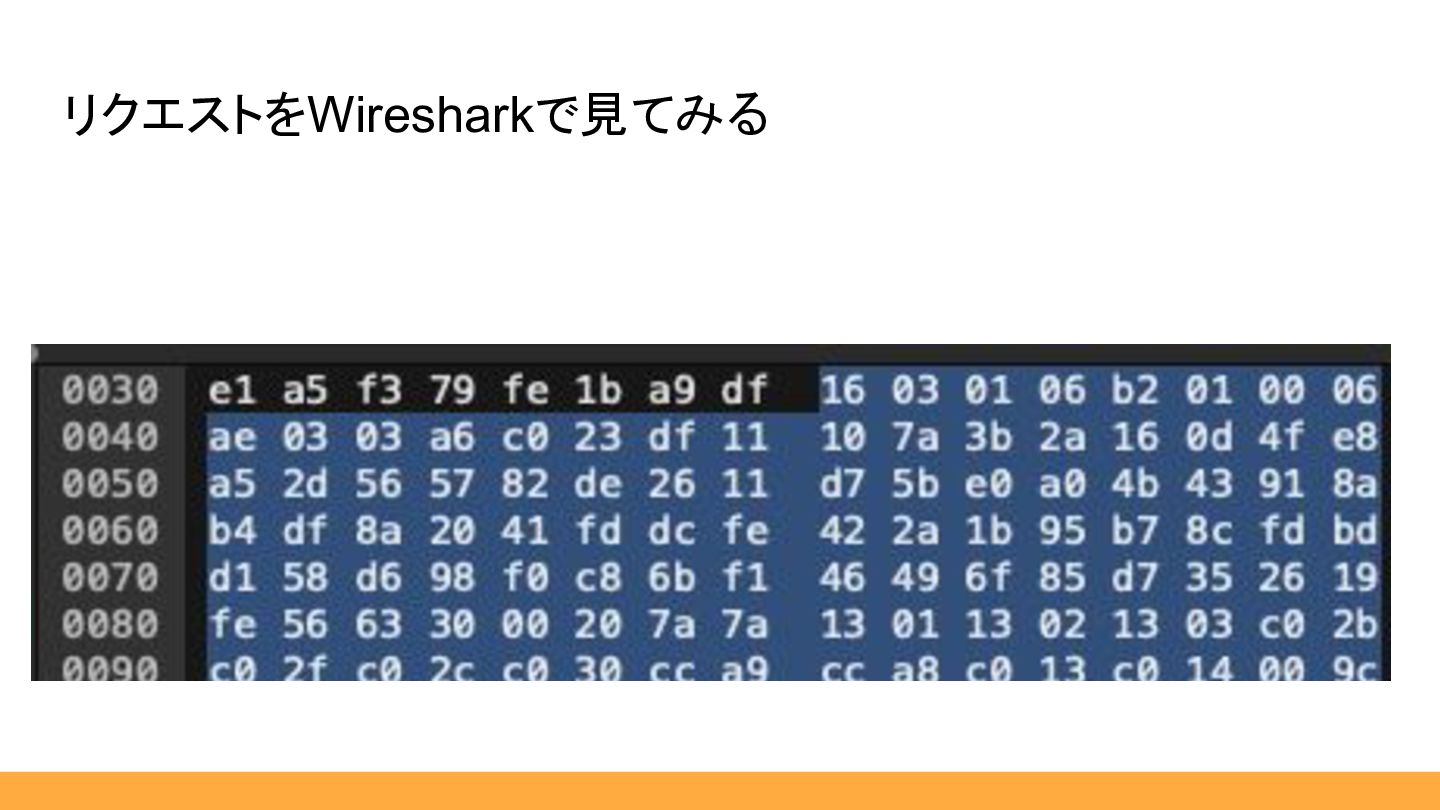
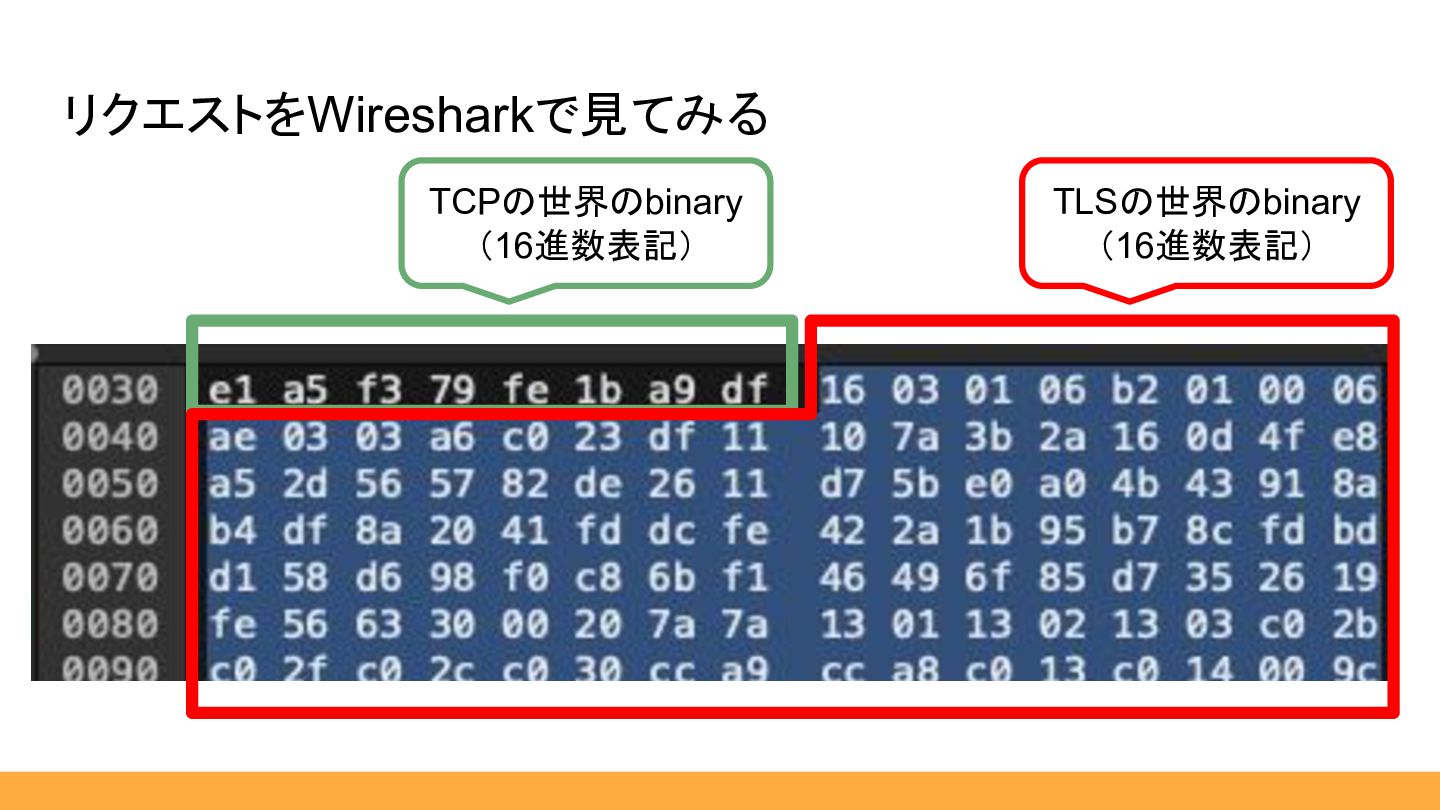
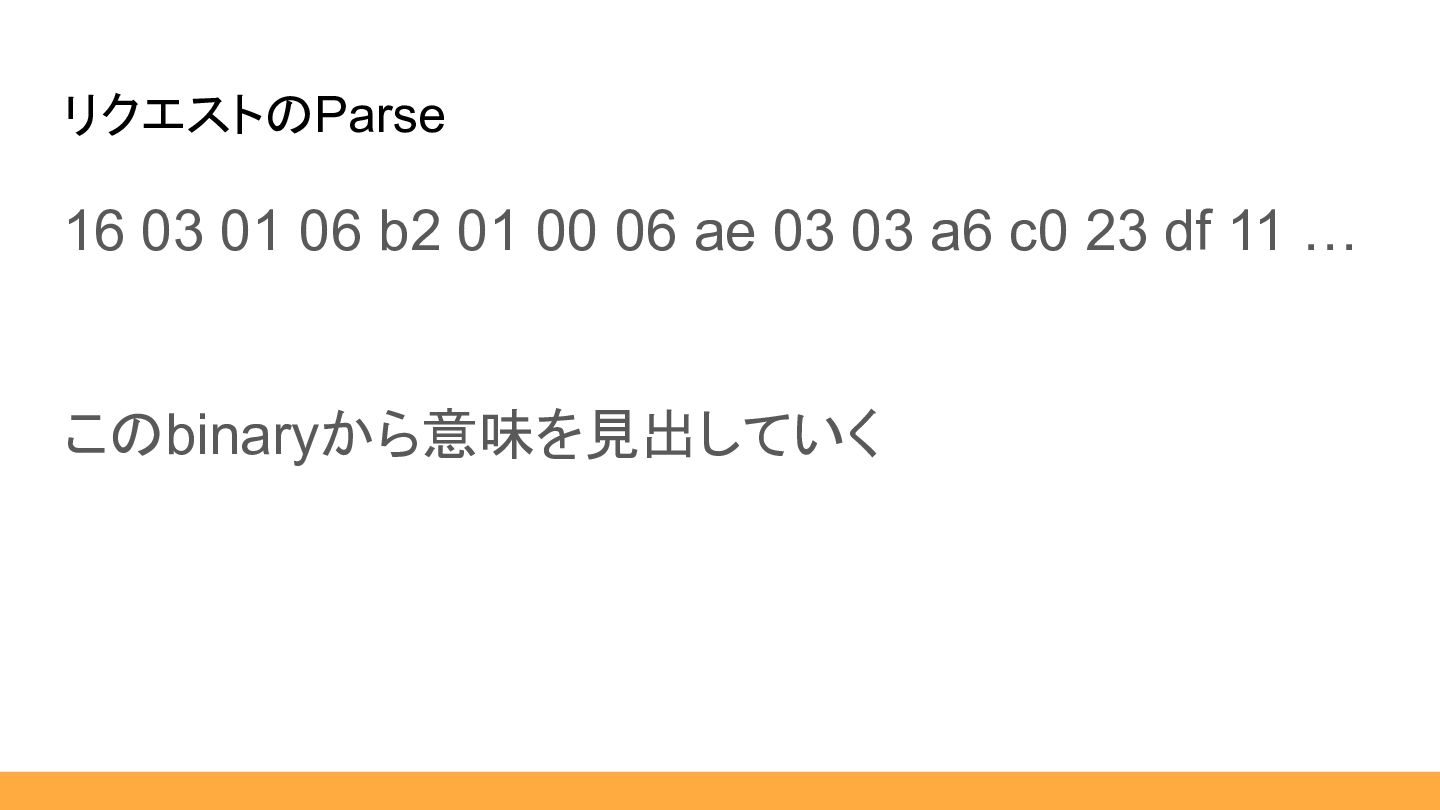
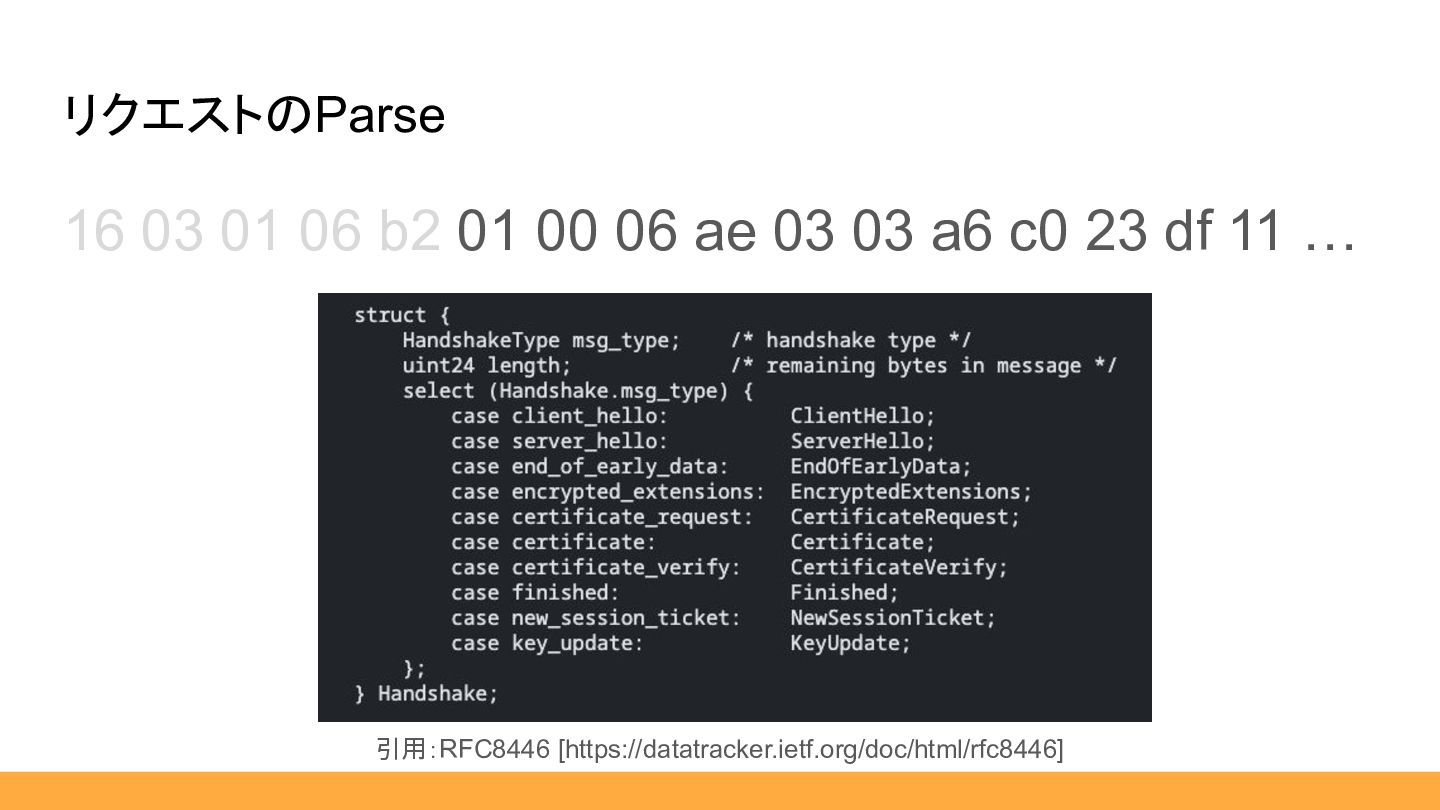
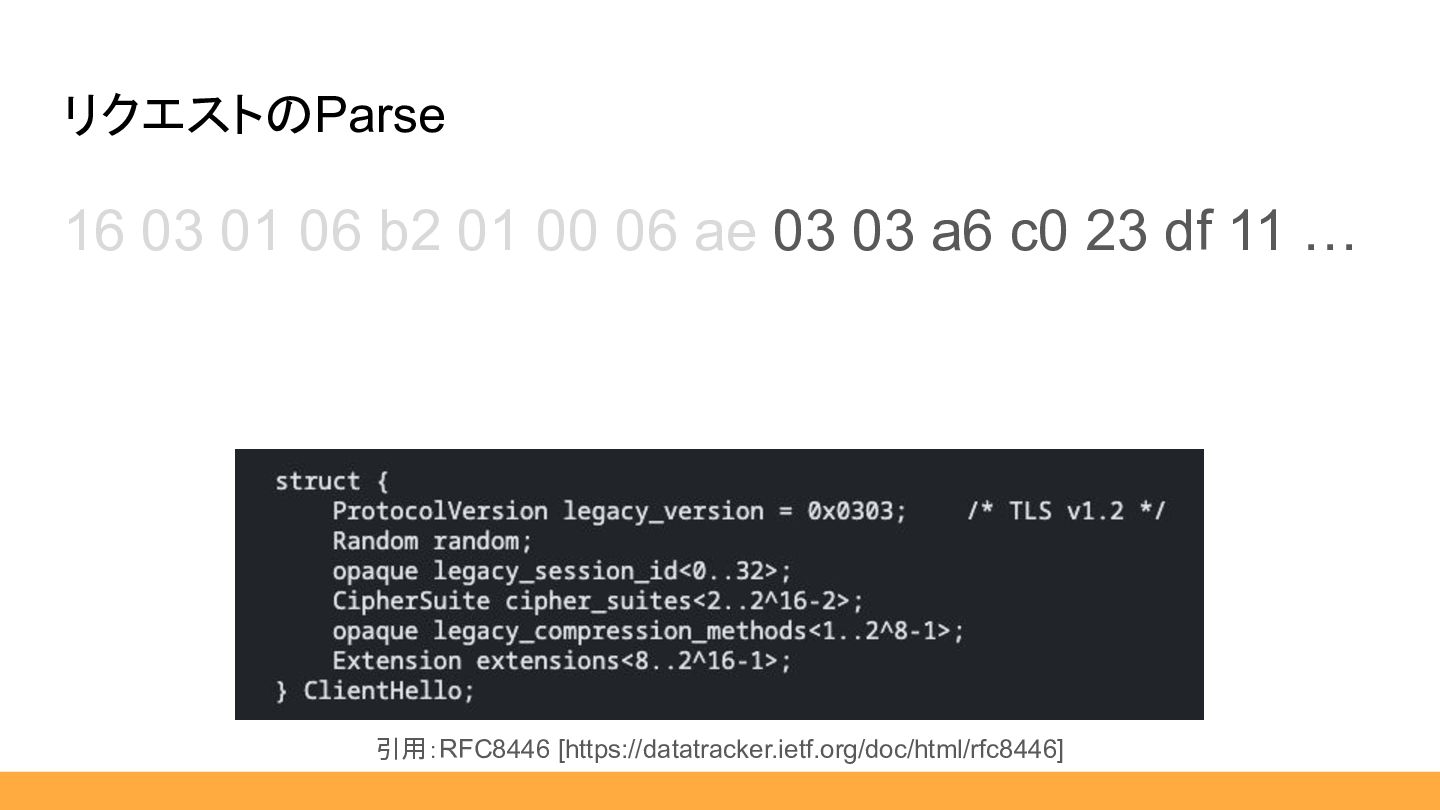
16 03 01 06 b2 01 00 06 ae 03
03 a6 c0 23 df 11 … このbinaryから意味を見出していく リクエストのParse -
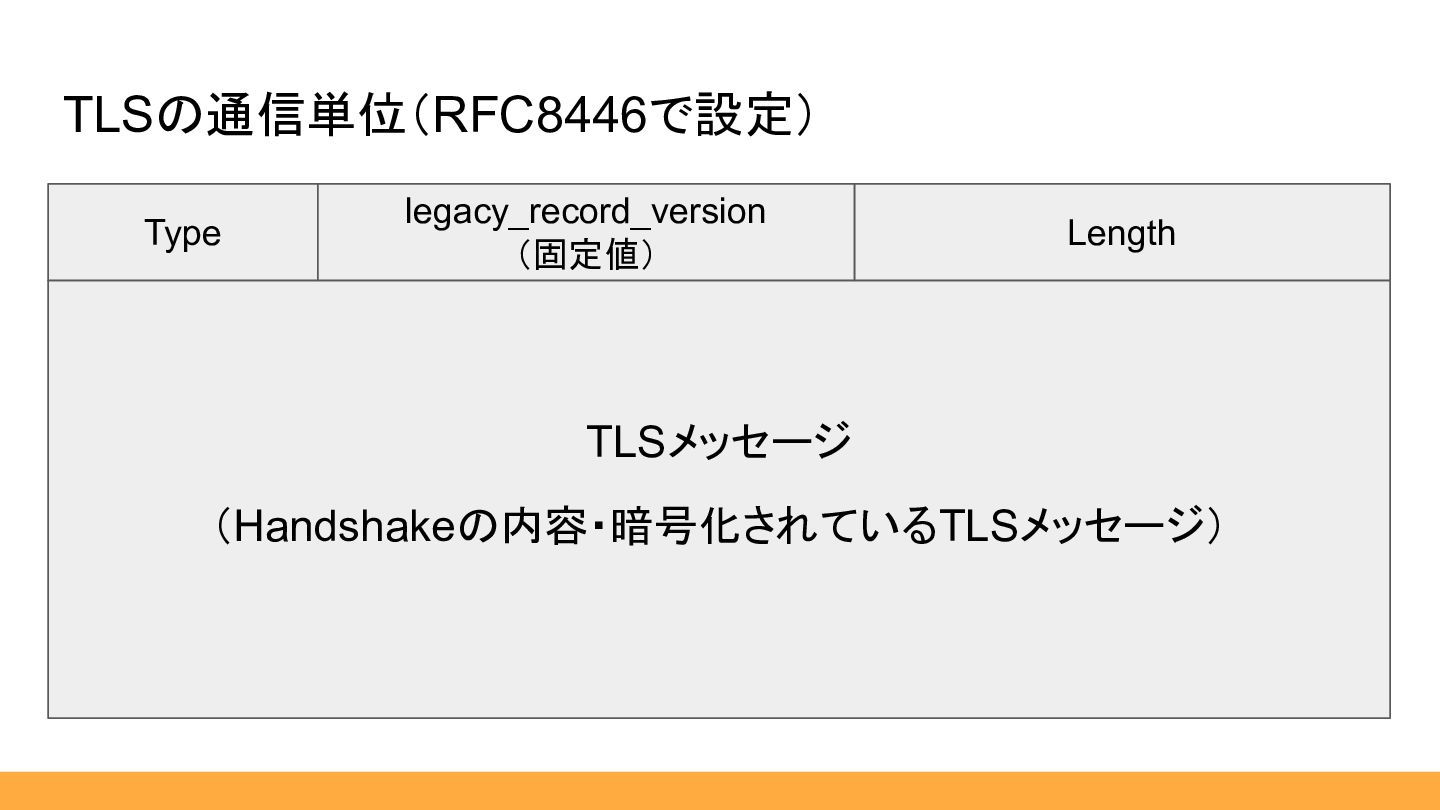
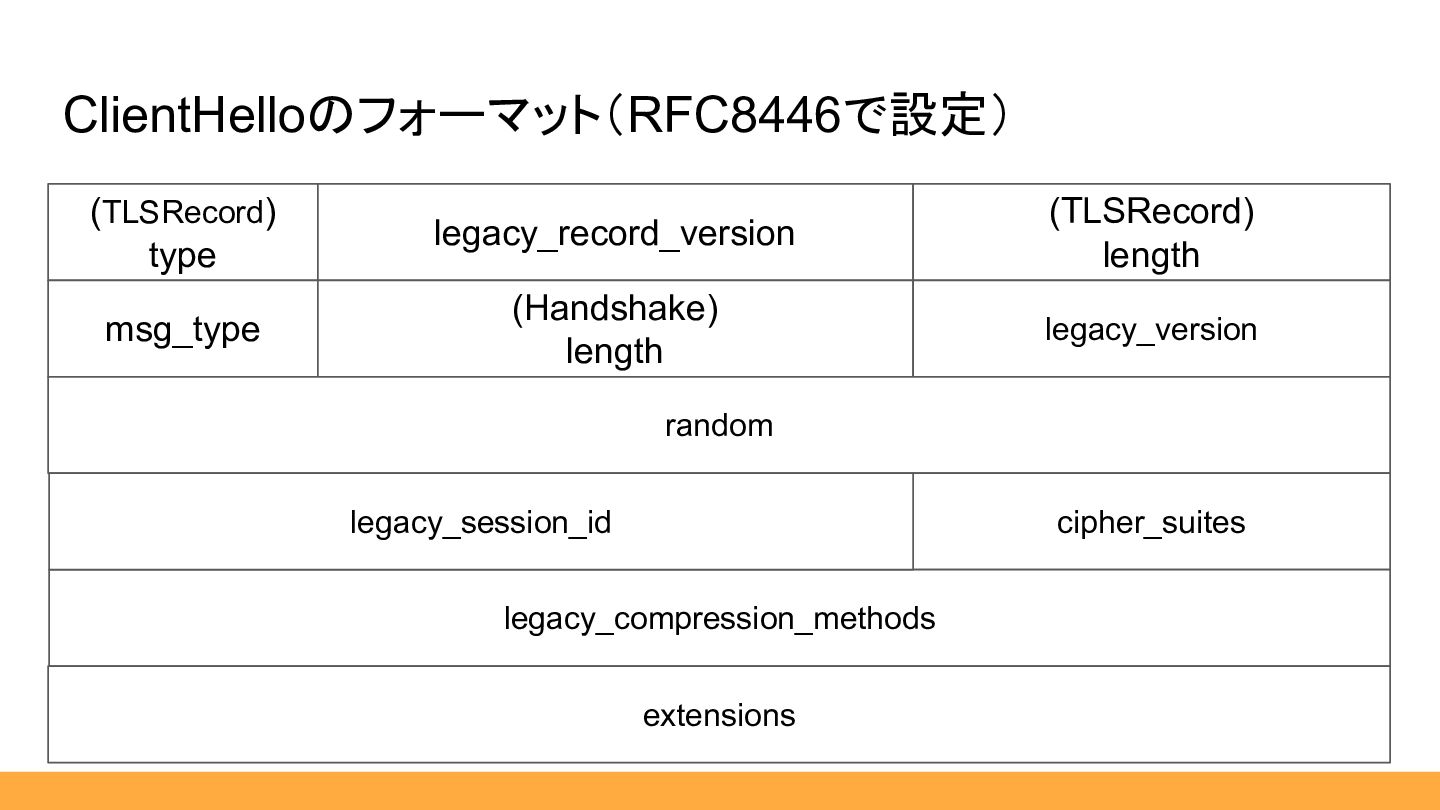
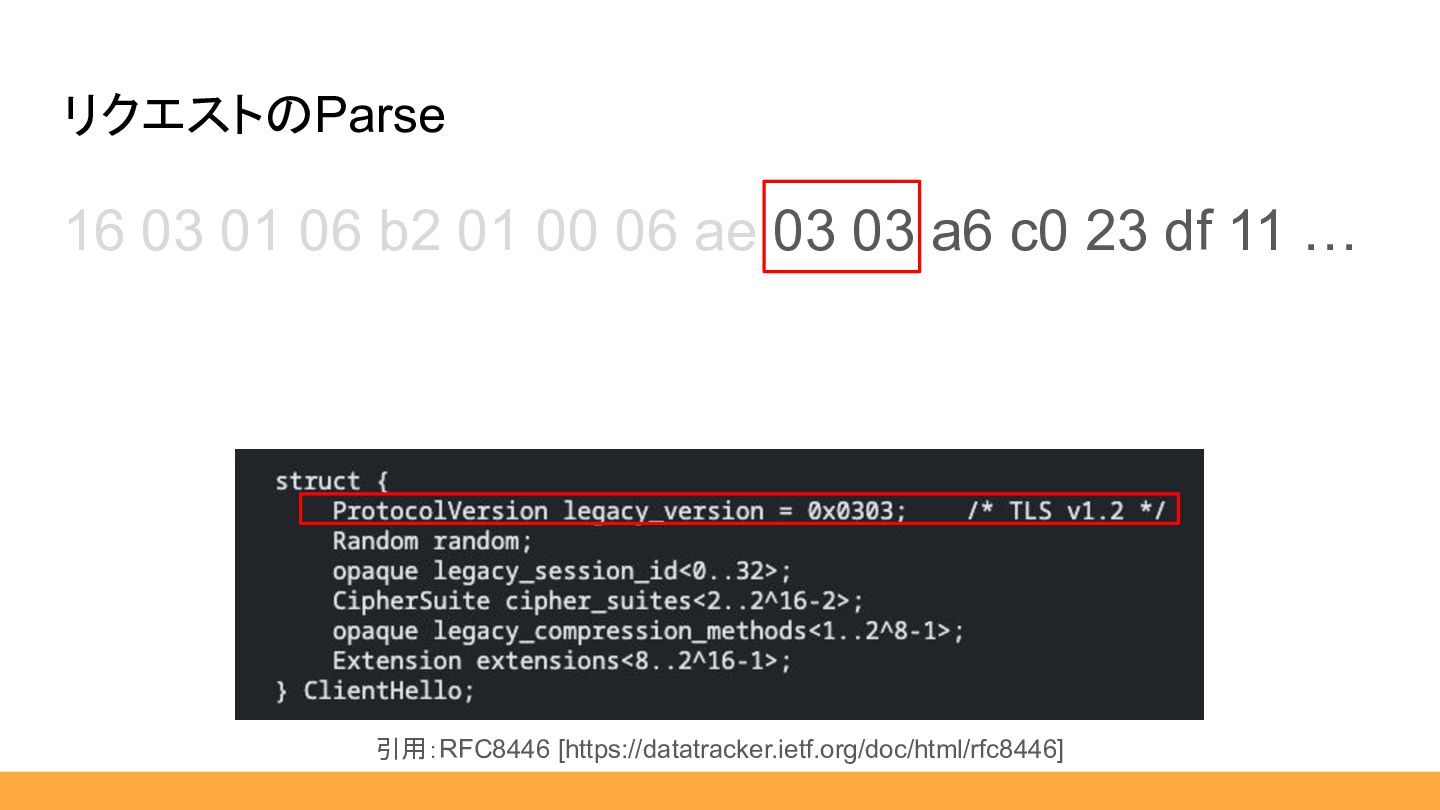
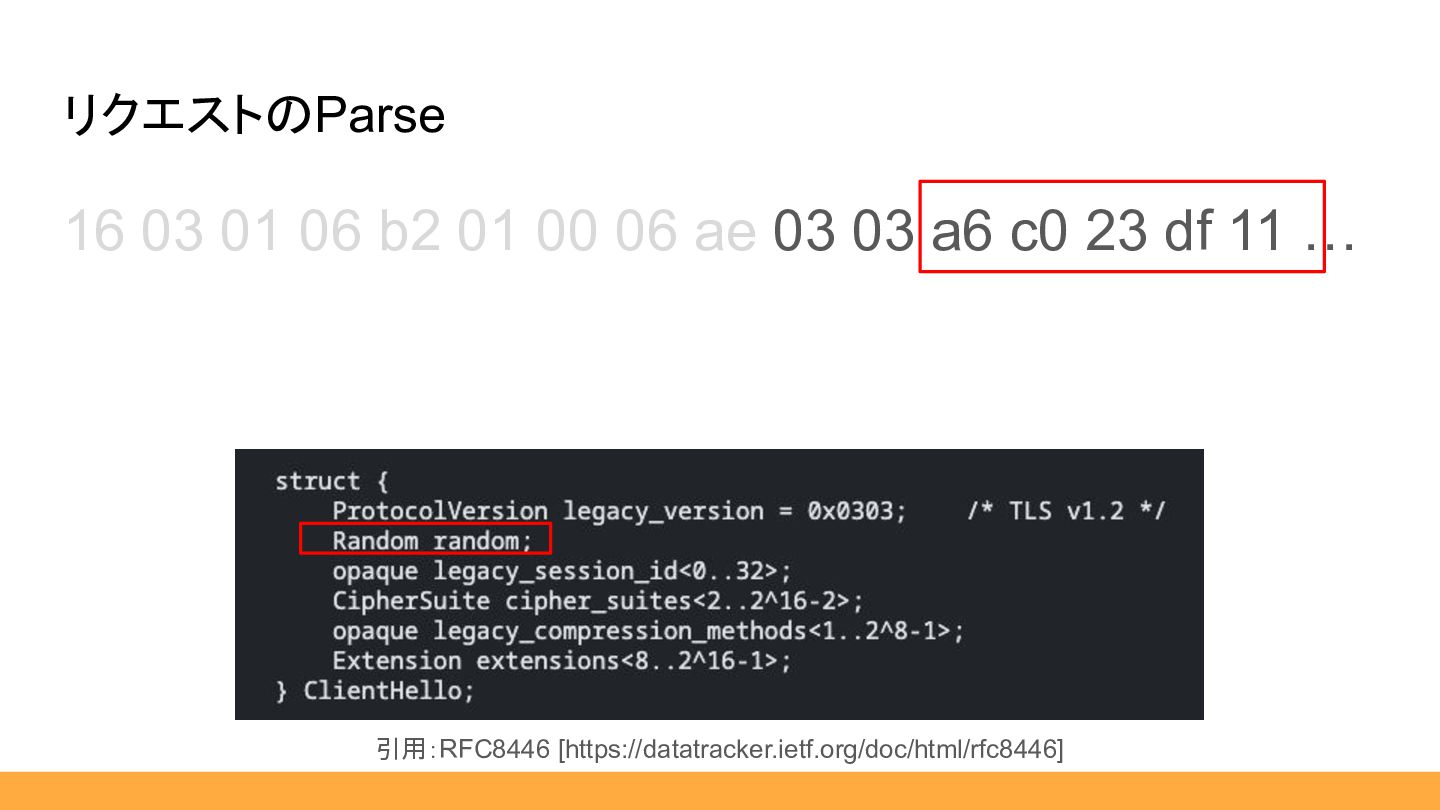
ClientHelloのフォーマット(RFC8446で設定) (TLSRecord) type legacy_record_version (TLSRecord) length msg_type (Handshake) length legacy_version
random cipher_suites legacy_compression_methods extensions legacy_session_id -
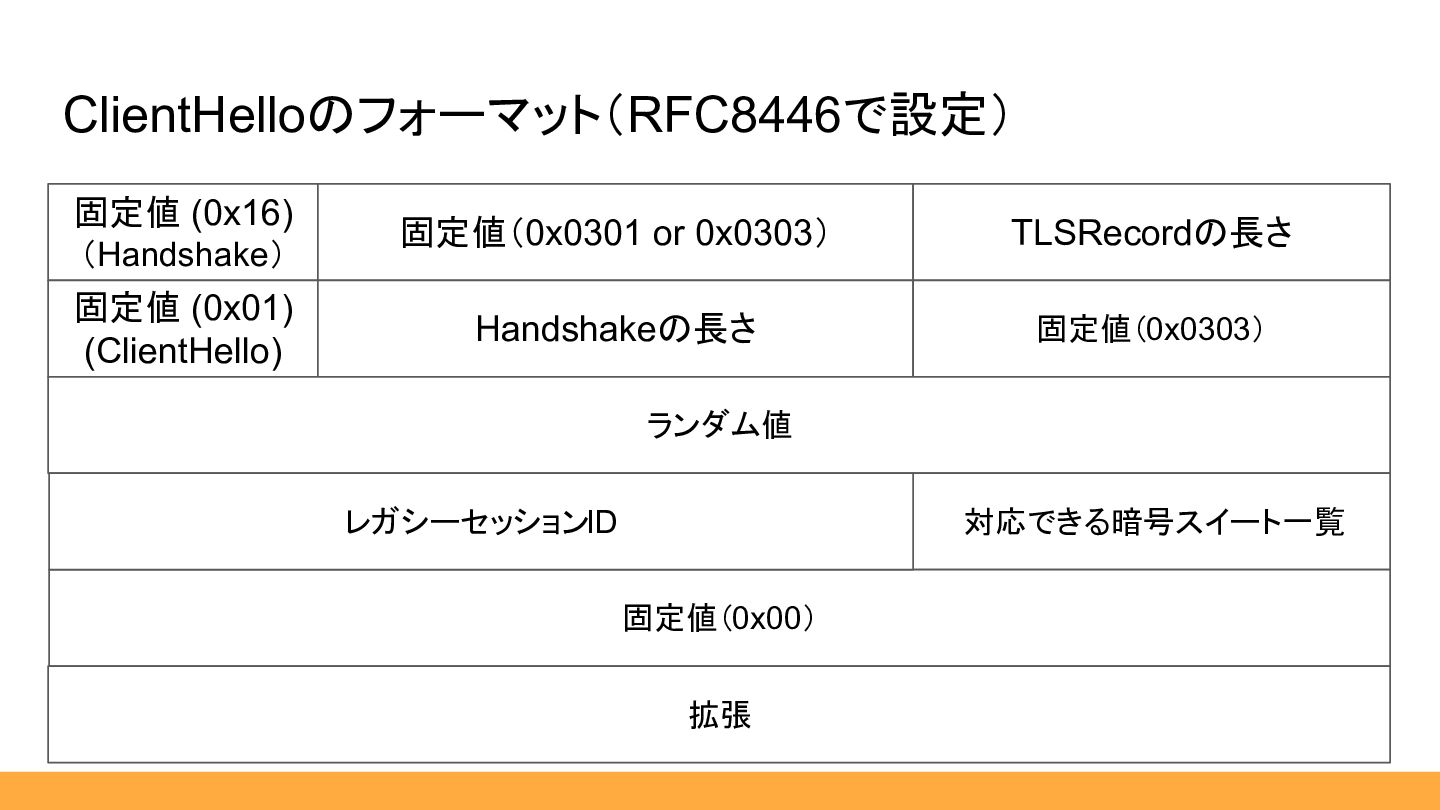
ClientHelloのフォーマット(RFC8446で設定) 固定値 (0x16) (Handshake) 固定値(0x0301 or 0x0303) TLSRecordの長さ 固定値 (0x01)
(ClientHello) Handshakeの長さ 固定値(0x0303) ランダム値 対応できる暗号スイート一覧 固定値(0x00) 拡張 レガシーセッションID -
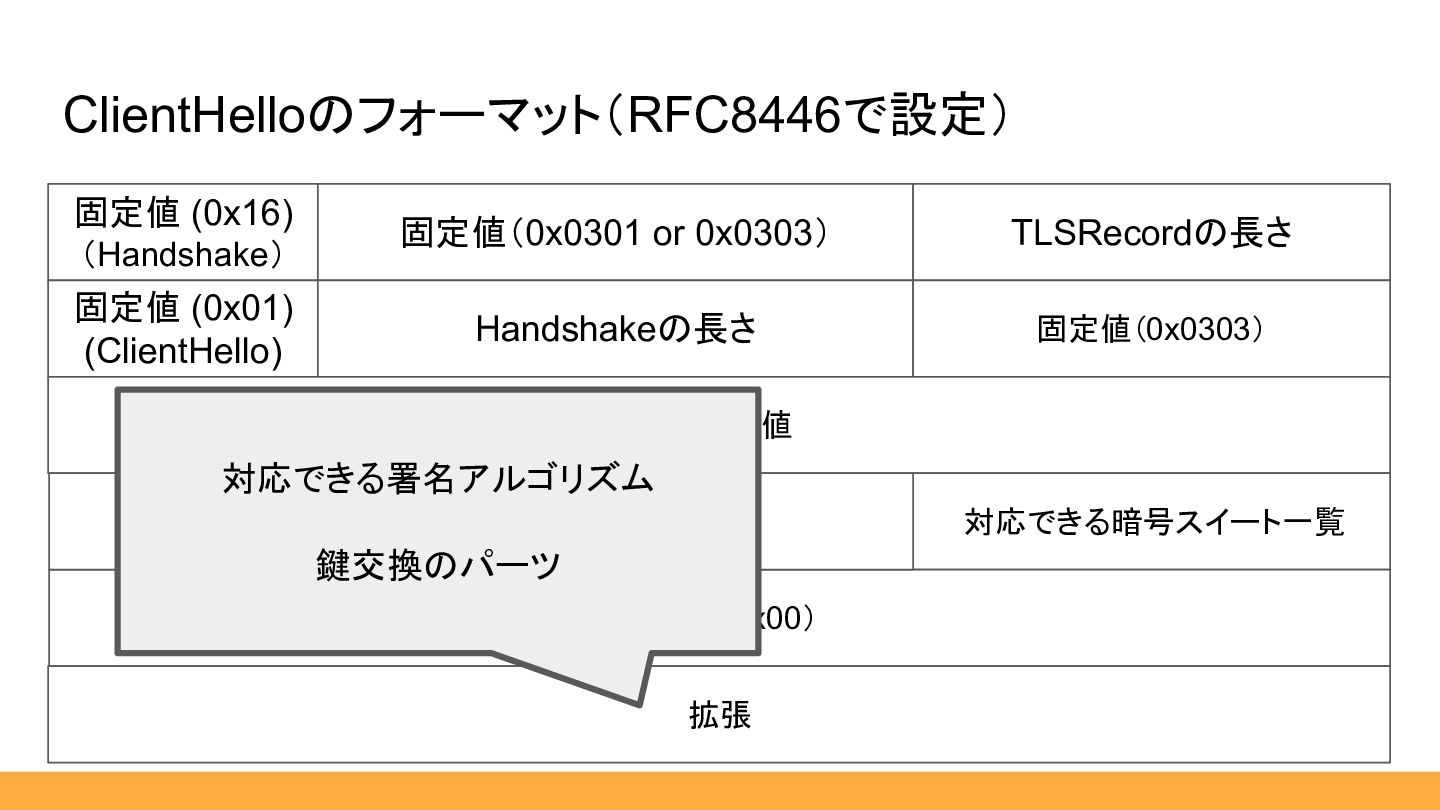
ClientHelloのフォーマット(RFC8446で設定) 固定値 (0x16) (Handshake) 固定値(0x0301 or 0x0303) TLSRecordの長さ 固定値 (0x01)
(ClientHello) Handshakeの長さ 固定値(0x0303) ランダム値 対応できる暗号スイート一覧 固定値(0x00) 拡張 レガシーセッションID 対応できる署名アルゴリズム 鍵交換のパーツ -
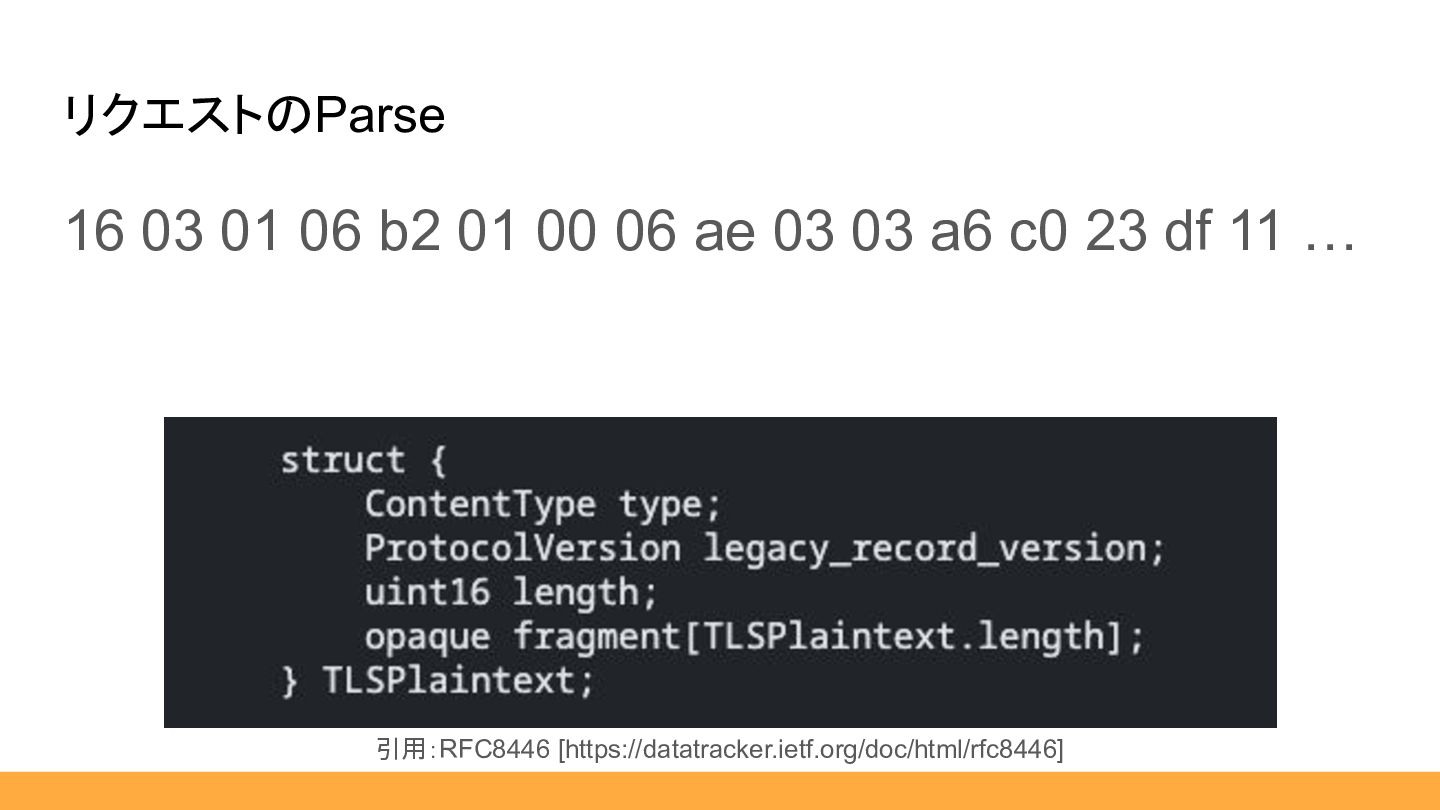
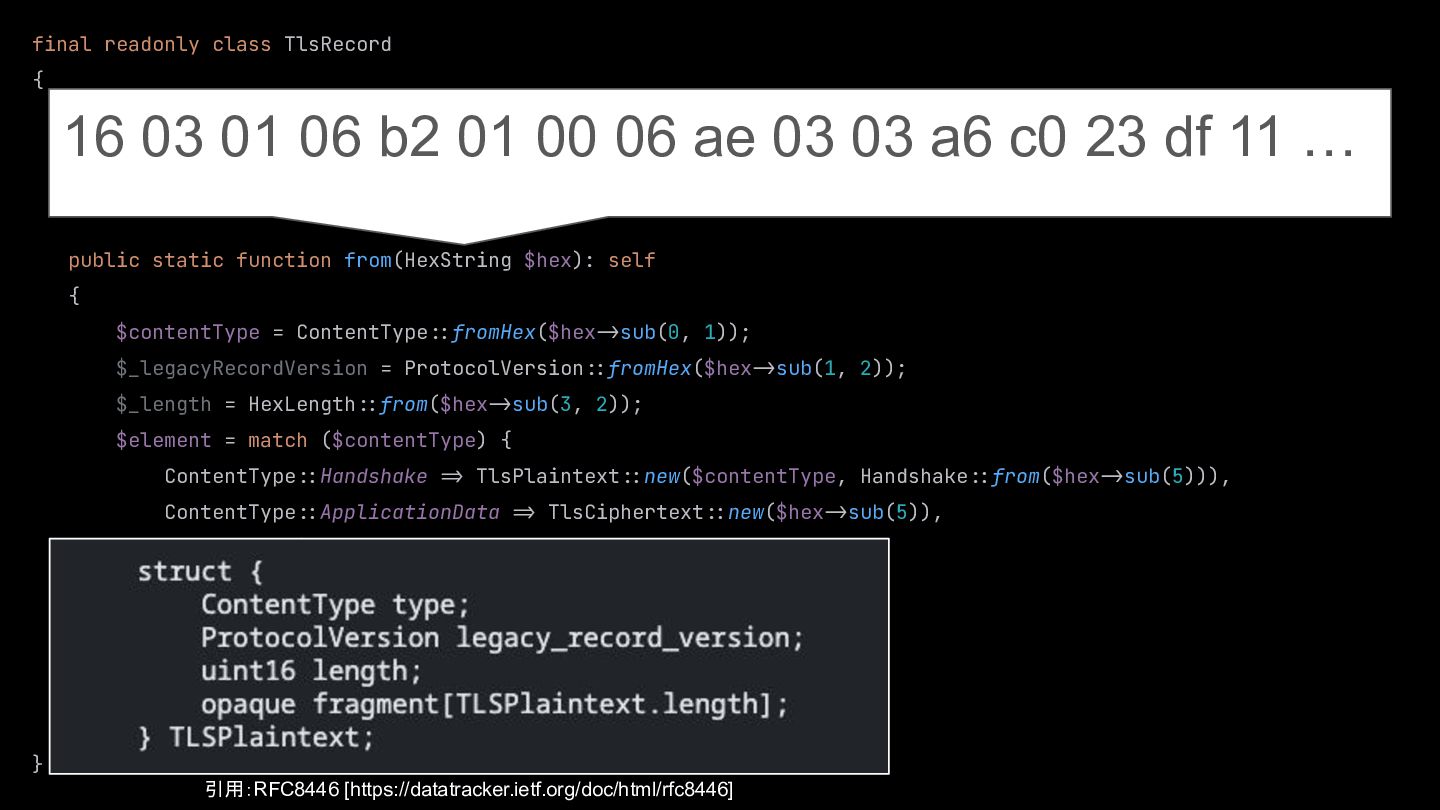
16 03 01 06 b2 01 00 06 ae 03
03 a6 c0 23 df 11 … リクエストのParse 引用:RFC8446 [https://datatracker.ietf.org/doc/html/rfc8446] -
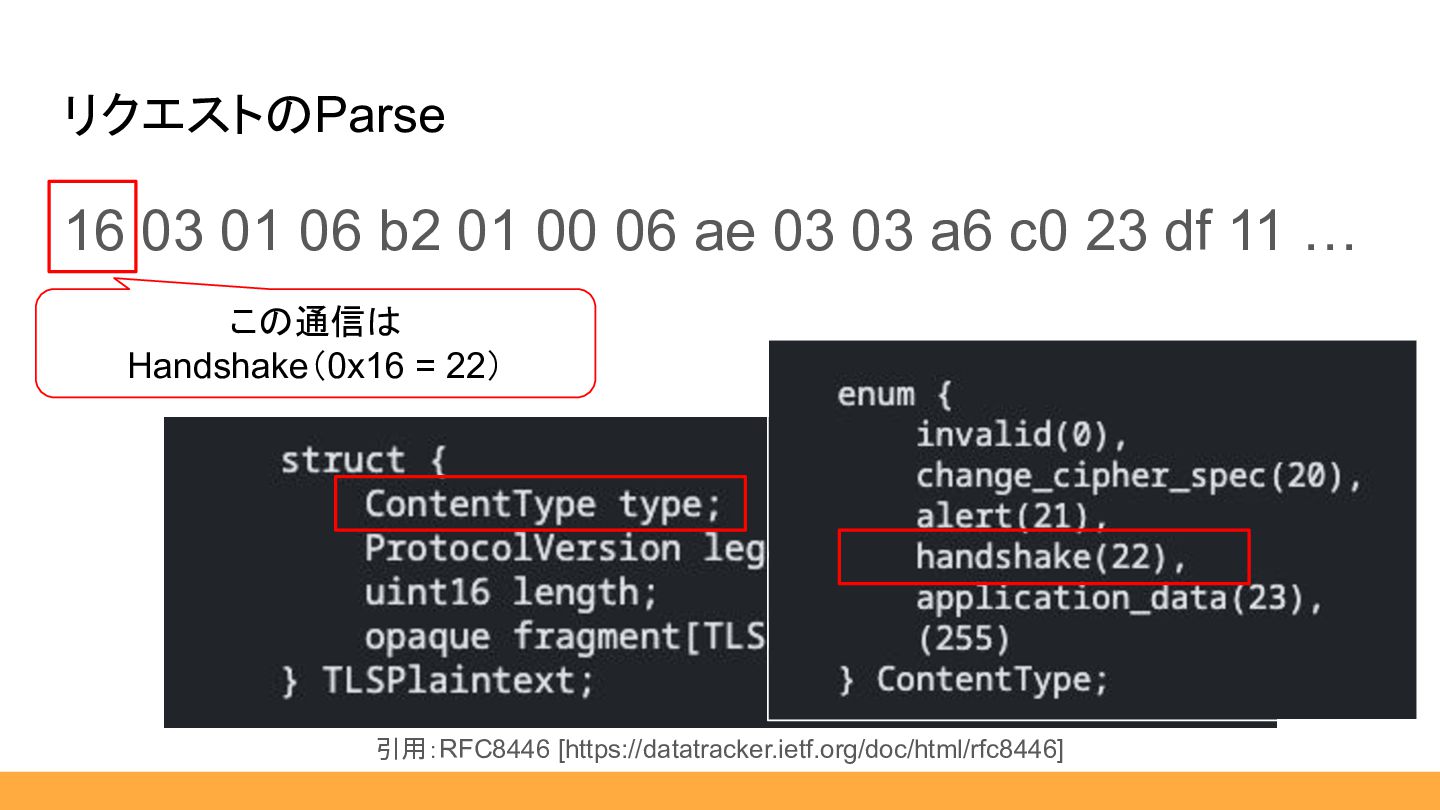
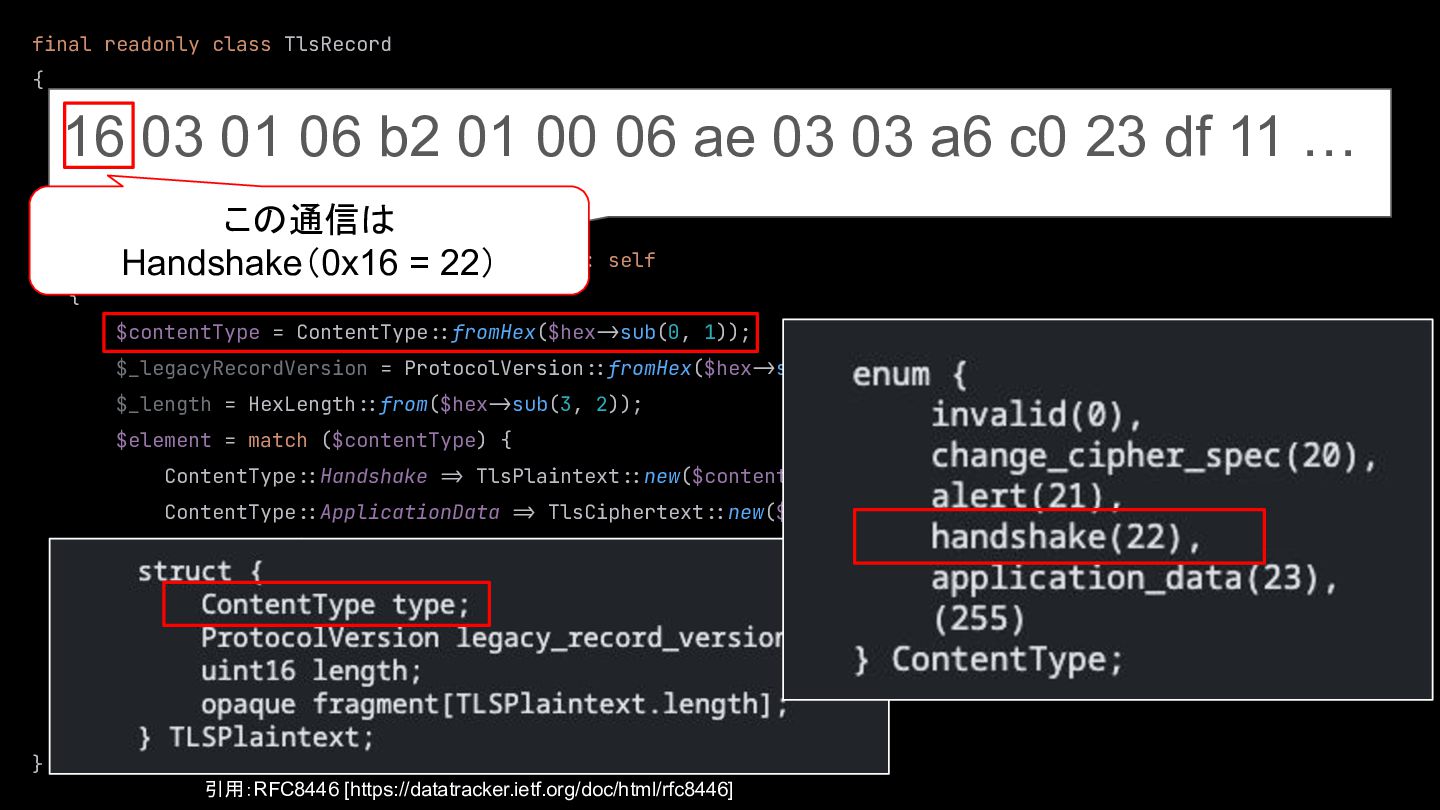
16 03 01 06 b2 01 00 06 ae 03
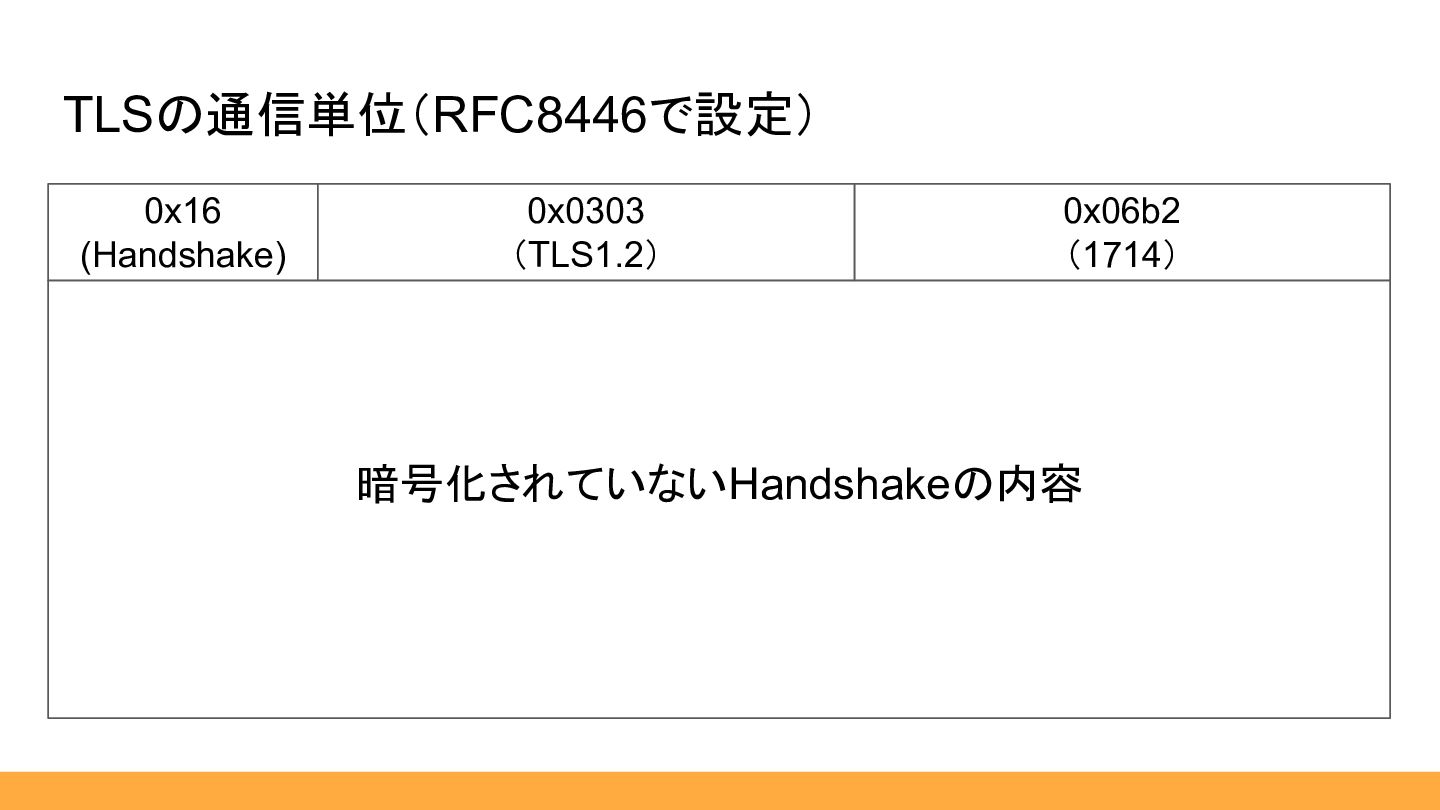
03 a6 c0 23 df 11 … リクエストのParse 引用:RFC8446 [https://datatracker.ietf.org/doc/html/rfc8446] この通信は Handshake(0x16 = 22) -
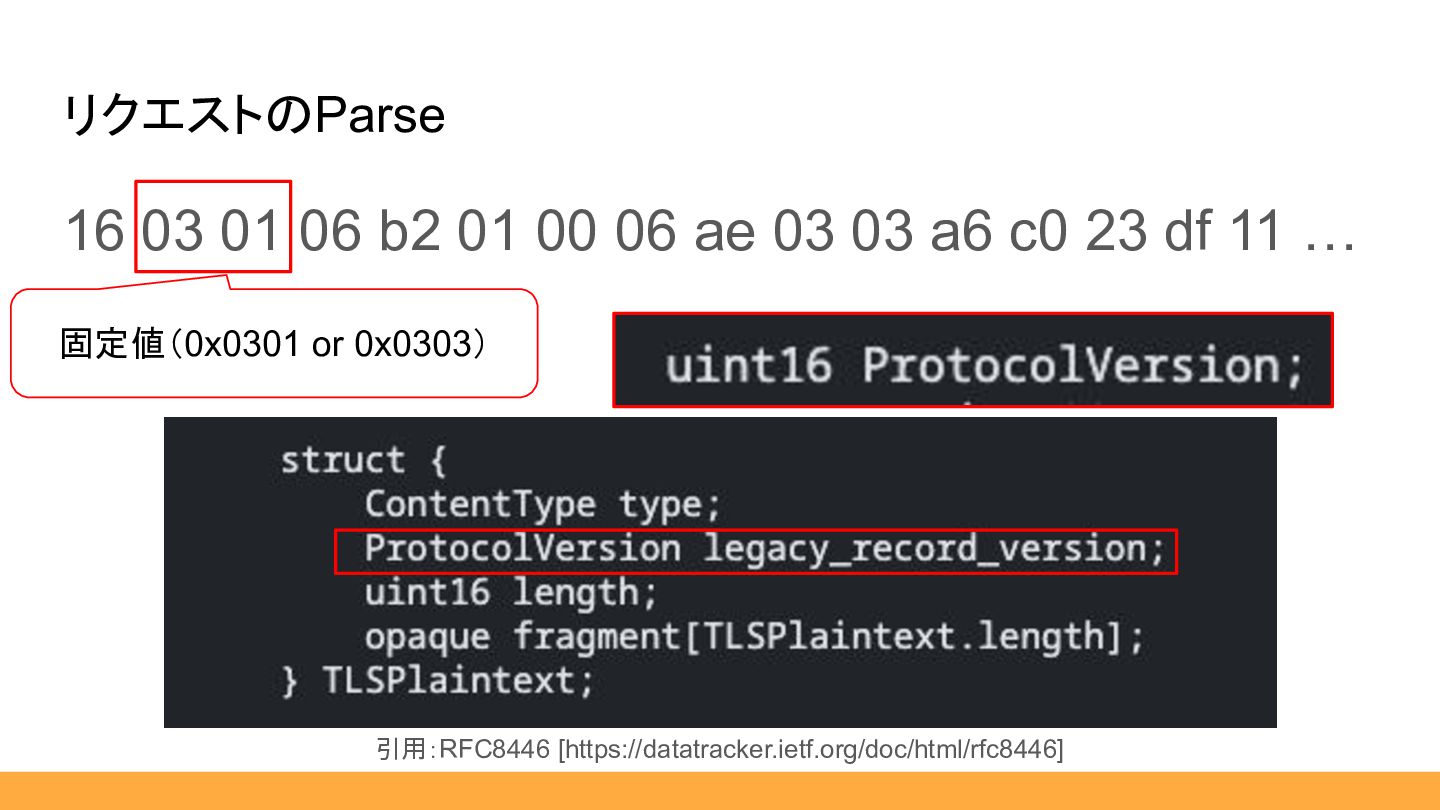
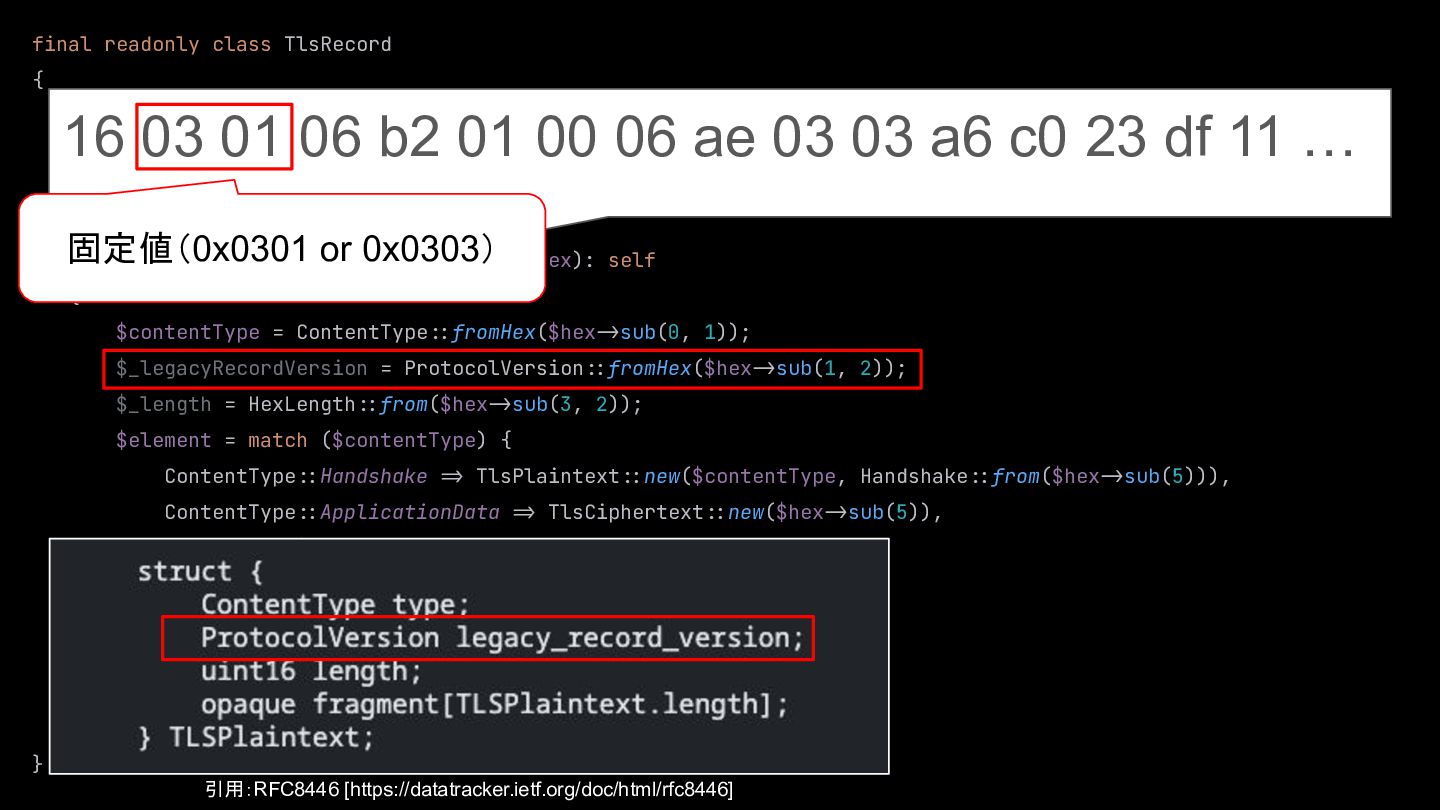
16 03 01 06 b2 01 00 06 ae 03
03 a6 c0 23 df 11 … リクエストのParse 引用:RFC8446 [https://datatracker.ietf.org/doc/html/rfc8446] 固定値(0x0301 or 0x0303) -
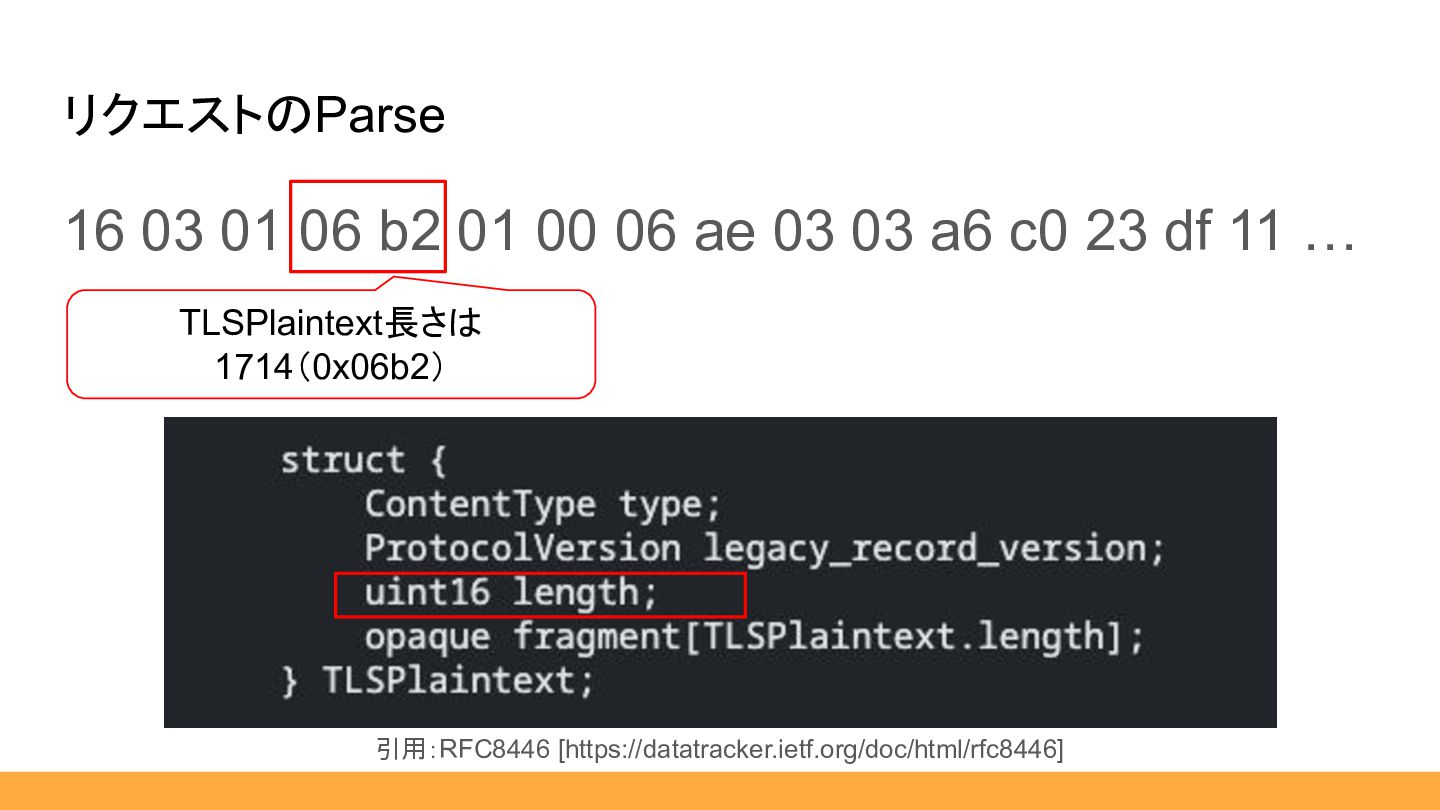
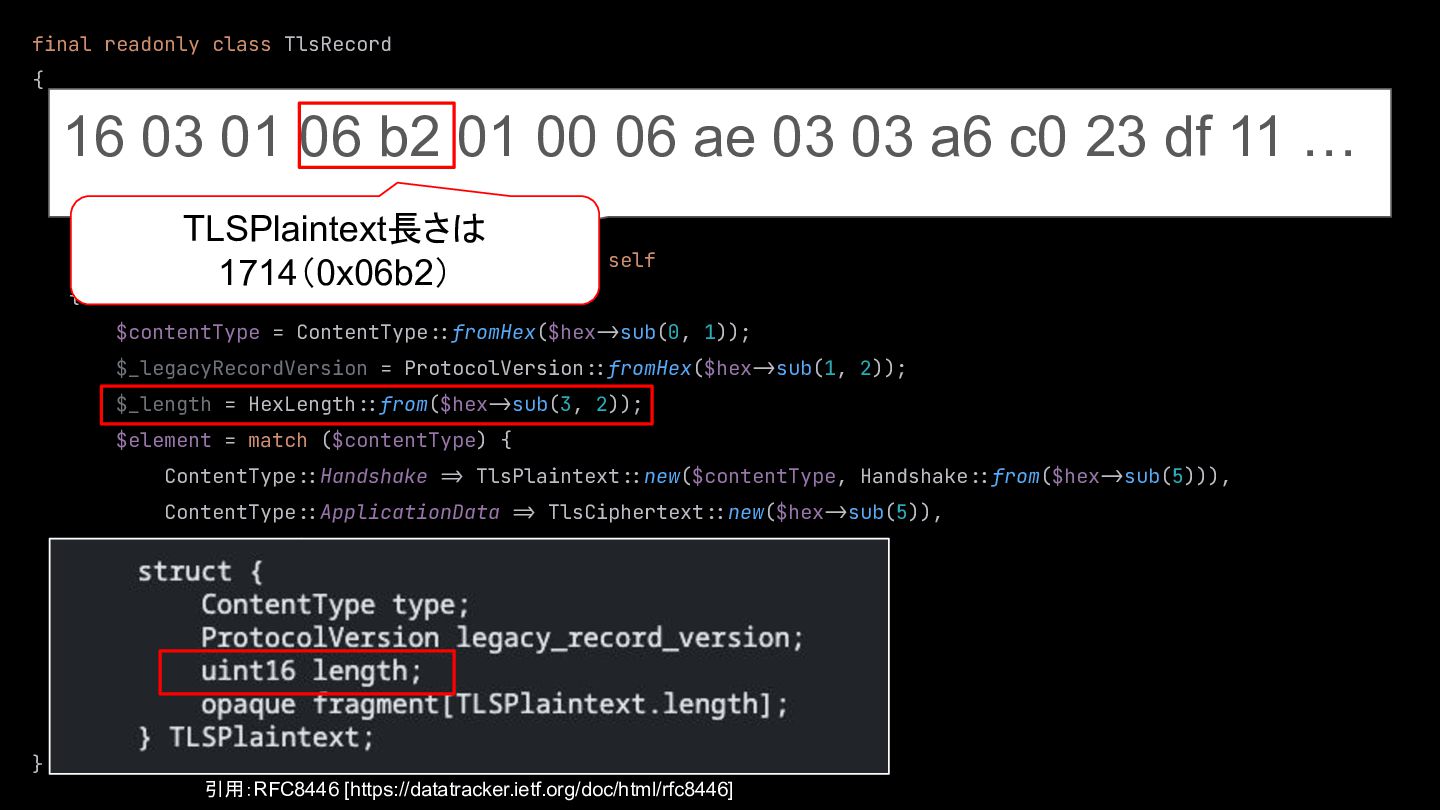
16 03 01 06 b2 01 00 06 ae 03
03 a6 c0 23 df 11 … リクエストのParse 引用:RFC8446 [https://datatracker.ietf.org/doc/html/rfc8446] TLSPlaintext長さは 1714(0x06b2) -
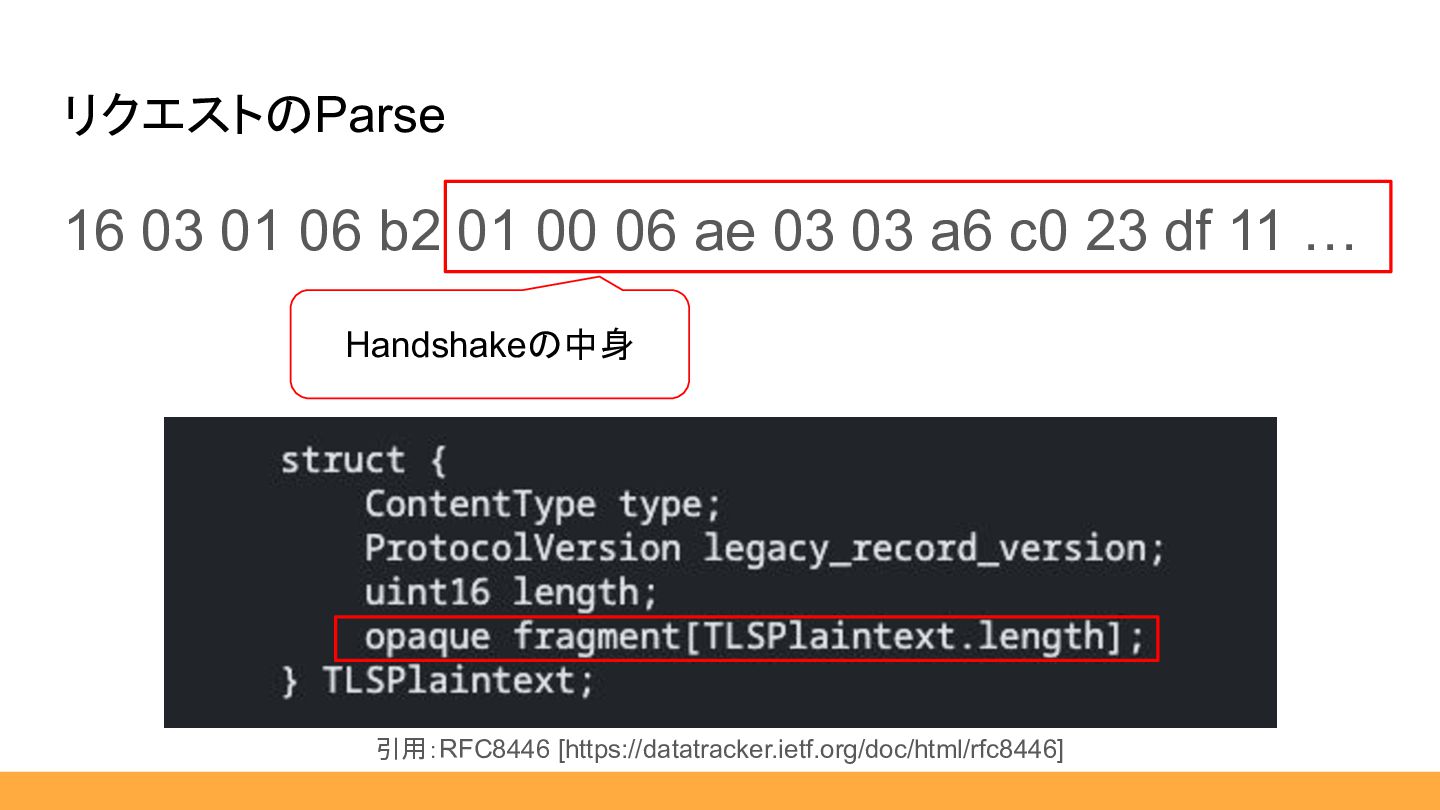
16 03 01 06 b2 01 00 06 ae 03
03 a6 c0 23 df 11 … リクエストのParse 引用:RFC8446 [https://datatracker.ietf.org/doc/html/rfc8446] Handshakeの中身 -
16 03 01 06 b2 01 00 06 ae 03
03 a6 c0 23 df 11 … リクエストのParse 引用:RFC8446 [https://datatracker.ietf.org/doc/html/rfc8446] -
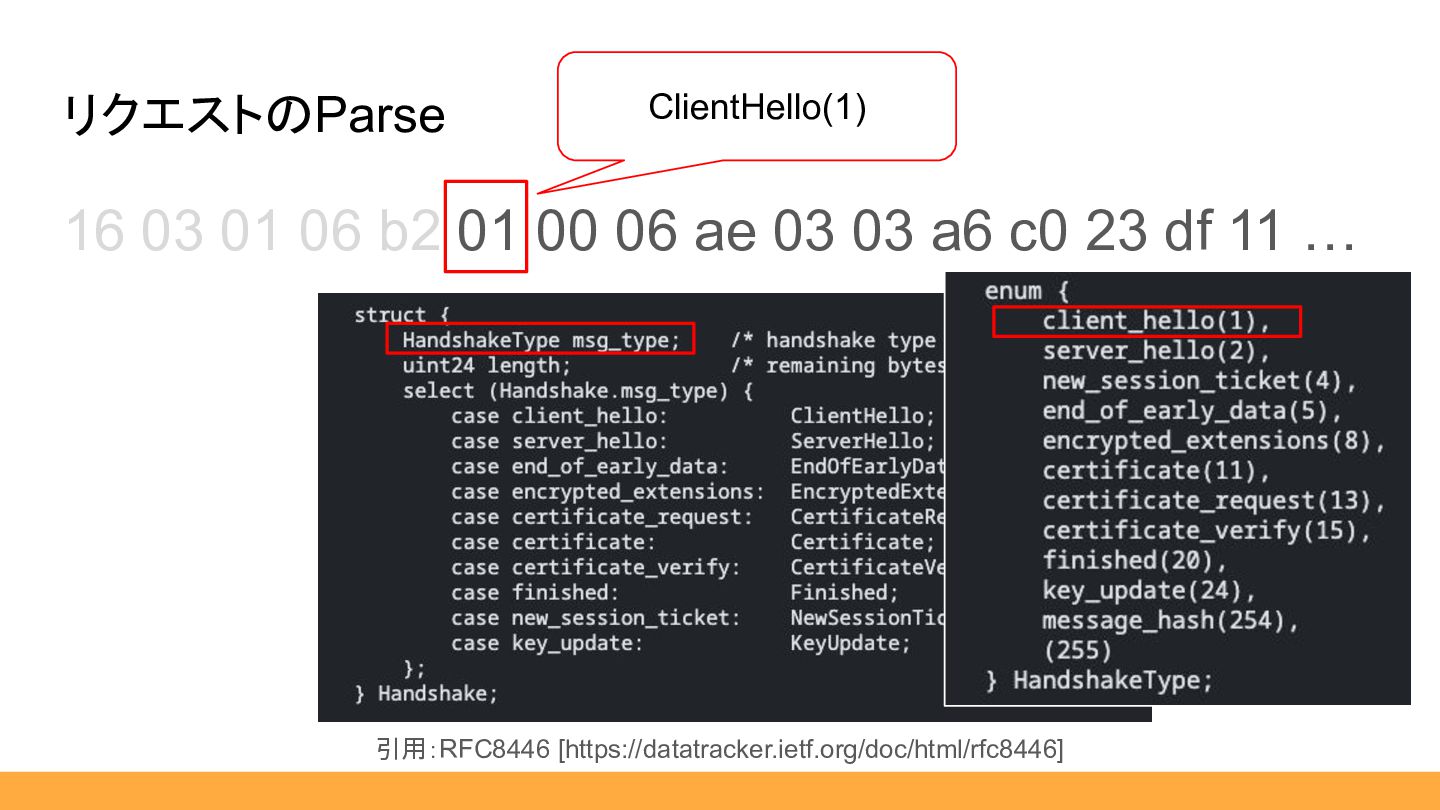
16 03 01 06 b2 01 00 06 ae 03
03 a6 c0 23 df 11 … リクエストのParse 引用:RFC8446 [https://datatracker.ietf.org/doc/html/rfc8446] ClientHello(1) -
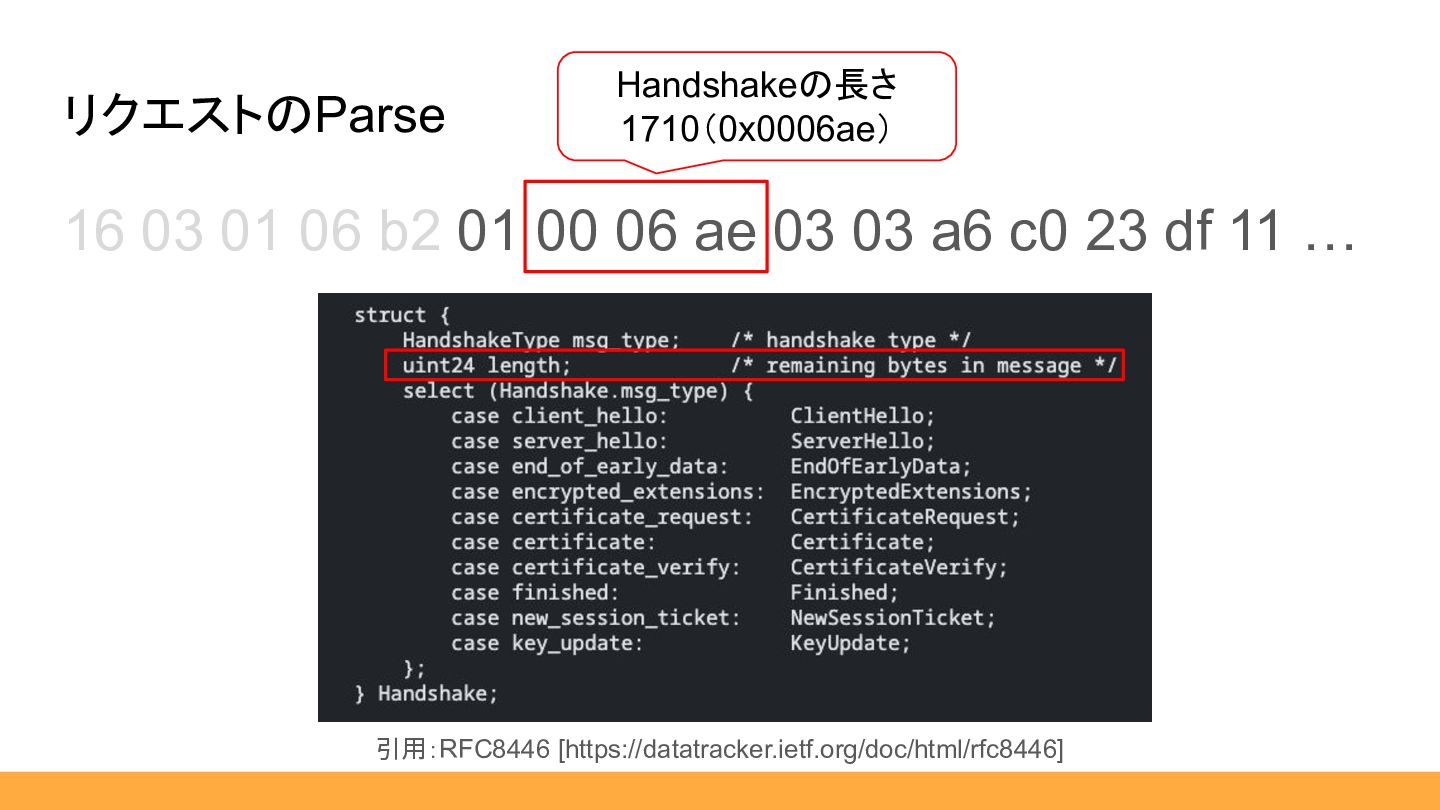
16 03 01 06 b2 01 00 06 ae 03
03 a6 c0 23 df 11 … リクエストのParse 引用:RFC8446 [https://datatracker.ietf.org/doc/html/rfc8446] Handshakeの長さ 1710(0x0006ae) -
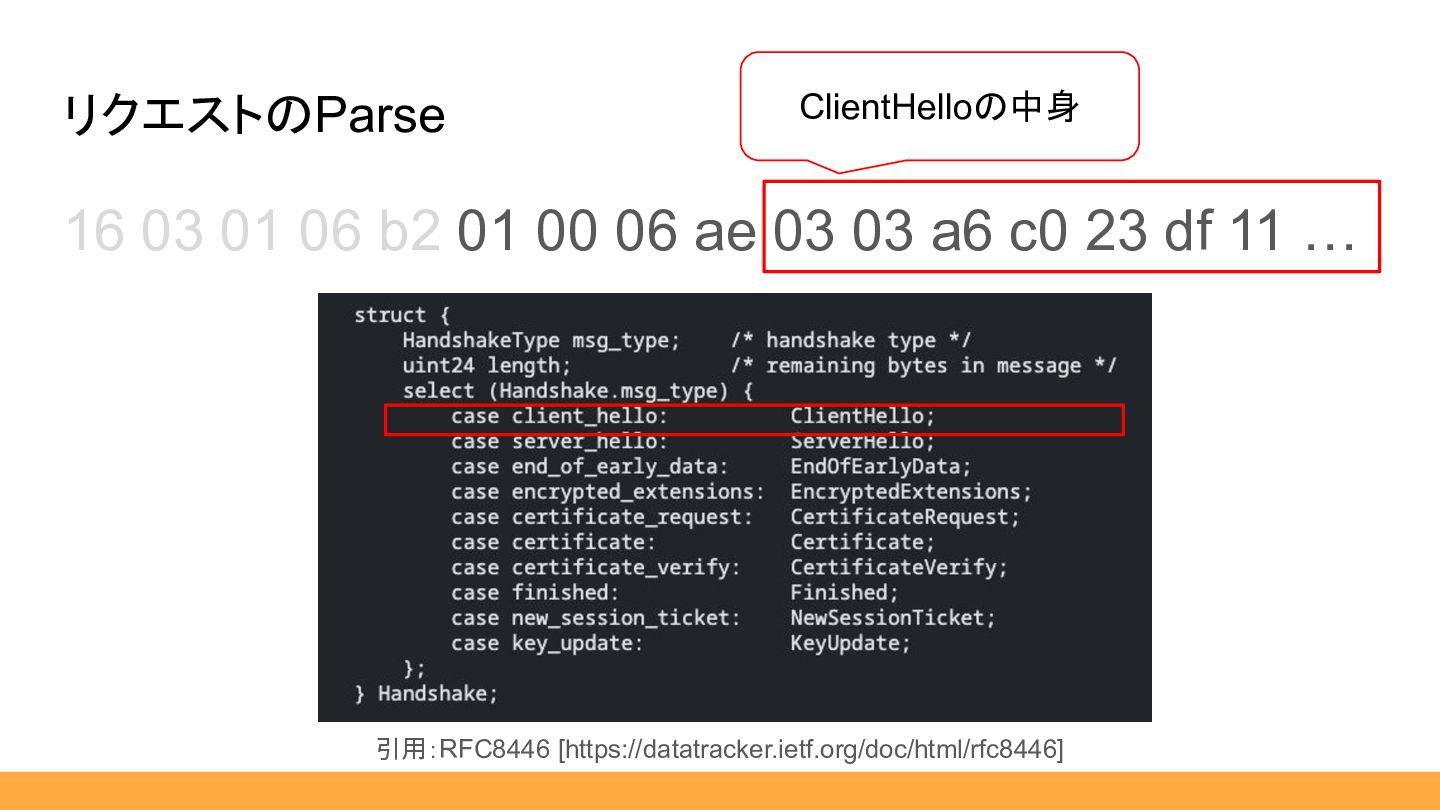
16 03 01 06 b2 01 00 06 ae 03
03 a6 c0 23 df 11 … リクエストのParse 引用:RFC8446 [https://datatracker.ietf.org/doc/html/rfc8446] ClientHelloの中身 -
16 03 01 06 b2 01 00 06 ae 03
03 a6 c0 23 df 11 … リクエストのParse 引用:RFC8446 [https://datatracker.ietf.org/doc/html/rfc8446] -
16 03 01 06 b2 01 00 06 ae 03
03 a6 c0 23 df 11 … リクエストのParse 引用:RFC8446 [https://datatracker.ietf.org/doc/html/rfc8446] -
16 03 01 06 b2 01 00 06 ae 03
03 a6 c0 23 df 11 … リクエストのParse 引用:RFC8446 [https://datatracker.ietf.org/doc/html/rfc8446] -
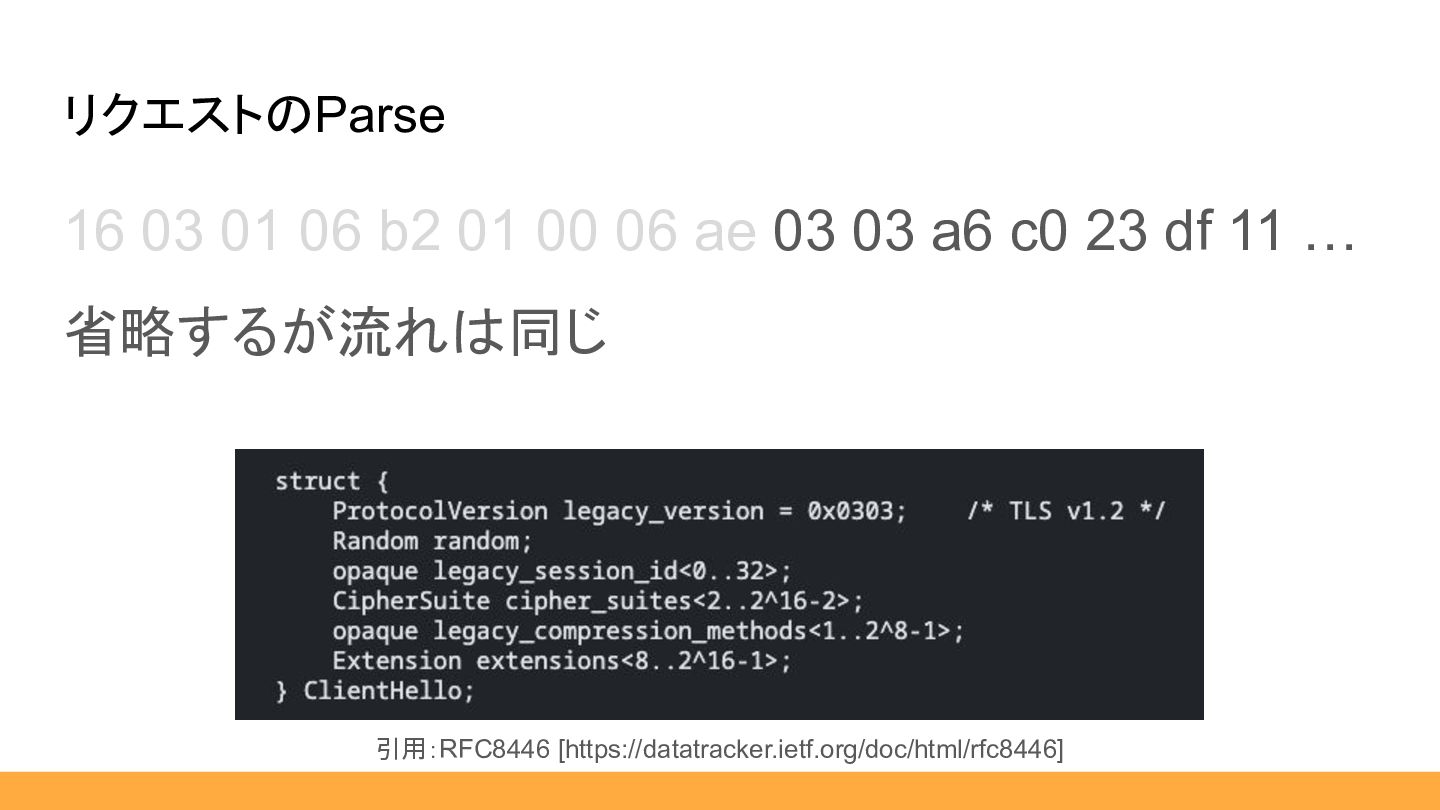
16 03 01 06 b2 01 00 06 ae 03
03 a6 c0 23 df 11 … 省略するが流れは同じ リクエストのParse 引用:RFC8446 [https://datatracker.ietf.org/doc/html/rfc8446] -
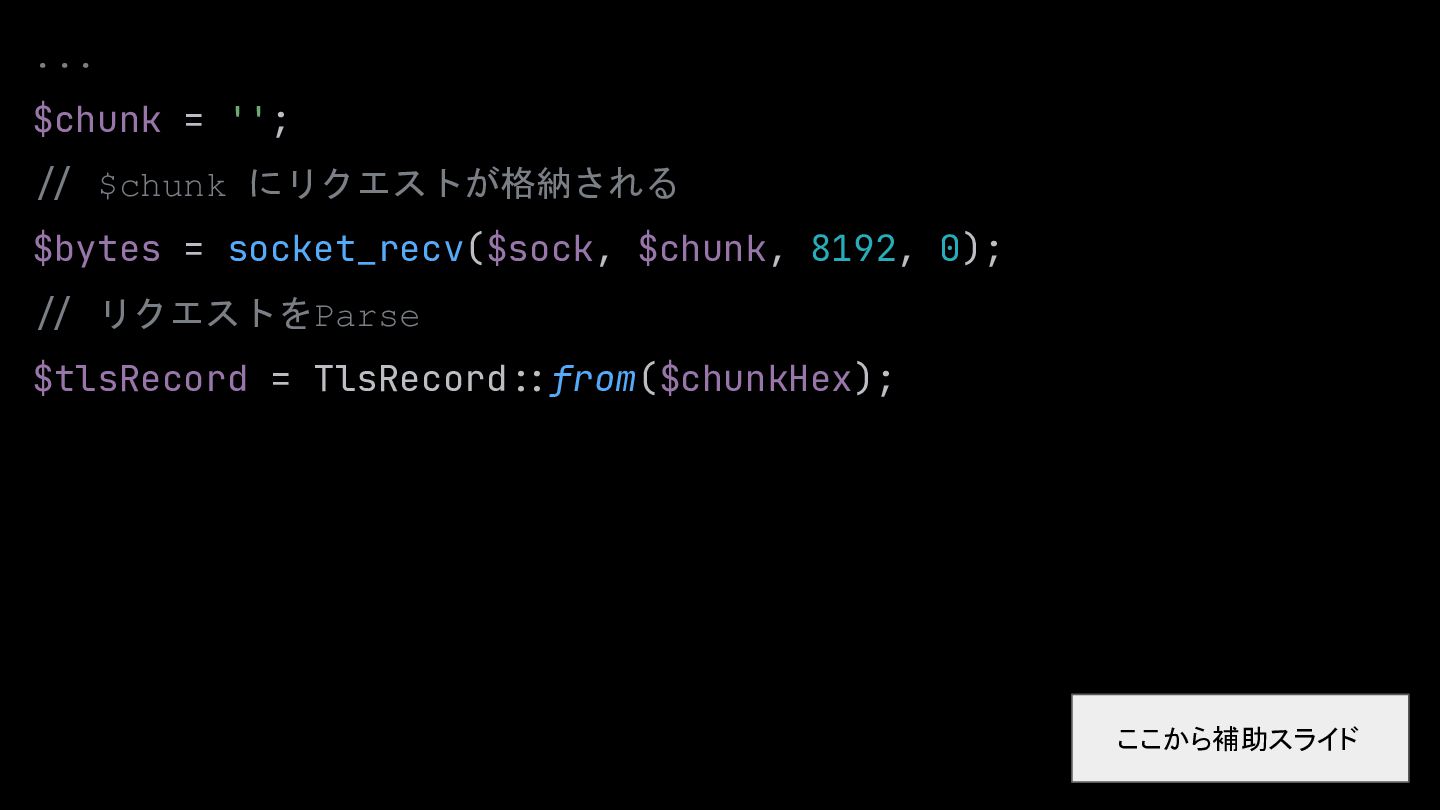
... $chunk = ''; :/ $chunk にリクエストが格納される $bytes = socket_recv($sock,
$chunk, 8192, 0); :/ リクエストをParse $tlsRecord = TlsRecord::from($chunkHex); ここから補助スライド -
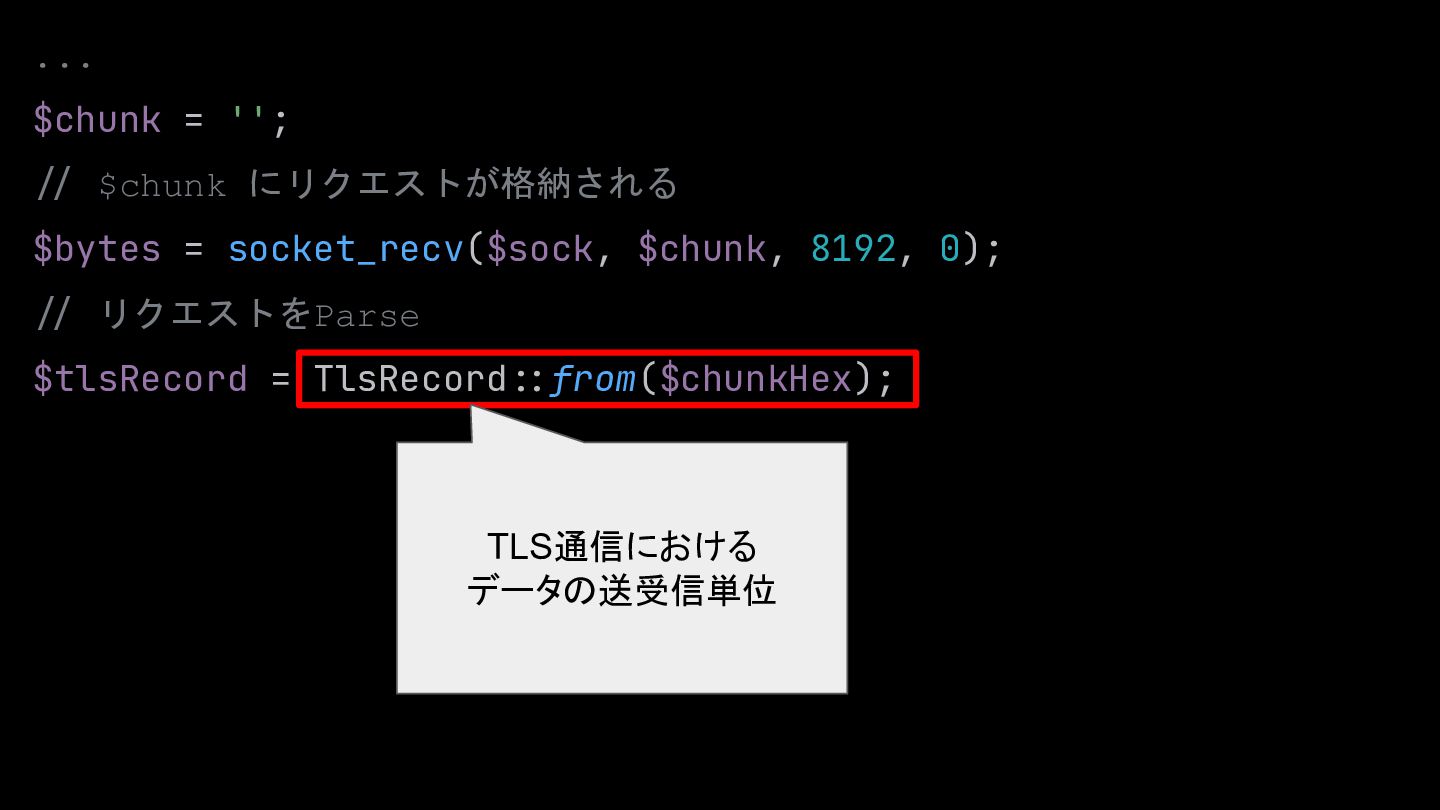
... $chunk = ''; :/ $chunk にリクエストが格納される $bytes = socket_recv($sock,
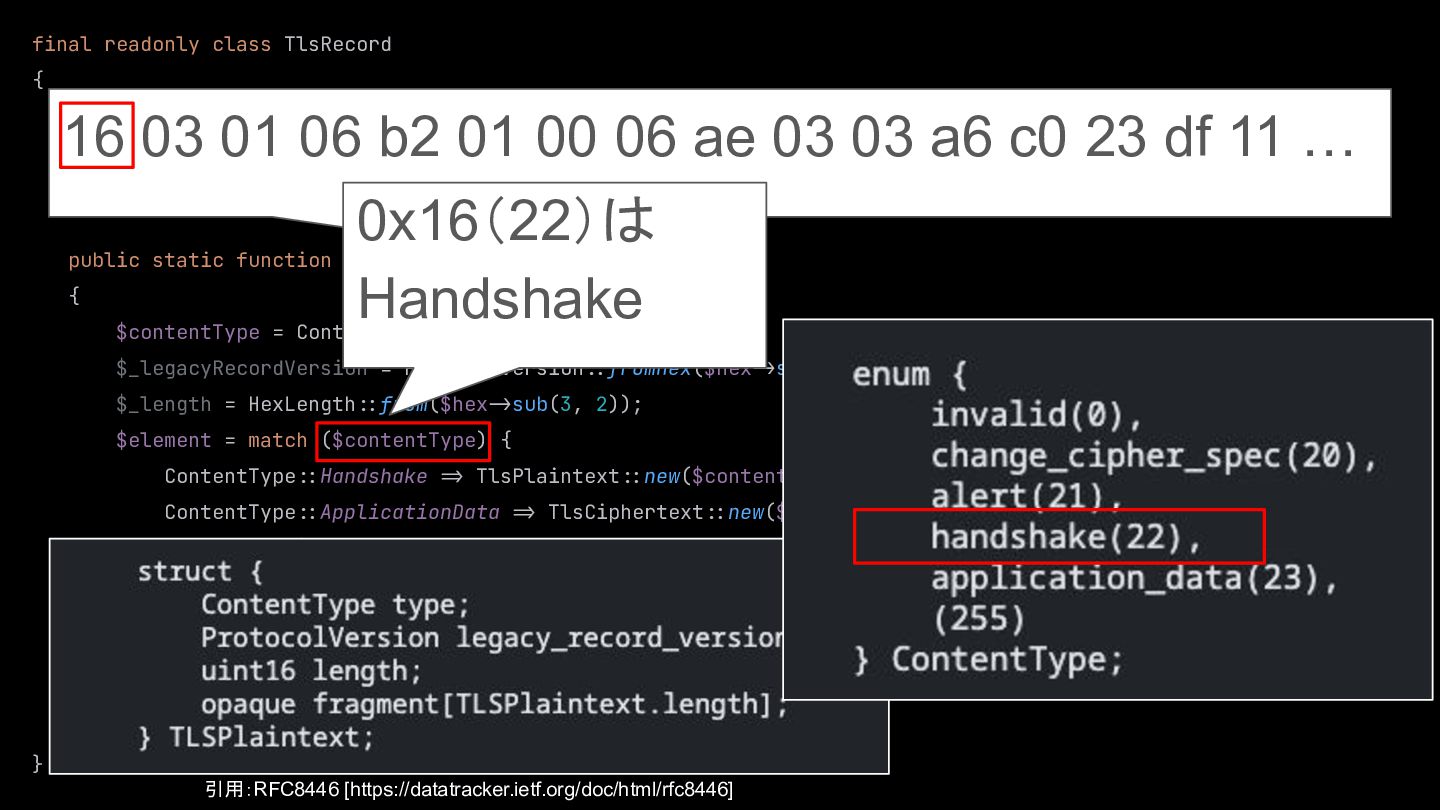
$chunk, 8192, 0); :/ リクエストをParse $tlsRecord = TlsRecord::from($chunkHex); TLS通信における データの送受信単位 -
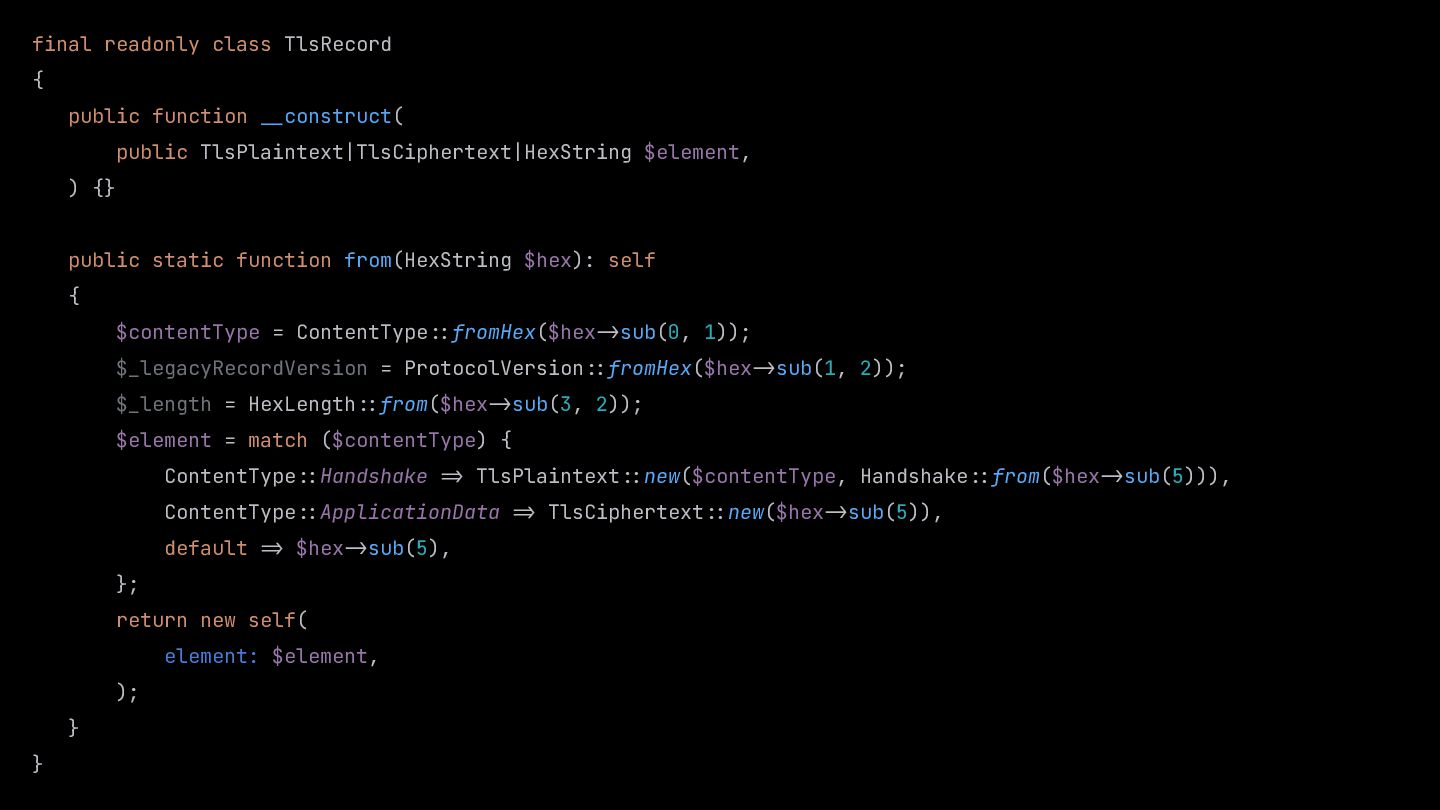
final readonly class TlsRecord { public function :_construct( public TlsPlaintext|TlsCiphertext|HexString
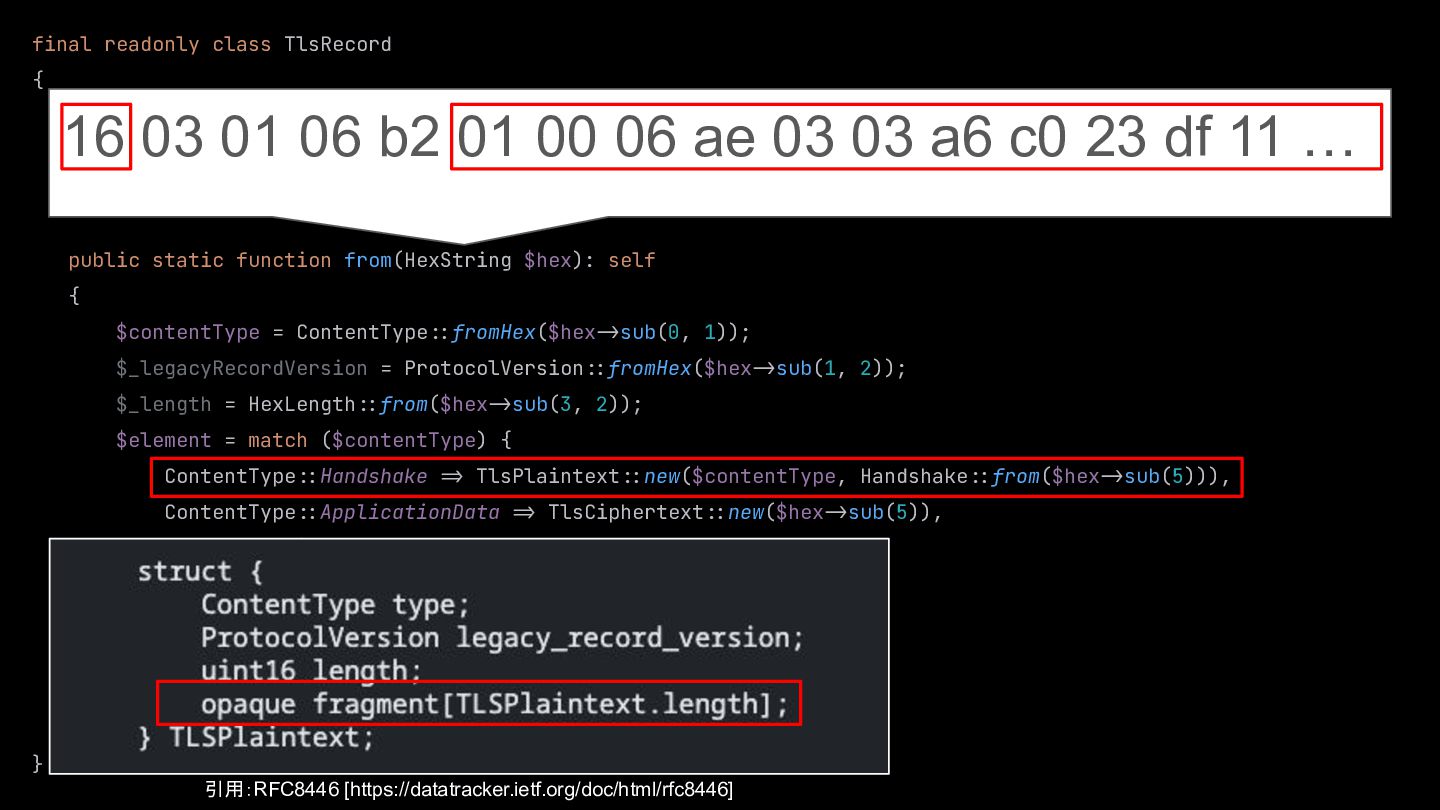
$element, ) {} public static function from(HexString $hex): self { $contentType = ContentType::fromHex($hex:>sub(0, 1)); $_legacyRecordVersion = ProtocolVersion::fromHex($hex:>sub(1, 2)); $_length = HexLength::from($hex:>sub(3, 2)); $element = match ($contentType) { ContentType::Handshake :> TlsPlaintext::new($contentType, Handshake::from($hex:>sub(5))), ContentType::ApplicationData :> TlsCiphertext::new($hex:>sub(5)), default :> $hex:>sub(5), }; return new self( element: $element, ); } } -
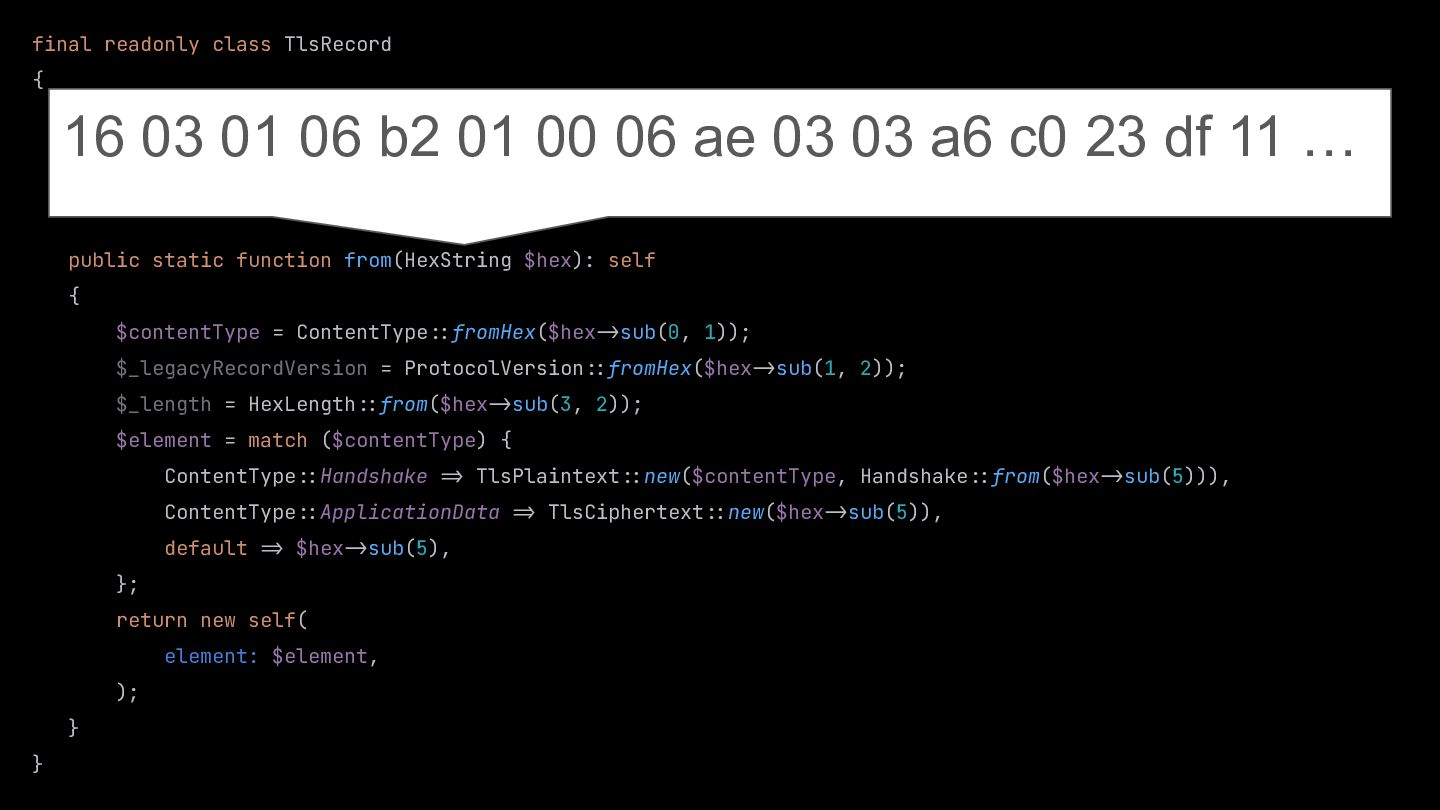
final readonly class TlsRecord { public function :_construct( public TlsPlaintext|TlsCiphertext|HexString
$element, ) {} public static function from(HexString $hex): self { $contentType = ContentType::fromHex($hex:>sub(0, 1)); $_legacyRecordVersion = ProtocolVersion::fromHex($hex:>sub(1, 2)); $_length = HexLength::from($hex:>sub(3, 2)); $element = match ($contentType) { ContentType::Handshake :> TlsPlaintext::new($contentType, Handshake::from($hex:>sub(5))), ContentType::ApplicationData :> TlsCiphertext::new($hex:>sub(5)), default :> $hex:>sub(5), }; return new self( element: $element, ); } } 16 03 01 06 b2 01 00 06 ae 03 03 a6 c0 23 df 11 … -
final readonly class TlsRecord { public function :_construct( public TlsPlaintext|TlsCiphertext|HexString
$element, ) {} public static function from(HexString $hex): self { $contentType = ContentType::fromHex($hex:>sub(0, 1)); $_legacyRecordVersion = ProtocolVersion::fromHex($hex:>sub(1, 2)); $_length = HexLength::from($hex:>sub(3, 2)); $element = match ($contentType) { ContentType::Handshake :> TlsPlaintext::new($contentType, Handshake::from($hex:>sub(5))), ContentType::ApplicationData :> TlsCiphertext::new($hex:>sub(5)), default :> $hex:>sub(5), }; return new self( element: $element, ); } } 引用:RFC8446 [https://datatracker.ietf.org/doc/html/rfc8446] 16 03 01 06 b2 01 00 06 ae 03 03 a6 c0 23 df 11 … -
final readonly class TlsRecord { public function :_construct( public TlsPlaintext|TlsCiphertext|HexString
$element, ) {} public static function from(HexString $hex): self { $contentType = ContentType::fromHex($hex:>sub(0, 1)); $_legacyRecordVersion = ProtocolVersion::fromHex($hex:>sub(1, 2)); $_length = HexLength::from($hex:>sub(3, 2)); $element = match ($contentType) { ContentType::Handshake :> TlsPlaintext::new($contentType, Handshake::from($hex:>sub(5))), ContentType::ApplicationData :> TlsCiphertext::new($hex:>sub(5)), default :> $hex:>sub(5), }; return new self( element: $element, ); } } 16 03 01 06 b2 01 00 06 ae 03 03 a6 c0 23 df 11 … 引用:RFC8446 [https://datatracker.ietf.org/doc/html/rfc8446] この通信は Handshake(0x16 = 22) -
final readonly class TlsRecord { public function :_construct( public TlsPlaintext|TlsCiphertext|HexString
$element, ) {} public static function from(HexString $hex): self { $contentType = ContentType::fromHex($hex:>sub(0, 1)); $_legacyRecordVersion = ProtocolVersion::fromHex($hex:>sub(1, 2)); $_length = HexLength::from($hex:>sub(3, 2)); $element = match ($contentType) { ContentType::Handshake :> TlsPlaintext::new($contentType, Handshake::from($hex:>sub(5))), ContentType::ApplicationData :> TlsCiphertext::new($hex:>sub(5)), default :> $hex:>sub(5), }; return new self( element: $element, ); } } 16 03 01 06 b2 01 00 06 ae 03 03 a6 c0 23 df 11 … 引用:RFC8446 [https://datatracker.ietf.org/doc/html/rfc8446] 固定値(0x0301 or 0x0303) -
final readonly class TlsRecord { public function :_construct( public TlsPlaintext|TlsCiphertext|HexString
$element, ) {} public static function from(HexString $hex): self { $contentType = ContentType::fromHex($hex:>sub(0, 1)); $_legacyRecordVersion = ProtocolVersion::fromHex($hex:>sub(1, 2)); $_length = HexLength::from($hex:>sub(3, 2)); $element = match ($contentType) { ContentType::Handshake :> TlsPlaintext::new($contentType, Handshake::from($hex:>sub(5))), ContentType::ApplicationData :> TlsCiphertext::new($hex:>sub(5)), default :> $hex:>sub(5), }; return new self( element: $element, ); } } 16 03 01 06 b2 01 00 06 ae 03 03 a6 c0 23 df 11 … 引用:RFC8446 [https://datatracker.ietf.org/doc/html/rfc8446] TLSPlaintext長さは 1714(0x06b2) -
final readonly class TlsRecord { public function :_construct( public TlsPlaintext|TlsCiphertext|HexString
$element, ) {} public static function from(HexString $hex): self { $contentType = ContentType::fromHex($hex:>sub(0, 1)); $_legacyRecordVersion = ProtocolVersion::fromHex($hex:>sub(1, 2)); $_length = HexLength::from($hex:>sub(3, 2)); $element = match ($contentType) { ContentType::Handshake :> TlsPlaintext::new($contentType, Handshake::from($hex:>sub(5))), ContentType::ApplicationData :> TlsCiphertext::new($hex:>sub(5)), default :> $hex:>sub(5), }; return new self( element: $element, ); } } 16 03 01 06 b2 01 00 06 ae 03 03 a6 c0 23 df 11 … 0x16(22)は Handshake 引用:RFC8446 [https://datatracker.ietf.org/doc/html/rfc8446] -
final readonly class TlsRecord { public function :_construct( public TlsPlaintext|TlsCiphertext|HexString
$element, ) {} public static function from(HexString $hex): self { $contentType = ContentType::fromHex($hex:>sub(0, 1)); $_legacyRecordVersion = ProtocolVersion::fromHex($hex:>sub(1, 2)); $_length = HexLength::from($hex:>sub(3, 2)); $element = match ($contentType) { ContentType::Handshake :> TlsPlaintext::new($contentType, Handshake::from($hex:>sub(5))), ContentType::ApplicationData :> TlsCiphertext::new($hex:>sub(5)), default :> $hex:>sub(5), }; return new self( element: $element, ); } } 16 03 01 06 b2 01 00 06 ae 03 03 a6 c0 23 df 11 … 引用:RFC8446 [https://datatracker.ietf.org/doc/html/rfc8446] -
final readonly class TlsRecord { public function :_construct( public TlsPlaintext|TlsCiphertext|HexString
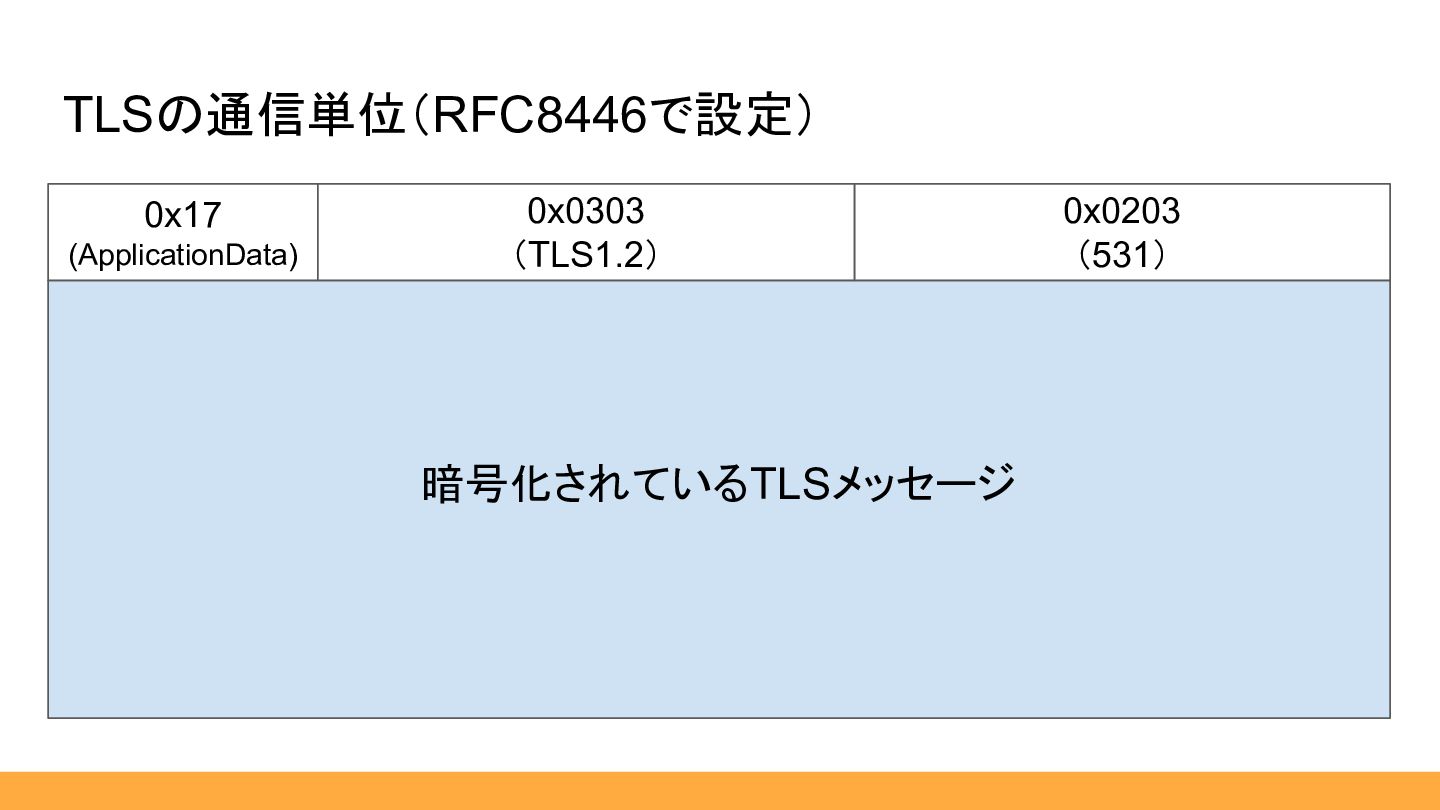
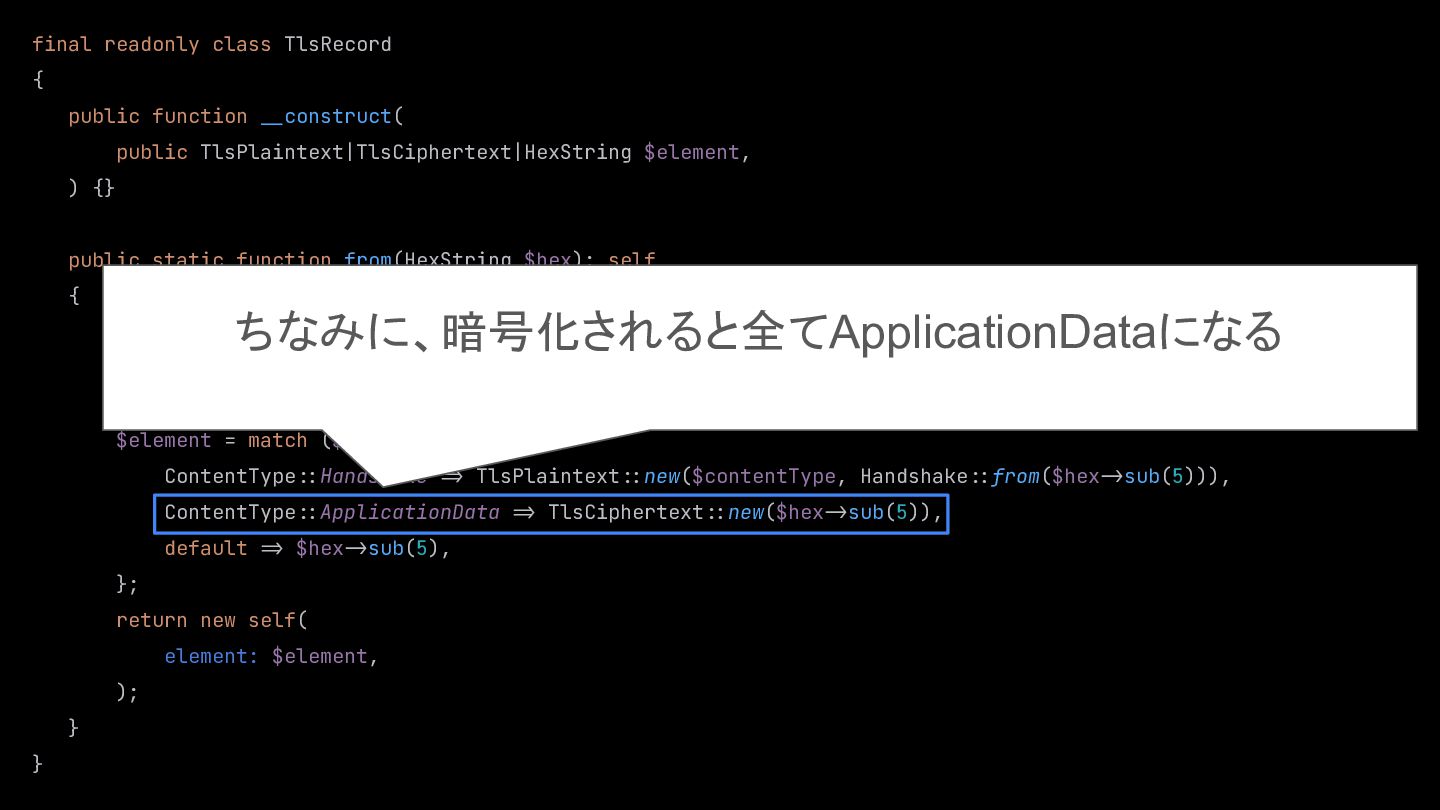
$element, ) {} public static function from(HexString $hex): self { $contentType = ContentType::fromHex($hex:>sub(0, 1)); $_legacyRecordVersion = ProtocolVersion::fromHex($hex:>sub(1, 2)); $_length = HexLength::from($hex:>sub(3, 2)); $element = match ($contentType) { ContentType::Handshake :> TlsPlaintext::new($contentType, Handshake::from($hex:>sub(5))), ContentType::ApplicationData :> TlsCiphertext::new($hex:>sub(5)), default :> $hex:>sub(5), }; return new self( element: $element, ); } } ちなみに、暗号化されると全てApplicationDataになる -
• TCPソケットを作成し、リクエストを受け取る • リクエストが Handshake or ApplicationDataを判定 • (Handshakeの場合) ◦
ClientHelloの内容を読み取る ◦ ServerHello 作成 → そのままレスポンスとして返す ◦ EncryptedExtensions 作成 → 暗号化してレスポンスとして返す ◦ … ◦ Finished 作成 → 暗号化してレスポンスとして返す • (ApplicationDataの場合) ◦ 復号化する ◦ リクエストの内容に応じたレスポンスを返す 流れ -
• TCPソケットを作成し、リクエストを受け取る • リクエストが Handshake or ApplicationDataを判定 • (Handshakeの場合) ◦
ClientHelloの内容を読み取る ◦ ServerHello 作成 → そのままレスポンスとして返す ◦ EncryptedExtensions 作成 → 暗号化してレスポンスとして返す ◦ … ◦ Finished 作成 → 暗号化してレスポンスとして返す • (ApplicationDataの場合) ◦ 復号化する ◦ リクエストの内容に応じたレスポンスを返す 流れ -
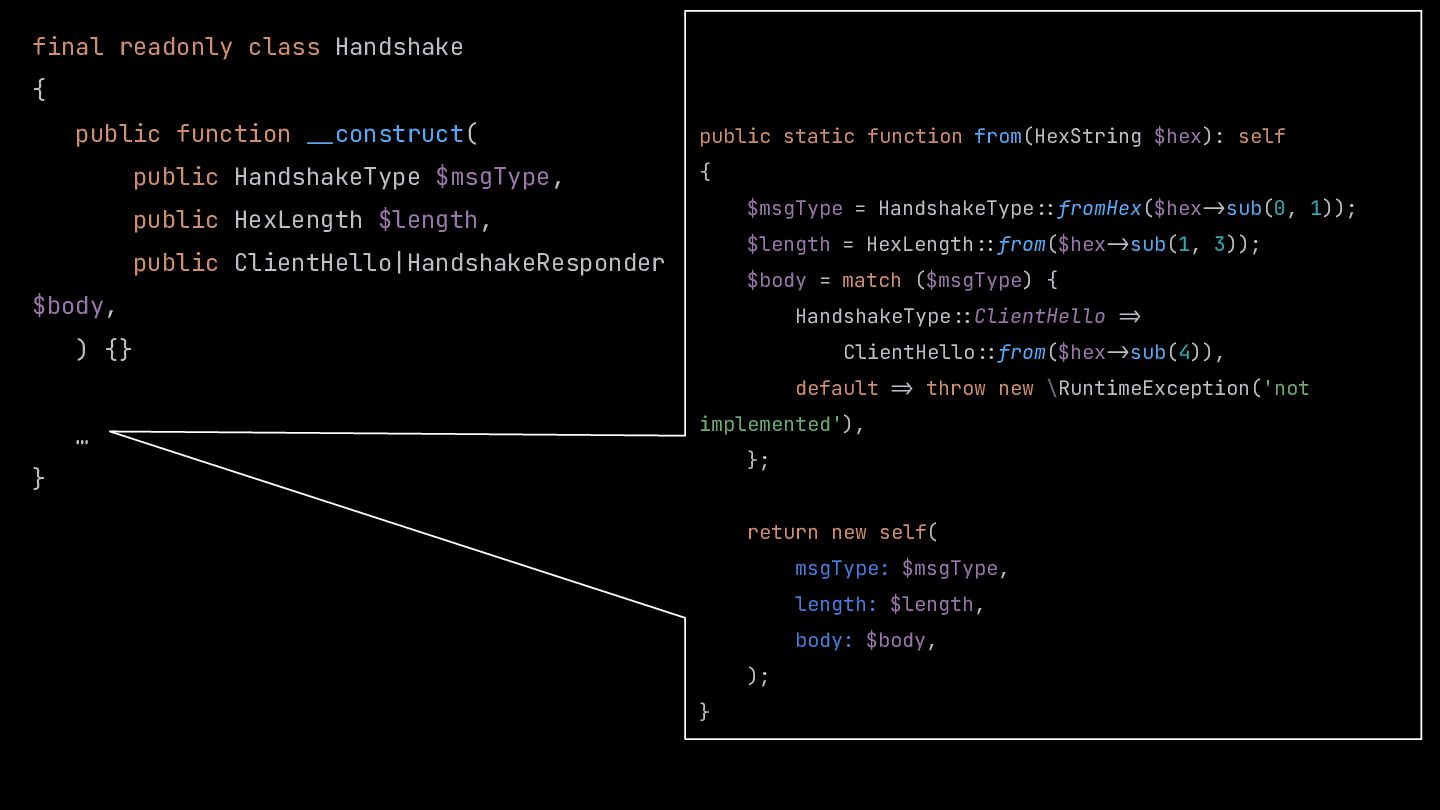
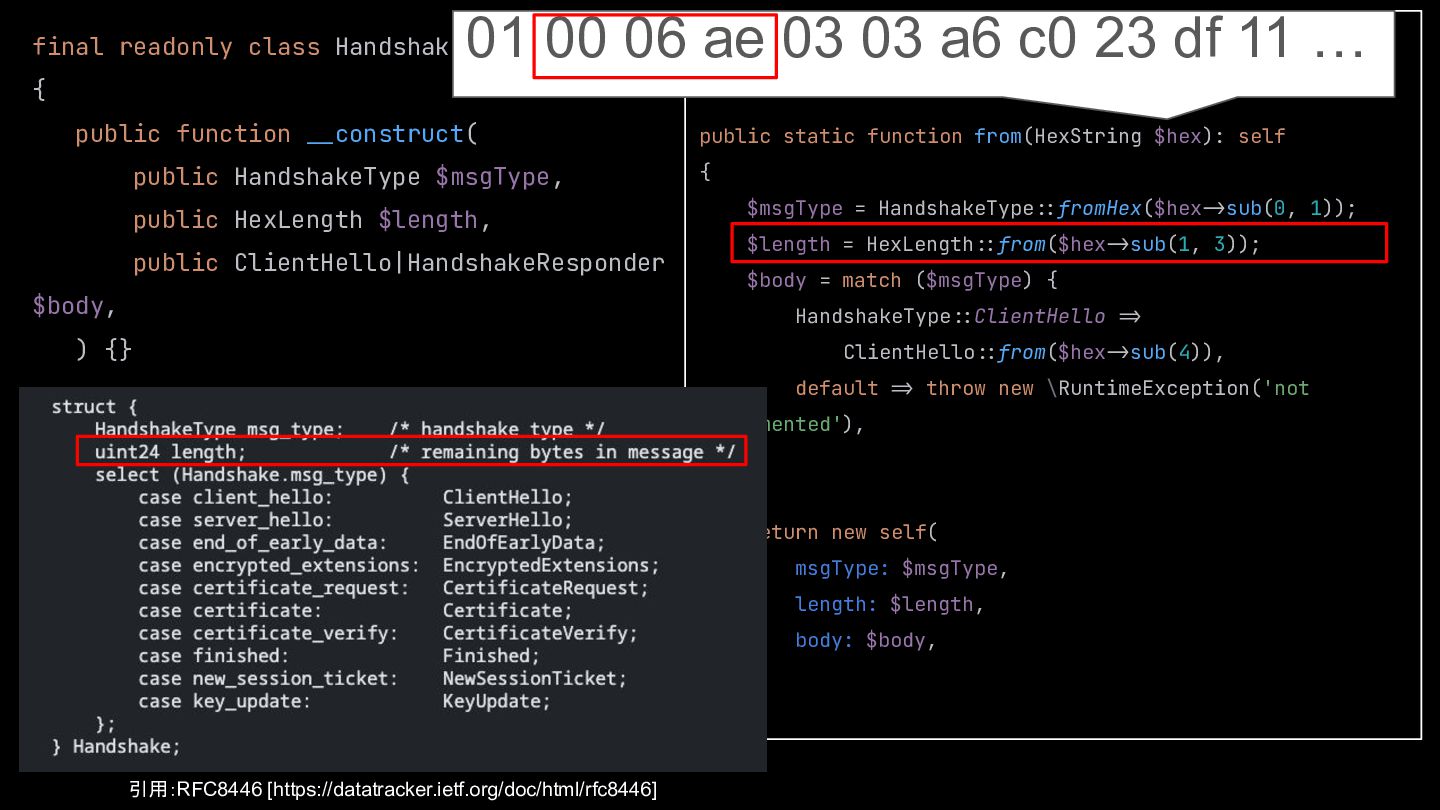
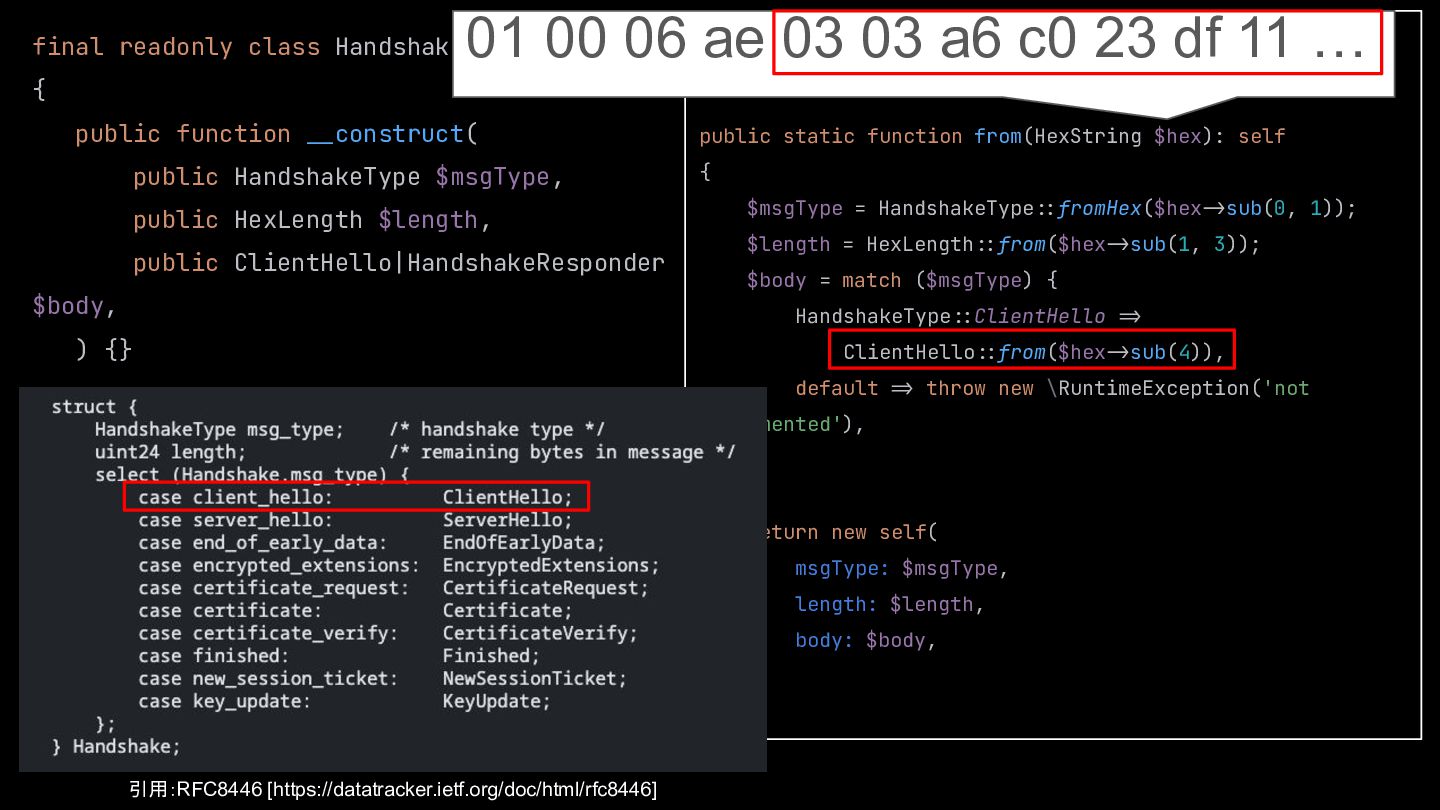
final readonly class Handshake { public function :_construct( public HandshakeType
$msgType, public HexLength $length, public ClientHello|HandshakeResponder $body, ) {} … } public static function from(HexString $hex): self { $msgType = HandshakeType::fromHex($hex:>sub(0, 1)); $length = HexLength::from($hex:>sub(1, 3)); $body = match ($msgType) { HandshakeType::ClientHello :> ClientHello::from($hex:>sub(4)), default :> throw new \RuntimeException('not implemented'), }; return new self( msgType: $msgType, length: $length, body: $body, ); } -
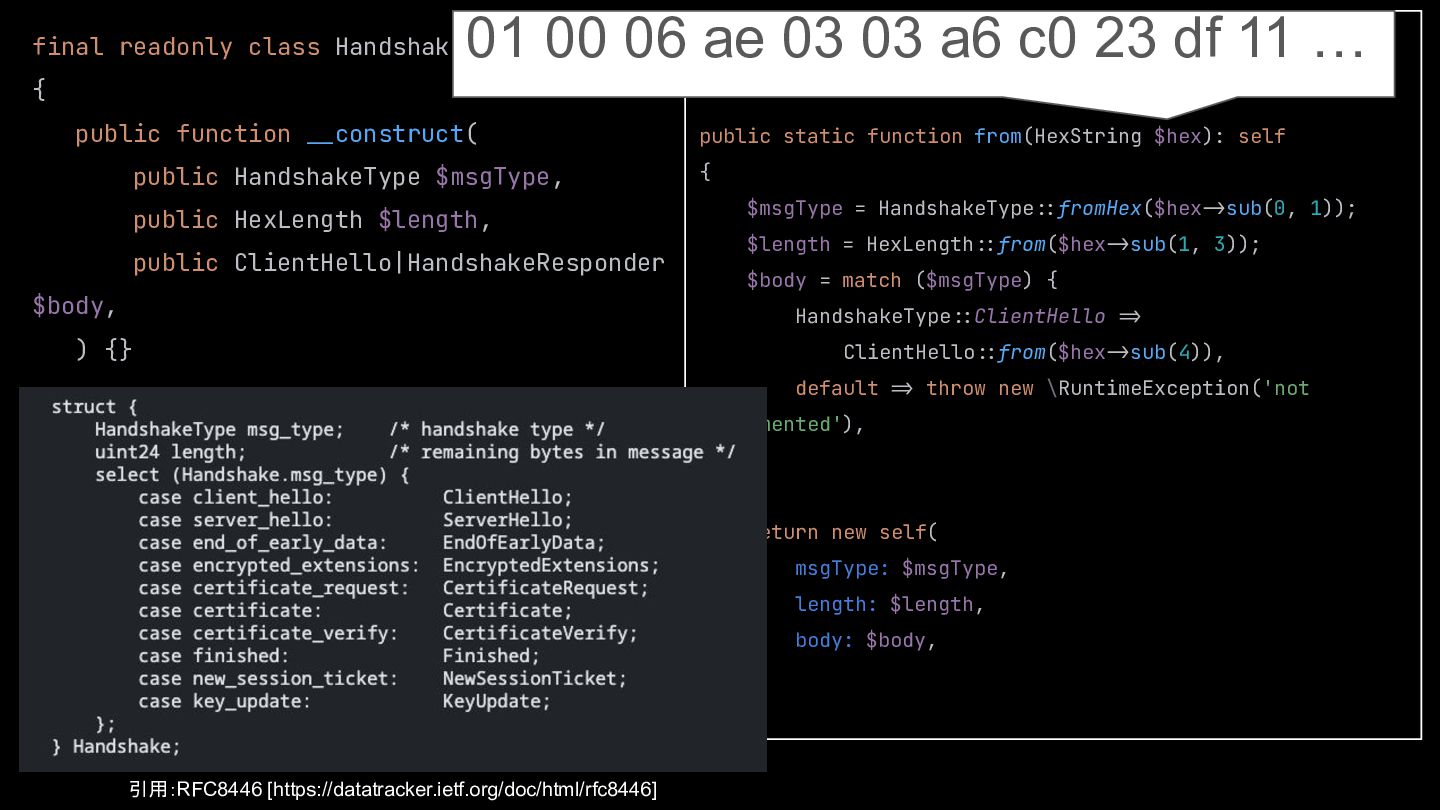
final readonly class Handshake { public function :_construct( public HandshakeType
$msgType, public HexLength $length, public ClientHello|HandshakeResponder $body, ) {} … } public static function from(HexString $hex): self { $msgType = HandshakeType::fromHex($hex:>sub(0, 1)); $length = HexLength::from($hex:>sub(1, 3)); $body = match ($msgType) { HandshakeType::ClientHello :> ClientHello::from($hex:>sub(4)), default :> throw new \RuntimeException('not implemented'), }; return new self( msgType: $msgType, length: $length, body: $body, ); } 引用:RFC8446 [https://datatracker.ietf.org/doc/html/rfc8446] 01 00 06 ae 03 03 a6 c0 23 df 11 … -
final readonly class Handshake { public function :_construct( public HandshakeType
$msgType, public HexLength $length, public ClientHello|HandshakeResponder $body, ) {} … } public static function from(HexString $hex): self { $msgType = HandshakeType::fromHex($hex:>sub(0, 1)); $length = HexLength::from($hex:>sub(1, 3)); $body = match ($msgType) { HandshakeType::ClientHello :> ClientHello::from($hex:>sub(4)), default :> throw new \RuntimeException('not implemented'), }; return new self( msgType: $msgType, length: $length, body: $body, ); } 01 00 06 ae 03 03 a6 c0 23 df 11 … 引用:RFC8446 [https://datatracker.ietf.org/doc/html/rfc8446] -
final readonly class Handshake { public function :_construct( public HandshakeType
$msgType, public HexLength $length, public ClientHello|HandshakeResponder $body, ) {} … } public static function from(HexString $hex): self { $msgType = HandshakeType::fromHex($hex:>sub(0, 1)); $length = HexLength::from($hex:>sub(1, 3)); $body = match ($msgType) { HandshakeType::ClientHello :> ClientHello::from($hex:>sub(4)), default :> throw new \RuntimeException('not implemented'), }; return new self( msgType: $msgType, length: $length, body: $body, ); } 01 00 06 ae 03 03 a6 c0 23 df 11 … 引用:RFC8446 [https://datatracker.ietf.org/doc/html/rfc8446] -
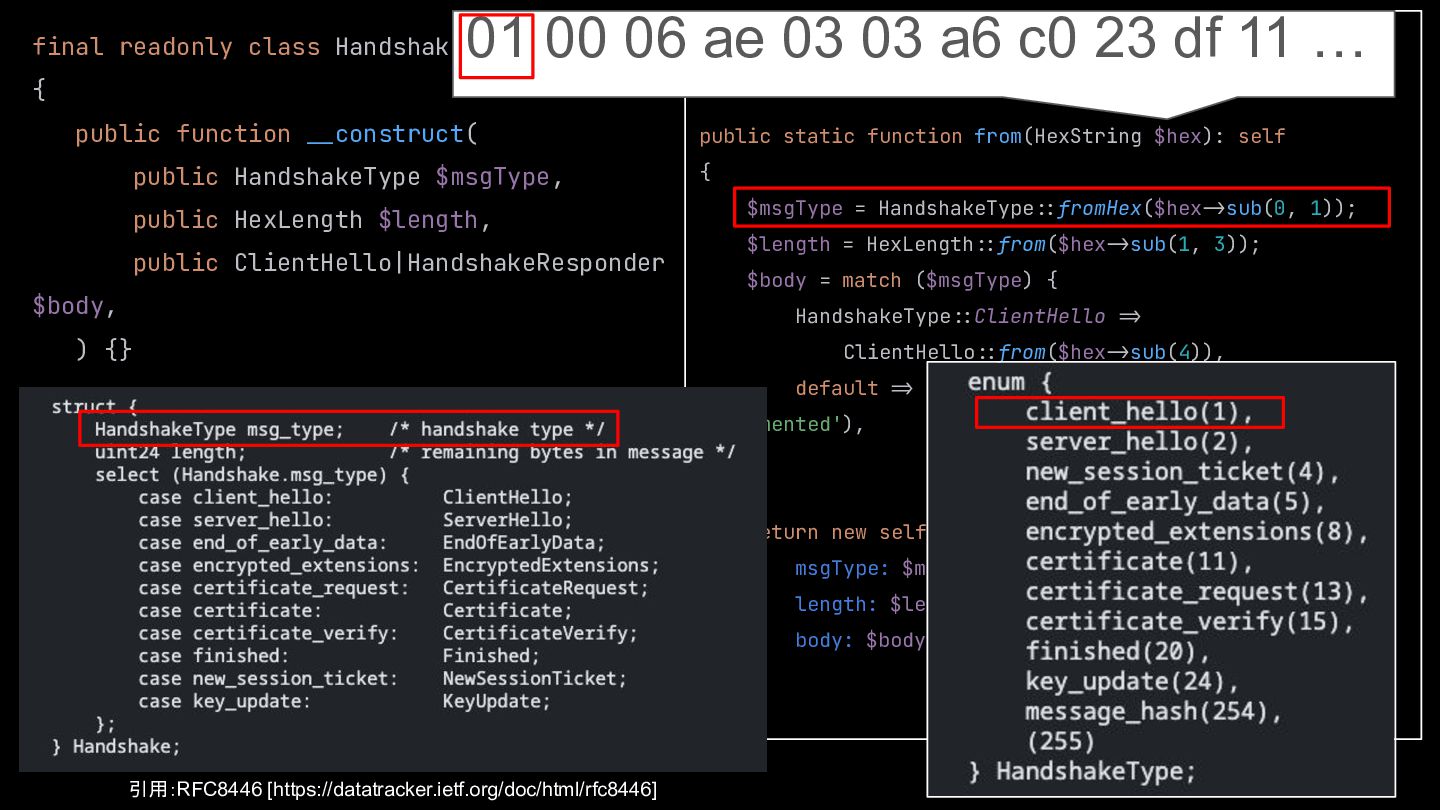
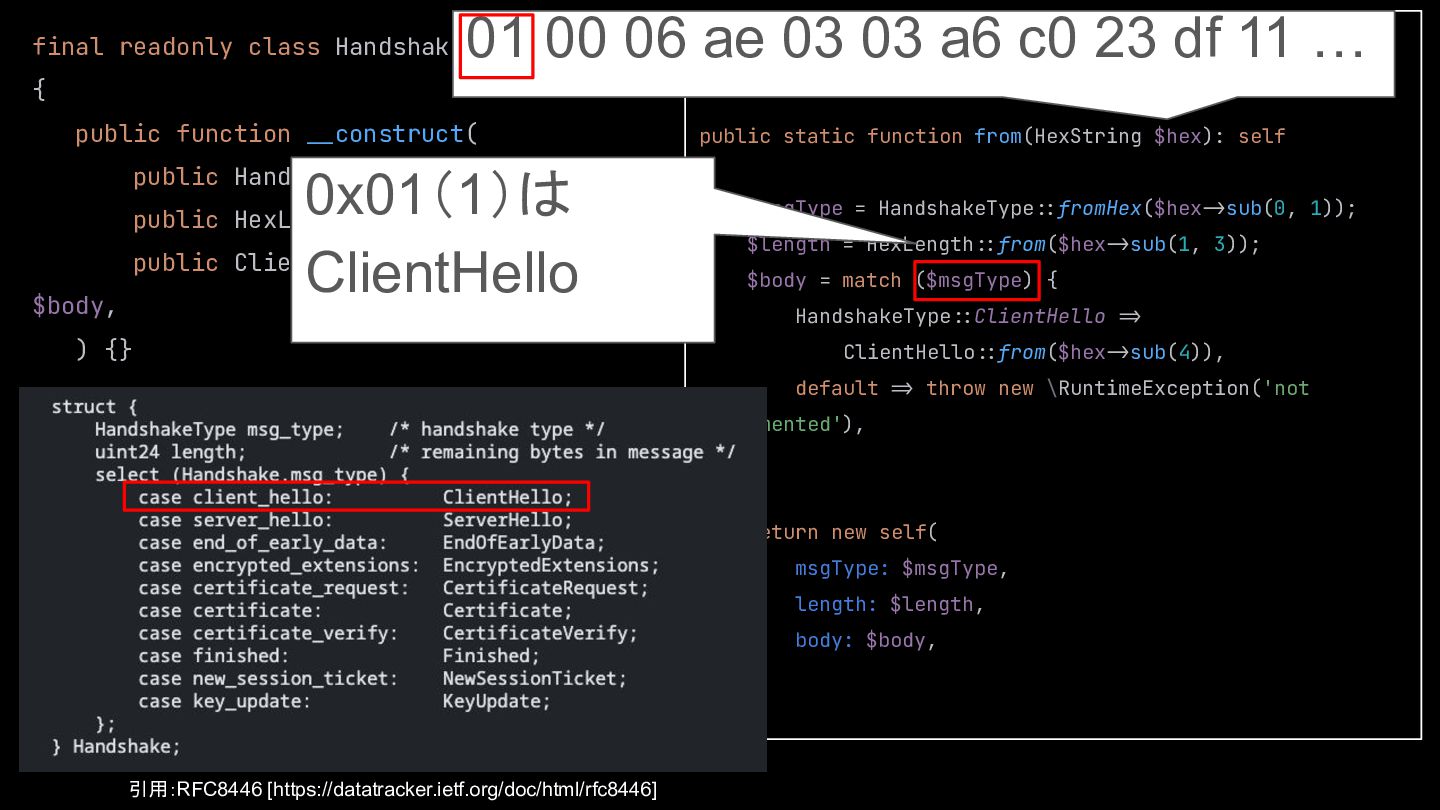
final readonly class Handshake { public function :_construct( public HandshakeType
$msgType, public HexLength $length, public ClientHello|HandshakeResponder $body, ) {} … } public static function from(HexString $hex): self { $msgType = HandshakeType::fromHex($hex:>sub(0, 1)); $length = HexLength::from($hex:>sub(1, 3)); $body = match ($msgType) { HandshakeType::ClientHello :> ClientHello::from($hex:>sub(4)), default :> throw new \RuntimeException('not implemented'), }; return new self( msgType: $msgType, length: $length, body: $body, ); } 01 00 06 ae 03 03 a6 c0 23 df 11 … 0x01(1)は ClientHello 引用:RFC8446 [https://datatracker.ietf.org/doc/html/rfc8446] -
final readonly class Handshake { public function :_construct( public HandshakeType
$msgType, public HexLength $length, public ClientHello|HandshakeResponder $body, ) {} … } public static function from(HexString $hex): self { $msgType = HandshakeType::fromHex($hex:>sub(0, 1)); $length = HexLength::from($hex:>sub(1, 3)); $body = match ($msgType) { HandshakeType::ClientHello :> ClientHello::from($hex:>sub(4)), default :> throw new \RuntimeException('not implemented'), }; return new self( msgType: $msgType, length: $length, body: $body, ); } 01 00 06 ae 03 03 a6 c0 23 df 11 … 引用:RFC8446 [https://datatracker.ietf.org/doc/html/rfc8446] -
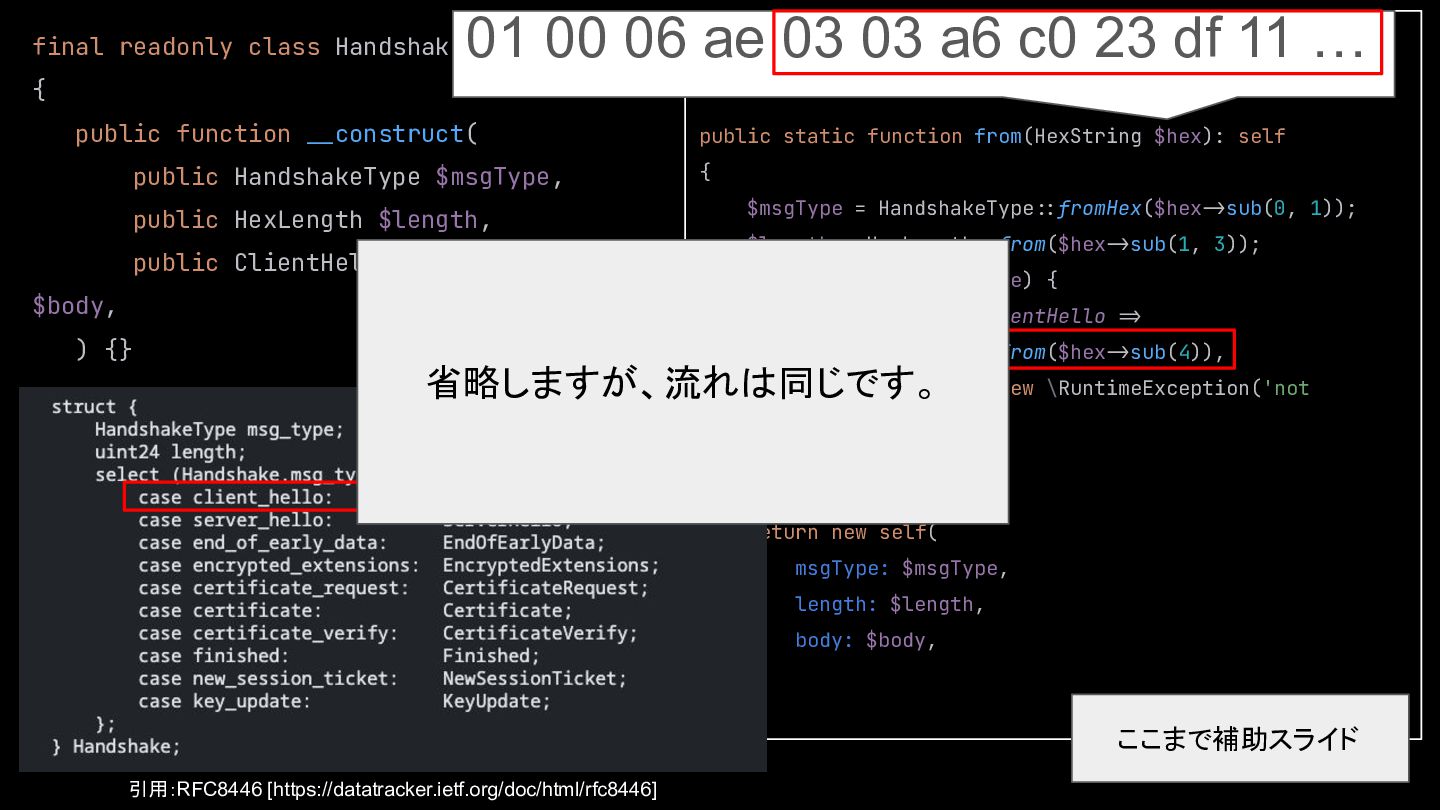
final readonly class Handshake { public function :_construct( public HandshakeType
$msgType, public HexLength $length, public ClientHello|HandshakeResponder $body, ) {} … } public static function from(HexString $hex): self { $msgType = HandshakeType::fromHex($hex:>sub(0, 1)); $length = HexLength::from($hex:>sub(1, 3)); $body = match ($msgType) { HandshakeType::ClientHello :> ClientHello::from($hex:>sub(4)), default :> throw new \RuntimeException('not implemented'), }; return new self( msgType: $msgType, length: $length, body: $body, ); } 01 00 06 ae 03 03 a6 c0 23 df 11 … 引用:RFC8446 [https://datatracker.ietf.org/doc/html/rfc8446] 省略しますが、流れは同じです。 ここまで補助スライド -
証明書 関連 TLS1.3 やり取りはこんな流れ Client Server ApplicationData 鍵交換 Server公開鍵 Server公開鍵
Client公開鍵 Client秘密鍵 Server秘密鍵 Client公開鍵 共通の値 共通の値 暗号化するための共通鍵が欲しい -
証明書 関連 TLS1.3 やり取りはこんな流れ Client Server ApplicationData 鍵交換 Server公開鍵 Server公開鍵
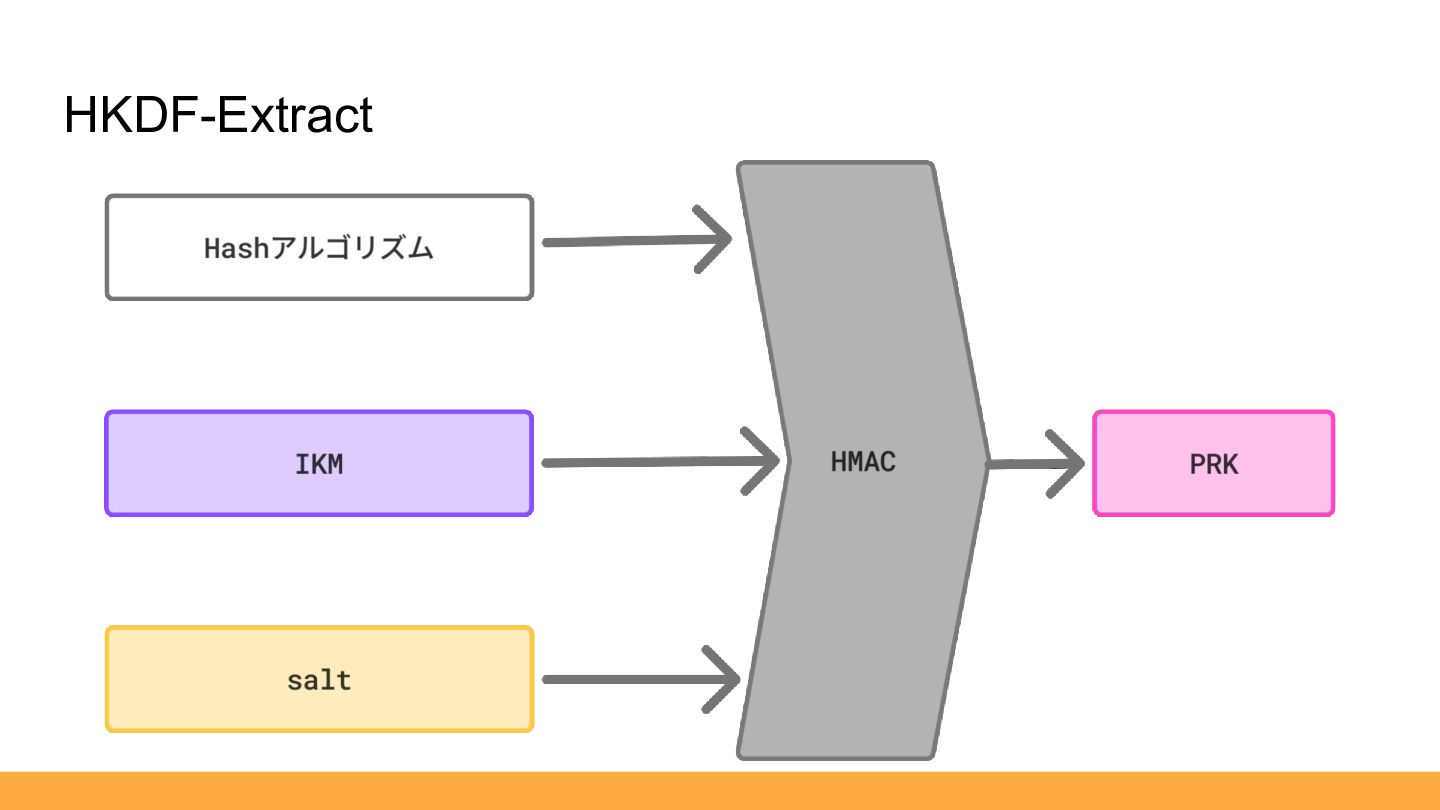
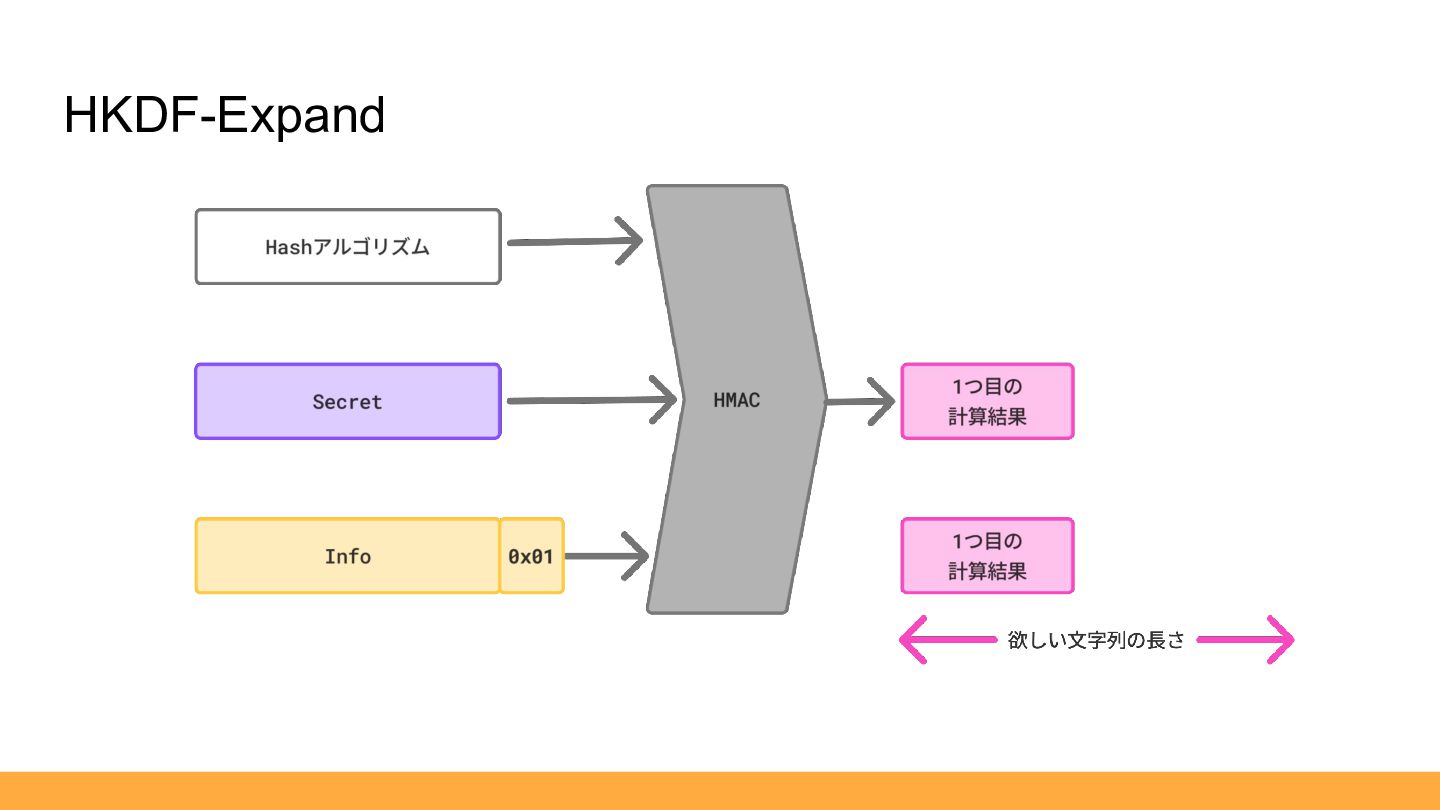
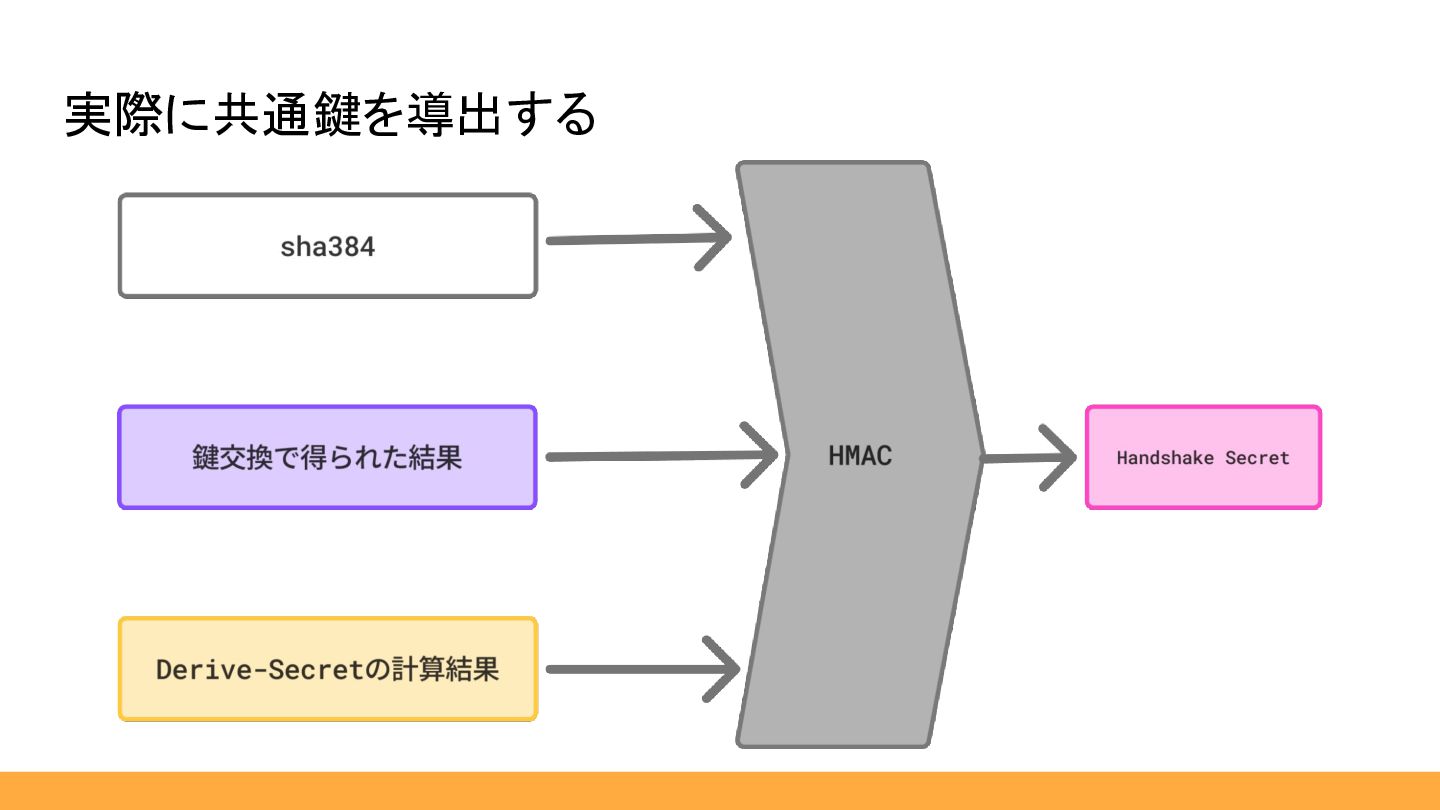
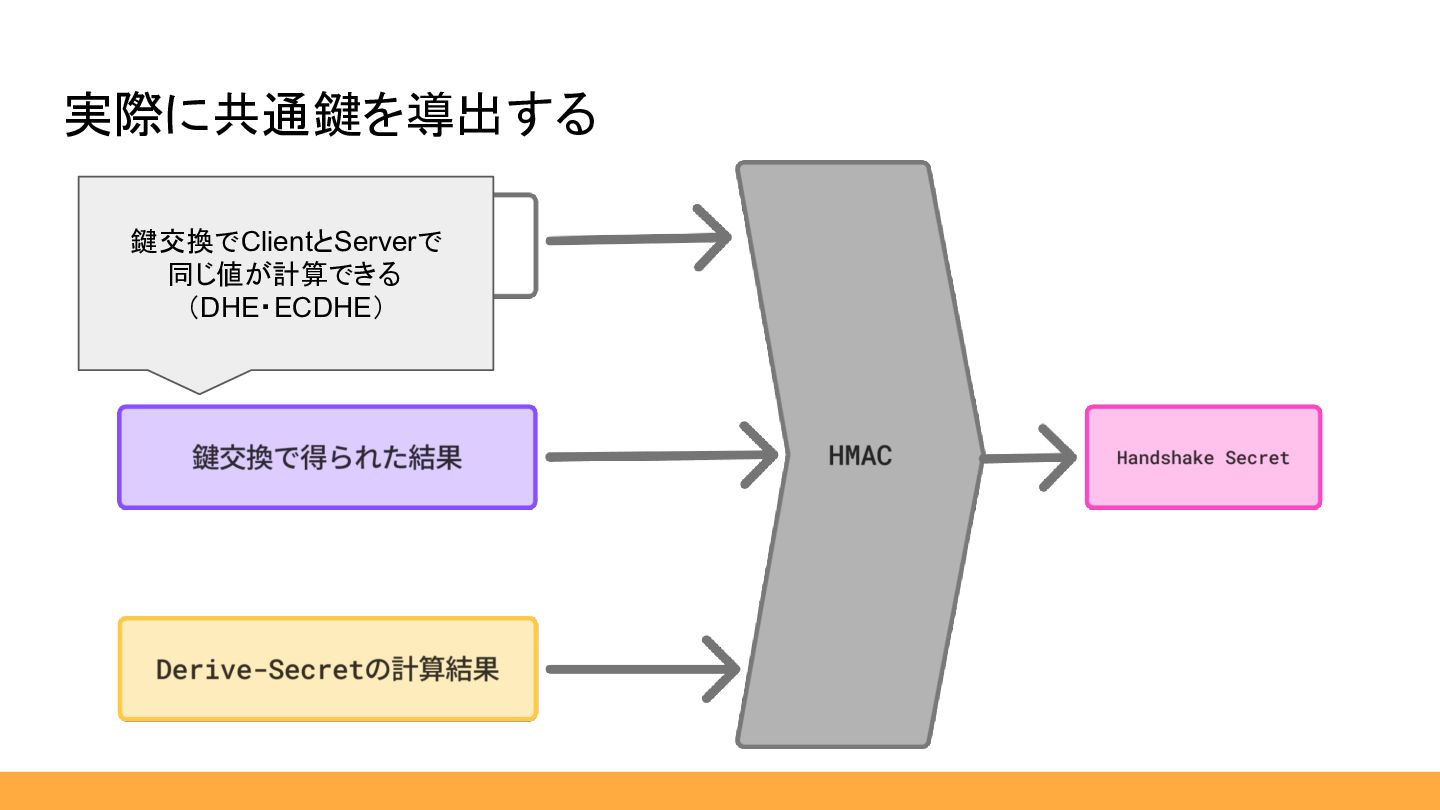
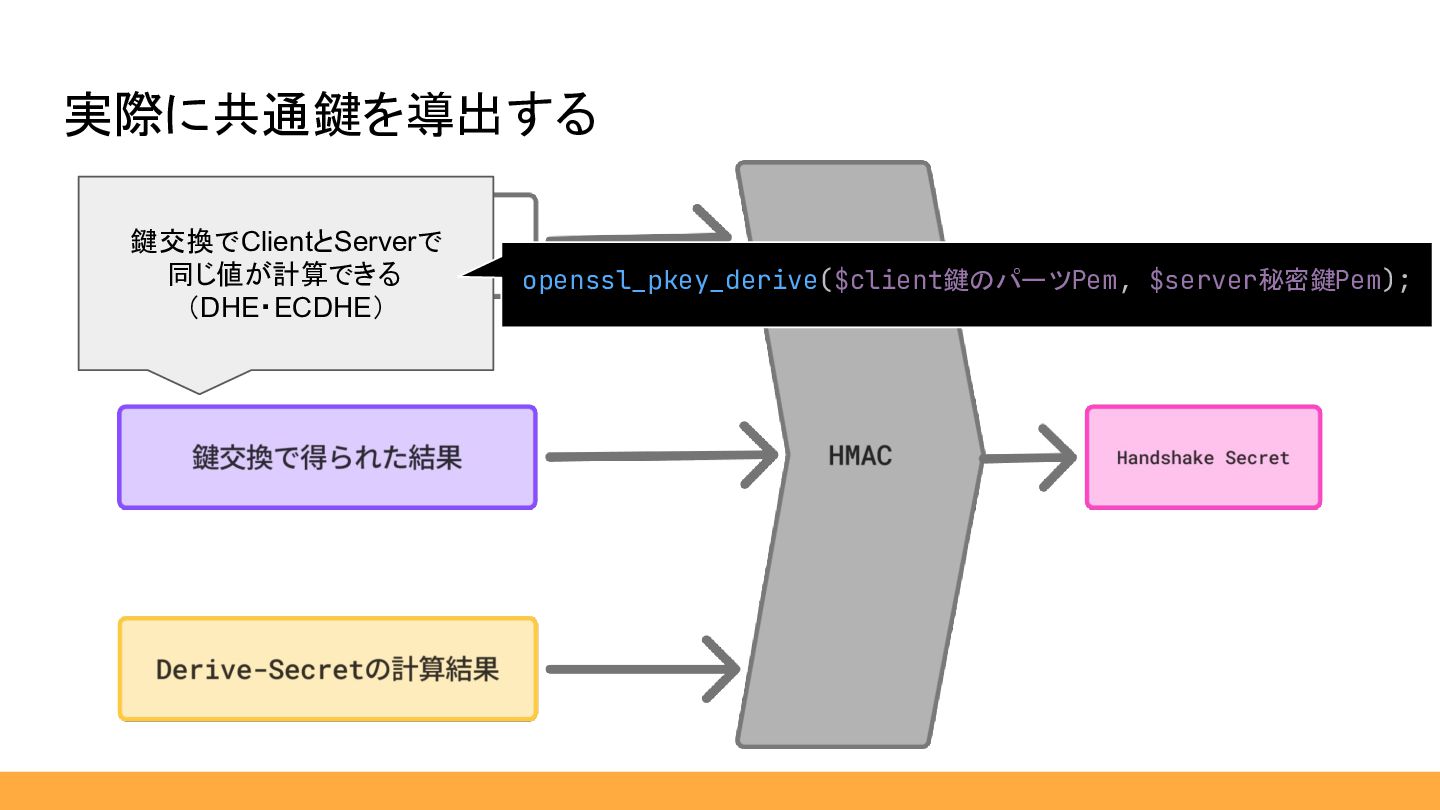
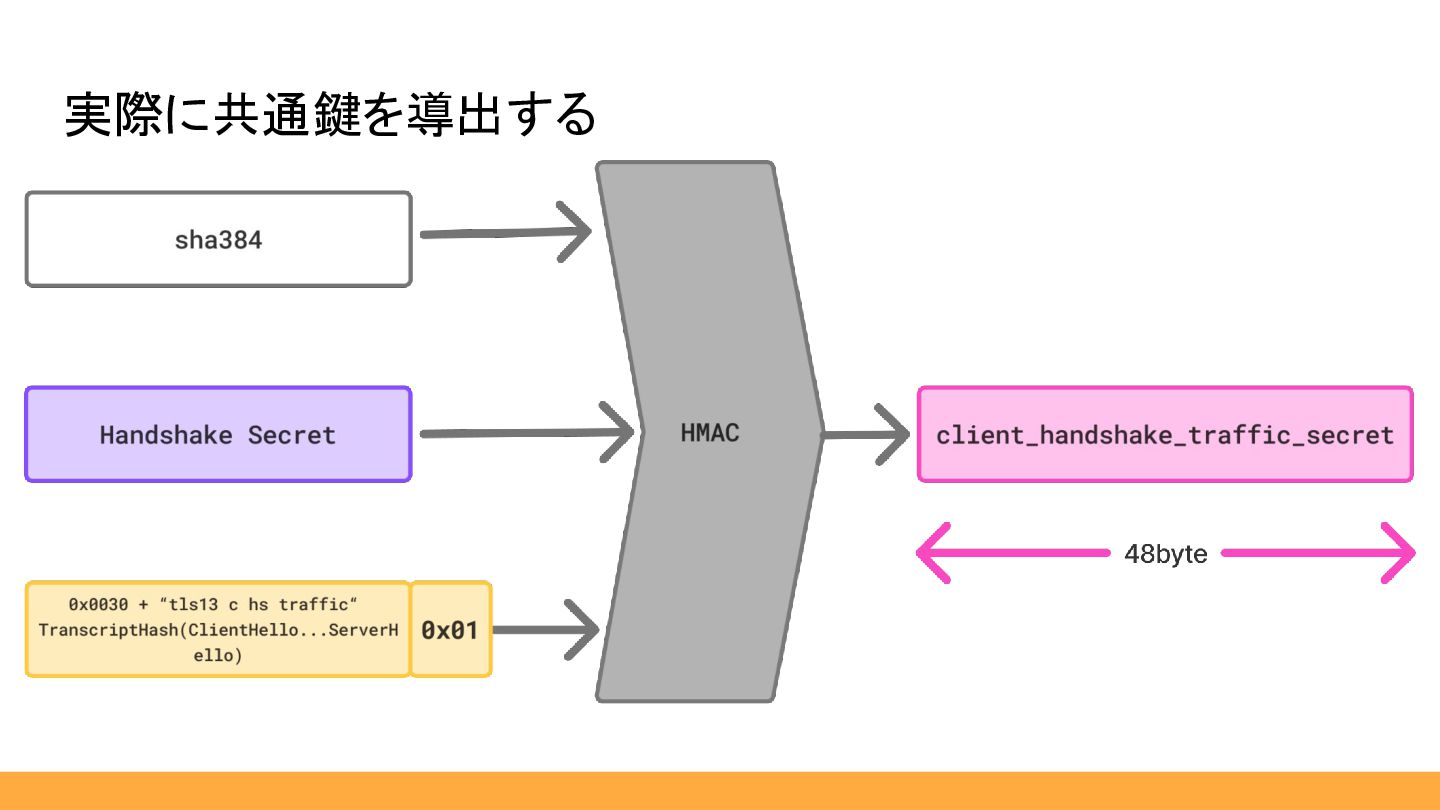
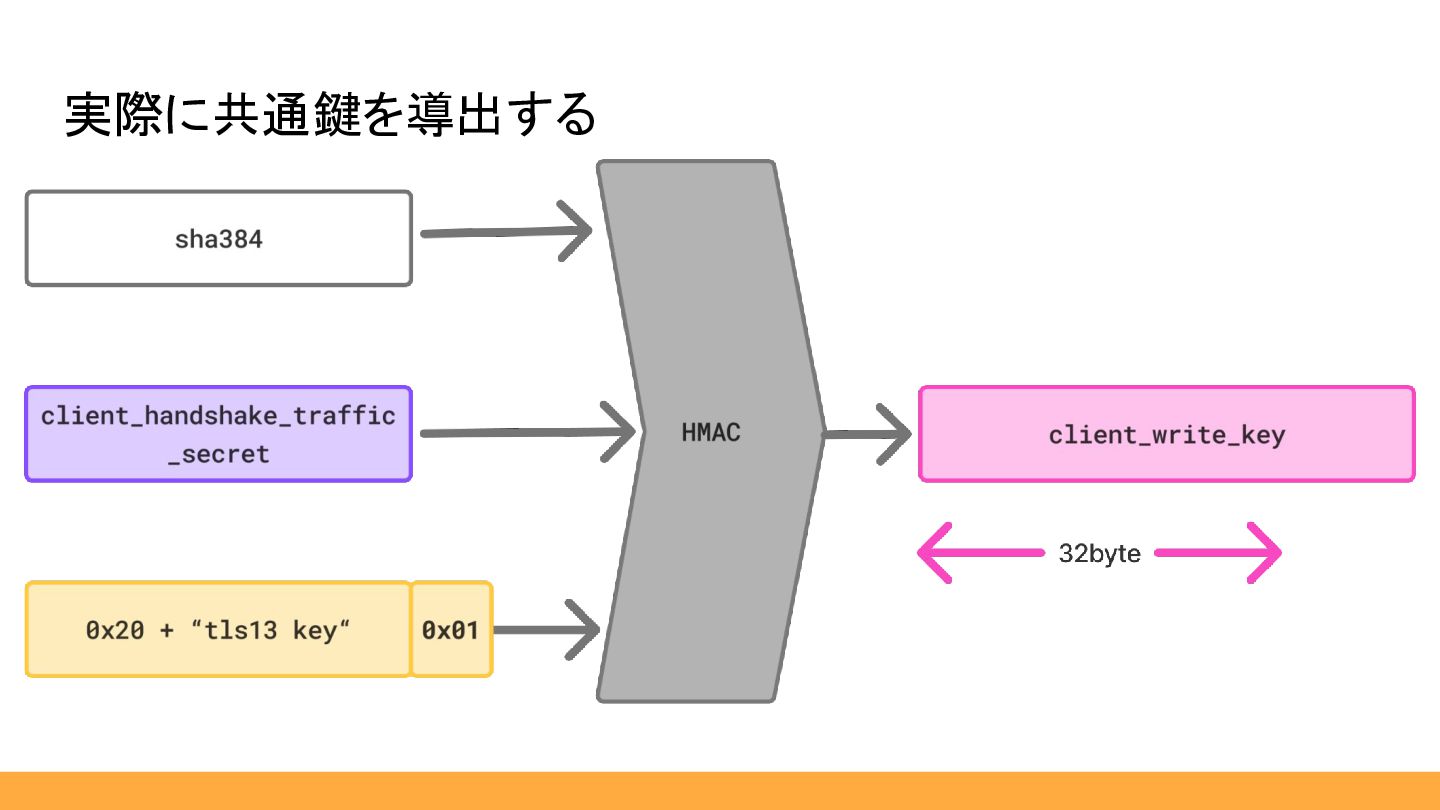
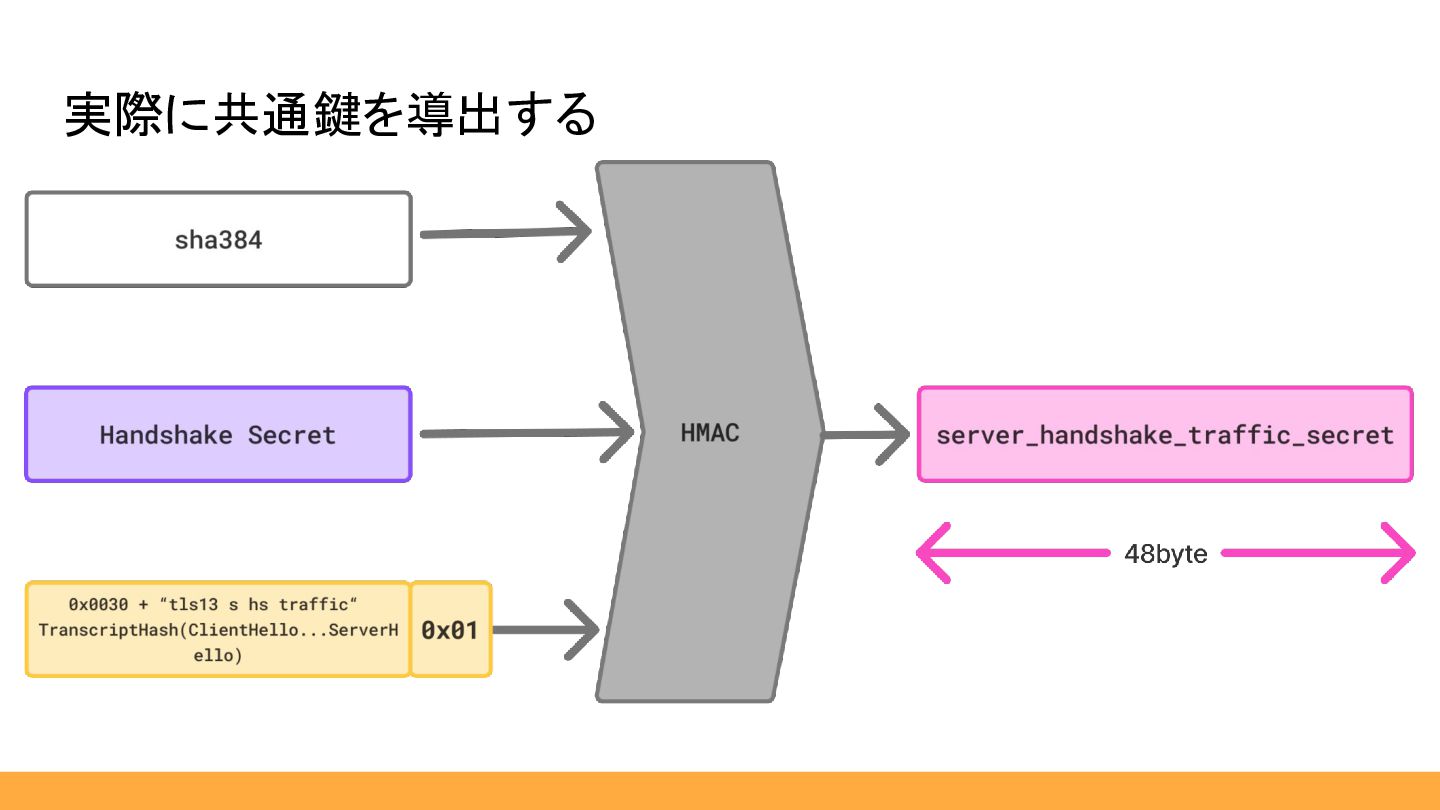
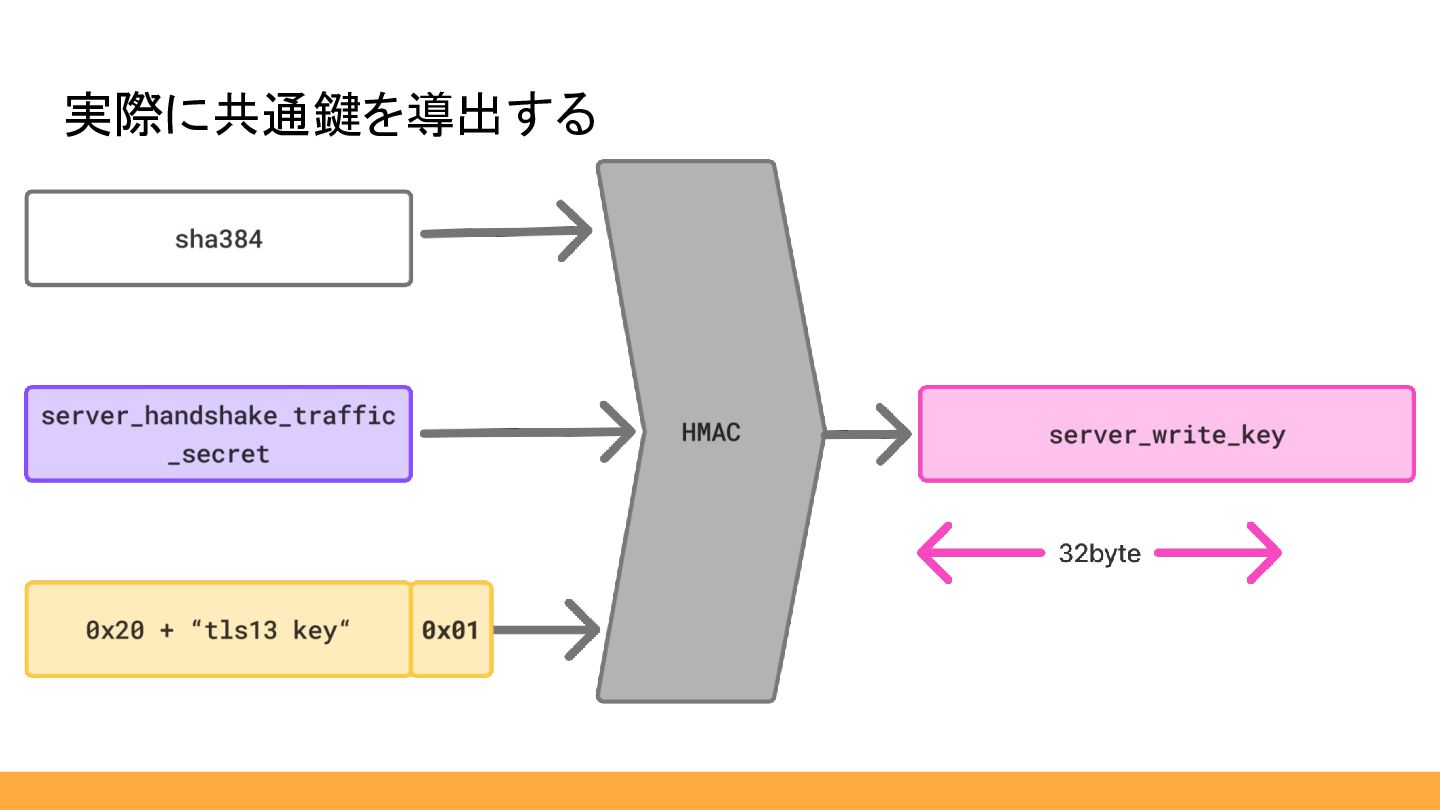
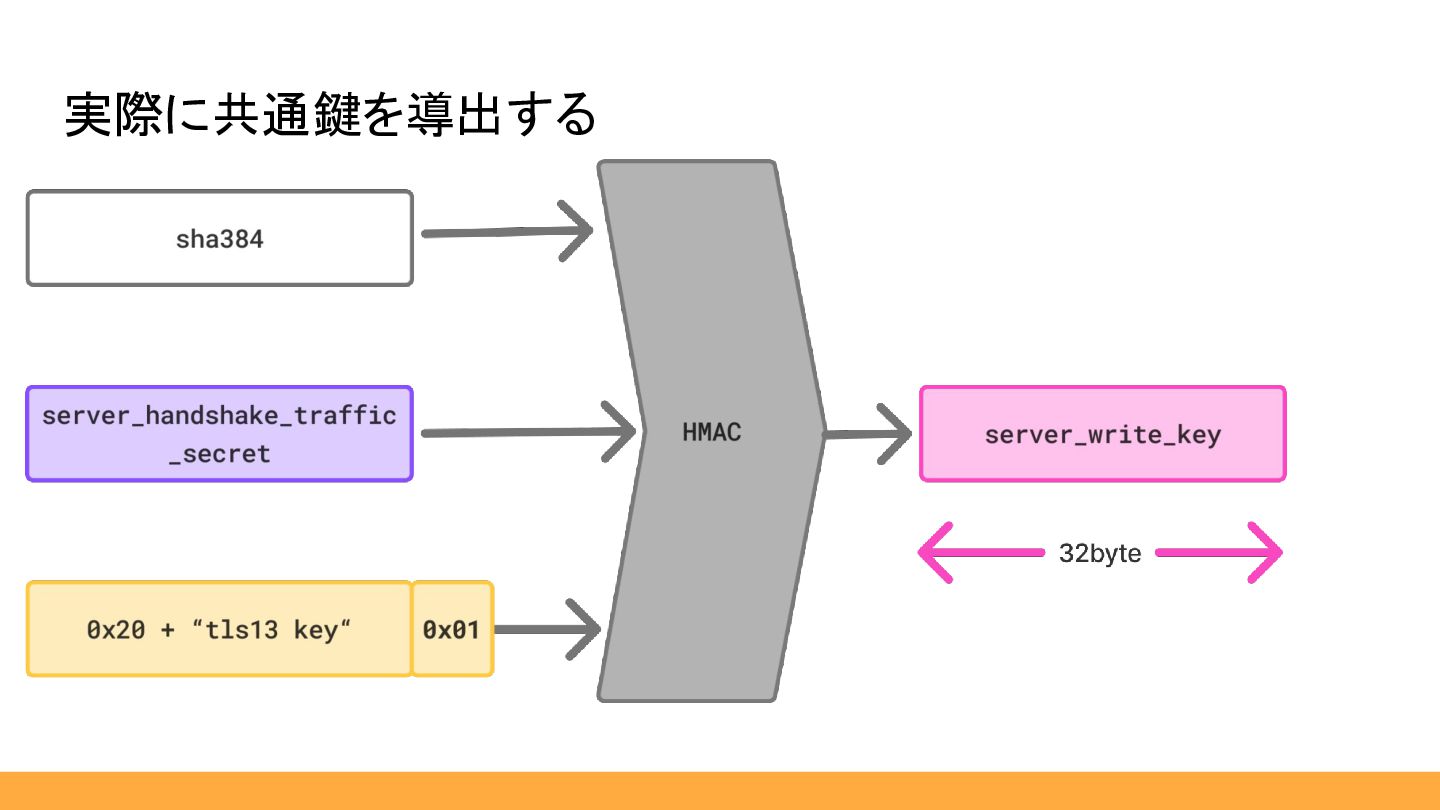
Client公開鍵 Client秘密鍵 Server秘密鍵 Client公開鍵 共通の値 共通の値 共通鍵 共通鍵 暗号化するための共通鍵が欲しい HKDFによる鍵導出 HKDFによる鍵導出 -
証明書 関連 TLS1.3 やり取りはこんな流れ Client Server ApplicationData 鍵交換 Server公開鍵 Server公開鍵
Client公開鍵 Client秘密鍵 Server秘密鍵 Client公開鍵 共通の値 共通の値 共通鍵 共通鍵 暗号化するための共通鍵が欲しい HKDFによる鍵導出 HKDFによる鍵導出 -
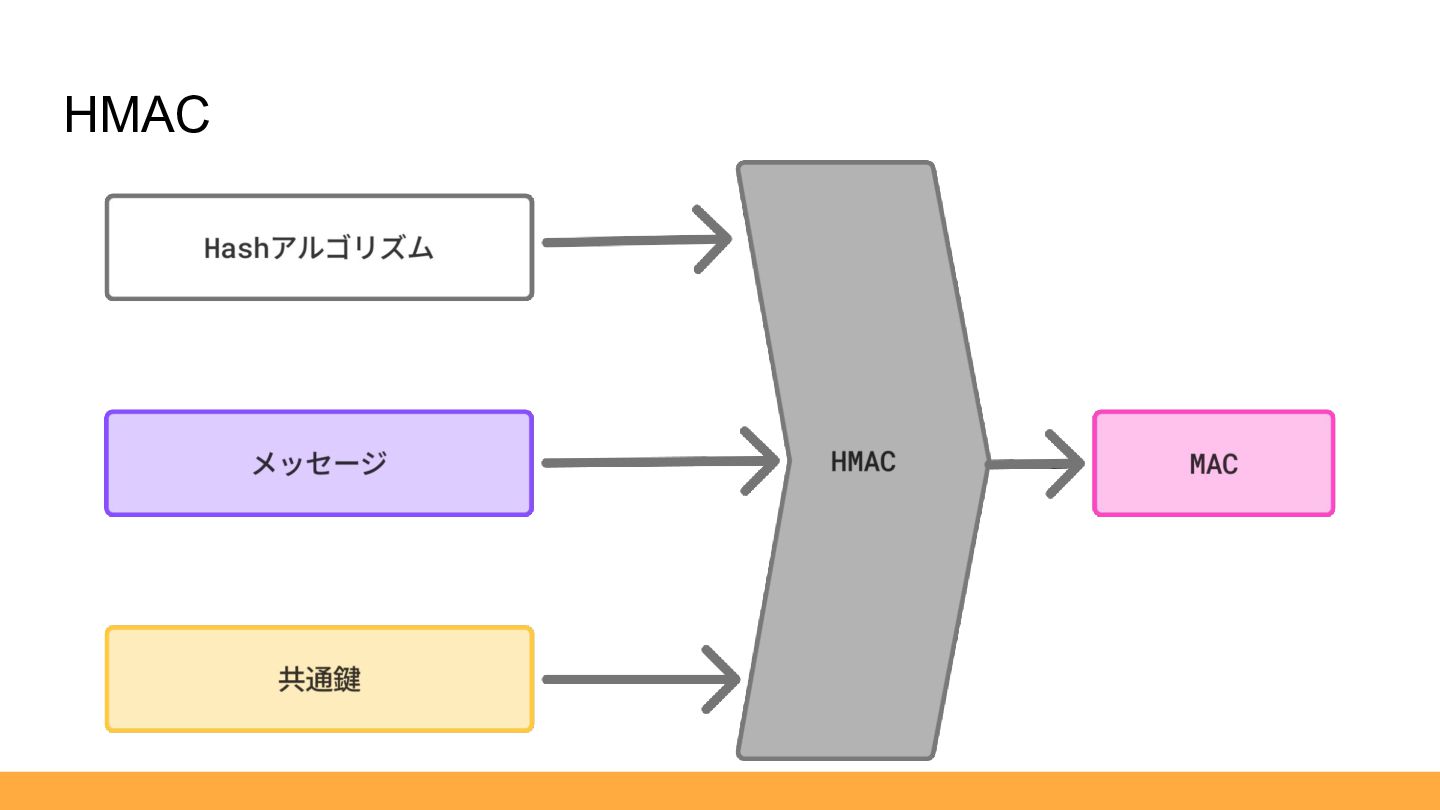
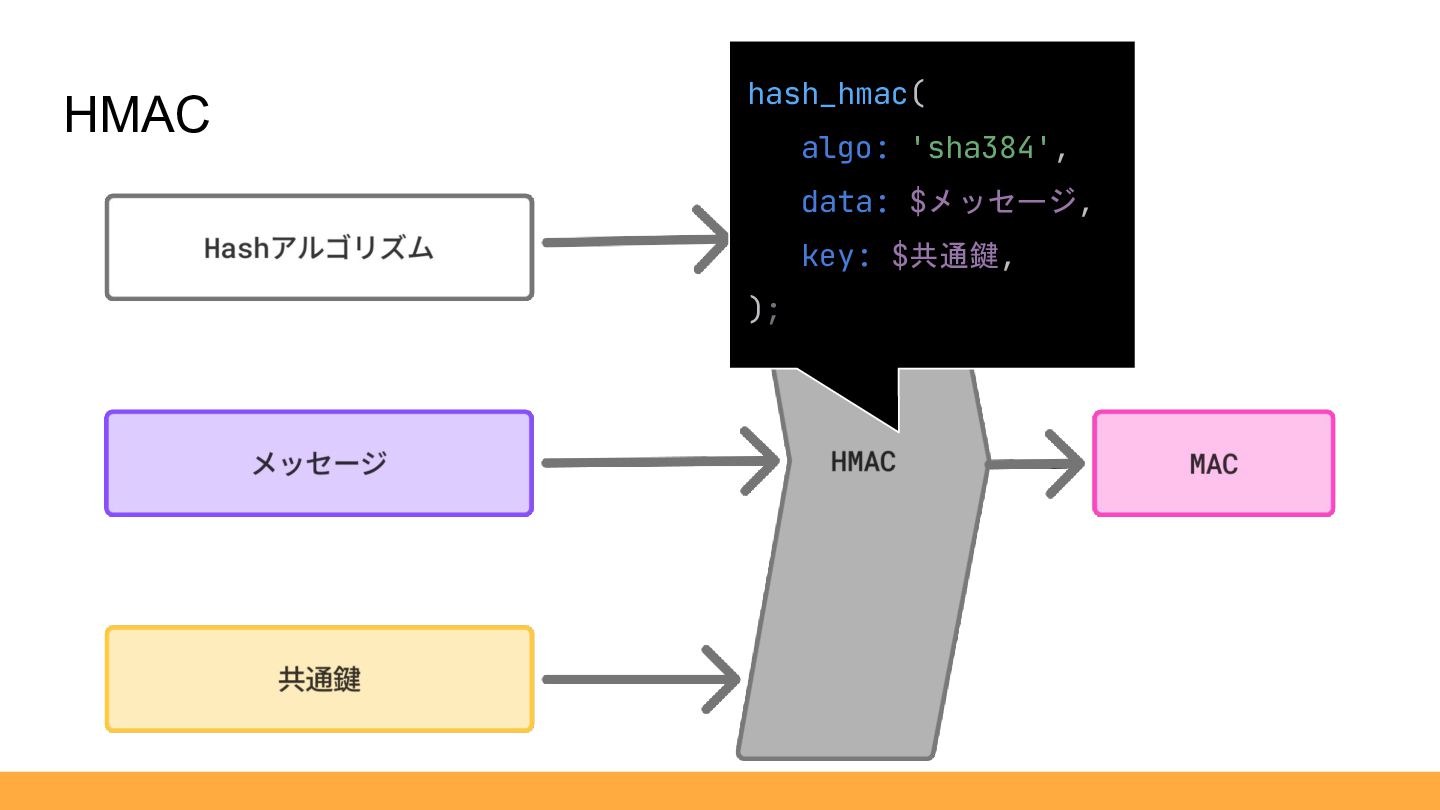
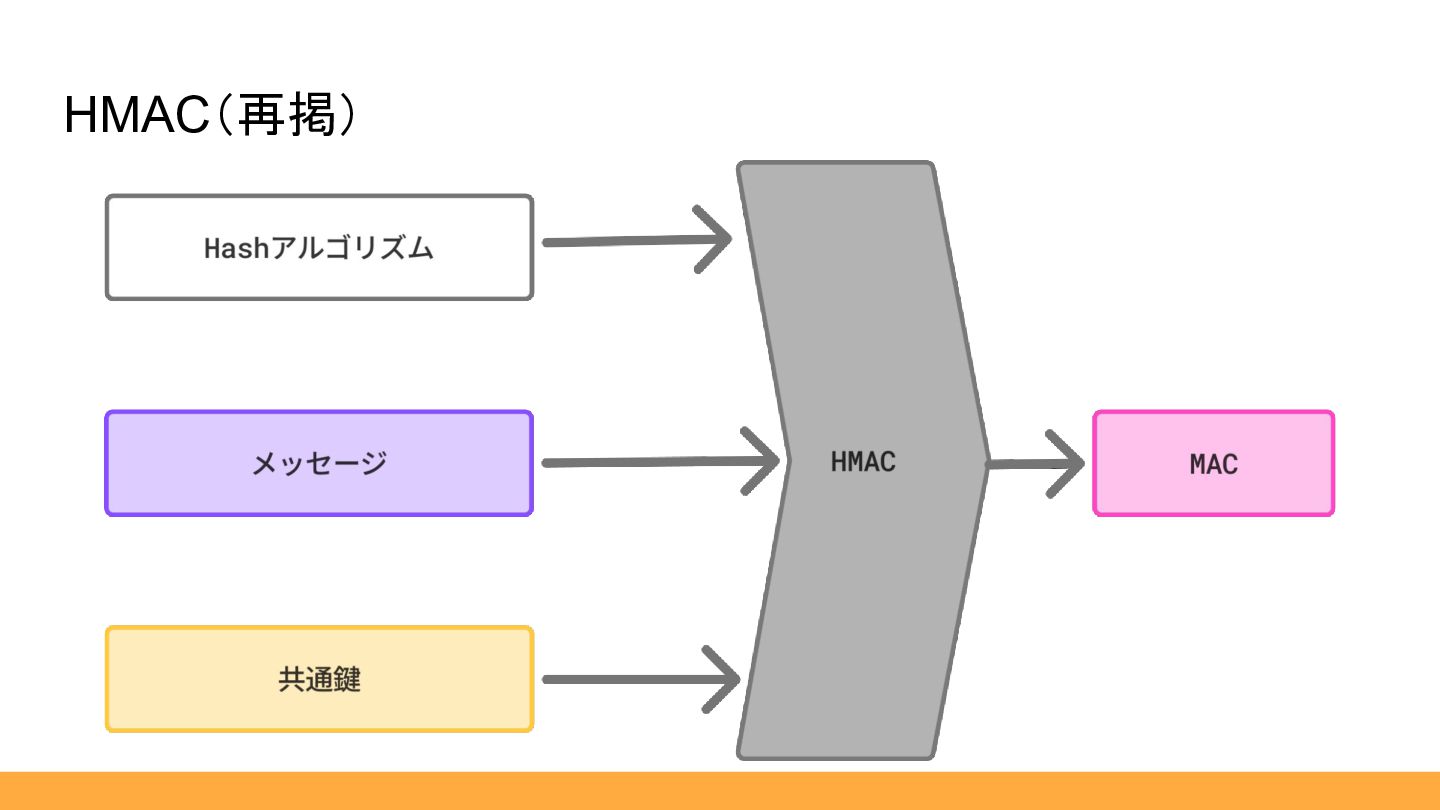
HMACは平文メッセージに鍵を結合した状態でハッシュ関数に通すと いうシンプルな考え方です。 Keyed-Hashing for Message Authentication 暗号ハッシュ関数を用いたメッセージ認証の仕組み HMAC 参考:RFC2104 [https://datatracker.ietf.org/doc/html/rfc2104]
引用:SSL/TLS実践入門 CMACとHMAC[https://gihyo.jp/book/2024/978-4-297-14178-3] -
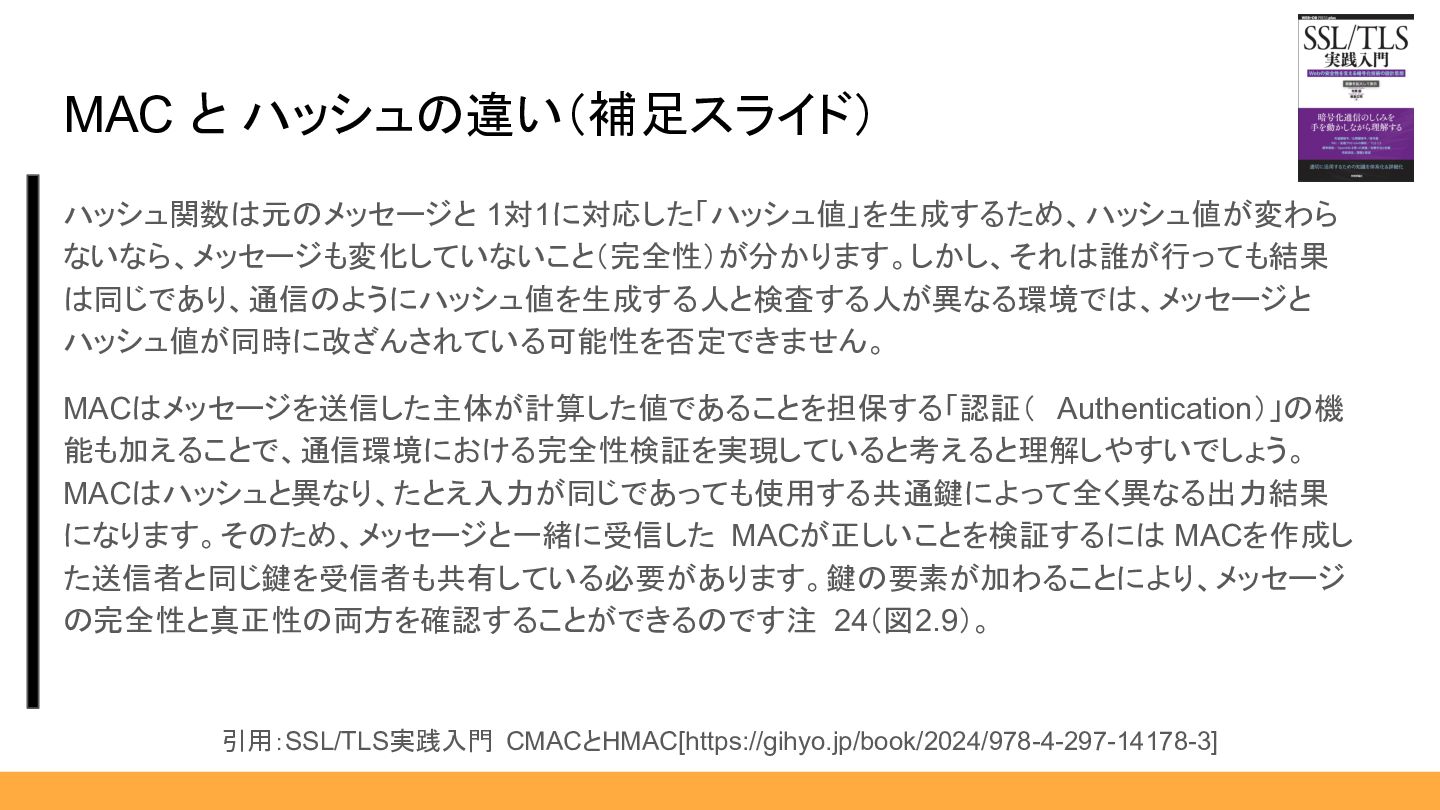
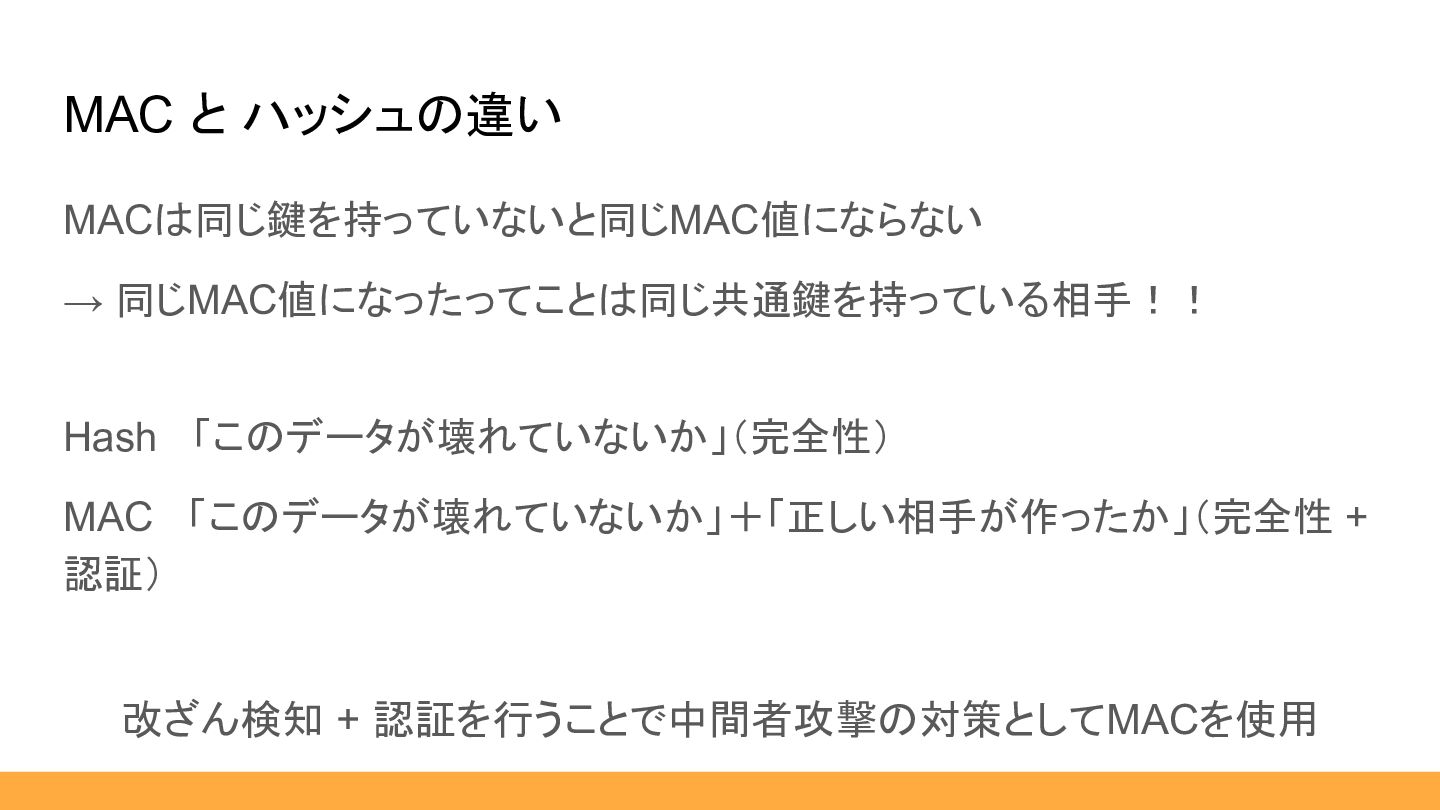
ハッシュ関数は元のメッセージと 1対1に対応した「ハッシュ値」を生成するため、ハッシュ値が変わら ないなら、メッセージも変化していないこと(完全性)が分かります。しかし、それは誰が行っても結果 は同じであり、通信のようにハッシュ値を生成する人と検査する人が異なる環境では、メッセージと ハッシュ値が同時に改ざんされている可能性を否定できません。 MACはメッセージを送信した主体が計算した値であることを担保する「認証( Authentication)」の機 能も加えることで、通信環境における完全性検証を実現していると考えると理解しやすいでしょう。 MACはハッシュと異なり、たとえ入力が同じであっても使用する共通鍵によって全く異なる出力結果 になります。そのため、メッセージと一緒に受信した
MACが正しいことを検証するには MACを作成し た送信者と同じ鍵を受信者も共有している必要があります。鍵の要素が加わることにより、メッセージ の完全性と真正性の両方を確認することができるのです注 24(図2.9)。 MAC と ハッシュの違い(補足スライド) 引用:SSL/TLS実践入門 CMACとHMAC[https://gihyo.jp/book/2024/978-4-297-14178-3] -
MACは同じ鍵を持っていないと同じMAC値にならない → 同じMAC値になったってことは同じ共通鍵を持っている相手!! Hash 「このデータが壊れていないか」(完全性) MAC 「このデータが壊れていないか」+「正しい相手が作ったか」(完全性 + 認証) MAC
と ハッシュの違い 改ざん検知 + 認証を行うことで中間者攻撃の対策としてMACを使用 -
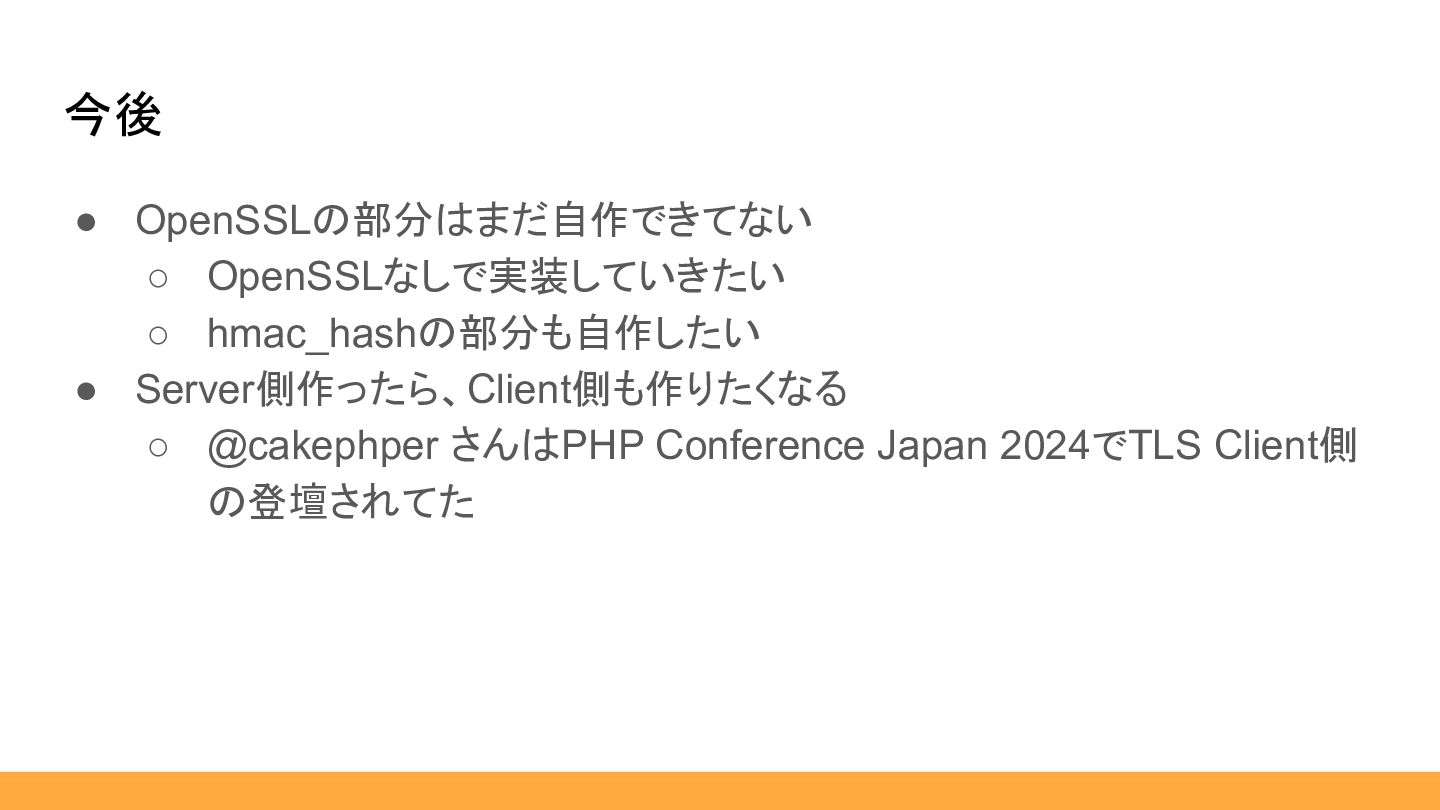
• OpenSSLの部分はまだ自作できてない ◦ OpenSSLなしで実装していきたい ◦ hmac_hashの部分も自作したい • Server側作ったら、Client側も作りたくなる ◦ @cakephper
さんはPHP Conference Japan 2024でTLS Client側 の登壇されてた 今後 -
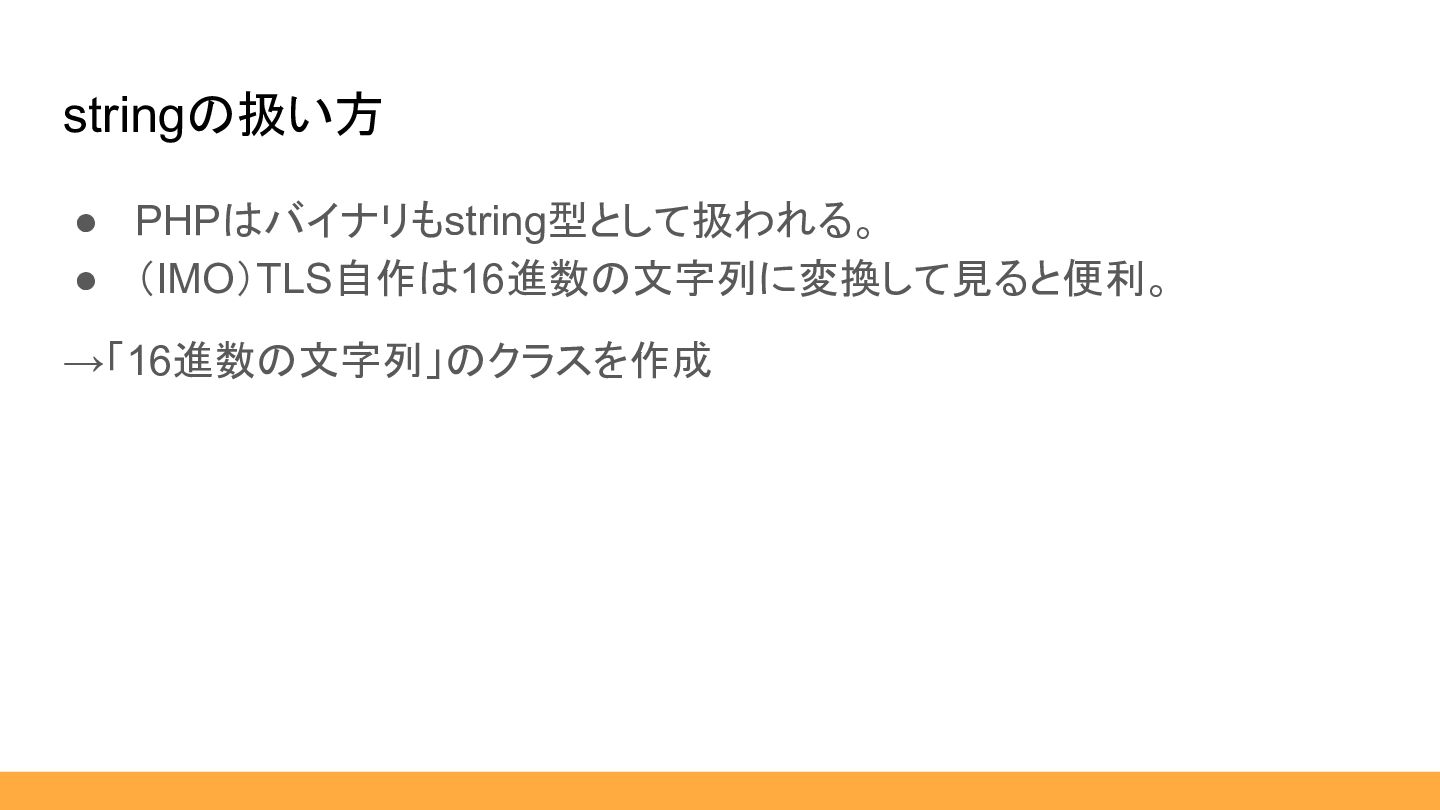
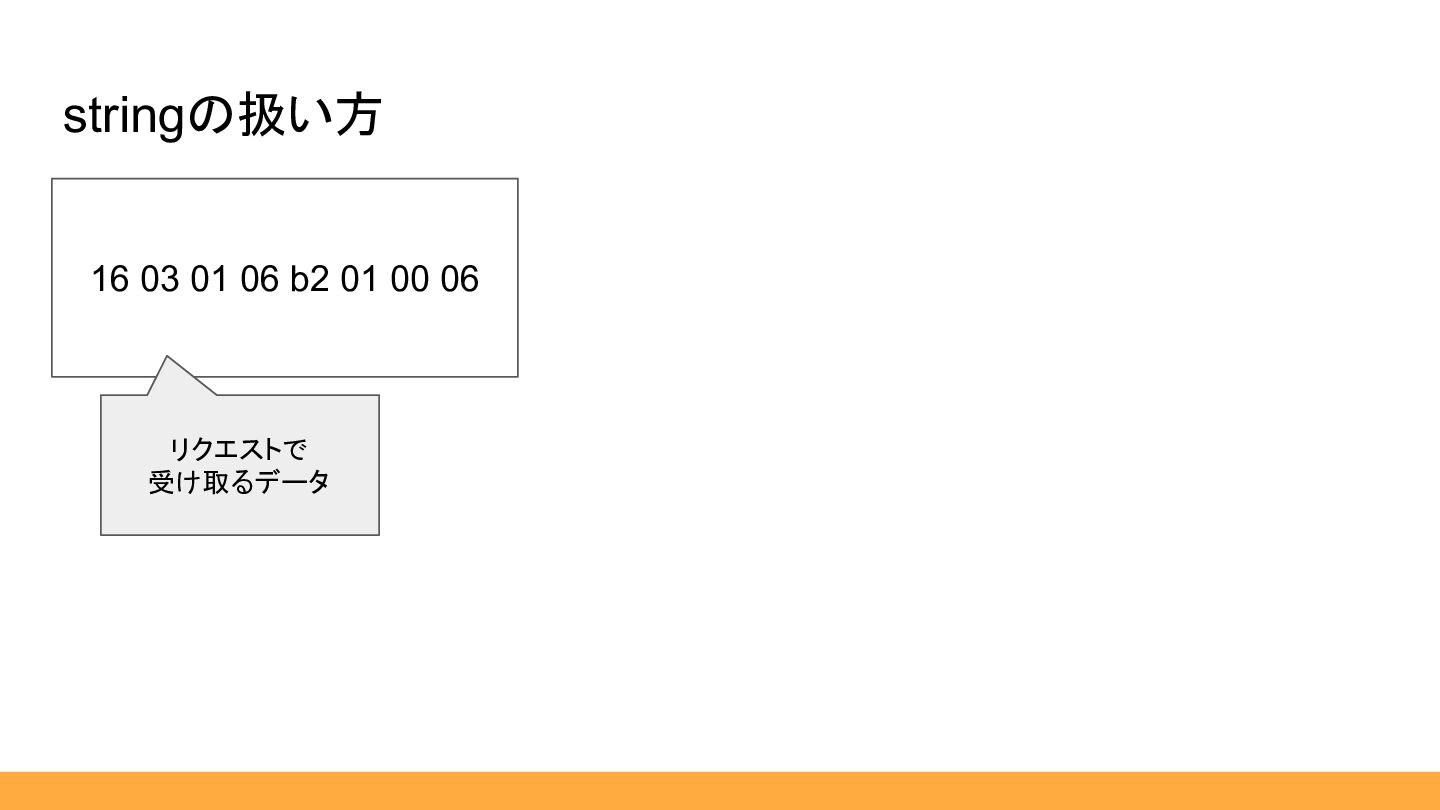
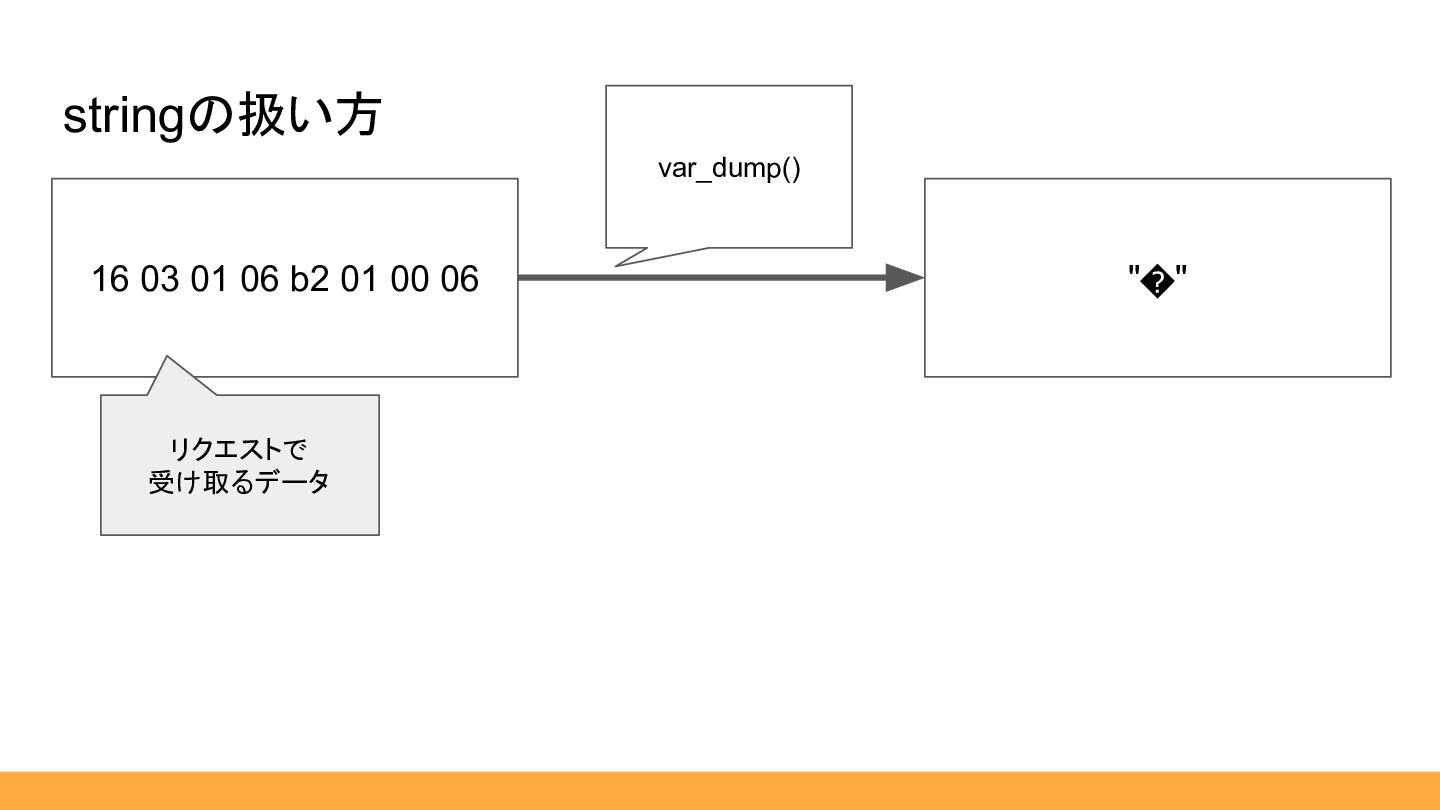
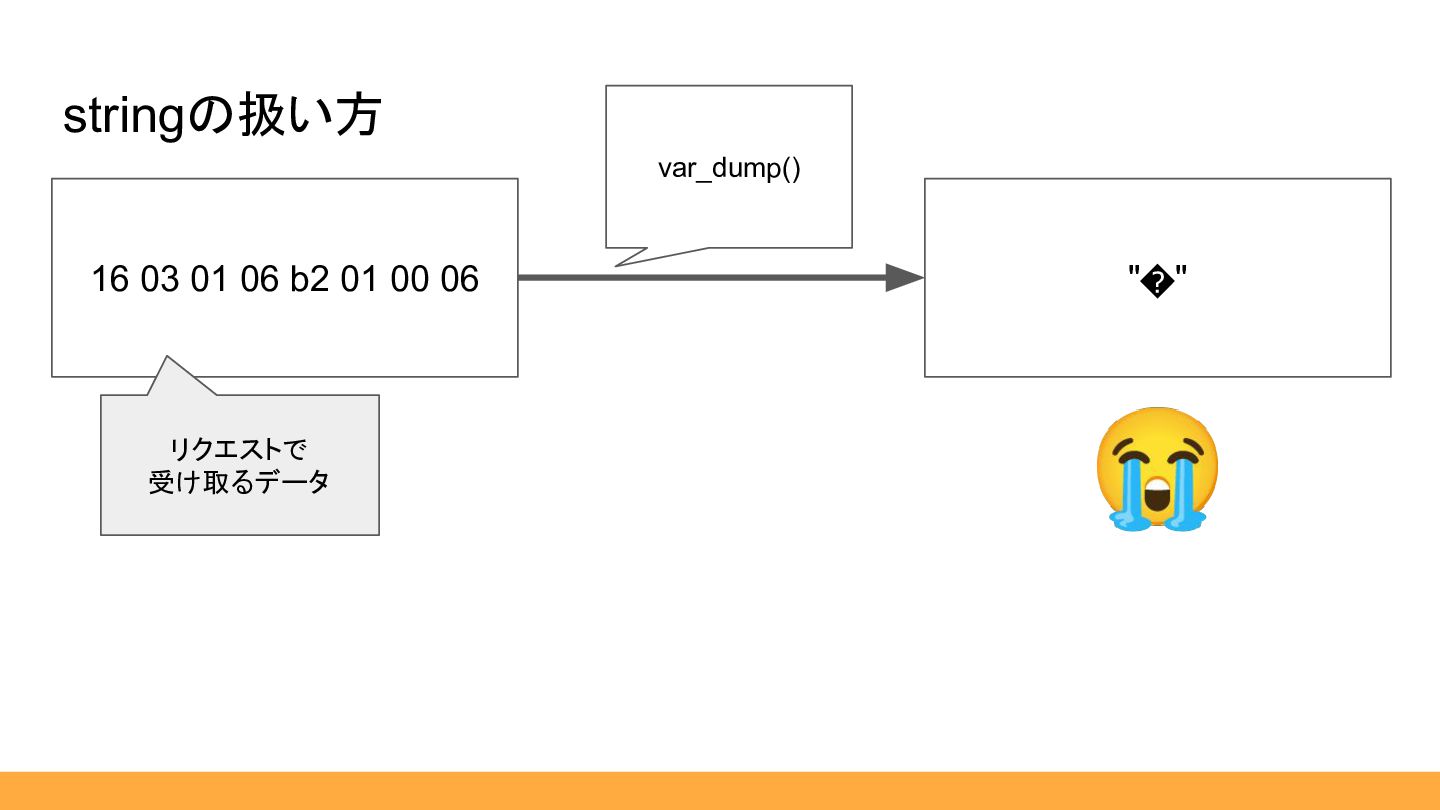
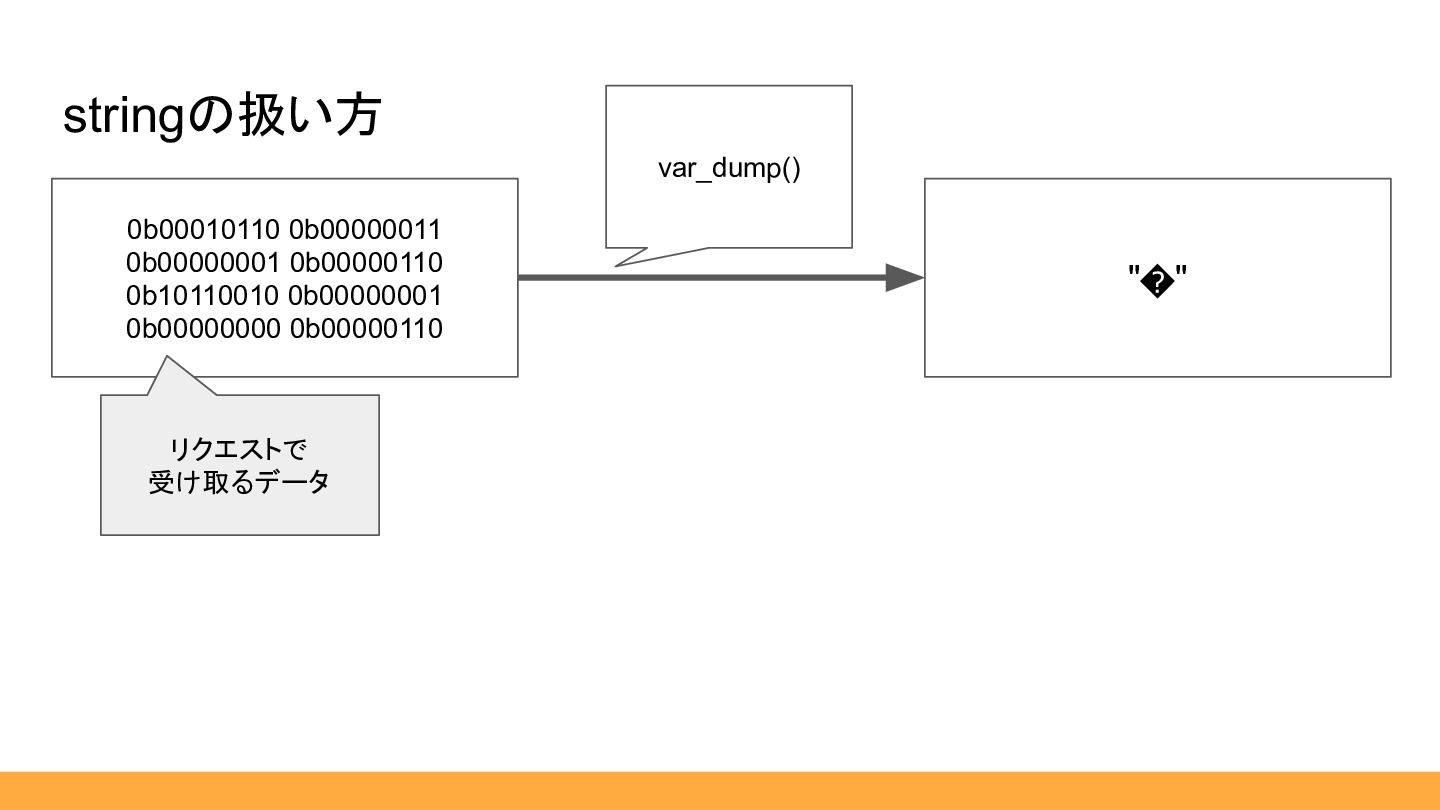
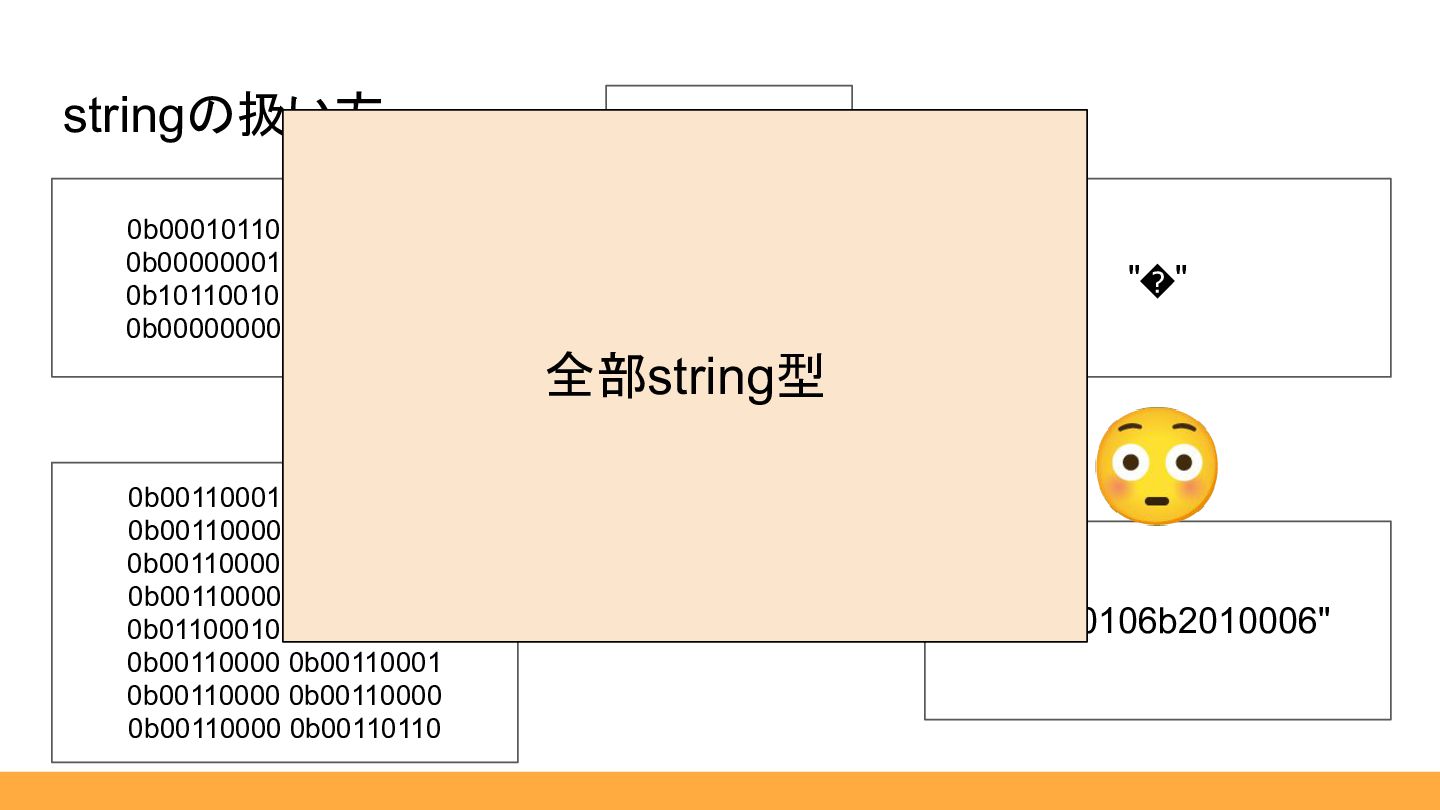
stringの扱い方 16 03 01 06 b2 01 00 06 "�"
var_dump() リクエストで 受け取るデータ -
stringの扱い方 16 03 01 06 b2 01 00 06 "�"
var_dump() リクエストで 受け取るデータ 😭 -
stringの扱い方 0b00010110 0b00000011 0b00000001 0b00000110 0b10110010 0b00000001 0b00000000 0b00000110 "�"
var_dump() リクエストで 受け取るデータ -
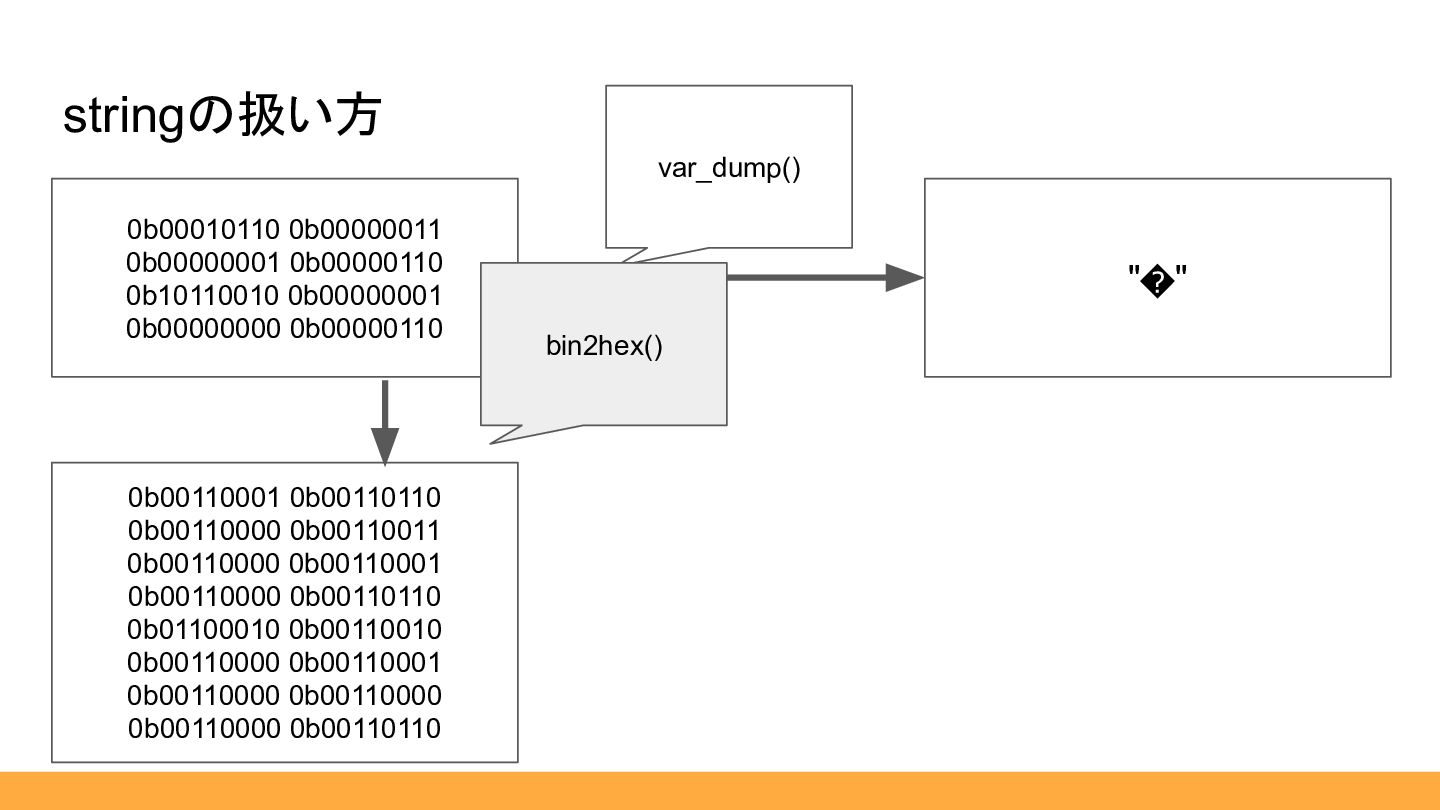
stringの扱い方 0b00010110 0b00000011 0b00000001 0b00000110 0b10110010 0b00000001 0b00000000 0b00000110 "�"
var_dump() 0b00110001 0b00110110 0b00110000 0b00110011 0b00110000 0b00110001 0b00110000 0b00110110 0b01100010 0b00110010 0b00110000 0b00110001 0b00110000 0b00110000 0b00110000 0b00110110 bin2hex() -
stringの扱い方 0b00010110 0b00000011 0b00000001 0b00000110 0b10110010 0b00000001 0b00000000 0b00000110 "�"
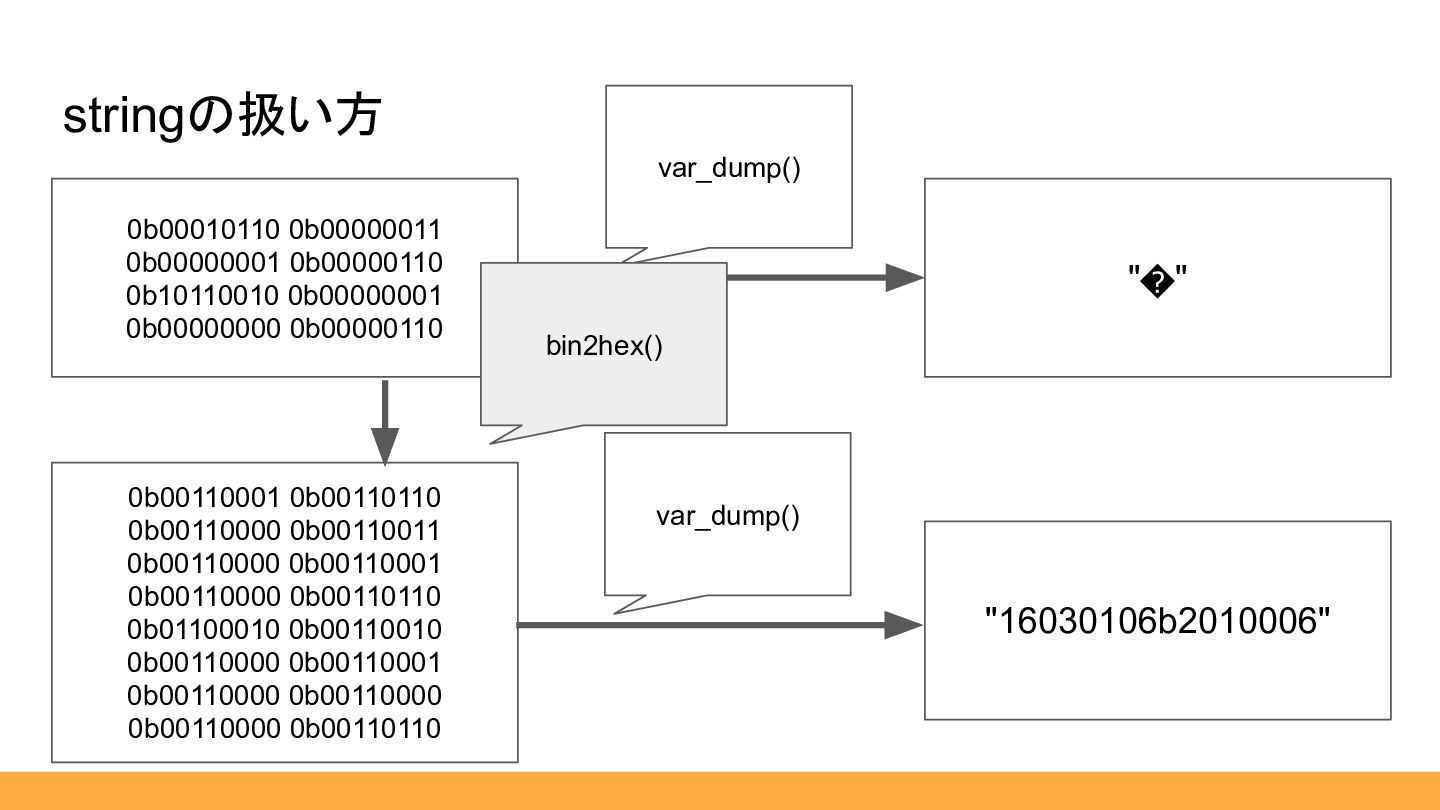
var_dump() 0b00110001 0b00110110 0b00110000 0b00110011 0b00110000 0b00110001 0b00110000 0b00110110 0b01100010 0b00110010 0b00110000 0b00110001 0b00110000 0b00110000 0b00110000 0b00110110 bin2hex() "16030106b2010006" var_dump() -
stringの扱い方 0b00010110 0b00000011 0b00000001 0b00000110 0b10110010 0b00000001 0b00000000 0b00000110 "�"
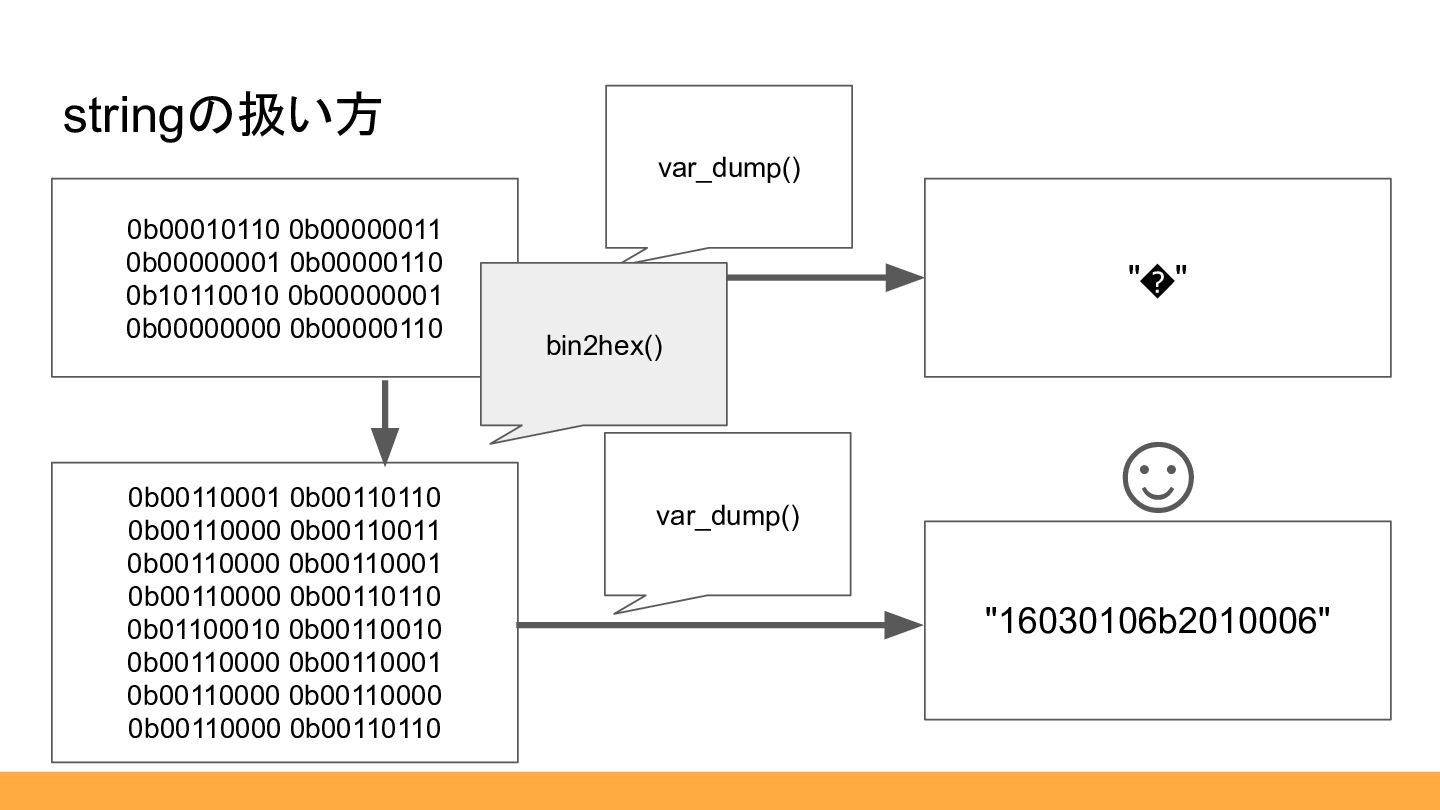
var_dump() 0b00110001 0b00110110 0b00110000 0b00110011 0b00110000 0b00110001 0b00110000 0b00110110 0b01100010 0b00110010 0b00110000 0b00110001 0b00110000 0b00110000 0b00110000 0b00110110 bin2hex() "16030106b2010006" var_dump() ☺ -
stringの扱い方 0b00010110 0b00000011 0b00000001 0b00000110 0b10110010 0b00000001 0b00000000 0b00000110 "�"
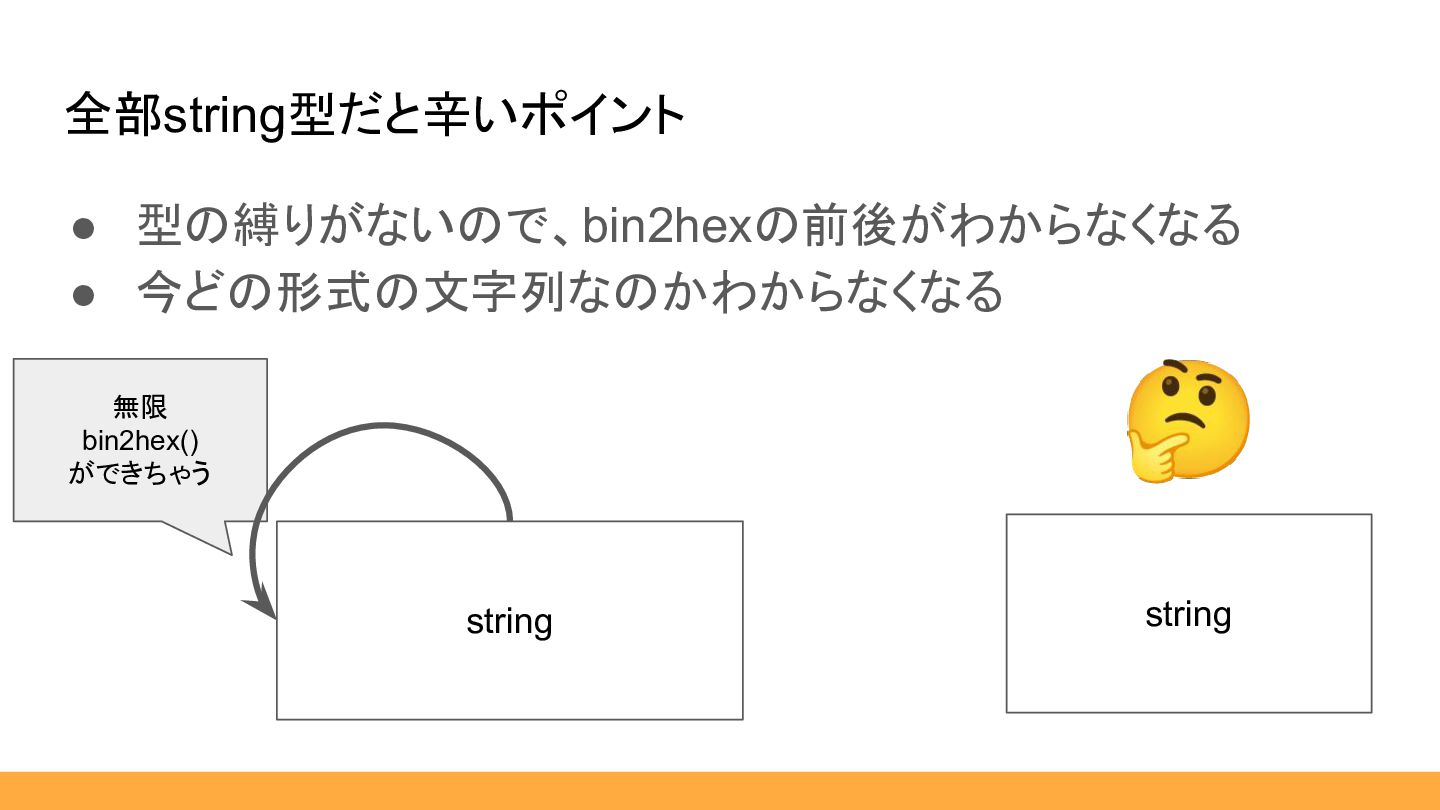
var_dump() 0b00110001 0b00110110 0b00110000 0b00110011 0b00110000 0b00110001 0b00110000 0b00110110 0b01100010 0b00110010 0b00110000 0b00110001 0b00110000 0b00110000 0b00110000 0b00110110 bin2hex() "16030106b2010006" var_dump() 全部string型 😳 -
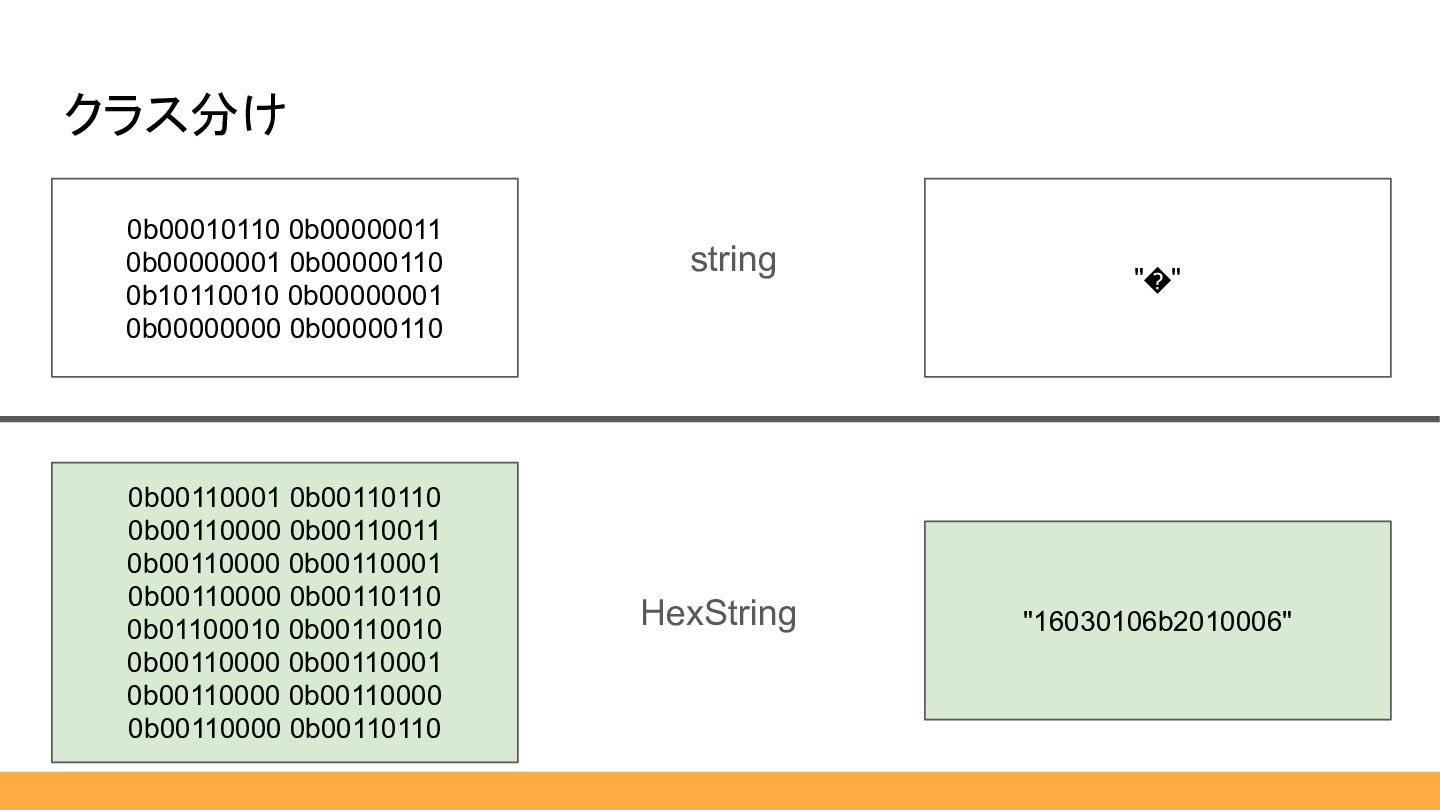
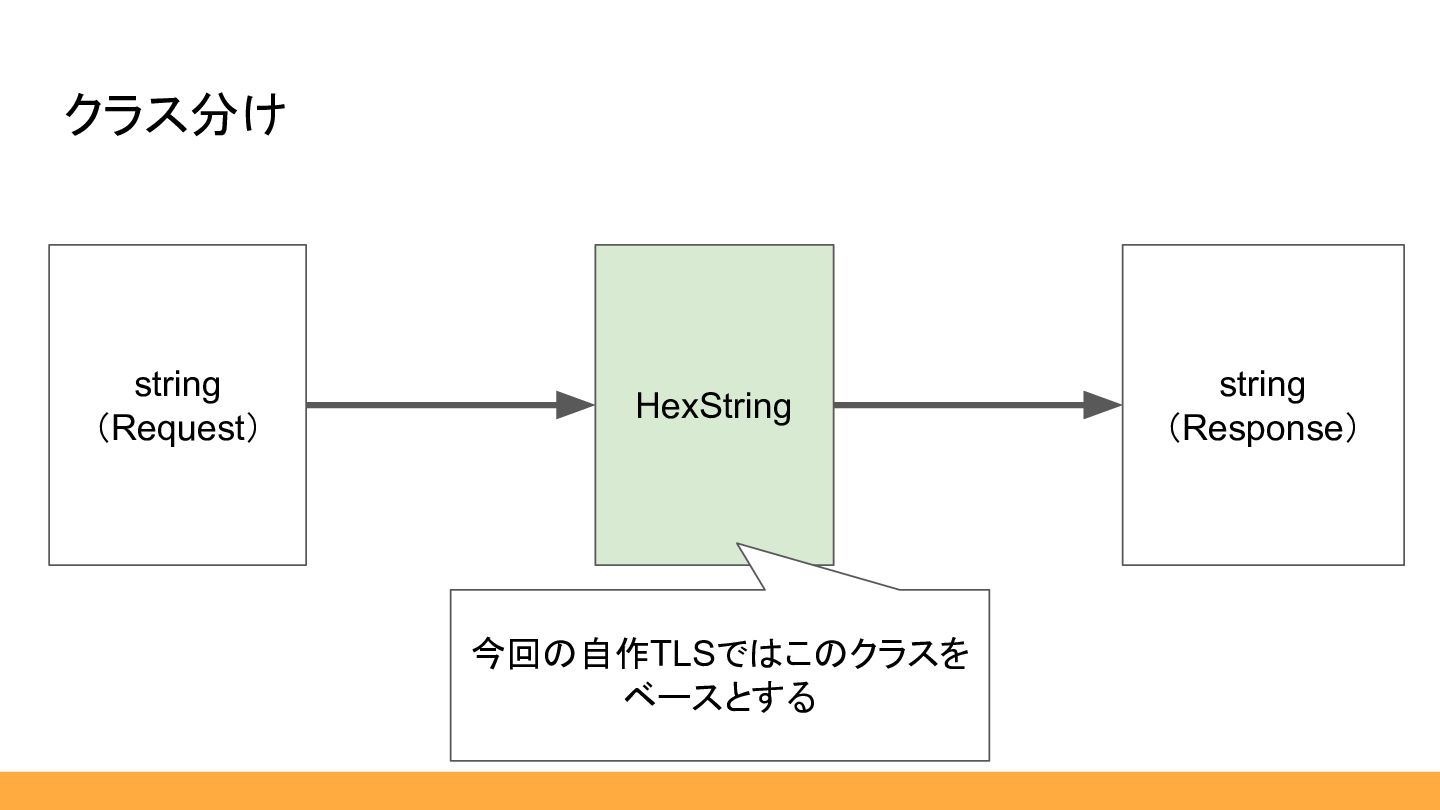
クラス分け 0b00110001 0b00110110 0b00110000 0b00110011 0b00110000 0b00110001 0b00110000 0b00110110 0b01100010
0b00110010 0b00110000 0b00110001 0b00110000 0b00110000 0b00110000 0b00110110 "16030106b2010006" 0b00010110 0b00000011 0b00000001 0b00000110 0b10110010 0b00000001 0b00000000 0b00000110 "�" string HexString -
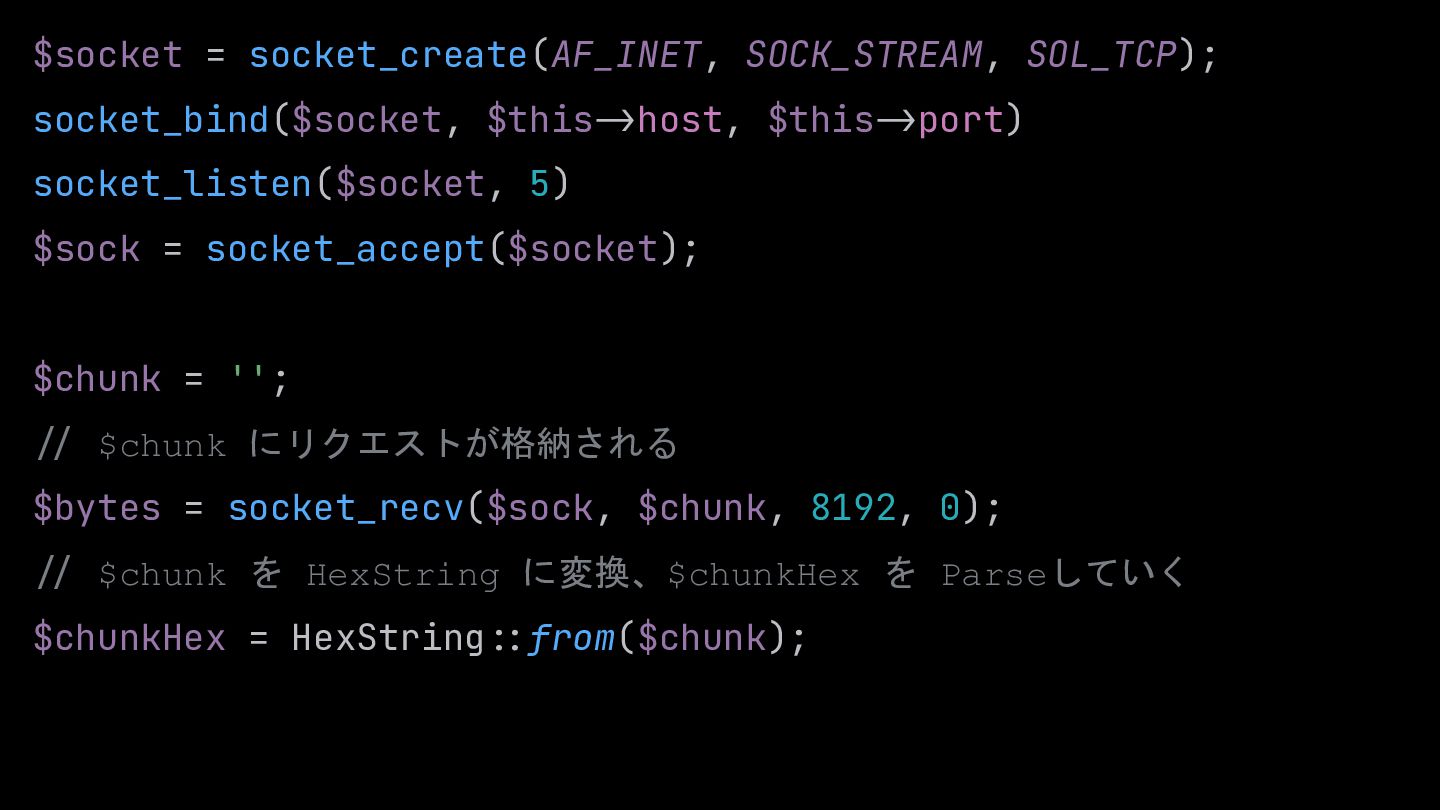
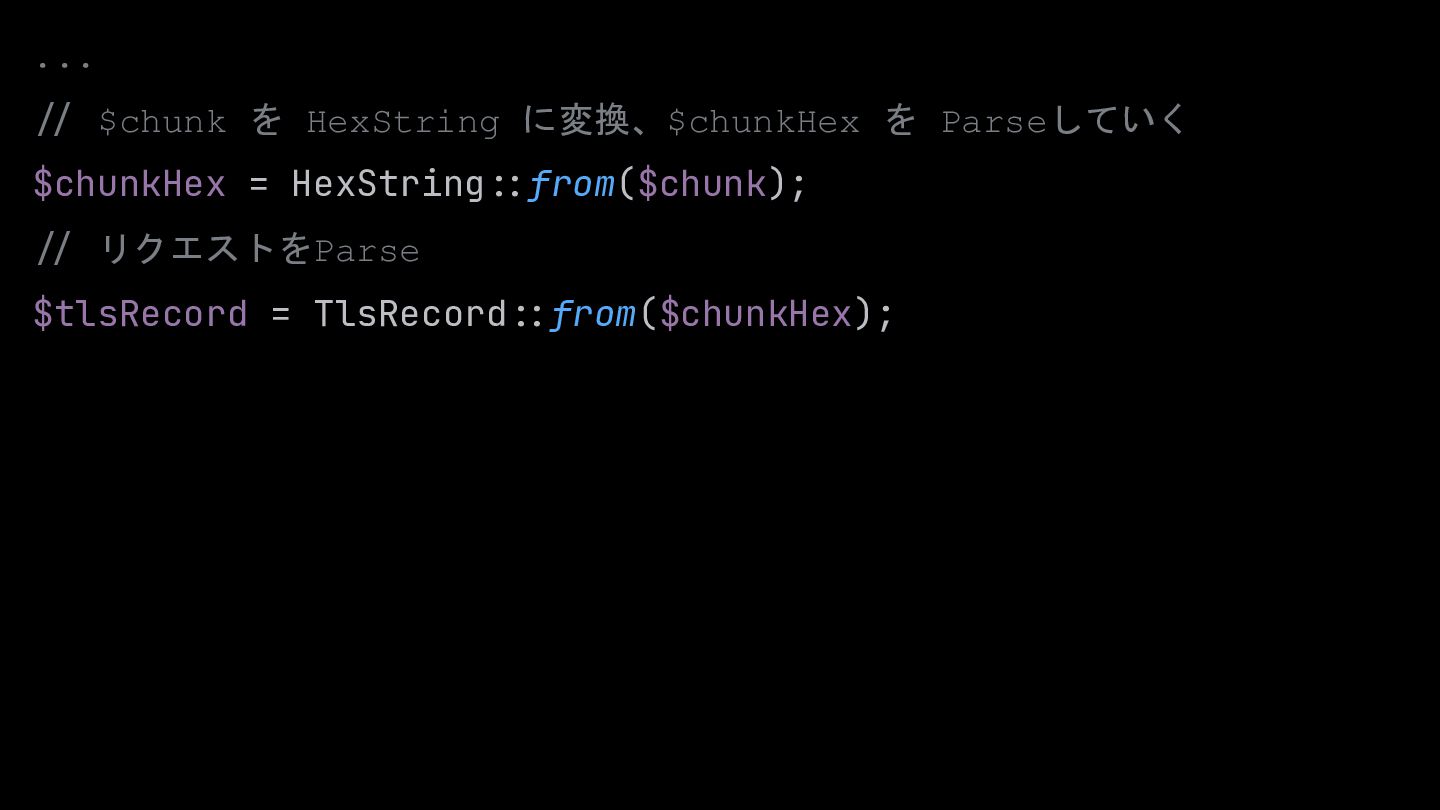
$socket = socket_create(AF_INET, SOCK_STREAM, SOL_TCP); socket_bind($socket, $this:>host, $this:>port) socket_listen($socket, 5)
$sock = socket_accept($socket); $chunk = ''; :/ $chunk にリクエストが格納される $bytes = socket_recv($sock, $chunk, 8192, 0); :/ $chunk を HexString に変換、$chunkHex を Parseしていく $chunkHex = HexString::from($chunk); -
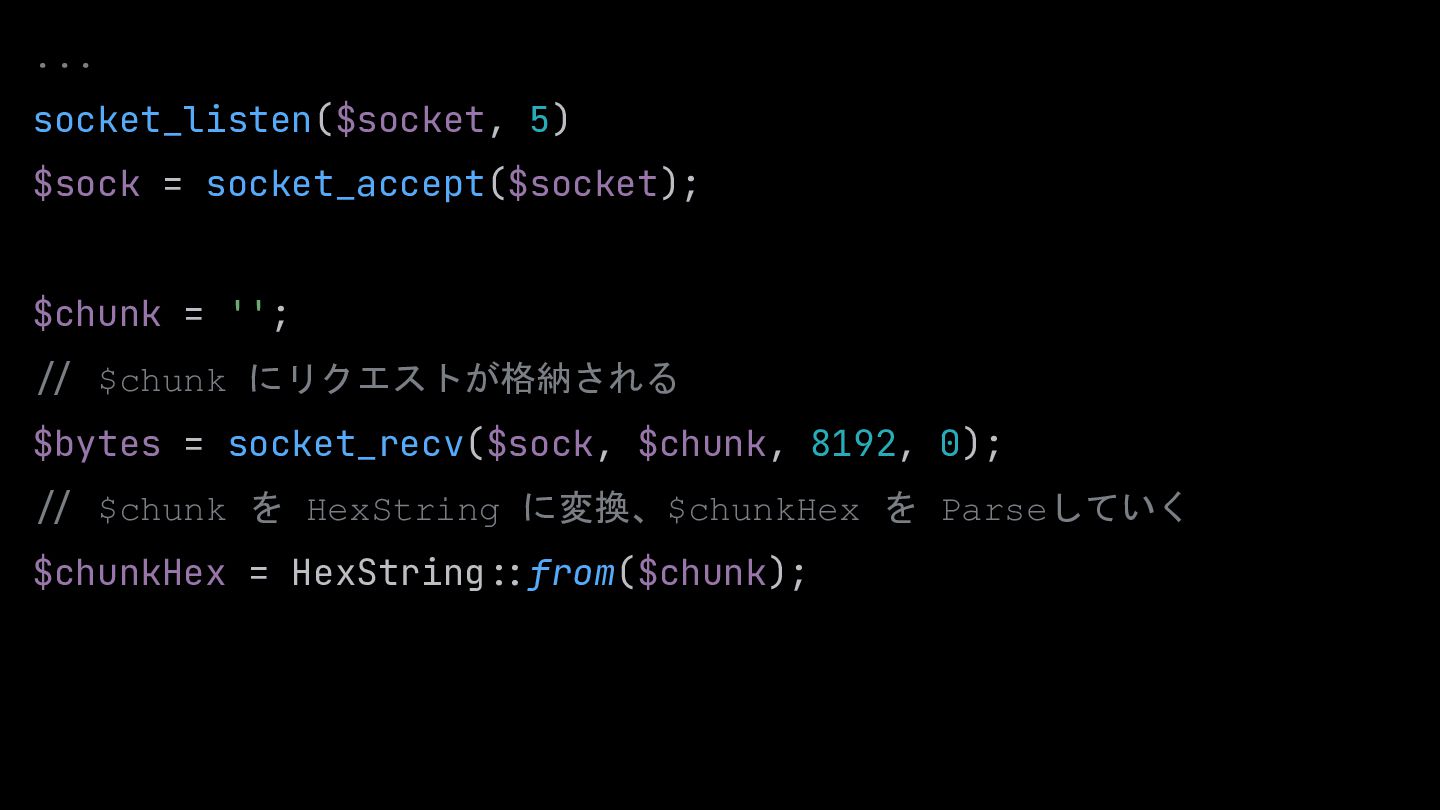
... socket_listen($socket, 5) $sock = socket_accept($socket); $chunk = ''; :/
$chunk にリクエストが格納される $bytes = socket_recv($sock, $chunk, 8192, 0); :/ $chunk を HexString に変換、$chunkHex を Parseしていく $chunkHex = HexString::from($chunk); -
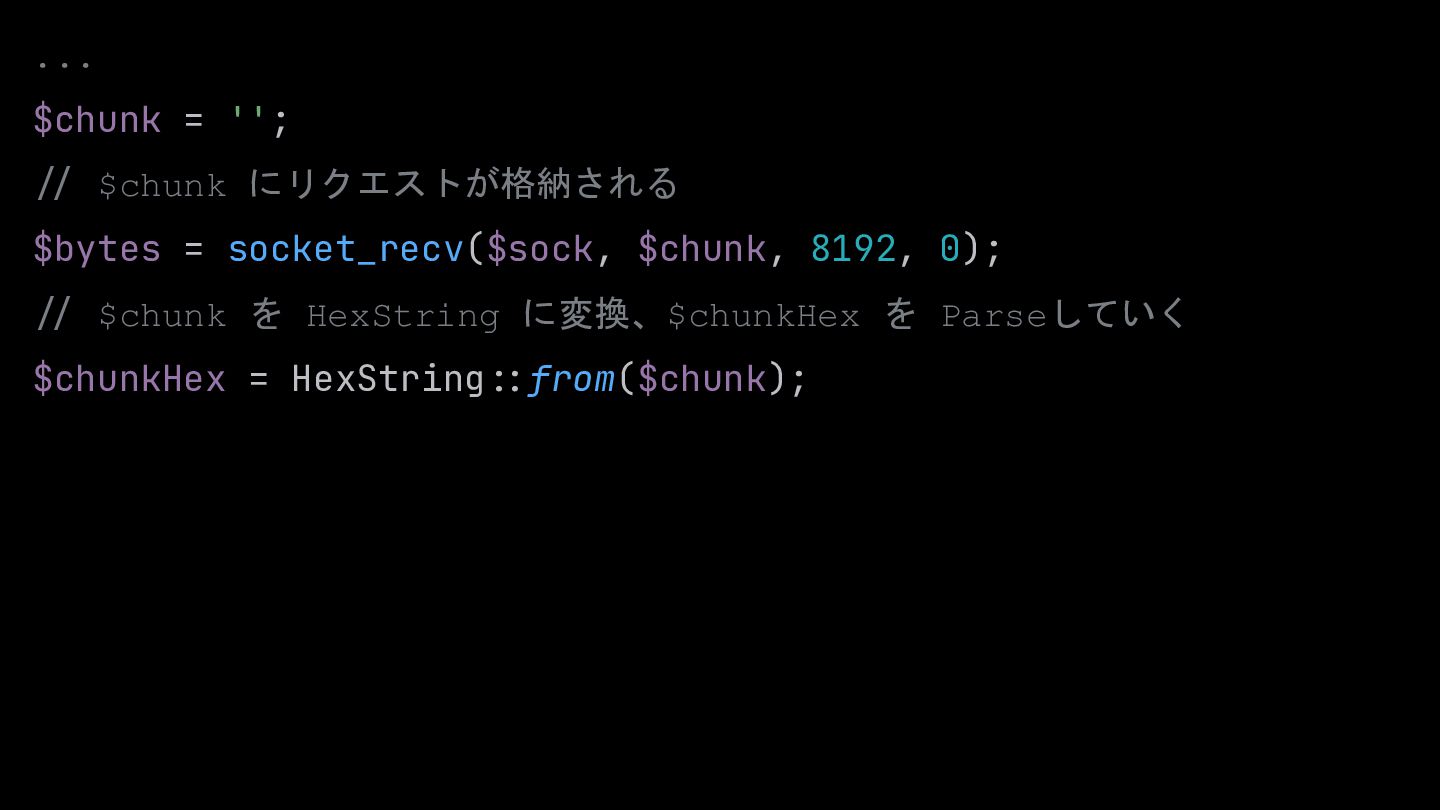
... $chunk = ''; :/ $chunk にリクエストが格納される $bytes = socket_recv($sock,
$chunk, 8192, 0); :/ $chunk を HexString に変換、$chunkHex を Parseしていく $chunkHex = HexString::from($chunk); -
... :/ $chunk を HexString に変換、$chunkHex を Parseしていく $chunkHex =
HexString::from($chunk); -
... :/ $chunk を HexString に変換、$chunkHex を Parseしていく $chunkHex =
HexString::from($chunk); :/ リクエストをParse $tlsRecord = TlsRecord::from($chunkHex);
 higaki_program
 izawa
 yuuu
 vivion
 manfredsteyer
 michaelsimons
 kinakomoti321
 dayeon
 nearme_tech
 sakawe_ee
 simas
 hakkadaikon
 nakamizu
 mayunak
 jct
 sabderemane
 rmw
 szymonslowik
 michielstock
 maltzj
 brettharned
 lynnandtonic
 katiecoart
 bkeepers
 rkendrick25