Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
安全にAIを活用してセキュリティ運用を効率化した実践談 ~JAWS DAYS 2026
Search
平木佳介
March 06, 2026
97
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
安全にAIを活用してセキュリティ運用を効率化した実践談 ~JAWS DAYS 2026
JAWS DAYS 2026 [G6] の登壇スライドです。
平木佳介
March 06, 2026
More Decks by 平木佳介
See All by 平木佳介
そのハーネス、本当に境界になっていますか?
khiraki
0
98
セキュリティ運用の可能性を感じた AWS Well-Architected Security Assessment Tool MCP Server をご紹介します
khiraki
1
230
ブログ用スライド- Gemini版Slide
khiraki
0
1.1k
ブログ用スライド- ChatGPT版Slide
khiraki
0
1.1k
AWS Organizationsの組織ポリシー 使ってますか?~ Toranomon Tech Hub 第5回 ~
khiraki
0
180
AWSにおける OWASP Non-Human Identities (NHI) Top10 対策を考える
khiraki
0
170
AWS Community Buildersを布教したい件について
khiraki
0
39
IAMアクセスキー漏洩について
khiraki
0
90
Organizations のポリシー使いこなしてますか? ~最新の Security Hub ポリシーを添えて~
khiraki
0
34
Featured
See All Featured
Neural Spatial Audio Processing for Sound Field Analysis and Control
skoyamalab
0
580
Mind Mapping
helmedeiros
1
410
Mozcon NYC 2025: Stop Losing SEO Traffic
samtorres
1
580
The B2B funnel & how to create a winning content strategy
katarinadahlin
PRO
1
580
Paper Plane
katiecoart
PRO
5
54k
My Coaching Mixtape
mlcsv
0
360
A Soul's Torment
seathinner
8
3.8k
The AI Search Optimization Roadmap by Aleyda Solis
aleyda
2
6.3k
4 Signs Your Business is Dying
shpigford
187
23k
ラッコキーワード サービス紹介資料
rakko
4
5.5M
Lessons Learnt from Crawling 1000+ Websites
charlesmeaden
PRO
1
1.6k
Become a Pro
speakerdeck
PRO
31
6.3k
Transcript
JAWS DAYS 2026 Mashup for the Future 安全にAIを活用して
セキュリティ運用を効率化し た実践談 株式会社サイバーセキュリティクラウド CloudFastener テクニカルアカウントマネージャー 平木 佳介 (Hiraki Keisuke)
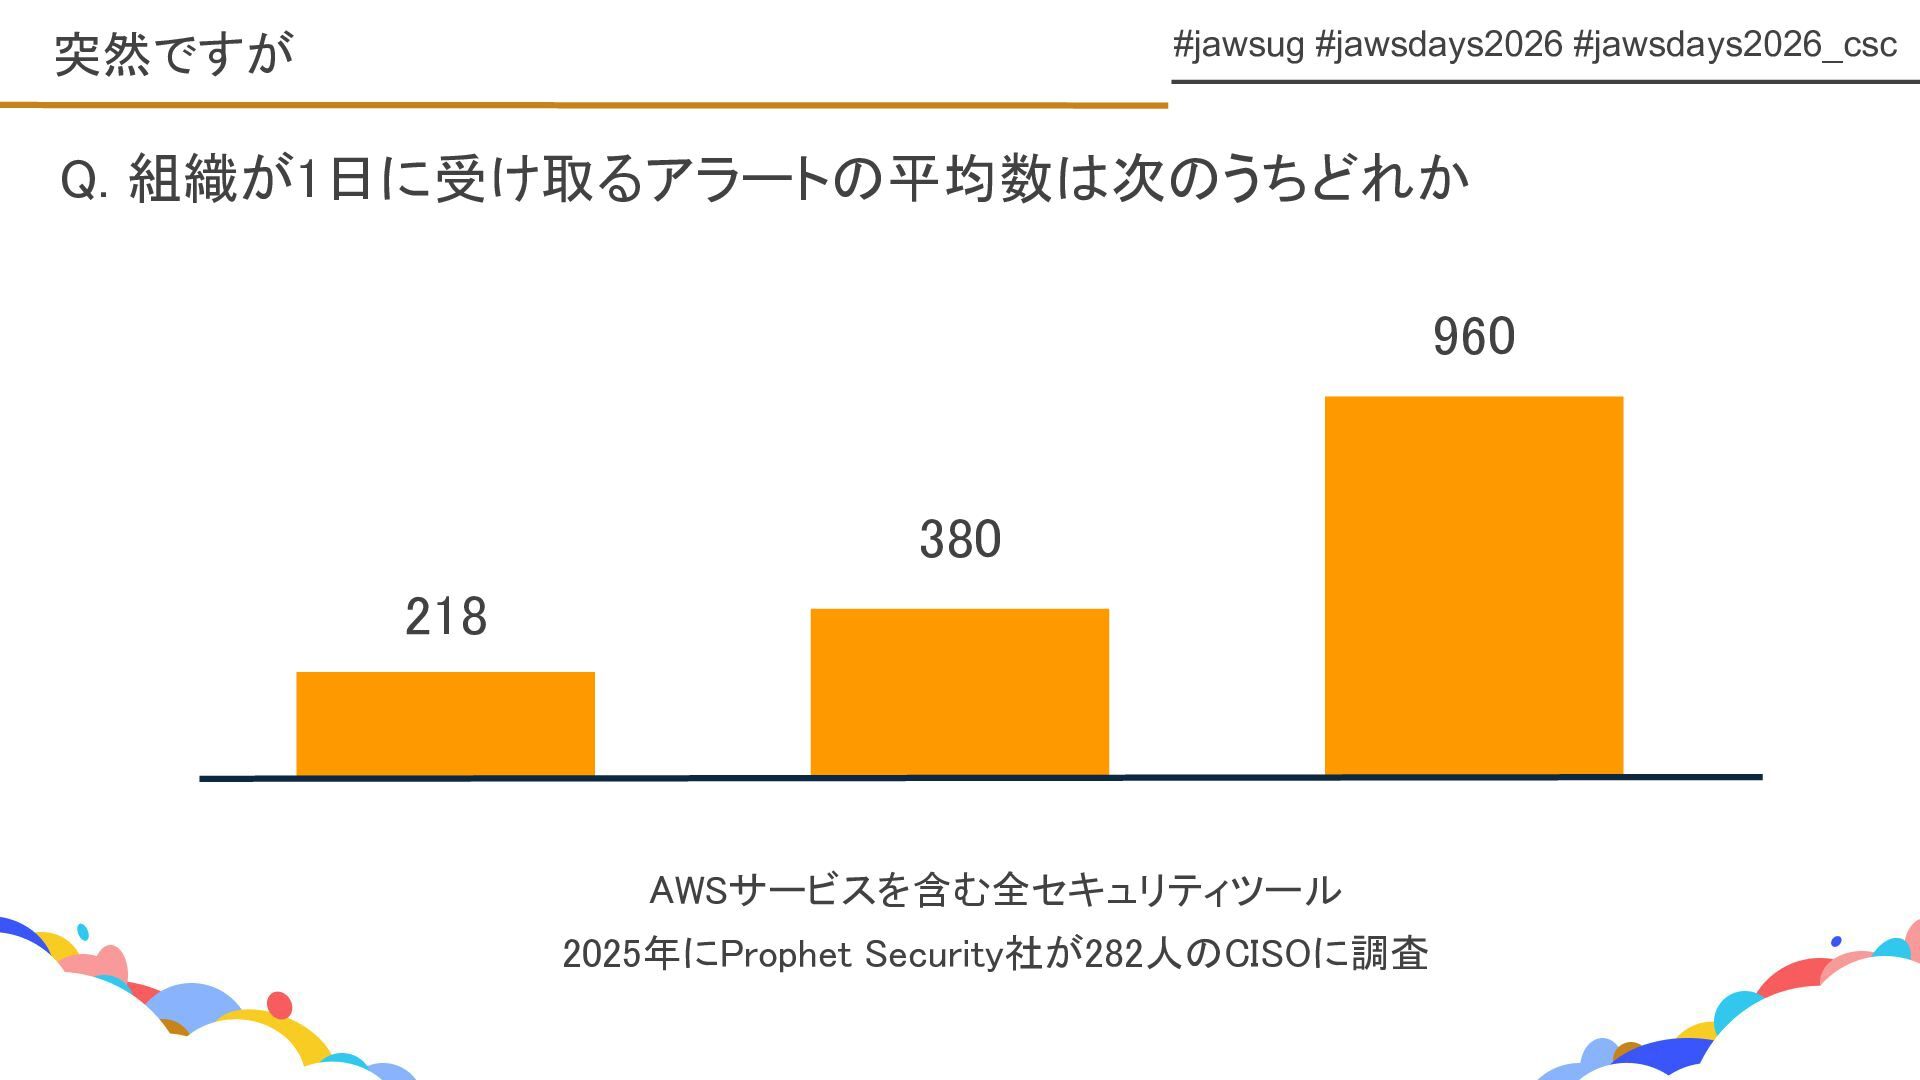
#jawsug #jawsdays2026 #jawsdays2026_csc Q. 組織が1日に受け取るアラートの平均数は次のうちどれか 突然ですが 218 380 960 AWSサービスを含む全セキュリティツール
2025年にProphet Security社が282人のCISOに調査
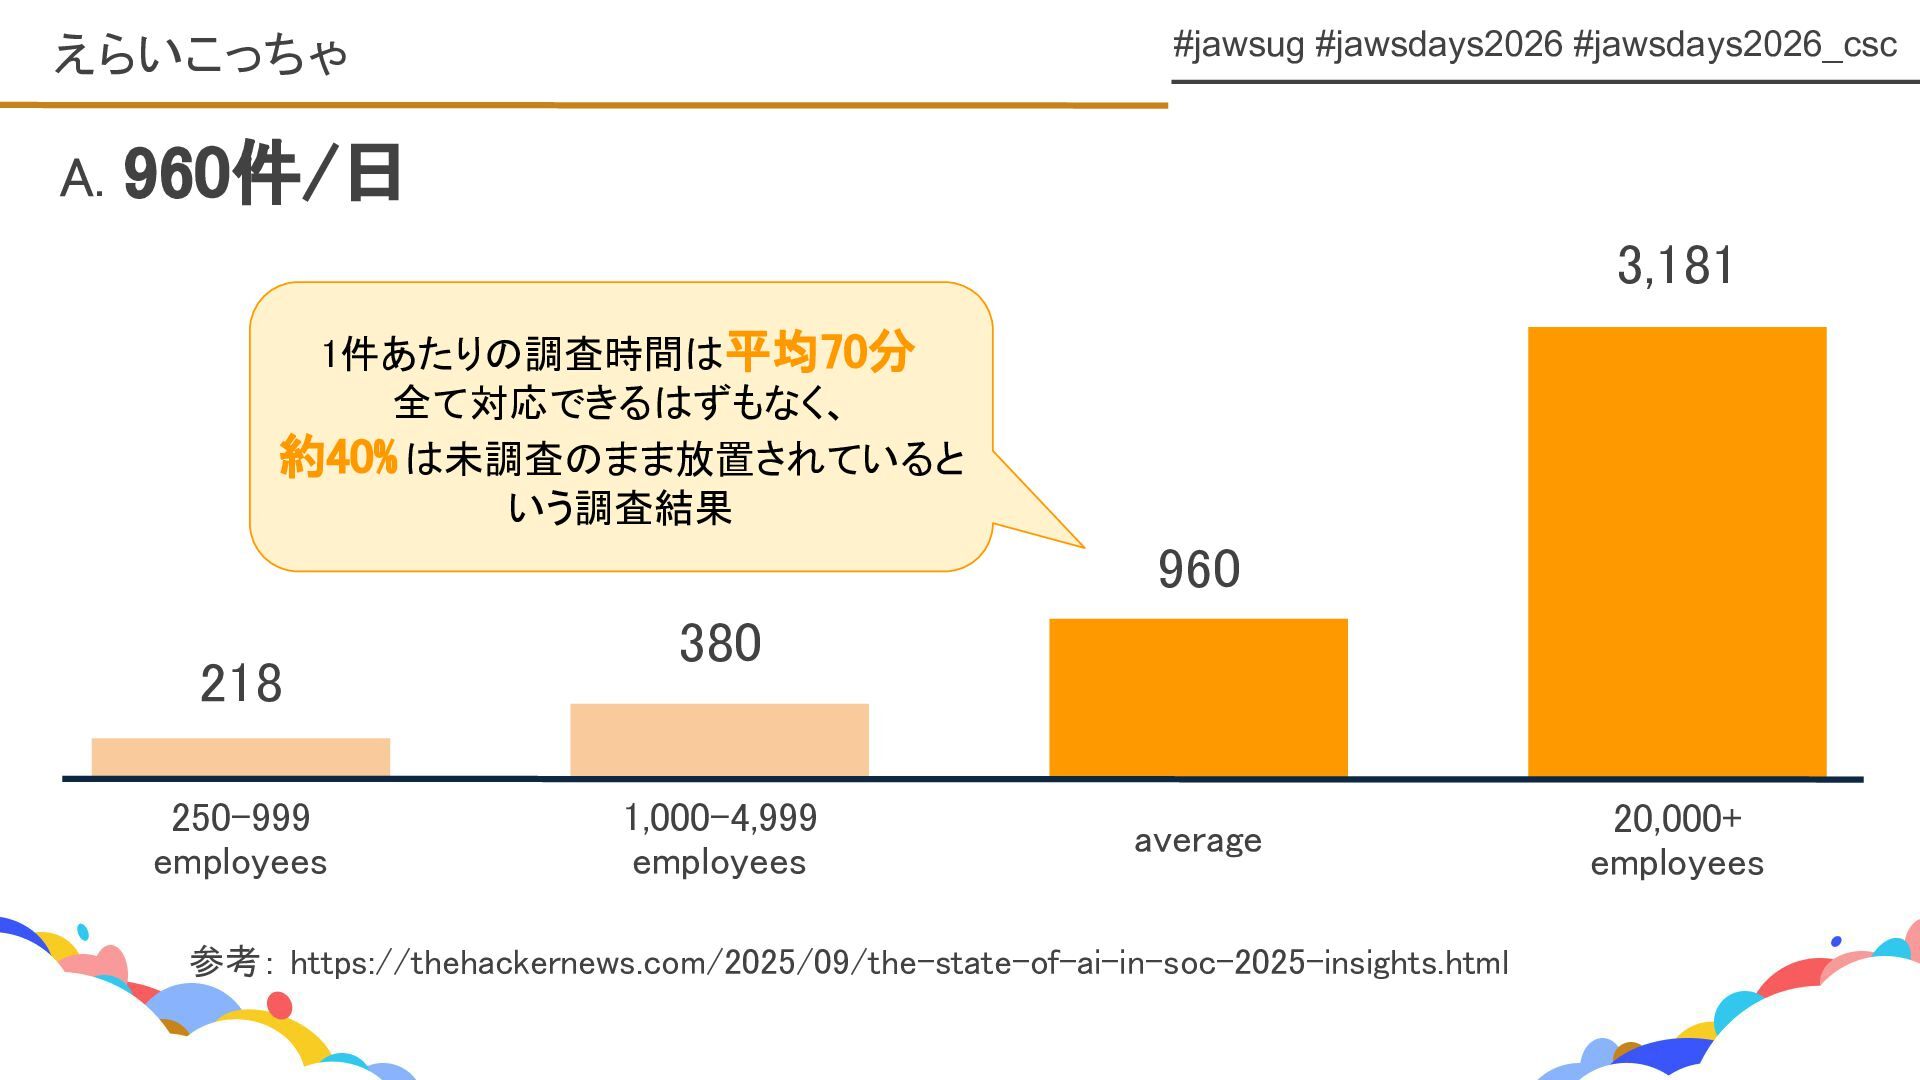
#jawsug #jawsdays2026 #jawsdays2026_csc A. 960件/日 えらいこっちゃ 218 380 960
3,181 250-999 employees 1,000-4,999 employees average 20,000+ employees 1件あたりの調査時間は平均70分 全て対応できるはずもなく、 約40%は未調査のまま放置されていると いう調査結果 参考: https://thehackernews.com/2025/09/the-state-of-ai-in-soc-2025-insights.html
AIを使って時短しないと 到底回しきれない…!
JAWS DAYS 2026 Mashup for the Future 安全にAIを活用して
セキュリティ運用を効率化し た実践談 株式会社サイバーセキュリティクラウド CloudFastener テクニカルアカウントマネージャー 平木 佳介 (Hiraki Keisuke)
#jawsug #jawsdays2026 #jawsdays2026_csc 本日話すこと 本日話すこと話さないこと こんなことを話すよ! ✓ ・セキュリティ運用にAIを活用する 際のアーキテクチャ ・プロンプト設計
etc… × ・ClaudeやChatGPTなどの活用 術 ・実際のオペレーション用 システムの解説 本日話さないこと
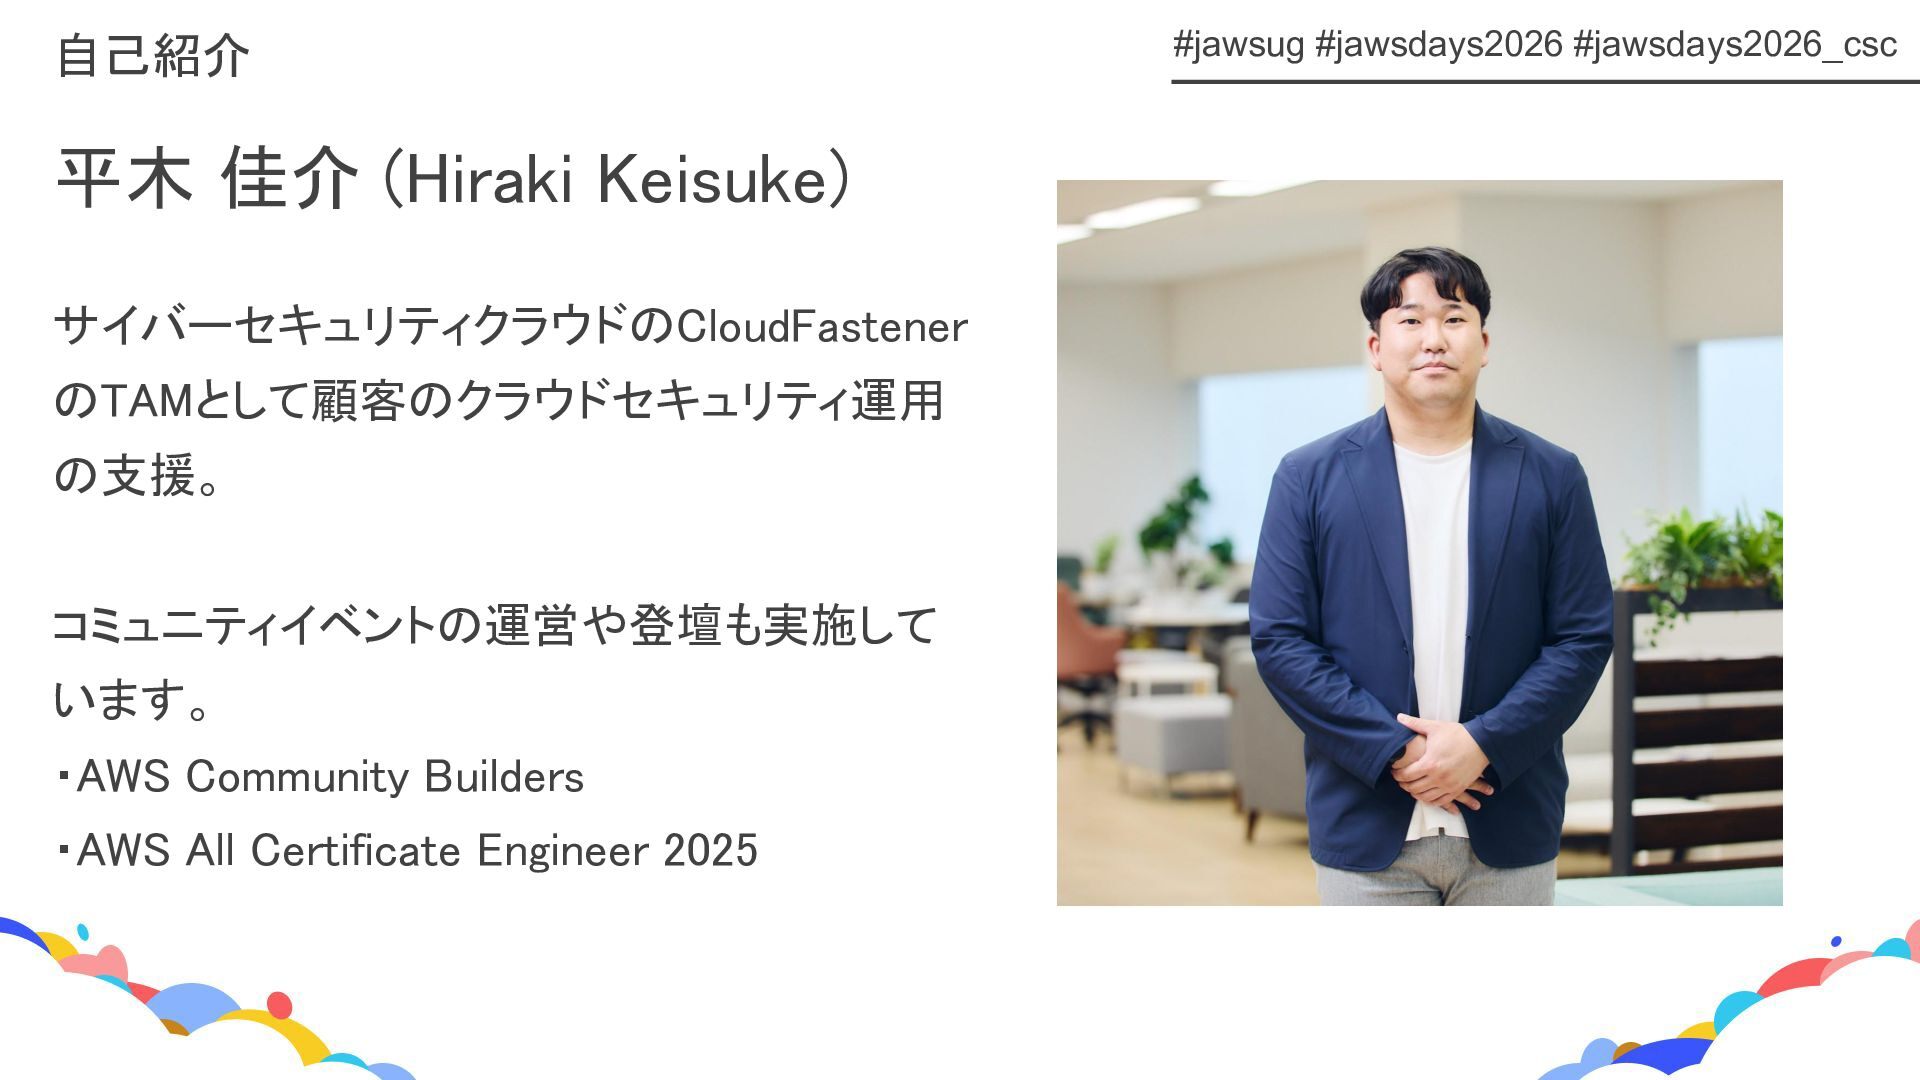
#jawsug #jawsdays2026 #jawsdays2026_csc 自己紹介 平木 佳介 (Hiraki Keisuke) サイバーセキュリティクラウドのCloudFastener
のTAMとして顧客のクラウドセキュリティ運用 の支援。 コミュニティイベントの運営や登壇も実施して います。 ・AWS Community Builders ・AWS All Certificate Engineer 2025
#jawsug #jawsdays2026 #jawsdays2026_csc 世界中の人々が安心安全に使える サイバー空間を創造する 世界有数のサイバー脅威インテリジェンスとAI技術を活用し、 全世界に安心安全なサイバー空間を創造するサービスを提供します。 会社紹介 サイバー セキュリティ
AI
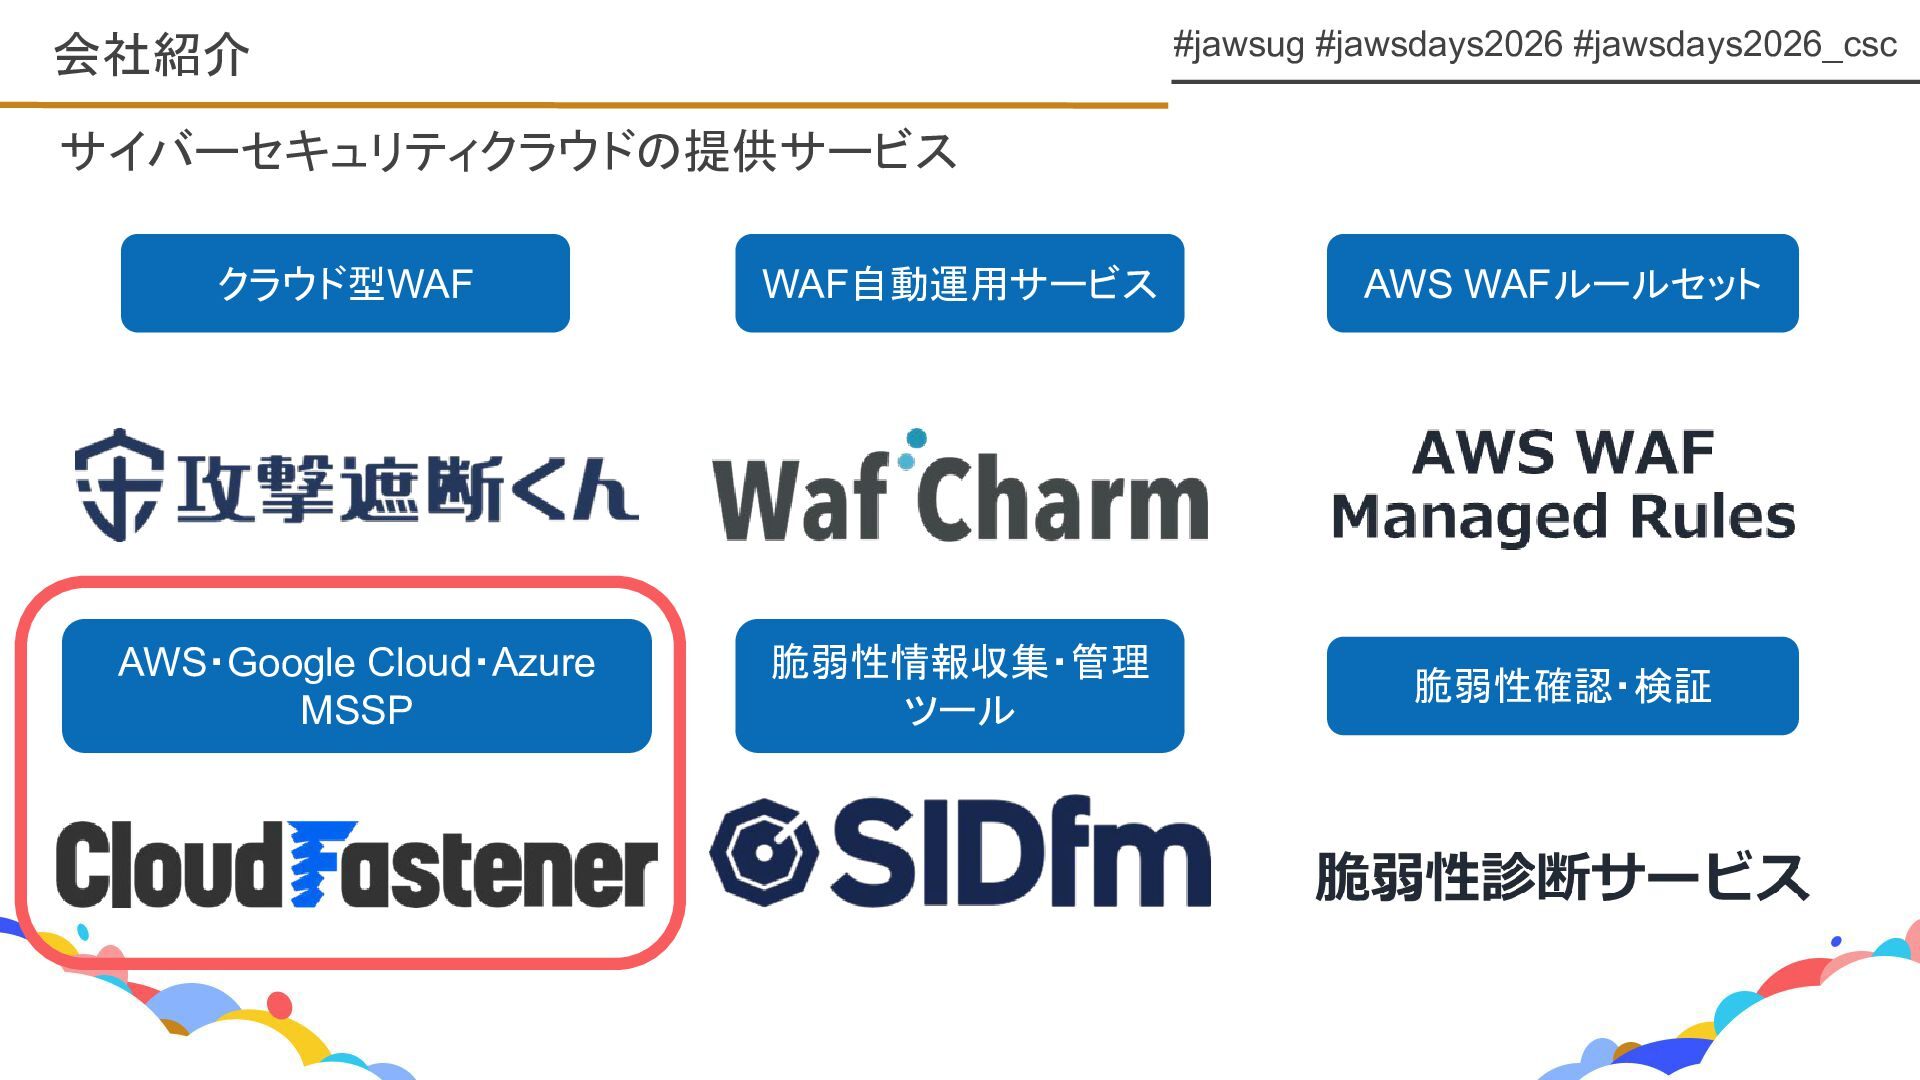
#jawsug #jawsdays2026 #jawsdays2026_csc サイバーセキュリティクラウドの提供サービス 会社紹介 WAF自動運用サービス クラウド型WAF AWS WAFルールセット AWS・Google
Cloud・Azure MSSP 脆弱性情報収集・管理 ツール 脆弱性確認・検証
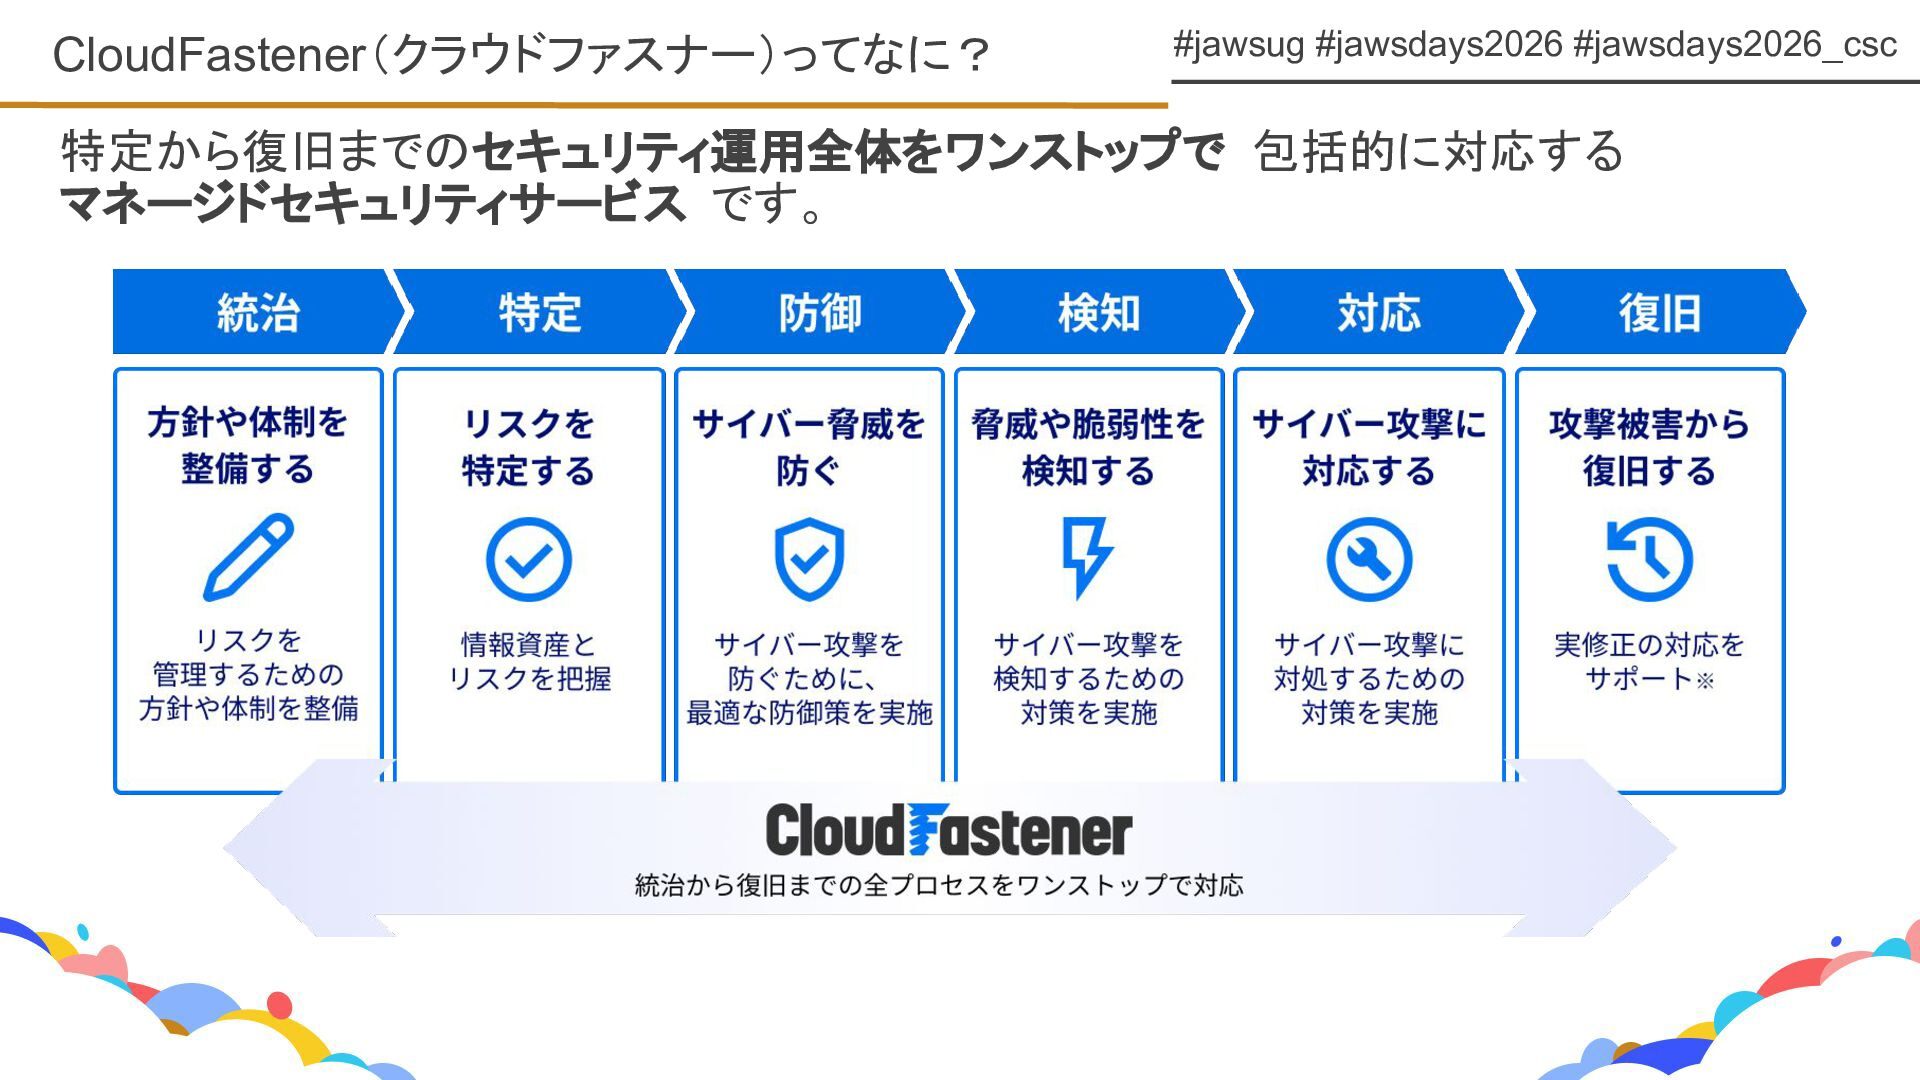
#jawsug #jawsdays2026 #jawsdays2026_csc 特定から復旧までのセキュリティ運用全体をワンストップで 包括的に対応する マネージドセキュリティサービス です。 CloudFastener(クラウドファスナー)ってなに?
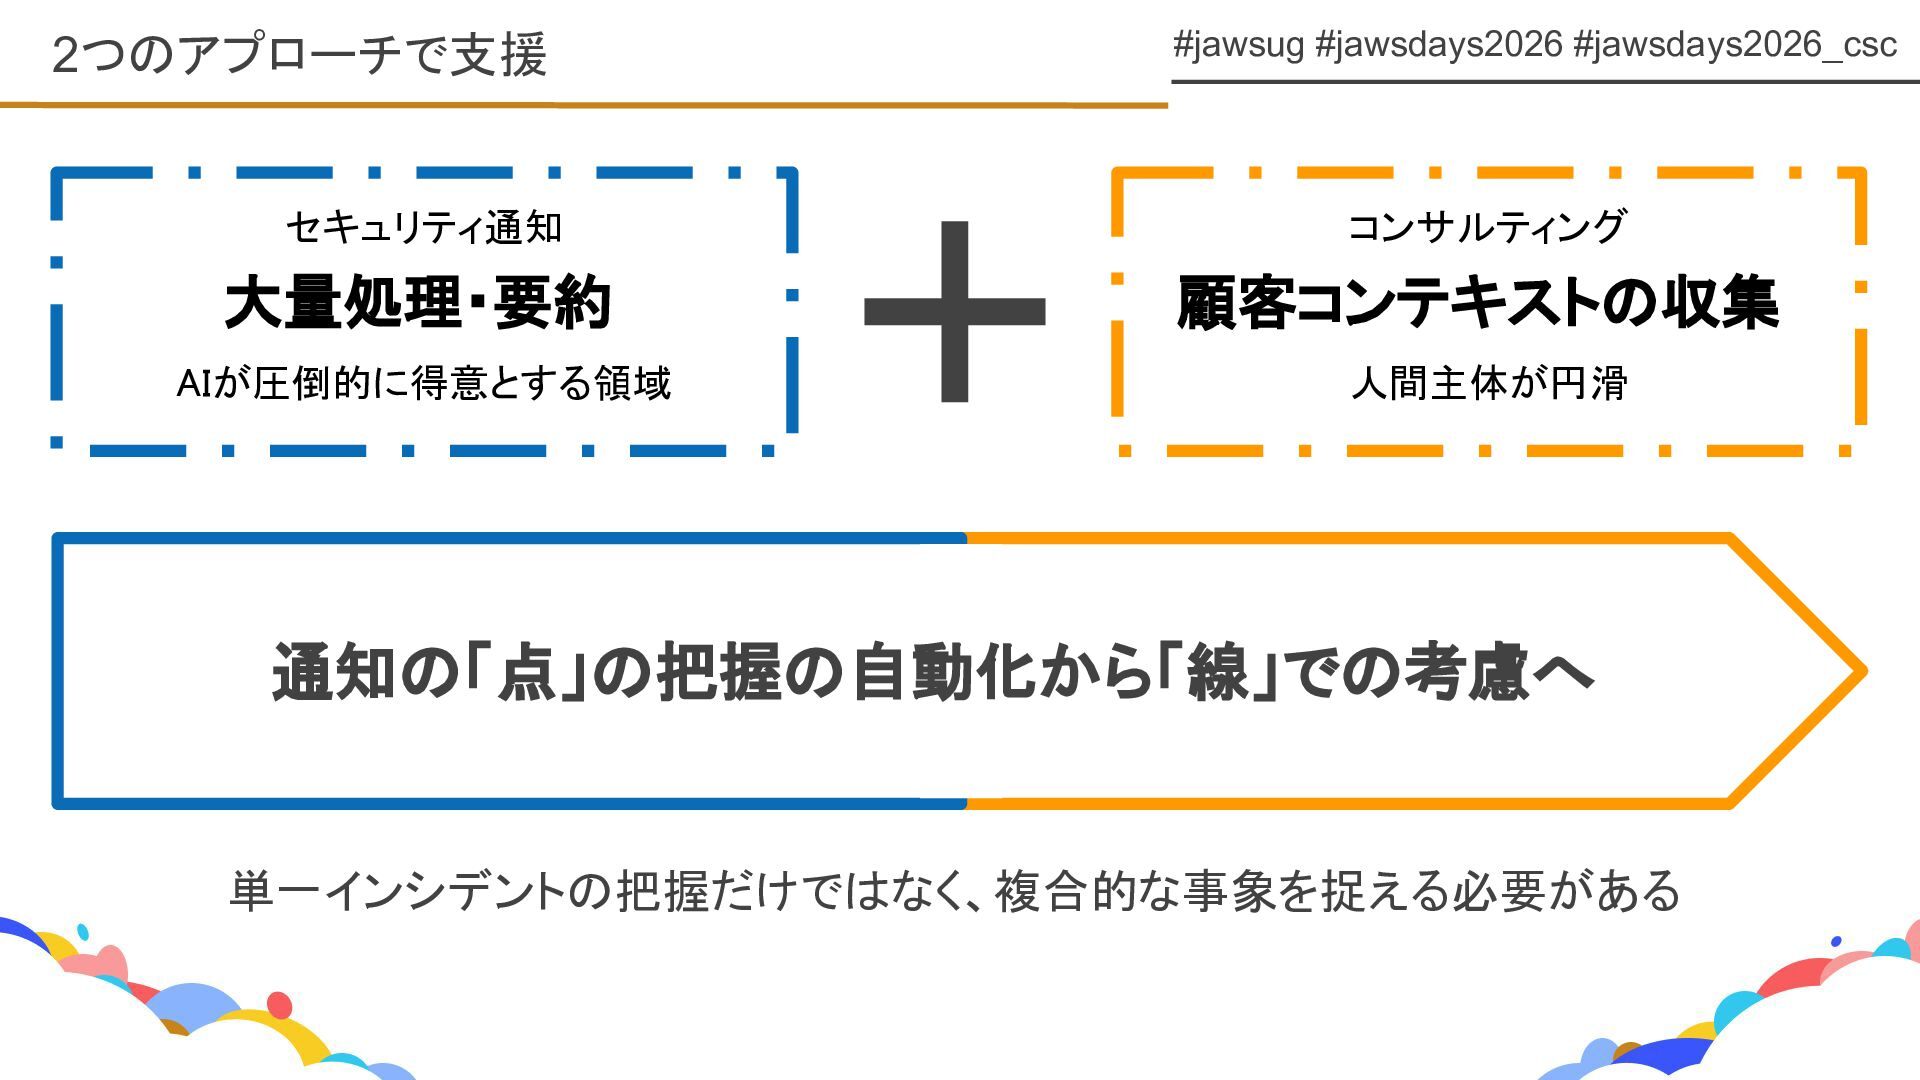
#jawsug #jawsdays2026 #jawsdays2026_csc 2つのアプローチで支援 セキュリティ通知 大量処理・要約 AIが圧倒的に得意とする領域 コンサルティング 顧客コンテキストの収集
人間主体が円滑 通知の「点」の把握の自動化から「線」での考慮へ 単一インシデントの把握だけではなく、複合的な事象を捉える必要がある
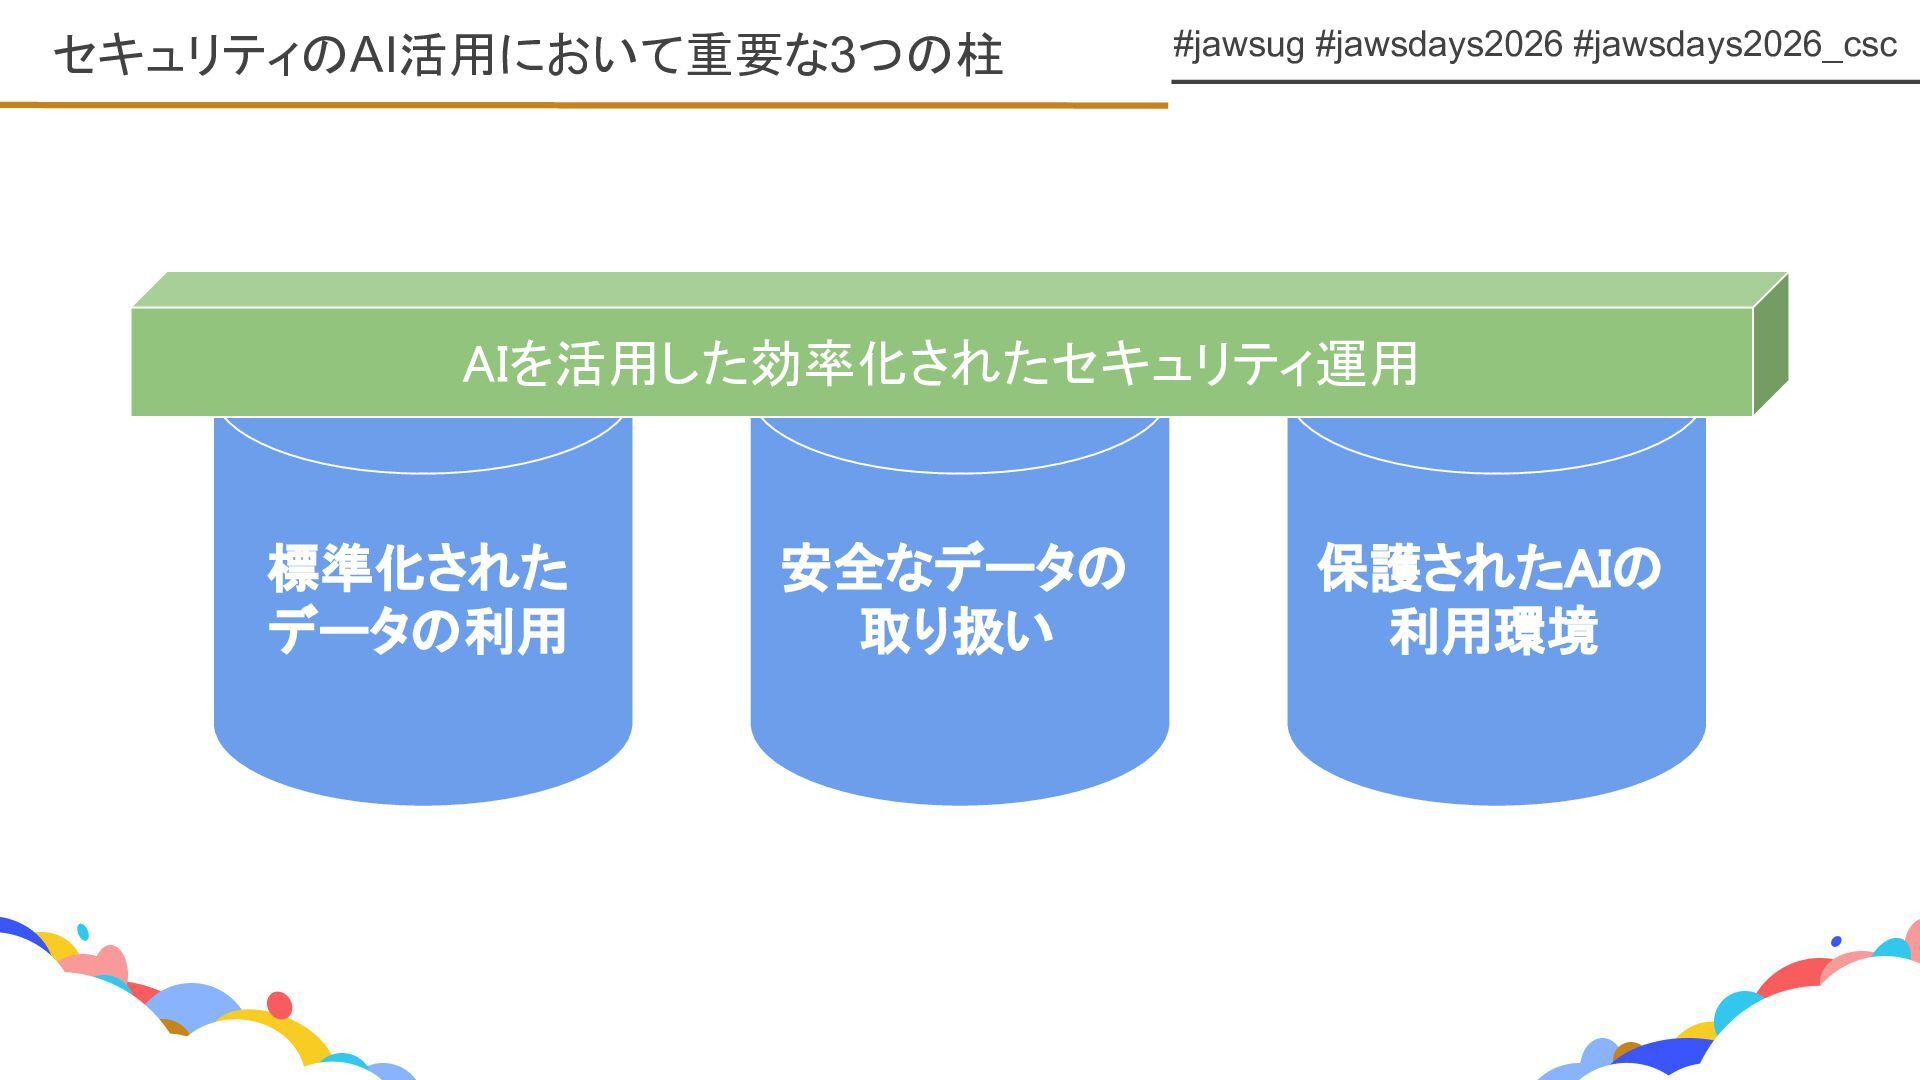
#jawsug #jawsdays2026 #jawsdays2026_csc セキュリティのAI活用において重要な3つの柱 標準化された データの利用 安全なデータの 取り扱い 保護されたAIの
利用環境 AIを活用した効率化されたセキュリティ運用
標準化されたデータの利用
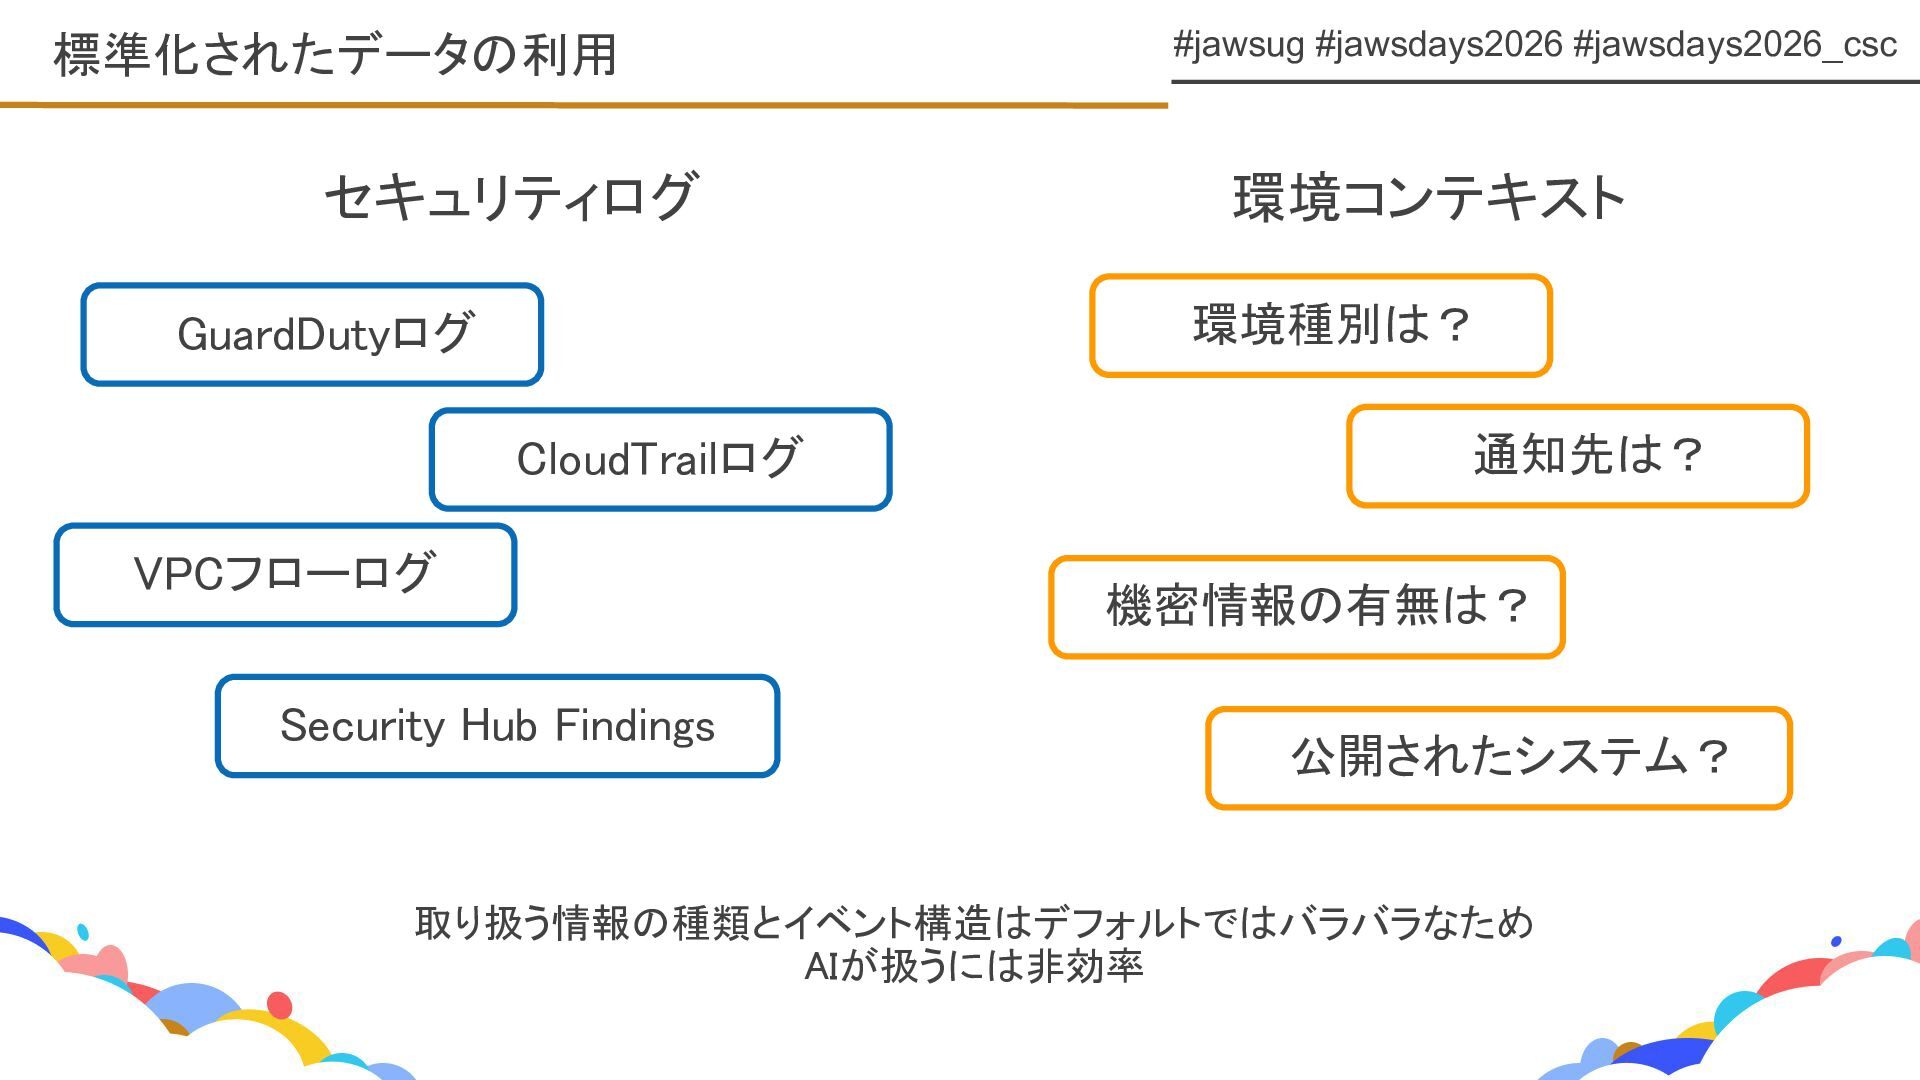
#jawsug #jawsdays2026 #jawsdays2026_csc セキュリティログ 標準化されたデータの利用 環境コンテキスト GuardDutyログ CloudTrailログ VPCフローログ Security
Hub Findings 環境種別は? 通知先は? 機密情報の有無は? 公開されたシステム? 取り扱う情報の種類とイベント構造はデフォルトではバラバラなため AIが扱うには非効率
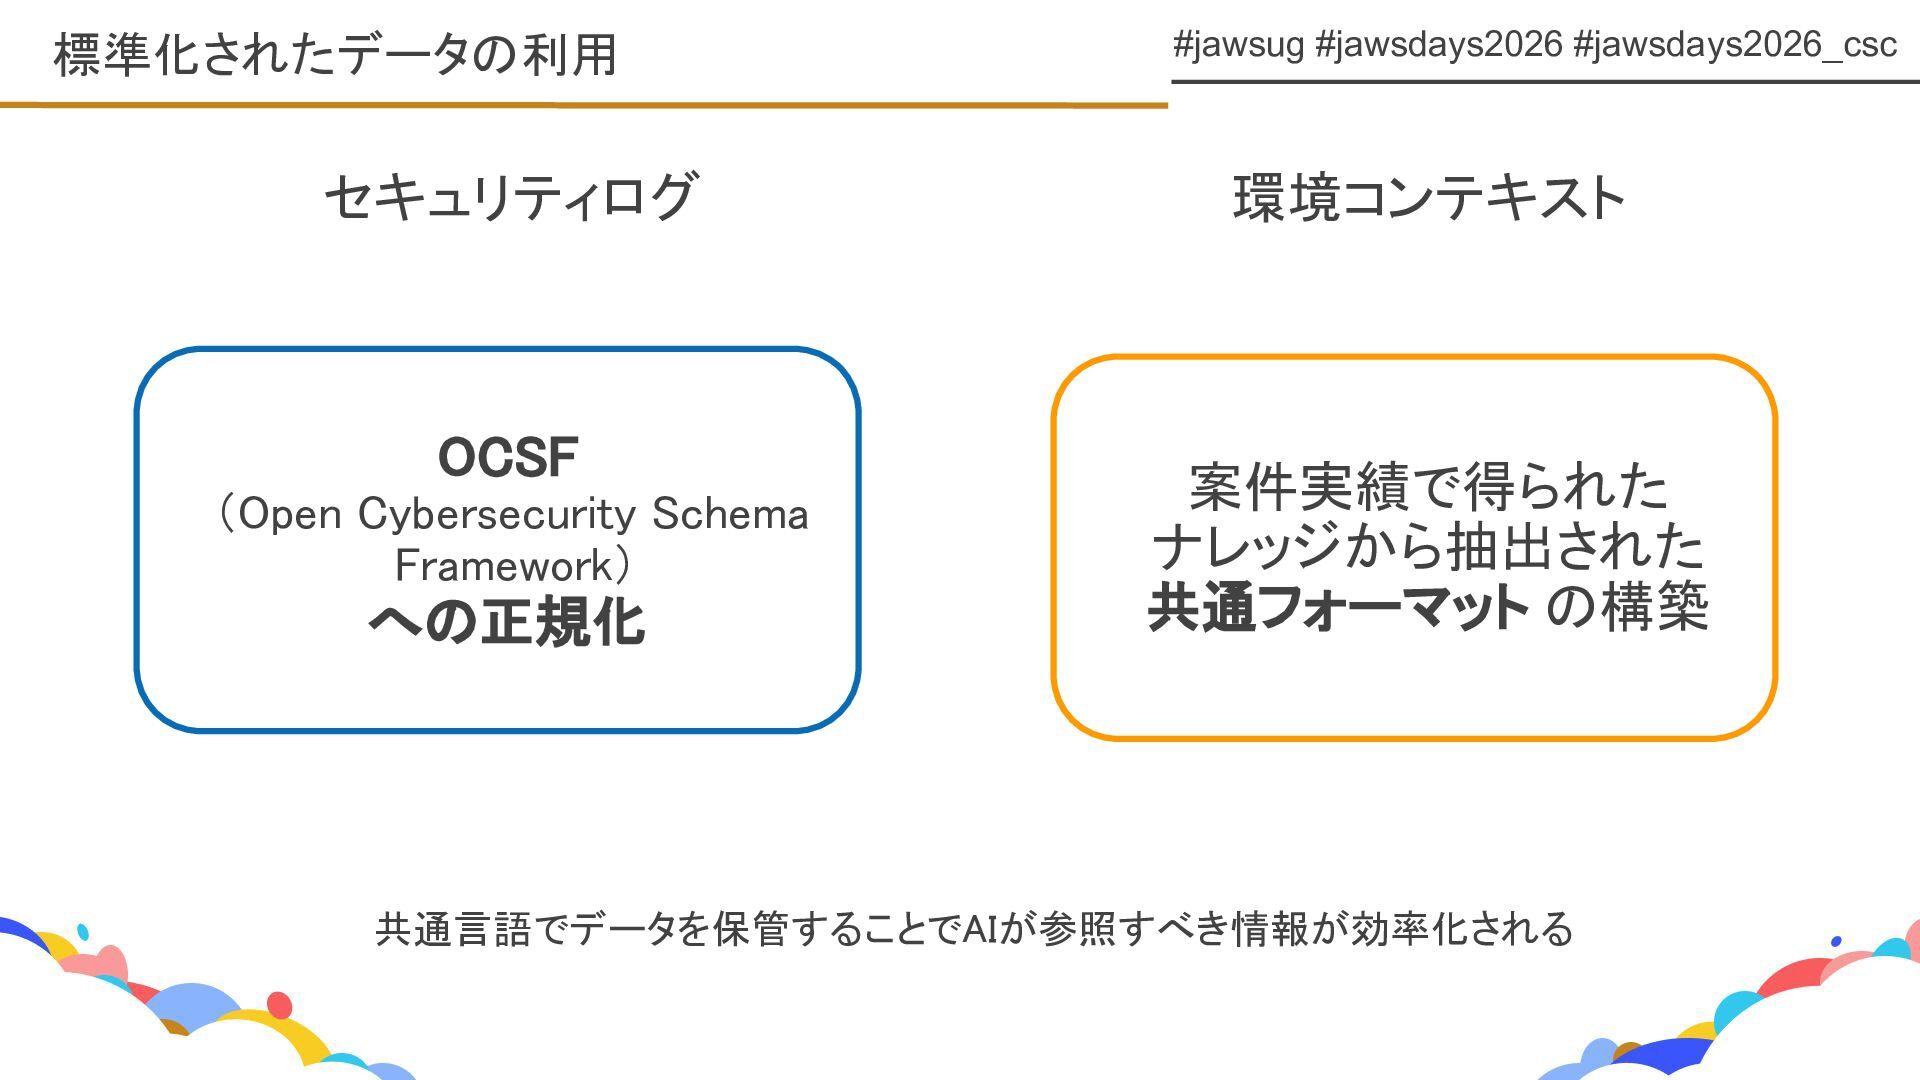
#jawsug #jawsdays2026 #jawsdays2026_csc セキュリティログ 標準化されたデータの利用 環境コンテキスト OCSF (Open Cybersecurity Schema
Framework) への正規化 案件実績で得られた ナレッジから抽出された 共通フォーマット の構築 共通言語でデータを保管することでAIが参照すべき情報が効率化される
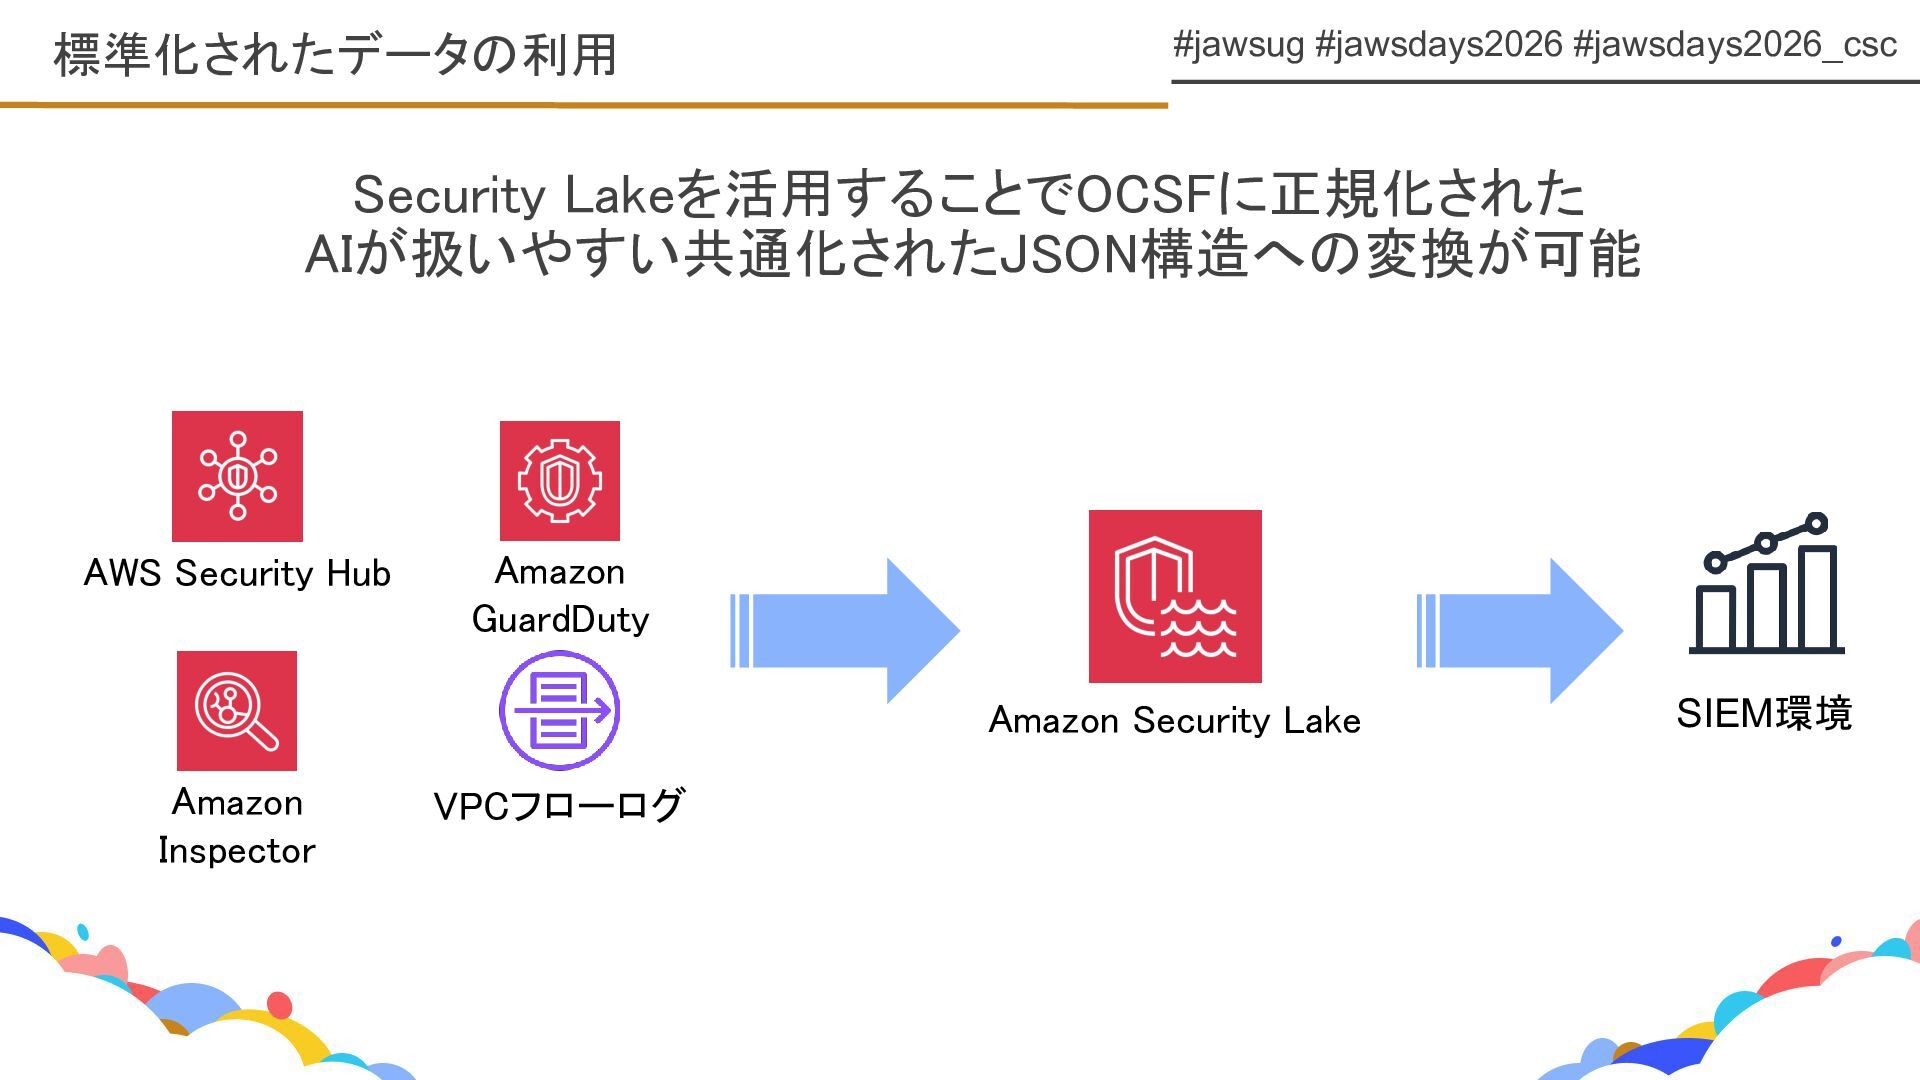
#jawsug #jawsdays2026 #jawsdays2026_csc 標準化されたデータの利用 Security Lakeを活用することでOCSFに正規化された AIが扱いやすい共通化されたJSON構造への変換が可能 SIEM環境 Amazon Security
Lake AWS Security Hub Amazon GuardDuty Amazon Inspector VPCフローログ
安全なデータの取り扱い
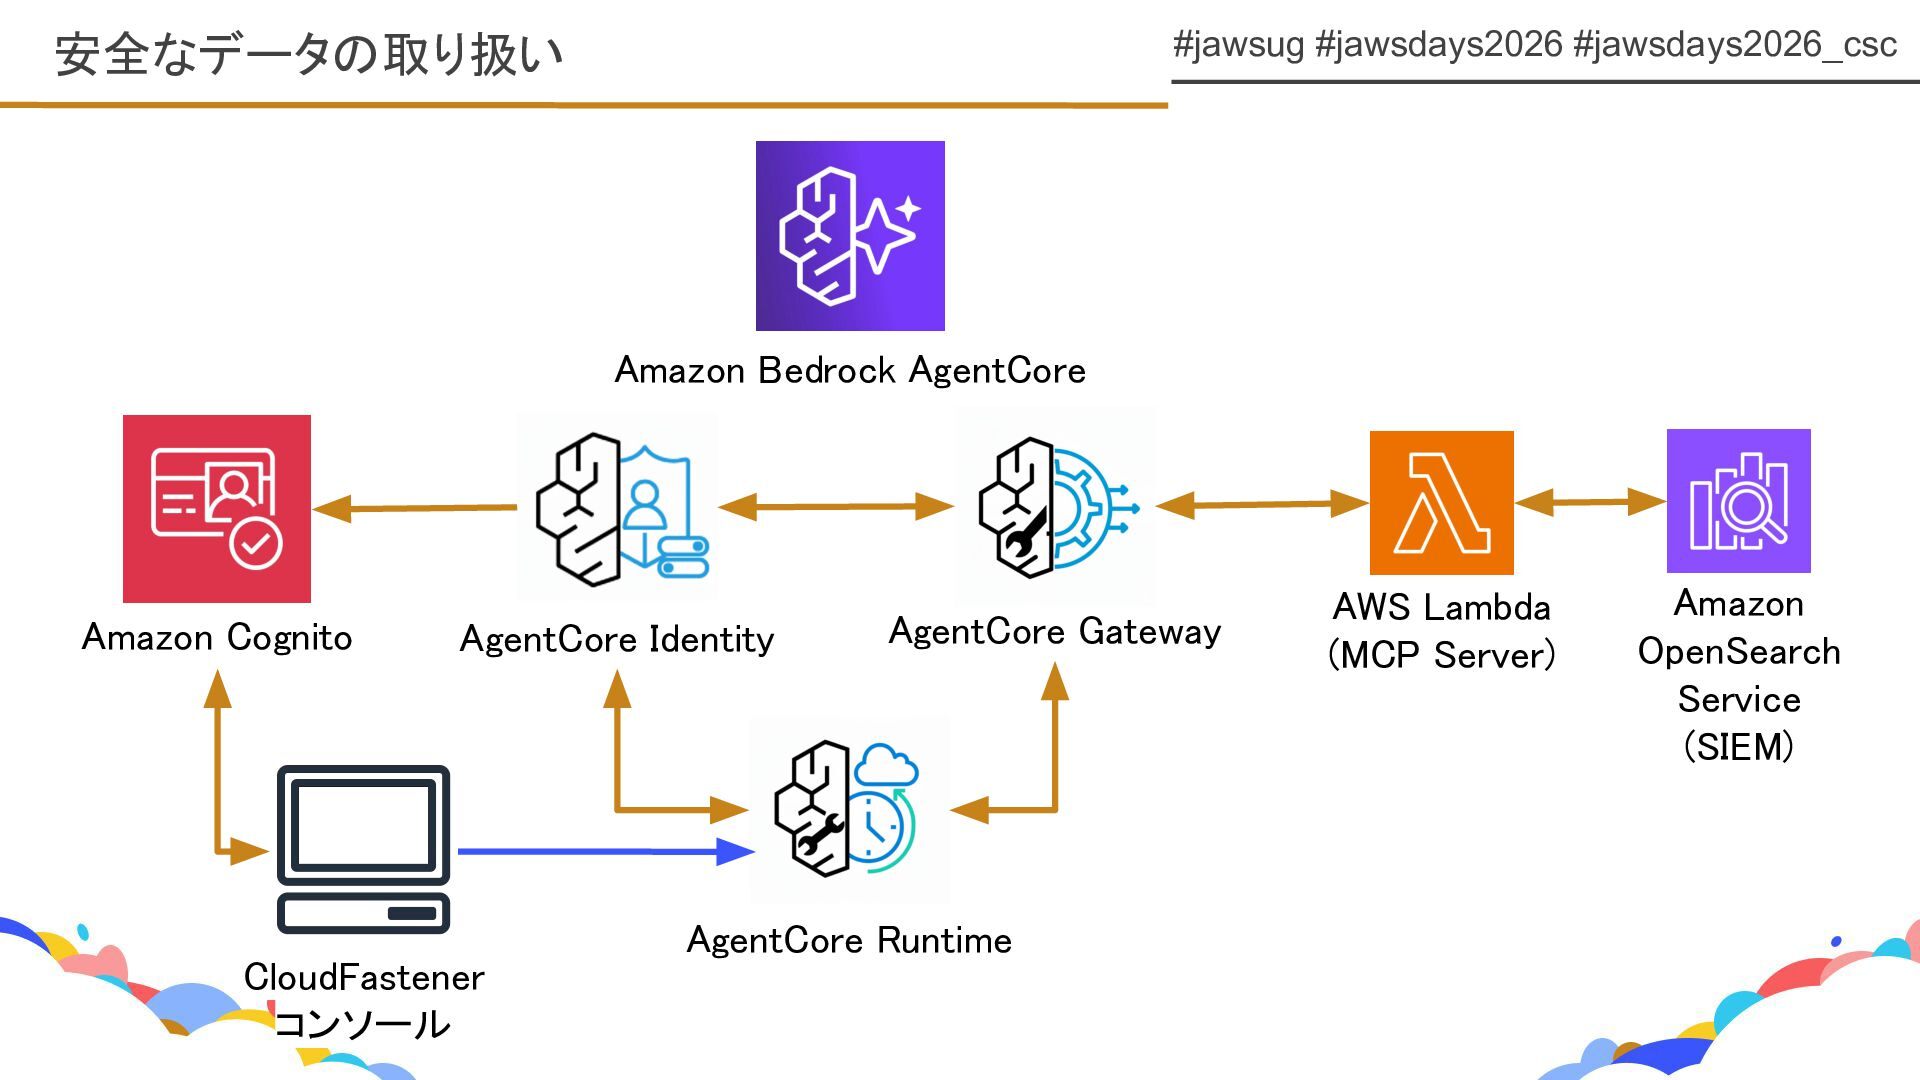
#jawsug #jawsdays2026 #jawsdays2026_csc 安全なデータの取り扱い Amazon Bedrock AgentCore AgentCore Runtime AgentCore
Identity AgentCore Gateway Amazon Cognito AWS Lambda (MCP Server) Amazon OpenSearch Service (SIEM) CloudFastener コンソール
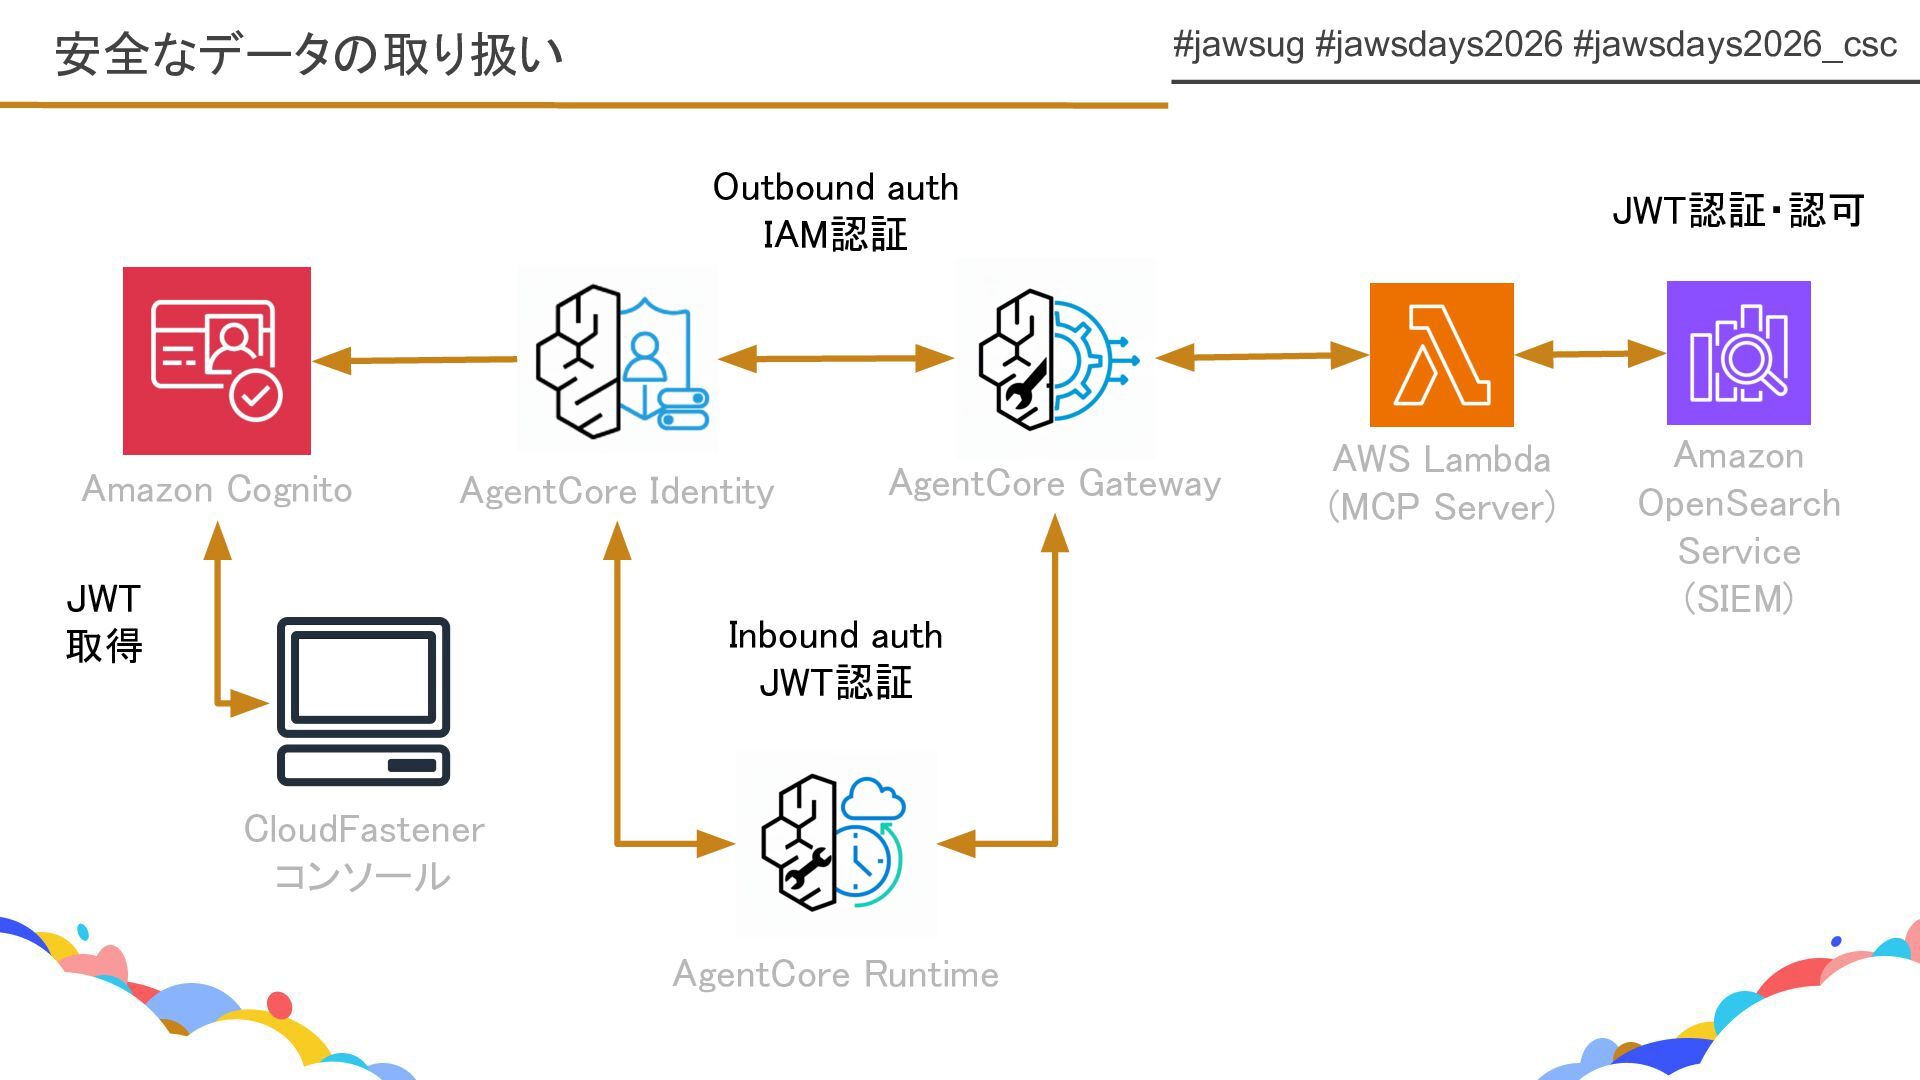
#jawsug #jawsdays2026 #jawsdays2026_csc 安全なデータの取り扱い AgentCore Runtime AgentCore Identity AgentCore Gateway
Amazon Cognito AWS Lambda (MCP Server) Amazon OpenSearch Service (SIEM) CloudFastener コンソール JWT 取得 Inbound auth JWT認証 Outbound auth IAM認証 JWT認証・認可
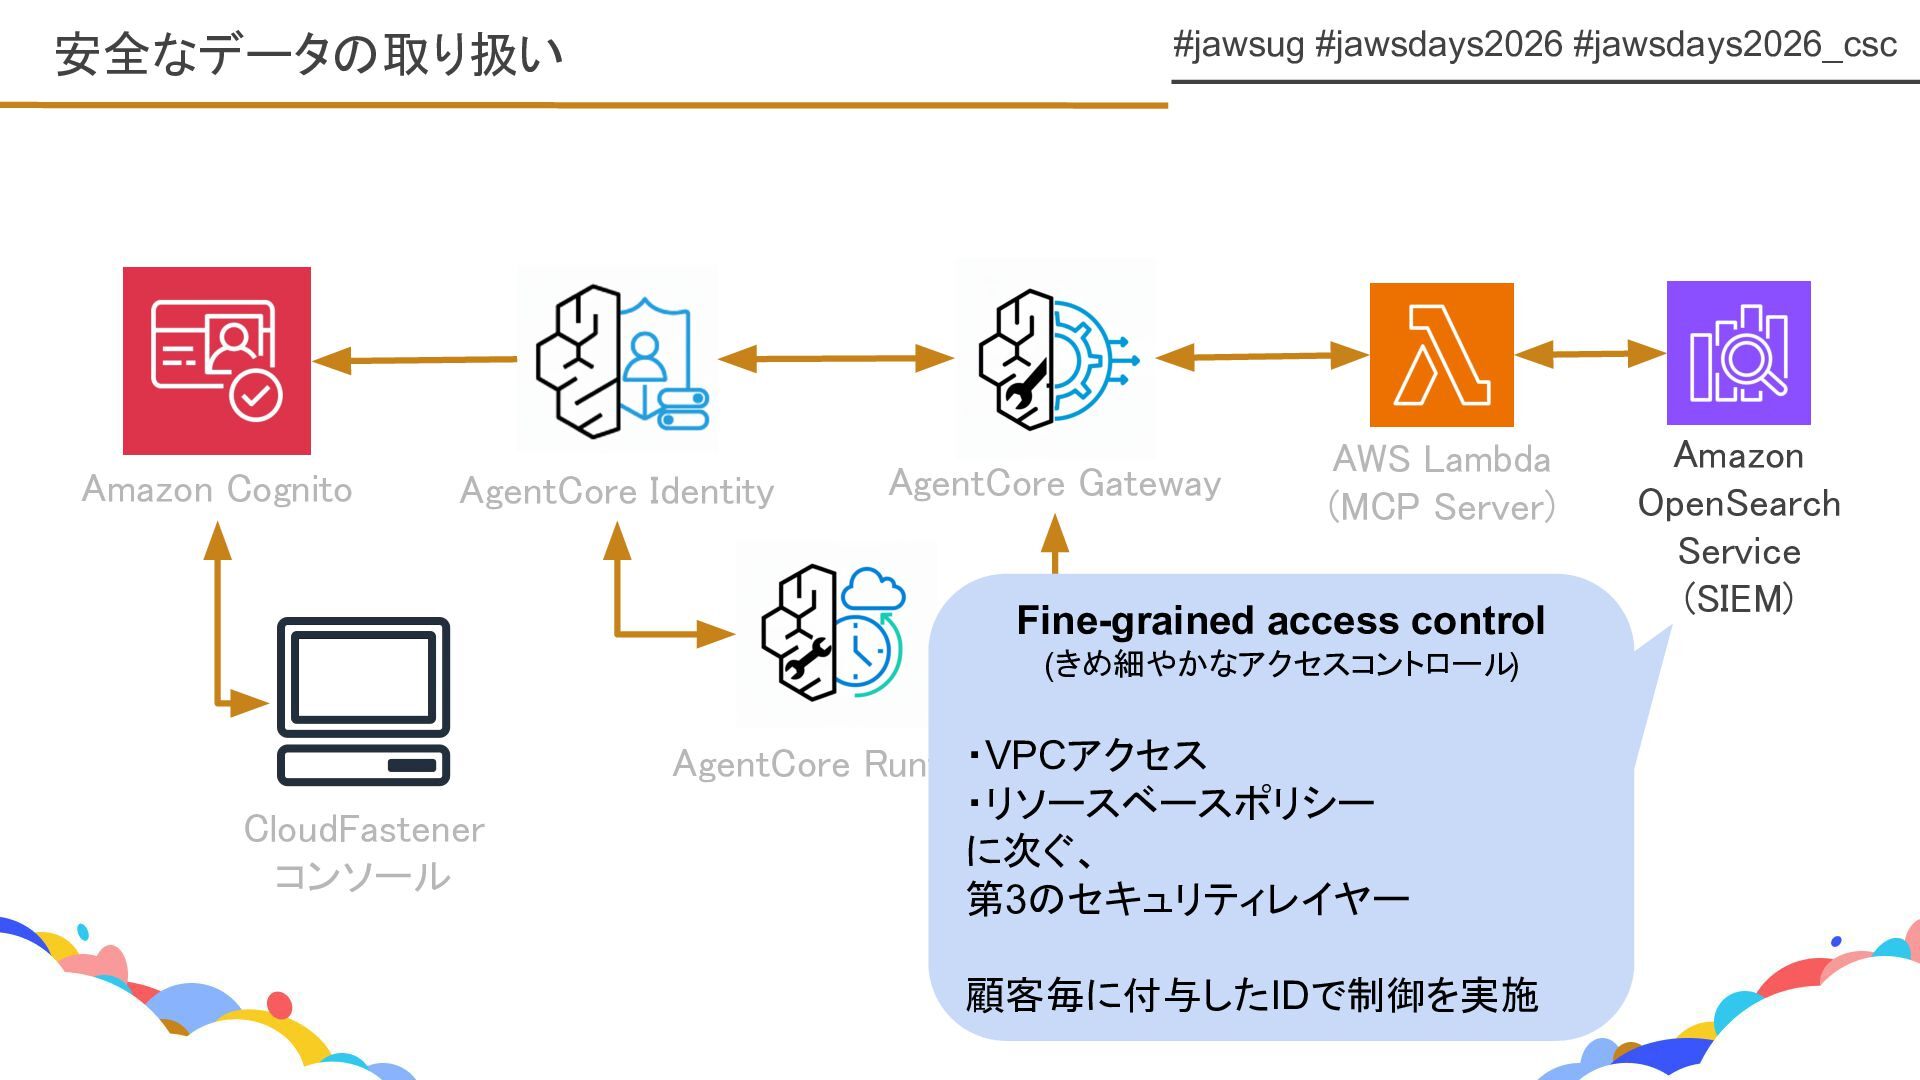
#jawsug #jawsdays2026 #jawsdays2026_csc 安全なデータの取り扱い AgentCore Runtime AgentCore Identity AgentCore Gateway
Amazon Cognito AWS Lambda (MCP Server) Amazon OpenSearch Service (SIEM) CloudFastener コンソール Fine-grained access control (きめ細やかなアクセスコントロール ) ・VPCアクセス ・リソースベースポリシー に次ぐ、 第3のセキュリティレイヤー 顧客毎に付与したIDで制御を実施
保護されたAIの利用環境
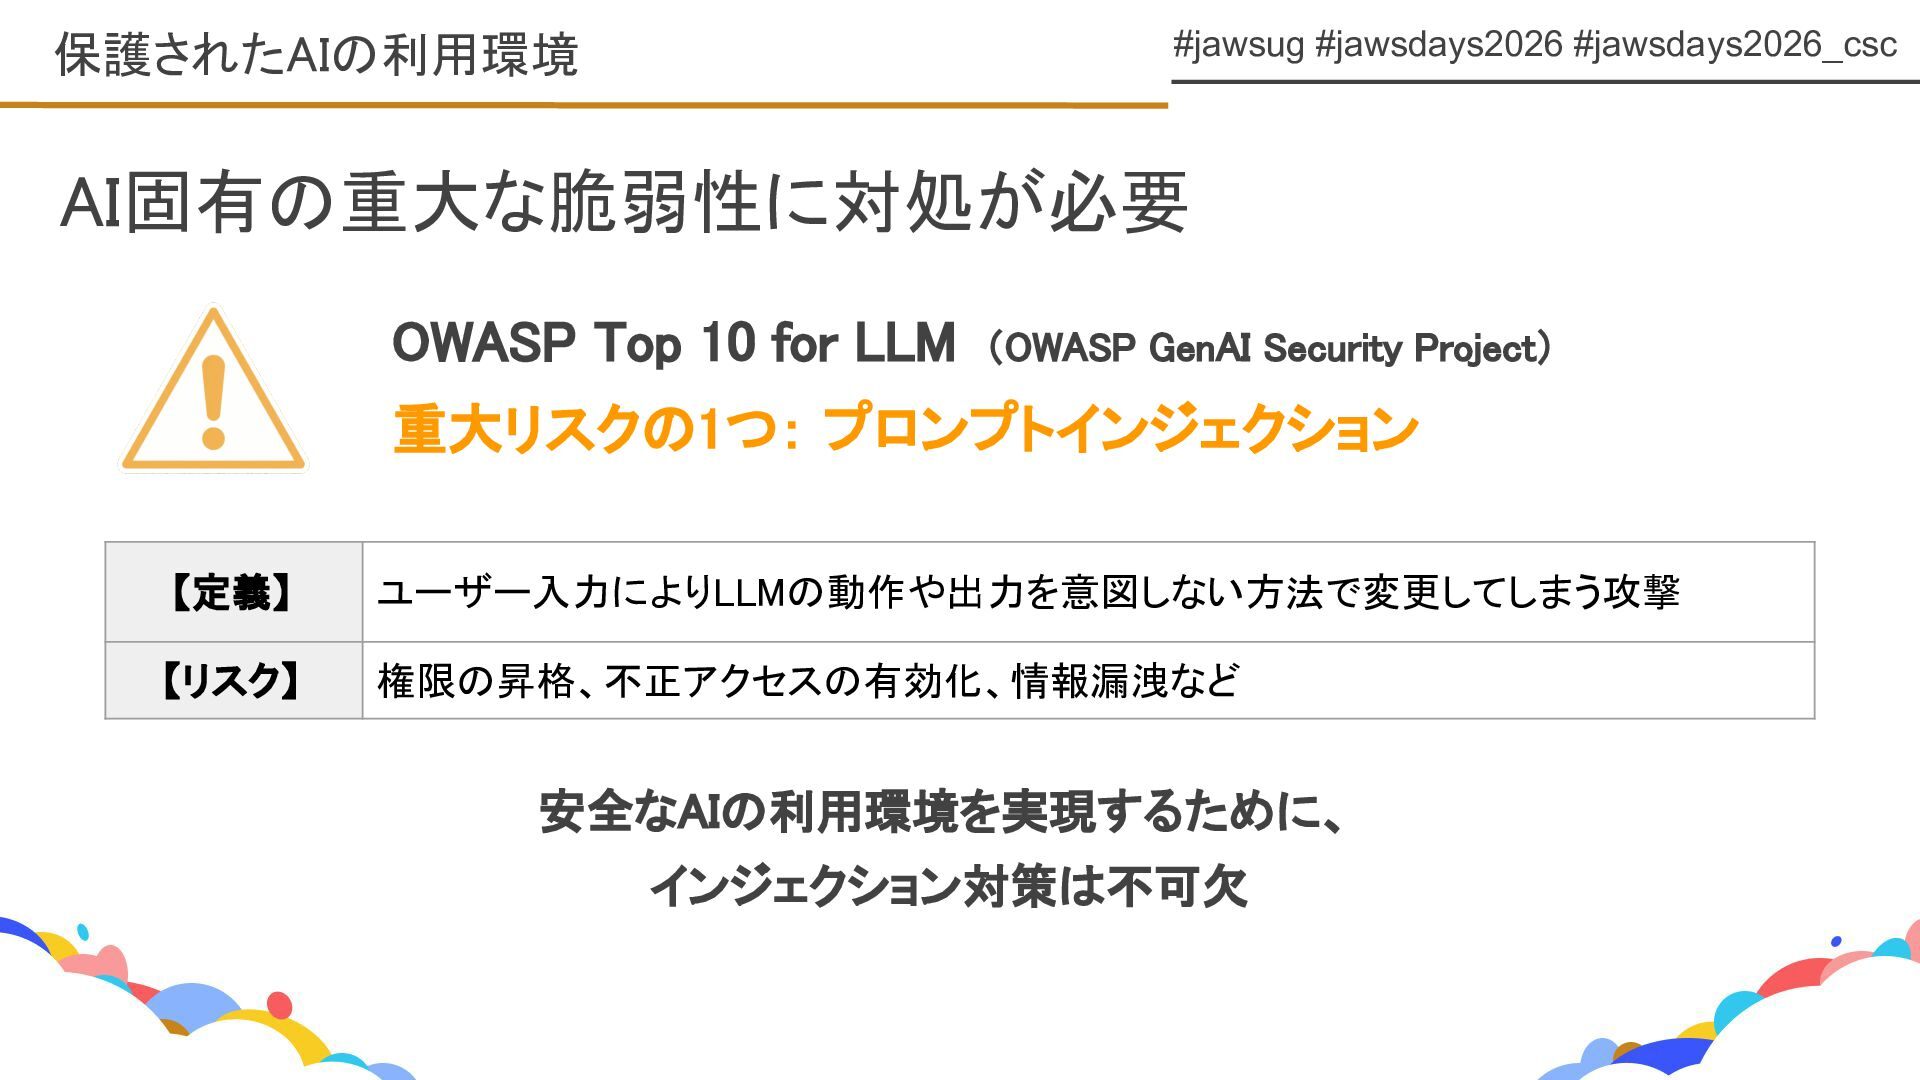
#jawsug #jawsdays2026 #jawsdays2026_csc 保護されたAIの利用環境 AI固有の重大な脆弱性に対処が必要 OWASP Top 10 for LLM
(OWASP GenAI Security Project) 重大リスクの1つ: プロンプトインジェクション 【定義】 ユーザー入力によりLLMの動作や出力を意図しない方法で変更してしまう攻撃 【リスク】 権限の昇格、不正アクセスの有効化、情報漏洩など 安全なAIの利用環境を実現するために、 インジェクション対策は不可欠
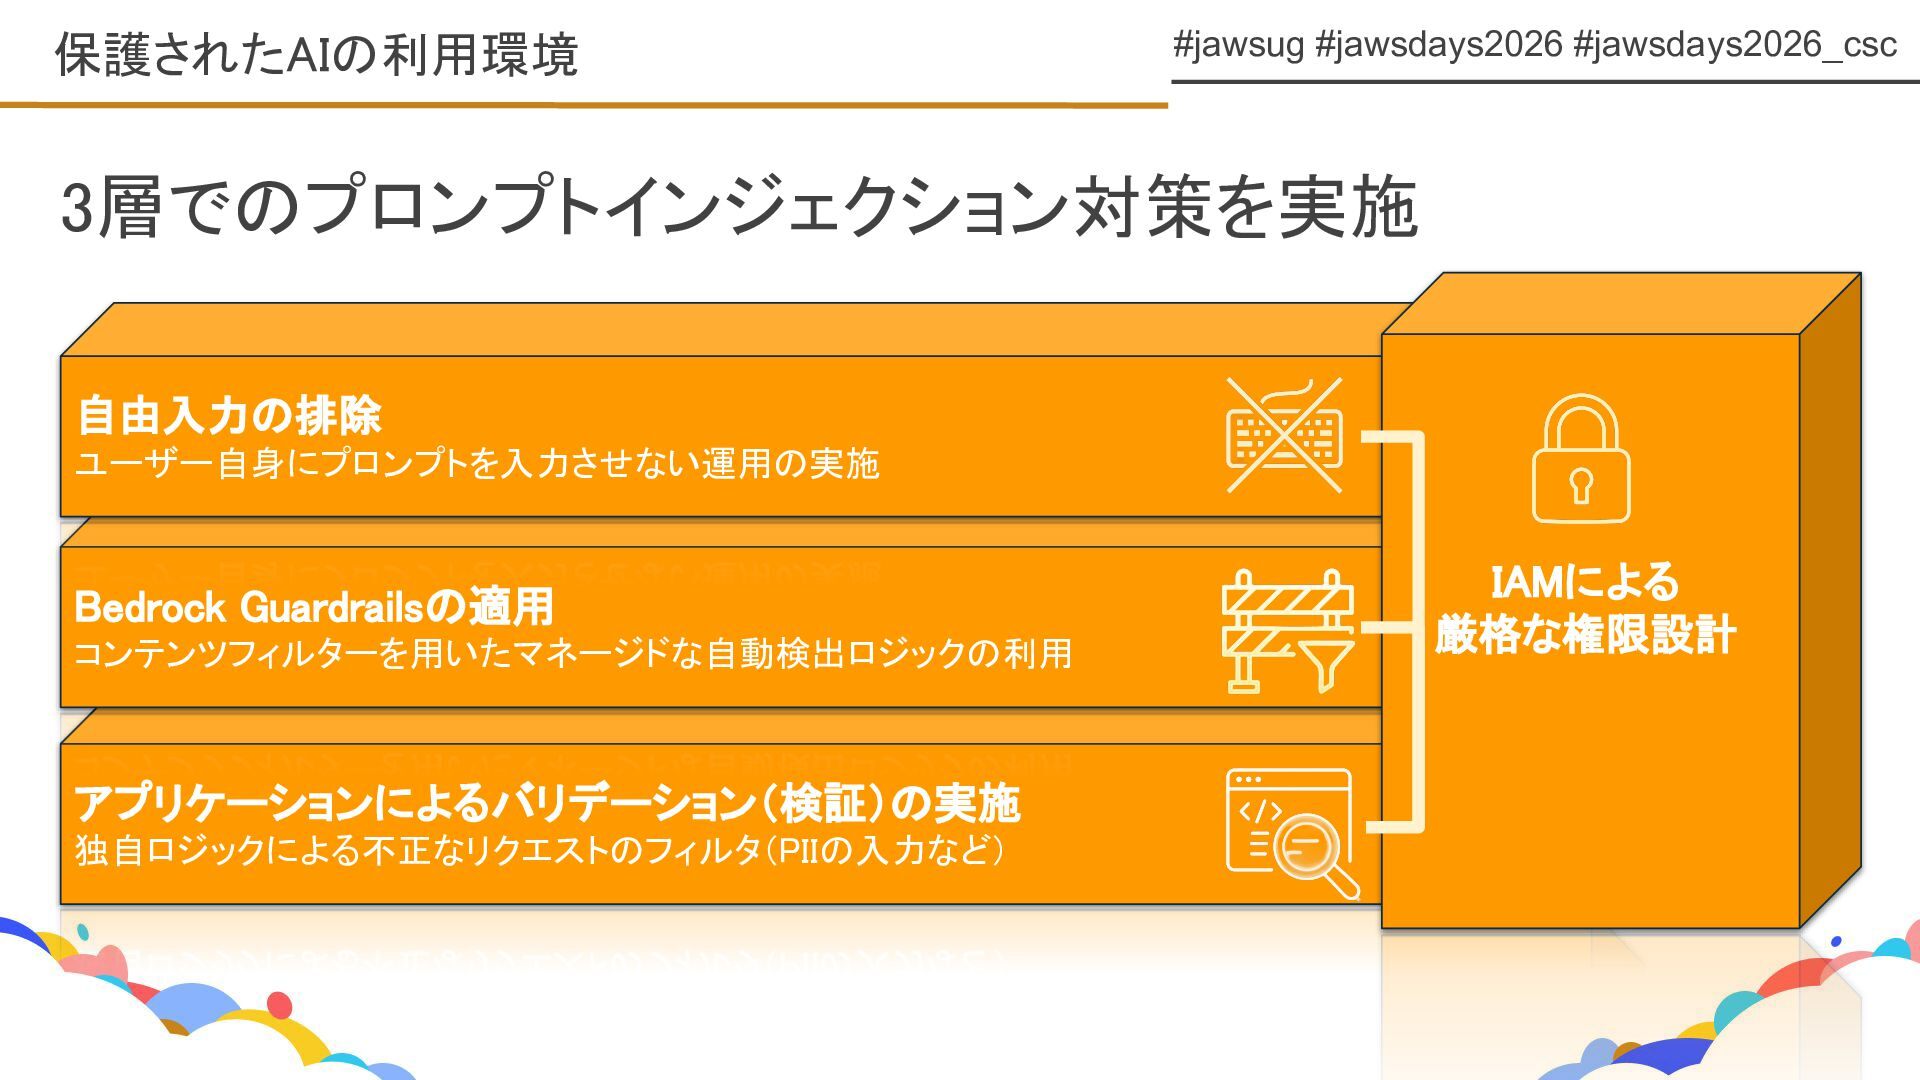
#jawsug #jawsdays2026 #jawsdays2026_csc アプリケーションによるバリデーション(検証)の実施 独自ロジックによる不正なリクエストのフィルタ(PIIの入力など) 3層でのプロンプトインジェクション対策を実施 保護されたAIの利用環境 Bedrock Guardrailsの適用
コンテンツフィルターを用いたマネージドな自動検出ロジックの利用 自由入力の排除 ユーザー自身にプロンプトを入力させない運用の実施 IAMによる 厳格な権限設計
プロンプト戦略
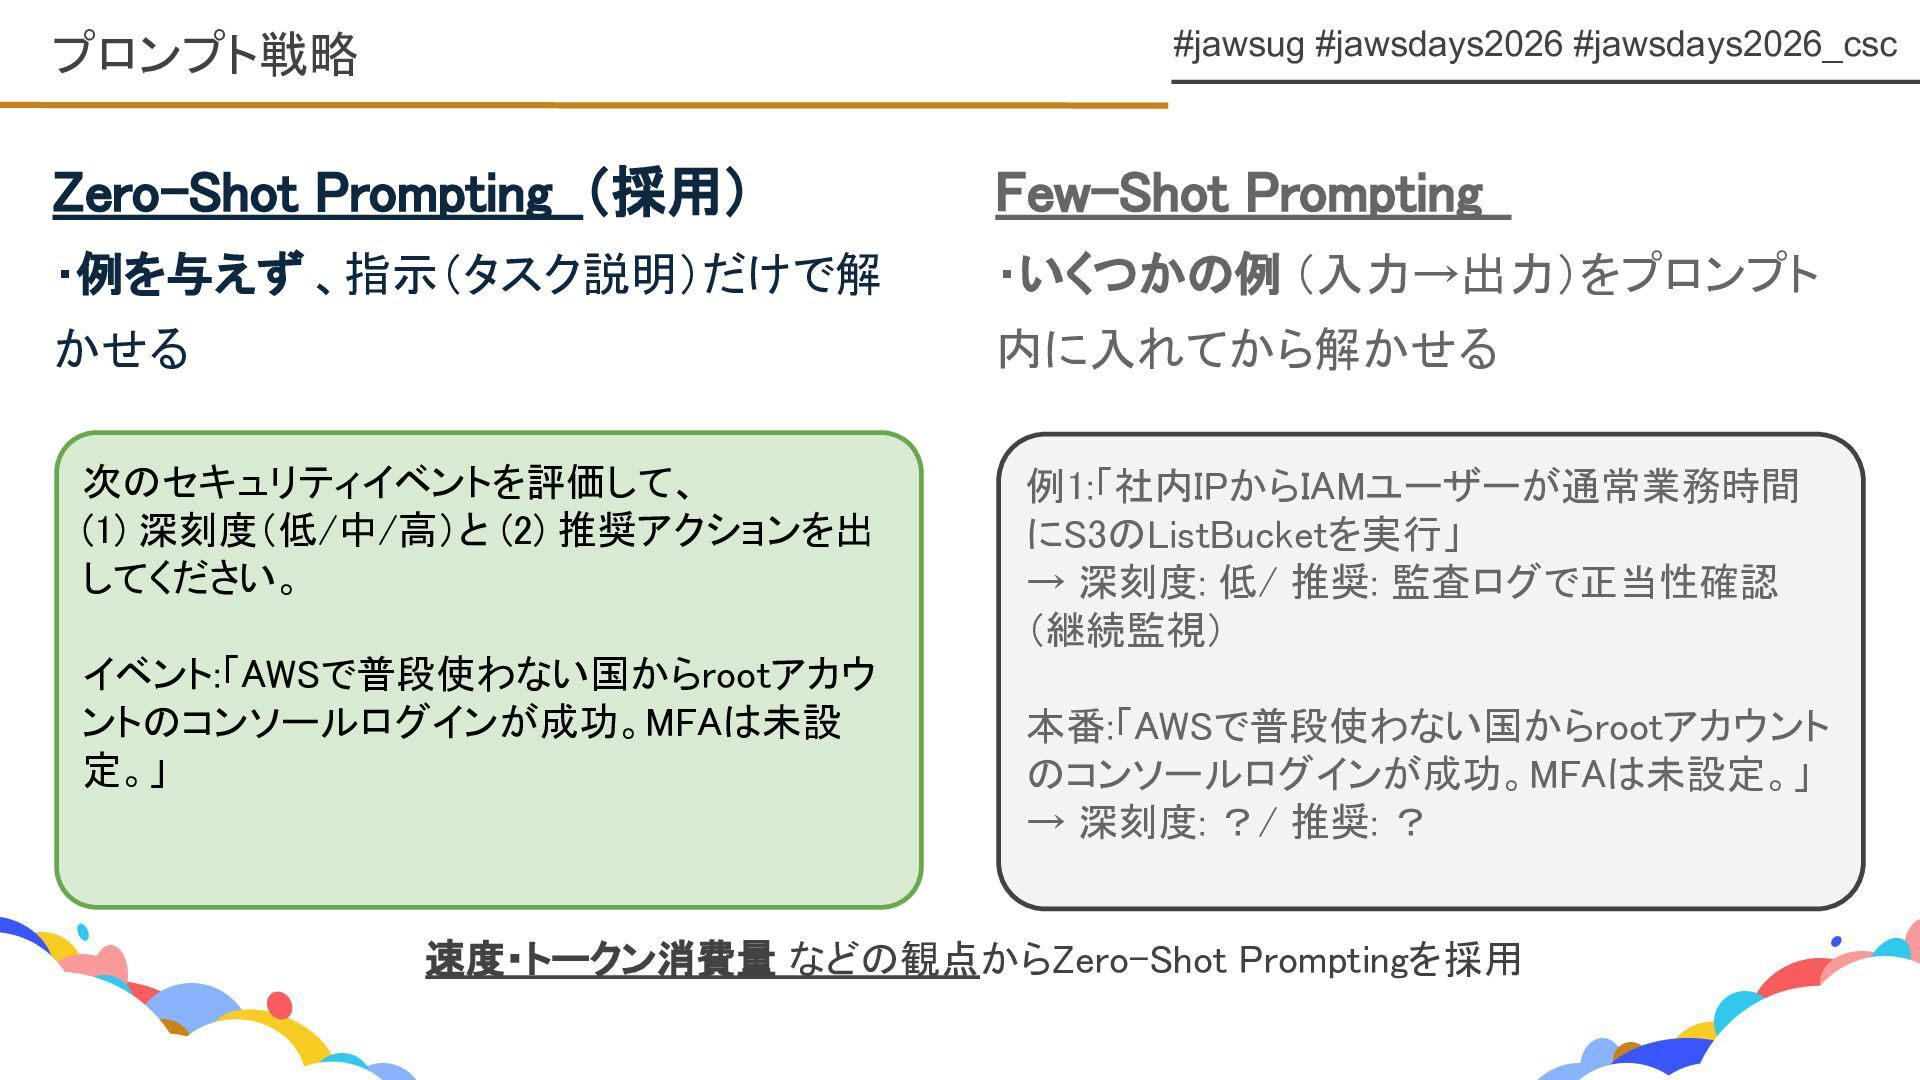
#jawsug #jawsdays2026 #jawsdays2026_csc プロンプト戦略 Zero-Shot Prompting (採用) ・例を与えず 、指示(タスク説明)だけで解 かせる
Few-Shot Prompting ・いくつかの例 (入力→出力)をプロンプト 内に入れてから解かせる 次のセキュリティイベントを評価して、 (1) 深刻度(低/中/高)と (2) 推奨アクションを出 してください。 イベント:「AWSで普段使わない国からrootアカウ ントのコンソールログインが成功。MFAは未設 定。」 例1:「社内IPからIAMユーザーが通常業務時間 にS3のListBucketを実行」 → 深刻度: 低/ 推奨: 監査ログで正当性確認 (継続監視) 本番:「AWSで普段使わない国からrootアカウント のコンソールログインが成功。MFAは未設定。」 → 深刻度: ?/ 推奨: ? 速度・トークン消費量 などの観点からZero-Shot Promptingを採用
今後の展望とまとめ
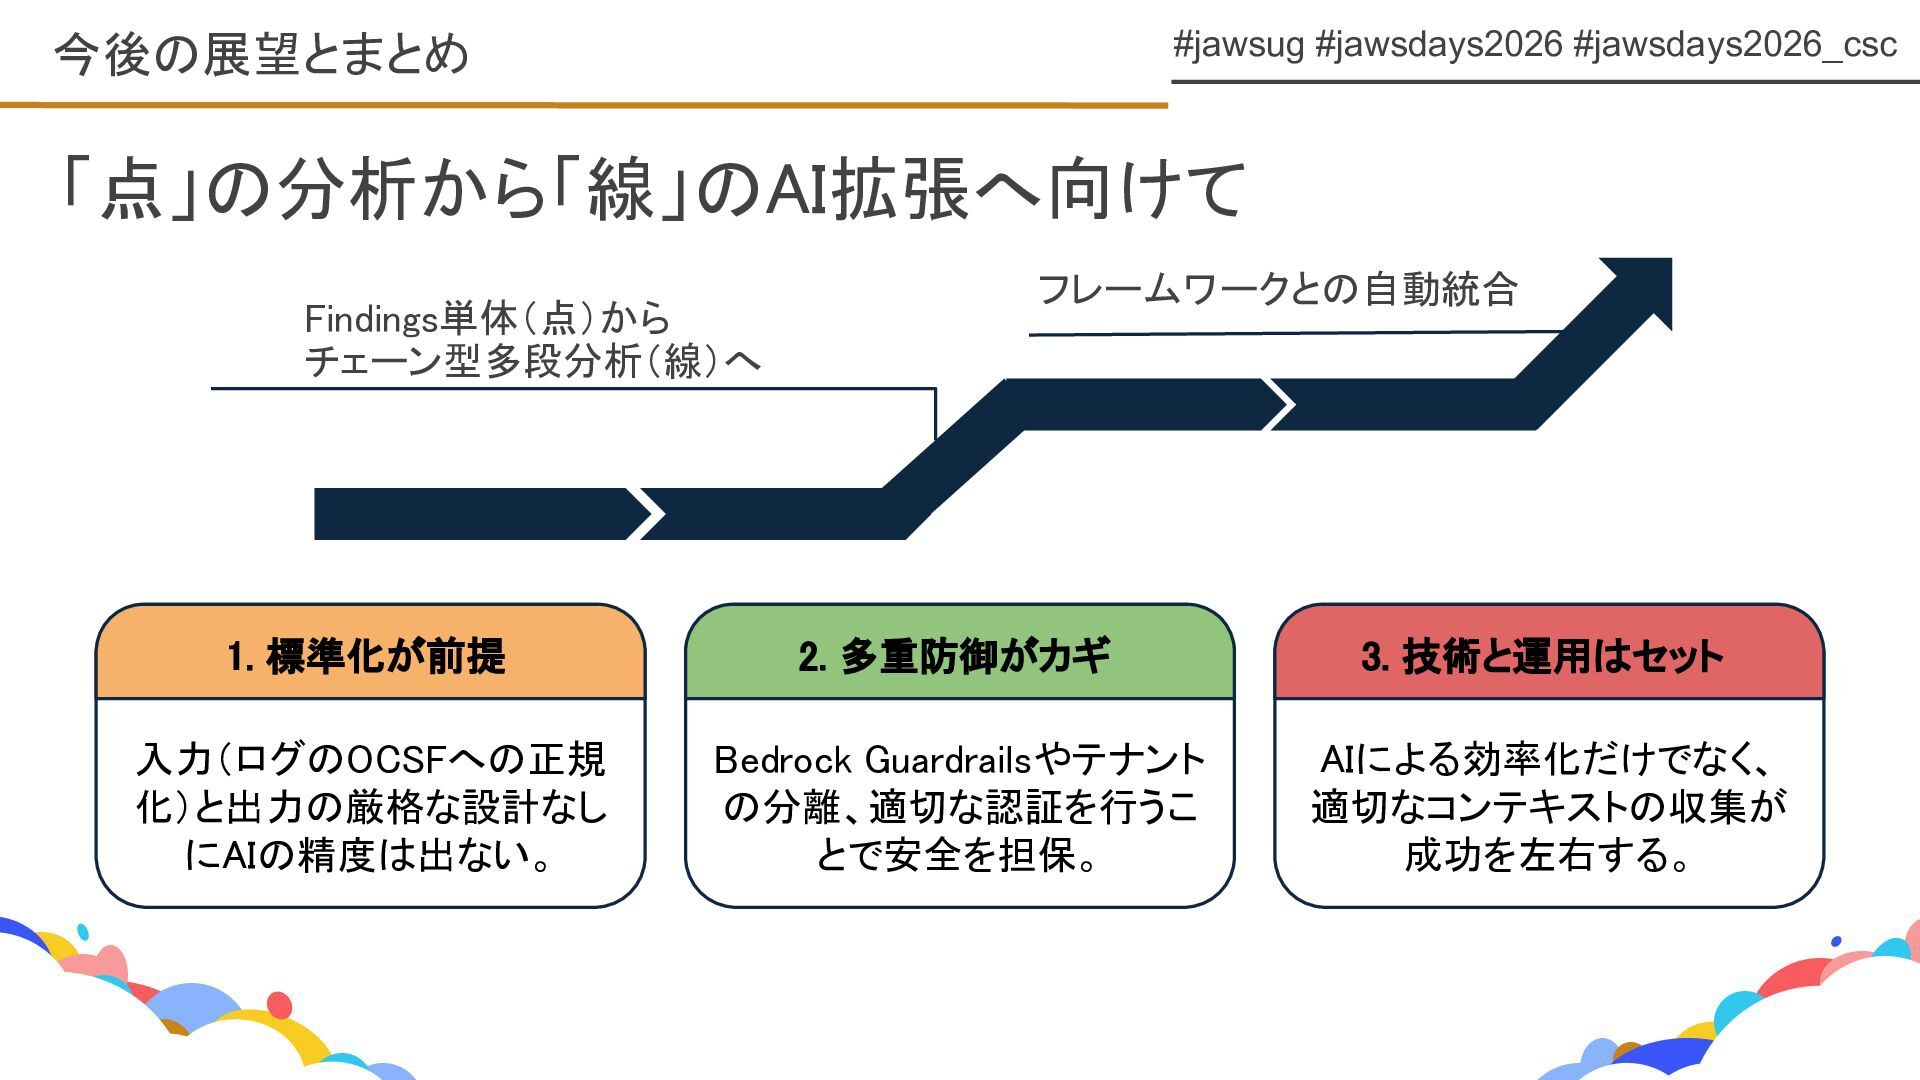
#jawsug #jawsdays2026 #jawsdays2026_csc 「点」の分析から「線」のAI拡張へ向けて 今後の展望とまとめ Findings単体(点)から チェーン型多段分析(線)へ フレームワークとの自動統合 入力(ログのOCSFへの正規 化)と出力の厳格な設計なし
にAIの精度は出ない。 1. 標準化が前提 Bedrock Guardrailsやテナント の分離、適切な認証を行うこ とで安全を担保。 2. 多重防御がカギ AIによる効率化だけでなく、 適切なコンテキストの収集が 成功を左右する。 3. 技術と運用はセット
ご清聴いただき ありがとうございました!


 khiraki
 skoyamalab
 helmedeiros
 samtorres
 katarinadahlin
 katiecoart
 mlcsv
 seathinner
 aleyda
 shpigford
 rakko
 charlesmeaden
 speakerdeck