Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
属人化したISMS運用をGitHubとAIで仕組み化した1年間の記録
Search
Shohei Koyama / Sion
November 10, 2026
Technology
240
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
属人化したISMS運用をGitHubとAIで仕組み化した1年間の記録
#BTCONJP
https://tsumugi.io/events/btconjp-insight4
Shohei Koyama / Sion
November 10, 2026
More Decks by Shohei Koyama / Sion
See All by Shohei Koyama / Sion
成長をサポートするピープルマネジメントのやり方
sioncojp
11
3.1k
FargateでService,RunTask,Cronを運用する/fargate-service-runtask-cron-operation-tips
sioncojp
5
5.6k
FOLIOのterraform運用tips/folio-terraform-operation-tips
sioncojp
2
4.3k
FOLIOモバイルアプリのインフラ構成/folio-mobile-infra-architecture
sioncojp
3
2.5k
SSM+yamlを使って開発別に 暗号化したDBパスワードを読み込む / yamlssm-sample
sioncojp
2
2.7k
私が最近Mackerelでやったこと
sioncojp
1
5.2k
Go開発環境と勉強方法
sioncojp
0
460
MackerelでGetWild
sioncojp
4
7.8k
Other Decks in Technology
See All in Technology
2026 Apache Flink Community Checkpoint
rmetzger
0
200
AWS基盤改善を支える 私たちの理念と行動指針
kentosuzuki
0
100
[JAWS Festa 2026]一番いい仕事は、請求書に現れない / jawsfesta2026
sh_fk2
2
370
AWS構成から考えるWebセキュリティ ― WordPressの構築経験から考える公開範囲と更新運用【JAWS FESTA 2026 in AKITA】
cscengineer
PRO
2
350
少ない人手 限られた予算 それでも守る 消せない・見つける・戻れる オールハザード型BCP on AWS / 20261107 Mitsutoshi Matsuo
shift_evolve
PRO
0
240
AI Agent 時代のデータ基盤: ClickHouse で実現する 超高速分析とコスト削減の両立
jozono
0
210
攻撃 3 時間 vs 復旧 10 時間。アクセスキー流出の非対称性を体感するために CTF を作った話
kazzpapa3
1
160
基本から分かる!AWSセキュリティ運用の考え方と任せ方
cmusudakeisuke
1
450
分析作業をどこまで任せるか自分で決められる AIネイティブBI『Golden Analytics』が 良さげな話 /golden-analytics-is-ai-native-bi
shinyaa31
0
130
FinOpsを導入してマルチプロダクトのコスト最適化を実現する
kworkdev
PRO
0
140
Context Ontology Accelerator 入門 (業務データの意味を、AI エージェントに渡す)
inariku
PRO
3
520
AI時代に求められる優秀なTechLeadの振る舞い
pospome
11
15k
Featured
See All Featured
Deep Space Network (abreviated)
tonyrice
0
410
Pawsitive SEO: Lessons from My Dog (and Many Mistakes) on Thriving as a Consultant in the Age of AI
davidcarrasco
0
290
Marketing to machines
jonoalderson
1
6k
How to Ace a Technical Interview
jacobian
280
24k
The Psychology of Web Performance [Beyond Tellerrand 2023]
tammyeverts
49
3.6k
Faster Mobile Websites
deanohume
310
32k
Facilitating Awesome Meetings
lara
57
7.2k
Crafting Experiences
bethany
1
430
Taking LLMs out of the black box: A practical guide to human-in-the-loop distillation
inesmontani
PRO
3
2.5k
Lightning talk: Run Django tests with GitHub Actions
sabderemane
0
320
The Limits of Empathy - UXLibs8
cassininazir
2
770
Save Time (by Creating Custom Rails Generators)
garrettdimon
PRO
33
5.6k
Transcript
属⼈化したISMS運⽤をGitHubとAIで仕組み化 した1年間の記録 Shohei Koyma / @sion_cojp
⾃⼰紹介 湖⼭ 翔平 / シオン / @sion_cojp • 元プロゲーマーでアジアチャンピオン •
2025年3⽉にカミナシ⼊社 • コーポレートエンジニア • 「コーポレートガバナンスの強化」と「情シスのソフ トウェア化」を推進してます Spotify: カミナシにおけるコーポレートエンジニアリングユニットの⽴ ち上げと現在 @カミナシテックFM 2
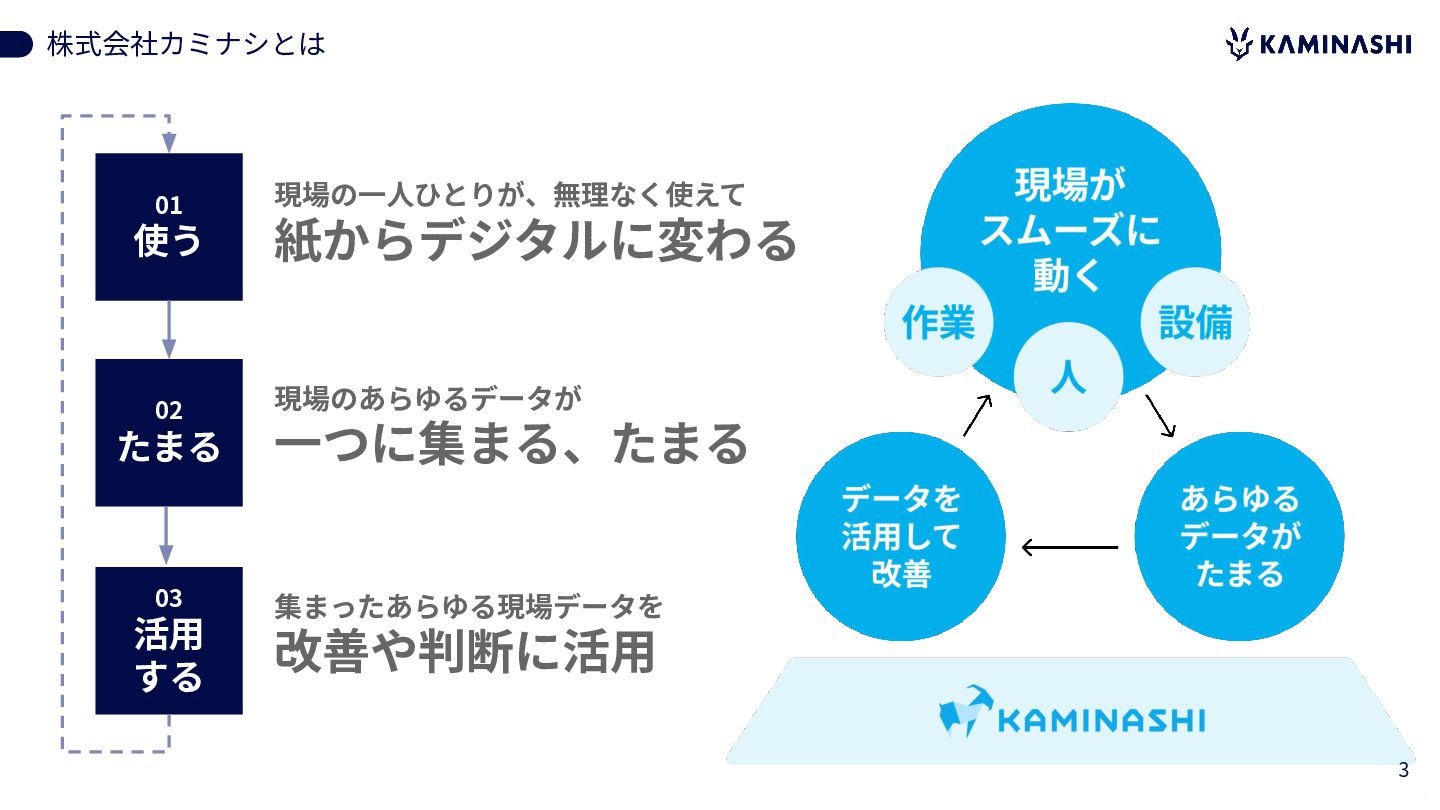
株式会社カミナシとは 01 使う 02 たまる 03 活⽤ する 現場の⼀⼈ひとりが、無理なく使えて 紙からデジタルに変わる
現場のあらゆるデータが ⼀つに集まる、たまる 集まったあらゆる現場データを 改善や判断に活⽤ 3 3
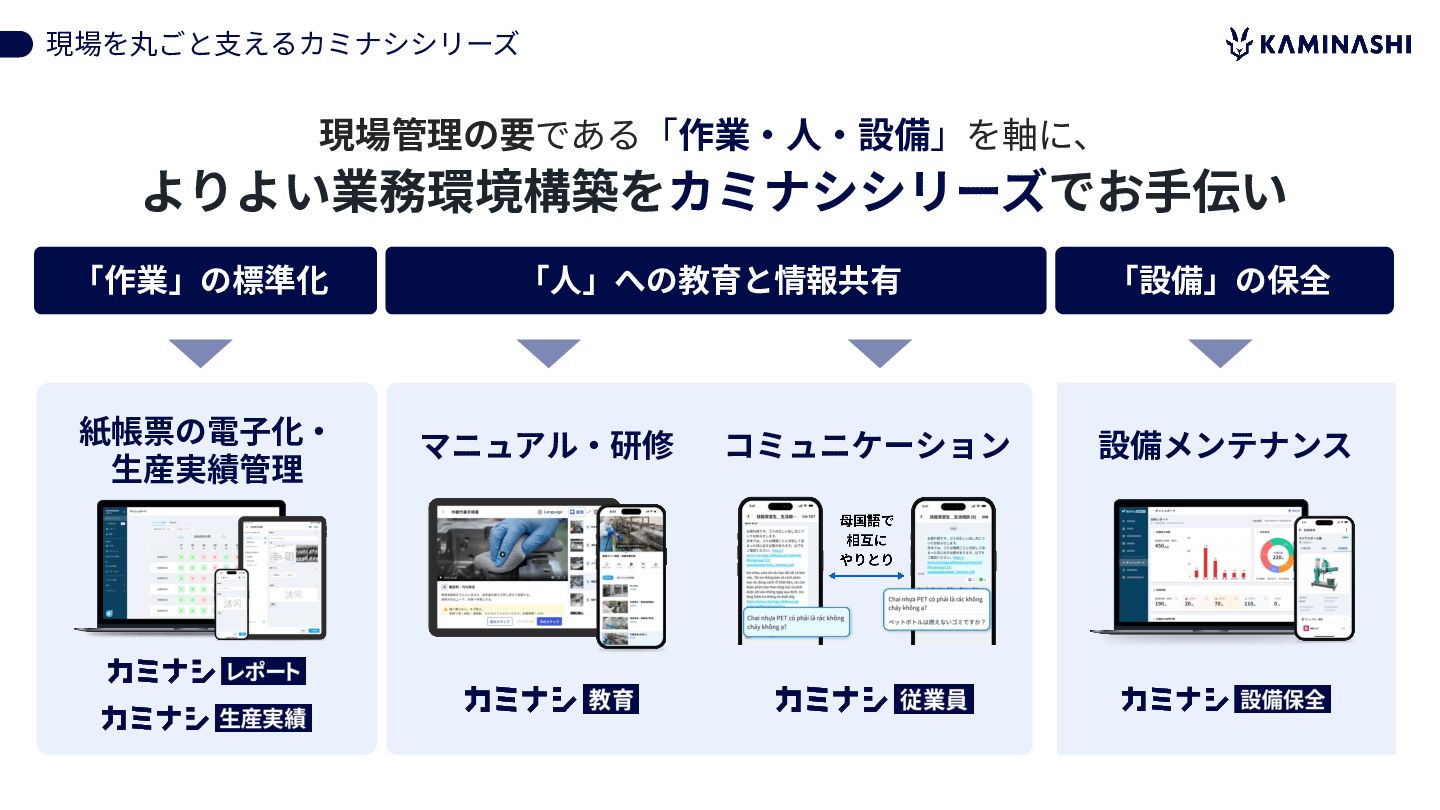
現場を丸ごと⽀えるカミナシシリーズ 現場管理の要である「作業‧⼈‧設備」を軸に、 よりよい業務環境構築をカミナシシリーズでお⼿伝い 「作業」の標準化 紙帳票の電⼦化‧ ⽣産実績管理 「⼈」への教育と情報共有 マニュアル‧研修 コミュニケーション 「設備」の保全
設備メンテナンス
では早速... 本編の前に... 5
🎉🎉🎉 10⽉にISMS無事更新できました🎉 6
⽬次 • ISMSとは?なぜ必要なのか • 「詳しい⼈に聞くしかない」運⽤と、その課題 • 属⼈化を減らすための⽅針 • ⽂書をGitHubに移⾏する •
AI利活⽤ • まとめと今後の課題
ISMSとは?なぜ必要なのか 8
ISMSとは ISMS(Information Security Management System) 「情報セキュリティマネジメントシステム」 組織の情報を守るために、ルールを決め、運⽤し、点検‧改善し続ける仕組み この仕組みが、ISO/IEC 27001に適合し、有効に運⽤されているか 外部の認証機関が毎年審査します
9
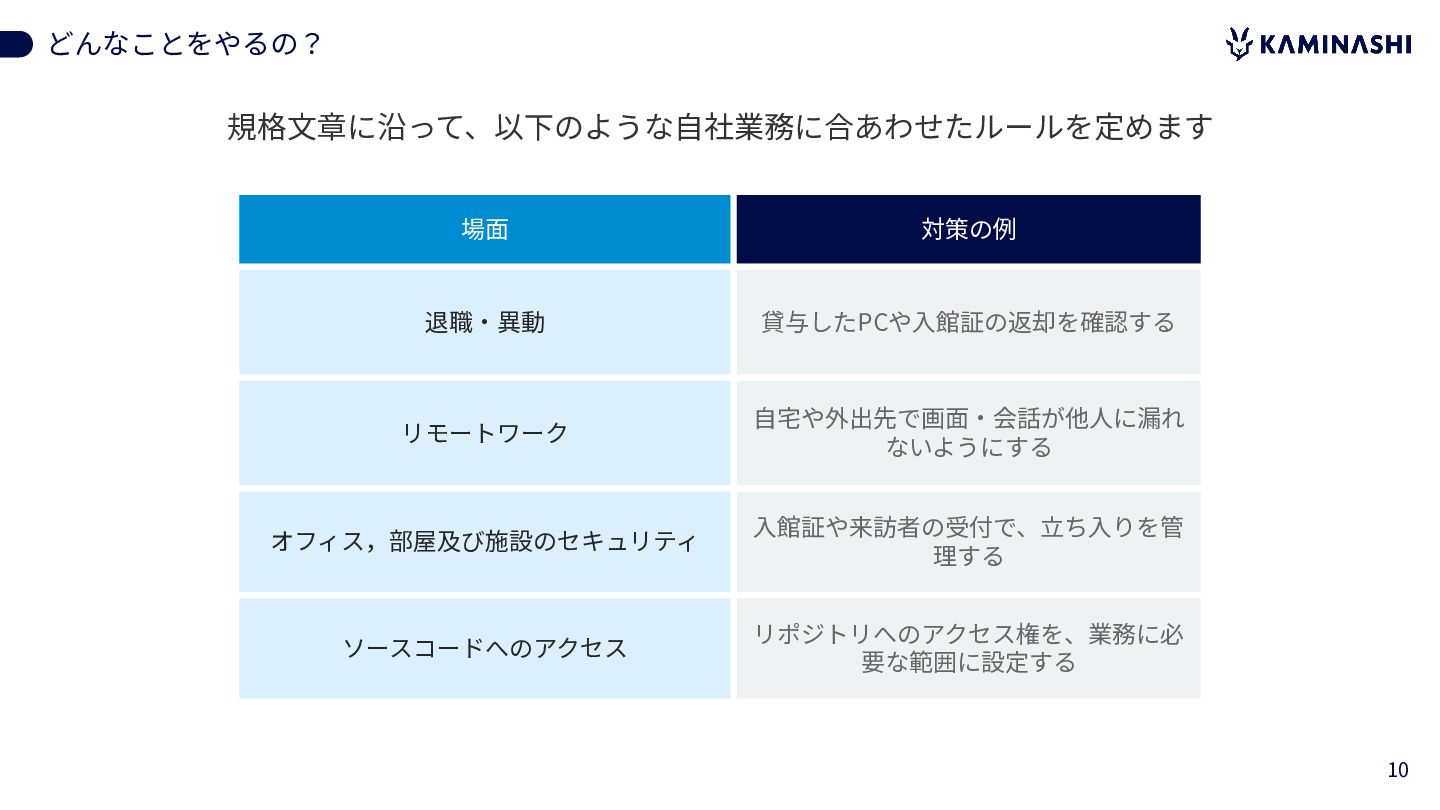
どんなことをやるの? 規格⽂章に沿って、以下のような⾃社業務に合あわせたルールを定めます 場⾯ 対策の例 退職‧異動 貸与したPCや⼊館証の返却を確認する リモートワーク ⾃宅や外出先で画⾯‧会話が他⼈に漏れ ないようにする オフィス,部屋及び施設のセキュリティ
⼊館証や来訪者の受付で、⽴ち⼊りを管 理する ソースコードへのアクセス リポジトリへのアクセス権を、業務に必 要な範囲に設定する 10
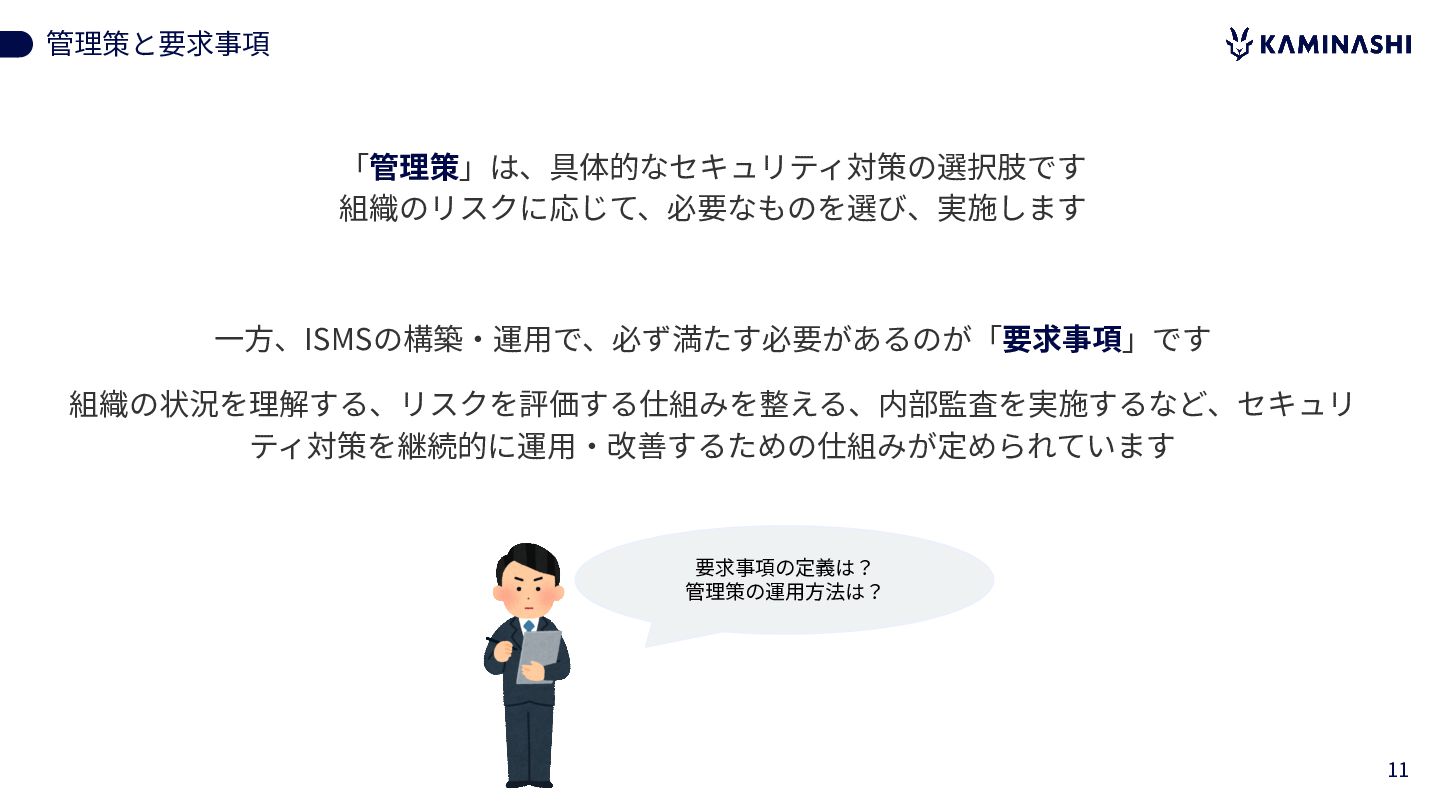
管理策と要求事項 「管理策」は、具体的なセキュリティ対策の選択肢です 組織のリスクに応じて、必要なものを選び、実施します ⼀⽅、ISMSの構築‧運⽤で、必ず満たす必要があるのが「要求事項」です 組織の状況を理解する、リスクを評価する仕組みを整える、内部監査を実施するなど、セキュリ ティ対策を継続的に運⽤‧改善するための仕組みが定められています 要求事項の定義は? 管理策の運⽤⽅法は? 11
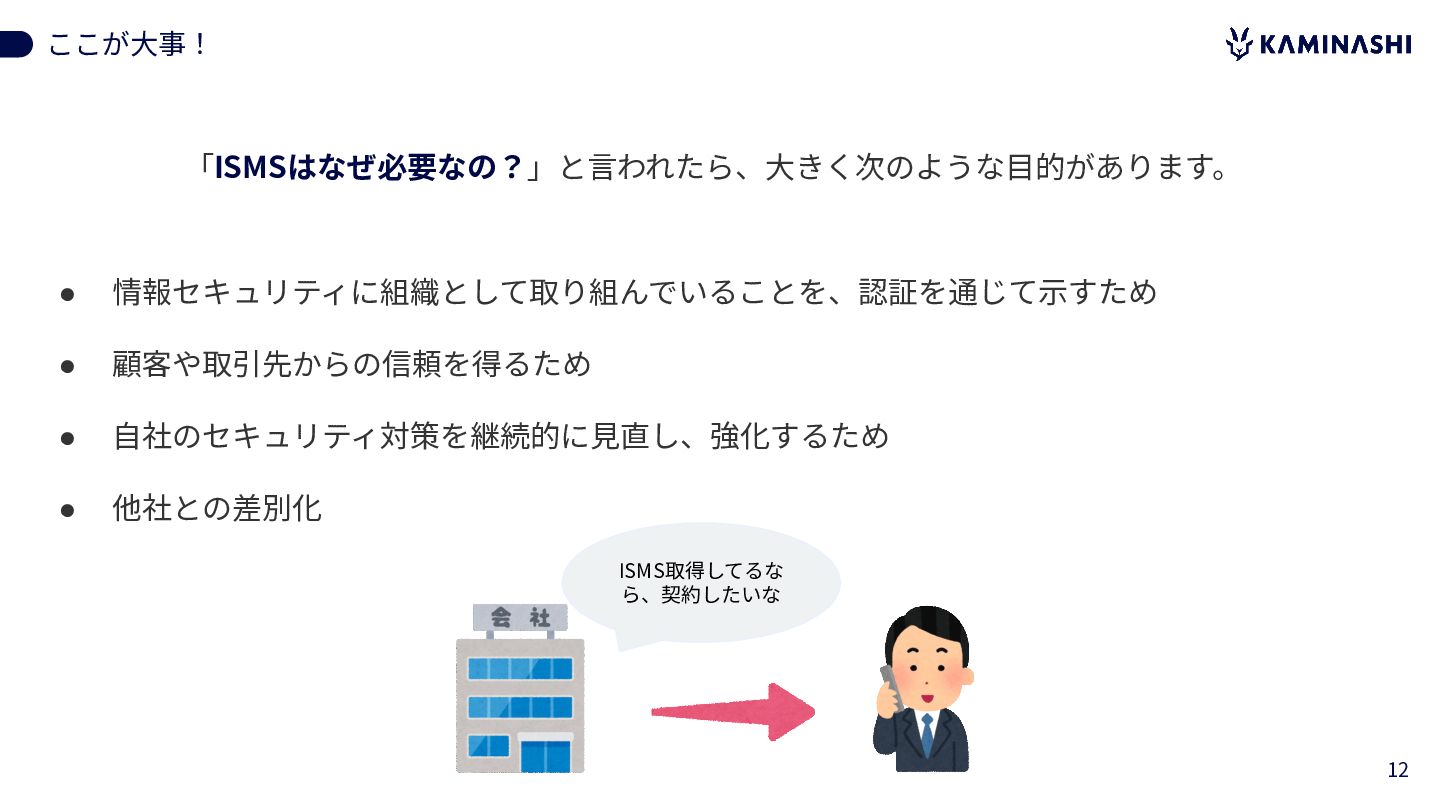
ここが⼤事! 「ISMSはなぜ必要なの?」と⾔われたら、⼤きく次のような⽬的があります。 • 情報セキュリティに組織として取り組んでいることを、認証を通じて⽰すため • 顧客や取引先からの信頼を得るため • ⾃社のセキュリティ対策を継続的に⾒直し、強化するため • 他社との差別化
ISMS取得してるな ら、契約したいな 12
「詳しい⼈に聞くしかない」運⽤と、その課題 13
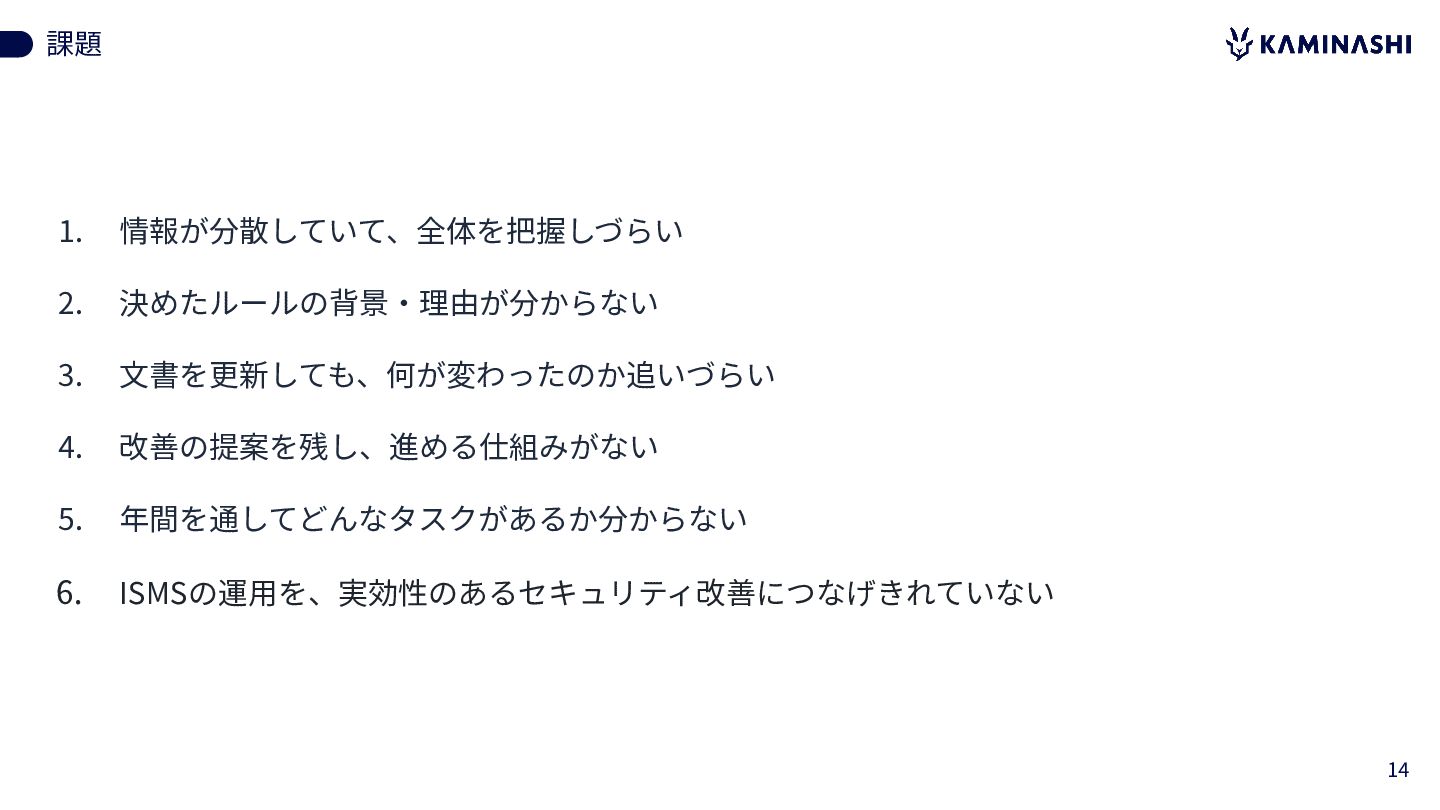
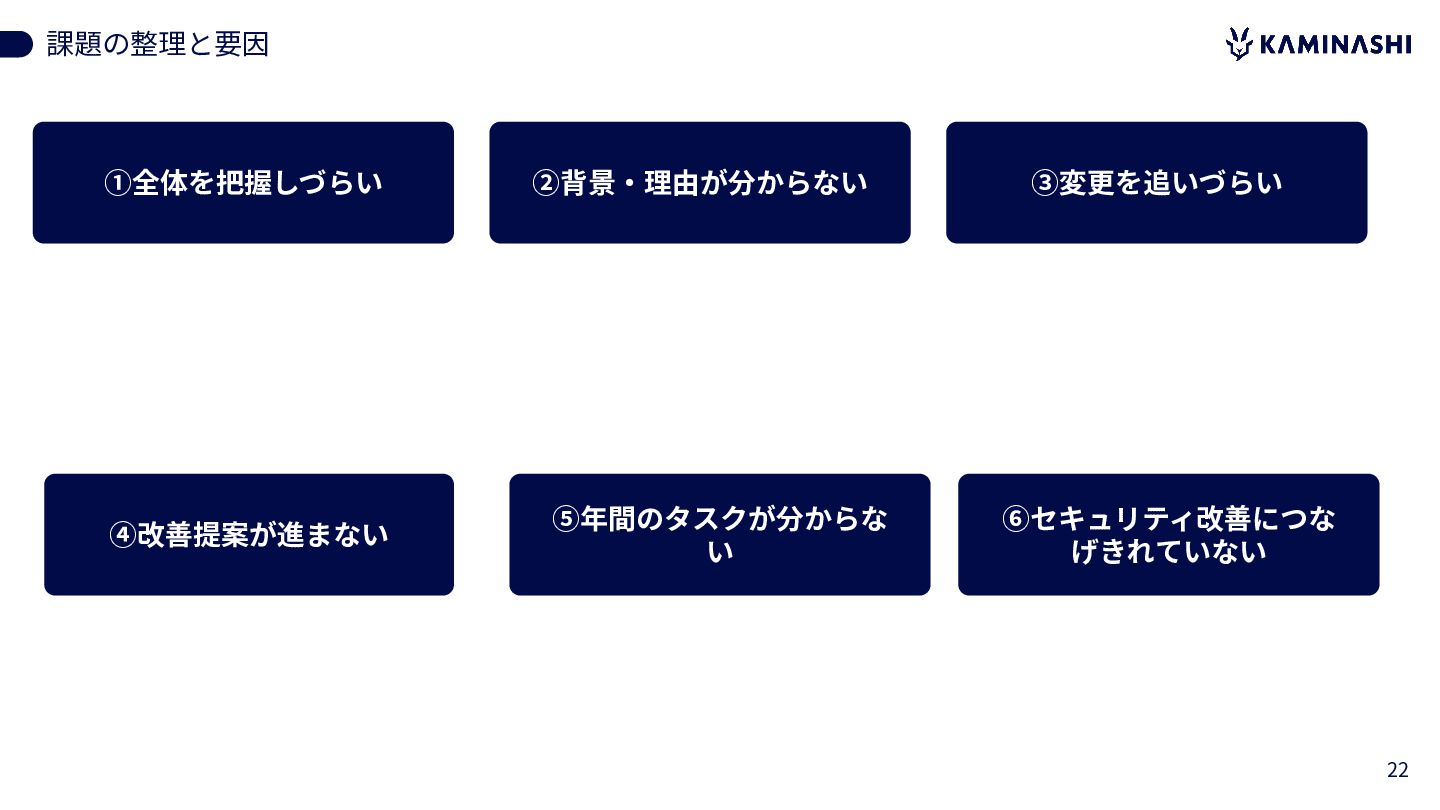
課題 1. 情報が分散していて、全体を把握しづらい 2. 決めたルールの背景‧理由が分からない 3. ⽂書を更新しても、何が変わったのか追いづらい 4. 改善の提案を残し、進める仕組みがない 5.
年間を通してどんなタスクがあるか分からない 6. ISMSの運⽤を、実効性のあるセキュリティ改善につなげきれていない 14
1. 情報が分散していて、全体を把握しづらい • GoogleDocs, スプシ, スライドなど19以上のファイルに分散 • ⼀番の課題はどの⽂書を、いつ更新すべきかが分かりにくい ◦ ⽂書間の依存関係もあり、どこまで修正すべきかの判断が、運⽤に詳しい⼈の知識に依存
◦ 更新が必要なとき、運⽤全体を把握している⼈に頼る必要がある 15
2. 決めたルールの背景‧理由が分からない • GoogleDocs, スプシ, スライドのコメントとして残す運⽤になっていた • コメントを残さずに修正できるため、何を‧なぜ変更したのかが記録されない • コメント機能では、議論を深めることが難しい
• ユーザが削除されると、「削除されたアカウント」と表⽰され、誰がコメント‧承認したかを 確認できない 16
3. ⽂書を更新しても、何が変わったのか追いづらい • GoogleDocs, スプシ, スライドにも変更履歴はあるが、「何のために、どこをまとめて変更し たのか」を把握しづらい • 提案機能では、修正箇所が多くなると、変更全体を⾒渡してレビューしづらい ◦
⼀⽅、⽂書を直接書き換えると、どこがレビュー中で、どこまでが承認済みなのか分かり づらくなる 17
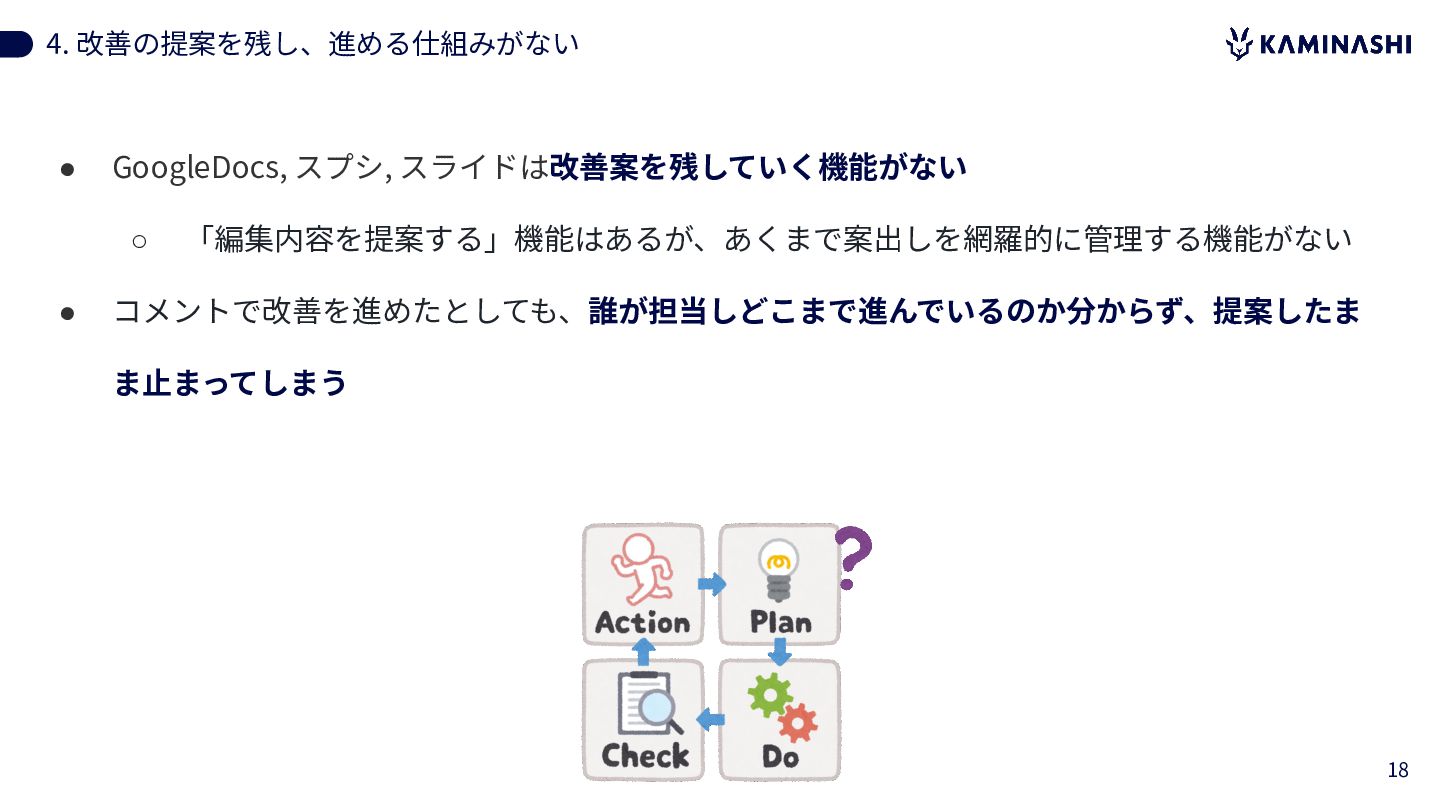
4. 改善の提案を残し、進める仕組みがない • GoogleDocs, スプシ, スライドは改善案を残していく機能がない ◦ • 「編集内容を提案する」機能はあるが、あくまで案出しを網羅的に管理する機能がない コメントで改善を進めたとしても、誰が担当しどこまで進んでいるのか分からず、提案したま
ま⽌まってしまう 18
5. 年間を通してどんなタスクがあるか分からない • 内部監査‧外部審査‧教育‧各種⾒直しなど、年間のタスクを⼀覧で把握できない ◦ タスクの前後関係もあるので、依存関係もわかりづらい ◦ 担当者や進捗も⾒えない • =
詳しい⼈からの案内を待つ状態になる • 審査直前に未対応の作業が⾒つかり、想定外の作業や費⽤が集中する 19
6. ISMSの運⽤を、実効性のあるセキュリティ改善につなげきれていない • ⾃社の運⽤に合っているか‧規格の要求を満たしているかを、⾃分たちで理解し判断する フェーズになったと感じた ◦ ⽴ち上げ時には、コンサルタントの⽀援が⼤きな助けになった。⼀⽅で、助⾔に沿って実 施した内容が、審査で指摘につながったこともあった • 情報セキュリティ強化のために、情シスやソフトウェアの知識と、ISO/IEC
27001への深い理 解を組み合わせ、⾃社の実態に即して運⽤を⾒直す必要がある 20
属⼈化を減らすための⽅針 21
課題の整理と要因 ①全体を把握しづらい ④改善提案が進まない ②背景‧理由が分からない ⑤年間のタスクが分からな い ③変更を追いづらい ⑥セキュリティ改善につな げきれていない 22
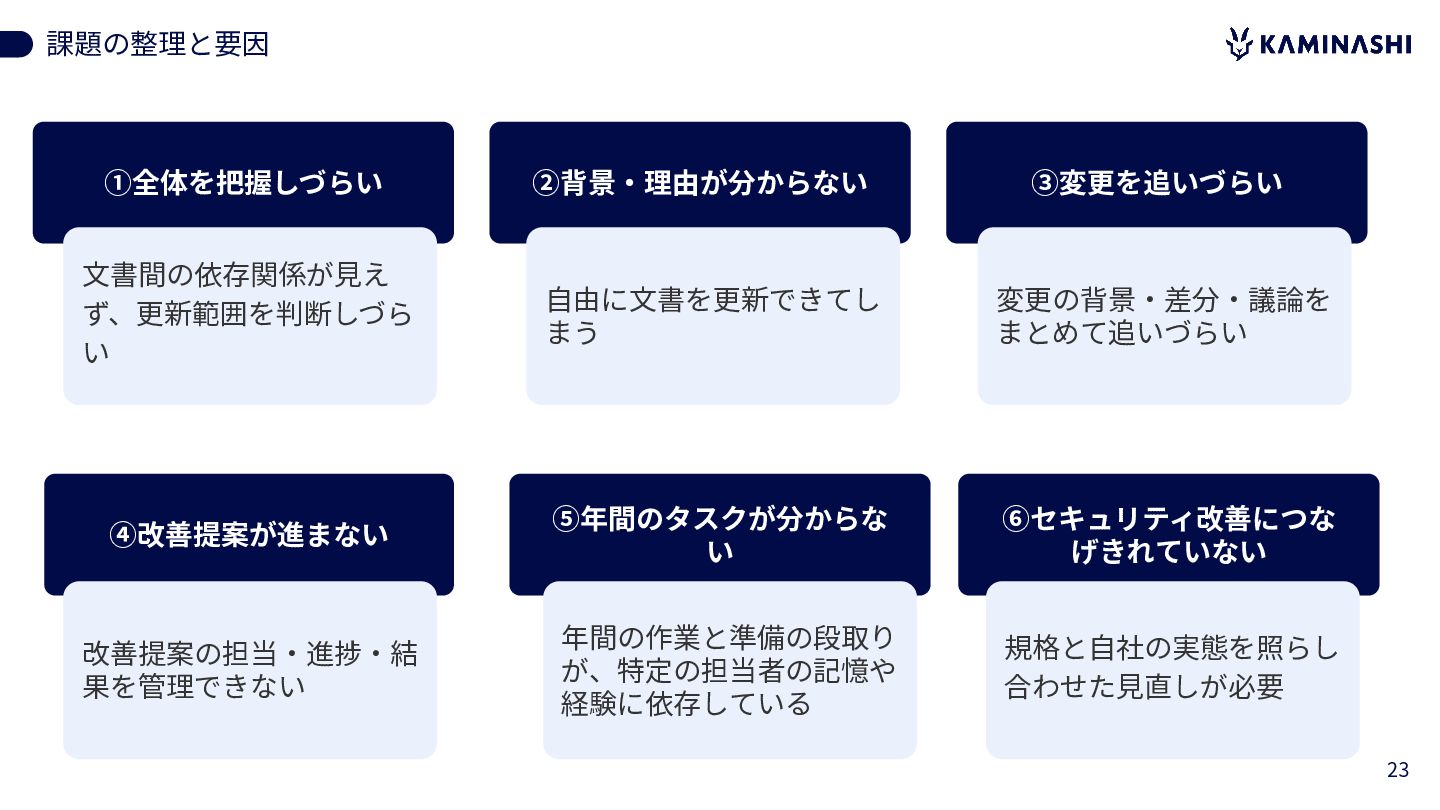
課題の整理と要因 ①全体を把握しづらい ②背景‧理由が分からない ③変更を追いづらい ⽂書間の依存関係が⾒え ず、更新範囲を判断しづら い ⾃由に⽂書を更新できてし まう 変更の背景‧差分‧議論を
まとめて追いづらい ④改善提案が進まない ⑤年間のタスクが分からな い ⑥セキュリティ改善につな げきれていない 改善提案の担当‧進捗‧結 果を管理できない 年間の作業と準備の段取り が、特定の担当者の記憶や 経験に依存している 規格と⾃社の実態を照らし 合わせた⾒直しが必要 23
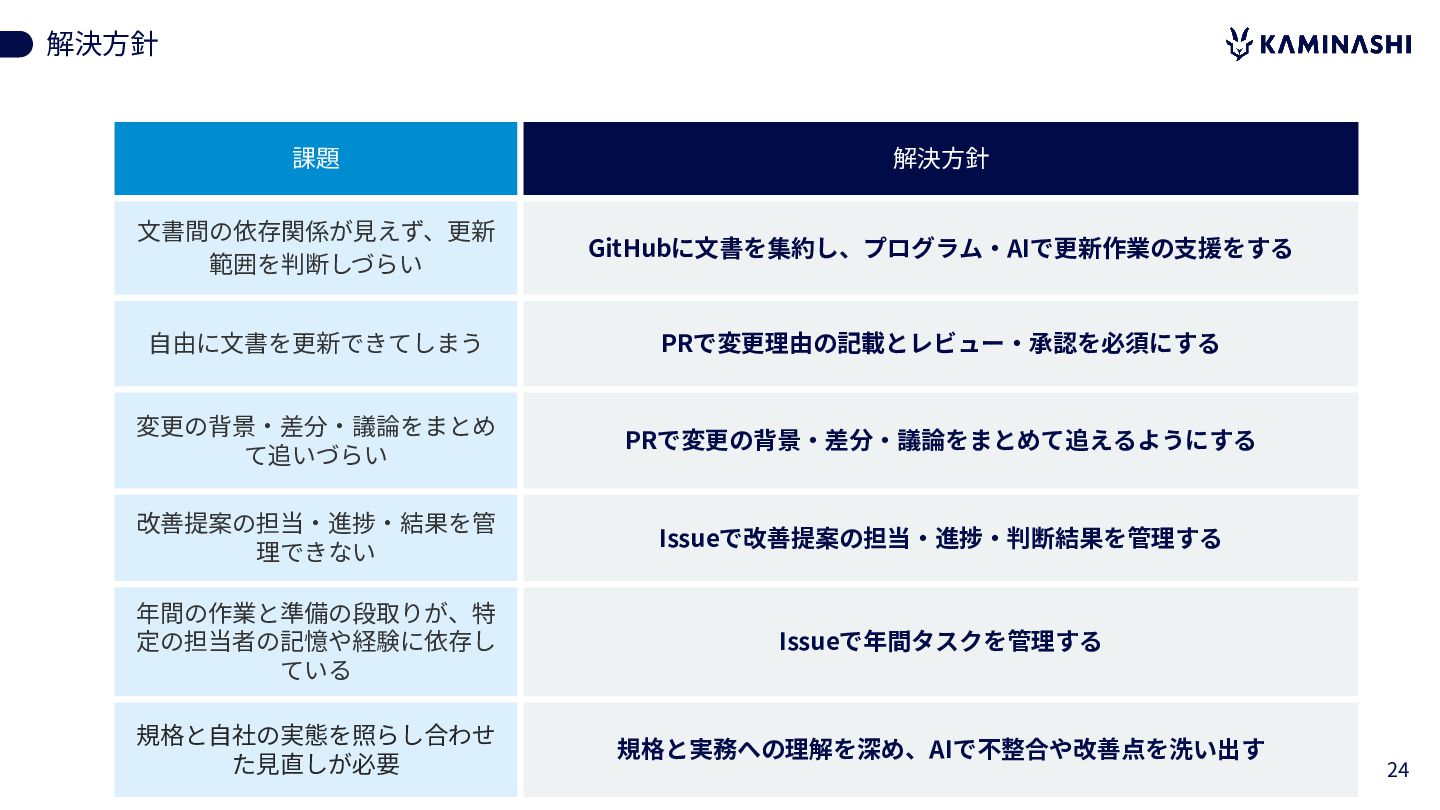
解決⽅針 課題 解決⽅針 ⽂書間の依存関係が⾒えず、更新 範囲を判断しづらい GitHubに⽂書を集約し、プログラム‧AIで更新作業の⽀援をする ⾃由に⽂書を更新できてしまう PRで変更理由の記載とレビュー‧承認を必須にする 変更の背景‧差分‧議論をまとめ て追いづらい
PRで変更の背景‧差分‧議論をまとめて追えるようにする 改善提案の担当‧進捗‧結果を管 理できない Issueで改善提案の担当‧進捗‧判断結果を管理する 年間の作業と準備の段取りが、特 定の担当者の記憶や経験に依存し ている Issueで年間タスクを管理する 規格と⾃社の実態を照らし合わせ た⾒直しが必要 規格と実務への理解を深め、AIで不整合や改善点を洗い出す 24
解決⽅針 • GitHubに⽂書を置き換えていき、更新作業のサポート⽀援をプログラムやAIを利⽤していく 25
⽂書をGitHubに移⾏する 26
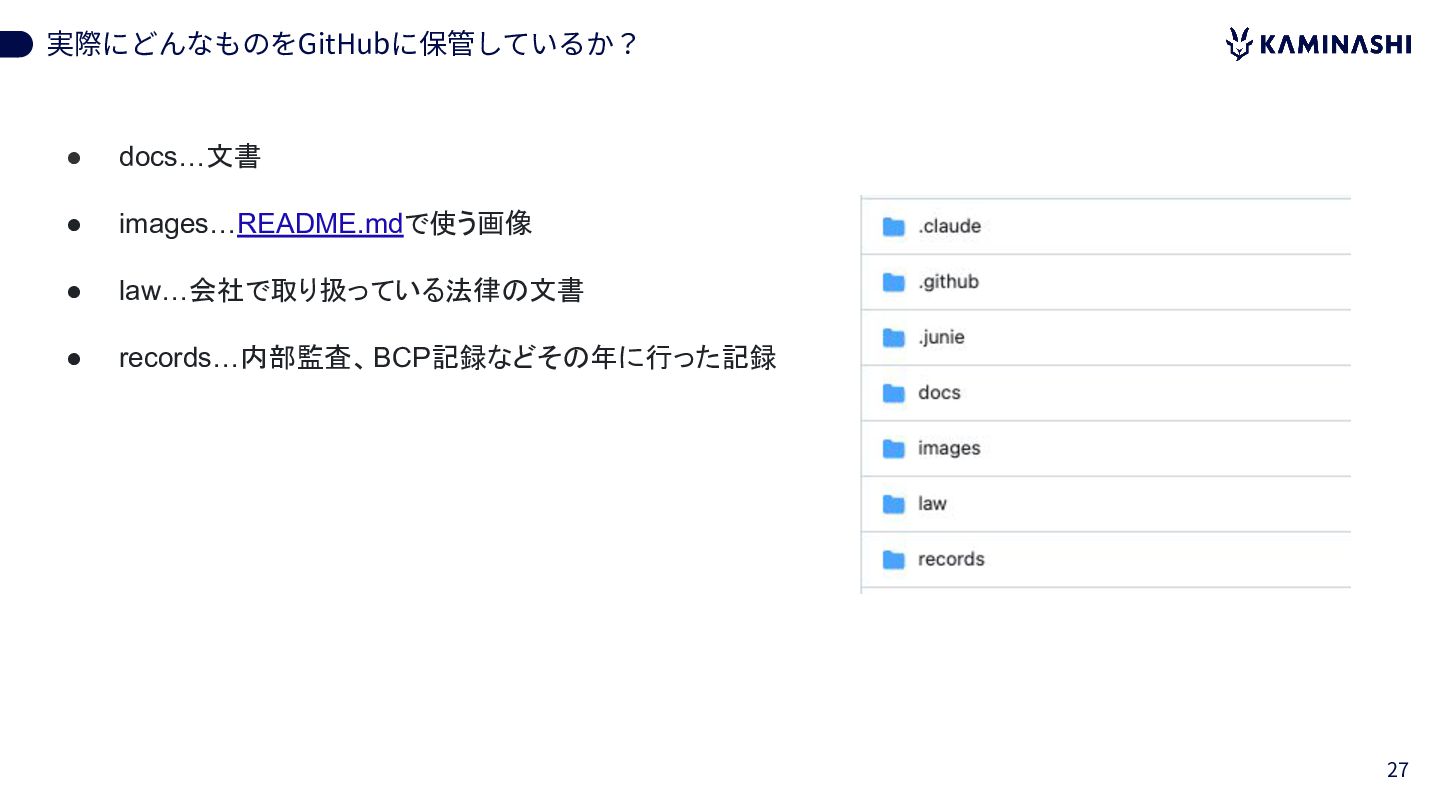
実際にどんなものをGitHubに保管しているか? • docs…文書 • images…README.mdで使う画像 • law…会社で取り扱っている法律の文書 • records…内部監査、BCP記録などその年に行った記録 27
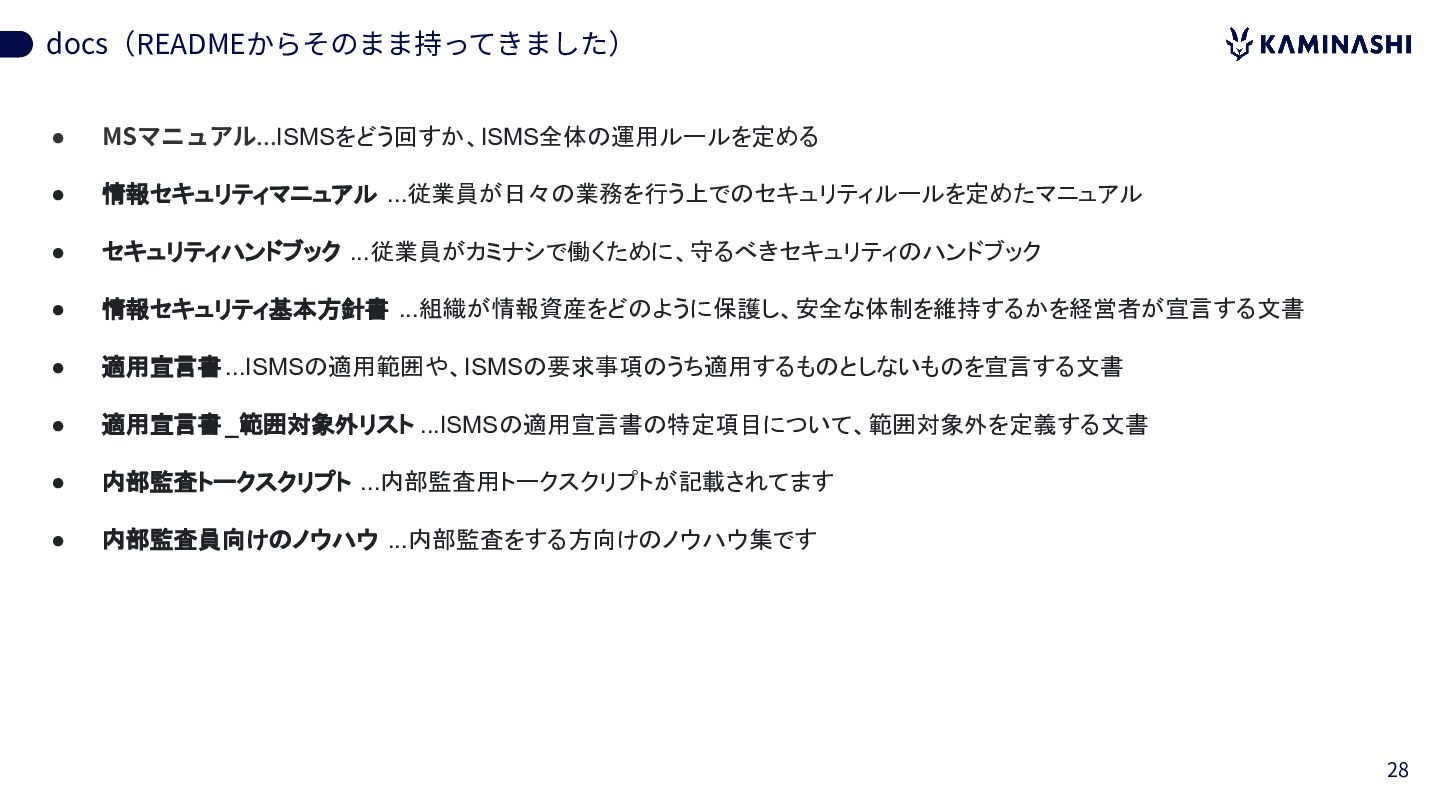
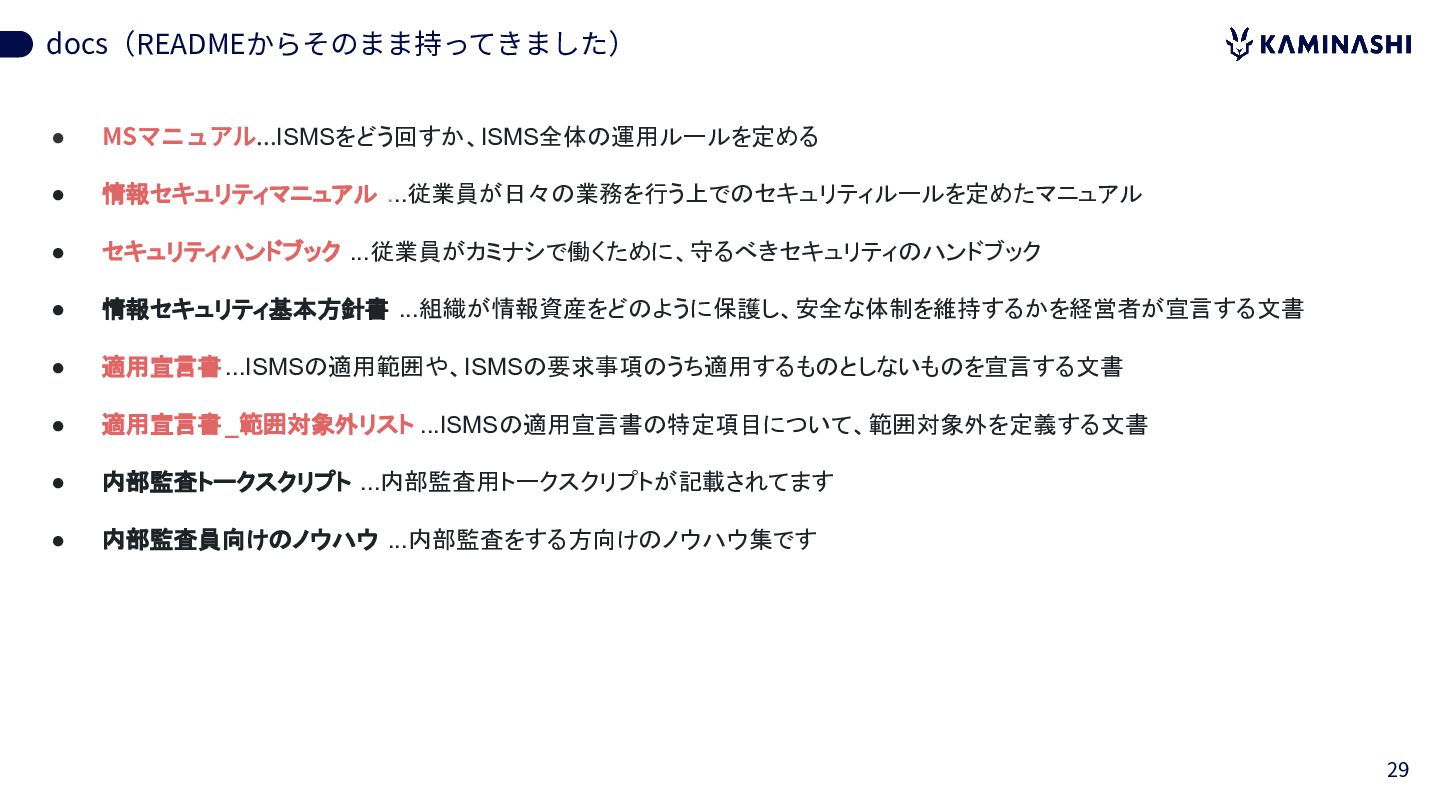
docs(READMEからそのまま持ってきました) • MSマニュアル...ISMSをどう回すか、ISMS全体の運用ルールを定める • 情報セキュリティマニュアル ...従業員が日々の業務を行う上でのセキュリティルールを定めたマニュアル • セキュリティハンドブック ...従業員がカミナシで働くために、守るべきセキュリティのハンドブック •
情報セキュリティ基本方針書 ...組織が情報資産をどのように保護し、安全な体制を維持するかを経営者が宣言する文書 • 適用宣言書 ...ISMSの適用範囲や、ISMSの要求事項のうち適用するものとしないものを宣言する文書 • 適用宣言書 _範囲対象外リスト ...ISMSの適用宣言書の特定項目について、範囲対象外を定義する文書 • 内部監査トークスクリプト ...内部監査用トークスクリプトが記載されてます • 内部監査員向けのノウハウ ...内部監査をする方向けのノウハウ集です 28
docs(READMEからそのまま持ってきました) • MSマニュアル...ISMSをどう回すか、ISMS全体の運用ルールを定める • 情報セキュリティマニュアル ...従業員が日々の業務を行う上でのセキュリティルールを定めたマニュアル • セキュリティハンドブック ...従業員がカミナシで働くために、守るべきセキュリティのハンドブック •
情報セキュリティ基本方針書 ...組織が情報資産をどのように保護し、安全な体制を維持するかを経営者が宣言する文書 • 適用宣言書 ...ISMSの適用範囲や、ISMSの要求事項のうち適用するものとしないものを宣言する文書 • 適用宣言書 _範囲対象外リスト ...ISMSの適用宣言書の特定項目について、範囲対象外を定義する文書 • 内部監査トークスクリプト ...内部監査用トークスクリプトが記載されてます • 内部監査員向けのノウハウ ...内部監査をする方向けのノウハウ集です 29
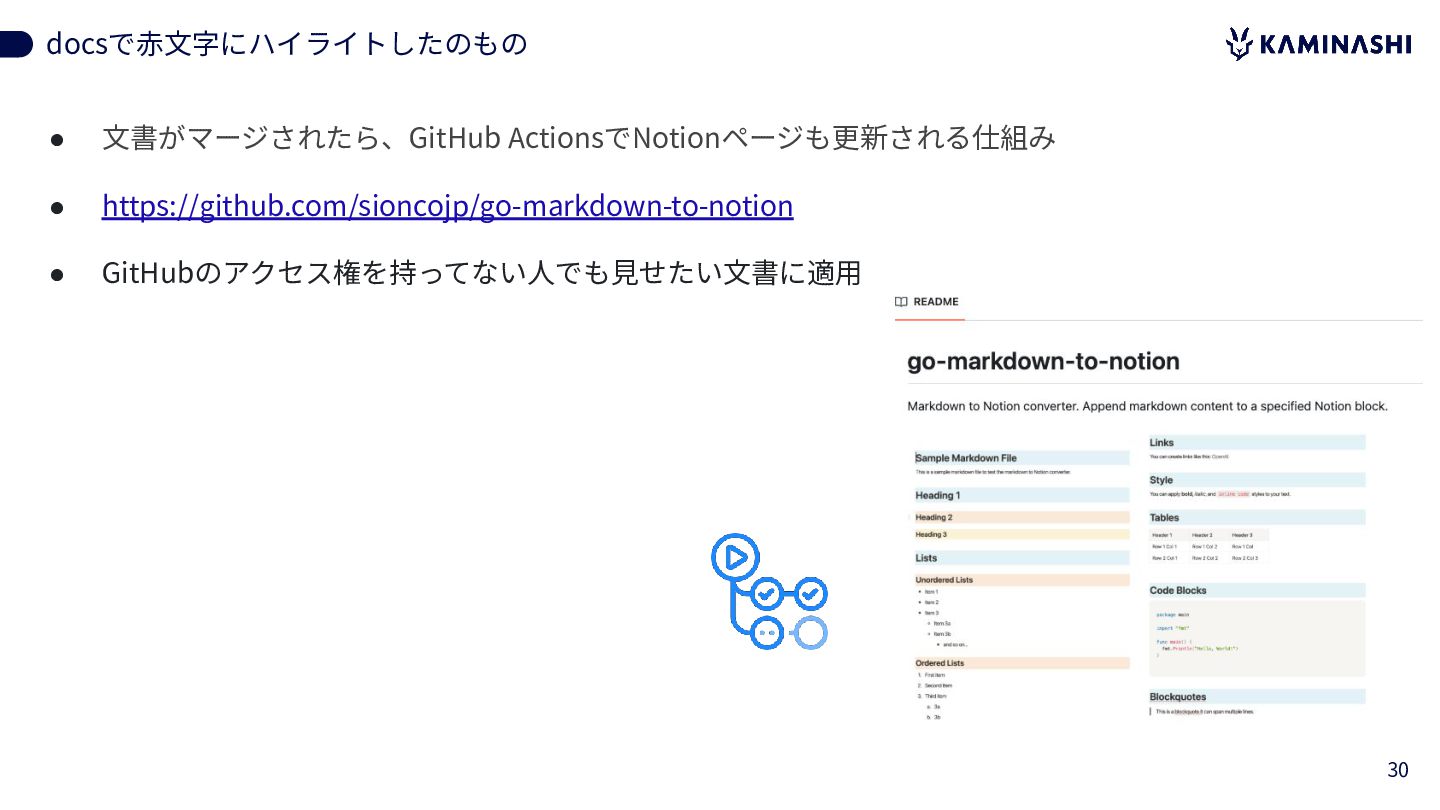
docsで⾚⽂字にハイライトしたのもの • ⽂書がマージされたら、GitHub ActionsでNotionページも更新される仕組み • https://github.com/sioncojp/go-markdown-to-notion • GitHubのアクセス権を持ってない⼈でも⾒せたい⽂書に適⽤ 30
law • 刑法、労働基準法などを、組織に関わる法令を保管 • https://laws.e-gov.go.jp/ などの⽂書をベースに、定期アップデート 31
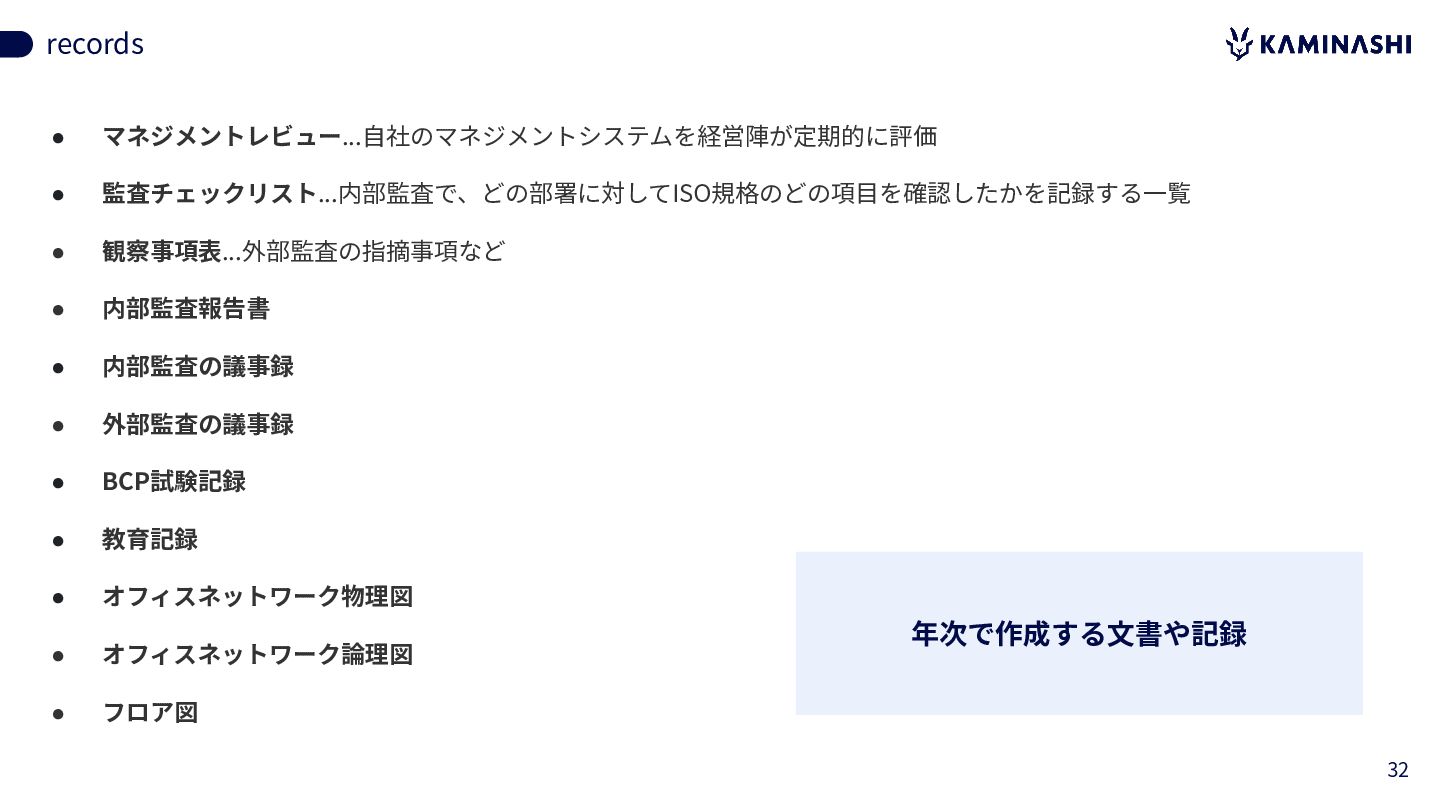
records • マネジメントレビュー...⾃社のマネジメントシステムを経営陣が定期的に評価 • 監査チェックリスト...内部監査で、どの部署に対してISO規格のどの項⽬を確認したかを記録する⼀覧 • 観察事項表...外部監査の指摘事項など • 内部監査報告書 •
内部監査の議事録 • 外部監査の議事録 • BCP試験記録 • 教育記録 • オフィスネットワーク物理図 • オフィスネットワーク論理図 • フロア図 年次で作成する⽂書や記録 32
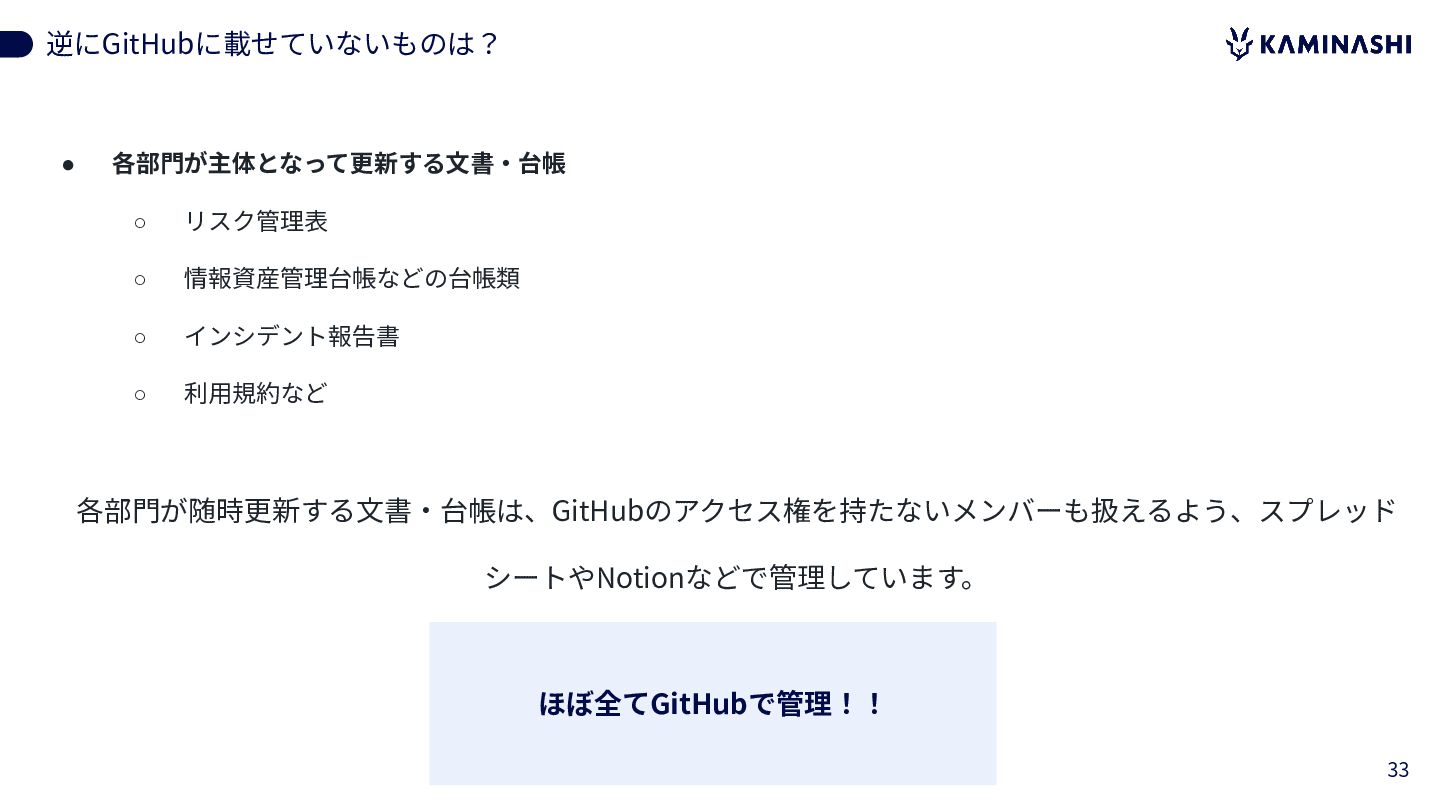
逆にGitHubに載せていないものは? • 各部⾨が主体となって更新する⽂書‧台帳 ◦ リスク管理表 ◦ 情報資産管理台帳などの台帳類 ◦ インシデント報告書 ◦
利⽤規約など 各部⾨が随時更新する⽂書‧台帳は、GitHubのアクセス権を持たないメンバーも扱えるよう、スプレッド シートやNotionなどで管理しています。 ほぼ全てGitHubで管理!! 33
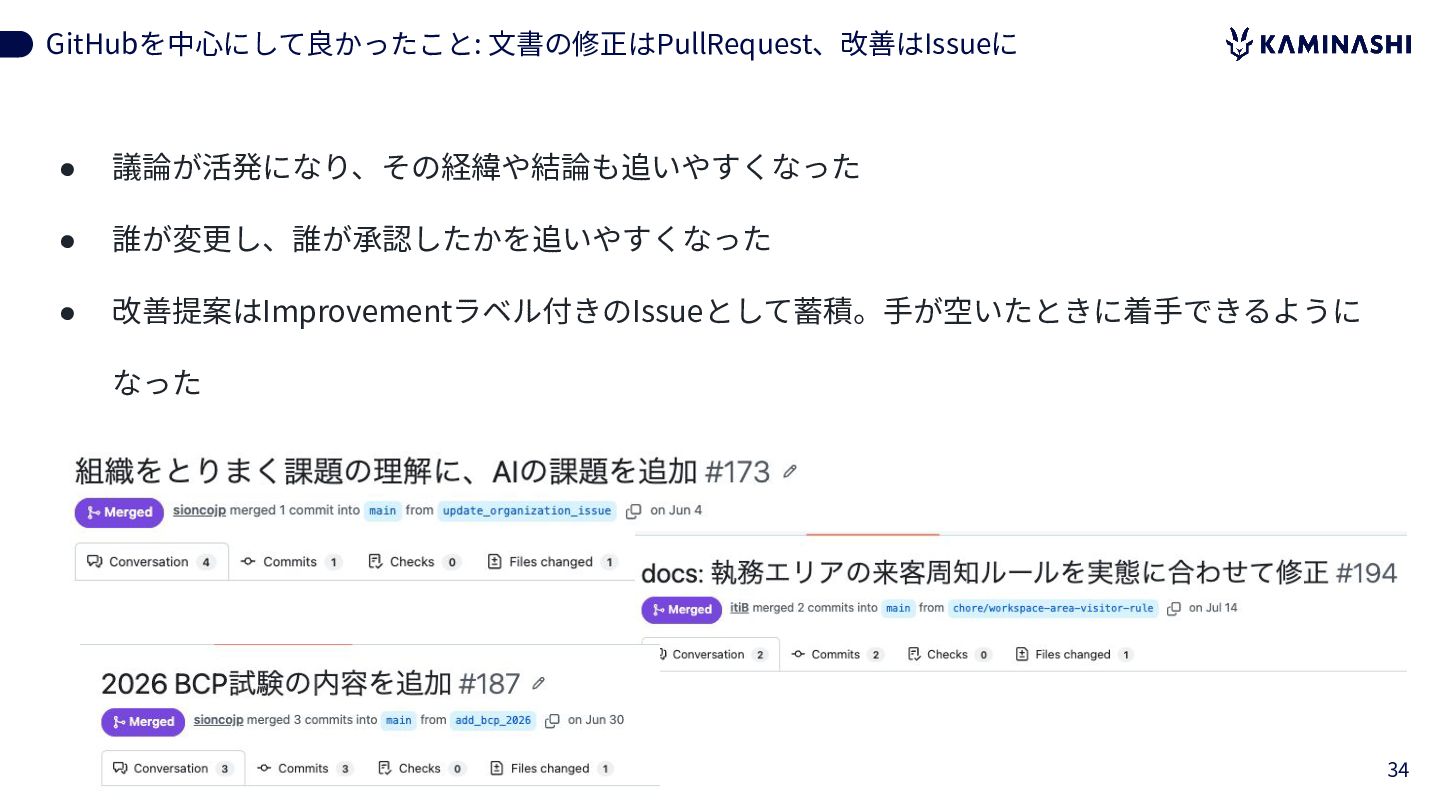
GitHubを中⼼にして良かったこと: ⽂書の修正はPullRequest、改善はIssueに • 議論が活発になり、その経緯や結論も追いやすくなった • 誰が変更し、誰が承認したかを追いやすくなった • 改善提案はImprovementラベル付きのIssueとして蓄積。⼿が空いたときに着⼿できるように なった 34
AI利活⽤ 35
分からないことはAIに聞く! • 社内⽂書のほぼすべてをGitHubに集約 • Issue‧マイルストーンで、やるべきことと進捗を把握できる • 過去の変更内容や議論の経緯も、AIが参照できる • 分からないことは、GitHub上の情報をもとにAIに聞ける ◦
→ 新しくJoinした⼈でも、必要な情報を確認しながら運⽤できる状態になった 36
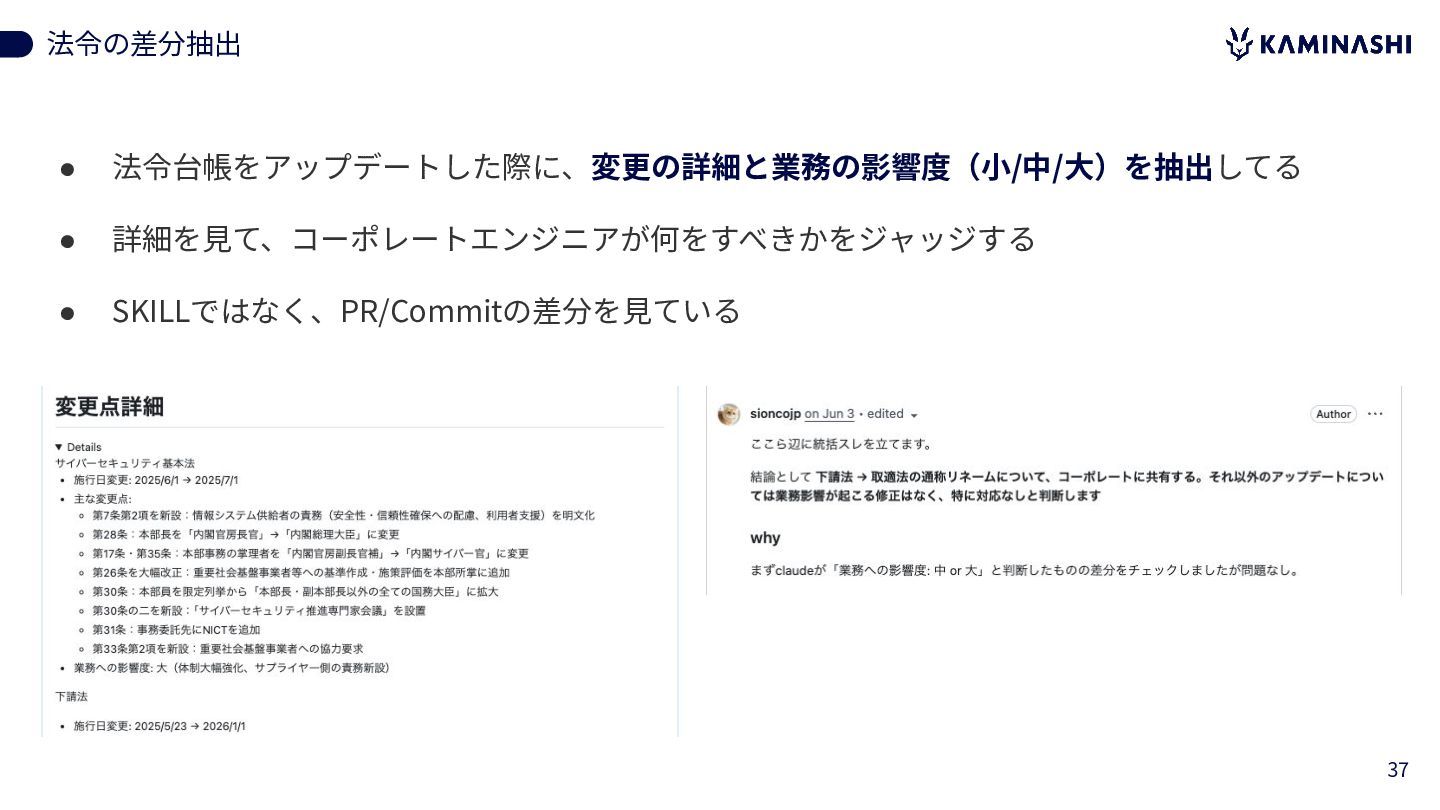
法令の差分抽出 • 法令台帳をアップデートした際に、変更の詳細と業務の影響度(⼩/中/⼤)を抽出してる • 詳細を⾒て、コーポレートエンジニアが何をすべきかをジャッジする • SKILLではなく、PR/Commitの差分を⾒ている 37
内部監査のトークスクリプト準備 • 各部署の業務内容をAIに渡し、実態に合った質問や深掘りするポイントを含むトークスクリプ トを作成 • 今まで定型的な質問では拾いきれなかった現場の課題を掘り下げやすくなり、セキュリティ改 善につながっている • 過去の内部監査の議事録も参照し、以前の課題や確認事項を踏まえた質問を補ってくれるの が、ありがたい
38
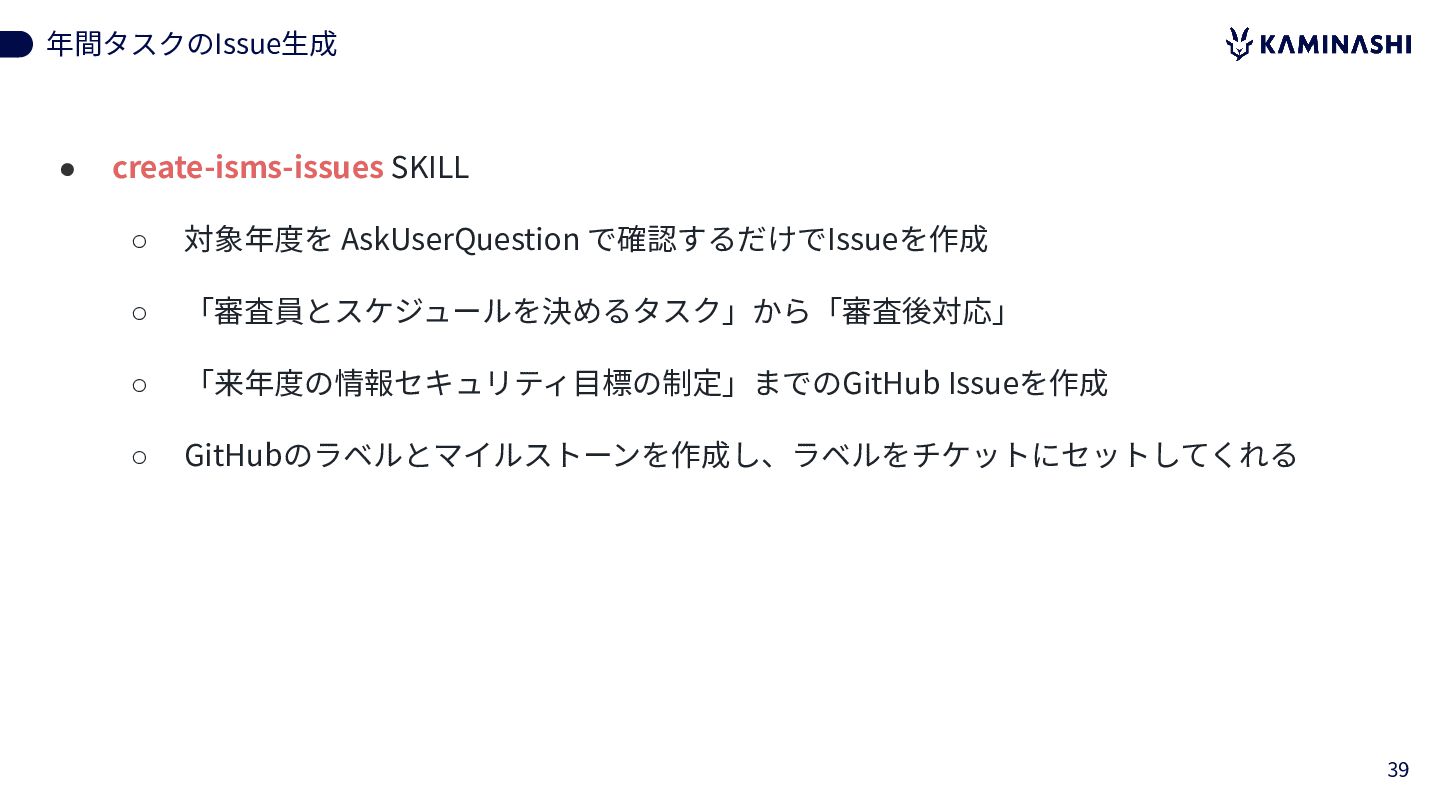
年間タスクのIssue⽣成 • create-isms-issues SKILL ◦ 対象年度を AskUserQuestion で確認するだけでIssueを作成 ◦ 「審査員とスケジュールを決めるタスク」から「審査後対応」
◦ 「来年度の情報セキュリティ⽬標の制定」までのGitHub Issueを作成 ◦ GitHubのラベルとマイルストーンを作成し、ラベルをチケットにセットしてくれる 39
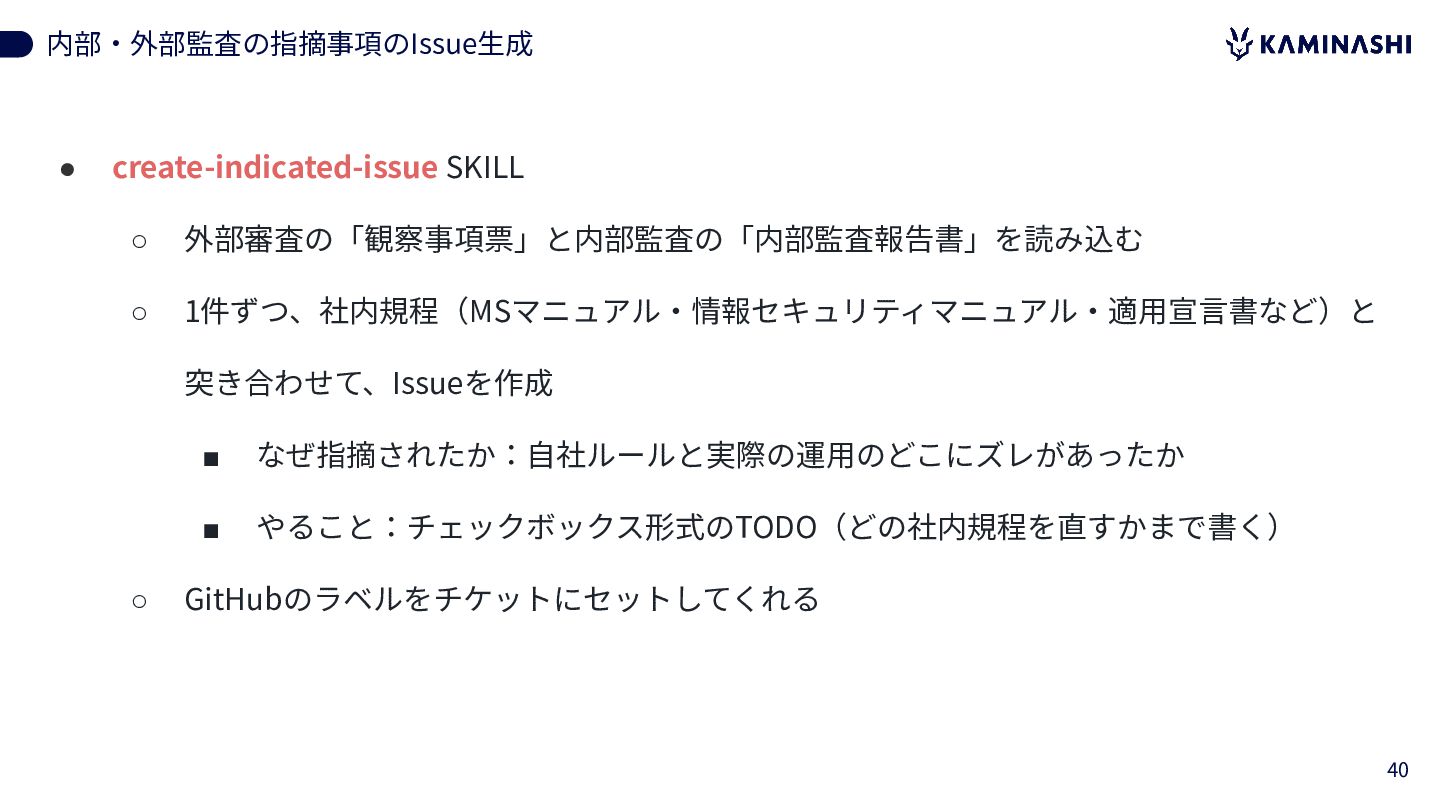
内部‧外部監査の指摘事項のIssue⽣成 • create-indicated-issue SKILL ◦ 外部審査の「観察事項票」と内部監査の「内部監査報告書」を読み込む ◦ 1件ずつ、社内規程(MSマニュアル‧情報セキュリティマニュアル‧適⽤宣⾔書など)と 突き合わせて、Issueを作成 ◦
▪ なぜ指摘されたか:⾃社ルールと実際の運⽤のどこにズレがあったか ▪ やること:チェックボックス形式のTODO(どの社内規程を直すかまで書く) GitHubのラベルをチケットにセットしてくれる 40
AIではない機能 • gen-pdf ◦ nodeパッケージ ◦ Markdownで保存してる⽂書をPDFに出⼒ ◦ 審査員に資料提出するときに活⽤ 41
まとめと今後の課題 42
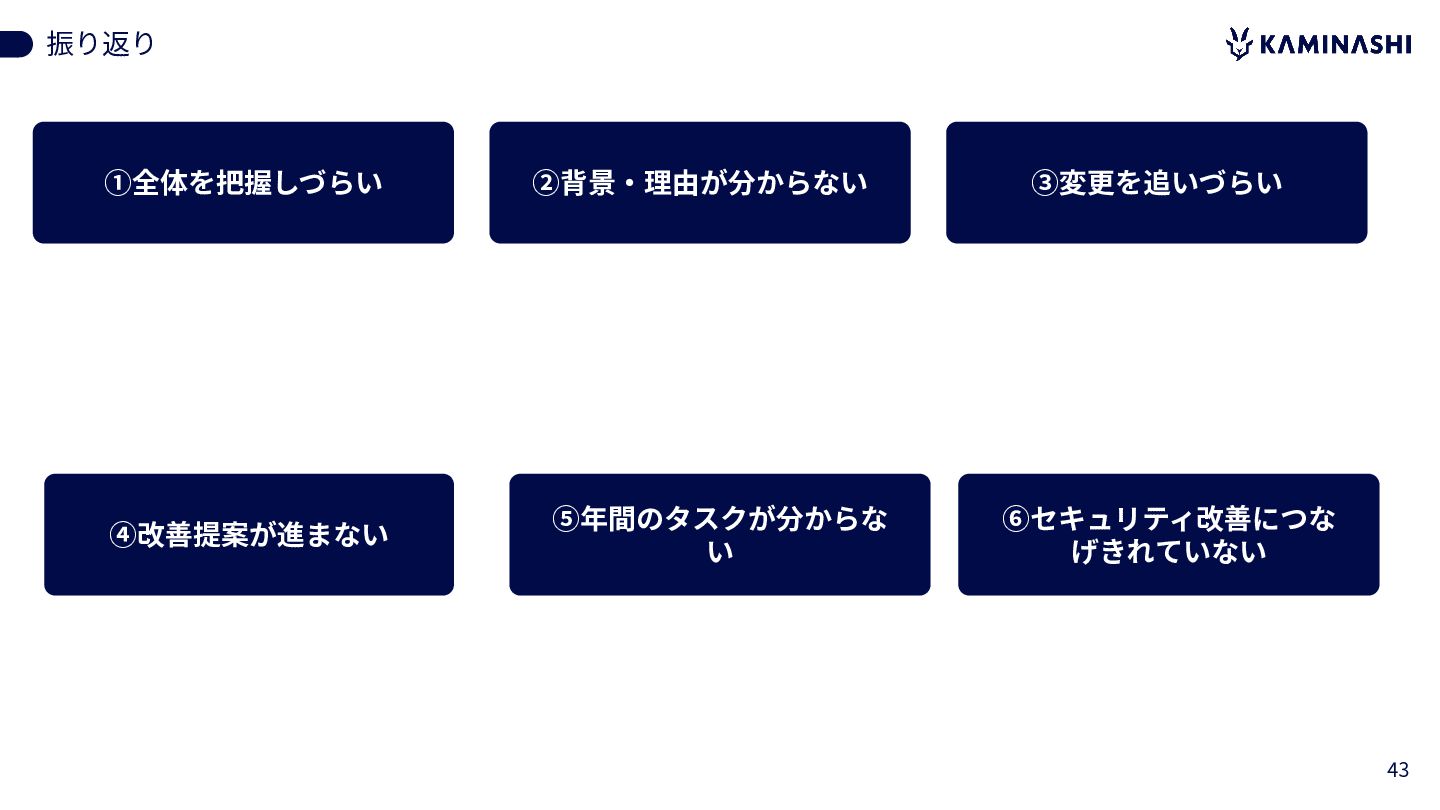
振り返り ①全体を把握しづらい ④改善提案が進まない ②背景‧理由が分からない ⑤年間のタスクが分からな い ③変更を追いづらい ⑥セキュリティ改善につな げきれていない 43
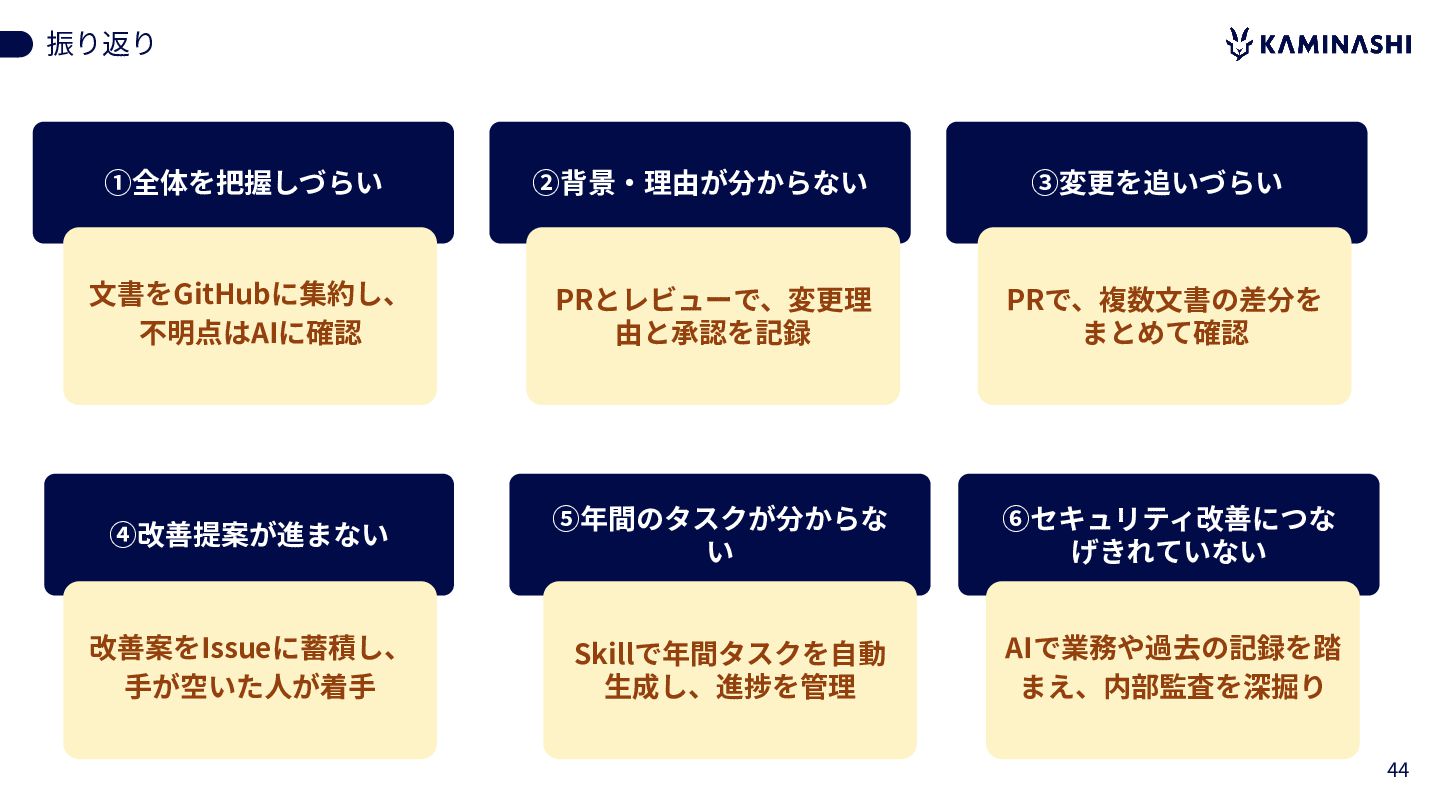
振り返り ①全体を把握しづらい ②背景‧理由が分からない ③変更を追いづらい ⽂書をGitHubに集約し、 不明点はAIに確認 PRとレビューで、変更理 由と承認を記録 PRで、複数⽂書の差分を まとめて確認
④改善提案が進まない ⑤年間のタスクが分からな い ⑥セキュリティ改善につな げきれていない 改善案をIssueに蓄積し、 ⼿が空いた⼈が着⼿ Skillで年間タスクを⾃動 ⽣成し、進捗を管理 AIで業務や過去の記録を踏 まえ、内部監査を深掘り 44
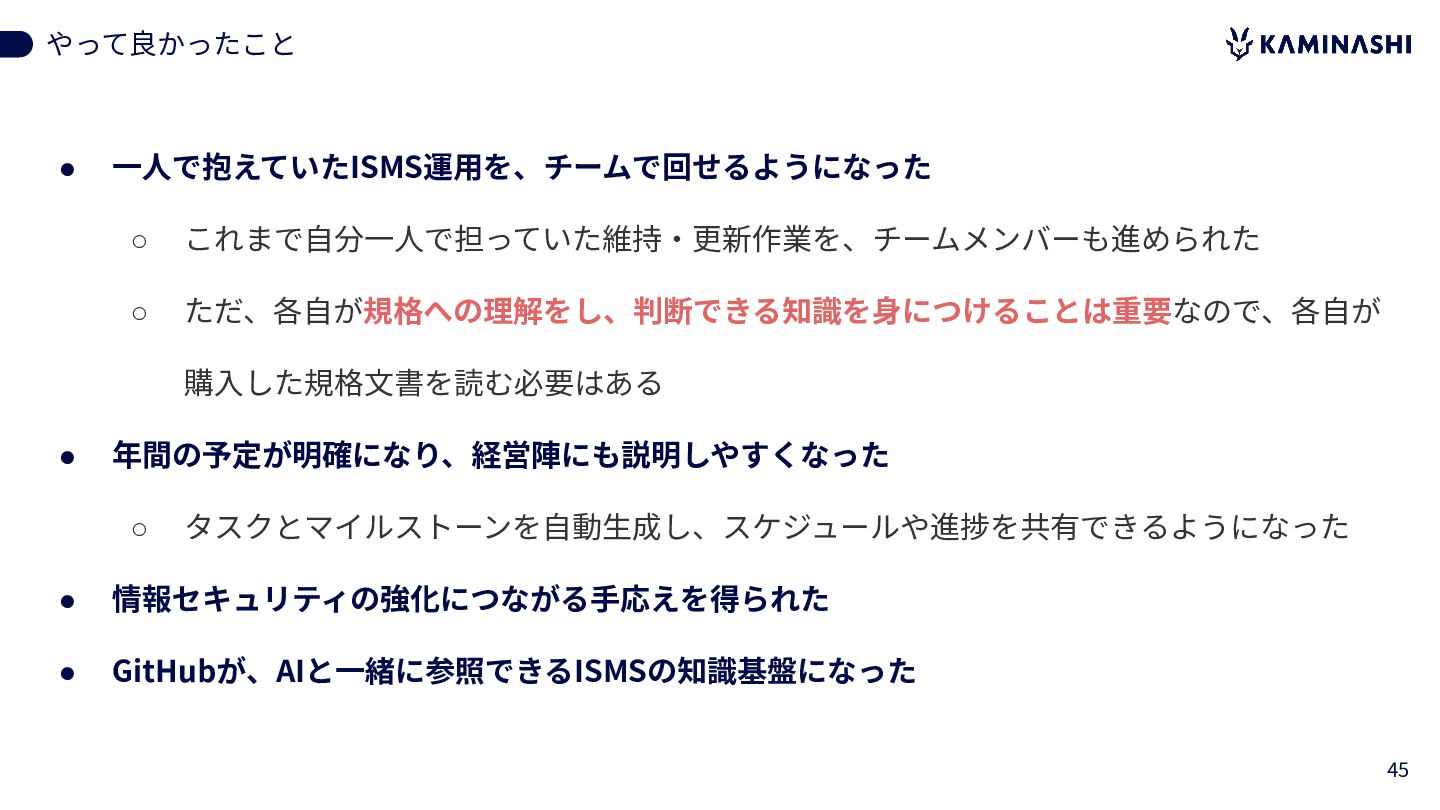
やって良かったこと • ⼀⼈で抱えていたISMS運⽤を、チームで回せるようになった ◦ これまで⾃分⼀⼈で担っていた維持‧更新作業を、チームメンバーも進められた ◦ ただ、各⾃が規格への理解をし、判断できる知識を⾝につけることは重要なので、各⾃が 購⼊した規格⽂書を読む必要はある • 年間の予定が明確になり、経営陣にも説明しやすくなった
◦ タスクとマイルストーンを⾃動⽣成し、スケジュールや進捗を共有できるようになった • 情報セキュリティの強化につながる⼿応えを得られた • GitHubが、AIと⼀緒に参照できるISMSの知識基盤になった 45
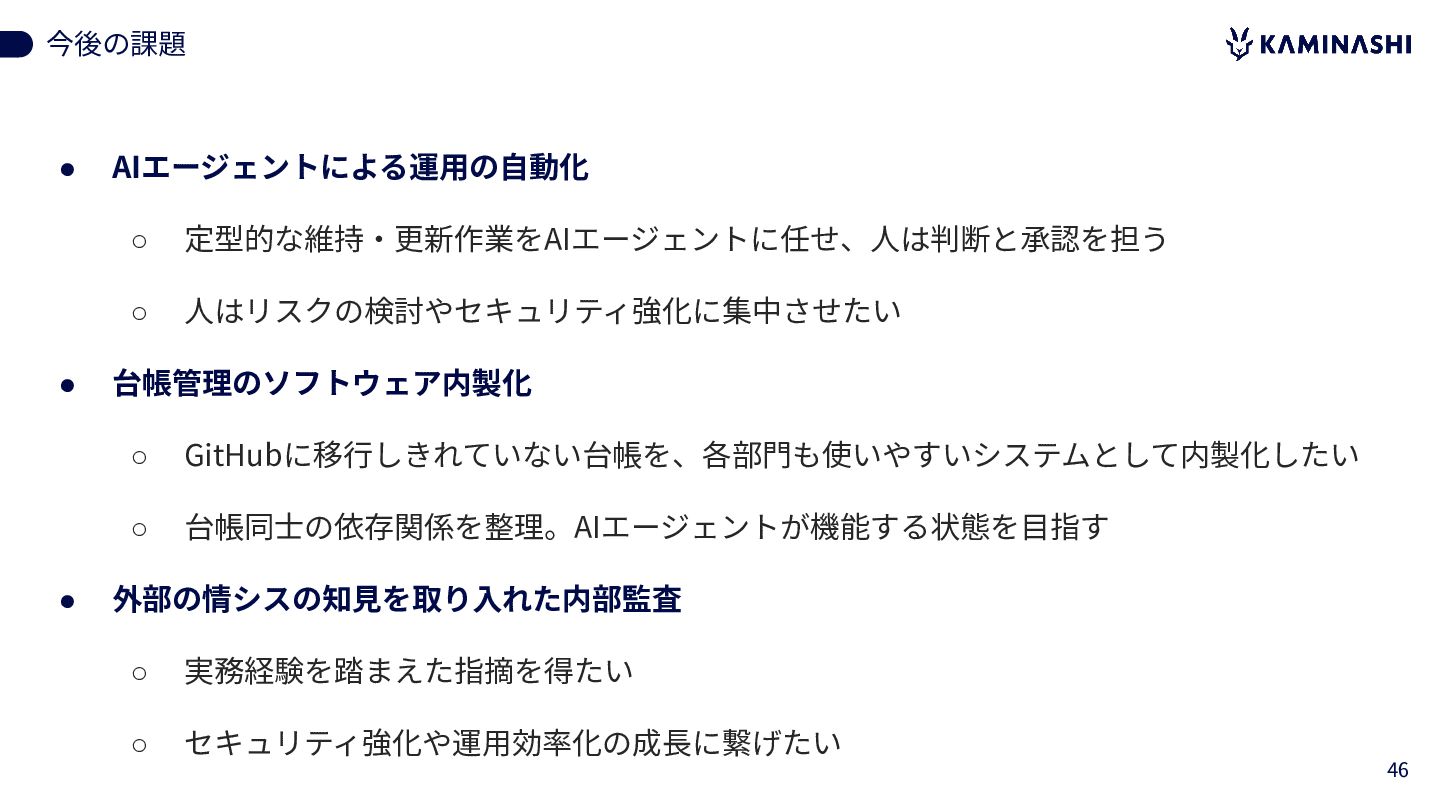
今後の課題 • • • AIエージェントによる運⽤の⾃動化 ◦ 定型的な維持‧更新作業をAIエージェントに任せ、⼈は判断と承認を担う ◦ ⼈はリスクの検討やセキュリティ強化に集中させたい 台帳管理のソフトウェア内製化
◦ GitHubに移⾏しきれていない台帳を、各部⾨も使いやすいシステムとして内製化したい ◦ 台帳同⼠の依存関係を整理。AIエージェントが機能する状態を⽬指す 外部の情シスの知⾒を取り⼊れた内部監査 ◦ 実務経験を踏まえた指摘を得たい ◦ セキュリティ強化や運⽤効率化の成⻑に繋げたい 46
None


 sioncojp
 rmetzger
 kentosuzuki
 sh_fk2
 cscengineer
 shift_evolve
 jozono
 kazzpapa3
 cmusudakeisuke
 shinyaa31
 kworkdev
 inariku
 pospome
 tonyrice
 davidcarrasco
 jonoalderson
 jacobian
 tammyeverts
 deanohume
 lara
 bethany
 inesmontani
 sabderemane
 cassininazir
 garrettdimon