Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
AWS Security Agent といっしょに脅威モデリングをやってみよう
Search
amarelo_n24
June 23, 2026
Technology
390
1
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
AWS Security Agent といっしょに脅威モデリングをやってみよう
2026/6/23 JAWS-UG東京 ランチタイムLT会 #36 登壇資料
amarelo_n24
June 23, 2026
More Decks by amarelo_n24
See All by amarelo_n24
オンプレミス環境にCloudWatch Agentを導入するならばSystemsManager Agentも一緒に導入しよう
amarelo_n24
0
73
40代になっても悩み続ける!楽しいと思えるキャリアを目指して
amarelo_n24
0
66
バケットポリシーの記述を誤りマネコンからS3バケットを操作できなくなりそうになり、ルートアクセス管理を有効にしたおひとり様Organizationsの話
amarelo_n24
0
60
AWS Certified Generative AI Developer - Professional Beta 不合格体験記
amarelo_n24
1
580
マルチパートアップロードをする時にS3はどのような挙動をしているのか?
amarelo_n24
0
100
ひとりAWS BuilderCards 会を開催した話_SecurityExpansion
amarelo_n24
1
120
ひとりAWS BuilderCards 会を開催した話
amarelo_n24
1
59
re:Invent初参加者が感じたre:Invent を楽しむために必要なこと
amarelo_n24
0
83
おひとり様Organizations管理者もルートアクセス管理を有効にしよう!
amarelo_n24
2
170
Other Decks in Technology
See All in Technology
局所最適は悪ではない。壊れているのは指標です。量と質を同時に見る先行指標の設計
recruitengineers
PRO
2
240
DGX Spark でどこまでハッキングができるのか?
kash1064
3
1.4k
FinOps Agentが生んだ技術負債:コスト自動調査の落とし穴と解消までの道のり
oasis1994liveforever
3
250
LambdaWebFunctionsを試してみた / exploring-lambda-web-functions
koukihosaka
1
380
企画を Software Factory-ready にする——開発が高速になったとき、PdMの仕事はどう変わったか
yachibit
1
130
Classmethod Company Deck
satoshi7
1
800
DevelopersIO2026 -バックアップは“消されないこと”が9割-
yoshida0129
0
240
小規模OSSモデルは サイバーセキュリティ業務に どこまで使えるか
bbrbbq
0
160
データエンジニアの次の戦場は "プロセスエンジニアリング"
sansantech
PRO
1
150
Post AI時代のリファクタリング実践記 / Refactoring in the post AI era
kaminashi
1
320
macOS Golden Gate 時代のMac管理
tategami
0
110
sue445's proposals 2026
sue445
0
130
Featured
See All Featured
The agentic SEO stack - context over prompts
schlessera
0
970
How to build a perfect <img>
jonoalderson
1
6.1k
Future Trends and Review - Lecture 12 - Web Technologies (1019888BNR)
signer
PRO
0
3.8k
Helping Users Find Their Own Way: Creating Modern Search Experiences
danielanewman
31
3.4k
How to Think Like a Performance Engineer
csswizardry
28
2.9k
BBQ
matthewcrist
90
10k
Rebuilding a faster, lazier Slack
samanthasiow
85
9.7k
Winning Ecommerce Organic Search in an AI Era - #searchnstuff2025
aleyda
2
2.2k
Mind Mapping
helmedeiros
1
400
StorybookのUI Testing Handbookを読んだ
zakiyama
31
7k
Tips & Tricks on How to Get Your First Job In Tech
honzajavorek
1
810
ラッコキーワード サービス紹介資料
rakko
3
5.4M
Transcript
AWS Security Agent といっしょに 脅威モデリングをやってみよう 2026/6/23 JAWS-UG東京 ランチタイムLT会 #36
自己紹介 藤田 直幸 X:@amarelo_n24 ・AWS Community Builders(Security) ・JAWS-UG 彩の国埼玉支部 運営 ・コーヒー焙煎人兼エンジニア
・おひとり様BuilderCards Player 好きなAWSサービス:IAM、S3、Organizations 好きなこと:コーヒー豆の焙煎
1.AWS Security Agent とは? 2.脅威モデリング とは? 3.脅威モデルを実行してみた 4.脅威が検出されなかった事例 5.まとめ アジェンダ
・今回試した結果は、私個人のAWSアカウントで試した結果です。 ・個人の見解であり、所属組織等を代表するものではありません。 ・本資料は、2026/6/21現在の情報で作成したものです。 おことわり
1.AWS Security Agent とは?
AWS Security Agent とは AWS re:Invent 2025の会期中に発表された、Webアプリケーションに潜む脆弱性 や脅威を検出できるフロンティアエージェントサービス。 https://aws.amazon.com/jp/security-agent/
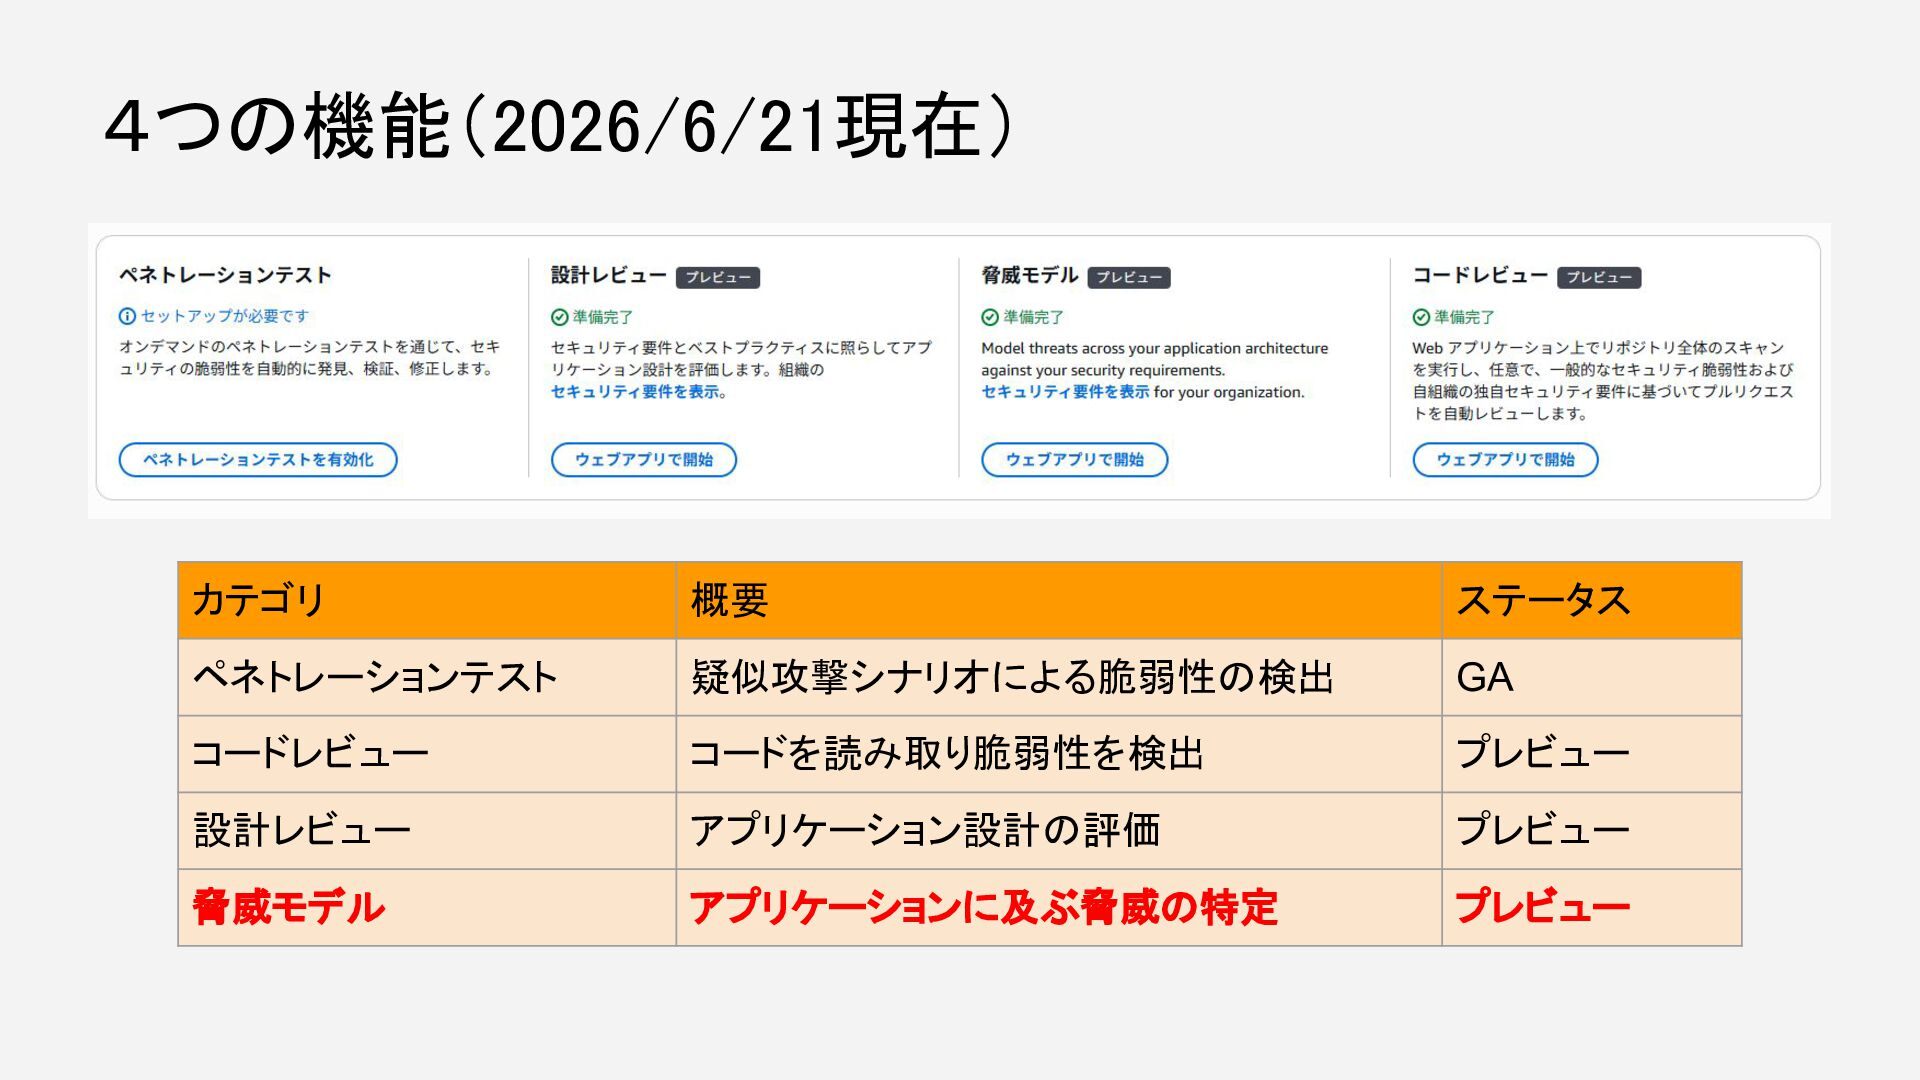
4つの機能(2026/6/21現在) カテゴリ 概要 ステータス ペネトレーションテスト 疑似攻撃シナリオによる脆弱性の検出 GA コードレビュー コードを読み取り脆弱性を検出 プレビュー
設計レビュー アプリケーション設計の評価 プレビュー 脅威モデル アプリケーションに及ぶ脅威の特定 プレビュー
2.脅威モデリング とは?
脅威を特定し、システムに対する脅威の影響を防止または軽減するための対 策を定義することで、セキュリティを向上させるための活動。 ※OWASPのサイトより引用 https://owasp.org/www-community/Threat_Modeling 脅威モデリングとは?
2026/6/17のAWS Summit New York Cityで発表された機能。 設計ドキュメントまたはアプリケーションのソースコードからアーキテクチャの全 体像を把握し、STRIDEフレームワークを使って脅威の特定と推奨される対策を 提示。 https://aws.amazon.com/jp/about-aws/whats-new/2026/06/aws-security-agent-threat-modeling/ https://aws.amazon.com/jp/blogs/aws/aws-security-agent-adds-threat-modeling-kiro-power-and-c
laude-code-plugin-and-more/ Security Agent 脅威モデル機能
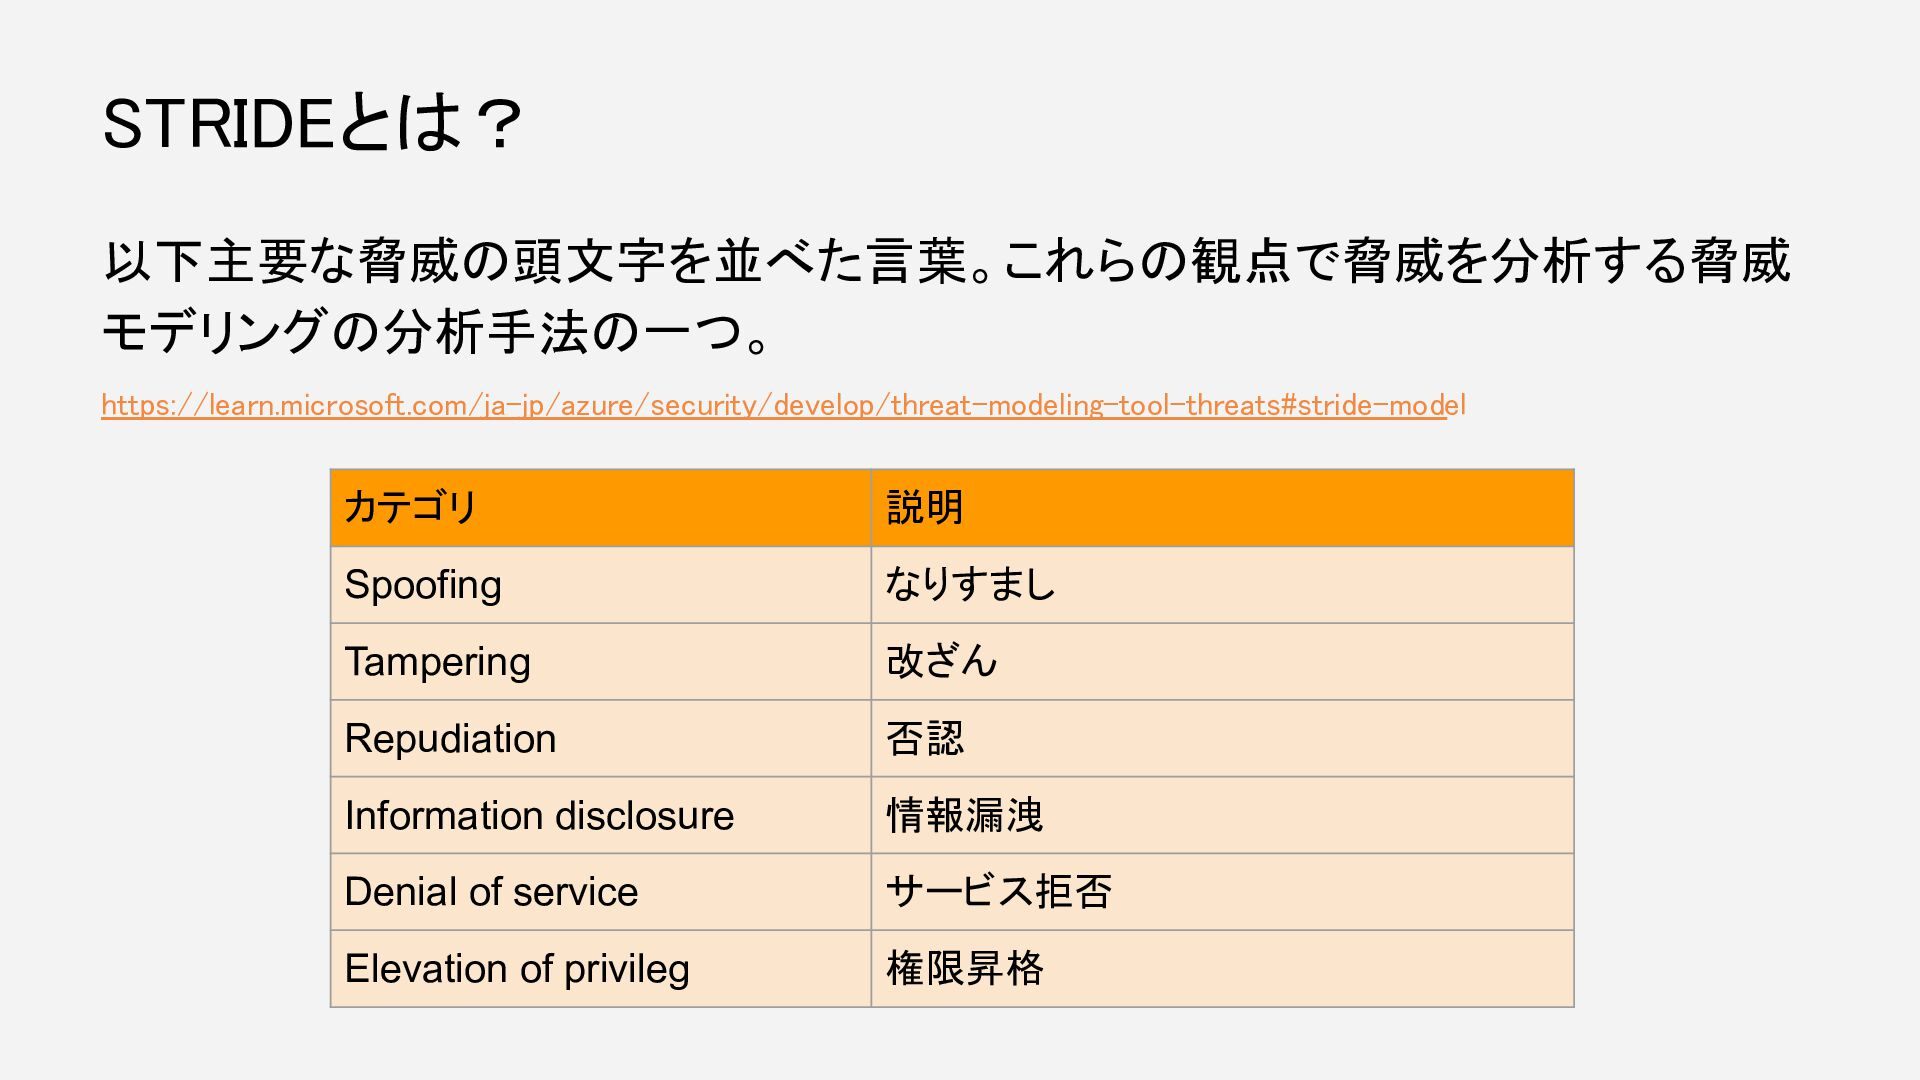
以下主要な脅威の頭文字を並べた言葉。これらの観点で脅威を分析する脅威 モデリングの分析手法の一つ。 https://learn.microsoft.com/ja-jp/azure/security/develop/threat-modeling-tool-threats#stride-model STRIDEとは? カテゴリ 説明 Spoofing なりすまし Tampering 改ざん
Repudiation 否認 Information disclosure 情報漏洩 Denial of service サービス拒否 Elevation of privileg 権限昇格
AWS Well-Architected フレームワークのセキュリティの柱のSEC01-BP07で、 脅威モデルを使用した脅威を特定について記載あり。 Well-Architected フレームワークに準拠するために必要な機能では? SEC01-BP07 https://docs.aws.amazon.com/ja_jp/wellarchitected/latest/security-pillar/sec _securely_operate_threat_model.html 脅威モデルはセキュリティの柱にも記載あり
3.脅威モデルを実行してみた
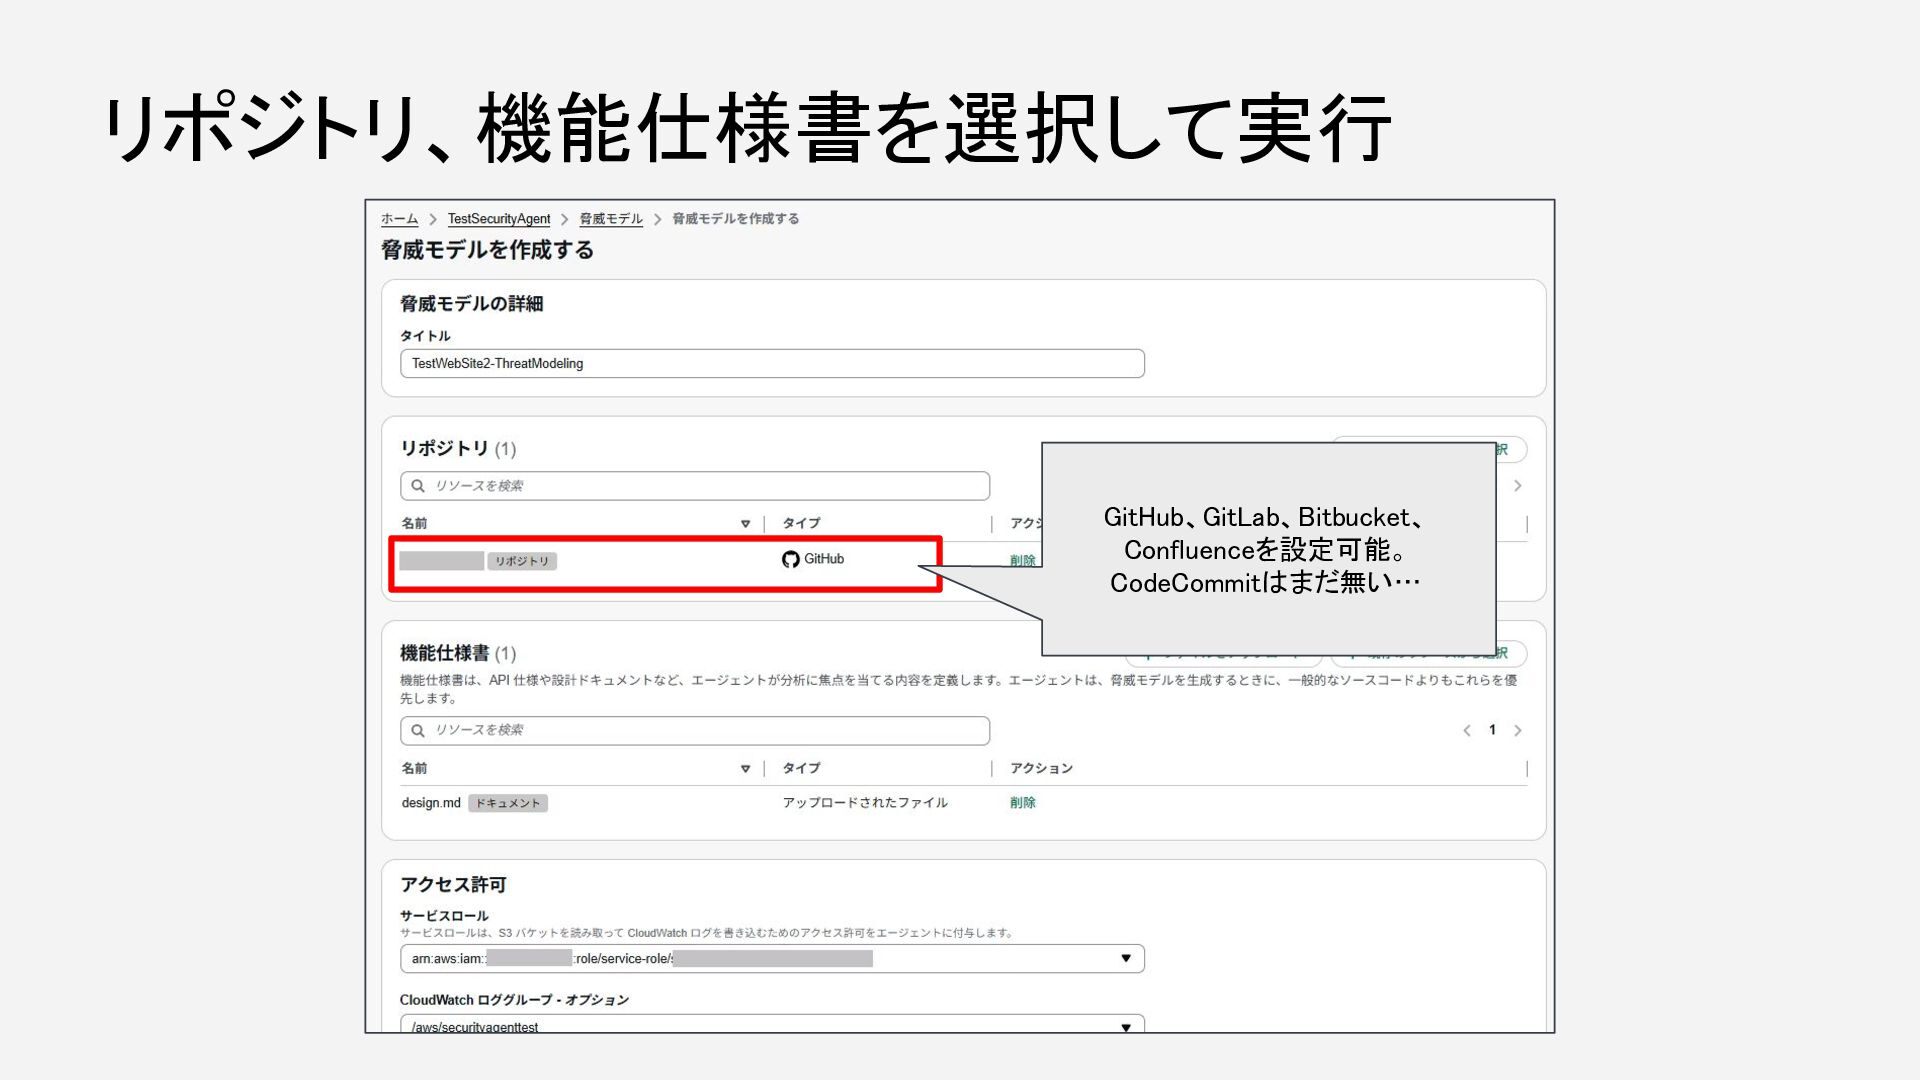
リポジトリ、機能仕様書を選択して実行 GitHub、GitLab、Bitbucket、 Confluenceを設定可能。 CodeCommitはまだ無い…
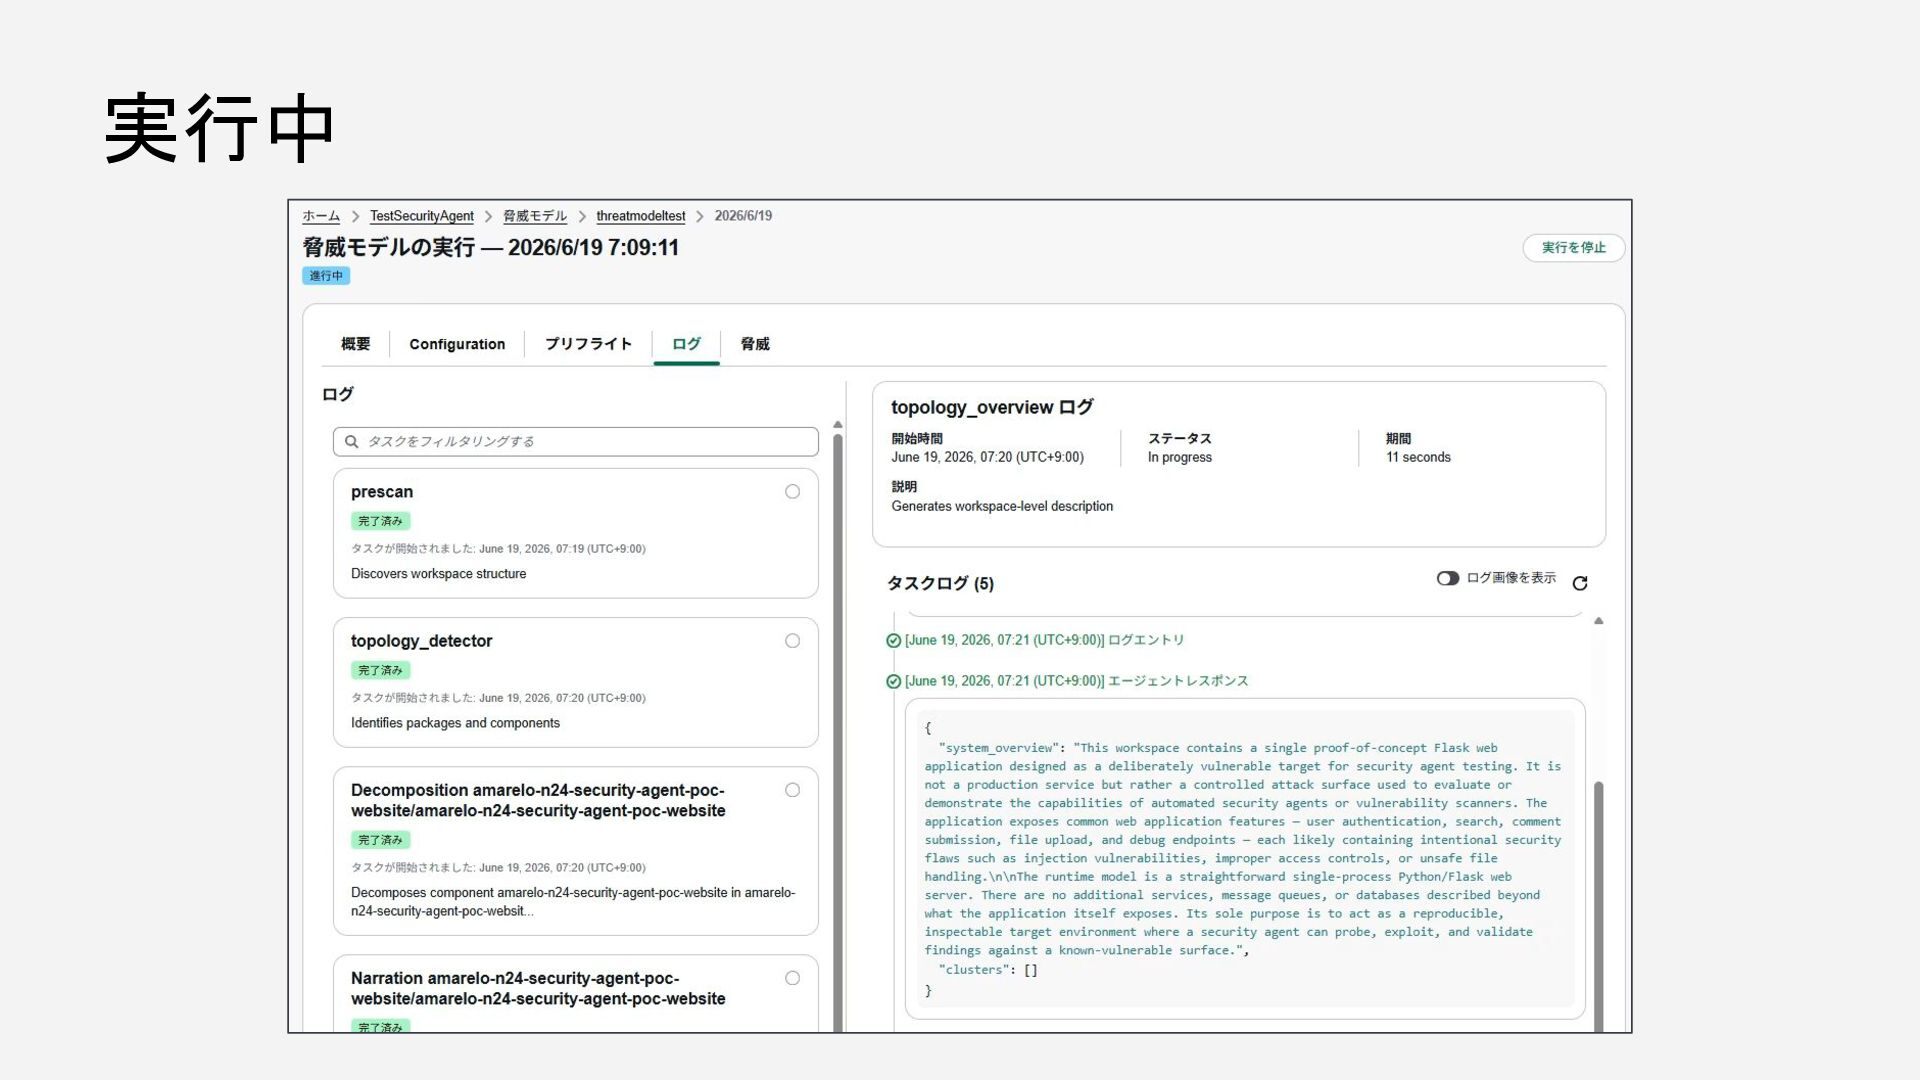
実行中
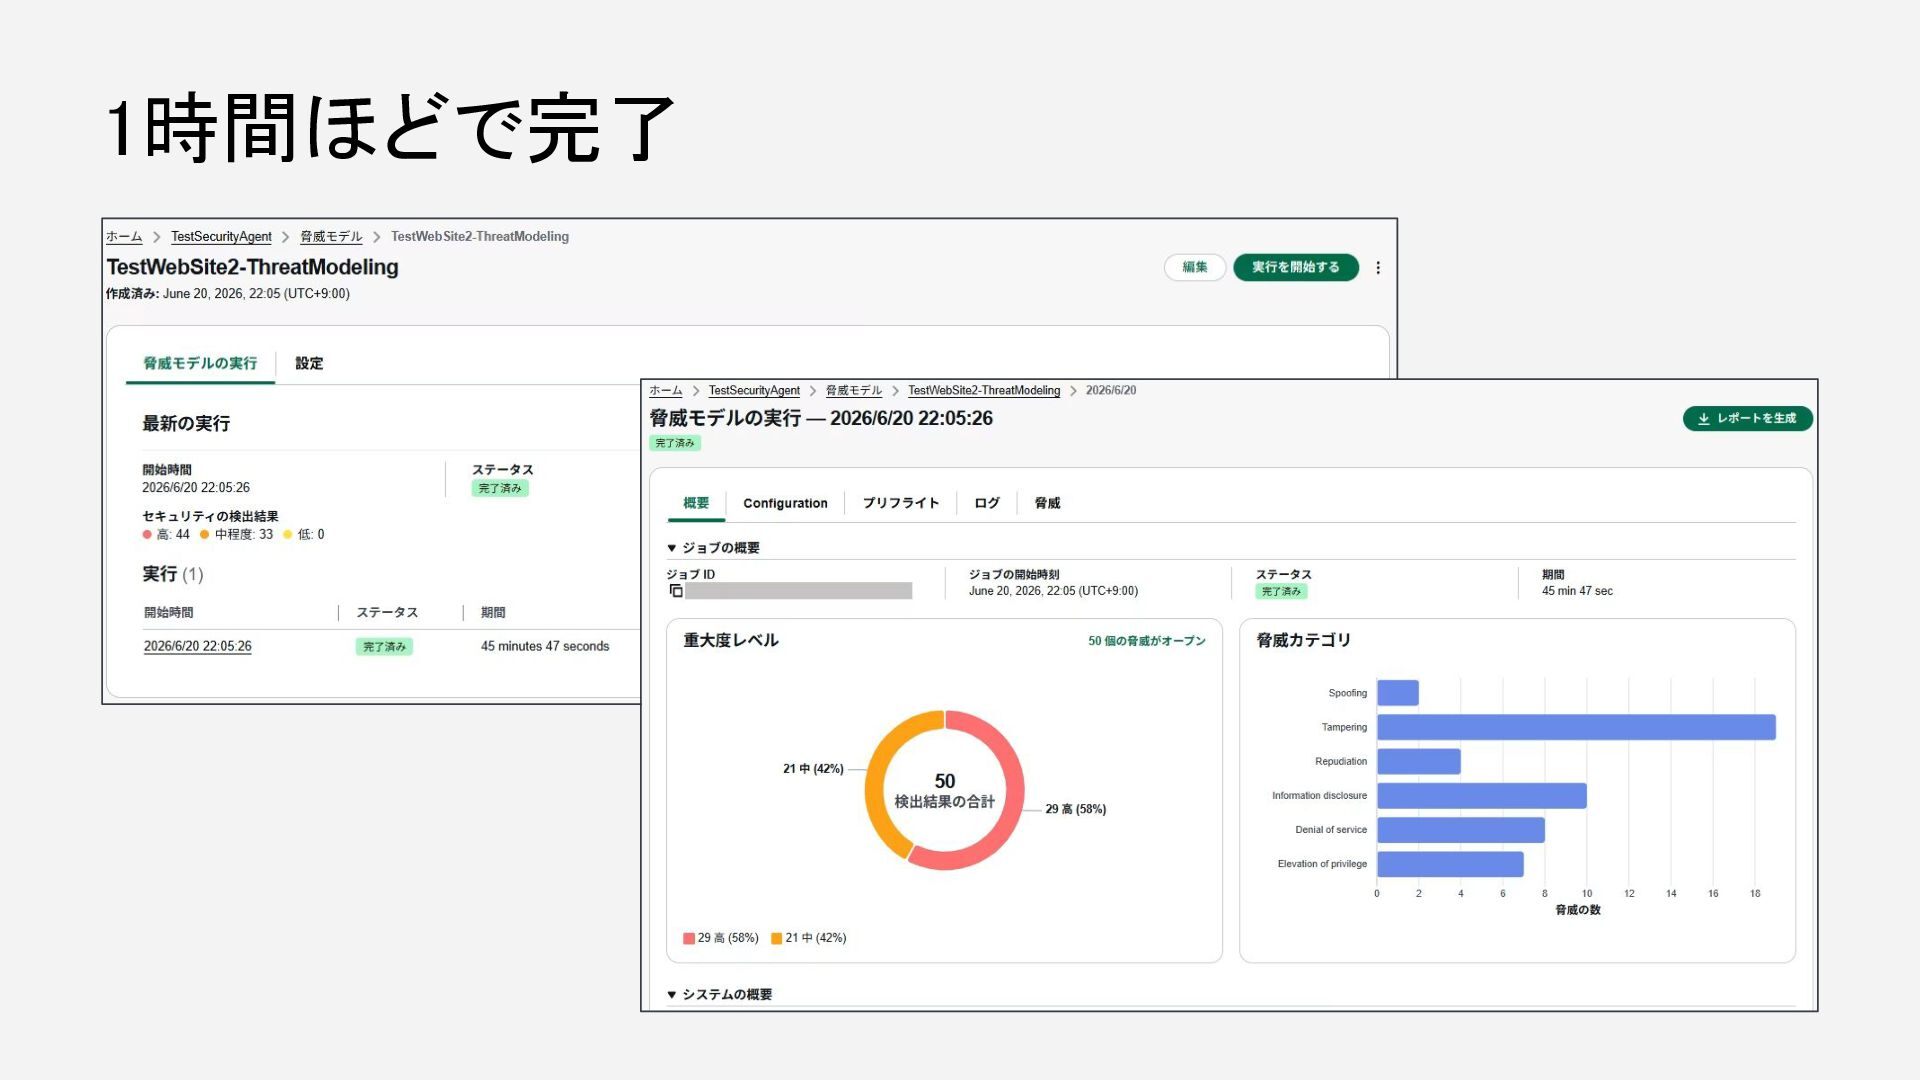
1時間ほどで完了
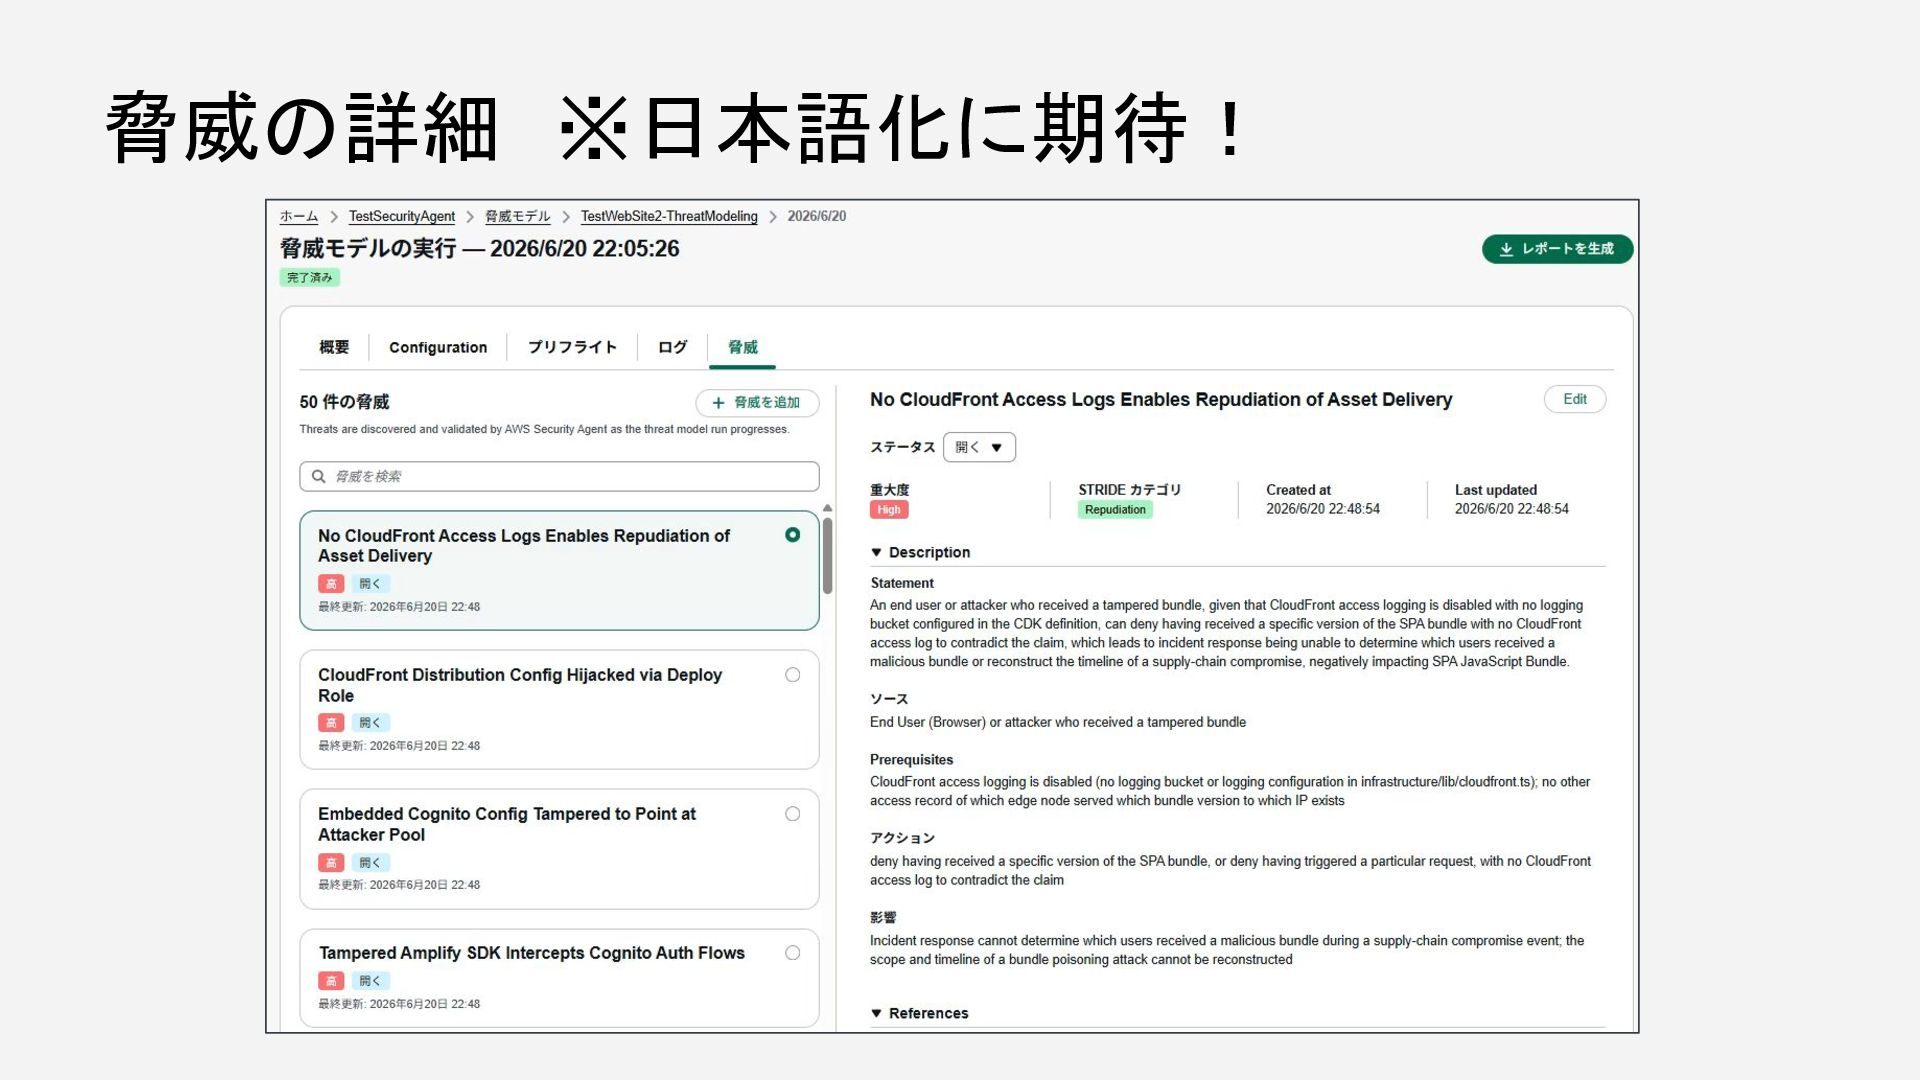
脅威の詳細 ※日本語化に期待!
4.脅威が検出されなかった事例
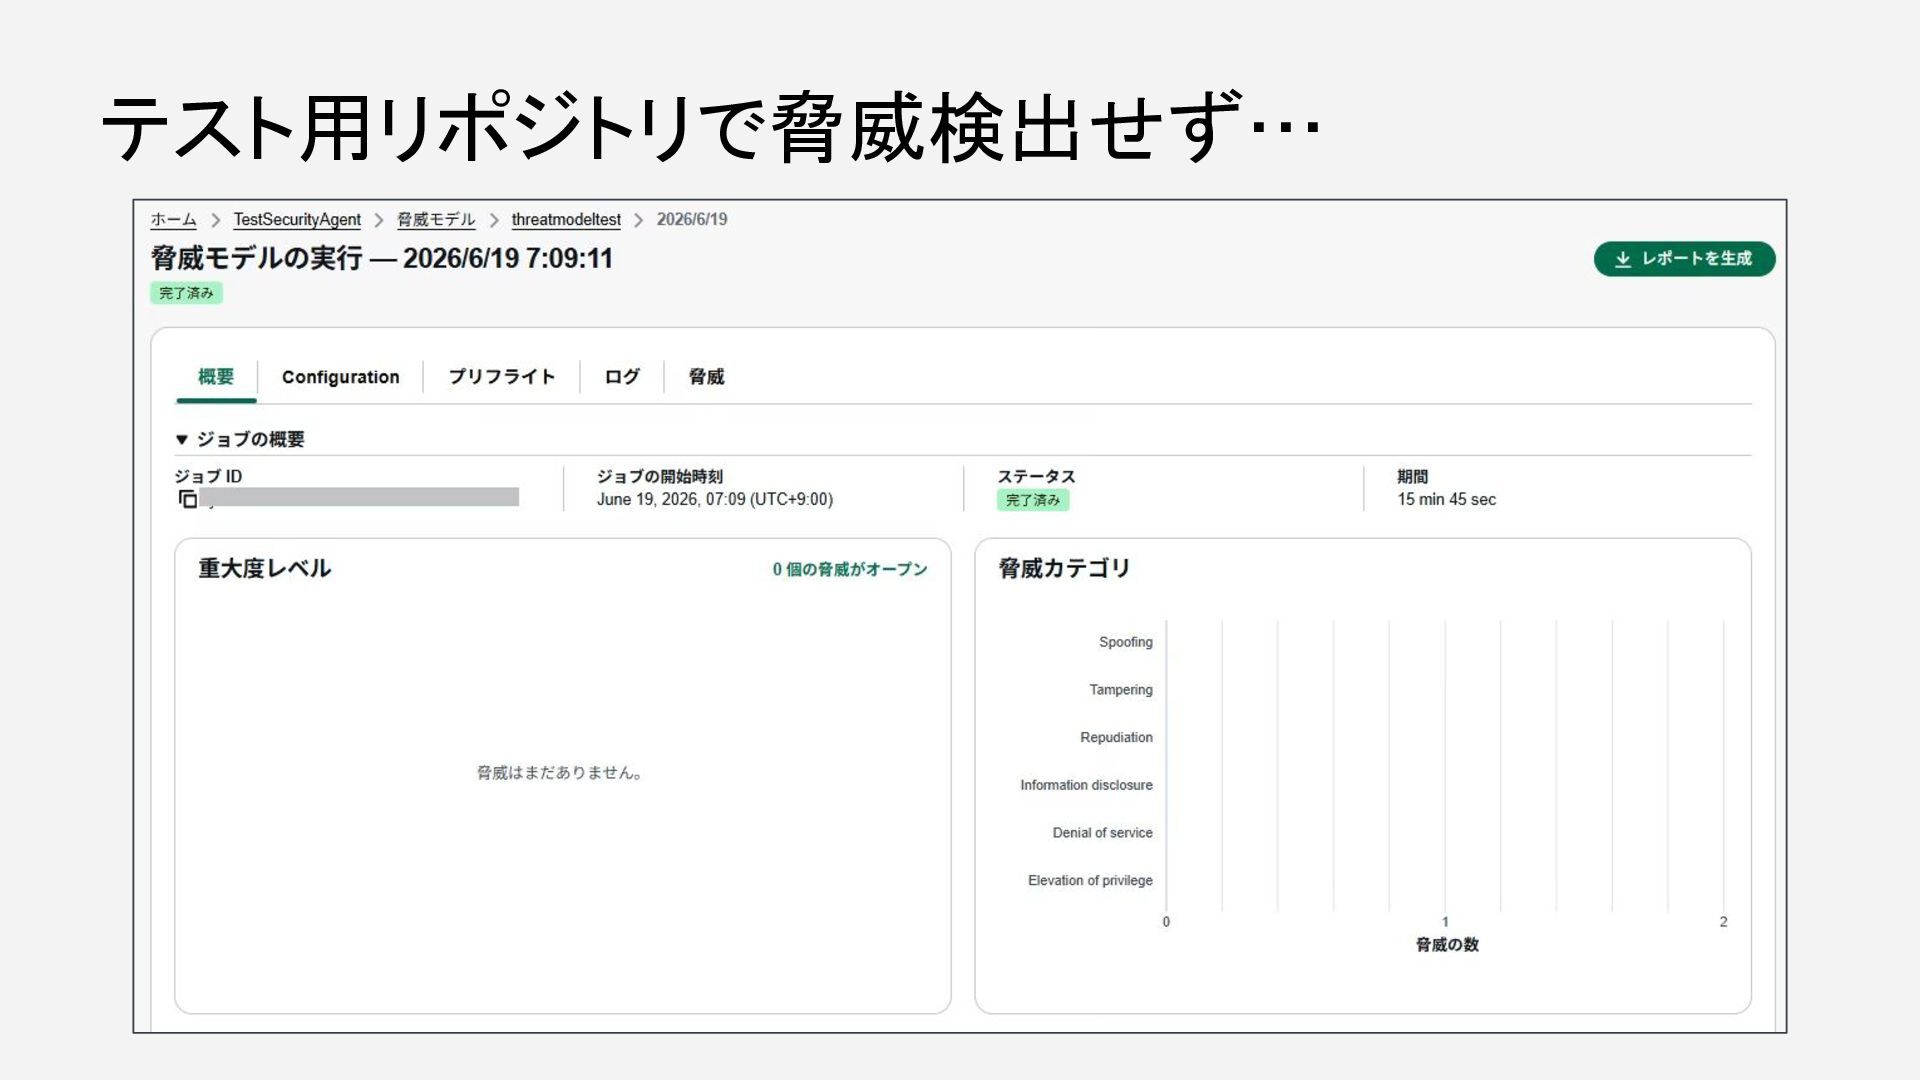
テスト用リポジトリで脅威検出せず…
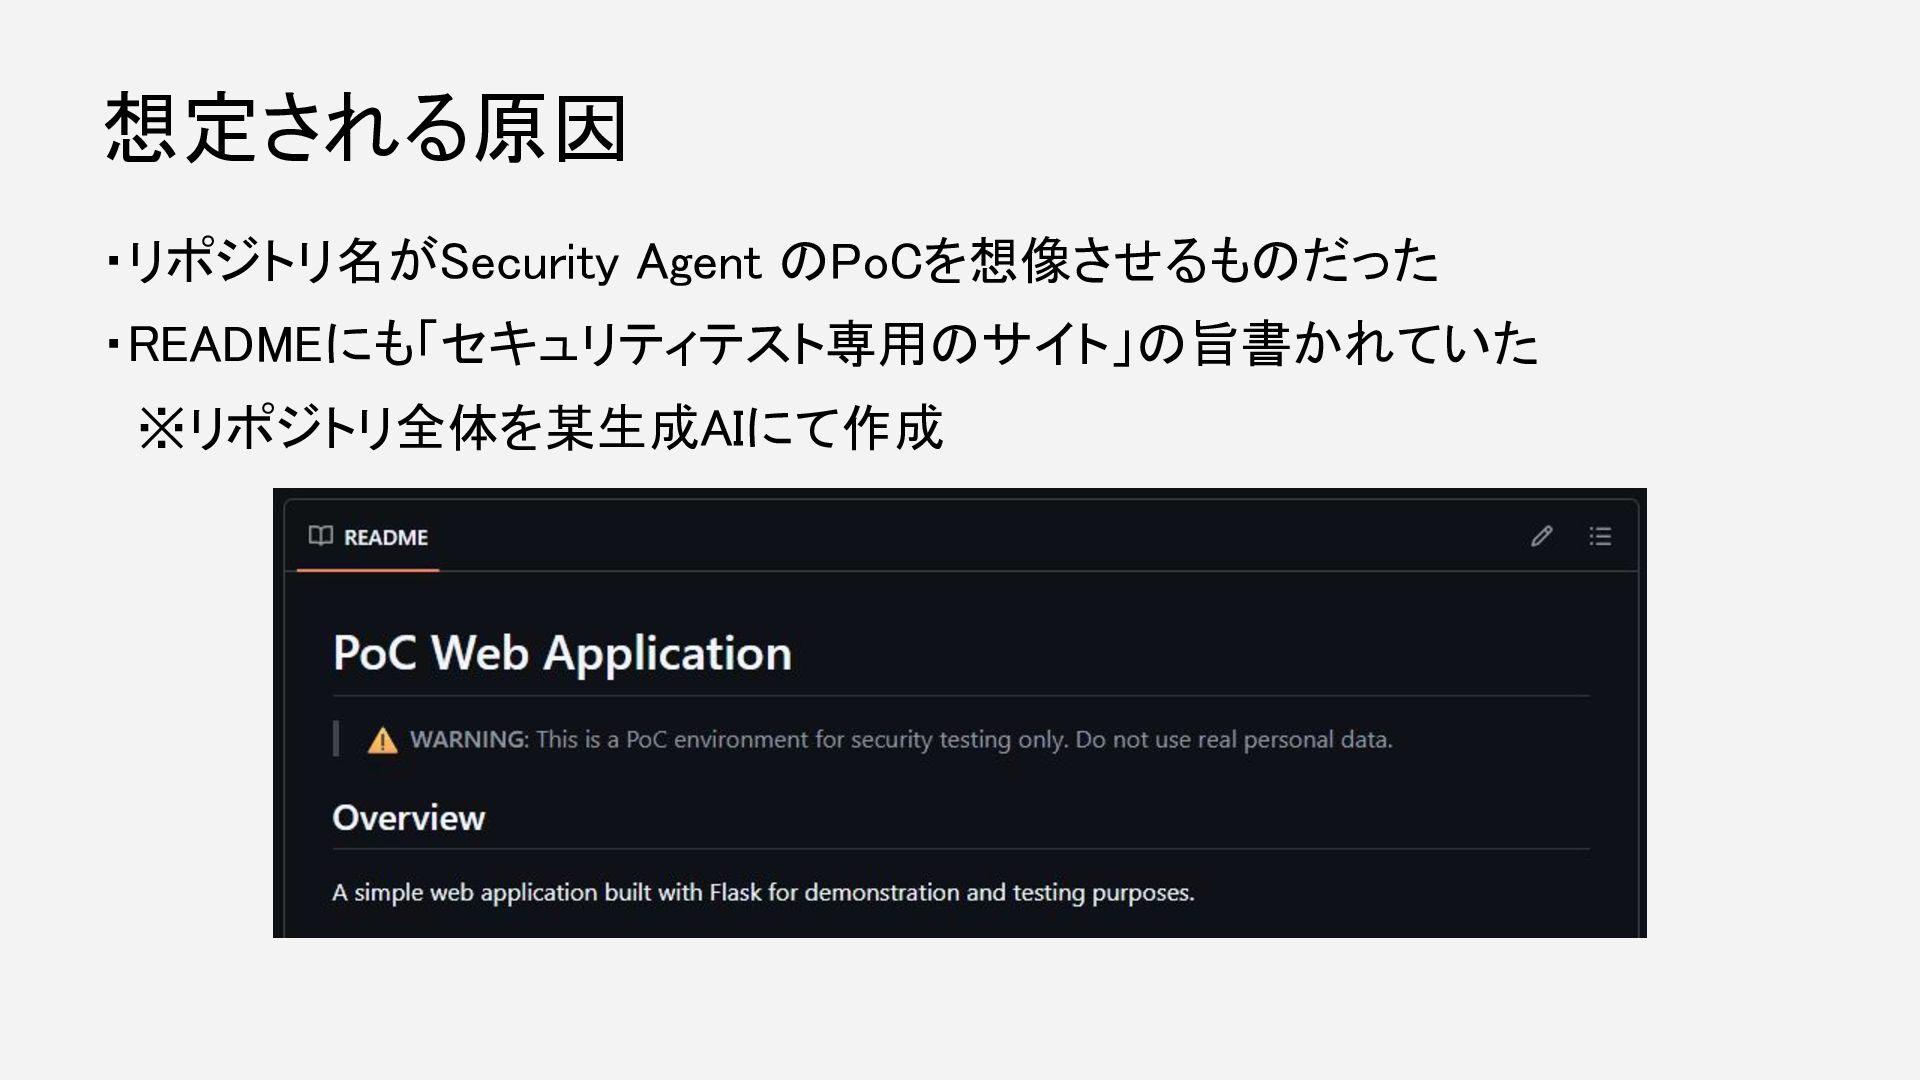
想定される原因 ・リポジトリ名がSecurity Agent のPoCを想像させるものだった ・READMEにも「セキュリティテスト専用のサイト」の旨書かれていた ※リポジトリ全体を某生成AIにて作成
テスト用アプリだと脅威検出されない? すべての動作確認用Webアプリケーションが該当しないと思うが、 脆弱性診断ツール動作確認用と思われる情報があると、Security Agent がそ の情報を基にして正しく脅威検出してくれないのでは? ※憶測の域を抜けないが、動作確認用を想像できる文言が入っていない リポジトリに脅威モデルを実行したら、脅威を検出できた。
5.まとめ
・脅威モデル機能を上手く使って、効率良く脅威の把握と対策を。 ・検出結果に対する対応可否、対応する脅威の最終的なトリアージは、 絶対に人が判断しなければならない。 ・プレビュー版の機能を使ってコードレビュー、脅威モデルを学ぼう。 Webアプリケーションセキュリティを身近なものに。 ・Security Agent 動作確認用サイトを作るときは、「テスト用 サイト」という文言を入れない方が良いかもしれない… 脅威モデルを人の能力だけで実施するのは大変
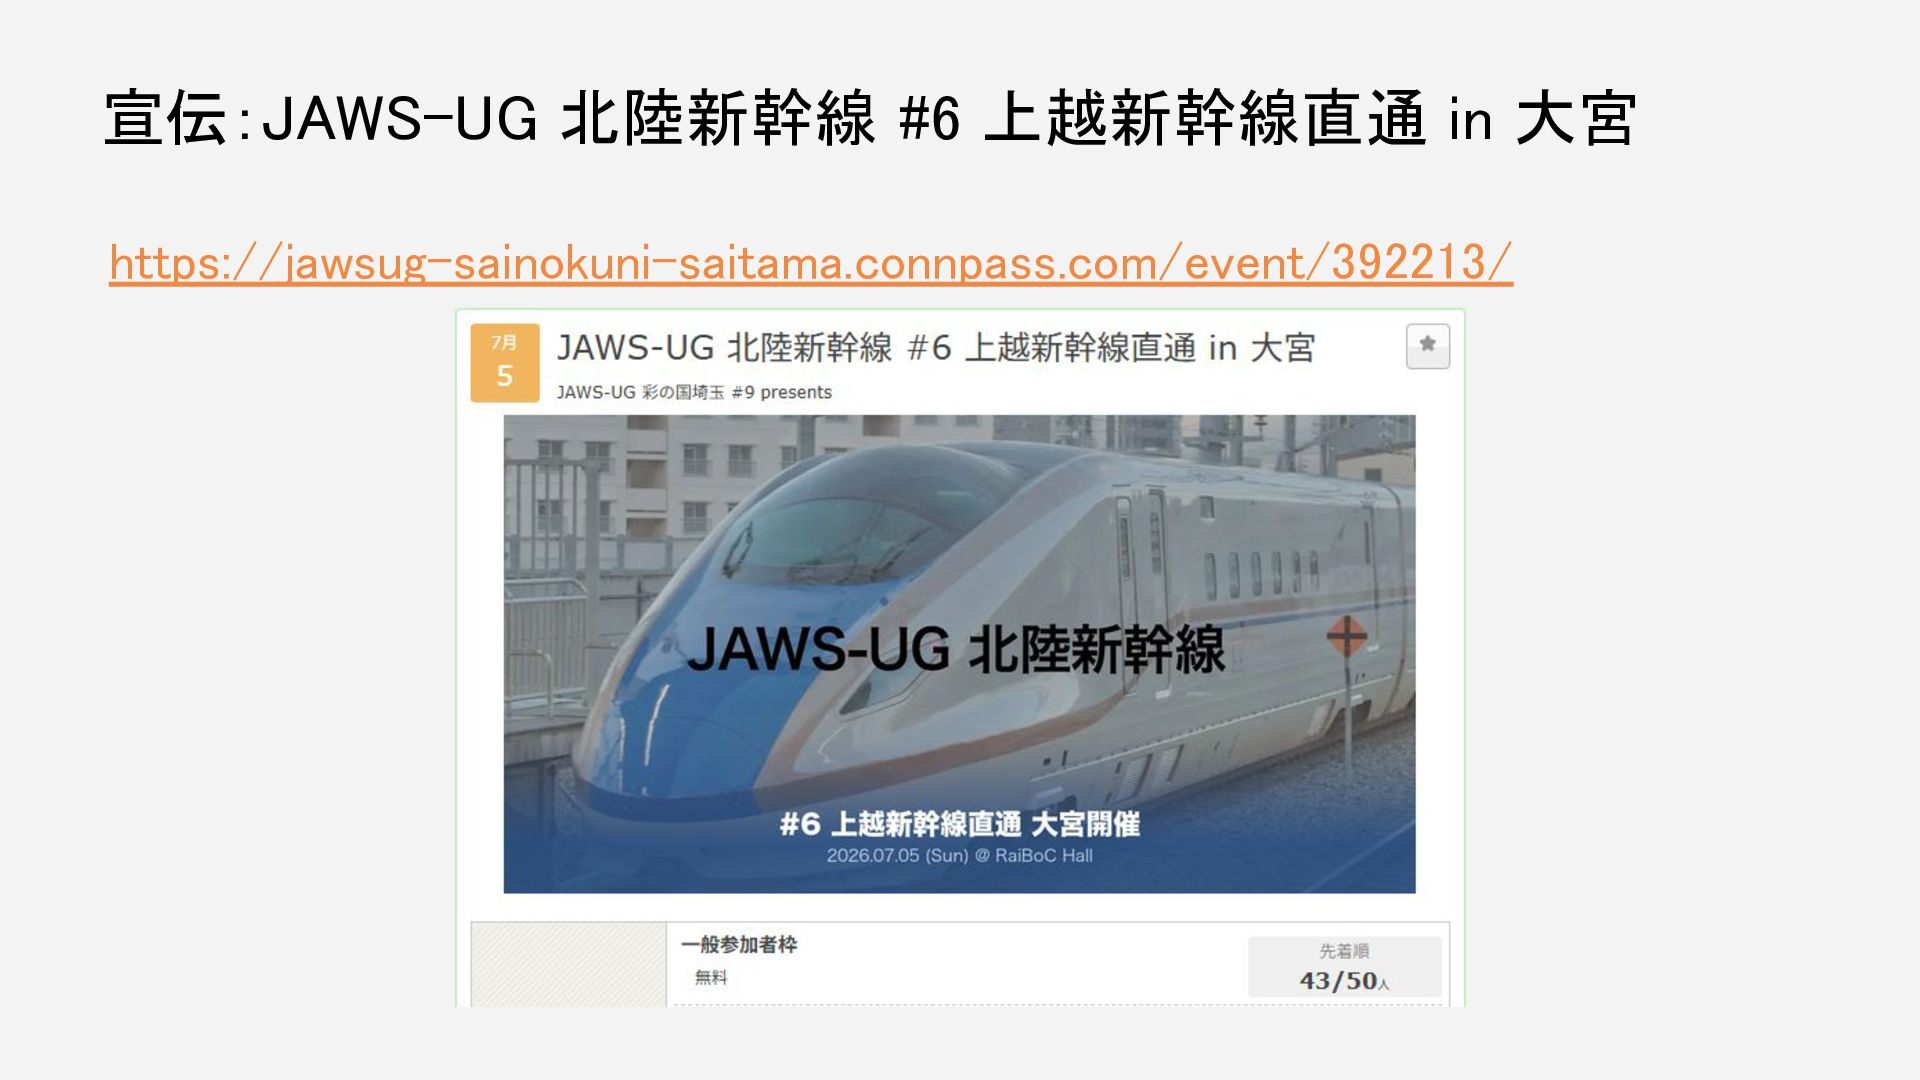
宣伝:JAWS-UG 北陸新幹線 #6 上越新幹線直通 in 大宮 https://jawsug-sainokuni-saitama.connpass.com/event/392213/
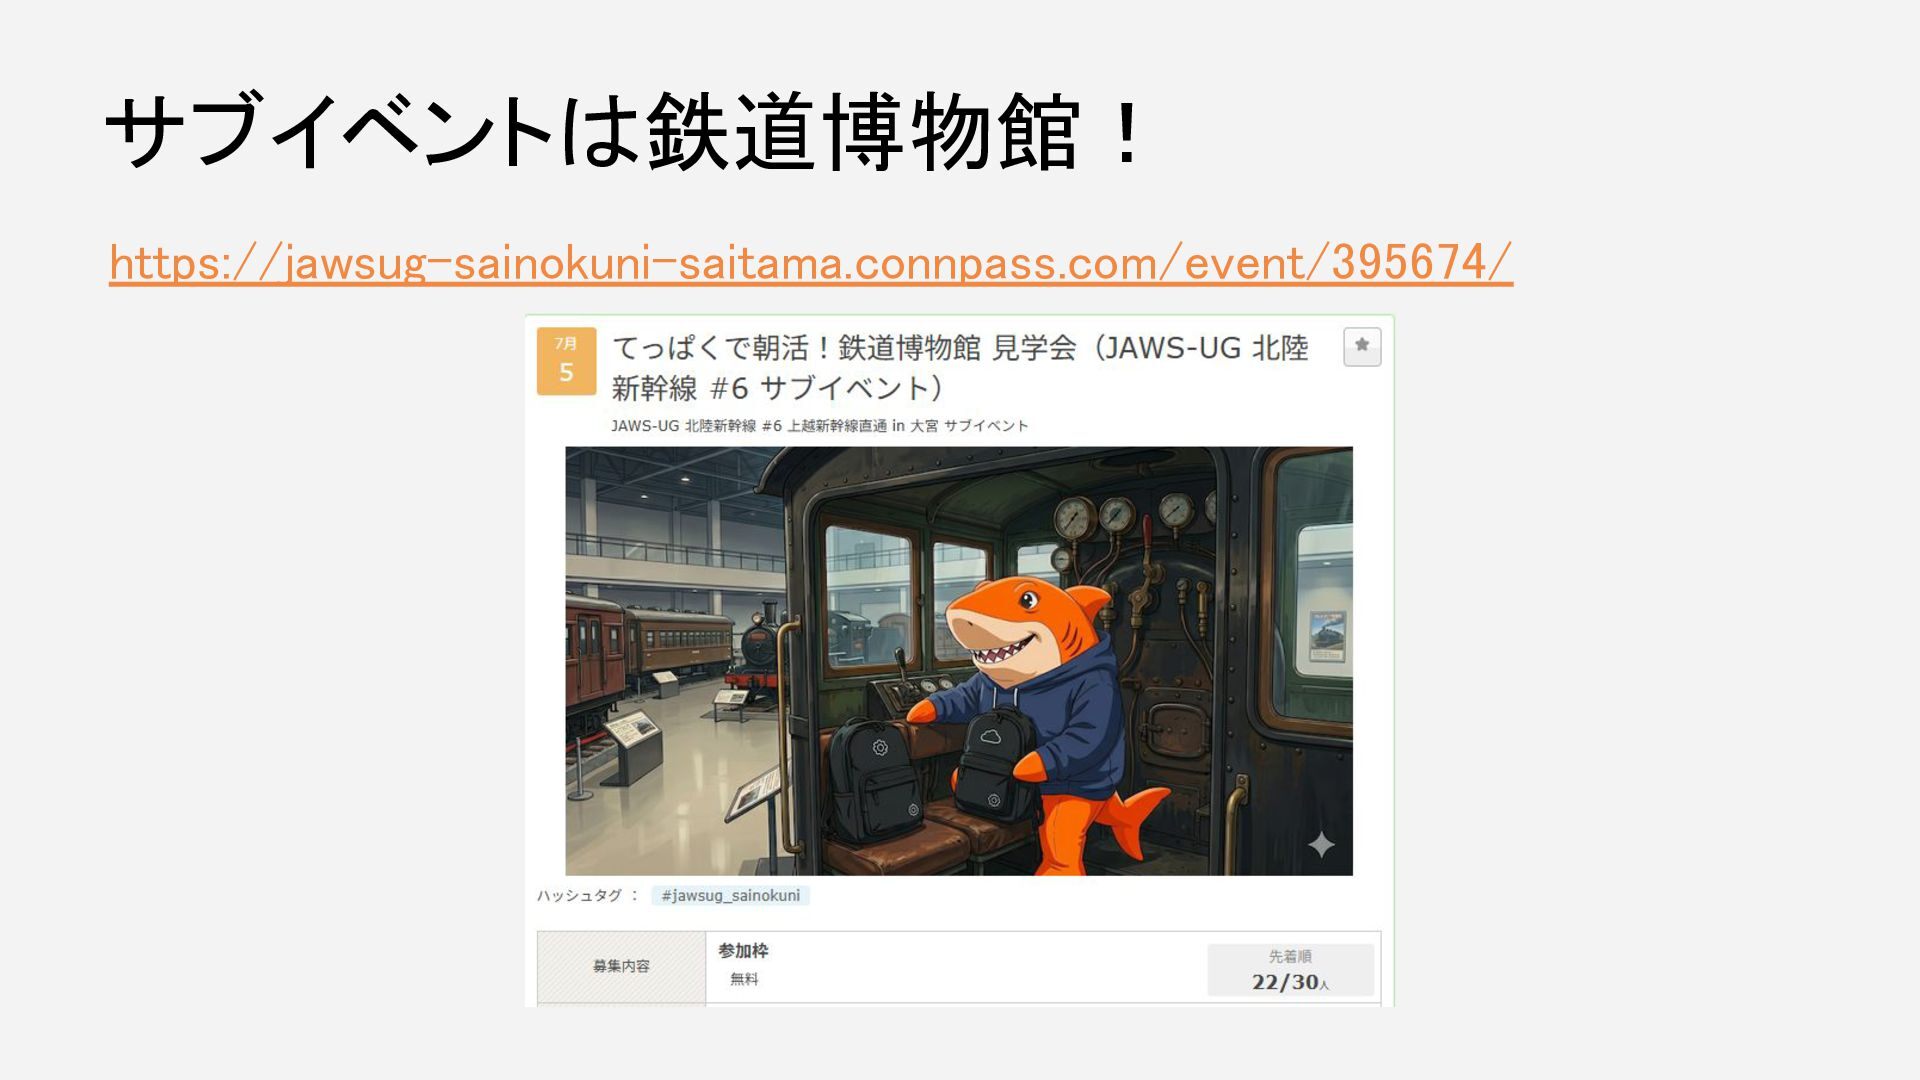
サブイベントは鉄道博物館! https://jawsug-sainokuni-saitama.connpass.com/event/395674/
本日の登壇内容の基記事 AWS Security Agent といっしょに脅威モデリングをやってみよう https://qiita.com/amarelo_n24/items/997a8fb958e14291ce94 まだ間に合う!コードレビューでAWS Security Agent デビューしよう!
https://qiita.com/amarelo_n24/items/e196b74f718c750a0e18


 amarelo_n24
 recruitengineers
 kash1064
 oasis1994liveforever
 koukihosaka
 yachibit
 satoshi7
 yoshida0129
 bbrbbq
 sansantech
 kaminashi
 tategami
 sue445
 schlessera
 jonoalderson
 signer
 danielanewman
 csswizardry
 matthewcrist
 samanthasiow
 aleyda
 helmedeiros
 zakiyama
 honzajavorek
 rakko