Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
セキュリティ専任チームなしで攻撃を先回りするSREが実践したSIEM on Amazon ...
Search
サイバーセキュリティクラウド
PRO
November 07, 2026
Technology
110
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
セキュリティ専任チームなしで攻撃を先回りするSREが実践したSIEM on Amazon OpenSearch Service
JAWS FESTA 2026の登壇資料。
https://jawsfesta2026.jaws-ug.jp/
サイバーセキュリティクラウド
PRO
November 07, 2026
More Decks by サイバーセキュリティクラウド
See All by サイバーセキュリティクラウド
AWS構成から考えるWebセキュリティ ― WordPressの構築経験から考える公開範囲と更新運用【JAWS FESTA 2026 in AKITA】
cscengineer
PRO
0
94
SREの視点で考えるSIEM活用術 〜AWS環境でのセキュリティ強化〜
cscengineer
PRO
0
530
なぜSRE・セキュリティは評価されないのか?守りの組織を事業成長エンジンに変えた実践
cscengineer
PRO
4
2.9k
CSに"SLO"は要らない、経営層に"99.9%"は伝わらない - SREを全社に"翻訳"する3原則
cscengineer
PRO
2
8k
そのハーネス、本当に境界になっていますか? AIエージェント時代の実行環境設計【MEGU-Meet #4】
cscengineer
PRO
0
280
AIネイティブな開発のサプライチェーンリスク対策 〜激動の開発現場でリスクに立ち向かう〜【ZennFes】
cscengineer
PRO
2
260
実例から学ぶ GuardDuty(SSH BruteForce)調査の全体フローと勘所【SecurityJAWS】
cscengineer
PRO
1
640
AIはハッカーを減らすのか、増やすのか?──現役ホワイトハッカーから見るAI時代のリアル【MEGU-Meet】
cscengineer
PRO
0
1.1k
Databricksで構築するログ検索基盤とアーキテクチャ設計
cscengineer
PRO
1
490
Other Decks in Technology
See All in Technology
これだけは抑えておきたい!後悔しない re:Invent の過ごし方 / AWS re:Invent 2026 prestudy
kinunori
2
700
Flutter Webを「SDK」として配る — 50以上のゲームを支える埋め込みアーキテクチャ
masayukisuda
0
180
スマートロックを支えるFlutter × ネイティブ連携の実践 / Flutter and Native Integration in Practice: Powering Smart Locks
bitkey
PRO
0
150
eBPF 簡介 2026 版
shunghsiyu
0
170
FinOpsを導入してマルチプロダクトのコスト最適化を実現する
kworkdev
PRO
0
120
`go get`したらELFが降ってきた件
taiyow
0
170
生き様としてのSRE
hokkai7go
1
170
The future of architectural work
ufried
0
150
複雑な業務システムを高速でつくるため、チーム全員をつくれる人へ
ayakurabuchi
0
130
You Have Agency(サンキュー、Ruby)
snoozer05
PRO
5
670
AWSを利用する上で知っておきたい名前解決の話 2026
nagisa53
1
210
詳解 never 型 - ボトム型の性質を深掘り
nealle
0
150
Featured
See All Featured
エンジニアに許された特別な時間の終わり
watany
109
250k
We Are The Robots
honzajavorek
0
430
Build The Right Thing And Hit Your Dates
maggiecrowley
39
3.5k
Information Architects: The Missing Link in Design Systems
soysaucechin
1
1.2k
Rails Girls Zürich Keynote
gr2m
96
14k
GitHub's CSS Performance
jonrohan
1033
470k
Navigating the Design Leadership Dip - Product Design Week Design Leaders+ Conference 2024
apolaine
2
500
Measuring & Analyzing Core Web Vitals
bluesmoon
9
1.1k
Dealing with People You Can't Stand - Big Design 2015
cassininazir
367
27k
The World Runs on Bad Software
bkeepers
PRO
72
12k
Highjacked: Video Game Concept Design
rkendrick25
PRO
1
540
My Coaching Mixtape
mlcsv
0
380
Transcript
セキュリティ専任チームなしで 攻撃を先回りする、 SREが実践した SIEM on Amazon OpenSearch Service 株式会社サイバーセキュリティクラウド VP
of Engineering Operations 川崎 雄太 #jawsug #jawsfesta2026
⾃⼰紹介 川崎 雄太 Yuta Kawasaki @yuta_k0911 株式会社サイバーセキュリティクラウド セキュリティインテリジェンス本部 本部長 VP
of Engineering Operations EM of EMs、DevHR、DevRelを管掌。 VPoEロールとして、人事制度・評価制度の刷 新などにも携わっている。 SRE NEXTコアスタッフ(2024〜) AWS Community Builder(Security) 2
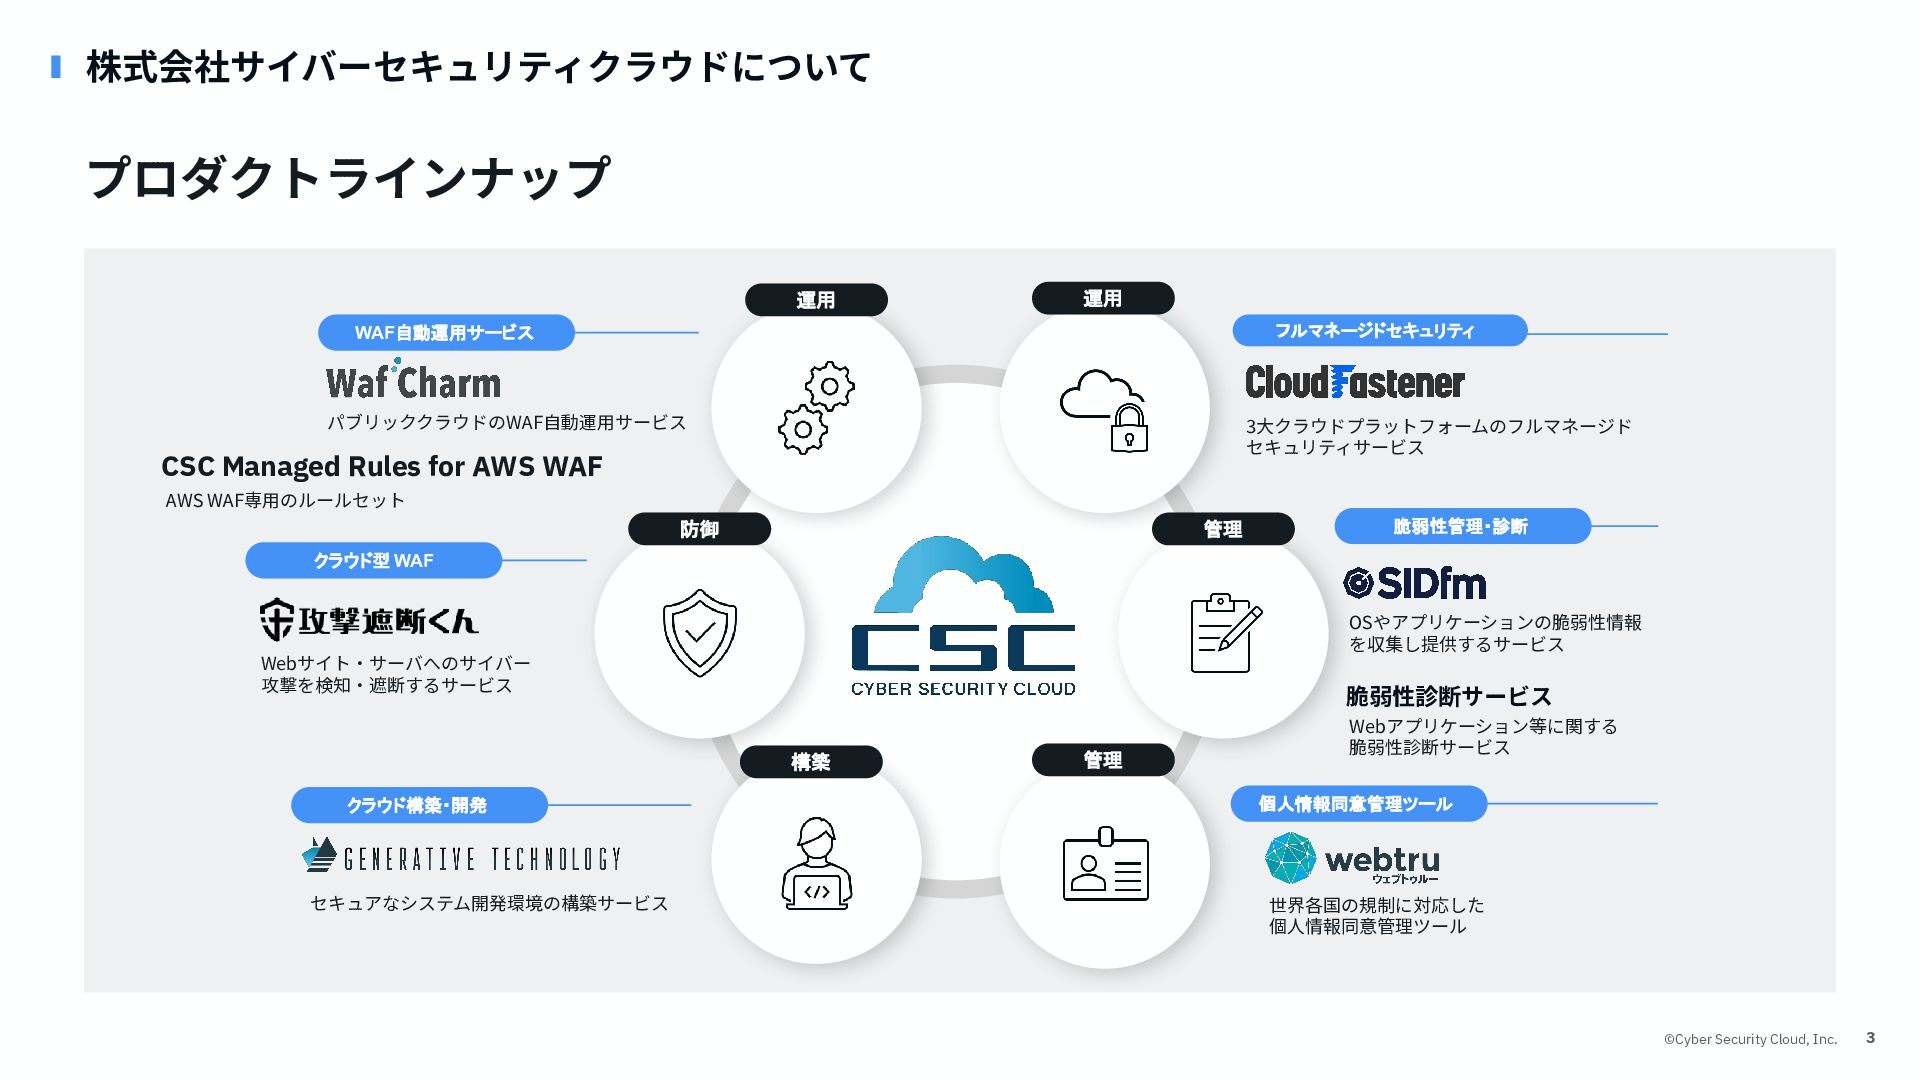
株式会社サイバーセキュリティクラウドについて プロダクトラインナップ 運用 運用 フルマネージドセキュリティ WAF自動運用サービス パブリッククラウドのWAF⾃動運⽤サービス 3⼤クラウドプラットフォームのフルマネージド セキュリティサービス CSC
Managed Rules for AWS WAF AWS WAF専⽤のルールセット 防御 管理 脆弱性管理・診断 クラウド型 WAF OSやアプリケーションの脆弱性情報 を収集し提供するサービス Webサイト‧サーバへのサイバー 攻撃を検知‧遮断するサービス 脆弱性診断サービス 構築 クラウド構築・開発 セキュアなシステム開発環境の構築サービス 管理 Webアプリケーション等に関する 脆弱性診断サービス 個人情報同意管理ツール 世界各国の規制に対応した 個⼈情報同意管理ツール ©Cyber Security Cloud, Inc. 3
⚠前提のご案内 ⚠ お話しする内容は前職(toC ECサイト、SRE・情シス ・セキュリティのEM)の話も含みます。 その前提でお聞きいただけると幸いです。 4
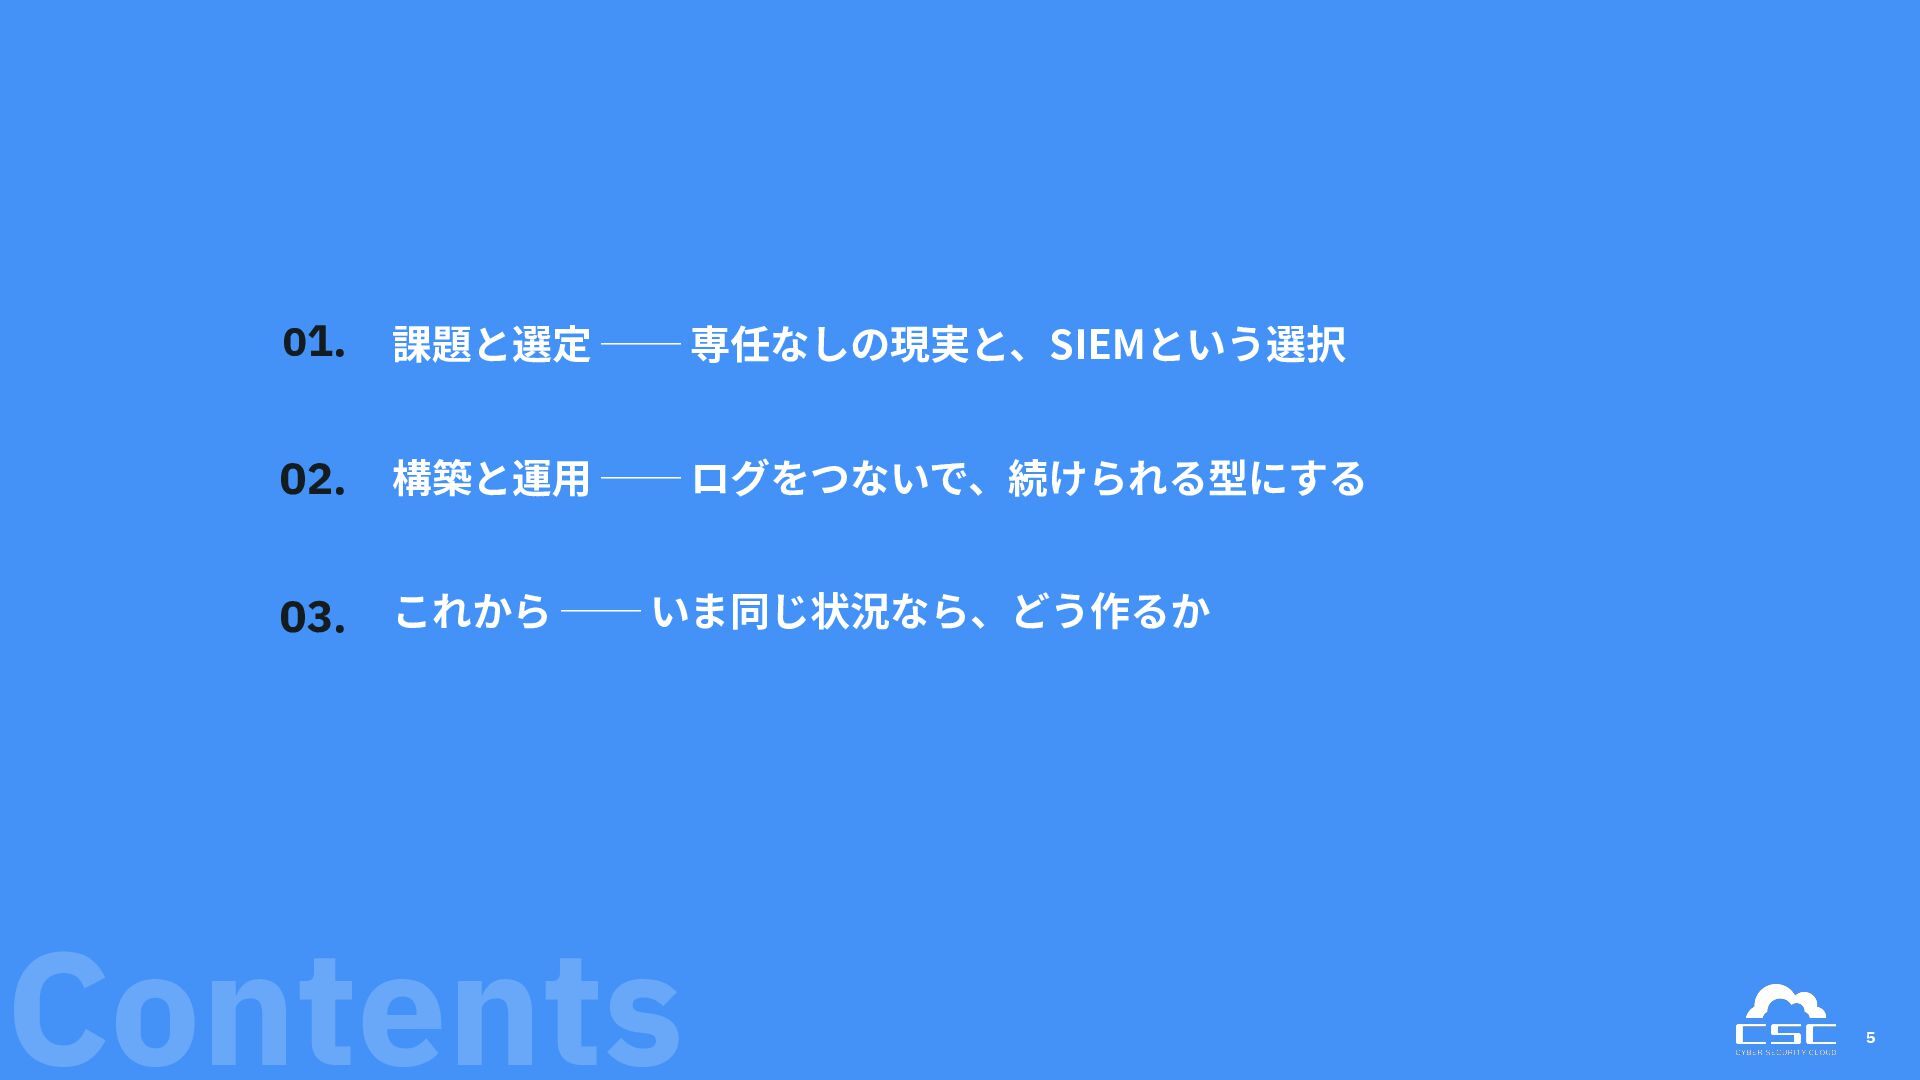
01. 課題と選定 ── 専任なしの現実と、SIEMという選択 02. 構築と運⽤ ── ログをつないで、続けられる型にする 03. これから
── いま同じ状況なら、どう作るか Contents 5
01. 課題と選定
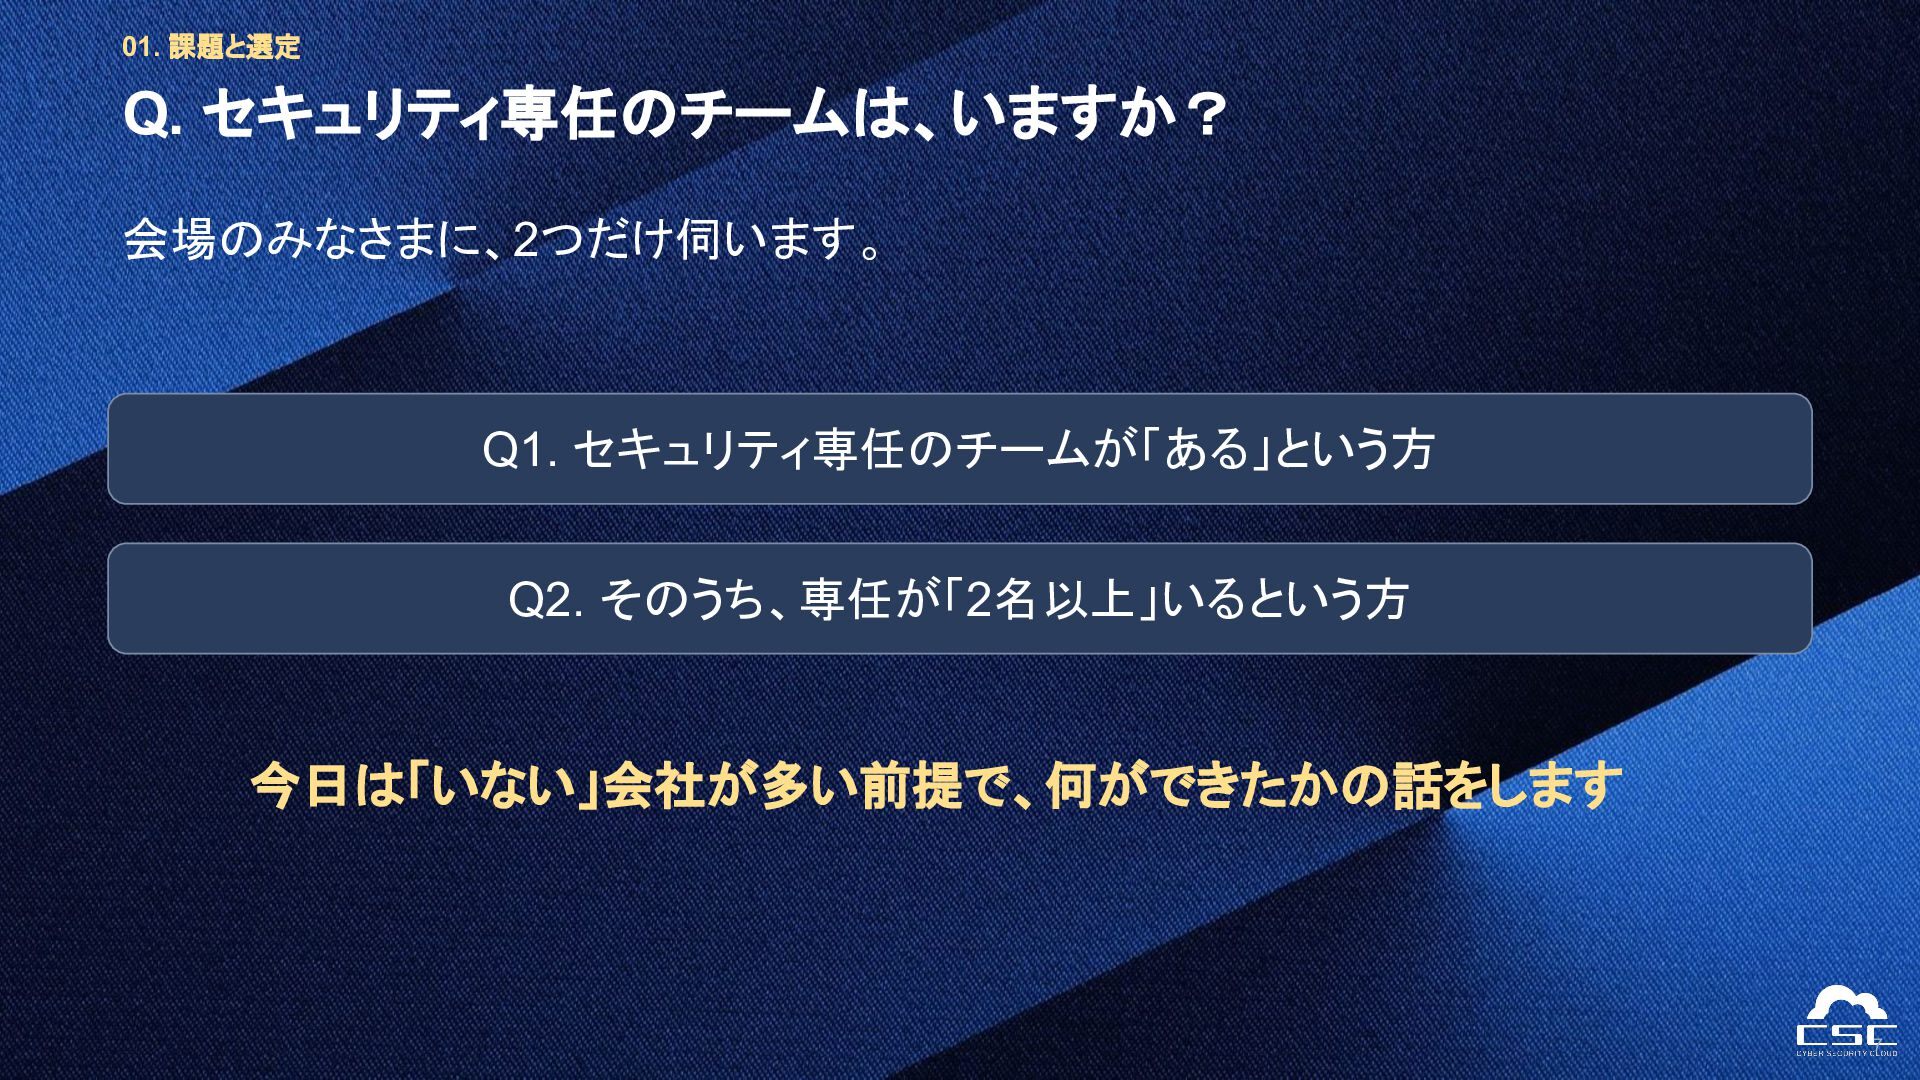
01. 課題と選定 Q. セキュリティ専任のチームは、いますか? 会場のみなさまに、2つだけ伺います。 Q1. セキュリティ専任のチームが「ある」という方 Q2. そのうち、専任が「2名以上」いるという方 今日は「いない」会社が多い前提で、何ができたかの話をします
7
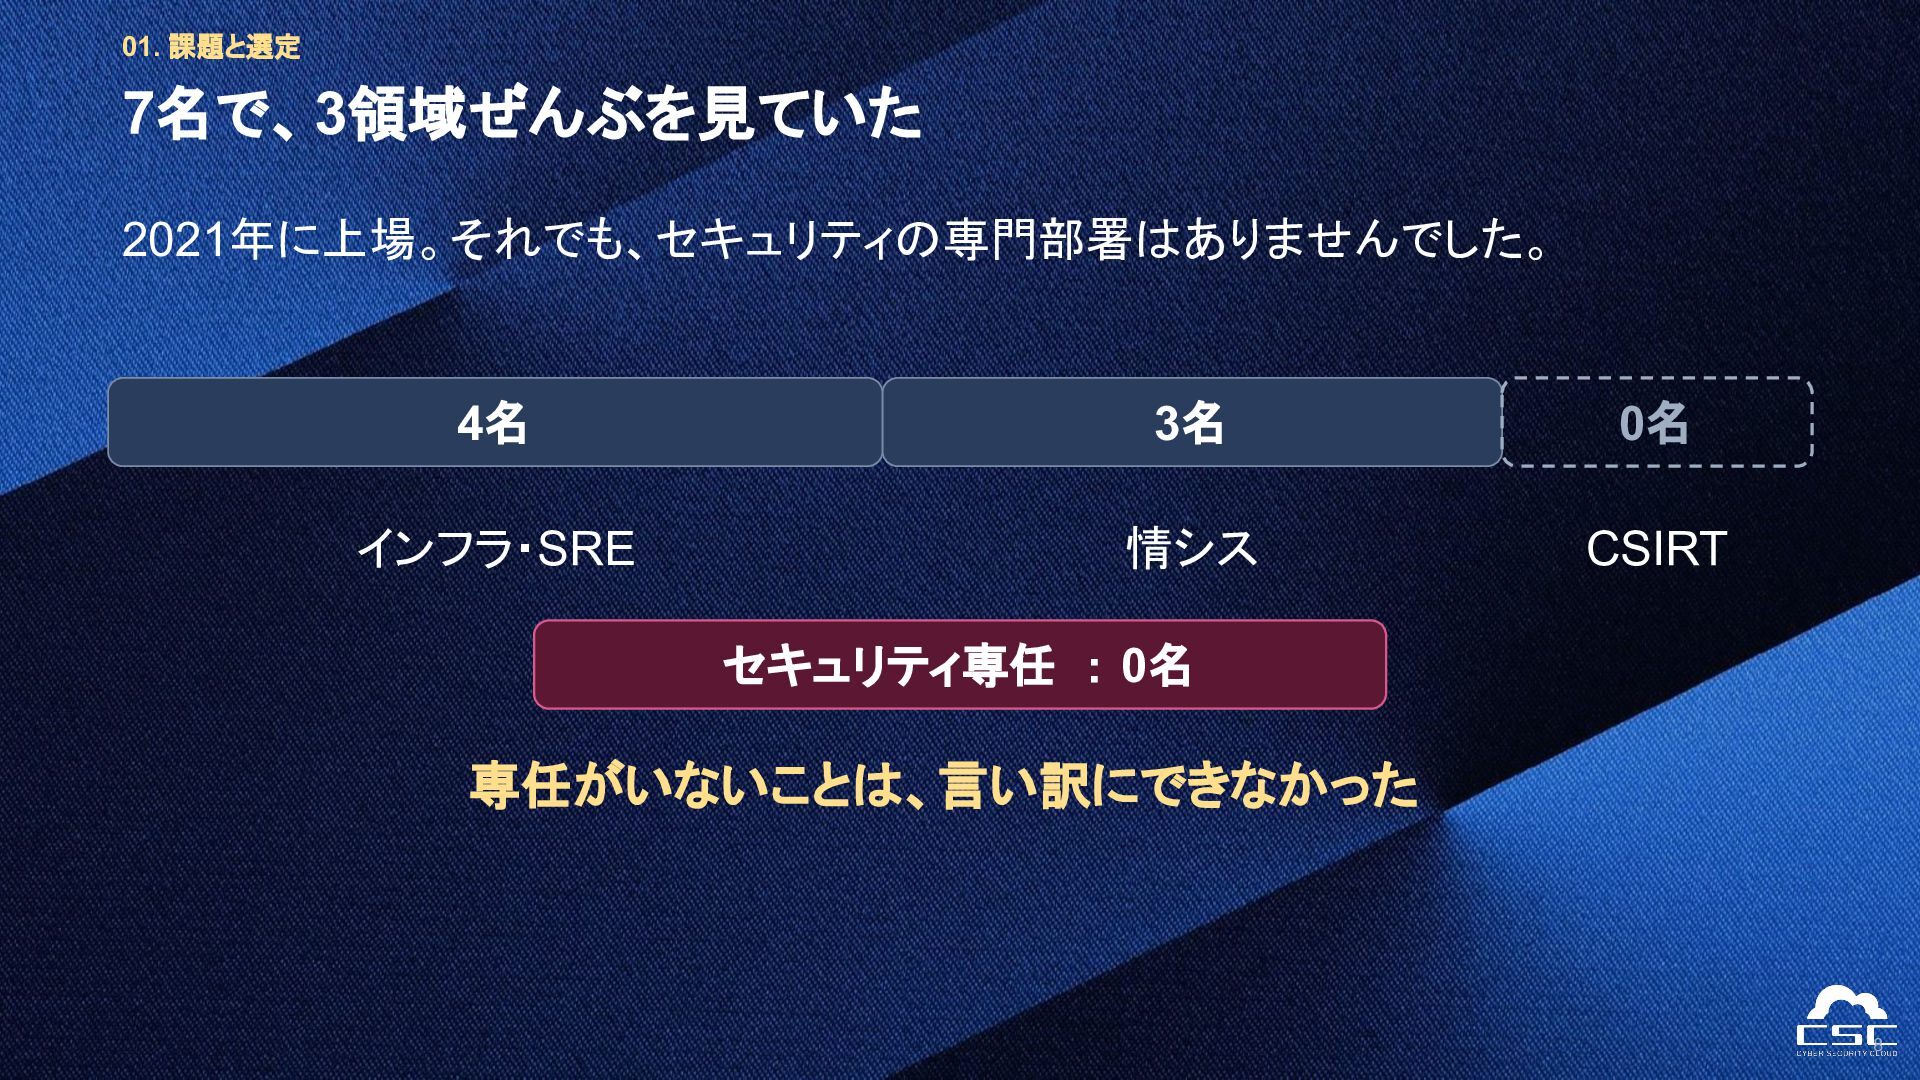
01. 課題と選定 7名で、3領域ぜんぶを見ていた 2021年に上場。それでも、セキュリティの専門部署はありませんでした。 4名 3名 0名 インフラ・SRE 情シス CSIRT
セキュリティ専任 : 0名 専任がいないことは、言い訳にできなかった 8
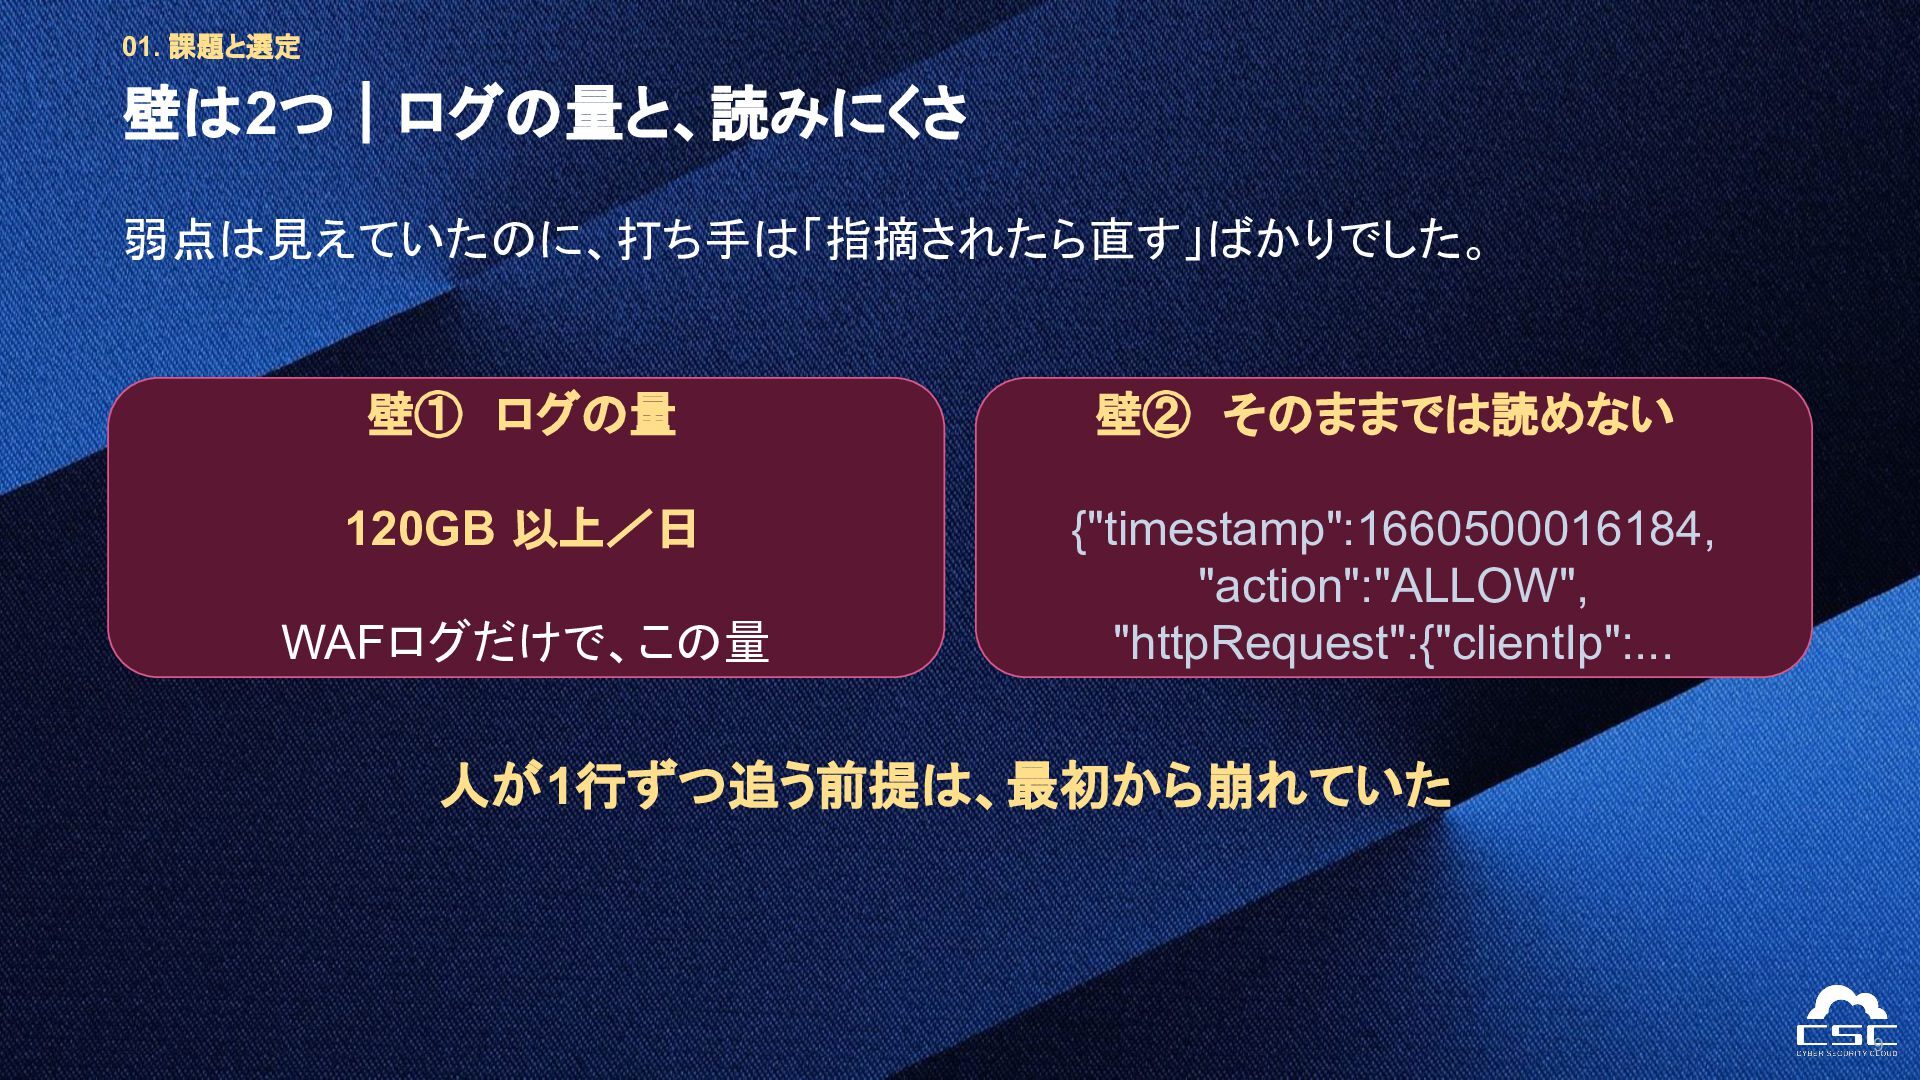
01. 課題と選定 壁は2つ|ログの量と、読みにくさ 弱点は見えていたのに、打ち手は「指摘されたら直す」ばかりでした。 壁① ログの量 壁② そのままでは読めない 120GB 以上/日
{"timestamp":1660500016184, "action":"ALLOW", "httpRequest":{"clientIp":... WAFログだけで、この量 人が1行ずつ追う前提は、最初から崩れていた 9
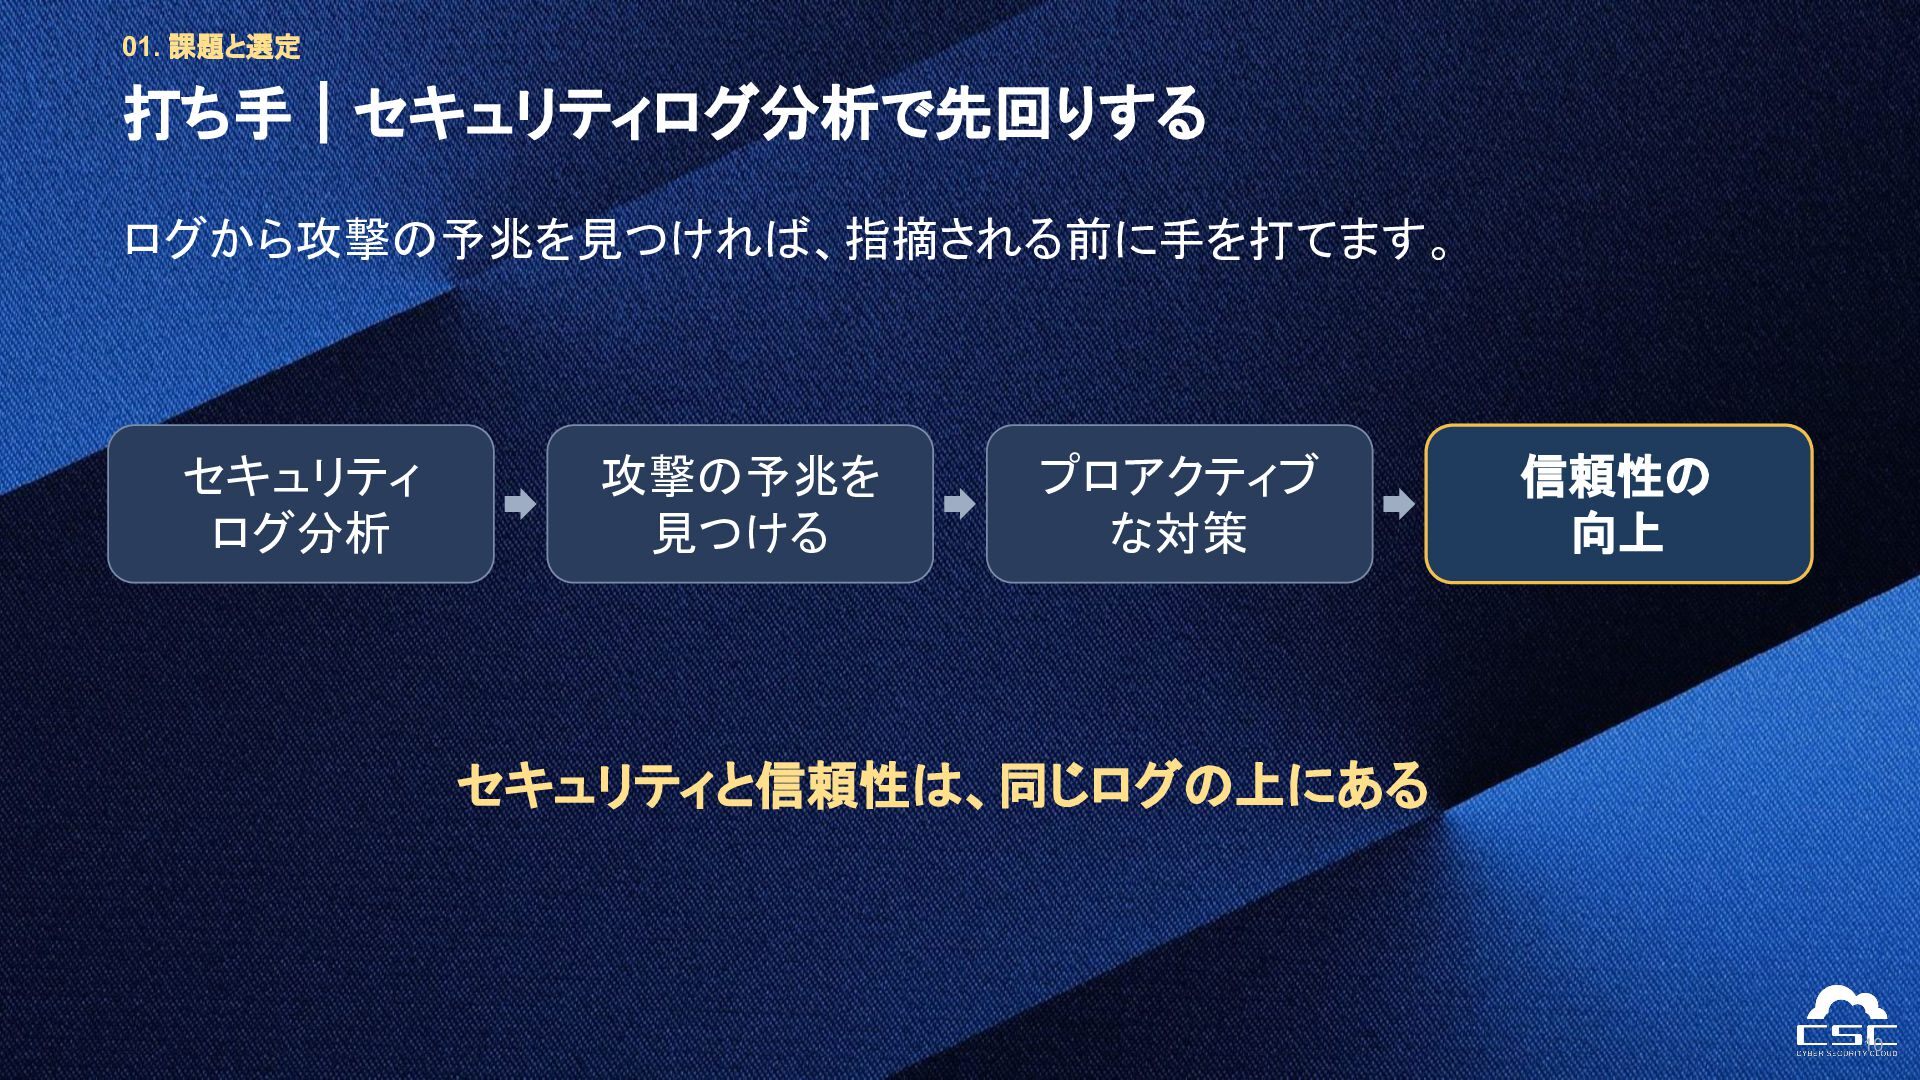
01. 課題と選定 打ち手|セキュリティログ分析で先回りする ログから攻撃の予兆を見つければ、指摘される前に手を打てます。 セキュリティ ログ分析 攻撃の予兆を 見つける プロアクティブ な対策
信頼性の 向上 セキュリティと信頼性は、同じログの上にある 10
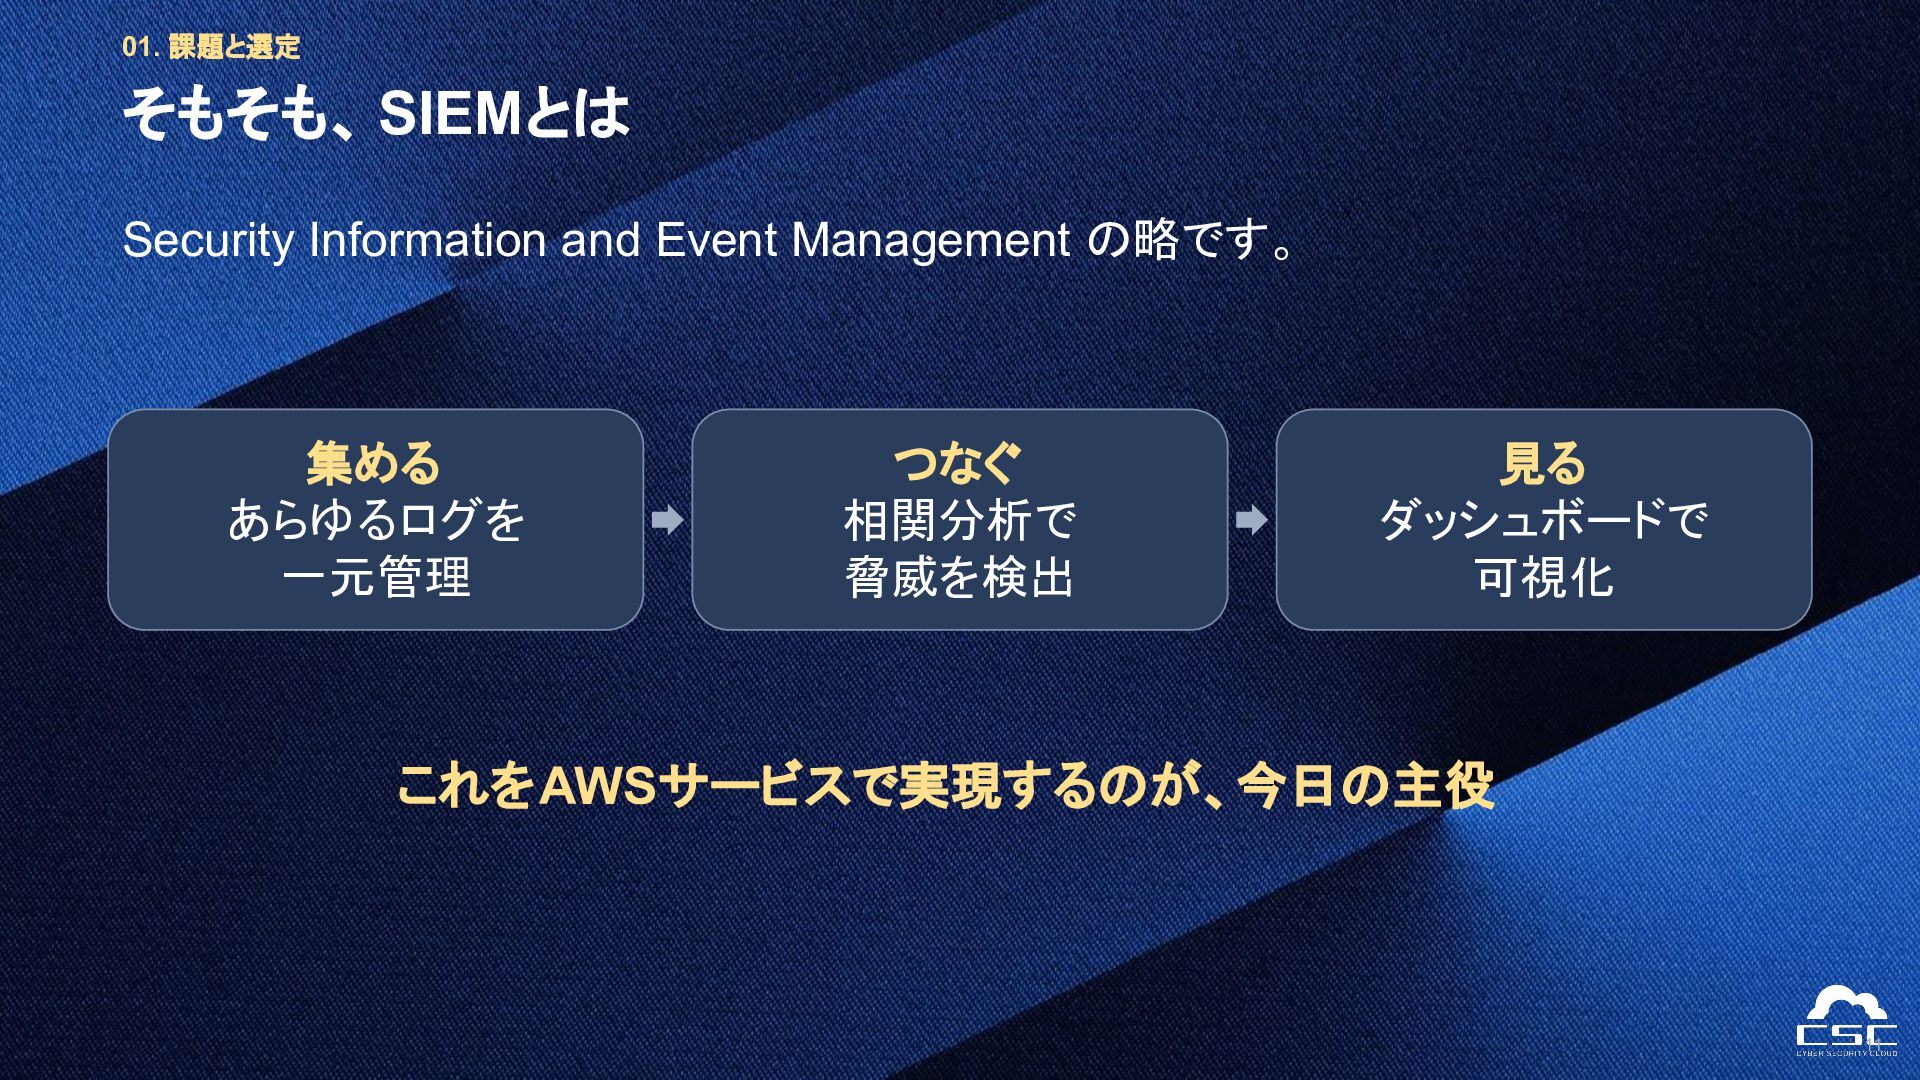
01. 課題と選定 そもそも、 SIEMとは Security Information and Event Management の略です。
集める あらゆるログを 一元管理 つなぐ 相関分析で 脅威を検出 見る ダッシュボードで 可視化 これをAWSサービスで実現するのが、今日の主役 11
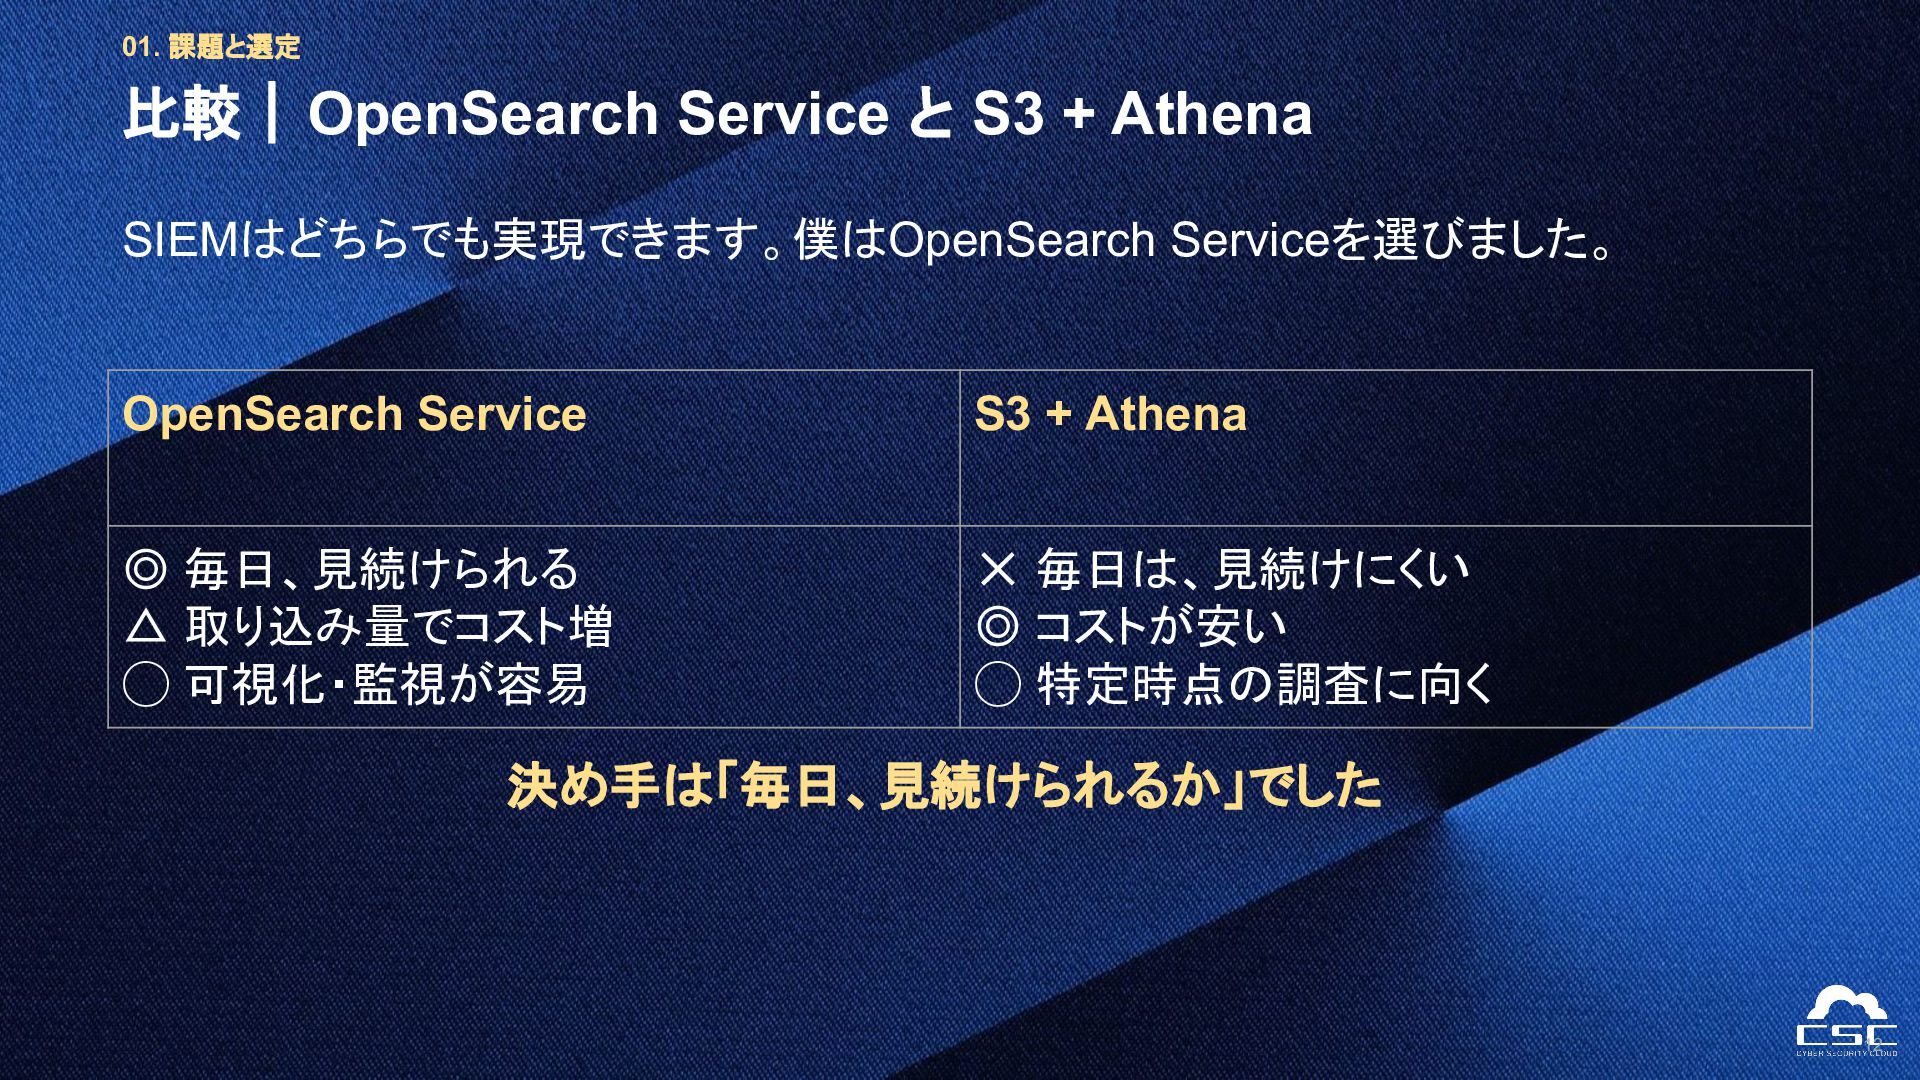
01. 課題と選定 比較|OpenSearch Service と S3 + Athena SIEMはどちらでも実現できます。僕はOpenSearch Serviceを選びました。
OpenSearch Service S3 + Athena ◎ 毎日、見続けられる △ 取り込み量でコスト増 ◯ 可視化・監視が容易 ✕ 毎日は、見続けにくい ◎ コストが安い ◯ 特定時点の調査に向く 決め手は「毎日、見続けられるか」でした 12
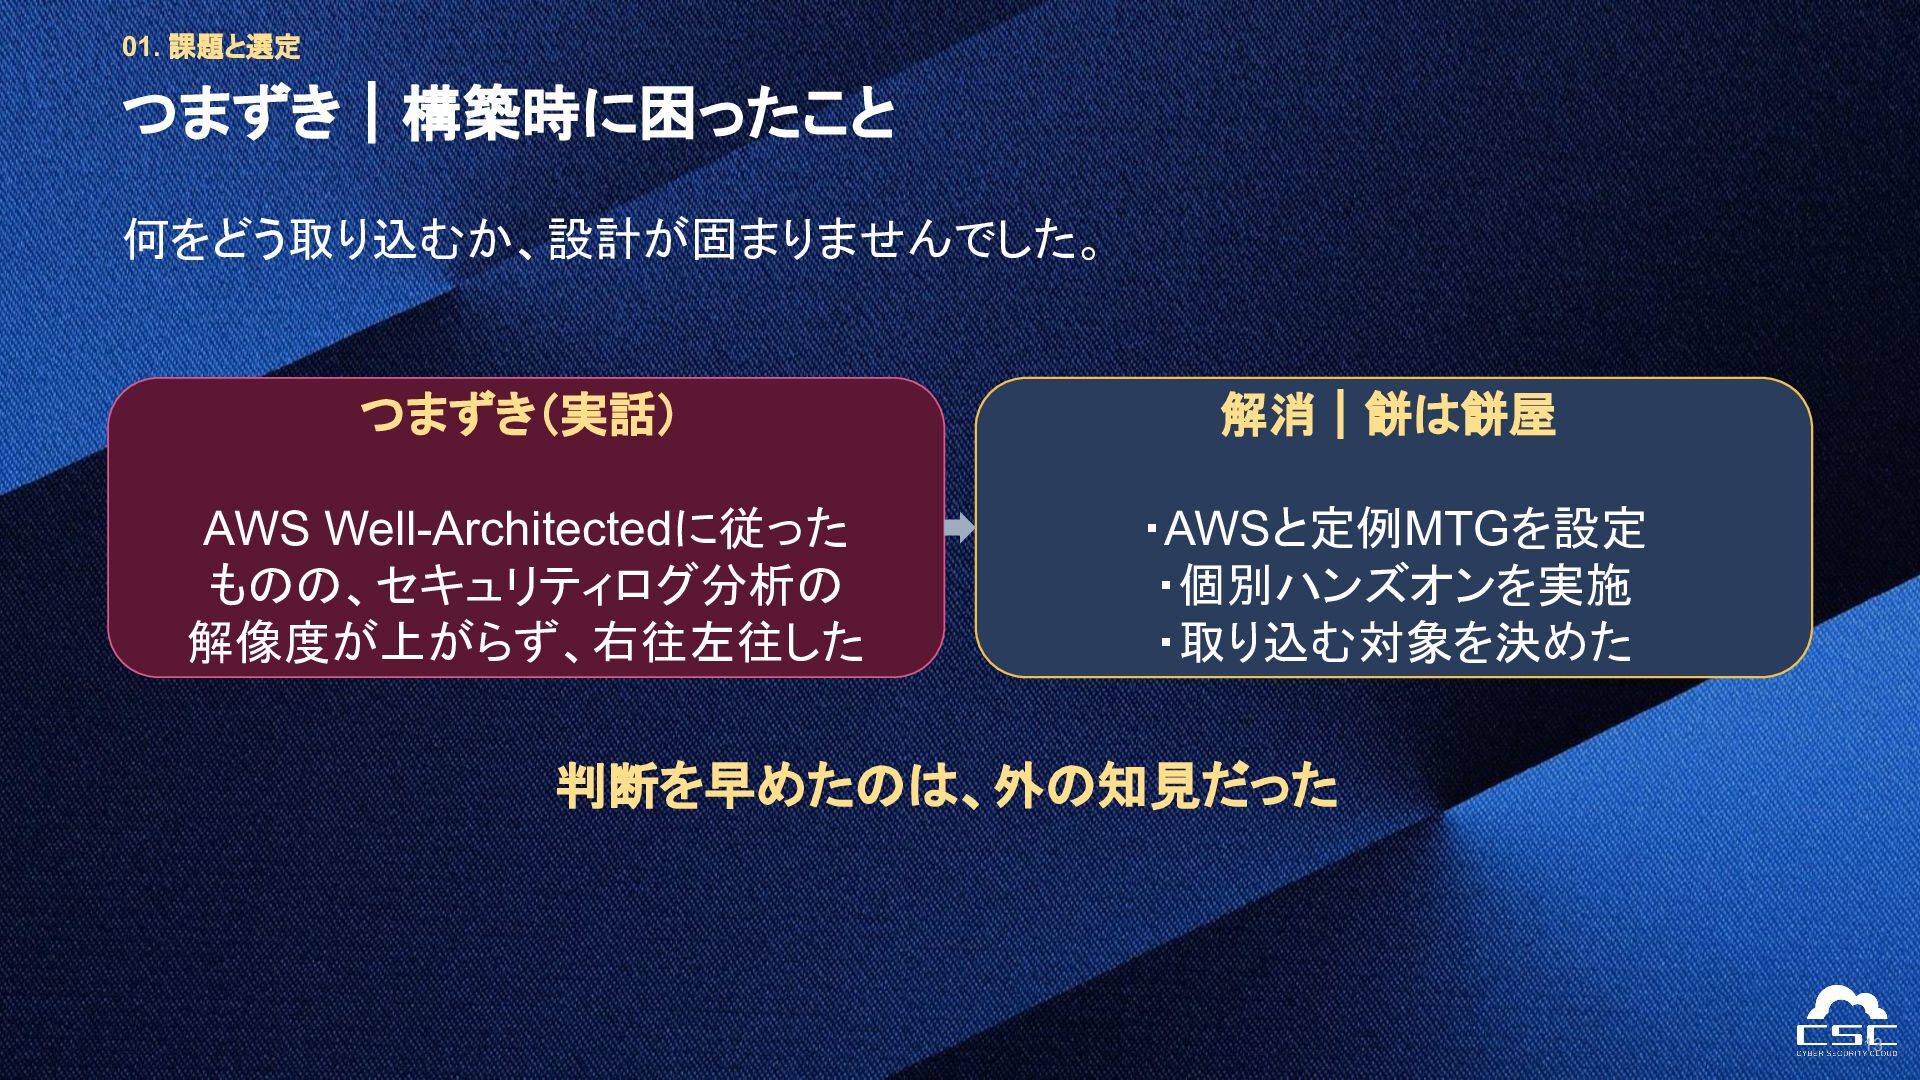
01. 課題と選定 つまずき|構築時に困ったこと 何をどう取り込むか、設計が固まりませんでした。 つまずき(実話) 解消|餅は餅屋 AWS Well-Architectedに従った ものの、セキュリティログ分析の 解像度が上がらず、右往左往した
・AWSと定例MTGを設定 ・個別ハンズオンを実施 ・取り込む対象を決めた 判断を早めたのは、外の知見だった 13
02. 構築と運用
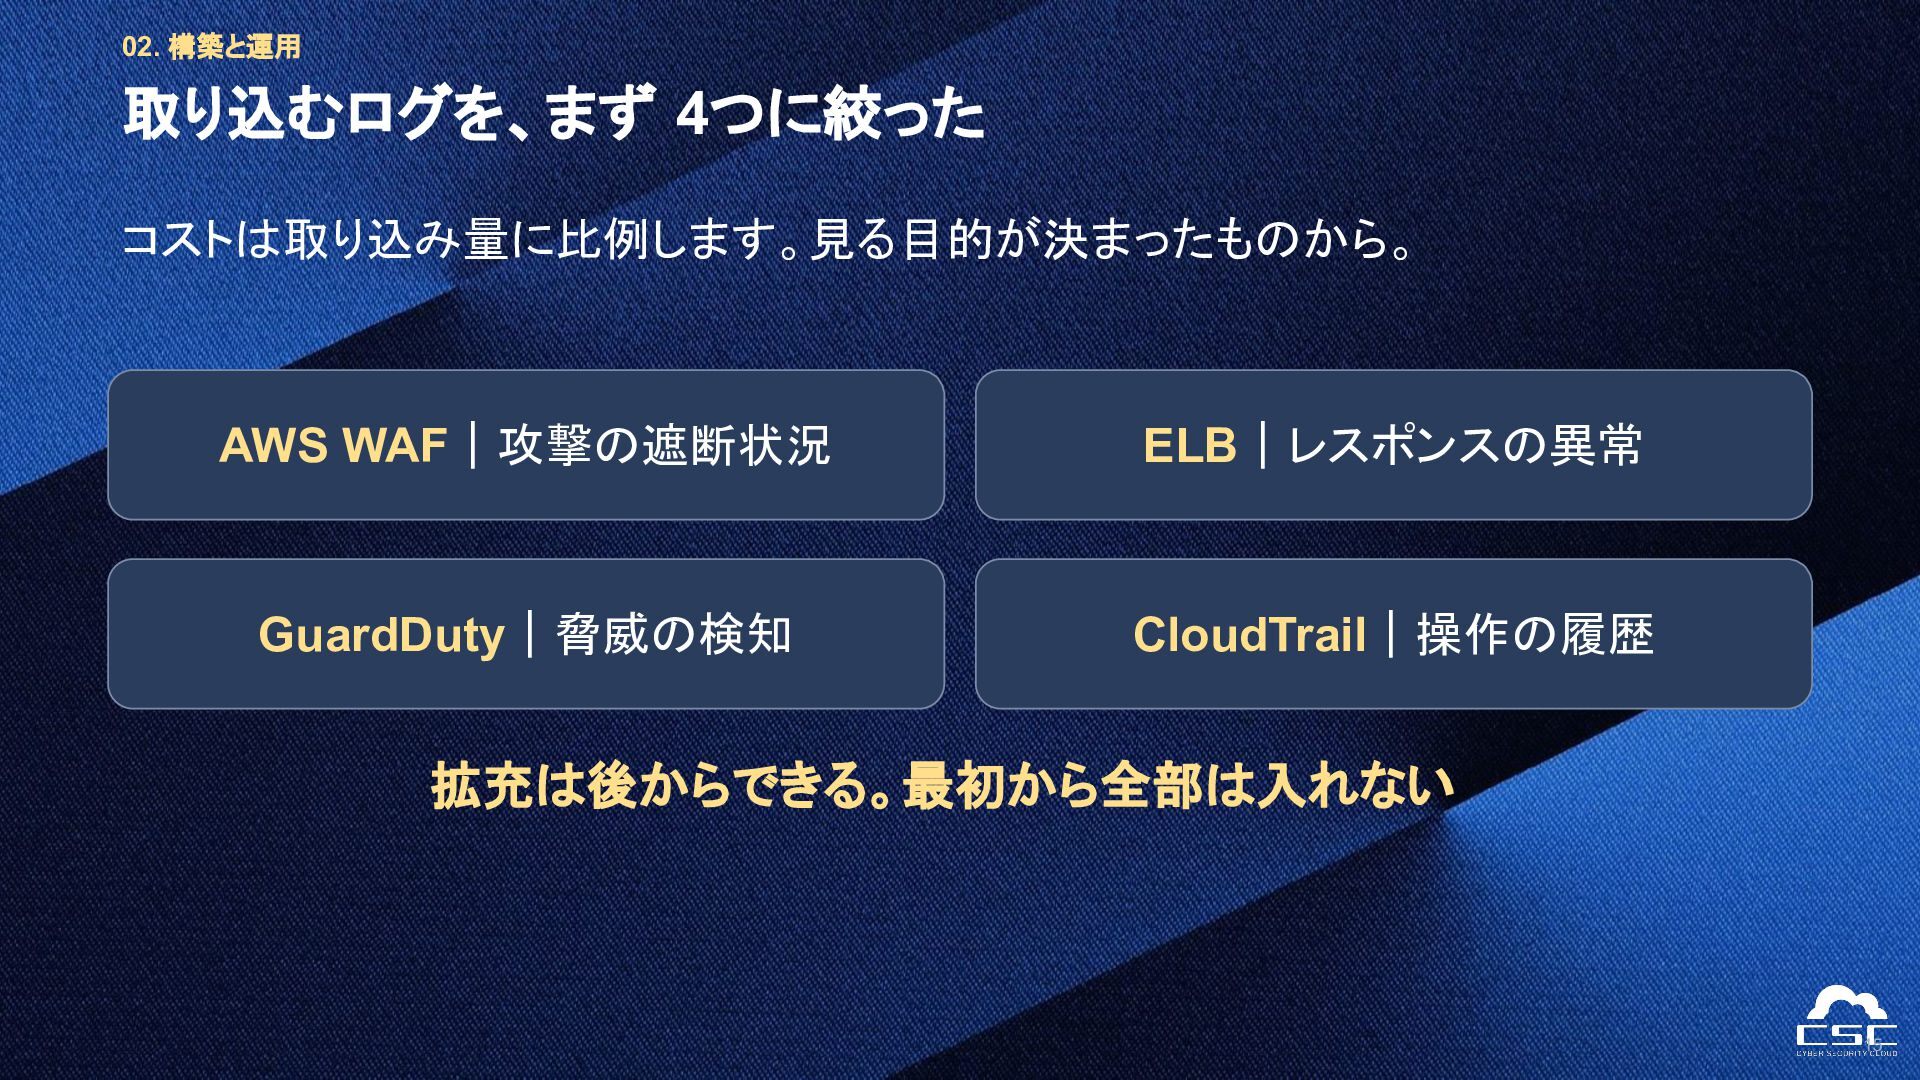
02. 構築と運用 取り込むログを、まず 4つに絞った コストは取り込み量に比例します。見る目的が決まったものから。 AWS WAF|攻撃の遮断状況 ELB|レスポンスの異常 GuardDuty|脅威の検知 CloudTrail|操作の履歴
拡充は後からできる。最初から全部は入れない 15
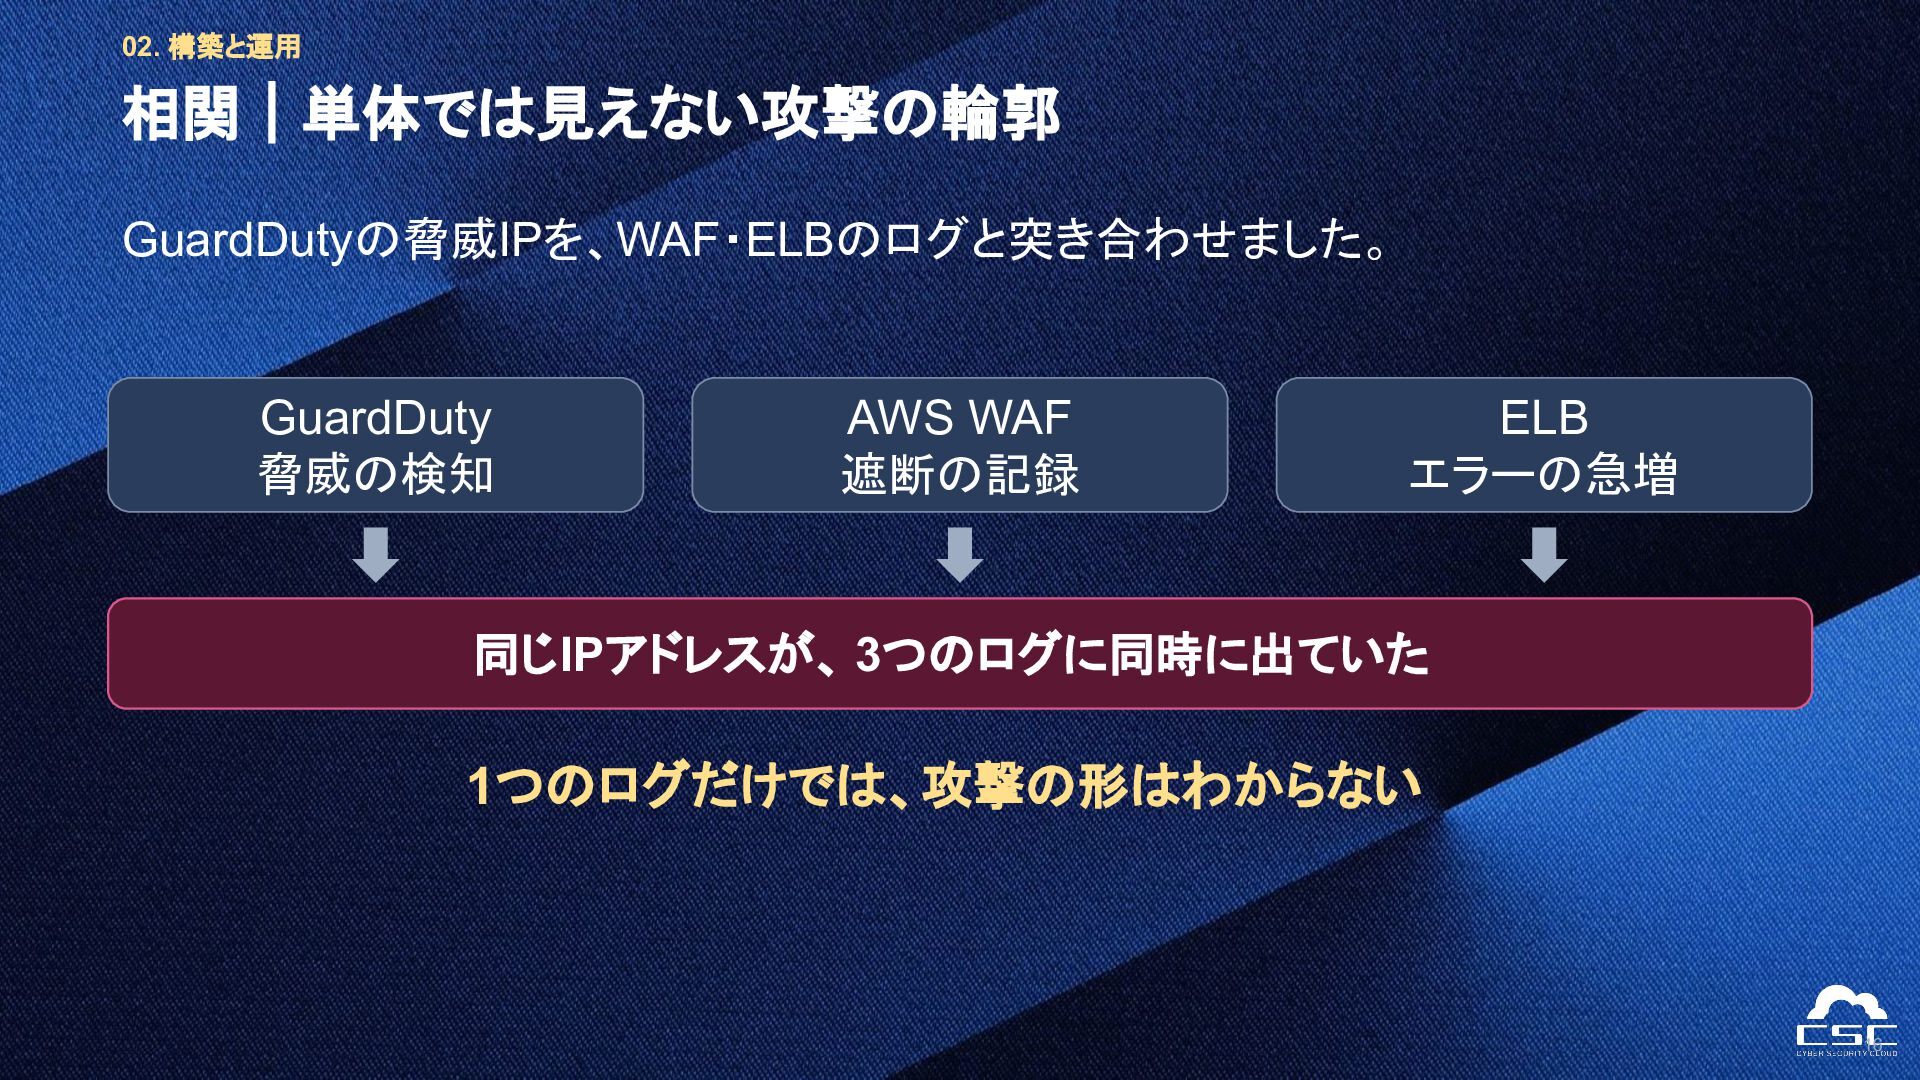
02. 構築と運用 相関|単体では見えない攻撃の輪郭 GuardDutyの脅威IPを、WAF・ELBのログと突き合わせました。 GuardDuty 脅威の検知 AWS WAF 遮断の記録 ELB
エラーの急増 同じIPアドレスが、 3つのログに同時に出ていた 1つのログだけでは、攻撃の形はわからない 16
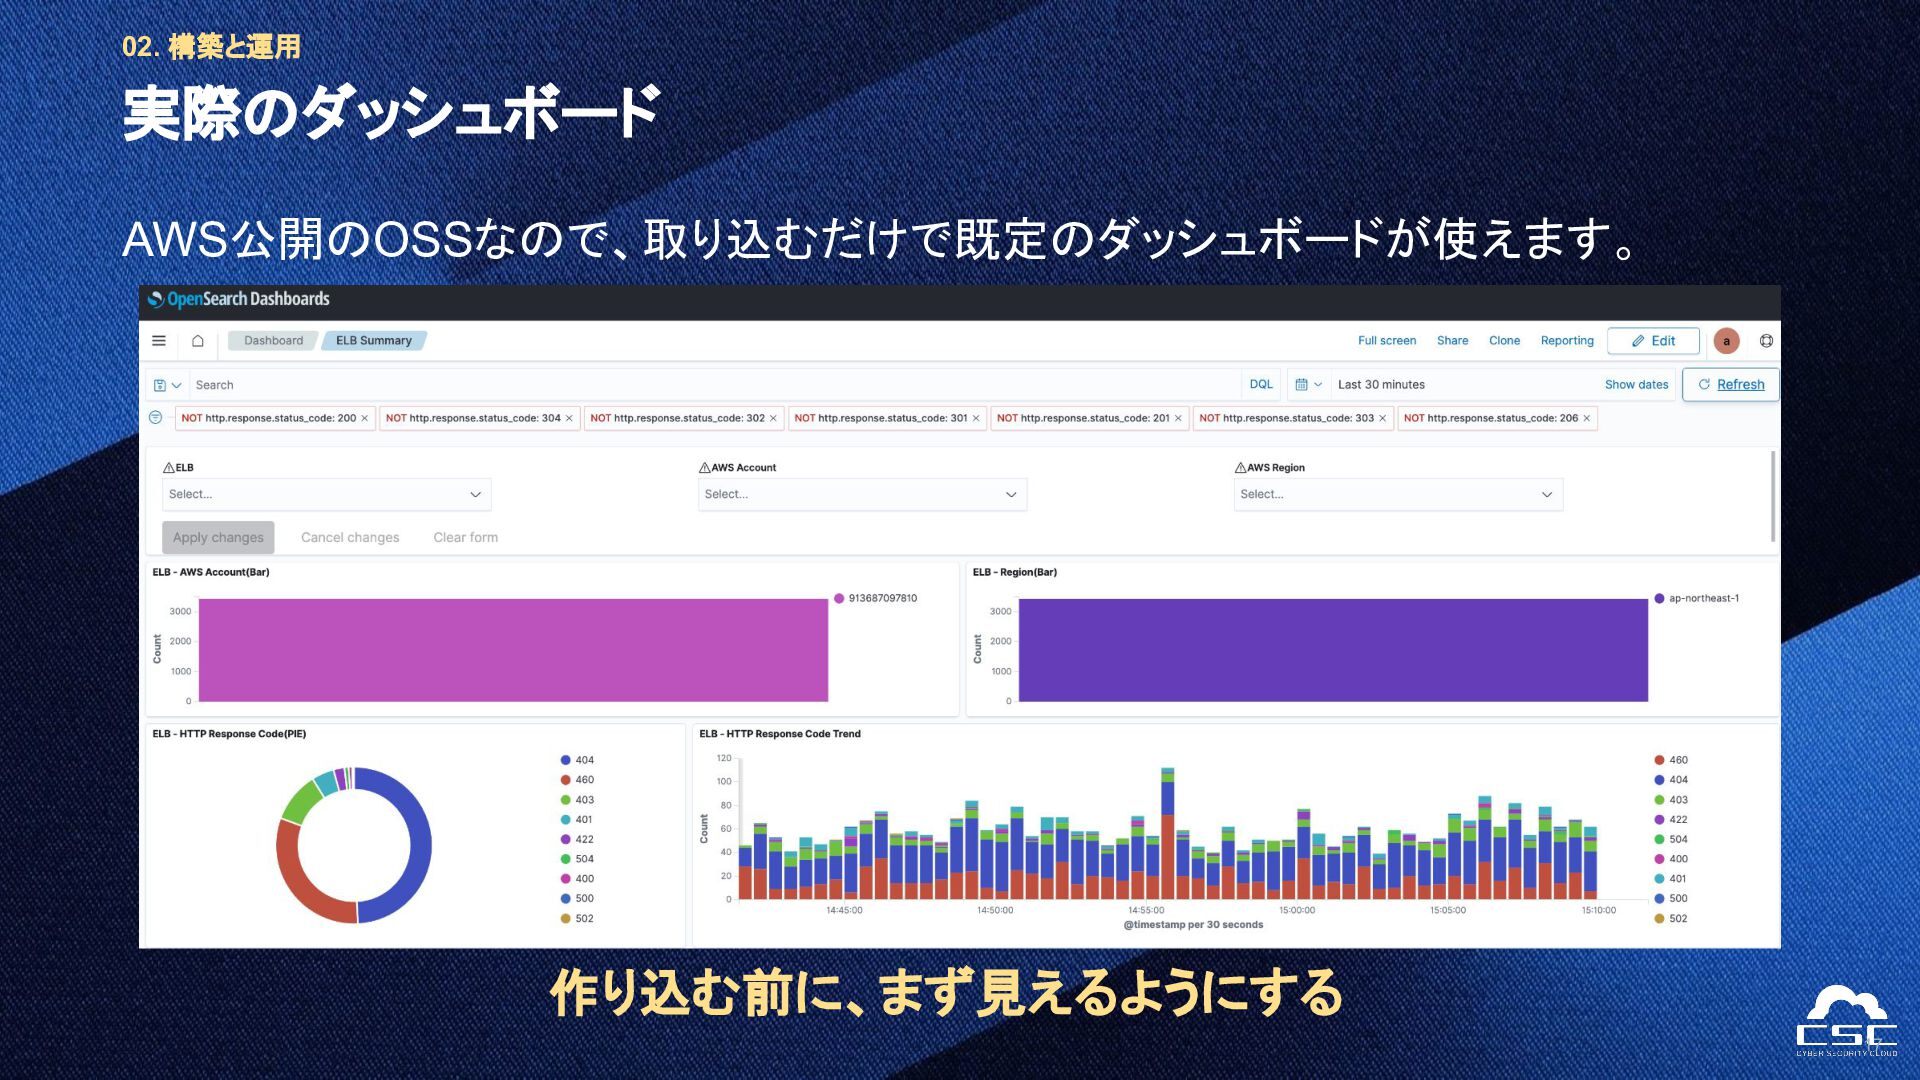
02. 構築と運用 実際のダッシュボード AWS公開のOSSなので、取り込むだけで既定のダッシュボードが使えます。 作り込む前に、まず見えるようにする 17
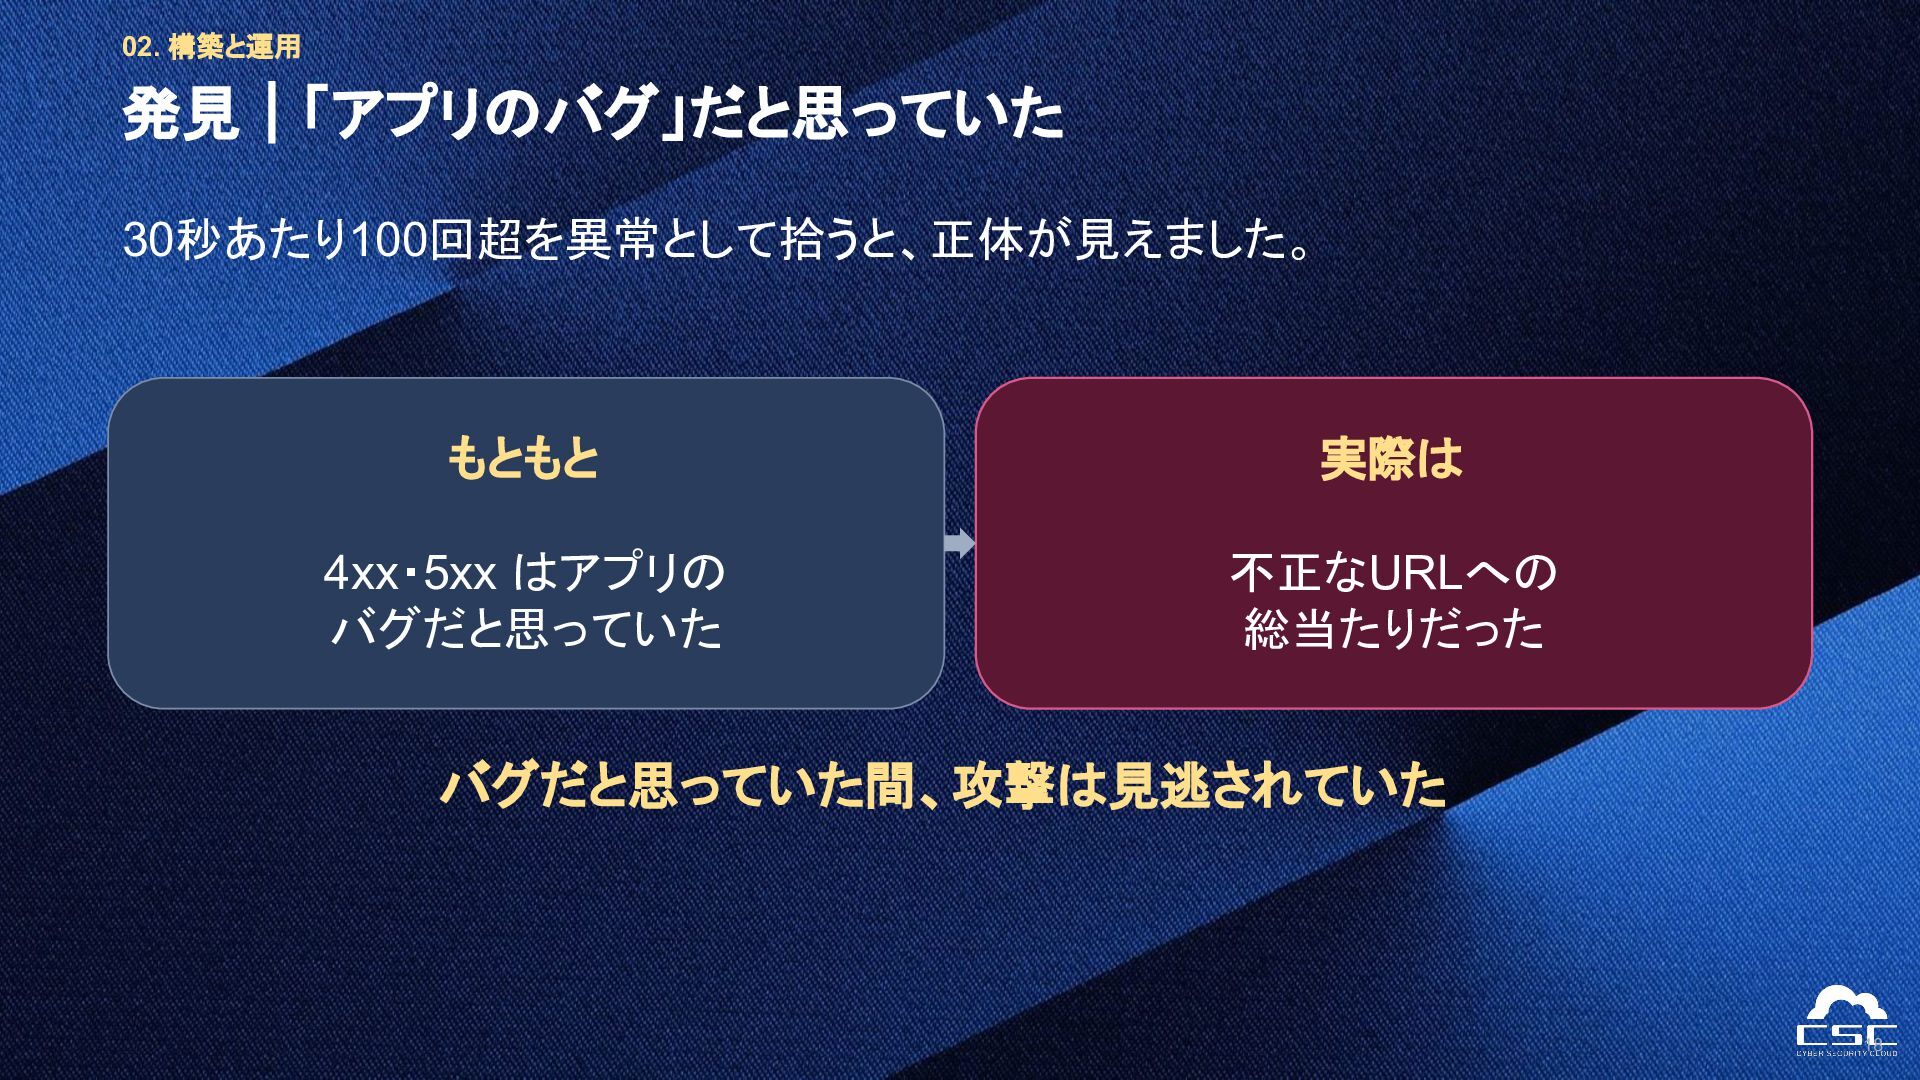
02. 構築と運用 発見|「アプリのバグ」だと思っていた 30秒あたり100回超を異常として拾うと、正体が見えました。 もともと 実際は 4xx・5xx はアプリの バグだと思っていた 不正なURLへの
総当たりだった バグだと思っていた間、攻撃は見逃されていた 18
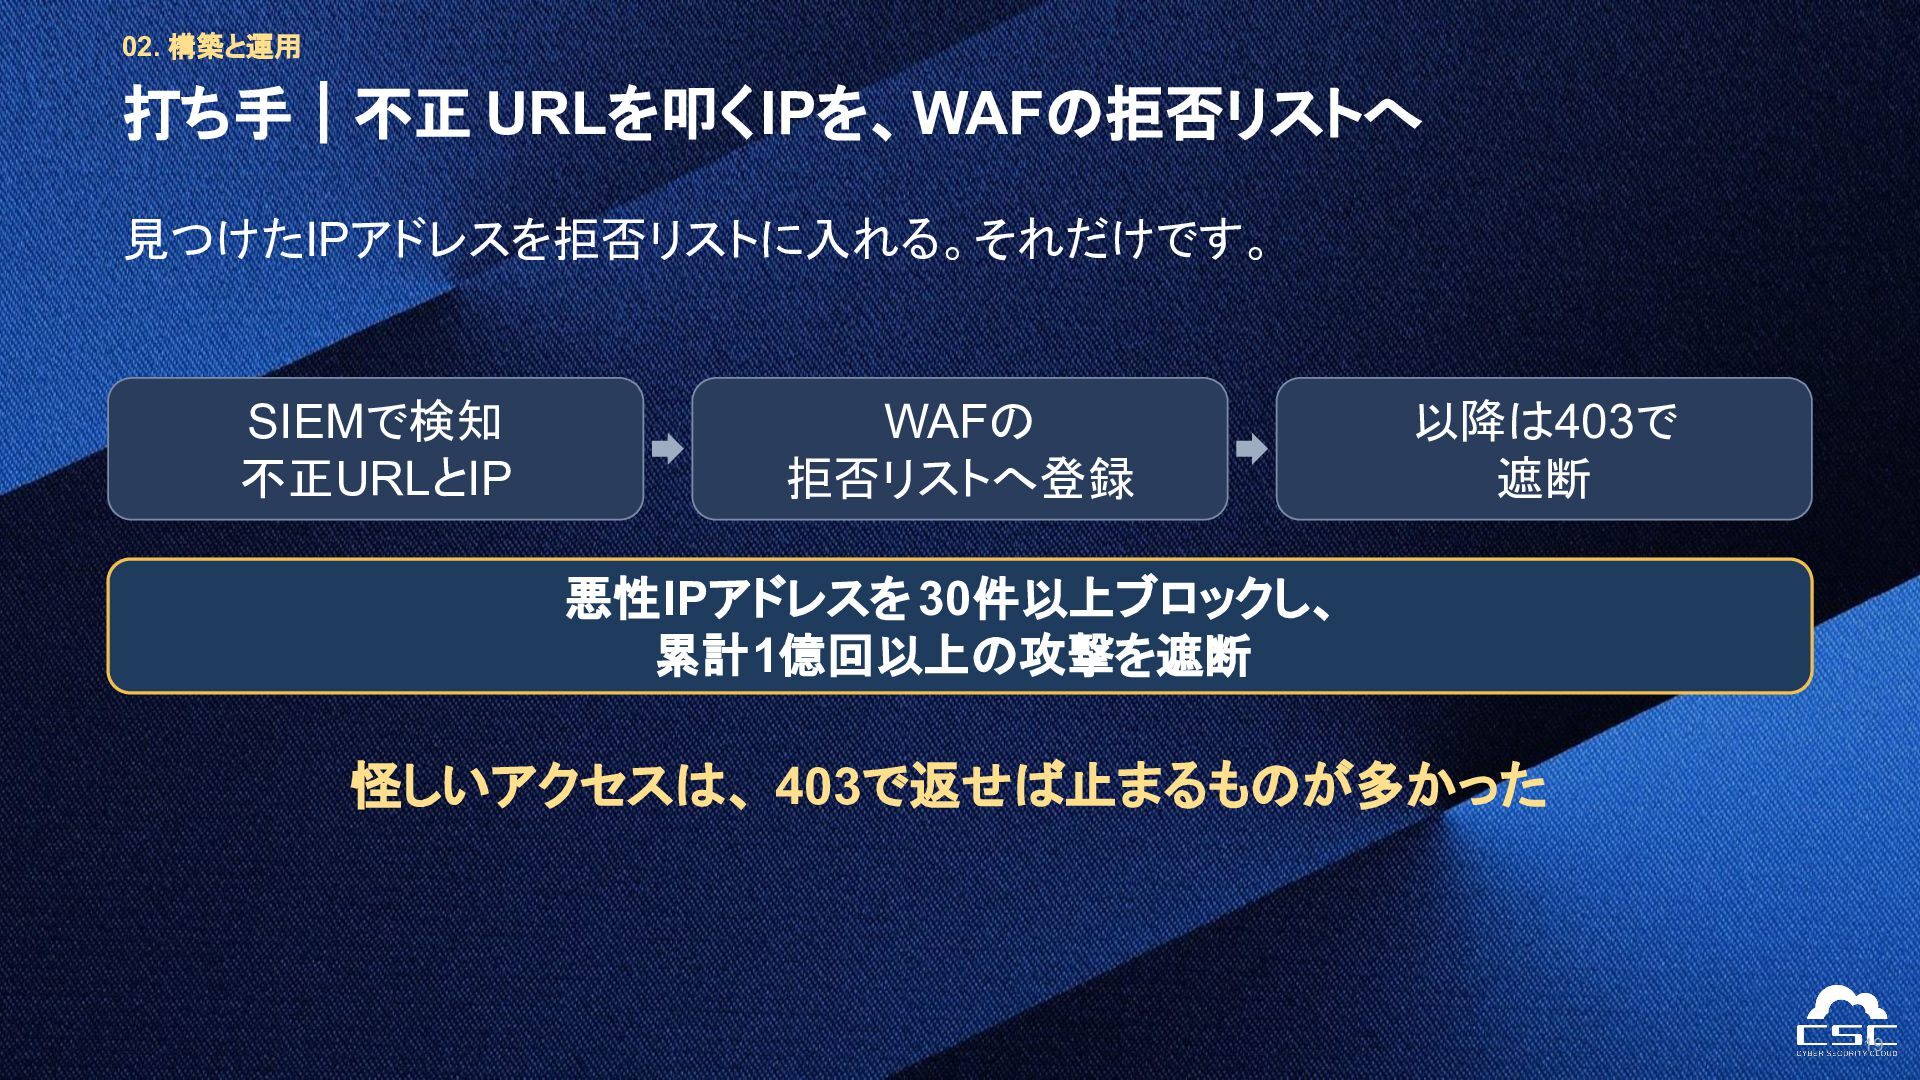
02. 構築と運用 打ち手|不正 URLを叩くIPを、WAFの拒否リストへ 見つけたIPアドレスを拒否リストに入れる。それだけです。 SIEMで検知 不正URLとIP WAFの 拒否リストへ登録 以降は403で
遮断 悪性IPアドレスを 30件以上ブロックし、 累計1億回以上の攻撃を遮断 怪しいアクセスは、 403で返せば止まるものが多かった 19
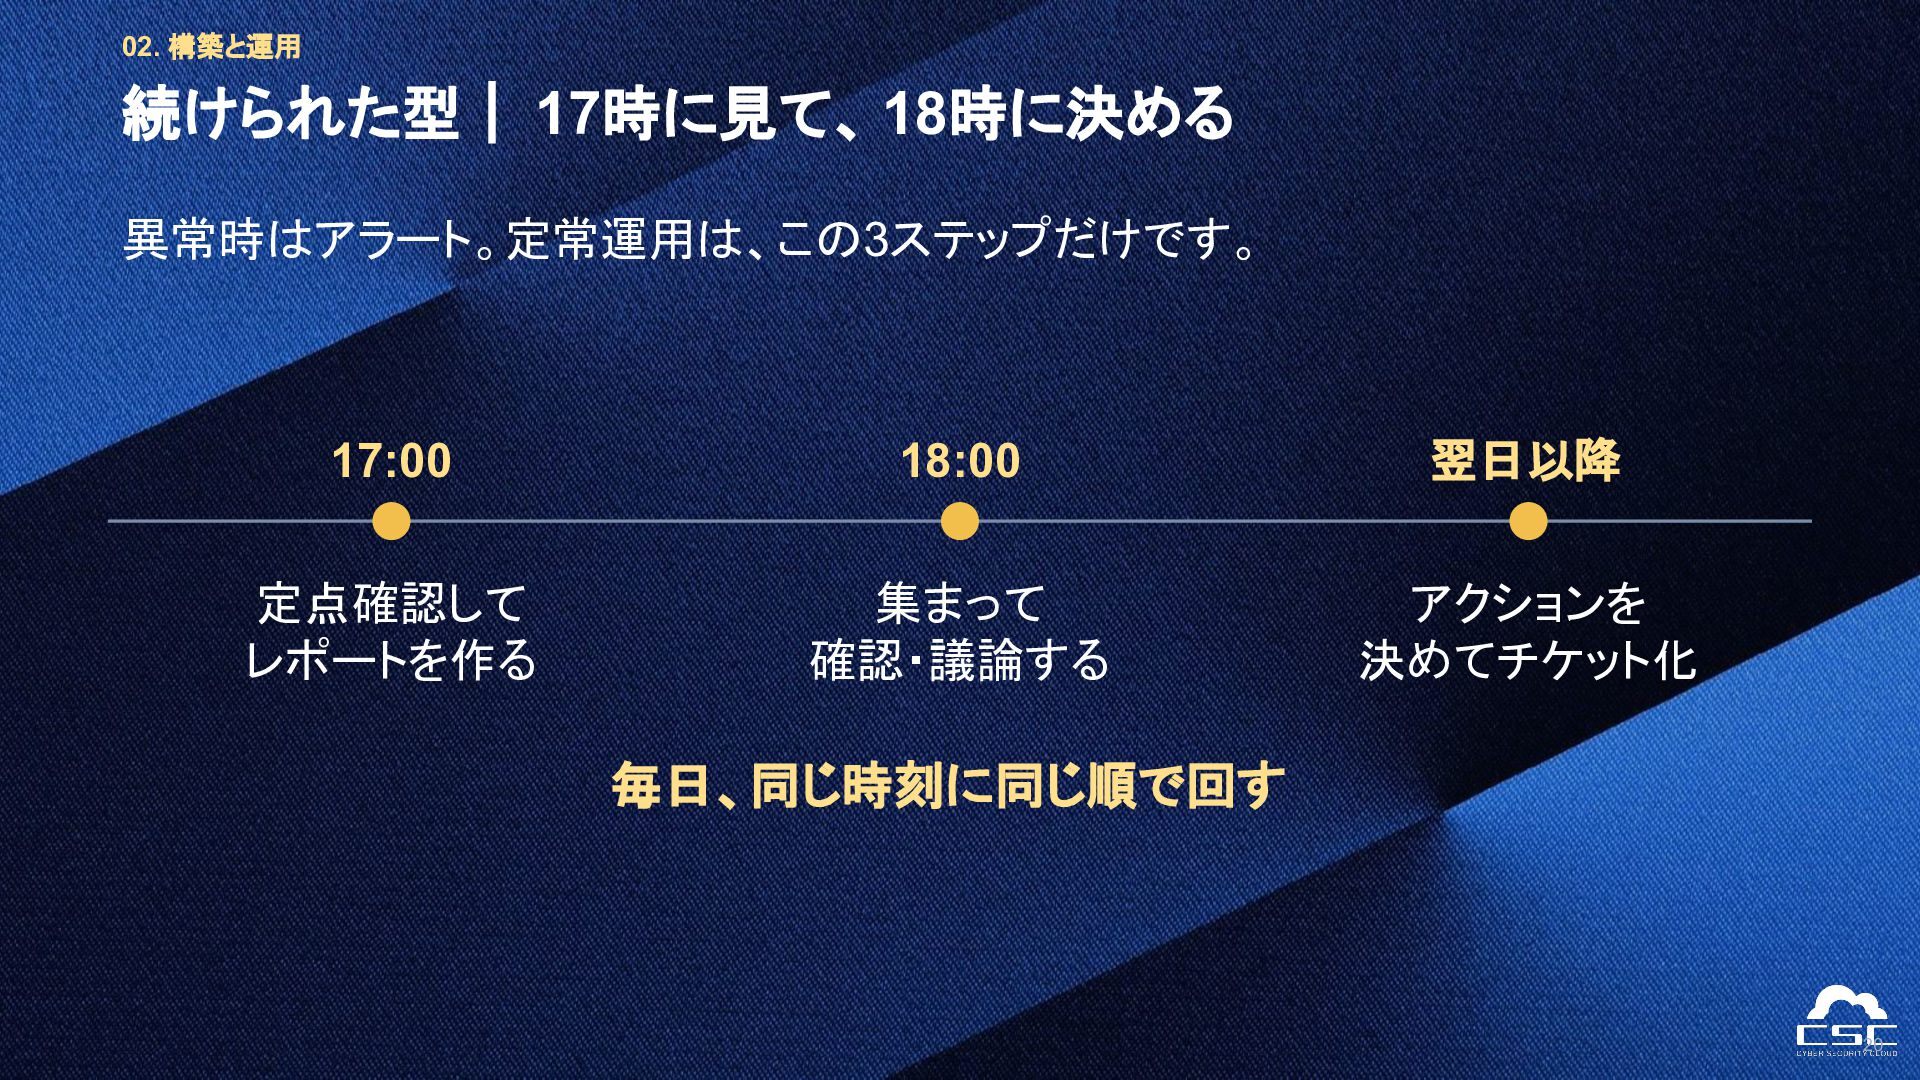
02. 構築と運用 続けられた型| 17時に見て、 18時に決める 異常時はアラート。定常運用は、この3ステップだけです。 17:00 18:00 翌日以降 定点確認して
レポートを作る 集まって 確認・議論する アクションを 決めてチケット化 毎日、同じ時刻に同じ順で回す 20
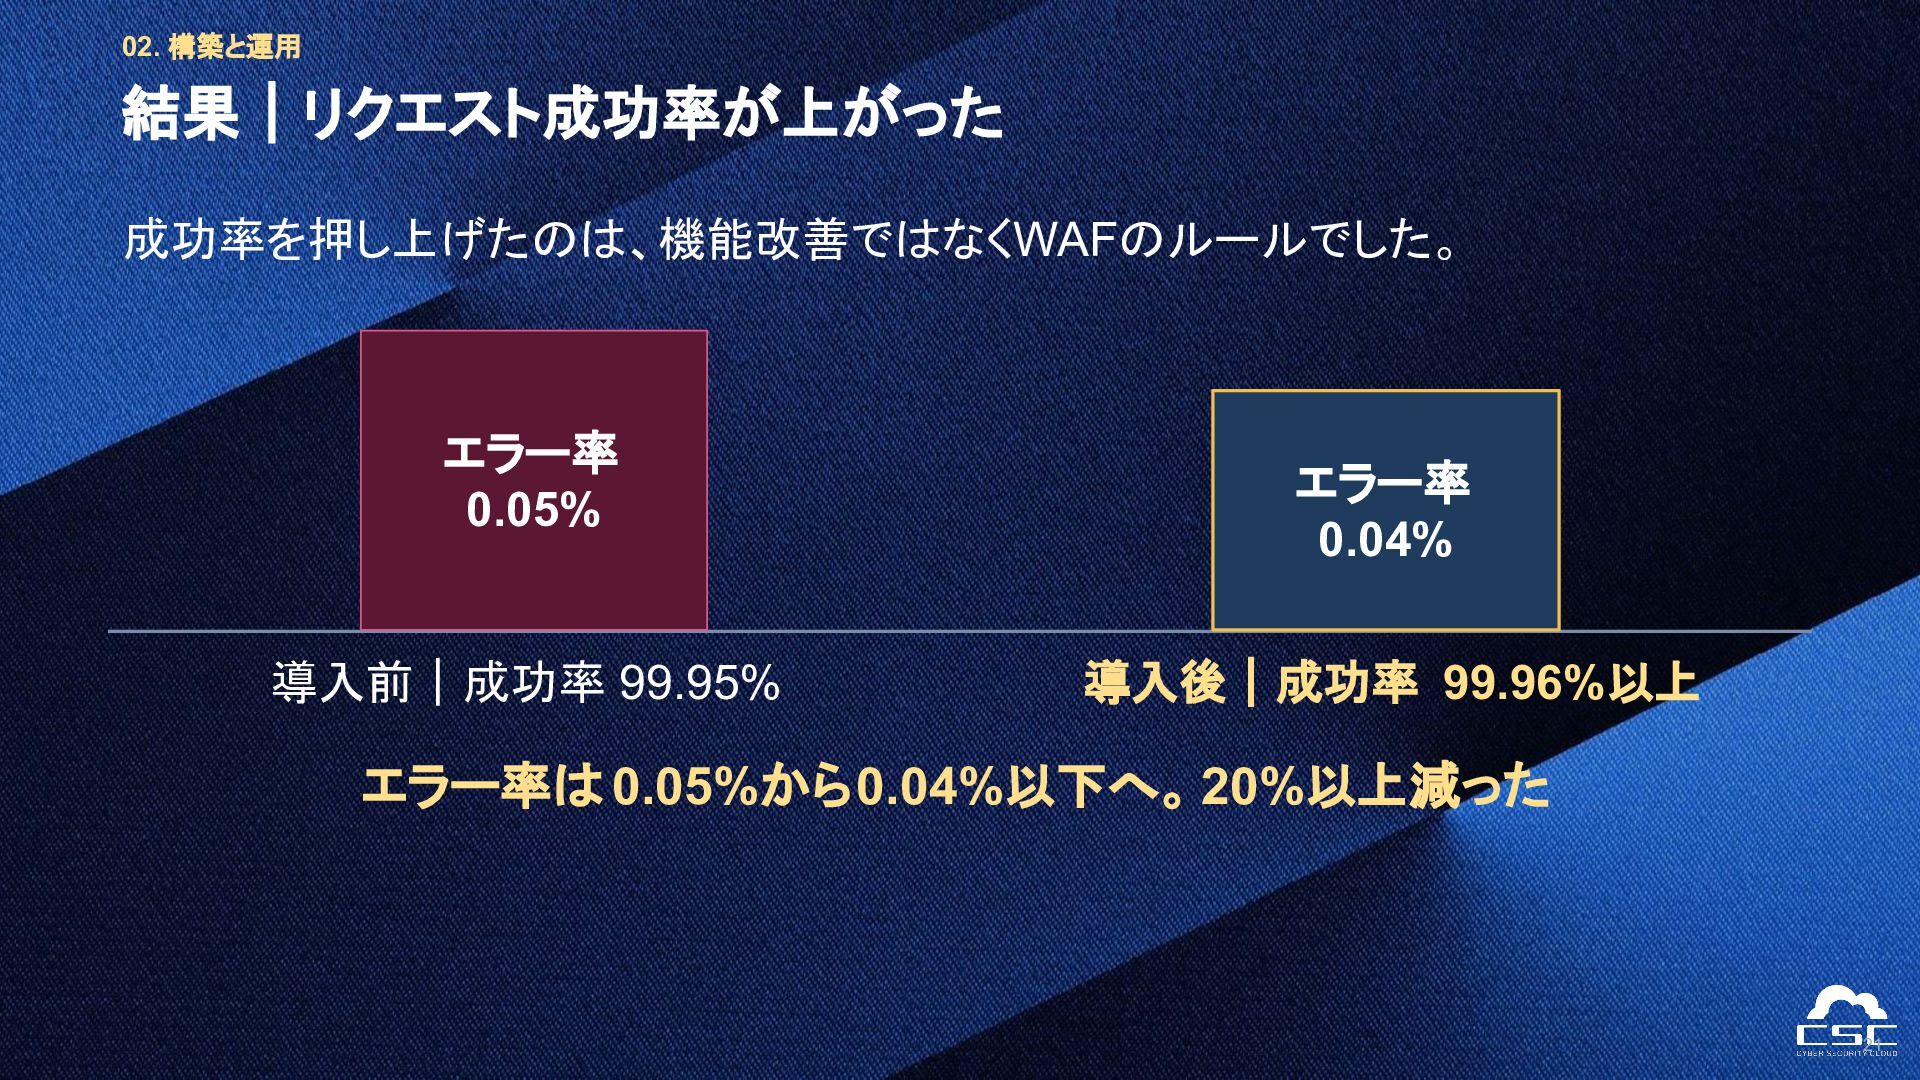
02. 構築と運用 結果|リクエスト成功率が上がった 成功率を押し上げたのは、機能改善ではなくWAFのルールでした。 エラー率 0.05% 導入前|成功率 99.95% エラー率 0.04%
導入後|成功率 99.96%以上 エラー率は 0.05%から0.04%以下へ。 20%以上減った 21
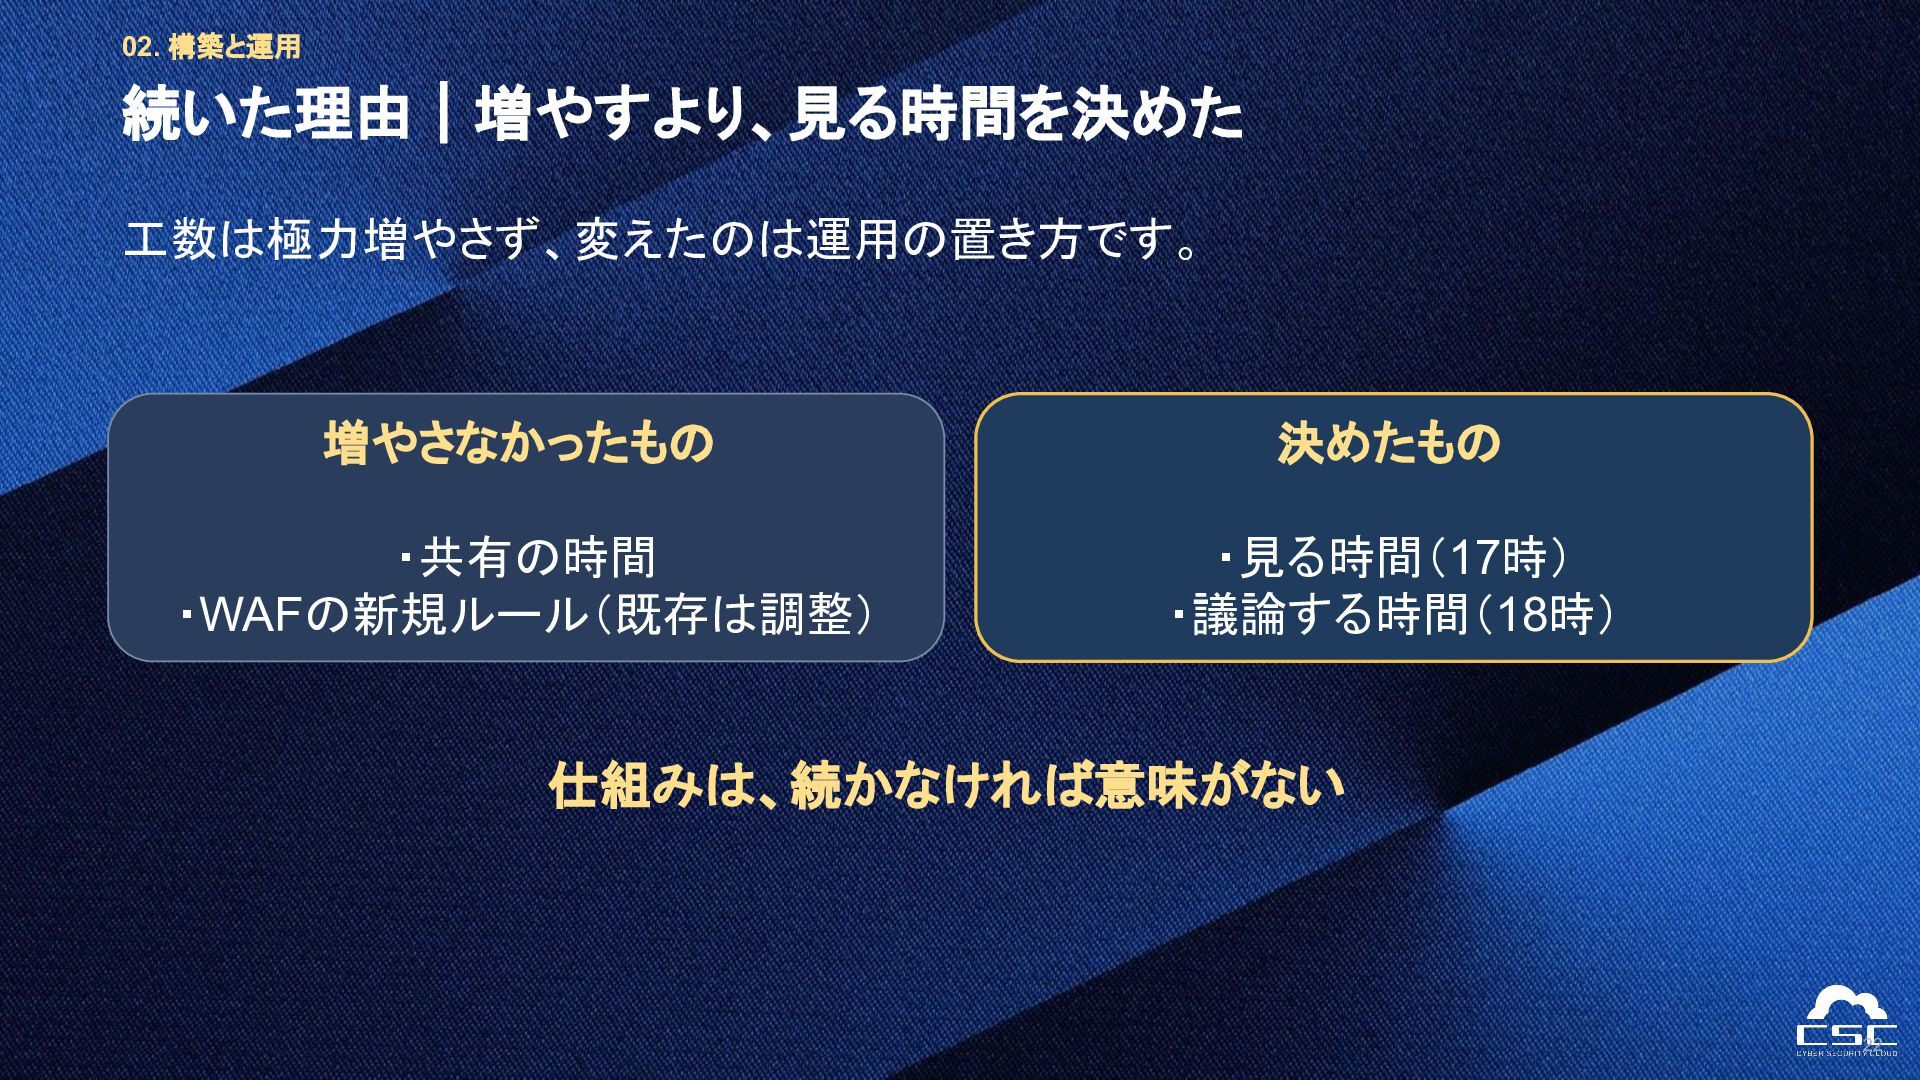
02. 構築と運用 続いた理由|増やすより、見る時間を決めた 工数は極力増やさず、変えたのは運用の置き方です。 増やさなかったもの 決めたもの ・共有の時間 ・WAFの新規ルール(既存は調整) ・見る時間(17時) ・議論する時間(18時)
仕組みは、続かなければ意味がない 22
03. これから
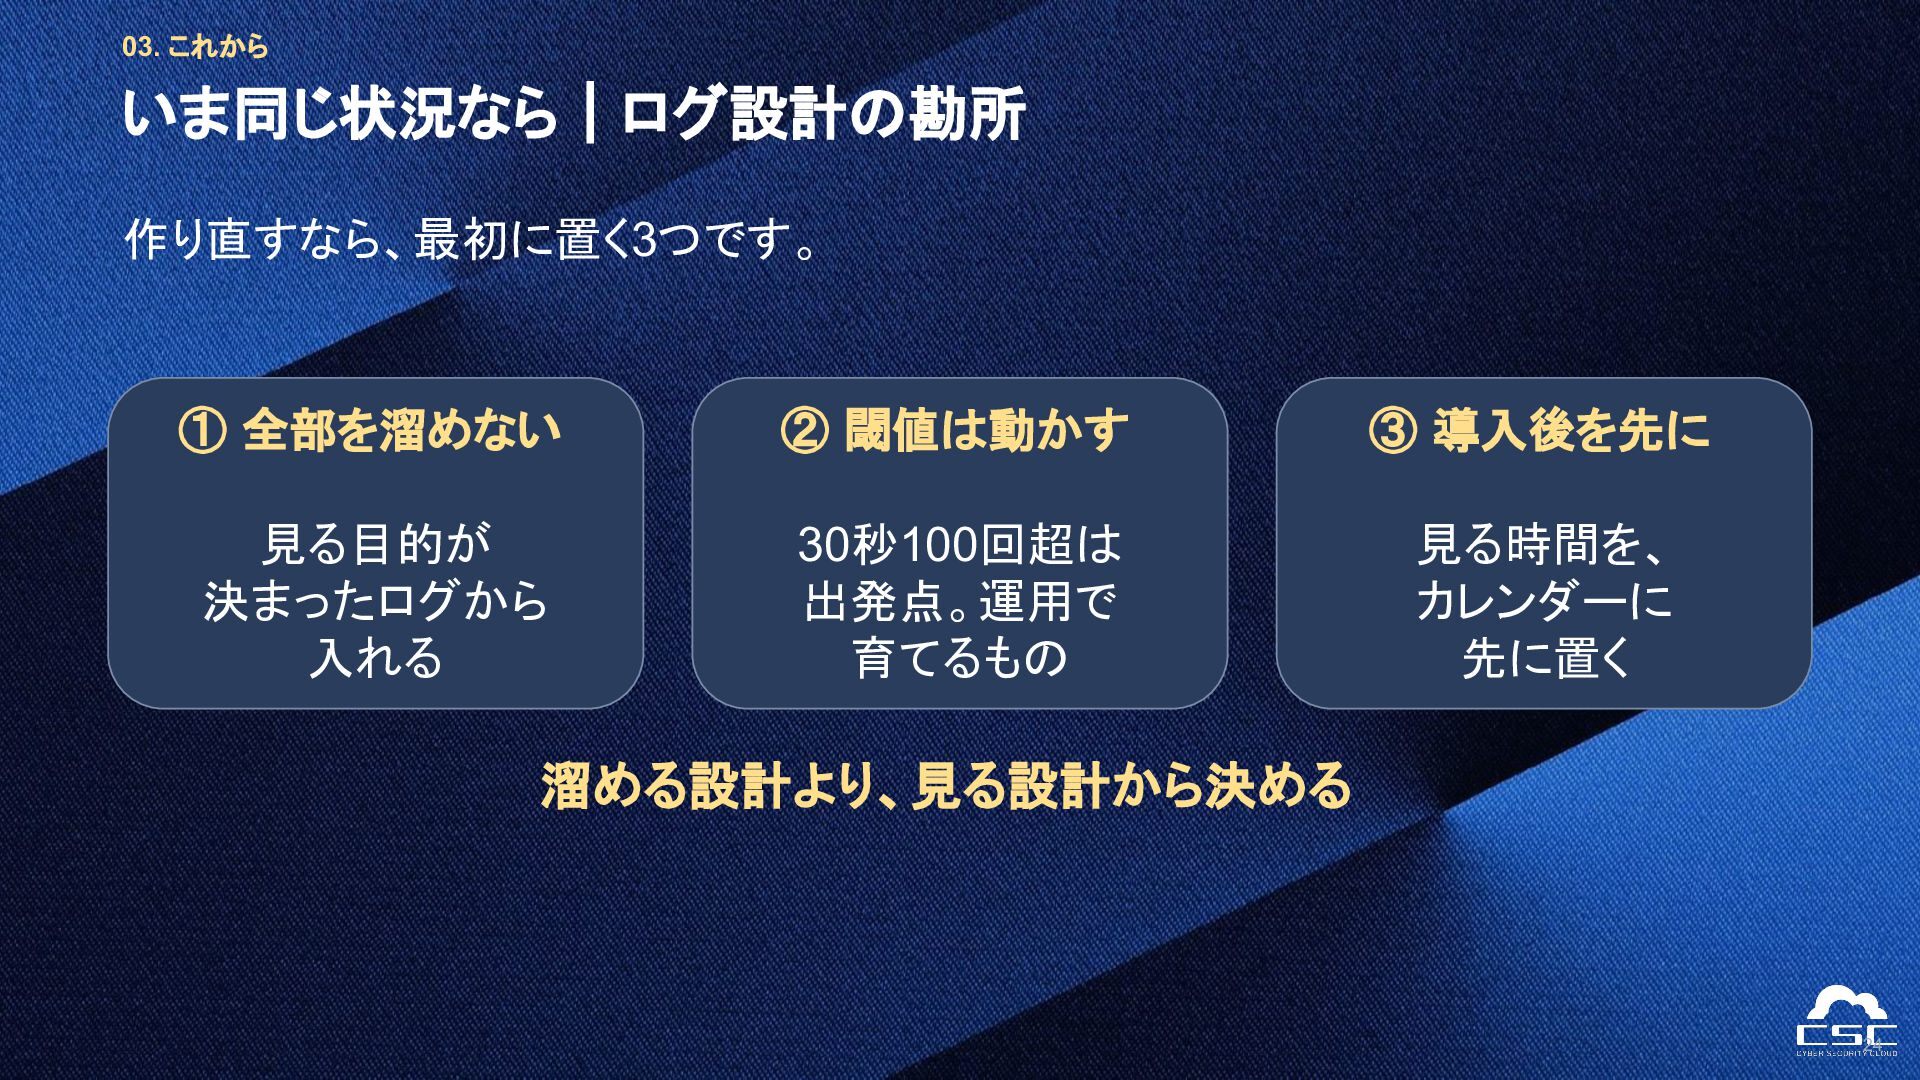
03. これから いま同じ状況なら|ログ設計の勘所 作り直すなら、最初に置く3つです。 ① 全部を溜めない ② 閾値は動かす ③ 導入後を先に
見る目的が 決まったログから 入れる 30秒100回超は 出発点。運用で 育てるもの 見る時間を、 カレンダーに 先に置く 溜める設計より、見る設計から決める 24
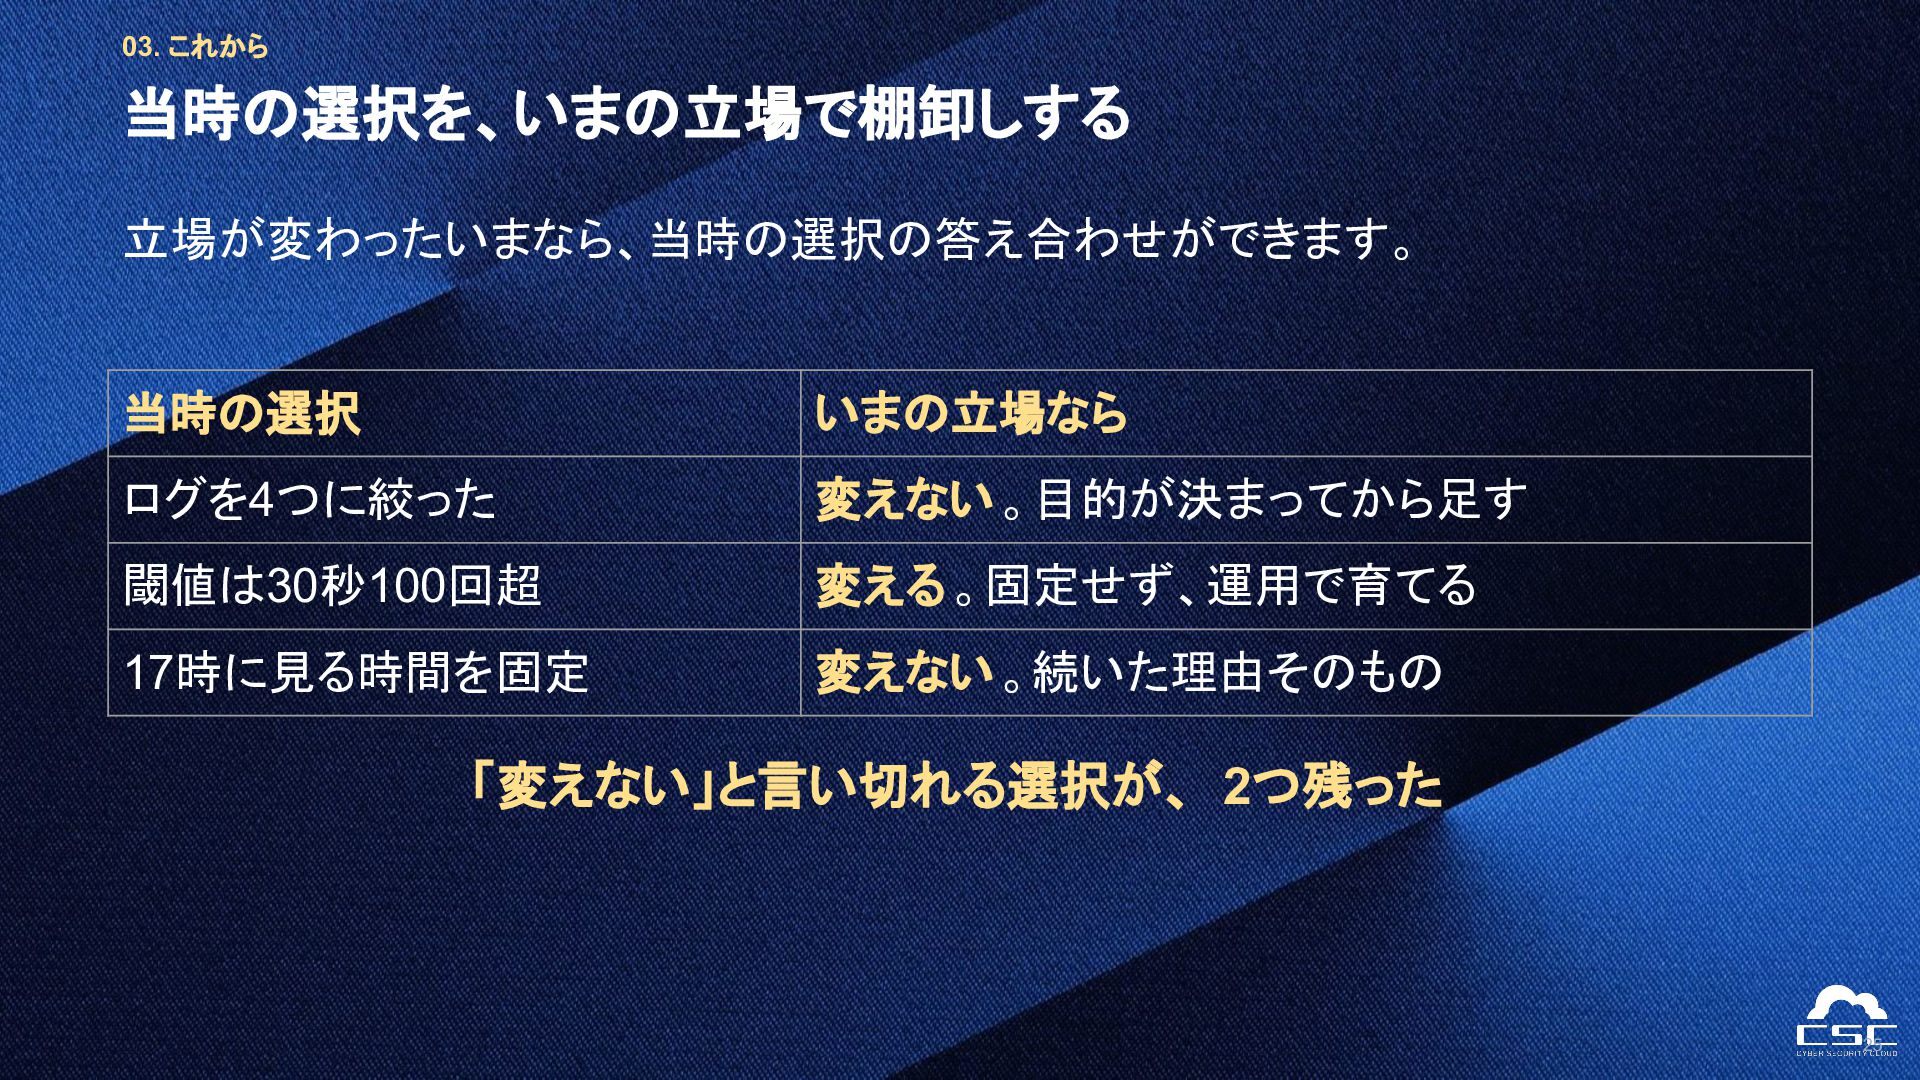
03. これから 当時の選択を、いまの立場で棚卸しする 立場が変わったいまなら、当時の選択の答え合わせができます。 当時の選択 いまの立場なら ログを4つに絞った 変えない 。目的が決まってから足す 閾値は30秒100回超
変える。固定せず、運用で育てる 17時に見る時間を固定 変えない 。続いた理由そのもの 「変えない」と言い切れる選択が、 2つ残った 25
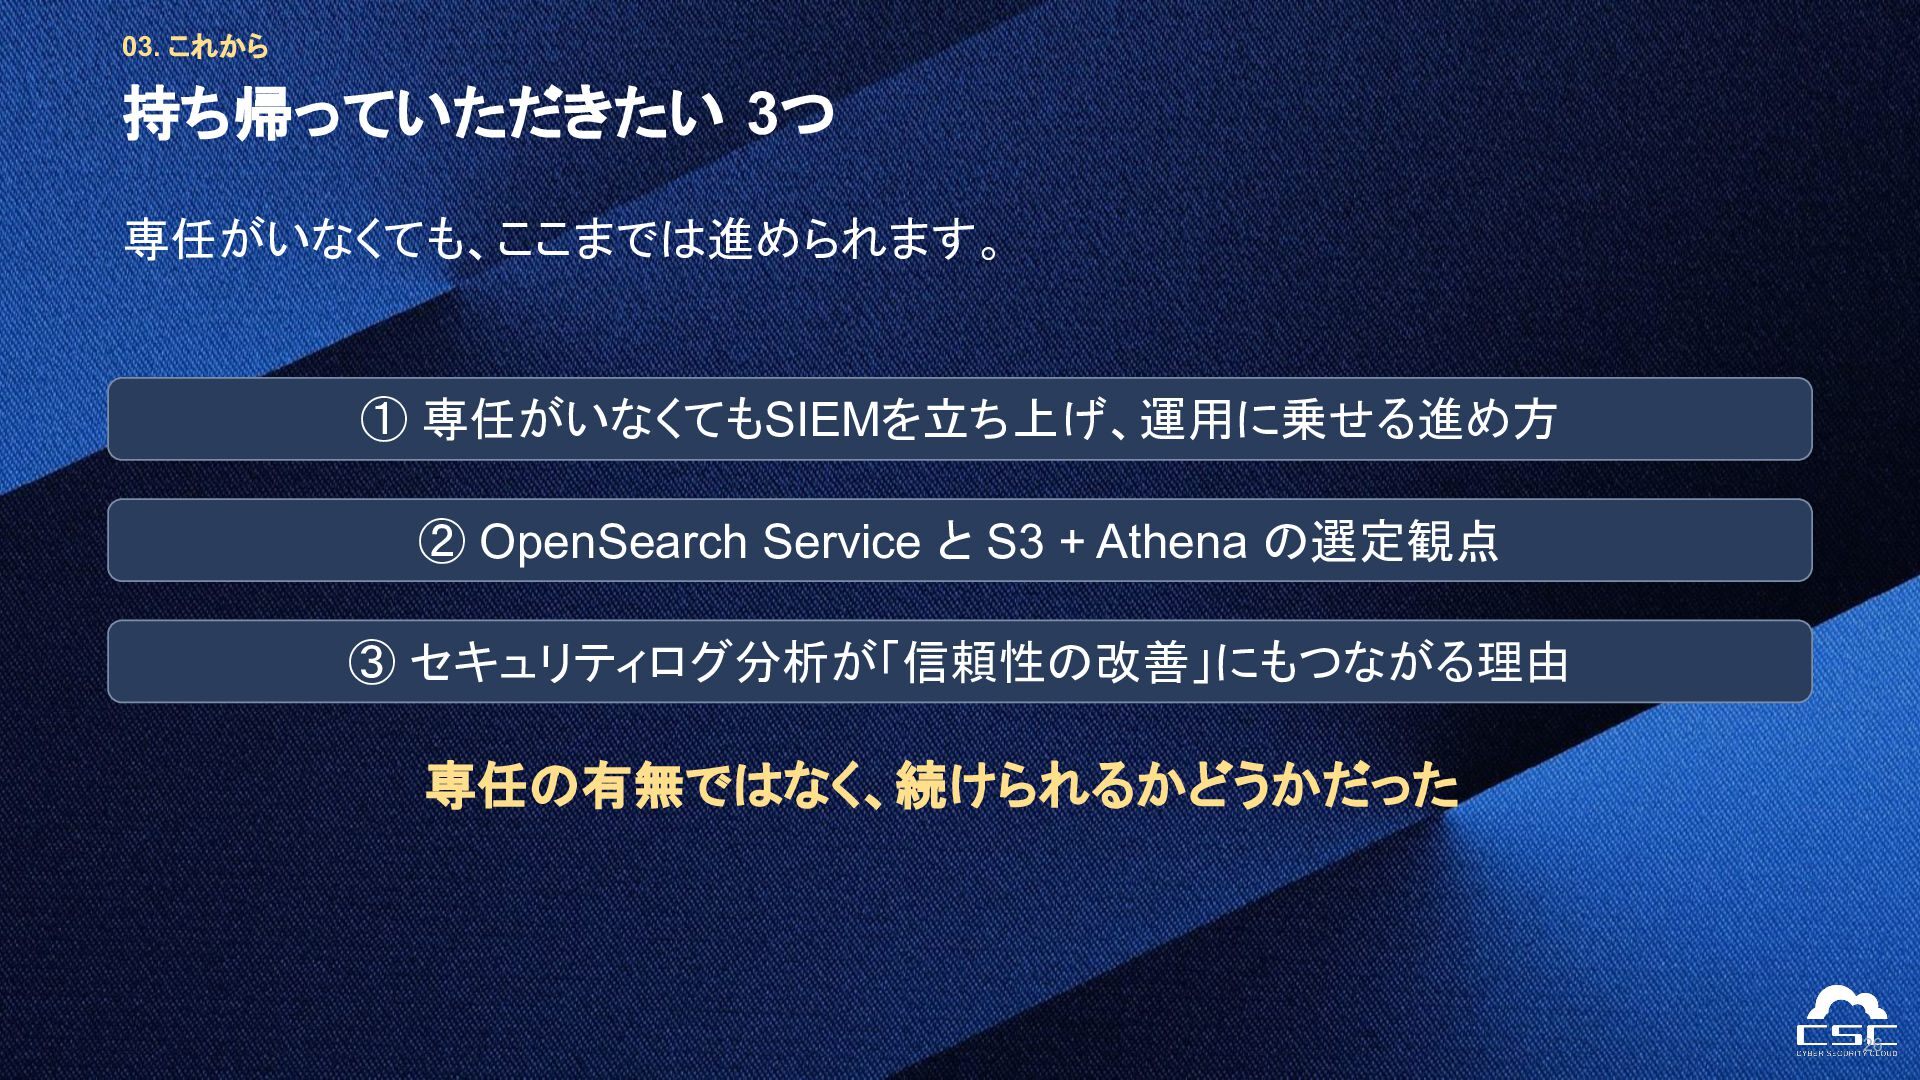
03. これから 持ち帰っていただきたい 3つ 専任がいなくても、ここまでは進められます。 ① 専任がいなくてもSIEMを立ち上げ、運用に乗せる進め方 ② OpenSearch Service
と S3 + Athena の選定観点 ③ セキュリティログ分析が「信頼性の改善」にもつながる理由 専任の有無ではなく、続けられるかどうかだった 26
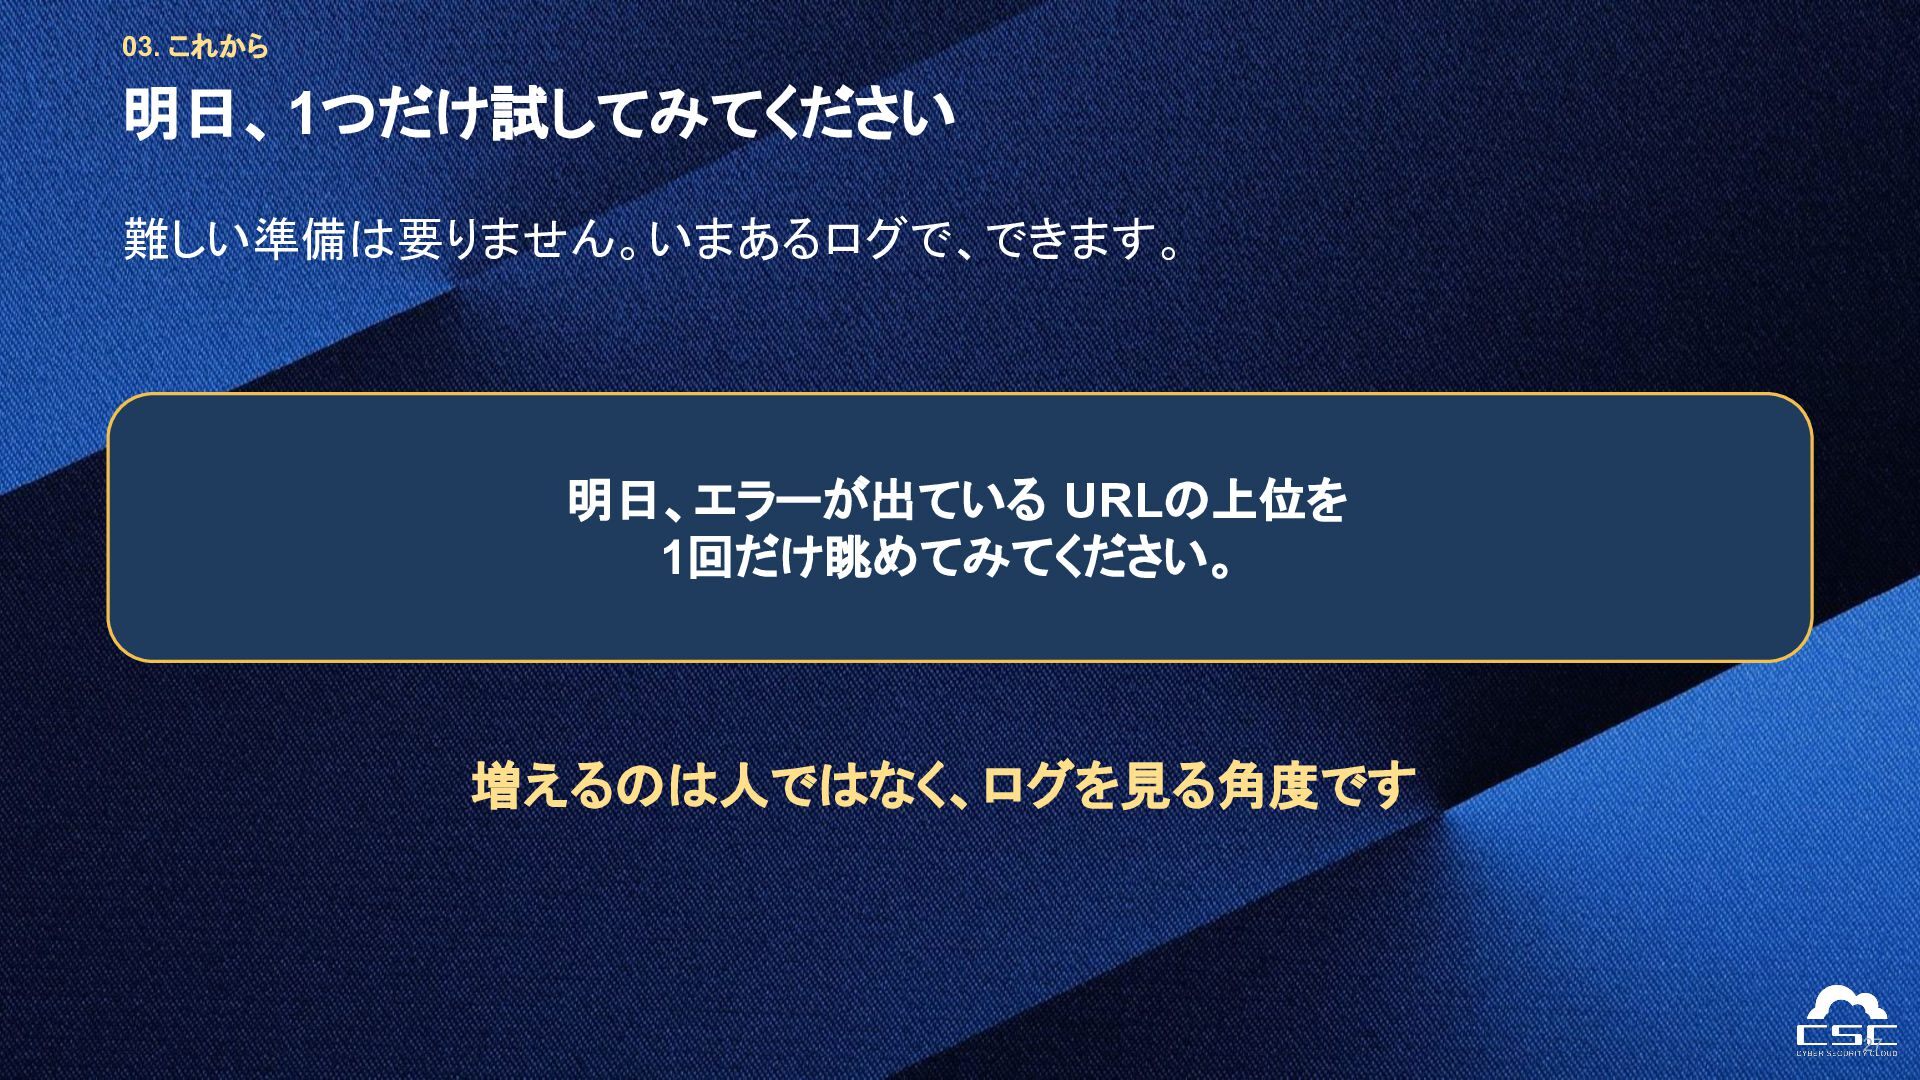
03. これから 明日、1つだけ試してみてください 難しい準備は要りません。いまあるログで、できます。 明日、エラーが出ている URLの上位を 1回だけ眺めてみてください。 増えるのは人ではなく、ログを見る角度です 27
fin


 cscengineer
 kinunori
 masayukisuda
 bitkey
 shunghsiyu
 kworkdev
 taiyow
 hokkai7go
 ufried
 ayakurabuchi
 snoozer05
 nagisa53
 nealle
 watany
 honzajavorek
 maggiecrowley
 soysaucechin
 gr2m
 jonrohan
 apolaine
 bluesmoon
 cassininazir
 bkeepers
 rkendrick25
 mlcsv