Share
Embed
WordPressにおける情報セキュリティについて / 2020-10-31 Kansai WordPress Meetup #022
Kansai WordPress Meetup @Kobe #22「セキュリティ対策ってどういうこと?」にて使用したスライド資料です。
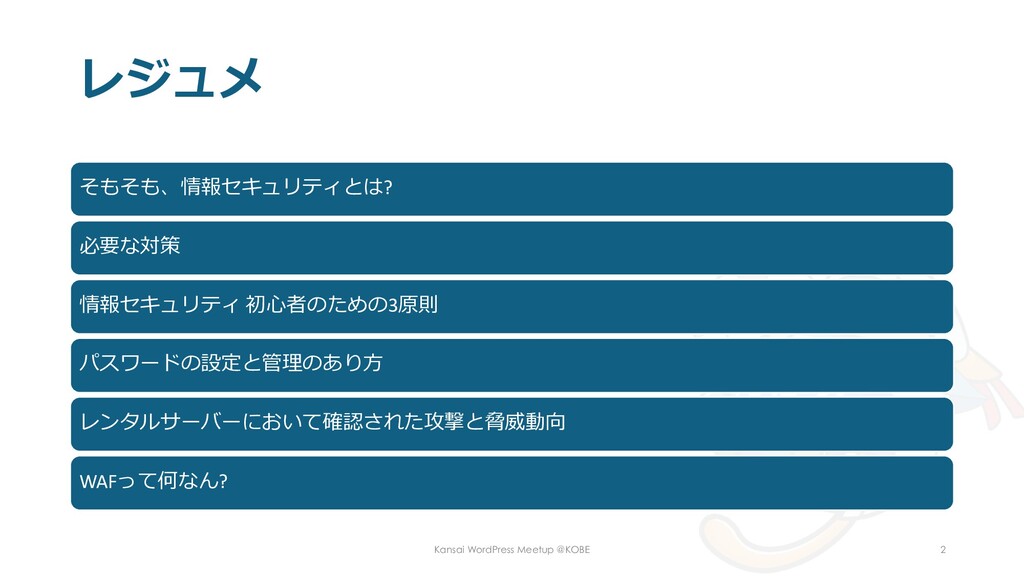
・そもそも、情報セキュリティとは?
・必要な技術的対策
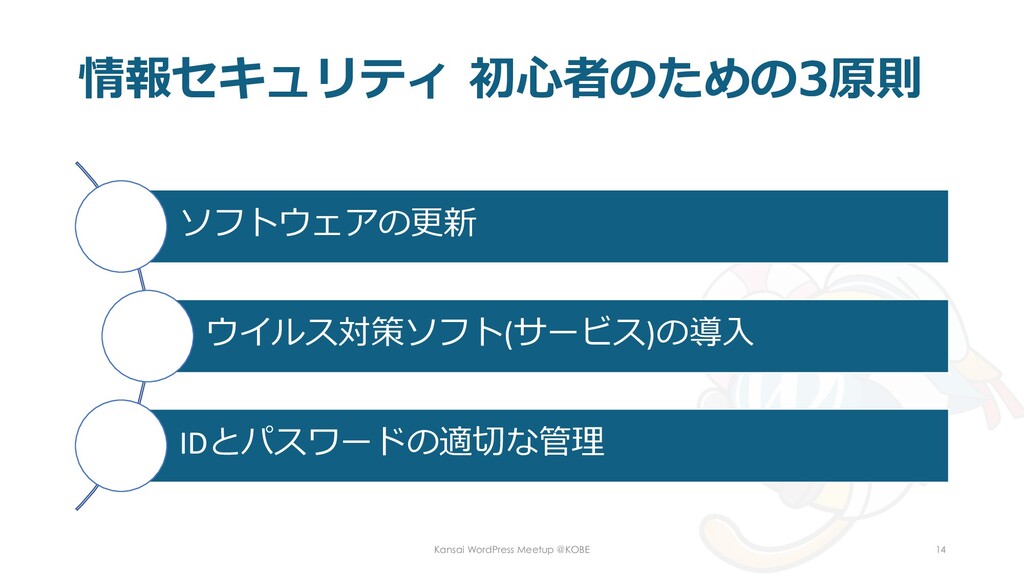
・情報セキュリティ 初心者のための3原則
・パスワードの設定と管理のあり方
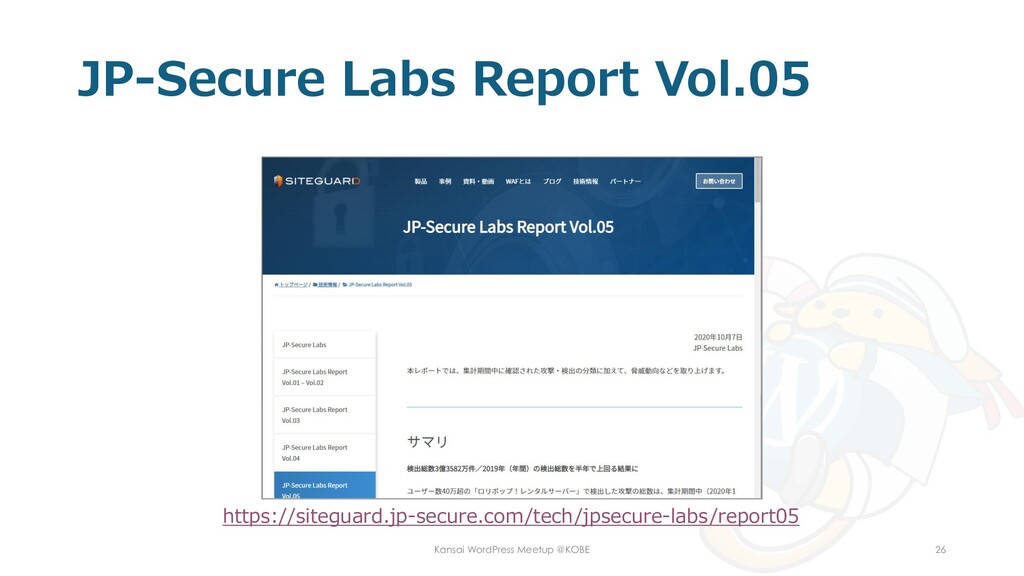
・レンタルサーバーにおいて確認された攻撃と脅威動向
・WAFって何なん?
HORIE Keisuke
October 31, 2020
Transcript
32 slides
-
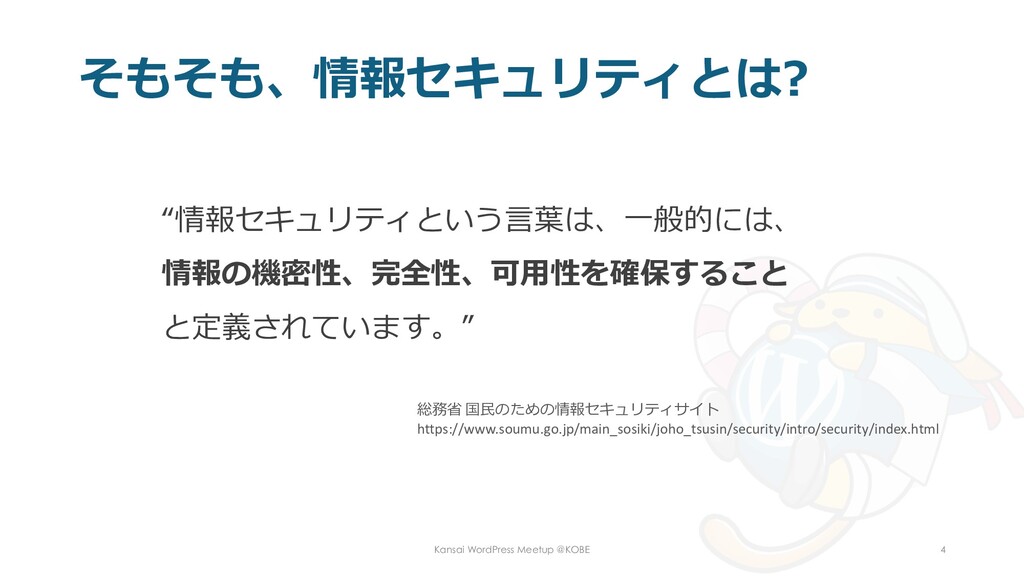
そもそも、情報セキュリティとは? “情報セキュリティという言葉は、一般的には、 情報の機密性、完全性、可用性を確保すること と定義されています。” Kansai WordPress Meetup @KOBE 4 総務省
国民のための情報セキュリティサイト https://www.soumu.go.jp/main_sosiki/joho_tsusin/security/intro/security/index.html -
機密性 • 「情報が漏れないように管理しましょう」というもの • 不正アクセス対策が代表例 • 不正アクセスを受けないためには、ある一つの情報にアクセス できる人間を最小限にするという対策が必要。 • 最小限にするためには、IDやパスワードを個人個人に設定し、
誰でもかれでもアクセスできないようにすることが重要です。 • そのため、例えばIDやパスワードが書かれたメモは机上に放置 しないなど、IDやパスワード管理を徹底しましょう。 Kansai WordPress Meetup @KOBE 5 LRM株式会社 ISMS徹底解説ブログ 情報の「機密性」「完全性」「可用性」って? https://www.lrm.jp/iso27001/blog/iso27001isms/5763/ -
完全性 • 持っている情報を正確かつ最新の状態で管理することを指す • 持っている情報について、 氏名や電話番号などが間違っている場合や、 古くて役に立たない場合、これでは何の意味もない… Kansai WordPress Meetup
@KOBE 6 LRM株式会社 ISMS徹底解説ブログ 情報の「機密性」「完全性」「可用性」って? https://www.lrm.jp/iso27001/blog/iso27001isms/5763/ -
可用性 • 情報を使いたいときに使える状態にしておくこと • 例えば、データのバックアップなど • 普段利用しているパソコンが壊れた際、 データのバックアップが全く取られていなければ、 途方に暮れるしかない。 •
そんなことが起こらないよう、 データを別の媒体にバックアップしておくことが重要 Kansai WordPress Meetup @KOBE 7 LRM株式会社 ISMS徹底解説ブログ 情報の「機密性」「完全性」「可用性」って? https://www.lrm.jp/iso27001/blog/iso27001isms/5763/ -
WordPressにおける情報セキュリティ Kansai WordPress Meetup @KOBE 8 • WordPressを最新版にアップデートする • wp-config.php
のパーミッションを変える • セキュリティのプラグインを追加する ・ ・ ・ などのWordPressに講じる対策のみではない! -
ソフトウェアの更新 • OSやWebブラウザなどのソフトウェアには、 脆弱性と呼ばれる情報セキュリティ上の問題(弱点)が 発見されることがある • この問題を解決する為には、ソフトウェアメーカーなどから 提供される修正プログラムを定期的に適用する • できる限りソフトウェアを最新の状態に保つよう、心がける
• 通知が表示されたら、忘れずに更新 Kansai WordPress Meetup @KOBE 15 -
ウイルス対策ソフト(サービス)の導入 • ウイルスに感染しないようにすることは、 情報セキュリティ対策の基本 • PCにウイルス対策ソフト(サービス)を導入することが重要 • 最近では、ウイルス対策の他に、 パーソナルファイアウォールやフィルタリングなどを備えた 総合セキュリティ対策ソフトもあり
• OS標準で同機能が提供されていることもある Kansai WordPress Meetup @KOBE 16 -
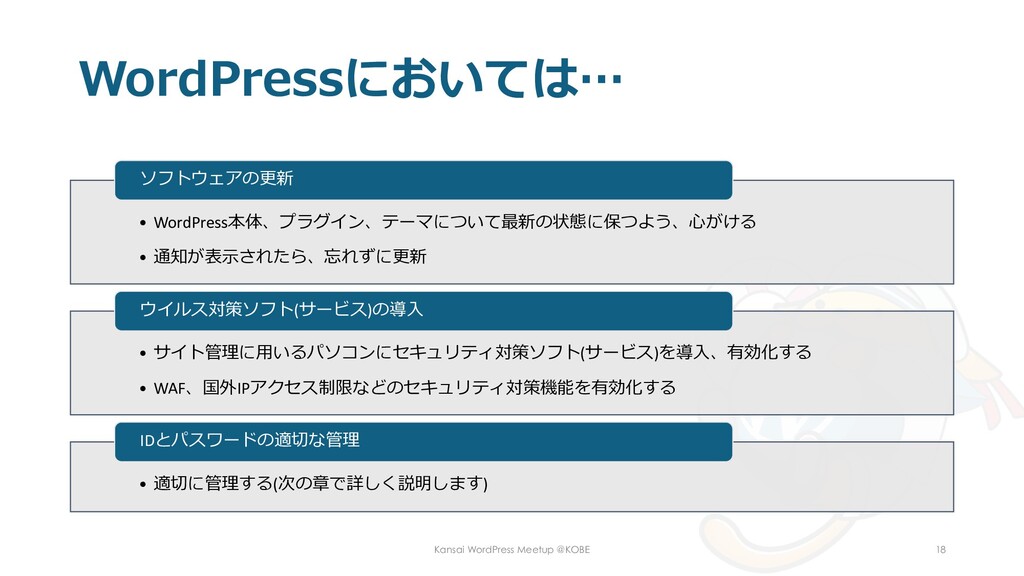
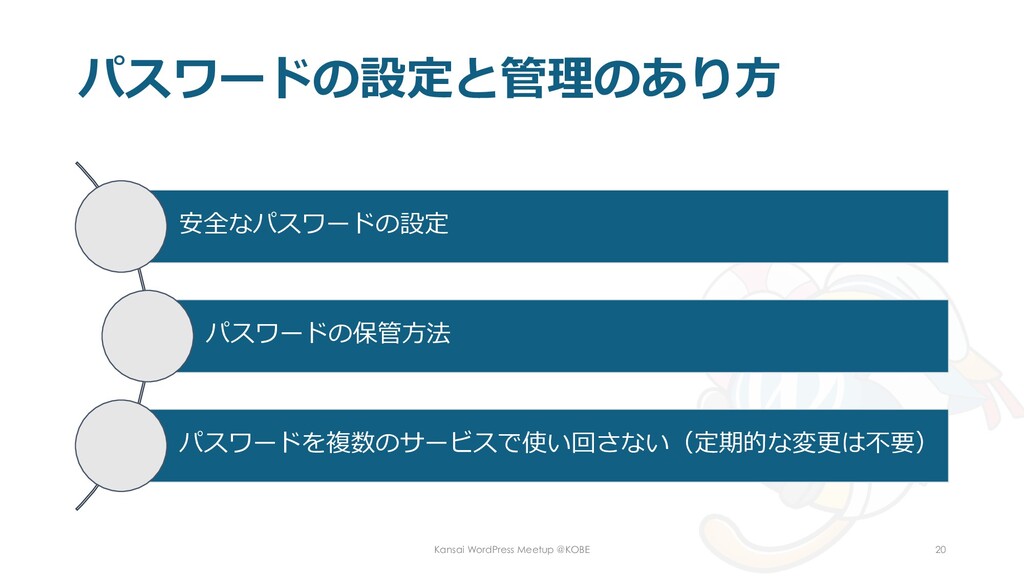
WordPressにおいては… • WordPress本体、プラグイン、テーマについて最新の状態に保つよう、心がける • 通知が表示されたら、忘れずに更新 ソフトウェアの更新 • サイト管理に用いるパソコンにセキュリティ対策ソフト(サービス)を導入、有効化する • WAF、国外IPアクセス制限などのセキュリティ対策機能を有効化する
ウイルス対策ソフト(サービス)の導入 • 適切に管理する(次の章で詳しく説明します) IDとパスワードの適切な管理 Kansai WordPress Meetup @KOBE 18 -
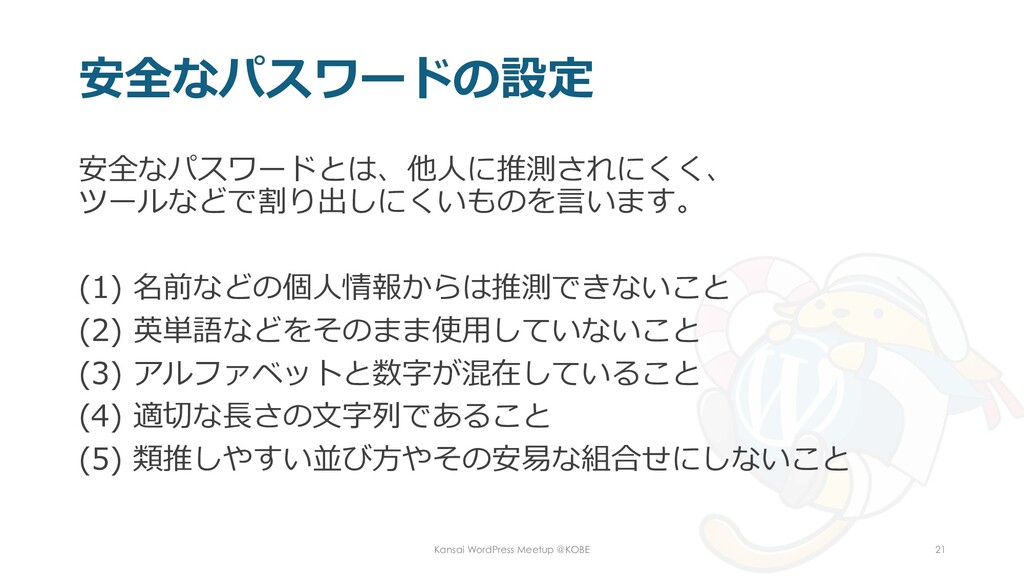
安全なパスワードの設定 安全なパスワードとは、他人に推測されにくく、 ツールなどで割り出しにくいものを言います。 (1) 名前などの個人情報からは推測できないこと (2) 英単語などをそのまま使用していないこと (3) アルファベットと数字が混在していること (4)
適切な長さの文字列であること (5) 類推しやすい並び方やその安易な組合せにしないこと Kansai WordPress Meetup @KOBE 21 -
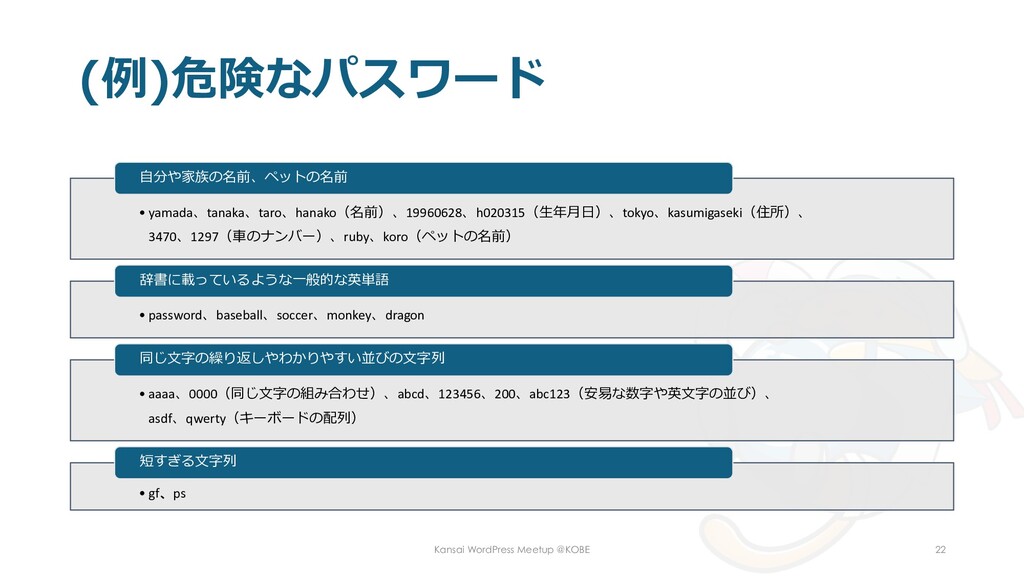
(例)危険なパスワード • yamada、tanaka、taro、hanako(名前)、19960628、h020315(生年月日)、tokyo、kasumigaseki(住所)、 3470、1297(車のナンバー)、ruby、koro(ペットの名前) 自分や家族の名前、ペットの名前 • password、baseball、soccer、monkey、dragon 辞書に載っているような一般的な英単語 • aaaa、0000(同じ文字の組み合わせ)、abcd、123456、200、abc123(安易な数字や英文字の並び)、
asdf、qwerty(キーボードの配列) 同じ文字の繰り返しやわかりやすい並びの文字列 • gf、ps 短すぎる文字列 Kansai WordPress Meetup @KOBE 22 -
パスワードの保管方法 せっかく安全なパスワードを設定しても、 パスワードが他人に漏れてしまえば意味がありません。 以下が、パスワードの保管に関して特に留意が必要なものです。 • パスワードは、同僚などに教えないで、秘密にすること • パスワードを電子メールでやりとりしないこと • パスワードのメモをディスプレイなど
他人の目に触れる場所に貼ったりしないこと • やむを得ずパスワードをメモなどで記載した場合は、 鍵のかかる机や金庫など安全な方法で保管すること Kansai WordPress Meetup @KOBE 23 -
パスワードを複数のサービスで 使い回さない(定期的な変更は不要) • パスワードはできる限り、複数のサービスで使いまわさない • 他のサービスで設定したパスワードが漏えいした場合、 第三者に重要情報にアクセスされてしまう可能性が生じる • 機器やサービスの間で使い回しのない、 固有のパスワードを設定する
• 定期的にパスワードを変更することで、 パスワードの作り方がパターン化し簡単になることや、 使いまわしするようになることのほうが問題 • パスワードの変更は、流出時に速やかに変更する Kansai WordPress Meetup @KOBE 24 -
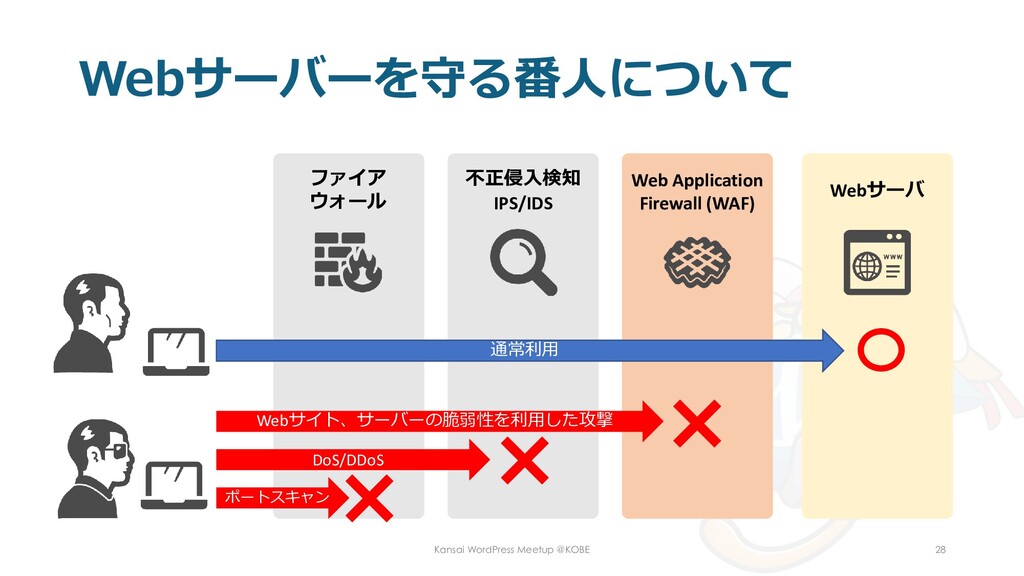
Webサーバーを守る番人について Kansai WordPress Meetup @KOBE 28 ファイア ウォール 不正侵入検知 IPS/IDS
Web Application Firewall (WAF) Webサーバ 通常利用 ポートスキャン DoS/DDoS Webサイト、サーバーの脆弱性を利用した攻撃 -
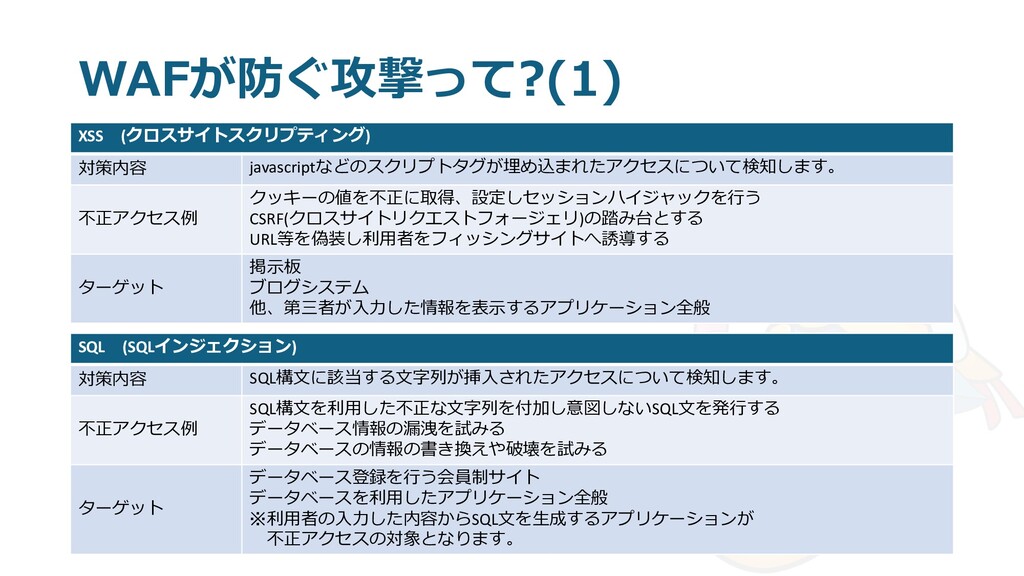
WAFが防ぐ攻撃って?(1) XSS (クロスサイトスクリプティング) 対策内容 javascriptなどのスクリプトタグが埋め込まれたアクセスについて検知します。 不正アクセス例 クッキーの値を不正に取得、設定しセッションハイジャックを行う CSRF(クロスサイトリクエストフォージェリ)の踏み台とする URL等を偽装し利用者をフィッシングサイトへ誘導する ターゲット
掲示板 ブログシステム 他、第三者が入力した情報を表示するアプリケーション全般 Kansai WordPress Meetup @KOBE 29 SQL (SQLインジェクション) 対策内容 SQL構文に該当する文字列が挿入されたアクセスについて検知します。 不正アクセス例 SQL構文を利用した不正な文字列を付加し意図しないSQL文を発行する データベース情報の漏洩を試みる データベースの情報の書き換えや破壊を試みる ターゲット データベース登録を行う会員制サイト データベースを利用したアプリケーション全般 ※利用者の入力した内容からSQL文を生成するアプリケーションが 不正アクセスの対象となります。 -
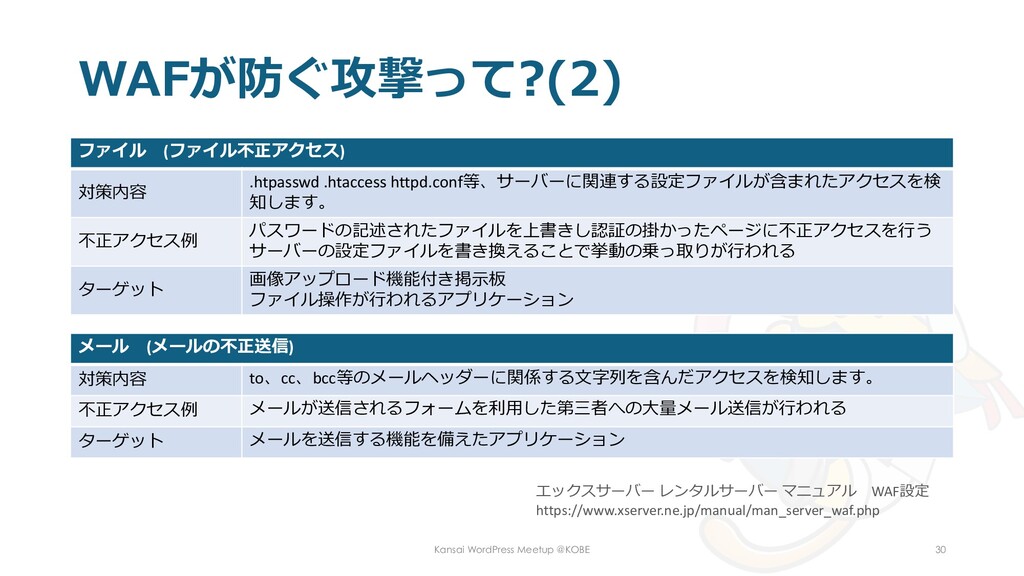
WAFが防ぐ攻撃って?(2) ファイル (ファイル不正アクセス) 対策内容 .htpasswd .htaccess httpd.conf等、サーバーに関連する設定ファイルが含まれたアクセスを検 知します。 不正アクセス例 パスワードの記述されたファイルを上書きし認証の掛かったページに不正アクセスを行う
サーバーの設定ファイルを書き換えることで挙動の乗っ取りが行われる ターゲット 画像アップロード機能付き掲示板 ファイル操作が行われるアプリケーション Kansai WordPress Meetup @KOBE 30 メール (メールの不正送信) 対策内容 to、cc、bcc等のメールヘッダーに関係する文字列を含んだアクセスを検知します。 不正アクセス例 メールが送信されるフォームを利用した第三者への大量メール送信が行われる ターゲット メールを送信する機能を備えたアプリケーション エックスサーバー レンタルサーバー マニュアル WAF設定 https://www.xserver.ne.jp/manual/man_server_waf.php -
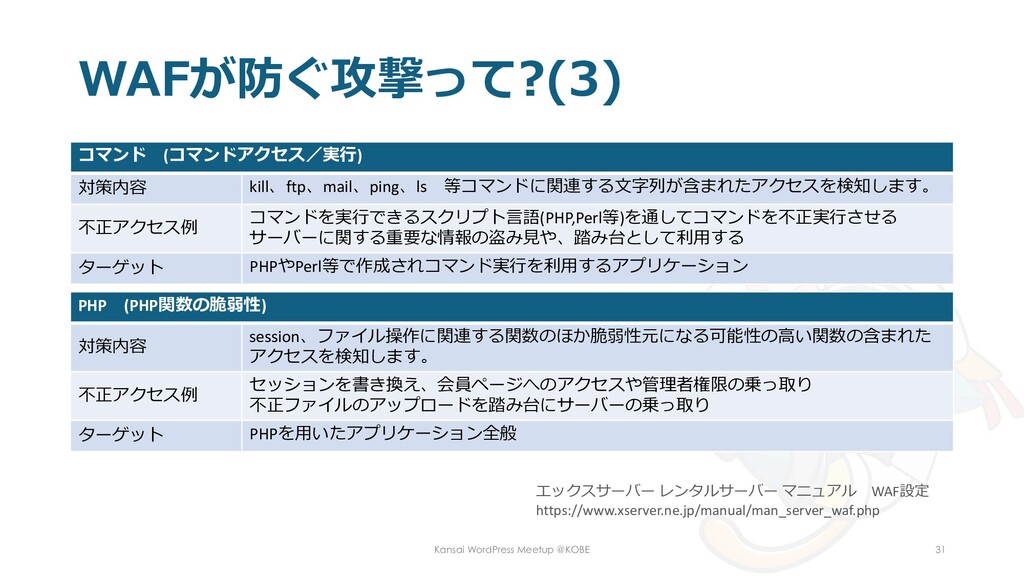
WAFが防ぐ攻撃って?(3) コマンド (コマンドアクセス/実行) 対策内容 kill、ftp、mail、ping、ls 等コマンドに関連する文字列が含まれたアクセスを検知します。 不正アクセス例 コマンドを実行できるスクリプト言語(PHP,Perl等)を通してコマンドを不正実行させる サーバーに関する重要な情報の盗み見や、踏み台として利用する ターゲット
PHPやPerl等で作成されコマンド実行を利用するアプリケーション Kansai WordPress Meetup @KOBE 31 PHP (PHP関数の脆弱性) 対策内容 session、ファイル操作に関連する関数のほか脆弱性元になる可能性の高い関数の含まれた アクセスを検知します。 不正アクセス例 セッションを書き換え、会員ページへのアクセスや管理者権限の乗っ取り 不正ファイルのアップロードを踏み台にサーバーの乗っ取り ターゲット PHPを用いたアプリケーション全般 エックスサーバー レンタルサーバー マニュアル WAF設定 https://www.xserver.ne.jp/manual/man_server_waf.php