Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
20190228-DangerousSites.pdf
Search
Sponsored
·
Your Podcast. Everywhere. Effortlessly.
Share. Educate. Inspire. Entertain. You do you. We'll handle the rest.
→
hiro
February 28, 2019
Technology
780
1
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
20190228-DangerousSites.pdf
hiro
February 28, 2019
More Decks by hiro
See All by hiro
Observe_C2Servers_Phorpiex_Avaddon_-20200630.pdf
ctrl_z3r0
1
1.5k
Observe_C2Servers_via_MonitoringService-20200330.pdf
ctrl_z3r0
2
1.2k
Remove_obfuscation_in_Emotet_PowershellScript-20200129.pdf
ctrl_z3r0
2
2.7k
Honeypot-on-GCP-20191201.pdf
ctrl_z3r0
0
920
HackingDojo_De-Ice_1.110_-20191203.pdf
ctrl_z3r0
5
1.5k
Investigating-Malware-20191030
ctrl_z3r0
4
1.6k
Honeypot_on_GCP-20191006.pdf
ctrl_z3r0
4
1.6k
AntiPortscan-20190925
ctrl_z3r0
2
1.3k
Honeypot on GCE (Google Compute Engine)
ctrl_z3r0
1
1.1k
Other Decks in Technology
See All in Technology
研究開発部の紹介 / Sansan R&D Profile
sansan33
PRO
5
25k
フルカイテン株式会社 エンジニア向け採用資料
fullkaiten
0
12k
AIによるクリエイティブ生成を行う上での試行錯誤
plaidtech
PRO
0
160
Claude Code本って、 読む必要あるの?
oikon48
2
470
Issue 駆動でスペシャリストの意図を届ける、AI 実装のアクセシビリティ向上
thkt
0
120
作って終わりじゃないサーバーレス 〜9年運用する大規模EC物流API基盤の設計・運用のリアル〜
zozotech
PRO
0
120
俺の仕事は AIに奪われないし、たぶんその BIも要らない
hikaruri
0
500
データ_AIの事業の勝敗をわけるもの
nek0128
1
410
Azure Serverless 2026:Production-ready な AI エージェント基盤 / Azure Serverless 2026: Production-Ready AI Agent Platform
miyake
2
160
AI 時代のスタートアップエコシステ厶から考究する技術的負債との向き合い方
m3m0r7
PRO
3
2.2k
OpenTelemetry eBPF Instrumentationの舞台裏 / Behind the Scenes of OpenTelemetry eBPF Instrumentation
ymotongpoo
4
1.3k
Cloudflare Workers 向けアプリを C# で構築する ~WASM Native AOT への道~
nenonaninu
0
110
Featured
See All Featured
AI: The stuff that nobody shows you
jnunemaker
PRO
10
1k
Building Applications with DynamoDB
mza
96
7.2k
How To Stay Up To Date on Web Technology
chriscoyier
790
250k
Have SEOs Ruined the Internet? - User Awareness of SEO in 2025
akashhashmi
0
500
The MySQL Ecosystem @ GitHub 2015
samlambert
251
13k
Git: the NoSQL Database
bkeepers
PRO
432
67k
SEO Brein meetup: CTRL+C is not how to scale international SEO
lindahogenes
2
2.9k
Improving Core Web Vitals using Speculation Rules API
sergeychernyshev
21
1.6k
Discover your Explorer Soul
emna__ayadi
2
1.3k
The Hidden Cost of Media on the Web [PixelPalooza 2025]
tammyeverts
2
500
How to train your dragon (web standard)
notwaldorf
97
6.8k
Six Lessons from altMBA
skipperchong
29
4.5k
Transcript
危ないサイトの見分け方 ~情報漏えい時代の自衛術~ 第21回セキュリティ共有勉強会@LIFULL 2019/02/28 hiro(@ctrl_z3r0) a.k.a ねこさん⚡(@catnap707)
アジェンダ 1 最近の個人情報漏えい事案 2 何が問題だったのか 3 危ないサイトの見分け方 4 情報漏えいへの備え 5
まとめ 2
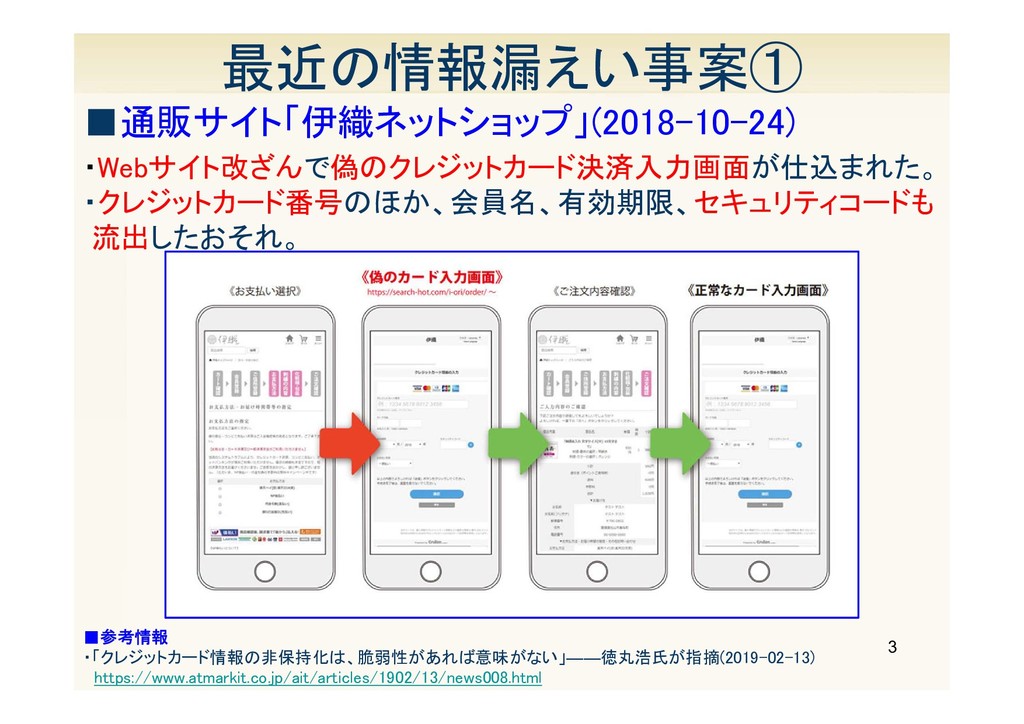
3 最近の情報漏えい事案① ▪通販サイト「伊織ネットショップ」(2018-10-24) ・Webサイト改ざんで偽のクレジットカード決済入力画面が仕込まれた。 ・クレジットカード番号のほか、会員名、有効期限、セキュリティコードも 流出したおそれ。 ▪参考情報 ・「クレジットカード情報の非保持化は、脆弱性があれば意味がない」――徳丸浩氏が指摘(2019-02-13) https://www.atmarkit.co.jp/ait/articles/1902/13/news008.html
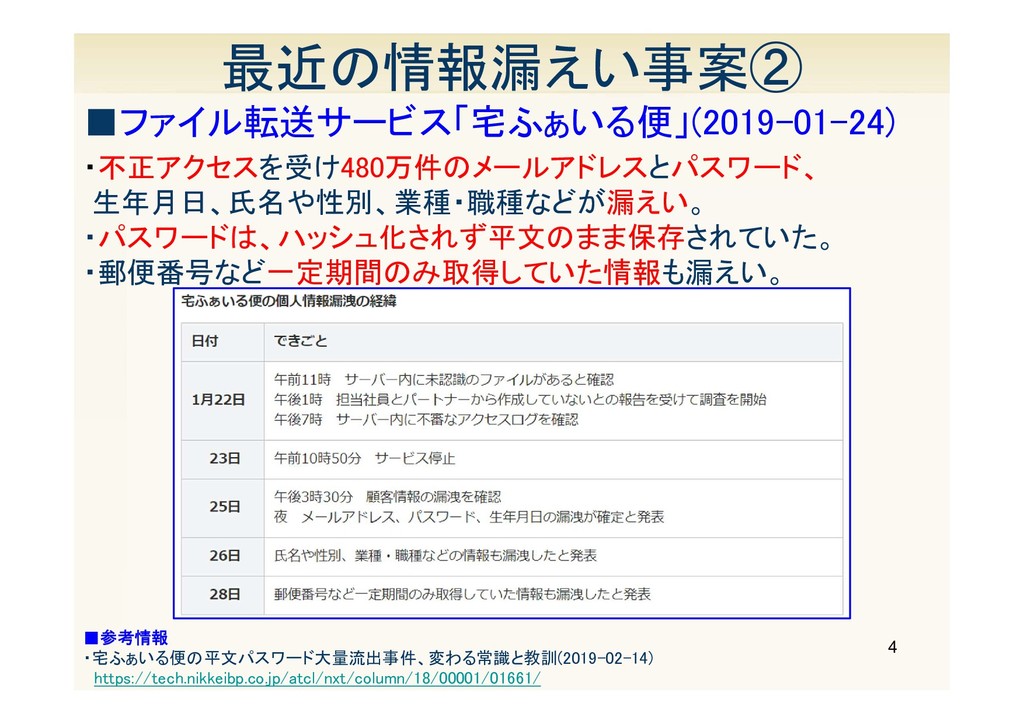
4 最近の情報漏えい事案② ▪ファイル転送サービス「宅ふぁいる便」(2019-01-24) ・不正アクセスを受け480万件のメールアドレスとパスワード、 生年月日、氏名や性別、業種・職種などが漏えい。 ・パスワードは、ハッシュ化されず平文のまま保存されていた。 ・郵便番号など一定期間のみ取得していた情報も漏えい。 ▪参考情報 ・宅ふぁいる便の平文パスワード大量流出事件、変わる常識と教訓(2019-02-14) https://tech.nikkeibp.co.jp/atcl/nxt/column/18/00001/01661/
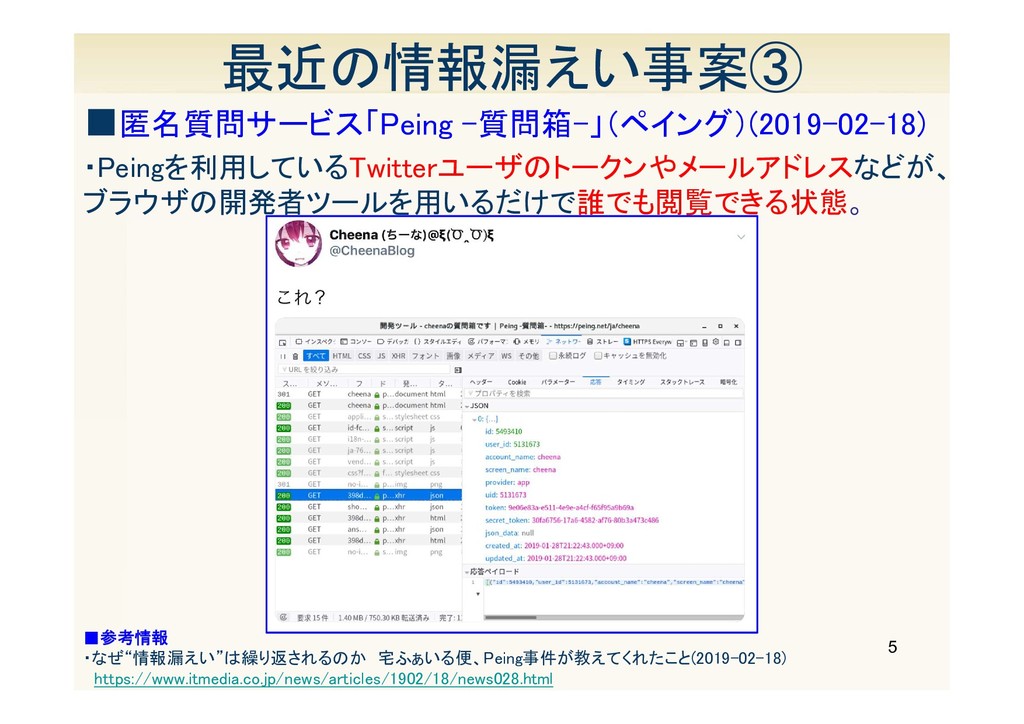
5 最近の情報漏えい事案③ ▪匿名質問サービス「Peing -質問箱-」(ペイング)(2019-02-18) ・Peingを利用しているTwitterユーザのトークンやメールアドレスなどが、 ブラウザの開発者ツールを用いるだけで誰でも閲覧できる状態。 ▪参考情報 ・なぜ“情報漏えい”は繰り返されるのか 宅ふぁいる便、Peing事件が教えてくれたこと(2019-02-18) https://www.itmedia.co.jp/news/articles/1902/18/news028.html
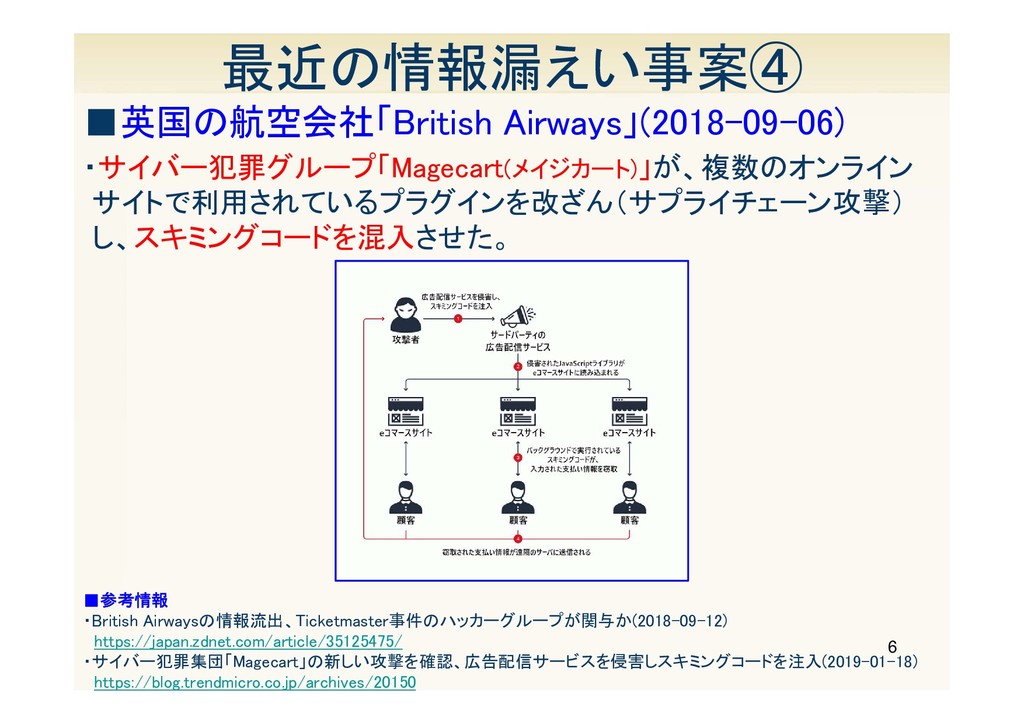
6 最近の情報漏えい事案④ ▪英国の航空会社「British Airways」(2018-09-06) ・サイバー犯罪グループ「Magecart(メイジカート)」が、複数のオンライン サイトで利用されているプラグインを改ざん(サプライチェーン攻撃) し、スキミングコードを混入させた。 ▪参考情報 ・British Airwaysの情報流出、Ticketmaster事件のハッカーグループが関与か(2018-09-12)
https://japan.zdnet.com/article/35125475/ ・サイバー犯罪集団「Magecart」の新しい攻撃を確認、広告配信サービスを侵害しスキミングコードを注入(2019-01-18) https://blog.trendmicro.co.jp/archives/20150
・攻撃者は、何かしらの脆弱性を悪用して、カード 情報の入力画面を改ざんできた。(SQLインジェク ション等でDBの中身を窃取している訳ではない。) ・利用者は改ざんされたことに気付けず、入力画 面へカード情報を入力すると、攻撃者が用意した サイトへデータが送信されていた。 7 何が問題だったのか① ▪通販サイト「伊織ネットショップ」 ・当該サイトには、Webサイト改ざんを受ける脆弱性が存在した。
・サーバにカード情報を記録させない非保持化を実装していても、 攻撃者はカード情報を盗むことができた。 なぜなのか? ▪参考情報 ・「クレジットカード情報の非保持化は、脆弱性があれば意味がない」――徳丸浩氏が指摘(2019-02-13) https://www.atmarkit.co.jp/ait/articles/1902/13/news008.html
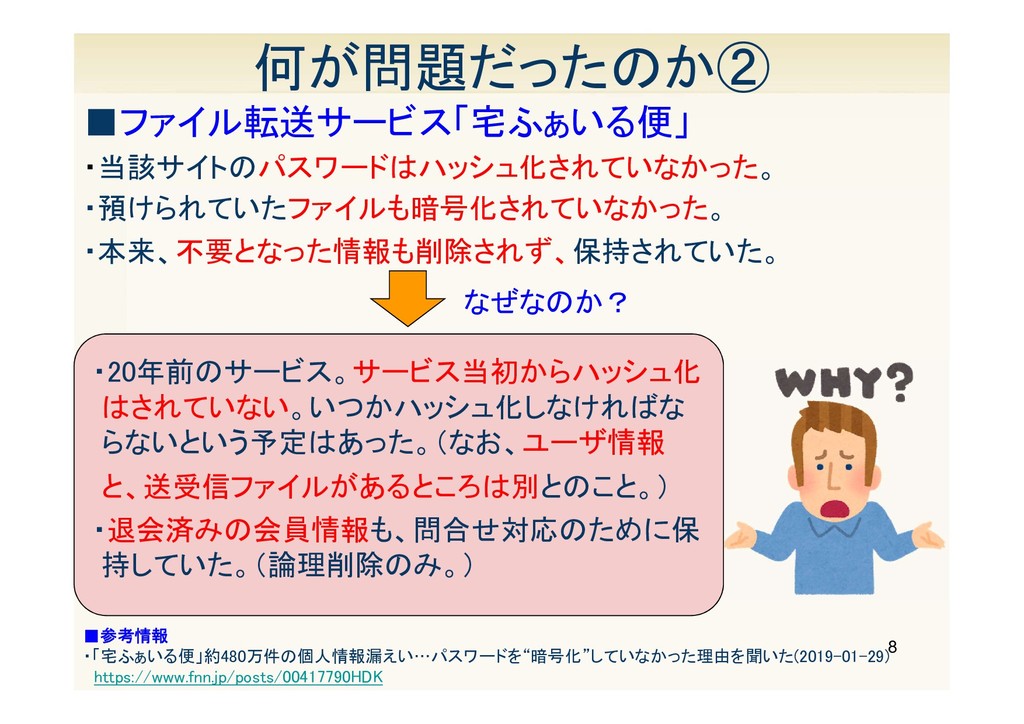
8 何が問題だったのか② ▪ファイル転送サービス「宅ふぁいる便」 ・当該サイトのパスワードはハッシュ化されていなかった。 ・本来、不要となった情報も削除されず、保持されていた。 ▪参考情報 ・「宅ふぁいる便」約480万件の個人情報漏えい…パスワードを“暗号化”していなかった理由を聞いた(2019-01-29) https://www.fnn.jp/posts/00417790HDK なぜなのか? ・20年前のサービス。サービス当初からハッシュ化
はされていない。いつかハッシュ化しなければな らないという予定はあった。(なお、ユーザ情報 と、送受信ファイルがあるところは別とのこと。) ・退会済みの会員情報も、問合せ対応のために保 持していた。(論理削除のみ。) ・預けられていたファイルも暗号化されていなかった。
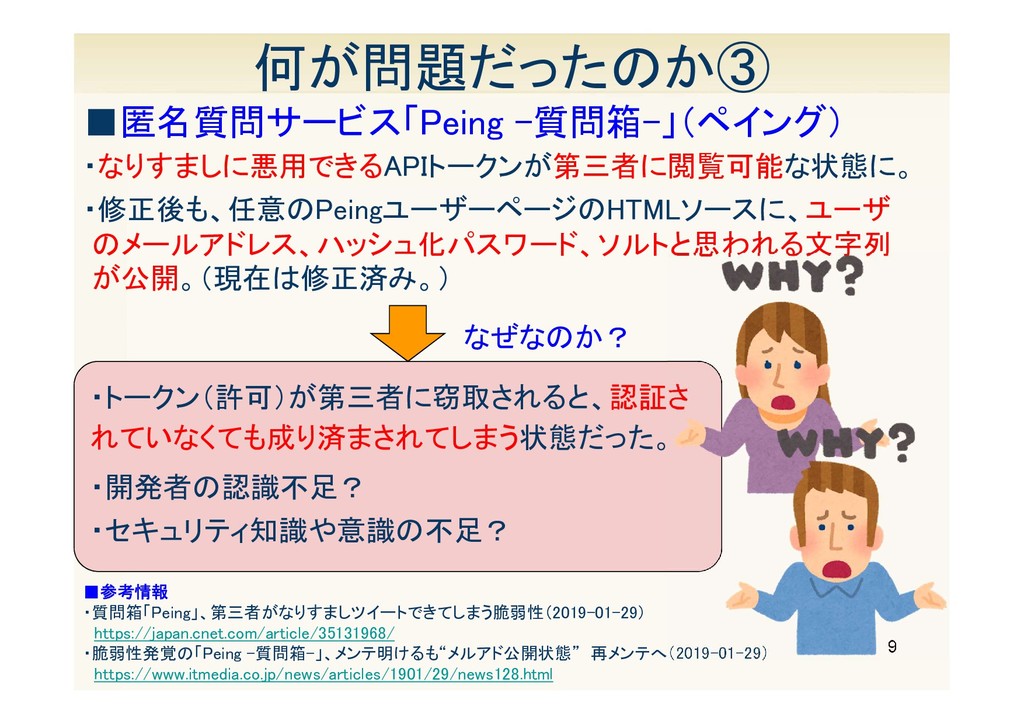
9 何が問題だったのか③ ▪参考情報 ・質問箱「Peing」、第三者がなりすましツイートできてしまう脆弱性(2019-01-29) https://japan.cnet.com/article/35131968/ ・脆弱性発覚の「Peing -質問箱-」、メンテ明けるも“メルアド公開状態” 再メンテへ(2019-01-29) https://www.itmedia.co.jp/news/articles/1901/29/news128.html ・なりすましに悪用できるAPIトークンが第三者に閲覧可能な状態に。
▪匿名質問サービス「Peing -質問箱-」(ペイング) なぜなのか? ・修正後も、任意のPeingユーザーページのHTMLソースに、ユーザ のメールアドレス、ハッシュ化パスワード、ソルトと思われる文字列 が公開。(現在は修正済み。) ・トークン(許可)が第三者に窃取されると、認証さ れていなくても成り済まされてしまう状態だった。 ・開発者の認識不足? ・セキュリティ知識や意識の不足?
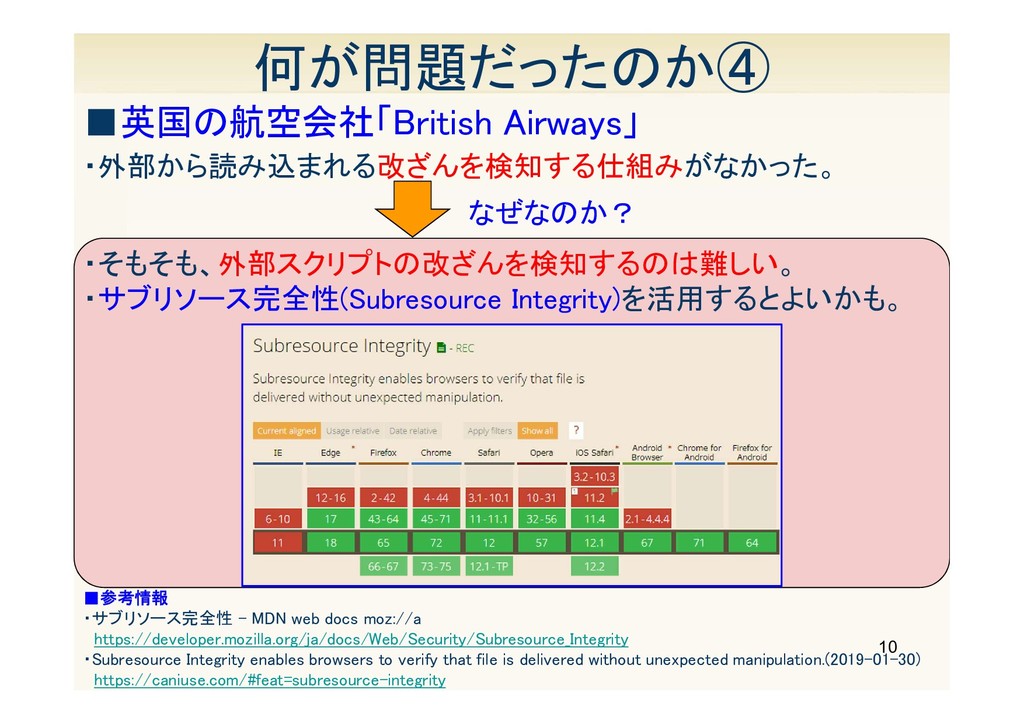
10 何が問題だったのか④ ▪英国の航空会社「British Airways」 ▪参考情報 ・サブリソース完全性 - MDN web docs
moz://a https://developer.mozilla.org/ja/docs/Web/Security/Subresource_Integrity ・Subresource Integrity enables browsers to verify that file is delivered without unexpected manipulation.(2019-01-30) https://caniuse.com/#feat=subresource-integrity ・外部から読み込まれる改ざんを検知する仕組みがなかった。 ・そもそも、外部スクリプトの改ざんを検知するのは難しい。 なぜなのか? ・サブリソース完全性(Subresource Integrity)を活用するとよいかも。
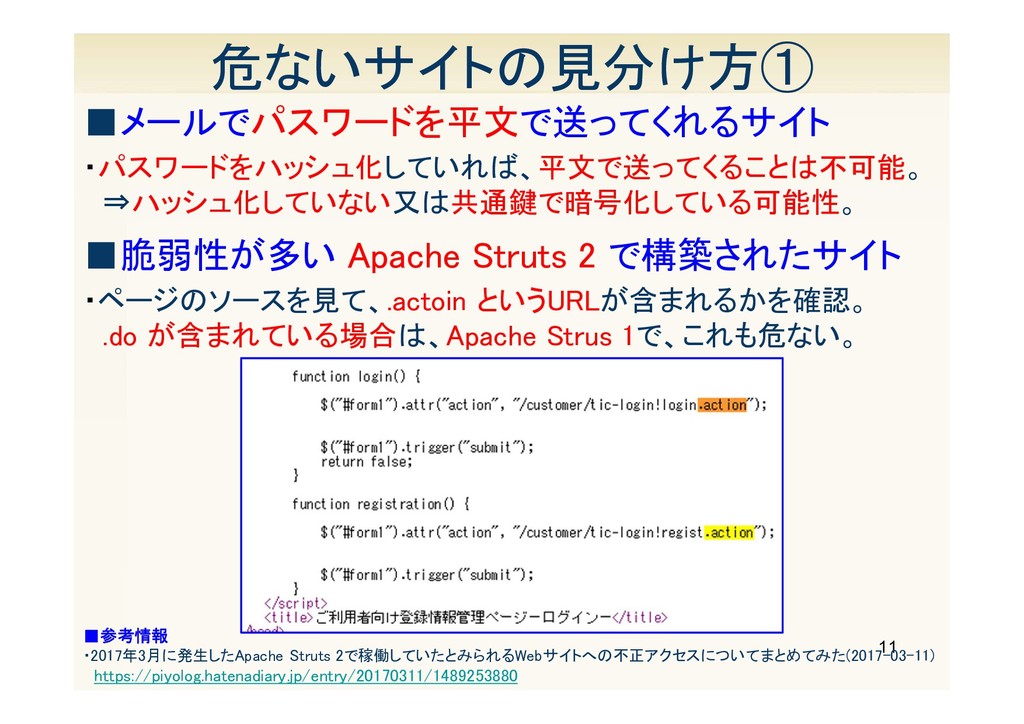
11 危ないサイトの見分け方① ▪メールでパスワードを平文で送ってくれるサイト ▪参考情報 ・2017年3月に発生したApache Struts 2で稼働していたとみられるWebサイトへの不正アクセスについてまとめてみた(2017-03-11) https://piyolog.hatenadiary.jp/entry/20170311/1489253880 ▪脆弱性が多い Apache
Struts 2 で構築されたサイト ・パスワードをハッシュ化していれば、平文で送ってくることは不可能。 ⇒ハッシュ化していない又は共通鍵で暗号化している可能性。 ・ページのソースを見て、.actoin というURLが含まれるかを確認。 .do が含まれている場合は、Apache Strus 1で、これも危ない。
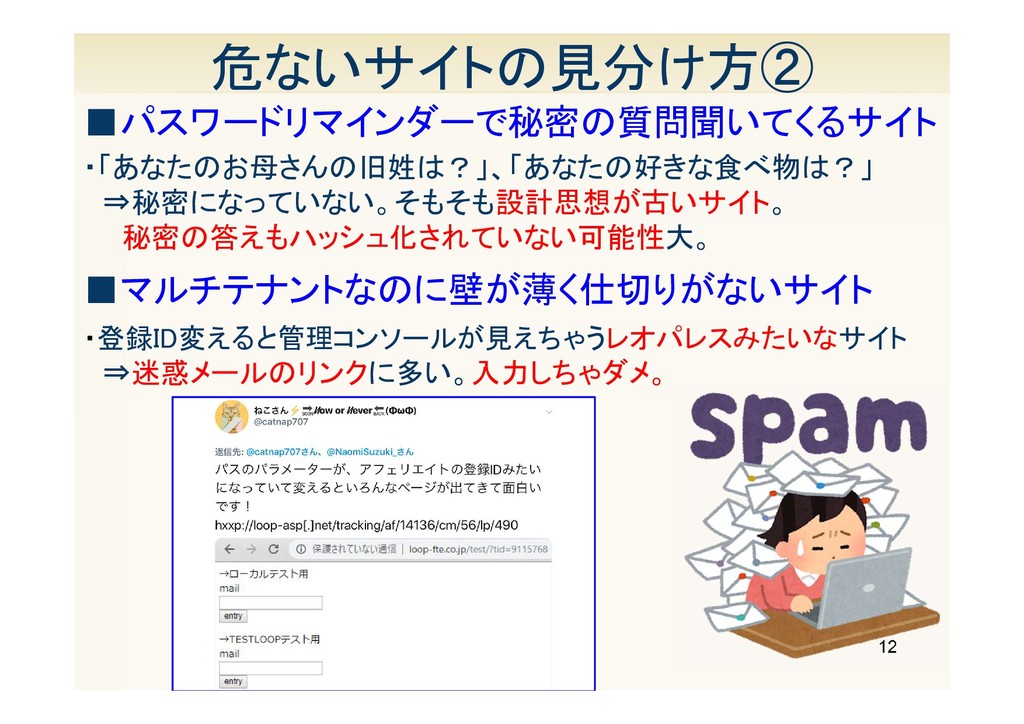
12 危ないサイトの見分け方② ▪パスワードリマインダーで秘密の質問聞いてくるサイト ▪マルチテナントなのに壁が薄く仕切りがないサイト ・「あなたのお母さんの旧姓は?」、「あなたの好きな食べ物は?」 ⇒秘密になっていない。そもそも設計思想が古いサイト。 秘密の答えもハッシュ化されていない可能性大。 ・登録ID変えると管理コンソールが見えちゃうレオパレスみたいなサイト ⇒迷惑メールのリンクに多い。入力しちゃダメ。
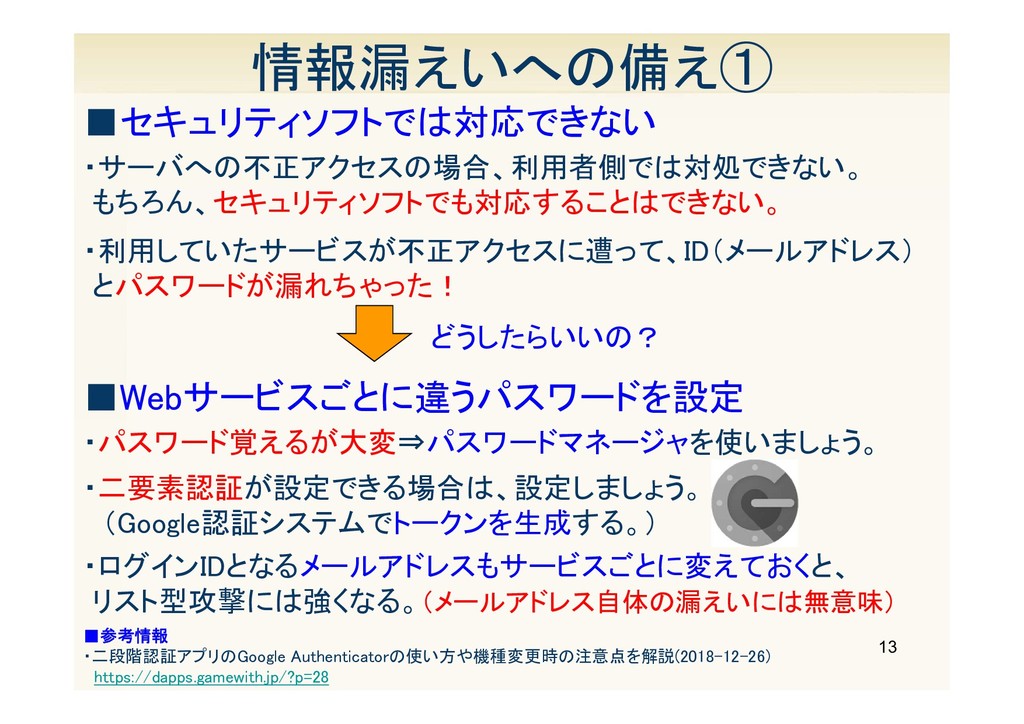
13 情報漏えいへの備え① ▪セキュリティソフトでは対応できない ▪参考情報 ・二段階認証アプリのGoogle Authenticatorの使い方や機種変更時の注意点を解説(2018-12-26) https://dapps.gamewith.jp/?p=28 ・サーバへの不正アクセスの場合、利用者側では対処できない。 もちろん、セキュリティソフトでも対応することはできない。 ▪Webサービスごとに違うパスワードを設定
・パスワード覚えるが大変⇒パスワードマネージャを使いましょう。 ・二要素認証が設定できる場合は、設定しましょう。 (Google認証システムでトークンを生成する。) どうしたらいいの? ・利用していたサービスが不正アクセスに遭って、ID(メールアドレス) とパスワードが漏れちゃった! ・ログインIDとなるメールアドレスもサービスごとに変えておくと、 リスト型攻撃には強くなる。(メールアドレス自体の漏えいには無意味)
14 情報漏えいへの備え② ▪Gmailでメールエイリアスを使う方法 ▪参考情報 ・Gmailのエイリアスで複数の差出人名やアドレスを使い分ける(前編)(2018-03-05) http://ascii.jp/elem/000/001/641/1641606/ ・アカウント名+任意の文字列 foobar123+Am4z0n#@gmail.com (Amazon用)
[email protected]
(AppStore用)
foobar123+ms%
[email protected]
(Microsoft用)
[email protected]
[email protected]
[email protected]
・ドットも入れることが可能 ・+(プラス)やドットが使えない場合、@googlemail.comを使え!
[email protected]
漏えいしたアドレス宛にメ ールが来た場合、どのサ ービスから漏えいしたか が分かって便利。
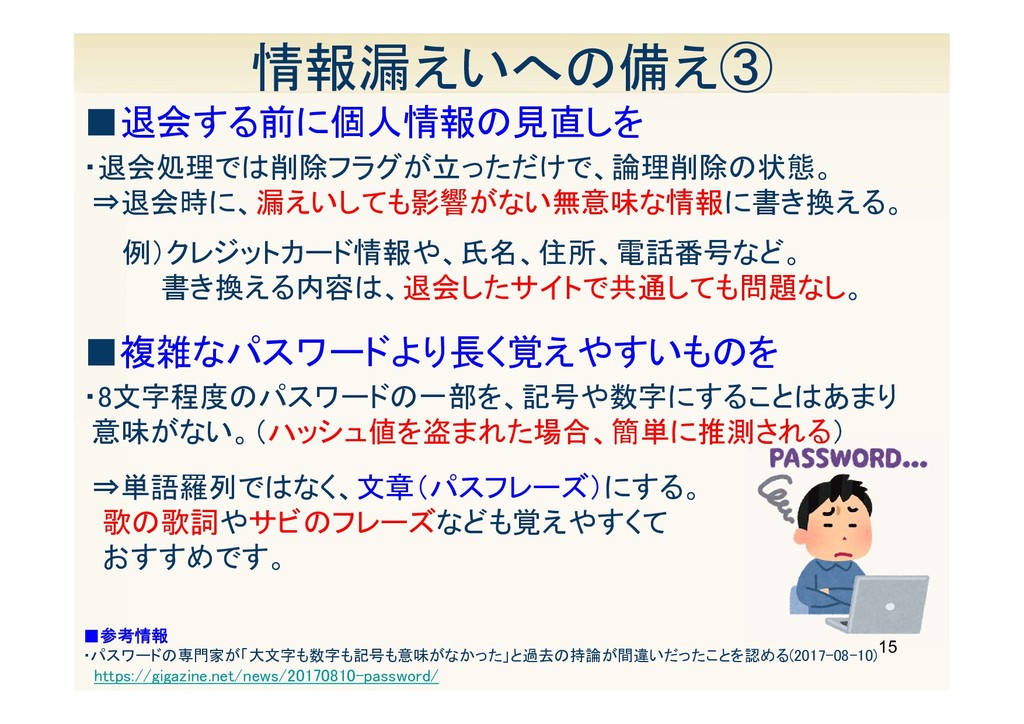
15 情報漏えいへの備え③ ▪退会する前に個人情報の見直しを ・退会処理では削除フラグが立っただけで、論理削除の状態。 ⇒退会時に、漏えいしても影響がない無意味な情報に書き換える。 例)クレジットカード情報や、氏名、住所、電話番号など。 書き換える内容は、退会したサイトで共通しても問題なし。 ▪参考情報 ・パスワードの専門家が「大文字も数字も記号も意味がなかった」と過去の持論が間違いだったことを認める(2017-08-10) https://gigazine.net/news/20170810-password/
▪複雑なパスワードより長く覚えやすいものを ・8文字程度のパスワードの一部を、記号や数字にすることはあまり 意味がない。(ハッシュ値を盗まれた場合、簡単に推測される) ⇒単語羅列ではなく、文章(パスフレーズ)にする。 歌の歌詞やサビのフレーズなども覚えやすくて おすすめです。
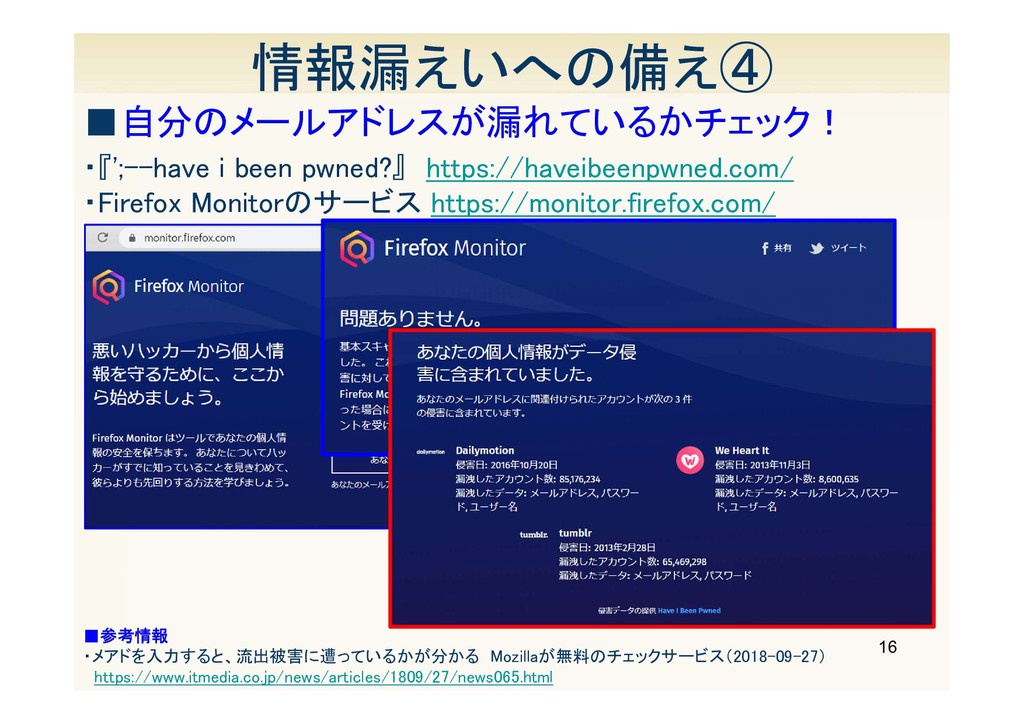
16 情報漏えいへの備え④ ▪自分のメールアドレスが漏れているかチェック! ▪参考情報 ・メアドを入力すると、流出被害に遭っているかが分かる Mozillaが無料のチェックサービス(2018-09-27) https://www.itmedia.co.jp/news/articles/1809/27/news065.html ・『';--have i been
pwned?』 https://haveibeenpwned.com/ ・Firefox Monitorのサービス https://monitor.firefox.com/
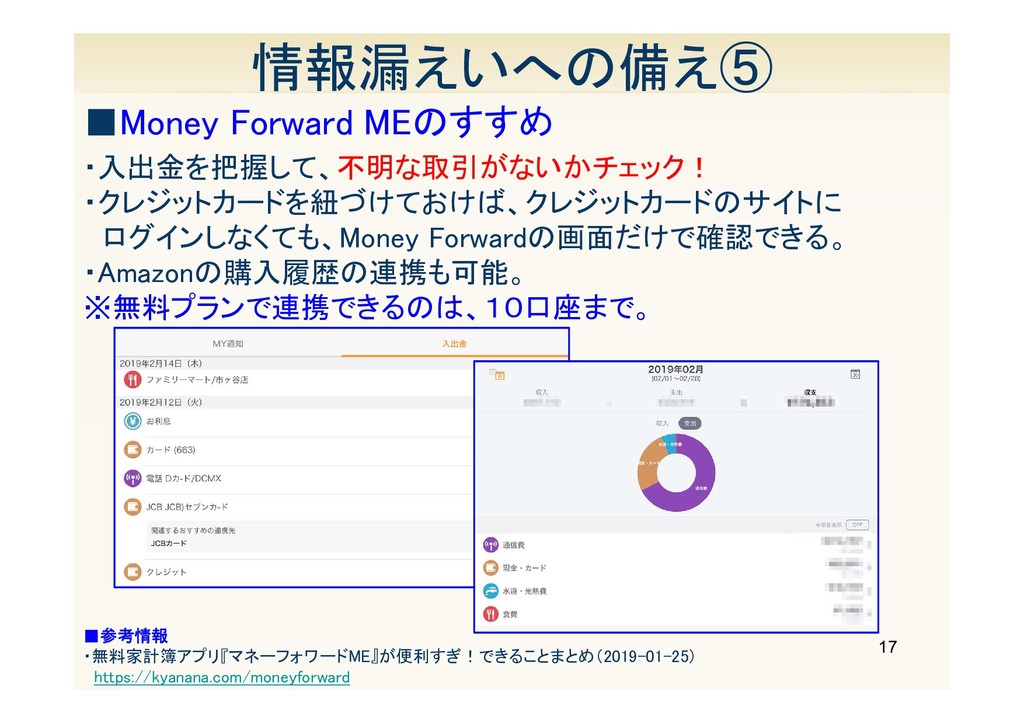
17 情報漏えいへの備え⑤ ▪Money Forward MEのすすめ ▪参考情報 ・無料家計簿アプリ『マネーフォワードME』が便利すぎ!できることまとめ(2019-01-25) https://kyanana.com/moneyforward ・入出金を把握して、不明な取引がないかチェック! ・クレジットカードを紐づけておけば、クレジットカードのサイトに
ログインしなくても、Money Forwardの画面だけで確認できる。 ・Amazonの購入履歴の連携も可能。 ※無料プランで連携できるのは、10口座まで。
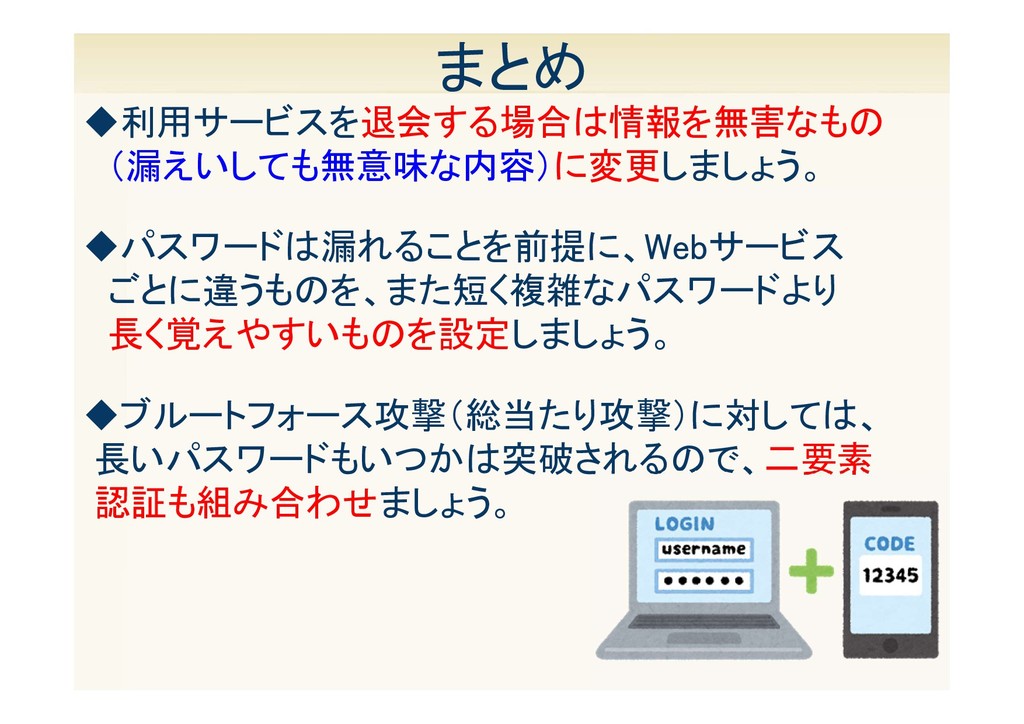
18 まとめ ◆パスワードは漏れることを前提に、Webサービス ごとに違うものを、また短く複雑なパスワードより 長く覚えやすいものを設定しましょう。 ◆ブルートフォース攻撃(総当たり攻撃)に対しては、 長いパスワードもいつかは突破されるので、二要素 認証も組み合わせましょう。 ◆利用サービスを退会する場合は情報を無害なもの (漏えいしても無意味な内容)に変更しましょう。
ご清聴ありがとうございました。 19


 ctrl_z3r0
 sansan33
 fullkaiten
 plaidtech
 oikon48
 thkt
 zozotech
 hikaruri
 nek0128
 miyake
 m3m0r7
 ymotongpoo
 nenonaninu
 jnunemaker
 mza
 chriscoyier
 akashhashmi
 samlambert
 bkeepers
 lindahogenes
 sergeychernyshev
 emna__ayadi
 tammyeverts
 notwaldorf
 skipperchong
](https://files.speakerdeck.com/presentations/8947967c354c45c29a6170dd55d7d9aa/slide_13.jpg)