Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
サービスアップデート9月.pdf
Search
井手亮太
October 16, 2026
8
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
サービスアップデート9月.pdf
井手亮太
October 16, 2026
More Decks by 井手亮太
See All by 井手亮太
サービスアップデート6月.pdf
ideaws
0
84
ECS-Blue/Green Deploy 0624
ideaws
1
160
マンスリーアップデート4月分
ideaws
0
94
マンスリーアップデート2月分
ideaws
0
85
ECSネイティブのBlue/Green デプロイを攻略しよう ~CodeDeployとの違いから、デプロイフロー実装まで~
ideaws
4
640
re:Invent のとあるアップデートについて~UFO隊は来させません~
ideaws
0
110
12月マンスリーアップデート
ideaws
0
89
Strands Agents & Amazon Bedrock AgentCoreで広がるAIエージェントの可能性
ideaws
0
67
Japan AWS Jr. Champions を目指して、そしてその先へ
ideaws
0
180
Featured
See All Featured
Build your cross-platform service in a week with App Engine
jlugia
234
19k
The Mindset for Success: Future Career Progression
greggifford
PRO
0
540
Lessons Learnt from Crawling 1000+ Websites
charlesmeaden
PRO
1
1.6k
The Anti-SEO Checklist Checklist. Pubcon Cyber Week
ryanjones
0
270
Tips & Tricks on How to Get Your First Job In Tech
honzajavorek
1
800
How to make the Groovebox
asonas
2
2.5k
Optimizing for Happiness
mojombo
378
71k
We Have a Design System, Now What?
morganepeng
55
8.4k
The Cult of Friendly URLs
andyhume
79
7k
<Decoding/> the Language of Devs - We Love SEO 2024
nikkihalliwell
1
360
ラッコキーワード サービス紹介資料
rakko
1
5.3M
State of Search Keynote: SEO is Dead Long Live SEO
ryanjones
0
320
Transcript
AWSサービスアップデート NRIネットコム株式会社 2026年10月08日 2026/09
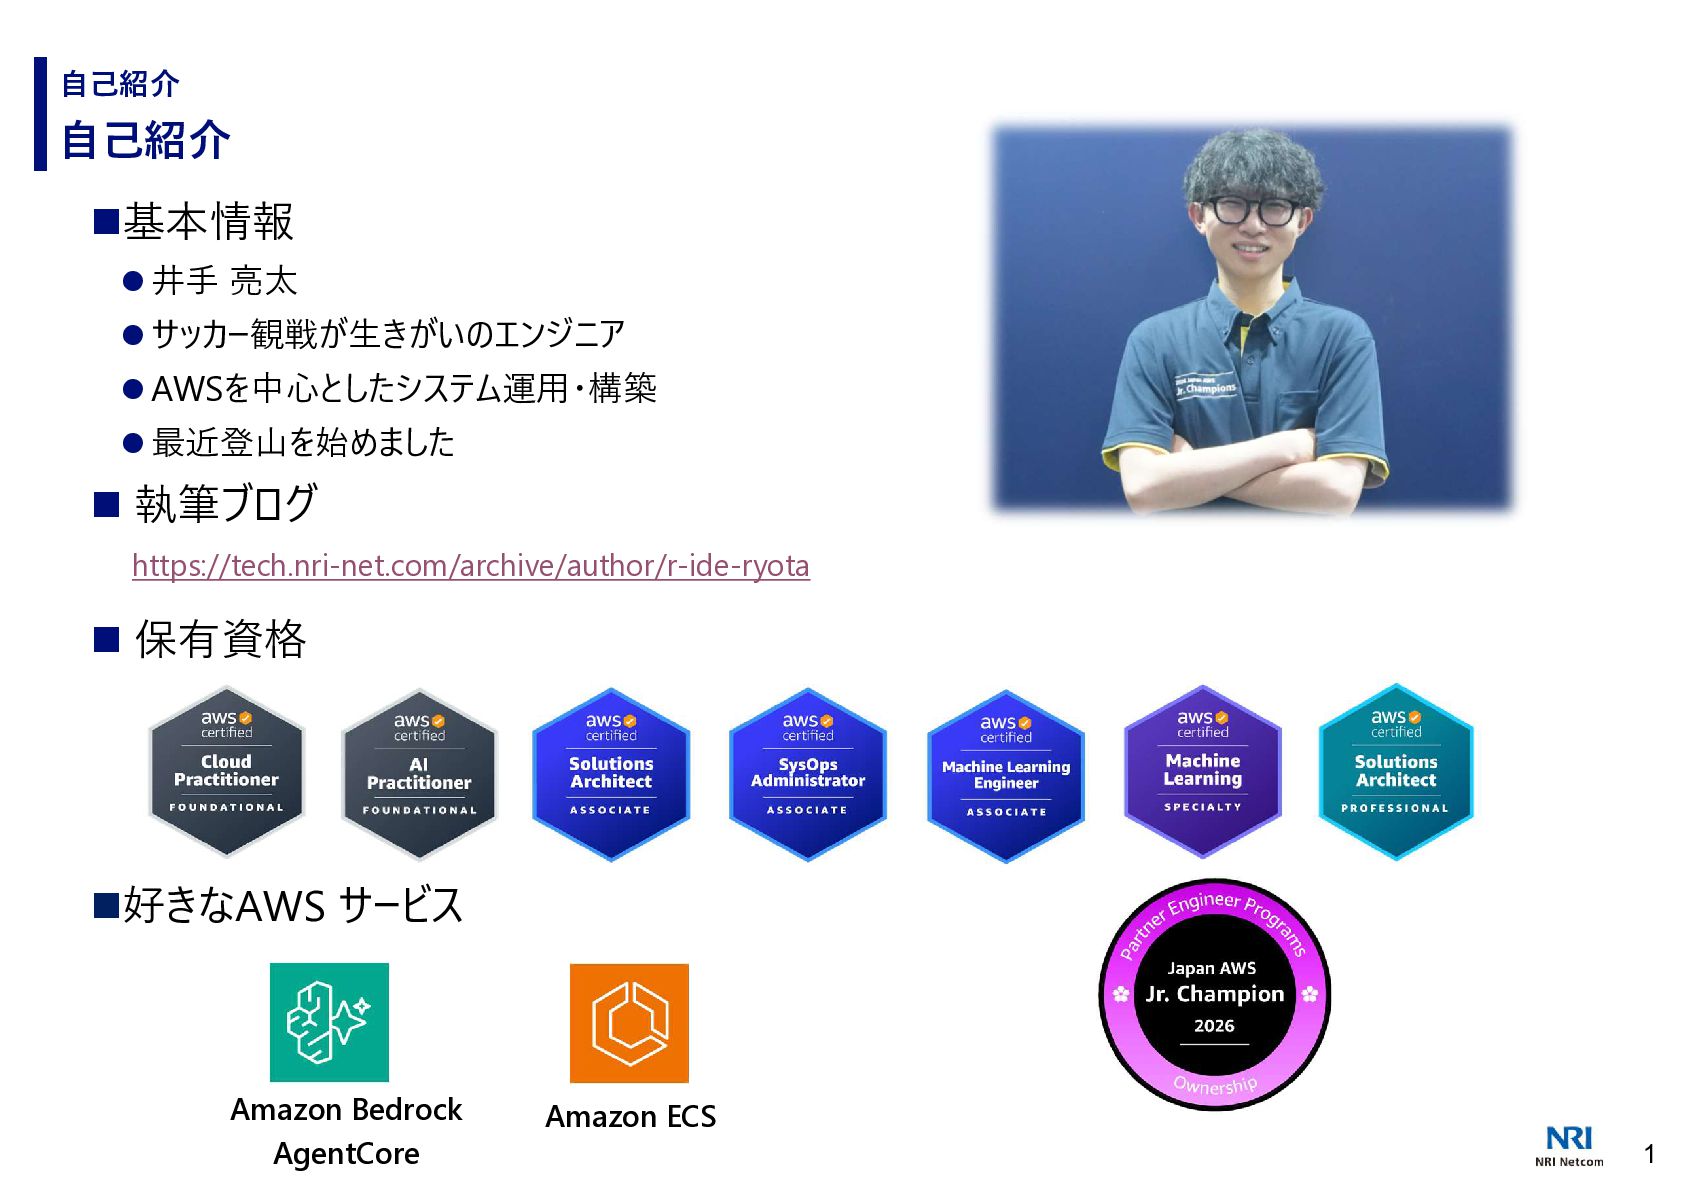
自己紹介 自己紹介 基本情報 井手 亮太 サッカー観戦が生きがいのエンジニア AWSを中心としたシステム運用・構築
最近登山を始めました 執筆ブログ https://tech.nri-net.com/archive/author/r-ide-ryota 保有資格 好きなAWS サービス Amazon Bedrock AgentCore Amazon ECS 1
AWSサービスアップデート Amazon Bedrock AgentCore で AgentCore Payments の一般提供を開始 ◆ AgentCore
Payments の一般提供を開始 AgentCore 支払いを使用すると、AI エージェントはわずか数行のコードで、有料の API、MCP、 コンテンツを自律的に検出し、アクセスして、料金を支払うことができます。 企業が決済を行うエージェントを本番環境に大規模にデプロイするために必要なセキュリティ、 ガードレール、オブザーバビリティを確保できます。 AgentCore 支払いは、マイクロトランザクション向けに Coinbase および Stripe Privy ウォレット と統合されています。 プロトコル間の支払いのオーケストレーション、インフラストラクチャレイヤーで設定可能な支払い上限の 適用、AgentCore Observability によるエンドツーエンドのオブザーバビリティにも対応しています。 Claude Code、Kiro、Codex などのコーディングアシスタントスキル、AgentCore CLI、 AWS マネジメントコンソールを使用して利用を開始できます。 https://aws.amazon.com/jp/about-aws/whats-new/2026/08/bedrock-agentcore-payments-ga/ Copyright(C) NRI Netcom, Ltd. All rights reserved. 2
AWSサービスアップデート Amazon Linux 2027 がパブリックプレビューで利用可能に ◆ Amazon Linux 2027 (AL2027)
のパブリックプレビューを発表 AL2027 は、パフォーマンス、スケーラビリティ、セキュリティを考慮し、AWS のクラウドネイティブ ワークロード向けに専用に構築されています。 AL2027 は、AL2023 のベースラインを基に構築されています。 AL2027 は、カーネル 7.1 以降で動作し、SELinux をデフォルトで enforcing モードに設定し、 AWS-LC によって暗号処理のパフォーマンスを高速化します。 パブリックプレビューでは、一般提供 (GA) の開始前に AL2027 を実際に使用できます。 新機能を試し、お使いのアプリケーションを検証したうえで、Amazon Linux チームに直接 フィードバックをお寄せいただけます。 AL2027 プレビュー AMI は、すべての AWS 商用リージョンで AWS マネジメントコンソールから 利用できます。 https://aws.amazon.com/jp/about-aws/whats-new/2026/09/announcing-amazon-linux-2027/ Copyright(C) NRI Netcom, Ltd. All rights reserved. 3
AWSサービスアップデート エージェントの検出とガバナンスを一元化する AWS Agent Registry の一般提供を開始 ◆ AWS Agent Registry
の一般提供を開始 このサービスは、組織内のエージェント、ツール、スキル、MCP サーバー、カスタムリソースに対して、 プライベートで統制されたカタログと検出レイヤーを提供します。 チームは自社の AI 環境の全体像を把握できるため、ゼロから作り直すのではなく、既存の機能を 見つけて活用できます。 AWS Resource Access Manager (AWS RAM) を使用すると、アカウント間でレジストリを 共有し、組織全体のレジストリを作成できます。 Agent Registry は、組織全体の AgentCore Runtime および AgentCore Gateway 上の エージェントを自動的に検出し、中央のレジストリに登録することもできます。 AWS Agent Registry は、米国西部 (オレゴン)、アジアパシフィック (東京)、アジアパシフィック (シドニー)、欧州 (アイルランド)、米国東部 (バージニア北部) の 5 つの AWS リージョンでご利用い ただけます。 https://aws.amazon.com/jp/about-aws/whats-new/2026/08/aws-agent-registry-generally-available/ Copyright(C) NRI Netcom, Ltd. All rights reserved. 4
AWSサービスアップデート その他のアップデート&情報 AWS CloudShell に組み込みのビジュアルファイルエディタが追加 https://aws.amazon.com/jp/about-aws/whats-new/2026/08/aws-cloudshell-visual-file-editor/ AWS CloudShell
に組み込みのビジュアルファイルエディタが追加され、edit コマンドからセットアップ不要で起動し、 構文の強調表示、検索・置換、コピー&ペーストなどの編集機能をブラウザ上で利用できるようになりました。 これにより、従来の Vim などのターミナルエディタやファイルのダウンロード・再アップロードが不要となり、CloudFormation テンプレートや Lambda 関数などを CloudShell 内でよりシームレスに編集・実行できます。 IAM Policy Autopilot で Terraform plan ファイルが利用可能に https://aws.amazon.com/jp/about-aws/whats-new/2026/08/iam-policy-autopilot-now-supportsterraform-plan-files/ IAM Policy Autopilot では、Terraform plan ファイルを入力として、含まれるリソースの CRUD 操作に範囲を絞った ベースライン IAM ポリシーを直接生成できるようになりました。 生成されるポリシーでは可能な場合にワイルドカードではなく特定のリソース ARN が参照され、Terraform で定義した AWS インフラのデプロイ用ポリシー作成を効率化できます。 AWS コスト異常検出が Amazon Bedrock のサードパーティーモデルをサポート https://aws.amazon.com/jp/about-aws/whats-new/2026/08/aws-cost-anomaly-detection-bedrock3P/ AWS コスト異常検出が Amazon Bedrock のサードパーティーモデルをサポートし、Anthropic Claude などの基盤モデルの 支出についても、機械学習で異常なコストを自動検出してアラートを発行できるようになりました。 AWS マネージドサービスモニタにより追加設定なしでモデルコストが評価され、異常発生時にはサービス、アカウント、リージョン、使 用タイプ別の根本原因と金額への影響を確認できます。 Copyright(C) NRI Netcom, Ltd. All rights reserved. 5
AWSサービスアップデート その他のアップデート&情報 Amazon Bedrock AgentCore のウェブ検索がドメインフィルタリングと公開日フィルタリングに対応し、欧州とアジアパ シフィックへ拡大 https://aws.amazon.com/jp/about-aws/whats-new/2026/08/web-search-amazon-bedrock/
Amazon Bedrock AgentCore のウェブ検索がドメインと公開日のフィルタリングに対応し、検索対象のウェブソースや期間を リクエストごとに指定して、最新のウェブデータを基に回答できるようになりました。 ドメインの包含・除外リストや公開日範囲をツール呼び出し時に直接指定できるほか、信頼できる情報源への絞り込みや、タ イムリーで関連性の高いコンテンツを検索結果へ反映できるようになりました。 Amazon ECS がエージェント接続に問題のあるコンテナインスタンスを自動的に検出して修復 https://aws.amazon.com/jp/about-aws/whats-new/2026/08/amazon-ecs-agent-connectivity-health/ Amazon ECS がエージェント接続に問題のあるコンテナインスタンスを自動的に検出して修復するようになり、エージェント接続 を継続的に監視して、検出されないワークロード障害の削減とアプリケーション可用性の向上を実現します。 Fargate と ECS Managed Instances では問題発生時の復旧処理を自動実行し、ECS on EC2 では新しい状態変更 イベントを利用して、インスタンス置き換えのワークフローを実行できます。 AWS Lambda 関数が IAM のリソースベースポリシーの全機能をサポート https://aws.amazon.com/jp/about-aws/whats-new/2026/08/aws-lambda-full-iam-resource-basedpolicies/ AWS Lambda 関数が IAM のリソースベースポリシーの全機能をサポートし、単一のポリシー内で複数のプリンシパルや アクションへのアクセス許可を定義し、各種 IAM 条件キーも利用できるようになりました。 接続元 IP やプリンシパルのタグに基づくアクセス制限が可能となり、複数サービスからの関数呼び出しも単一ポリシーで管 理できるため、マルチアカウント環境などでのポリシー管理を効率化できます。 Copyright(C) NRI Netcom, Ltd. All rights reserved. 6
AWSサービスアップデート その他のアップデート&情報 AWS Batch が Amazon ECS マネージドインスタンスをサポート https://aws.amazon.com/jp/about-aws/whats-new/2026/08/aws-batch-on-ecs-managed-instances/
AWS Batch が Amazon ECS マネージドインスタンスをサポートし、AWS 管理のインフラ上で GPU アクセラレーションに対応し た、コンピューティング集約型のバッチワークロードを実行できるようになりました。 AMI 更新やセキュリティパッチ適用、インスタンスのライフサイクルを AWS が自動処理するため、従来お客様が管理していた Amazon EC2 インフラの運用上のオーバーヘッドを削減できます。 AWS が AWS Interconnect – マルチクラウドによる Microsoft Azure との接続 (プレビュー) を発表 https://aws.amazon.com/jp/about-aws/whats-new/2026/08/aws-announces-AWS-interconnectmulticloud-microsoft-azure-preview/ AWS Interconnect – マルチクラウドによる Microsoft Azure との接続がパブリックプレビューとなり、AWS と Azure 間で 回復力と拡張性を備えたプライベート接続を迅速に構築できるようになりました。 AWS と Azure の両方を利用する環境では、単一のマネージドエクスペリエンスで接続を管理でき、従来のDIY 型 マルチクラウド接続に伴う複雑なネットワークの構築・管理を簡素化できます。 Amazon Bedrock マネージドナレッジベースがデータソースコネクタの自動同期スケジューリングをサポート https://aws.amazon.com/jp/about-aws/whats-new/2026/09/amazon-bedrock-managed-knowledgebase-automatic-sync-scheduling-data-source-connectors/ Amazon Bedrock マネージドナレッジベースで自動同期スケジューリングが追加され、すべてのネイティブデータソースコネクタに 対して日次・週次・月次の同期頻度を設定できるようになりました。 コンテンツの更新頻度に応じて同期を自動化できるため、独自のスケジューリング機構を構築・保守する必要がなくなり、運 用負荷を軽減しつつ最新のデータを RAG アプリケーションで利用できます。 Copyright(C) NRI Netcom, Ltd. All rights reserved. 7
AWSサービスアップデート その他のアップデート&情報 Amazon Bedrock マネージドナレッジベースが SharePoint、OneDrive、Confluence データソースのユーザー 管理型セットアップを導入 https://aws.amazon.com/jp/about-aws/whats-new/2026/09/amazon-bedrock-managedknowledge-base-user-managed-setup-sharepoint-onedrive-confluence/
Amazon Bedrock マネージドナレッジベースで、SharePoint、OneDrive、Confluence のユーザー管理型 セットアップに対応し、既存の認証情報でサインインするだけで認証できるようになりました。 サービスアカウントの認証情報を取得するための IT 管理者との調整が不要となり、各データソースを迅速に接続して、そ れらを基に回答する AI アシスタントのプロトタイプを作成しやすくなります。 AWS Agent Registry のエージェントと MCP サーバーが Amazon Quick で利用可能に https://aws.amazon.com/jp/about-aws/whats-new/2026/08/aws-agent-registry-agents-mcpservers-quick/ AWS Agent Registry のエージェントと MCP サーバーが Amazon Quick で利用可能になり、組織内のリソースを Quick から検索・閲覧し、数回のクリックで有効化してチームで共有できるようになりました。 レジストリ内の接続情報があらかじめ入力されるため、エージェントやツールへの接続を手動設定する必要がなくなり、ビ ジネスユーザーは Quick 上から既存リソースを容易に活用できます。 Amazon API Gateway がバックエンド統合の相互 TLS をサポート https://aws.amazon.com/jp/about-aws/whats-new/2026/09/amazon-api-gateway-mutual-tlsbackend/ Amazon API Gateway の REST API で、TLS ハンドシェイク時に ACM 証明書をバックエンドへ提示できるように なり、信頼する認証機関が署名した証明書を用いた相互 TLS 認証に対応しました 既存 PKI の証明書を ACM へインポートするほか、AWS Private CA で発行・管理でき、証明書の更新は 再デプロイやダウンタイムなしで API Gateway へ自動反映されます。 Copyright(C) NRI Netcom, Ltd. All rights reserved. 8
AWSサービスアップデート その他のアップデート&情報 AWS Lambda が Lambda マネージドインスタンスで 90 分の関数タイムアウトをサポート
https://aws.amazon.com/jp/about-aws/whats-new/2026/09/aws-lambda-90-minute-function/ AWS Lambda が Lambda マネージドインスタンスで 90 分の関数タイムアウトをサポートし、非同期・イベントソースマッピング 呼び出しで従来の 15 分から最大 90 分まで実行できるようになりました。 データ処理やメディア変換、金融計算、AI 推論など⾧時間の連続実行が必要な処理を、タイムアウト回避のための特殊な アーキテクチャへ再設計せず Lambda 上で実行できるようになりました。 Copyright(C) NRI Netcom, Ltd. All rights reserved. 9
None


 ideaws
 jlugia
 greggifford
 charlesmeaden
 ryanjones
 honzajavorek
 asonas
 mojombo
 morganepeng
 andyhume
 nikkihalliwell
 rakko