Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
第180回 雲勉 Abuse report の調査・確認方法について
Search
iret.kumoben
December 15, 2025
Technology
150
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
第180回 雲勉 Abuse report の調査・確認方法について
下記、勉強会での資料です。
https://youtu.be/QPPMhGbNZTc
iret.kumoben
December 15, 2025
Transcript
32 slides
木村 富士彦 アイレット株式会社 Abuse reportの調査・確認方法について 第180回 雲勉 ワイプ枠
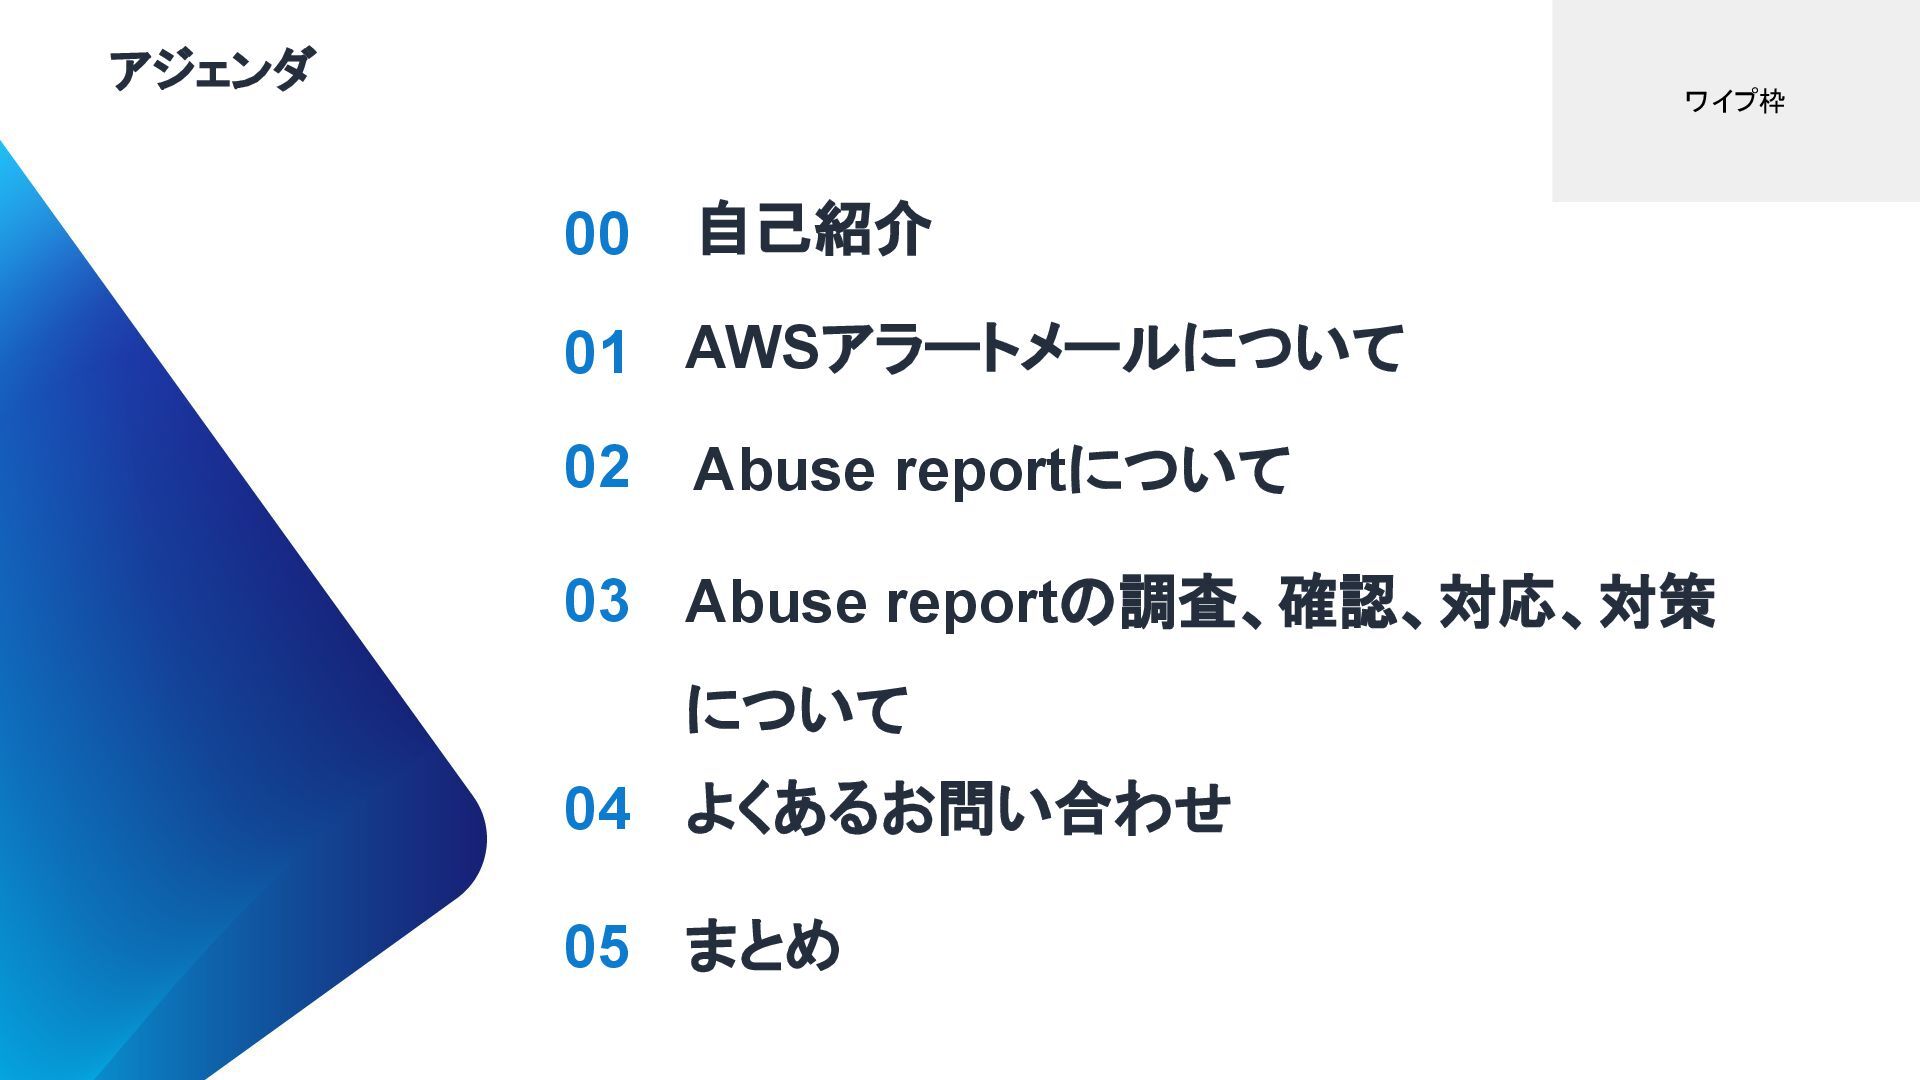
00 アジェンダ 自己紹介 01 AWSアラートメールについて 02 Abuse reportについて 03 Abuse
reportの調査、確認、対応、対策 について 04 よくあるお問い合わせ ワイプ枠 05 まとめ
木村 富士彦 • テクニカルサポートグループ所属 • MSPS Customer Operationsを3年経験し、 テクニカルサポートグループにてお客様から の問い合わせ対応を行っています。
• AWSのセキュリティは大丈夫ですか? アイレット株式会社 きむら ふじひこ CI事業部 メンバー Profile ★ご質問は YouTubeのコメント欄で 受け付けております。後日回答させていただきます! ★チャンネル登録よろしくお願いします!
01.AWSアラートメールについて ワイプ枠
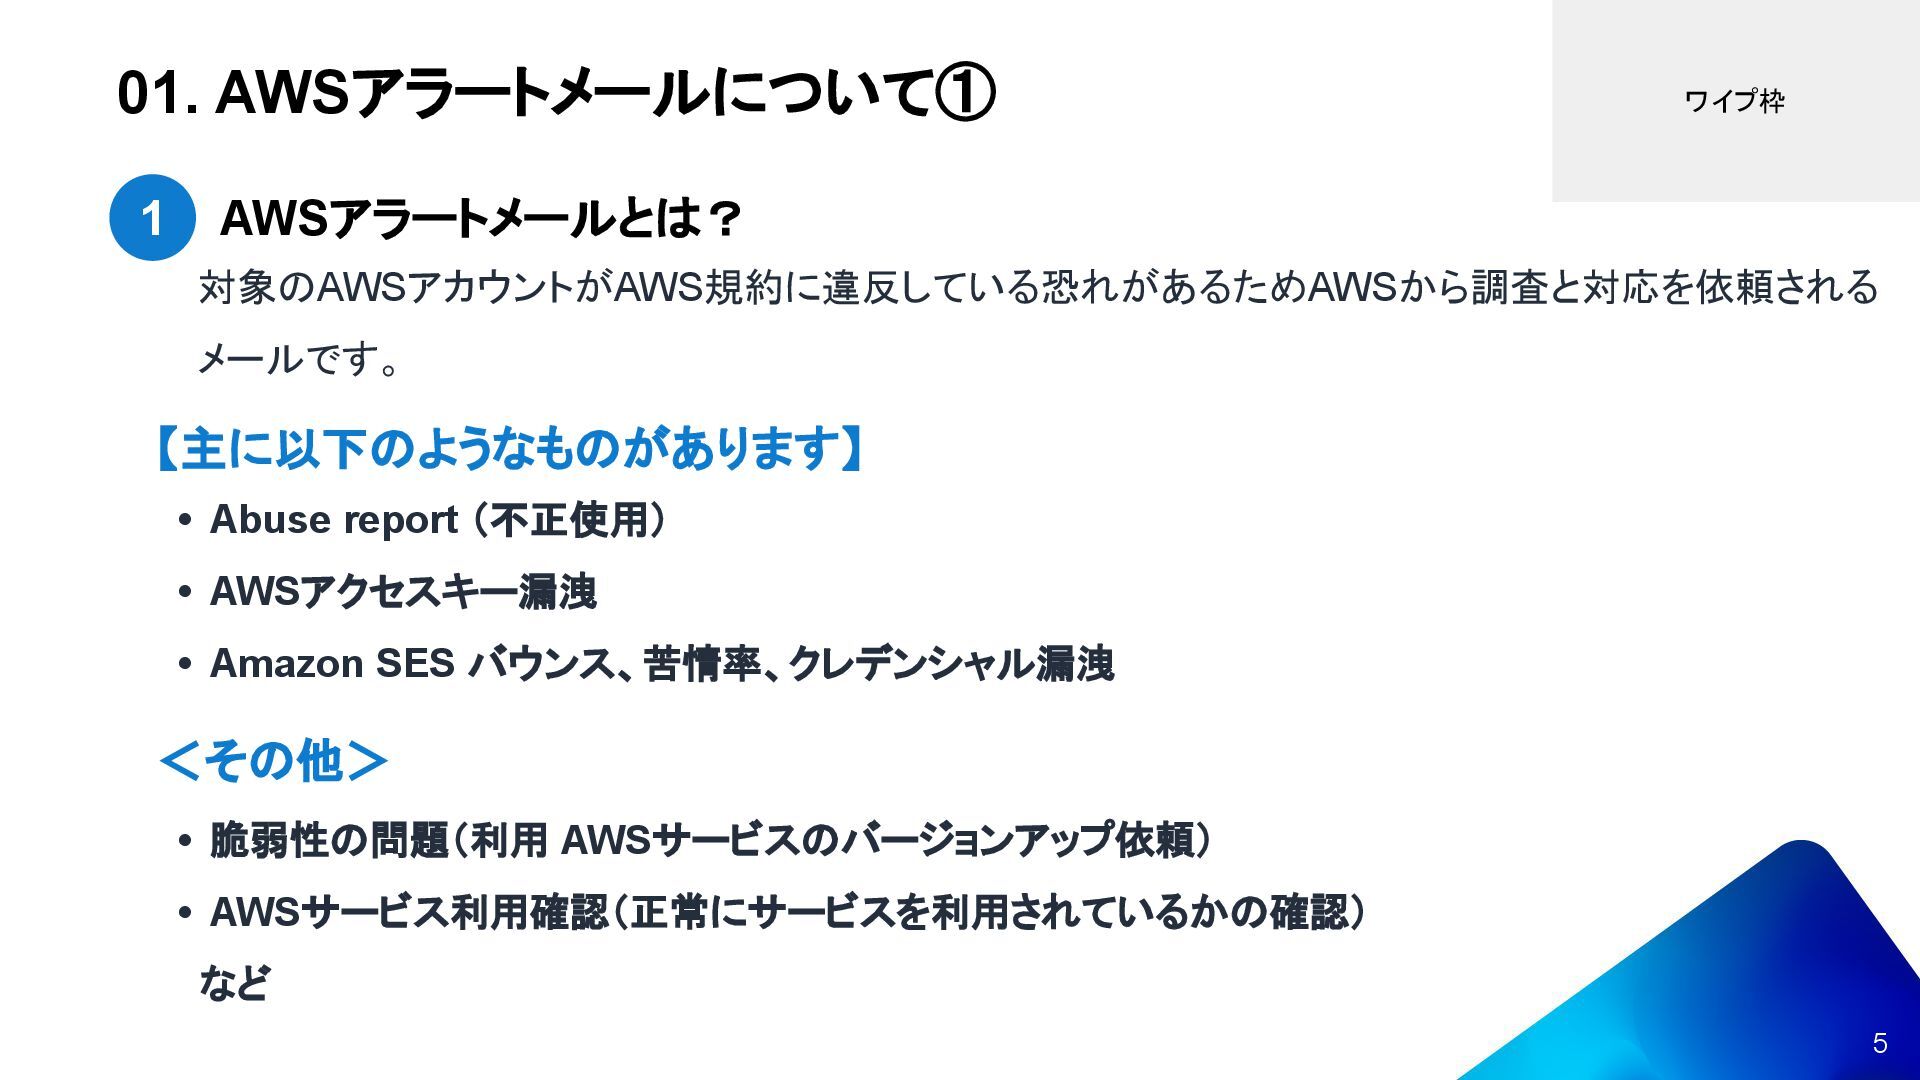
01. AWSアラートメールについて① 5 1 AWSアラートメールとは? ワイプ枠 対象のAWSアカウントがAWS規約に違反している恐れがあるためAWSから調査と対応を依頼される メールです。 【主に以下のようなものがあります】 •
Abuse report (不正使用) • AWSアクセスキー漏洩 • Amazon SES バウンス、苦情率、クレデンシャル漏洩 <その他> • 脆弱性の問題(利用 AWSサービスのバージョンアップ依頼) • AWSサービス利用確認(正常にサービスを利用されているかの確認) など
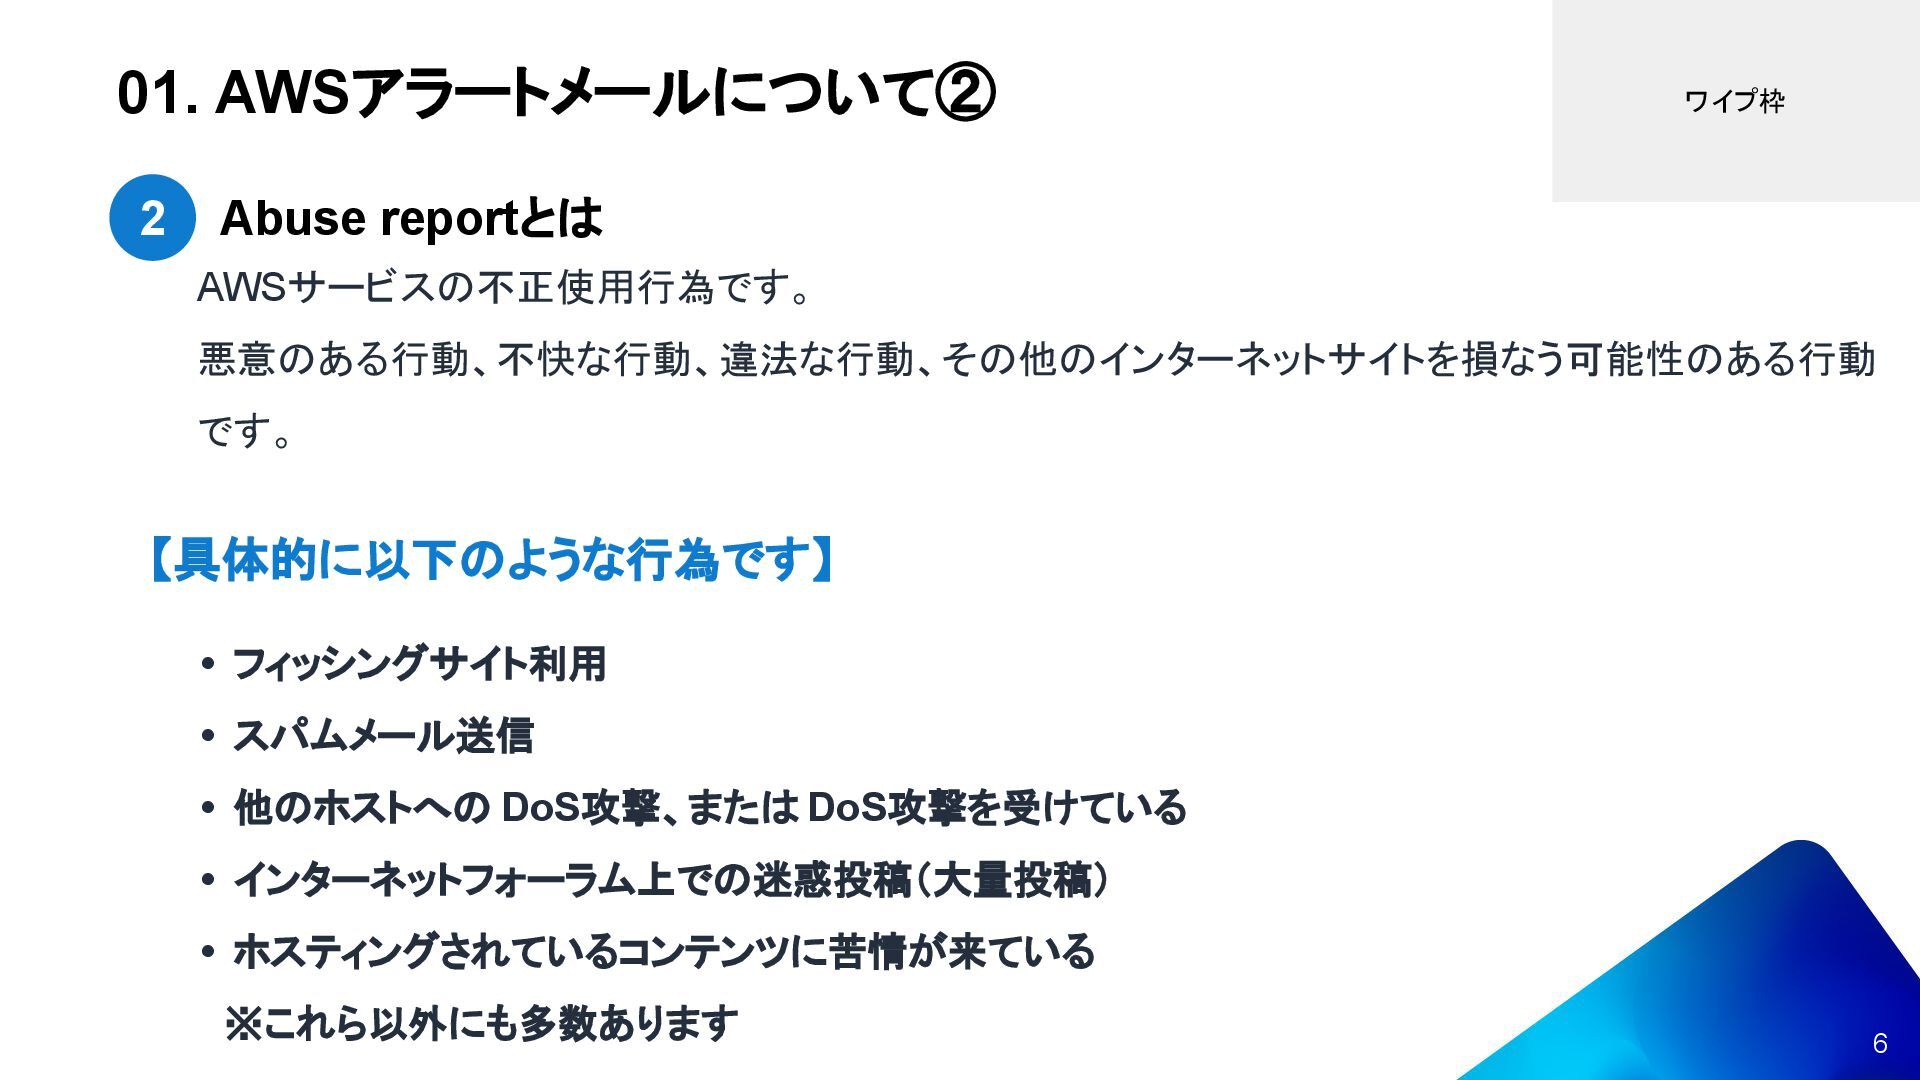
01. AWSアラートメールについて② 6 2 Abuse reportとは ワイプ枠 AWSサービスの不正使用行為です。 悪意のある行動、不快な行動、違法な行動、その他のインターネットサイトを損なう可能性のある行動 です。
【具体的に以下のような行為です】 • フィッシングサイト利用 • スパムメール送信 • 他のホストへの DoS攻撃、または DoS攻撃を受けている • インターネットフォーラム上での迷惑投稿(大量投稿) • ホスティングされているコンテンツに苦情が来ている ※これら以外にも多数あります
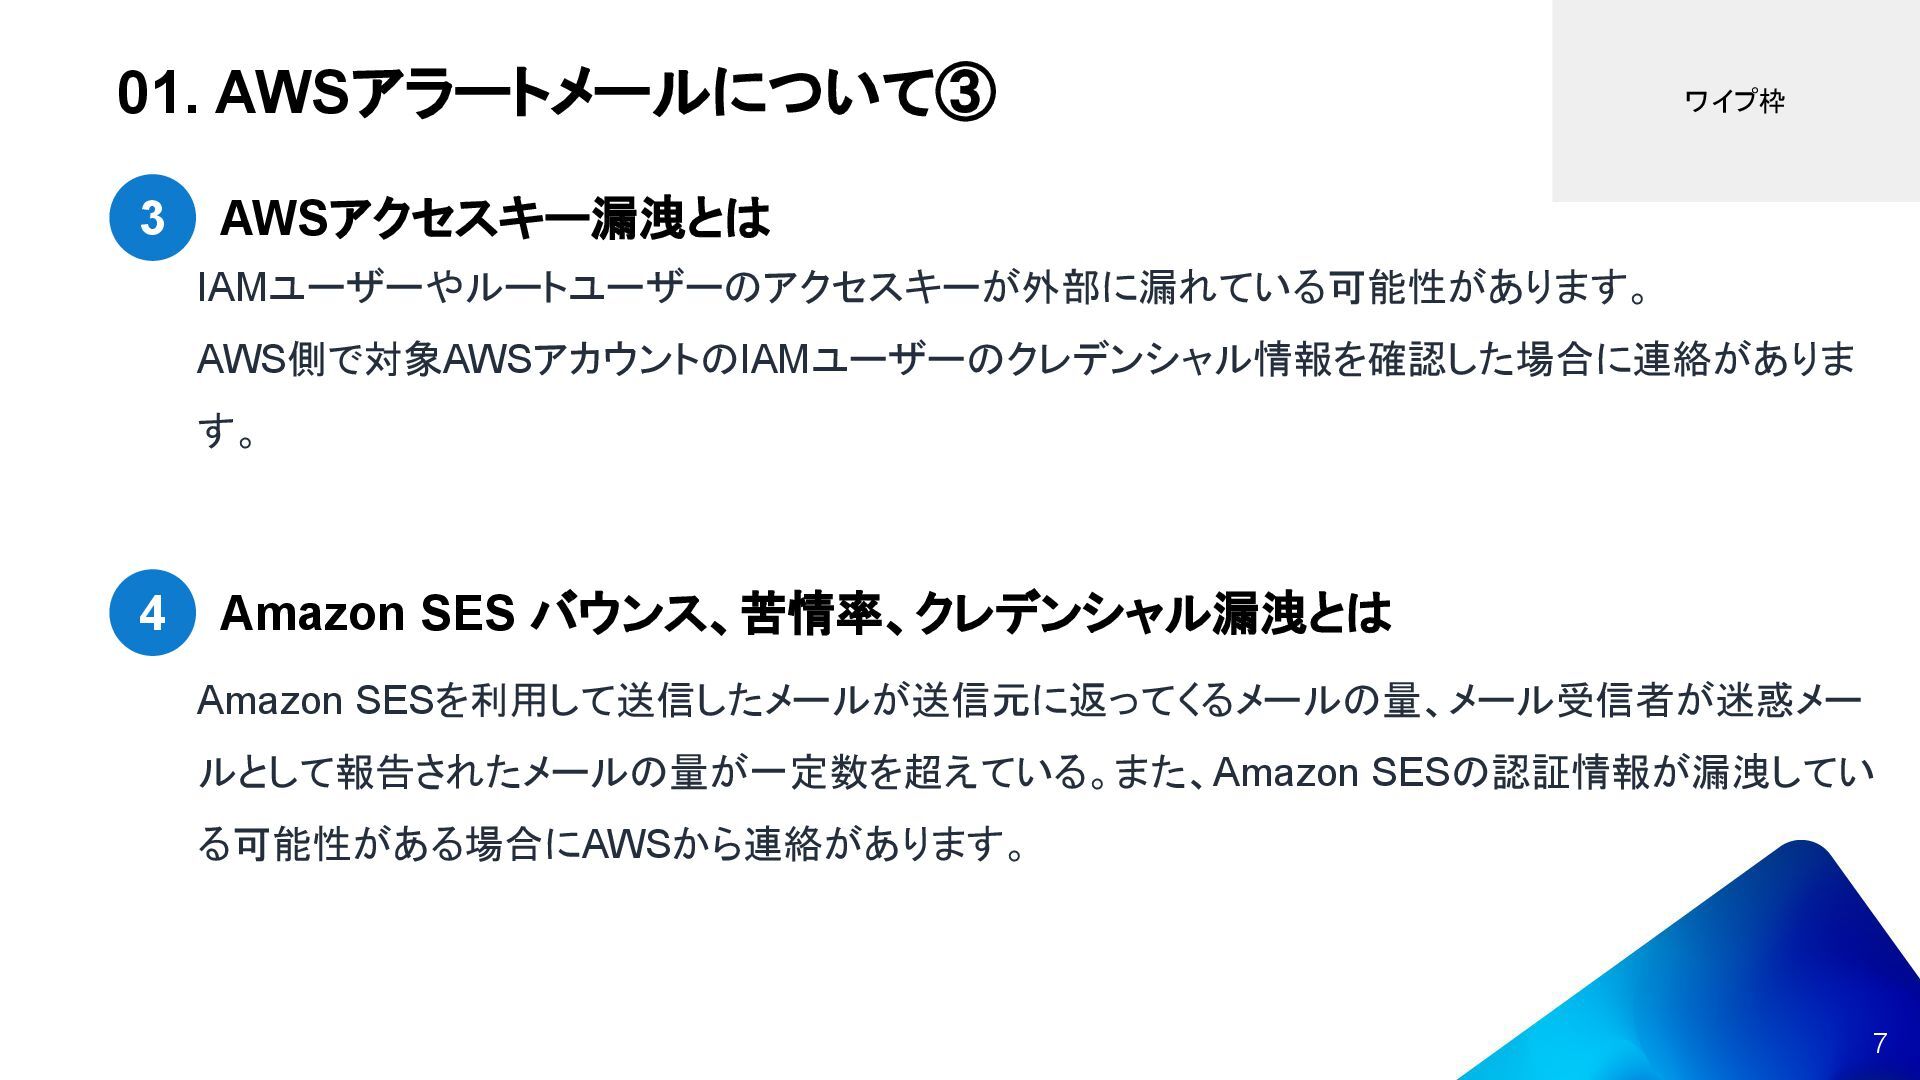
01. AWSアラートメールについて③ 7 3 AWSアクセスキー漏洩とは ワイプ枠 IAMユーザーやルートユーザーのアクセスキーが外部に漏れている可能性があります。 AWS側で対象AWSアカウントのIAMユーザーのクレデンシャル情報を確認した場合に連絡がありま す。 4
Amazon SES バウンス、苦情率、クレデンシャル漏洩とは Amazon SESを利用して送信したメールが送信元に返ってくるメールの量、メール受信者が迷惑メー ルとして報告されたメールの量が一定数を超えている。また、Amazon SESの認証情報が漏洩してい る可能性がある場合にAWSから連絡があります。
02.Abuse reportについて ワイプ枠
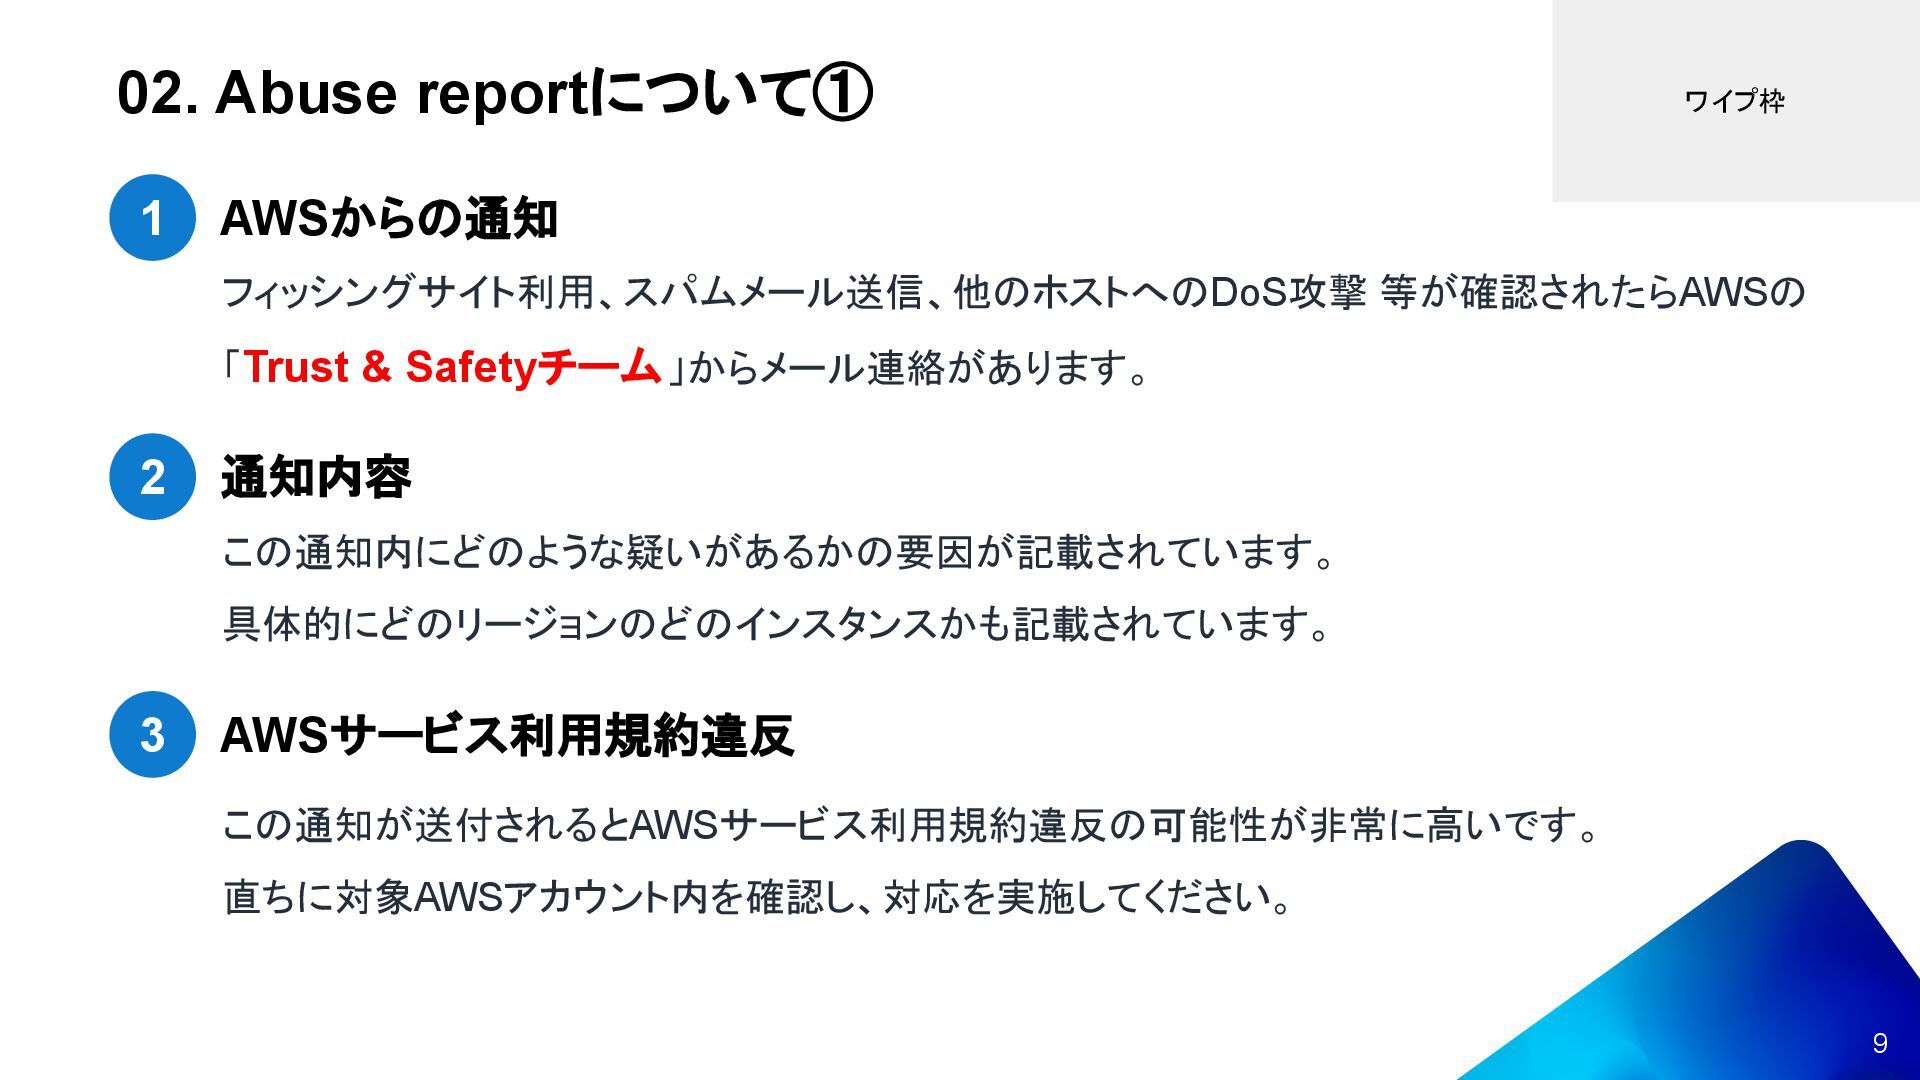
02. Abuse reportについて① 9 1 AWSからの通知 ワイプ枠 フィッシングサイト利用、スパムメール送信、他のホストへのDoS攻撃 等が確認されたらAWSの 「Trust
& Safetyチーム」からメール連絡があります。 2 通知内容 この通知内にどのような疑いがあるかの要因が記載されています。 具体的にどのリージョンのどのインスタンスかも記載されています。 3 AWSサービス利用規約違反 この通知が送付されるとAWSサービス利用規約違反の可能性が非常に高いです。 直ちに対象AWSアカウント内を確認し、対応を実施してください。
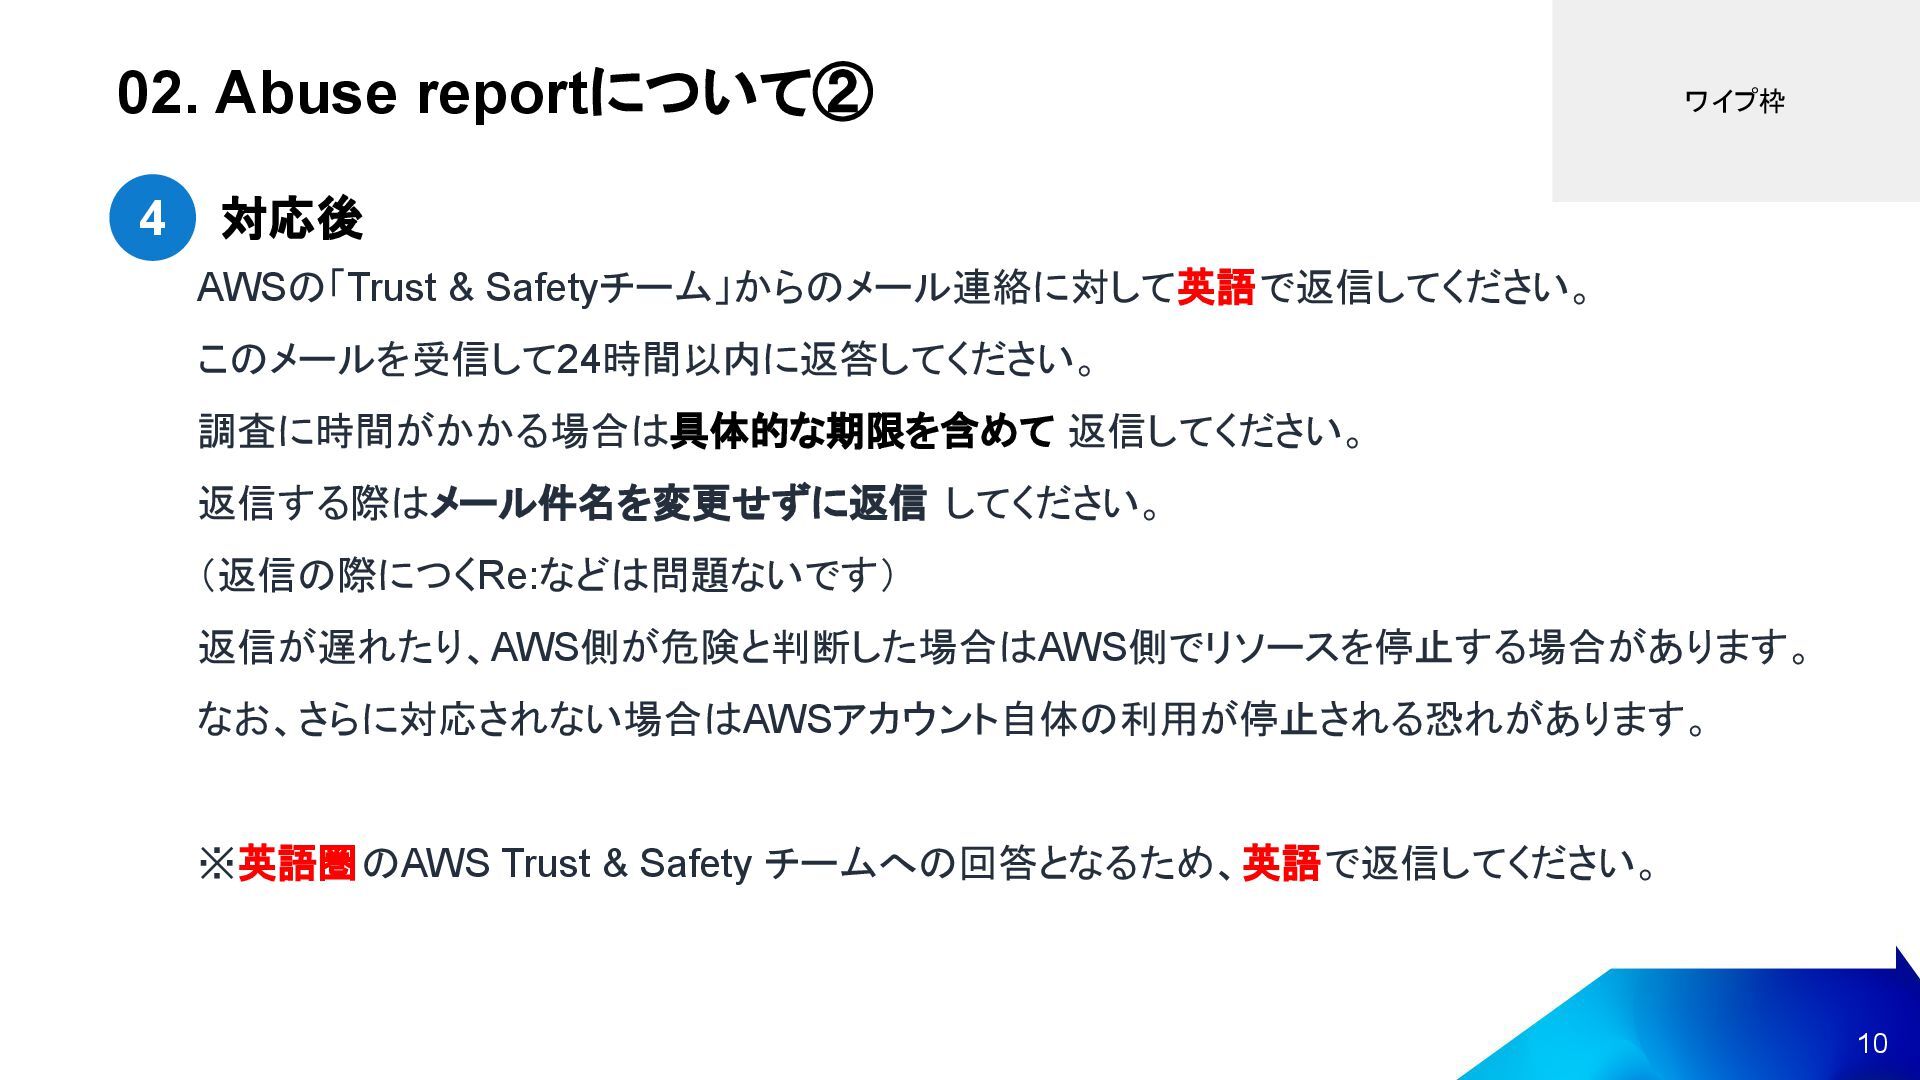
02. Abuse reportについて② 10 4 対応後 ワイプ枠 AWSの「Trust & Safetyチーム」からのメール連絡に対して英語で返信してください。
このメールを受信して24時間以内に返答してください。 調査に時間がかかる場合は具体的な期限を含めて 返信してください。 返信する際はメール件名を変更せずに返信 してください。 (返信の際につくRe:などは問題ないです) 返信が遅れたり、AWS側が危険と判断した場合はAWS側でリソースを停止する場合があります。 なお、さらに対応されない場合はAWSアカウント自体の利用が停止される恐れがあります。 ※英語圏のAWS Trust & Safety チームへの回答となるため、英語で返信してください。
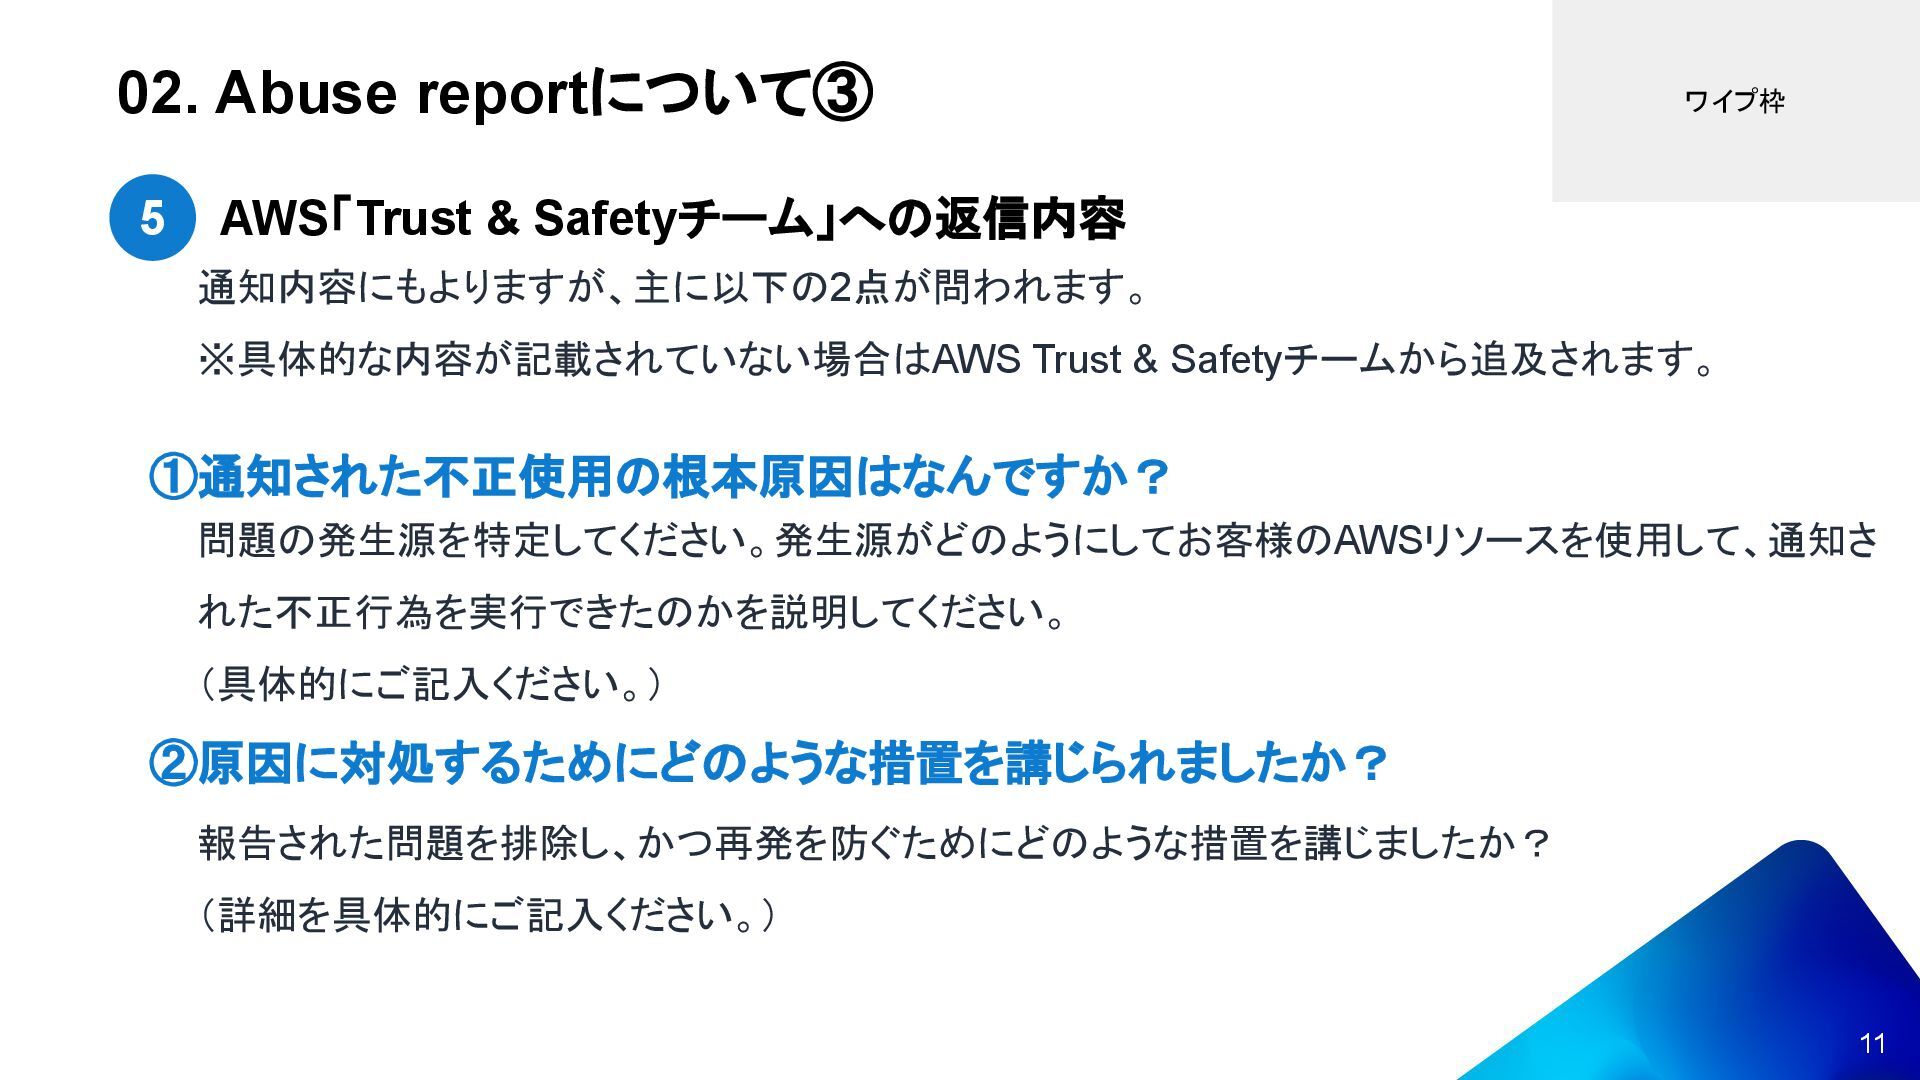
02. Abuse reportについて③ 11 5 AWS「Trust & Safetyチーム」への返信内容 ワイプ枠 通知内容にもよりますが、主に以下の2点が問われます。
※具体的な内容が記載されていない場合はAWS Trust & Safetyチームから追及されます。 ①通知された不正使用の根本原因はなんですか? 問題の発生源を特定してください。発生源がどのようにしてお客様のAWSリソースを使用して、通知さ れた不正行為を実行できたのかを説明してください。 (具体的にご記入ください。) ②原因に対処するためにどのような措置を講じられましたか? 報告された問題を排除し、かつ再発を防ぐためにどのような措置を講じましたか? (詳細を具体的にご記入ください。)
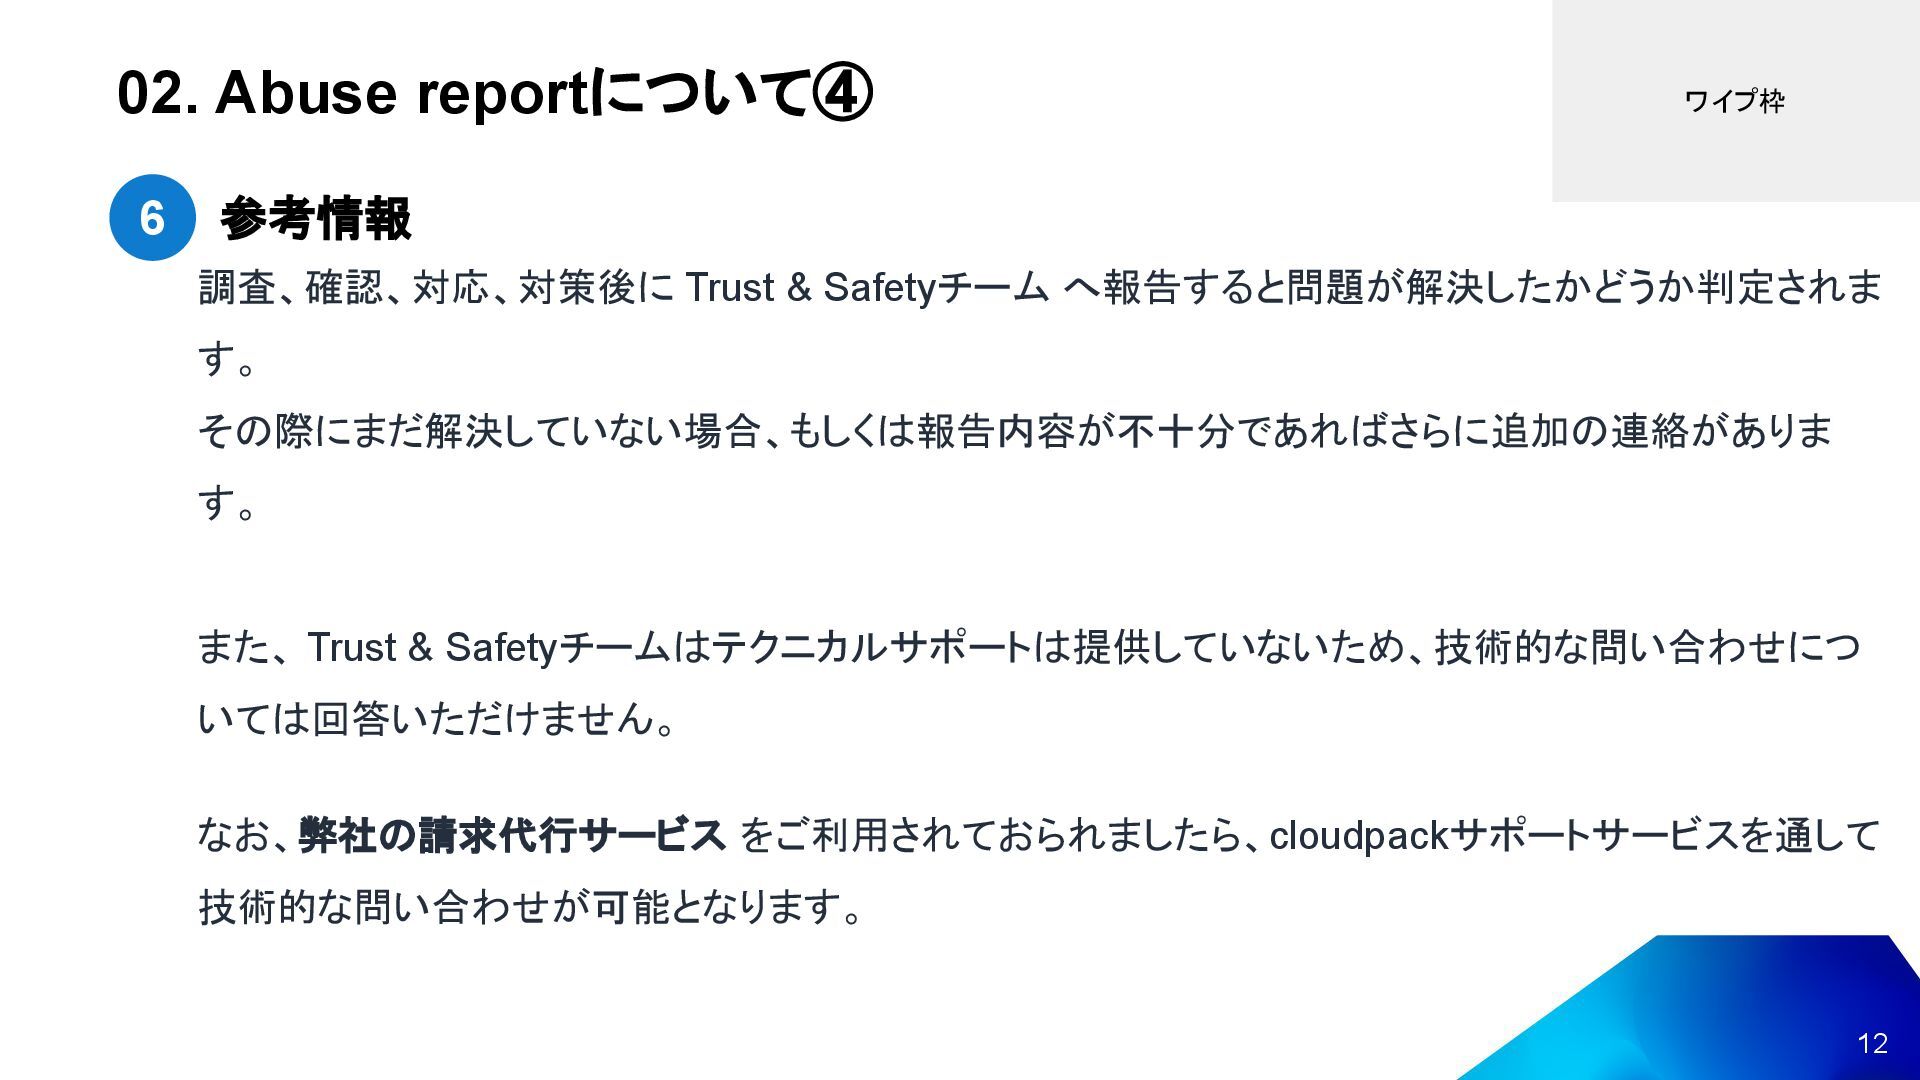
02. Abuse reportについて④ 12 6 参考情報 ワイプ枠 調査、確認、対応、対策後に Trust &
Safetyチーム へ報告すると問題が解決したかどうか判定されま す。 その際にまだ解決していない場合、もしくは報告内容が不十分であればさらに追加の連絡がありま す。 また、 Trust & Safetyチームはテクニカルサポートは提供していないため、技術的な問い合わせにつ いては回答いただけません。 なお、弊社の請求代行サービス をご利用されておられましたら、cloudpackサポートサービスを通して 技術的な問い合わせが可能となります。
03.Abuse reportの調査・確認・対応・対策について ワイプ枠
03.Abuse reportの調査・確認・対応・対策について① 14 ワイプ枠 Abuse reportの内容は多数あります。 そのため、次のような調査、確認、対応、対策が必ずしもに当てはまるわけではありません。 ご了承の程よろしくお願い致します。
03.Abuse reportの調査・確認・対応・対策について② 15 ワイプ枠 対象AWSアカウント内のシステム、データ、ユーザーアカウントなどを確認してください。 AWSアカウントに不正ログインされており、リソースが作成されている場合、不審な時間のログインや 作成した覚えのないユーザーアカウントがある場合があります。 1 調査・確認について 実際に画面を見てみましょう
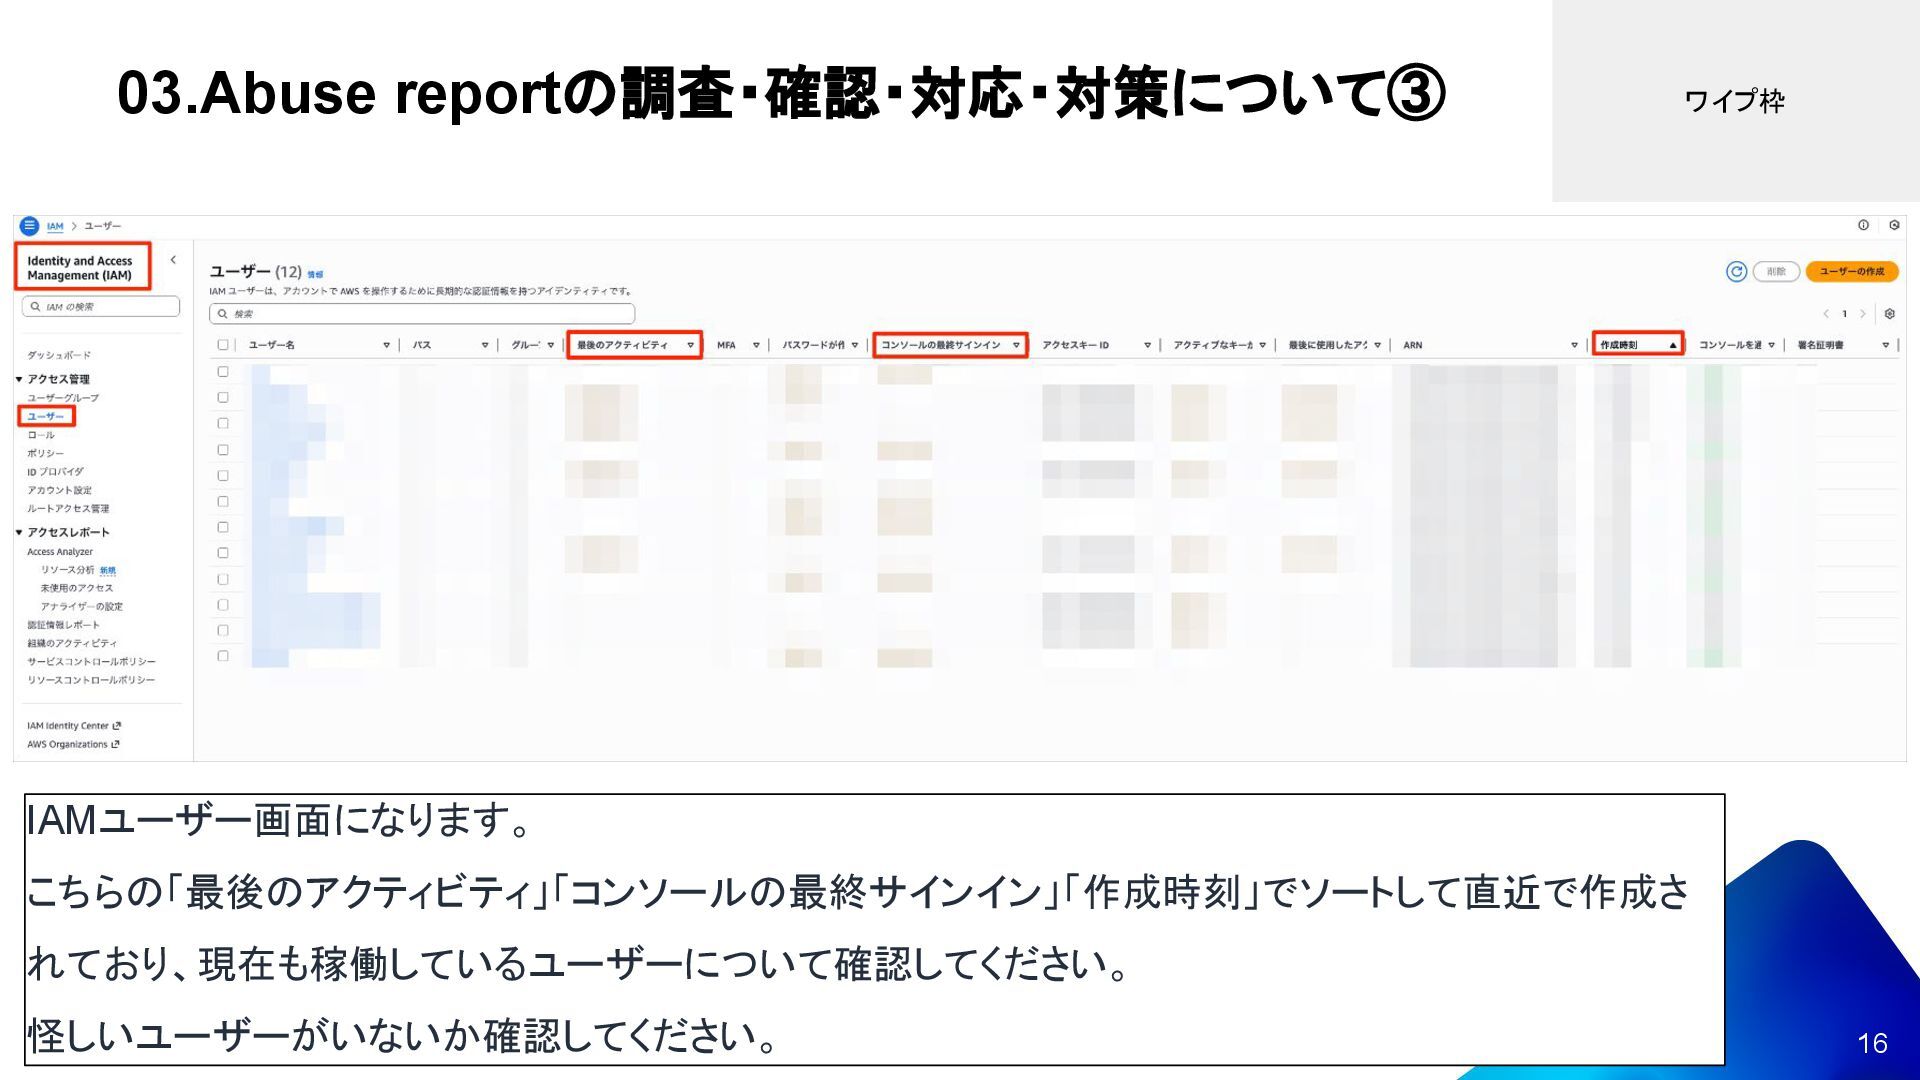
03.Abuse reportの調査・確認・対応・対策について③ 16 ワイプ枠 IAMユーザー画面になります。 こちらの「最後のアクティビティ」「コンソールの最終サインイン」「作成時刻」でソートして直近で作成さ れており、現在も稼働しているユーザーについて確認してください。 怪しいユーザーがいないか確認してください。
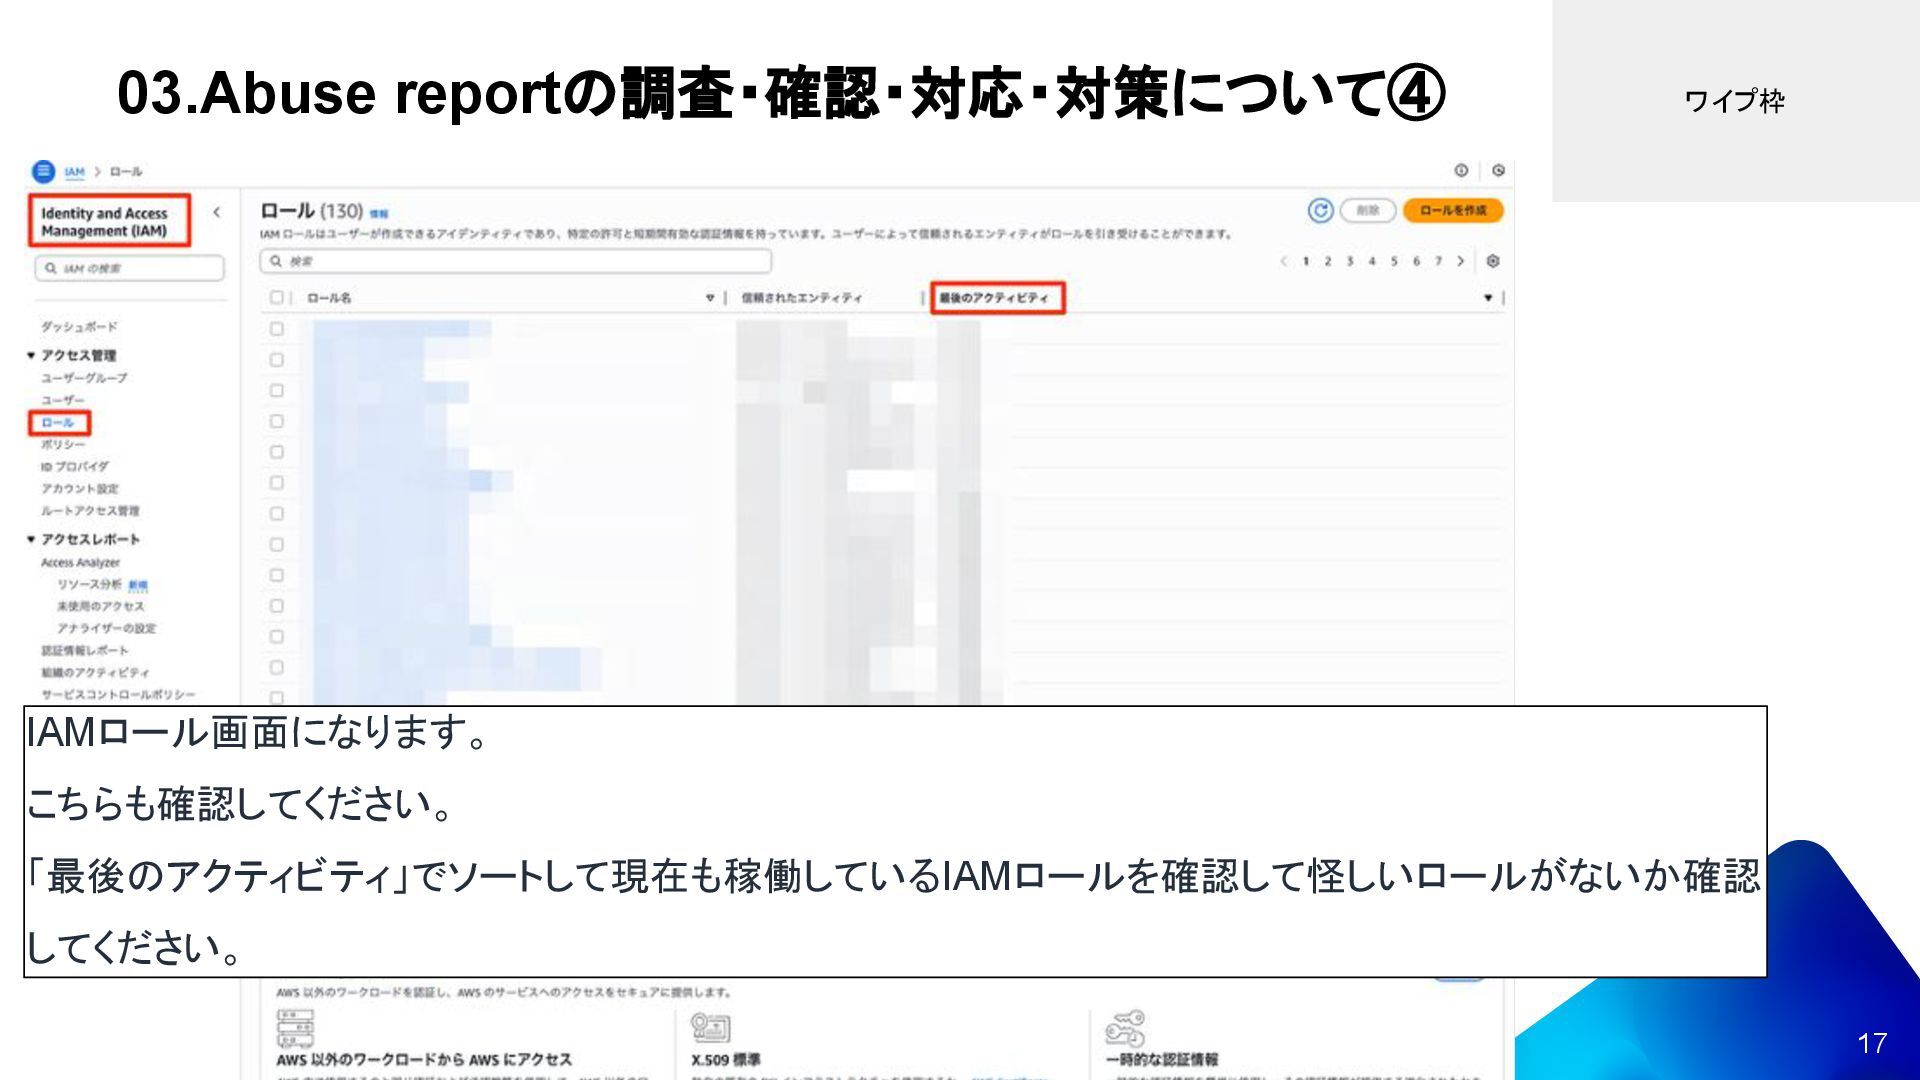
03.Abuse reportの調査・確認・対応・対策について④ 17 ワイプ枠 IAMロール画面になります。 こちらも確認してください。 「最後のアクティビティ」でソートして現在も稼働しているIAMロールを確認して怪しいロールがないか確認 してください。
03.Abuse reportの調査・確認・対応・対策について⑤ 18 ワイプ枠 請求書やAWS Cost Explorerなどを確認してください。自身で作成していないリソースがわかる場合があり ます。 ※必ず全リージョン確認してください。 不正使用されている場合、普段使用していないリージョンでリソース
が作成されている場合が多いです。 AWS Cost Explorerの画面を確認してみます。
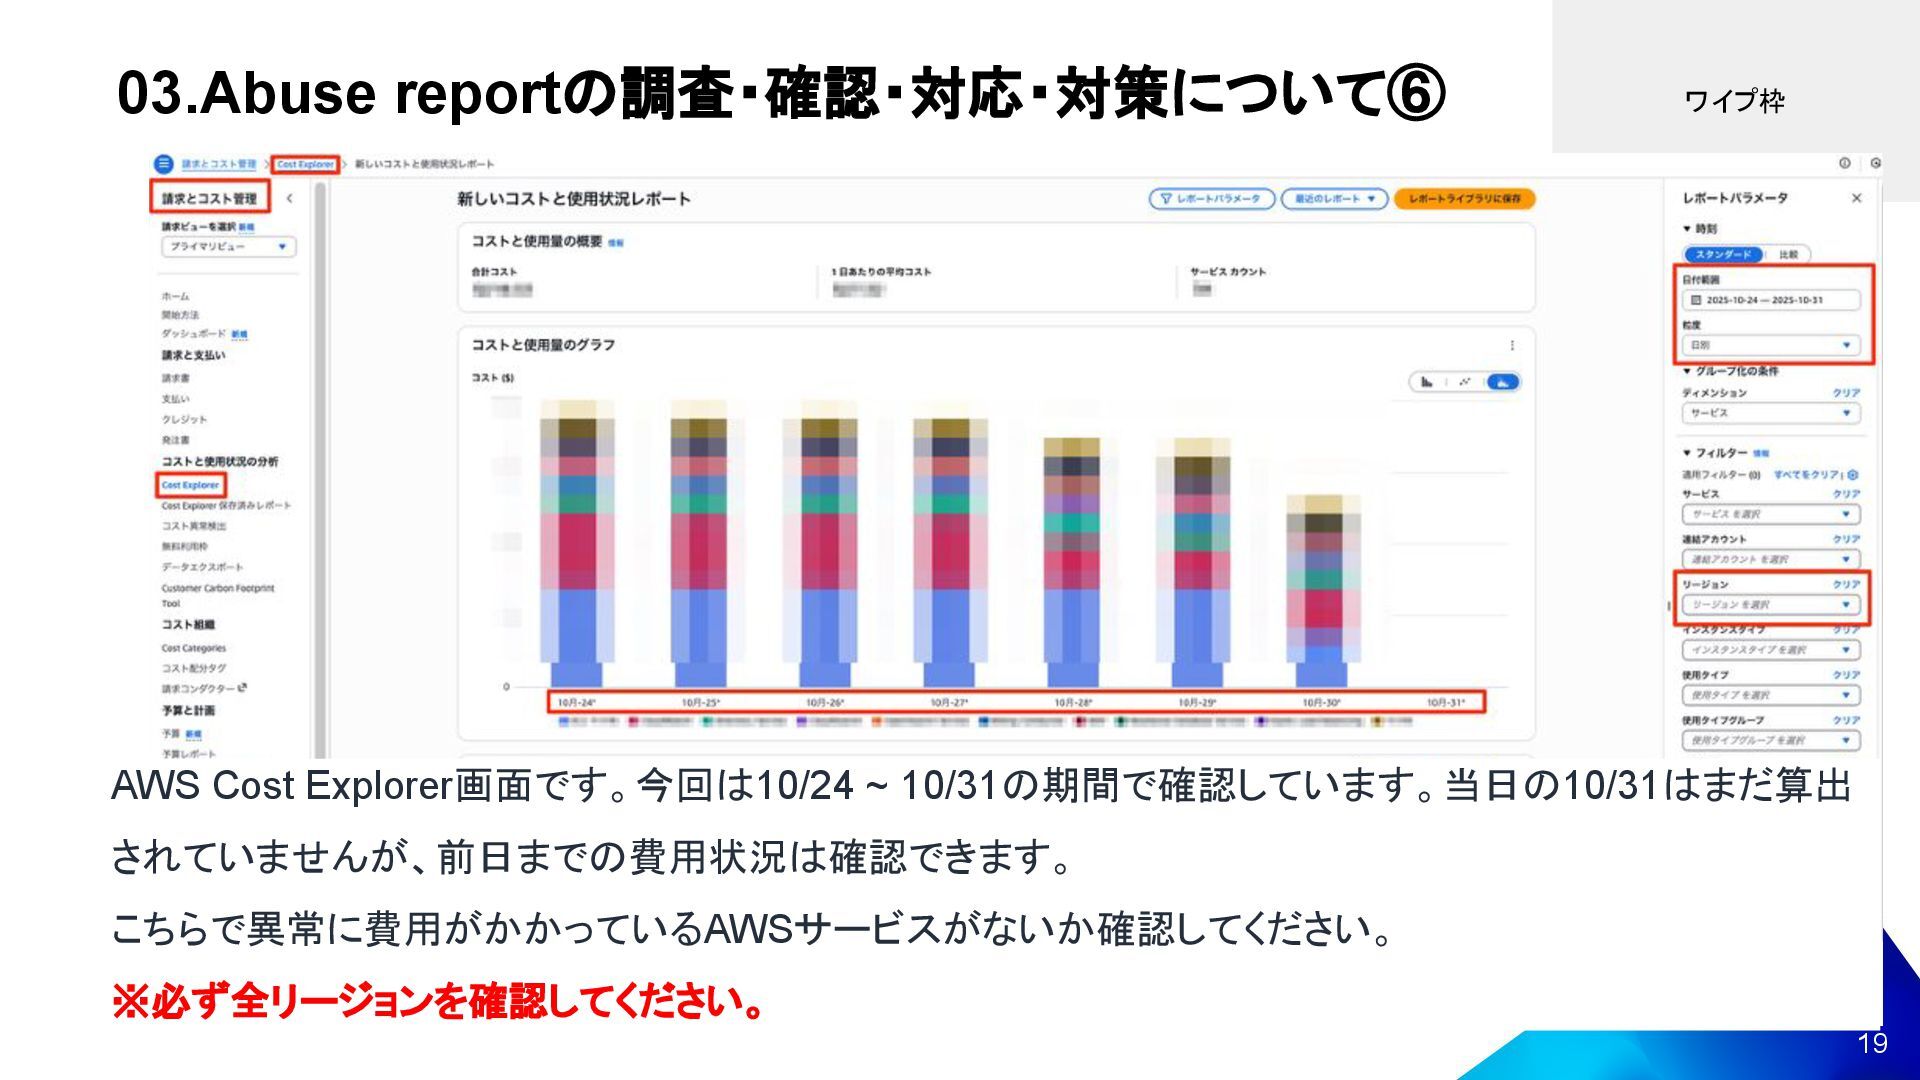
03.Abuse reportの調査・確認・対応・対策について⑥ 19 ワイプ枠 AWS Cost Explorer画面です。今回は10/24 ~ 10/31の期間で確認しています。当日の10/31はまだ算出 されていませんが、前日までの費用状況は確認できます。
こちらで異常に費用がかかっているAWSサービスがないか確認してください。 ※必ず全リージョンを確認してください。
03.Abuse reportの調査・確認・対応・対策について⑦ 20 ワイプ枠 次にCloudTrailログ、VPCフローログ、OSログ、アプリケーションログ、GuardDutyの検出結果などを 分析して攻撃の手口、侵入経路、不正操作の内容を特定してください。 次の画面ではCloudTrailとGuardDutyの検出結果について説明します。 VPCフローログ、OSログ、アプリケーションログについてはインスタンス内のログファイル、S3バケット 内にあるログをご確認ください。 ここでは割愛させていただきます。
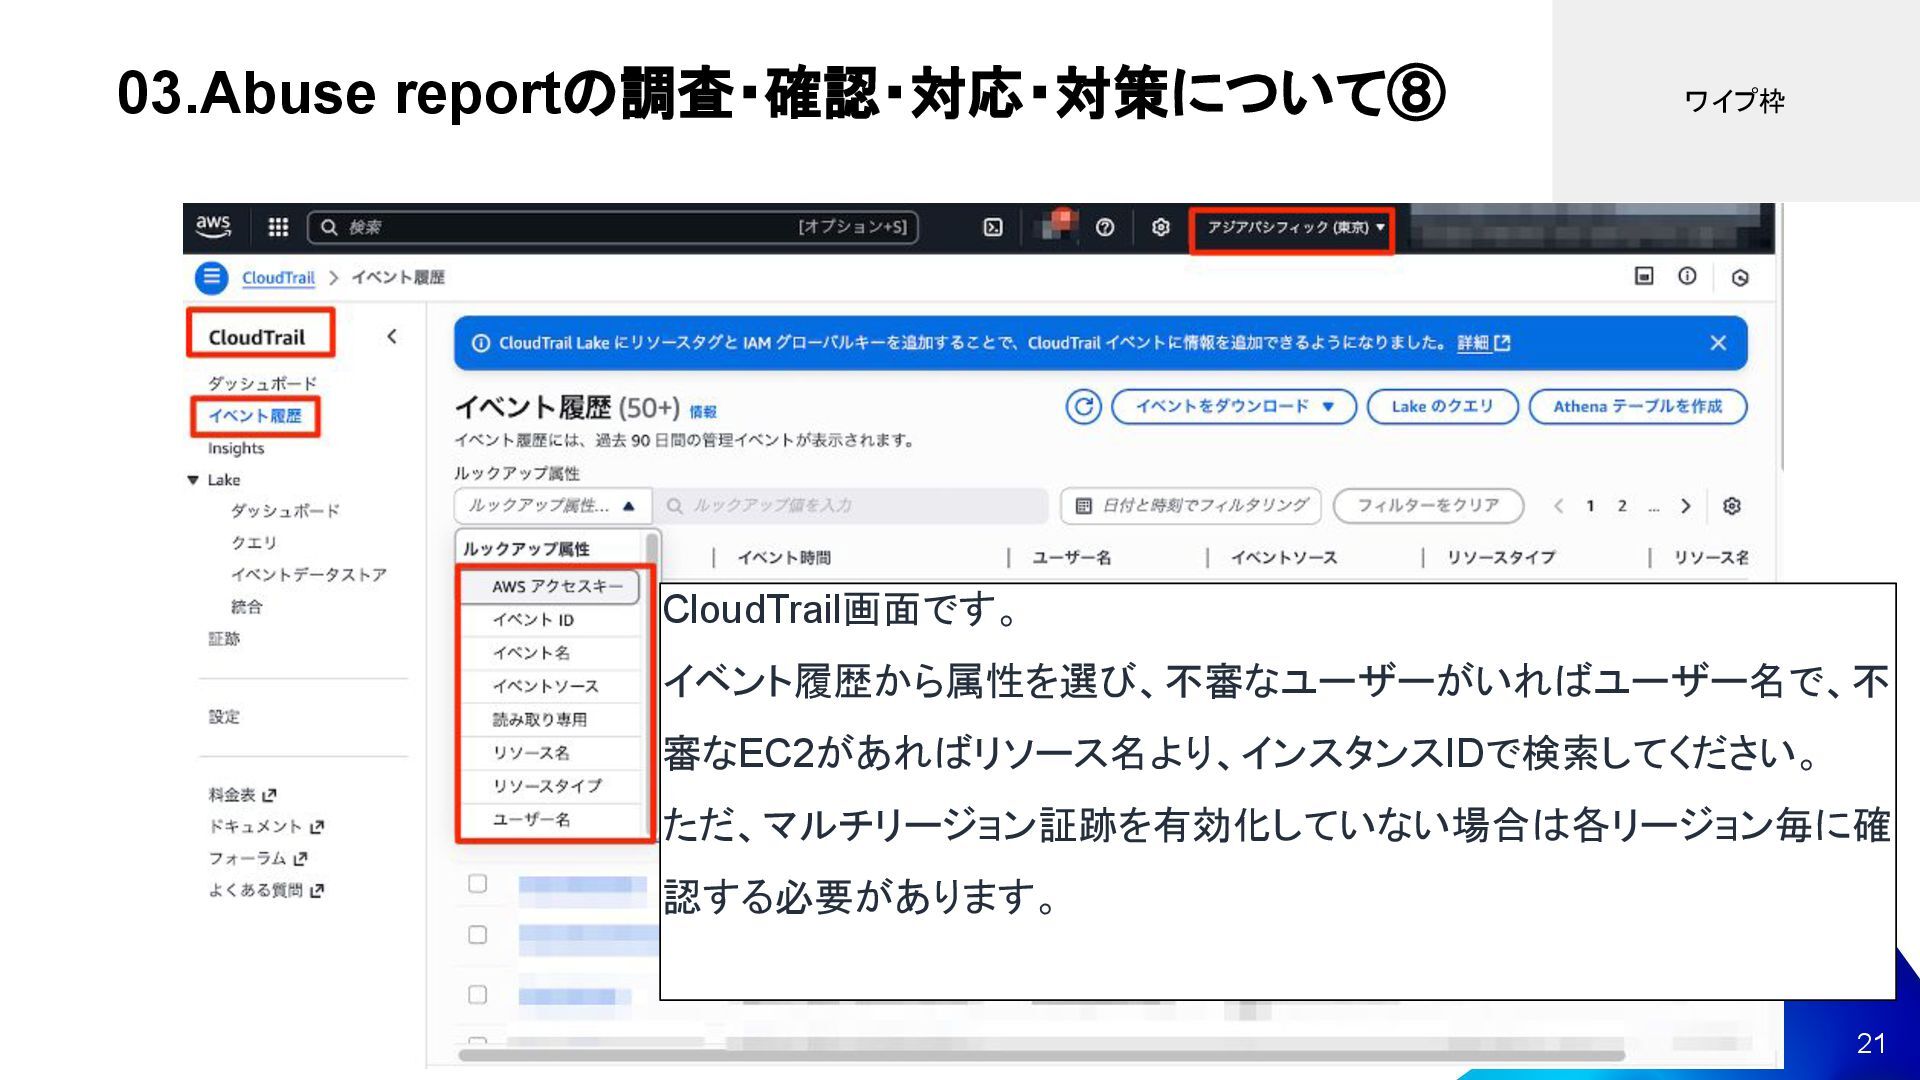
03.Abuse reportの調査・確認・対応・対策について⑧ 21 ワイプ枠 CloudTrail画面です。 イベント履歴から属性を選び、不審なユーザーがいればユーザー名で、不 審なEC2があればリソース名より、インスタンスIDで検索してください。 ただ、マルチリージョン証跡を有効化していない場合は各リージョン毎に確 認する必要があります。
03.Abuse reportの調査・確認・対応・対策について⑨ 22 ワイプ枠 GuardDuty画面です。有効化していれば検出結果が見れます。 画面の検出はサンプルです。タイトルに [例] がついています。これはサンプルですが、このタイトルリンク で遷移すると詳細が確認できます。 ただ、こちらも有効化しているリージョンのみ確認できます。
03.Abuse reportの調査・確認・対応・対策について⑩ 23 ワイプ枠 対応について 2 調査・確認後、原因とされるスクリーンショットやログを取得したら不要なユーザーやリソースを削 除してください。そしてその他の全てのIAMユーザーやルートユーザーのパスワードとアクセス キーを変更してください。 3
対策について AWS Trusted Advisorでセキュリティチェックをしてください。 セキュリティ脅威に対する早期発見や対策のためAmazon GuardDutyを有効化してください。 ご利用サービスによりAWS Security HubやAmazon Inspectorなどをご活用ください。
03.Abuse reportの調査・確認・対応・対策について⑪ 24 ワイプ枠 予防について 4 ・異常を早期発見するための監視システムを設定する ・定期的にパッチやアップデートを実施する ・ルートユーザーを使用しないようにする ・不要なアクセスキーは削除する
・多要素認証(MFA)を有効にする などできることは多数あります。ご利用のシステムや予算と共にご検討ください。
03.Abuse reportの調査・確認・対応・対策について⑫ 25 ワイプ枠 不正使用しないでください 5 例え検証のためであっても自らスパムメールを送信したり、攻撃ボットを作成しないでください。 検証環境でもこれらの行為自体がAWSサービス利用規約違反になります。 直ちに停止し、リソースを削除してください。 Abuse
reportが送付されますので控えてください。
04.よくある問い合わせ ワイプ枠
04.よくある問い合わせ① 27 ワイプ枠 AWS側はどのように異常を検知しているのでしょうか。 Q1 検知方法について公開すると不正使用者に利用される可能性があるため、AWS側に問い合わせ ても検知方法については回答いただけません。 何卒ご了承ください。 Answer
04.よくある問い合わせ② 28 ワイプ枠 AWSからAbuse reportが届きました。どうしたらいいのでしょうか? Q2 Abuse reportの内容を確認していただき、該当するサービスを特定し、調査、確認、対応、対策を 実施してください。 Answer
05.まとめ ワイプ枠
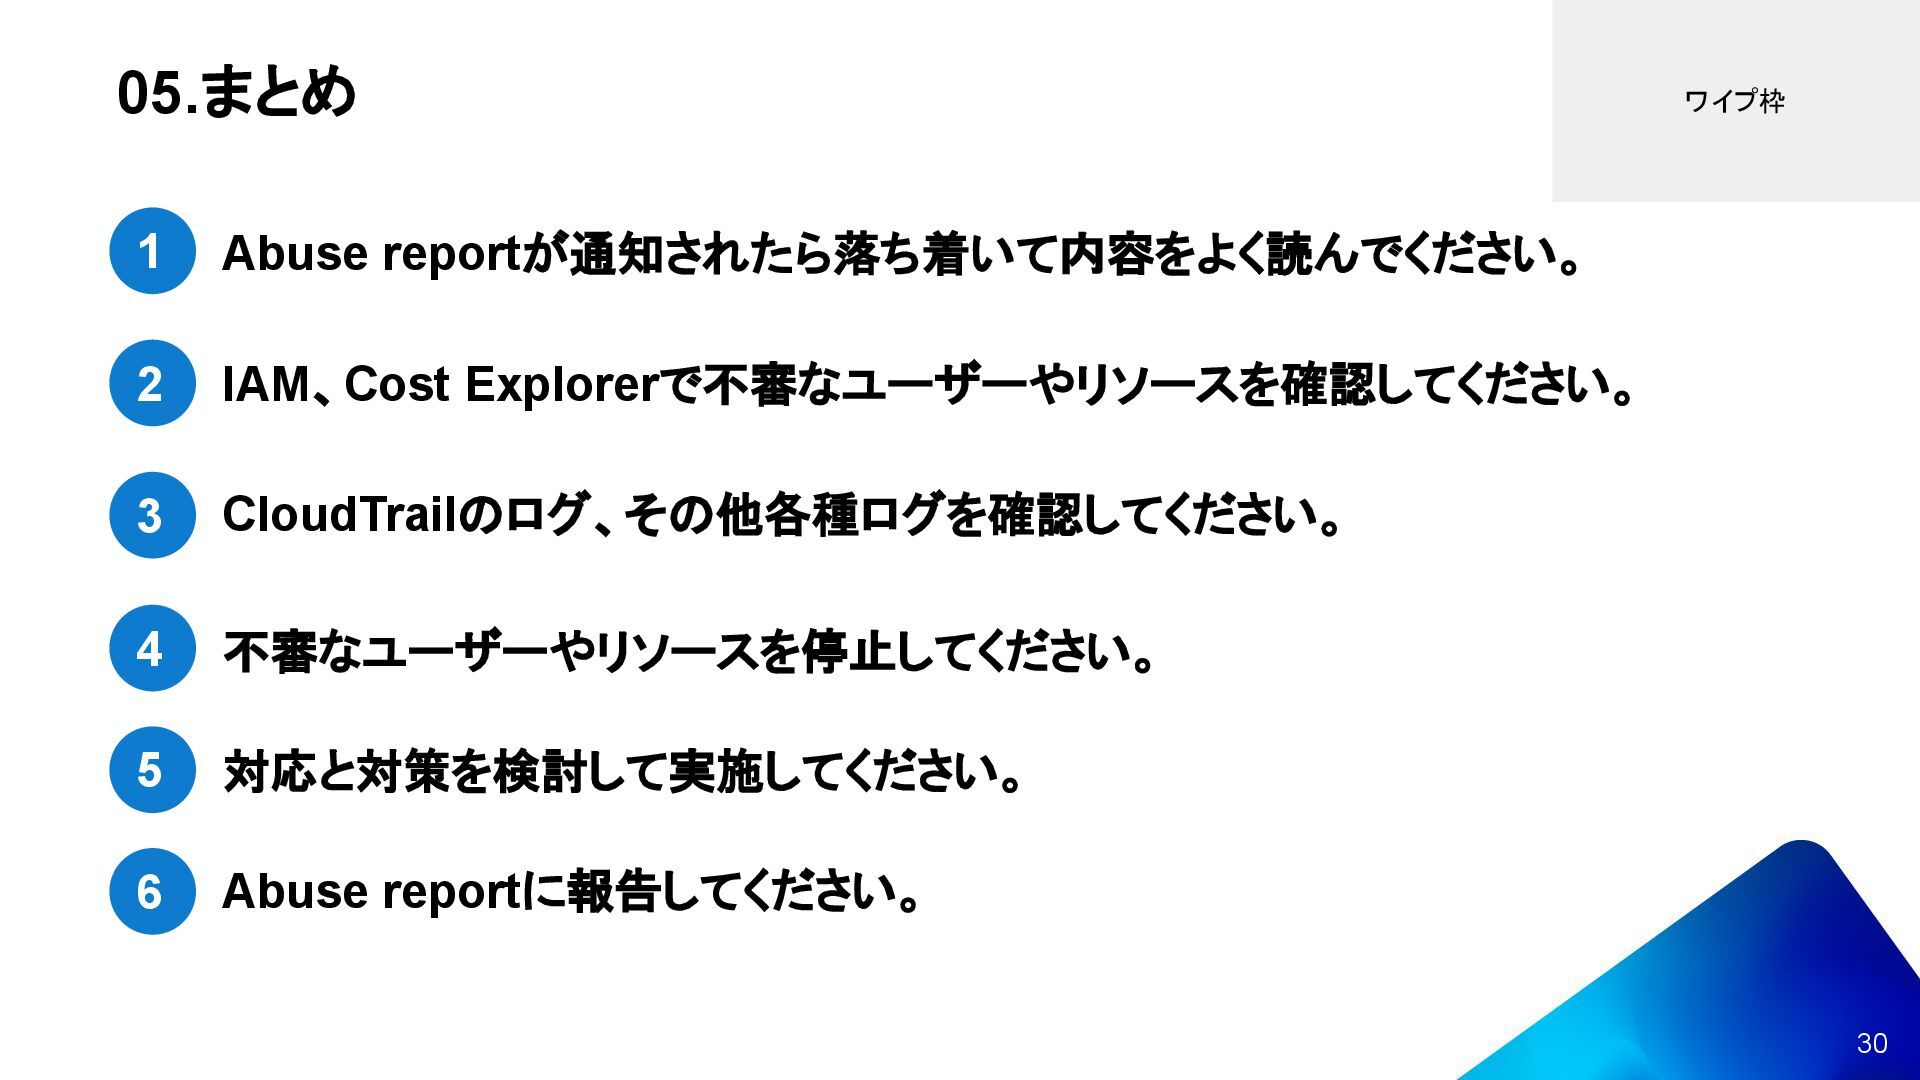
05.まとめ 30 ワイプ枠 Abuse reportが通知されたら落ち着いて内容をよく読んでください。 1 2 IAM、Cost Explorerで不審なユーザーやリソースを確認してください。 3
CloudTrailのログ、その他各種ログを確認してください。 4 不審なユーザーやリソースを停止してください。 5 対応と対策を検討して実施してください。 6 Abuse reportに報告してください。
最後に 31 ワイプ枠 弊社アイレットの 運用・保守サービス へご加入いただきますと、こちらの調査、確認、対応、対策を弊 社の運用担当者にて行います。 弊社アイレットの 請求代行サービスのみ でも以下のようなサービスを実施しております。
・AWS Trust & Safetyチームへの一次回答 ・24h/365日 稼働しているMSPチームより本アラートメールの転送と対応方法のご案内 ・緊急時、弊社担当のAWSテクニカルアカウントマネージャー(TAM)と連携してサポート などが無料で付帯しております。 ご検討の程、よろしくお願い致します。
ご清聴ありがとうございました
More Decks by iret.kumoben
See All by iret.kumoben
第182回 雲勉 【Gemini 3.0 Pro】AI ベンチマーク徹底比較!他モデルに比べ優れている点まとめ
iret
0
150
第181回 雲勉 WEB制作者のちょっとした面倒をAWSで解決!Amazon S3とAWS Lambda活用術
iret
0
120
第179回 雲勉 AI を活用したサポートデスク業務の改善
iret
0
190
第178回 雲勉 Amazon EKSをオンプレで! Amazon EKS Anywhere 実践構築ガイド
iret
1
170
第177回 雲勉 IdP 移行を楽に! Amazon Cognito でアプリへの影響をゼロにするアイデア
iret
0
160
第176回 雲勉 VPC 間サービス接続を考える!Private Service Connect 入門
iret
0
150
第175回 雲勉 Amazon ECS入門:コンテナ実行の基本を学ぶ
iret
0
250
第174回 雲勉 Google Agentspace × ADK Vertex AI Agent Engineにデプロイしたエージェントを呼び出す
iret
0
220
第173回 雲勉 ノーコードで生成 AI アプリを構築!Google Cloud AI Applications(旧 Vertex AI Agent Builder)入門
iret
0
200
Other Decks in Technology
See All in Technology
Kansai WordPress Meetup@大阪『ブロックテーマを作る上で知っておくべきこと
torounit
0
260
文書画像からの情報抽出を行うエージェントを、軌跡の正解データ無しで作れるか
sansantech
PRO
2
220
AI-Ready なデータ基盤ってなに? & 新卒未経験が、いま考えていること
imuta
0
1.1k
gradle-best-practices 使ってみた
mikanichinose
0
220
飯から始まるデータエンジニア
sansantech
PRO
0
130
Del vibe coding a un Desarrollo (agéntico) fiable
jcabot
0
200
gem install とrequire のむこうがわ
ydah
0
250
SBOM 生成ツールで 2026 Minimum Elements はどこまで満たせるのか
gokken
0
120
HTTP通信に使おうとすると実はめんどくさいfile_get_contents
maguroalternative
0
240
AWS Blocksで AIエージェント作れるの知ってます?
kmiya84377
1
140
業務の傍らで進める改善ループエンジニアリング
bengo4com
1
230
kubellの最新データ分析環境
kubell_hr
2
210
Featured
See All Featured
The Success of Rails: Ensuring Growth for the Next 100 Years
eileencodes
47
8.4k
The browser strikes back
jonoalderson
0
2k
Mobile First: as difficult as doing things right
swwweet
225
10k
Marketing Yourself as an Engineer | Alaka | Gurzu
gurzu
0
390
Evolving SEO for Evolving Search Engines
ryanjones
0
370
Fight the Zombie Pattern Library - RWD Summit 2016
marcelosomers
234
18k
Designing Experiences People Love
moore
143
24k
GraphQLとの向き合い方2022年版
quramy
50
15k
[RailsConf 2023] Rails as a piece of cake
palkan
59
7.2k
The Illustrated Children's Guide to Kubernetes
chrisshort
51
53k
Jamie Indigo - Trashchat’s Guide to Black Boxes: Technical SEO Tactics for LLMs
techseoconnect
PRO
0
760
世界の人気アプリ100個を分析して見えたペイウォール設計の心得
akihiro_kokubo
PRO
74
43k


 iret
 torounit
 sansantech
 imuta
 mikanichinose
 jcabot
 ydah
 gokken
 maguroalternative
 kmiya84377
 bengo4com
 kubell_hr
 eileencodes
 jonoalderson
 swwweet
 gurzu
 ryanjones
 marcelosomers
 moore
 quramy
 palkan
 chrisshort
 techseoconnect
 akihiro_kokubo