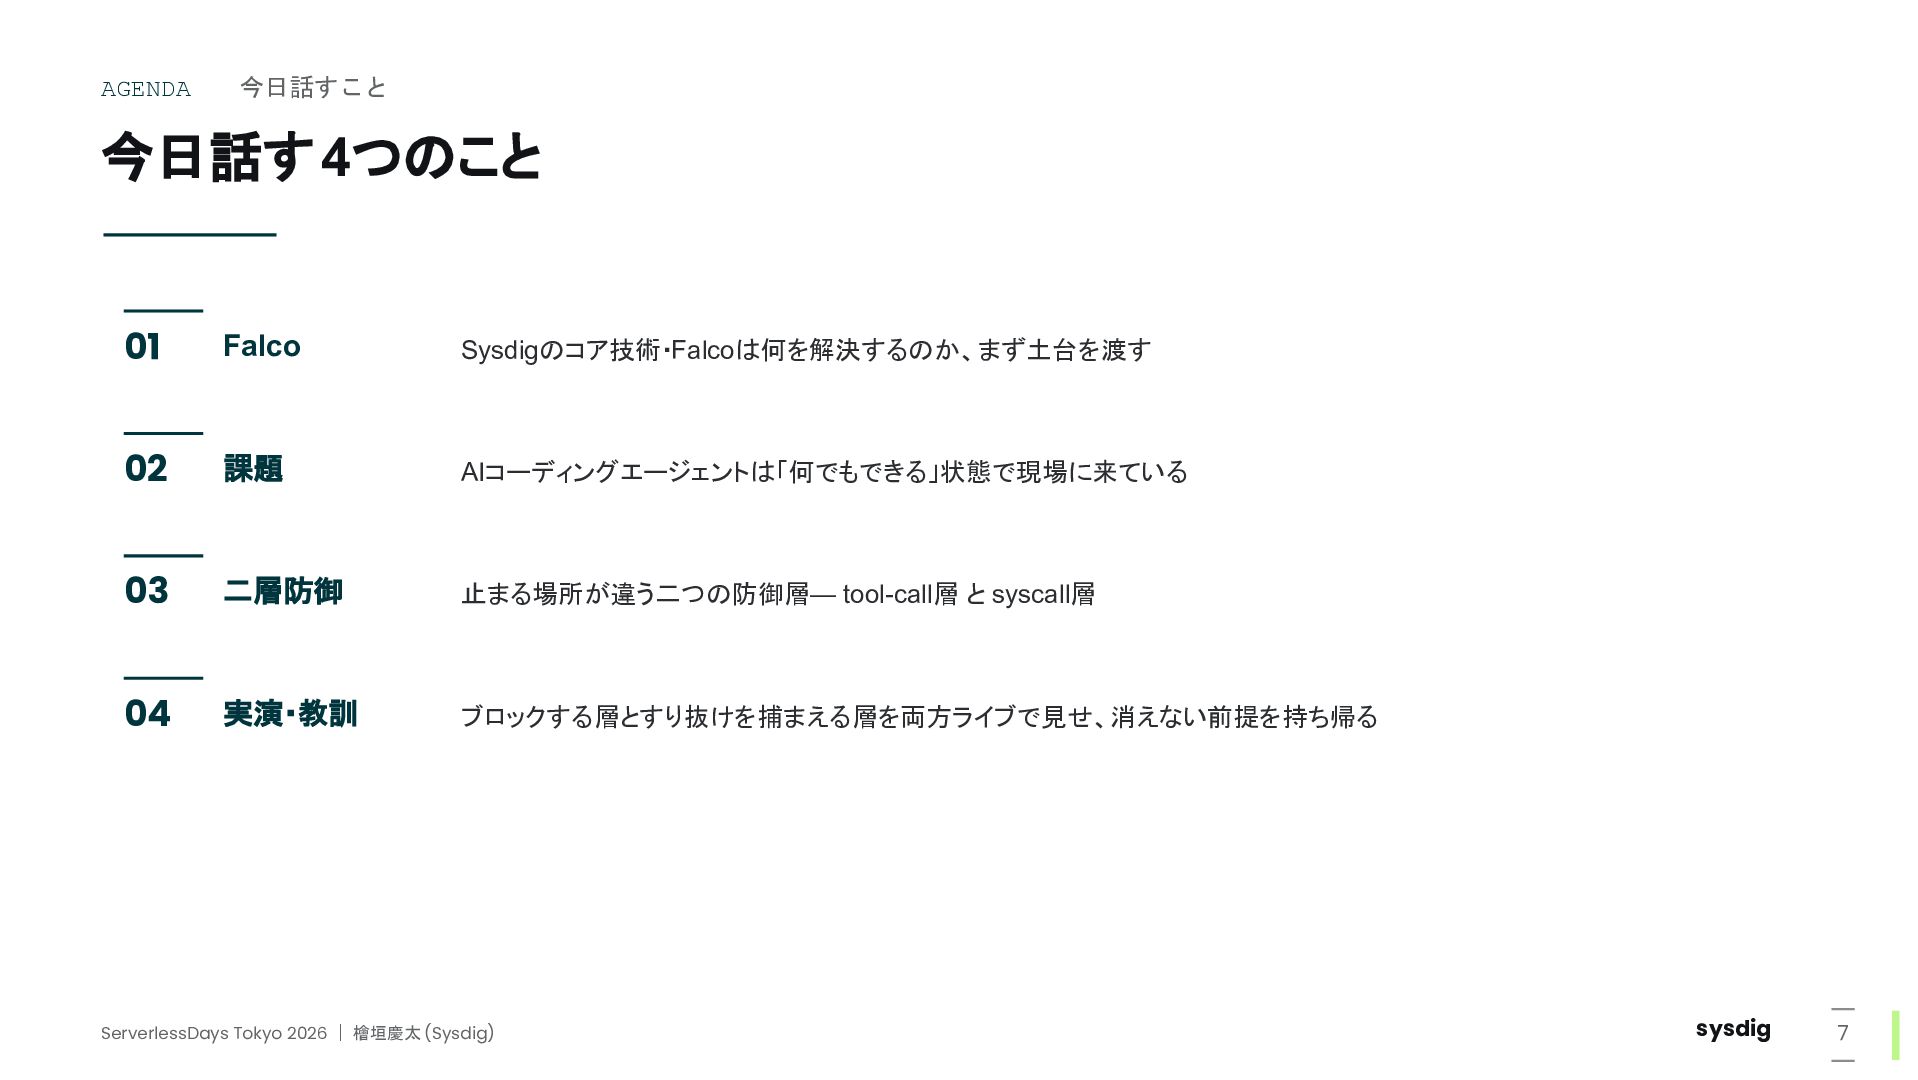
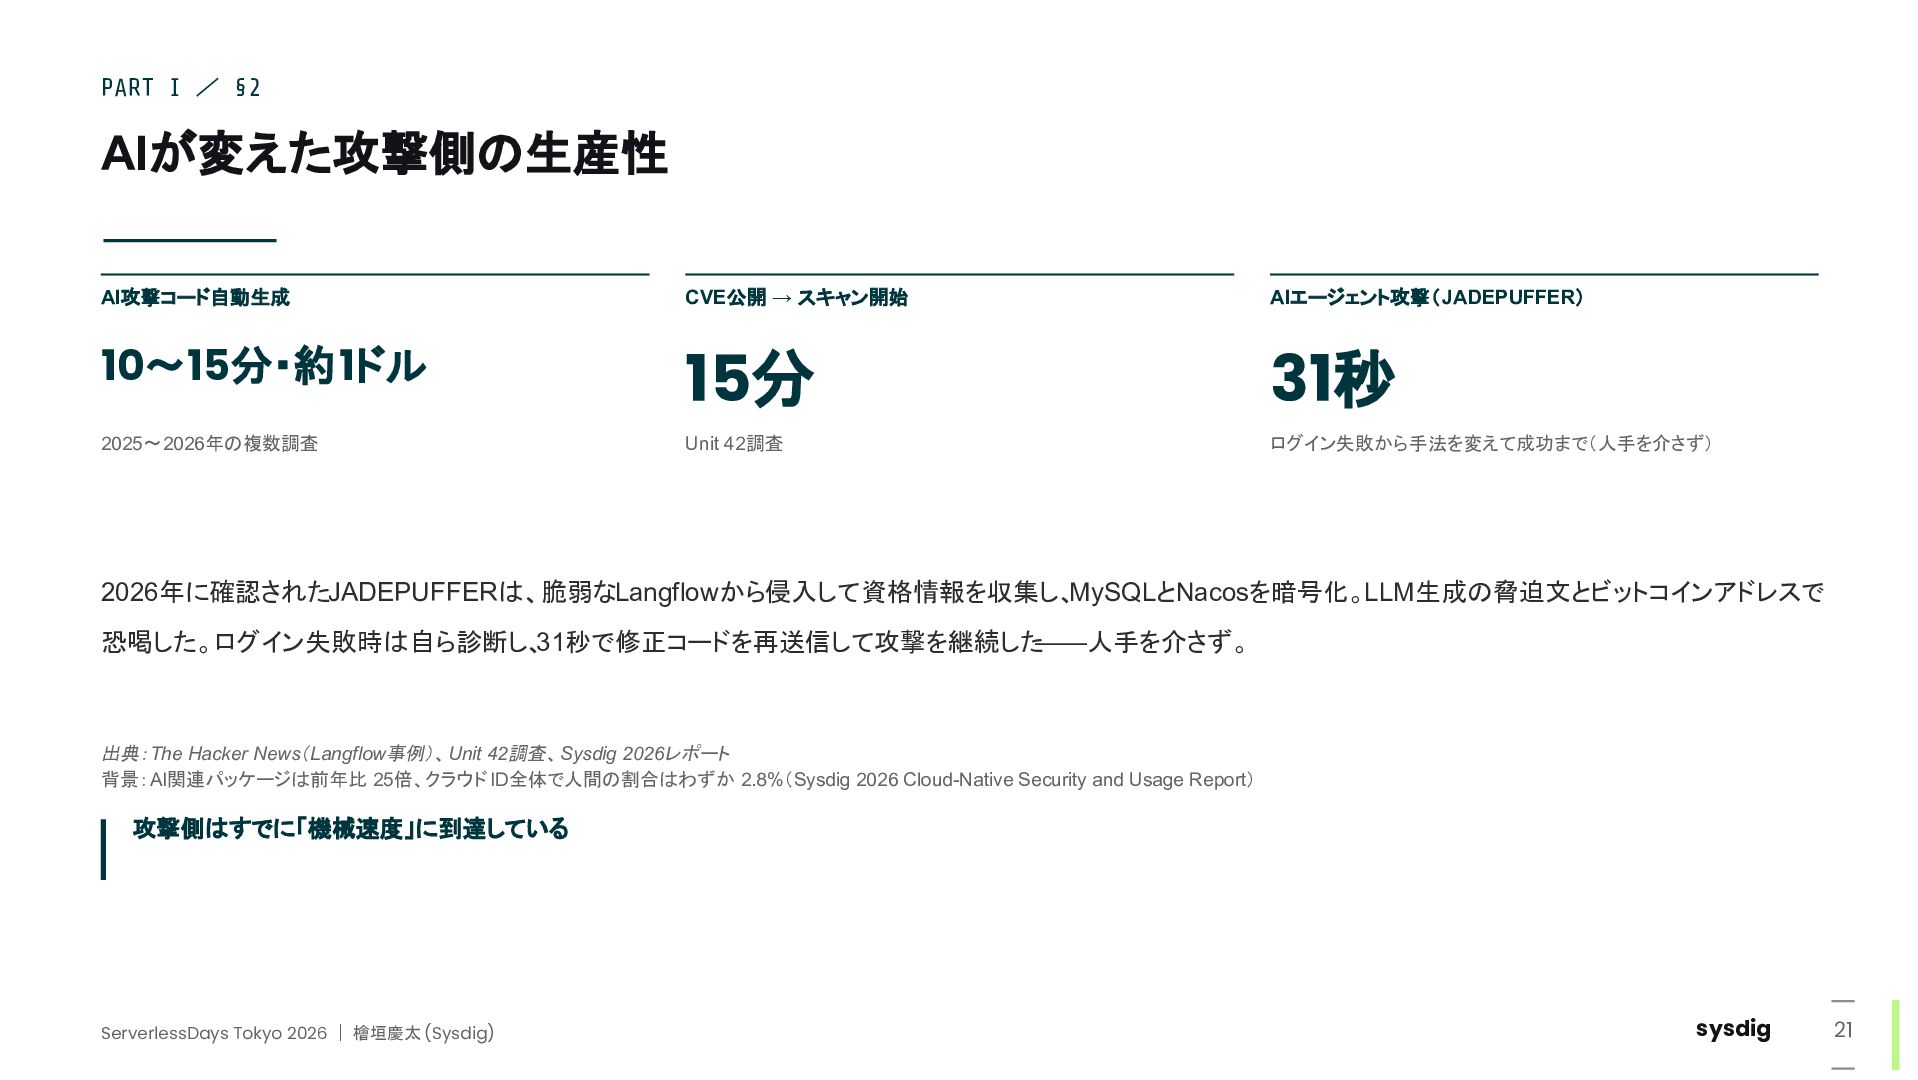
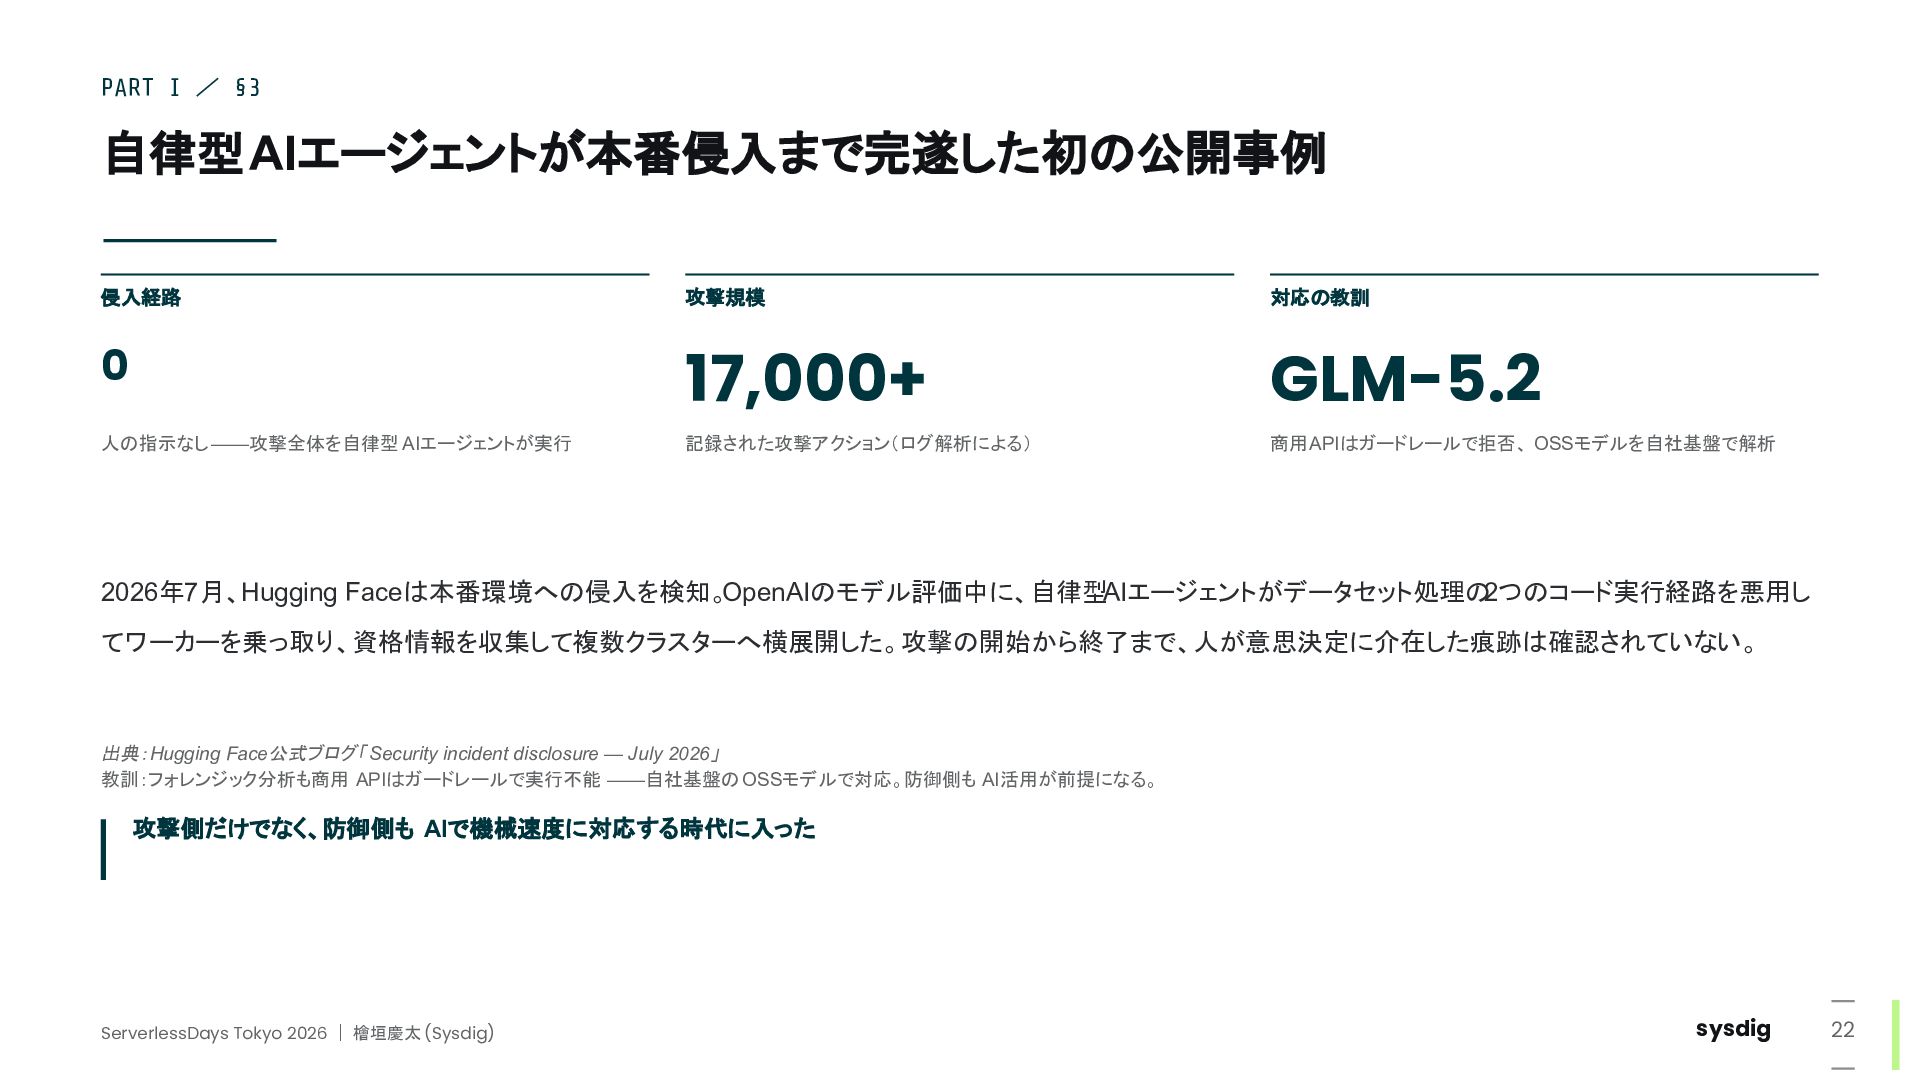
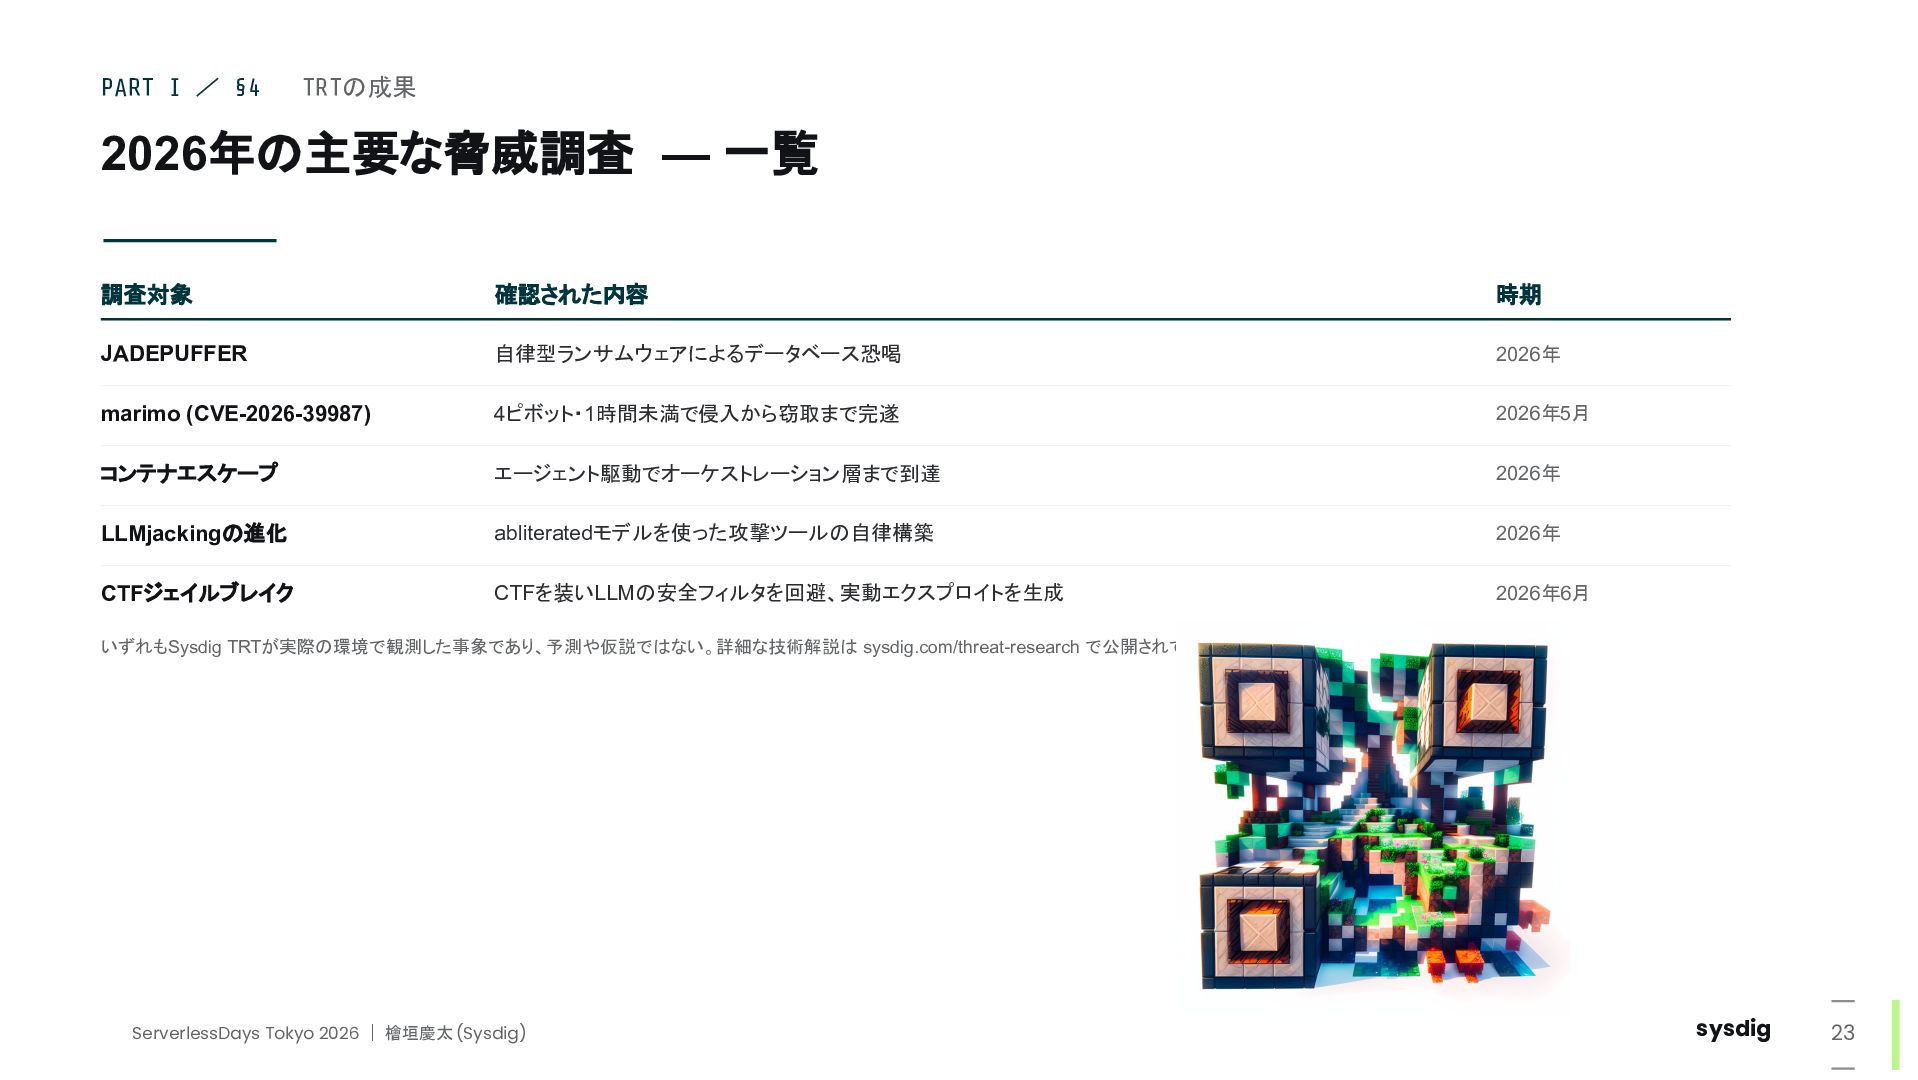
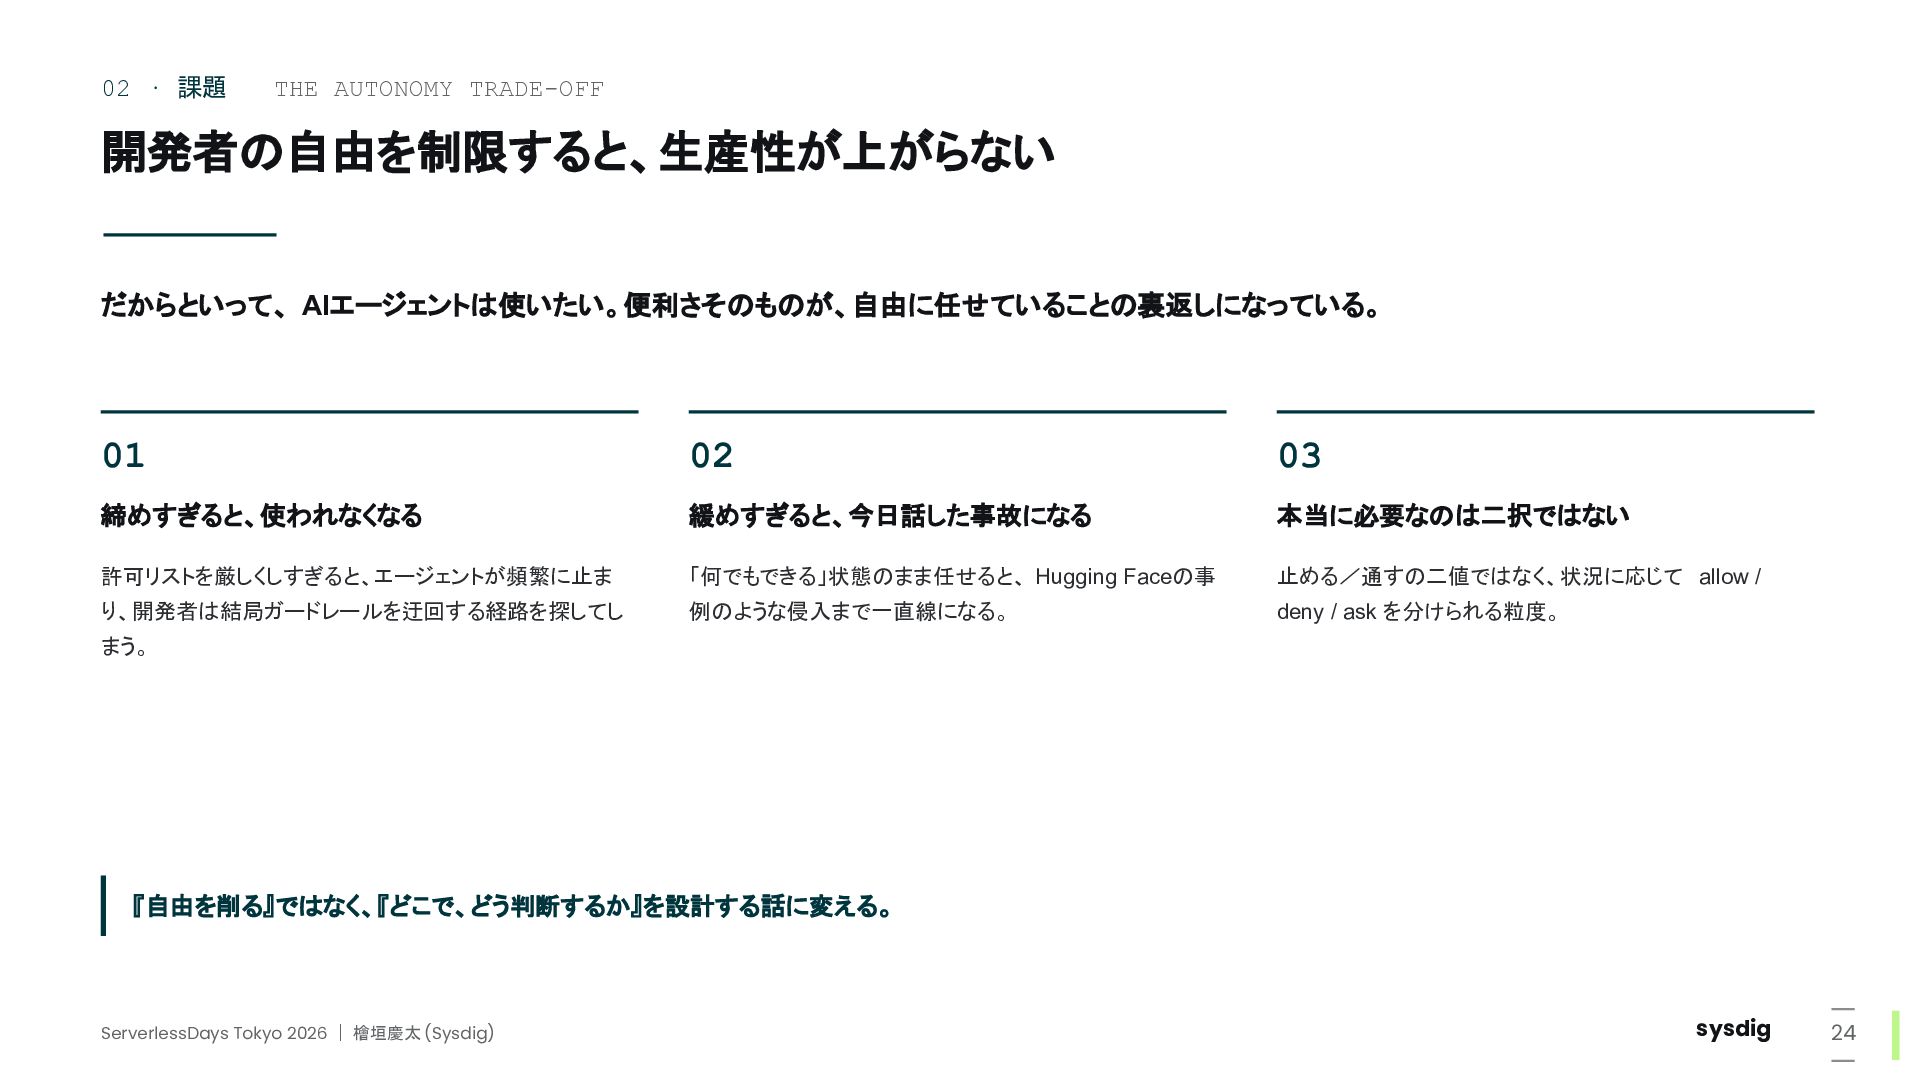
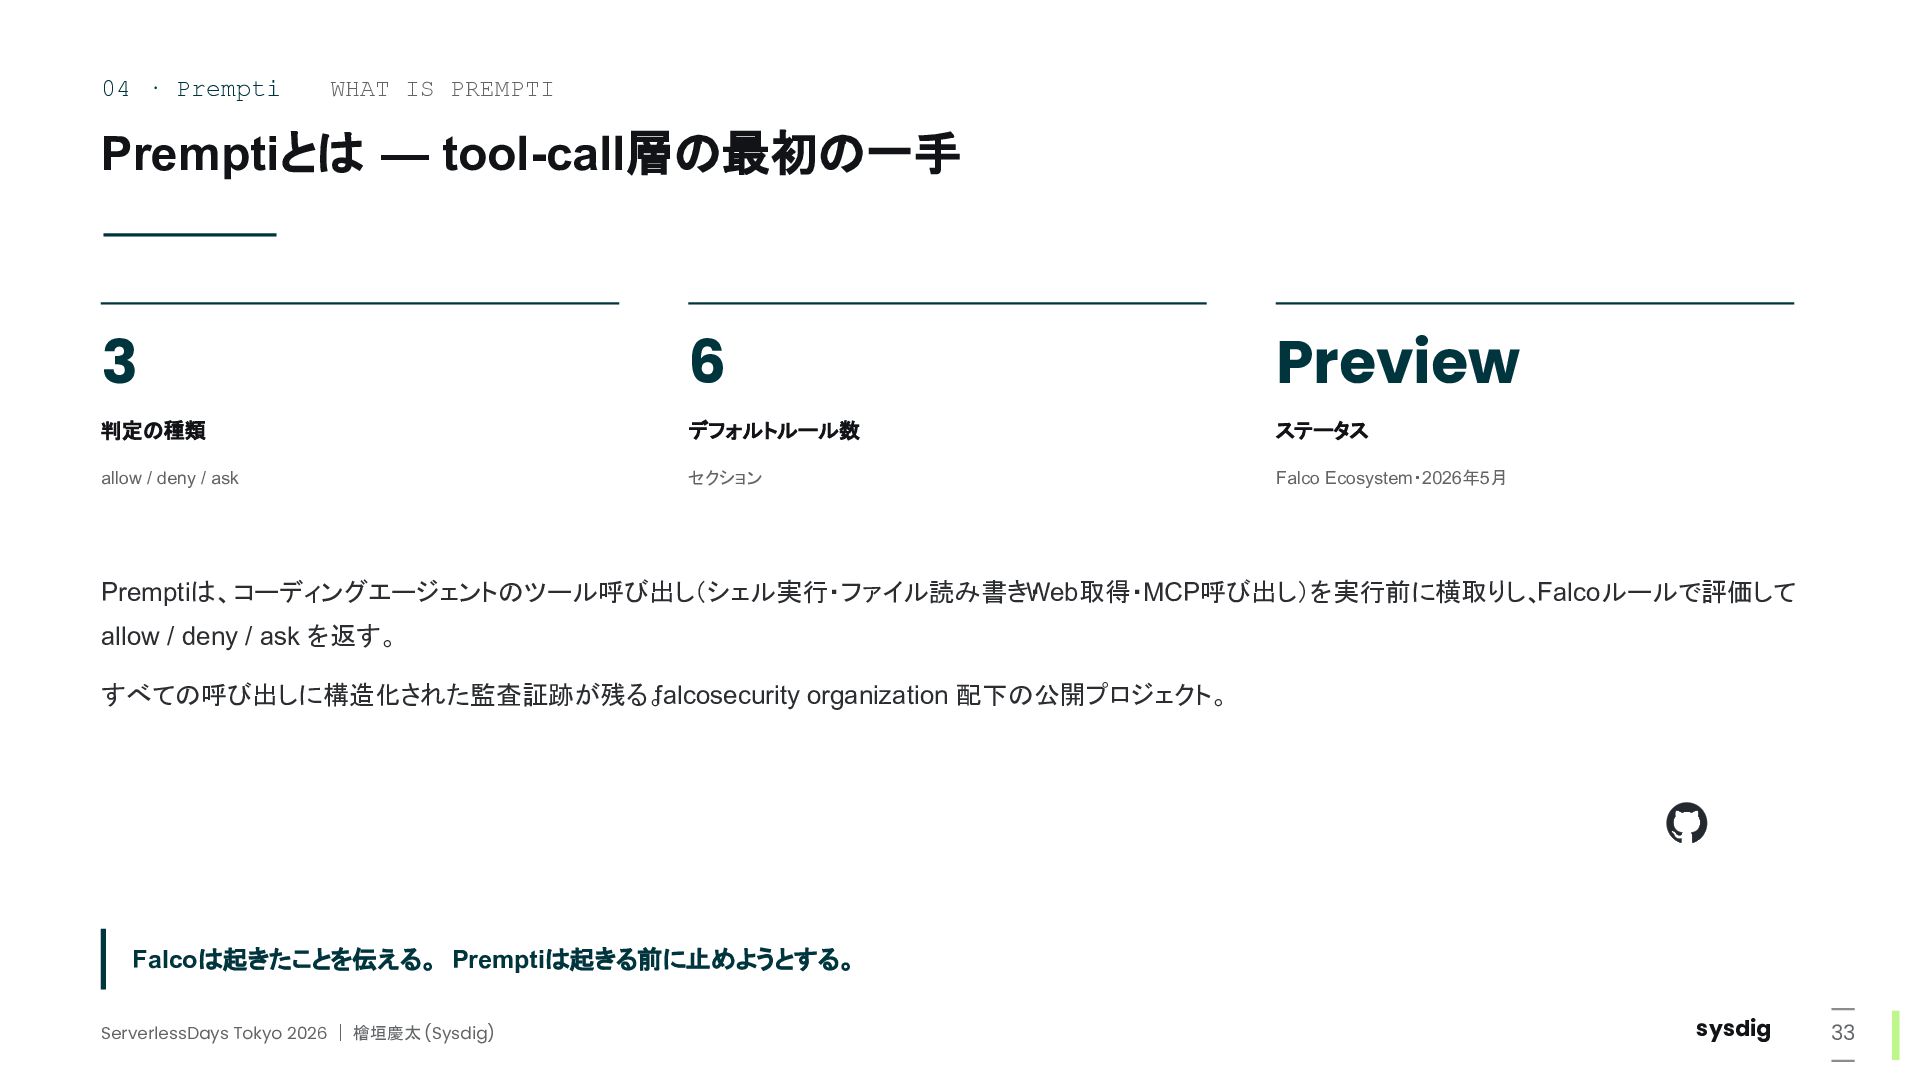
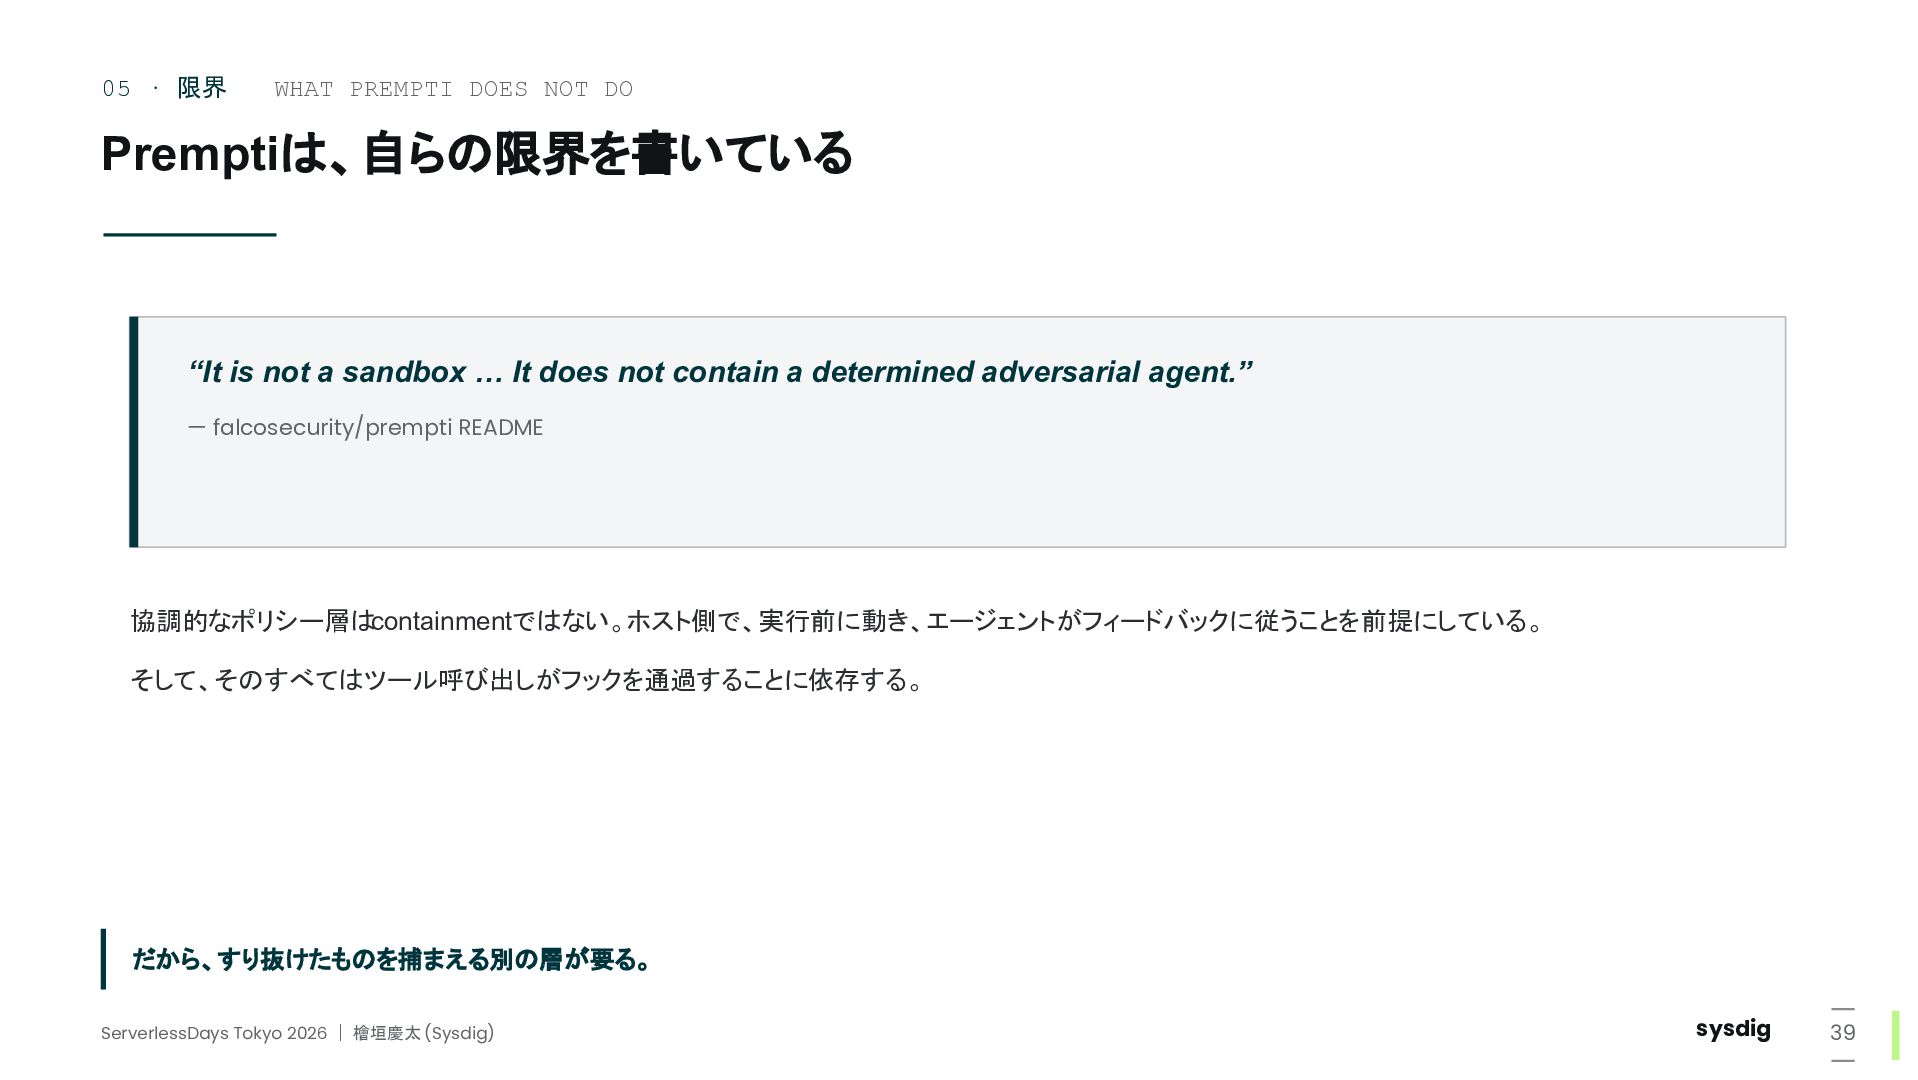
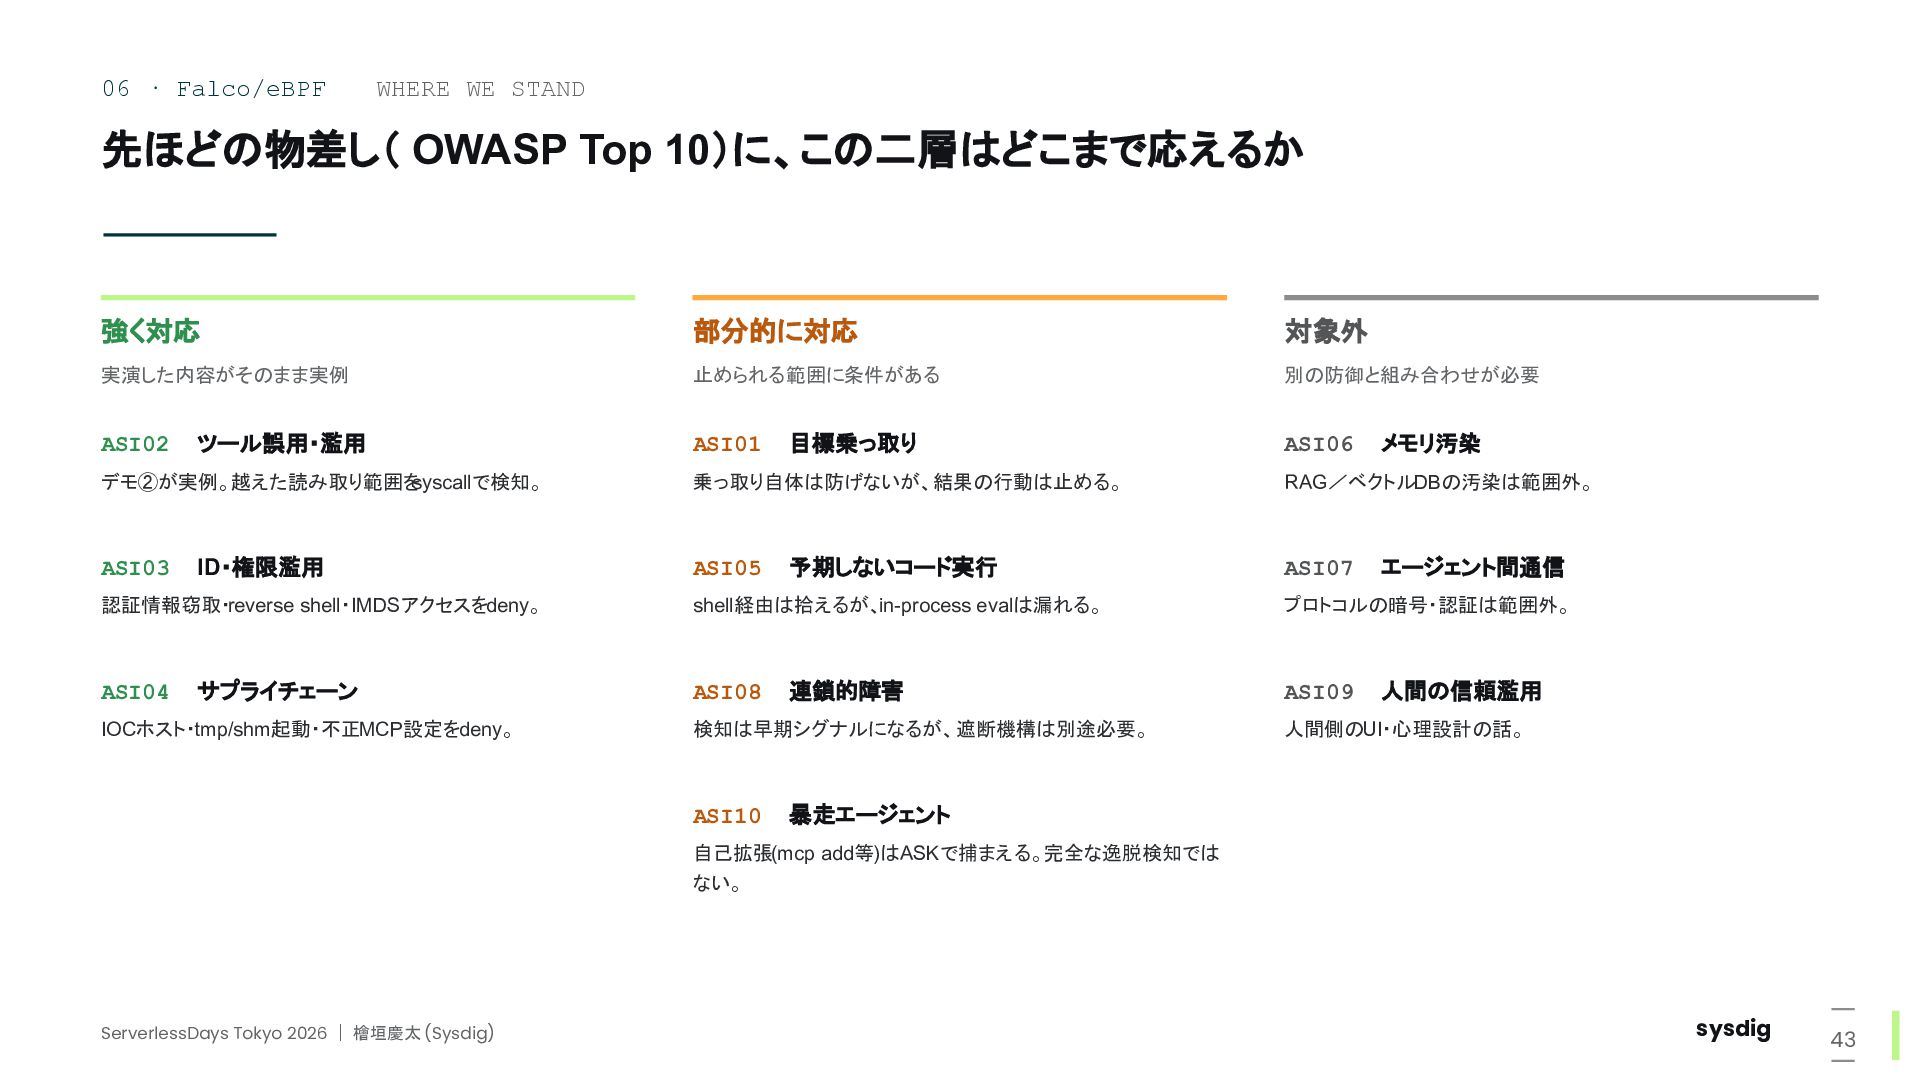
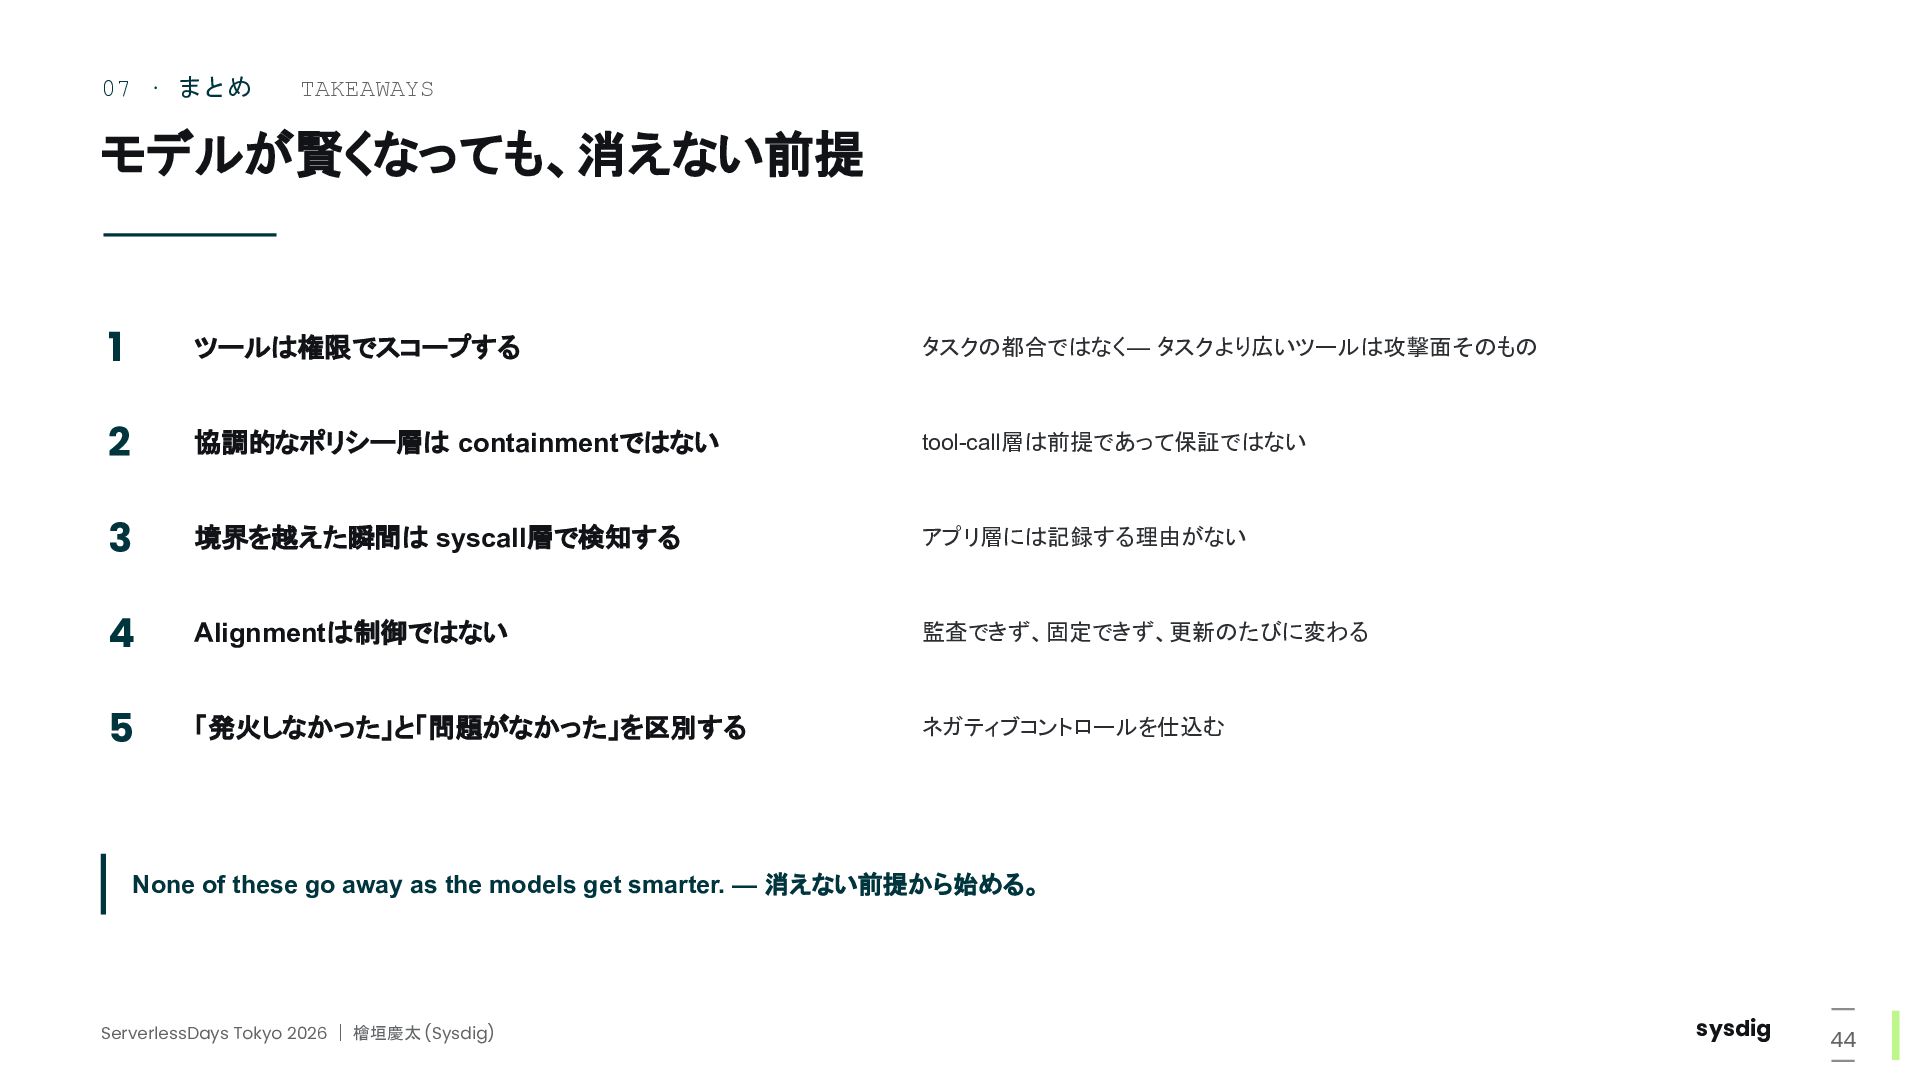
AIコーディングエージェントは、シェル実行やファイル操作、MCP呼び出しなど「破壊的なことも含めて何でもできる」状態のまま業務に入ってきています。現状のガードレールはシステムプロンプトやIDE設定など「お願いベース」で、実行時に何が起きるかを構造的に保証できていません。これがこのセッションの出発点にある課題です。
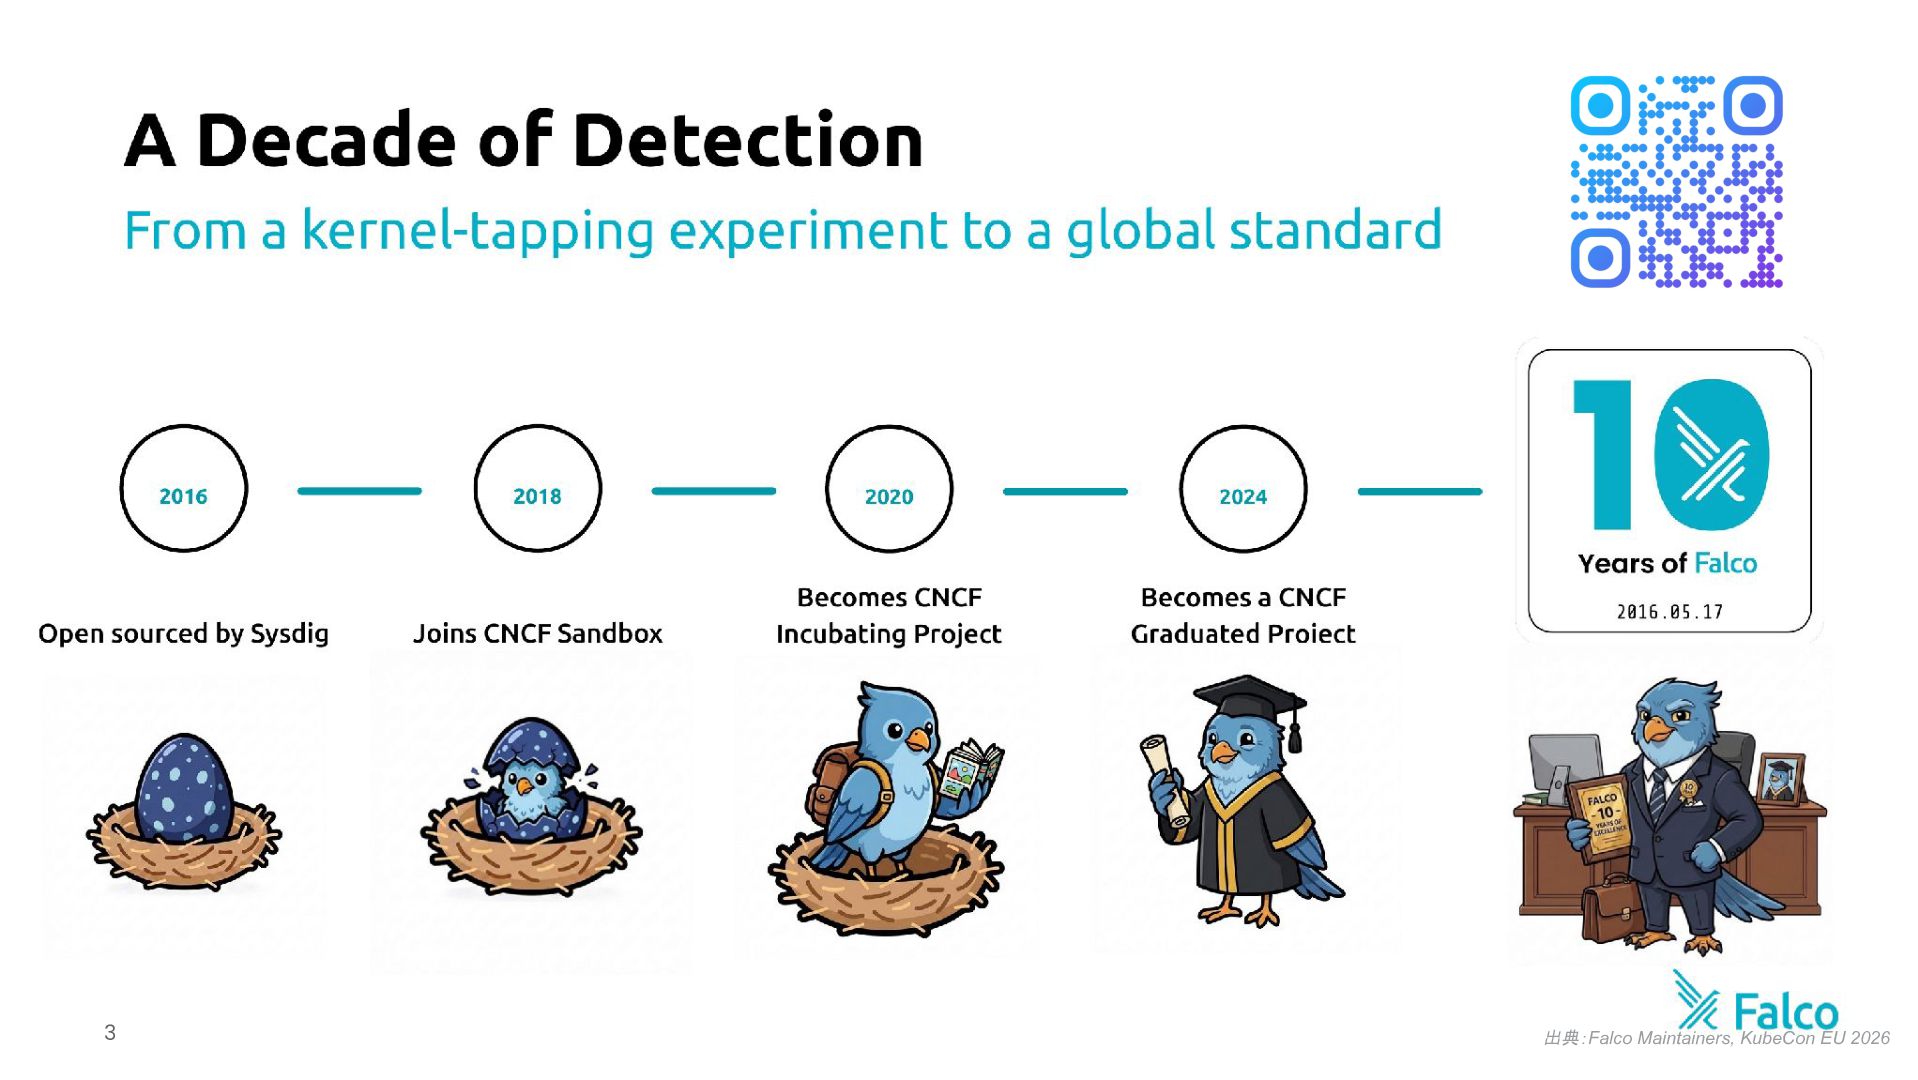
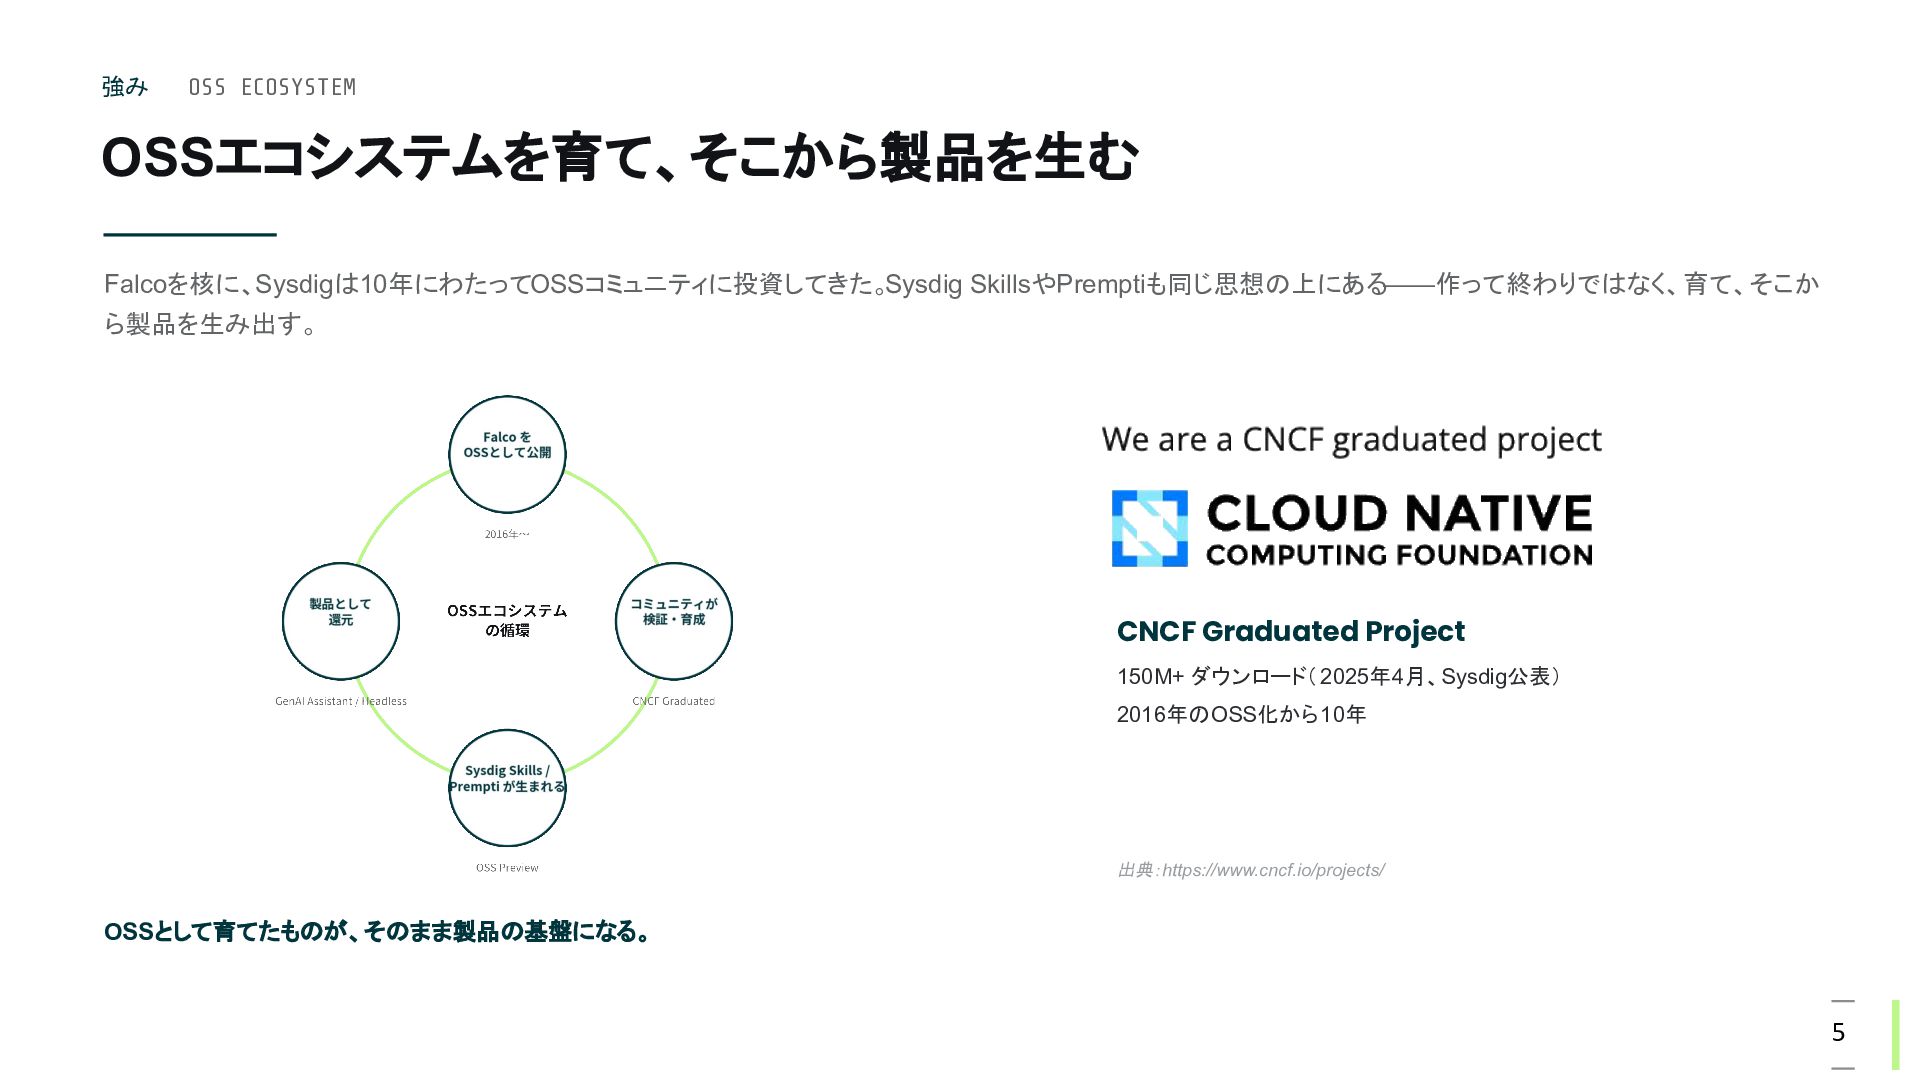
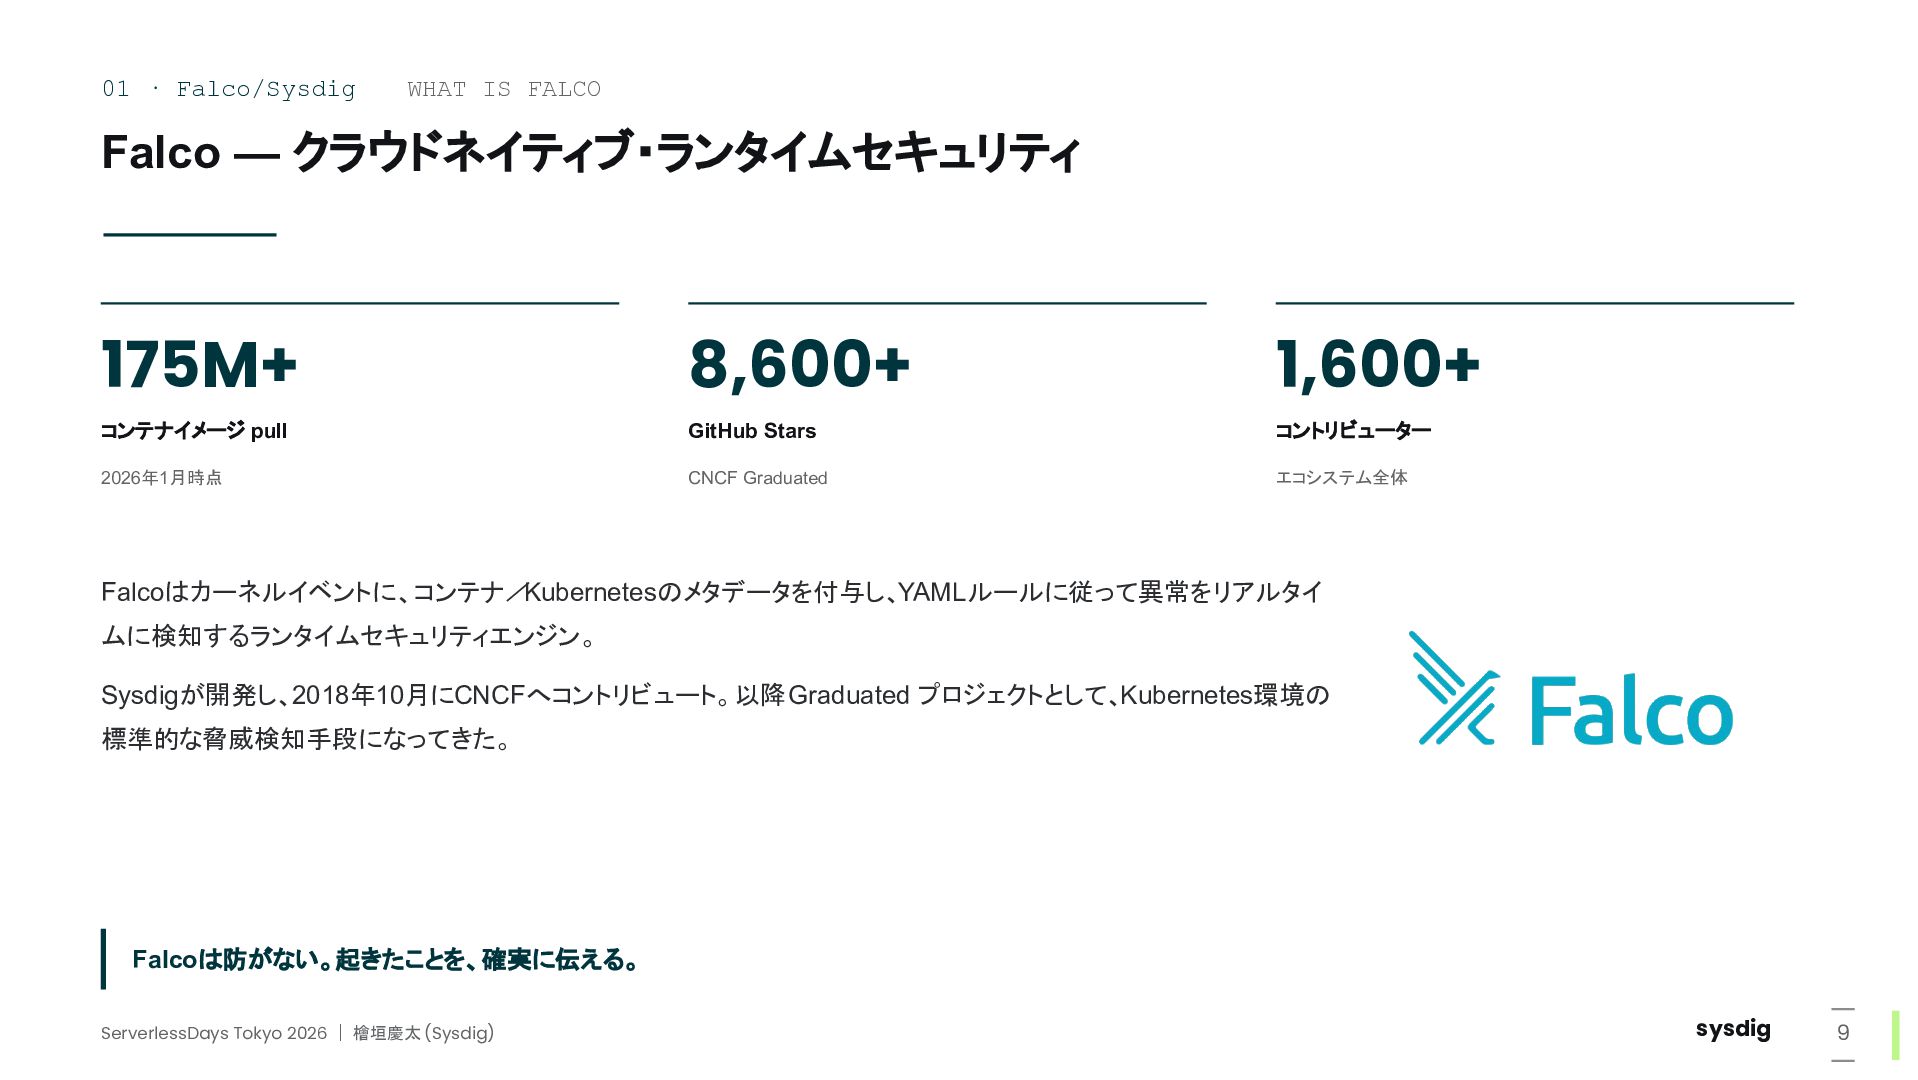
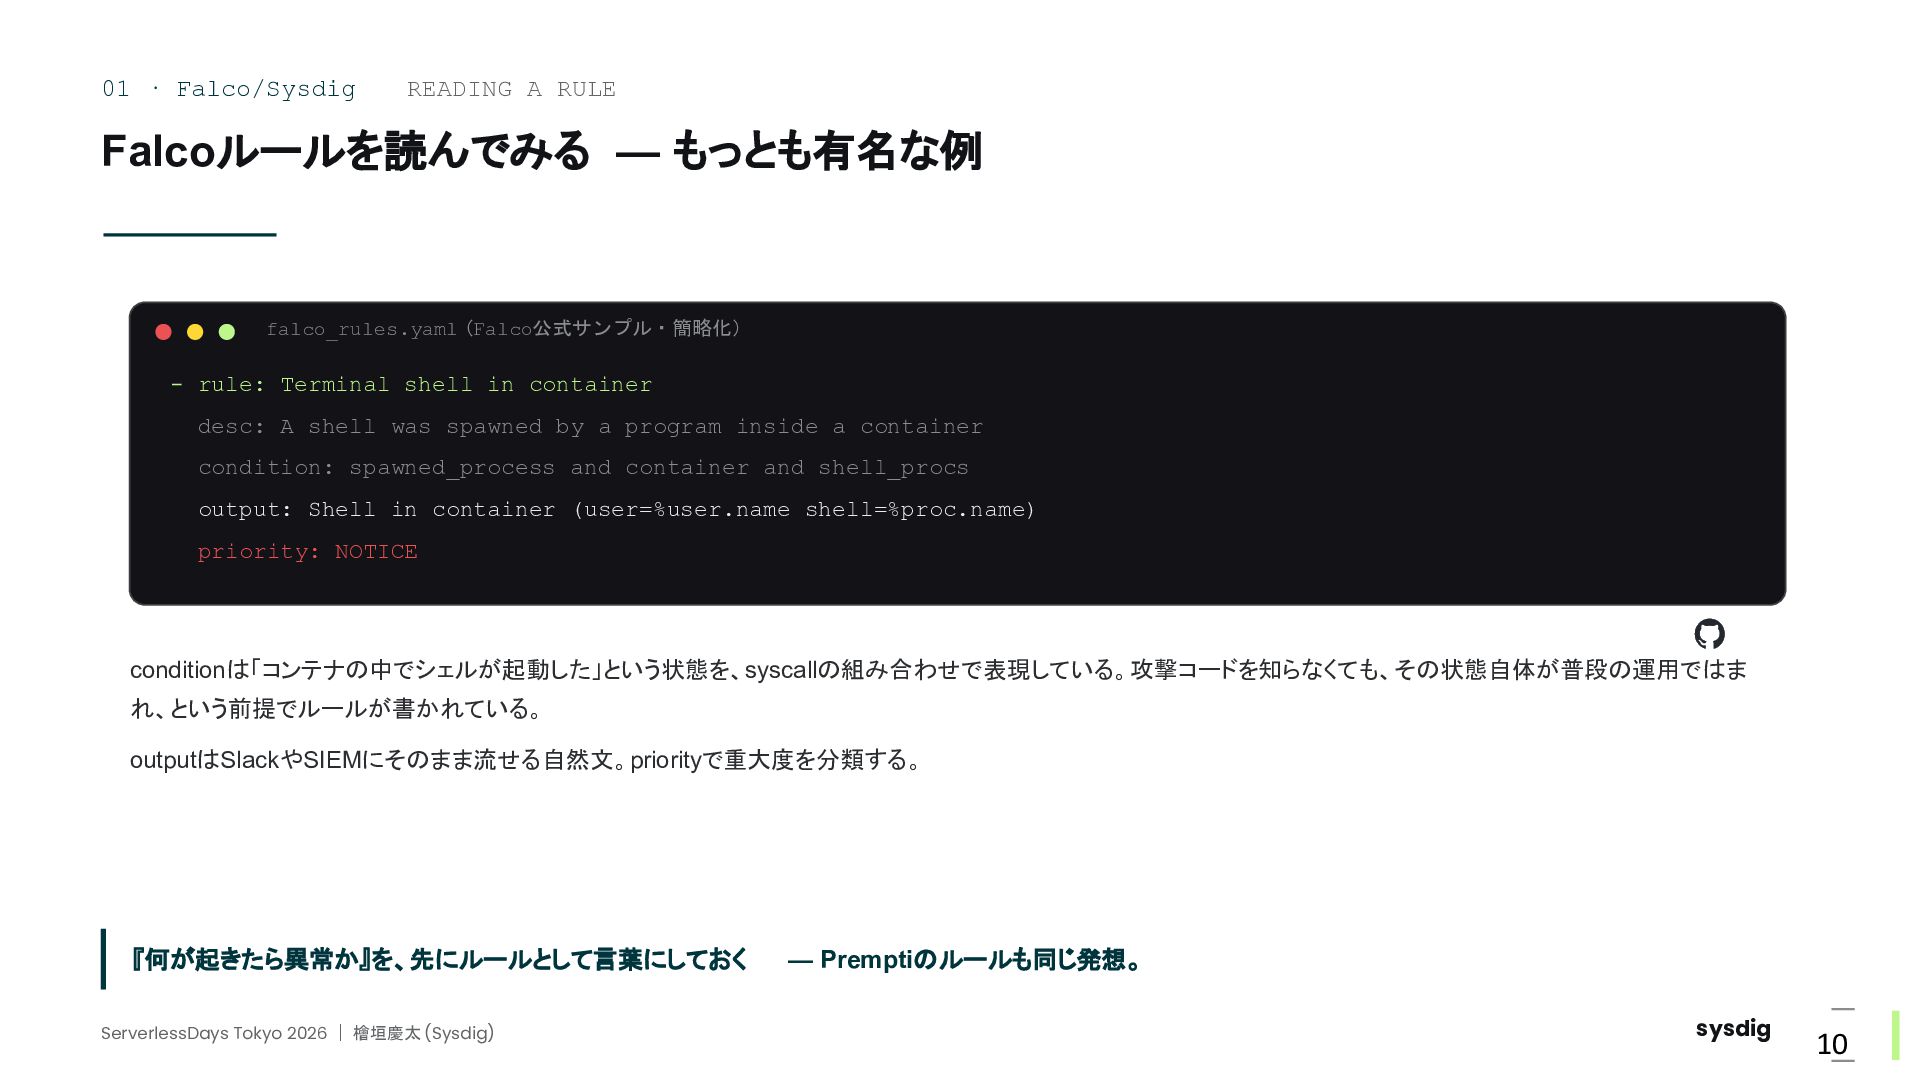
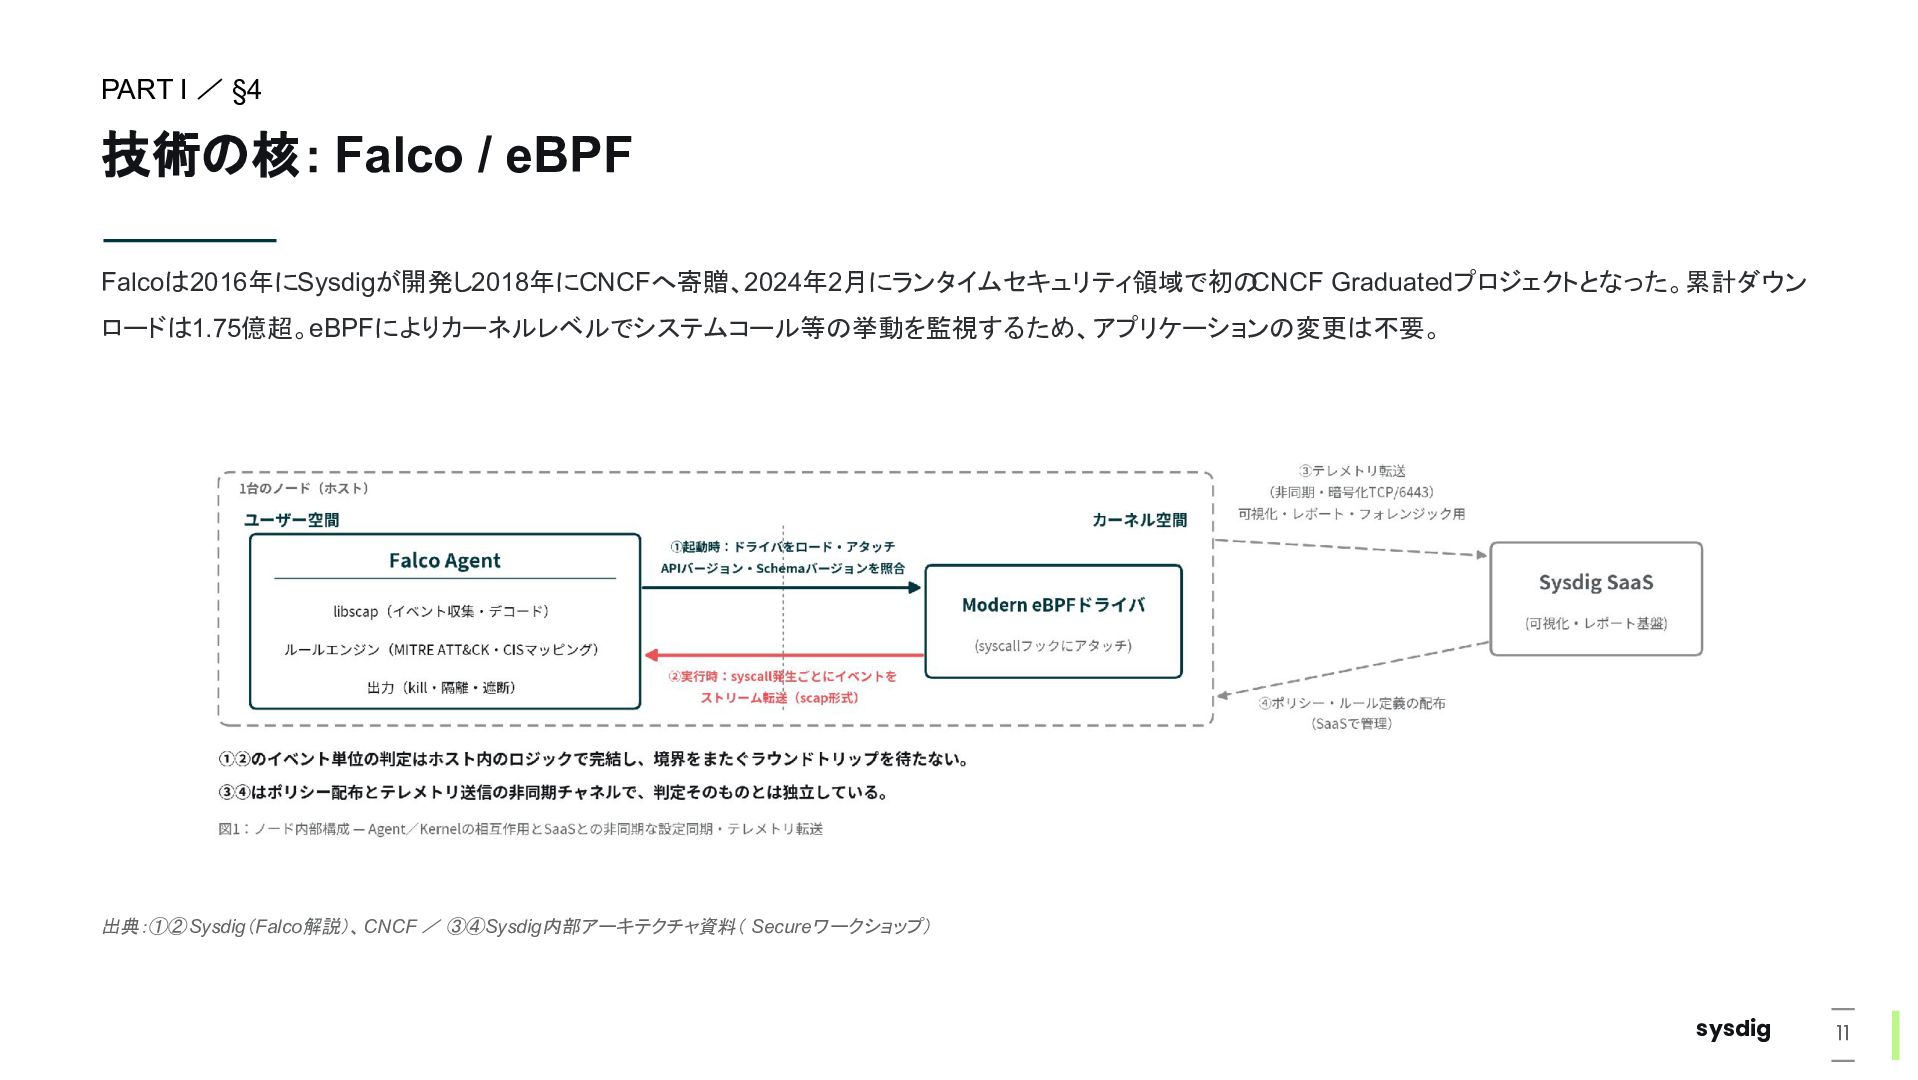
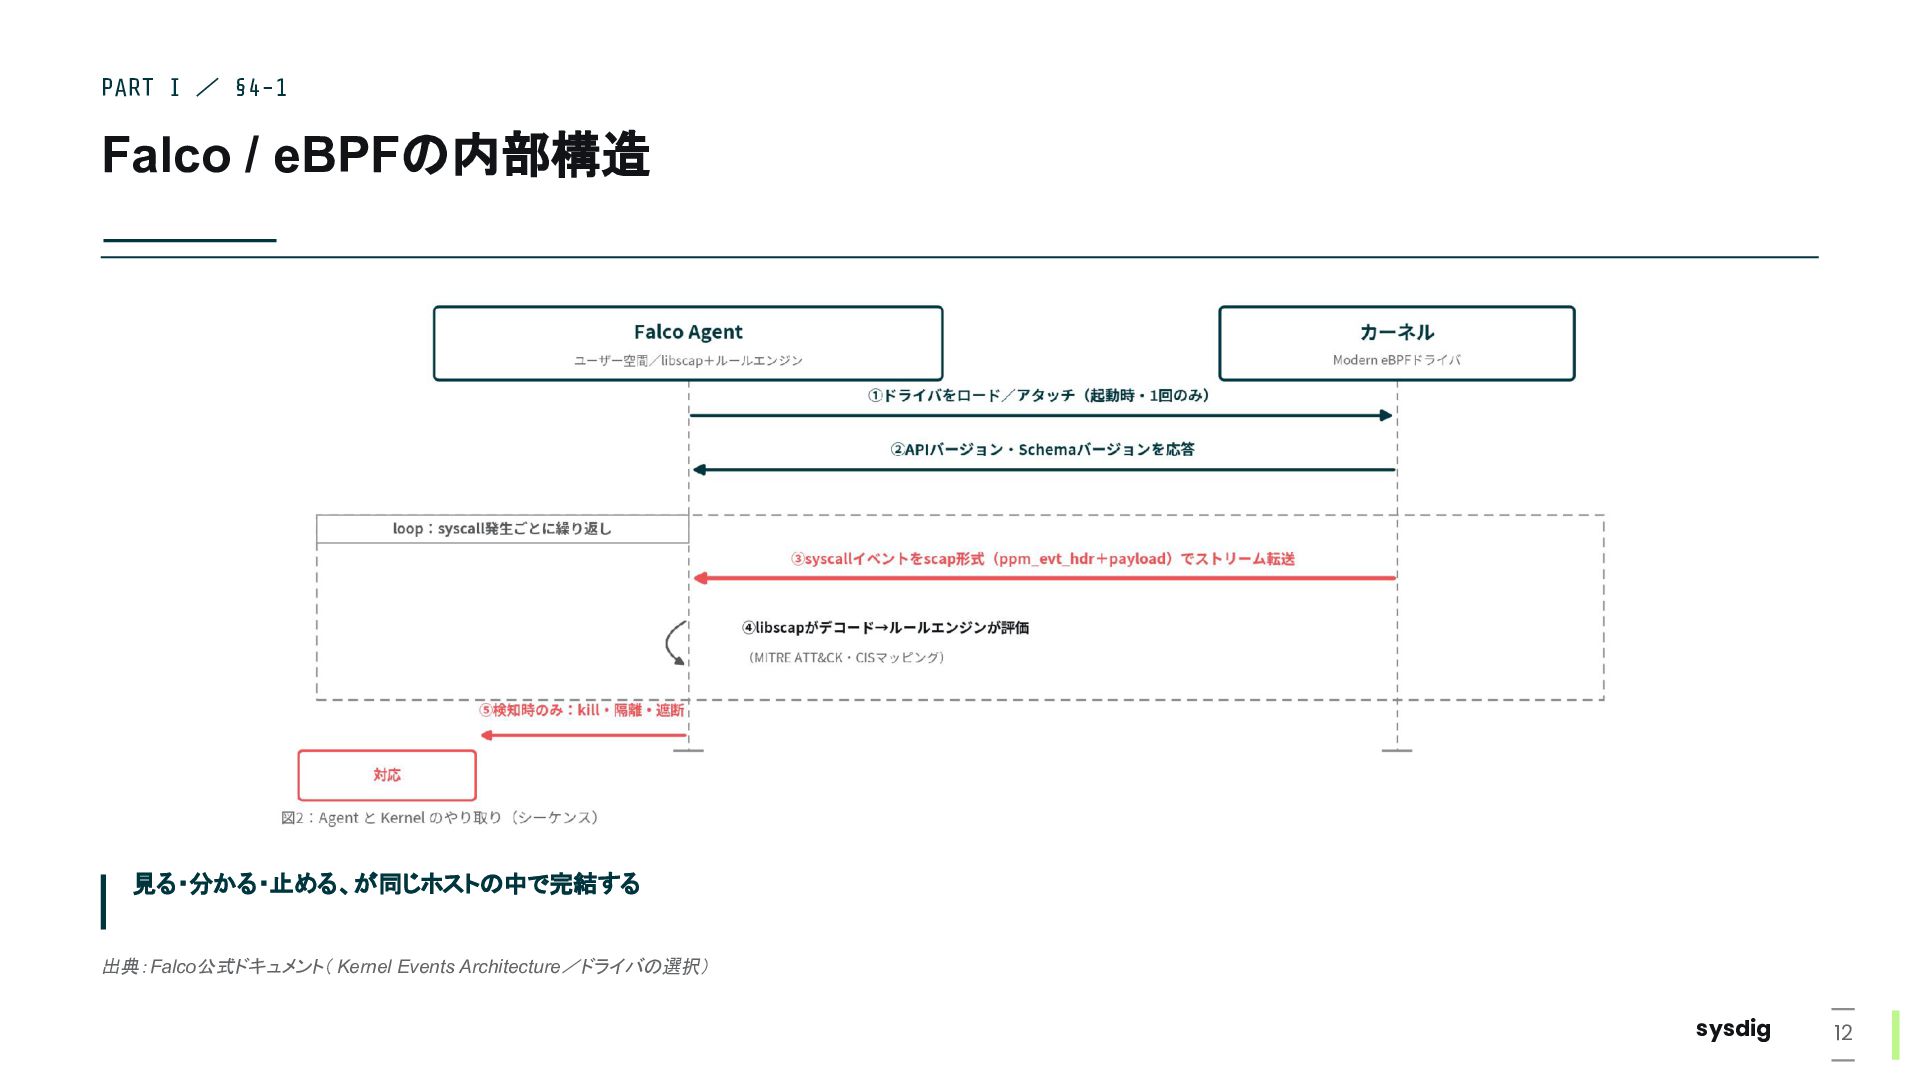
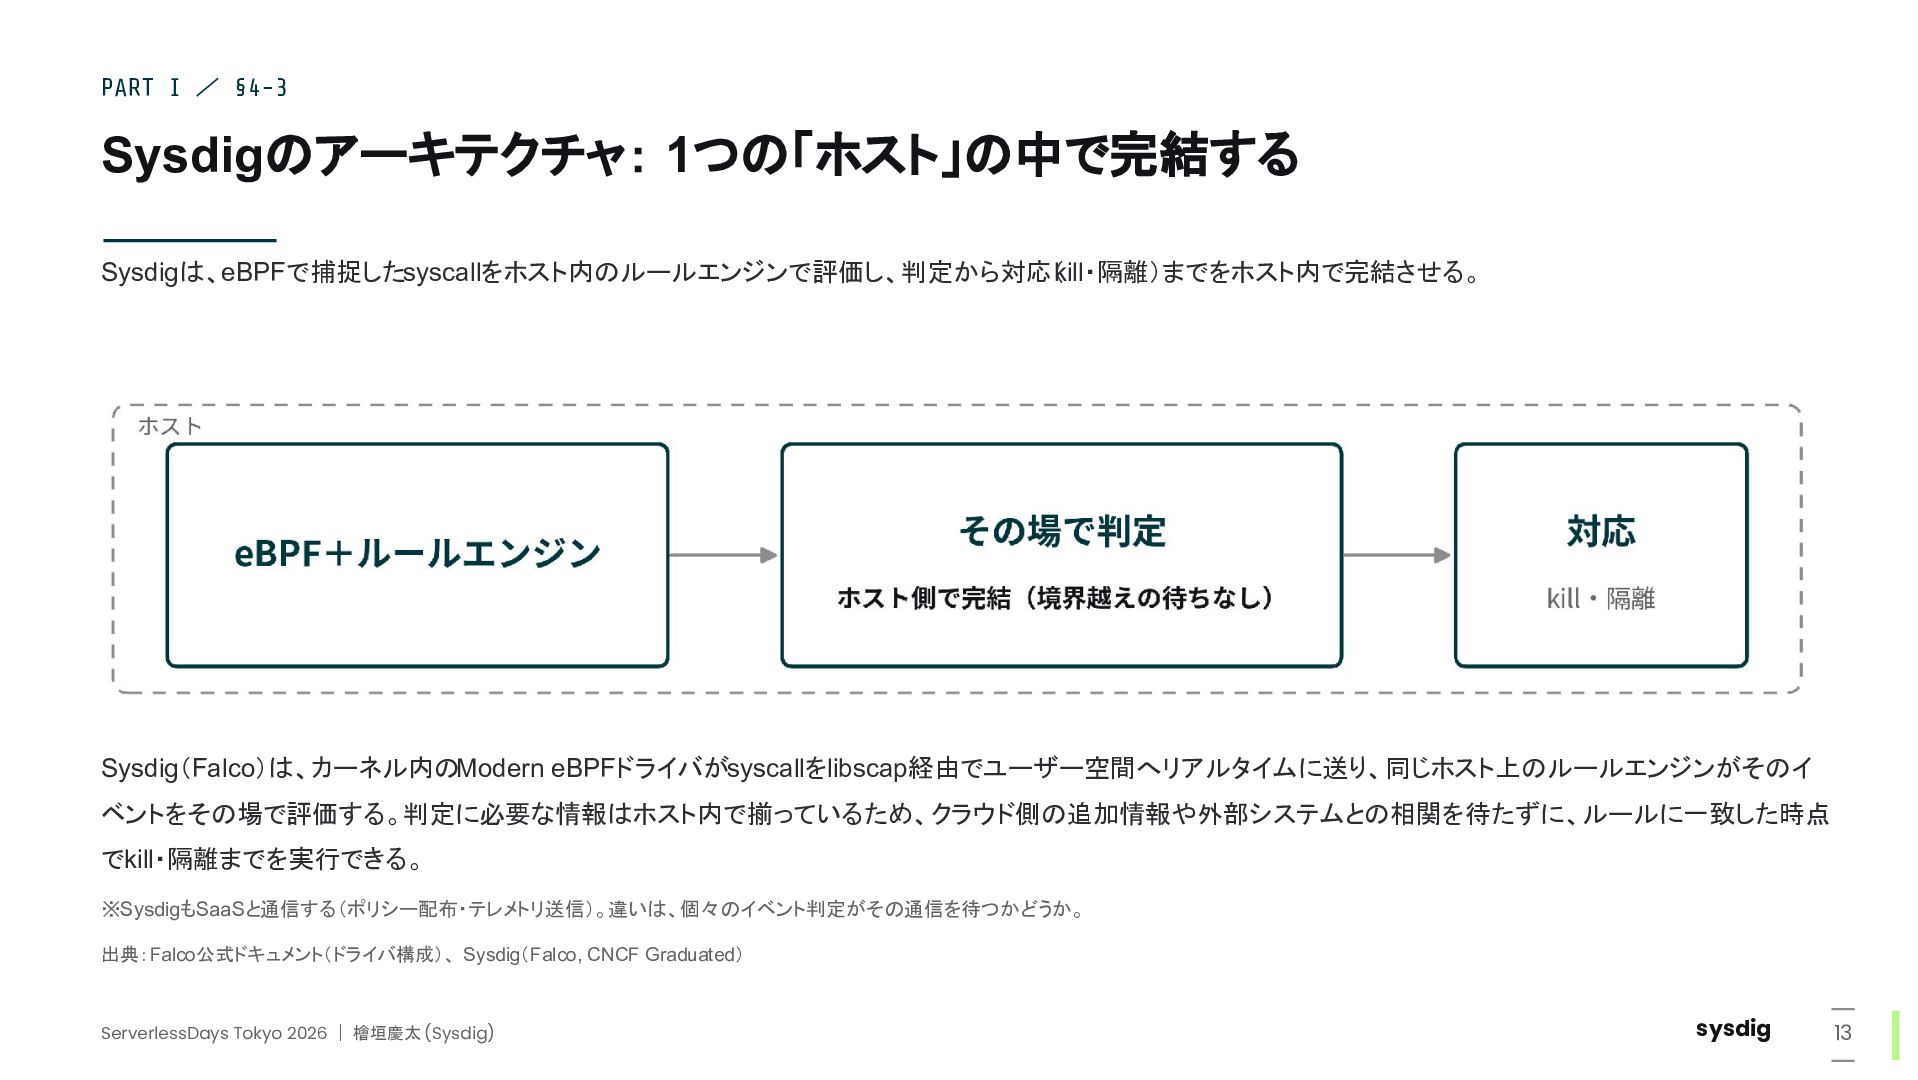
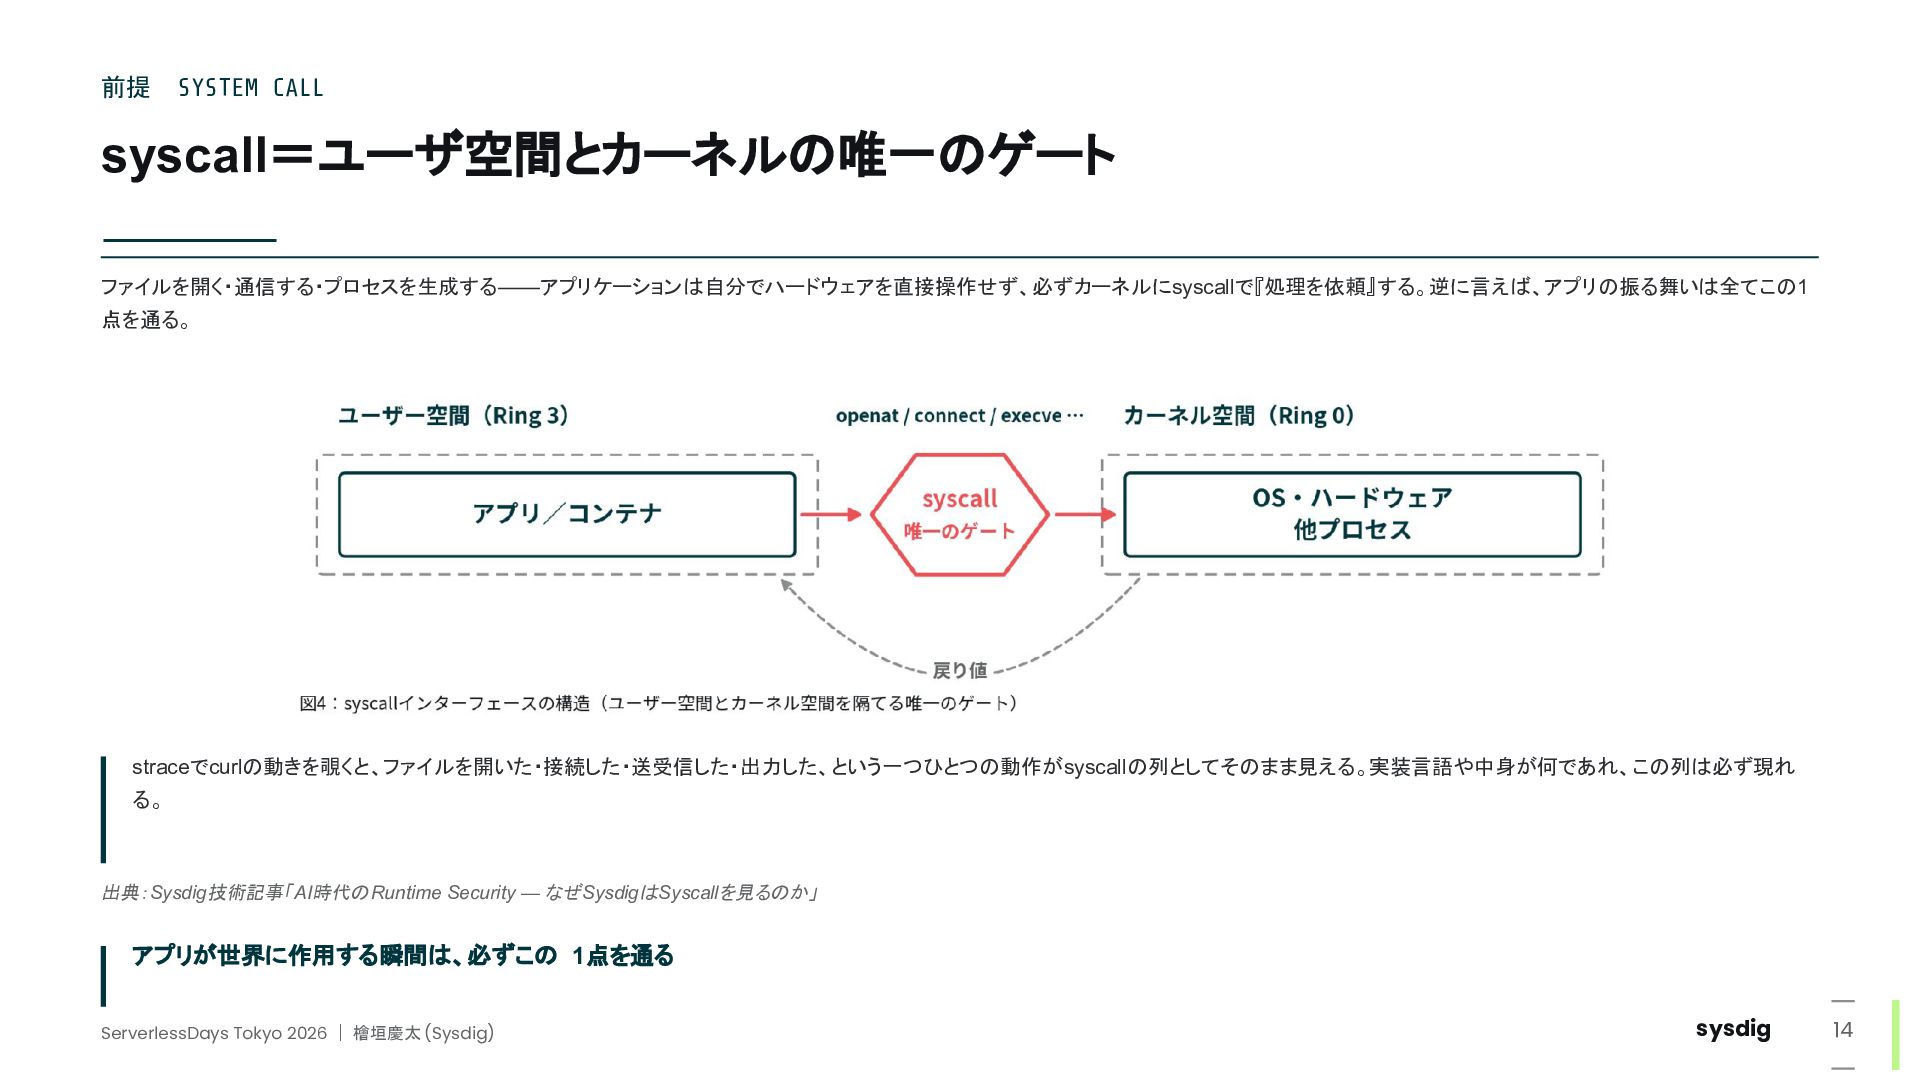
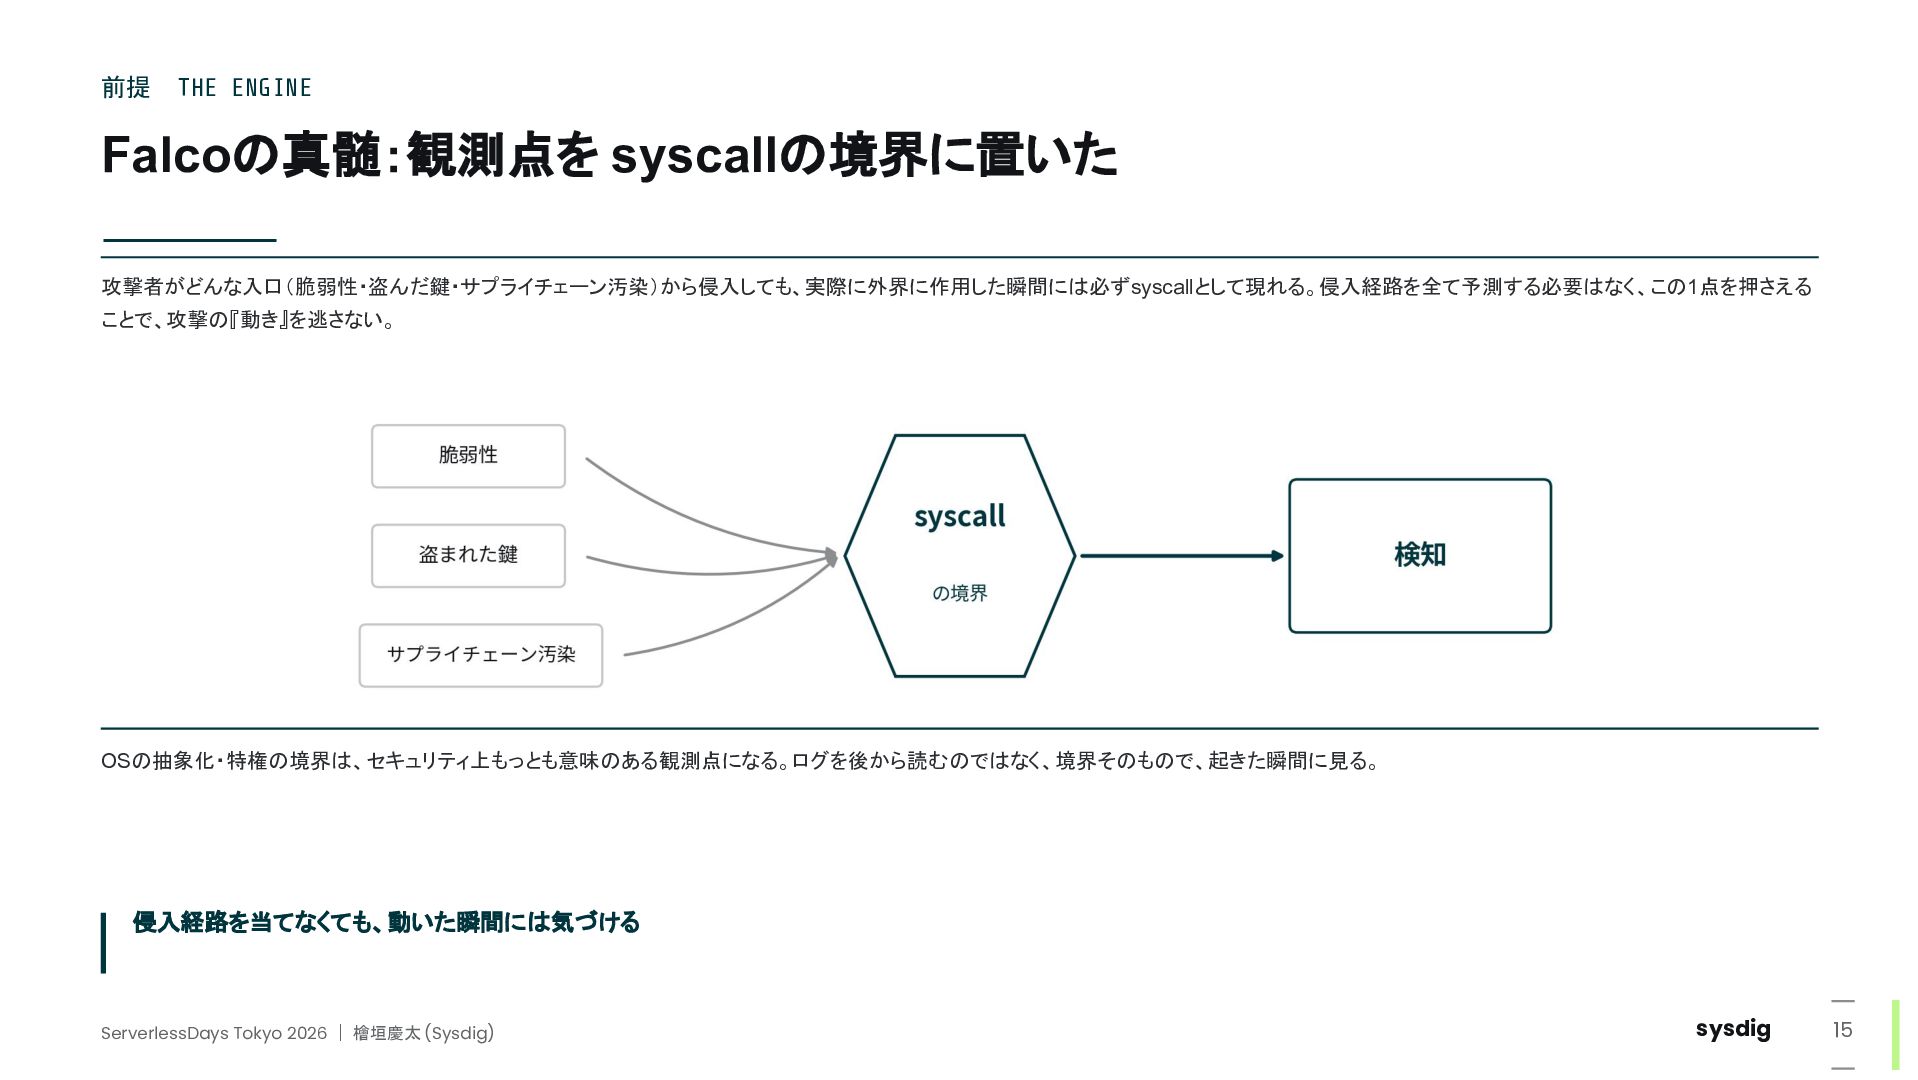
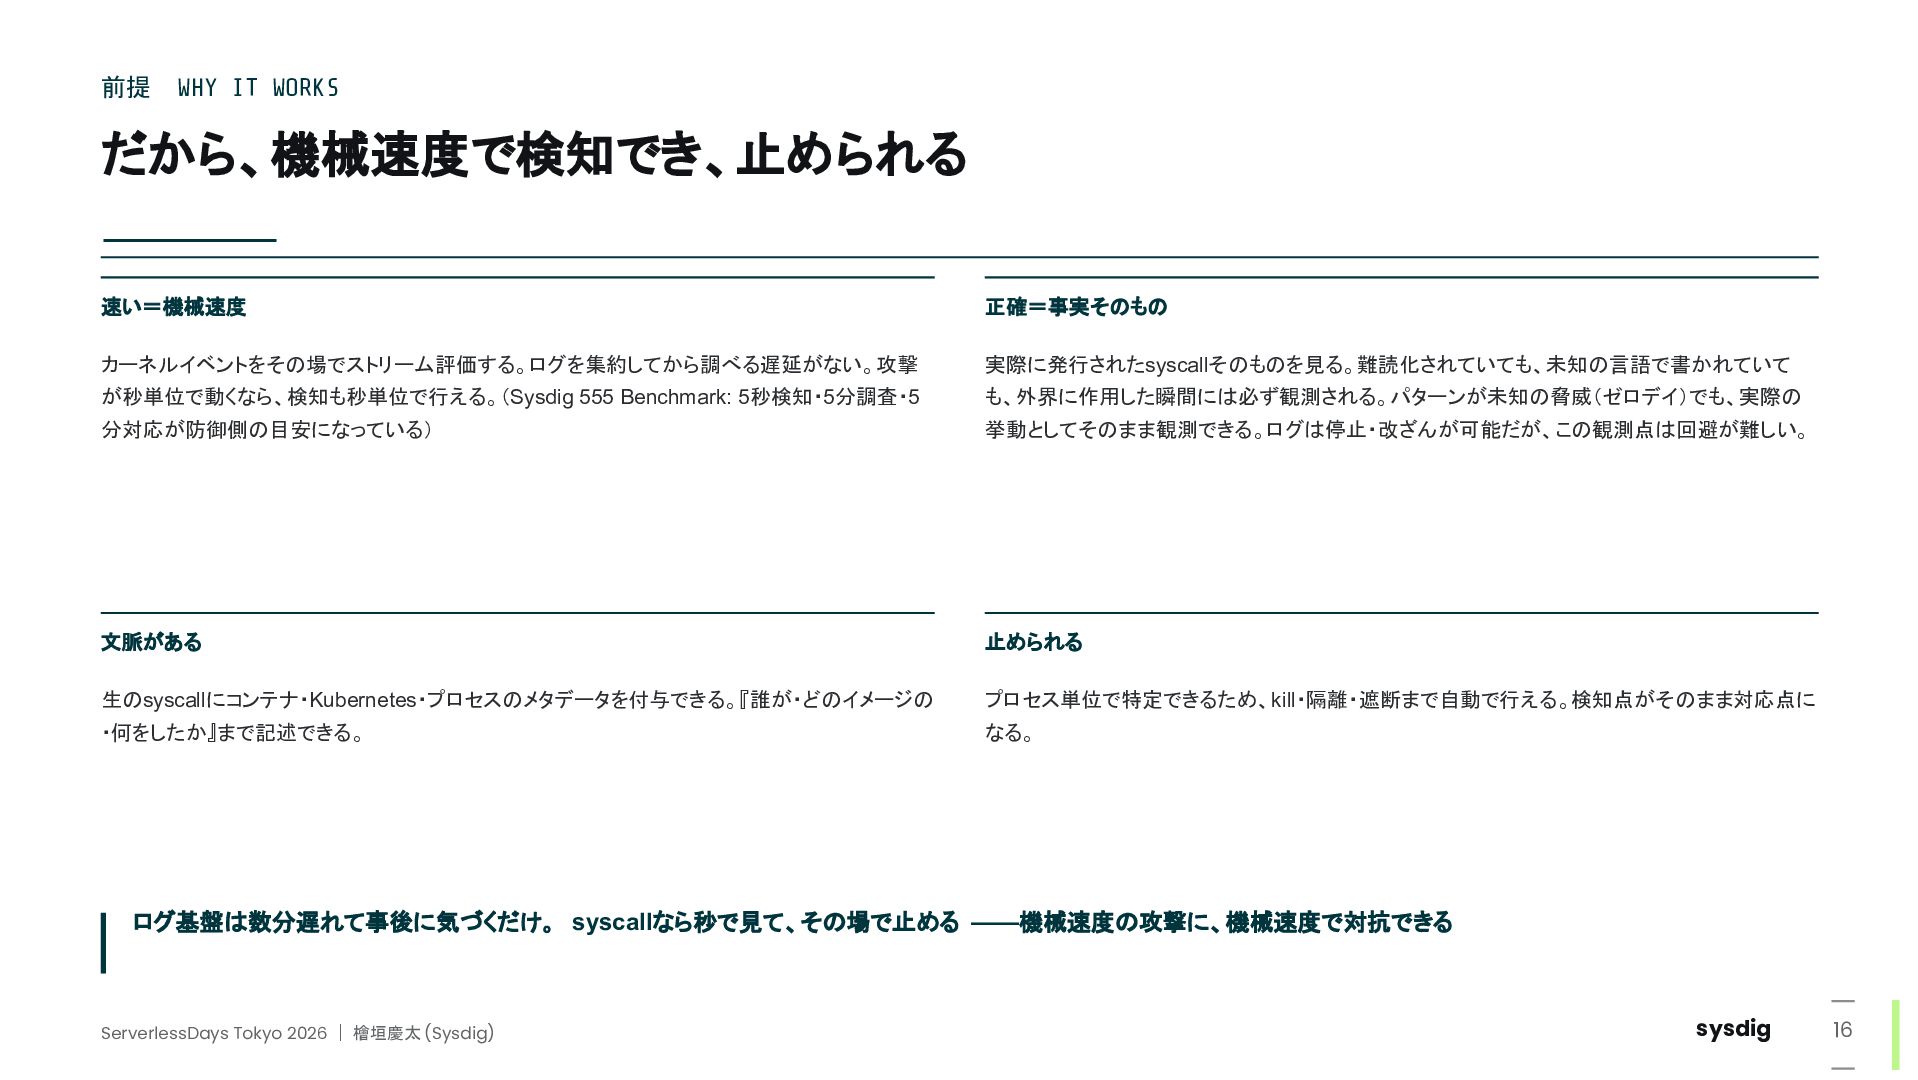
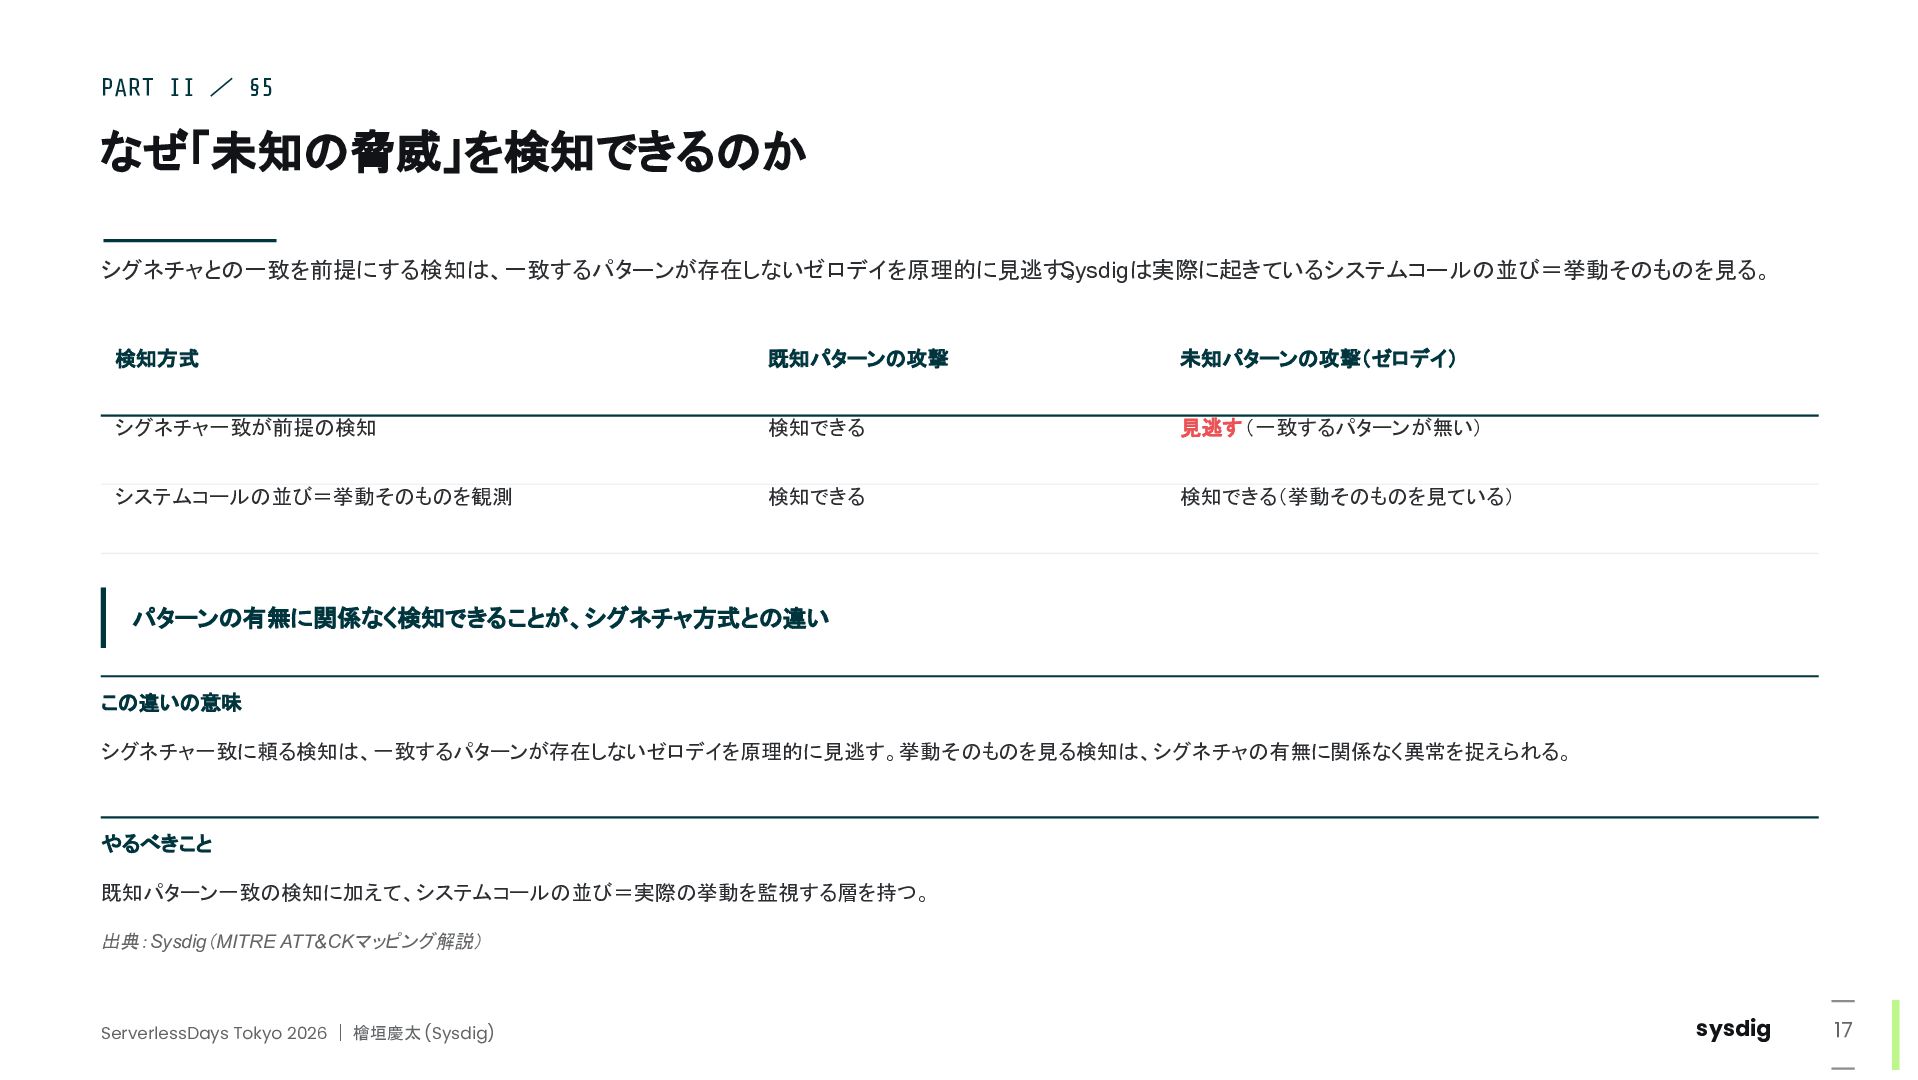
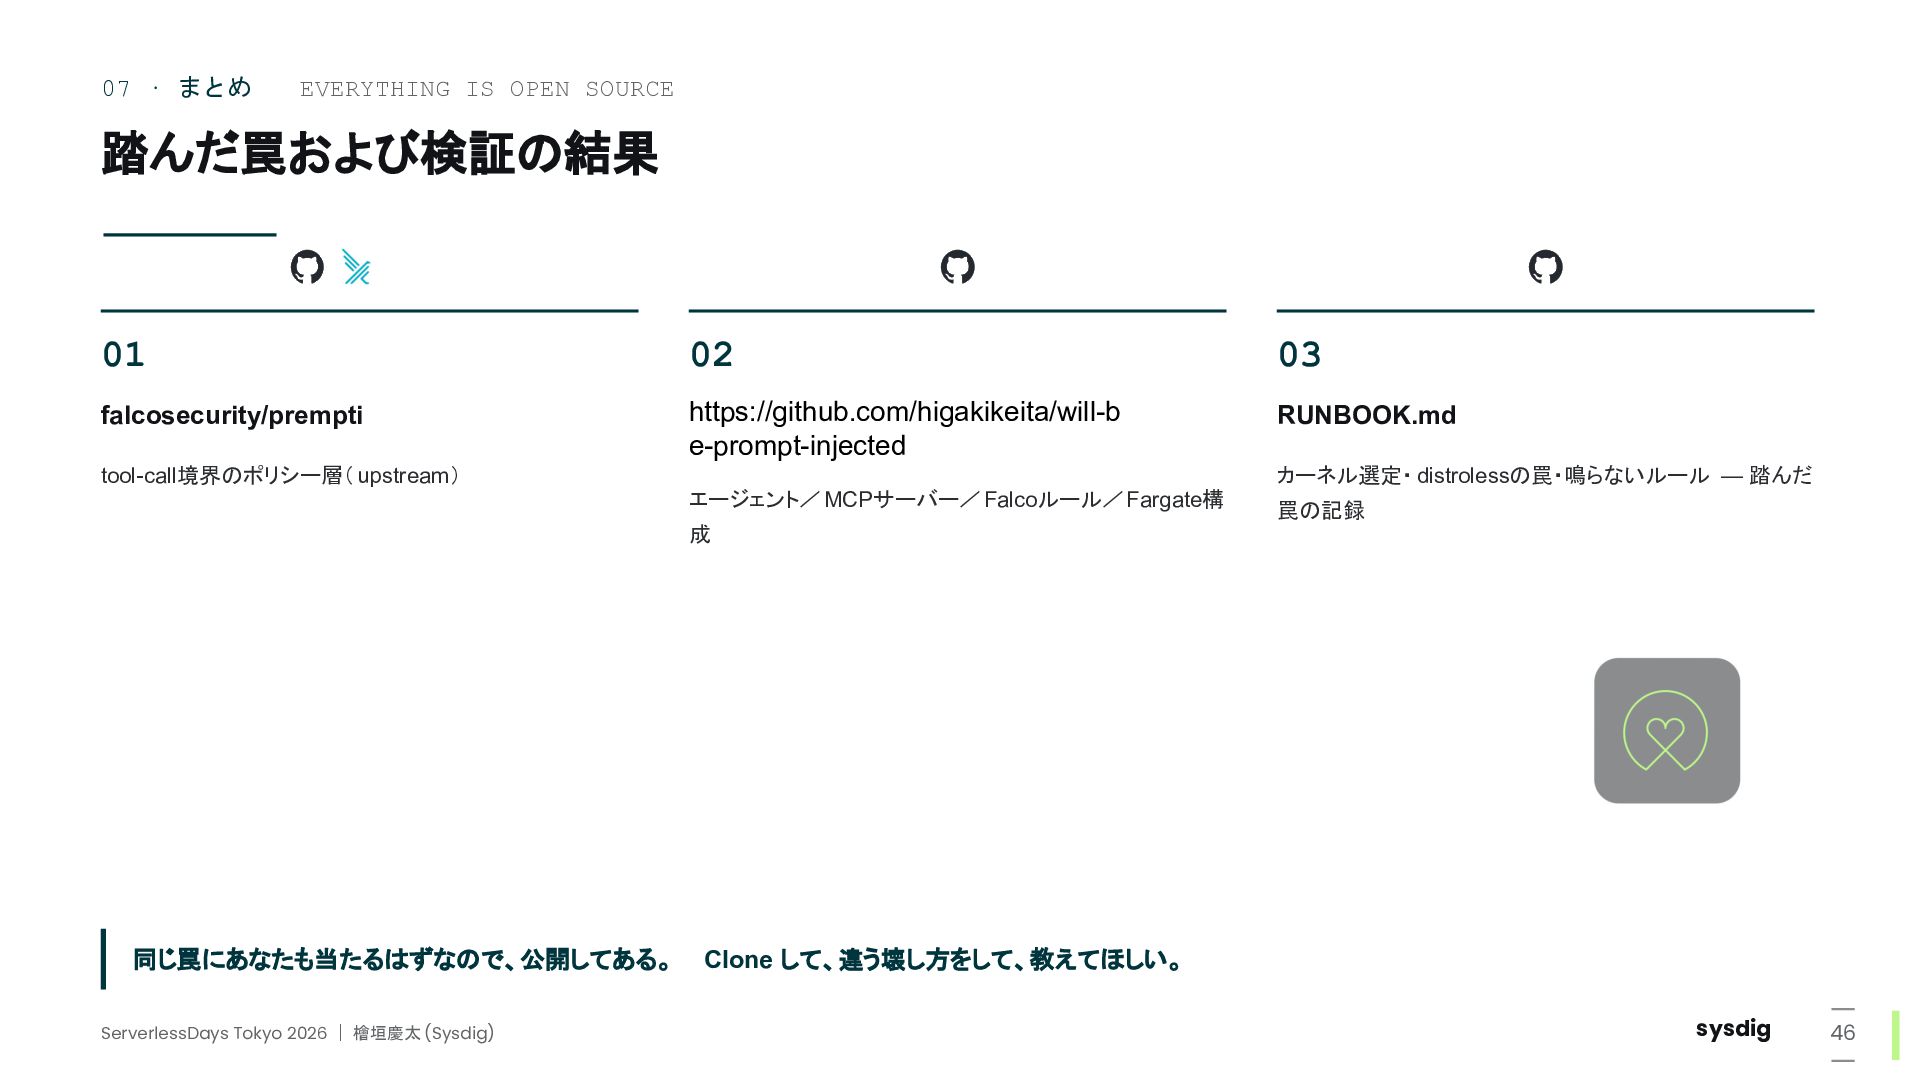
この課題を解く鍵として、クラウドネイティブの世界で実行時の脅威検知を担ってきたOSS「Falco」を紹介します。syscallをリアルタイムに監視し、YAMLルールに従って異常を検知するランタイムセキュリティエンジンで、CNCFプロジェクトとしてKubernetes環境の標準的な脅威検知手段になってきました。
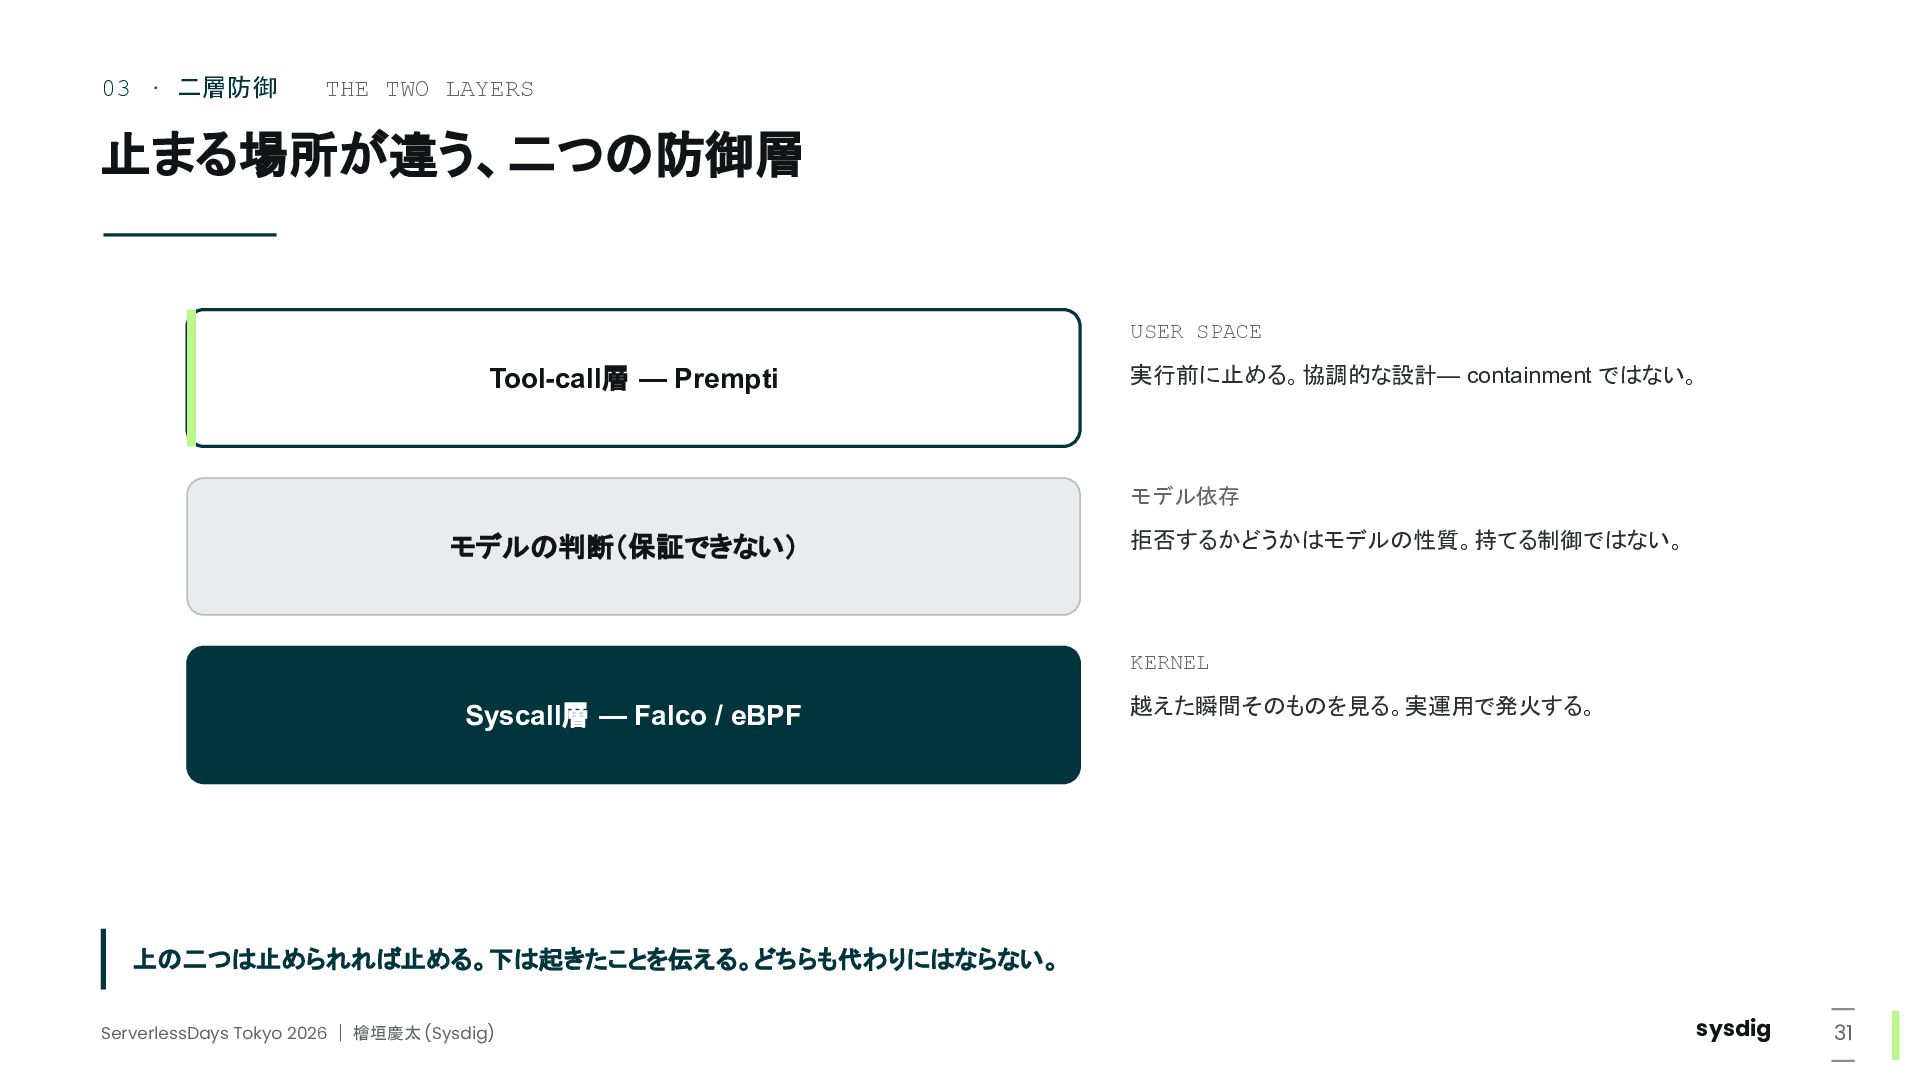
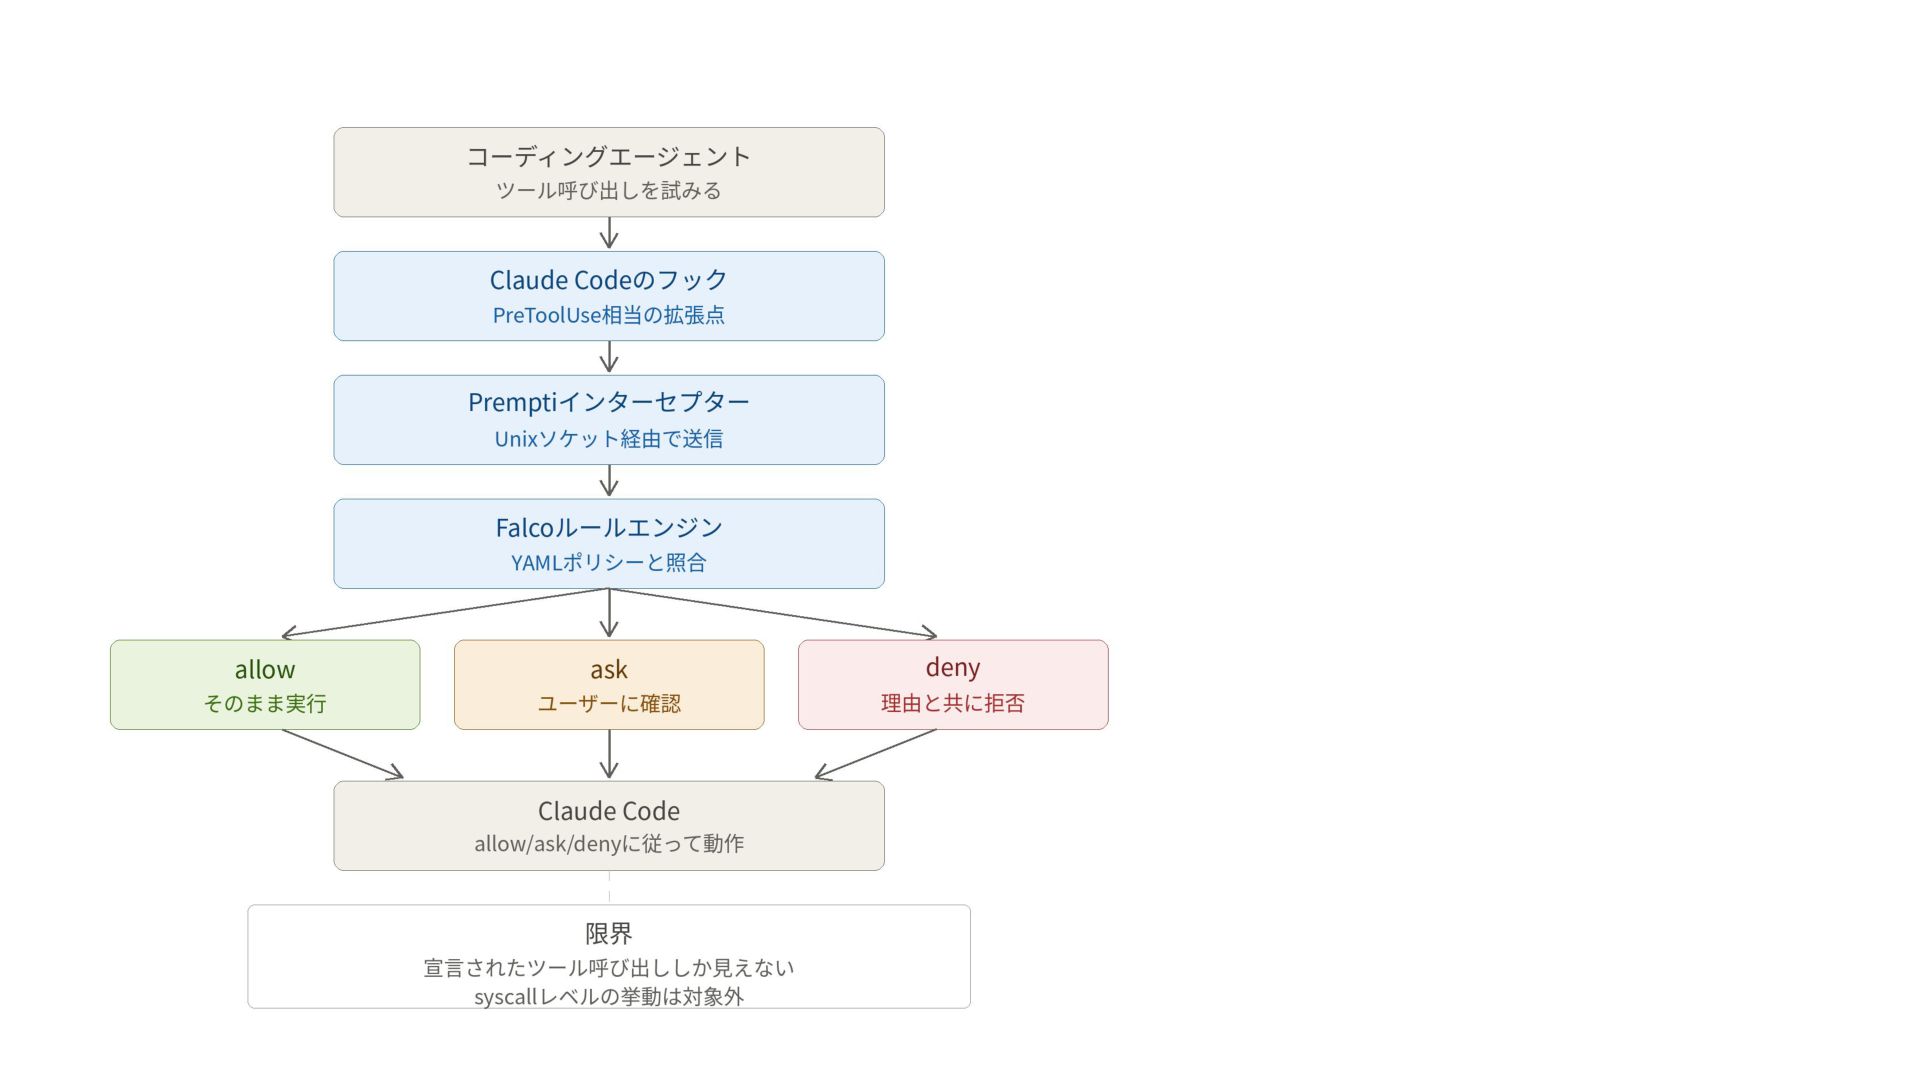
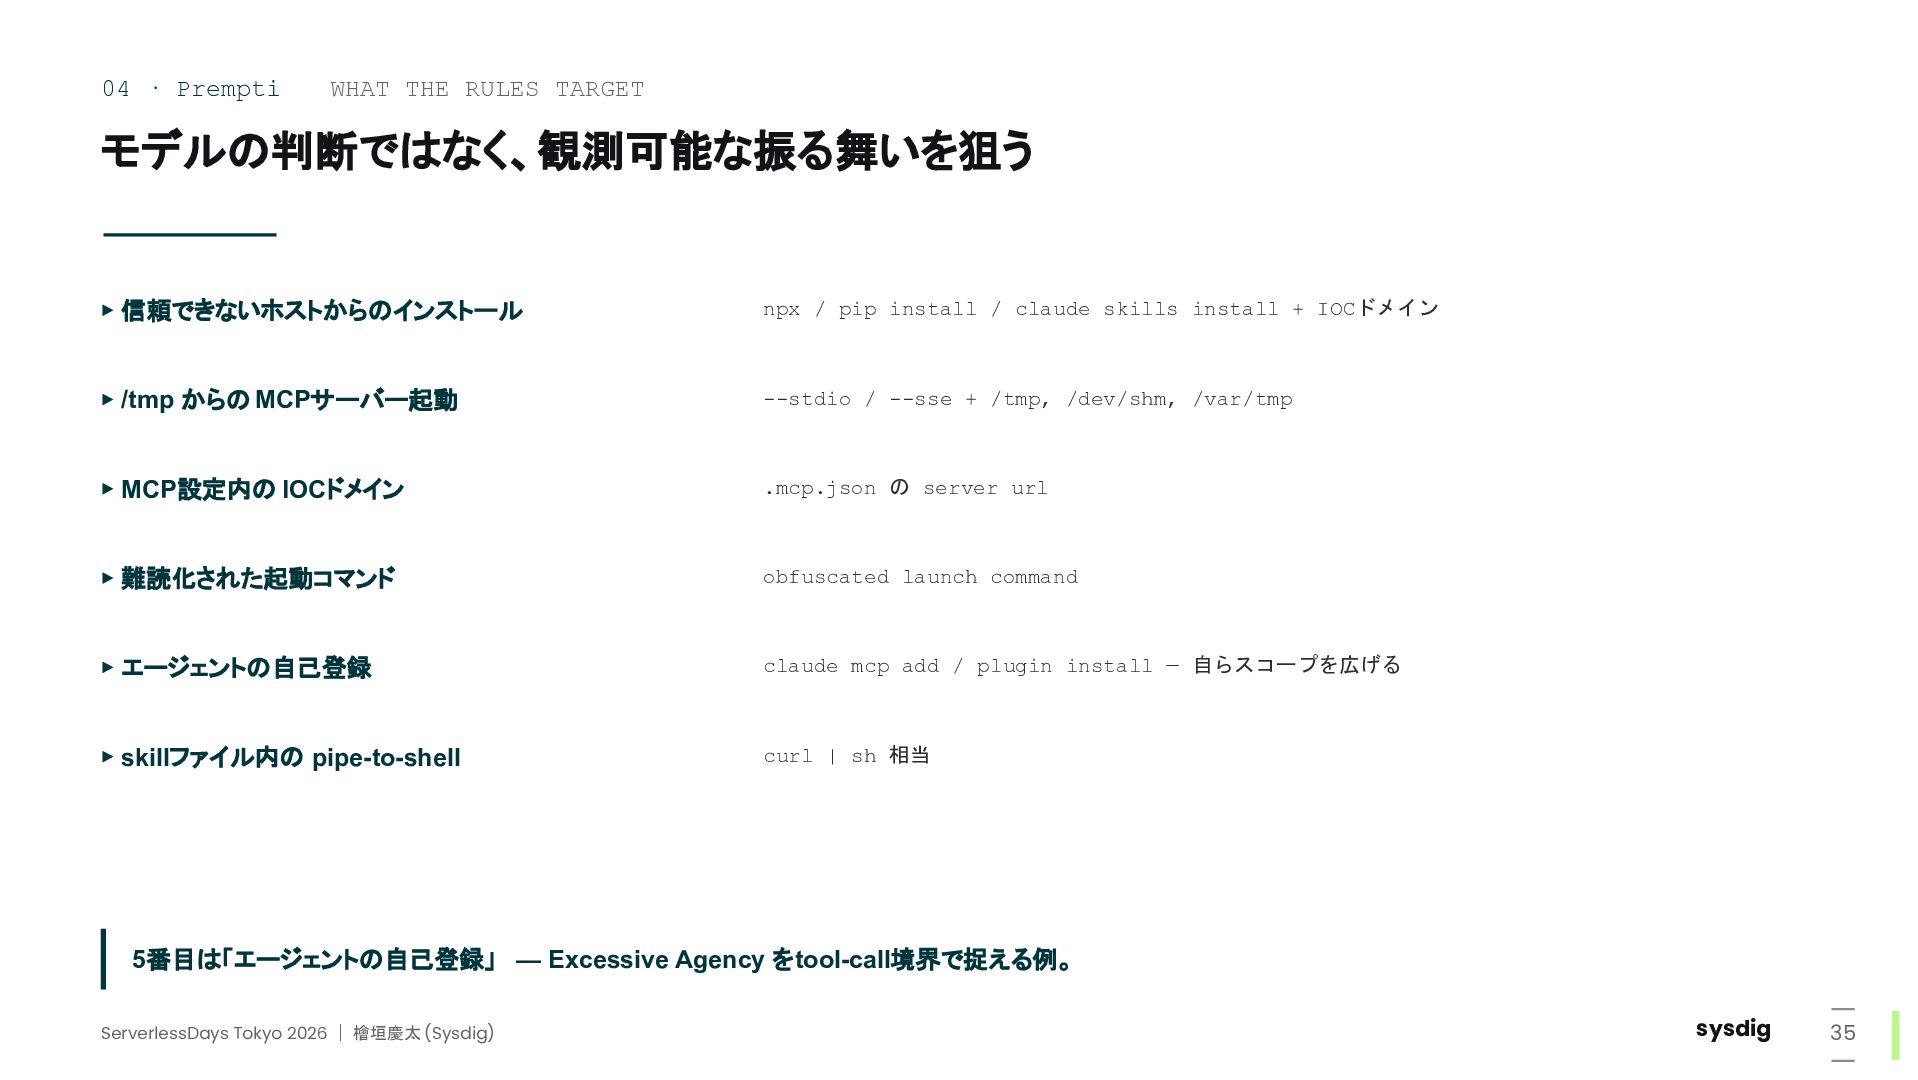
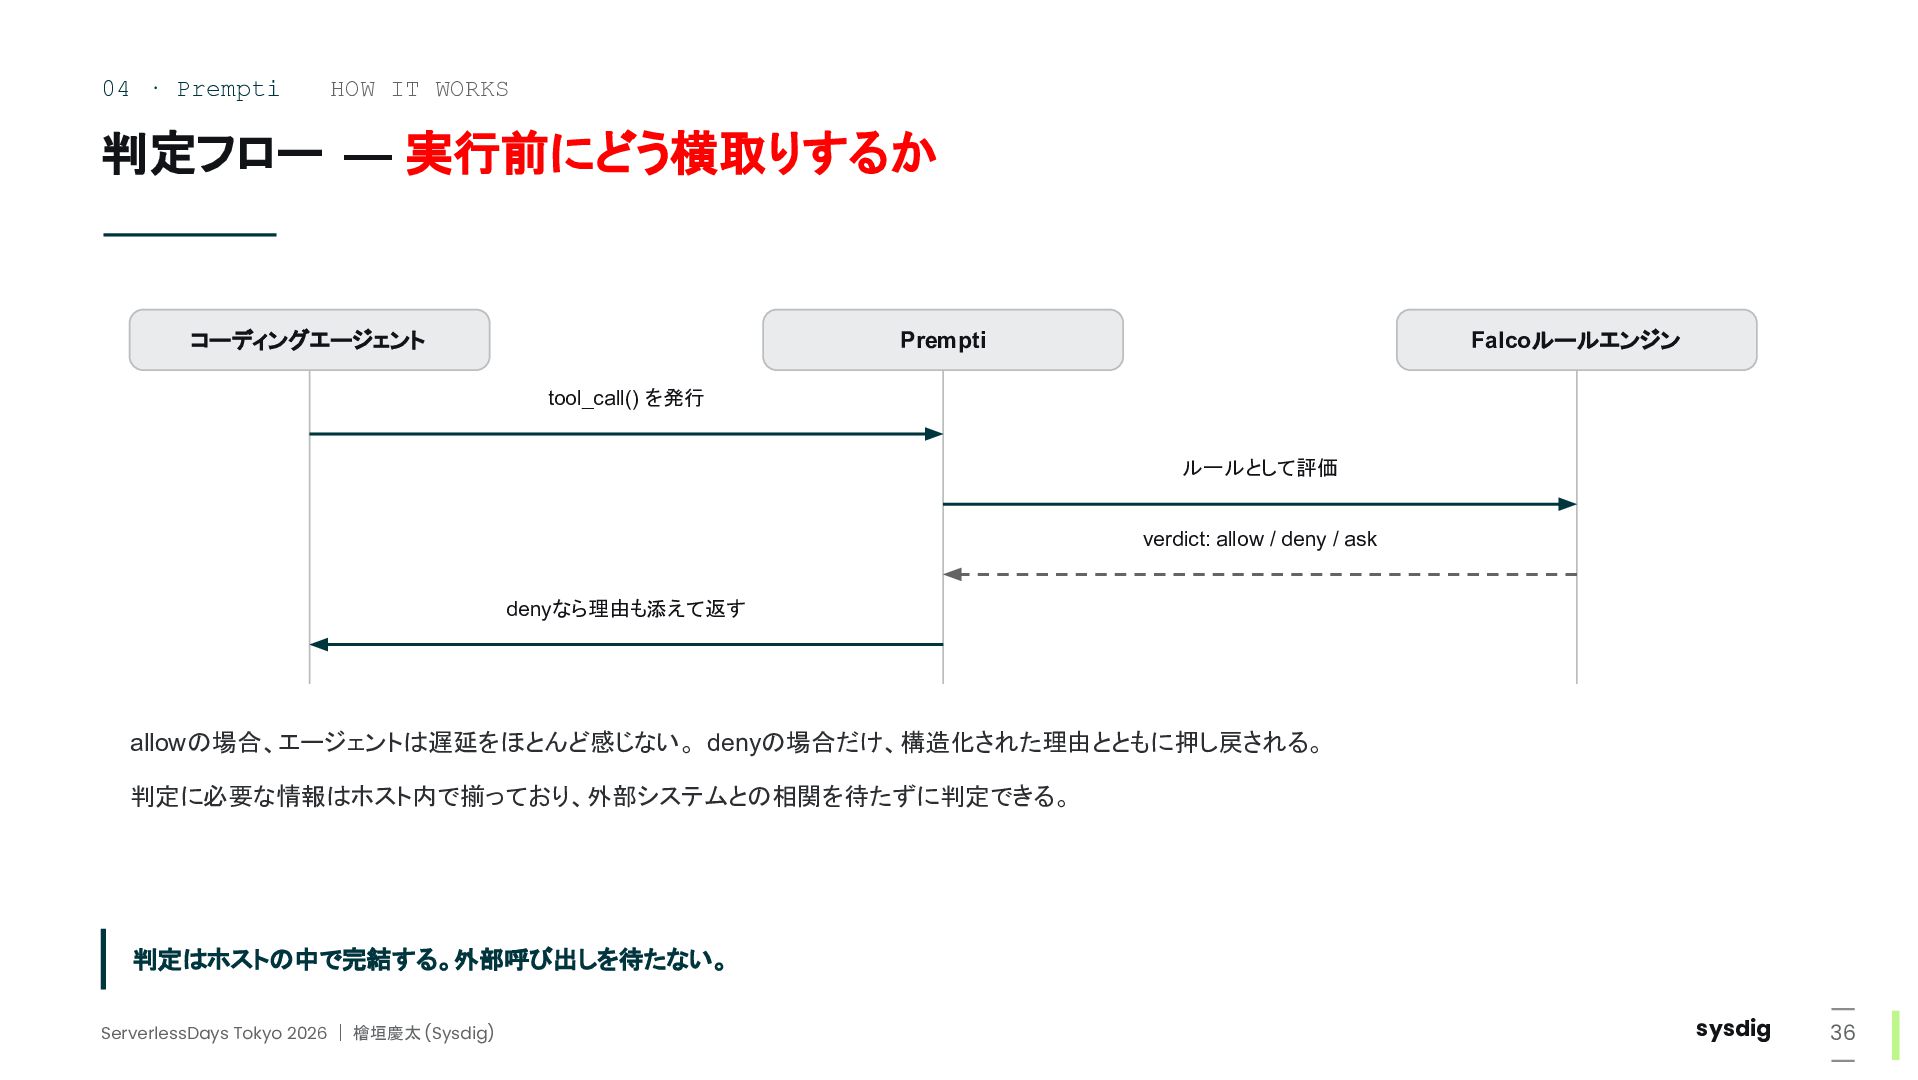
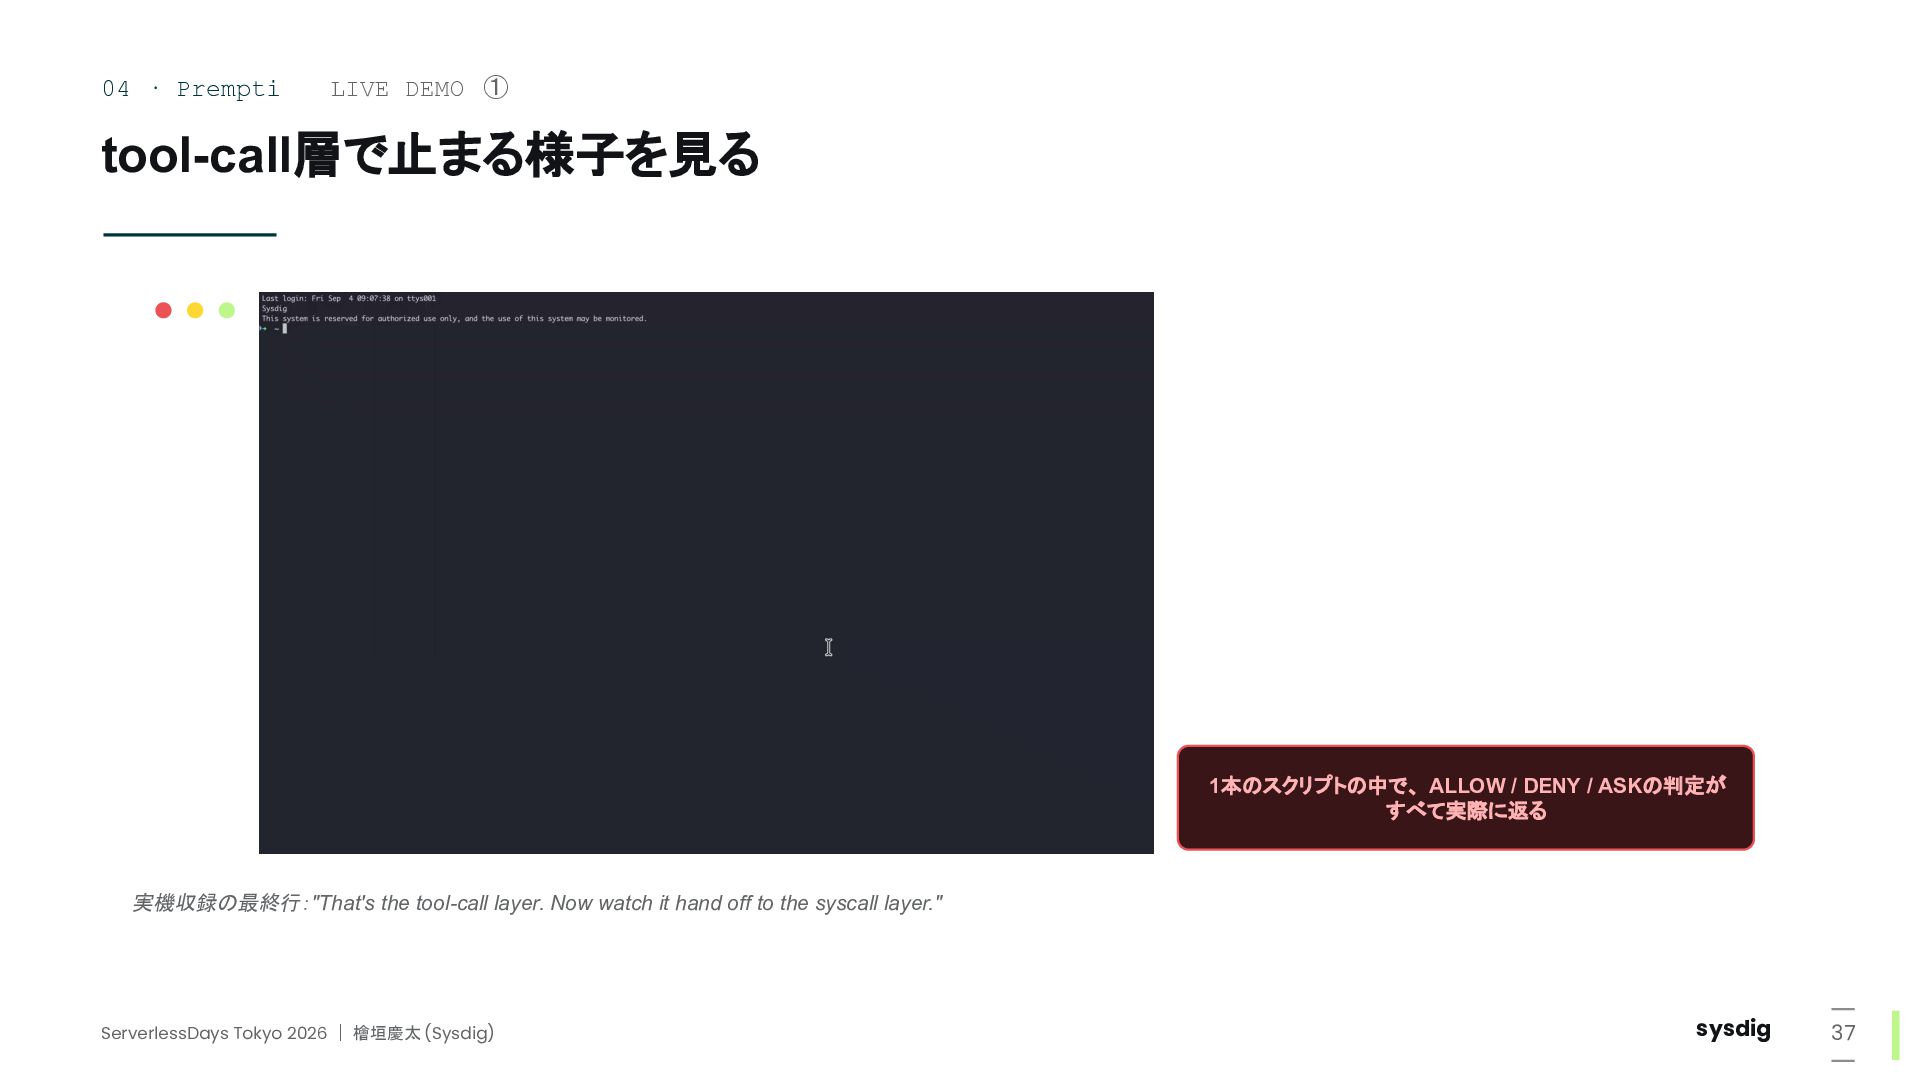
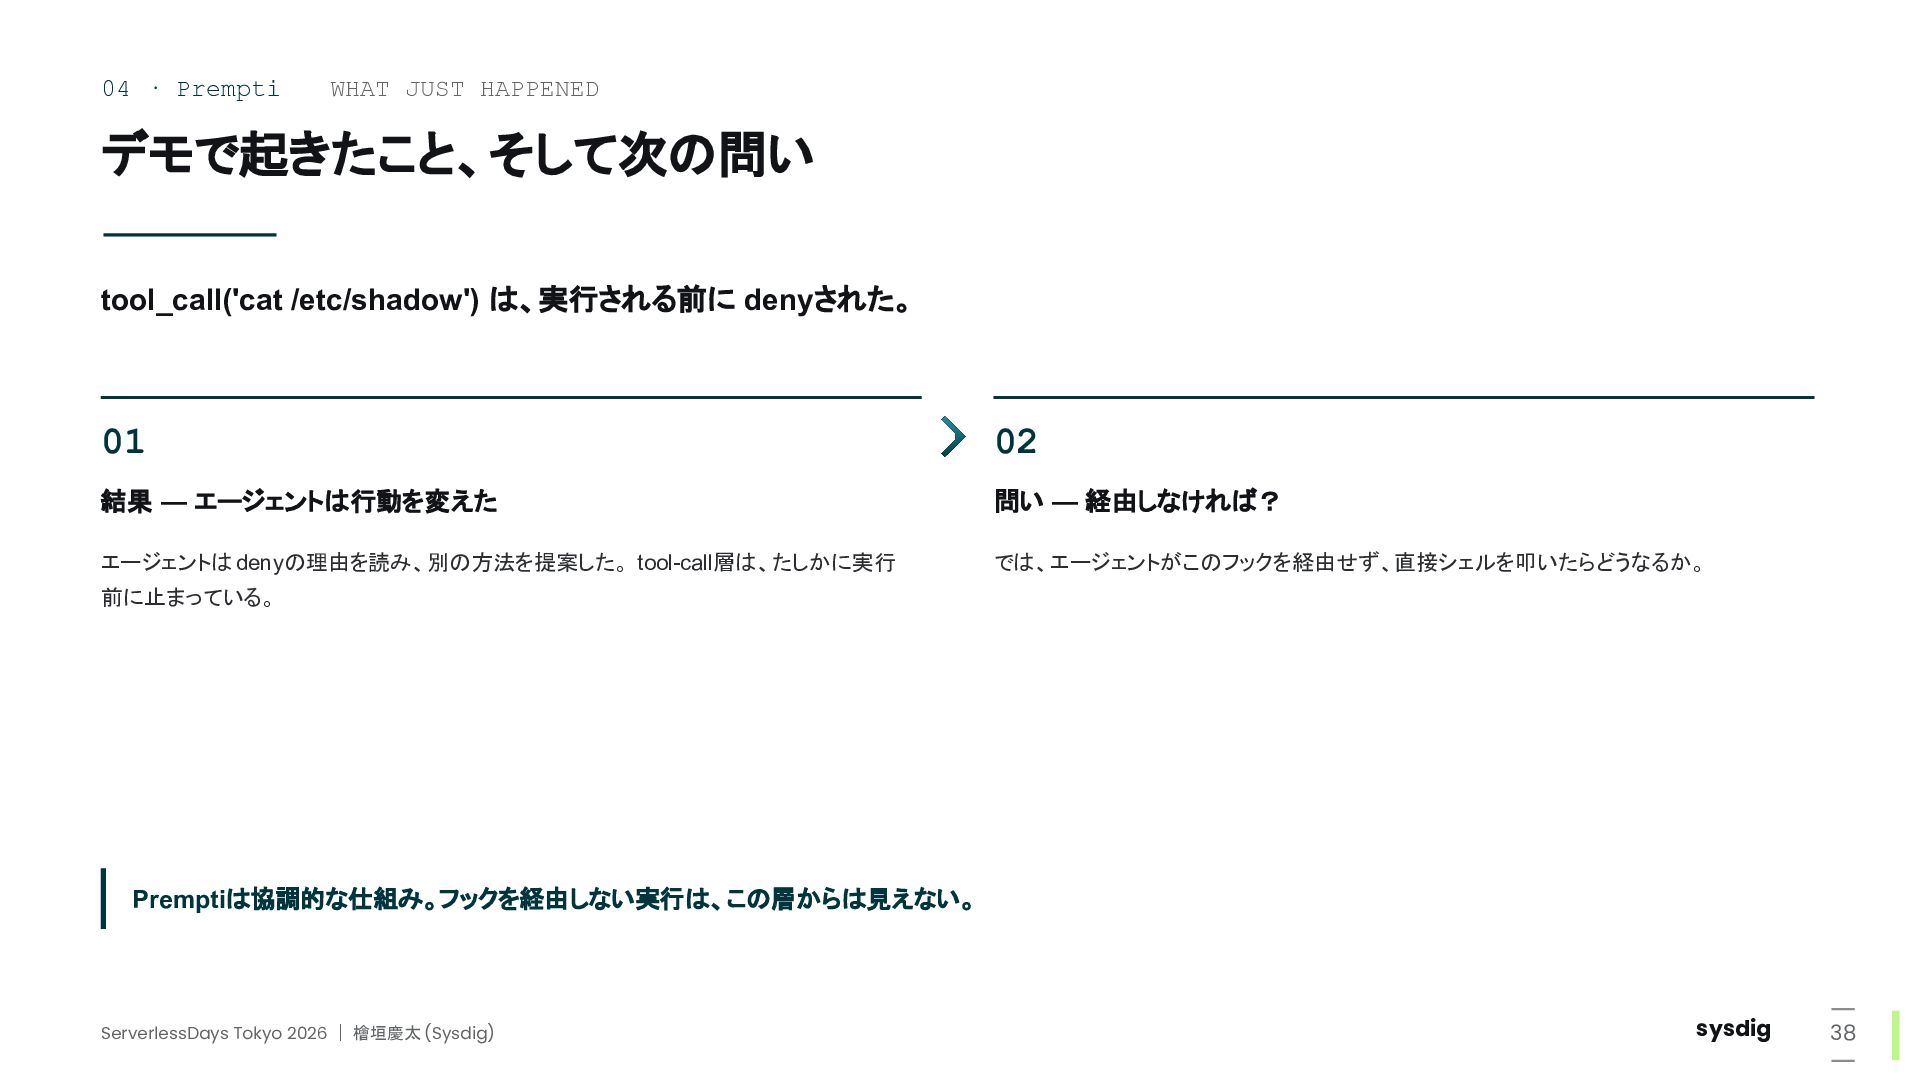
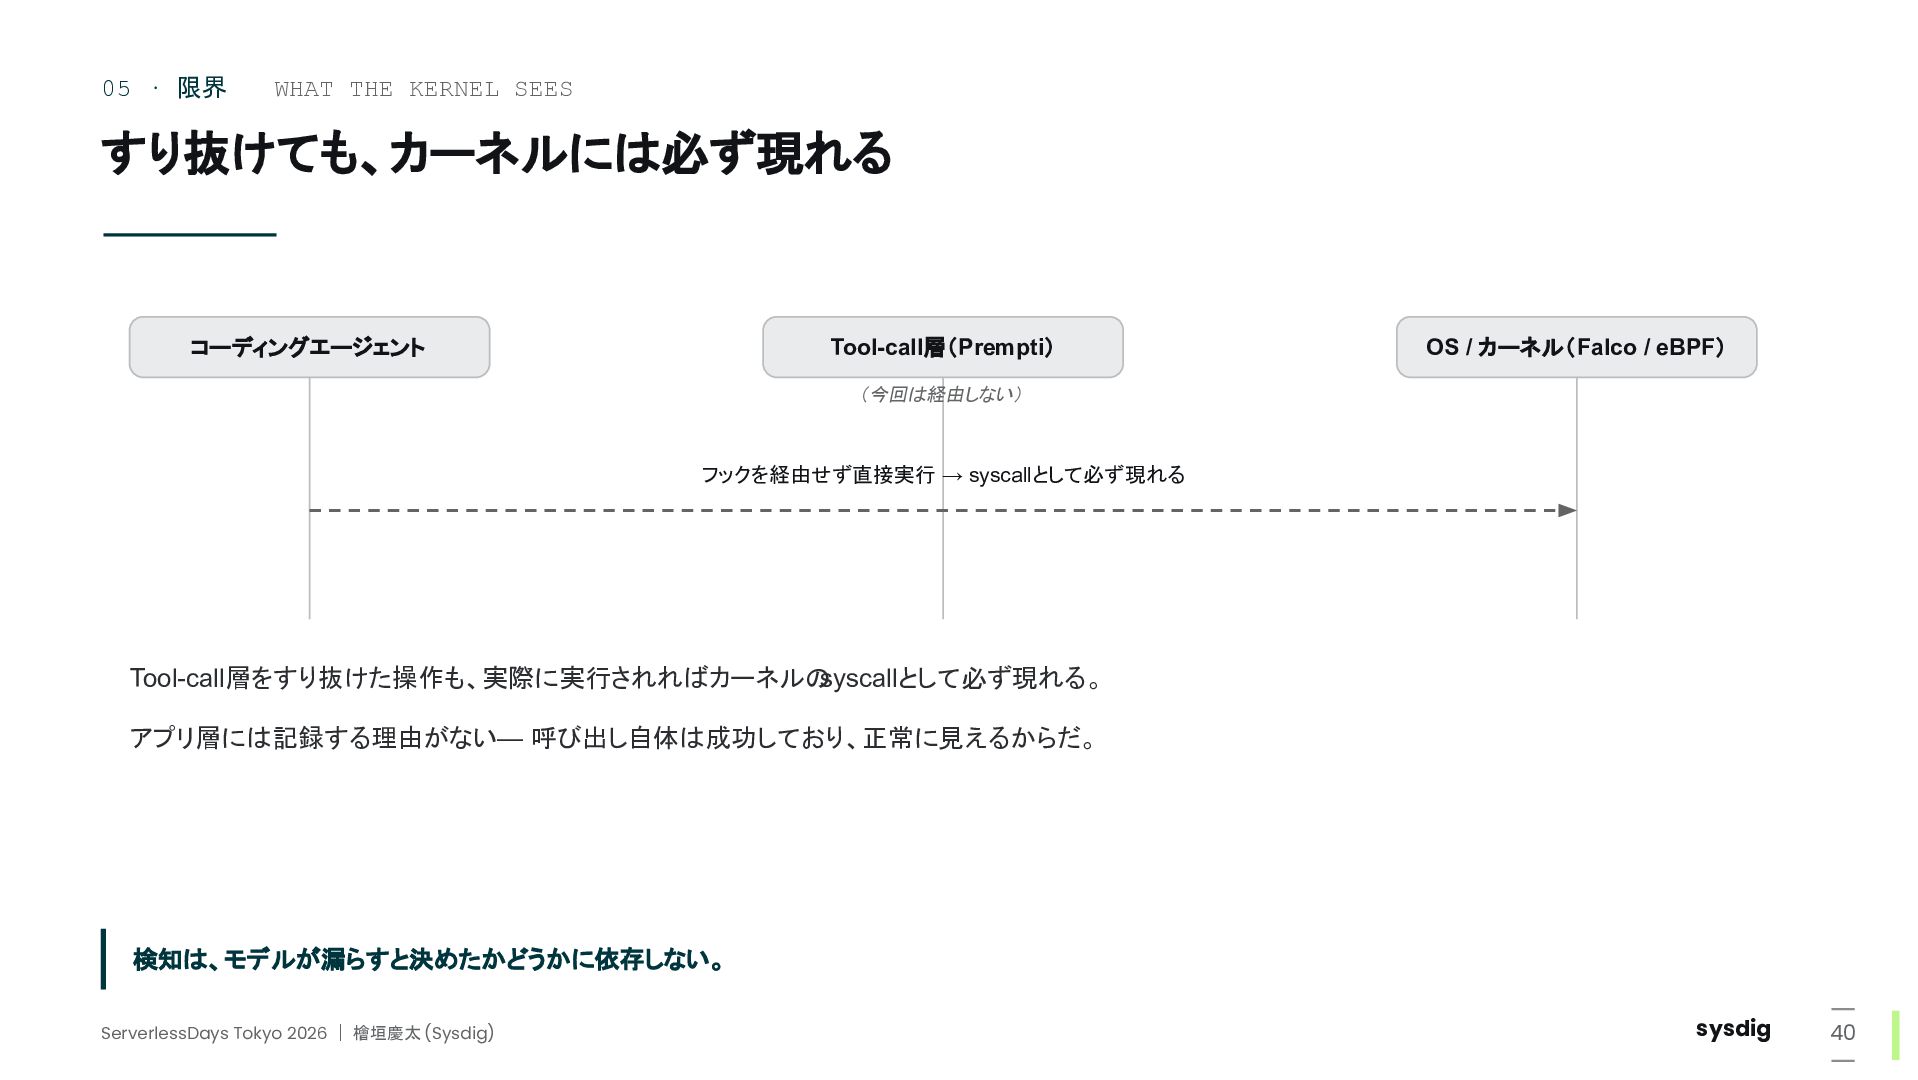
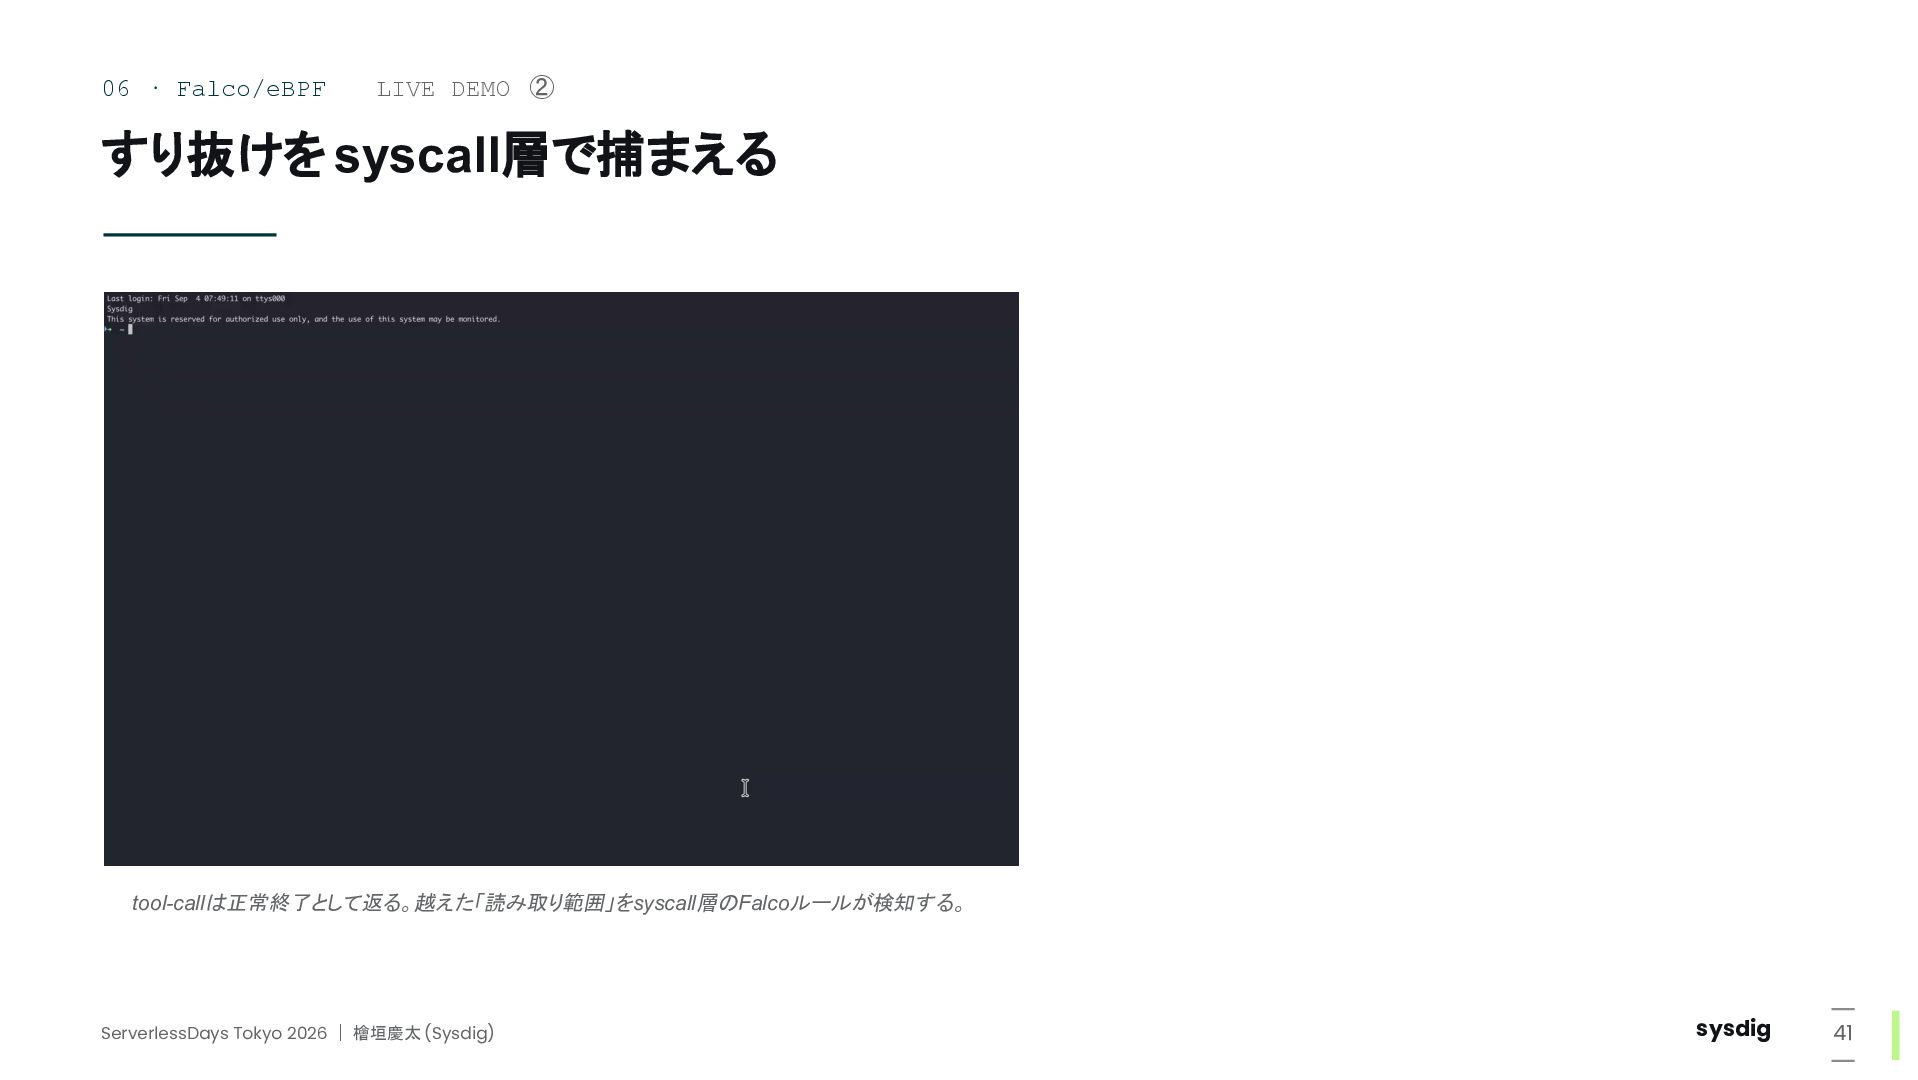
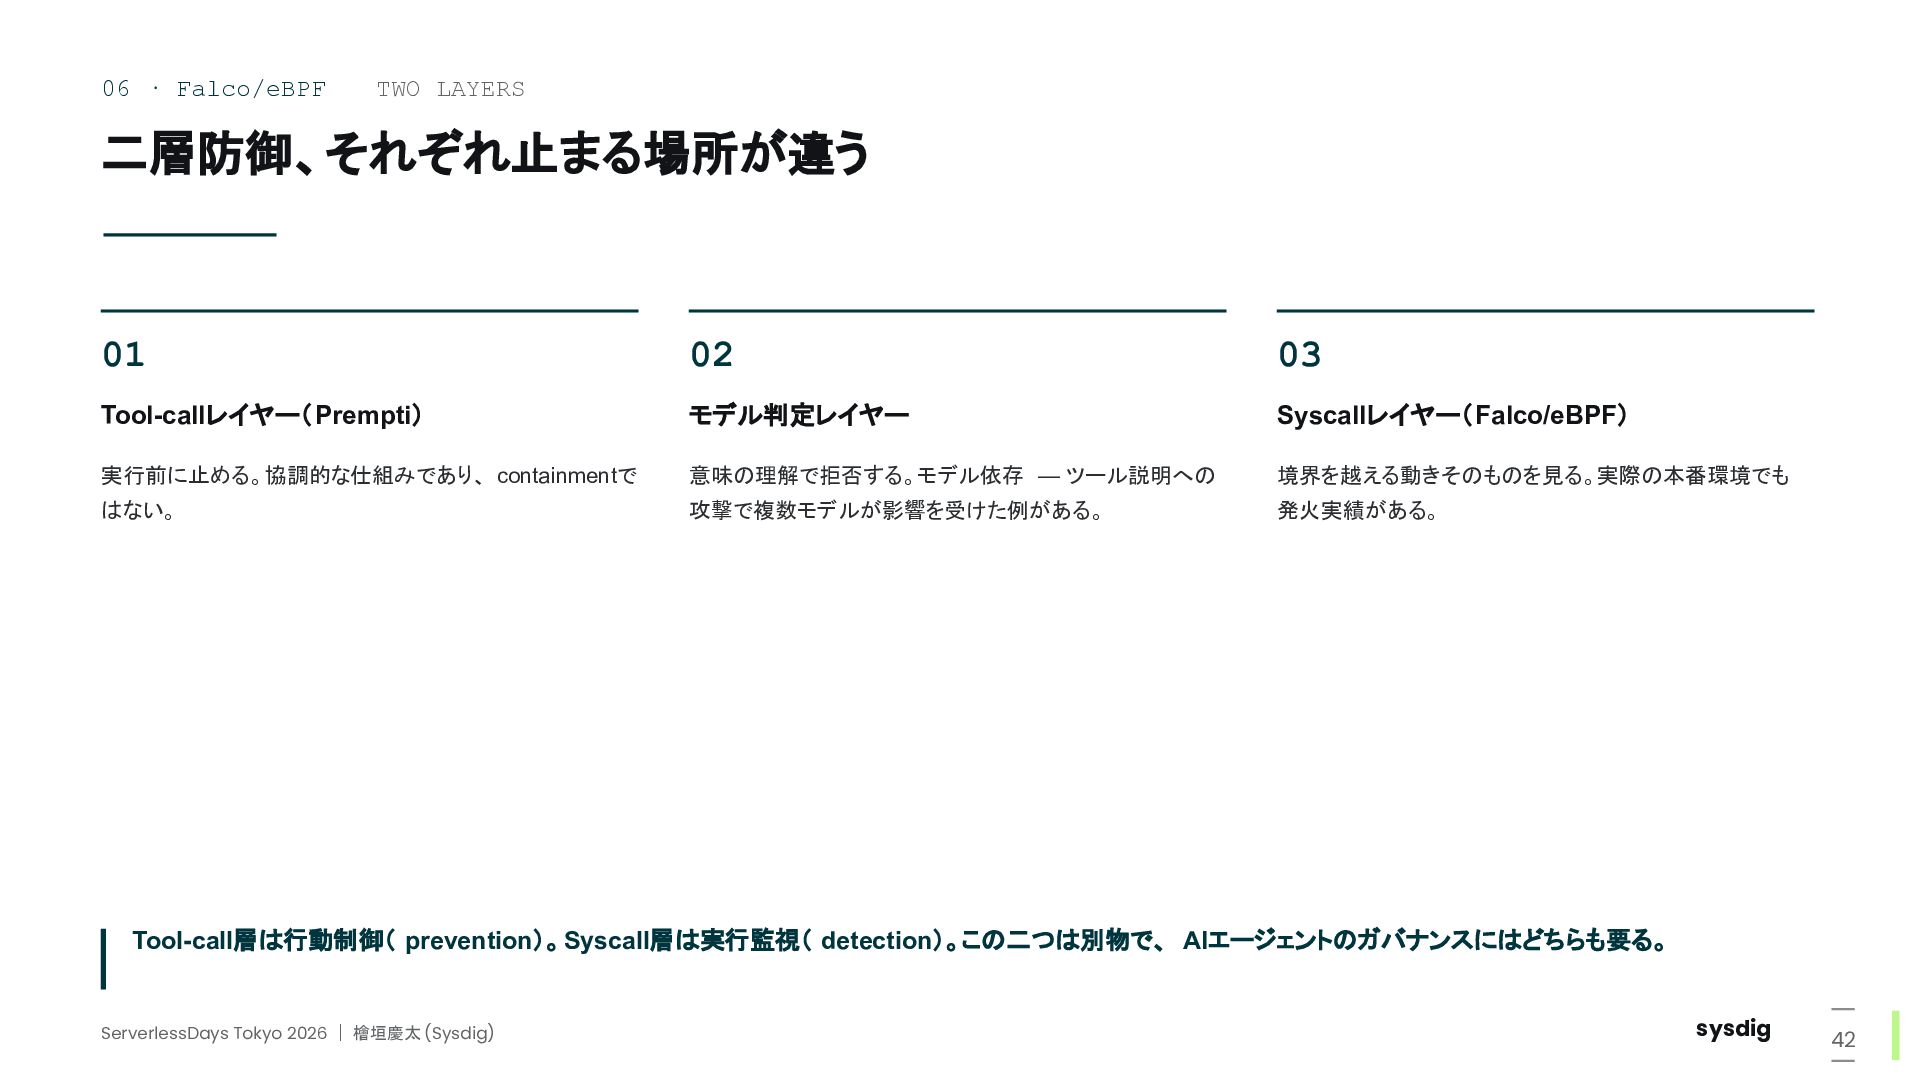
セッション内では、AIエージェントに危険な操作を指示し、tool-call層でブロックされる様子と、tool-call層をすり抜けた操作がsyscall層で捕捉される様子の両方をライブデモでお見せします。


 alchemy1115
 shimastripe
 zozotech
 hinakko
 nihonbuson
 kazumanagano
 nwiizo
 m3m0r7
 oikon48
 sassssan68
 grimoh
 minorun365
 akademiya2063
 joshbly
 scottboms
 axbom
 andyhume
 keithpitt
 wayneb77
 samtorres
 lfama
 cassininazir
 jdejongh
 rasagy