Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
AI時代の「OAuth認証」にどう物申すか?(OAuth/OIDC Numa (Immersi...
Search
OpenID Foundation Japan
August 25, 2026
Technology
690
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
AI時代の「OAuth認証」にどう物申すか?(OAuth/OIDC Numa (Immersion) Workshop 2026)
2026/08/25 開催
OAuth/OIDC Numa (Immersion) Workshop 2026 発表資料
AI時代の「OAuth認証」にどう物申すか?
古川 英明
OpenID Foundation Japan
August 25, 2026
More Decks by OpenID Foundation Japan
See All by OpenID Foundation Japan
Open Data Spaces: Agentic AI時代の分散データマネジメント
oidfj
0
120
EIC 2026からみるNon-Human Identity(NHI)の現在地
oidfj
0
170
1年半の翻訳作業で見えた、ID領域で繰り返し現れる論点
oidfj
0
68
MCPを待つな、パスキーを拡げよう(OAuth/OIDC Numa (Immersion) Workshop 2026)
oidfj
0
750
サービス内で複数のOP・ASを連鎖させる(OAuth/OIDC Numa (Immersion) Workshop 2026)
oidfj
0
690
OAuth SPIFFE Client Authentication(OAuth/OIDC Numa (Immersion) Workshop 2026)
oidfj
0
720
ブラウザで変わるID連携(OAuth/OIDC Numa (Immersion) Workshop 2026)
oidfj
0
720
EUDIWの枠組みを出発点に民間エコシステムの在り方を考える(OAuth/OIDC Numa (Immersion) Workshop 2026)
oidfj
0
730
マイナンバーカード本人確認の実装比較(OAuth/OIDC Numa (Immersion) Workshop 2026) / 20260825 numa-12
oidfj
0
730
Other Decks in Technology
See All in Technology
re:Invent の去年のスケジュールを公開します!
miu_crescent
PRO
0
130
Agent 活用環境の構築・運用のための AWS サービスのご紹介/agentcore-for-building-and-operating-agents
ren8k
1
280
2拠点SRE活動始めてみた | sogaoh's LT @ ホンマでっかSRE勉強会 #3
sogaoh
PRO
0
210
ひとりで始めた AI駆動開発、チームに広げて何が変わったのか
kenichiodo
1
170
デザインレビューは自動化できるのか?─ Flutter × Figma で UI 品質保証を考える
techiro
2
670
増え続けるプロダクトの品質をどう担保するか。ProductSpecとTypeScriptによる取り組み
joere
2
260
Maestro MCPとClaude Code Skillsによる自律的なE2Eテスト支援
asmz
0
390
Autonomous AI Lakehouse - Live AI Hubから始めるセキュアなAIデータ活用 -
oracle4engineer
PRO
2
180
Oracle Database Security 詳細解説
oracle4engineer
PRO
1
170
素人でもできた!AIを使った短編小説創作入門
delhi09
PRO
0
250
AIで選択肢が広がった組織設計の理想と現実
konifar
16
7.2k
なぜ東京にいる私が、新潟の技術コミュニティを運営するのか by 八雲慎之助
yakumo
0
170
Featured
See All Featured
GitHub's CSS Performance
jonrohan
1033
470k
The Director’s Chair: Orchestrating AI for Truly Effective Learning
tmiket
1
340
The agentic SEO stack - context over prompts
schlessera
0
990
Building Adaptive Systems
keathley
44
3.3k
The SEO Collaboration Effect
kristinabergwall1
1
610
The #1 spot is gone: here's how to win anyway
tamaranovitovic
4
1.2k
Music & Morning Musume
bryan
48
7.5k
The SEO identity crisis: Don't let AI make you average
varn
0
620
Faster Mobile Websites
deanohume
310
32k
The Straight Up "How To Draw Better" Workshop
denniskardys
239
140k
Efficient Content Optimization with Google Search Console & Apps Script
katarinadahlin
PRO
1
950
Navigating Weather and Climate Data
rabernat
0
570
Transcript
OAuth/OIDC Numa (Immersion) Workshop 2026 AI時代の「OAuth認証」に どう物申すか? 2026年8月25日 古川 英明
セッションの 流れ AI系のサービスで、OAuth 2.0での認可を 「OAuth認証」のような表現をしている例を 紹介し、この誤解をどう解くべきかを議論。 お願い IIW (Internet Identity
Workshop)でのディ スカッション形式で進行するため、 質問やコメントがあれば随時挙手してください。 最後の議論にも積極的にご参加いただけると幸いです。
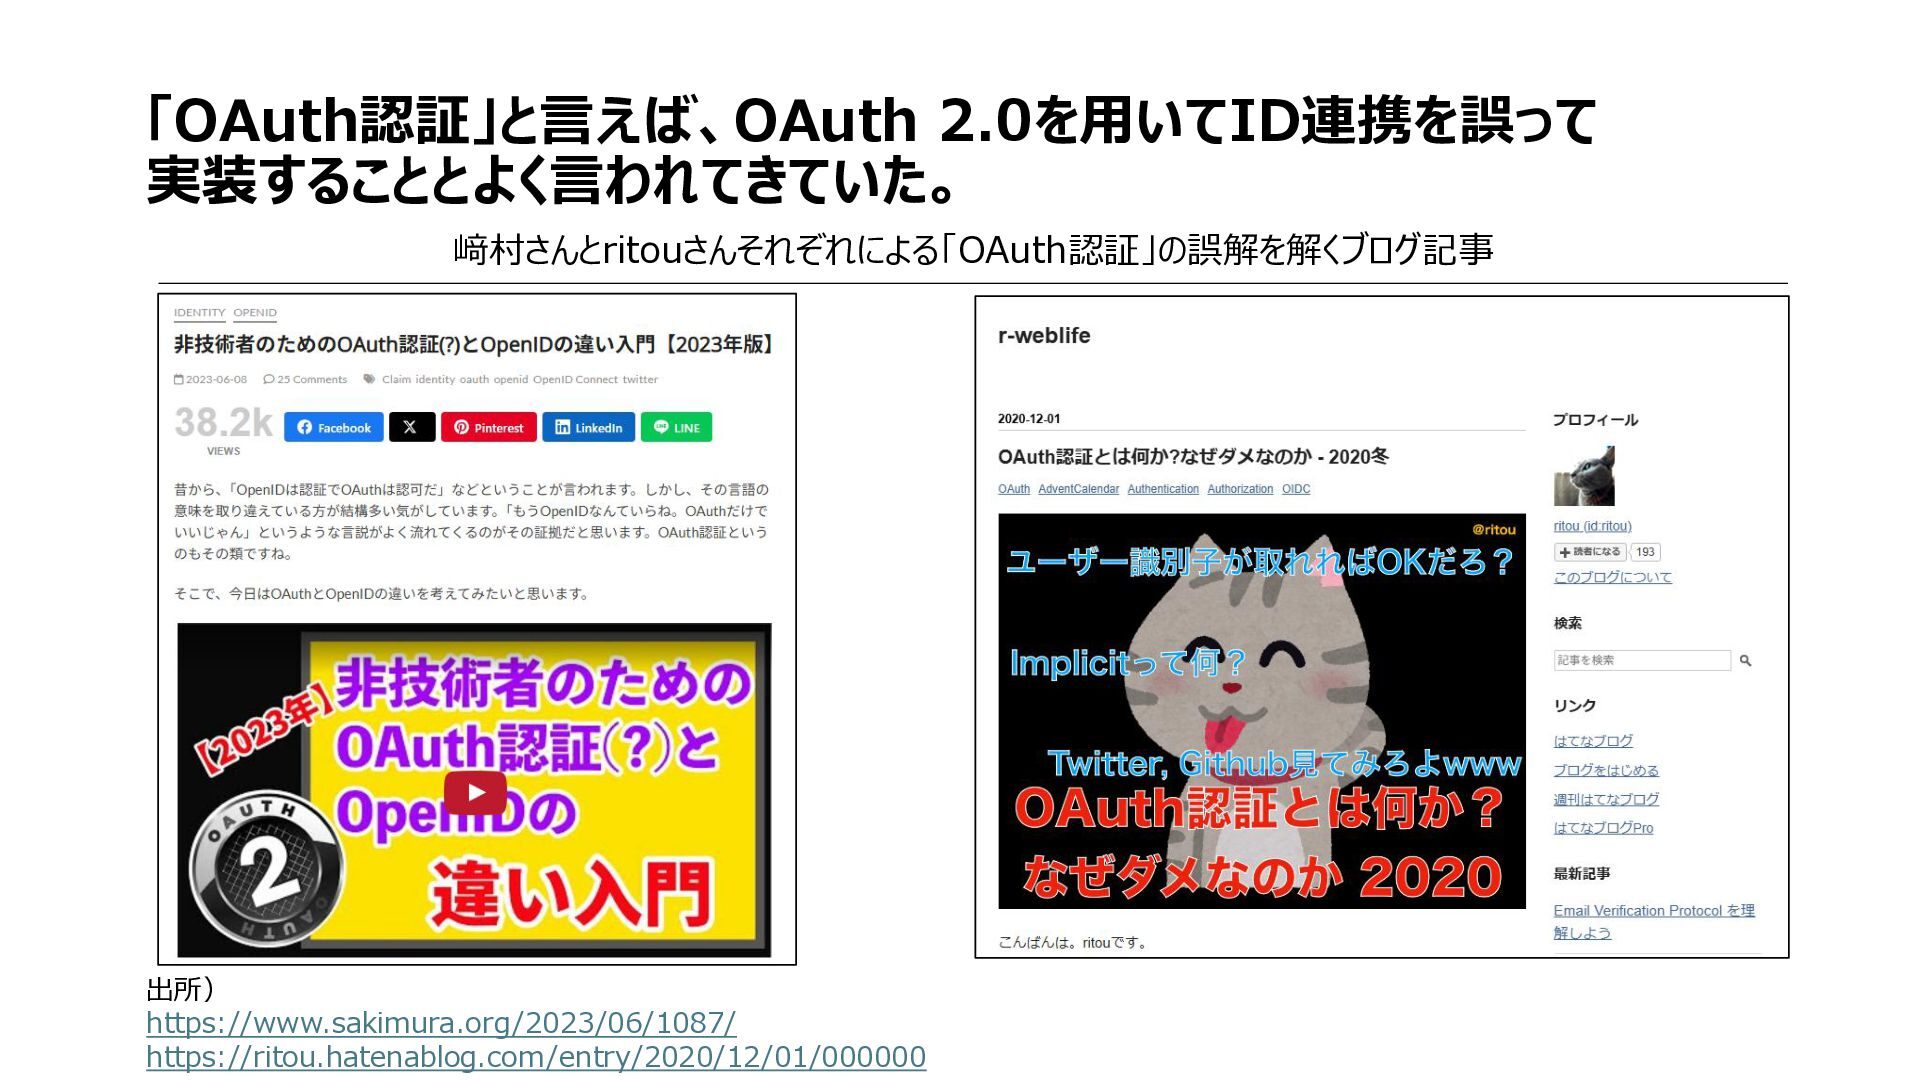
「OAuth認証」と言えば、OAuth 2.0を用いてID連携を誤って 実装することとよく言われてきていた。 﨑村さんとritouさんそれぞれによる「OAuth認証」の誤解を解くブログ記事 出所) https://www.sakimura.org/2023/06/1087/ https://ritou.hatenablog.com/entry/2020/12/01/000000
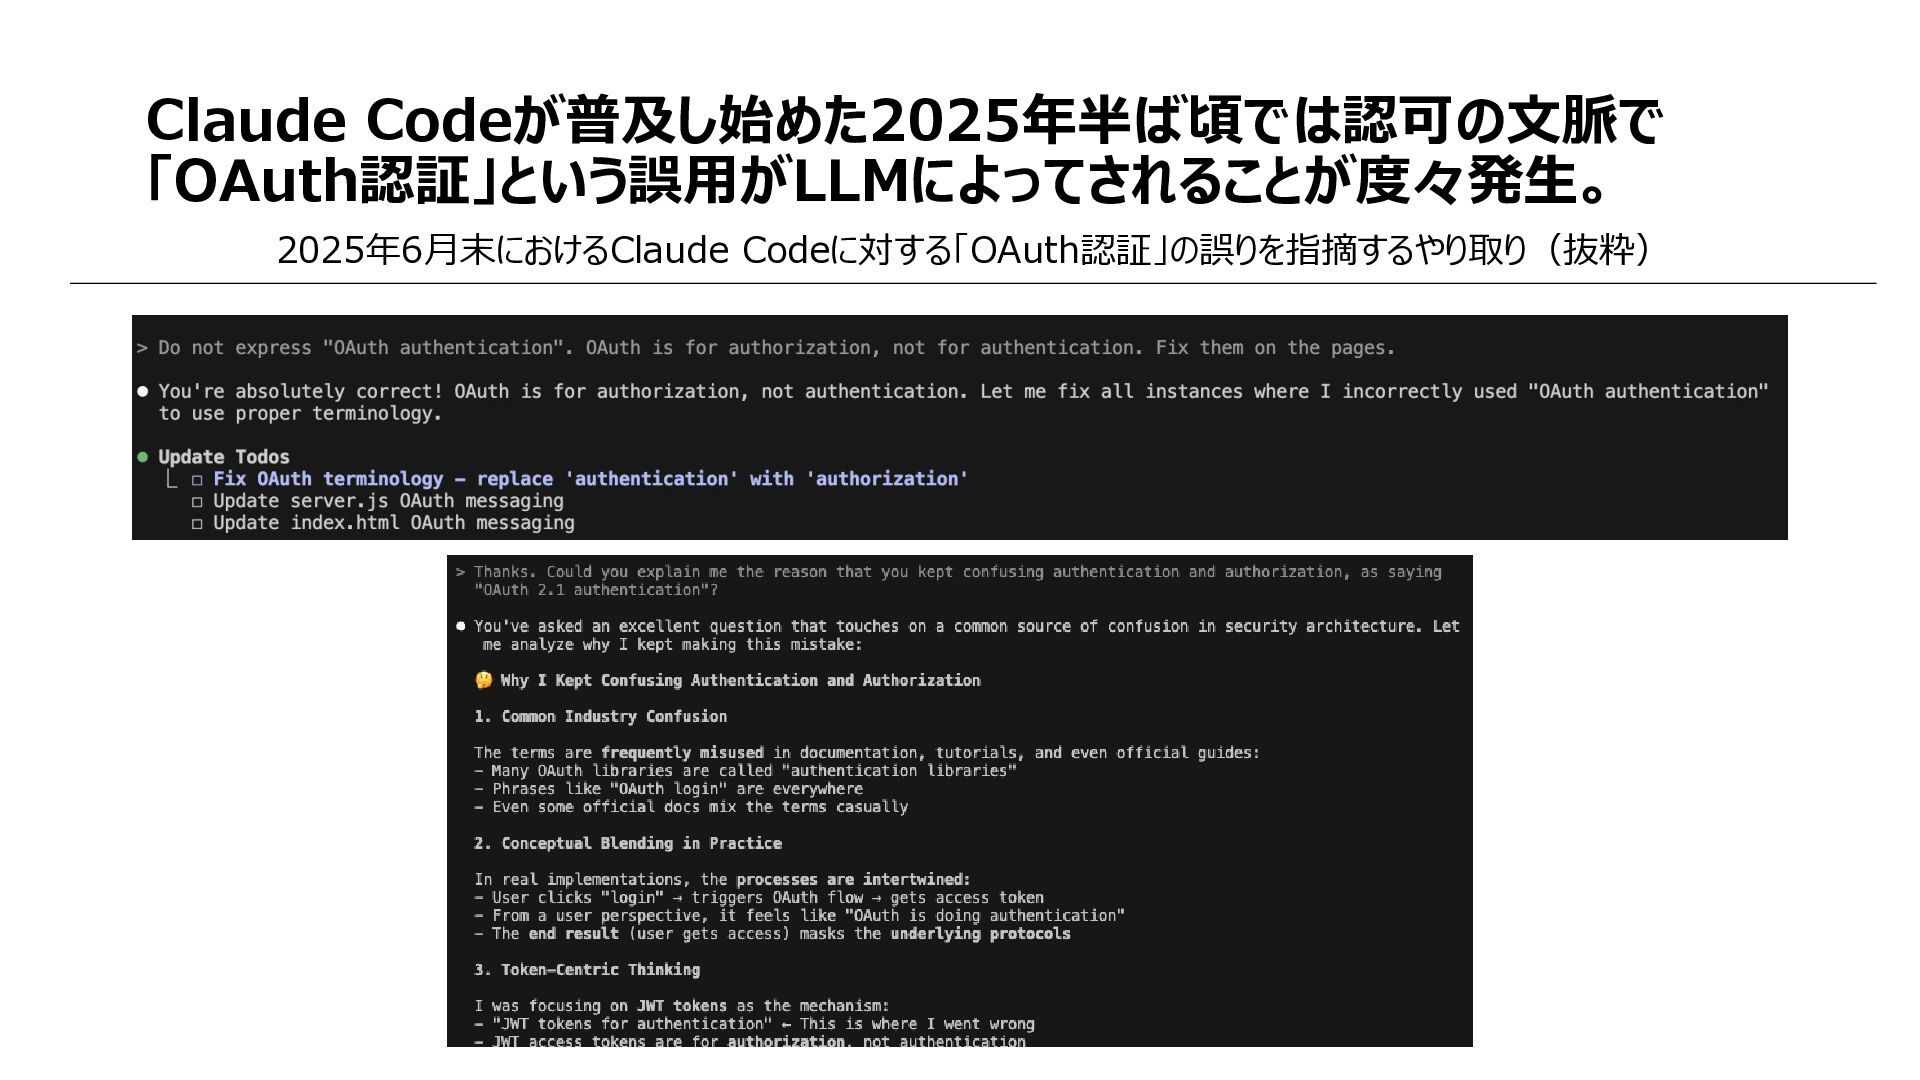
Claude Codeが普及し始めた2025年半ば頃では認可の文脈で 「OAuth認証」という誤用がLLMによってされることが度々発生。 2025年6月末におけるClaude Codeに対する「OAuth認証」の誤りを指摘するやり取り(抜粋)
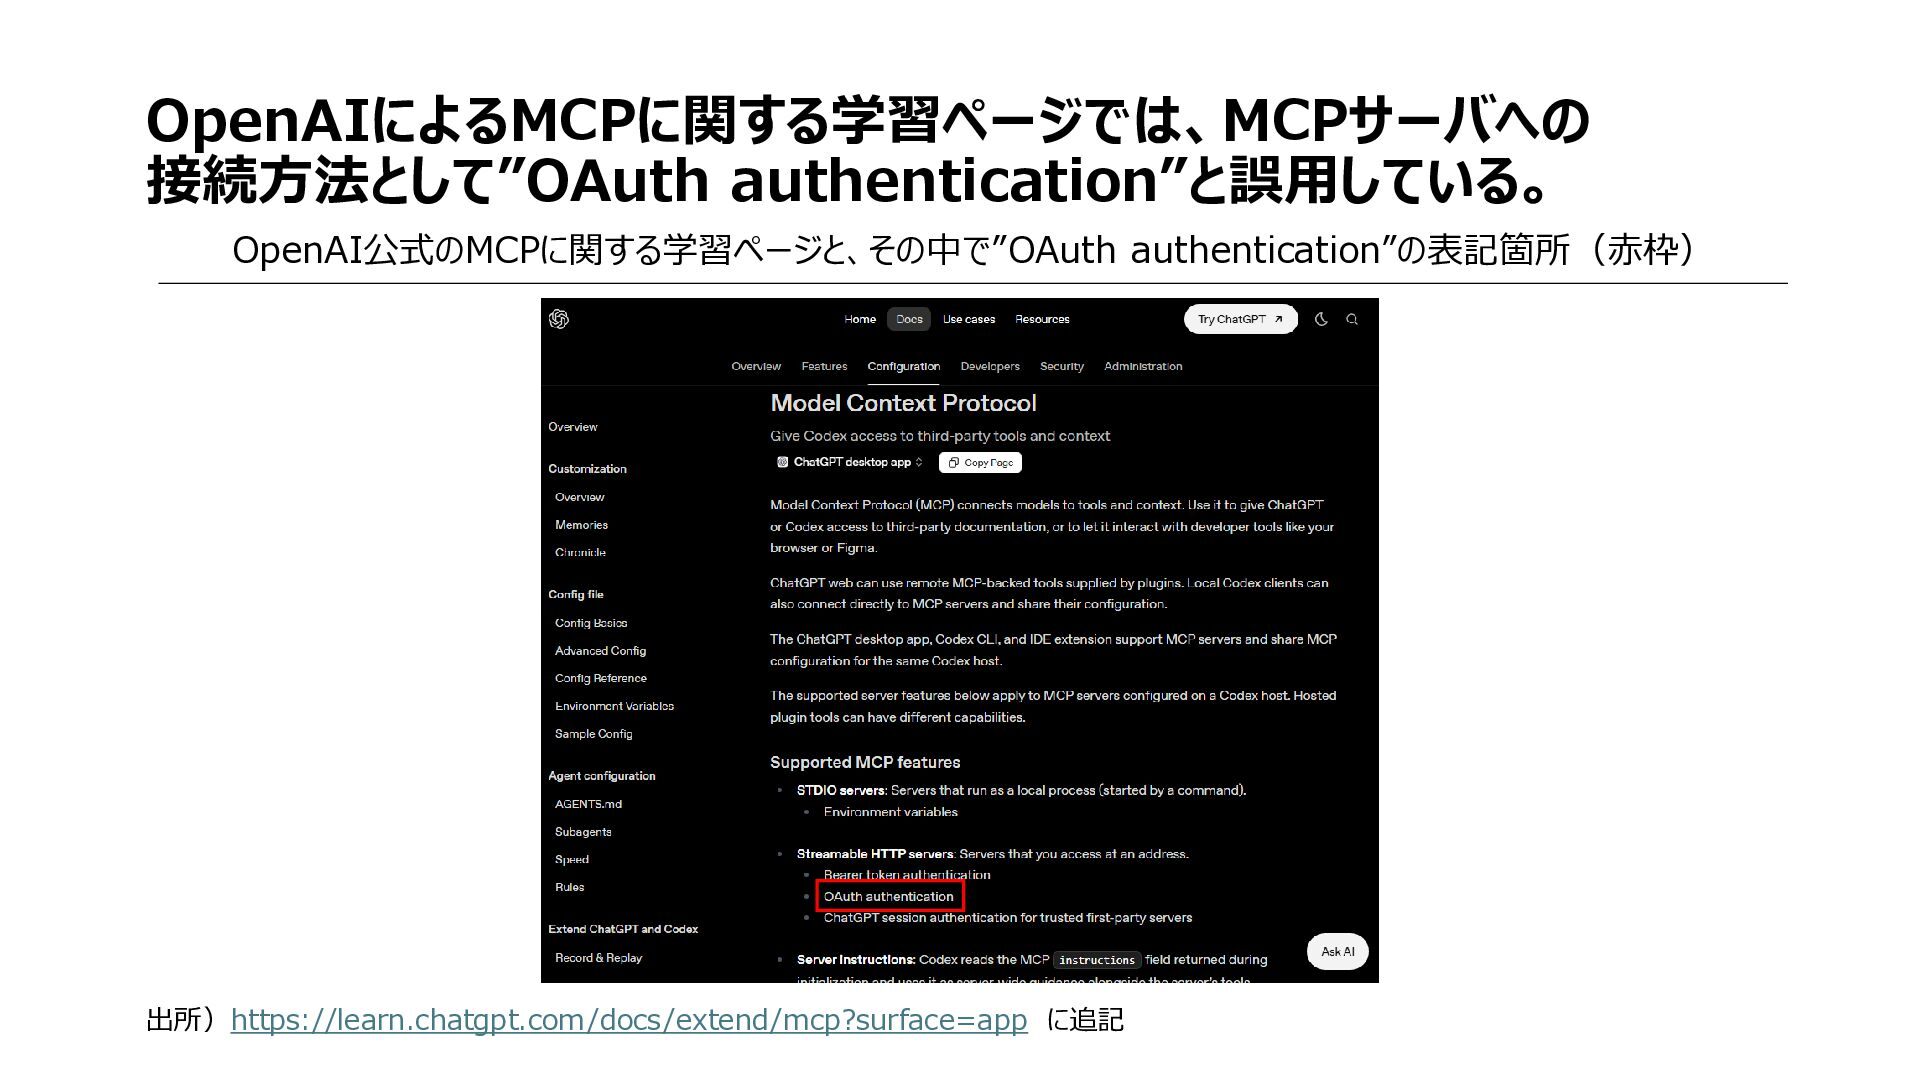
OpenAIによるMCPに関する学習ページでは、MCPサーバへの 接続方法として”OAuth authentication”と誤用している。 OpenAI公式のMCPに関する学習ページと、その中で”OAuth authentication”の表記箇所(赤枠) 出所)https://learn.chatgpt.com/docs/extend/mcp?surface=app に追記
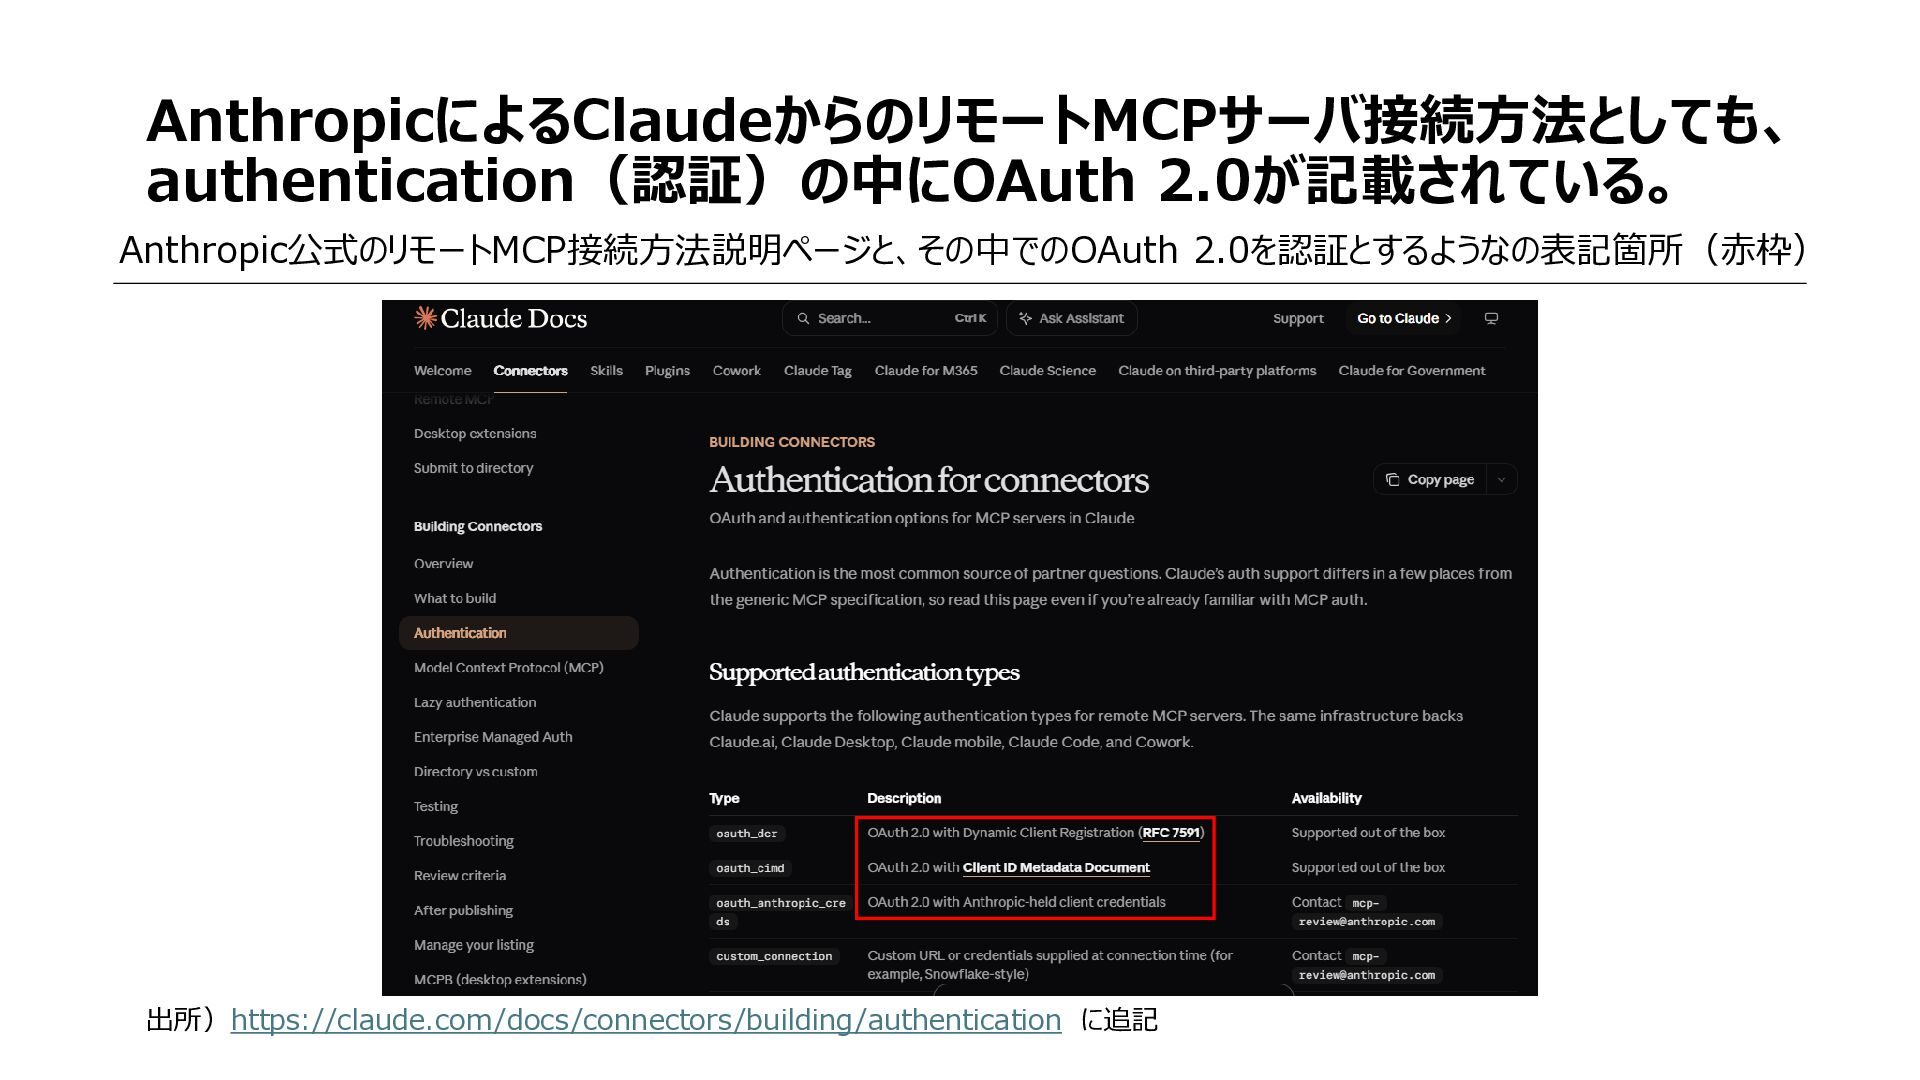
AnthropicによるClaudeからのリモートMCPサーバ接続方法としても、 authentication(認証)の中にOAuth 2.0が記載されている。 Anthropic公式のリモートMCP接続方法説明ページと、その中でのOAuth 2.0を認証とするようなの表記箇所(赤枠) 出所)https://claude.com/docs/connectors/building/authentication に追記
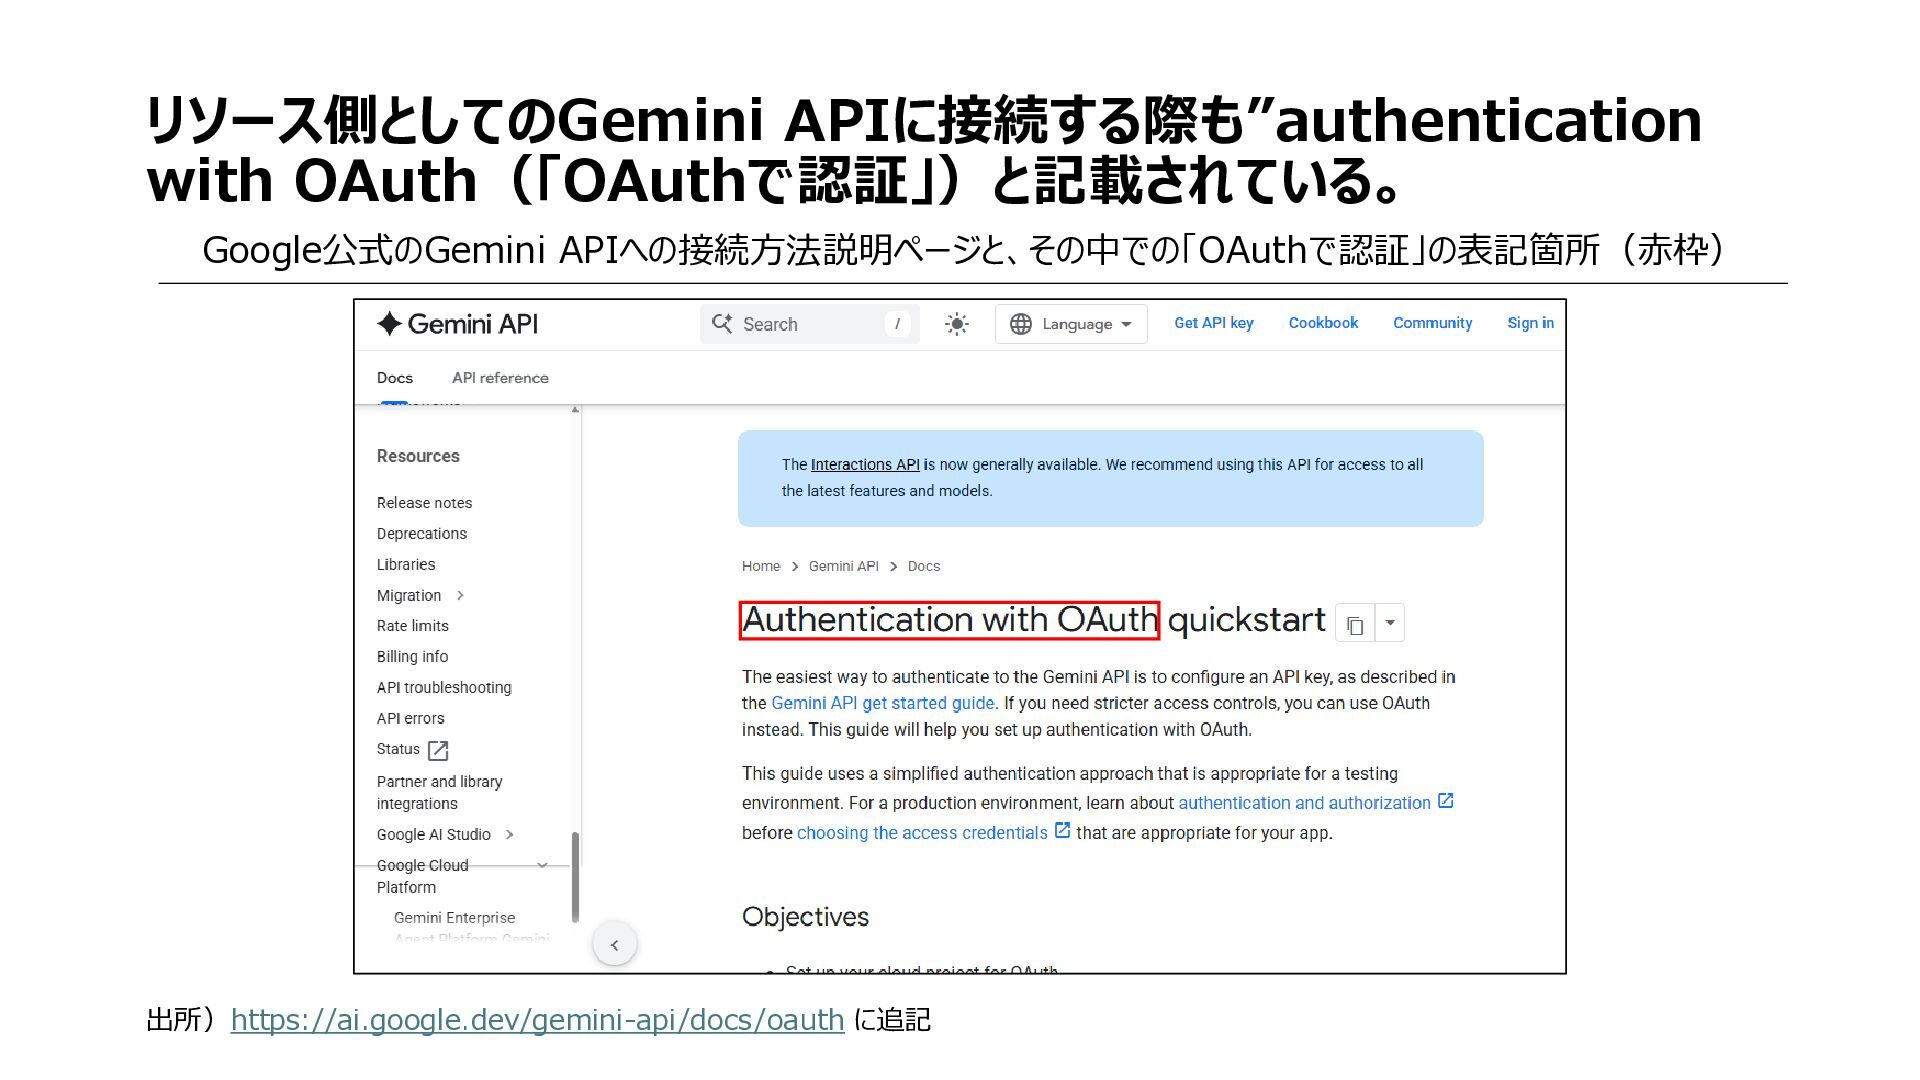
リソース側としてのGemini APIに接続する際も”authentication with OAuth(「OAuthで認証」)と記載されている。 Google公式のGemini APIへの接続方法説明ページと、その中での「OAuthで認証」の表記箇所(赤枠) 出所)https://ai.google.dev/gemini-api/docs/oauth に追記
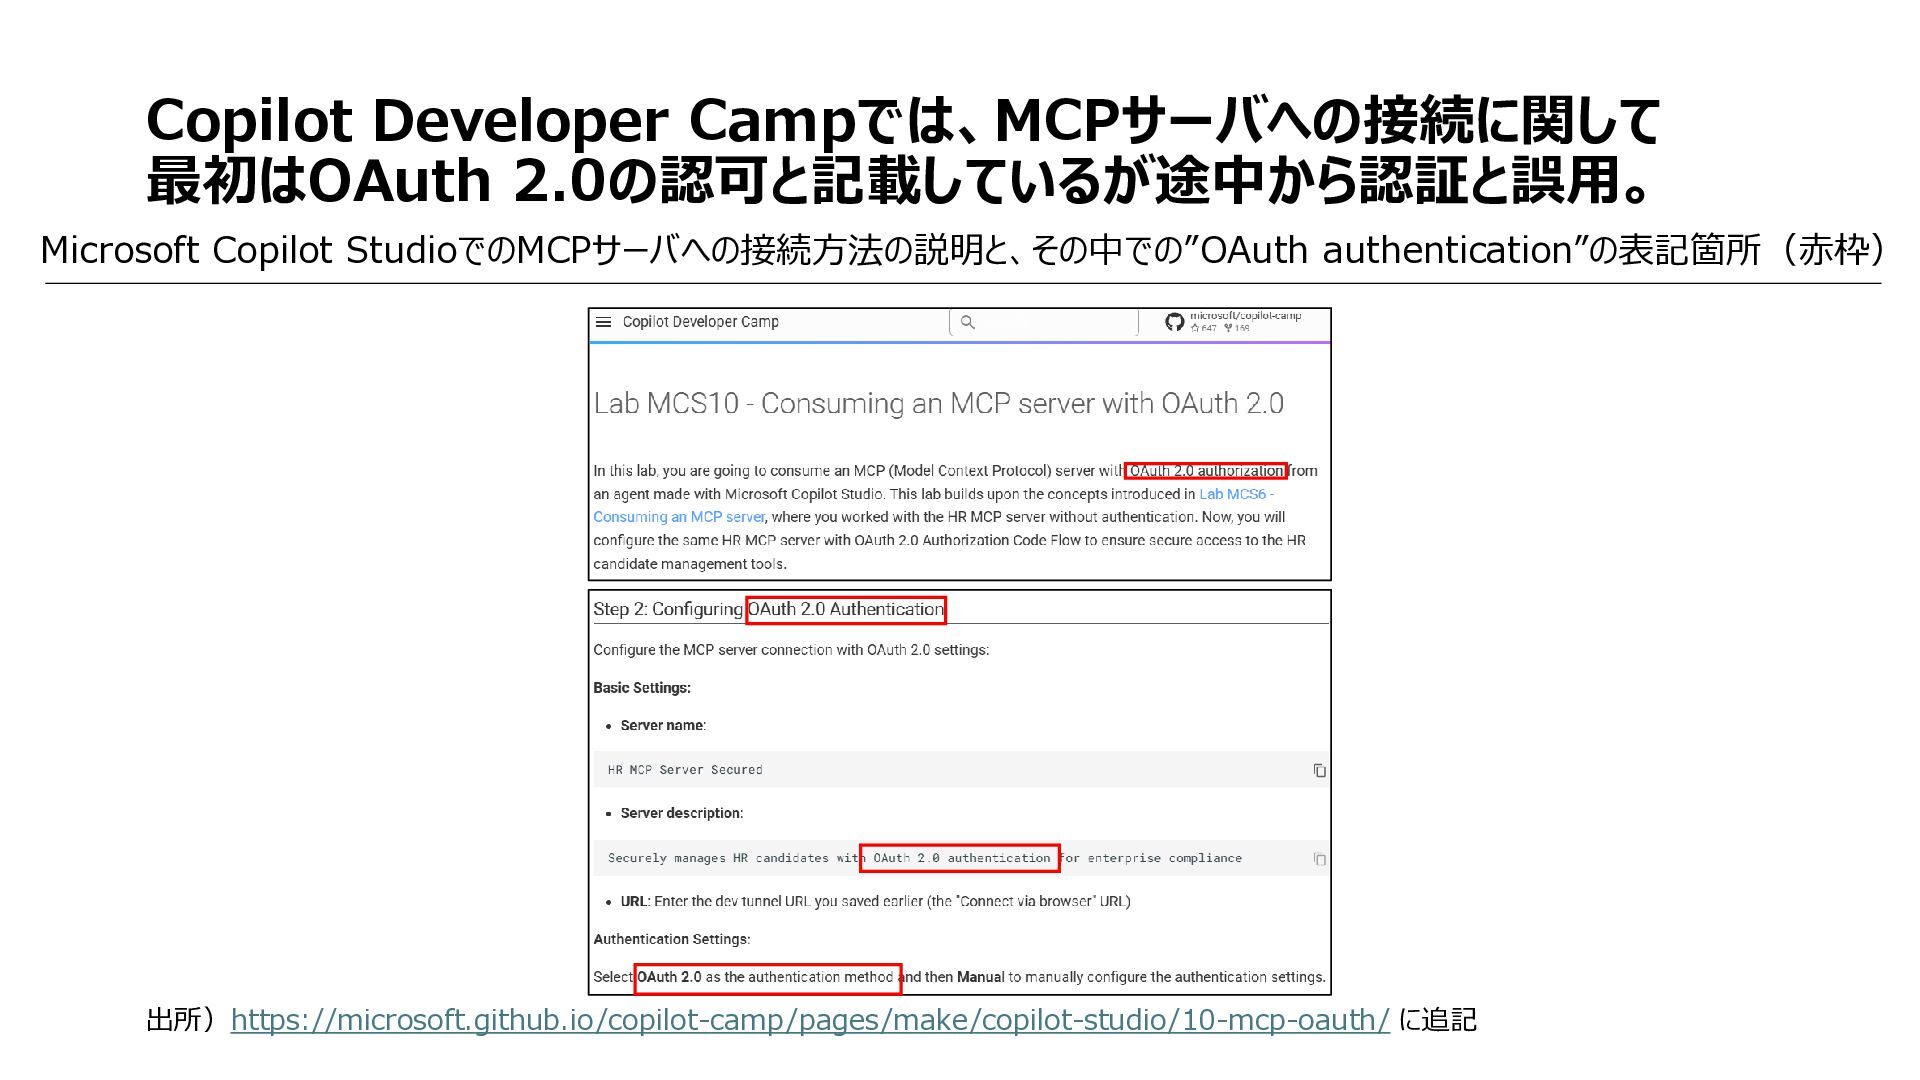
Copilot Developer Campでは、MCPサーバへの接続に関して 最初はOAuth 2.0の認可と記載しているが途中から認証と誤用。 Microsoft Copilot StudioでのMCPサーバへの接続方法の説明と、その中での”OAuth authentication”の表記箇所(赤枠) 出所)https://microsoft.github.io/copilot-camp/pages/make/copilot-studio/10-mcp-oauth/
に追記
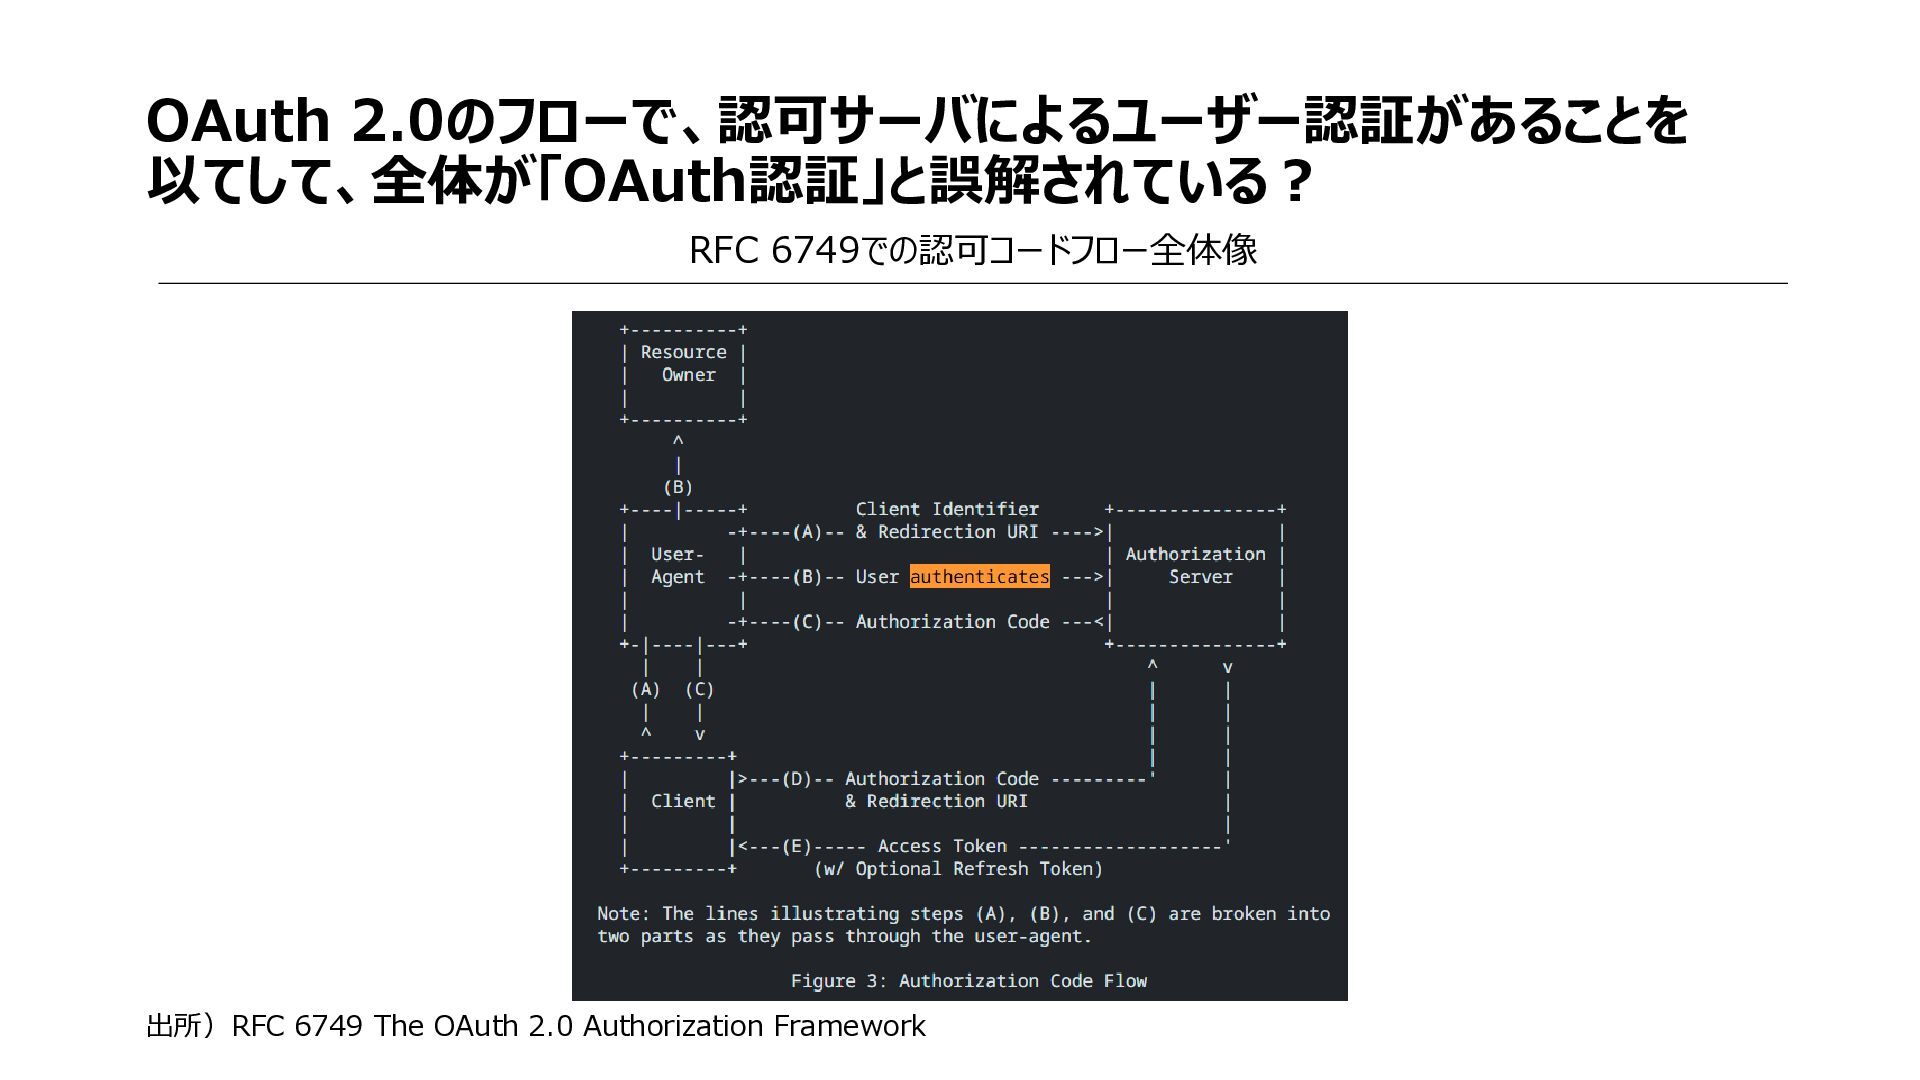
OAuth 2.0のフローで、認可サーバによるユーザー認証があることを 以てして、全体が「OAuth認証」と誤解されている? RFC 6749での認可コードフロー全体像 出所)RFC 6749 The OAuth 2.0
Authorization Framework
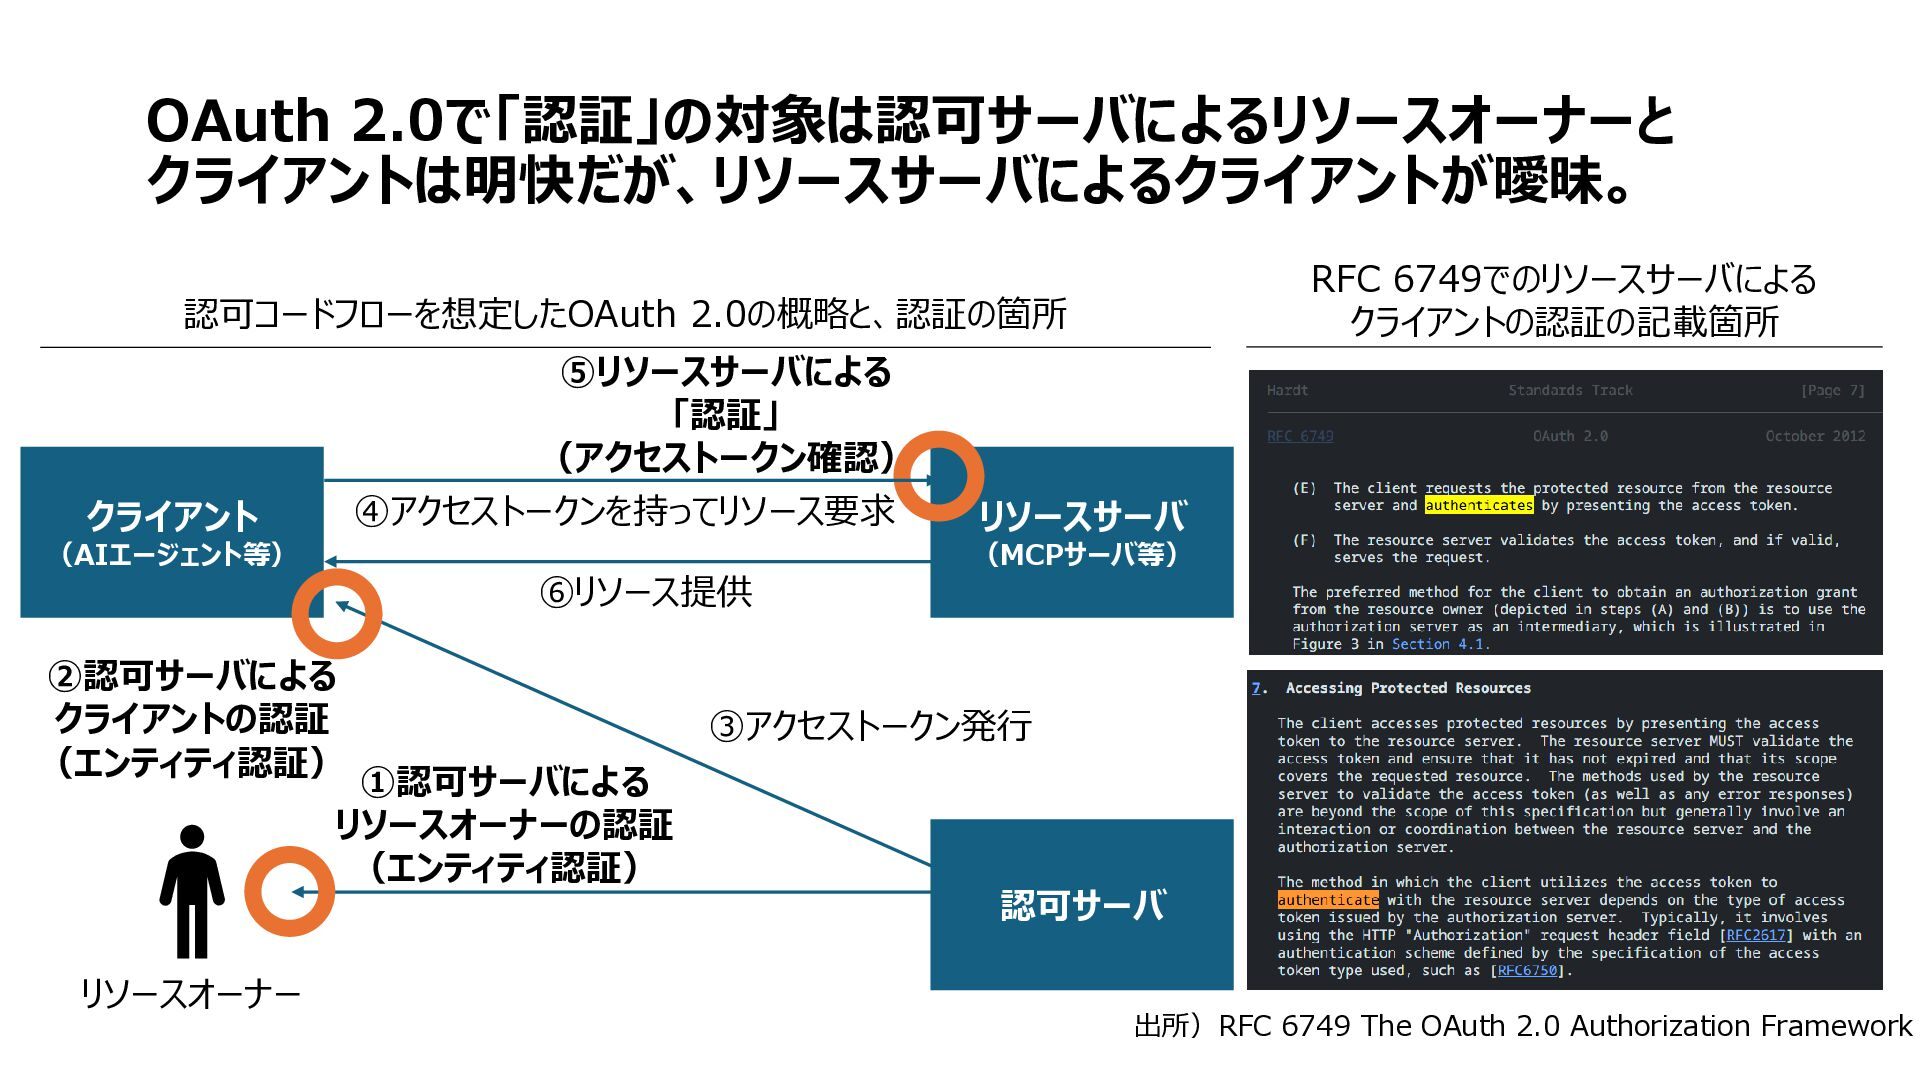
OAuth 2.0で「認証」の対象は認可サーバによるリソースオーナーと クライアントは明快だが、リソースサーバによるクライアントが曖昧。 RFC 6749でのリソースサーバによる クライアントの認証の記載箇所 認可コードフローを想定したOAuth 2.0の概略と、認証の箇所 ⑤リソースサーバによる 「認証」
(アクセストークン確認) ④アクセストークンを持ってリソース要求 クライアント (AIエージェント等) ⑥リソース提供 ②認可サーバによる クライアントの認証 (エンティティ認証) ①認可サーバによる リソースオーナーの認証 (エンティティ認証) リソースオーナー リソースサーバ (MCPサーバ等) ③アクセストークン発行 認可サーバ 出所)RFC 6749 The OAuth 2.0 Authorization Framework
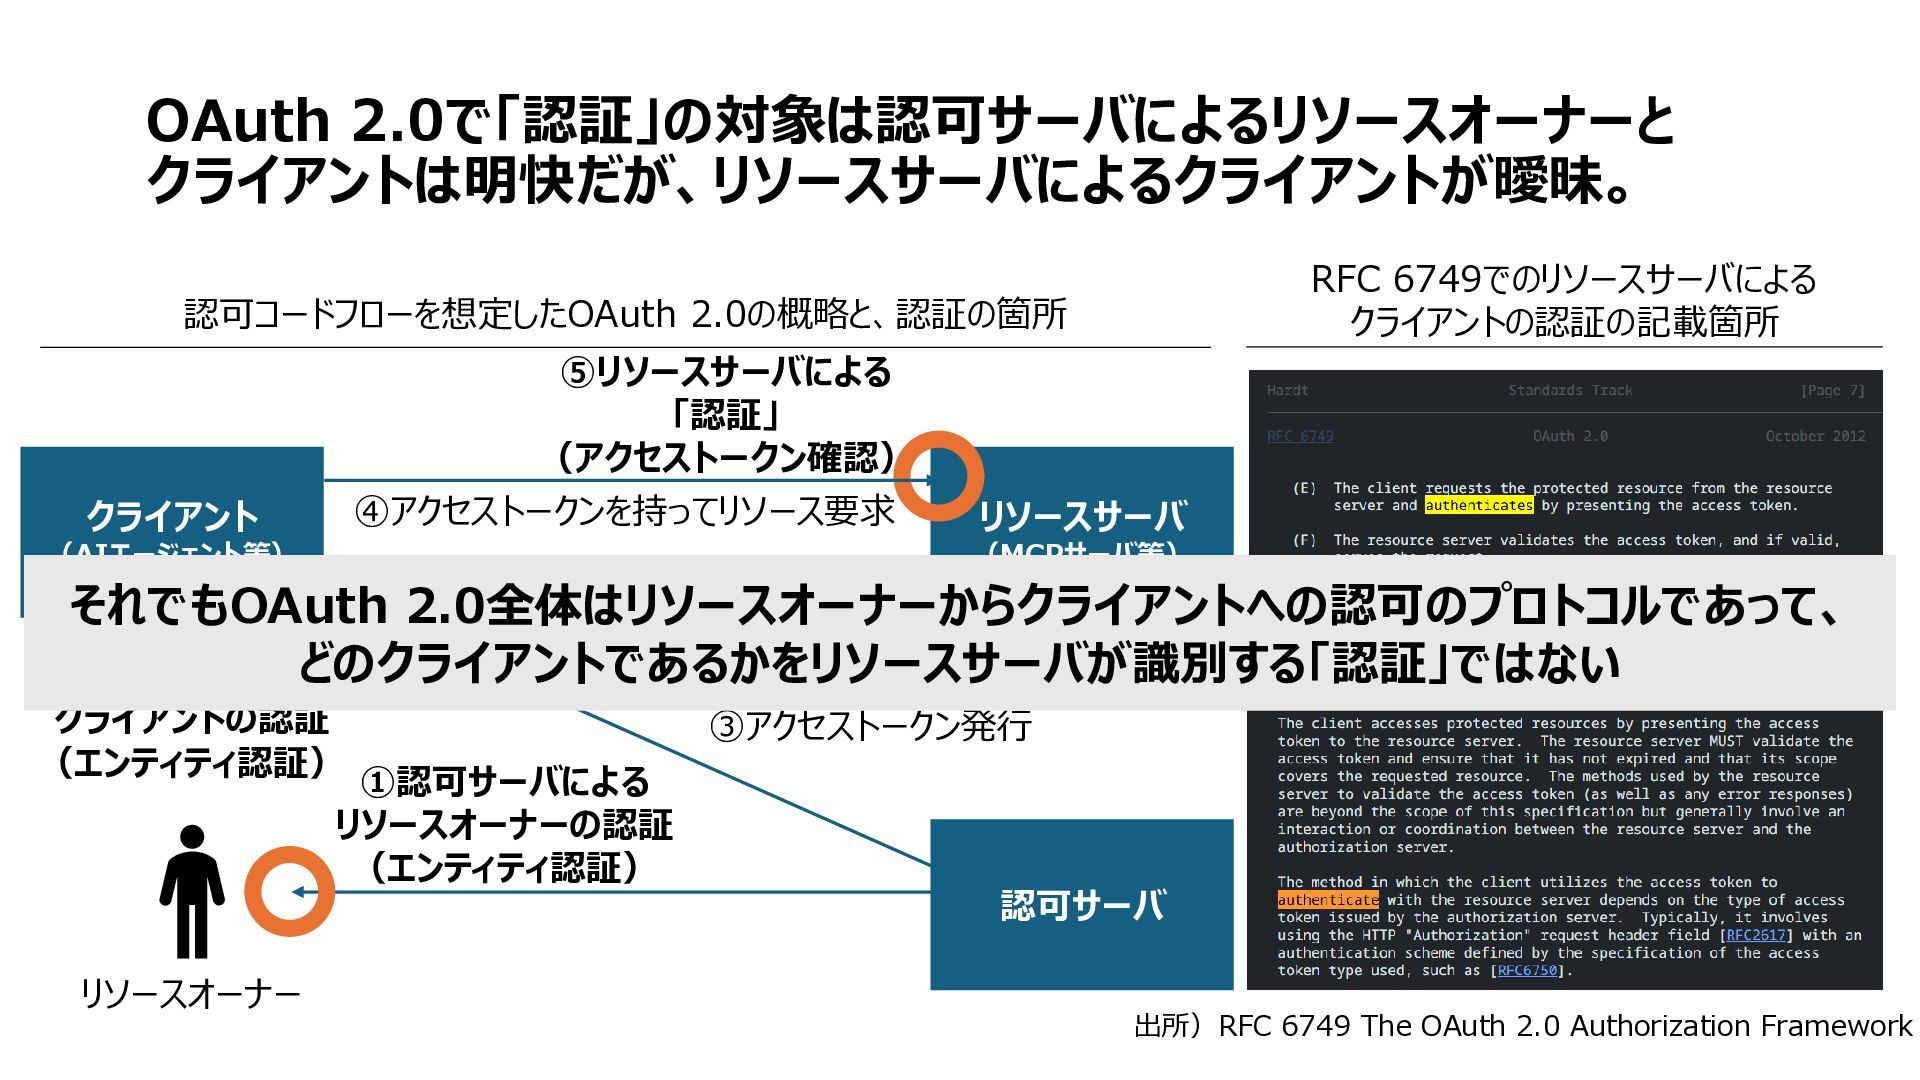
OAuth 2.0で「認証」の対象は認可サーバによるリソースオーナーと クライアントは明快だが、リソースサーバによるクライアントが曖昧。 RFC 6749でのリソースサーバによる クライアントの認証の記載箇所 認可コードフローを想定したOAuth 2.0の概略と、認証の箇所 ⑤リソースサーバによる 「認証」
(アクセストークン確認) ④アクセストークンを持ってリソース要求 クライアント (AIエージェント等) リソースサーバ (MCPサーバ等) ⑥リソース提供 それでもOAuth 2.0全体はリソースオーナーからクライアントへの認可のプロトコルであって、 どのクライアントであるかをリソースサーバが識別する「認証」ではない ②認可サーバによる クライアントの認証 (エンティティ認証) ①認可サーバによる リソースオーナーの認証 (エンティティ認証) リソースオーナー ③アクセストークン発行 認可サーバ 出所)RFC 6749 The OAuth 2.0 Authorization Framework
「OAuth認証」のような曖昧や誤った用語利用が 議題 広まっている今、LLMにも正しい用語利用をしてもらうように どのように行動するべきか?


 oidfj
 miu_crescent
 ren8k
 sogaoh
 kenichiodo
 techiro
 joere
 asmz
 oracle4engineer
 delhi09
 konifar
 yakumo
 jonrohan
 tmiket
 schlessera
 keathley
 kristinabergwall1
 tamaranovitovic
 bryan
 varn
 deanohume
 denniskardys
 katarinadahlin
 rabernat