Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
【インシデント入門】サイバー攻撃を受けた現場って何してるの?
Search
Shumei Ito
January 28, 2026
Technology
2.4k
1
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
【インシデント入門】サイバー攻撃を受けた現場って何してるの?
20260128 しろおびセキュリティ#1 発表資料
Shumei Ito
January 28, 2026
More Decks by Shumei Ito
See All by Shumei Ito
しろおびから始める!ログ活用の第一歩
shumei_ito
0
130
サイバーセキュリティと認知バイアス:対策の隙を埋める心理学的アプローチ
shumei_ito
0
950
Other Decks in Technology
See All in Technology
Execution in the Kingdom of Agents: Reflections on Abstraction and Complexity
bcantrill
0
860
DWH の限界突破! AI エージェント向け爆速リアルタイムデータ基盤 ClickHouse
jozono
1
210
IoTデバイスを繋げるプロトコルMatterをAndroidで使用する方法
harutiro
0
120
AI駆動開発の時代になったのでトヨタ生産方式から見直す
terurou
0
2.8k
FactoryBotアンチパターン / factory_bot anti-patterns
toshimaru
0
140
[2026-09-30]ロックンロールは鳴り止まないっ - 信頼性かまってちゃん - 「データ駆動を投げ捨ててまで。」追いかける信頼性改善に向けた取り組みの話
tosite
0
210
分析AIエージェントを育てる、動く環境を育てる
codatum
0
130
The seven pitfalls of AI (revised version)
ufried
0
280
Google Cloud Next Tokyo 26登壇時のスクリプト
recruitengineers
PRO
0
200
自分で立ててみるLLMサービス
y_sera15
0
130
Lambda MicroVMsが分からなすぎたので使い所を1から考えてみた
tsukuboshi
2
420
[2026 Oracle Technical Deep Dive] AI時代のデータベース基盤をどう選ぶ? Exadata Database Serviceの選択肢と使い分け (2026年9月17日開催)
oracle4engineer
PRO
0
230
Featured
See All Featured
Design and Strategy: How to Deal with People Who Don’t "Get" Design
morganepeng
133
20k
Embracing the Ebb and Flow
colly
88
5.2k
Technical Leadership for Architectural Decision Making
baasie
3
590
Everyday Curiosity
cassininazir
0
350
The Web Performance Landscape in 2024 [PerfNow 2024]
tammyeverts
12
1.3k
Code Review Best Practice
trishagee
74
20k
Jess Joyce - The Pitfalls of Following Frameworks
techseoconnect
PRO
1
440
Paper Plane (Part 1)
katiecoart
PRO
2
11k
Exploring the relationship between traditional SERPs and Gen AI search
raygrieselhuber
PRO
3
4.3k
Mozcon NYC 2025: Stop Losing SEO Traffic
samtorres
1
570
Designing Powerful Visuals for Engaging Learning
tmiket
1
590
The Art of Delivering Value - GDevCon NA Keynote
reverentgeek
16
2.2k
Transcript
⚠ インシデント入門 ⚠ サイバー攻撃を受けた組織の 現場って何してるの?
自己紹介 伊藤 秀明 (いとうしゅうめい) セキュリティコンサルタント 炎上プロジェクトや大規模インシデントに 巻き込まれがち 趣味:飲み会、ドライブ 資格:CISPP /
情報処理安全確保支援士(登録番号:023313) / PMP X : @beer_nomu_nomu
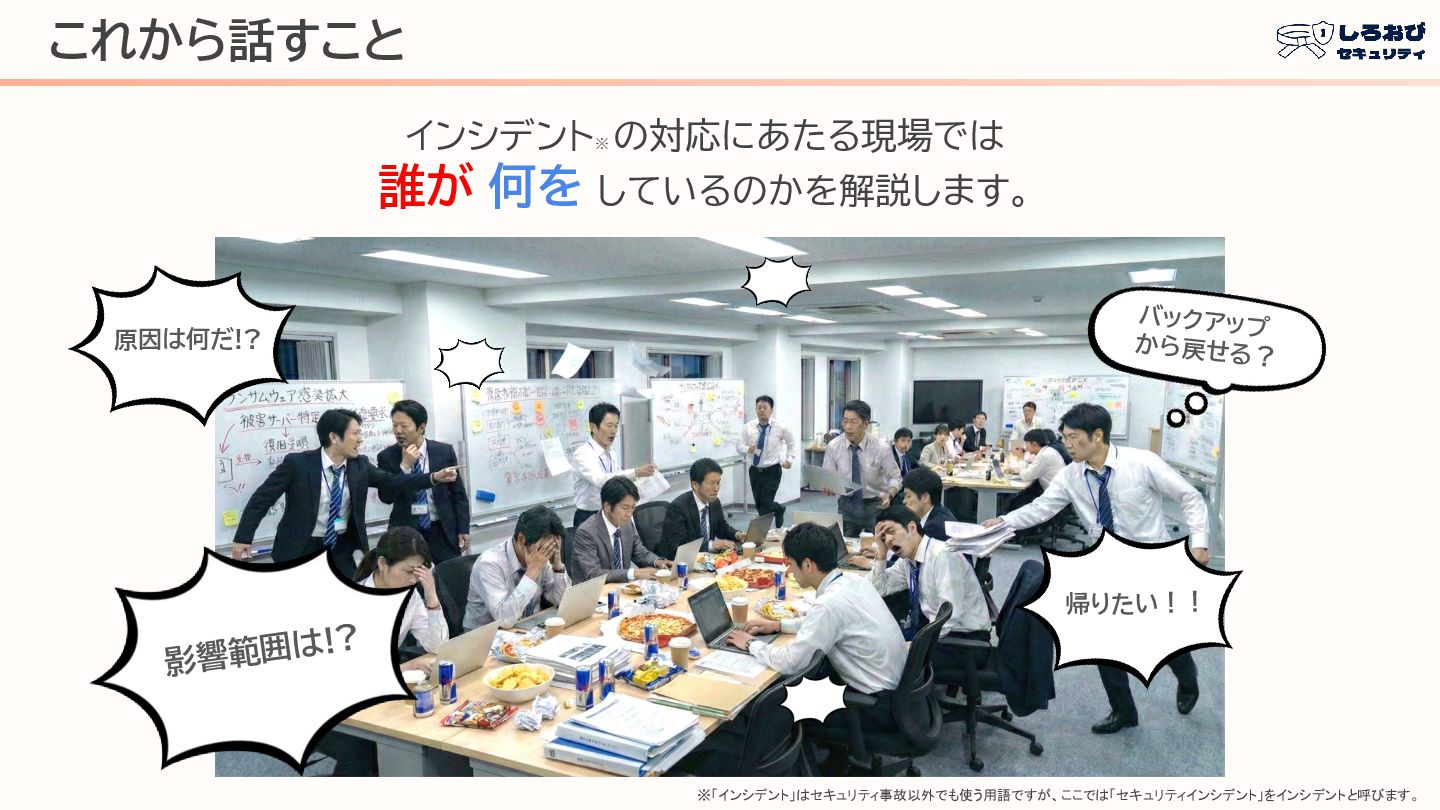
これから話すこと インシデント※ の対応にあたる現場では 誰が 何を しているのかを解説します。 影響範囲は!? 原因は何だ!? 帰りたい!! ※「インシデント」はセキュリティ事故以外でも使う用語ですが、ここでは「セキュリティインシデント」をインシデントと呼びます。
バックアップ から戻せる?
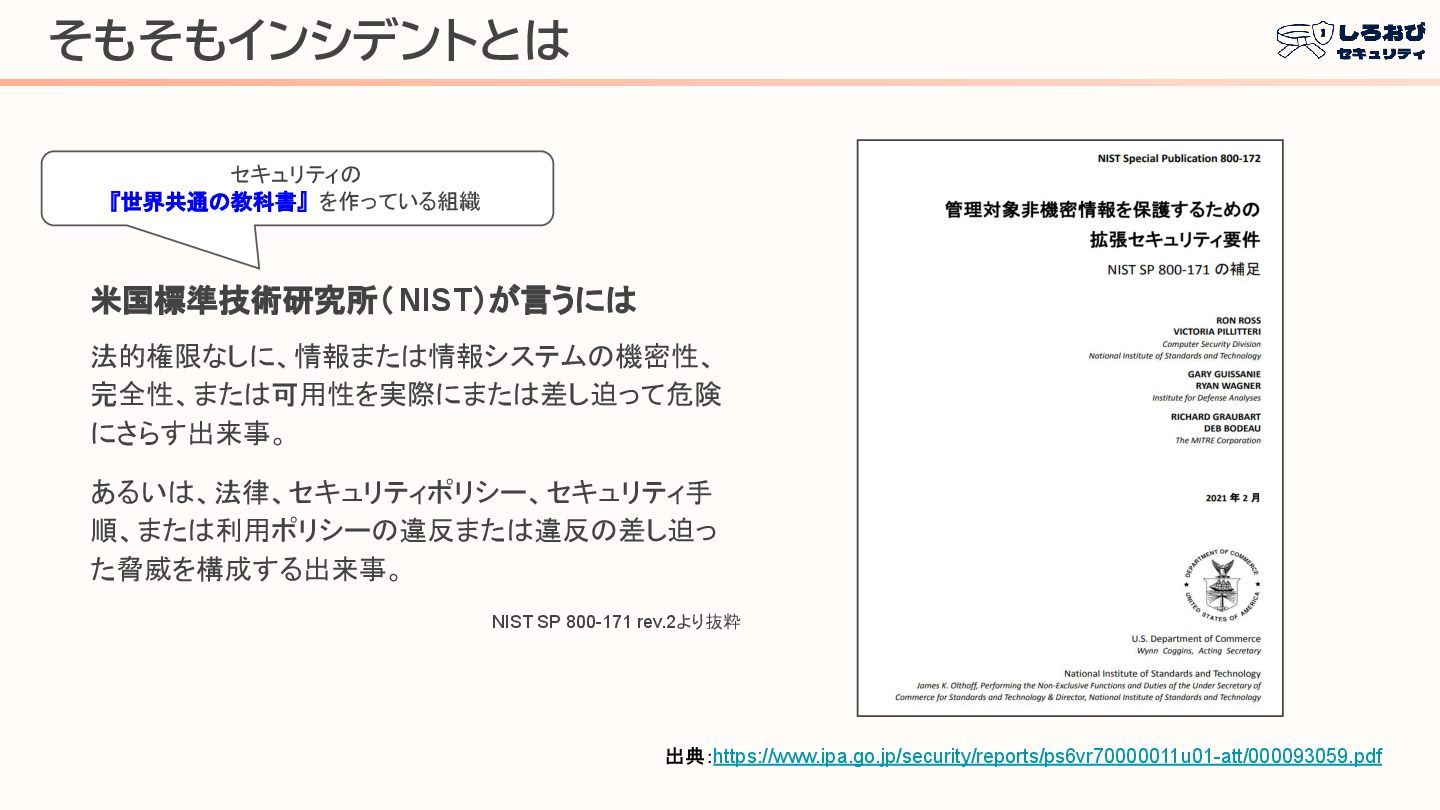
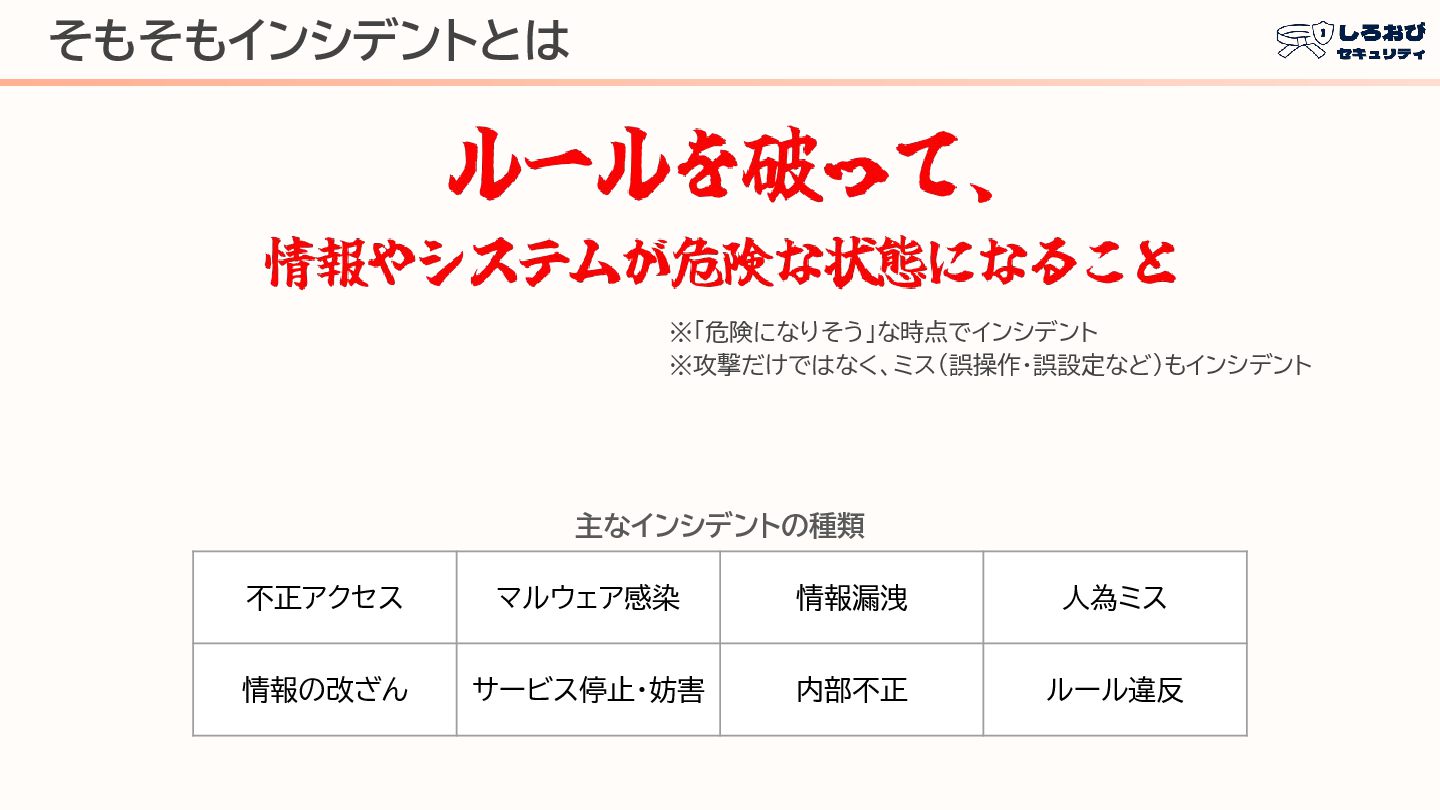
そもそもインシデントとは 米国標準技術研究所( NIST)が言うには 法的権限なしに、情報または情報システムの機密性、 完全性、または可用性を実際にまたは差し迫って危険 にさらす出来事。 あるいは、法律、セキュリティポリシー、セキュリティ手 順、または利用ポリシーの違反または違反の差し迫っ た脅威を構成する出来事。 NIST
SP 800-171 rev.2より抜粋 出典:https://www.ipa.go.jp/security/reports/ps6vr70000011u01-att/000093059.pdf セキュリティの 『世界共通の教科書』 を作っている組織
そもそもインシデントとは 不正アクセス マルウェア感染 情報漏洩 人為ミス 情報の改ざん サービス停止・妨害 内部不正 ルール違反 主なインシデントの種類
※「危険になりそう」な時点でインシデント ※攻撃だけではなく、ミス(誤操作・誤設定など)もインシデント
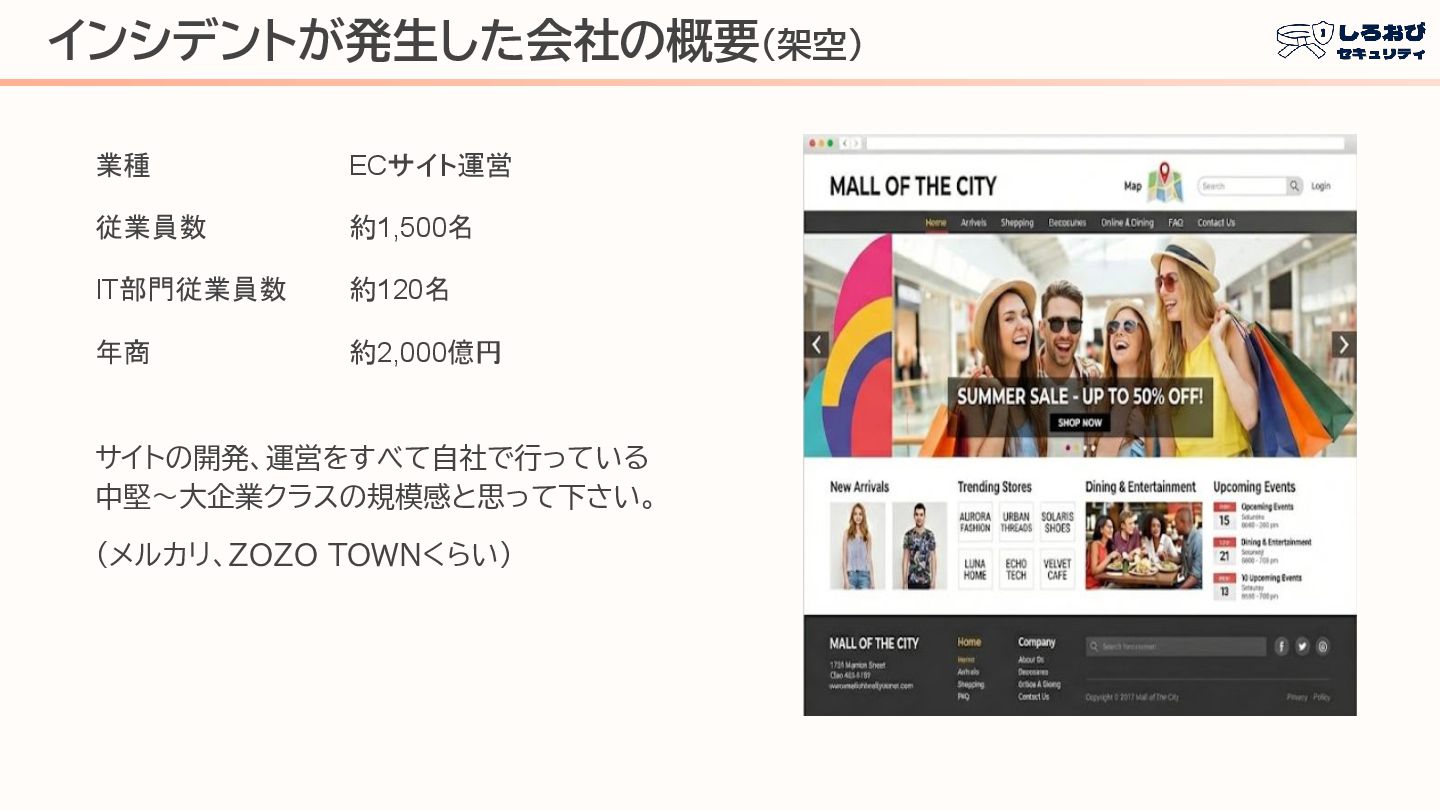
インシデントが発生した会社の概要(架空) サイトの開発、運営をすべて自社で行っている 中堅~大企業クラスの規模感と思って下さい。 (メルカリ、ZOZO TOWNくらい) 業種 ECサイト運営 従業員数 約1,500名 IT部門従業員数
約120名 年商 約2,000億円
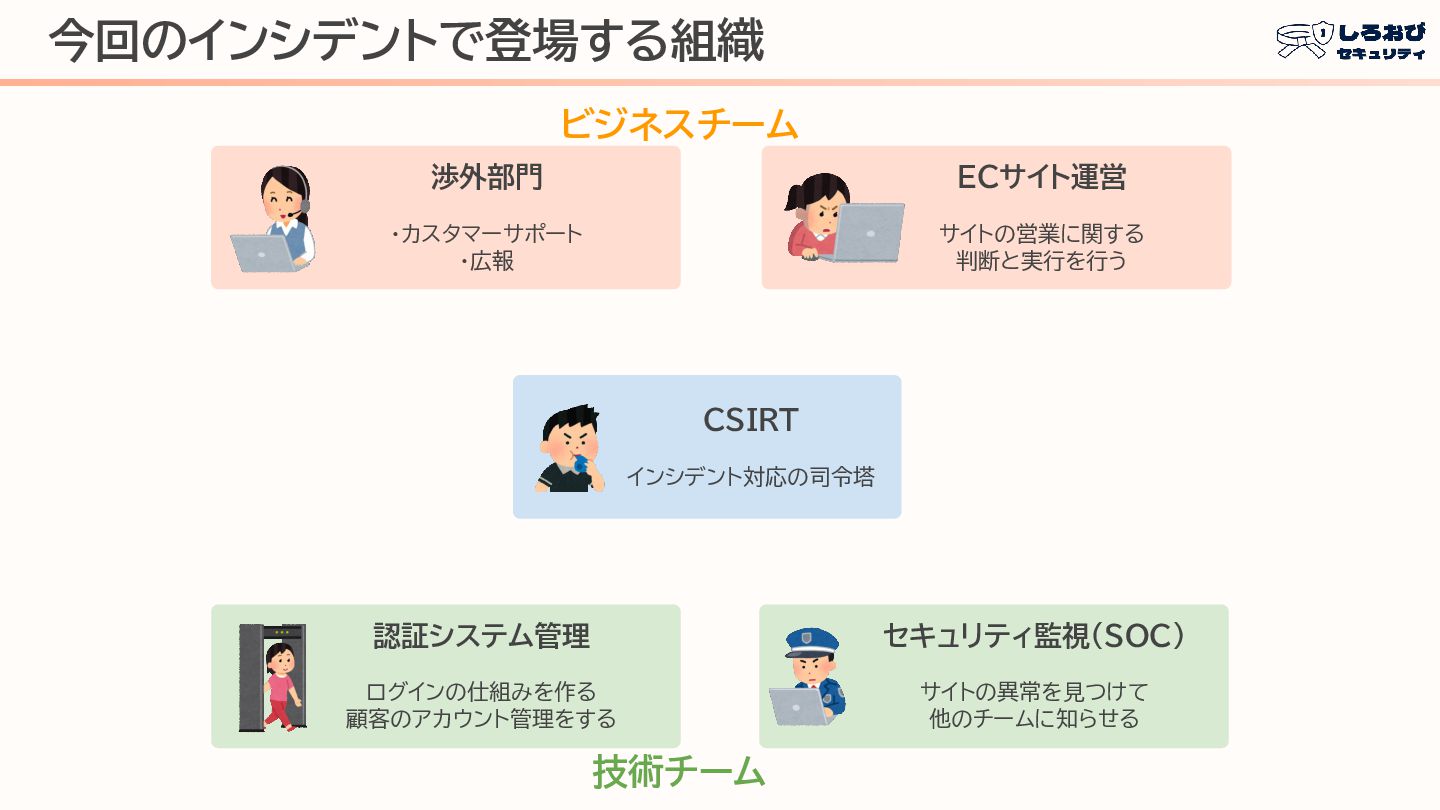
今回のインシデントで登場する組織 ビジネスチーム 技術チーム 認証システム管理 ログインの仕組みを作る 顧客のアカウント管理をする セキュリティ監視(SOC) サイトの異常を見つけて 他のチームに知らせる 渉外部門
・カスタマーサポート ・広報 ECサイト運営 サイトの営業に関する 判断と実行を行う CSIRT インシデント対応の司令塔
攻撃シナリオ
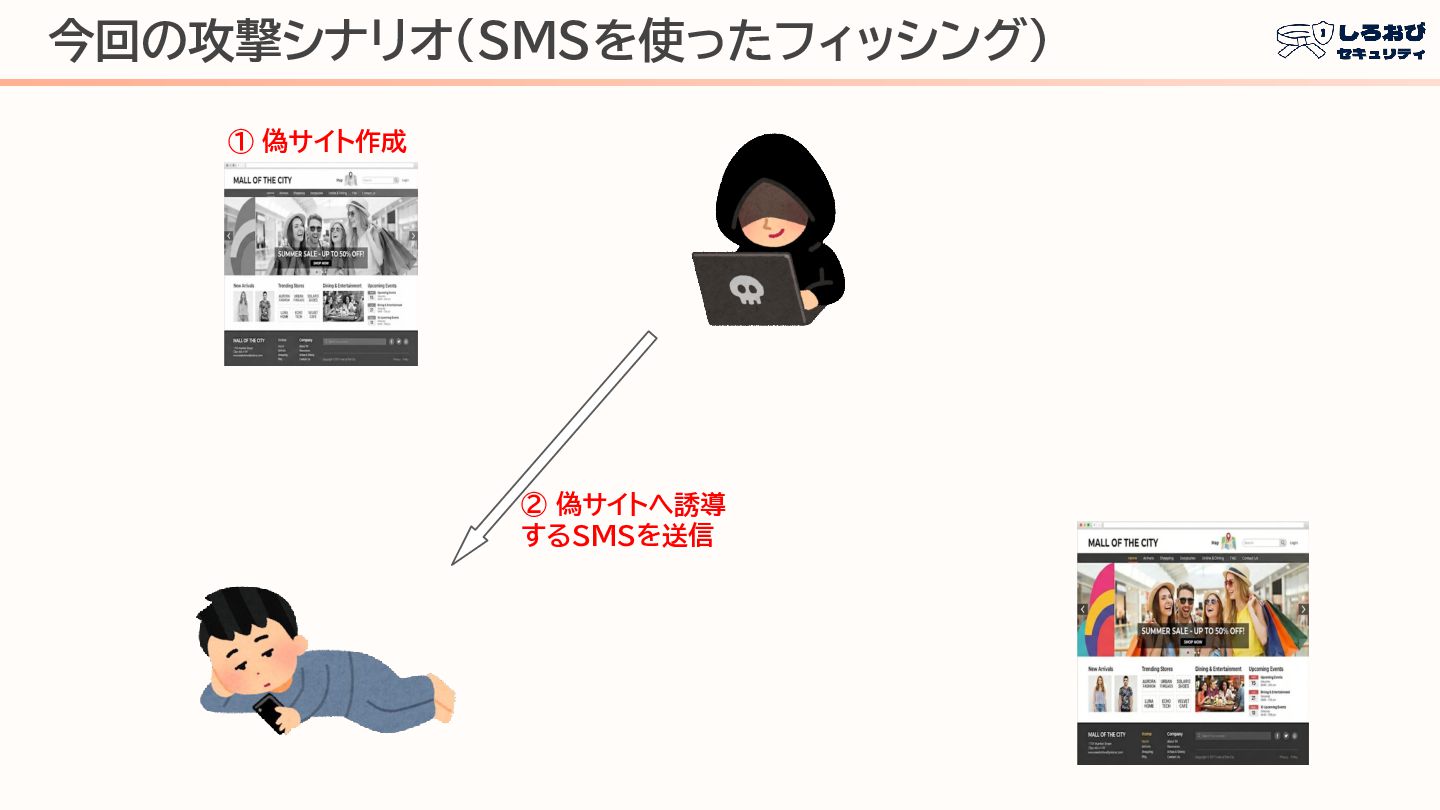
今回の攻撃シナリオ(SMSを使ったフィッシング) ① 偽サイト作成 ② 偽サイトへ誘導 するSMSを送信
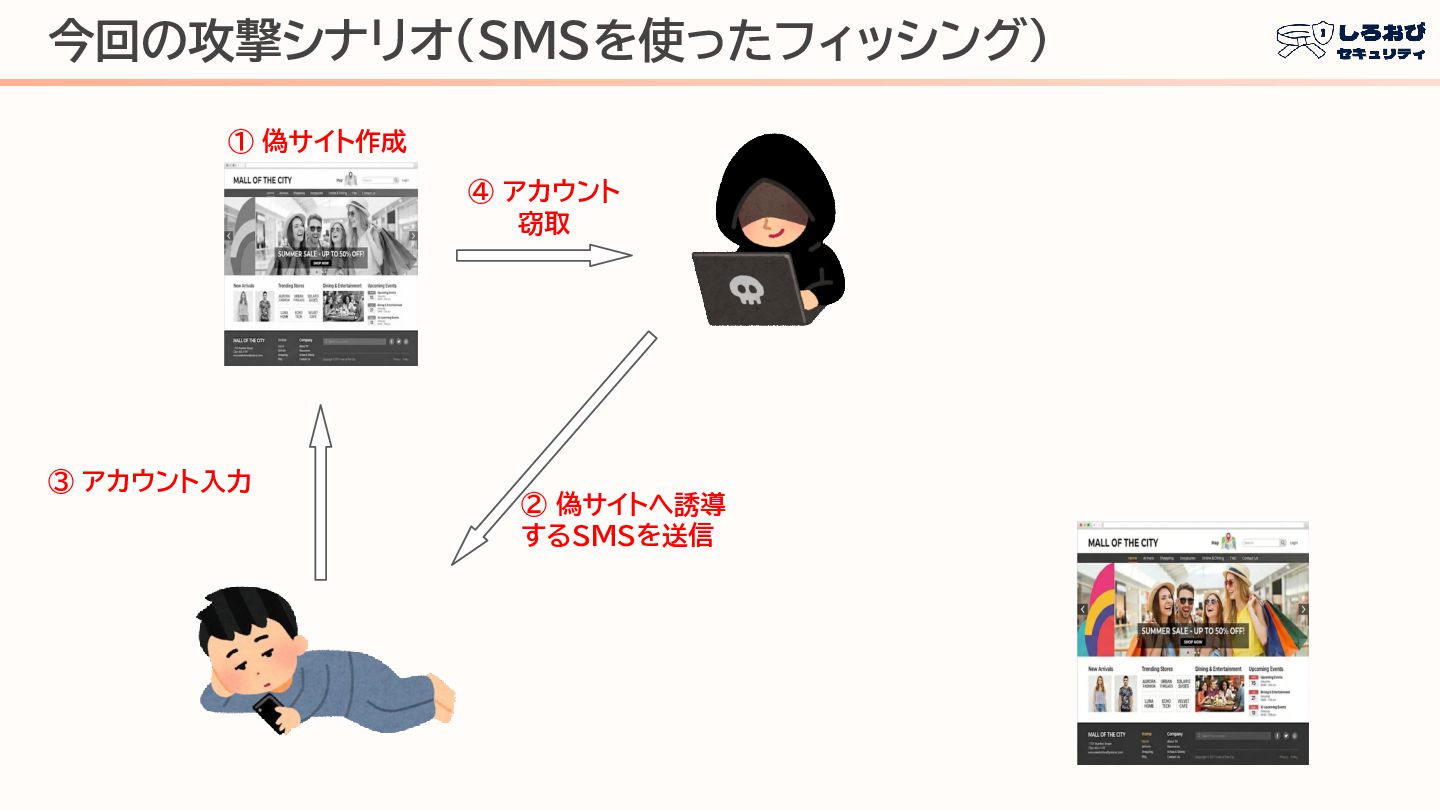
今回の攻撃シナリオ(SMSを使ったフィッシング) ① 偽サイト作成 ② 偽サイトへ誘導 するSMSを送信 ③ アカウント入力 ④ アカウント
窃取
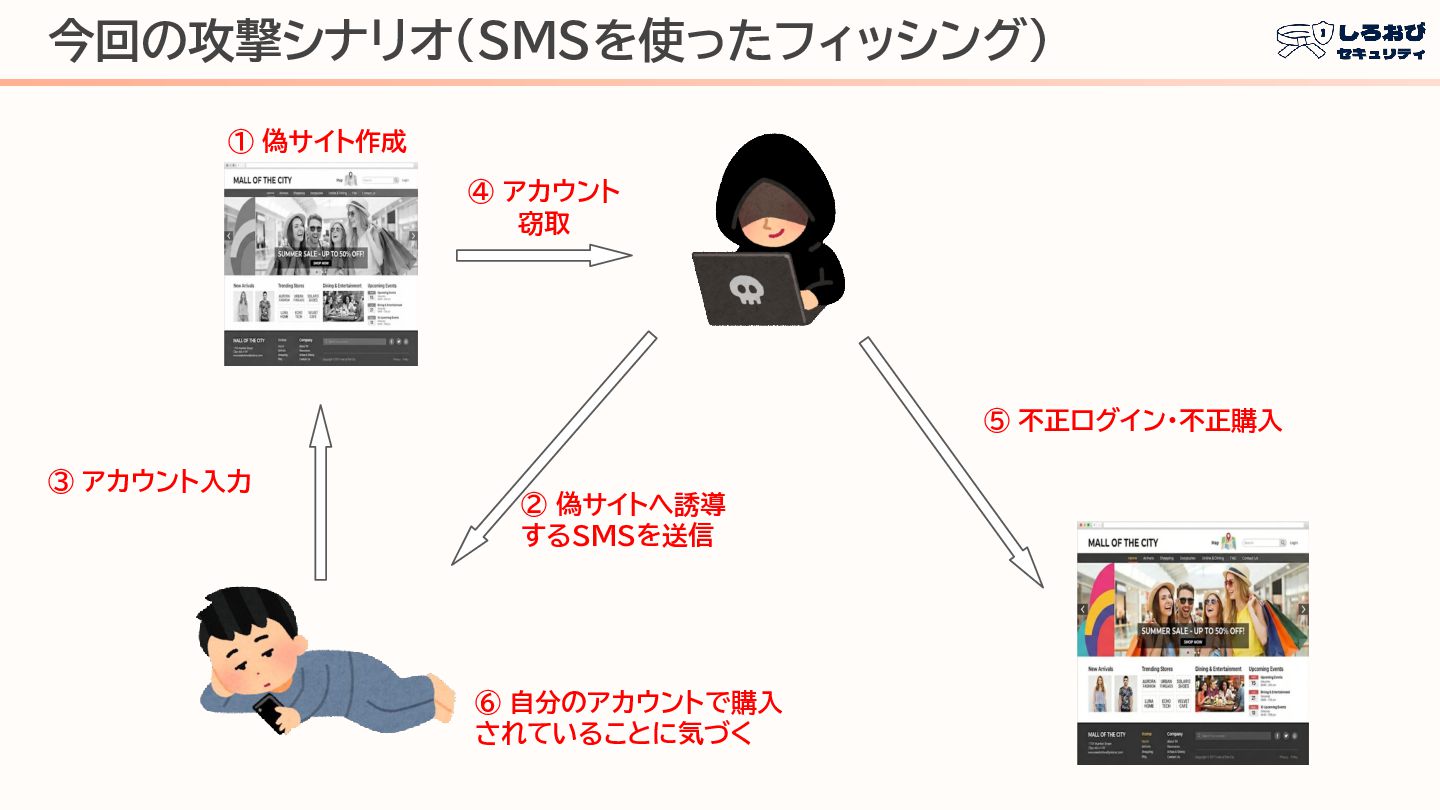
今回の攻撃シナリオ(SMSを使ったフィッシング) ① 偽サイト作成 ② 偽サイトへ誘導 するSMSを送信 ③ アカウント入力 ④ アカウント
窃取 ⑤ 不正ログイン・不正購入 ⑥ 自分のアカウントで購入 されていることに気づく
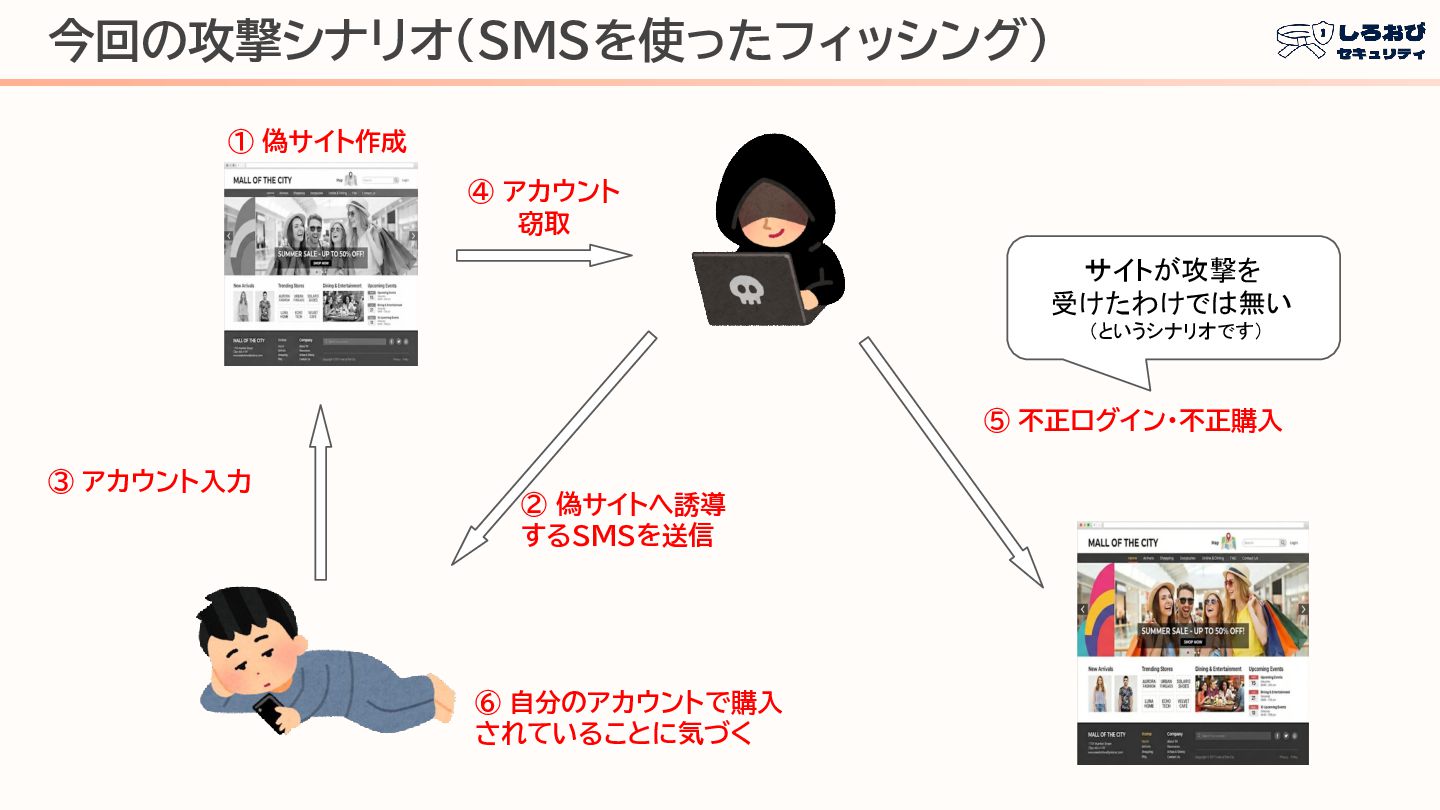
今回の攻撃シナリオ(SMSを使ったフィッシング) ① 偽サイト作成 ② 偽サイトへ誘導 するSMSを送信 ③ アカウント入力 ④ アカウント
窃取 ⑤ 不正ログイン・不正購入 ⑥ 自分のアカウントで購入 されていることに気づく サイトが攻撃を 受けたわけでは無い (というシナリオです)
インシデント発生
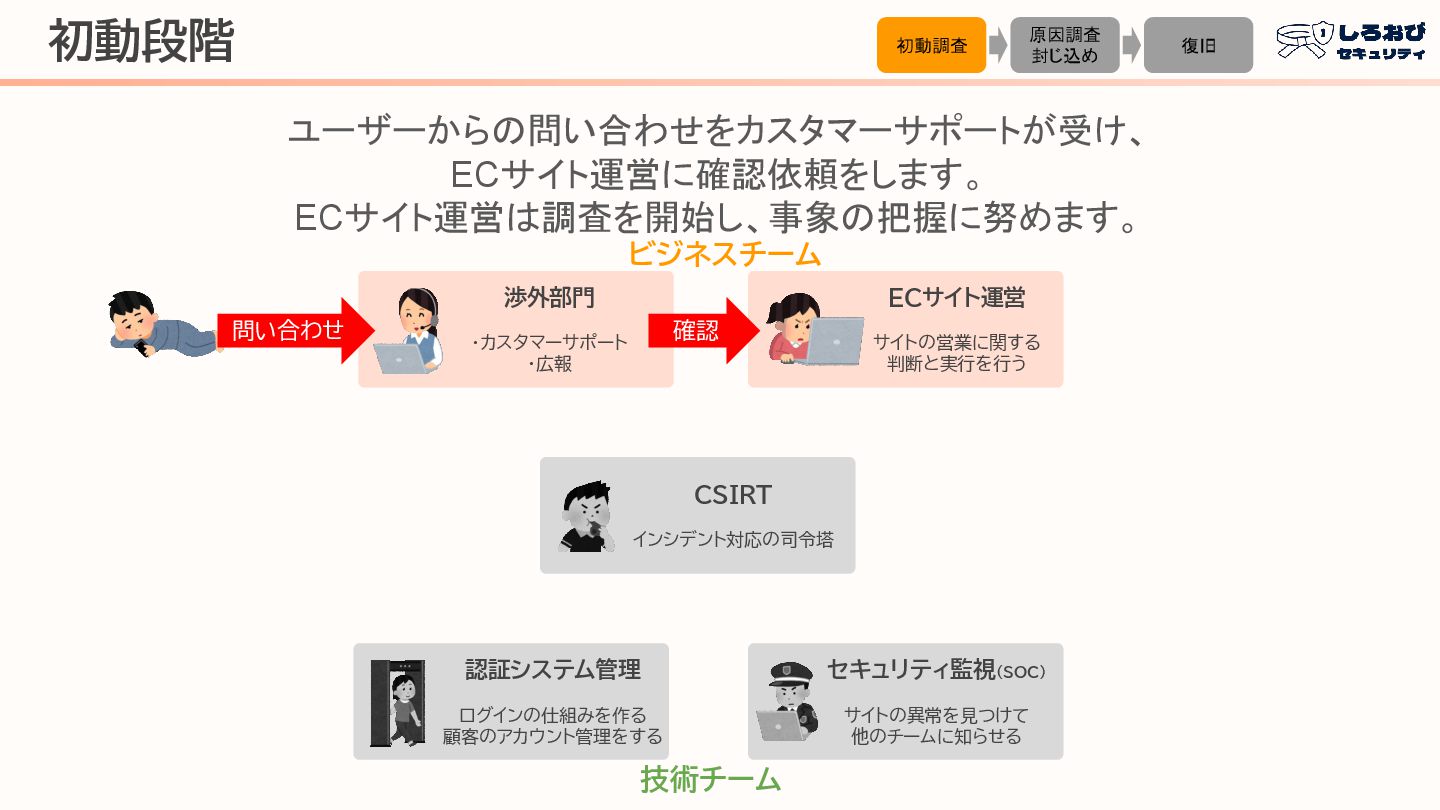
渉外部門 ・カスタマーサポート ・広報 ECサイト運営 サイトの営業に関する 判断と実行を行う 認証システム管理 ログインの仕組みを作る 顧客のアカウント管理をする セキュリティ監視(SOC)
サイトの異常を見つけて 他のチームに知らせる CSIRT インシデント対応の司令塔 初動段階 ビジネスチーム 技術チーム 初動調査 原因調査 封じ込め 復旧 問い合わせ 確認 ユーザーからの問い合わせをカスタマーサポートが受け、 ECサイト運営に確認依頼をします。 ECサイト運営は調査を開始し、事象の把握に努めます。
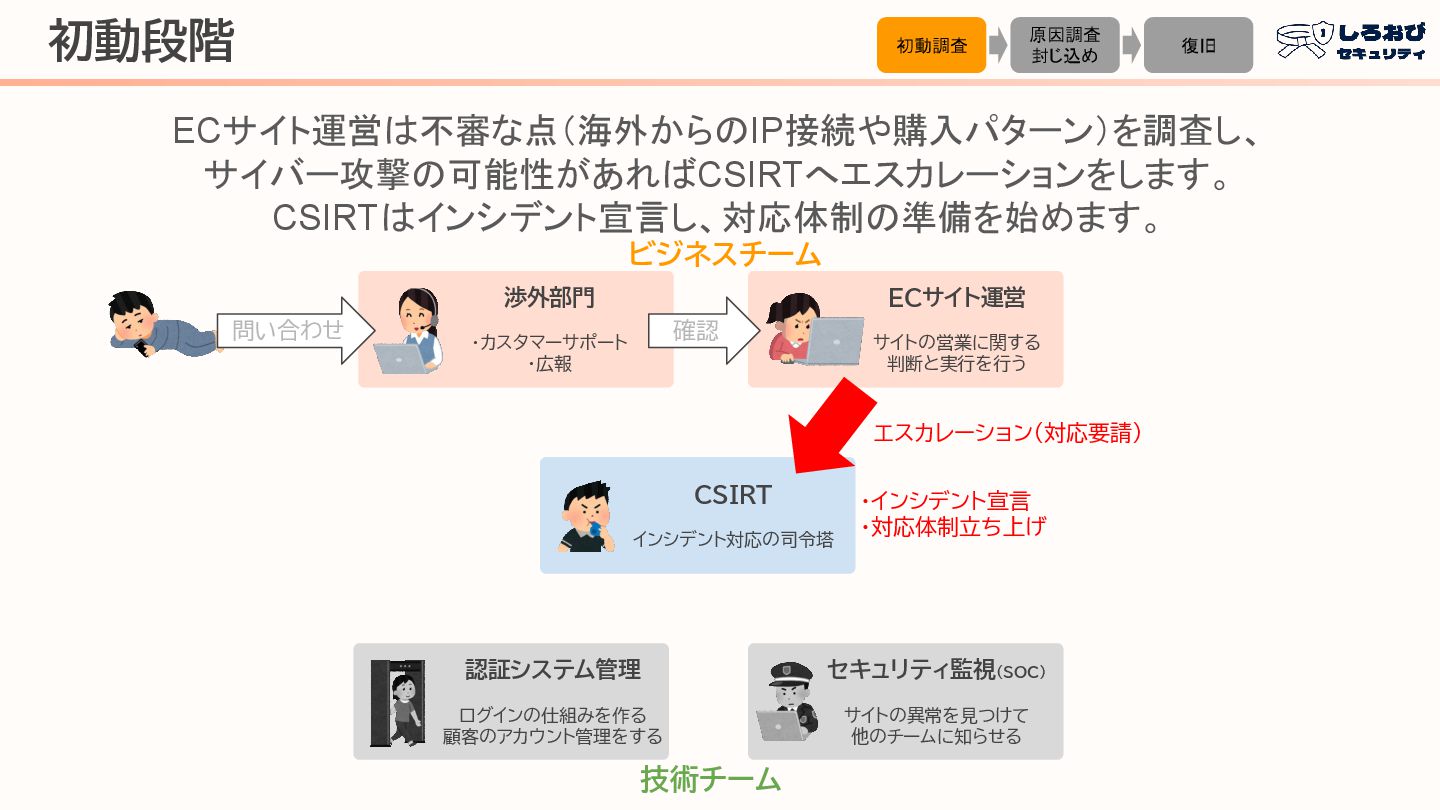
渉外部門 ・カスタマーサポート ・広報 ECサイト運営 サイトの営業に関する 判断と実行を行う 認証システム管理 ログインの仕組みを作る 顧客のアカウント管理をする セキュリティ監視(SOC)
サイトの異常を見つけて 他のチームに知らせる CSIRT インシデント対応の司令塔 初動段階 ビジネスチーム 技術チーム 初動調査 原因調査 封じ込め 復旧 問い合わせ 確認 ECサイト運営は不審な点(海外からのIP接続や購入パターン)を調査し、 サイバー攻撃の可能性があればCSIRTへエスカレーションをします。 CSIRTはインシデント宣言し、対応体制の準備を始めます。 エスカレーション(対応要請) ・インシデント宣言 ・対応体制立ち上げ
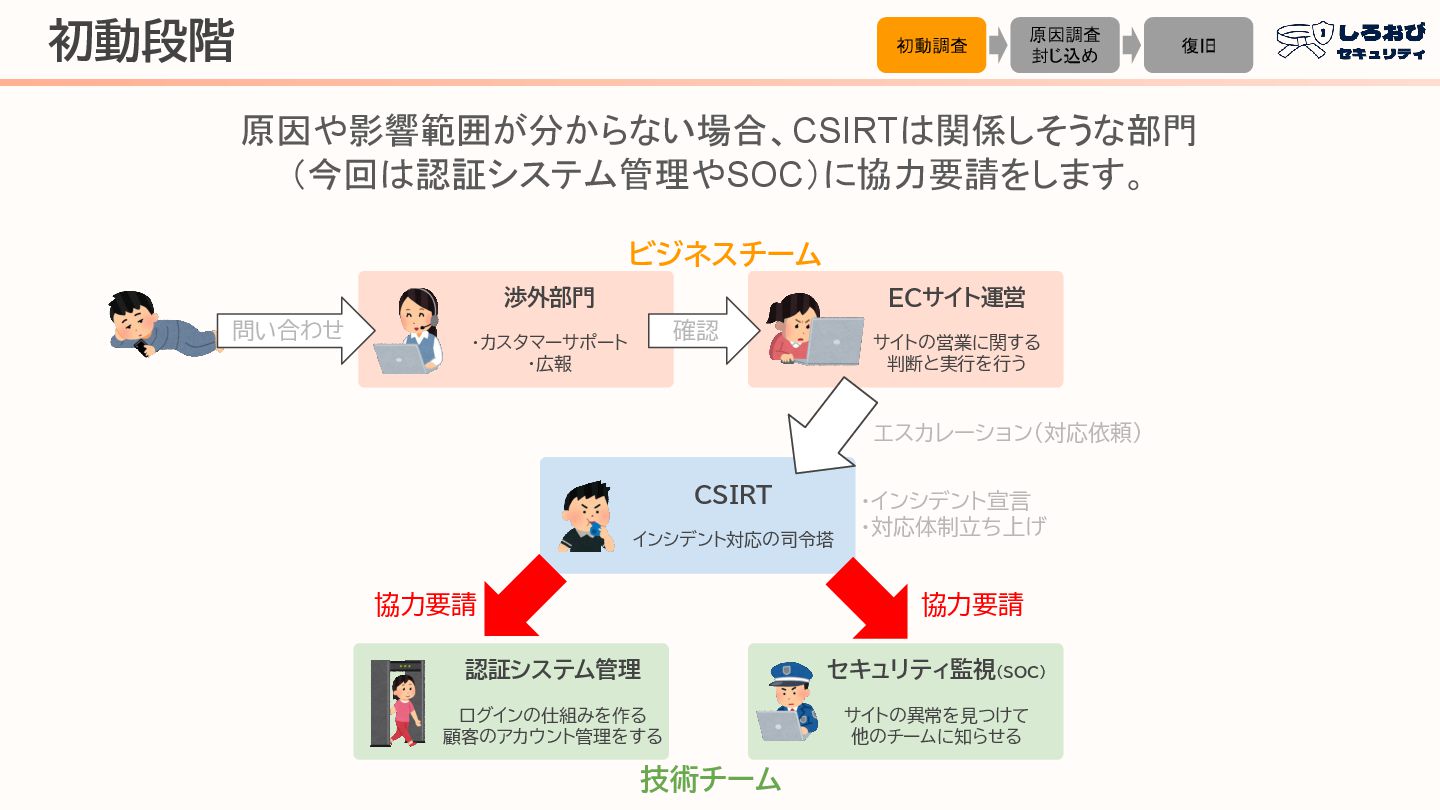
渉外部門 ・カスタマーサポート ・広報 ECサイト運営 サイトの営業に関する 判断と実行を行う 認証システム管理 ログインの仕組みを作る 顧客のアカウント管理をする セキュリティ監視(SOC)
サイトの異常を見つけて 他のチームに知らせる CSIRT インシデント対応の司令塔 初動段階 ビジネスチーム 技術チーム 初動調査 原因調査 封じ込め 復旧 原因や影響範囲が分からない場合、CSIRTは関係しそうな部門 (今回は認証システム管理やSOC)に協力要請をします。 エスカレーション(対応依頼) ・インシデント宣言 ・対応体制立ち上げ 協力要請 協力要請 問い合わせ 確認
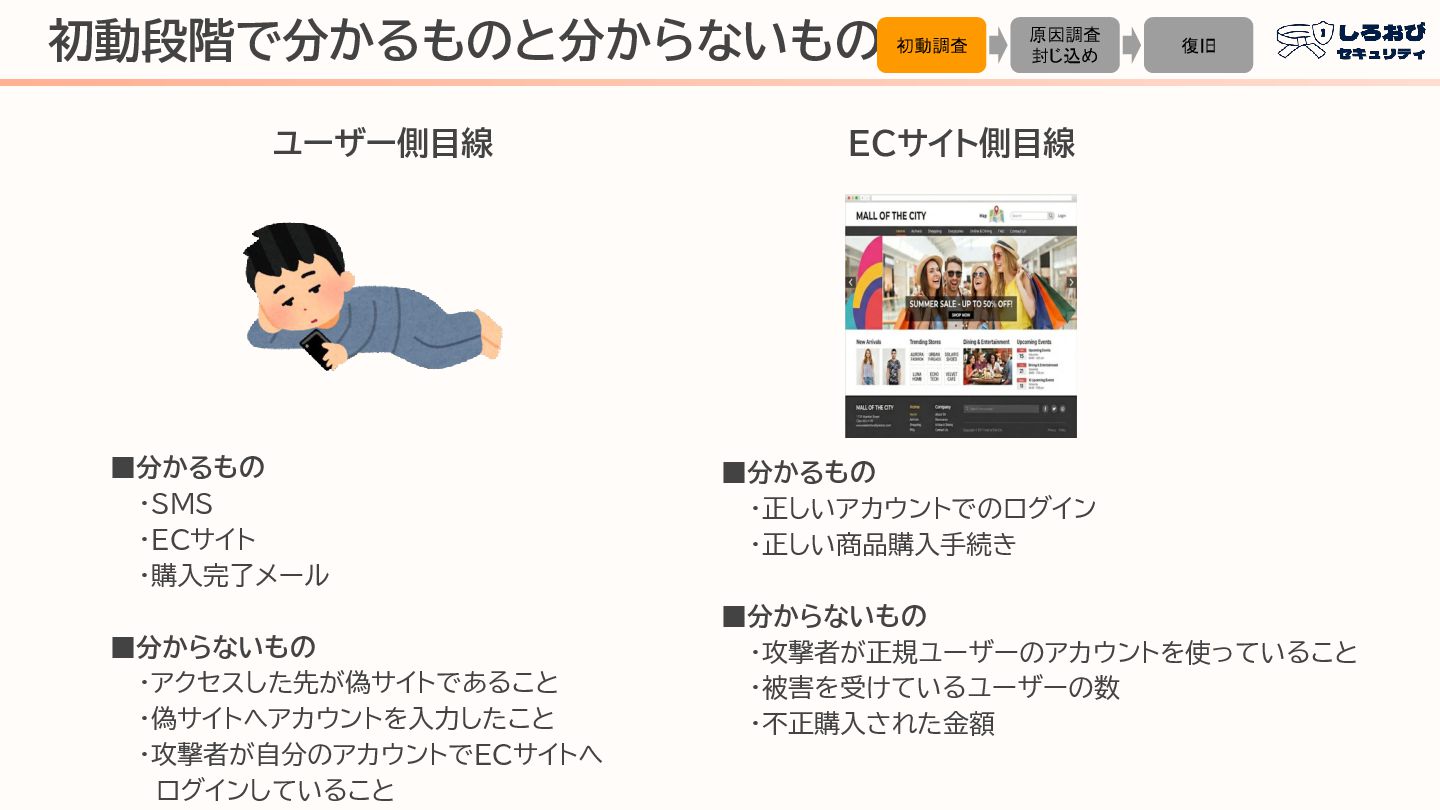
初動段階で分かるものと分からないもの ▪分かるもの ・SMS ・ECサイト ・購入完了メール ▪分からないもの ・アクセスした先が偽サイトであること ・偽サイトへアカウントを入力したこと ・攻撃者が自分のアカウントでECサイトへ
ログインしていること ▪分かるもの ・正しいアカウントでのログイン ・正しい商品購入手続き ▪分からないもの ・攻撃者が正規ユーザーのアカウントを使っていること ・被害を受けているユーザーの数 ・不正購入された金額 ユーザー側目線 ECサイト側目線 初動調査 原因調査 封じ込め 復旧
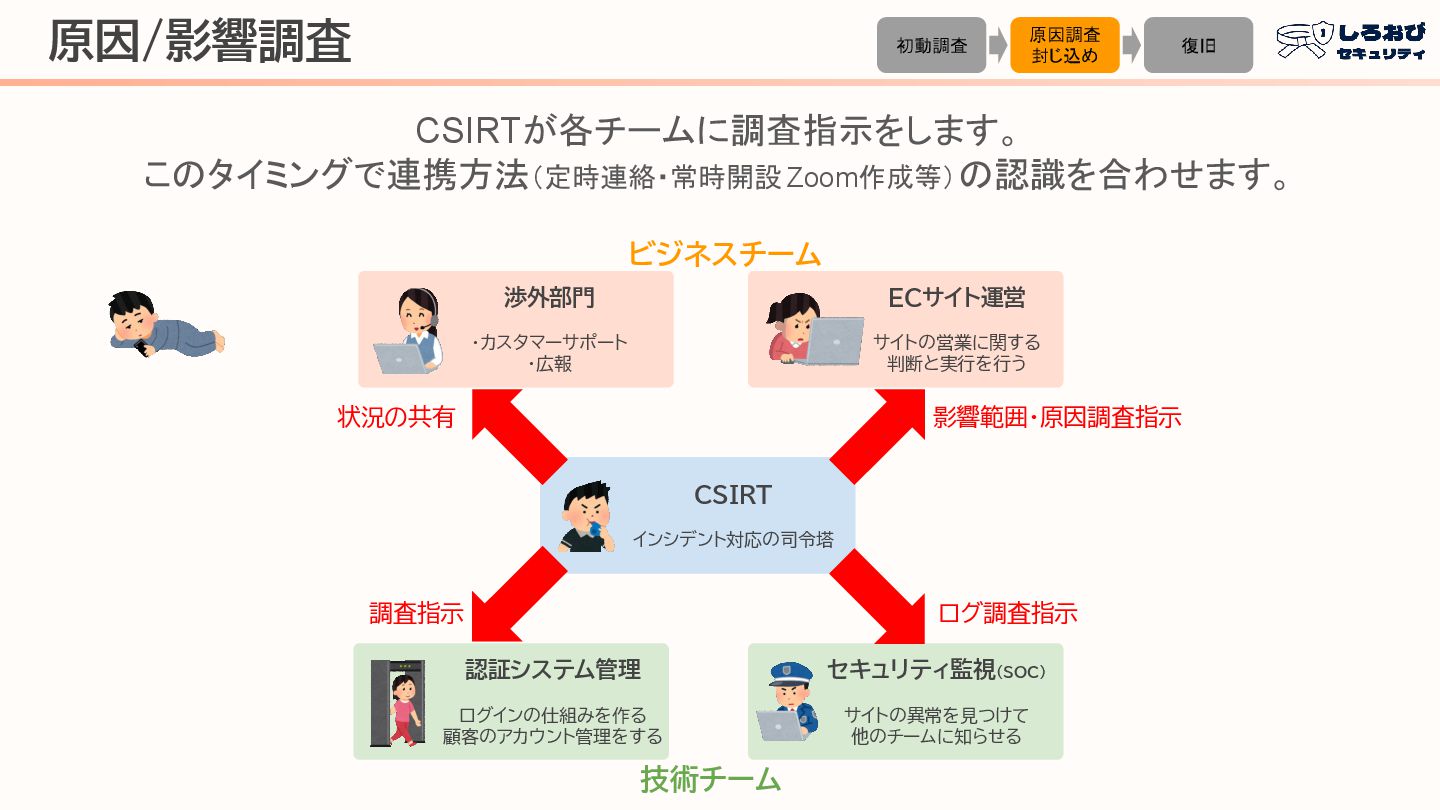
渉外部門 ・カスタマーサポート ・広報 ECサイト運営 サイトの営業に関する 判断と実行を行う 認証システム管理 ログインの仕組みを作る 顧客のアカウント管理をする セキュリティ監視(SOC)
サイトの異常を見つけて 他のチームに知らせる CSIRT インシデント対応の司令塔 原因/影響調査 ビジネスチーム 技術チーム CSIRTが各チームに調査指示をします。 このタイミングで連携方法(定時連絡・常時開設 Zoom作成等)の認識を合わせます。 初動調査 原因調査 封じ込め 復旧 状況の共有 調査指示 ログ調査指示 影響範囲・原因調査指示
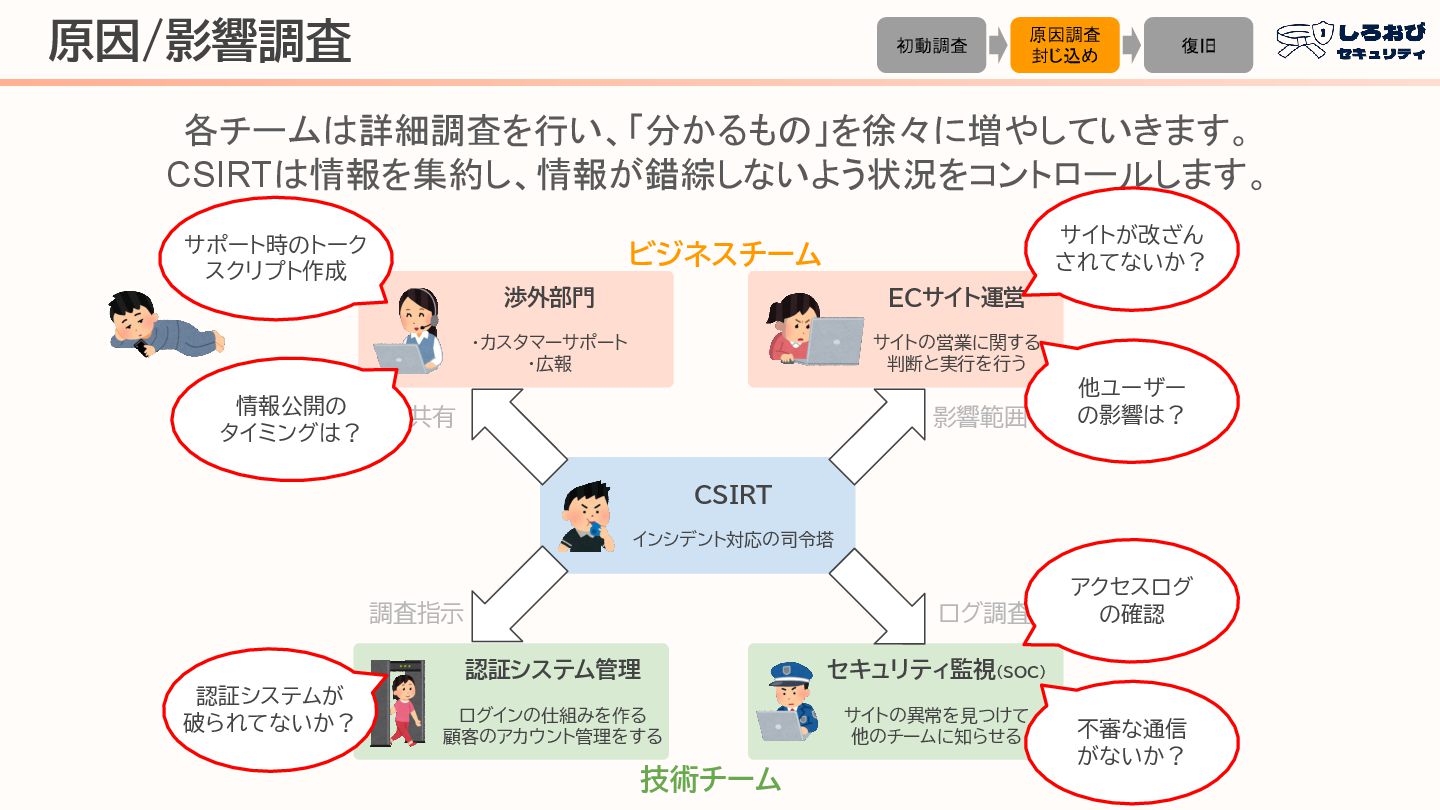
渉外部門 ・カスタマーサポート ・広報 ECサイト運営 サイトの営業に関する 判断と実行を行う 認証システム管理 ログインの仕組みを作る 顧客のアカウント管理をする セキュリティ監視(SOC)
サイトの異常を見つけて 他のチームに知らせる CSIRT インシデント対応の司令塔 原因/影響調査 ビジネスチーム 技術チーム 各チームは詳細調査を行い、「分かるもの」を徐々に増やしていきます。 CSIRTは情報を集約し、情報が錯綜しないよう状況をコントロールします。 初動調査 原因調査 封じ込め 復旧 状況の共有 調査指示 ログ調査指示 影響範囲・原因調査指示 認証システムが 破られてないか? サポート時のトーク スクリプト作成 情報公開の タイミングは? 他ユーザー の影響は? サイトが改ざん されてないか? 不審な通信 がないか? アクセスログ の確認
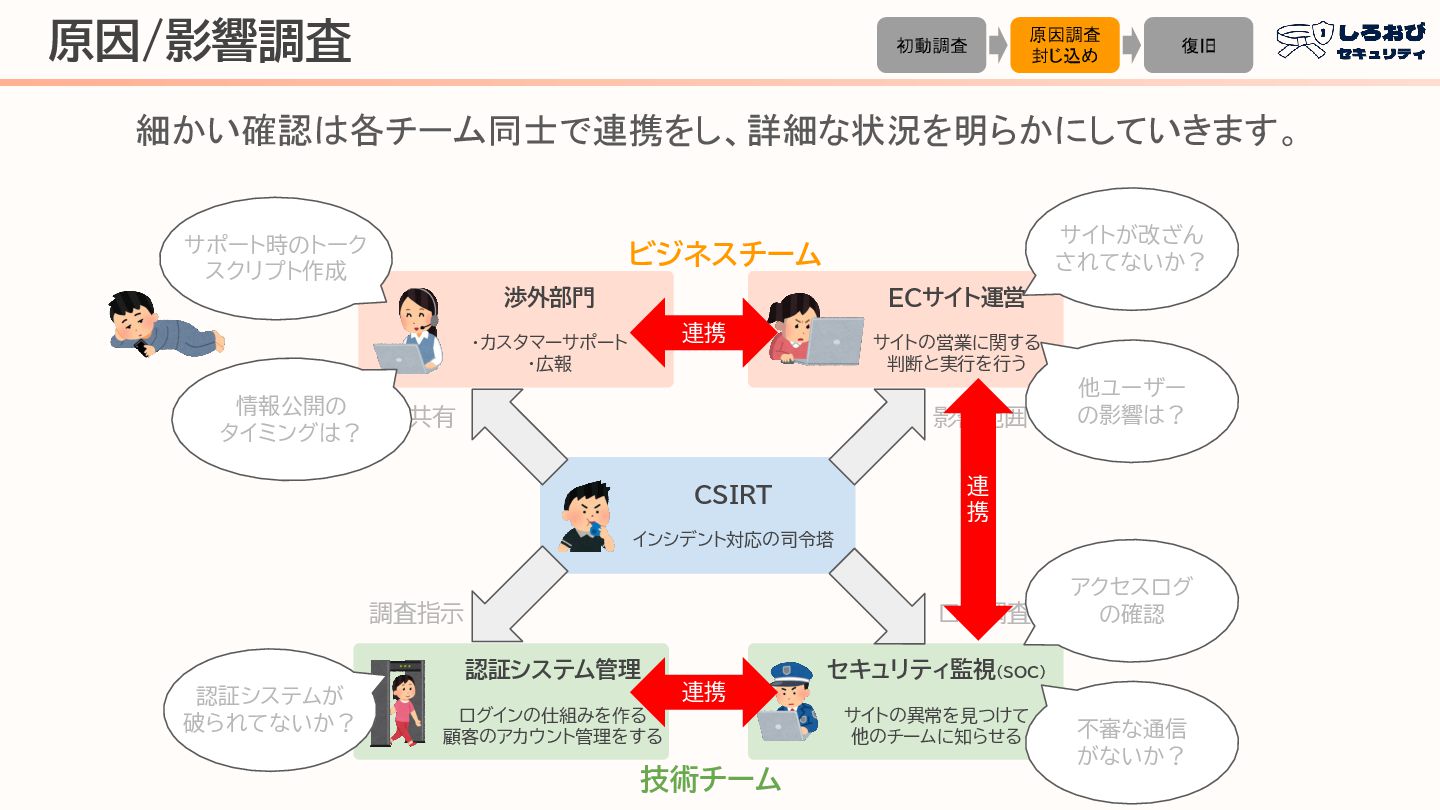
渉外部門 ・カスタマーサポート ・広報 ECサイト運営 サイトの営業に関する 判断と実行を行う 認証システム管理 ログインの仕組みを作る 顧客のアカウント管理をする セキュリティ監視(SOC)
サイトの異常を見つけて 他のチームに知らせる CSIRT インシデント対応の司令塔 原因/影響調査 ビジネスチーム 技術チーム 細かい確認は各チーム同士で連携をし、詳細な状況を明らかにしていきます。 初動調査 原因調査 封じ込め 復旧 状況の共有 調査指示 ログ調査指示 影響範囲・原因調査指示 認証システムが 破られてないか? サポート時のトーク スクリプト作成 情報公開の タイミングは? 他ユーザー の影響は? サイトが改ざん されてないか? 不審な通信 がないか? アクセスログ の確認 連 携 連携 連携
渉外部門 ・カスタマーサポート ・広報 ECサイト運営 サイトの営業に関する 判断と実行を行う 認証システム管理 ログインの仕組みを作る 顧客のアカウント管理をする セキュリティ監視(SOC)
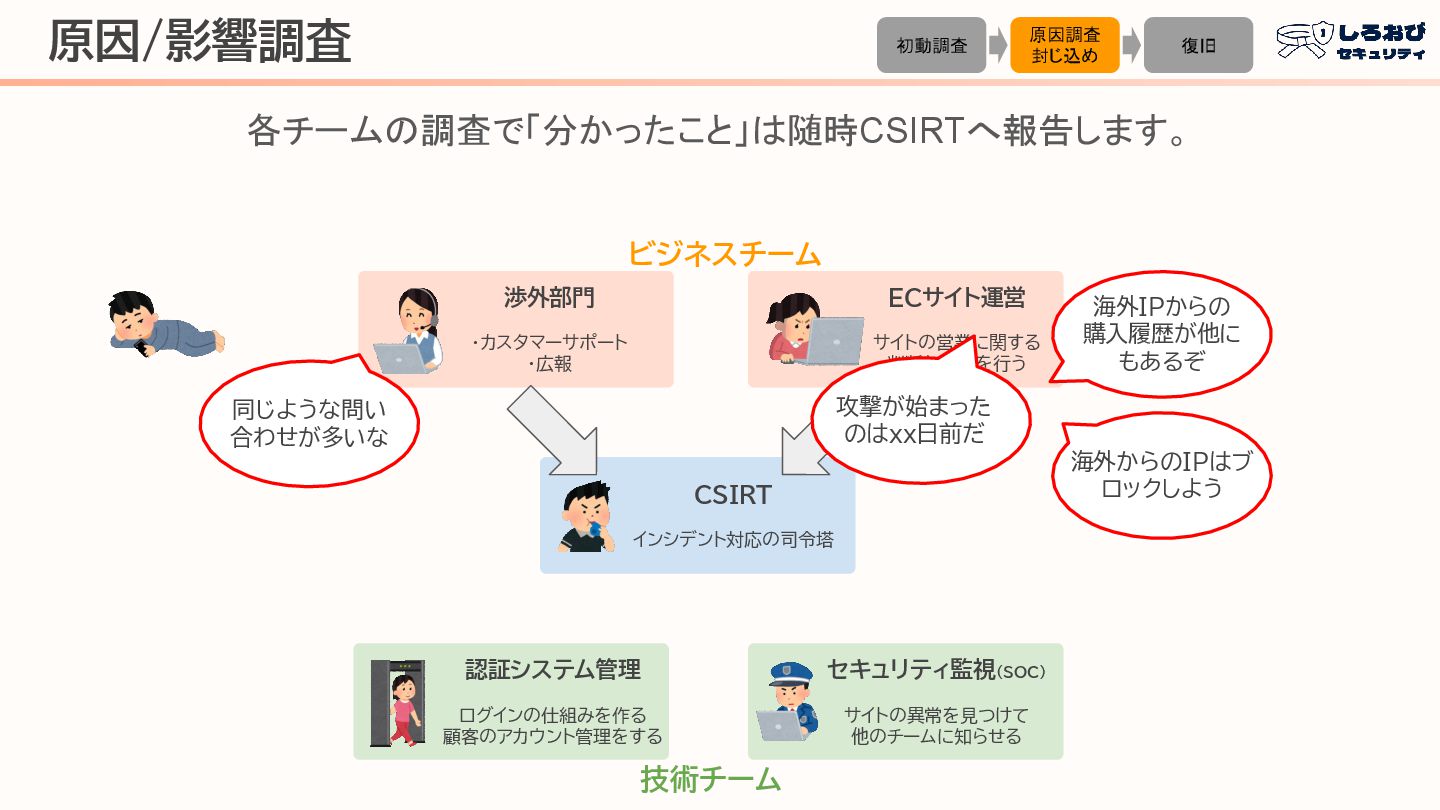
サイトの異常を見つけて 他のチームに知らせる CSIRT インシデント対応の司令塔 原因/影響調査 ビジネスチーム 技術チーム 各チームの調査で「分かったこと」は随時CSIRTへ報告します。 初動調査 原因調査 封じ込め 復旧 海外IPからの 購入履歴が他に もあるぞ 海外からのIPはブ ロックしよう 同じような問い 合わせが多いな 攻撃が始まった のはxx日前だ
渉外部門 ・カスタマーサポート ・広報 ECサイト運営 サイトの営業に関する 判断と実行を行う 認証システム管理 ログインの仕組みを作る 顧客のアカウント管理をする セキュリティ監視(SOC)
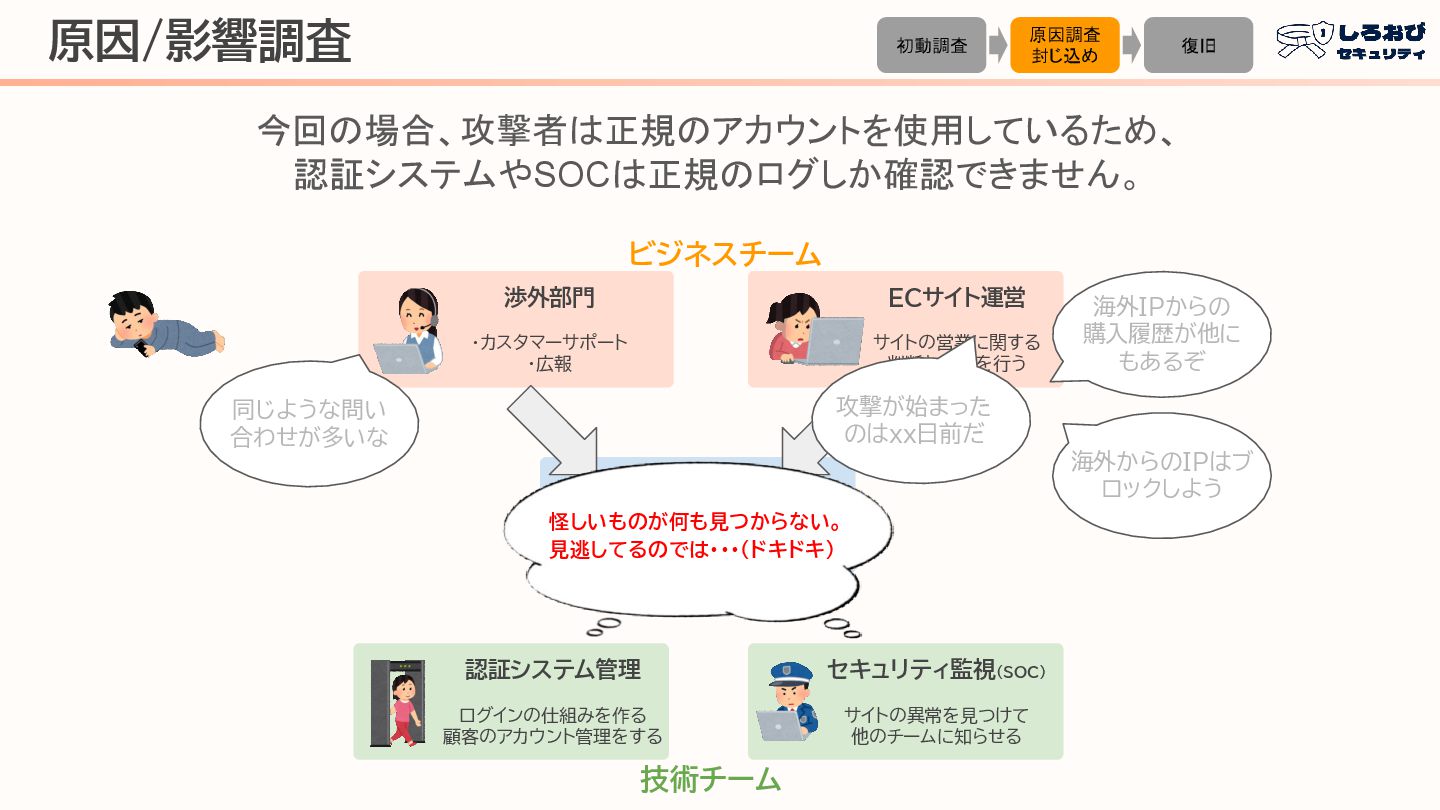
サイトの異常を見つけて 他のチームに知らせる CSIRT インシデント対応の司令塔 原因/影響調査 ビジネスチーム 技術チーム 今回の場合、攻撃者は正規のアカウントを使用しているため、 認証システムやSOCは正規のログしか確認できません。 初動調査 原因調査 封じ込め 復旧 同じような問い 合わせが多いな 攻撃が始まった のはxx日前だ 怪しいものが何も見つからない。 見逃してるのでは・・・(ドキドキ) 海外IPからの 購入履歴が他に もあるぞ 海外からのIPはブ ロックしよう
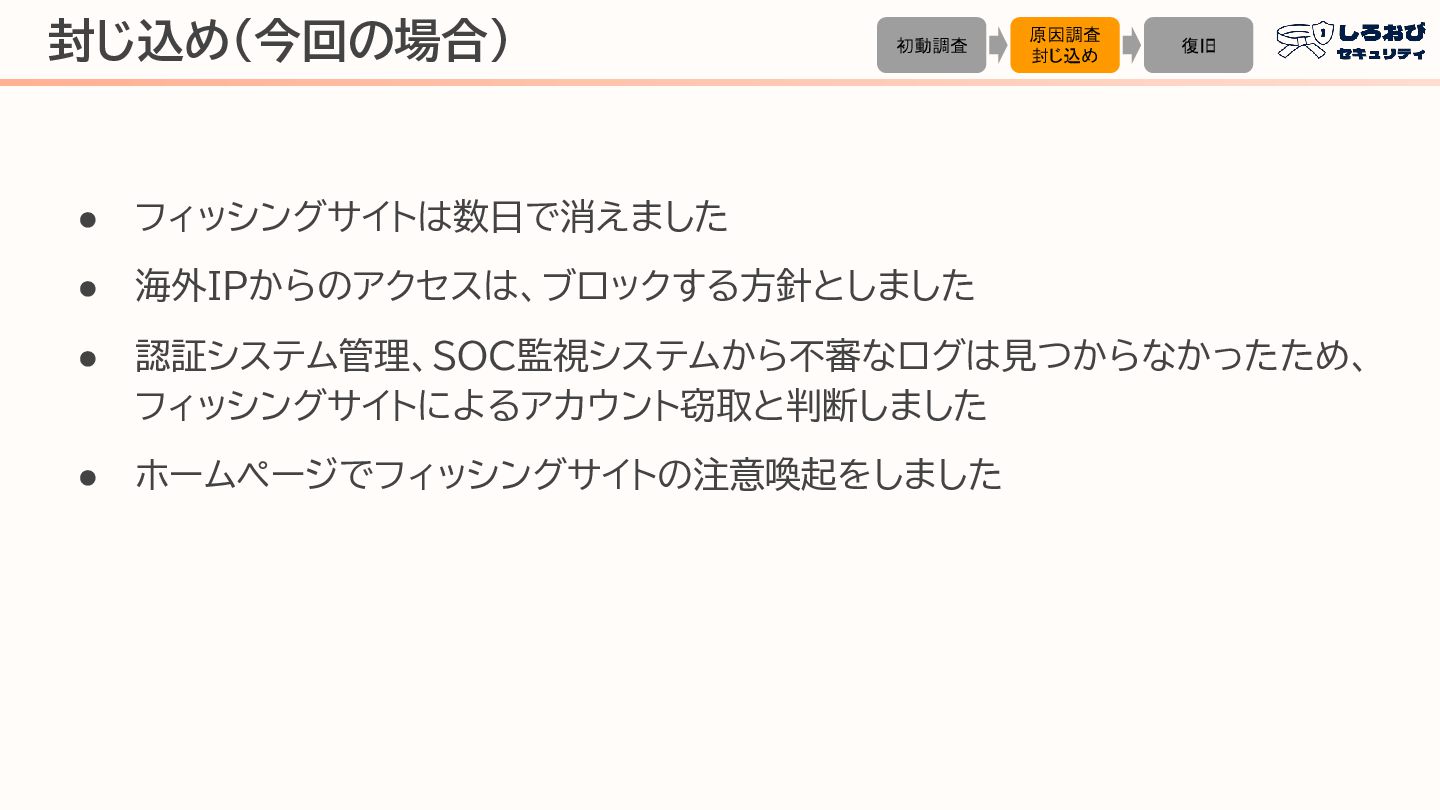
封じ込め(今回の場合) • フィッシングサイトは数日で消えました • 海外IPからのアクセスは、ブロックする方針としました • 認証システム管理、SOC監視システムから不審なログは見つからなかったため、 フィッシングサイトによるアカウント窃取と判断しました • ホームページでフィッシングサイトの注意喚起をしました
初動調査 原因調査 封じ込め 復旧
渉外部門 ・カスタマーサポート ・広報 ECサイト運営 サイトの営業に関する 判断と実行を行う 認証システム管理 ログインの仕組みを作る 顧客のアカウント管理をする セキュリティ監視(SOC)
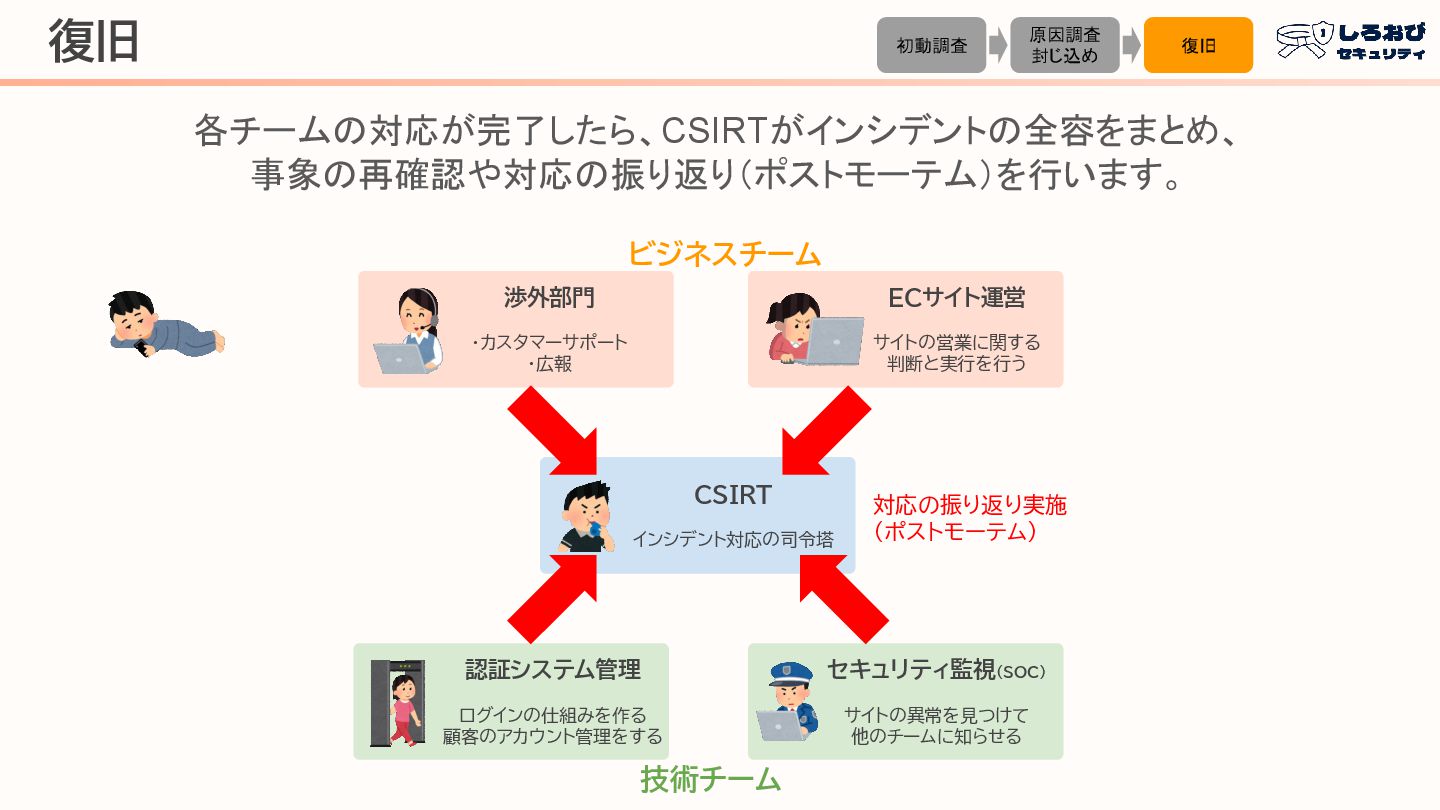
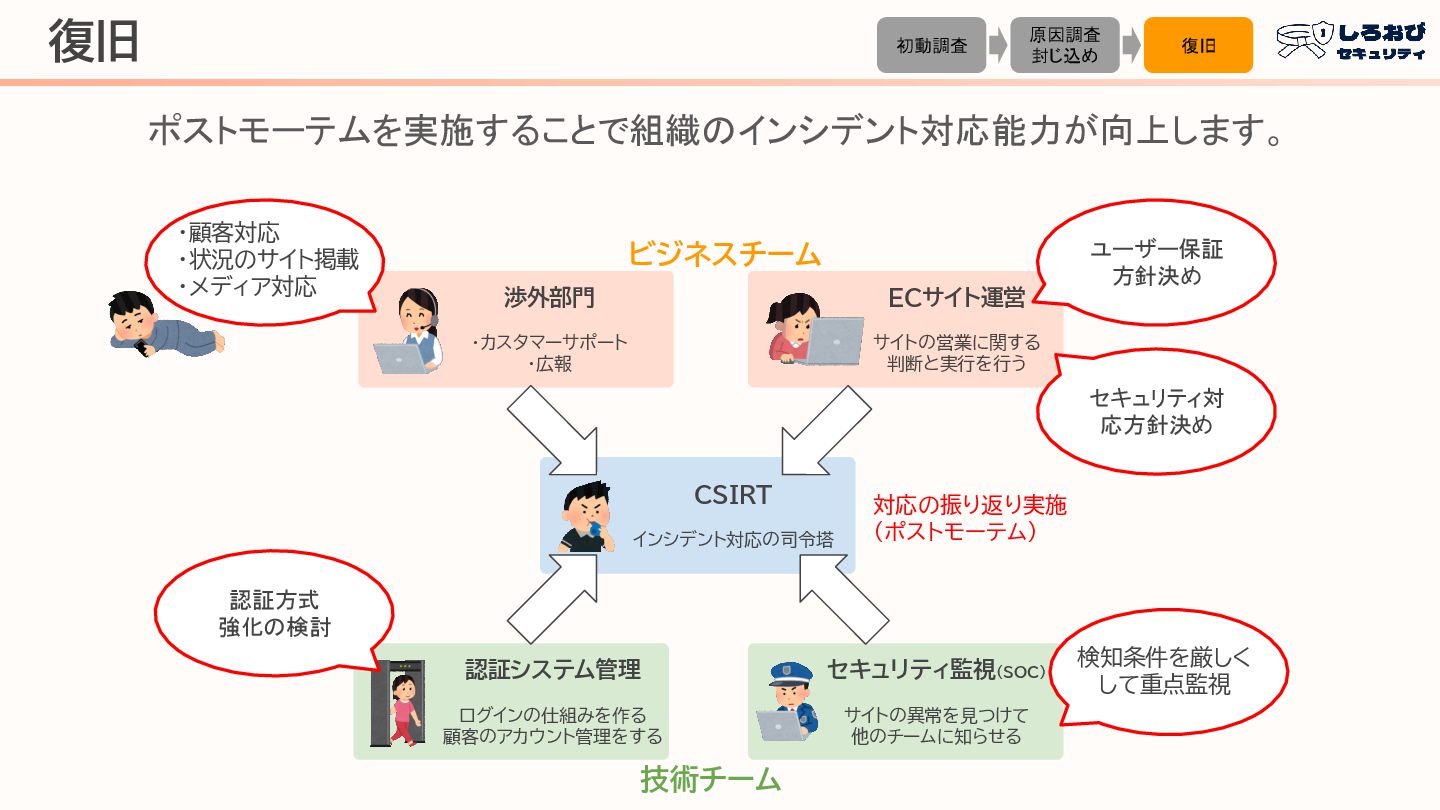
サイトの異常を見つけて 他のチームに知らせる 復旧 ビジネスチーム 技術チーム 各チームの対応が完了したら、CSIRTがインシデントの全容をまとめ、 事象の再確認や対応の振り返り(ポストモーテム)を行います。 CSIRT インシデント対応の司令塔 初動調査 原因調査 封じ込め 復旧 対応の振り返り実施 (ポストモーテム)
渉外部門 ・カスタマーサポート ・広報 ECサイト運営 サイトの営業に関する 判断と実行を行う 認証システム管理 ログインの仕組みを作る 顧客のアカウント管理をする セキュリティ監視(SOC)
サイトの異常を見つけて 他のチームに知らせる 復旧 ビジネスチーム 技術チーム ポストモーテムを実施することで組織のインシデント対応能力が向上します。 CSIRT インシデント対応の司令塔 初動調査 原因調査 封じ込め 復旧 対応の振り返り実施 (ポストモーテム) ユーザー保証 方針決め 認証方式 強化の検討 セキュリティ対 応方針決め ・顧客対応 ・状況のサイト掲載 ・メディア対応 検知条件を厳しく して重点監視
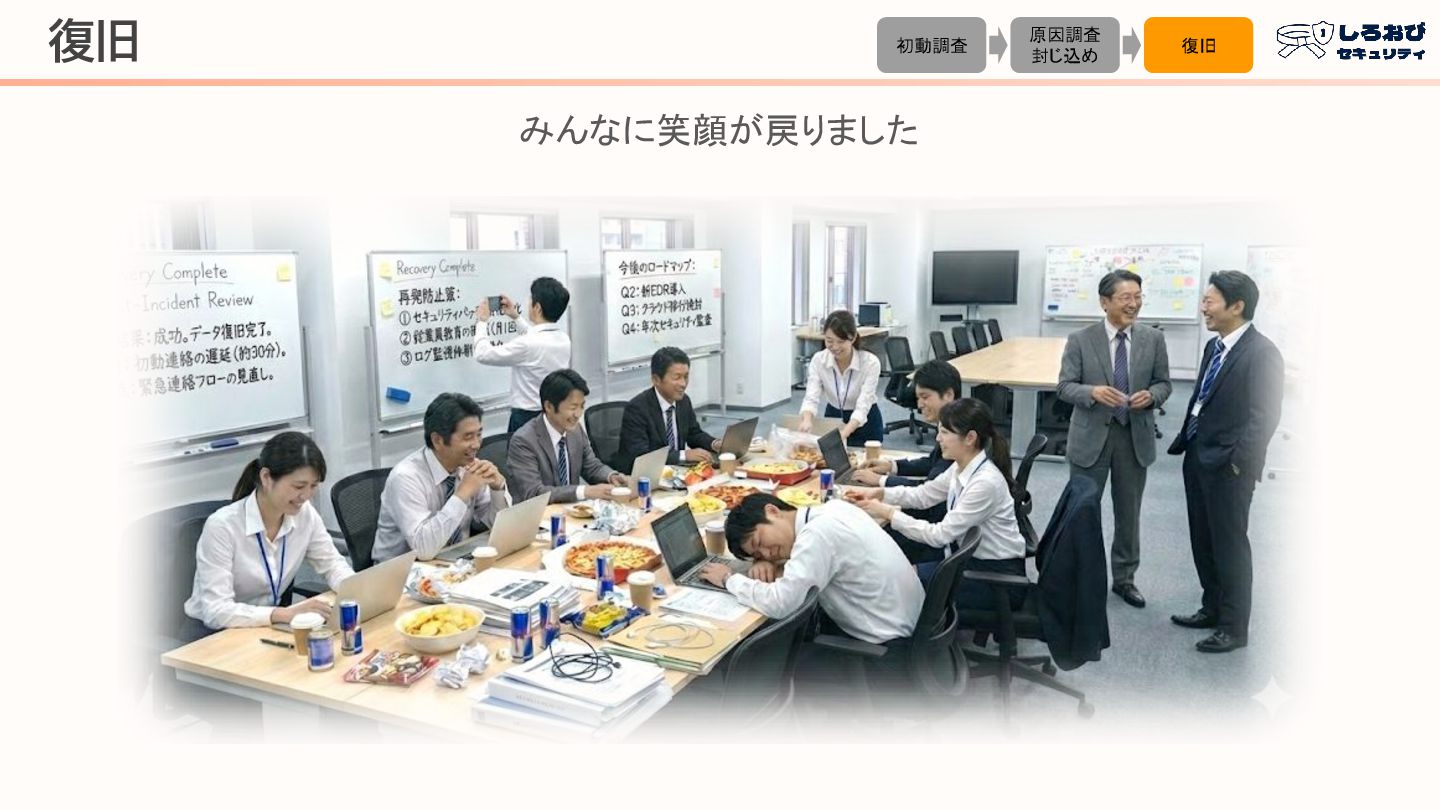
復旧 初動調査 原因調査 封じ込め 復旧 みんなに笑顔が戻りました
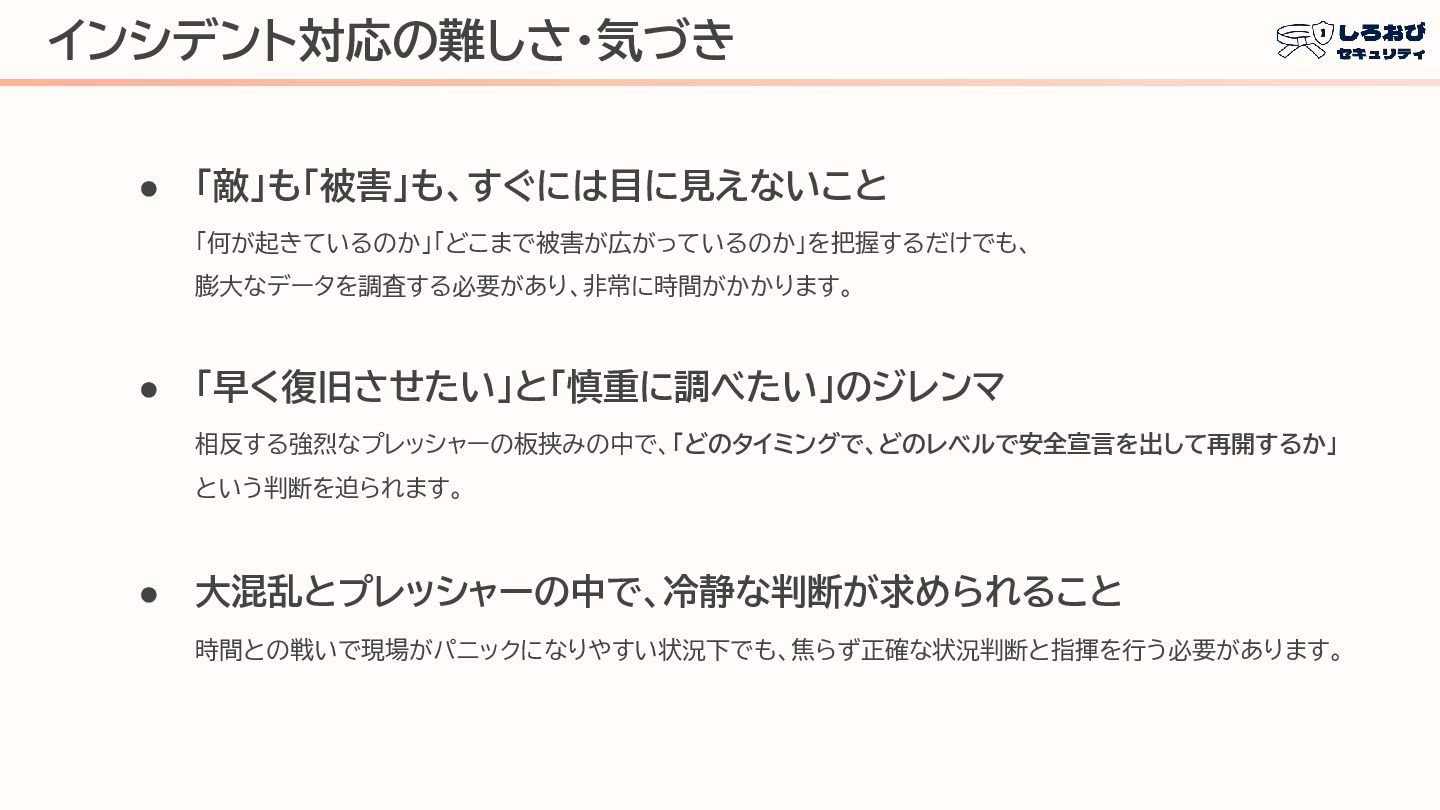
インシデント対応の難しさ・気づき • 「敵」も「被害」も、すぐには目に見えないこと 「何が起きているのか」「どこまで被害が広がっているのか」を把握するだけでも、 膨大なデータを調査する必要があり、非常に時間がかかります。 • 「早く復旧させたい」と「慎重に調べたい」のジレンマ 相反する強烈なプレッシャーの板挟みの中で、「どのタイミングで、どのレベルで安全宣言を出して再開するか」 という判断を迫られます。 •
大混乱とプレッシャーの中で、冷静な判断が求められること 時間との戦いで現場がパニックになりやすい状況下でも、焦らず正確な状況判断と指揮を行う必要があります。
みなさんへのメッセージ インシデント対応はとても大変ですが、 炎上する現場から得られる栄養素が絶対あります。 (調査手法、業務知識、データの理解など) 自分自身でもポストモーテムを実施し、 インシデント対応によってどのようなスキルが 向上したか、確認することをお勧めします。
ご静聴ありがとうございました
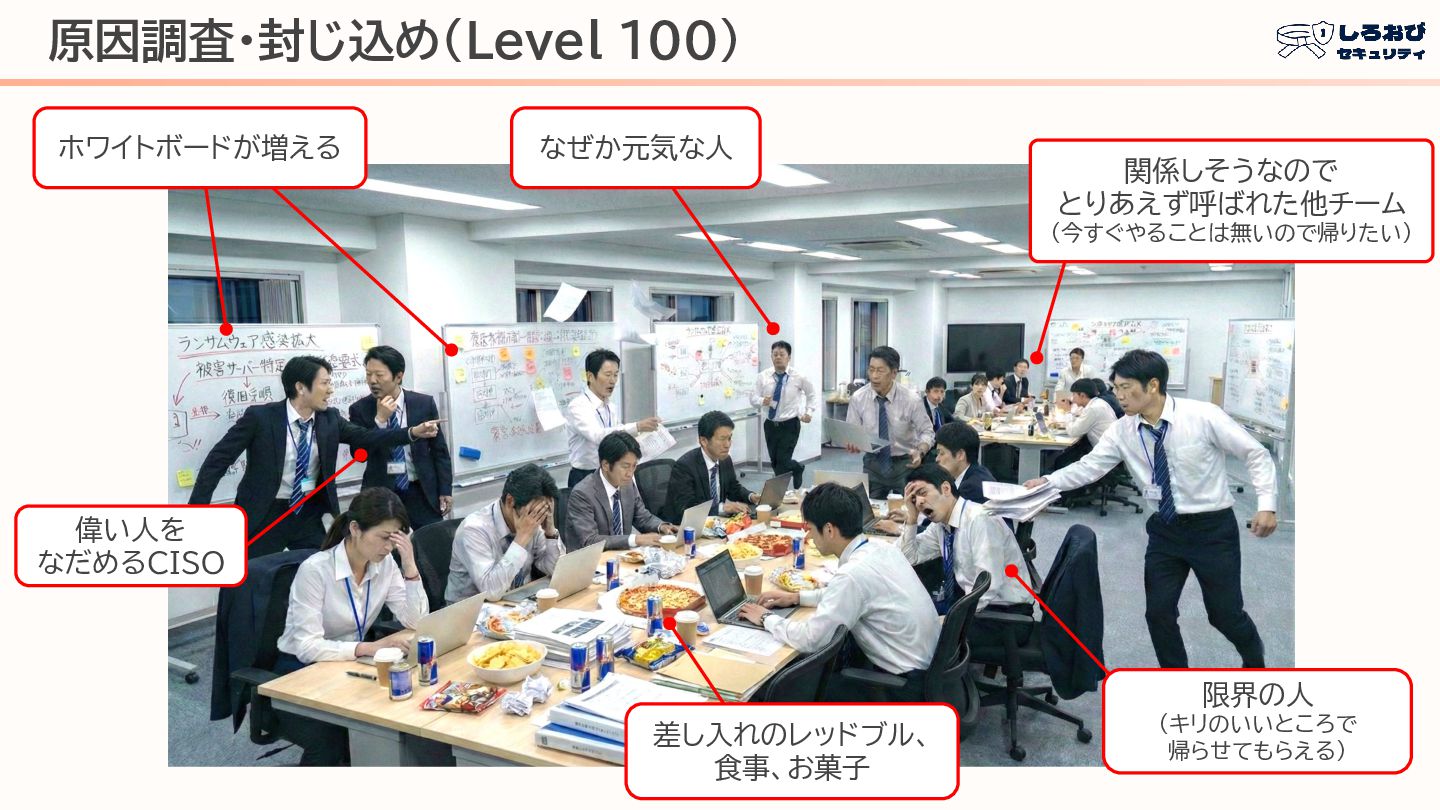
Appendix インシデント現場の様子
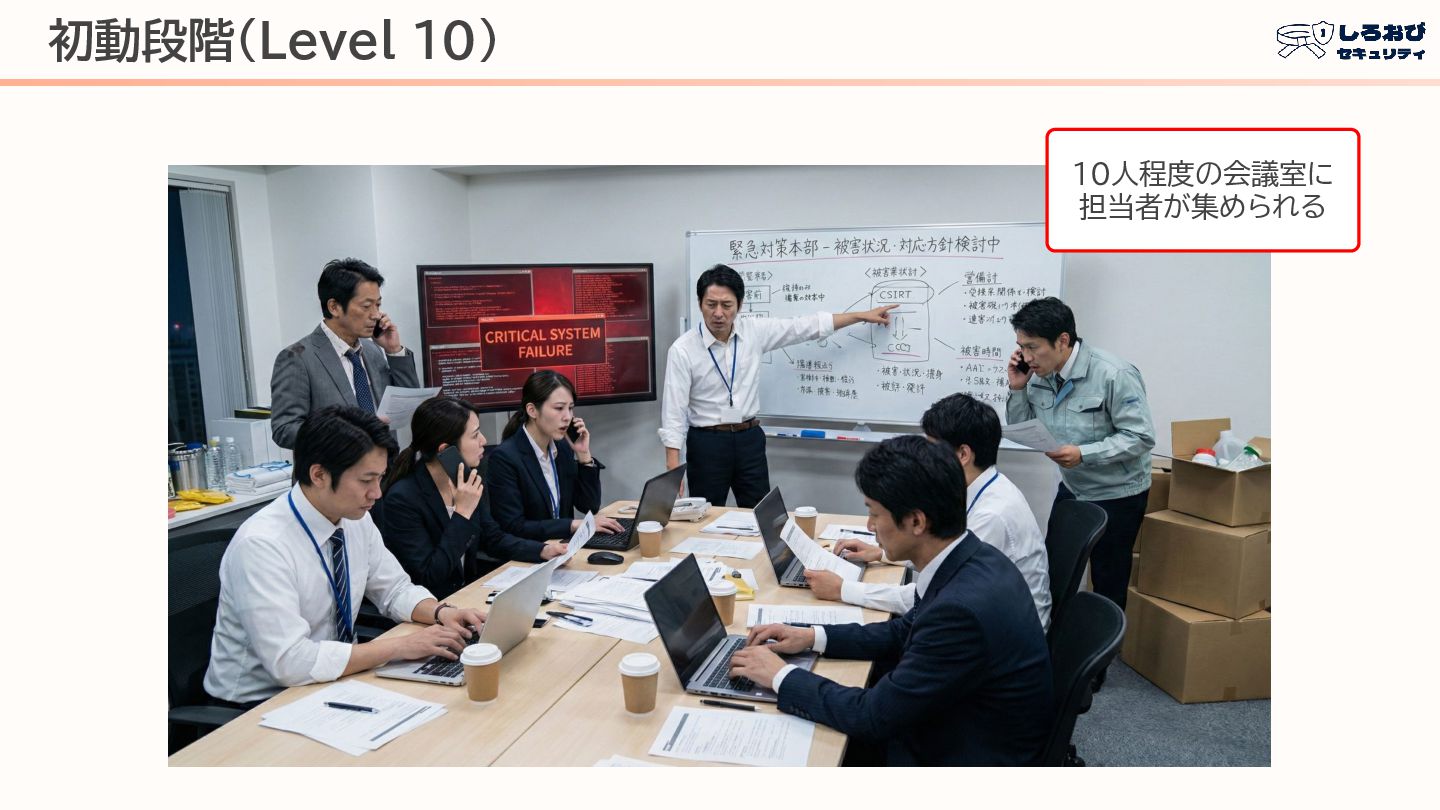
初動段階(Level 10) 10人程度の会議室に 担当者が集められる
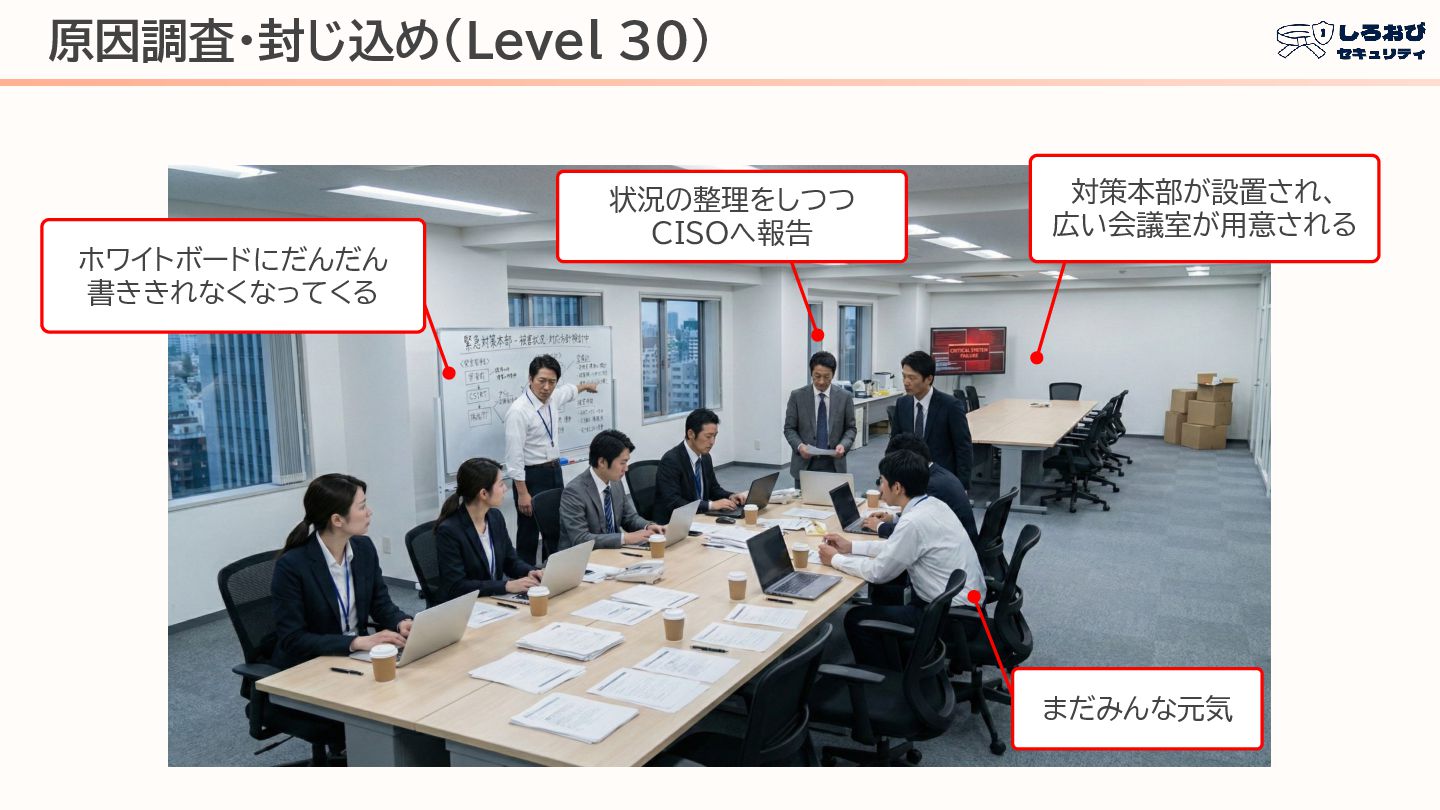
原因調査・封じ込め(Level 30) 対策本部が設置され、 広い会議室が用意される 状況の整理をしつつ CISOへ報告 ホワイトボードにだんだん 書ききれなくなってくる まだみんな元気
原因調査・封じ込め(Level 100) なぜか元気な人 差し入れのレッドブル、 食事、お菓子 偉い人を なだめるCISO ホワイトボードが増える 関係しそうなので とりあえず呼ばれた他チーム
(今すぐやることは無いので帰りたい) 限界の人 (キリのいいところで 帰らせてもらえる)


 shumei_ito
 bcantrill
 jozono
 harutiro
 terurou
 toshimaru
 tosite
 codatum
 ufried
 recruitengineers
 y_sera15
 tsukuboshi
 oracle4engineer
 morganepeng
 colly
 baasie
 cassininazir
 tammyeverts
 trishagee
 techseoconnect
 katiecoart
 raygrieselhuber
 samtorres
 tmiket
 reverentgeek