Upgrade to Pro — share decks privately, control downloads, hide ads and more …

[PyCON BUSAN 2026 LT] PyPI는 안전한가? —2023~2026수집기

Sponsored · Ship Features Fearlessly Turn features on and off without deploys. Used by thousands of Ruby developers. →

[PyCON BUSAN 2026 LT] PyPI는 안전한가? —2023~2026수집기

[PyCON BUSAN 2026 LT] PyPI는 안전한가? —2023~2026수집기
Event: PyCON BUSAN 2026
Date: 2026.05.09 Busan, Korea.

Related slide: [PyCon US 2026 Packaging Summit LT] Sharing malware scanning results of PyPI from multiple providers
https://speakerdeck.com/achimnol/pycon-us-2026-packaging-summit-lt-sharing-malware-scanning-results-of-pypi-from-multiple-providers

DaeHyun Sung PRO

May 09, 2026

Transcript

7 slides
  1. AI Enterprise AI Cloud AI Open Source AI MLOps PyPI는

    안전한가? —2023~ 2026수집기 래블업 성대현 [email protected] https://www.facebook.com/lablupInc Lablup Inc. Backend.AI Backend.AI GitHub Backend.AI Cloud https://www.lablup.com https://www.backend.ai https://github.com/lablup/backend.ai https://cloud.backend.ai
  2. • PyPI Repository를 2023년부터 현재까지 수집해오고 있습니다. – 목적: 단절망(air-gapped

    environment)에서 PyPI 패키지 반입을 위해서 수집 – 어쩌다보니 생태계 변화 관찰도 해봤습니다 ✓ 생각 외로 공급망 타격을 주려는 패키지 넣는 사례가 있다는 걸 확인 • PyPI에서 정상 패키지(aiotools)를 사칭한 악성 패키지(aiotoolsbox)를 발견 (2023) – https://blog.checkpoint.com/2023/03/18/detecting-malicious-packages-on-pypi-malicious-package- on-pypi-use-phishing-techniques-to-hide-its-malicious-intent/ • 북한 해커집단 Lazarus의 PyPI패키지를 통한 공격 (2024) – https://www.bleepingcomputer.com/news/security/japan-warns-of-malicious-pypi-packages- created-by-north-korean-hackers/ • LiteLLM 공급망 공격 사건 (2026) – https://github.com/BerriAI/litellm/issues/24512 • Lightning 패키지 2.6.2, 2.6.3 공급망 공격 사건 (2026) – https://semgrep.dev/blog/2026/malicious-dependency-in-pytorch-lightning-used-for-ai-training/ 왜 PyPI 패키지를 수집하는가?
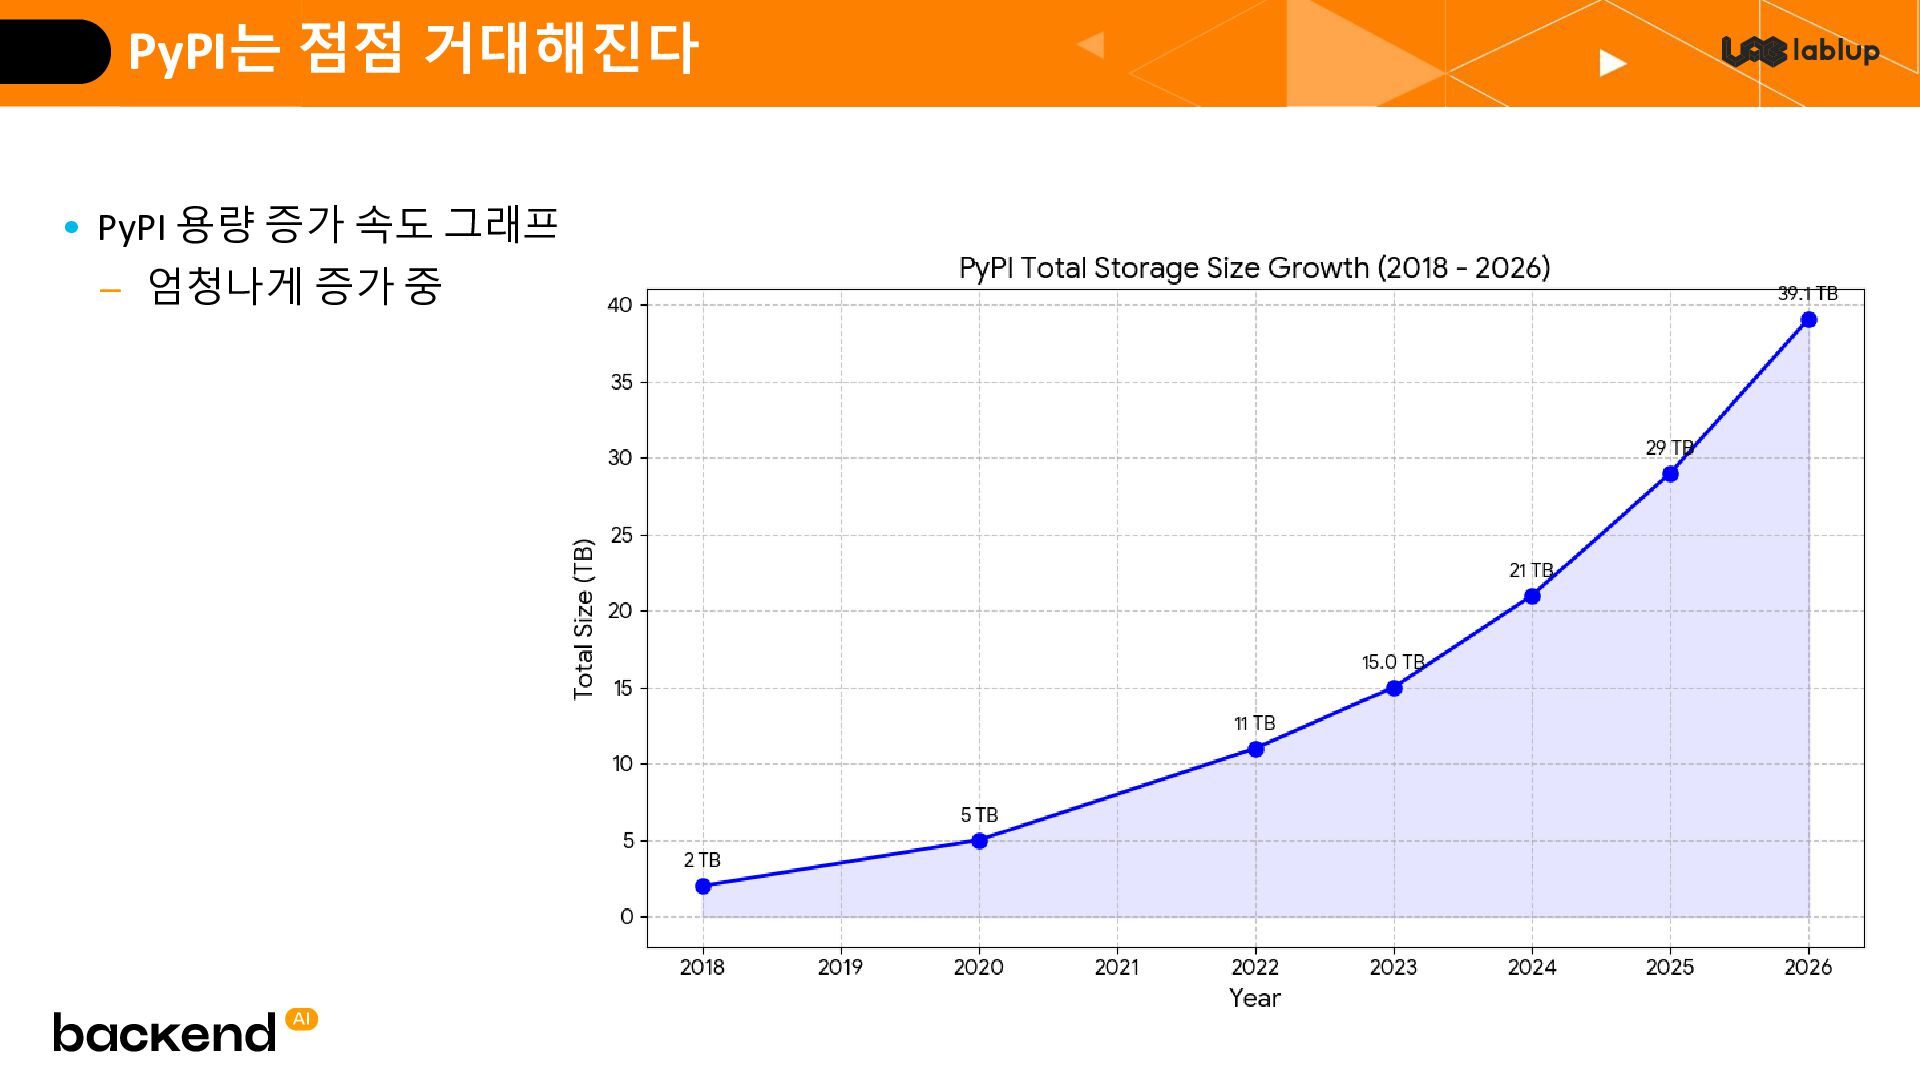
  3. • 2023년부터 2026년까지 용량이 2배 이상 늘었습니다 – 용량 ✓

    첫 수집할 때인 2023년: 15TB정도 ✓ 현재(2026년 5월 6일 기준): 39.1TB – 변화 추이 ✓ 패키지 수가 폭발적으로 증가 ✓ AI/ML 라이브러리, 바이브 코딩, MCP 서버 패키지 추가 영향 (올해 2026년도) ✓ 즉, "검토되지 않은 패키지"의 절대량이 늘어남 PyPI는 점점 거대해진다
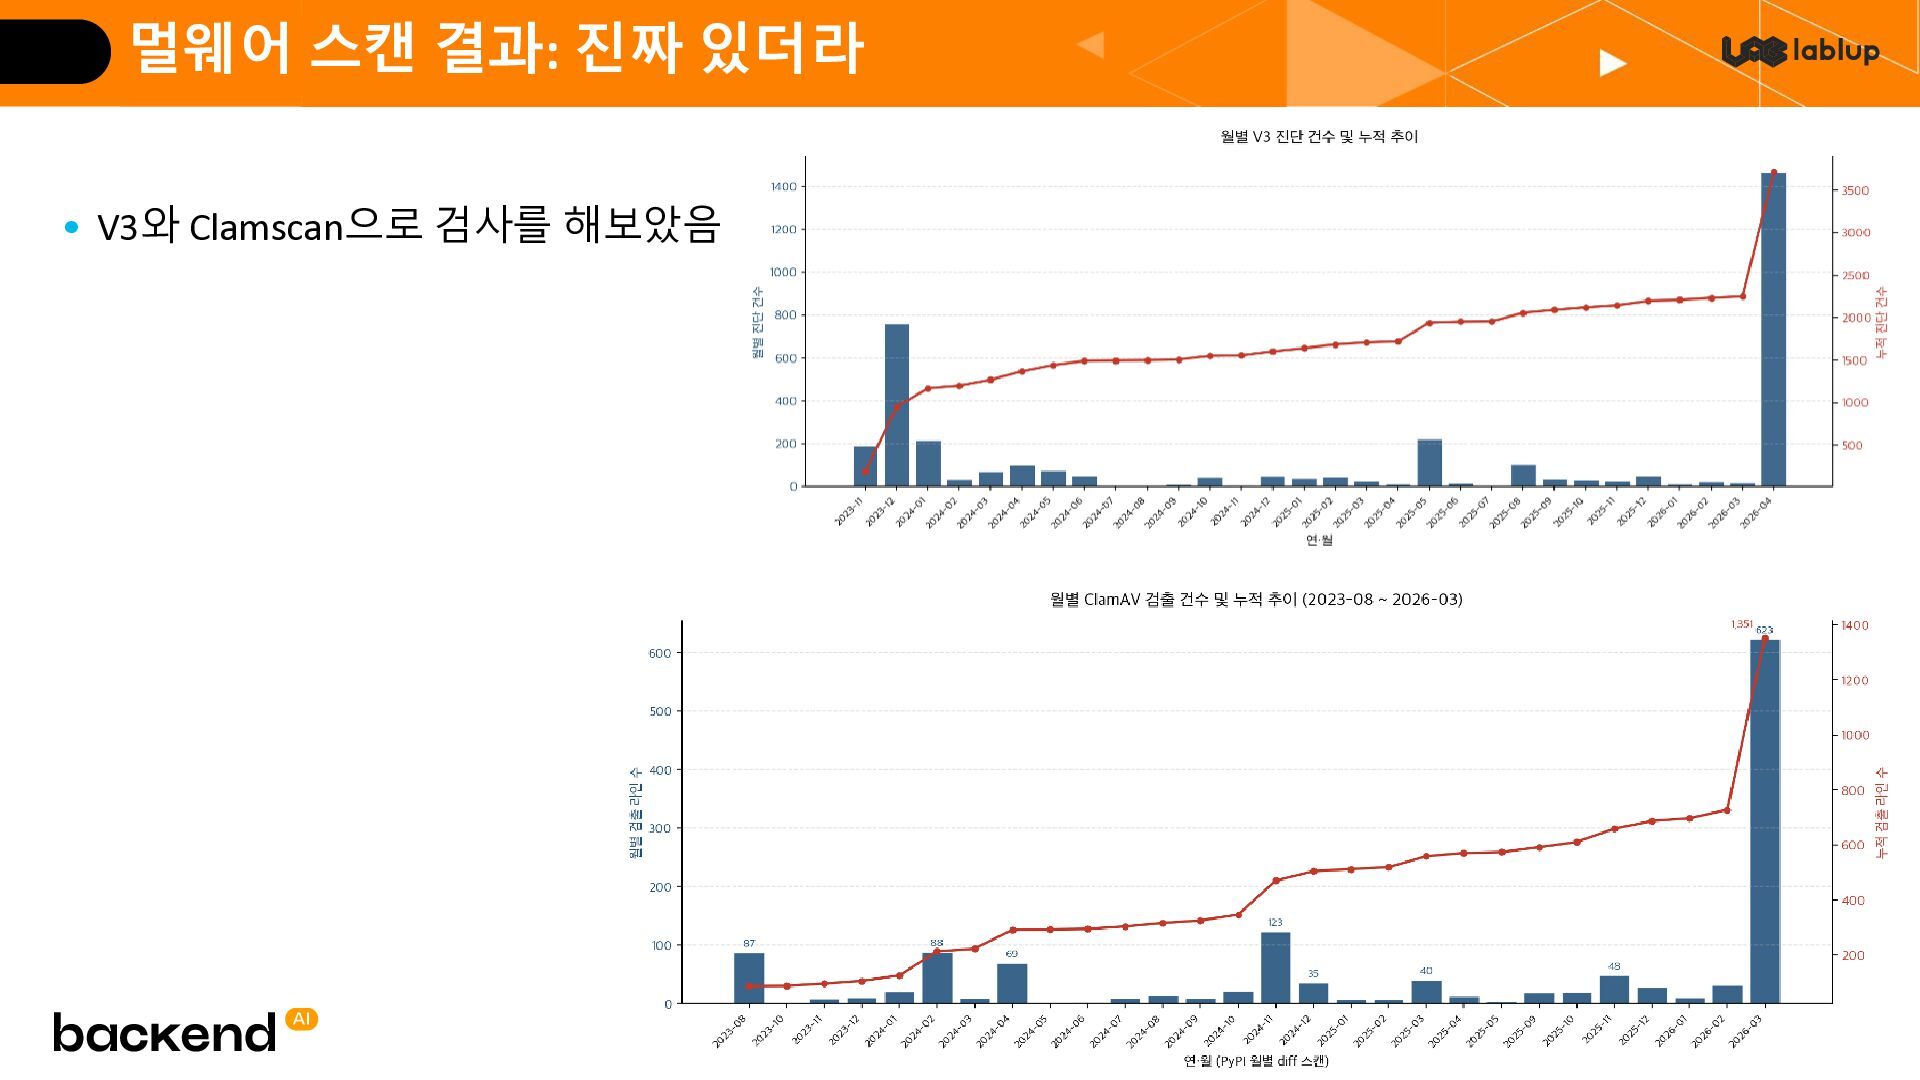
  4. • V3와 Clamscan으로 검사를 해보았음 – 꾸준히 나오고 있음 –

    크게 3가지 카테고리로 분류 ▪ 진짜 악성(Real Malware) - 자격 증명 탈취, 백도어, 코인 마이너 등등 ▪ 펜테스트/레드팀 도구 - 합법적 보안 도구지만 시그니처 매칭됨 ▪ 오탐(False Positive) - 정상 패키지가 휴리스틱에 잘못 걸림 – 분류가 어렵고 사람의 판단이 반드시 들어가야한다 멀웨어 스캔 결과: 진짜 있더라
  5. • AI/ML의 보편화, 바이브코딩의 일반화, MCP 패키지 증가등으로 PyPI 패키지가

    무한정으로 늘어남 – “검토되지 않은 패키지"의 절대량이 늘어남 – 공급망 공격은 점점 빈번해짐 – 우리가 해야할 일? ✓ 버전 핀(pin) + 락 파일 사용: ex) Requirements.txt, uv.lock, poetry.lock ✓ 새로운 패키지 다운로드 및 설치 전 cool-down 기간 설정하기 • 참고: 당근이 파이썬 공급망 공격에 대응하는 방법 https://medium.com/daangn/당근이-파이썬-공급망-공격에-대응하는-방법-e0b4f483b574 • Reference: How We Protect Karrot’s Internal PyPI Proxy from Supply Chain Attacks https://medium.com/daangn/how-we-protect-karrots-internal-pypi-proxy-from-supply-chain- attacks-0cf197205915 ✓ 항상 공급망 해킹 가능하다는 전제 하에 멀웨어 검사 필수로 해야함 • 감사합니다 결론

More Decks by DaeHyun Sung

Other Decks in Programming