Upgrade to Pro — share decks privately, control downloads, hide ads and more …

セキュリティチームは どのコンテナイメージの脆弱性対応を優先すべきか 〜CISA新指針とSCC...

Sponsored · Your Podcast. Everywhere. Effortlessly. Share. Educate. Inspire. Entertain. You do you. We'll handle the rest. →
swdtkuy
November 19, 2026

セキュリティチームは どのコンテナイメージの脆弱性対応を優先すべきか 〜CISA新指針とSCCで作る脆弱性トリアージ〜

セキュリティチームは社内で開発されている膨大な量のコンテナイメージの脆弱性対応に優先度付けをし、開発チームに対して修正を依頼する必要があります。CVE件数は年々増加しており、従来型のCVSSスコアに依存した優先度付けでは、対応件数が膨大になり、本来やるべき開発が行えなくなる問題が発生してしまいます。一方で、必要な脆弱性対応は行わなければいけません。

米CISAは2026年6月、新指令BOD 26-04で脆弱性対応の優先順位付け手法を刷新しました。本セッションでは、この指針を参考に実装したコンテナイメージの脆弱性トリアージの仕組みを、特に以下の点に絞って紹介します。

- KubernetesのマニフェストをAIに辿らせたイメージの外部公開判定
- 脆弱性情報(EPSS・悪用状況・CVSSなど)を基にした対応優先度付け
- 開発チームが対応しやすいレポートの自動生成

swdtkuy

November 19, 2026

Transcript

25 slides
  1. 目次 01 02 03 背景:CISA 新指針 BOD 26-04 従来の脆弱性対応 /

    なぜ変わるのか / 4つの判断軸 公開イメージに絞った脆弱性トリアージ 公開イメージの特定 / 脆弱性情報の取得 / レポート 課題とまとめ 自動化可否と技術的影響 / 課題 / まとめ 2
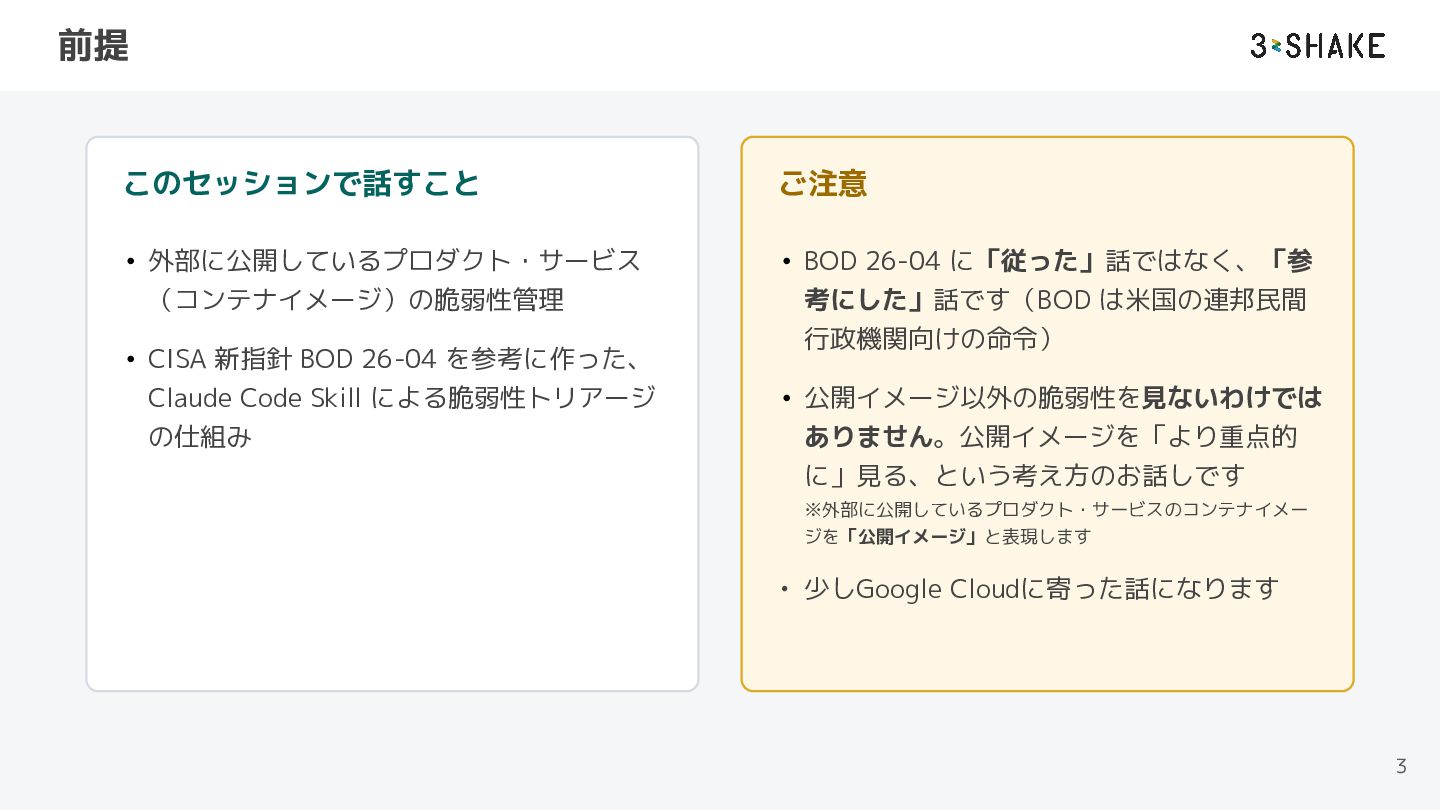
  2. 前提 このセッションで話すこと ご注意 • 外部に公開しているプロダクト・サービス (コンテナイメージ)の脆弱性管理 • BOD 26-04 に「従った」話ではなく、「参

    考にした」話です(BOD は米国の連邦民間 行政機関向けの命令) • CISA 新指針 BOD 26-04 を参考に作った、 Claude Code Skill による脆弱性トリアージ の仕組み • 公開イメージ以外の脆弱性を見ないわけでは ありません。公開イメージを「より重点的 に」見る、という考え方のお話しです ※外部に公開しているプロダクト・サービスのコンテナイメー ジを「公開イメージ」と表現します • 少しGoogle Cloudに寄った話になります 3
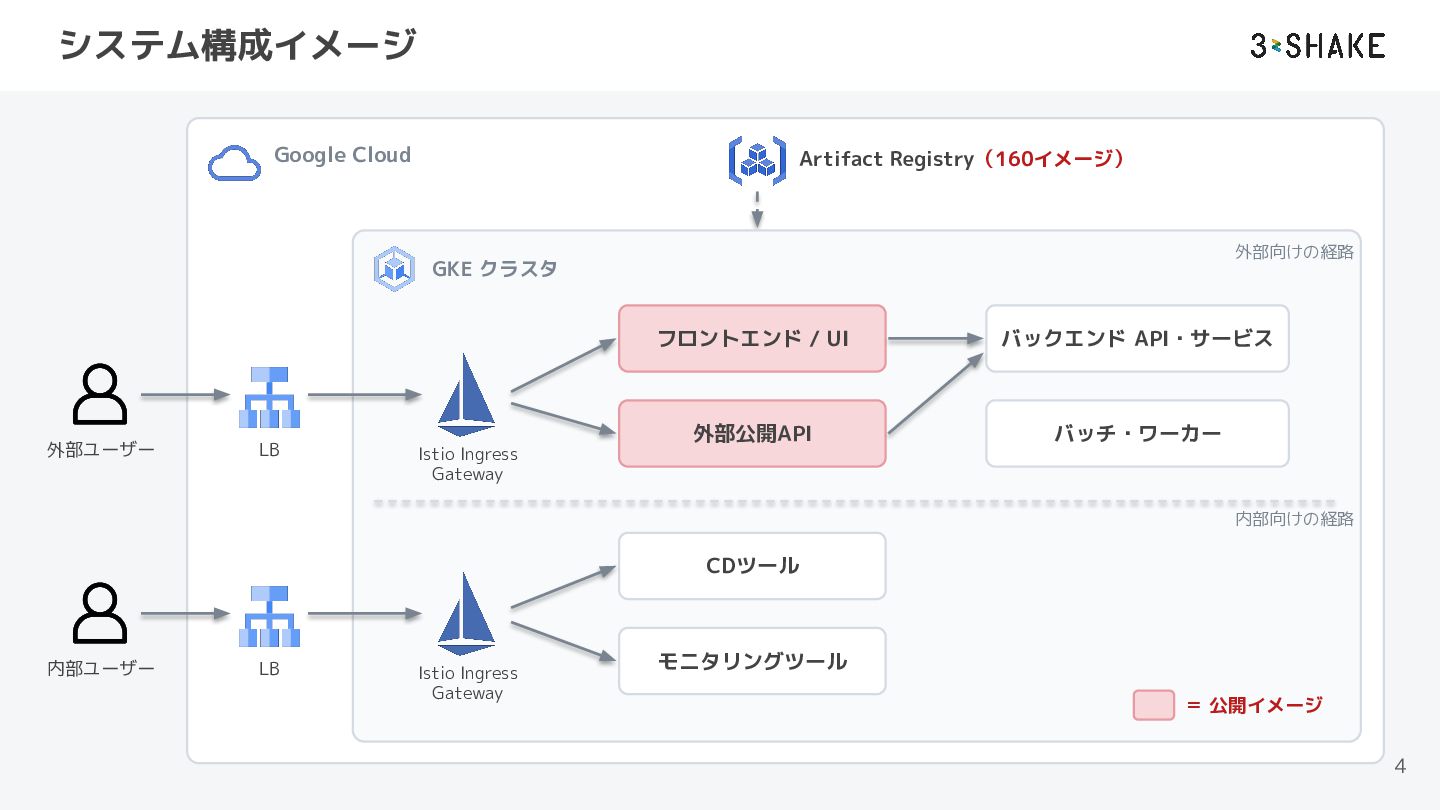
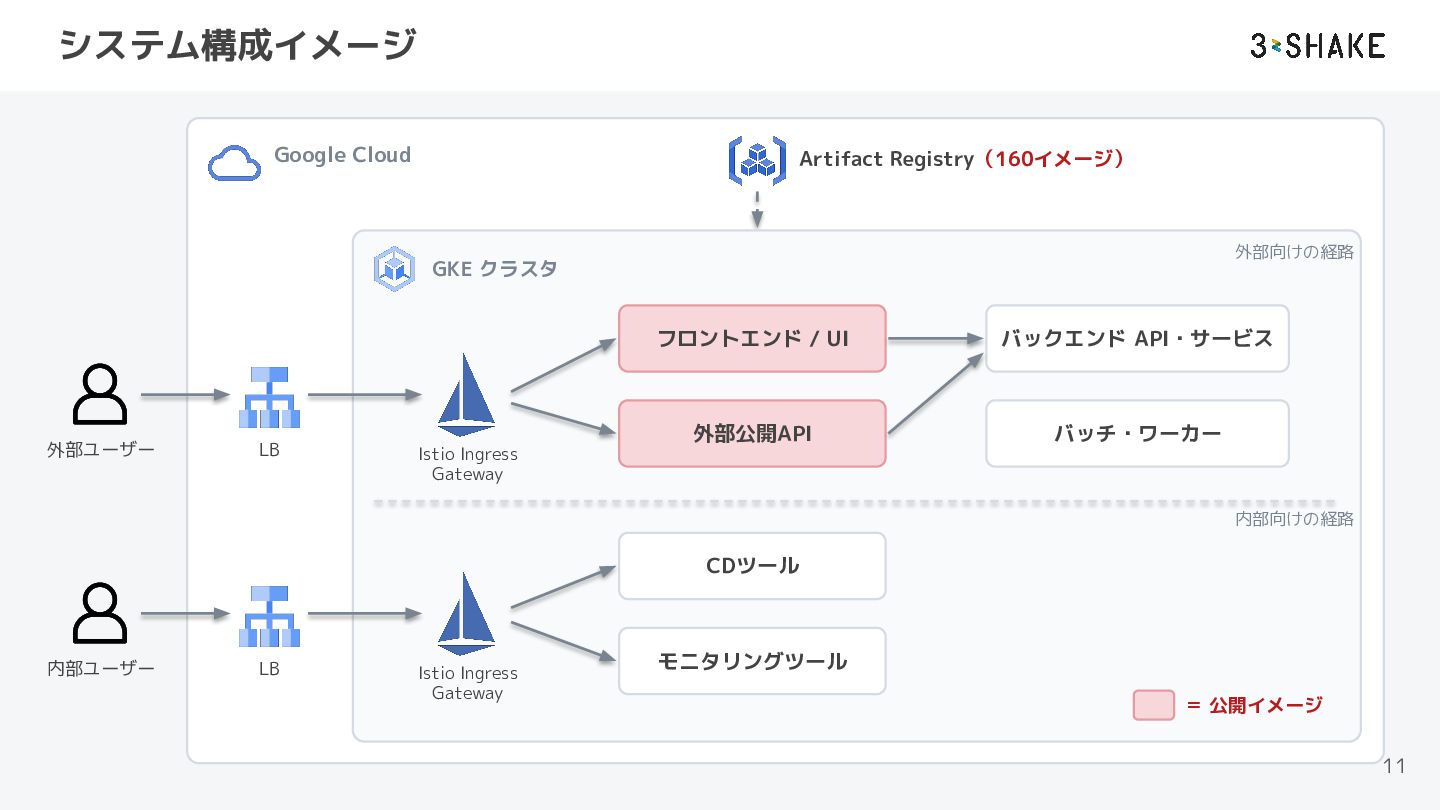
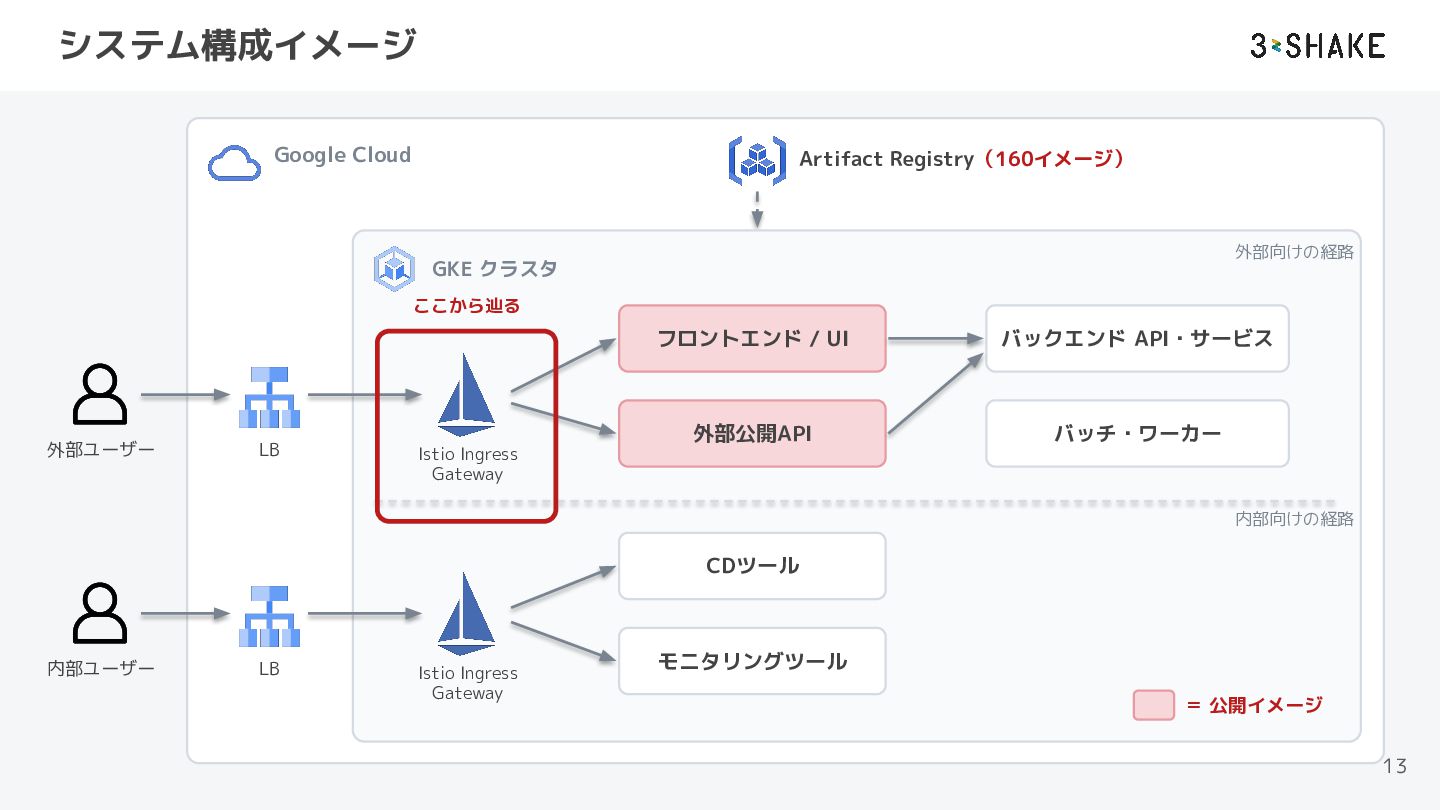
  3. システム構成イメージ Google Cloud Artifact Registry(160イメージ) 外部向けの経路 GKE クラスタ 外部ユーザー LB

    フロントエンド / UI バックエンド API・サービス 外部公開API バッチ・ワーカー Istio Ingress Gateway 内部向けの経路 CDツール 内部ユーザー LB Istio Ingress Gateway モニタリングツール = 公開イメージ 4
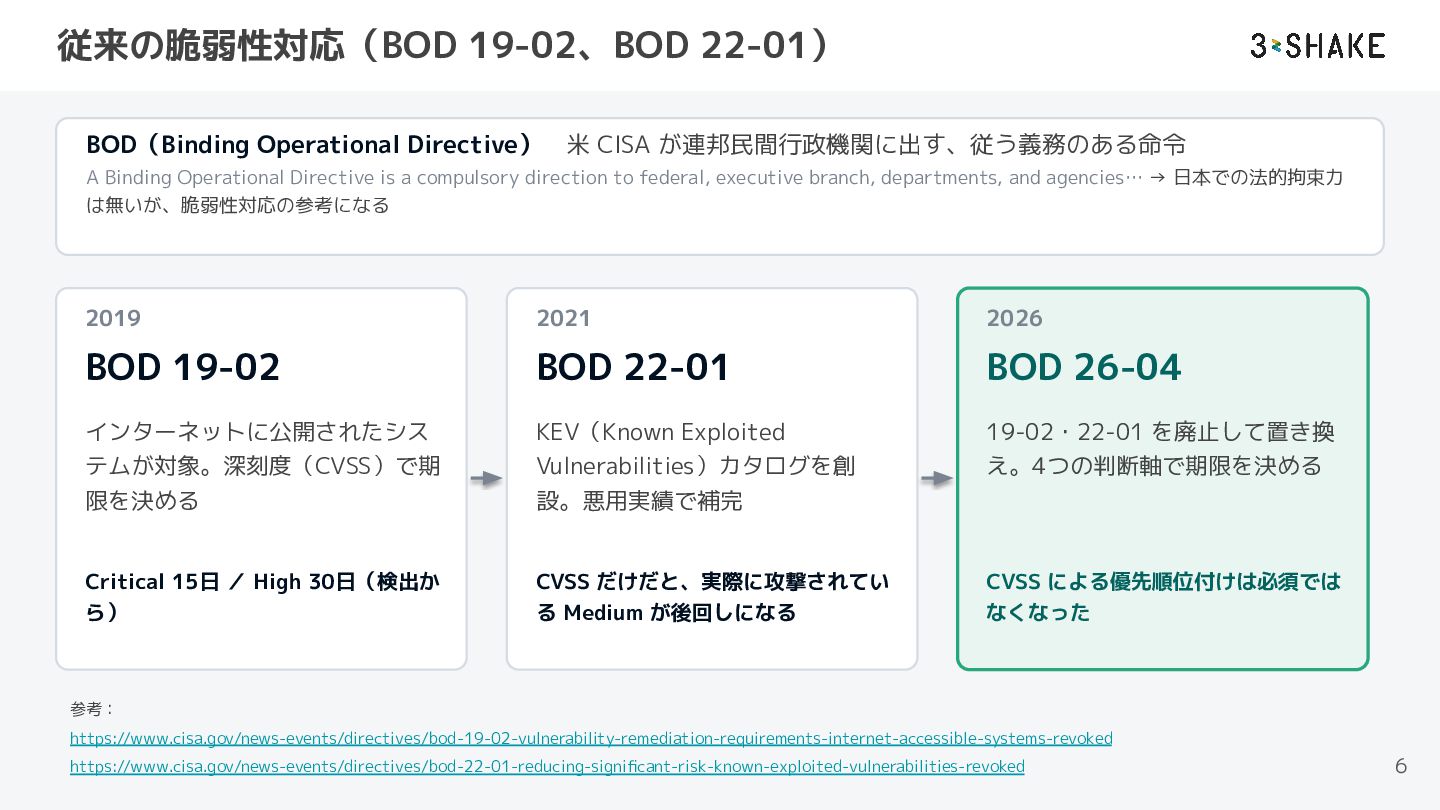
  4. 従来の脆弱性対応(BOD 19-02、BOD 22-01) BOD(Binding Operational Directive) 米 CISA が連邦民間行政機関に出す、従う義務のある命令 A

    Binding Operational Directive is a compulsory direction to federal, executive branch, departments, and agencies… → 日本での法的拘束力 は無いが、脆弱性対応の参考になる 2019 2021 2026 BOD 19-02 BOD 22-01 BOD 26-04 インターネットに公開されたシス テムが対象。深刻度(CVSS)で期 KEV(Known Exploited Vulnerabilities)カタログを創 19-02・22-01 を廃止して置き換 え。4つの判断軸で期限を決める 限を決める 設。悪用実績で補完 Critical 15日 / High 30日(検出か ら) CVSS だけだと、実際に攻撃されてい る Medium が後回しになる CVSS による優先順位付けは必須では なくなった 参考: https://www.cisa.gov/news-events/directives/bod-19-02-vulnerability-remediation-requirements-internet-accessible-systems-revoked https://www.cisa.gov/news-events/directives/bod-22-01-reducing-significant-risk-known-exploited-vulnerabilities-revoked 6
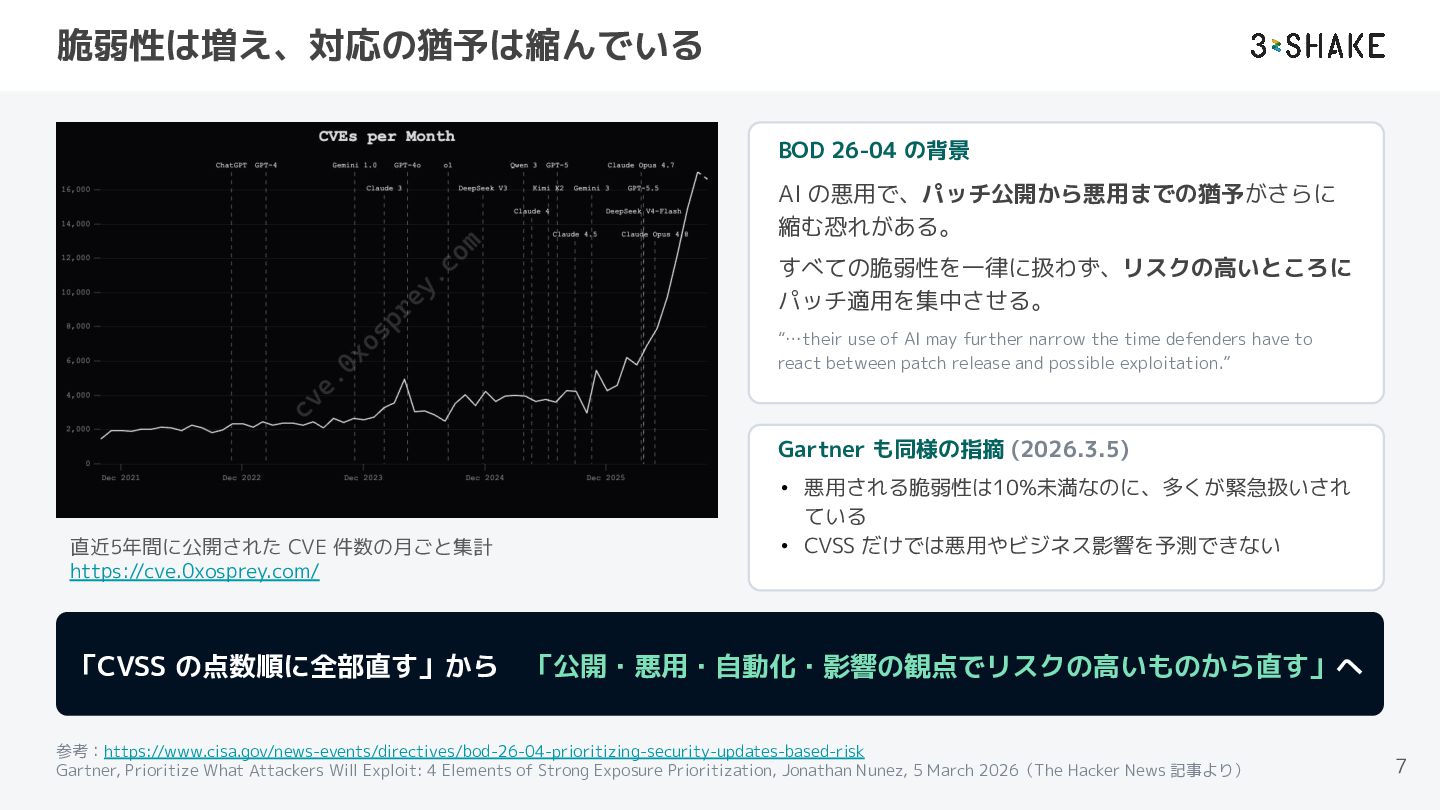
  5. 脆弱性は増え、対応の猶予は縮んでいる BOD 26-04 の背景 AI の悪用で、パッチ公開から悪用までの猶予がさらに 縮む恐れがある。 すべての脆弱性を一律に扱わず、リスクの高いところに パッチ適用を集中させる。 “…their

    use of AI may further narrow the time defenders have to react between patch release and possible exploitation.” Gartner も同様の指摘 (2026.3.5) 直近5年間に公開された CVE 件数の月ごと集計 https://cve.0xosprey.com/ • 悪用される脆弱性は10%未満なのに、多くが緊急扱いされ ている • CVSS だけでは悪用やビジネス影響を予測できない 「CVSS の点数順に全部直す」から 「公開・悪用・自動化・影響の観点でリスクの高いものから直す」へ 参考:https://www.cisa.gov/news-events/directives/bod-26-04-prioritizing-security-updates-based-risk Gartner, Prioritize What Attackers Will Exploit: 4 Elements of Strong Exposure Prioritization, Jonathan Nunez, 5 March 2026(The Hacker News 記事より) 7
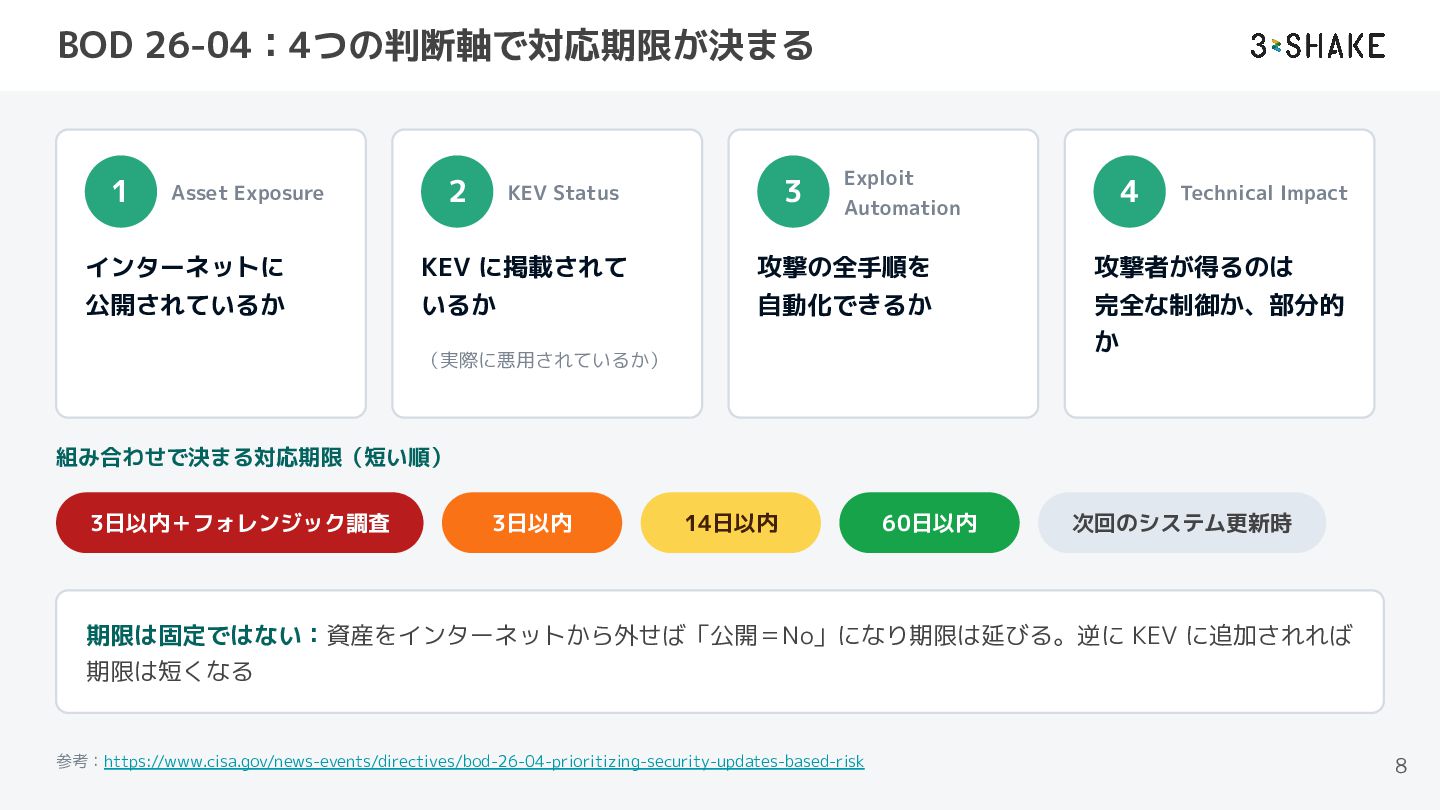
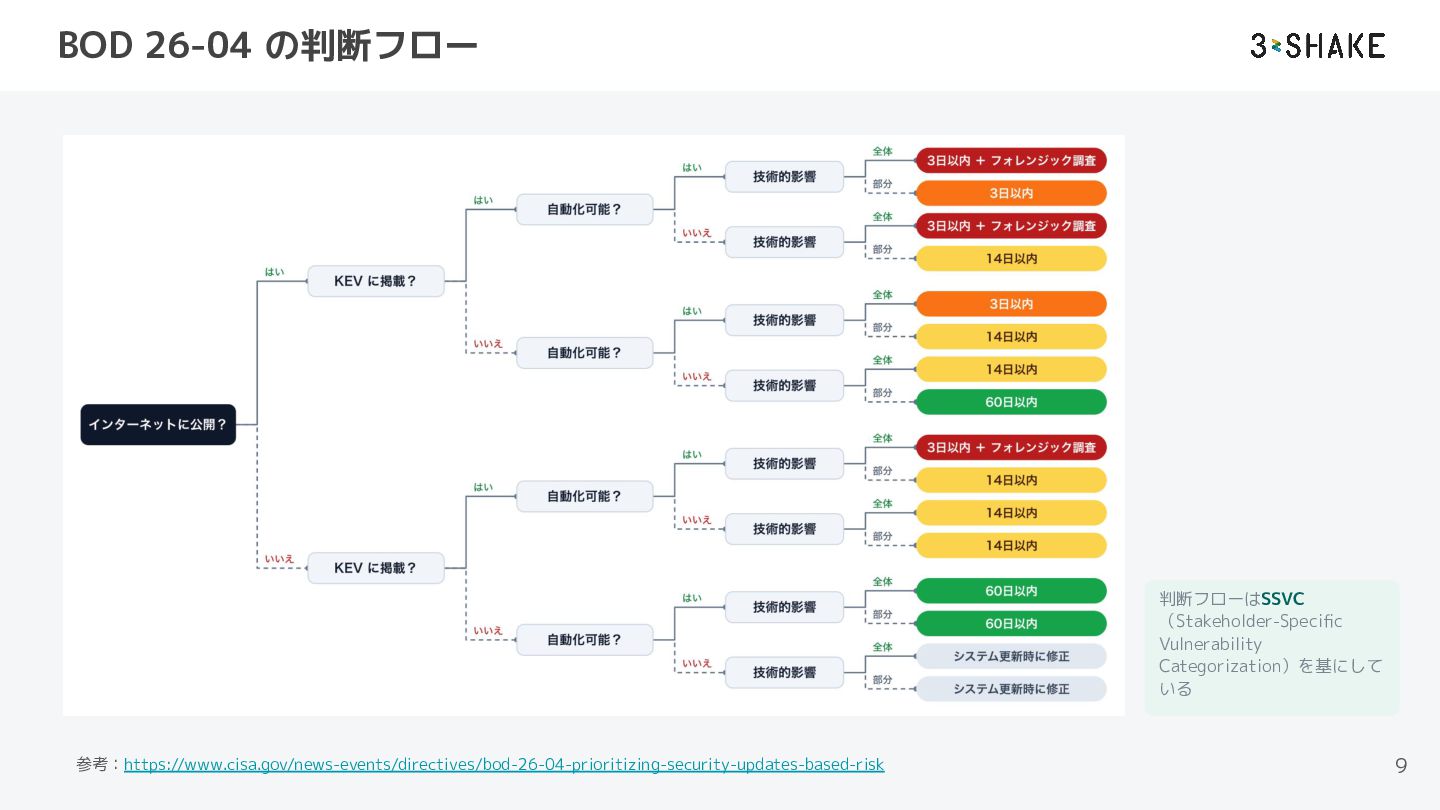
  6. BOD 26-04:4つの判断軸で対応期限が決まる 1 Asset Exposure インターネットに 公開されているか 2 3 KEV

    Status KEV に掲載されて いるか Exploit Automation 攻撃の全手順を 自動化できるか (実際に悪用されているか) 4 Technical Impact 攻撃者が得るのは 完全な制御か、部分的 か 組み合わせで決まる対応期限(短い順) 3日以内+フォレンジック調査 3日以内 14日以内 60日以内 次回のシステム更新時 期限は固定ではない:資産をインターネットから外せば「公開=No」になり期限は延びる。逆に KEV に追加されれば 期限は短くなる 参考:https://www.cisa.gov/news-events/directives/bod-26-04-prioritizing-security-updates-based-risk 8
  7. システム構成イメージ Google Cloud Artifact Registry(160イメージ) 外部向けの経路 GKE クラスタ 外部ユーザー LB

    フロントエンド / UI バックエンド API・サービス 外部公開API バッチ・ワーカー Istio Ingress Gateway 内部向けの経路 CDツール 内部ユーザー LB Istio Ingress Gateway モニタリングツール = 公開イメージ 11
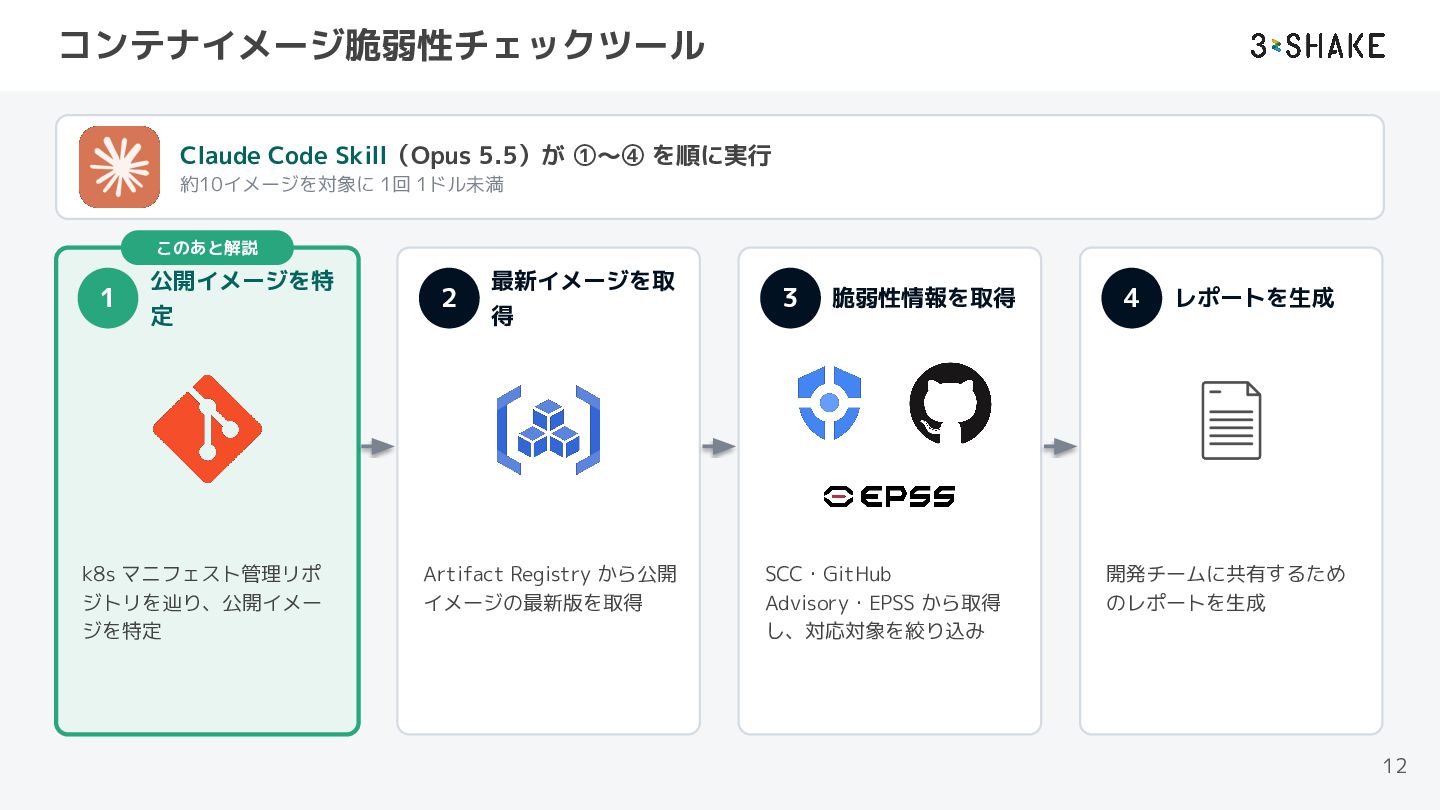
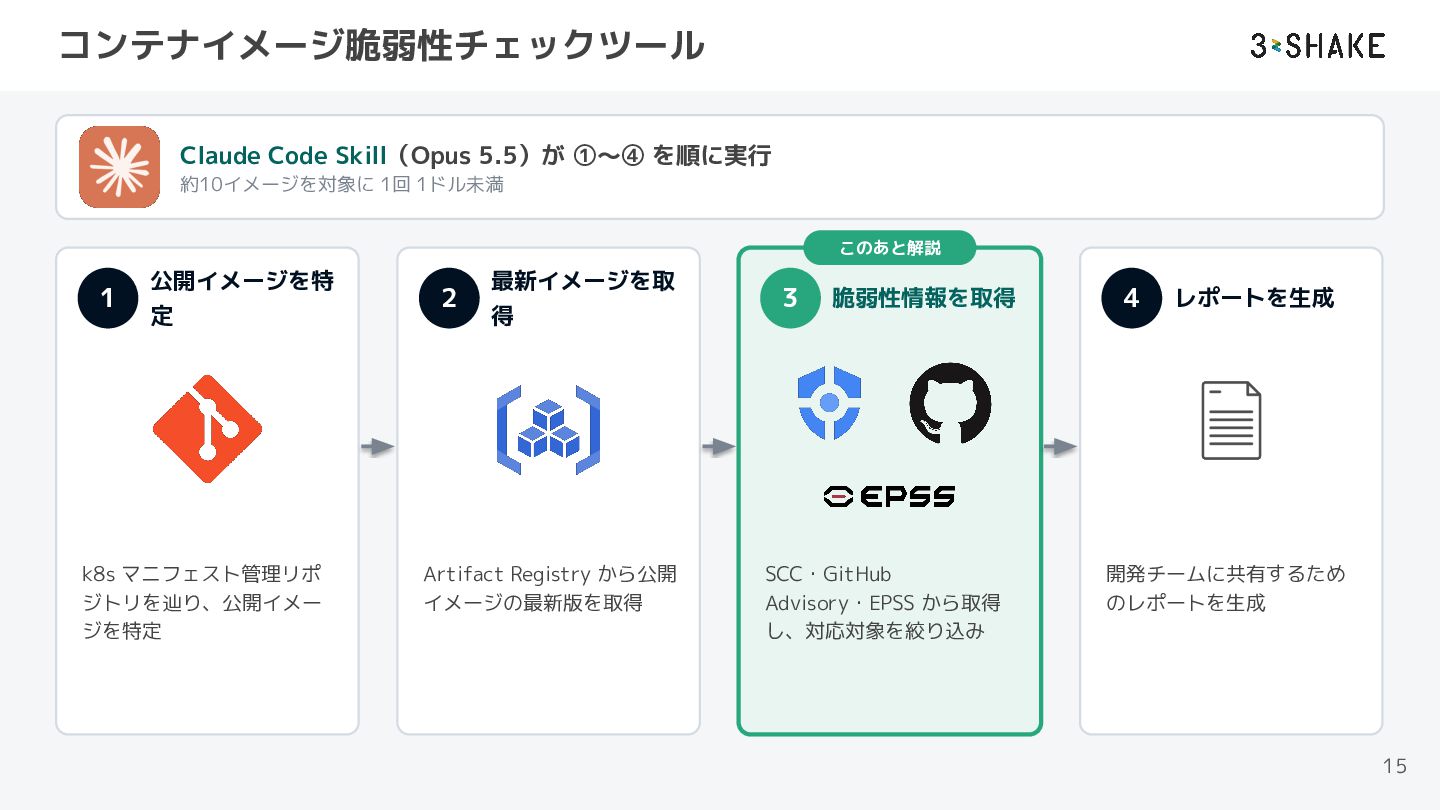
  8. コンテナイメージ脆弱性チェックツール Claude Code Skill(Opus 5.5)が ①〜④ を順に実行 約10イメージを対象に 1回 1ドル未満

    このあと解説 1 公開イメージを特 定 k8s マニフェスト管理リポ ジトリを辿り、公開イメー ジを特定 2 最新イメージを取 得 Artifact Registry から公開 イメージの最新版を取得 3 脆弱性情報を取得 SCC・GitHub Advisory・EPSS から取得 し、対応対象を絞り込み 4 レポートを生成 開発チームに共有するため のレポートを生成 12
  9. システム構成イメージ Google Cloud Artifact Registry(160イメージ) 外部向けの経路 GKE クラスタ ここから辿る 外部ユーザー

    LB フロントエンド / UI バックエンド API・サービス 外部公開API バッチ・ワーカー Istio Ingress Gateway 内部向けの経路 CDツール 内部ユーザー LB Istio Ingress Gateway モニタリングツール = 公開イメージ 13
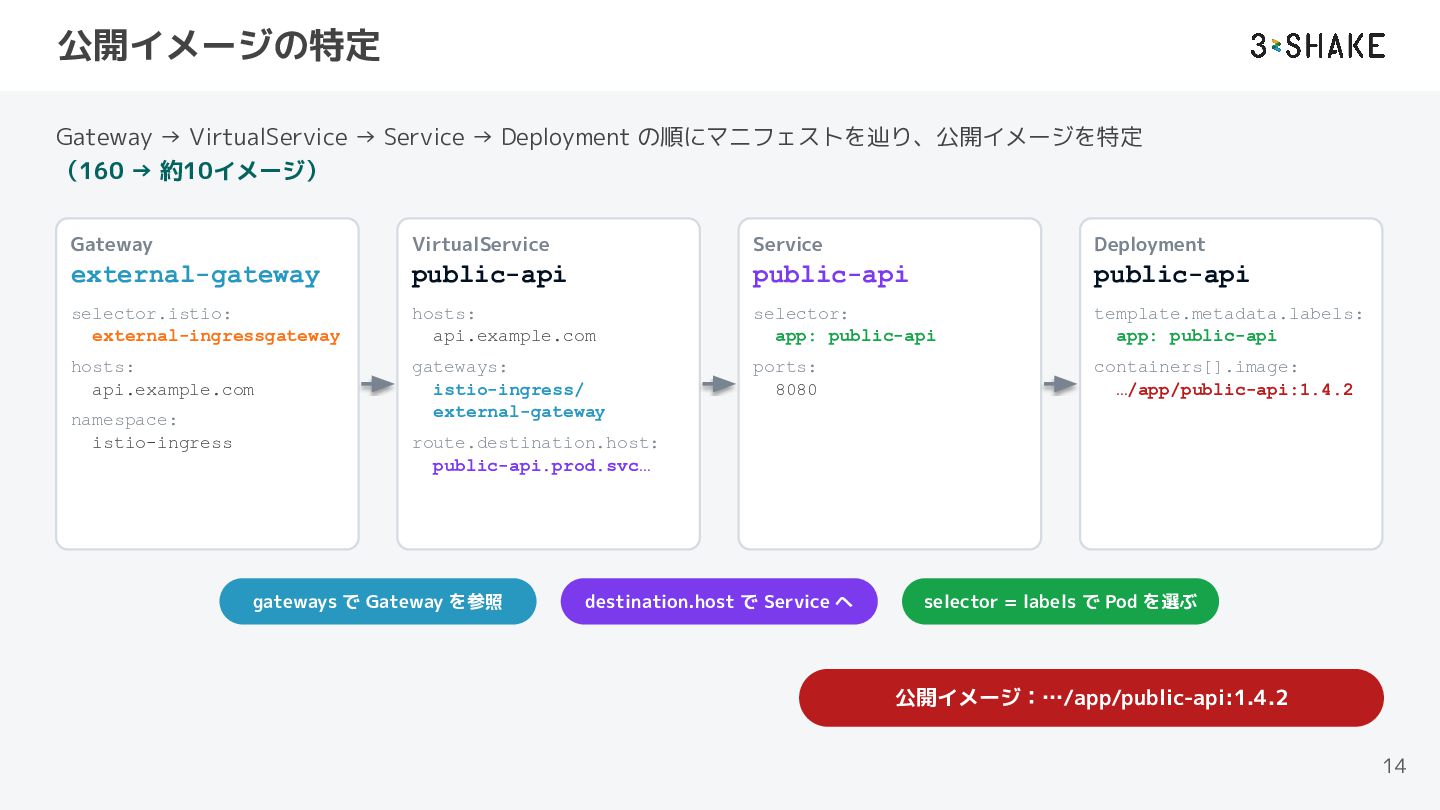
  10. 公開イメージの特定 Gateway → VirtualService → Service → Deployment の順にマニフェストを辿り、公開イメージを特定 (160

    → 約10イメージ) Gateway VirtualService Service Deployment external-gateway public-api public-api public-api selector.istio: external-ingressgateway hosts: api.example.com selector: app: public-api template.metadata.labels: app: public-api hosts: api.example.com gateways: istio-ingress/ external-gateway ports: 8080 containers[].image: …/app/public-api:1.4.2 namespace: istio-ingress route.destination.host: public-api.prod.svc… gateways で Gateway を参照 destination.host で Service へ selector = labels で Pod を選ぶ 公開イメージ:…/app/public-api:1.4.2 14
  11. コンテナイメージ脆弱性チェックツール Claude Code Skill(Opus 5.5)が ①〜④ を順に実行 約10イメージを対象に 1回 1ドル未満

    このあと解説 1 公開イメージを特 定 k8s マニフェスト管理リポ ジトリを辿り、公開イメー ジを特定 2 最新イメージを取 得 Artifact Registry から公開 イメージの最新版を取得 3 脆弱性情報を取得 SCC・GitHub Advisory・EPSS から取得 し、対応対象を絞り込み 4 レポートを生成 開発チームに共有するため のレポートを生成 15
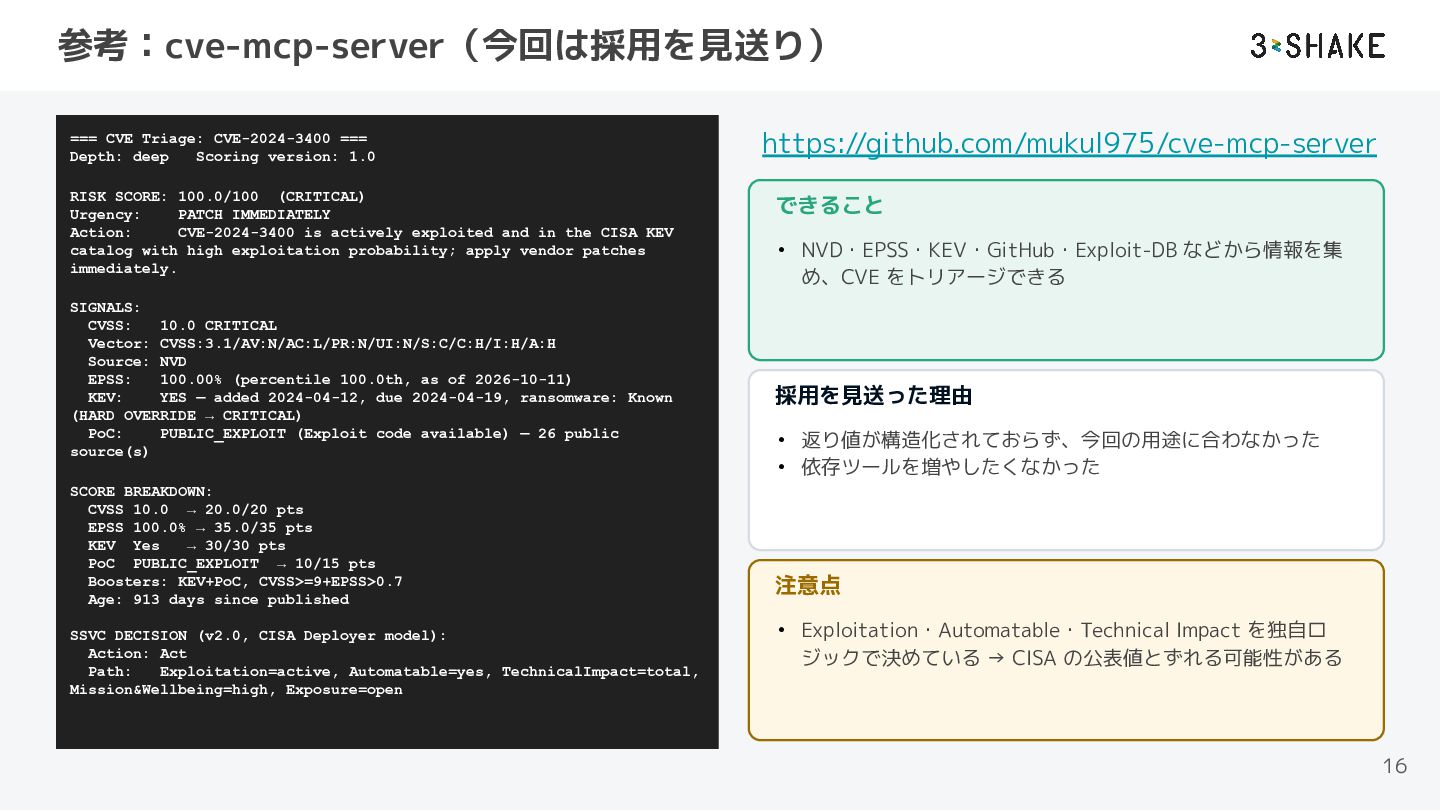
  12. 参考:cve-mcp-server(今回は採用を見送り) === CVE Triage: CVE-2024-3400 === Depth: deep Scoring version:

    1.0 RISK SCORE: 100.0/100 (CRITICAL) Urgency: PATCH IMMEDIATELY Action: CVE-2024-3400 is actively exploited and in the CISA KEV catalog with high exploitation probability; apply vendor patches immediately. SIGNALS: CVSS: 10.0 CRITICAL Vector: CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H Source: NVD EPSS: 100.00% (percentile 100.0th, as of 2026-10-11) KEV: YES — added 2024-04-12, due 2024-04-19, ransomware: Known (HARD OVERRIDE → CRITICAL) PoC: PUBLIC_EXPLOIT (Exploit code available) — 26 public source(s) SCORE BREAKDOWN: CVSS 10.0 → 20.0/20 pts EPSS 100.0% → 35.0/35 pts KEV Yes → 30/30 pts PoC PUBLIC_EXPLOIT → 10/15 pts Boosters: KEV+PoC, CVSS>=9+EPSS>0.7 Age: 913 days since published SSVC DECISION (v2.0, CISA Deployer model): Action: Act Path: Exploitation=active, Automatable=yes, TechnicalImpact=total, Mission&Wellbeing=high, Exposure=open https://github.com/mukul975/cve-mcp-server できること • NVD・EPSS・KEV・GitHub・Exploit-DB などから情報を集 め、CVE をトリアージできる 採用を見送った理由 • 返り値が構造化されておらず、今回の用途に合わなかった • 依存ツールを増やしたくなかった 注意点 • Exploitation・Automatable・Technical Impact を独自ロ ジックで決めている → CISA の公表値とずれる可能性がある 16
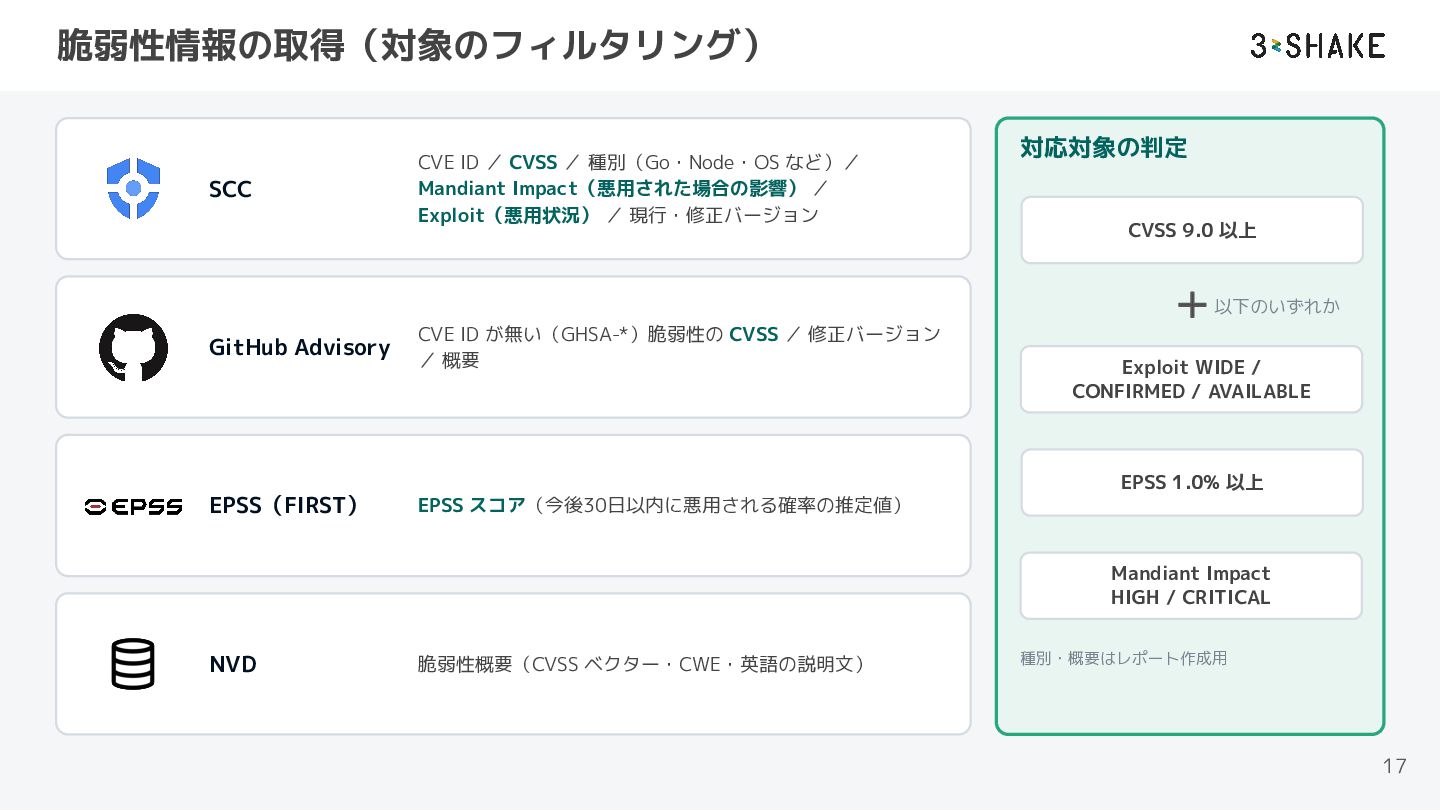
  13. 脆弱性情報の取得(対象のフィルタリング) SCC CVE ID / CVSS / 種別(Go・Node・OS など)/ Mandiant

    Impact(悪用された場合の影響) / Exploit(悪用状況) / 現行・修正バージョン 対応対象の判定 CVSS 9.0 以上 以下のいずれか GitHub Advisory CVE ID が無い(GHSA-*)脆弱性の CVSS / 修正バージョン / 概要 EPSS(FIRST) EPSS スコア(今後30日以内に悪用される確率の推定値) Exploit WIDE / CONFIRMED / AVAILABLE EPSS 1.0% 以上 Mandiant Impact HIGH / CRITICAL NVD 脆弱性概要(CVSS ベクター・CWE・英語の説明文) 種別・概要はレポート作成用 17
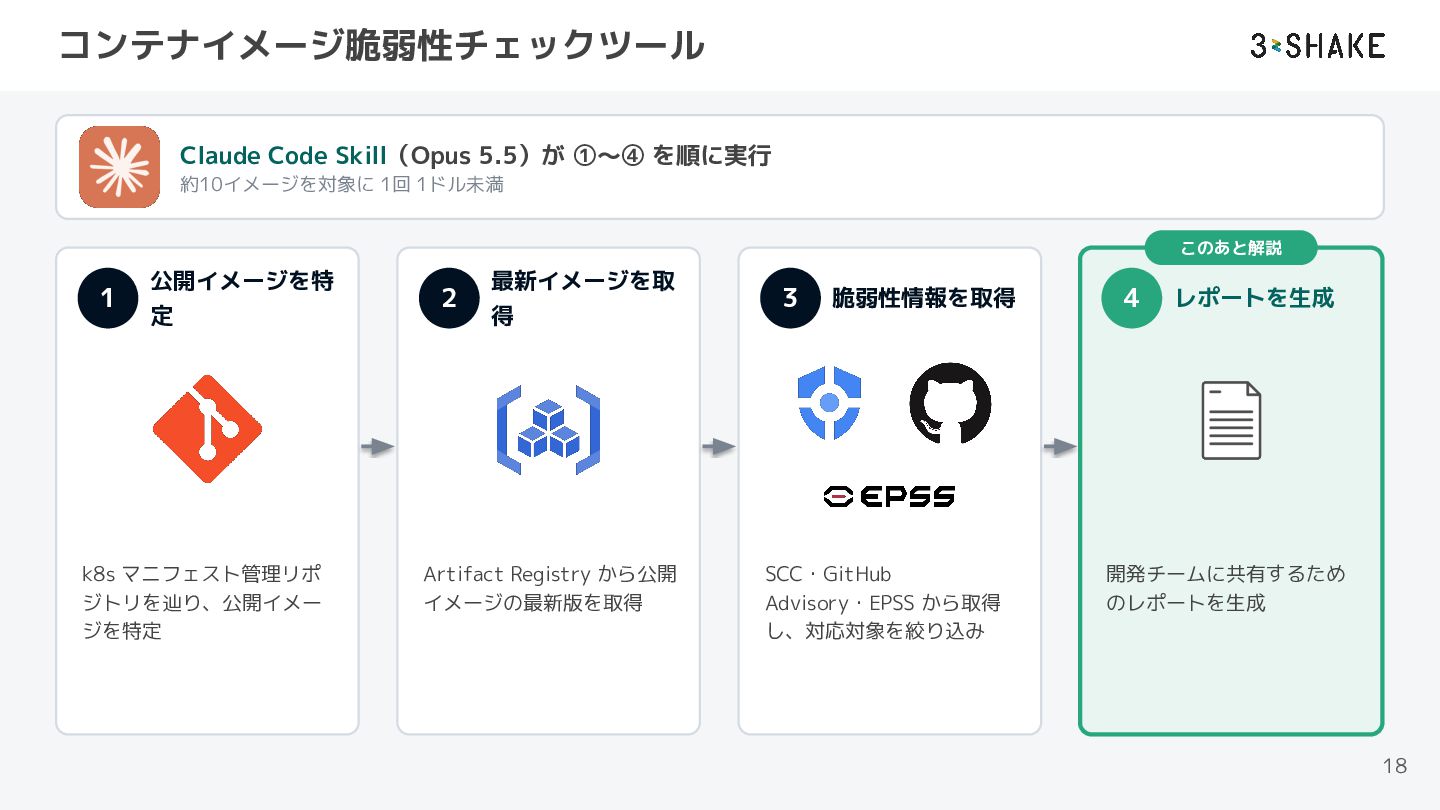
  14. コンテナイメージ脆弱性チェックツール Claude Code Skill(Opus 5.5)が ①〜④ を順に実行 約10イメージを対象に 1回 1ドル未満

    このあと解説 1 公開イメージを特 定 k8s マニフェスト管理リポ ジトリを辿り、公開イメー ジを特定 2 最新イメージを取 得 Artifact Registry から公開 イメージの最新版を取得 3 脆弱性情報を取得 SCC・GitHub Advisory・EPSS から取得 し、対応対象を絞り込み 4 レポートを生成 開発チームに共有するため のレポートを生成 18
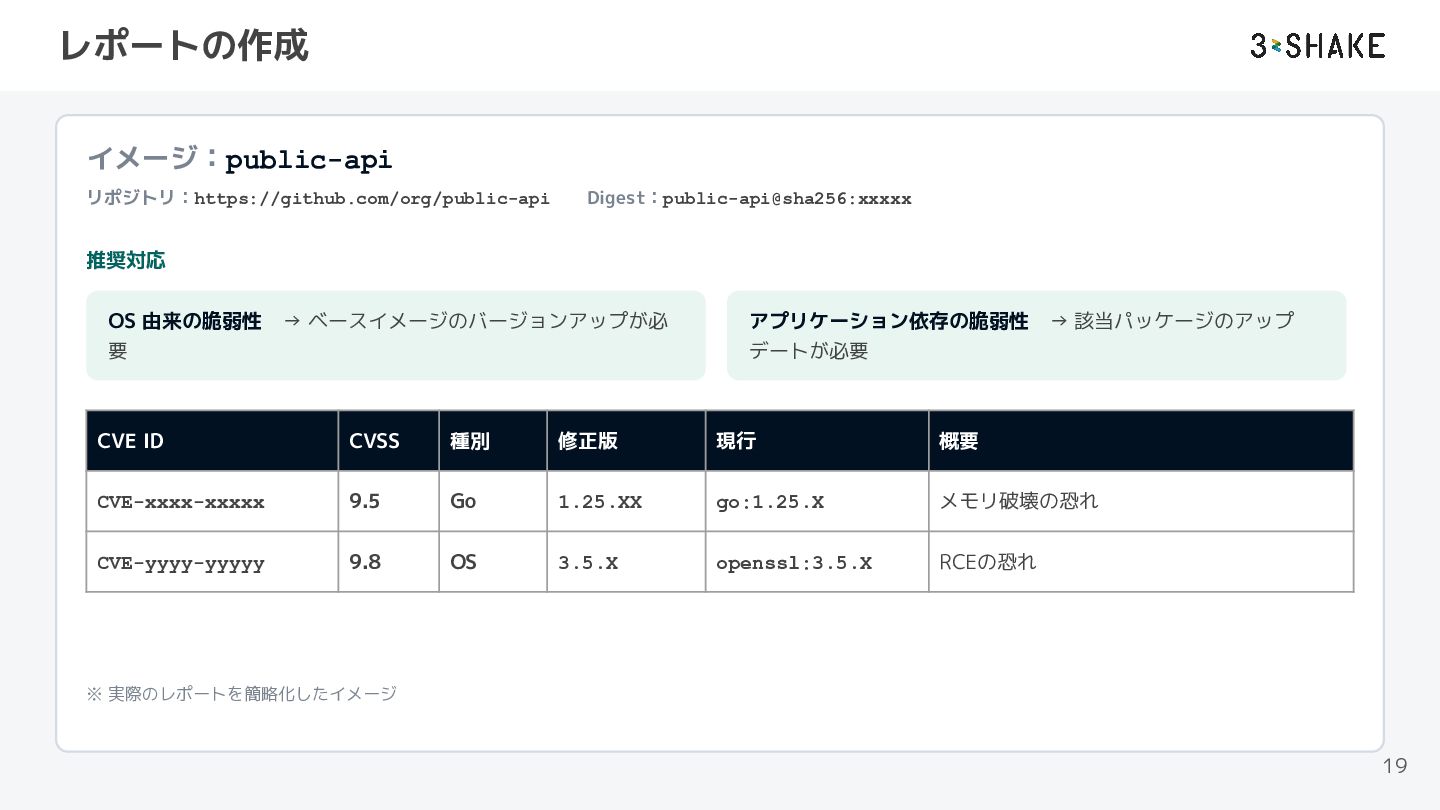
  15. レポートの作成 イメージ:public-api リポジトリ:https://github.com/org/public-api Digest:public-api@sha256:xxxxx 推奨対応 OS 由来の脆弱性 → ベースイメージのバージョンアップが必 要

    アプリケーション依存の脆弱性 → 該当パッケージのアップ デートが必要 CVE ID CVSS 種別 修正版 現行 概要 CVE-xxxx-xxxxx 9.5 Go 1.25.XX go:1.25.X メモリ破壊の恐れ CVE-yyyy-yyyyy 9.8 OS 3.5.X openssl:3.5.X RCEの恐れ ※ 実際のレポートを簡略化したイメージ 19
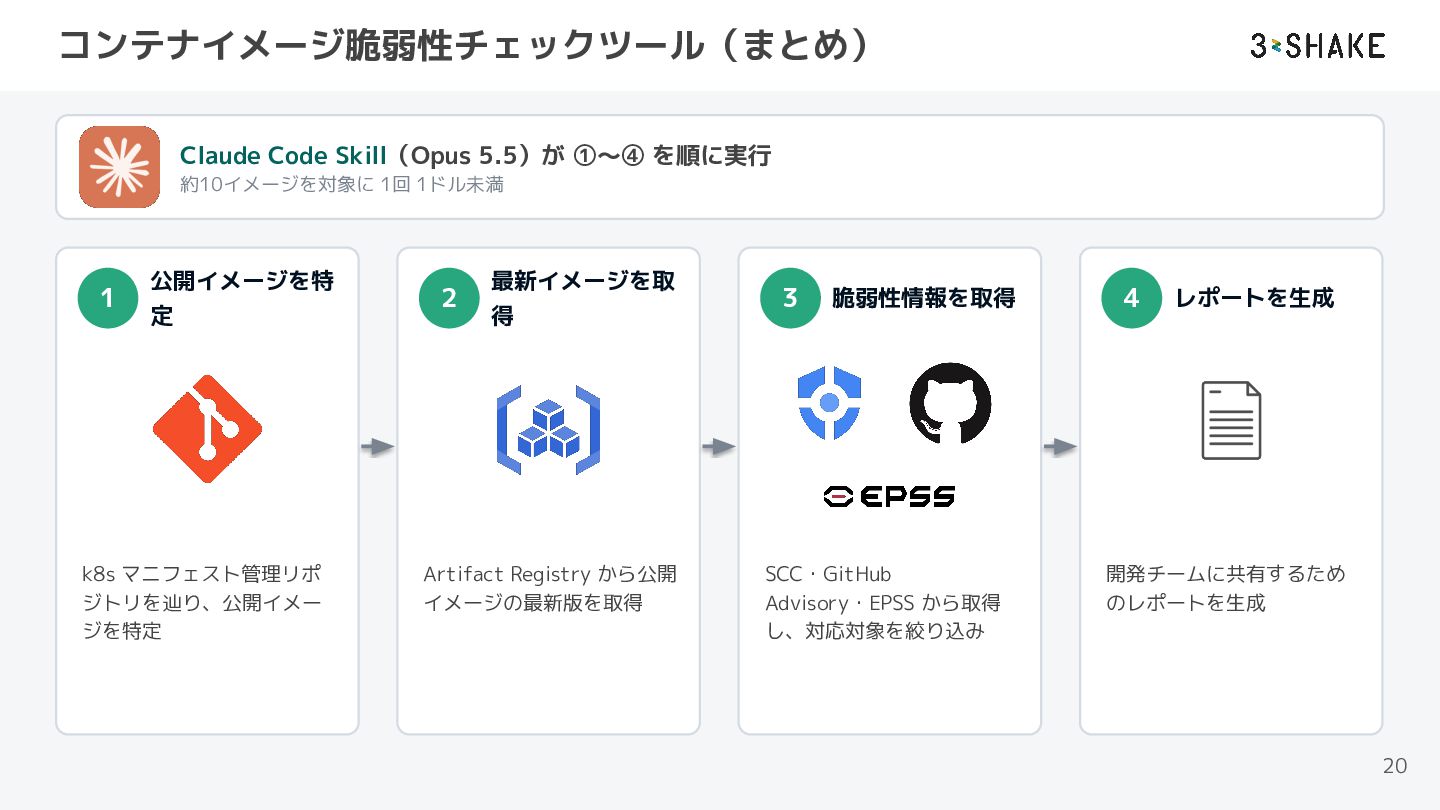
  16. コンテナイメージ脆弱性チェックツール(まとめ) Claude Code Skill(Opus 5.5)が ①〜④ を順に実行 約10イメージを対象に 1回 1ドル未満

    1 公開イメージを特 定 k8s マニフェスト管理リポ ジトリを辿り、公開イメー ジを特定 2 最新イメージを取 得 Artifact Registry から公開 イメージの最新版を取得 3 脆弱性情報を取得 SCC・GitHub Advisory・EPSS から取得 し、対応対象を絞り込み 4 レポートを生成 開発チームに共有するため のレポートを生成 20
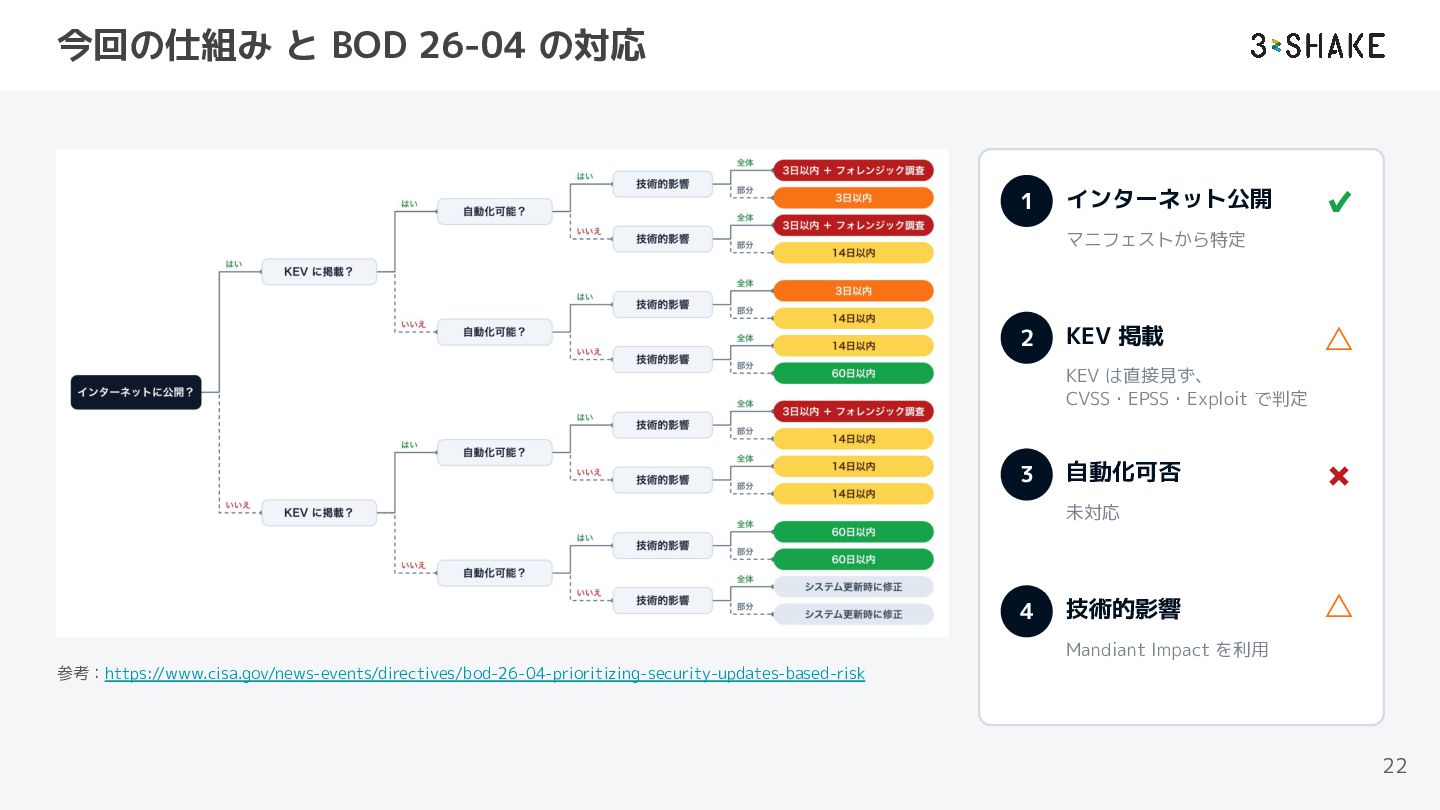
  17. 今回の仕組み と BOD 26-04 の対応 1 インターネット公開 ✔ マニフェストから特定 2

    KEV 掲載 △ KEV は直接見ず、 CVSS・EPSS・Exploit で判定 3 自動化可否 ✖ 未対応 4 技術的影響 △ Mandiant Impact を利用 参考:https://www.cisa.gov/news-events/directives/bod-26-04-prioritizing-security-updates-based-risk 22
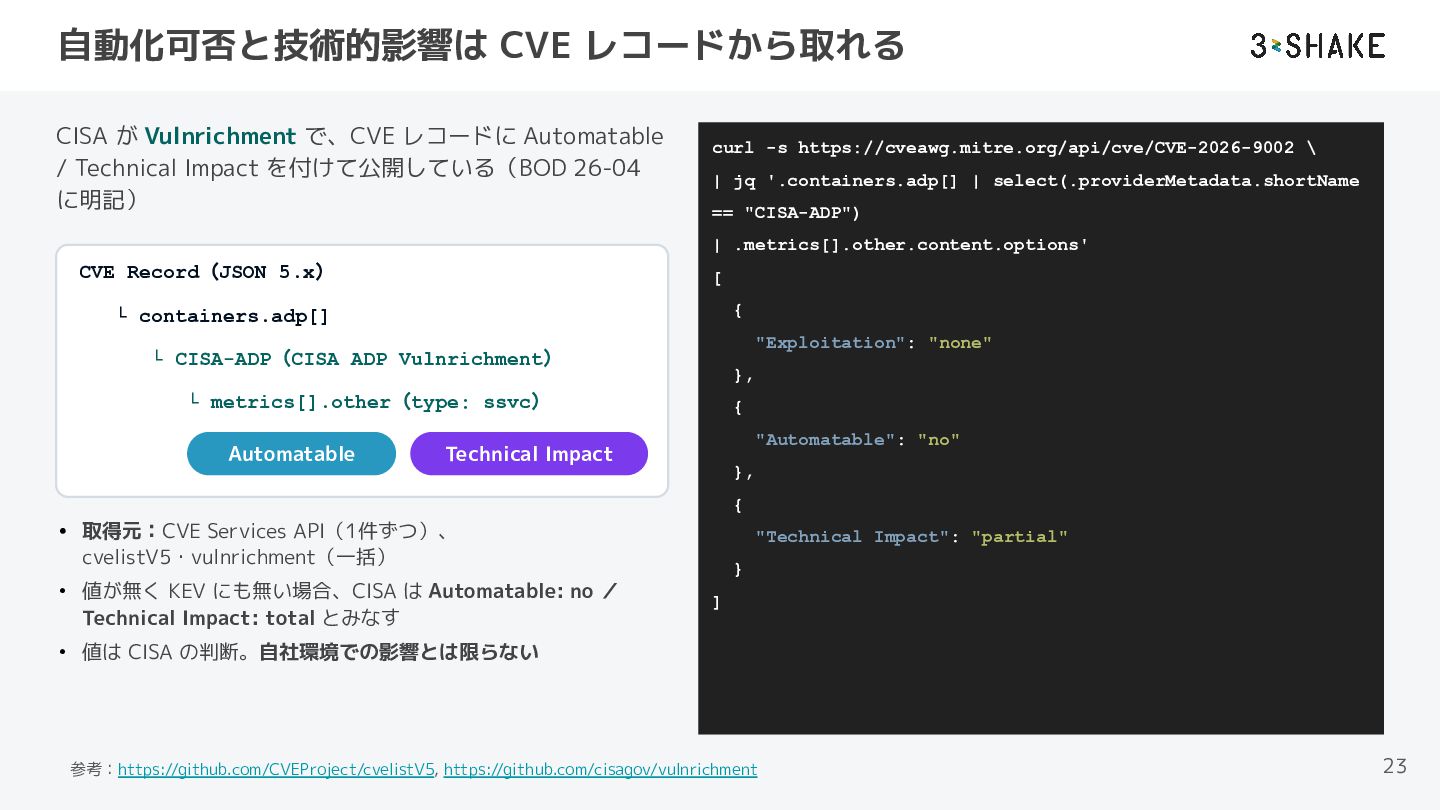
  18. 自動化可否と技術的影響は CVE レコードから取れる CISA が Vulnrichment で、CVE レコードに Automatable /

    Technical Impact を付けて公開している(BOD 26-04 に明記) curl -s https://cveawg.mitre.org/api/cve/CVE-2026-9002 \ | jq '.containers.adp[] | select(.providerMetadata.shortName == "CISA-ADP") | .metrics[].other.content.options' CVE Record(JSON 5.x) [ { └ containers.adp[] "Exploitation": "none" └ CISA-ADP(CISA ADP Vulnrichment) }, └ metrics[].other(type: ssvc) Automatable { "Automatable": "no" Technical Impact }, { • 取得元:CVE Services API(1件ずつ)、 cvelistV5・vulnrichment(一括) • 値が無く KEV にも無い場合、CISA は Automatable: no / Technical Impact: total とみなす "Technical Impact": "partial" } ] • 値は CISA の判断。自社環境での影響とは限らない 参考:https://github.com/CVEProject/cvelistV5, https://github.com/cisagov/vulnrichment 23
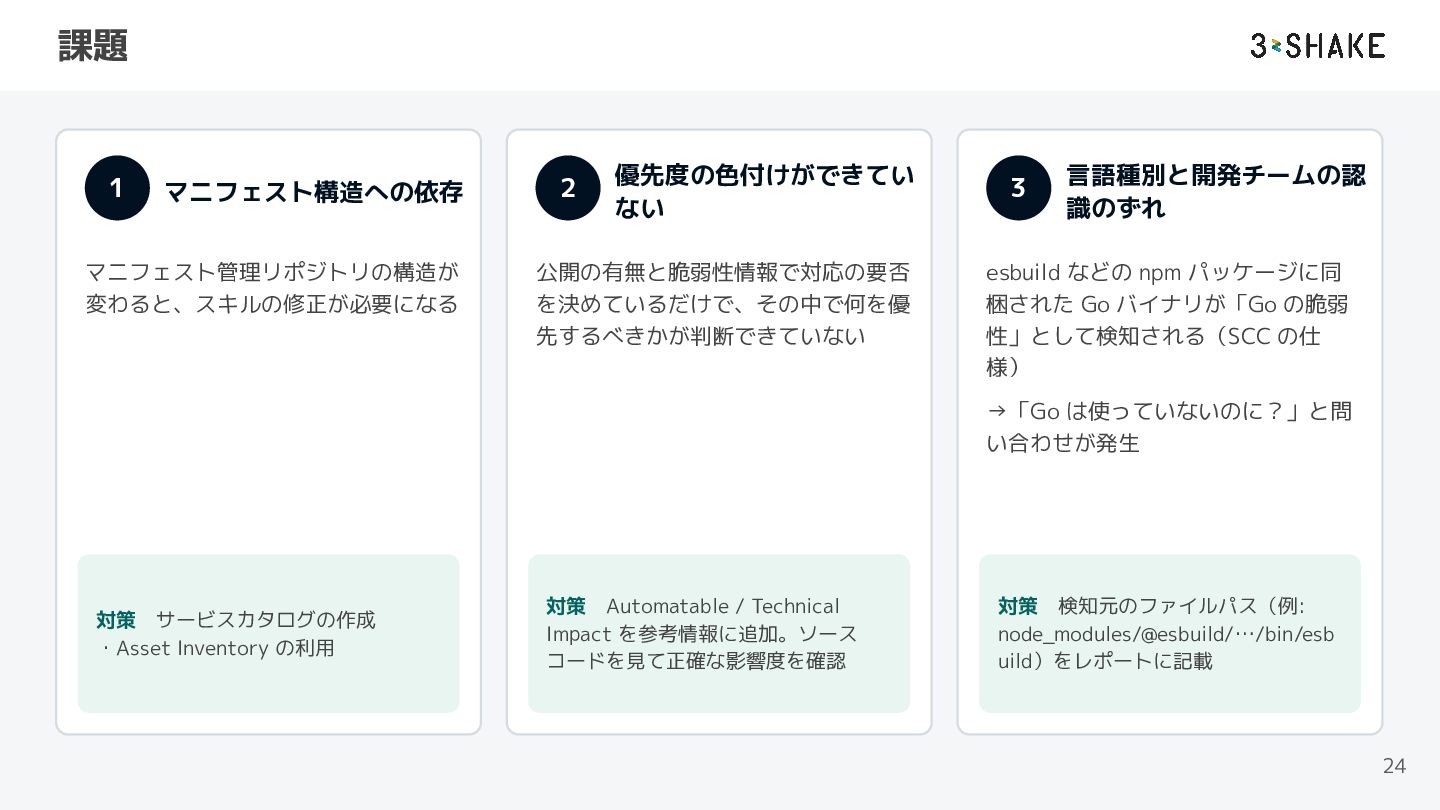
  19. 課題 1 マニフェスト構造への依存 マニフェスト管理リポジトリの構造が 変わると、スキルの修正が必要になる 2 優先度の色付けができてい ない 公開の有無と脆弱性情報で対応の要否 を決めているだけで、その中で何を優

    先するべきかが判断できていない 3 言語種別と開発チームの認 識のずれ esbuild などの npm パッケージに同 梱された Go バイナリが「Go の脆弱 性」として検知される(SCC の仕 様) →「Go は使っていないのに?」と問 い合わせが発生 対策 サービスカタログの作成 ・Asset Inventory の利用 対策 Automatable / Technical Impact を参考情報に追加。ソース コードを見て正確な影響度を確認 対策 検知元のファイルパス(例: node_modules/@esbuild/…/bin/esb uild)をレポートに記載 24
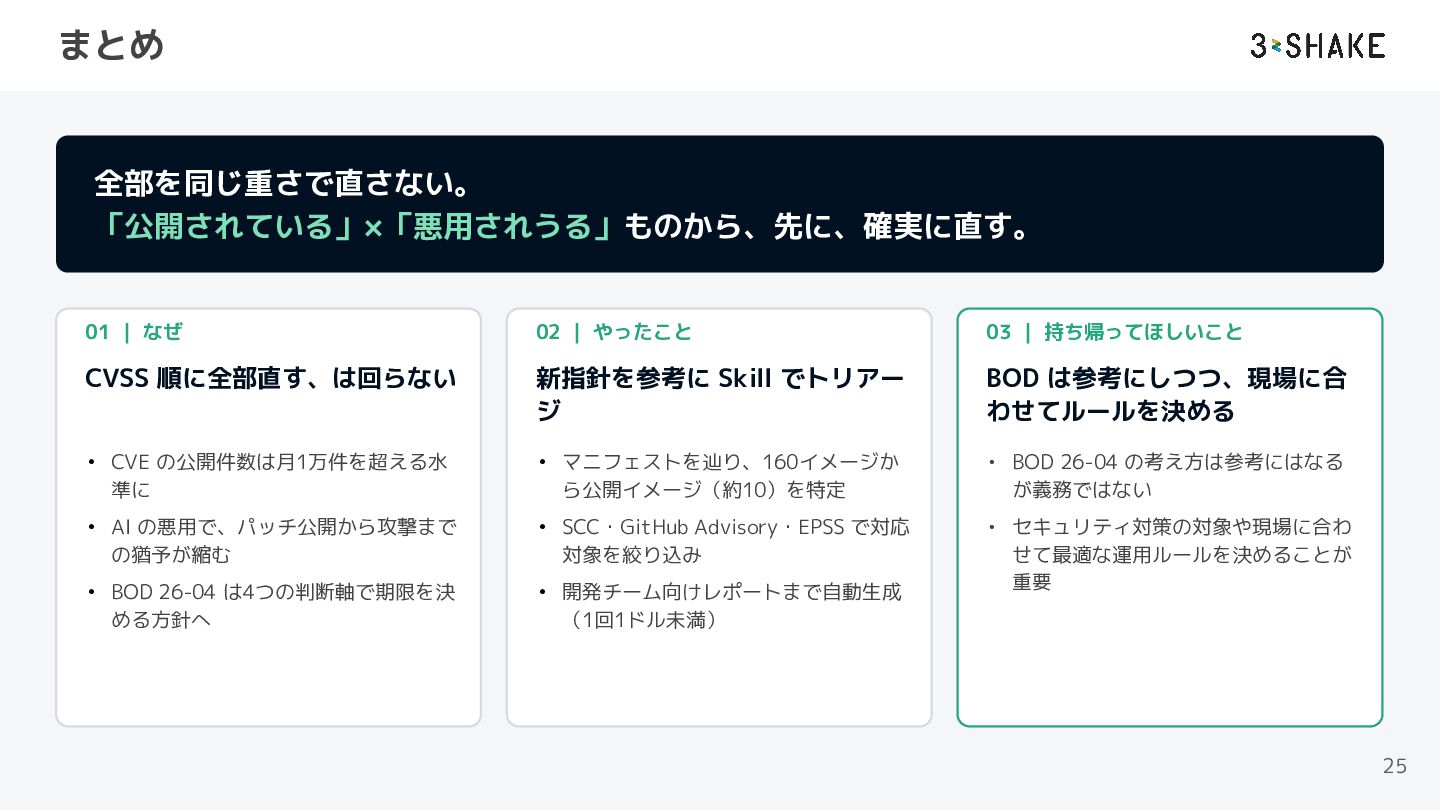
  20. まとめ 全部を同じ重さで直さない。 「公開されている」×「悪用されうる」ものから、先に、確実に直す。 01 | なぜ 02 | やったこと 03

    | 持ち帰ってほしいこと CVSS 順に全部直す、は回らない 新指針を参考に Skill でトリアー ジ BOD は参考にしつつ、現場に合 わせてルールを決める • CVE の公開件数は月1万件を超える水 準に • マニフェストを辿り、160イメージか ら公開イメージ(約10)を特定 • BOD 26-04 の考え方は参考にはなる が義務ではない • AI の悪用で、パッチ公開から攻撃まで の猶予が縮む • SCC・GitHub Advisory・EPSS で対応 対象を絞り込み • BOD 26-04 は4つの判断軸で期限を決 める方針へ • 開発チーム向けレポートまで自動生成 (1回1ドル未満) • セキュリティ対策の対象や現場に合わ せて最適な運用ルールを決めることが 重要 25

More Decks by swdtkuy

Other Decks in Technology