Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
AWS Configは設定しておけばOKじゃないって本当?AWS Config の運用ある...
Search
Yuto Komai
August 27, 2023
Technology
830
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
AWS Configは設定しておけばOKじゃないって本当?AWS Config の運用あるあるをどう乗りこなしているか
2023/8/26
Security-JAWS【第30回】[Security-JAWS DAYS] ~Day1~
Session12の資料です。
Yuto Komai
August 27, 2023
More Decks by Yuto Komai
See All by Yuto Komai
GDC report in Akatsuki Geek Live#2
yutokomai
1
3.1k
mercari-GDC2019-stadia-report
yutokomai
2
2.7k
ECS Fargate build on AWS CodeBuild
yutokomai
5
4.1k
Other Decks in Technology
See All in Technology
OpenTelemetryのメトリクスをCloudWatchに送ってPromQLで見てみた
ota1022
0
120
From Vanilla Kubernetes to a Batteries-Included Platform: Developer Experience at 1,300+ Clusters
yosshi_
0
680
AI活用の現在地、 ちゃんと見えてますか?/XPfest-2026
visional_engineering_and_design
0
180
2026-09-10 【Snowflake World Tour Tokyo 2026】dbt Core と Snowflake で実現する多層的なデータガバナンス / Multi-Layered Data Governance Powered by dbt Core and Snowflake
civitaspo
0
320
20260906 「AWS運用入門」著者が教える、運用業務への生成AI活用入門
masaruogura
0
260
Where Is JetBrains AI Heading- — Central CLI, Air Alpha, and the Agentic Development Stack
x5gtrn
PRO
0
150
GuardDuty 検知対応を DevOps Agent で効率化しようとしている話 / GuardDuty Investigations with DevOps Agent
masahirokawahara
1
360
作品が生態系になった ─ Mini Tokyo 3D から世界へ
nagix
0
150
20260912_スクラムにジェネラリストは必要か
ryugen04
0
320
Podは生きているのにGoだけが落ちる:GOGCとGOMEMLIMITで追うInvisible OOM Killの謎
tkc66buzz
1
510
あるけみー式LTスライド作成術
alchemy1115
1
170
Omarchy Quattro の日本語設定周り
simosako
2
140
Featured
See All Featured
世界の人気アプリ100個を分析して見えたペイウォール設計の心得
akihiro_kokubo
PRO
74
42k
Distributed Sagas: A Protocol for Coordinating Microservices
caitiem20
333
23k
Understanding Cognitive Biases in Performance Measurement
bluesmoon
32
3k
Chrome DevTools: State of the Union 2024 - Debugging React & Beyond
addyosmani
10
1.3k
Rails Girls Zürich Keynote
gr2m
96
14k
Leveraging LLMs for student feedback in introductory data science courses - posit::conf(2025)
minecr
1
380
Agile that works and the tools we love
rasmusluckow
331
22k
[SF Ruby Conf 2025] Rails X
palkan
2
1.4k
Navigating Algorithm Shifts & AI Overviews - #SMXNext
aleyda
1
1.6k
More Than Pixels: Becoming A User Experience Designer
marktimemedia
3
520
HU Berlin: Industrial-Strength Natural Language Processing with spaCy and Prodigy
inesmontani
PRO
0
690
The SEO Collaboration Effect
kristinabergwall1
1
550
Transcript
AWS Config 設定しておけ OK! …じゃないって本当? AWS Config 運用あるあるを どう乗りこなしているか
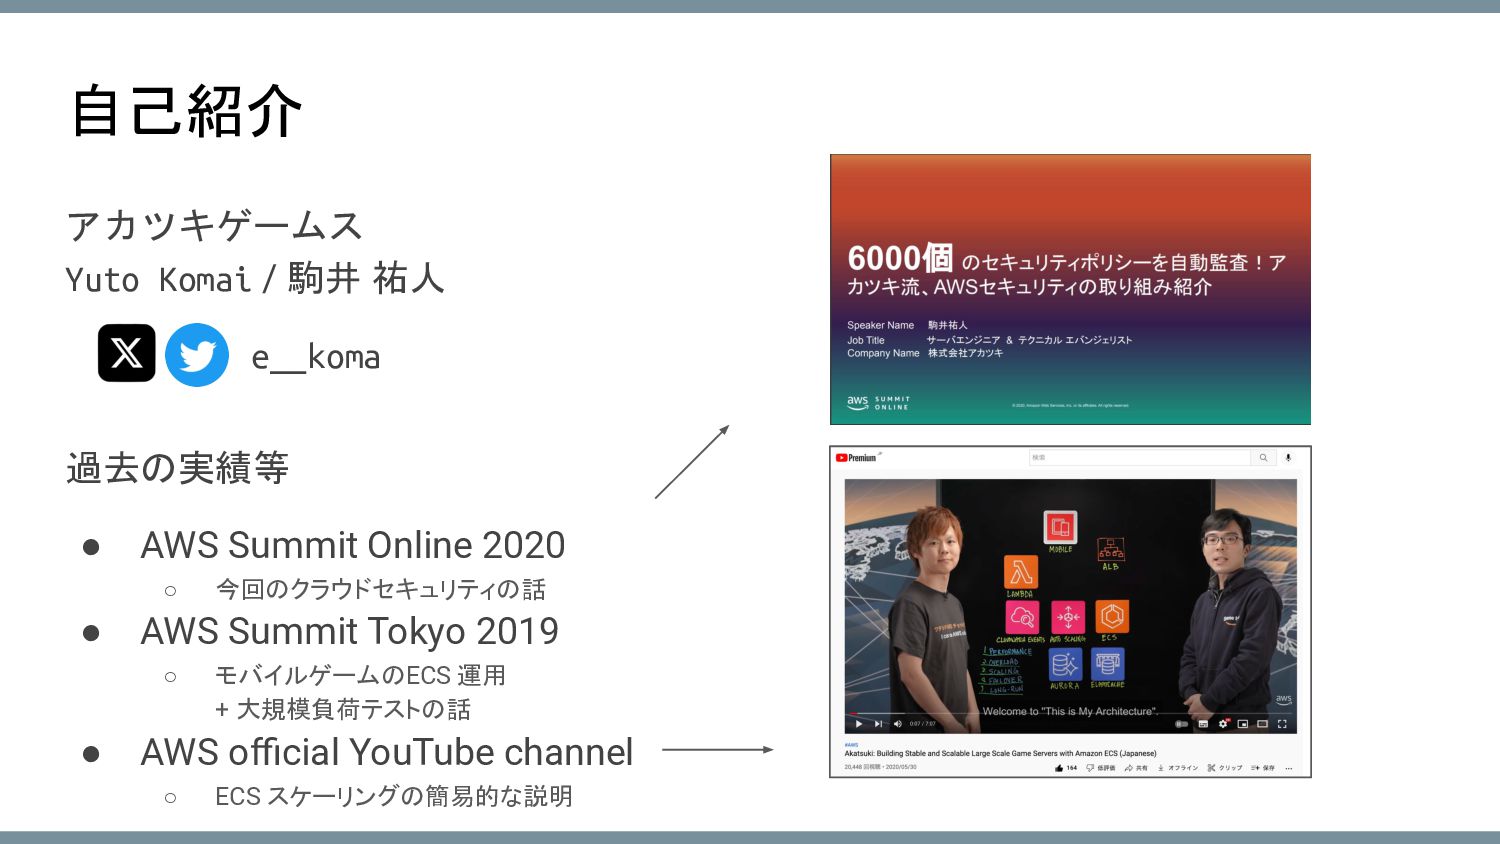
自己紹介 アカツキゲームス Yuto Komai / 駒井 祐人 e__koma 過去 実績等
• AWS Summit Online 2020 ◦ 今回 クラウドセキュリティ 話 • AWS Summit Tokyo 2019 ◦ モバイルゲーム ECS 運用 + 大規模負荷テスト 話 • AWS official YouTube channel ◦ ECS スケーリング 簡易的な説明
話すこと AWS Config 具体的な運用例
話 前提 • Organizations 配下に AWS アカウントが数十個以上存在し 定期的に増減するような状況を想定 • Config
社内セキュリティポリシーを守るため 1つ ツール ◦ (脅威検知や脆弱性管理など総合的な仕組みが必要で、 Config 運用しときゃクラウド セキュリティ バッチリ、という話で ないことを事前に補足)
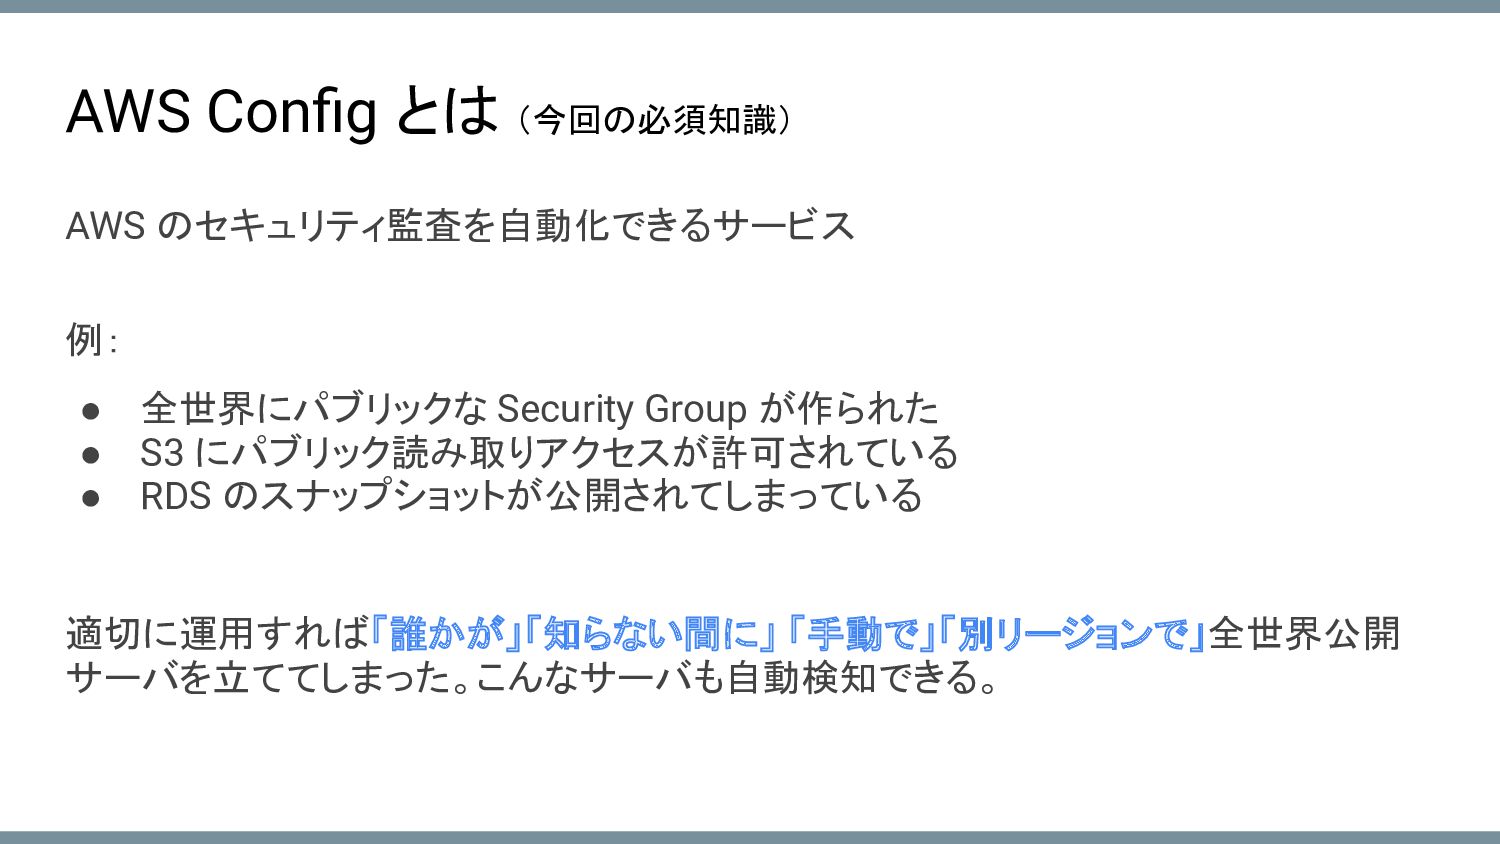
AWS Config と (今回 必須知識) AWS セキュリティ監査を自動化できるサービス 例: • 全世界にパブリックな
Security Group が作られた • S3 にパブリック読み取りアクセスが許可されている • RDS スナップショットが公開されてしまっている 適切に運用すれ 「誰かが」「知らない間に」 「手動で」「別リージョンで」全世界公開 サーバを立ててしまった。こんなサーバも自動検知できる。
最高じゃん! … と思いきや?
あるある① 意図した公開サーバも問答無用に NG
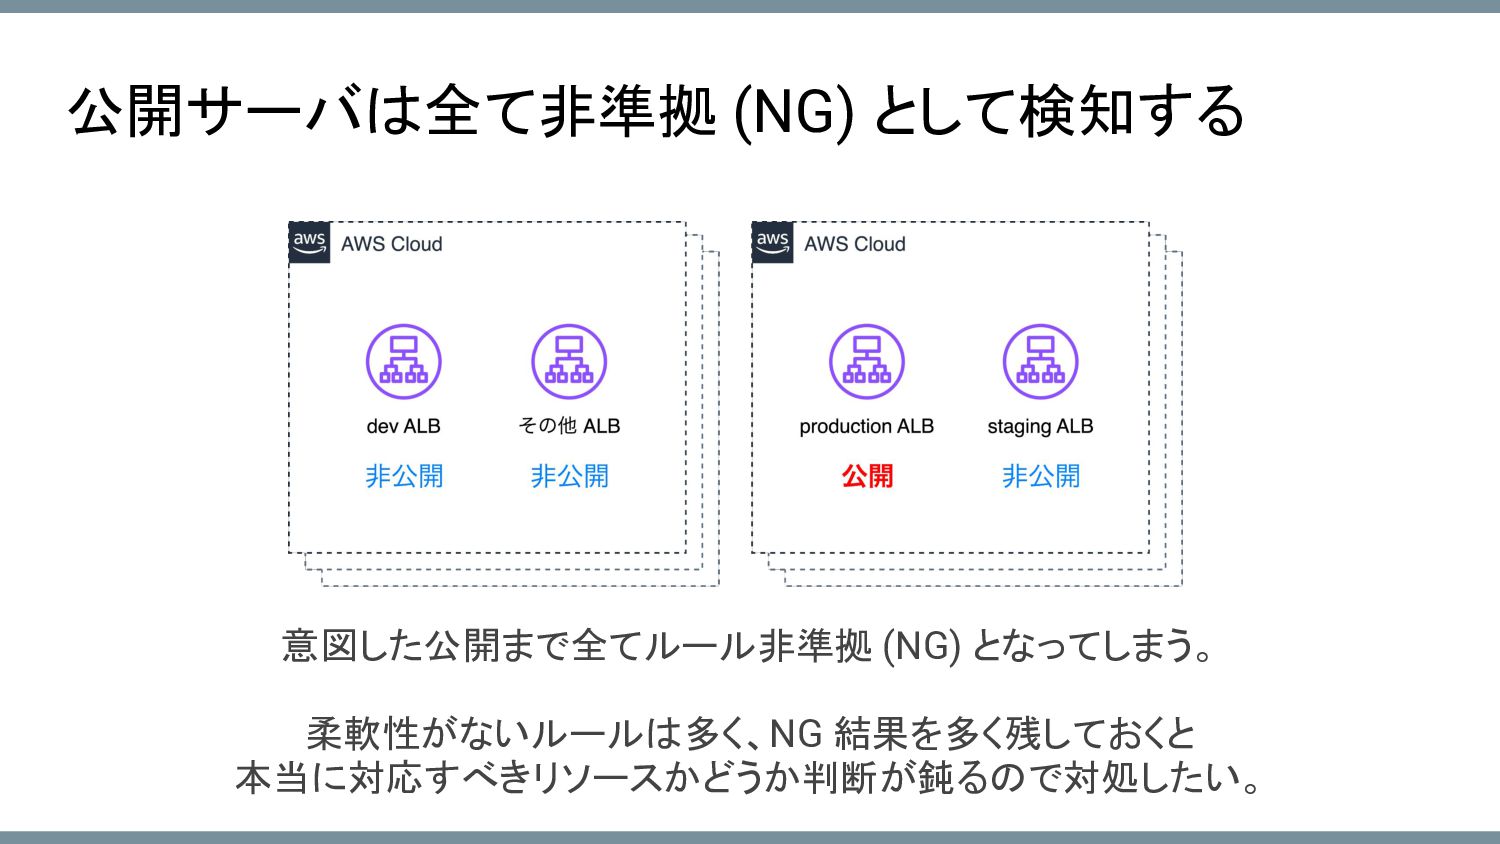
公開サーバ 全て非準拠 (NG) として検知する 意図した公開まで全てルール非準拠 (NG) となってしまう。 柔軟性がないルール 多く、NG 結果を多く残しておくと
本当に対応すべきリソースかどうか判断が鈍る で対処したい。
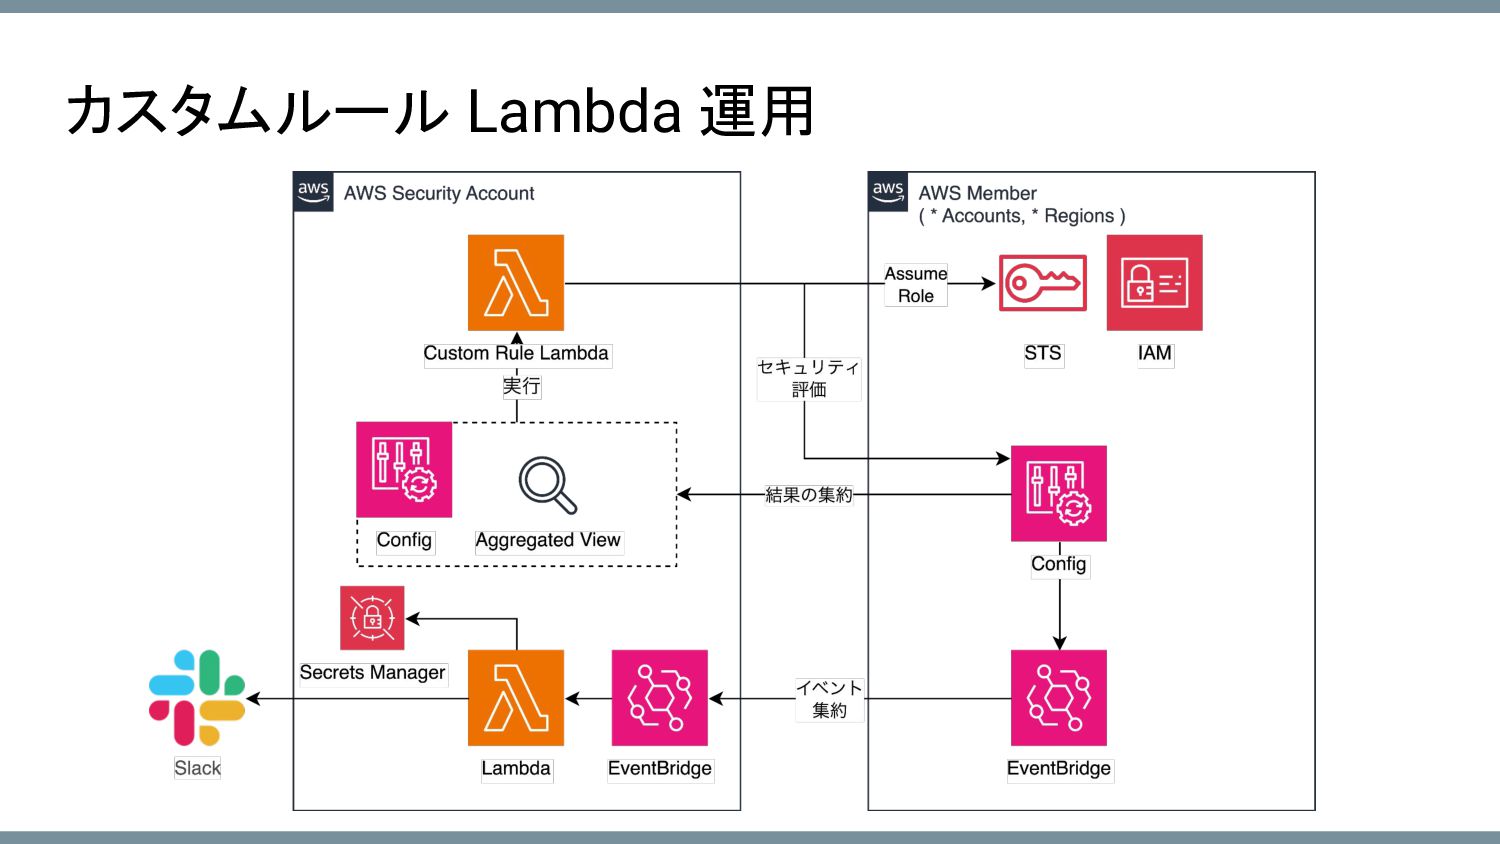
解決策: カスタムルール Lambda 運用 ※ アーキテクチャ 後ほど話します
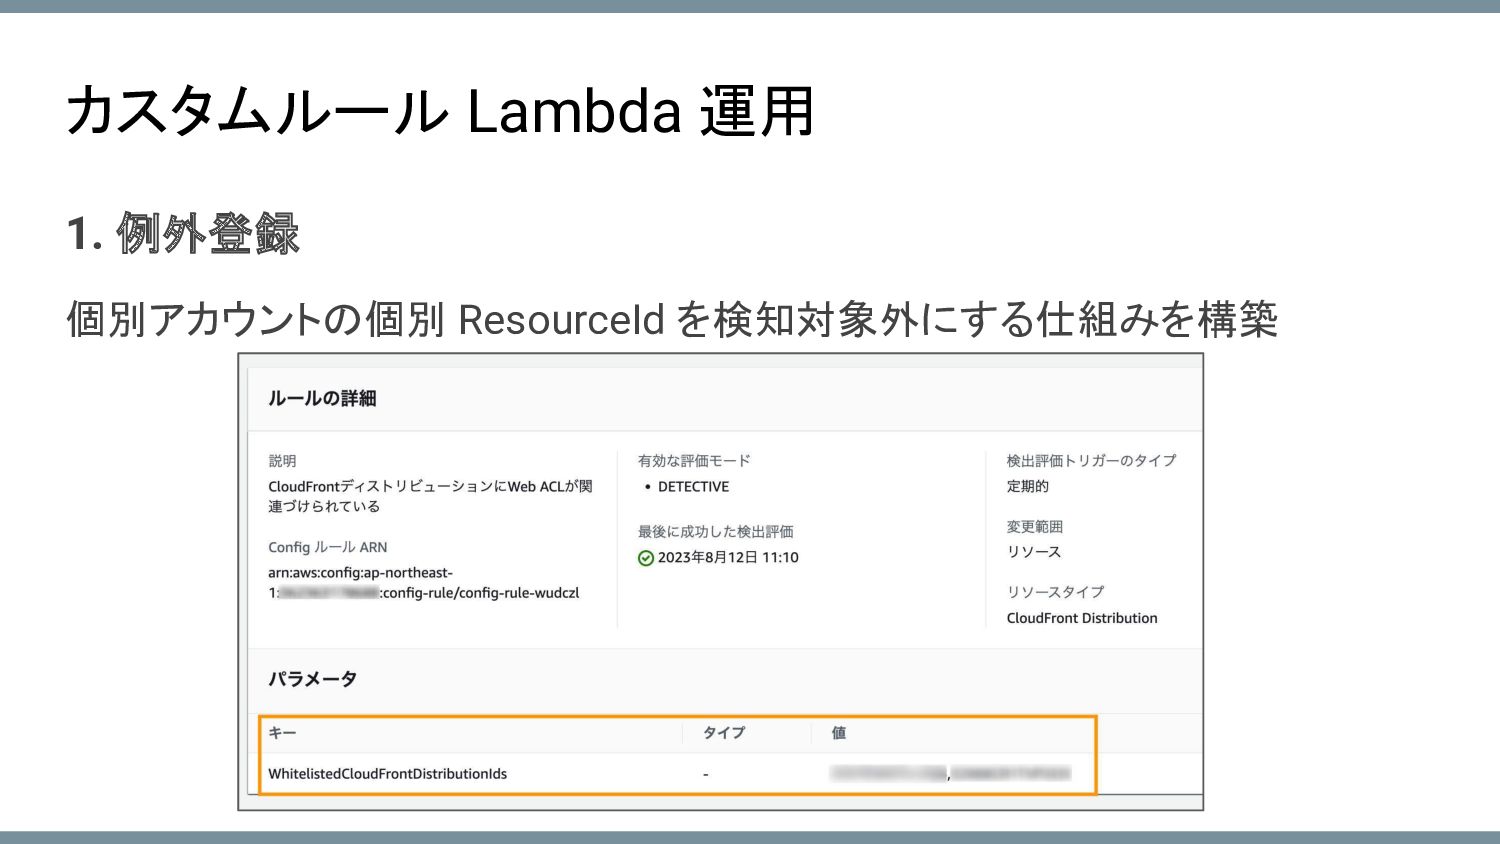
カスタムルール Lambda 運用 1. 例外登録 個別アカウント 個別 ResourceId を検知対象外にする仕組みを構築
Q. マネージドで実現する方法 ? A. Config 単体で できませんが、 Security Hub と統合することで、
例外登録に準ずる機能が 最近 (やっと...) 可能に。 ※ 登録できるルール 個数上限やメンバーアカウント Config 見え方など まだもう一声という印象 あるが、かなり改善した
カスタムルール Lambda 運用 2. カスタムポリシー 実現 社内ポリシーに合わせて Config ルールを作成している △
Config ルールがあるから、それに準ずる ◯ 社内ポリシー(※1) を整備し、マッチするも Config を利用。 足りない部分 カスタムルールで解決する。(※2) (※1) ISO など業界標準に準拠しつつ自社向けにカスタマイズしたポリシー (※2) awslabs に PR を投げてマージされたことも
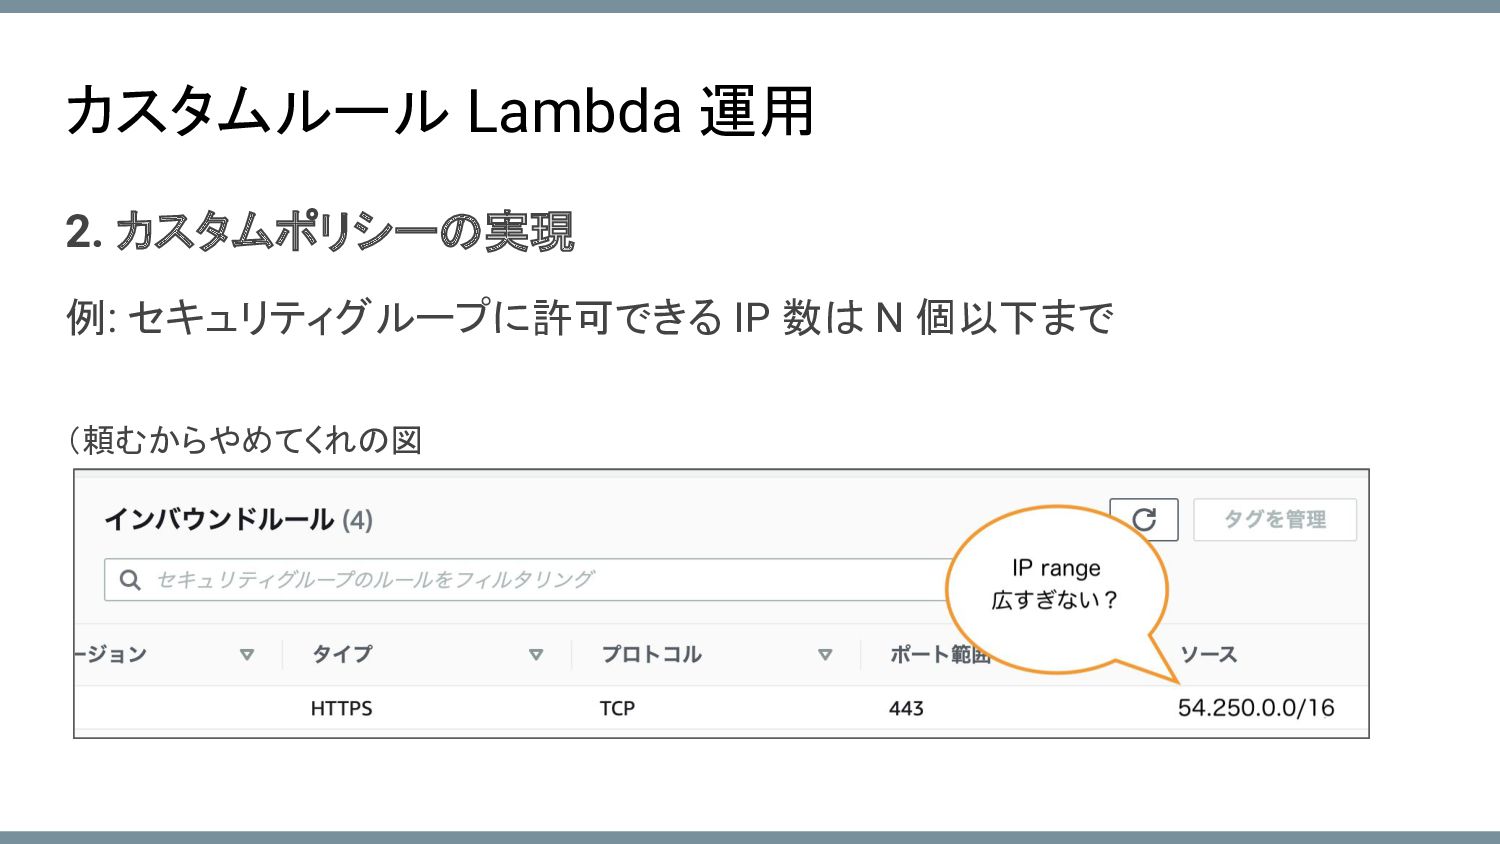
カスタムルール Lambda 運用 2. カスタムポリシー 実現 例: セキュリティグループに許可できる IP 数
N 個以下まで (頼むからやめてくれ 図
カスタムルール Lambda 運用
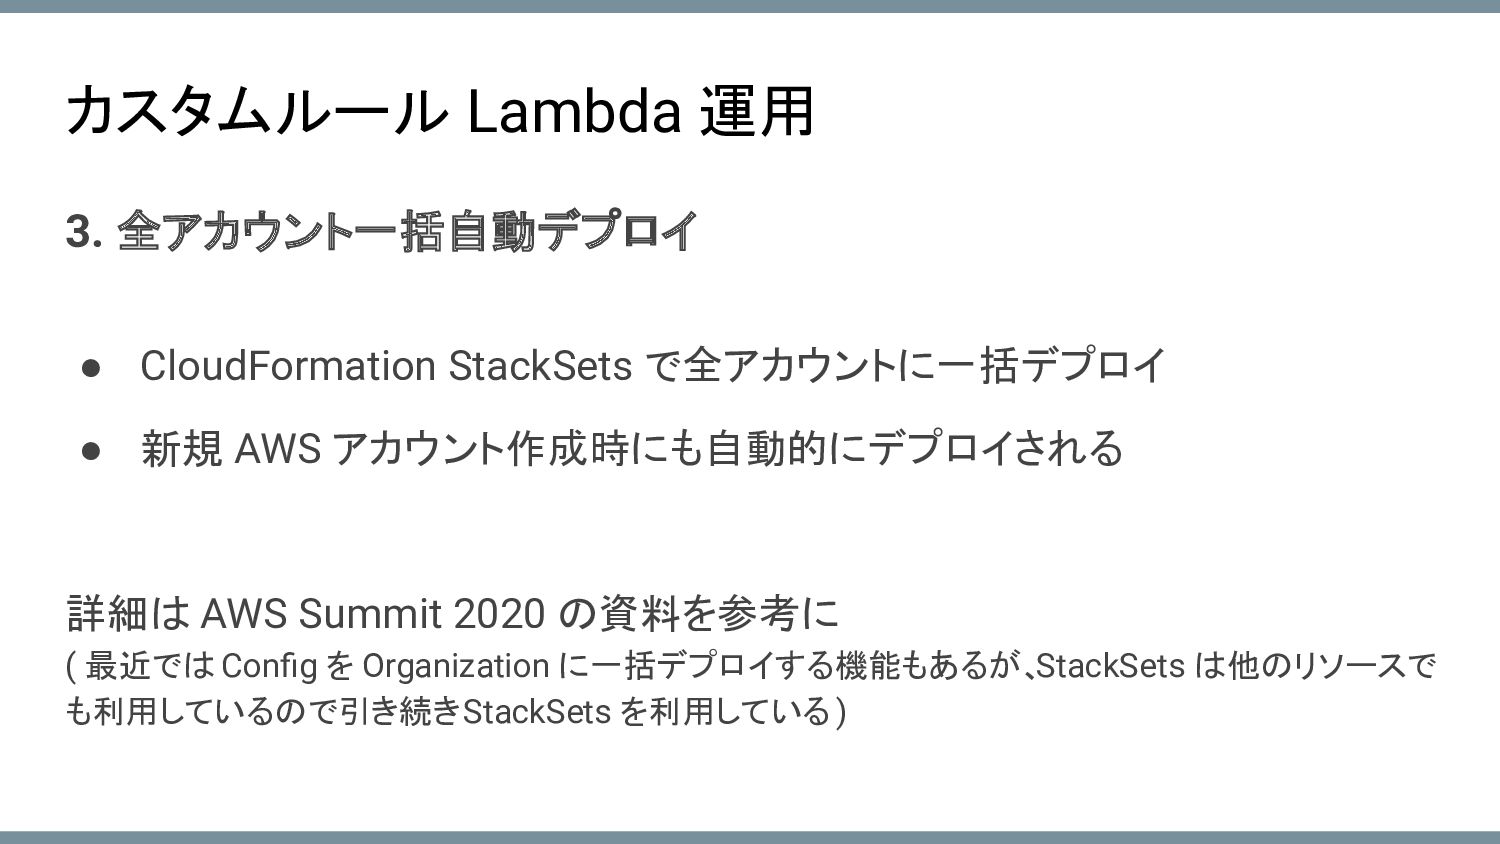
カスタムルール Lambda 運用 3. 全アカウント一括自動デプロイ • CloudFormation StackSets で全アカウントに一括デプロイ •
新規 AWS アカウント作成時にも自動的にデプロイされる 詳細 AWS Summit 2020 資料を参考に ( 最近で Config を Organization に一括デプロイする機能もあるが、 StackSets 他 リソースで も利用している で引き続き StackSets を利用している )
あるある② 例 アラート 対応してくれてる ?
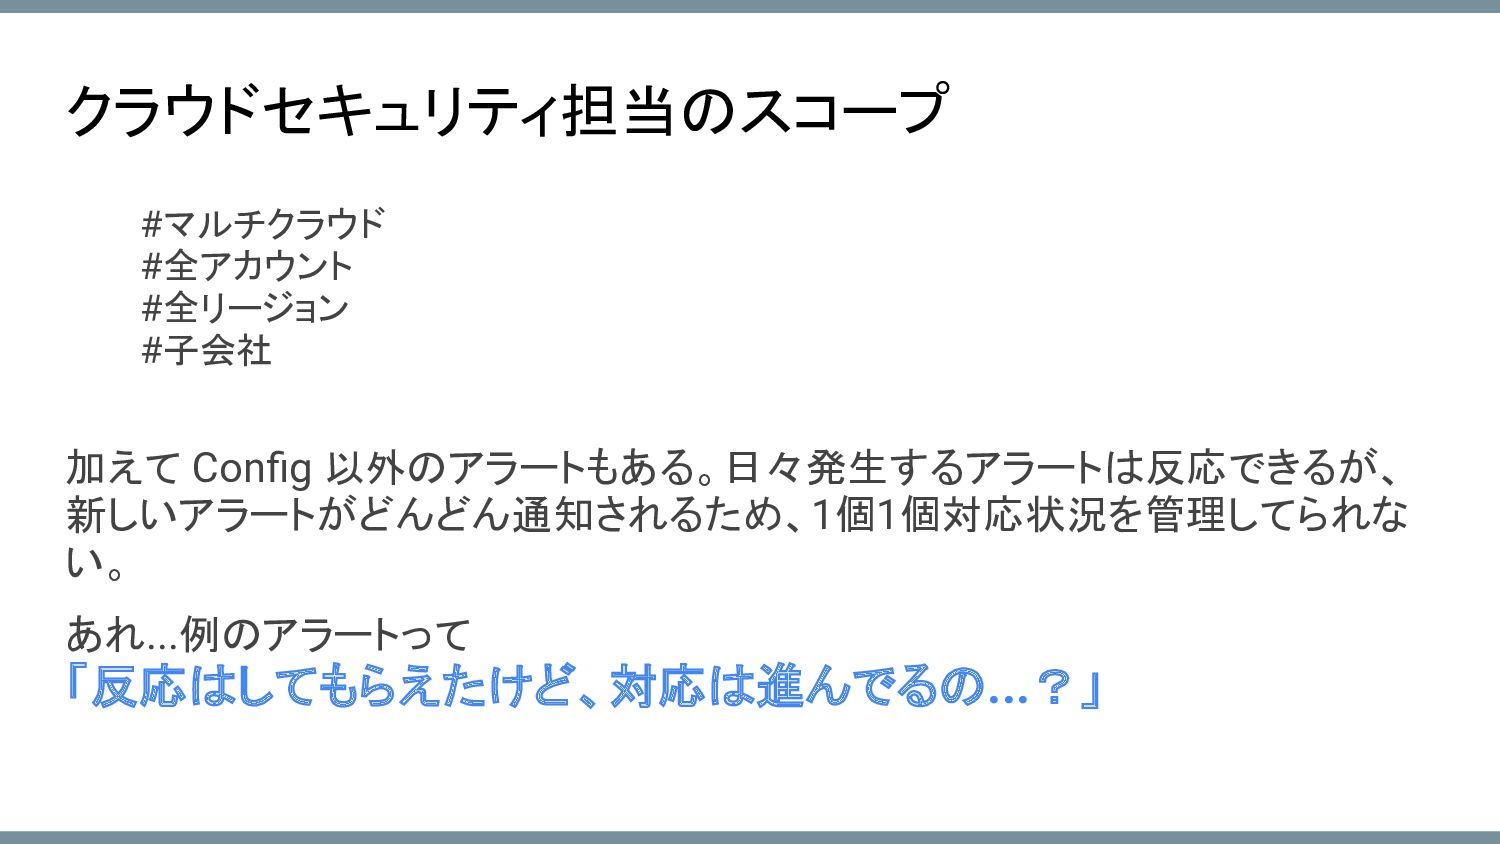
クラウドセキュリティ担当 スコープ #マルチクラウド #全アカウント #全リージョン #子会社 加えて Config 以外 アラートもある。日々発生するアラート
反応できるが、 新しいアラートがどんどん通知されるため、1個1個対応状況を管理してられな い。 あれ...例 アラートって 「反応 してもらえたけど、対応 進んでる ...?」
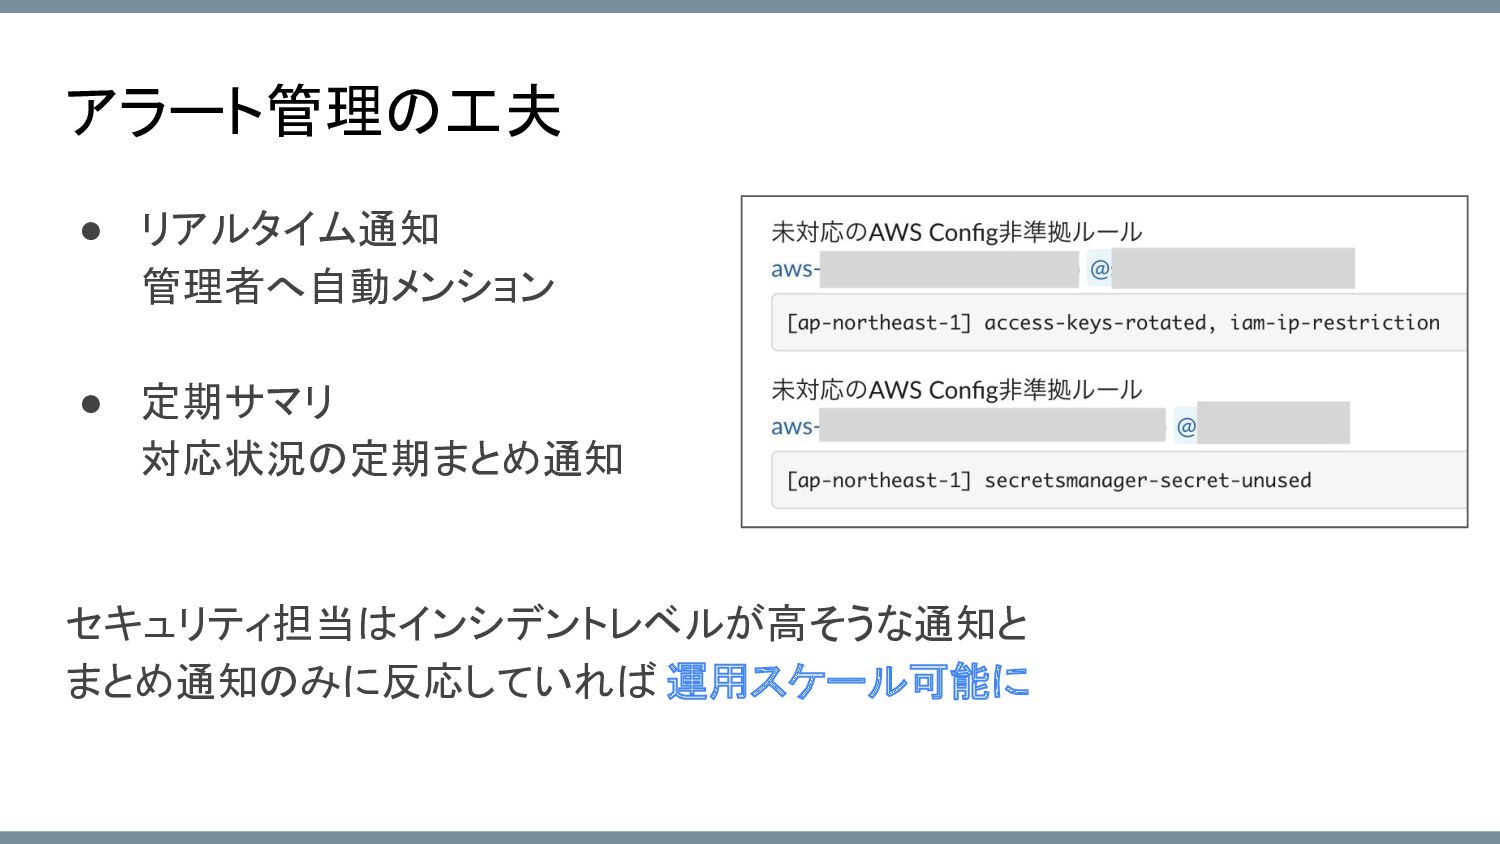
アラート管理 工夫 • リアルタイム通知 管理者へ自動メンション • 定期サマリ 対応状況 定期まとめ通知 セキュリティ担当
インシデントレベルが高そうな通知と まとめ通知 みに反応していれ 運用スケール可能に
あるある③ NG 検知 ゴミ
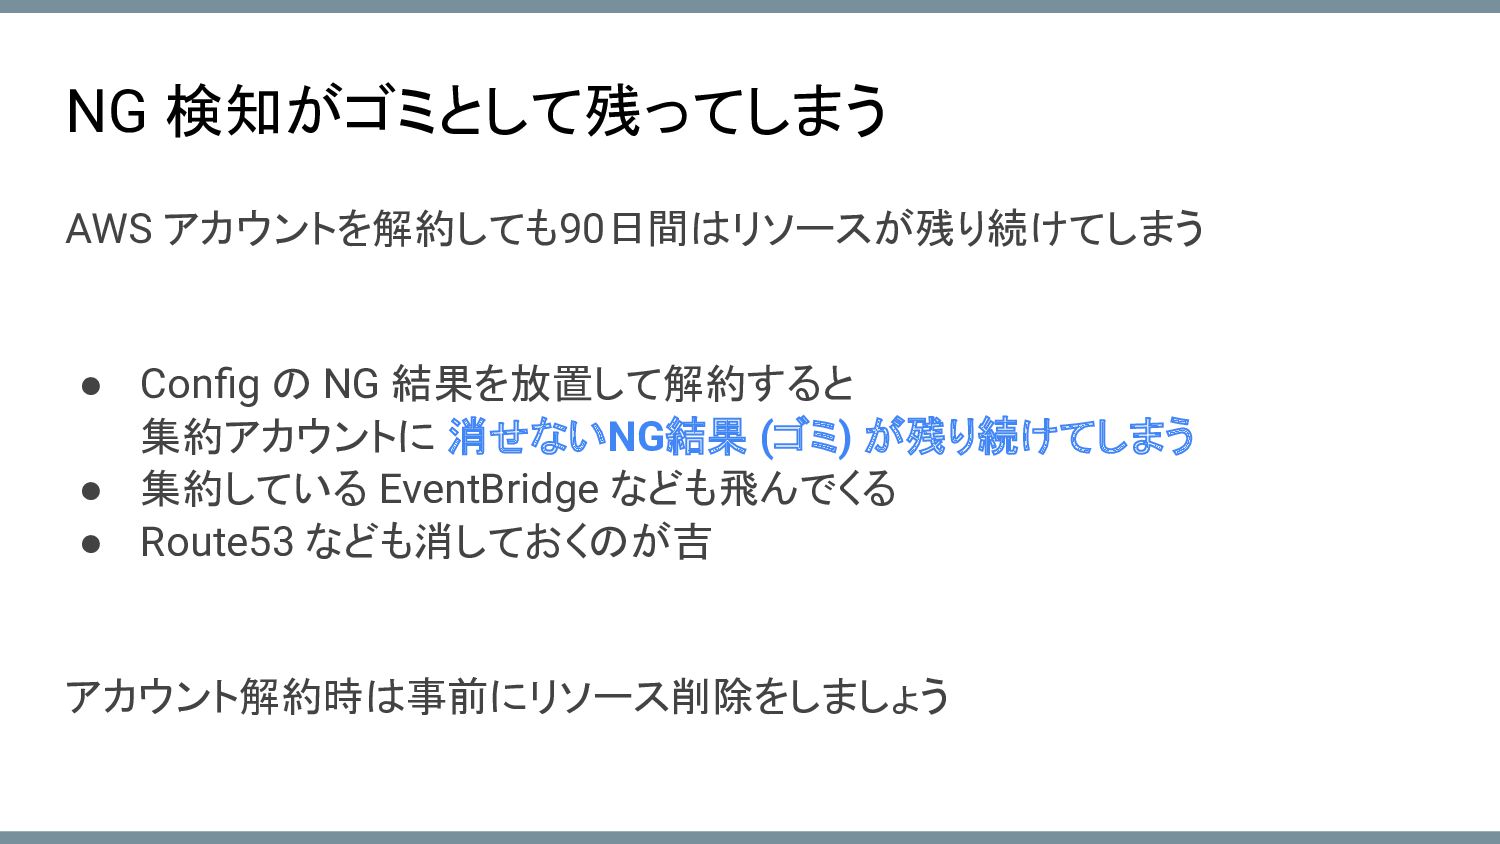
NG 検知がゴミとして残ってしまう AWS アカウントを解約しても90日間 リソースが残り続けてしまう • Config NG 結果を放置して解約すると 集約アカウントに
消せないNG結果 (ゴミ) が残り続けてしまう • 集約している EventBridge なども飛んでくる • Route53 なども消しておく が吉 アカウント解約時 事前にリソース削除をしましょう
あるある④ 知らない間に Config ルールが増える
あなた 知らない Config 世界 AWS blog を毎日チェックしているみなさん! 残念ながら Config 最新情報
キャッチアップできておりません
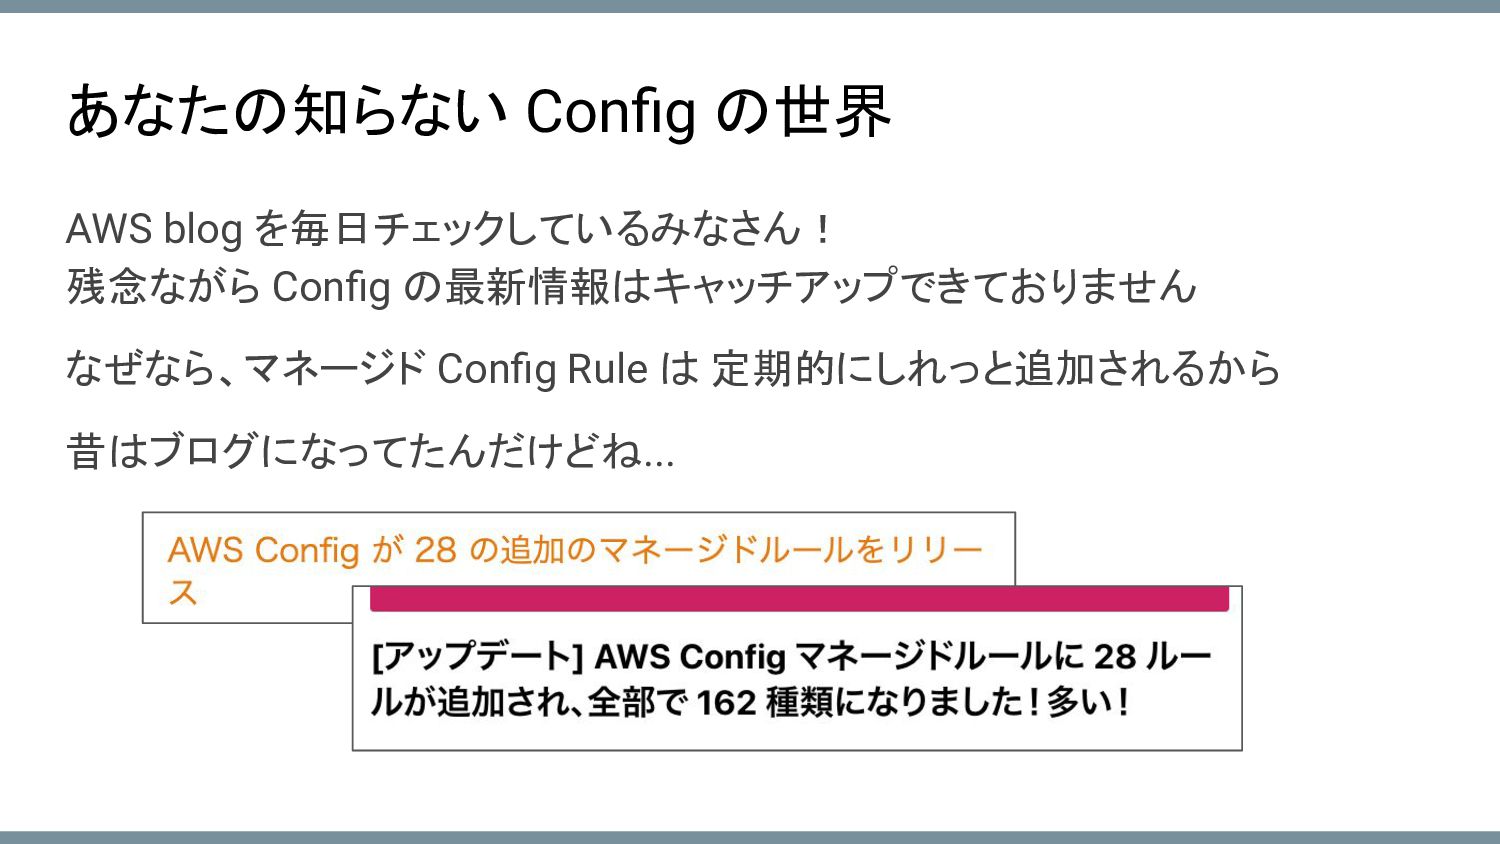
あなた 知らない Config 世界 AWS blog を毎日チェックしているみなさん! 残念ながら Config 最新情報
キャッチアップできておりません なぜなら、マネージド Config Rule 定期的にしれっと追加されるから 昔 ブログになってたんだけど ...
最新 Config ルール 取得と管理 最新 Config ルールを自動チェックする仕組みを作り 定期的に導入可否を判断している • チェック済み
ルール一覧を保持 • チェックしてない Config ルールがあれ 定期通知 • 一覧を更新
そ 他
そ 他、色んなパターン 検知 カスタムルールを充実させる運用が回ると クラウド設定以外 ポリシー検知も捗ります 例 • EDR がサーバ上で動いているか自動検知
• WordPress 管理画面に IP 制限がかかっているか検知 などなど
運用を工夫すれ 、アカウントが増えても スケールする仕組みを実現可能です 幸せな CSPM ライフを!!


 yutokomai
 ota1022
 yosshi_
 visional_engineering_and_design
 civitaspo
 masaruogura
 x5gtrn
 masahirokawahara
 nagix
 ryugen04
 tkc66buzz
 alchemy1115
 simosako
 akihiro_kokubo
 caitiem20
 bluesmoon
 addyosmani
 gr2m
 minecr
 rasmusluckow
 palkan
 aleyda
 marktimemedia
 inesmontani
 kristinabergwall1