Upgrade to Pro — share decks privately, control downloads, hide ads and more …

Confidential AI Night #2 - TEEの地獄

Sponsored · Your Podcast. Everywhere. Effortlessly. Share. Educate. Inspire. Entertain. You do you. We'll handle the rest. →
Acompany PRO
November 17, 2026
240

Confidential AI Night #2 - TEEの地獄

Confidential AI Night #2の講演で使用した資料です。現在メジャーな様々なTEEがそれぞれ抱える難しさを紹介し、TEEを扱う事には困難がつきまとう事をお見せします。

Acompany PRO

November 17, 2026

Transcript

48 slides
  1. 自己紹介 • 名前:櫻井 碧(さくらい あお) • Twitter: @dd_cliffford • 所属/肩書:株式会社Acompany

    CC Lab部シニア研究員、 未踏スーパークリエータ(2019) seccamp全国大会講師(2023〜) IISEC特任研究員(2025〜) • 出身大学:早稲田大学(情報工学修士) • 分野:TEE、暗号、プライバシーテック等 • 趣味:車、バイク、ゲーム、蒙古タンメン中本 ©️Acompany Co.,Ltd. 2
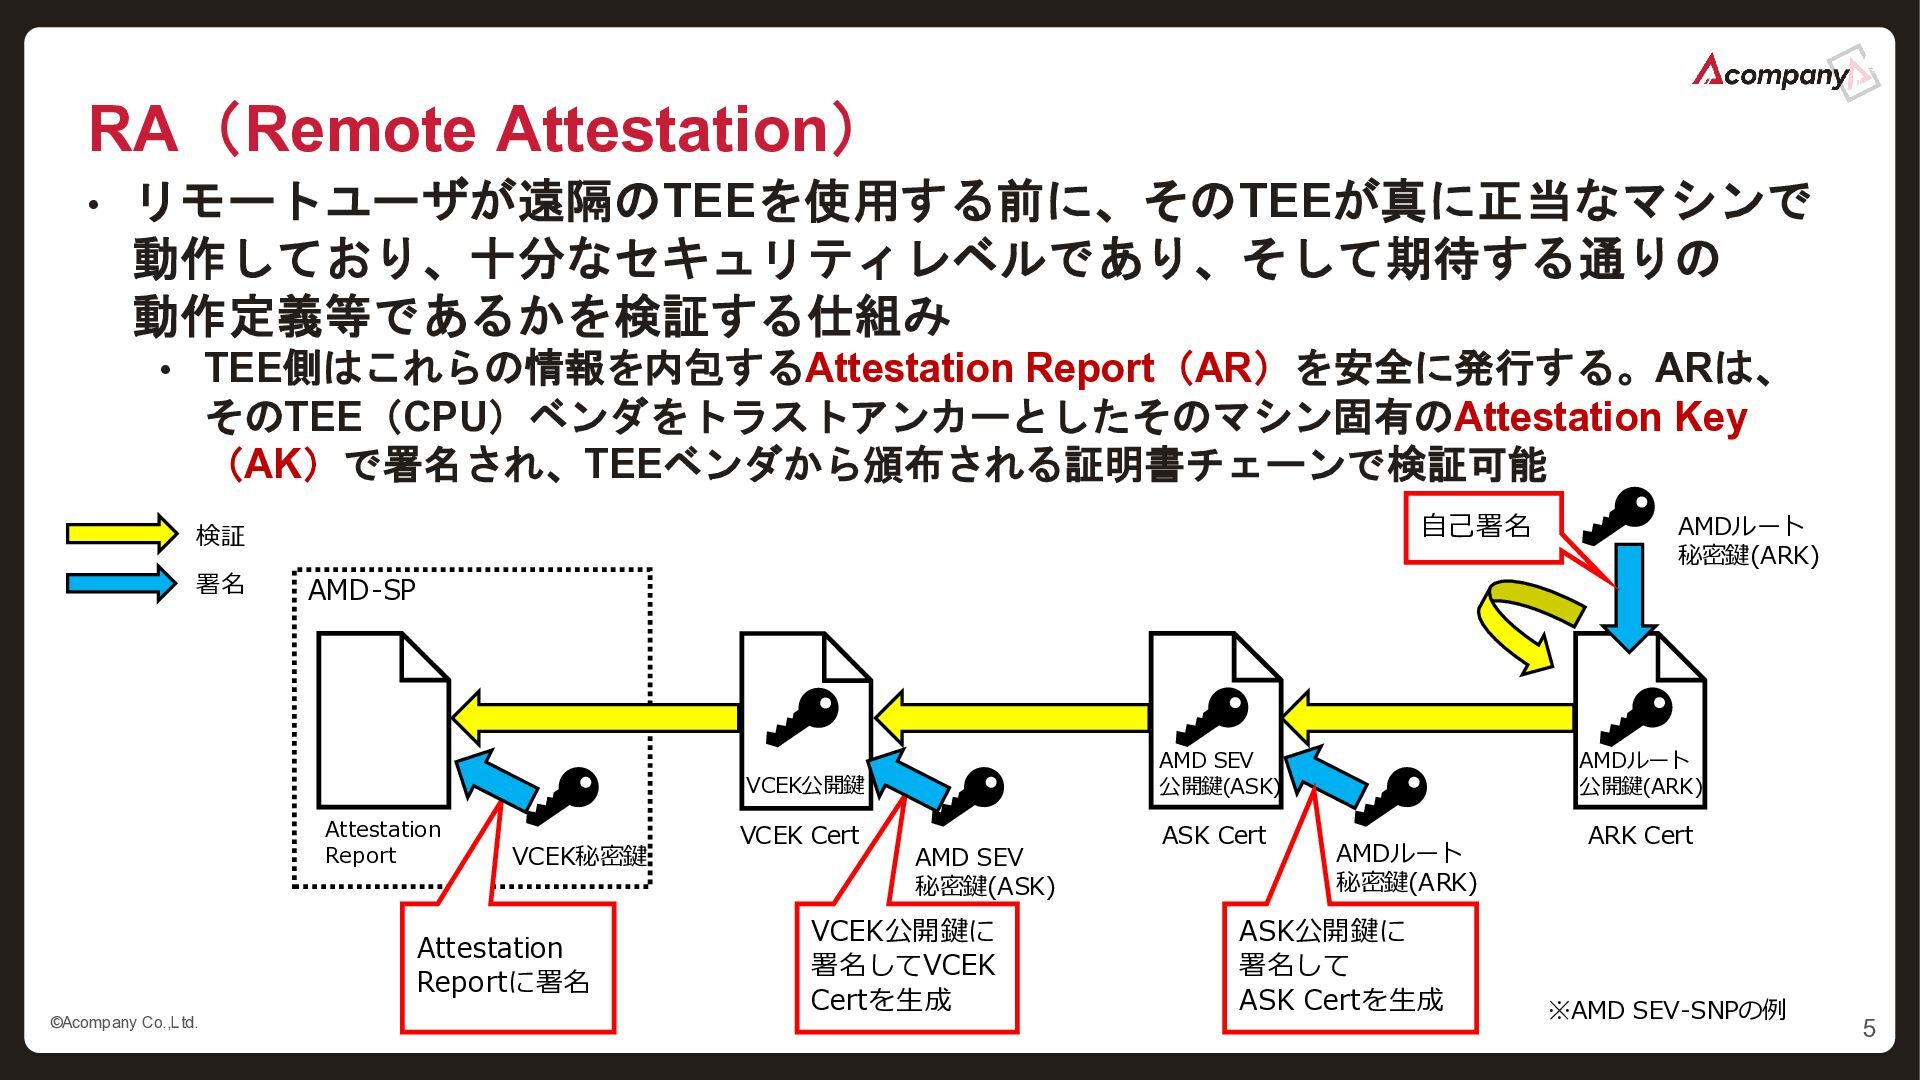
  2. RA(Remote Attestation) • リモートユーザが遠隔のTEEを使用する前に、そのTEEが真に正当なマシンで 動作しており、十分なセキュリティレベルであり、そして期待する通りの 動作定義等であるかを検証する仕組み • TEE側はこれらの情報を内包するAttestation Report(AR)を安全に発行する。ARは、 そのTEE(CPU)ベンダをトラストアンカーとしたそのマシン固有のAttestation

    Key (AK)で署名され、TEEベンダから頒布される証明書チェーンで検証可能 自己署名 検証 署名 AMD-SP AMD SEV 公開鍵(ASK) VCEK公開鍵 Attestation Report VCEK秘密鍵 Attestation Reportに署名 ©️Acompany Co.,Ltd. AMDルート 秘密鍵(ARK) VCEK Cert AMD SEV 秘密鍵(ASK) VCEK公開鍵に 署名してVCEK Certを生成 ASK Cert AMDルート 公開鍵(ARK) AMDルート 秘密鍵(ARK) ASK公開鍵に 署名して ASK Certを生成 ARK Cert ※AMD SEV-SNPの例 5
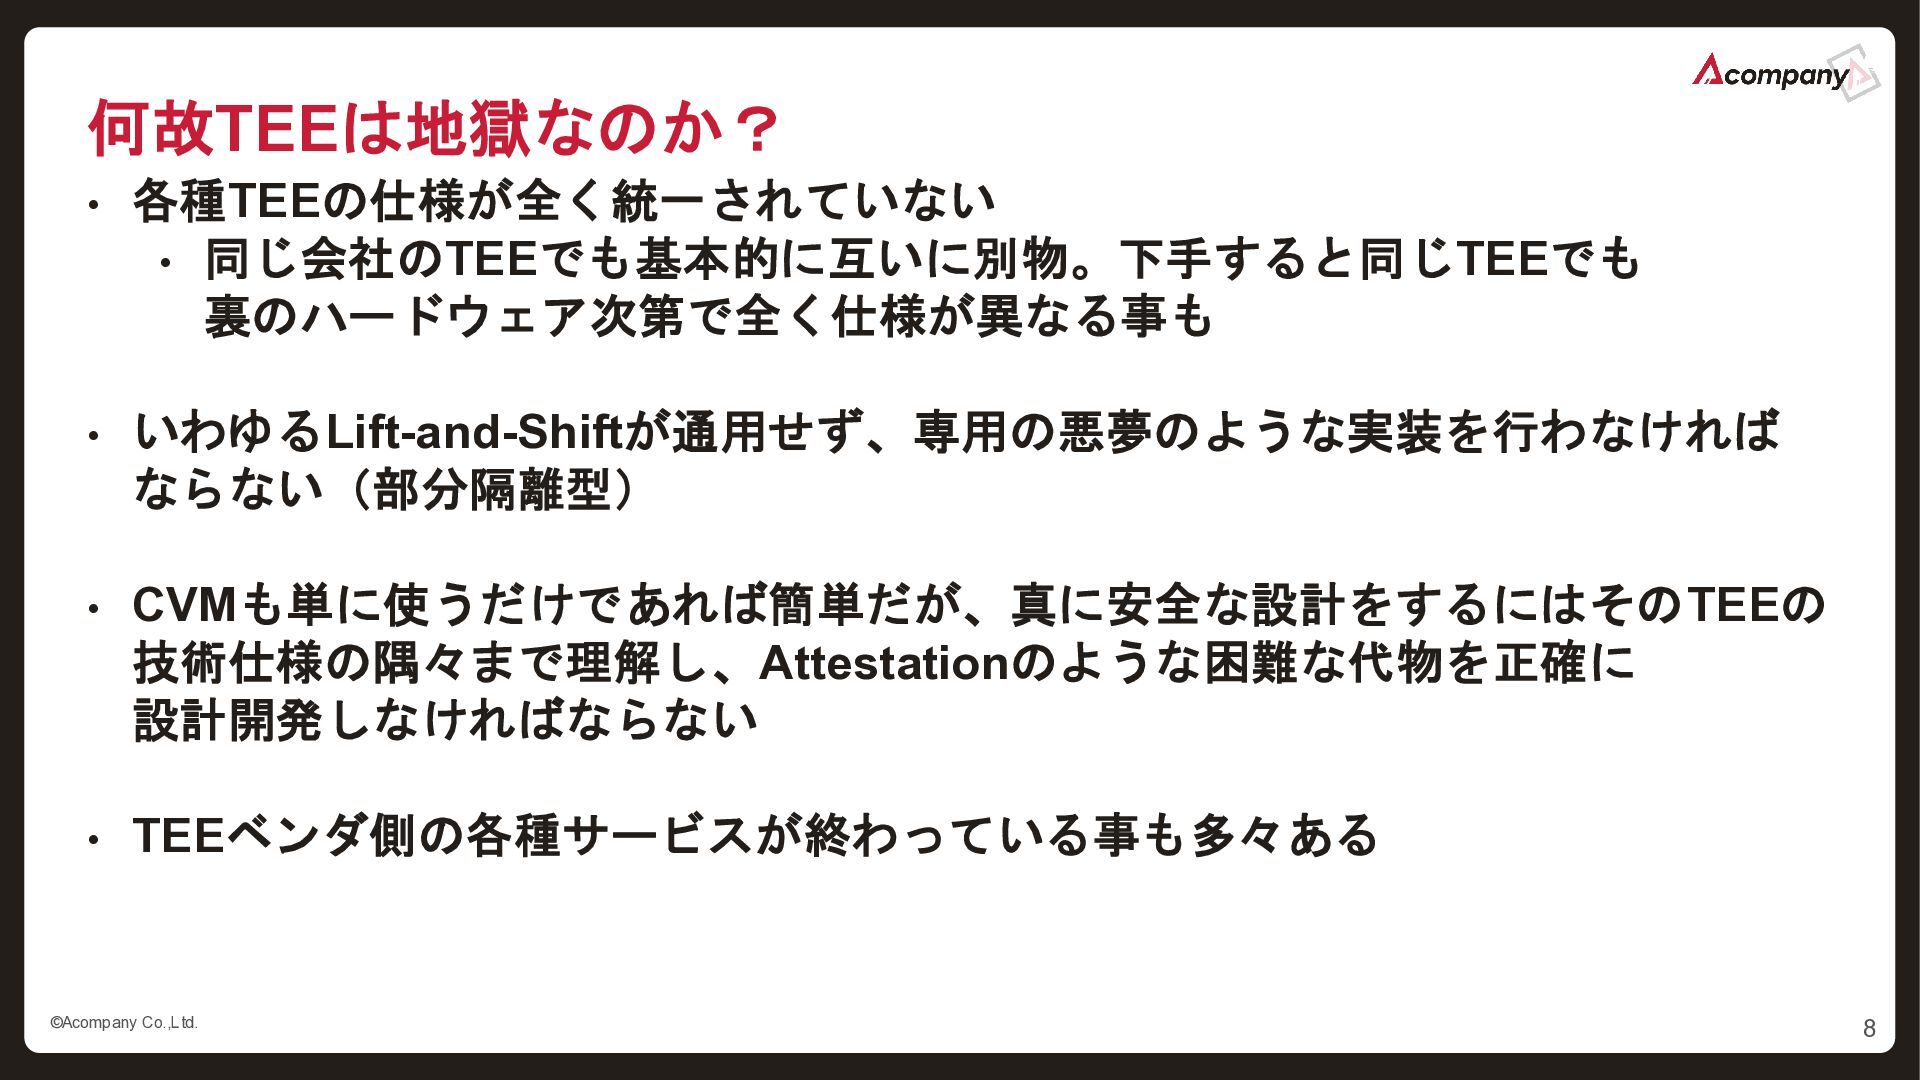
  3. 何故TEEは地獄なのか? • 各種TEEの仕様が全く統一されていない • 同じ会社のTEEでも基本的に互いに別物。下手すると同じTEEでも 裏のハードウェア次第で全く仕様が異なる事も • いわゆるLift-and-Shiftが通用せず、専用の悪夢のような実装を行わなければ ならない(部分隔離型) •

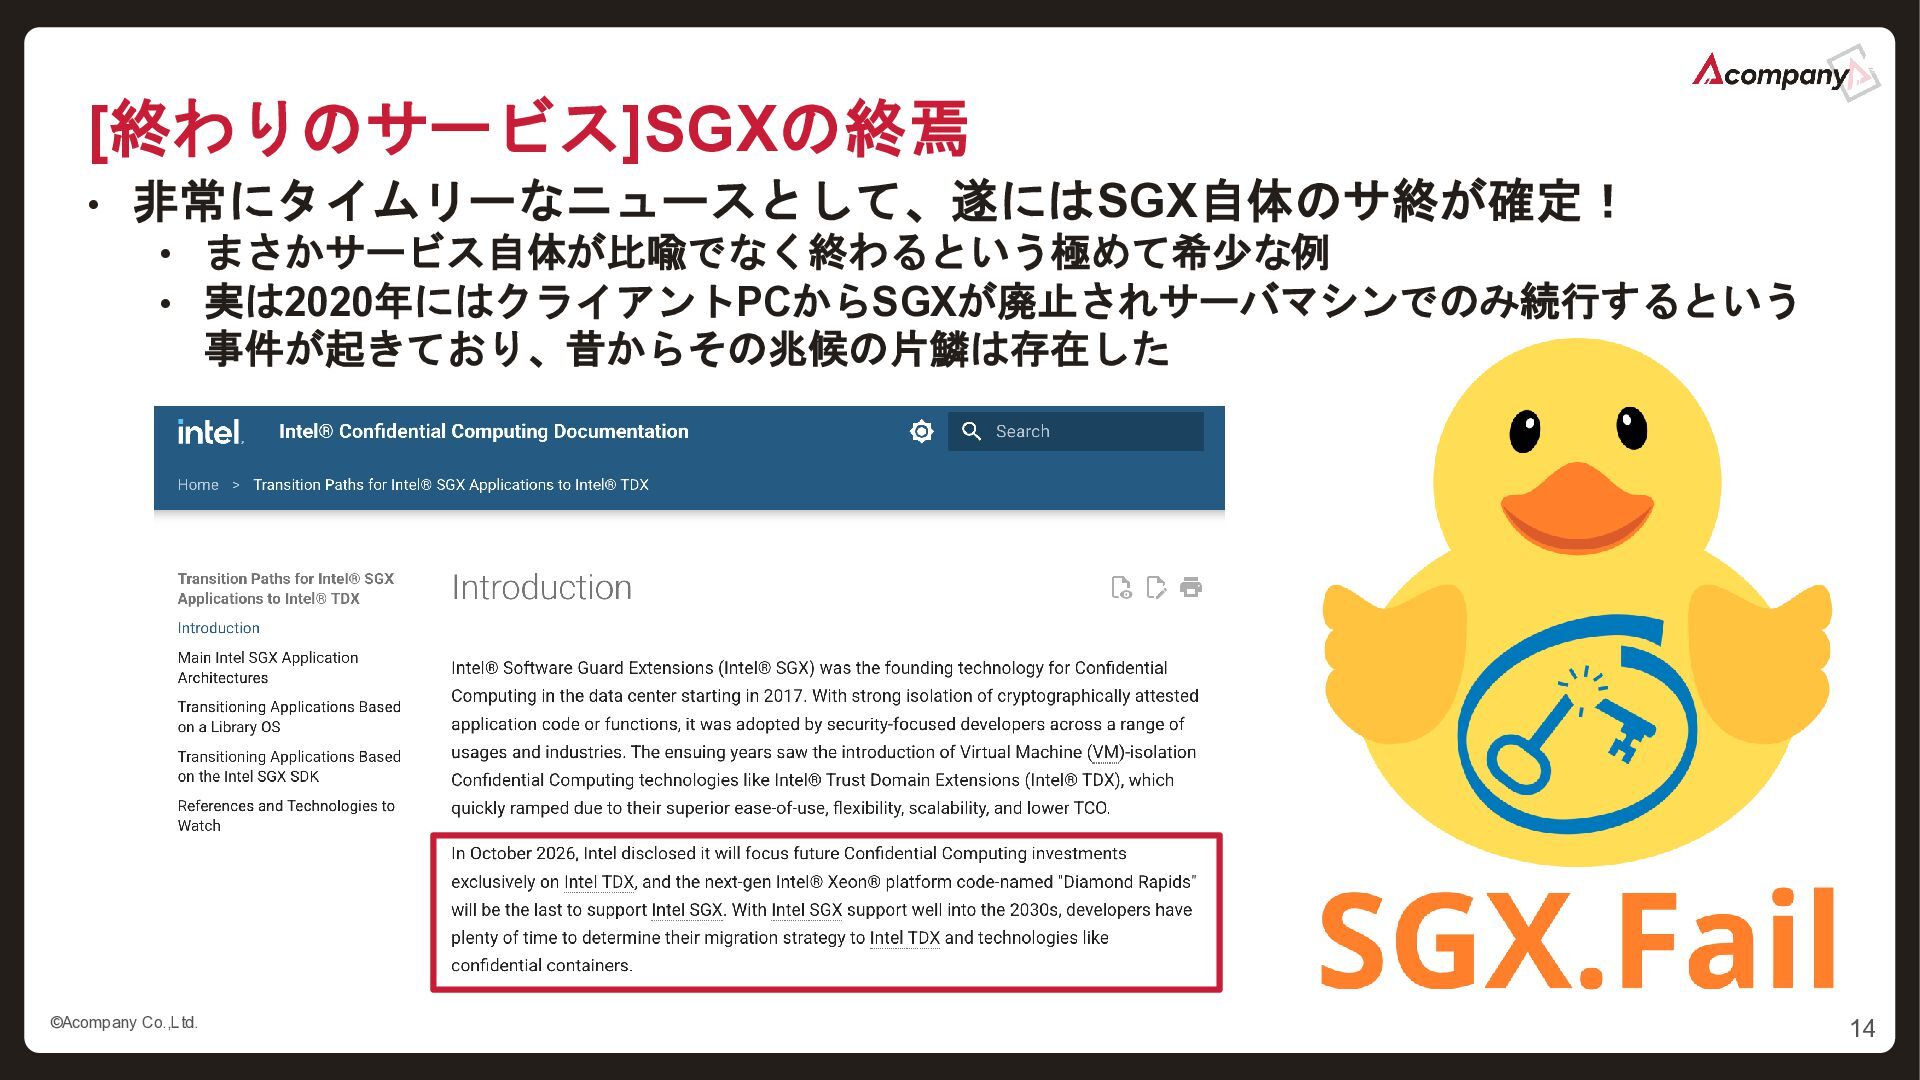
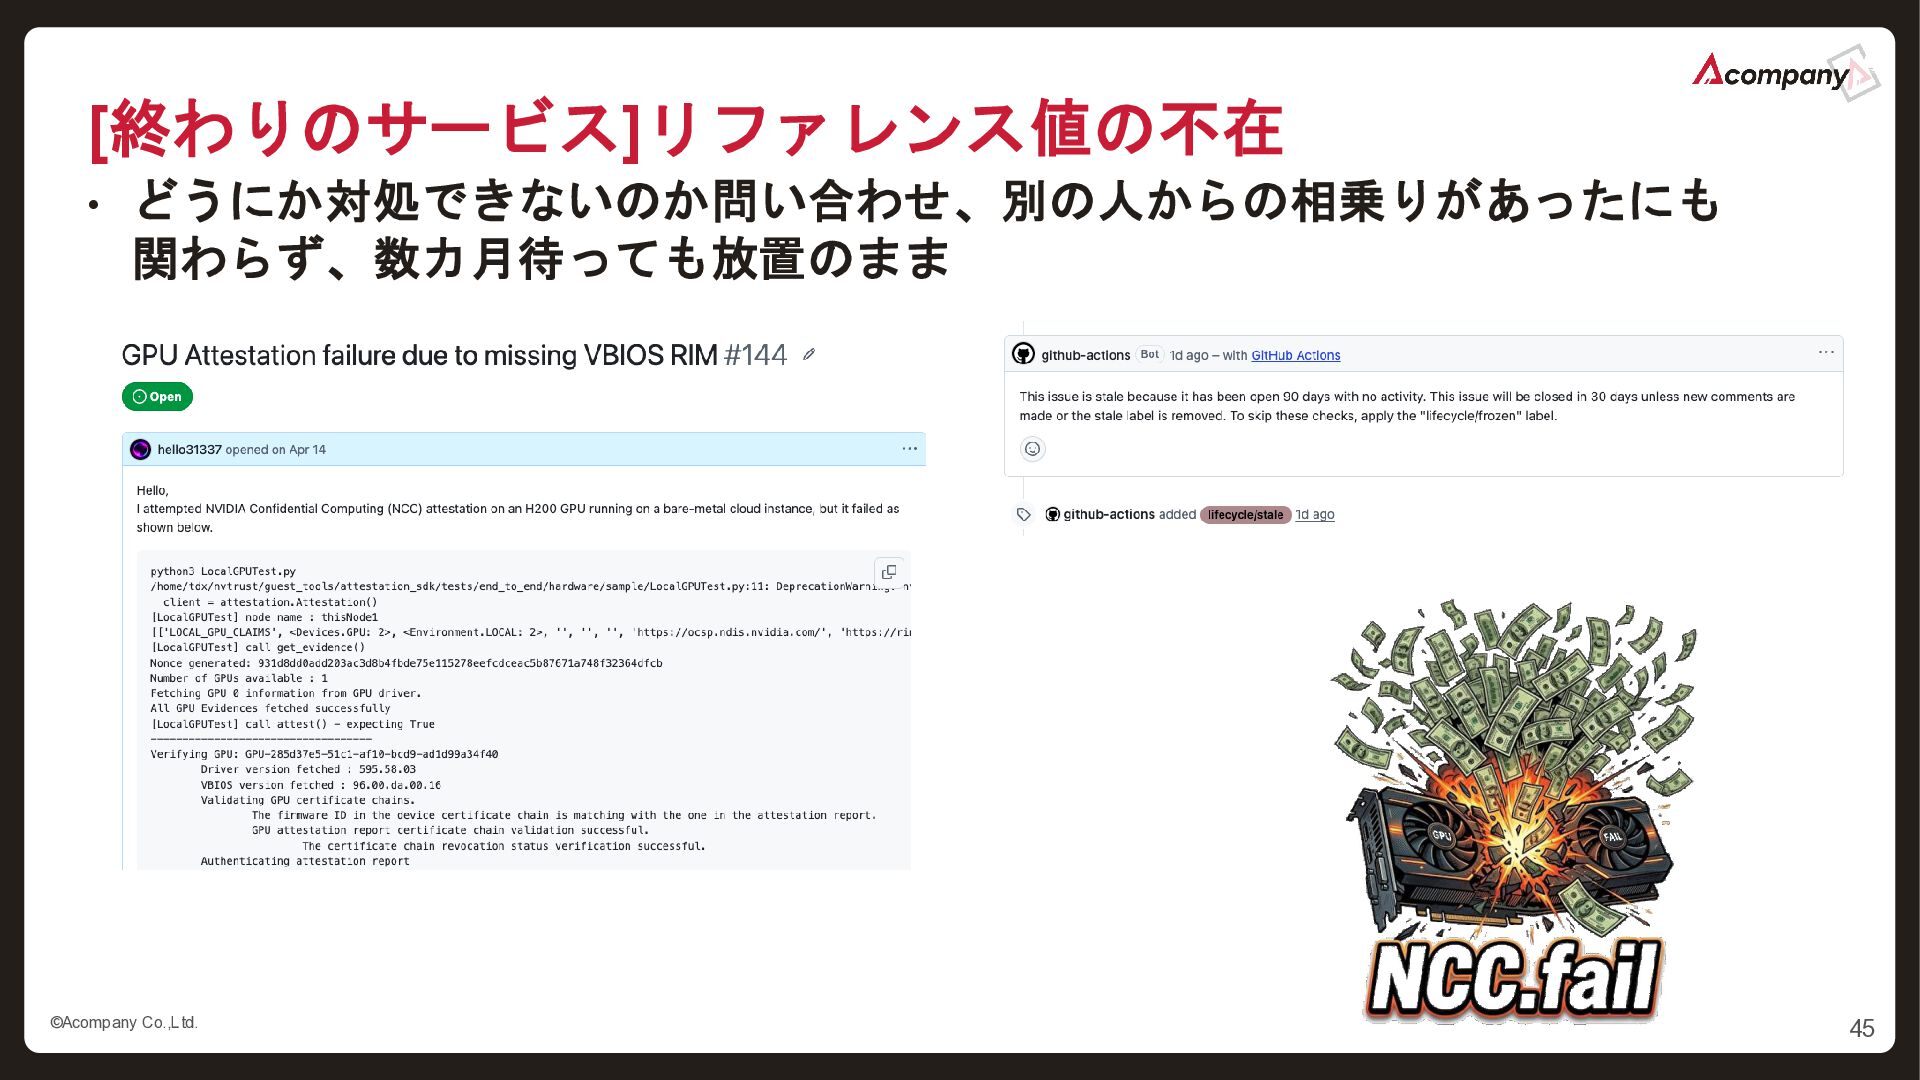
    CVMも単に使うだけであれば簡単だが、真に安全な設計をするにはそのTEEの 技術仕様の隅々まで理解し、Attestationのような困難な代物を正確に 設計開発しなければならない • TEEベンダ側の各種サービスが終わっている事も多々ある ©️Acompany Co.,Ltd. 8
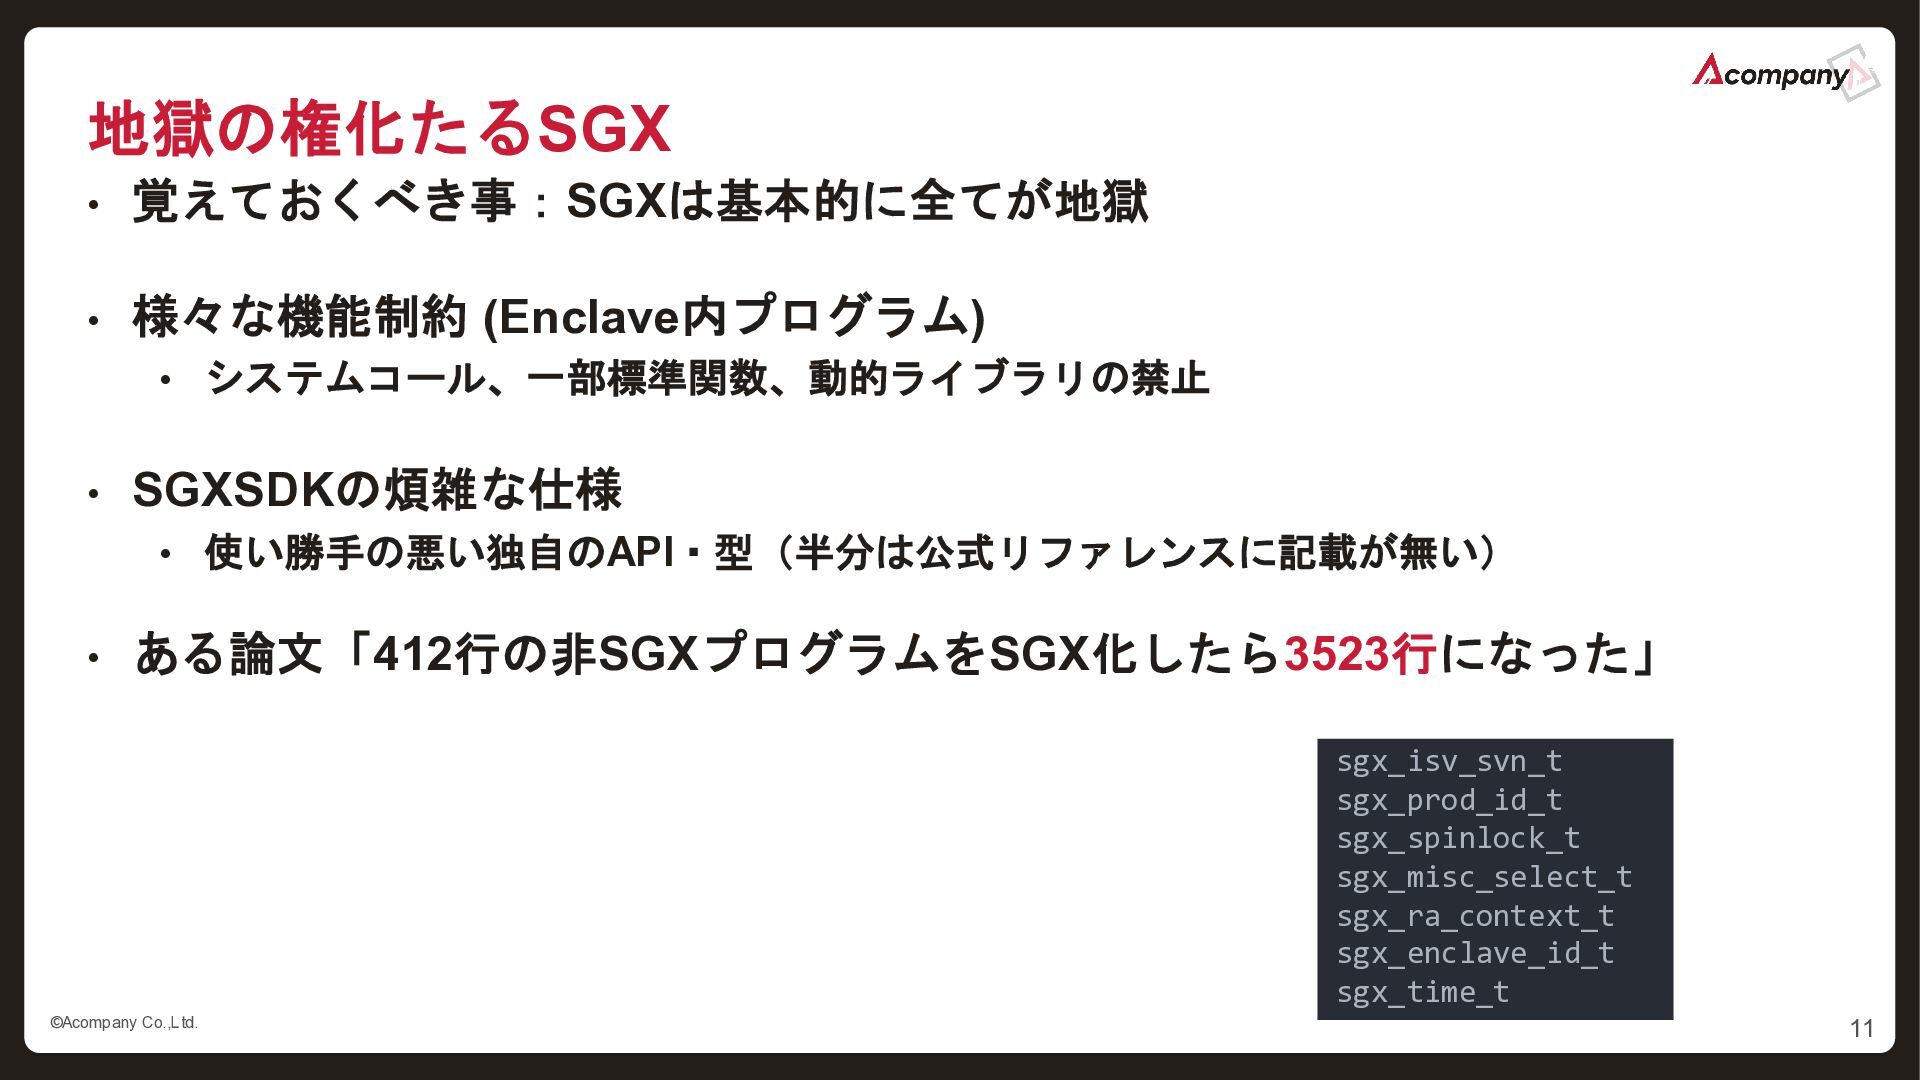
  4. 地獄の権化たるSGX • 覚えておくべき事:SGXは基本的に全てが地獄 • 様々な機能制約 (Enclave内プログラム) • システムコール、一部標準関数、動的ライブラリの禁止 • SGXSDKの煩雑な仕様

    • 使い勝手の悪い独自のAPI・型(半分は公式リファレンスに記載が無い) • ある論文「412行の非SGXプログラムをSGX化したら3523行になった」 sgx_isv_svn_t sgx_prod_id_t sgx_spinlock_t sgx_misc_select_t sgx_ra_context_t sgx_enclave_id_t sgx_time_t ©️Acompany Co.,Ltd. 11
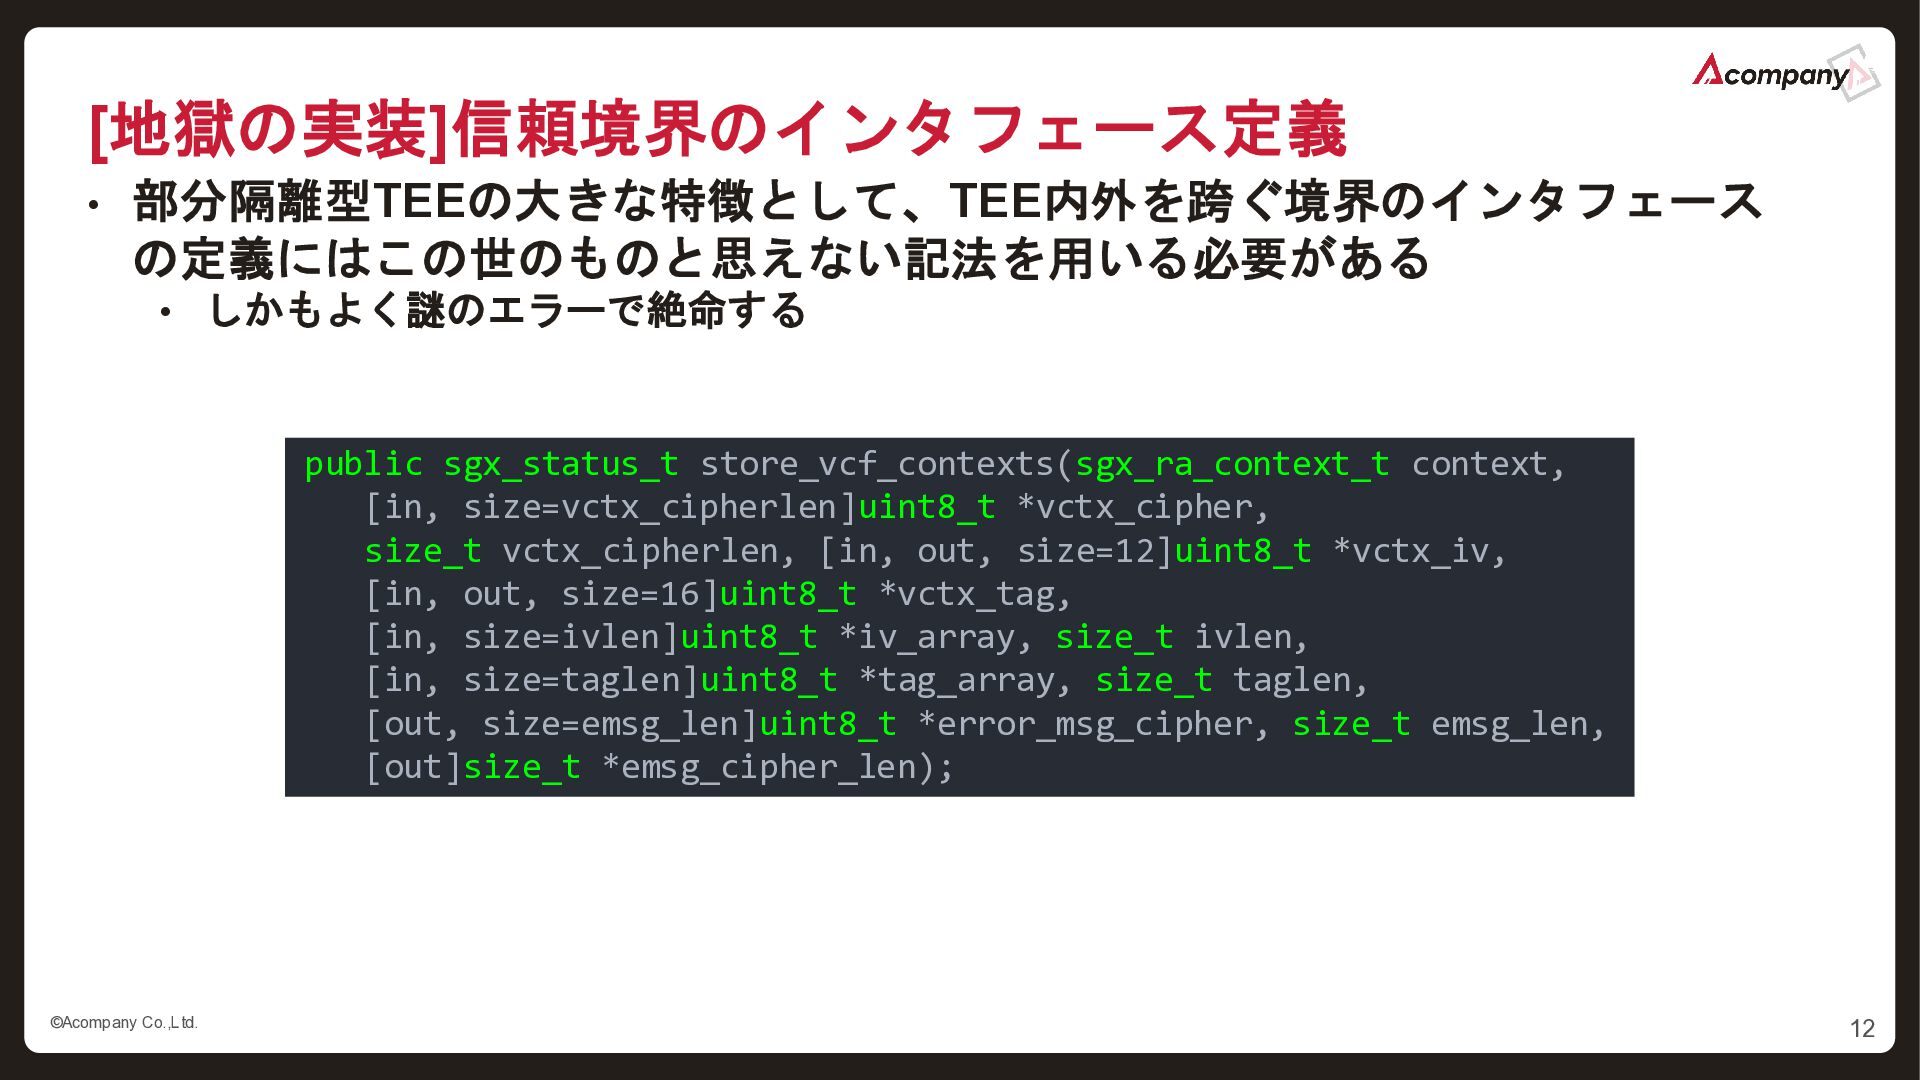
  5. [地獄の実装]信頼境界のインタフェース定義 • 部分隔離型TEEの大きな特徴として、TEE内外を跨ぐ境界のインタフェース の定義にはこの世のものと思えない記法を用いる必要がある • しかもよく謎のエラーで絶命する public sgx_status_t store_vcf_contexts(sgx_ra_context_t context,

    [in, size=vctx_cipherlen]uint8_t *vctx_cipher, size_t vctx_cipherlen, [in, out, size=12]uint8_t *vctx_iv, [in, out, size=16]uint8_t *vctx_tag, [in, size=ivlen]uint8_t *iv_array, size_t ivlen, [in, size=taglen]uint8_t *tag_array, size_t taglen, [out, size=emsg_len]uint8_t *error_msg_cipher, size_t emsg_len, [out]size_t *emsg_cipher_len); ©️Acompany Co.,Ltd. 12
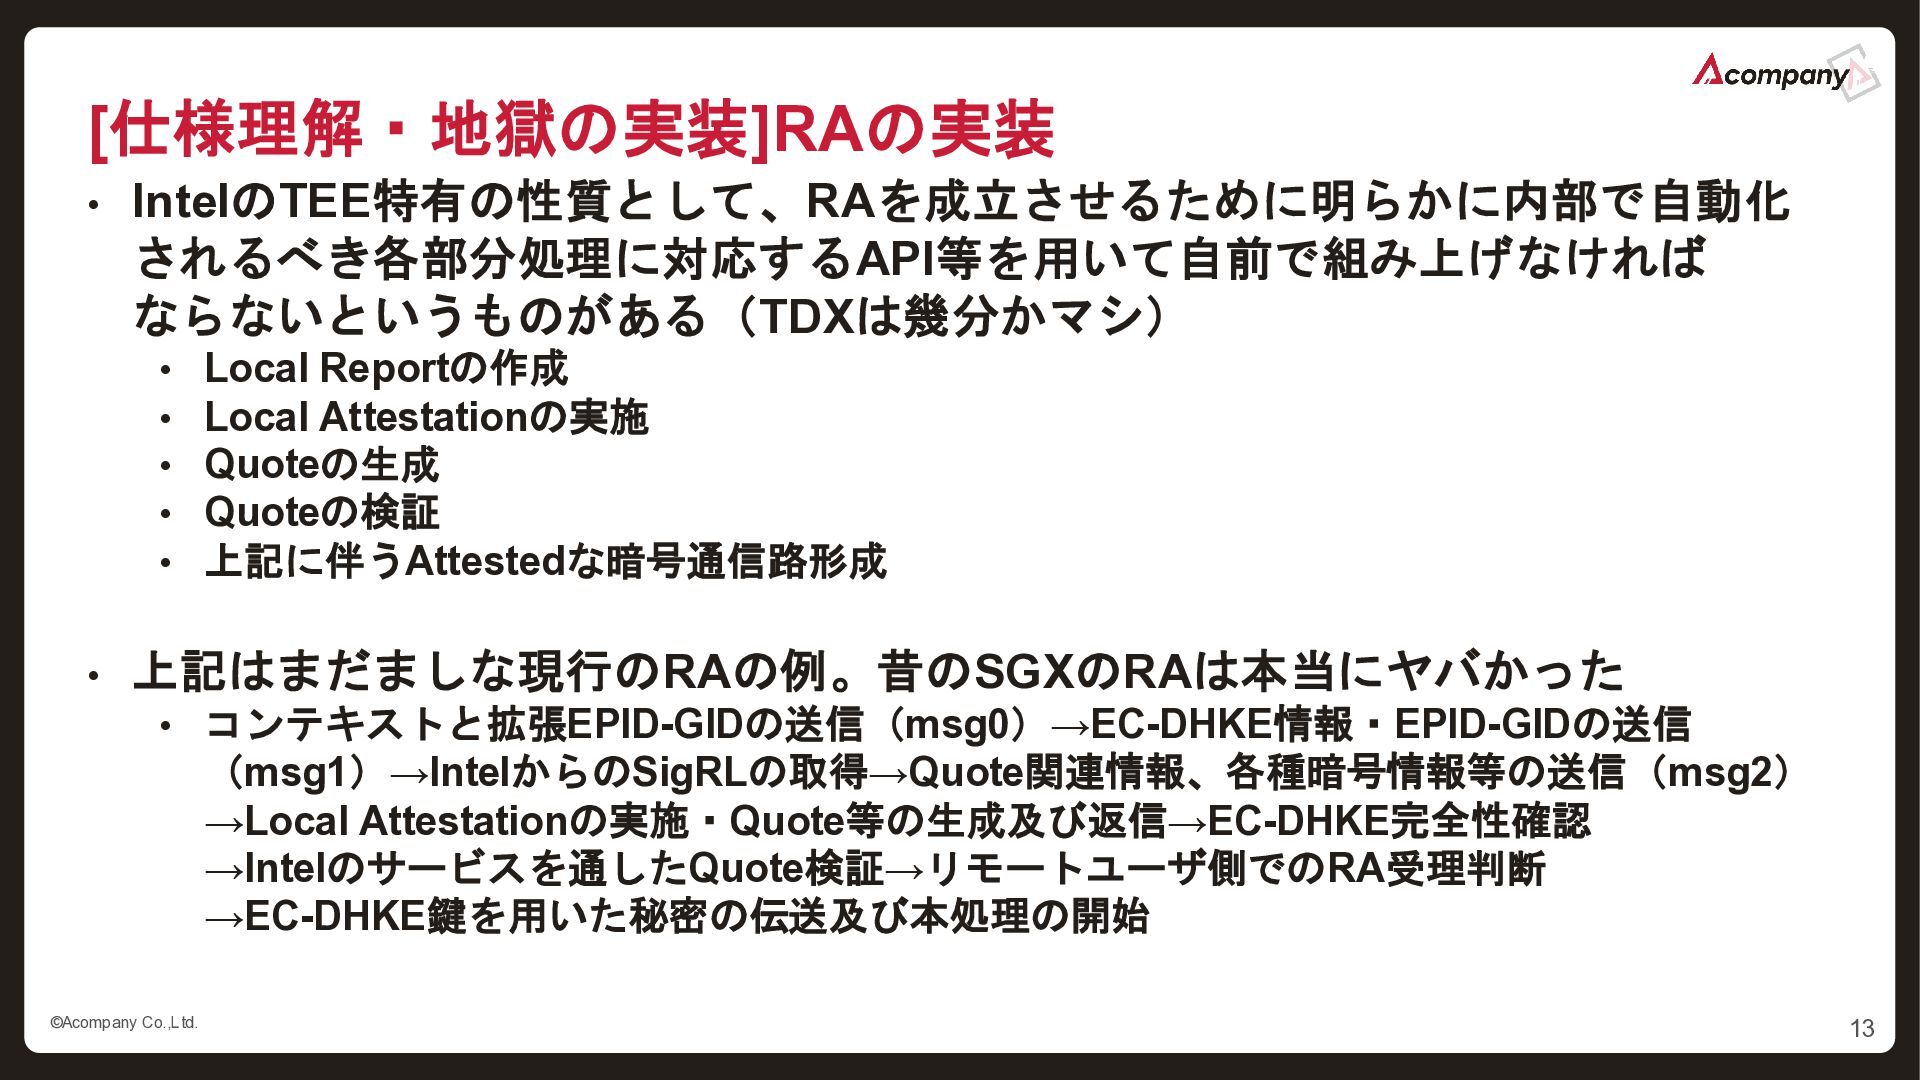
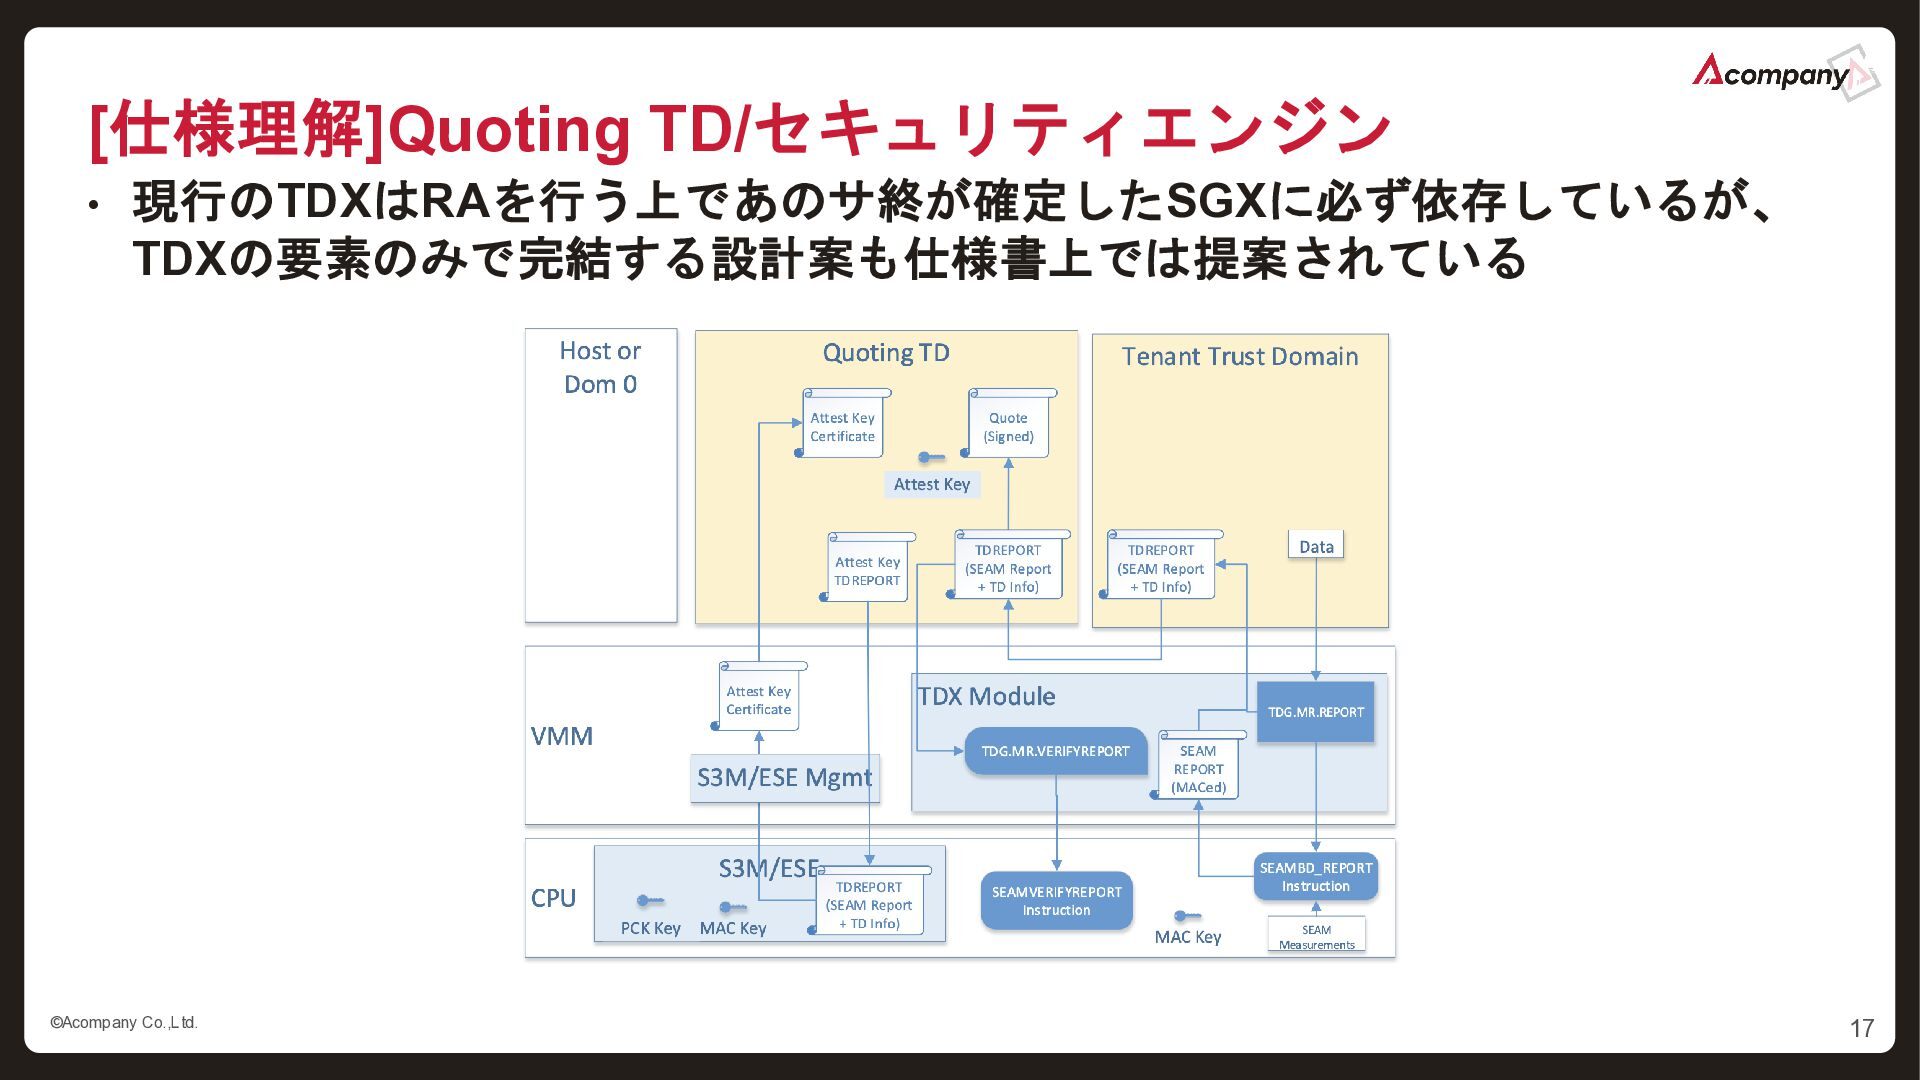
  6. [仕様理解・地獄の実装]RAの実装 • IntelのTEE特有の性質として、RAを成立させるために明らかに内部で自動化 されるべき各部分処理に対応するAPI等を用いて自前で組み上げなければ ならないというものがある(TDXは幾分かマシ) • • • • •

    • Local Reportの作成 Local Attestationの実施 Quoteの生成 Quoteの検証 上記に伴うAttestedな暗号通信路形成 上記はまだましな現行のRAの例。昔のSGXのRAは本当にヤバかった • コンテキストと拡張EPID-GIDの送信(msg0)→EC-DHKE情報・EPID-GIDの送信 (msg1)→IntelからのSigRLの取得→Quote関連情報、各種暗号情報等の送信(msg2) →Local Attestationの実施・Quote等の生成及び返信→EC-DHKE完全性確認 →Intelのサービスを通したQuote検証→リモートユーザ側でのRA受理判断 →EC-DHKE鍵を用いた秘密の伝送及び本処理の開始 ©️Acompany Co.,Ltd. 13
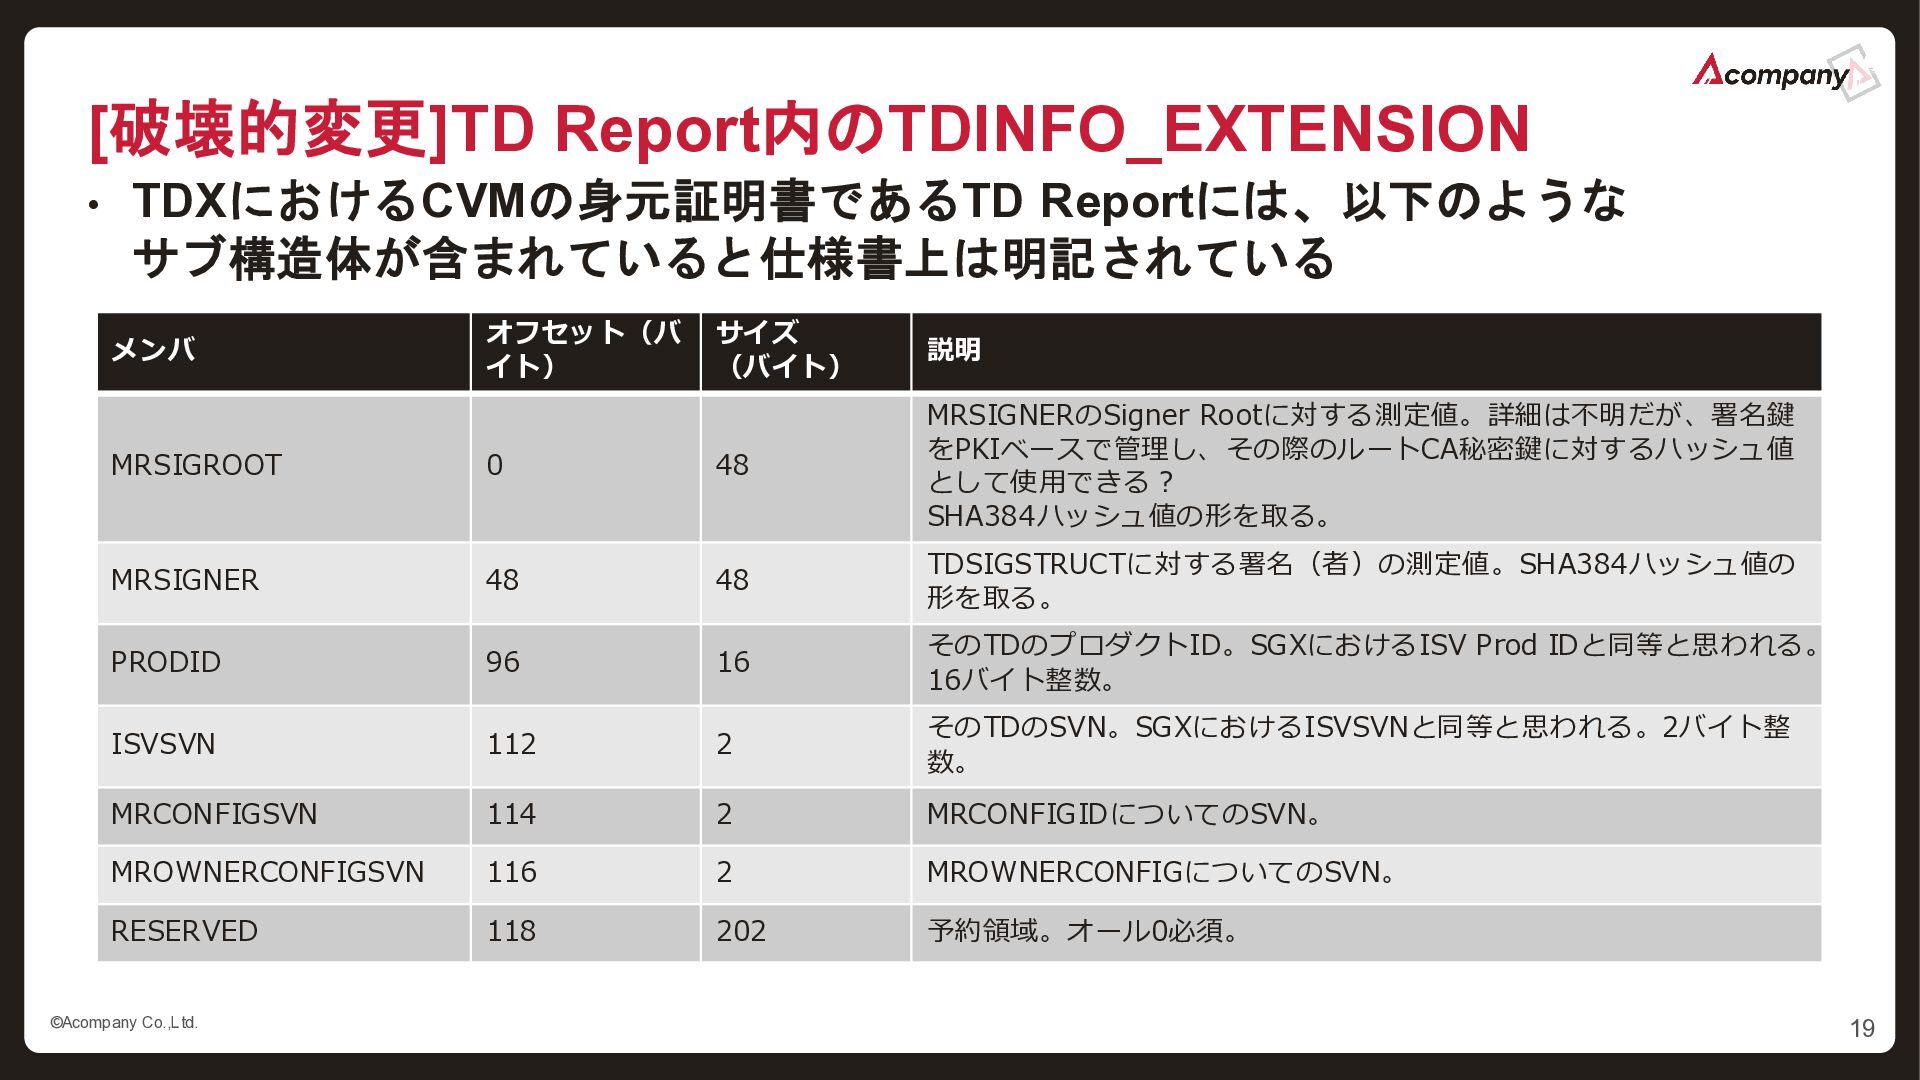
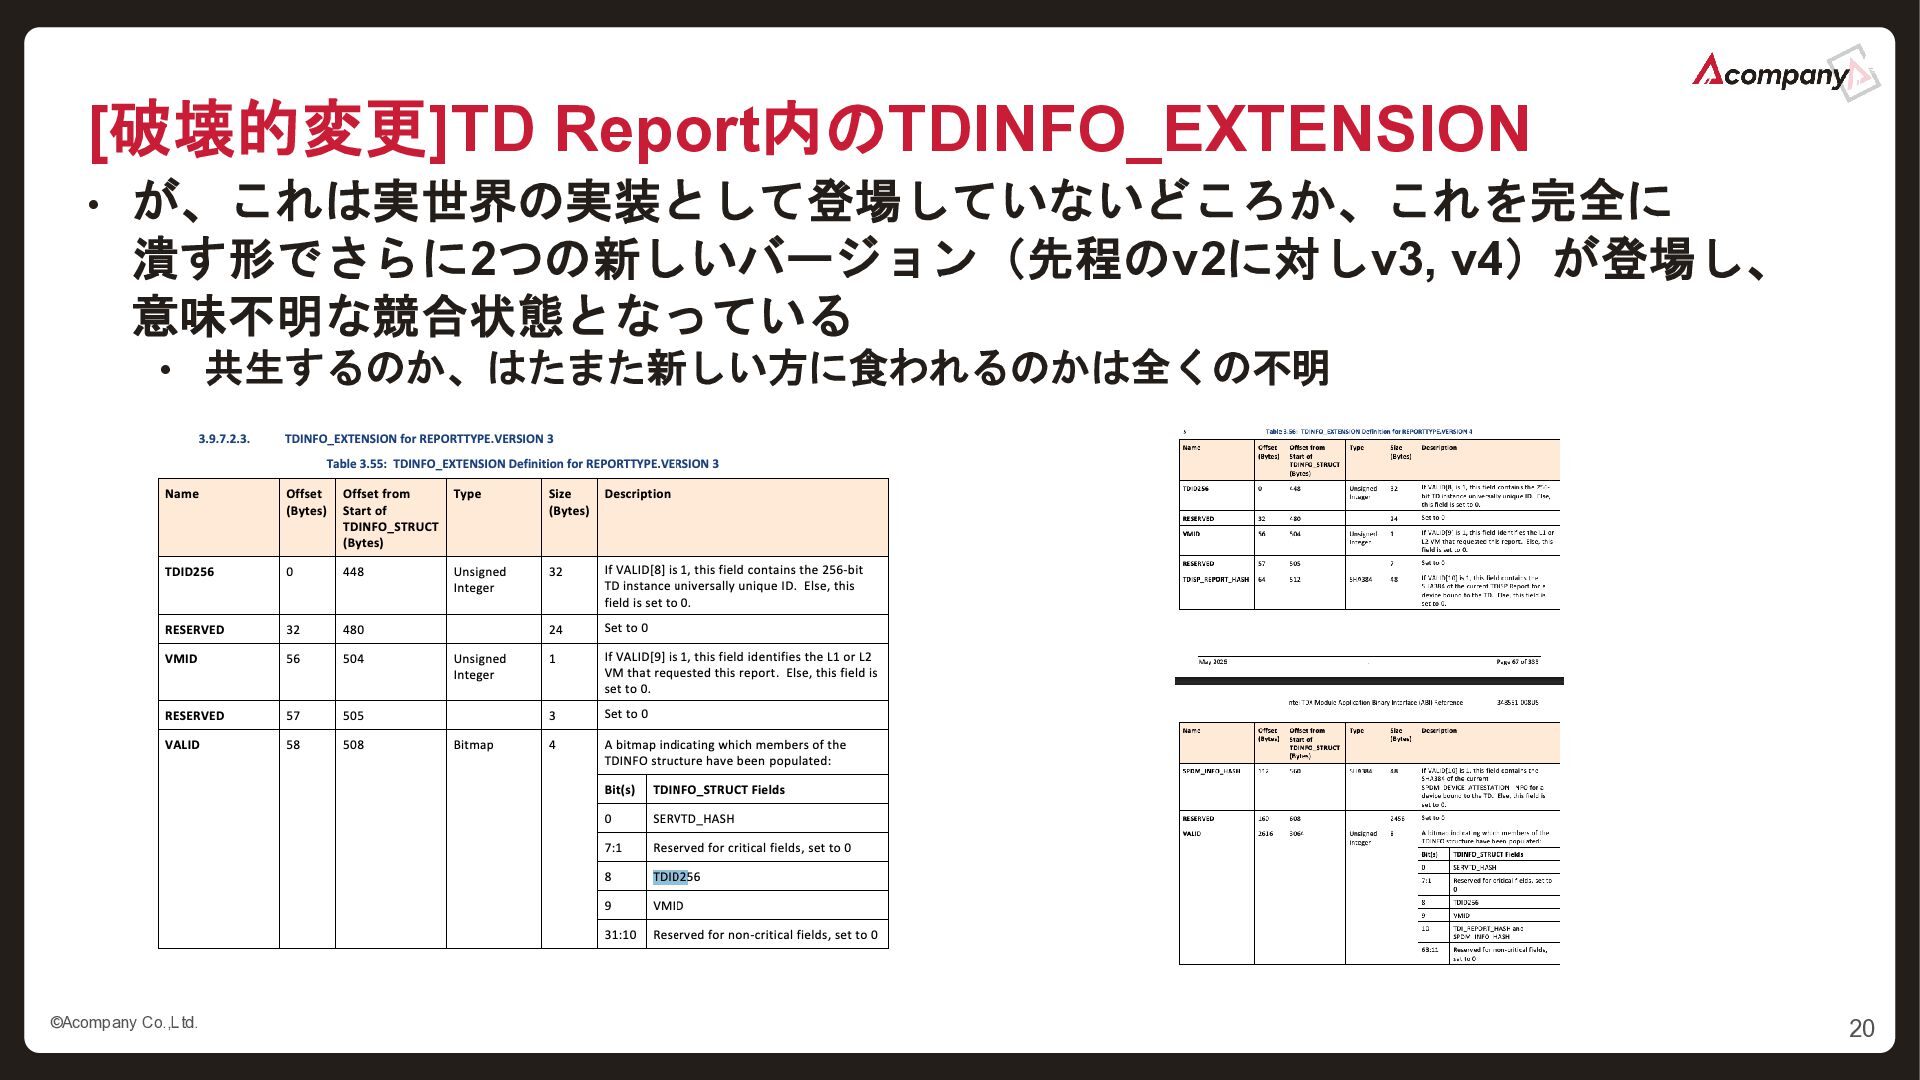
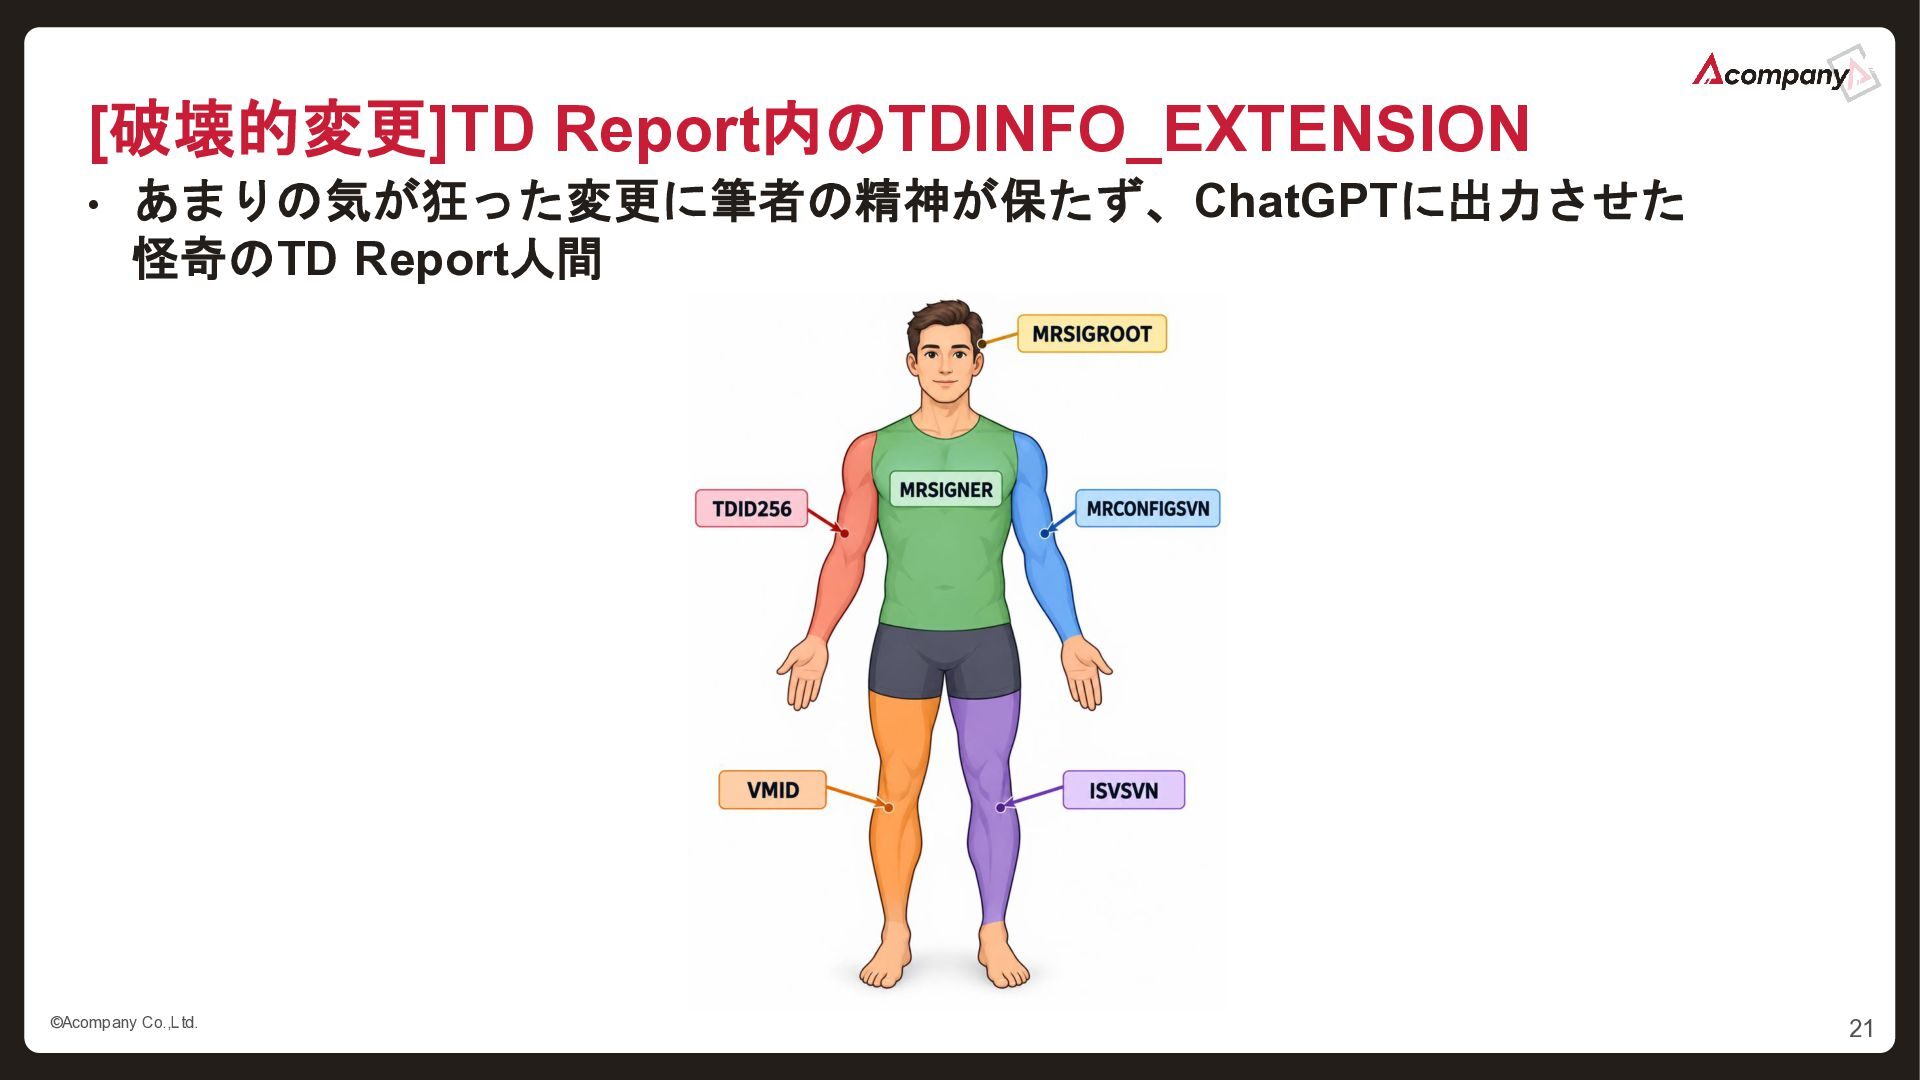
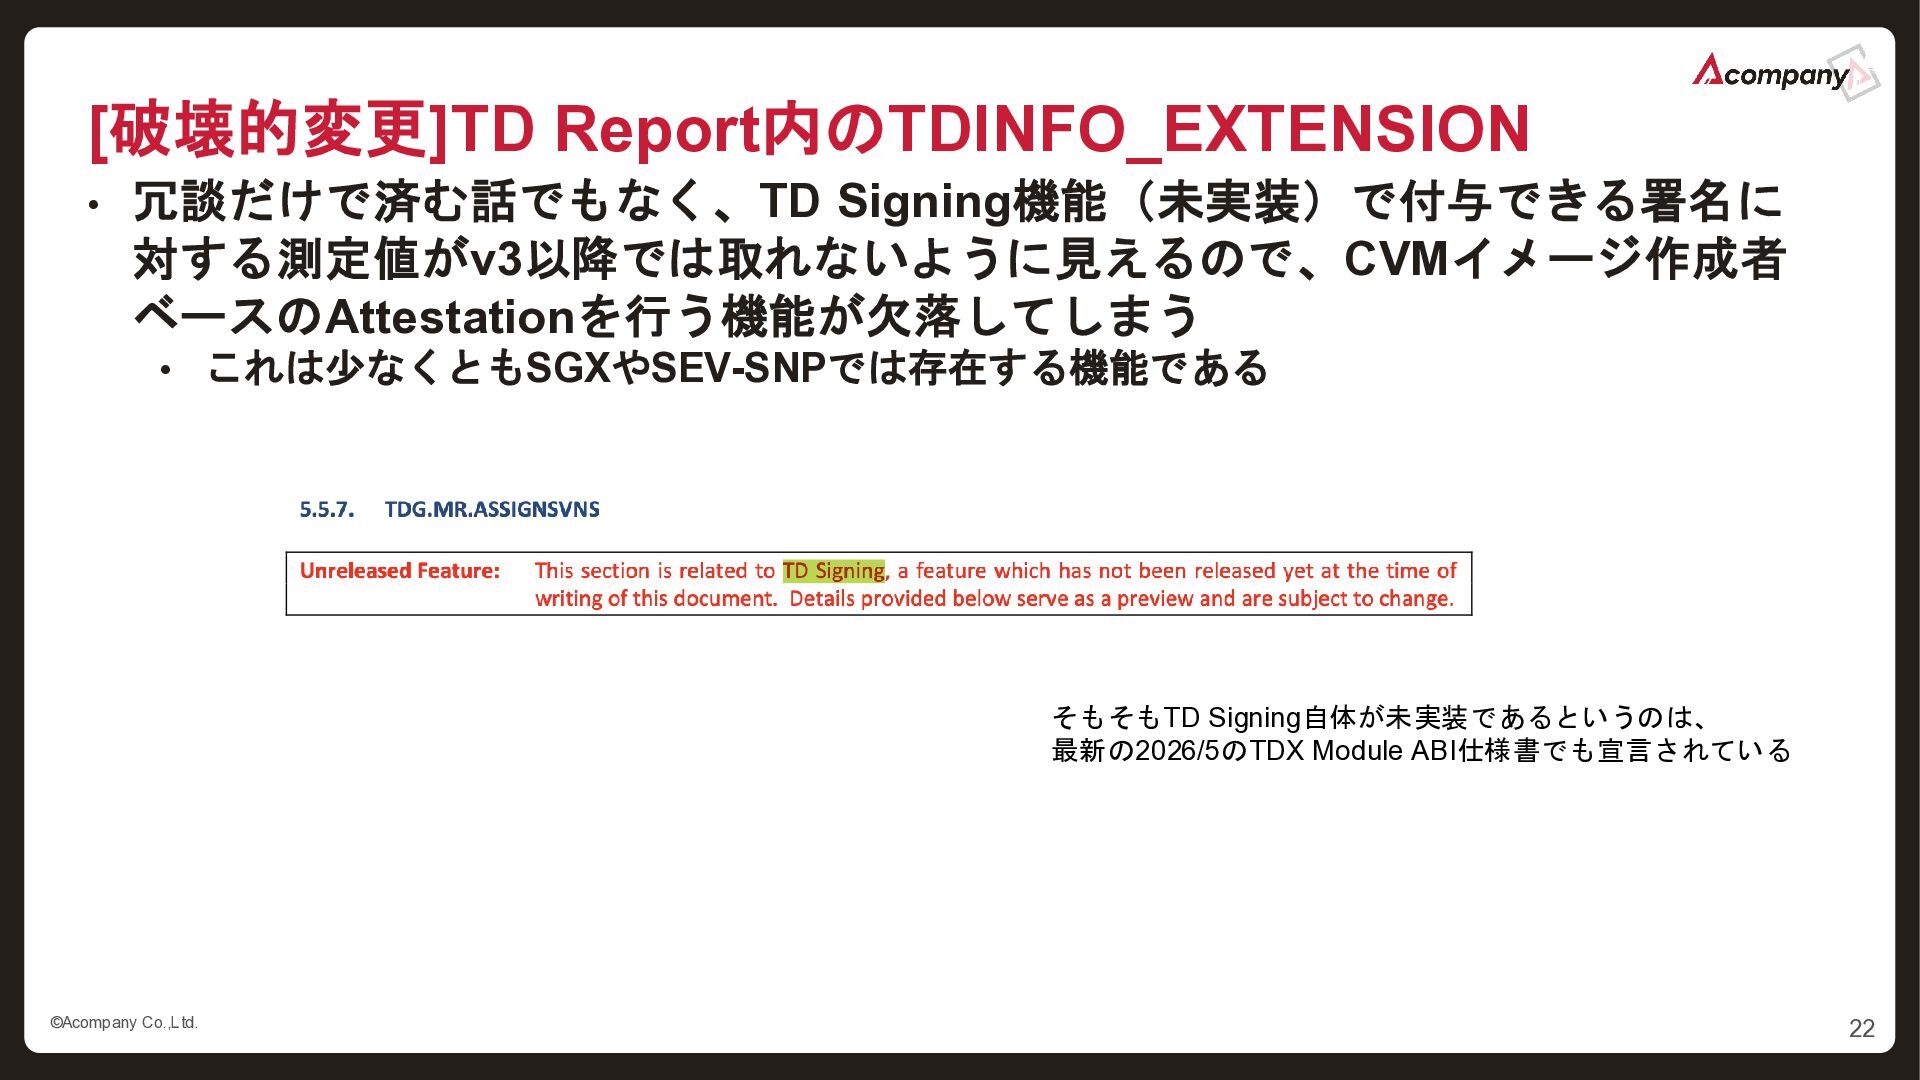
  7. [破壊的変更]TD Report内のTDINFO_EXTENSION • TDXにおけるCVMの身元証明書であるTD Reportには、以下のような サブ構造体が含まれていると仕様書上は明記されている メンバ オフセット(バ イト) サイズ

    (バイト) 説明 MRSIGROOT 0 48 MRSIGNERのSigner Rootに対する測定値。詳細は不明だが、署名鍵 をPKIベースで管理し、その際のルートCA秘密鍵に対するハッシュ値 として使用できる? SHA384ハッシュ値の形を取る。 MRSIGNER 48 48 TDSIGSTRUCTに対する署名(者)の測定値。SHA384ハッシュ値の 形を取る。 PRODID 96 16 そのTDのプロダクトID。SGXにおけるISV Prod IDと同等と思われる。 16バイト整数。 ISVSVN 112 2 そのTDのSVN。SGXにおけるISVSVNと同等と思われる。2バイト整 数。 MRCONFIGSVN 114 2 MRCONFIGIDについてのSVN。 MROWNERCONFIGSVN 116 2 MROWNERCONFIGについてのSVN。 RESERVED 118 202 予約領域。オール0必須。 ©️Acompany Co.,Ltd. 19
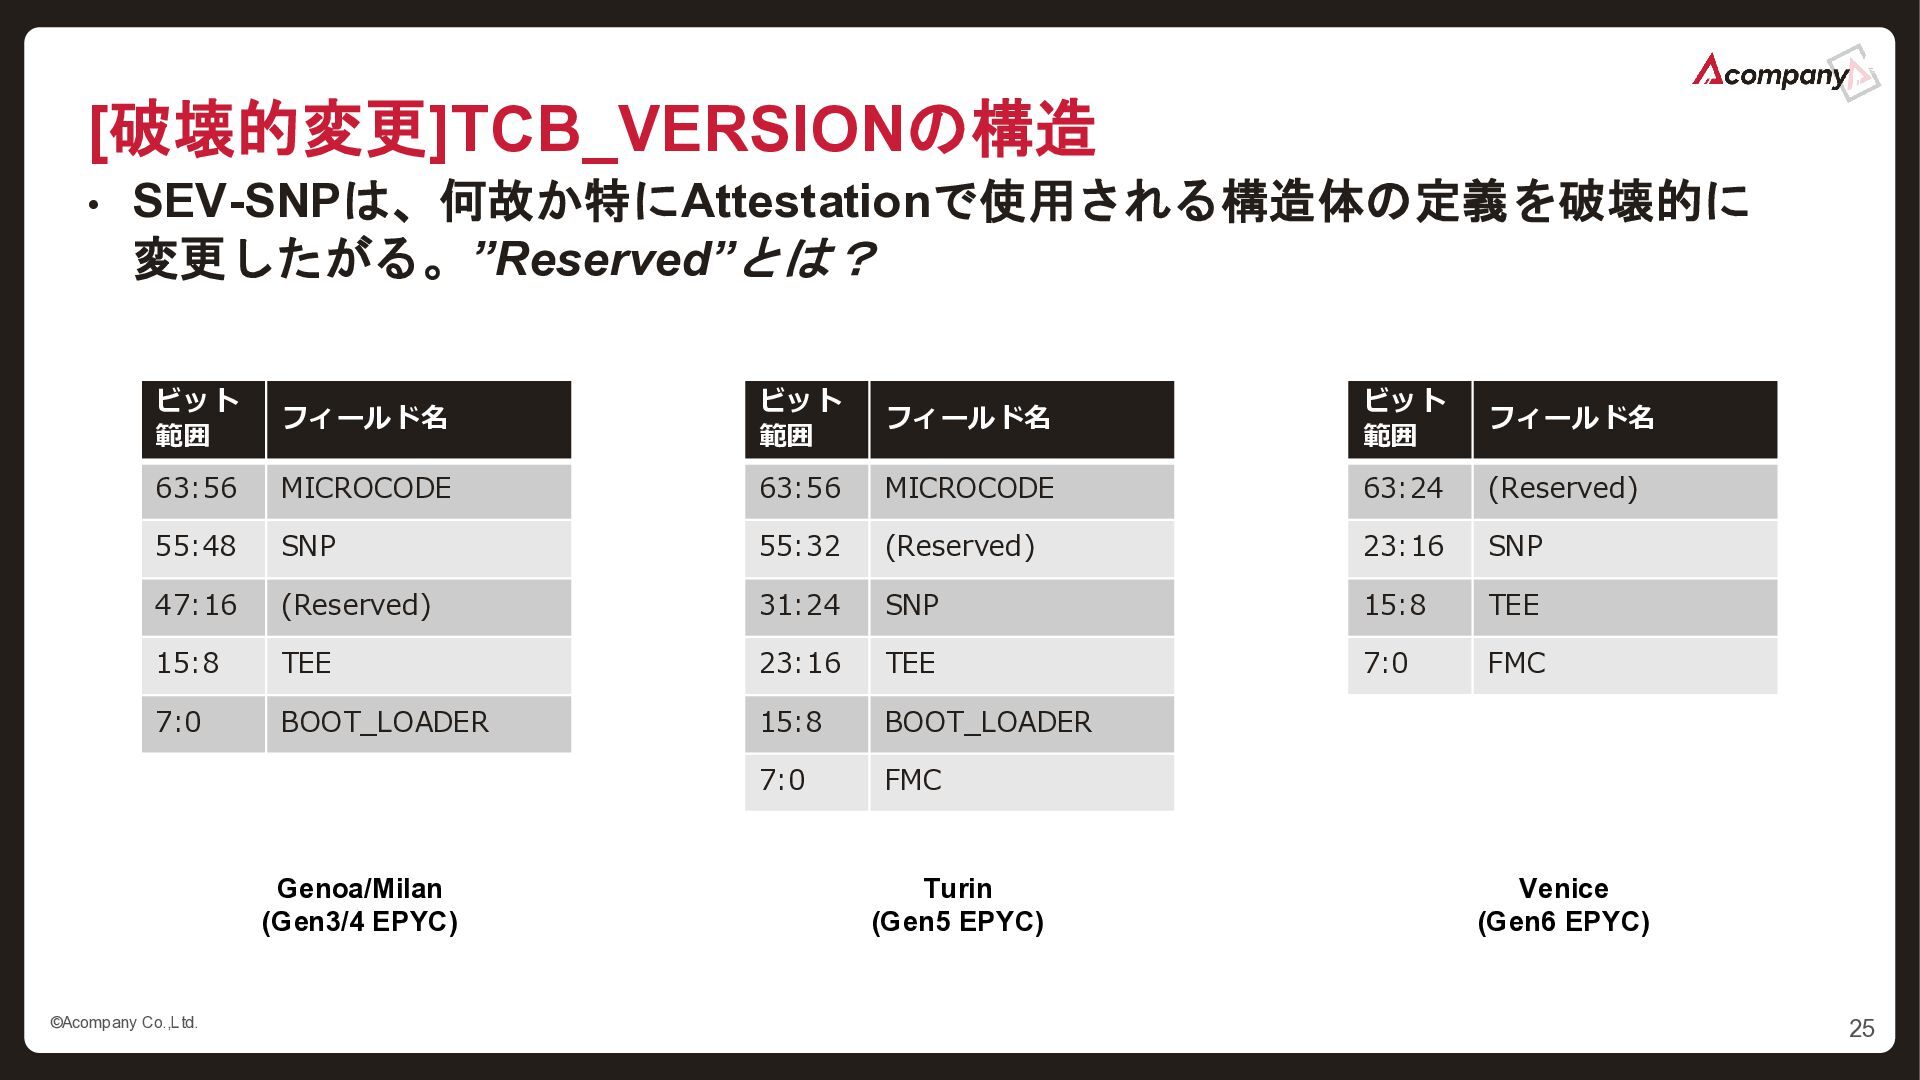
  8. [破壊的変更]TCB_VERSIONの構造 • SEV-SNPは、何故か特にAttestationで使用される構造体の定義を破壊的に 変更したがる。”Reserved”とは? ビット 範囲 フィールド名 ビット 範囲 フィールド名

    ビット 範囲 フィールド名 63:56 MICROCODE 63:56 MICROCODE 63:24 (Reserved) 55:48 SNP 55:32 (Reserved) 23:16 SNP 47:16 (Reserved) 31:24 SNP 15:8 TEE 15:8 TEE 23:16 TEE 7:0 FMC 7:0 BOOT_LOADER 15:8 BOOT_LOADER 7:0 FMC Genoa/Milan (Gen3/4 EPYC) ©️Acompany Co.,Ltd. Turin (Gen5 EPYC) Venice (Gen6 EPYC) 25
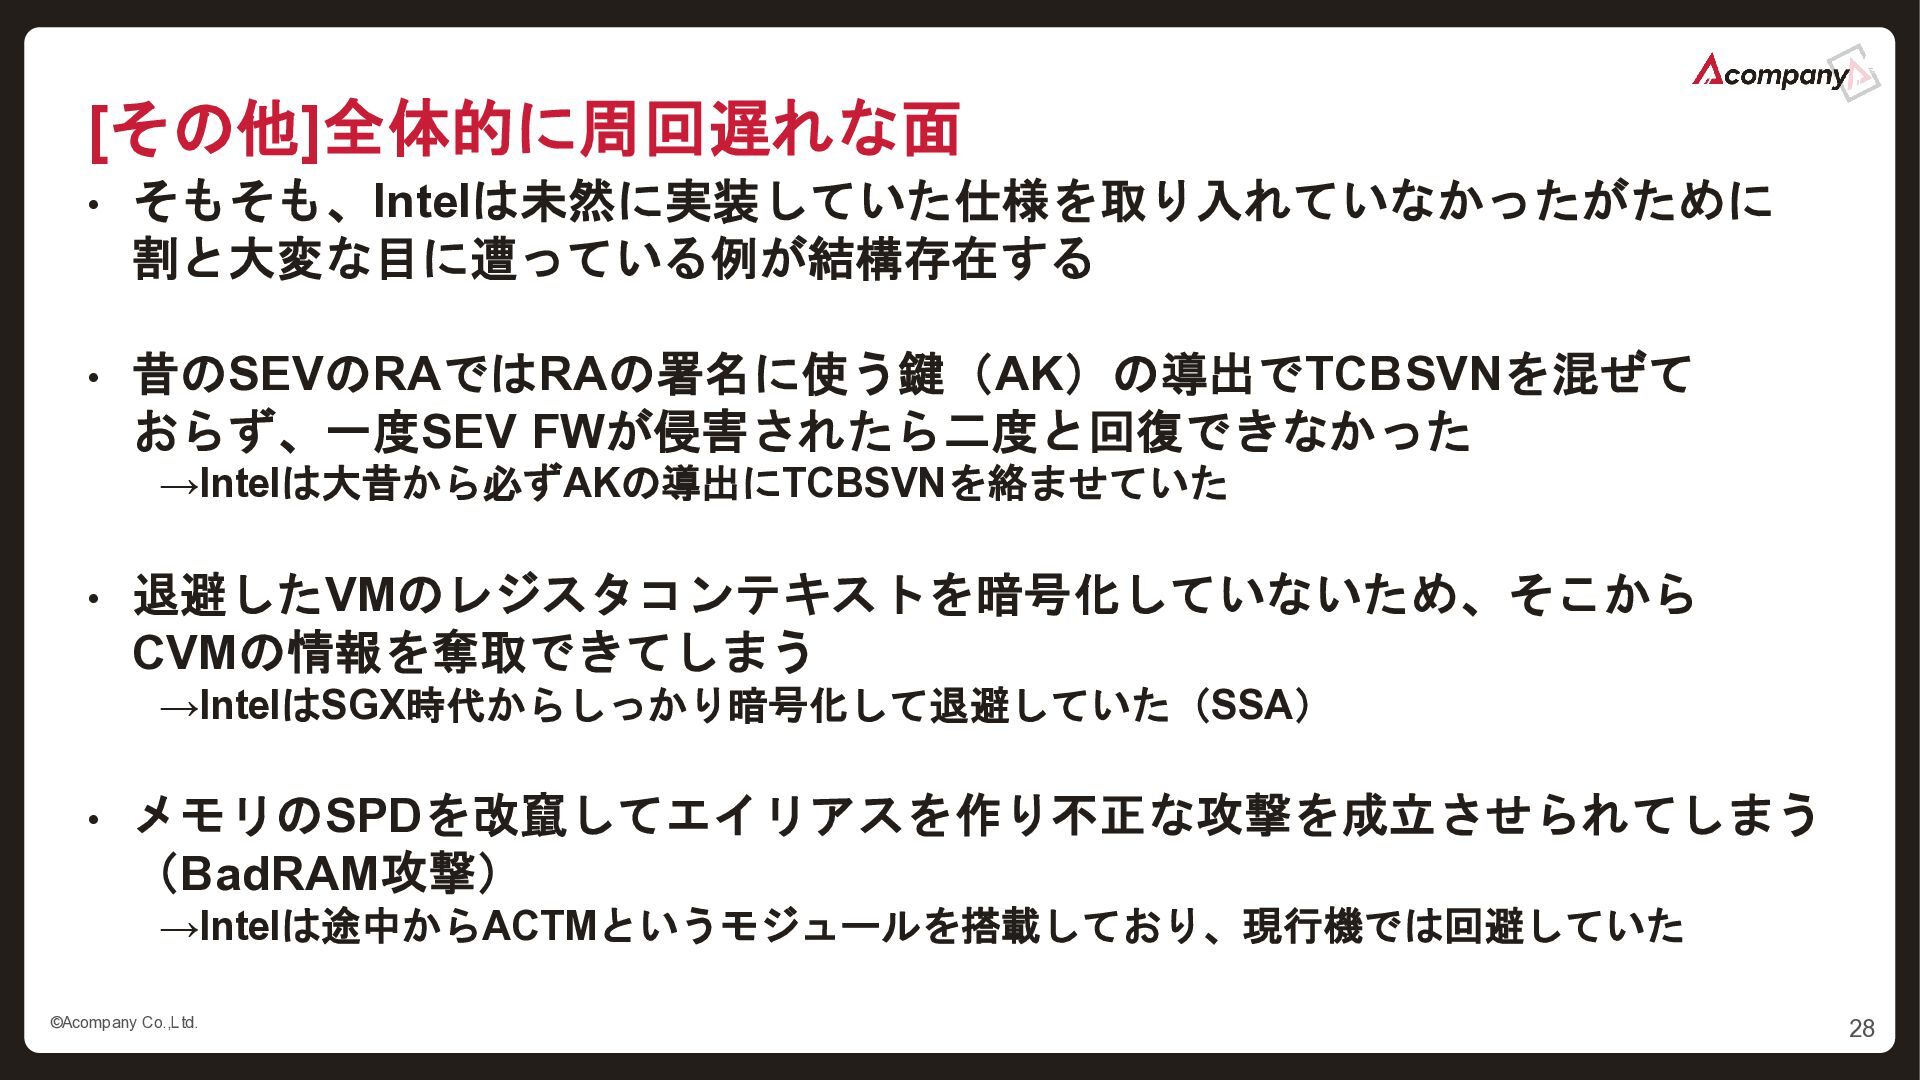
  9. [その他]全体的に周回遅れな面 • そもそも、Intelは未然に実装していた仕様を取り入れていなかったがために 割と大変な目に遭っている例が結構存在する • 昔のSEVのRAではRAの署名に使う鍵(AK)の導出でTCBSVNを混ぜて おらず、一度SEV FWが侵害されたら二度と回復できなかった →Intelは大昔から必ずAKの導出にTCBSVNを絡ませていた •

    退避したVMのレジスタコンテキストを暗号化していないため、そこから CVMの情報を奪取できてしまう →IntelはSGX時代からしっかり暗号化して退避していた(SSA) • メモリのSPDを改竄してエイリアスを作り不正な攻撃を成立させられてしまう (BadRAM攻撃) →Intelは途中からACTMというモジュールを搭載しており、現行機では回避していた ©️Acompany Co.,Ltd. 28
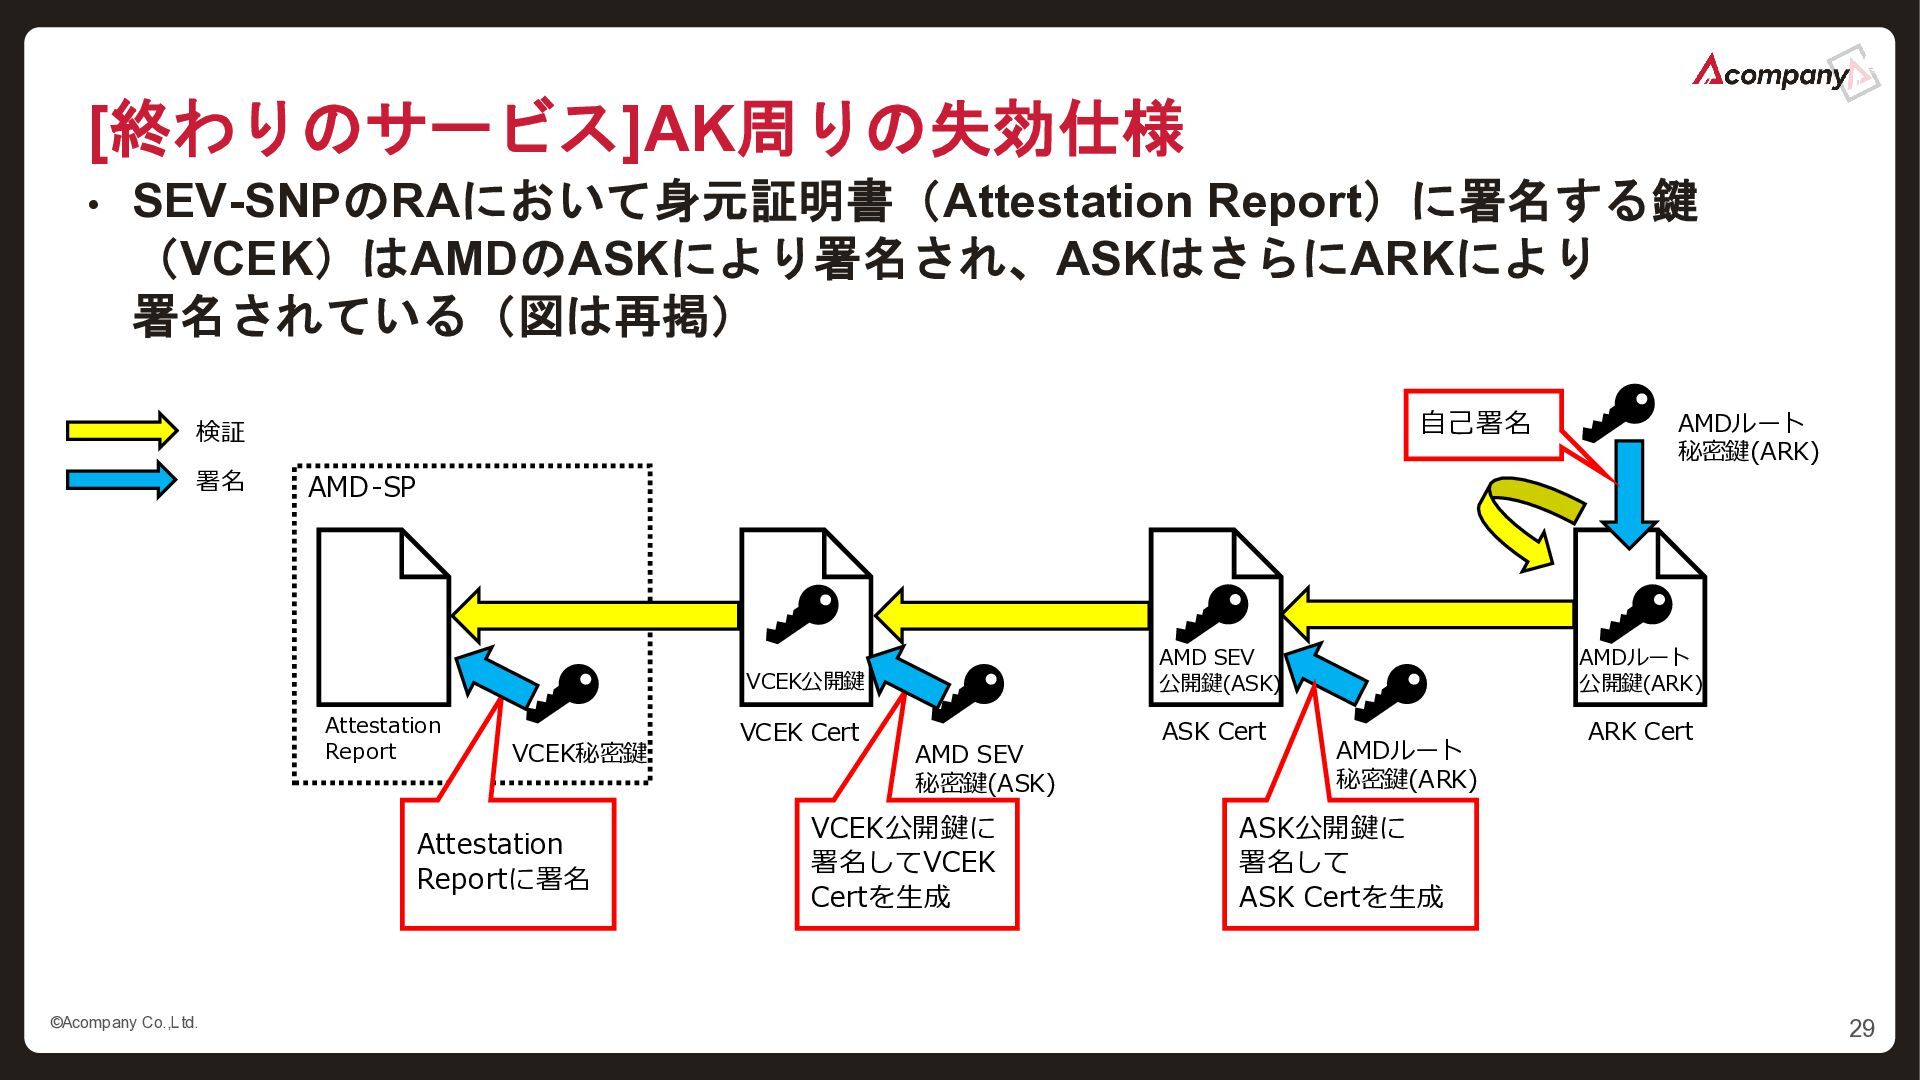
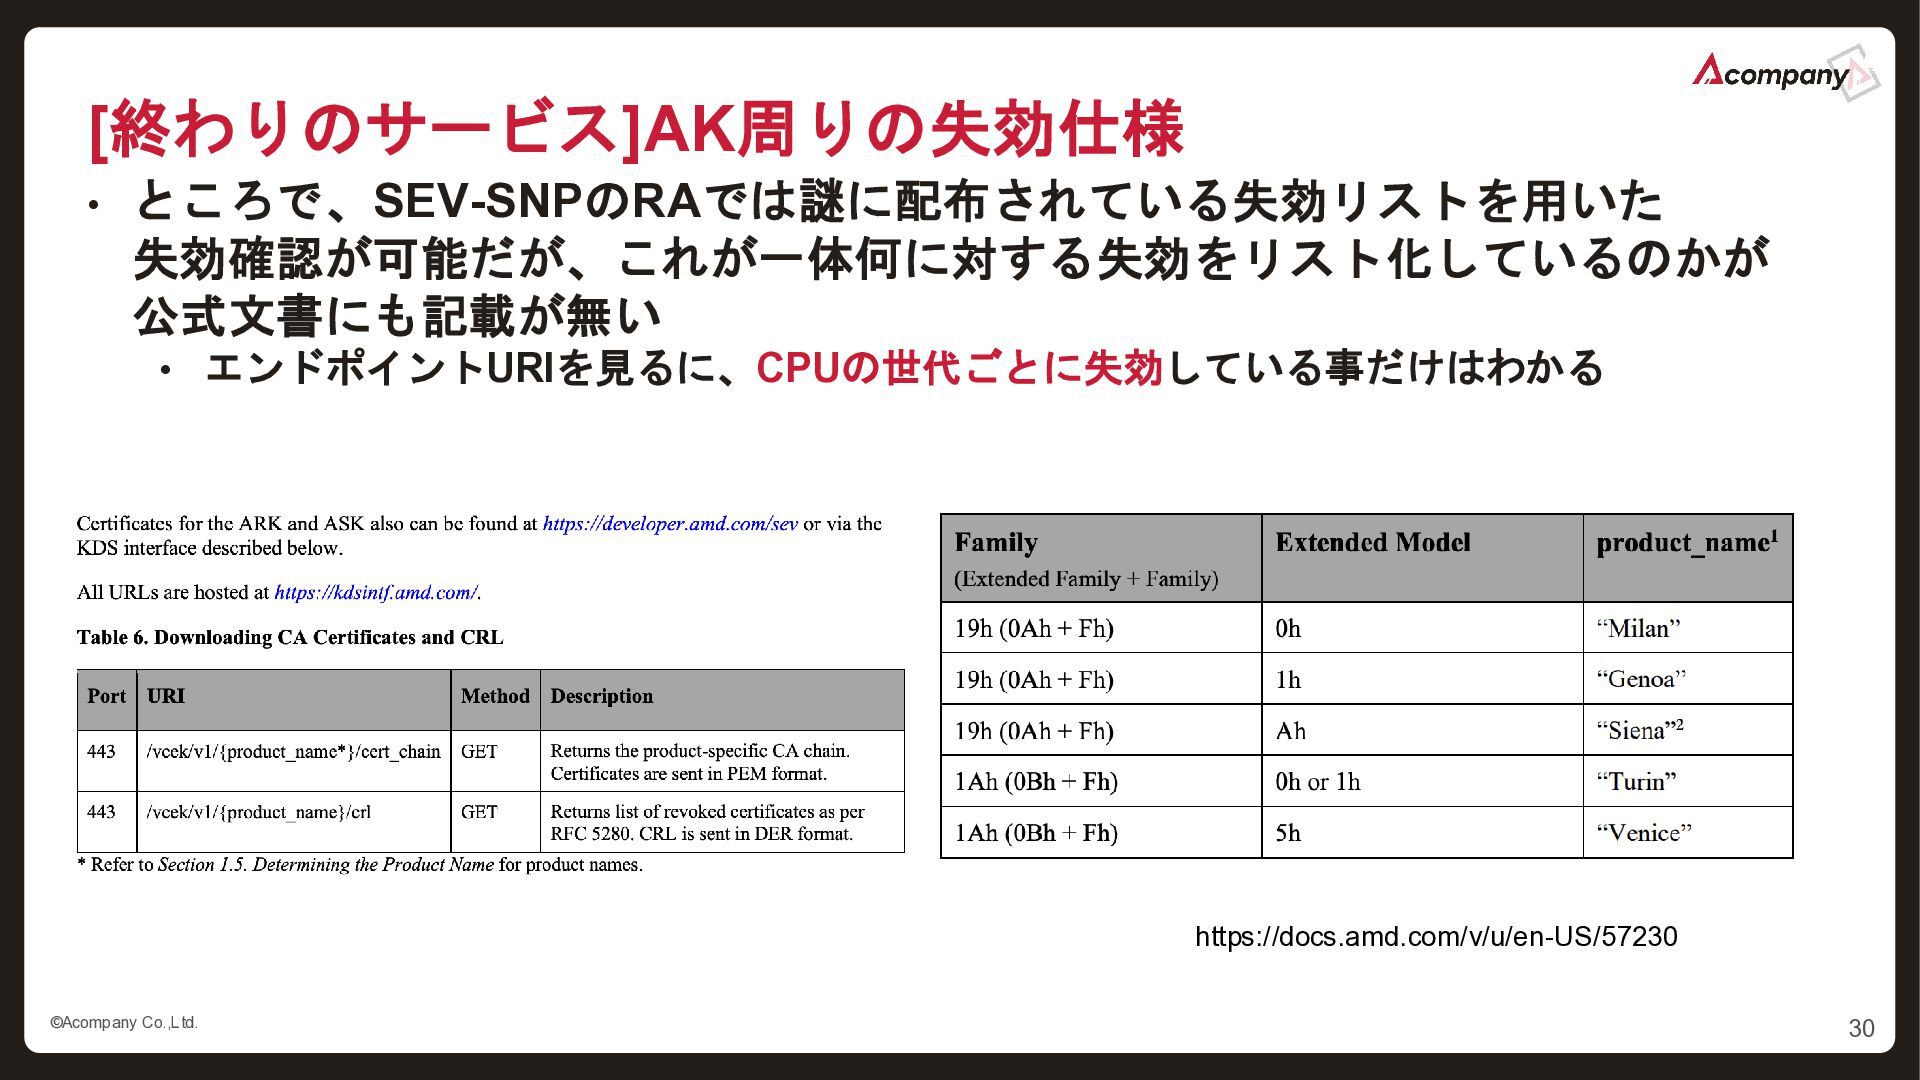
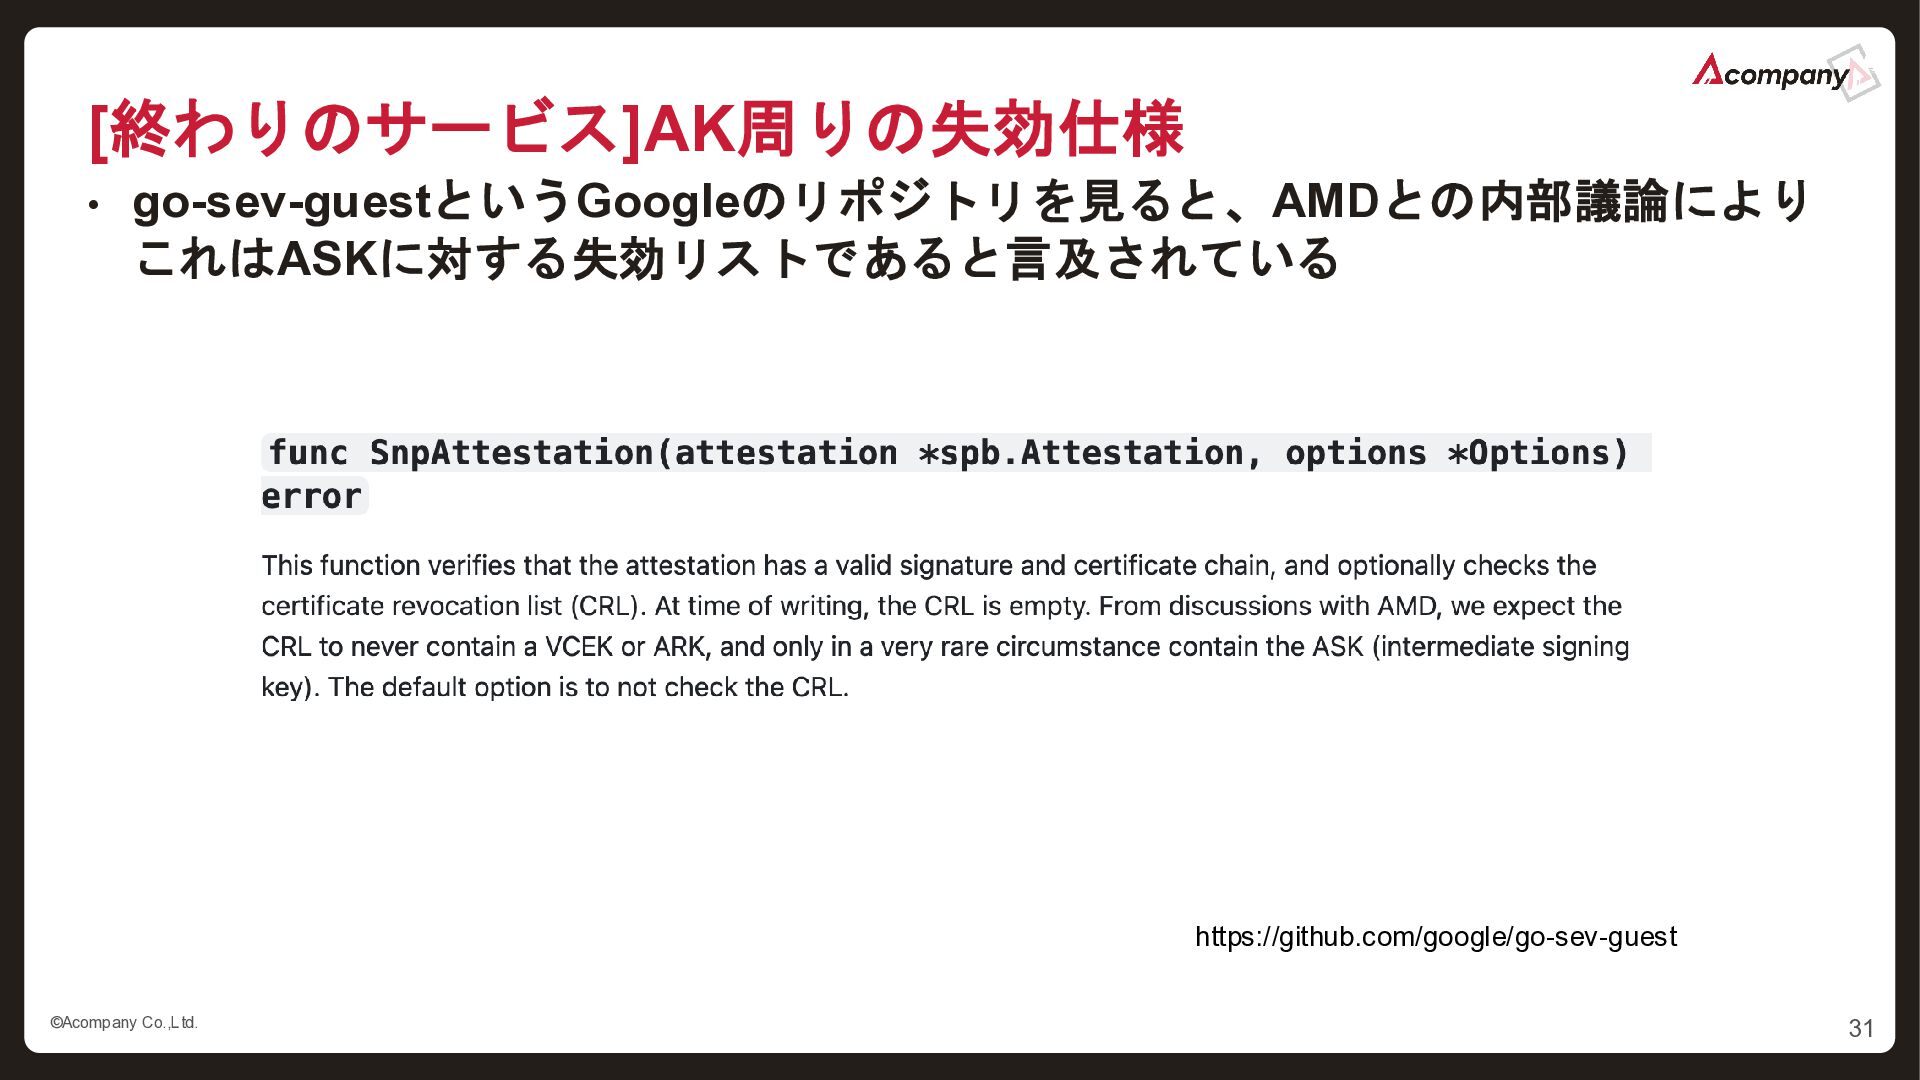
  10. [終わりのサービス]AK周りの失効仕様 • SEV-SNPのRAにおいて身元証明書(Attestation Report)に署名する鍵 (VCEK)はAMDのASKにより署名され、ASKはさらにARKにより 署名されている(図は再掲) 自己署名 検証 署名 AMD-SP

    AMD SEV 公開鍵(ASK) VCEK公開鍵 Attestation Report VCEK秘密鍵 Attestation Reportに署名 ©️Acompany Co.,Ltd. AMDルート 秘密鍵(ARK) VCEK Cert AMD SEV 秘密鍵(ASK) VCEK公開鍵に 署名してVCEK Certを生成 ASK Cert AMDルート 公開鍵(ARK) AMDルート 秘密鍵(ARK) ARK Cert ASK公開鍵に 署名して ASK Certを生成 29
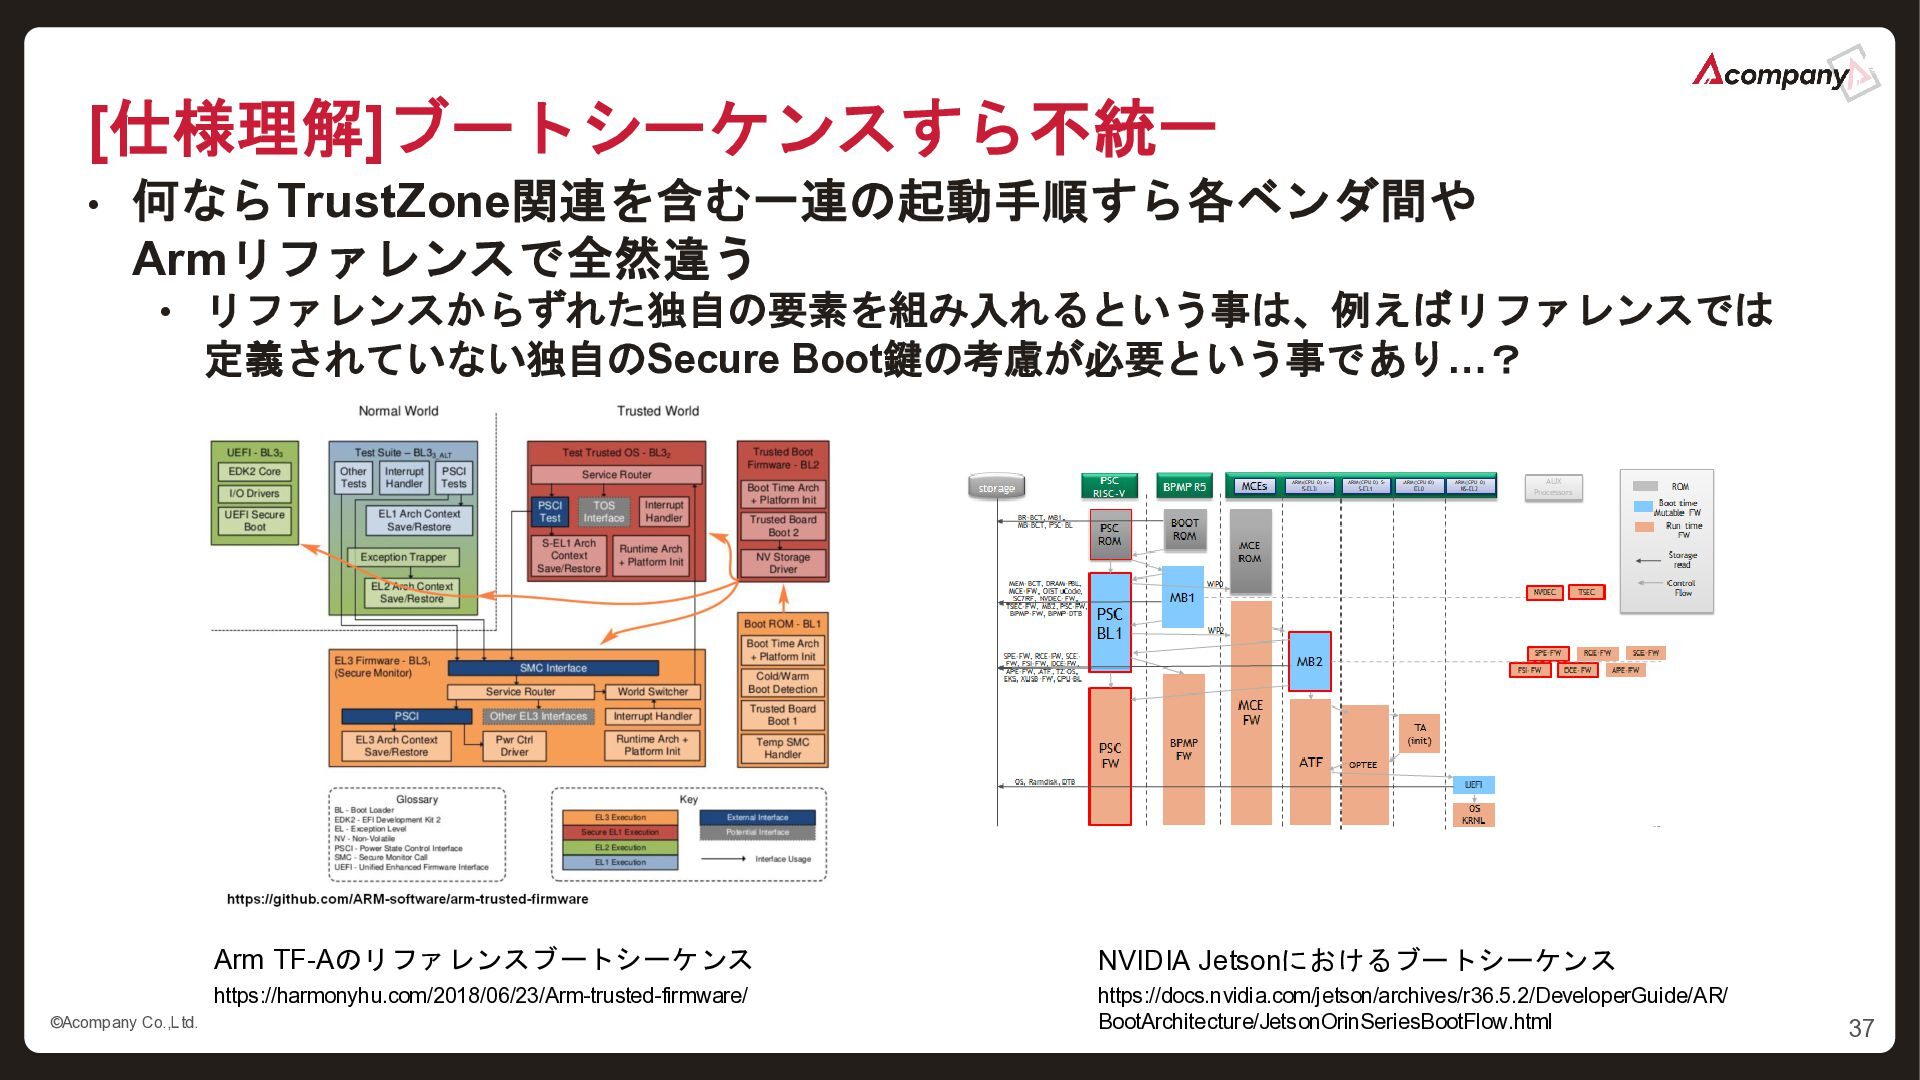
  11. [仕様理解]ブートシーケンスすら不統一 • 何ならTrustZone関連を含む一連の起動手順すら各ベンダ間や Armリファレンスで全然違う • リファレンスからずれた独自の要素を組み入れるという事は、例えばリファレンスでは 定義されていない独自のSecure Boot鍵の考慮が必要という事であり…? ©️Acompany Co.,Ltd.

    Arm TF-Aのリファレンスブートシーケンス NVIDIA Jetsonにおけるブートシーケンス https://harmonyhu.com/2018/06/23/Arm-trusted-firmware/ https://docs.nvidia.com/jetson/archives/r36.5.2/DeveloperGuide/AR/ BootArchitecture/JetsonOrinSeriesBootFlow.html 37
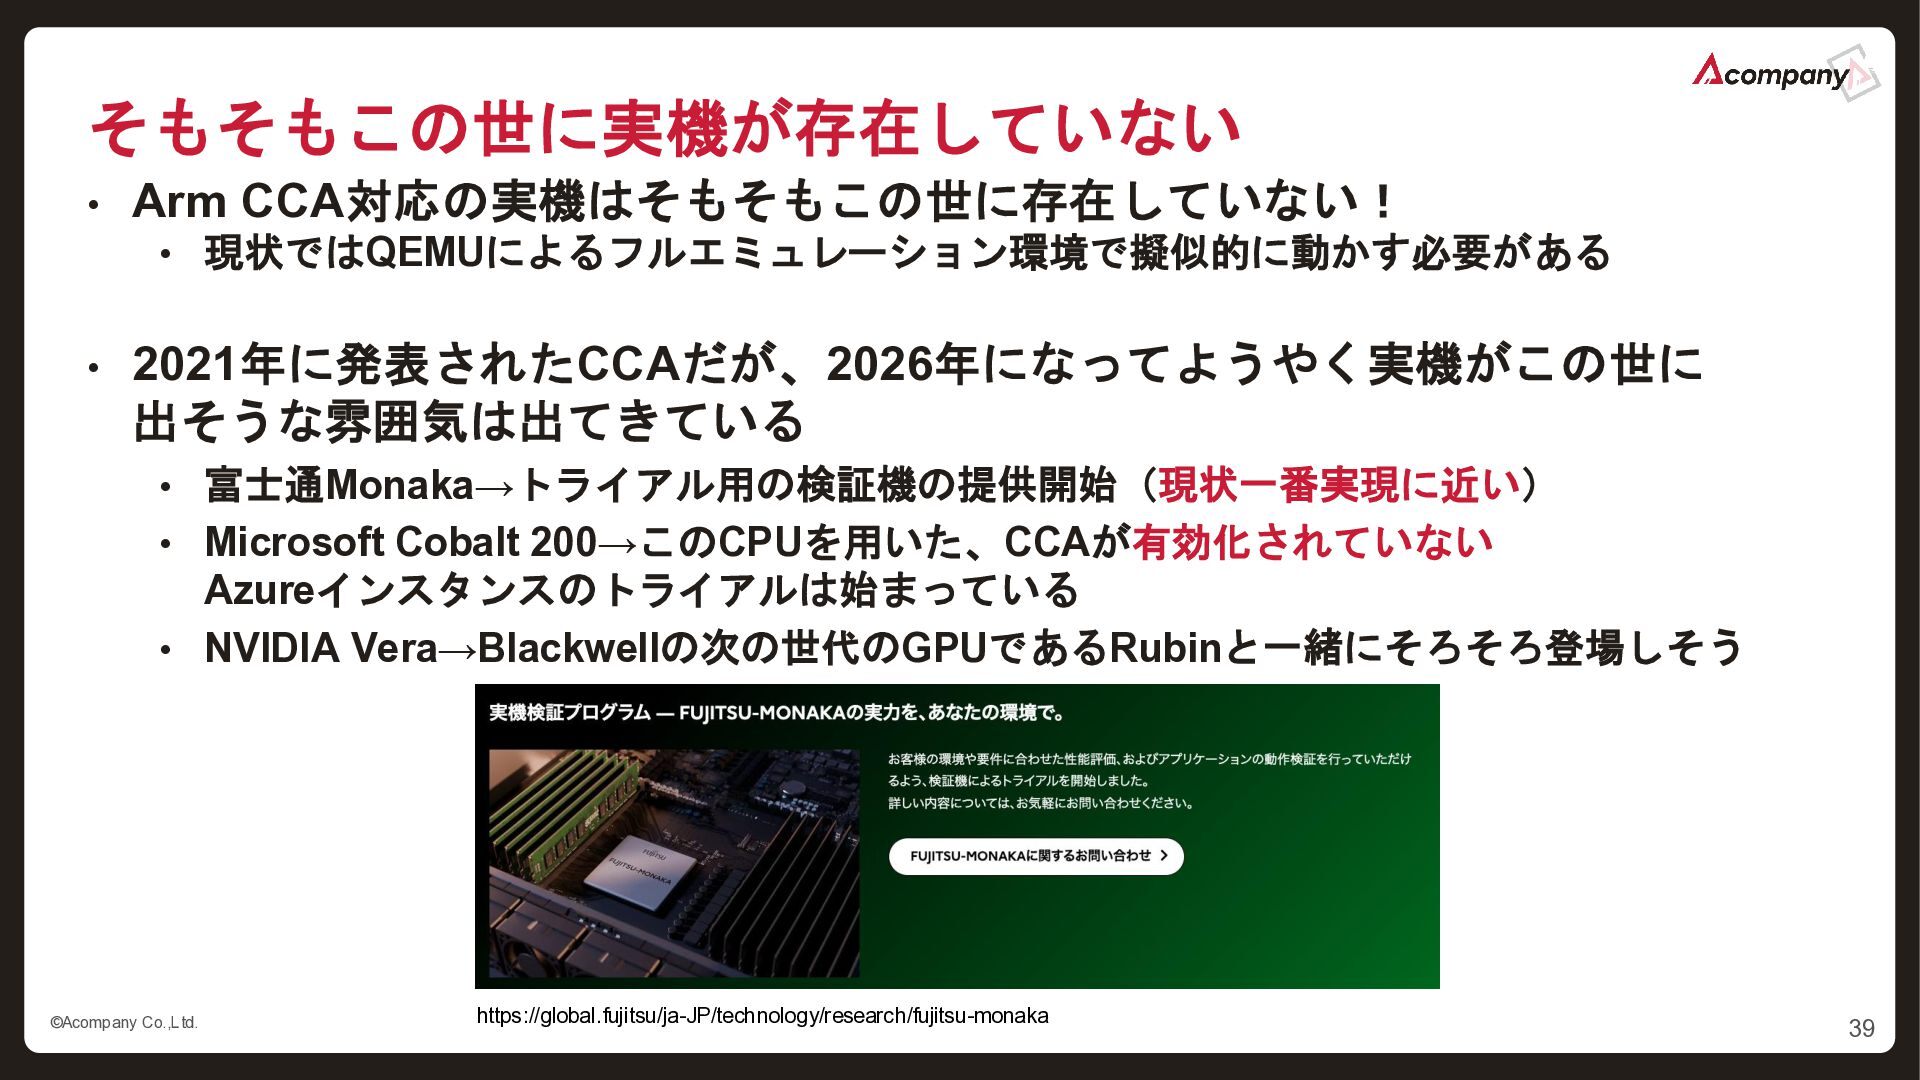
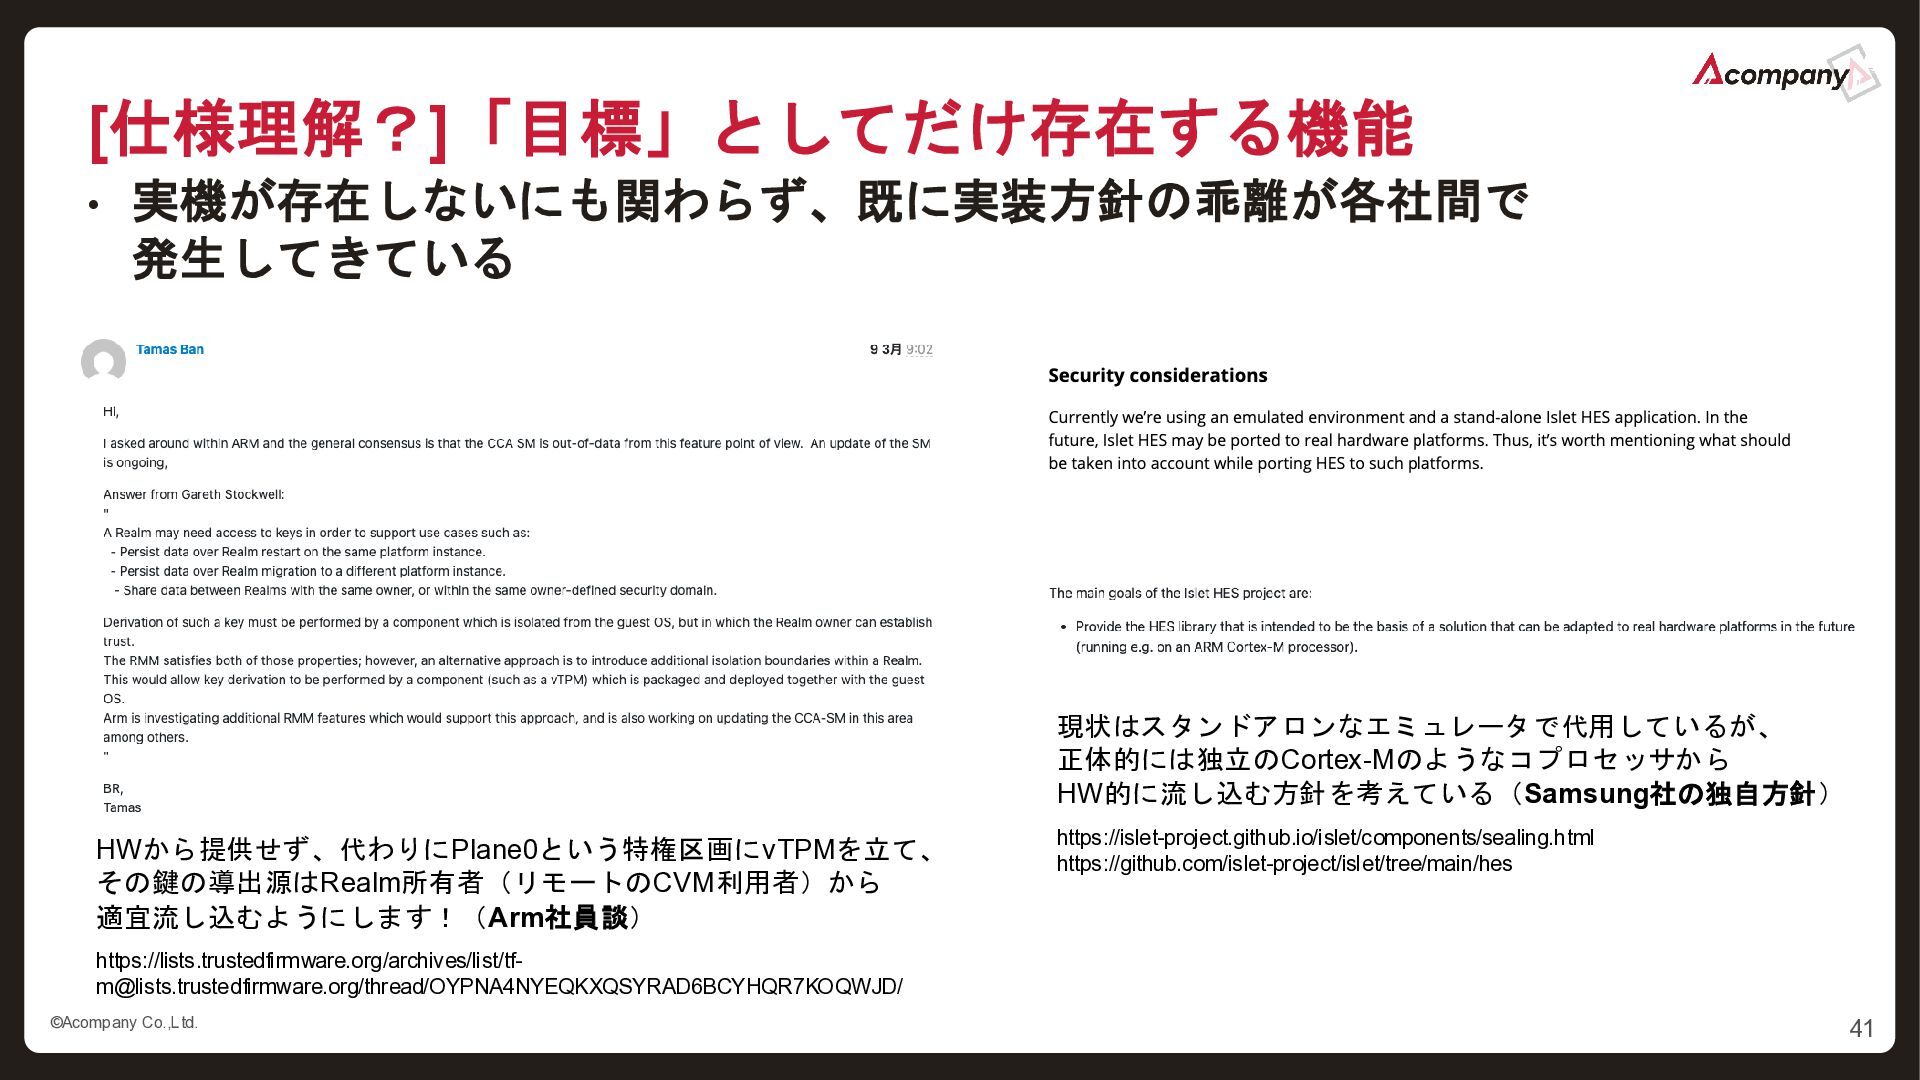
  12. そもそもこの世に実機が存在していない • Arm CCA対応の実機はそもそもこの世に存在していない! • 現状ではQEMUによるフルエミュレーション環境で擬似的に動かす必要がある • 2021年に発表されたCCAだが、2026年になってようやく実機がこの世に 出そうな雰囲気は出てきている •

    富士通Monaka→トライアル用の検証機の提供開始(現状一番実現に近い) • Microsoft Cobalt 200→このCPUを用いた、CCAが有効化されていない Azureインスタンスのトライアルは始まっている • NVIDIA Vera→Blackwellの次の世代のGPUであるRubinと一緒にそろそろ登場しそう ©️Acompany Co.,Ltd. https://global.fujitsu/ja-JP/technology/research/fujitsu-monaka 39

More Decks by Acompany