Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
Convenient? Troublesome? CVSS!
Search
am7cinnamon
July 10, 2020
Technology
2.9k
1
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
Convenient? Troublesome? CVSS!
speaked at #6 JP-RISSA periodic event
am7cinnamon
July 10, 2020
More Decks by am7cinnamon
See All by am7cinnamon
Free Tools vs. Follina
am7cinnamon
1
290
入門ハンズオン CyberChef
am7cinnamon
6
30k
「青い空を見上げればいつもそこに白い猫」のススメ
am7cinnamon
1
5.1k
urlscan.io 超入門
am7cinnamon
6
23k
Other Decks in Technology
See All in Technology
データマネジメント × 法務で作りあげる、 freeeの新しいデータガバナンスへの軌跡
freee
PRO
3
630
Consistency for mere mortals - A gentle guide to consistency
ufried
0
120
Agent 活用環境の構築・運用のための AWS サービスのご紹介/agentcore-for-building-and-operating-agents
ren8k
1
310
"AWSはちょっと苦手"でも大丈夫。AWS Blocks で手軽に作る Flutter のバックエンド #FlutterKaigi
tacck
PRO
0
120
AX時代の自治体支援リソース再配分と役割分担の再構成:戦略とロードマップ(概要)
sishi2026
0
170
Lint の層を組み直した話
bengo4com
2
290
リアクションエンジニア ― 小さなリアクションから、話しかけやすい組織をつくる ―
ryuguyana
1
110
AI Search (Foundry IQ) におけるRAGデータの準備と配置
ryomaru0825
1
130
kintoneで在庫管理システムを作るときの要件定義・設計ポイント
kai0707
0
210
Patterns in AI Driven Software Development
akosma
PRO
0
440
慶應義塾大学 AI実践05 論文執筆の仕組み化
keio_smilab
PRO
6
3.3k
Deep Data Security 機能解説
oracle4engineer
PRO
3
990
Featured
See All Featured
Discover your Explorer Soul
emna__ayadi
2
1.3k
Code Review Best Practice
trishagee
74
20k
Designing Experiences People Love
moore
143
24k
Practical Orchestrator
shlominoach
192
12k
SEOcharity - Dark patterns in SEO and UX: How to avoid them and build a more ethical web
sarafernandez
0
320
Hiding What from Whom? A Critical Review of the History of Programming languages for Music
tomoyanonymous
3
1.4k
[Rails World 2023 - Day 1 Closing Keynote] - The Magic of Rails
eileencodes
38
3.1k
First, design no harm
axbom
PRO
2
1.4k
Learning to Love Humans: Emotional Interface Design
aarron
275
41k
Digital Projects Gone Horribly Wrong (And the UX Pros Who Still Save the Day) - Dean Schuster
uxyall
1
3.7k
Why Our Code Smells
bkeepers
PRO
340
58k
Balancing Empowerment & Direction
lara
6
1.4k
Transcript
便利? 厄介? CVSS! し な も ん 2020/06/30 JP-RISSA 第6回定例イベント
• 新米セキュリティエンジニア • ユーザ企業 (?) • CSIRT/SOC (で毎日悪戦苦闘) • 資格:支援士、SSCP、CySA+、応用情報ほか
• 興味:マルウェア解析、パスワードクラック、 脆弱性探索 (できるとは言ってない) • 野生のリサーチャ「しなもん」として 活動中 しなもん is 何 ブログ Twitter
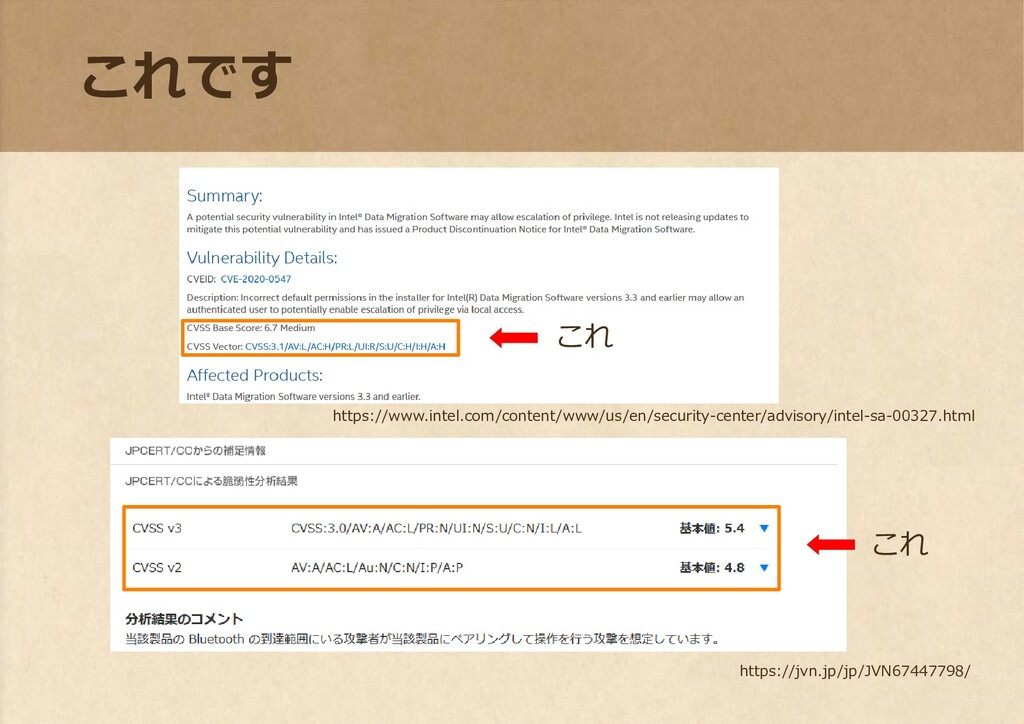
突然ですが皆さん…… CVSS って覚えていますか??? SC 試験の範囲だったはずですが……
これです https://jvn.jp/jp/JVN67447798/ https://www.intel.com/content/www/us/en/security-center/advisory/intel-sa-00327.html これ これ
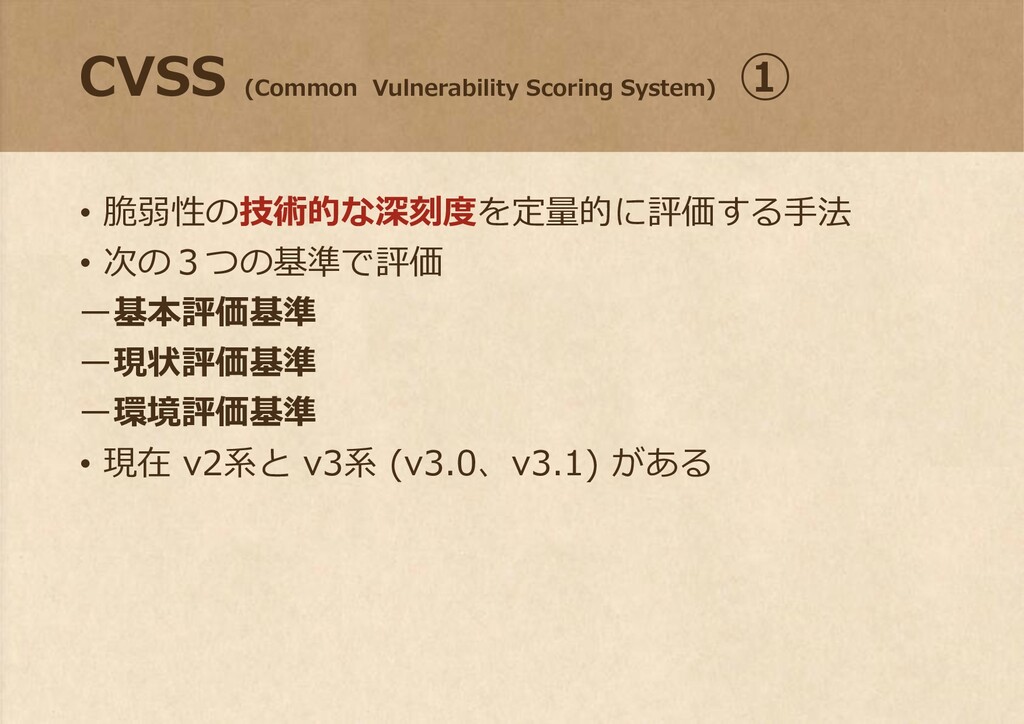
CVSS (Common Vulnerability Scoring System) ① • 脆弱性の技術的な深刻度を定量的に評価する手法 • 次の3つの基準で評価
ー基本評価基準 ー現状評価基準 ー環境評価基準 • 現在 v2系と v3系 (v3.0、v3.1) がある
CVSS (Common Vulnerability Scoring System) ② • 0~10.0 のスコア (基本値・現状値・環境値)
で表現 ーわかりやすい • 各要素の評価であるベクトル文字列としても表現 ー脆弱性を詳しく表現できる
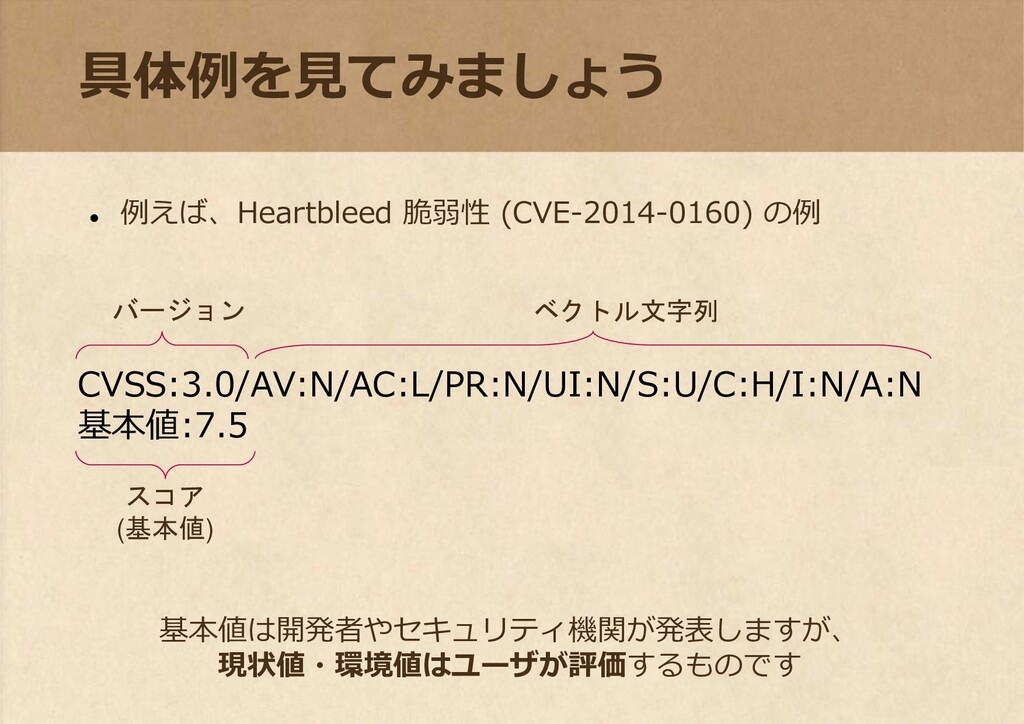
具体例を見てみましょう ⚫ 例えば、Heartbleed 脆弱性 (CVE-2014-0160) の例 CVSS:3.0/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:N 基本値:7.5 バージョン ベクトル文字列
スコア (基本値) 基本値は開発者やセキュリティ機関が発表しますが、 現状値・環境値はユーザが評価するものです
具体例を見てみましょう CVSS:3.0/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:N 基本値:7.5 CVSS のバージョン :v3.0 どこから攻撃できる? :ネットワークから 攻撃条件は? :特別な条件は不要
攻撃に特権は必要? :不要 攻撃にユーザの関与は必要? :不要 影響範囲はオーソリゼーションスコープ内? :スコープ内に留まる 機密性への影響可能性は? :高い 完全性への影響可能性は? :ない 可用性への影響可能性は? :ない 基本値は? :7.5 (高め) 読み方を知っていれば、こんなにいろいろわかります
便利ではあるのですが…… 問題点もあります…… • CVSS は脆弱性評価の指標として広く使われています • が、
問題点① 読み方が難しい
読み方が難しい…… それぞれ、どんな脆弱性かスラスラ読めますか??? https://jvn.jp/vu/JVNVU91632701/
問題点② 評価者によって 基本値が異なることがある
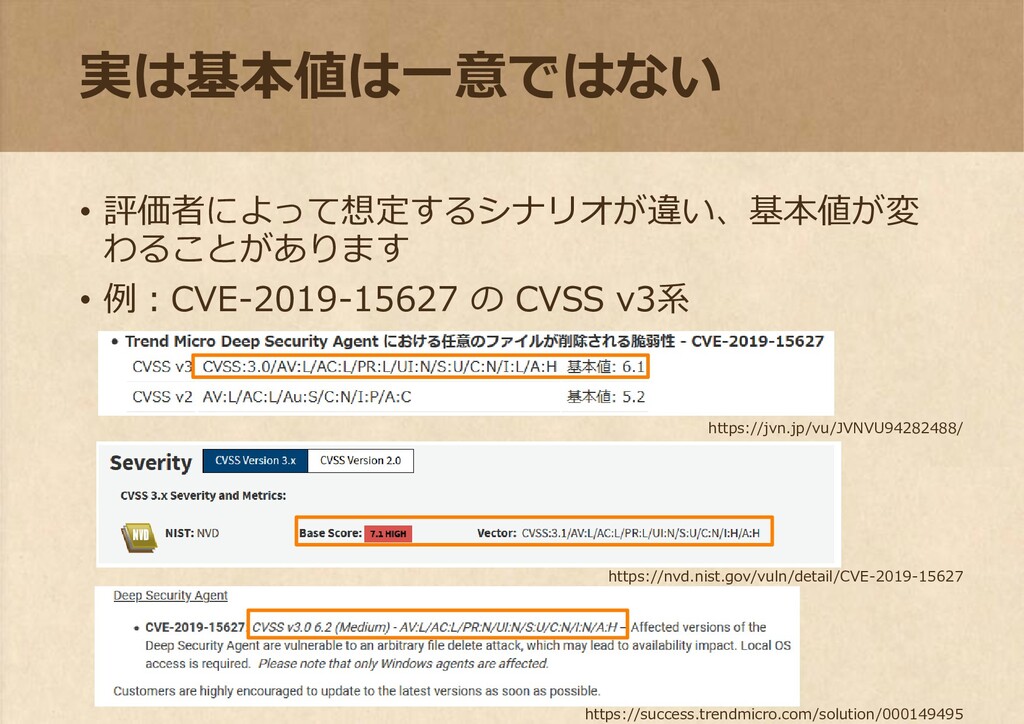
実は基本値は一意ではない https://jvn.jp/vu/JVNVU94282488/ • 評価者によって想定するシナリオが違い、基本値が変 わることがあります • 例:CVE-2019-15627 の CVSS v3系
https://success.trendmicro.com/solution/000149495 https://nvd.nist.gov/vuln/detail/CVE-2019-15627
実は基本値は一意ではない • 下表のとおり、3機関の評価はバラバラです • ここまで一致しないことも珍しいとは思いますが…… 立場 評価者 基本値 ベクトル文字列 JVN
JPCERT/CC 6.1 AV:L/AC:L/PR:L/UI:N/S:U/C:N/I:L/A:H NVD※ NIST 7.1 AV:L/AC:L/PR:L/UI:N/S:U/C:N/I:H/A:H 開発者 トレンドマイクロ社 6.2 AV:L/AC:L/PR:N/UI:N/S:U/C:N/I:N/A:H ※NVD だけ v3.1 で評価していますが、v3.0 と v3.1 のスコアにはほぼ差がないので、バージョンの違いは 本質的ではありません
問題点③ パッチ適用の基準には ならない (本当は)
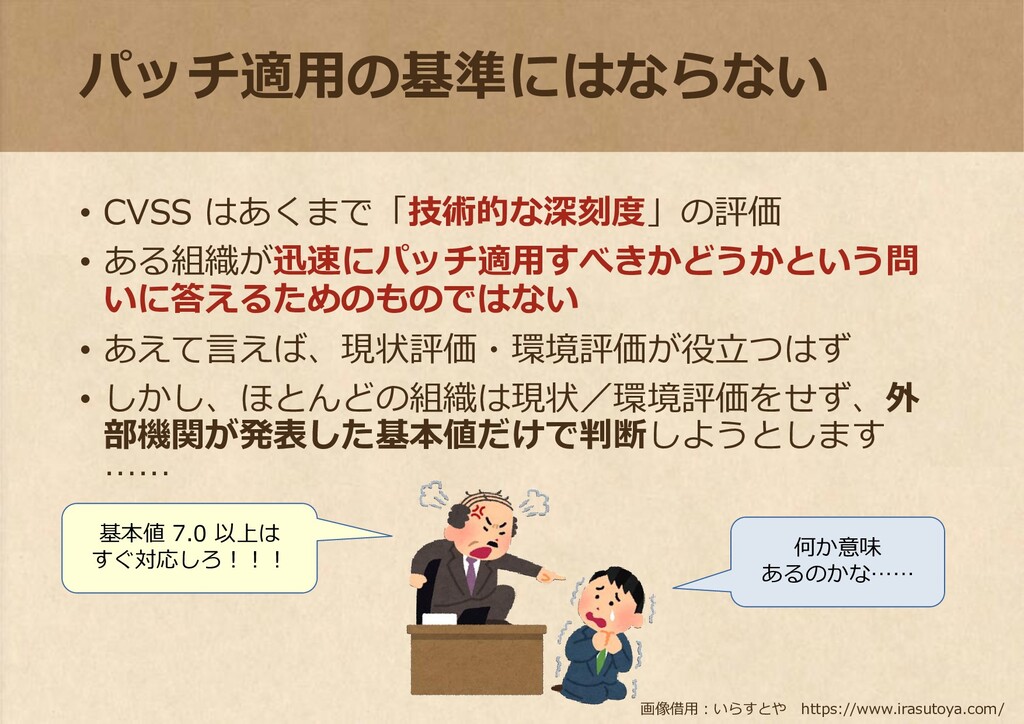
パッチ適用の基準にはならない • CVSS はあくまで「技術的な深刻度」の評価 • ある組織が迅速にパッチ適用すべきかどうかという問 いに答えるためのものではない • あえて言えば、現状評価・環境評価が役立つはず •
しかし、ほとんどの組織は現状/環境評価をせず、外 部機関が発表した基本値だけで判断しようとします …… 基本値 7.0 以上は すぐ対応しろ!!! 何か意味 あるのかな…… 画像借用:いらすとや https://www.irasutoya.com/
問題点④ 基本値が 特定のレンジに偏る
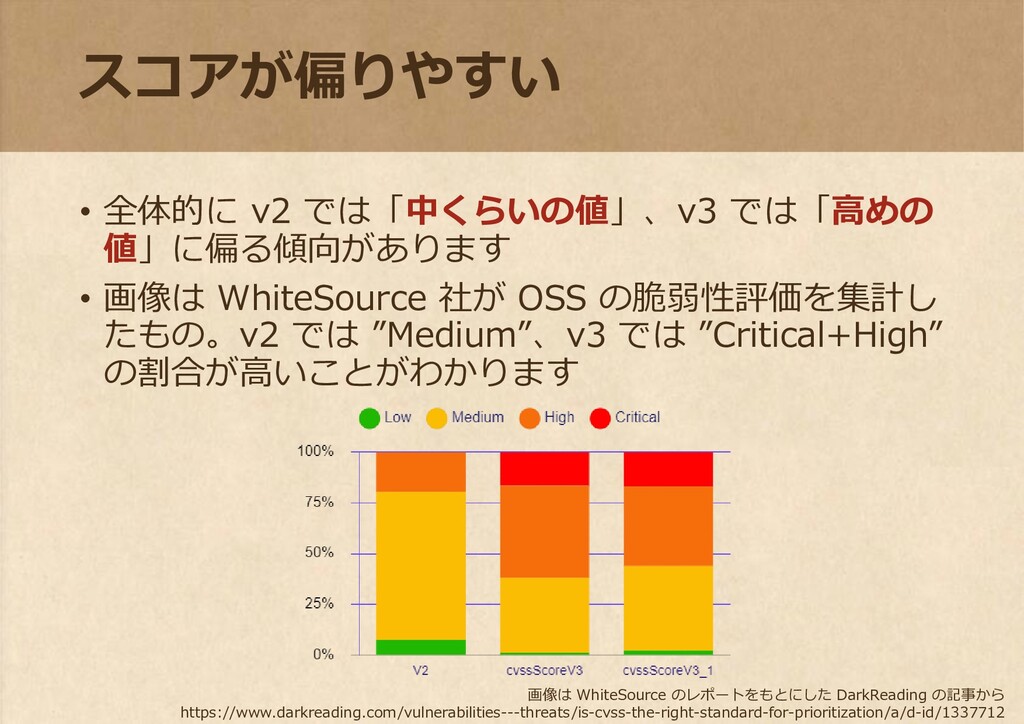
スコアが偏りやすい • 全体的に v2 では「中くらいの値」、v3 では「高めの 値」に偏る傾向があります • 画像は WhiteSource
社が OSS の脆弱性評価を集計し たもの。v2 では ”Medium”、v3 では ”Critical+High” の割合が高いことがわかります 画像は WhiteSource のレポートをもとにした DarkReading の記事から https://www.darkreading.com/vulnerabilities---threats/is-cvss-the-right-standard-for-prioritization/a/d-id/1337712
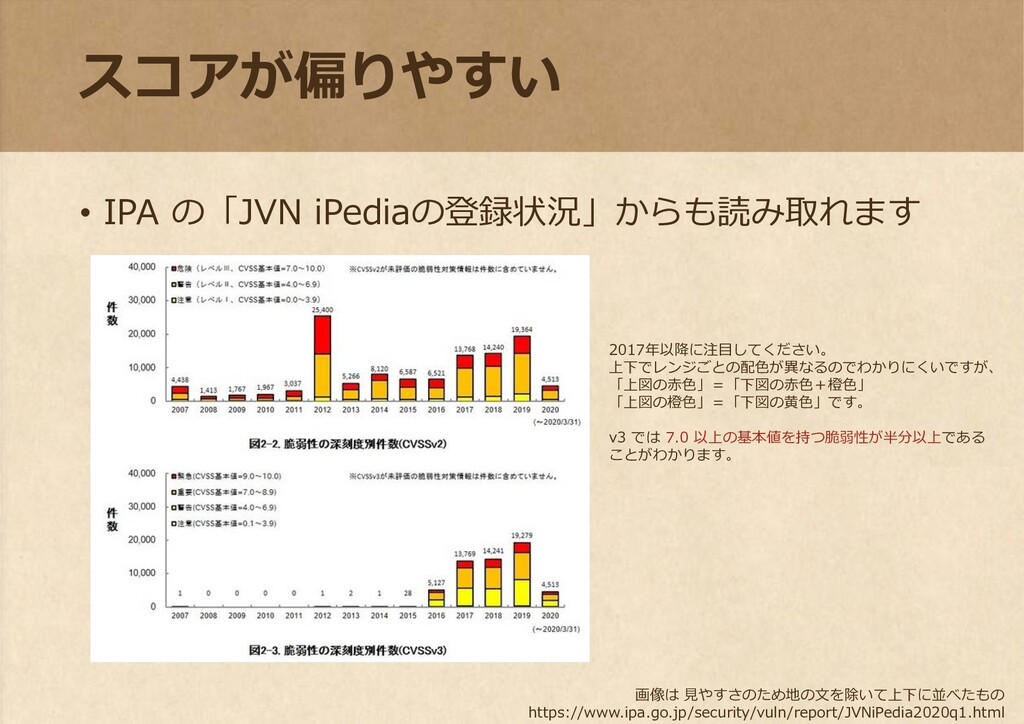
スコアが偏りやすい • IPA の「JVN iPediaの登録状況」からも読み取れます 画像は 見やすさのため地の文を除いて上下に並べたもの https://www.ipa.go.jp/security/vuln/report/JVNiPedia2020q1.html 2017年以降に注目してください。 上下でレンジごとの配色が異なるのでわかりにくいですが、
「上図の赤色」=「下図の赤色+橙色」 「上図の橙色」=「下図の黄色」です。 v3 では 7.0 以上の基本値を持つ脆弱性が半分以上である ことがわかります。
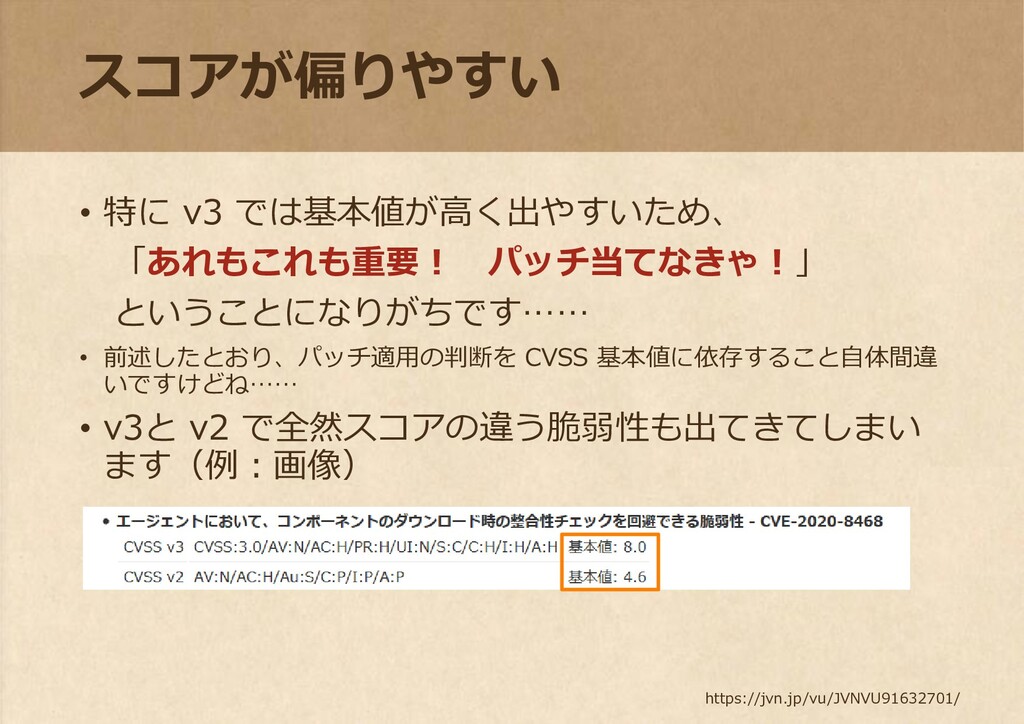
スコアが偏りやすい • 特に v3 では基本値が高く出やすいため、 「あれもこれも重要! パッチ当てなきゃ!」 ということになりがちです…… • 前述したとおり、パッチ適用の判断を
CVSS 基本値に依存すること自体間違 いですけどね…… • v3と v2 で全然スコアの違う脆弱性も出てきてしまい ます(例:画像) https://jvn.jp/vu/JVNVU91632701/
ポスト CVSS? • そんな CVSS に頼らず、独自の脆弱性評価指標をつく ろうという動きが! ➔悪用可能性指標 (マイクロソフト) ➔SSVC
(CERT/CC)
悪用可能性指標 (Microsoft Exploitability Index ) • マイクロソフト社が自社製品の脆弱性について提供し ている指標 • 「脆弱性の悪用コードの開発の難易度や、悪用コード
による攻撃が成功する可能性」を示したものとのこと • 0~3 の 4段階 (数字が小さいほど悪用されやすい) と 、きわめてシンプル • 詳細はマイクロソフト社のブログ※を参照 [IT管理者向け] 脆弱性の悪用のしやすさを知る~悪用可能性指標と緩和策 https://msrc-blog.microsoft.com/2020/01/09/exploitabilityindex/
SSVC (Stakeholder-Specific Vulnerability Categorization) • CVSS の問題点を解決するため、米国 CERT/CC (世界 最初の
CSIRT) が策定中の仕組み • 定性的であること、決定木 (decision tree) の形をと ること、組織の立場 (パッチ開発者、適用者等) により 異なることが主な特徴 • 日本語情報はほぼない • 詳細は Github※1 を参照 • 提唱論文※2もあわせて参照 ※1 https://github.com/CERTCC/SSVC ※2 https://resources.sei.cmu.edu/asset_files/WhitePaper/2019_019_001_636391.pdf 適用者の場合の一部
まとめ • CVSS は広く使われていますし、実際役には立ちます • が、問題点も抱えています • 用途と限界を理解したうえで利用しましょう • もしかしたら将来、CVSS
に代わる新しい指標がメジ ャーになるかも???
For more information: •CVSS 全般 ・Common Vulnerability Scoring System SIG
(FIRST) https://www.first.org/cvss/ ・共通脆弱性評価システムCVSS概説 (IPA) https://www.ipa.go.jp/security/vuln/CVSS.html ・共通脆弱性評価システムCVSS v3概説 (IPA) https://www.ipa.go.jp/security/vuln/CVSSv3.html ・CVSS計算ソフトウェア多国語版 (IPA) https://jvndb.jvn.jp/cvss/ •脆弱性情報サイト ・JVN (JPCERT/CC、IPA) https://jvn.jp/ ・JVN iPedia (IPA) https://jvndb.jvn.jp/ ・CVE (MITRE) https://cve.mitre.org/ ・NVD (NIST) https://nvd.nist.gov/ •CVSS 以外の脆弱性評価指標 ・[IT管理者向け] 脆弱性の悪用のしやすさを知る~悪用可 能性指標と緩和策 https://msrc- blog.microsoft.com/2020/01/09/exploitabilityindex/ ・ CERTCC /SSVC https://github.com/CERTCC/SSVC •書籍 あまりないです。あったら教えてください。 脆弱性管理全般については次の本がおすすめです。 ・サイバー攻撃 ネット世界の裏側で起きていること 中島明日香著、2018年、講談社ブルーバックス


 am7cinnamon
 freee
 ufried
 ren8k
 tacck
 sishi2026
 bengo4com
 ryuguyana
 ryomaru0825
 kai0707
 akosma
 keio_smilab
 oracle4engineer
 emna__ayadi
 trishagee
 moore
 shlominoach
 sarafernandez
 tomoyanonymous
 eileencodes
 axbom
 aarron
 uxyall
 bkeepers
 lara