Upgrade to Pro — share decks privately, control downloads, hide ads and more …

【enito】セキュリティエンジニア紹介資料

enito PRO
November 05, 2026

 【enito】セキュリティエンジニア紹介資料

enito PRO

November 05, 2026

Transcript

10 slides
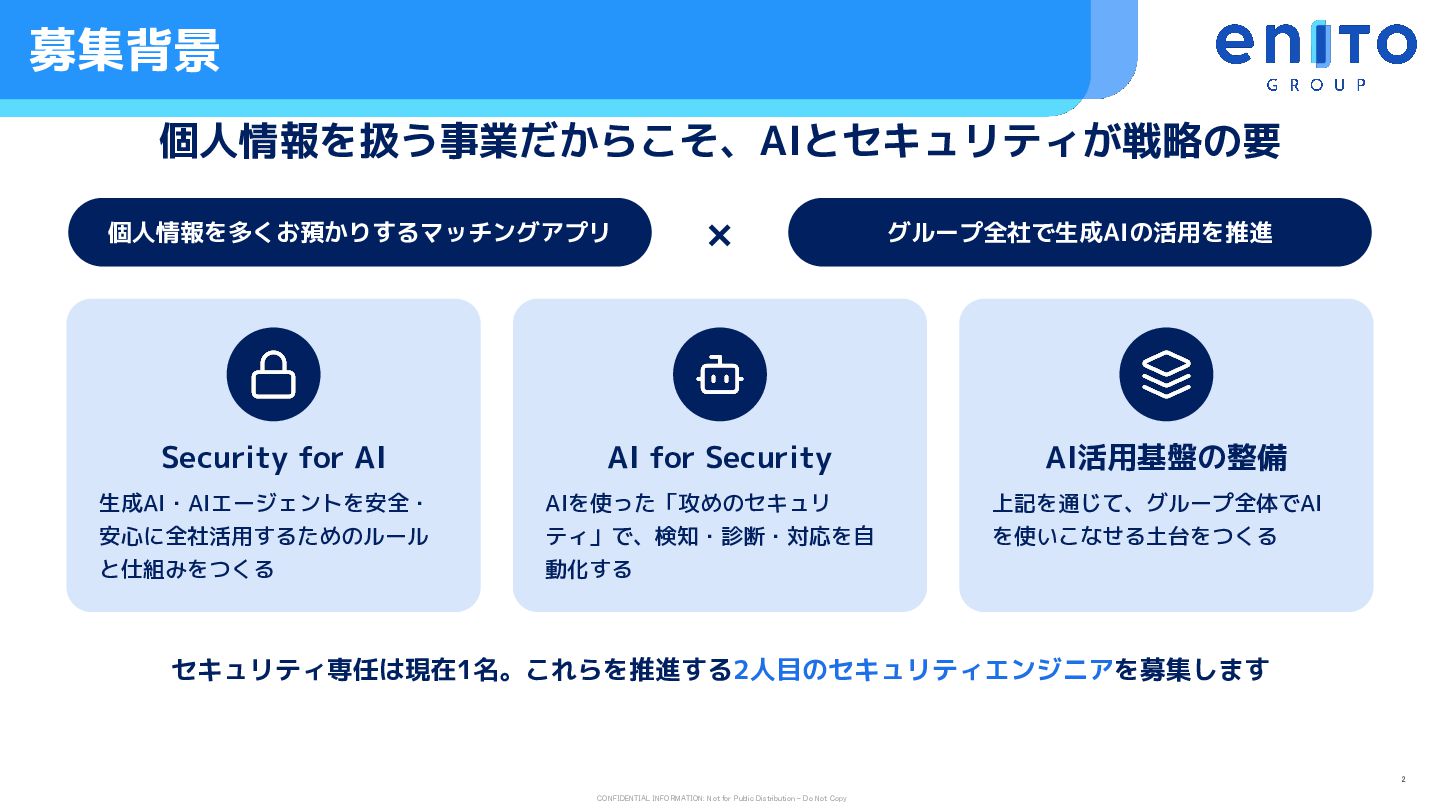
  1. 募集背景 個人情報を扱う事業だからこそ、AIとセキュリティが戦略の要 個人情報を多くお預かりするマッチングアプリ × グループ全社で生成AIの活用を推進 Security for AI AI for

    Security AI活用基盤の整備 生成AI・AIエージェントを安全・ 安心に全社活用するためのルール と仕組みをつくる AIを使った「攻めのセキュリ ティ」で、検知・診断・対応を自 動化する 上記を通じて、グループ全体でAI を使いこなせる土台をつくる セキュリティ専任は現在1名。これらを推進する2人目のセキュリティエンジニアを募集します 2 CONFIDENTIAL INFORMATION: Not for Public Distribution - Do Not Copy
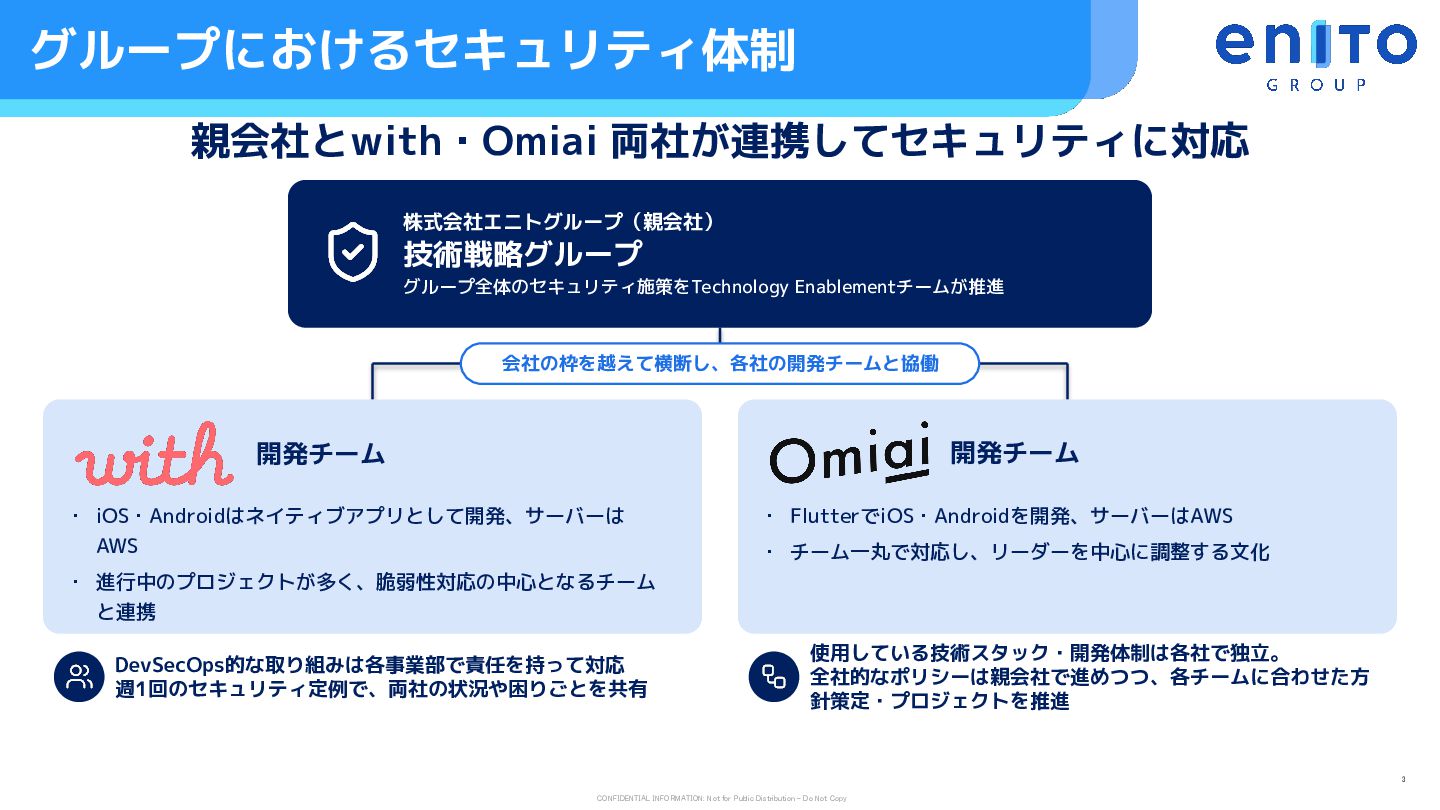
  2. グループにおけるセキュリティ体制 親会社とwith・Omiai 両社が連携してセキュリティに対応 株式会社エニトグループ(親会社) 技術戦略グループ グループ全体のセキュリティ施策をTechnology Enablementチームが推進 会社の枠を越えて横断し、各社の開発チームと協働 開発チーム 開発チーム

    ・ iOS・Androidはネイティブアプリとして開発、サーバーは AWS ・ FlutterでiOS・Androidを開発、サーバーはAWS ・ チーム一丸で対応し、リーダーを中心に調整する文化 ・ 進行中のプロジェクトが多く、脆弱性対応の中心となるチーム と連携 DevSecOps的な取り組みは各事業部で責任を持って対応 週1回のセキュリティ定例で、両社の状況や困りごとを共有 使用している技術スタック・開発体制は各社で独立。 全社的なポリシーは親会社で進めつつ、各チームに合わせた方 針策定・プロジェクトを推進 3 CONFIDENTIAL INFORMATION: Not for Public Distribution - Do Not Copy
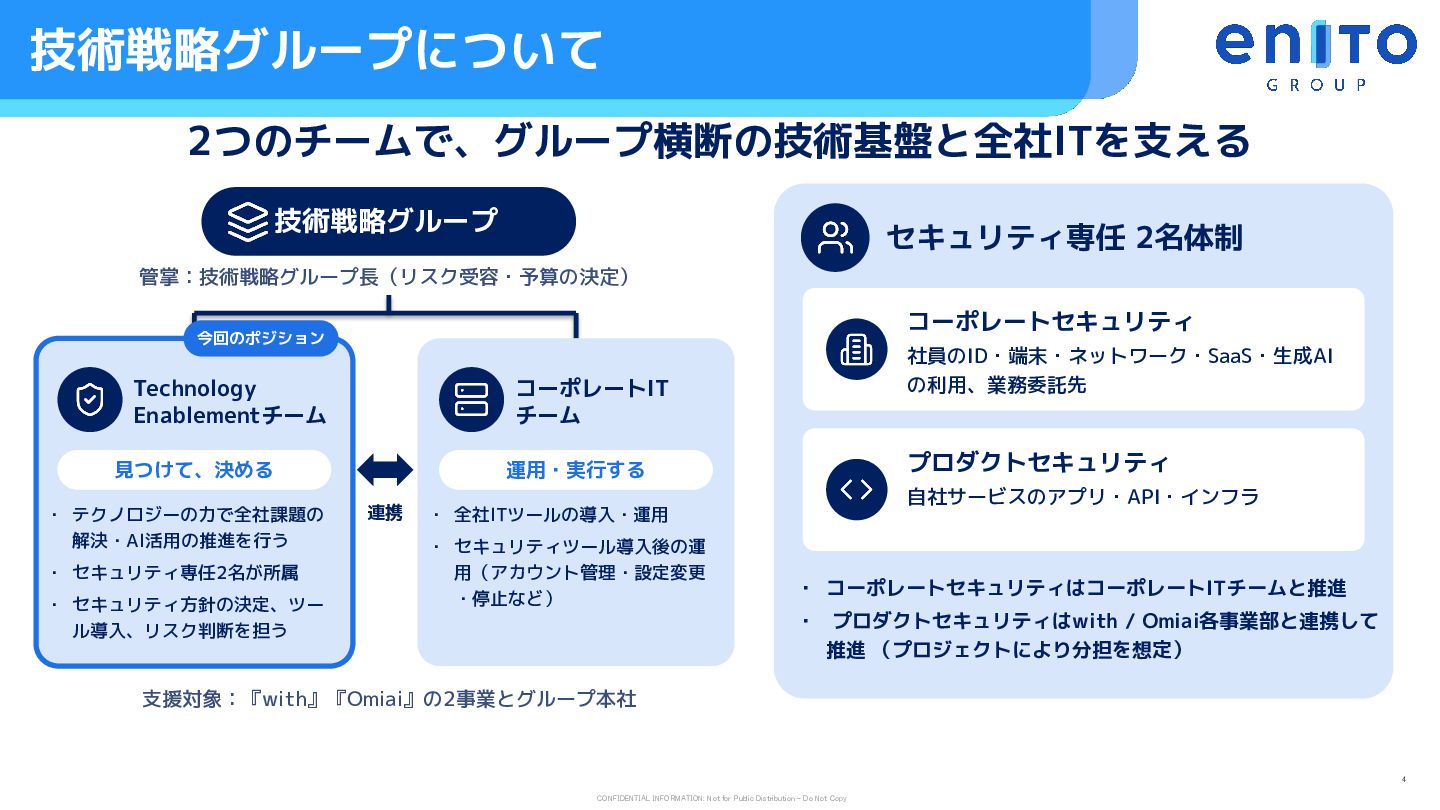
  3. 技術戦略グループについて 2つのチームで、グループ横断の技術基盤と全社ITを支える 技術戦略グループ セキュリティ専任 2名体制 管掌:技術戦略グループ長(リスク受容・予算の決定) コーポレートセキュリティ 今回のポジション Technology Enablementチーム

    コーポレートIT チーム 見つけて、決める ・ テクノロジーの力で全社課題の 解決・AI活用の推進を行う ・ セキュリティ専任2名が所属 ・ セキュリティ方針の決定、ツー ル導入、リスク判断を担う 社員のID・端末・ネットワーク・SaaS・生成AI の利用、業務委託先 プロダクトセキュリティ 運用・実行する 連携 自社サービスのアプリ・API・インフラ ・ 全社ITツールの導入・運用 ・ セキュリティツール導入後の運 用(アカウント管理・設定変更 ・停止など) ・ コーポレートセキュリティはコーポレートITチームと推進 ・ プロダクトセキュリティはwith / Omiai各事業部と連携して 推進 (プロジェクトにより分担を想定) 支援対象:『with』『Omiai』の2事業とグループ本社 4 CONFIDENTIAL INFORMATION: Not for Public Distribution - Do Not Copy
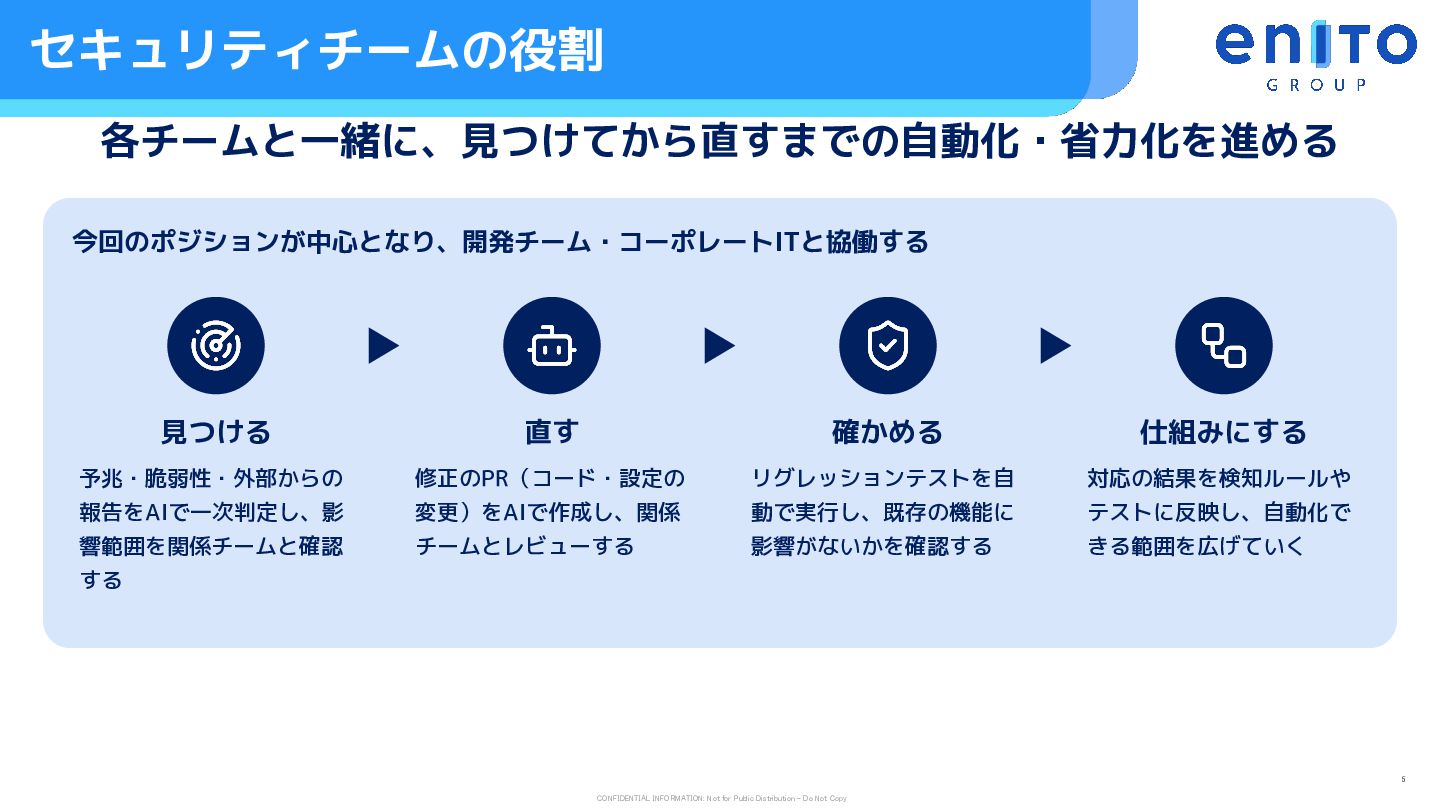
  4. セキュリティチームの役割 各チームと一緒に、見つけてから直すまでの自動化・省力化を進める 今回のポジションが中心となり、開発チーム・コーポレートITと協働する 見つける 直す 確かめる 仕組みにする 予兆・脆弱性・外部からの 修正のPR(コード・設定の リグレッションテストを自

    対応の結果を検知ルールや 報告をAIで一次判定し、影 変更)をAIで作成し、関係 動で実行し、既存の機能に テストに反映し、自動化で 響範囲を関係チームと確認 チームとレビューする 影響がないかを確認する きる範囲を広げていく する 5 CONFIDENTIAL INFORMATION: Not for Public Distribution - Do Not Copy
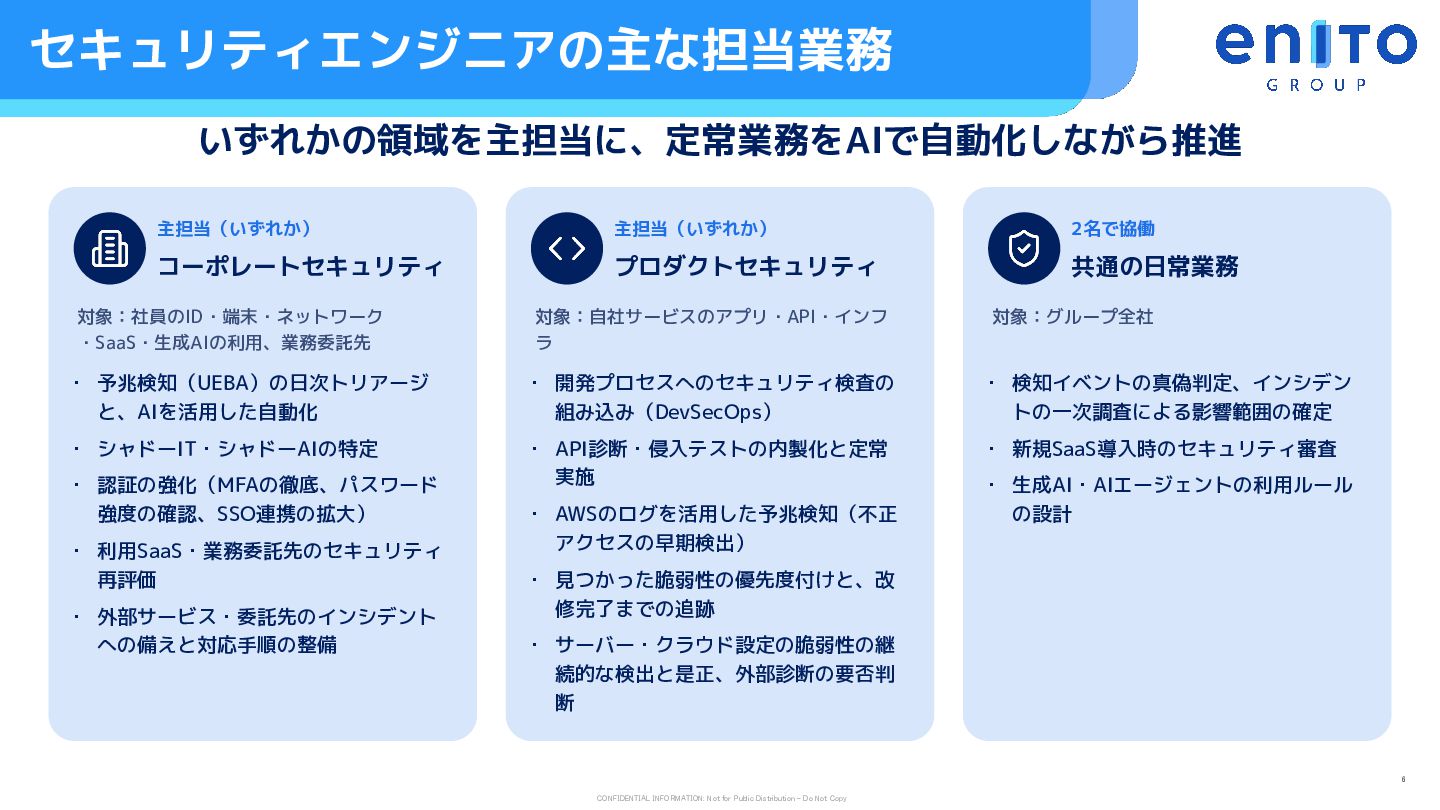
  5. セキュリティエンジニアの主な担当業務 いずれかの領域を主担当に、定常業務をAIで自動化しながら推進 主担当(いずれか) 主担当(いずれか) 2名で協働 コーポレートセキュリティ プロダクトセキュリティ 共通の日常業務 対象:社員のID・端末・ネットワーク ・SaaS・生成AIの利用、業務委託先

    対象:自社サービスのアプリ・API・インフ ラ 対象:グループ全社 ・ 予兆検知(UEBA)の日次トリアージ と、AIを活用した自動化 ・ 開発プロセスへのセキュリティ検査の 組み込み(DevSecOps) ・ 検知イベントの真偽判定、インシデン トの一次調査による影響範囲の確定 ・ シャドーIT・シャドーAIの特定 ・ API診断・侵入テストの内製化と定常 実施 ・ 新規SaaS導入時のセキュリティ審査 ・ 認証の強化(MFAの徹底、パスワード 強度の確認、SSO連携の拡大) ・ 利用SaaS・業務委託先のセキュリティ 再評価 ・ 外部サービス・委託先のインシデント への備えと対応手順の整備 ・ AWSのログを活用した予兆検知(不正 アクセスの早期検出) ・ 生成AI・AIエージェントの利用ルール の設計 ・ 見つかった脆弱性の優先度付けと、改 修完了までの追跡 ・ サーバー・クラウド設定の脆弱性の継 続的な検出と是正、外部診断の要否判 断 6 CONFIDENTIAL INFORMATION: Not for Public Distribution - Do Not Copy
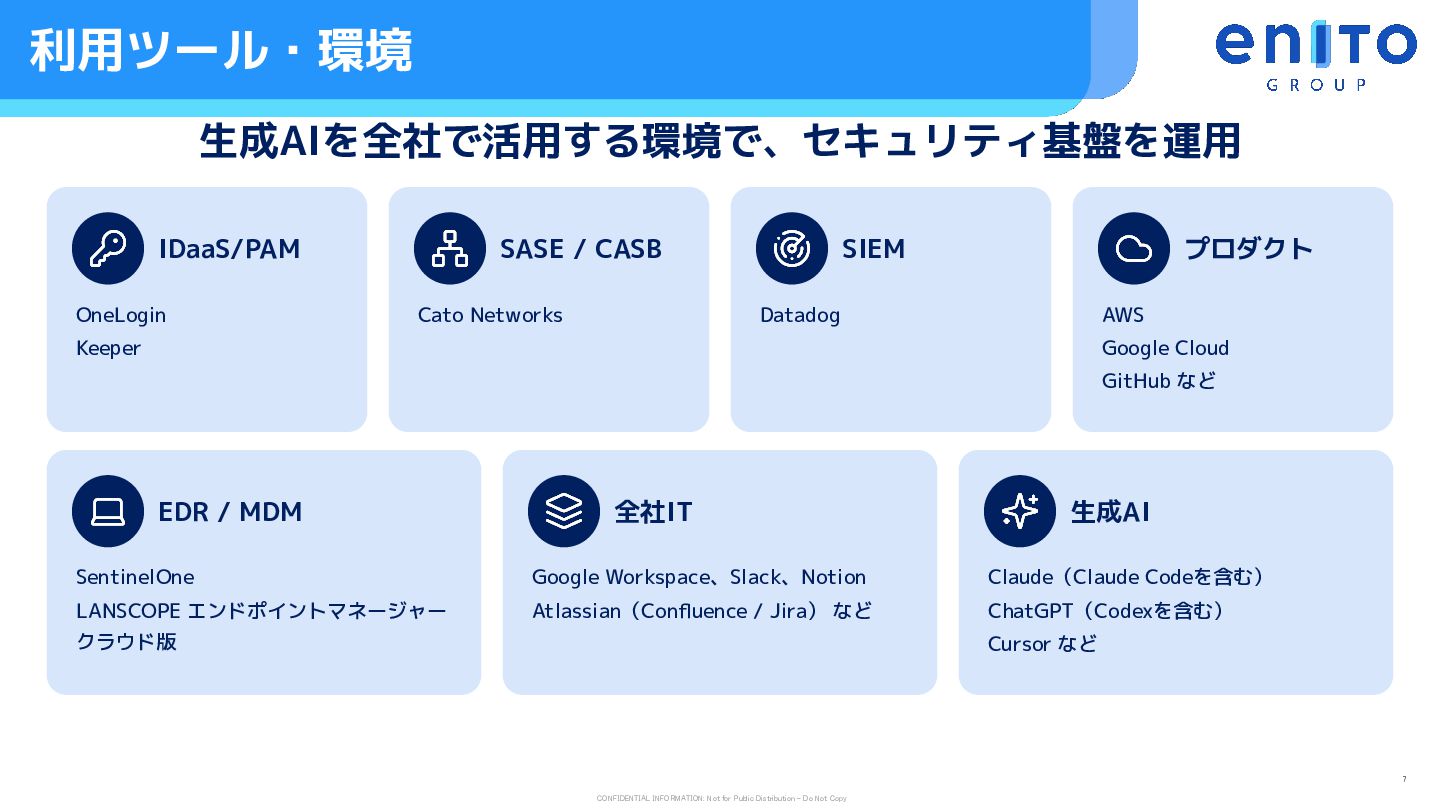
  6. 利用ツール・環境 生成AIを全社で活用する環境で、セキュリティ基盤を運用 IDaaS/PAM OneLogin SASE / CASB Cato Networks SIEM

    プロダクト Datadog AWS Keeper Google Cloud GitHub など EDR / MDM 全社IT 生成AI SentinelOne Google Workspace、Slack、Notion Claude(Claude Codeを含む) LANSCOPE エンドポイントマネージャー Atlassian(Confluence / Jira) など ChatGPT(Codexを含む) クラウド版 Cursor など 7 CONFIDENTIAL INFORMATION: Not for Public Distribution - Do Not Copy
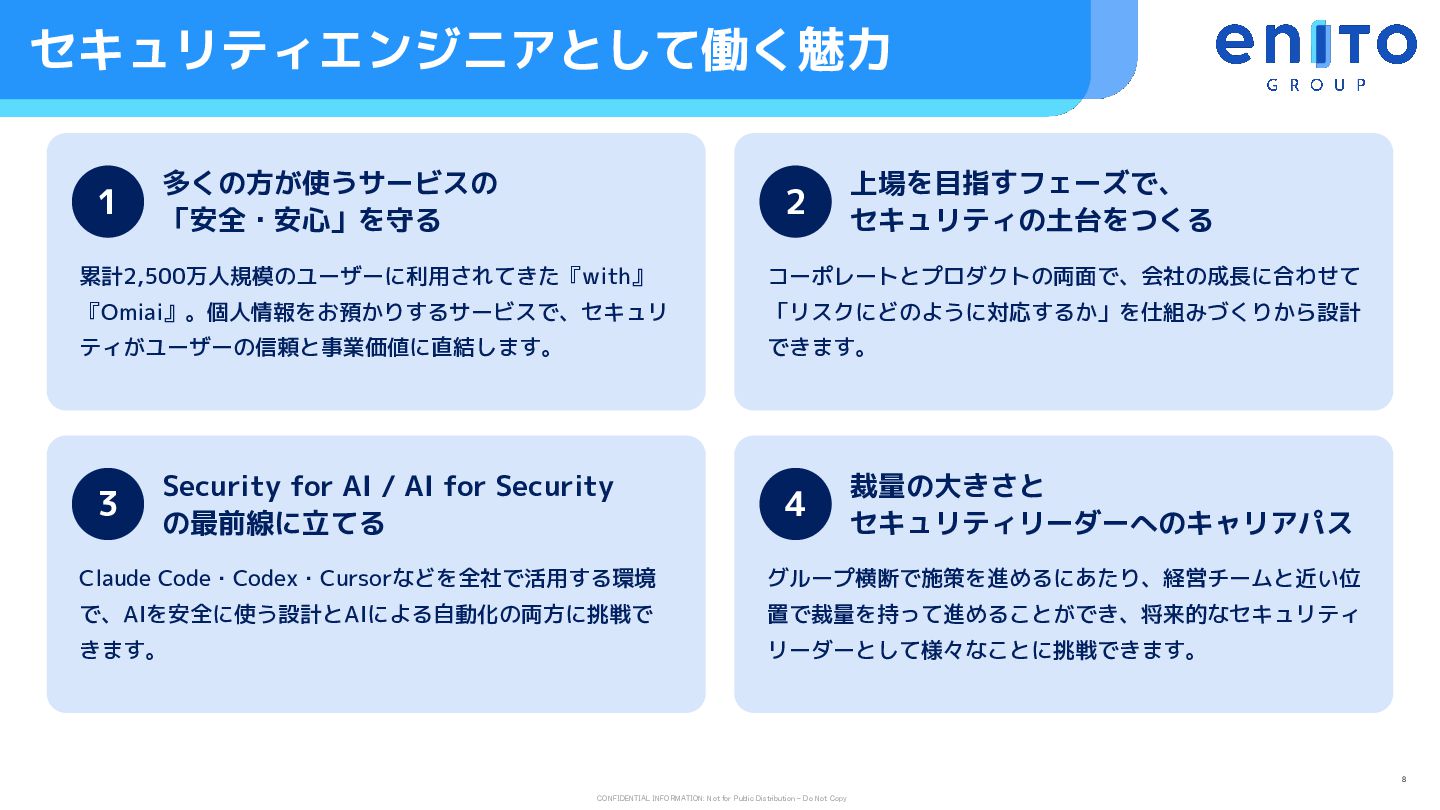
  7. セキュリティエンジニアとして働く魅力 1 多くの方が使うサービスの 「安全・安心」を守る 2 上場を目指すフェーズで、 セキュリティの土台をつくる 累計2,500万人規模のユーザーに利用されてきた『with』 コーポレートとプロダクトの両面で、会社の成長に合わせて 『Omiai』。個人情報をお預かりするサービスで、セキュリ

    「リスクにどのように対応するか」を仕組みづくりから設計 ティがユーザーの信頼と事業価値に直結します。 できます。 3 Security for AI / AI for Security の最前線に立てる 4 裁量の大きさと セキュリティリーダーへのキャリアパス Claude Code・Codex・Cursorなどを全社で活用する環境 グループ横断で施策を進めるにあたり、経営チームと近い位 で、AIを安全に使う設計とAIによる自動化の両方に挑戦で 置で裁量を持って進めることができ、将来的なセキュリティ きます。 リーダーとして様々なことに挑戦できます。 8 CONFIDENTIAL INFORMATION: Not for Public Distribution - Do Not Copy

More Decks by enito

Other Decks in Business