Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
すごいぞManaged Kubernetes
Search
Haruka Sakihara
April 09, 2026
Technology
610
1
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
すごいぞManaged Kubernetes
26/4/9 Kubernetes Novice Tokyo #40にて発表
https://k8s-novice-jp.connpass.com/event/386852/
Haruka Sakihara
April 09, 2026
More Decks by Haruka Sakihara
See All by Haruka Sakihara
LLMにもCAP定理があるという話
harukasakihara
0
670
ECSのTerraformモジュールにコントリビュートした話
harukasakihara
2
520
"うちにはまだ早い"は本当? ─ 小さく始めるPlatform Engineering入門
harukasakihara
7
1.1k
CDKコード品質UP!ナイスな自作コンストラクタを作るための便利インターフェース
harukasakihara
2
500
初めてのGoogle Cloud by AWS出身者
harukasakihara
2
1.1k
気軽に作ろう!自作AWS CDKコンストラクタ
harukasakihara
3
880
ECSサービスとEC2 AutoScalingの使い心地がほぼ同じな件(???)
harukasakihara
0
940
そのCIは本当に役に立ってますか?~ 高品質なCIプロセスを実現する設計術 ~
harukasakihara
10
3k
意外と難しい?エンジンアップグレードとIaCの両立
harukasakihara
4
1k
Other Decks in Technology
See All in Technology
リアクションエンジニア ― 小さなリアクションから、話しかけやすい組織をつくる ―
ryuguyana
1
130
Deep Data Security 機能解説
oracle4engineer
PRO
3
1k
AX時代の自治体支援リソース再配分と役割分担の再構成:戦略とロードマップ(概要)
sishi2026
0
200
基本から分かる!AWSセキュリティ運用の考え方と任せ方
cmusudakeisuke
1
450
re:Invent2026 事前勉強会 歴史と愉しみ方10分LT編
toshi_atsumi
0
150
超⼩型・多⾔語検索モデル Bekko Embedding
hotchpotch
1
120
SLOを阻む不安
sraku2159
0
230
複雑な業務システムを高速でつくるため、チーム全員をつくれる人へ
ayakurabuchi
0
140
コードレビューをなくして見えたもの
henteko
0
140
サボる子はいねぇがー!AgentCoreハーネスの脆弱性に学ぶ、エージェントの入力バリデーション
iwamot
PRO
5
300
お客様の「やりたい」の先を見通す合意形成プロセス ~裏にある課題と不安を解きほぐすコツ~
yukakoseki
0
110
Sinatra on PicoRuby ローカルでセルフホスト
bash0c7
0
110
Featured
See All Featured
The Curious Case for Waylosing
cassininazir
1
610
ReactJS: Keep Simple. Everything can be a component!
pedronauck
666
130k
Designing Dashboards & Data Visualisations in Web Apps
destraynor
232
55k
個人開発の失敗を避けるイケてる考え方 / tips for indie hackers
panda_program
123
22k
Collaborative Software Design: How to facilitate domain modelling decisions
baasie
1
370
Why Mistakes Are the Best Teachers: Turning Failure into a Pathway for Growth
auna
0
350
The AI Search Optimization Roadmap by Aleyda Solis
aleyda
2
6.4k
CoffeeScript is Beautiful & I Never Want to Write Plain JavaScript Again
sstephenson
162
16k
Agile that works and the tools we love
rasmusluckow
331
22k
Building Flexible Design Systems
yeseniaperezcruz
330
41k
SERP Conf. Vienna - Web Accessibility: Optimizing for Inclusivity and SEO
sarafernandez
2
1.6k
Visualization
eitanlees
153
17k
Transcript
すごいぞManaged Kubernetes Thursday, April 9, 2026 Haruka Sakihara Kubernetes Novice
Tokyo #40
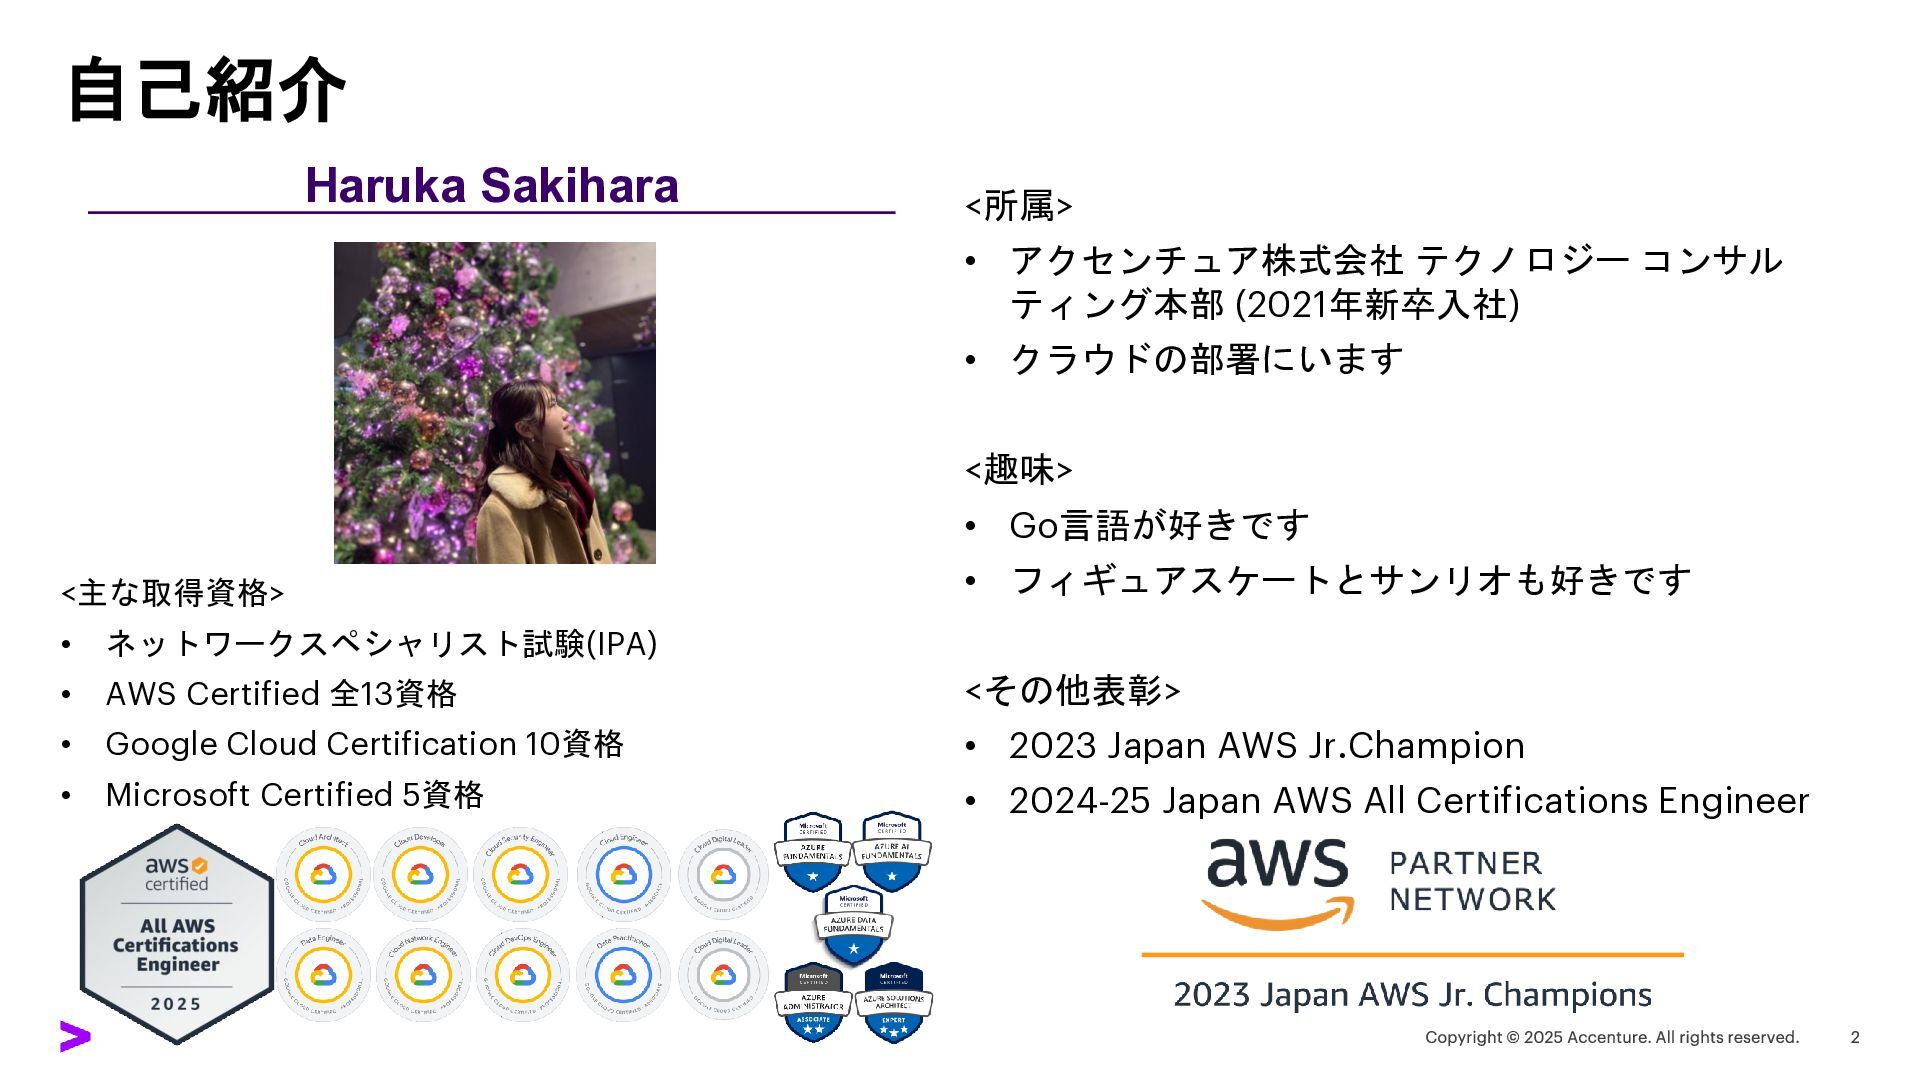
自己紹介 Haruka Sakihara <主な取得資格> • ネットワークスペシャリスト試験(IPA) • AWS Certified 全13資格
• Google Cloud Certification 10資格 • Microsoft Certified 5資格 <所属> • アクセンチュア株式会社 テクノロジー コンサル ティング本部 (2021年新卒入社) • クラウドの部署にいます <趣味> • Go言語が好きです • フィギュアスケートとサンリオも好きです <その他表彰> • 2023 Japan AWS Jr.Champion • 2024-25 Japan AWS All Certifications Engineer
Kubernetesを使ってる人は挙手
Managed Kubernetes (EKS/AKS/GKEなど)を 使ってる人は挙手
“Managed” Kubernetesの ありがたさを 本当にわかってますか????
実はマネージドKubernetesがすごいところ • ネットワークの設定が簡単! • サービスの外部公開が簡単! • データの永続化が簡単! • クラウドサービスを触るための権限付与が簡単! •
コンテナのデプロイが簡単!
実はマネージドKubernetesがすごいところ • ネットワークの設定が簡単! • サービスの外部公開が簡単! • データの永続化が簡単! • クラウドサービスを触るための権限付与が簡単! •
コンテナのデプロイが簡単!
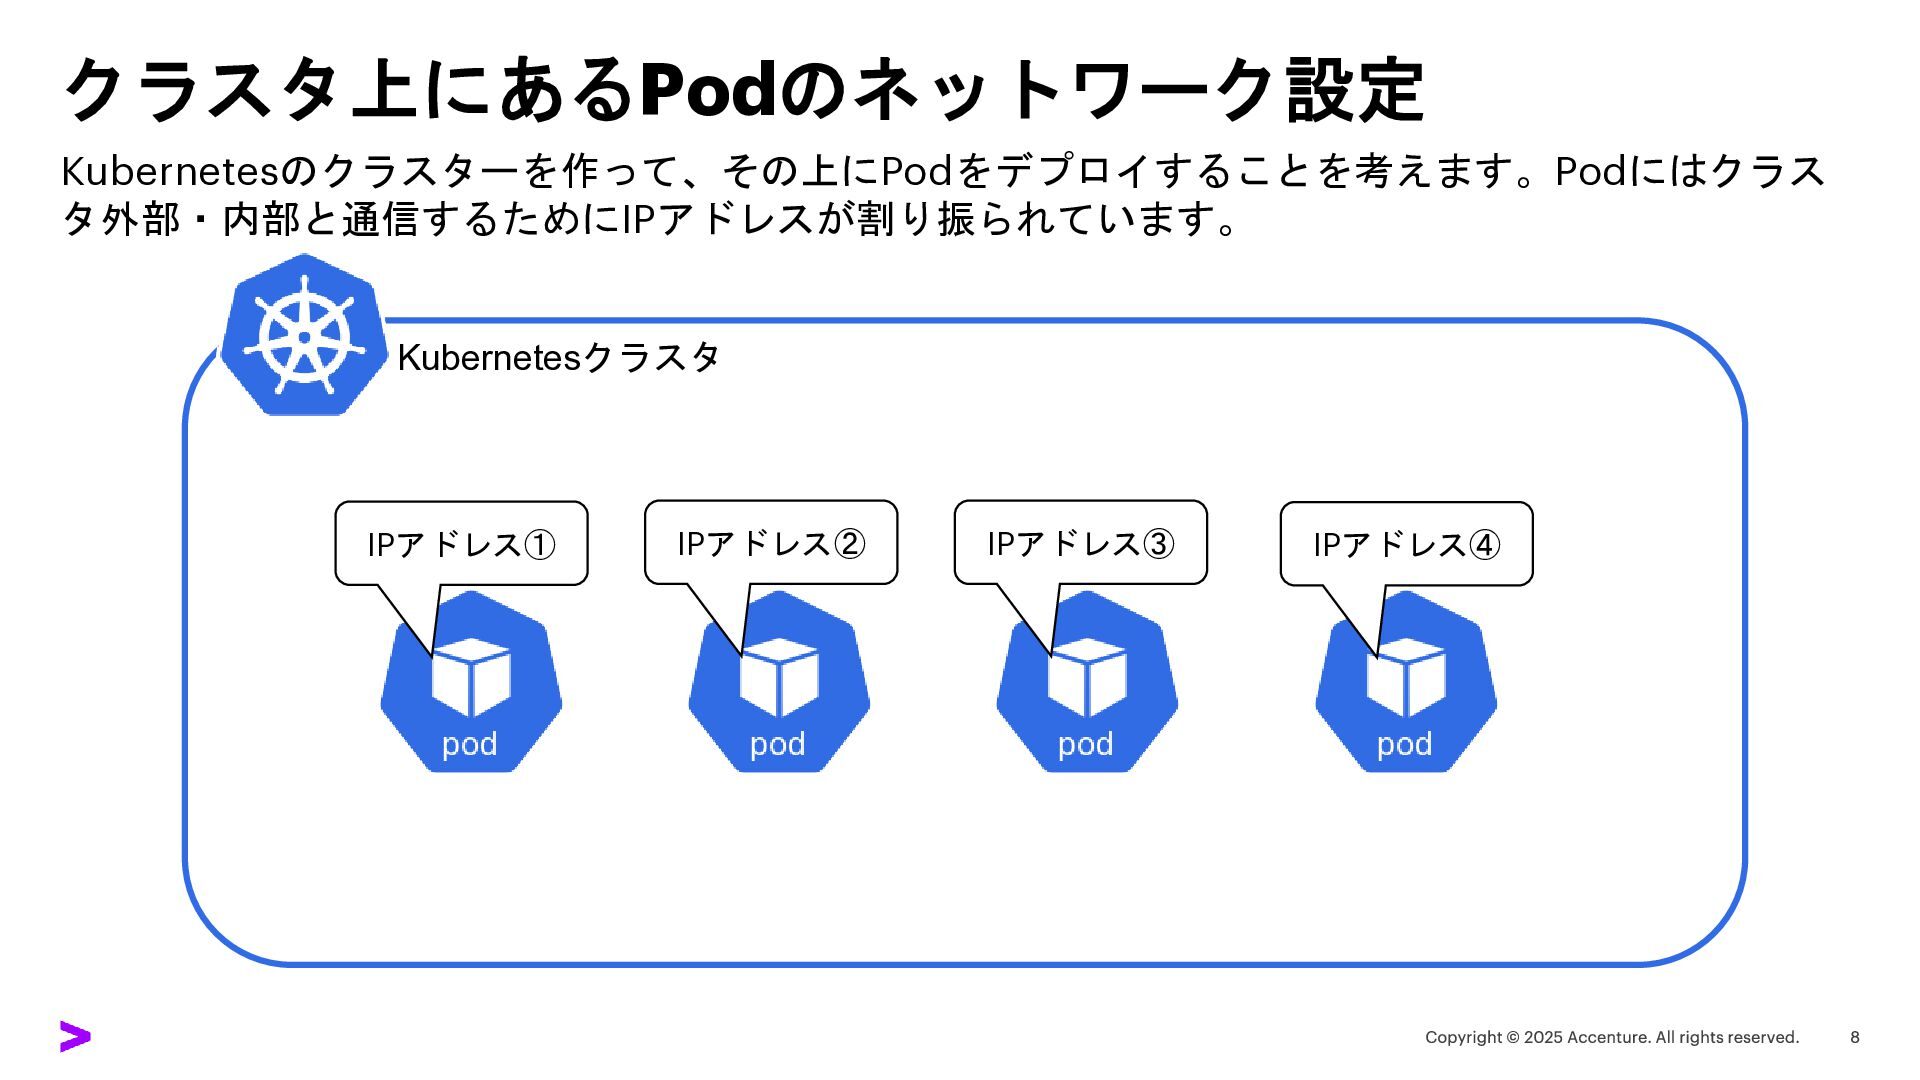
クラスタ上にあるPodのネットワーク設定 Kubernetesのクラスターを作って、その上にPodをデプロイすることを考えます。Podにはクラス タ外部・内部と通信するためにIPアドレスが割り振られています。 Kubernetesクラスタ IPアドレス① IPアドレス② IPアドレス③ IPアドレス④
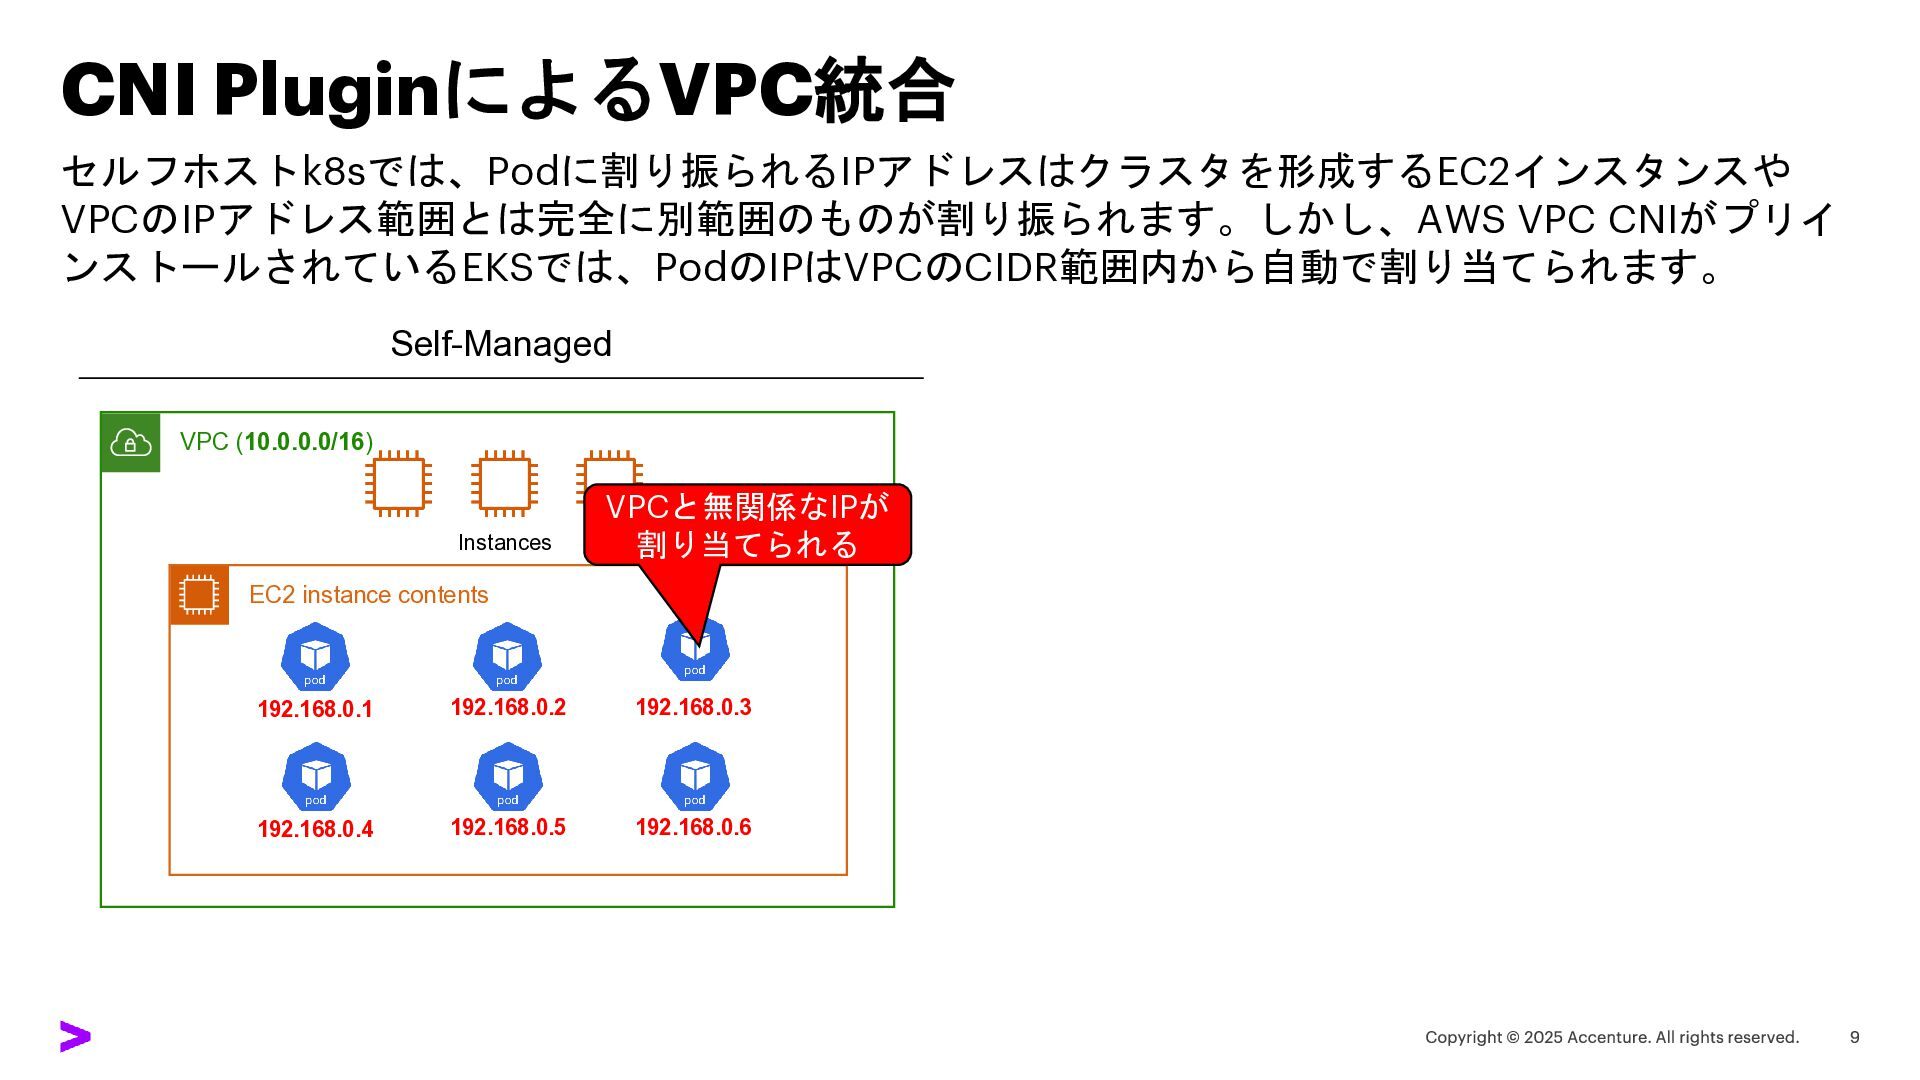
CNI PluginによるVPC統合 セルフホストk8sでは、Podに割り振られるIPアドレスはクラスタを形成するEC2インスタンスや VPCのIPアドレス範囲とは完全に別範囲のものが割り振られます。しかし、AWS VPC CNIがプリイ ンストールされているEKSでは、PodのIPはVPCのCIDR範囲内から自動で割り当てられます。 Self-Managed VPC (10.0.0.0/16)
EC2 instance contents Instances 192.168.0.1 192.168.0.2 192.168.0.3 192.168.0.4 192.168.0.5 192.168.0.6 VPCと無関係なIPが 割り当てられる
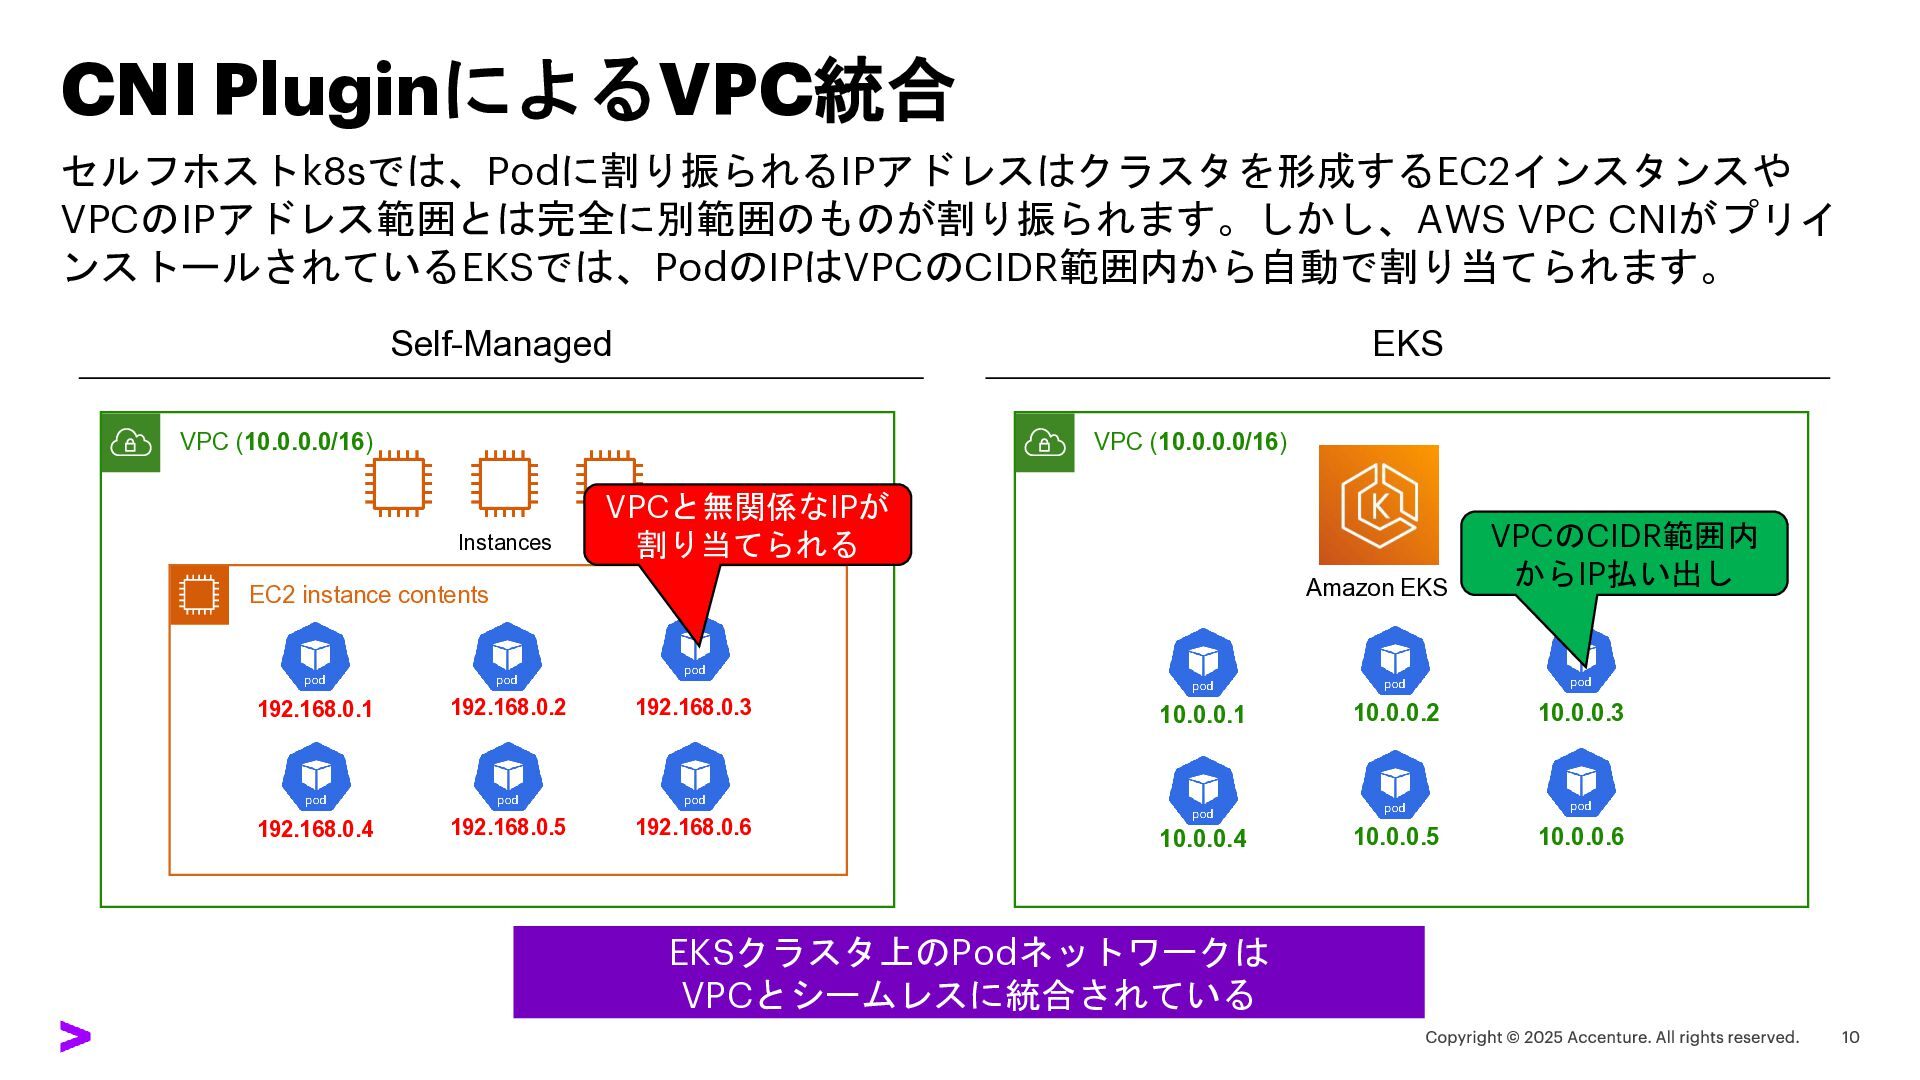
CNI PluginによるVPC統合 セルフホストk8sでは、Podに割り振られるIPアドレスはクラスタを形成するEC2インスタンスや VPCのIPアドレス範囲とは完全に別範囲のものが割り振られます。しかし、AWS VPC CNIがプリイ ンストールされているEKSでは、PodのIPはVPCのCIDR範囲内から自動で割り当てられます。 Self-Managed VPC (10.0.0.0/16)
EC2 instance contents Instances 192.168.0.1 192.168.0.2 192.168.0.3 192.168.0.4 192.168.0.5 192.168.0.6 VPCと無関係なIPが 割り当てられる EKS VPC (10.0.0.0/16) Amazon EKS 10.0.0.1 10.0.0.2 10.0.0.3 10.0.0.4 10.0.0.5 10.0.0.6 VPCのCIDR範囲内 からIP払い出し EKSクラスタ上のPodネットワークは VPCとシームレスに統合されている
実はマネージドKubernetesがすごいところ • ネットワークの設定が簡単! • サービスの外部公開が簡単! • データの永続化が簡単! • クラウドサービスを触るための権限付与が簡単! •
コンテナのデプロイが簡単!
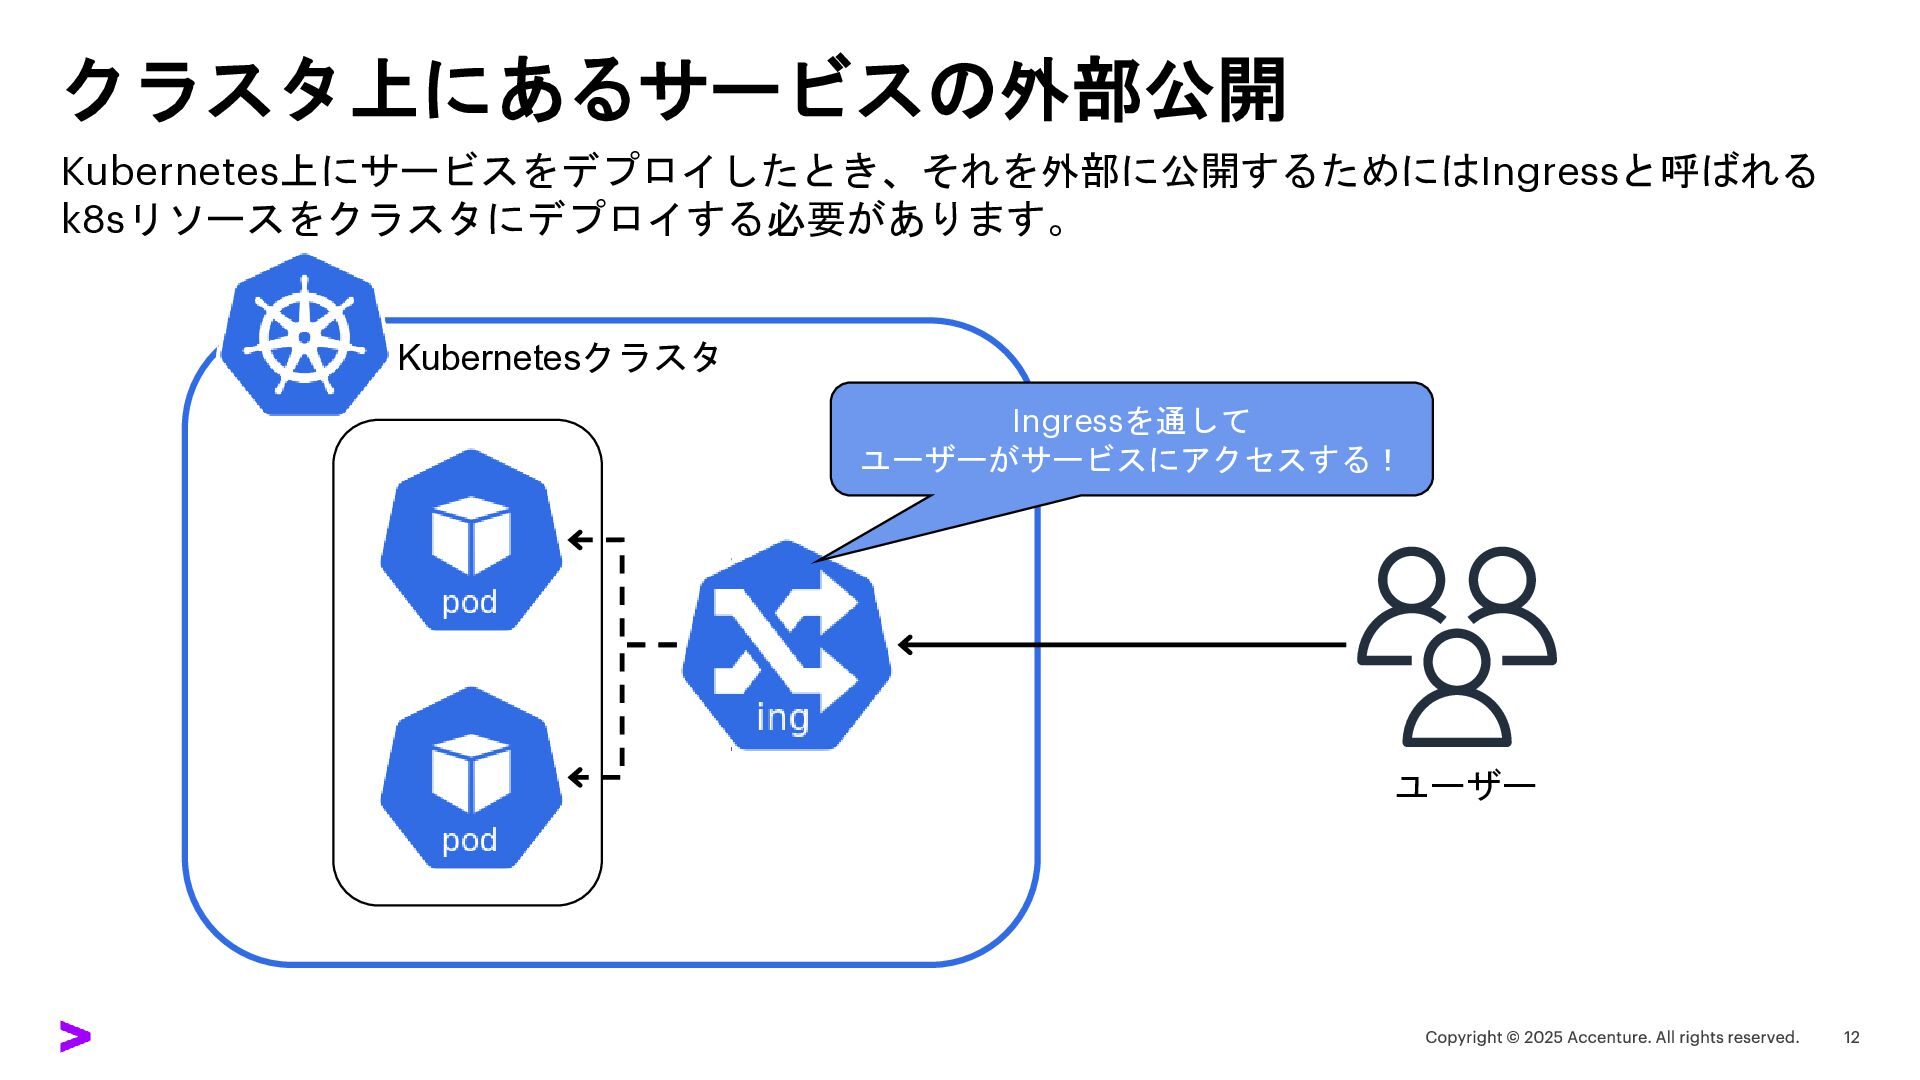
クラスタ上にあるサービスの外部公開 Kubernetes上にサービスをデプロイしたとき、それを外部に公開するためにはIngressと呼ばれる k8sリソースをクラスタにデプロイする必要があります。 Kubernetesクラスタ ユーザー Ingressを通して ユーザーがサービスにアクセスする!
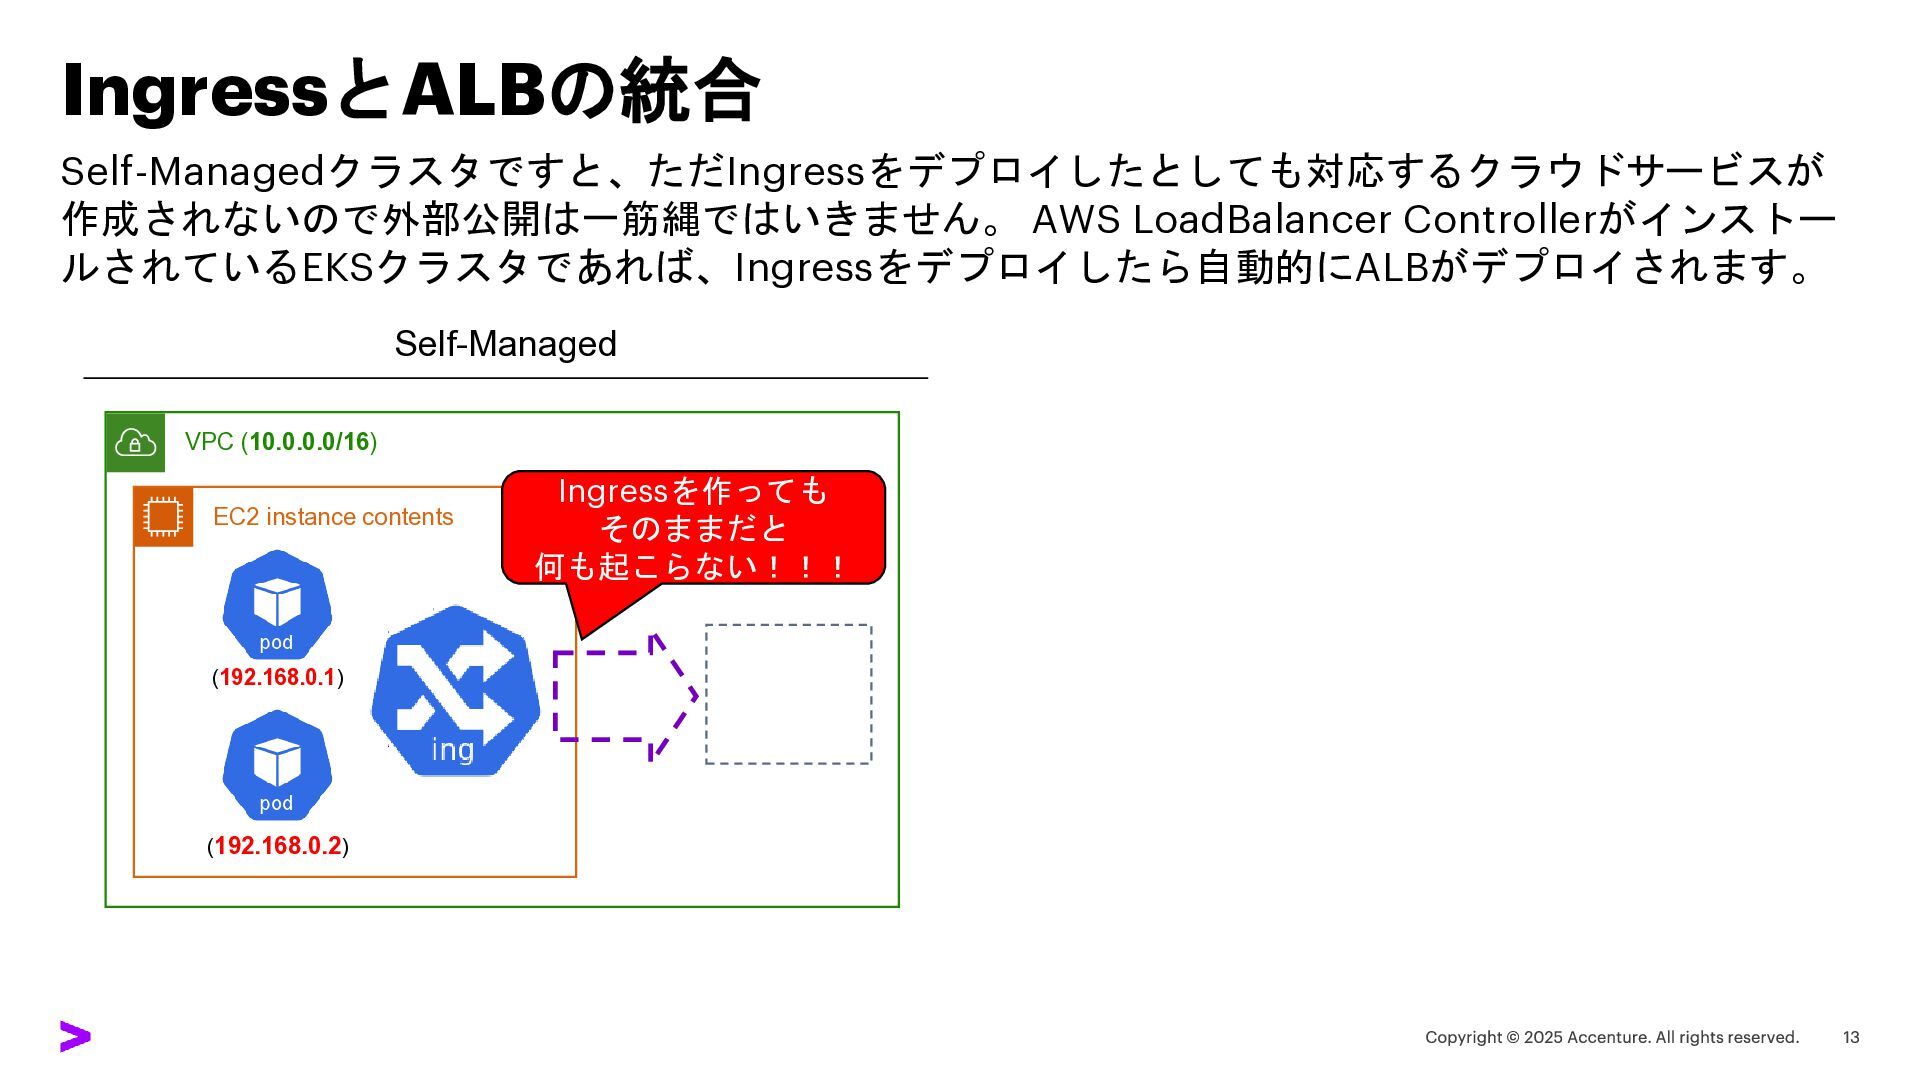
IngressとALBの統合 Self-Managedクラスタですと、ただIngressをデプロイしたとしても対応するクラウドサービスが 作成されないので外部公開は一筋縄ではいきません。 AWS LoadBalancer Controllerがインストー ルされているEKSクラスタであれば、Ingressをデプロイしたら自動的にALBがデプロイされます。 Self-Managed VPC (10.0.0.0/16)
EC2 instance contents (192.168.0.1) (192.168.0.2) Ingressを作っても そのままだと 何も起こらない!!!
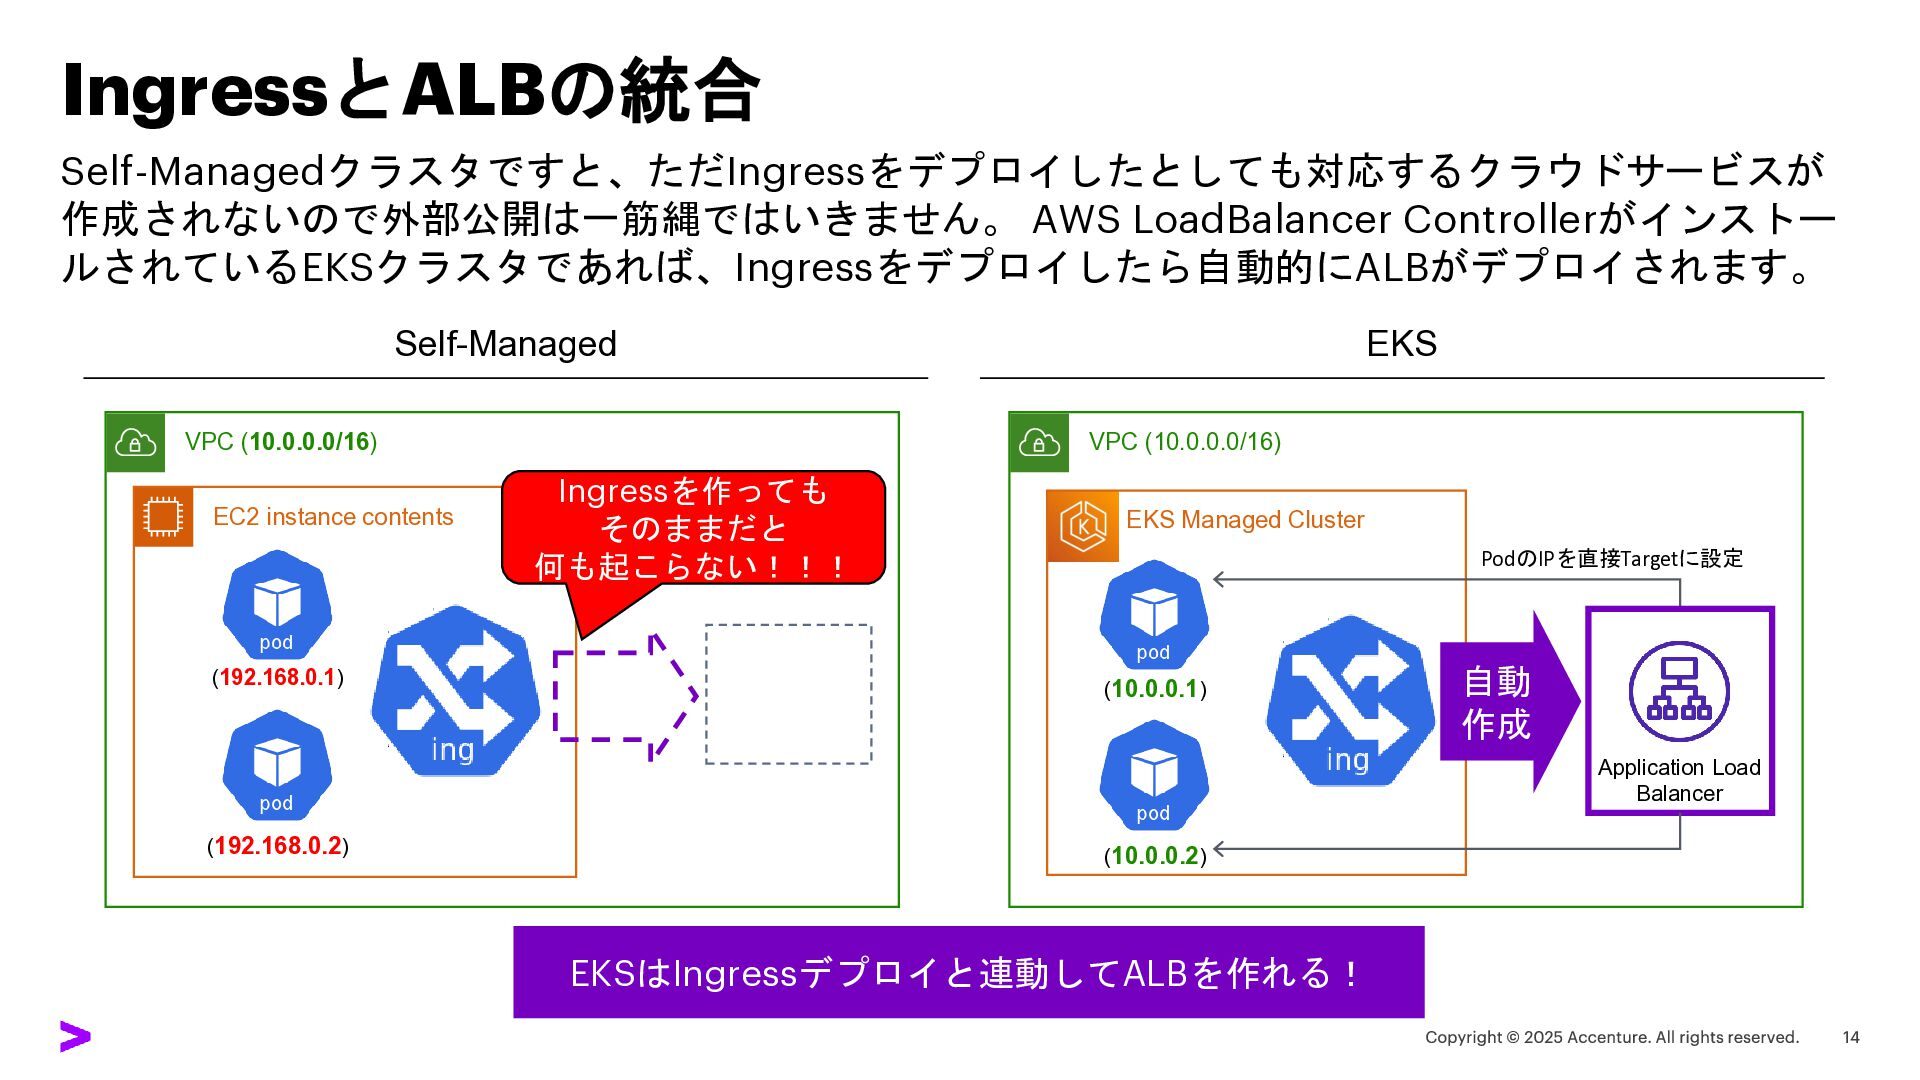
IngressとALBの統合 Self-Managedクラスタですと、ただIngressをデプロイしたとしても対応するクラウドサービスが 作成されないので外部公開は一筋縄ではいきません。 AWS LoadBalancer Controllerがインストー ルされているEKSクラスタであれば、Ingressをデプロイしたら自動的にALBがデプロイされます。 Self-Managed VPC (10.0.0.0/16)
EKSはIngressデプロイと連動してALBを作れる! EC2 instance contents (192.168.0.1) (192.168.0.2) Ingressを作っても そのままだと 何も起こらない!!! EKS VPC (10.0.0.0/16) EKS Managed Cluster (10.0.0.1) (10.0.0.2) Application Load Balancer 自動 作成 PodのIPを直接Targetに設定
実はマネージドKubernetesがすごいところ • ネットワークの設定が簡単! • サービスの外部公開が簡単! • データの永続化が簡単! • クラウドサービスを触るための権限付与が簡単! •
コンテナのデプロイが簡単!
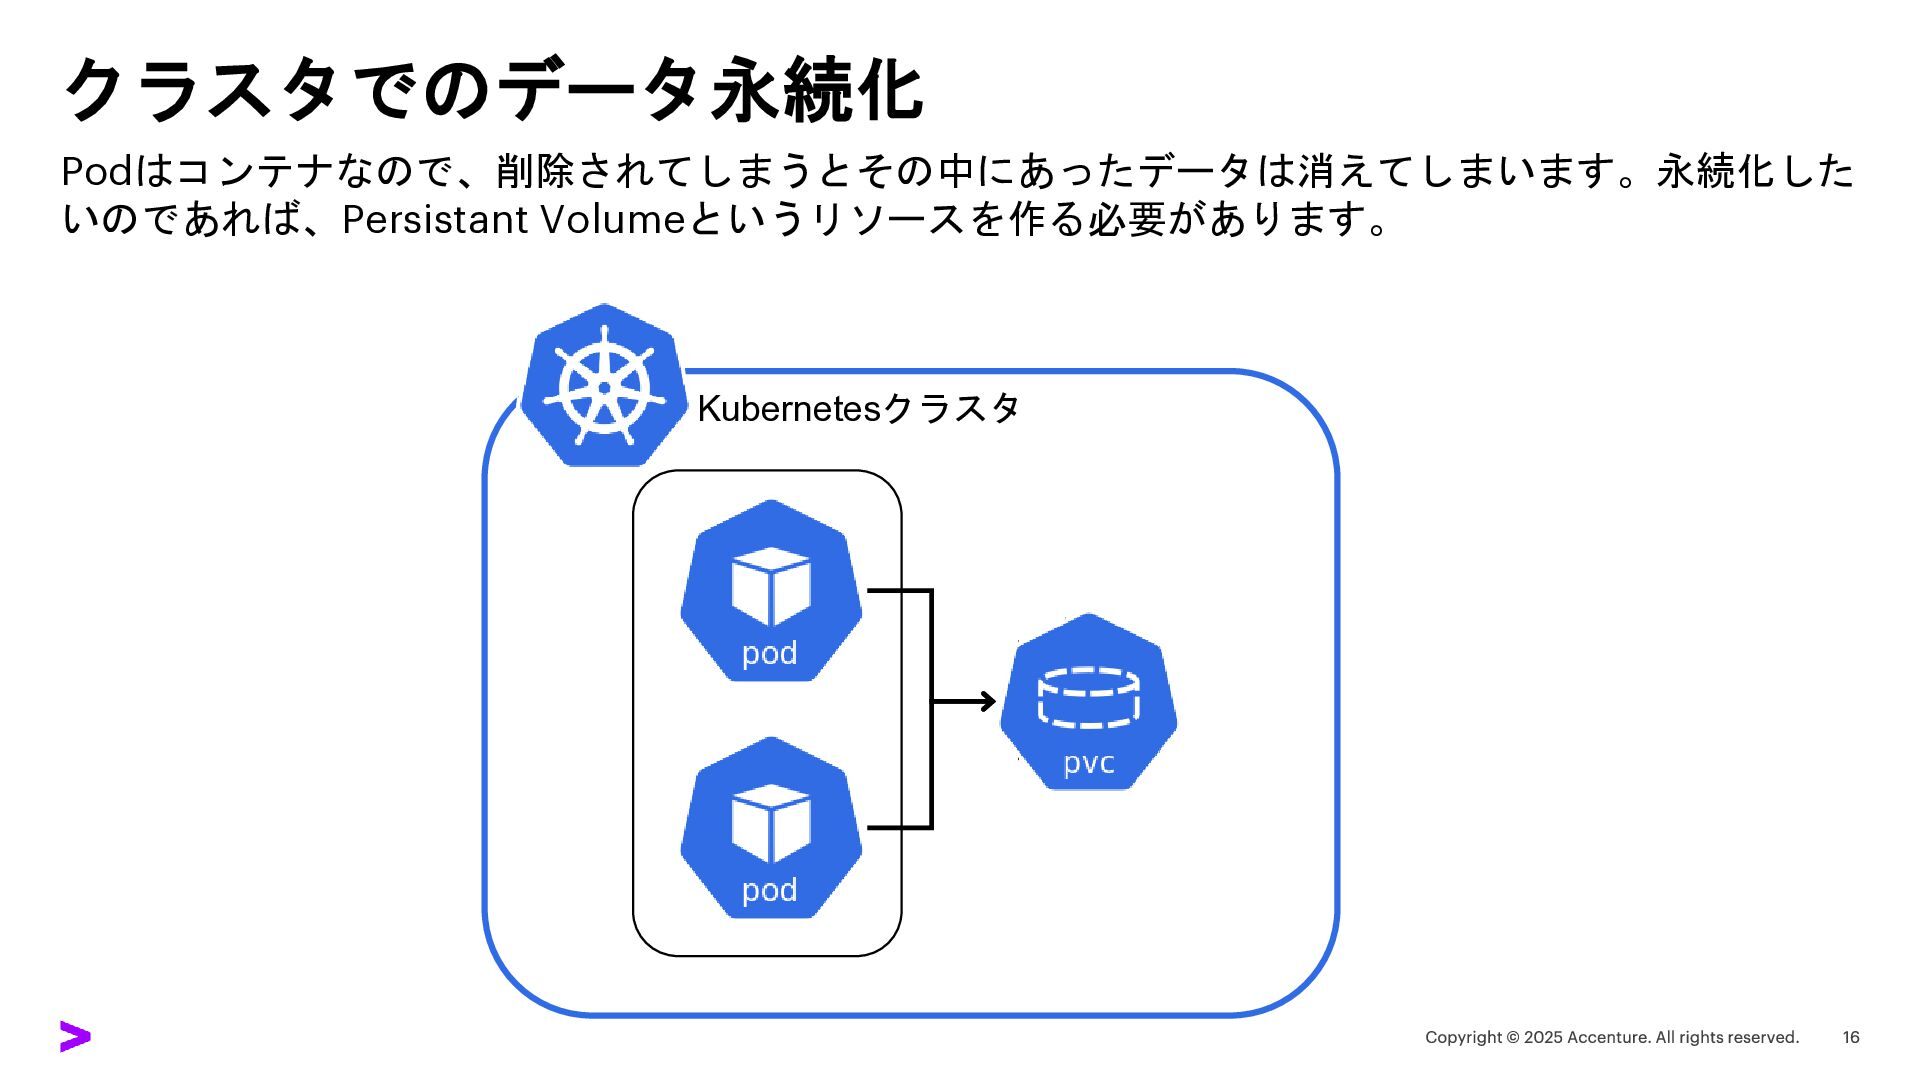
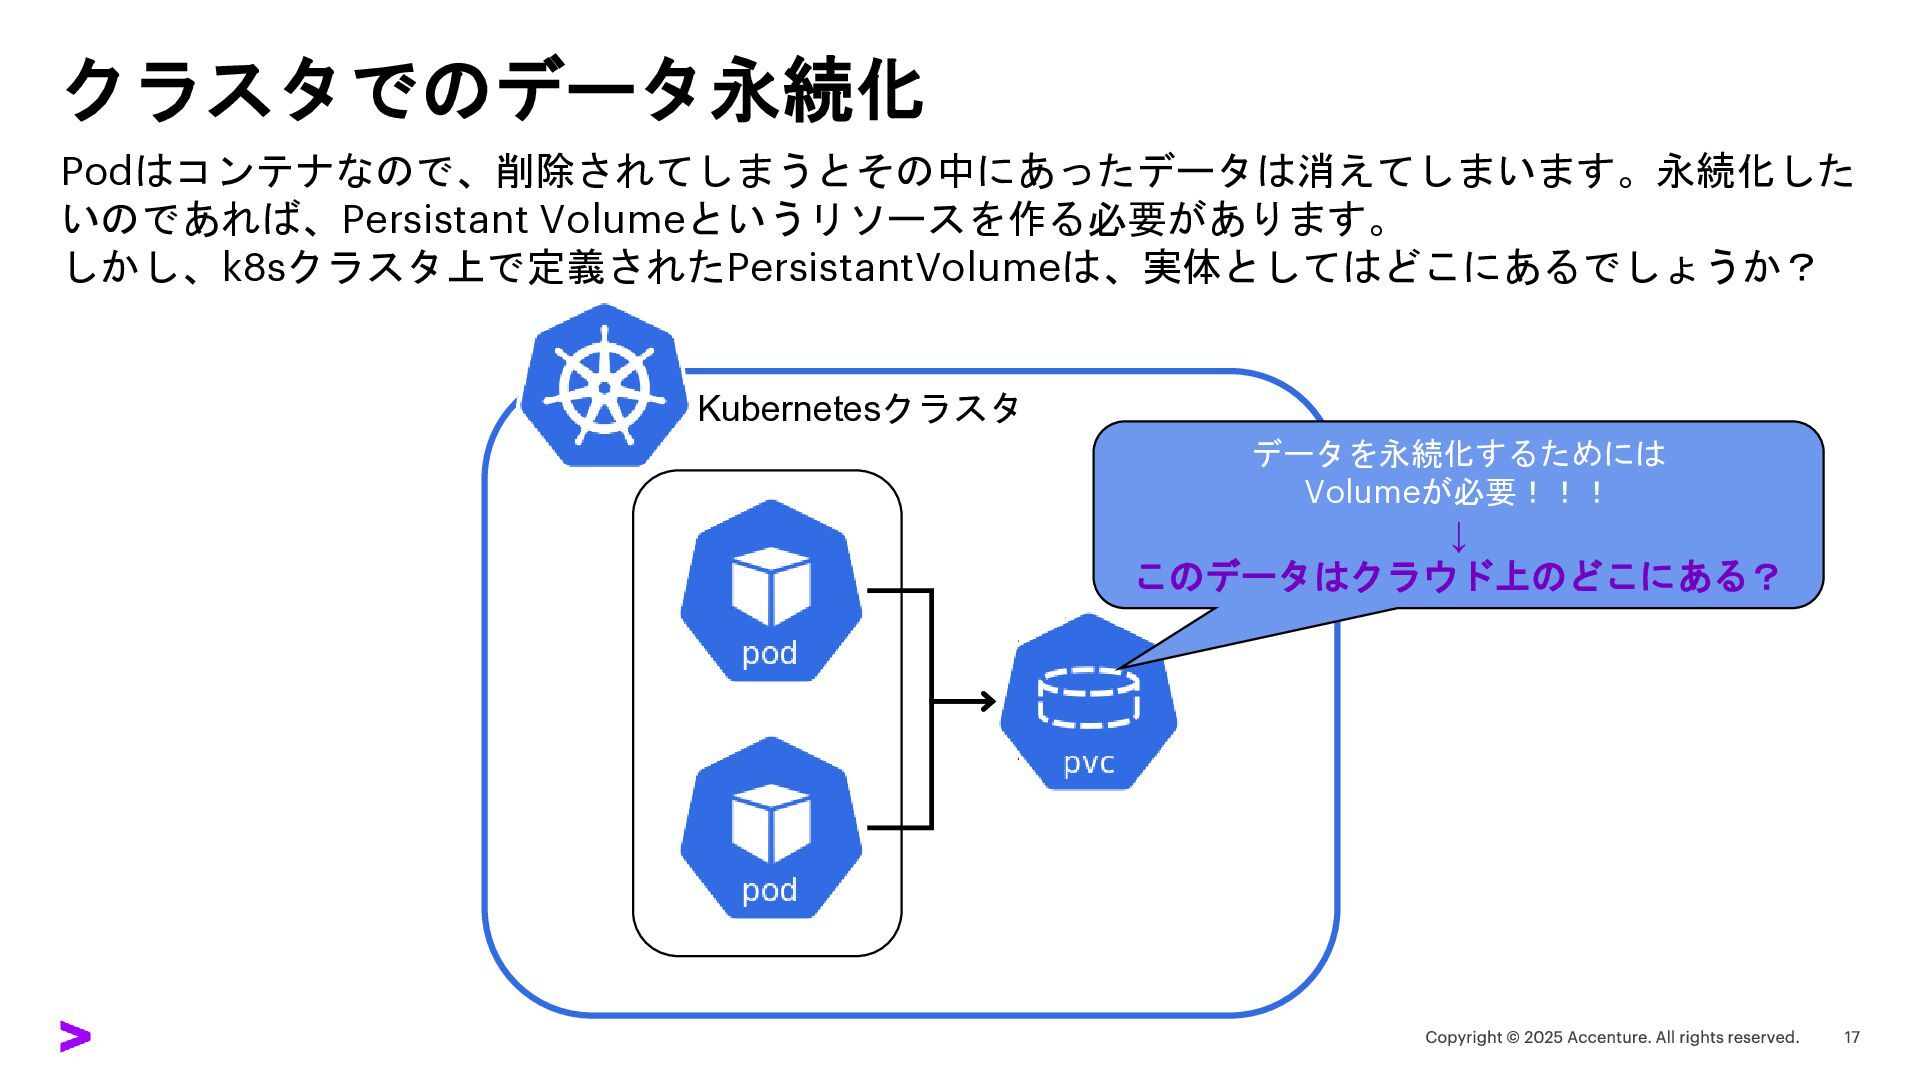
クラスタでのデータ永続化 Podはコンテナなので、削除されてしまうとその中にあったデータは消えてしまいます。永続化した いのであれば、Persistant Volumeというリソースを作る必要があります。 Kubernetesクラスタ
クラスタでのデータ永続化 Podはコンテナなので、削除されてしまうとその中にあったデータは消えてしまいます。永続化した いのであれば、Persistant Volumeというリソースを作る必要があります。 しかし、k8sクラスタ上で定義されたPersistantVolumeは、実体としてはどこにあるでしょうか? Kubernetesクラスタ データを永続化するためには Volumeが必要!!! ↓ このデータはクラウド上のどこにある?
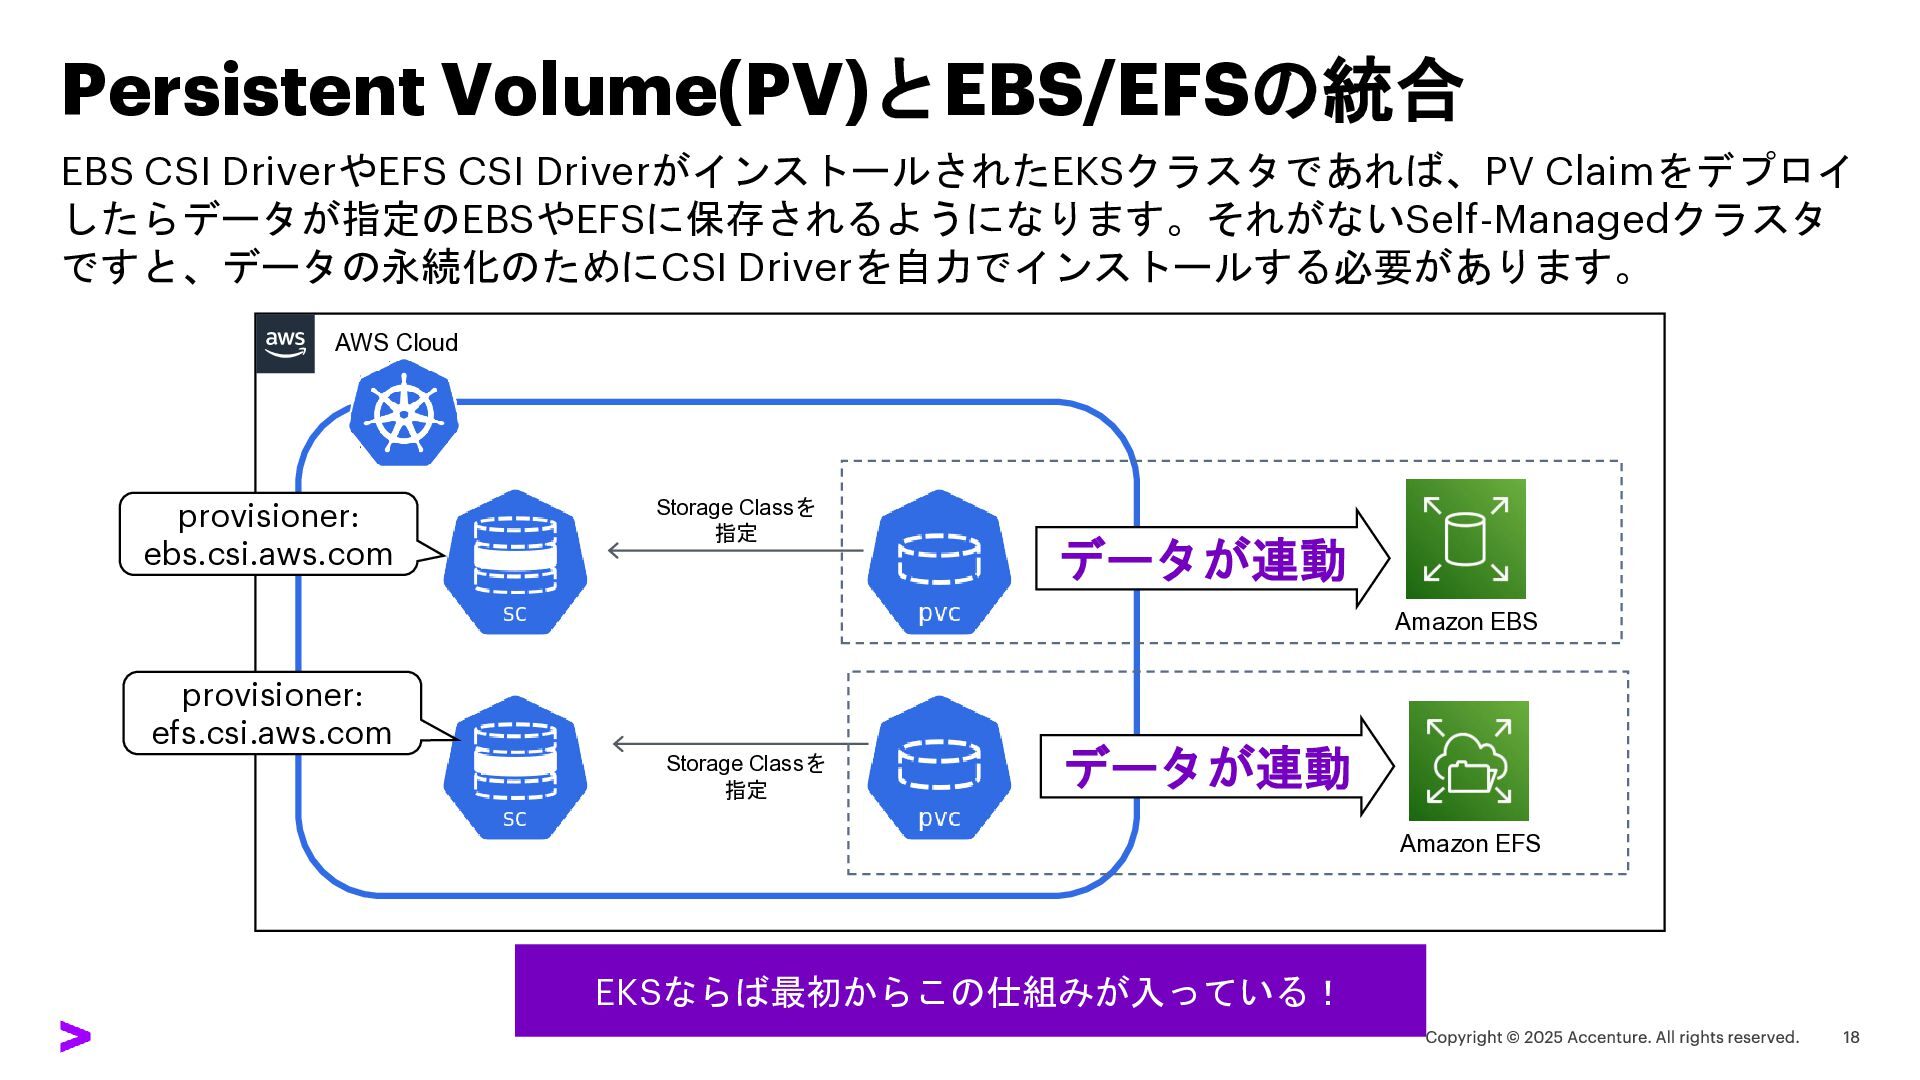
Persistent Volume(PV)とEBS/EFSの統合 EBS CSI DriverやEFS CSI DriverがインストールされたEKSクラスタであれば、PV Claimをデプロイ したらデータが指定のEBSやEFSに保存されるようになります。それがないSelf-Managedクラスタ ですと、データの永続化のためにCSI
Driverを自力でインストールする必要があります。 AWS Cloud provisioner: ebs.csi.aws.com Storage Classを 指定 provisioner: efs.csi.aws.com Amazon EFS Amazon EBS データが連動 EKSならば最初からこの仕組みが入っている! データが連動 Storage Classを 指定
実はマネージドKubernetesがすごいところ • ネットワークの設定が簡単! • サービスの外部公開が簡単! • データの永続化が簡単! • クラウドサービスを触るための権限付与が簡単! •
コンテナのデプロイが簡単!
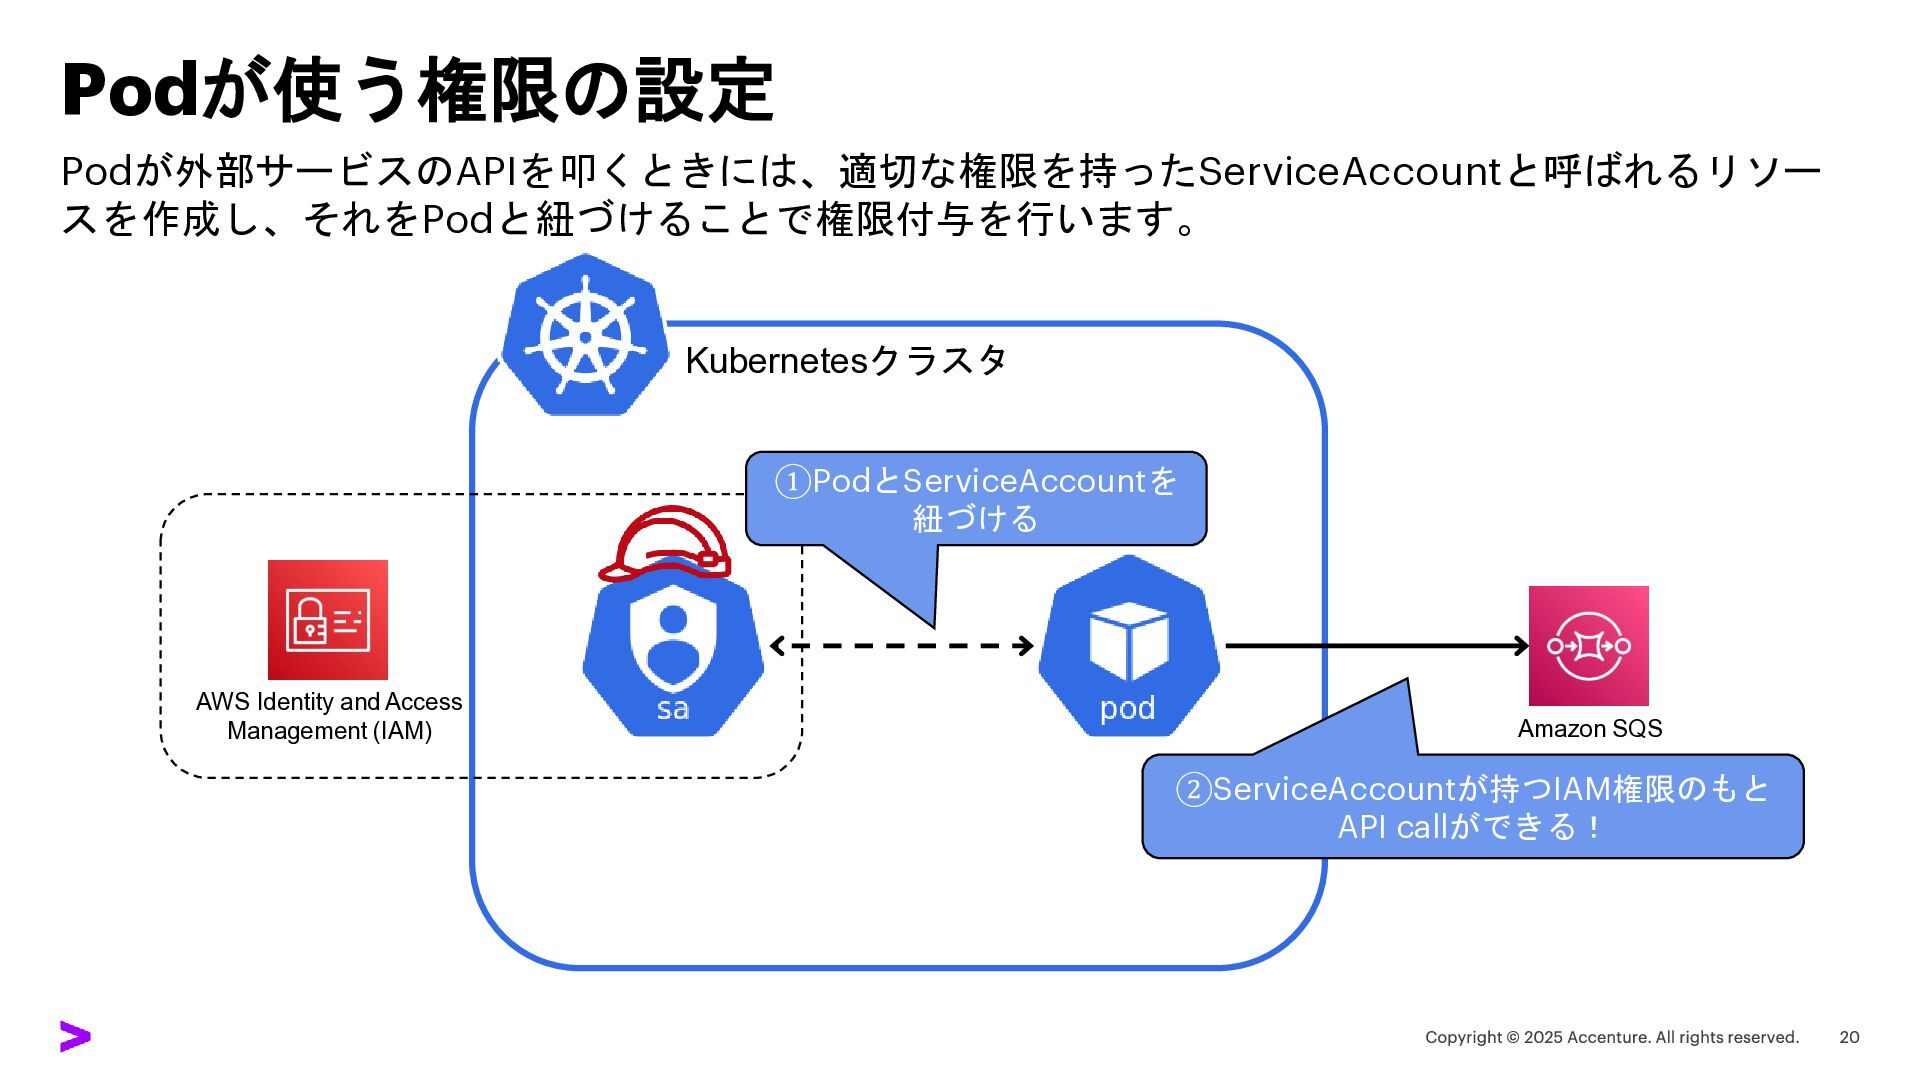
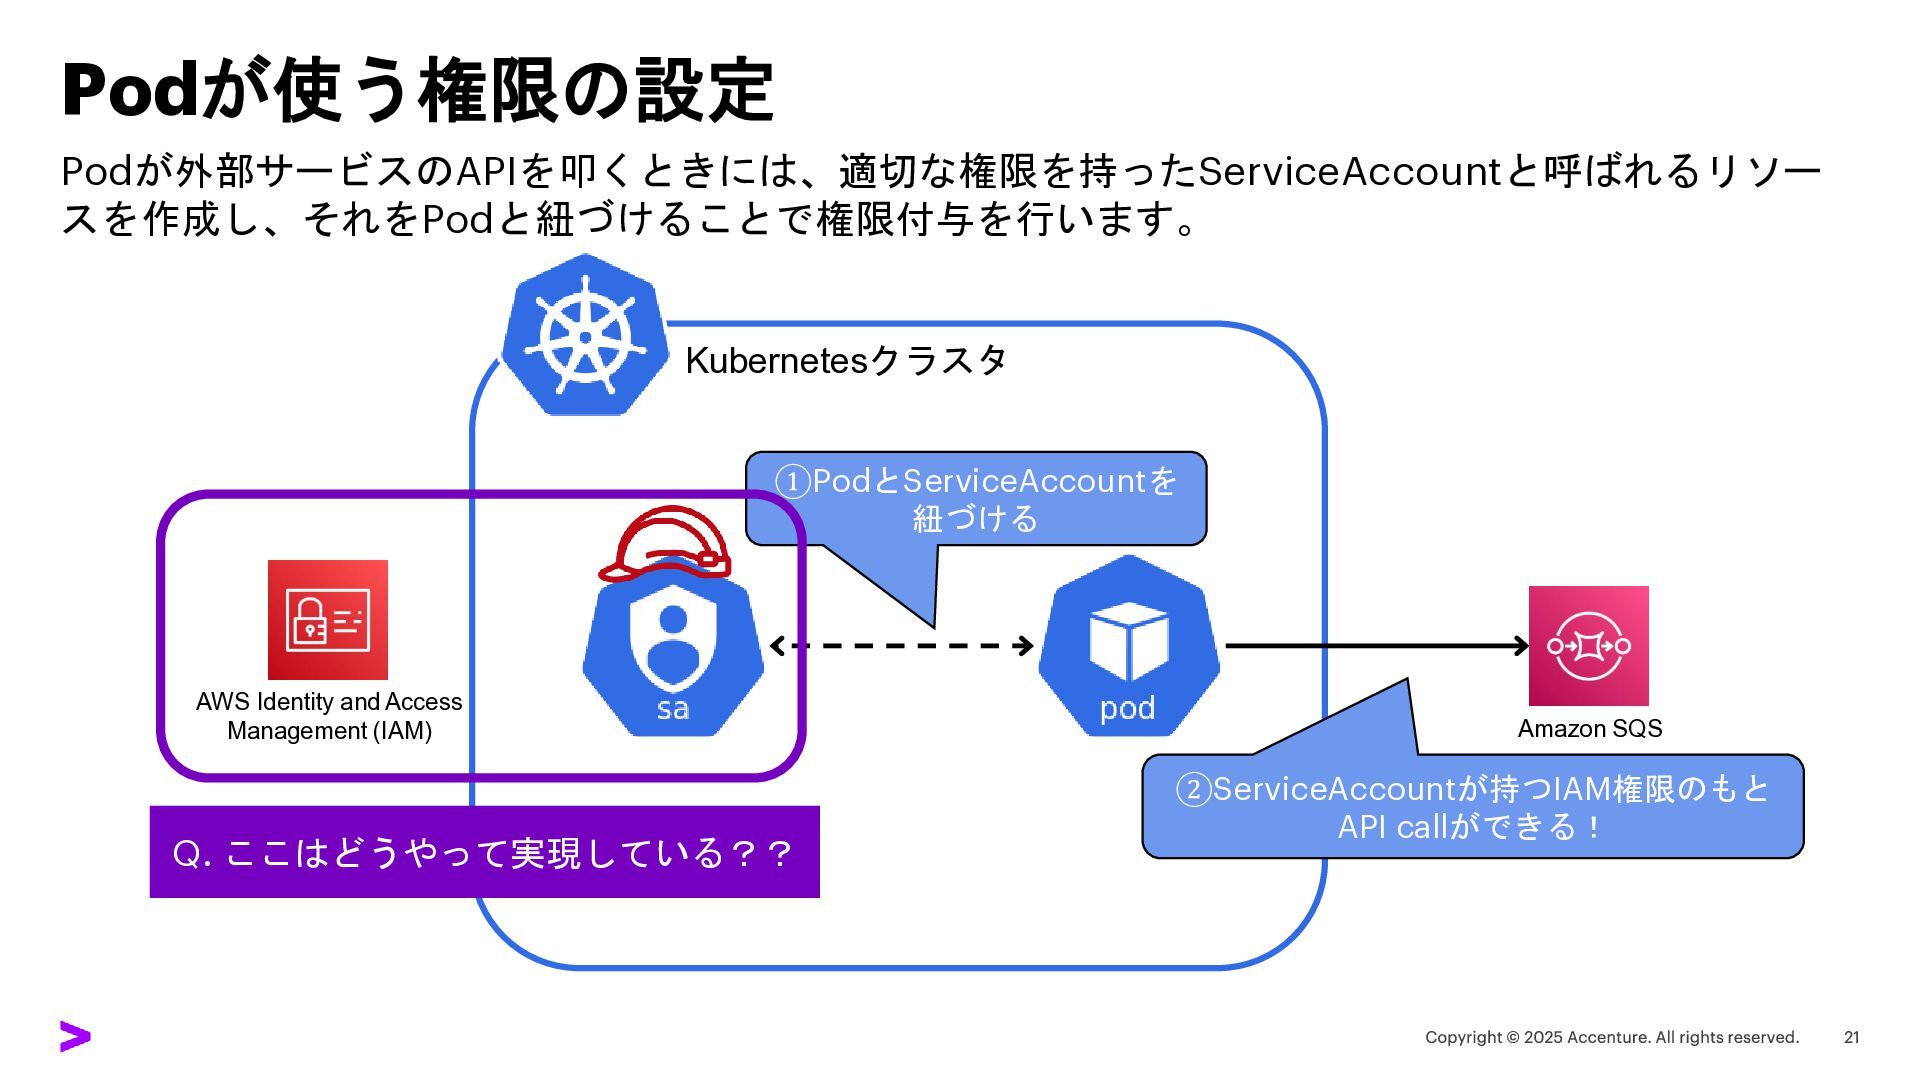
Podが使う権限の設定 Podが外部サービスのAPIを叩くときには、適切な権限を持ったServiceAccountと呼ばれるリソー スを作成し、それをPodと紐づけることで権限付与を行います。 Kubernetesクラスタ Amazon SQS ②ServiceAccountが持つIAM権限のもと API callができる! AWS
Identity and Access Management (IAM) ①PodとServiceAccountを 紐づける
Podが使う権限の設定 Podが外部サービスのAPIを叩くときには、適切な権限を持ったServiceAccountと呼ばれるリソー スを作成し、それをPodと紐づけることで権限付与を行います。 Kubernetesクラスタ Amazon SQS ②ServiceAccountが持つIAM権限のもと API callができる! AWS
Identity and Access Management (IAM) ①PodとServiceAccountを 紐づける Q. ここはどうやって実現している??
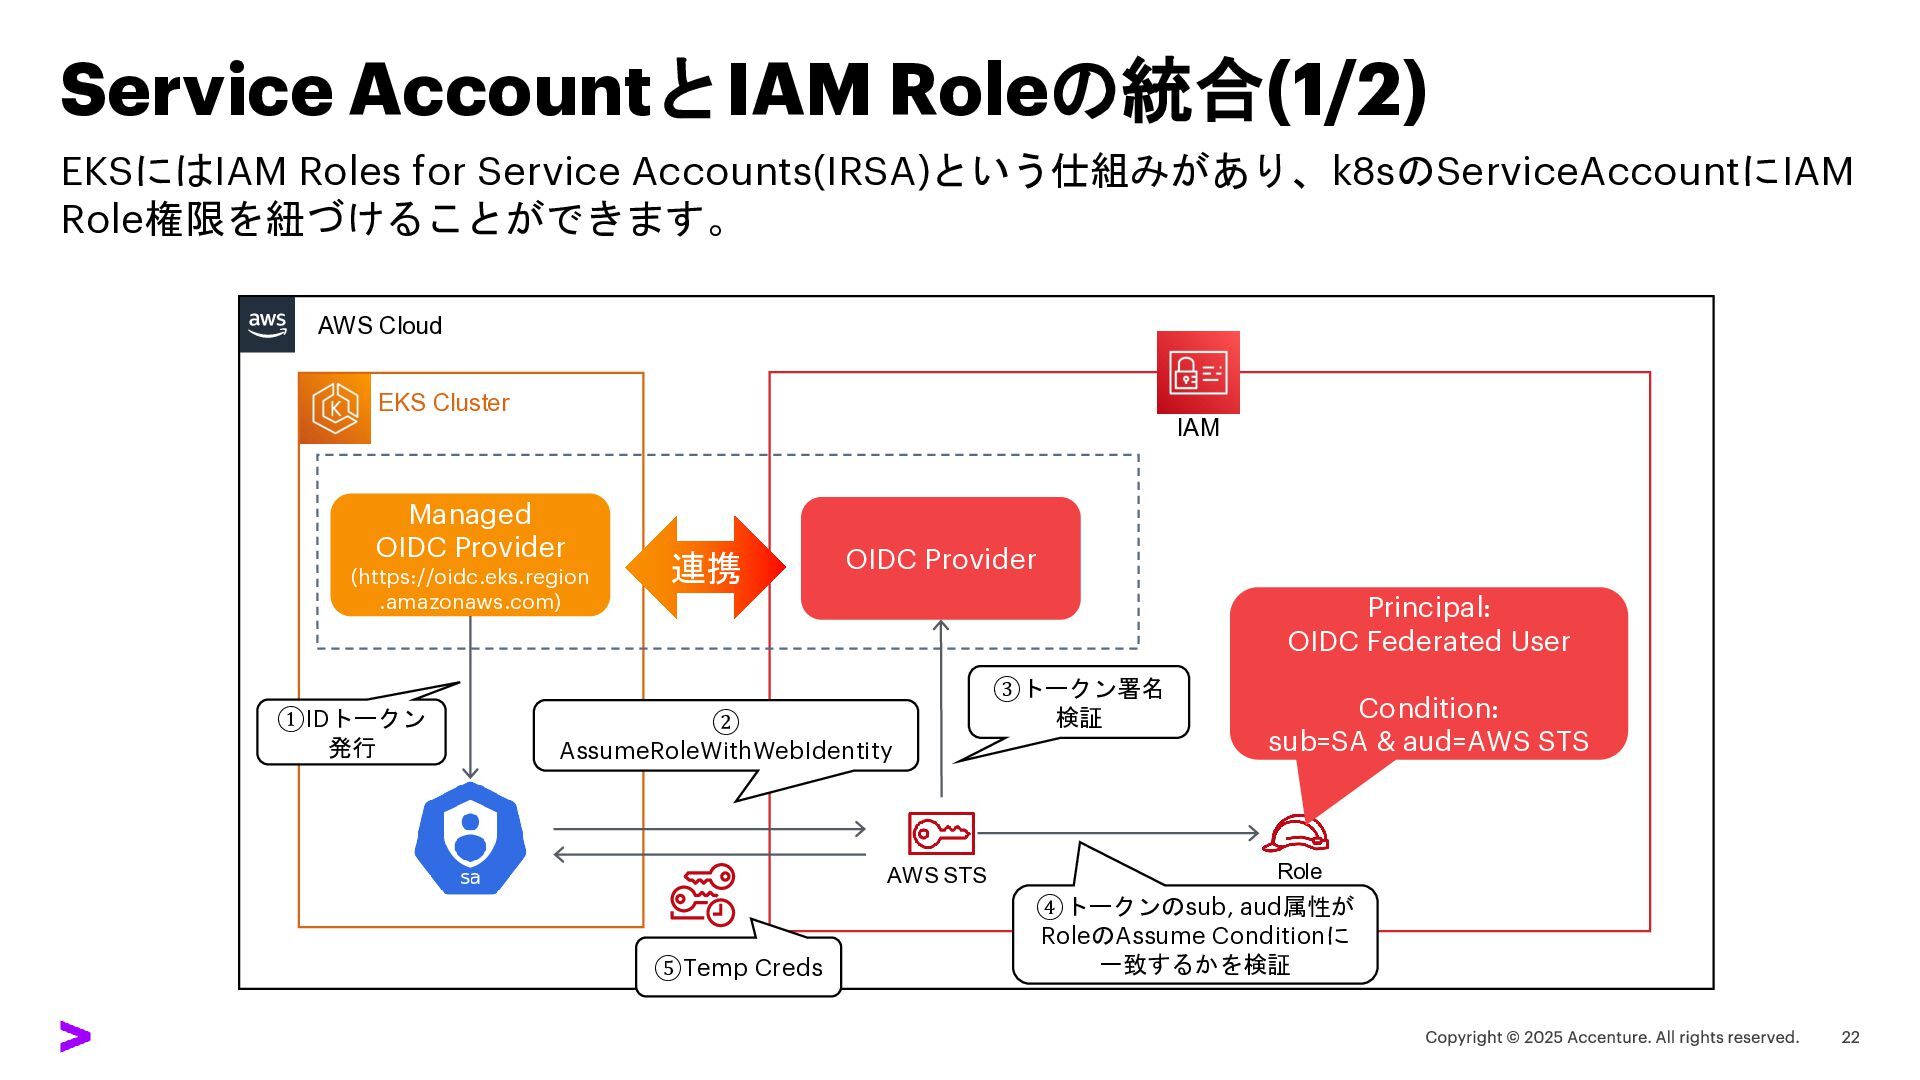
Service AccountとIAM Roleの統合(1/2) EKSにはIAM Roles for Service Accounts(IRSA)という仕組みがあり、k8sのServiceAccountにIAM Role権限を紐づけることができます。 EKS
Cluster AWS Cloud Role IAM OIDC Provider Managed OIDC Provider (https://oidc.eks.region .amazonaws.com) AWS STS ④トークンのsub, aud属性が RoleのAssume Conditionに 一致するかを検証 ② AssumeRoleWithWebIdentity Principal: OIDC Federated User Condition: sub=SA & aud=AWS STS ⑤Temp Creds ①IDトークン 発行 ③トークン署名 検証 連携
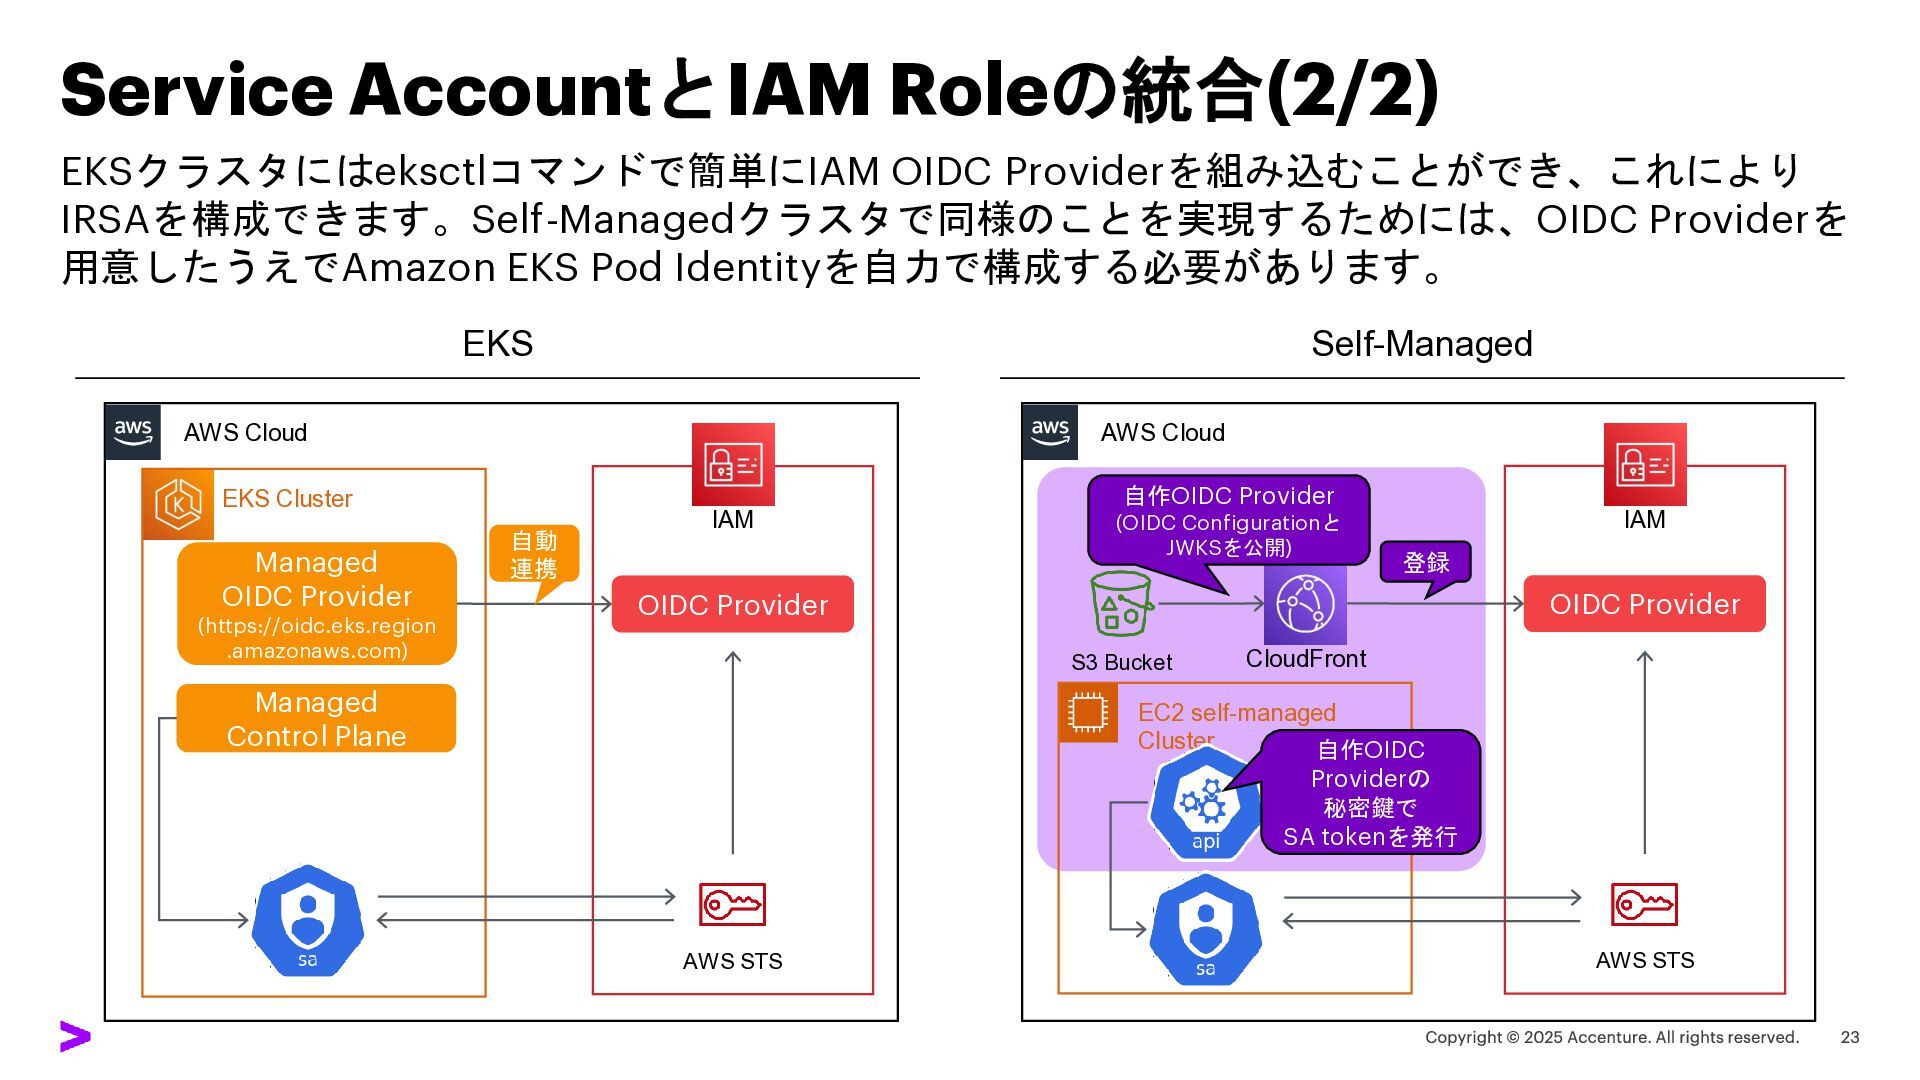
Service AccountとIAM Roleの統合(2/2) EKSクラスタにはeksctlコマンドで簡単にIAM OIDC Providerを組み込むことができ、これにより IRSAを構成できます。Self-Managedクラスタで同様のことを実現するためには、OIDC Providerを 用意したうえでAmazon EKS
Pod Identityを自力で構成する必要があります。 EKS Self-Managed EC2 self-managed Cluster EKS Cluster AWS Cloud AWS Cloud IAM S3 Bucket CloudFront OIDC Provider 自作OIDC Provider (OIDC Configurationと JWKSを公開) AWS STS Managed OIDC Provider (https://oidc.eks.region .amazonaws.com) 自動 連携 登録 自作OIDC Providerの 秘密鍵で SA tokenを発行 IAM OIDC Provider AWS STS Managed Control Plane
実はマネージドKubernetesがすごいところ • ネットワークの設定が簡単! • サービスの外部公開が簡単! • データの永続化が簡単! • クラウドサービスを触るための権限付与が簡単! •
コンテナのデプロイが簡単!
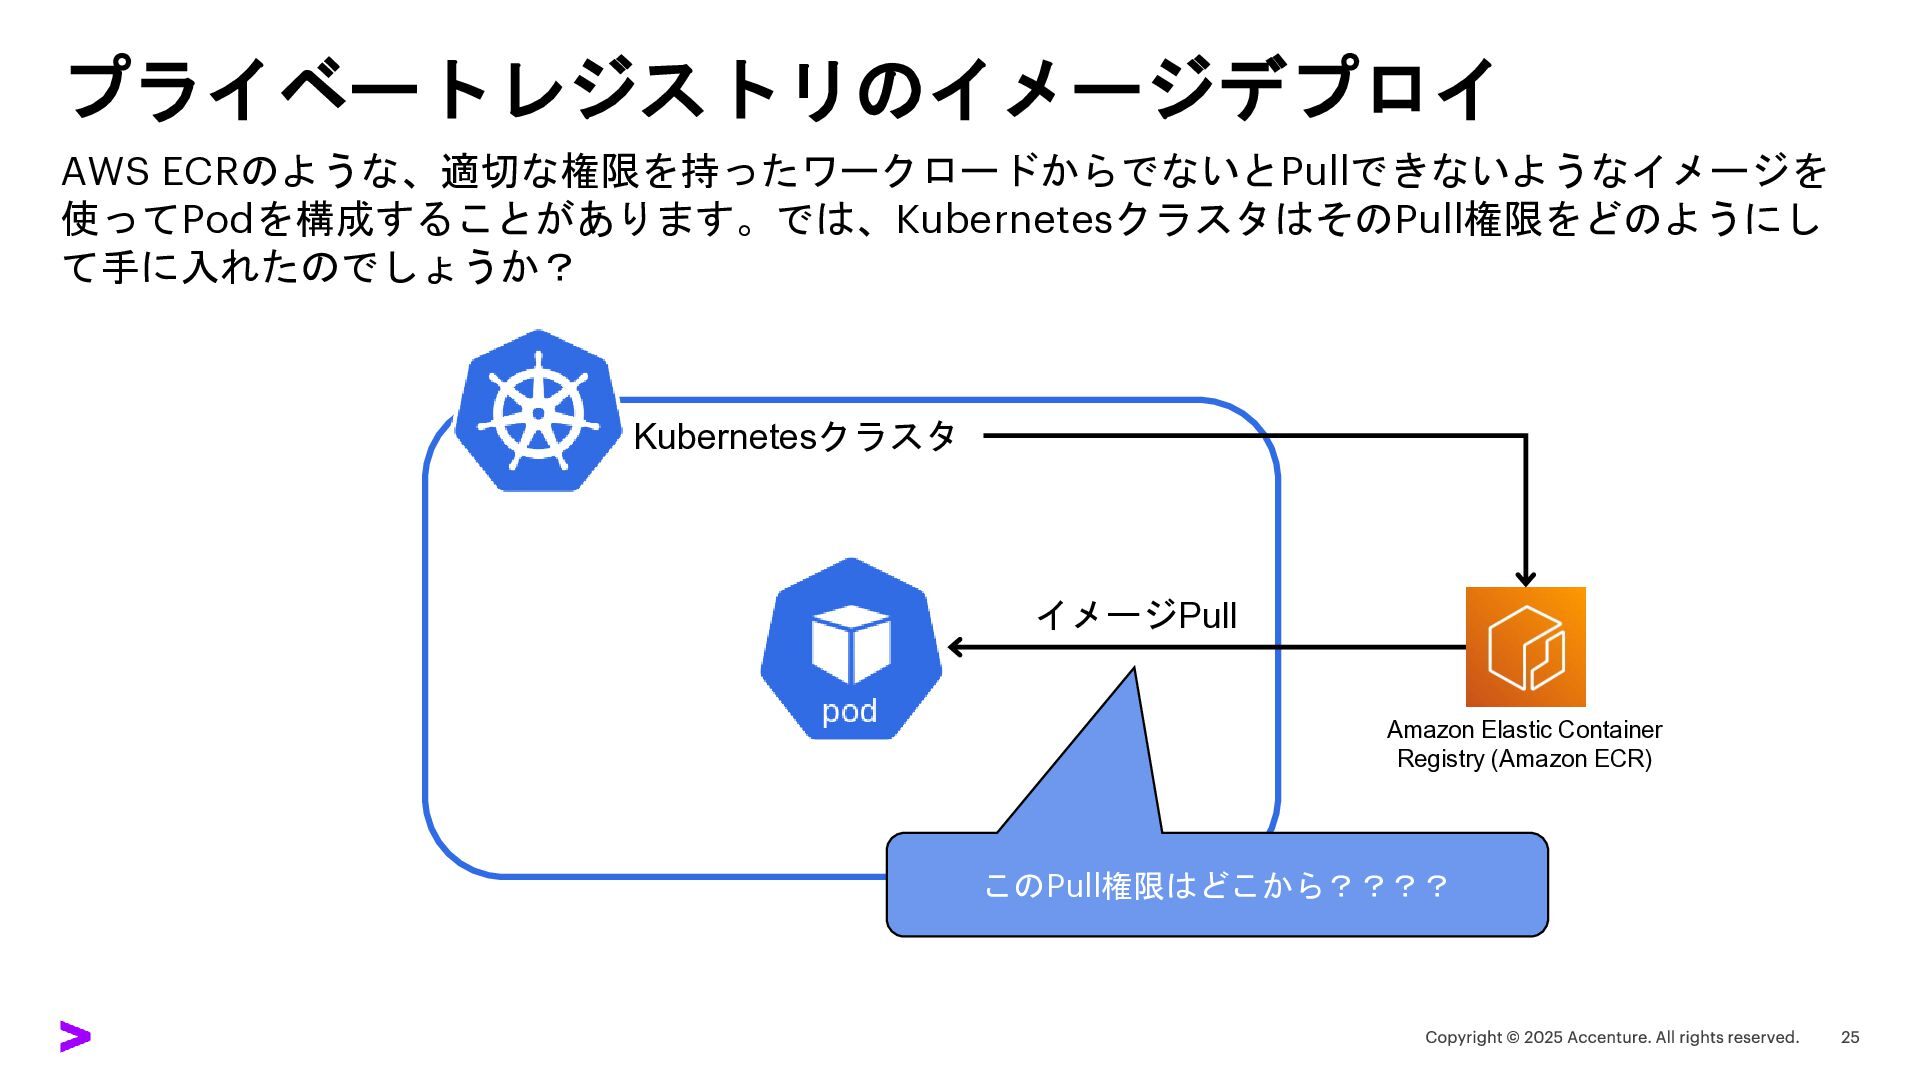
プライベートレジストリのイメージデプロイ AWS ECRのような、適切な権限を持ったワークロードからでないとPullできないようなイメージを 使ってPodを構成することがあります。では、KubernetesクラスタはそのPull権限をどのようにし て手に入れたのでしょうか? Kubernetesクラスタ このPull権限はどこから???? Amazon Elastic Container
Registry (Amazon ECR) イメージPull
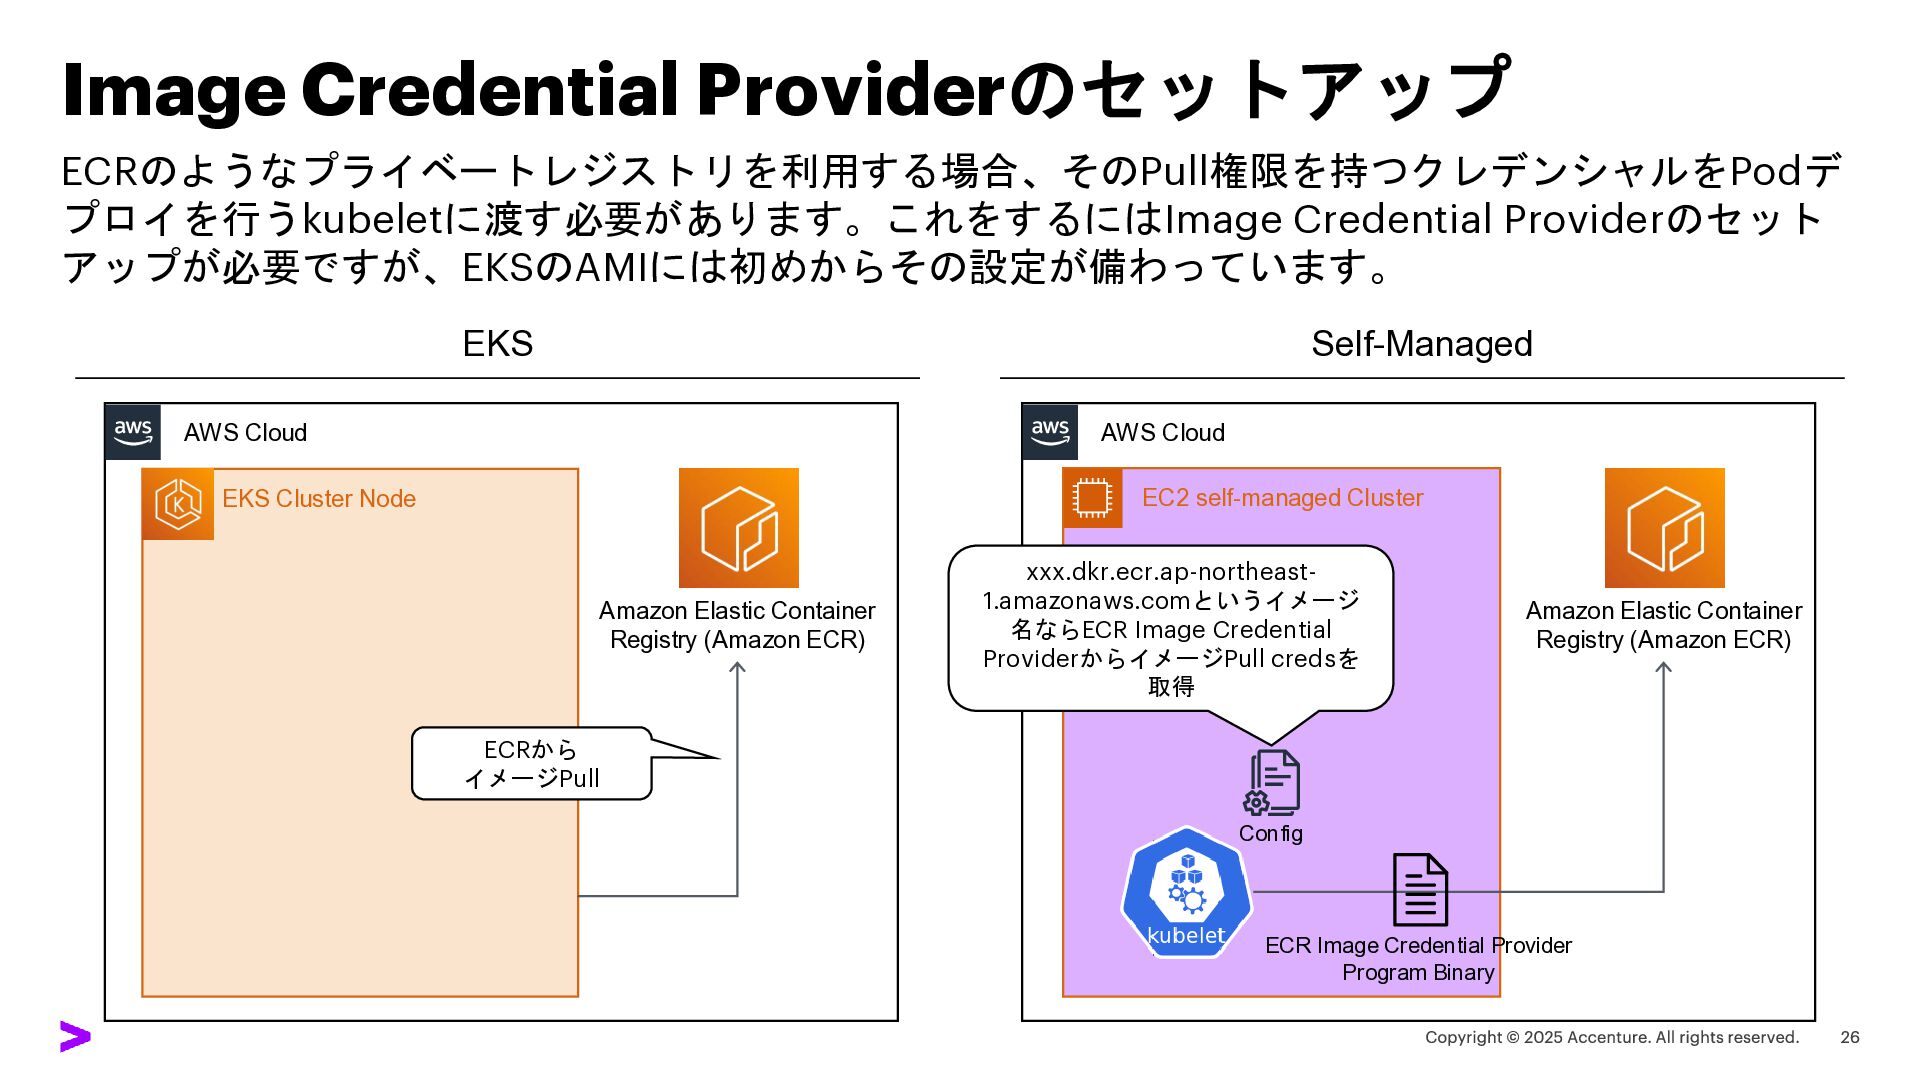
EKS Cluster Node Image Credential Providerのセットアップ ECRのようなプライベートレジストリを利用する場合、そのPull権限を持つクレデンシャルをPodデ プロイを行うkubeletに渡す必要があります。これをするにはImage Credential Providerのセット
アップが必要ですが、EKSのAMIには初めからその設定が備わっています。 EKS Self-Managed EC2 self-managed Cluster AWS Cloud AWS Cloud xxx.dkr.ecr.ap-northeast- 1.amazonaws.comというイメージ 名ならECR Image Credential ProviderからイメージPull credsを 取得 Amazon Elastic Container Registry (Amazon ECR) Amazon Elastic Container Registry (Amazon ECR) ECRから イメージPull Config ECR Image Credential Provider Program Binary
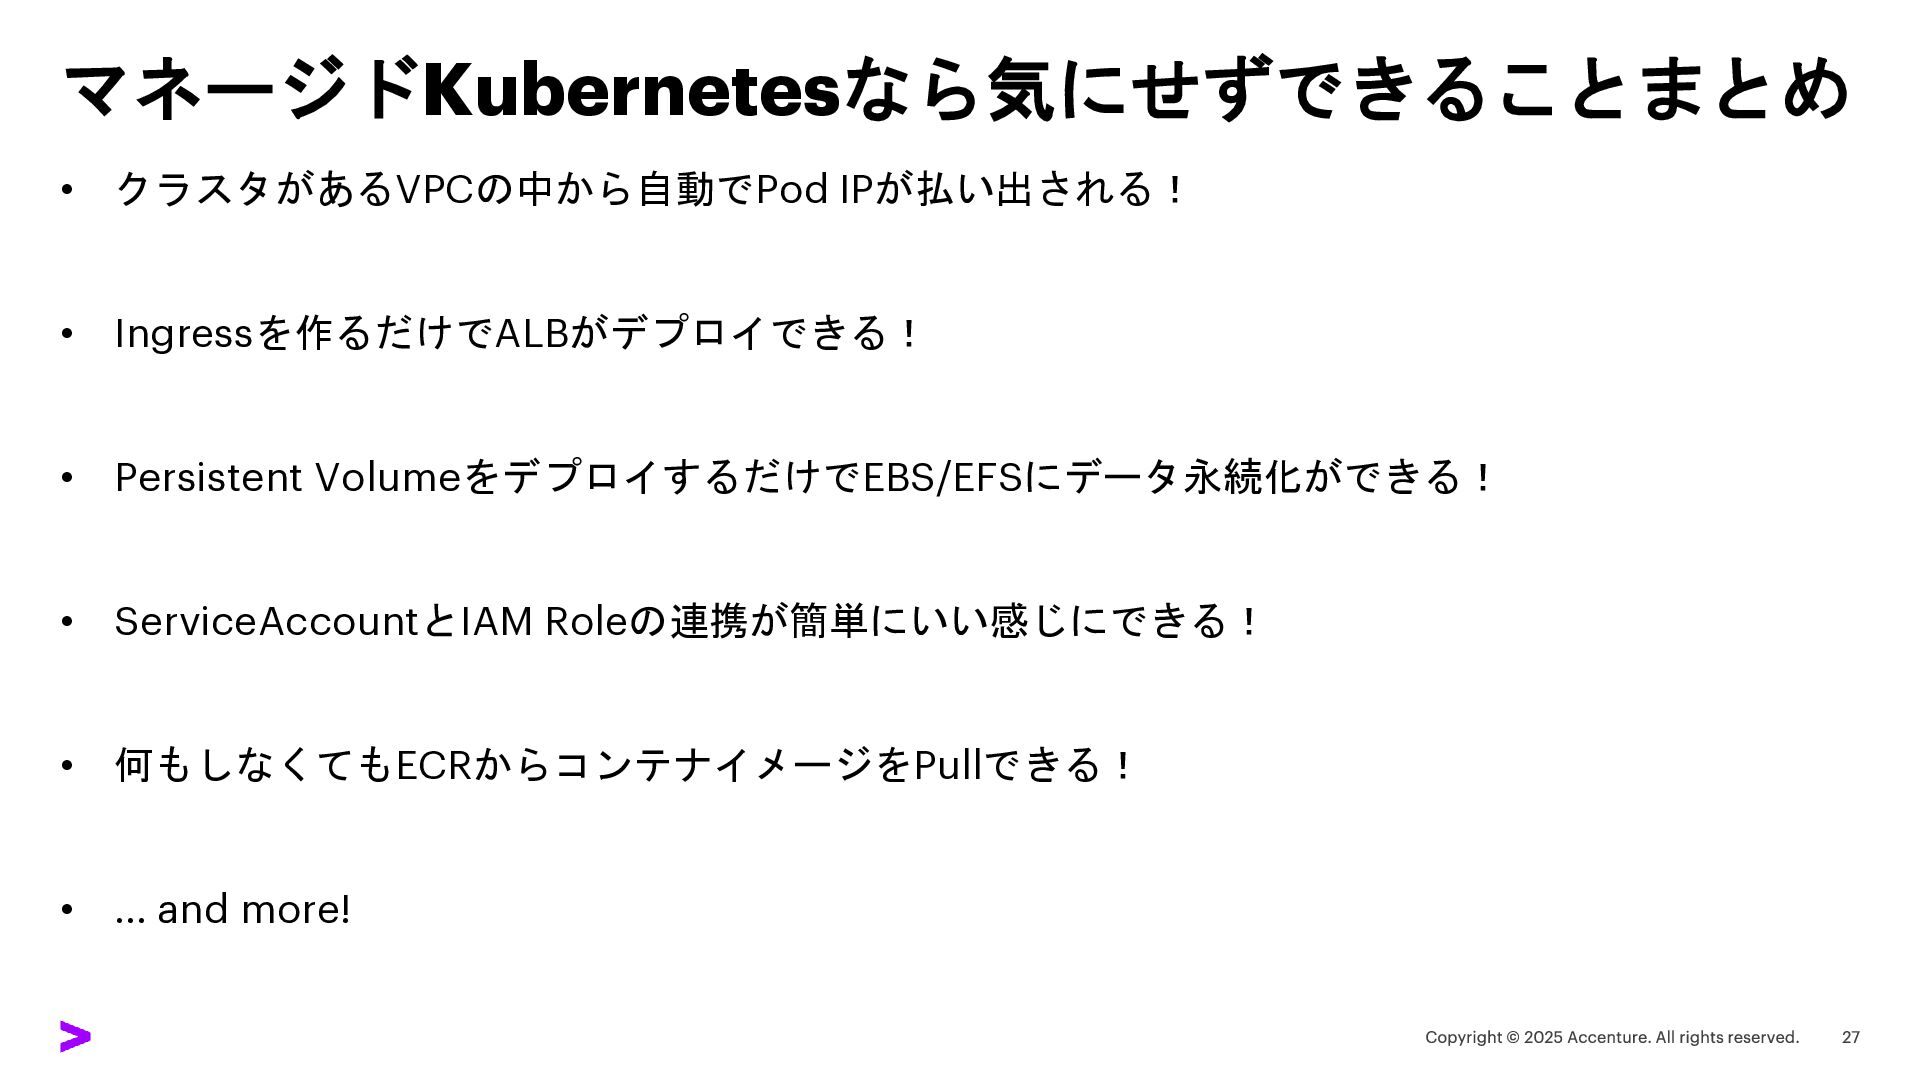
マネージドKubernetesなら気にせずできることまとめ • クラスタがあるVPCの中から自動でPod IPが払い出される! • Ingressを作るだけでALBがデプロイできる! • Persistent VolumeをデプロイするだけでEBS/EFSにデータ永続化ができる! •
ServiceAccountとIAM Roleの連携が簡単にいい感じにできる! • 何もしなくてもECRからコンテナイメージをPullできる! • … and more!
総括 マネージドって 意外といろいろやってくれてるんやなあ (感謝しようね!!!!)
Thank You ご意見、ご質問ありましたらお気軽にご連絡下さい
[email protected]
Haruka Sakihara(崎原 晴香)


 harukasakihara
 ryuguyana
 oracle4engineer
 sishi2026
 cmusudakeisuke
 toshi_atsumi
 hotchpotch
 sraku2159
 ayakurabuchi
 henteko
 iwamot
 yukakoseki
 bash0c7
 cassininazir
 pedronauck
 destraynor
 panda_program
 baasie
 auna
 aleyda
 sstephenson
 rasmusluckow
 yeseniaperezcruz
 sarafernandez
 eitanlees