Upgrade to Pro — share decks privately, control downloads, hide ads and more …

La sécurité assistée

hellosct1
January 21, 2026

La sécurité assistée

Présentation effectuée à la DEVCON #26 par Christophe Villeneuve sur "La sécurité assistée".
Cette session vous explique et vous aide à automatiser la validation de la sécurité avec les outils OWASP dans votre cycle de développement.

hellosct1

January 21, 2026

Transcript

26 slides
  1. Atos open source - afup – lemug.fr – mariadb –

    drupal – mozilla - firefox – lemugfr - sumo – webextensions – VR – AR – XR - Cause commune 93.1 FM - TechSpeaker - Lizard - eyrolles – editions eni – programmez – linux pratique – webriver – elephpant - CommonVoice – Sécurité - Cybersécurité Christophe Villeneuve • Consultant Open Source • Dresseur animaux
  2. @hellosct1 – DEVCON#26 - 2026 Aujourd’hui • Assisté ? •

    Opérations manuelle • Chaine automatisé
  3. @hellosct1 – DEVCON#26 - 2026 Projet web sécurisé ? Pas

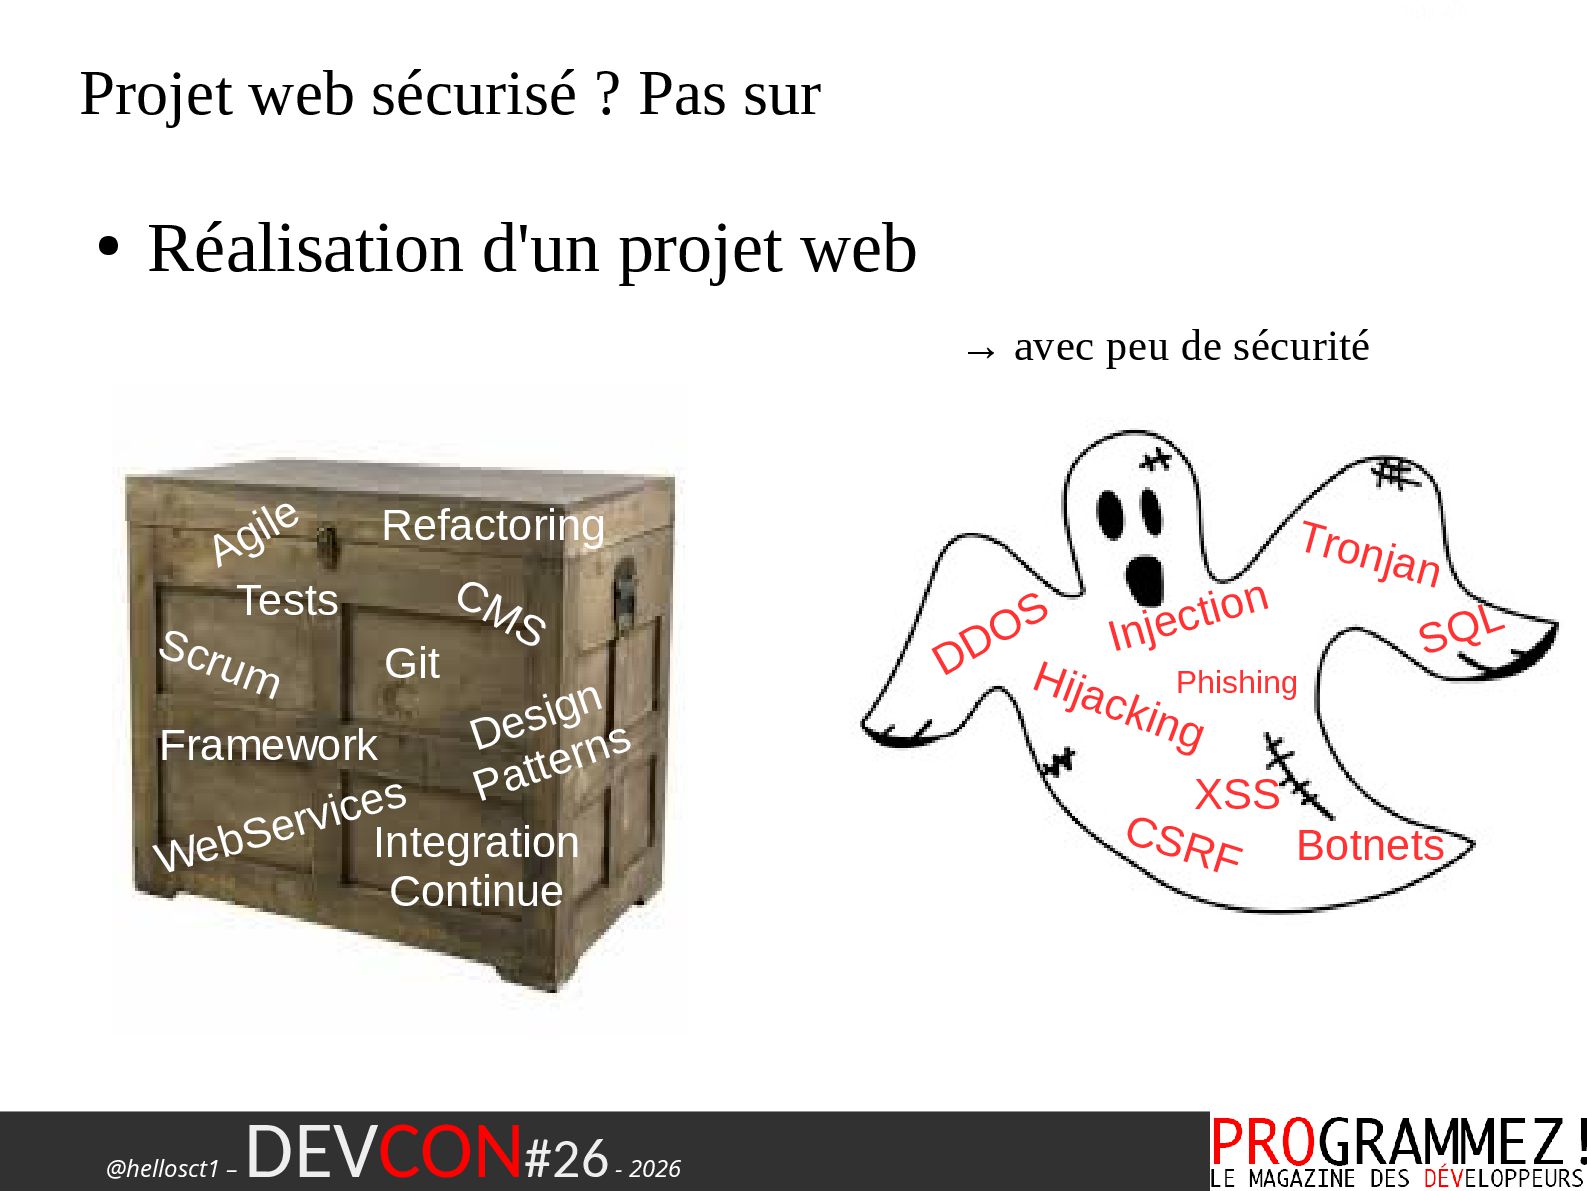
    sur Agile Scrum Design Patterns Git Integration Continue Refactoring CMS WebServices Framework Tests DDOS Hijacking SQL Botnets XSS Injection CSRF Phishing Tronjan • Réalisation d'un projet web → avec peu de sécurité
  4. @hellosct1 – DEVCON#26 - 2026 Déploiement continue Développement Serveur validation

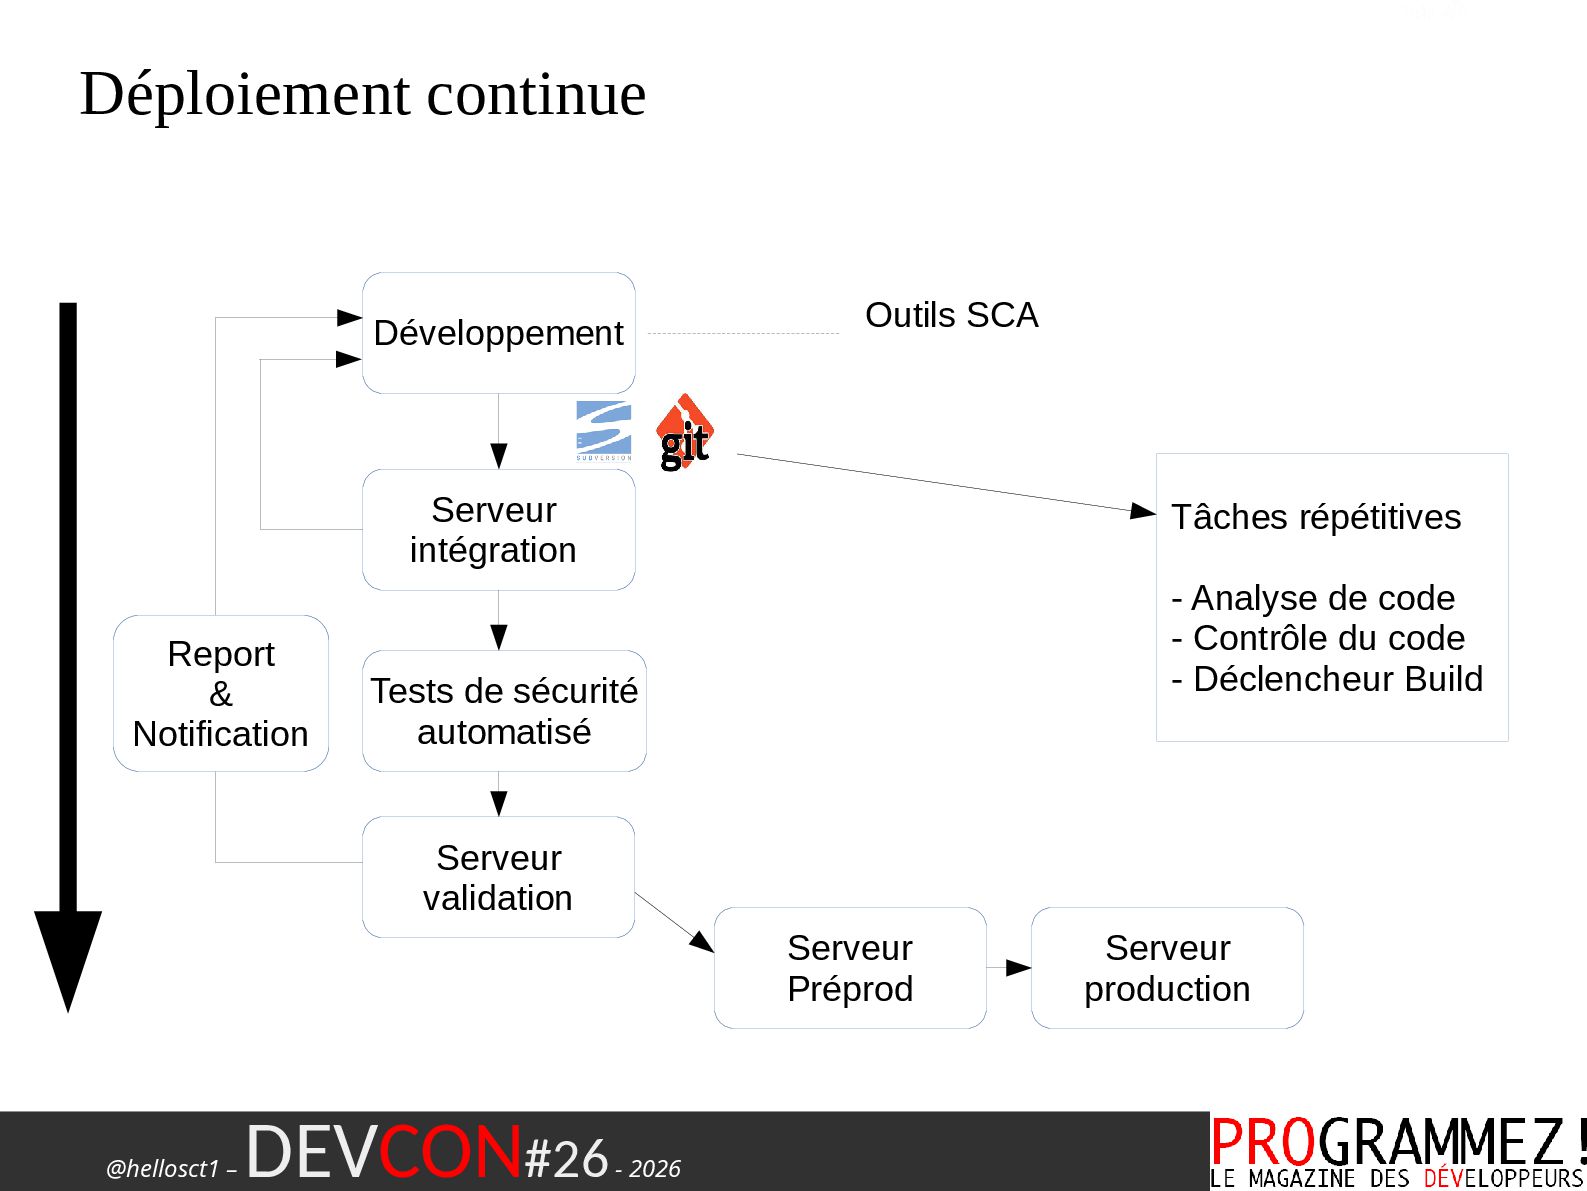
    Serveur intégration Outils SCA Tâches répétitives - Analyse de code - Contrôle du code - Déclencheur Build Serveur Préprod Serveur production Tests de sécurité automatisé Report & Notification
  5. @hellosct1 – DEVCON#26 - 2026 OWASP • Open Web Application

    Security Project • Organisme à but non lucratif mondial – Pour l’amélioration de la sécurité des logiciels. • Créé en 2001 • Communauté, de plus de 45000 membres • Objectif : – Informer • Les individus • Les entreprises – Sur les risques liés à la sécurité des systèmes d’information. • Propose des guides et des livres blancs des bonnes pratiques.
  6. @hellosct1 – DEVCON#26 - 2026 Productions • Des outils •

    Des API • De la documentation • Des guides • Des conférences • Des blogs • Des contenus – Audio / Vidéo – Podcast
  7. @hellosct1 – DEVCON#26 - 2026 Owasp : Les guides •

    Guide de développement – https://www.owasp.org/index.php/Projects/OWASP_Development _Guide • Guide des tests – https://www.owasp.org/index.php/OWASP_Testing_Project • Revue de code – https://www.owasp.org/index.php/Category:OWASP_Code_Revie w_Project • Exemple d'application Webgoat – https://www.owasp.org/index.php/Category:OWASP_WebGoat_Pr oject • Guide développeur – https://www.owasp.org/index.php/OWASP_Guide_Project
  8. @hellosct1 – DEVCON#26 - 2026 TOP 10 • TOP 10

    de l’OWASP • • Lien officiel – https://owasp.org/www-project-top-ten/
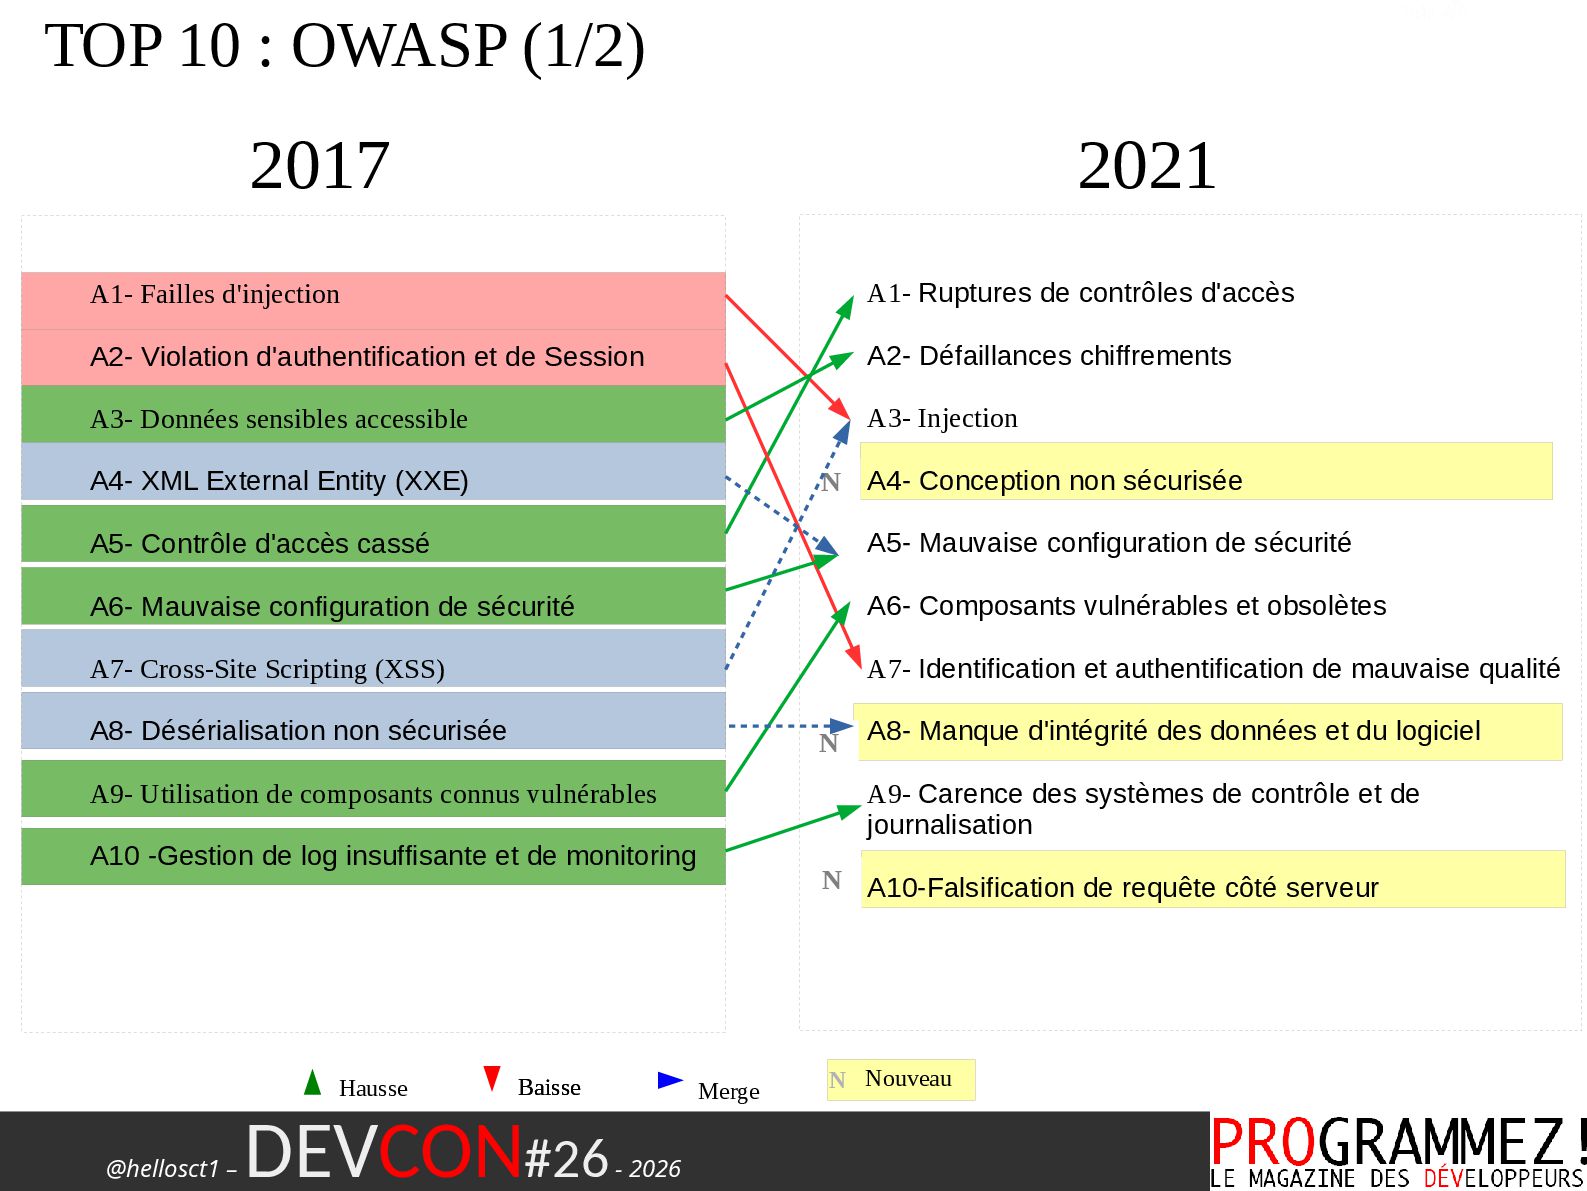
  9. @hellosct1 – DEVCON#26 - 2026 TOP 10 : OWASP (1/2)

    A1- Ruptures de contrôles d'accès A2- Défaillances chiffrements A3- Injection A4- Conception non sécurisée A5- Mauvaise configuration de sécurité A6- Composants vulnérables et obsolètes A7- Identification et authentification de mauvaise qualité A8- Manque d'intégrité des données et du logiciel A9- Carence des systèmes de contrôle et de journalisation A10-Falsification de requête côté serveur 2017 2021 N Hausse Baisse Merge Nouveau Baisse N A1- Failles d'injection A2- Violation d'authentification et de Session A3- Données sensibles accessible A4- XML External Entity (XXE) A5- Contrôle d'accès cassé A6- Mauvaise configuration de sécurité A7- Cross-Site Scripting (XSS) A8- Désérialisation non sécurisée A9- Utilisation de composants connus vulnérables A10 -Gestion de log insuffisante et de monitoring N N
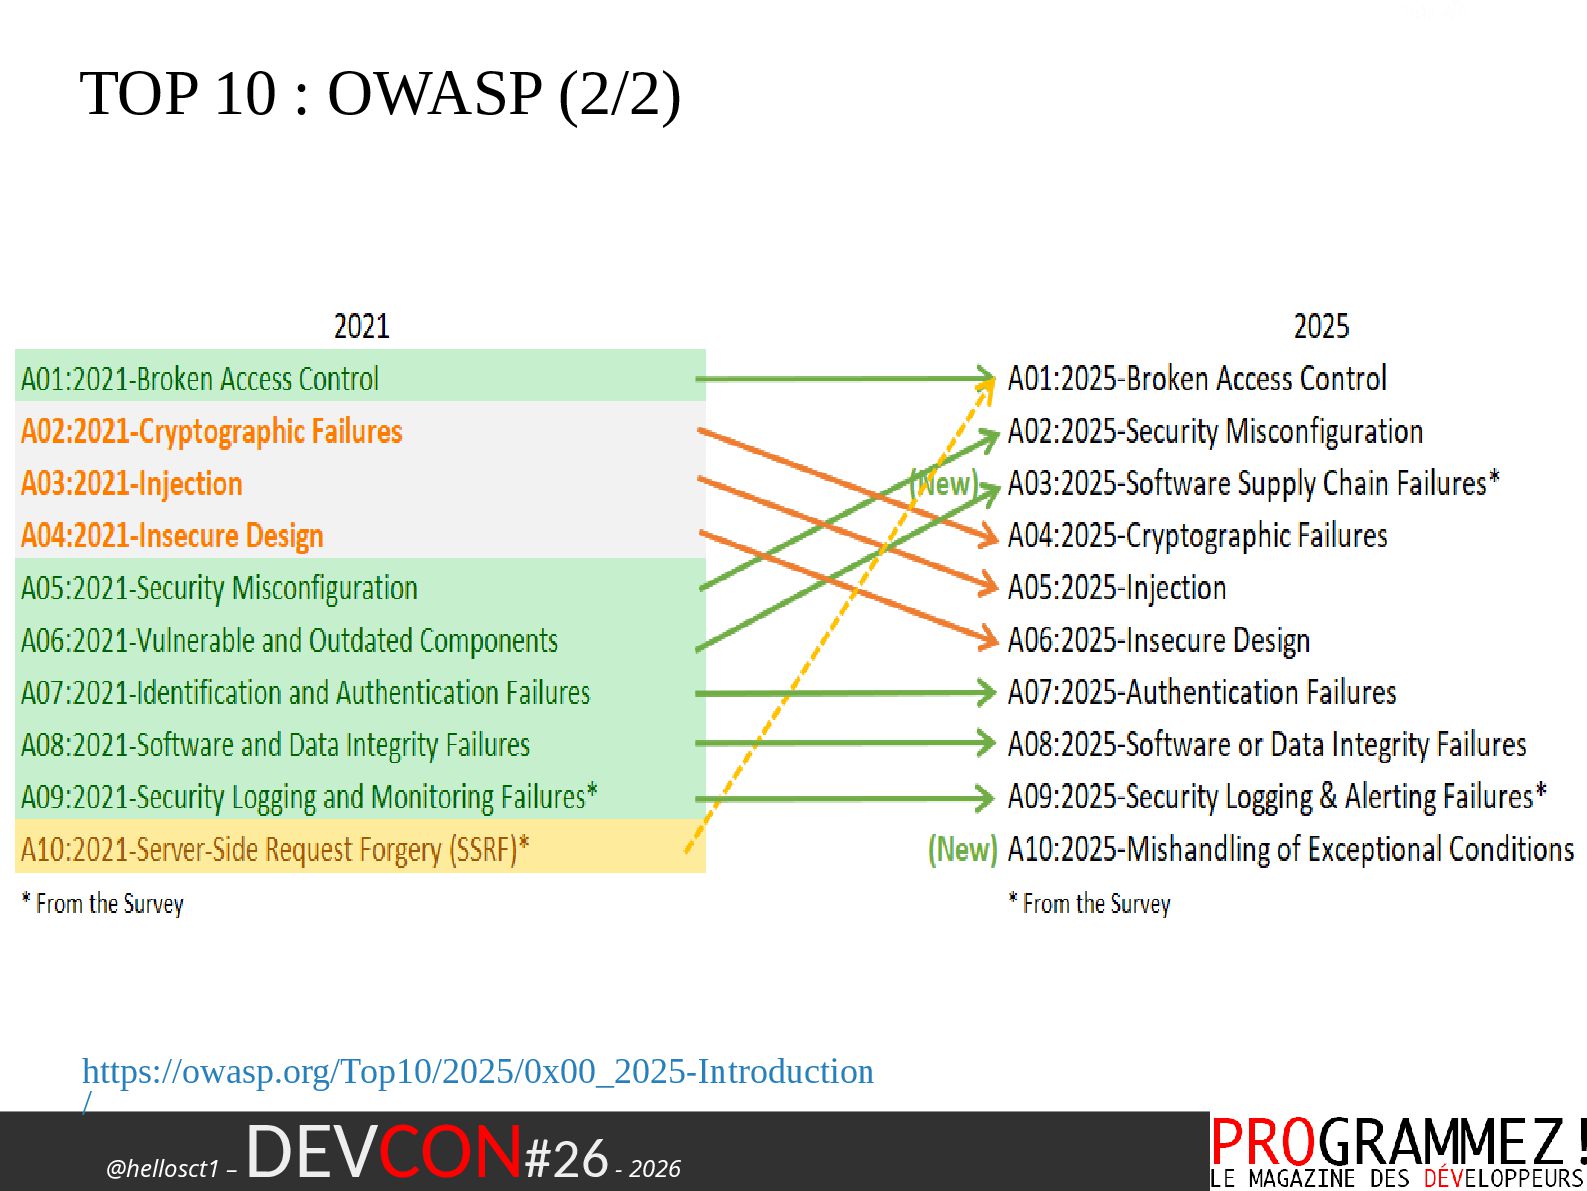
  10. @hellosct1 – DEVCON#26 - 2026 TOP 10 : OWASP (2/2)

    https://owasp.org/Top10/2025/0x00_2025-Introduction /
  11. @hellosct1 – DEVCON#26 - 2026 OWASP Guide Code Review •

    Comprendre l’ensemble des familles de vulnérabilités → le TOP 10 de l’OWASP • Contenu : – Exemples de code – Avec la liste des axes de remédiation à adopter • pour protéger votre code efficacement contre chacune de ses failles. • Lien officiel – https://owasp.org/www-project-code-review-guide/
  12. @hellosct1 – DEVCON#26 - 2026 OWASP ZAP (1/2) • ZAP

    = ZED Attack Proxy • Réalisé par OWASP • Scanner de sécurité d’application Web open source • Outils – proxy open-source – Relevant la sécurité DevOps d'intégration • But – Utilisé dans les évaluations de sécurité des applications web • Interface CLI
  13. @hellosct1 – DEVCON#26 - 2026 OWASP ZAP (2/2) • Fonctionnalités

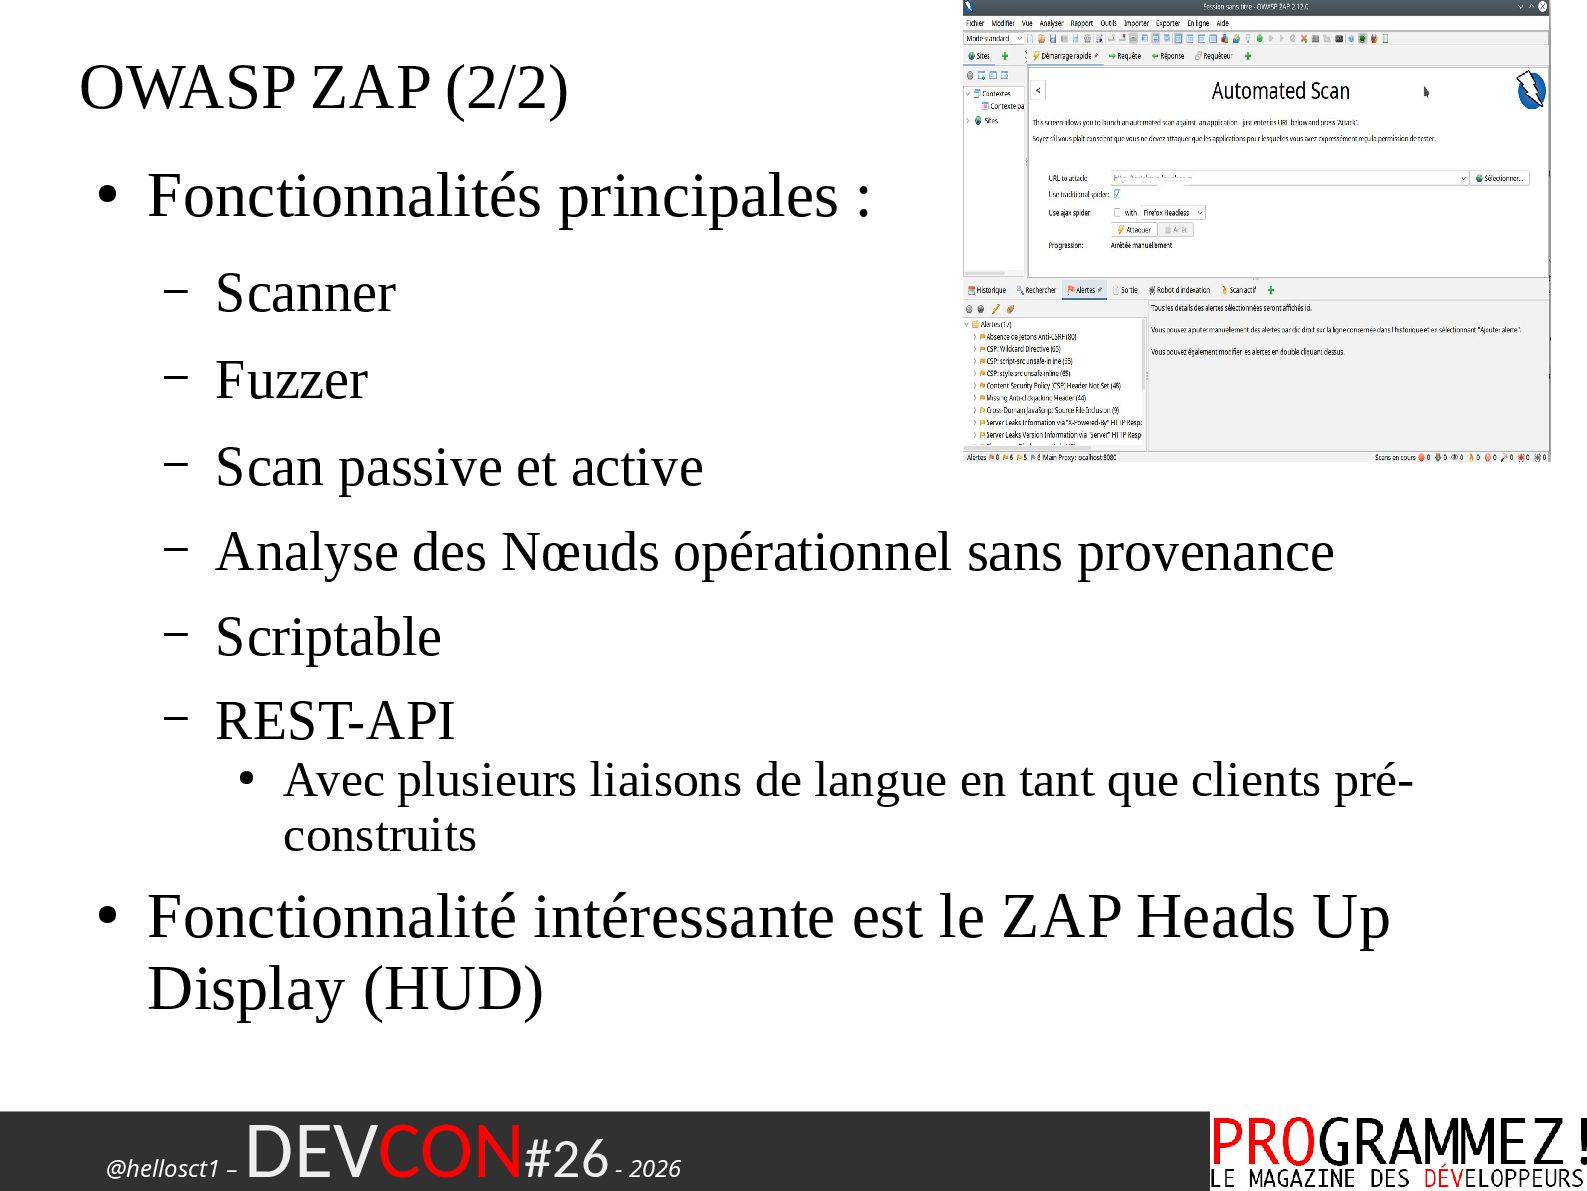
    principales : – Scanner – Fuzzer – Scan passive et active – Analyse des Nœuds opérationnel sans provenance – Scriptable – REST-API • Avec plusieurs liaisons de langue en tant que clients pré- construits • Fonctionnalité intéressante est le ZAP Heads Up Display (HUD)
  14. @hellosct1 – DEVCON#26 - 2026 Sécurity continu (1/2) • Intégration

    de ZAP à Jenkins en premier lieu. • Améliorer la sécurité de votre application – Actuellement : en cours de développement. • Dans un cycle de développement rapide d'applications – Nouvelle version ou fonctionnalité du produit • les équipes de sécurité (pour la plupart) devaient lancer manuellement les outils DAST pour trouver les failles de sécurité dans la version. • → Résultat : Pas rapide et lent
  15. @hellosct1 – DEVCON#26 - 2026 Sécurity continu (2/2) • Disponible

    différents outils pour – Automatiser une grande partie de ce processus. • Cela ne remplace pas une personne – qui tente physiquement de craquer votre application • cela réduira le temps que cette personne passe à gérer – les fastidieuses attaques de vulnérabilité quotidiennes.
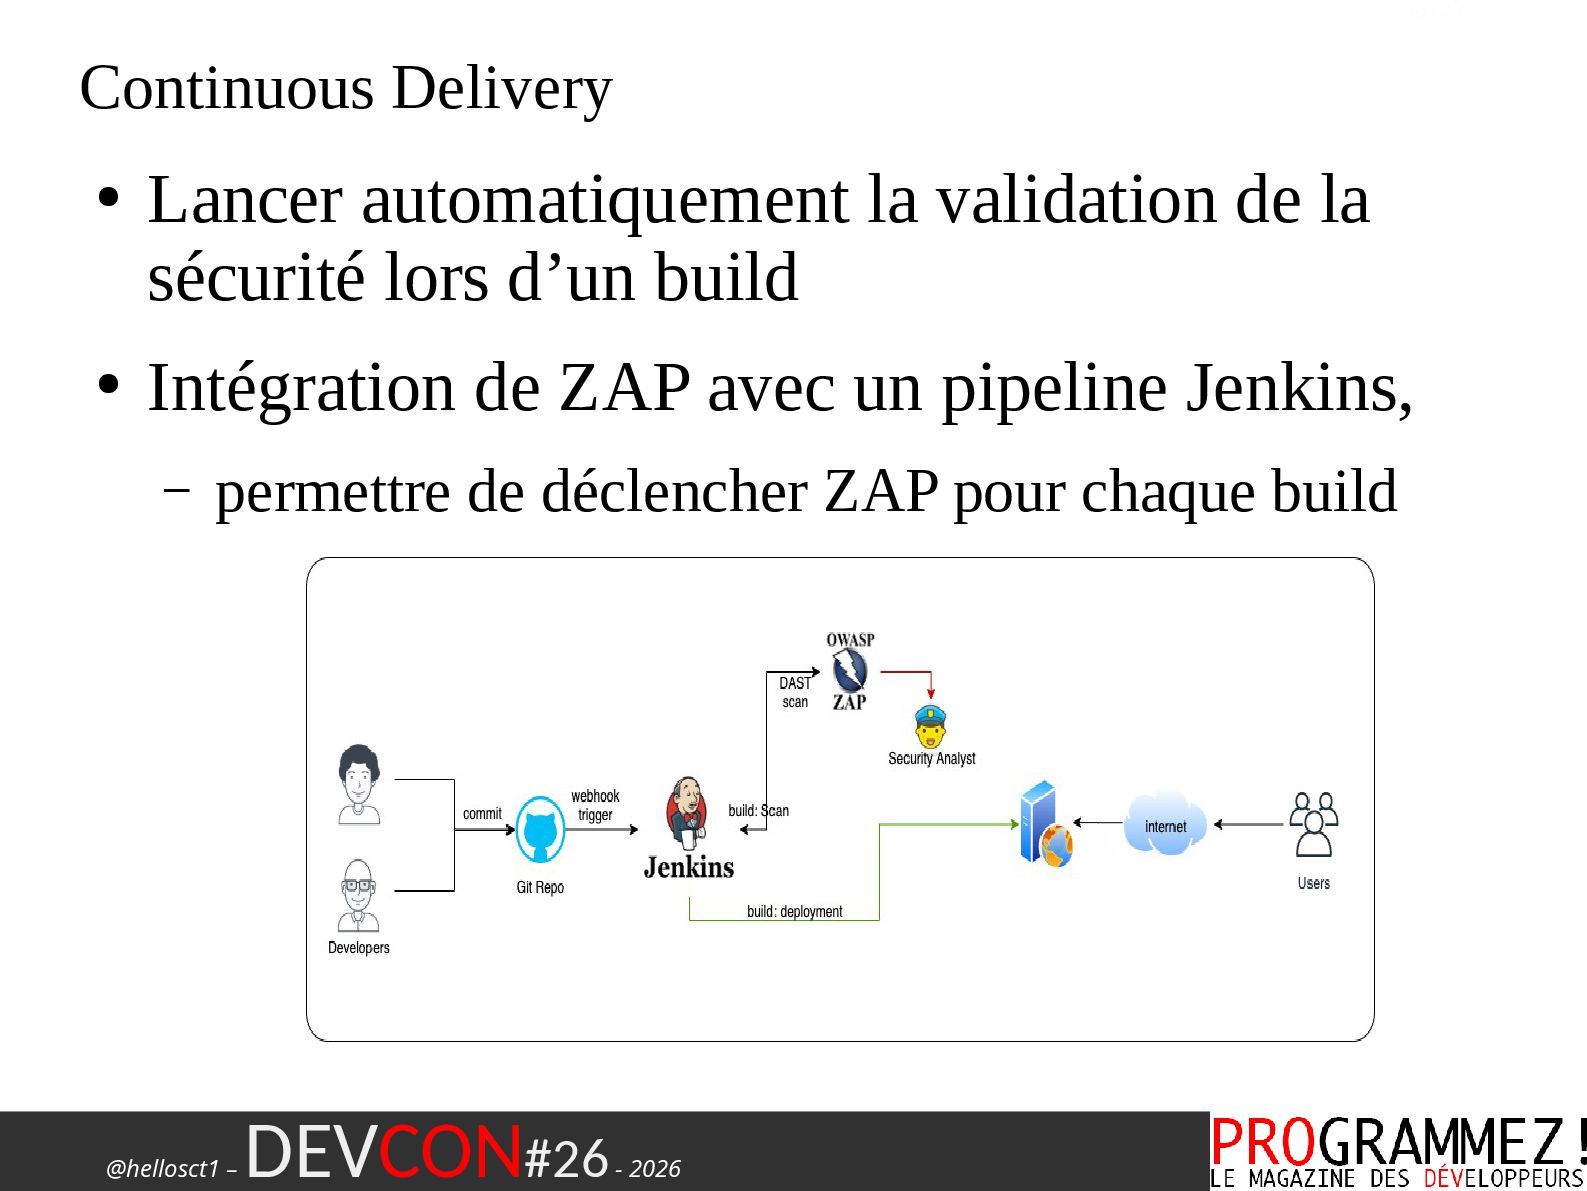
  16. @hellosct1 – DEVCON#26 - 2026 Continuous Delivery • Lancer automatiquement

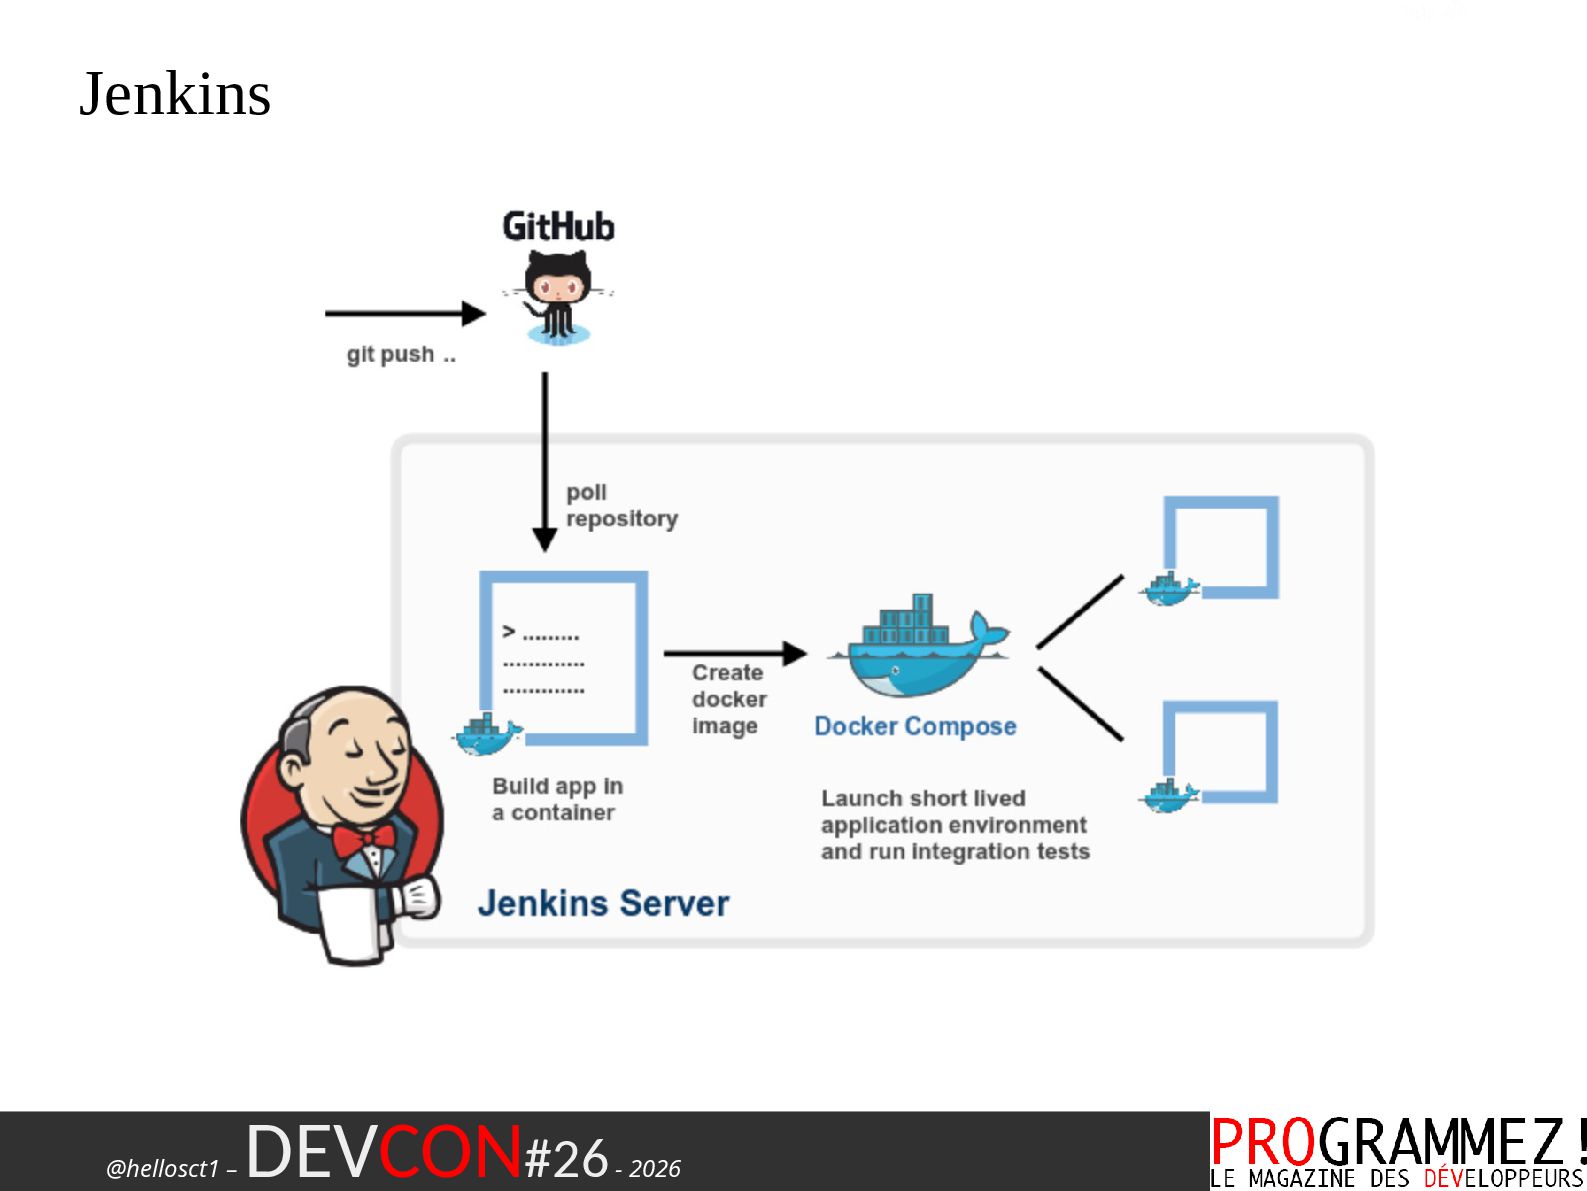
    la validation de la sécurité lors d’un build • Intégration de ZAP avec un pipeline Jenkins, – permettre de déclencher ZAP pour chaque build
  17. @hellosct1 – DEVCON#26 - 2026 TOP 10 CICD-SEC • Mécanismes

    de contrôle de débit insuffisants • Gestion inadéquate des identités et des accès • Abus de chaîne de dépendance • Exécution de pipelines empoisonnés (PPE) • PBAC insuffisant (contrôles d'accès à base de pipelines) • Hygiène d'accréditation insuffisante • Configuration du système non sécurisé • Utilisation non gouvernementale de services tiers • Validation de l'intégrité des artefacts inappropriés • Journalisation et visibilité insuffisantes https://owasp.org/www-project-top-10-ci-cd-security-risks /
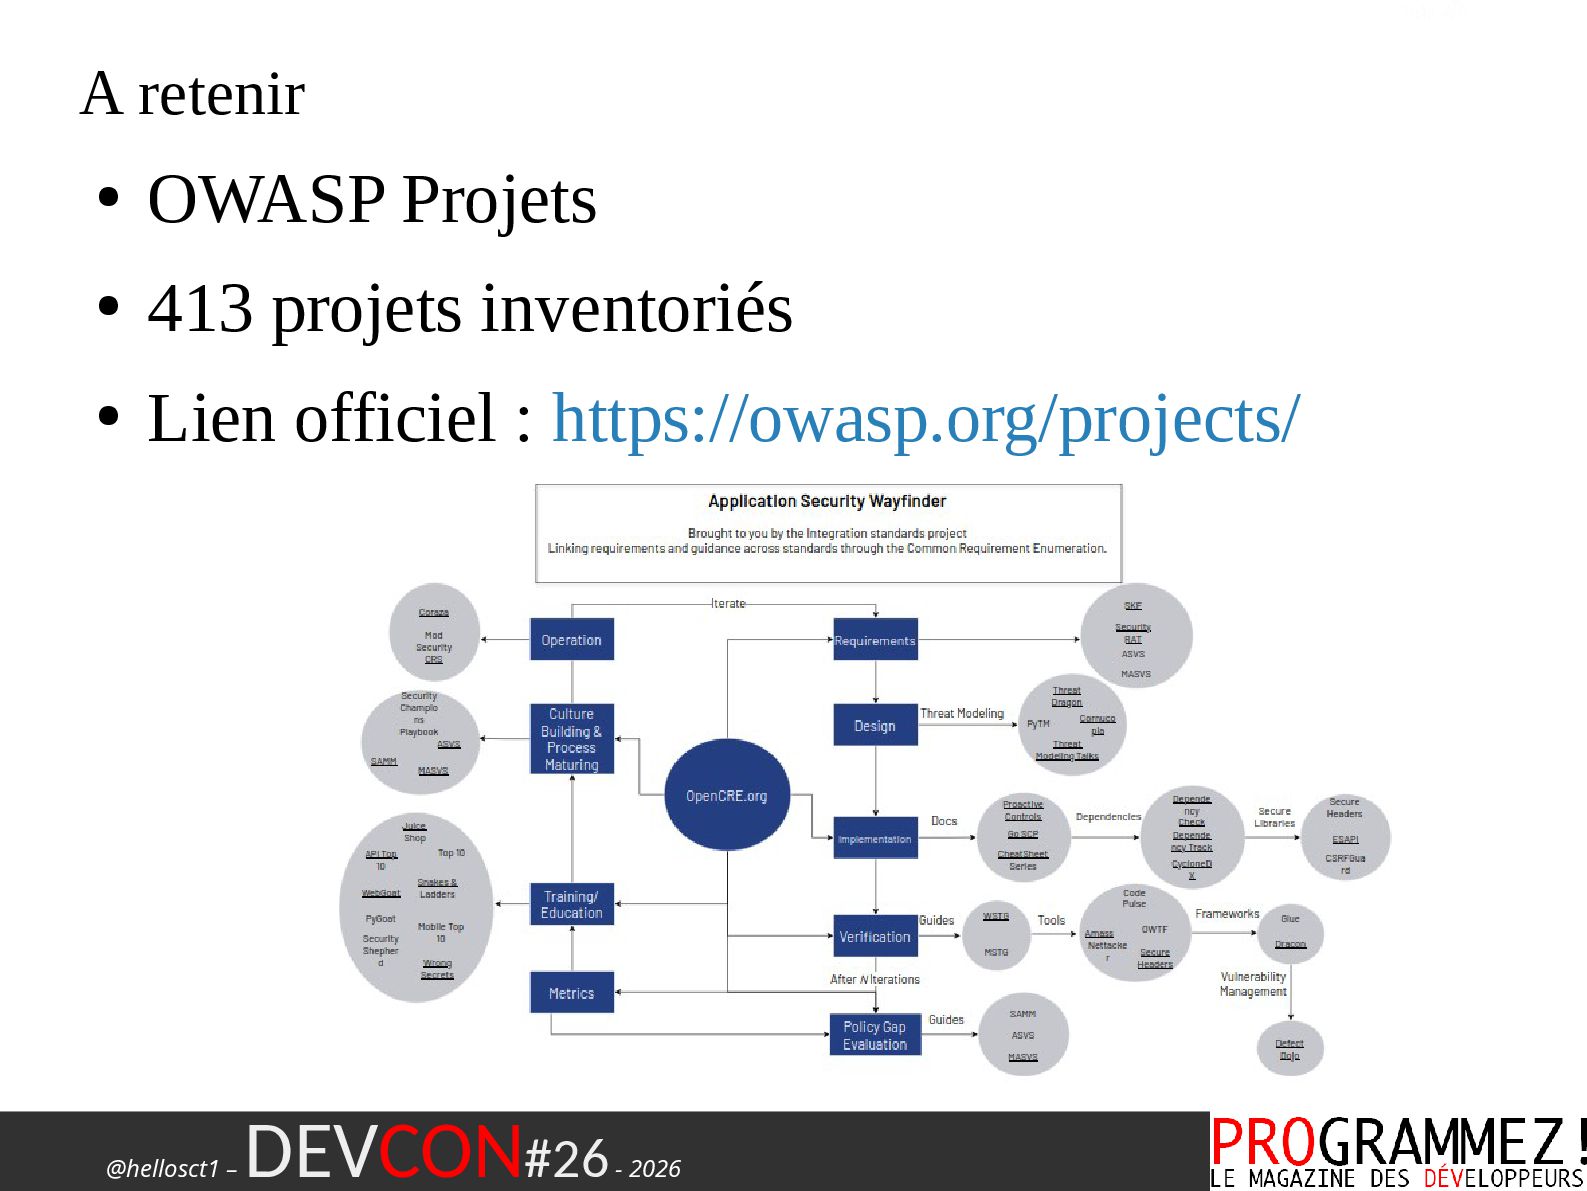
  18. @hellosct1 – DEVCON#26 - 2026 A retenir • OWASP Projets

    • 413 projets inventoriés • Lien officiel : https://owasp.org/projects/

More Decks by hellosct1

Other Decks in Programming