Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
S3から始まったEC2の歴史 〜S3-backed AMI の時代
Search
Sponsored
·
Your Podcast. Everywhere. Effortlessly.
Share. Educate. Inspire. Entertain. You do you. We'll handle the rest.
→
hirosys
March 25, 2026
Technology
100
1
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
S3から始まったEC2の歴史 〜S3-backed AMI の時代
Storage-JAWS#8
hirosys
March 25, 2026
More Decks by hirosys
See All by hirosys
[JAWSDAYS2026][D8]その起票、愛が足りてますか?AWSサポートを味方につける、技術的「ラブレター」の書き方
hirosys_
4
420
Other Decks in Technology
See All in Technology
クラウドエージェントの先駆け Devin。今も最先端を走る、他との違い
kinopeee
1
510
視野はAIに、視座は人に / ai-for-breadth-humans-for-perspective
nkzn
3
2.1k
DevelopersIO 2026 Tokyo 現時点の衛星通信サービスの現状を整理してみる
maroon1st
0
340
これだけは抑えておきたい!後悔しない re:Invent の過ごし方 / AWS re:Invent 2026 prestudy
kinunori
2
560
なぜAI時代に技術記事を書くのか?どう書くのか? 〜bunの場合〜
kworkdev
PRO
0
840
なぜ東京にいる私が、新潟の技術コミュニティを運営するのか by 八雲慎之助
yakumo
0
120
Vue.jsのGitHubから学ぶ意思決定
yut0naga1_fa
1
340
AIで選択肢が広がった組織設計の理想と現実
konifar
15
6.8k
あなたのDartコードは丸見えかもしれない ~reFlutterで暴くFlutterアプリの中身と多層防御~
zozotech
PRO
0
590
シンプルな設定ファイルで実現する AWS IAM Identity Center の ユーザー管理Terraformフレームワークを公開しました / Simplifying AWS IAM Identity Center User Management: An Open-Source Terraform Framework
yamaguchitk333
1
340
契約で守るコンパウンドプロダクトのデザインシステム
yug1224
1
1.6k
AI秘書と毎日働くのはもう当たり前。開発以外の業務に足りない機能をどう埋める?
minorun365
PRO
4
1.9k
Featured
See All Featured
A better future with KSS
kneath
240
18k
Reflections from 52 weeks, 52 projects
jeffersonlam
356
22k
Mobile First: as difficult as doing things right
swwweet
225
10k
Future Trends and Review - Lecture 12 - Web Technologies (1019888BNR)
signer
PRO
0
3.8k
Let's Do A Bunch of Simple Stuff to Make Websites Faster
chriscoyier
508
140k
CSS Pre-Processors: Stylus, Less & Sass
bermonpainter
360
31k
Balancing Empowerment & Direction
lara
6
1.3k
How STYLIGHT went responsive
nonsquared
100
6.3k
Paper Plane (Part 1)
katiecoart
PRO
2
12k
Prompt Engineering for Job Search
mfonobong
0
560
Unlocking the hidden potential of vector embeddings in international SEO
frankvandijk
0
1k
Money Talks: Using Revenue to Get Sh*t Done
nikkihalliwell
0
540
Transcript
None
自己紹介 名前:hirosys 所属:入社20年目のJTCダークエルフなCCoE部長職 認定など: ﹣AWS Ambassador(2019〜) ﹣Top AWS Ambassador(2022, 2024)
﹣All AWS Certifications Engineers(2022〜) ﹣AWS Authorized Instructor Champion(2021〜) ﹣AWS Community Builder ~ Cloud Operation(2023〜) 支部運営:JAWS-UG 横浜支部、IoT専門支部、Storage-JAWS、元初心者 支部 好きな AWS サービス: AWS Support
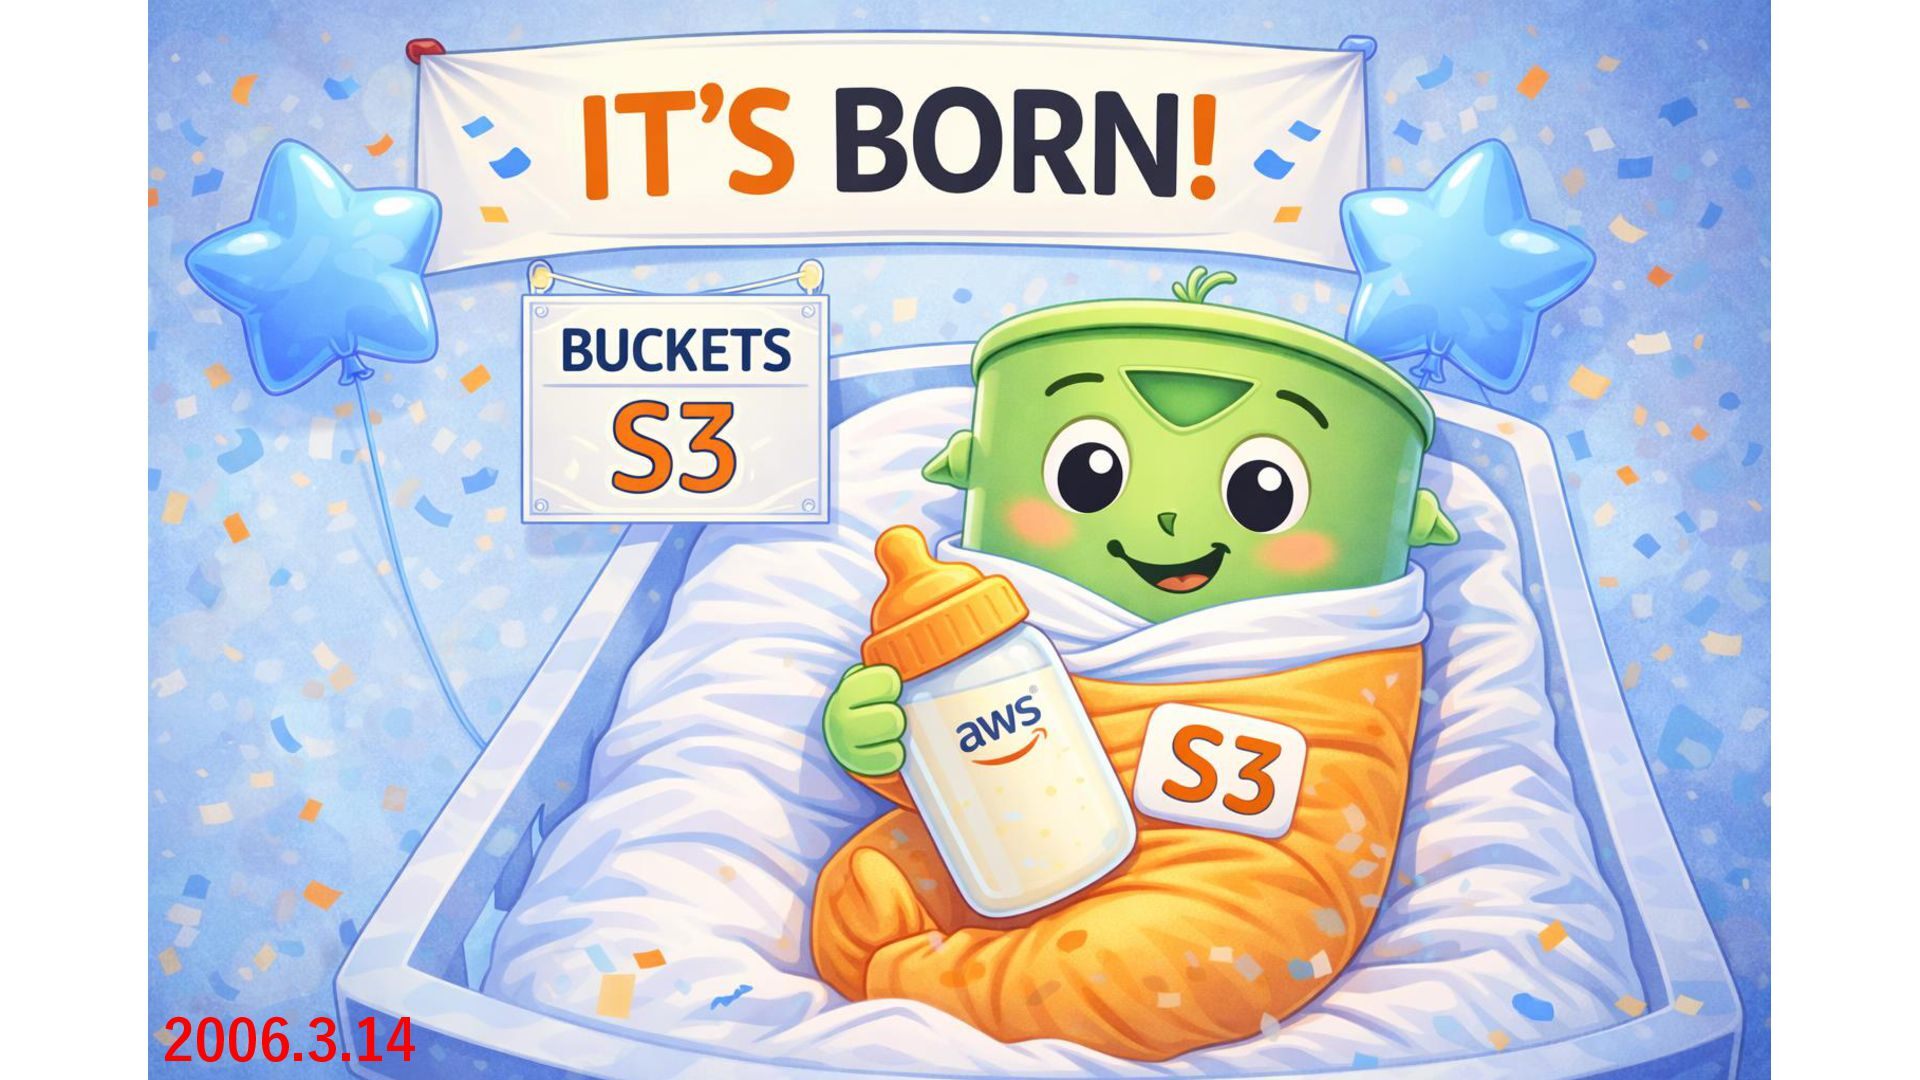
2006.3.14
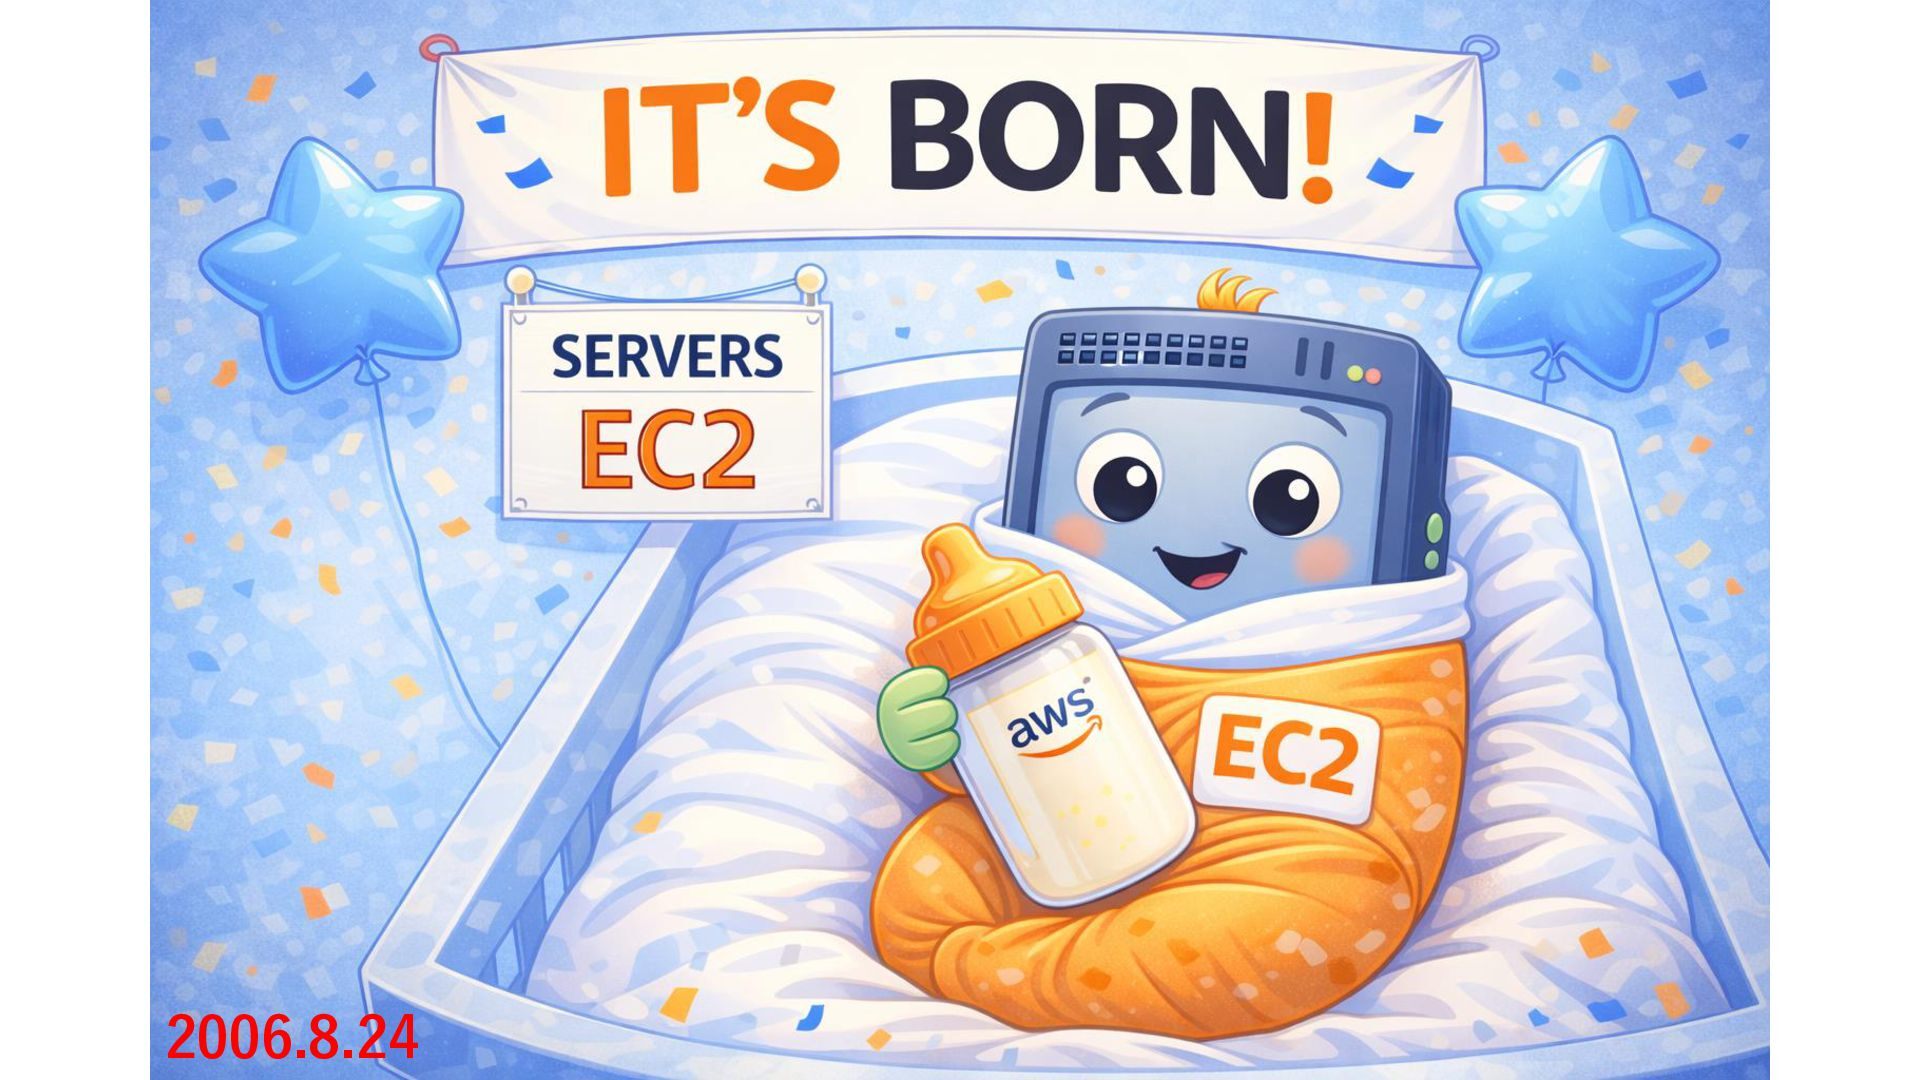
2006.8.24
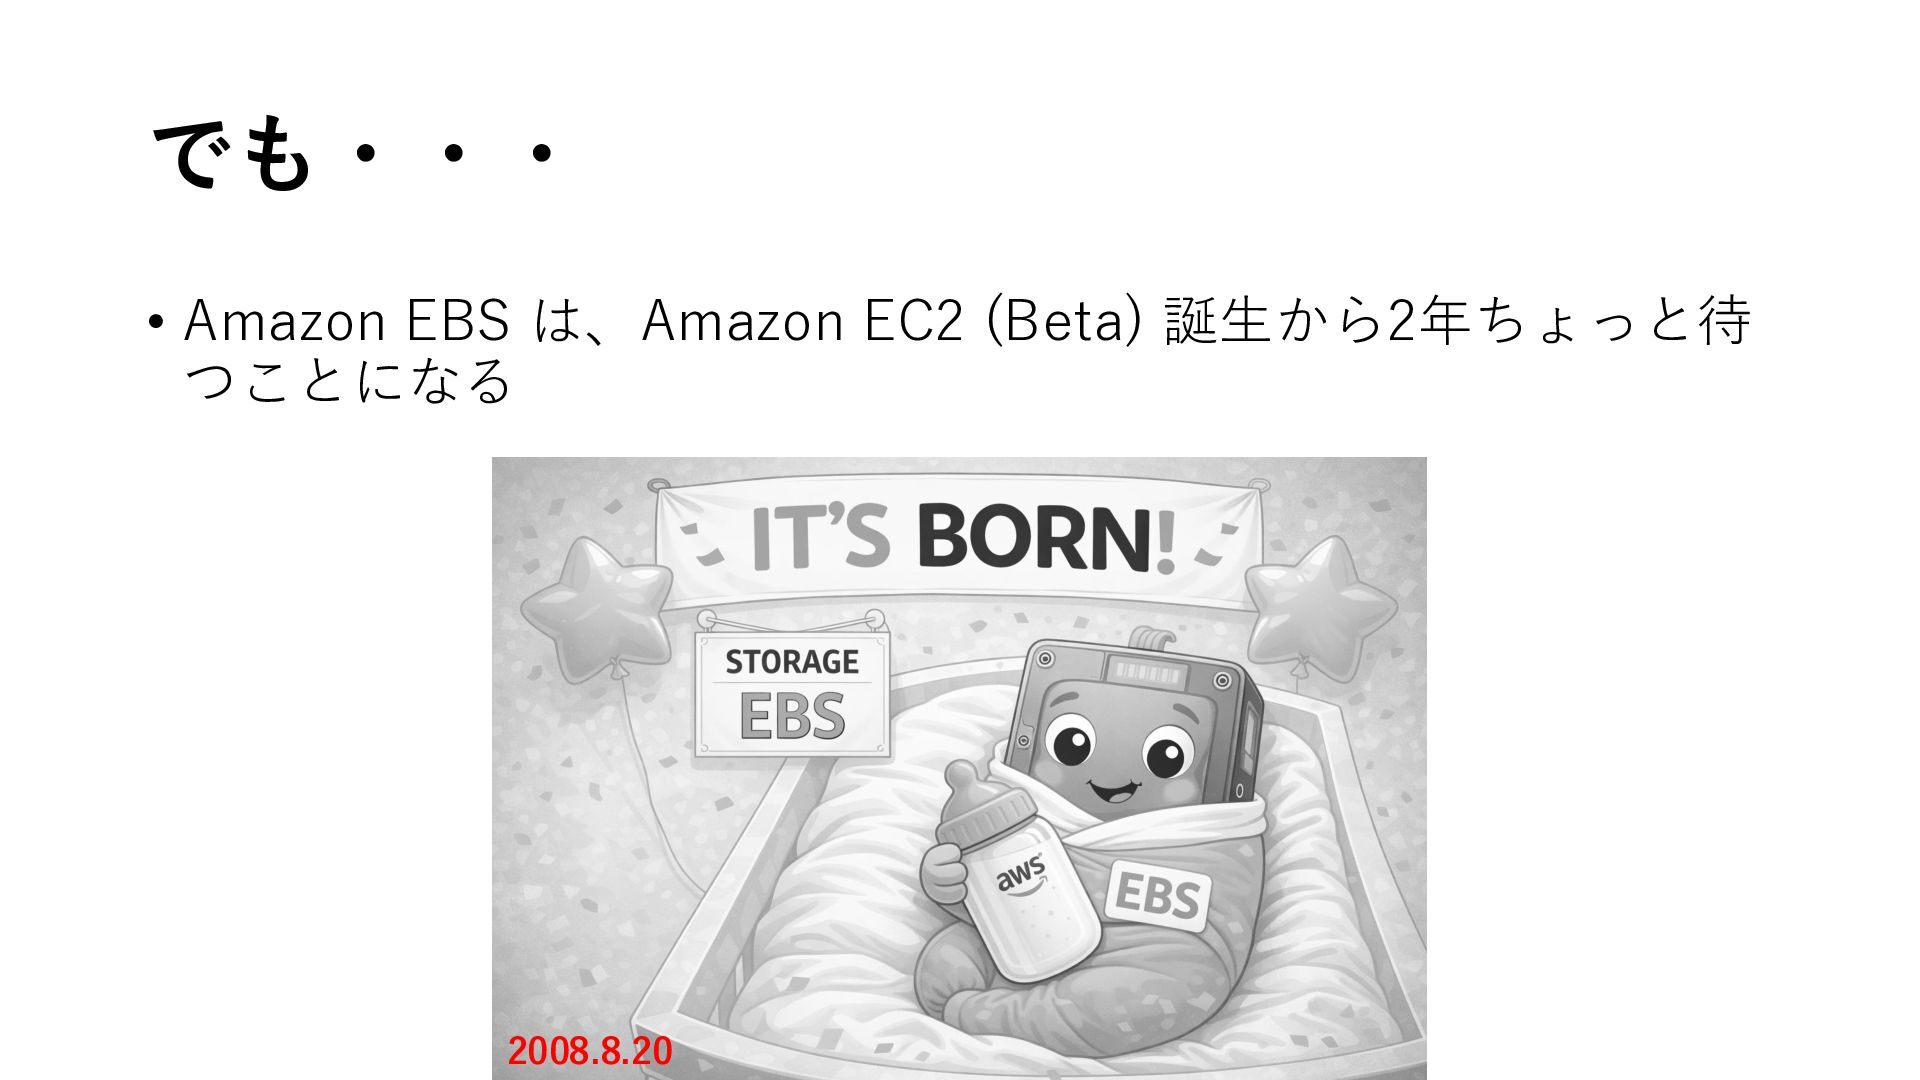
でも・・・ • Amazon EBS は、Amazon EC2 (Beta) 誕生から2年ちょっと待 つことになる 2008.8.20
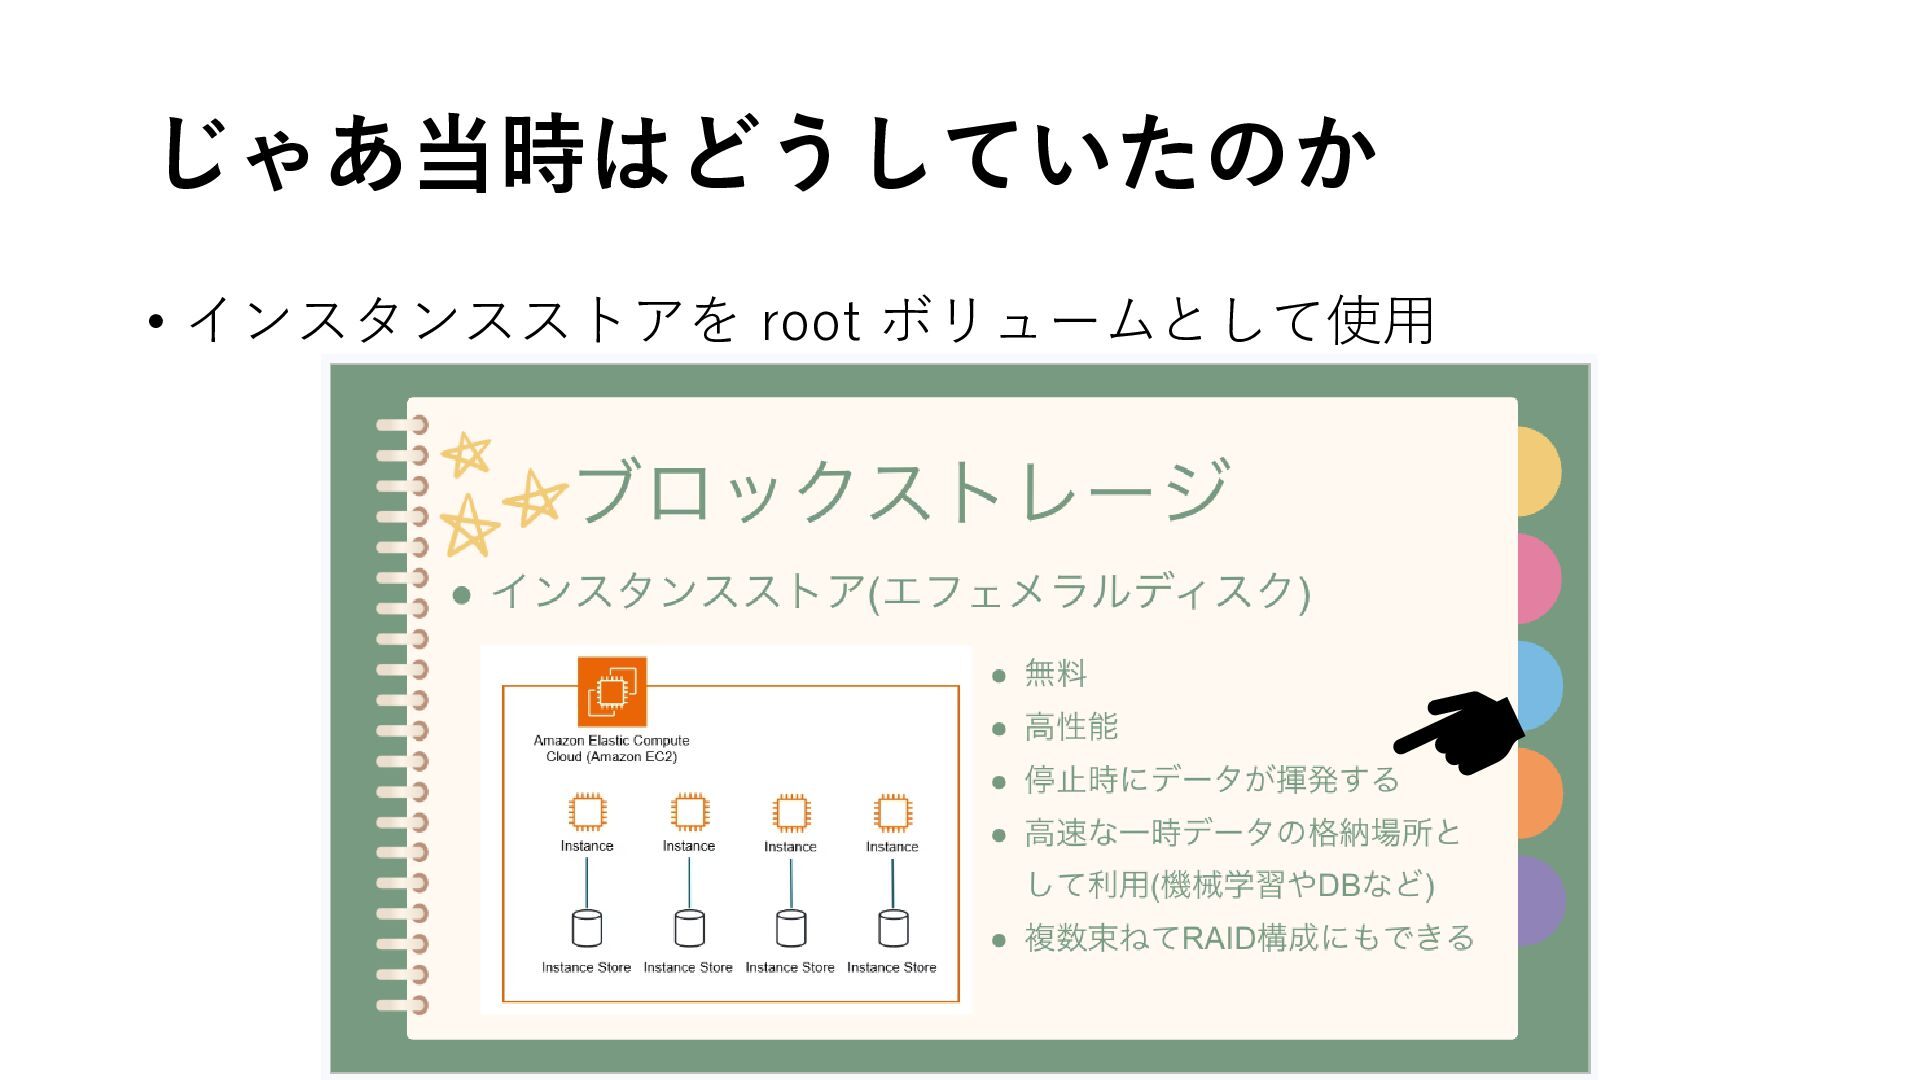
じゃあ当時はどうしていたのか • インスタンスストアを root ボリュームとして使用
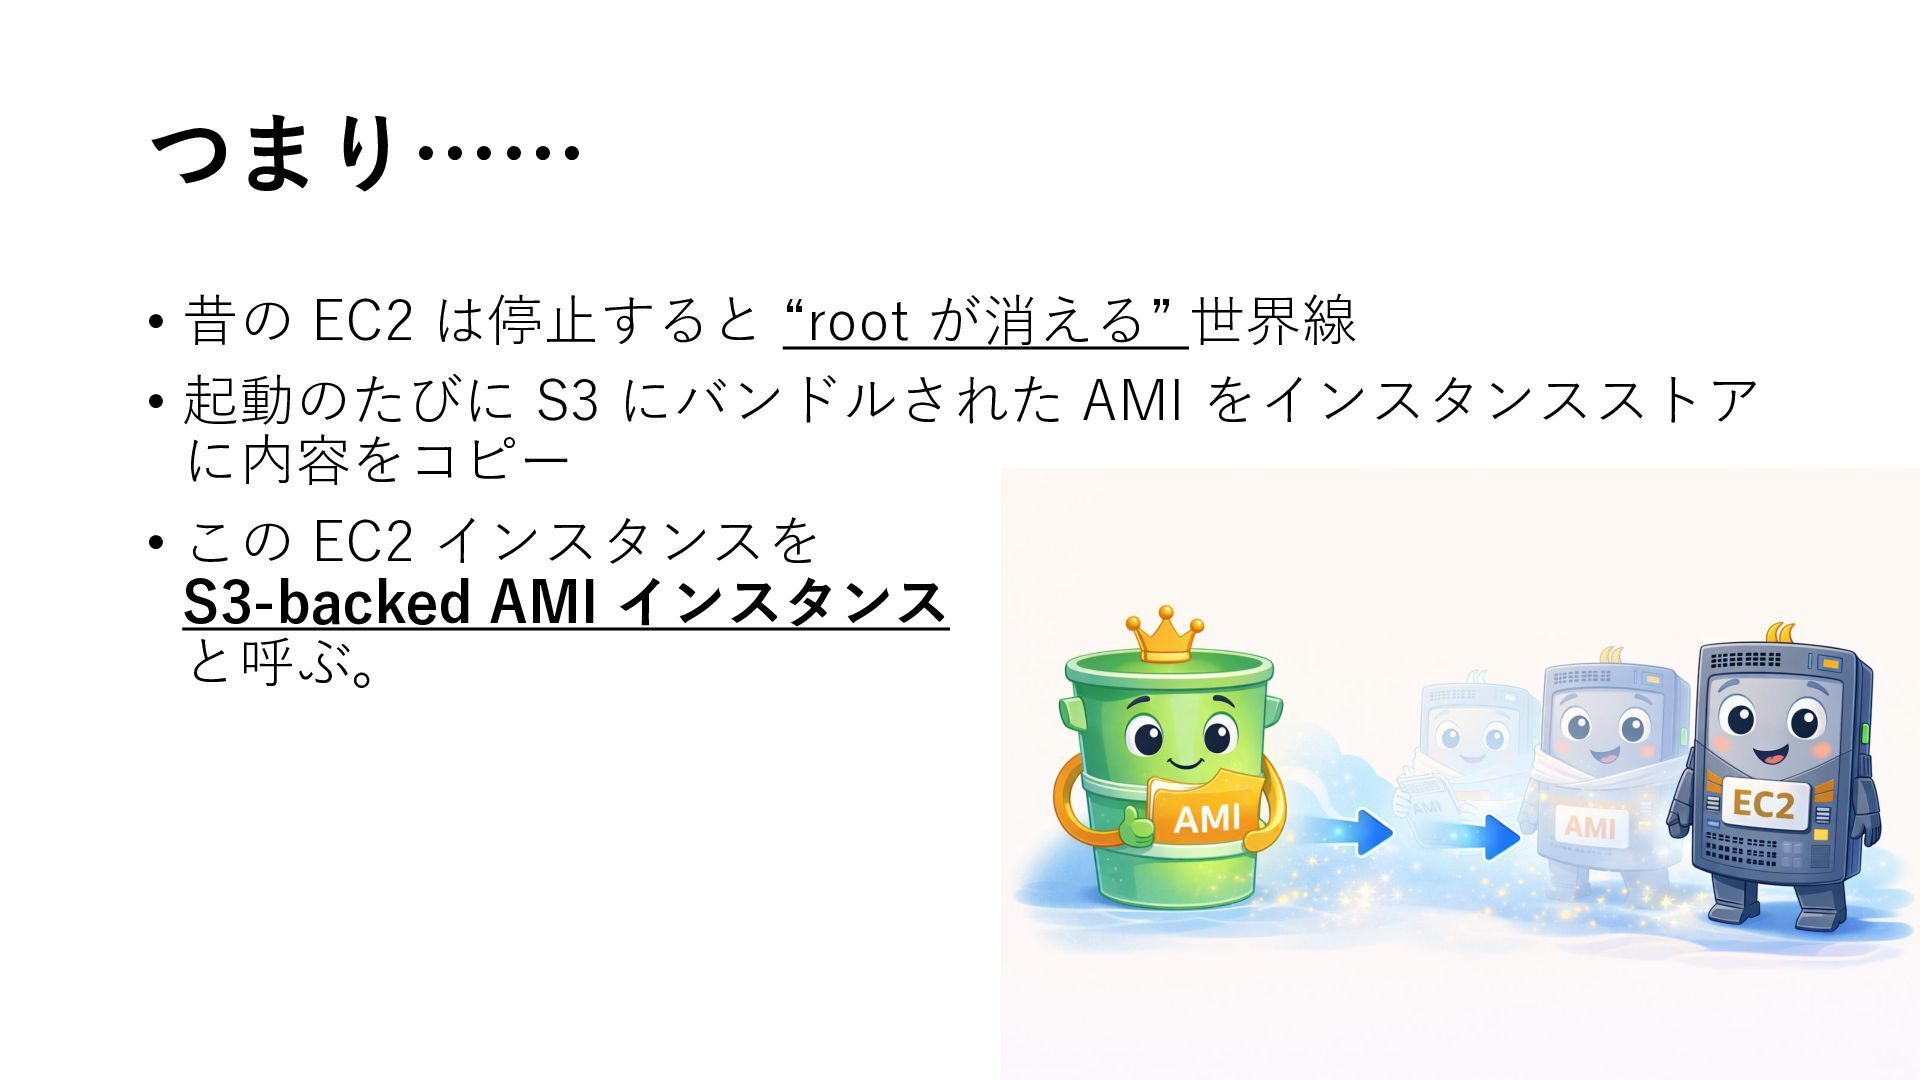
つまり…… • 昔の EC2 は停止すると “root が消える” 世界線 • 起動のたびに
S3 にバンドルされた AMI をインスタンスストア に内容をコピー • この EC2 インスタンスを S3-backed AMI インスタンス と呼ぶ。
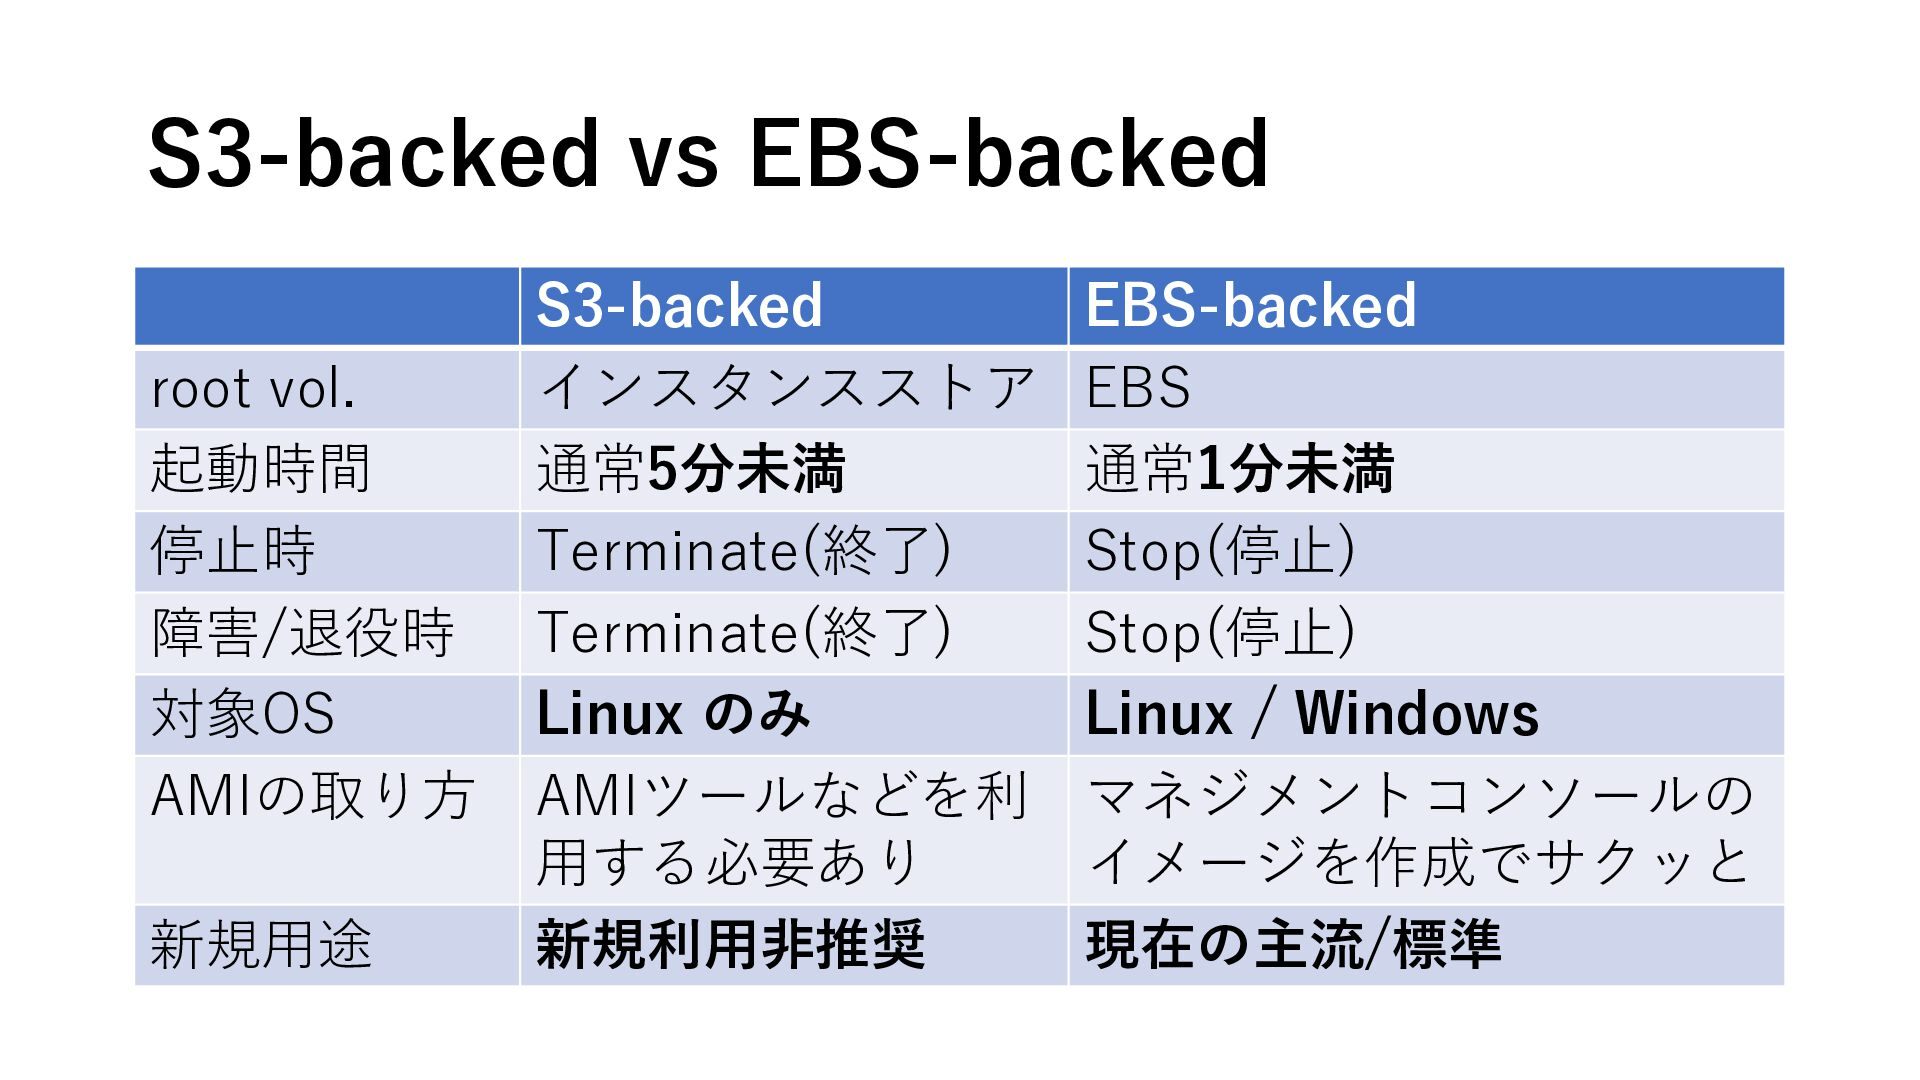
S3-backed vs EBS-backed S3-backed EBS-backed root vol. インスタンスストア EBS 起動時間
通常5分未満 通常1分未満 停止時 Terminate(終了) Stop(停止) 障害/退役時 Terminate(終了) Stop(停止) 対象OS Linux のみ Linux / Windows AMIの取り方 AMIツールなどを利 用する必要あり マネジメントコンソールの イメージを作成でサクッと 新規用途 新規利用非推奨 現在の主流/標準
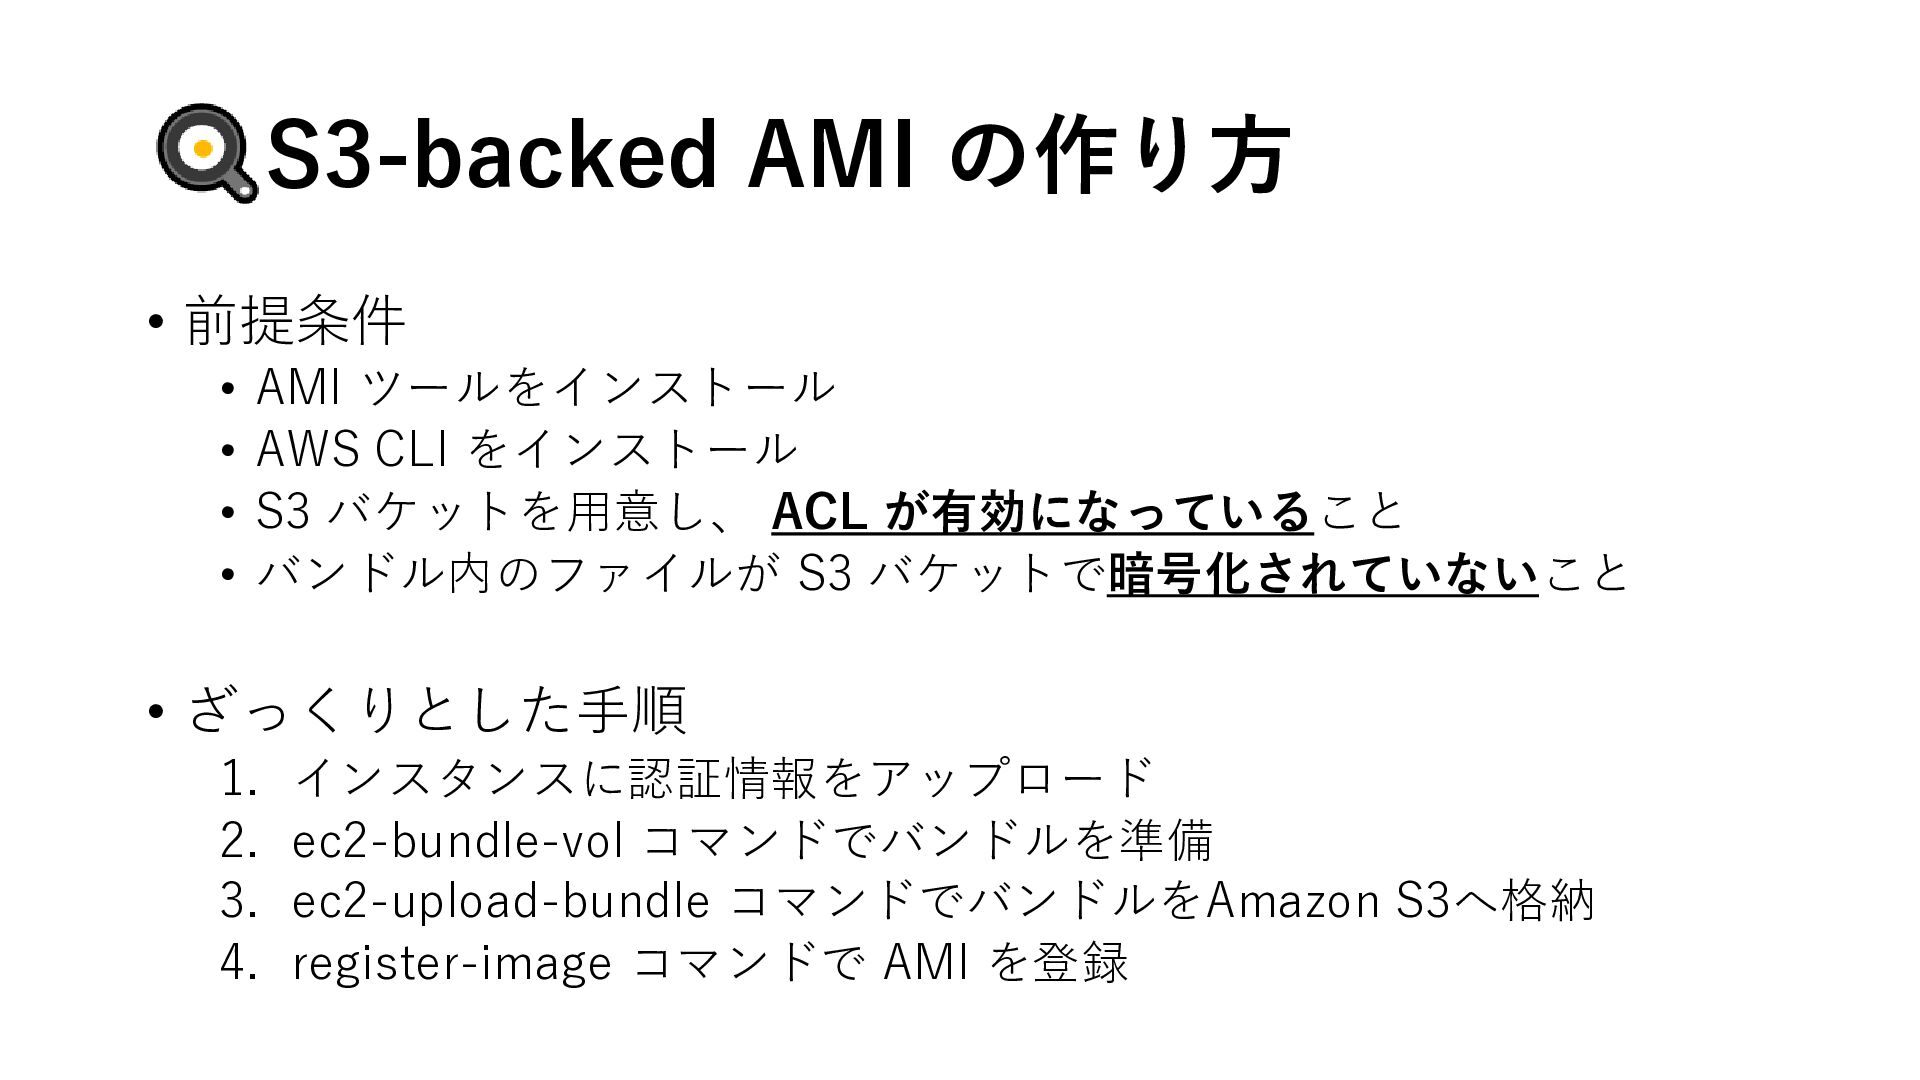
S3-backed AMI の作り方 • 前提条件 • AMI ツールをインストール • AWS
CLI をインストール • S3 バケットを用意し、 ACL が有効になっていること • バンドル内のファイルが S3 バケットで暗号化されていないこと • ざっくりとした手順 1. インスタンスに認証情報をアップロード 2. ec2-bundle-vol コマンドでバンドルを準備 3. ec2-upload-bundle コマンドでバンドルをAmazon S3へ格納 4. register-image コマンドで AMI を登録
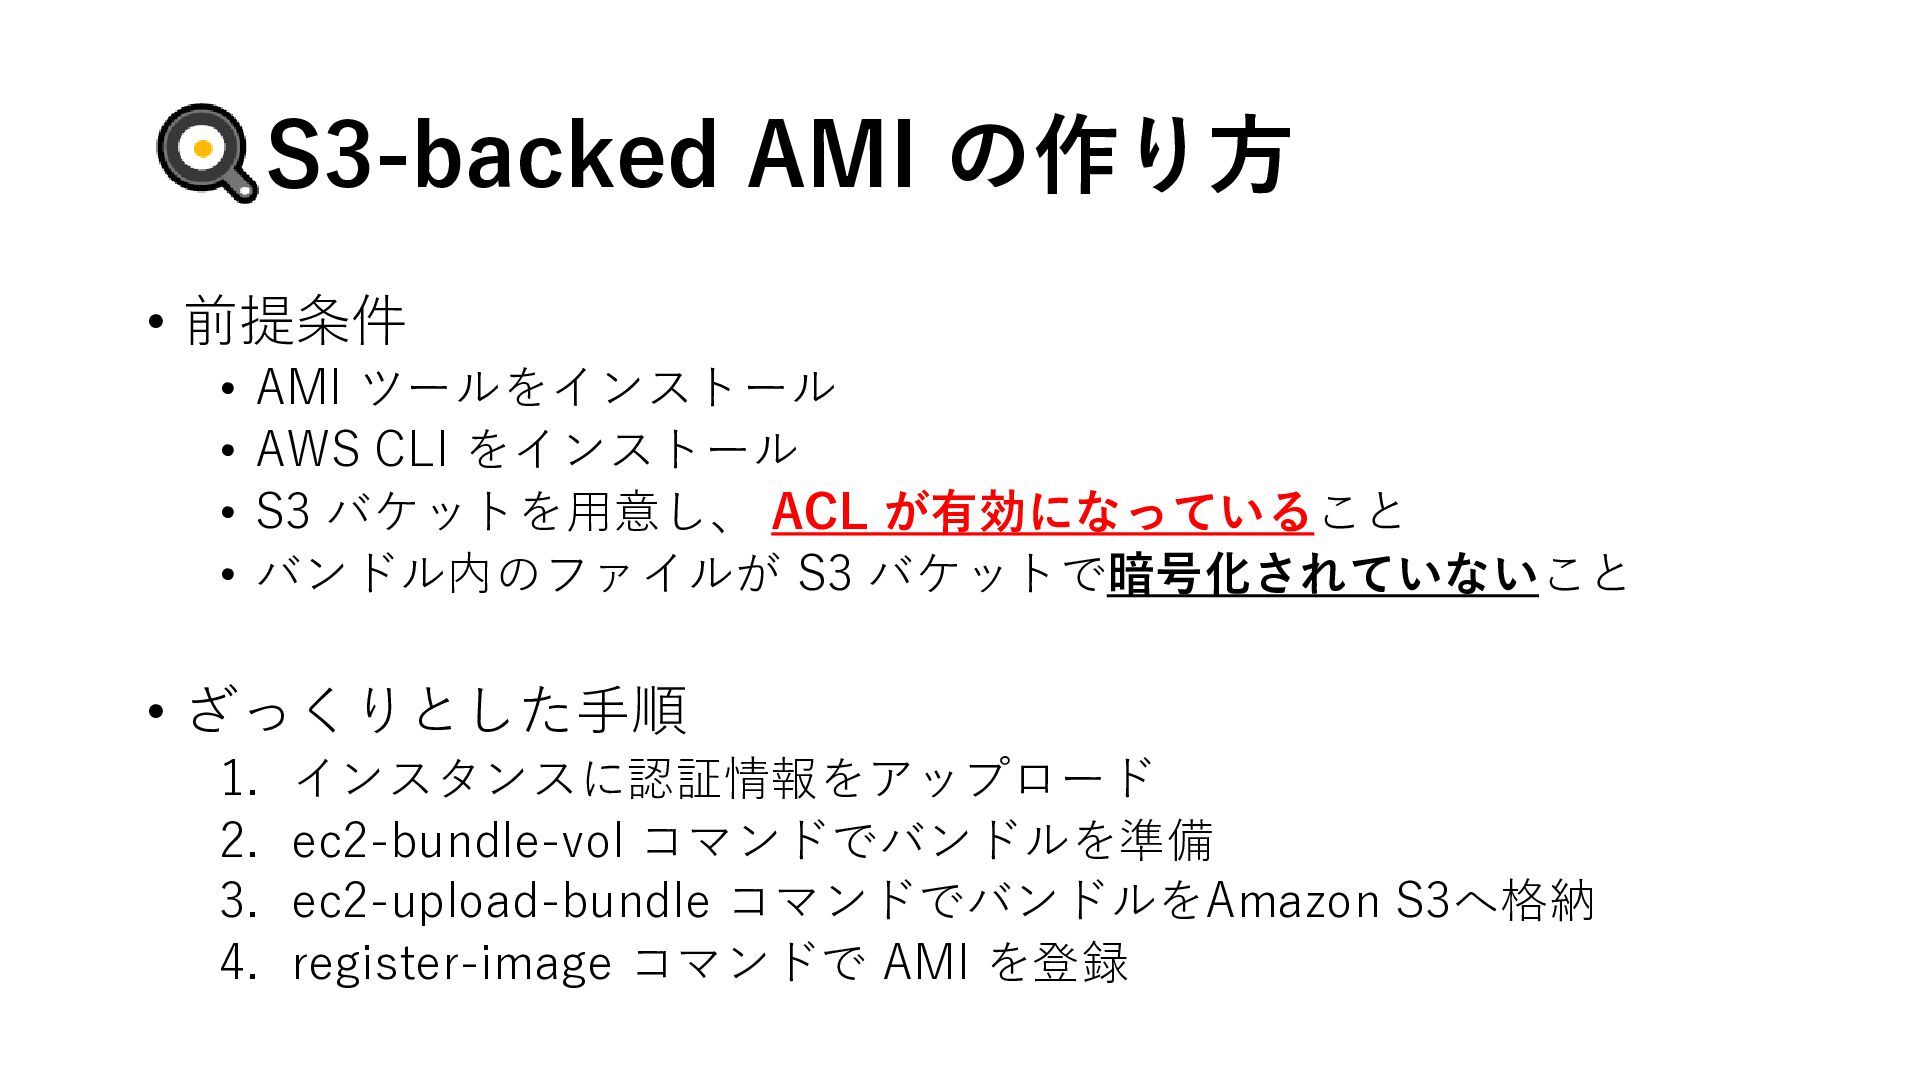
S3-backed AMI の作り方 • 前提条件 • AMI ツールをインストール • AWS
CLI をインストール • S3 バケットを用意し、 ACL が有効になっていること • バンドル内のファイルが S3 バケットで暗号化されていないこと • ざっくりとした手順 1. インスタンスに認証情報をアップロード 2. ec2-bundle-vol コマンドでバンドルを準備 3. ec2-upload-bundle コマンドでバンドルをAmazon S3へ格納 4. register-image コマンドで AMI を登録
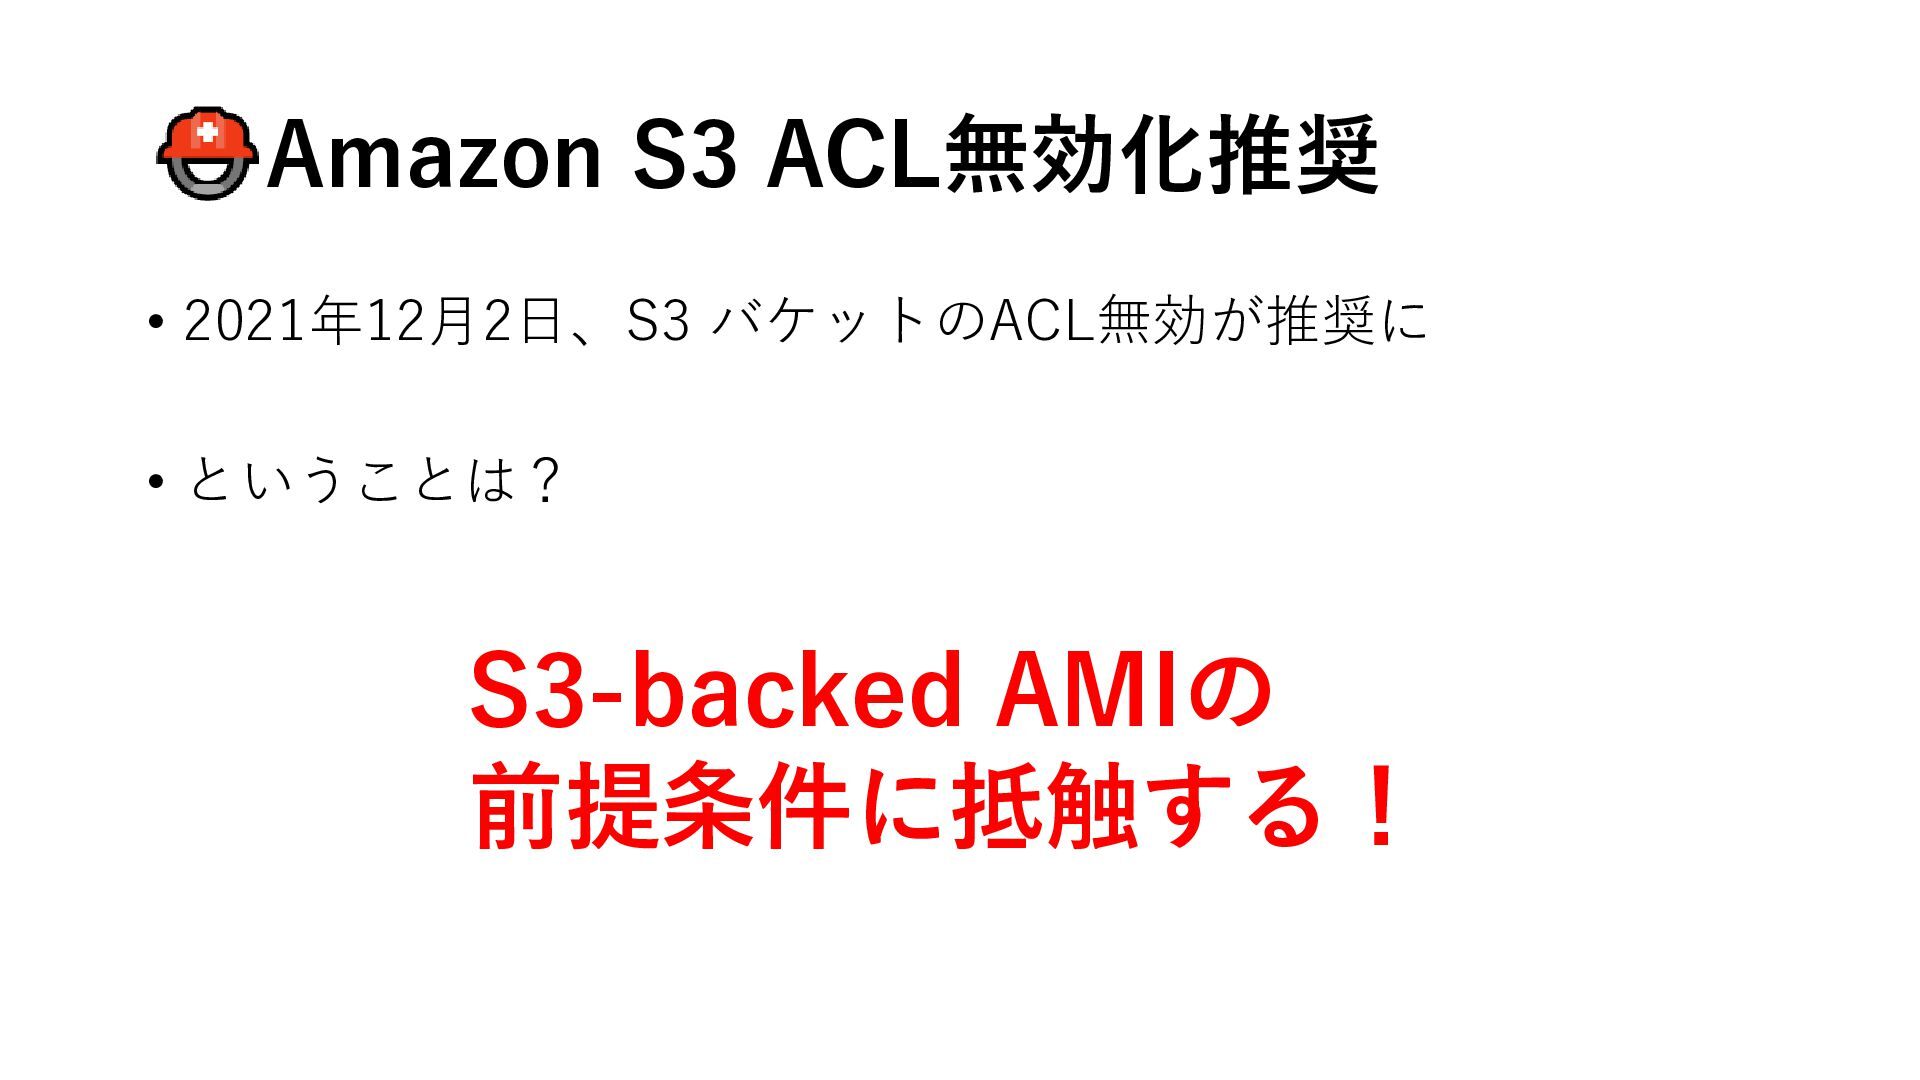
Amazon S3 ACL無効化推奨 • 2021年12月2日、S3 バケットのACL無効が推奨に • ということは? S3-backed AMIの
前提条件に抵触する!
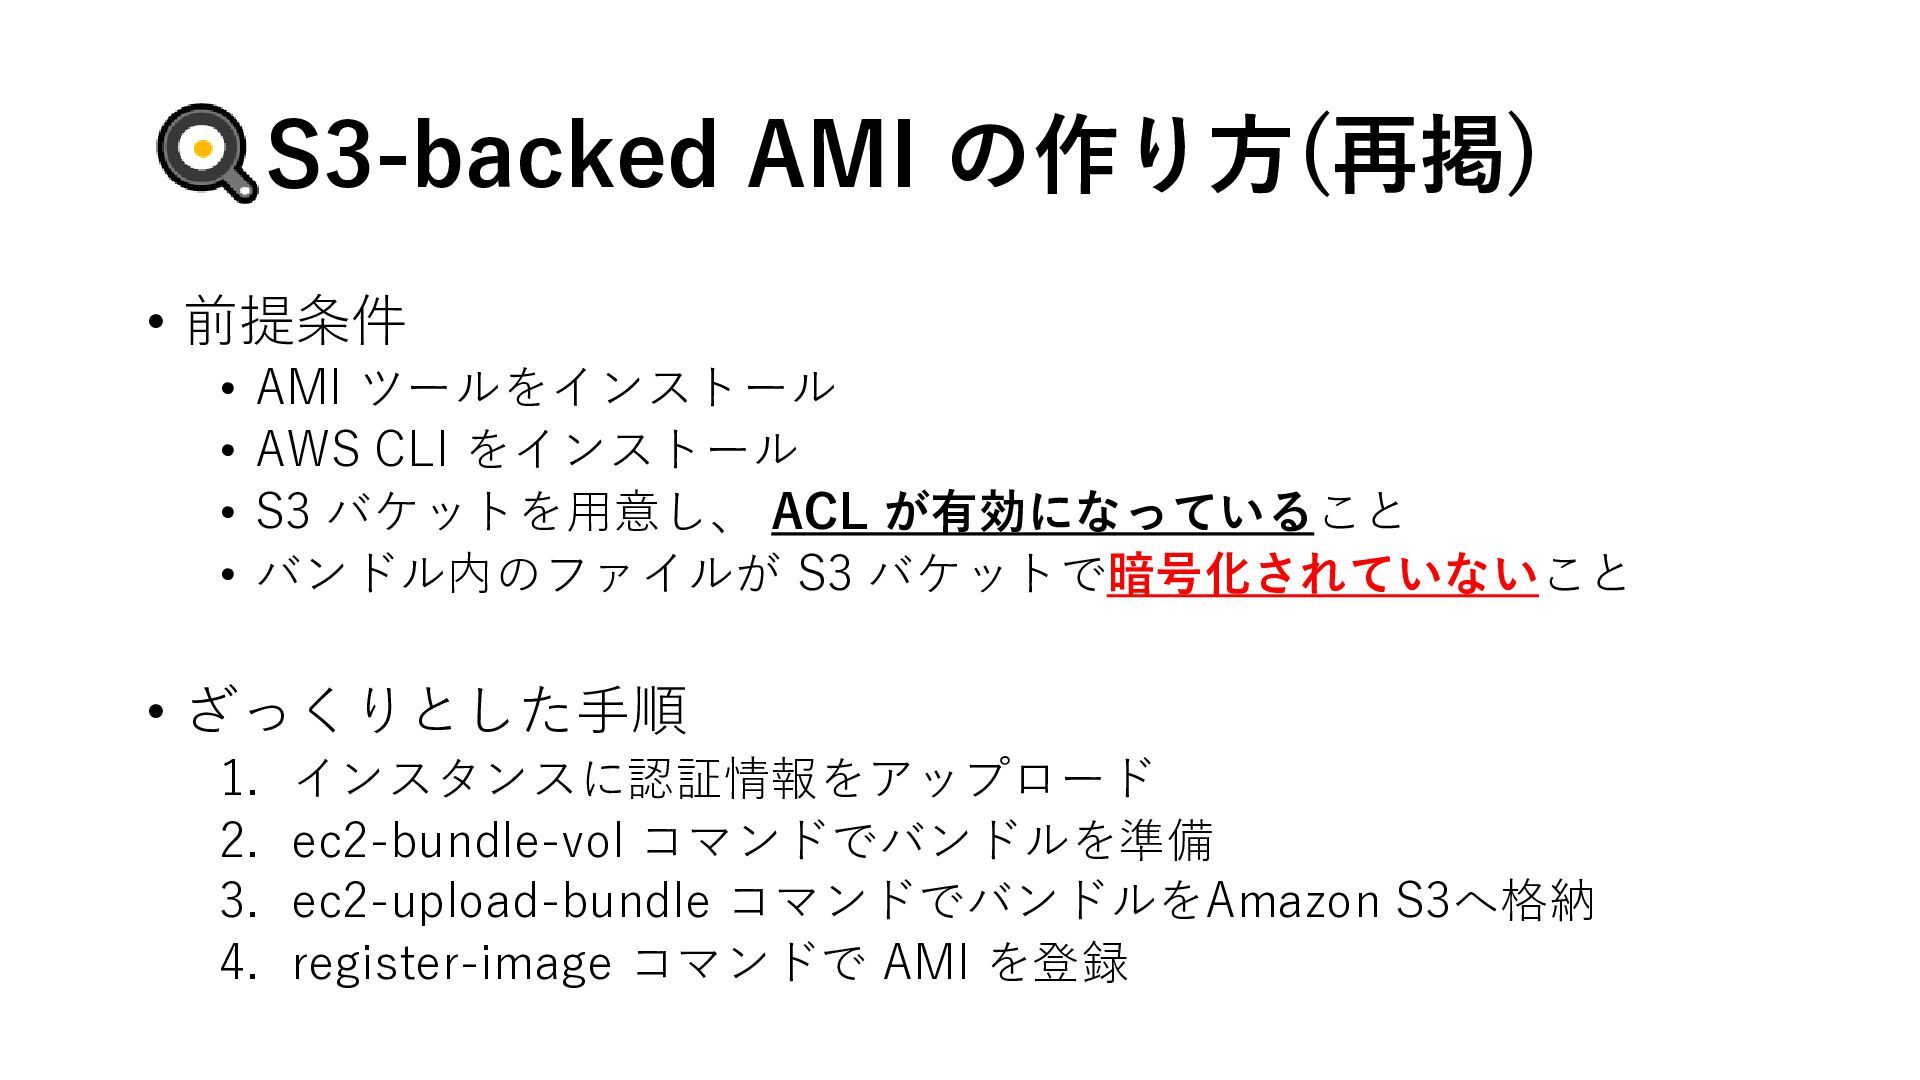
S3-backed AMI の作り方(再掲) • 前提条件 • AMI ツールをインストール • AWS
CLI をインストール • S3 バケットを用意し、 ACL が有効になっていること • バンドル内のファイルが S3 バケットで暗号化されていないこと • ざっくりとした手順 1. インスタンスに認証情報をアップロード 2. ec2-bundle-vol コマンドでバンドルを準備 3. ec2-upload-bundle コマンドでバンドルをAmazon S3へ格納 4. register-image コマンドで AMI を登録
Amazon S3 デフォルト暗号化 • 2023年1月5日、「全ての新規オブジェクトがデフォルトで暗号 化」 • ということは? S3-backed AMIの
前提条件に抵触する! 新規に作ることは非常に難しい状態
まとめ: S3-backed AMI が教えてくれること • その誕生は、当時の AWS の構成から見れば自然だった • S3の進化によって、新規作成すら難しい歴史へ
• S3-backed AMI は、S3 20年の進化を物語る古代遺産
Thank you!
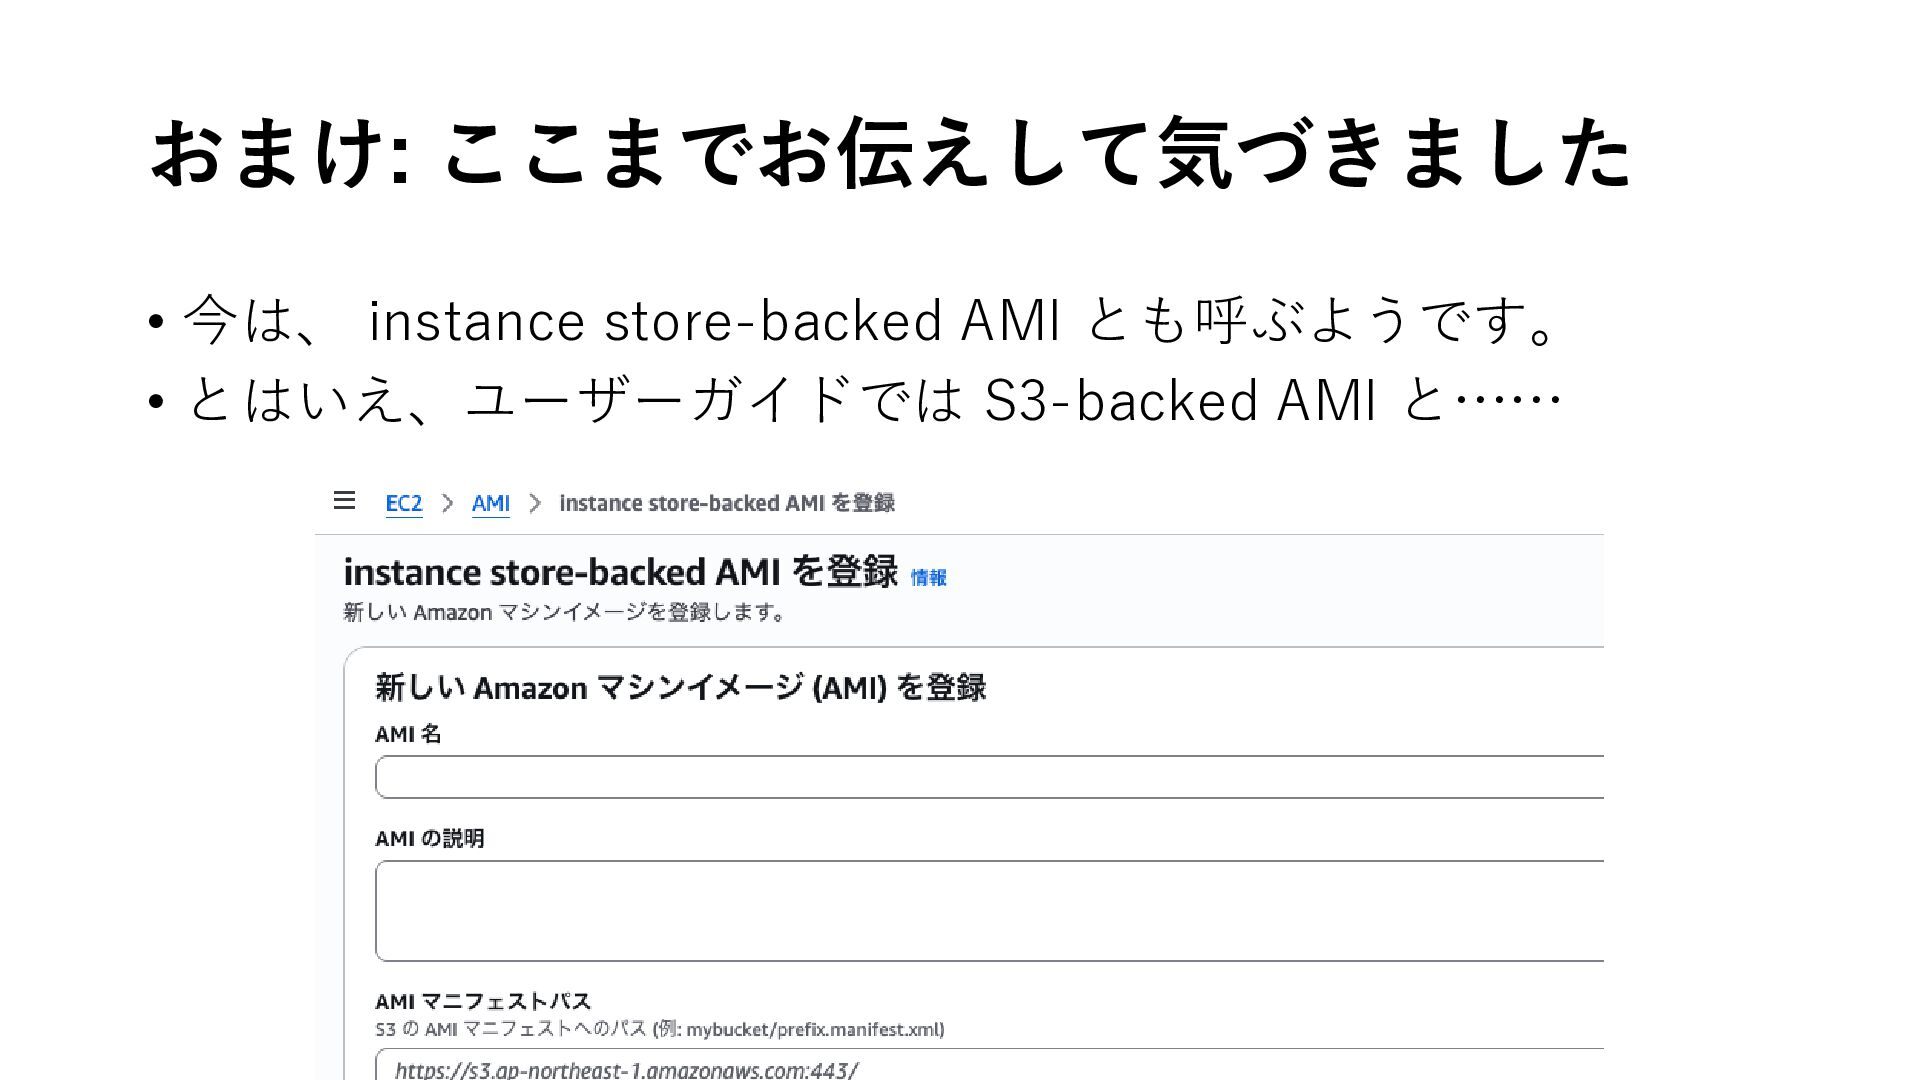
おまけ: ここまでお伝えして気づきました • 今は、 instance store-backed AMI とも呼ぶようです。 • とはいえ、ユーザーガイドでは
S3-backed AMI と……
Thank you!


 hirosys_
 kinopeee
 nkzn
 maroon1st
 kinunori
 kworkdev
 yakumo
 yut0naga1_fa
 konifar
 zozotech
 yamaguchitk333
 yug1224
 minorun365
 kneath
 jeffersonlam
 swwweet
 signer
 chriscoyier
 bermonpainter
 lara
 nonsquared
 katiecoart
 mfonobong
 frankvandijk
 nikkihalliwell