AIエージェントのアーキテクチャ設計
Sponsored
·
 Your Podcast. Everywhere. Effortlessly.
Share. Educate. Inspire. Entertain. You do you. We'll handle the rest.
→
Your Podcast. Everywhere. Effortlessly.
Share. Educate. Inspire. Entertain. You do you. We'll handle the rest.
→

Share
Embed
AIエージェントのアーキテクチャ設計
AIエージェントやRAGを配置した構想図を描いても、そのままでは実装可能な設計にはなりません。責務や完了条件、扱うデータ、再実行時の動作を決めないまま実装に入ると、作り直し、Loopの制御不備、根拠の引き継ぎ漏れ、二重実行などの課題として表れます。当資料では、実案件での試行錯誤をもとに、「AIに任せる判断」と「Systemが保証する制御」をどう分けるかという観点から、Agent Topology、Loop、Data / Memory、Execution Runtimeの4領域で、設計対象と判断軸を整理します。製品機能や最新技術の紹介ではなく、特定のFrameworkや実行基盤に依存せず、AIエージェントの構想を実装へ進める際に再利用できる設計の考え方を扱います。

N Satoh
November 18, 2026
Transcript
29 slides
-
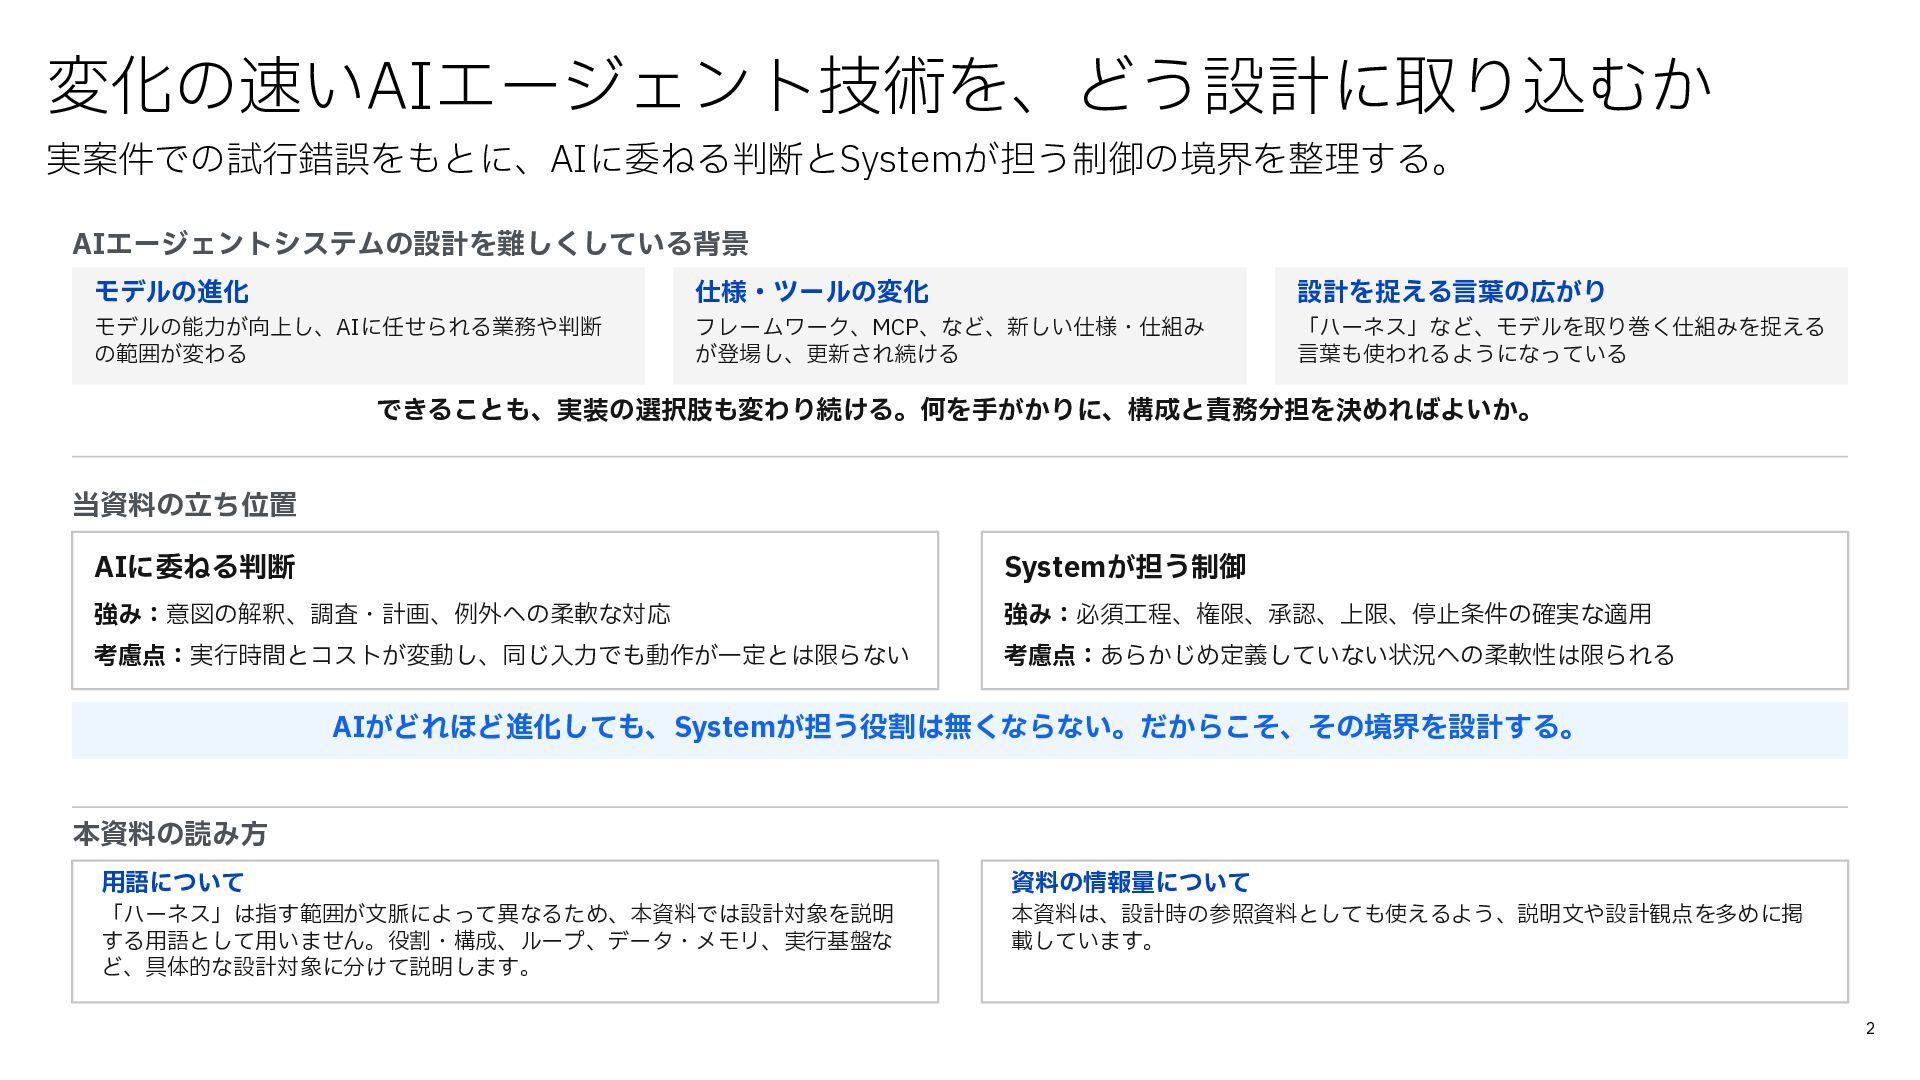
変化の速いAIエージェント技術を、どう設計に取り込むか 実案件での試行錯誤をもとに、AIに委ねる判断とSystemが担う制御の境界を整理する。 AIエージェントシステムの設計を難しくしている背景 モデルの進化 仕様・ツールの変化 設計を捉える言葉の広がり モデルの能力が向上し、AIに任せられる業務や判断 の範囲が変わる フレームワーク、MCP、など、新しい仕様・仕組み が登場し、更新され続ける
「ハーネス」など、モデルを取り巻く仕組みを捉える 言葉も使われるようになっている できることも、実装の選択肢も変わり続ける。何を手がかりに、構成と責務分担を決めればよいか。 当資料の立ち位置 AIに委ねる判断 Systemが担う制御 強み:意図の解釈、調査・計画、例外への柔軟な対応 強み:必須工程、権限、承認、上限、停止条件の確実な適用 考慮点:実行時間とコストが変動し、同じ入力でも動作が一定とは限らない 考慮点:あらかじめ定義していない状況への柔軟性は限られる AIがどれほど進化しても、Systemが担う役割は無くならない。だからこそ、その境界を設計する。 本資料の読み方 用語について 資料の情報量について 「ハーネス」は指す範囲が文脈によって異なるため、本資料では設計対象を説明 する用語として用いません。役割・構成、ループ、データ・メモリ、実行基盤な ど、具体的な設計対象に分けて説明します。 本資料は、設計時の参照資料としても使えるよう、説明文や設計観点を多めに掲 載しています。 2 -
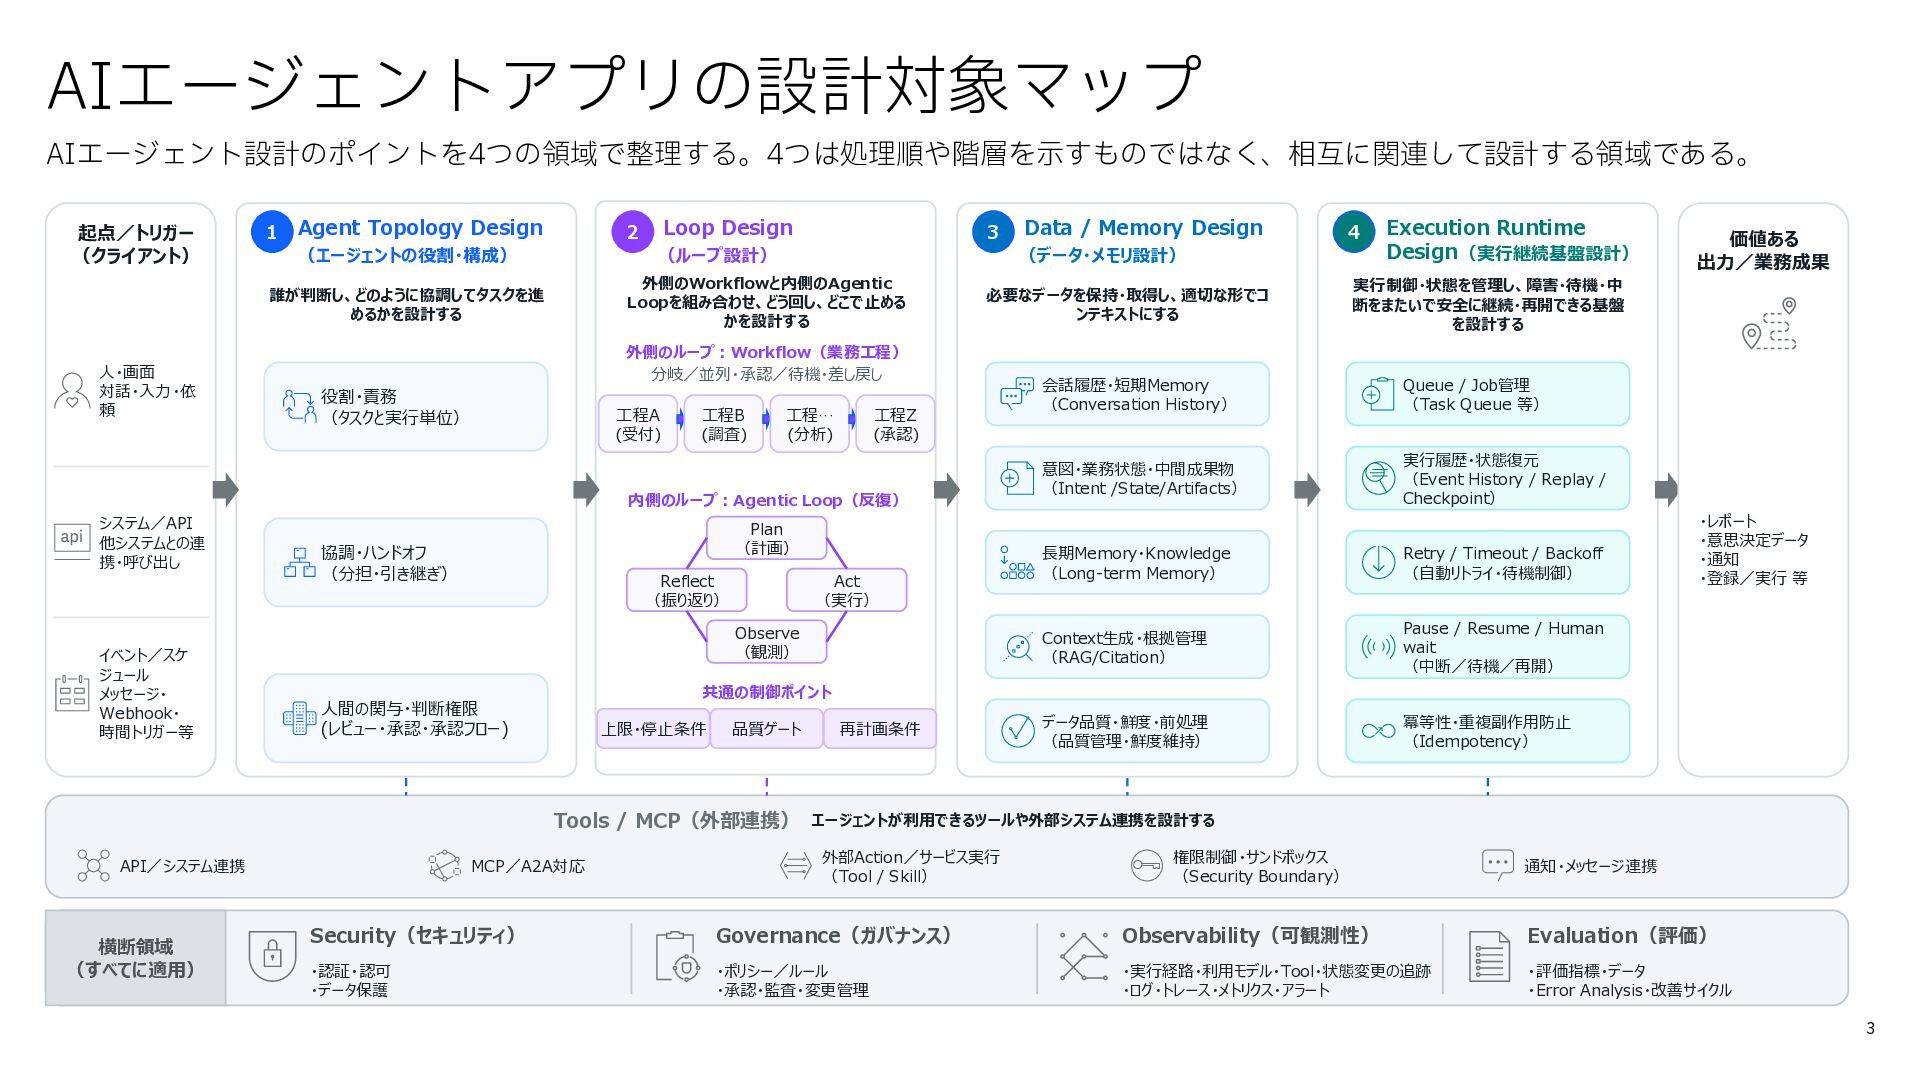
AIエージェントアプリの設計対象マップ AIエージェント設計のポイントを4つの領域で整理する。4つは処理順や階層を示すものではなく、相互に関連して設計する領域である。 起点/トリガー (クライアント) 1 Agent Topology Design 3 (ループ設計)
工程A (受付) 工程B (調査) 工程… (分析) 工程Z (承認) 内側のループ:Agentic Loop(反復) システム/API 他システムとの連 携・呼び出し イベント/スケ ジュール メッセージ・ Webhook・ 時間トリガー等 Plan (計画) 協調・ハンドオフ (分担・引き継ぎ) 4 必要なデータを保持・取得し、適切な形でコ ンテキストにする 外側のループ:Workflow(業務工程) 分岐/並列・承認/待機・差し戻し 役割・責務 (タスクと実行単位) Data / Memory Design (データ・メモリ設計) 外側のWorkflowと内側のAgentic Loopを組み合わせ、どう回し、どこで止める かを設計する 誰が判断し、どのように協調してタスクを進 めるかを設計する 人・画面 対話・入力・依 頼 Loop Design 2 (エージェントの役割・構成) Reflect (振り返り) Act (実行) Observe (観測) Execution Runtime Design (実行継続基盤設計) 価値ある 出力/業務成果 実行制御・状態を管理し、障害・待機・中 断をまたいで安全に継続・再開できる基盤 を設計する 会話履歴・短期Memory (Conversation History) Queue / Job管理 (Task Queue 等) 意図・業務状態・中間成果物 (Intent /State/Artifacts) 実行履歴・状態復元 (Event History / Replay / Checkpoint) 長期Memory・Knowledge (Long-term Memory) Retry / Timeout / Backoff (自動リトライ・待機制御) Context生成・根拠管理 (RAG/Citation) Pause / Resume / Human wait (中断/待機/再開) データ品質・鮮度・前処理 (品質管理・鮮度維持) 冪等性・重複副作用防止 (Idempotency) ・レポート ・意思決定データ ・通知 ・登録/実行 等 共通の制御ポイント 人間の関与・判断権限 (レビュー・承認・承認フロー) 上限・停止条件 品質ゲート 再計画条件 Tools / MCP(外部連携) エージェントが利用できるツールや外部システム連携を設計する API/システム連携 横断領域 (すべてに適用) MCP/A2A対応 外部Action/サービス実行 (Tool / Skill) 権限制御・サンドボックス (Security Boundary) 通知・メッセージ連携 Security(セキュリティ) Governance(ガバナンス) Observability(可観測性) Evaluation(評価) ・認証・認可 ・データ保護 ・ポリシー/ルール ・承認・監査・変更管理 ・実行経路・利用モデル・Tool・状態変更の追跡 ・ログ・トレース・メトリクス・アラート ・評価指標・データ ・Error Analysis・改善サイクル 3 -
01 Agent Topology Design CONTENTS 目次 02 Loop Design 03
Data/Memory Design 04 Execution Runtime Design 05 まとめ 4 -
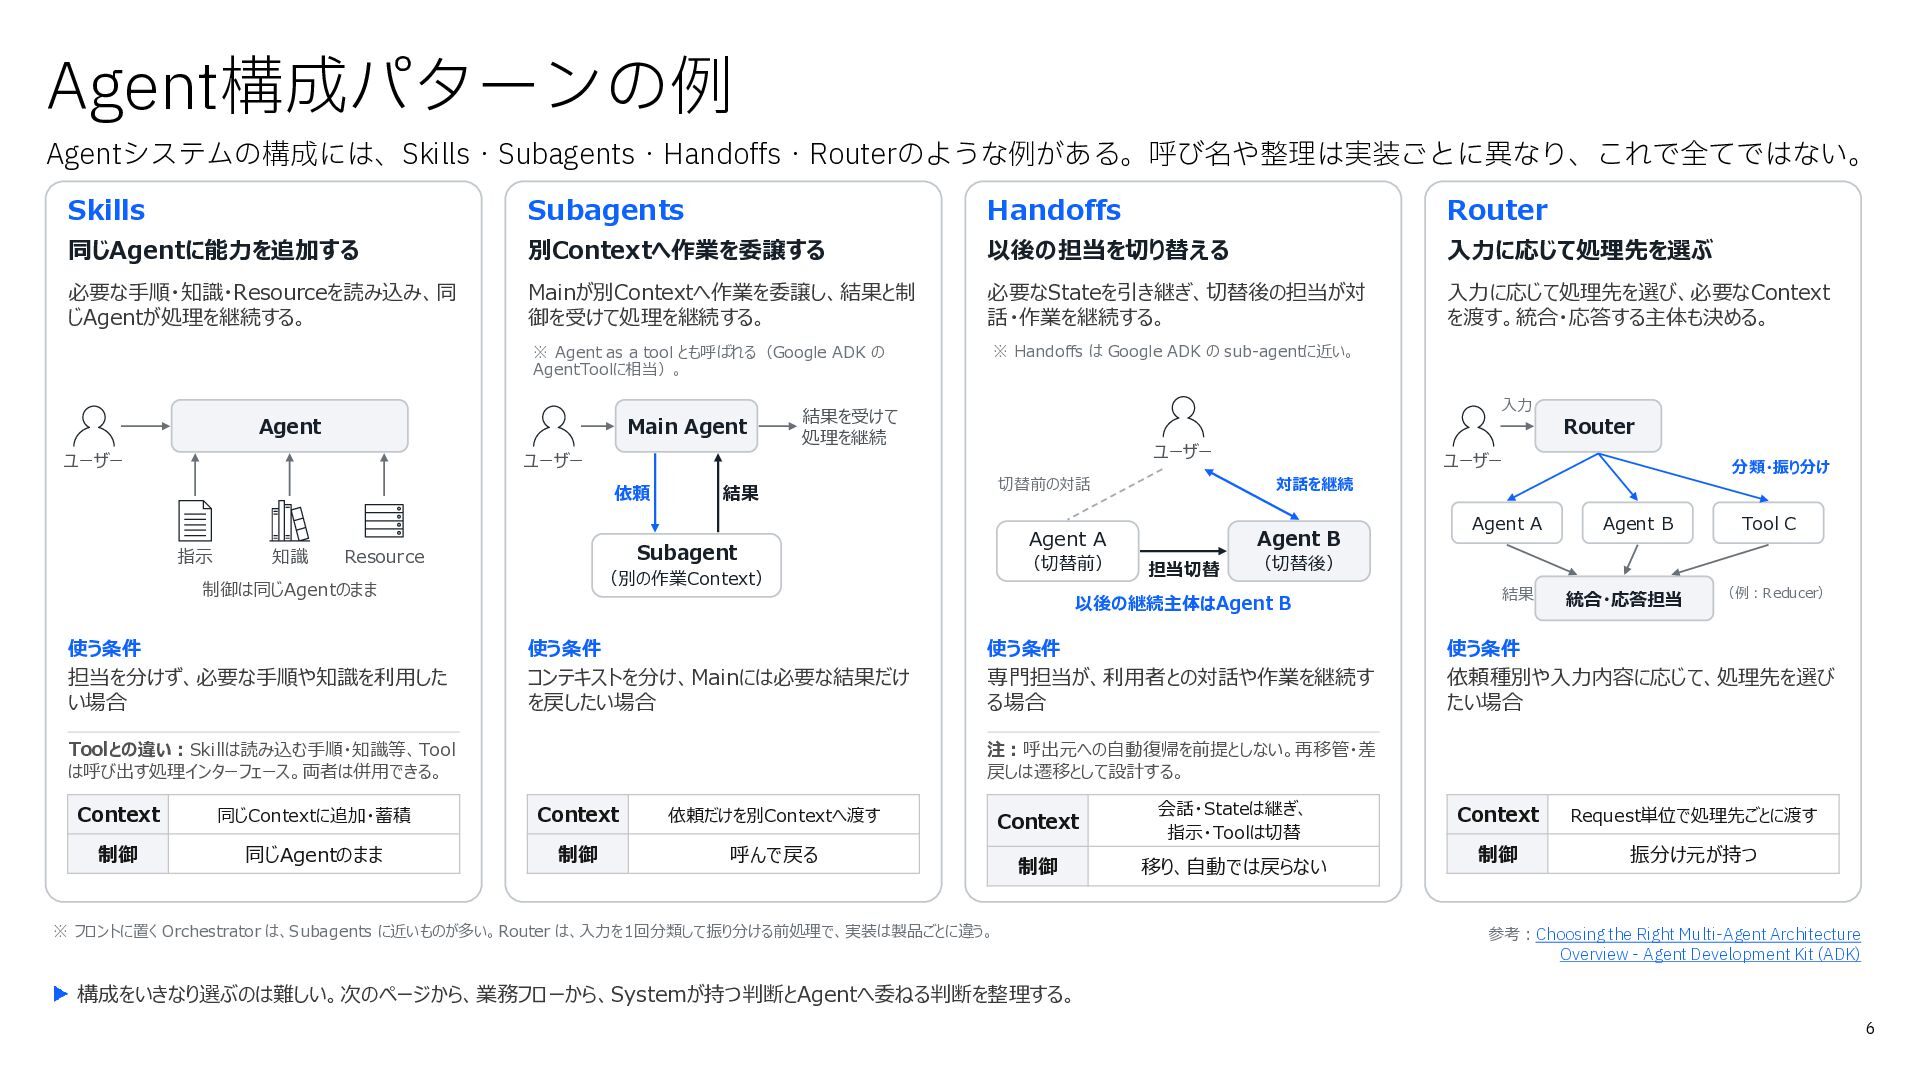
Agent構成パターンの例 Agentシステムの構成には、Skills・Subagents・Handoffs・Routerのような例がある。呼び名や整理は実装ごとに異なり、これで全てではない。 Skills Subagents Handoffs Router 同じAgentに能力を追加する 別Contextへ作業を委譲する 以後の担当を切り替える 入力に応じて処理先を選ぶ
必要な手順・知識・Resourceを読み込み、同 じAgentが処理を継続する。 Mainが別Contextへ作業を委譲し、結果と制 御を受けて処理を継続する。 必要なStateを引き継ぎ、切替後の担当が対 話・作業を継続する。 入力に応じて処理先を選び、必要なContext を渡す。統合・応答する主体も決める。 ※ Agent as a tool とも呼ばれる(Google ADK の AgentToolに相当)。 ※ Handoffs は Google ADK の sub-agentに近い。 Agent Main Agent ユーザー 入力 結果を受けて 処理を継続 ユーザー ユーザー 依頼 指示 知識 切替前の対話 結果 (切替前) (別の作業Context) 制御は同じAgentのまま ユーザー 分類・振り分け 対話を継続 Agent A Subagent Resource Router Agent B 担当切替 Agent A Agent B 結果 統合・応答担当 Tool C (切替後) 以後の継続主体はAgent B (例:Reducer) 使う条件 使う条件 使う条件 使う条件 担当を分けず、必要な手順や知識を利用した い場合 コンテキストを分け、Mainには必要な結果だけ を戻したい場合 専門担当が、利用者との対話や作業を継続す る場合 依頼種別や入力内容に応じて、処理先を選び たい場合 Toolとの違い:Skillは読み込む手順・知識等、Tool は呼び出す処理インターフェース。両者は併用できる。 注:呼出元への自動復帰を前提としない。再移管・差 戻しは遷移として設計する。 Context 同じContextに追加・蓄積 Context 依頼だけを別Contextへ渡す 制御 同じAgentのまま 制御 呼んで戻る Context 会話・Stateは継ぎ、 指示・Toolは切替 制御 移り、自動では戻らない ※ フロントに置く Orchestrator は、Subagents に近いものが多い。Router は、入力を1回分類して振り分ける前処理で、実装は製品ごとに違う。 Context Request単位で処理先ごとに渡す 制御 振分け元が持つ 参考:Choosing the Right Multi-Agent Architecture Overview - Agent Development Kit (ADK) 構成をいきなり選ぶのは難しい。次のページから、業務フローから、Systemが持つ判断とAgentへ委ねる判断を整理する。 6 -
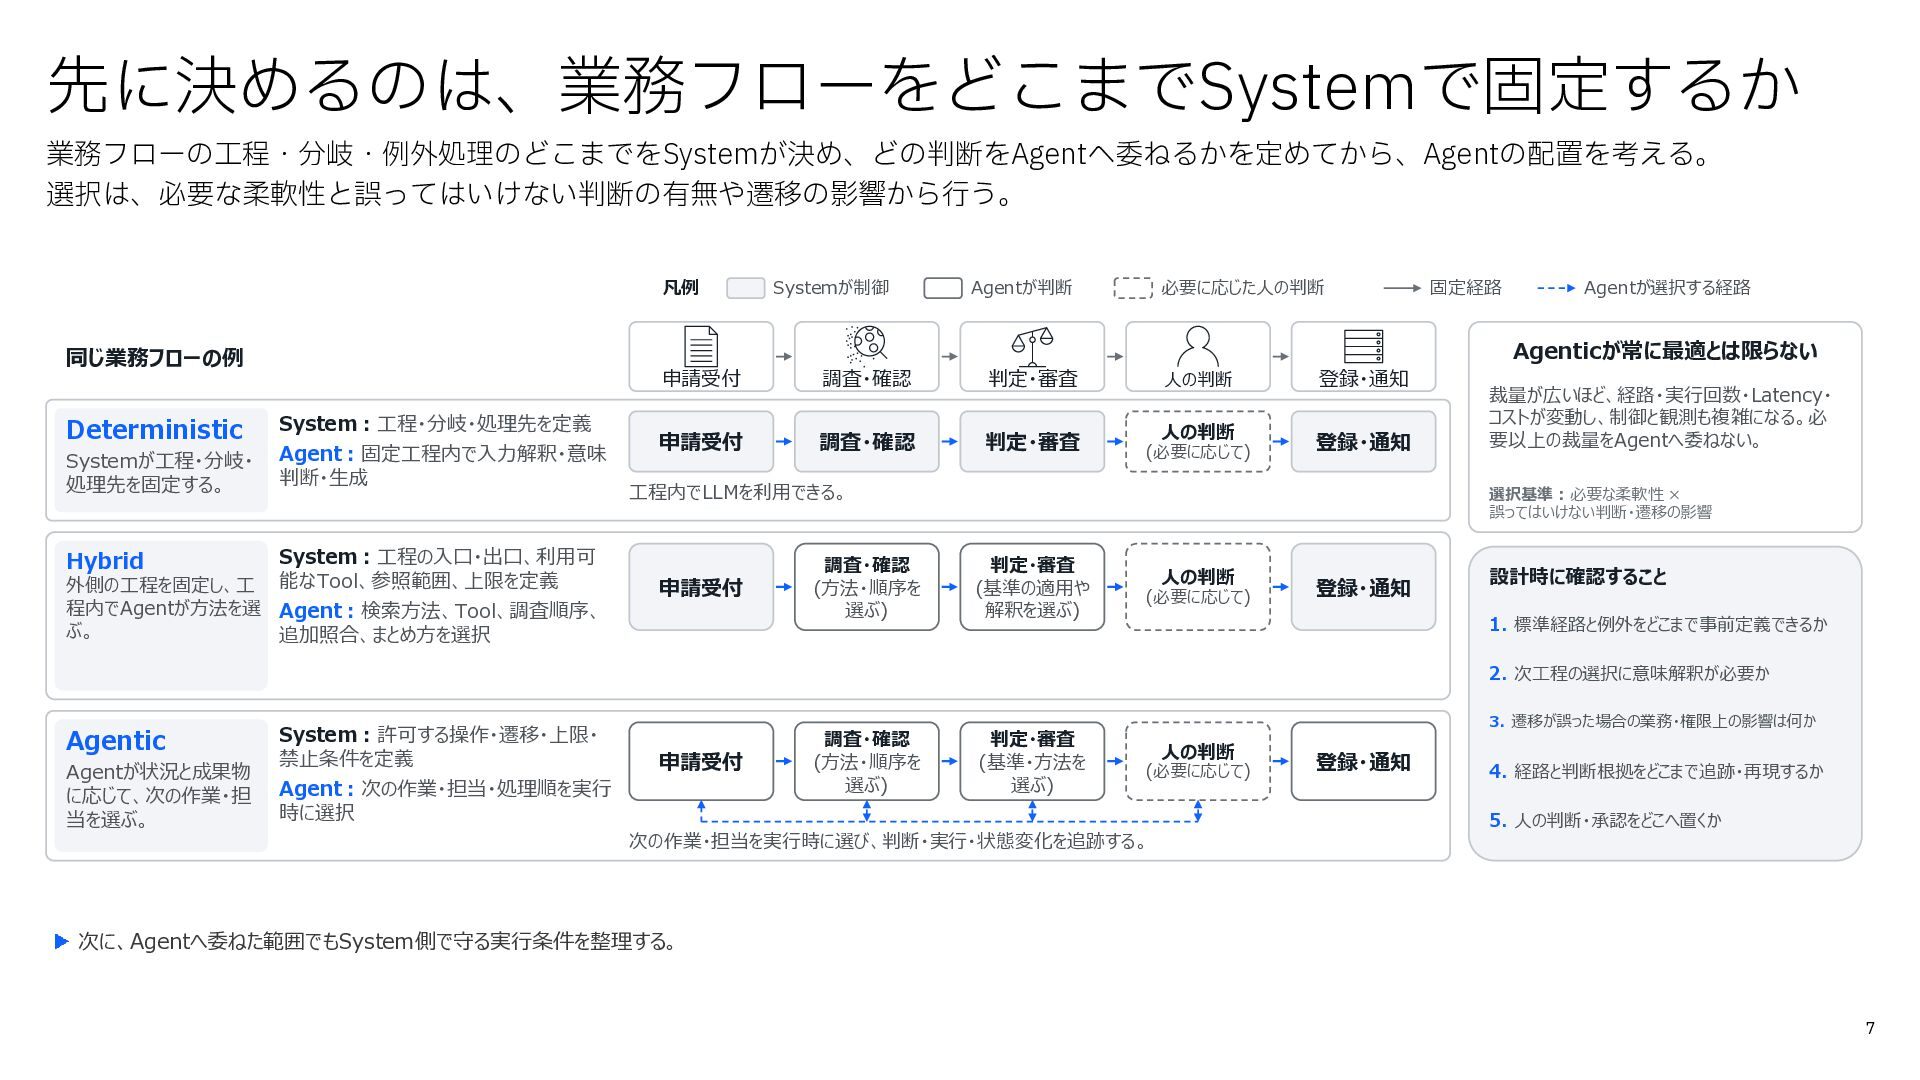
先に決めるのは、業務フローをどこまでSystemで固定するか 業務フローの工程・分岐・例外処理のどこまでをSystemが決め、どの判断をAgentへ委ねるかを定めてから、Agentの配置を考える。 選択は、必要な柔軟性と誤ってはいけない判断の有無や遷移の影響から行う。 凡例 Agentが判断 必要に応じた人の判断 固定経路 Agentが選択する経路 Agenticが常に最適とは限らない 同じ業務フローの例
Deterministic Systemが制御 System:工程・分岐・処理先を定義 Systemが工程・分岐・ 処理先を固定する。 Agent:固定工程内で入力解釈・意味 判断・生成 Hybrid System:工程の入口・出口、利用可 能なTool、参照範囲、上限を定義 外側の工程を固定し、工 程内でAgentが方法を選 Agent:検索方法、Tool、調査順序、 ぶ。 追加照合、まとめ方を選択 申請受付 調査・確認 判定・審査 人の判断 登録・通知 申請受付 調査・確認 判定・審査 (必要に応じて) 人の判断 登録・通知 工程内でLLMを利用できる。 申請受付 調査・確認 (方法・順序を 選ぶ) 裁量が広いほど、経路・実行回数・Latency・ コストが変動し、制御と観測も複雑になる。必 要以上の裁量をAgentへ委ねない。 選択基準:必要な柔軟性 × 誤ってはいけない判断・遷移の影響 判定・審査 (基準の適用や 解釈を選ぶ) 人の判断 (必要に応じて) 登録・通知 設計時に確認すること 1. 標準経路と例外をどこまで事前定義できるか 2. 次工程の選択に意味解釈が必要か Agentic Agentが状況と成果物 に応じて、次の作業・担 当を選ぶ。 System:許可する操作・遷移・上限・ 禁止条件を定義 申請受付 Agent:次の作業・担当・処理順を実行 時に選択 調査・確認 (方法・順序を 選ぶ) 判定・審査 (基準・方法を 選ぶ) 3. 遷移が誤った場合の業務・権限上の影響は何か 人の判断 (必要に応じて) 次の作業・担当を実行時に選び、判断・実行・状態変化を追跡する。 登録・通知 4. 経路と判断根拠をどこまで追跡・再現するか 5. 人の判断・承認をどこへ置くか 次に、Agentへ委ねた範囲でもSystem側で守る実行条件を整理する。 7 -
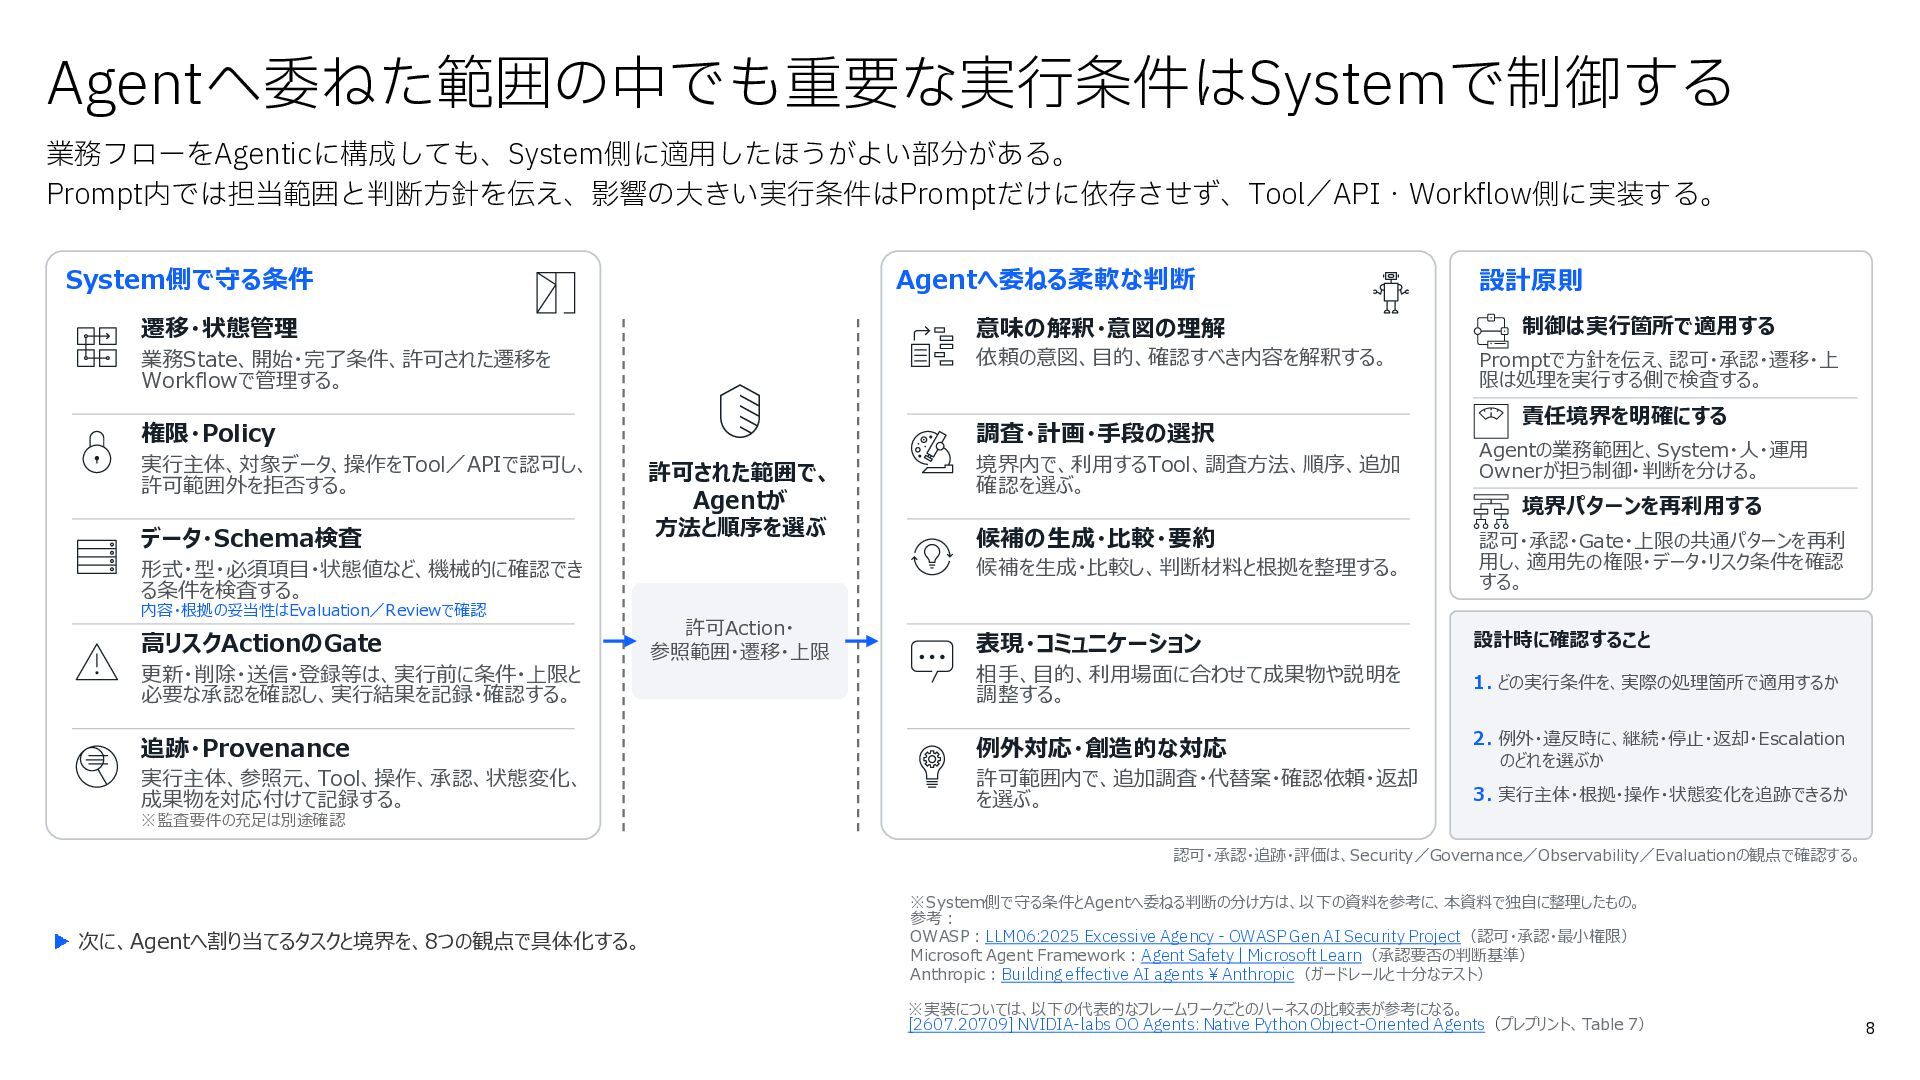
Agentへ委ねた範囲の中でも重要な実行条件はSystemで制御する 業務フローをAgenticに構成しても、System側に適用したほうがよい部分がある。 Prompt内では担当範囲と判断方針を伝え、影響の大きい実行条件はPromptだけに依存させず、Tool/API・Workflow側に実装する。 System側で守る条件 Agentへ委ねる柔軟な判断 遷移・状態管理 意味の解釈・意図の理解 業務State、開始・完了条件、許可された遷移を Workflowで管理する。 依頼の意図、目的、確認すべき内容を解釈する。
権限・Policy 調査・計画・手段の選択 実行主体、対象データ、操作をTool/APIで認可し、 許可範囲外を拒否する。 データ・Schema検査 許可された範囲で、 Agentが 方法と順序を選ぶ 境界内で、利用するTool、調査方法、順序、追加 確認を選ぶ。 候補の生成・比較・要約 設計原則 制御は実行箇所で適用する Promptで方針を伝え、認可・承認・遷移・上 限は処理を実行する側で検査する。 責任境界を明確にする Agentの業務範囲と、System・人・運用 Ownerが担う制御・判断を分ける。 境界パターンを再利用する 候補を生成・比較し、判断材料と根拠を整理する。 認可・承認・Gate・上限の共通パターンを再利 用し、適用先の権限・データ・リスク条件を確認 する。 表現・コミュニケーション 設計時に確認すること 相手、目的、利用場面に合わせて成果物や説明を 調整する。 1. どの実行条件を、実際の処理箇所で適用するか 追跡・Provenance 例外対応・創造的な対応 実行主体、参照元、Tool、操作、承認、状態変化、 成果物を対応付けて記録する。 許可範囲内で、追加調査・代替案・確認依頼・返却 を選ぶ。 2. 例外・違反時に、継続・停止・返却・Escalation のどれを選ぶか 形式・型・必須項目・状態値など、機械的に確認でき る条件を検査する。 内容・根拠の妥当性はEvaluation/Reviewで確認 高リスクActionのGate 更新・削除・送信・登録等は、実行前に条件・上限と 必要な承認を確認し、実行結果を記録・確認する。 ※監査要件の充足は別途確認 許可Action・ 参照範囲・遷移・上限 3. 実行主体・根拠・操作・状態変化を追跡できるか 認可・承認・追跡・評価は、Security/Governance/Observability/Evaluationの観点で確認する。 次に、Agentへ割り当てるタスクと境界を、8つの観点で具体化する。 ※System側で守る条件とAgentへ委ねる判断の分け方は、以下の資料を参考に、本資料で独自に整理したもの。 参考: OWASP:LLM06:2025 Excessive Agency - OWASP Gen AI Security Project(認可・承認・最小権限) Microsoft Agent Framework:Agent Safety | Microsoft Learn(承認要否の判断基準) Anthropic:Building effective AI agents ¥ Anthropic(ガードレールと十分なテスト) ※実装については、以下の代表的なフレームワークごとのハーネスの比較表が参考になる。 [2607.20709] NVIDIA-labs OO Agents: Native Python Object-Oriented Agents(プレプリント、Table 7) 8 -
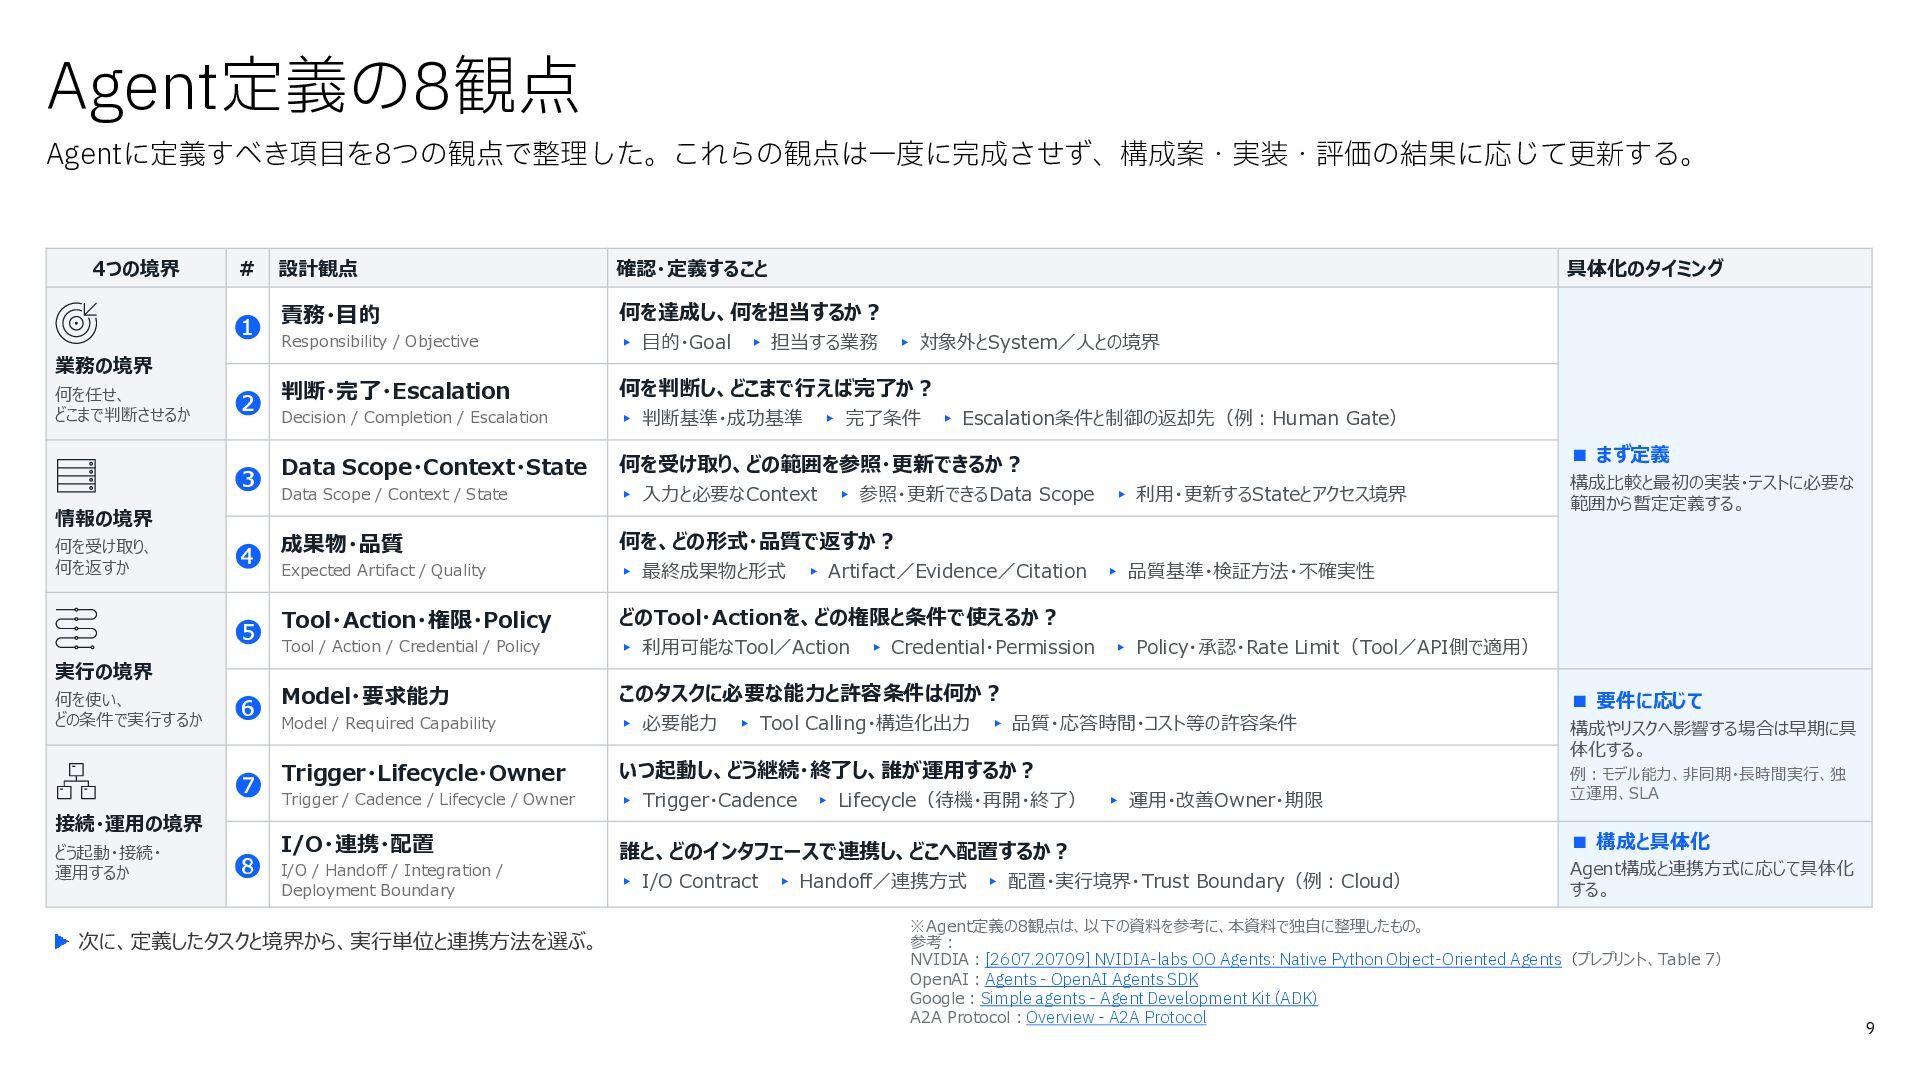
Agent定義の8観点 Agentに定義すべき項目を8つの観点で整理した。これらの観点は一度に完成させず、構成案・実装・評価の結果に応じて更新する。 4つの境界 業務の境界 何を任せ、 どこまで判断させるか # 設計観点 何を受け取り、 何を返すか
実行の境界 何を使い、 どの条件で実行するか 接続・運用の境界 どう起動・接続・ 運用するか 具体化のタイミング ❶ 責務・目的 Responsibility / Objective 何を達成し、何を担当するか? ❷ 判断・完了・Escalation Decision / Completion / Escalation 何を判断し、どこまで行えば完了か? ▸ 目的・Goal ▸ 担当する業務 ▸ 判断基準・成功基準 ▸ 対象外とSystem/人との境界 ▸ 完了条件 ▸ Escalation条件と制御の返却先(例:Human Gate) ❸ Data Scope / Context / State 何を受け取り、どの範囲を参照・更新できるか? ❹ 成果物・品質 Expected Artifact / Quality 何を、どの形式・品質で返すか? ❺ Tool・Action・権限・Policy Tool / Action / Credential / Policy どのTool・Actionを、どの権限と条件で使えるか? ❻ Model・要求能力 Model / Required Capability このタスクに必要な能力と許容条件は何か? ❼ Trigger・Lifecycle・Owner Trigger / Cadence / Lifecycle / Owner いつ起動し、どう継続・終了し、誰が運用するか? Data Scope・Context・State 情報の境界 確認・定義すること ▸ 入力と必要なContext ▸ 最終成果物と形式 ▸ 参照・更新できるData Scope ▸ Tool Calling・構造化出力 ▸ 品質・応答時間・コスト等の許容条件 ▸ Trigger・Cadence ▸ Lifecycle(待機・再開・終了) 誰と、どのインタフェースで連携し、どこへ配置するか? Deployment Boundary ▸ I/O Contract 次に、定義したタスクと境界から、実行単位と連携方法を選ぶ。 構成比較と最初の実装・テストに必要な 範囲から暫定定義する。 ▸ Credential・Permission ▸ Policy・承認・Rate Limit(Tool/API側で適用) I/O・連携・配置 ❽ I/O / Handoff / Integration / ▸ 利用・更新するStateとアクセス境界 ▸ Artifact/Evidence/Citation ▸ 品質基準・検証方法・不確実性 ▸ 利用可能なTool/Action ▸ 必要能力 ▪ まず定義 ▸ 運用・改善Owner・期限 ▸ Handoff/連携方式 ▸ 配置・実行境界・Trust Boundary(例:Cloud) ▪ 要件に応じて 構成やリスクへ影響する場合は早期に具 体化する。 例:モデル能力、非同期・長時間実行、独 立運用、SLA ▪ 構成と具体化 Agent構成と連携方式に応じて具体化 する。 ※Agent定義の8観点は、以下の資料を参考に、本資料で独自に整理したもの。 参考: NVIDIA:[2607.20709] NVIDIA-labs OO Agents: Native Python Object-Oriented Agents(プレプリント、Table 7) OpenAI:Agents - OpenAI Agents SDK Google:Simple agents - Agent Development Kit (ADK) A2A Protocol:Overview - A2A Protocol 9 -
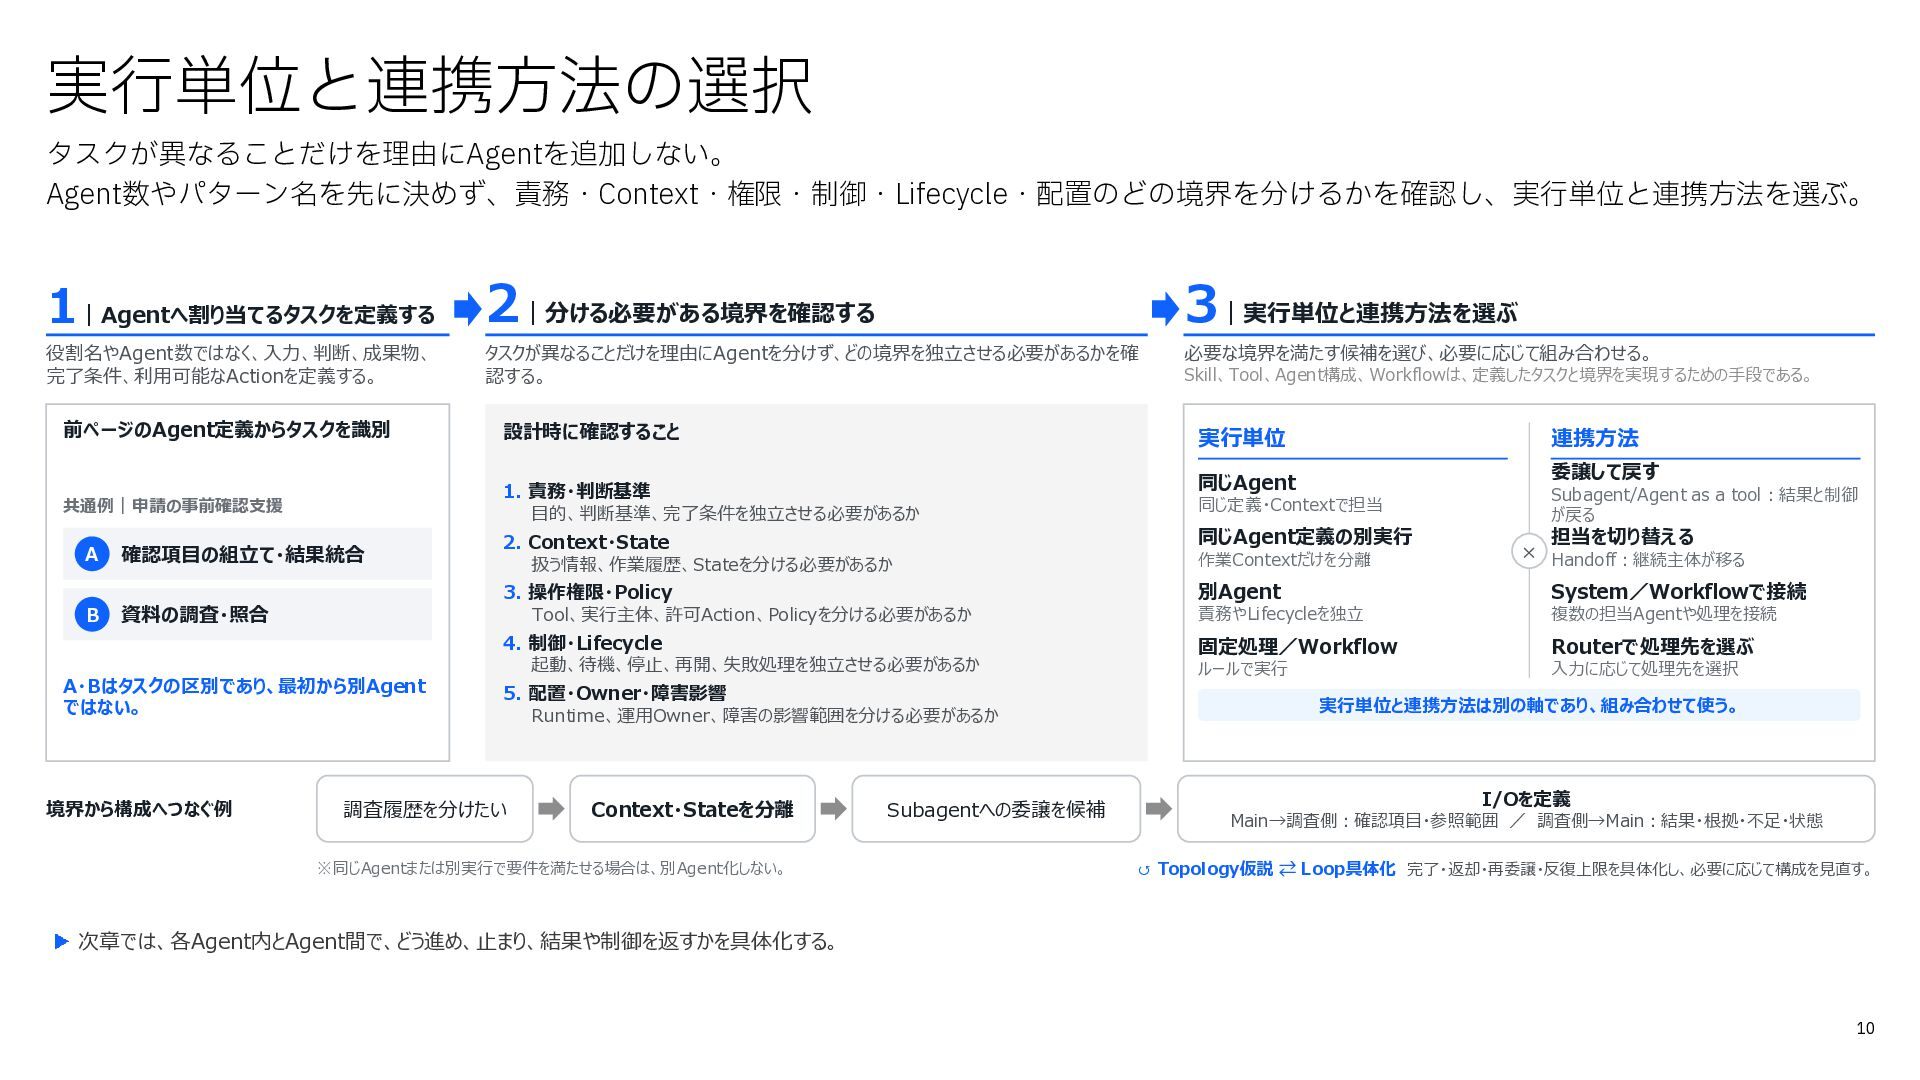
実行単位と連携方法の選択 タスクが異なることだけを理由にAgentを追加しない。 Agent数やパターン名を先に決めず、責務・Context・権限・制御・Lifecycle・配置のどの境界を分けるかを確認し、実行単位と連携方法を選ぶ。 1|Agentへ割り当てるタスクを定義する 2|分ける必要がある境界を確認する 3|実行単位と連携方法を選ぶ 役割名やAgent数ではなく、入力、判断、成果物、 完了条件、利用可能なActionを定義する。 タスクが異なることだけを理由にAgentを分けず、どの境界を独立させる必要があるかを確 認する。
必要な境界を満たす候補を選び、必要に応じて組み合わせる。 前ページのAgent定義からタスクを識別 共通例|申請の事前確認支援 設計時に確認すること 実行単位 1. 責務・判断基準 同じAgent 目的、判断基準、完了条件を独立させる必要があるか A 確認項目の組立て・結果統合 B 資料の調査・照合 委譲して戻す 同じ定義・Contextで担当 Subagent/Agent as a tool:結果と制御 が戻る 同じAgent定義の別実行 3. 操作権限・Policy 別Agent System/Workflowで接続 責務やLifecycleを独立 複数の担当Agentや処理を接続 固定処理/Workflow Routerで処理先を選ぶ ルールで実行 入力に応じて処理先を選択 4. 制御・Lifecycle 境界から構成へつなぐ例 連携方法 2. Context・State 扱う情報、作業履歴、Stateを分ける必要があるか Tool、実行主体、許可Action、Policyを分ける必要があるか A・Bはタスクの区別であり、最初から別Agent ではない。 Skill、Tool、Agent構成、Workflowは、定義したタスクと境界を実現するための手段である。 起動、待機、停止、再開、失敗処理を独立させる必要があるか 5. 配置・Owner・障害影響 調査履歴を分けたい Runtime、運用Owner、障害の影響範囲を分ける必要があるか Context・Stateを分離 ※同じAgentまたは別実行で要件を満たせる場合は、別Agent化しない。 Subagentへの委譲を候補 作業Contextだけを分離 担当を切り替える × Handoff:継続主体が移る 実行単位と連携方法は別の軸であり、組み合わせて使う。 I/Oを定義 Main→調査側:確認項目・参照範囲 / 調査側→Main:結果・根拠・不足・状態 ↺ Topology仮説 ⇄ Loop具体化 完了・返却・再委譲・反復上限を具体化し、必要に応じて構成を見直す。 次章では、各Agent内とAgent間で、どう進め、止まり、結果や制御を返すかを具体化する。 10 -
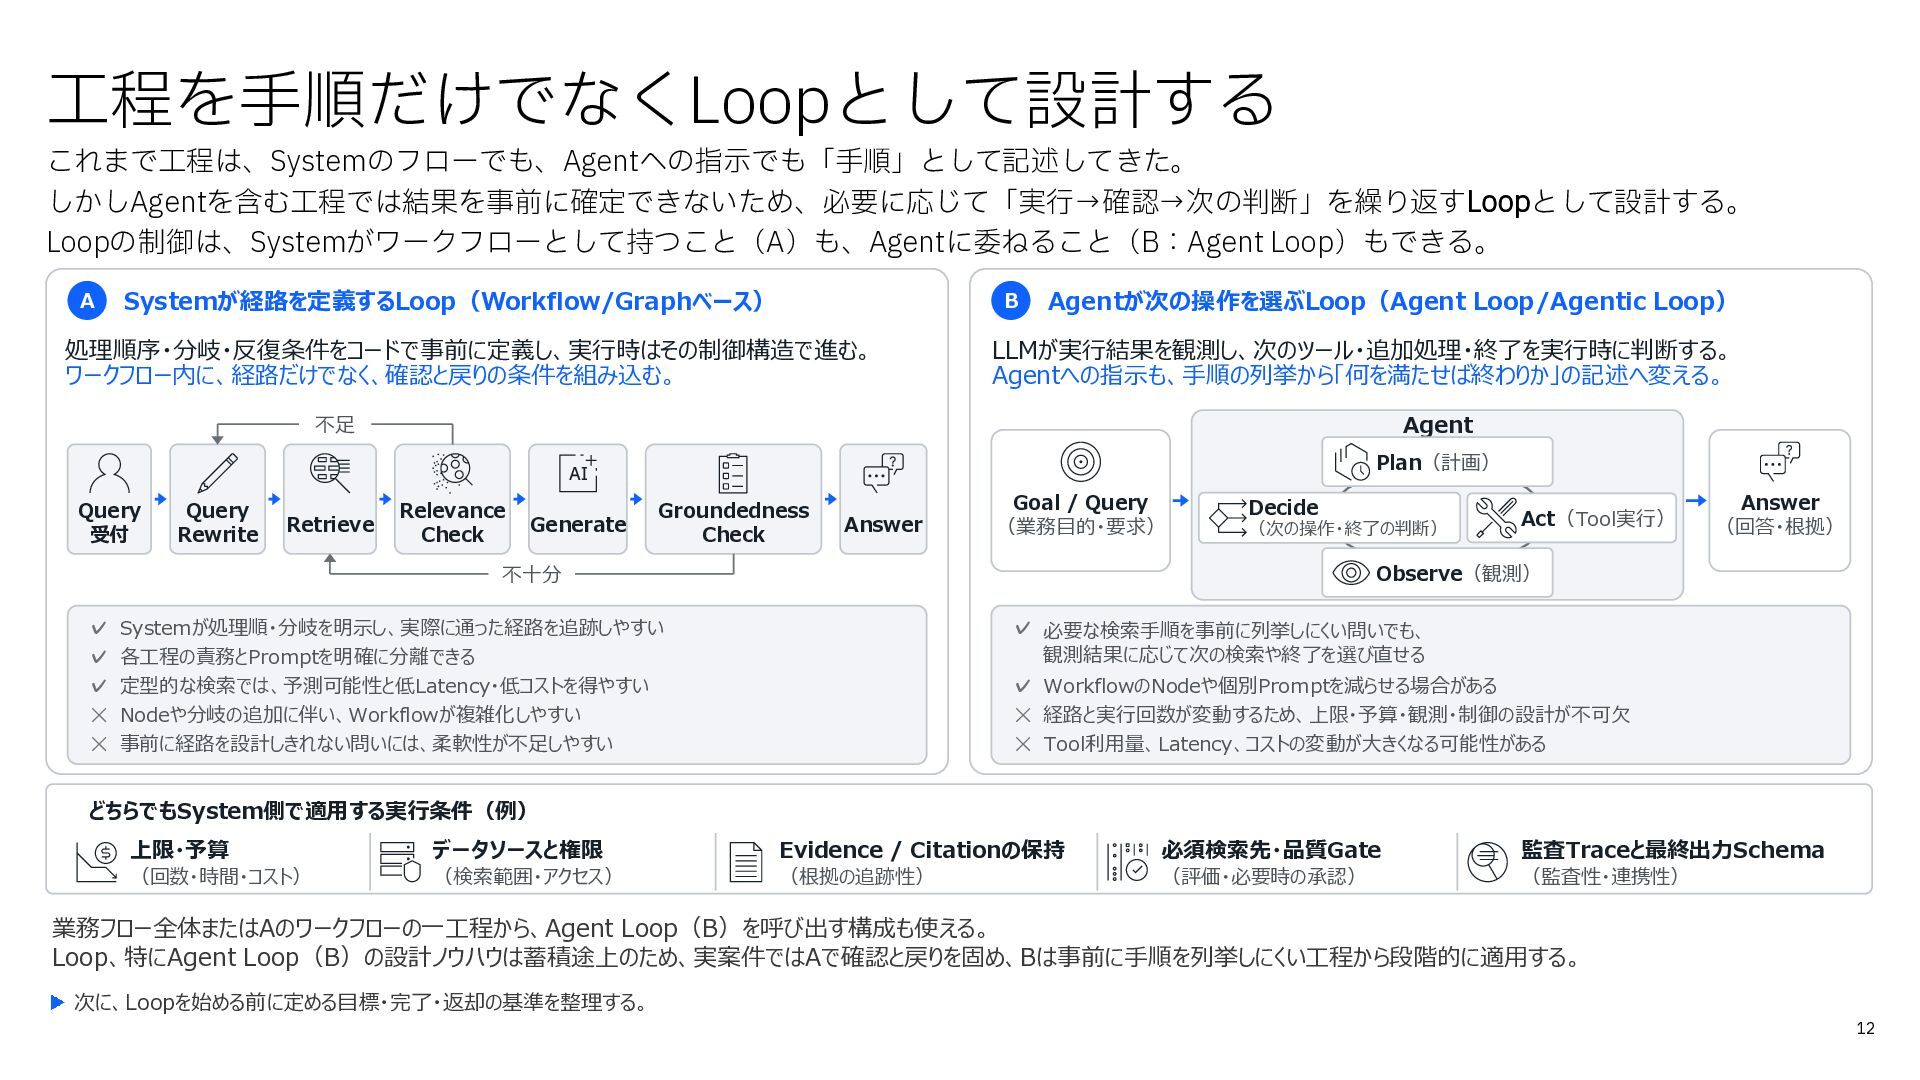
工程を手順だけでなくLoopとして設計する これまで工程は、Systemのフローでも、Agentへの指示でも「手順」として記述してきた。 しかしAgentを含む工程では結果を事前に確定できないため、必要に応じて「実行→確認→次の判断」を繰り返すLoopとして設計する。 Loopの制御は、Systemがワークフローとして持つこと(A)も、Agentに委ねること(B:Agent Loop)もできる。 A Systemが経路を定義するLoop(Workflow/Graphベース) B 処理順序・分岐・反復条件をコードで事前に定義し、実行時はその制御構造で進む。 ワークフロー内に、経路だけでなく、確認と戻りの条件を組み込む。
Agentが次の操作を選ぶLoop(Agent Loop/Agentic Loop) LLMが実行結果を観測し、次のツール・追加処理・終了を実行時に判断する。 Agentへの指示も、手順の列挙から「何を満たせば終わりか」の記述へ変える。 Agent 不足 Plan(計画) Query 受付 Query Rewrite Retrieve Relevance Check Generate Groundedness Check Answer Goal / Query (業務目的・要求) Decide (次の操作・終了の判断) Act(Tool実行) Answer (回答・根拠) Observe(観測) 不十分 ✓ Systemが処理順・分岐を明示し、実際に通った経路を追跡しやすい ✓ 各工程の責務とPromptを明確に分離できる ✓ 定型的な検索では、予測可能性と低Latency・低コストを得やすい ✕ Nodeや分岐の追加に伴い、Workflowが複雑化しやすい ✕ 事前に経路を設計しきれない問いには、柔軟性が不足しやすい ✓ 必要な検索手順を事前に列挙しにくい問いでも、 観測結果に応じて次の検索や終了を選び直せる ✓ WorkflowのNodeや個別Promptを減らせる場合がある ✕ 経路と実行回数が変動するため、上限・予算・観測・制御の設計が不可欠 ✕ Tool利用量、Latency、コストの変動が大きくなる可能性がある どちらでもSystem側で適用する実行条件(例) 上限・予算 データソースと権限 Evidence / Citationの保持 必須検索先・品質Gate 監査Traceと最終出力Schema (回数・時間・コスト) (検索範囲・アクセス) (根拠の追跡性) (評価・必要時の承認) (監査性・連携性) 業務フロー全体またはAのワークフローの一工程から、Agent Loop(B)を呼び出す構成も使える。 Loop、特にAgent Loop(B)の設計ノウハウは蓄積途上のため、実案件ではAで確認と戻りを固め、Bは事前に手順を列挙しにくい工程から段階的に適用する。 次に、Loopを始める前に定める目標・完了・返却の基準を整理する。 12 -
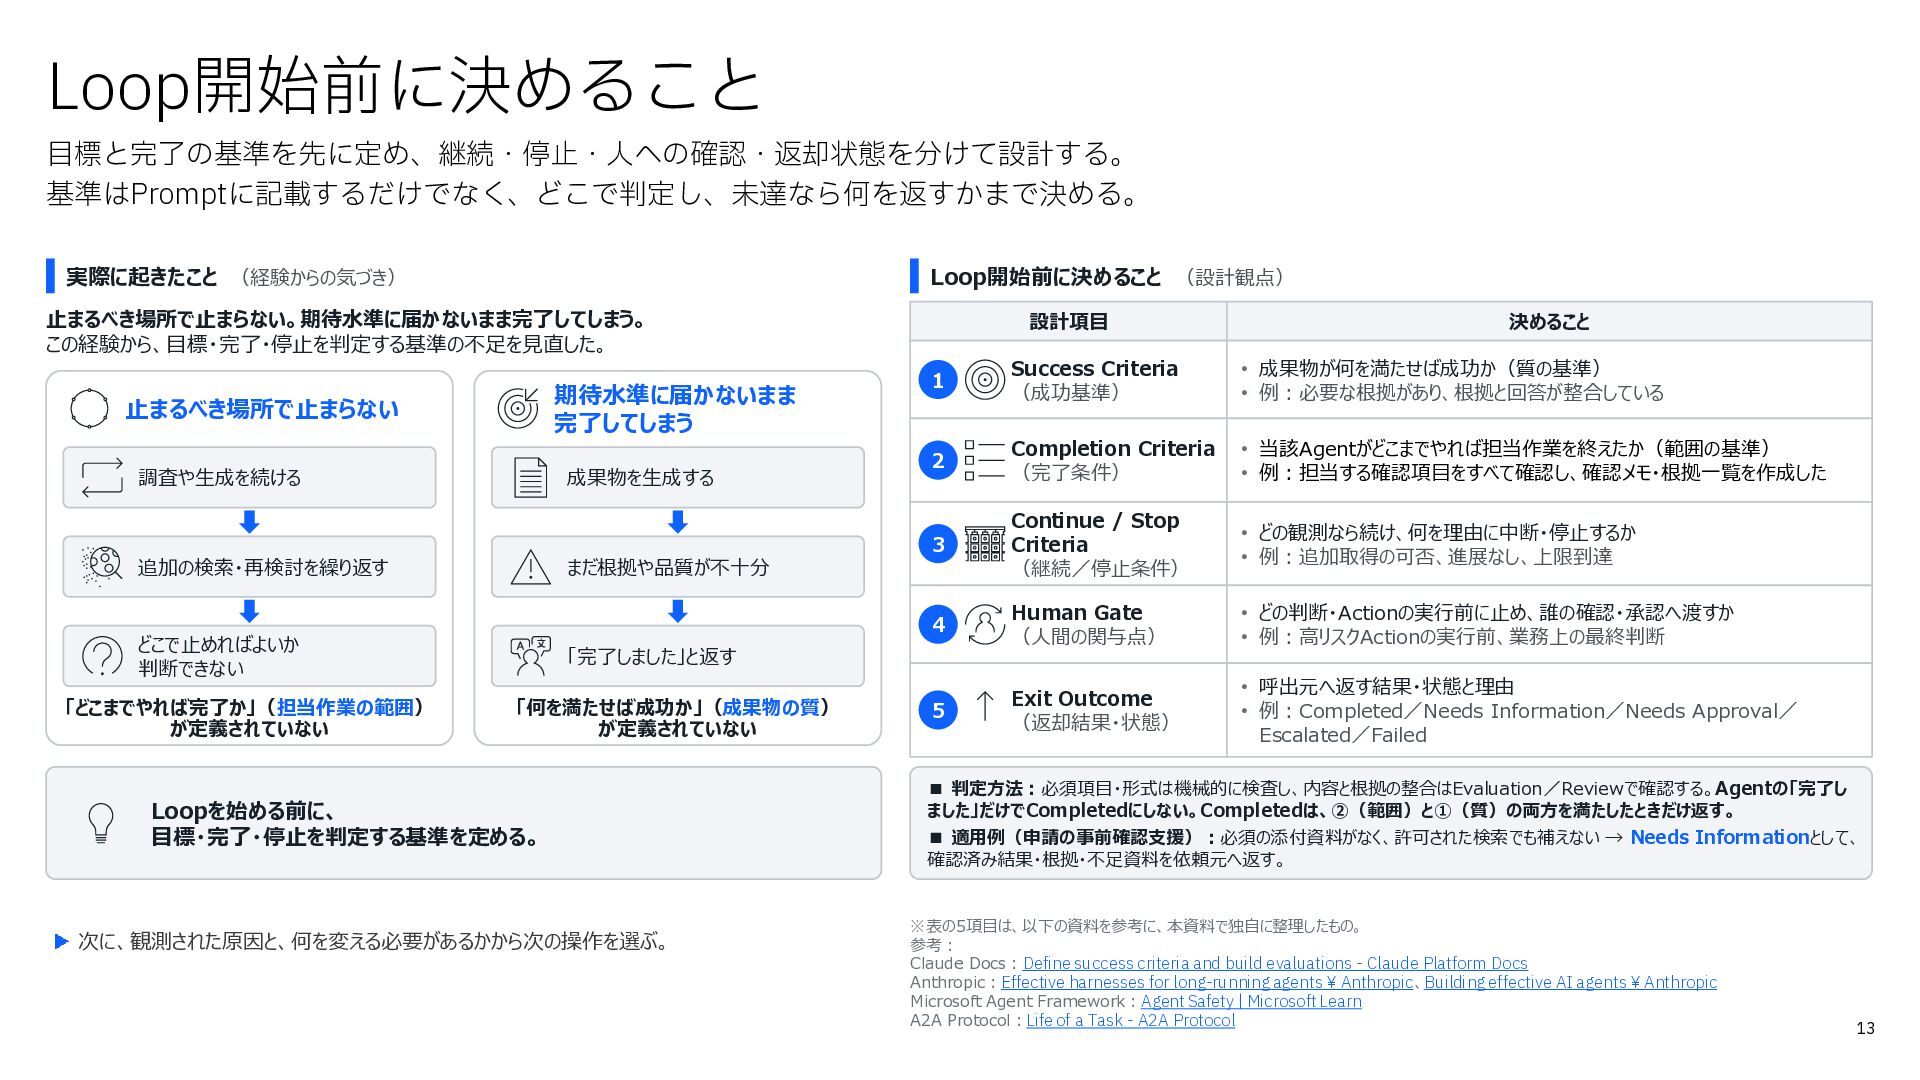
Loop開始前に決めること 目標と完了の基準を先に定め、継続・停止・人への確認・返却状態を分けて設計する。 基準はPromptに記載するだけでなく、どこで判定し、未達なら何を返すかまで決める。 実際に起きたこと (経験からの気づき) Loop開始前に決めること (設計観点) 止まるべき場所で止まらない。期待水準に届かないまま完了してしまう。 この経験から、目標・完了・停止を判定する基準の不足を見直した。 止まるべき場所で止まらない
期待水準に届かないまま 完了してしまう 調査や生成を続ける 成果物を生成する 追加の検索・再検討を繰り返す まだ根拠や品質が不十分 どこで止めればよいか 判断できない 「どこまでやれば完了か」(担当作業の範囲) が定義されていない 設計項目 1 Success Criteria (成功基準) • 成果物が何を満たせば成功か(質の基準) • 例:必要な根拠があり、根拠と回答が整合している 2 Completion Criteria (完了条件) • 当該Agentがどこまでやれば担当作業を終えたか(範囲の基準) • 例:担当する確認項目をすべて確認し、確認メモ・根拠一覧を作成した 3 Continue / Stop Criteria (継続/停止条件) • どの観測なら続け、何を理由に中断・停止するか • 例:追加取得の可否、進展なし、上限到達 4 Human Gate (人間の関与点) • どの判断・Actionの実行前に止め、誰の確認・承認へ渡すか • 例:高リスクActionの実行前、業務上の最終判断 5 Exit Outcome (返却結果・状態) • 呼出元へ返す結果・状態と理由 • 例:Completed/Needs Information/Needs Approval/ Escalated/Failed 「完了しました」と返す 「何を満たせば成功か」(成果物の質) が定義されていない Loopを始める前に、 目標・完了・停止を判定する基準を定める。 次に、観測された原因と、何を変える必要があるかから次の操作を選ぶ。 決めること ▪ 判定方法:必須項目・形式は機械的に検査し、内容と根拠の整合はEvaluation/Reviewで確認する。Agentの「完了し ました」だけでCompletedにしない。Completedは、②(範囲)と①(質)の両方を満たしたときだけ返す。 ▪ 適用例(申請の事前確認支援):必須の添付資料がなく、許可された検索でも補えない → Needs Informationとして、 確認済み結果・根拠・不足資料を依頼元へ返す。 ※表の5項目は、以下の資料を参考に、本資料で独自に整理したもの。 参考: Claude Docs:Define success criteria and build evaluations - Claude Platform Docs Anthropic:Effective harnesses for long-running agents ¥ Anthropic、Building effective AI agents ¥ Anthropic Microsoft Agent Framework:Agent Safety | Microsoft Learn A2A Protocol:Life of a Task - A2A Protocol 13 -
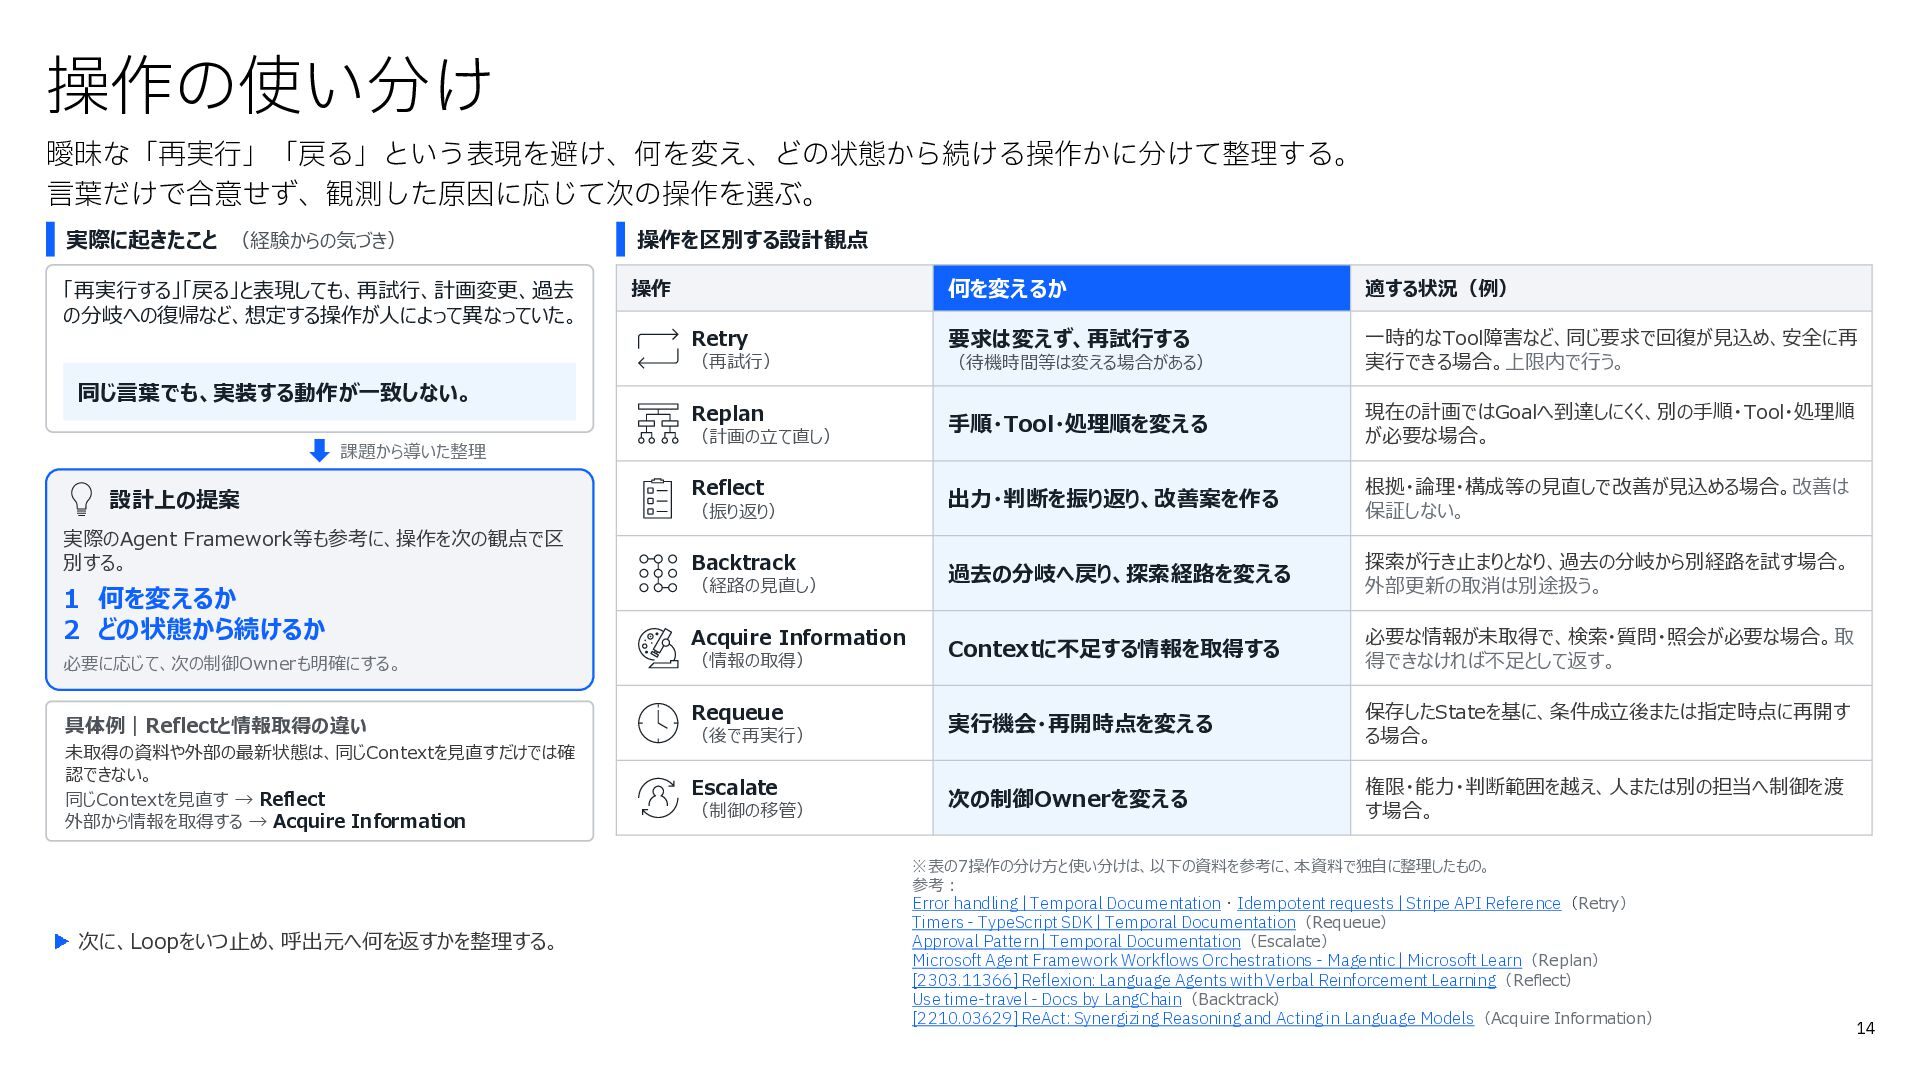
操作の使い分け 曖昧な「再実行」「戻る」という表現を避け、何を変え、どの状態から続ける操作かに分けて整理する。 言葉だけで合意せず、観測した原因に応じて次の操作を選ぶ。 実際に起きたこと (経験からの気づき) 操作を区別する設計観点 「再実行する」「戻る」と表現しても、再試行、計画変更、過去 の分岐への復帰など、想定する操作が人によって異なっていた。 操作 Retry
(再試行) 同じ言葉でも、実装する動作が一致しない。 課題から導いた整理 設計上の提案 実際のAgent Framework等も参考に、操作を次の観点で区 別する。 Replan (計画の立て直し) Reflect (振り返り) Backtrack 1 何を変えるか 2 どの状態から続けるか (経路の見直し) 必要に応じて、次の制御Ownerも明確にする。 (情報の取得) 具体例|Reflectと情報取得の違い 未取得の資料や外部の最新状態は、同じContextを見直すだけでは確 認できない。 同じContextを見直す → Reflect 外部から情報を取得する → Acquire Information 次に、Loopをいつ止め、呼出元へ何を返すかを整理する。 Acquire Information Requeue (後で再実行) Escalate (制御の移管) 何を変えるか 適する状況(例) 要求は変えず、再試行する 一時的なTool障害など、同じ要求で回復が見込め、安全に再 実行できる場合。上限内で行う。 (待機時間等は変える場合がある) 手順・Tool・処理順を変える 現在の計画ではGoalへ到達しにくく、別の手順・Tool・処理順 が必要な場合。 出力・判断を振り返り、改善案を作る 根拠・論理・構成等の見直しで改善が見込める場合。改善は 保証しない。 過去の分岐へ戻り、探索経路を変える 探索が行き止まりとなり、過去の分岐から別経路を試す場合。 外部更新の取消は別途扱う。 Contextに不足する情報を取得する 必要な情報が未取得で、検索・質問・照会が必要な場合。取 得できなければ不足として返す。 実行機会・再開時点を変える 保存したStateを基に、条件成立後または指定時点に再開す る場合。 次の制御Ownerを変える 権限・能力・判断範囲を越え、人または別の担当へ制御を渡 す場合。 ※表の7操作の分け方と使い分けは、以下の資料を参考に、本資料で独自に整理したもの。 参考: Error handling | Temporal Documentation・Idempotent requests | Stripe API Reference(Retry) Timers - TypeScript SDK | Temporal Documentation(Requeue) Approval Pattern | Temporal Documentation(Escalate) Microsoft Agent Framework Workflows Orchestrations - Magentic | Microsoft Learn(Replan) [2303.11366] Reflexion: Language Agents with Verbal Reinforcement Learning(Reflect) Use time-travel - Docs by LangChain(Backtrack) [2210.03629] ReAct: Synergizing Reasoning and Acting in Language Models(Acquire Information) 14 -
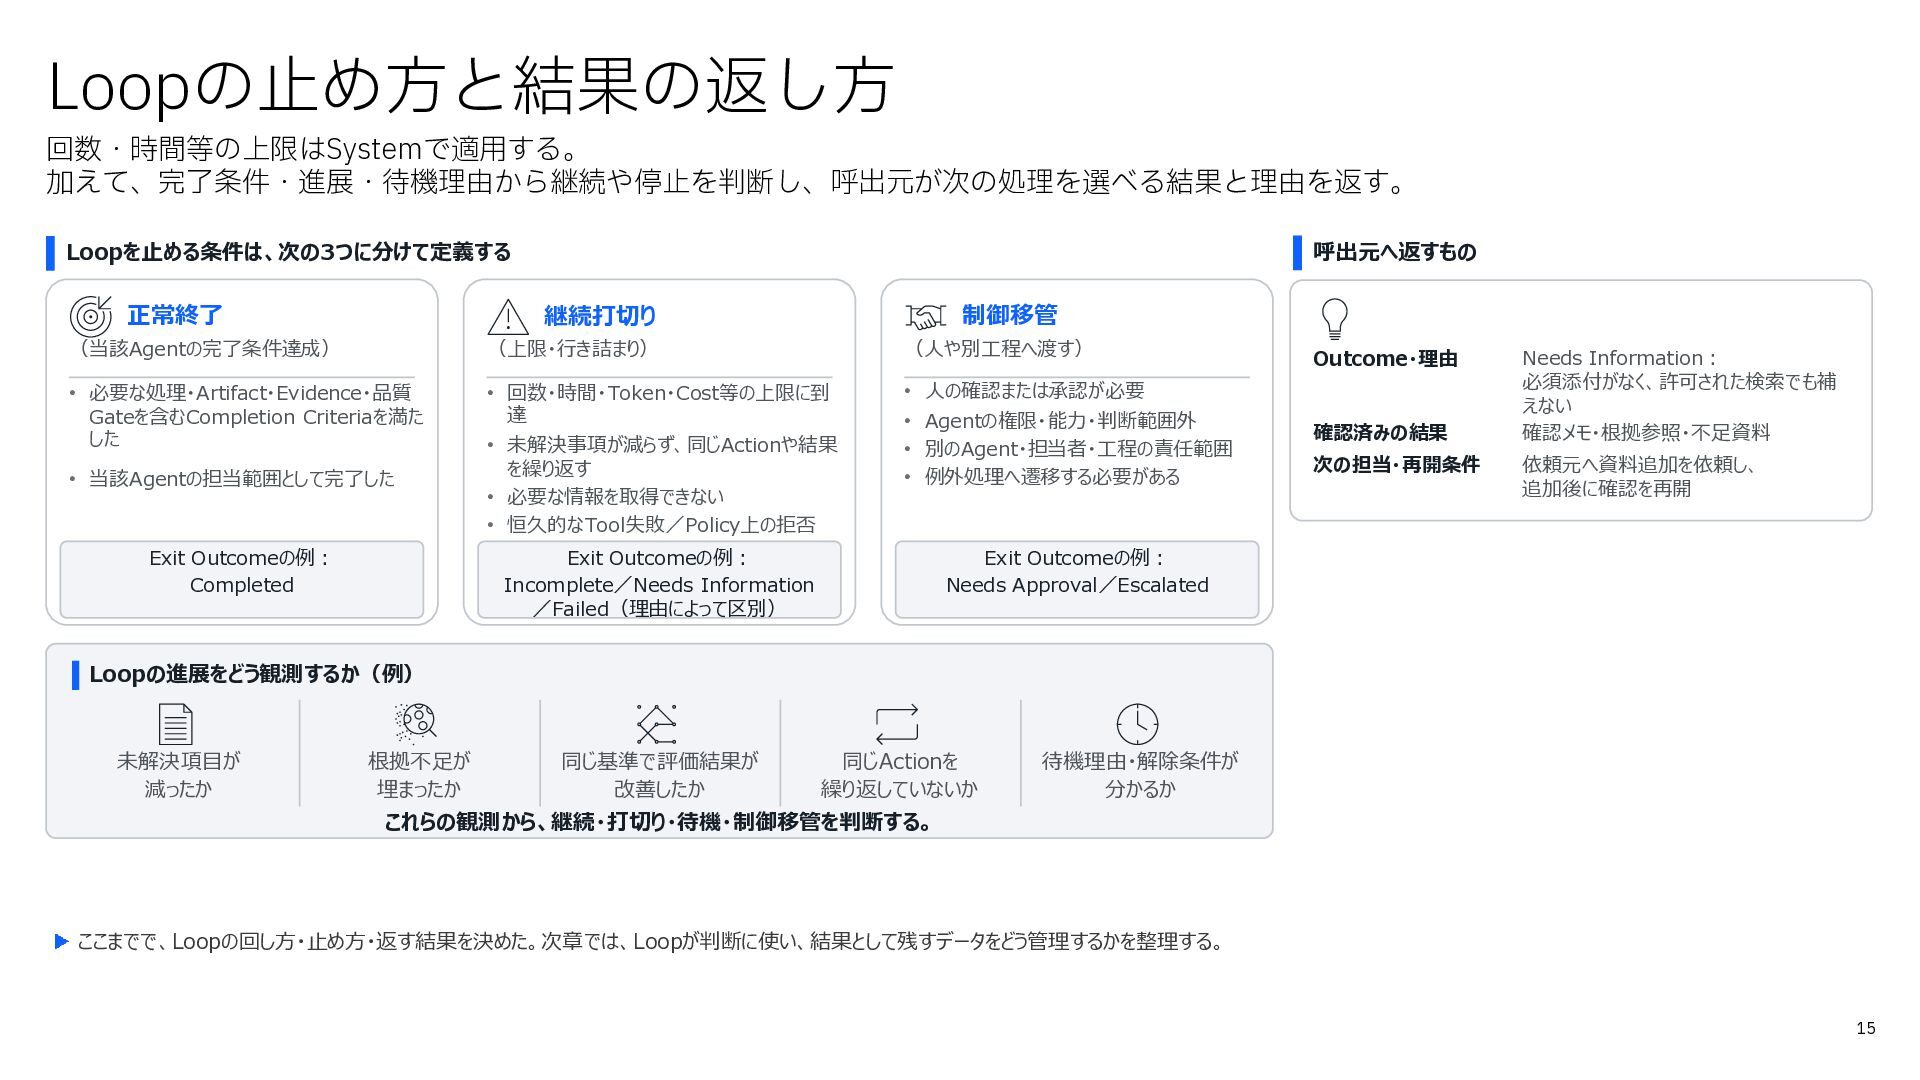
Loopの止め方と結果の返し方 回数・時間等の上限はSystemで適用する。 加えて、完了条件・進展・待機理由から継続や停止を判断し、呼出元が次の処理を選べる結果と理由を返す。 Loopを止める条件は、次の3つに分けて定義する 正常終了 呼出元へ返すもの 制御移管 継続打切り (当該Agentの完了条件達成) (上限・行き詰まり)
(人や別工程へ渡す) • 必要な処理・Artifact・Evidence・品質 Gateを含むCompletion Criteriaを満た した • 回数・時間・Token・Cost等の上限に到 達 • 人の確認または承認が必要 • 当該Agentの担当範囲として完了した Exit Outcomeの例: Completed • 未解決事項が減らず、同じActionや結果 を繰り返す • 必要な情報を取得できない • 恒久的なTool失敗/Policy上の拒否 • Agentの権限・能力・判断範囲外 • 別のAgent・担当者・工程の責任範囲 • 例外処理へ遷移する必要がある Exit Outcomeの例: Incomplete/Needs Information /Failed(理由によって区別) Outcome・理由 確認済みの結果 次の担当・再開条件 Needs Information: 必須添付がなく、許可された検索でも補 えない 確認メモ・根拠参照・不足資料 依頼元へ資料追加を依頼し、 追加後に確認を再開 Exit Outcomeの例: Needs Approval/Escalated Loopの進展をどう観測するか(例) 未解決項目が 減ったか 根拠不足が 埋まったか 同じ基準で評価結果が 改善したか 同じActionを 繰り返していないか 待機理由・解除条件が 分かるか これらの観測から、継続・打切り・待機・制御移管を判断する。 ここまでで、Loopの回し方・止め方・返す結果を決めた。次章では、Loopが判断に使い、結果として残すデータをどう管理するかを整理する。 15 -
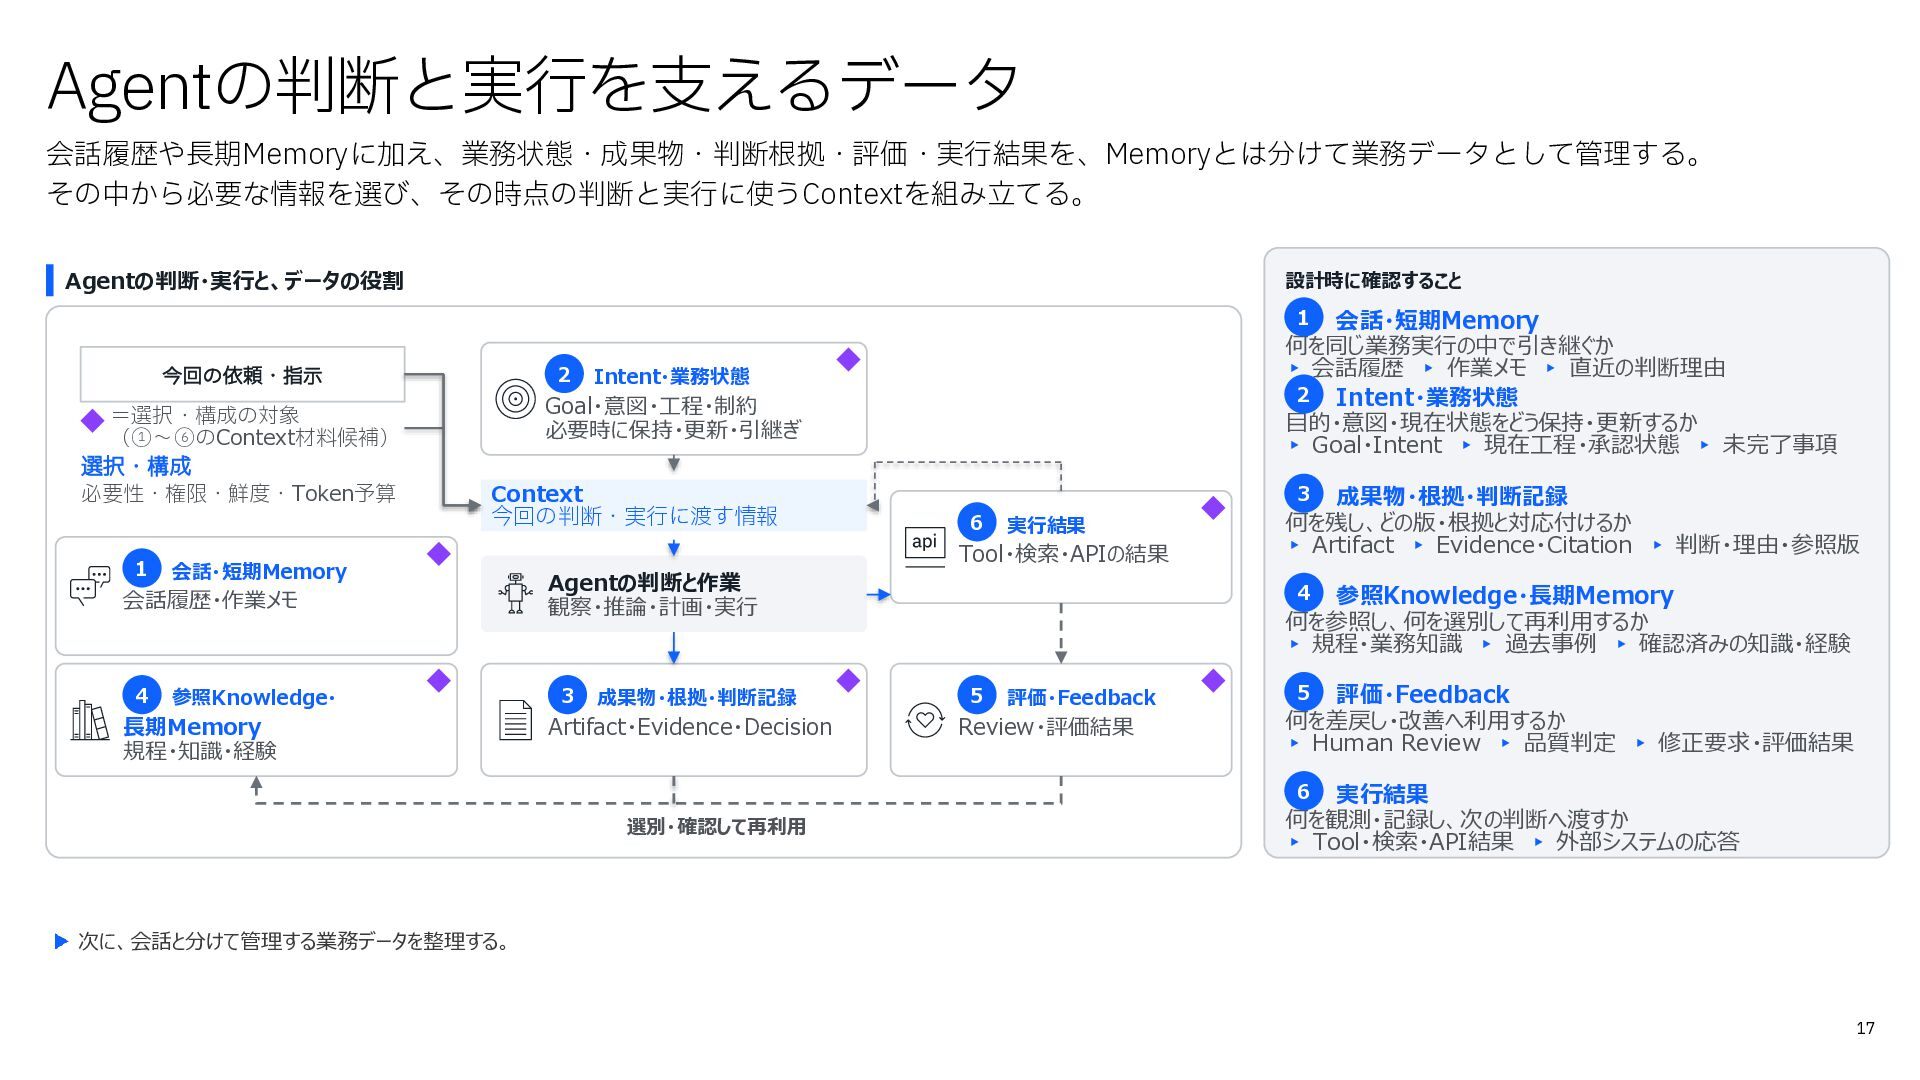
Agentの判断と実行を支えるデータ 会話履歴や長期Memoryに加え、業務状態・成果物・判断根拠・評価・実行結果を、Memoryとは分けて業務データとして管理する。 その中から必要な情報を選び、その時点の判断と実行に使うContextを組み立てる。 Agentの判断・実行と、データの役割 設計時に確認すること 1 2 今回の依頼・指示 =選択・構成の対象 (①〜⑥のContext材料候補)
選択・構成 必要性・権限・鮮度・Token予算 1 会話・短期Memory 何を同じ業務実行の中で引き継ぐか ▸ 会話履歴 ▸ 作業メモ ▸ 直近の判断理由 2 Intent・業務状態 目的・意図・現在状態をどう保持・更新するか ▸ Goal・Intent ▸ 現在工程・承認状態 ▸ 未完了事項 Intent・業務状態 Goal・意図・工程・制約 必要時に保持・更新・引継ぎ Context 今回の判断・実行に渡す情報 会話・短期Memory 会話履歴・作業メモ 4 3 長期Memory 規程・知識・経験 6 実行結果 Tool・検索・APIの結果 Agentの判断と作業 観察・推論・計画・実行 参照Knowledge・ 3 成果物・根拠・判断記録 Artifact・Evidence・Decision 成果物・根拠・判断記録 何を残し、どの版・根拠と対応付けるか ▸ Artifact ▸ Evidence・Citation ▸ 判断・理由・参照版 4 参照Knowledge・長期Memory 何を参照し、何を選別して再利用するか ▸ 規程・業務知識 ▸ 過去事例 ▸ 確認済みの知識・経験 5 評価・Feedback Review・評価結果 5 評価・Feedback 何を差戻し・改善へ利用するか ▸ Human Review ▸ 品質判定 ▸ 修正要求・評価結果 6 選別・確認して再利用 実行結果 何を観測・記録し、次の判断へ渡すか ▸ Tool・検索・API結果 ▸ 外部システムの応答 次に、会話と分けて管理する業務データを整理する。 17 -
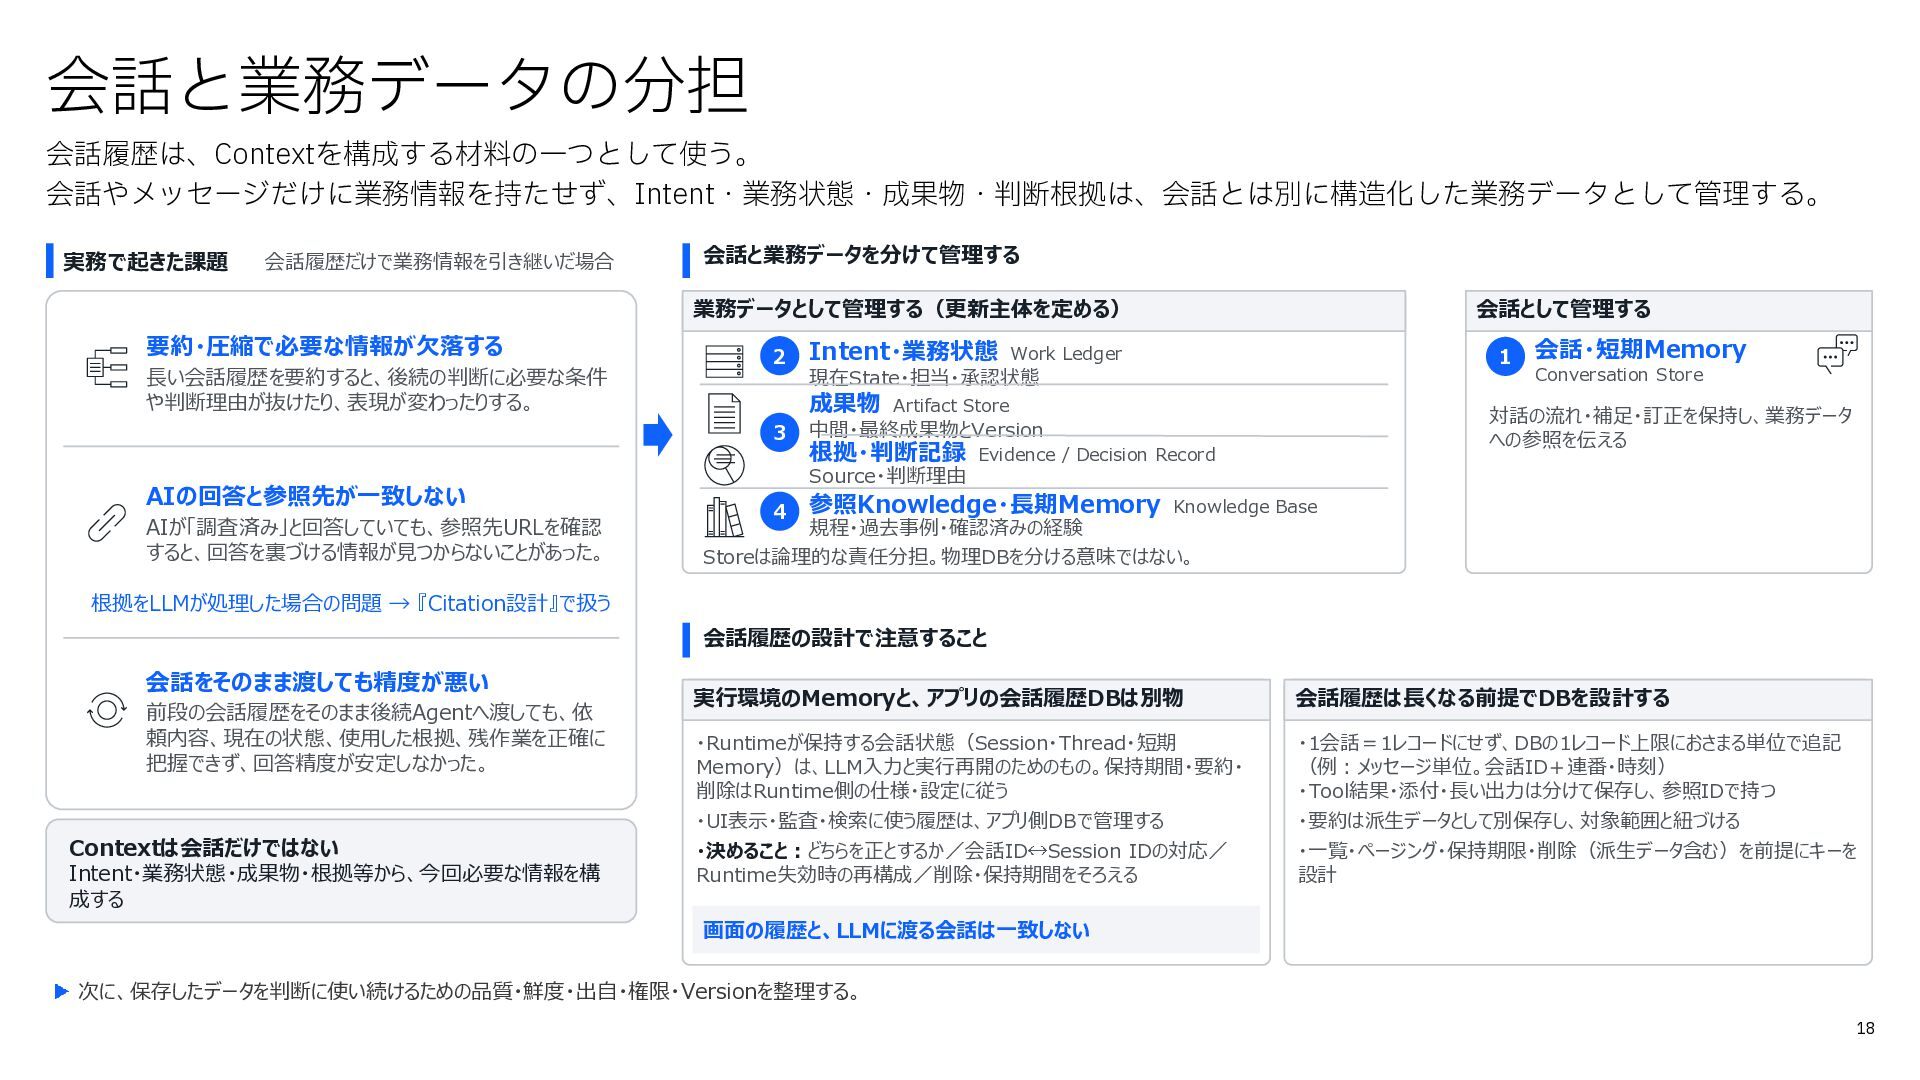
会話と業務データの分担 会話履歴は、Contextを構成する材料の一つとして使う。 会話やメッセージだけに業務情報を持たせず、Intent・業務状態・成果物・判断根拠は、会話とは別に構造化した業務データとして管理する。 実務で起きた課題 会話履歴だけで業務情報を引き継いだ場合 会話と業務データを分けて管理する 業務データとして管理する(更新主体を定める) 要約・圧縮で必要な情報が欠落する 長い会話履歴を要約すると、後続の判断に必要な条件 や判断理由が抜けたり、表現が変わったりする。
2 AIが「調査済み」と回答していても、参照先URLを確認 すると、回答を裏づける情報が見つからないことがあった。 Intent・業務状態 Work Ledger 1 現在State・担当・承認状態 成果物 Artifact Store 3 AIの回答と参照先が一致しない 会話として管理する 会話・短期Memory Conversation Store 対話の流れ・補足・訂正を保持し、業務データ への参照を伝える 中間・最終成果物とVersion 根拠・判断記録 Evidence / Decision Record Source・判断理由 4 参照Knowledge・長期Memory Knowledge Base 規程・過去事例・確認済みの経験 Storeは論理的な責任分担。物理DBを分ける意味ではない。 根拠をLLMが処理した場合の問題 → 『Citation設計』で扱う 会話履歴の設計で注意すること 会話をそのまま渡しても精度が悪い 前段の会話履歴をそのまま後続Agentへ渡しても、依 頼内容、現在の状態、使用した根拠、残作業を正確に 把握できず、回答精度が安定しなかった。 Contextは会話だけではない Intent・業務状態・成果物・根拠等から、今回必要な情報を構 成する 実行環境のMemoryと、アプリの会話履歴DBは別物 会話履歴は長くなる前提でDBを設計する ・Runtimeが保持する会話状態(Session・Thread・短期 Memory)は、LLM入力と実行再開のためのもの。保持期間・要約・ 削除はRuntime側の仕様・設定に従う ・1会話=1レコードにせず、DBの1レコード上限におさまる単位で追記 (例:メッセージ単位。会話ID+連番・時刻) ・Tool結果・添付・長い出力は分けて保存し、参照IDで持つ ・UI表示・監査・検索に使う履歴は、アプリ側DBで管理する ・要約は派生データとして別保存し、対象範囲と紐づける ・決めること:どちらを正とするか/会話ID Session IDの対応/ Runtime失効時の再構成/削除・保持期間をそろえる ・一覧・ページング・保持期限・削除(派生データ含む)を前提にキーを 設計 画面の履歴と、LLMに渡る会話は一致しない 次に、保存したデータを判断に使い続けるための品質・鮮度・出自・権限・Versionを整理する。 18 -
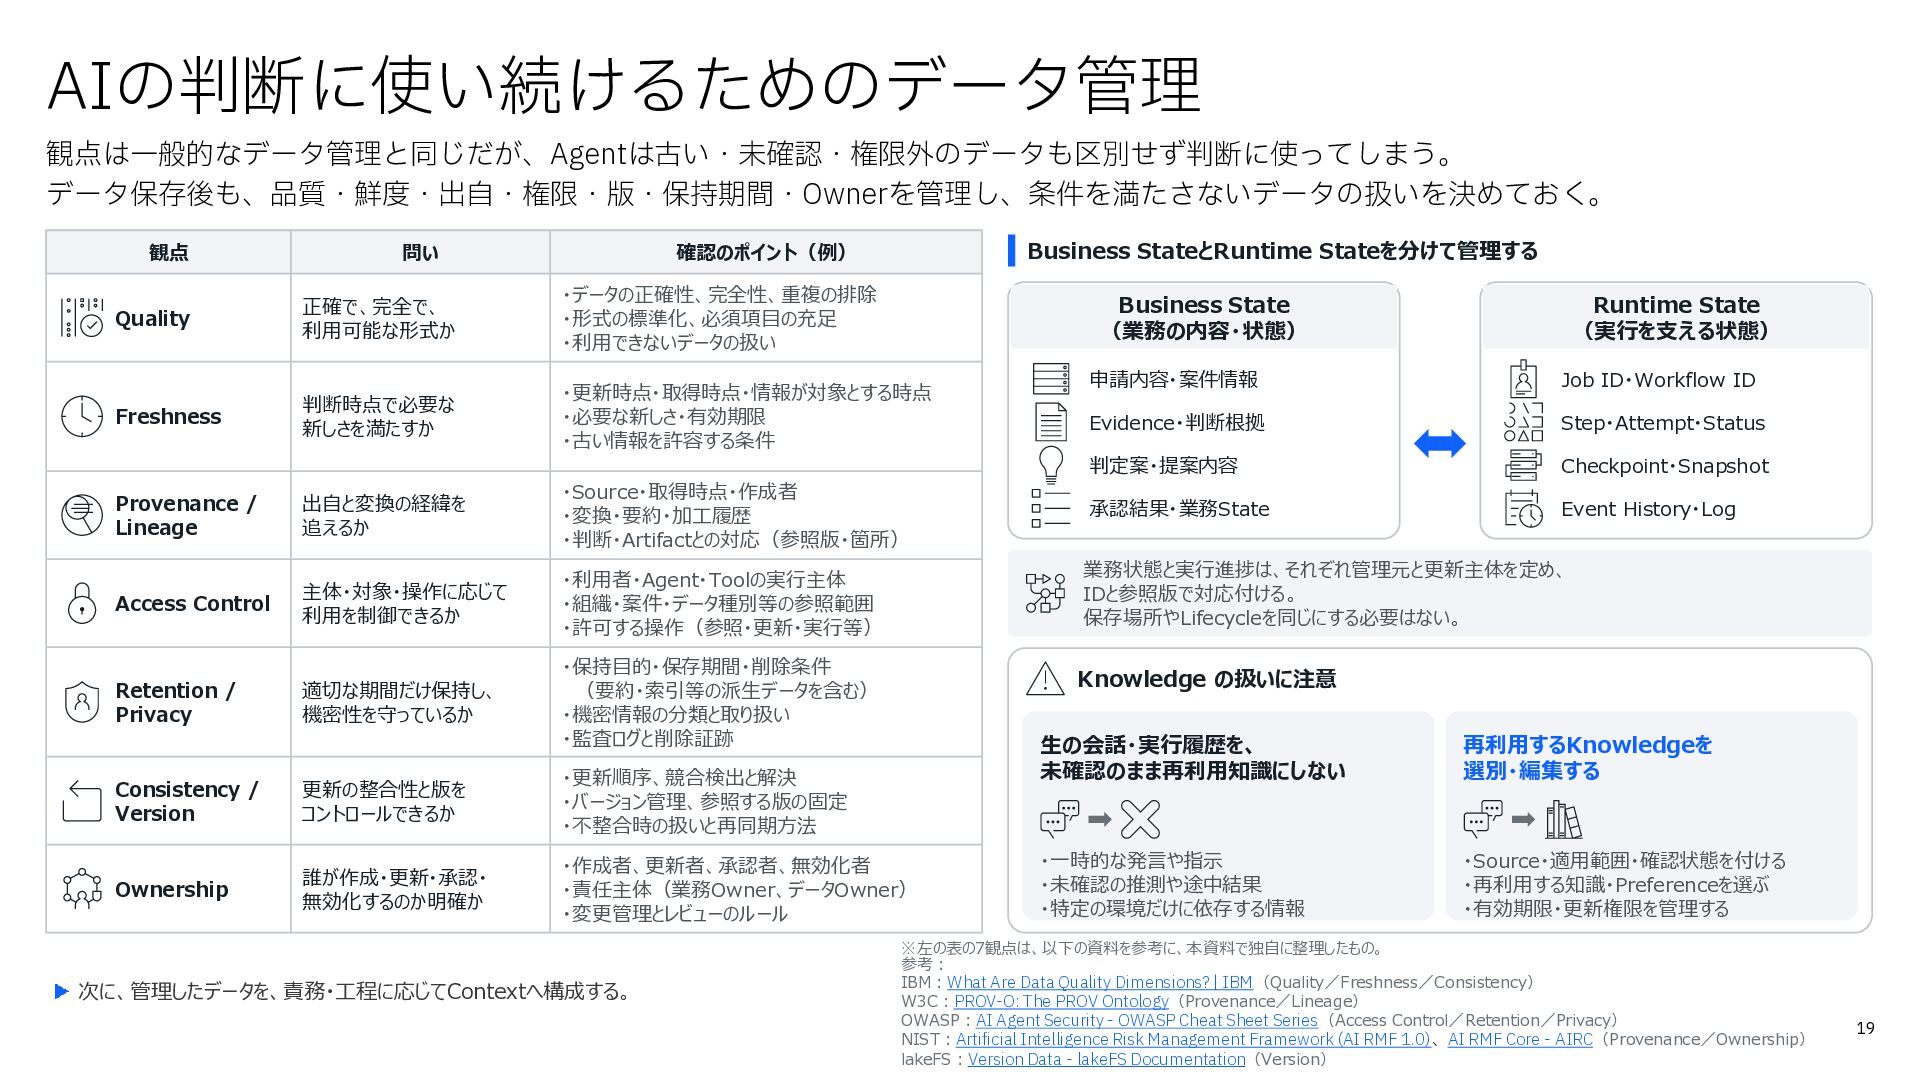
AIの判断に使い続けるためのデータ管理 観点は一般的なデータ管理と同じだが、Agentは古い・未確認・権限外のデータも区別せず判断に使ってしまう。 データ保存後も、品質・鮮度・出自・権限・版・保持期間・Ownerを管理し、条件を満たさないデータの扱いを決めておく。 観点 問い Business StateとRuntime Stateを分けて管理する 確認のポイント(例) Quality
正確で、完全で、 利用可能な形式か ・データの正確性、完全性、重複の排除 ・形式の標準化、必須項目の充足 ・利用できないデータの扱い Freshness 判断時点で必要な 新しさを満たすか ・更新時点・取得時点・情報が対象とする時点 ・必要な新しさ・有効期限 ・古い情報を許容する条件 Provenance / Lineage 出自と変換の経緯を 追えるか ・Source・取得時点・作成者 ・変換・要約・加工履歴 ・判断・Artifactとの対応(参照版・箇所) Access Control 主体・対象・操作に応じて 利用を制御できるか ・利用者・Agent・Toolの実行主体 ・組織・案件・データ種別等の参照範囲 ・許可する操作(参照・更新・実行等) 業務状態と実行進捗は、それぞれ管理元と更新主体を定め、 IDと参照版で対応付ける。 保存場所やLifecycleを同じにする必要はない。 Retention / Privacy 適切な期間だけ保持し、 機密性を守っているか ・保持目的・保存期間・削除条件 (要約・索引等の派生データを含む) ・機密情報の分類と取り扱い ・監査ログと削除証跡 Runtime State (実行を支える状態) 申請内容・案件情報 Job ID・Workflow ID Evidence・判断根拠 Step・Attempt・Status 判定案・提案内容 Checkpoint・Snapshot 承認結果・業務State Event History・Log Knowledge の扱いに注意 Consistency / Version 更新の整合性と版を コントロールできるか ・更新順序、競合検出と解決 ・バージョン管理、参照する版の固定 ・不整合時の扱いと再同期方法 Ownership 誰が作成・更新・承認・ 無効化するのか明確か ・作成者、更新者、承認者、無効化者 ・責任主体(業務Owner、データOwner) ・変更管理とレビューのルール 次に、管理したデータを、責務・工程に応じてContextへ構成する。 Business State (業務の内容・状態) 生の会話・実行履歴を、 未確認のまま再利用知識にしない 再利用するKnowledgeを 選別・編集する ・一時的な発言や指示 ・未確認の推測や途中結果 ・特定の環境だけに依存する情報 ・Source・適用範囲・確認状態を付ける ・再利用する知識・Preferenceを選ぶ ・有効期限・更新権限を管理する ※左の表の7観点は、以下の資料を参考に、本資料で独自に整理したもの。 参考: IBM:What Are Data Quality Dimensions? | IBM(Quality/Freshness/Consistency) W3C:PROV-O: The PROV Ontology(Provenance/Lineage) OWASP:AI Agent Security - OWASP Cheat Sheet Series(Access Control/Retention/Privacy) NIST:Artificial Intelligence Risk Management Framework (AI RMF 1.0)、AI RMF Core - AIRC(Provenance/Ownership) lakeFS:Version Data - lakeFS Documentation(Version) 19 -
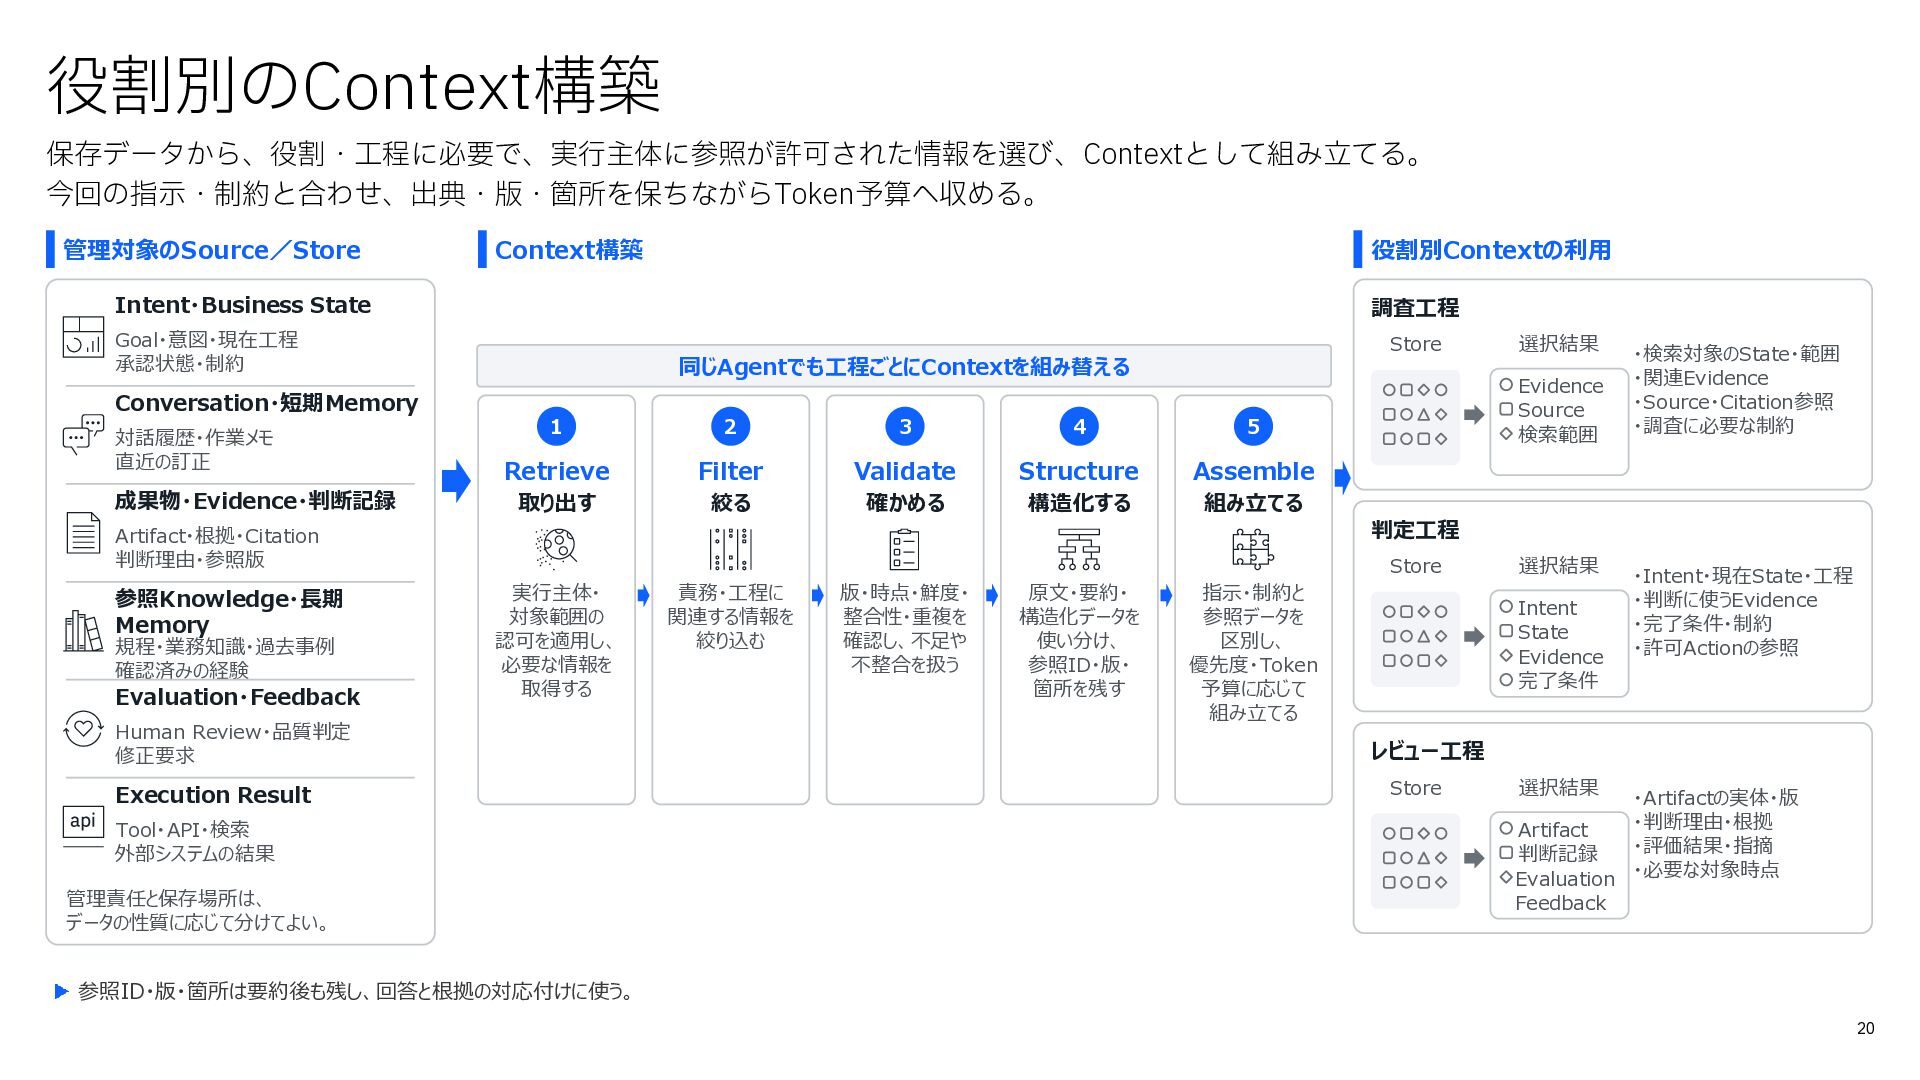
役割別のContext構築 保存データから、役割・工程に必要で、実行主体に参照が許可された情報を選び、Contextとして組み立てる。 今回の指示・制約と合わせ、出典・版・箇所を保ちながらToken予算へ収める。 管理対象のSource/Store Context構築 役割別Contextの利用 Intent・Business State 調査工程 Goal・意図・現在工程
承認状態・制約 Conversation・短期Memory 対話履歴・作業メモ 直近の訂正 成果物・Evidence・判断記録 Store 同じAgentでも工程ごとにContextを組み替える 1 2 3 4 5 Retrieve Filter Validate Structure Assemble 取り出す 絞る 確かめる 構造化する 組み立てる 規程・業務知識・過去事例 確認済みの経験 Evaluation・Feedback Evidence Source 検索範囲 ・検索対象のState・範囲 ・関連Evidence ・Source・Citation参照 ・調査に必要な制約 判定工程 Artifact・根拠・Citation 判断理由・参照版 参照Knowledge・長期 Memory 選択結果 Store 実行主体・ 対象範囲の 認可を適用し、 必要な情報を 取得する Human Review・品質判定 修正要求 Execution Result Tool・API・検索 外部システムの結果 管理責任と保存場所は、 データの性質に応じて分けてよい。 責務・工程に 関連する情報を 絞り込む 版・時点・鮮度・ 整合性・重複を 確認し、不足や 不整合を扱う 原文・要約・ 構造化データを 使い分け、 参照ID・版・ 箇所を残す 指示・制約と 参照データを 区別し、 優先度・Token 予算に応じて 組み立てる 選択結果 Intent State Evidence 完了条件 ・Intent・現在State・工程 ・判断に使うEvidence ・完了条件・制約 ・許可Actionの参照 レビュー工程 Store 選択結果 ・Artifactの実体・版 ・判断理由・根拠 Artifact ・評価結果・指摘 判断記録 Evaluation ・必要な対象時点 Feedback 参照ID・版・箇所は要約後も残し、回答と根拠の対応付けに使う。 20 -
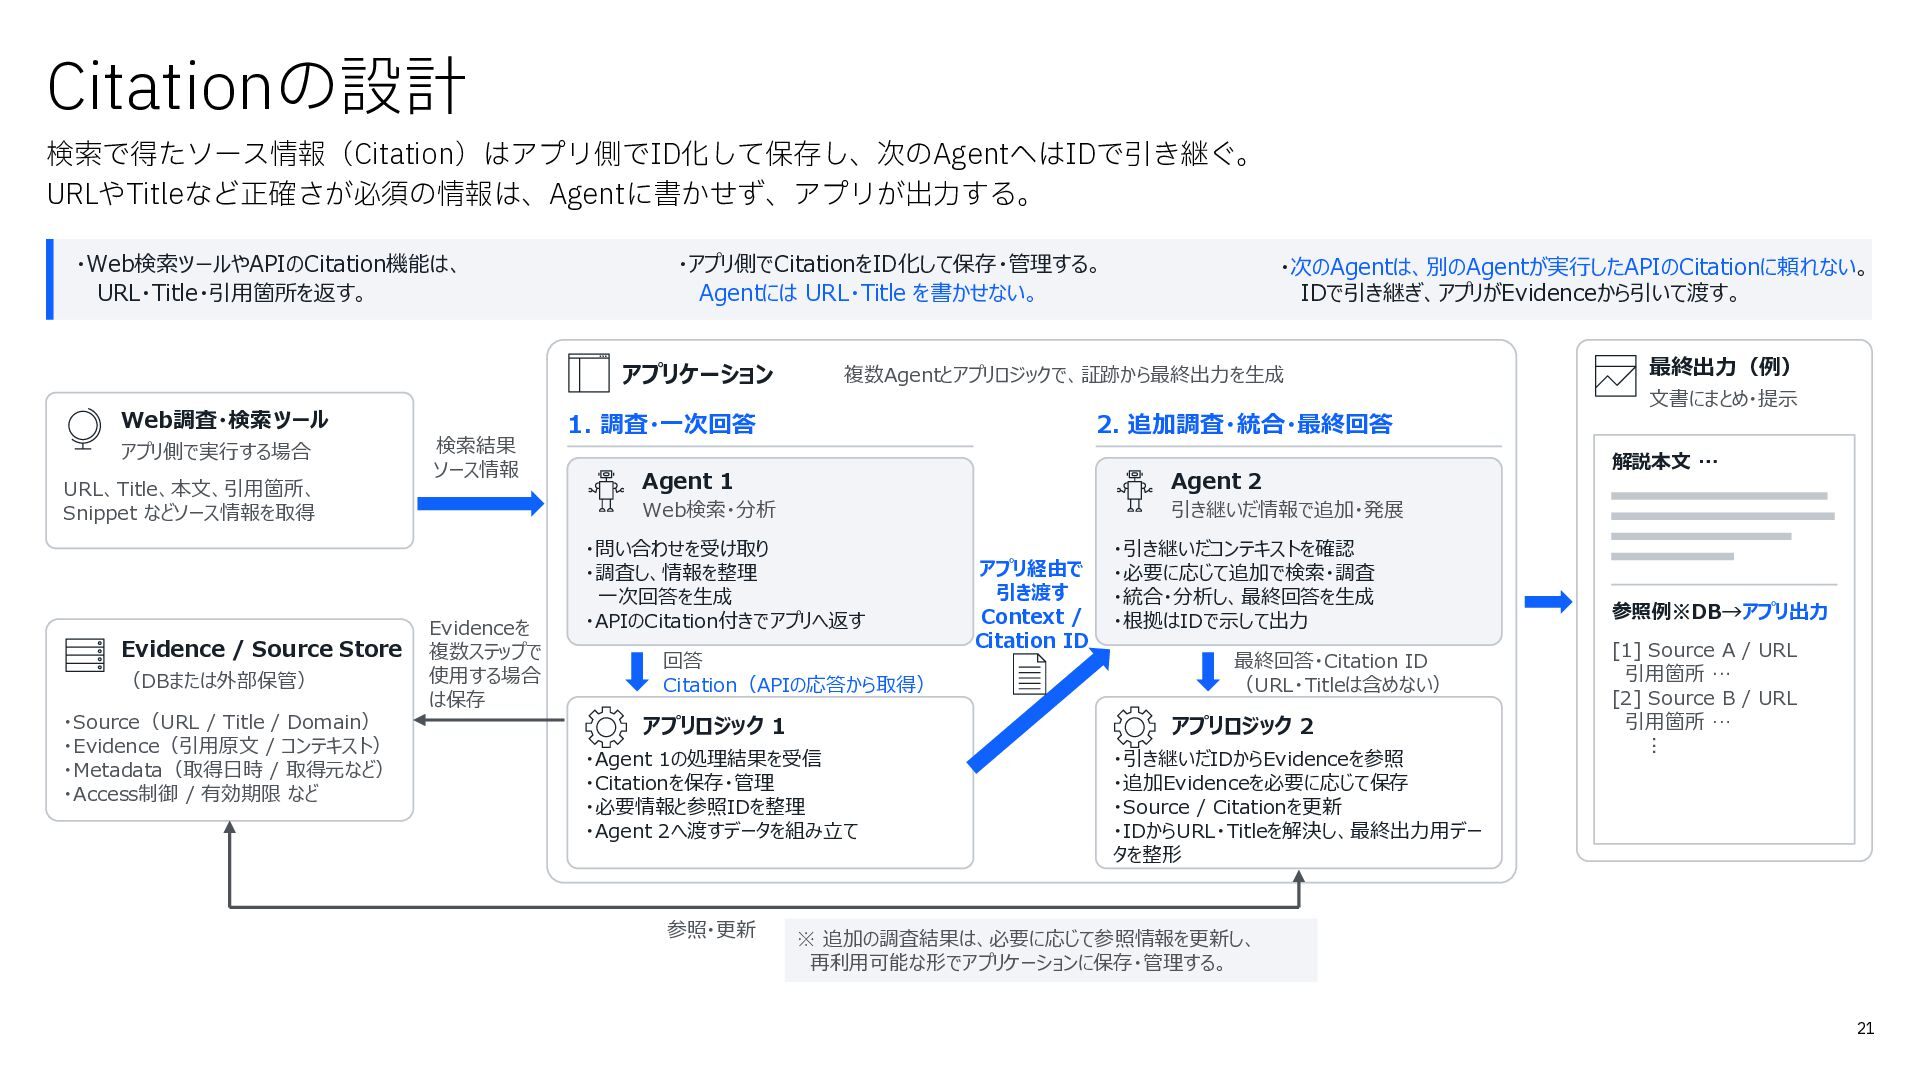
Citationの設計 検索で得たソース情報(Citation)はアプリ側でID化して保存し、次のAgentへはIDで引き継ぐ。 URLやTitleなど正確さが必須の情報は、Agentに書かせず、アプリが出力する。 ・Web検索ツールやAPIのCitation機能は、 URL・Title・引用箇所を返す。 ・アプリ側でCitationをID化して保存・管理する。 Agentには URL・Title を書かせない。 アプリケーション
Web調査・検索ツール アプリ側で実行する場合 URL、Title、本文、引用箇所、 Snippet などソース情報を取得 Evidence / Source Store (DBまたは外部保管) ・Source(URL / Title / Domain) ・Evidence(引用原文 / コンテキスト) ・Metadata(取得日時 / 取得元など) ・Access制御 / 有効期限 など 検索結果 ソース情報 Evidenceを 複数ステップで 使用する場合 は保存 ・次のAgentは、別のAgentが実行したAPIのCitationに頼れない。 IDで引き継ぎ、アプリがEvidenceから引いて渡す。 複数Agentとアプリロジックで、証跡から最終出力を生成 1. 調査・一次回答 2. 追加調査・統合・最終回答 Agent 1 Agent 2 Web検索・分析 引き継いだ情報で追加・発展 ・問い合わせを受け取り ・調査し、情報を整理 一次回答を生成 ・APIのCitation付きでアプリへ返す 回答 Citation(APIの応答から取得) アプリロジック 1 ・引き継いだコンテキストを確認 ・必要に応じて追加で検索・調査 ・統合・分析し、最終回答を生成 ・根拠はIDで示して出力 最終回答・Citation ID (URL・Titleは含めない) アプリロジック 2 ・Agent 1の処理結果を受信 ・Citationを保存・管理 ・必要情報と参照IDを整理 ・Agent 2へ渡すデータを組み立て 参照・更新 アプリ経由で 引き渡す Context / Citation ID ・引き継いだIDからEvidenceを参照 ・追加Evidenceを必要に応じて保存 ・Source / Citationを更新 ・IDからURL・Titleを解決し、最終出力用デー タを整形 最終出力(例) 文書にまとめ・提示 解説本文 … 参照例※DB→アプリ出力 [1] Source A / URL 引用箇所 … [2] Source B / URL 引用箇所 … ⋮ ※ 追加の調査結果は、必要に応じて参照情報を更新し、 再利用可能な形でアプリケーションに保存・管理する。 21 -
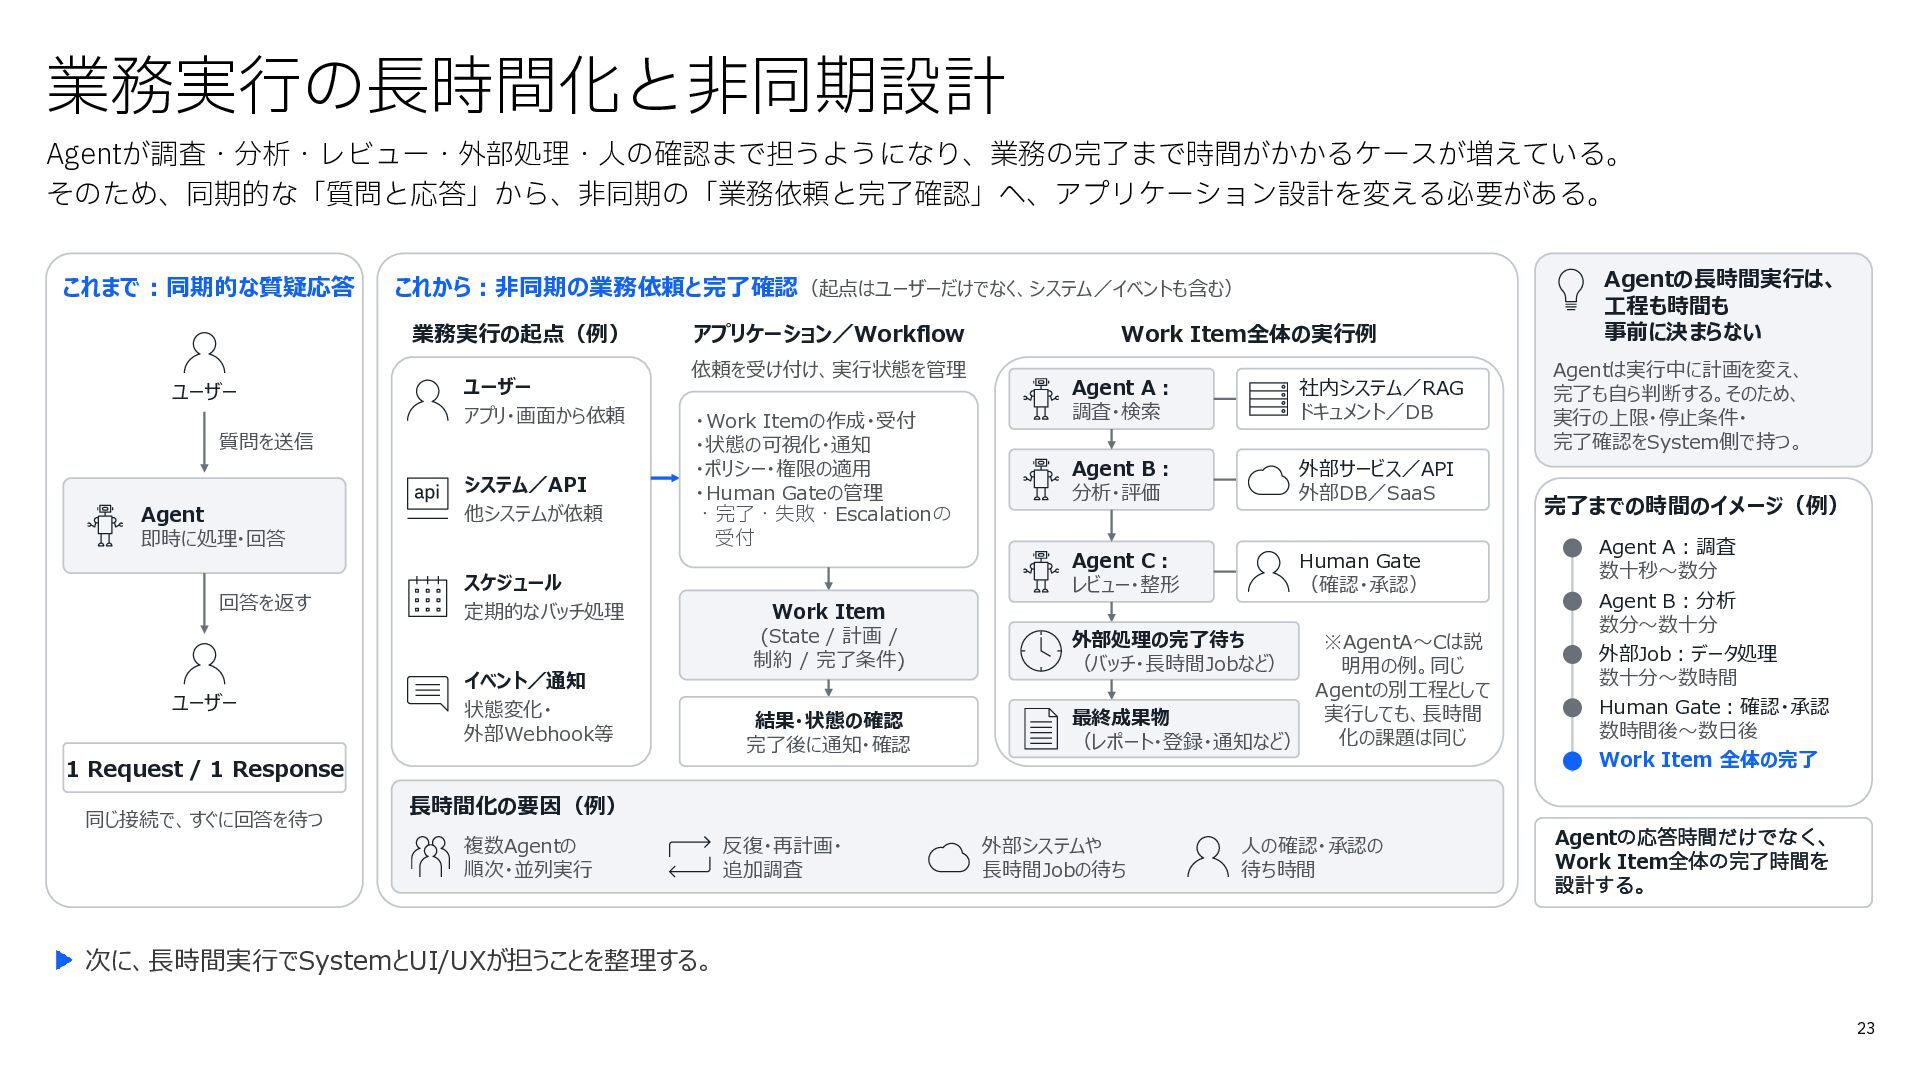
業務実行の長時間化と非同期設計 Agentが調査・分析・レビュー・外部処理・人の確認まで担うようになり、業務の完了まで時間がかかるケースが増えている。 そのため、同期的な「質問と応答」から、非同期の「業務依頼と完了確認」へ、アプリケーション設計を変える必要がある。 これまで:同期的な質疑応答 これから:非同期の業務依頼と完了確認(起点はユーザーだけでなく、システム/イベントも含む) 業務実行の起点(例) ユーザー ユーザー アプリ・画面から依頼 質問を送信
Agent 即時に処理・回答 回答を返す ユーザー システム/API 他システムが依頼 アプリケーション/Workflow 依頼を受け付け、実行状態を管理 ・Work Itemの作成・受付 ・状態の可視化・通知 ・ポリシー・権限の適用 ・Human Gateの管理 ・完了・失敗・Escalationの 受付 スケジュール 定期的なバッチ処理 イベント/通知 状態変化・ 外部Webhook等 1 Request / 1 Response 同じ接続で、すぐに回答を待つ Work Item (State / 計画 / 制約 / 完了条件) 結果・状態の確認 完了後に通知・確認 Work Item全体の実行例 Agent A: 調査・検索 社内システム/RAG ドキュメント/DB Agent B: 分析・評価 外部サービス/API 外部DB/SaaS Agent C: レビュー・整形 Human Gate (確認・承認) 外部処理の完了待ち (バッチ・長時間Jobなど) ※AgentA~Cは説 明用の例。同じ Agentの別工程として 実行しても、長時間 最終成果物 化の課題は同じ (レポート・登録・通知など) Agentの長時間実行は、 工程も時間も 事前に決まらない Agentは実行中に計画を変え、 完了も自ら判断する。そのため、 実行の上限・停止条件・ 完了確認をSystem側で持つ。 完了までの時間のイメージ(例) Agent A:調査 数十秒〜数分 Agent B:分析 数分〜数十分 外部Job:データ処理 数十分〜数時間 Human Gate:確認・承認 数時間後〜数日後 Work Item 全体の完了 長時間化の要因(例) 複数Agentの 順次・並列実行 反復・再計画・ 追加調査 外部システムや 長時間Jobの待ち 人の確認・承認の 待ち時間 Agentの応答時間だけでなく、 Work Item全体の完了時間を 設計する。 次に、長時間実行でSystemとUI/UXが担うことを整理する。 23 -
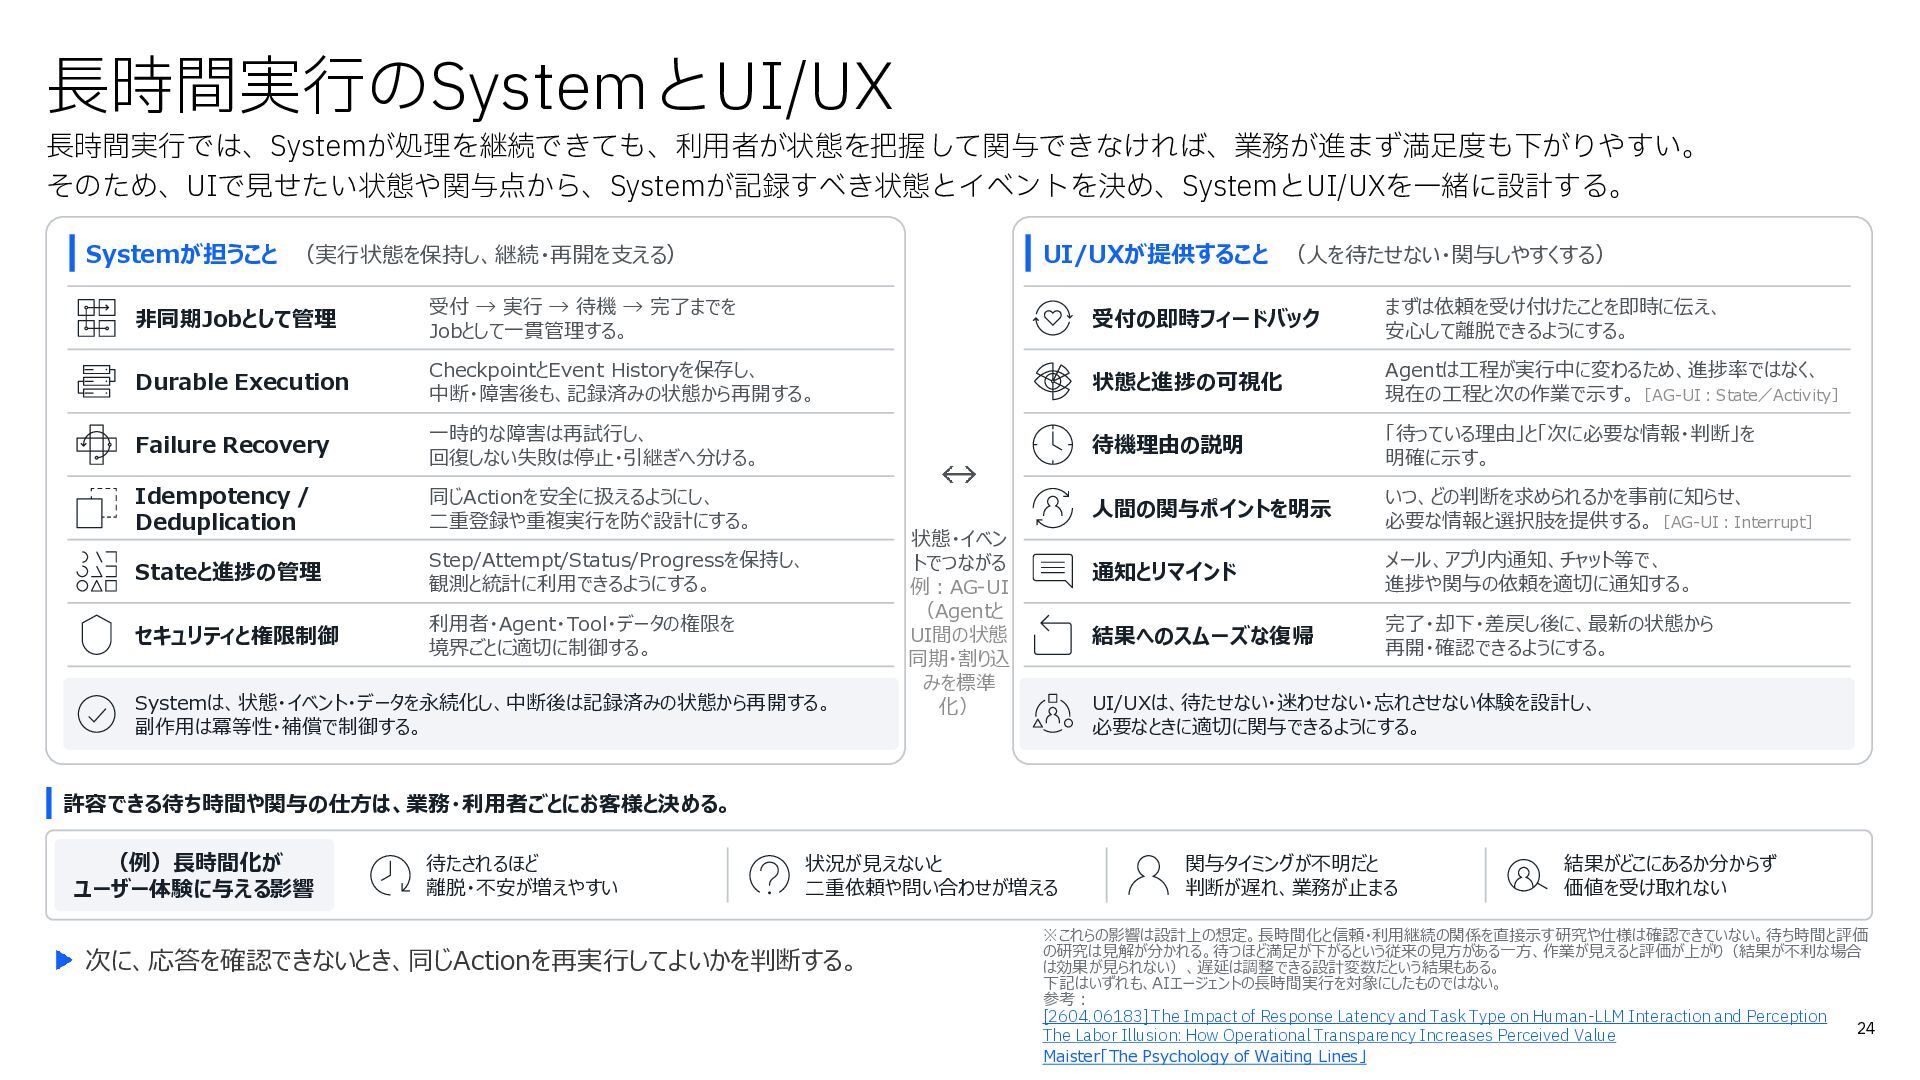
長時間実行のSystemとUI/UX 長時間実行では、Systemが処理を継続できても、利用者が状態を把握して関与できなければ、業務が進まず満足度も下がりやすい。 そのため、UIで見せたい状態や関与点から、Systemが記録すべき状態とイベントを決め、SystemとUI/UXを一緒に設計する。 Systemが担うこと (実行状態を保持し、継続・再開を支える) UI/UXが提供すること (人を待たせない・関与しやすくする) 非同期Jobとして管理 受付 →
実行 → 待機 → 完了までを Jobとして一貫管理する。 受付の即時フィードバック まずは依頼を受け付けたことを即時に伝え、 安心して離脱できるようにする。 Durable Execution CheckpointとEvent Historyを保存し、 中断・障害後も、記録済みの状態から再開する。 状態と進捗の可視化 Agentは工程が実行中に変わるため、進捗率ではなく、 現在の工程と次の作業で示す。[AG-UI:State/Activity] Failure Recovery 一時的な障害は再試行し、 回復しない失敗は停止・引継ぎへ分ける。 待機理由の説明 「待っている理由」と「次に必要な情報・判断」を 明確に示す。 Idempotency / Deduplication 同じActionを安全に扱えるようにし、 二重登録や重複実行を防ぐ設計にする。 人間の関与ポイントを明示 いつ、どの判断を求められるかを事前に知らせ、 必要な情報と選択肢を提供する。[AG-UI:Interrupt] Stateと進捗の管理 Step/Attempt/Status/Progressを保持し、 観測と統計に利用できるようにする。 通知とリマインド メール、アプリ内通知、チャット等で、 進捗や関与の依頼を適切に通知する。 セキュリティと権限制御 利用者・Agent・Tool・データの権限を 境界ごとに適切に制御する。 結果へのスムーズな復帰 完了・却下・差戻し後に、最新の状態から 再開・確認できるようにする。 Systemは、状態・イベント・データを永続化し、中断後は記録済みの状態から再開する。 副作用は冪等性・補償で制御する。 状態・イベン トでつながる 例:AG-UI (Agentと UI間の状態 同期・割り込 みを標準 化) UI/UXは、待たせない・迷わせない・忘れさせない体験を設計し、 必要なときに適切に関与できるようにする。 許容できる待ち時間や関与の仕方は、業務・利用者ごとにお客様と決める。 (例)長時間化が ユーザー体験に与える影響 待たされるほど 離脱・不安が増えやすい 状況が見えないと 二重依頼や問い合わせが増える 次に、応答を確認できないとき、同じActionを再実行してよいかを判断する。 関与タイミングが不明だと 判断が遅れ、業務が止まる 結果がどこにあるか分からず 価値を受け取れない ※これらの影響は設計上の想定。長時間化と信頼・利用継続の関係を直接示す研究や仕様は確認できていない。待ち時間と評価 の研究は見解が分かれる。待つほど満足が下がるという従来の見方がある一方、作業が見えると評価が上がり(結果が不利な場合 は効果が見られない)、遅延は調整できる設計変数だという結果もある。 下記はいずれも、AIエージェントの長時間実行を対象にしたものではない。 参考: [2604.06183] The Impact of Response Latency and Task Type on Human-LLM Interaction and Perception 24 The Labor Illusion: How Operational Transparency Increases Perceived Value Maister「The Psychology of Waiting Lines」 -
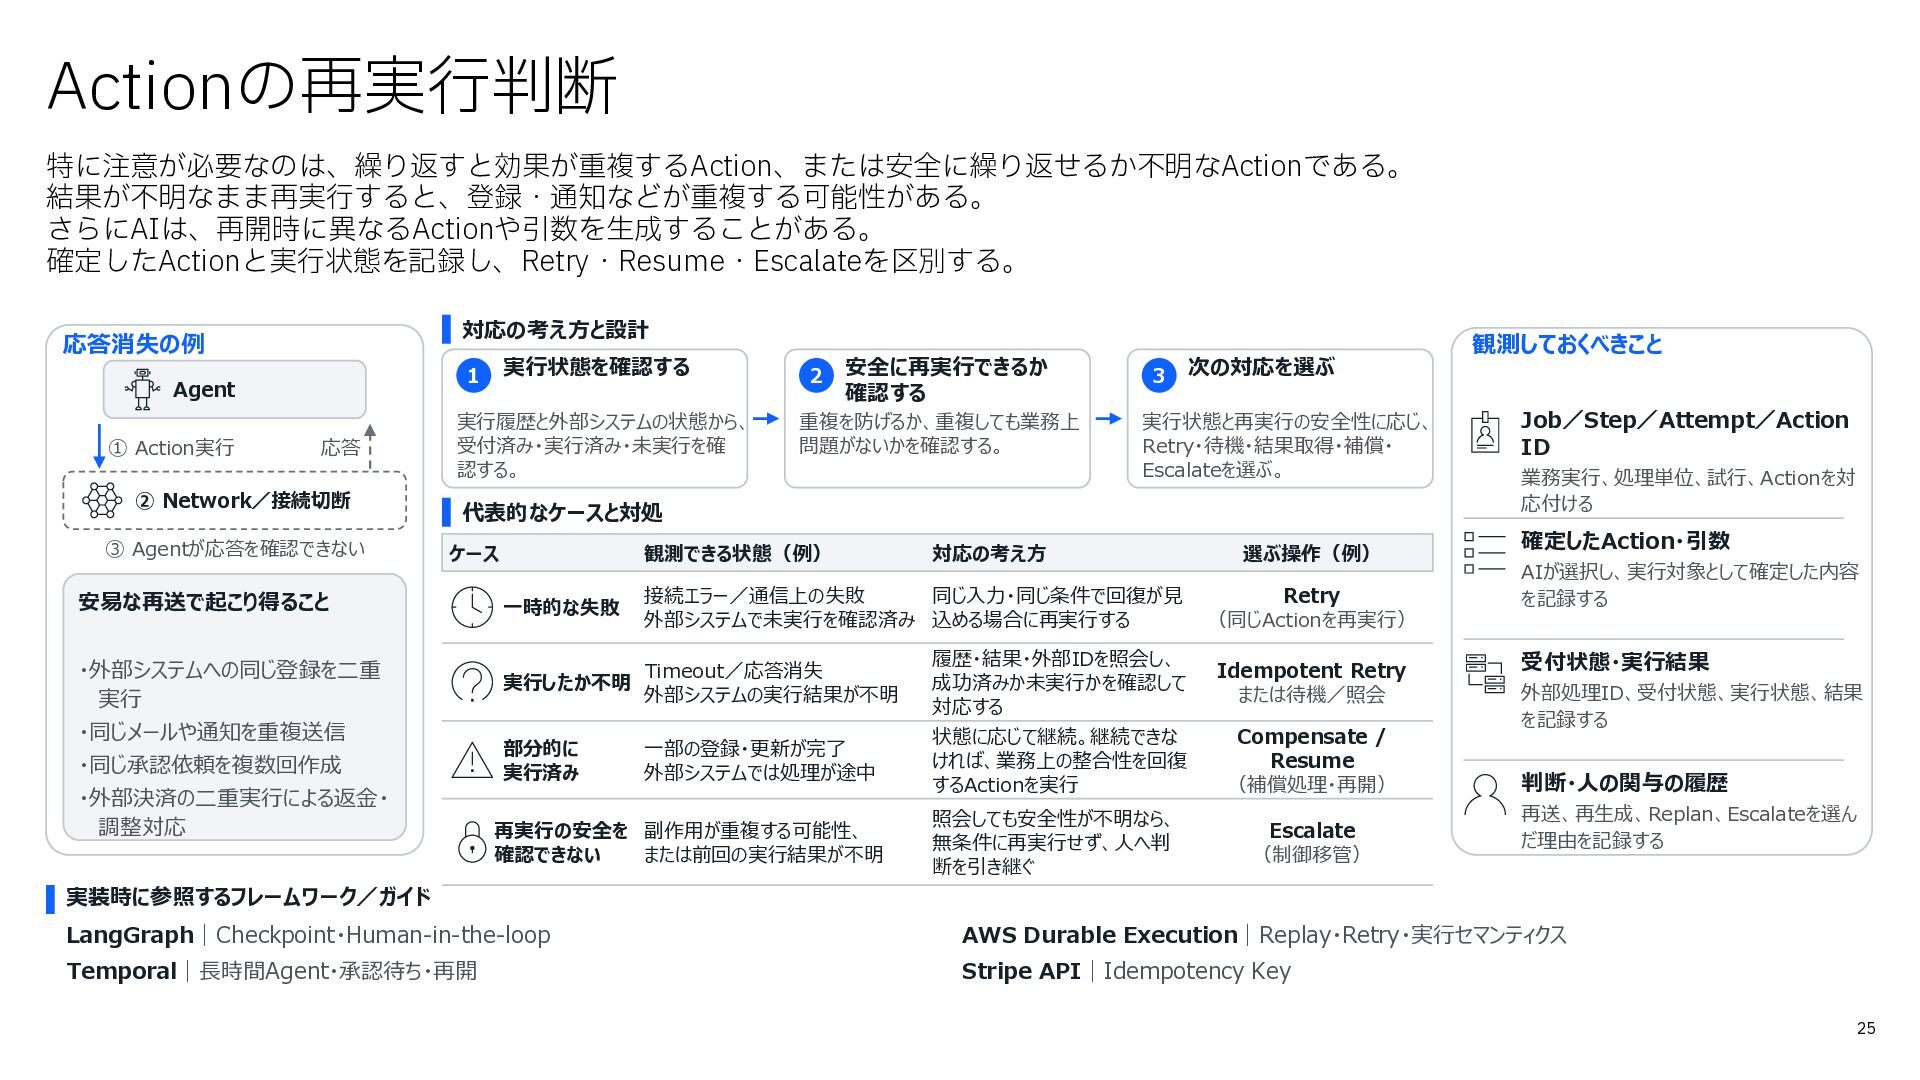
Actionの再実行判断 特に注意が必要なのは、繰り返すと効果が重複するAction、または安全に繰り返せるか不明なActionである。 結果が不明なまま再実行すると、登録・通知などが重複する可能性がある。 さらにAIは、再開時に異なるActionや引数を生成することがある。 確定したActionと実行状態を記録し、Retry・Resume・Escalateを区別する。 対応の考え方と設計 応答消失の例 Agent ① Action実行
実行状態を確認する 1 応答 ② Network/接続切断 ③ Agentが応答を確認できない 実行履歴と外部システムの状態から、 受付済み・実行済み・未実行を確 認する。 2 安全に再実行できるか 確認する 重複を防げるか、重複しても業務上 問題がないかを確認する。 3 次の対応を選ぶ 実行状態と再実行の安全性に応じ、 Retry・待機・結果取得・補償・ Escalateを選ぶ。 代表的なケースと対処 ケース 安易な再送で起こり得ること ・外部システムへの同じ登録を二重 実行 ・同じメールや通知を重複送信 ・同じ承認依頼を複数回作成 ・外部決済の二重実行による返金・ 調整対応 観測できる状態(例) 対応の考え方 一時的な失敗 接続エラー/通信上の失敗 同じ入力・同じ条件で回復が見 外部システムで未実行を確認済み 込める場合に再実行する 実行したか不明 Timeout/応答消失 外部システムの実行結果が不明 部分的に 実行済み 一部の登録・更新が完了 外部システムでは処理が途中 再実行の安全を 副作用が重複する可能性、 確認できない または前回の実行結果が不明 履歴・結果・外部IDを照会し、 成功済みか未実行かを確認して 対応する 状態に応じて継続。継続できな ければ、業務上の整合性を回復 するActionを実行 照会しても安全性が不明なら、 無条件に再実行せず、人へ判 断を引き継ぐ 選ぶ操作(例) Retry (同じActionを再実行) Idempotent Retry または待機/照会 Compensate / Resume (補償処理・再開) Escalate (制御移管) 観測しておくべきこと Job/Step/Attempt/Action ID 業務実行、処理単位、試行、Actionを対 応付ける 確定したAction・引数 AIが選択し、実行対象として確定した内容 を記録する 受付状態・実行結果 外部処理ID、受付状態、実行状態、結果 を記録する 判断・人の関与の履歴 再送、再生成、Replan、Escalateを選ん だ理由を記録する 実装時に参照するフレームワーク/ガイド LangGraph|Checkpoint・Human-in-the-loop AWS Durable Execution|Replay・Retry・実行セマンティクス Temporal|長時間Agent・承認待ち・再開 Stripe API|Idempotency Key 25 -
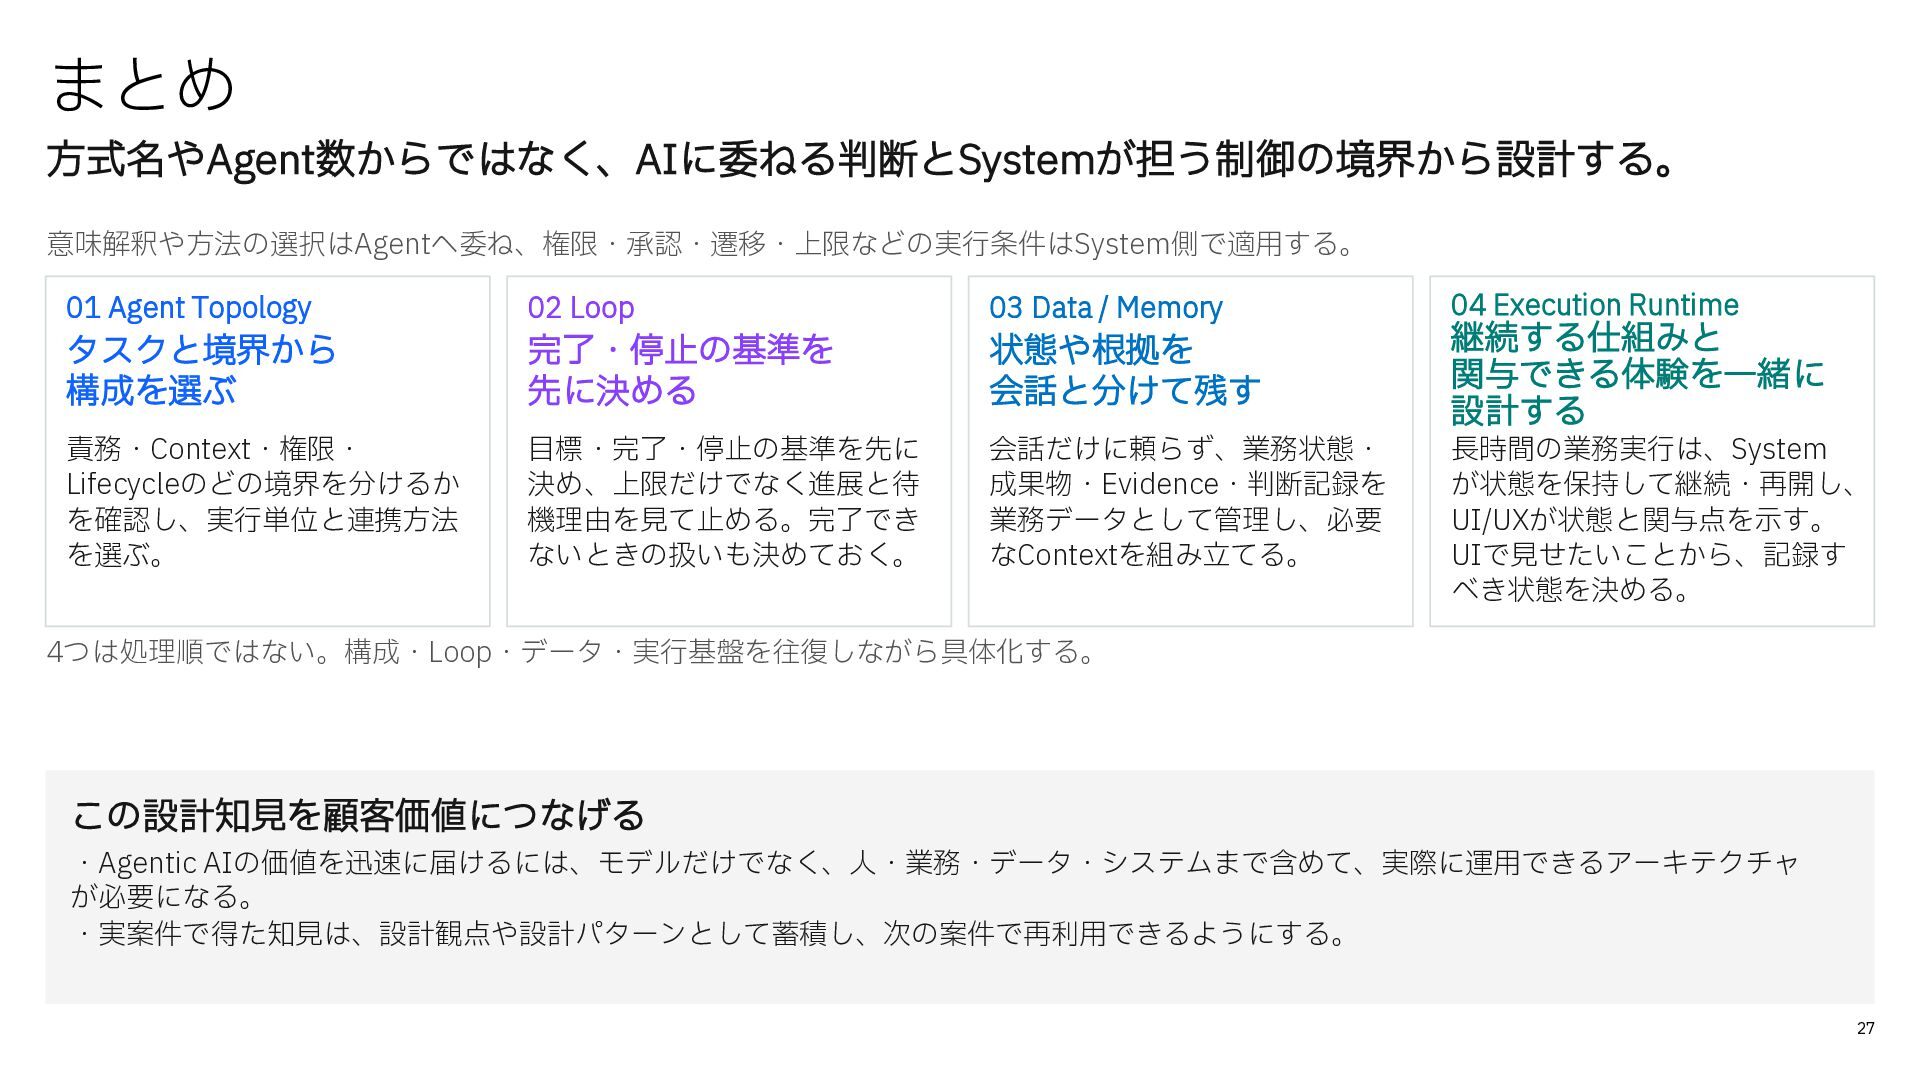
まとめ 方式名やAgent数からではなく、AIに委ねる判断とSystemが担う制御の境界から設計する。 意味解釈や方法の選択はAgentへ委ね、権限・承認・遷移・上限などの実行条件はSystem側で適用する。 04 Execution Runtime 01 Agent Topology 02
Loop 03 Data / Memory タスクと境界から 構成を選ぶ 完了・停止の基準を 先に決める 状態や根拠を 会話と分けて残す 継続する仕組みと 関与できる体験を一緒に 設計する 責務・Context・権限・ Lifecycleのどの境界を分けるか を確認し、実行単位と連携方法 を選ぶ。 目標・完了・停止の基準を先に 決め、上限だけでなく進展と待 機理由を見て止める。完了でき ないときの扱いも決めておく。 会話だけに頼らず、業務状態・ 成果物・Evidence・判断記録を 業務データとして管理し、必要 なContextを組み立てる。 長時間の業務実行は、System が状態を保持して継続・再開し、 UI/UXが状態と関与点を示す。 UIで見せたいことから、記録す べき状態を決める。 4つは処理順ではない。構成・Loop・データ・実行基盤を往復しながら具体化する。 この設計知見を顧客価値につなげる ・Agentic AIの価値を迅速に届けるには、モデルだけでなく、人・業務・データ・システムまで含めて、実際に運用できるアーキテクチャ が必要になる。 ・実案件で得た知見は、設計観点や設計パターンとして蓄積し、次の案件で再利用できるようにする。 27 -
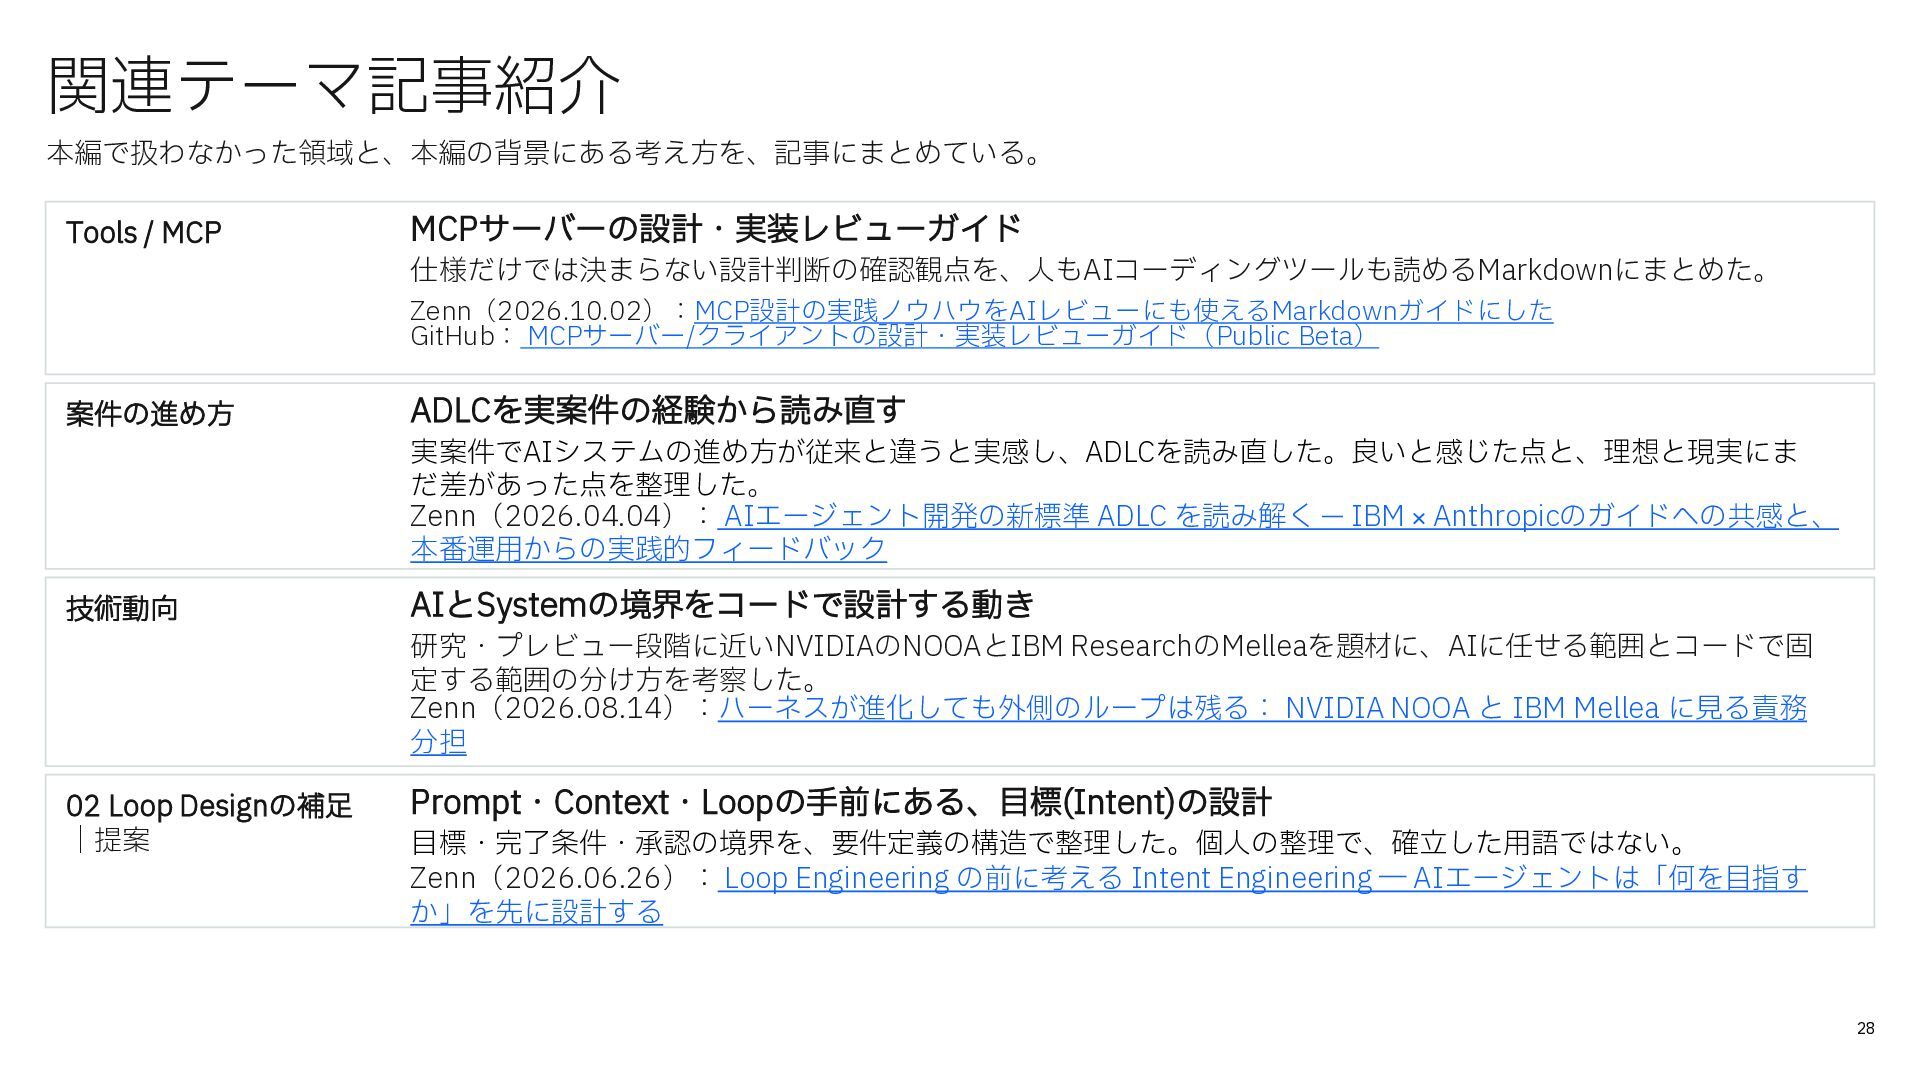
関連テーマ記事紹介 本編で扱わなかった領域と、本編の背景にある考え方を、記事にまとめている。 Tools / MCP MCPサーバーの設計・実装レビューガイド 仕様だけでは決まらない設計判断の確認観点を、人もAIコーディングツールも読めるMarkdownにまとめた。 Zenn(2026.10.02):MCP設計の実践ノウハウをAIレビューにも使えるMarkdownガイドにした GitHub: MCPサーバー/クライアントの設計・実装レビューガイド(Public
Beta) 案件の進め方 ADLCを実案件の経験から読み直す 実案件でAIシステムの進め方が従来と違うと実感し、ADLCを読み直した。良いと感じた点と、理想と現実にま だ差があった点を整理した。 Zenn(2026.04.04): AIエージェント開発の新標準 ADLC を読み解く — IBM × Anthropicのガイドへの共感と、 本番運用からの実践的フィードバック 技術動向 AIとSystemの境界をコードで設計する動き 研究・プレビュー段階に近いNVIDIAのNOOAとIBM ResearchのMelleaを題材に、AIに任せる範囲とコードで固 定する範囲の分け方を考察した。 Zenn(2026.08.14):ハーネスが進化しても外側のループは残る: NVIDIA NOOA と IBM Mellea に見る責務 分担 02 Loop Designの補足 |提案 Prompt・Context・Loopの手前にある、目標(Intent)の設計 目標・完了条件・承認の境界を、要件定義の構造で整理した。個人の整理で、確立した用語ではない。 Zenn(2026.06.26): Loop Engineering の前に考える Intent Engineering ― AIエージェントは「何を目指す か」を先に設計する 28
 beli68
 fortegp05
 carta_engineering
 yosukeyoshida
 biwashi
 muziyoshiz
 wind111
 jacopen
 okiyuki99
 say_no_w
 henryofficial
 maggiecrowley
 zakiyama
 addyosmani
 marketingsoph
 tammielis
 jlugia
 stephenakadiri
 lindahogenes
 nonsquared
 tmiket
 nmsamuel
 gr2m