Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
CISSPに出てくるセキュリティモデルとアクセス制御モデルをまとめてみた
Search
Sponsored
·
SiteGround - Reliable hosting with speed, security, and support you can count on.
→
kuzushiki
October 29, 2024
Technology
610
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
CISSPに出てくるセキュリティモデルとアクセス制御モデルをまとめてみた
47回 初心者のためのセキュリティ勉強会(オンライン開催)の発表資料です。
https://sfb.connpass.com/event/332870/
kuzushiki
October 29, 2024
More Decks by kuzushiki
See All by kuzushiki
ECS-cape – Hijacking IAM Privileges in Amazon ECSを解説する
kuzushiki
0
350
Next.jsの脆弱性(CVE-2025-29927)の話
kuzushiki
0
54
攻撃者の視点から見たGraphQLのセキュリティ
kuzushiki
0
55
PythonのURLパーサで見つかった脆弱性について解説する
kuzushiki
0
81
Pythonのtarfileによる展開処理がセキュアになりそう
kuzushiki
0
37
Web Cache Deception Attackについて解説する
kuzushiki
0
110
PHP8.2の新機能✞SensitiveParameter✞につい て
kuzushiki
0
47
Apple M1 CPUの脆弱性「PACMAN」について解説する
kuzushiki
0
910
ファームウェア解析はじめました
kuzushiki
0
38
Other Decks in Technology
See All in Technology
FinOpsを導入してマルチプロダクトのコスト最適化を実現する
kworkdev
PRO
0
110
あなたのDartコードは丸見えかもしれない ~reFlutterで暴くFlutterアプリの中身と多層防御~
zozotech
PRO
0
740
AIテスト自動化と評価駆動開発EDD
happysamurai294
0
130
Devin プロモコードの受け取りと適用(2026.10.27)
kinopeee
1
830
AIコーディングはじめました
miso
0
130
新米を「売り越さない」、Aurora DSQLで作る在庫ゼロ死守の限定ドロップEC
yama3133
0
140
AI時代、つくる力を自分たちの手に。 ──電通×KAG、アジャイルとAI駆動開発で挑む開発の変革
yuukiyo
3
450
クラウドエージェントの先駆け Devin。今も最先端を走る、他との違い
kinopeee
1
550
仕様駆動開発の、その先へ。決める力と確かめる仕組み
inariku
1
160
書き手が人でもAIでも正しくなる道、 SREを埋め込んだDeveloper Platform / tech drivers day8
chmikata
4
890
データマネジメント × 法務で作りあげる、 freeeの新しいデータガバナンスへの軌跡
freee
PRO
3
630
Content Mapper APIの応用例~CSS Modules、言語ファイル~
uhyo
2
510
Featured
See All Featured
What does AI have to do with Human Rights?
axbom
PRO
1
2.5k
Principles of Awesome APIs and How to Build Them.
keavy
128
18k
Chasing Engaging Ingredients in Design
codingconduct
0
380
Understanding Cognitive Biases in Performance Measurement
bluesmoon
32
3.1k
Fashionably flexible responsive web design (full day workshop)
malarkey
409
67k
How to Grow Your eCommerce with AI & Automation
katarinadahlin
PRO
2
340
Color Theory Basics | Prateek | Gurzu
gurzu
1
510
Large-scale JavaScript Application Architecture
addyosmani
516
110k
Lightning Talk: Beautiful Slides for Beginners
inesmontani
PRO
2
760
Exploring the Power of Turbo Streams & Action Cable | RailsConf2023
kevinliebholz
37
6.6k
The Impact of AI in SEO - AI Overviews June 2024 Edition
aleyda
6
1.3k
How to Create Impact in a Changing Tech Landscape [PerfNow 2023]
tammyeverts
56
3.5k
Transcript
CISSPに出てくるセキュリティモデルとアクセス制御モデルをまと めてみた kuzushiki
自己紹介 kuzushiki - セキュリティエンジニア5年目 - コーポレートITのセキュリティ担当 今月のニュース - CISSPトレーニングを受講した
背景 今月CISSPトレーニングを受講した ↓ あまり理解できない部分があった ↓ ドメイン3に出てくる「セキュリティモデル」と「アクセス制御モデル」についてまとめてみた
CISSPとは?
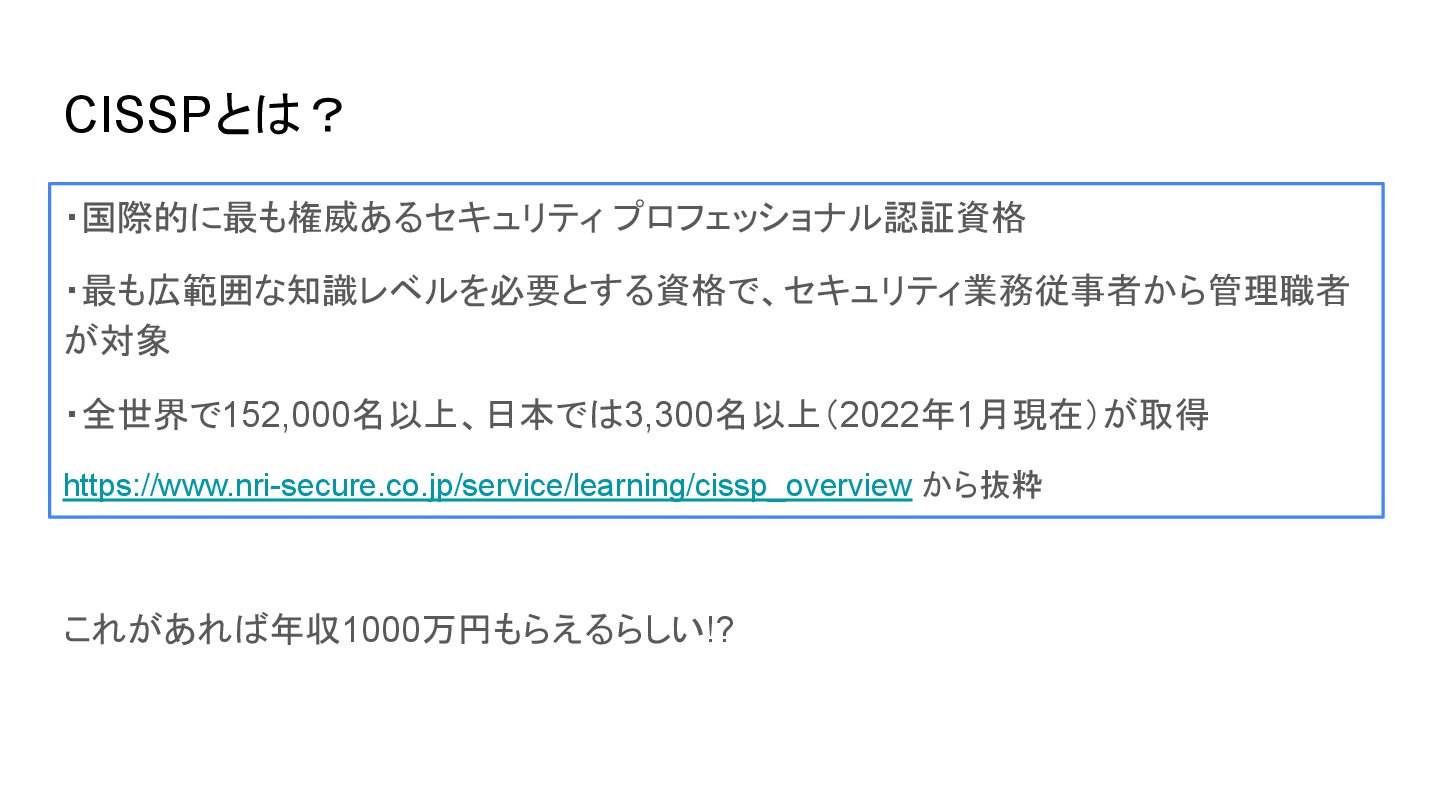
CISSPとは? ・国際的に最も権威あるセキュリティ プロフェッショナル認証資格 ・最も広範囲な知識レベルを必要とする資格で、セキュリティ業務従事者から管理職者 が対象 ・全世界で152,000名以上、日本では3,300名以上(2022年1月現在)が取得 https://www.nri-secure.co.jp/service/learning/cissp_overview から抜粋 これがあれば年収1000万円もらえるらしい!?
CISSPの出題範囲 1. セキュリティとリスクマネジメント 2. 資産のセキュリティ 3. セキュリティアーキテクチャとエンジニアリング 4. 通信とネットワークのセキュリティ 5.
アイデンティティおよびアクセス管理 6. セキュリティの評価とテスト 7. セキュリティの運用 8. ソフトウェア開発セキュリティ
セキュリティモデルとは?
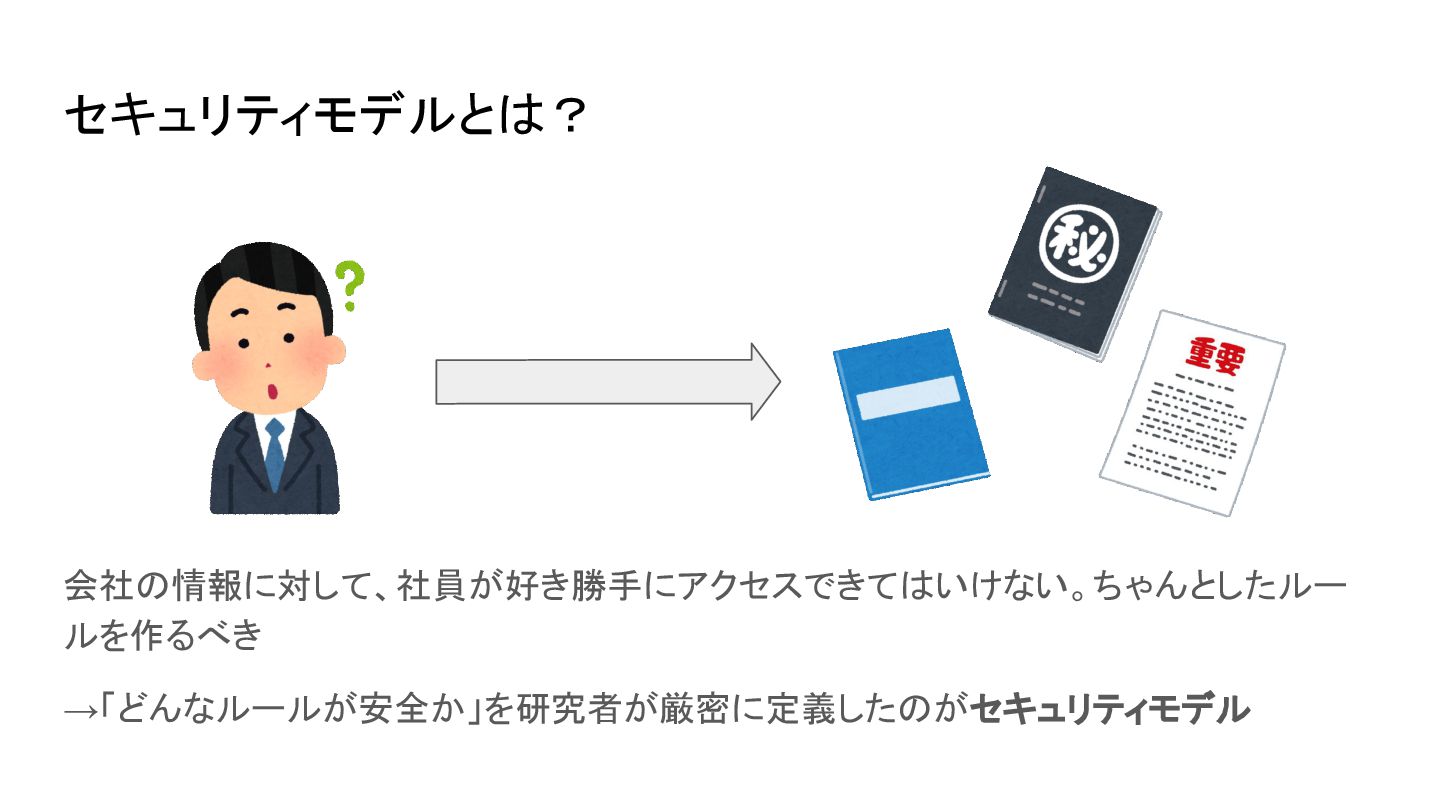
セキュリティモデルとは? 会社の情報に対して、社員が好き勝手にアクセスできてはいけない。ちゃんとしたルー ルを作るべき →「どんなルールが安全か」を研究者が厳密に定義したのがセキュリティモデル
CISSPに出てくるセキュリティモデル ・BLP(Bell-LaPadula) ・Biba ・Brewer-Nash ・Clark-Wilson ・Graham-Denning ・HRU(Harrison, Ruzzo, Ullman)
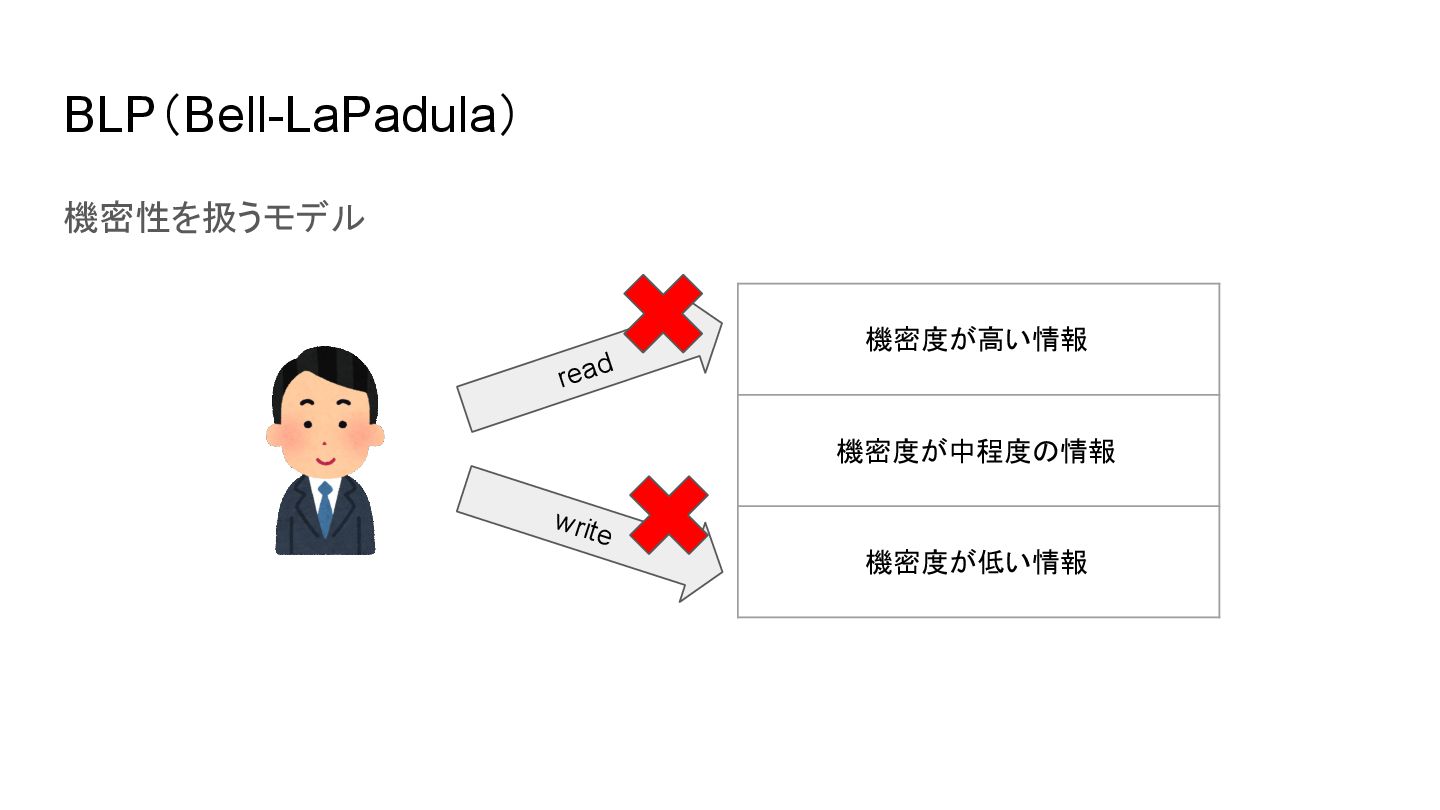
BLP(Bell-LaPadula) 機密性を扱うモデル 機密度が高い情報 機密度が中程度の情報 機密度が低い情報 read write
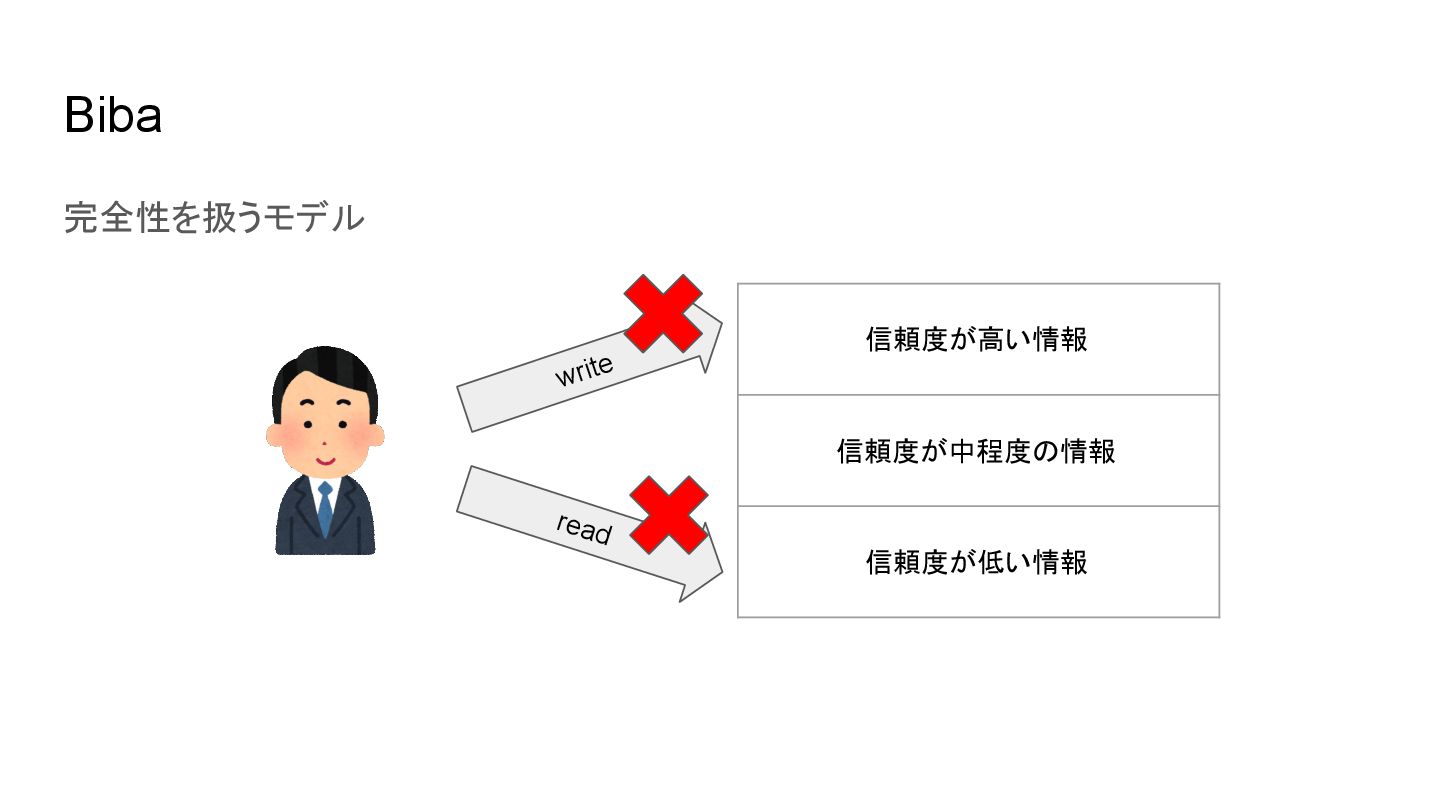
Biba 完全性を扱うモデル 信頼度が高い情報 信頼度が中程度の情報 信頼度が低い情報 write read
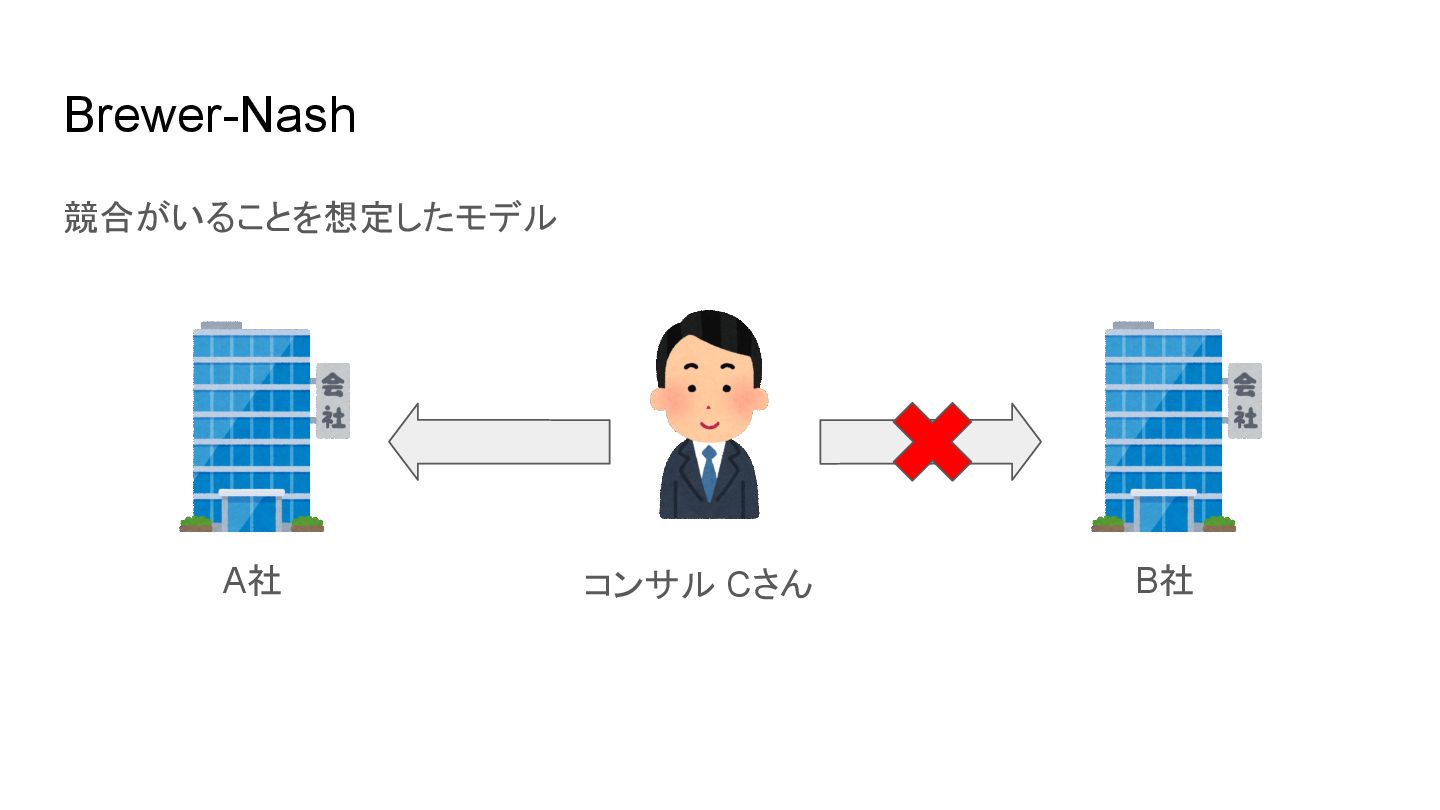
Brewer-Nash 競合がいることを想定したモデル A社 B社 コンサル Cさん
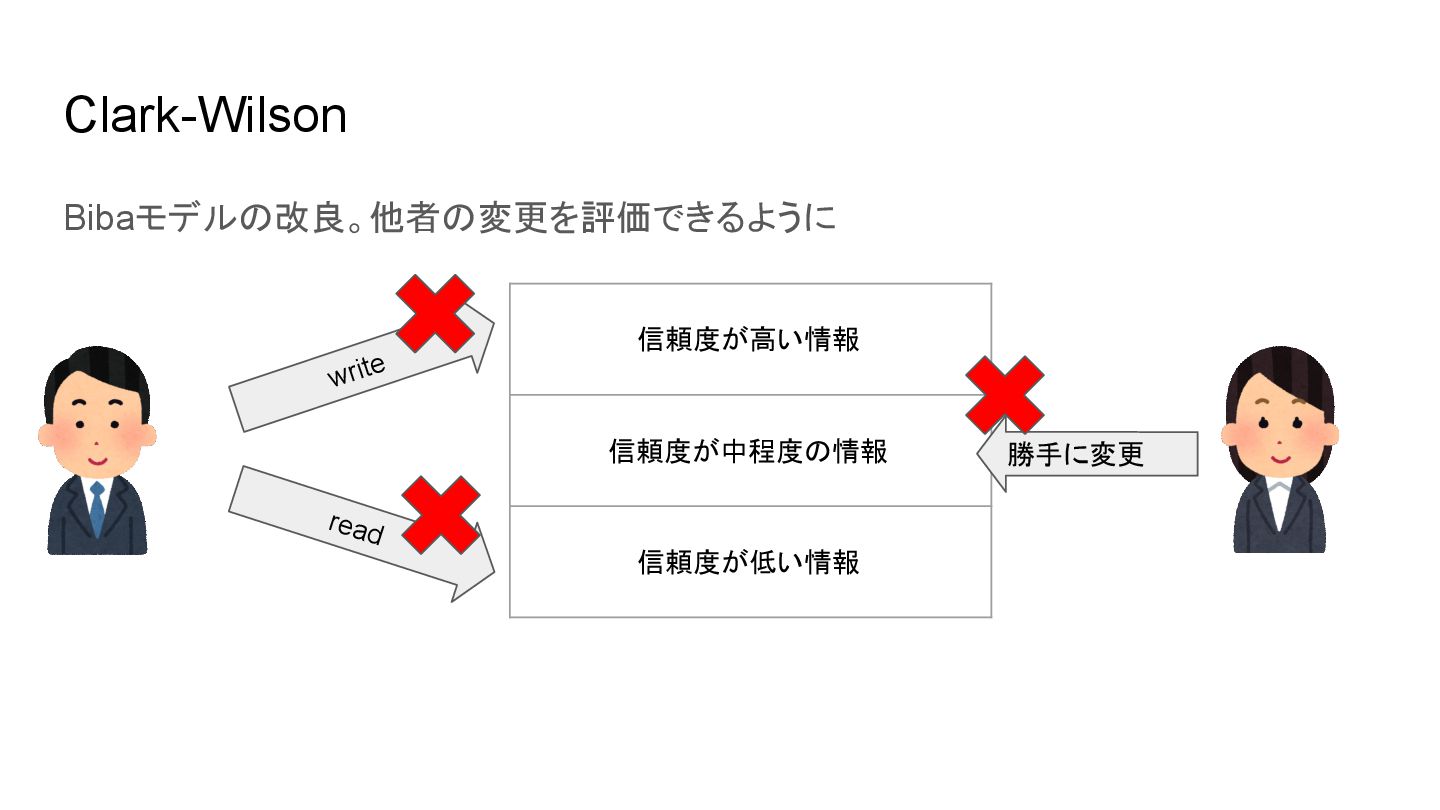
Clark-Wilson Bibaモデルの改良。他者の変更を評価できるように 信頼度が高い情報 信頼度が中程度の情報 信頼度が低い情報 write read 勝手に変更
Graham-Denning アクセス制御に関する8つのルールを定めた 1. アクセス権を譲渡 2. アクセス権を付与 3. アクセス権の削除 4. アクセス権の確認
5. オブジェクトの削除 6. オブジェクトの作成 7. サブジェクトの削除 8. サブジェクトの作成
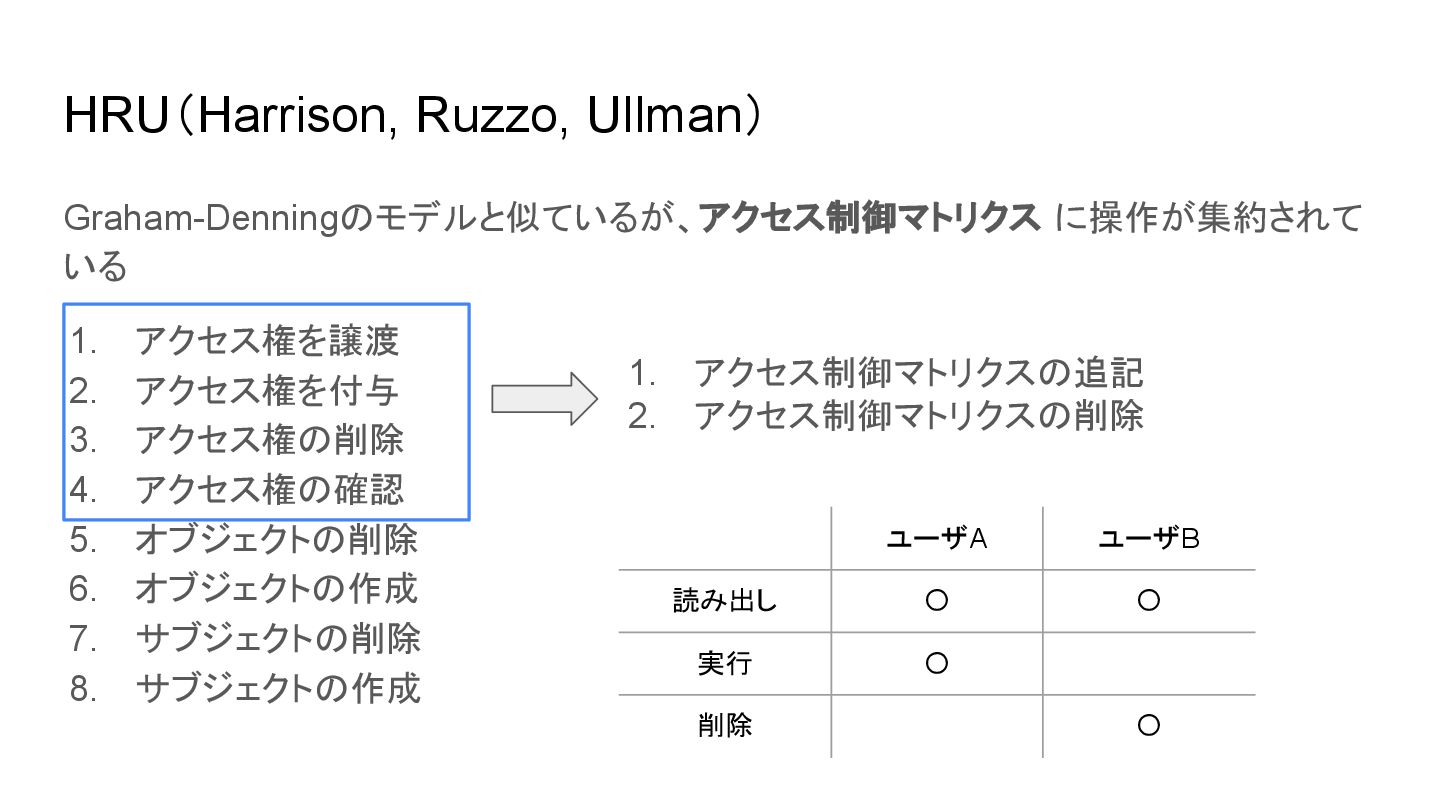
HRU(Harrison, Ruzzo, Ullman) Graham-Denningのモデルと似ているが、アクセス制御マトリクス に操作が集約されて いる 1. アクセス権を譲渡 2. アクセス権を付与
3. アクセス権の削除 4. アクセス権の確認 5. オブジェクトの削除 6. オブジェクトの作成 7. サブジェクトの削除 8. サブジェクトの作成 1. アクセス制御マトリクスの追記 2. アクセス制御マトリクスの削除 ユーザA ユーザB 読み出し 〇 〇 実行 〇 削除 〇
アクセス制御モデルとは?
アクセス制御モデルとは? NIST SP 800-192の説明 > アクセス制御システムによって執行されるセキュリティポリシーの正式な提示であり、 システムの理論的限界を証明するのに有用である セキュリティモデルは理論的なものであり、そのまま実装するのは難しい →実装とのギャップを埋めるのがアクセス制御モデル
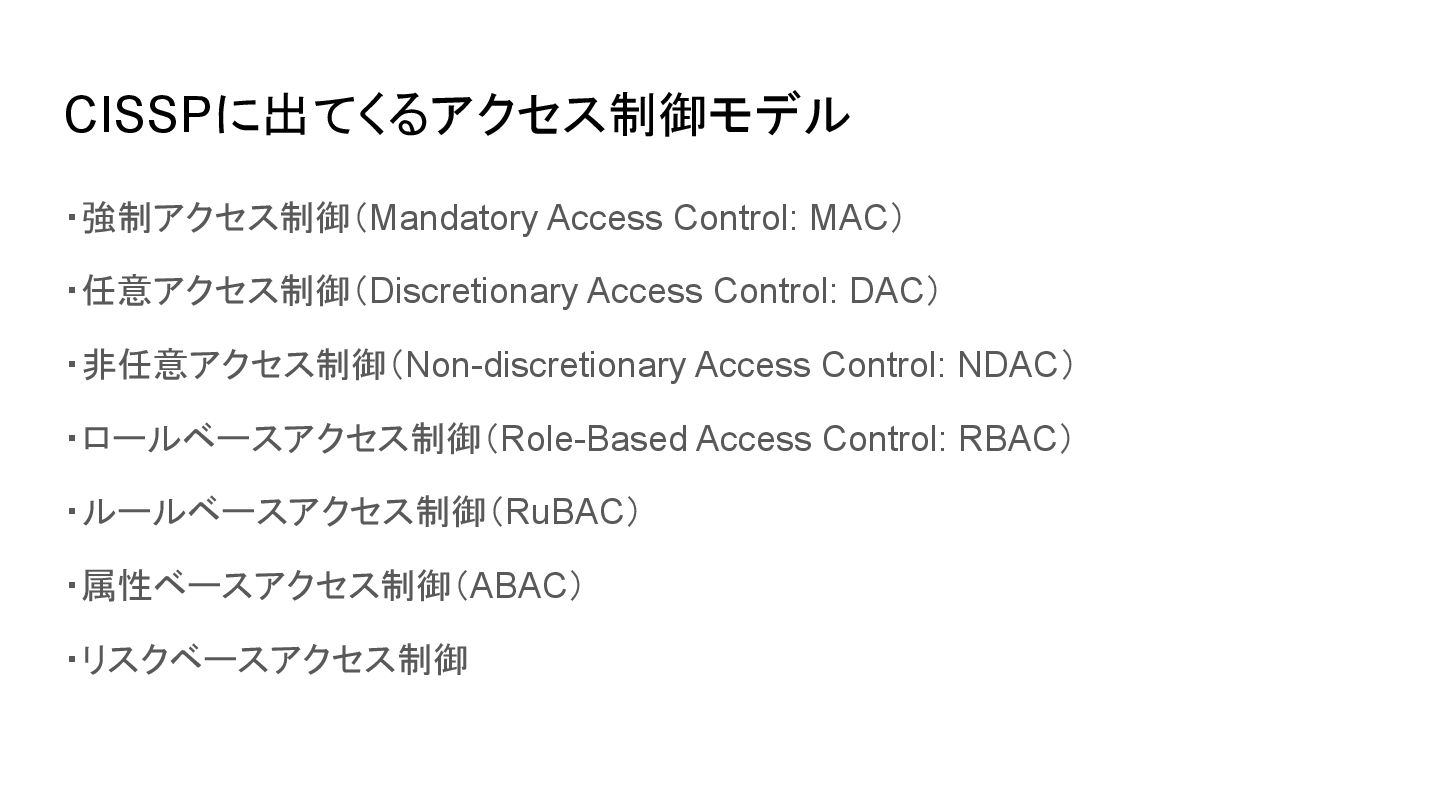
CISSPに出てくるアクセス制御モデル ・強制アクセス制御(Mandatory Access Control: MAC) ・任意アクセス制御(Discretionary Access Control: DAC) ・非任意アクセス制御(Non-discretionary
Access Control: NDAC) ・ロールベースアクセス制御(Role-Based Access Control: RBAC) ・ルールベースアクセス制御(RuBAC) ・属性ベースアクセス制御(ABAC) ・リスクベースアクセス制御
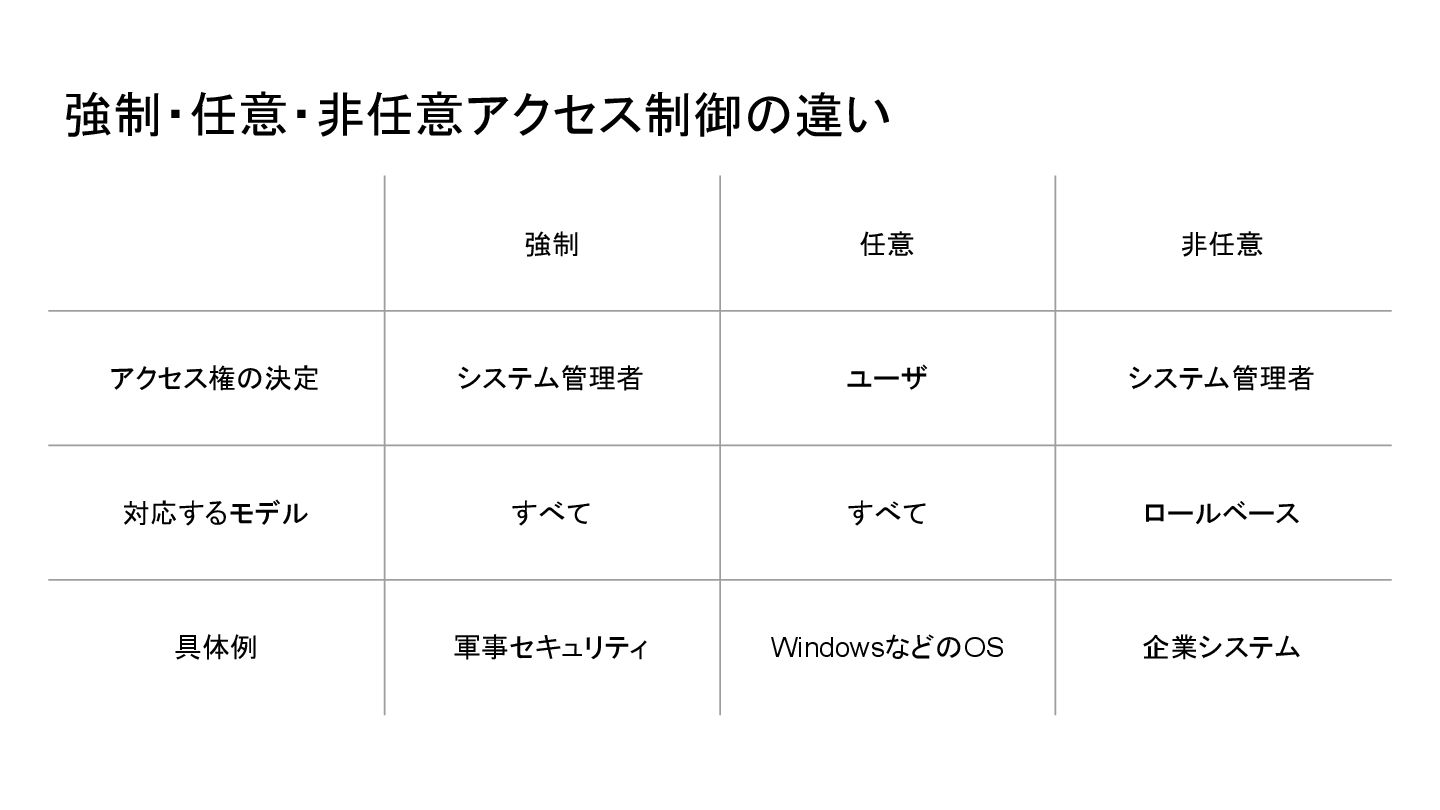
強制・任意・非任意アクセス制御の違い 強制 任意 非任意 アクセス権の決定 システム管理者 ユーザ システム管理者 対応するモデル すべて
すべて ロールベース 具体例 軍事セキュリティ WindowsなどのOS 企業システム
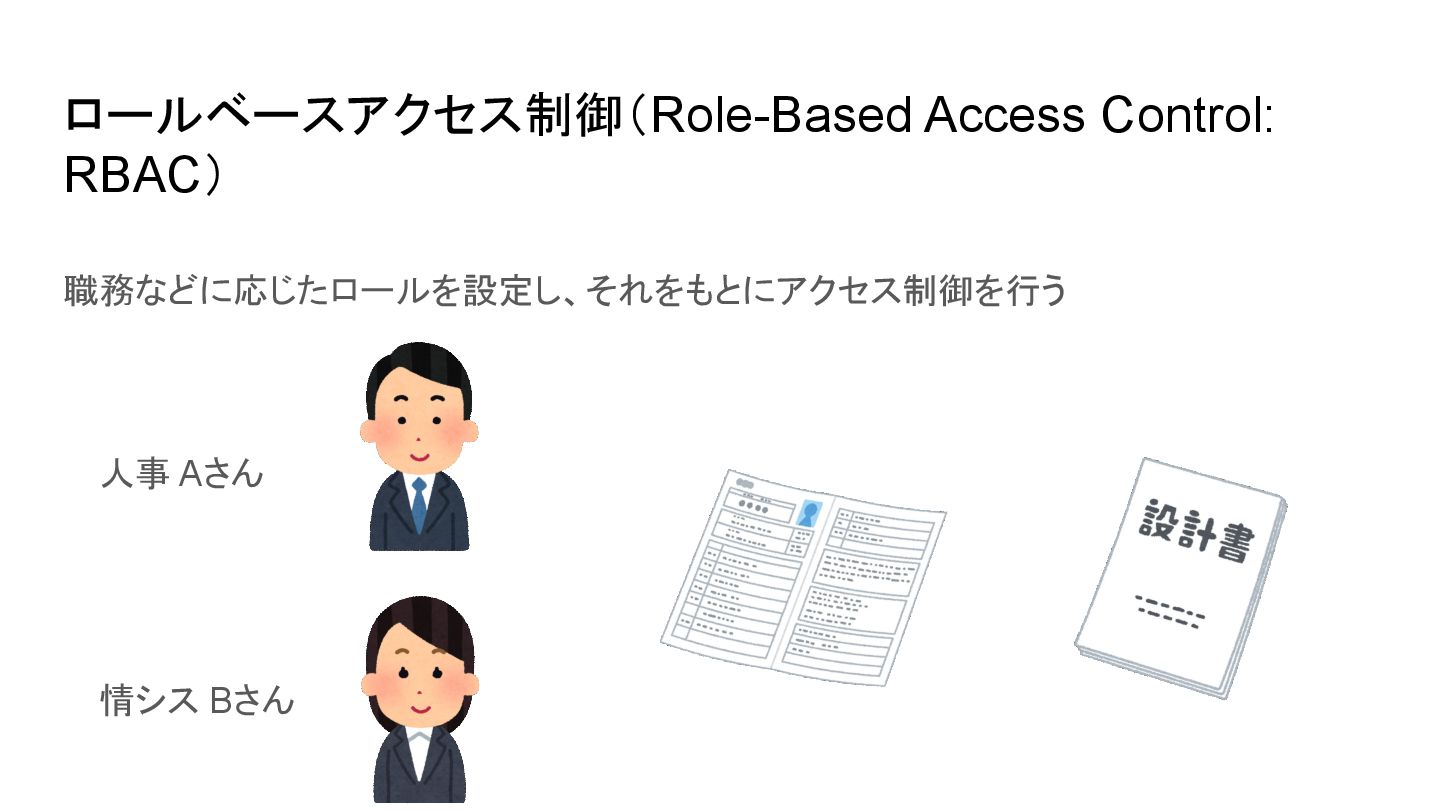
ロールベースアクセス制御(Role-Based Access Control: RBAC) 職務などに応じたロールを設定し、それをもとにアクセス制御を行う 人事 Aさん 情シス Bさん
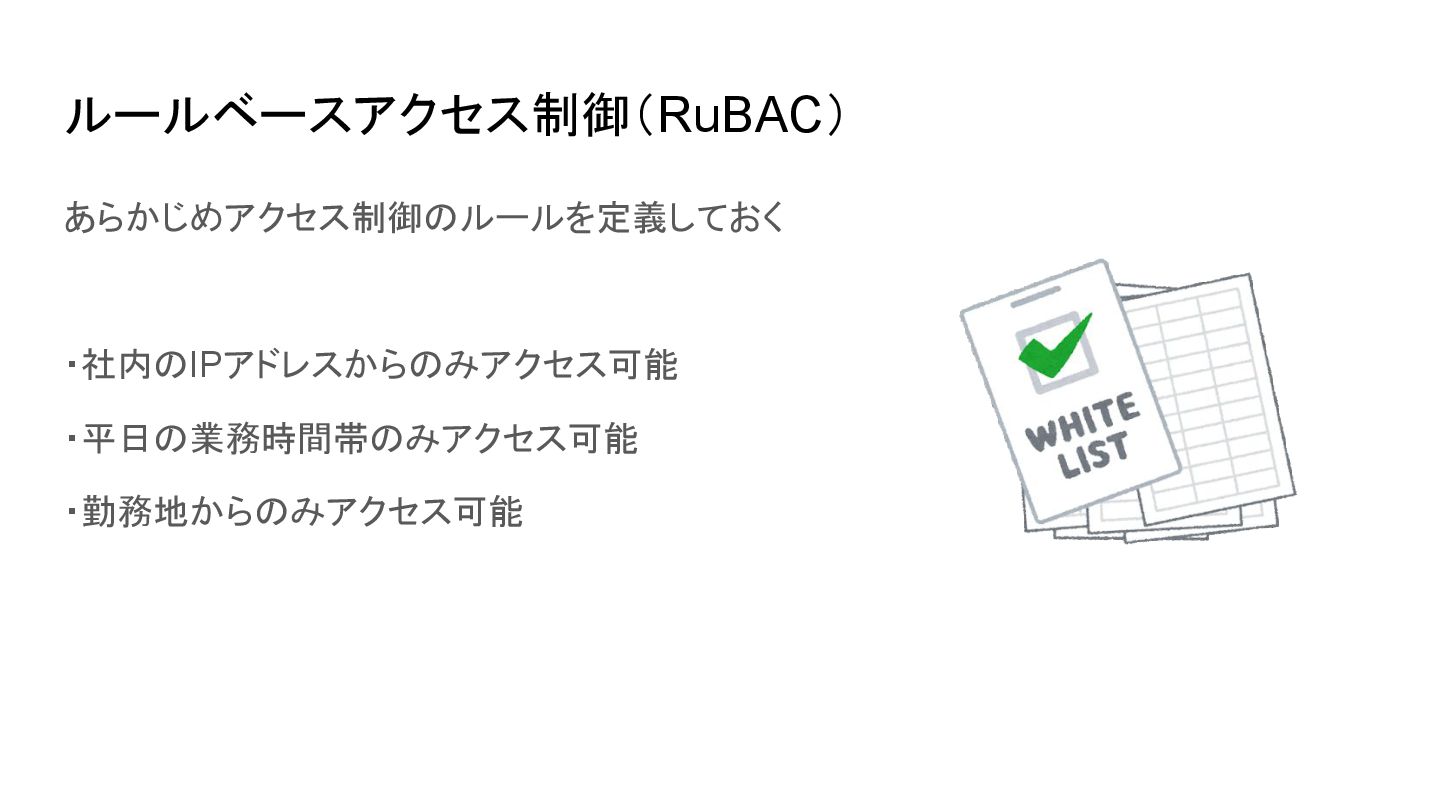
ルールベースアクセス制御(RuBAC) あらかじめアクセス制御のルールを定義しておく ・社内のIPアドレスからのみアクセス可能 ・平日の業務時間帯のみアクセス可能 ・勤務地からのみアクセス可能
属性ベースアクセス制御(ABAC) 属性の組み合わせをもとにアクセス制御を行う RuBACをよりシンプルにしたもの ・〇〇県から□時にアクセスがあったら許可(場所と時刻の属性) ・IPアドレス××から△△部の人のアクセスがあったら許可(IPとユーザの属性)
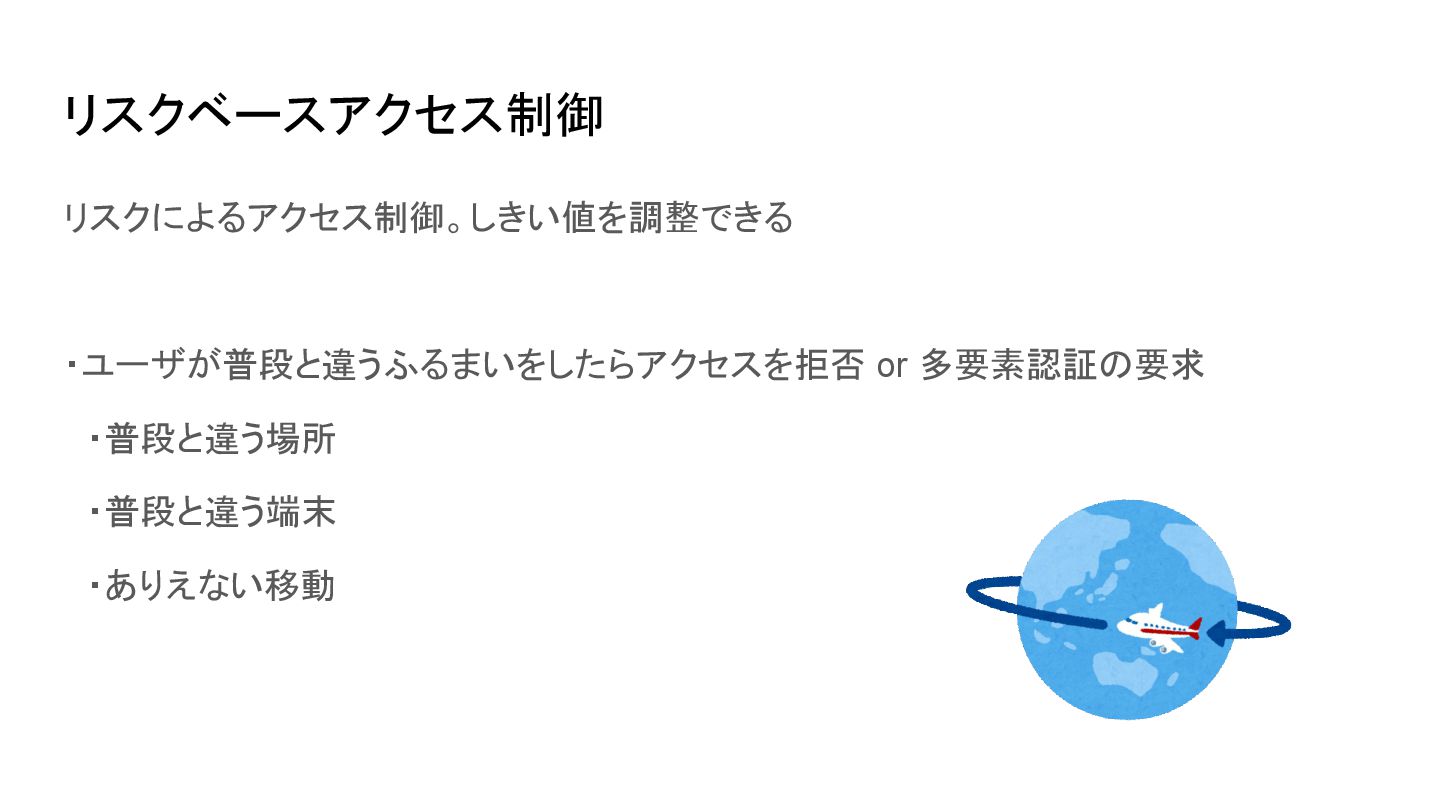
リスクベースアクセス制御 リスクによるアクセス制御。しきい値を調整できる ・ユーザが普段と違うふるまいをしたらアクセスを拒否 or 多要素認証の要求 ・普段と違う場所 ・普段と違う端末 ・ありえない移動
おわりに 「最も広範囲な知識レベルを必要とする資格」とあるように、CISSPは覚えることが多くて 大変... 引き続き勉強頑張ります

 SiteGround - Reliable hosting with speed, security, and support you can count on.


 kuzushiki
 kworkdev
 zozotech
 happysamurai294
 kinopeee
 miso
 yama3133
 yuukiyo
 inariku
 chmikata
 freee
 uhyo
 axbom
 keavy
 codingconduct
 bluesmoon
 malarkey
 katarinadahlin
 gurzu
 addyosmani
 inesmontani
 kevinliebholz
 aleyda
 tammyeverts