Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
ネットワーク機器における脆弱性検知の取り組みと課題_JANOG52.pdf
Search
MaineK00n
December 03, 2023
Research
48
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
ネットワーク機器における脆弱性検知の取り組みと課題_JANOG52.pdf
MaineK00n
December 03, 2023
More Decks by MaineK00n
See All by MaineK00n
Vuls開発者による小話@Vuls祭り#9
mainek00n
0
550
How_to_Write_and_Distribute_Security_Advisories_OpenSSF_Day_Japan_2023.pdf
mainek00n
0
83
Vuls v0.23.0-beta Windows Support@Vuls祭り#7
mainek00n
0
12k
Vuls Major Update - user friendly and new feature custom advisory @ Black Hat MEA 2022
mainek00n
0
36
Vuls and MITRE ATT&CK @ CODE BLUE 2022
mainek00n
0
71
Vuls のアップデート情報と未来 @ Vuls祭り#6
mainek00n
0
200
Vuls2020 at AVTOKYO2020 HIVE
mainek00n
0
150
Other Decks in Research
See All in Research
[ACL 2026 Demo] Fast-MIA: Efficient and Scalable Membership Inference for LLMs
upura
0
130
データサイエンティストの就労意識~2015 → 2026 一般(個人)会員アンケートより
datascientistsociety
PRO
0
920
JPA2026_NetworkTutorial_JunKashihara
junkashihara
0
190
ふとした出会いで生まれたSkillが、 社内利用1位になるまで
mikimhk
22
24k
[CV勉強会@関東 CVPR2026] PSDesigner: Automated Graphic Design with a Human-Like Creative Workflow / kantocv 67th CVPR 2026
shunk031
0
350
Source Code Diff Revolution
tsantalis
0
170
XDPerf: A High-Performance Traffic Generator Built with WASM and eBPF
takehaya
1
310
生成AIなんでも展示会vol6 LT登壇資料 NexteraBERT
rikkabotan7
0
150
Language and AI
ayaniwa
0
310
医療LLMの現在地〜最新研究から社会実装までを考える〜
kento1109
1
1.8k
OWASP AISVS - C7
shiell
2
790
CDCL を用いた MILP の厳密解法
imai448
0
280
Featured
See All Featured
職位にかかわらず全員がリーダーシップを発揮するチーム作り / Building a team where everyone can demonstrate leadership regardless of position
madoxten
69
66k
RailsConf & Balkan Ruby 2019: The Past, Present, and Future of Rails at GitHub
eileencodes
141
35k
Intergalactic Javascript Robots from Outer Space
tanoku
273
27k
[Rails World 2023 - Day 1 Closing Keynote] - The Magic of Rails
eileencodes
38
3k
The Cult of Friendly URLs
andyhume
79
7k
Money Talks: Using Revenue to Get Sh*t Done
nikkihalliwell
0
510
Building Experiences: Design Systems, User Experience, and Full Site Editing
marktimemedia
1
610
The World Runs on Bad Software
bkeepers
PRO
72
12k
Paper Plane
katiecoart
PRO
4
53k
The Hidden Cost of Media on the Web [PixelPalooza 2025]
tammyeverts
2
510
Side Projects
sachag
456
43k
AI Search: Where Are We & What Can We Do About It?
aleyda
0
8k
Transcript
ネットワーク機器における 脆弱性検知の取り組みと課題 中岡 典弘, 井上 圭 @ JANOG 52
発表者紹介 中岡 典弘 • Twitter: @MaineK00n • Vuls committer 井上
圭 • Twitter: @hogehuga • セキュリティコンサルタント • 脆弱性対応支援業務 2
ネットワーク機器の脆弱性管理について
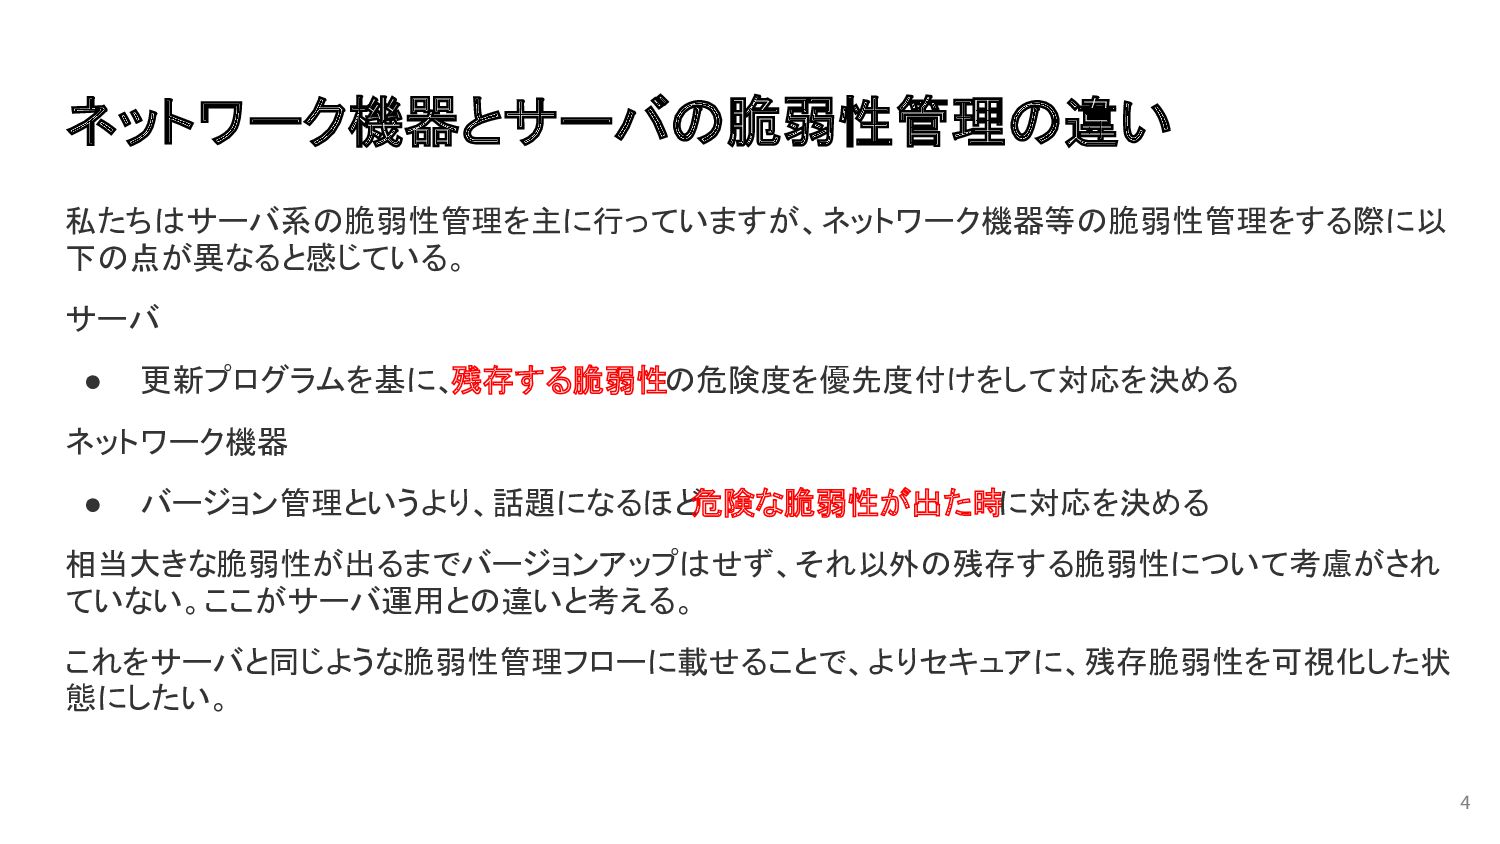
ネットワーク機器とサーバの脆弱性管理の違い 私たちはサーバ系の脆弱性管理を主に行っていますが、ネットワーク機器等の脆弱性管理をする際に以 下の点が異なると感じている。 サーバ • 更新プログラムを基に、残存する脆弱性の危険度を優先度付けをして対応を決める ネットワーク機器 • バージョン管理というより、話題になるほど 危険な脆弱性が出た時に対応を決める
相当大きな脆弱性が出るまでバージョンアップはせず、それ以外の残存する脆弱性について考慮がされ ていない。ここがサーバ運用との違いと考える。 これをサーバと同じような脆弱性管理フローに載せることで、よりセキュアに、残存脆弱性を可視化した状 態にしたい。 4
想定している対応 現状(一般的な方法と想定) • 台帳でネットワーク機器情報を管理(ファームウェアバージョン等) • 重大な脆弱性公開時に、台帳と突合し、対象を洗い出す 将来 • 外部から安全な方法で定期スキャンを行い、ネットワーク機器情報を管理 •
重大な脆弱性公開時に、最新の機器情報で突合し、対象を洗い出す 5 単一ベンダであればベンダツールで管理は可能な場合も多いが、複 数ベンダの機器を使うと台帳管理になることが多い。 台帳管理では棚卸による最新化が必要だが、頻繁に行うことが難し い。 外部からの定期スキャンにより、常に台帳の最新化を行う。 また、統一した方法により、ベンダが異なっても利用可能。 定期スキャンと合わせることで、脆弱性情報をいち早く反映可能。
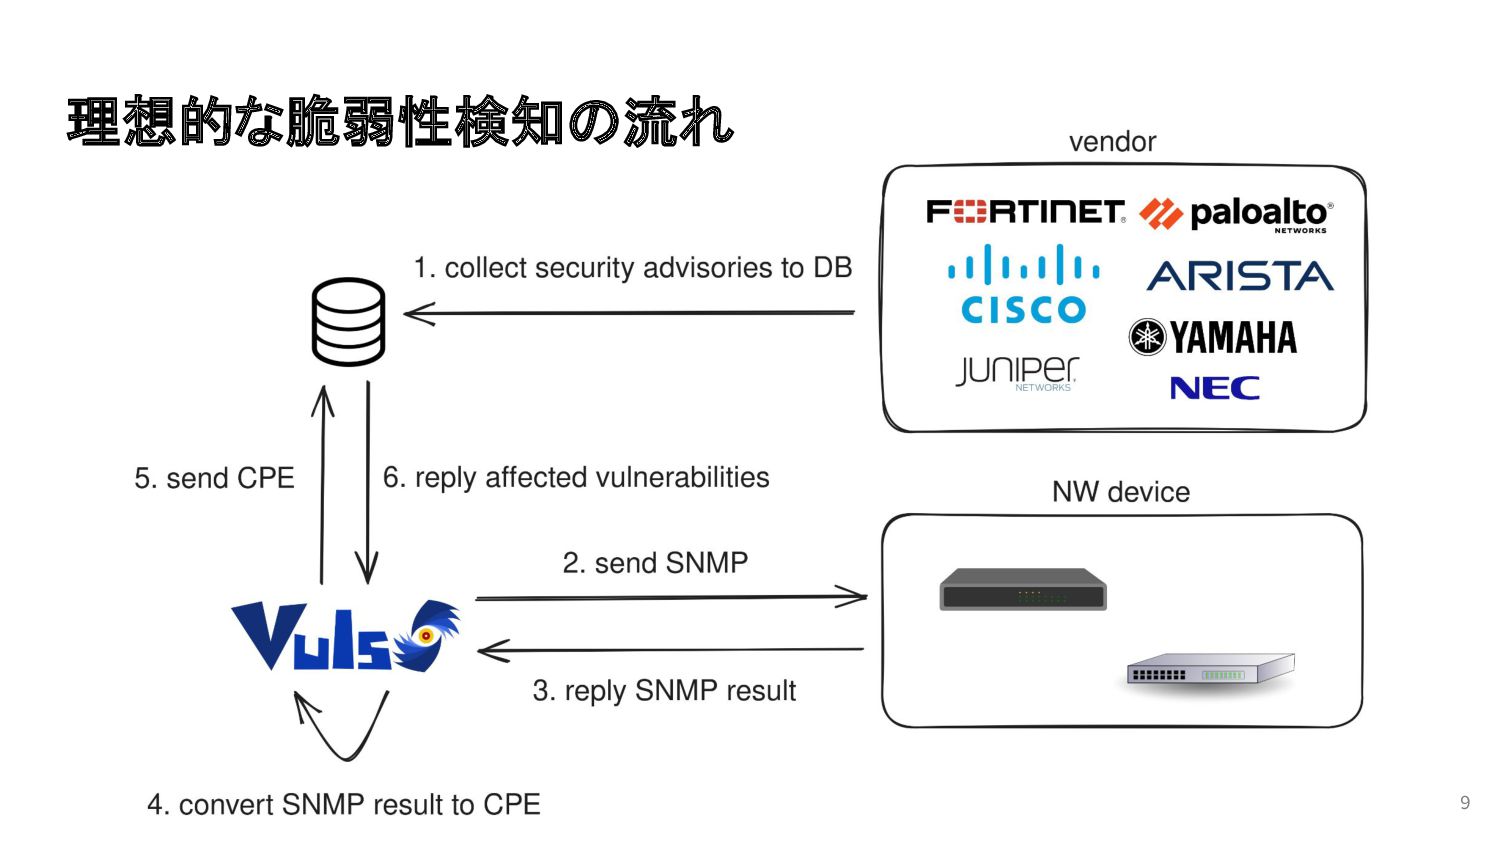
どうしたらよいか ネットワーク機器の脆弱性情報データベースを用意する • サーバの脆弱性情報同様、NVDにはある 安全なマルチベンダで使えるスキャンを用意する • SNMPで取得ができる • (SSHやTelnetもいいが、直接アクセスなので利用したくない) バージョン情報を脆弱性データベースとマッチングさせる
• 現状だとNVDの情報とCPEを使う方法が行われやすい 6
今回の議題 本発表では、これらについて確認したことを発表し、ネットワーク機器の脆弱性管理につ いて考えたい • ネットワーク機器における、脆弱性検知について • ネットワーク機器の、脆弱性アドバイザリの収集について • ネットワーク機器の特定について(SNMPを利用) •
結論、及びディスカッション 7
NW機器における脆弱性検知(現実)
9 理想的な脆弱性検知の流れ
現実はアドバイザリの収集とNW機器の特定に難あり 10 [1] https://github.com/MaineK00n/network-vuln-feed
脆弱性アドバイザリの収集
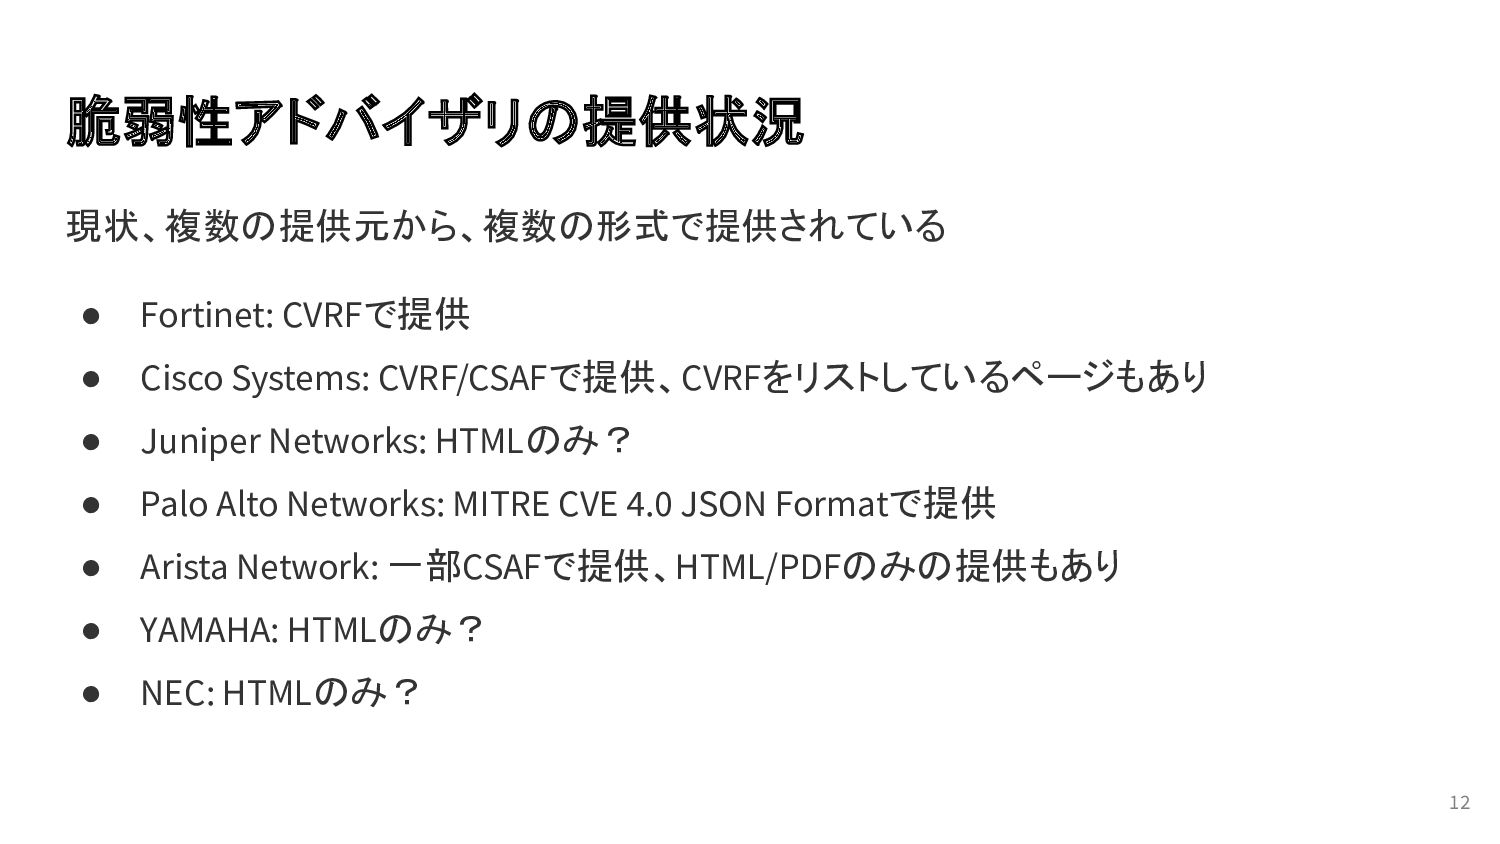
脆弱性アドバイザリの提供状況 現状、複数の提供元から、複数の形式で提供されている • Fortinet: CVRFで提供 • Cisco Systems: CVRF/CSAFで提供、CVRFをリストしているページもあり •
Juniper Networks: HTMLのみ? • Palo Alto Networks: MITRE CVE 4.0 JSON Formatで提供 • Arista Network: 一部CSAFで提供、HTML/PDFのみの提供もあり • YAMAHA: HTMLのみ? • NEC: HTMLのみ? 12
機械的に収集できない脆弱性アドバイザリあるある① • NVDの情報を使えば?→ 使えない…… ◦ 脆弱性アドバイザリの公開から、 NVDで取り込まれるまでに時間がかかるものも ◦ 脆弱性アドバイザリと NVDの間で影響するバージョンが異なっているものが複数あり
• エラーでアクセスできない ◦ https://www.fortiguard.com/psirt/FG-IR-012-001 • HTMLやPDFのみの提供 ◦ HTMLが当時と変わっていて、 HTMLから情報を取得することに失敗する場合も • Web版とCVRF/CSAFで記述内容が異なる ◦ Web版の更新内容がCVRF/CSAFに反映されていないことも • 定期的な取得がかなり大変 ◦ 大量のページネーションが必要なことも 13
2018年以前のアドバイザリは???(07/07追記) @ 2023/06/15 14 @ 2023/07/07 08:30 JST
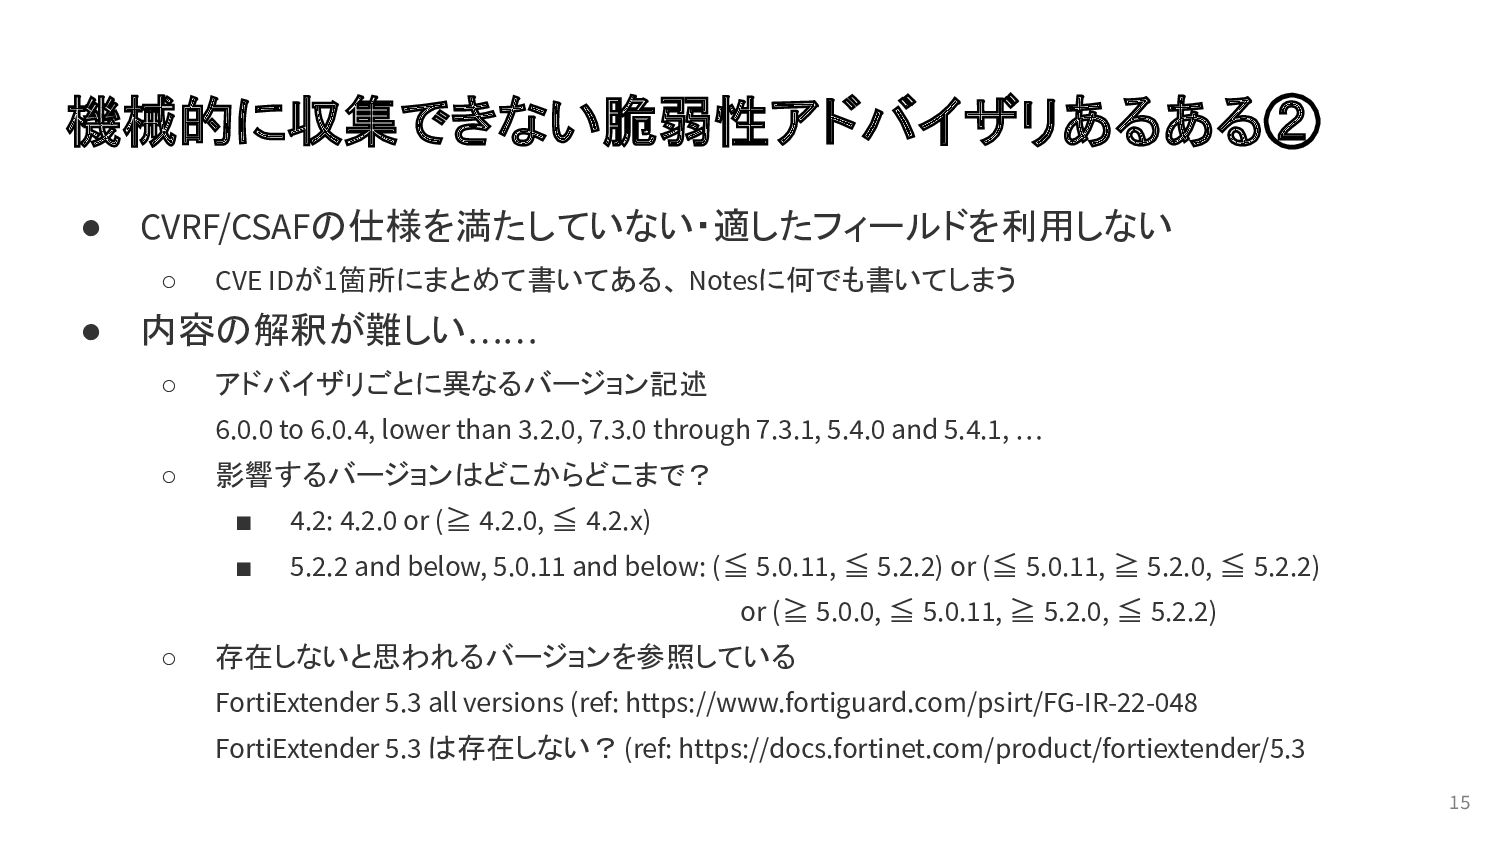
機械的に収集できない脆弱性アドバイザリあるある② • CVRF/CSAFの仕様を満たしていない・適したフィールドを利用しない ◦ CVE IDが1箇所にまとめて書いてある、 Notesに何でも書いてしまう • 内容の解釈が難しい…… ◦
アドバイザリごとに異なるバージョン記述 6.0.0 to 6.0.4, lower than 3.2.0, 7.3.0 through 7.3.1, 5.4.0 and 5.4.1, … ◦ 影響するバージョンはどこからどこまで? ▪ 4.2: 4.2.0 or (≧ 4.2.0, ≦ 4.2.x) ▪ 5.2.2 and below, 5.0.11 and below: (≦ 5.0.11, ≦ 5.2.2) or (≦ 5.0.11, ≧ 5.2.0, ≦ 5.2.2) or (≧ 5.0.0, ≦ 5.0.11, ≧ 5.2.0, ≦ 5.2.2) ◦ 存在しないと思われるバージョンを参照している FortiExtender 5.3 all versions (ref: https://www.fortiguard.com/psirt/FG-IR-22-048 FortiExtender 5.3 は存在しない?(ref: https://docs.fortinet.com/product/fortiextender/5.3 15
• 安定して定期的に取得可能である ◦ APIでアドバイザリ名、アドバイザリ本体を提供 ◦ Index of のようなリストで脆弱性アドバイザリを提供 ◦ 年単位などで脆弱性アドバイザリを一つにまとめて提供
◦ Git Repositoryで提供 • 機械的に処理する前提のフォーマットを採用する ◦ CVRF/CSAF、OVAL、MITRE CVE、OSVなど脆弱性情報を記述するフォーマットは沢山ある • アドバイザリ全体で記述が一意に定まっている ◦ 古いものから新しいものの全てで、どこに何を書くか、どう表現するかが統一されている • 公開したアドバイザリからセキュリティ製品を作れるか?という視点を持つ ◦ 内容は十分ですか?適切に更新してますか? より利用可能な脆弱性アドバイザリを提供するために 16
ネットワーク機器の特定(SNMP)
SNMPを用いたネットワーク機器の特定 https://github.com/future-architect/vuls/tree/master/contrib/snmp2cpe 18 sysDescr, entPhysicalMfgName, entPhysicalName, entPhysicalSoftwareRev からCPEへ
ネットワーク機器の特定での課題 同じベンダ製品でも標準 MIBの記述が統一されていないため、どの情報を使えば安定するか分からない (SNMPのサンプルが圧倒的に足りていない …… ◦ Juniper Networks MX240 ▪
sysDescr.0: Juniper Networks, Inc. mx240 internet router, kernel JUNOS 20.4R3-S4.8, Build date: 2022-08-16 20:42:11 UTC Copyright (c) 1996-2022 Juniper Networks, Inc. ▪ entPhysicalMfgName.1: Juniper Networks ▪ entPhysicalName.1: CHAS-BP3-MX240-S ▪ entPhysicalSoftwareRev.1: 20.4R3-S4.8 ◦ Juniper Networks SRX4600 ▪ sysDescr.0: Juniper Networks, Inc. srx4600 internet router, kernel JUNOS 20.4R3-S4.8, Build date: 2022-08-16 20:42:11 UTC Copyright (c) 1996-2022 Juniper Networks, Inc. ▪ entPhysicalMfgName.1: ▪ entPhysicalName.1: ▪ entPhysicalSoftwareRev.1: ◦ Juniper Networks EX4300-32F ▪ sysDescr.0: Juniper Networks, Inc. ex4300-32f Ethernet Switch, kernel JUNOS 20.4R3-S4.8, Build date: 2022-08-16 21:10:45 UTC Copyright (c) 1996-2022 Juniper Networks, Inc. ▪ entPhysicalMfgName.1: Juniper Networks ▪ entPhysicalName.1: ▪ entPhysicalSoftwareRev.1: 20.4R3-S4.8 19 https://github.com/future-architect/vuls/blob/master/contrib/snmp2cpe/pkg/cpe/cpe_test.go
まとめ
体感・課題 脆弱性アドバイザリの収集 • 機械的に収集することが難しく、活用まで届いていない ◦ 脆弱性アドバイザリは利用されることに価値がある ◦ 特に機械的に収集して、脆弱性 DBを作成することが主流 ◦
脆弱性スキャナのNW機器への対応状況から、アドバイザリが活用されていない様に感じる ネットワーク機器の特定(SNMP) • 標準MIBだけを使った現手法では、精度を保証することが難しい • 汎用的に特定するにはサンプル数が圧倒的に足りていない 21
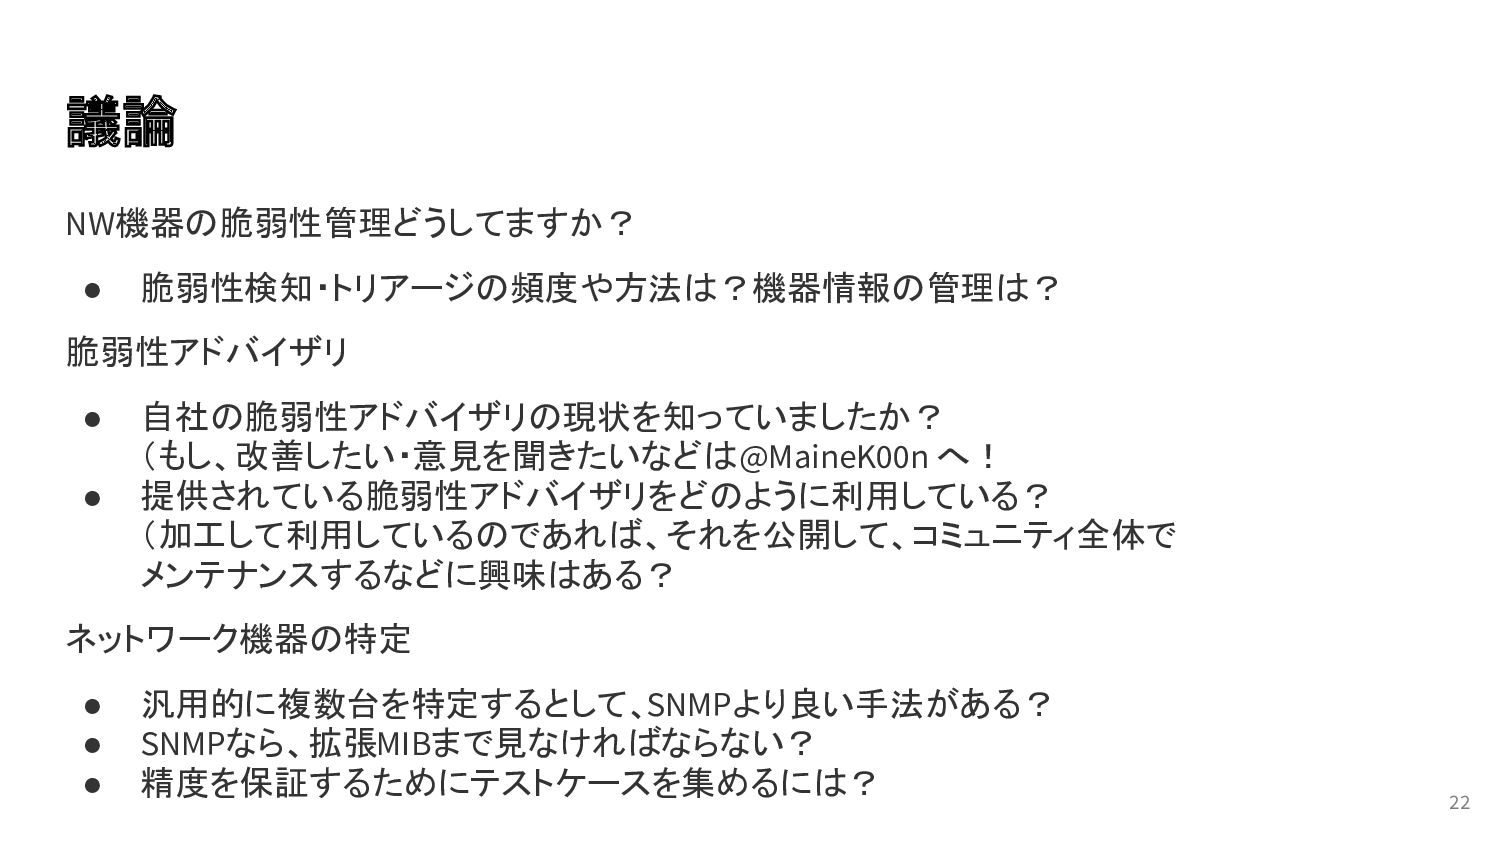
議論 NW機器の脆弱性管理どうしてますか? • 脆弱性検知・トリアージの頻度や方法は?機器情報の管理は? 脆弱性アドバイザリ • 自社の脆弱性アドバイザリの現状を知っていましたか? (もし、改善したい・意見を聞きたいなどは @MaineK00n へ!
• 提供されている脆弱性アドバイザリをどのように利用している? (加工して利用しているのであれば、それを公開して、コミュニティ全体で メンテナンスするなどに興味はある? ネットワーク機器の特定 • 汎用的に複数台を特定するとして、SNMPより良い手法がある? • SNMPなら、拡張MIBまで見なければならない? • 精度を保証するためにテストケースを集めるには? 22
Appendix A: 脆弱性アドバイザリの提供状況と特徴 @ 2023/06/15
fortinet
総アドバイザリ数: 636 / ページネーション / Web, CVRF 25 https://www.fortiguard.com/psirt
CVRF ProductTreeではなく、NotesにAffectedとFixed Versionを記述 26 [1] https://www.fortiguard.com/psirt/FG-IR-23-076 [2] https://www.fortiguard.com/psirt/cvrf/FG-IR-23-076
複数CVEが紐付いている場合、CVRFにしか書いてない 27 [1] https://www.fortiguard.com/psirt/FG-IR-23-015 [2] https://www.fortiguard.com/psirt/cvrf/FG-IR-23-015
サイドバーのAffected Productsがない場合、all versionsを調べることが大変 28 [1] https://www.fortiguard.com/psirt/FG-IR-14-013 [2] https://www.fortiguard.com/psirt/FG-IR-21-132 [3] https://docs.fortinet.com/index.php/product/fortiweb/5.1
FortiWeb 5.1 系の最終リリースって?他アドバイザリやドキュメント的に5.1.4?
Cisco Systems
総アドバイザリ数: 4691 / ページネーション[1], リスト[2] / Web, CVRF, CSAF 30
[1] https://sec.cloudapps.cisco.com/security/center/publicationListing.x [2] https://sec.cloudapps.cisco.com/security/center/cvrfListing.x
31 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-iox-8whGn5dL Cisco Software Checkerでなければfixed versionが分からない(IOS and IOS XE Software
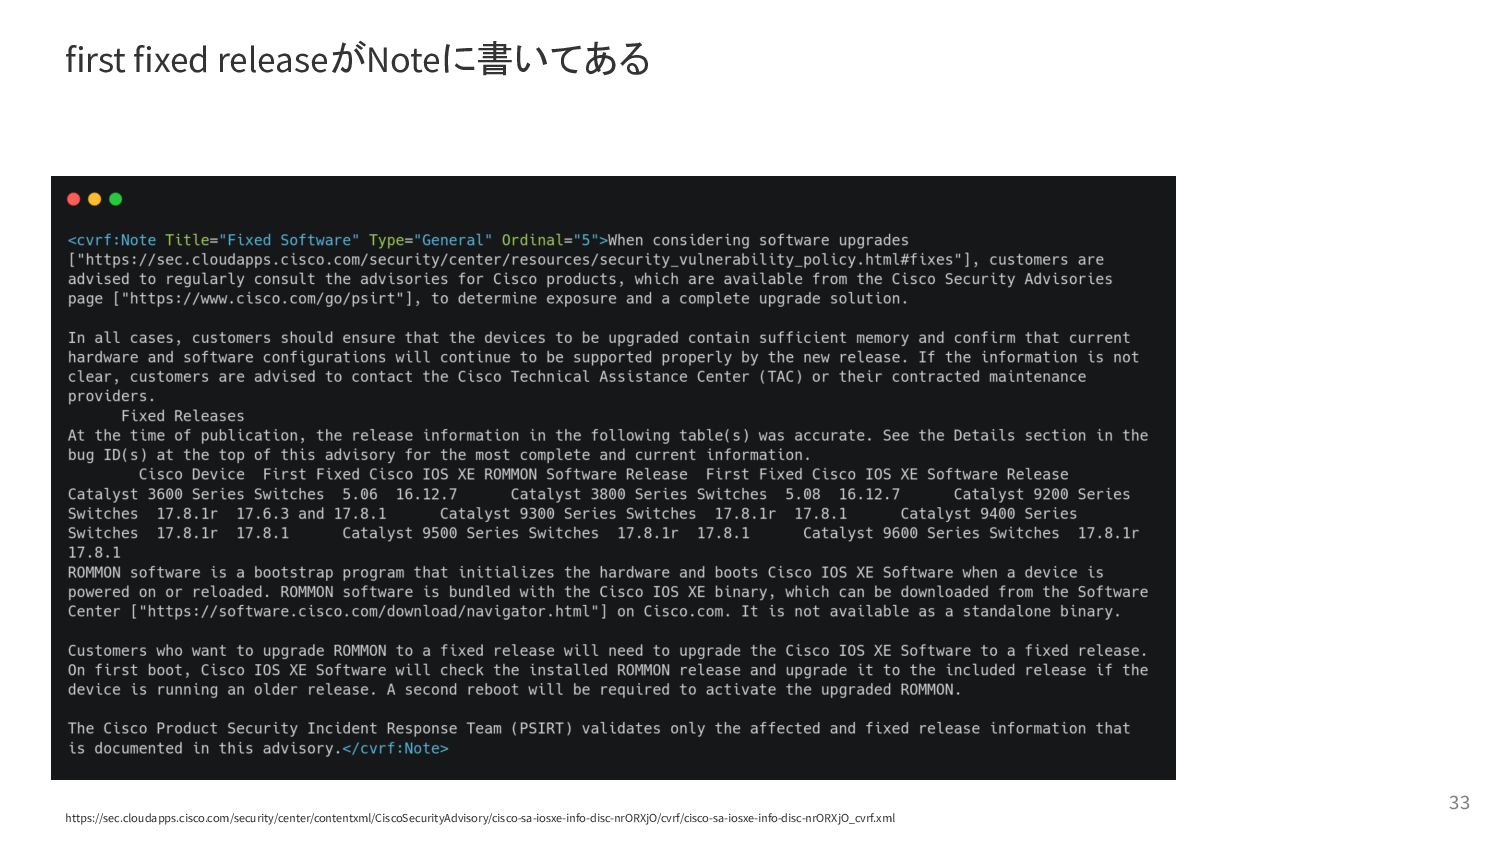
32 [1] https://sec.cloudapps.cisco.com/security/center/contentxml/CiscoSecurityAdvisory/cisco-sa-iosxe-info-disc-nrORXjO/cvrf/cisco-sa-iosxe-info-disc-nrORXjO_cvrf.xml [2] https://sec.cloudapps.cisco.com/security/center/contentxml/CiscoSecurityAdvisory/cisco-sa-iox-8whGn5dL/cvrf/cisco-sa-iox-8whGn5dL_cvrf.xml Product Treeの情報量にばらつき
33 https://sec.cloudapps.cisco.com/security/center/contentxml/CiscoSecurityAdvisory/cisco-sa-iosxe-info-disc-nrORXjO/cvrf/cisco-sa-iosxe-info-disc-nrORXjO_cvrf.xml first fixed releaseがNoteに書いてある
Juniper Networks
総アドバイザリ数: 1010 / ページネーション / Web 35 https://supportportal.juniper.net/s/global-search/%40uri?language=en_US#sort=relevancy&f:ctype=[Security%20Advisories]
affected versionの記述はそれぞれ 36 [1] https://supportportal.juniper.net/s/article/2023-01-Security-Bulletin-Junos-Space-Multiple-vulnerabilities-resolved-in-22-3R1-release?language=en_US [2] https://supportportal.juniper.net/s/article/2021-04-Security-Bulletin-Junos-OS-and-Junos-OS-Evolved-Multiple-NTP-vulnerabilities-resolved?language=en_US
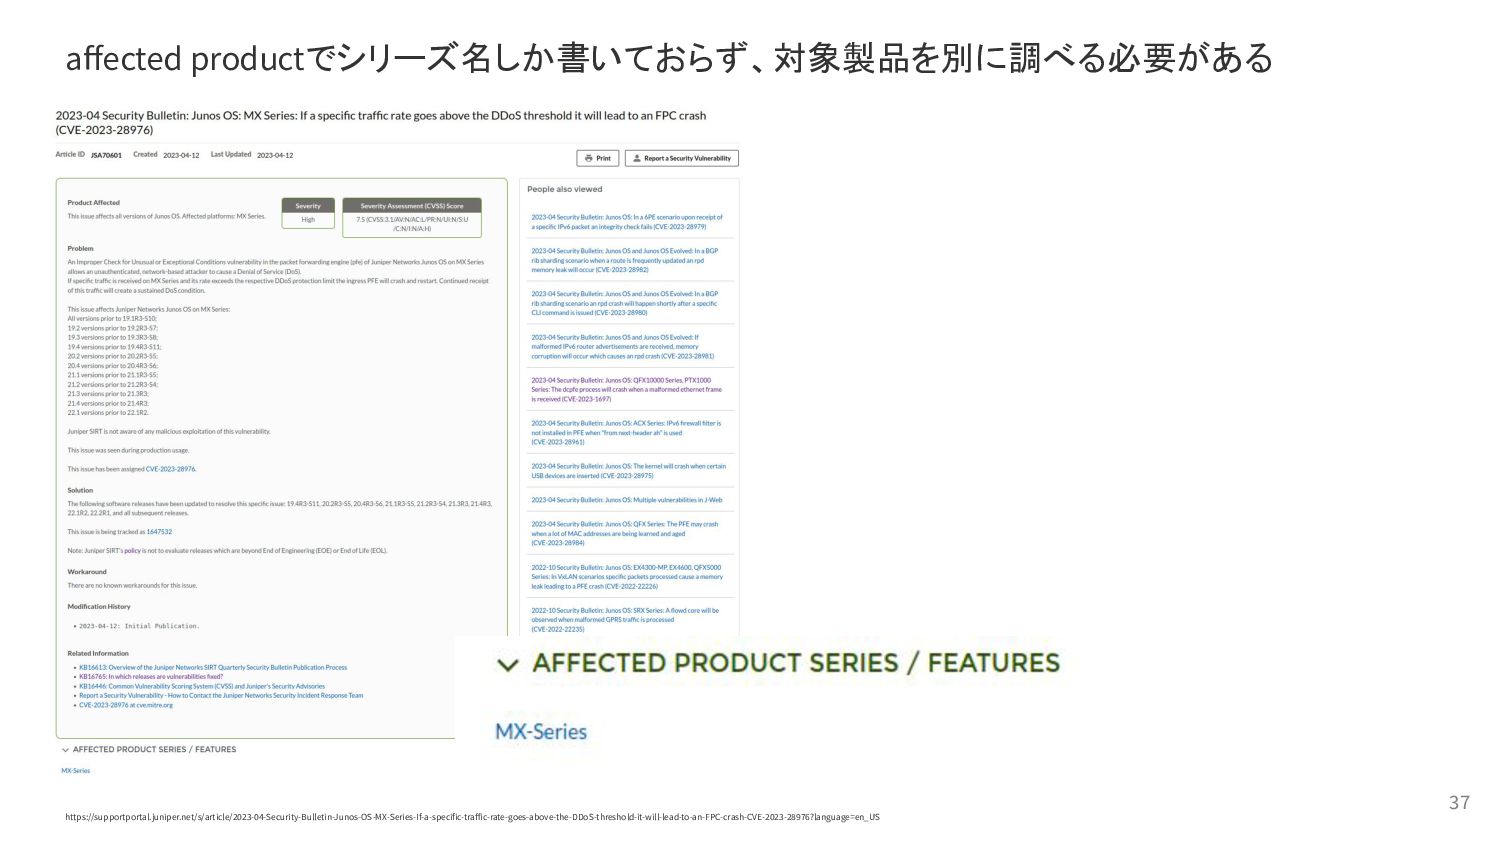
affected productでシリーズ名しか書いておらず、対象製品を別に調べる必要がある 37 https://supportportal.juniper.net/s/article/2023-04-Security-Bulletin-Junos-OS-MX-Series-If-a-specific-traffic-rate-goes-above-the-DDoS-threshold-it-will-lead-to-an-FPC-crash-CVE-2023-28976?language=en_US
Palo Alto Networks
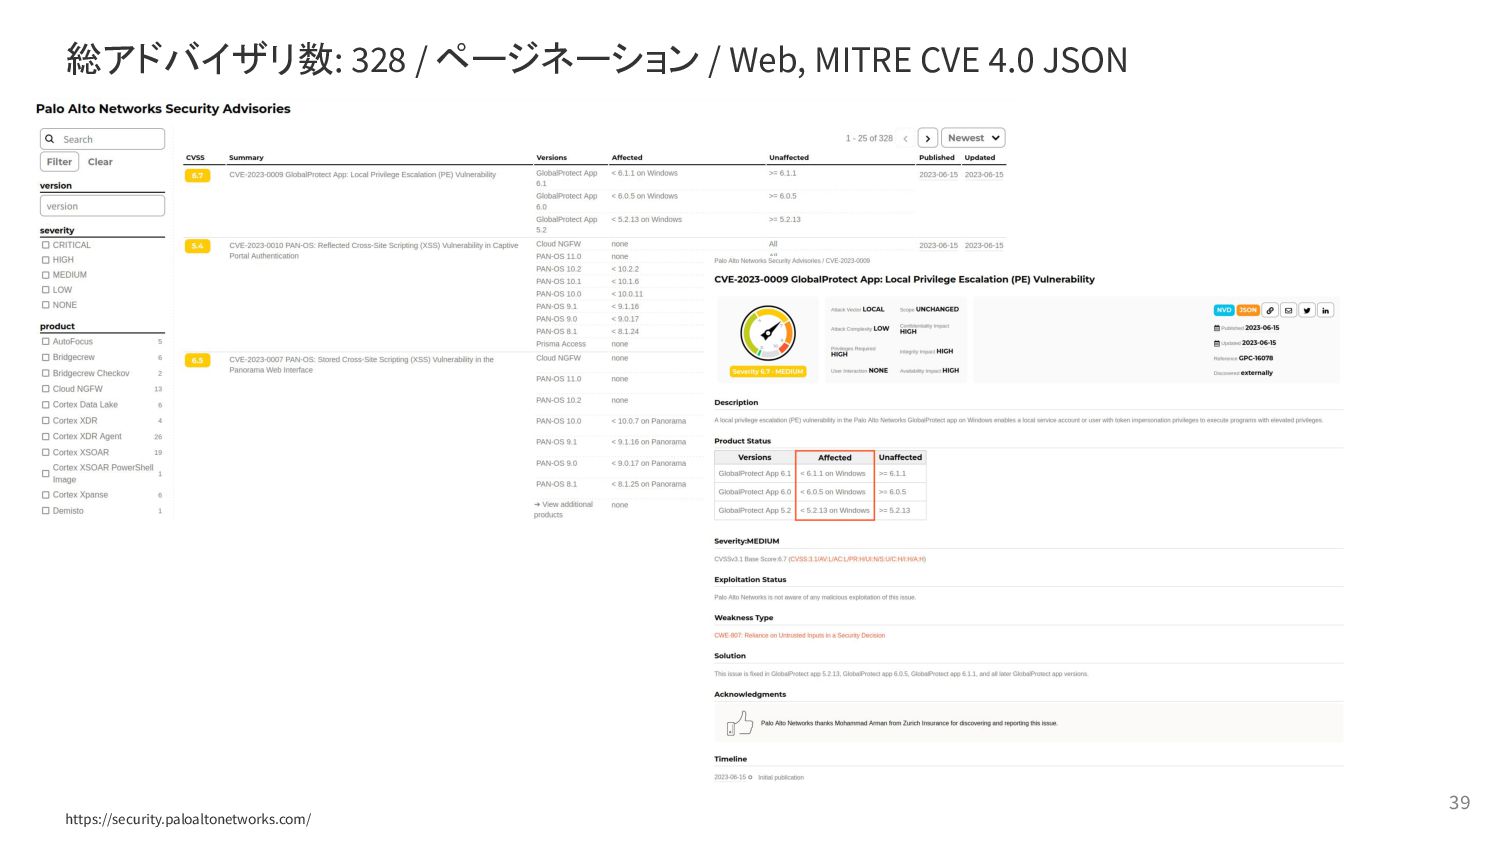
総アドバイザリ数: 328 / ページネーション / Web, MITRE CVE 4.0 JSON
39 https://security.paloaltonetworks.com/
MITRE CVE 4.0 JSONでweb版と同等の情報にアクセスできる 40 [1] https://security.paloaltonetworks.com/CVE-2023-0010 [2] https://security.paloaltonetworks.com/json/CVE-2023-0010
Arista Network
総アドバイザリ数: 87 / ページネーション / Web, PDF, CSAF 42 https://www.arista.com/en/support/advisories-notices
Web版ではAffectedなどが自由文法で書かれている 43 [1] https://www.arista.com/en/support/advisories-notices/security-advisory/1015-security-advisory-7 [2] https://www.arista.com/en/support/advisories-notices/security-advisory/17445-security-advisory-0087
CSAFではバージョンの表現に苦労してそう 44 [1] https://www.arista.com/en/support/advisories-notices/security-advisory/15484-security-advisory-0077 [2] https://www.arista.com/assets/data/SecurityAdvisories/CSAF/arista_networks_security_advisory_77.json
Affected PlatformsがWeb/PDFしか記述されていない 45 [1] https://www.arista.com/en/support/advisories-notices/security-advisory/15484-security-advisory-0077 [2] https://www.arista.com/assets/data/SecurityAdvisories/CSAF/arista_networks_security_advisory_77.json
YAMAHA
総アドバイザリ数: 50 / リスト / Web 47 http://www.rtpro.yamaha.co.jp/RT/FAQ/Security/index.html
affected部分などフォーマットが異なる 48 [1] http://www.rtpro.yamaha.co.jp/RT/FAQ/Security/JVNVU91161784.html [2] http://www.rtpro.yamaha.co.jp/RT/FAQ/Security/VU267289.html
NEC
総アドバイザリ数: ? / リスト / Web 50 [1] https://jpn.nec.com/security-info/sec.html [2]
https://jpn.nec.com/univerge/ix/Support/Security-Info/index.html [3] https://jpn.nec.com/univerge/wa/info/zeijaku.html [4] https://jpn.nec.com/ip88n/tech.html
51 IXルータに関するアドバイザリは 2箇所で掲載されている(アドバイザリリストを分割する意味がない [1] https://jpn.nec.com/security-info/sec.html [2] https://jpn.nec.com/univerge/ix/Support/Security-Info/index.html
52 あるアドバイザリリストの中で、アドバイザリのフォーマットが統一されていない [1] https://jpn.nec.com/univerge/ix/Support/Security-Info/JVNDB-2016-008892.html [2] https://jpn.nec.com/univerge/ix/Support/CERT/vu800113.html
Appendix B: SW界隈の脆弱性アドバイザリ公開体制
API 54
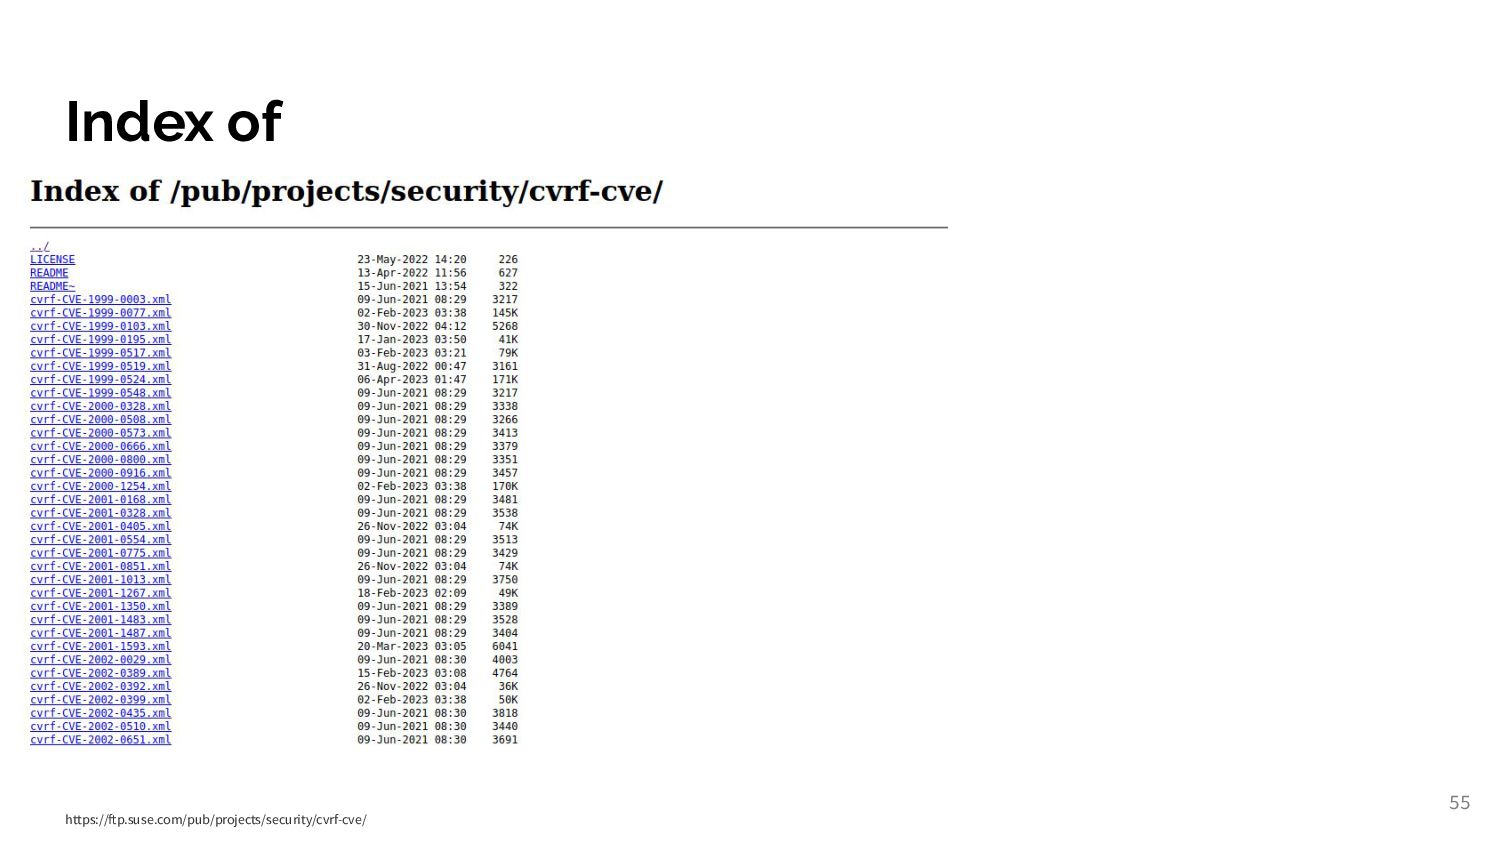
Index of 55 https://ftp.suse.com/pub/projects/security/cvrf-cve/
公開年やプロダクト毎でまとめる 56 [1] https://access.redhat.com/security/data/cvrf/ [2] https://www.redhat.com/security/data/oval/v2/RHEL9/
Git Repository 57 https://git.launchpad.net/ubuntu-cve-tracker/
Appendix C: 困った脆弱性アドバイザリサンプル集
NVDの情報が使えない
[1] https://www.fortiguard.com/psirt/FG-IR-22-398 [2] https://nvd.nist.gov/vuln/detail/CVE-2022-42475 60 脆弱性アドバイザリの公開からNVDで取り込まれるまで、1ヶ月ほどかかる場合も
[1] https://www.fortiguard.com/psirt/FG-IR-13-014 [2] https://nvd.nist.gov/vuln/detail/CVE-2013-1414 61 脆弱性アドバイザリとNVDの間で影響するバージョンが異なる
62 NVDの15.9(3)未満は15.8(3)m9などを指しているはずが、 15.8(3)m9などのレンジに対応する CPEが見つからない (= NVDではCisco IOS向けのバージョン比較が用意されていないため、すべて列挙するしかない [1] https://software.cisco.com/download/home/286287074/type/280805680/release/15.9.3M7a [2]
https://nvd.nist.gov/vuln/detail/CVE-2023-20076
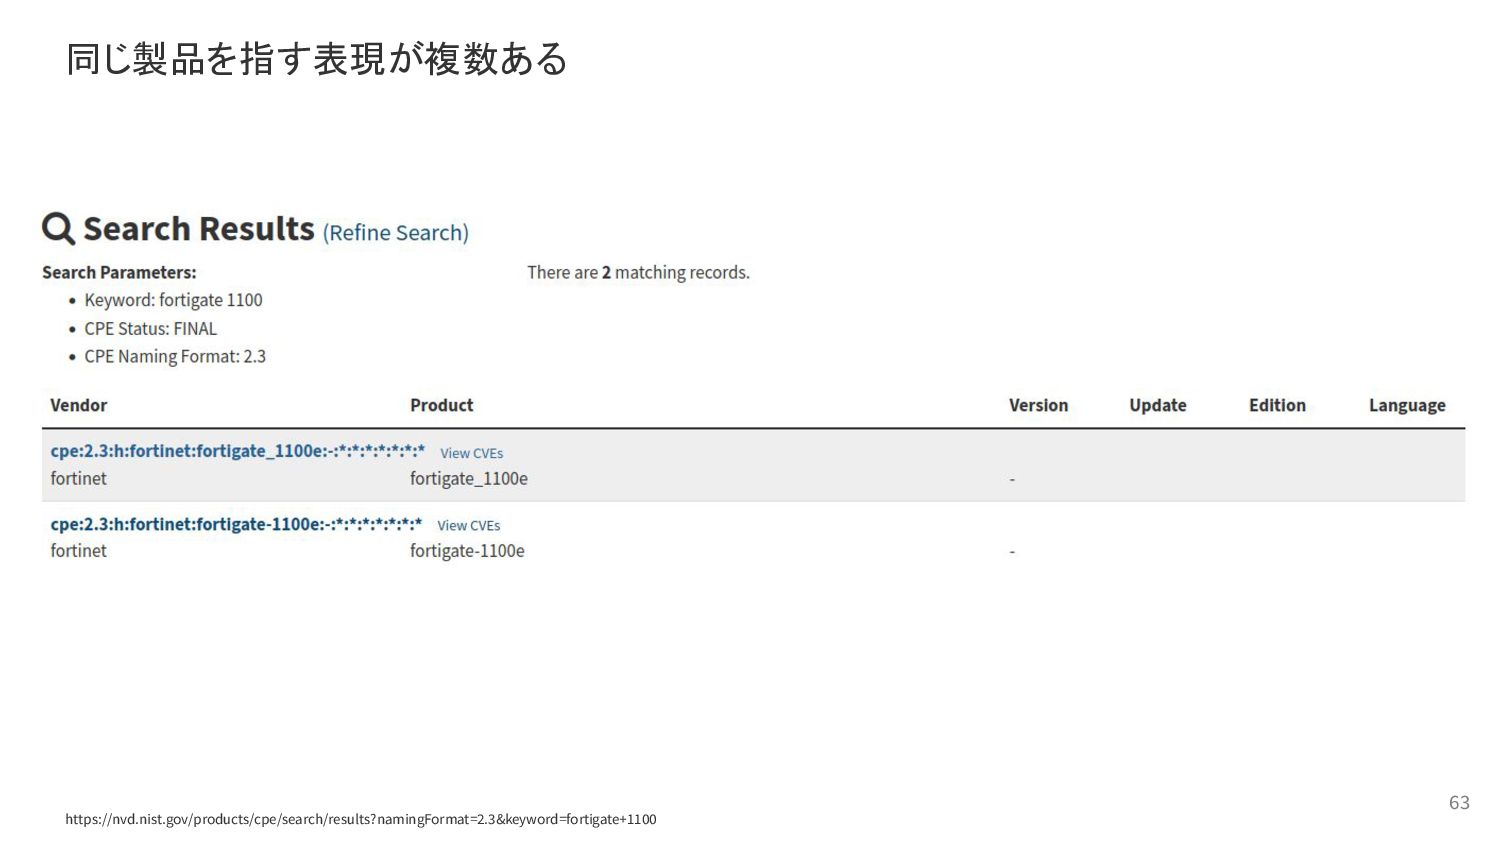
63 同じ製品を指す表現が複数ある https://nvd.nist.gov/products/cpe/search/results?namingFormat=2.3&keyword=fortigate+1100
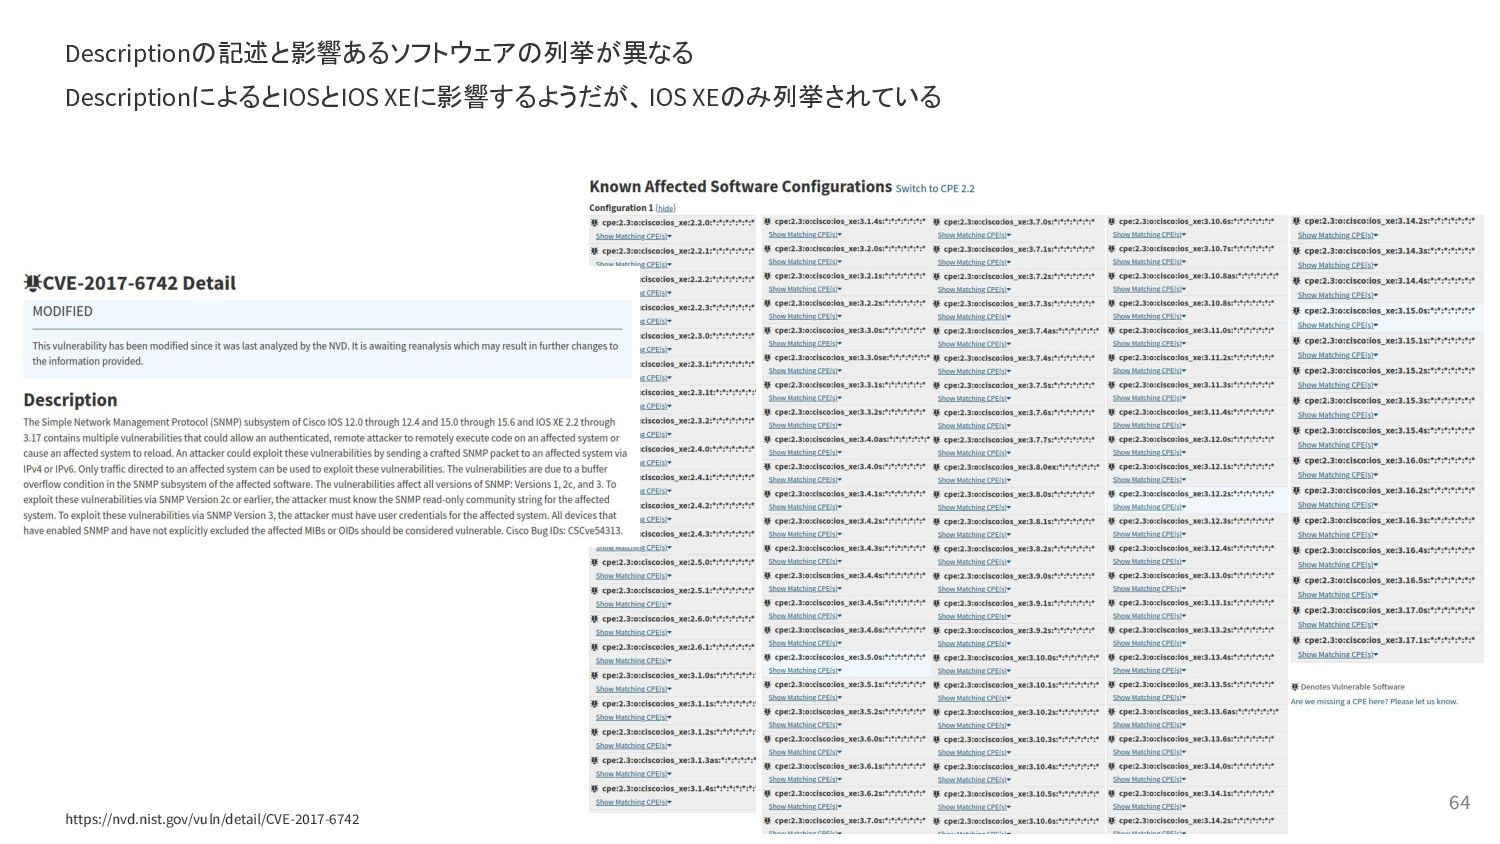
64 Descriptionの記述と影響あるソフトウェアの列挙が異なる DescriptionによるとIOSとIOS XEに影響するようだが、IOS XEのみ列挙されている https://nvd.nist.gov/vuln/detail/CVE-2017-6742
脆弱性アドバイザリへのアクセス
66 脆弱性アドバイザリへ安定的にアクセスできない
@ 2023/06/15 67 @ 2023/07/07 08:30 JST UI変更後に2018年以前のアドバイザリにアクセスできなくなった
68 UIを頻繁に変更する(定期的なアドバイザリの取得を阻害する @ 2023/06/15 @ 2023/07/07 08:30 JST @ 2023/08/16
08:30 JST
69 Affected Productをすべて選択しなければ,最新リリースのアドバイザリに気がつけない (RSSで見ると分かる
70 [1] http://web.archive.org/web/20211206170652/https://www.fortiguard.com/psirt/FG-IR-012-001 [2] http://web.archive.org/web/20230620045853/https://www.fortiguard.com/psirt/FG-IR-012-001 [3] http://web.archive.org/web/20230620050517/https://www.fortiguard.com/psirt?date=02-2012 脆弱性アドバイザリがエラーでアクセスできない
71 定期的な取得とページネーションの相性が悪い https://supportportal.juniper.net/s/global-search/%40uri?language=en_US#sort=relevancy&numberOfResults=100&f:ctype=[Security%20Advisories]
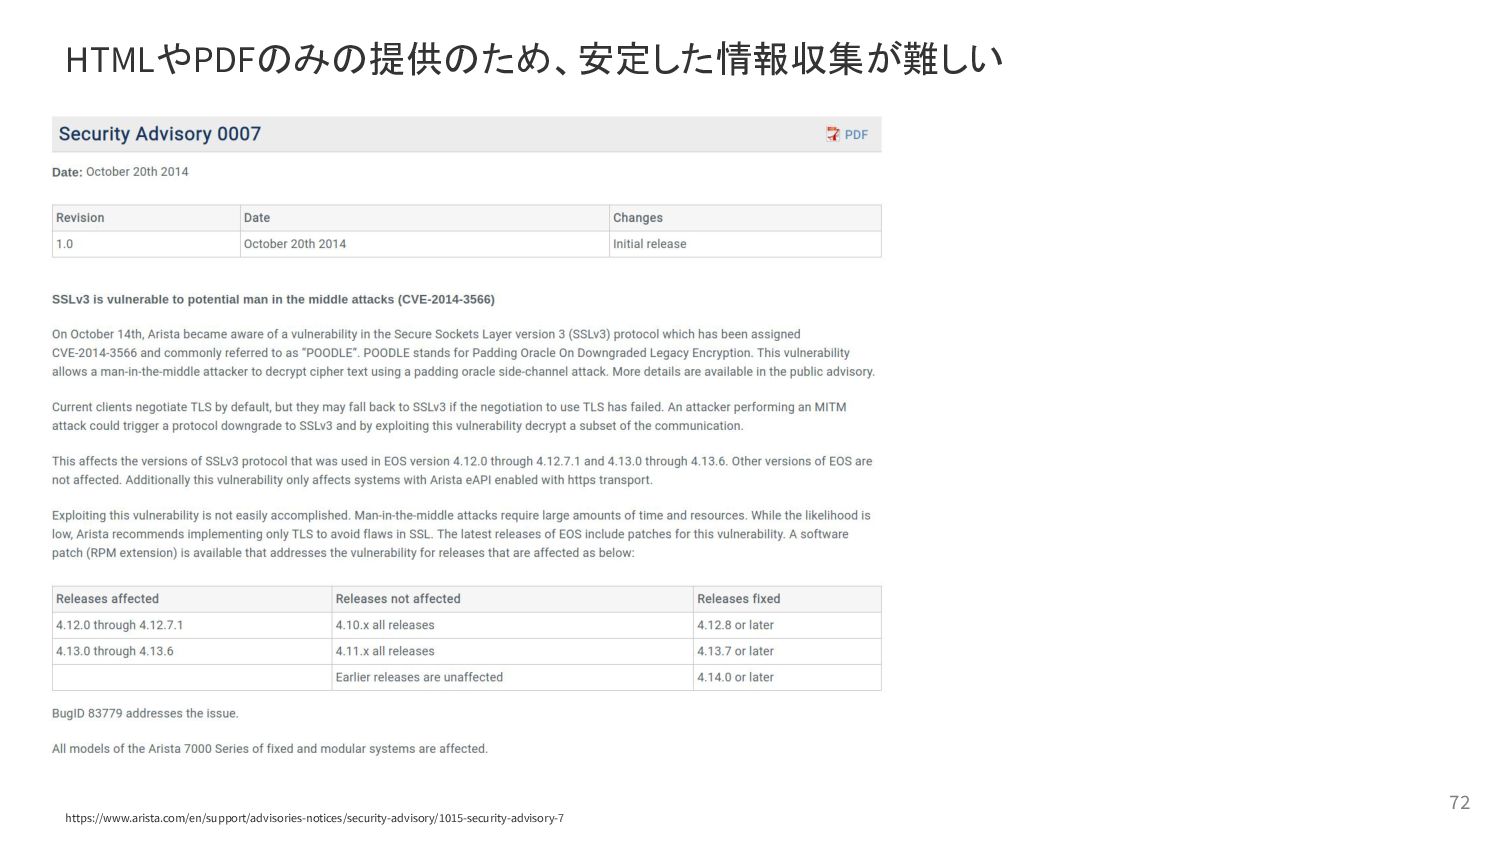
72 HTMLやPDFのみの提供のため、安定した情報収集が難しい https://www.arista.com/en/support/advisories-notices/security-advisory/1015-security-advisory-7
脆弱性アドバイザリの表現・解釈
[1] https://www.fortiguard.com/psirt/FG-IR-17-019 [2] https://www.fortiguard.com/psirt/cvrf/FG-IR-17-019 74 Web版とCVRF/CSAFで記述が異なる CVRF(= Web版 アドバイザリ本文)にはないプロダクトが Web版サイドバーで列挙されている
[1] http://docs.oasis-open.org/csaf/csaf-cvrf/v1.2/cs01/csaf-cvrf-v1.2-cs01.html [2] https://www.fortiguard.com/psirt/cvrf/FG-IR-14-010 [3] https://www.fortiguard.com/psirt/cvrf/FG-IR-20-104 75 CVRF/CSAFの仕様を満たしていない(e.g. 1 vulnerability
: n CVE になっている
[1] http://docs.oasis-open.org/csaf/csaf-cvrf/v1.2/cs01/csaf-cvrf-v1.2-cs01.html [2] https://www.fortiguard.com/psirt/cvrf/FG-IR-23-076 76 CVRF/CSAFの適したフィールドを利用しない Product Treeを利用するのではなく、Notesにすべて書いてしまっている
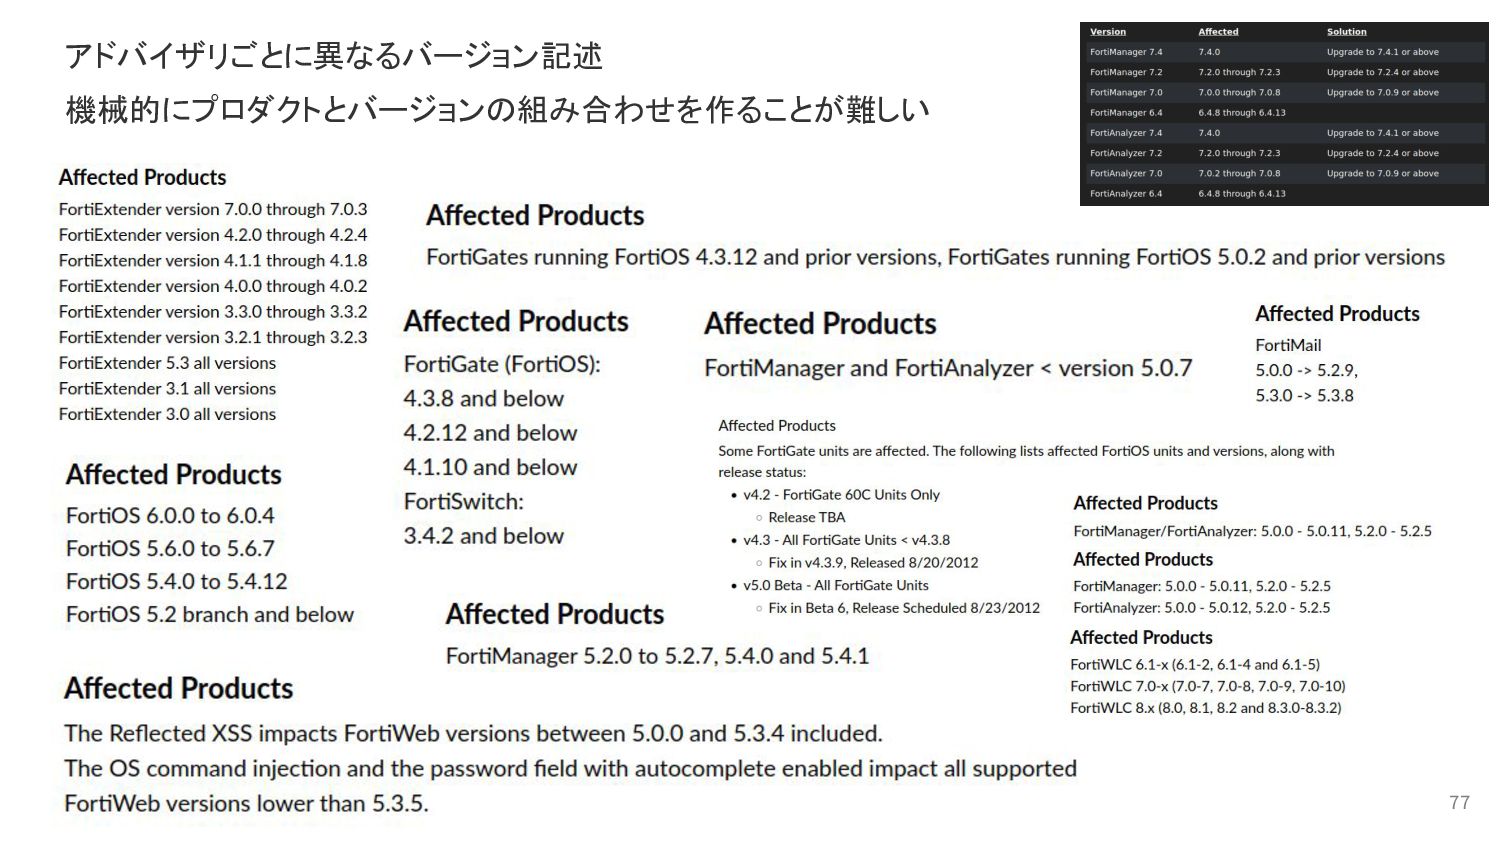
77 アドバイザリごとに異なるバージョン記述 機械的にプロダクトとバージョンの組み合わせを作ることが難しい
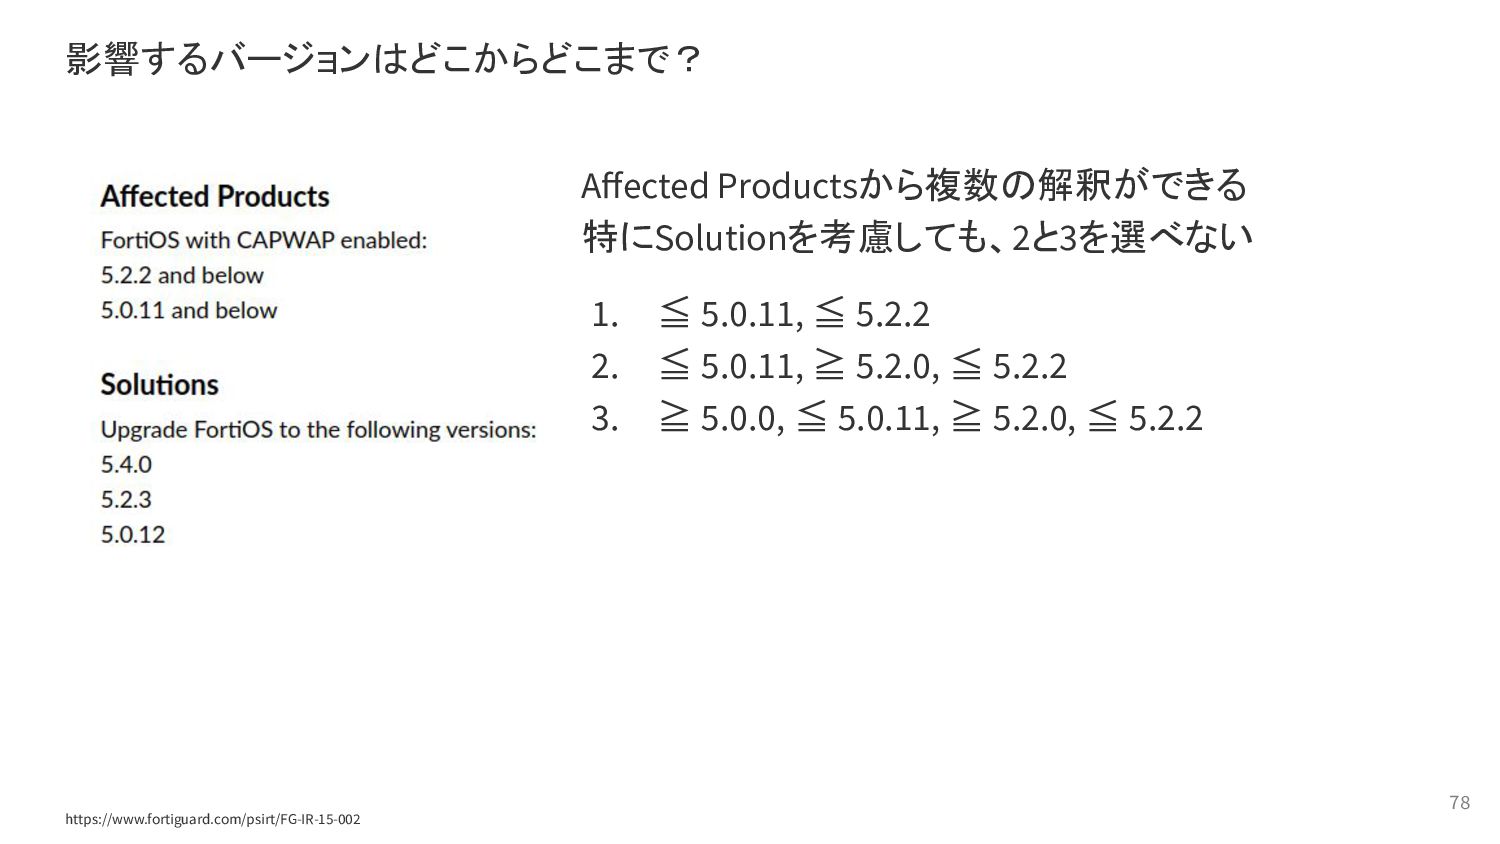
https://www.fortiguard.com/psirt/FG-IR-15-002 78 影響するバージョンはどこからどこまで? Affected Productsから複数の解釈ができる 特にSolutionを考慮しても、2と3を選べない 1. ≦ 5.0.11, ≦
5.2.2 2. ≦ 5.0.11, ≧ 5.2.0, ≦ 5.2.2 3. ≧ 5.0.0, ≦ 5.0.11, ≧ 5.2.0, ≦ 5.2.2
https://www.fortiguard.com/psirt/FG-IR-15-002 79 影響するバージョンはどこからどこまで? 5.0 and below これはどっち? 1. 5.0.0 and
below 2. 5.0.x and below (xは5.0 branchの最終リリース
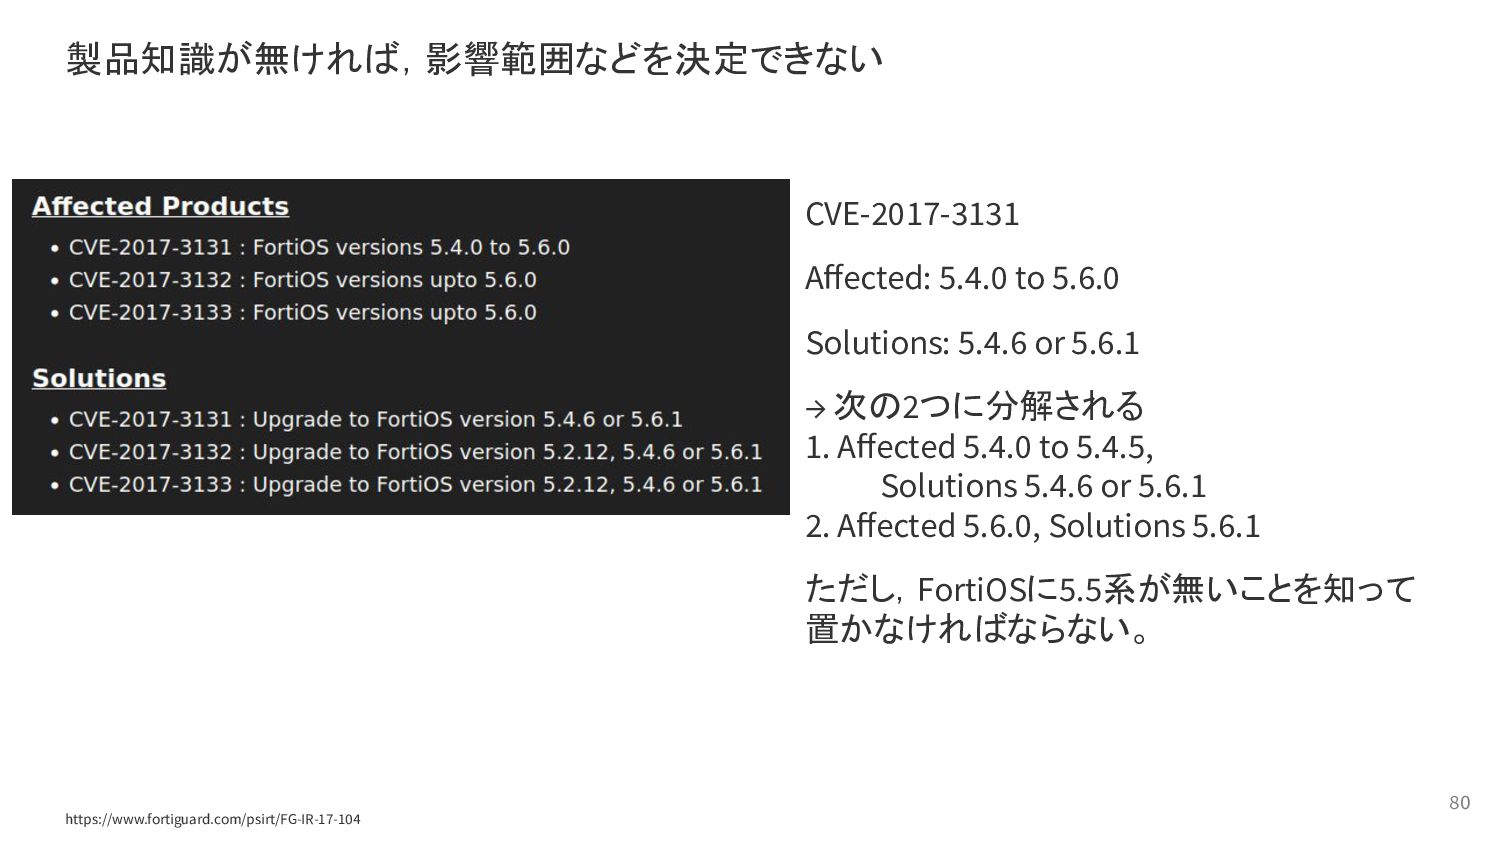
https://www.fortiguard.com/psirt/FG-IR-17-104 80 製品知識が無ければ,影響範囲などを決定できない CVE-2017-3131 Affected: 5.4.0 to 5.6.0 Solutions: 5.4.6
or 5.6.1 → 次の2つに分解される 1. Affected 5.4.0 to 5.4.5, Solutions 5.4.6 or 5.6.1 2. Affected 5.6.0, Solutions 5.6.1 ただし,FortiOSに5.5系が無いことを知って 置かなければならない。
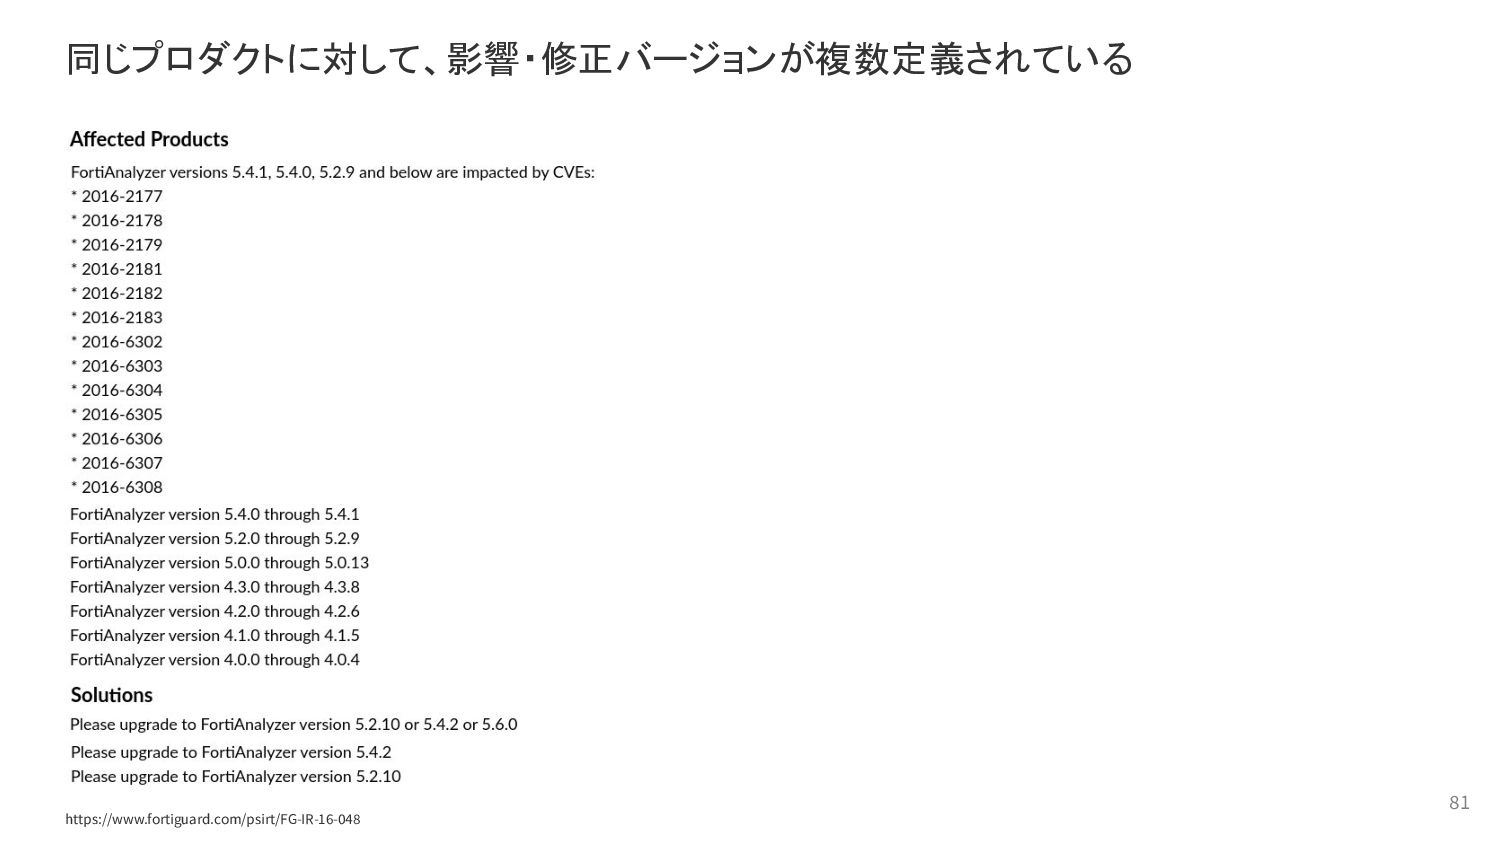
https://www.fortiguard.com/psirt/FG-IR-16-048 81 同じプロダクトに対して、影響・修正バージョンが複数定義されている
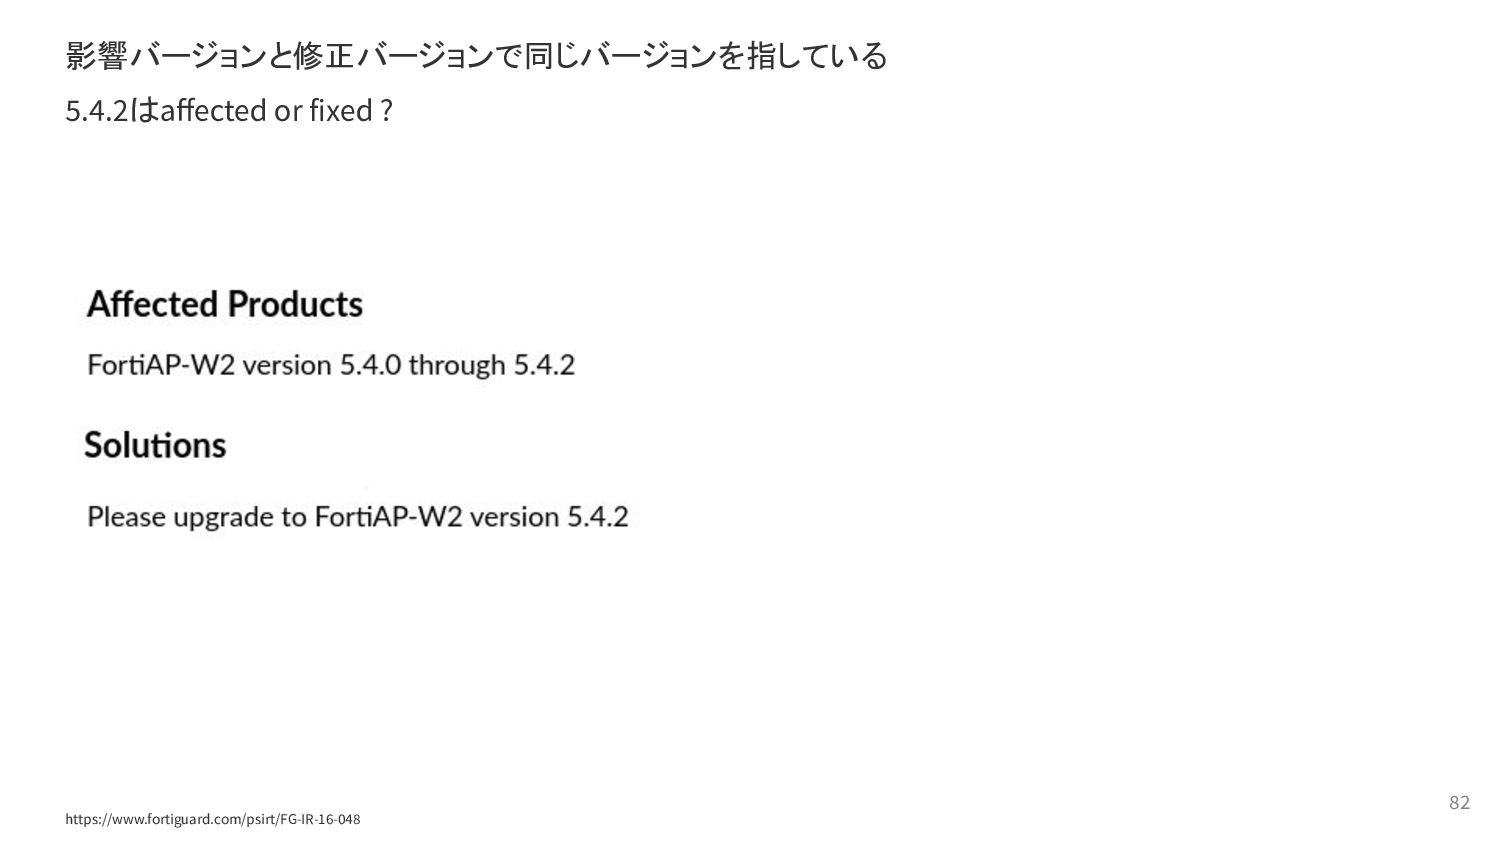
https://www.fortiguard.com/psirt/FG-IR-16-048 82 影響バージョンと修正バージョンで同じバージョンを指している 5.4.2はaffected or fixed ?
[1] https://www.fortiguard.com/psirt/FG-IR-22-048 [2] https://docs.fortinet.com/product/fortiextender/5.3 83 存在しないと思われるバージョンを参照している FortiExtender 5.3 all versions
と書いてあり、サイドバーには5.3.2が列挙されているが、ドキュメントでは 5.3は存在しないようにみえる
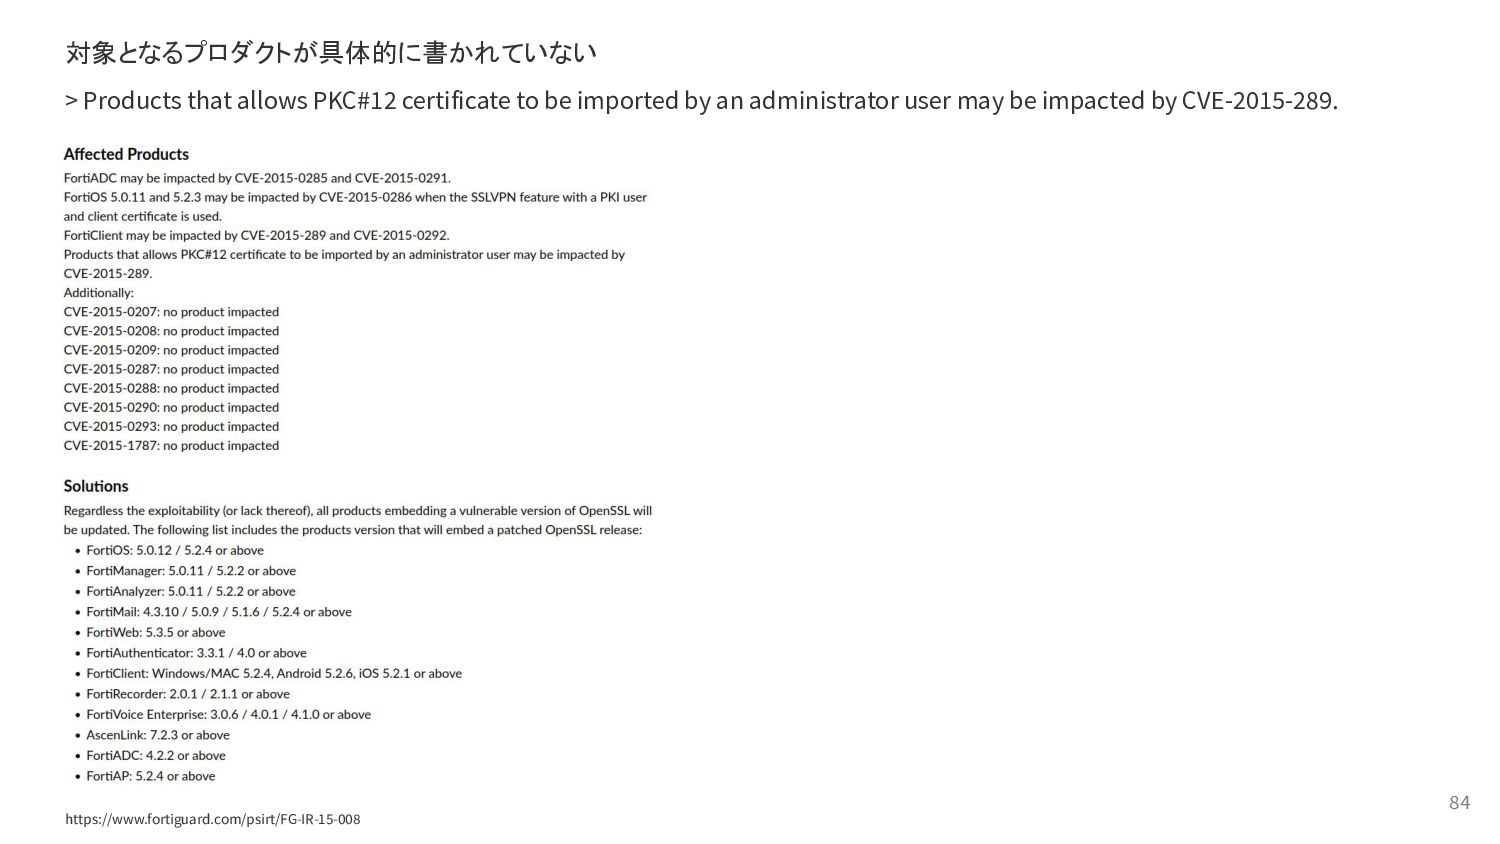
https://www.fortiguard.com/psirt/FG-IR-15-008 84 対象となるプロダクトが具体的に書かれていない > Products that allows PKC#12 certificate to
be imported by an administrator user may be impacted by CVE-2015-289.
[1] https://www.fortiguard.com/psirt/FG-IR-15-022 [2] https://www.fortiguard.com/psirt/cvrf/FG-IR-15-022 [3] https://nvd.nist.gov/vuln/detail/CVE-2015-8037 [4] https://nvd.nist.gov/vuln/detail/CVE-2015-8038 85 どのCVEを割り当てるべきか、公式アドバイザリだけでは完結しない
(e.g. アドバイザリに複数のCVEが紐づく場合、CVRFを見る必要あり。 さらに、公式DescriptionとNVDを比較して、item 1-2, item 3-4へCVEを割り当てる必要がある
Appendix D: プロダクトの表現
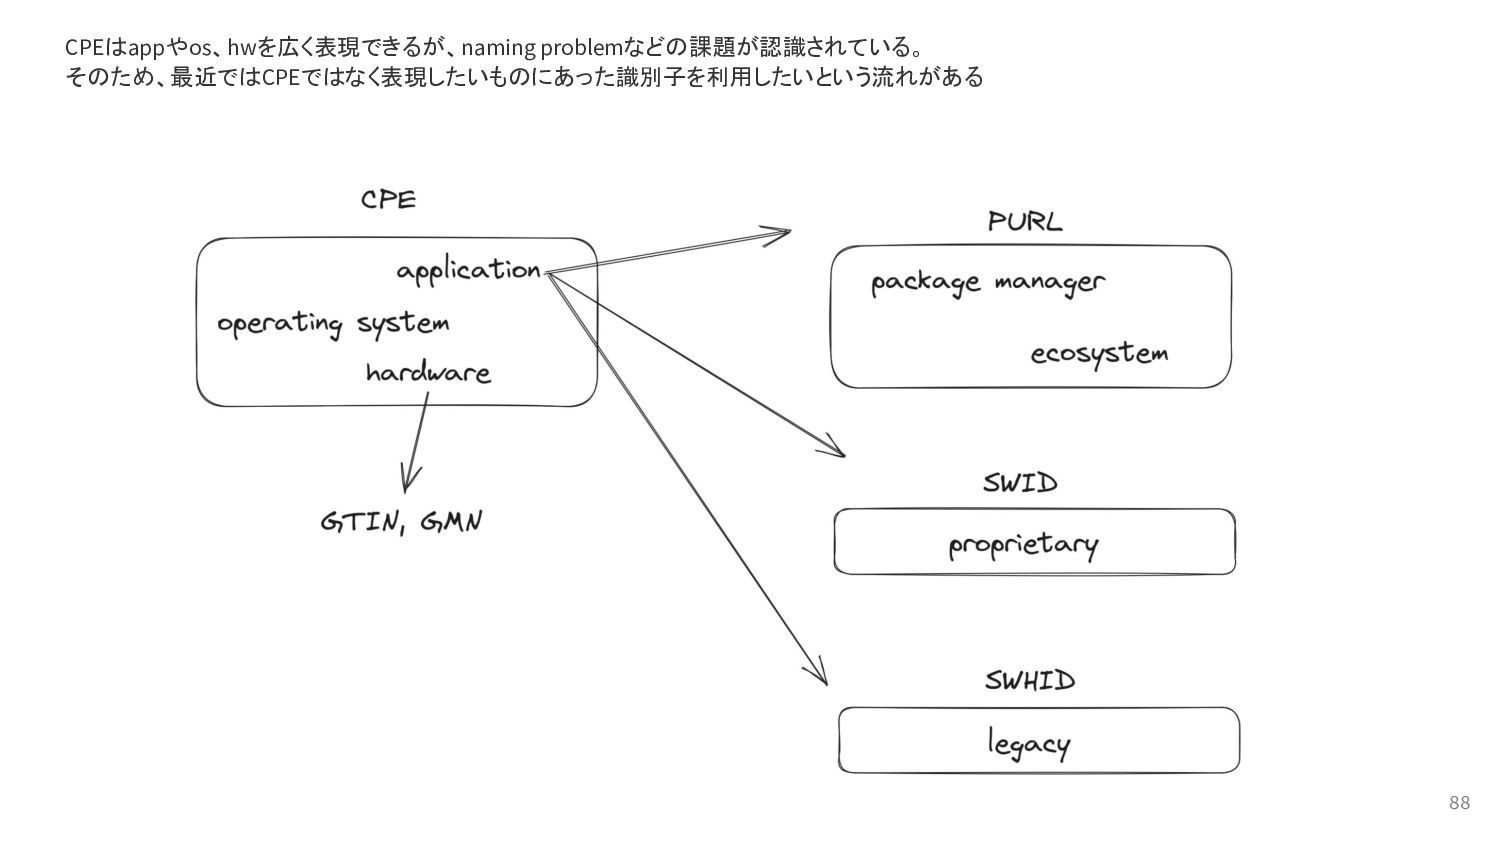
87 • CPE: Common Platform Enumeration ◦ https://cpe.mitre.org/specification/ ◦ application,
operating system, hardwareやvendor, product, versionなどを表現できる • PURL: Package URL ◦ https://github.com/package-url/purl-spec ◦ ソフトウェア向け • SWID: Software ID ◦ https://nvd.nist.gov/products/swid ◦ PURLで表現できないようなパッケージマネージャを使わないプロプライエタリなソフトウェアを識別する • SWHID: Software Heritage IDs ◦ https://www.softwareheritage.org/ ◦ パッケージマネージャで利用できなくなったレガシーソフトウェアを識別する • GTIN: Global Trade Identification Number ◦ https://www.gs1.org/standards/id-keys/gtin ◦ ハードウェア向け • GMN: Global Model Number ◦ https://www.gs1.org/standards/id-keys/global-model-number-gmn ◦ 1つのGMNに複数のGTINを紐付けることができる
CPEはappやos、hwを広く表現できるが、naming problemなどの課題が認識されている。 そのため、最近ではCPEではなく表現したいものにあった識別子を利用したいという流れがある 88
CPEとは CVSS(BaseScoreでよく使われている仕組み)で、ハードウェアやソフトウェアを識別する ための共通の名称基準のこと。 89 https://nvd.nist.gov/products/cpe/detail/4EA94F50-E948-4122-9927-3D2B4248755F?namingFormat=2.3&orderBy=CPEURI&keyword=cpe%3A2.3%3Ao%3Acisco%3Aios%3A15.1%5C%282%5C%29s2%3A&status=FINAL%2CDEPRECATED
Appendix E: 脆弱性情報とプロダクトの紐付け
91 • OVAL ◦ https://oval.mitre.org/ ◦ レンジ、OS on HWが表現できる •
CVRF/CSAF ◦ http://docs.oasis-open.org/csaf/csaf-cvrf/v1.2/csaf-cvrf-v1.2.html ◦ http://docs.oasis-open.org/csaf/csaf/v2.0/csaf-v2.0.html ◦ Product Treeで列挙する形のためレンジの表現が難しいが、 OS on HW を表現できる • VEX ◦ https://www.cisa.gov/sites/default/files/2023-04/minimum-requirements-for-vex-508c.pdf ◦ OS on HW, VersionをIDにしてそれを参照する形? • MITRE CVE ◦ https://cveproject.github.io/cve-schema/schema/v5.0/docs/ ◦ レンジ(lt, leのみ)が表現できる、 OS on HWは表現できない? • NVD ◦ https://csrc.nist.gov/schema/nvd/feed/1.1/nvd_cve_feed_json_1.1.schema ◦ レンジ、OS on HWが表現できる ◦ 脆弱性情報とプロダクトの紐付けに CPE を利用している • OSV ◦ https://ossf.github.io/osv-schema/ ◦ レンジは表現できるが、 OS on HWは難しそう?


 mainek00n
 upura
 datascientistsociety
 junkashihara
 mikimhk
 shunk031
 tsantalis
 takehaya
 rikkabotan7
 ayaniwa
 kento1109
 shiell
 imai448
 madoxten
 eileencodes
 tanoku
 andyhume
 nikkihalliwell
 marktimemedia
 bkeepers
 katiecoart
 tammyeverts
 sachag
 aleyda