Share
Embed
開発運用のセキュリティ実践を”デザイン”する
~ 続々と迫るセキュリティ要求への場当たり的対応から脱却するには ~
release: 2025.5.20
多くの企業が、複雑化するサプライチェーンやOSS活用の拡大、AI技術の急速な普及、そして次々と追加される国際的なセキュリティ規制への対応で限界状態(レッドゾーン)にあります。従来の「セキュリティ=開発の足かせ」という考え方では立ち行かず、セキュリティ対応そのものをビジネス価値向上に転換する必要があります。
本セミナーでは、「セキュリティ実践をどうデザインするか?」をテーマに、開発・運用フローへのセキュリティ要件の効果的な織り込み方を解説します。付け足し的な対策ではなく、設計・実装段階でリスクを最小化するための具体的な組織・技術面の取り組み事例を紹介します。また、「形骸化したセキュアコーディング」などよくある失敗パターンを避け、持続可能な体制を構築するポイントをお伝えします。
Riotaro OKADA PRO
May 20, 2025
Transcript
18 slides
-
1 / 21 * Copyright by Asterisk Research, Inc.
開発運用のセキュリティ実践を "デザイン"する ~ 続々と迫るセキュリティ要求への 場当たり的対応から脱却するには ~ 技術的ソリューションから組織デザインへの転換 SPEAKER:アスタリスク・リサーチ 岡田良太郎(オカダリョウタロウ) -
* Copyright by Asterisk Research, Inc. 2 / 21
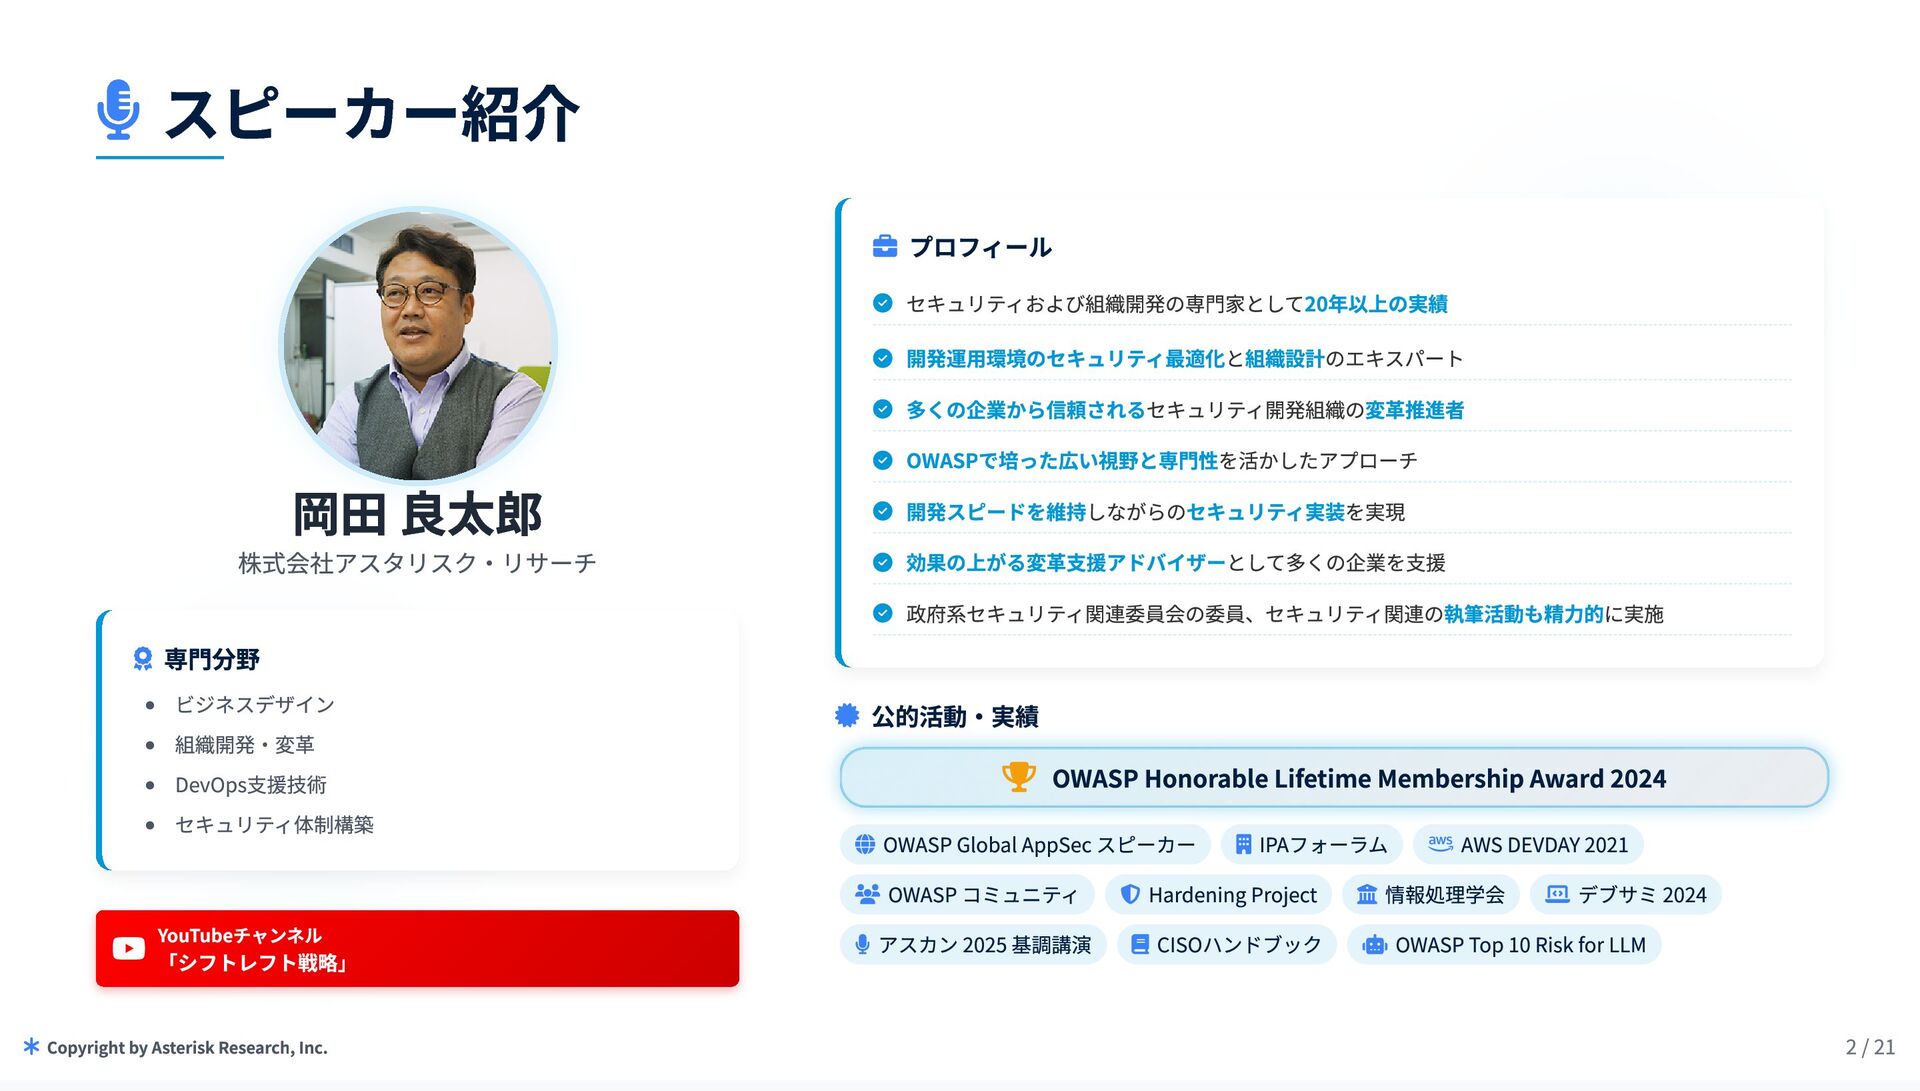
スピーカー紹介 岡田 良太郎 株式会社アスタリスク・リサーチ 専門分野 ビジネスデザイン 組織開発・変革 DevOps支援技術 セキュリティ体制構築 YouTubeチャンネル 「シフトレフト戦略」 プロフィール セキュリティおよび組織開発の専門家として20年以上の実績 開発運用環境のセキュリティ最適化と組織設計のエキスパート 多くの企業から信頼されるセキュリティ開発組織の変革推進者 OWASPで培った広い視野と専門性を活かしたアプローチ 開発スピードを維持しながらのセキュリティ実装を実現 効果の上がる変革支援アドバイザーとして多くの企業を支援 政府系セキュリティ関連委員会の委員、セキュリティ関連の執筆活動も精力的に実施 公的活動・実績 OWASP Honorable Lifetime Membership Award 2024 OWASP Global AppSec スピーカー IPAフォーラム AWS DEVDAY 2021 OWASP コミュニティ Hardening Project 情報処理学会 デブサミ 2024 アスカン 2025 基調講演 CISOハンドブック OWASP Top 10 Risk for LLM -
* Copyright by Asterisk Research, Inc. 3 / 16
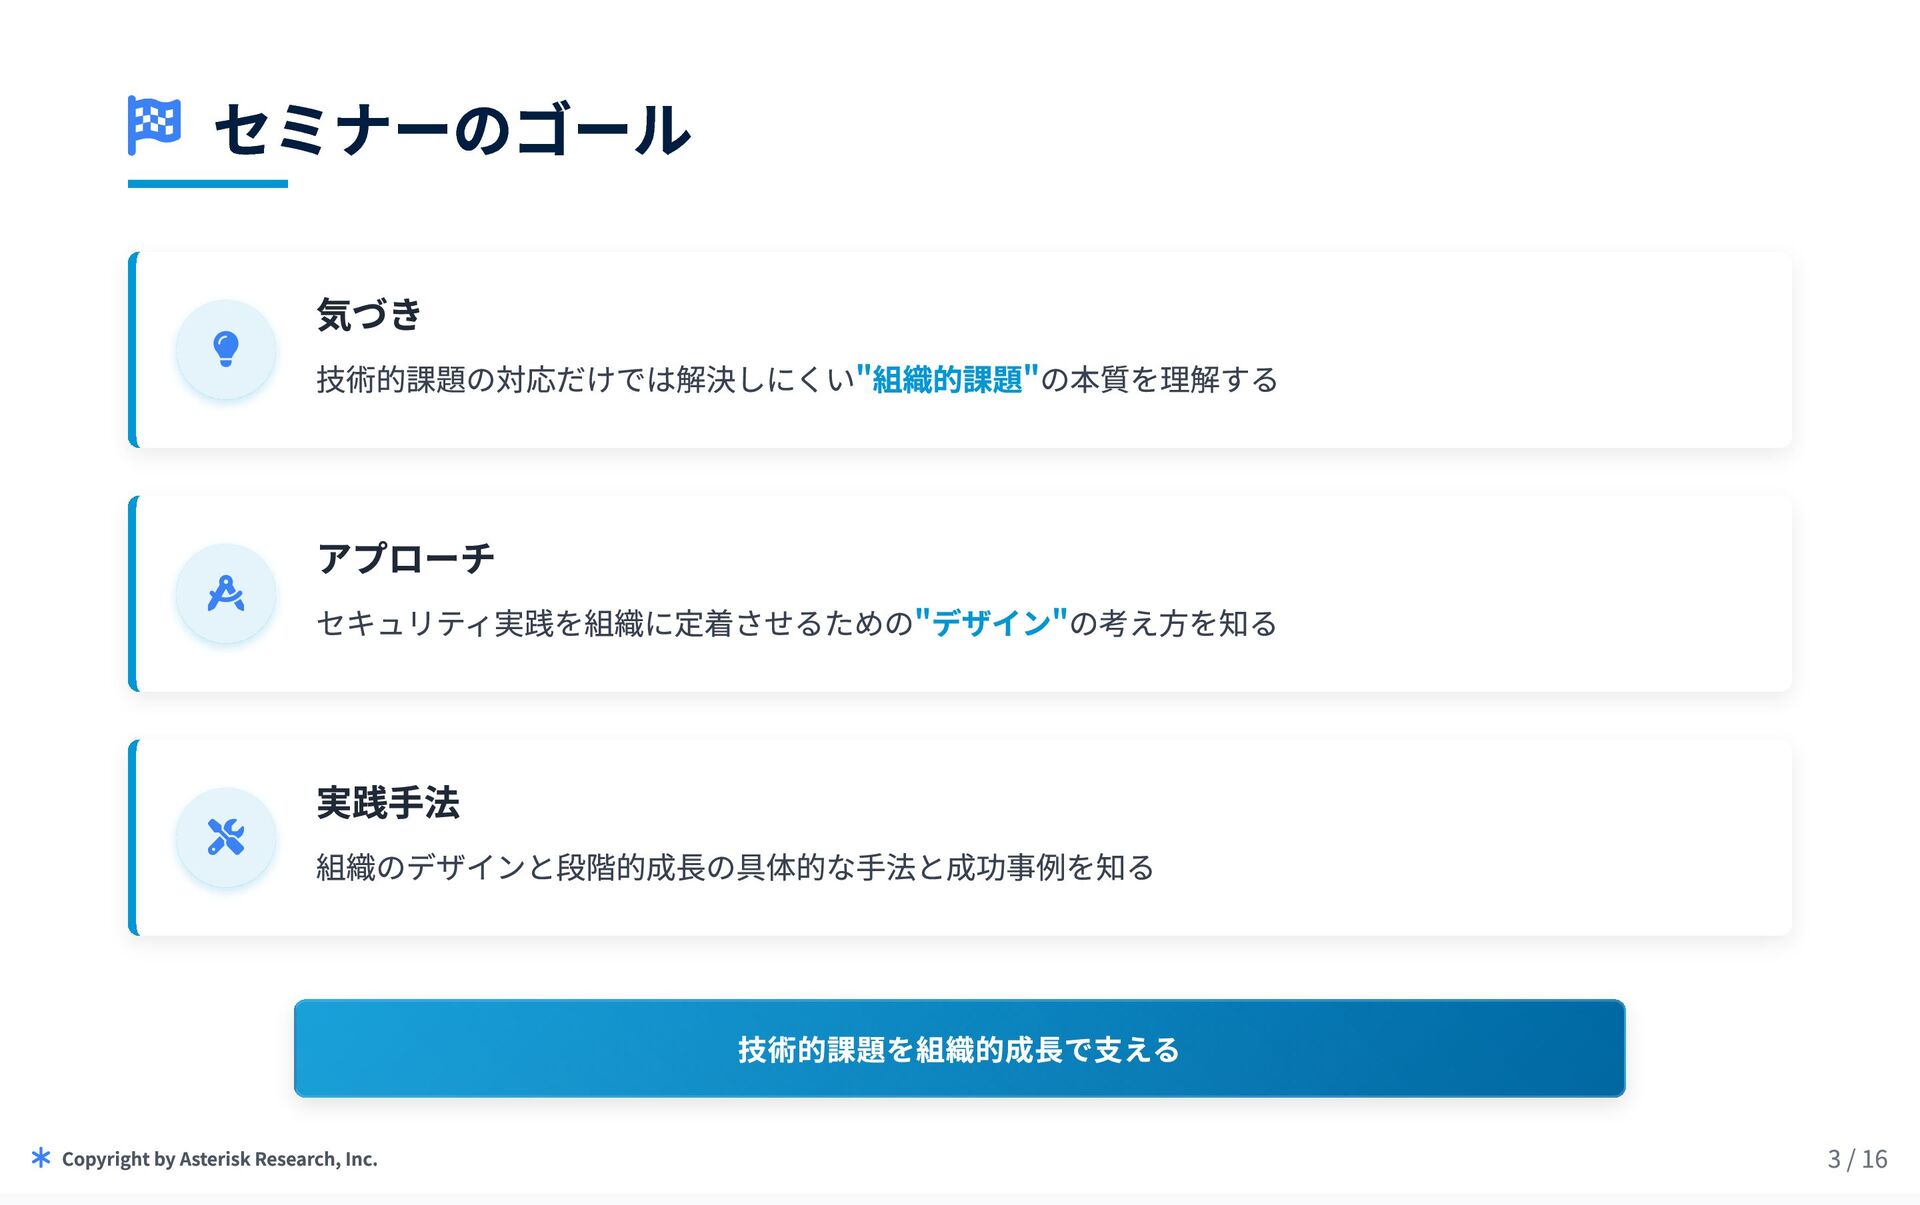
セミナーのゴール 気づき 技術的課題の対応だけでは解決しにくい"組織的課題"の本質を理解する アプローチ セキュリティ実践を組織に定着させるための"デザイン"の考え方を知る 実践手法 組織のデザインと段階的成長の具体的な手法と成功事例を知る 技術的課題を組織的成長で支える -
* Copyright by Asterisk Research, Inc. 4 / 16
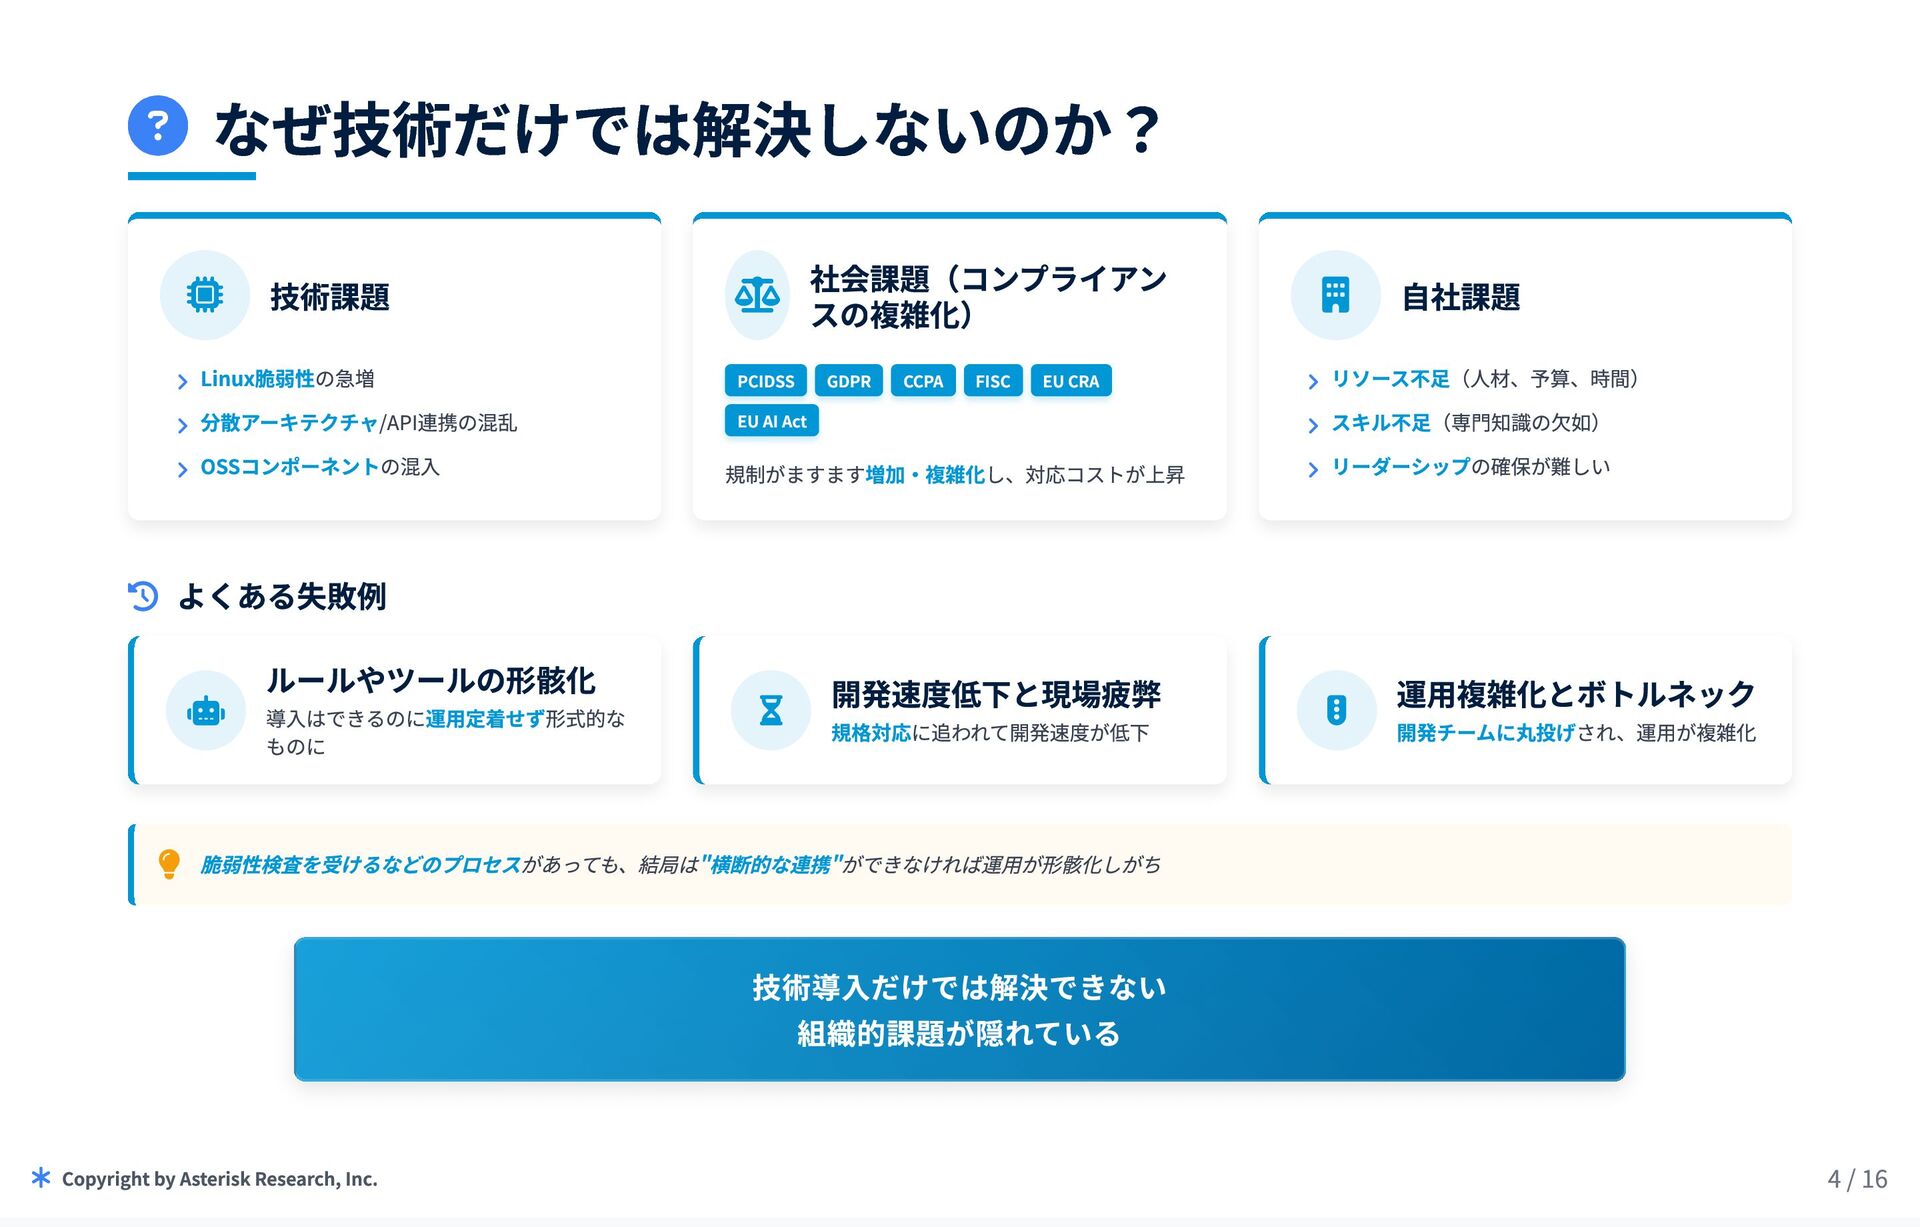
なぜ技術だけでは解決しないのか? 技術課題 Linux脆弱性の急増 分散アーキテクチャ/API連携の混乱 OSSコンポーネントの混入 社会課題(コンプライアン スの複雑化) PCIDSS GDPR CCPA FISC EU CRA EU AI Act 規制がますます増加・複雑化し、対応コストが上昇 自社課題 リソース不足(人材、予算、時間) スキル不足(専門知識の欠如) リーダーシップの確保が難しい よくある失敗例 ルールやツールの形骸化 導入はできるのに運用定着せず形式的な ものに 開発速度低下と現場疲弊 規格対応に追われて開発速度が低下 運用複雑化とボトルネック 開発チームに丸投げされ、運用が複雑化 脆弱性検査を受けるなどのプロセスがあっても、結局は"横断的な連携"ができなければ運用が形骸化しがち 技術導入だけでは解決できない 組織的課題が隠れている -
* Copyright by Asterisk Research, Inc. 6 / 20
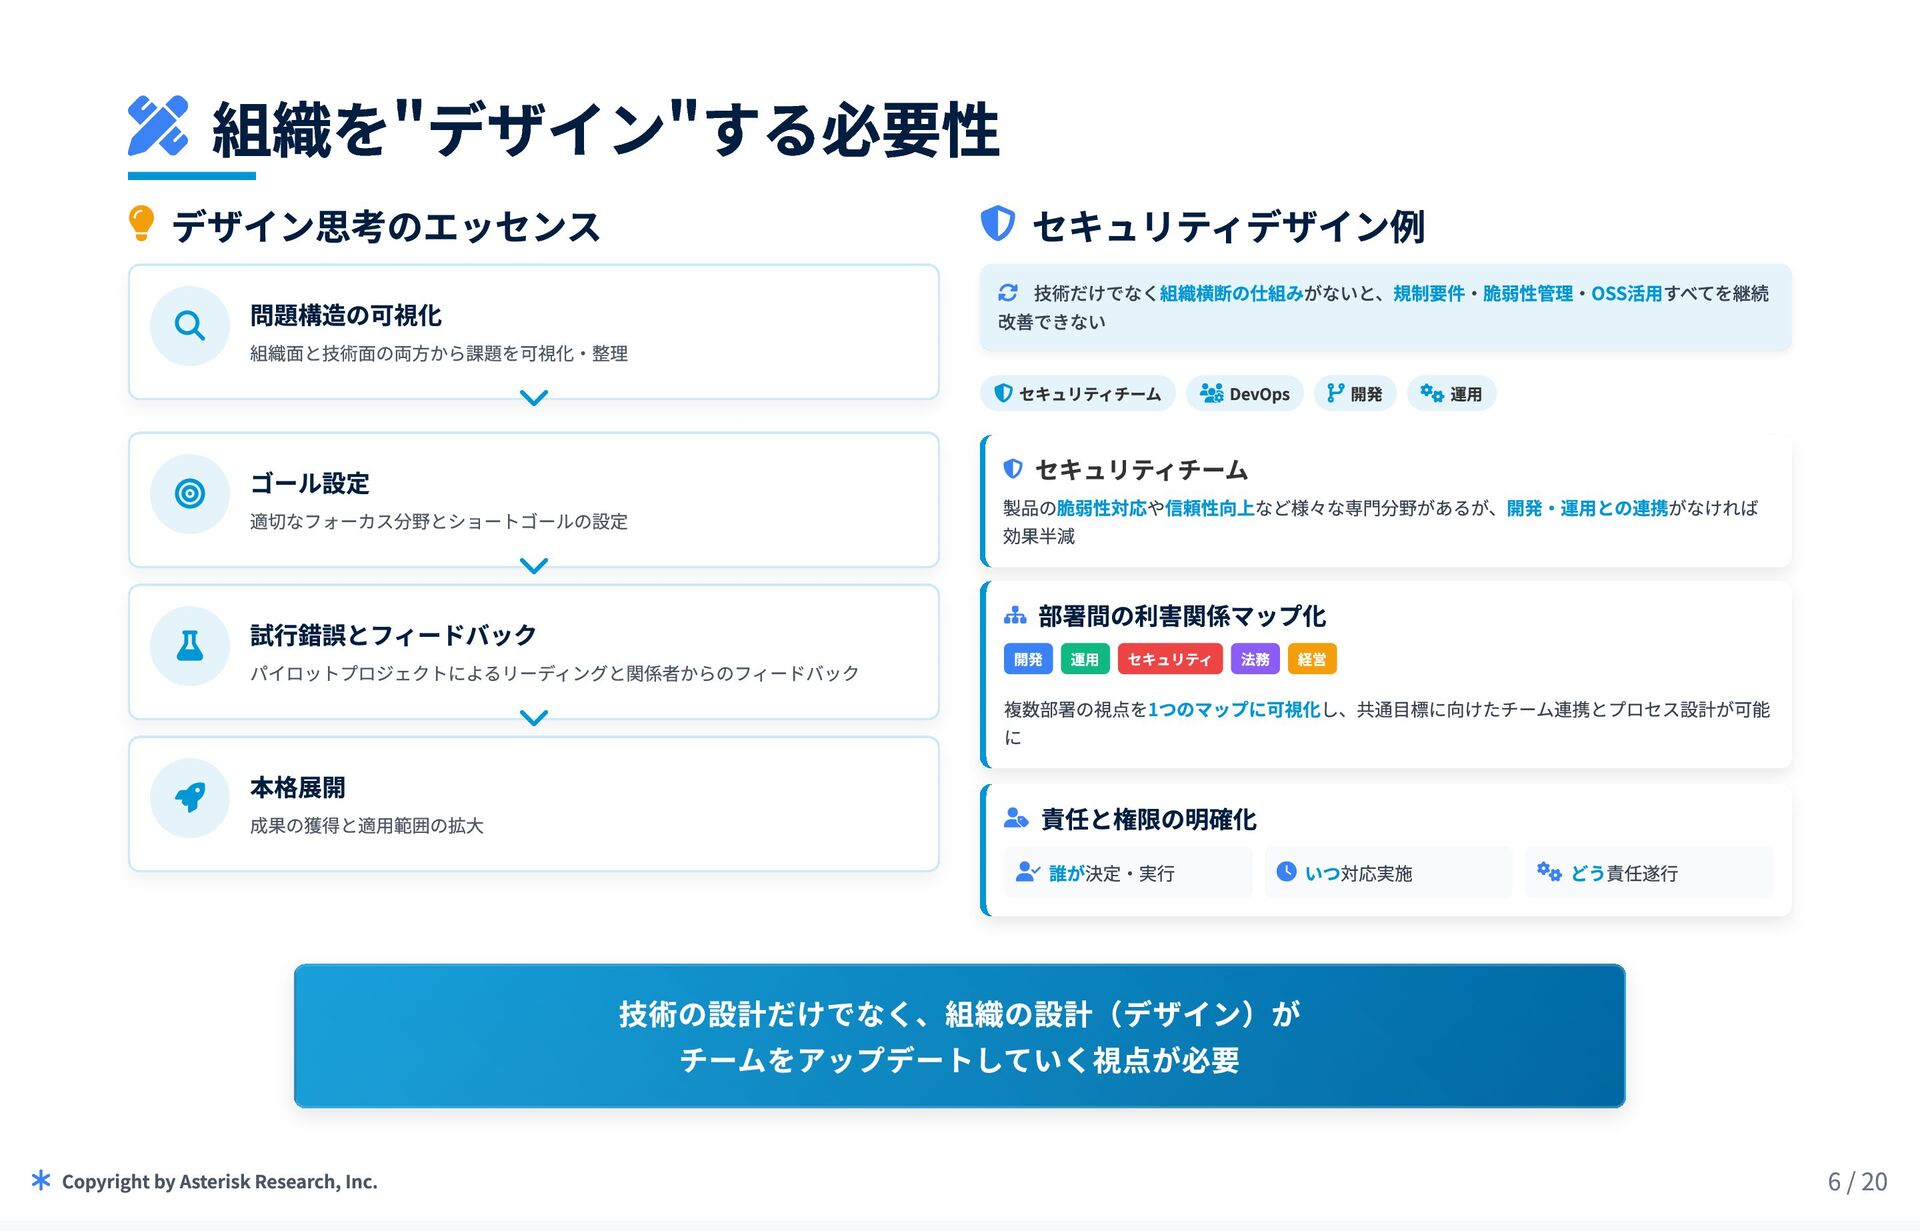
組織を"デザイン"する必要性 デザイン思考のエッセンス セキュリティデザイン例 技術だけでなく組織横断の仕組みがないと、規制要件・脆弱性管理・OSS活用すべてを継続 改善できない セキュリティチーム DevOps 開発 運用 セキュリティチーム 製品の脆弱性対応や信頼性向上など様々な専門分野があるが、開発・運用との連携がなければ 効果半減 部署間の利害関係マップ化 開発 運用 セキュリティ 法務 経営 複数部署の視点を1つのマップに可視化し、共通目標に向けたチーム連携とプロセス設計が可能 に 責任と権限の明確化 誰が決定・実行 いつ対応実施 どう責任遂行 問題構造の可視化 組織面と技術面の両方から課題を可視化・整理 ゴール設定 適切なフォーカス分野とショートゴールの設定 試行錯誤とフィードバック パイロットプロジェクトによるリーディングと関係者からのフィードバック 本格展開 成果の獲得と適用範囲の拡大 技術の設計だけでなく、組織の設計(デザイン)が チームをアップデートしていく視点が必要 -
* Copyright by Asterisk Research, Inc. 6 / 16
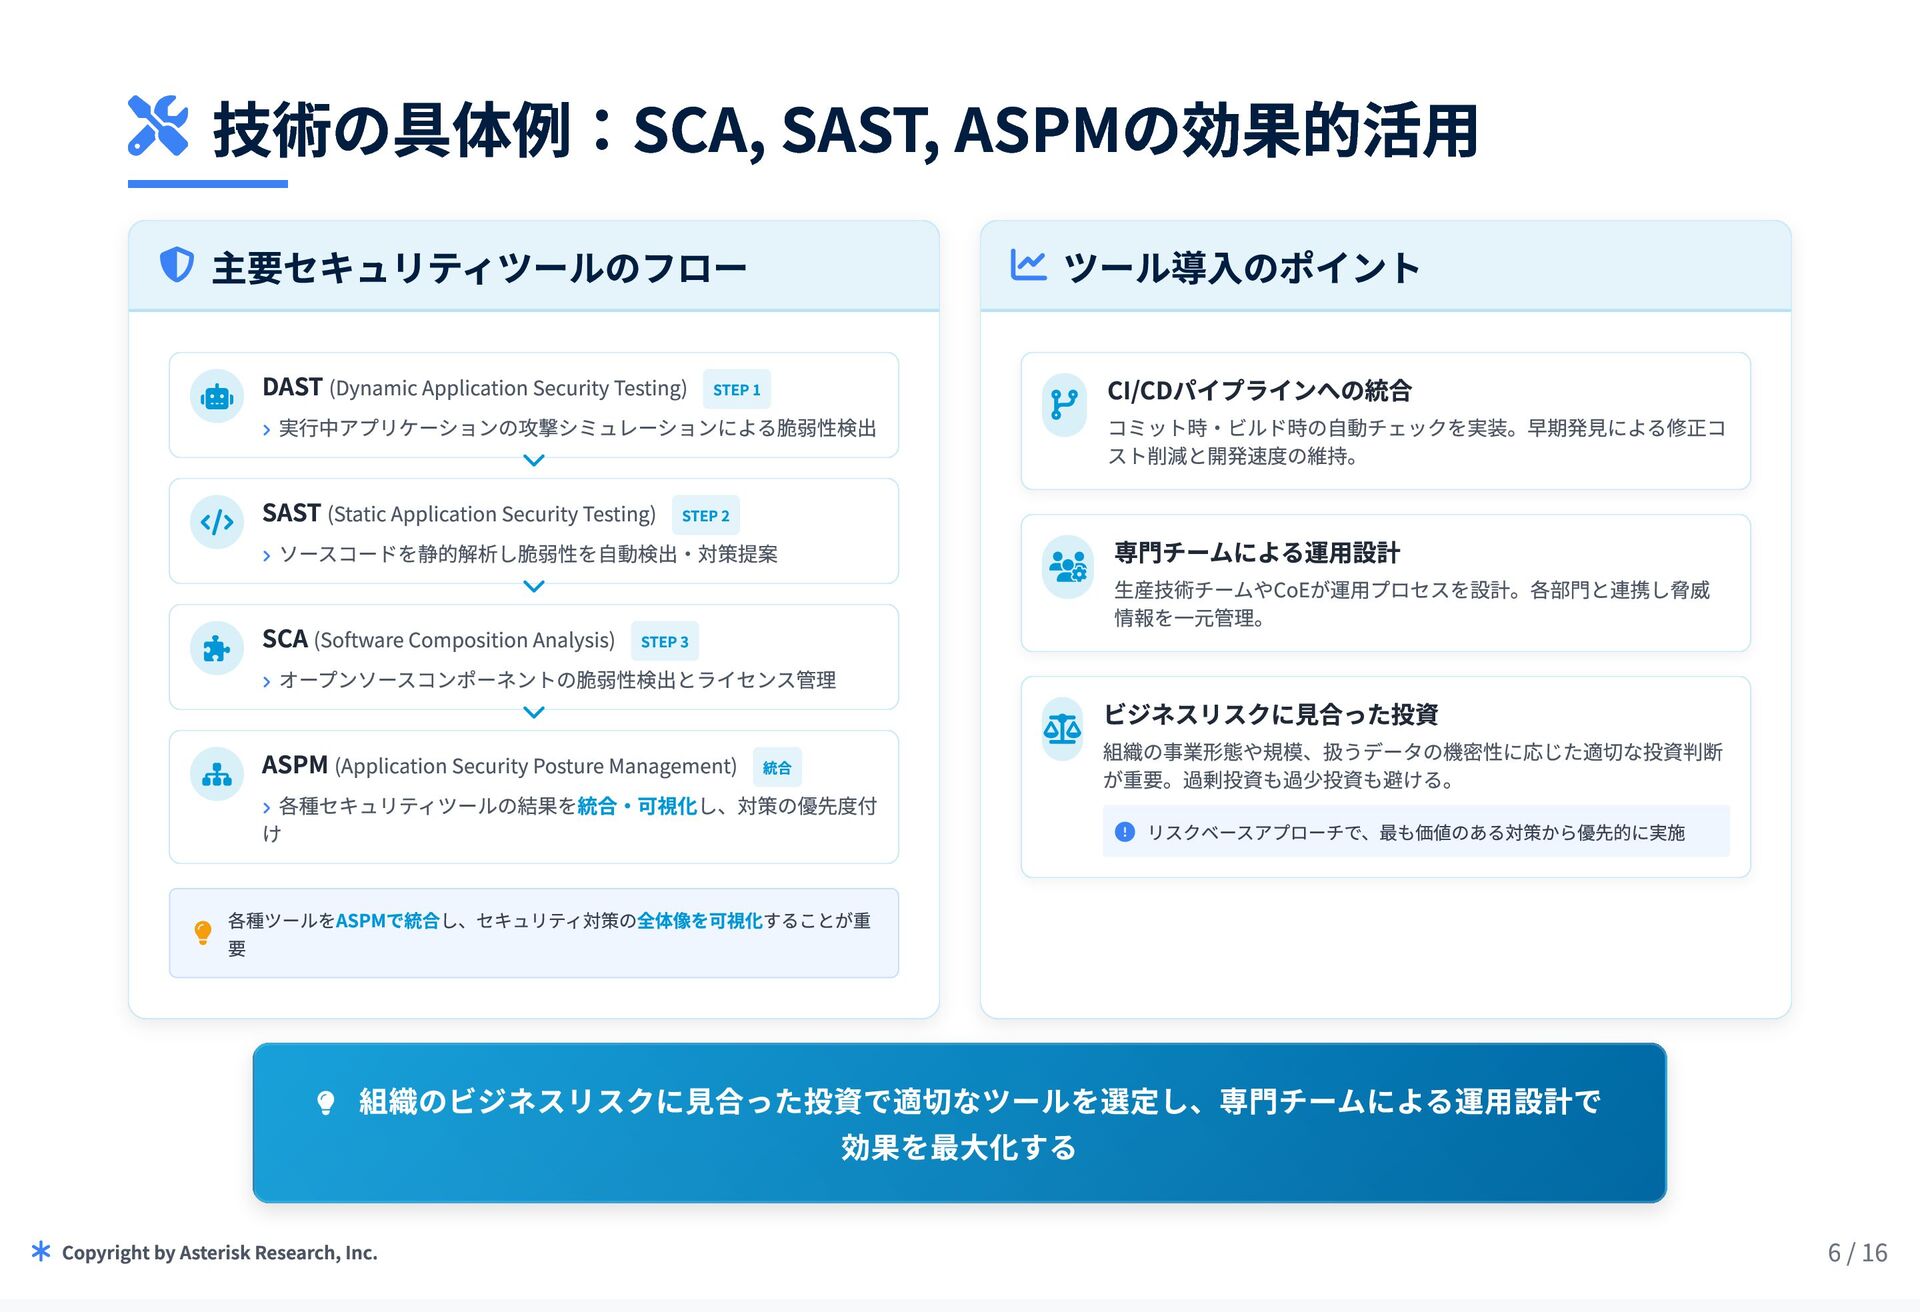
技術の具体例:SCA, SAST, ASPMの効果的活用 主要セキュリティツールのフロー ASPM (Application Security Posture Management) 統合 各種セキュリティツールの結果を統合・可視化し、対策の優先度付 け 各種ツールをASPMで統合し、セキュリティ対策の全体像を可視化することが重 要 ツール導入のポイント CI/CDパイプラインへの統合 コミット時・ビルド時の自動チェックを実装。早期発見による修正コ スト削減と開発速度の維持。 専門チームによる運用設計 生産技術チームやCoEが運用プロセスを設計。各部門と連携し脅威 情報を一元管理。 ビジネスリスクに見合った投資 組織の事業形態や規模、扱うデータの機密性に応じた適切な投資判断 が重要。過剰投資も過少投資も避ける。 リスクベースアプローチで、最も価値のある対策から優先的に実施 DAST (Dynamic Application Security Testing) STEP 1 実行中アプリケーションの攻撃シミュレーションによる脆弱性検出 SAST (Static Application Security Testing) STEP 2 ソースコードを静的解析し脆弱性を自動検出・対策提案 SCA (Software Composition Analysis) STEP 3 オープンソースコンポーネントの脆弱性検出とライセンス管理 組織のビジネスリスクに見合った投資で適切なツールを選定し、専門チームによる運用設計で 効果を最大化する -
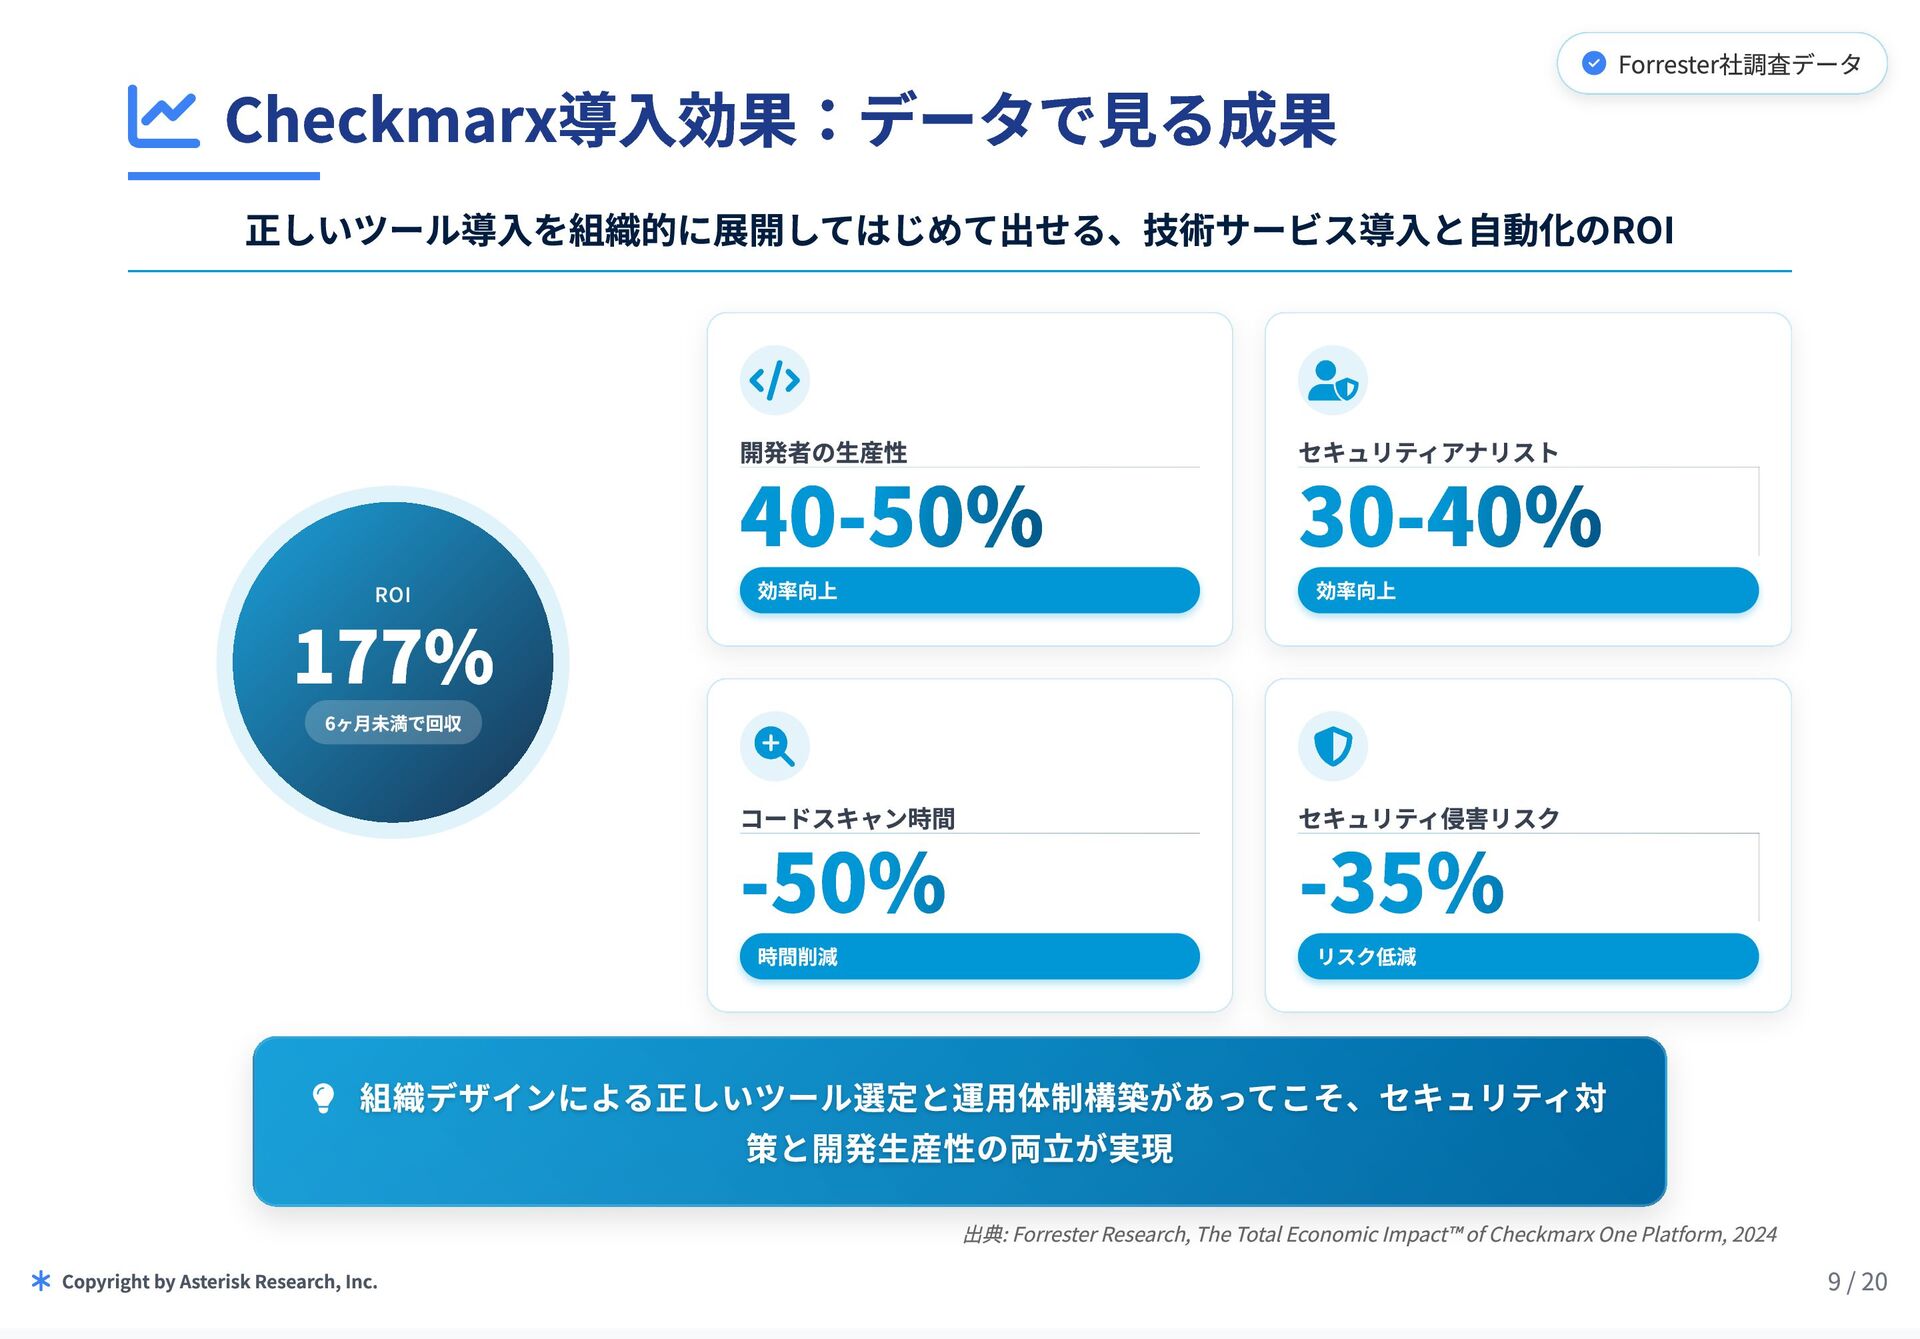
出典: Forrester Research, The Total Economic Impact™ of Checkmarx One
Platform, 2024 Forrester社調査データ * Copyright by Asterisk Research, Inc. 9 / 20 Checkmarx導入効果:データで見る成果 正しいツール導入を組織的に展開してはじめて出せる、技術サービス導入と自動化のROI 開発者の生産性 40-50% 効率向上 セキュリティアナリスト 30-40% 効率向上 コードスキャン時間 -50% 時間削減 セキュリティ侵害リスク -35% リスク低減 ROI 177% 6ヶ月未満で回収 組織デザインによる正しいツール選定と運用体制構築があってこそ、セキュリティ対 組織デザインによる正しいツール選定と運用体制構築があってこそ、セキュリティ対 策と開発生産性の両立が実現 策と開発生産性の両立が実現 -
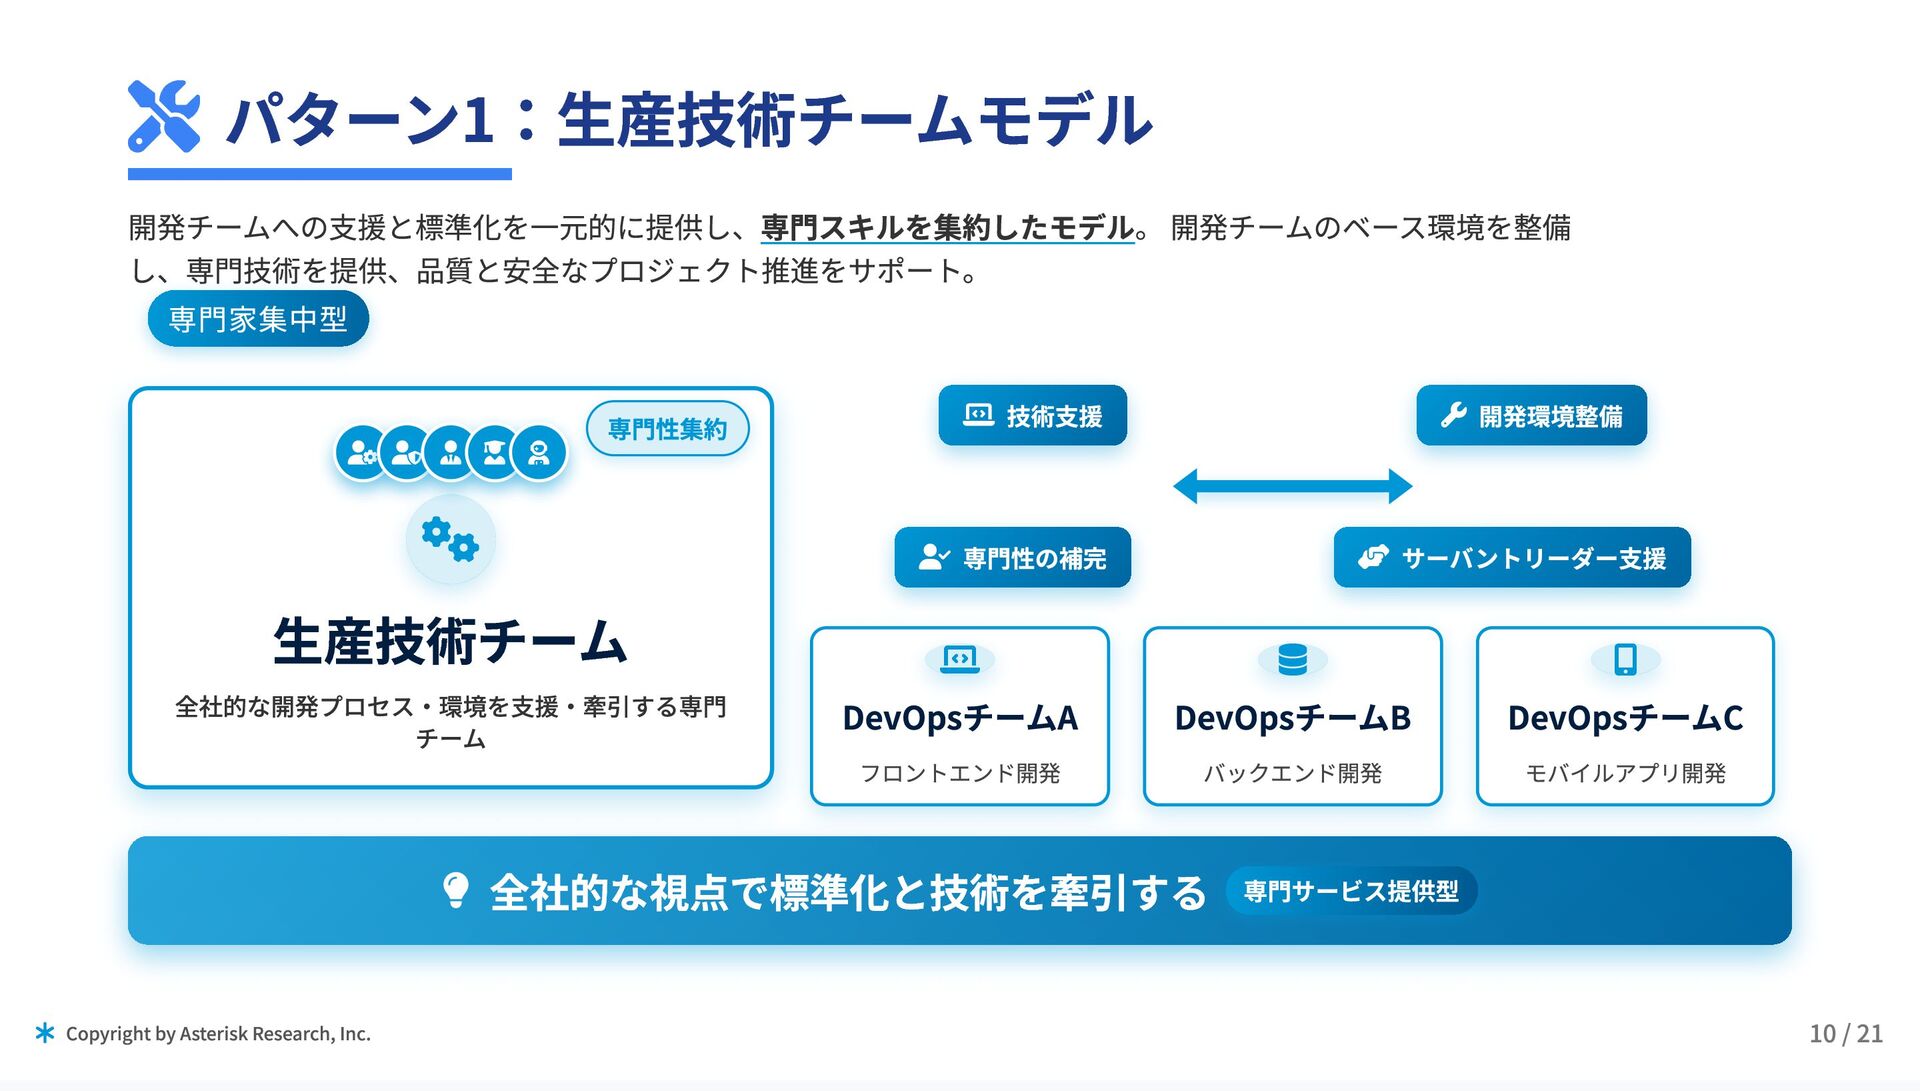
パターン1:生産技術チームモデル 開発チームへの支援と標準化を一元的に提供し、専門スキルを集約したモデル。 開発チームのベース環境を整備 し、専門技術を提供、品質と安全なプロジェクト推進をサポート。 専門家集中型 技術支援 開発環境整備
専門性の補完 サーバントリーダー支援 生産技術チーム 全社的な開発プロセス・環境を支援・牽引する専門 チーム 専門性集約 DevOpsチームA フロントエンド開発 DevOpsチームB バックエンド開発 DevOpsチームC モバイルアプリ開発 * Copyright by Asterisk Research, Inc. 10 / 21 全社的な視点で標準化と技術を牽引する 専門サービス提供型 -
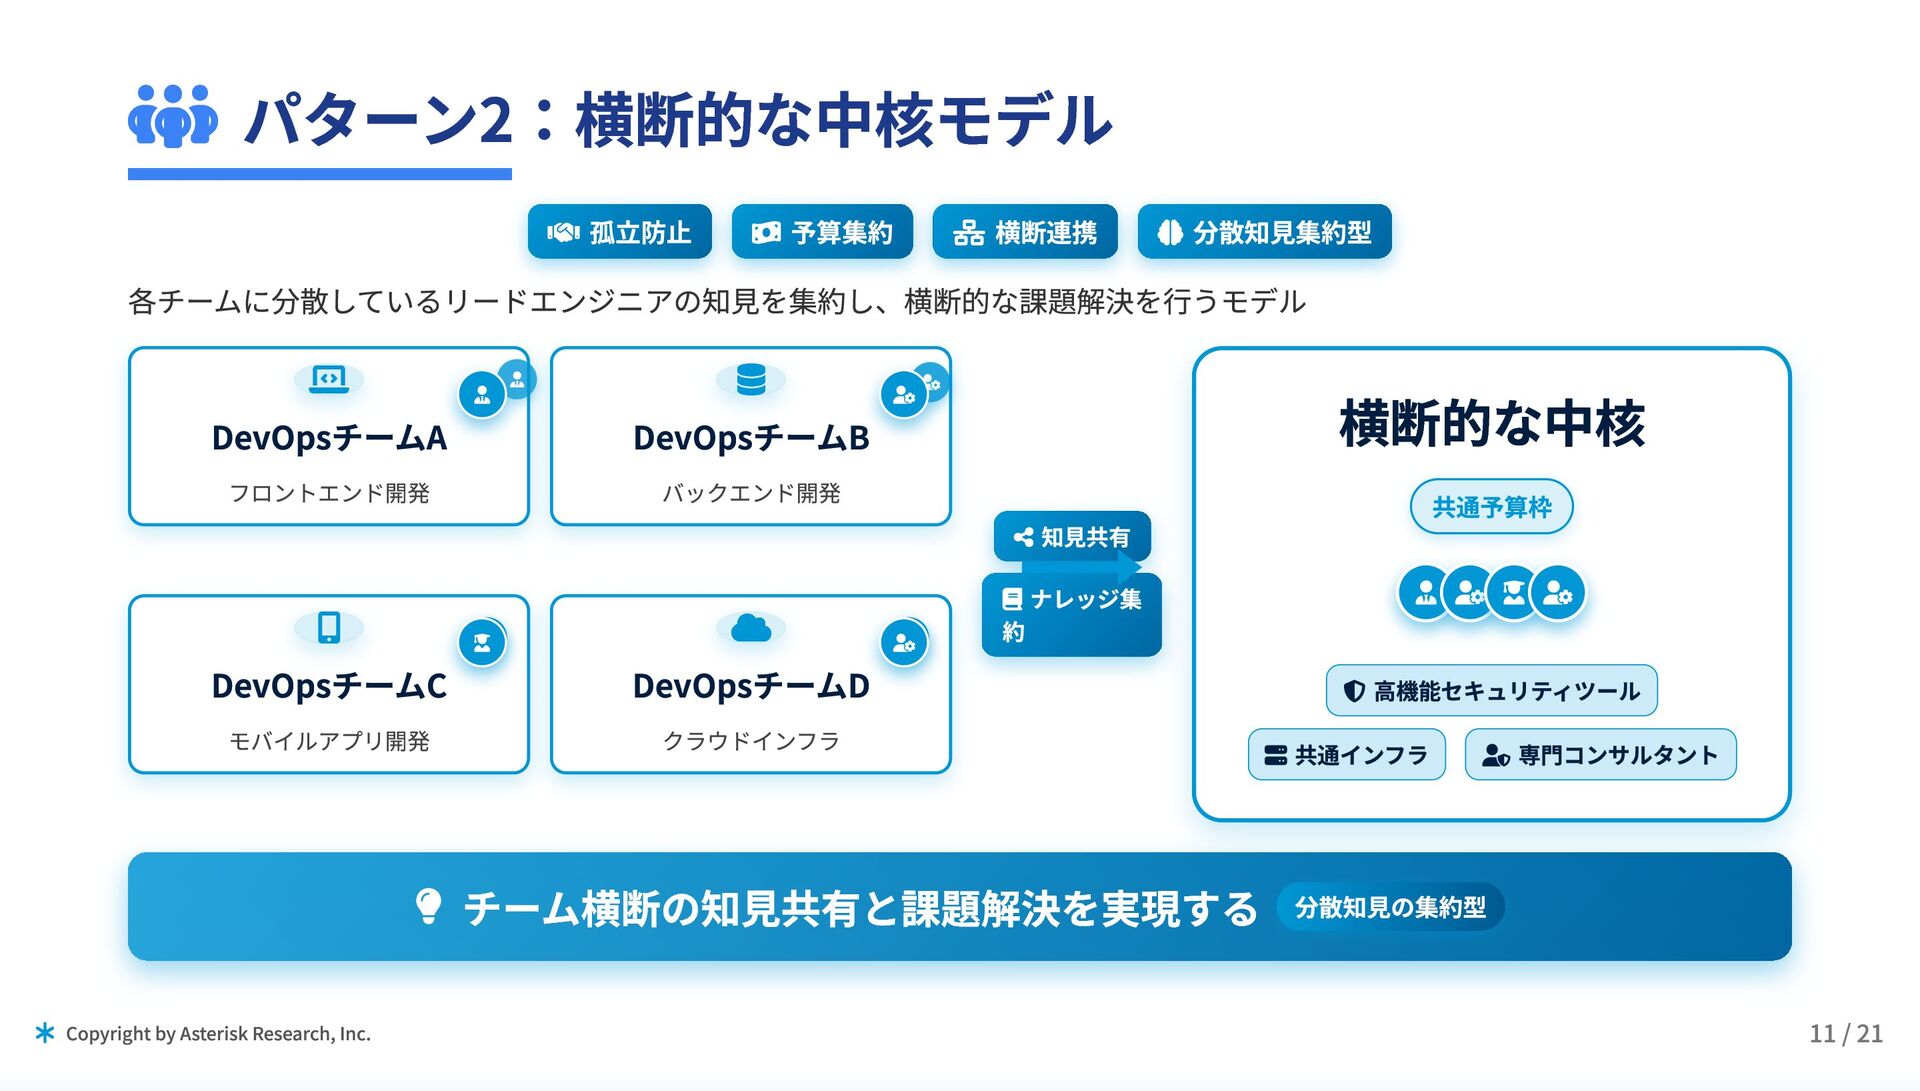
パターン2:横断的な中核モデル 孤立防止 予算集約 横断連携 分散知見集約型
各チームに分散しているリードエンジニアの知見を集約し、横断的な課題解決を行うモデル 知見共有 ナレッジ集 約 DevOpsチームA フロントエンド開発 DevOpsチームB バックエンド開発 DevOpsチームC モバイルアプリ開発 DevOpsチームD クラウドインフラ 横断的な中核 共通予算枠 高機能セキュリティツール 共通インフラ 専門コンサルタント * Copyright by Asterisk Research, Inc. 11 / 21 チーム横断の知見共有と課題解決を実現する 分散知見の集約型 -
* Copyright by Asterisk Research, Inc. 8 / 16
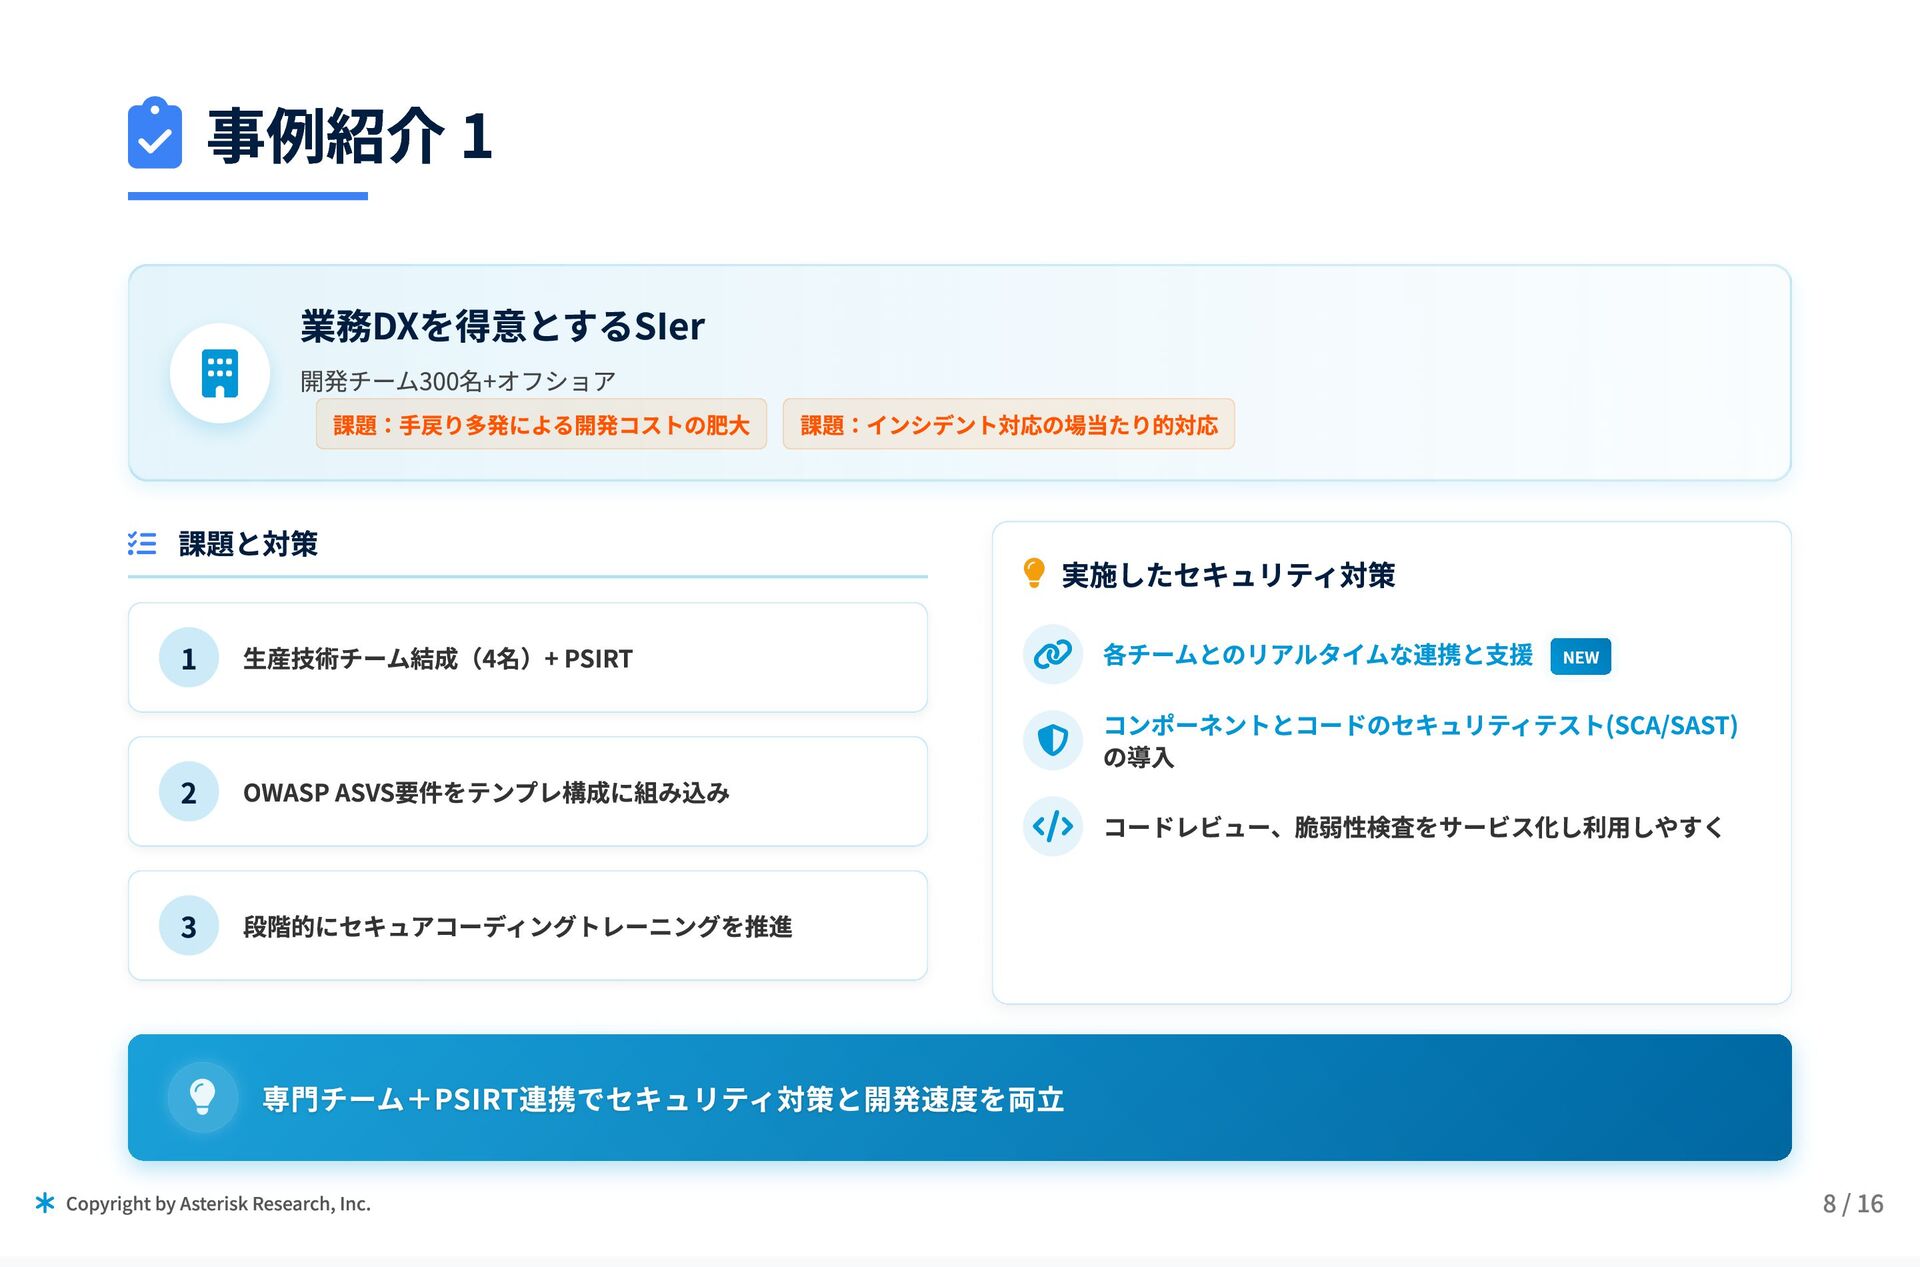
事例紹介 1 業務DXを得意とするSIer 開発チーム300名+オフショア 課題:手戻り多発による開発コストの肥大 課題:インシデント対応の場当たり的対応 課題と対策 1 生産技術チーム結成(4名)+ PSIRT 2 OWASP ASVS要件をテンプレ構成に組み込み 3 段階的にセキュアコーディングトレーニングを推進 実施したセキュリティ対策 各チームとのリアルタイムな連携と支援 NEW コンポーネントとコードのセキュリティテスト(SCA/SAST) の導入 コードレビュー、脆弱性検査をサービス化し利用しやすく 専門チーム+PSIRT連携 専門チーム+PSIRT連携でセキュリティ対策 セキュリティ対策と開発速度 開発速度を両立 -
* Copyright by Asterisk Research, Inc. 9 / 16
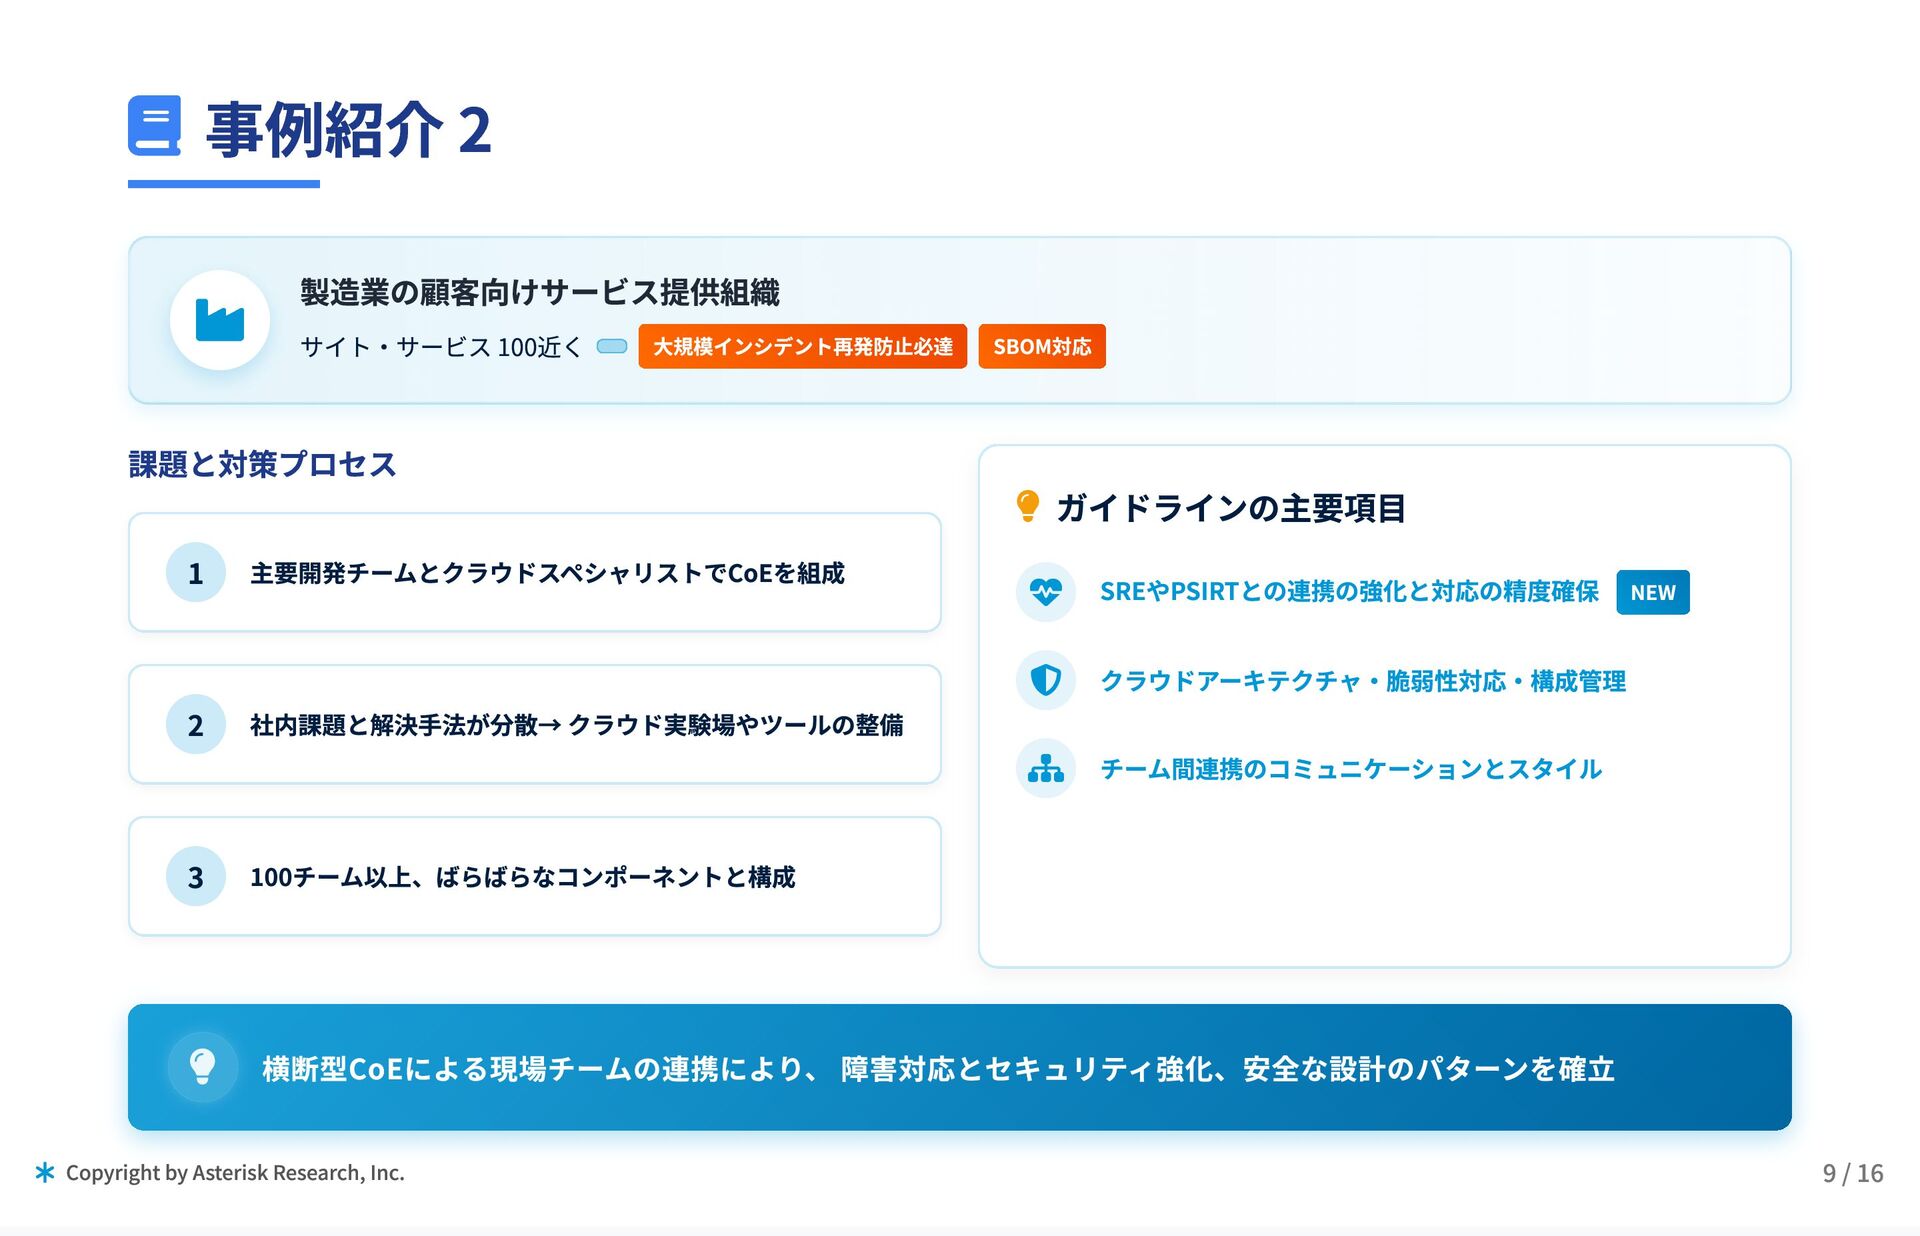
事例紹介 2 製造業の顧客向けサービス提供組織 サイト・サービス 100近く 大規模インシデント再発防止必達 SBOM対応 課題と対策プロセス 1 主要開発チームとクラウドスペシャリストでCoEを組成 2 社内課題と解決手法が分散→ クラウド実験場やツールの整備 3 100チーム以上、ばらばらなコンポーネントと構成 ガイドラインの主要項目 SREやPSIRTとの連携の強化と対応の精度確保 NEW クラウドアーキテクチャ・脆弱性対応・構成管理 チーム間連携のコミュニケーションとスタイル 横断型CoEによる現場チームの連携により、 障害対応とセキュリティ強化、安全な設計のパターンを確立 -
10 / 16 * Copyright by Asterisk Research, Inc.
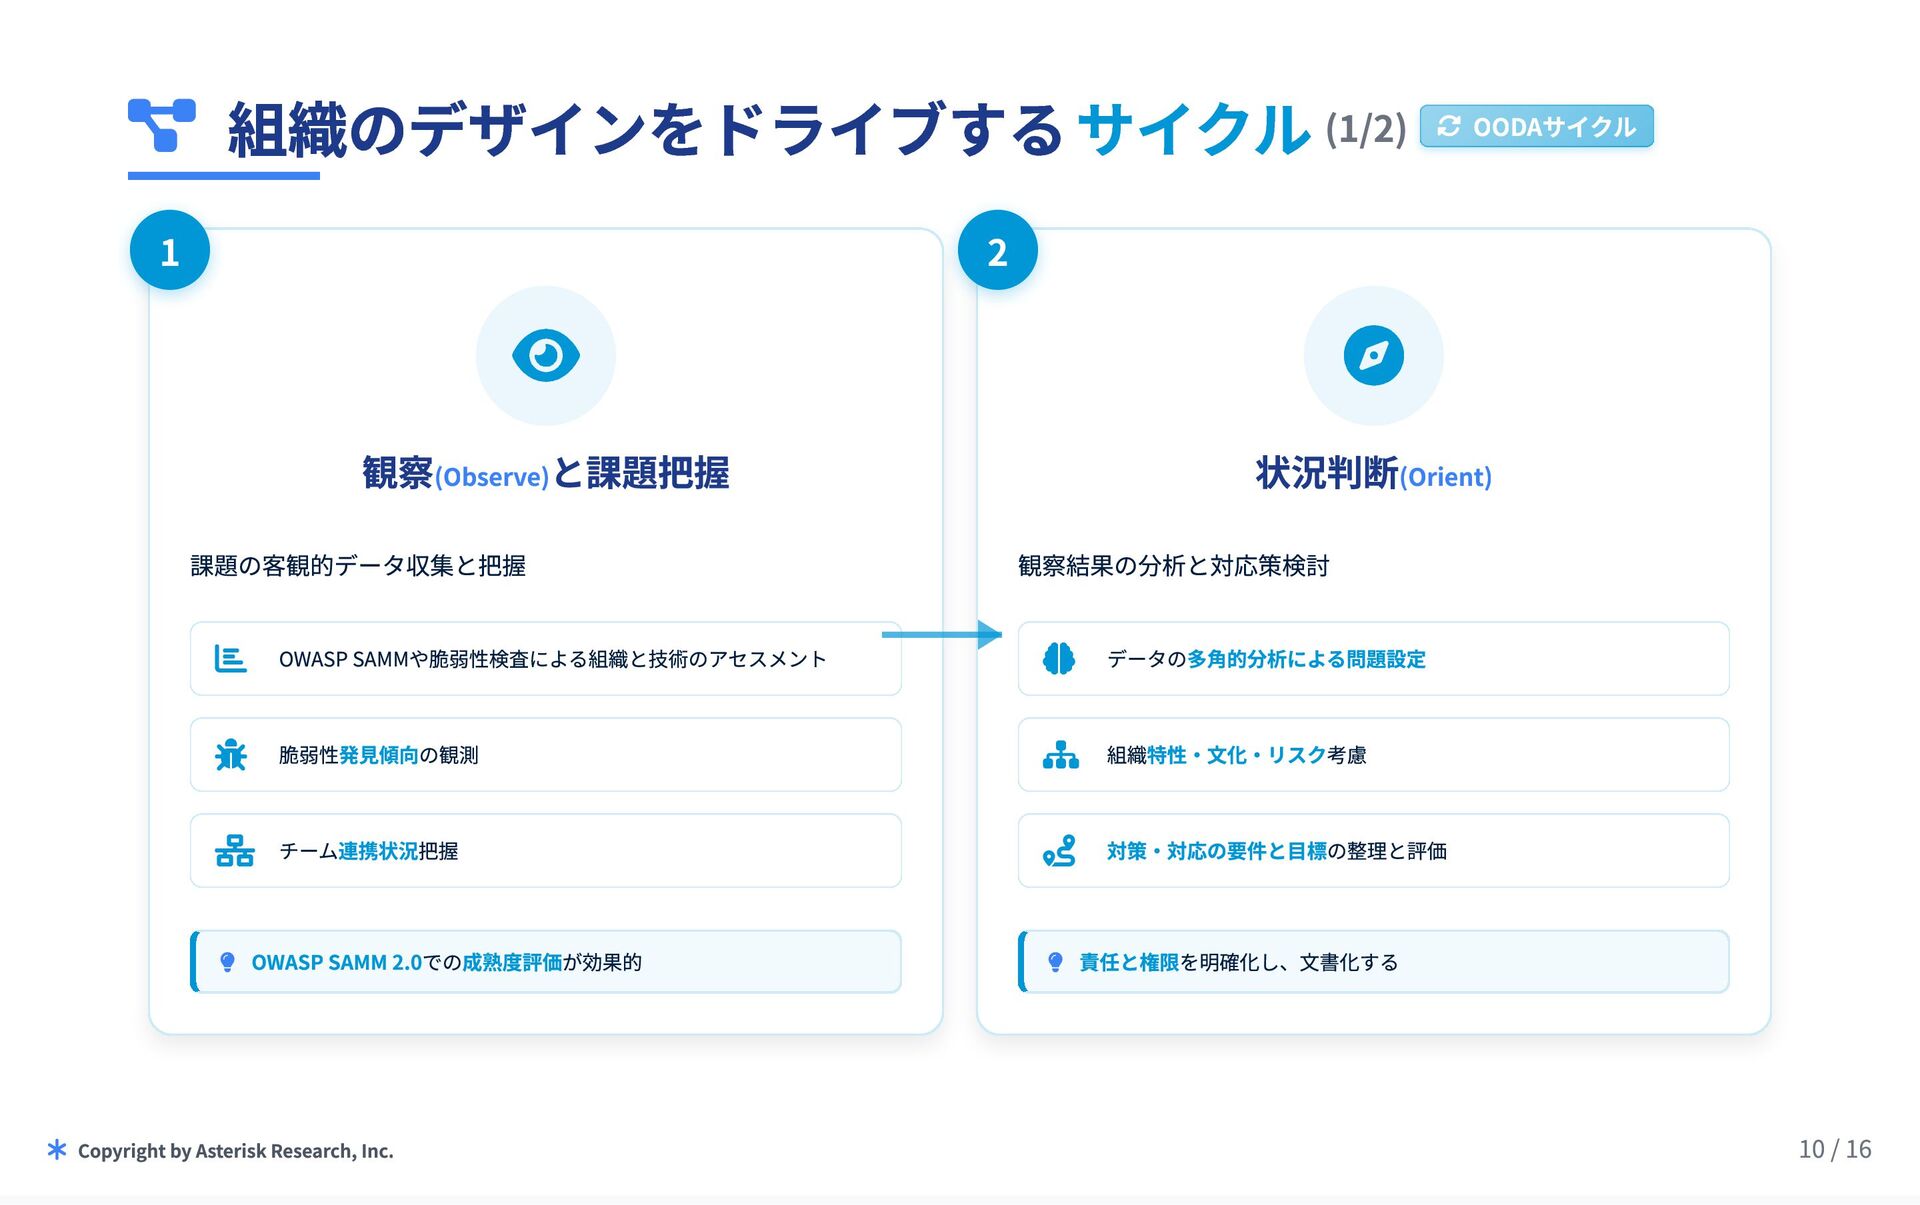
組織のデザインをドライブするサイクル(1/2) OODAサイクル 観察(Observe)と課題把握 課題の客観的データ収集と把握 OWASP SAMMや脆弱性検査による組織と技術のアセスメント 脆弱性発見傾向の観測 チーム連携状況把握 OWASP SAMM 2.0での成熟度評価が効果的 状況判断(Orient) 観察結果の分析と対応策検討 データの多角的分析による問題設定 組織特性・文化・リスク考慮 対策・対応の要件と目標の整理と評価 責任と権限を明確化し、文書化する 1 2 -
11 / 16 * Copyright by Asterisk Research, Inc.
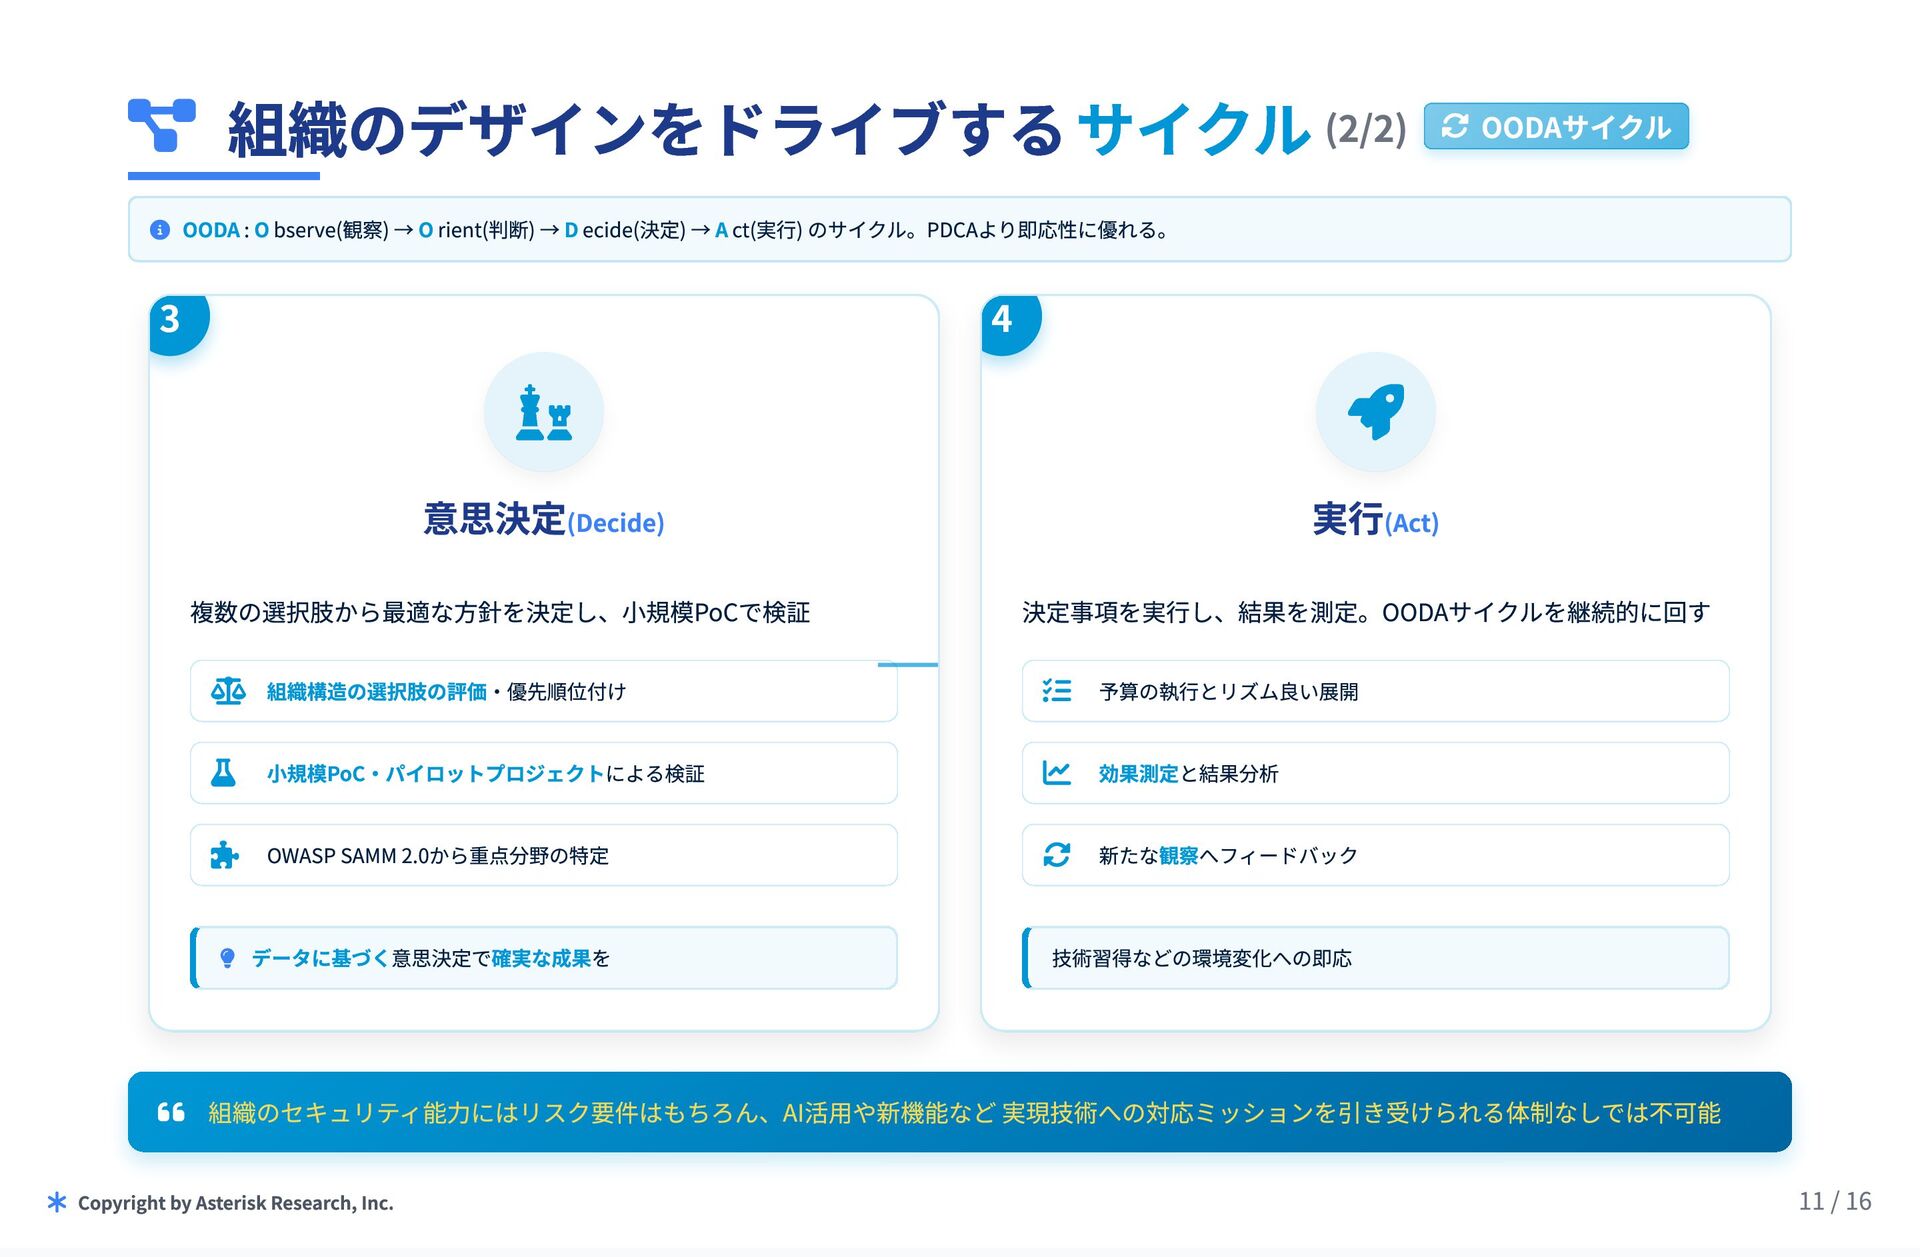
組織のデザインをドライブするサイクル(2/2) OODAサイクル OODA: Observe(観察) → Orient(判断) → Decide(決定) → Act(実行) のサイクル。PDCAより即応性に優れる。 意思決定(Decide) 複数の選択肢から最適な方針を決定し、小規模PoCで検証 組織構造の選択肢の評価・優先順位付け 小規模PoC・パイロットプロジェクトによる検証 OWASP SAMM 2.0から重点分野の特定 データに基づく意思決定で確実な成果を 実行(Act) 決定事項を実行し、結果を測定。OODAサイクルを継続的に回す 予算の執行とリズム良い展開 効果測定と結果分析 新たな観察へフィードバック 技術習得などの環境変化への即応 3 4 組織のセキュリティ能力にはリスク要件はもちろん、AI活用や新機能など 実現技術への対応ミッションを引き受けられる体制なしでは不可能 -
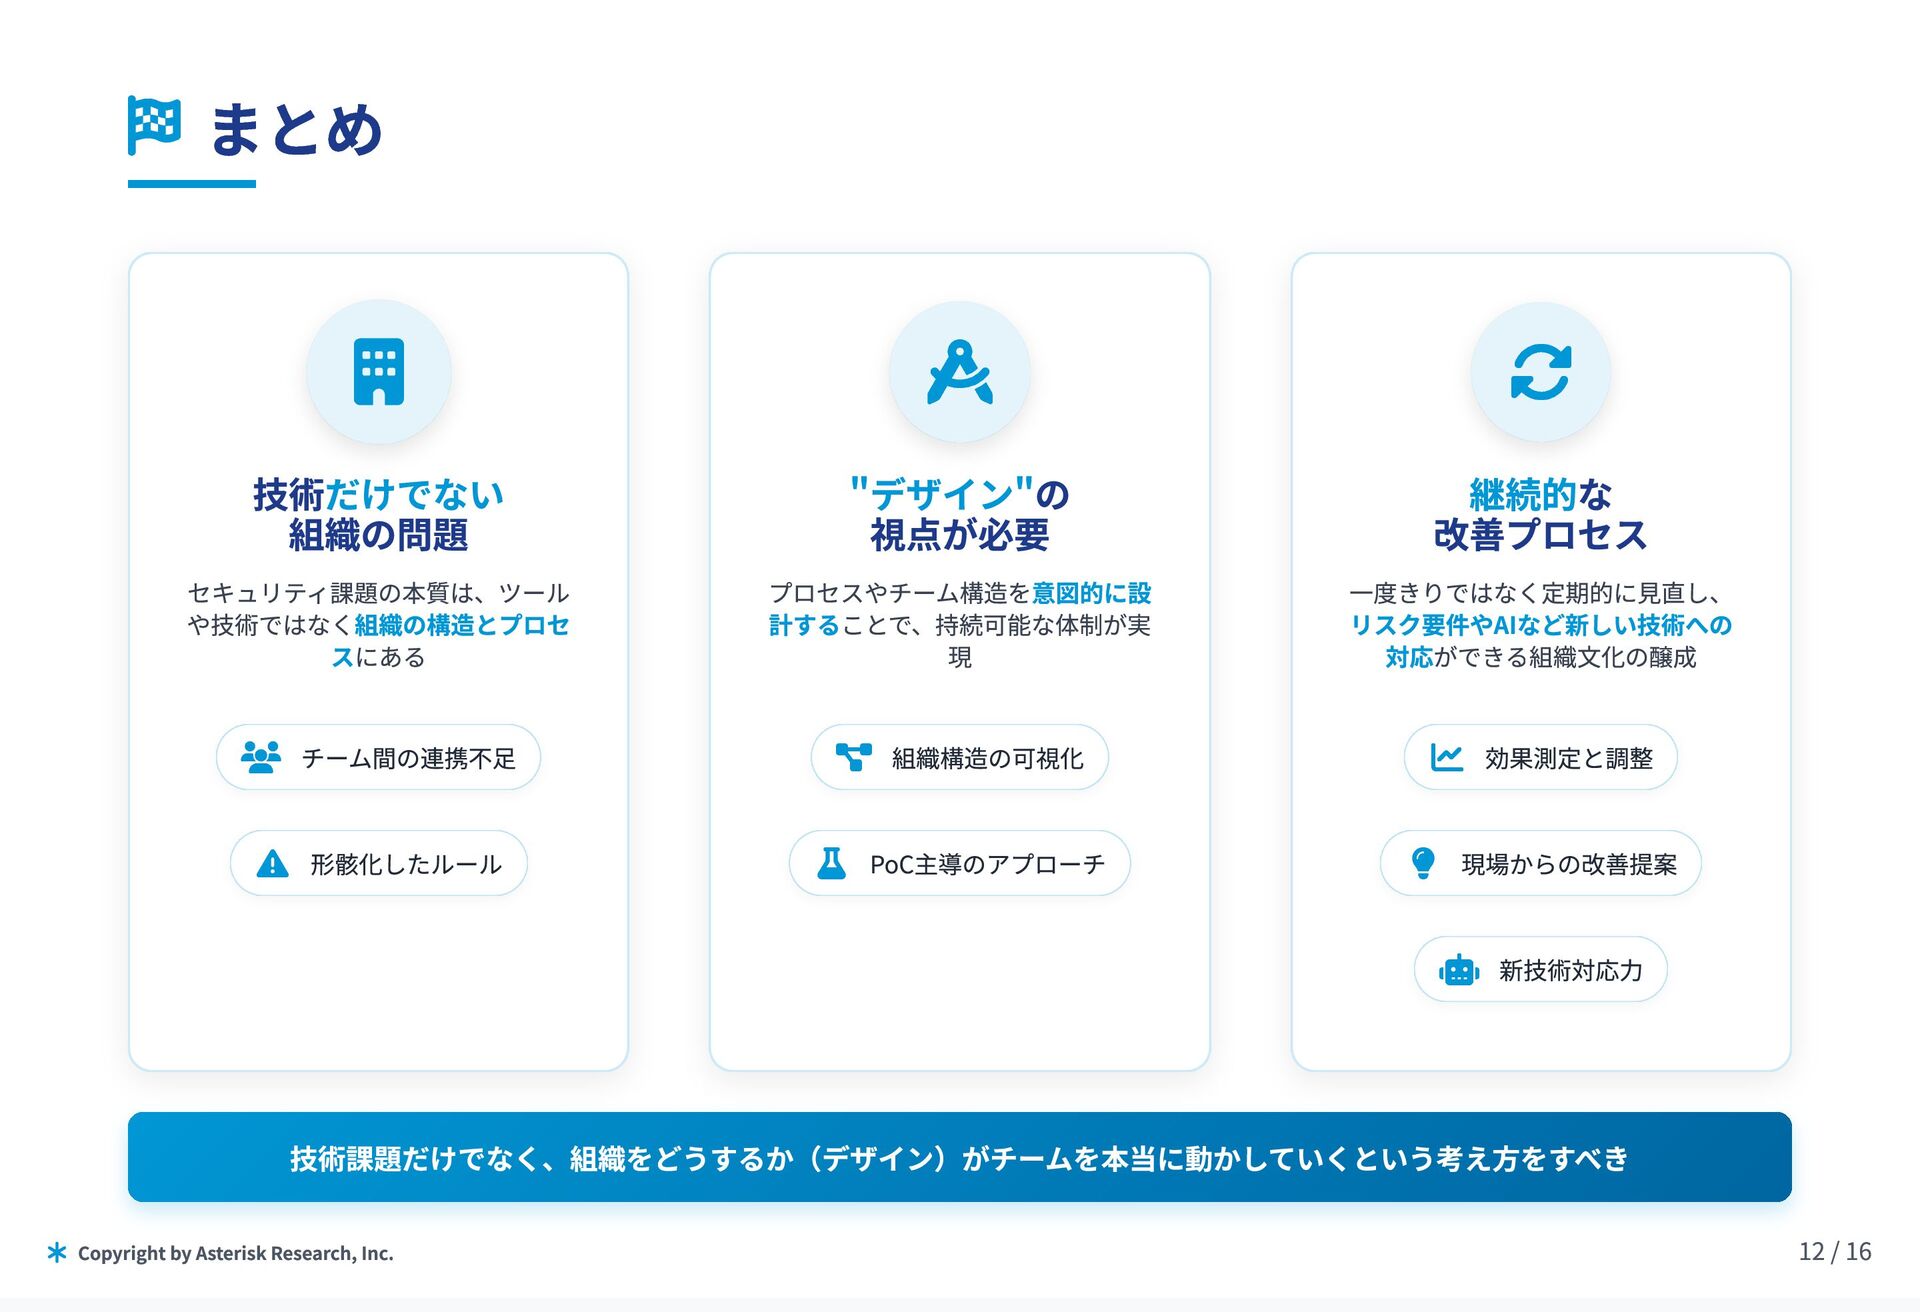
* Copyright by Asterisk Research, Inc. まとめ 技術だけでない 組織の問題
セキュリティ課題の本質は、ツール や技術ではなく組織の構造とプロセ スにある チーム間の連携不足 形骸化したルール "デザイン"の 視点が必要 プロセスやチーム構造を意図的に設 計することで、持続可能な体制が実 現 組織構造の可視化 PoC主導のアプローチ 継続的な 改善プロセス 一度きりではなく定期的に見直し、 リスク要件やAIなど新しい技術への 対応ができる組織文化の醸成 効果測定と調整 現場からの改善提案 新技術対応力 技術課題だけでなく、組織をどうするか(デザイン)がチームを本当に動かしていくという考え方をすべき 12 / 16 -
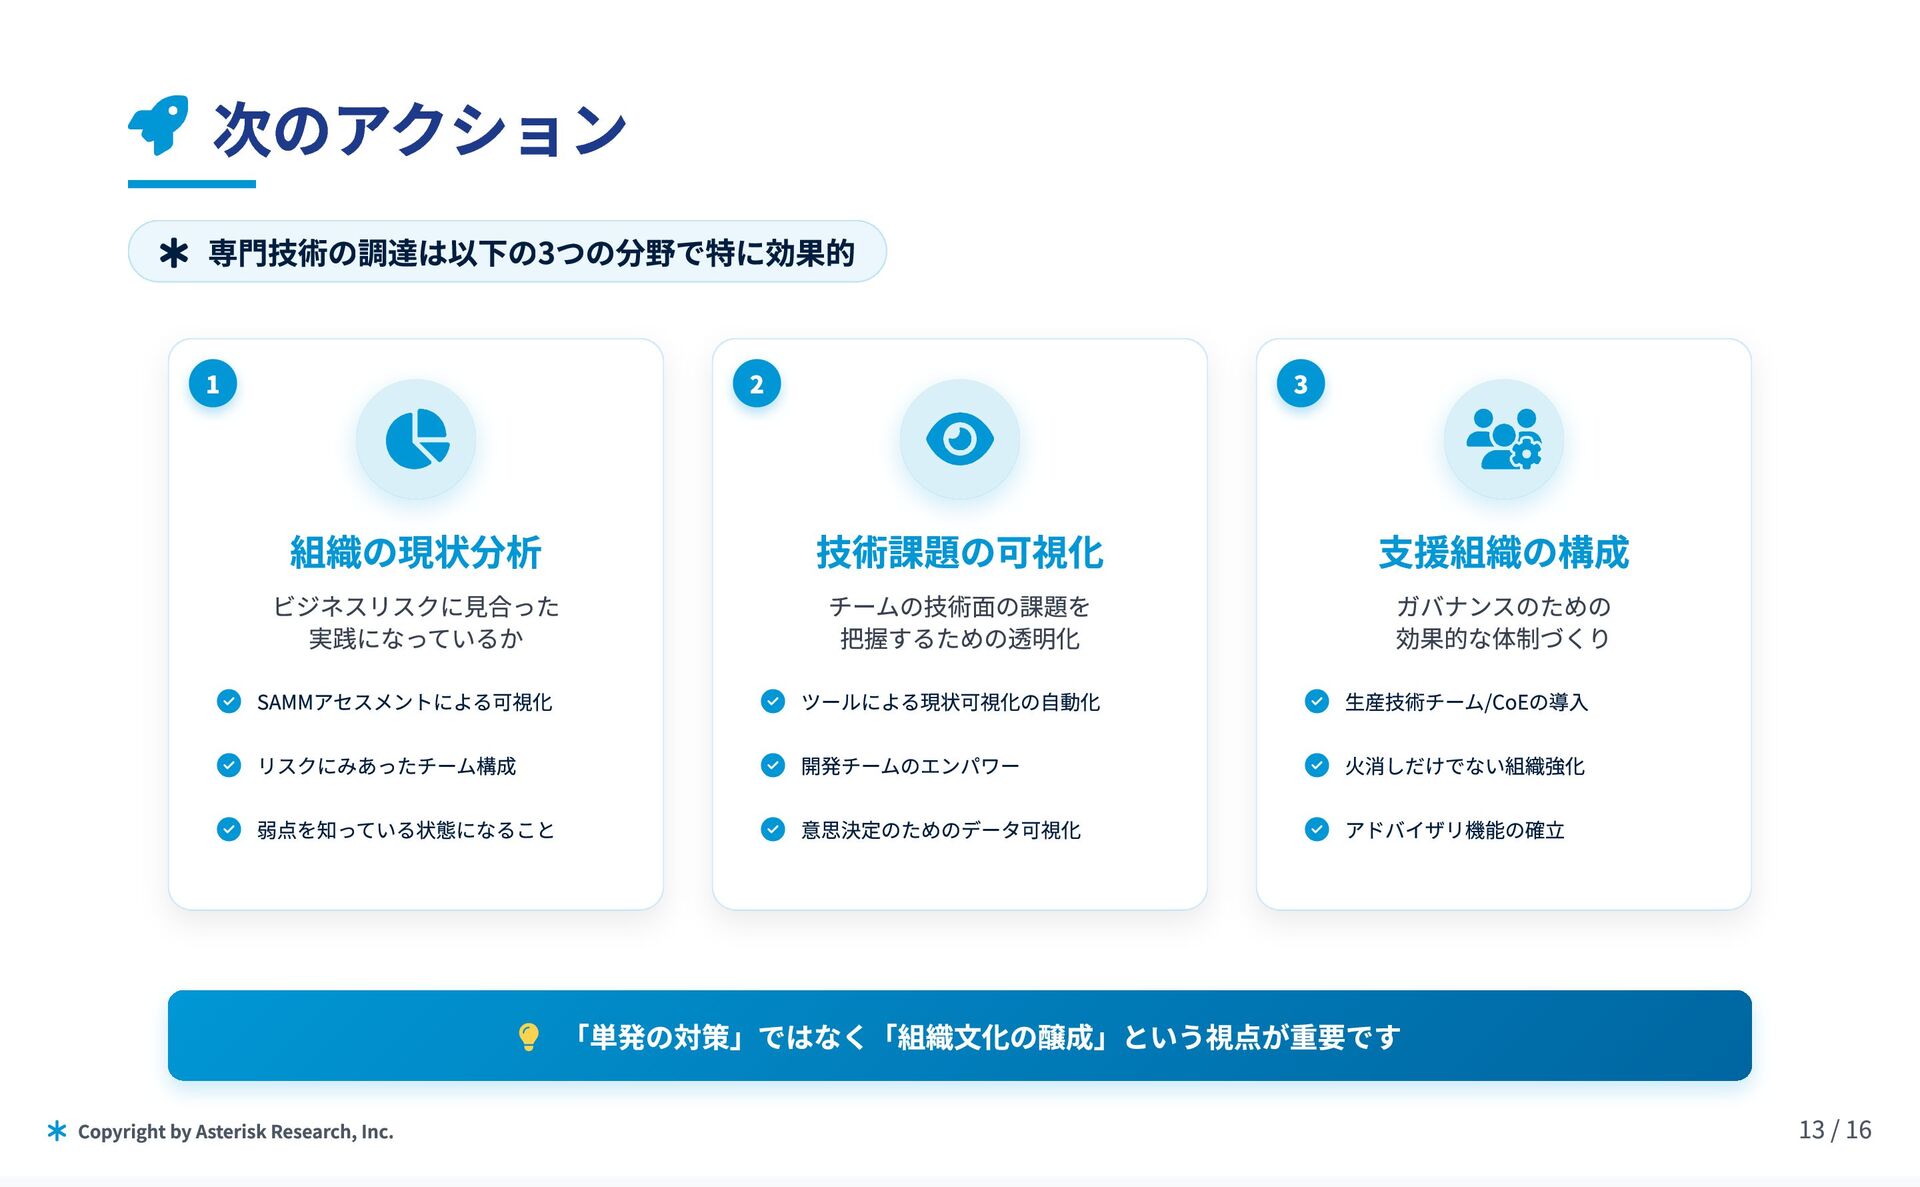
* Copyright by Asterisk Research, Inc. 次のアクション 専門技術の調達は以下の3つの分野で特に効果的
組織の現状分析 ビジネスリスクに見合った 実践になっているか SAMMアセスメントによる可視化 リスクにみあったチーム構成 弱点を知っている状態になること 1 技術課題の可視化 チームの技術面の課題を 把握するための透明化 ツールによる現状可視化の自動化 開発チームのエンパワー 意思決定のためのデータ可視化 2 支援組織の構成 ガバナンスのための 効果的な体制づくり 生産技術チーム/CoEの導入 火消しだけでない組織強化 アドバイザリ機能の確立 3 「単発の対策」ではなく「組織文化の醸成」という視点が重要です 13 / 16 -
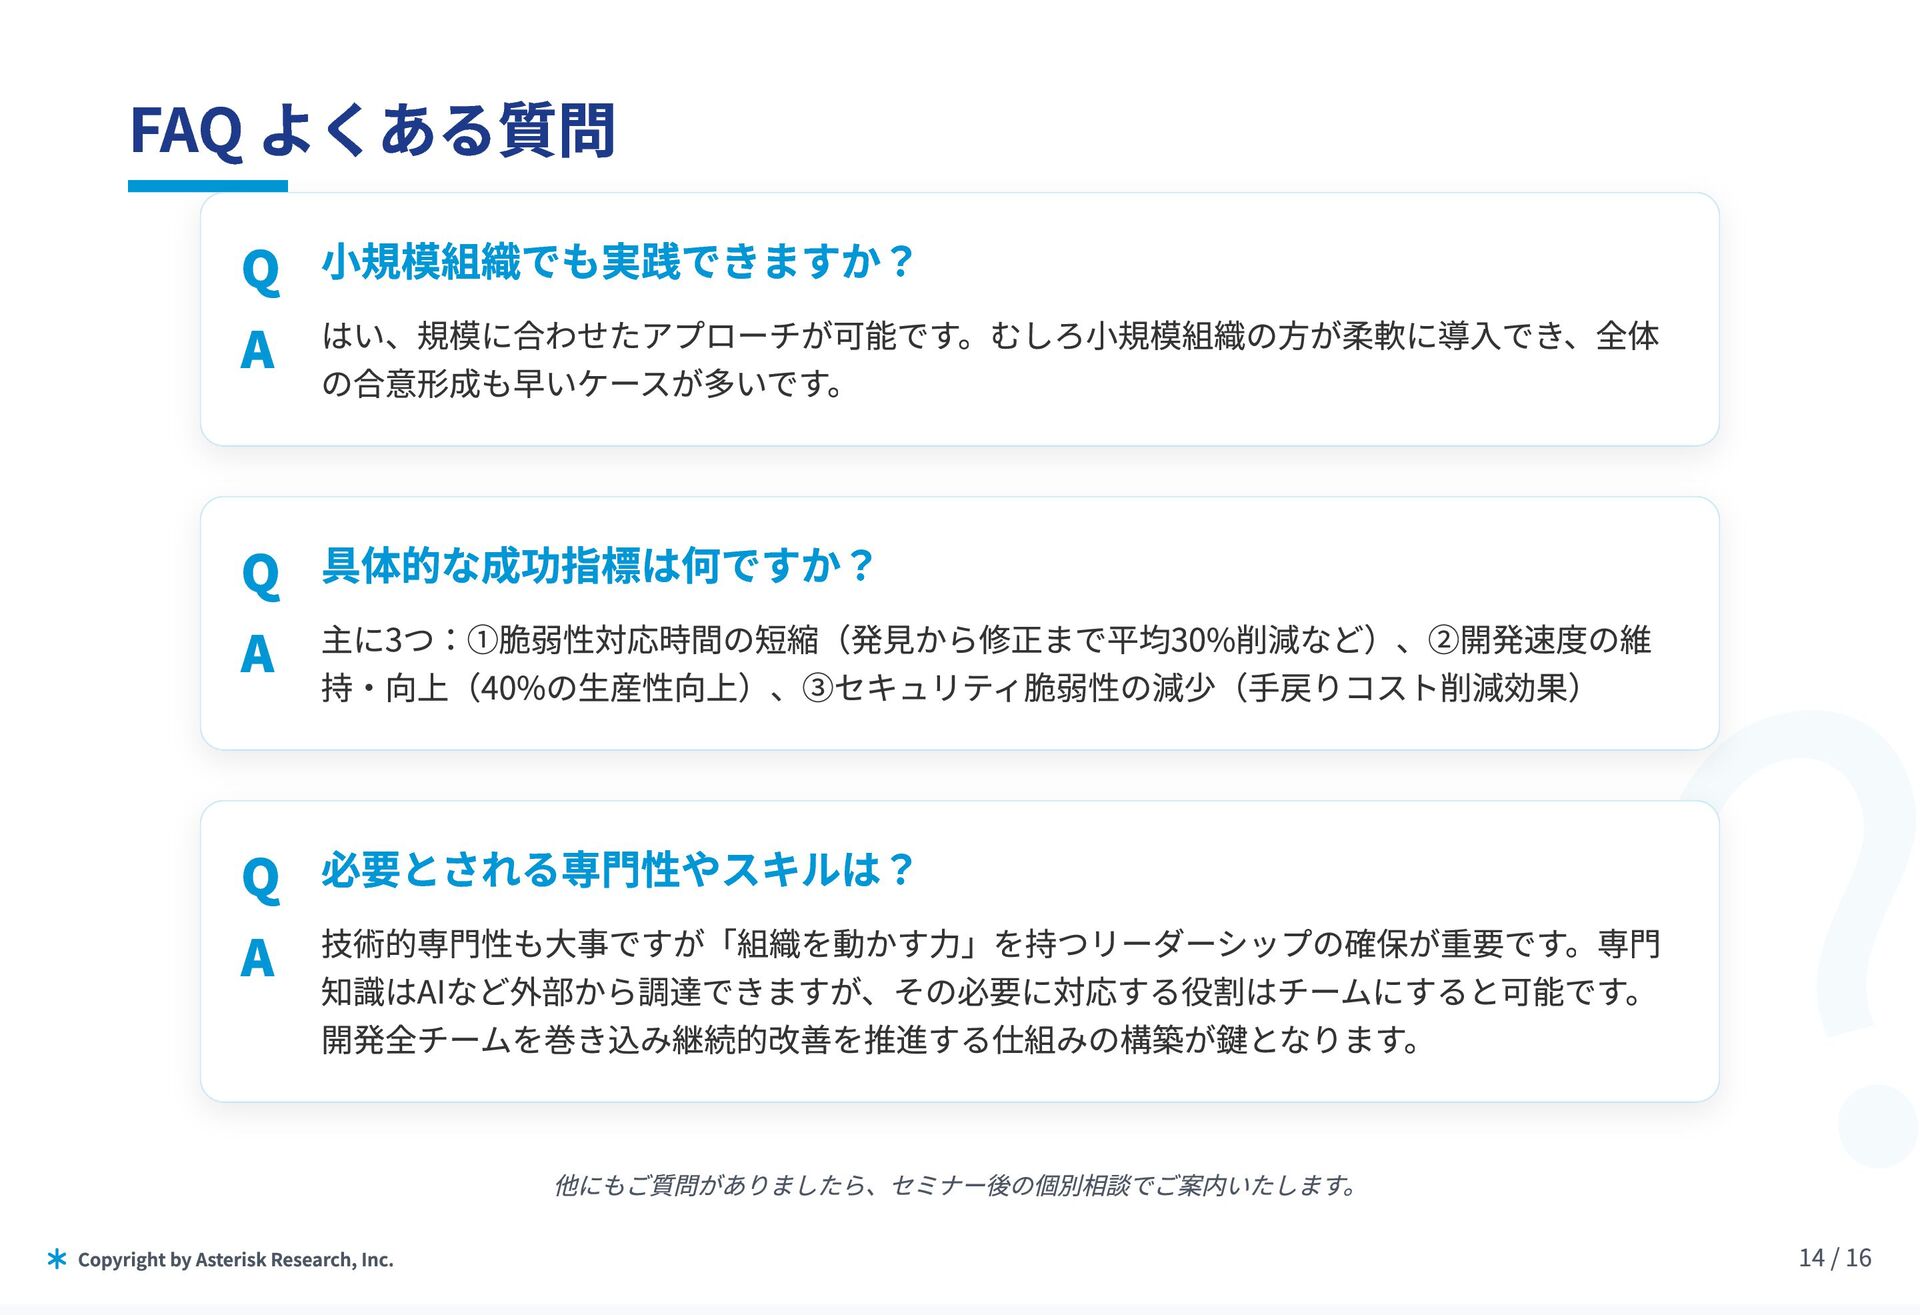
? FAQ よくある質問 小規模組織でも実践できますか? Q はい、規模に合わせたアプローチが可能です。むしろ小規模組織の方が柔軟に導入でき、全体 の合意形成も早いケースが多いです。 A 具体的な成功指標は何ですか? Q
主に3つ:①脆弱性対応時間の短縮(発見から修正まで平均30%削減など)、②開発速度の維 持・向上(40%の生産性向上)、③セキュリティ脆弱性の減少(手戻りコスト削減効果) A 必要とされる専門性やスキルは? Q 技術的専門性も大事ですが「組織を動かす力」を持つリーダーシップの確保が重要です。専門 知識はAIなど外部から調達できますが、その必要に対応する役割はチームにすると可能です。 開発全チームを巻き込み継続的改善を推進する仕組みの構築が鍵となります。 A 他にもご質問がありましたら、セミナー後の個別相談でご案内いたします。 * Copyright by Asterisk Research, Inc. 14 / 16 -
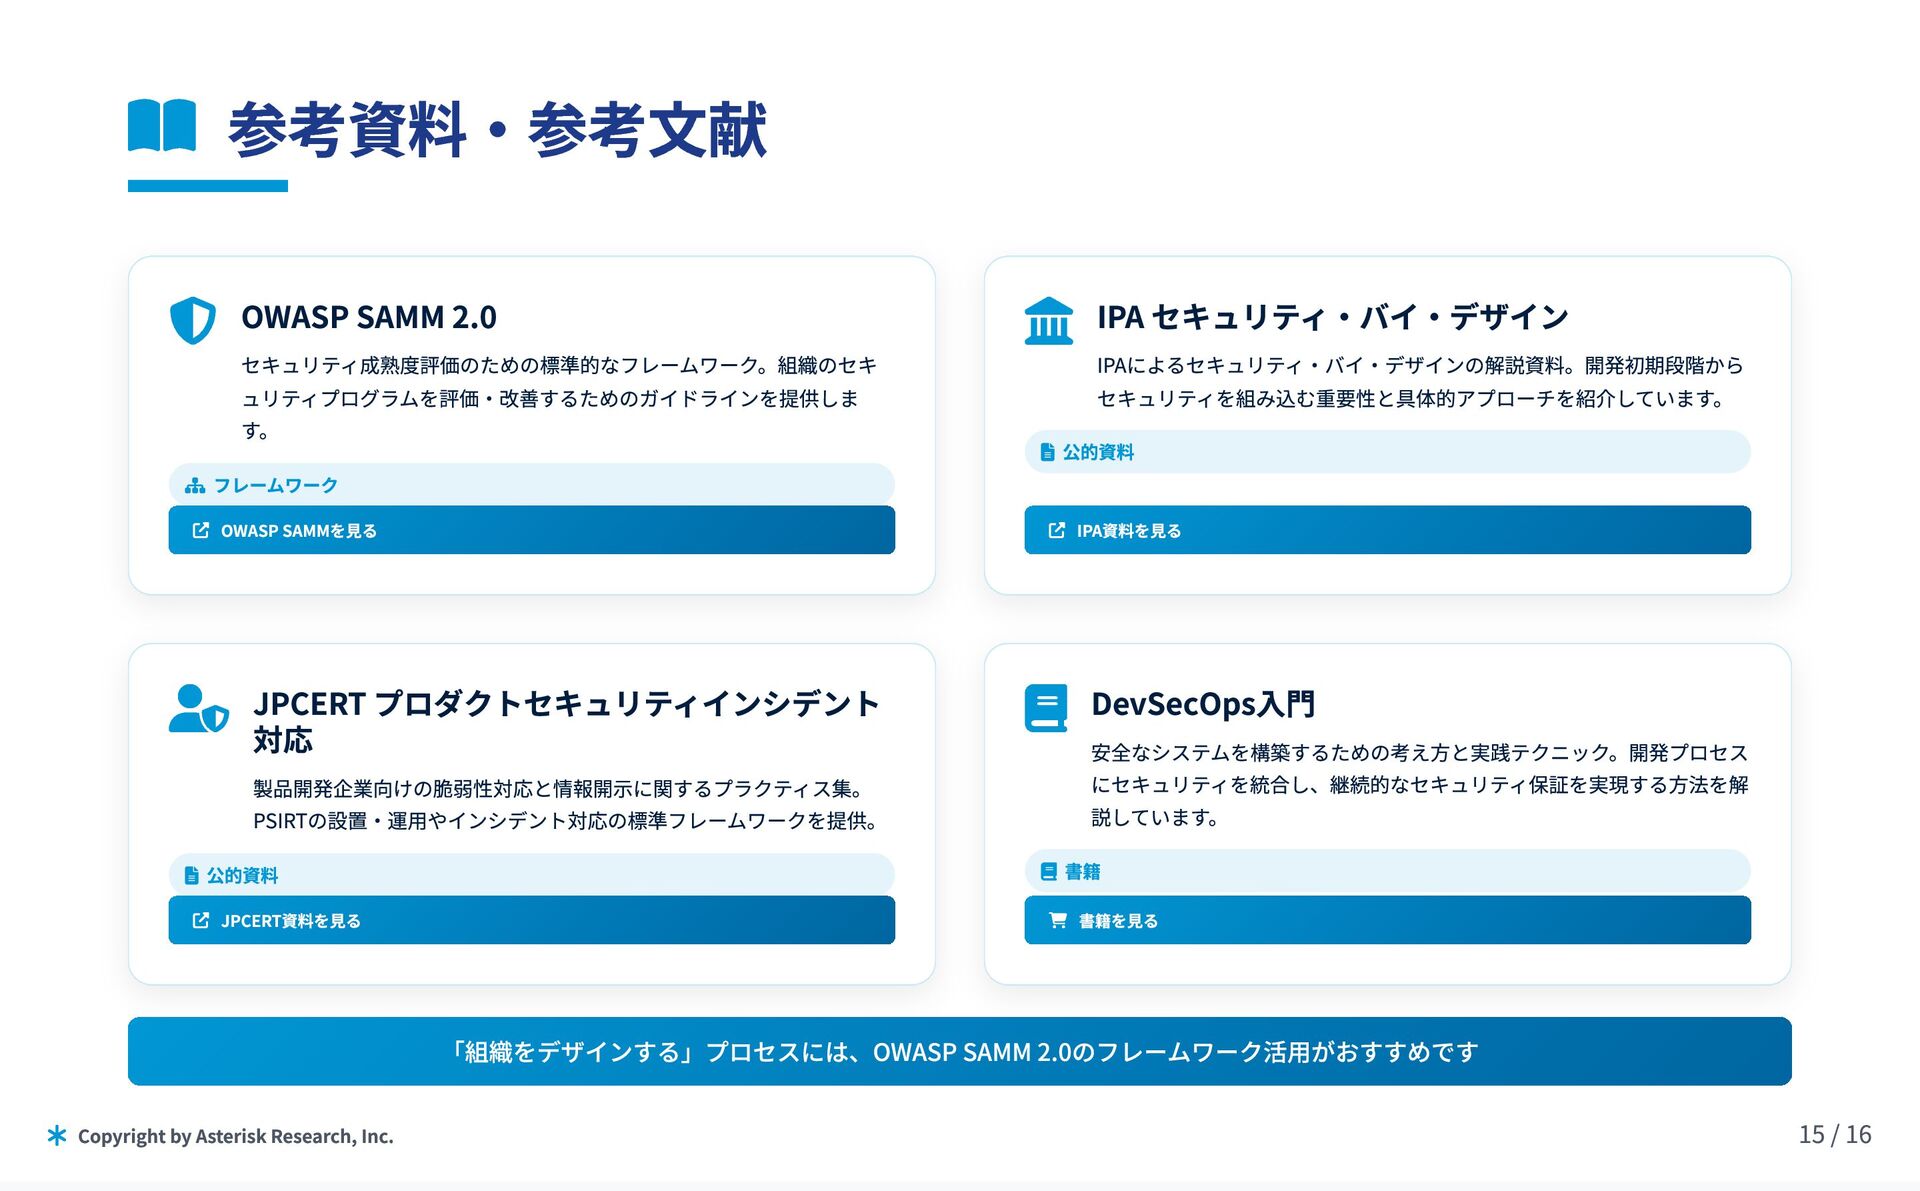
参考資料・参考文献 「組織をデザインする」プロセスには、OWASP SAMM 2.0のフレームワーク活用がおすすめです OWASP SAMM 2.0 セキュリティ成熟度評価のための標準的なフレームワーク。組織のセキ
ュリティプログラムを評価・改善するためのガイドラインを提供しま す。 フレームワーク OWASP SAMMを見る IPA セキュリティ・バイ・デザイン IPAによるセキュリティ・バイ・デザインの解説資料。開発初期段階から セキュリティを組み込む重要性と具体的アプローチを紹介しています。 公的資料 IPA資料を見る JPCERT プロダクトセキュリティインシデント 対応 製品開発企業向けの脆弱性対応と情報開示に関するプラクティス集。 PSIRTの設置・運用やインシデント対応の標準フレームワークを提供。 公的資料 JPCERT資料を見る DevSecOps入門 安全なシステムを構築するための考え方と実践テクニック。開発プロセス にセキュリティを統合し、継続的なセキュリティ保証を実現する方法を解 説しています。 書籍 書籍を見る * Copyright by Asterisk Research, Inc. 15 / 16 -
Copyright by Asterisk Research, Inc. ご清聴ありがとうございました ご清聴ありがとうございました セキュリティは組織デザインから — 技術的解決策だけでなく、
組織の構造と動き方をデザインすることで、持続可能なセキュリティ文化を築きま しょう 岡田良太郎 (オカダリョウタロウ) 株式会社アスタリスク・リサーチ [email protected] 03-6380-9133 rsrch.jp 東京都千代田区神田神保町2-2-202 ワンポイントミーティングでぜひ御社のお話を聞かせください。 16 / 16