【Oracle AI SPOTLIGHT ウェビナー】AI時代、狙われるデータと止められない業...

Share
Embed
【Oracle AI SPOTLIGHT ウェビナー】AI時代、狙われるデータと止められない業務をどう守るか?
Oracle AI SPOTLIGHT ウェビナー情報 / セッション動画: https://go.oracle.com/LP=154189

oracle4engineer PRO
November 18, 2026
Transcript
41 slides
-
Oracle AI SPOTLIGHT ウェビナー AI時代、狙われるデータと止められない 業務をどう守るか? ~ Webアプリ攻撃・ランサムウェアに備える 「失わない・広げない・安全に戻す」 日本オラクル株式会社
AIプラットフォーム統括 AI ガバナンスソリューション部 シニア・マネージャー、CISSP 大澤 清吾 2026年11月17日 -
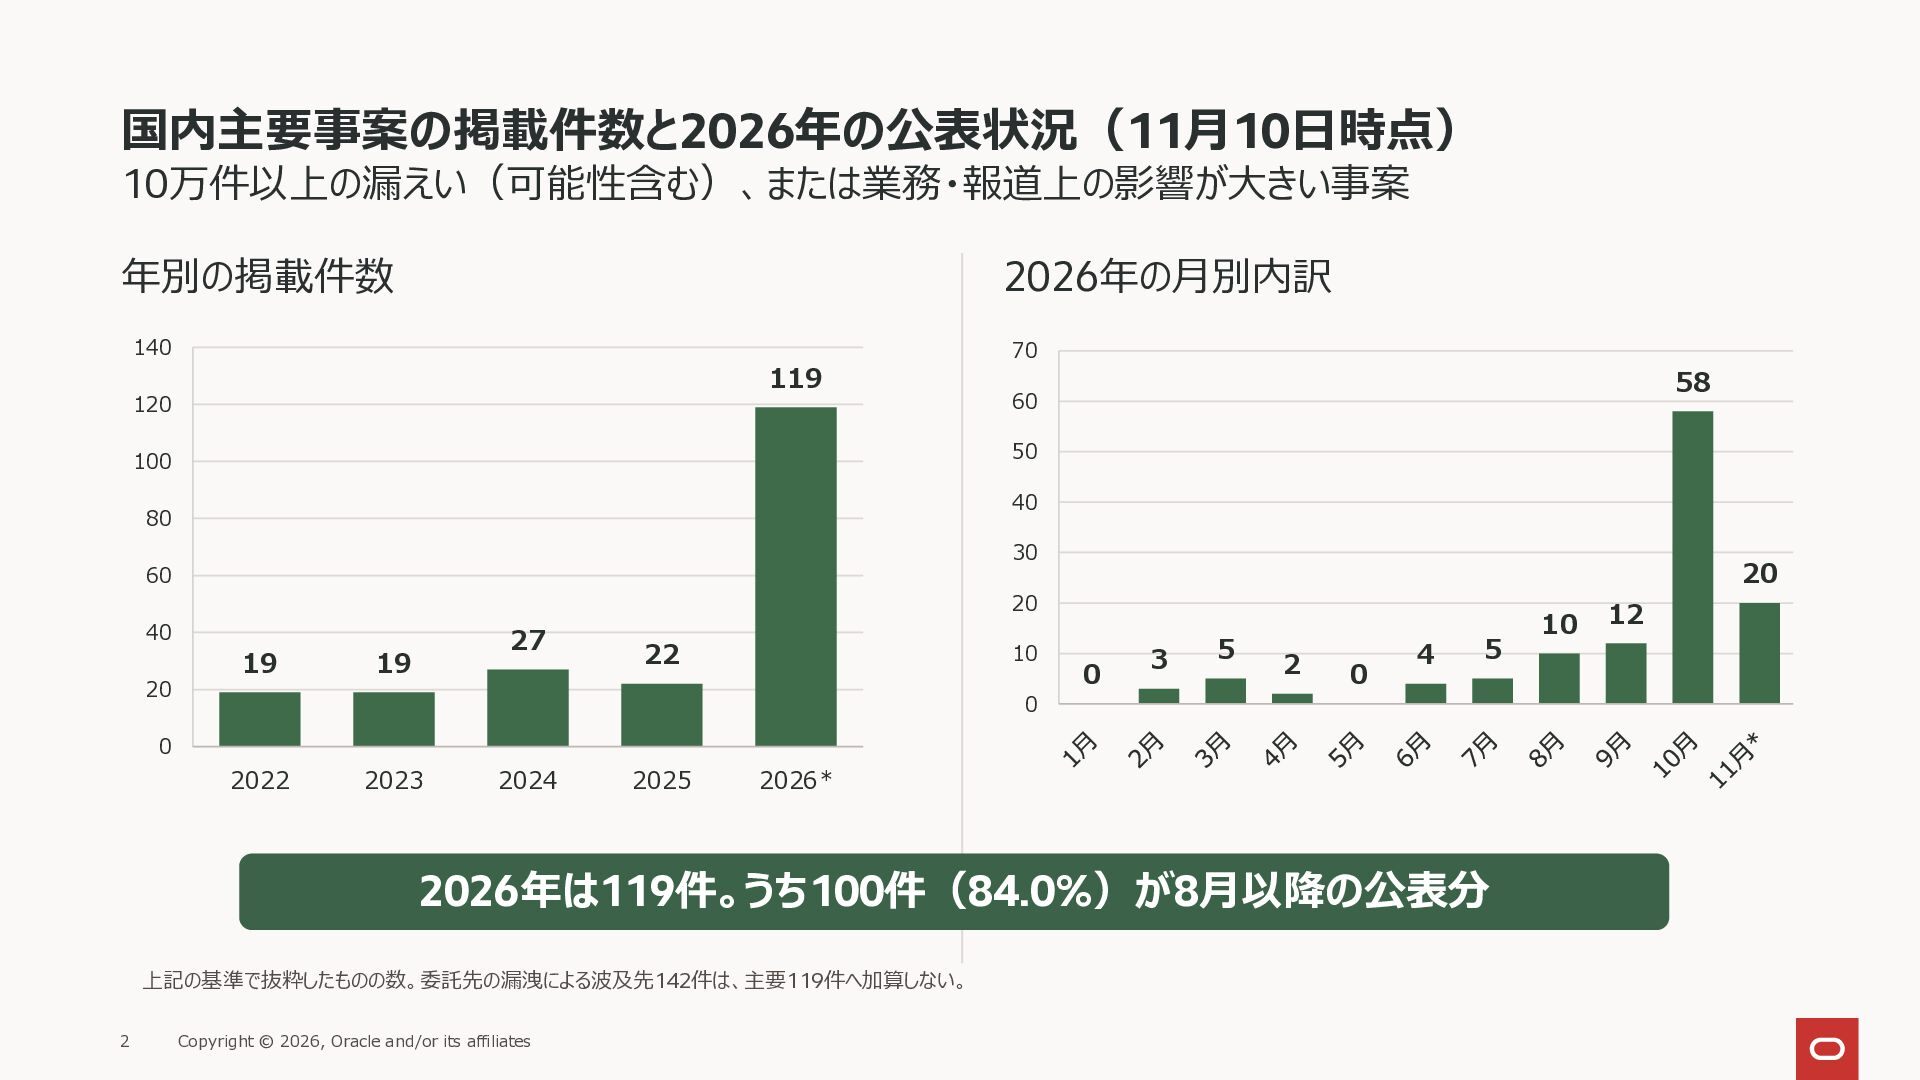
国内主要事案の掲載件数と2026年の公表状況(11月10日時点) 10万件以上の漏えい(可能性含む)、または業務・報道上の影響が大きい事案 年別の掲載件数 2026年の月別内訳 140 70 119 120 58 60
50 100 40 80 30 60 20 20 40 20 19 27 19 22 10 0 3 5 2 0 4 5 0 0 2022 2023 2024 2025 2026* 2026年は119件。うち100件(84.0%)が8月以降の公表分 上記の基準で抜粋したものの数。委託先の漏洩による波及先142件は、主要119件へ加算しない。 2 Copyright © 2026, Oracle and/or its affiliates 10 12 -
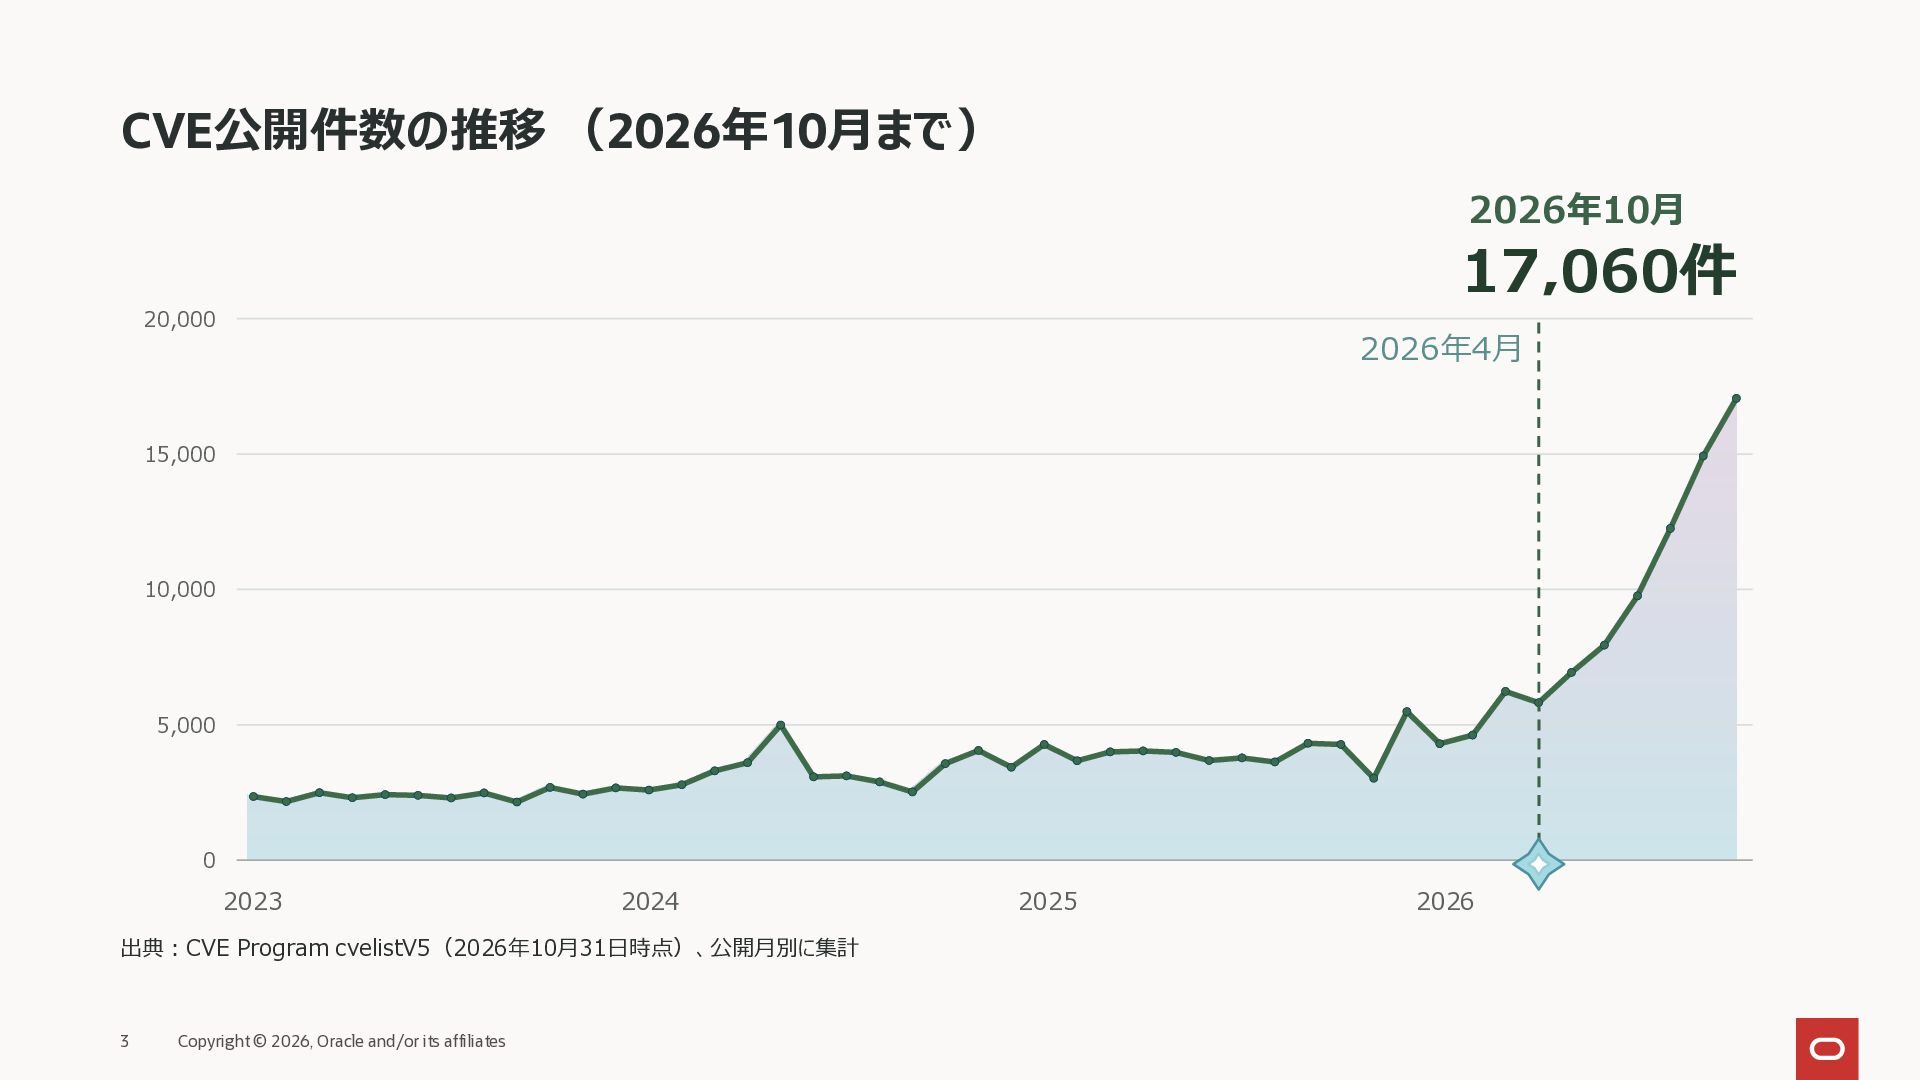
CVE公開件数の推移 (2026年10月まで) 2026年10月 17,060件 20,000 2026年4月 15,000 10,000 5,000 0
2023 2024 出典:CVE Program cvelistV5(2026年10月31日時点)、公開月別に集計 3 Copyright © 2026, Oracle and/or its affiliates 2025 2026 -
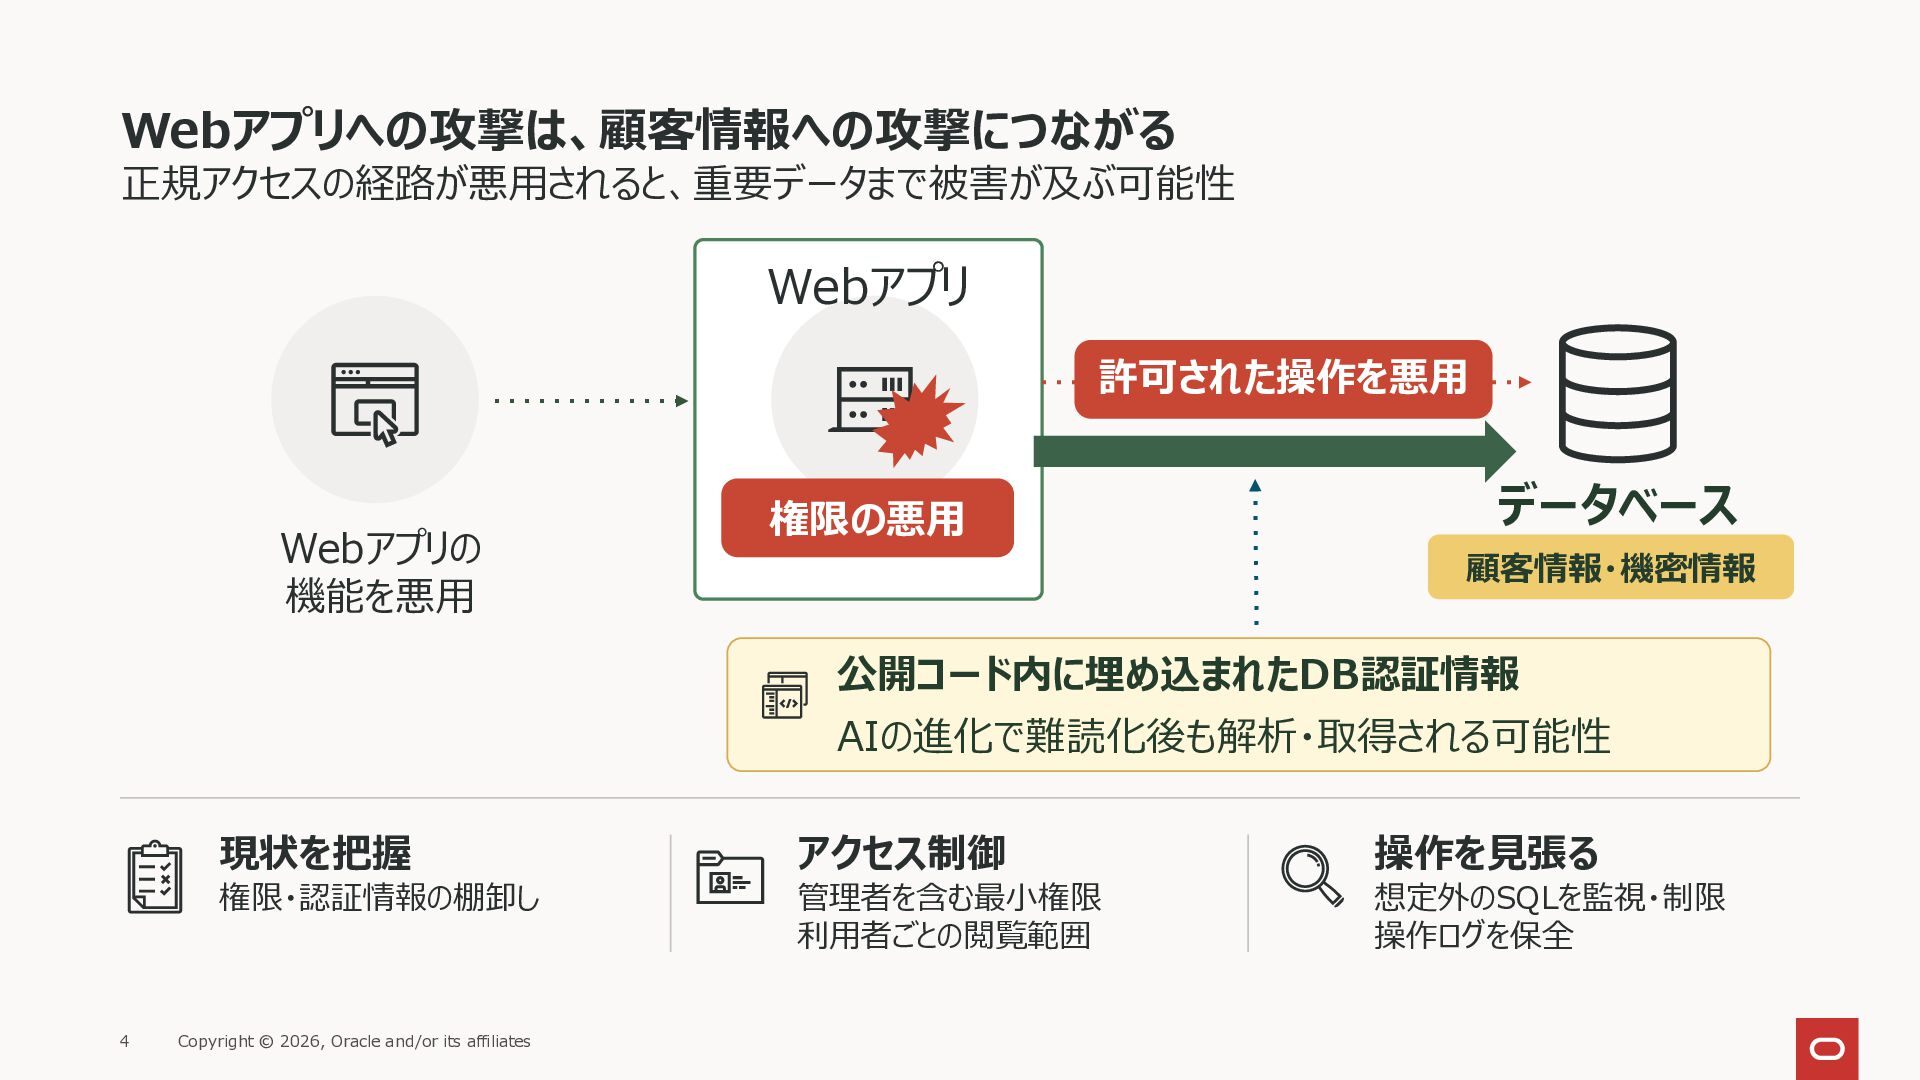
Webアプリへの攻撃は、顧客情報への攻撃につながる 正規アクセスの経路が悪用されると、重要データまで被害が及ぶ可能性 Webアプリ 許可された操作を悪用 Webアプリの 機能を悪用 権限の悪用 データベース 顧客情報・機密情報 公開コード内に埋め込まれたDB認証情報
AIの進化で難読化後も解析・取得される可能性 4 現状を把握 アクセス制御 操作を見張る 権限・認証情報の棚卸し 管理者を含む最小権限 利用者ごとの閲覧範囲 想定外のSQLを監視・制限 操作ログを保全 Copyright © 2026, Oracle and/or its affiliates -
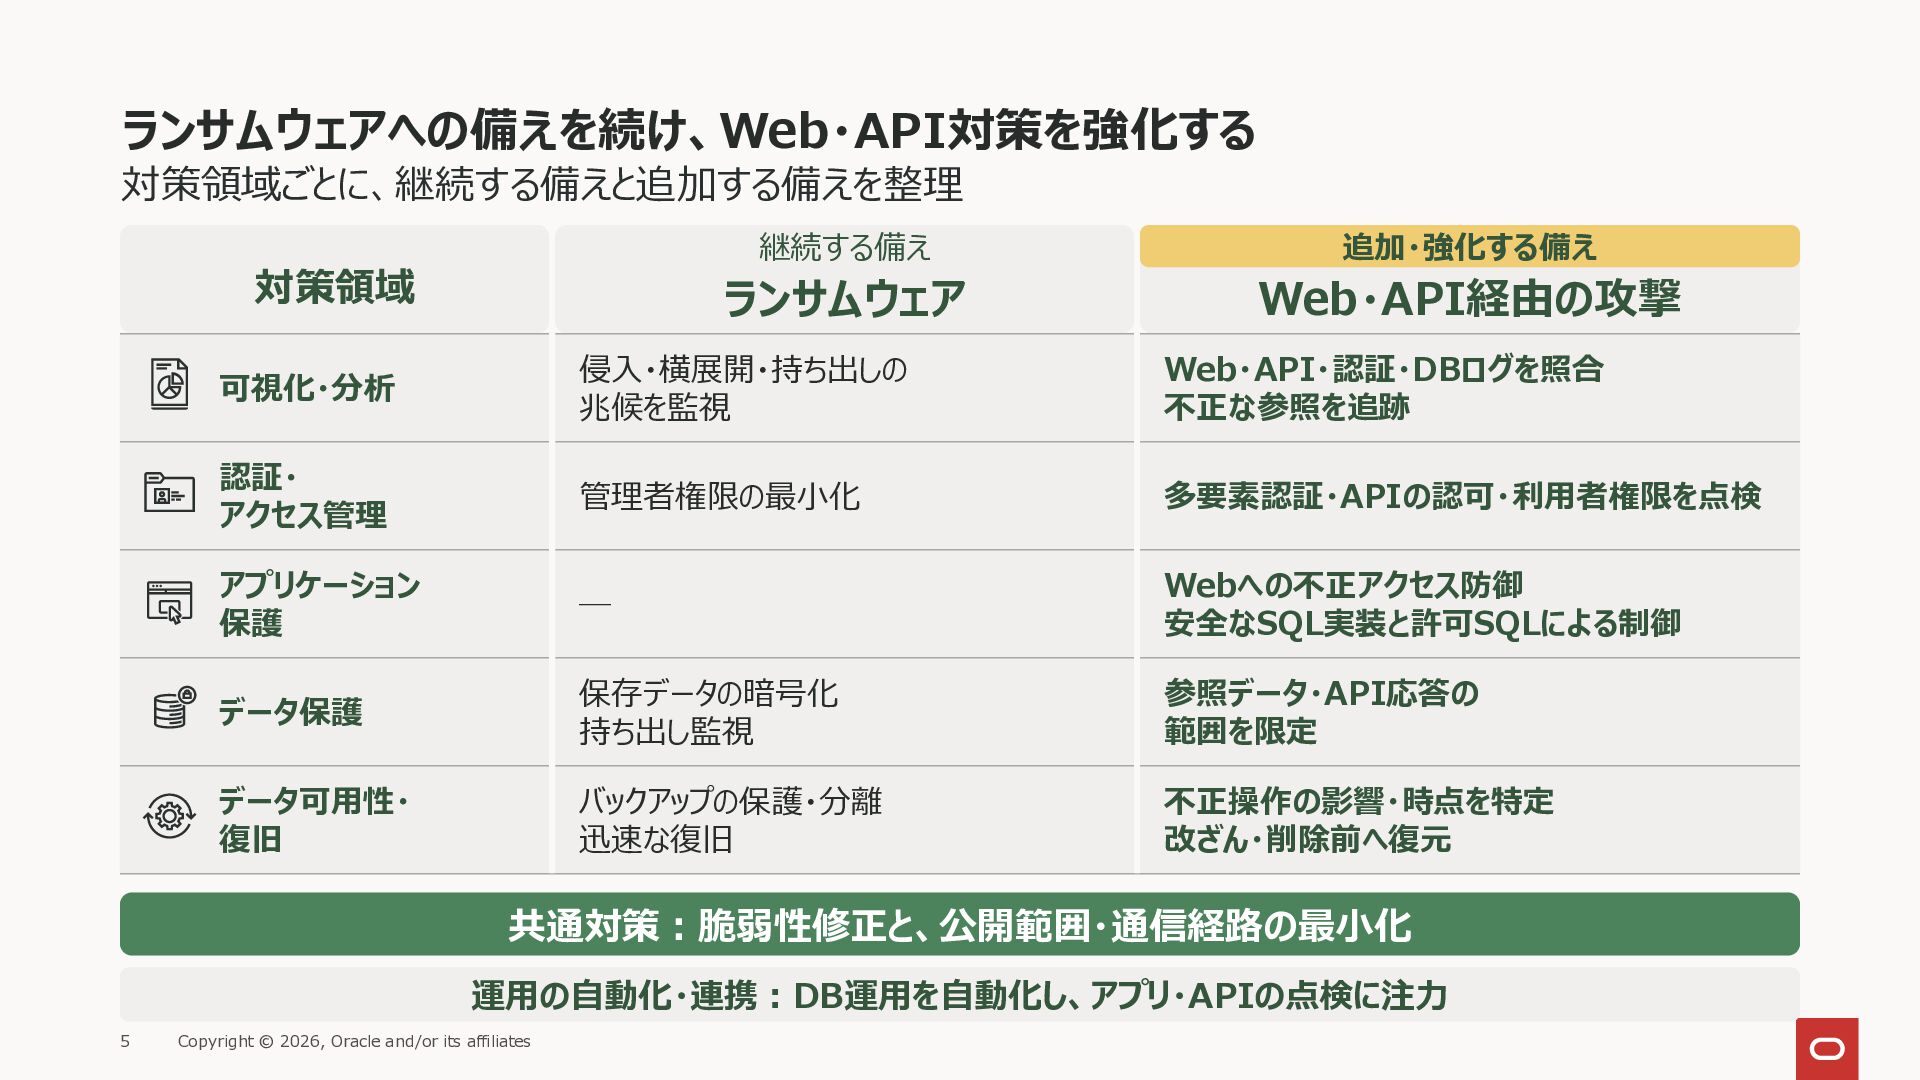
ランサムウェアへの備えを続け、Web・API対策を強化する 対策領域ごとに、継続する備えと追加する備えを整理 対策領域 継続する備え 追加・強化する備え ランサムウェア Web・API経由の攻撃 可視化・分析 侵入・横展開・持ち出しの 兆候を監視
Web・API・認証・DBログを照合 不正な参照を追跡 認証・ アクセス管理 管理者権限の最小化 多要素認証・APIの認可・利用者権限を点検 アプリケーション 保護 ― Webへの不正アクセス防御 安全なSQL実装と許可SQLによる制御 データ保護 保存データの暗号化 持ち出し監視 参照データ・API応答の 範囲を限定 データ可用性・ 復旧 バックアップの保護・分離 迅速な復旧 不正操作の影響・時点を特定 改ざん・削除前へ復元 共通対策:脆弱性修正と、公開範囲・通信経路の最小化 運用の自動化・連携:DB運用を自動化し、アプリ・APIの点検に注力 5 Copyright © 2026, Oracle and/or its affiliates -
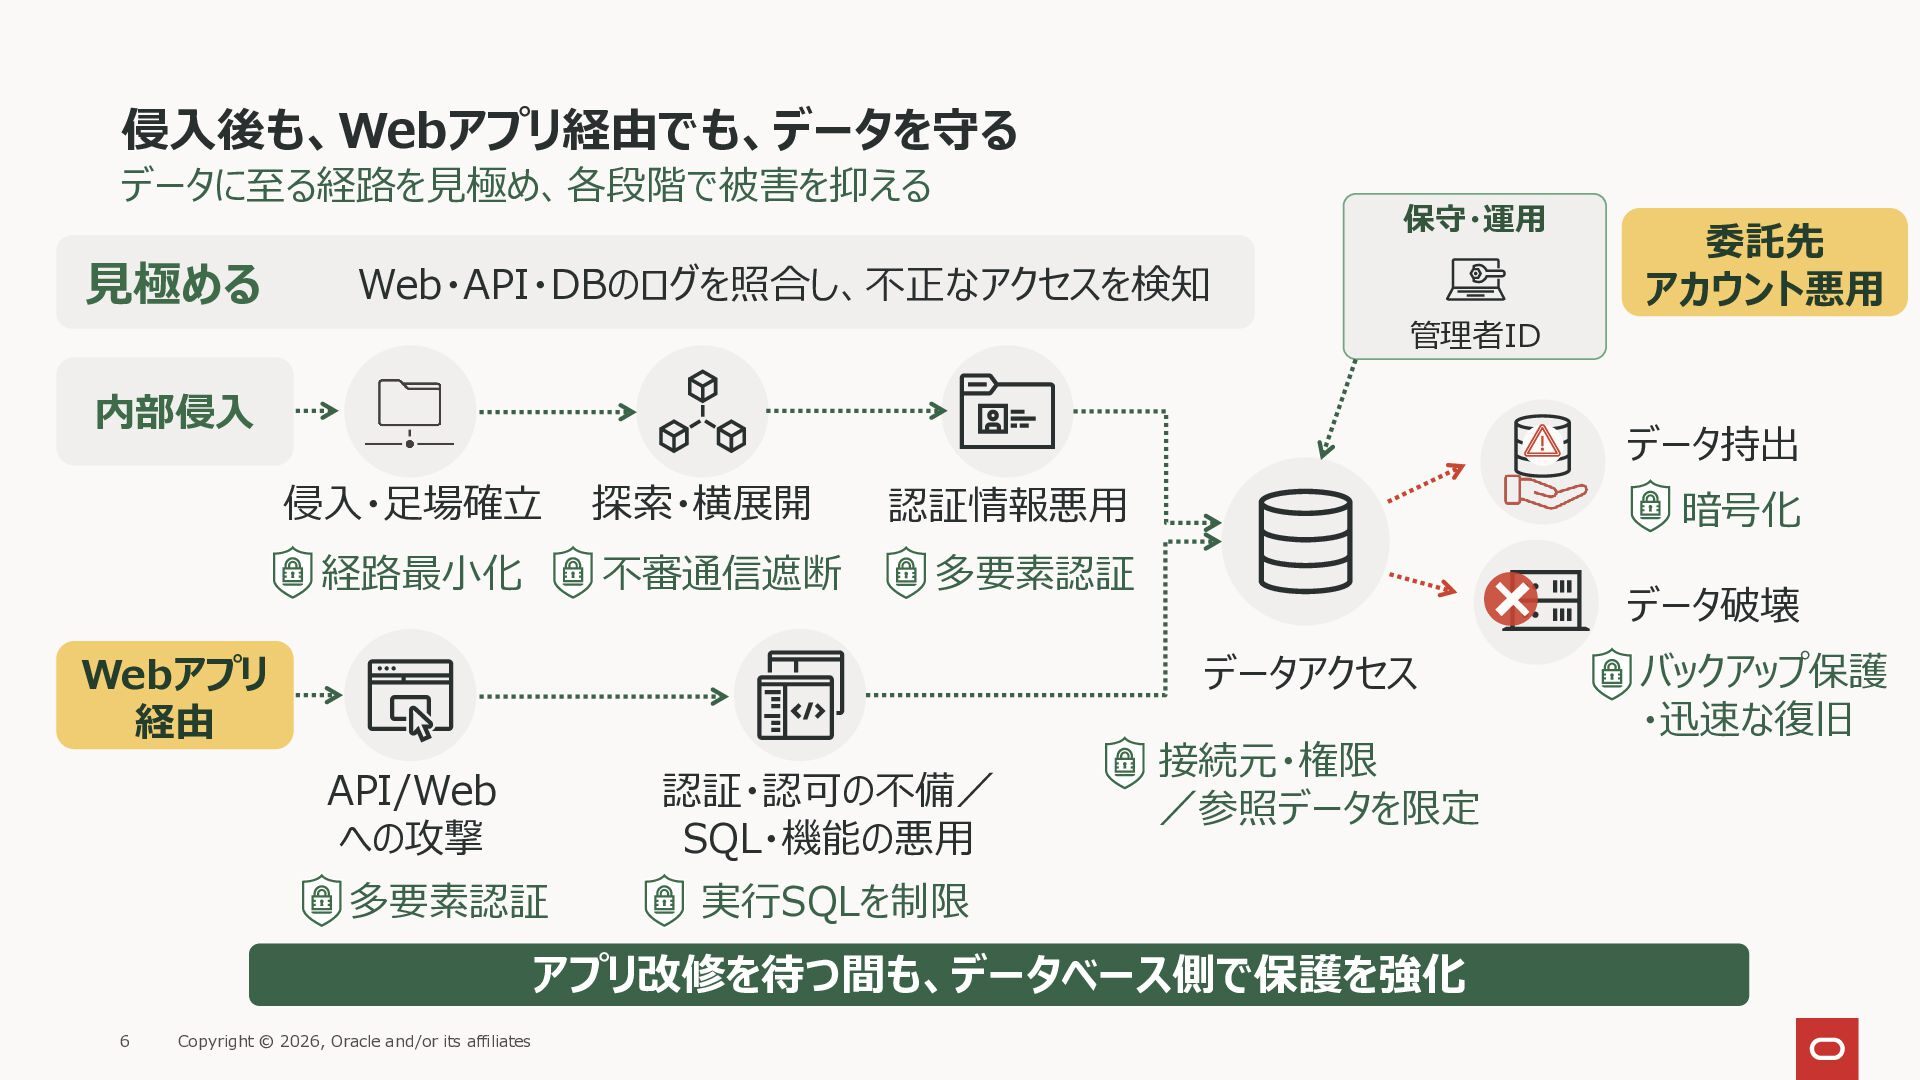
侵入後も、Webアプリ経由でも、データを守る データに至る経路を見極め、各段階で被害を抑える 見極める 保守・運用 Web・API・DBのログを照合し、不正なアクセスを検知 委託先 アカウント悪用 管理者ID 内部侵入 データ持出
侵入・足場確立 探索・横展開 認証情報悪用 経路最小化 不審通信遮断 多要素認証 暗号化 データ破壊 データアクセス Webアプリ 経由 API/Web への攻撃 認証・認可の不備/ SQL・機能の悪用 多要素認証 接続元・権限 /参照データを限定 実行SQLを制限 アプリ改修を待つ間も、データベース側で保護を強化 6 Copyright © 2026, Oracle and/or its affiliates バックアップ保護 ・迅速な復旧 -
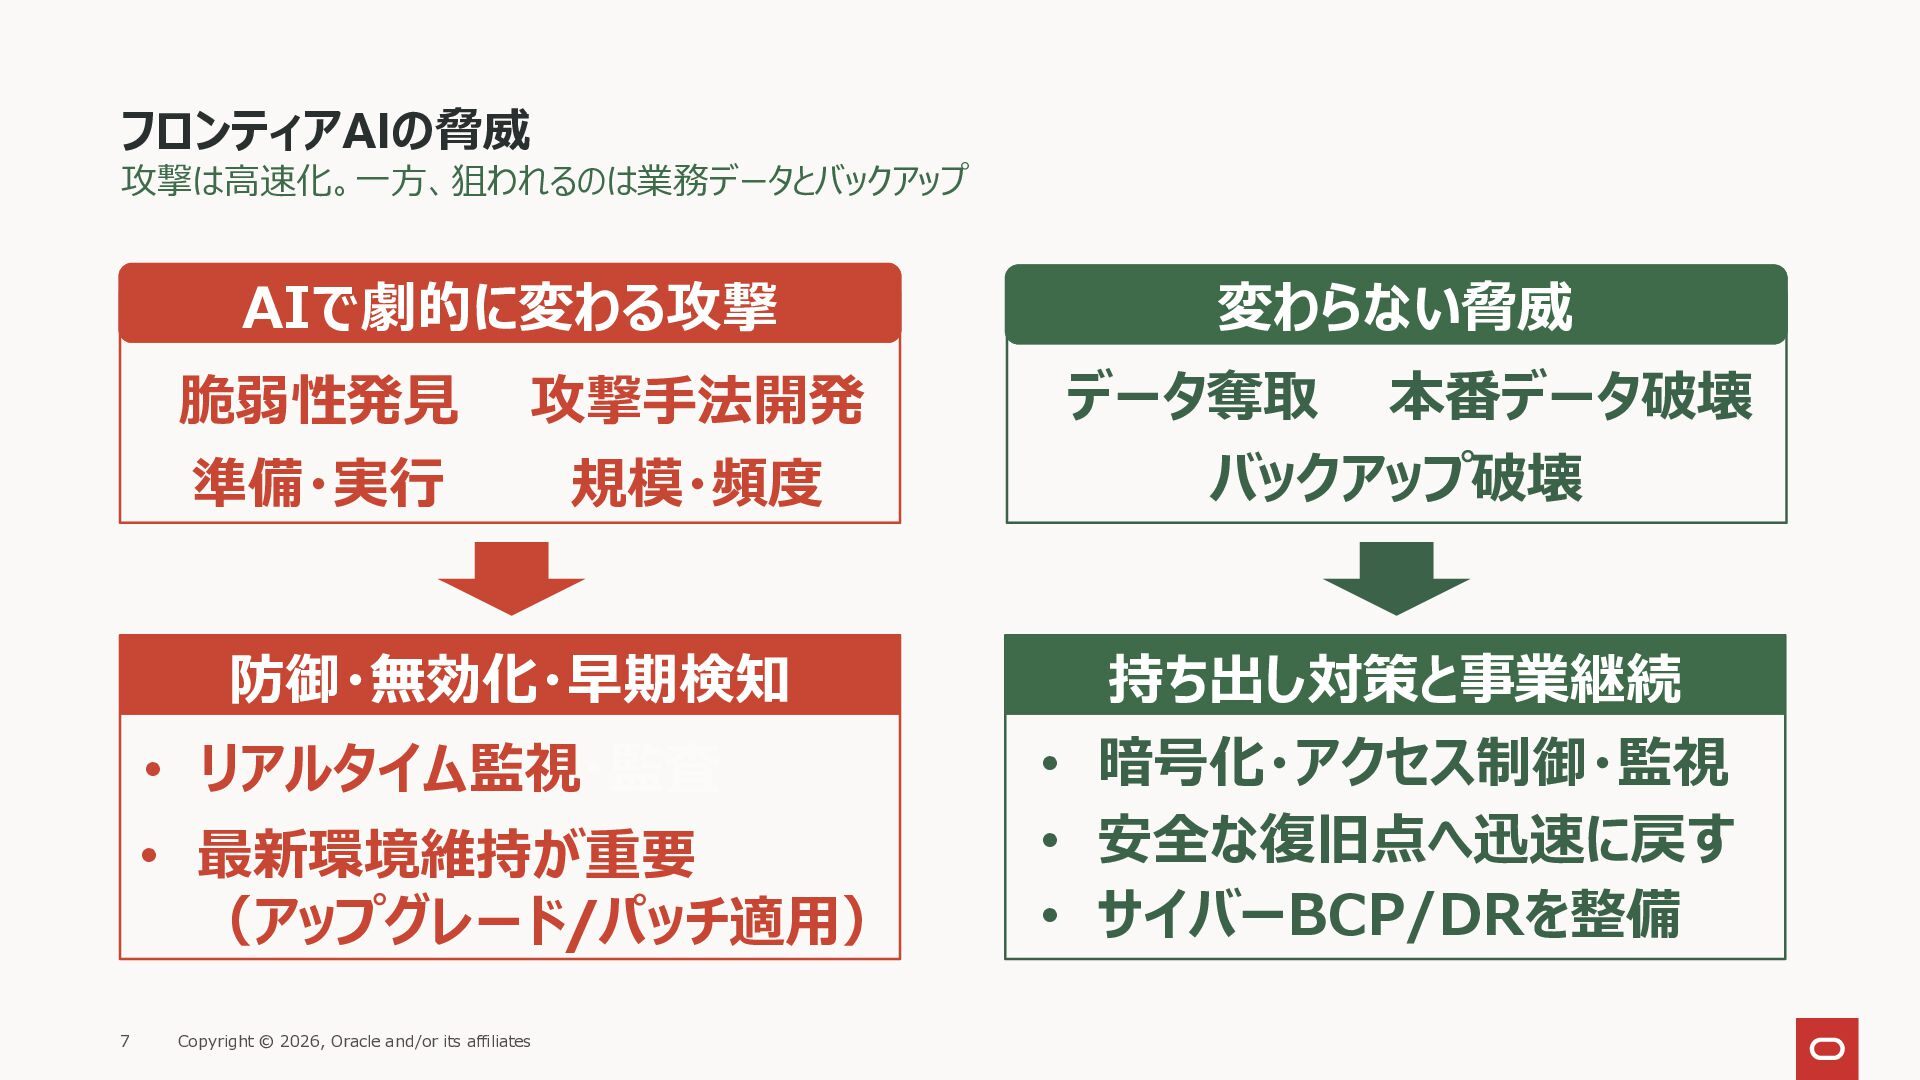
フロンティアAIの脅威 攻撃は高速化。一方、狙われるのは業務データとバックアップ AIで劇的に変わる攻撃 脆弱性発見 準備・実行 攻撃手法開発 規模・頻度 防御・無効化・早期検知 • リアルタイム監視・監査
• 最新環境維持が重要 (アップグレード/パッチ適用) 7 Copyright © 2026, Oracle and/or its affiliates 変わらない脅威 データ奪取 本番データ破壊 バックアップ破壊 持ち出し対策と事業継続 • 暗号化・アクセス制御・監視 • 安全な復旧点へ迅速に戻す • サイバーBCP/DRを整備 -
フロンティアAIにより高まるセキュリティ上の脅威 オラクルの対応 • Claude Mythos Preview、OpenAI Trusted Access for Cyberをソフトウェア開
発プロセスにいち早く組み込み、脆弱性検出、 修正およびテストを迅速化 • 従来の四半期毎のセキュリティパッチのリリース 頻度を、月次に変更(2026年5月より) • お客様がセキュアなシステムを構成、維持する ための支援プログラムを提供 9 Copyright © 2026, Oracle and/or its affiliates -
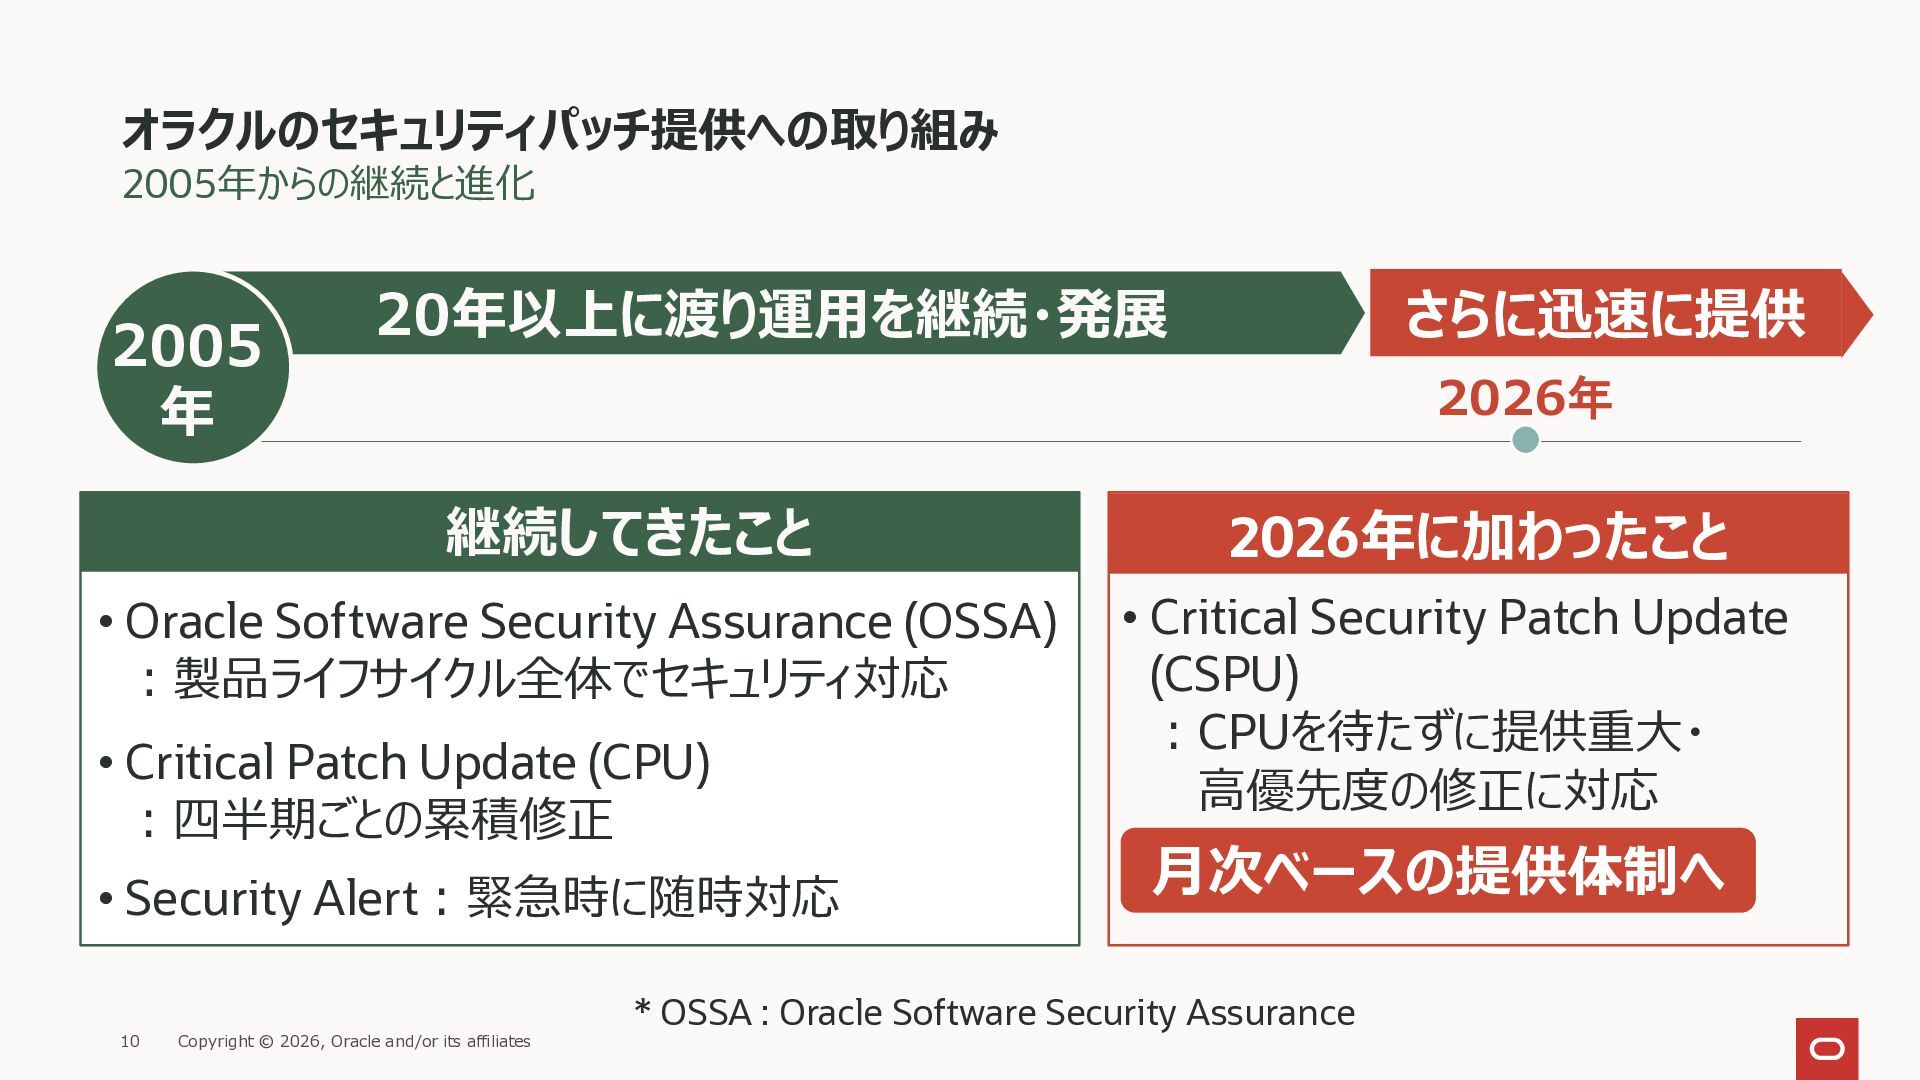
オラクルのセキュリティパッチ提供への取り組み 2005年からの継続と進化 2005 年 20年以上に渡り運用を継続・発展 2026年 継続してきたこと • Oracle Software
Security Assurance (OSSA) :製品ライフサイクル全体でセキュリティ対応 • Critical Patch Update (CPU) :四半期ごとの累積修正 • Security Alert:緊急時に随時対応 10 さらに迅速に提供 Copyright © 2026, Oracle and/or its affiliates 2026年に加わったこと • Critical Security Patch Update (CSPU) :CPUを待たずに提供重大・ 高優先度の修正に対応 月次ベースの提供体制へ * OSSA : Oracle Software Security Assurance -
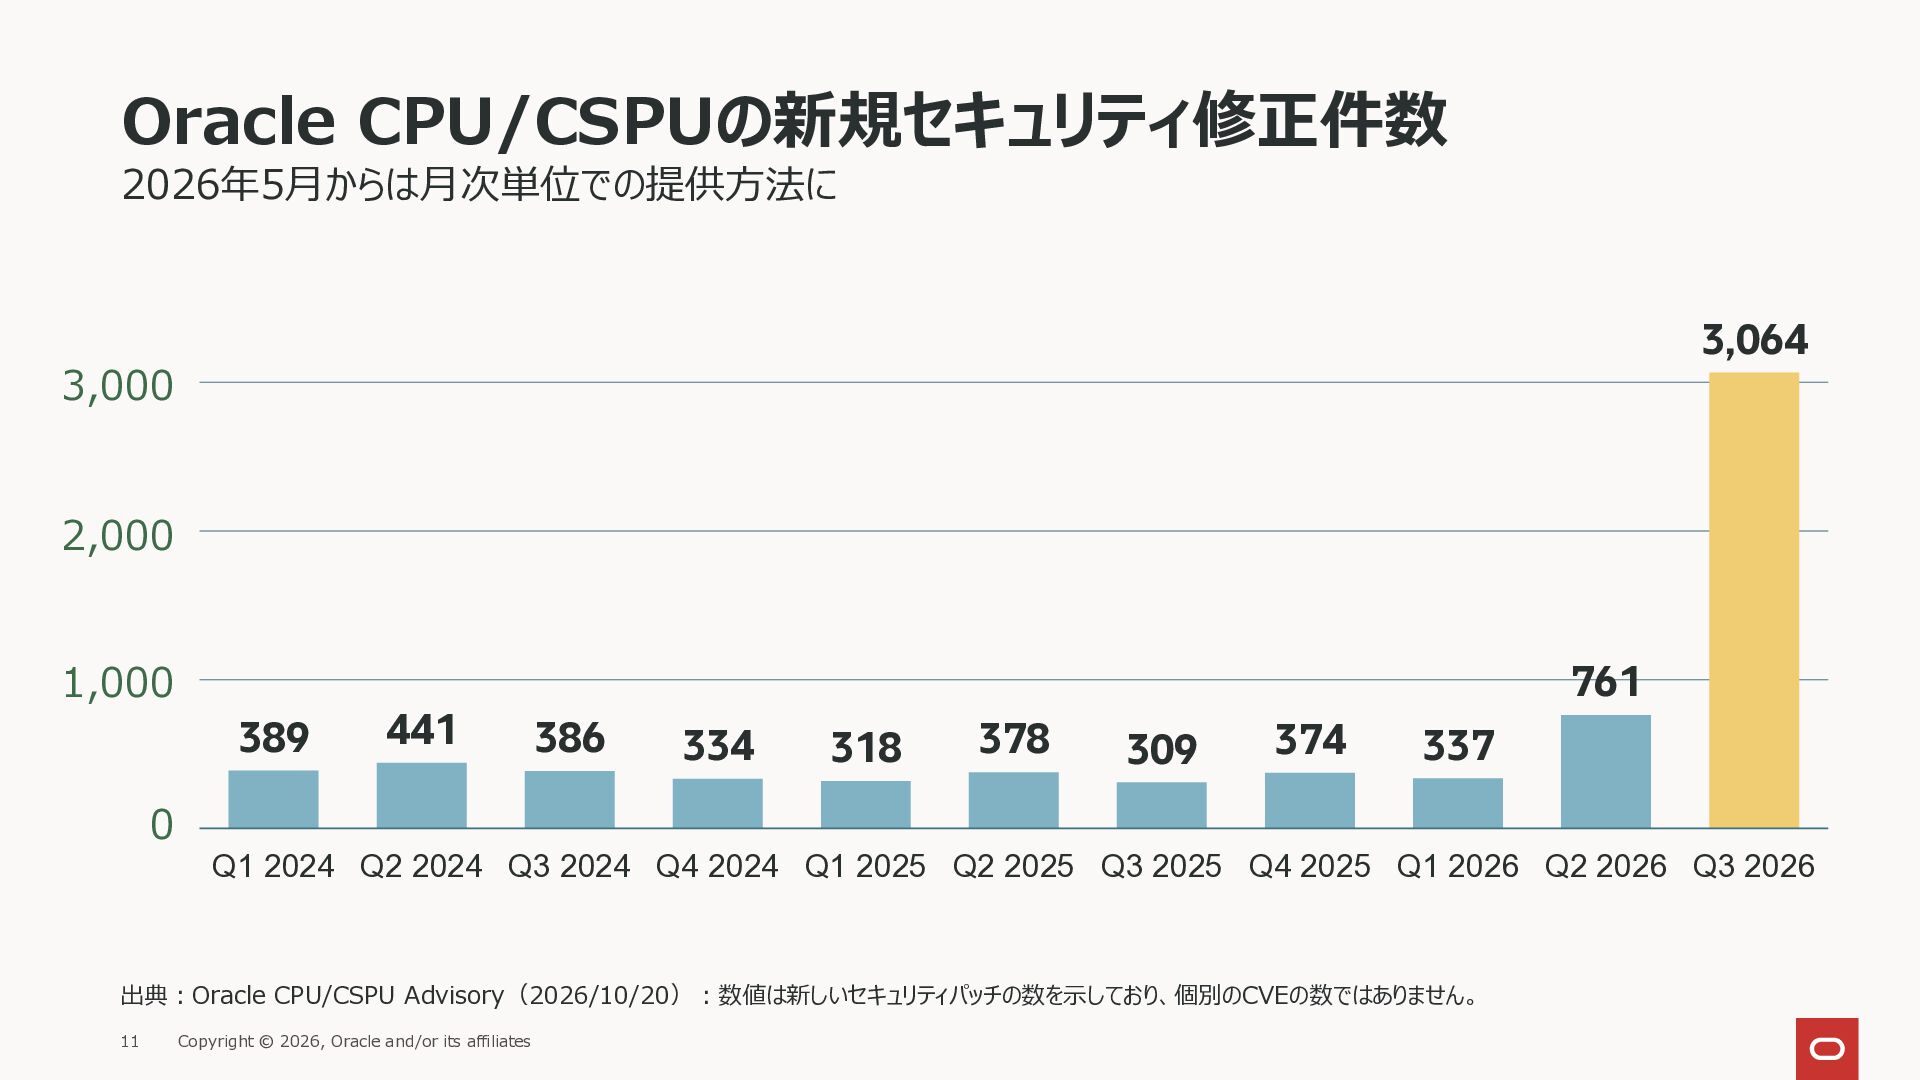
Oracle CPU/CSPUの新規セキュリティ修正件数 2026年5月からは月次単位での提供方法に 3,064 3,000 2,000 1,000 389 441 761
386 334 318 378 309 374 337 0 Q1 2024 Q2 2024 Q3 2024 Q4 2024 Q1 2025 Q2 2025 Q3 2025 Q4 2025 Q1 2026 Q2 2026 Q3 2026 出典:Oracle CPU/CSPU Advisory(2026/10/20):数値は新しいセキュリティパッチの数を示しており、個別のCVEの数ではありません。 11 Copyright © 2026, Oracle and/or its affiliates -
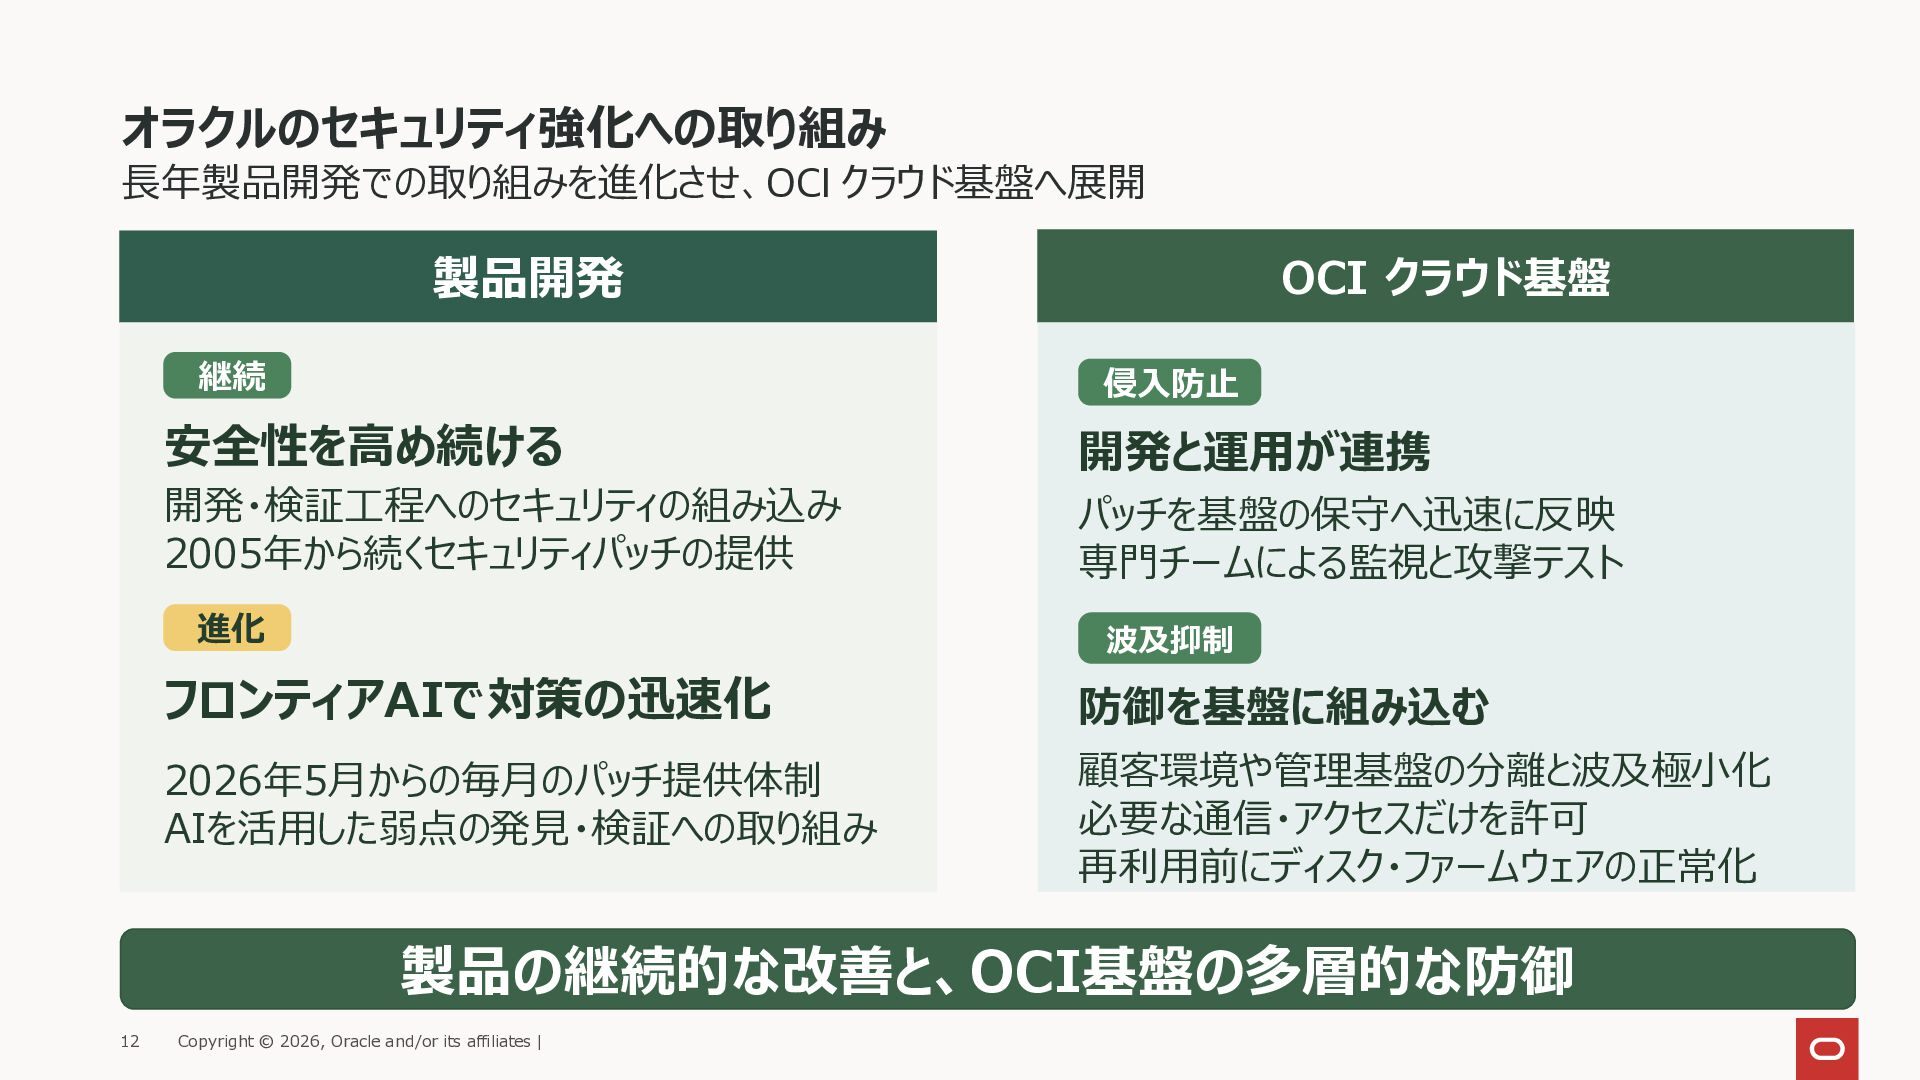
オラクルのセキュリティ強化への取り組み 長年製品開発での取り組みを進化させ、OCI クラウド基盤へ展開 製品開発 継続 OCI クラウド基盤 侵入防止 安全性を高め続ける 開発と運用が連携
開発・検証工程へのセキュリティの組み込み 2005年から続くセキュリティパッチの提供 パッチを基盤の保守へ迅速に反映 専門チームによる監視と攻撃テスト 進化 波及抑制 フロンティアAIで対策の迅速化 防御を基盤に組み込む 2026年5月からの毎月のパッチ提供体制 AIを活用した弱点の発見・検証への取り組み 顧客環境や管理基盤の分離と波及極小化 必要な通信・アクセスだけを許可 再利用前にディスク・ファームウェアの正常化 製品の継続的な改善と、OCI基盤の多層的な防御 12 Copyright © 2026, Oracle and/or its affiliates | -
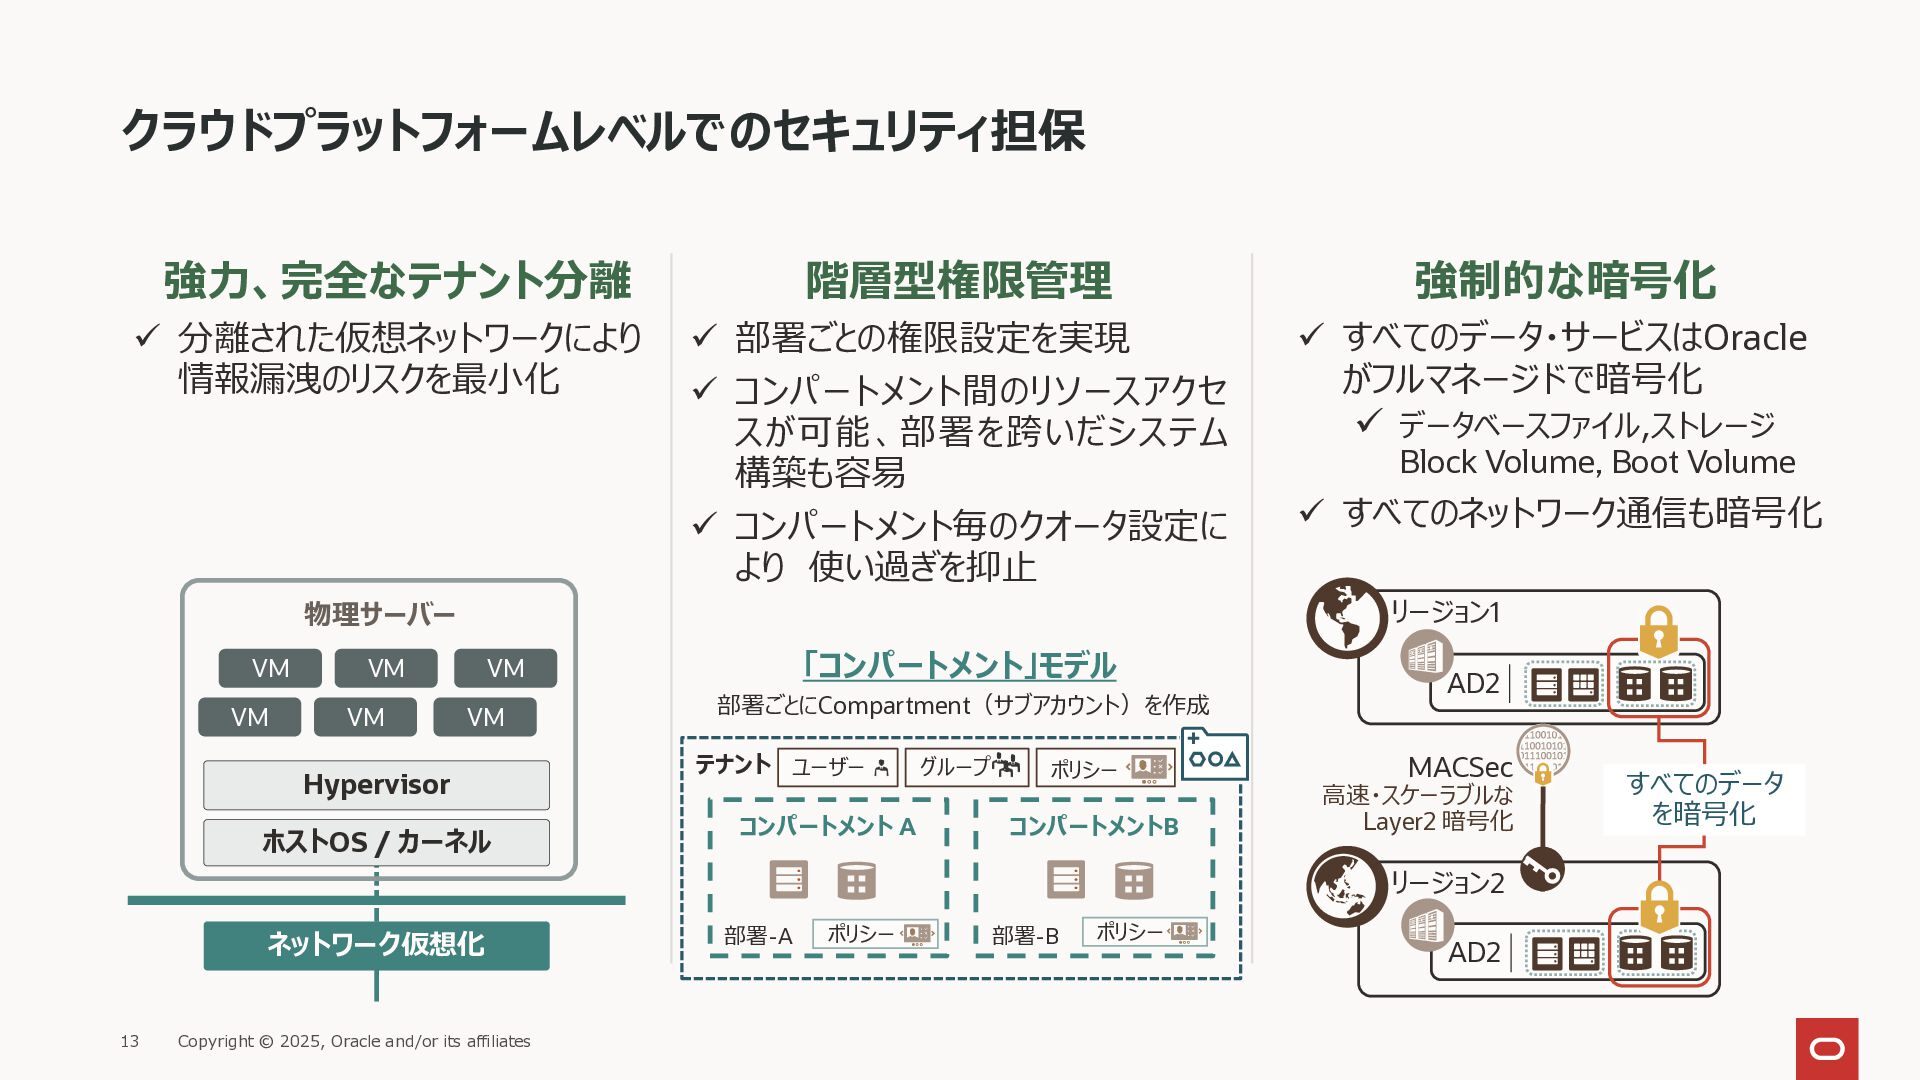
クラウドプラットフォームレベルでのセキュリティ担保 強力、完全なテナント分離 階層型権限管理 強制的な暗号化 ✓ 分離された仮想ネットワークにより 情報漏洩のリスクを最小化 ✓ 部署ごとの権限設定を実現 ✓
コンパートメント間のリソースアクセ スが可能、部署を跨いだシステム 構築も容易 ✓ コンパートメント毎のクオータ設定に より 使い過ぎを抑止 ✓ すべてのデータ・サービスはOracle がフルマネージドで暗号化 VM VM VM Block Volume, Boot Volume ✓ すべてのネットワーク通信も暗号化 リージョン1 物理サーバー VM ✓ データベースファイル,ストレージ 「コンパートメント」モデル VM VM Hypervisor ホストOS / カーネル 部署ごとにCompartment(サブアカウント)を作成 テナント ユーザー コンパートメント A グループ ポリシー コンパートメントB AD2 MACSec 高速・スケーラブルな Layer2 暗号化 リージョン2 ネットワーク仮想化 13 Copyright © 2025, Oracle and/or its affiliates 部署-A ポリシー 部署-B ポリシー AD2 すべてのデータ を暗号化 -
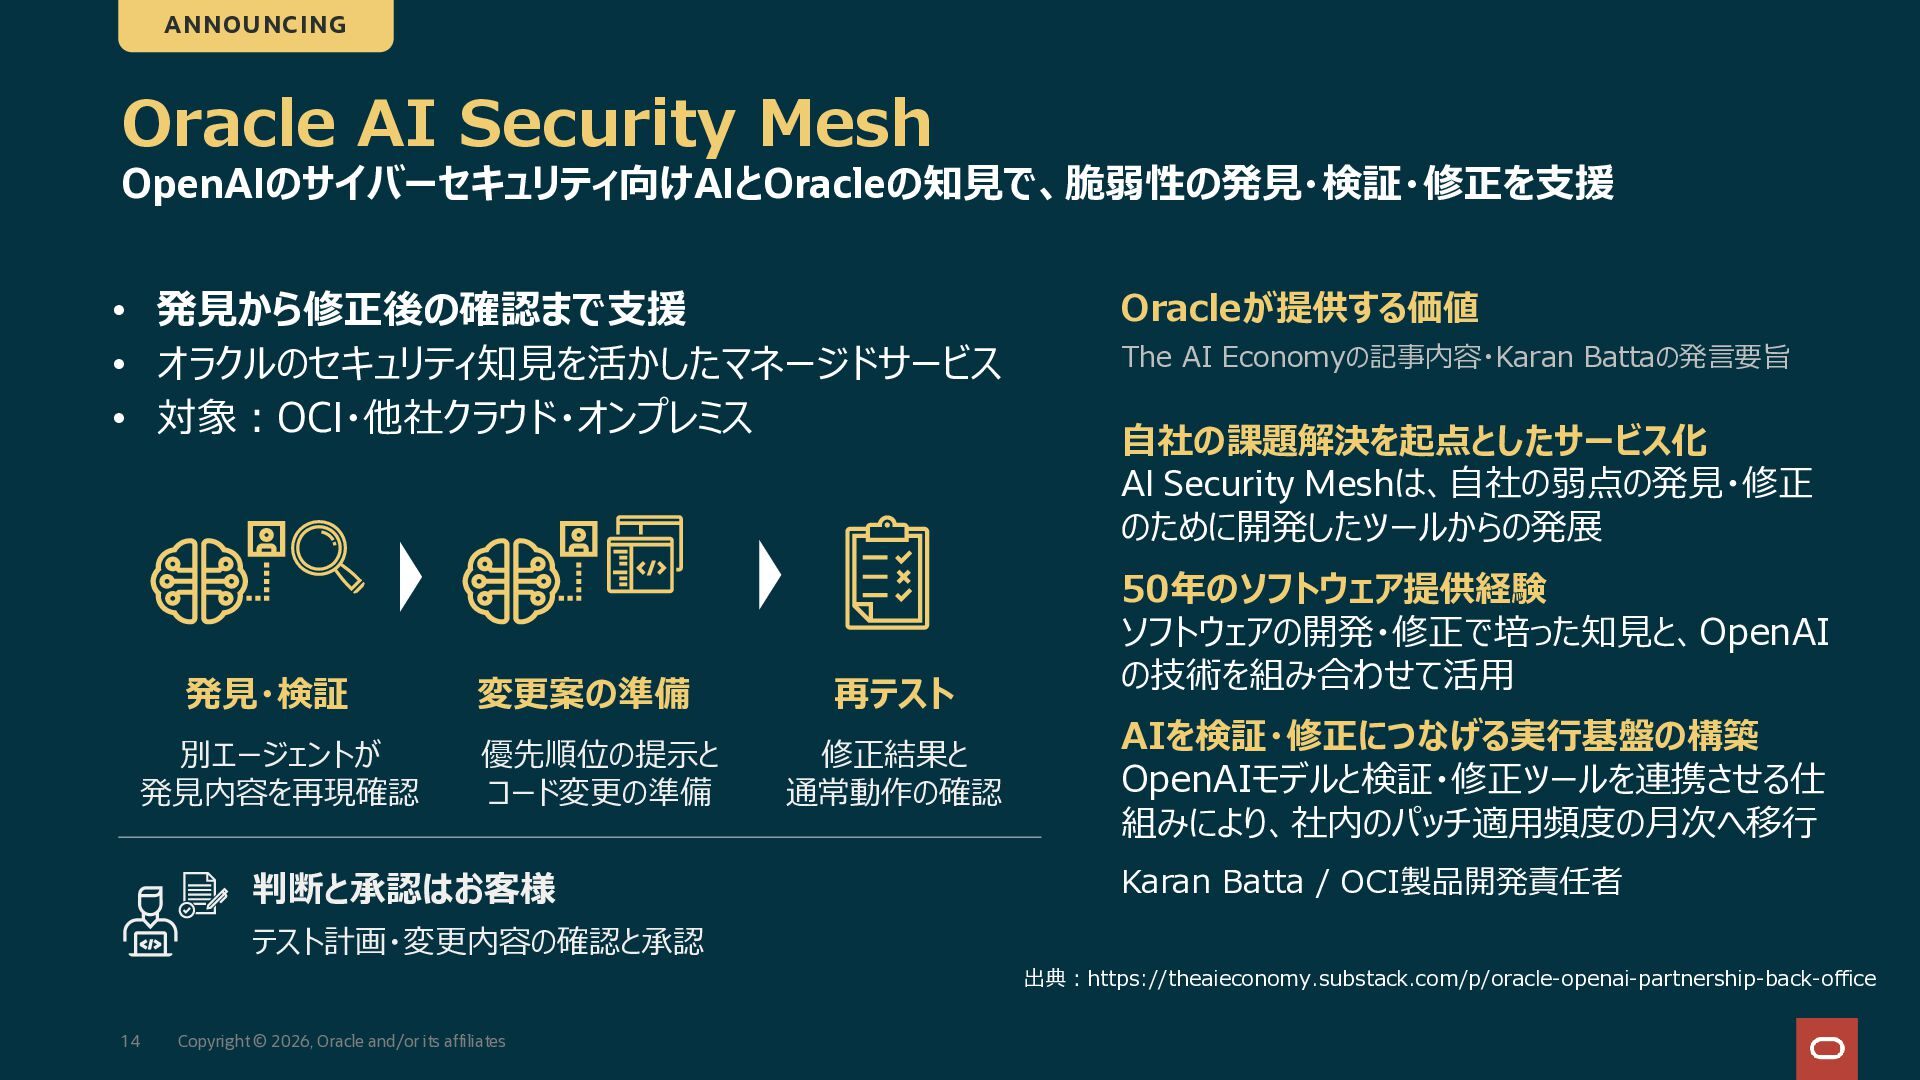
ANNOUNCING Oracle AI Security Mesh OpenAIのサイバーセキュリティ向けAIとOracleの知見で、脆弱性の発見・検証・修正を支援 • 発見から修正後の確認まで支援 • オラクルのセキュリティ知見を活かしたマネージドサービス
• 対象:OCI・他社クラウド・オンプレミス 発見・検証 変更案の準備 再テスト 別エージェントが 発見内容を再現確認 優先順位の提示と コード変更の準備 修正結果と 通常動作の確認 判断と承認はお客様 Oracleが提供する価値 The AI Economyの記事内容・Karan Battaの発言要旨 自社の課題解決を起点としたサービス化 AI Security Meshは、自社の弱点の発見・修正 のために開発したツールからの発展 50年のソフトウェア提供経験 ソフトウェアの開発・修正で培った知見と、OpenAI の技術を組み合わせて活用 AIを検証・修正につなげる実行基盤の構築 OpenAIモデルと検証・修正ツールを連携させる仕 組みにより、社内のパッチ適用頻度の月次へ移行 Karan Batta / OCI製品開発責任者 テスト計画・変更内容の確認と承認 出典:https://theaieconomy.substack.com/p/oracle-openai-partnership-back-office 14 Copyright © 2026, Oracle and/or its affiliates -
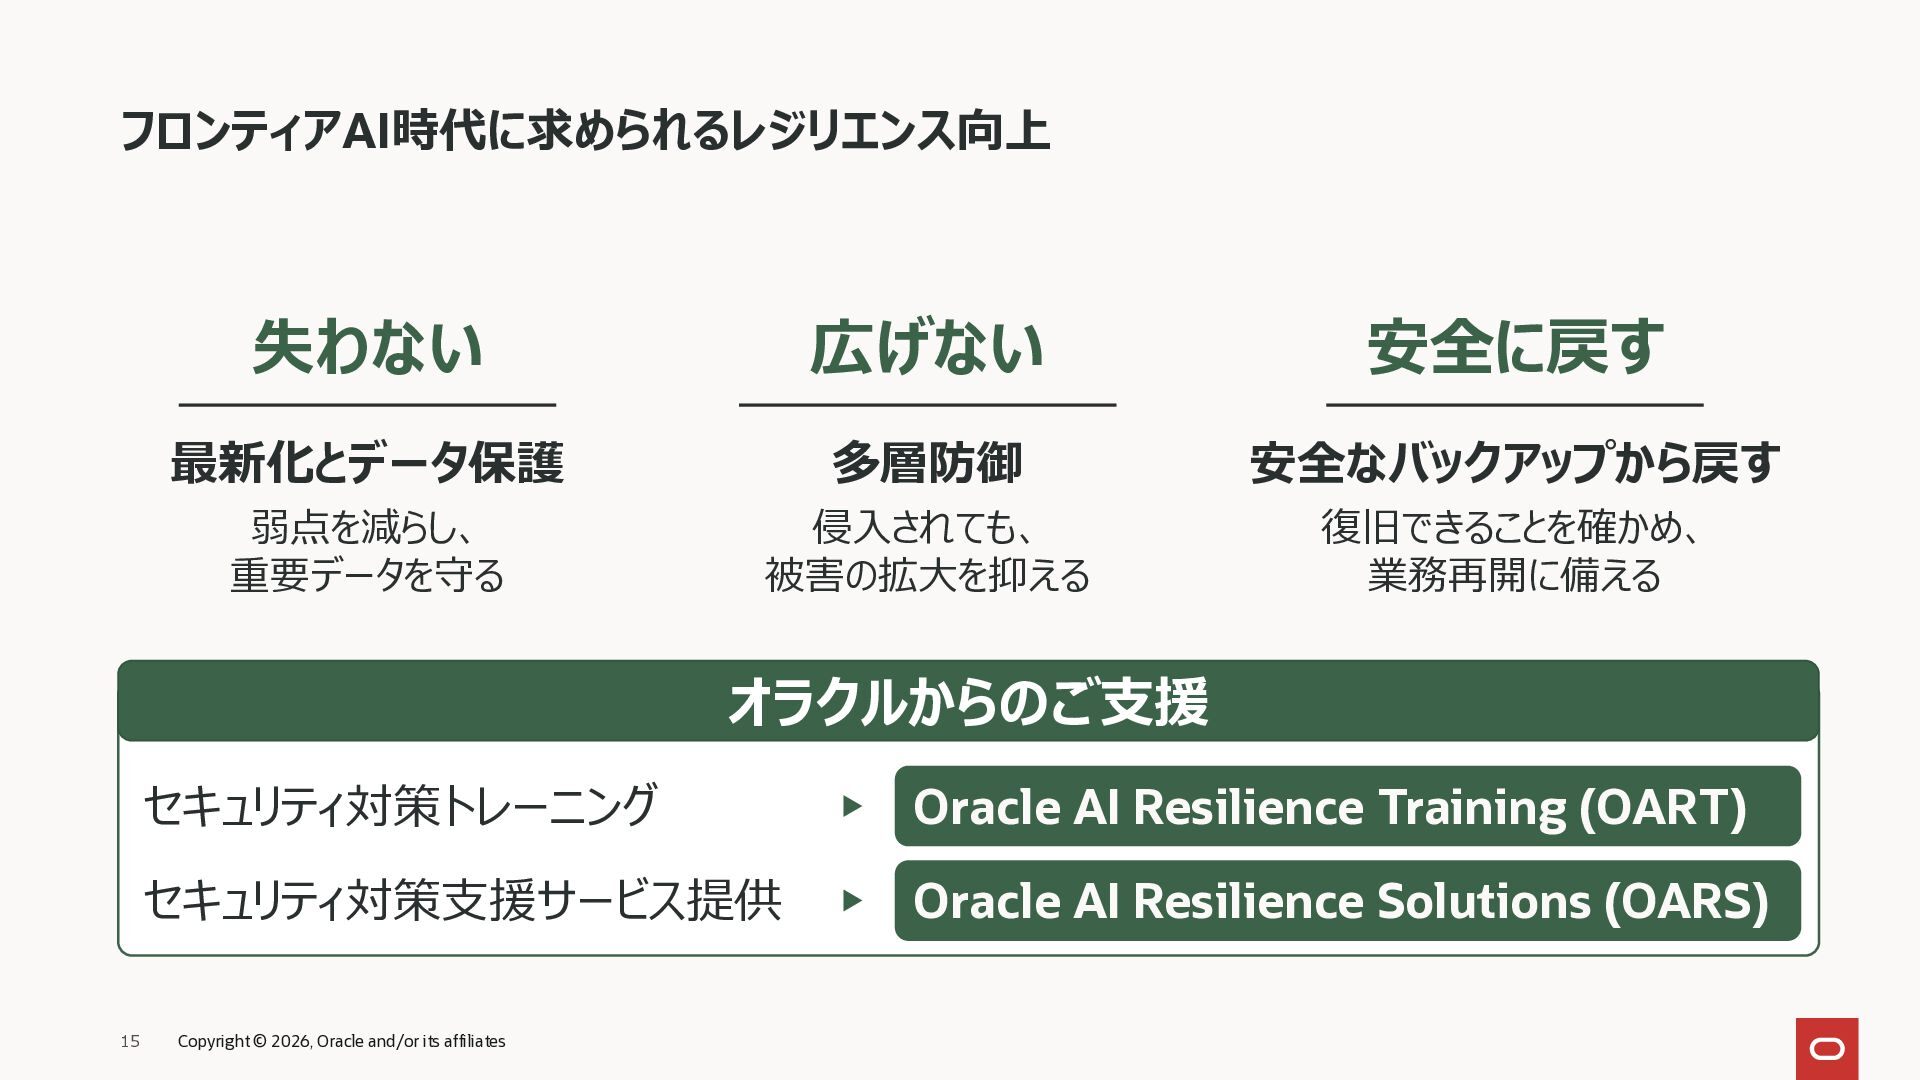
フロンティアAI時代に求められるレジリエンス向上 失わない 広げない 安全に戻す 最新化とデータ保護 多層防御 安全なバックアップから戻す 弱点を減らし、 重要データを守る 侵入されても、
被害の拡大を抑える 復旧できることを確かめ、 業務再開に備える オラクルからのご支援 15 セキュリティ対策トレーニング Oracle AI Resilience Training (OART) セキュリティ対策支援サービス提供 Oracle AI Resilience Solutions (OARS) Copyright © 2026, Oracle and/or its affiliates -
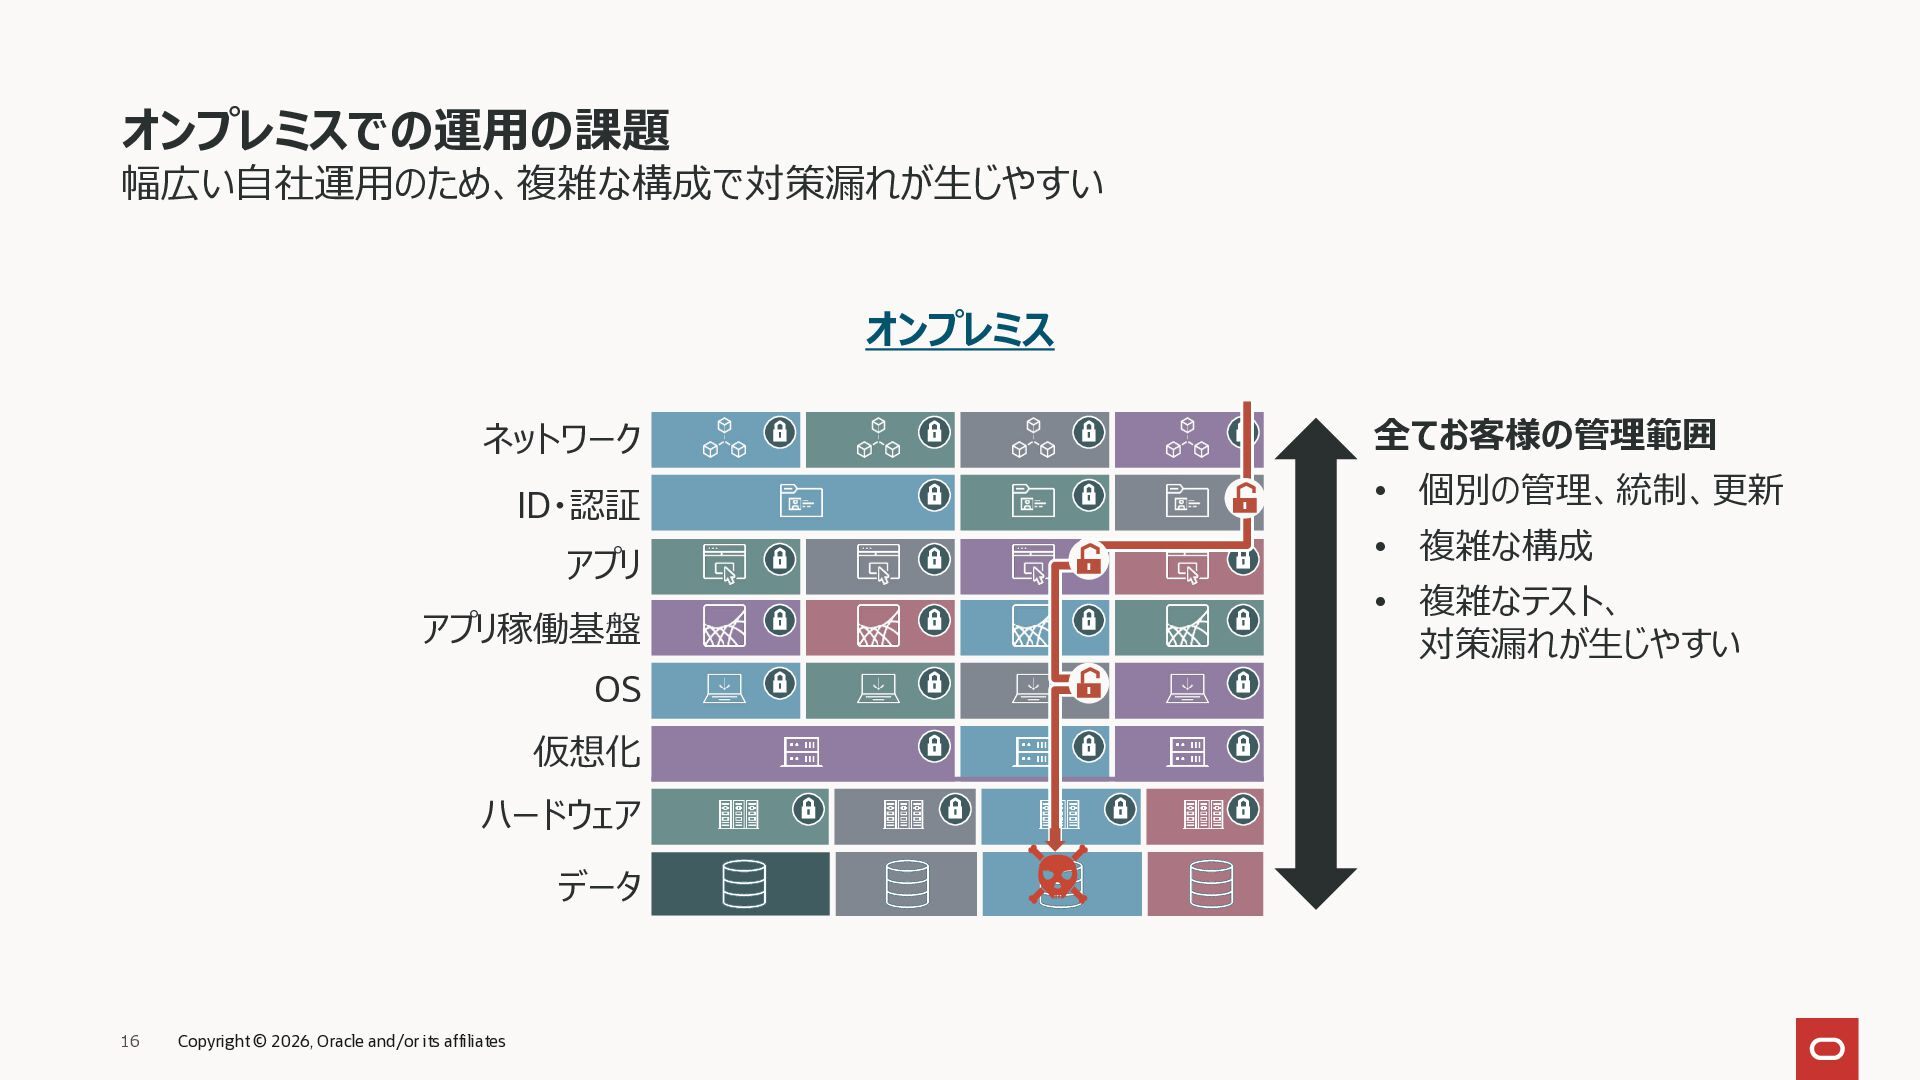
オンプレミスでの運用の課題 幅広い自社運用のため、複雑な構成で対策漏れが生じやすい オンプレミス ネットワーク ID・認証 アプリ アプリ稼働基盤 OS 仮想化 ハードウェア
データ 16 Copyright © 2026, Oracle and/or its affiliates 全てお客様の管理範囲 • 個別の管理、統制、更新 • 複雑な構成 • 複雑なテスト、 対策漏れが生じやすい -
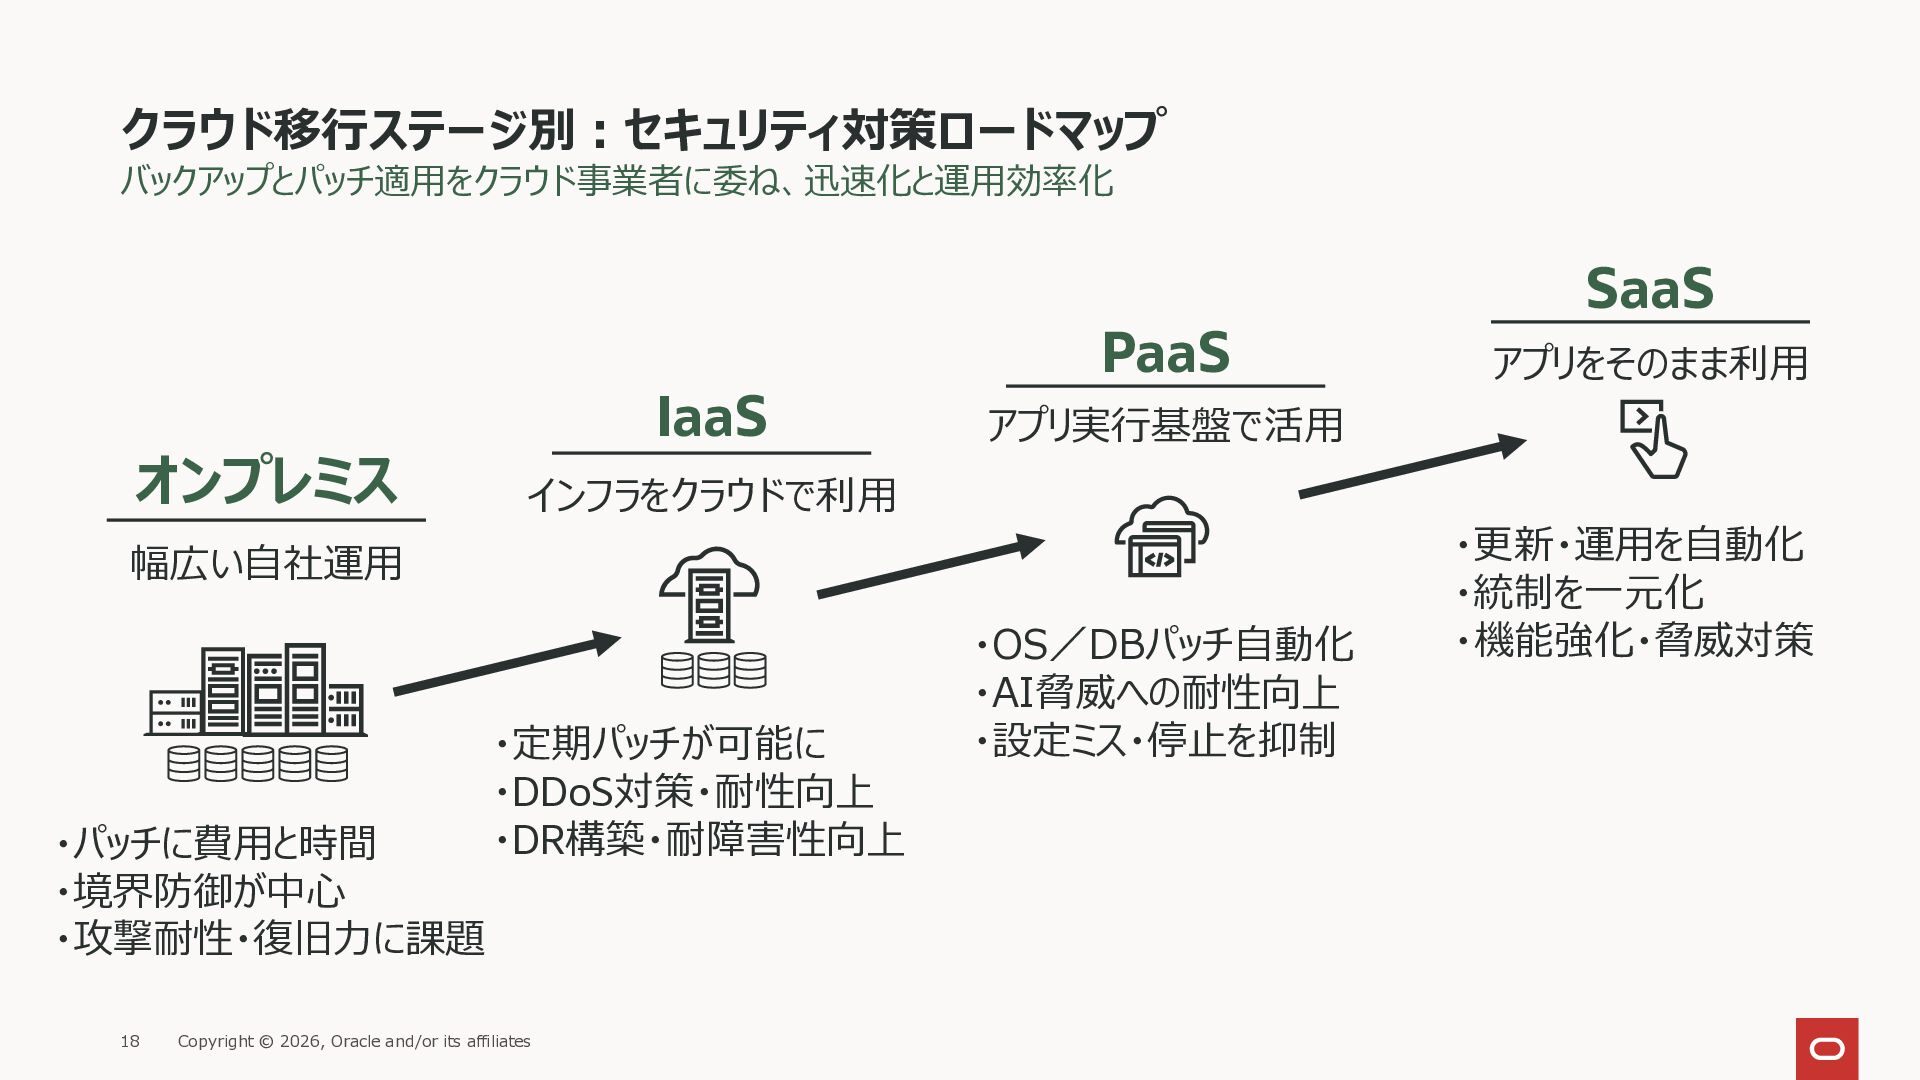
クラウド移行ステージ別:セキュリティ対策ロードマップ バックアップとパッチ適用をクラウド事業者に委ね、迅速化と運用効率化 オンプレミス IaaS PaaS 18 アプリをそのまま利用 アプリ実行基盤で活用 インフラをクラウドで利用 幅広い自社運用
・パッチに費用と時間 ・境界防御が中心 ・攻撃耐性・復旧力に課題 SaaS ・定期パッチが可能に ・DDoS対策・耐性向上 ・DR構築・耐障害性向上 Copyright © 2026, Oracle and/or its affiliates ・OS/DBパッチ自動化 ・AI脅威への耐性向上 ・設定ミス・停止を抑制 ・更新・運用を自動化 ・統制を一元化 ・機能強化・脅威対策 -
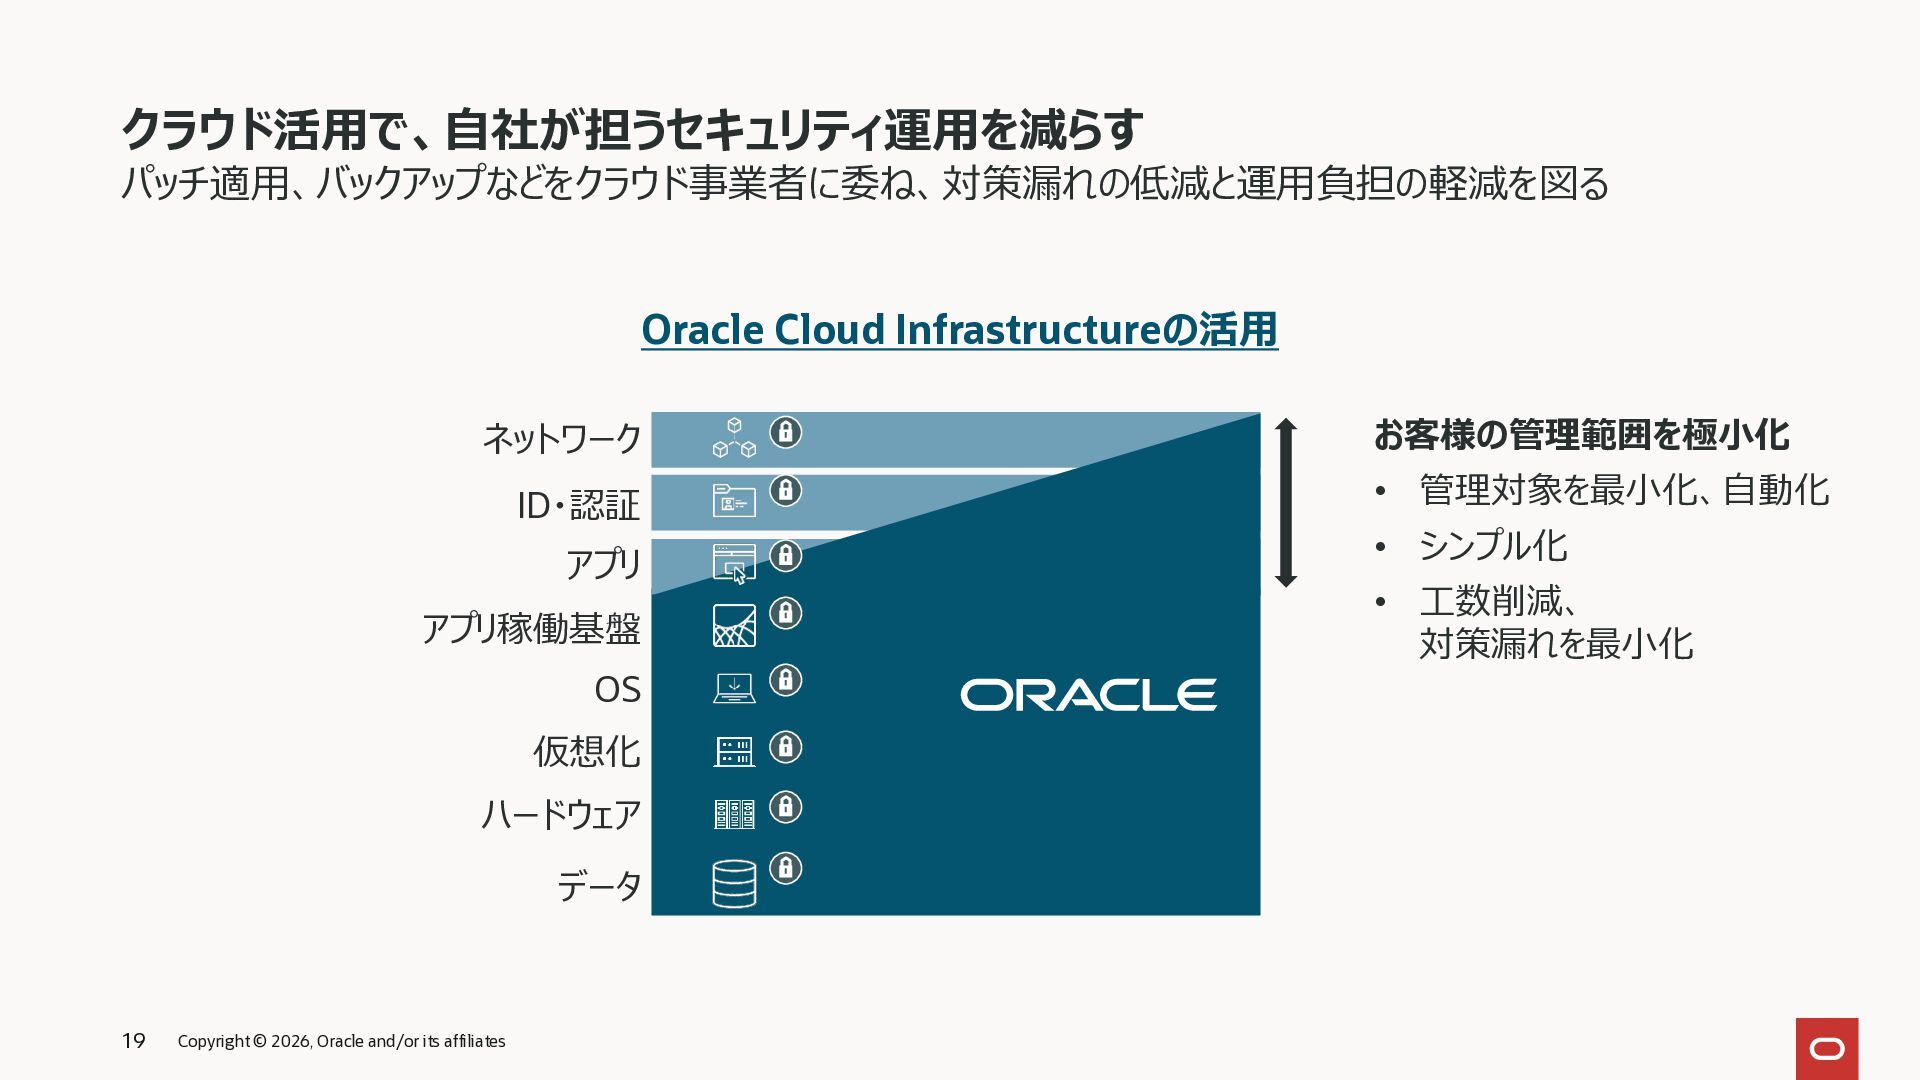
クラウド活用で、自社が担うセキュリティ運用を減らす パッチ適用、バックアップなどをクラウド事業者に委ね、対策漏れの低減と運用負担の軽減を図る Oracle Cloud Infrastructureの活用 ネットワーク お客様の管理範囲を極小化 ID・認証 • 管理対象を最小化、自動化
アプリ アプリ稼働基盤 OS 仮想化 ハードウェア データ 19 Copyright © 2026, Oracle and/or its affiliates • シンプル化 • 工数削減、 対策漏れを最小化 -
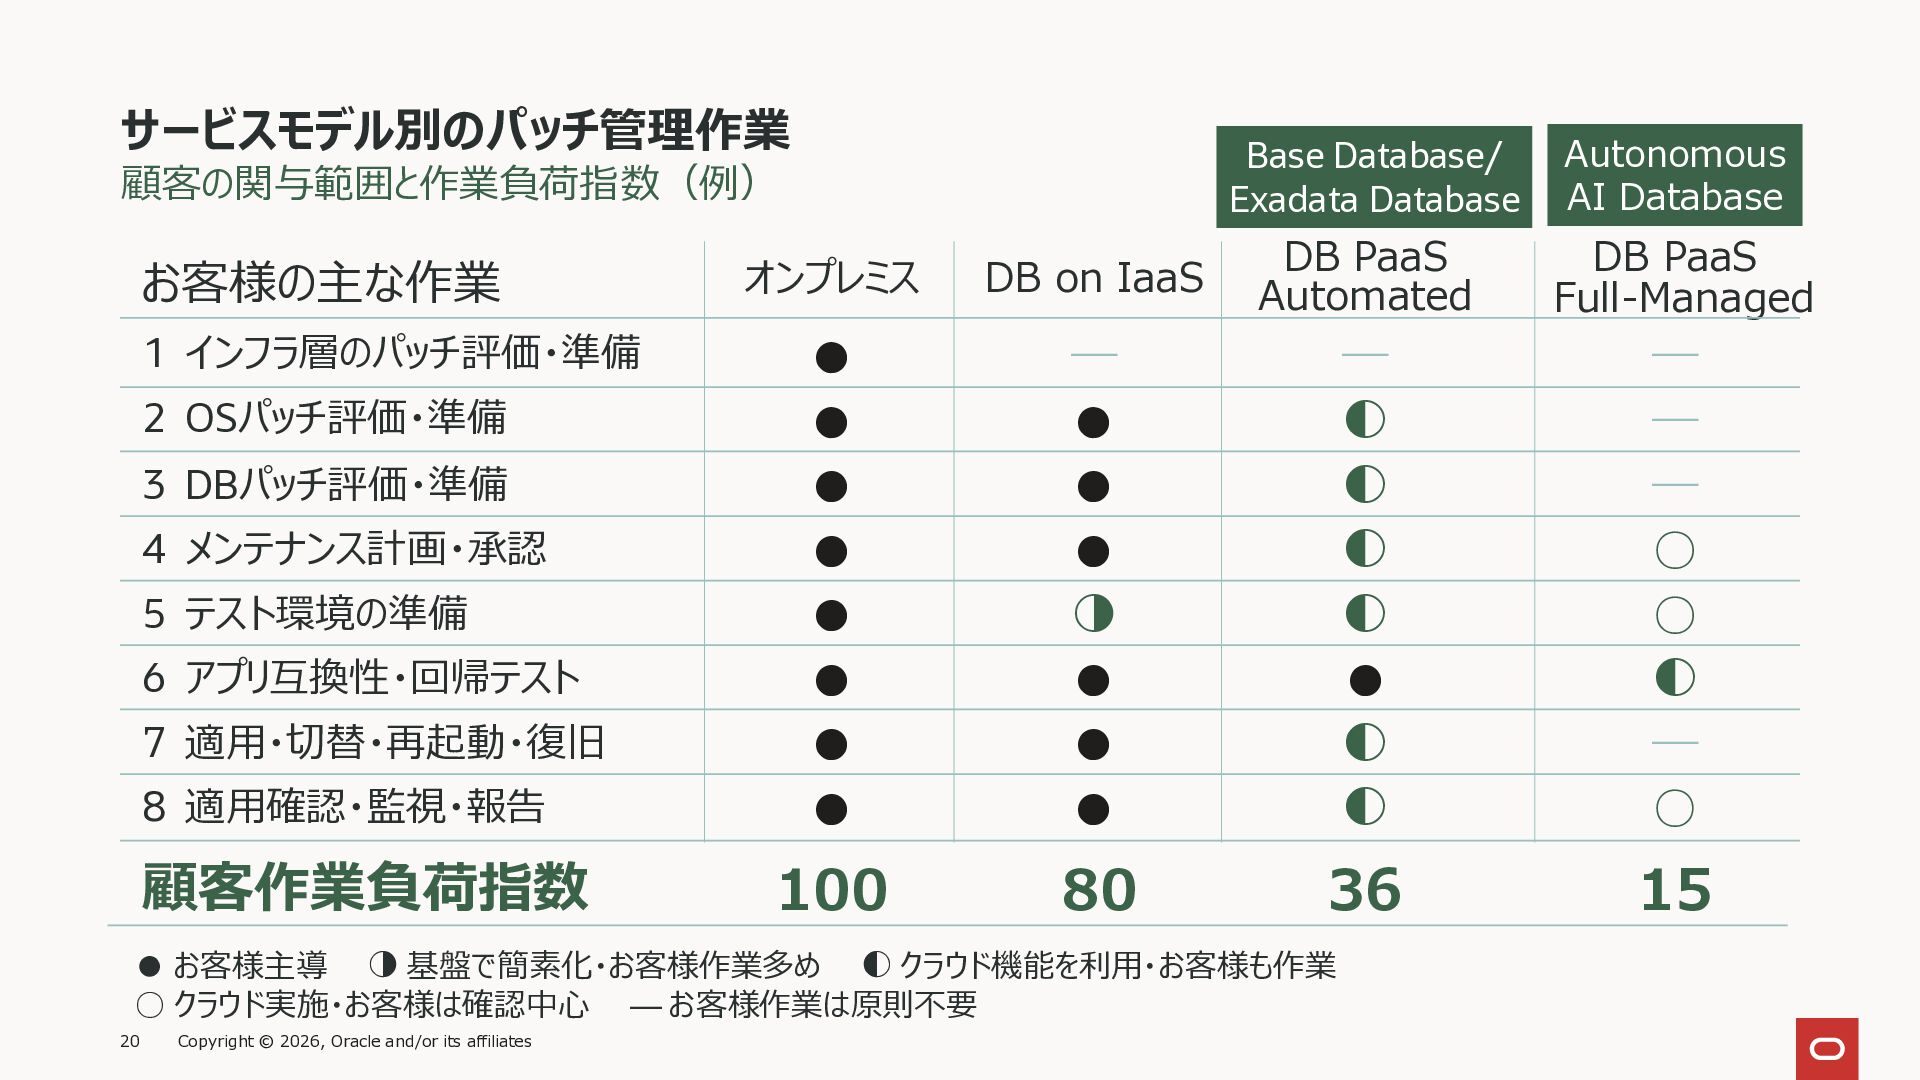
サービスモデル別のパッチ管理作業 顧客の関与範囲と作業負荷指数(例) Base Database/ Exadata Database Autonomous AI Database オンプレミス
DB on IaaS DB PaaS Automated DB PaaS Full-Managed 8 適用確認・監視・報告 • • • • • • • • ― • • • ◑ • • • ― ◐ ◐ ◐ ◐ • ◐ ◐ ― ― ― ◦ ◦ ◐ ― ◦ 顧客作業負荷指数 100 80 36 15 お客様の主な作業 1 インフラ層のパッチ評価・準備 2 OSパッチ評価・準備 3 DBパッチ評価・準備 4 メンテナンス計画・承認 5 テスト環境の準備 6 アプリ互換性・回帰テスト 7 適用・切替・再起動・復旧 • お客様主導 ◑ 基盤で簡素化・お客様作業多め ◐ クラウド機能を利用・お客様も作業 ◦ クラウド実施・お客様は確認中心 ― お客様作業は原則不要 20 Copyright © 2026, Oracle and/or its affiliates -
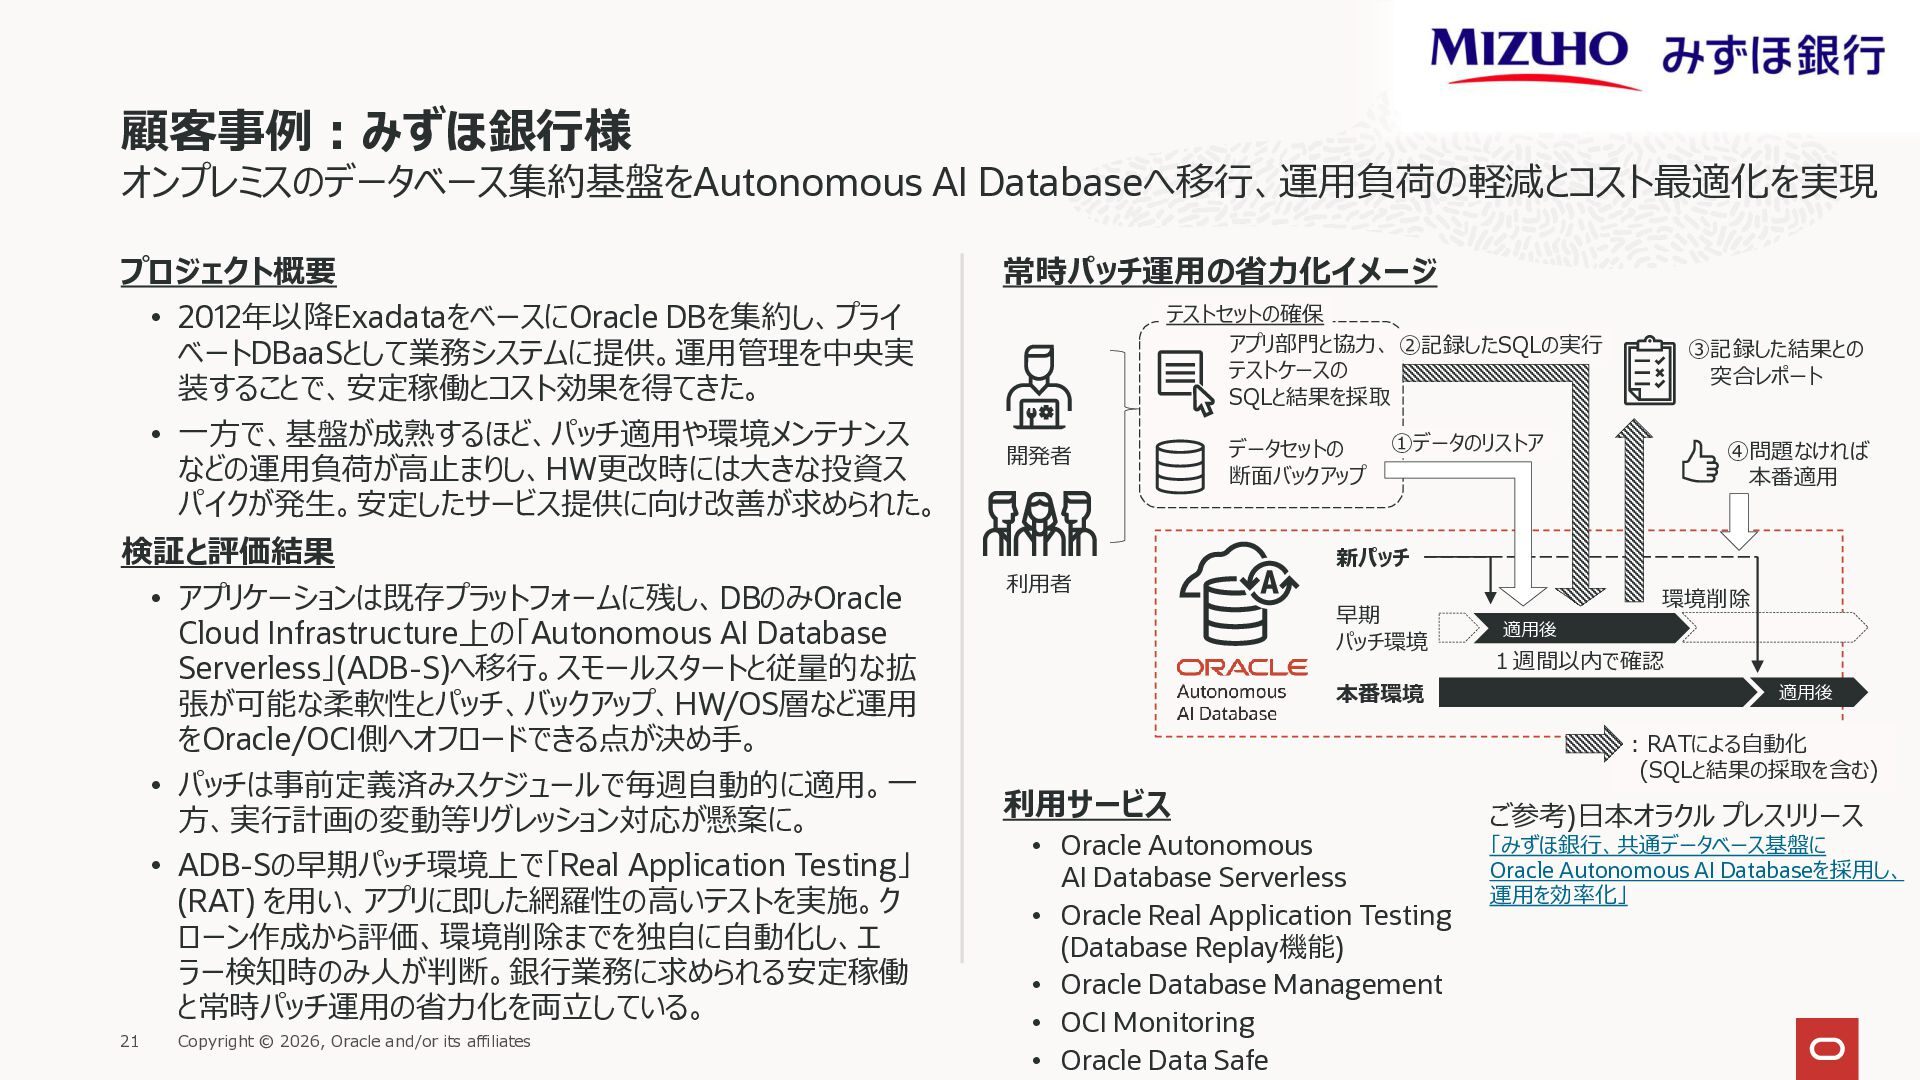
顧客事例:みずほ銀行様 オンプレミスのデータベース集約基盤をAutonomous AI Databaseへ移行、運用負荷の軽減とコスト最適化を実現 プロジェクト概要 • 2012年以降ExadataをベースにOracle DBを集約し、プライ ベートDBaaSとして業務システムに提供。運用管理を中央実 装することで、安定稼働とコスト効果を得てきた。
• 一方で、基盤が成熟するほど、パッチ適用や環境メンテナンス などの運用負荷が高止まりし、HW更改時には大きな投資ス パイクが発生。安定したサービス提供に向け改善が求められた。 検証と評価結果 • アプリケーションは既存プラットフォームに残し、DBのみOracle Cloud Infrastructure上の「Autonomous AI Database Serverless」(ADB-S)へ移行。スモールスタートと従量的な拡 張が可能な柔軟性とパッチ、バックアップ、HW/OS層など運用 をOracle/OCI側へオフロードできる点が決め手。 • パッチは事前定義済みスケジュールで毎週自動的に適用。一 方、実行計画の変動等リグレッション対応が懸案に。 • ADB-Sの早期パッチ環境上で「Real Application Testing」 (RAT) を用い、アプリに即した網羅性の高いテストを実施。ク ローン作成から評価、環境削除までを独自に自動化し、エ ラー検知時のみ人が判断。銀行業務に求められる安定稼働 と常時パッチ運用の省力化を両立している。 21 Copyright © 2026, Oracle and/or its affiliates 常時パッチ運用の省力化イメージ テストセットの確保 アプリ部門と協力、 ②記録したSQLの実行 テストケースの SQLと結果を採取 開発者 データセットの 断面バックアップ ③記録した結果との 突合レポート ①データのリストア ④問題なければ 本番適用 新パッチ 利用者 早期 パッチ環境 本番環境 環境削除 適用後 1週間以内で確認 適用後 :RATによる自動化 (SQLと結果の採取を含む) 利用サービス • Oracle Autonomous AI Database Serverless • Oracle Real Application Testing (Database Replay機能) • Oracle Database Management • OCI Monitoring • Oracle Data Safe ご参考)日本オラクル プレスリリース 「みずほ銀行、共通データベース基盤に Oracle Autonomous AI Databaseを採用し、 運用を効率化」 -
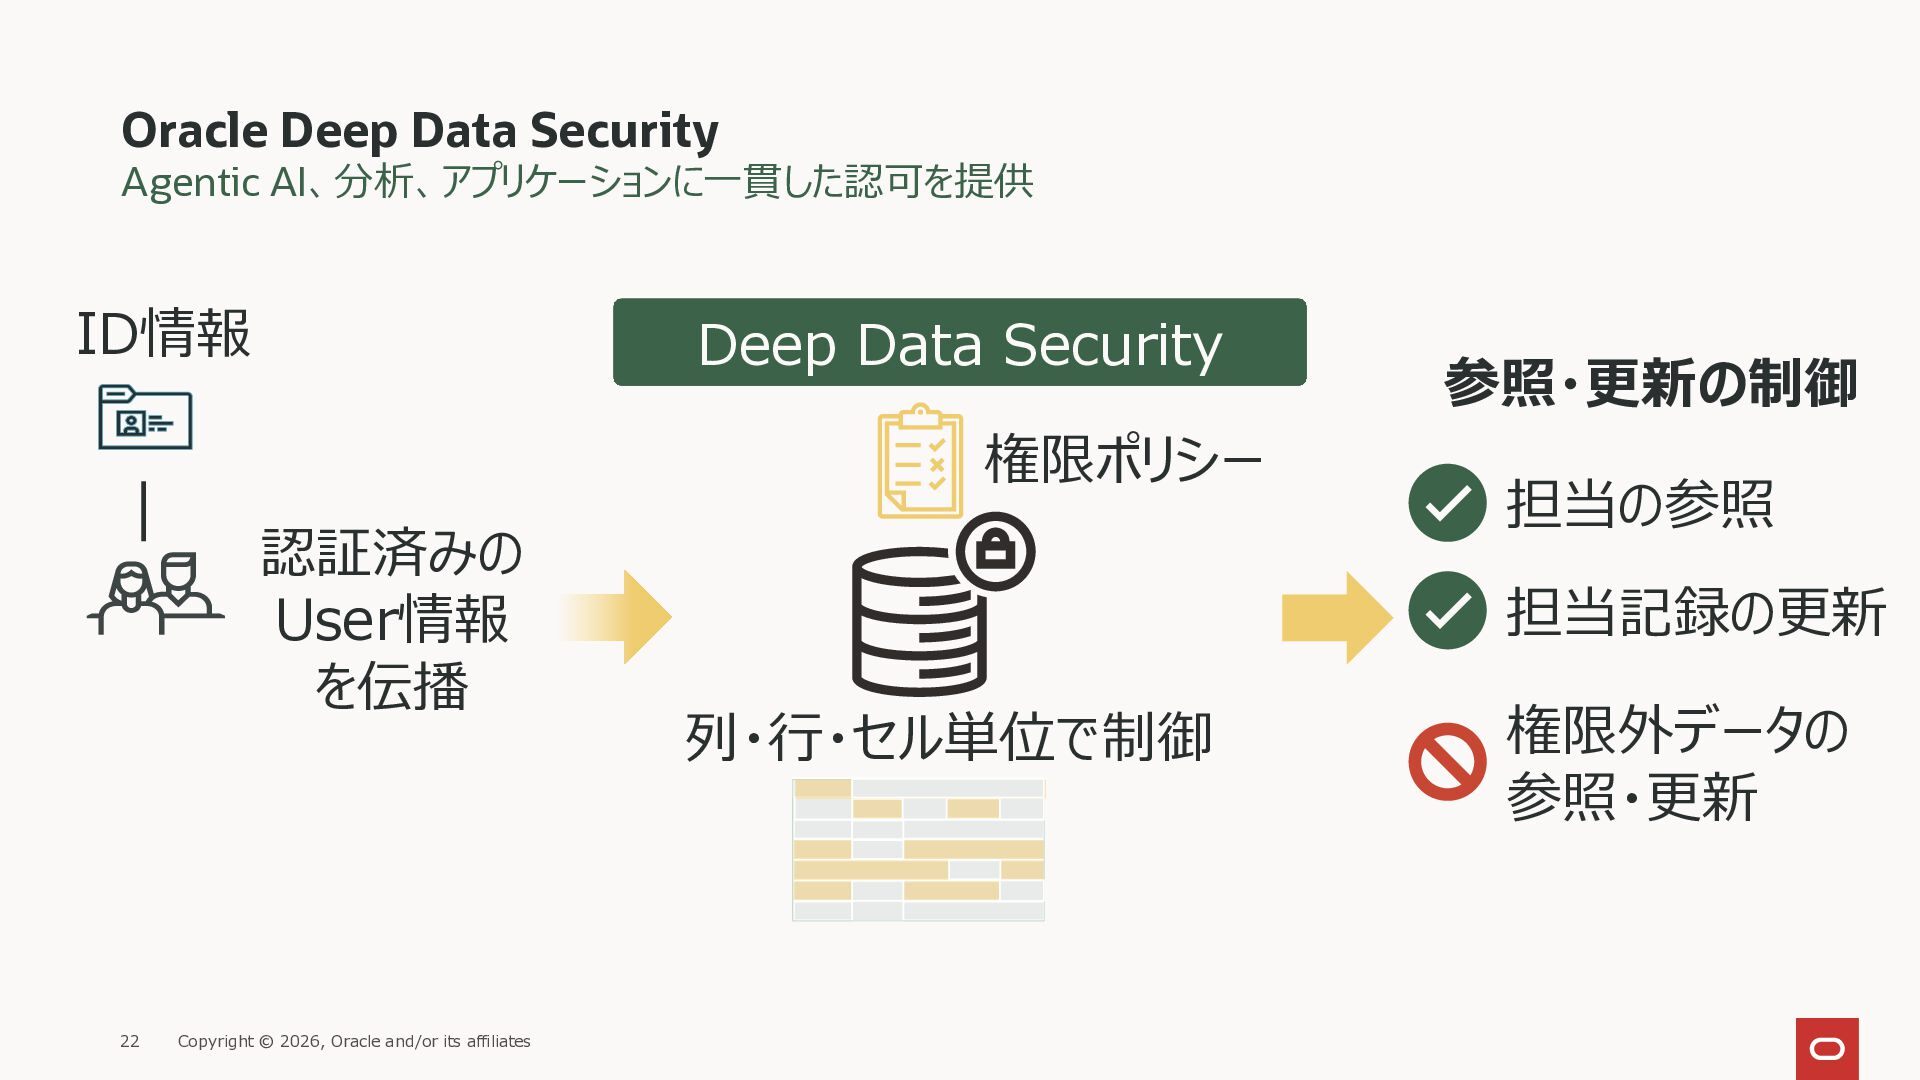
Oracle Deep Data Security Agentic AI、分析、アプリケーションに一貫した認可を提供 ID情報 Deep Data Security
権限ポリシー 認証済みの User情報 を伝播 22 Copyright © 2026, Oracle and/or its affiliates 参照・更新の制御 担当の参照 担当記録の更新 列・行・セル単位で制御 権限外データの 参照・更新 -
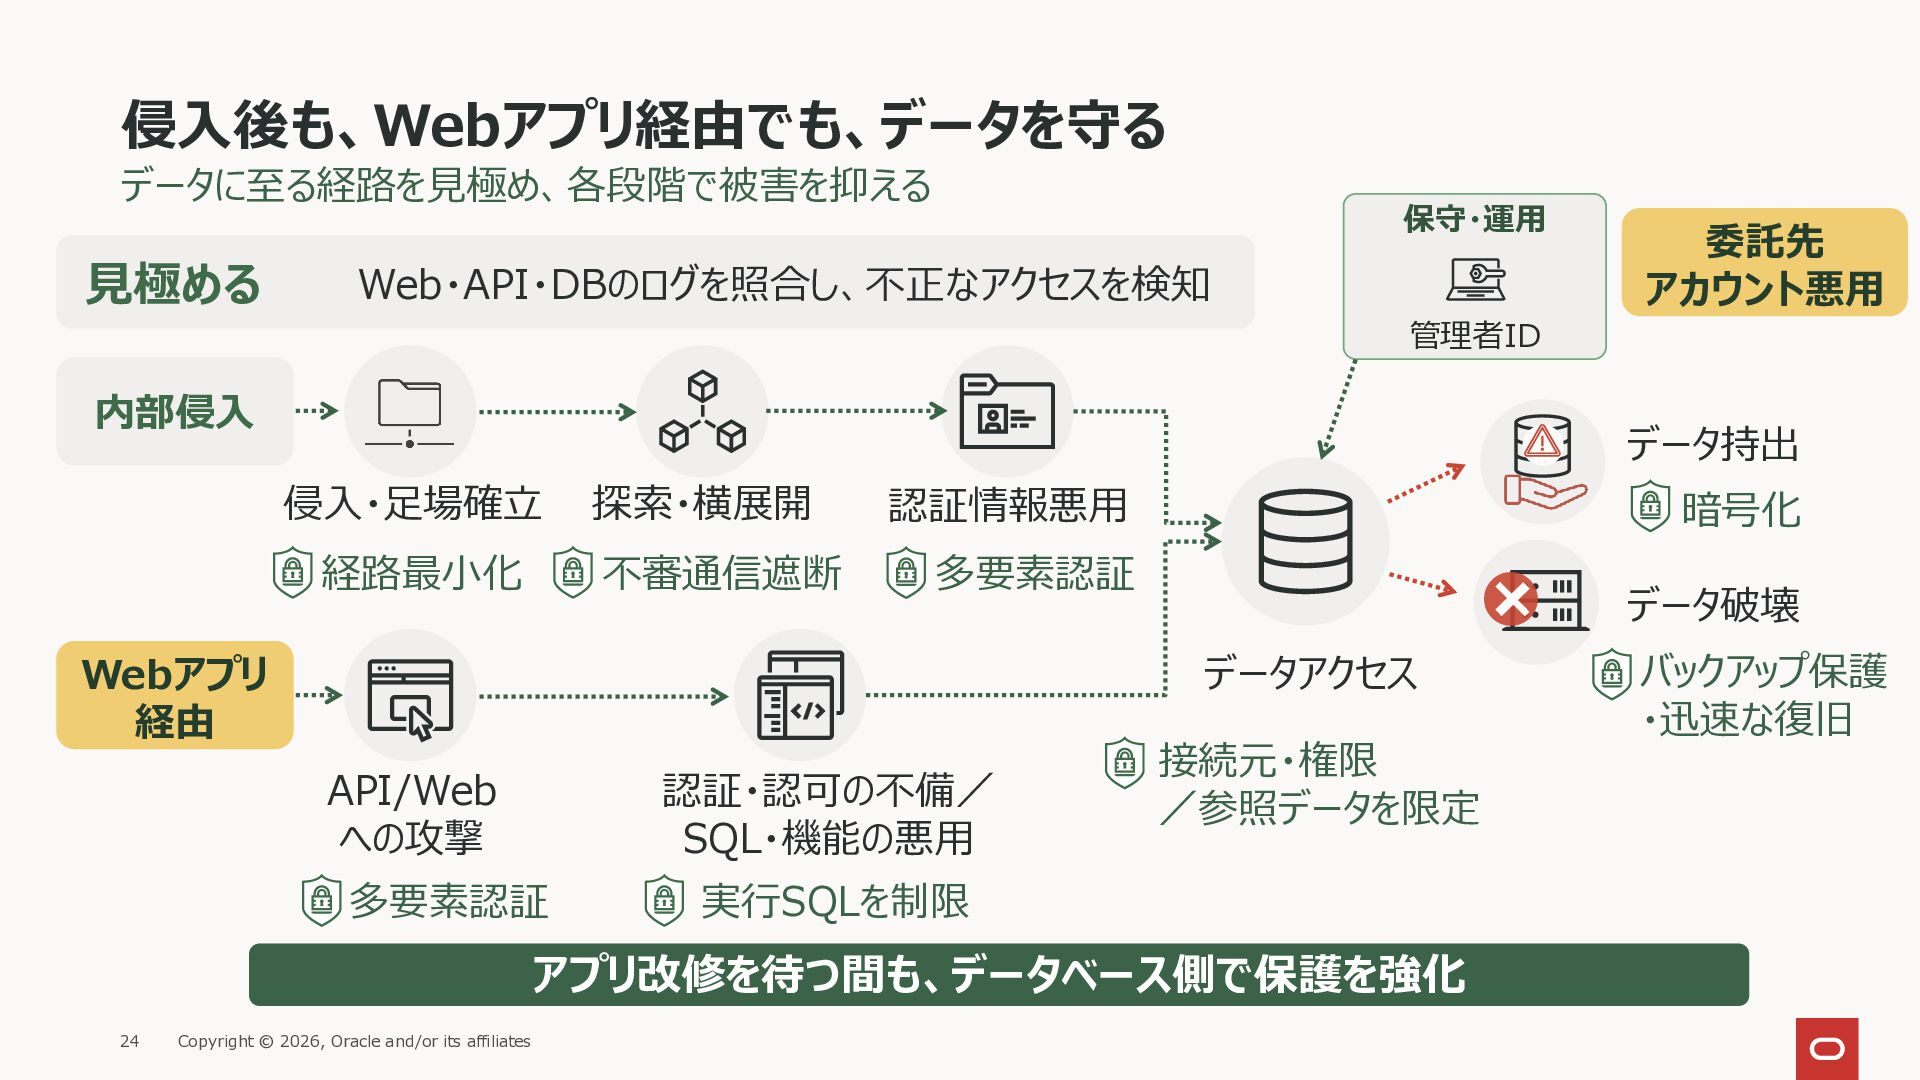
侵入後も、Webアプリ経由でも、データを守る データに至る経路を見極め、各段階で被害を抑える 見極める 保守・運用 Web・API・DBのログを照合し、不正なアクセスを検知 委託先 アカウント悪用 管理者ID 内部侵入 データ持出
侵入・足場確立 探索・横展開 認証情報悪用 経路最小化 不審通信遮断 多要素認証 暗号化 データ破壊 データアクセス Webアプリ 経由 API/Web への攻撃 認証・認可の不備/ SQL・機能の悪用 多要素認証 接続元・権限 /参照データを限定 実行SQLを制限 アプリ改修を待つ間も、データベース側で保護を強化 24 Copyright © 2026, Oracle and/or its affiliates バックアップ保護 ・迅速な復旧 -
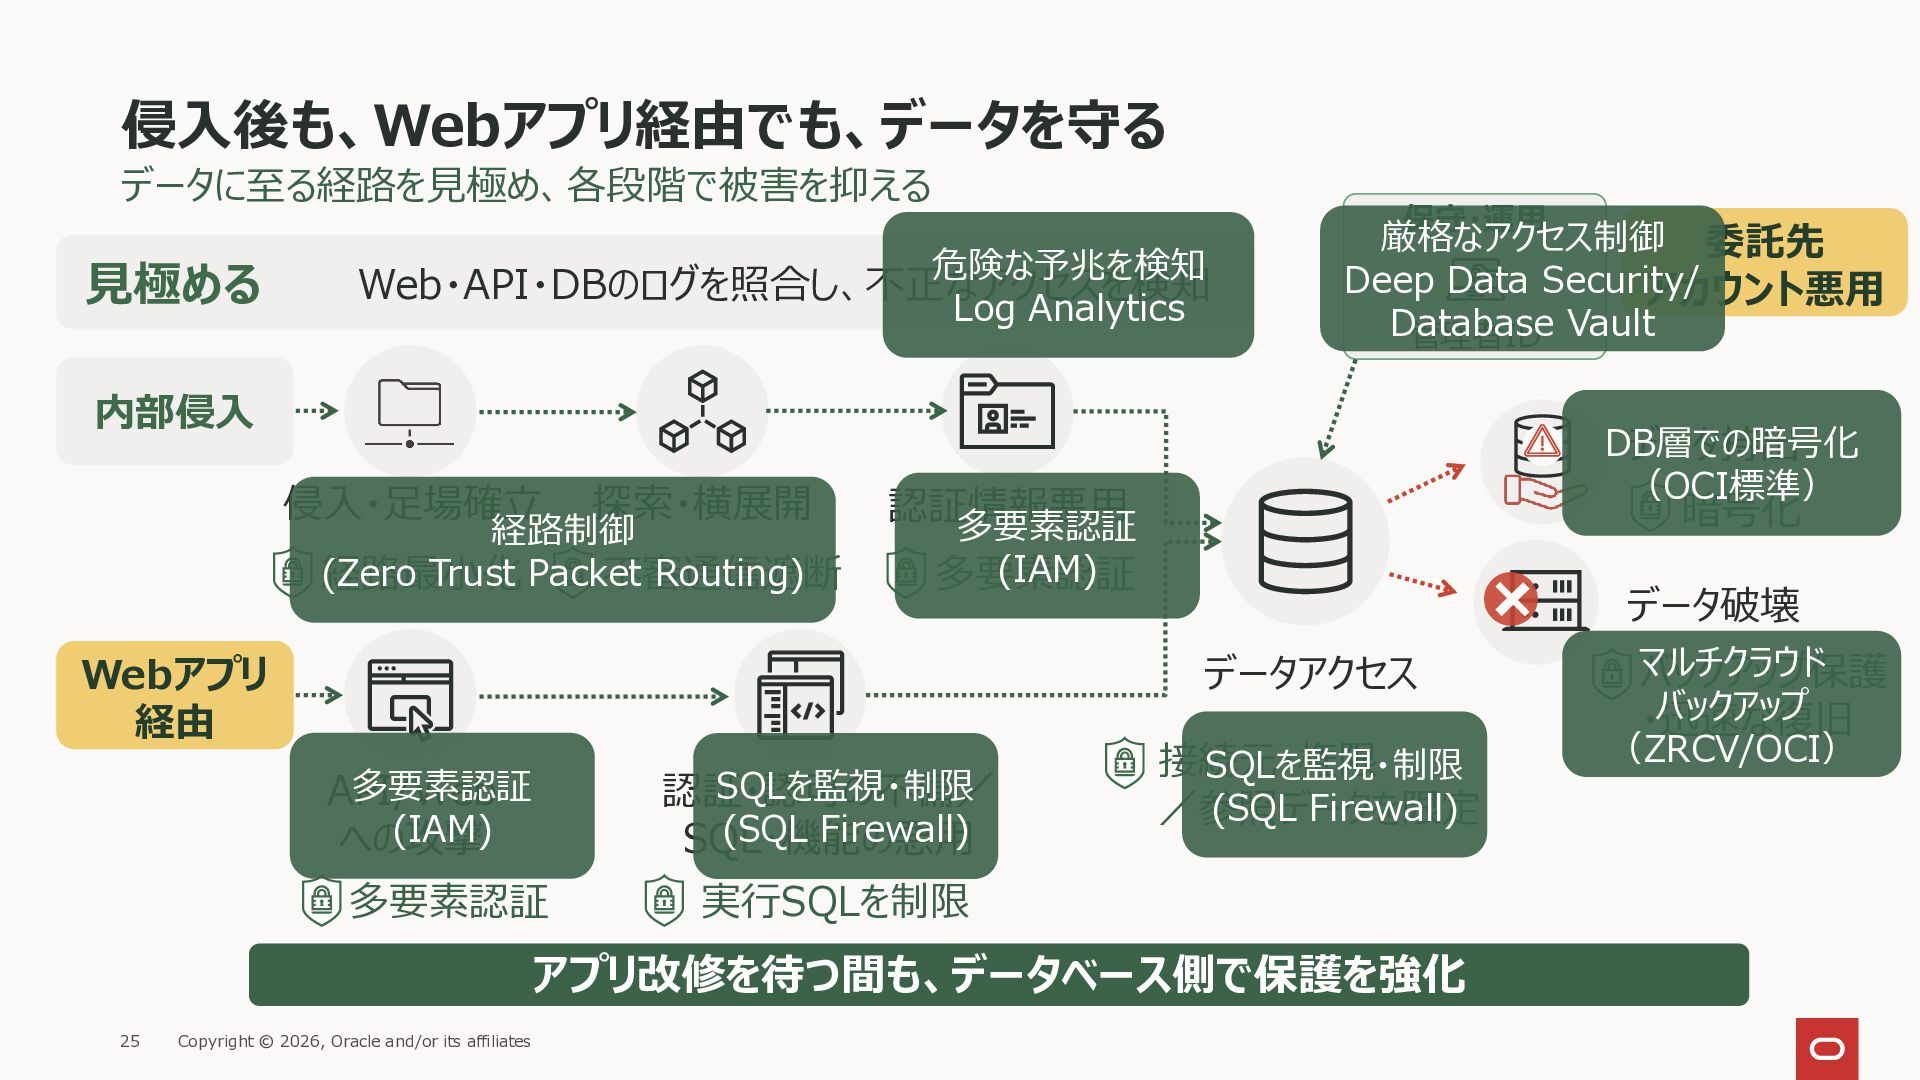
侵入後も、Webアプリ経由でも、データを守る データに至る経路を見極め、各段階で被害を抑える 見極める 保守・運用 危険な予兆を検知 Log Analytics Web・API・DBのログを照合し、不正なアクセスを検知 厳格なアクセス制御 委託先
Deep Data Security/ アカウント悪用 Database 管理者ID Vault 内部侵入 侵入・足場確立 探索・横展開 経路制御 (Zero Trust Packet Routing) 経路最小化 不審通信遮断 DB層での暗号化 データ持出 (OCI標準) 認証情報悪用 多要素認証 暗号化 (IAM) 多要素認証 データ破壊 データアクセス Webアプリ 経由 多要素認証 API/Web (IAM) への攻撃 SQLを監視・制限 認証・認可の不備/ (SQL Firewall) SQL・機能の悪用 多要素認証 実行SQLを制限 接続元・権限 SQLを監視・制限 (SQL Firewall) /参照データを限定 アプリ改修を待つ間も、データベース側で保護を強化 25 Copyright © 2026, Oracle and/or its affiliates マルチクラウド バックアップ保護 バックアップ ・迅速な復旧 (ZRCV/OCI) -
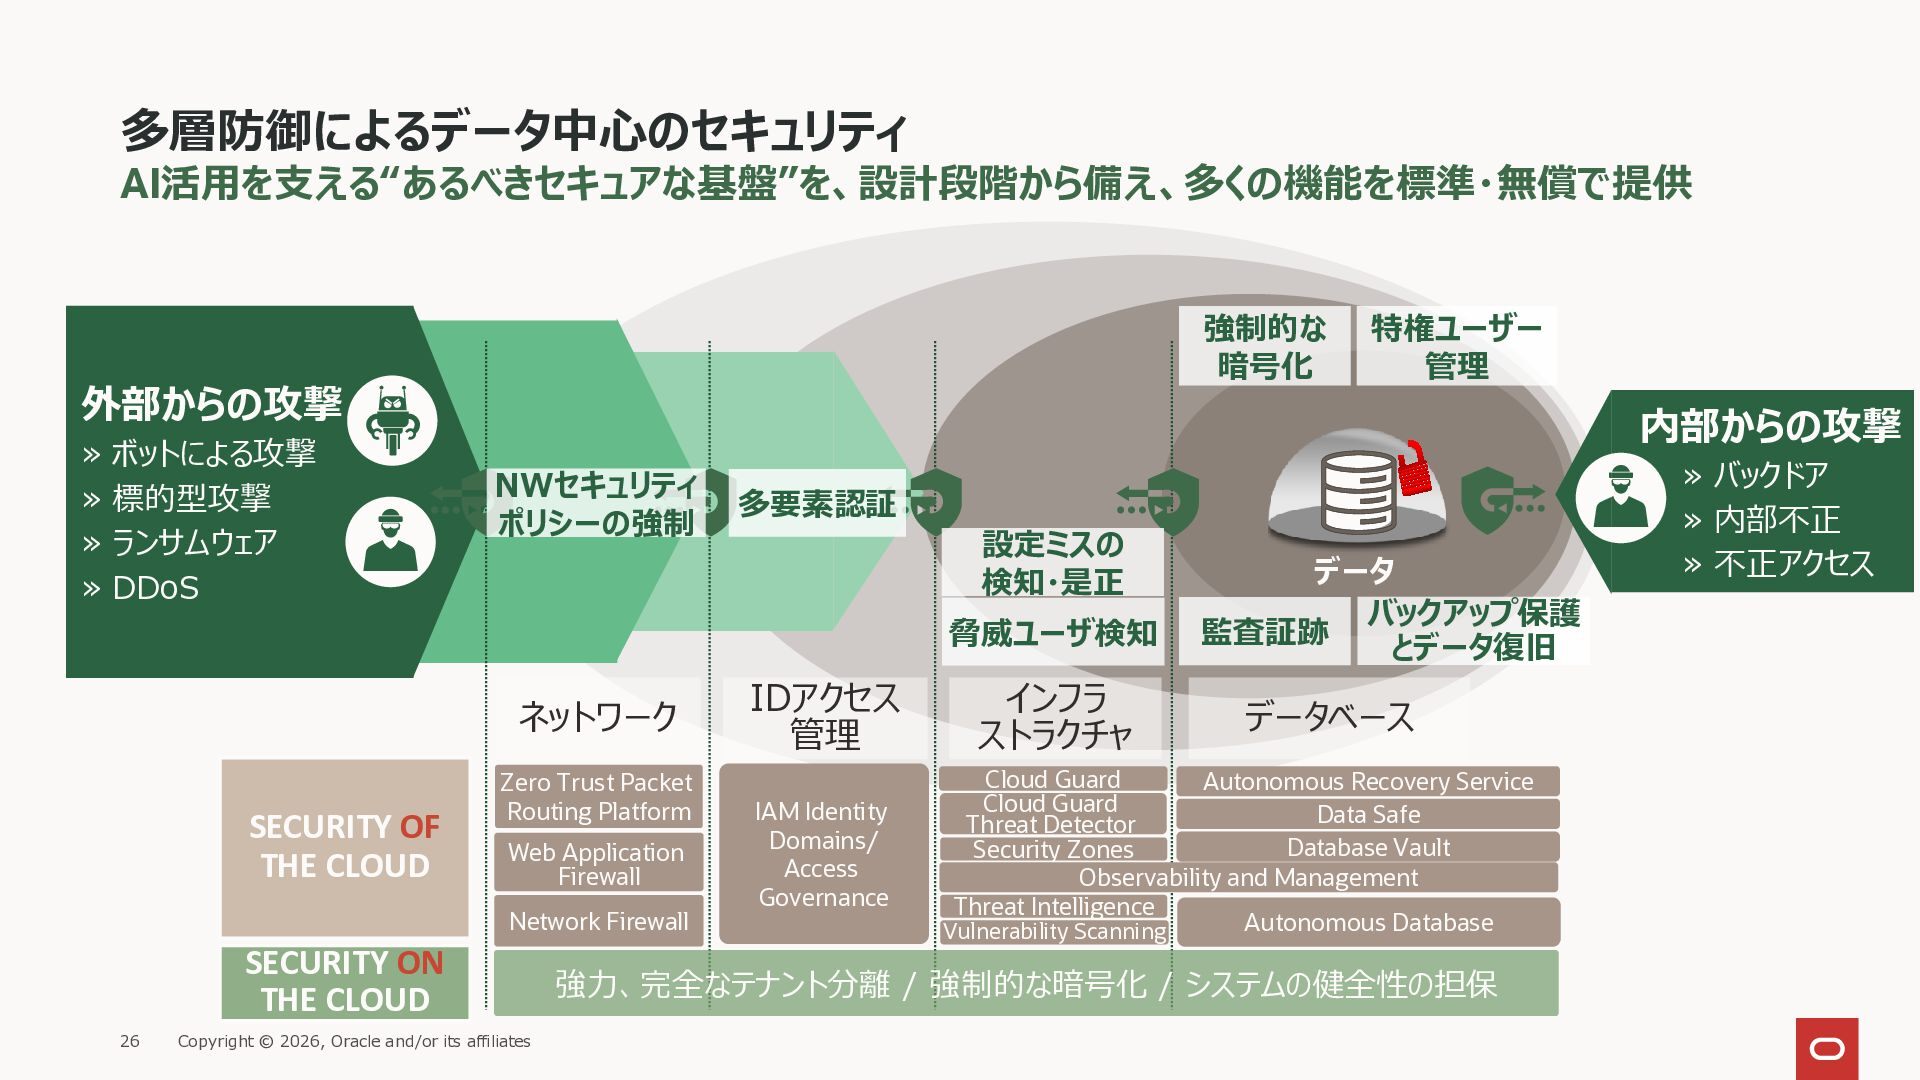
多層防御によるデータ中心のセキュリティ AI活用を支える“あるべきセキュアな基盤”を、設計段階から備え、多くの機能を標準・無償で提供 強制的な 暗号化 外部からの攻撃 » ボットによる攻撃 » 標的型攻撃 »
ランサムウェア » DDoS 内部からの攻撃 NWセキュリティ ポリシーの強制 多要素認証 設定ミスの 検知・是正 脅威ユーザ検知 ネットワーク SECURITY OF THE CLOUD Zero Trust Packet Routing Platform Web Application Firewall Network Firewall SECURITY ON THE CLOUD 26 特権ユーザー 管理 Copyright © 2026, Oracle and/or its affiliates IDアクセス 管理 IAM Identity Domains/ Access Governance インフラ ストラクチャ データ バックアップ保護 監査証跡 とデータ復旧 データベース Cloud Guard Autonomous Recovery Service Cloud Guard Data Safe Threat Detector Database Vault Security Zones Observability and Management Threat Intelligence Autonomous Database Vulnerability Scanning 強力、完全なテナント分離 / 強制的な暗号化 / システムの健全性の担保 » バックドア » 内部不正 » 不正アクセス -
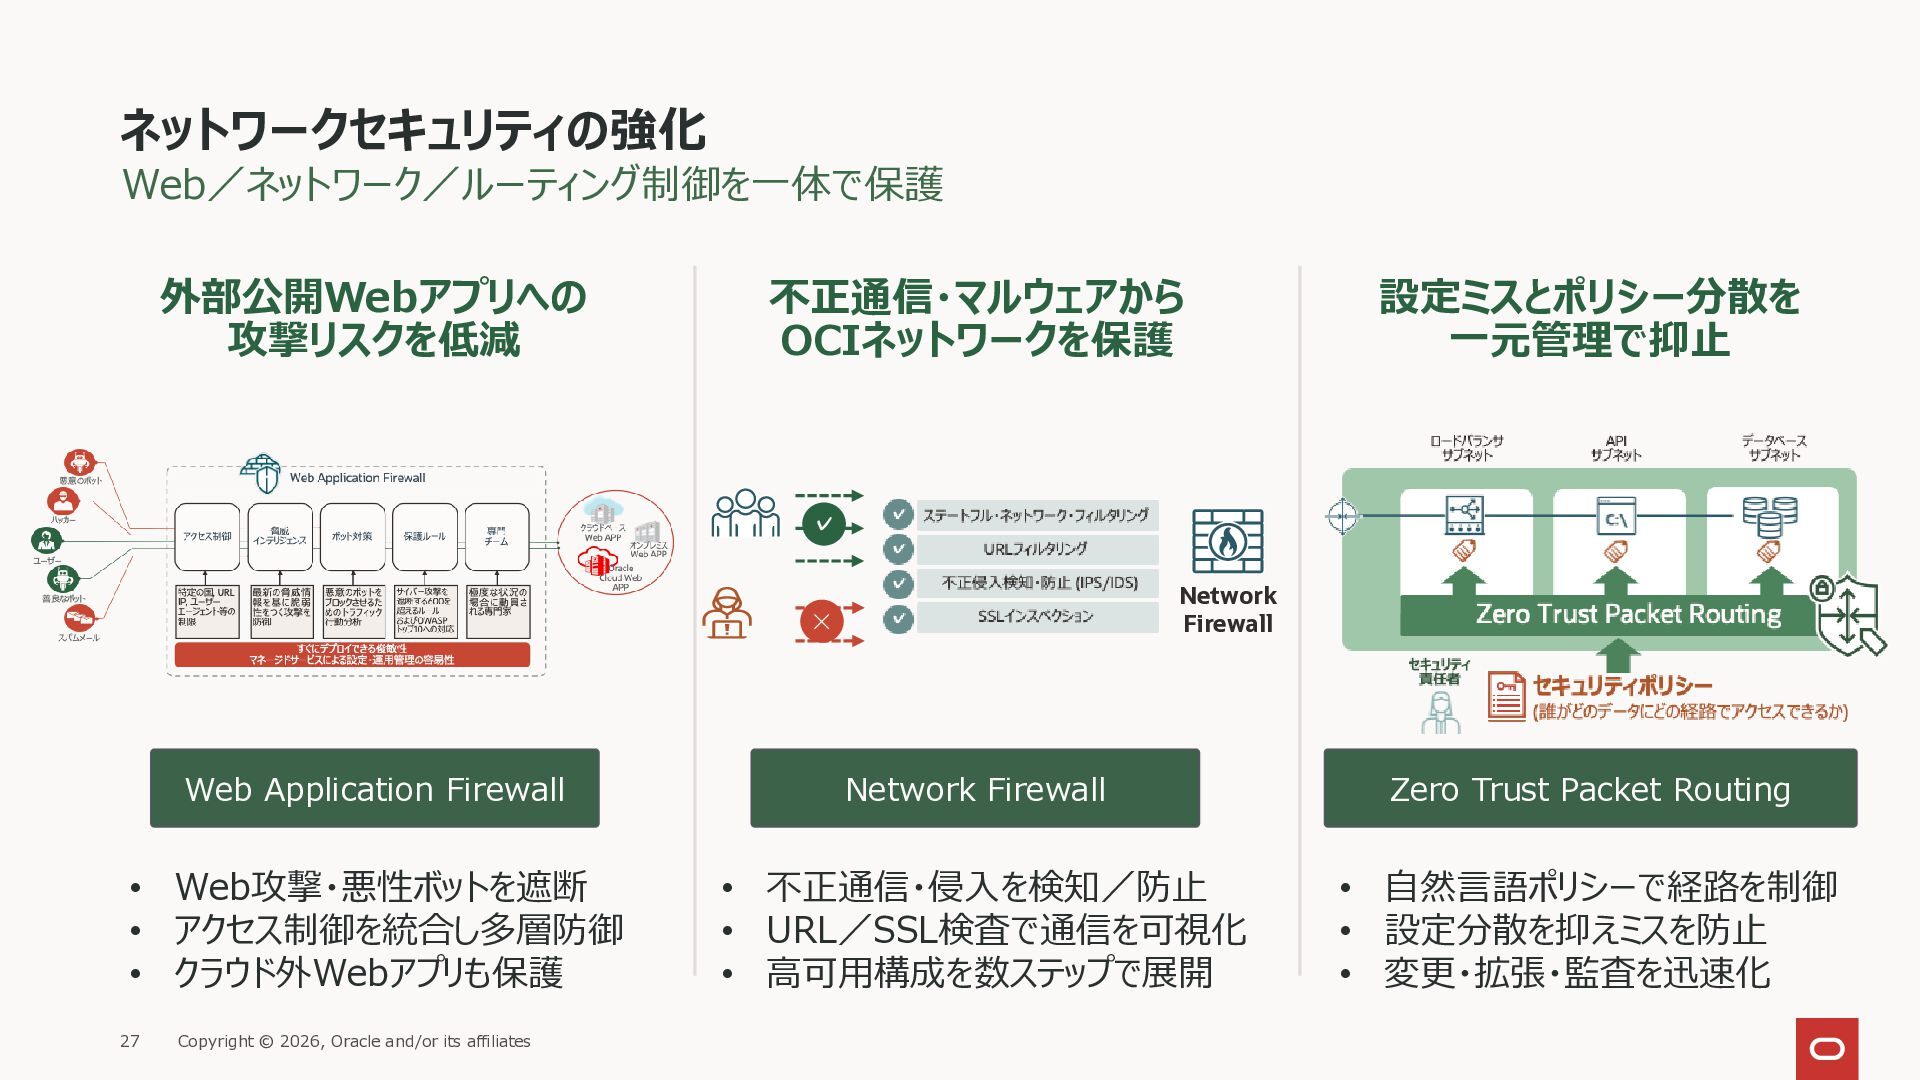
ネットワークセキュリティの強化 Web/ネットワーク/ルーティング制御を一体で保護 外部公開Webアプリへの 攻撃リスクを低減 不正通信・マルウェアから OCIネットワークを保護 設定ミスとポリシー分散を 一元管理で抑止 ✓ Network
Firewall ✕ Web Application Firewall Network Firewall Zero Trust Packet Routing • Web攻撃・悪性ボットを遮断 • アクセス制御を統合し多層防御 • クラウド外Webアプリも保護 • 不正通信・侵入を検知/防止 • URL/SSL検査で通信を可視化 • 高可用構成を数ステップで展開 • 自然言語ポリシーで経路を制御 • 設定分散を抑えミスを防止 • 変更・拡張・監査を迅速化 27 Copyright © 2026, Oracle and/or its affiliates -
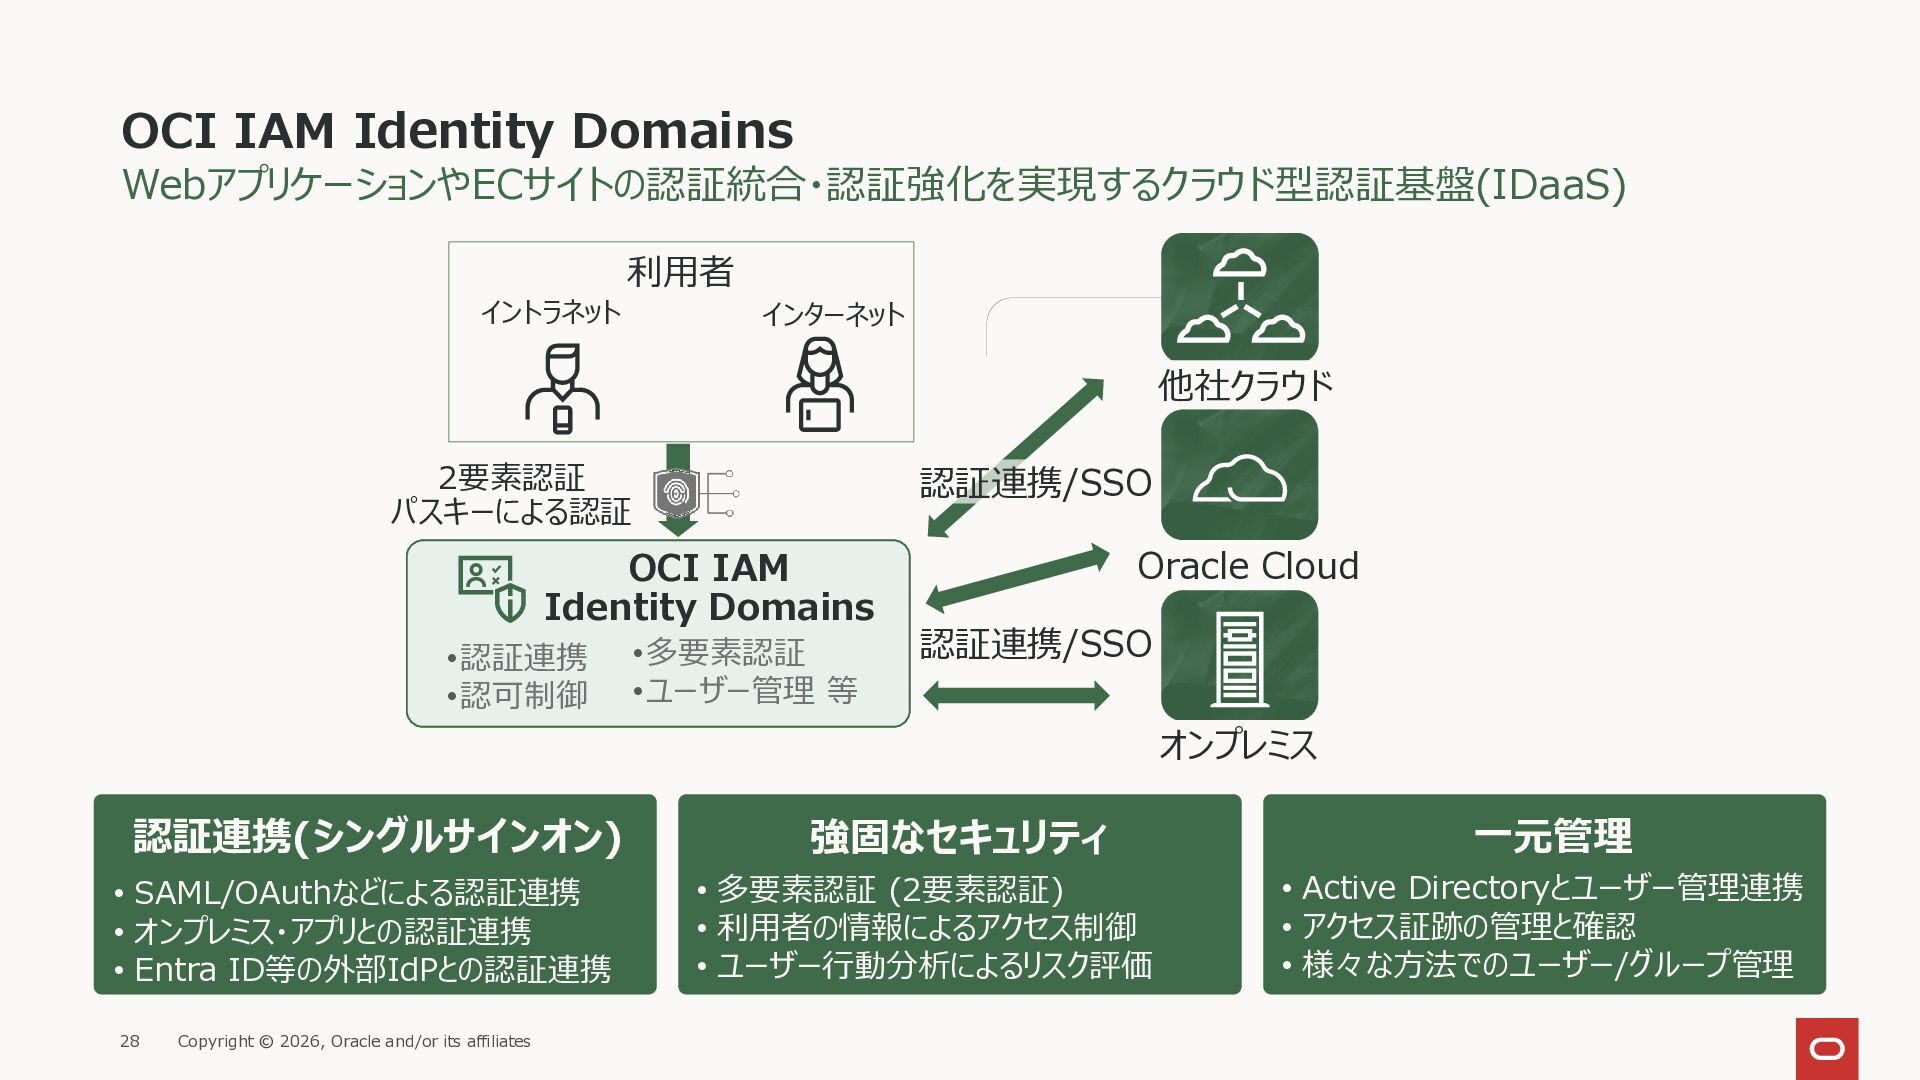
OCI IAM Identity Domains WebアプリケーションやECサイトの認証統合・認証強化を実現するクラウド型認証基盤(IDaaS) 利用者 イントラネット インターネット 他社クラウド 2要素認証
パスキーによる認証 認証連携/SSO OCI IAM Identity Domains •認証連携 •認可制御 •多要素認証 •ユーザー管理 等 Oracle Cloud 認証連携/SSO オンプレミス 認証連携(シングルサインオン) • SAML/OAuthなどによる認証連携 • オンプレミス・アプリとの認証連携 • Entra ID等の外部IdPとの認証連携 28 Copyright © 2026, Oracle and/or its affiliates 強固なセキュリティ • 多要素認証 (2要素認証) • 利用者の情報によるアクセス制御 • ユーザー行動分析によるリスク評価 一元管理 • Active Directoryとユーザー管理連携 • アクセス証跡の管理と確認 • 様々な方法でのユーザー/グループ管理 -
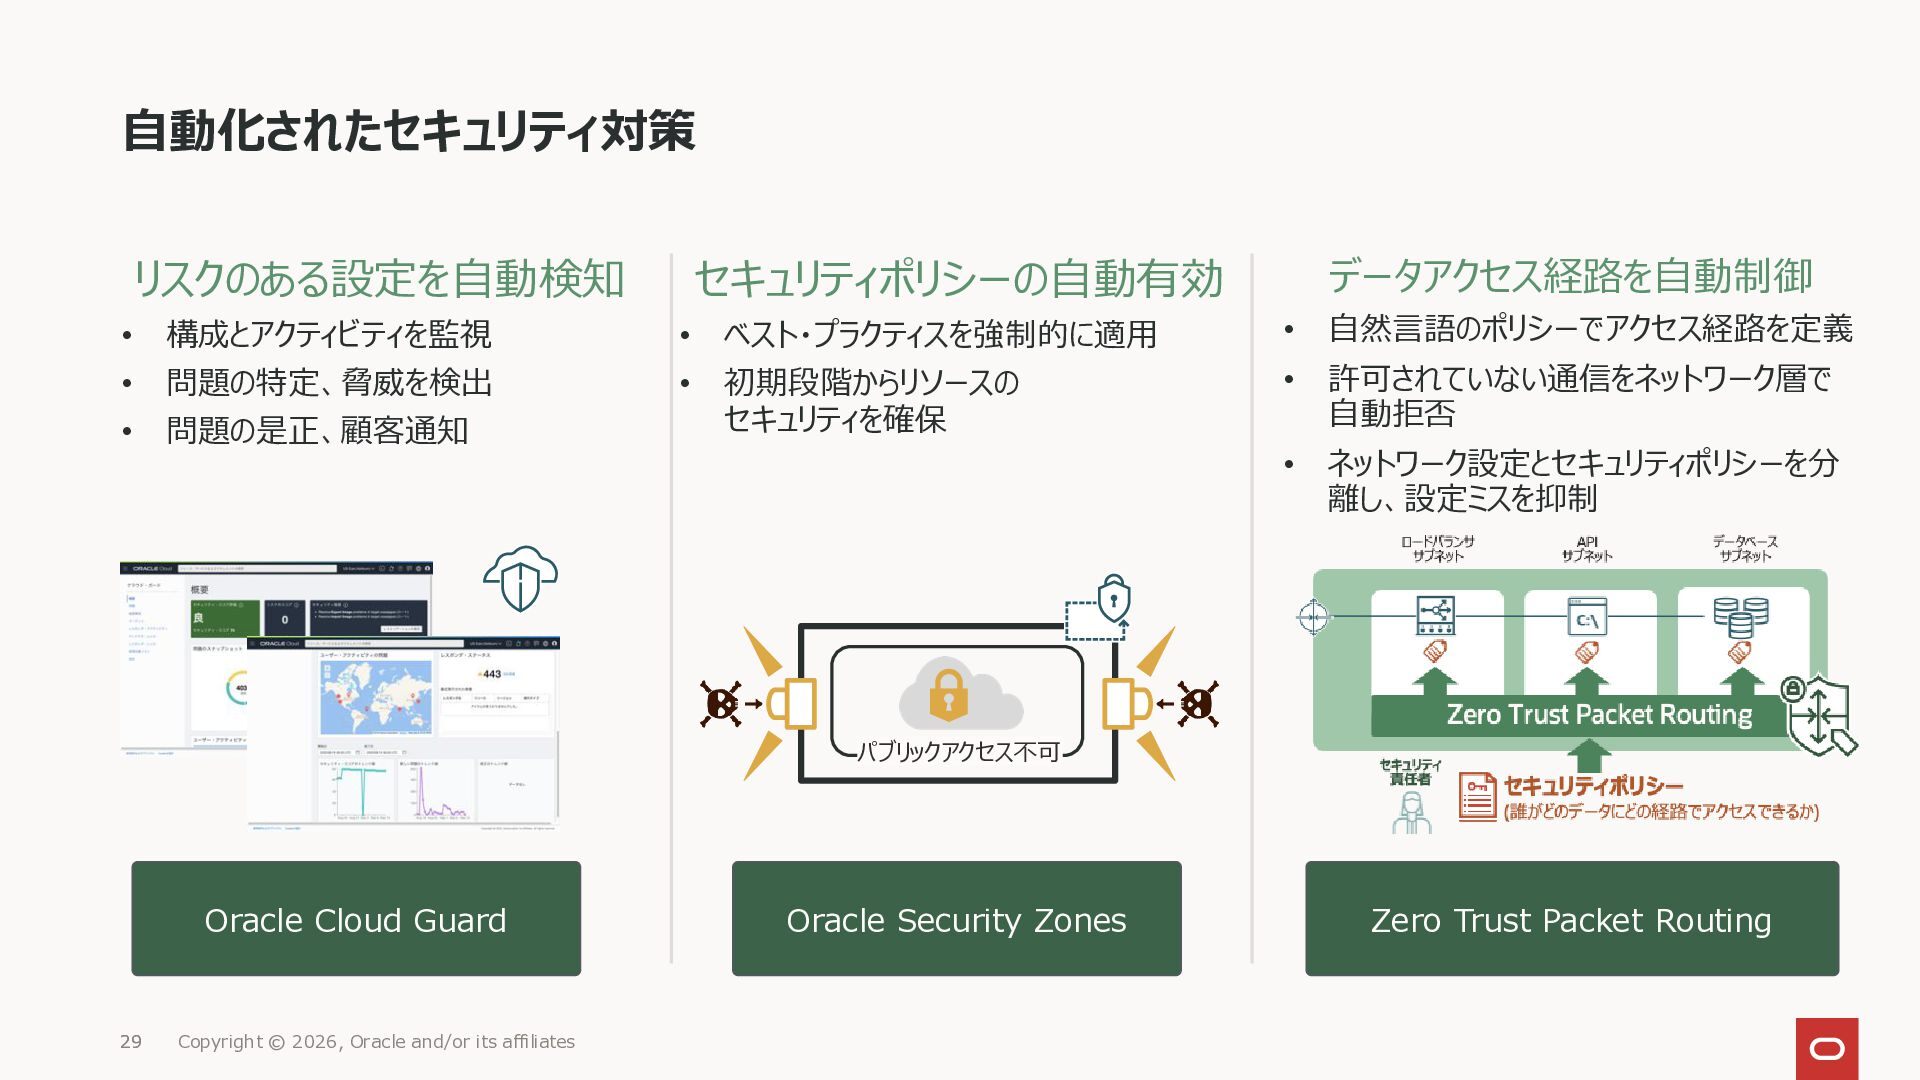
自動化されたセキュリティ対策 リスクのある設定を自動検知 セキュリティポリシーの自動有効 データアクセス経路を自動制御 • 構成とアクティビティを監視 • ベスト・プラクティスを強制的に適用 • 自然言語のポリシーでアクセス経路を定義
• • 問題の特定、脅威を検出 問題の是正、顧客通知 • 初期段階からリソースの セキュリティを確保 • 許可されていない通信をネットワーク層で 自動拒否 • ネットワーク設定とセキュリティポリシーを分 離し、設定ミスを抑制 パブリックアクセス不可 Oracle Cloud Guard 29 Copyright © 2026, Oracle and/or its affiliates Oracle Security Zones Zero Trust Packet Routing -
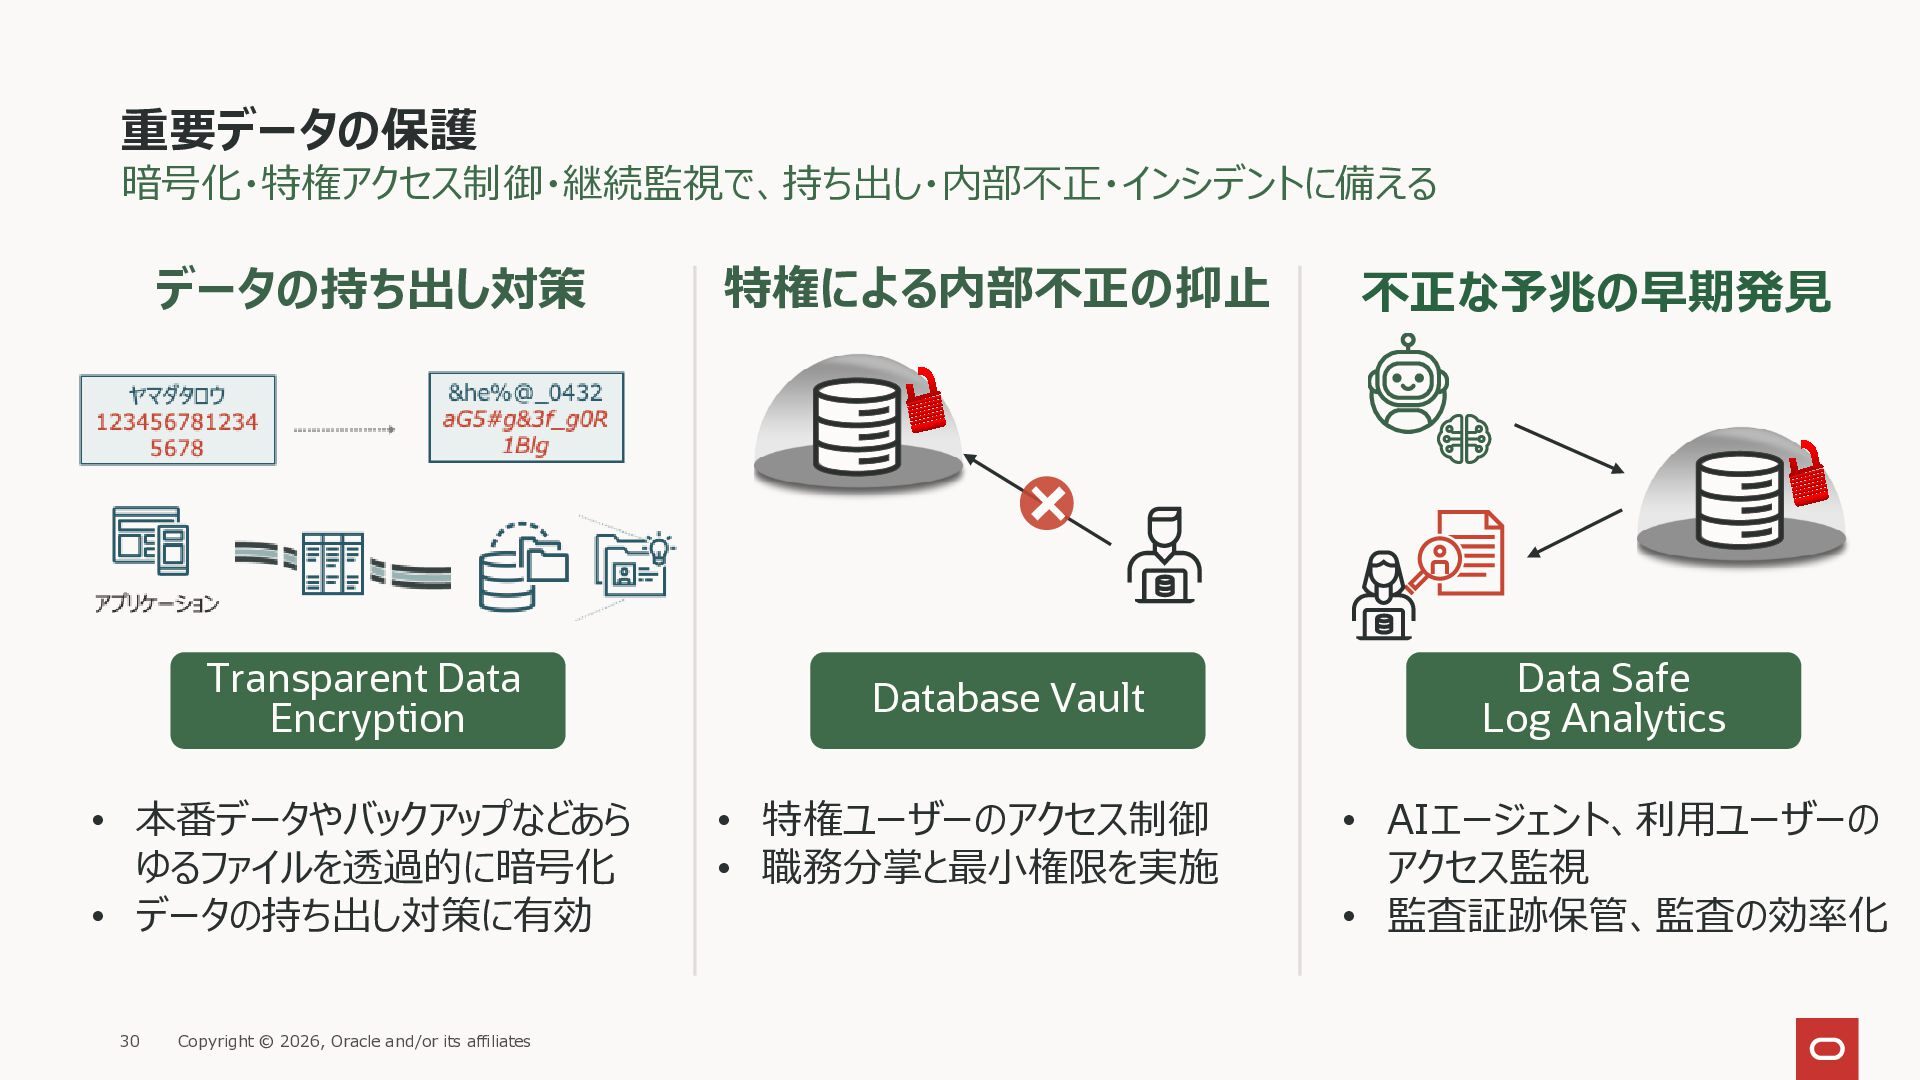
重要データの保護 暗号化・特権アクセス制御・継続監視で、持ち出し・内部不正・インシデントに備える データの持ち出し対策 特権による内部不正の抑止 不正な予兆の早期発見 Transparent Data Encryption Database Vault
Data Safe Log Analytics • 本番データやバックアップなどあら ゆるファイルを透過的に暗号化 • データの持ち出し対策に有効 30 Copyright © 2026, Oracle and/or its affiliates • 特権ユーザーのアクセス制御 • 職務分掌と最小権限を実施 • AIエージェント、利用ユーザーの アクセス監視 • 監査証跡保管、監査の効率化 -
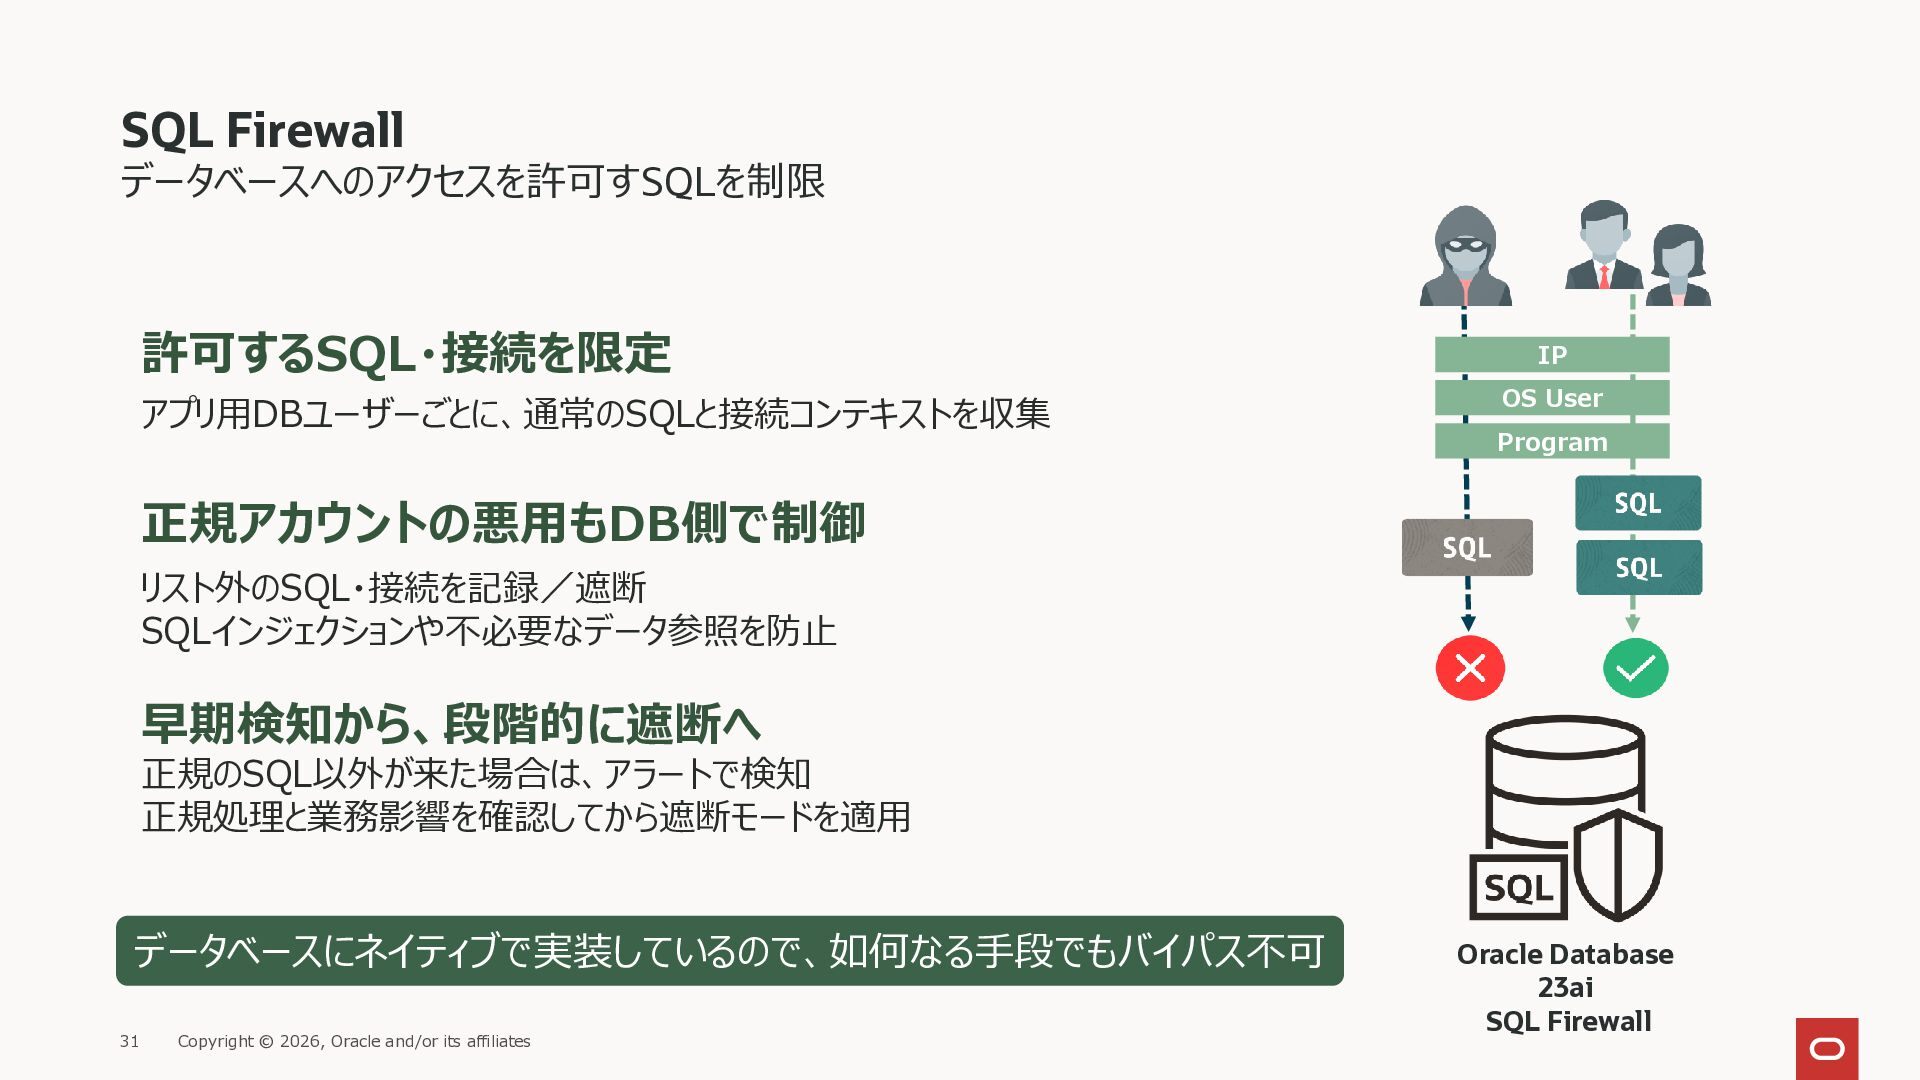
SQL Firewall データベースへのアクセスを許可すSQLを制限 許可するSQL・接続を限定 アプリ用DBユーザーごとに、通常のSQLと接続コンテキストを収集 IP OS User Program 正規アカウントの悪用もDB側で制御
リスト外のSQL・接続を記録/遮断 SQLインジェクションや不必要なデータ参照を防止 早期検知から、段階的に遮断へ 正規のSQL以外が来た場合は、アラートで検知 正規処理と業務影響を確認してから遮断モードを適用 データベースにネイティブで実装しているので、如何なる手段でもバイパス不可 31 Copyright © 2026, Oracle and/or its affiliates Oracle Database 23ai SQL Firewall -
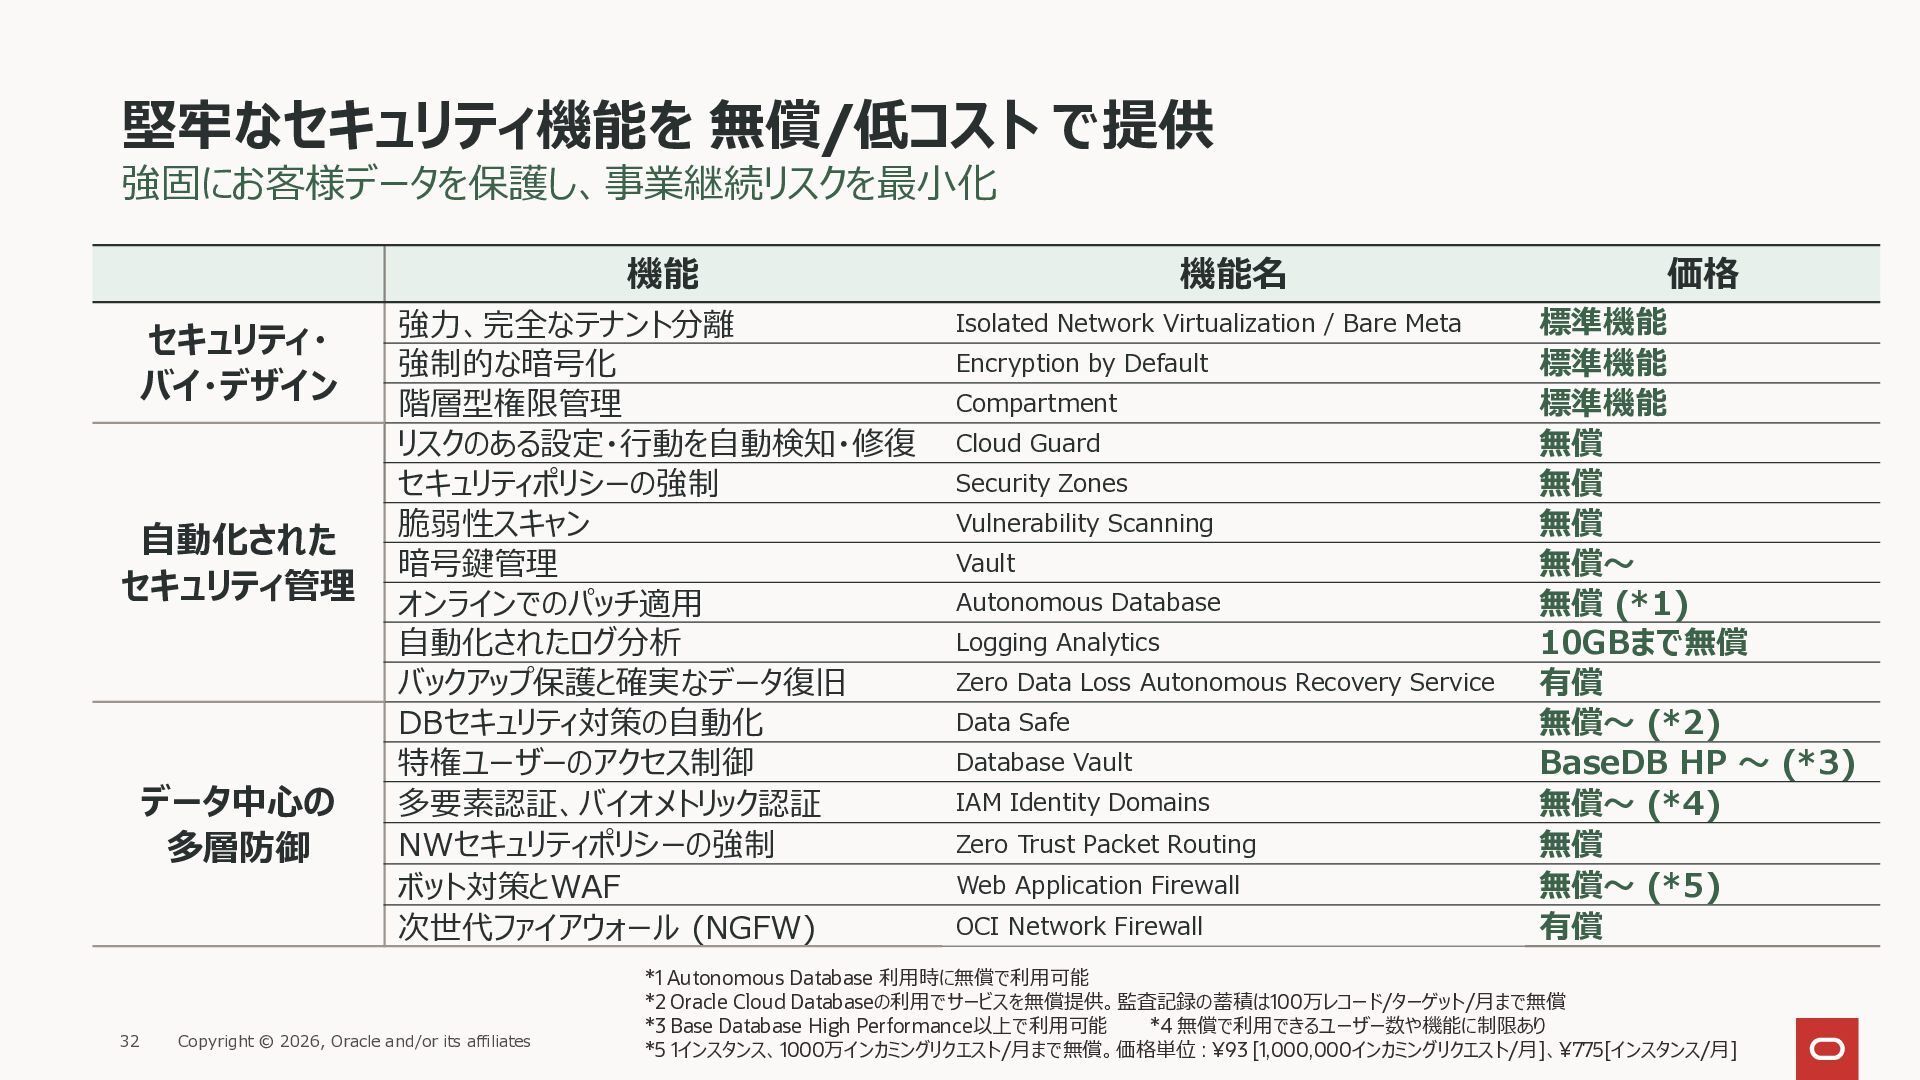
堅牢なセキュリティ機能を 無償/低コスト で提供 強固にお客様データを保護し、事業継続リスクを最小化 機能 セキュリティ・ バイ・デザイン 自動化された セキュリティ管理 データ中心の
多層防御 32 強力、完全なテナント分離 強制的な暗号化 階層型権限管理 リスクのある設定・行動を自動検知・修復 セキュリティポリシーの強制 脆弱性スキャン 暗号鍵管理 オンラインでのパッチ適用 自動化されたログ分析 バックアップ保護と確実なデータ復旧 DBセキュリティ対策の自動化 特権ユーザーのアクセス制御 多要素認証、バイオメトリック認証 NWセキュリティポリシーの強制 ボット対策とWAF 次世代ファイアウォール (NGFW) Copyright © 2026, Oracle and/or its affiliates 機能名 Isolated Network Virtualization / Bare Meta Encryption by Default Compartment Cloud Guard Security Zones Vulnerability Scanning Vault Autonomous Database Logging Analytics Zero Data Loss Autonomous Recovery Service Data Safe Database Vault IAM Identity Domains Zero Trust Packet Routing Web Application Firewall OCI Network Firewall 価格 標準機能 標準機能 標準機能 無償 無償 無償 無償〜 無償 (*1) 10GBまで無償 有償 無償〜 (*2) BaseDB HP ~ (*3) 無償〜 (*4) 無償 無償〜 (*5) 有償 *1 Autonomous Database 利用時に無償で利用可能 *2 Oracle Cloud Databaseの利用でサービスを無償提供。監査記録の蓄積は100万レコード/ターゲット/月まで無償 *3 Base Database High Performance以上で利用可能 *4 無償で利用できるユーザー数や機能に制限あり *5 1インスタンス、1000万インカミングリクエスト/月まで無償。価格単位 : ¥93 [1,000,000インカミングリクエスト/月]、¥775[インスタンス/月] -
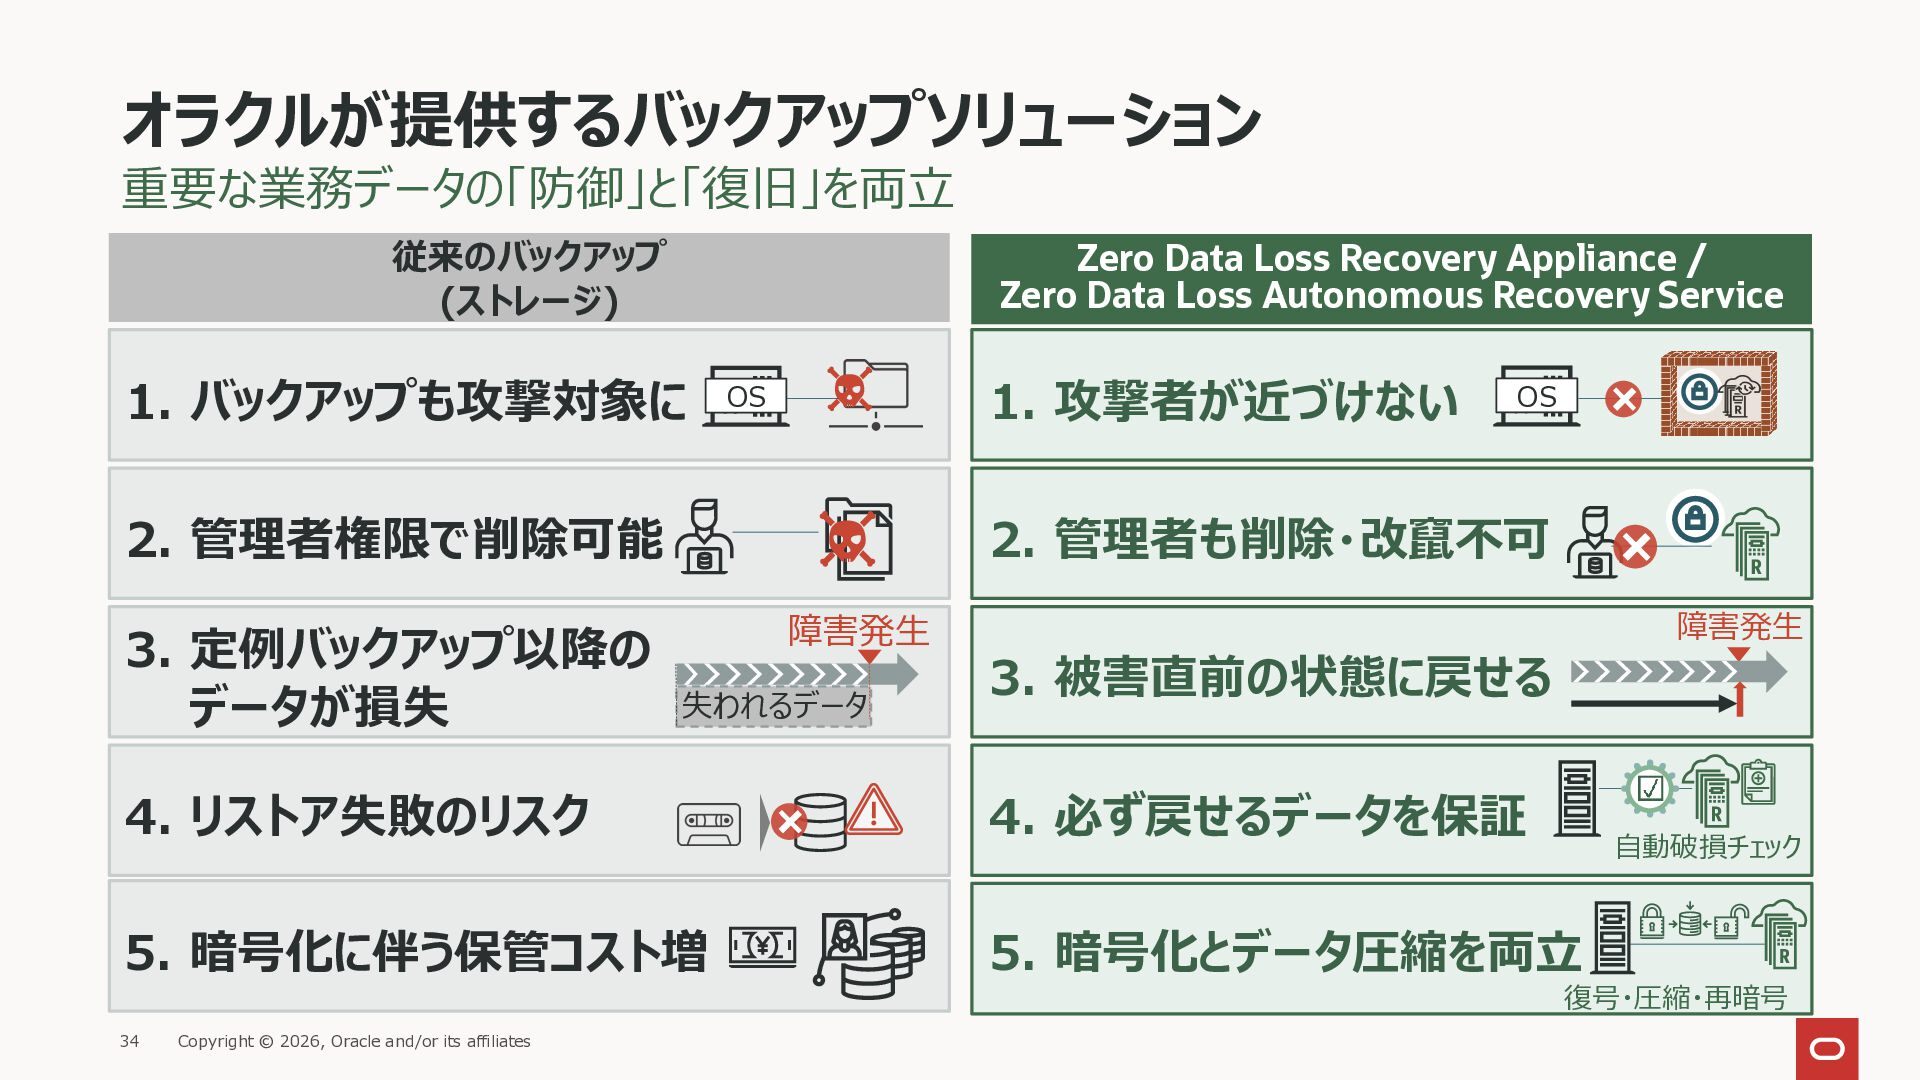
オラクルが提供するバックアップソリューション 重要な業務データの「防御」と「復旧」を両立 従来のバックアップ (ストレージ) 1. バックアップも攻撃対象に Zero Data Loss Recovery
Appliance / Zero Data Loss Autonomous Recovery Service 1. 攻撃者が近づけない OS 2. 管理者権限で削除可能 OS 2. 管理者も削除・改竄不可 障害発生 障害発生 3. 定例バックアップ以降の 失われるデータ データが損失 3. 被害直前の状態に戻せる 4. リストア失敗のリスク 4. 必ず戻せるデータを保証 5. 暗号化に伴う保管コスト増 5. 暗号化とデータ圧縮を両立 自動破損チェック 復号・圧縮・再暗号 34 Copyright © 2026, Oracle and/or its affiliates -
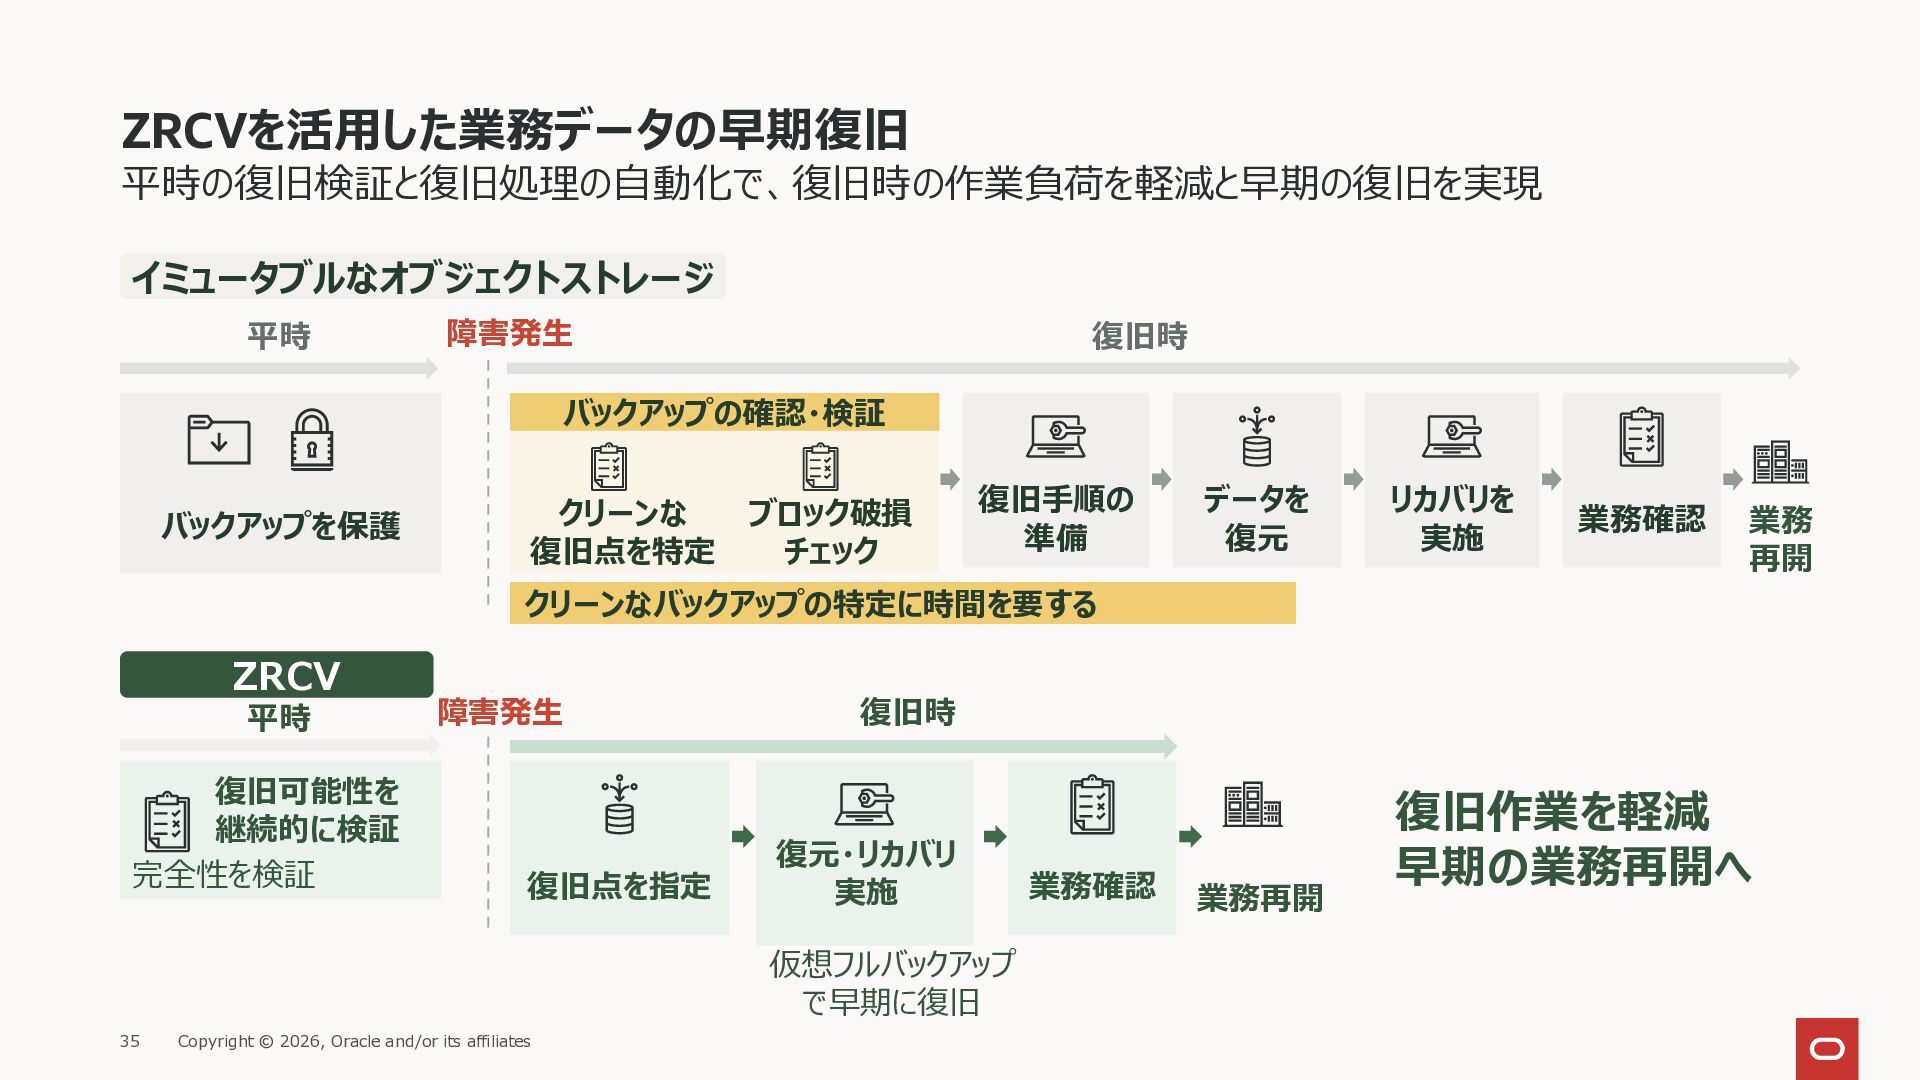
ZRCVを活用した業務データの早期復旧 平時の復旧検証と復旧処理の自動化で、復旧時の作業負荷を軽減と早期の復旧を実現 イミュータブルなオブジェクトストレージ 平時 障害発生 復旧時 バックアップの確認・検証 バックアップを保護 クリーンな 復旧点を特定
ブロック破損 チェック 復旧手順の 準備 データを 復元 リカバリを 実施 業務確認 業務 再開 クリーンなバックアップの特定に時間を要する ZRCV 平時 復旧可能性を 継続的に検証 完全性を検証 障害発生 復旧点を指定 復旧時 復元・リカバリ 実施 仮想フルバックアップ で早期に復旧 35 Copyright © 2026, Oracle and/or its affiliates 業務確認 業務再開 復旧作業を軽減 早期の業務再開へ -
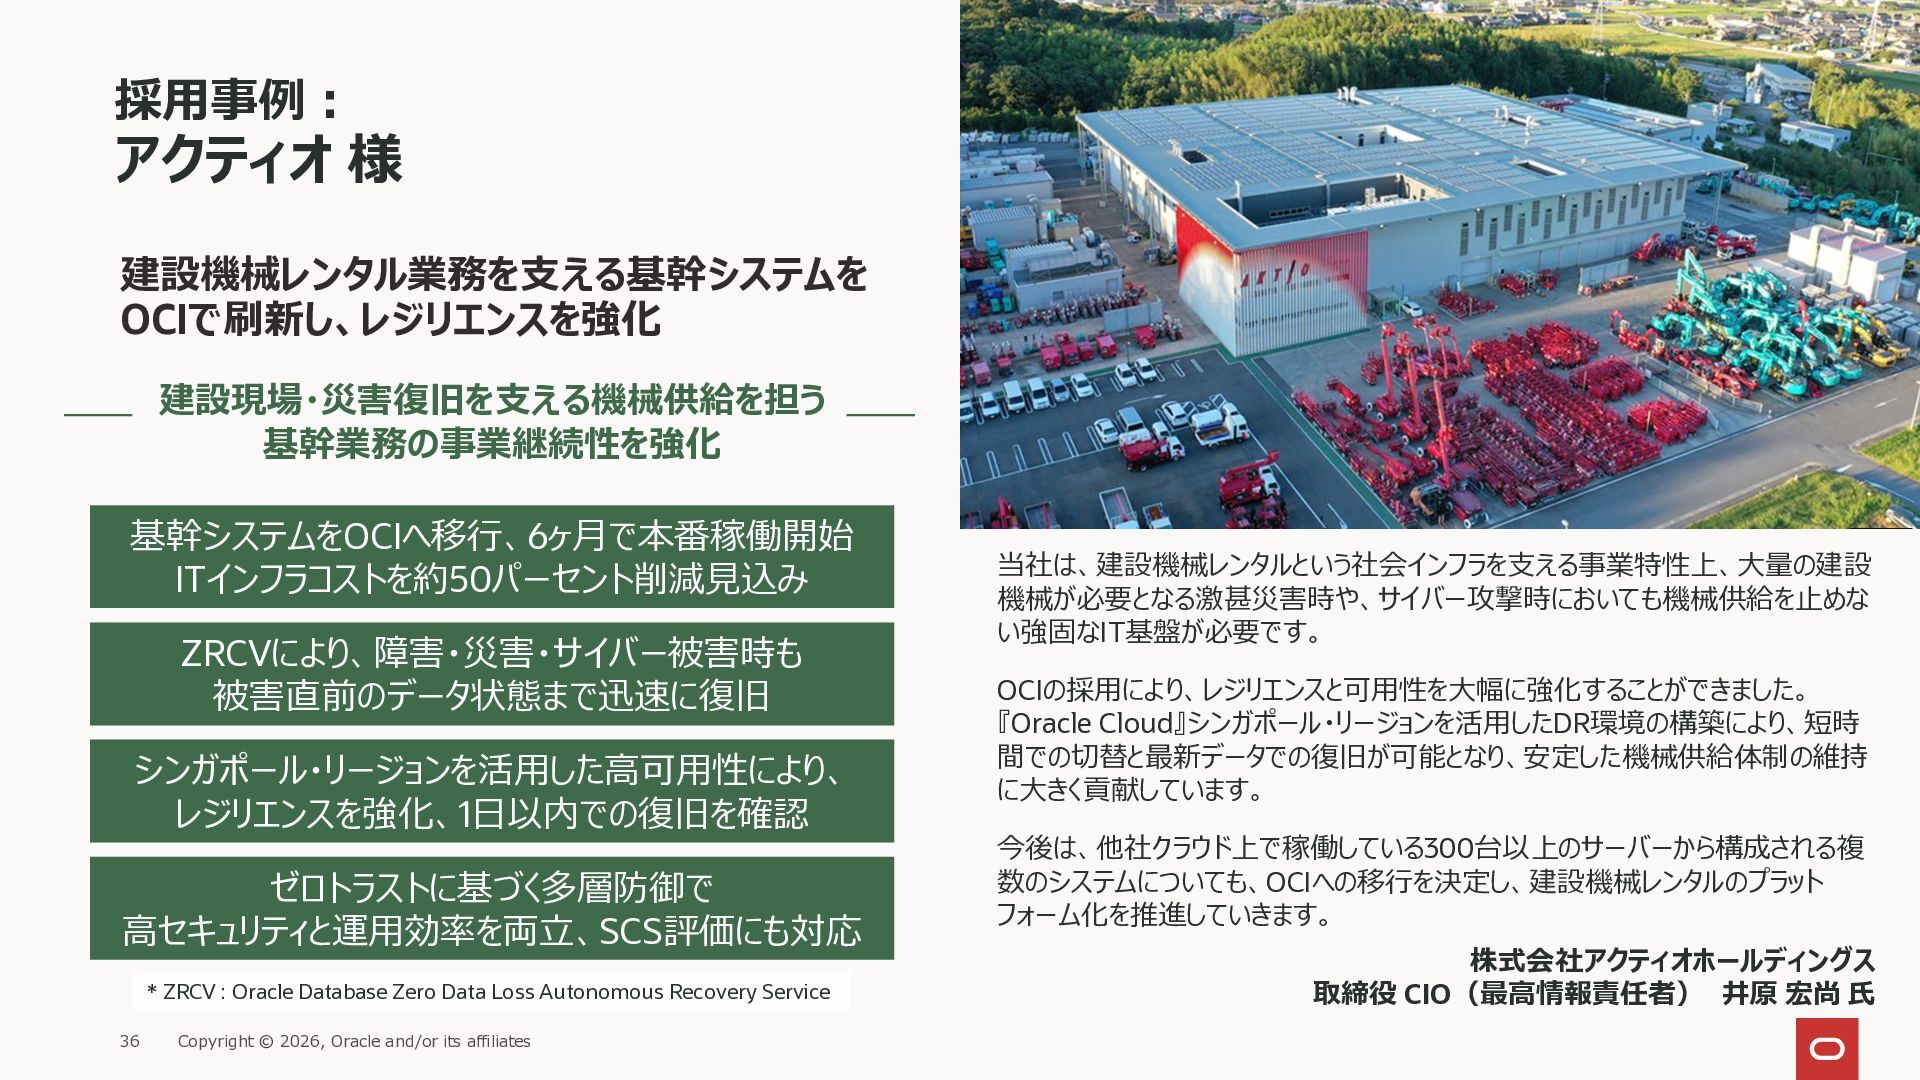
採用事例: アクティオ 様 建設機械レンタル業務を支える基幹システムを OCIで刷新し、レジリエンスを強化 建設現場・災害復旧を支える機械供給を担う 基幹業務の事業継続性を強化 基幹システムをOCIへ移行、6ヶ月で本番稼働開始 ITインフラコストを約50パーセント削減見込み ZRCVにより、障害・災害・サイバー被害時も
被害直前のデータ状態まで迅速に復旧 シンガポール・リージョンを活用した高可用性により、 レジリエンスを強化、1日以内での復旧を確認 ゼロトラストに基づく多層防御で 高セキュリティと運用効率を両立、SCS評価にも対応 * ZRCV : Oracle Database Zero Data Loss Autonomous Recovery Service 36 Copyright © 2026, Oracle and/or its affiliates 当社は、建設機械レンタルという社会インフラを支える事業特性上、大量の建設 機械が必要となる激甚災害時や、サイバー攻撃時においても機械供給を止めな い強固なIT基盤が必要です。 OCIの採用により、レジリエンスと可用性を大幅に強化することができました。 『Oracle Cloud』シンガポール・リージョンを活用したDR環境の構築により、短時 間での切替と最新データでの復旧が可能となり、安定した機械供給体制の維持 に大きく貢献しています。 今後は、他社クラウド上で稼働している300台以上のサーバーから構成される複 数のシステムについても、OCIへの移行を決定し、建設機械レンタルのプラット フォーム化を推進していきます。 株式会社アクティオホールディングス 取締役 CIO(最高情報責任者) 井原 宏尚 氏 -
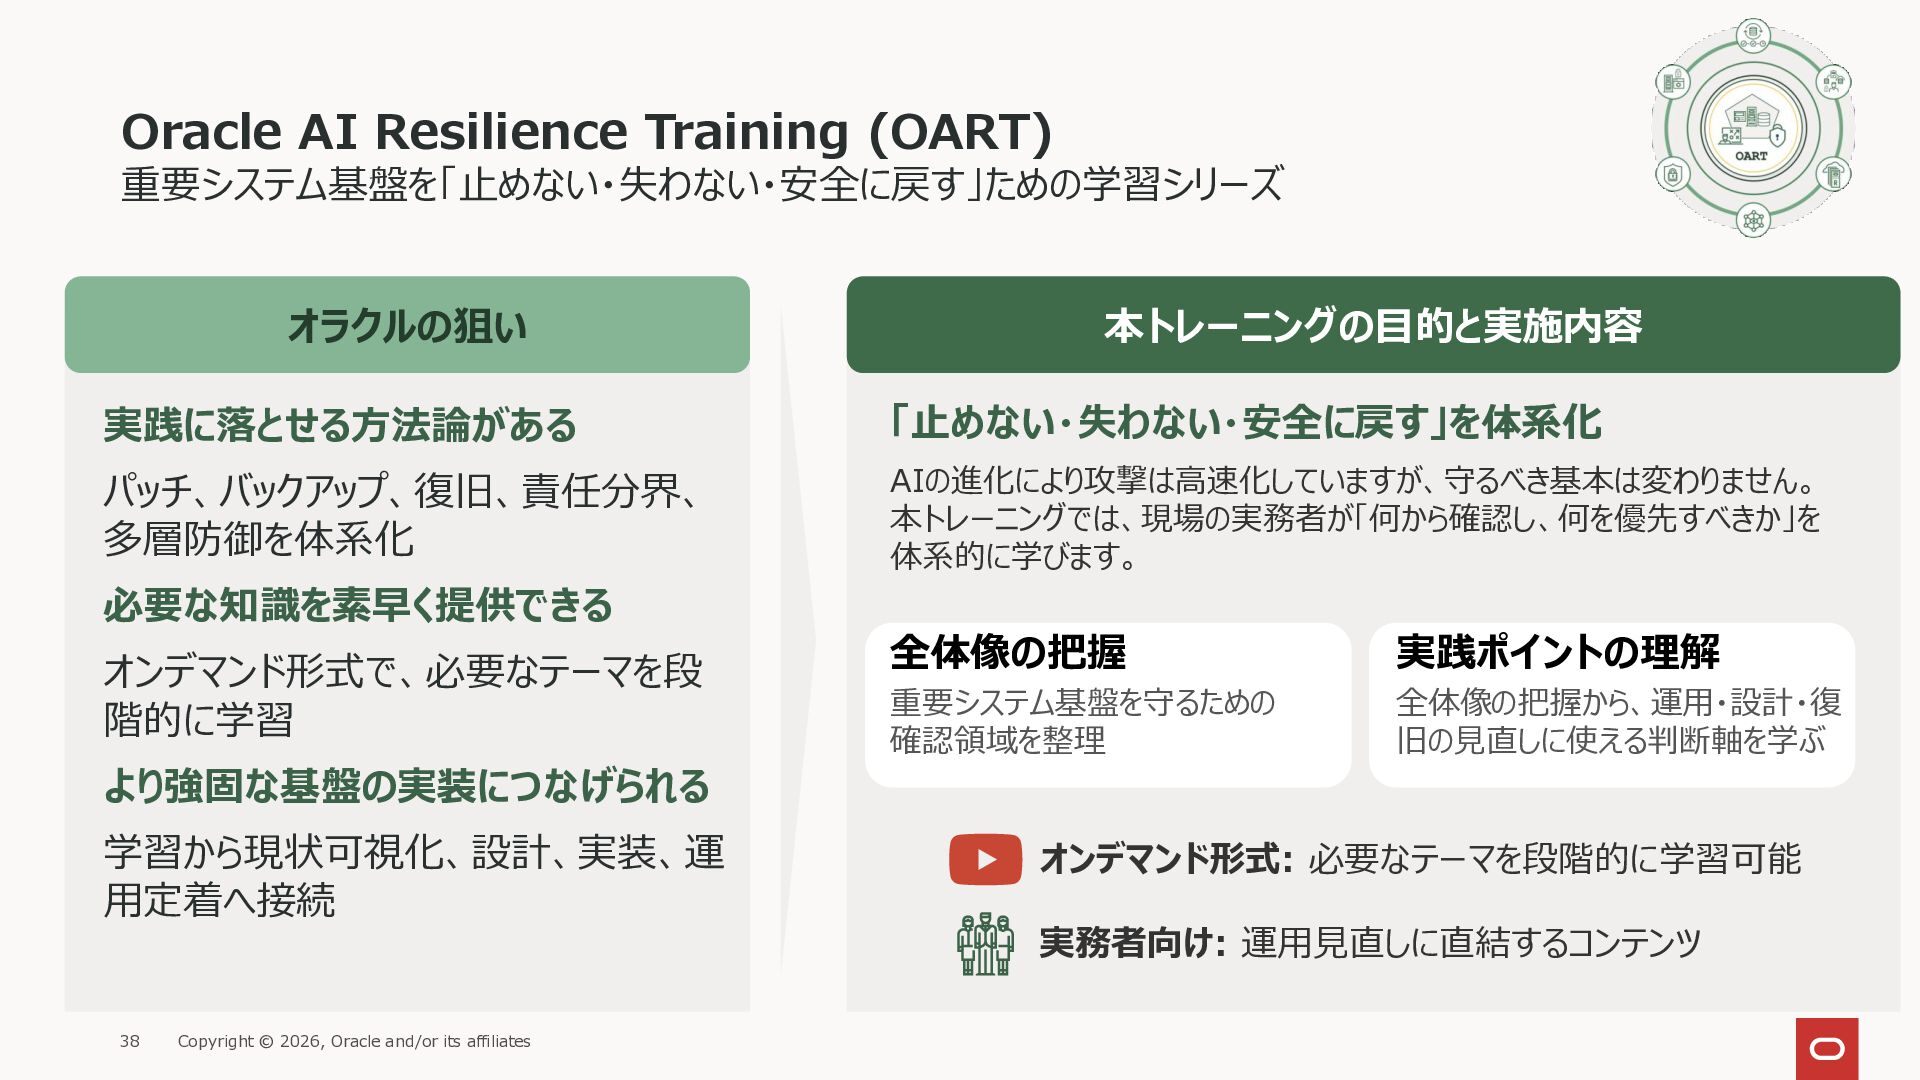
Oracle AI Resilience Training (OART) 重要システム基盤を「止めない・失わない・安全に戻す」ための学習シリーズ オラクルの狙い 本トレーニングの目的と実施内容 実践に落とせる方法論がある 「止めない・失わない・安全に戻す」を体系化
パッチ、バックアップ、復旧、責任分界、 多層防御を体系化 AIの進化により攻撃は高速化していますが、守るべき基本は変わりません。 本トレーニングでは、現場の実務者が「何から確認し、何を優先すべきか」を 体系的に学びます。 必要な知識を素早く提供できる オンデマンド形式で、必要なテーマを段 階的に学習 全体像の把握 実践ポイントの理解 重要システム基盤を守るための 確認領域を整理 全体像の把握から、運用・設計・復 旧の見直しに使える判断軸を学ぶ より強固な基盤の実装につなげられる 学習から現状可視化、設計、実装、運 用定着へ接続 38 Copyright © 2026, Oracle and/or its affiliates オンデマンド形式: 必要なテーマを段階的に学習可能 実務者向け: 運用見直しに直結するコンテンツ -
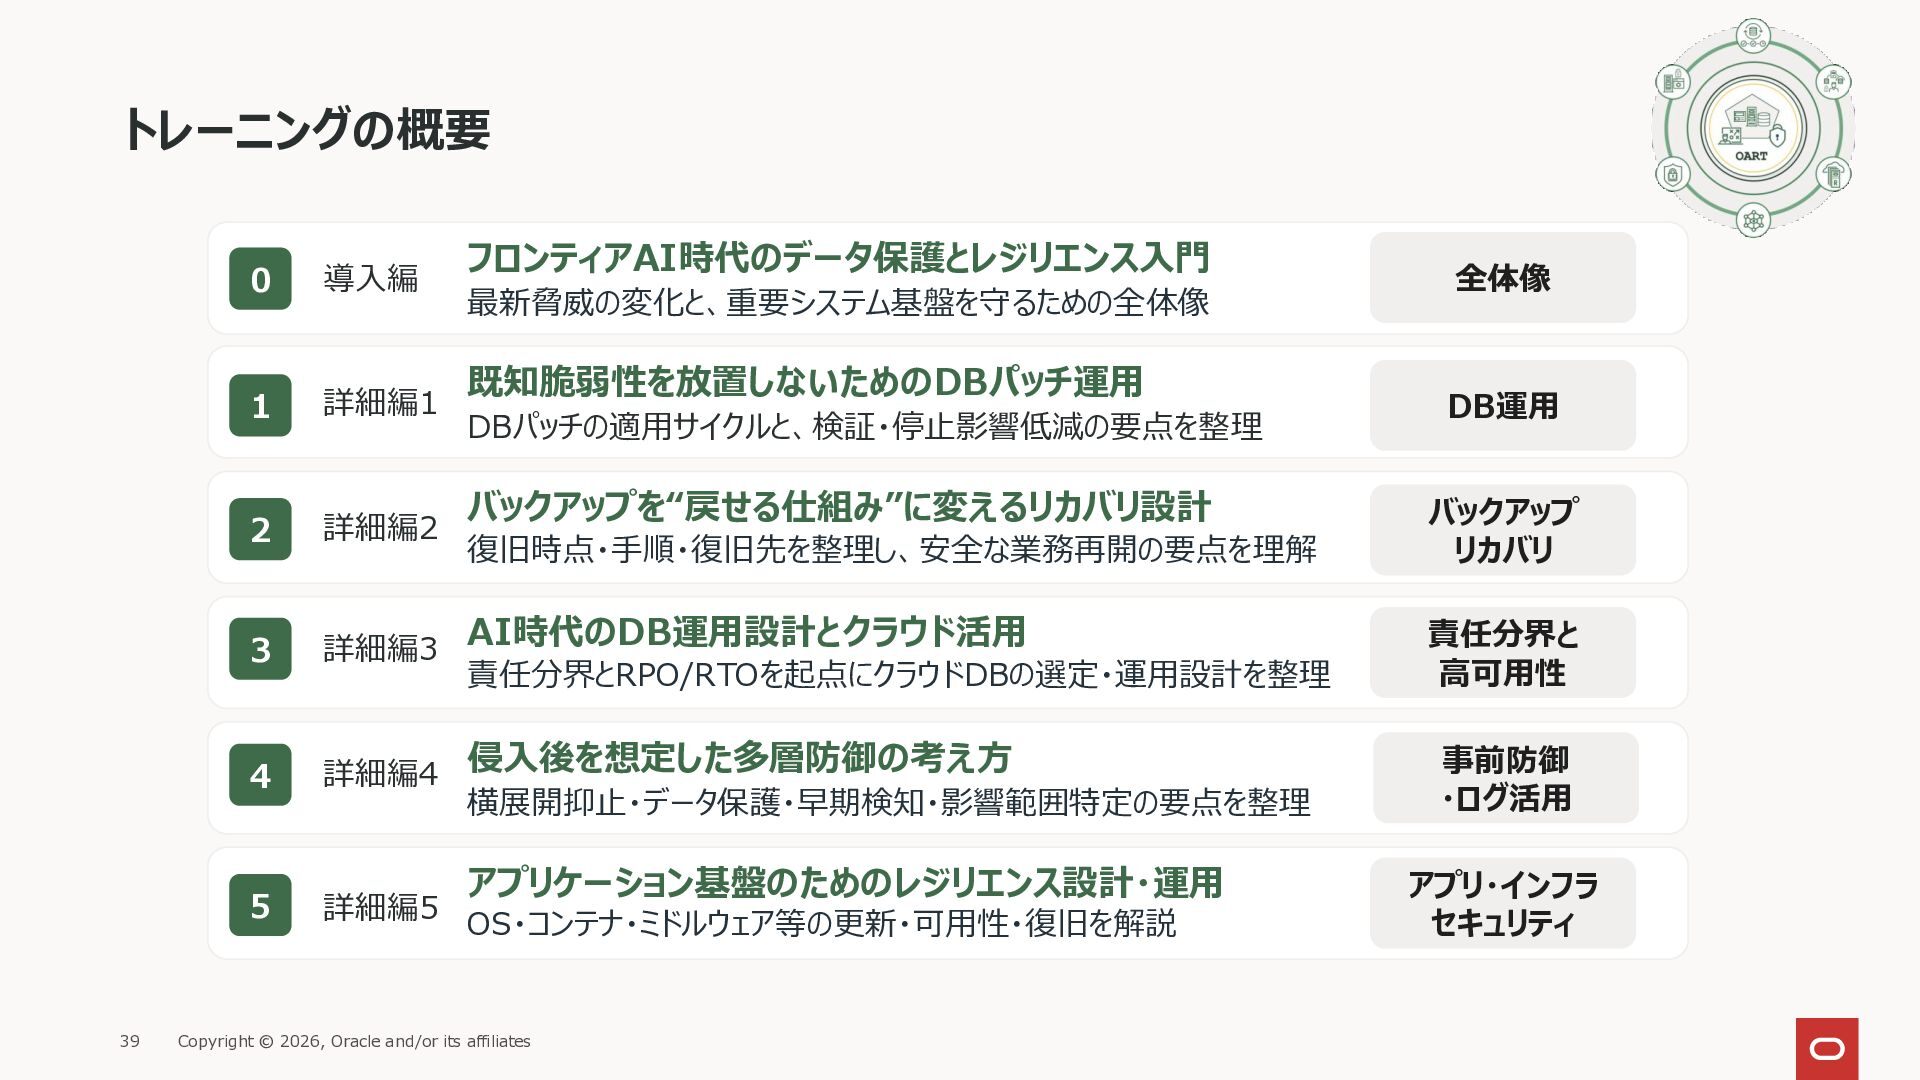
トレーニングの概要 39 フロンティアAI時代のデータ保護とレジリエンス入門 0 導入編 1 詳細編1 2 詳細編2 復旧時点・手順・復旧先を整理し、安全な業務再開の要点を理解
バックアップ リカバリ 3 詳細編3 AI時代のDB運用設計とクラウド活用 責任分界とRPO/RTOを起点にクラウドDBの選定・運用設計を整理 責任分界と 高可用性 4 詳細編4 侵入後を想定した多層防御の考え方 横展開抑止・データ保護・早期検知・影響範囲特定の要点を整理 事前防御 ・ログ活用 5 詳細編5 OS・コンテナ・ミドルウェア等の更新・可用性・復旧を解説 最新脅威の変化と、重要システム基盤を守るための全体像 既知脆弱性を放置しないためのDBパッチ運用 DBパッチの適用サイクルと、検証・停止影響低減の要点を整理 バックアップを“戻せる仕組み”に変えるリカバリ設計 アプリケーション基盤のためのレジリエンス設計・運用 Copyright © 2026, Oracle and/or its affiliates 全体像 DB運用 アプリ・インフラ セキュリティ -
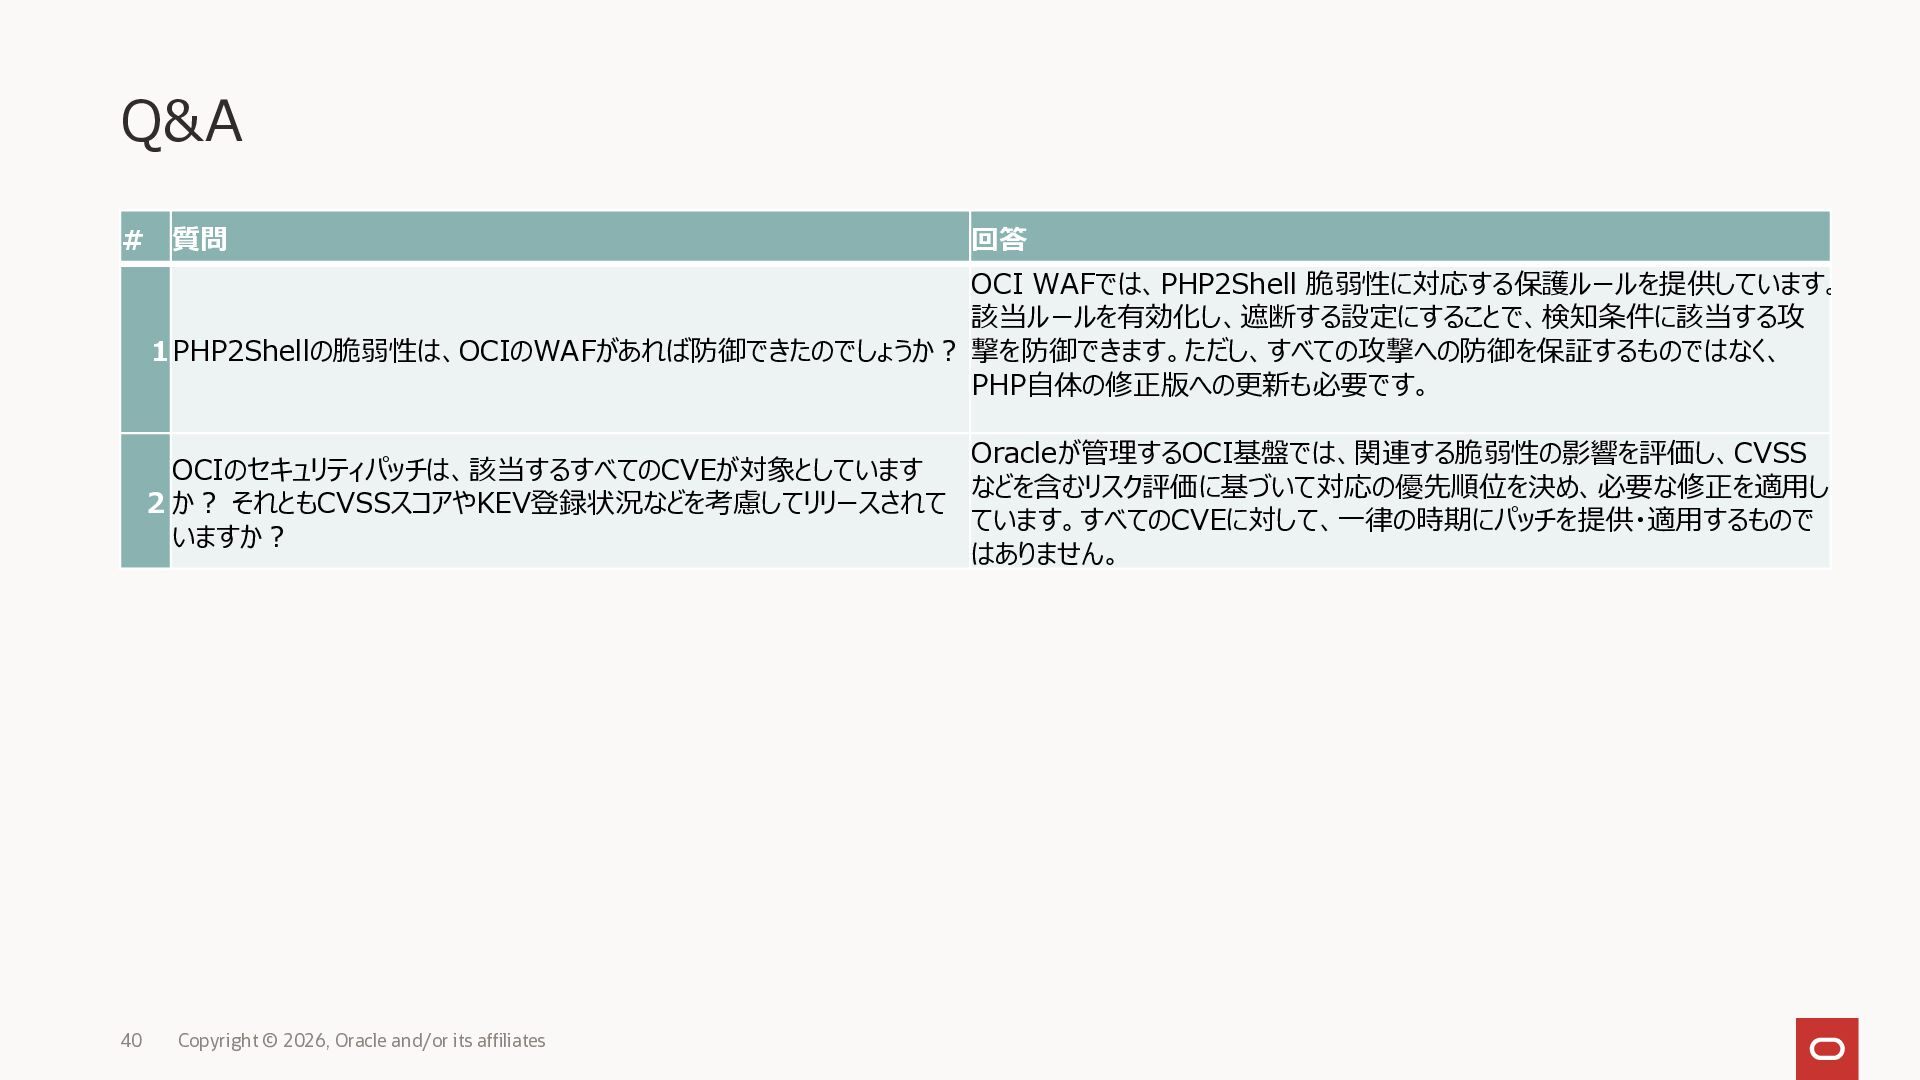
Q&A # 質問 回答 OCI WAFでは、PHP2Shell 脆弱性に対応する保護ルールを提供しています。 該当ルールを有効化し、遮断する設定にすることで、検知条件に該当する攻 1 PHP2Shellの脆弱性は、OCIのWAFがあれば防御できたのでしょうか?
撃を防御できます。ただし、すべての攻撃への防御を保証するものではなく、 PHP自体の修正版への更新も必要です。 Oracleが管理するOCI基盤では、関連する脆弱性の影響を評価し、CVSS OCIのセキュリティパッチは、該当するすべてのCVEが対象としています などを含むリスク評価に基づいて対応の優先順位を決め、必要な修正を適用し 2 か? それともCVSSスコアやKEV登録状況などを考慮してリリースされて ています。すべてのCVEに対して、一律の時期にパッチを提供・適用するもので いますか? はありません。 40 Copyright © 2026, Oracle and/or its affiliates
 oracle4engineer
 minorun365
 munakata
 orimanabu
 ota1022
 jcabot
 yosukeyoshida
 tnir
 jacopen
 masasuzu
 inariku
 wind111
 kazzpapa3
 letsgokoyo
 lara
 denniskardys
 tamaranovitovic
 aleyda
 katarinadahlin
 kristinabergwall1
 rasagy
 codingconduct
 inesmontani
 jeffersonlam
 ianozsvald