Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
3分でわかる脅威モデリングの超概要
Search
Aja9tochin
November 15, 2025
Technology
180
1
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
3分でわかる脅威モデリングの超概要
JJUG2025秋での3分LTでご紹介した「脅威モデリング」のスライドです。
Aja9tochin
November 15, 2025
More Decks by Aja9tochin
See All by Aja9tochin
ドメイン駆動セキュリティへの道しるべ
pandayumi
1
320
コマンドとリード間の連携に対する脅威分析フレームワーク
pandayumi
1
740
コレオグラフィ型サーガでのデータモデルの持ち方
pandayumi
0
75
5分でカオスエンジニアリングを分かった気になろう
pandayumi
0
730
DDD集約とサービスコンテキスト境界との関係性
pandayumi
3
550
業務改善原則を使った企画の重要性
pandayumi
0
71
セキュリティ視点以外の重要な脅威分析
pandayumi
0
57
脅威モデリングによるシフトレフト活動
pandayumi
0
73
ビジネスアーキテクチャにおける脅威分析
pandayumi
0
54
Other Decks in Technology
See All in Technology
AWS DevOps Agent スキルをつかいこなそう / Master AWS DevOps Agent Skills
kinunori
2
620
メルカリにおけるAI時代の高速プロトタイピング基盤「Arca」
ryotarai
17
13k
手を動かして実感する、Kiro が変える開発体験
inariku
0
410
CI/CDではもう遅い - 人とAIが迂回しないDevSecOps Verify基盤の再設計 -
kintotechdev
1
400
TiDBファミリーにDWHが新登場!! TiDB最新情報 / TiDB update 202609
yoshiakiyamasaki
0
150
なぜ「決定性」が 決定的に重要なのか? Durable Execution 基盤の数理的理解 #serverlessjp / ServerlessDays Tokyo 2026
ytaka23
4
1.4k
HolmesGPTで始めるSREエージェント入門!プラットフォームの障害調査はAIにお任せ 〜
sanghyuk
0
240
HacobuにおけるFDEとは/登壇資料(戸井田 裕貴)
hacobu
PRO
1
500
ログラスのマルチプロダクトを 支える認証基盤 〜テナントごとに異なる統制とどう向き合うか〜
dada4386
2
170
【データ横丁主催】AI Agentがコンテキストを使って仕事をした後、何が残るのか― 組織の経験を次の判断に引き継ぐ「Agent Memory」
shisyu_gaku
2
210
全社共通データ基盤をつくる。ソニーのDatabricks活用とデータガバナンス設計の裏側
sony
0
180
エージェントはローカル、検証はMicroVM — Lambda MicroVMsでつくるServerless CI
fujioka6789
4
870
Featured
See All Featured
Refactoring Trust on Your Teams (GOTO; Chicago 2020)
rmw
35
3.8k
Build The Right Thing And Hit Your Dates
maggiecrowley
39
3.5k
Unlocking the hidden potential of vector embeddings in international SEO
frankvandijk
0
960
[RailsConf 2023 Opening Keynote] The Magic of Rails
eileencodes
31
10k
JavaScript: Past, Present, and Future - NDC Porto 2020
reverentgeek
52
6.1k
Navigating Weather and Climate Data
rabernat
0
540
Optimizing for Happiness
mojombo
378
71k
JAMstack: Web Apps at Ludicrous Speed - All Things Open 2022
reverentgeek
1
620
A Tale of Four Properties
chriscoyier
163
24k
Designing Powerful Visuals for Engaging Learning
tmiket
1
580
Game over? The fight for quality and originality in the time of robots
wayneb77
1
290
Why Mistakes Are the Best Teachers: Turning Failure into a Pathway for Growth
auna
0
310
Transcript
脅威モデリングによる シフトレフト活動 某(株)Y→1月より沖縄のデータコンサル企業 脅威モデリング東京運営メンバー DAMAコミュニティメンバー 工藤 ユミ
あたり前品質は、脅威モデリング によって組織に浸透する。 DDD×脅威モデリングを体現せよ。 根底は、モデル駆動の思想です。 今日の大主張です
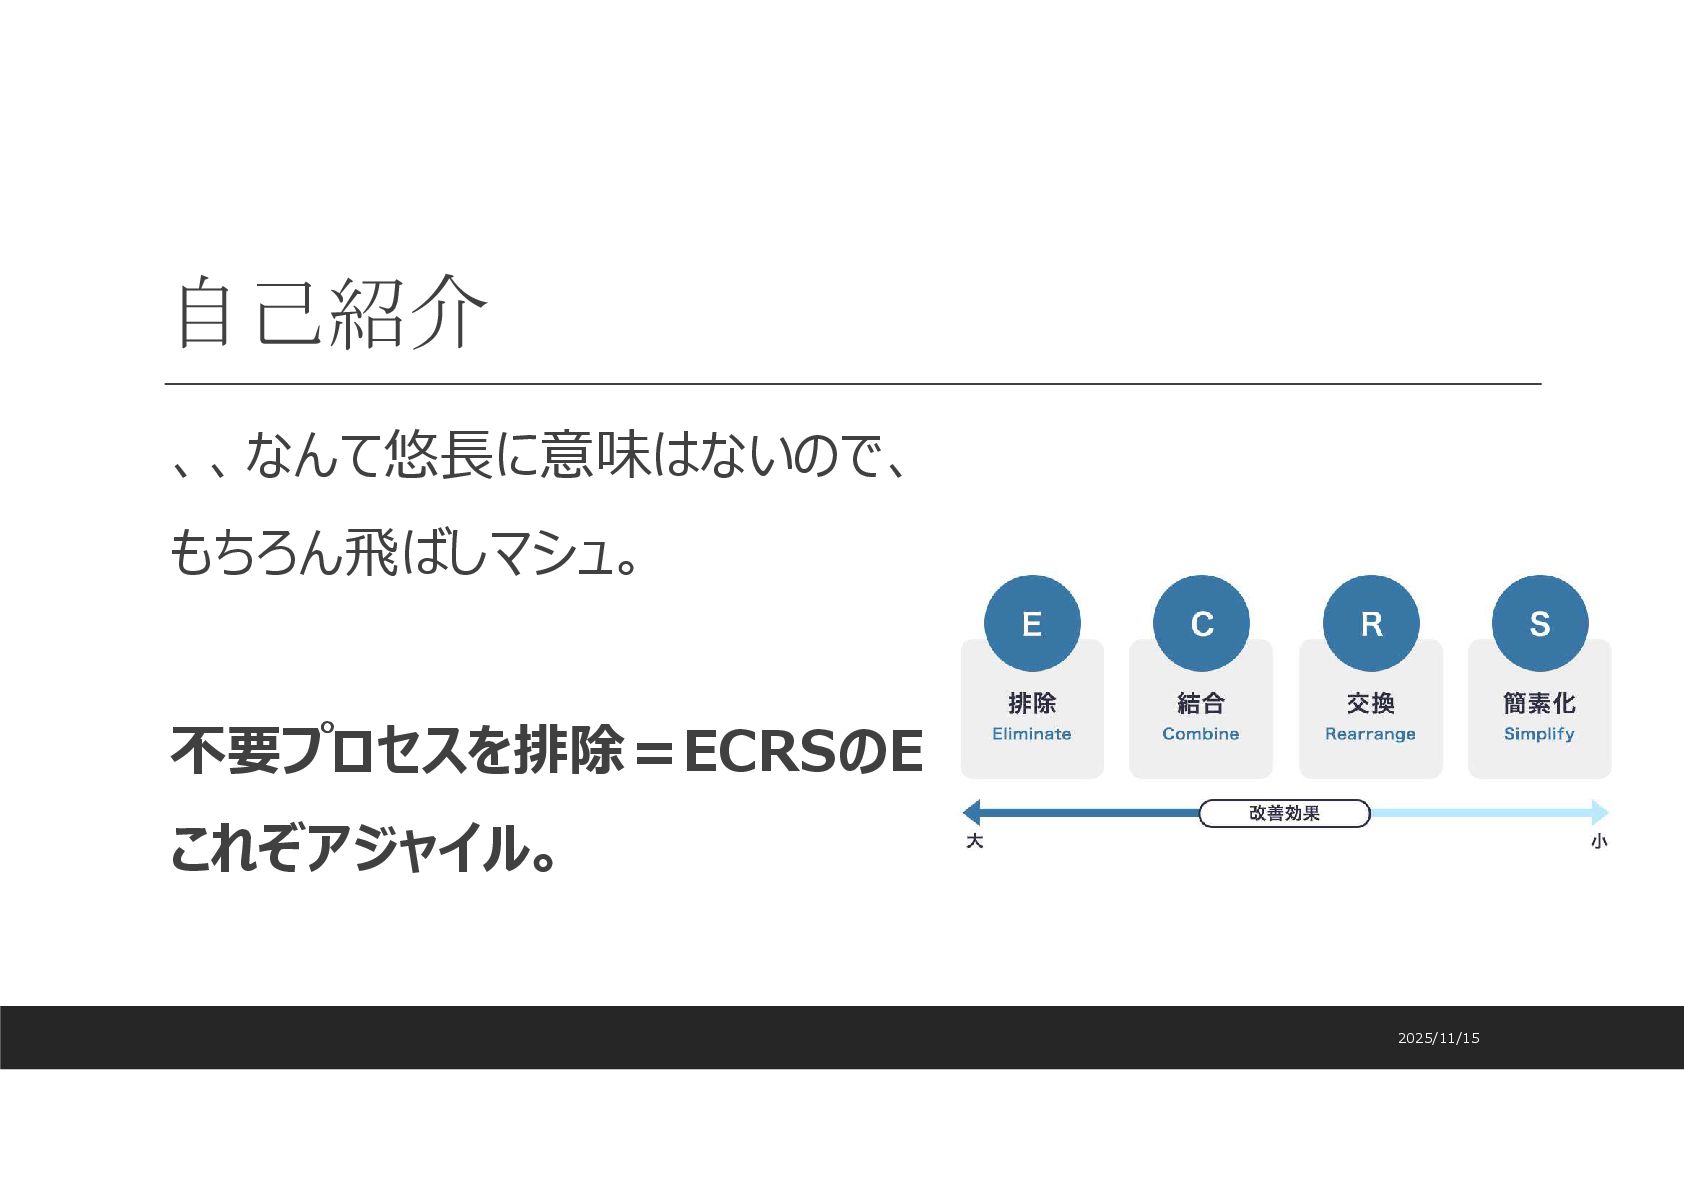
自己紹介 、、なんて悠⾧に意味はないので、 もちろん飛ばしマシュ。 不要プロセスを排除=ECRSのE これぞアジャイル。 2025/11/15
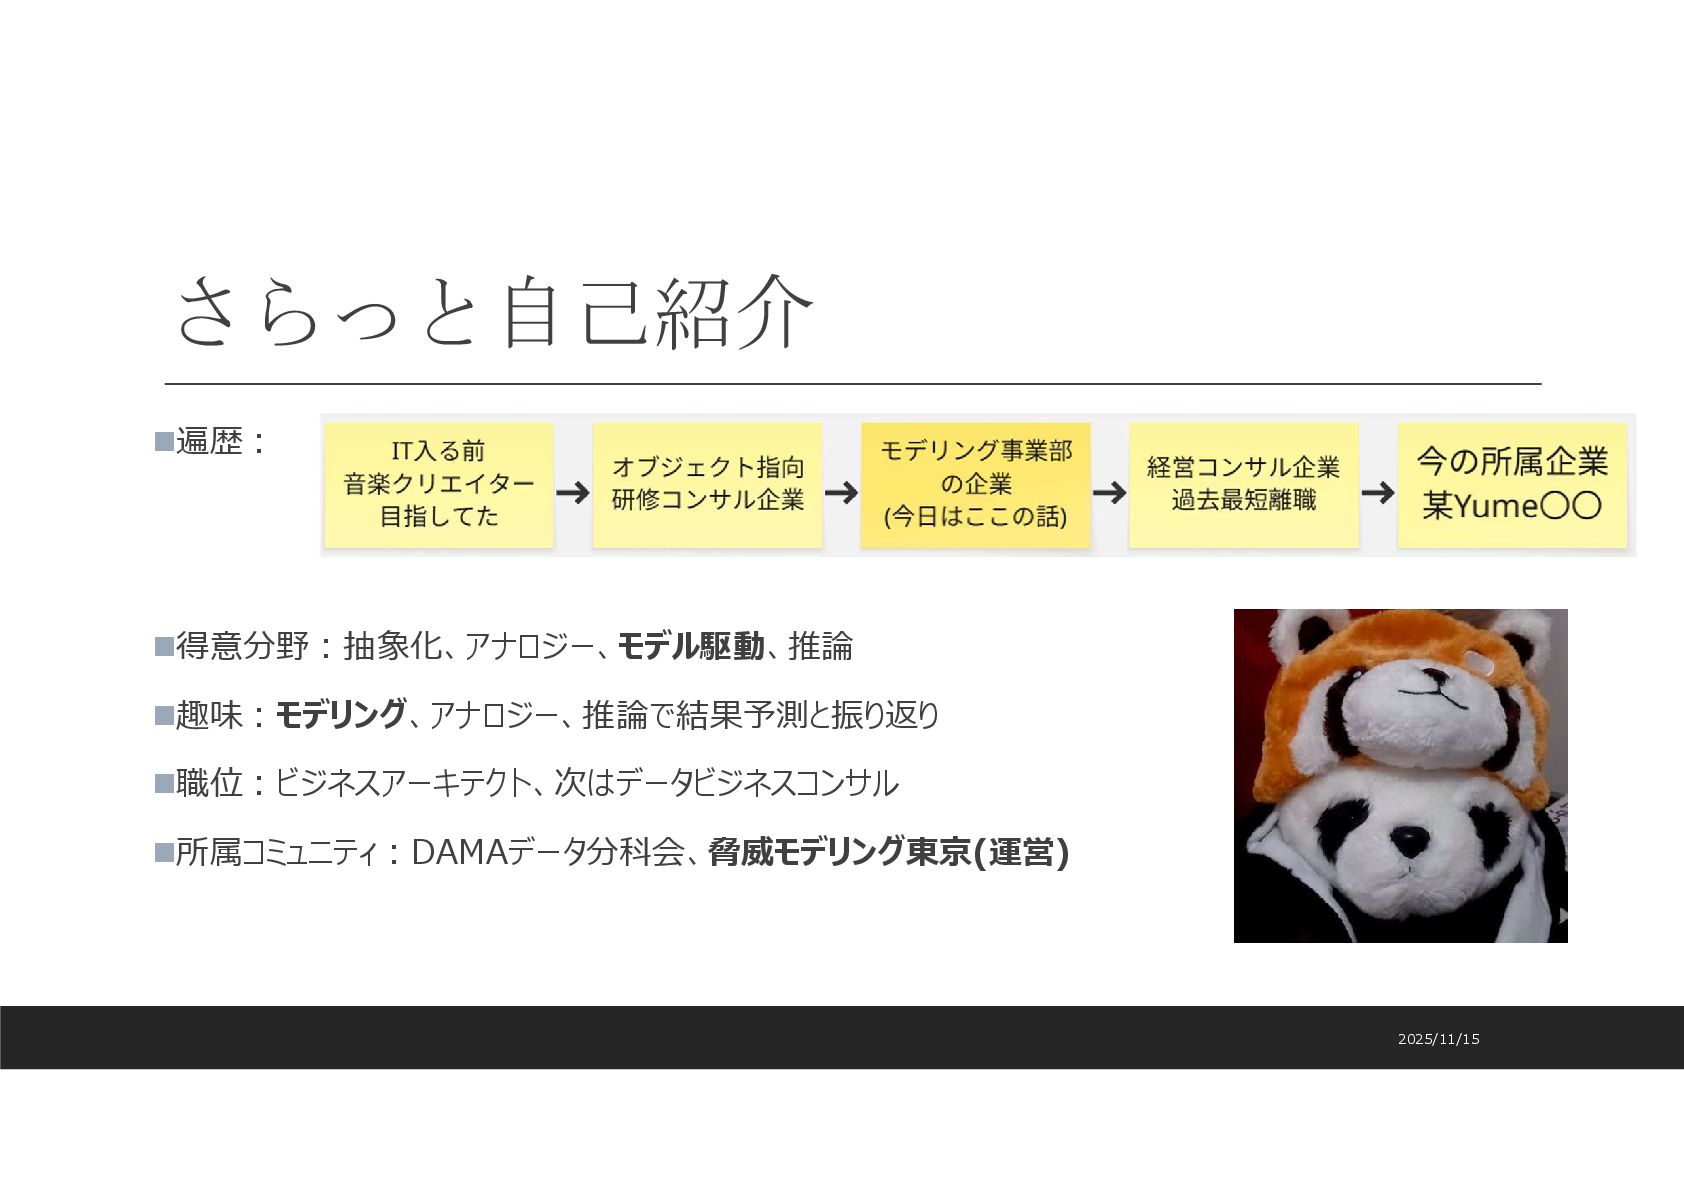
さらっと自己紹介 遍歴: 得意分野:抽象化、アナロジー、モデル駆動、推論 趣味:モデリング、アナロジー、推論で結果予測と振り返り 職位:ビジネスアーキテクト、次はデータビジネスコンサル 所属コミュニティ:DAMAデータ分科会、脅威モデリング東京(運営) 2025/11/15
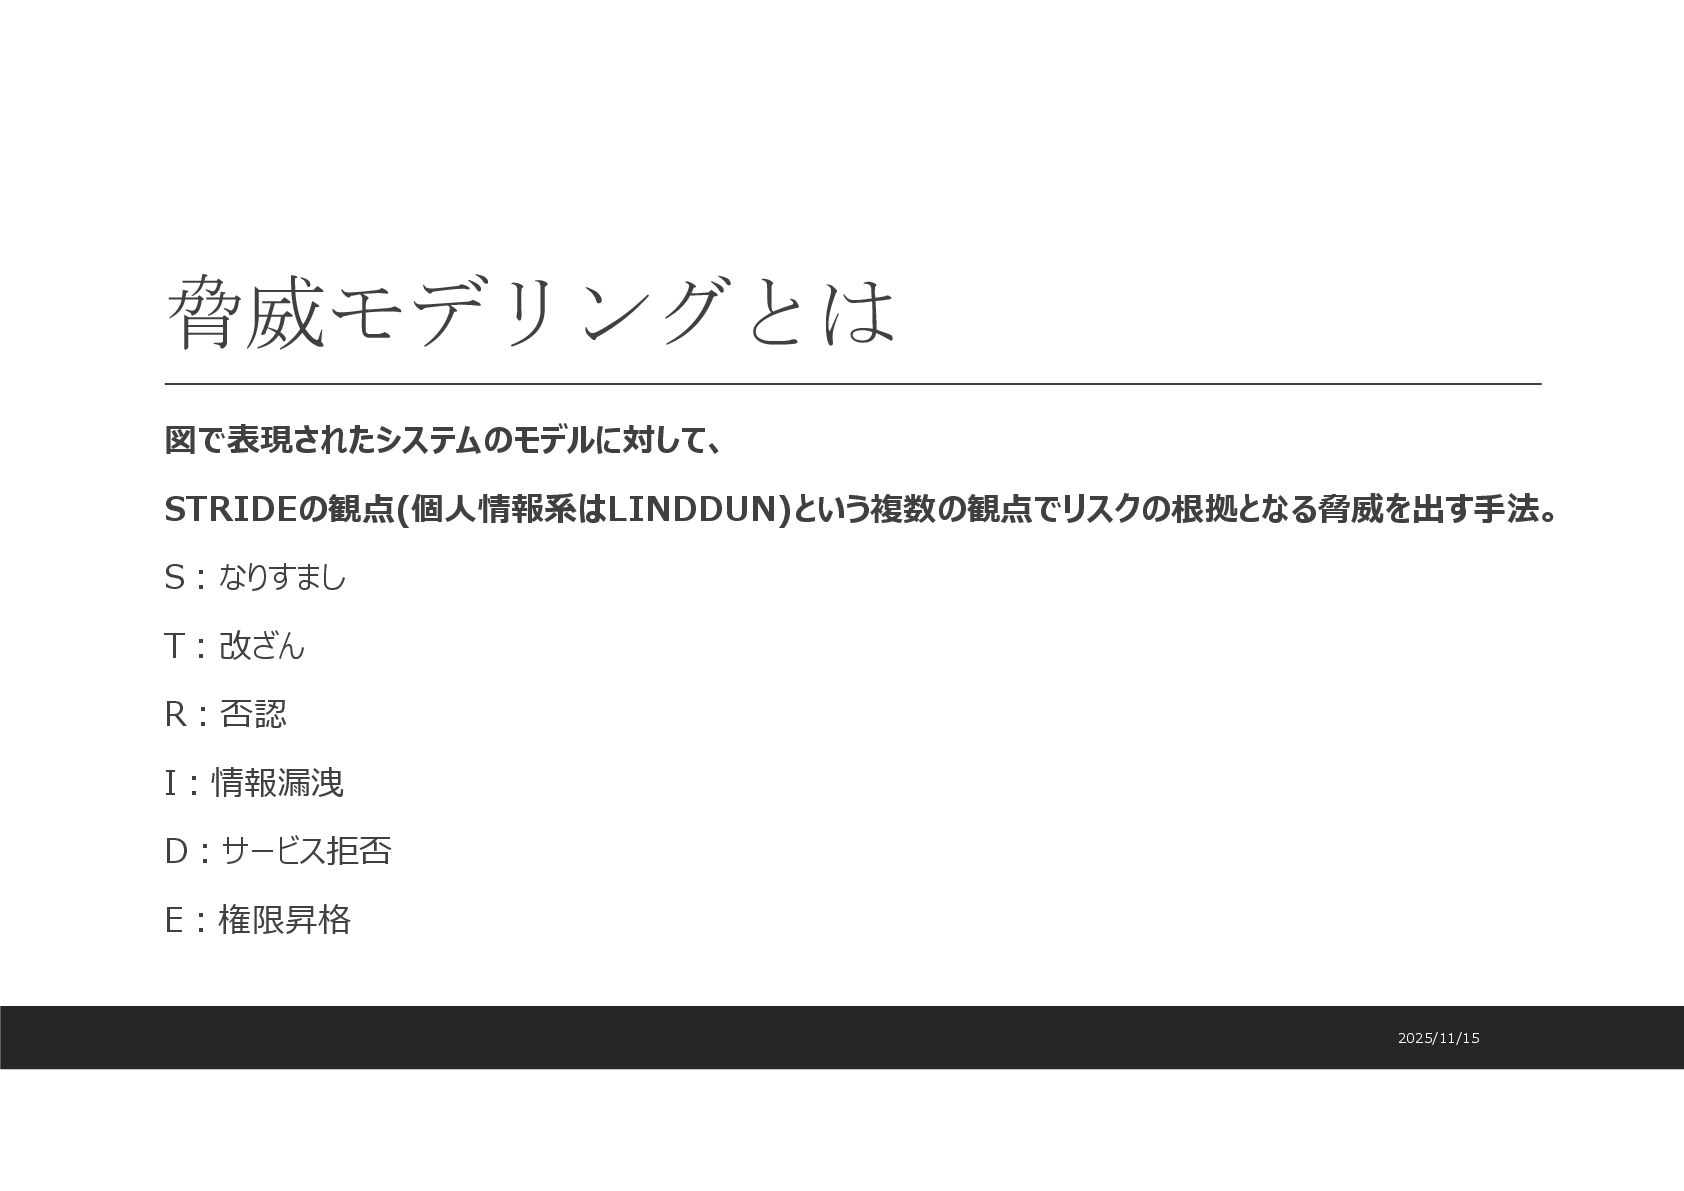
脅威モデリングとは 図で表現されたシステムのモデルに対して、 STRIDEの観点(個人情報系はLINDDUN)という複数の観点でリスクの根拠となる脅威を出す手法。 S:なりすまし T:改ざん R:否認 I:情報漏洩 D:サービス拒否 E:権限昇格 2025/11/15
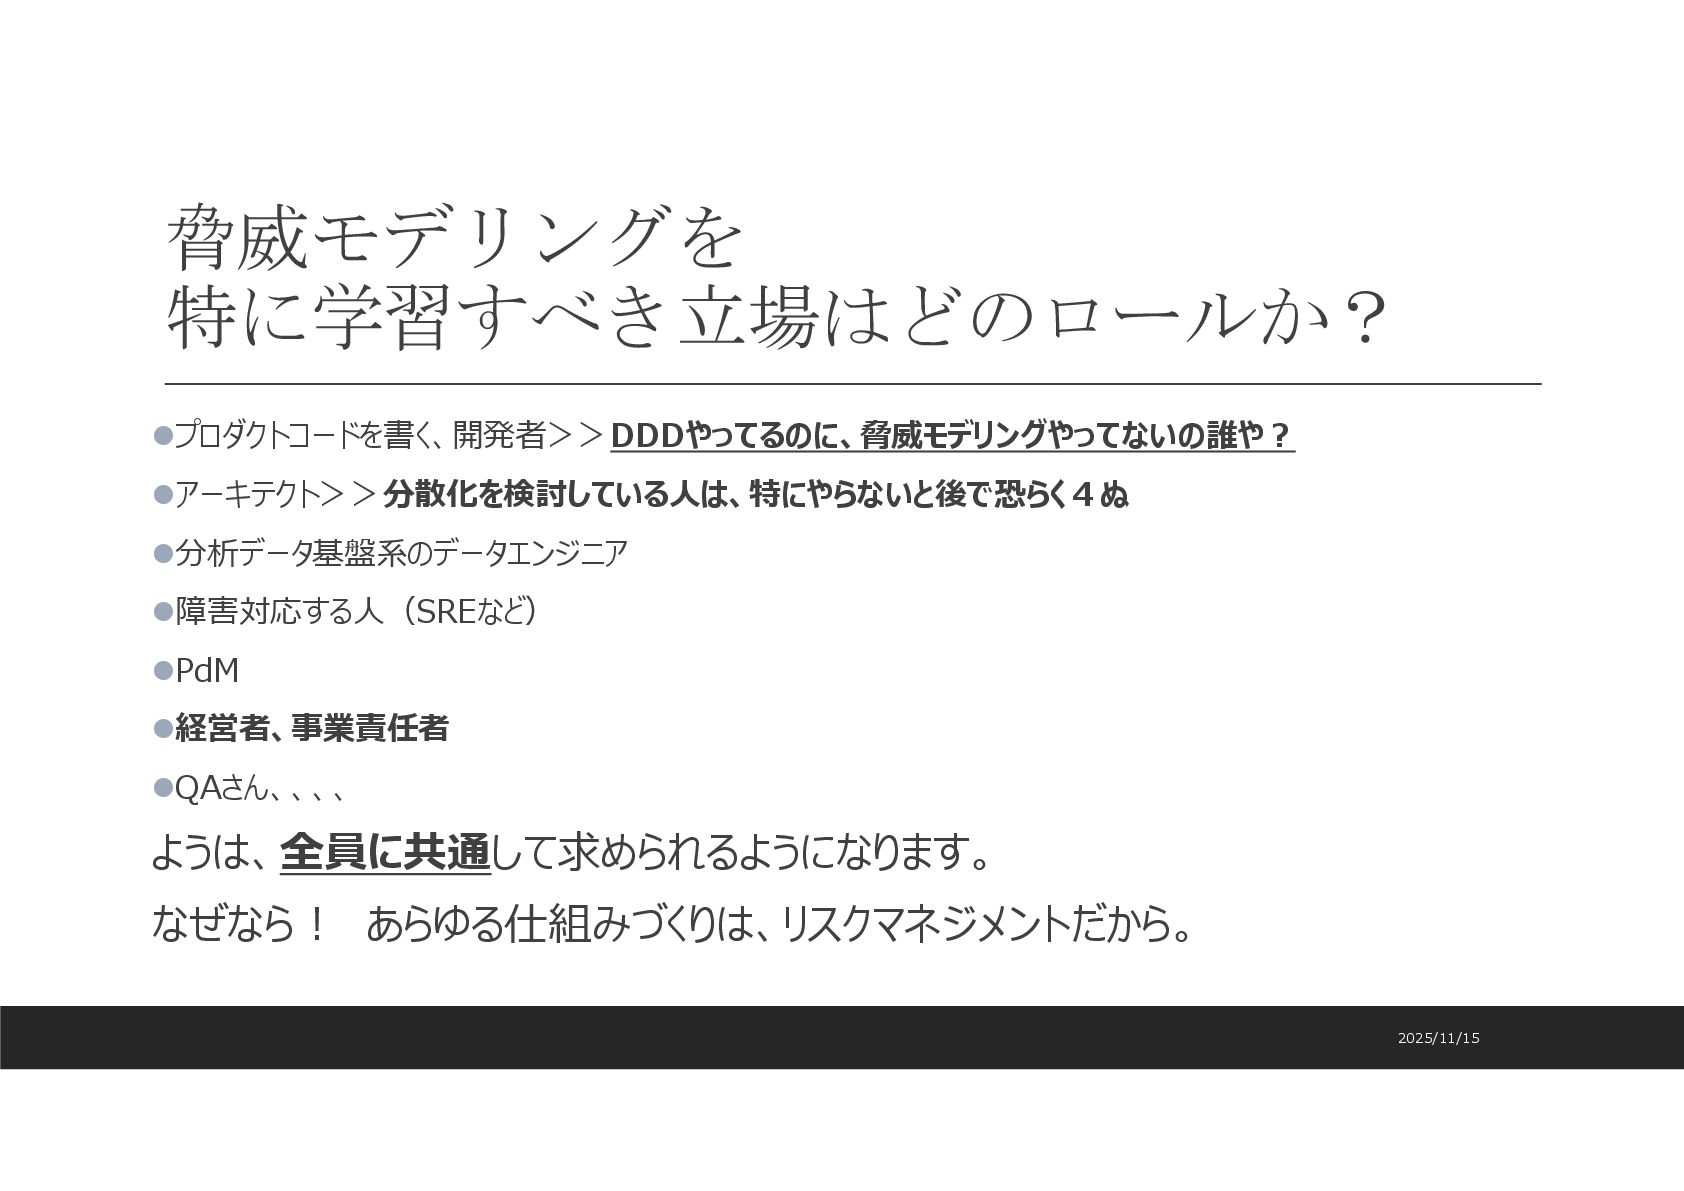
脅威モデリングを 特に学習すべき立場はどのロールか? プロダクトコードを書く、開発者>>DDDやってるのに、脅威モデリングやってないの誰や? アーキテクト>>分散化を検討している人は、特にやらないと後で恐らく4ぬ 分析データ基盤系のデータエンジニア 障害対応する人(SREなど) PdM 経営者、事業責任者 QAさん、、、、 ようは、全員に共通して求められるようになります。
なぜなら! あらゆる仕組みづくりは、リスクマネジメントだから。 2025/11/15
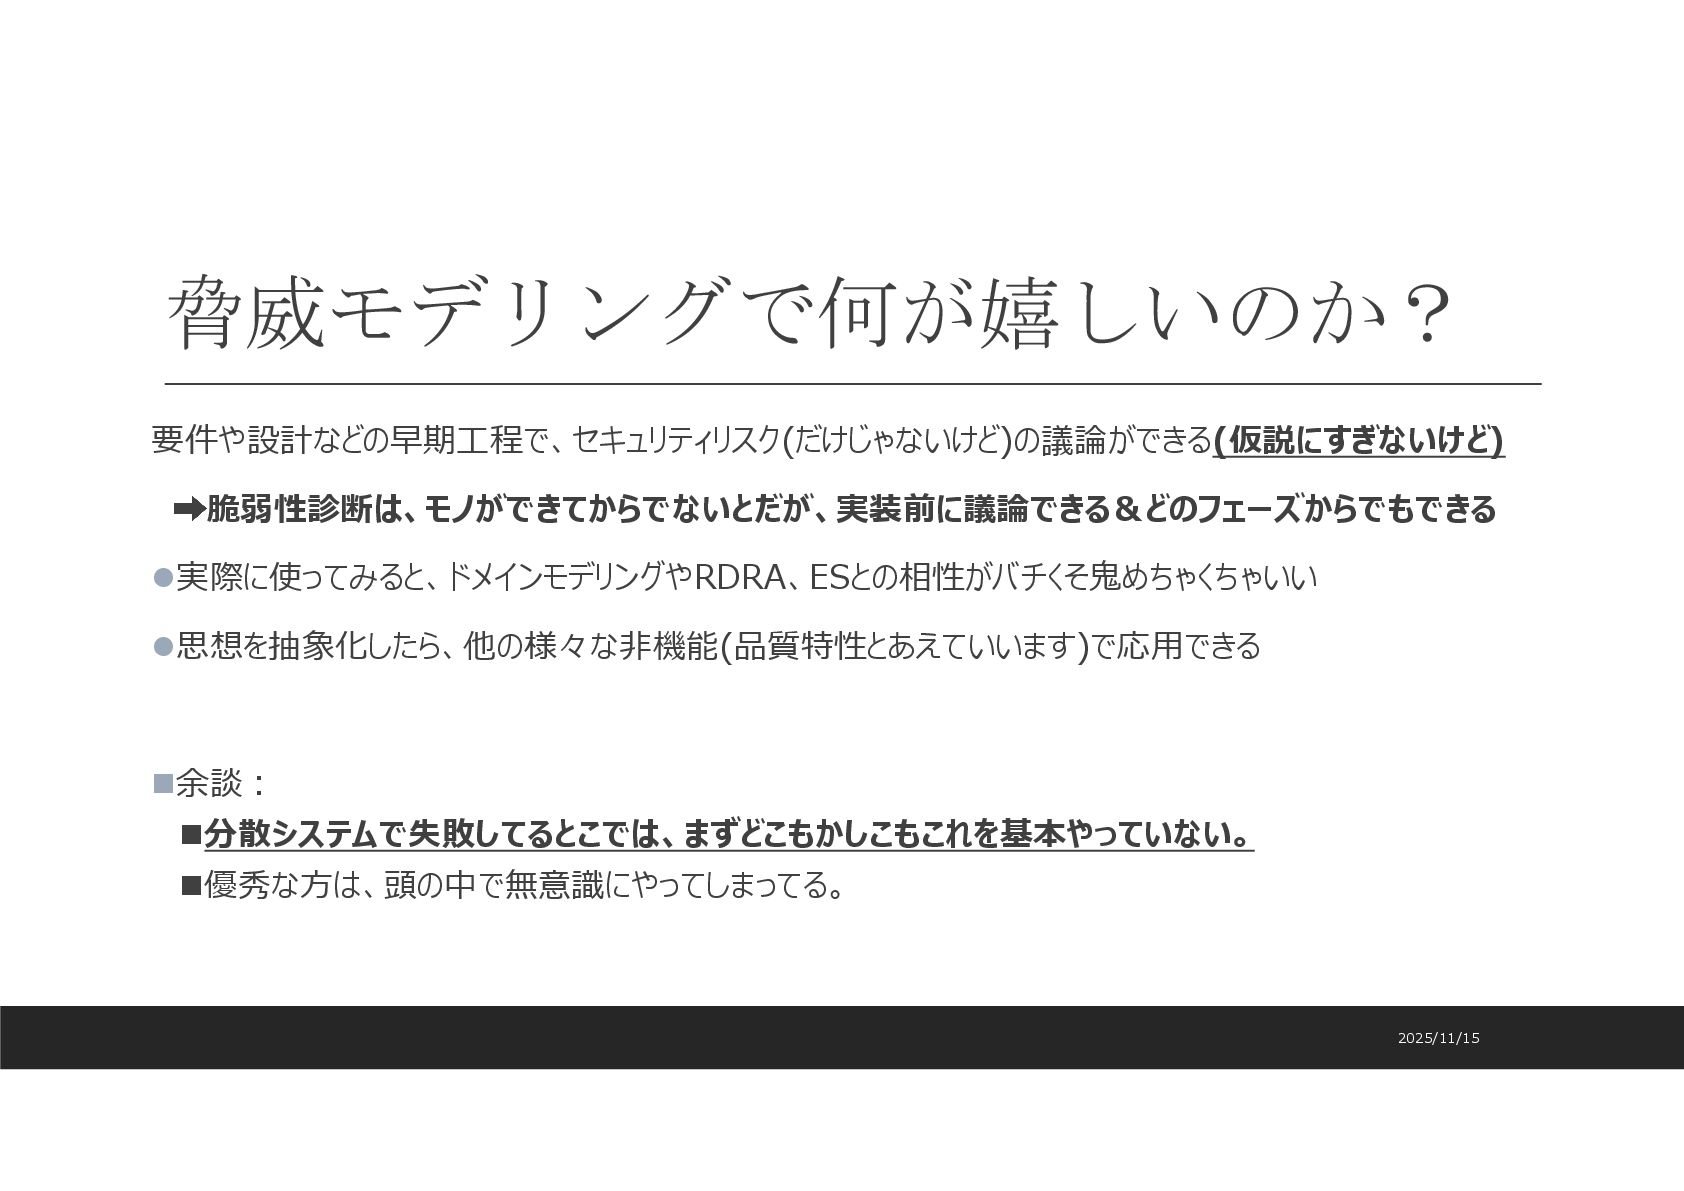
脅威モデリングで何が嬉しいのか? 要件や設計などの早期工程で、セキュリティリスク(だけじゃないけど)の議論ができる(仮説にすぎないけど) 脆弱性診断は、モノができてからでないとだが、実装前に議論できる&どのフェーズからでもできる 実際に使ってみると、ドメインモデリングやRDRA、ESとの相性がバチくそ⿁めちゃくちゃいい 思想を抽象化したら、他の様々な非機能(品質特性とあえていいます)で応用できる 余談: 分散システムで失敗してるとこでは、まずどこもかしこもこれを基本やっていない。 優秀な方は、頭の中で無意識にやってしまってる。 2025/11/15
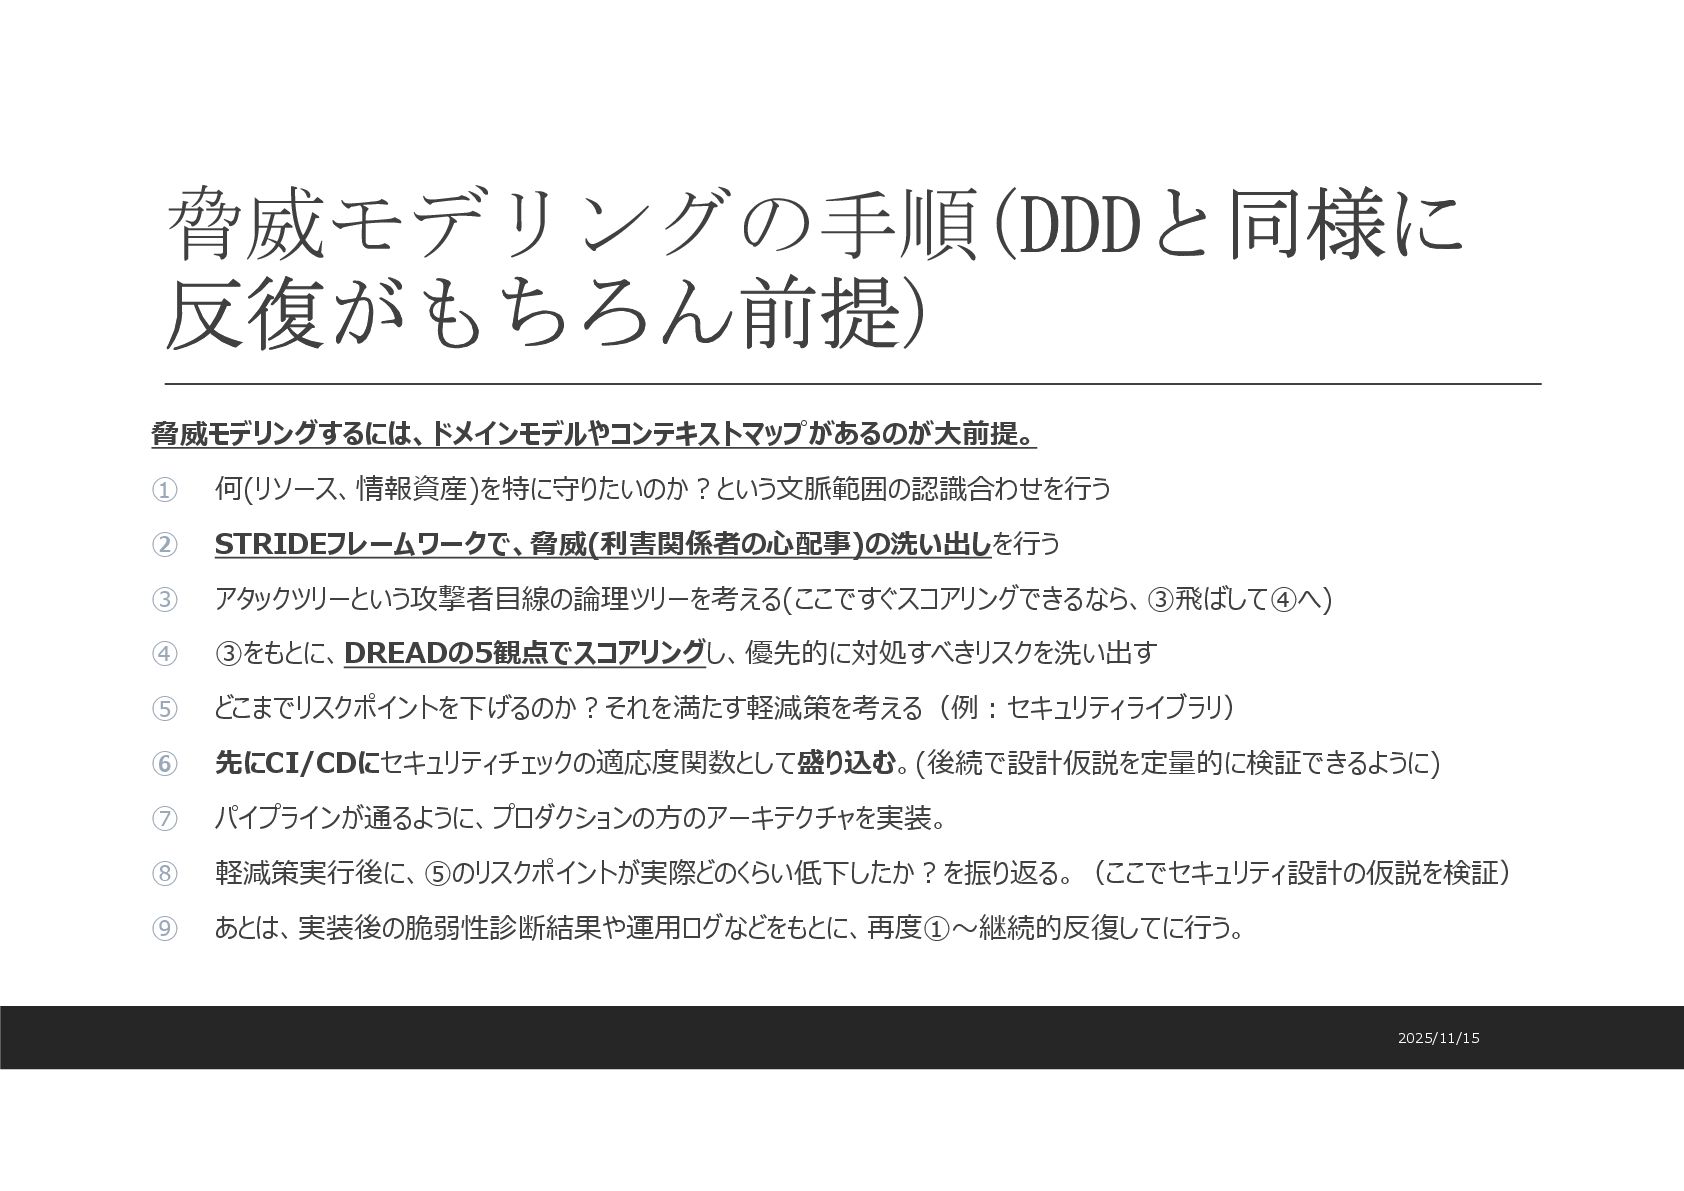
脅威モデリングの手順(DDDと同様に 反復がもちろん前提) 脅威モデリングするには、ドメインモデルやコンテキストマップがあるのが大前提。 ① 何(リソース、情報資産)を特に守りたいのか?という文脈範囲の認識合わせを行う ② STRIDEフレームワークで、脅威(利害関係者の心配事)の洗い出しを行う ③ アタックツリーという攻撃者目線の論理ツリーを考える(ここですぐスコアリングできるなら、③飛ばして④へ) ④
③をもとに、DREADの5観点でスコアリングし、優先的に対処すべきリスクを洗い出す ⑤ どこまでリスクポイントを下げるのか?それを満たす軽減策を考える(例:セキュリティライブラリ) ⑥ 先にCI/CDにセキュリティチェックの適応度関数として盛り込む。(後続で設計仮説を定量的に検証できるように) ⑦ パイプラインが通るように、プロダクションの方のアーキテクチャを実装。 ⑧ 軽減策実行後に、⑤のリスクポイントが実際どのくらい低下したか?を振り返る。(ここでセキュリティ設計の仮説を検証) ⑨ あとは、実装後の脆弱性診断結果や運用ログなどをもとに、再度①~継続的反復してに行う。 2025/11/15
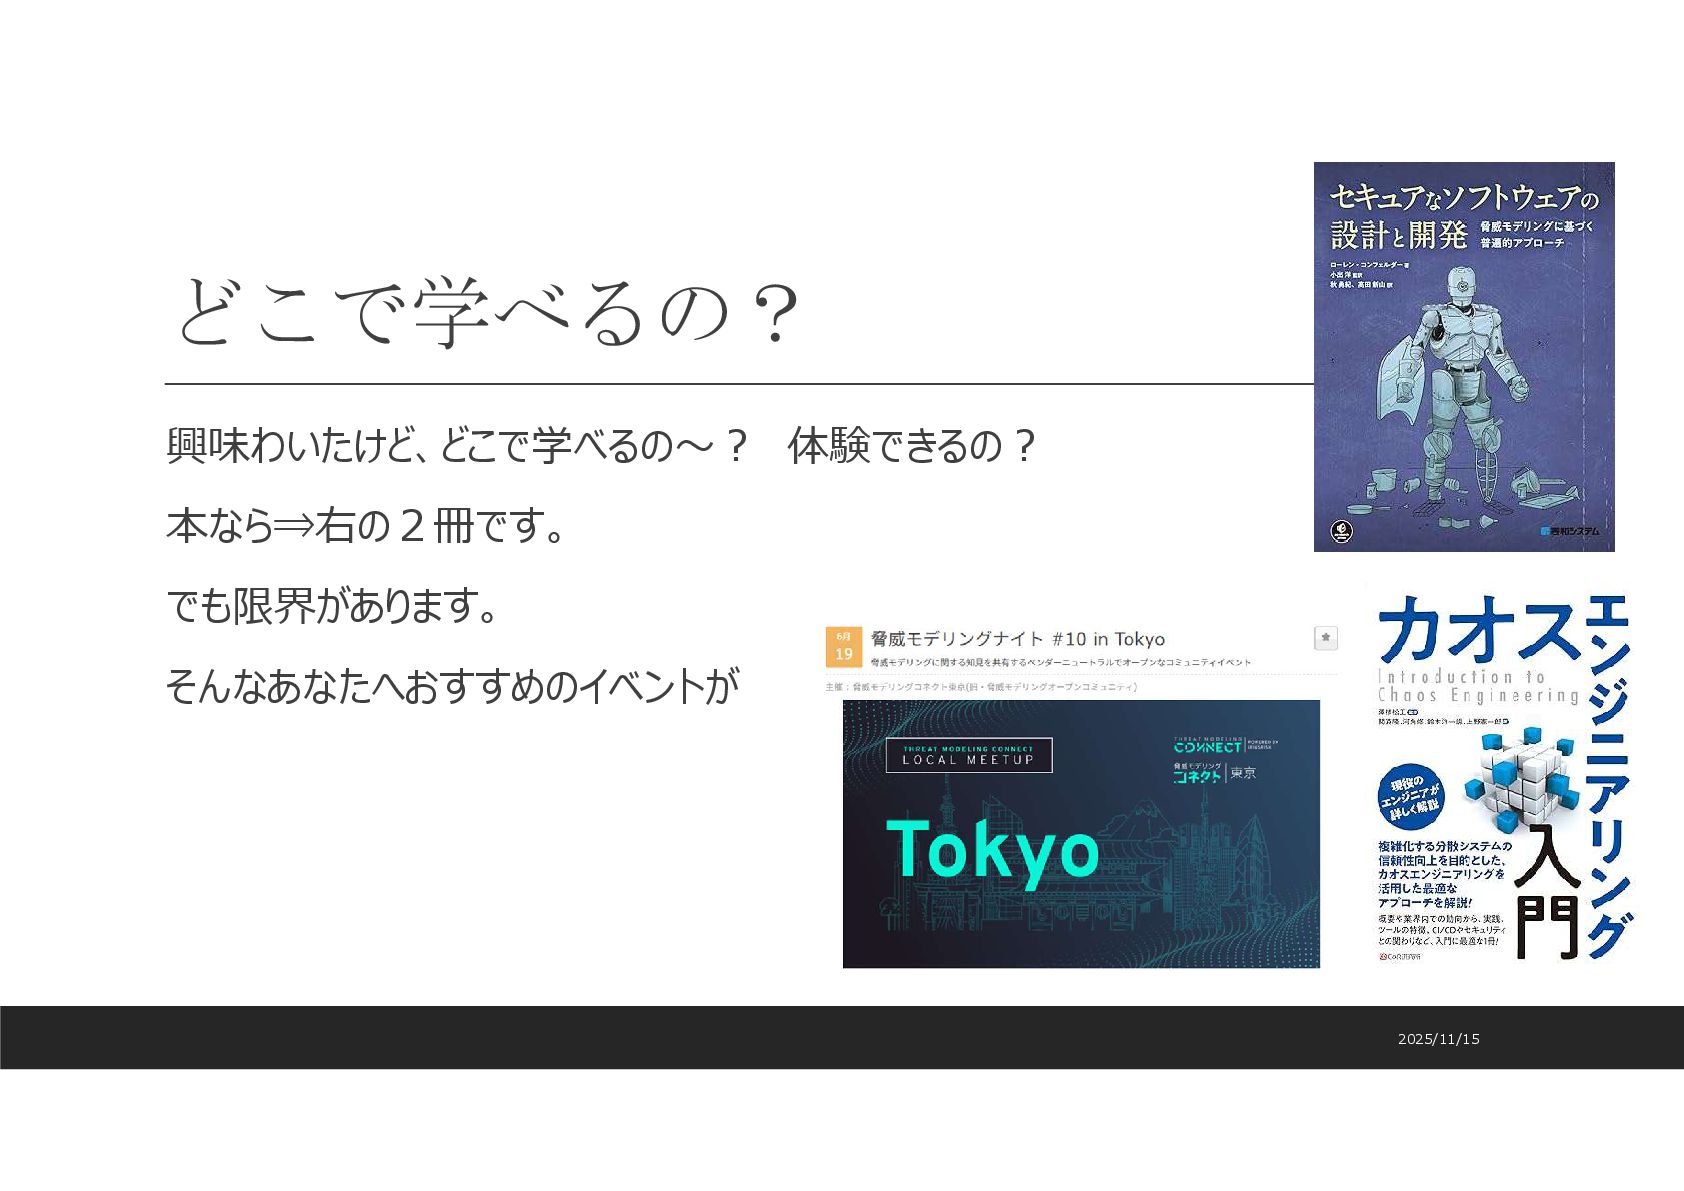
どこで学べるの? 興味わいたけど、どこで学べるの~? 体験できるの? 本なら⇒右の2冊です。 でも限界があります。 そんなあなたへおすすめのイベントが 2025/11/15
これに来れば良き( ̄▽ ̄) 6/19 こっちは発表形式(私発表するで) 6/30 こっちはワークショップ形式(増席予定) 2025/11/15
ありがと 勉強会の仲間募集してるよ! 議論中心、予習必須。 だいぶヘヴィだけどねWWW 2025/11/15


 pandayumi
 kinunori
 ryotarai
 inariku
 kintotechdev
 yoshiakiyamasaki
 ytaka23
 sanghyuk
 hacobu
 dada4386
 shisyu_gaku
 sony
 fujioka6789
 rmw
 maggiecrowley
 frankvandijk
 eileencodes
 reverentgeek
 rabernat
 mojombo
 chriscoyier
 tmiket
 wayneb77
 auna