Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
“パスワードレス認証への道" ユーザー認証の変遷とパスキーの関係
Search
ritou
April 16, 2025
Technology
7.6k
2
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
“パスワードレス認証への道" ユーザー認証の変遷とパスキーの関係
下記イベントの発表資料です。
https://offers-jp.connpass.com/event/346624/
ritou
April 16, 2025
More Decks by ritou
See All by ritou
FAPIの立ち位置はどう変わる? ~多様化するユースケースを支えるセキュアAPIエコノミー~
ritou
1
59
“ID沼入口” - 基本とセキュリティから始める、考え続けるためのID管理技術勉強会 告知&イントロ
ritou
0
660
認証認可だけじゃない! ID管理の構成要素と ライフサイクルを意識しよう
ritou
1
860
[PR] はじめてのデジタルアイデンティティという本を書きました
ritou
2
1.5k
パスキー導入の課題と ベストプラクティス、今後の展望
ritou
12
9.4k
Password-less Journey - パスキーへの移行を見据えたユーザーの準備 + α
ritou
1
210
Password-less Journey - パスキーへの移行を見据えたユーザーの準備 @ AXIES 2024
ritou
4
1.9k
OIDF-J EIWG 振り返り
ritou
2
130
そのQRコード、安全ですか? / Cross Device Flow
ritou
4
710
Other Decks in Technology
See All in Technology
[2026-09-30]ロックンロールは鳴り止まないっ - 信頼性かまってちゃん - 「データ駆動を投げ捨ててまで。」追いかける信頼性改善に向けた取り組みの話
tosite
0
190
Swap and Memory Reclaim - Squeezing Out More RAM
ennael
PRO
1
1.6k
顧客の成果創出とプロダクトの成長を 両立するためのFDE
sansantech
PRO
0
640
IoTデバイスを繋げるプロトコルMatterをAndroidで使用する方法
harutiro
0
100
Meet AgentCore Identity Consent Portal
hironobuiga
3
180
Oracle Base Database Service 技術詳細
oracle4engineer
PRO
16
120k
Lambda MicroVMsが分からなすぎたので使い所を1から考えてみた
tsukuboshi
2
320
[2026 Oracle Technical Deep Dive] AI時代のデータベース基盤をどう選ぶ? Exadata Database Serviceの選択肢と使い分け (2026年9月17日開催)
oracle4engineer
PRO
0
200
「とりあえず動く」の先へ。 AI時代のチーム開発と内部設計/2026-slsdays
slsops
0
120
いちAWSエンジニアのAI活用を振り返る #devio2026 / devio osaka 2026 kawahara
masahirokawahara
2
330
私の推しは「聞いてから進む」AIです -AI-DLCに一人でアプリを作らせた話
yama3133
1
160
1万名の社員が使う認証基盤で どう信頼性を担保するか?
kairim0
0
180
Featured
See All Featured
エンジニアに許された特別な時間の終わり
watany
109
250k
The Art of Programming - Codeland 2020
erikaheidi
57
14k
Chrome DevTools: State of the Union 2024 - Debugging React & Beyond
addyosmani
10
1.4k
The Art of Delivering Value - GDevCon NA Keynote
reverentgeek
16
2.2k
HTML-Aware ERB: The Path to Reactive Rendering @ RubyCon 2026, Rimini, Italy
marcoroth
5
760
WENDY [Excerpt]
tessaabrams
14
40k
GraphQLの誤解/rethinking-graphql
sonatard
75
12k
Leveraging LLMs for student feedback in introductory data science courses - posit::conf(2025)
minecr
1
410
[SF Ruby Conf 2025] Rails X
palkan
3
1.4k
Producing Creativity
orderedlist
PRO
348
41k
Jess Joyce - The Pitfalls of Following Frameworks
techseoconnect
PRO
1
430
The Psychology of Web Performance [Beyond Tellerrand 2023]
tammyeverts
49
3.6k
Transcript
“パスワードレス認証への道" ユーザー認証の変遷とパスキーの関係 @ritou 2025/4/17 #O ff ers_DeepDive
このお話のGOAL: ユーザー認証 方 式の関係を理解する 2
• NIST SP 800-63など各種ガイドラインでは当 人 認証(Authentication)と 表現されることが多い • サービスに登録している対象ユーザーを識別、クレデンシャルを検証す ることで当
人 性を確認すること ユーザー認証とは? 3
①パスワード認証 4
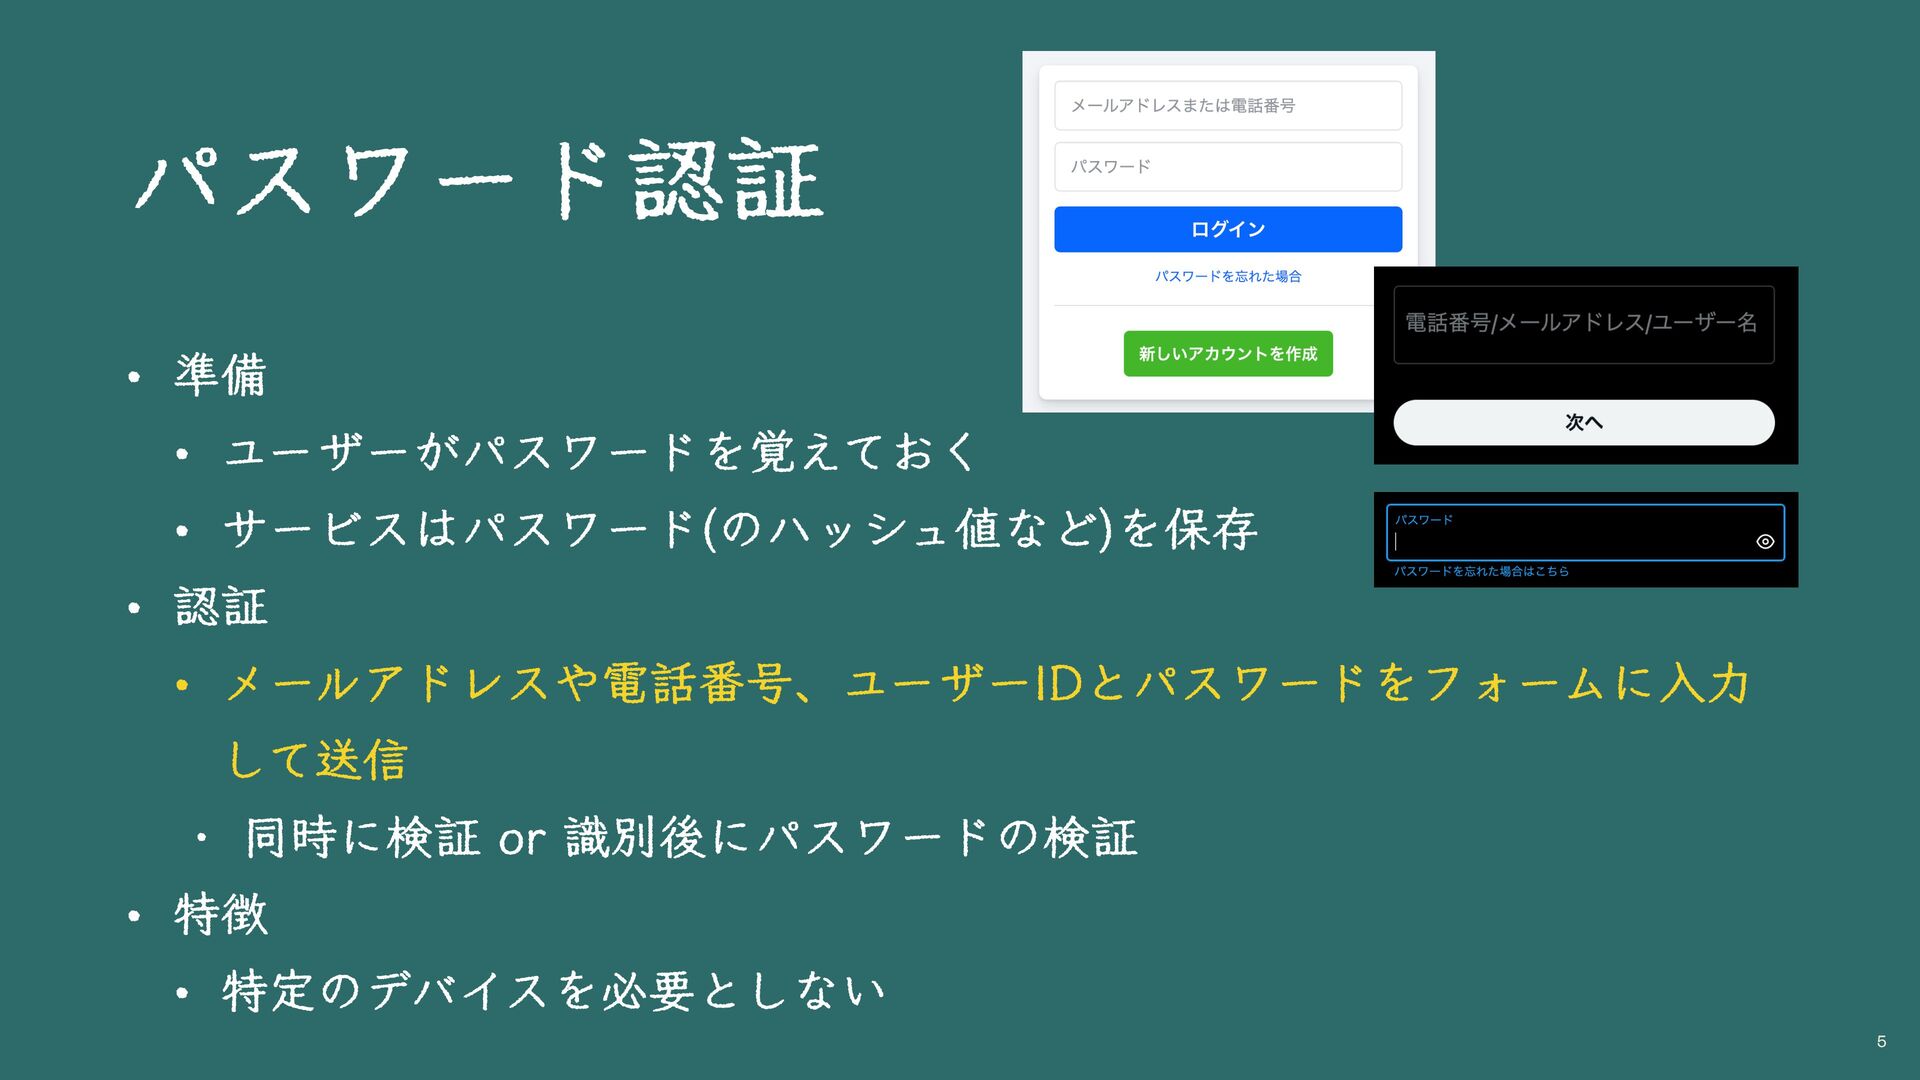
• 準備 • ユーザーがパスワードを覚えておく • サービスはパスワード(のハッシュ値など)を保存 • 認証 • メールアドレスや電話番号、ユーザーIDとパスワードをフォームに
入力 して送信 • 同時に検証 or 識別後にパスワードの検証 • 特徴 • 特定のデバイスを必要としない パスワード認証 5
パスワード認証のユーザー側の要件に対する現状 • 推測困難なパスワードの利 用 • 推測可能なパスワードを利 用 • サービス毎に異なるパスワードを記憶 •
使い回す -> パスワードリスト攻撃 • 別々にすると忘れる -> リセットの 手 間、サービス側のコスト • 正規のサービスのみに 入力 • フィッシングサイトの判断は困難 パスワード認証 6
パスワード認証のサービス側の要件に対する現状 • 推測困難なパスワードを受け 入 れる • 利 用 可能な 文
字種や最 大文 字数の制限 • パスワードを適切に管理する • 復元可能な状態での保存、漏洩 • 各種攻撃への対策 • フィッシング、ブルートフォース、パスワードリスト/スプレー等 パスワード認証 7
②多要素認証とパスワードレス認証 8
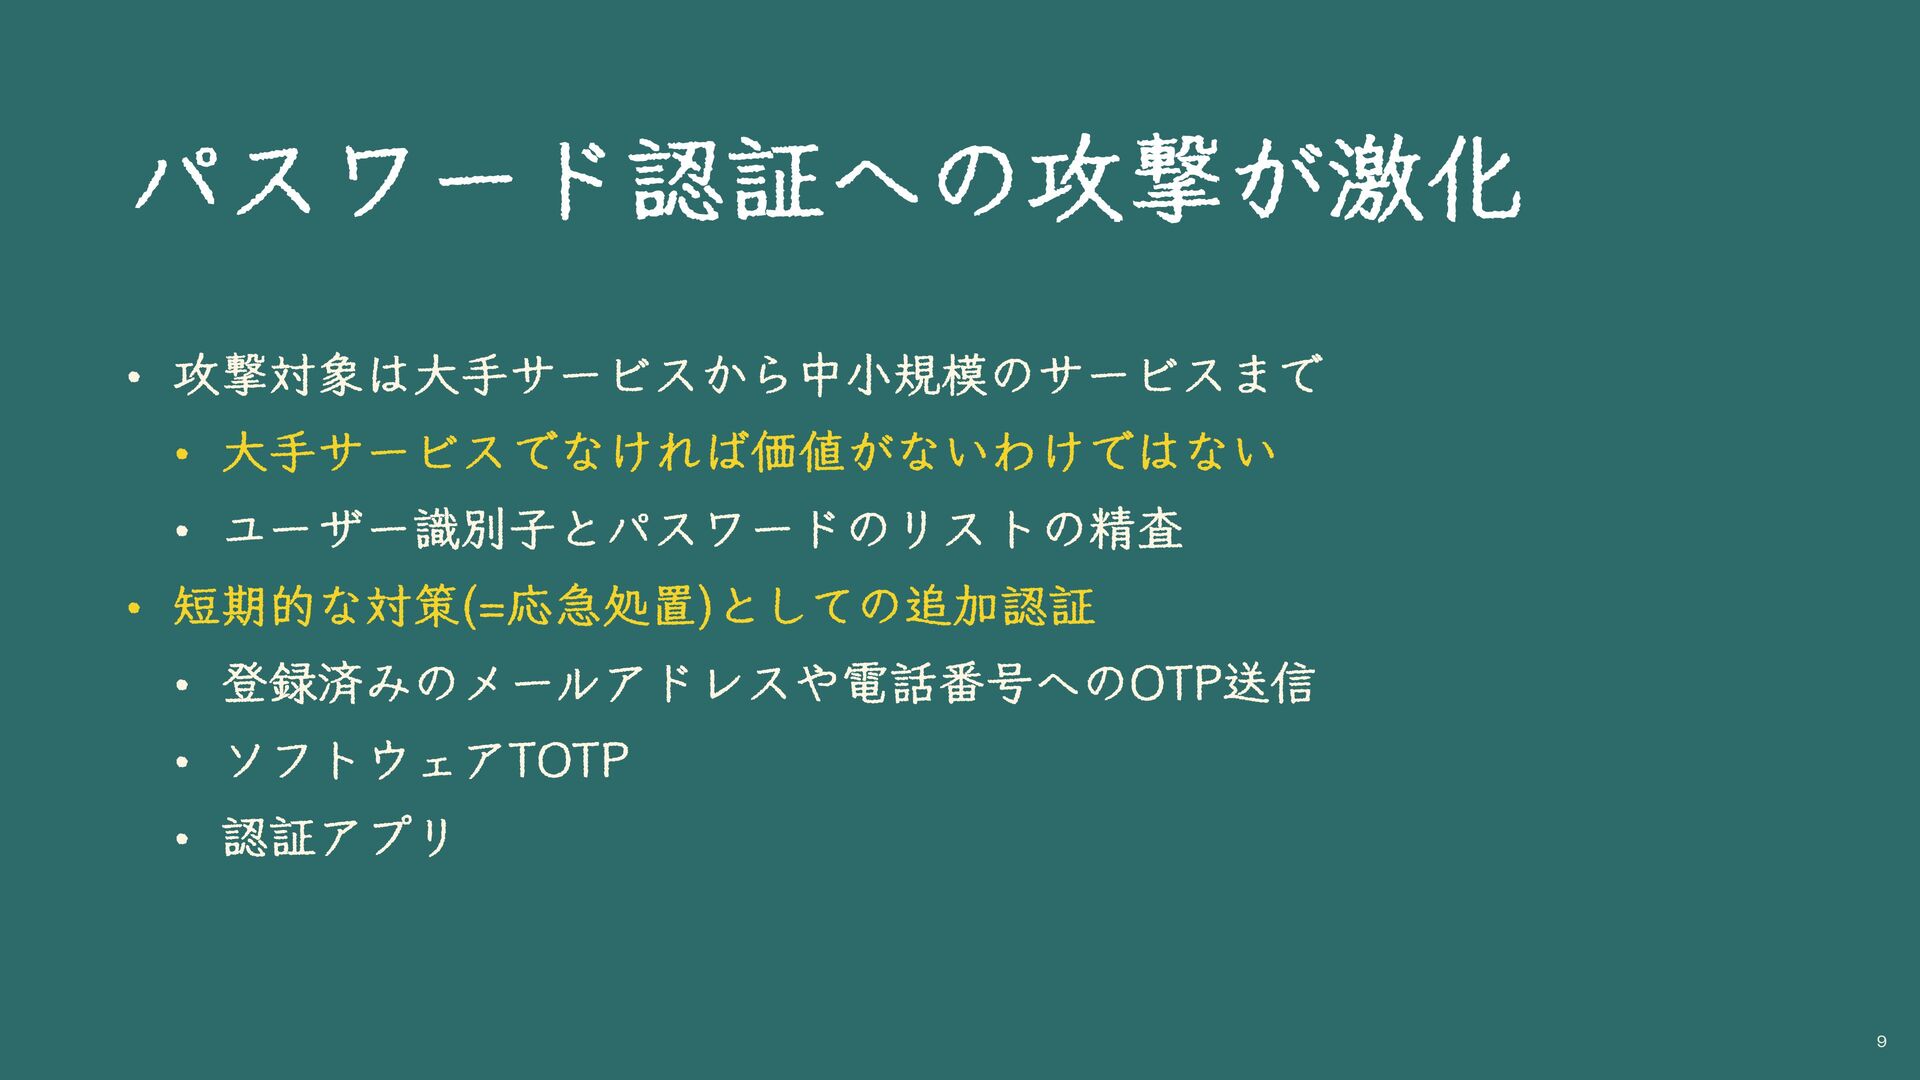
• 攻撃対象は 大手 サービスから中 小 規模のサービスまで • 大手 サービスでなければ価値がないわけではない •
ユーザー識別 子 とパスワードのリストの精査 • 短期的な対策(=応急処置)としての追加認証 • 登録済みのメールアドレスや電話番号へのOTP送信 • ソフトウェアTOTP • 認証アプリ パスワード認証への攻撃が激化 9
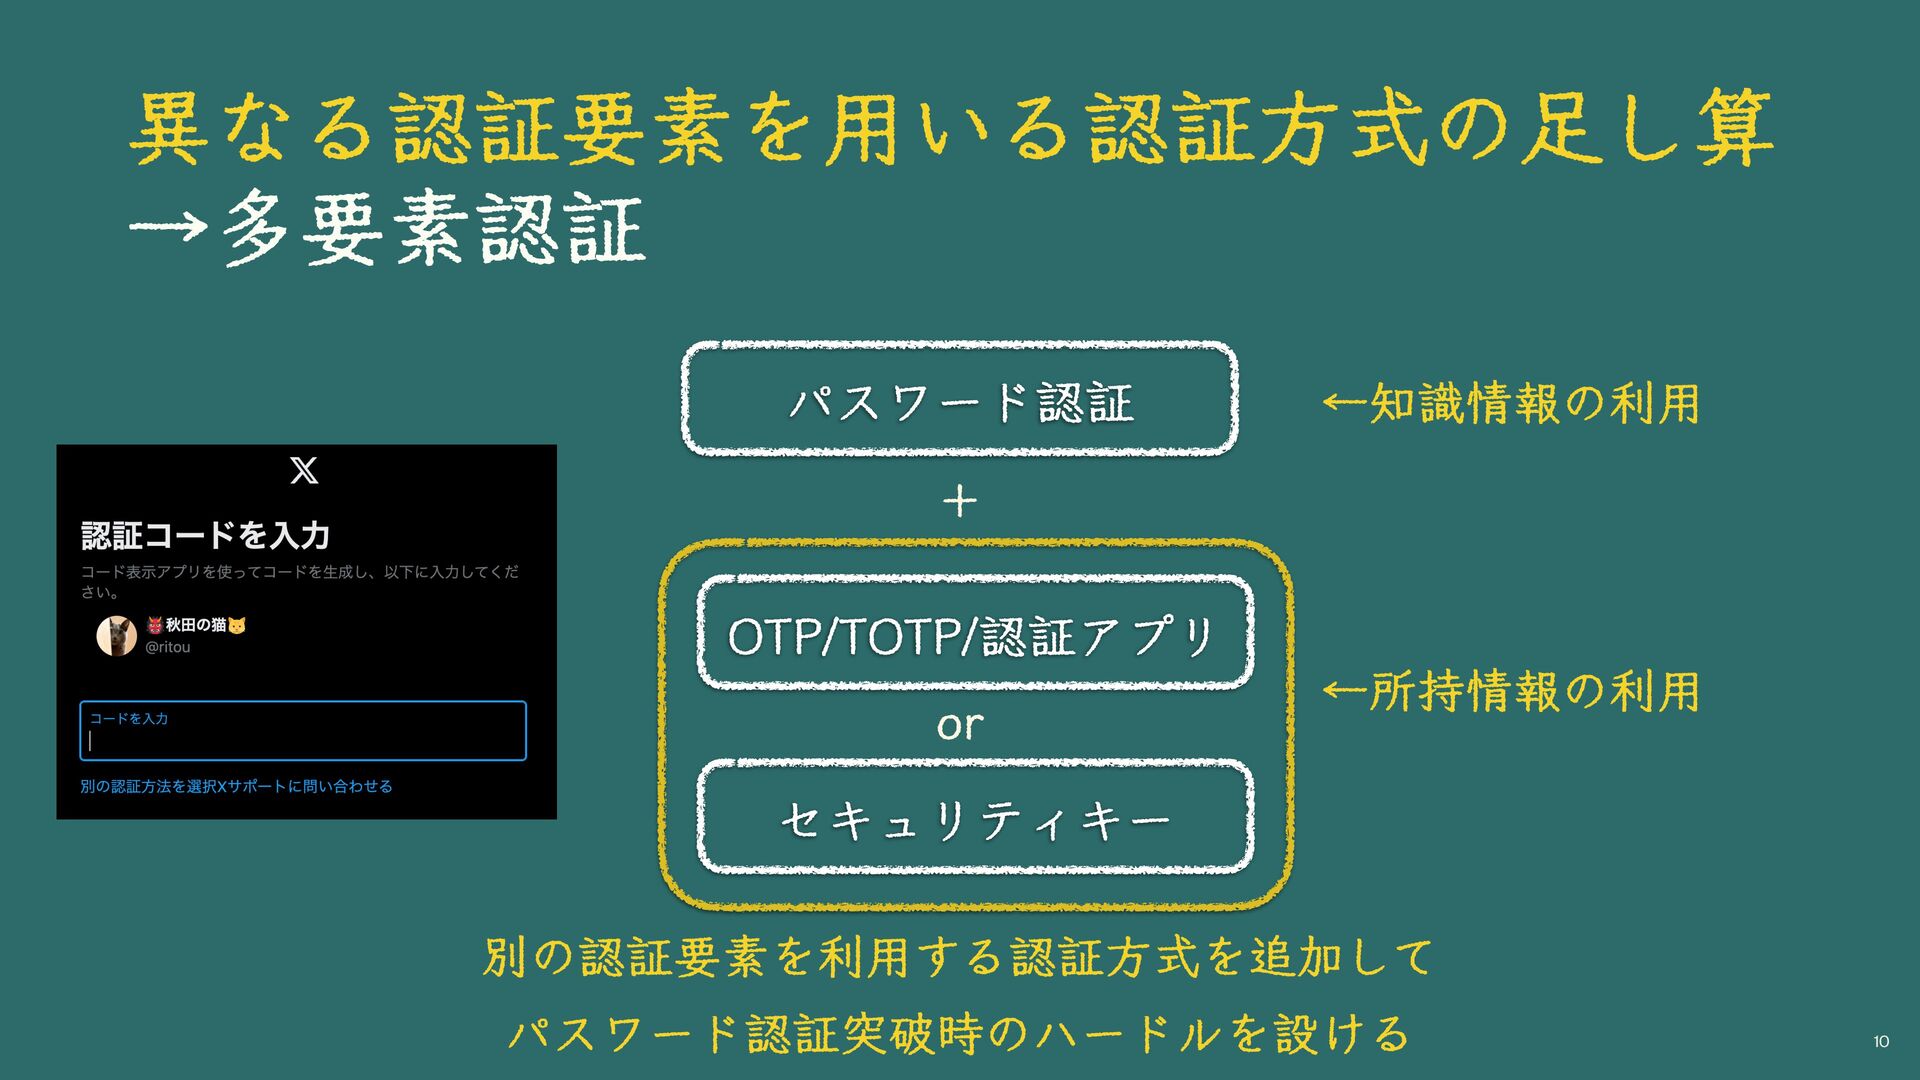
異なる認証要素を 用 いる認証 方 式の 足 し算 →多要素認証 OTP/TOTP/認証アプリ セキュリティキー
or 別の認証要素を利 用 する認証 方 式を追加して パスワード認証突破時のハードルを設ける パスワード認証 + ←知識情報の利 用 ←所持情報の利 用 10
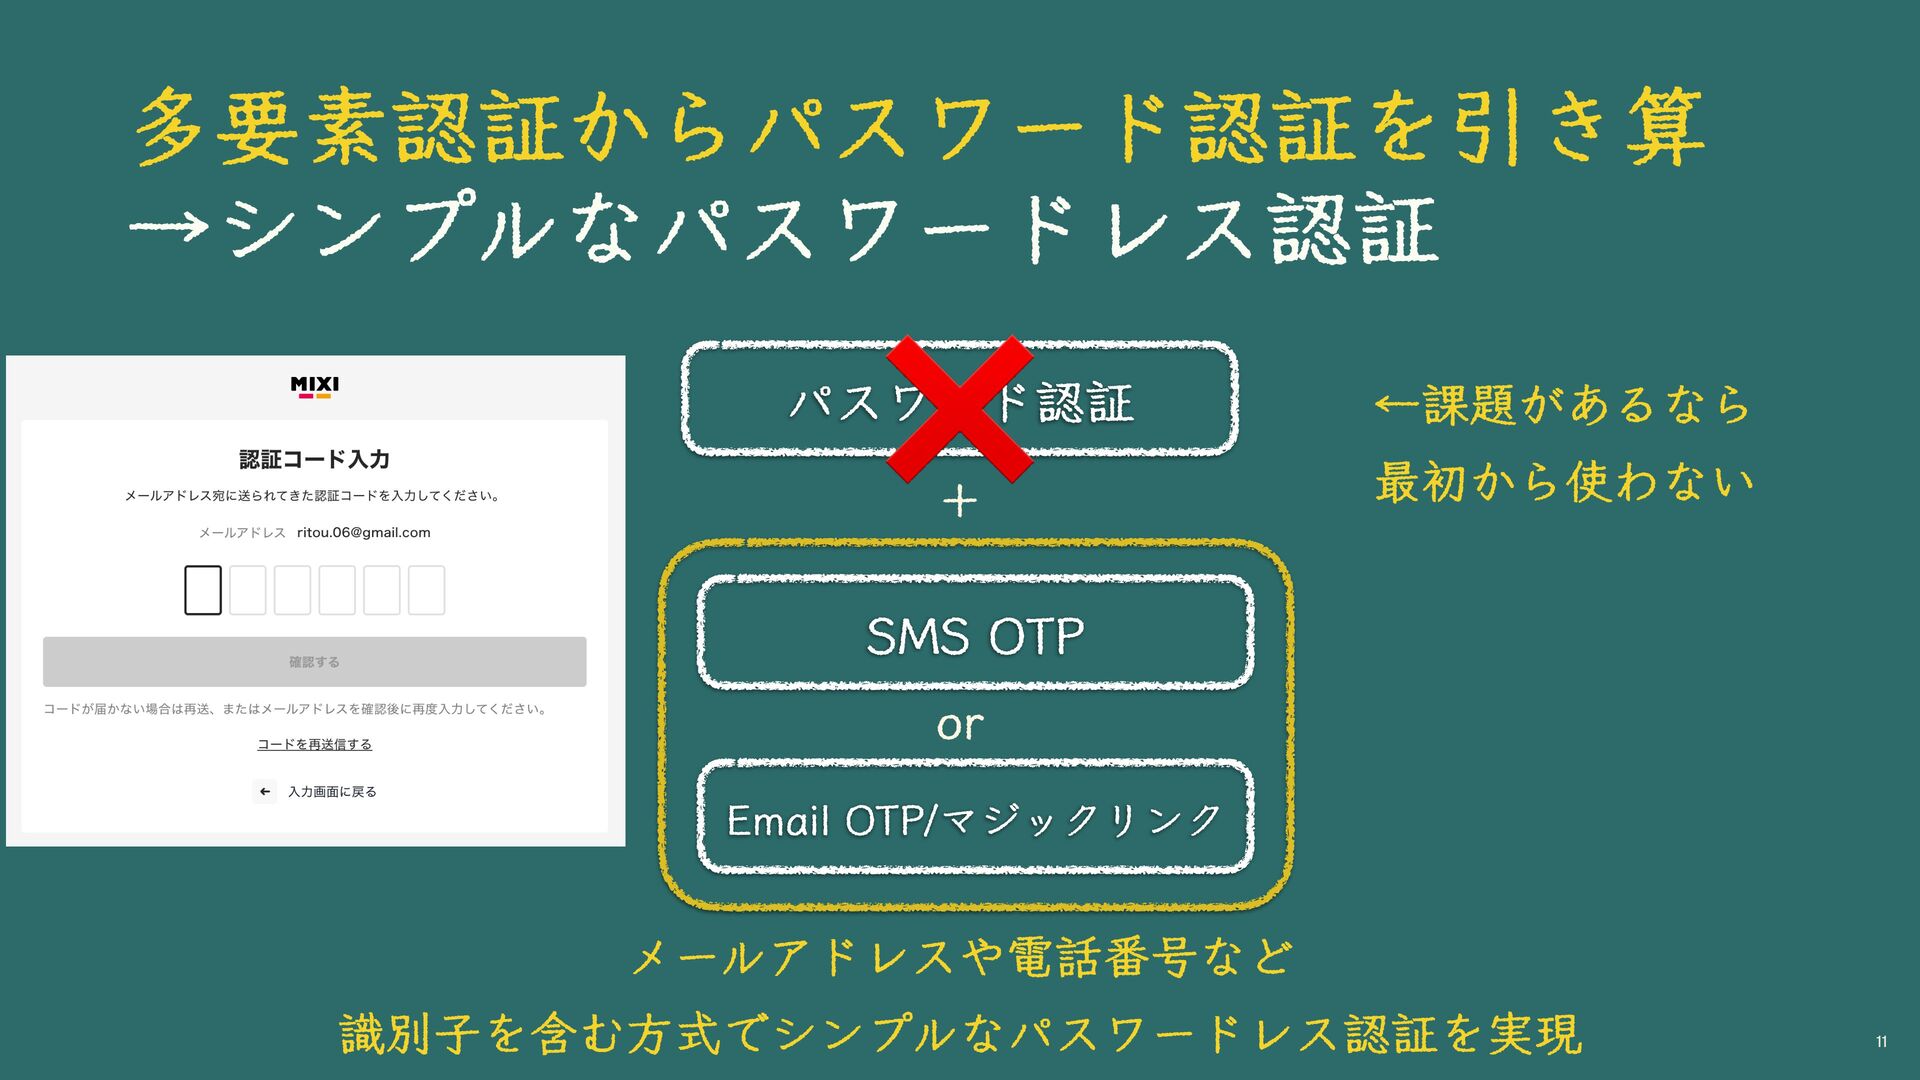
多要素認証からパスワード認証を引き算 →シンプルなパスワードレス認証 SMS OTP Email OTP/マジックリンク or パスワード認証 + ←課題があるなら
最初から使わない ❌ メールアドレスや電話番号など 識別 子 を含む 方 式でシンプルなパスワードレス認証を実現 11
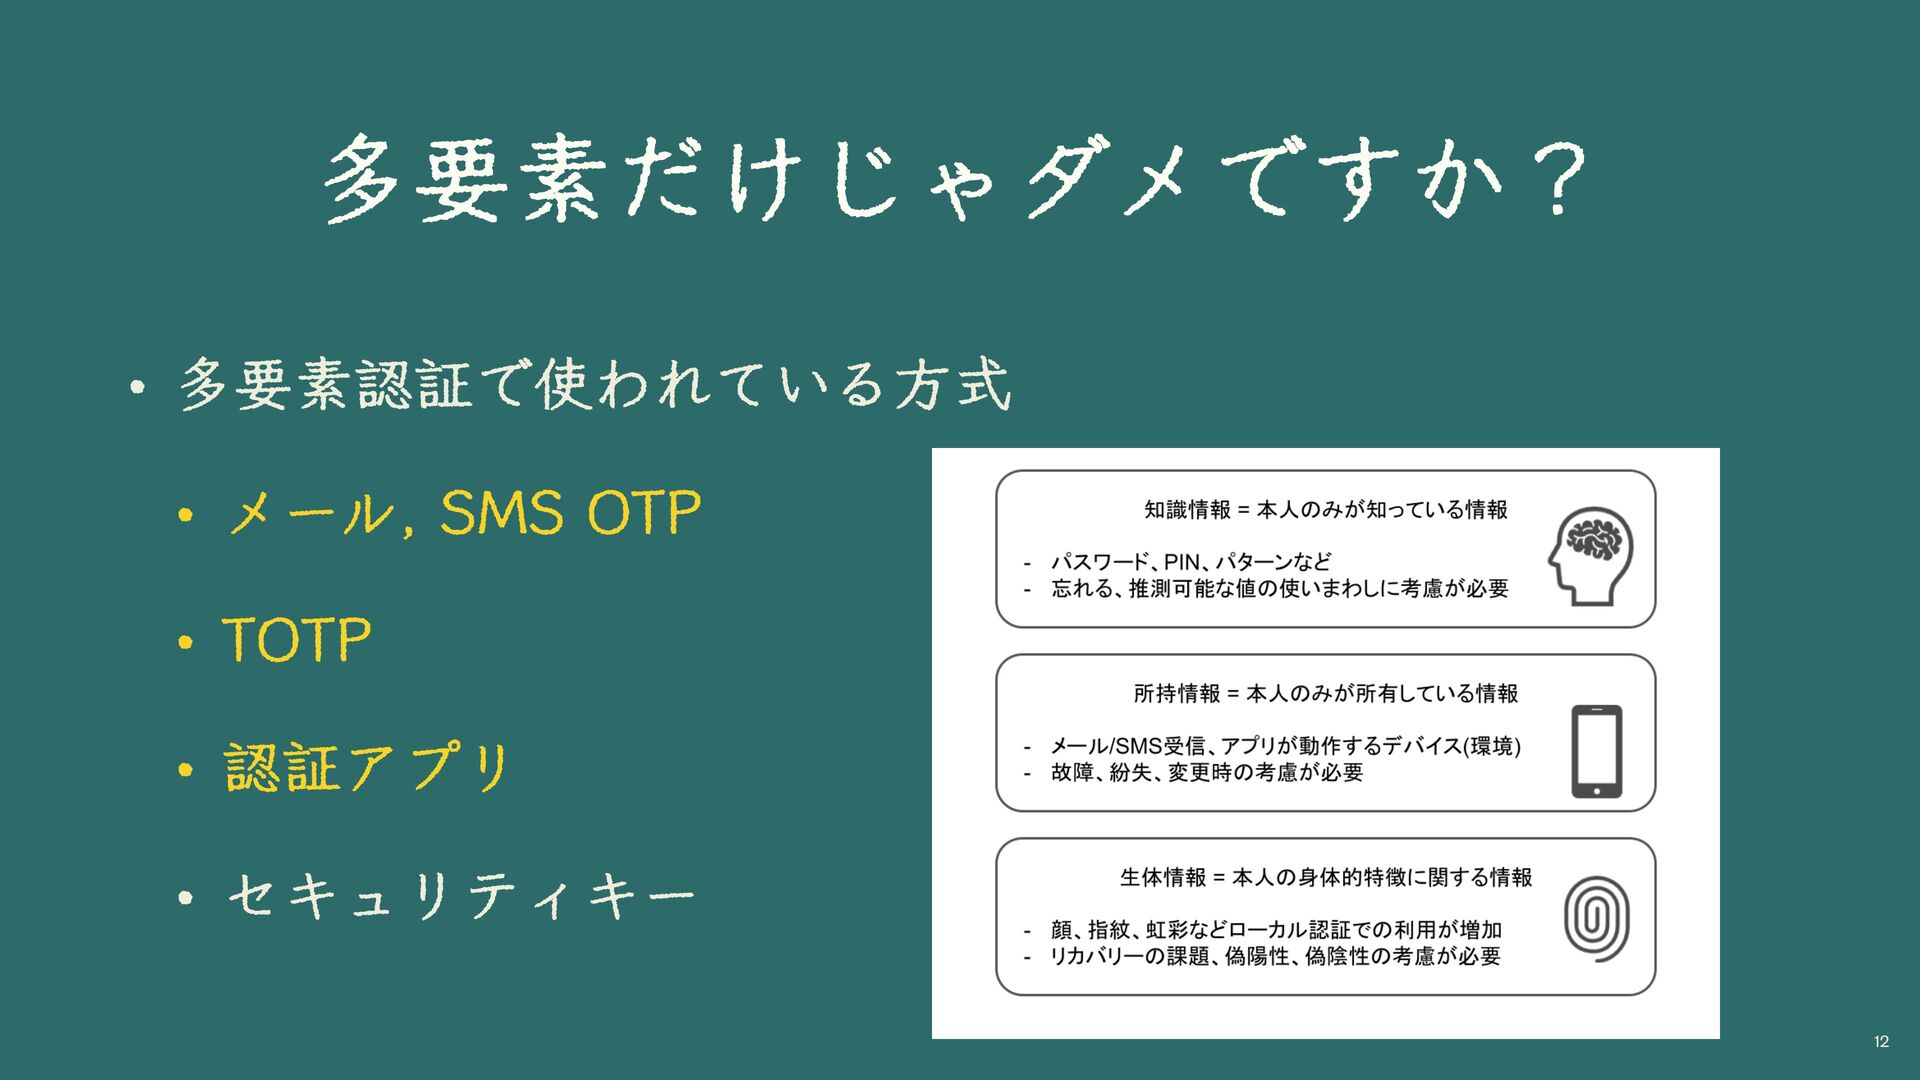
多要素だけじゃダメですか? • 多要素認証で使われている 方 式 • メール, SMS OTP •
TOTP • 認証アプリ • セキュリティキー 12
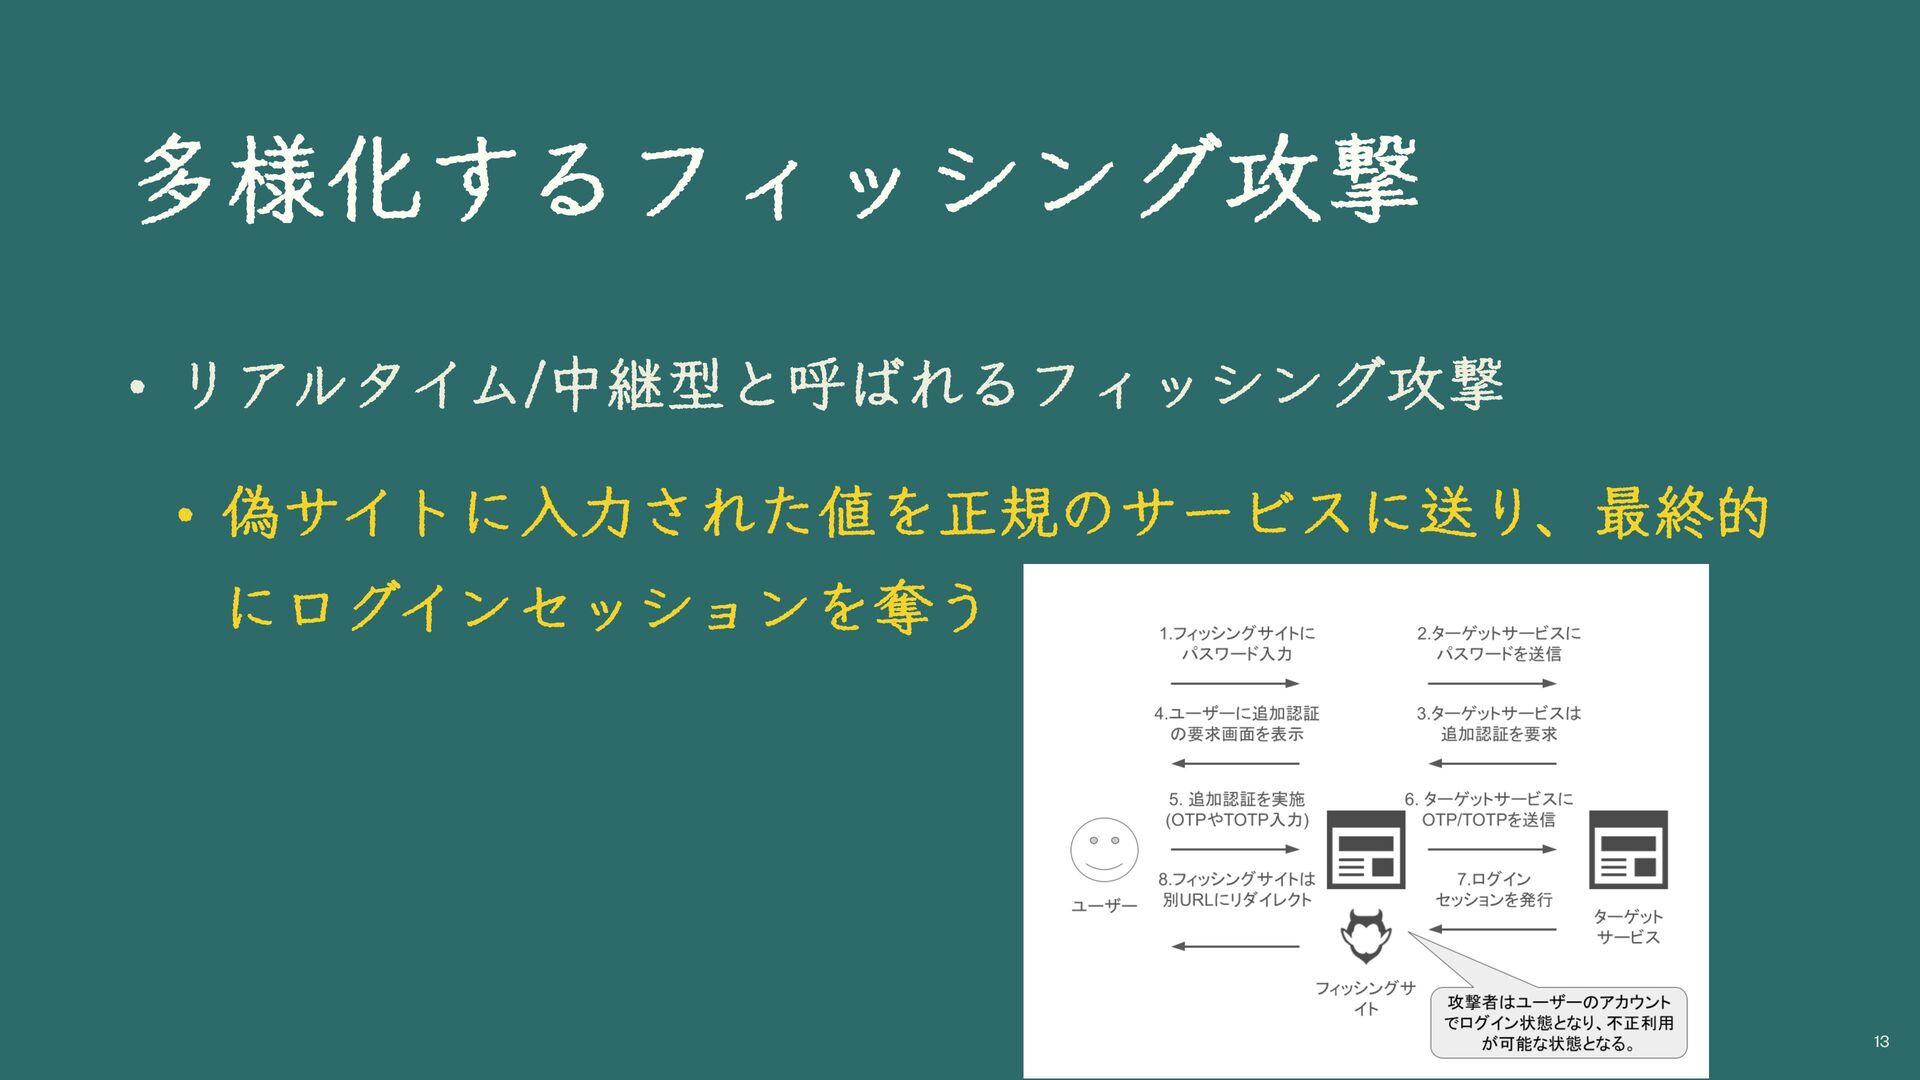
多様化するフィッシング攻撃 • リアルタイム/中継型と呼ばれるフィッシング攻撃 • 偽サイトに 入力 された値を正規のサービスに送り、最終的 にログインセッションを奪う 13
認証 方 式におけるフィッシング耐性 →システムによる判定 • パスワードマネージャーの 自 動 入力 機能
• 登録時のドメイン 比 較して 自 動 入力 を判定 • 判定ロジックはパスワードマネージャー依存 • 動作しない時に 手 動 入力 が可能 • ユーザーに利 用 を強制できない 14
クレデンシャルの漏洩リスク • 登録/ログインのクレデンシャル 入力 時、通信経路: パスワー ド、OTP、TOTP • デバイス、サービスから漏洩: パスワード、TOTP
Secret 15
④FIDO認証 16
FIDO認証 • パスワード認証の課題を解決することにフォーカス • 公開鍵暗号 方 式の利 用 • 端末のセキュアな領域にクレデンシャルを保存
• ブラウザの仲介によるフィッシング耐性 • デバイスのローカル認証と組み合わせて多要素認証を実現 17
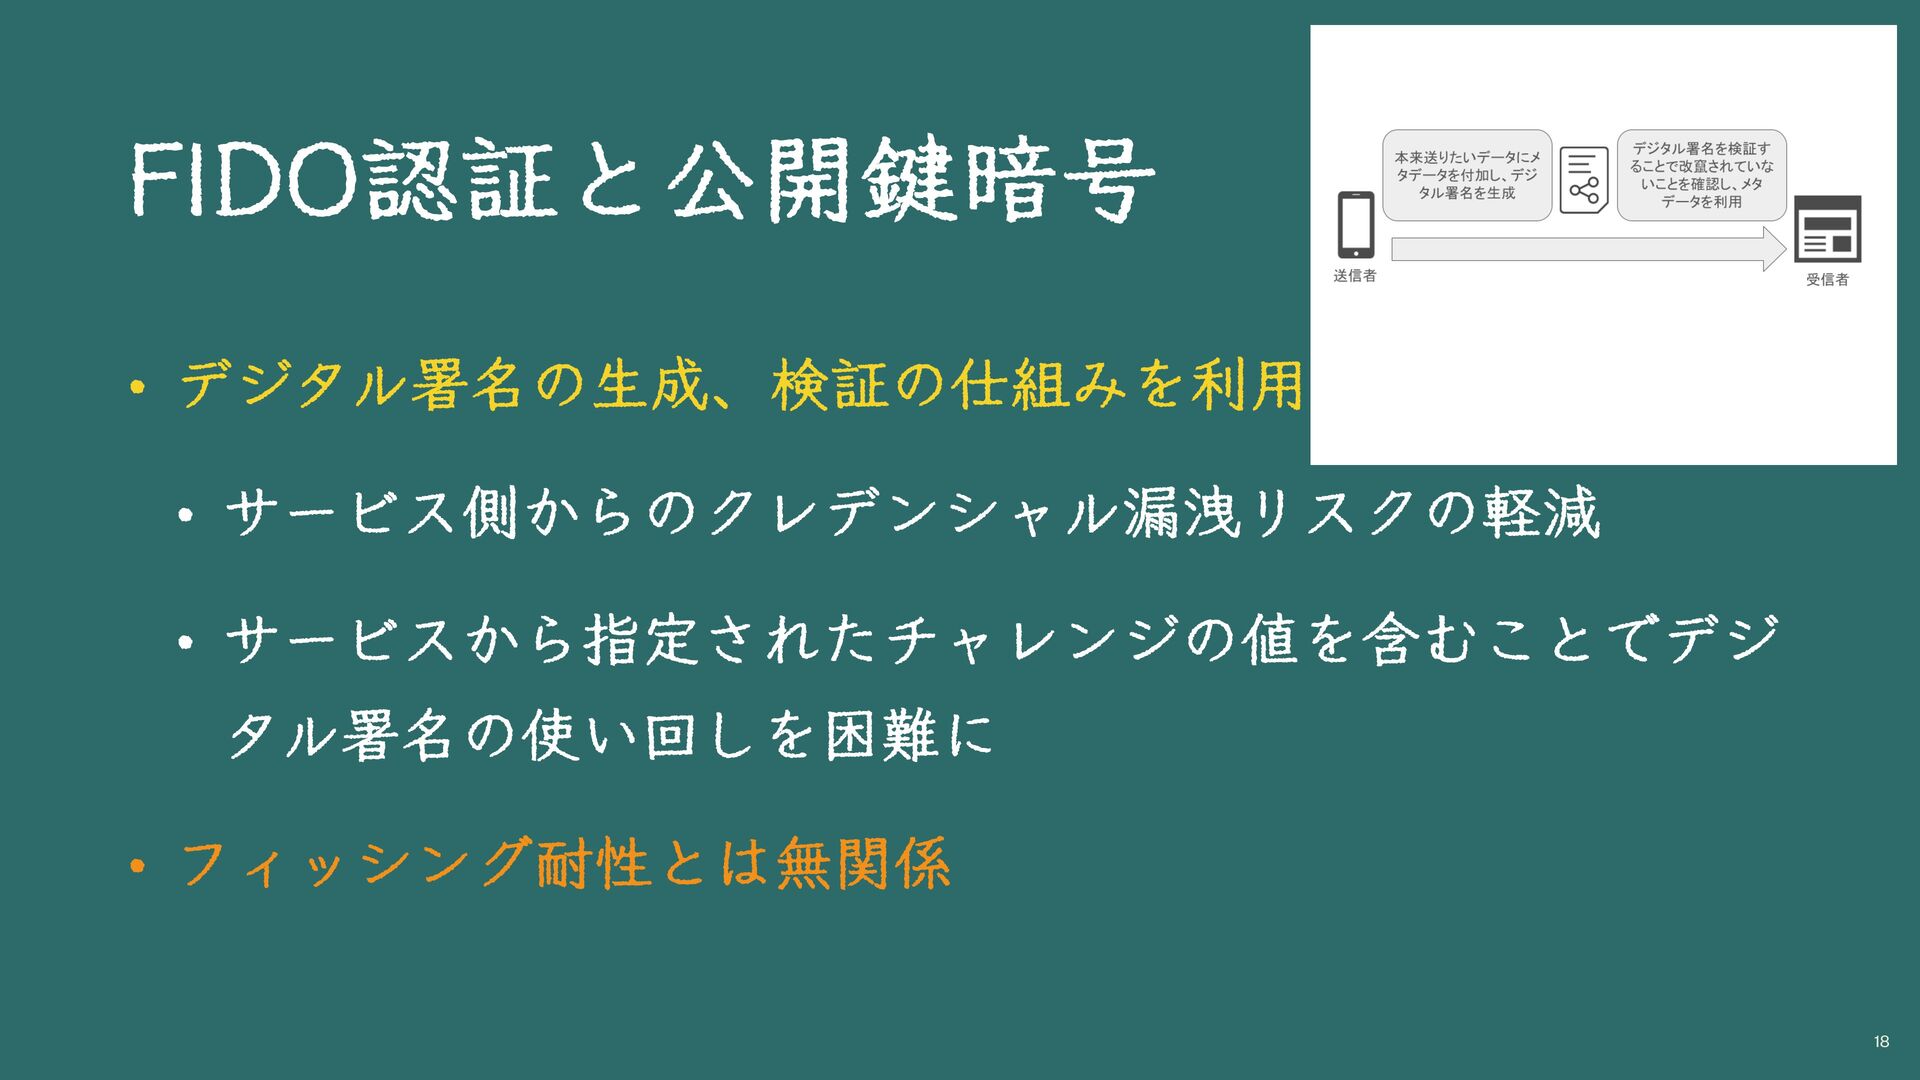
FIDO認証と公開鍵暗号 • デジタル署名の 生 成、検証の仕組みを利 用 • サービス側からのクレデンシャル漏洩リスクの軽減 • サービスから指定されたチャレンジの値を含むことでデジ
タル署名の使い回しを困難に • フィッシング耐性とは無関係 18
FIDO認証のフィッシング耐性 • サービスが指定したオリジンとの 比 較による対象判定 • 判定ロジックは標準化されたもの • 動作しない時、 手
動 入力 は困難 • ユーザーに利 用 を強制できる 19
セキュリティキー • 多要素認証のための追加認証の 方 式(所持情報)として登場 • 所有者との紐付けを確認したい場 面 がある •
PINなどのユーザー検証と組み合わせ • コンシューマ向けの課題 • 有料で購 入 する必要がある • 保存できるクレデンシャルの数に限界がある 20
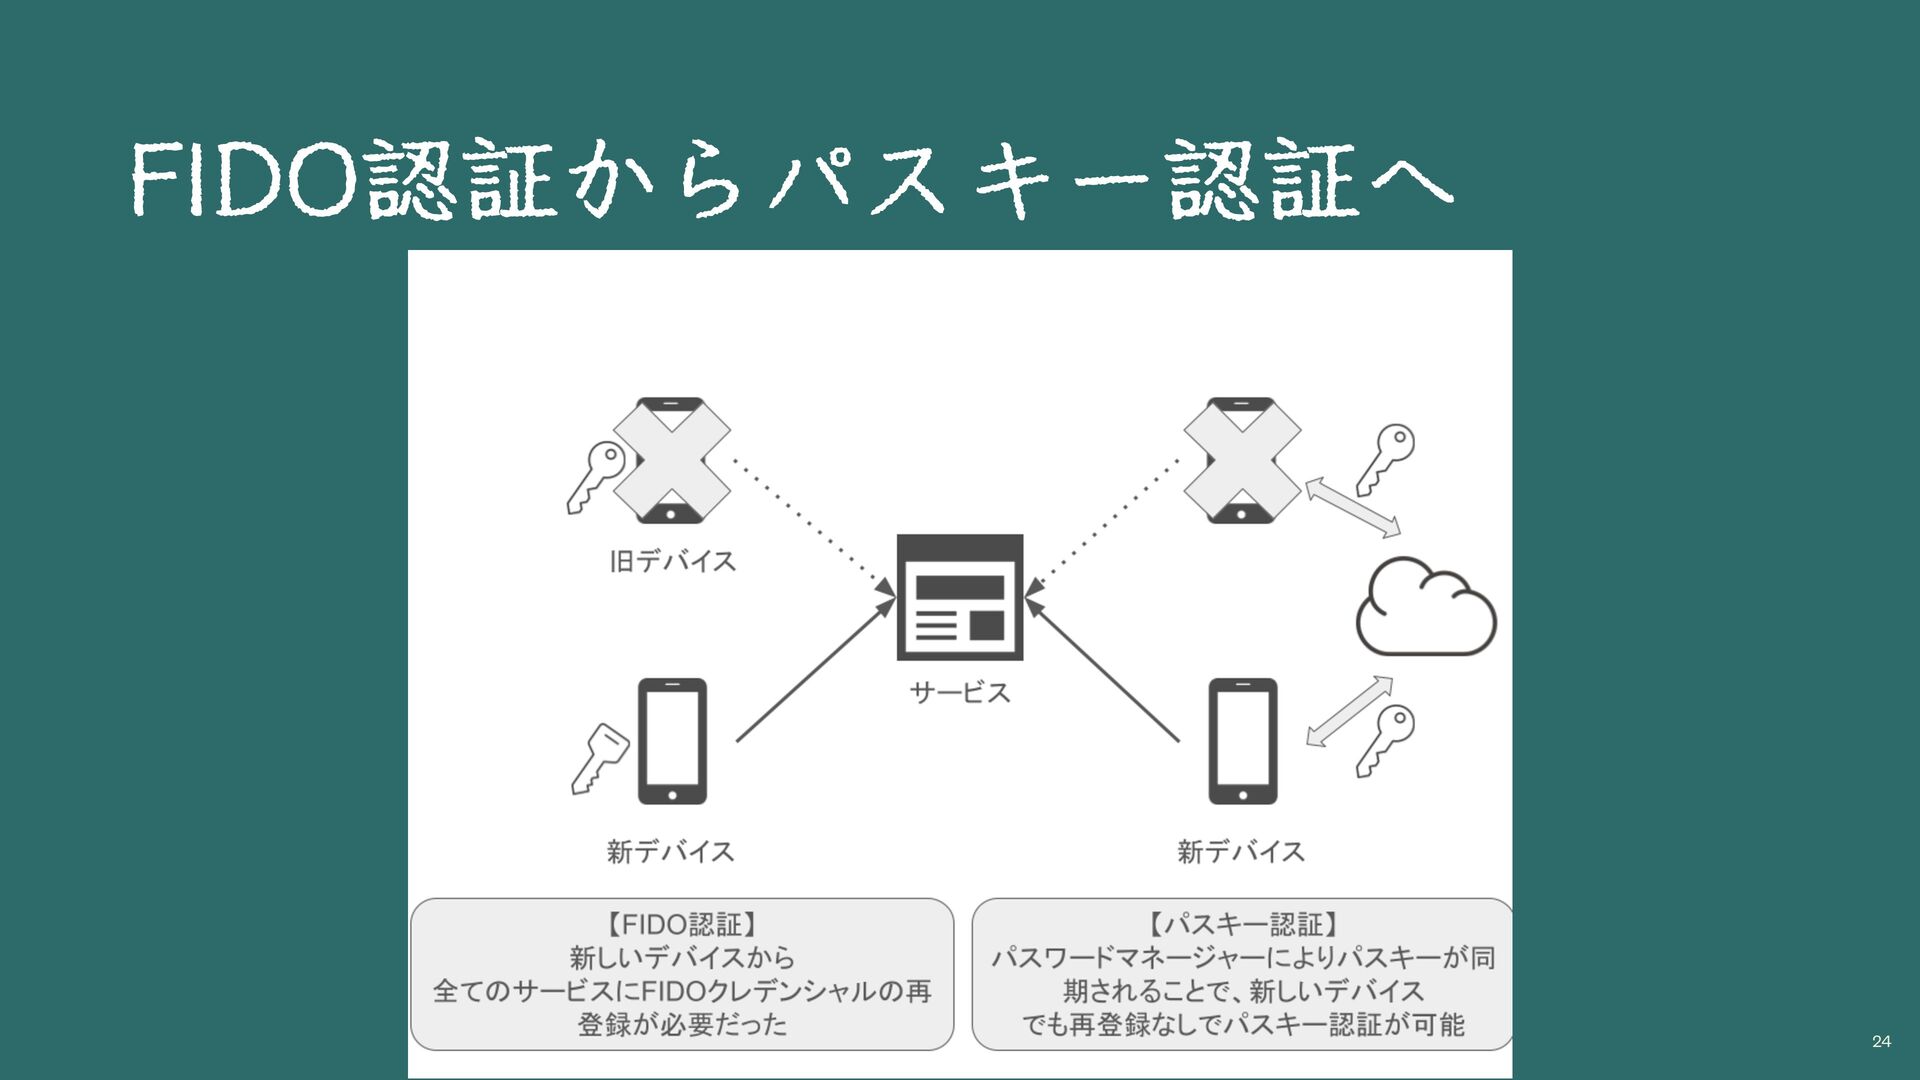
プラットフォーム認証器 • スマートフォンのセキュア領域にクレデンシャルを保存 • セキュリティキーよりも多数保存可能 • 端末紛失、機種変更時に全てのサービスに削除、再設定の 手 間が発 生
• 使い慣れた画 面 ロック解除と組み合わせて多要素認証を実現 • PIN、パターンロック、 生 体認証(顔、指紋) 21
④パスキー認証 22
パスキー認証 • パスワードマネージャーにクレデンシャルを保存し、複数端 末での同期を許容 • 秘密鍵の管理という観点でセキュリティ低下 • 端末紛失、機種変更時の 手 間を改善して実
用 的に • プラットフォーム謹製、およびサードパーティーなパスワー ドマネージャーが利 用 可能 23
FIDO認証からパスキー認証へ 24
パスキー認証=理想のユーザー認証? • これまではパスワード認証の課題にフォーカスしていた • 今後はパスキー認証の課題にフォーカスする必要性がある • このあたりの説明はAuth屋さんにお任せ 25
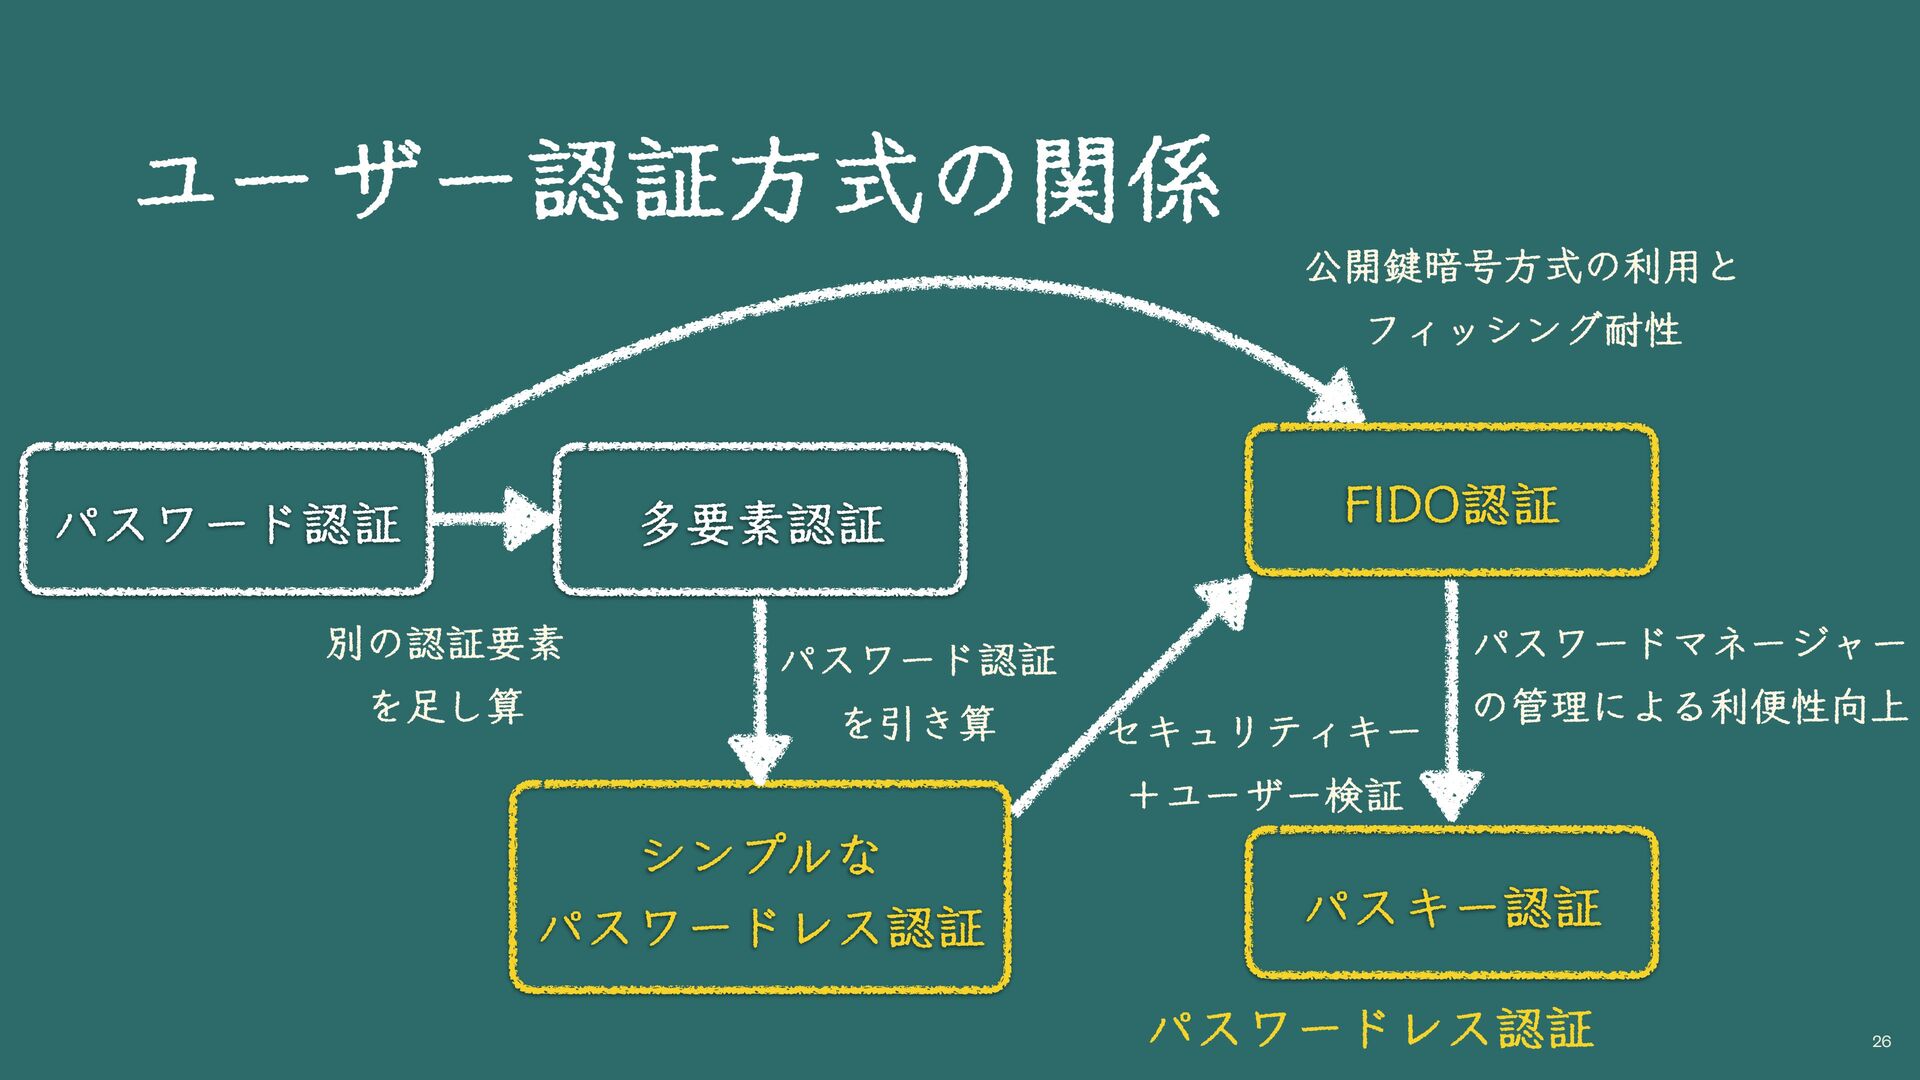
ユーザー認証 方 式の関係 26 パスワード認証 多要素認証 FIDO認証 シンプルな パスワードレス認証 パスキー認証
別の認証要素 を 足 し算 パスワード認証 を引き算 パスワードマネージャー の管理による利便性向上 公開鍵暗号 方 式の利 用 と フィッシング耐性 セキュリティキー +ユーザー検証 パスワードレス認証
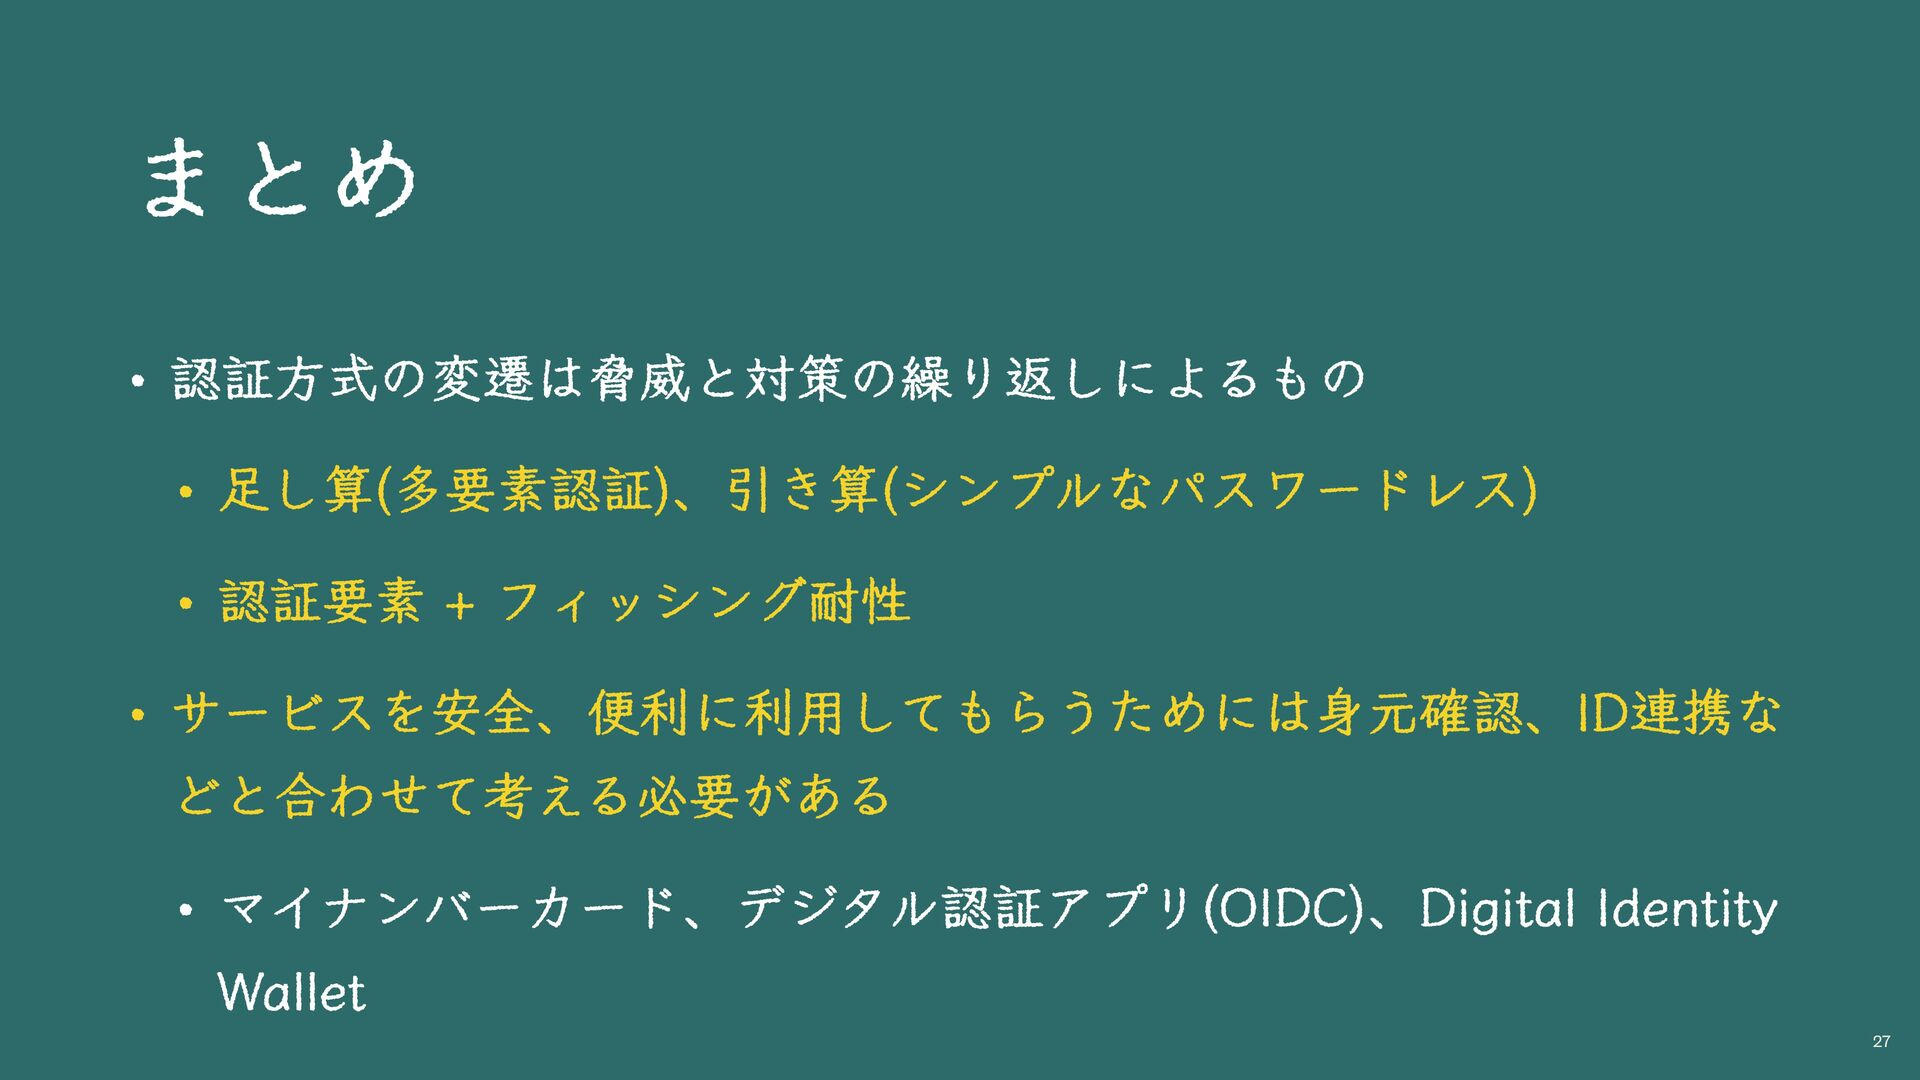
まとめ • 認証 方 式の変遷は脅威と対策の繰り返しによるもの • 足 し算(多要素認証)、引き算(シンプルなパスワードレス) • 認証要素
+ フィッシング耐性 • サービスを安全、便利に利 用 してもらうためには 身 元確認、ID連携な どと合わせて考える必要がある • マイナンバーカード、デジタル認証アプリ(OIDC)、Digital Identity Wallet 27
終わり 28


 ritou
 tosite
 ennael
 sansantech
 harutiro
 hironobuiga
 oracle4engineer
 tsukuboshi
 slsops
 masahirokawahara
 yama3133
 kairim0
 watany
 erikaheidi
 addyosmani
 reverentgeek
 marcoroth
 tessaabrams
 sonatard
 minecr
 palkan
 orderedlist
 techseoconnect
 tammyeverts