Upgrade to Pro — share decks privately, control downloads, hide ads and more …

予測不能な実行エージェントを安全にサクッと試せるサンドボックス環境の話

 予測不能な実行エージェントを安全にサクッと試せるサンドボックス環境の話

■ イベント
Sansan Tech Talk @関西 vol.6~AIエージェント実践~
https://sansan.connpass.com/event/404019/

■登壇概要
タイトル:予測不能な実行エージェントを安全にサクッと試せるサンドボックス環境の話
登壇者:技術本部 Platform Engineering Unit Application Platformグループ 辻田 美咲

■ 技術本部 採用情報
https://media.sansan-engineering.com

Avatar for SansanTech

SansanTech PRO

October 01, 2026

More Decks by SansanTech

Other Decks in Technology

Transcript

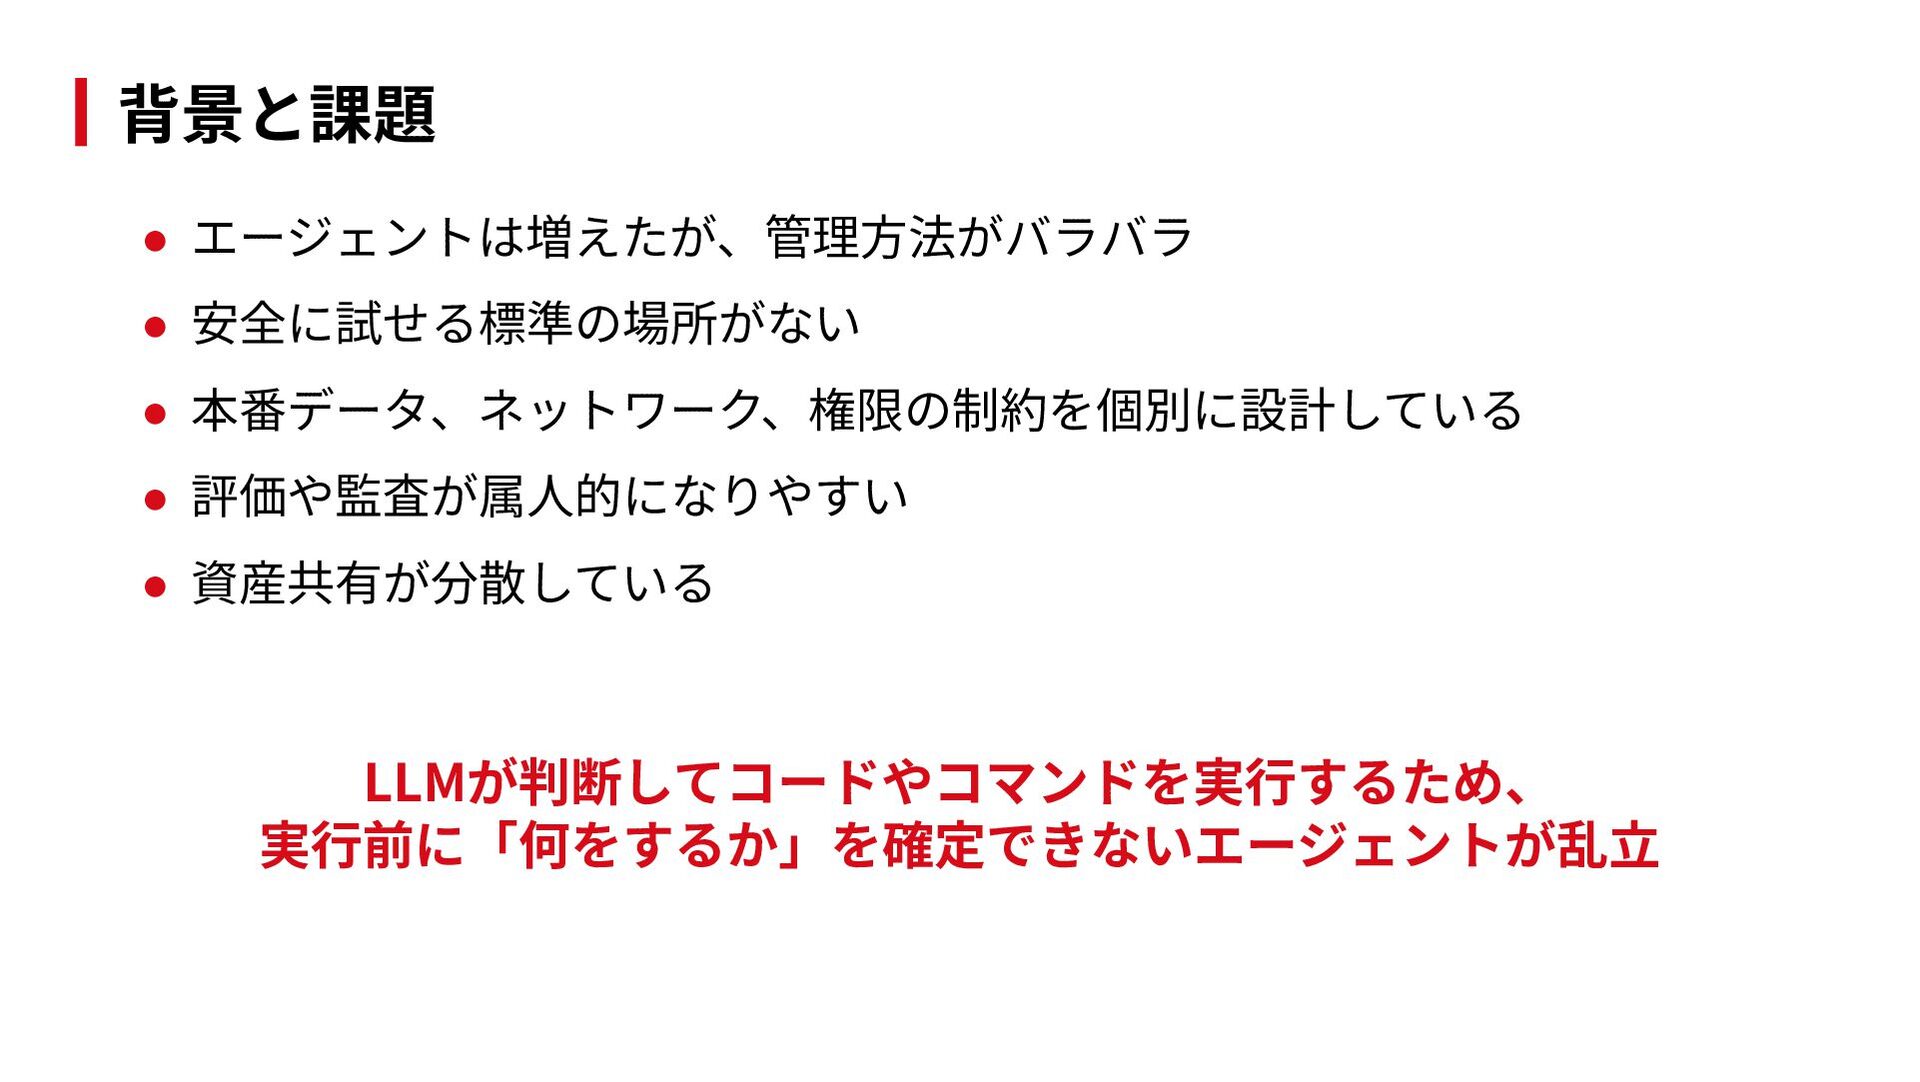
  1. 背景と課題 • エージェントは増えたが、管理⽅法がバラバラ • 安全に試せる標準の場所がない • 本番データ、ネットワーク、権限の制約を個別に設計している • 評価や監査が属⼈的になりやすい •

    資産共有が分散している LLMが判断してコードやコマンドを実⾏するため、 実⾏前に「何をするか」を確定できないエージェントが乱⽴
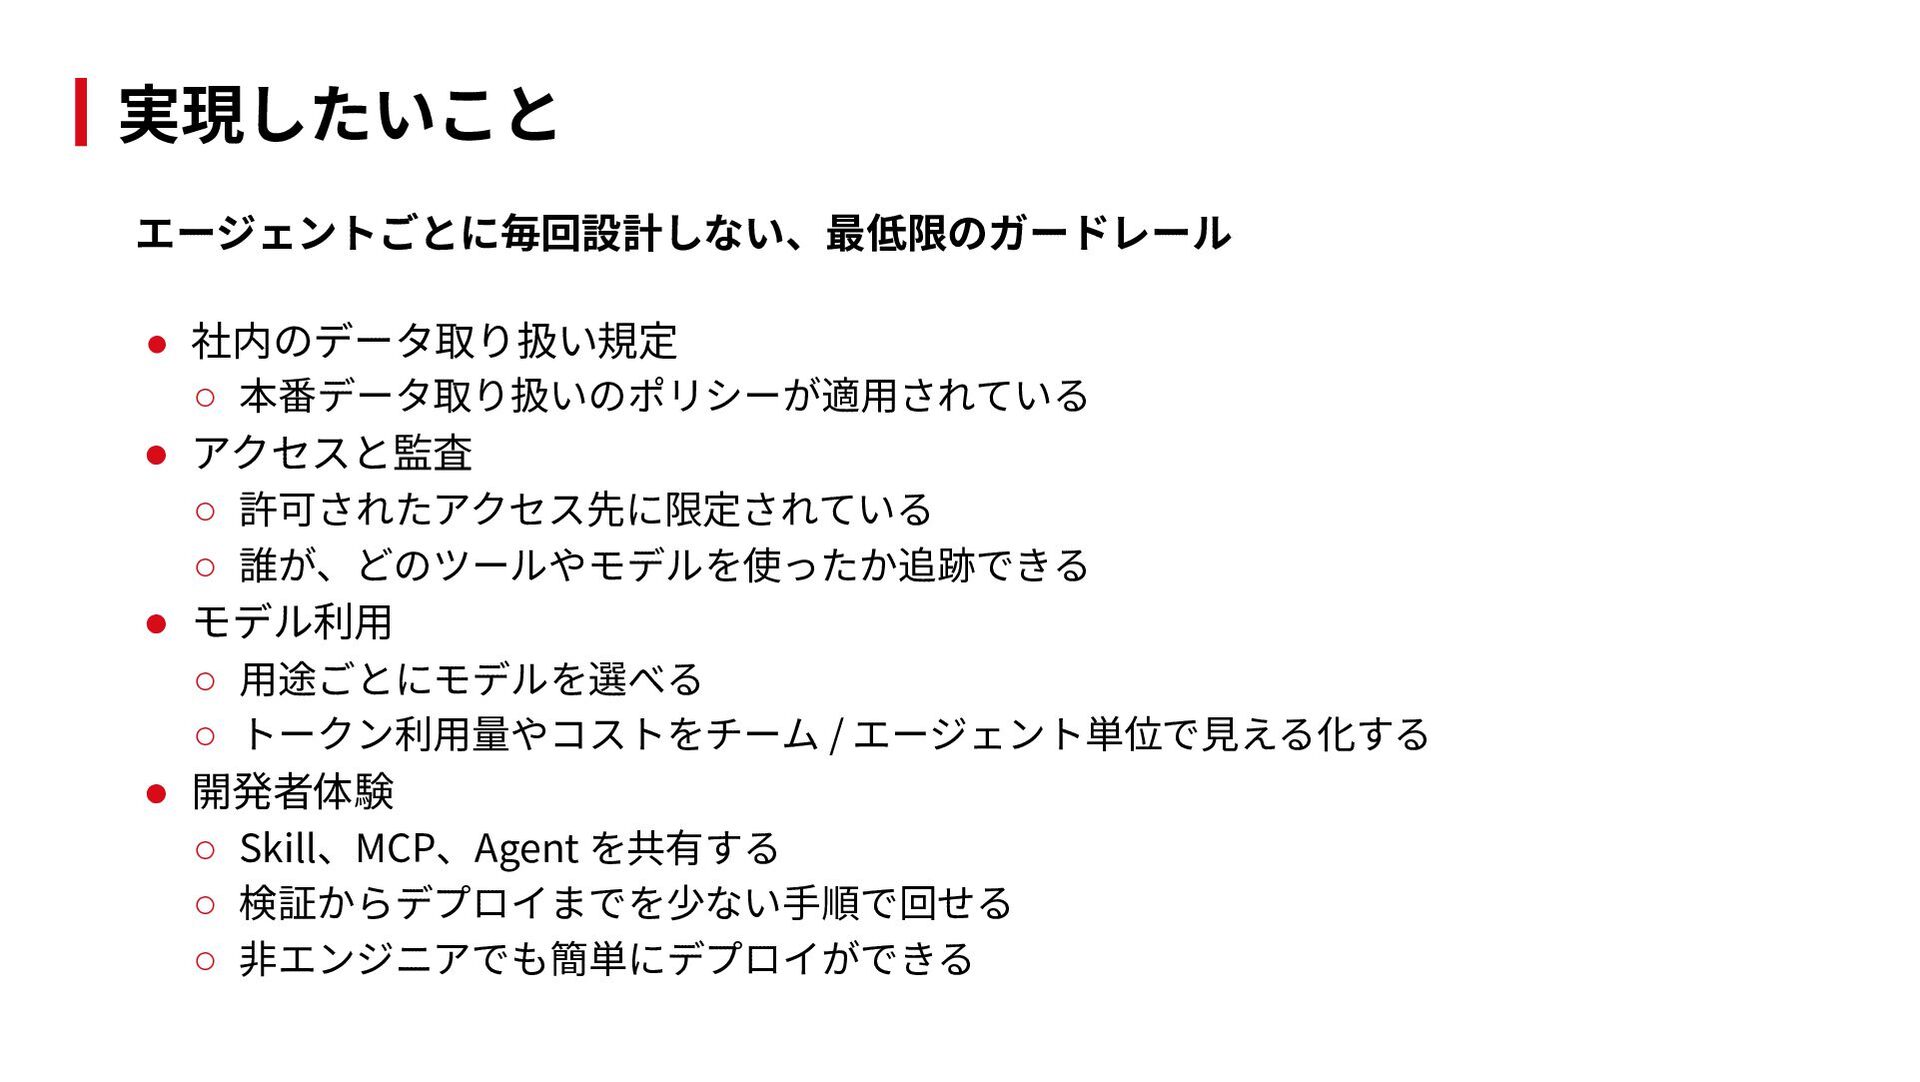
  2. 実現したいこと エージェントごとに毎回設計しない、最低限のガードレール • 社内のデータ取り扱い規定 ◦ 本番データ取り扱いのポリシーが適⽤されている • アクセスと監査 ◦ 許可されたアクセス先に限定されている

    ◦ 誰が、どのツールやモデルを使ったか追跡できる • モデル利⽤ ◦ ⽤途ごとにモデルを選べる ◦ トークン利⽤量やコストをチーム / エージェント単位で⾒える化する • 開発者体験 ◦ Skill、MCP、Agent を共有する ◦ 検証からデプロイまでを少ない⼿順で回せる ◦ ⾮エンジニアでも簡単にデプロイができる
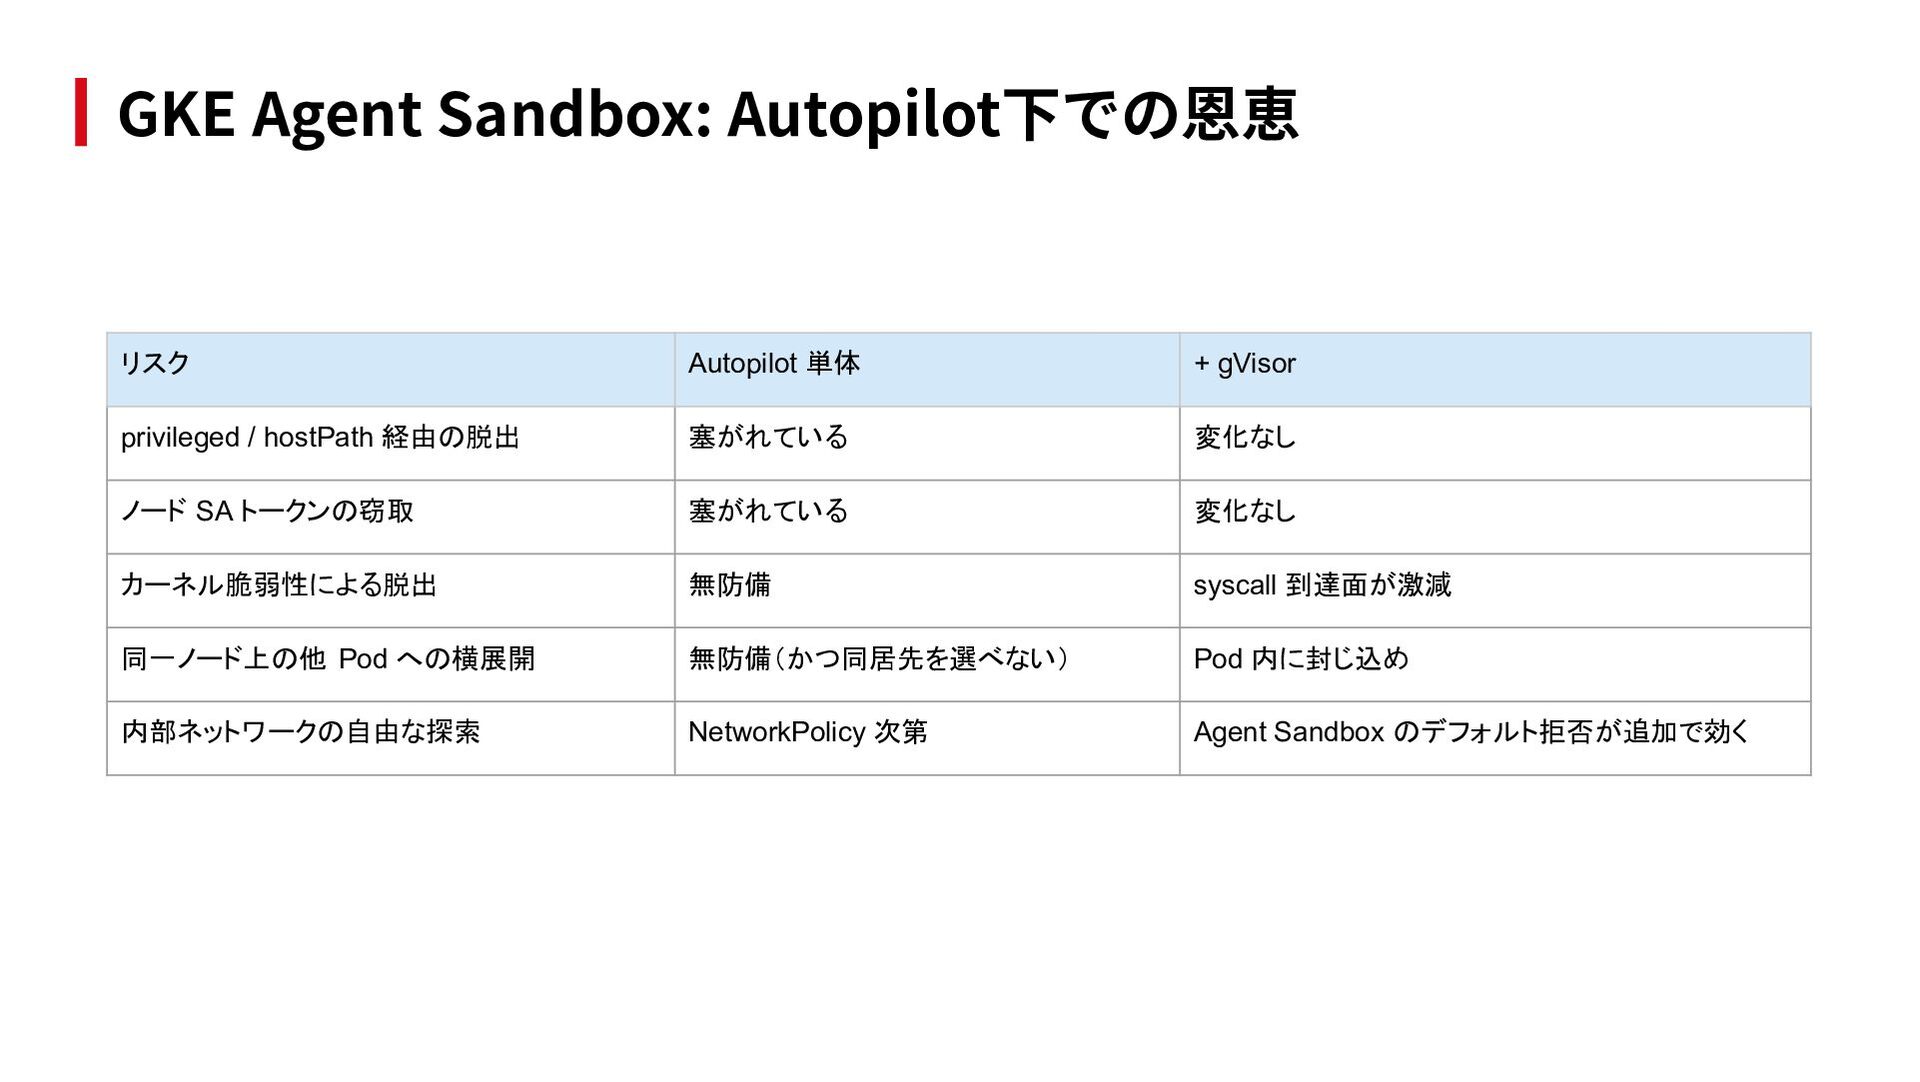
  3. GKE Agent Sandbox: Autopilot下での恩恵 リスク Autopilot 単体 + gVisor privileged

    / hostPath 経由の脱出 塞がれている 変化なし ノード SA トークンの窃取 塞がれている 変化なし カーネル脆弱性による脱出 無防備 syscall 到達面が激減 同一ノード上の他 Pod への横展開 無防備(かつ同居先を選べない) Pod 内に封じ込め 内部ネットワークの自由な探索 NetworkPolicy 次第 Agent Sandbox のデフォルト拒否が追加で効く
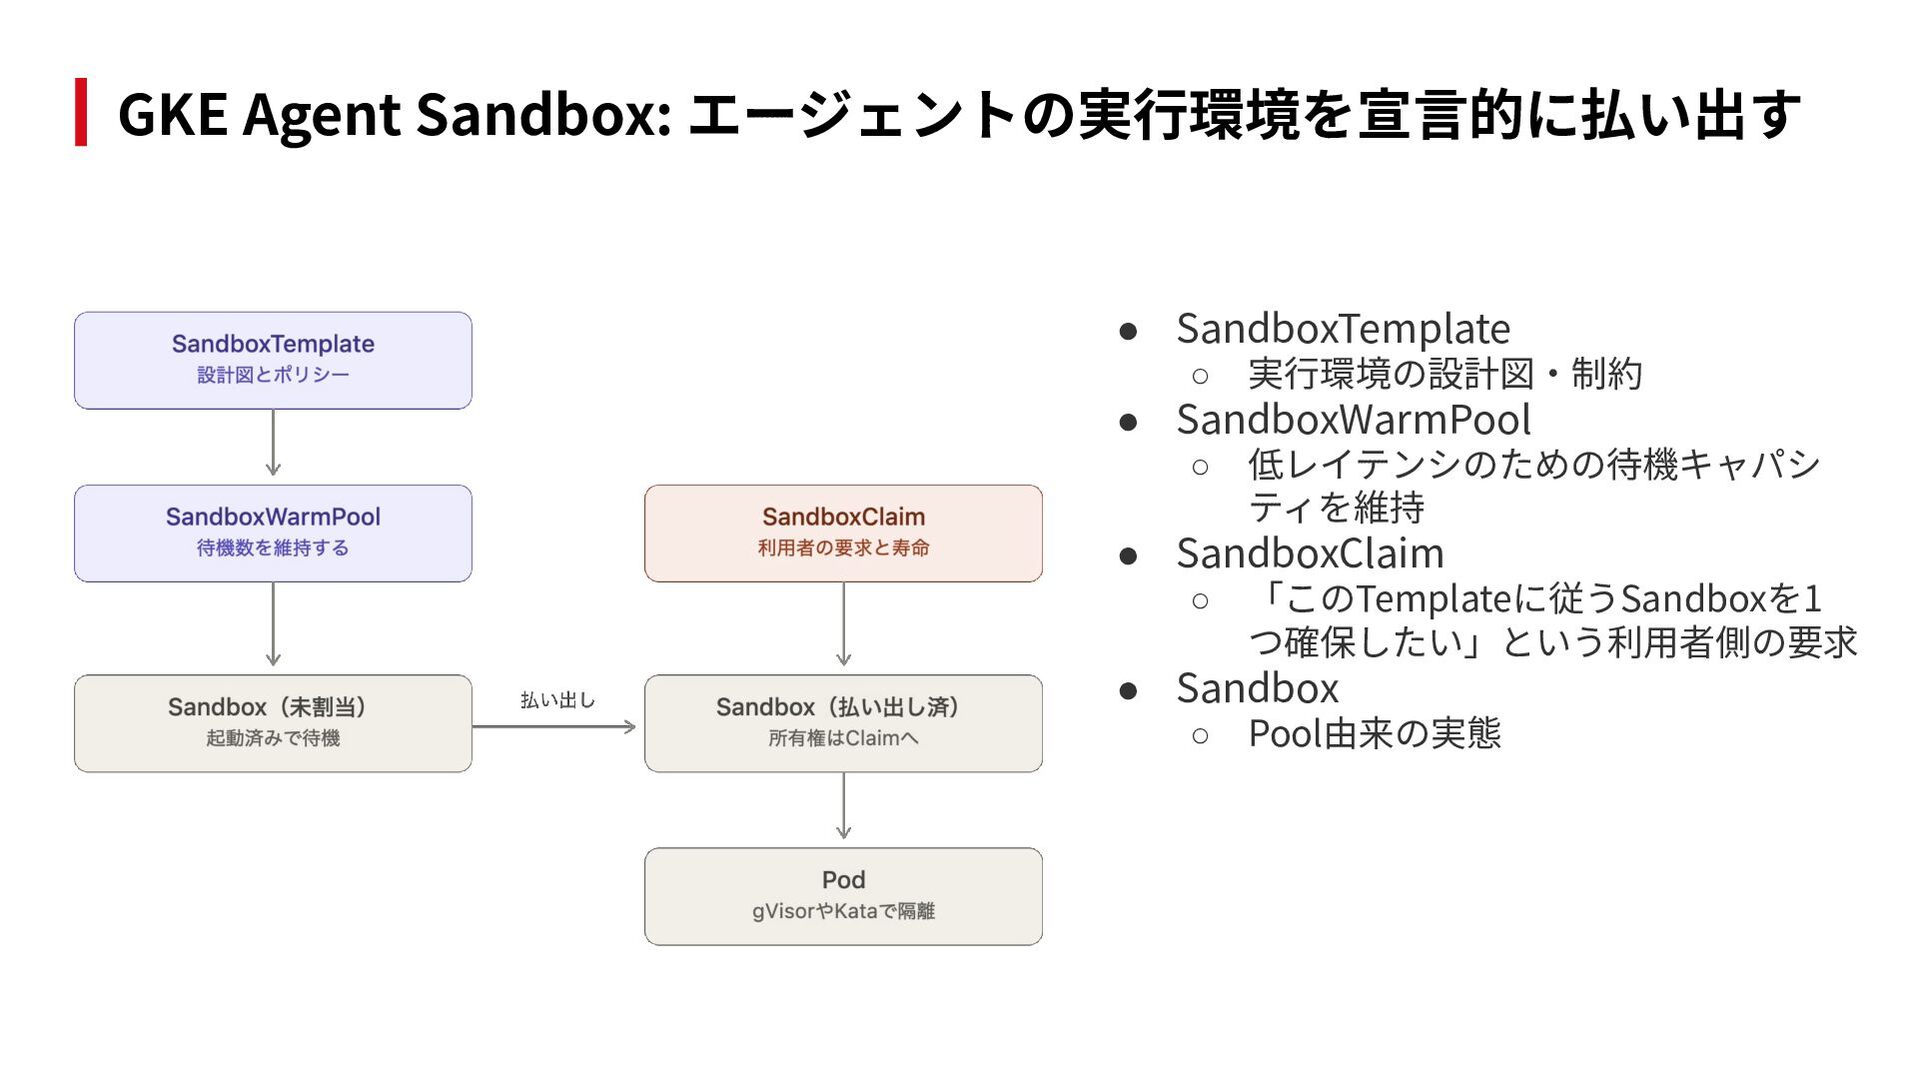
  4. GKE Agent Sandbox: エージェントの実⾏環境を宣⾔的に払い出す • SandboxTemplate ◦ 実⾏環境の設計図‧制約 ◦ 低レイテンシのための待機キャパシ

    ティを維持 • SandboxWarmPool • SandboxClaim ◦ 「このTemplateに従うSandboxを1 つ確保したい」という利⽤者側の要求 • Sandbox ◦ Pool由来の実態
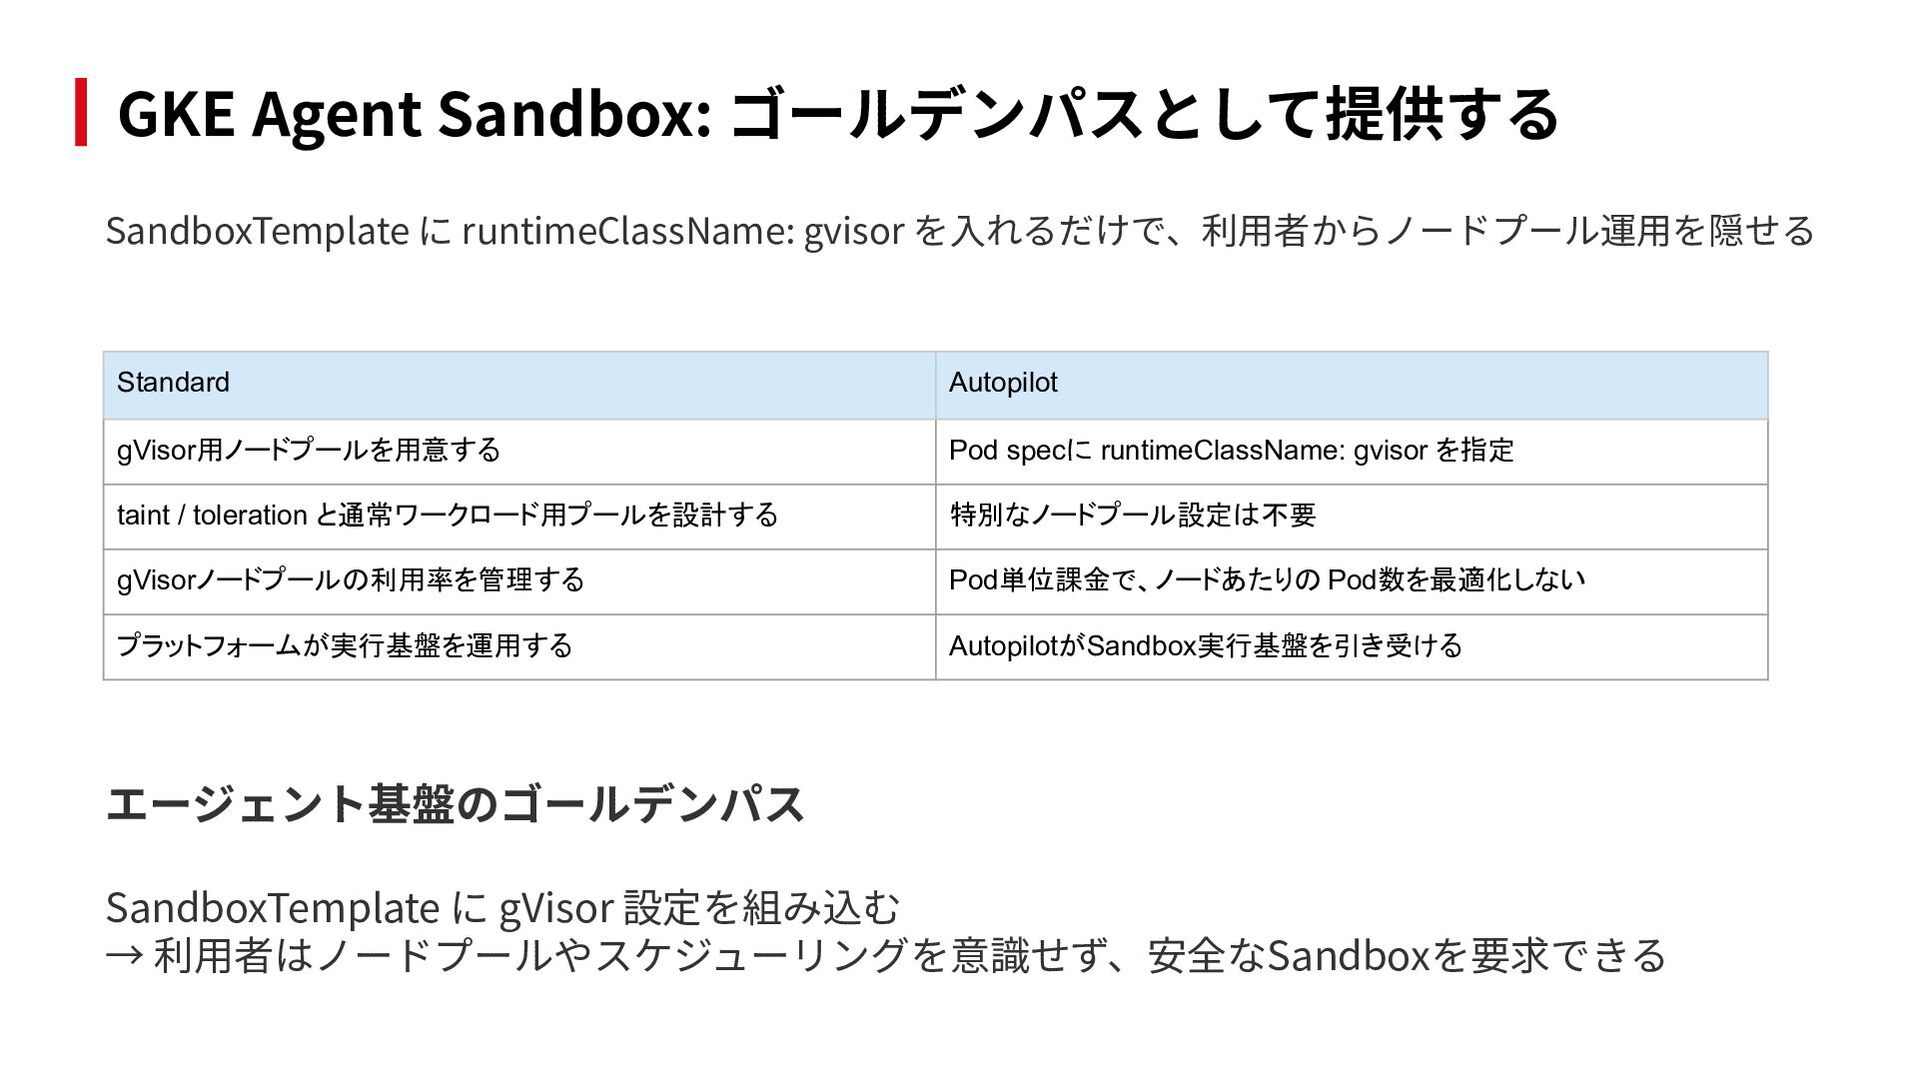
  5. GKE Agent Sandbox: ゴールデンパスとして提供する SandboxTemplate に runtimeClassName: gvisor を⼊れるだけで、利⽤者からノードプール運⽤を隠せる Standard

    Autopilot gVisor用ノードプールを用意する Pod specに runtimeClassName: gvisor を指定 taint / toleration と通常ワークロード用プールを設計する 特別なノードプール設定は不要 gVisorノードプールの利用率を管理する Pod単位課金で、ノードあたりの Pod数を最適化しない プラットフォームが実行基盤を運用する AutopilotがSandbox実行基盤を引き受ける エージェント基盤のゴールデンパス SandboxTemplate に gVisor 設定を組み込む → 利⽤者はノードプールやスケジューリングを意識せず、安全なSandboxを要求できる
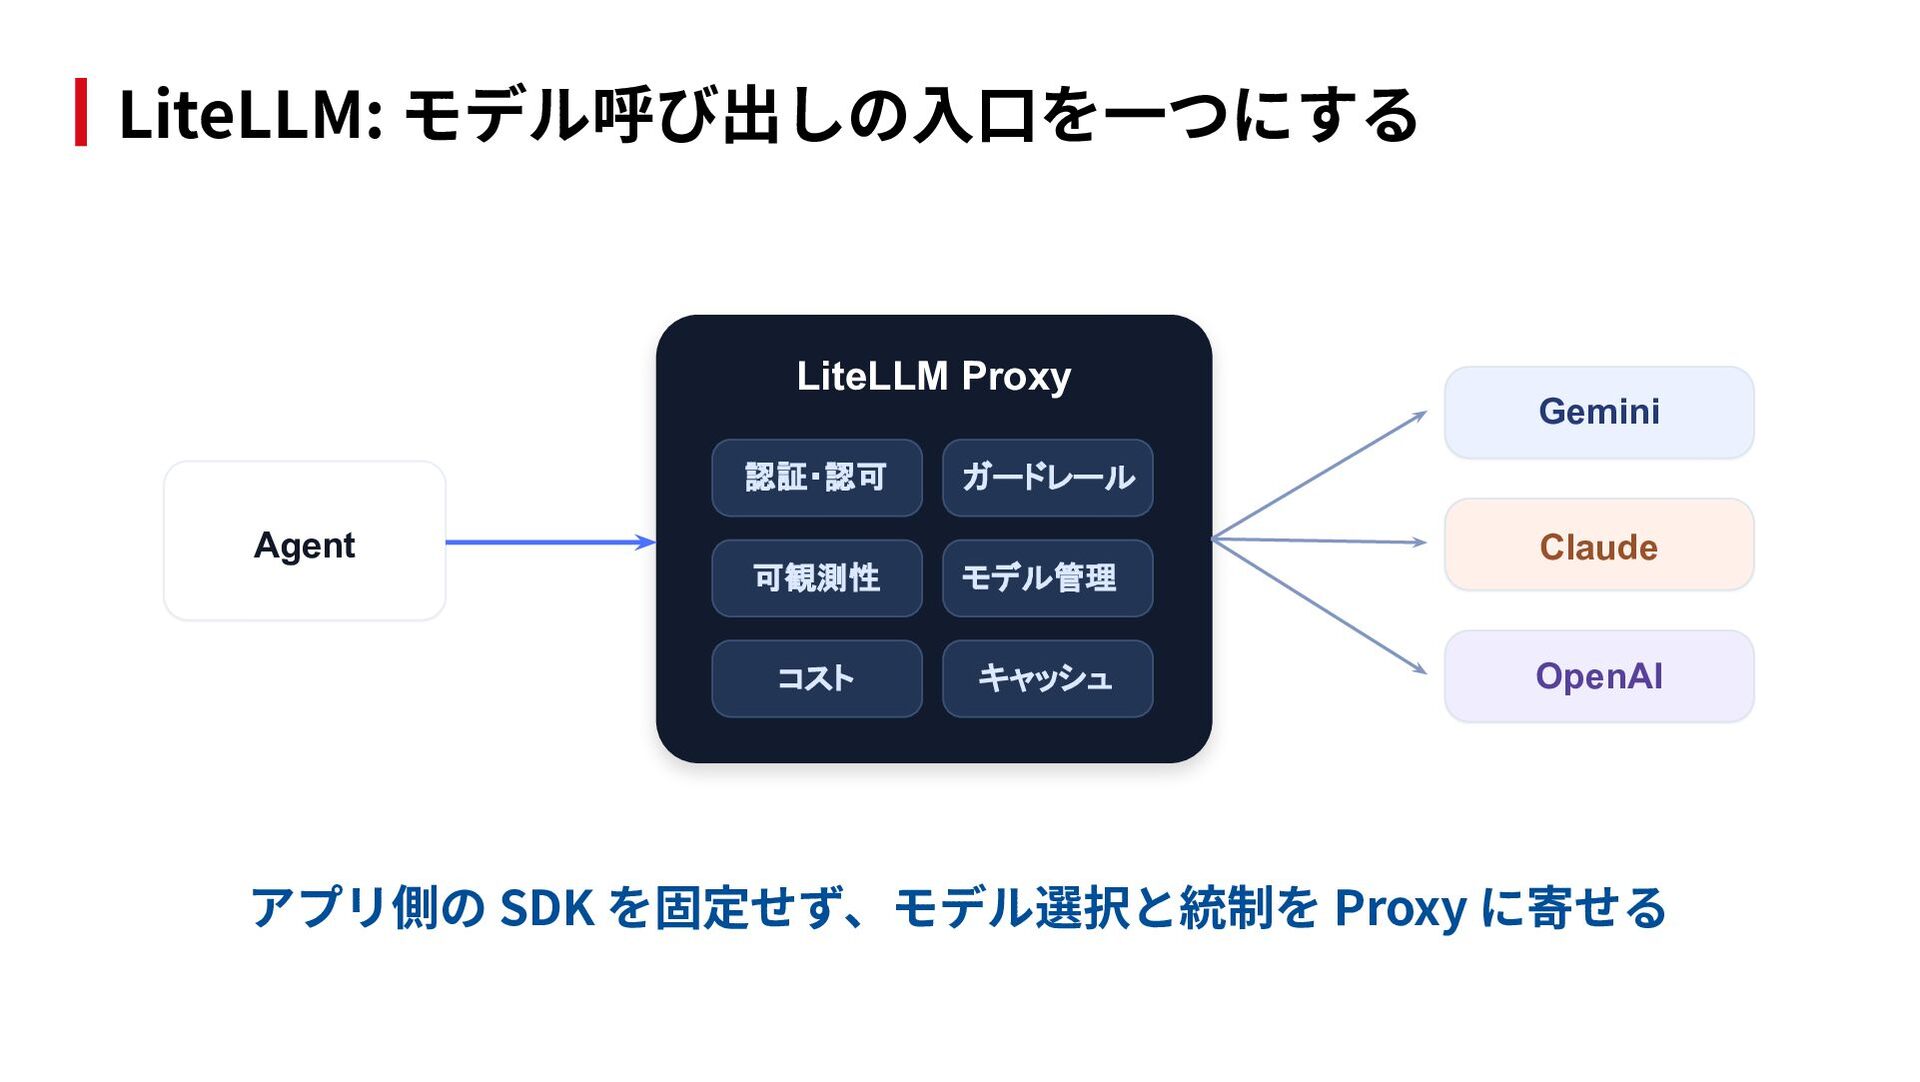
  6. LiteLLM: モデル呼び出しの⼊⼝を⼀つにする LiteLLM Proxy 認証・認可 Agent Gemini ガードレール 可観測性 モデル管理

    コスト キャッシュ Claude OpenAI アプリ側の SDK を固定せず、モデル選択と統制を Proxy に寄せる
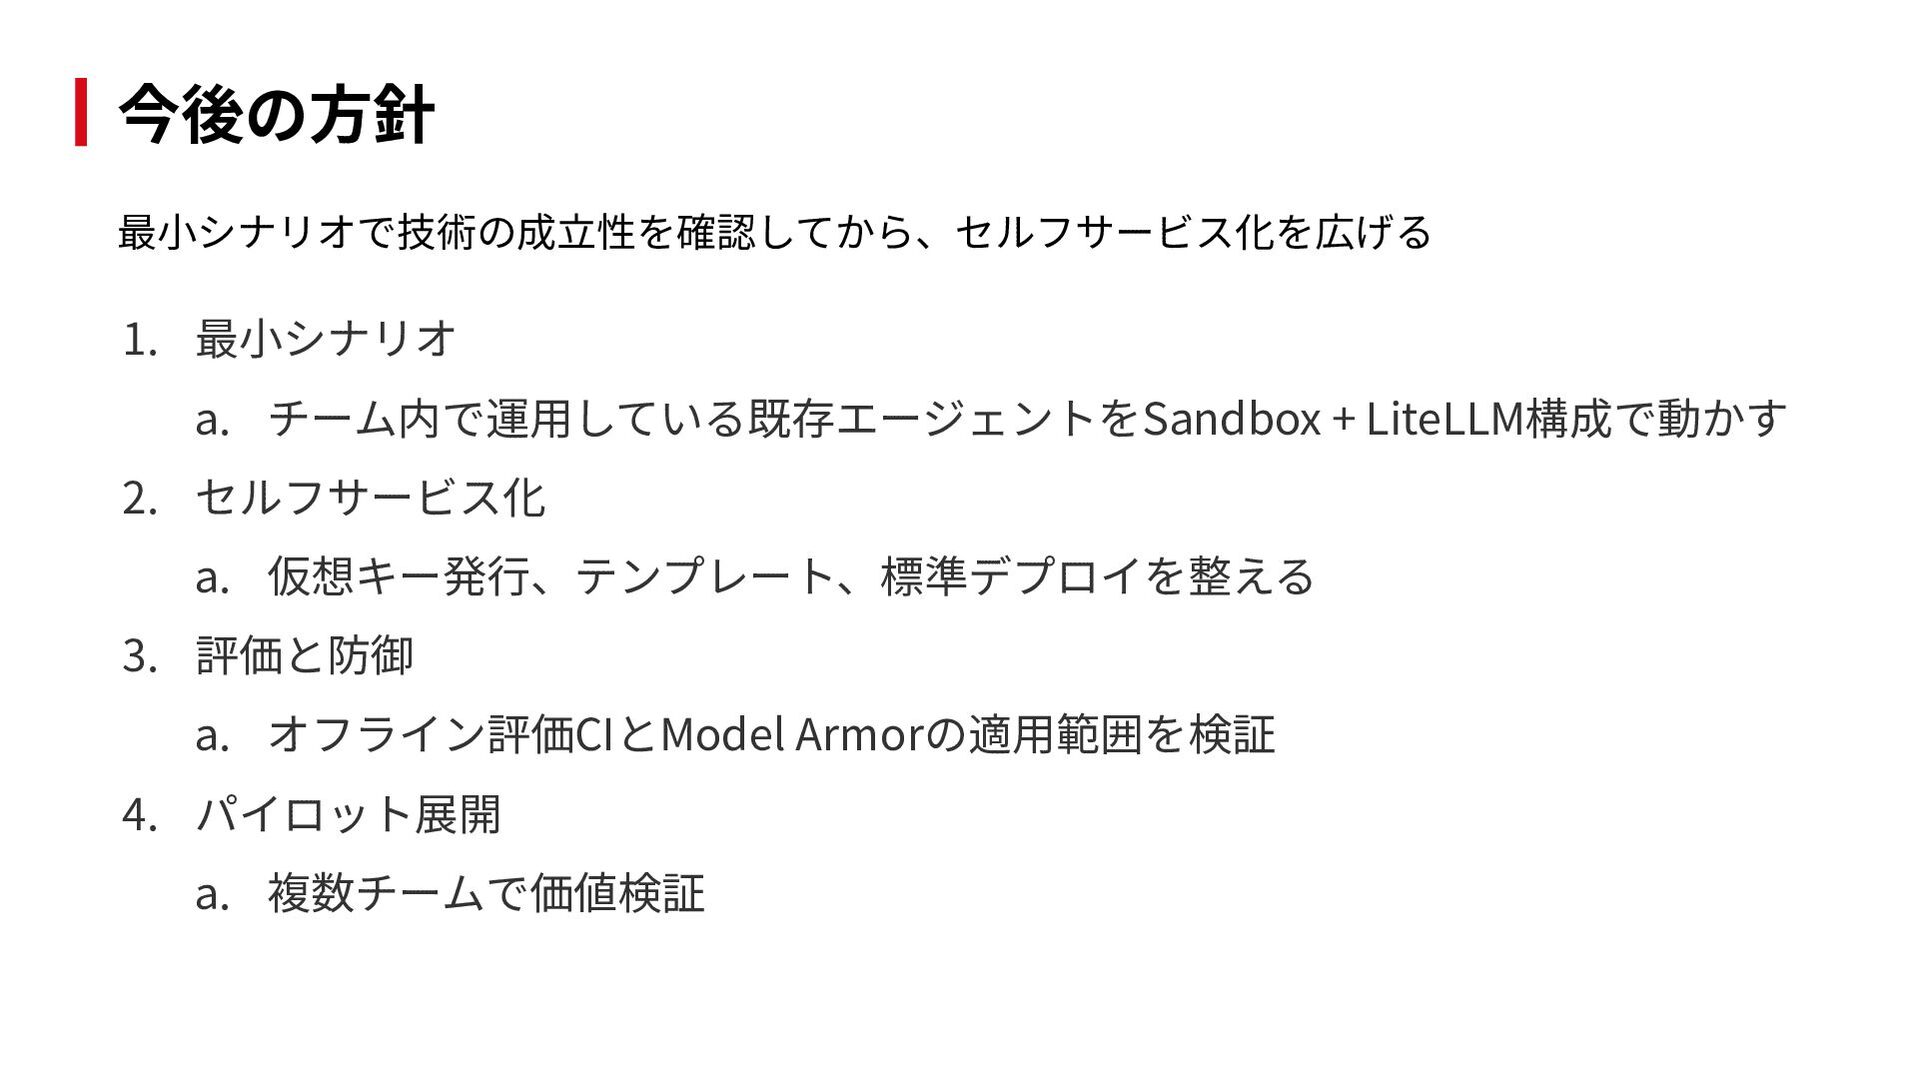
  7. 今後の⽅針 最⼩シナリオで技術の成⽴性を確認してから、セルフサービス化を広げる 1. 最⼩シナリオ a. チーム内で運⽤している既存エージェントをSandbox + LiteLLM構成で動かす 2. セルフサービス化

    a. 仮想キー発⾏、テンプレート、標準デプロイを整える 3. 評価と防御 a. オフライン評価CIとModel Armorの適⽤範囲を検証 4. パイロット展開 a. 複数チームで価値検証