Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
SecurityPillarを理解する
Search
Takano
November 06, 2026
6
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
SecurityPillarを理解する
WA SecurityPillar
Takano
November 06, 2026
Transcript
50 slides
AWS Well-Architected Framework Security Pillar を理解する 2026/10/16 Takano / 初⼼者⽀部朝活!
#3
⾃⼰紹介 (X:takano0131) 雑⽤系インフラエンジニア(15年↑) 育休中 好きなこと ‧(仕事)障害対応、(趣味)同⼈誌書く [アイコン画 像] 2025-2026 Japan
All AWS Certifications Engineers 2026 Japan AWS TOP Engineers AWS Community Builder (Networking and Content Delivery) 2026 GoogleCloud TOP Engineer Security Pillar | 2
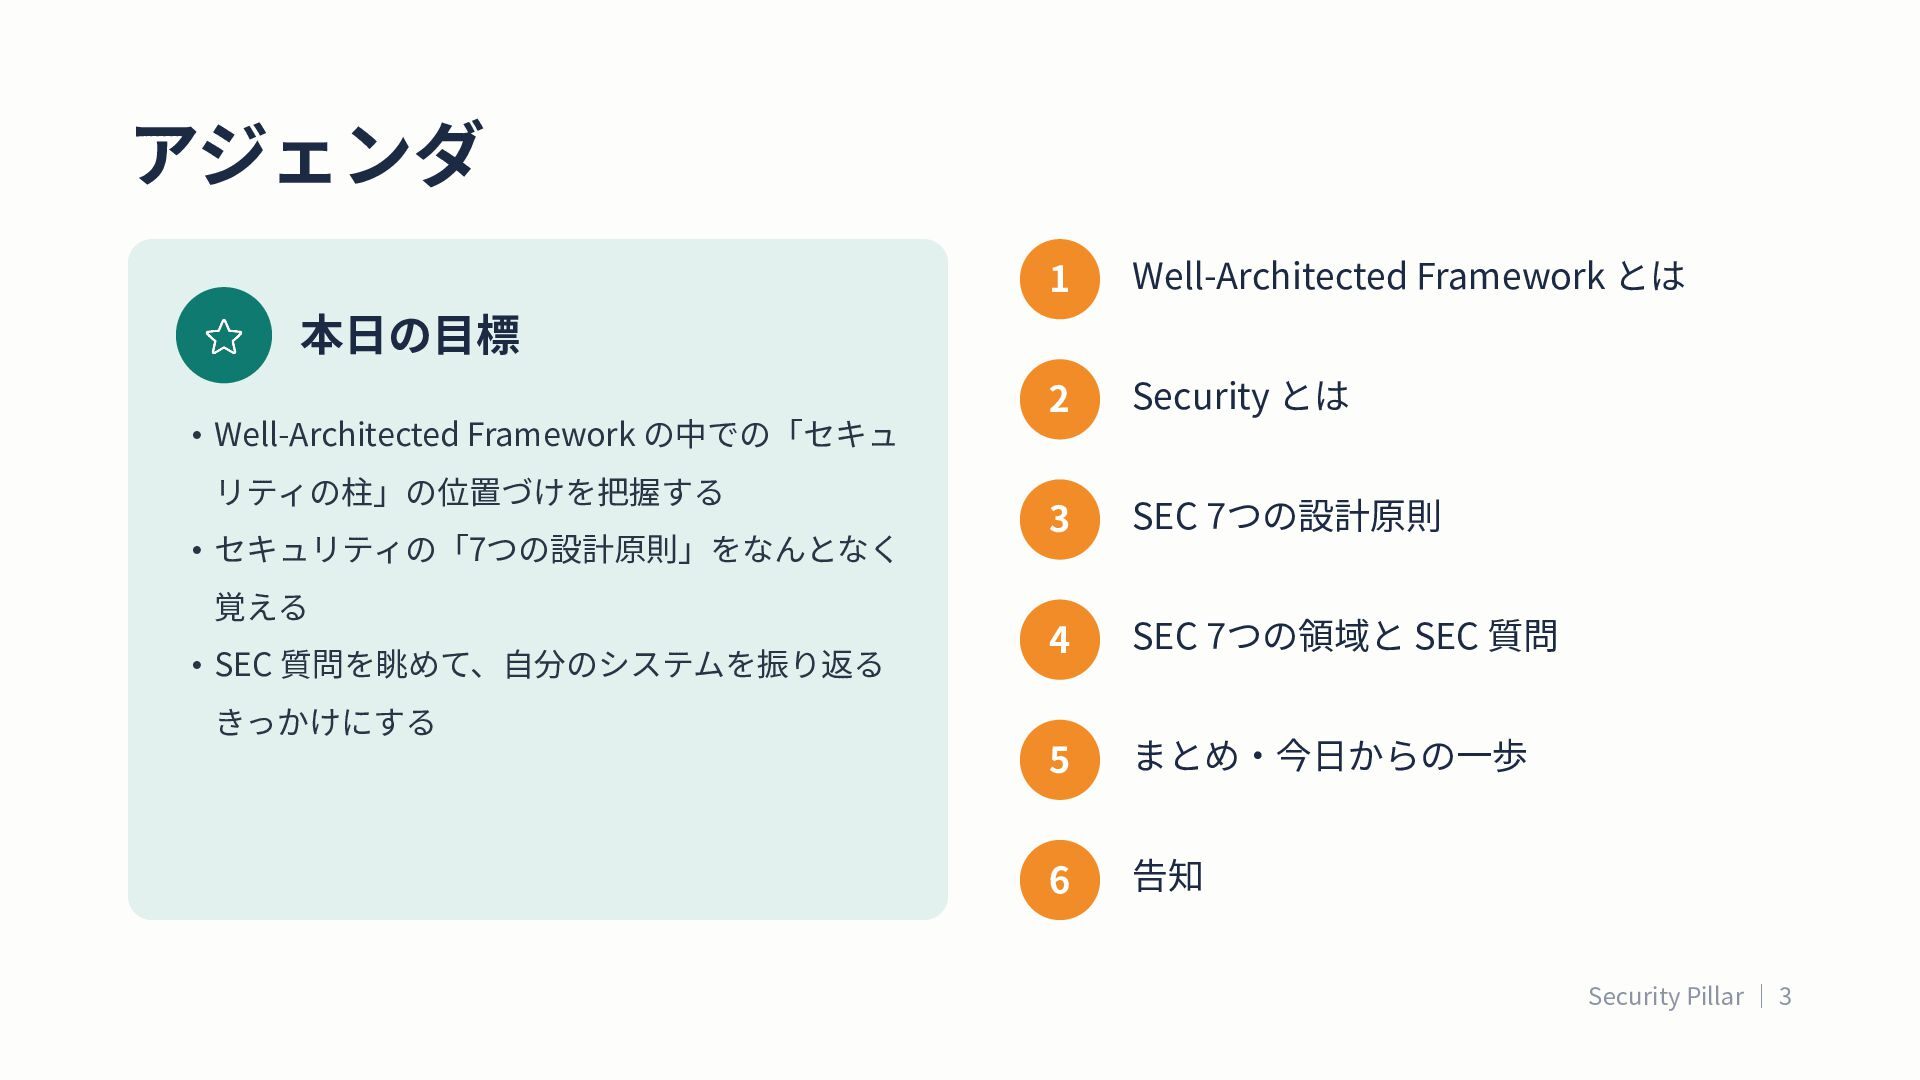
アジェンダ 1 Well-Architected Framework とは 2 Security とは 3 SEC
7つの設計原則 4 SEC 7つの領域と SEC 質問 5 まとめ‧今⽇からの⼀歩 6 告知 本⽇の⽬標 • Well-Architected Framework の中での「セキュ リティの柱」の位置づけを把握する • セキュリティの「7つの設計原則」をなんとなく 覚える • SEC 質問を眺めて、⾃分のシステムを振り返る きっかけにする Security Pillar | 3
1 Well-Architected Framework とは Security Pillar | 4
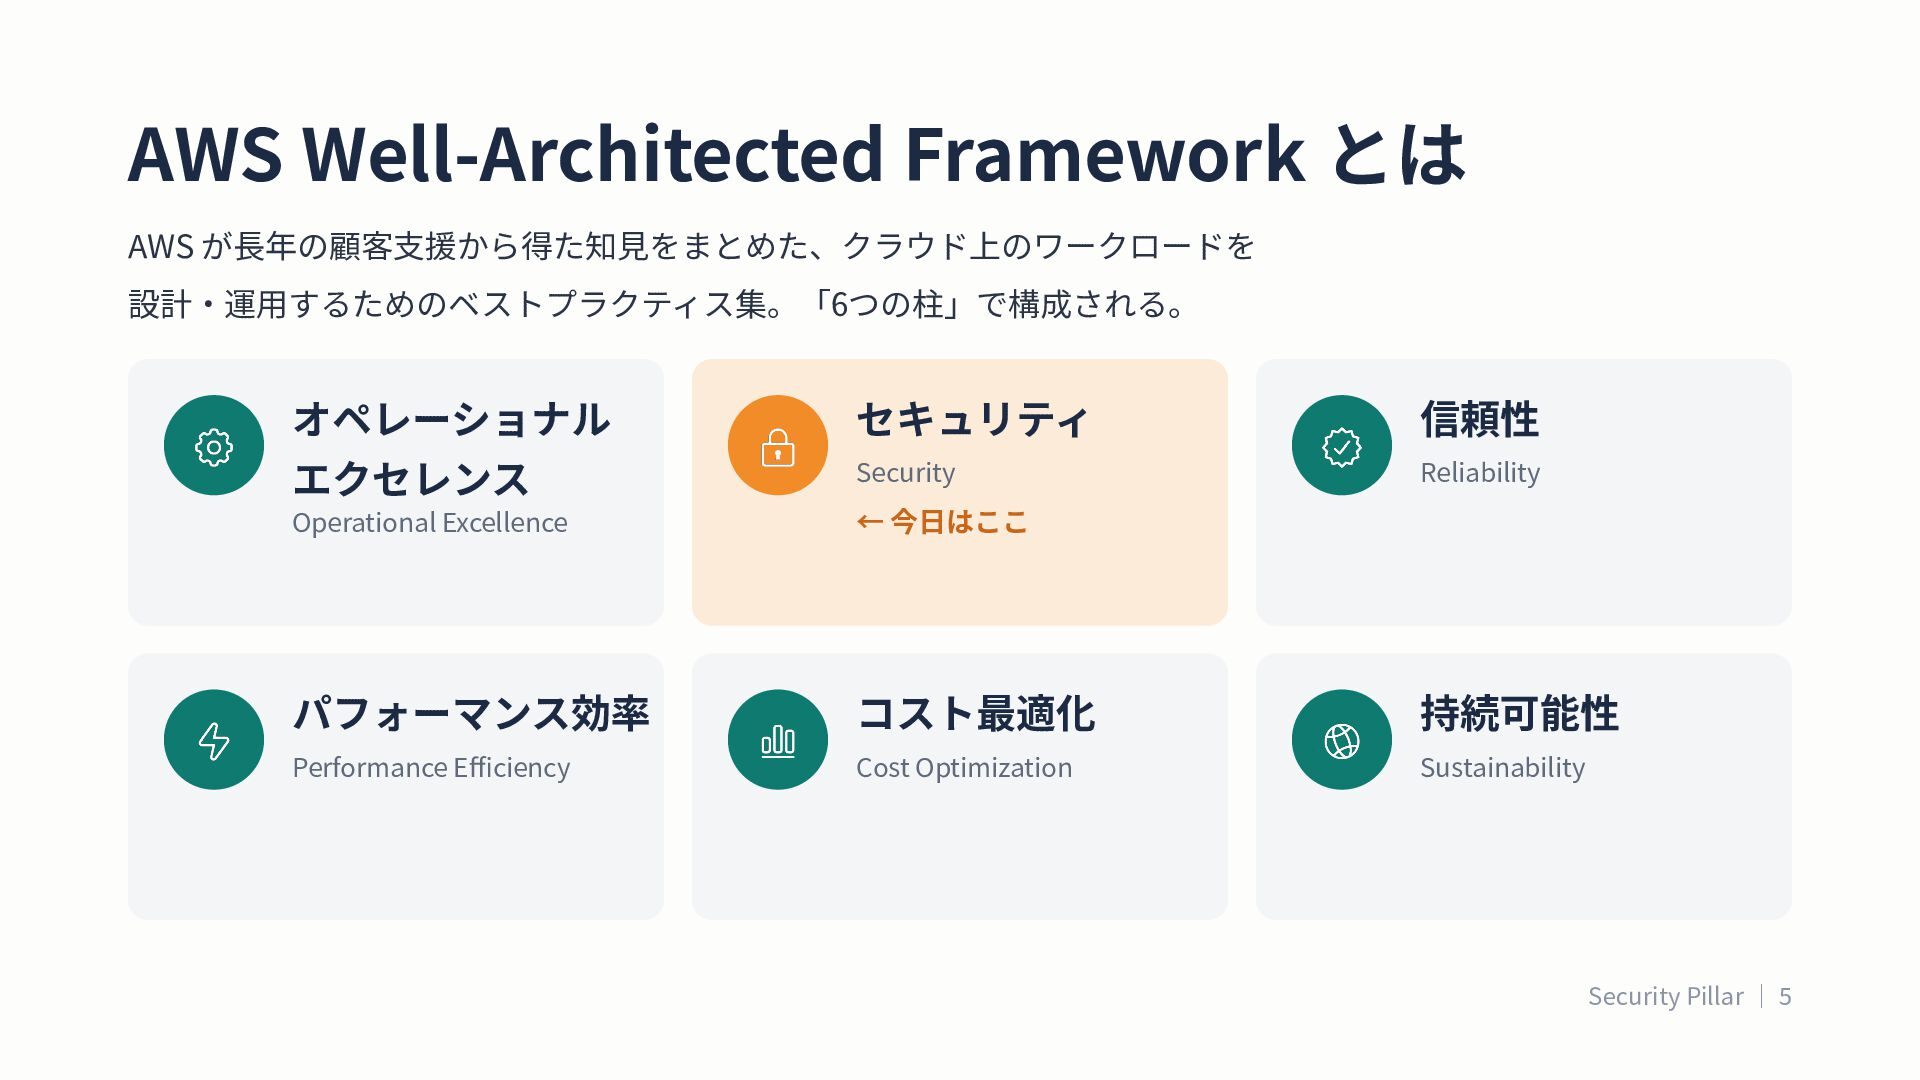
AWS Well-Architected Framework とは AWS が⻑年の顧客⽀援から得た知⾒をまとめた、クラウド上のワークロードを 設計‧運⽤するためのベストプラクティス集。「6つの柱」で構成される。 オペレーショナル エクセレンス セキュリティ
信頼性 Security Reliability Operational Excellence ← 今⽇はここ パフォーマンス効率 コスト最適化 持続可能性 Performance Efficiency Cost Optimization Sustainability Security Pillar | 5
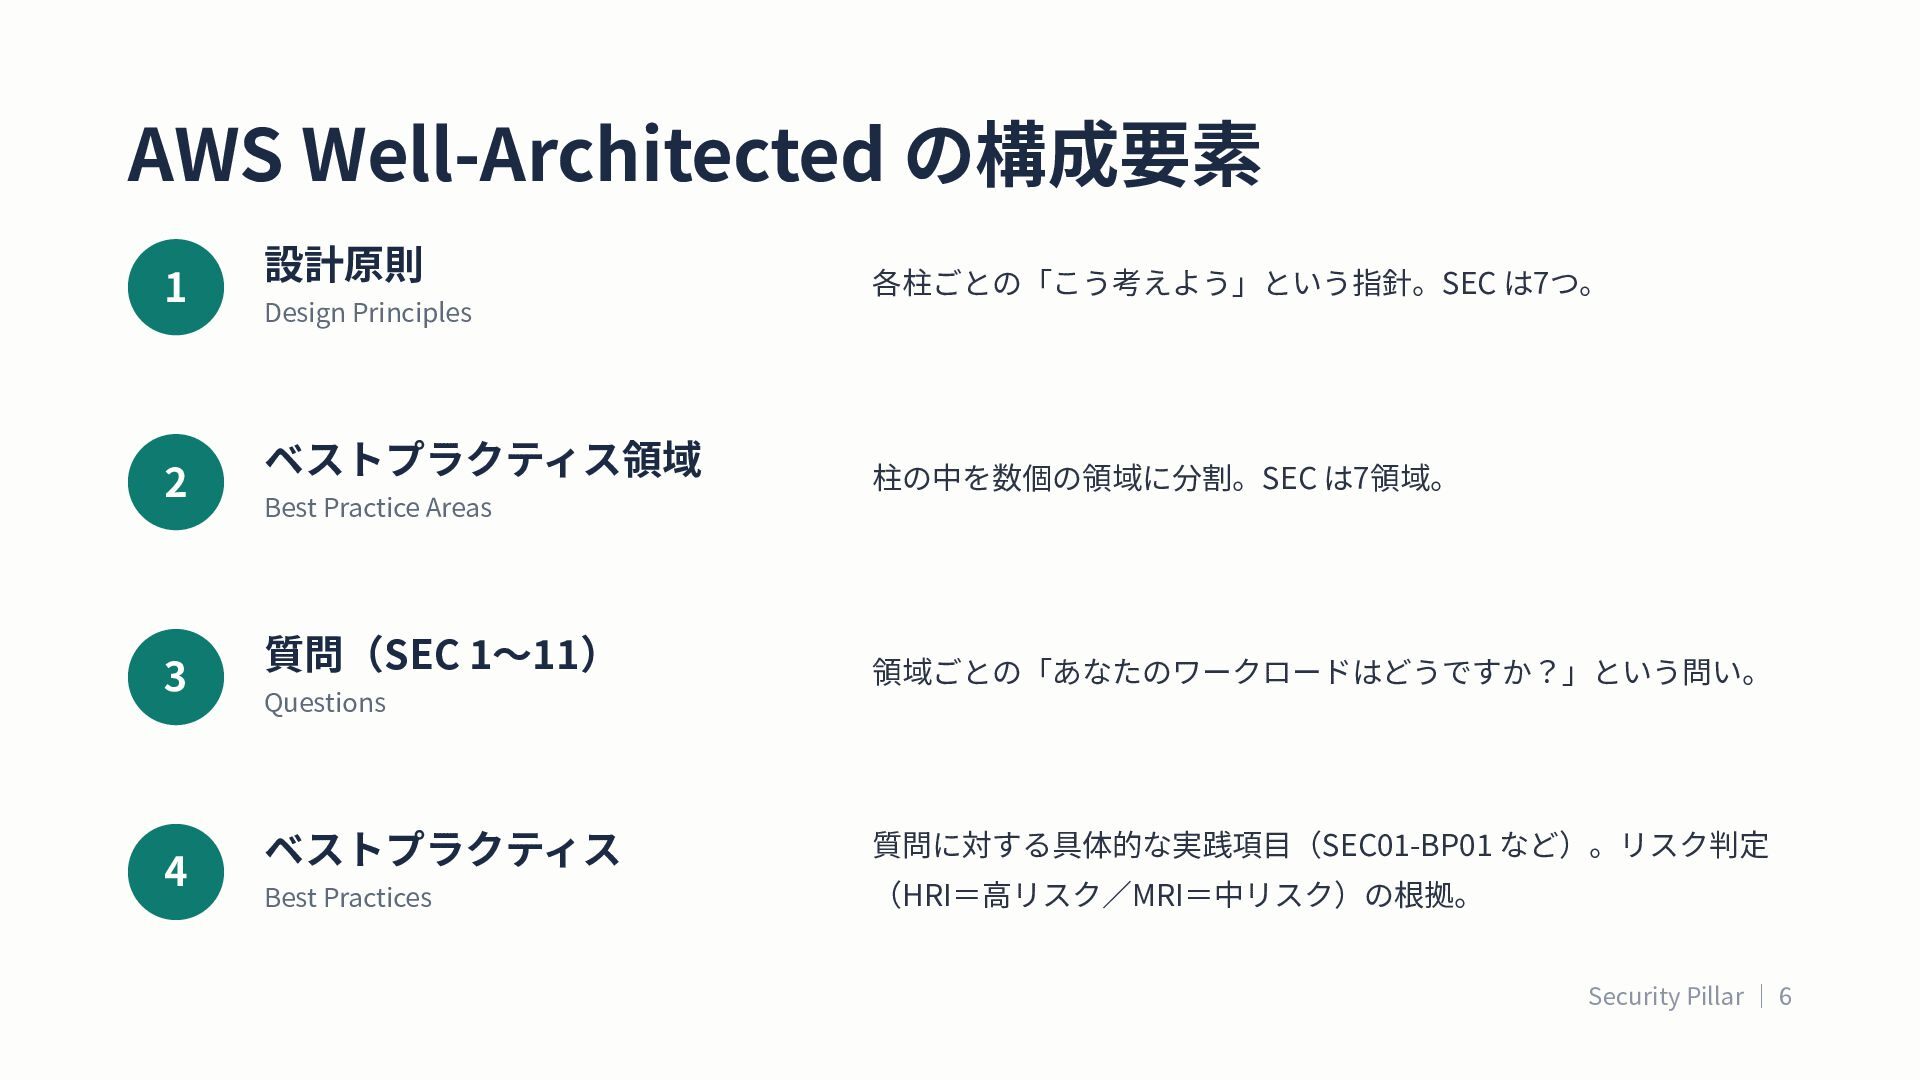
AWS Well-Architected の構成要素 1 2 3 4 設計原則 各柱ごとの「こう考えよう」という指針。SEC は7つ。
Design Principles ベストプラクティス領域 柱の中を数個の領域に分割。SEC は7領域。 Best Practice Areas 質問(SEC 1〜11) 領域ごとの「あなたのワークロードはどうですか?」という問い。 Questions ベストプラクティス 質問に対する具体的な実践項⽬(SEC01-BP01 など)。リスク判定 Best Practices (HRI=⾼リスク∕MRI=中リスク)の根拠。 Security Pillar | 6
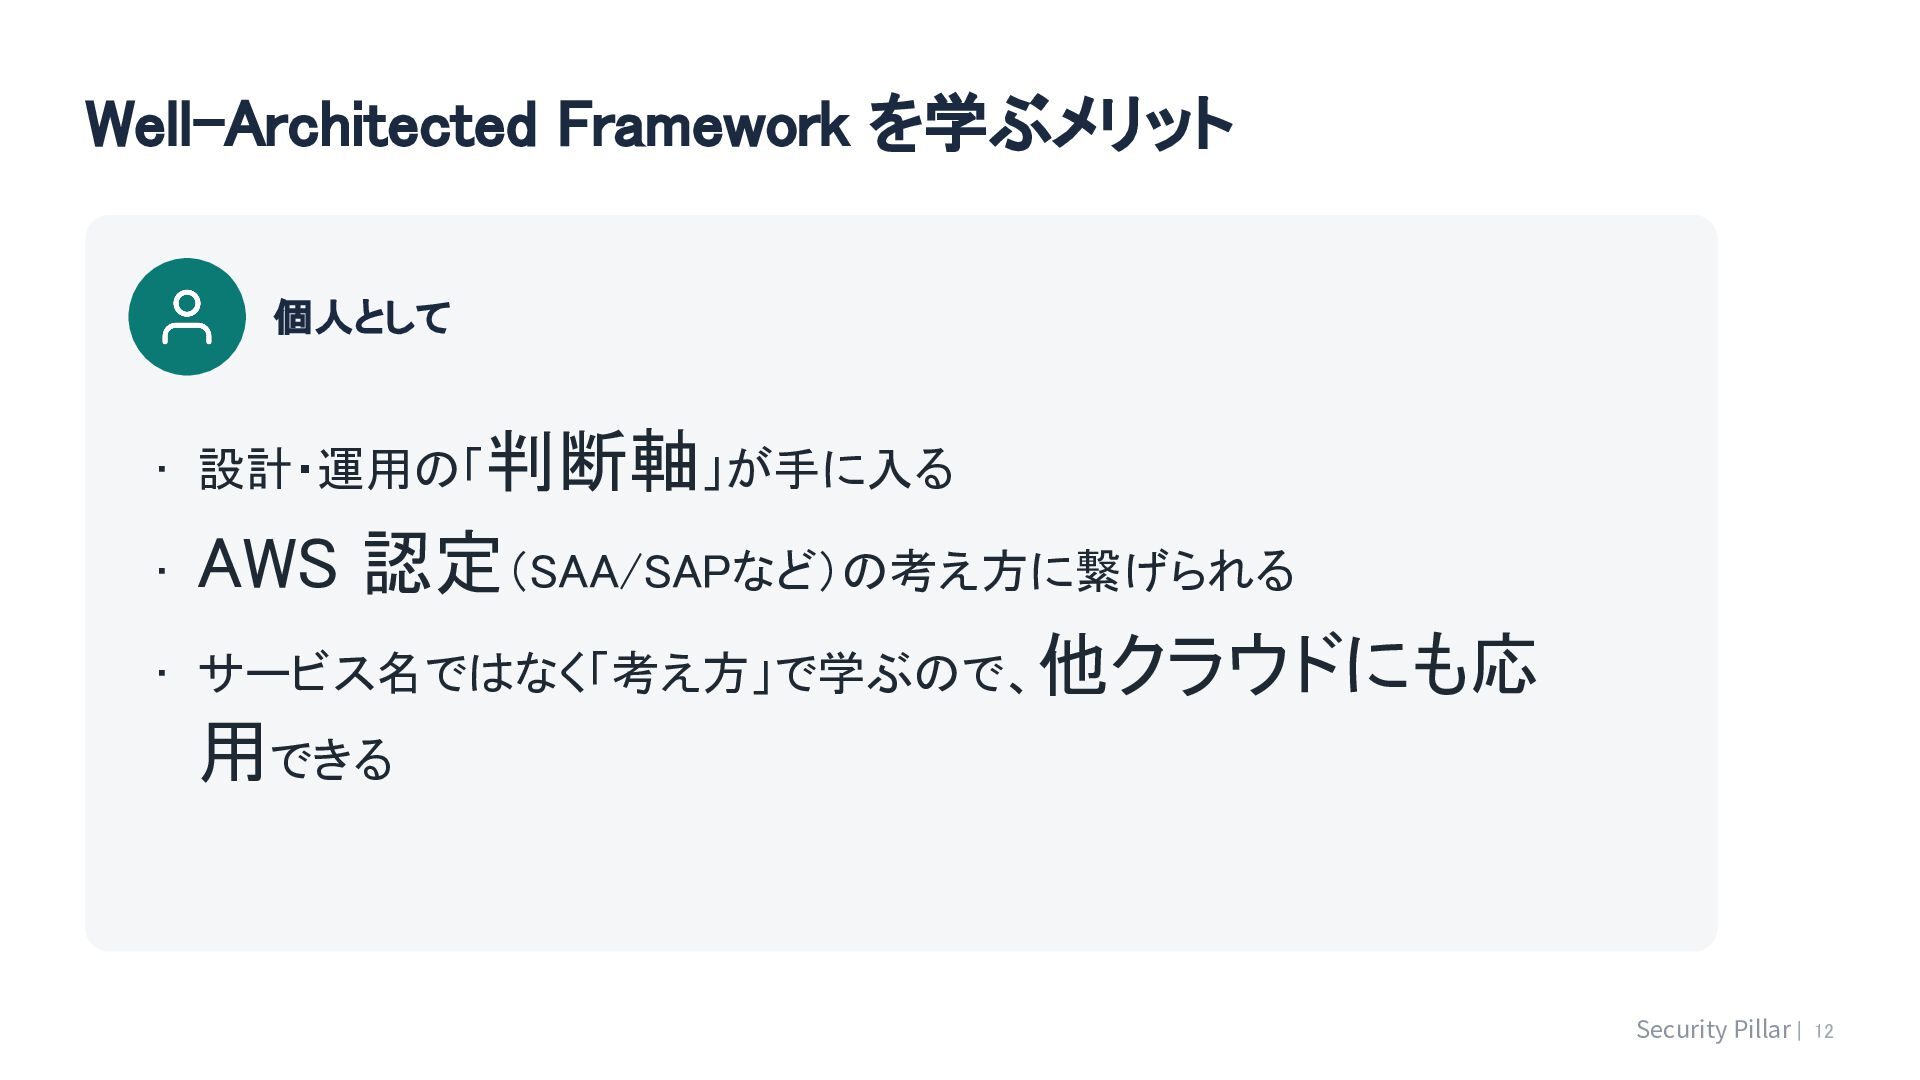
Well-Architected Framework を学ぶメリット 個人として • 設計・運用の「判断軸」が手に入る • AWS 認定(SAA/SAPなど)の考え方に繋げられる •
サービス名ではなく「考え方」で学ぶので、他クラウドにも応 用できる Security Pillar | 12
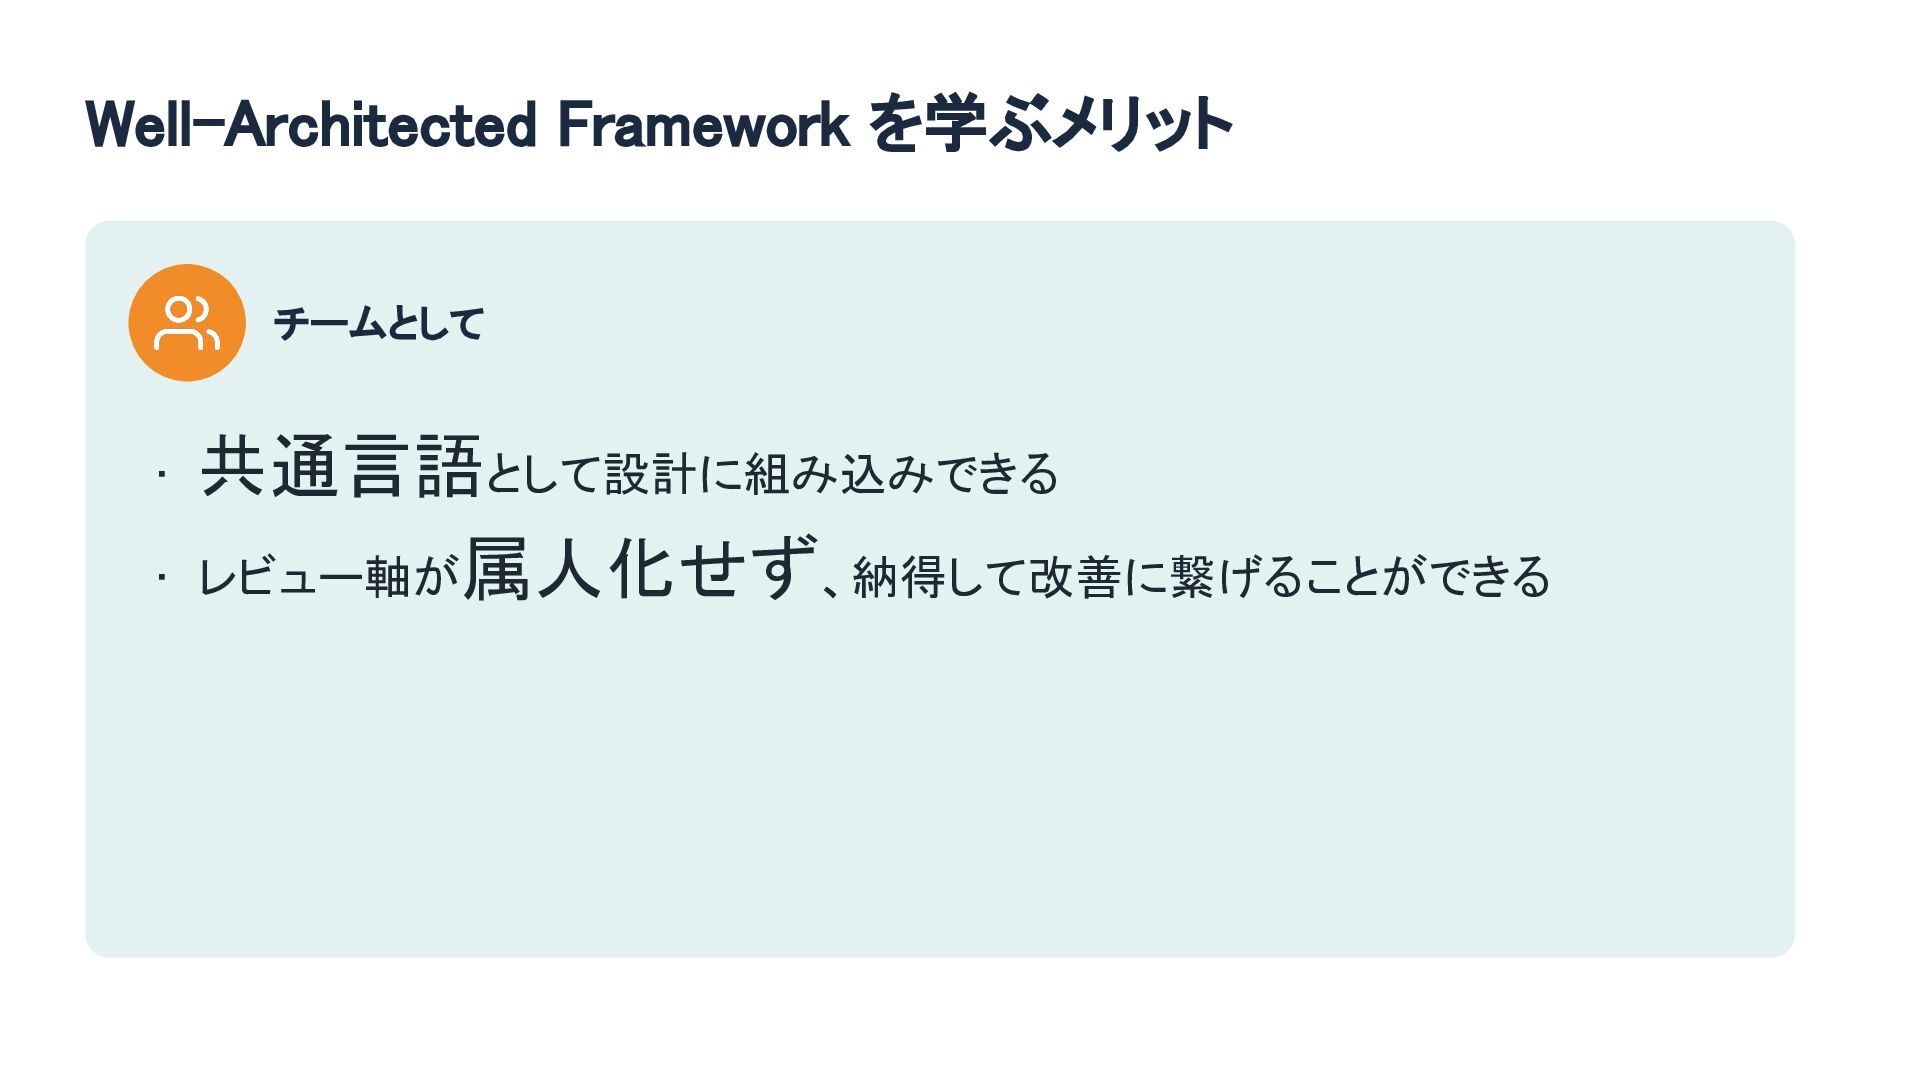
Well-Architected Framework を学ぶメリット チームとして • 共通言語として設計に組み込みできる • レビュー軸が属人化せず、納得して改善に繋げることができる
Well-Architected Framework を学ぶメリット システム設計者として • 脆弱性・脆弱になりえる要素を検知するという育つセキュリティを作 る • 「セキュリティを設計に含める」ことで最初から堅牢なシステムを 作る
• AWS 公式の指標なので、ステークホルダーへの説明材料にな る Security Pillar 14
注意点 Security Pillar は利⽤者からは⾒えにくい仕組みが多い すでに構築されているシステムにおいて セキュリティサービスは普段触らないことが多く専⾨⽤語が多い 『これ何の意味だろ?』と思った単語は アンケートに書く∕⾃分で調べる Security Pillar
| 7
2 Security Pillarとは Security Pillar | 8
Security(SEC)の定義 “ クラウドテクノロジーを活⽤して データ‧システム‧資産(data, systems, and assets)を保護し、 セキュリティ態勢を向上させる。 データとシステムを守り、アクセスを制御し、 セキュリティイベントに⾃動で対応できるアーキテクチャを⽬指す。
出典: Security Pillar ‒ AWS Well-Architected Framework(Introduction / Security foundations)を要約 Security Pillar | 9
Security(SEC)の定義 “ クラウドテクノロジーを活⽤して データ‧システム‧資産(data, systems, and assets)を保護し、 セキュリティ態勢を向上させる。 データとシステムを守り、アクセスを制御し、 セキュリティイベントに⾃動で対応できるアーキテクチャを⽬指す。
出典: Security Pillar ‒ AWS Well-Architected Framework(Introduction / Security foundations)を要約 要は『守るべきものを、仕組みで守り続けるための勘所』 Security Pillar | 10
セキュリティの柱 を意識すると 「後付け」のセキュリティから卒業! ‧守るべきもの(アカウント‧データ)が明確になる ‧⼈の注意⼒に頼らない「仕組み」で守れるようになる Security by Designの考え⽅が⾝につく! Security Pillar
| 11
3 SEC 7つの設計原則 Security Pillar | 12
7つの設計原則 (1/7) 1 強固なアイデンティティ基盤を実装する Implement a strong identity foundation 最⼩権限と職務分離を徹底する。
ID 管理を⼀元化し、 ⻑期的な静的認証情報への依存をなくす。 Security Pillar | 13
7つの設計原則 (2/7) 2 トレーサビリティを維持する Maintain traceability 環境への操作‧変更をリアルタイムで 監視‧アラート‧監査する。 ログとメトリクスを収集し、 ⾃動で調査‧対処できる仕組みにつなぐ。
Security Pillar | 14
7つの設計原則 (3/7) 3 すべてのレイヤーでセキュリティを適⽤する Apply security at all layers 多層防御(defense
in depth)で守る。 ネットワークのエッジ、VPC、ロードバランサー、 インスタンス、OS、アプリ、コード… すべての層にセキュリティ制御を⼊れる。 Security Pillar | 15
7つの設計原則 (4/7) 4 セキュリティのベストプラクティスを⾃動化する Automate security best practices ソフトウェアベースの仕組みで、 安全に‧素早く‧費⽤対効果が⾼い⽅法でスケールする。
セキュリティ制御もコードで定義し、 バージョン管理する。 Security Pillar | 16
7つの設計原則 (5/7) 5 転送中および保管中のデータを保護する Protect data in transit and at
rest データを機密レベルで分類し、 暗号化‧トークン化‧アクセス制御を 適切に使い分ける。 Security Pillar | 17
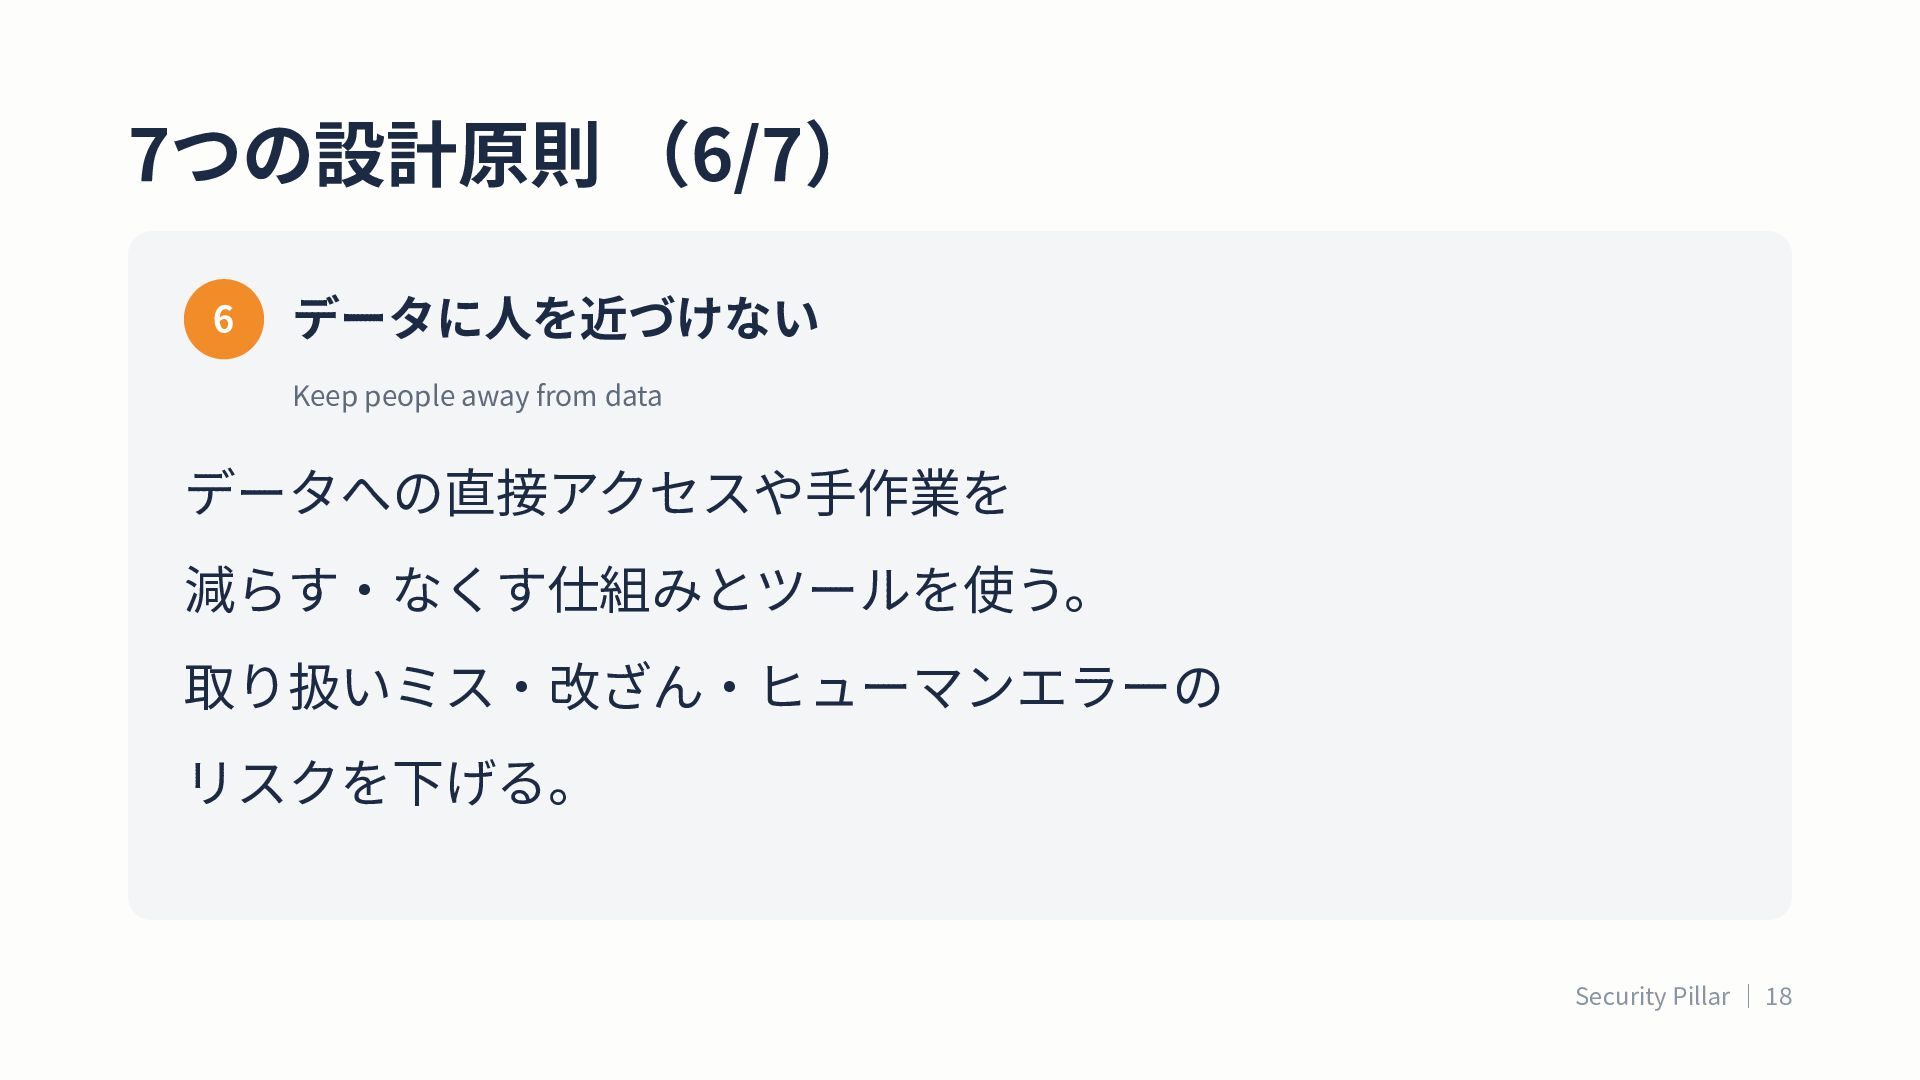
7つの設計原則 (6/7) 6 データに⼈を近づけない Keep people away from data データへの直接アクセスや⼿作業を
減らす‧なくす仕組みとツールを使う。 取り扱いミス‧改ざん‧ヒューマンエラーの リスクを下げる。 Security Pillar | 18
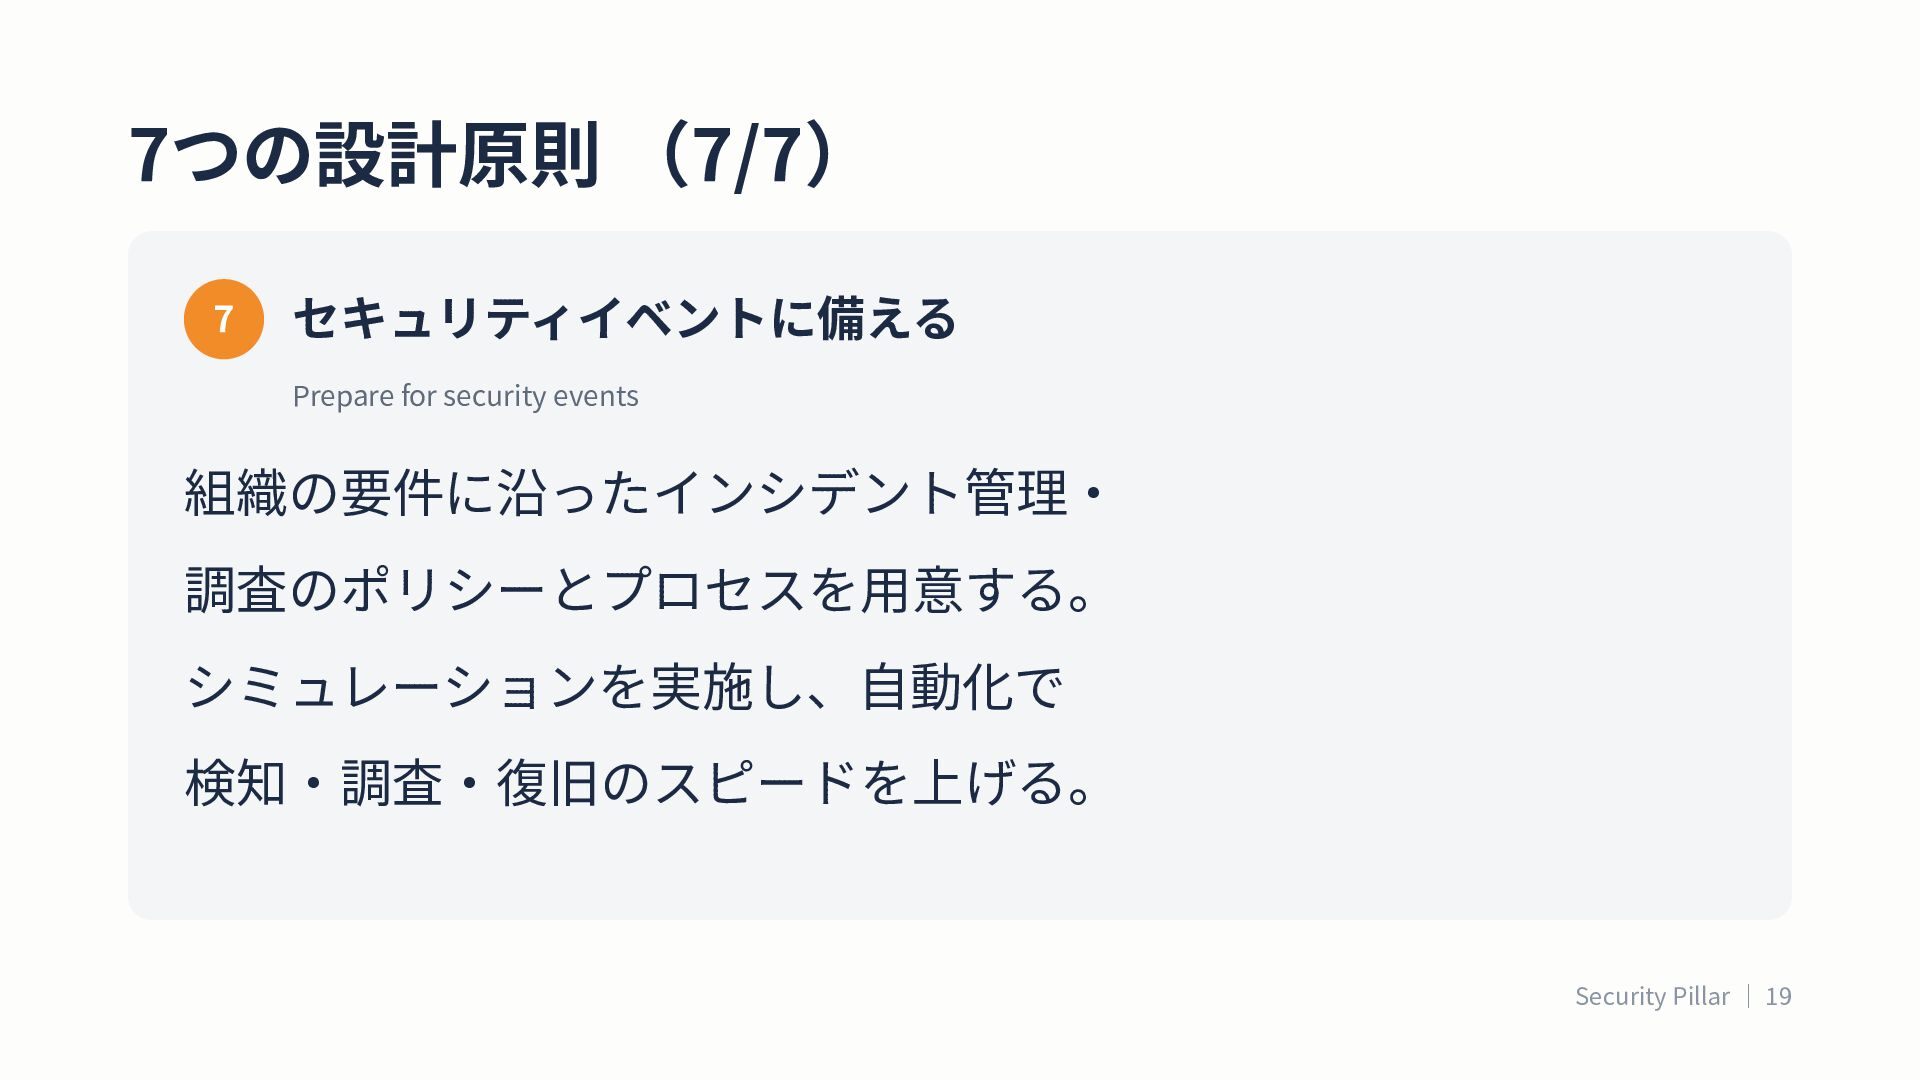
7つの設計原則 (7/7) 7 セキュリティイベントに備える Prepare for security events 組織の要件に沿ったインシデント管理‧ 調査のポリシーとプロセスを⽤意する。
シミュレーションを実施し、⾃動化で 検知‧調査‧復旧のスピードを上げる。 Security Pillar | 19
4 SEC 7つの ベストプラクティス領域と SEC 質問 Security Pillar | 20
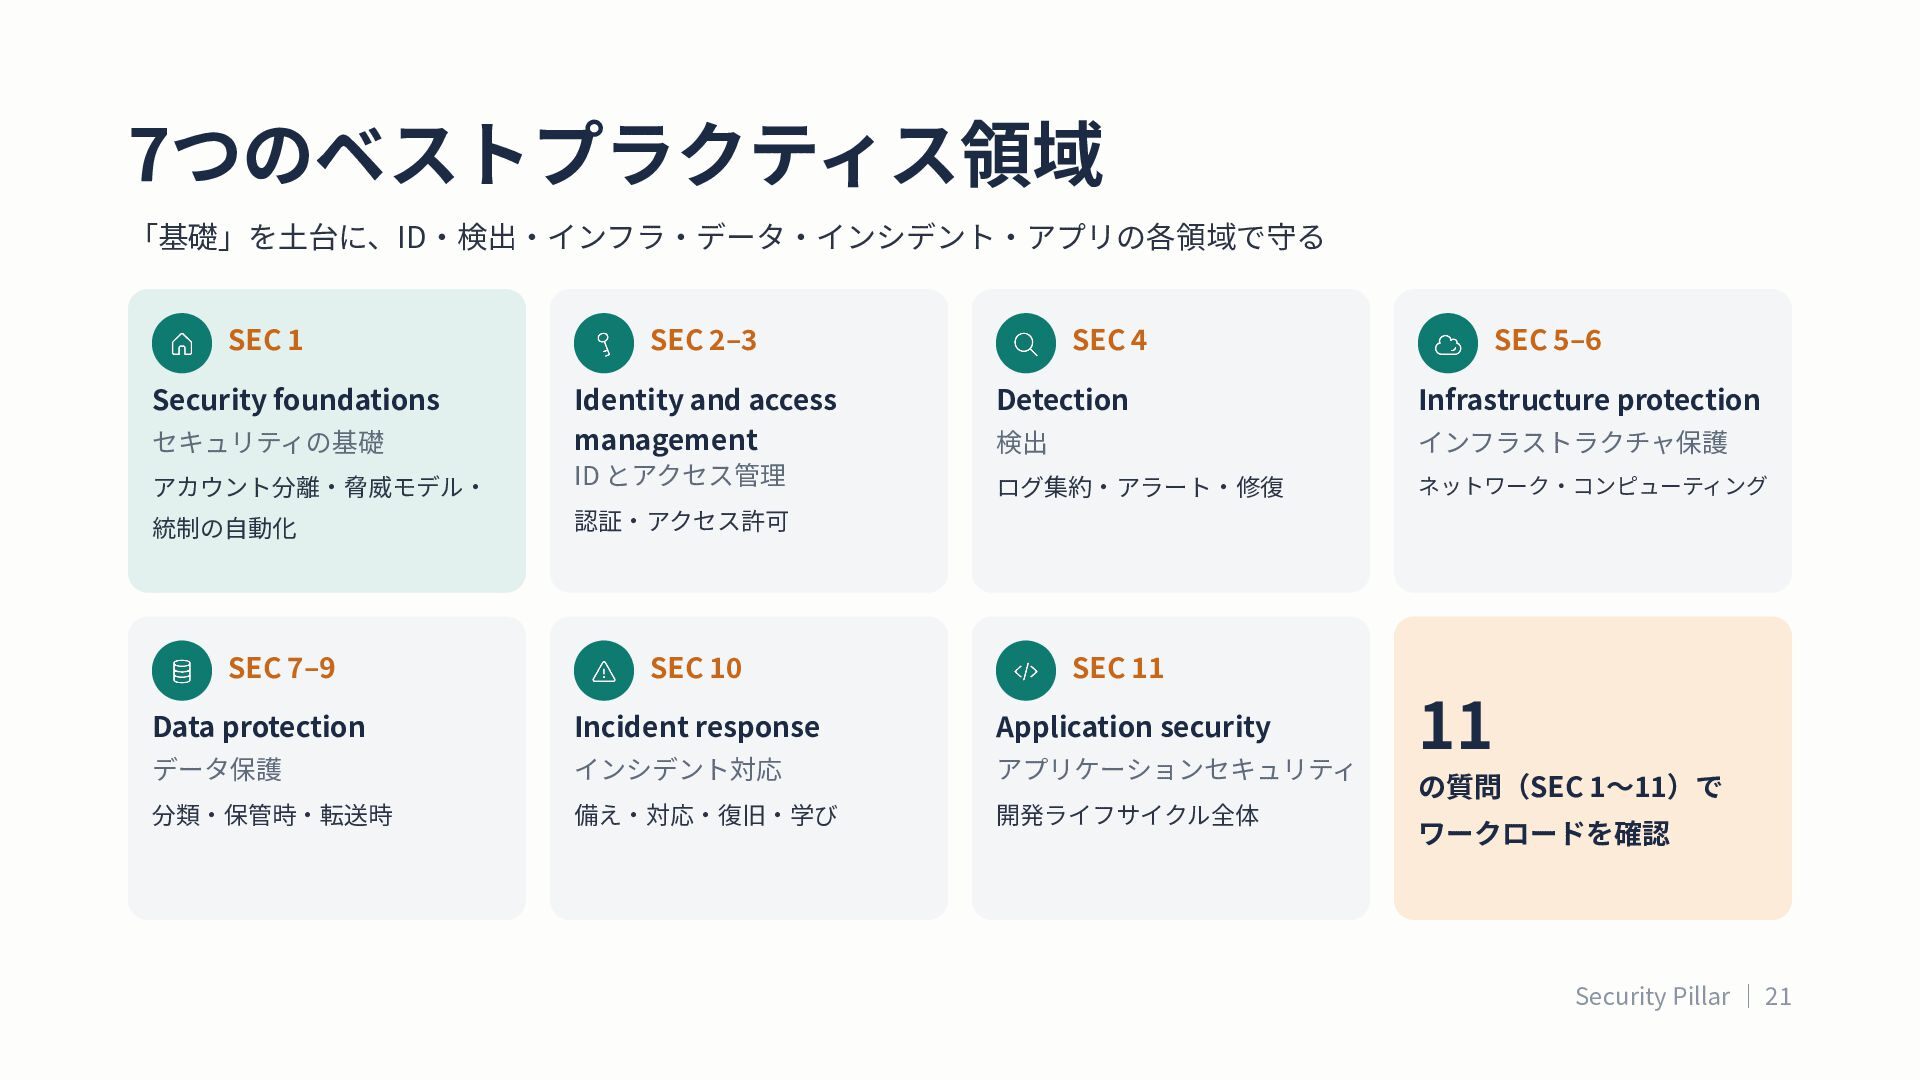
7つのベストプラクティス領域 「基礎」を⼟台に、ID‧検出‧インフラ‧データ‧インシデント‧アプリの各領域で守る SEC 1 Security foundations SEC 2‒3 セキュリティの基礎 Identity
and access management アカウント分離‧脅威モデル‧ ID とアクセス管理 統制の⾃動化 認証‧アクセス許可 SEC 7‒9 SEC 4 SEC 5‒6 Detection Infrastructure protection 検出 インフラストラクチャ保護 ログ集約‧アラート‧修復 ネットワーク‧コンピューティング SEC 10 SEC 11 Data protection Incident response Application security データ保護 インシデント対応 アプリケーションセキュリティ 分類‧保管時‧転送時 備え‧対応‧復旧‧学び 開発ライフサイクル全体 11 の質問(SEC 1〜11)で ワークロードを確認 Security Pillar | 21
Security foundations(基礎) SEC 1 ワークロードをどのように安全に運⽤していますか? 「すべての領域に共通する⼟台」をつくる アカウントでワークロードを分離し、ルートユーザーを保護する。 脅威モデルで対策の優先順位を決め、標準のセキュリティ制御を⾃動展開する。 Security Pillar
| 22
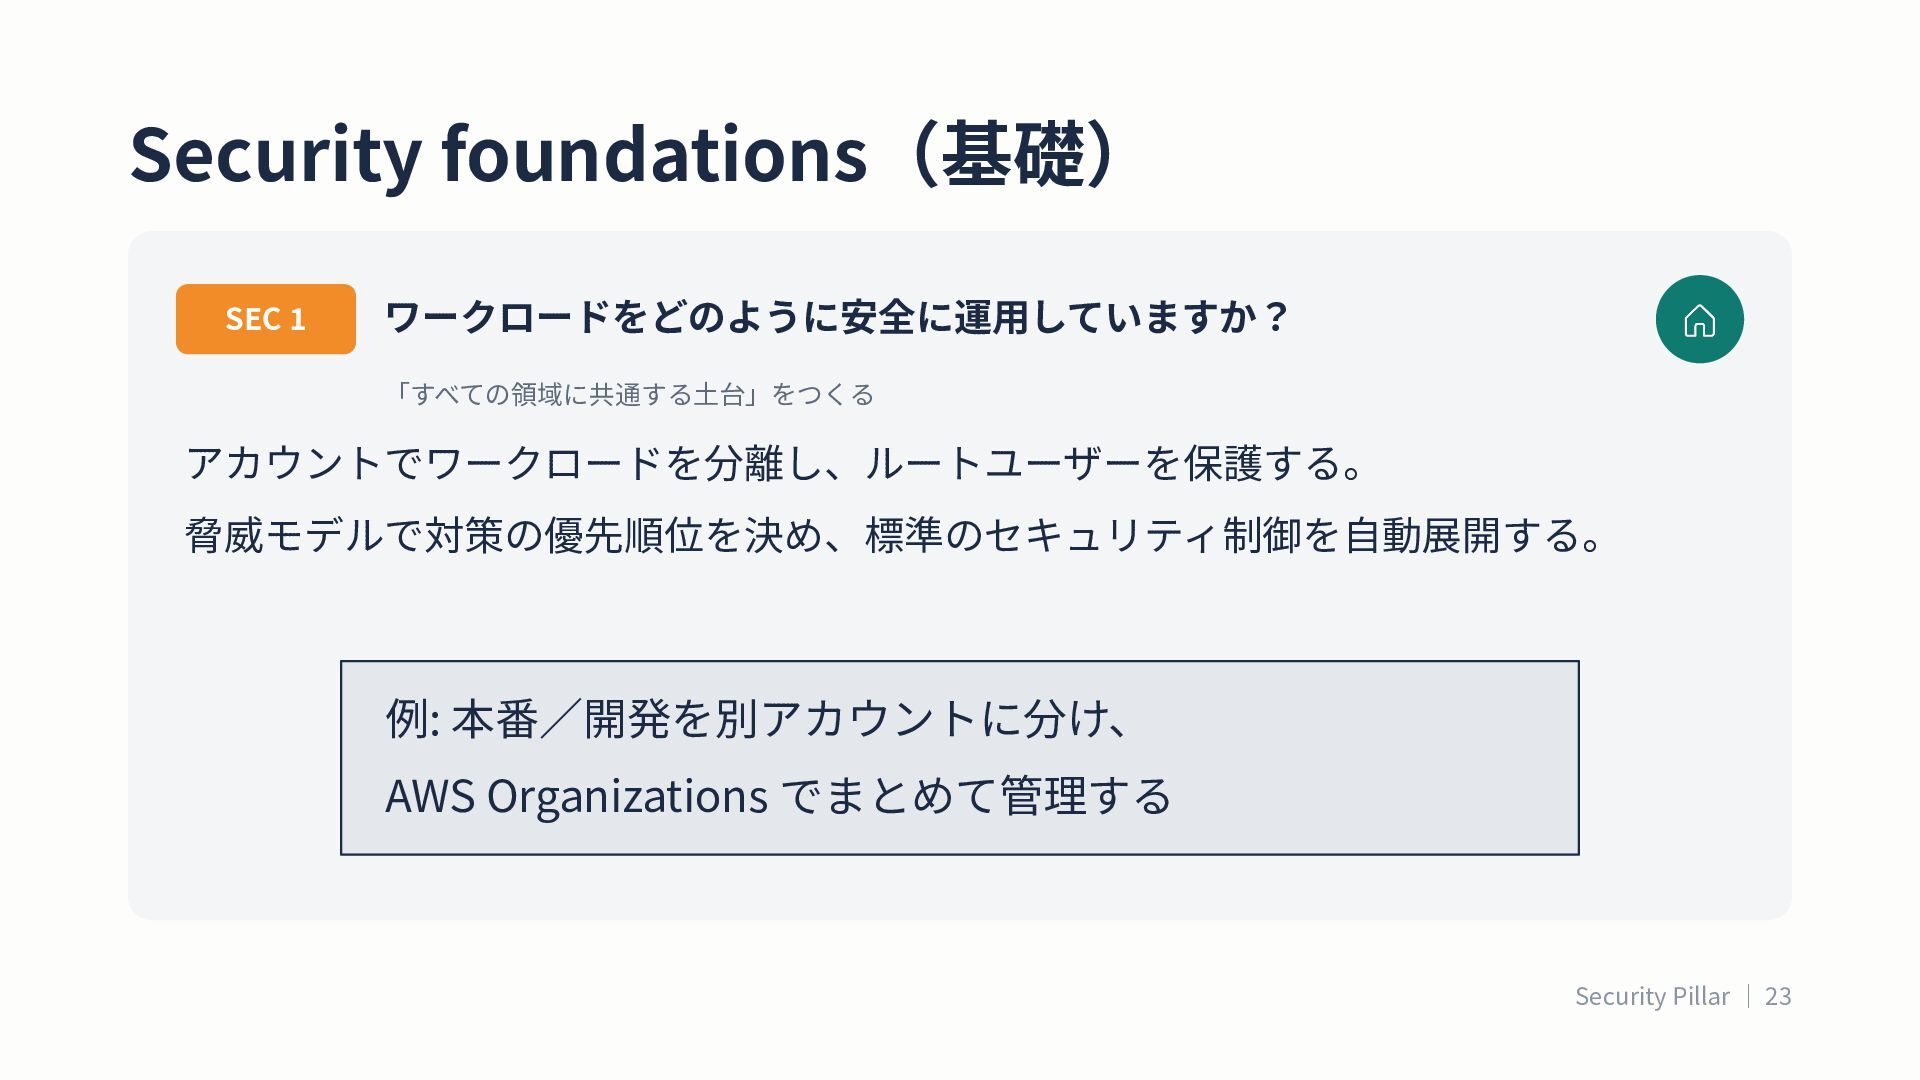
Security foundations(基礎) SEC 1 ワークロードをどのように安全に運⽤していますか? 「すべての領域に共通する⼟台」をつくる アカウントでワークロードを分離し、ルートユーザーを保護する。 脅威モデルで対策の優先順位を決め、標準のセキュリティ制御を⾃動展開する。 例: 本番∕開発を別アカウントに分け、
AWS Organizations でまとめて管理する Security Pillar | 23
IAM(ID とアクセス管理) SEC 2 ⼈とマシンの認証をどのように管理していますか? 「誰が‧何が」アクセスするのかを確かめる 強⼒なサインイン(MFA など)と⼀時的な認証情報を使う。 ID プロバイダーを⼀元化し、シークレットは安全に保管‧定期ローテーション。
Security Pillar | 24
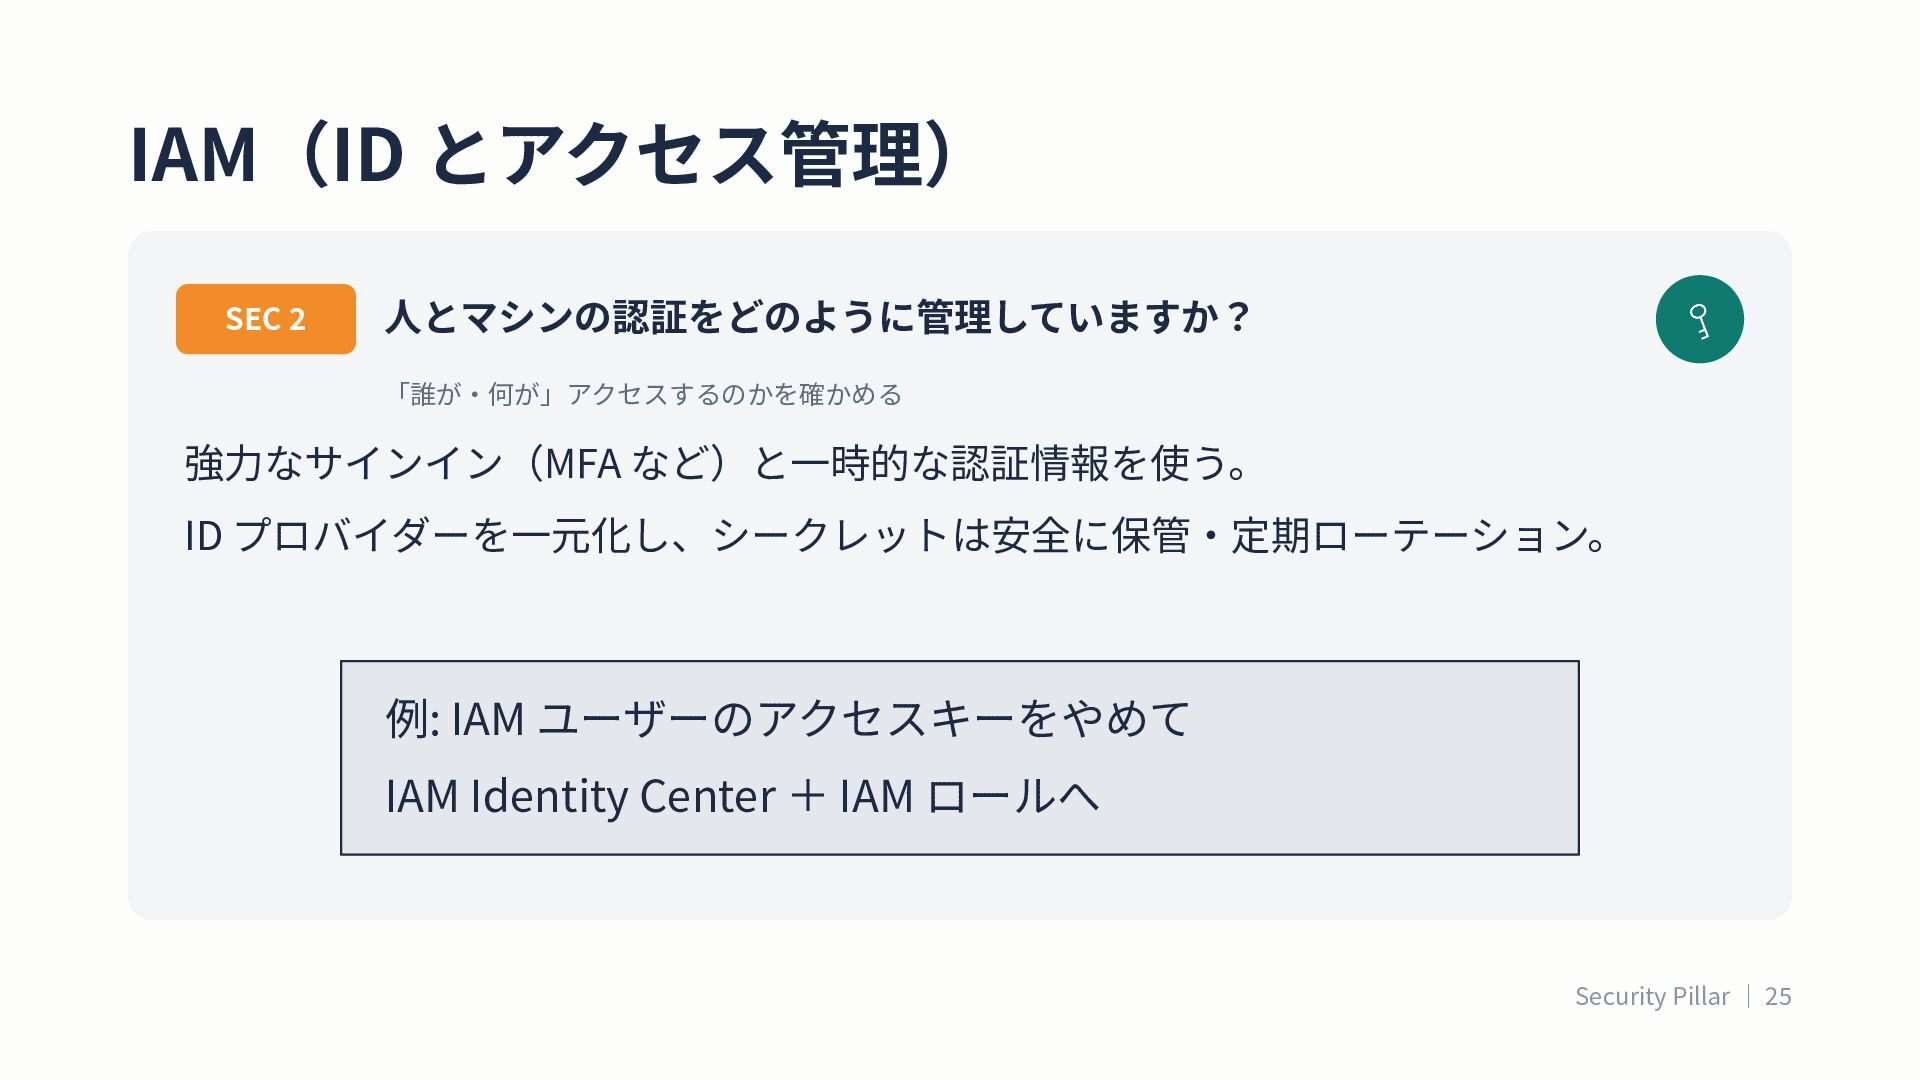
IAM(ID とアクセス管理) SEC 2 ⼈とマシンの認証をどのように管理していますか? 「誰が‧何が」アクセスするのかを確かめる 強⼒なサインイン(MFA など)と⼀時的な認証情報を使う。 ID プロバイダーを⼀元化し、シークレットは安全に保管‧定期ローテーション。
例: IAM ユーザーのアクセスキーをやめて IAM Identity Center + IAM ロールへ Security Pillar | 25
IAM(ID とアクセス管理) SEC 3 ⼈とマシンのアクセス許可をどのように管理していますか? 「誰が‧何を‧どの条件で」できるかを決める 最⼩権限を付与し、継続的に削減する。組織のガードレールと 緊急アクセス⼿順を定め、パブリック∕クロスアカウントアクセスを分析する。 Security Pillar
| 26
IAM(ID とアクセス管理) SEC 3 ⼈とマシンのアクセス許可をどのように管理していますか? 「誰が‧何を‧どの条件で」できるかを決める 最⼩権限を付与し、継続的に削減する。組織のガードレールと 緊急アクセス⼿順を定め、パブリック∕クロスアカウントアクセスを分析する。 例: SCP
で危険な操作をガードレール化、 IAM Access Analyzer で外部公開、過剰権限をチェック Security Pillar | 27
Detection(検出) SEC 4 セキュリティイベントをどのように検出し、調査していますか? 「異変に気づける状態」をつくる サービスとアプリのログを設定し、標準化された場所に集約する。 アラートを相関‧補強し、⾮準拠リソースの修復を開始する。 Security Pillar |
28
Detection(検出) SEC 4 セキュリティイベントをどのように検出し、調査していますか? 「異変に気づける状態」をつくる サービスとアプリのログを設定し、標準化された場所に集約する。 アラートを相関‧補強し、⾮準拠リソースの修復を開始する。 例: CloudTrail‧GuardDuty を全アカウントで有効化し、
検出結果を Security Hub に集約する Security Pillar | 29
Infrastructure protection(インフラ保護) SEC 5 ネットワークリソースをどのように保護していますか? ネットワークを「多層で」守る ネットワークをレイヤーに分け、レイヤー内のトラフィックを制御する。 検査ベースの保護を⼊れ、ネットワーク保護を⾃動化する。 Security Pillar
| 30
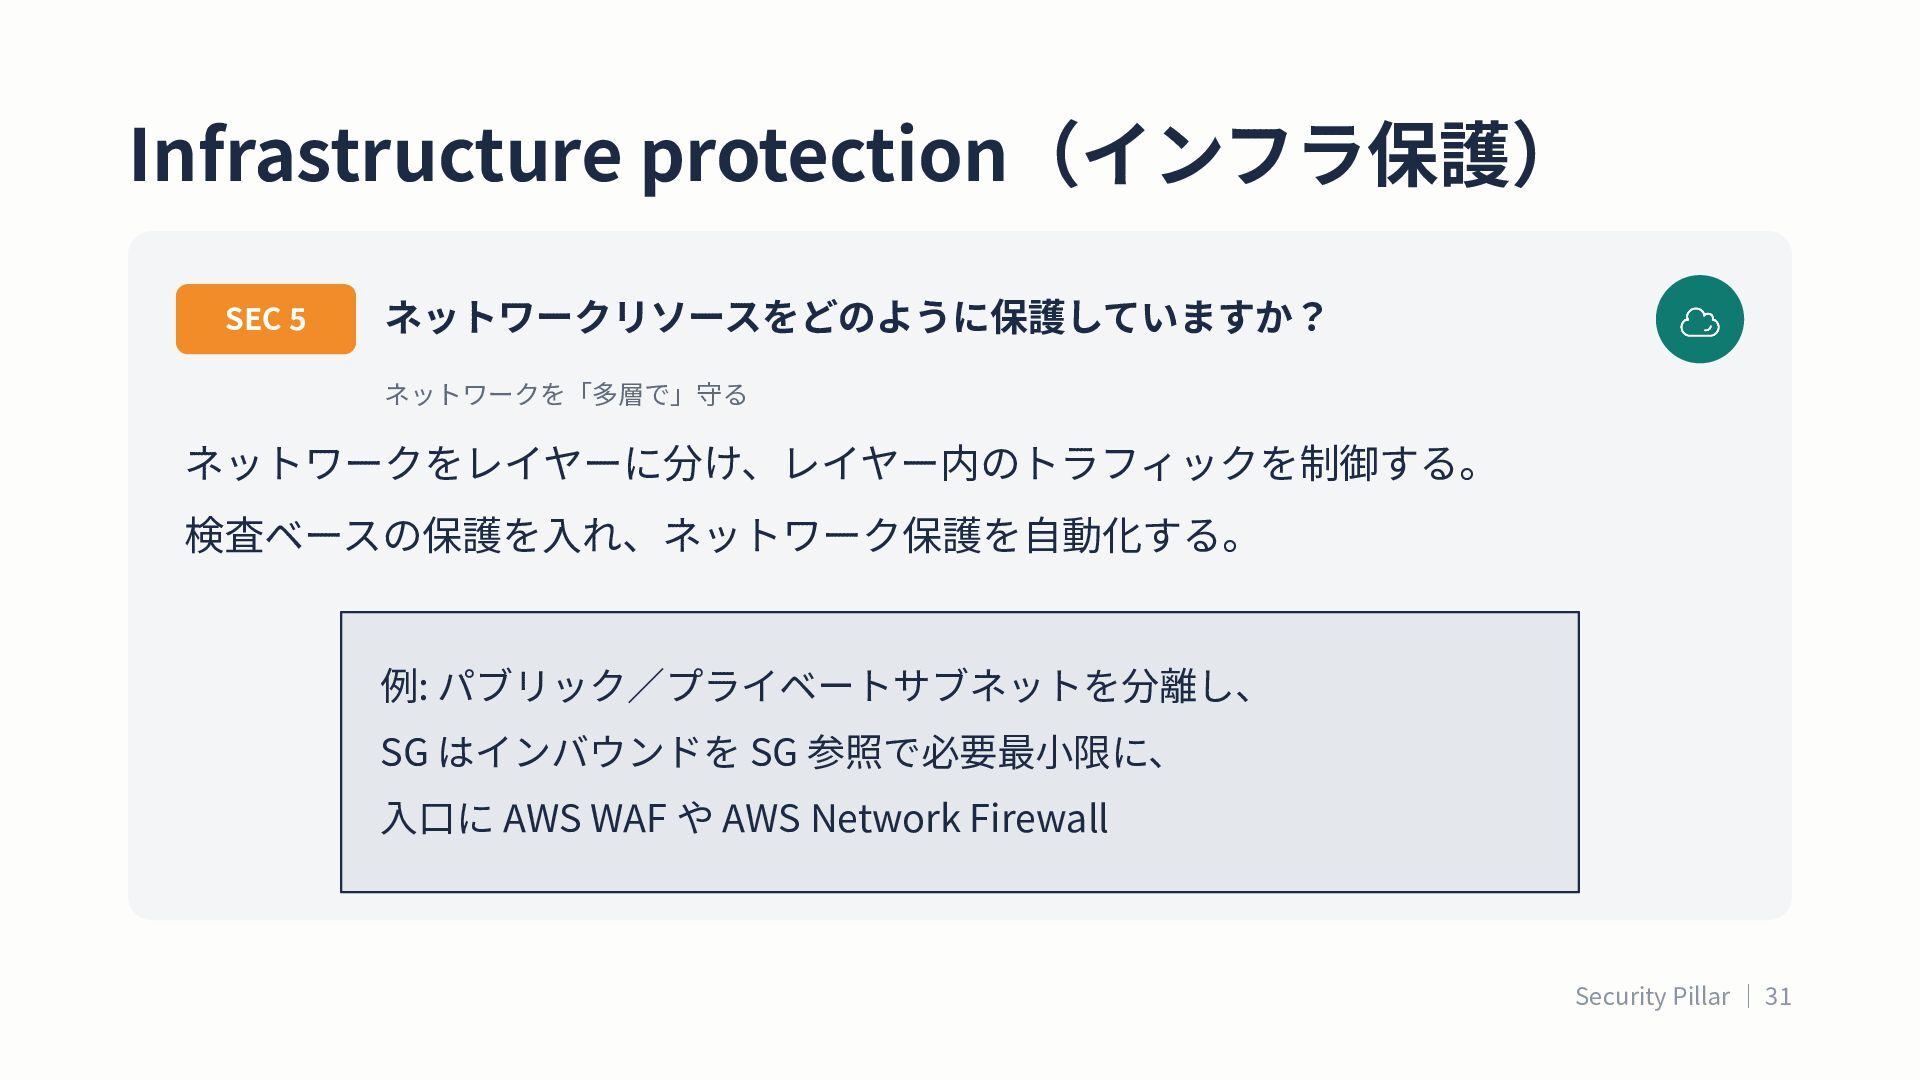
Infrastructure protection(インフラ保護) SEC 5 ネットワークリソースをどのように保護していますか? ネットワークを「多層で」守る ネットワークをレイヤーに分け、レイヤー内のトラフィックを制御する。 検査ベースの保護を⼊れ、ネットワーク保護を⾃動化する。 例: パブリック∕プライベートサブネットを分離し、
SG はインバウンドを SG 参照で必要最⼩限に、 ⼊⼝に AWS WAF や AWS Network Firewall Security Pillar | 31
Infrastructure protection(インフラ保護) SEC 6 コンピューティングリソースをどのように保護していますか? EC2‧コンテナ‧Lambda なども「多層で」守る 脆弱性管理を⾏い、強化済みイメージから構築する。⼿動管理と 対話型アクセスを減らし、ソフトウェアの完全性を検証する。 Security
Pillar | 32
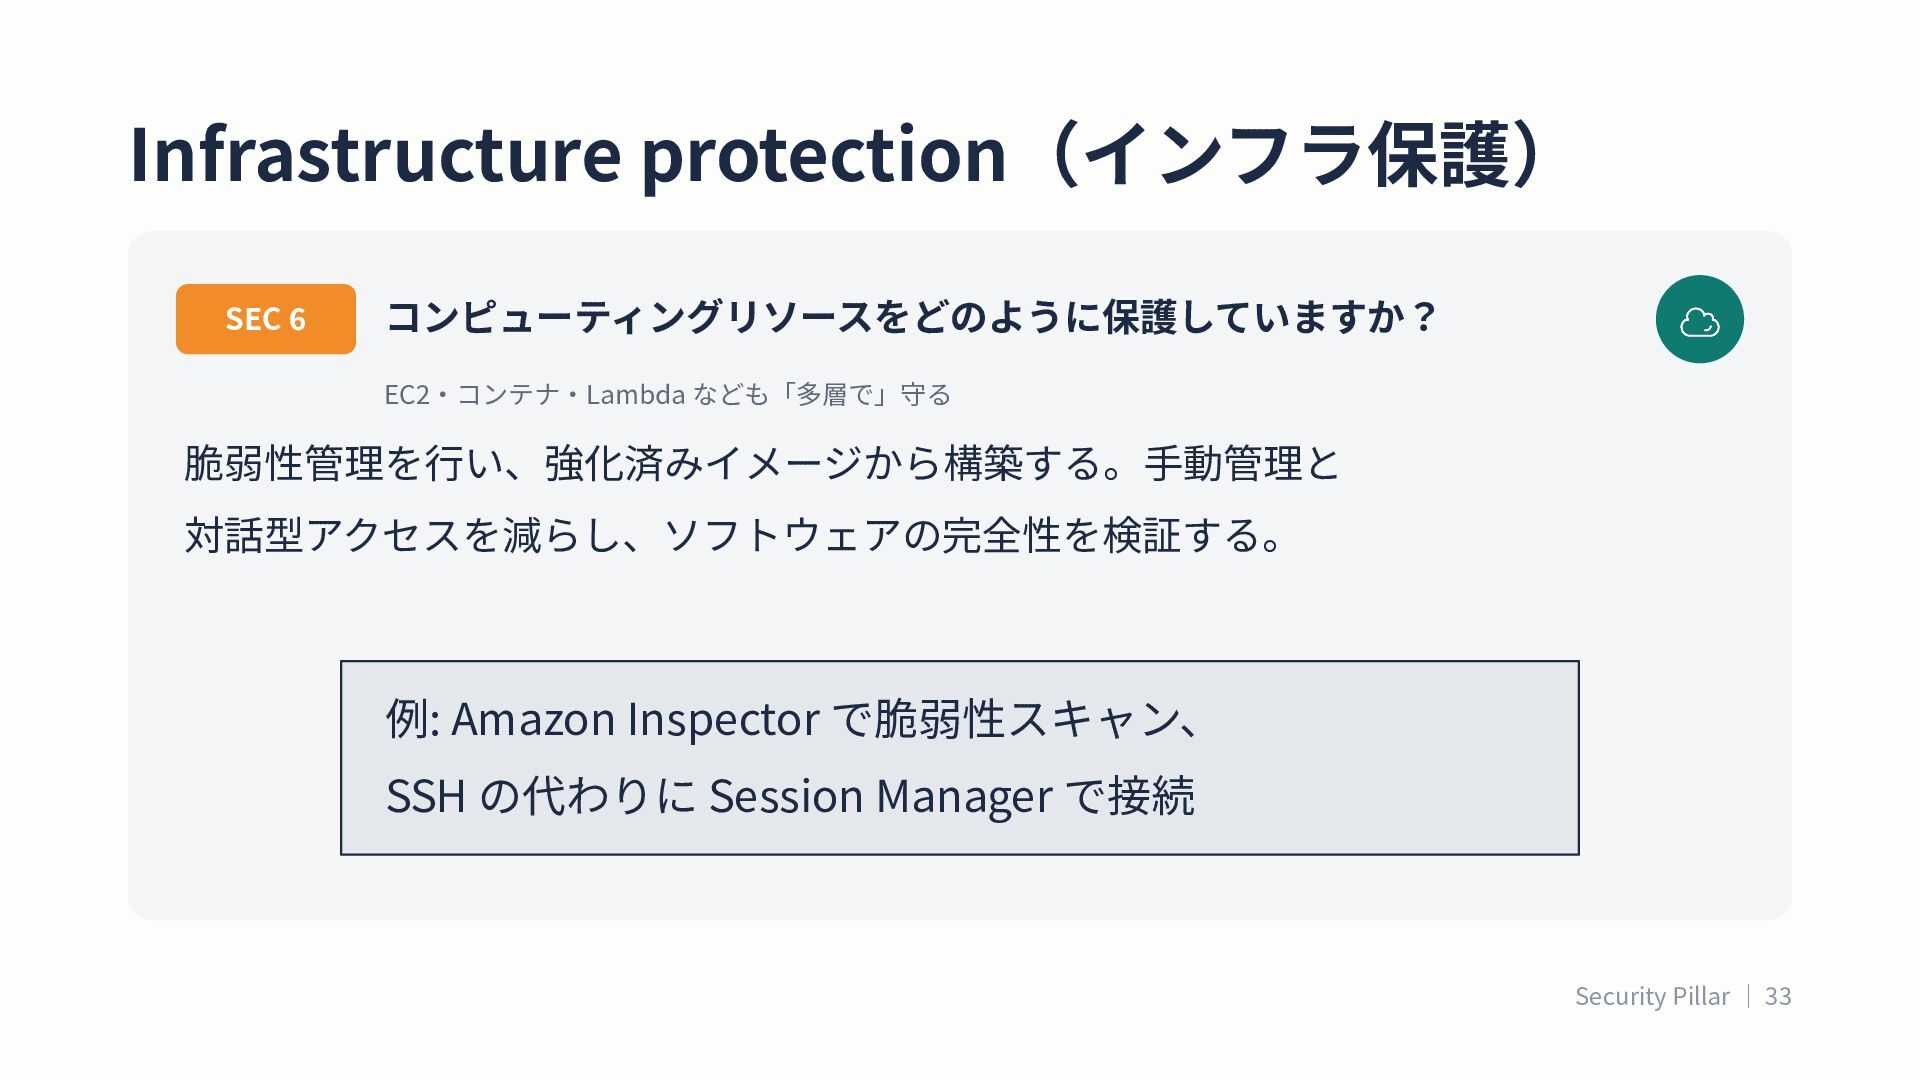
Infrastructure protection(インフラ保護) SEC 6 コンピューティングリソースをどのように保護していますか? EC2‧コンテナ‧Lambda なども「多層で」守る 脆弱性管理を⾏い、強化済みイメージから構築する。⼿動管理と 対話型アクセスを減らし、ソフトウェアの完全性を検証する。 例:
Amazon Inspector で脆弱性スキャン、 SSH の代わりに Session Manager で接続 Security Pillar | 33
Data protection(データ保護) SEC 7 データをどのように分類していますか? データの重要度‧機密度で「守り⽅」を決める 分類スキームを理解し、機密度に応じた保護を適⽤する。 識別‧分類を⾃動化し、データのライフサイクル管理を定義する。 Security Pillar
| 34
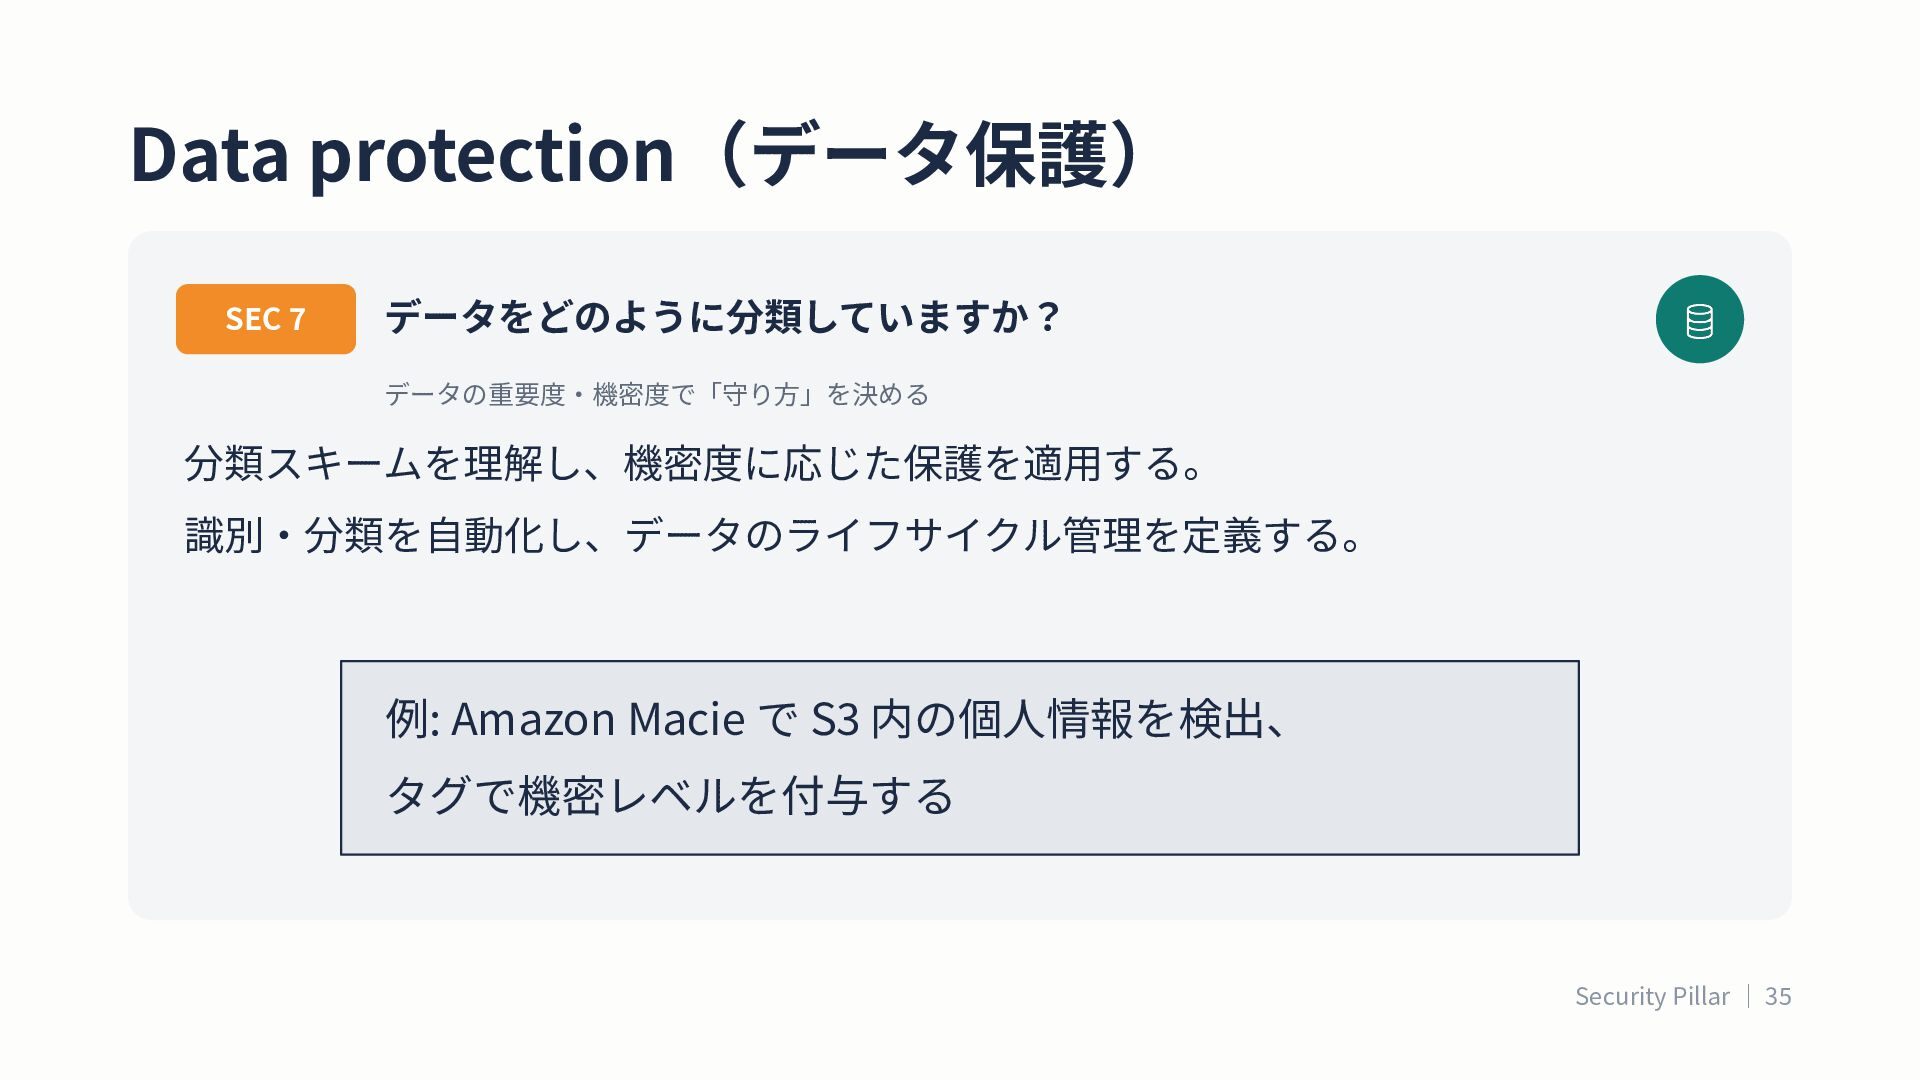
Data protection(データ保護) SEC 7 データをどのように分類していますか? データの重要度‧機密度で「守り⽅」を決める 分類スキームを理解し、機密度に応じた保護を適⽤する。 識別‧分類を⾃動化し、データのライフサイクル管理を定義する。 例: Amazon
Macie で S3 内の個⼈情報を検出、 タグで機密レベルを付与する Security Pillar | 35
Data protection(データ保護) SEC 8 保管中のデータをどのように保護していますか? 保管中のデータ(at rest)を複数の制御で守る 安全な鍵管理を実装し、保管時の暗号化とアクセス制御を強制する。 保護そのものを⾃動化する。 Security
Pillar | 36
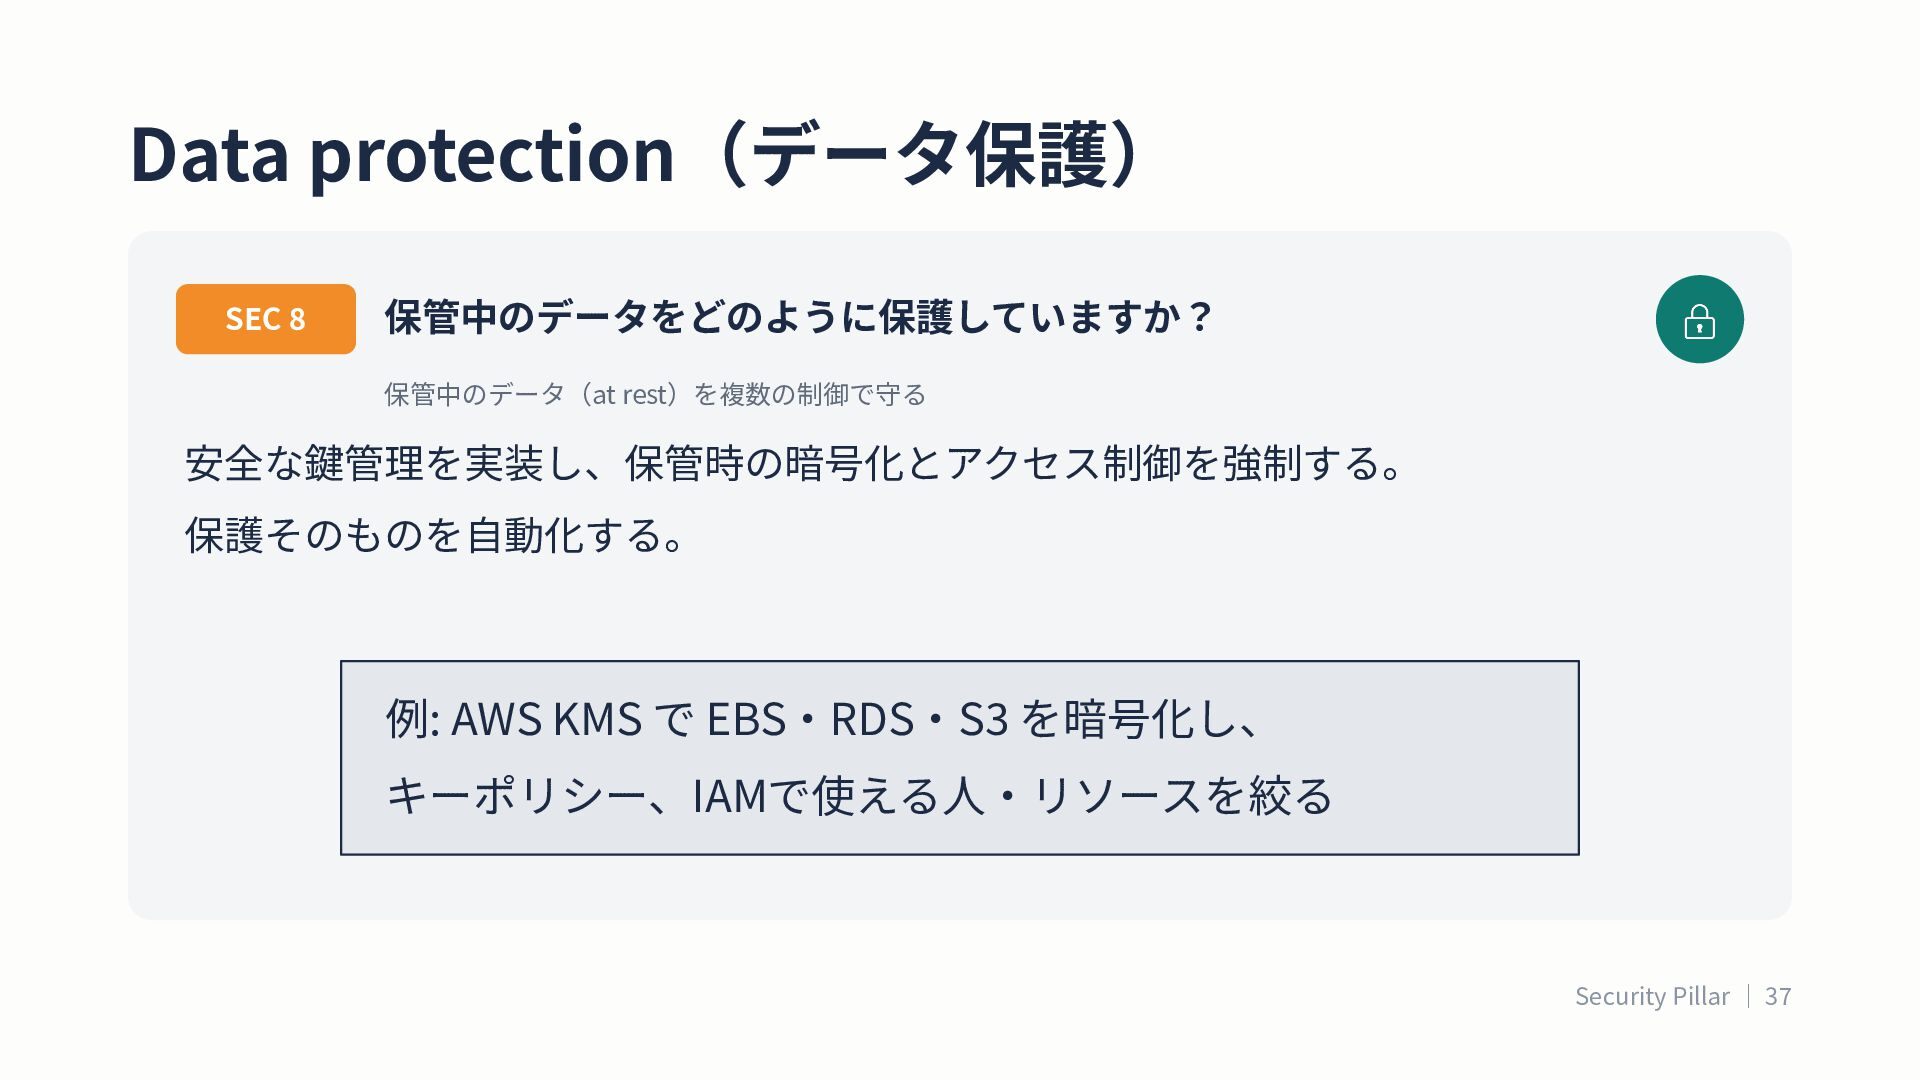
Data protection(データ保護) SEC 8 保管中のデータをどのように保護していますか? 保管中のデータ(at rest)を複数の制御で守る 安全な鍵管理を実装し、保管時の暗号化とアクセス制御を強制する。 保護そのものを⾃動化する。 例:
AWS KMS で EBS‧RDS‧S3 を暗号化し、 キーポリシー、IAMで使える⼈‧リソースを絞る Security Pillar | 37
Data protection(データ保護) SEC 9 転送中のデータをどのように保護していますか? 転送中のデータ(in transit)を複数の制御で守る 鍵と証明書を安全に管理し、転送時の暗号化を強制する。 通信相⼿が本物かどうかを確かめる(通信の認証)。 Security
Pillar | 38
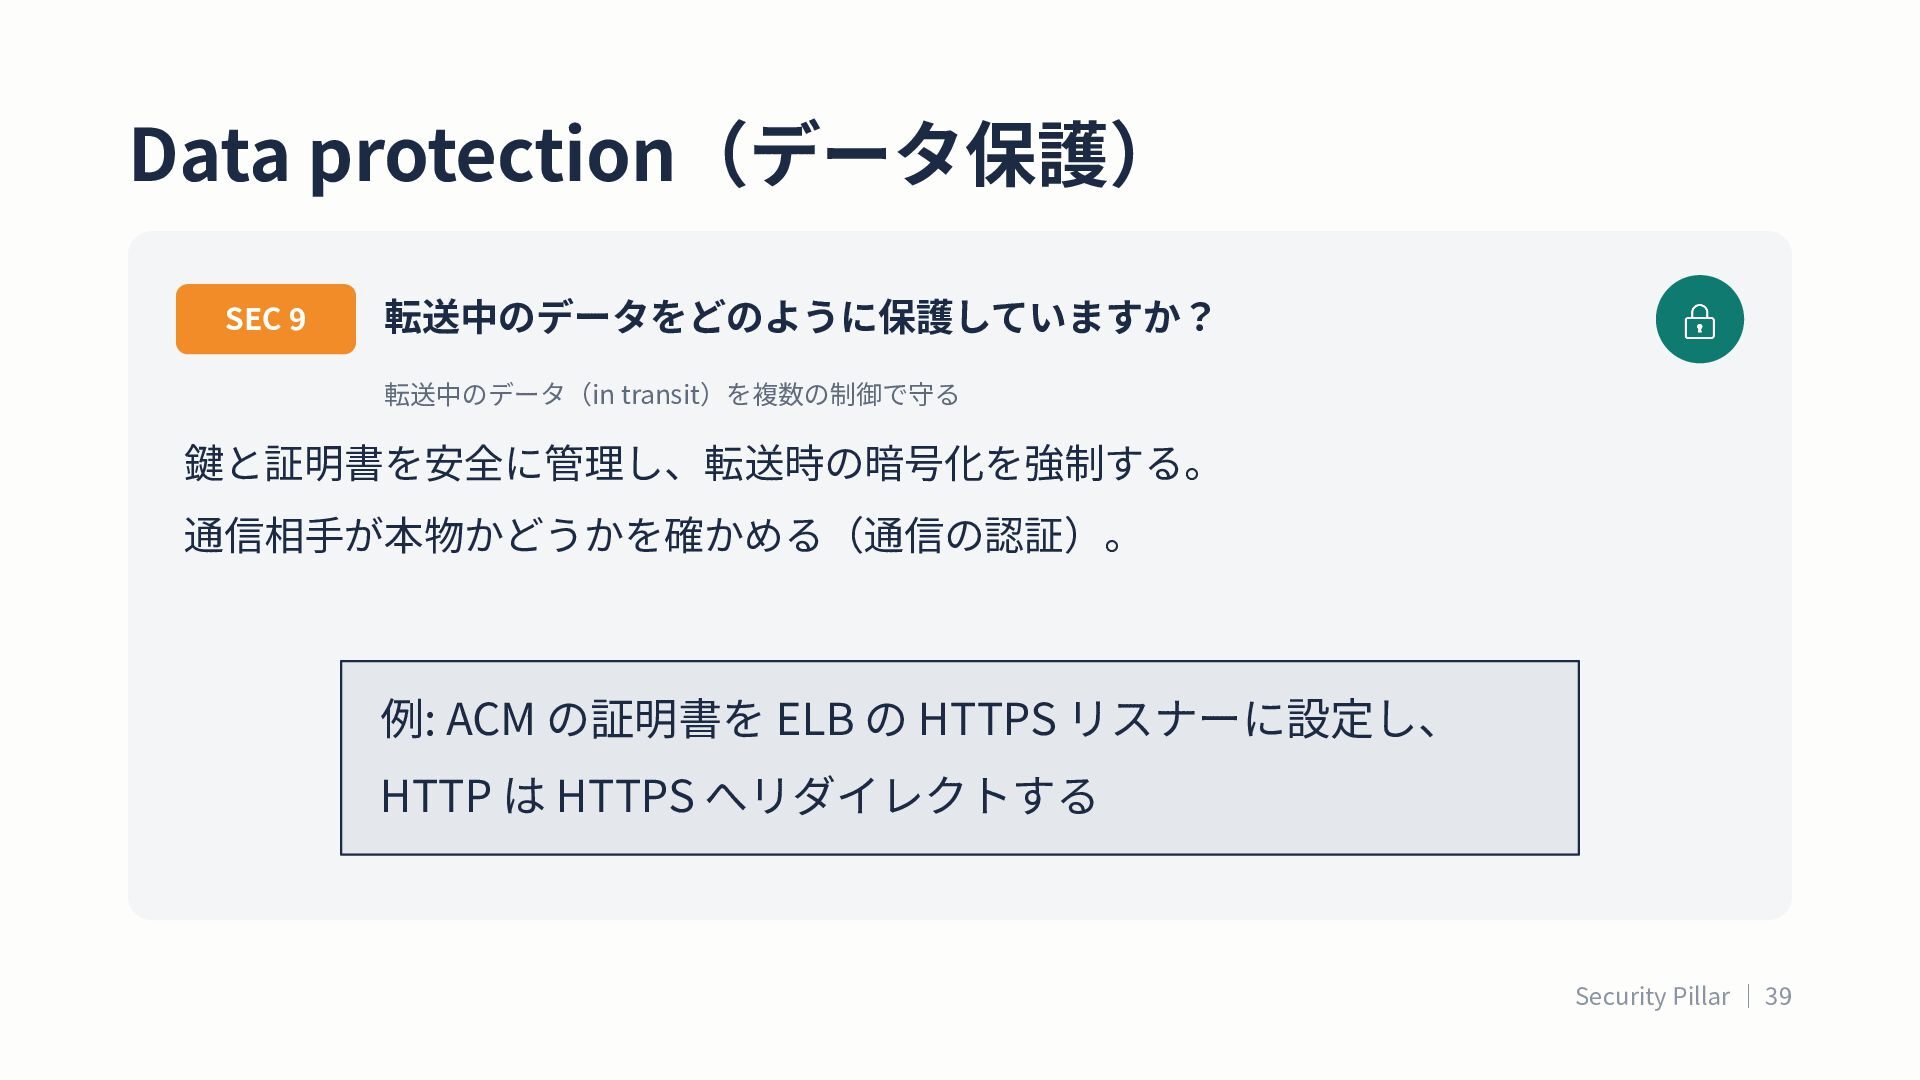
Data protection(データ保護) SEC 9 転送中のデータをどのように保護していますか? 転送中のデータ(in transit)を複数の制御で守る 鍵と証明書を安全に管理し、転送時の暗号化を強制する。 通信相⼿が本物かどうかを確かめる(通信の認証)。 例:
ACM の証明書を ELB の HTTPS リスナーに設定し、 HTTP は HTTPS へリダイレクトする Security Pillar | 39
Incident response(インシデント対応) SEC 10 インシデントをどのように予測し、対応し、復旧していますか? 「起きる前提」で、備えて‧練習する 対応計画とプレイブックを⽤意し、調査⽤のアクセスとツールを事前に準備。 シミュレーションで練習し、インシデントから学ぶ仕組みをつくる。 Security Pillar
| 40
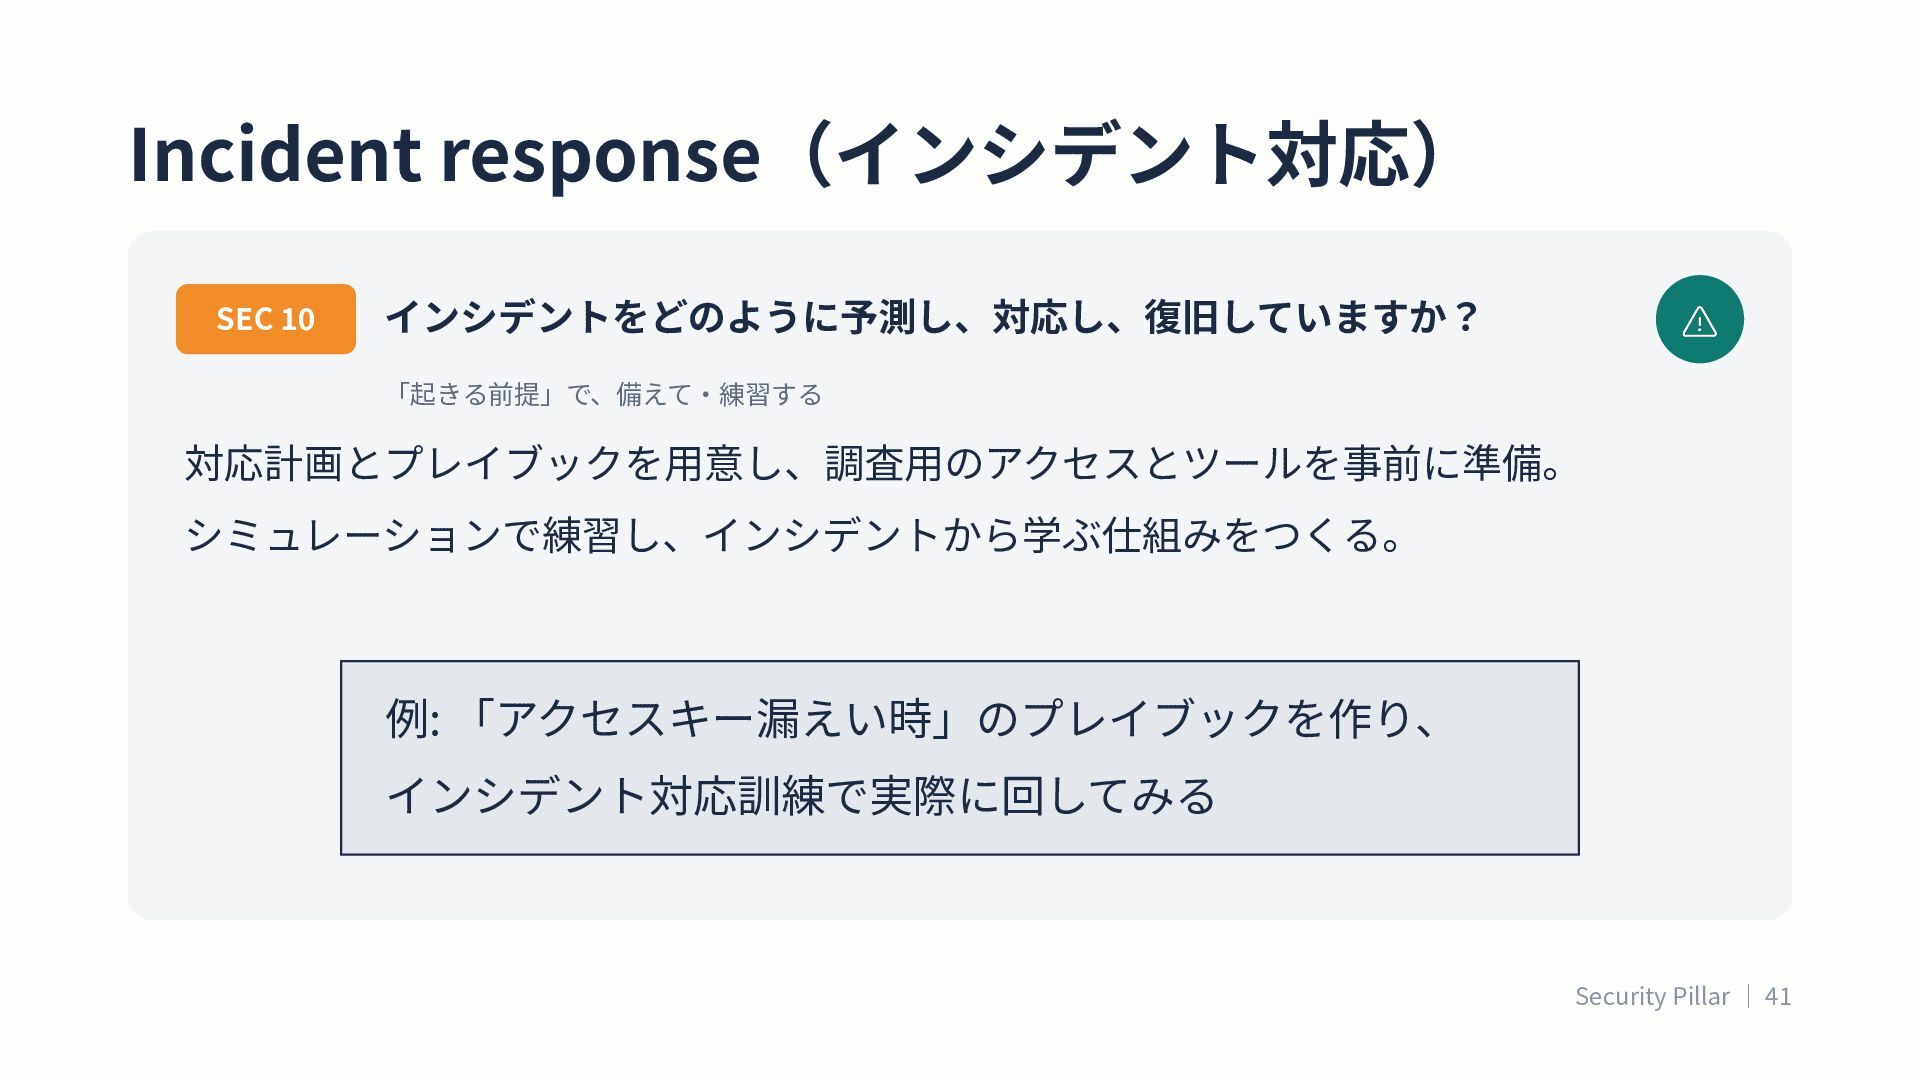
Incident response(インシデント対応) SEC 10 インシデントをどのように予測し、対応し、復旧していますか? 「起きる前提」で、備えて‧練習する 対応計画とプレイブックを⽤意し、調査⽤のアクセスとツールを事前に準備。 シミュレーションで練習し、インシデントから学ぶ仕組みをつくる。 例: 「アクセスキー漏えい時」のプレイブックを作り、
インシデント対応訓練で実際に回してみる Security Pillar | 41
Application security(アプリ) SEC 11 設計‧開発‧デプロイのライフサイクル全体で、アプリのセキュリティ特性をどのよう に組み込み、検証していますか? 「作る段階から」セキュリティを組み込む トレーニング、テストの⾃動化、コードレビュー、ペネトレーションテスト。 パッケージを⼀元管理し、ソフトウェアはプログラムでデプロイする。 Security
Pillar | 42
Application security(アプリ) SEC 11 設計‧開発‧デプロイのライフサイクル全体で、アプリのセキュリティ特性をどのよう に組み込み、検証していますか? 「作る段階から」セキュリティを組み込む トレーニング、テストの⾃動化、コードレビュー、ペネトレーションテスト。 パッケージを⼀元管理し、ソフトウェアはプログラムでデプロイする。 例:
CI/CD パイプラインで依存ライブラリの 脆弱性スキャンを⾃動実⾏する Security Pillar | 43
5 まとめ‧今⽇からの⼀歩 Security Pillar | 44
今⽇からできる「最初の⼀歩」 ホワイトペーパーを眺める SEC 質問だけでも答えてみる。 → まずは SEC 1 から。 ルートユーザーに
MFA は設定されている? 使っていないアクセスキーは残っていない? Security Pillar | 45
今後 ホワイトペーパーをもっと読みこむ! 各ベストプラクティスにアンチパターンや 実装ガイダンスが書いてある 読むだけで「やらかし」を予防できる! Security Pillar | 46
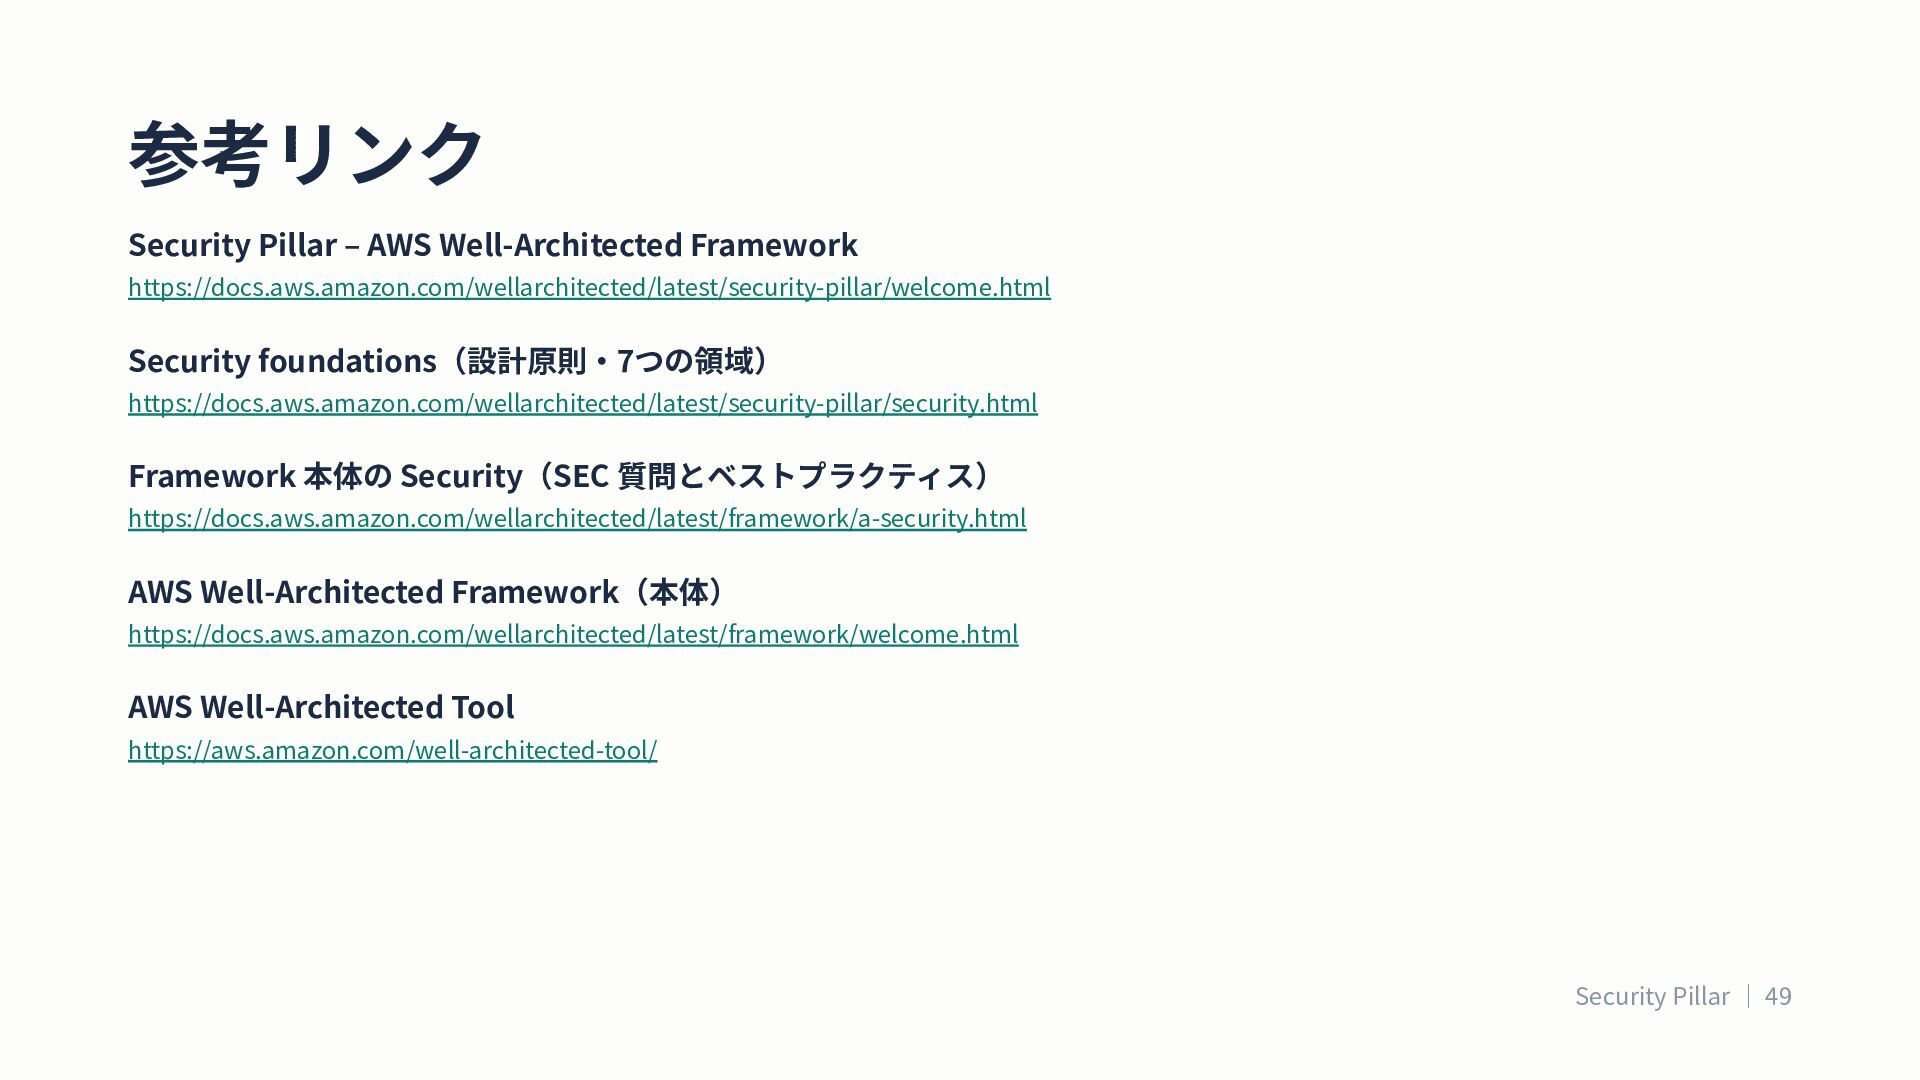
参考リンク Security Pillar ‒ AWS Well-Architected Framework https://docs.aws.amazon.com/wellarchitected/latest/security-pillar/welcome.html Security foundations(設計原則‧7つの領域)
https://docs.aws.amazon.com/wellarchitected/latest/security-pillar/security.html Framework 本体の Security(SEC 質問とベストプラクティス) https://docs.aws.amazon.com/wellarchitected/latest/framework/a-security.html AWS Well-Architected Framework(本体) https://docs.aws.amazon.com/wellarchitected/latest/framework/welcome.html AWS Well-Architected Tool https://aws.amazon.com/well-architected-tool/ Security Pillar | 49
More Decks by Takano
See All by Takano
Operational Excellence Pillar を理解する
takano0131
0
93
JAWSDAYS 2026一般参加レポート
takano0131
0
330
楽しく学ぼう!EC2・コンテナ
takano0131
1
340
WEBサービスを成り立たせるAWSサービス
takano0131
1
350
同人誌を書こう
takano0131
2
230
Amazon Q Developer 他⽣成AIと⽐較してみた
takano0131
1
580
20240314-AboutStorageAntivirusMeasures
takano0131
1
380
Featured
See All Featured
Discover your Explorer Soul
emna__ayadi
2
1.3k
Paper Plane
katiecoart
PRO
6
55k
The SEO Collaboration Effect
kristinabergwall1
1
620
16th Malabo Montpellier Forum Presentation
akademiya2063
PRO
0
460
First, design no harm
axbom
PRO
2
1.4k
How to Think Like a Performance Engineer
csswizardry
28
2.9k
エンジニアに許された特別な時間の終わり
watany
109
250k
The AI Search Optimization Roadmap by Aleyda Solis
aleyda
2
6.4k
"I'm Feeling Lucky" - Building Great Search Experiences for Today's Users (#IAC19)
danielanewman
230
23k
Jess Joyce - The Pitfalls of Following Frameworks
techseoconnect
PRO
1
470
Embracing the Ebb and Flow
colly
88
5.2k
Scaling GitHub
holman
464
140k


 takano0131
 emna__ayadi
 katiecoart
 kristinabergwall1
 akademiya2063
 axbom
 csswizardry
 watany
 aleyda
 danielanewman
 techseoconnect
 colly
 holman