Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
TOTP(Time-based One-Time Password) を コマンドラインで実行...
Search
akase244
October 28, 2026
Programming
30
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
TOTP(Time-based One-Time Password) を コマンドラインで実行してみる #ツナギメオフライン.10
ツナギメオフライン ベンキョウカイ #10で発表したスライドです。
akase244
October 28, 2026
Transcript
27 slides
ツナギメオフライン ベンキョウカイ #10 TOTP(Time-based One-Time Password) を コマンドラインで実行してみる October 28,
2026.
@akase244 <?php var_dump( (new Me()) ->WebApplicationEngineer() ->InfrastructureEngineer() );
@tsunagimefm https://tsunagi.me/
@tsunagimeoff https://tsunagime-offline.connpass.com/
TOTP を知ってますか?
TOTP のアプリを使ってますか?
使ってますよね? • Google Authenticator • Microsoft Authenticator • Authy •
IIJ SmartKey • Salesforce Authenticator • Proton Authenticator • 2FAS • Aegis Authenticator • Ente Auth
質問 TOTP の仕組みを知ってますか?
疑問に思ったことはありませんか? どの TOTP アプリを使っても 同じパスワードが発行されるのは どうしてだろう?
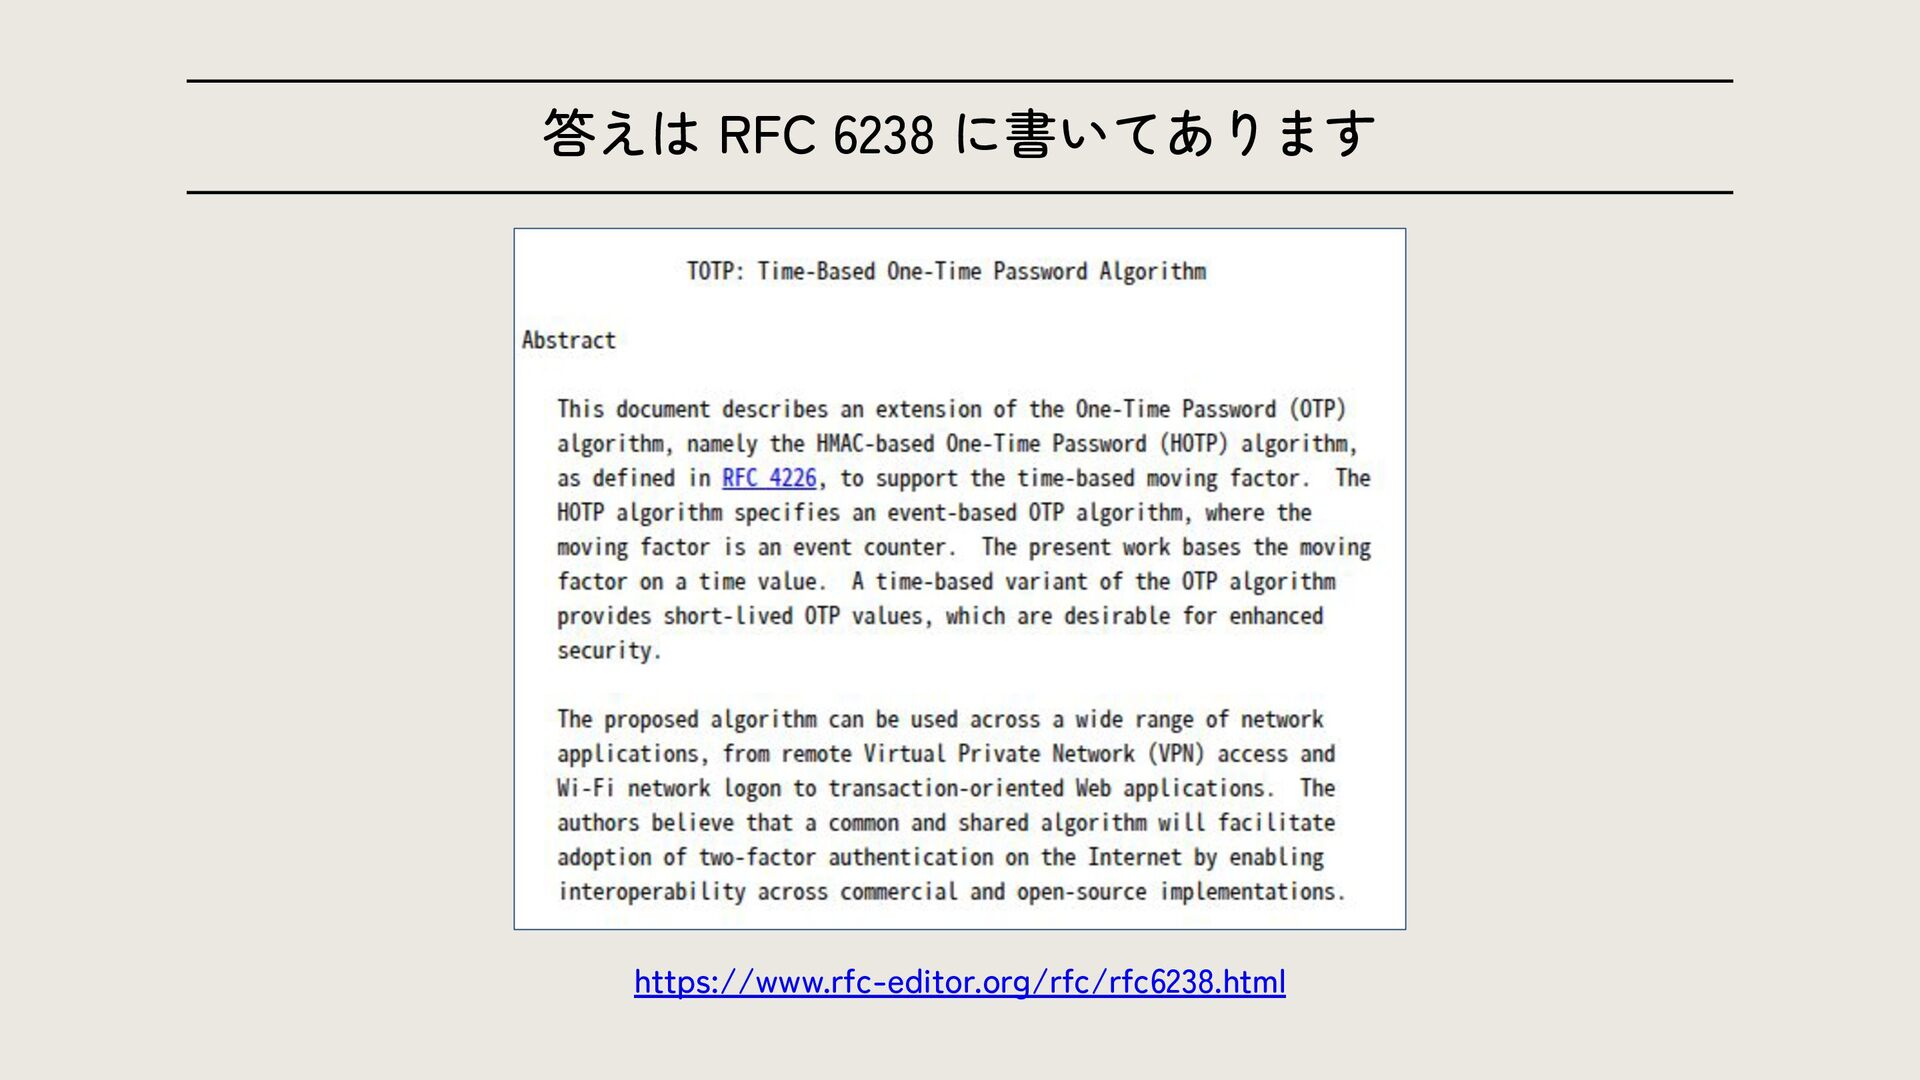
答えは RFC 6238 に書いてあります https://www.rfc-editor.org/rfc/rfc6238.html
ざっくり説明すると サーバーとTOTPアプリで 同じ秘密鍵を 同じハッシュ方式(デフォルト:HMAC-SHA1)で 同じ時間帯(30秒間隔)に 算出した数値なので一致する
ということで やってみましょう
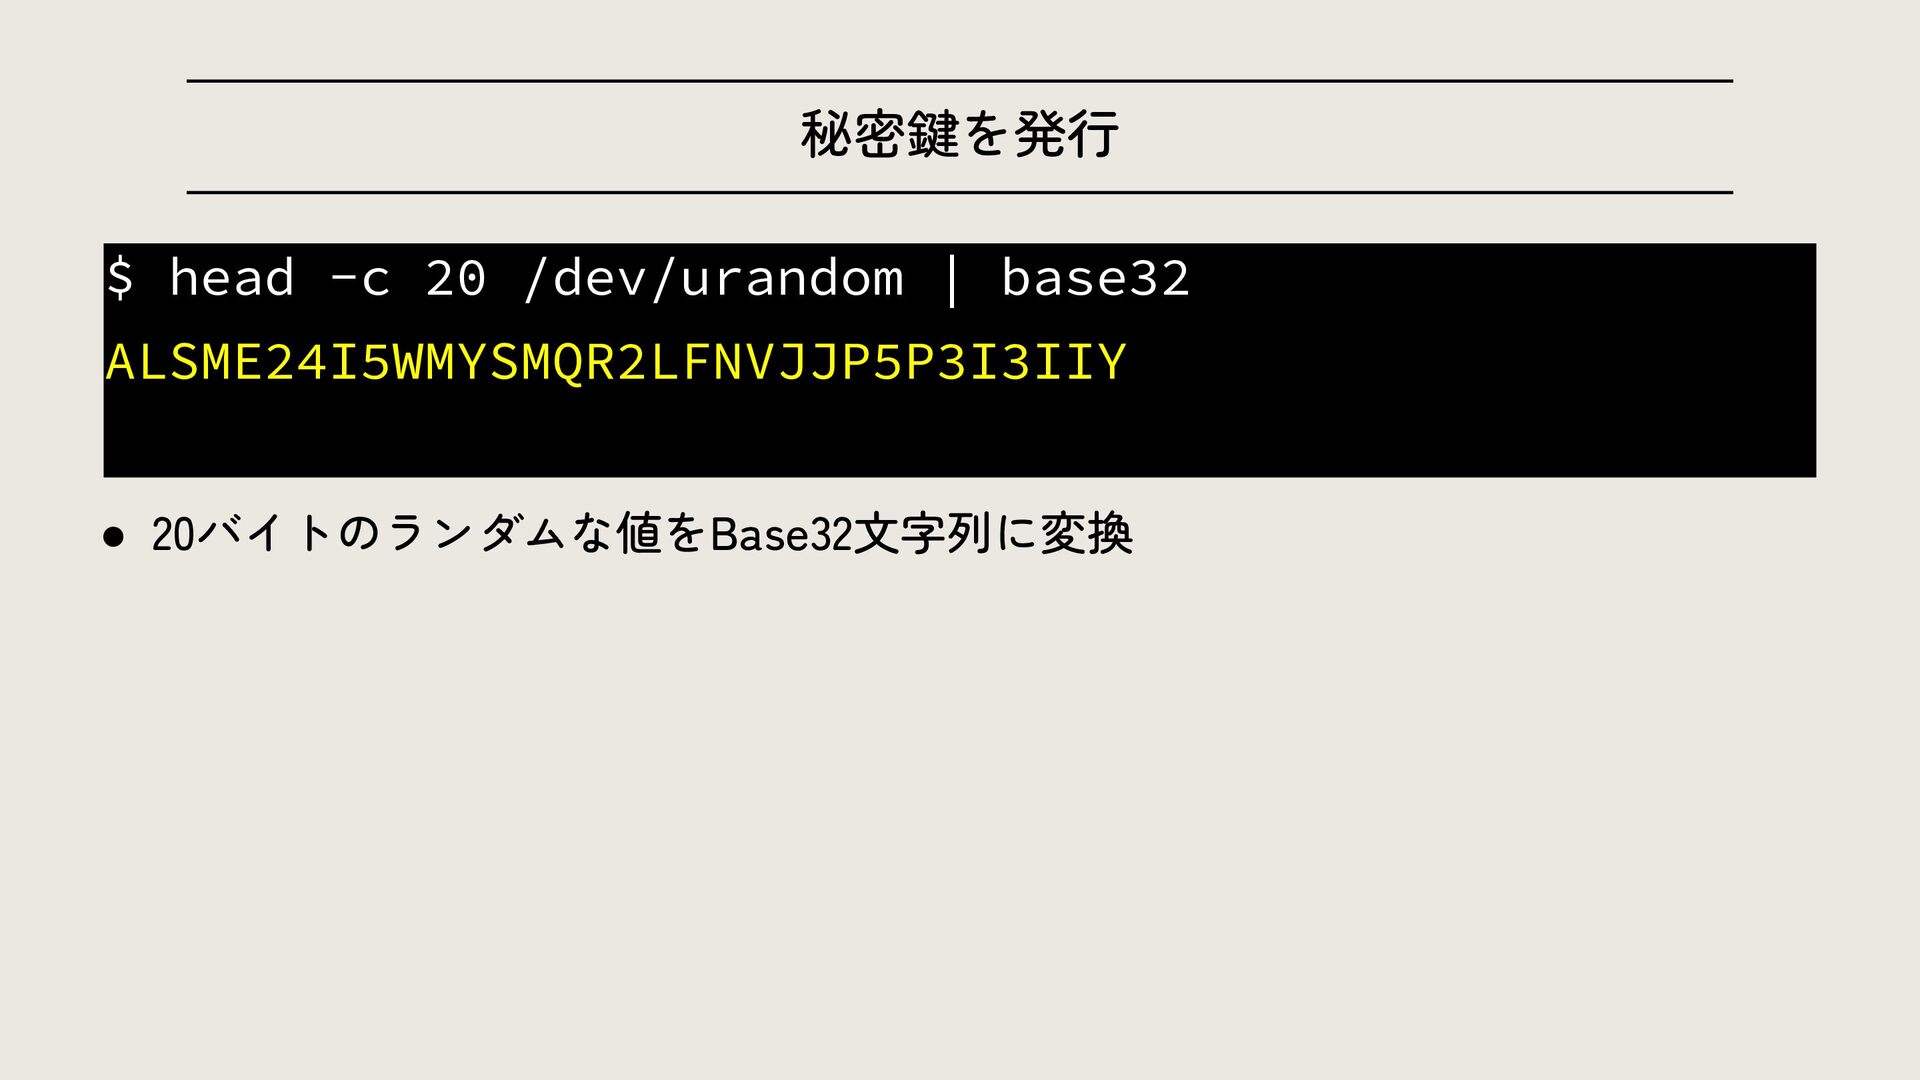
秘密鍵を発行 $ head -c 20 /dev/urandom | base32 ALSME24I5WMYSMQR2LFNVJJP5P3I3IIY •
20バイトのランダムな値をBase32文字列に変換
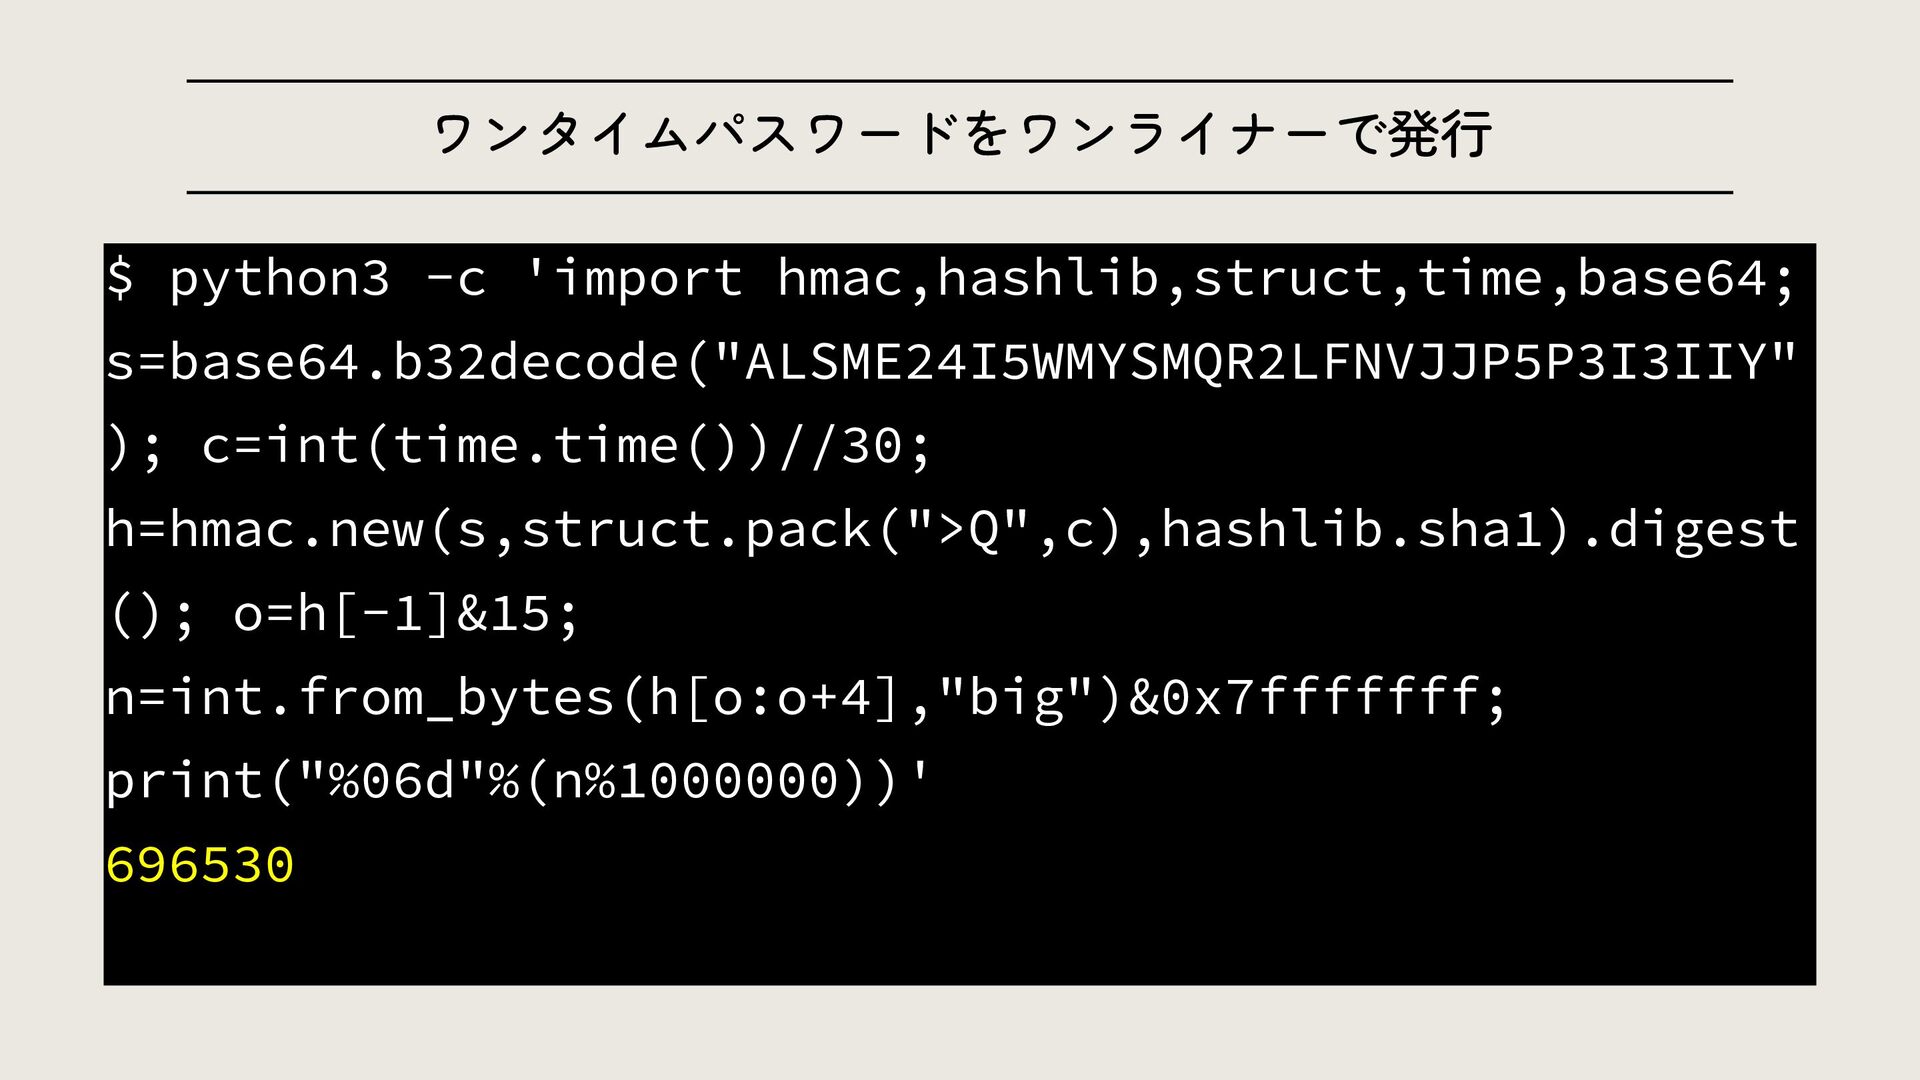
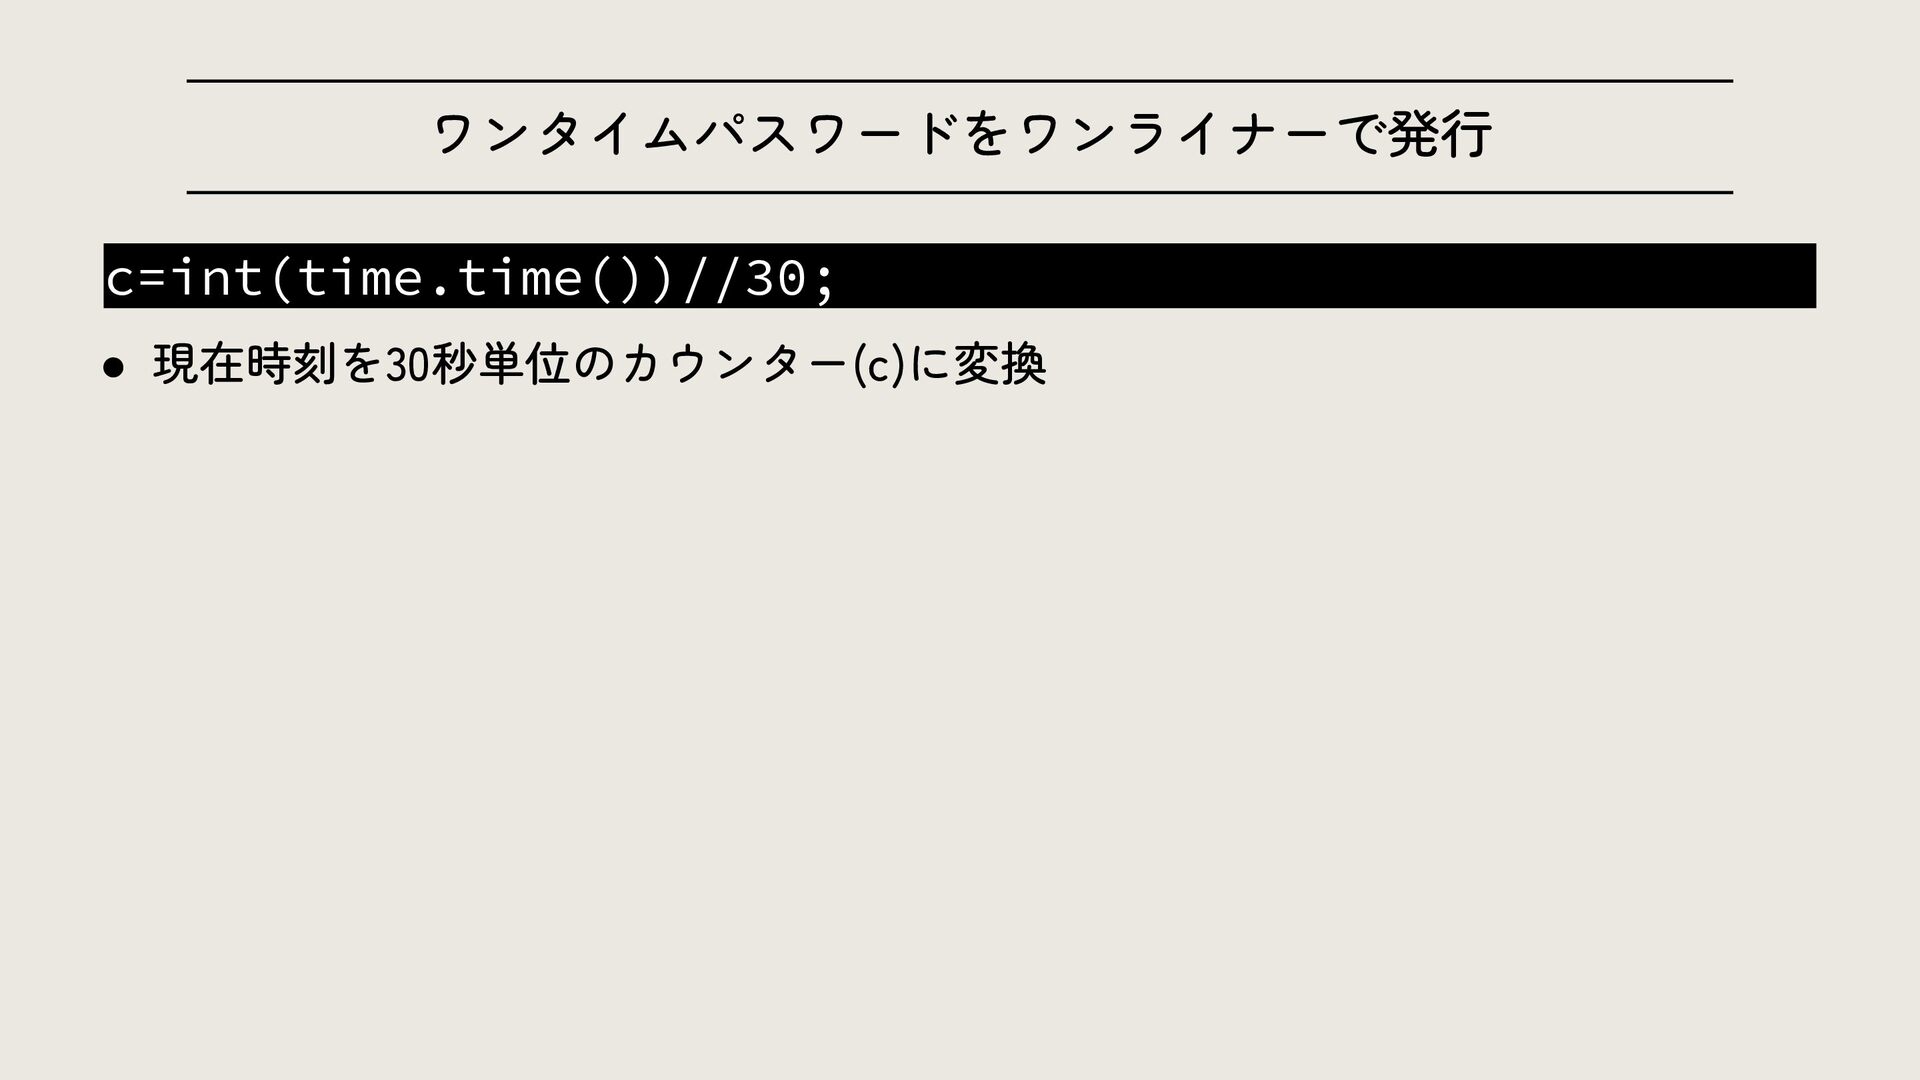
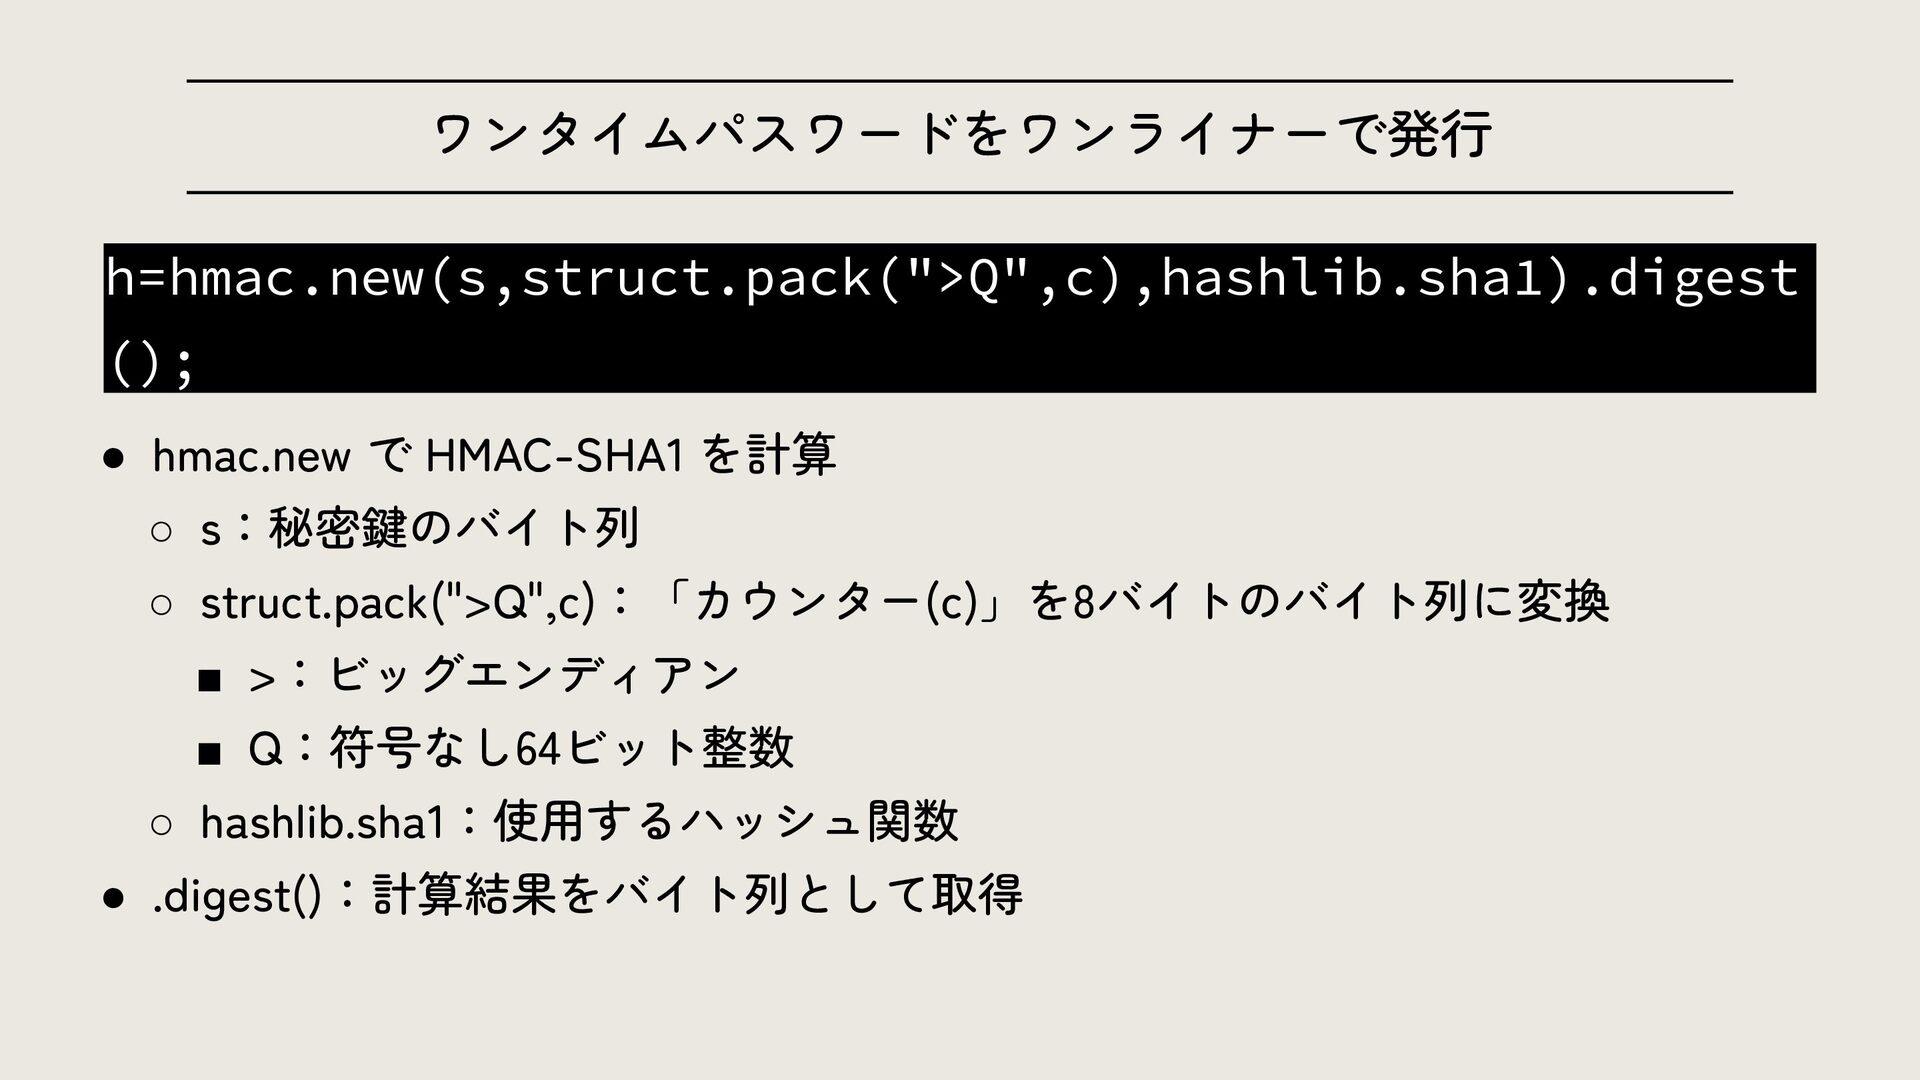
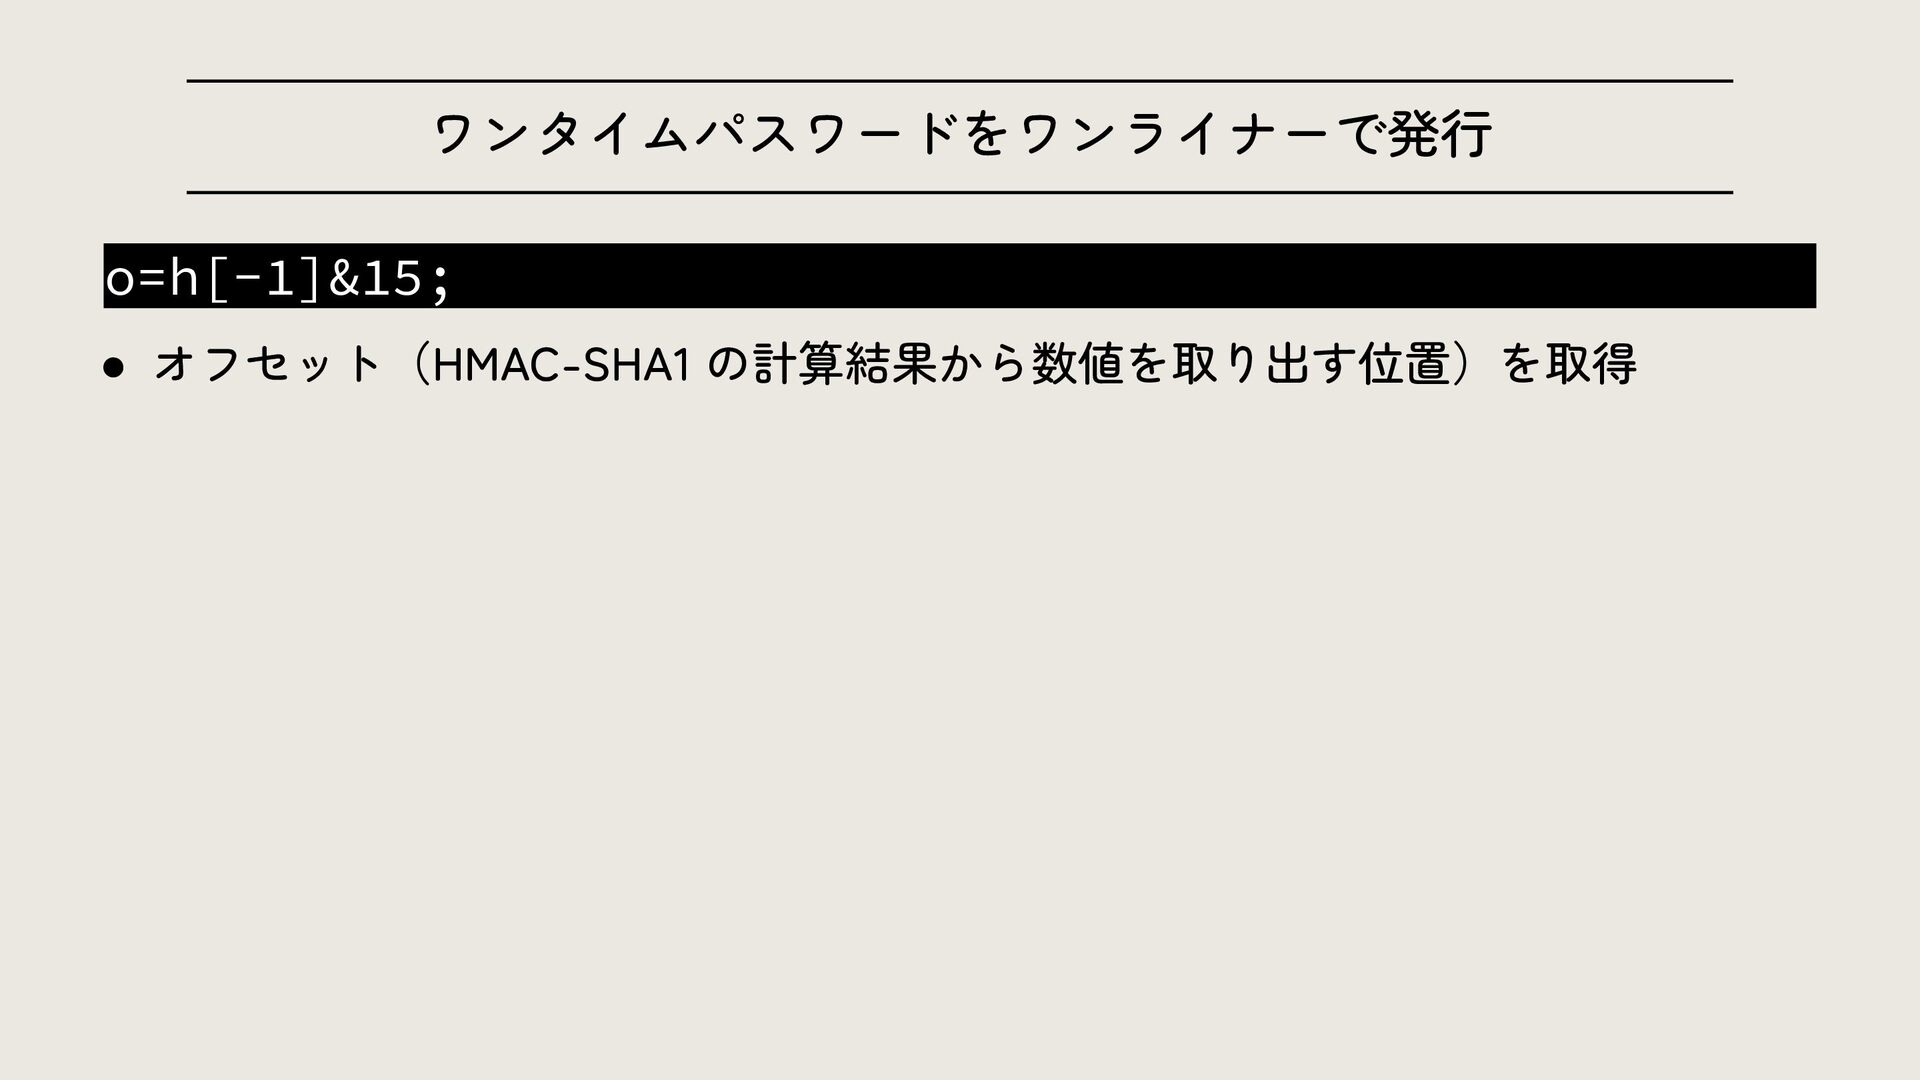
ワンタイムパスワードをワンライナーで発行 $ python3 -c 'import hmac,hashlib,struct,time,base64; s=base64.b32decode("ALSME24I5WMYSMQR2LFNVJJP5P3I3IIY" ); c=int(time.time())//30; h=hmac.new(s,struct.pack(">Q",c),hashlib.sha1).digest
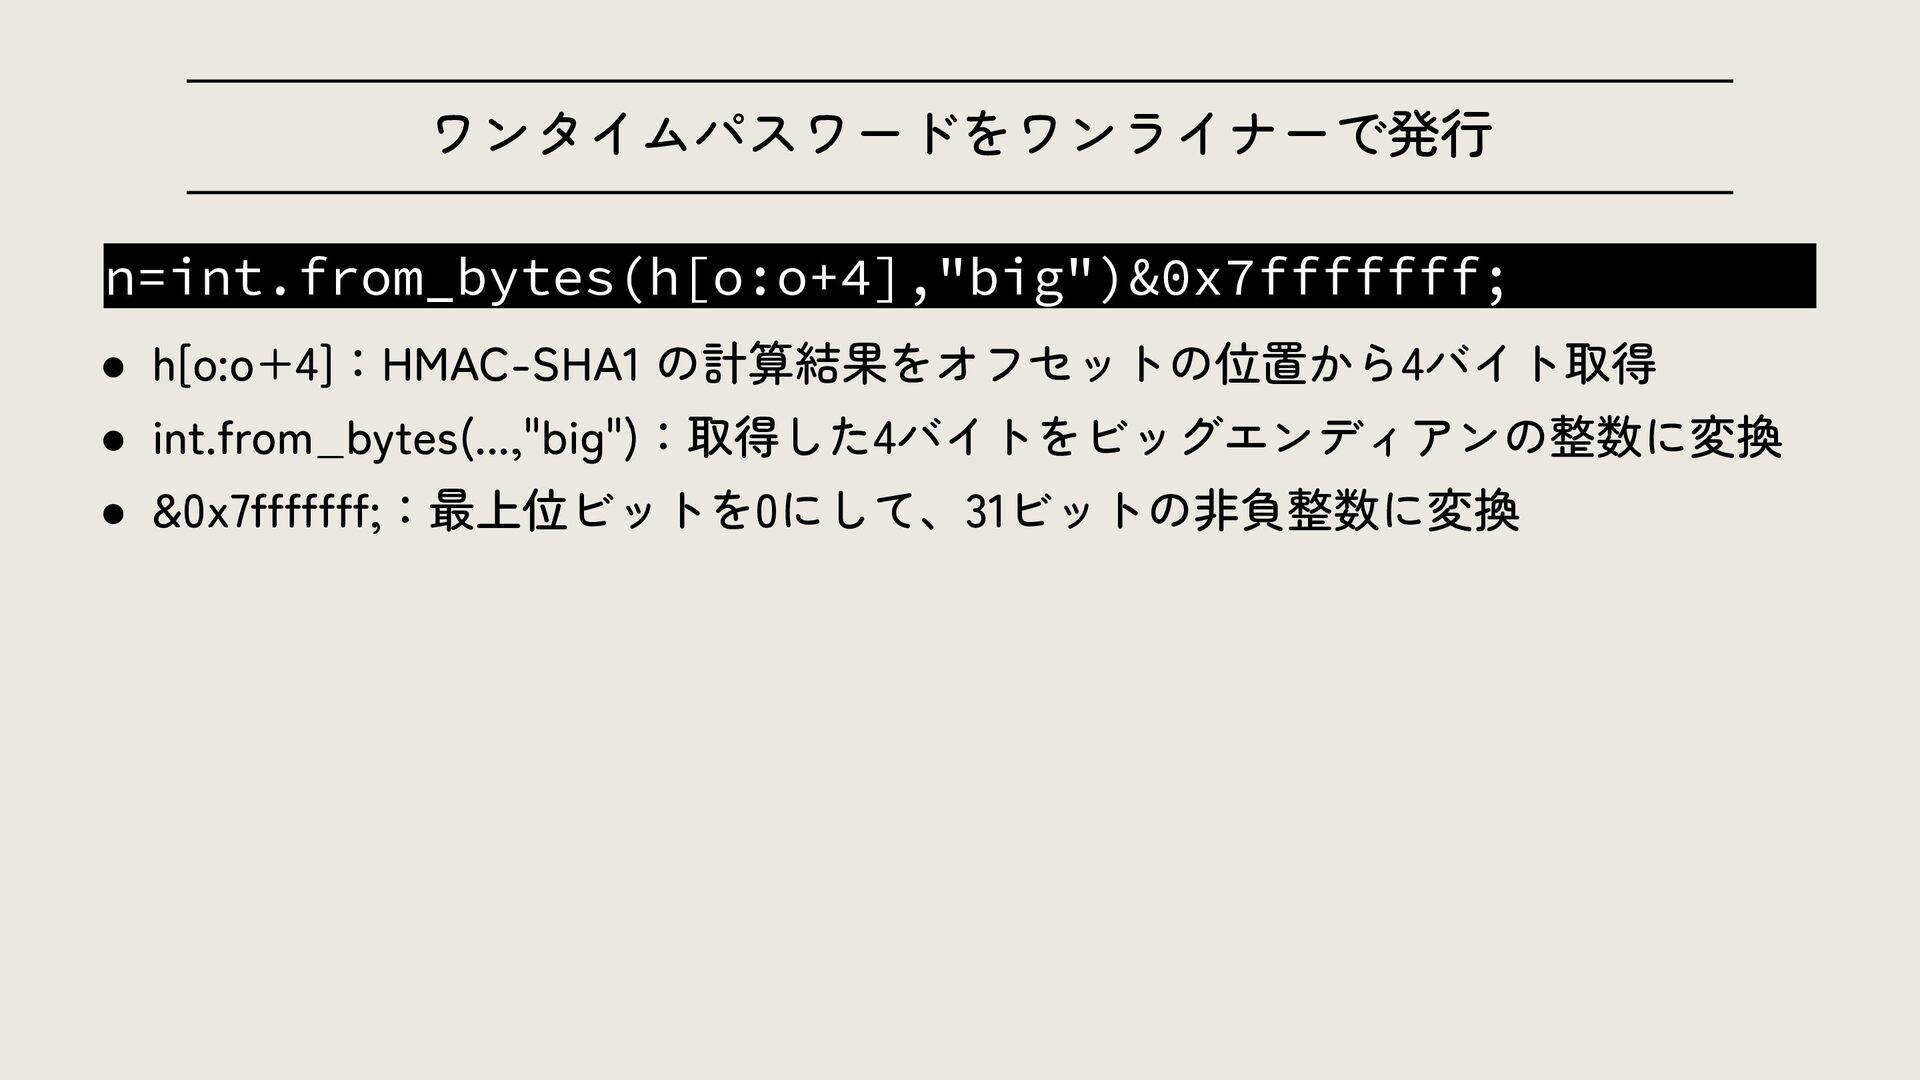
(); o=h[-1]&15; n=int.from_bytes(h[o:o+4],"big")&0x7fffffff; print("%06d"%(n%1000000))' 696530
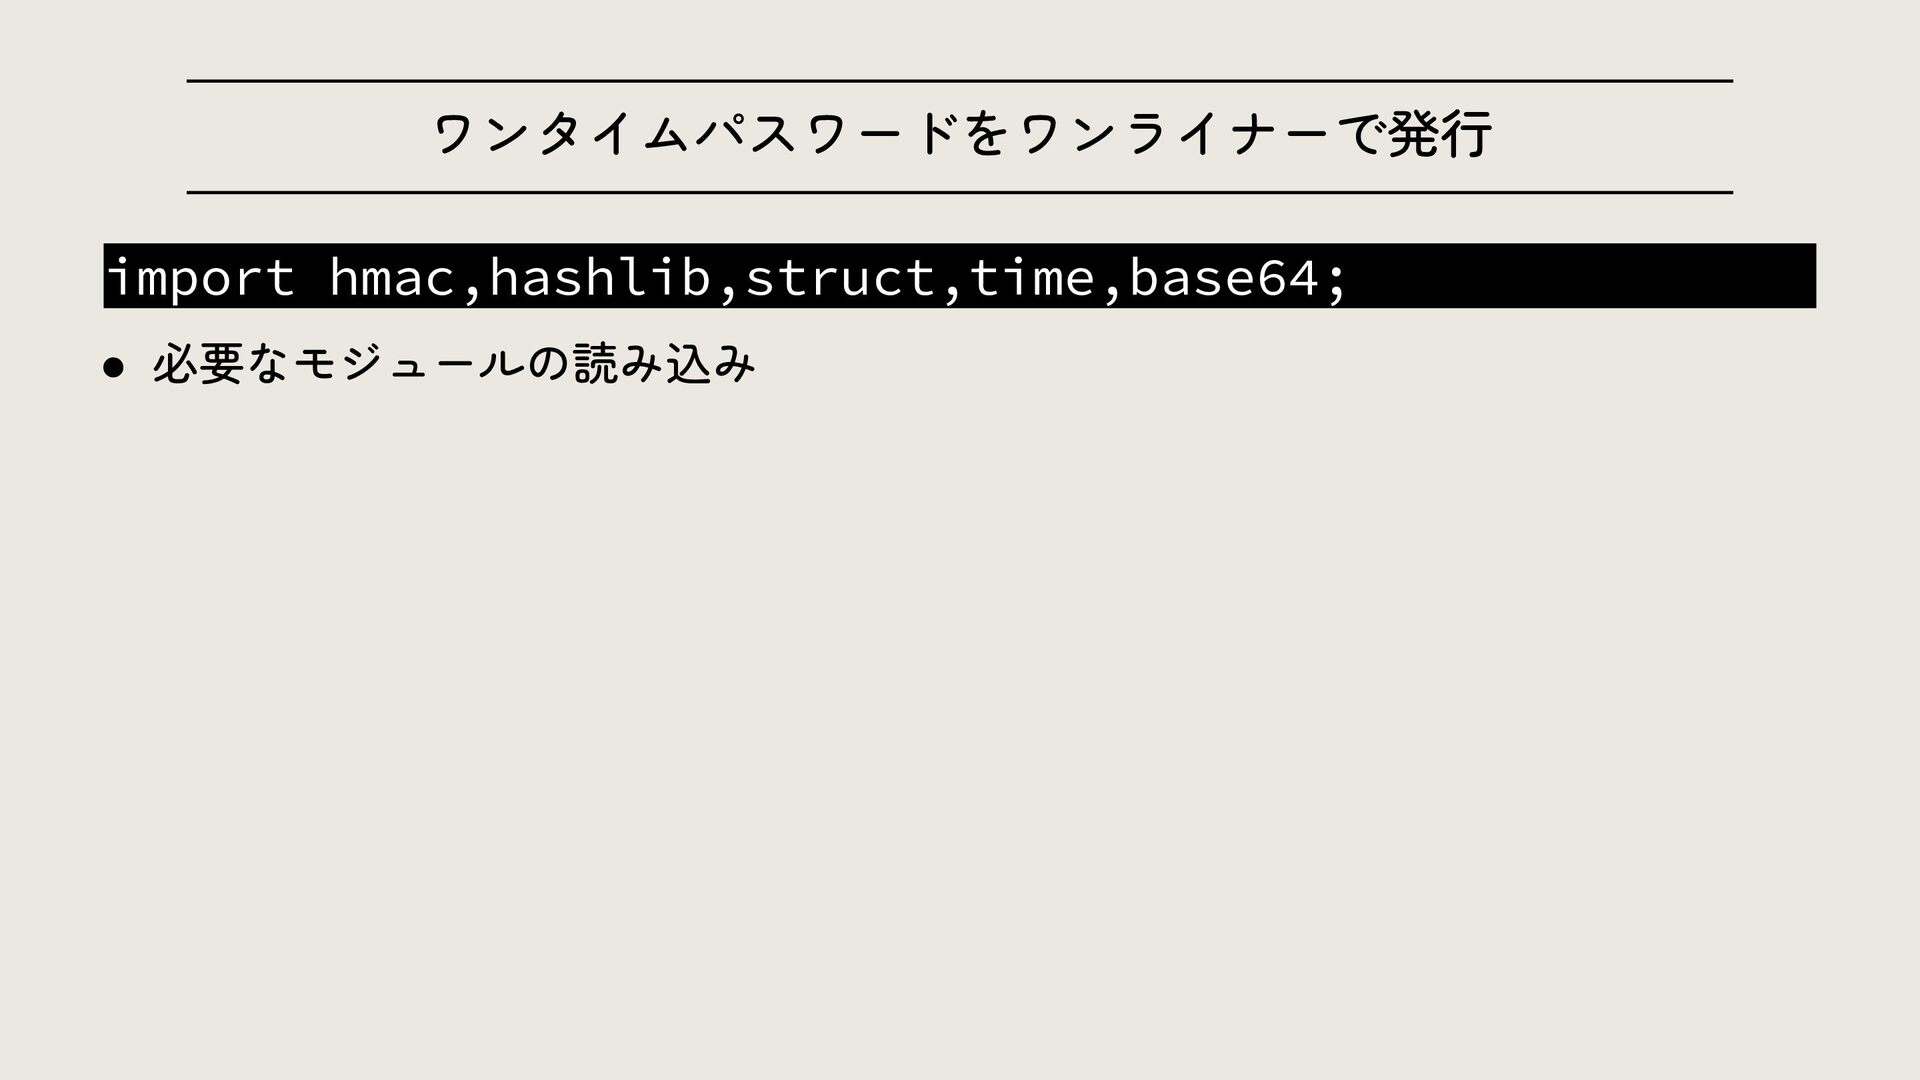
ワンタイムパスワードをワンライナーで発行 import hmac,hashlib,struct,time,base64; • 必要なモジュールの読み込み
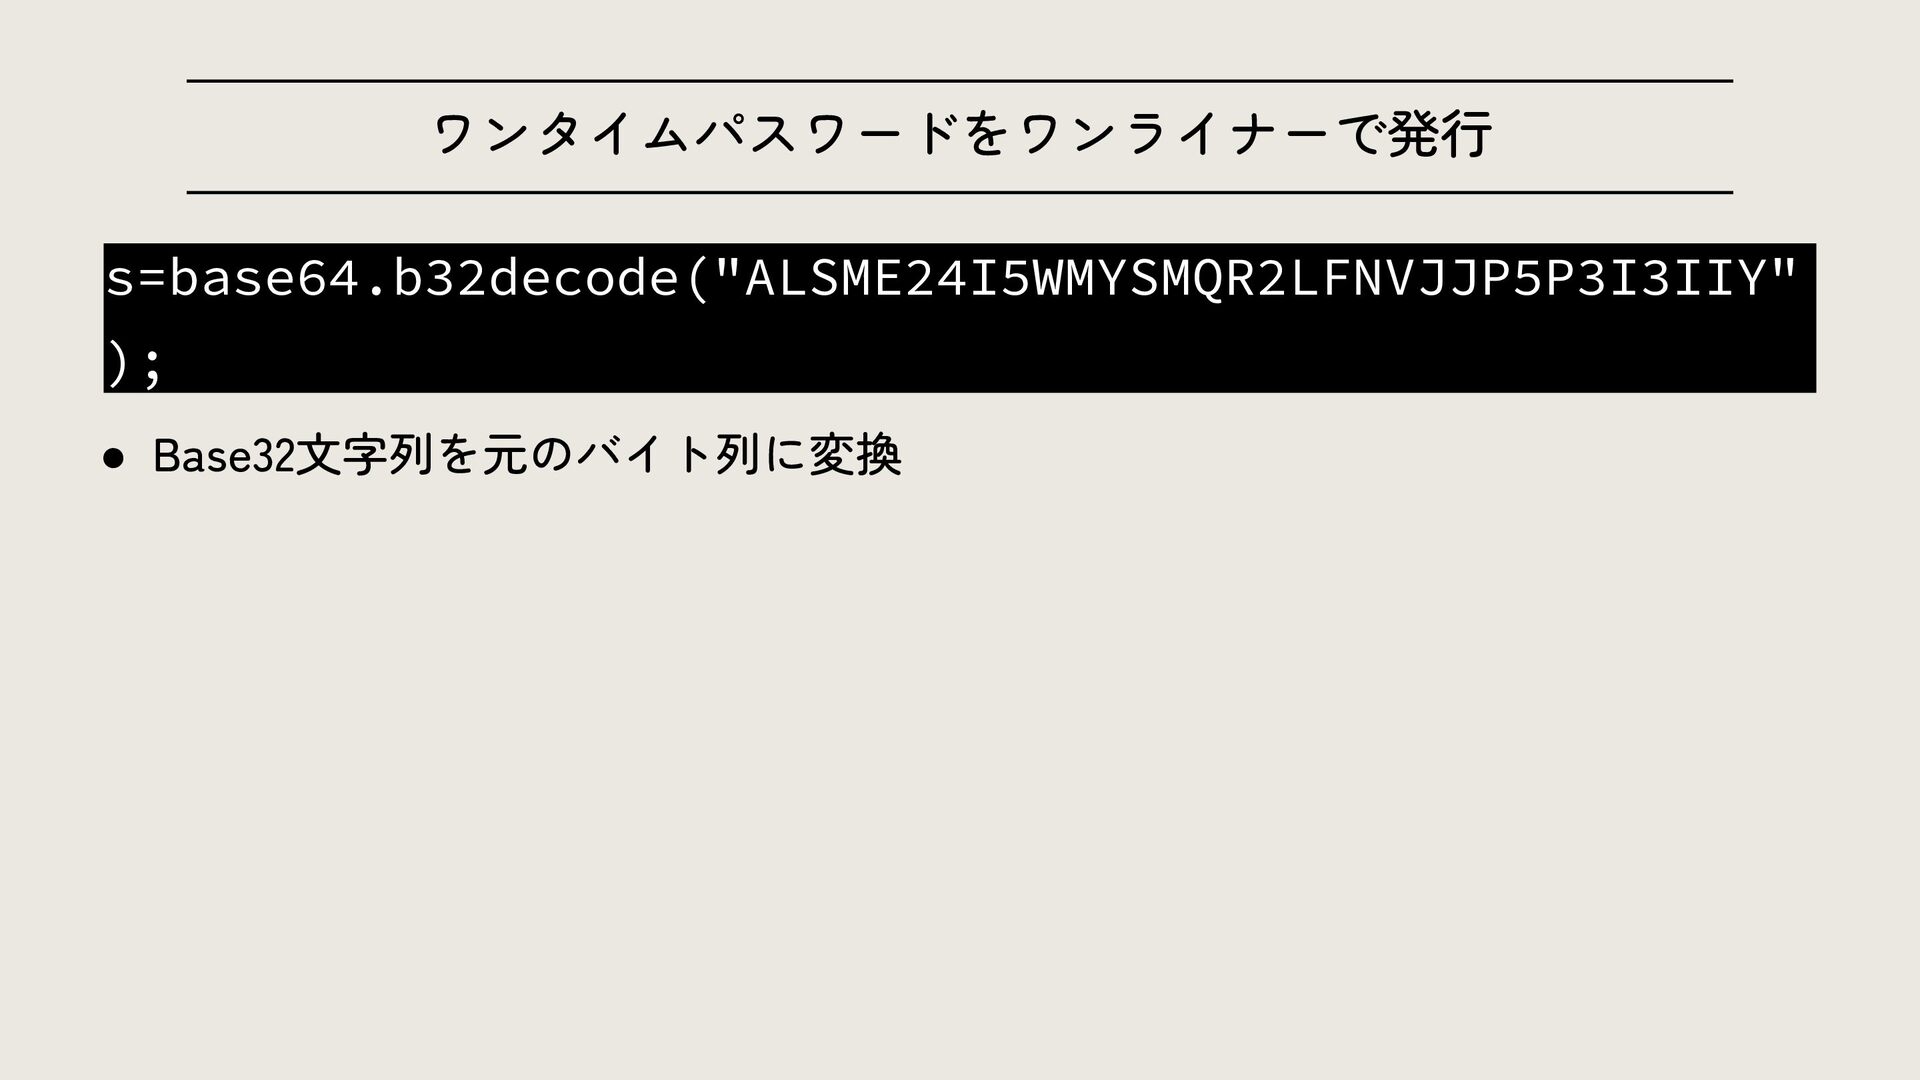
ワンタイムパスワードをワンライナーで発行 s=base64.b32decode("ALSME24I5WMYSMQR2LFNVJJP5P3I3IIY" ); • Base32文字列を元のバイト列に変換
ワンタイムパスワードをワンライナーで発行 c=int(time.time())//30; • 現在時刻を30秒単位のカウンター(c)に変換
ワンタイムパスワードをワンライナーで発行 h=hmac.new(s,struct.pack(">Q",c),hashlib.sha1).digest (); • hmac.new で HMAC-SHA1 を計算 ◦ s:秘密鍵のバイト列
◦ struct.pack(">Q",c):「カウンター(c)」を8バイトのバイト列に変換 ▪ >:ビッグエンディアン ▪ Q:符号なし64ビット整数 ◦ hashlib.sha1:使用するハッシュ関数 • .digest():計算結果をバイト列として取得
ワンタイムパスワードをワンライナーで発行 o=h[-1]&15; • オフセット(HMAC-SHA1 の計算結果から数値を取り出す位置)を取得
ワンタイムパスワードをワンライナーで発行 n=int.from_bytes(h[o:o+4],"big")&0x7fffffff; • h[o:o+4]:HMAC-SHA1 の計算結果をオフセットの位置から4バイト取得 • int.from_bytes(...,"big"):取得した4バイトをビッグエンディアンの整数に変換 • &0x7fffffff;:最上位ビットを0にして、31ビットの非負整数に変換
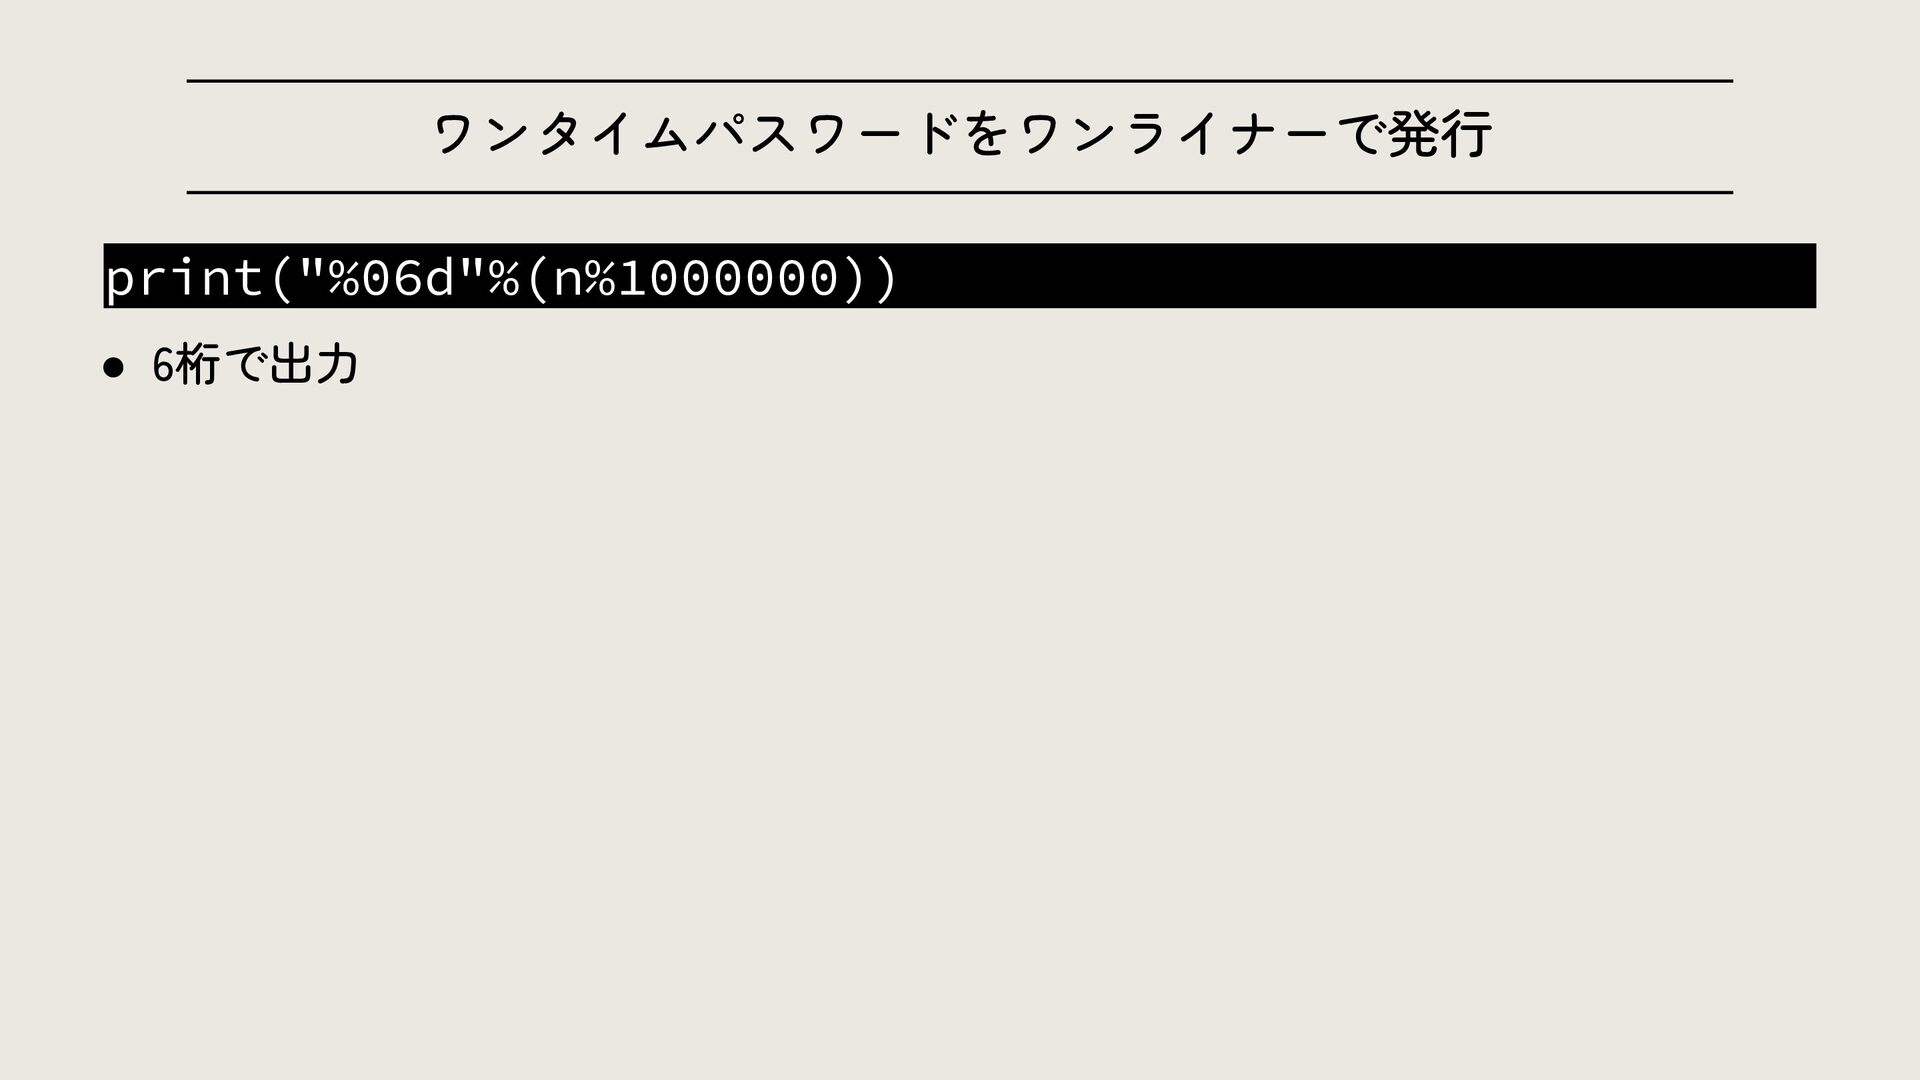
ワンタイムパスワードをワンライナーで発行 print("%06d"%(n%1000000)) • 6桁で出力
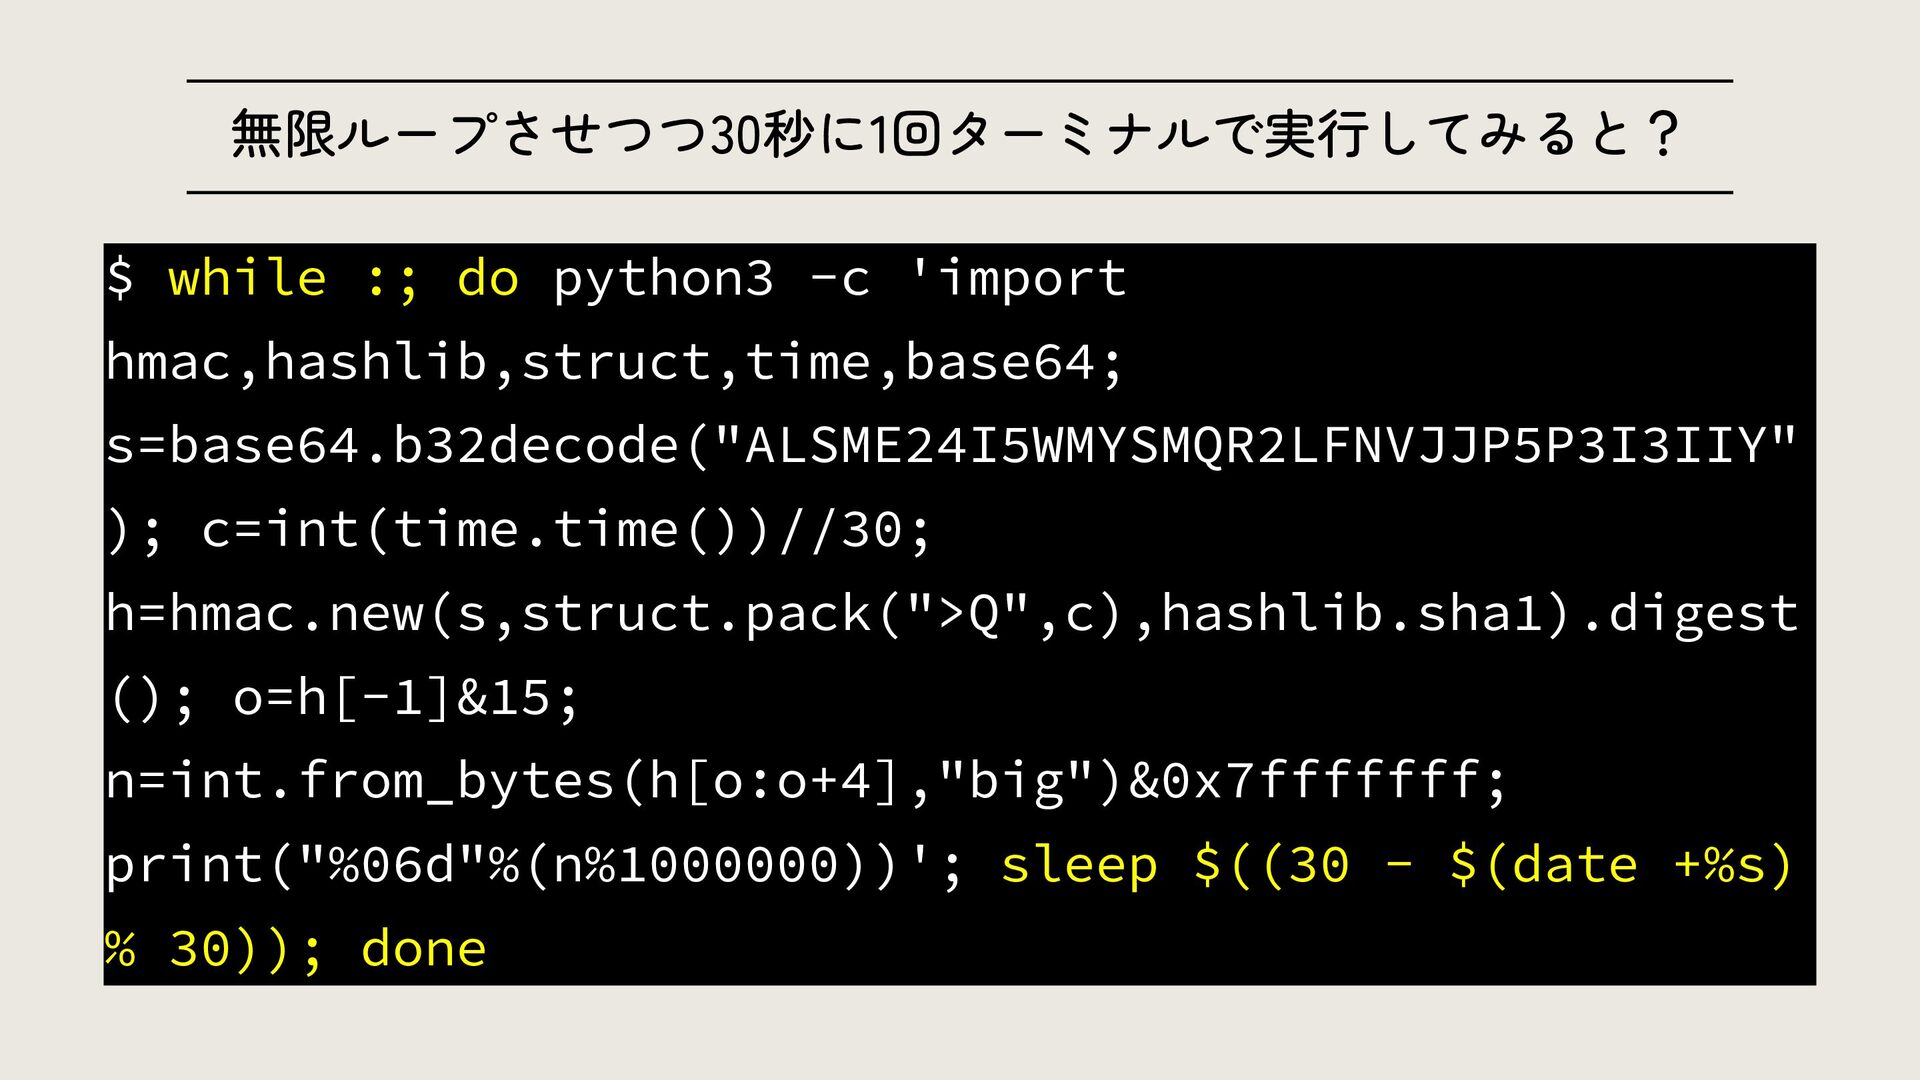
無限ループさせつつ30秒に1回ターミナルで実行してみると? $ while :; do python3 -c 'import hmac,hashlib,struct,time,base64; s=base64.b32decode("ALSME24I5WMYSMQR2LFNVJJP5P3I3IIY"
); c=int(time.time())//30; h=hmac.new(s,struct.pack(">Q",c),hashlib.sha1).digest (); o=h[-1]&15; n=int.from_bytes(h[o:o+4],"big")&0x7fffffff; print("%06d"%(n%1000000))'; sleep $((30 - $(date +%s) % 30)); done
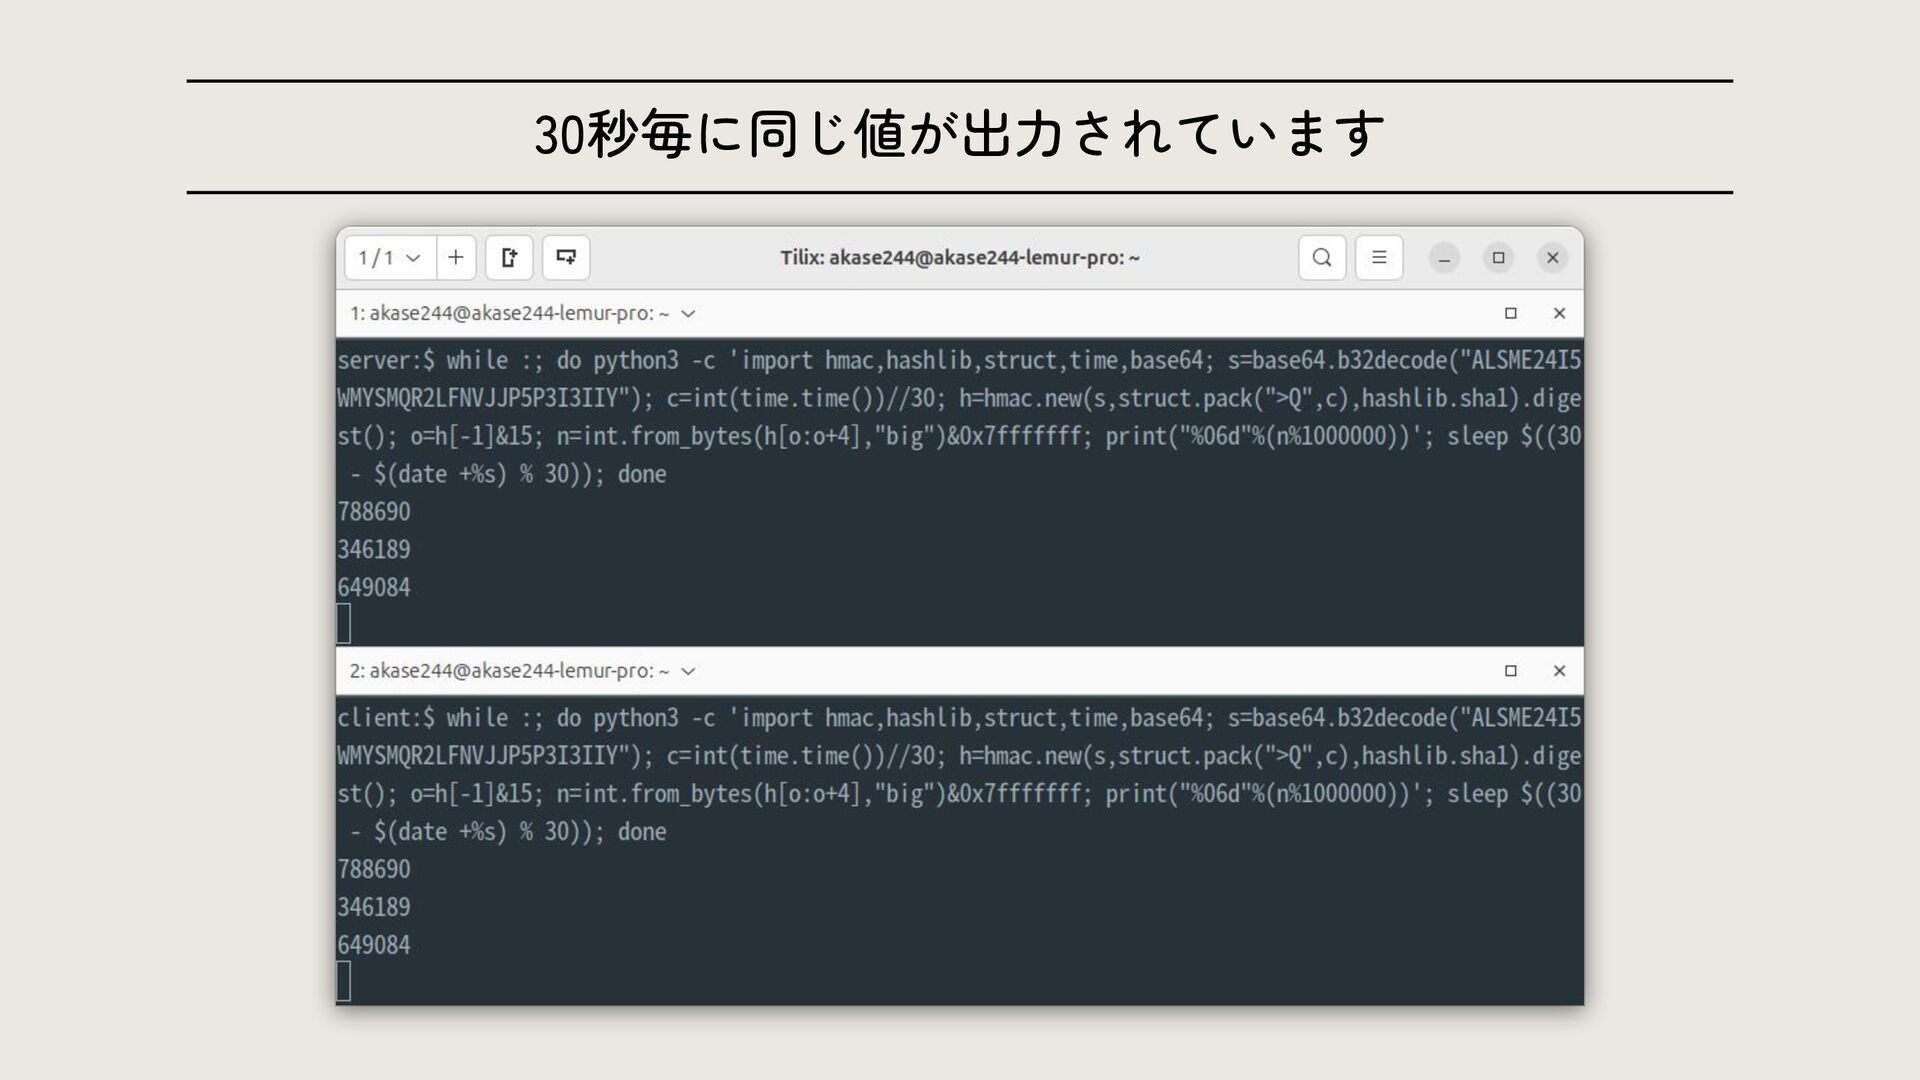
30秒毎に同じ値が出力されています
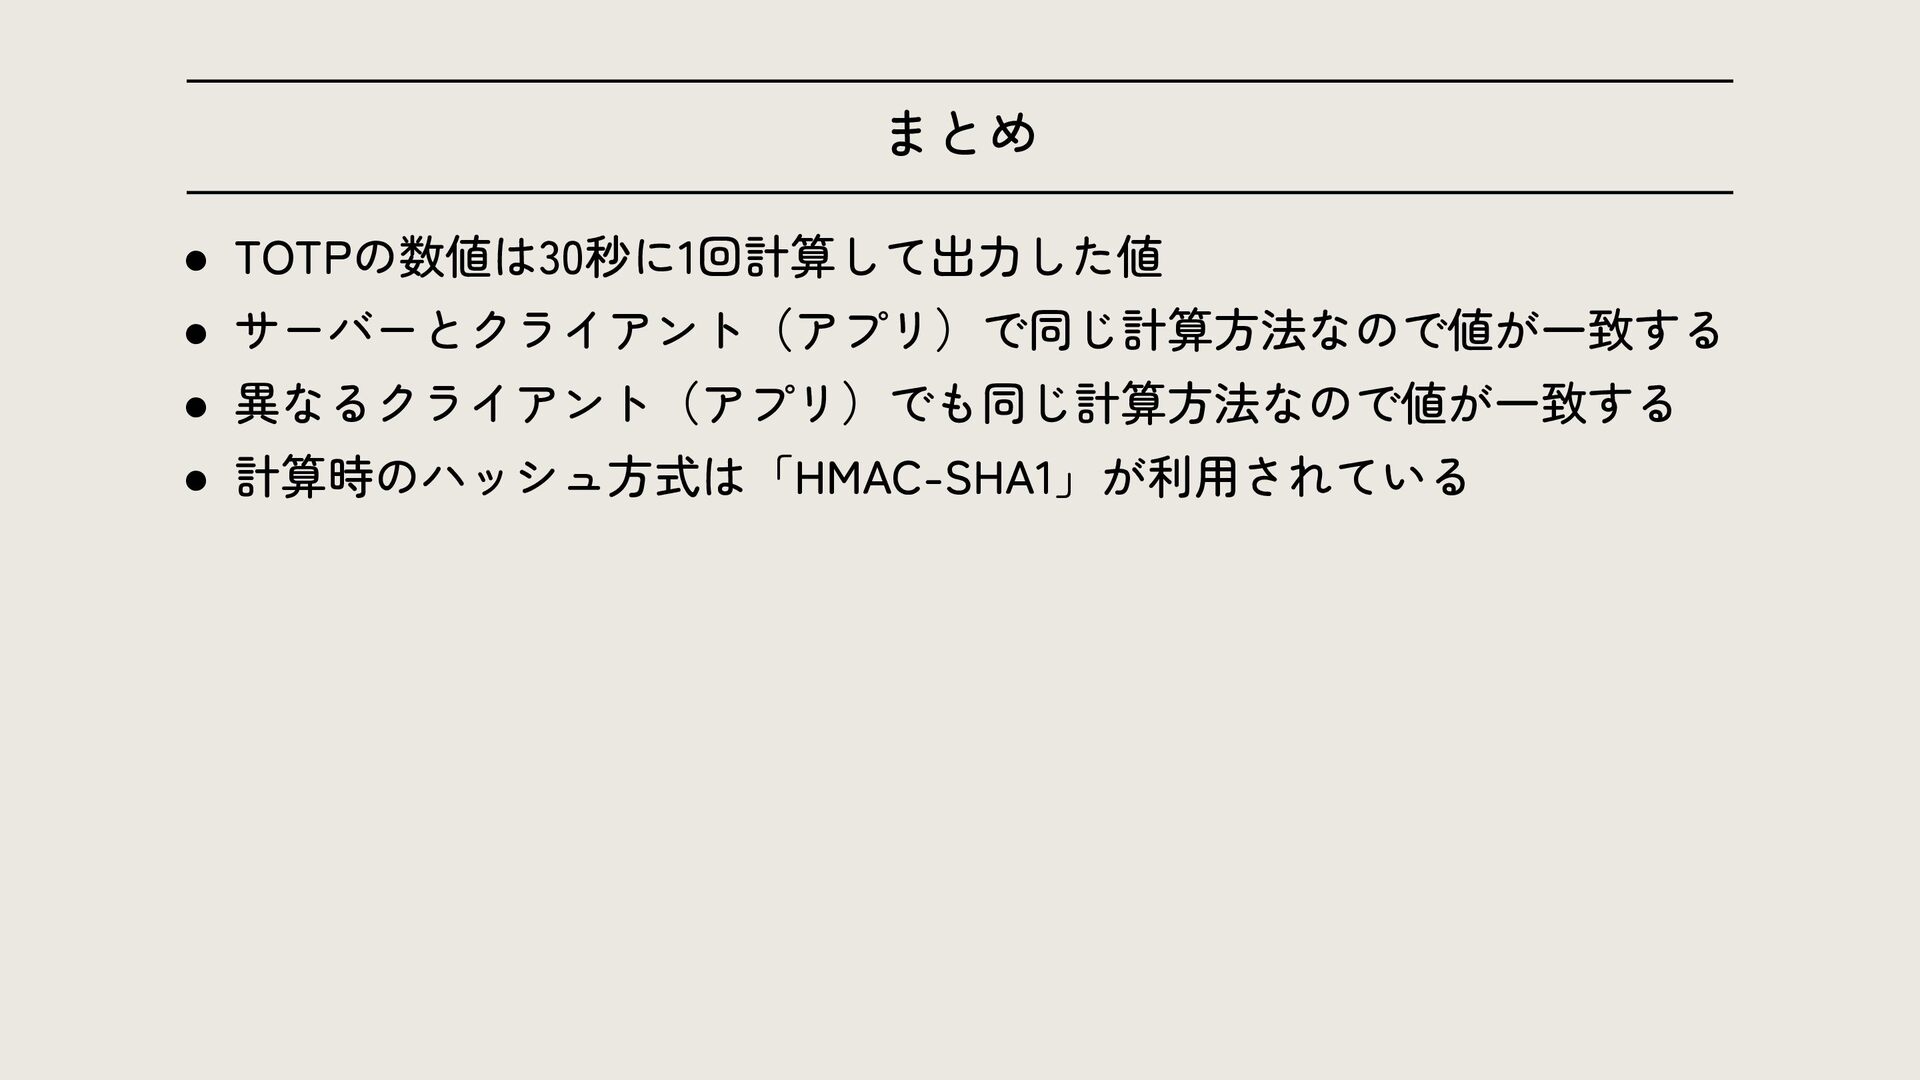
まとめ • TOTPの数値は30秒に1回計算して出力した値 • サーバーとクライアント(アプリ)で同じ計算方法なので値が一致する • 異なるクライアント(アプリ)でも同じ計算方法なので値が一致する • 計算時のハッシュ方式は「HMAC-SHA1」が利用されている
おまけ タイムリミットに間に合わなかった場合でも 認証が通った経験はありませんか?
おまけ サーバーとクライアント(アプリ)で 時刻が同期されていることが前提ですが きっちり30秒ではなく前後にバッファがあり バッファ期間は許容する作りになっています
Thanks! Have a good programming!!
More Decks by akase244
See All by akase244
【加筆修正版】Laravel のアプリケーションをどこにデプロイするか #phpcon_ehime
akase244
0
170
Laravelのアプリケーションをどこにデプロイするか #ツナギメオフライン.9
akase244
0
170
mkpasswd を再実装したくなったので AIに伴走してもらいながら rekey という パスワードジェネレーターを作ってみた #fukuokago
akase244
0
64
Let’s Encryptのフォールバック先について #ツナギメオフライン.8
akase244
0
85
PHPでローカル環境用のSSL/TLS証明書を発行することはできるのか? #phpconkagawa
akase244
0
730
「Linuxサーバー構築標準教科書」を読んでみた #ツナギメオフライン.7
akase244
0
1.4k
connpassのMCPを作ってみた #ツナギメオフライン.6
akase244
0
110
ローカル環境でSSL/TLS証明書を発行して警告表示を出さないようにするアレコレ #ツナギメオフライン.5
akase244
0
190
GitHub Actionsを使って指定した日時にPull Requestをマージしたい #lydmeet
akase244
0
110
Other Decks in Programming
See All in Programming
どうしても Eloquent でリポジトリパターンをやりたいんだ #phpcon_niigata / phpcon-niigata-2026
shogogg
0
620
テストだけで見つかる? Rubyでつくるメソッド発掘器
izawa
0
140
あなたの await、OS まで届いてる? strace で覗く JavaScript の非同期
hasutosasaki
1
2.4k
はじめてのPLATEAU
nokonoko1203
1
660
コード生成時代のAPI定義を支えるRequest Spec移行
pvcresin
0
280
ローカルLLMの基本と近況 2611 / Local LLM basics and recent situation 2611
kishida
3
590
Distance field of Julia set
kinakomoti321
0
330
Scalaの型でマルチテナントの認可を守る
nextbeatdev
0
160
Kotlin Fest 2026: Kotlin コンパイラに Contribute してみよう! - Kotlin/Wasm で深い再帰を書けるようにした話
ternbusty
1
360
Materialが消えた日 〜真っ白なFlutterキャンバスにRenderObjectで絵を描く〜
umigishiaoi
0
170
우리의 Nitro Modules는 당신의 Turbo Modules보다 아름답다
l2hyunwoo
0
270
SFCで実現する病院・医療システムの動的組み立て式UI
koukimiura
1
180
Featured
See All Featured
Unlocking the hidden potential of vector embeddings in international SEO
frankvandijk
0
1k
Sharpening the Axe: The Primacy of Toolmaking
bcantrill
46
3.1k
Visualizing Your Data: Incorporating Mongo into Loggly Infrastructure
mongodb
50
10k
Site-Speed That Sticks
csswizardry
13
1.6k
How People are Using Generative and Agentic AI to Supercharge Their Products, Projects, Services and Value Streams Today
helenjbeal
2
400
Being A Developer After 40
akosma
PRO
92
590k
エンジニアに許された特別な時間の終わり
watany
109
250k
Code Review Best Practice
trishagee
74
20k
Improving Core Web Vitals using Speculation Rules API
sergeychernyshev
21
1.7k
The Art of Delivering Value - GDevCon NA Keynote
reverentgeek
16
2.2k
Lessons Learnt from Crawling 1000+ Websites
charlesmeaden
PRO
1
1.8k
Designing for Timeless Needs
cassininazir
1
570