Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
Cold-boot-attack-20181003.pdf
Search
hiro
October 03, 2018
Technology
950
2
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
Cold-boot-attack-20181003.pdf
hiro
October 03, 2018
More Decks by hiro
See All by hiro
Observe_C2Servers_Phorpiex_Avaddon_-20200630.pdf
ctrl_z3r0
1
1.5k
Observe_C2Servers_via_MonitoringService-20200330.pdf
ctrl_z3r0
2
1.2k
Remove_obfuscation_in_Emotet_PowershellScript-20200129.pdf
ctrl_z3r0
2
2.7k
Honeypot-on-GCP-20191201.pdf
ctrl_z3r0
0
930
HackingDojo_De-Ice_1.110_-20191203.pdf
ctrl_z3r0
5
1.5k
Investigating-Malware-20191030
ctrl_z3r0
4
1.6k
Honeypot_on_GCP-20191006.pdf
ctrl_z3r0
4
1.6k
AntiPortscan-20190925
ctrl_z3r0
2
1.3k
Honeypot on GCE (Google Compute Engine)
ctrl_z3r0
1
1.1k
Other Decks in Technology
See All in Technology
AIエージェントに 権限と鍵をどこまで渡すか
nrinetcom
PRO
2
120
ひとりで始めた AI駆動開発、チームに広げて何が変わったのか
kenichiodo
0
120
自宅サーバと脆弱性
masakiokuda
1
120
You Have Agency(サンキュー、Ruby)
snoozer05
PRO
3
440
キヨさん67歳 AIコーディングエージェント物語
happysamurai294
0
120
日本AIベンチャーレポート2026
kentarofujii
0
250
ポケモン対戦を自動で記録して振り返ろう
fufufukakaka
0
410
(swiftc) NonCopyableとライフタイム修飾子
teamhimeh
0
140
「社外イベント=意識高い」の壁を壊せ!元々無関心だった僕らが部内で社外イベントを民主化して15人を連れ出すまで
say_no_w
0
160
How we choose session proposals
kawaguti
PRO
1
180
DevelopersIO2026 -バックアップは“消されないこと”が9割-
yoshida0129
0
420
PostgreSQL at Microsoft: Open Source, AI, & Cloud | Claire Giordano | PGConf.EU 2026
clairegiordano
0
110
Featured
See All Featured
The Mindset for Success: Future Career Progression
greggifford
PRO
0
550
Scaling GitHub
holman
464
140k
4 Signs Your Business is Dying
shpigford
187
23k
The Cost Of JavaScript in 2023
addyosmani
55
10k
Darren the Foodie - Storyboard
khoart
PRO
4
4k
Responsive Adventures: Dirty Tricks From The Dark Corners of Front-End
smashingmag
254
22k
svc-hook: hooking system calls on ARM64 by binary rewriting
retrage
2
650
The World Runs on Bad Software
bkeepers
PRO
72
12k
Bash Introduction
62gerente
615
220k
"I'm Feeling Lucky" - Building Great Search Experiences for Today's Users (#IAC19)
danielanewman
230
23k
Intergalactic Javascript Robots from Outer Space
tanoku
273
28k
Organizational Design Perspectives: An Ontology of Organizational Design Elements
kimpetersen
PRO
1
860
Transcript
コールドブート攻撃 ~BIOSパスワードだけで大丈夫?~ 第18回セキュリティ共有勉強会@マネーフォワード 2018/10/03 ねこさん⚡(@catnap707)
アジェンダ 1 物理的なセキュリティ 2 ノートPCのセキュリティレベル 3 コールドブート攻撃とは 4 BIOSのセキュリティ解除 5 まとめ 2 ▪参考情報 ・コールドブート攻撃のリスクを軽減するための推奨事項 -
Sophos https://community.sophos.com/kb/ja-jp/121224 ・コールド ブート攻撃やその他の脅威に対し BitLocker で強化する - Microsoft https://blogs.technet.microsoft.com/jpsecurity/2012/06/26/bitlocker-12/ ・BitLocker のセキュリティに関する FAQ - Microsoft https://docs.microsoft.com/ja-jp/windows/security/information-protection/bitlocker/bitlocker-security-faq ・ほぼ全ての最新ノートPCに脆弱性、コールドブート攻撃で情報盗まれるおそれ - ZDnet https://japan.zdnet.com/article/35125617/ ・ノートPC情報漏えい対策のポイント -@IT http://www.atmarkit.co.jp/ait/articles/0409/09/news104.html ・先週のサイバー事件簿 - PCのスリープモードが危ない!? https://news.mynavi.jp/article/20180926-security/ ・わずか4分でノートPCへ物理的にアクセスしてハッキングするムービーをセキュリティ会社が公開 - GIGAZINE https://gigazine.net/news/20180724-laptop-firmware-backdoor-install/ ・セキュリティチップ(TPM)について https://jpn.nec.com/products/bizpc/performance/security2.html
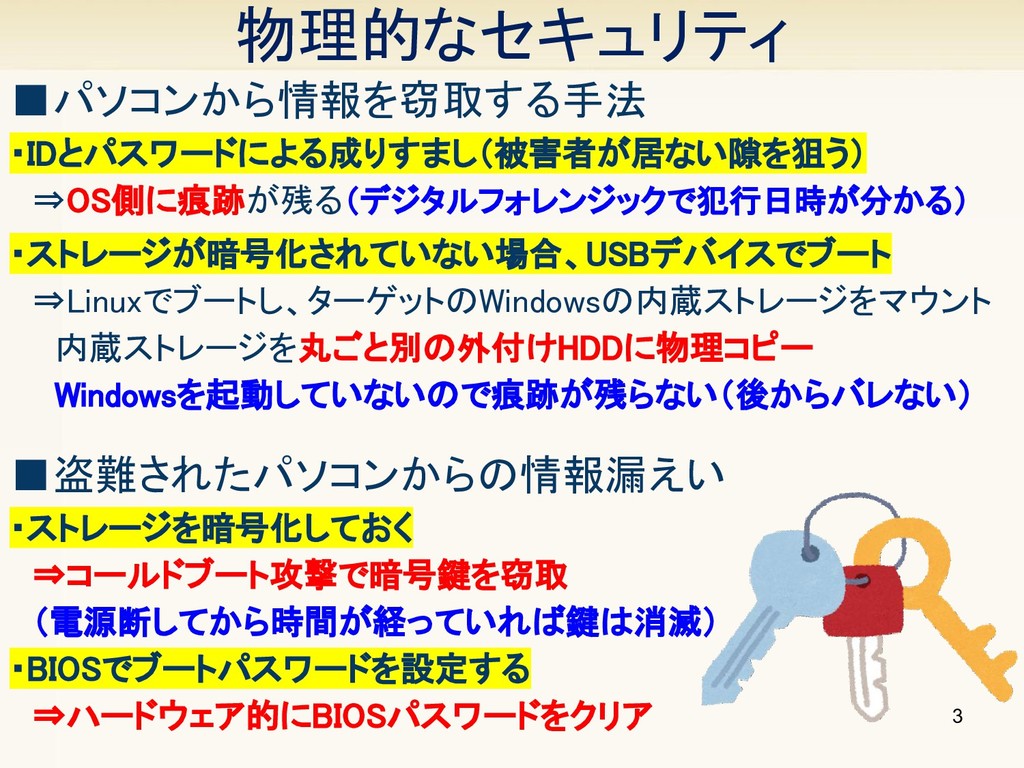
3 物理的なセキュリティ ▪パソコンから情報を窃取する手法 ・IDとパスワードによる成りすまし(被害者が居ない隙を狙う) ⇒OS側に痕跡が残る(デジタルフォレンジックで犯行日時が分かる) ・ストレージが暗号化されていない場合、USBデバイスでブート ⇒Linuxでブートし、ターゲットのWindowsの内蔵ストレージをマウント 内蔵ストレージを丸ごと別の外付けHDDに物理コピー Windowsを起動していないので痕跡が残らない(後からバレない) ▪盗難されたパソコンからの情報漏えい
・ストレージを暗号化しておく ⇒コールドブート攻撃で暗号鍵を窃取 (電源断してから時間が経っていれば鍵は消滅) ・BIOSでブートパスワードを設定する ⇒ハードウェア的にBIOSパスワードをクリア
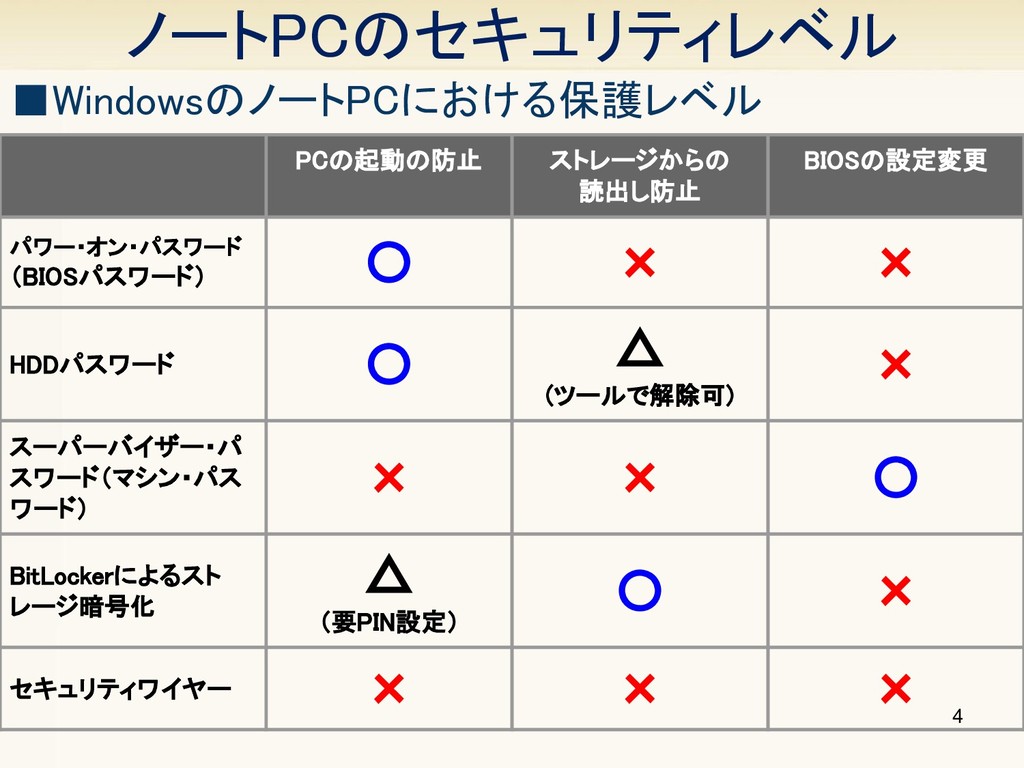
4 ノートPCのセキュリティレベル ▪WindowsのノートPCにおける保護レベル PCの起動の防止 ストレージからの 読出し防止 BIOSの設定変更 パワー・オン・パスワード (BIOSパスワード) 〇
× × HDDパスワード 〇 △ (ツールで解除可) × スーパーバイザー・パ スワード(マシン・パス ワード) × × 〇 BitLockerによるスト レージ暗号化 △ (要PIN設定) 〇 × セキュリティワイヤー × × ×
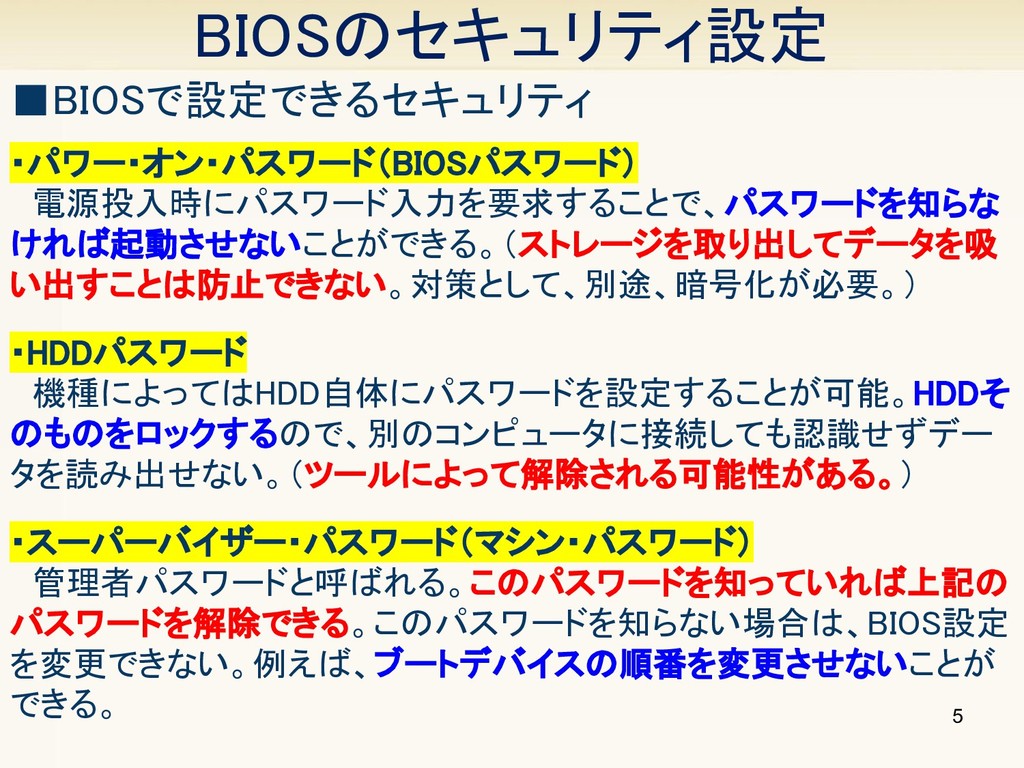
5 BIOSのセキュリティ設定 ▪BIOSで設定できるセキュリティ ・パワー・オン・パスワード(BIOSパスワード) 電源投入時にパスワード入力を要求することで、パスワードを知らな ければ起動させないことができる。(ストレージを取り出してデータを吸 い出すことは防止できない。対策として、別途、暗号化が必要。) ・HDDパスワード 機種によってはHDD自体にパスワードを設定することが可能。HDDそ のものをロックするので、別のコンピュータに接続しても認識せずデー
タを読み出せない。(ツールによって解除される可能性がある。) ・スーパーバイザー・パスワード(マシン・パスワード) 管理者パスワードと呼ばれる。このパスワードを知っていれば上記の パスワードを解除できる。このパスワードを知らない場合は、BIOS設定 を変更できない。例えば、ブートデバイスの順番を変更させないことが できる。
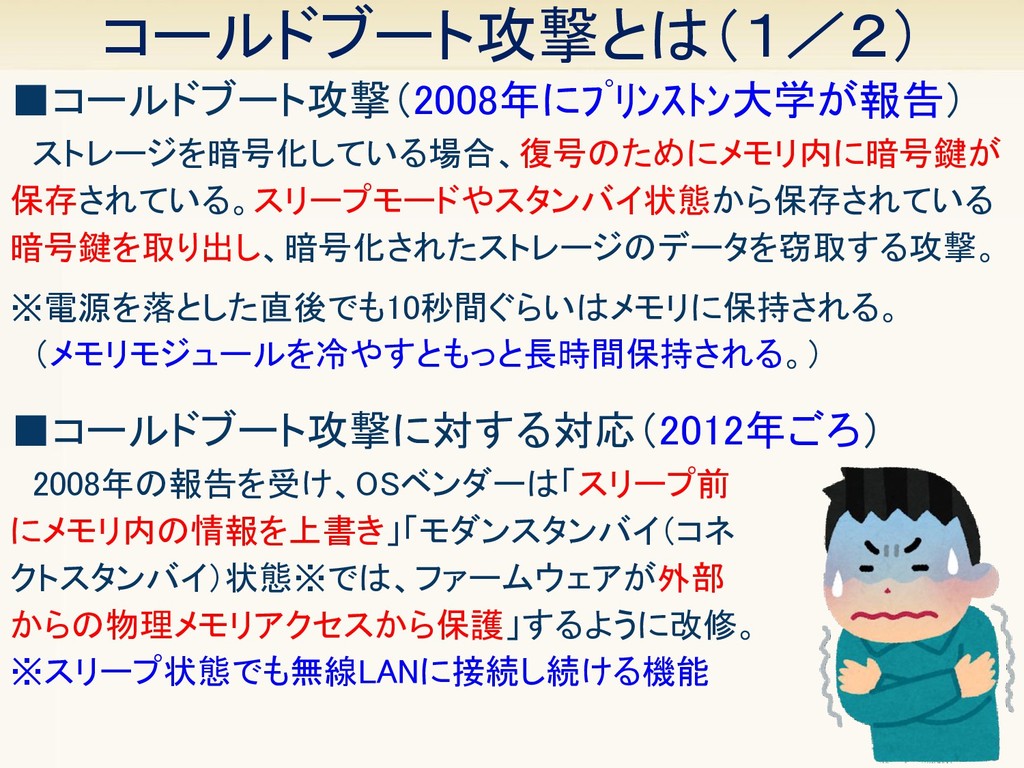
6 コールドブート攻撃とは(1/2) ▪コールドブート攻撃(2008年にプリンストン大学が報告) ストレージを暗号化している場合、復号のためにメモリ内に暗号鍵が 保存されている。スリープモードやスタンバイ状態から保存されている 暗号鍵を取り出し、暗号化されたストレージのデータを窃取する攻撃。 ※電源を落とした直後でも10秒間ぐらいはメモリに保持される。 (メモリモジュールを冷やすともっと長時間保持される。) ▪コールドブート攻撃に対する対応(2012年ごろ) 2008年の報告を受け、OSベンダーは「スリープ前
にメモリ内の情報を上書き」「モダンスタンバイ(コネ クトスタンバイ)状態※では、ファームウェアが外部 からの物理メモリアクセスから保護」するように改修。 ※スリープ状態でも無線LANに接続し続ける機能
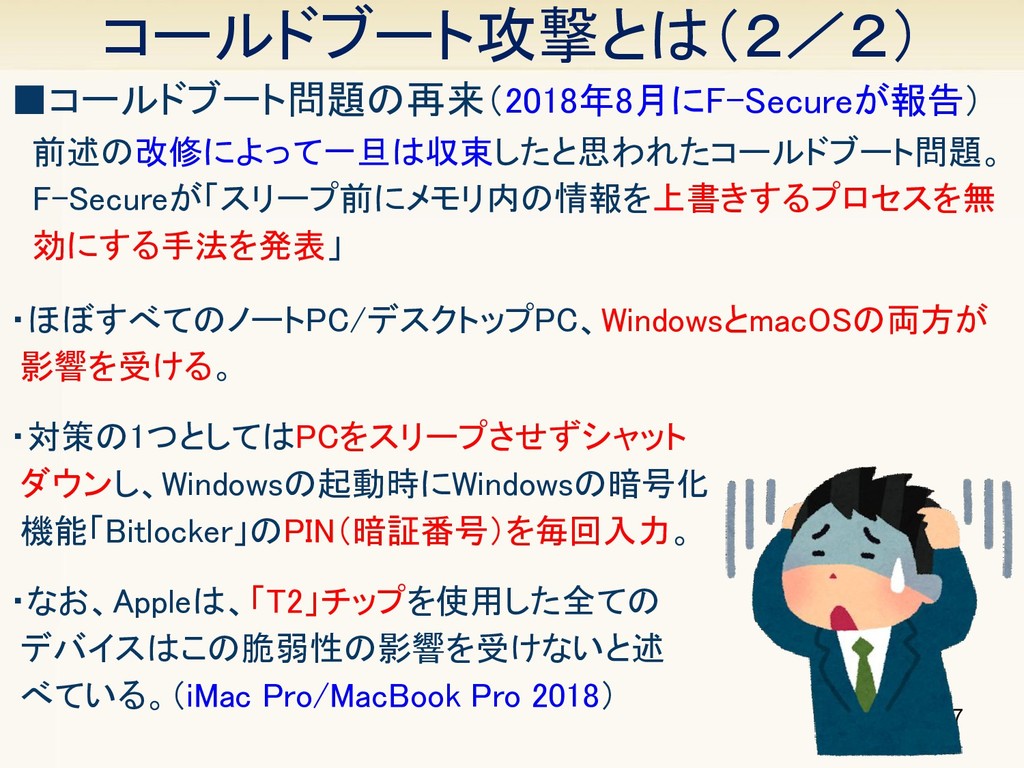
7 コールドブート攻撃とは(2/2) ▪コールドブート問題の再来(2018年8月にF-Secureが報告) 前述の改修によって一旦は収束したと思われたコールドブート問題。 F-Secureが「スリープ前にメモリ内の情報を上書きするプロセスを無 効にする手法を発表」 ・ほぼすべてのノートPC/デスクトップPC、WindowsとmacOSの両方が 影響を受ける。 ・対策の1つとしてはPCをスリープさせずシャット ダウンし、Windowsの起動時にWindowsの暗号化
機能「Bitlocker」のPIN(暗証番号)を毎回入力。 ・なお、Appleは、「T2」チップを使用した全ての デバイスはこの脆弱性の影響を受けないと述 べている。(iMac Pro/MacBook Pro 2018)
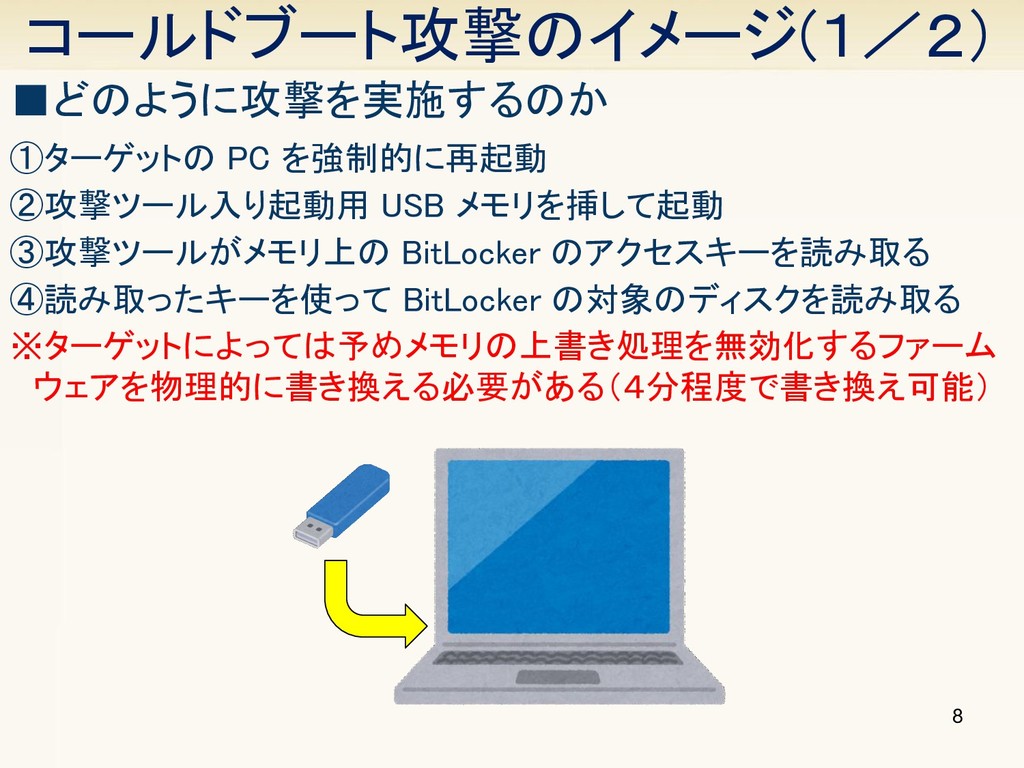
8 コールドブート攻撃のイメージ(1/2) ▪どのように攻撃を実施するのか ①ターゲットの PC を強制的に再起動 ②攻撃ツール入り起動用 USB メモリを挿して起動 ③攻撃ツールがメモリ上の
BitLocker のアクセスキーを読み取る ④読み取ったキーを使って BitLocker の対象のディスクを読み取る ※ターゲットによっては予めメモリの上書き処理を無効化するファーム ウェアを物理的に書き換える必要がある(4分程度で書き換え可能)
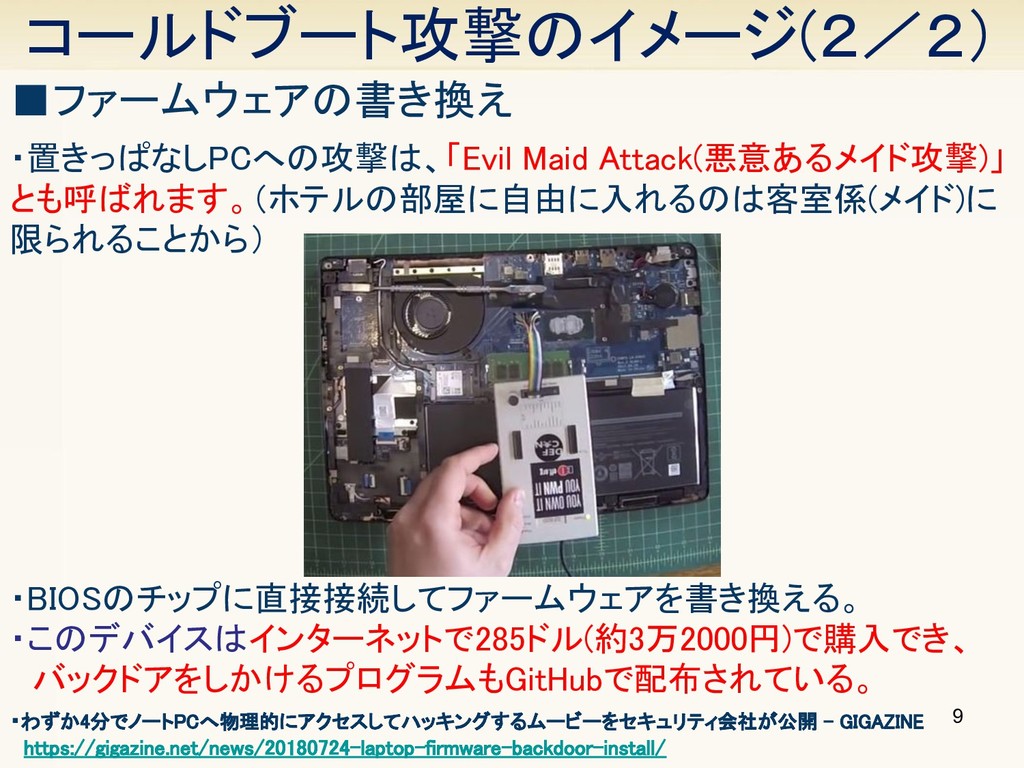
9 コールドブート攻撃のイメージ(2/2) ▪ファームウェアの書き換え ・置きっぱなしPCへの攻撃は、「Evil Maid Attack(悪意あるメイド攻撃)」 とも呼ばれます。(ホテルの部屋に自由に入れるのは客室係(メイド)に 限られることから) ・わずか4分でノートPCへ物理的にアクセスしてハッキングするムービーをセキュリティ会社が公開 -
GIGAZINE https://gigazine.net/news/20180724-laptop-firmware-backdoor-install/ ・BIOSのチップに直接接続してファームウェアを書き換える。 ・このデバイスはインターネットで285ドル(約3万2000円)で購入でき、 バックドアをしかけるプログラムもGitHubで配布されている。
10 BIOSのセキュリティ解除 ▪BIOS設定のクリア手法 ・BIOS設定が保存されたCMOS(揮発性メモリ)のバッテリーを外す。 ・CMOSのジャンパーピンやランドをショートする。 [CLR_RTC]、[CLR_CMOS]、[CLRTC]など ※ノートPCには無いことも ・ComsPwdツールでBIOS設定をクリアする。(WindowsかMS-DOSが 起動してログインできている必要がある。) ・Ultimate
Boot CDからブートしてComsPwdツールを実行する。 (USBデバイスからブートするように設定されている必要がある。 スーパーバイザー・パスワードは別のFlash(不揮発性メモリ)に 保存されており、クリアできない可能性が高い。) ・CmosPwd(CMOSをクリアできるツール) https://www.cgsecurity.org/wiki/CmosPwd ・Ultimate Boot CD(UBCD) http://www.ultimatebootcd.com/
11 TPMによる暗号鍵の保護 ▪TPM(Trusted Platform Module) ・ビジネス向けPCでは、TPMという信頼性の高いモジュールを搭載し ている場合があります。(セキュリティチップとも呼ばれます。) ・TPMに対応したPCでは、ストレージの暗号鍵をストレージ内に保存せ ず、TPMのチップ内に保存することでセキュリティを高めています。 ・Infineon社
TPM(セキュリティチップ)ファームウェアにおける脆弱性についてついて https://jpn.nec.com/products/bizpc/info/news/inf_tpm_vul.html ※TPMから読み出された暗号鍵は復号のためにメモリ上に展開され るため、コールドブート攻撃に対しては脆弱です。
12 まとめ ◆WindowsのBitLockerなど、OSが提供する 暗号化設定を。 (くれぐれもパスワードは忘れないように) ◆TPM(Trusted Platform Module)対応のPC の場合は有効に。 ◆BIOSでUSBデバイスからの起動は禁止。
◆スーパーバイザーパスワードを設定して、 ブートデバイスの順番を変更されないように。
ご清聴ありがとうございました。 13


 ctrl_z3r0
 nrinetcom
 kenichiodo
 masakiokuda
 snoozer05
 happysamurai294
 kentarofujii
 fufufukakaka
 teamhimeh
 say_no_w
 kawaguti
 yoshida0129
 clairegiordano
 greggifford
 holman
 shpigford
 addyosmani
 khoart
 smashingmag
 retrage
 bkeepers
 62gerente
 danielanewman
 tanoku
 kimpetersen