Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
サイバーレジリエンス~情報収集どうしてる?~ / Cyber Resilience
Search
Sponsored
·
Ship Features Fearlessly
Turn features on and off without deploys. Used by thousands of Ruby developers.
→
hiro
June 29, 2018
Technology
1.9k
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
サイバーレジリエンス~情報収集どうしてる?~ / Cyber Resilience
hiro
June 29, 2018
More Decks by hiro
See All by hiro
Observe_C2Servers_Phorpiex_Avaddon_-20200630.pdf
ctrl_z3r0
1
1.5k
Observe_C2Servers_via_MonitoringService-20200330.pdf
ctrl_z3r0
2
1.2k
Remove_obfuscation_in_Emotet_PowershellScript-20200129.pdf
ctrl_z3r0
2
2.7k
Honeypot-on-GCP-20191201.pdf
ctrl_z3r0
0
920
HackingDojo_De-Ice_1.110_-20191203.pdf
ctrl_z3r0
5
1.5k
Investigating-Malware-20191030
ctrl_z3r0
4
1.6k
Honeypot_on_GCP-20191006.pdf
ctrl_z3r0
4
1.6k
AntiPortscan-20190925
ctrl_z3r0
2
1.3k
Honeypot on GCE (Google Compute Engine)
ctrl_z3r0
1
1.1k
Other Decks in Technology
See All in Technology
顧客に向き合う開発組織へ。リアーキテクチャとフィーチャーチーム化で挑む組織改革
safie
0
2k
研究開発部の紹介 / Sansan R&D Profile
sansan33
PRO
5
25k
30座EKS, 180次升級淬煉的EKS Upgrade Skill 的歷程
eric8230
0
170
Azure Serverless 2026:Production-ready な AI エージェント基盤 / Azure Serverless 2026: Production-Ready AI Agent Platform
miyake
2
160
絵ではじめるKubernetesセキュリティ
aoi1
4
640
LLMに渡さなかった仕事
nanaism
0
480
AI に書かせたその API、 “信頼” できますか?
nagix
0
120
積み重なった技術負債への挑戦 〜初手としての全社ゴト化〜
techtekt
PRO
0
1.3k
10Xに技術的負債をもたらした「2つの境界の歪み」その構造と解消への営み
10xinc
0
2k
Reactの設計論
uhyo
24
13k
TinyGo 開発サイクルを高速化する:Go で作るエミュレータ入門
zozotech
PRO
1
740
AIを活用するために決めた "やらないこと" - 価値に注目する / Not betting on AI
soudai
PRO
2
540
Featured
See All Featured
Lightning talk: Run Django tests with GitHub Actions
sabderemane
0
260
Leo the Paperboy
mayatellez
10
2.3k
Kristin Tynski - Automating Marketing Tasks With AI
techseoconnect
PRO
0
520
More Than Pixels: Becoming A User Experience Designer
marktimemedia
3
520
How to make the Groovebox
asonas
2
2.4k
Designing for Performance
lara
611
70k
Building Applications with DynamoDB
mza
96
7.2k
How to Think Like a Performance Engineer
csswizardry
28
2.8k
Primal Persuasion: How to Engage the Brain for Learning That Lasts
tmiket
0
450
Noah Learner - AI + Me: how we built a GSC Bulk Export data pipeline
techseoconnect
PRO
0
430
Creating an realtime collaboration tool: Agile Flush - .NET Oxford
marcduiker
35
2.6k
What's in a price? How to price your products and services
michaelherold
247
13k
Transcript
サイバーレジリエンス ~情報収集どうしてる?~ 第15回セキュリティ共有勉強会@Kyash 2018/06/29 ねこさん⚡(@catnap707)
2 ねこさん⚡ Иow or Иever (ΦωΦ) @catnap707 無課金ばらまきメールウォッチャー (バンキングトロイ、フィッシングメール) 簡単な自己紹介
目次 1 インシデントとは 2 サイバーレジリエンスとは 3 完全な予防策はない 4 Be prepared (備えよ常に) 5 CSIRTの活動 6 最近のセキュリティリスク 7 情報収集どうしてる?(特に不審メール)
8 まとめ の表示があるスライドは、SNS等にアップ しないでください。ご協力お願いします。 ※お願い SNS不可
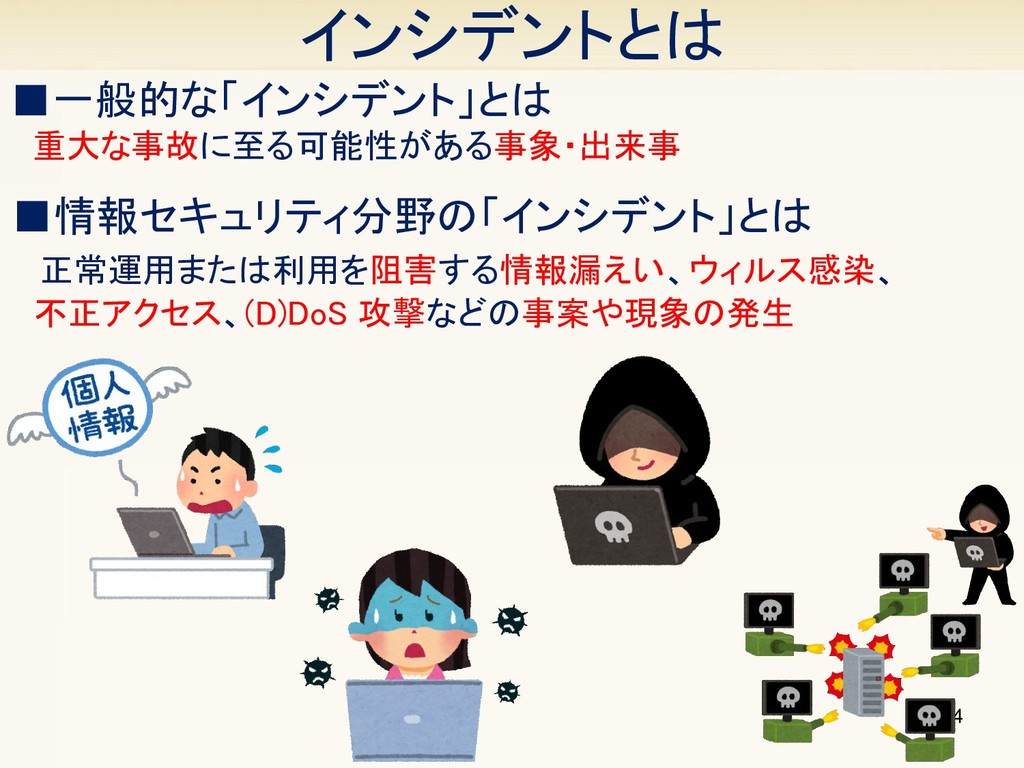
インシデントとは 4 ▪一般的な「インシデント」とは 重大な事故に至る可能性がある事象・出来事 ▪情報セキュリティ分野の「インシデント」とは 正常運用または利用を阻害する情報漏えい、ウィルス感染、 不正アクセス、(D)DoS 攻撃などの事案や現象の発生
5 サイバーレジリエンスとは 引用:サイバーリスク時代のセキュリティレジリエンス - 富士通総研 http://www.fujitsu.com/jp/group/fri/column/opinion/201609/2016-9-4.html ▪想定外の事態や動的な状況変化に適応できる組織としての能力 ・「レジリエンス」とは心理学用語で、「回復力」や「抵抗力」「復元力」 ・OODAループ Observe(監視)
- Orient(情勢判断) - Decide(意思決定) - Act(行動) ・OODAループ Observe(監視) - Orient(情勢判断) - Decide(意思決定) - Act(行動)
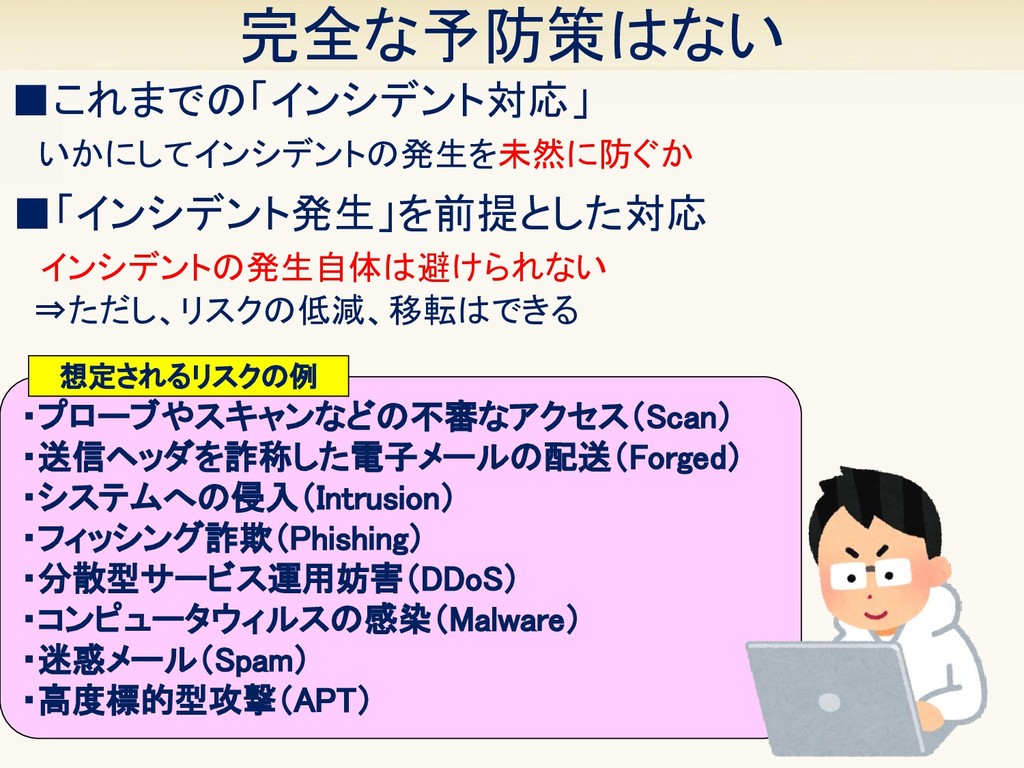
完全な予防策はない 6 ▪これまでの「インシデント対応」 いかにしてインシデントの発生を未然に防ぐか ▪「インシデント発生」を前提とした対応 インシデントの発生自体は避けられない ⇒ただし、リスクの低減、移転はできる ・プローブやスキャンなどの不審なアクセス(Scan) ・送信ヘッダを詐称した電子メールの配送(Forged) ・システムへの侵入(Intrusion)
・フィッシング詐欺(Phishing) ・分散型サービス運用妨害(DDoS) ・コンピュータウィルスの感染(Malware) ・迷惑メール(Spam) ・高度標的型攻撃(APT) 想定されるリスクの例
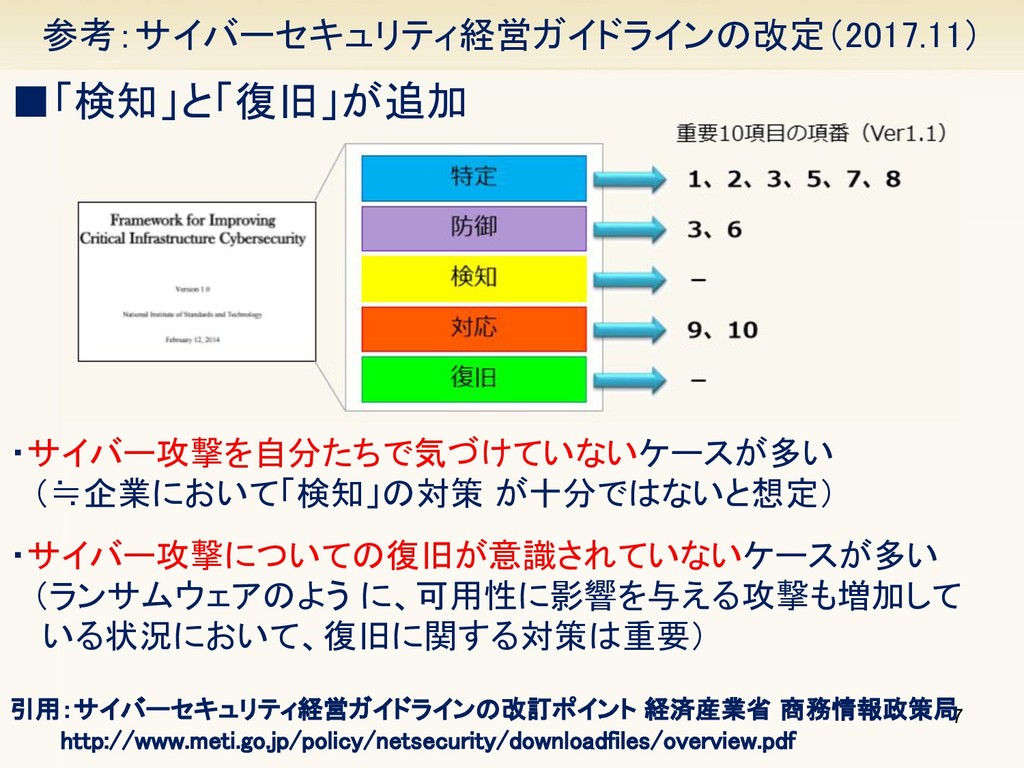
・サイバー攻撃を自分たちで気づけていないケースが多い (≒企業において「検知」の対策 が十分ではないと想定) ・サイバー攻撃についての復旧が意識されていないケースが多い (ランサムウェアのよう に、可用性に影響を与える攻撃も増加して いる状況において、復旧に関する対策は重要) 7 参考:サイバーセキュリティ経営ガイドラインの改定(2017.11)
引用:サイバーセキュリティ経営ガイドラインの改訂ポイント 経済産業省 商務情報政策局 http://www.meti.go.jp/policy/netsecurity/downloadfiles/overview.pdf ▪「検知」と「復旧」が追加
8 Be prepared (備えよ常に) 引用:地震とサイバー攻撃はどちらが怖いか--PwC調査で浮かんだ“示唆” https://japan.zdnet.com/article/35120930/ ▪日本企業の経営層が世界平均に比べ、インシデントやセキュリティ 対策の状況を把握できていない ⇒ 回答では、世界が15%、日本では43%に上った
14% 35% 15% 43% 4% 27% 発生経緯 セキュリティインシデントに 関わる経営層の認識度 被害の範囲と内容 被害総額
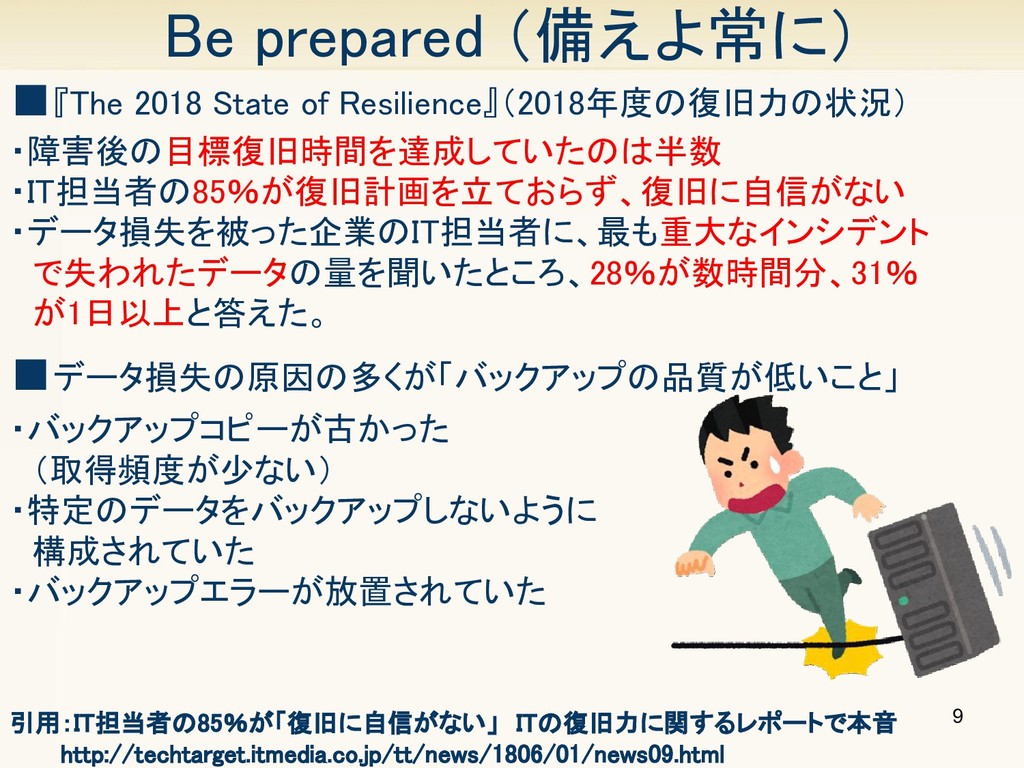
9 Be prepared (備えよ常に) 引用:IT担当者の85%が「復旧に自信がない」 ITの復旧力に関するレポートで本音 http://techtarget.itmedia.co.jp/tt/news/1806/01/news09.html ▪『The 2018 State of
Resilience』(2018年度の復旧力の状況) ・障害後の目標復旧時間を達成していたのは半数 ・IT担当者の85%が復旧計画を立ておらず、復旧に自信がない ・データ損失を被った企業のIT担当者に、最も重大なインシデント で失われたデータの量を聞いたところ、28%が数時間分、31% が1日以上と答えた。 ・バックアップコピーが古かった (取得頻度が少ない) ・特定のデータをバックアップしないように 構成されていた ・バックアップエラーが放置されていた ▪データ損失の原因の多くが「バックアップの品質が低いこと」
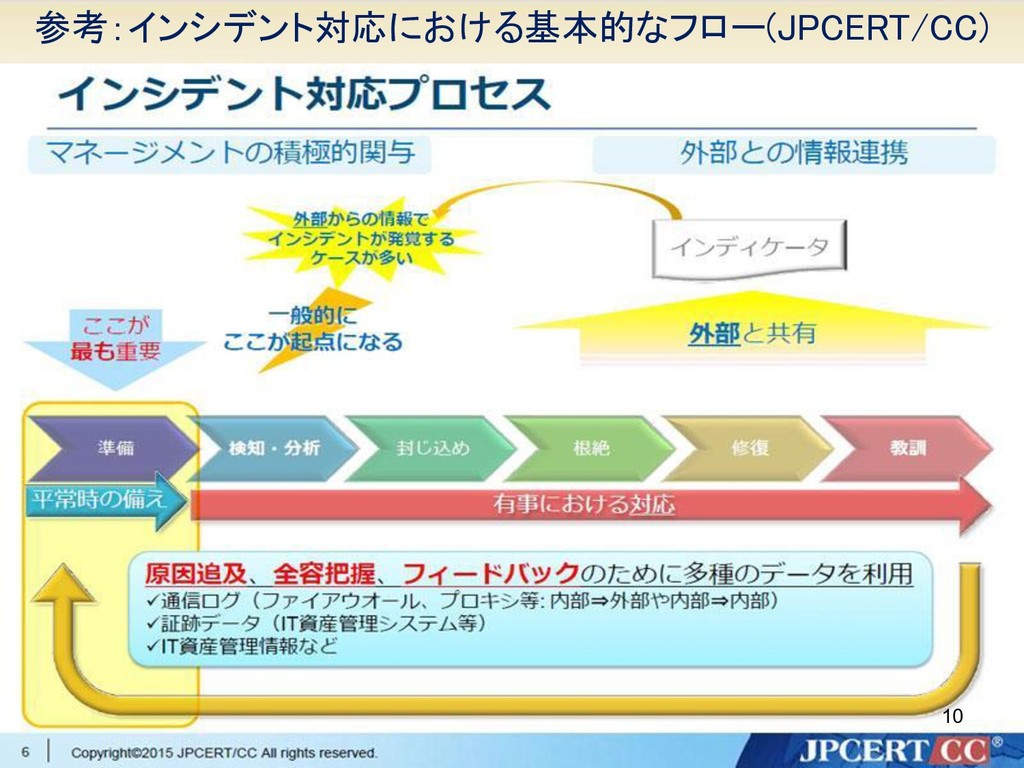
10 参考:インシデント対応における基本的なフロー(JPCERT/CC)
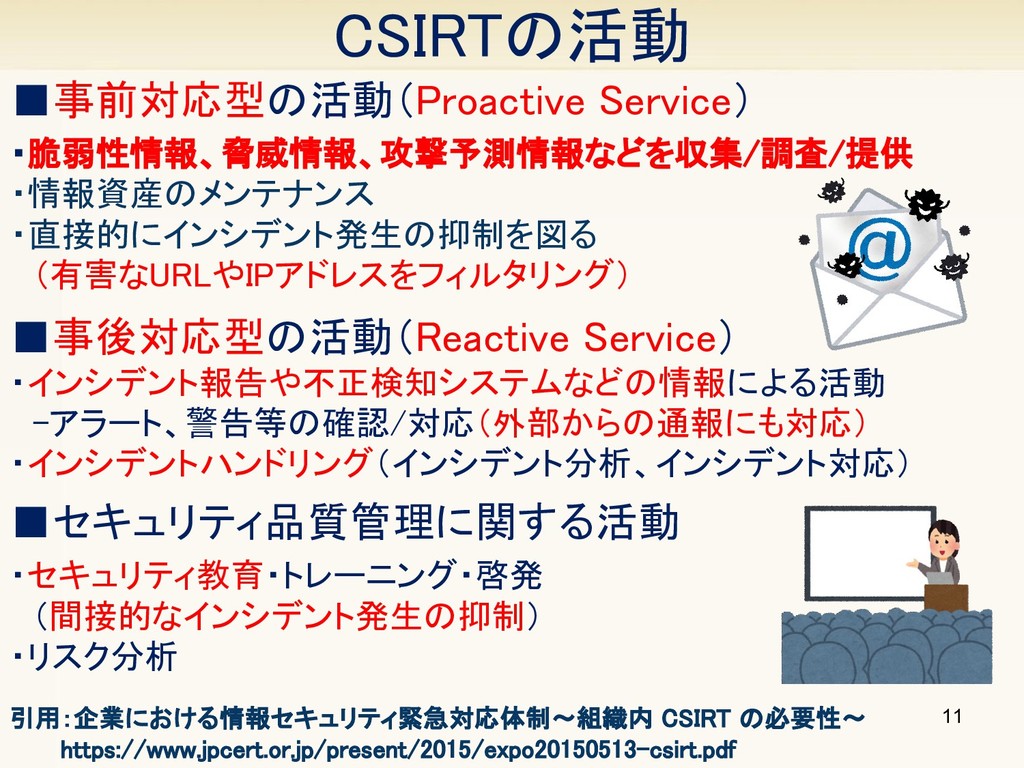
CSIRTの活動 11 ▪事前対応型の活動(Proactive Service) ・脆弱性情報、脅威情報、攻撃予測情報などを収集/調査/提供 ・情報資産のメンテナンス ・直接的にインシデント発生の抑制を図る (有害なURLやIPアドレスをフィルタリング) ▪事後対応型の活動(Reactive
Service) ・インシデント報告や不正検知システムなどの情報による活動 -アラート、警告等の確認/対応(外部からの通報にも対応) ・インシデントハンドリング(インシデント分析、インシデント対応) ▪セキュリティ品質管理に関する活動 ・セキュリティ教育・トレーニング・啓発 (間接的なインシデント発生の抑制) ・リスク分析 引用:企業における情報セキュリティ緊急対応体制~組織内 CSIRT の必要性~ https://www.jpcert.or.jp/present/2015/expo20150513-csirt.pdf
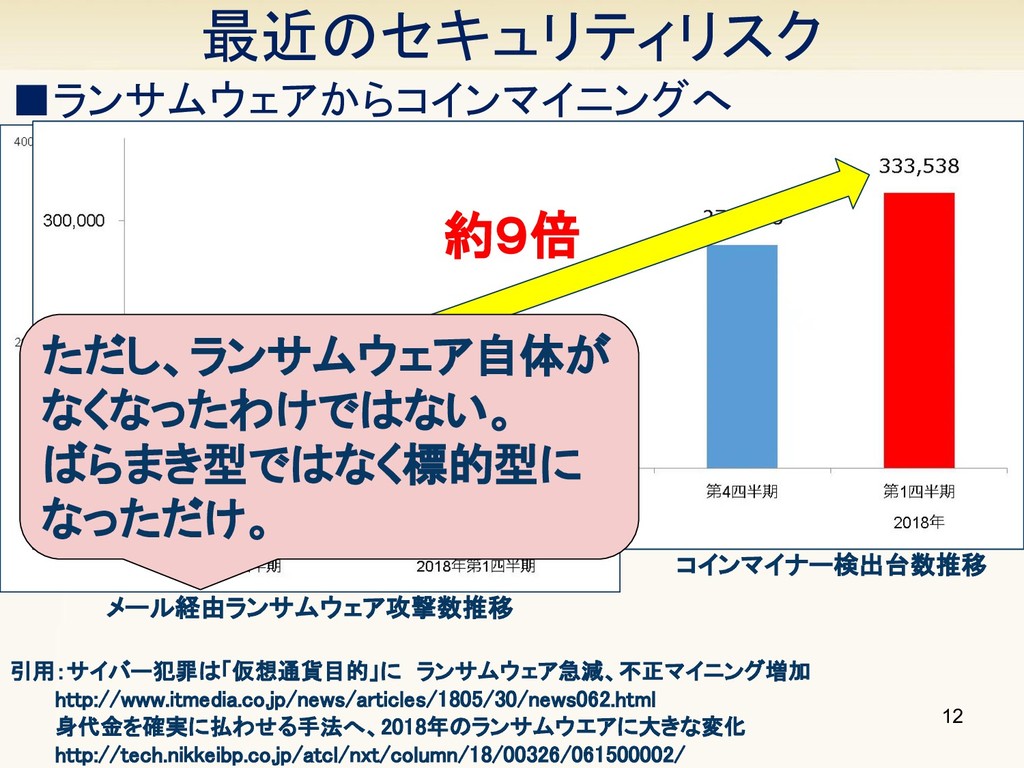
12 最近のセキュリティリスク ▪ランサムウェアからコインマイニングへ 引用:サイバー犯罪は「仮想通貨目的」に ランサムウェア急減、不正マイニング増加 http://www.itmedia.co.jp/news/articles/1805/30/news062.html 身代金を確実に払わせる手法へ、2018年のランサムウエアに大きな変化 http://tech.nikkeibp.co.jp/atcl/nxt/column/18/00326/061500002/ コインマイナー検出台数推移 メール経由ランサムウェア攻撃数推移 約36分の1
約9倍 ただし、ランサムウェア自体が なくなったわけではない。 ばらまき型ではなく標的型に なっただけ。
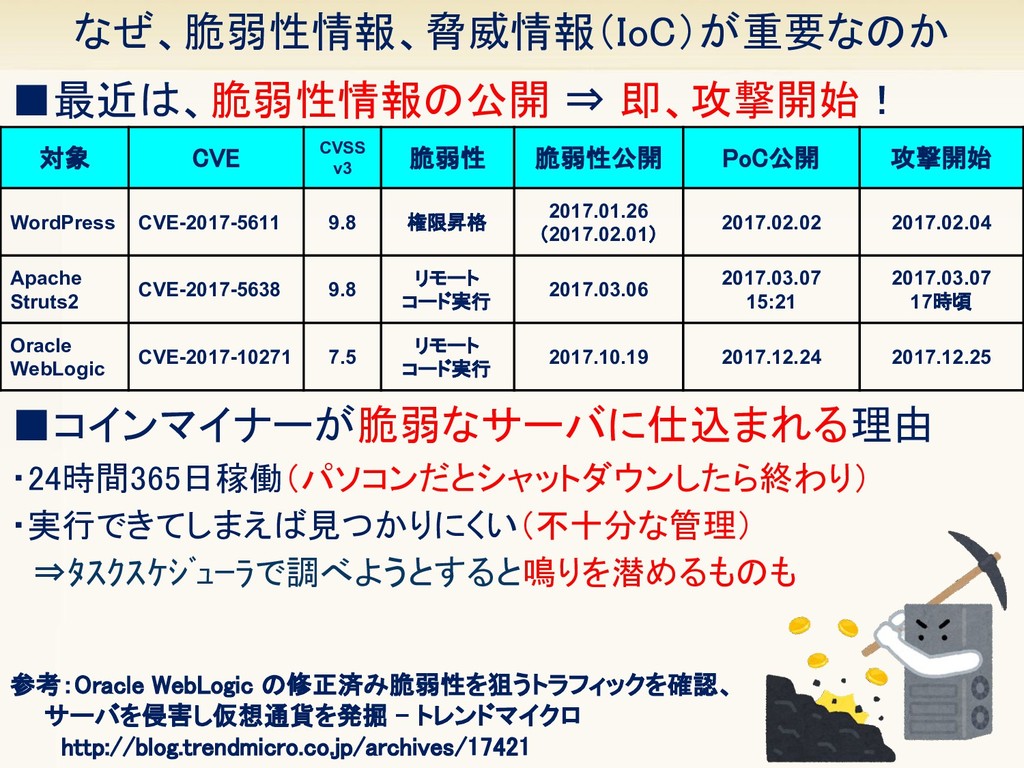
なぜ、脆弱性情報、脅威情報(IoC)が重要なのか ▪最近は、脆弱性情報の公開 ⇒ 即、攻撃開始! 対象 CVE CVSS v3 脆弱性 脆弱性公開
PoC公開 攻撃開始 WordPress CVE-2017-5611 9.8 権限昇格 2017.01.26 (2017.02.01) 2017.02.02 2017.02.04 Apache Struts2 CVE-2017-5638 9.8 リモート コード実行 2017.03.06 2017.03.07 15:21 2017.03.07 17時頃 Oracle WebLogic CVE-2017-10271 7.5 リモート コード実行 2017.10.19 2017.12.24 2017.12.25 ▪コインマイナーが脆弱なサーバに仕込まれる理由 ・24時間365日稼働(パソコンだとシャットダウンしたら終わり) ・実行できてしまえば見つかりにくい(不十分な管理) ⇒タスクスケジューラで調べようとすると鳴りを潜めるものも 参考:Oracle WebLogic の修正済み脆弱性を狙うトラフィックを確認、 サーバを侵害し仮想通貨を発掘 - トレンドマイクロ http://blog.trendmicro.co.jp/archives/17421 13
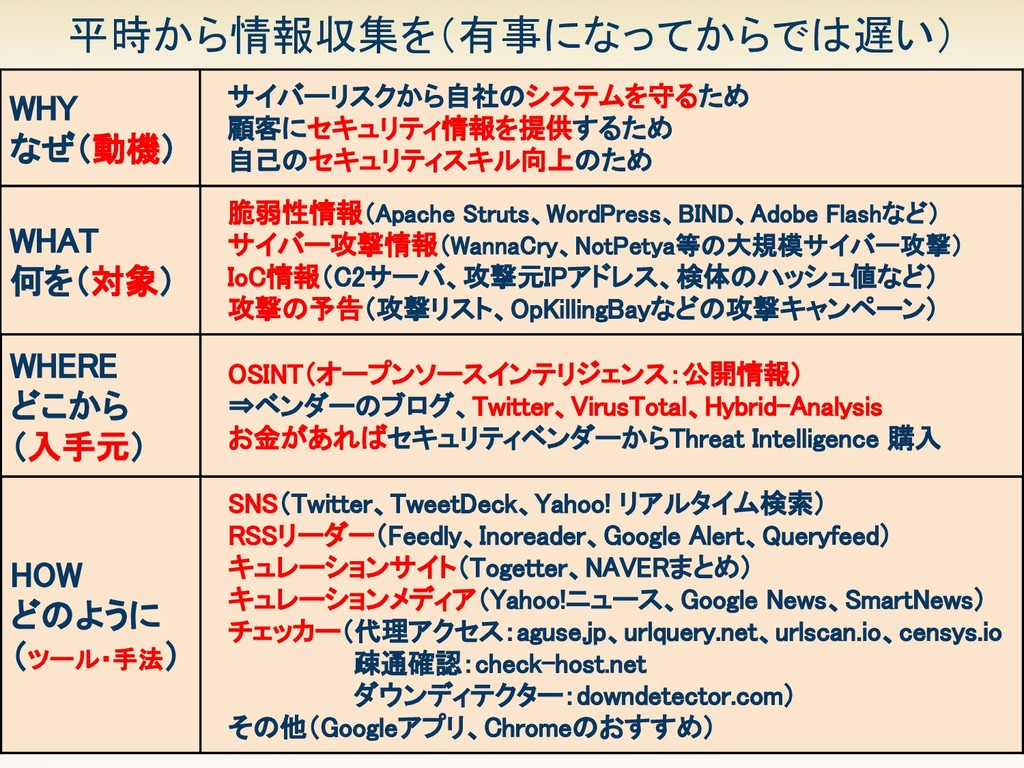
14 平時から情報収集を(有事になってからでは遅い) 14 WHY なぜ(動機) サイバーリスクから自社のシステムを守るため 顧客にセキュリティ情報を提供するため 自己のセキュリティスキル向上のため WHAT 何を(対象)
脆弱性情報(Apache Struts、WordPress、BIND、Adobe Flashなど) サイバー攻撃情報(WannaCry、NotPetya等の大規模サイバー攻撃) IoC情報(C2サーバ、攻撃元IPアドレス、検体のハッシュ値など) 攻撃の予告(攻撃リスト、OpKillingBayなどの攻撃キャンペーン) HOW どのように (ツール・手法) SNS(Twitter、TweetDeck、Yahoo! リアルタイム検索) RSSリーダー(Feedly、Inoreader、Google Alert、Queryfeed) キュレーションサイト(Togetter、NAVERまとめ) キュレーションメディア(Yahoo!ニュース、Google News、SmartNews) チェッカー(代理アクセス:aguse.jp、urlquery.net、urlscan.io、censys.io 疎通確認:check-host.net ダウンディテクター:downdetector.com) その他(Googleアプリ、Chromeのおすすめ) WHERE どこから (入手元) OSINT(オープンソースインテリジェンス:公開情報) ⇒ベンダーのブログ、Twitter、VirusTotal、Hybrid-Analysis お金があればセキュリティベンダーからThreat Intelligence 購入
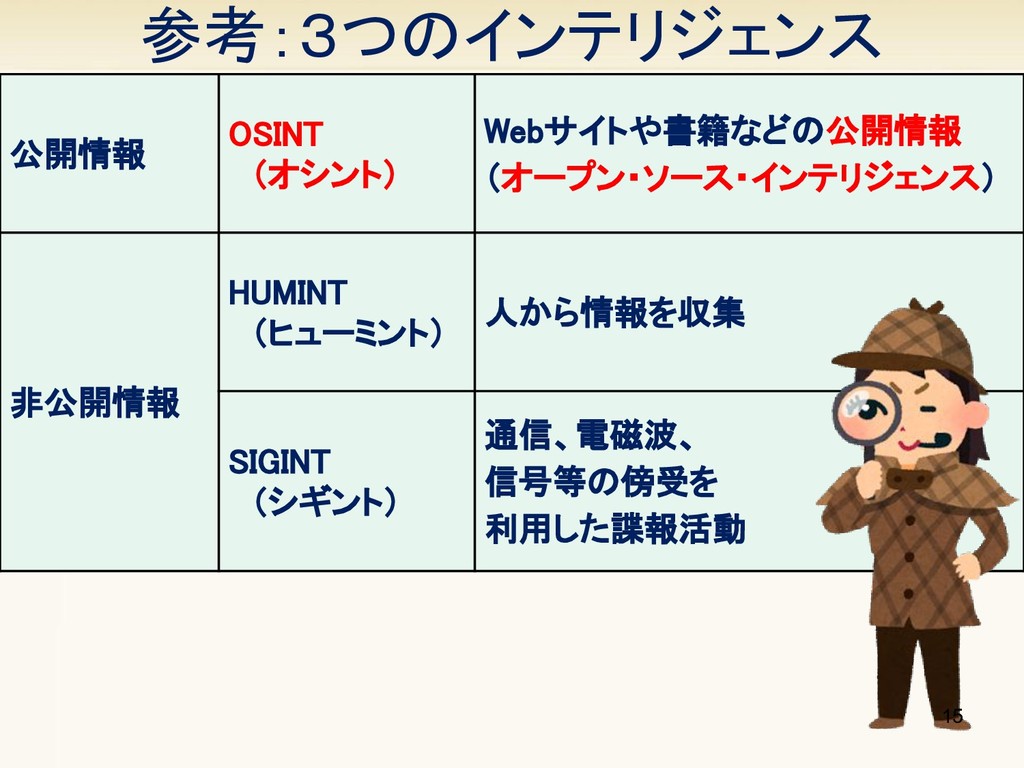
参考:3つのインテリジェンス 15 公開情報 OSINT (オシント) Webサイトや書籍などの公開情報 (オープン・ソース・インテリジェンス) 非公開情報 HUMINT (ヒューミント)
人から情報を収集 SIGINT (シギント) 通信、電磁波、 信号等の傍受を 利用した諜報活動 15
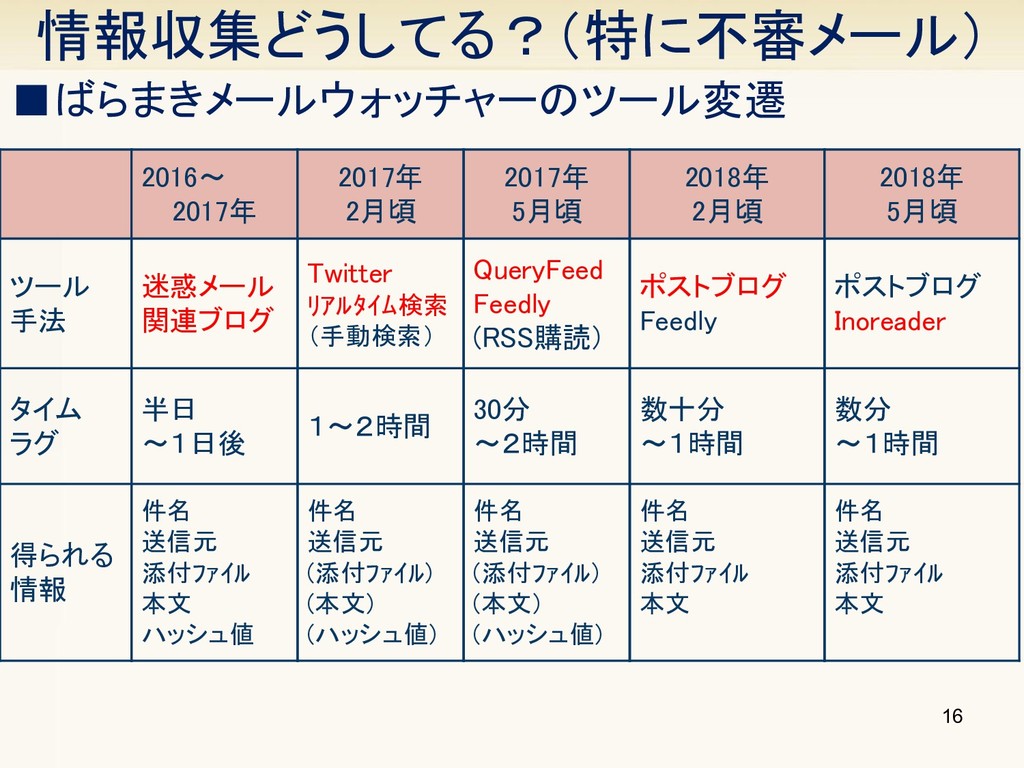
16 情報収集どうしてる?(特に不審メール) ▪ばらまきメールウォッチャーのツール変遷 ツール 手法 タイム ラグ 得られる 情報 2016~
2017年 迷惑メール 関連ブログ 半日 ~1日後 件名 送信元 添付ファイル 本文 ハッシュ値 2017年 2月頃 Twitter リアルタイム検索 (手動検索) 1~2時間 件名 送信元 (添付ファイル) (本文) (ハッシュ値) 2017年 5月頃 QueryFeed Feedly (RSS購読) 30分 ~2時間 件名 送信元 (添付ファイル) (本文) (ハッシュ値) 2018年 2月頃 ポストブログ Feedly 数十分 ~1時間 件名 送信元 添付ファイル 本文 2018年 5月頃 ポストブログ Inoreader 数分 ~1時間 件名 送信元 添付ファイル 本文
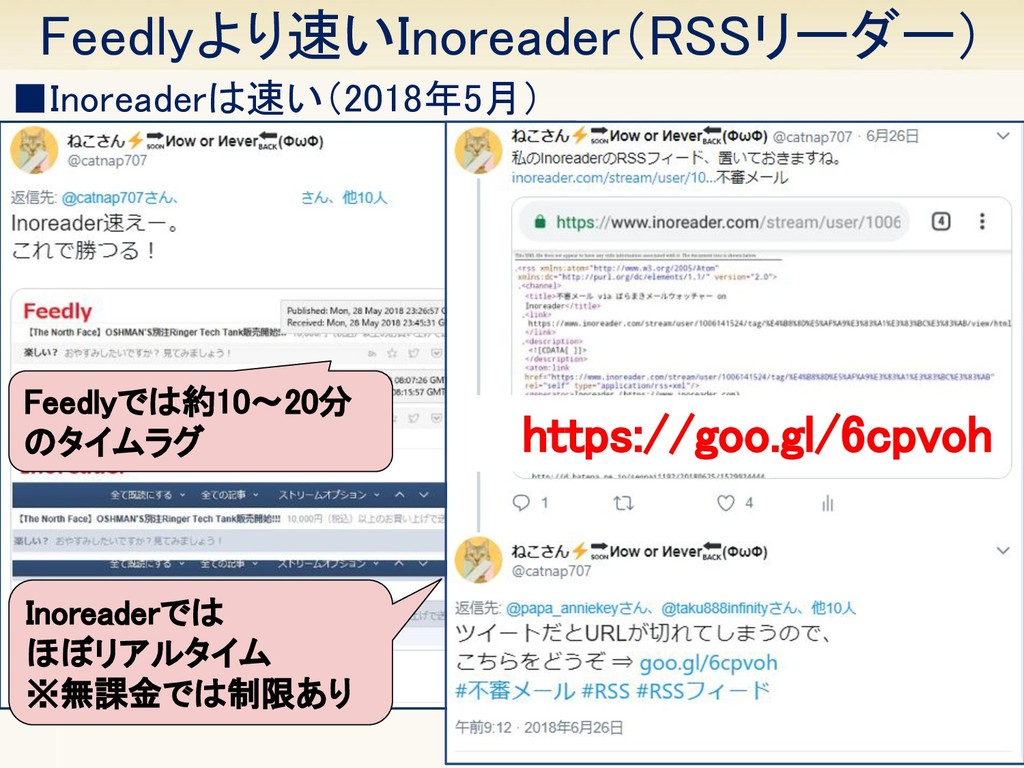
17 Feedlyより速いInoreader(RSSリーダー) ▪Inoreaderは速い(2018年5月) Feedlyでは約10~20分 のタイムラグ Inoreaderでは ほぼリアルタイム ※無課金では制限あり https://goo.gl/6cpvoh
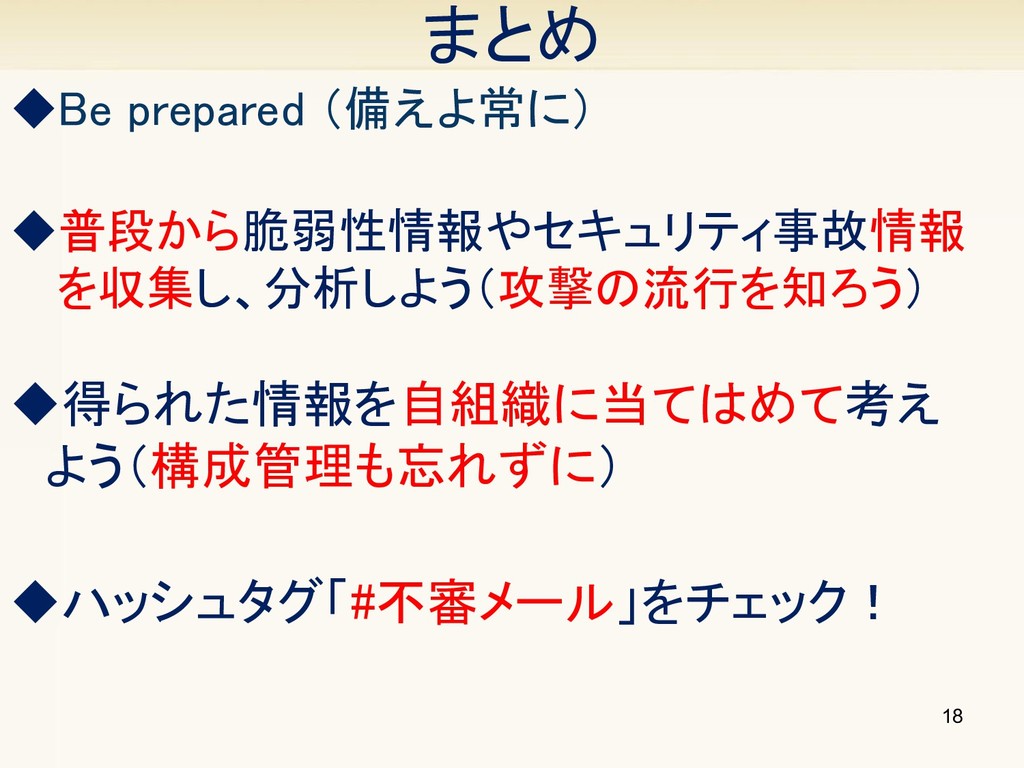
18 ◆得られた情報を自組織に当てはめて考え よう(構成管理も忘れずに) まとめ ◆普段から脆弱性情報やセキュリティ事故情報 を収集し、分析しよう(攻撃の流行を知ろう) ◆Be prepared (備えよ常に)
◆ハッシュタグ「#不審メール」をチェック!
ご清聴ありがとうございました。 質問がありましたらどうぞ! 19


 ctrl_z3r0
 safie
 sansan33
 eric8230
 miyake
 aoi1
 nanaism
 nagix
 techtekt
 10xinc
 uhyo
 zozotech
 soudai
 sabderemane
 mayatellez
 techseoconnect
 marktimemedia
 asonas
 lara
 mza
 csswizardry
 tmiket
 marcduiker
 michaelherold