Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
osint-profiling-20190712.pdf
Search
hiro
July 12, 2019
Technology
2.5k
7
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
osint-profiling-20190712.pdf
hiro
July 12, 2019
Transcript
37 slides
偽サイトをOSINTツールで追う! ~犯人像をプロファイリング~ 第24回 セキュリティ共有勉強会 2019/07/12 hiro(@ctrl_z3r0) a.k.a ねこさん⚡(@catnap707)
自己紹介 hiro(Twitter:@ctrl_z3r0) ※勉強会用アカウント ねこさん⚡Иow or Иever(ΦωΦ) @catnap707 ばらまきメールウォッチャー
アジェンダ 1 OSINTとは 2 OSINTツールの紹介 3 某機関 偽サイトによる詐欺事案 4 OSINTツールによる調査 5 犯人像についてプロファイリング 6 OSINTで容疑者を特定したケース 7 まとめ 3
4 OSINTとは
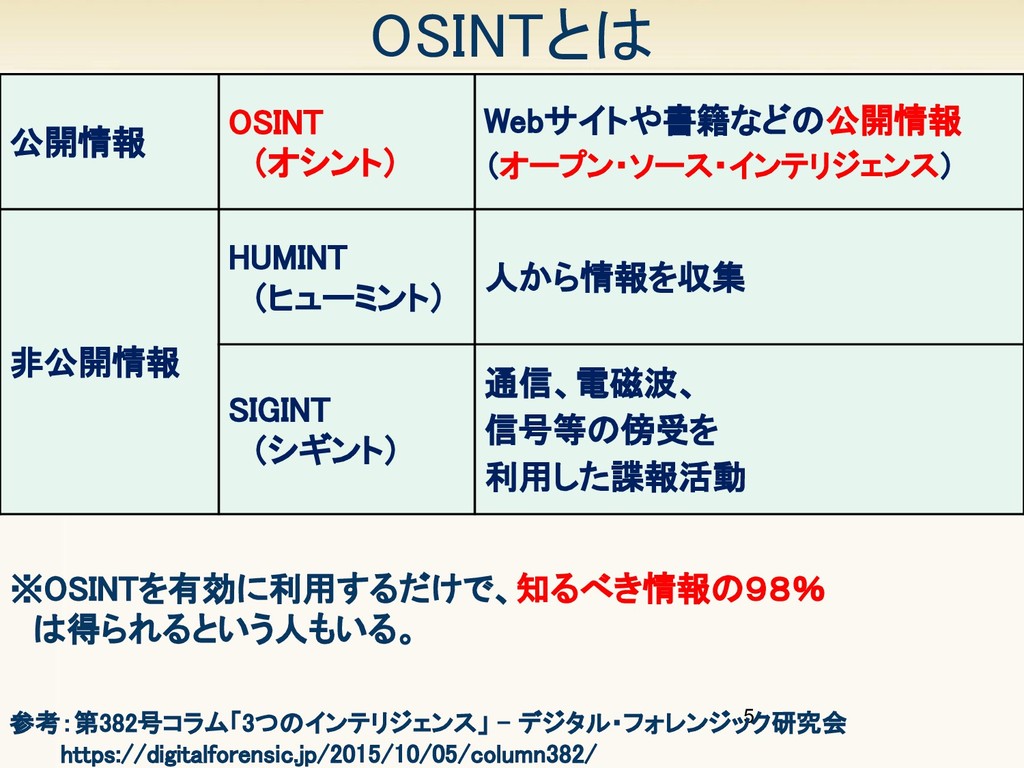
5 OSINTとは 公開情報 OSINT (オシント) Webサイトや書籍などの公開情報 (オープン・ソース・インテリジェンス) 非公開情報 HUMINT (ヒューミント)
人から情報を収集 SIGINT (シギント) 通信、電磁波、 信号等の傍受を 利用した諜報活動 参考:第382号コラム「3つのインテリジェンス」 - デジタル・フォレンジック研究会 https://digitalforensic.jp/2015/10/05/column382/ ※OSINTを有効に利用するだけで、知るべき情報の98% は得られるという人もいる。
6 OSINTツールの紹介
7 OSINTツール(Webブラウザで利用) 参考:OSINT 用検索エンジンあれこれ - ninoseki.github.io https://ninoseki.github.io/2018/12/03/osint-search-engine.html Google Dorks (Google
Hacking) Google検索オプション を利用(inurl:、site:) 検索文字列からサイトを 検出 ポートスキャン、 バナー情報収集 shodan.io、censys.io zoomeye.org、fofa.so SSH、httpd、RDP等が返す 情報を基にサイトを検出 種類 説明(URLなど) 用途 代理アクセス aguse.jp(アグス)、urlscan.io httpstatus.io check-host.net 対象サイトに代理でアクセスし、結 果(画面、ヘッダー情報)を確認 ※こちらのIPアドレスを知られずに調査が可能(マルウェア感染のリスクも低減) 文字列操作 CyberChef (https://gchq.github.io/CyberChef/) 文字列変換、エンコード/デコード Passive DNS VirusTotal.com PassiveTotal.com ドメイン名に割り当てられたIPアド レスの履歴 RSSフィード RSSリーダー feed43.com feedly.com、inoreader.com RSSフィードの生成 RSSリーダー
8 某機関 偽サイトによる詐欺事案
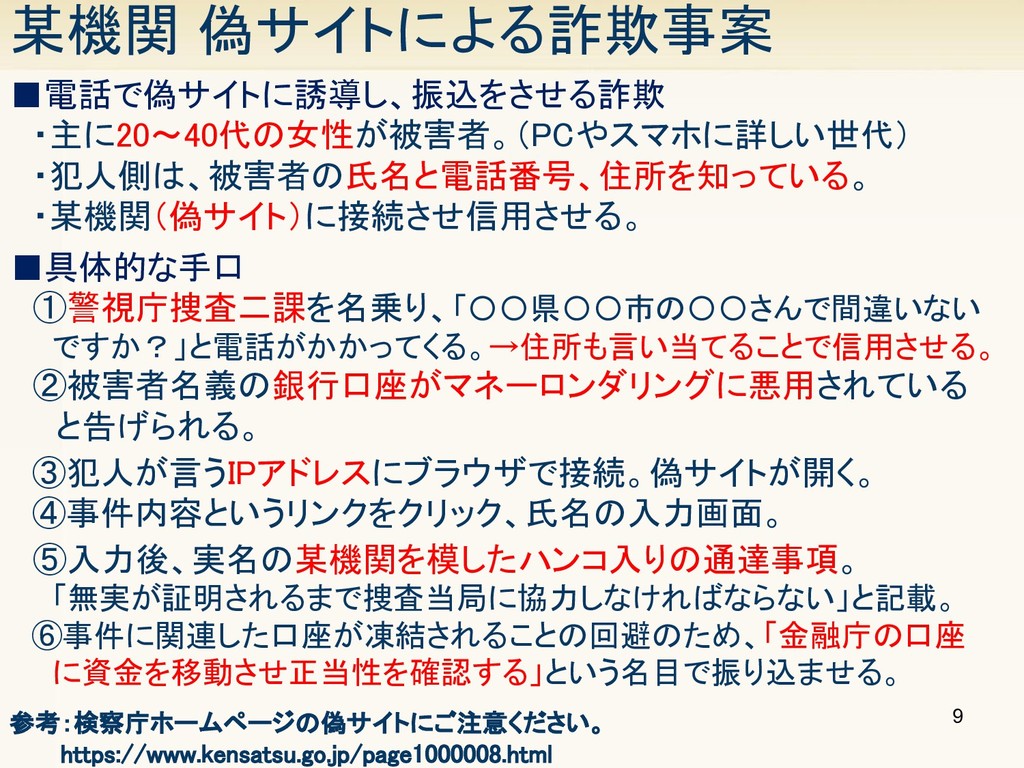
9 某機関 偽サイトによる詐欺事案 ▪電話で偽サイトに誘導し、振込をさせる詐欺 ・主に20~40代の女性が被害者。(PCやスマホに詳しい世代) ・犯人側は、被害者の氏名と電話番号、住所を知っている。 ・某機関(偽サイト)に接続させ信用させる。 ▪具体的な手口 ①警視庁捜査二課を名乗り、「〇〇県〇〇市の〇〇さんで間違いない
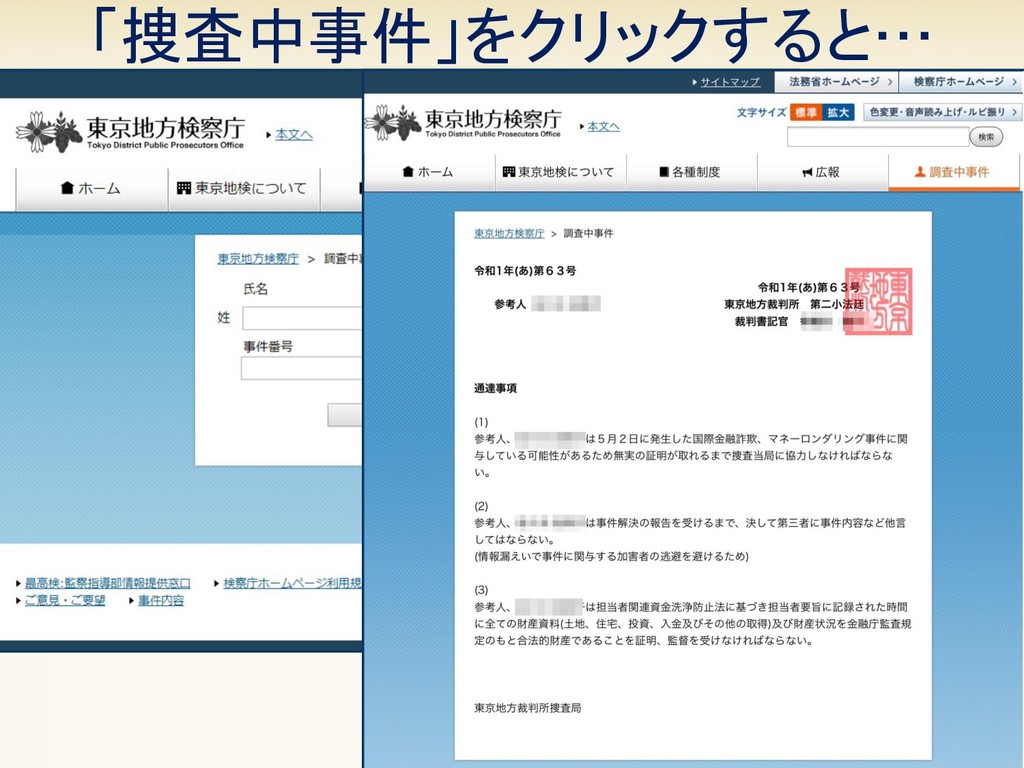
ですか?」と電話がかかってくる。→住所も言い当てることで信用させる。 ②被害者名義の銀行口座がマネーロンダリングに悪用されている と告げられる。 ③犯人が言うIPアドレスにブラウザで接続。偽サイトが開く。 ④事件内容というリンクをクリック、氏名の入力画面。 ⑤入力後、実名の某機関を模したハンコ入りの通達事項。 「無実が証明されるまで捜査当局に協力しなければならない」と記載。 ⑥事件に関連した口座が凍結されることの回避のため、「金融庁の口座 に資金を移動させ正当性を確認する」という名目で振り込ませる。 参考:検察庁ホームページの偽サイトにご注意ください。 https://www.kensatsu.go.jp/page1000008.html
10 OSINTツールによる調査
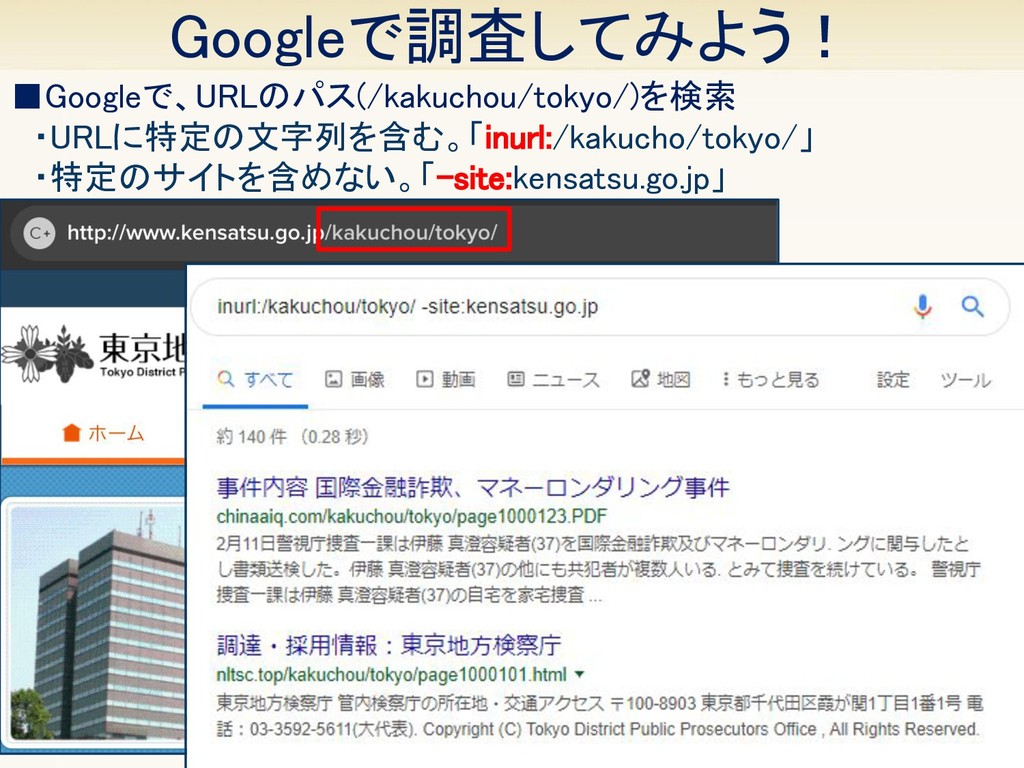
Googleで調査してみよう! 11 ▪Googleで、URLのパス(/kakuchou/tokyo/)を検索 ・URLに特定の文字列を含む。「inurl:/kakucho/tokyo/」 ・特定のサイトを含めない。「-site:kensatsu.go.jp」
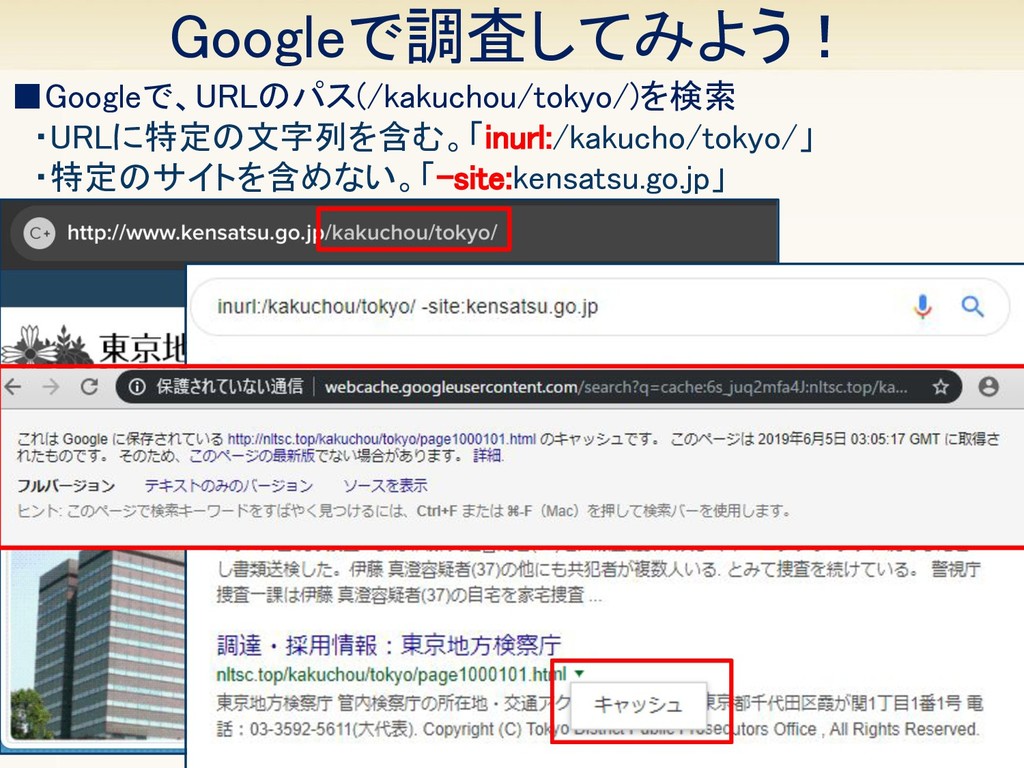
Googleで調査してみよう! 12 ▪Googleで、URLのパス(/kakuchou/tokyo/)を検索 ・URLに特定の文字列を含む。「inurl:/kakucho/tokyo/」 ・特定のサイトを含めない。「-site:kensatsu.go.jp」
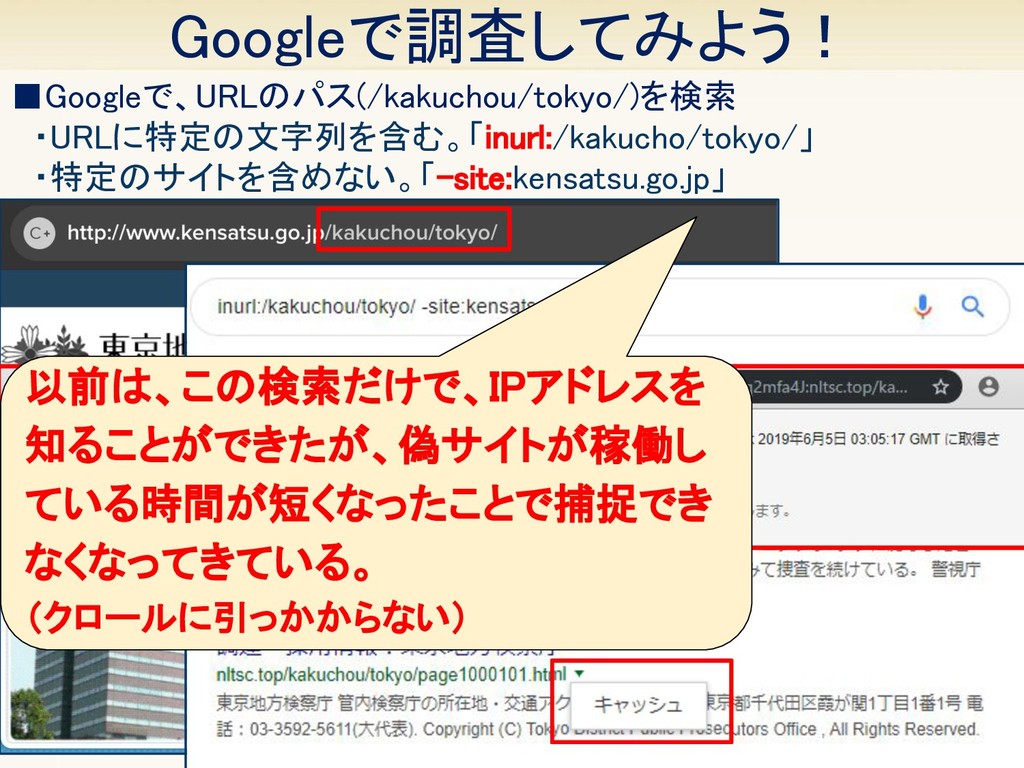
Googleで調査してみよう! 13 ▪Googleで、URLのパス(/kakuchou/tokyo/)を検索 ・URLに特定の文字列を含む。「inurl:/kakucho/tokyo/」 ・特定のサイトを含めない。「-site:kensatsu.go.jp」 以前は、この検索だけで、IPアドレスを 知ることができたが、偽サイトが稼働し ている時間が短くなったことで捕捉でき なくなってきている。 (クロールに引っかからない)
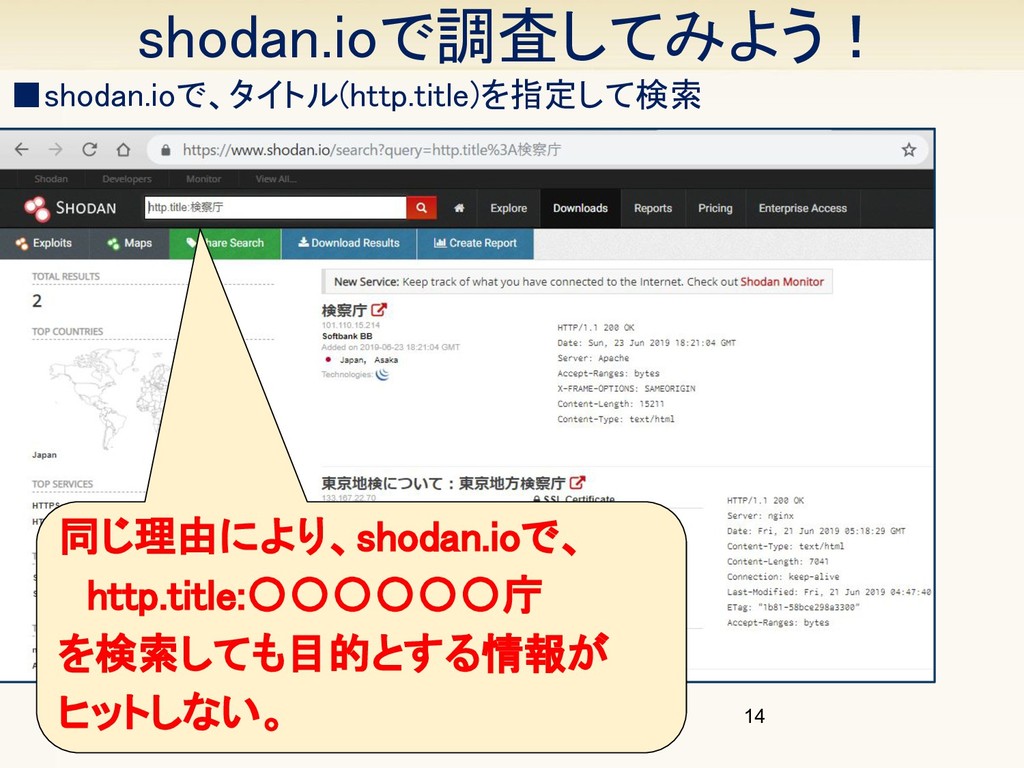
同じ理由により、shodan.ioで、 http.title:〇〇〇〇〇〇庁 を検索しても目的とする情報が ヒットしない。 shodan.ioで調査してみよう! 14 ▪shodan.ioで、タイトル(http.title)を指定して検索
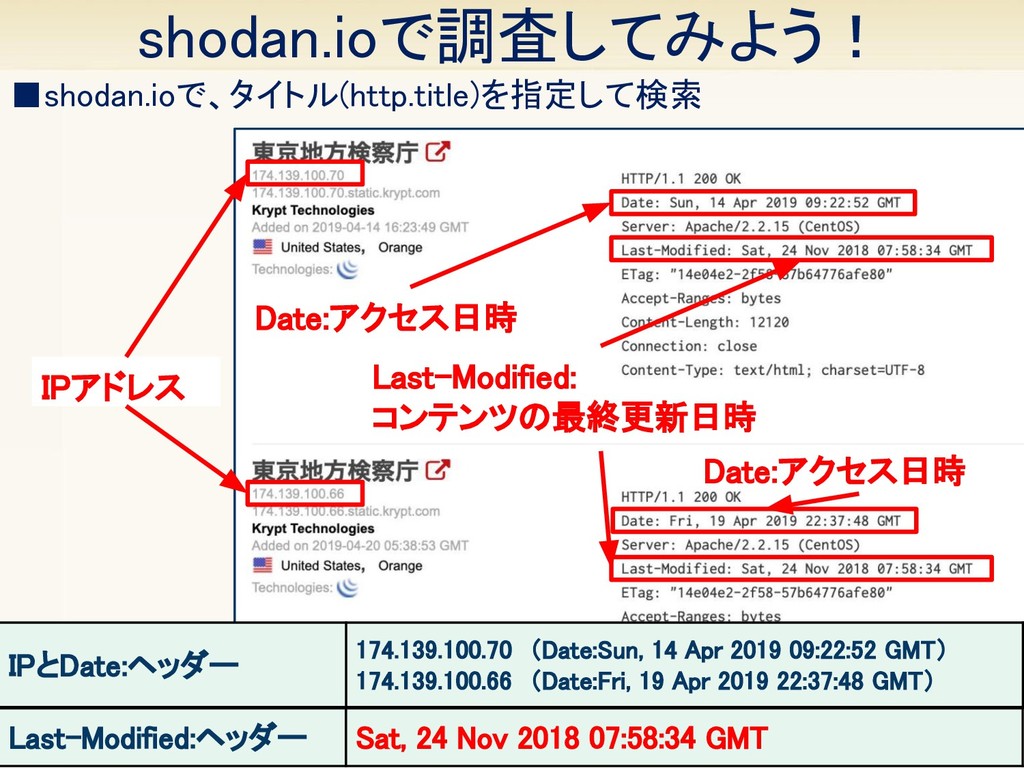
shodan.ioで調査してみよう! 15 ▪shodan.ioで、タイトル(http.title)を指定して検索 IPアドレス Last-Modified: コンテンツの最終更新日時 Date:アクセス日時 Date:アクセス日時 Last-Modified:ヘッダー Sat,
24 Nov 2018 07:58:34 GMT IPとDate:ヘッダー 174.139.100.70 (Date:Sun, 14 Apr 2019 09:22:52 GMT) 174.139.100.66 (Date:Fri, 19 Apr 2019 22:37:48 GMT)
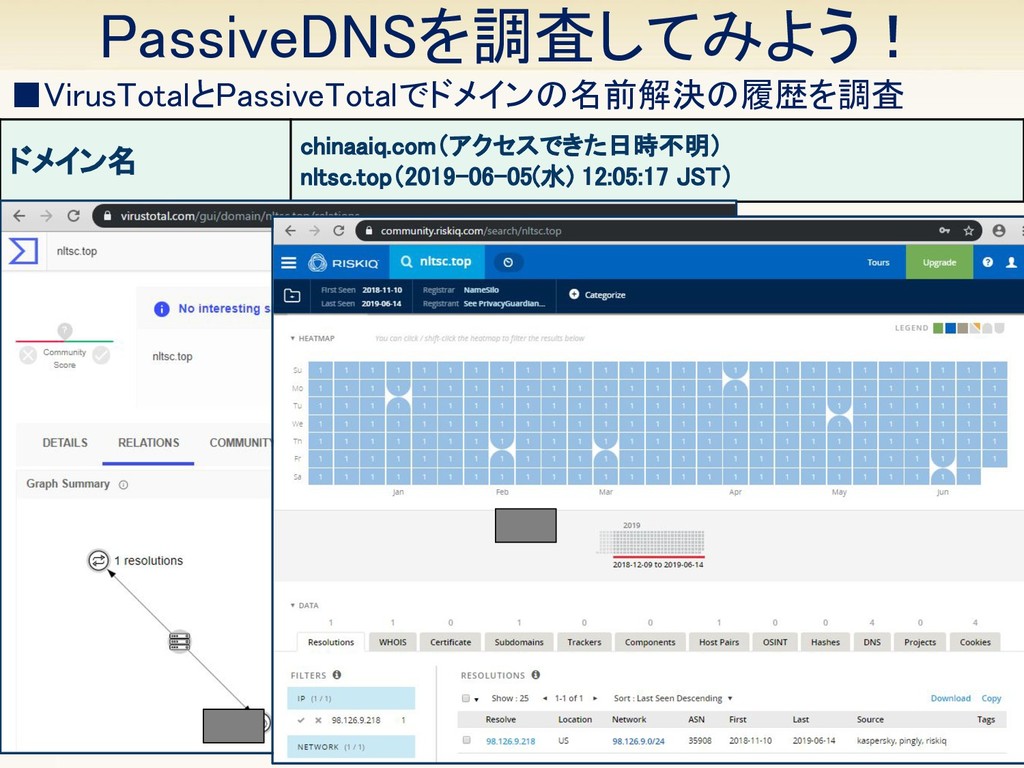
PassiveDNSを調査してみよう! 16 ドメイン名 chinaaiq.com(アクセスできた日時不明) nltsc.top(2019-06-05(水) 12:05:17 JST) ▪VirusTotalとPassiveTotalでドメインの名前解決の履歴を調査
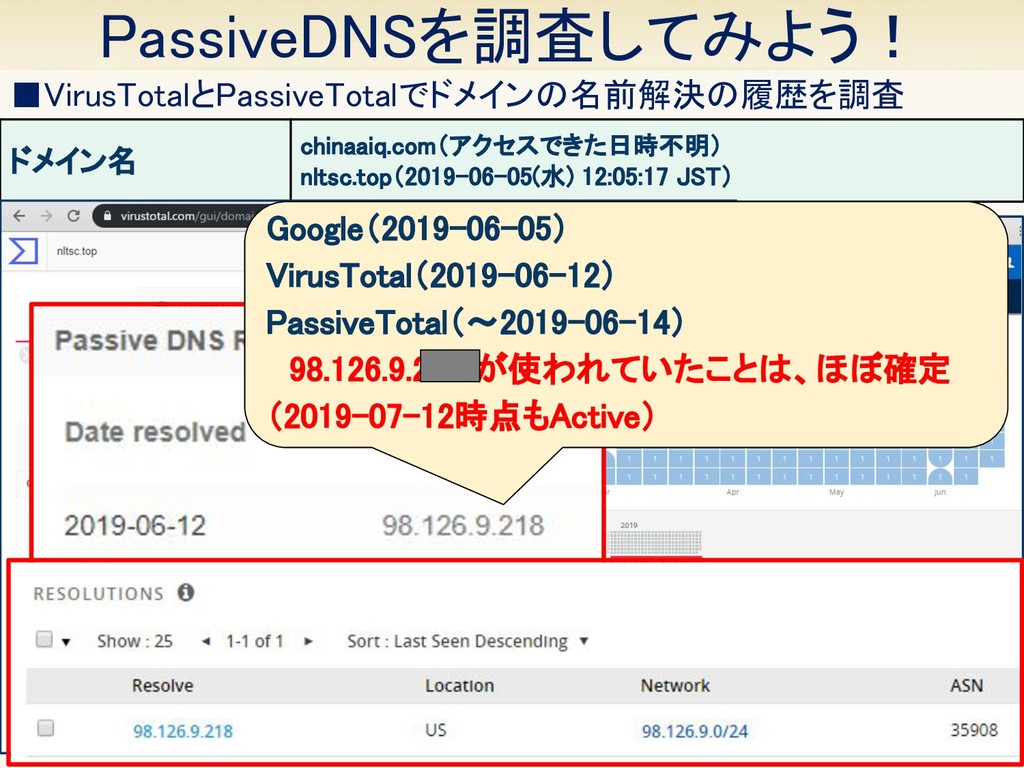
PassiveDNSを調査してみよう! 17 ▪VirusTotalとPassiveTotalでドメインの名前解決の履歴を調査 ドメイン名 chinaaiq.com(アクセスできた日時不明) nltsc.top(2019-06-05(水) 12:05:17 JST) Google(2019-06-05) VirusTotal(2019-06-12)
PassiveTotal(~2019-06-14) 98.126.9.218 が使われていたことは、ほぼ確定 (2019-07-12時点もActive)
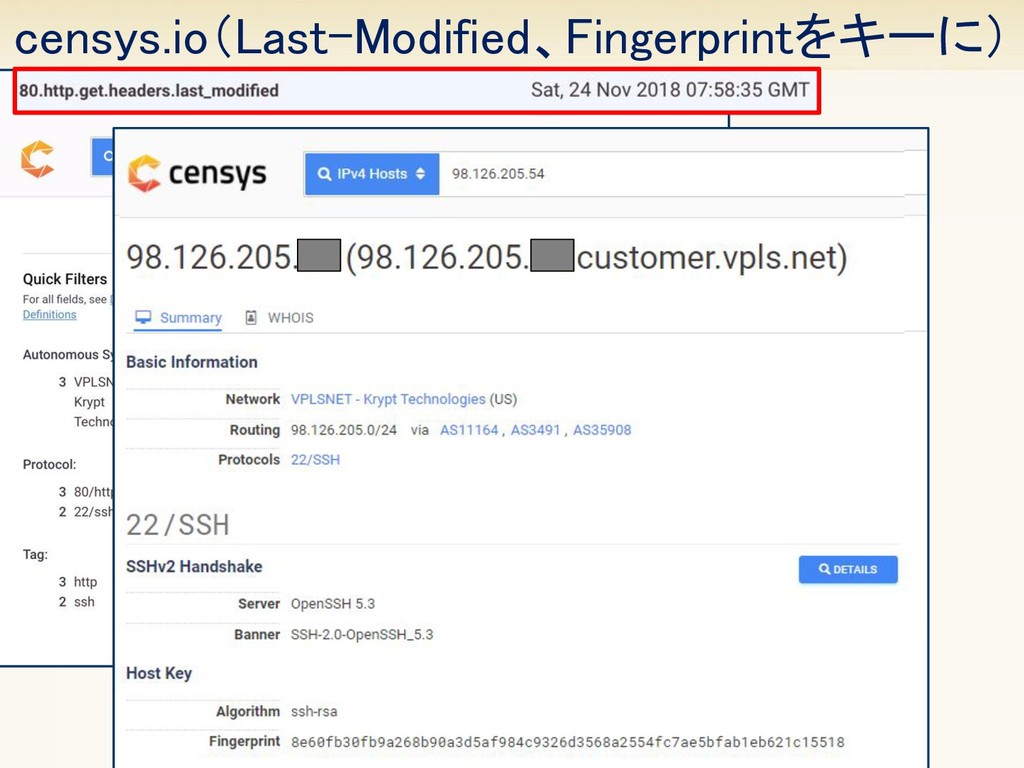
censys.io(Last-Modified、Fingerprintをキーに) 18
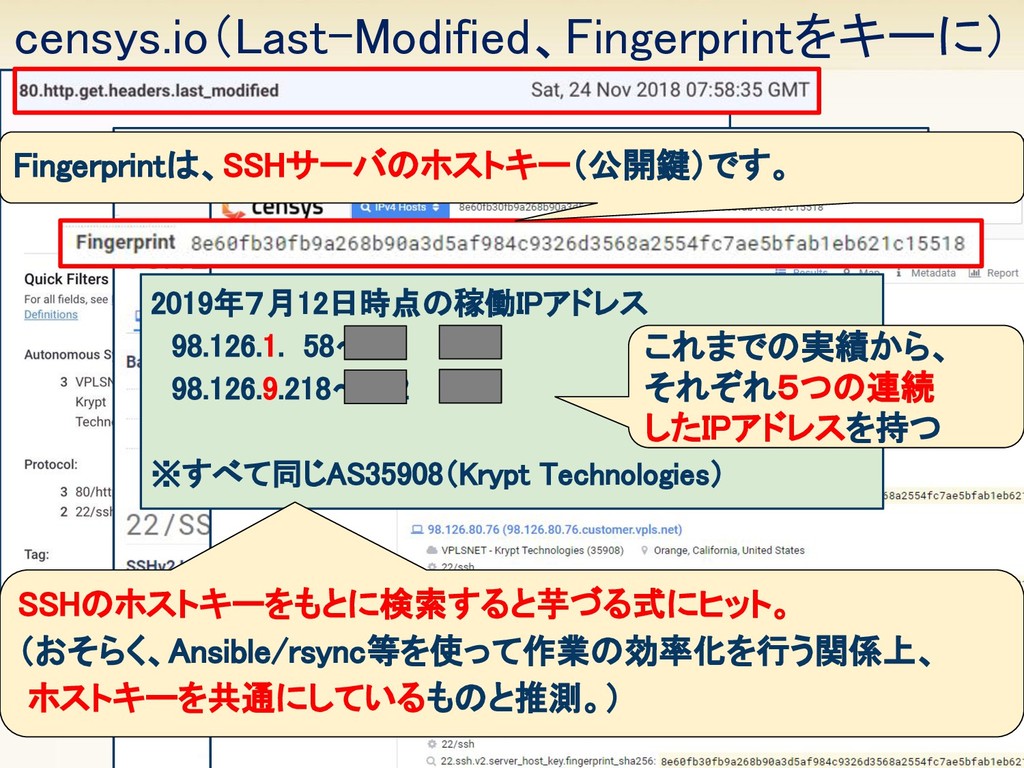
censys.io(Last-Modified、Fingerprintをキーに) 19 2019年7月12日時点の稼働IPアドレス 98.126.1. 58~62 98.126.9.218~222 ※すべて同じAS35908(Krypt Technologies) SSHのホストキーをもとに検索すると芋づる式にヒット。
(おそらく、Ansible/rsync等を使って作業の効率化を行う関係上、 ホストキーを共通にしているものと推測。) Fingerprintは、SSHサーバのホストキー(公開鍵)です。 これまでの実績から、 それぞれ5つの連続 したIPアドレスを持つ
check-host.netでポートスキャン 20 ▪censys.io、shodan.ioでも開きポートは分かるがリアルタイムではない。 DoS攻撃を仕掛けた攻撃者が証拠を示すのによく使わる(check-host.net) IPアドレス:ポート番号、とすることでポートにつながるかテストできる。
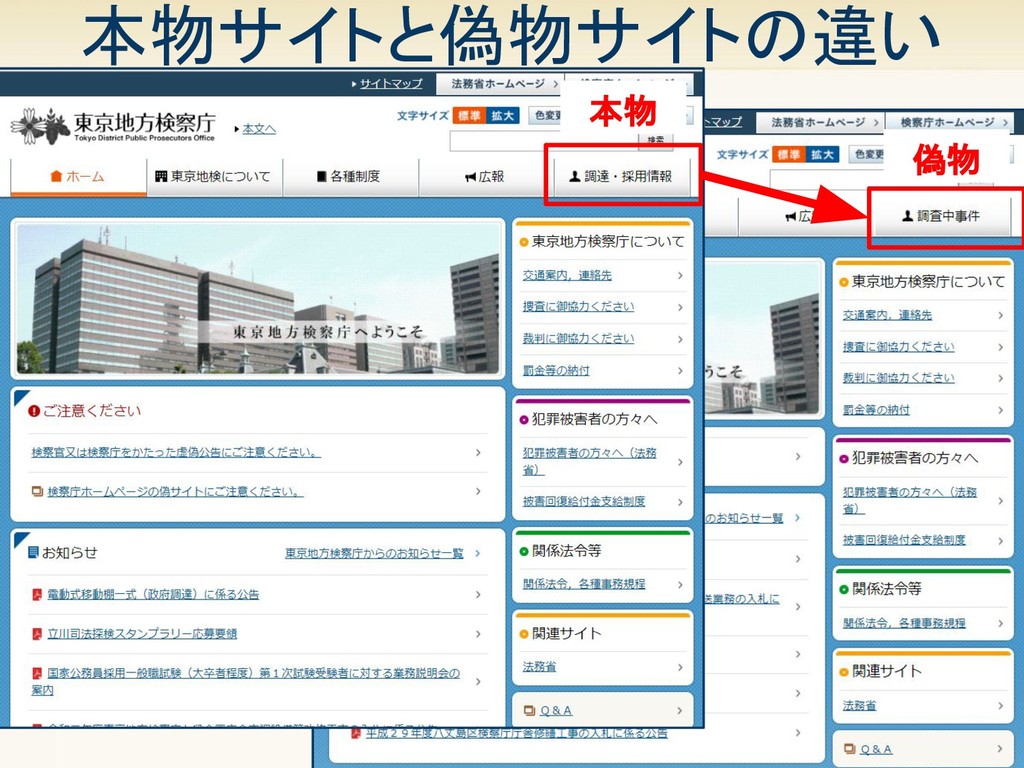
21 本物サイトと偽物サイトの違い 本物 偽物
「捜査中事件」をクリックすると… 22
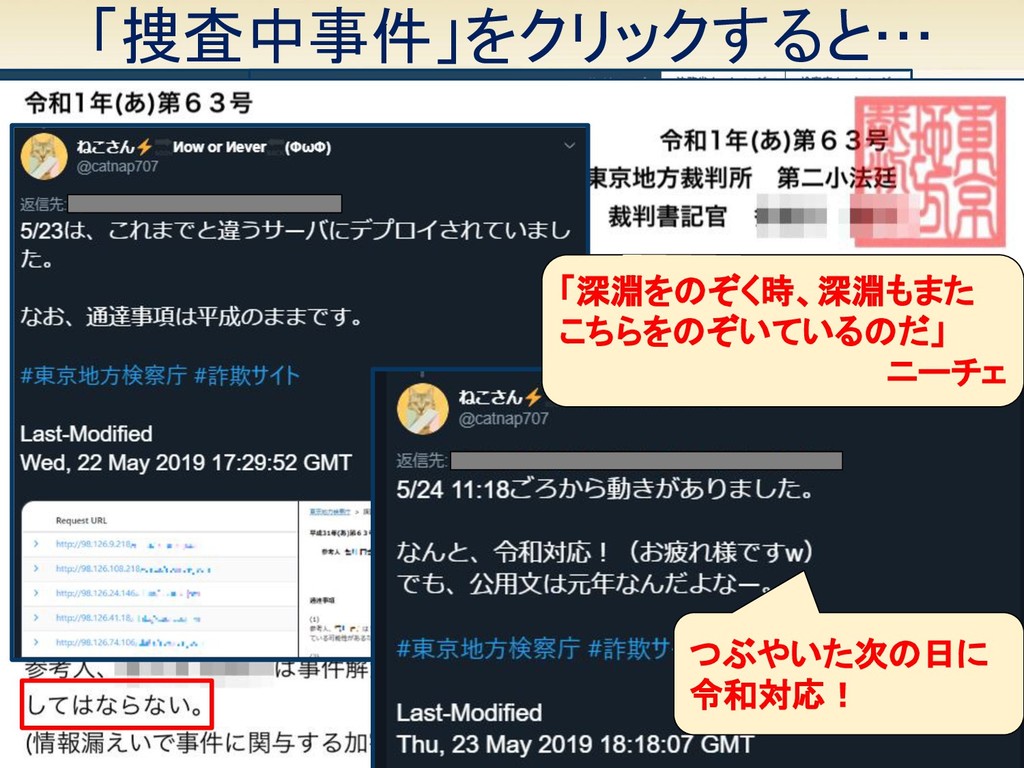
「捜査中事件」をクリックすると… 23 つぶやいた次の日に 令和対応! 「深淵をのぞく時、深淵もまた こちらをのぞいているのだ」 ニーチェ
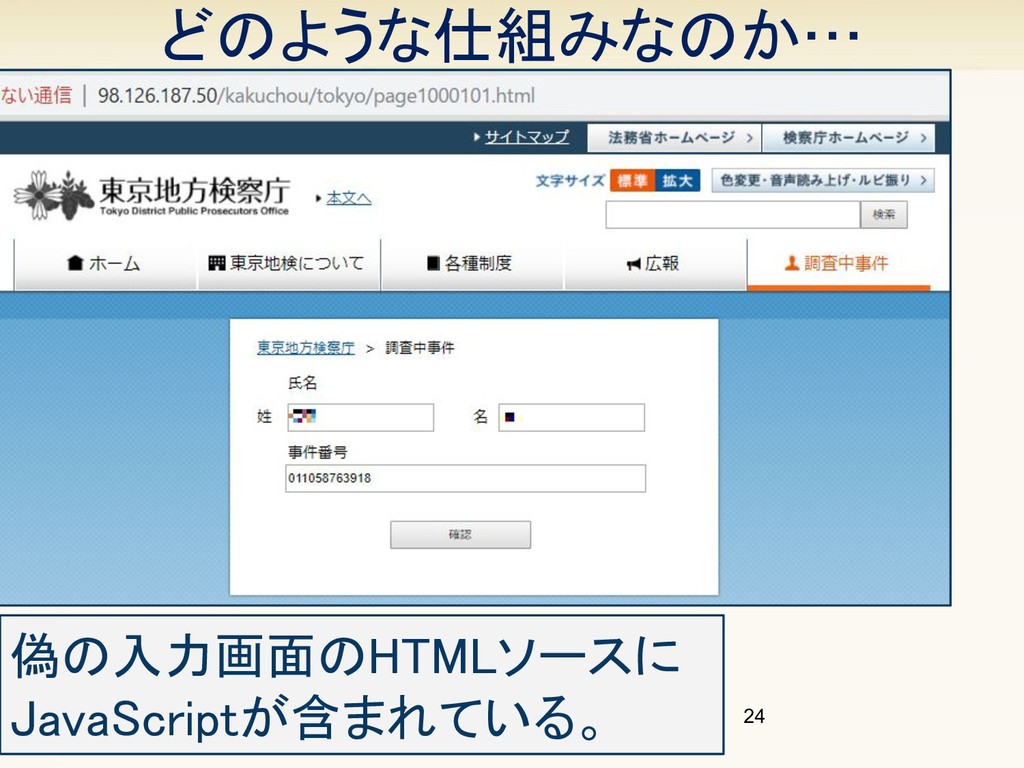
どのような仕組みなのか… 24 偽の入力画面のHTMLソースに JavaScriptが含まれている。
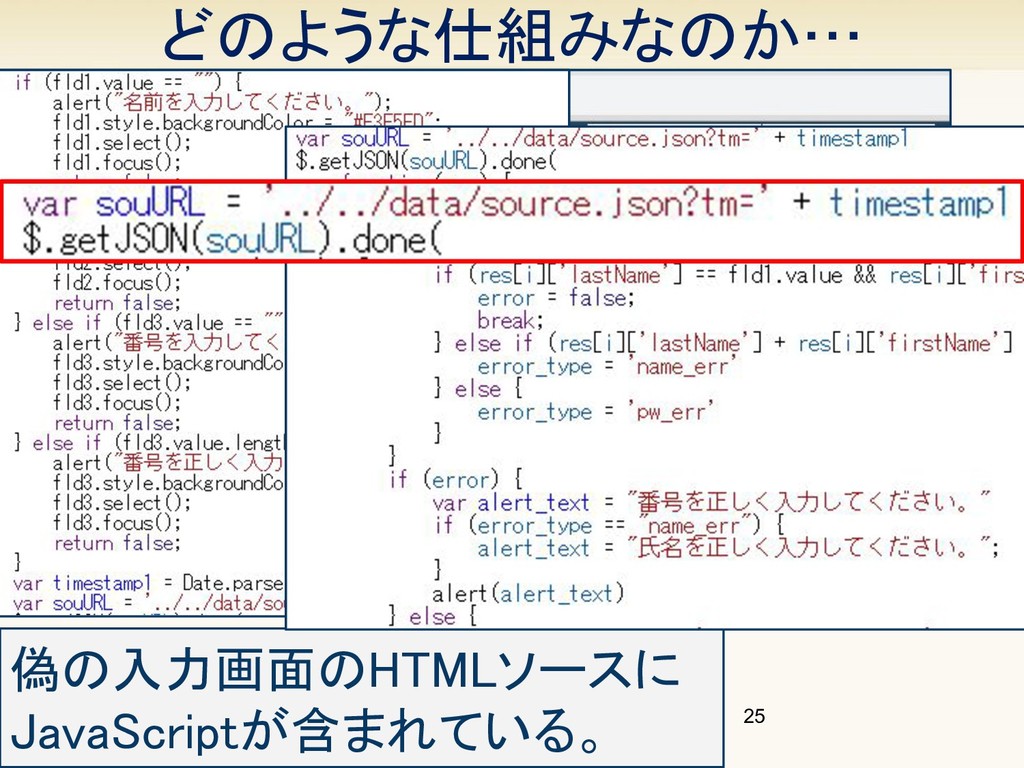
どのような仕組みなのか… 25 偽の入力画面のHTMLソースに JavaScriptが含まれている。
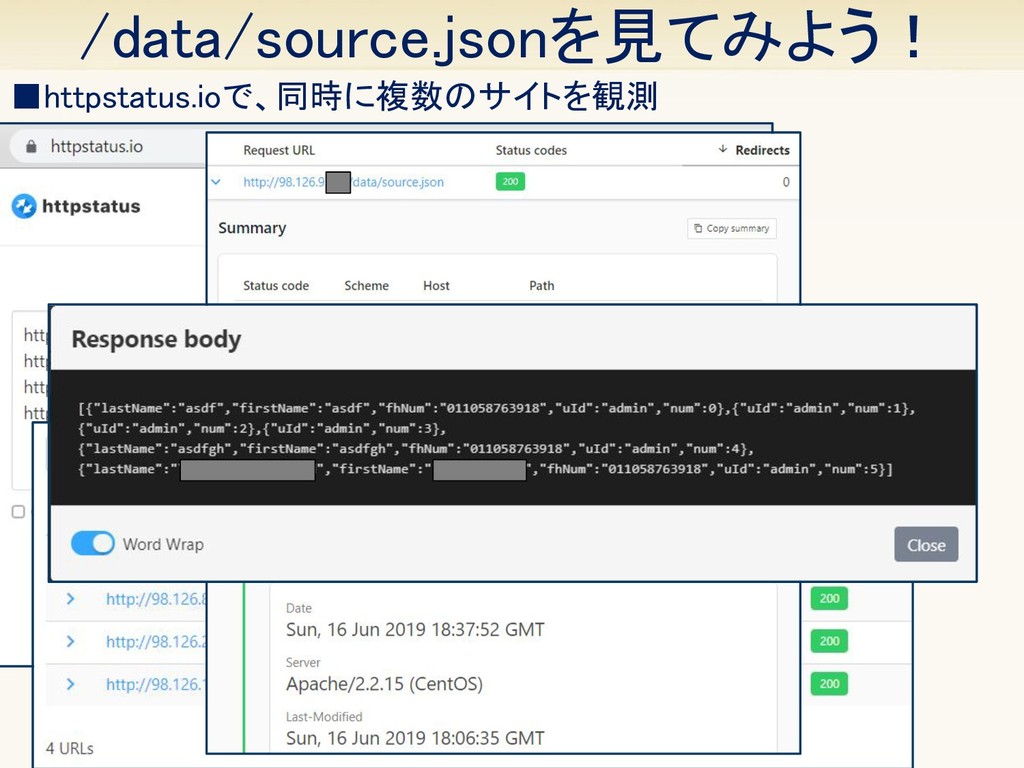
/data/source.jsonを見てみよう! 26 ▪httpstatus.ioで、同時に複数のサイトを観測
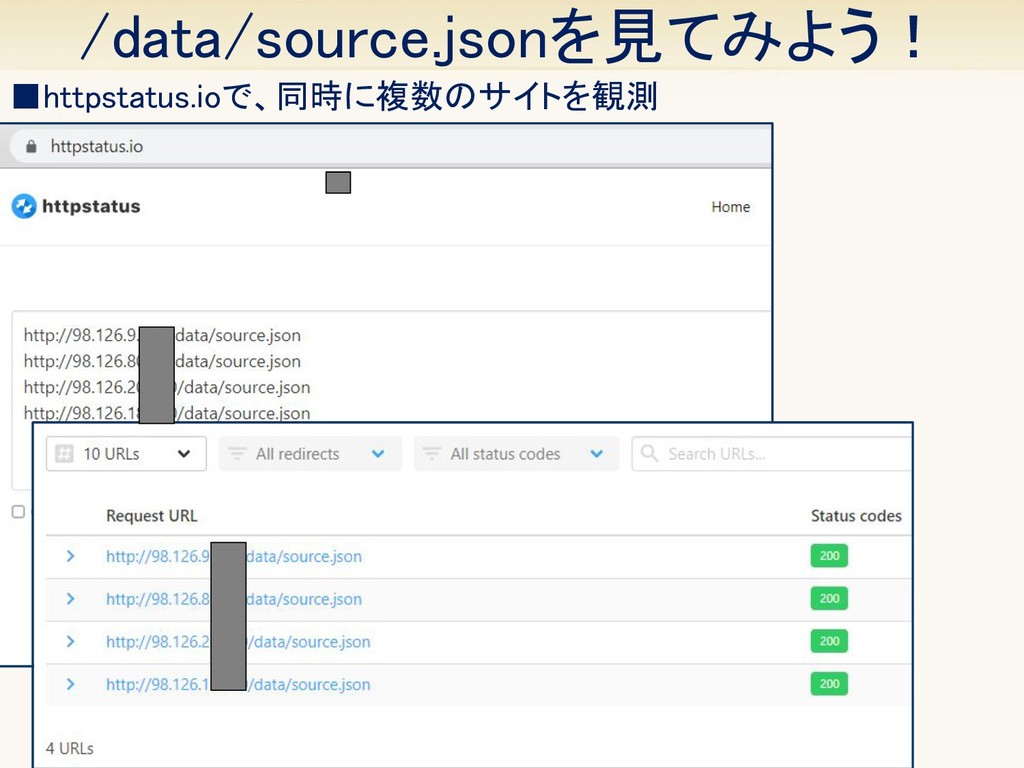
/data/source.jsonを見てみよう! 27 ▪httpstatus.ioで、同時に複数のサイトを観測
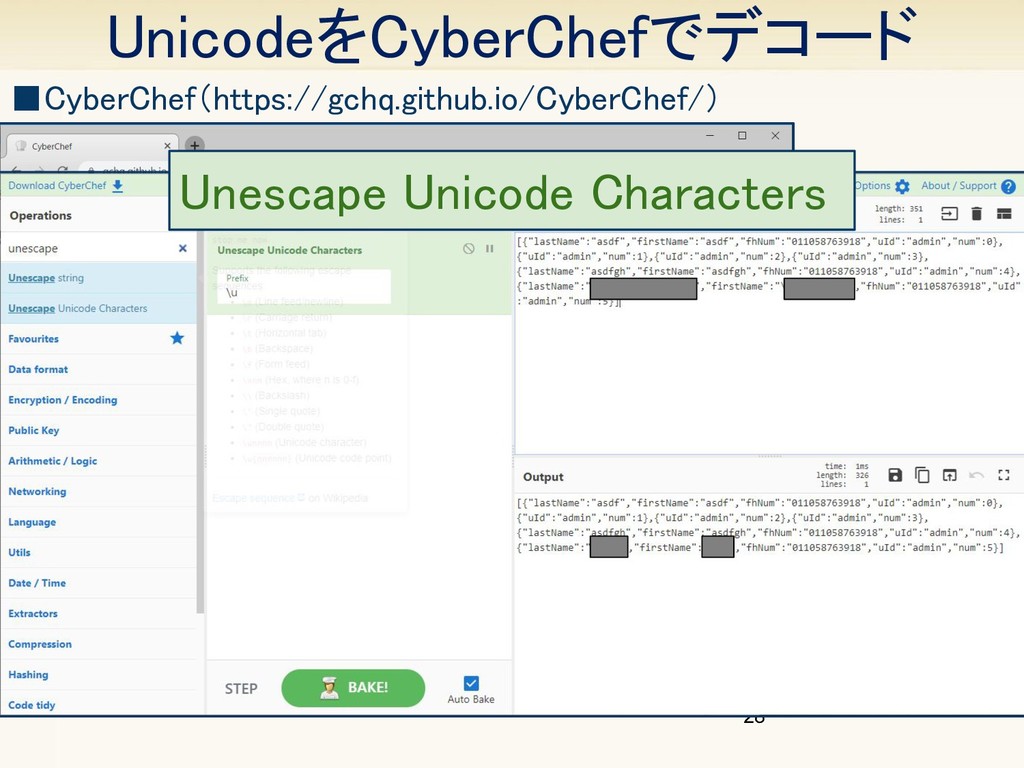
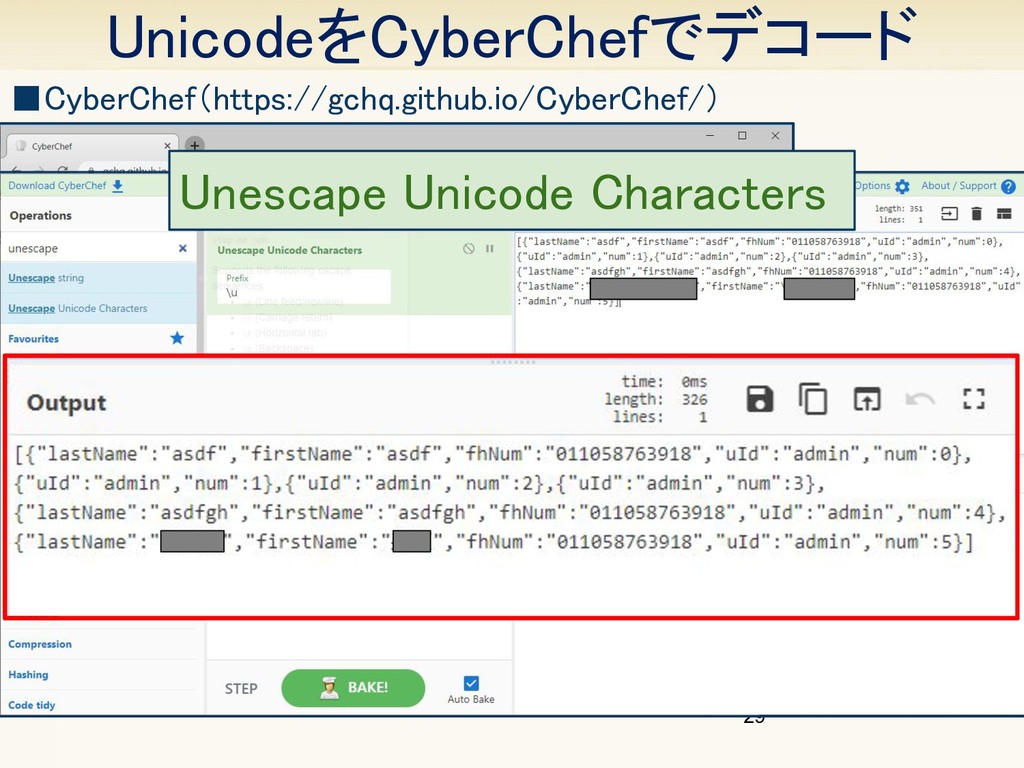
UnicodeをCyberChefでデコード 28 ▪CyberChef(https://gchq.github.io/CyberChef/) Unescape Unicode Characters
UnicodeをCyberChefでデコード 29 Unescape Unicode Characters ▪CyberChef(https://gchq.github.io/CyberChef/)
30 犯人像について プロファイリング
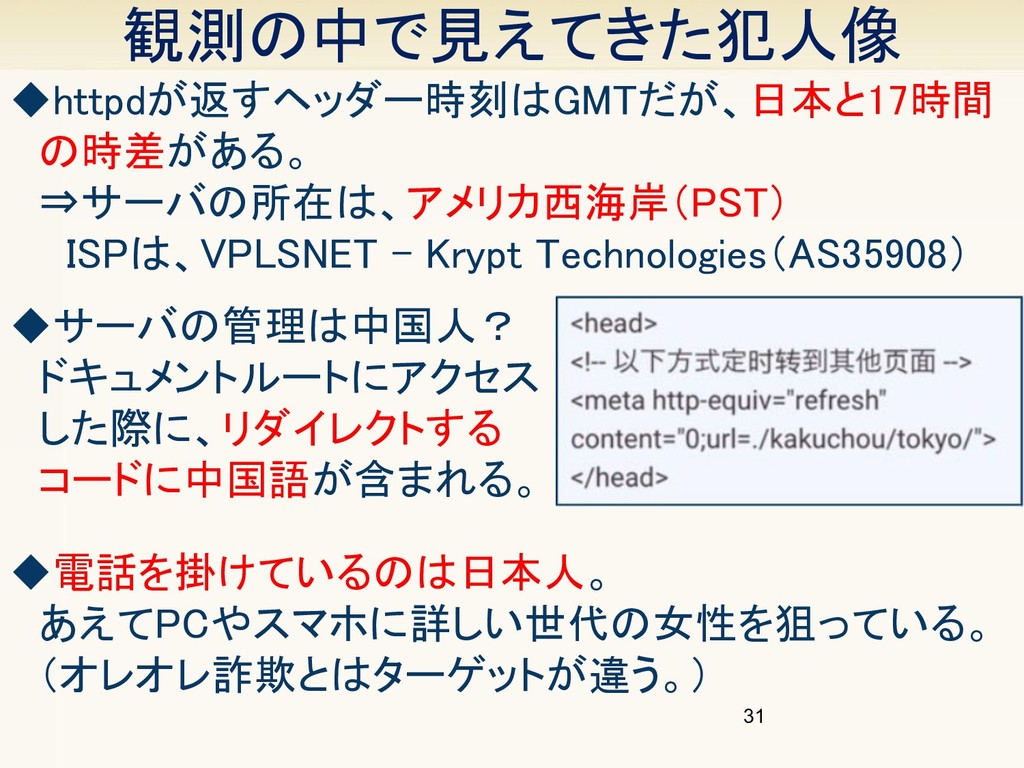
◆サーバの管理は中国人? ドキュメントルートにアクセス した際に、リダイレクトする コードに中国語が含まれる。 観測の中で見えてきた犯人像 31 ◆httpdが返すヘッダー時刻はGMTだが、日本と17時間 の時差がある。 ⇒サーバの所在は、アメリカ西海岸(PST)
ISPは、VPLSNET - Krypt Technologies(AS35908) ◆電話を掛けているのは日本人。 あえてPCやスマホに詳しい世代の女性を狙っている。 (オレオレ詐欺とはターゲットが違う。)
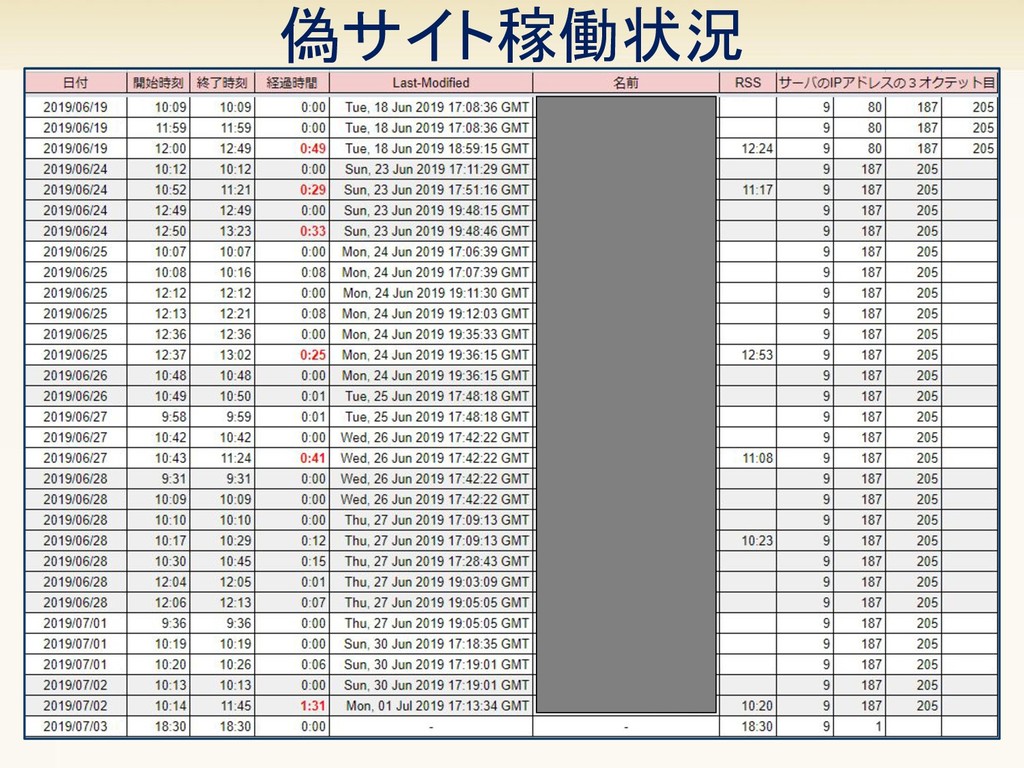
偽サイト稼働状況 32
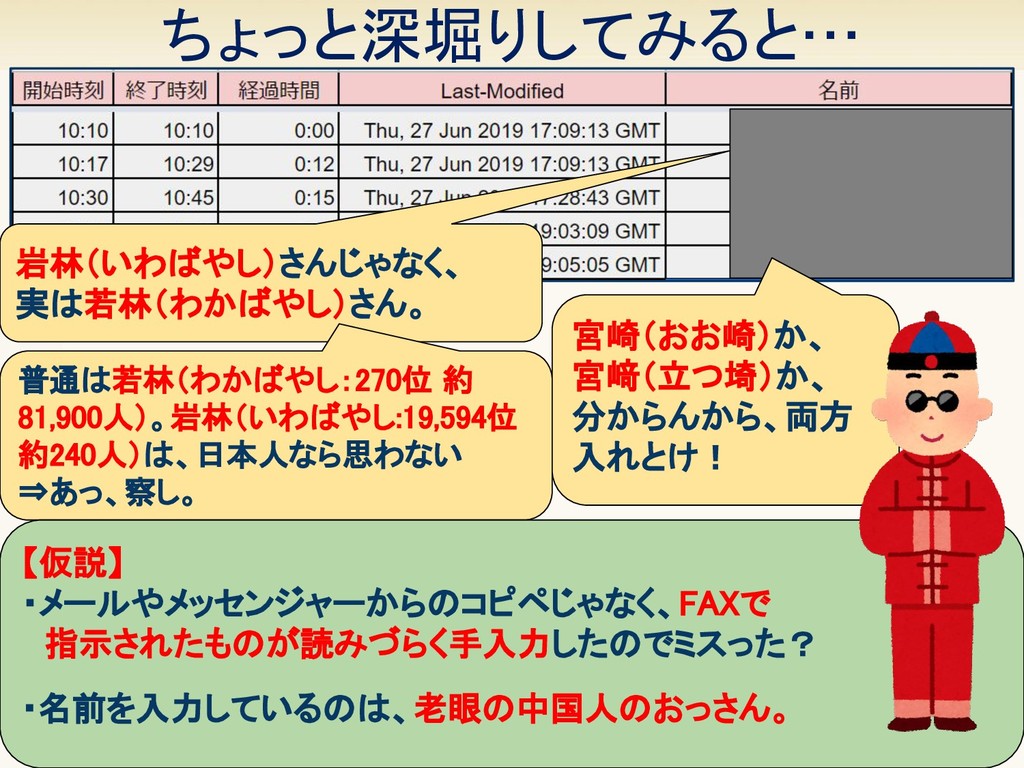
ちょっと深堀りしてみると… 33 岩林(いわばやし)さんじゃなく、 実は若林(わかばやし)さん。 普通は若林(わかばやし:270位 約 81,900人)。岩林(いわばやし:19,594位 約240人)は、日本人なら思わない ⇒あっ、察し。 【仮説】
・メールやメッセンジャーからのコピペじゃなく、FAXで 指示されたものが読みづらく手入力したのでミスった? ・名前を入力しているのは、老眼の中国人のおっさん。 宮崎(おお崎)か、 宮﨑(立つ埼)か、 分からんから、両方 入れとけ!
34 OSINTで容疑者を 特定したケース
35 漫画村の容疑者をCheena氏が特定 ◆約2年前(2017-08-02)に「星野ロミ」を特定 参考:漫画違法配信サイト「漫画村」の黒幕に迫る - https://blog.cheena.net/179 ◆どのようなポイントに着目して調査するのか、とても参考 になります。(Whois情報が足掛かりです。) 読み物としても面白いので御一読をお勧めします。
36 まとめ ◆一つの情報を足掛かりに、いろんな情報が芋づる式 に分かる場合があります。 ◆OSINT用検索エンジン(shodan.io、censys.ioなど) 面白いです!(アカウントを作ると、より良いです。) ◆IPアドレスやドメイン名は、マスキングせずに公開して もらえると大変助かります!(リプ、DMください)
ご清聴ありがとうございました。 37 フォロー待ってるニャ! @catnap707
More Decks by hiro
See All by hiro
Observe_C2Servers_Phorpiex_Avaddon_-20200630.pdf
ctrl_z3r0
1
1.6k
Observe_C2Servers_via_MonitoringService-20200330.pdf
ctrl_z3r0
2
1.2k
Remove_obfuscation_in_Emotet_PowershellScript-20200129.pdf
ctrl_z3r0
2
2.7k
Honeypot-on-GCP-20191201.pdf
ctrl_z3r0
0
940
HackingDojo_De-Ice_1.110_-20191203.pdf
ctrl_z3r0
5
1.5k
Investigating-Malware-20191030
ctrl_z3r0
4
1.6k
Honeypot_on_GCP-20191006.pdf
ctrl_z3r0
4
1.6k
AntiPortscan-20190925
ctrl_z3r0
2
1.3k
Honeypot on GCE (Google Compute Engine)
ctrl_z3r0
1
1.1k
Other Decks in Technology
See All in Technology
Agent Routerで作るマルチテナント 推論基盤 #CNDW2026 / Building Multi-Tenant Inference Platform with Agent Router #CNDW2026
everpeace
4
510
From vibe coding to reliable (agentic) development
jcabot
0
130
セキュリティチームは どのコンテナイメージの脆弱性対応を優先すべきか 〜CISA新指針とSCCで作る脆弱性トリアージ〜
swdtkuy
0
150
さようならSSH鍵、こんにちはゼロトラスト ― AIフレンドリーで快適な自宅鯖SSH
atalie2m
14
7.3k
Test Impact Analysis を武器に立ち向かう、AI 時代のテスト増加に対するヌーラボのアプローチ / getting-started-datadog-test-impact-analysis
k6s4i53rx
0
270
Amazon Bedrock AgentCore の基礎とセキュリティ・ガバナンス
ren8k
0
210
クラウドでも使えるNetApp -現場目線での設計とクラウドバックアップの活用
ryutakondo
1
190
飯から始まるデータエンジニア
sansantech
PRO
0
120
「任されビリティ」で引き受けて「よしなりてぃ」に頼らず任せる / Accept tasks with "makasarebility" and hand them over without relying on "yoshinarily"
pauli
1
860
HTTP通信に使おうとすると実はめんどくさいfile_get_contents
maguroalternative
0
230
_マネジメントする人される人ナイト_2026__良いチームを作っていきたい_お気持ち_.pdf
xkxaxkx
0
830
Context parameters で作る!はじめての型クラス
kworkdev
PRO
1
160
Featured
See All Featured
brightonSEO & MeasureFest 2025 - Winning Strategies for Black Friday CRO & PPC - Christian Goodrich
cargoodrich
3
900
Leo the Paperboy
mayatellez
11
2.5k
The SEO identity crisis: Don't let AI make you average
varn
0
630
Easily Structure & Communicate Ideas using Wireframe
afnizarnur
194
17k
Learning to Love Humans: Emotional Interface Design
aarron
275
41k
Game over? The fight for quality and originality in the time of robots
wayneb77
1
340
Design in an AI World
tapps
1
390
Mozcon NYC 2025: Stop Losing SEO Traffic
samtorres
1
610
Building AI with AI
inesmontani
PRO
1
1.4k
Sam Torres - BigQuery for SEOs
techseoconnect
PRO
0
620
A Modern Web Designer's Workflow
chriscoyier
699
190k
Conquering PDFs: document understanding beyond plain text
inesmontani
PRO
4
3.3k


 ctrl_z3r0
 everpeace
 jcabot
 swdtkuy
 atalie2m
 k6s4i53rx
 ren8k
 ryutakondo
 sansantech
 pauli
 maguroalternative
 xkxaxkx
 kworkdev
 cargoodrich
 mayatellez
 varn
 afnizarnur
 aarron
 wayneb77
 tapps
 samtorres
 inesmontani
 techseoconnect
 chriscoyier