Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
パスワードのない鍵で、 データを手元に置く
Search
Ginji Hayashi
November 15, 2026
Technology
110
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
パスワードのない鍵で、 データを手元に置く
パスキー × PRF で作る「サーバーにも鍵がない」ローカル暗号化
Ginji Hayashi
November 15, 2026
Transcript
9 slides
パスワードのない鍵で、 データを手元に置く パスキー × PRF で作る「サーバーにも鍵がない」ローカル暗号化
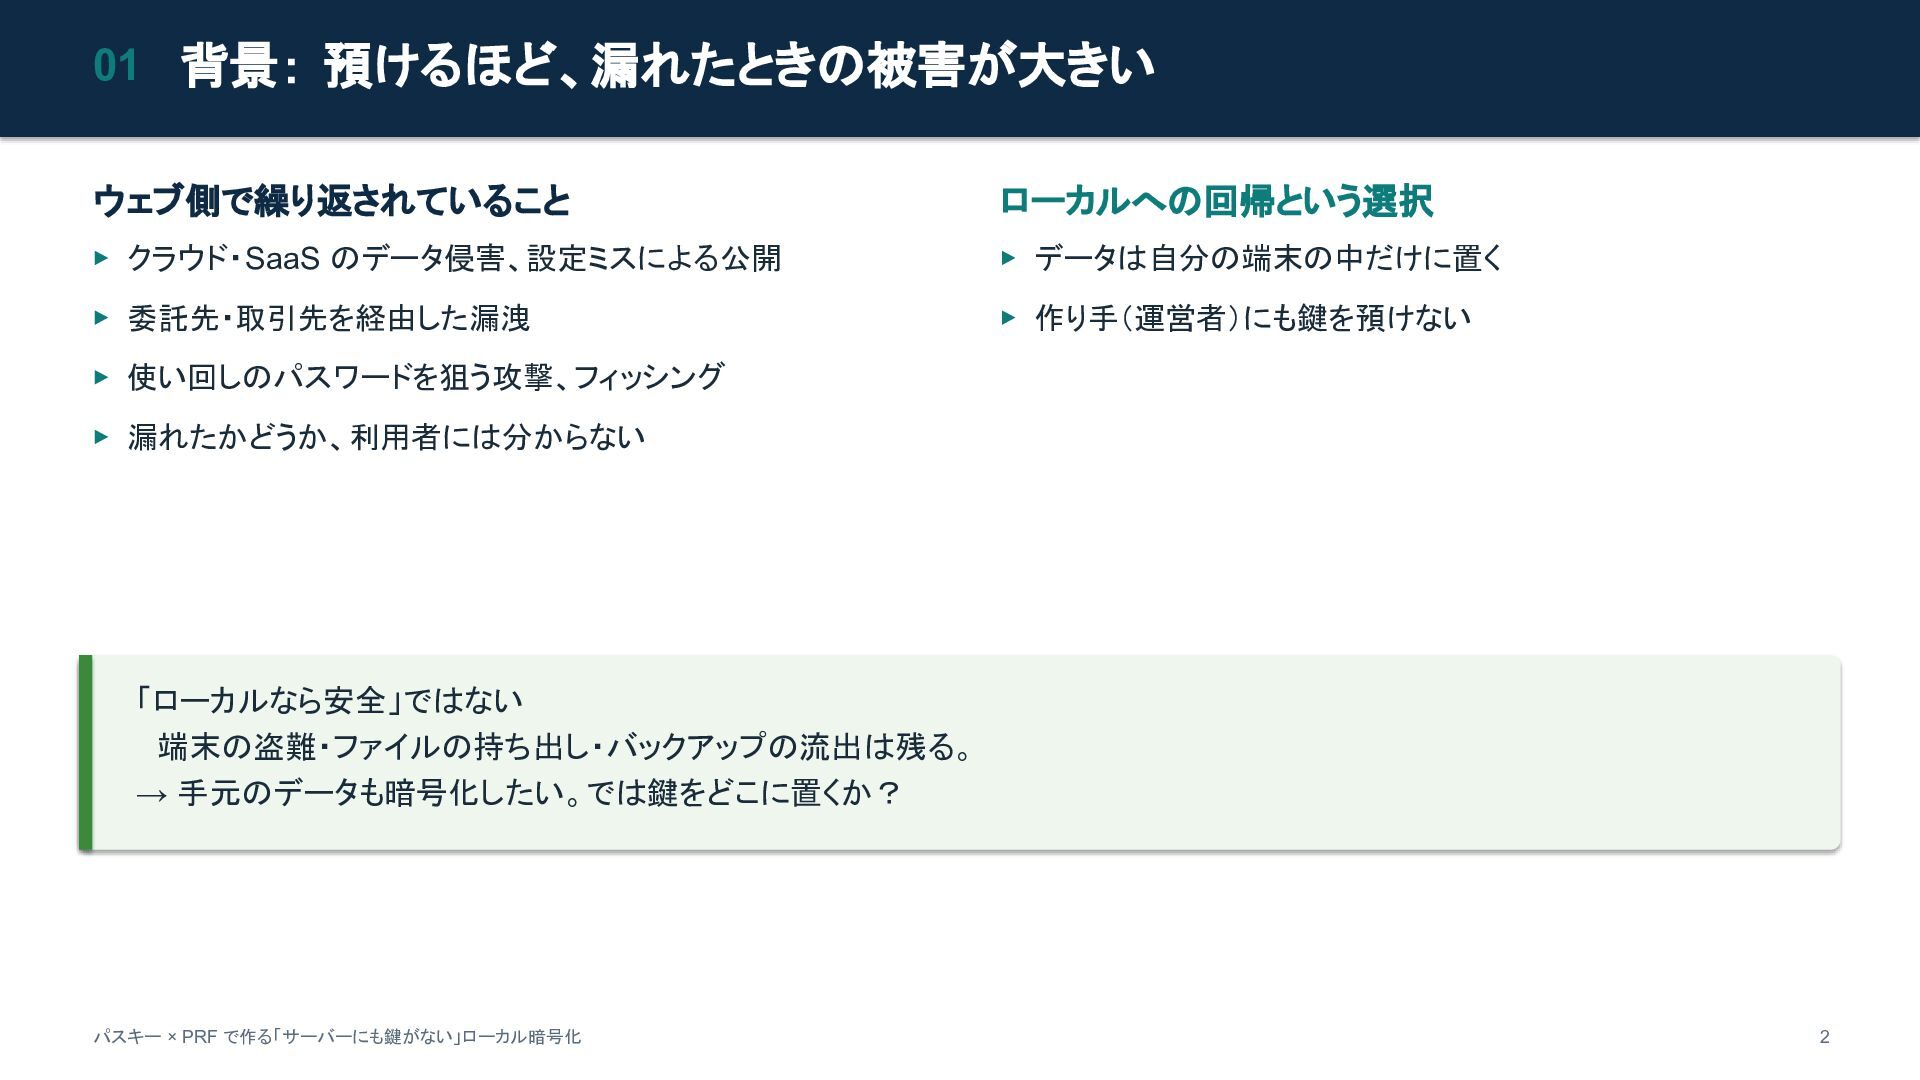
01 背景: 預けるほど、漏れたときの被害が大きい ウェブ側で繰り返されていること ローカルへの回帰という選択 ▸ クラウド・SaaS のデータ侵害、設定ミスによる公開 ▸ データは自分の端末の中だけに置く
▸ 委託先・取引先を経由した漏洩 ▸ 作り手(運営者)にも鍵を預けない ▸ 使い回しのパスワードを狙う攻撃、フィッシング ▸ 漏れたかどうか、利用者には分からない 「ローカルなら安全」ではない 端末の盗難・ファイルの持ち出し・バックアップの流出は残る。 → 手元のデータも暗号化したい。では鍵をどこに置くか? パスキー × PRF で作る「サーバーにも鍵がない」ローカル暗号化 2
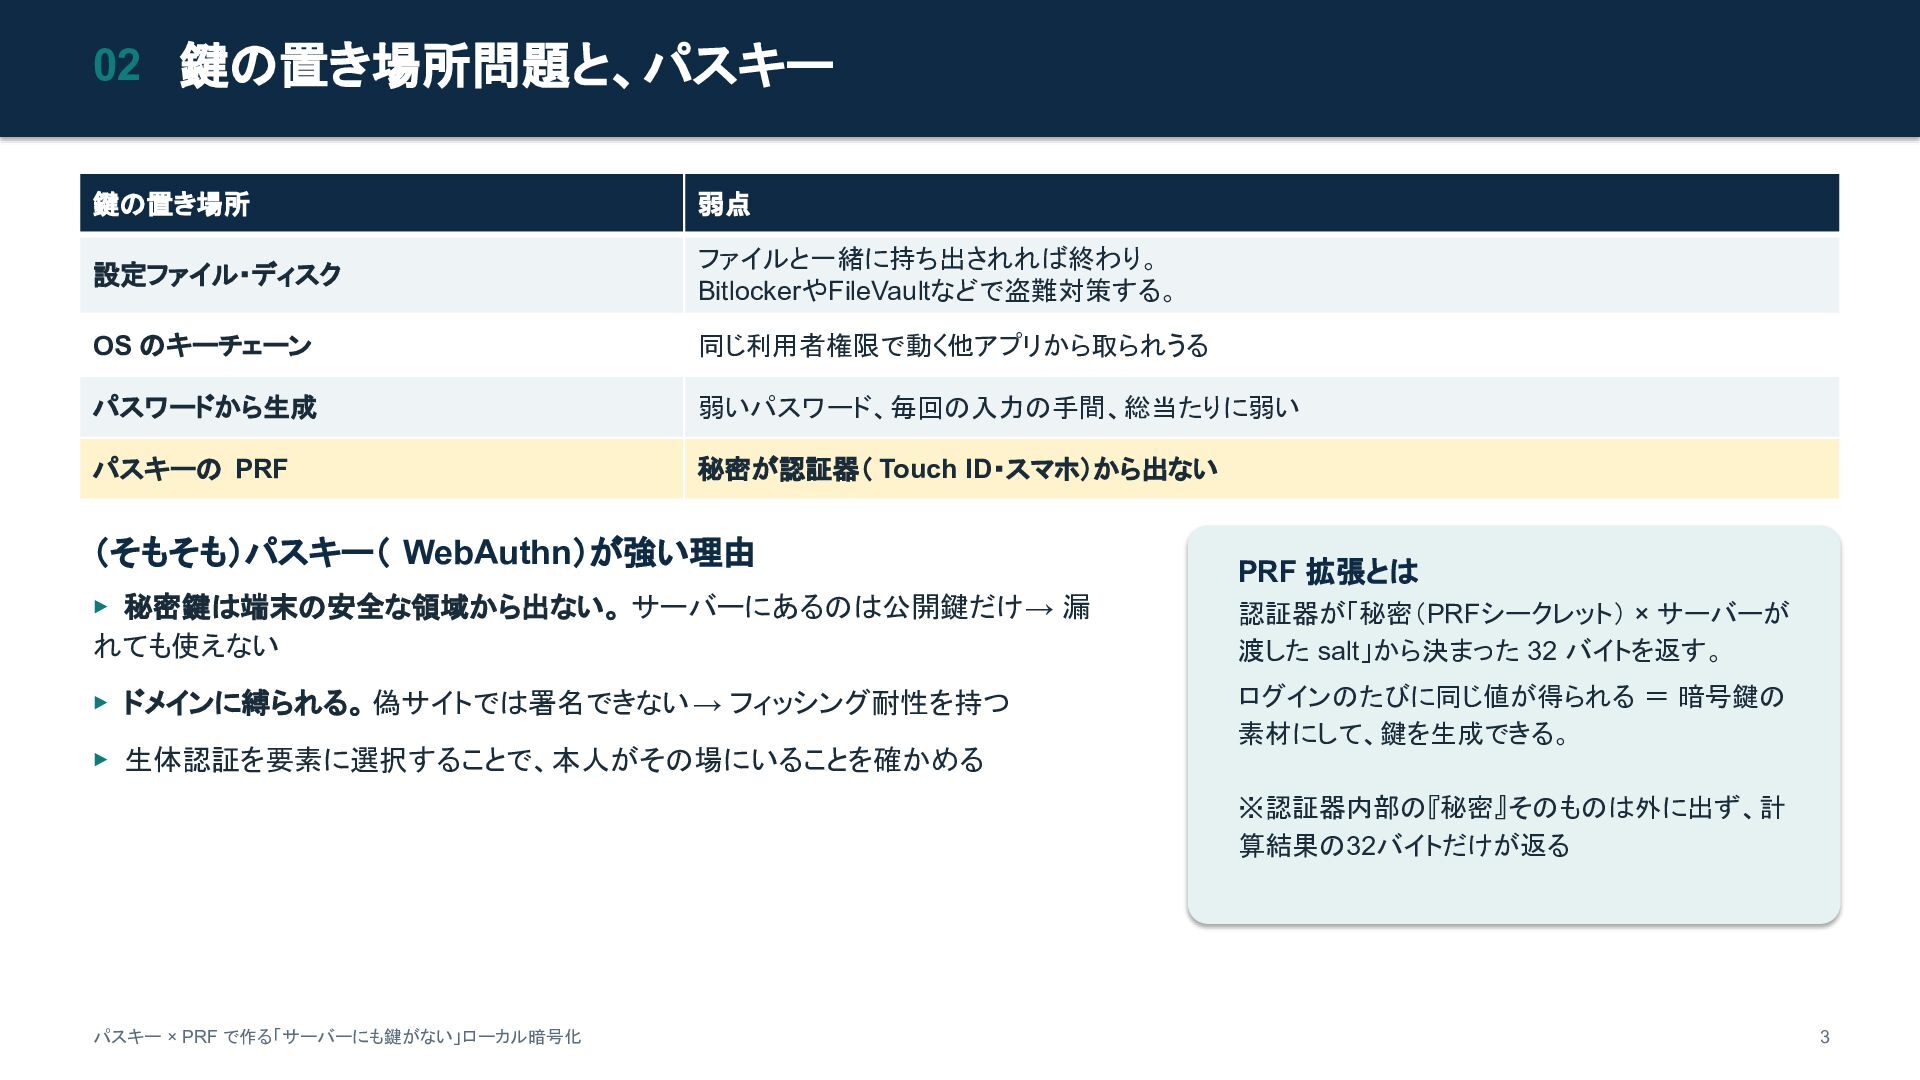
02 鍵の置き場所問題と、パスキー 鍵の置き場所 弱点 設定ファイル・ディスク ファイルと一緒に持ち出されれば終わり。 BitlockerやFileVaultなどで盗難対策する。 OS のキーチェーン 同じ利用者権限で動く他アプリから取られうる
パスワードから生成 弱いパスワード、毎回の入力の手間、総当たりに弱い パスキーの PRF 秘密が認証器( Touch ID・スマホ)から出ない (そもそも)パスキー( WebAuthn)が強い理由 PRF 拡張とは ▸ 秘密鍵は端末の安全な領域から出ない。 サーバーにあるのは公開鍵だけ → 漏 れても使えない 認証器が「秘密(PRFシークレット) × サーバーが 渡した salt」から決まった 32 バイトを返す。 ▸ ドメインに縛られる。 偽サイトでは署名できない → フィッシング耐性を持つ ログインのたびに同じ値が得られる = 暗号鍵の 素材にして、鍵を生成できる。 ▸ 生体認証を要素に選択することで、本人がその場にいることを確かめる ※認証器内部の『秘密』そのものは外に出ず、計 算結果の32バイトだけが返る パスキー × PRF で作る「サーバーにも鍵がない」ローカル暗号化 3
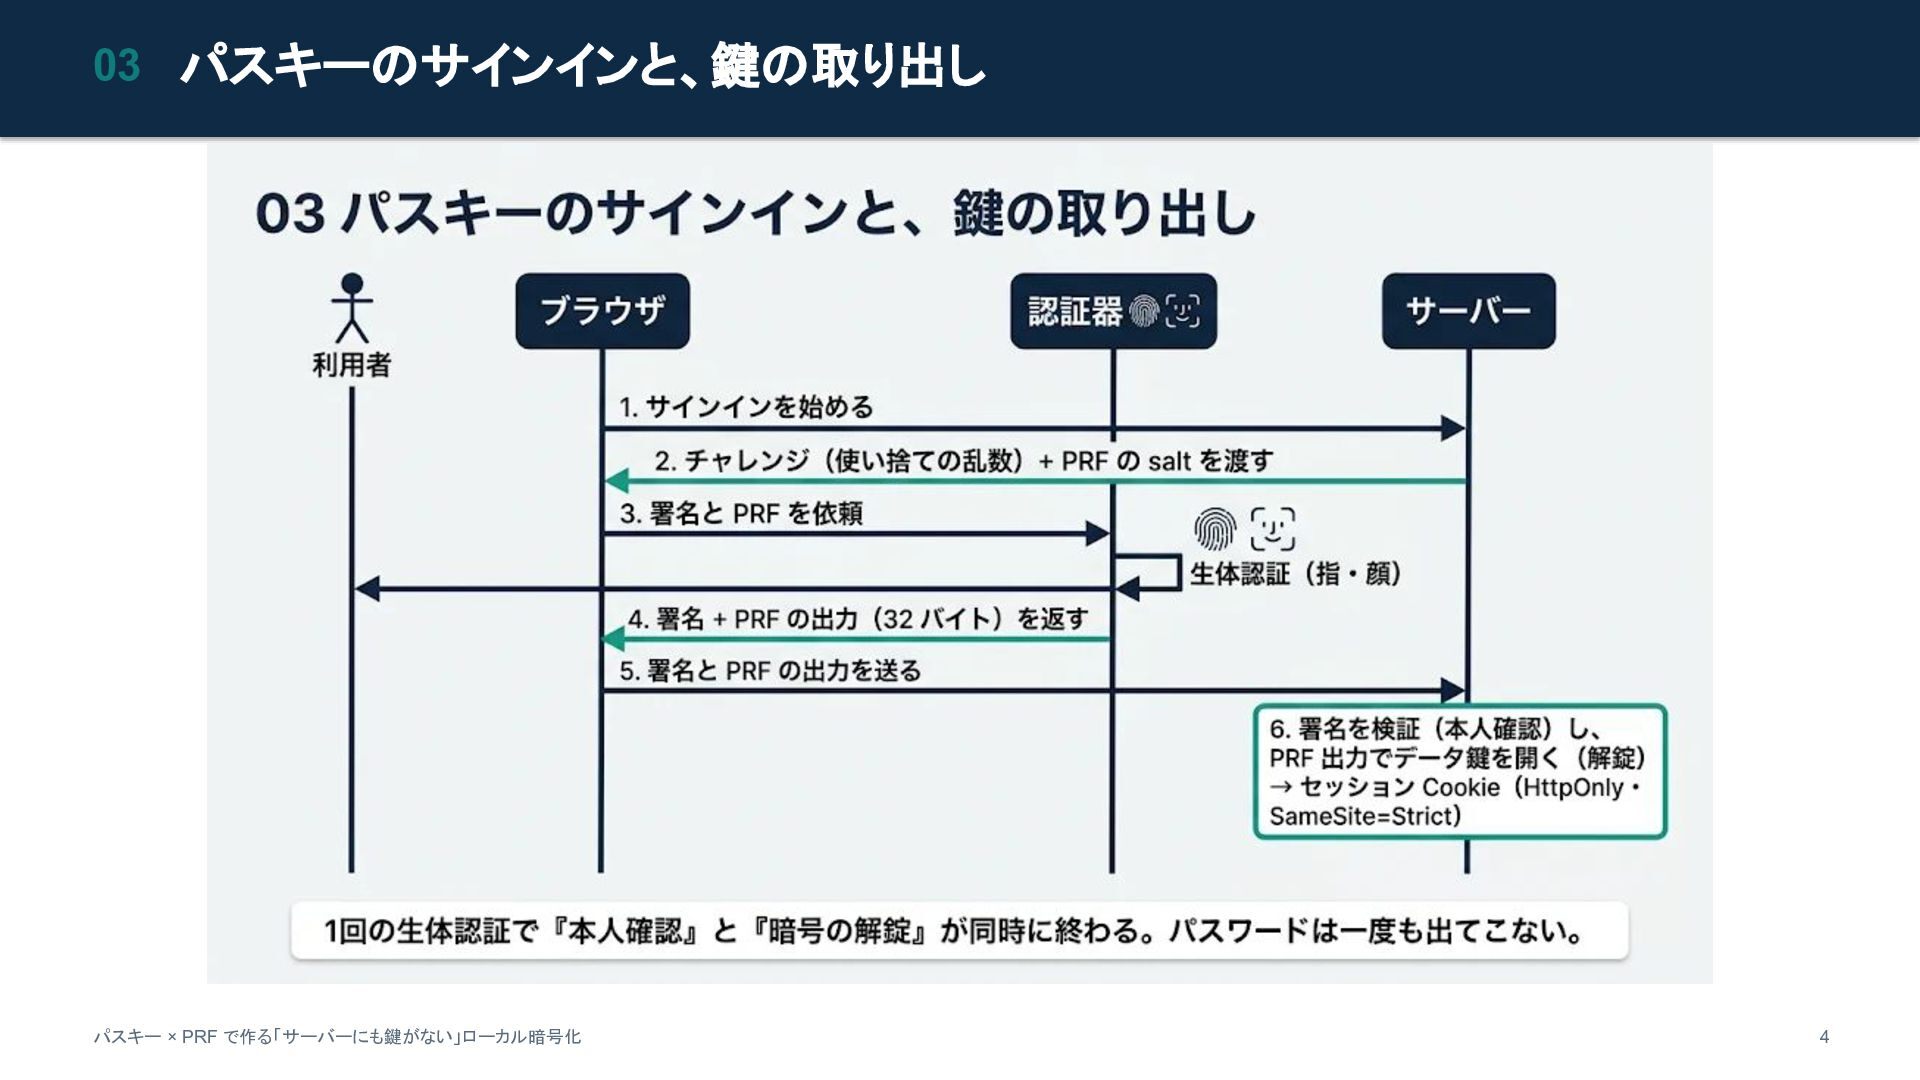
03 パスキーのサインインと、鍵の取り出し パスキー × PRF で作る「サーバーにも鍵がない」ローカル暗号化 4
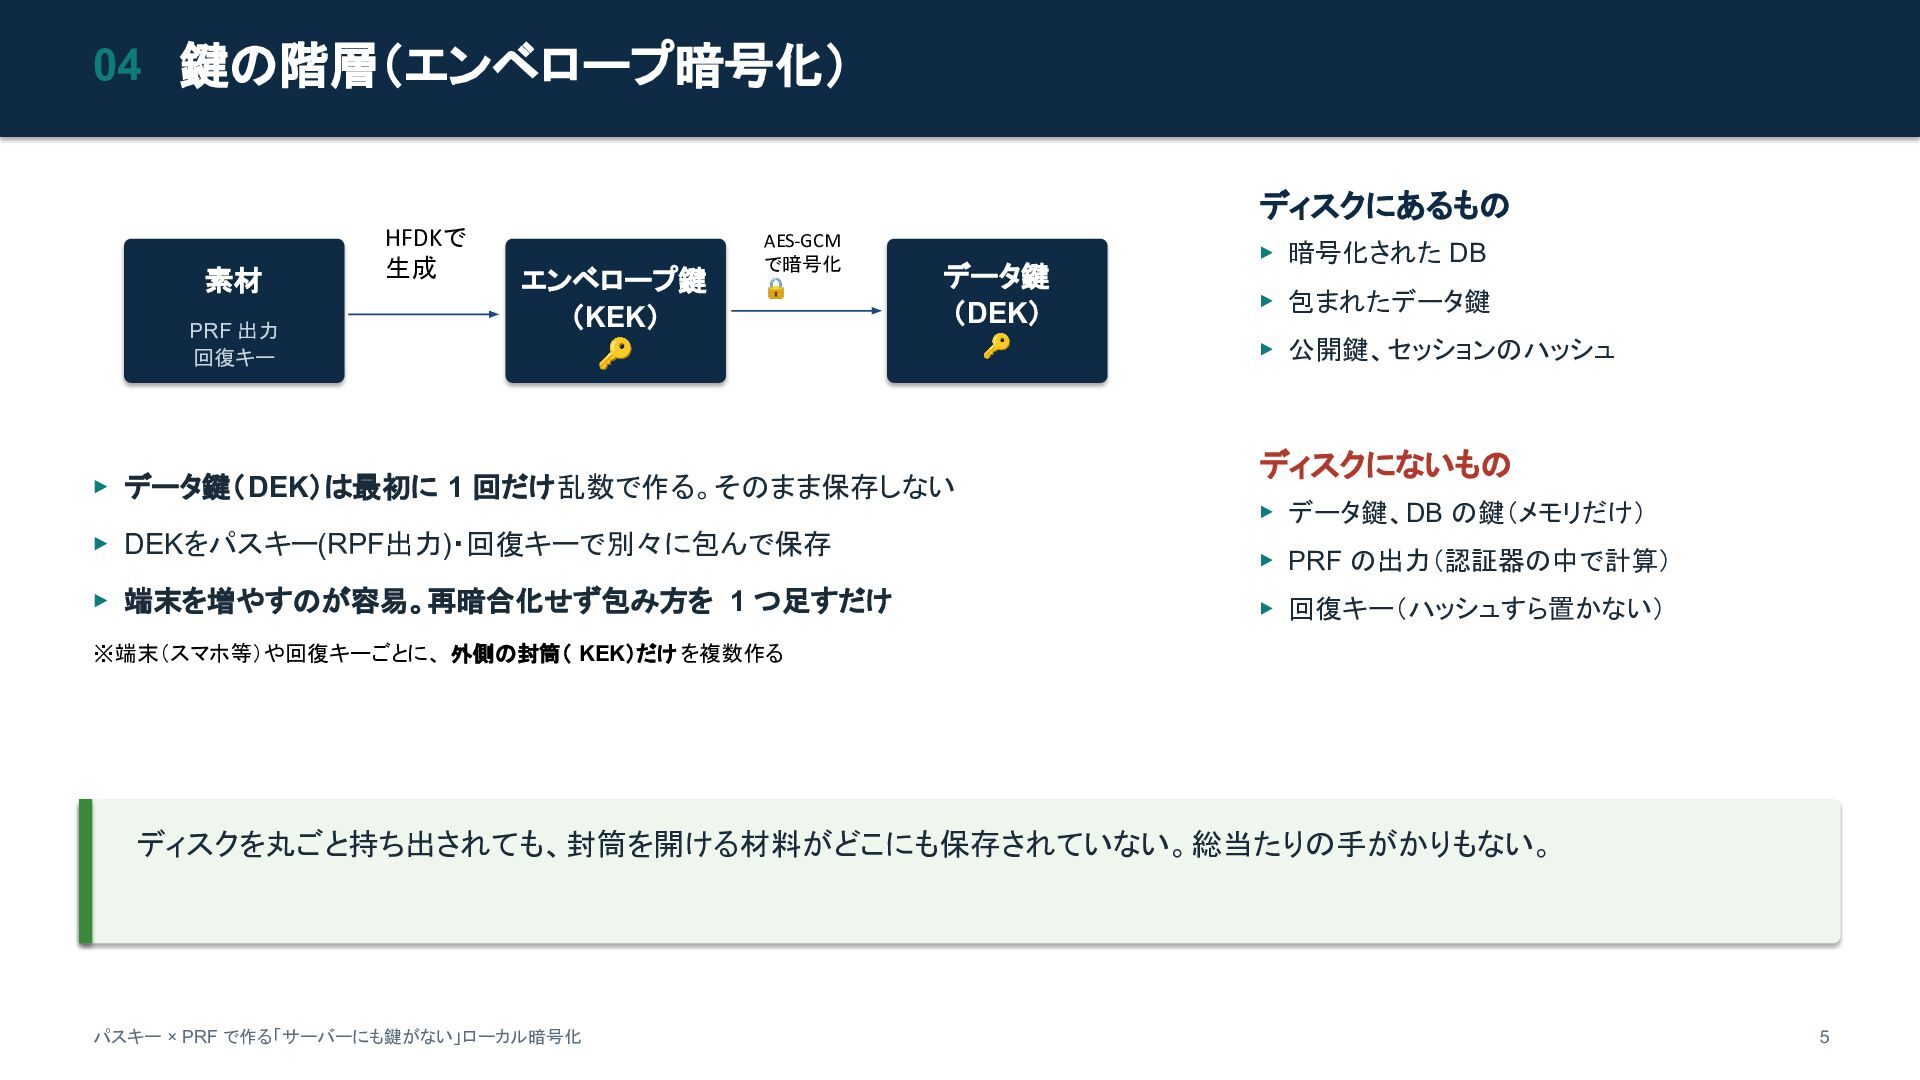
04 鍵の階層(エンベロープ暗号化) ディスクにあるもの 素材 PRF 出力 回復キー HFDKで 生成 エンベロープ鍵
(KEK) 🔑 AES-GCM で暗号化 🔒 データ鍵 (DEK) ▸ データ鍵(DEK)は最初に 1 回だけ乱数で作る。そのまま保存しない ▸ DEKをパスキー(RPF出力)・回復キーで別々に包んで保存 ▸ 端末を増やすのが容易。再暗合化せず包み方を 1 つ足すだけ 🔑 ▸ 暗号化された DB ▸ 包まれたデータ鍵 ▸ 公開鍵、セッションのハッシュ ディスクにないもの ▸ データ鍵、DB の鍵(メモリだけ) ▸ PRF の出力(認証器の中で計算) ▸ 回復キー(ハッシュすら置かない) ※端末(スマホ等)や回復キーごとに、 外側の封筒( KEK)だけ を複数作る ディスクを丸ごと持ち出されても、封筒を開ける材料がどこにも保存されていない。総当たりの手がかりもない。 パスキー × PRF で作る「サーバーにも鍵がない」ローカル暗号化 5
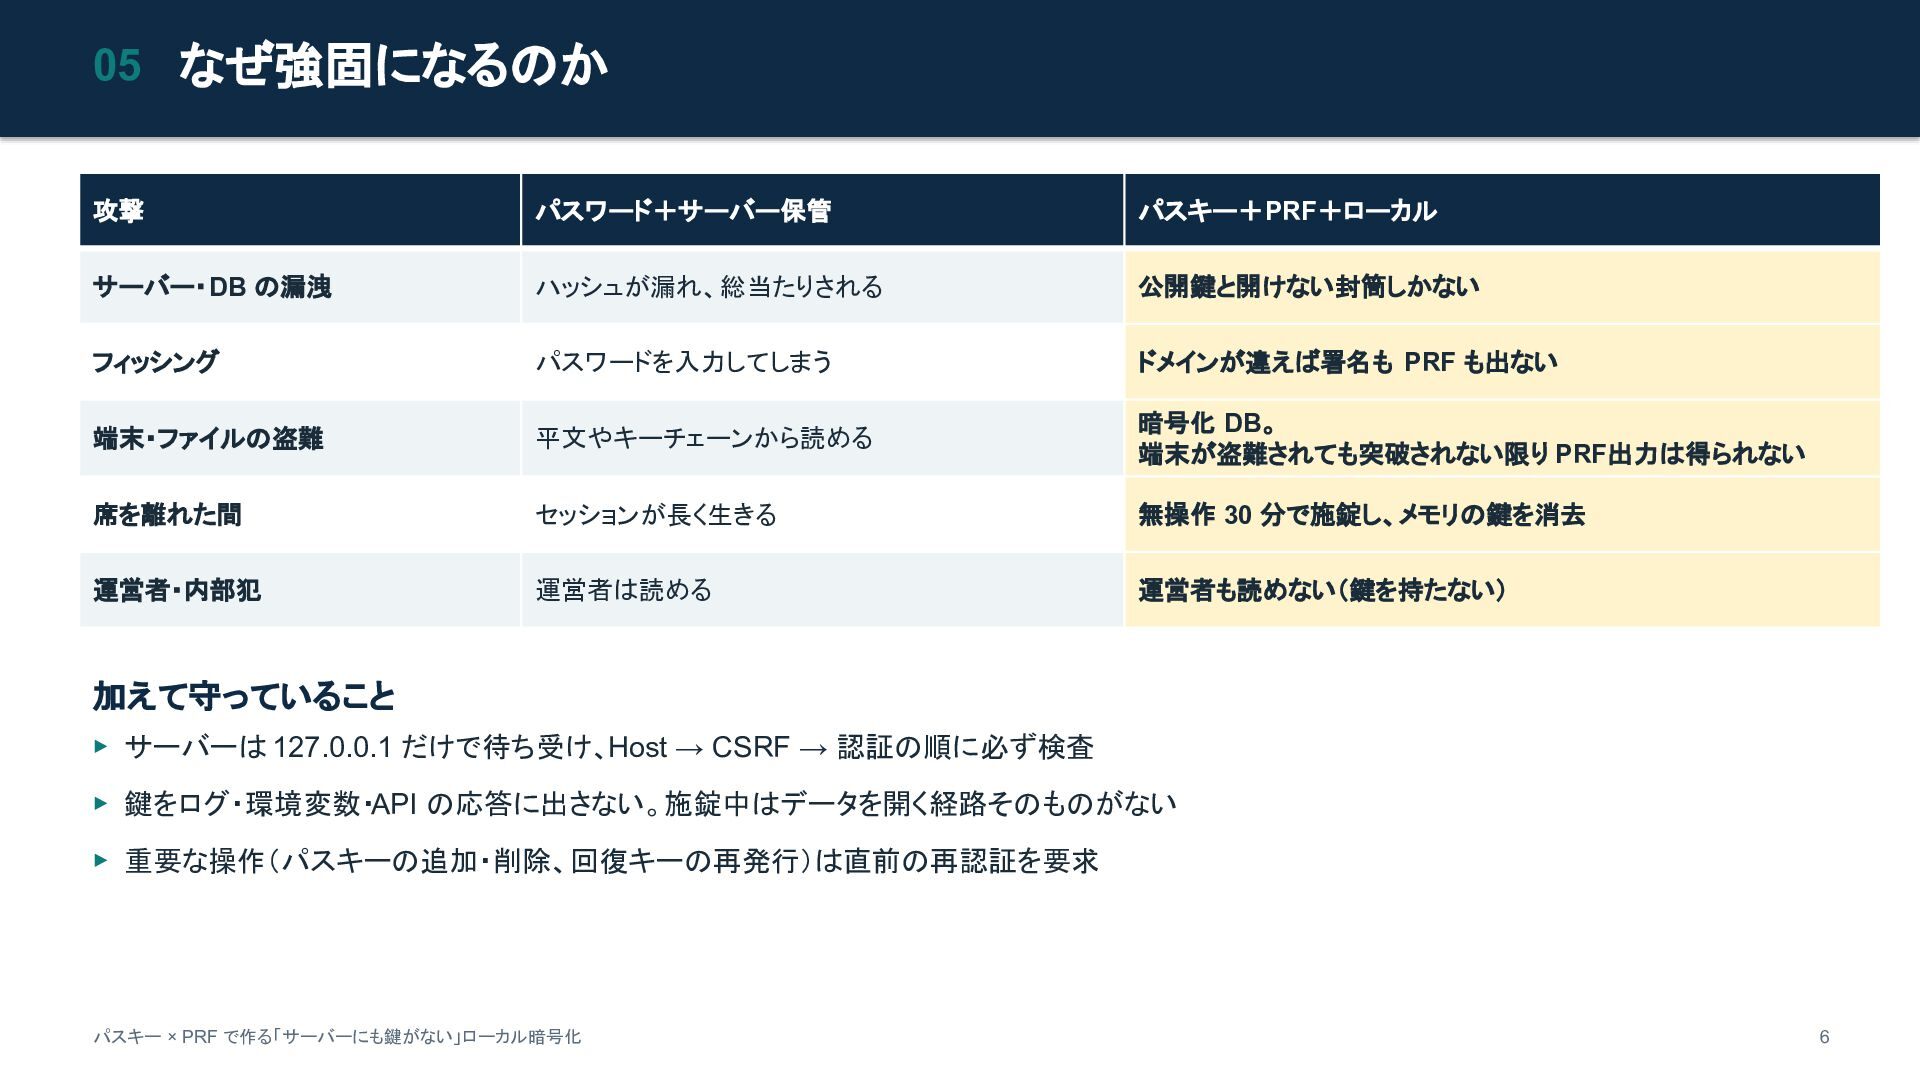
05 なぜ強固になるのか 攻撃 パスワード+サーバー保管 パスキー+PRF+ローカル サーバー・DB の漏洩 ハッシュが漏れ、総当たりされる 公開鍵と開けない封筒しかない フィッシング
パスワードを入力してしまう ドメインが違えば署名も PRF も出ない 端末・ファイルの盗難 平文やキーチェーンから読める 暗号化 DB。 端末が盗難されても突破されない限り PRF出力は得られない 席を離れた間 セッションが長く生きる 無操作 30 分で施錠し、メモリの鍵を消去 運営者・内部犯 運営者は読める 運営者も読めない(鍵を持たない) 加えて守っていること ▸ サーバーは 127.0.0.1 だけで待ち受け、Host → CSRF → 認証の順に必ず検査 ▸ 鍵をログ・環境変数・API の応答に出さない。施錠中はデータを開く経路そのものがない ▸ 重要な操作(パスキーの追加・削除、回復キーの再発行)は直前の再認証を要求 パスキー × PRF で作る「サーバーにも鍵がない」ローカル暗号化 6
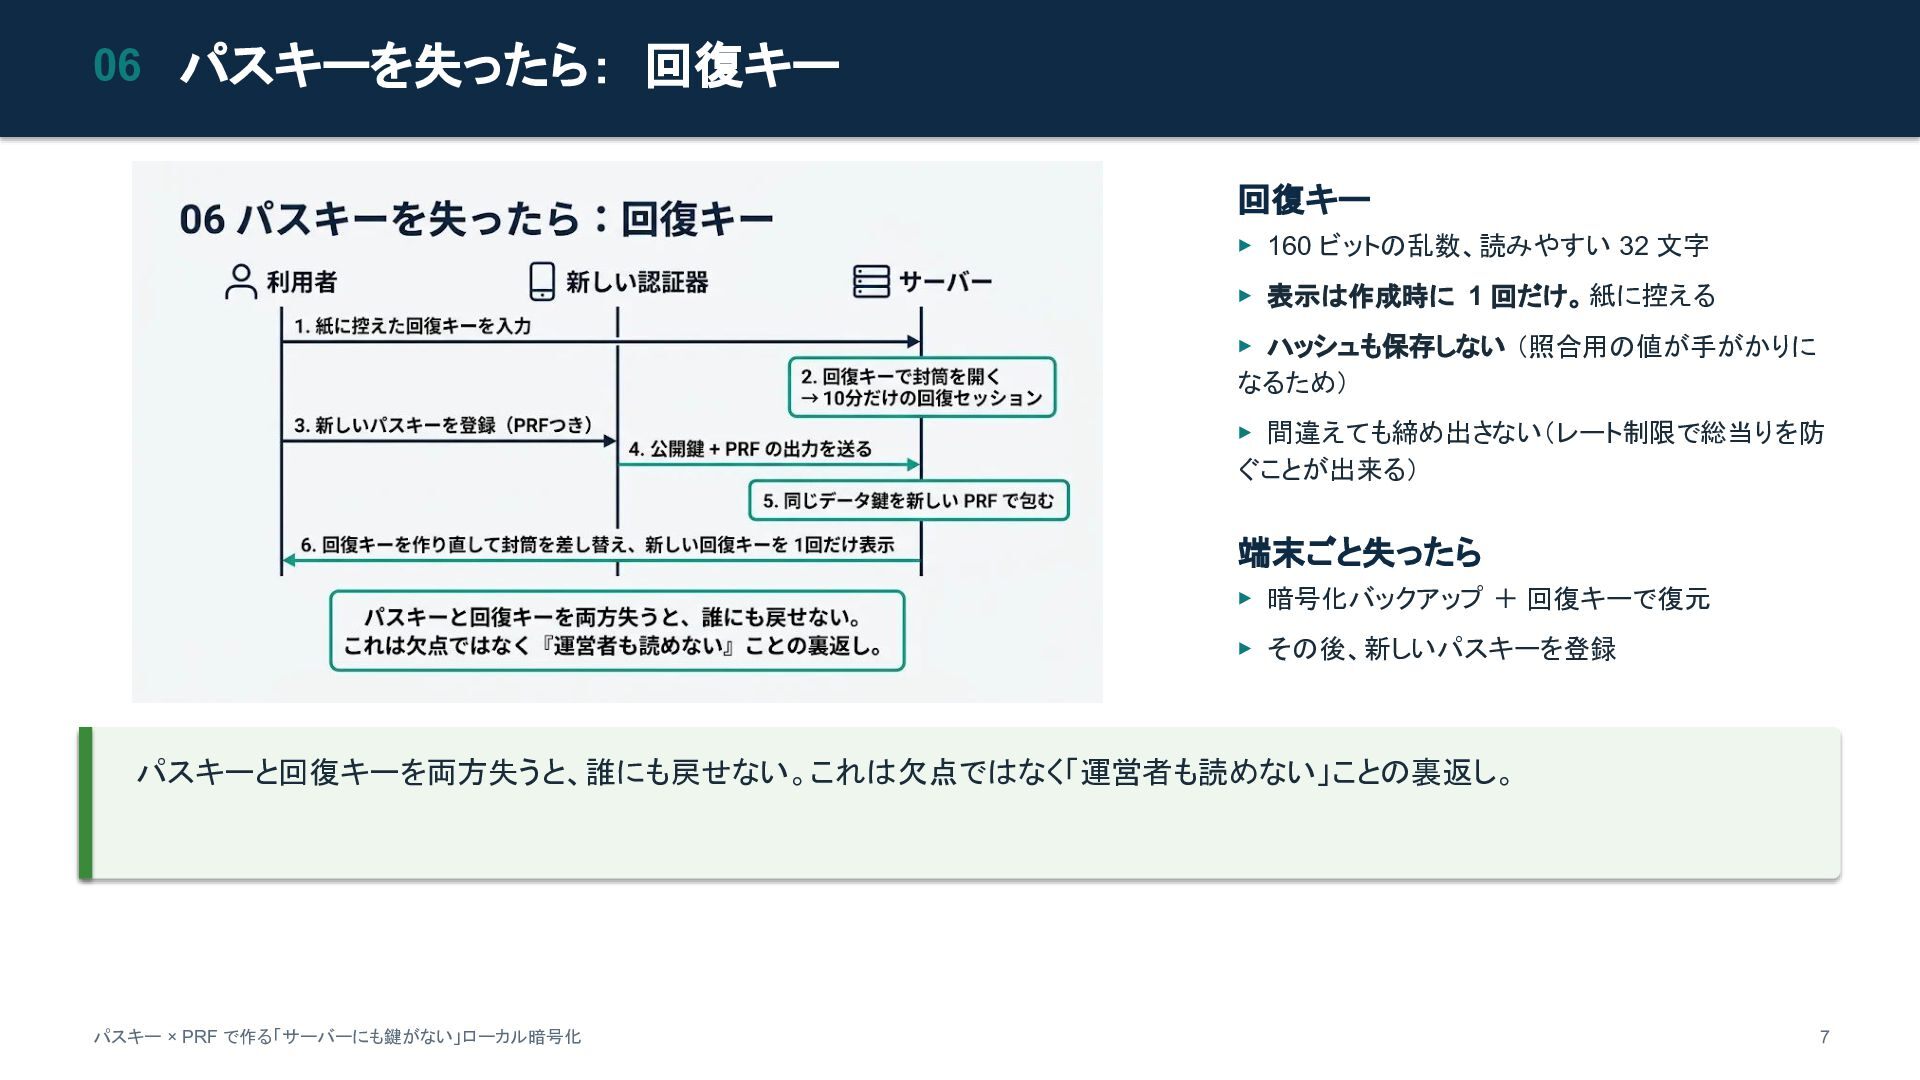
06 パスキーを失ったら: 回復キー 回復キー ▸ 160 ビットの乱数、読みやすい 32 文字 ▸
表示は作成時に 1 回だけ。 紙に控える ▸ ハッシュも保存しない (照合用の値が手がかりに なるため) ▸ 間違えても締め出さない(レート制限で総当りを防 ぐことが出来る) 端末ごと失ったら ▸ 暗号化バックアップ + 回復キーで復元 ▸ その後、新しいパスキーを登録 パスキーと回復キーを両方失うと、誰にも戻せない。これは欠点ではなく「運営者も読めない」ことの裏返し。 パスキー × PRF で作る「サーバーにも鍵がない」ローカル暗号化 7
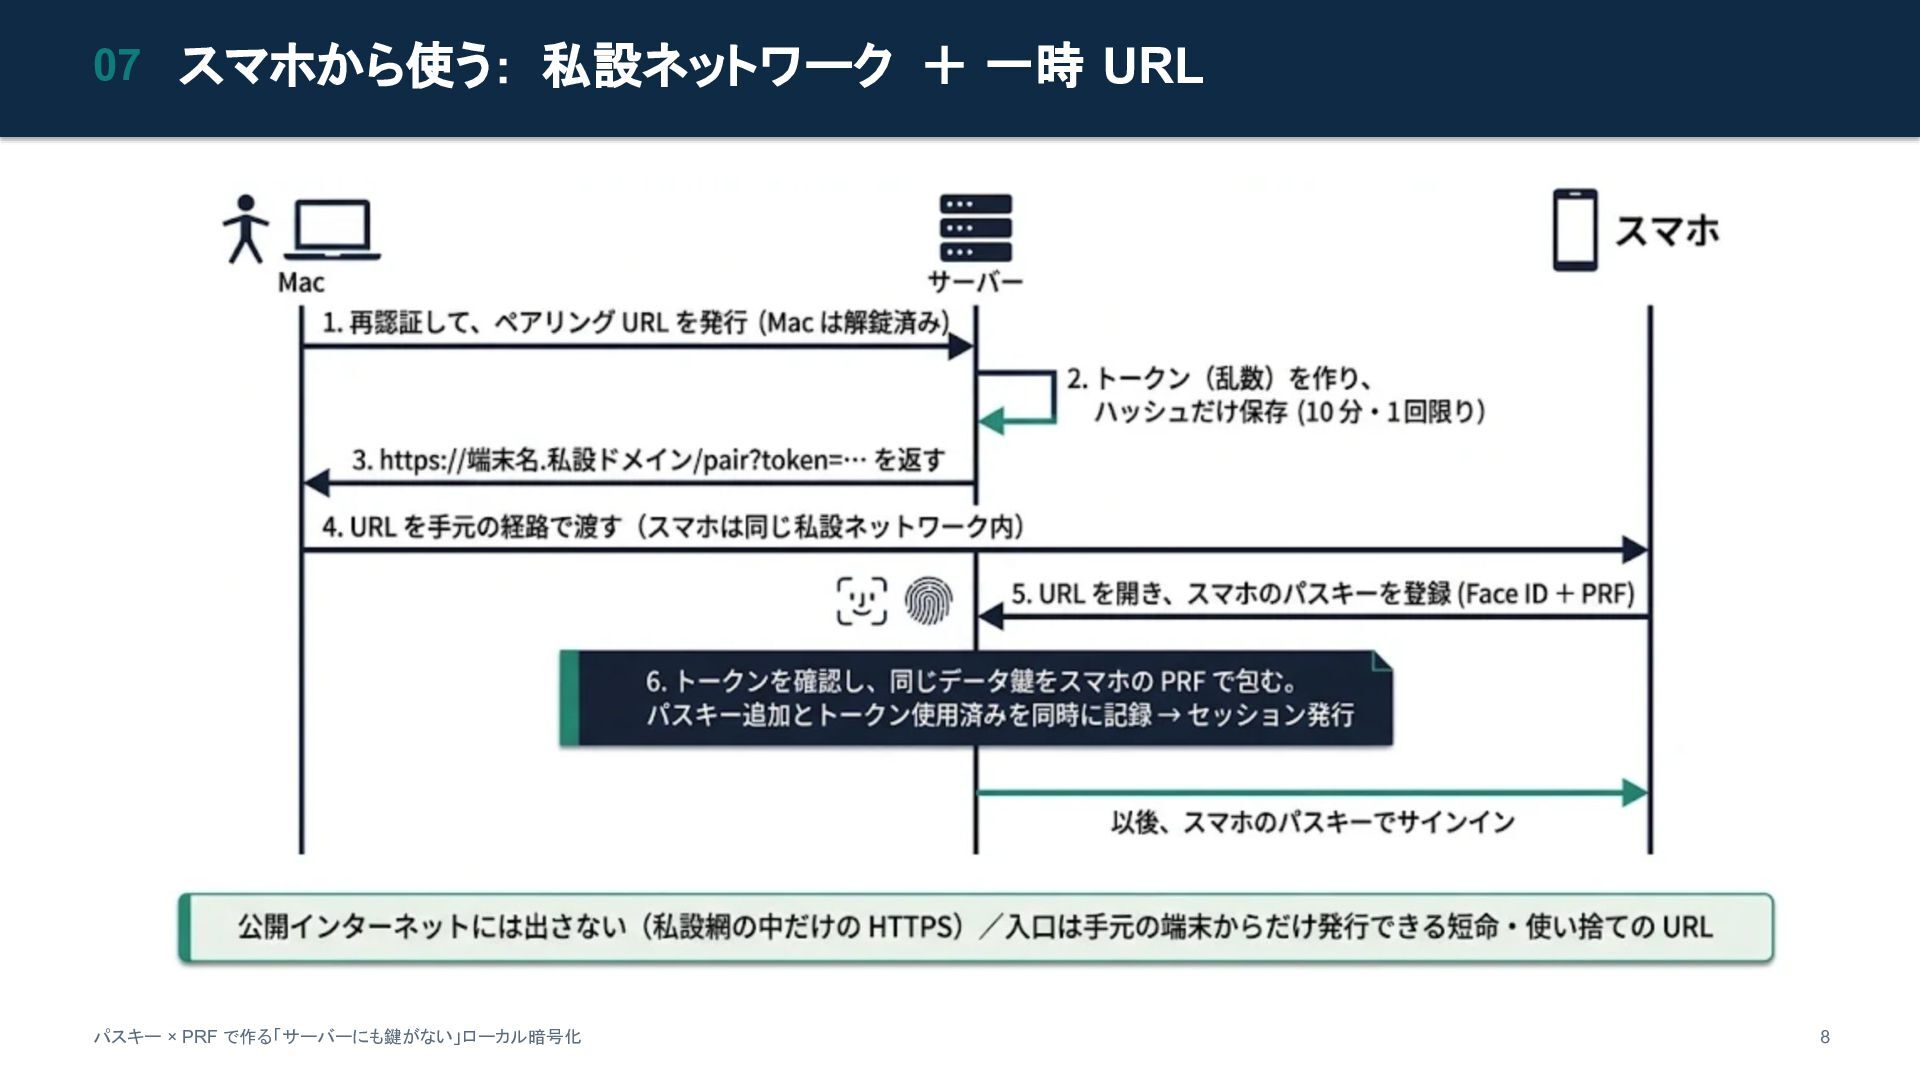
07 スマホから使う: 私設ネットワーク + 一時 URL パスキー × PRF で作る「サーバーにも鍵がない」ローカル暗号化
8
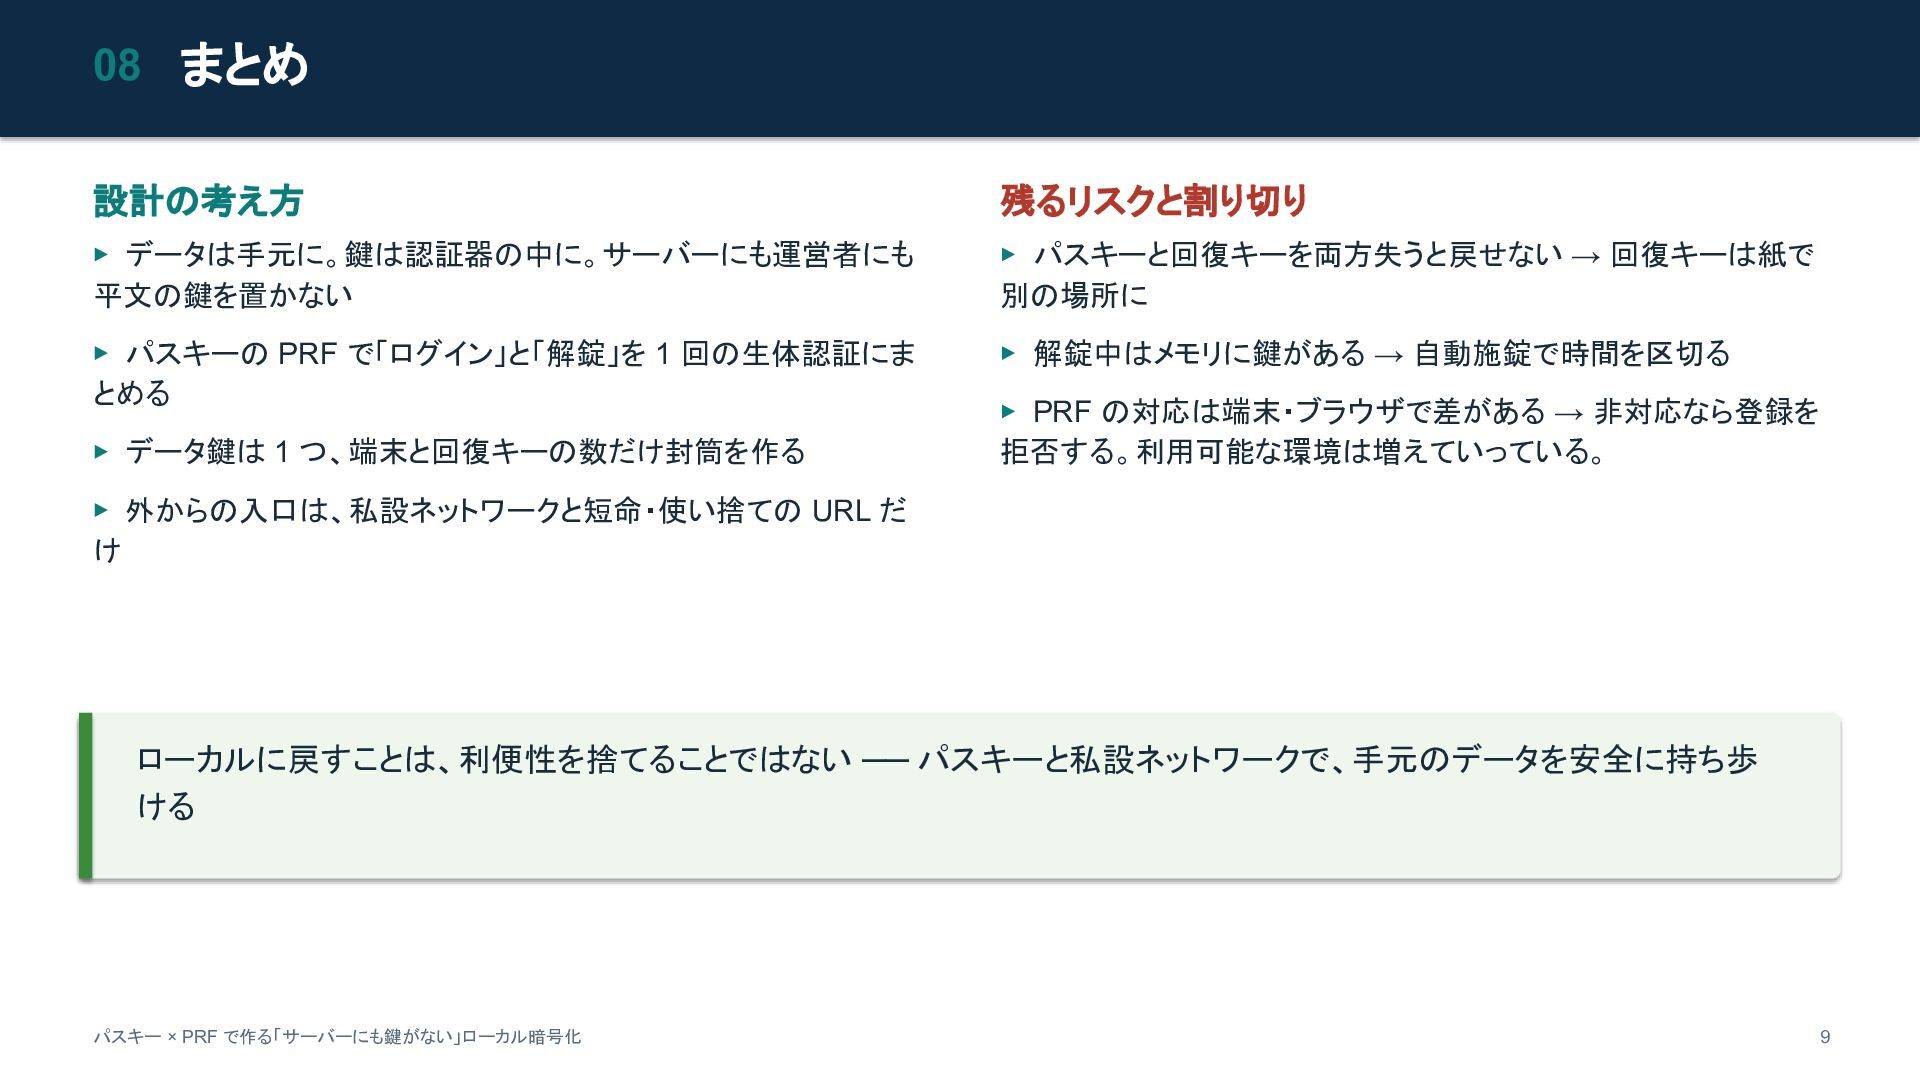
08 まとめ 設計の考え方 残るリスクと割り切り ▸ データは手元に。鍵は認証器の中に。サーバーにも運営者にも 平文の鍵を置かない ▸ パスキーと回復キーを両方失うと戻せない →
回復キーは紙で 別の場所に ▸ パスキーの PRF で「ログイン」と「解錠」を 1 回の生体認証にま とめる ▸ 解錠中はメモリに鍵がある → 自動施錠で時間を区切る ▸ データ鍵は 1 つ、端末と回復キーの数だけ封筒を作る ▸ PRF の対応は端末・ブラウザで差がある → 非対応なら登録を 拒否する。利用可能な環境は増えていっている。 ▸ 外からの入口は、私設ネットワークと短命・使い捨ての URL だ け ローカルに戻すことは、利便性を捨てることではない ── パスキーと私設ネットワークで、手元のデータを安全に持ち歩 ける パスキー × PRF で作る「サーバーにも鍵がない」ローカル暗号化 9
More Decks by Ginji Hayashi
See All by Ginji Hayashi
ID基盤で知っておきたい、抑えておきたいセキュリティの話
ginjihayashi
1
1.6k
Other Decks in Technology
See All in Technology
速くなるほど、深く考える AI時代のQAに学ぶ
kobayashiyorimitsu
0
230
An Introduction to Context Ontology Accelerator (teaching AI agents what your data means)
inariku
PRO
1
270
AWS Emulator を評価する: 手元で動く AWS の API の仕組み、始め方、確かめ方
inariku
PRO
1
690
大江戸Ruby会議でデータベース クライアントの話をするのは 間違っているだろうか
yahonda
1
130
Intro to Kiro (One agent, every surface) | Kiro: Zero to Hero 01
inariku
PRO
2
140
AI対話型分析を作成し、リリースするまでの話 / The Road to Release: Buiding AI Conversational Analytics
yappli_developers
0
140
目を覚ませ!僕らの認証情報が何者かに侵略されてるぞ
tkito
2
310
Kiro IDE 入門 (画面の各部から、頼み方、任せ方、戻し方まで) | 目指せ Kiro マスター 02
inariku
PRO
4
260
変更差分を読むために環境を整備しよう
pipepasta
1
370
2026-11-11 Tamachi.sre#7 PaCにインフラリソースの命を救われました。 / PaC saves the infra resource life
masasuzu
1
190
AWS基盤改善を支える 私たちの理念と行動指針
kentosuzuki
0
230
並列度を下げたら速くなった — go build の重複コンパイルを実測で見る
tomoaki25
2
1.3k
Featured
See All Featured
Max Prin - Stacking Signals: How International SEO Comes Together (And Falls Apart)
techseoconnect
PRO
0
530
コードの90%をAIが書く世界で何が待っているのか / What awaits us in a world where 90% of the code is written by AI
rkaga
63
48k
ラッコキーワード サービス紹介資料
rakko
5
5.8M
Reality Check: Gamification 10 Years Later
codingconduct
0
2.4k
Bridging the Design Gap: How Collaborative Modelling removes blockers to flow between stakeholders and teams @FastFlow conf
baasie
0
770
[RailsConf 2023 Opening Keynote] The Magic of Rails
eileencodes
31
10k
Navigating the Design Leadership Dip - Product Design Week Design Leaders+ Conference 2024
apolaine
2
520
Statistics for Hackers
jakevdp
799
230k
Stewardship and Sustainability of Urban and Community Forests
pwiseman
0
600
Ecommerce SEO: The Keys for Success Now & Beyond - #SERPConf2024
aleyda
1
2.3k
Neural Spatial Audio Processing for Sound Field Analysis and Control
skoyamalab
0
620
Docker and Python
trallard
47
4.3k


 ginjihayashi
 kobayashiyorimitsu
 inariku
 yahonda
 yappli_developers
 tkito
 pipepasta
 masasuzu
 kentosuzuki
 tomoaki25
 techseoconnect
 rkaga
 rakko
 codingconduct
 baasie
 eileencodes
 apolaine
 jakevdp
 pwiseman
 aleyda
 skoyamalab
 trallard