Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
<ウェビナー>「3か月で81件」の教訓 Web情報漏洩の急増に、DevSecOpsとガバナンス...
Search
Tsukasa Komatsubara
October 29, 2026
Technology
18
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
<ウェビナー>「3か月で81件」の教訓 Web情報漏洩の急増に、DevSecOpsとガバナンスで備える
Tsukasa Komatsubara
October 29, 2026
More Decks by Tsukasa Komatsubara
See All by Tsukasa Komatsubara
FortiGate 運用 × GitLab ユースケース詳細
gl_tsukasa
0
9
FortiGate Operations × GitLab: Use Case Details
gl_tsukasa
0
4
サーバーレス技術とDevSecOps: 安全かつ迅速なデプロイメントの新時代
gl_tsukasa
1
2k
Other Decks in Technology
See All in Technology
サボる子はいねぇがー!AgentCoreハーネスの脆弱性に学ぶ、エージェントの入力バリデーション
iwamot
PRO
5
300
AI AgentによるEmbedded SREの取り組み
tgidgd
1
360
ゼロから作るWebアプリの新定番!?Amplify Gen 2 × AWS Blocksで実現する「開発速度とRDBの柔軟性のいいとこ取り」
amixedcolor
1
170
登壇はいいぞ! 〜Kaigi on Railsに登壇して起きた3つの変化〜
occhi
0
110
顧客合意を取りながら進めるAWSコスト削減の実践
optim
0
120
Building Audio Plugin Ecosystem for Android in 2026
atsushieno
2
160
re:Invent2026 事前勉強会 歴史と愉しみ方10分LT編
toshi_atsumi
0
150
リアクションエンジニア ― 小さなリアクションから、話しかけやすい組織をつくる ―
ryuguyana
1
130
令和の今、あらためて IAM を考える。アクセスキーを「無くせない現実」との向き合い方
kazzpapa3
0
430
Active Directory と Entra ID のむむむな関係
murachiakira
PRO
3
1.7k
[General] 개발자로 해외 기업에서 일하기
skydoves
1
310
公共分野での生成AI活用
toru_kubota
1
280
Featured
See All Featured
Statistics for Hackers
jakevdp
799
230k
Visualization
eitanlees
153
17k
Marketing to machines
jonoalderson
1
6k
Designing for humans not robots
tammielis
254
26k
Context Engineering - Making Every Token Count
addyosmani
9
1.3k
DevOps and Value Stream Thinking: Enabling flow, efficiency and business value
helenjbeal
2
430
職位にかかわらず全員がリーダーシップを発揮するチーム作り / Building a team where everyone can demonstrate leadership regardless of position
madoxten
70
68k
GraphQLの誤解/rethinking-graphql
sonatard
75
12k
Chasing Engaging Ingredients in Design
codingconduct
0
390
The State of eCommerce SEO: How to Win in Today's Products SERPs - #SEOweek
aleyda
2
12k
Designing Experiences People Love
moore
143
24k
Stewardship and Sustainability of Urban and Community Forests
pwiseman
0
590
Transcript
WEBINAR · SECURITY & GOVERNANCE AI時代の攻撃⾯と セキュリティ‧ガバナンス すべての変更を、本番投⼊前に検査‧判断できる組織へ GitLab Security
Webinar © GitLab Inc.
02 SAFE HARBOR STATEMENT 将来の製品‧機能に 関するご注意 This presentation and linked
pages contain information related to upcoming products, features, and functionality. It is important to note that the information presented is for informational purposes only. Please do not rely on this information for purchasing or planning purposes. 本資料には、今後提供予定の製品‧機能に関する As with all projects, the items mentioned in this presentation and linked 情報が含まれます。内容は変更‧延期される可能 pages are subject to change or delay. The development, release, and timing 性があり、購買や計画の判断材料にはしないでく ださい。 GitLab Security Webinar of any products, features, or functionality remain at the sole discretion of GitLab Inc. © GitLab Inc. 02 / 15
03 SPEAKER Tsukasa Komatsubara Ecosystem Senior Solutions Architect at GitLab
ソフトウェア開発における豊富な経験をベースに、データベース、セキュリティ、ビッグデータ 領域を専⾨としています。2022年にGitLabへ参画し、現在はシニアパートナーソリューション アーキテクトとして、パートナーとともにDevSecOpsの推進とモダンな開発基盤づくりを⽀援し ています。技術とビジネスをつなぐ視点で、価値ある変⾰を後押しすることを⼤切にしていま す。 linkedin.com/in/t-komatsubara twitter.com/GL_Tsukasa gitlab.com/tkomatsubara GitLab Security Webinar © GitLab Inc. 03 / 15
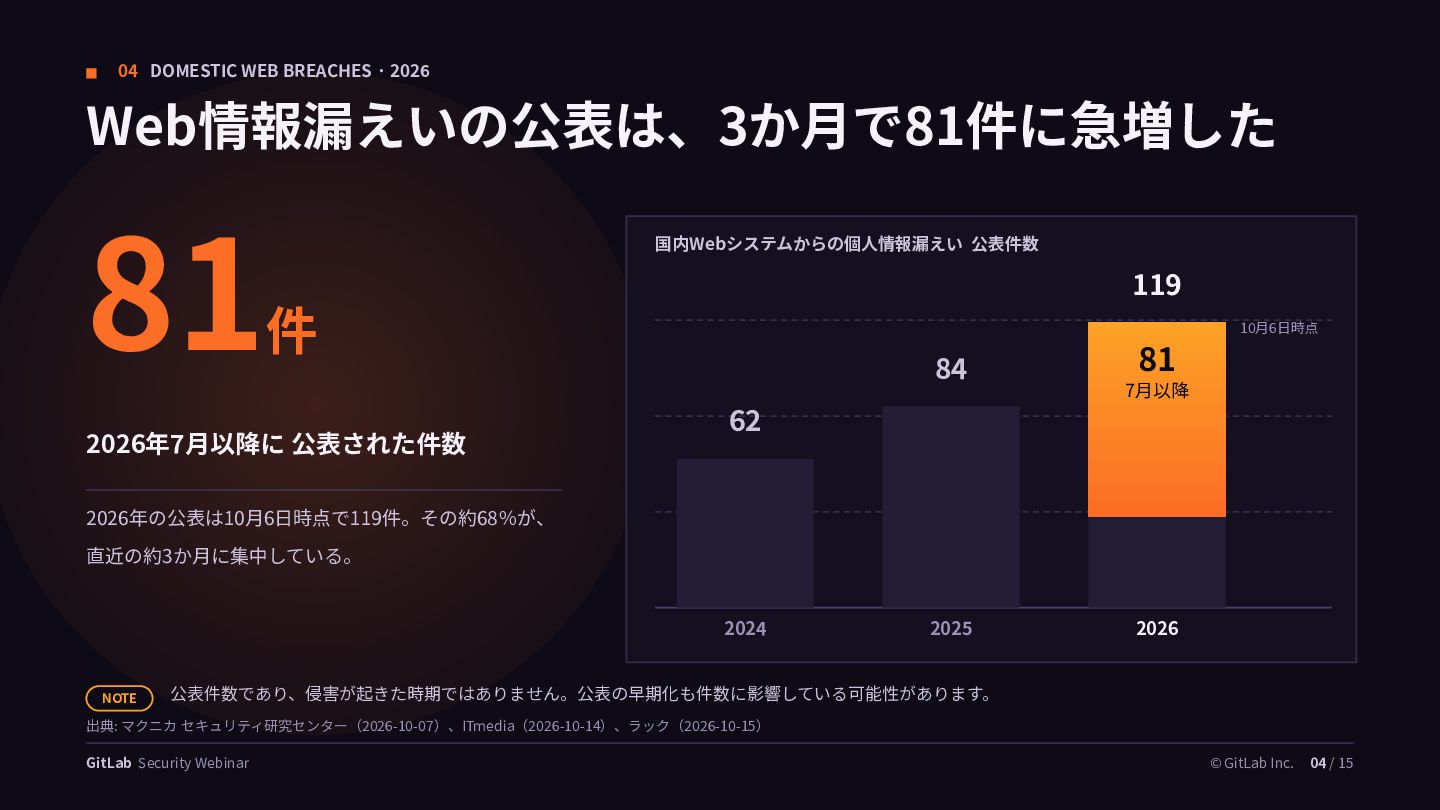
04 DOMESTIC WEB BREACHES · 2026 Web情報漏えいの公表は、3か⽉で81件に急増した 81 国内Webシステムからの個⼈情報漏えい 公表件数
119 件 2026年7⽉以降に 公表された件数 10⽉6⽇時点 84 81 7⽉以降 62 2026年の公表は10⽉6⽇時点で119件。その約68%が、 直近の約3か⽉に集中している。 2024 NOTE 2025 2026 公表件数であり、侵害が起きた時期ではありません。公表の早期化も件数に影響している可能性があります。 出典: マクニカ セキュリティ研究センター(2026-10-07)、ITmedia(2026-10-14)、ラック(2026-10-15) GitLab Security Webinar © GitLab Inc. 04 / 15
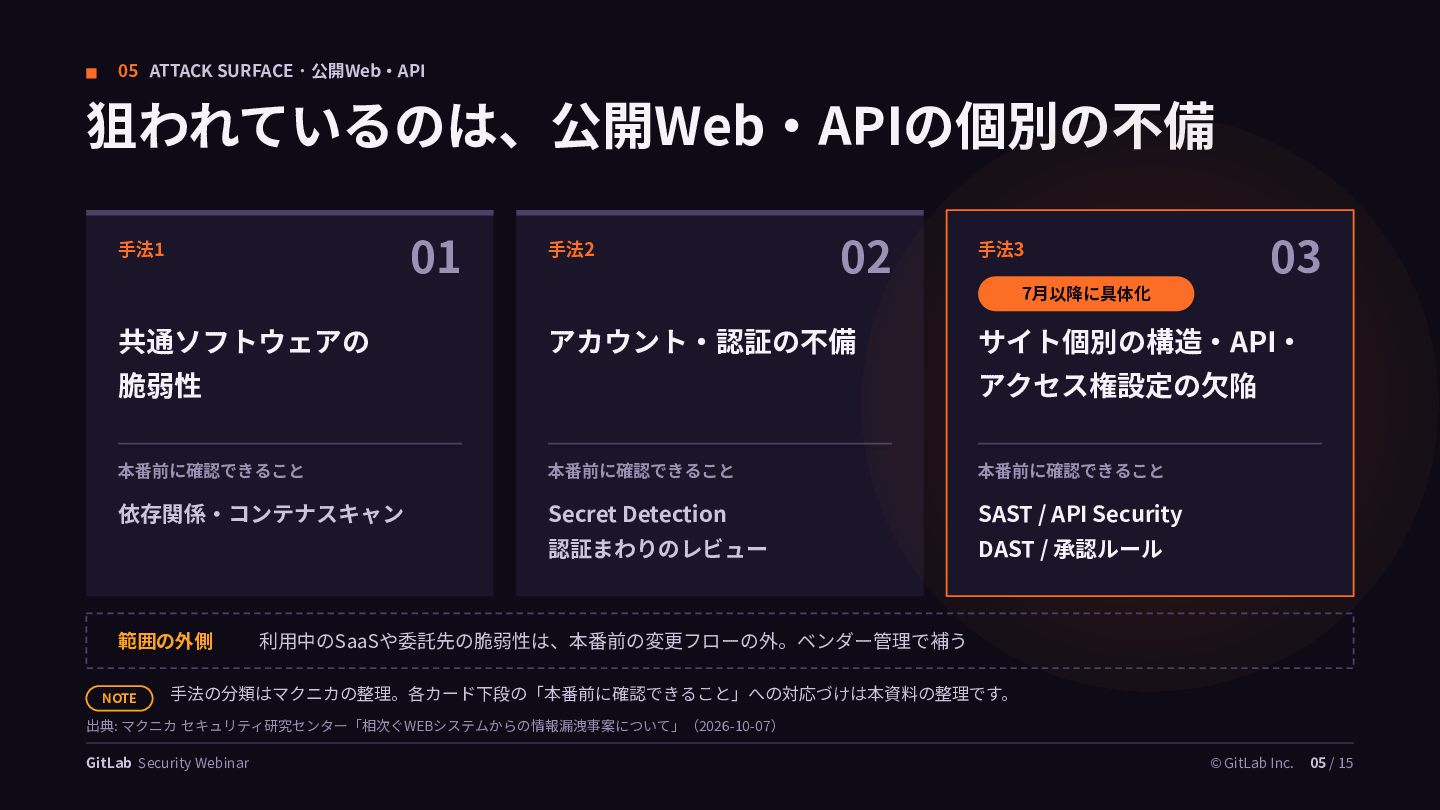
05 ATTACK SURFACE · 公開Web‧API 狙われているのは、公開Web‧APIの個別の不備 01 ⼿法1 ⼿法2 02
03 ⼿法3 7⽉以降に具体化 共通ソフトウェアの アカウント‧認証の不備 脆弱性 サイト個別の構造‧API‧ アクセス権設定の⽋陥 本番前に確認できること 本番前に確認できること 本番前に確認できること 依存関係‧コンテナスキャン Secret Detection SAST / API Security 認証まわりのレビュー DAST / 承認ルール 範囲の外側 NOTE 利⽤中のSaaSや委託先の脆弱性は、本番前の変更フローの外。ベンダー管理で補う ⼿法の分類はマクニカの整理。各カード下段の「本番前に確認できること」への対応づけは本資料の整理です。 出典: マクニカ セキュリティ研究センター「相次ぐWEBシステムからの情報漏洩事案について」(2026-10-07) GitLab Security Webinar © GitLab Inc. 05 / 15
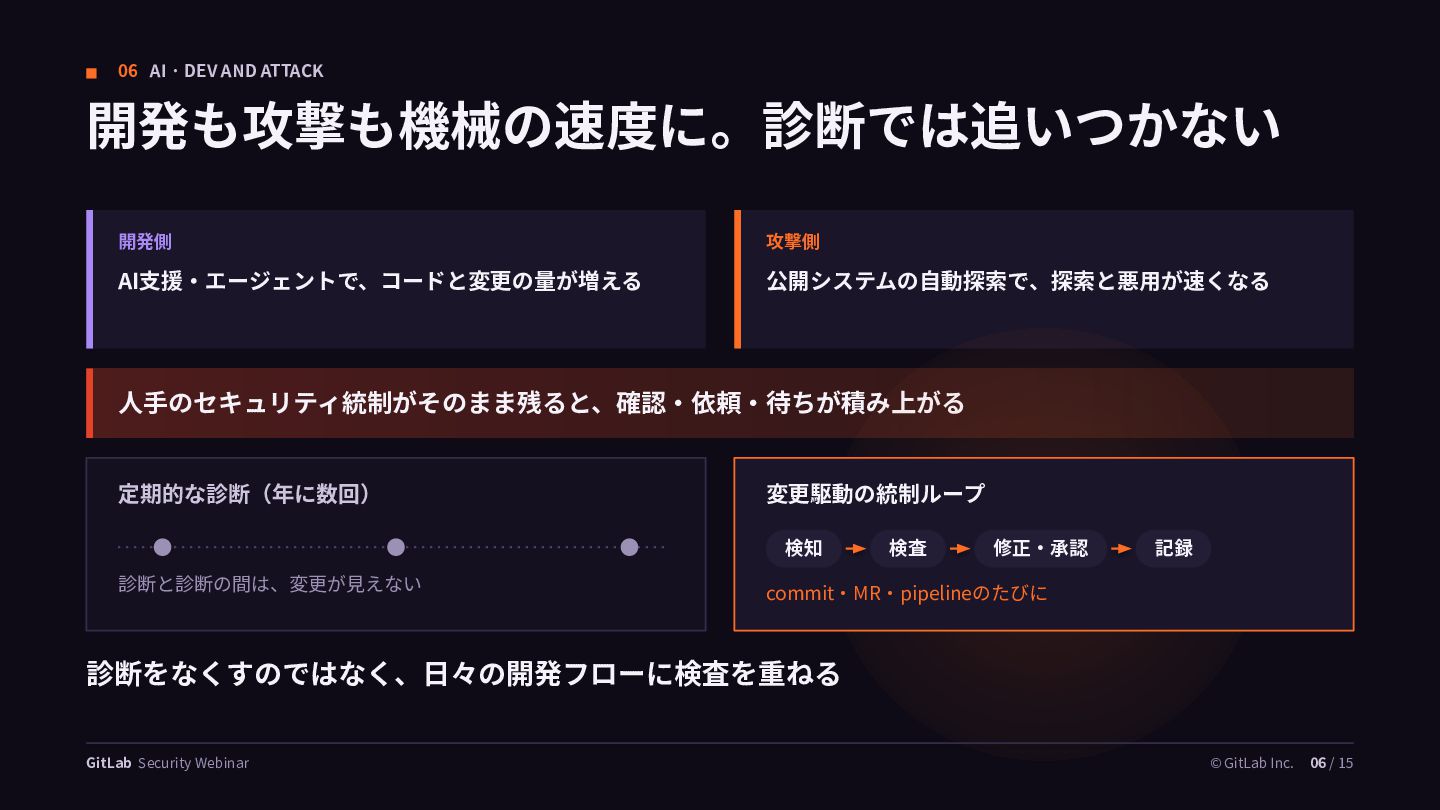
06 AI · DEV AND ATTACK 開発も攻撃も機械の速度に。診断では追いつかない 開発側 攻撃側 AI⽀援‧エージェントで、コードと変更の量が増える
公開システムの⾃動探索で、探索と悪⽤が速くなる ⼈⼿のセキュリティ統制がそのまま残ると、確認‧依頼‧待ちが積み上がる 定期的な診断(年に数回) 変更駆動の統制ループ 検知 診断と診断の間は、変更が⾒えない 検査 修正‧承認 記録 commit‧MR‧pipelineのたびに 診断をなくすのではなく、⽇々の開発フローに検査を重ねる GitLab Security Webinar © GitLab Inc. 06 / 15
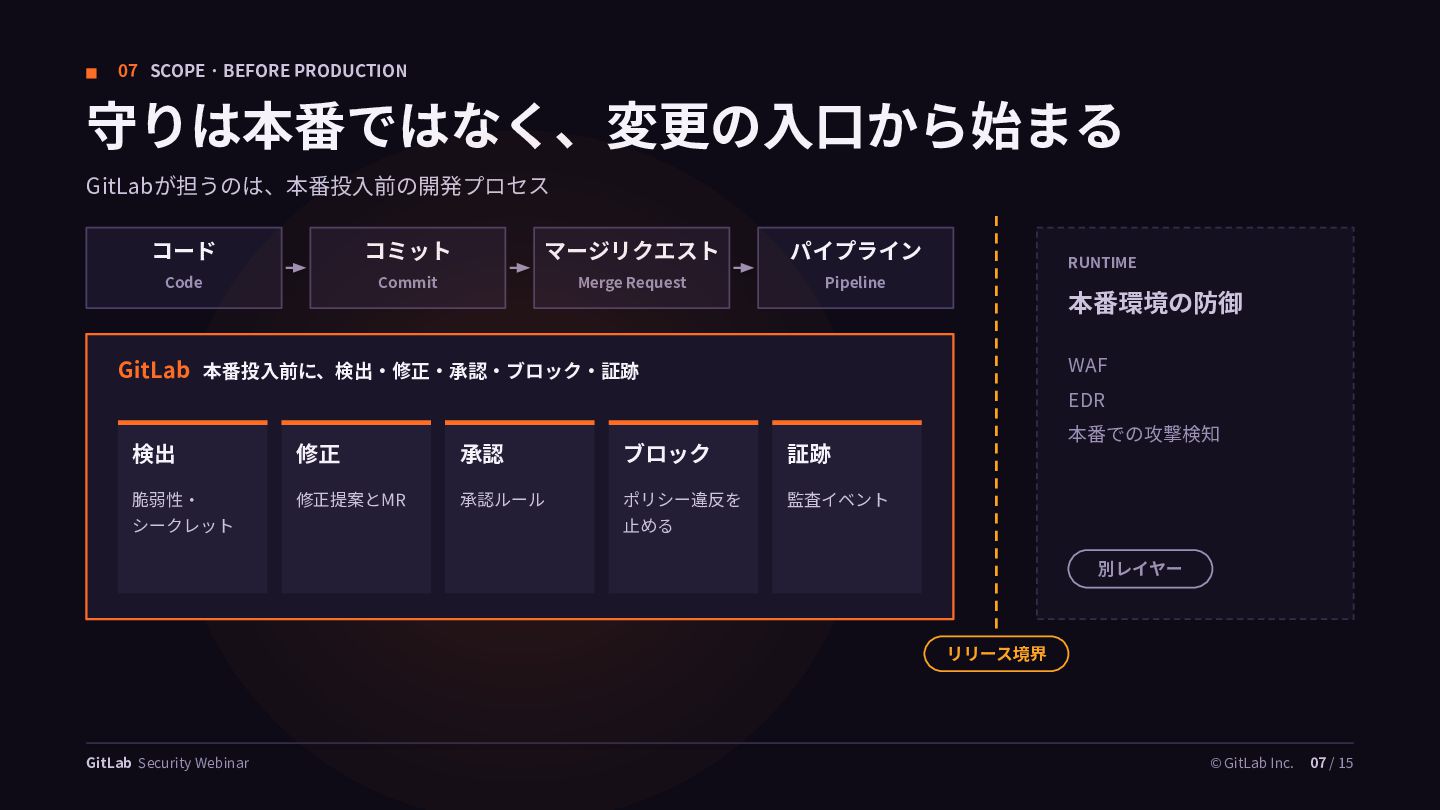
07 SCOPE · BEFORE PRODUCTION 守りは本番ではなく、変更の⼊⼝から始まる GitLabが担うのは、本番投⼊前の開発プロセス コード コミット マージリクエスト
パイプライン Code Commit Merge Request Pipeline RUNTIME 本番環境の防御 WAF GitLab 本番投⼊前に、検出‧修正‧承認‧ブロック‧証跡 EDR 検出 修正 承認 ブロック 証跡 脆弱性‧ 修正提案とMR 承認ルール ポリシー違反を 監査イベント シークレット 本番での攻撃検知 ⽌める 別レイヤー リリース境界 GitLab Security Webinar © GitLab Inc. 07 / 15
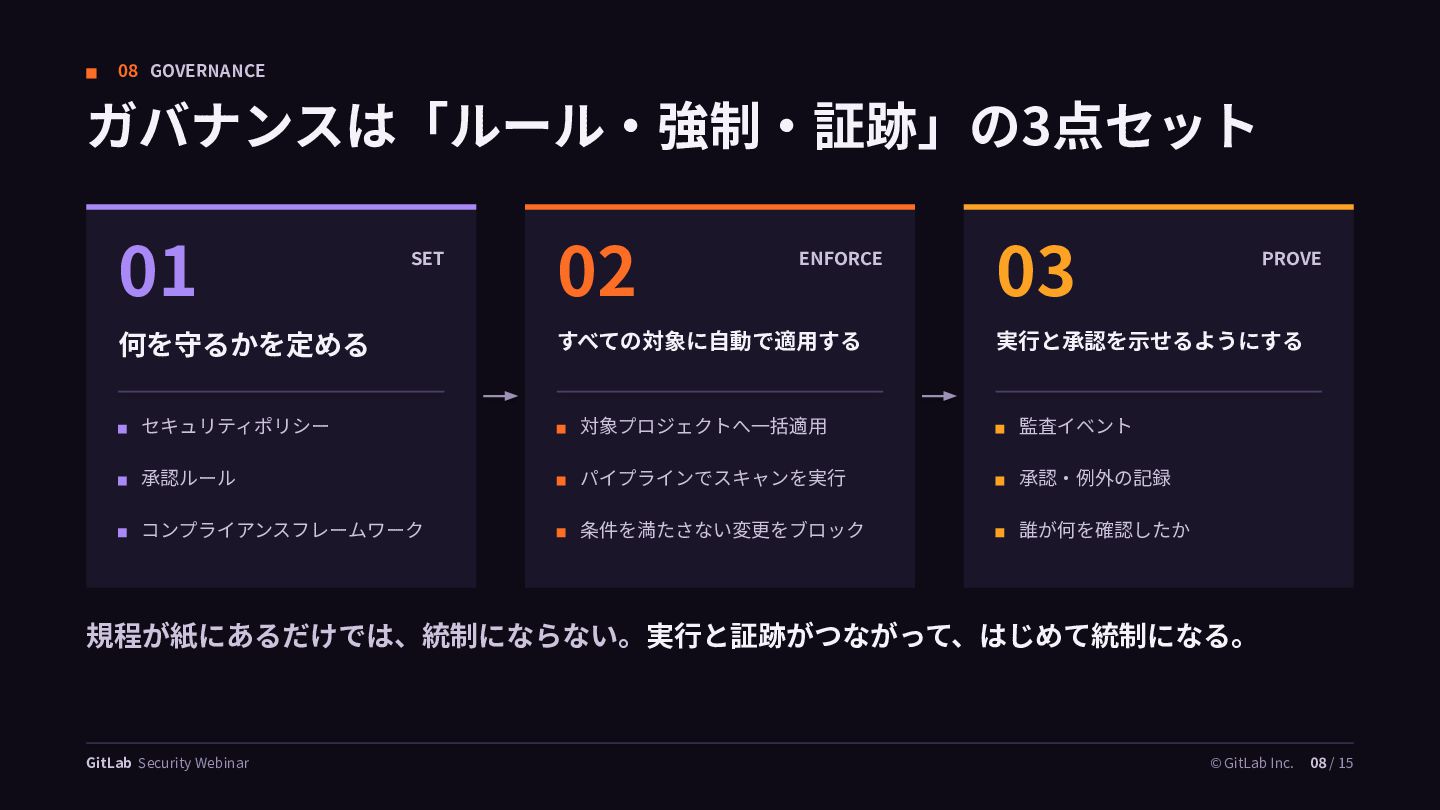
08 GOVERNANCE ガバナンスは「ルール‧強制‧証跡」の3点セット 01 SET 02 ENFORCE 03 何を守るかを定める すべての対象に⾃動で適⽤する
セキュリティポリシー 対象プロジェクトへ⼀括適⽤ 監査イベント 承認ルール パイプラインでスキャンを実⾏ 承認‧例外の記録 コンプライアンスフレームワーク 条件を満たさない変更をブロック 誰が何を確認したか PROVE 実⾏と承認を⽰せるようにする 規程が紙にあるだけでは、統制にならない。実⾏と証跡がつながって、はじめて統制になる。 GitLab Security Webinar © GitLab Inc. 08 / 15
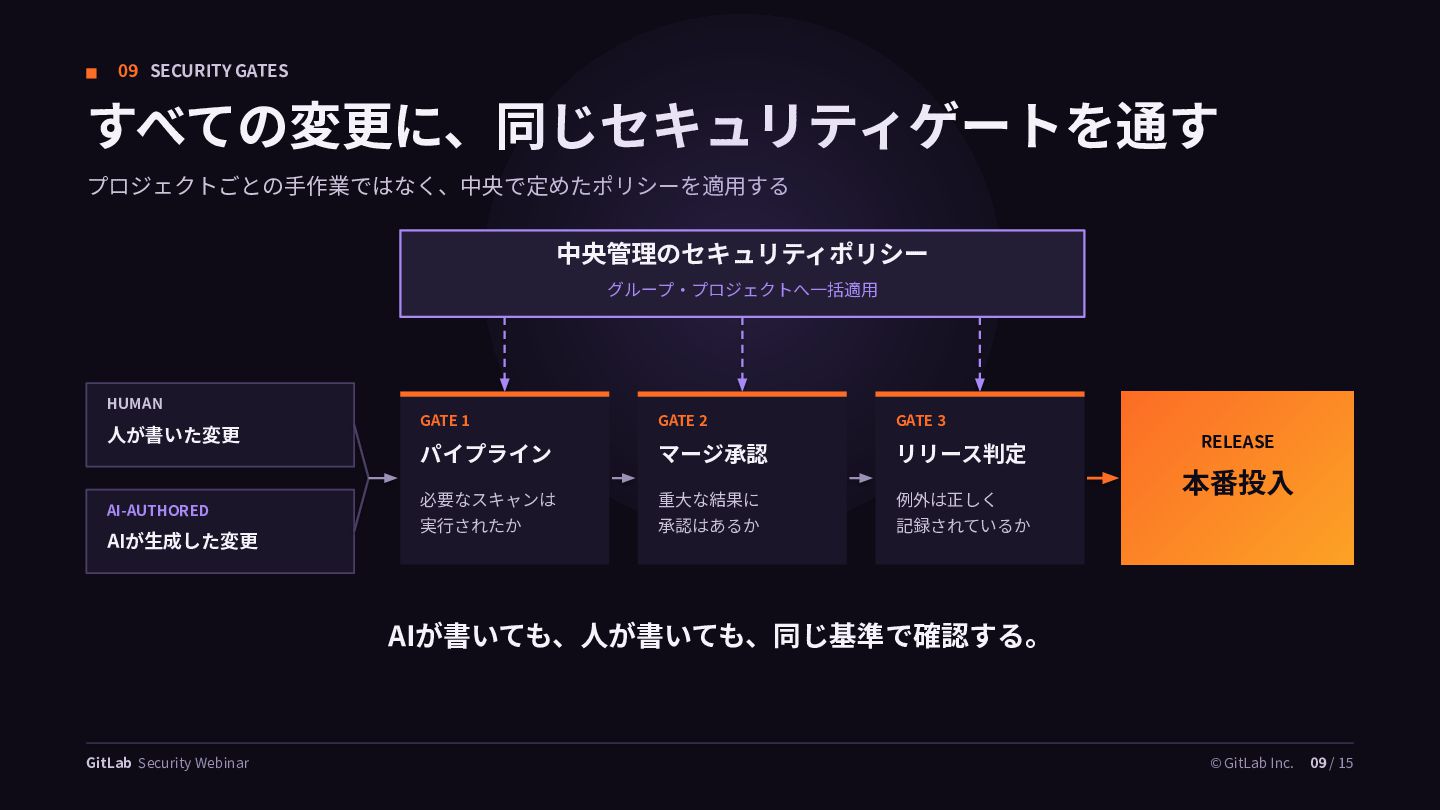
09 SECURITY GATES すべての変更に、同じセキュリティゲートを通す プロジェクトごとの⼿作業ではなく、中央で定めたポリシーを適⽤する 中央管理のセキュリティポリシー グループ‧プロジェクトへ⼀括適⽤ HUMAN ⼈が書いた変更 AI-AUTHORED
AIが⽣成した変更 GATE 1 GATE 2 GATE 3 パイプライン マージ承認 リリース判定 必要なスキャンは 重⼤な結果に 例外は正しく 実⾏されたか 承認はあるか 記録されているか RELEASE 本番投⼊ AIが書いても、⼈が書いても、同じ基準で確認する。 GitLab Security Webinar © GitLab Inc. 09 / 15
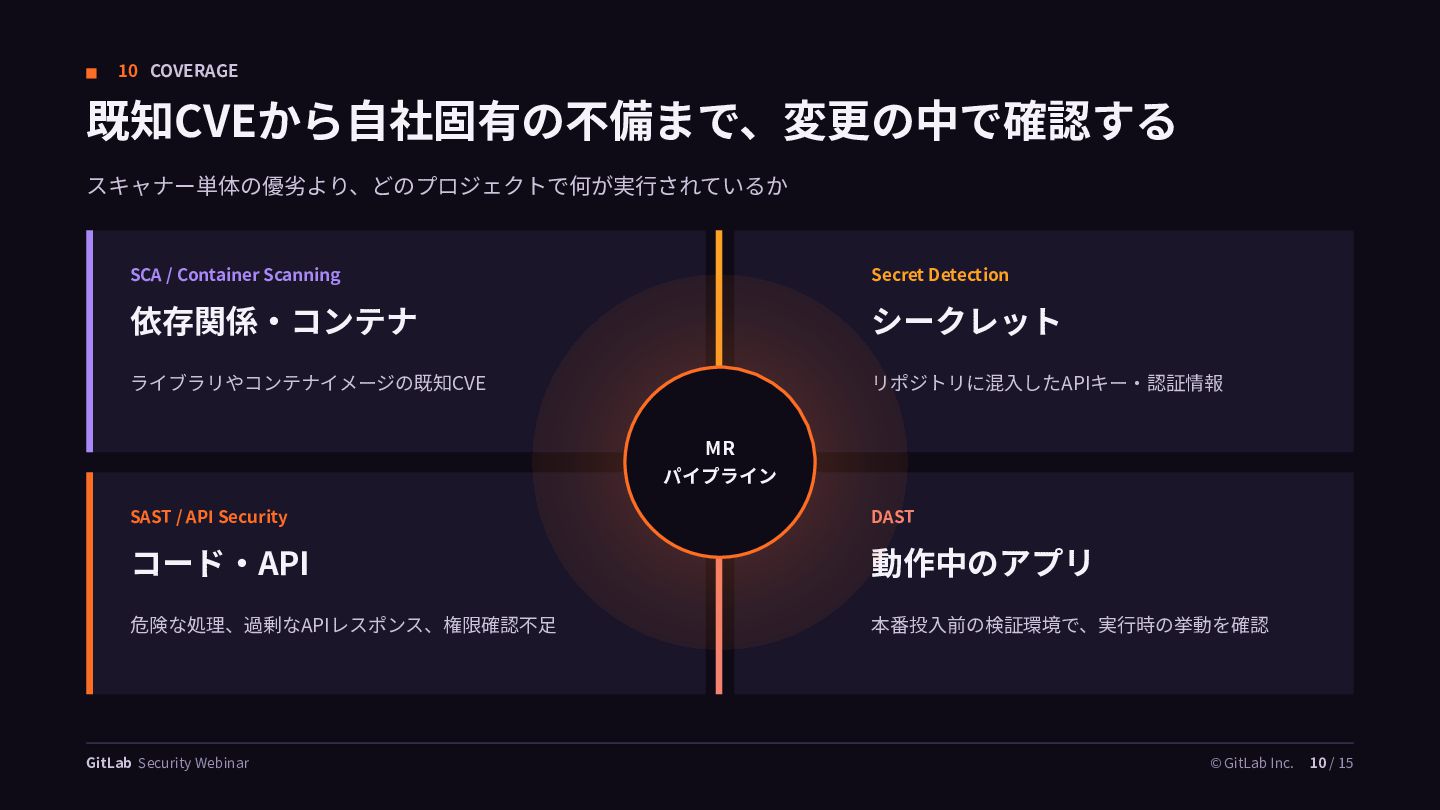
10 COVERAGE 既知CVEから⾃社固有の不備まで、変更の中で確認する スキャナー単体の優劣より、どのプロジェクトで何が実⾏されているか SCA / Container Scanning Secret Detection
依存関係‧コンテナ シークレット ライブラリやコンテナイメージの既知CVE リポジトリに混⼊したAPIキー‧認証情報 MR パイプライン SAST / API Security DAST コード‧API 動作中のアプリ 危険な処理、過剰なAPIレスポンス、権限確認不⾜ 本番投⼊前の検証環境で、実⾏時の挙動を確認 GitLab Security Webinar © GitLab Inc. 10 / 15
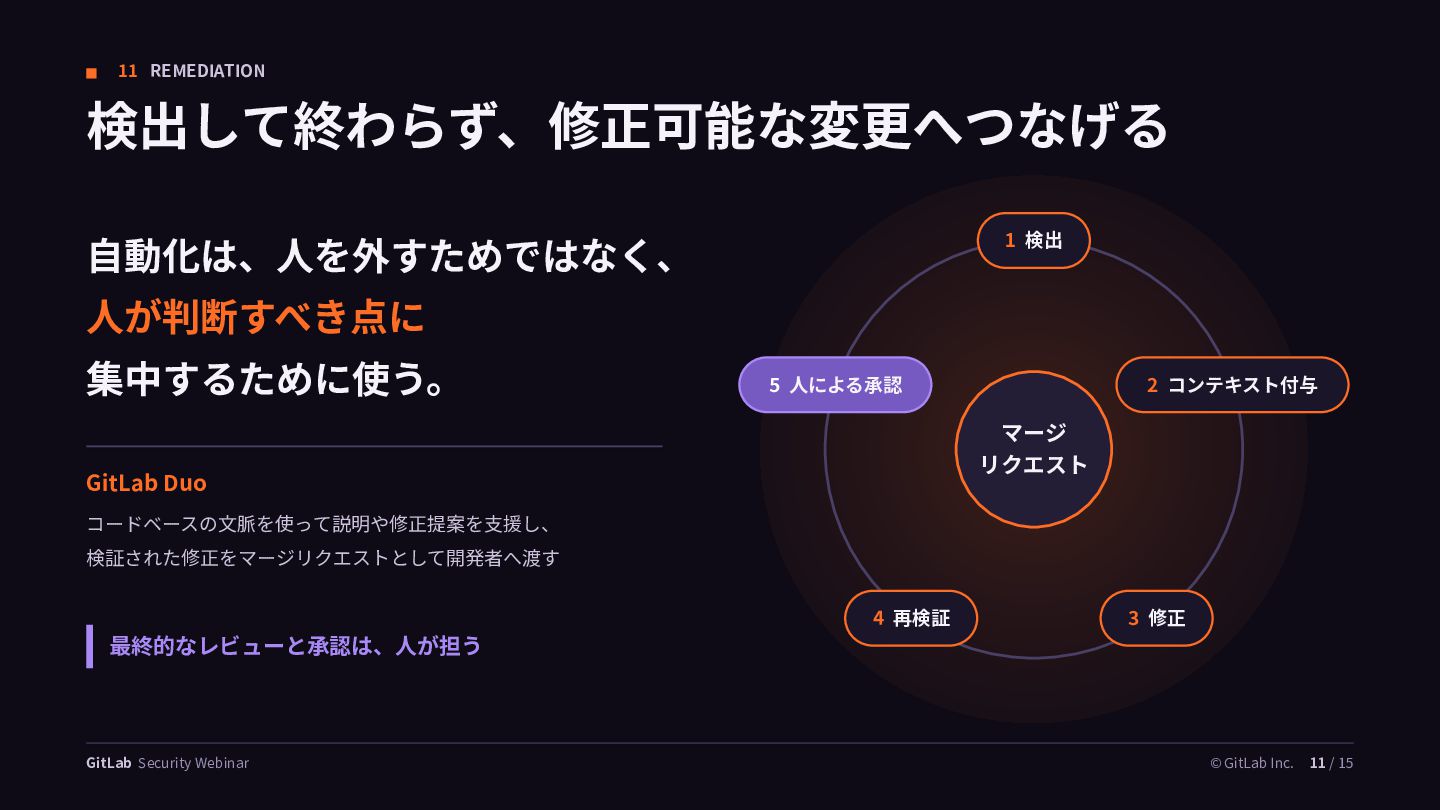
11 REMEDIATION 検出して終わらず、修正可能な変更へつなげる 1 検出 ⾃動化は、⼈を外すためではなく、 ⼈が判断すべき点に 集中するために使う。 5 ⼈による承認
2 コンテキスト付与 マージ リクエスト GitLab Duo コードベースの⽂脈を使って説明や修正提案を⽀援し、 検証された修正をマージリクエストとして開発者へ渡す 4 再検証 3 修正 最終的なレビューと承認は、⼈が担う GitLab Security Webinar © GitLab Inc. 11 / 15
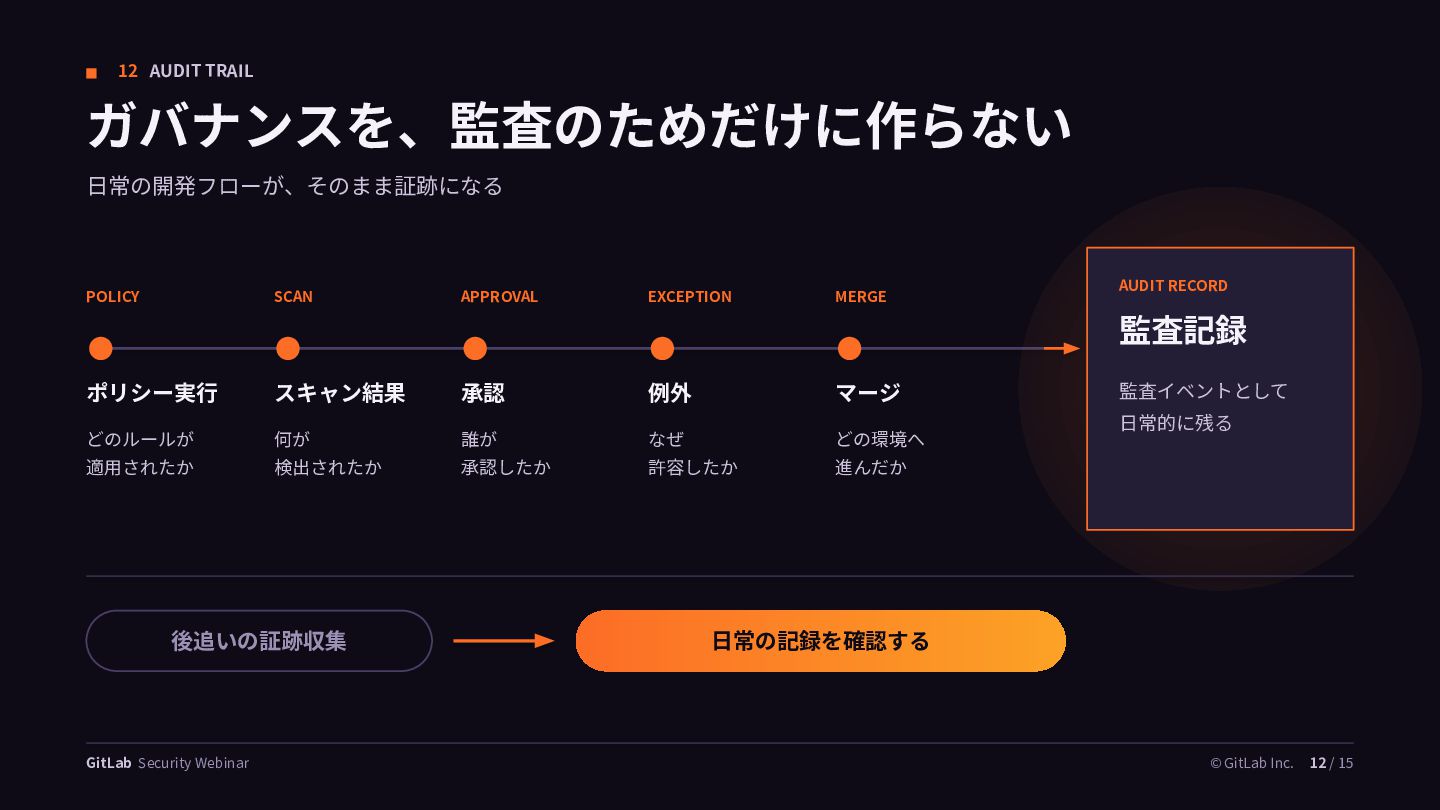
12 AUDIT TRAIL ガバナンスを、監査のためだけに作らない ⽇常の開発フローが、そのまま証跡になる POLICY SCAN APPROVAL EXCEPTION MERGE
AUDIT RECORD 監査記録 ポリシー実⾏ スキャン結果 承認 例外 マージ どのルールが 何が 誰が なぜ どの環境へ 適⽤されたか 検出されたか 承認したか 許容したか 進んだか 後追いの証跡収集 GitLab Security Webinar 監査イベントとして ⽇常的に残る ⽇常の記録を確認する © GitLab Inc. 12 / 15
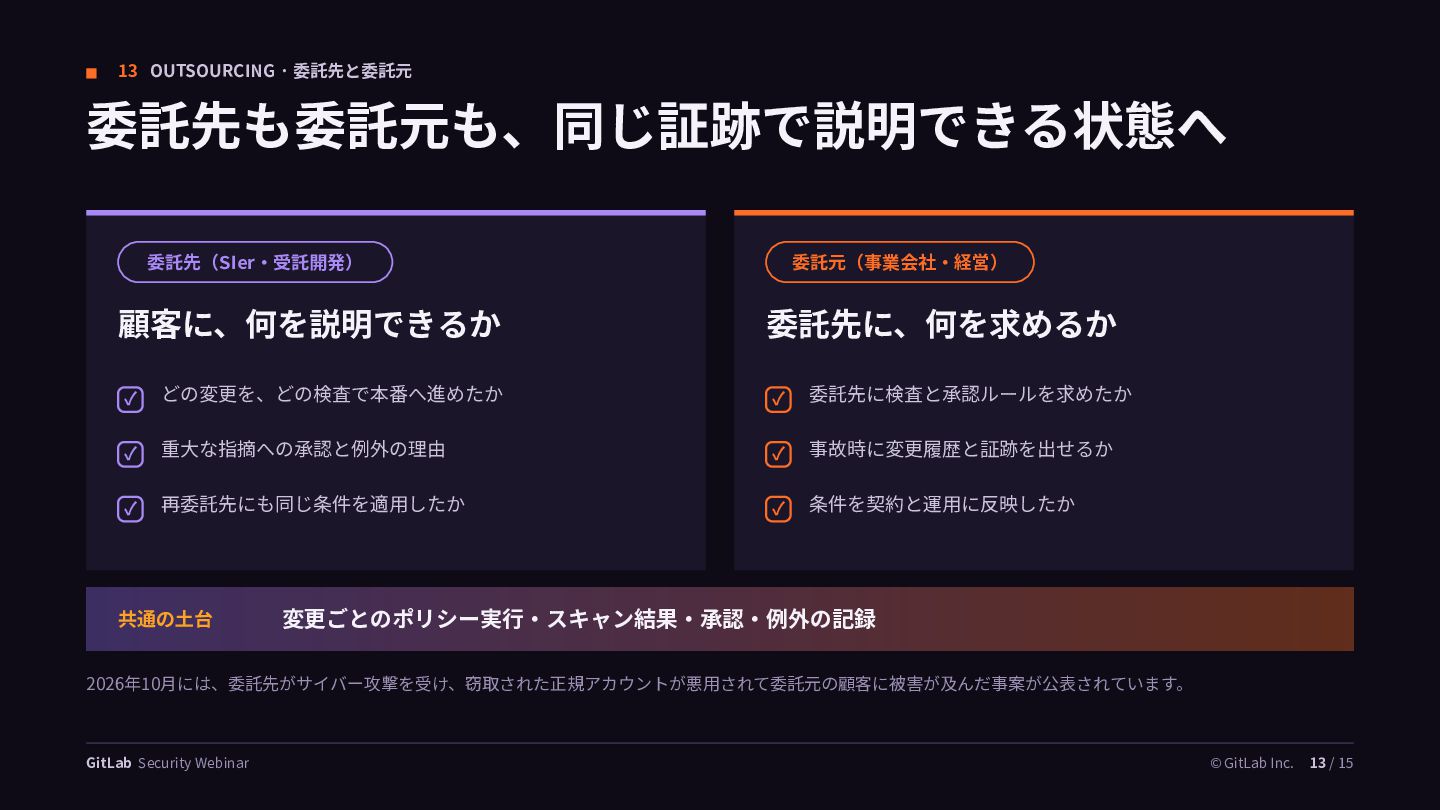
13 OUTSOURCING · 委託先と委託元 委託先も委託元も、同じ証跡で説明できる状態へ 委託先(SIer‧受託開発) 顧客に、何を説明できるか 委託元(事業会社‧経営) 委託先に、何を求めるか ✓
どの変更を、どの検査で本番へ進めたか ✓ 委託先に検査と承認ルールを求めたか ✓ 重⼤な指摘への承認と例外の理由 ✓ 事故時に変更履歴と証跡を出せるか ✓ 再委託先にも同じ条件を適⽤したか ✓ 条件を契約と運⽤に反映したか 共通の⼟台 変更ごとのポリシー実⾏‧スキャン結果‧承認‧例外の記録 2026年10⽉には、委託先がサイバー攻撃を受け、窃取された正規アカウントが悪⽤されて委託元の顧客に被害が及んだ事案が公表されています。 GitLab Security Webinar © GitLab Inc. 13 / 15
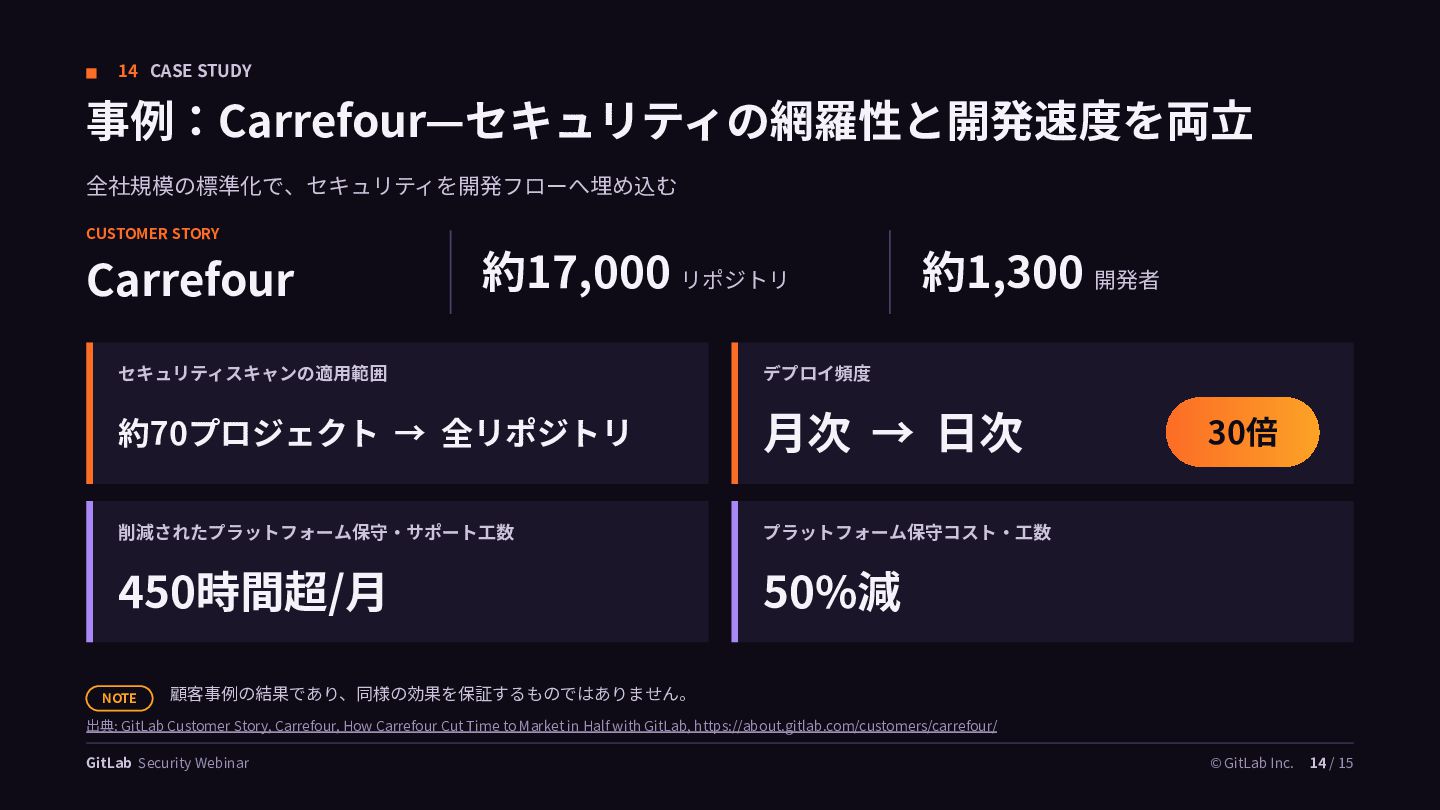
14 CASE STUDY 事例:Carrefour—セキュリティの網羅性と開発速度を両⽴ 全社規模の標準化で、セキュリティを開発フローへ埋め込む CUSTOMER STORY Carrefour 約17,000 リポジトリ
約1,300 開発者 セキュリティスキャンの適⽤範囲 デプロイ頻度 約70プロジェクト → 全リポジトリ ⽉次 → ⽇次 削減されたプラットフォーム保守‧サポート⼯数 プラットフォーム保守コスト‧⼯数 450時間超/⽉ 50%減 NOTE 30倍 顧客事例の結果であり、同様の効果を保証するものではありません。 出典: GitLab Customer Story, Carrefour, How Carrefour Cut Time to Market in Half with GitLab, https://about.gitlab.com/customers/carrefour/ GitLab Security Webinar © GitLab Inc. 14 / 15
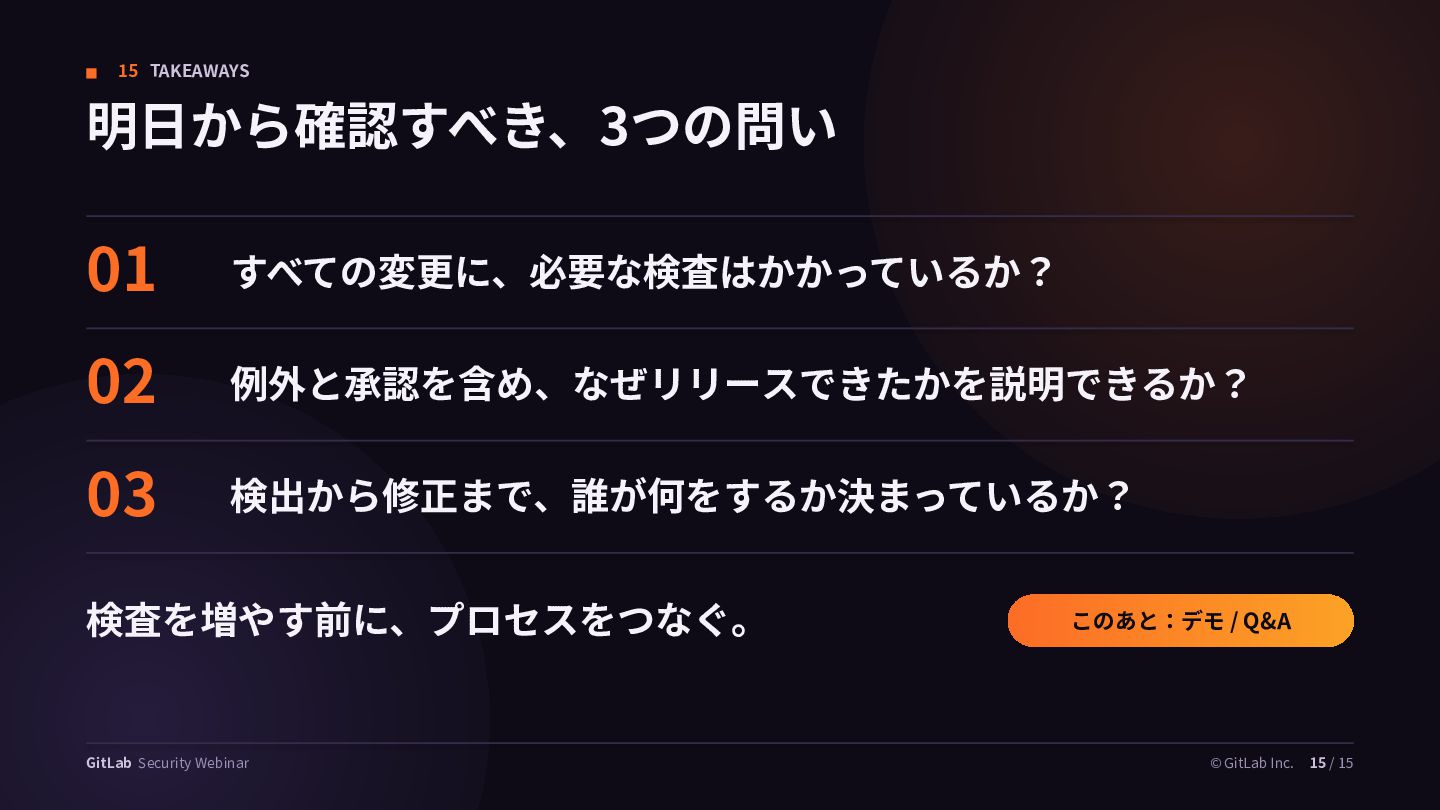
15 TAKEAWAYS 明⽇から確認すべき、3つの問い 01 すべての変更に、必要な検査はかかっているか? 02 例外と承認を含め、なぜリリースできたかを説明できるか? 03 検出から修正まで、誰が何をするか決まっているか? 検査を増やす前に、プロセスをつなぐ。
GitLab Security Webinar このあと:デモ / Q&A © GitLab Inc. 15 / 15


 gl_tsukasa
 iwamot
 tgidgd
 amixedcolor
 occhi
 optim
 atsushieno
 toshi_atsumi
 ryuguyana
 kazzpapa3
 murachiakira
 skydoves
 toru_kubota
 jakevdp
 eitanlees
 jonoalderson
 tammielis
 addyosmani
 helenjbeal
 madoxten
 sonatard
 codingconduct
 aleyda
 moore
 pwiseman