Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
MoQTフルスクラッチ実装
Search
Sponsored
·
Your Podcast. Everywhere. Effortlessly.
Share. Educate. Inspire. Entertain. You do you. We'll handle the rest.
→
Hakkadaikon
August 27, 2026
Programming
120
1
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
MoQTフルスクラッチ実装
2026/8/27 社内LTで発表した内容
Hakkadaikon
August 27, 2026
Transcript
31 slides
MoQT フルスクラッチ実装 発火大根
自己紹介 1 発火大根 出身: 岡山県倉敷市
今日のテーマ claudeで作ったwebサーバー / SDKを紹介します https://github.com/Hakkadaikon/wired マニアックな話をして終わります
以前の発表 以前の開発定例で 自作WebSocket の 発表をしました (2025/12/18)
開発当時 (自作 WebSocket) - この「自作WebSocket」を作ったのが2025年2月ごろ この時はほとんどAIを使わず、手で実装していた
あれから - claude や codex など、コードを書くモデルの性能が飛躍的に進化 もっと高度なネットワークのSDKを作れるのではないか
あれから そうだ もっと難しそう & 挑戦している人が少なそうなものを作ろう
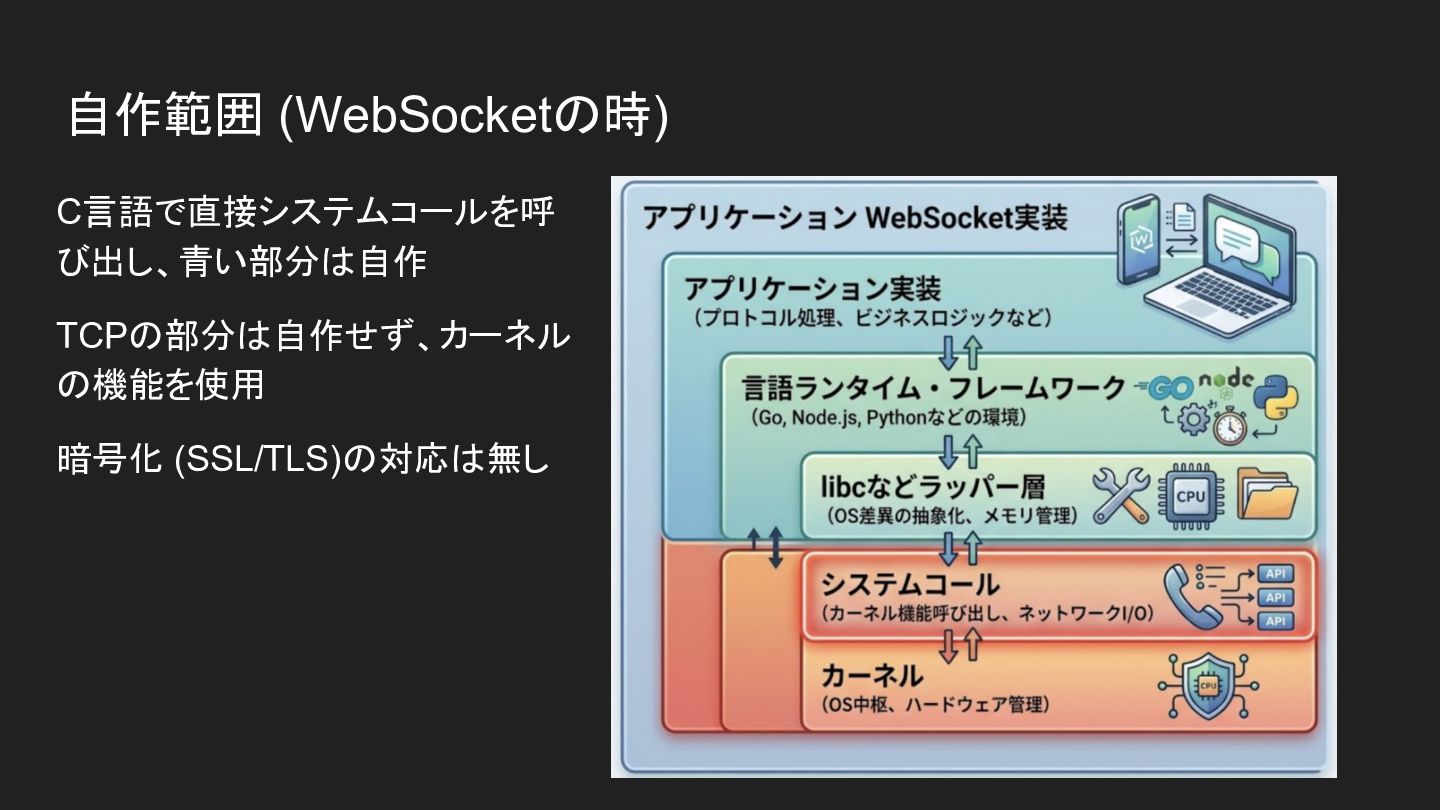
自作範囲 (WebSocketの時) C言語で直接システムコールを呼 び出し、青い部分は自作 TCPの部分は自作せず、カーネル の機能を使用 暗号化 (SSL/TLS)の対応は無し
今回自作したもの MoQT 実装 (Media over QUIC Transport)
MoQT (Media over QUIC Transport)とは? ライブ配信・双方向音声通話などに使えるメディア配信プロトコル
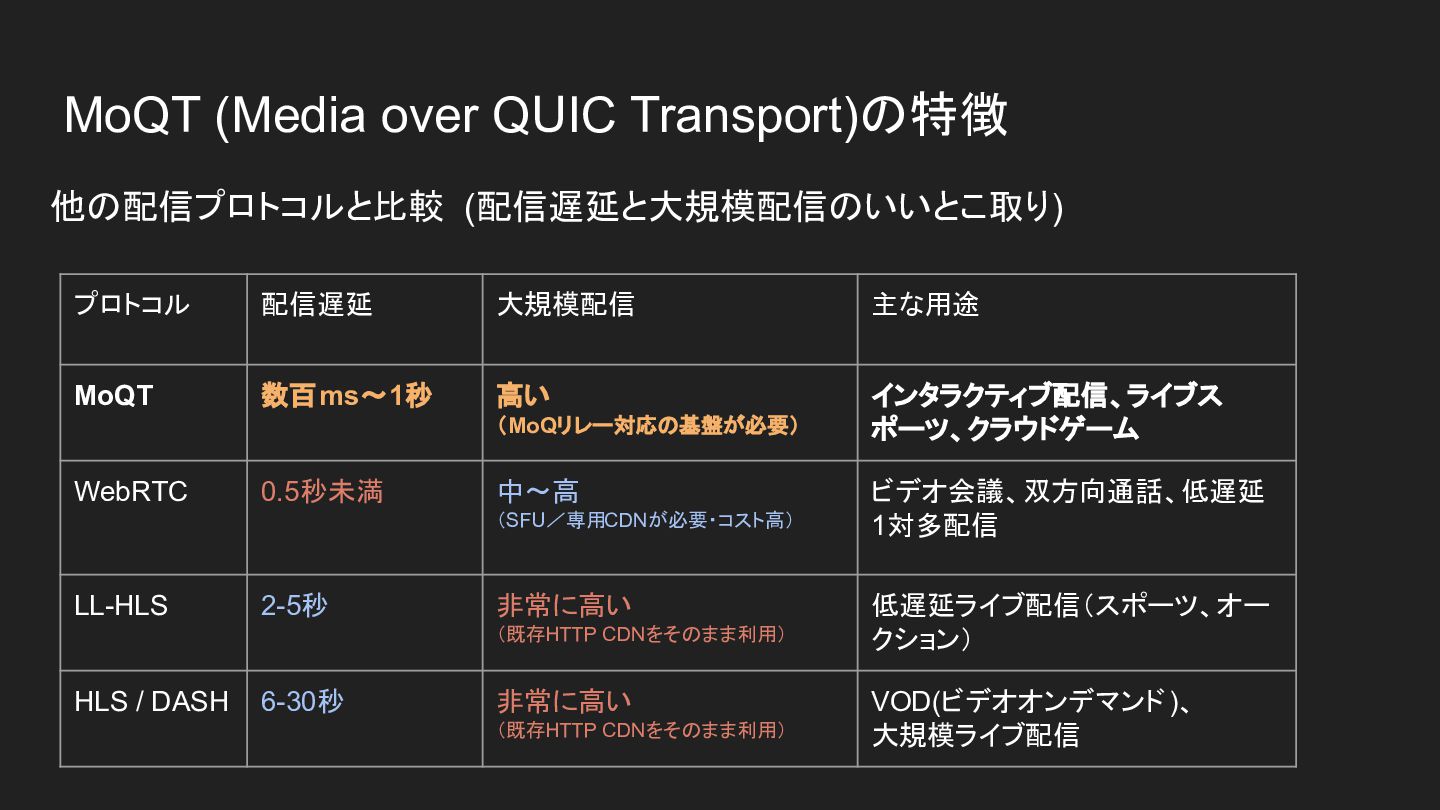
MoQT (Media over QUIC Transport)の特徴 他の配信プロトコルと比較 (配信遅延と大規模配信のいいとこ取り) プロトコル 配信遅延 大規模配信
主な用途 MoQT 数百ms〜1秒 高い インタラクティブ配信、ライブス ポーツ、クラウドゲーム (MoQリレー対応の基盤が必要) WebRTC 0.5秒未満 中〜高 (SFU/専用CDNが必要・コスト高) LL-HLS 2-5秒 非常に高い (既存HTTP CDNをそのまま利用) HLS / DASH 6-30秒 非常に高い (既存HTTP CDNをそのまま利用) ビデオ会議、双方向通話、低遅延 1対多配信 低遅延ライブ配信(スポーツ、オー クション) VOD(ビデオオンデマンド )、 大規模ライブ配信
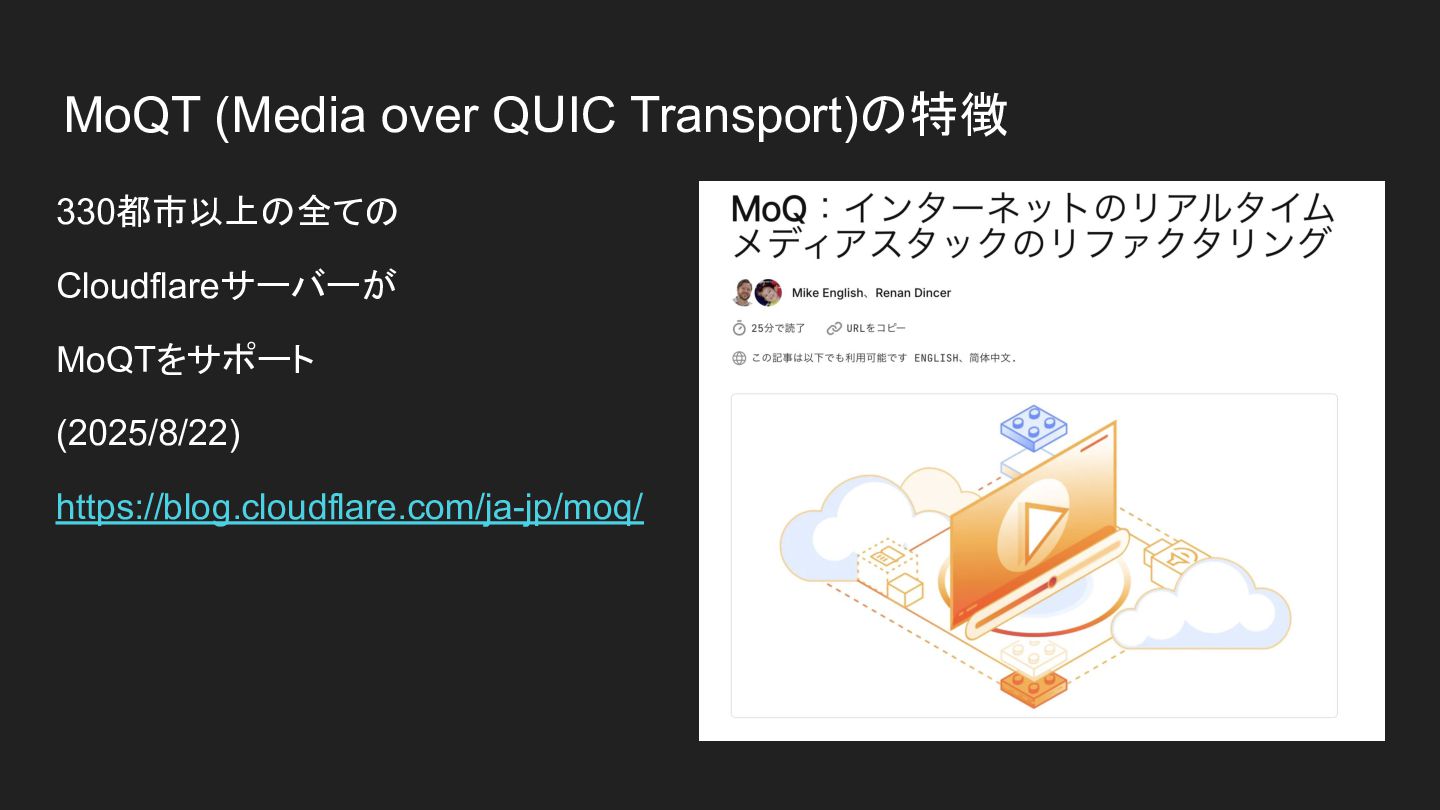
MoQT (Media over QUIC Transport)の特徴 330都市以上の全ての Cloudflareサーバーが MoQTをサポート (2025/8/22) https://blog.cloudflare.com/ja-jp/moq/
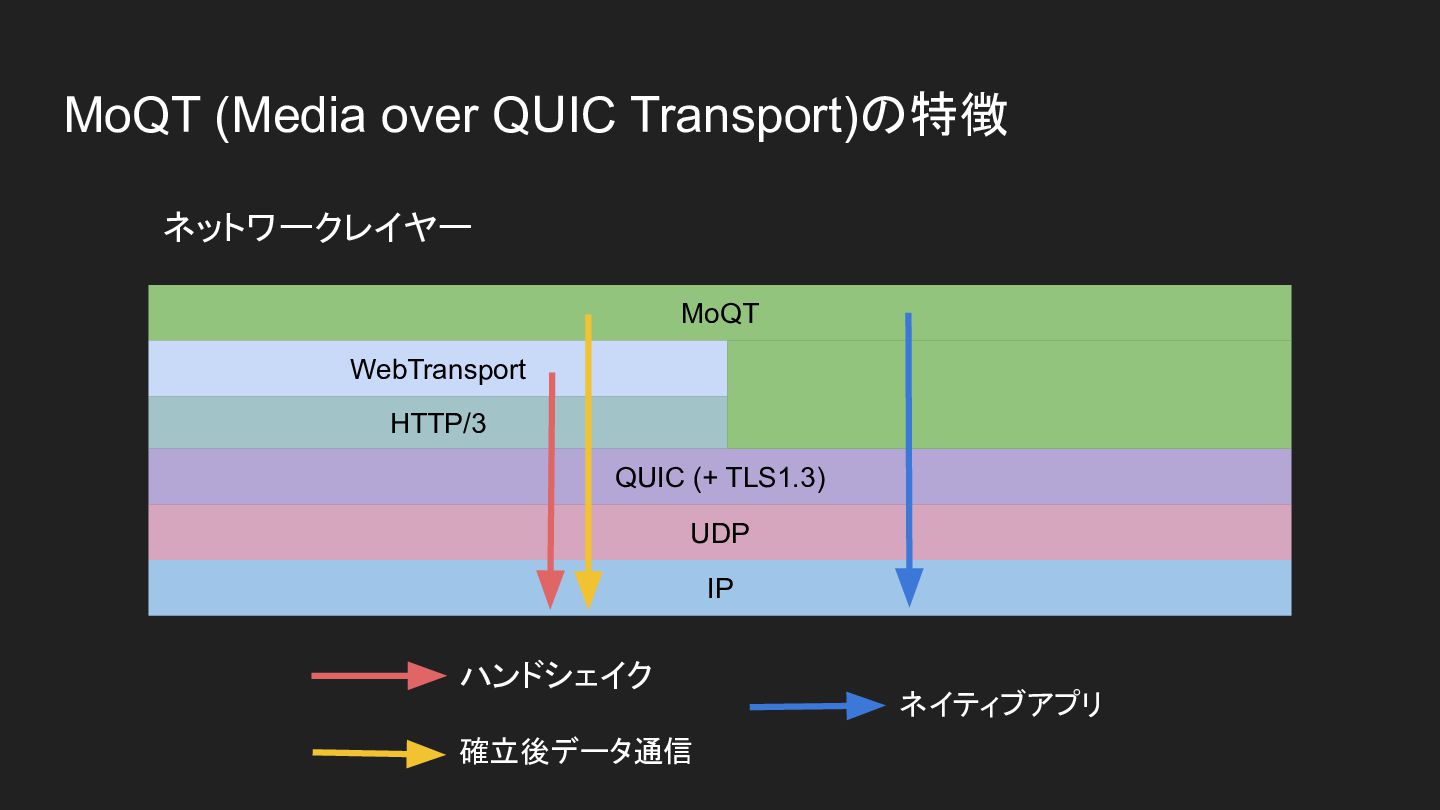
MoQT (Media over QUIC Transport)の特徴 ネットワークレイヤー MoQT WebTransport HTTP/3 QUIC
(+ TLS1.3) UDP IP ハンドシェイク 確立後データ通信 ネイティブアプリ
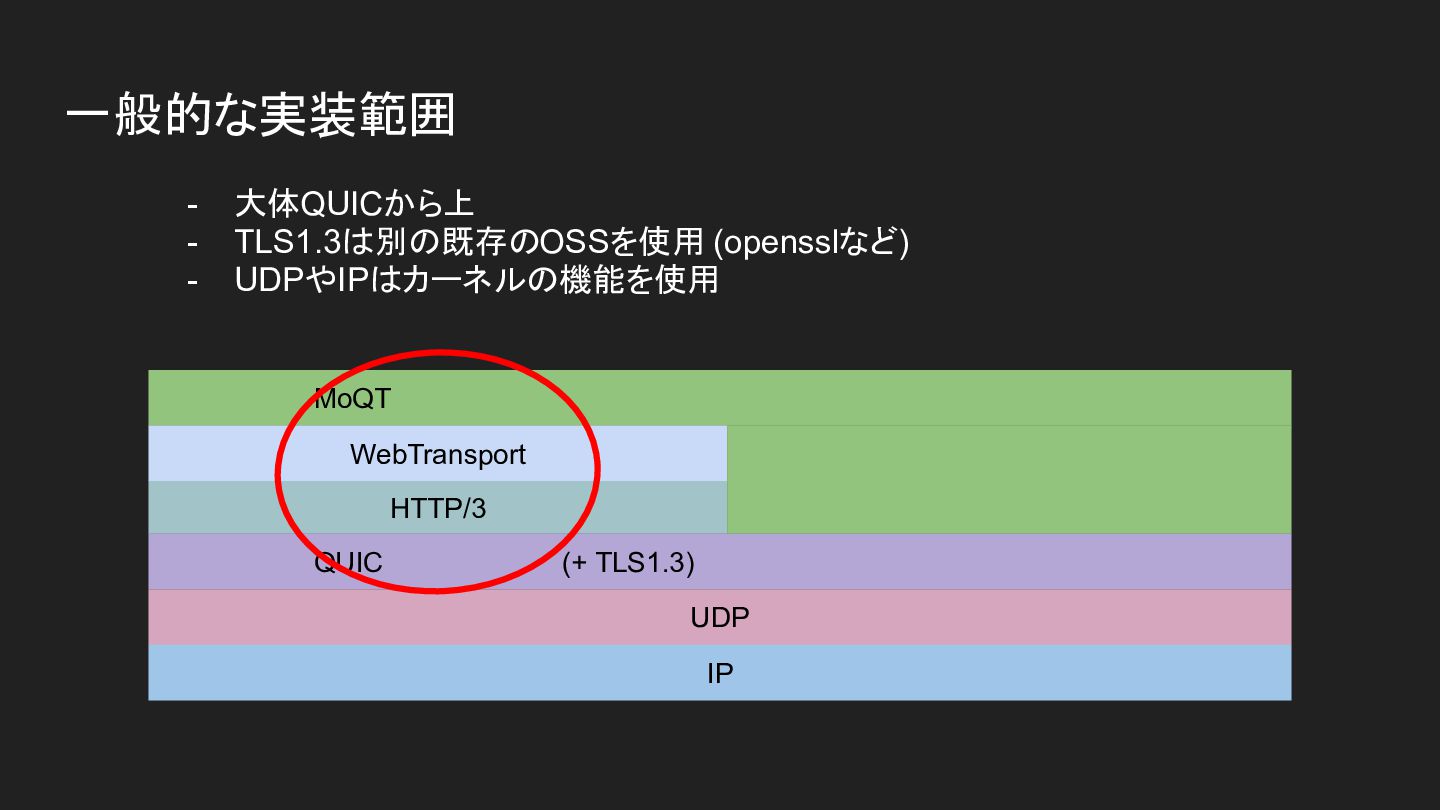
一般的な実装範囲 - 大体QUICから上 TLS1.3は別の既存のOSSを使用 (opensslなど) UDPやIPはカーネルの機能を使用 MoQT WebTransport HTTP/3 QUIC
(+ TLS1.3) UDP IP
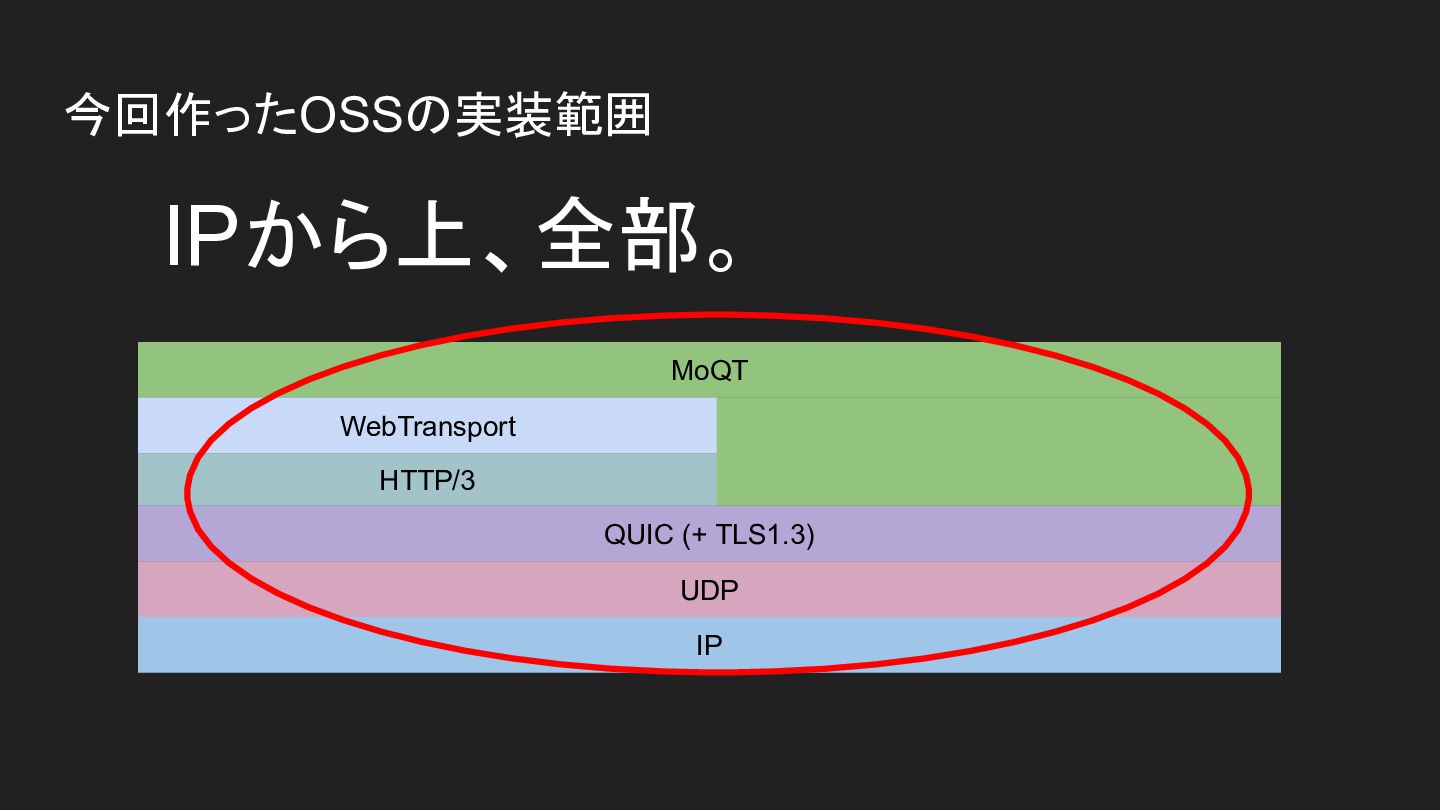
今回作ったOSSの実装範囲 IPから上、全部。 MoQT WebTransport HTTP/3 QUIC (+ TLS1.3) UDP IP
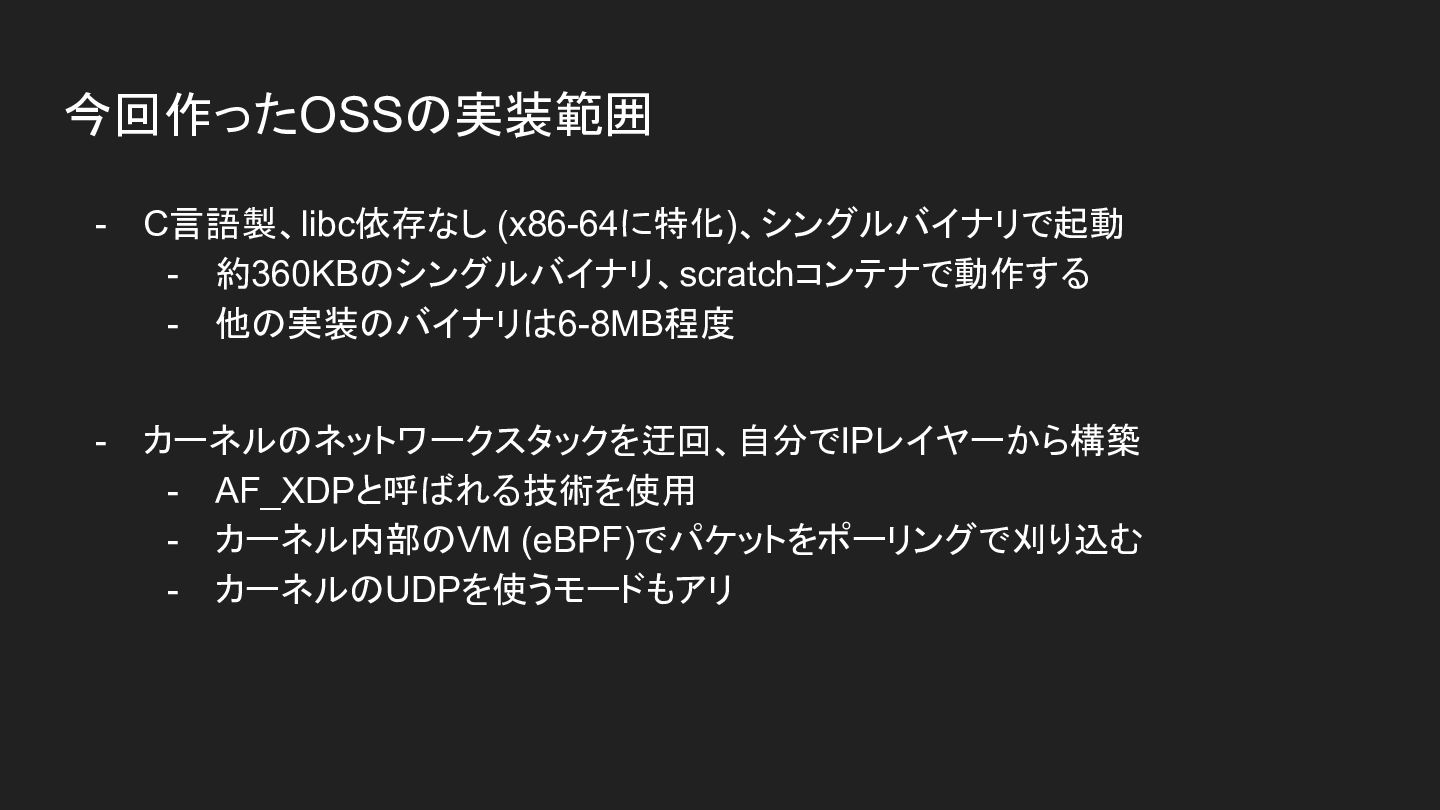
今回作ったOSSの実装範囲 - C言語製、libc依存なし (x86-64に特化)、シングルバイナリで起動 - 約360KBのシングルバイナリ、scratchコンテナで動作する - 他の実装のバイナリは6-8MB程度 - カーネルのネットワークスタックを迂回、自分でIPレイヤーから構築
- AF_XDPと呼ばれる技術を使用 - カーネル内部のVM (eBPF)でパケットをポーリングで刈り込む - カーネルのUDPを使うモードもアリ
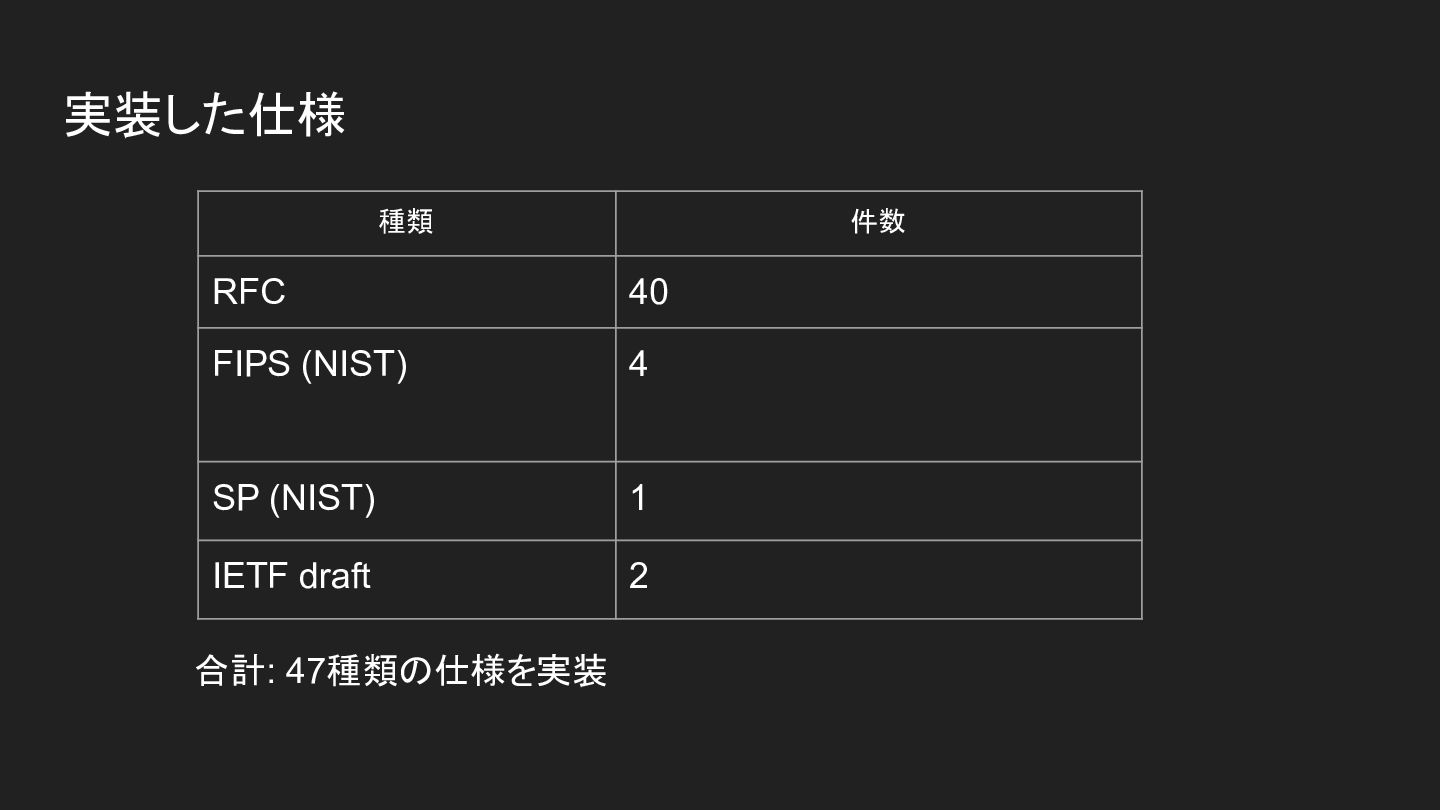
実装した仕様 種類 件数 RFC 40 FIPS (NIST) 4 SP (NIST)
1 IETF draft 2 合計: 47種類の仕様を実装
実装方法 - ほぼ全てclaude - RFCなど、必要な仕様をかき集める - 実装した仕様とテストコードをセットにした台帳を用意、TDDで実装 - 基本はbypass モードで放置実装
- 1日30分 - 1時間ほどかけて、指示を与え直したりテスト確認したり これを2ヶ月続けました。(現在、2050 commit over)
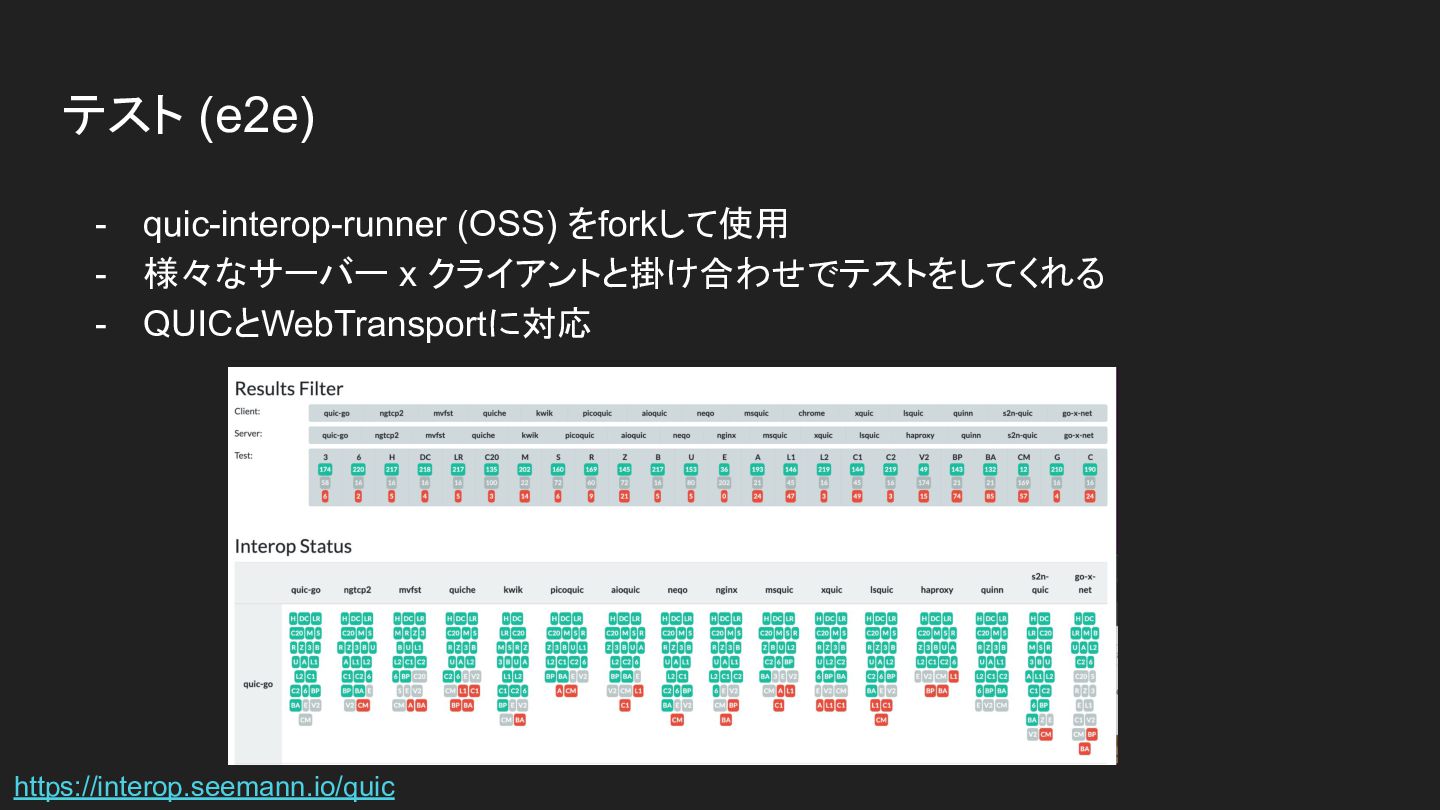
テスト (e2e) - quic-interop-runner (OSS) をforkして使用 様々なサーバー x クライアントと掛け合わせでテストをしてくれる QUICとWebTransportに対応
https://interop.seemann.io/quic
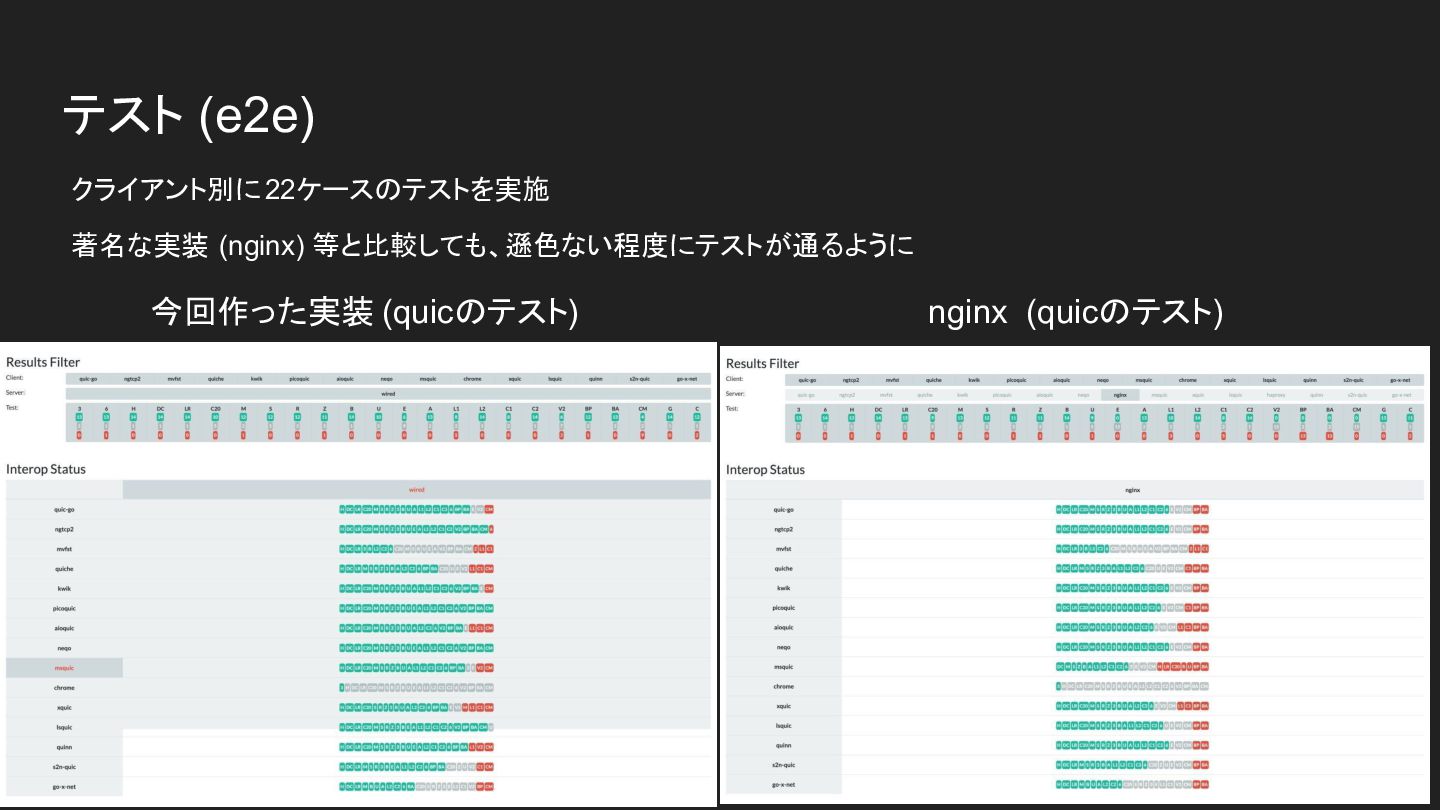
テスト (e2e) クライアント別に 22ケースのテストを実施 著名な実装 (nginx) 等と比較しても、遜色ない程度にテストが通るように 今回作った実装 (quicのテスト) nginx
(quicのテスト)
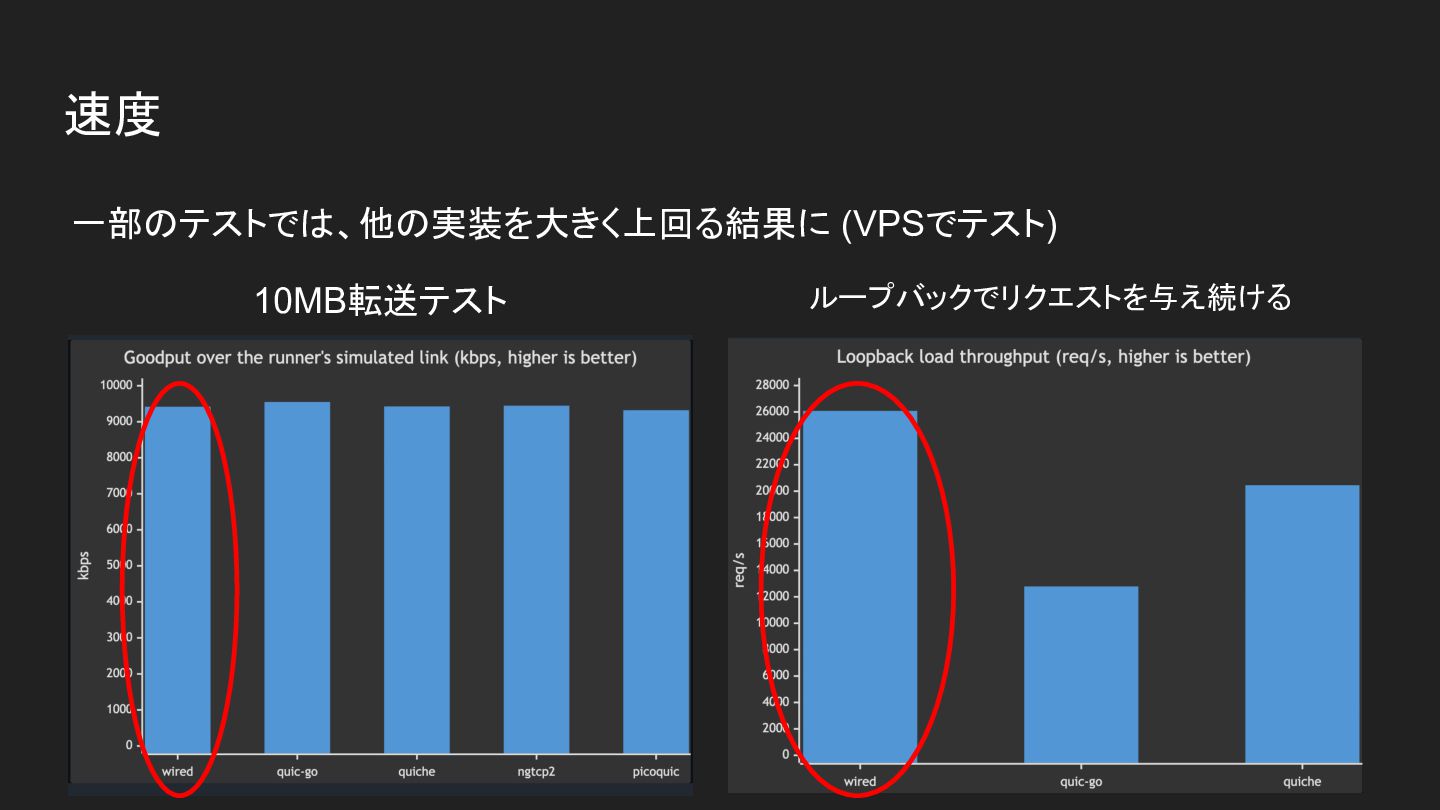
速度 一部のテストでは、他の実装を大きく上回る結果に (VPSでテスト) 10MB転送テスト ループバックでリクエストを与え続ける
苦労したところ - bypassモードで放置実装・テストがしにくい所は手動でテストした - ループバックではなく、ネットワーク外から実行するテスト - AF_XDP - カーネル側の制御を行うためsudoが必要 -
RFC等の仕様からトップダウンでTDDしたはずだが、 e2eで失敗しまくる - 実際のクライアントと対向させないと分からない部分もある
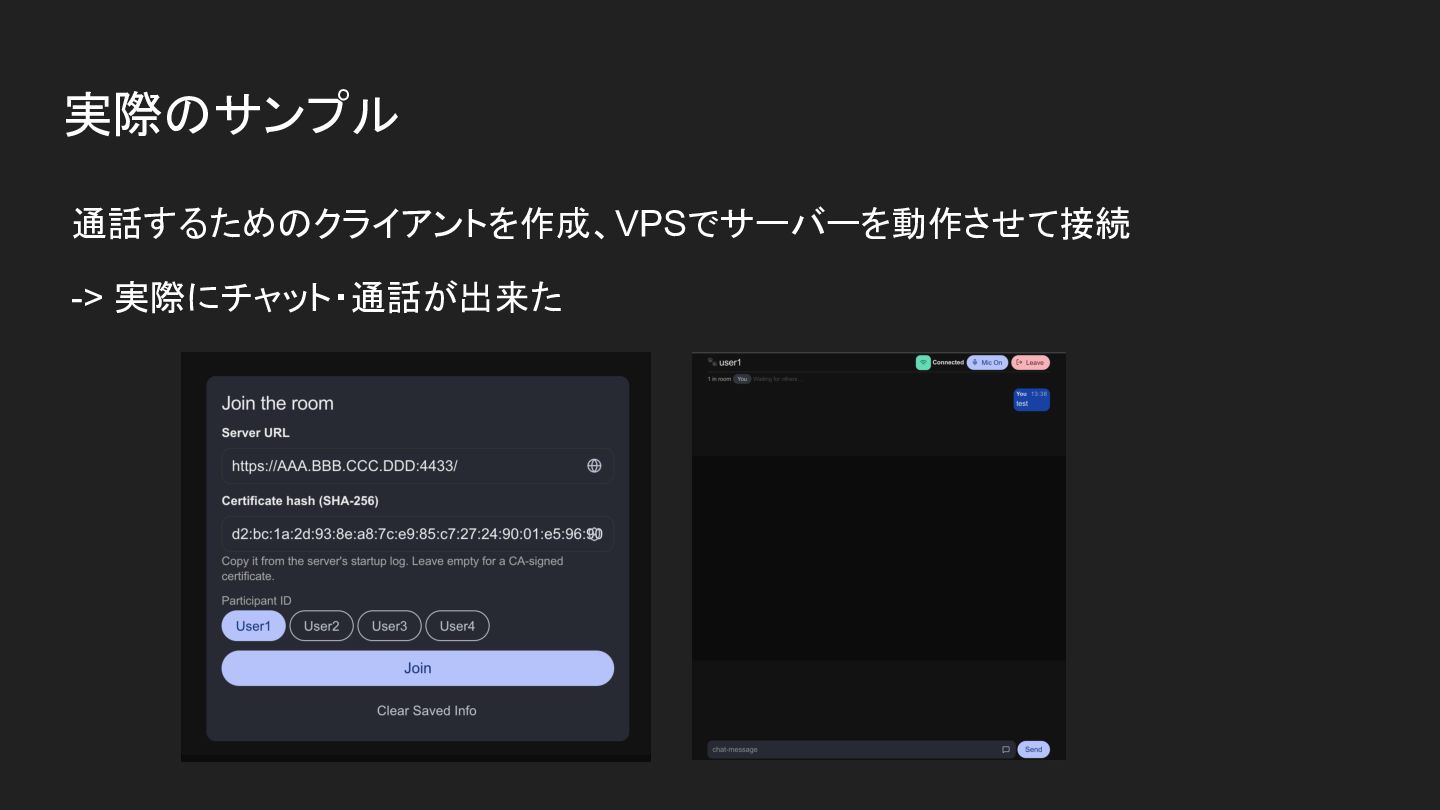
実際のサンプル 通話するためのクライアントを作成、VPSでサーバーを動作させて接続 -> 実際にチャット・通話が出来た
Q. ところで... - 機能も他の実装と遜色ない程度に出来てきている 速度もそれなりに出ている 他の実装より圧倒的に優れている部分もある (バイナリサイズなど) では、もう「実用的」なのか?
A. 答え 現段階では、全く実用的ではない。(実務では使えない)
なぜ? - 運用実績 セキュリティ
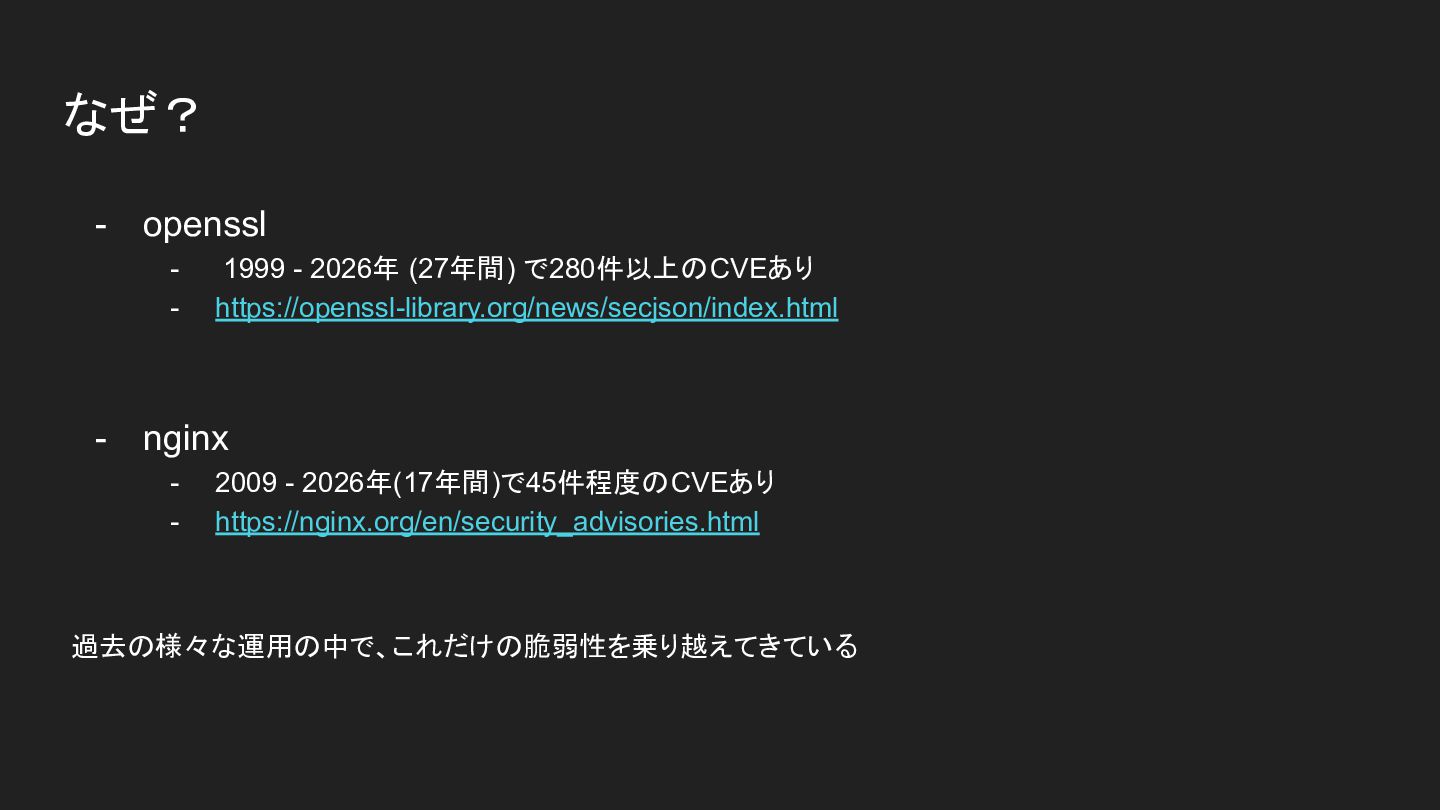
なぜ? - openssl - - 1999 - 2026年 (27年間) で280件以上のCVEあり
https://openssl-library.org/news/secjson/index.html nginx - 2009 - 2026年(17年間)で45件程度のCVEあり https://nginx.org/en/security_advisories.html 過去の様々な運用の中で、これだけの脆弱性を乗り越えてきている
なぜ? 文字通りフルスクラッチの実装なので まだ見ぬ脆弱性や不具合が大量にあると予想
ただ... 強みとして、 - 依存がほぼない - 他のOSSに縛られない - 脆弱性の修正には、完全に自分の意思とタイミングで反映可能 - 別のWebサーバーがCVE発行
-> AIが検知 -> 自動で水平展開チェック -> 反映 の流れを作れたら強いかも? 将来的に、今回作った実装の方がセキュアになる可能性も?
今後 引き続きAIによる放置実装で - パフォーマンス改善 脆弱性対応 ドキュメント改善 映像配信のサンプル (音声とチャットは出来たが映像配信はまだ試せていない) などを行っていく予定
ありがとうございました! EDムービー : 私のダンス動画 (AI) 動画: Seedance 2.5 / 人物画:
実写をgrokでデフォルメ / 背景: フリー素材 / ダンス: 別動画 (フリー素材 )
More Decks by Hakkadaikon
See All by Hakkadaikon
高橋メソッドでCVE解説シリーズ 〜CVE-2026-99999〜
hakkadaikon
0
36
高橋メソッドでCVE解説シリーズ 〜CVE-2026-98432〜
hakkadaikon
0
36
高橋メソッドでCVE解説シリーズ 〜CVE-2026-112816〜
hakkadaikon
0
260
Just do it ! で 走り抜けてきたけど ちょっと立ち止まってみた
hakkadaikon
0
950
自作WebSocket (RFC6455)
hakkadaikon
0
170
routstrについて
hakkadaikon
0
190
Nostr x BTC
hakkadaikon
0
84
Blueskyのプラグインを作ってみた
hakkadaikon
1
910
PHP x Nostr
hakkadaikon
0
210
Other Decks in Programming
See All in Programming
全ての永続トークンを、生まれる前に消し去りたい!
sylph01
3
1.7k
まずはコードより業務と向き合う:テーブル解体のためにPdMを呼んだ話
sakawe_ee
0
220
3回つくってわかった、 定期実行ジョブ基盤の本質情報
takai
4
3.9k
DroidKnights 2026 Android A2UI Jetpack Compose 기반의 안전한 AI UI 렌더링 - 박제창
itsmedreamwalker
1
230
Zero-Tap Sign-In対応、結局何をすればいいの?
mitohato14
0
2.1k
Seven New Principles of Software Engineering
yegor256
0
490
AI Augmentation Techniques with Liberty
ivargrimstad
1
470
あなたの await、OS まで届いてる? strace で覗く JavaScript の非同期
hasutosasaki
1
2.3k
PyConTW 2026 - AI Coding 不只是工具升級, 區域醫院醫療資訊系統協作開發與資訊團隊轉型實踐
cclai999
0
250
AIで開発が速くなった先で、開発チームは何を目指すか
shihochan
1
2k
ビジネスロジックを堅牢に~Scala 3のドメインプリミティブ~
j5ik2o
0
150
複数ドメインを一つのアプリに統合するFlutterの設計と運用_FlutterKaigi2026登壇資料(須永高弘)
takahirosunaga
0
180
Featured
See All Featured
Docker and Python
trallard
47
4.3k
Easily Structure & Communicate Ideas using Wireframe
afnizarnur
194
17k
First, design no harm
axbom
PRO
2
1.4k
[RailsConf 2023] Rails as a piece of cake
palkan
59
7.1k
Side Projects
sachag
456
43k
Test your architecture with Archunit
thirion
2
2.5k
Being A Developer After 40
akosma
PRO
92
590k
Discover your Explorer Soul
emna__ayadi
2
1.3k
Sharpening the Axe: The Primacy of Toolmaking
bcantrill
46
3.1k
30 Presentation Tips
portentint
PRO
1
470
The Hidden Cost of Media on the Web [PixelPalooza 2025]
tammyeverts
2
580
Making Projects Easy
brettharned
120
6.9k


 hakkadaikon
 sylph01
 sakawe_ee
 takai
 itsmedreamwalker
 mitohato14
 yegor256
 ivargrimstad
 hasutosasaki
 cclai999
 shihochan
 j5ik2o
 takahirosunaga
 trallard
 afnizarnur
 axbom
 palkan
 sachag
 thirion
 akosma
 emna__ayadi
 bcantrill
 portentint
 tammyeverts
 brettharned