Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
20231025_HibiyaTech#1_SecurityLake
Search
h-ashisan
October 29, 2023
Technology
1.1k
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
20231025_HibiyaTech#1_SecurityLake
h-ashisan
October 29, 2023
More Decks by h-ashisan
See All by h-ashisan
regrowth_tokyo_2025_securityagent
hiashisan
0
810
Tokyo_reInforce_2025_recap_iam_access_analyzer
hiashisan
0
570
OpsJAWS34_CloudTrailLake_for_Organizations
hiashisan
0
1k
Classmethod_regrowth_2024_tokyo_security_identity_governance_summary
hiashisan
0
1.8k
2024/11/29_失敗談から学ぶ! エンジニア向けre:Invent攻略アンチパターン集
hiashisan
0
920
20241015 Toranomon Tech Hub#1 Service Catalog使ってみた
hiashisan
0
960
Practical-AWS-Security-measures-you-can-implement-now
hiashisan
0
950
20240724_cm_odyssey_hibiyatech
hiashisan
0
720
[2024最新版]AWS Control Towerを使ったセキュアなマルチアカウント環境の作り方
hiashisan
0
1.6k
Other Decks in Technology
See All in Technology
2026-10-01_MagicPod_QAハーネスエンジニアリングとQA組織の未来像
ynisqa1988
1
550
SREでアラート疲れを 解決しよう!
kairim0
1
210
ログラスのマルチプロダクトを 支える認証基盤 〜テナントごとに異なる統制とどう向き合うか〜
dada4386
3
410
生成AIを使って「人が」考える技術 ― AI時代の人機共想と実践ノウハウ|UNITT AC2026
ishiirikie
0
560
AI駆動開発、viviONの1年 ── うまくいったこと・いかなかったこと
vivion
0
270
AIは爆速なのに、私が詰まっていた話 ― 音声入力と鳴くマスコットでボトルネックを削る
yama3133
0
530
ハードウェアコンペでもAI駆動開発が進んでいる話
iotengineer22
0
340
しろおびから始める!ログ活用の第一歩
shumei_ito
0
440
AI時代に必要な脅威モデリング― 変化の速度に負けない理解とリスク判断
masakane55
5
1.1k
雪かき部 #7 もう怖くない!SELECT文!
foursue
0
280
FinTech 1-2 : Overview of FinTech
ks91
PRO
0
150
全社共通データ基盤をつくる。ソニーのDatabricks活用とデータガバナンス設計の裏側
sony
0
430
Featured
See All Featured
Build your cross-platform service in a week with App Engine
jlugia
234
19k
The Language of Interfaces
destraynor
162
27k
Money Talks: Using Revenue to Get Sh*t Done
nikkihalliwell
0
510
Building a A Zero-Code AI SEO Workflow
portentint
PRO
0
760
The MySQL Ecosystem @ GitHub 2015
samlambert
251
13k
What does AI have to do with Human Rights?
axbom
PRO
1
2.4k
Learning to Love Humans: Emotional Interface Design
aarron
275
41k
Easily Structure & Communicate Ideas using Wireframe
afnizarnur
194
17k
Sharpening the Axe: The Primacy of Toolmaking
bcantrill
46
3k
The browser strikes back
jonoalderson
0
1.8k
For a Future-Friendly Web
brad_frost
184
10k
Stop Working from a Prison Cell
hatefulcrawdad
274
21k
Transcript
Amazon Security Lakeのサブスクライバーにつ いて熱く語りたい 1
2 自己紹介 • 名前 ◦ 芦沢広昭 / あしざわひろあき • 業務歴
◦ < 2018/4 〜 2021/8> インフラエンジニアとして運用保守を担当 AWSは業務未経験 ◦ < 2021/9〜 > クラスメソッドに入社、SAになる AWSにめっちゃ触れる • 趣味 ◦ 筋トレ • 近況 ◦ re:Invent楽しみ
3 本日の主役
4 アジェンダ • 私とAmazon Security Lakeとの出逢い • Amazon Security Lakeの概要
• サブスクライバー機能の紹介 • まとめ
5 伝えたいこと • 「AWSサービスを好きになる」とは、何なのか • 「Amazon Secuirty Lakeがいい感じだ」ということ
6 アジェンダ • 私とAmazon Security Lakeとの出逢い • Amazon Security Lakeの概要
• サブスクライバー機能の紹介 • まとめ
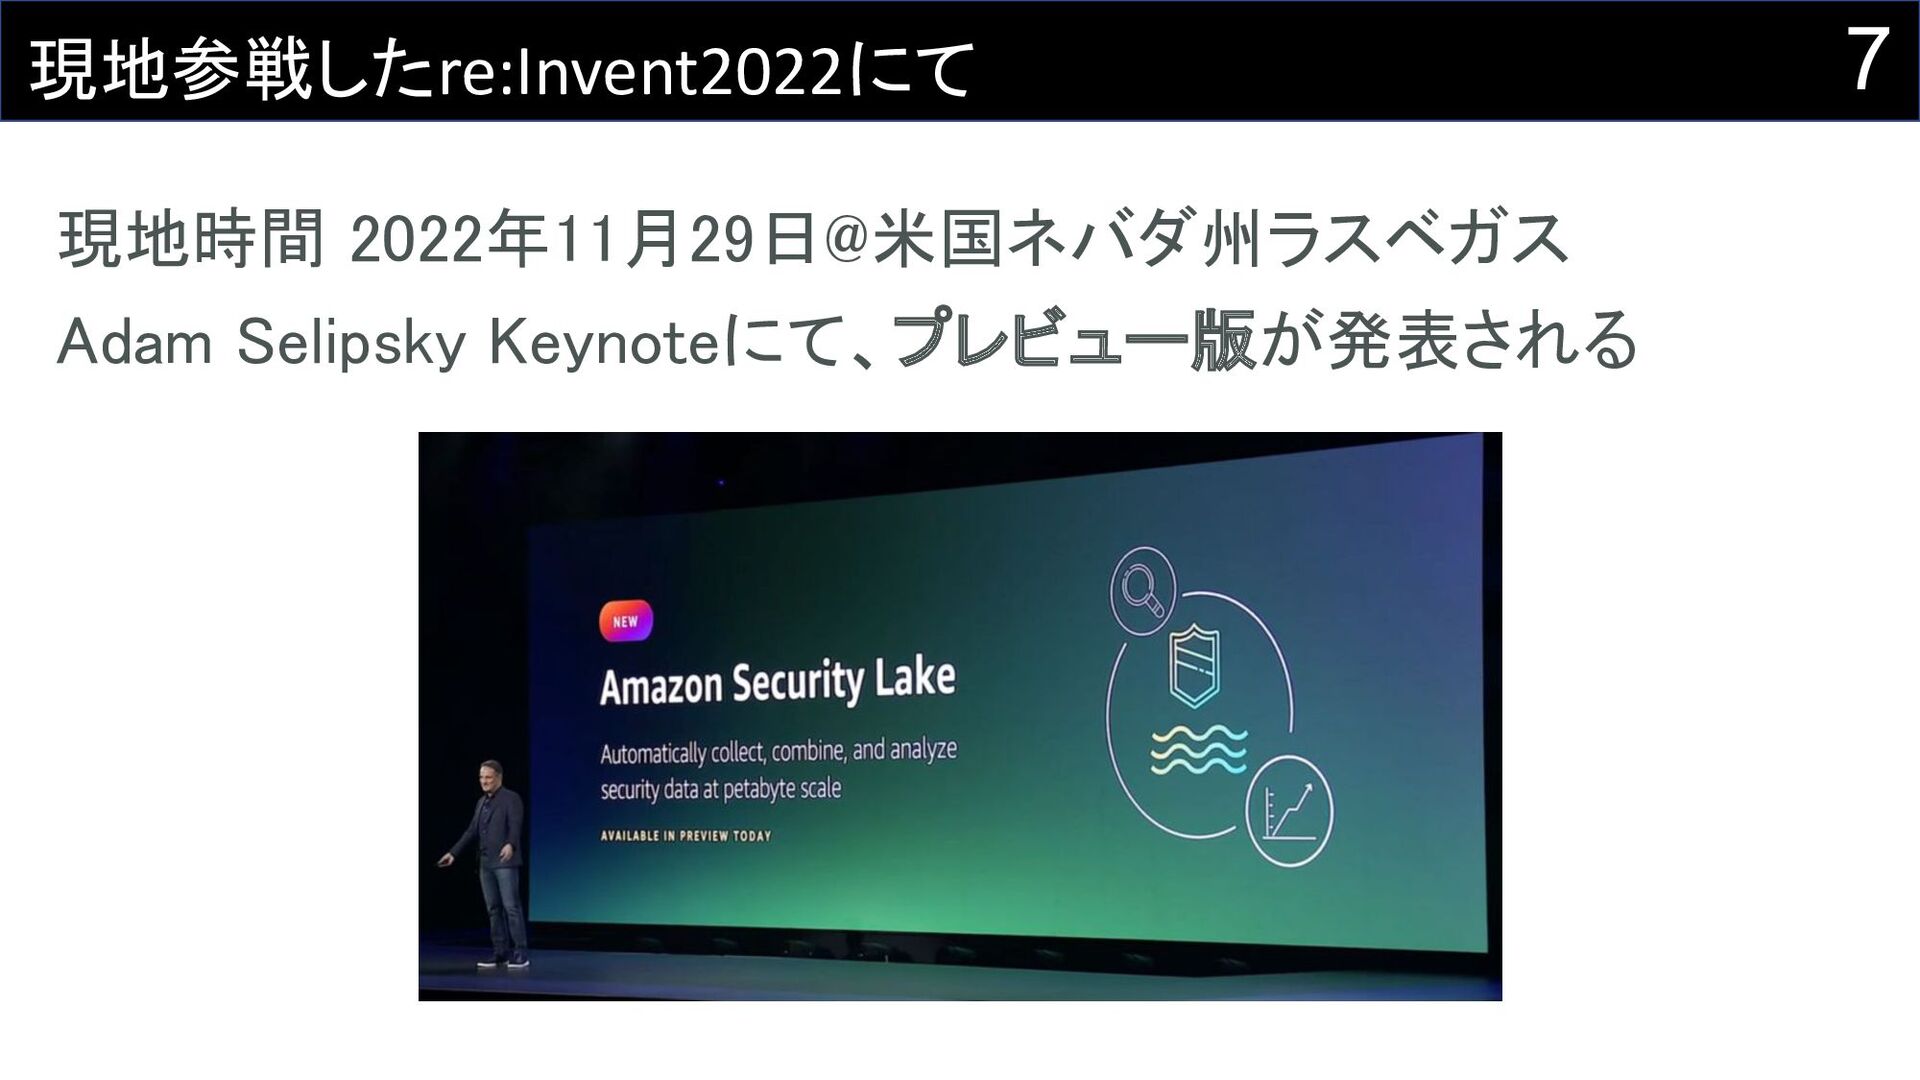
7 現地参戦したre:Invent2022にて 現地時間 2022年11月29日@米国ネバダ州ラスベガス Adam Selipsky Keynoteにて、プレビュー版が発表される
8 当時の私の気持ち ❖ とりあえずセッション行ってみるか! ➢ 👨「凄そうだけど、使い所がよく分からん!」 ❖ 当初はプライベートプレビューで発表された ➢ 👨「パブリックプレビューになったら使ってみるか...」
→ 特に強い想い、なし
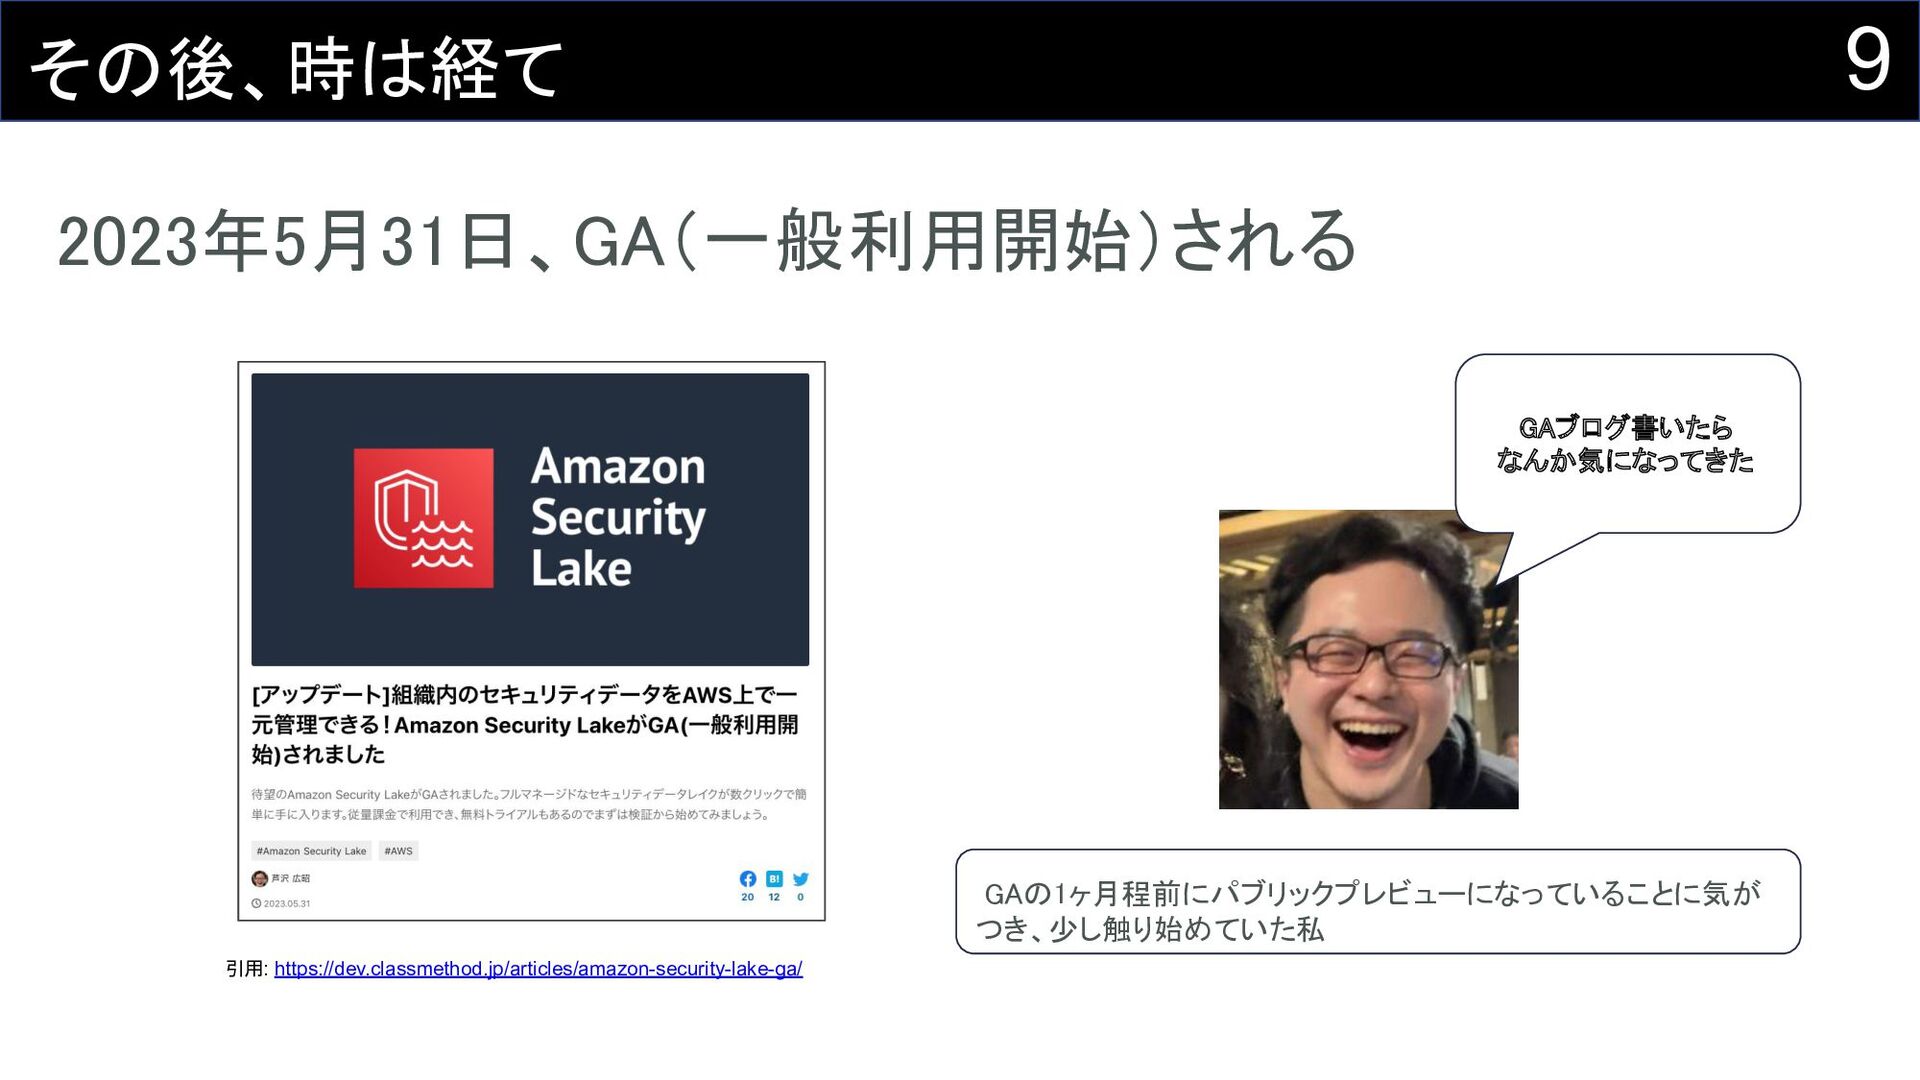
9 その後、時は経て 2023年5月31日、GA(一般利用開始)される 引用: https://dev.classmethod.jp/articles/amazon-security-lake-ga/ GAの1ヶ月程前にパブリックプレビューになっていることに気が つき、少し触り始めていた私 GAブログ書いたら なんか気になってきた
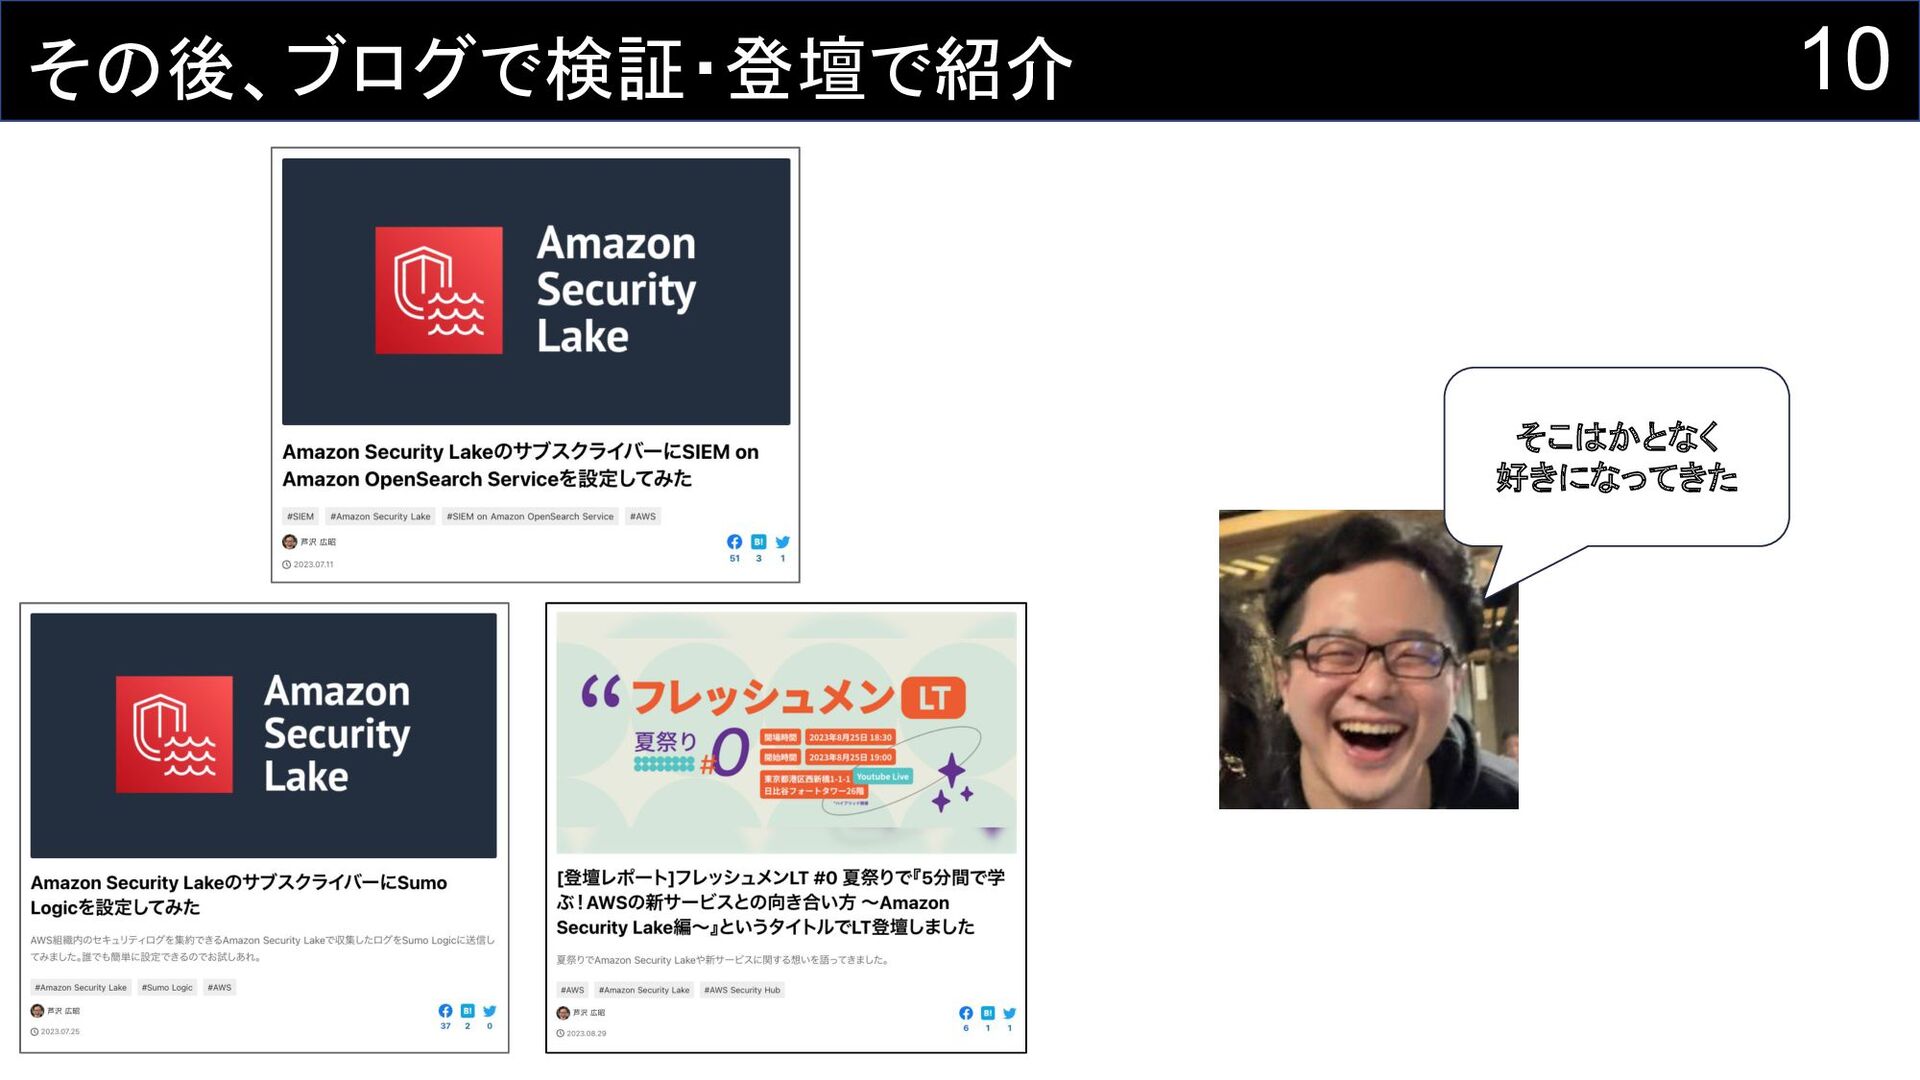
10 その後、ブログで検証・登壇で紹介 そこはかとなく 好きになってきた
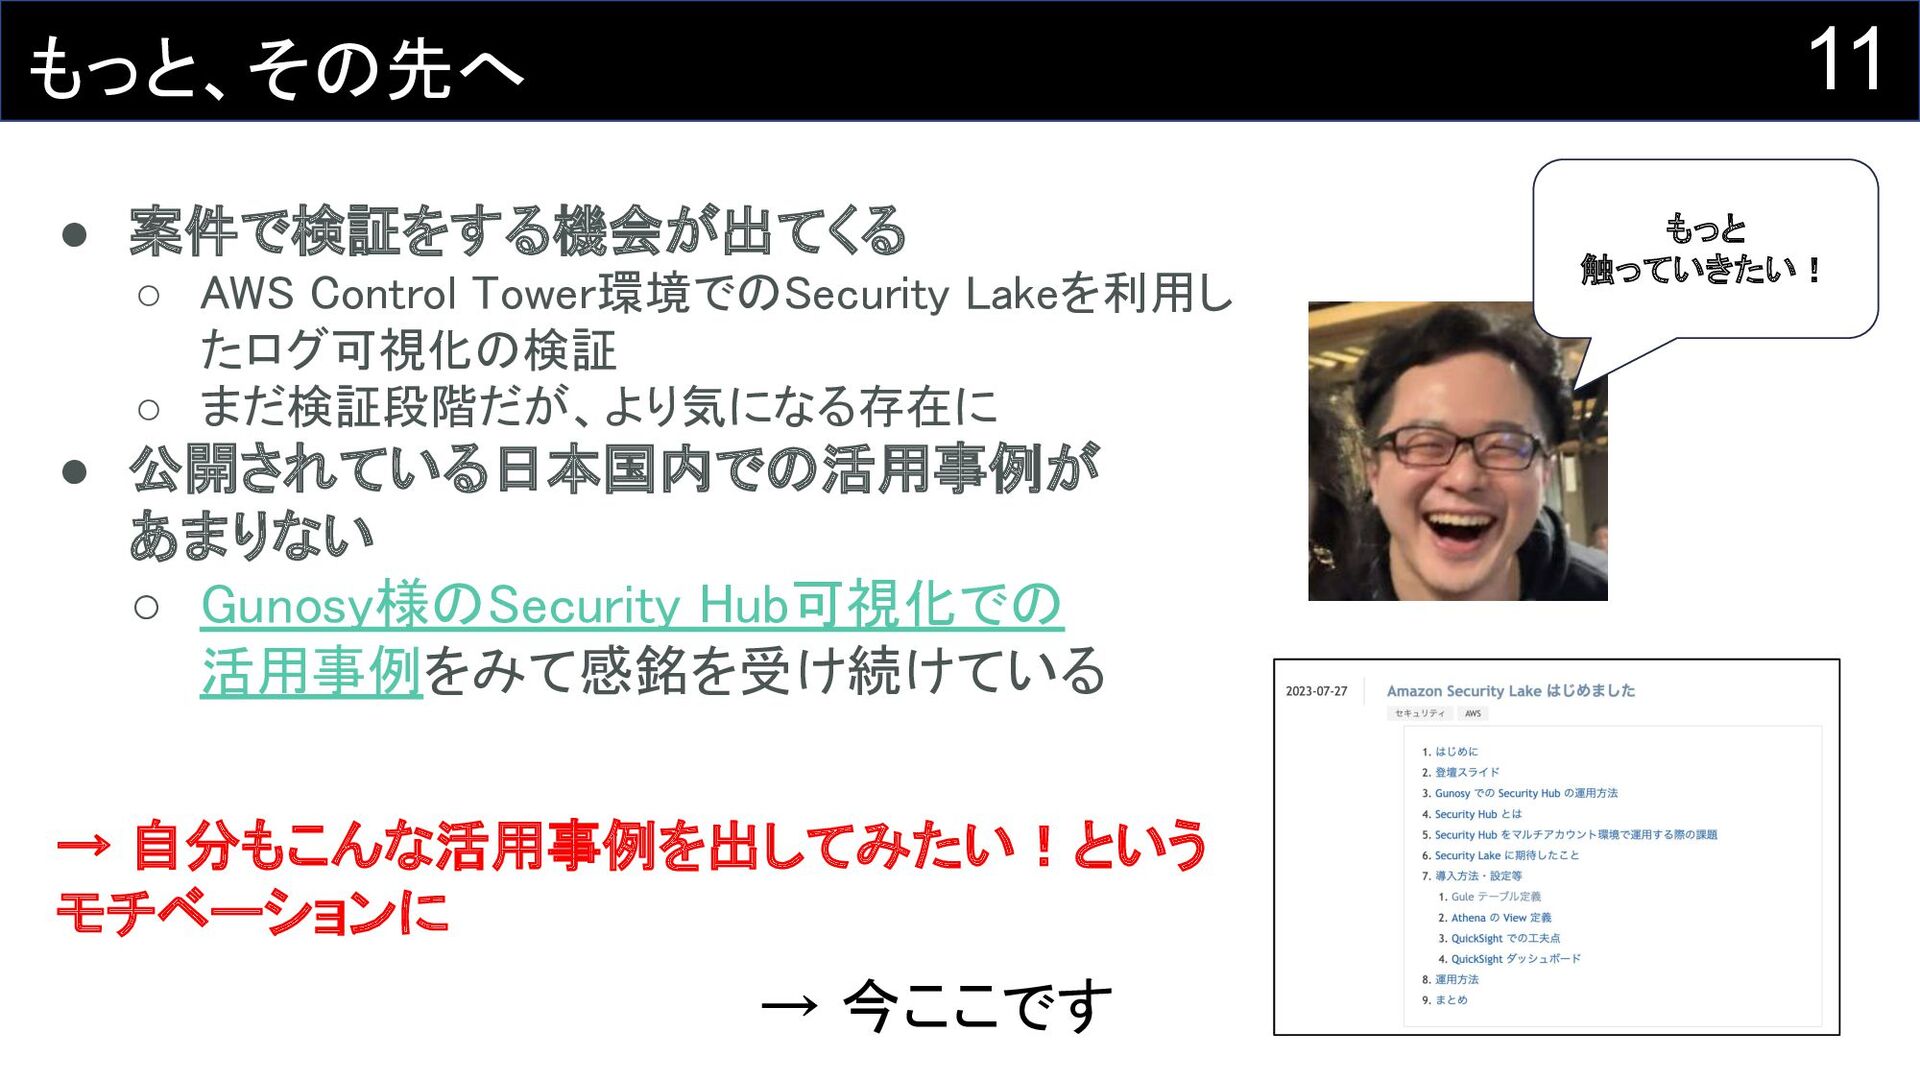
11 もっと、その先へ • 案件で検証をする機会が出てくる ◦ AWS Control Tower環境でのSecurity Lakeを利用し たログ可視化の検証
◦ まだ検証段階だが、より気になる存在に • 公開されている日本国内での活用事例が あまりない ◦ Gunosy様のSecurity Hub可視化での 活用事例をみて感銘を受け続けている → 自分もこんな活用事例を出してみたい!という モチベーションに もっと 触っていきたい! → 今ここです
12 テーマに選んだ理由 私自身がAmazon Security Lakeを もっと好きになりたい!!!
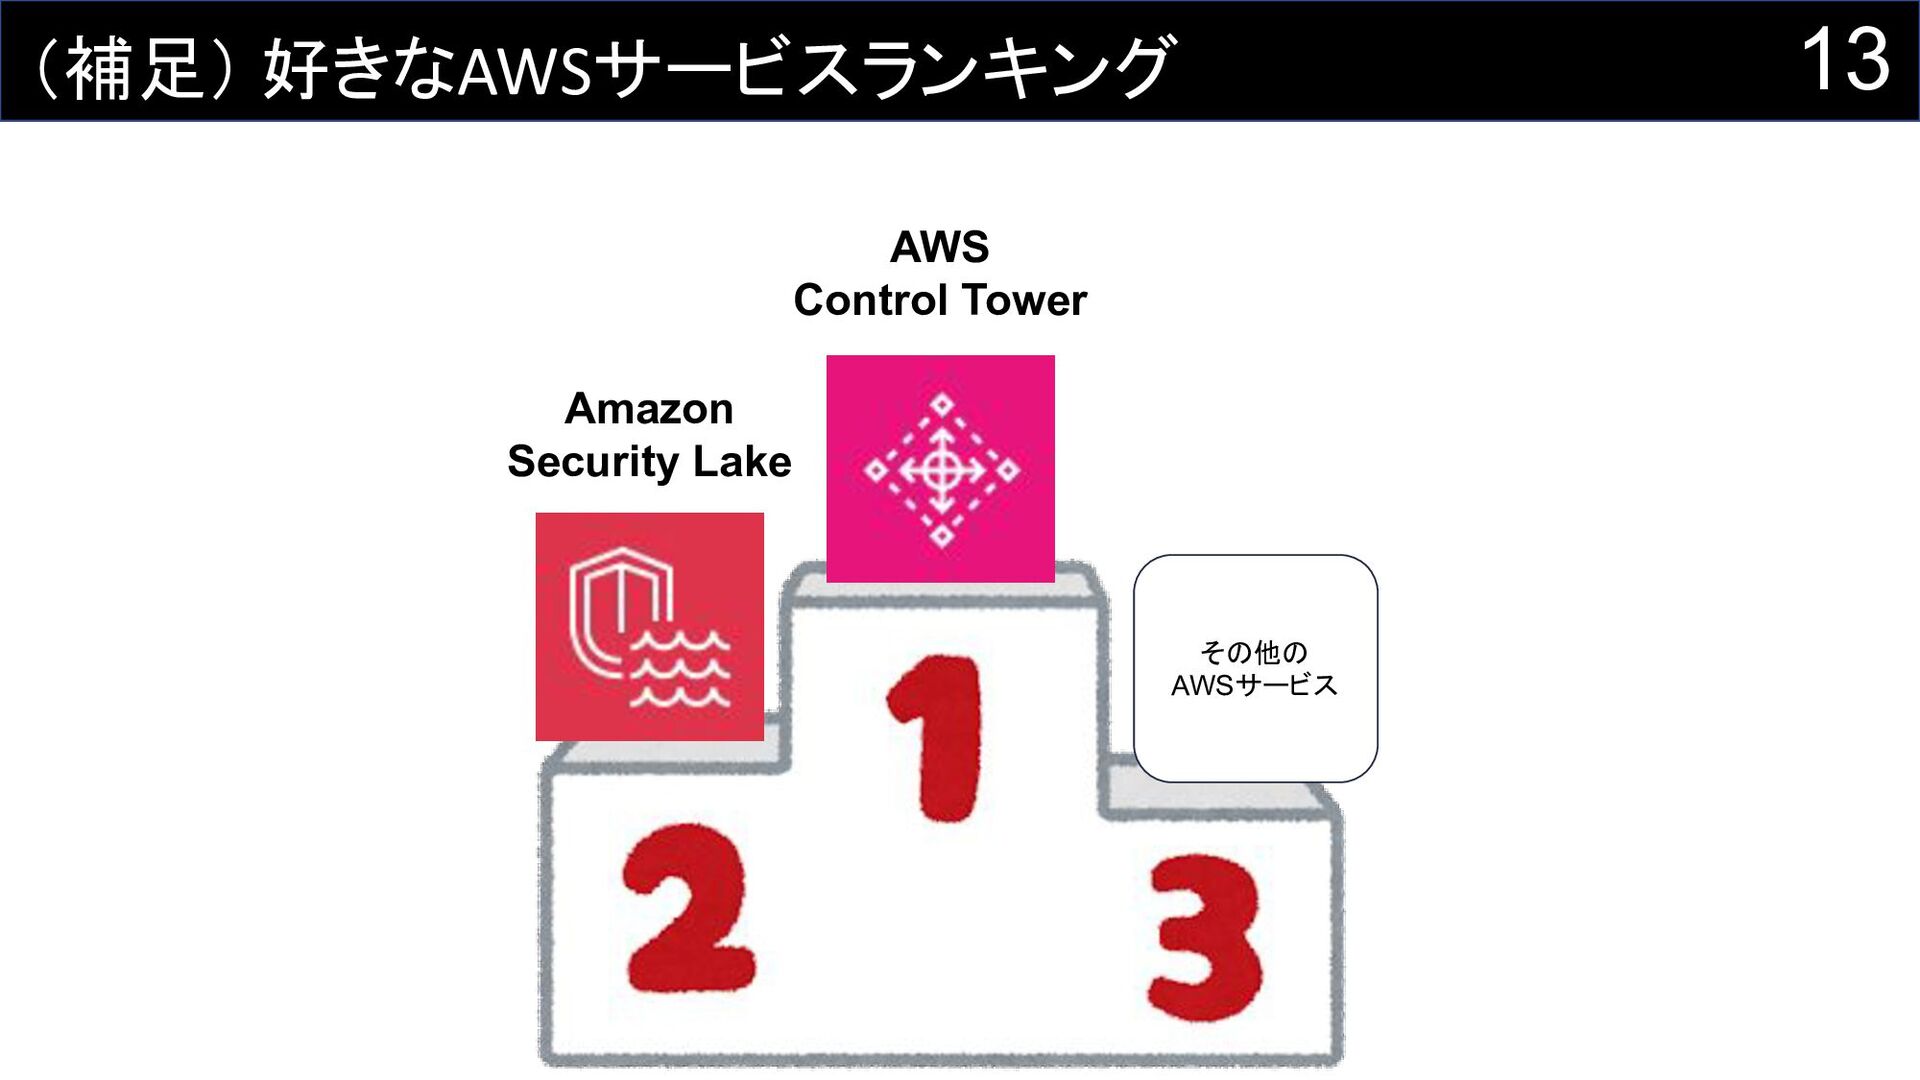
13 (補足) 好きなAWSサービスランキング Amazon Security Lake AWS Control Tower その他の
AWSサービス
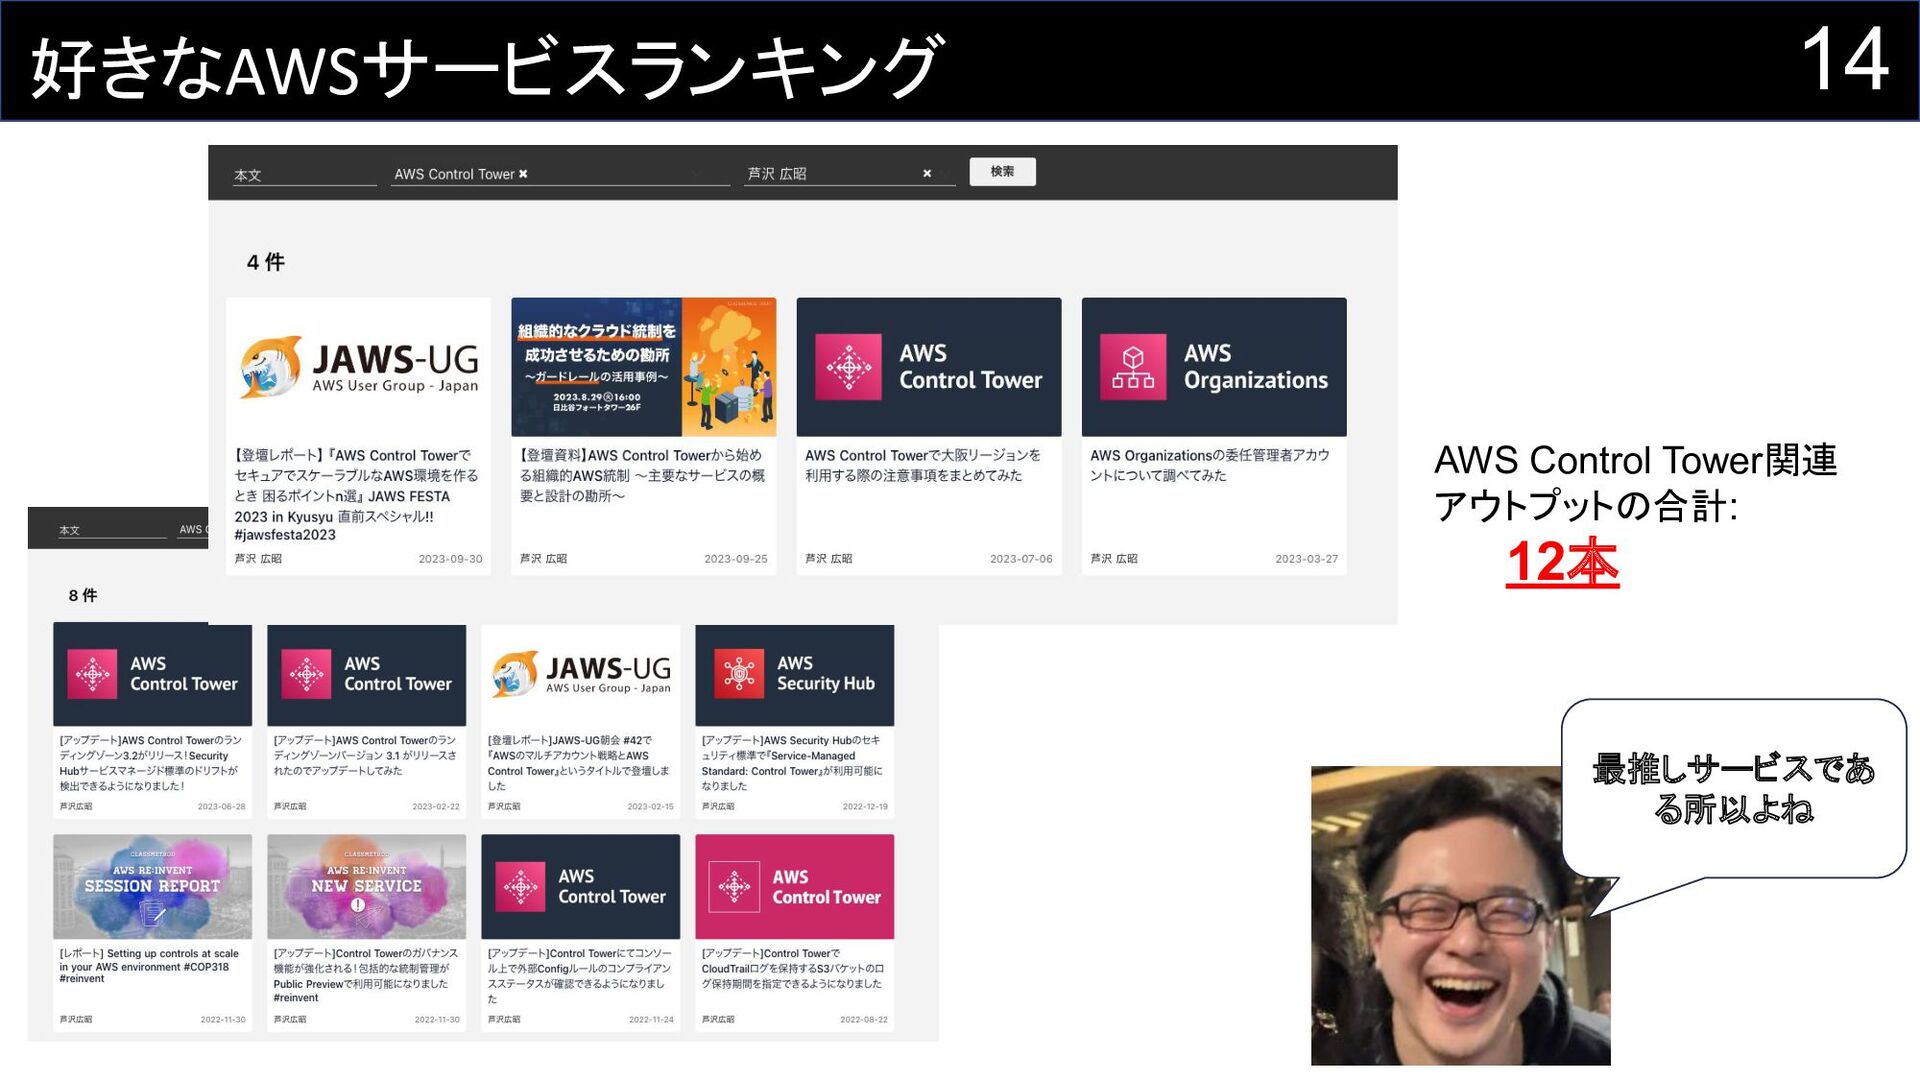
14 好きなAWSサービスランキング 最推しサービスであ る所以よね AWS Control Tower関連 アウトプットの合計: 12本
15 アジェンダ • 私とAmazon Security Lakeとの出逢い • Amazon Security Lakeの概要
• サブスクライバー機能の紹介 • まとめ
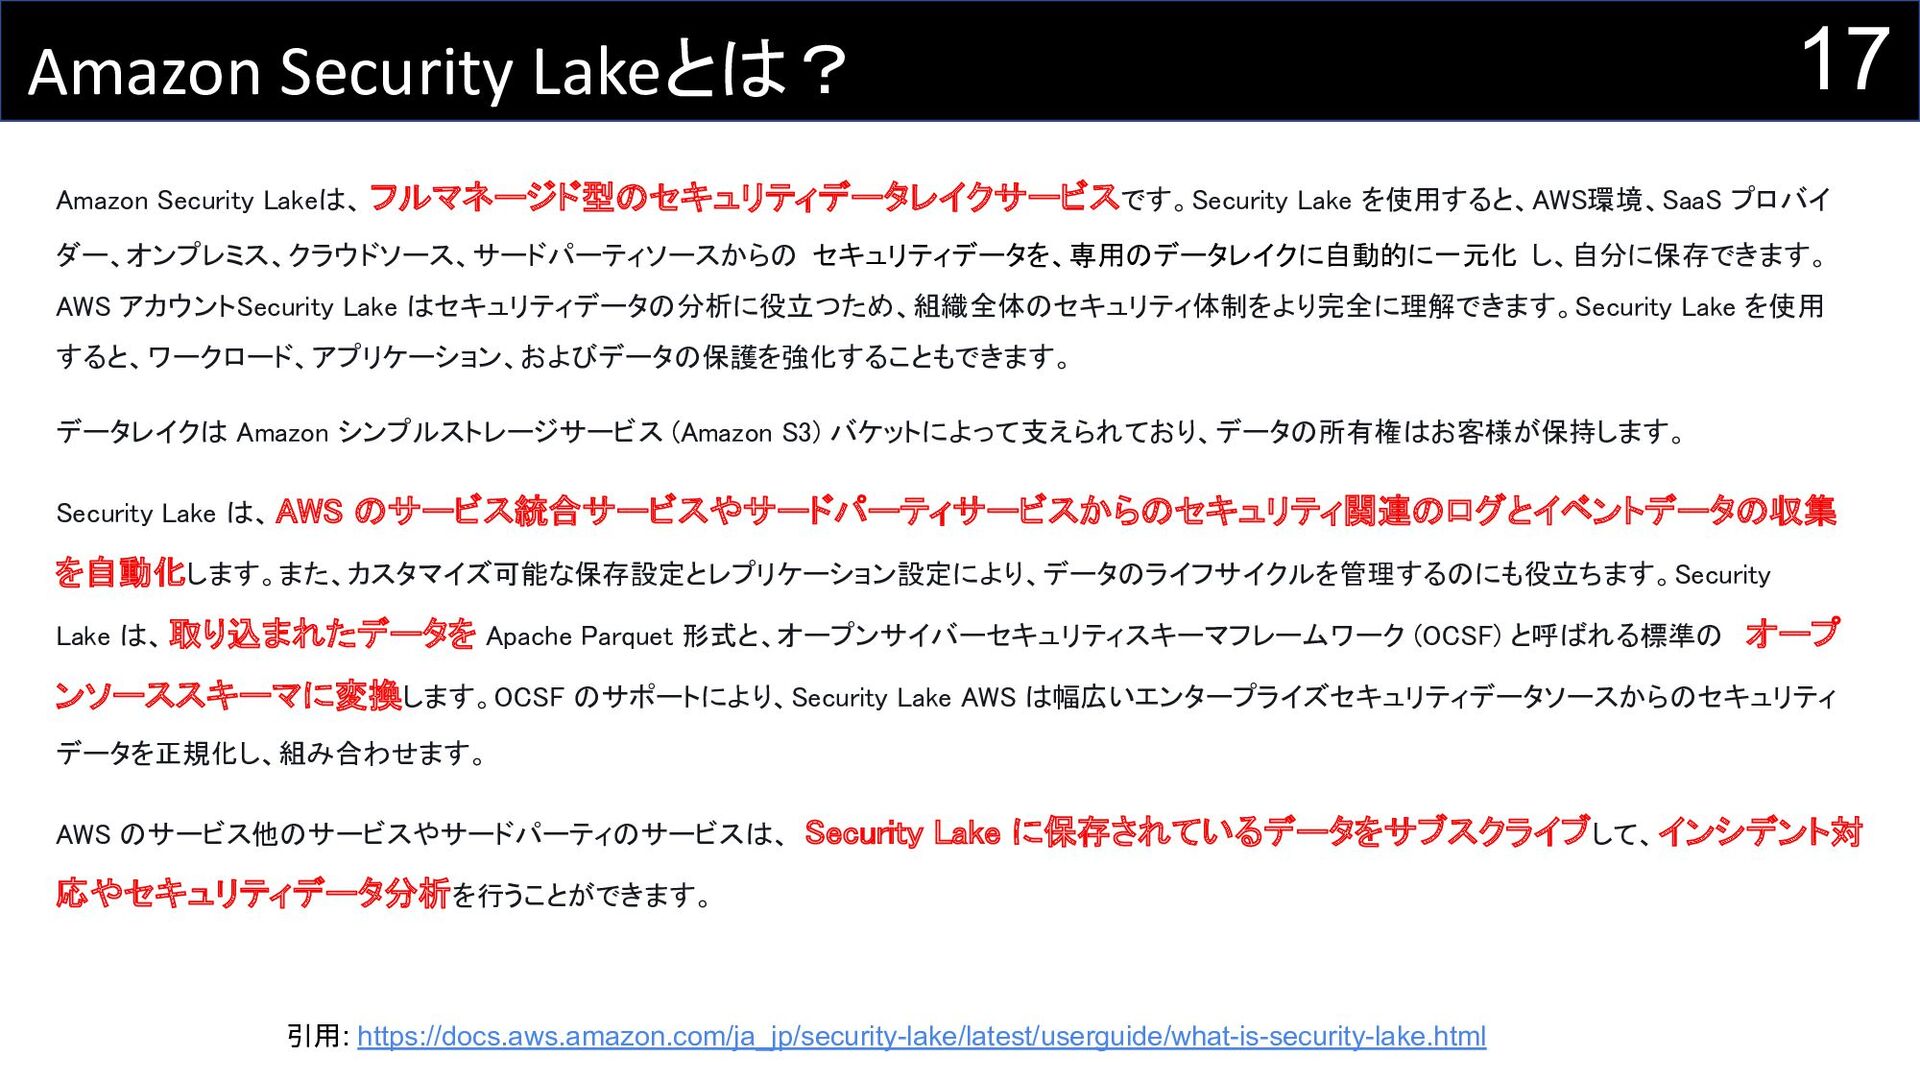
Amazon Security Lakeは、フルマネージド型のセキュリティデータレイクサービスです。Security Lake を使用すると、AWS環境、SaaS プロバイダー、オン プレミス、クラウドソース、サードパーティソースからのセキュリティデータを、専用のデータレイクに自動的に一元化し、自分に保存できます。AWS アカウ ントSecurity Lake
はセキュリティデータの分析に役立つため、組織全体のセキュリティ体制をより完全に理解できます。Security Lake を使用すると、ワー クロード、アプリケーション、およびデータの保護を強化することもできます。 データレイクは Amazon シンプルストレージサービス (Amazon S3) バケットによって支えられており、データの所有権はお客様が保持します。 Security Lake は、AWS のサービス統合サービスやサードパーティサービスからのセキュリティ関連のログとイベントデータの収集を自動化します。また、 カスタマイズ可能な保存設定とレプリケーション設定により、データのライフサイクルを管理するのにも役立ちます。Security Lake は、取り込まれたデータ を Apache Parquet 形式と、オープンサイバーセキュリティスキーマフレームワーク (OCSF) と呼ばれる標準のオープンソーススキーマに変換します。 OCSF のサポートにより、Security Lake AWS は幅広いエンタープライズセキュリティデータソースからのセキュリティデータを正規化し、組み合わせます。 AWS のサービス他のサービスやサードパーティのサービスは、Security Lake に保存されているデータをサブスクライブして、インシデント対応やセキュリ ティデータ分析を行うことができます。 16 Amazon Security Lakeとは? 引用: https://docs.aws.amazon.com/ja_jp/security-lake/latest/userguide/what-is-security-lake.html
Amazon Security Lakeは、 フルマネージド型のセキュリティデータレイクサービスです。Security Lake を使用すると、AWS環境、SaaS プロバイ ダー、オンプレミス、クラウドソース、サードパーティソースからの セキュリティデータを、専用のデータレイクに自動的に一元化 し、自分に保存できます。
AWS アカウントSecurity Lake はセキュリティデータの分析に役立つため、組織全体のセキュリティ体制をより完全に理解できます。Security Lake を使用 すると、ワークロード、アプリケーション、およびデータの保護を強化することもできます。 データレイクは Amazon シンプルストレージサービス (Amazon S3) バケットによって支えられており、データの所有権はお客様が保持します。 Security Lake は、AWS のサービス統合サービスやサードパーティサービスからのセキュリティ関連のログとイベントデータの収集 を自動化します。また、カスタマイズ可能な保存設定とレプリケーション設定により、データのライフサイクルを管理するのにも役立ちます。Security Lake は、取り込まれたデータを Apache Parquet 形式と、オープンサイバーセキュリティスキーマフレームワーク (OCSF) と呼ばれる標準の オープ ンソーススキーマに変換します。OCSF のサポートにより、Security Lake AWS は幅広いエンタープライズセキュリティデータソースからのセキュリティ データを正規化し、組み合わせます。 AWS のサービス他のサービスやサードパーティのサービスは、 Security Lake に保存されているデータをサブスクライブして、インシデント対 応やセキュリティデータ分析を行うことができます。 17 Amazon Security Lakeとは? 引用: https://docs.aws.amazon.com/ja_jp/security-lake/latest/userguide/what-is-security-lake.html
18 要するに... セキュリティログを分析するための データレイク環境が簡単に手に入る マネージドサービス
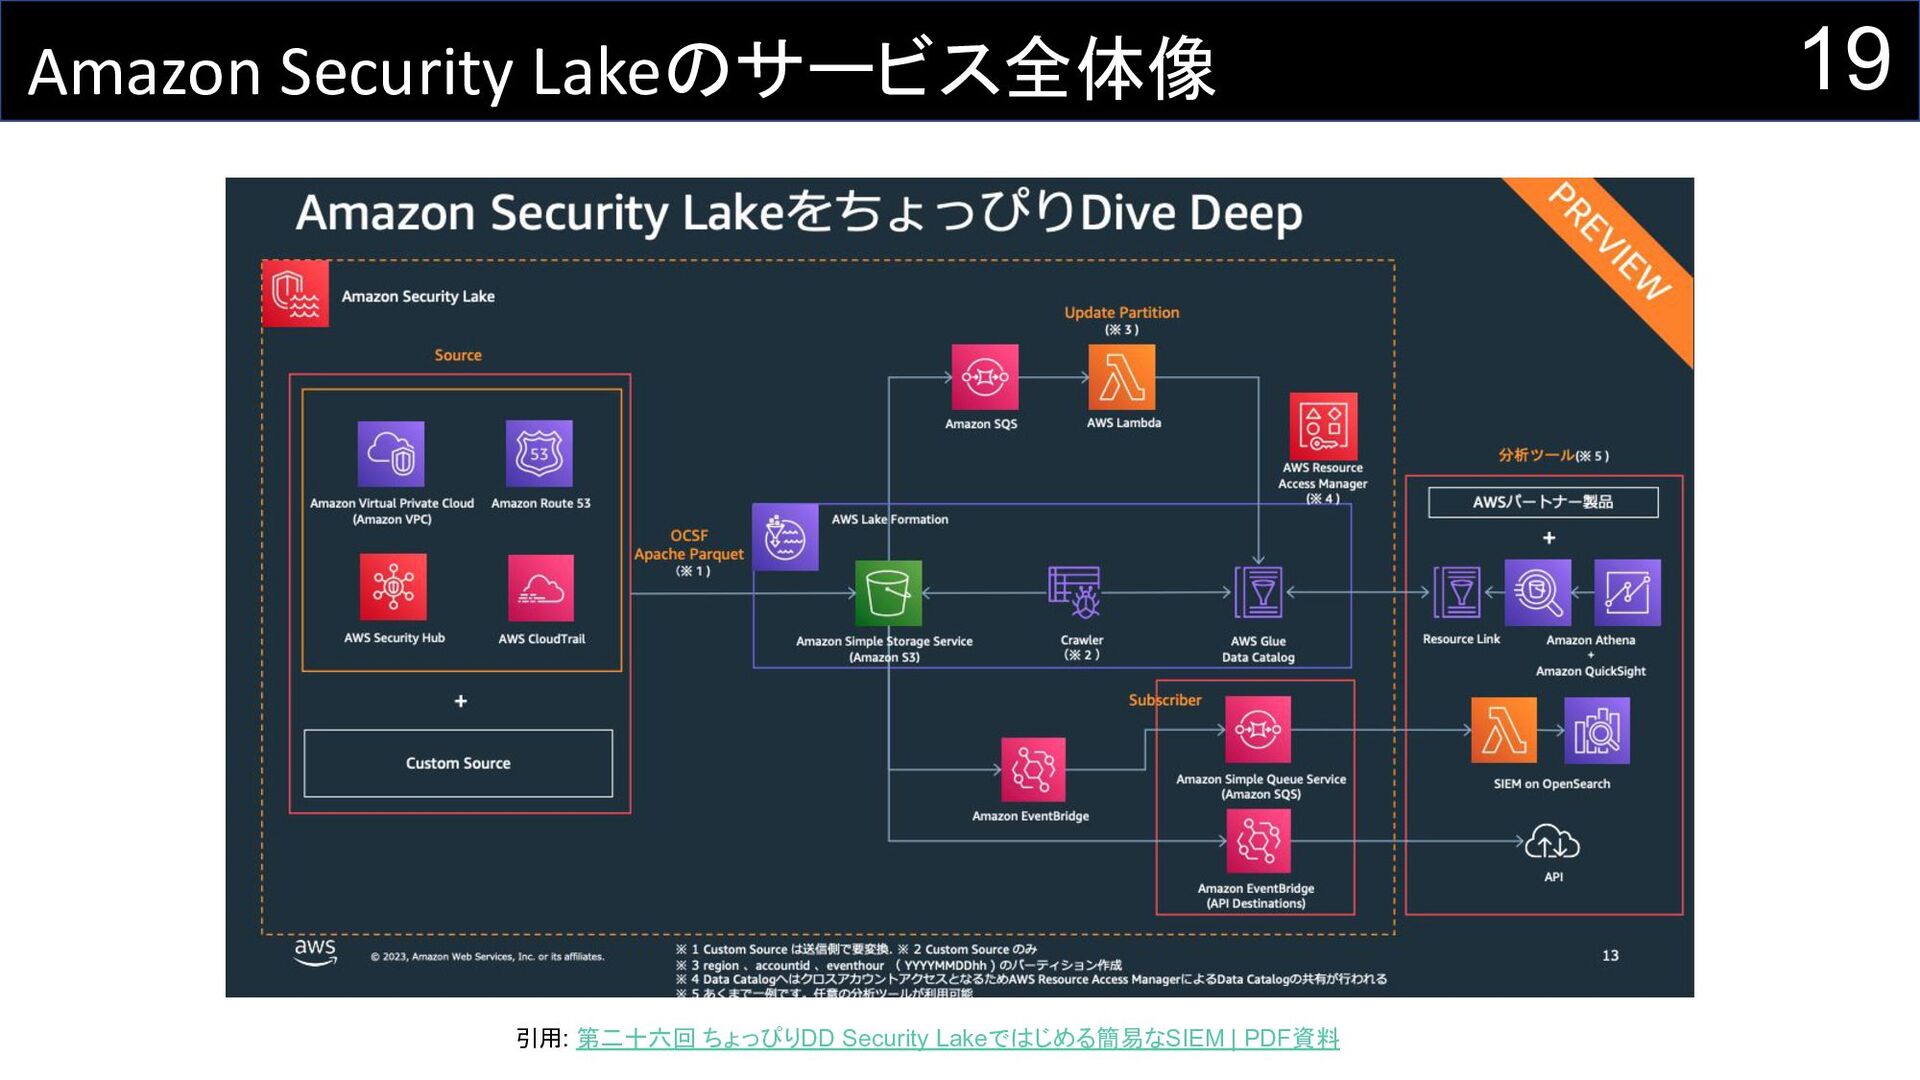
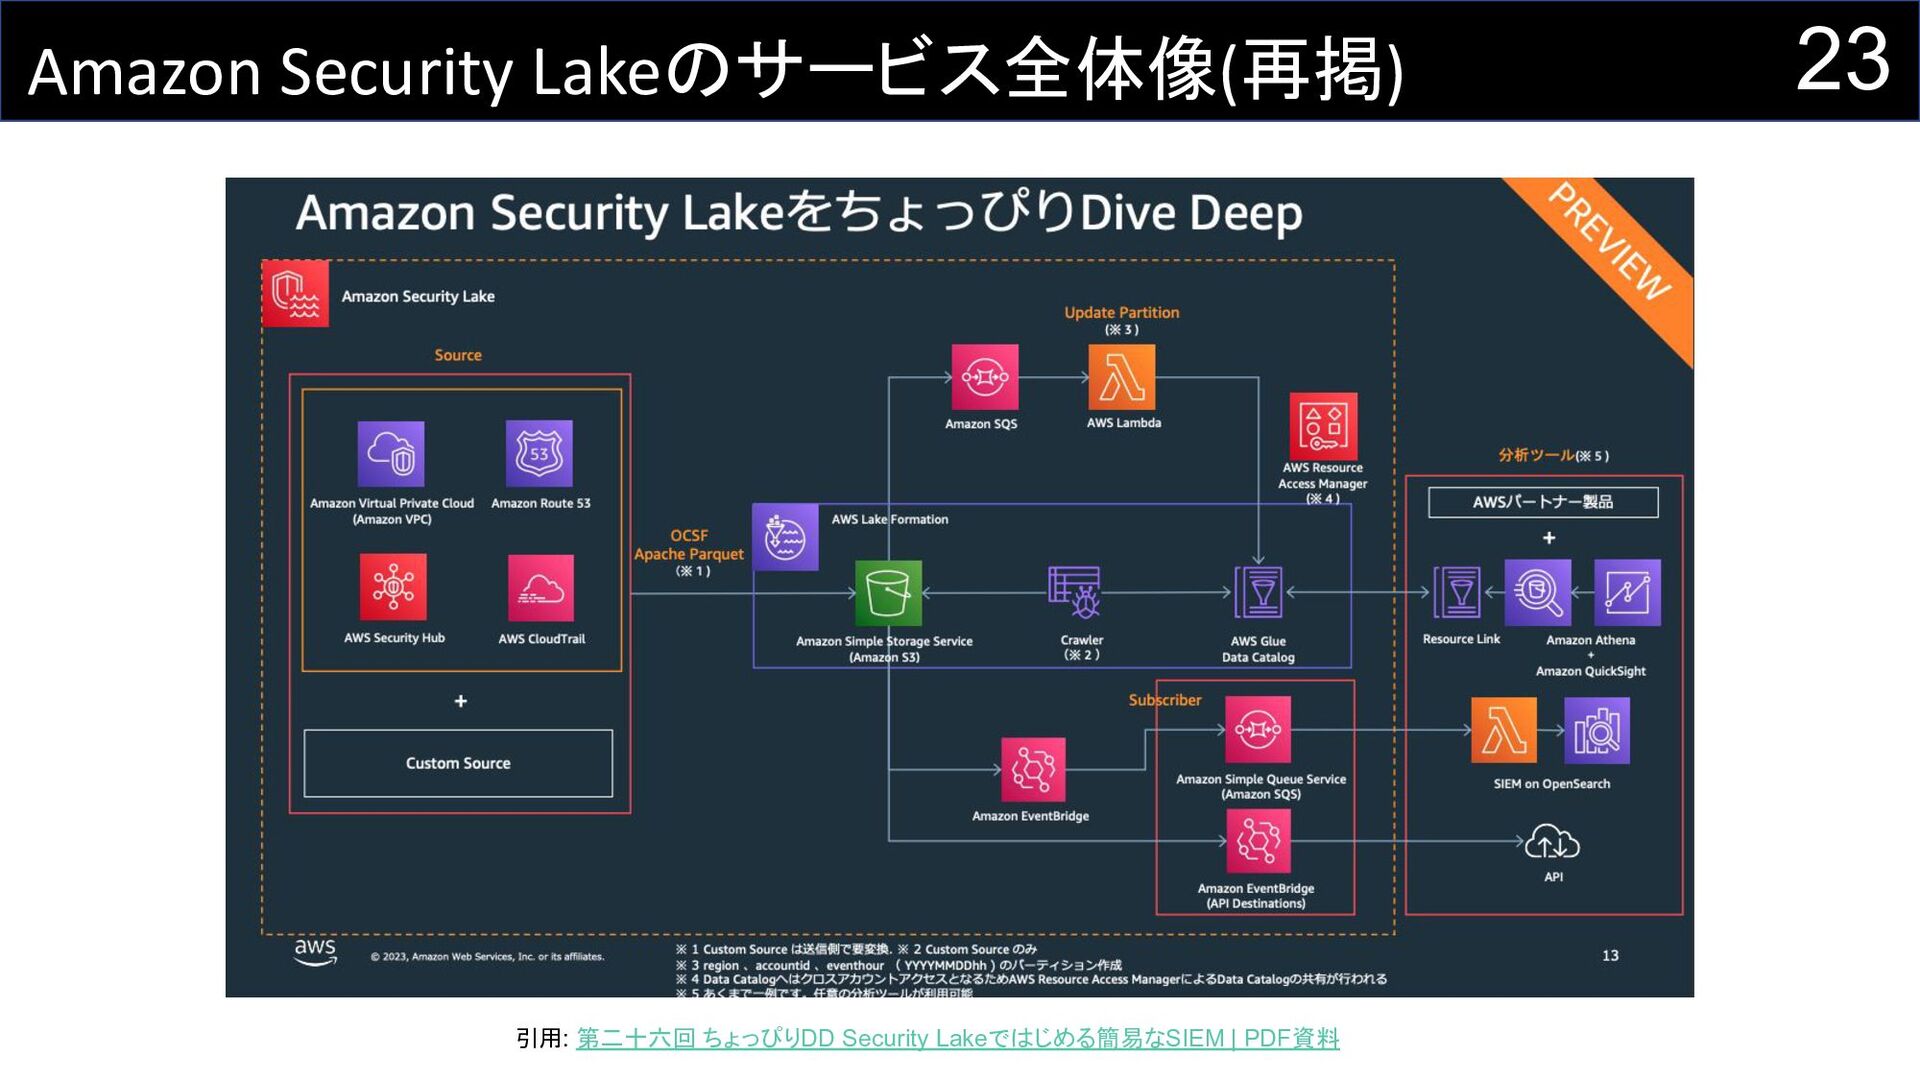
19 Amazon Security Lakeのサービス全体像 引用: 第二十六回 ちょっぴりDD Security Lakeではじめる簡易なSIEM |
PDF資料
20 Amazon Security Lakeの主要な機能 1. セキュアなデータレイク環境の自動構築 ➢ サービスの有効化 2. セキュリティログの自動収集および正規化
➢ ソース管理 3. 保存したログへのセキュアなアクセス経路の提供 ➢ サブスクライバー管理
21 Amazon Security Lakeの主要な機能 1. セキュアなデータレイク環境の自動構築 ➢ サービスの有効化 2. セキュリティログの自動収集および正規化
➢ ソース管理 3. 保存したログへのセキュアなアクセス経路の提供 ➢ サブスクライバー管理 ← 本日重点的に話すこと
22 1.サービスの有効化 以下の手順で、簡単にデータレイクが構築できる 1. 委任管理者の設定 2. 収集目標 (ログのソース、リージョン、アカウント)の定義 3.
ターゲット目標(S3ストレージの設定)の定義 4. 設定確認とサービスの有効化
23 Amazon Security Lakeのサービス全体像(再掲) 引用: 第二十六回 ちょっぴりDD Security Lakeではじめる簡易なSIEM |
PDF資料
24 2.ソース管理 • データの収集 ◦ AWSサービスから ▪ CloudTrail管理イベント、データ(S3、Lambda)イベント ▪ VPC
Flow Logs、Route53 Resolver クエリログ ▪ Security Hub検出結果 ◦ カスタムソースから ▪ 3rd Partyの任意のソース • スキーマ変換 ◦ OCSF(Open Cybersecurity Schema Framework) & Apache Parquet にログ保存時に自動変換
25 3. サブスクライバー管理
26 サブスクライバーとは? ここでいう「サブスクライバー(Subscriber)」 は、 ※直訳で「購読者 異なるアカウントにあるAWSサービスや3rd Party製品に 以下の権限を許可すること •
S3に保存されるログデータの同期 • S3に既に保存されているログデータへのクエリ のことを指します
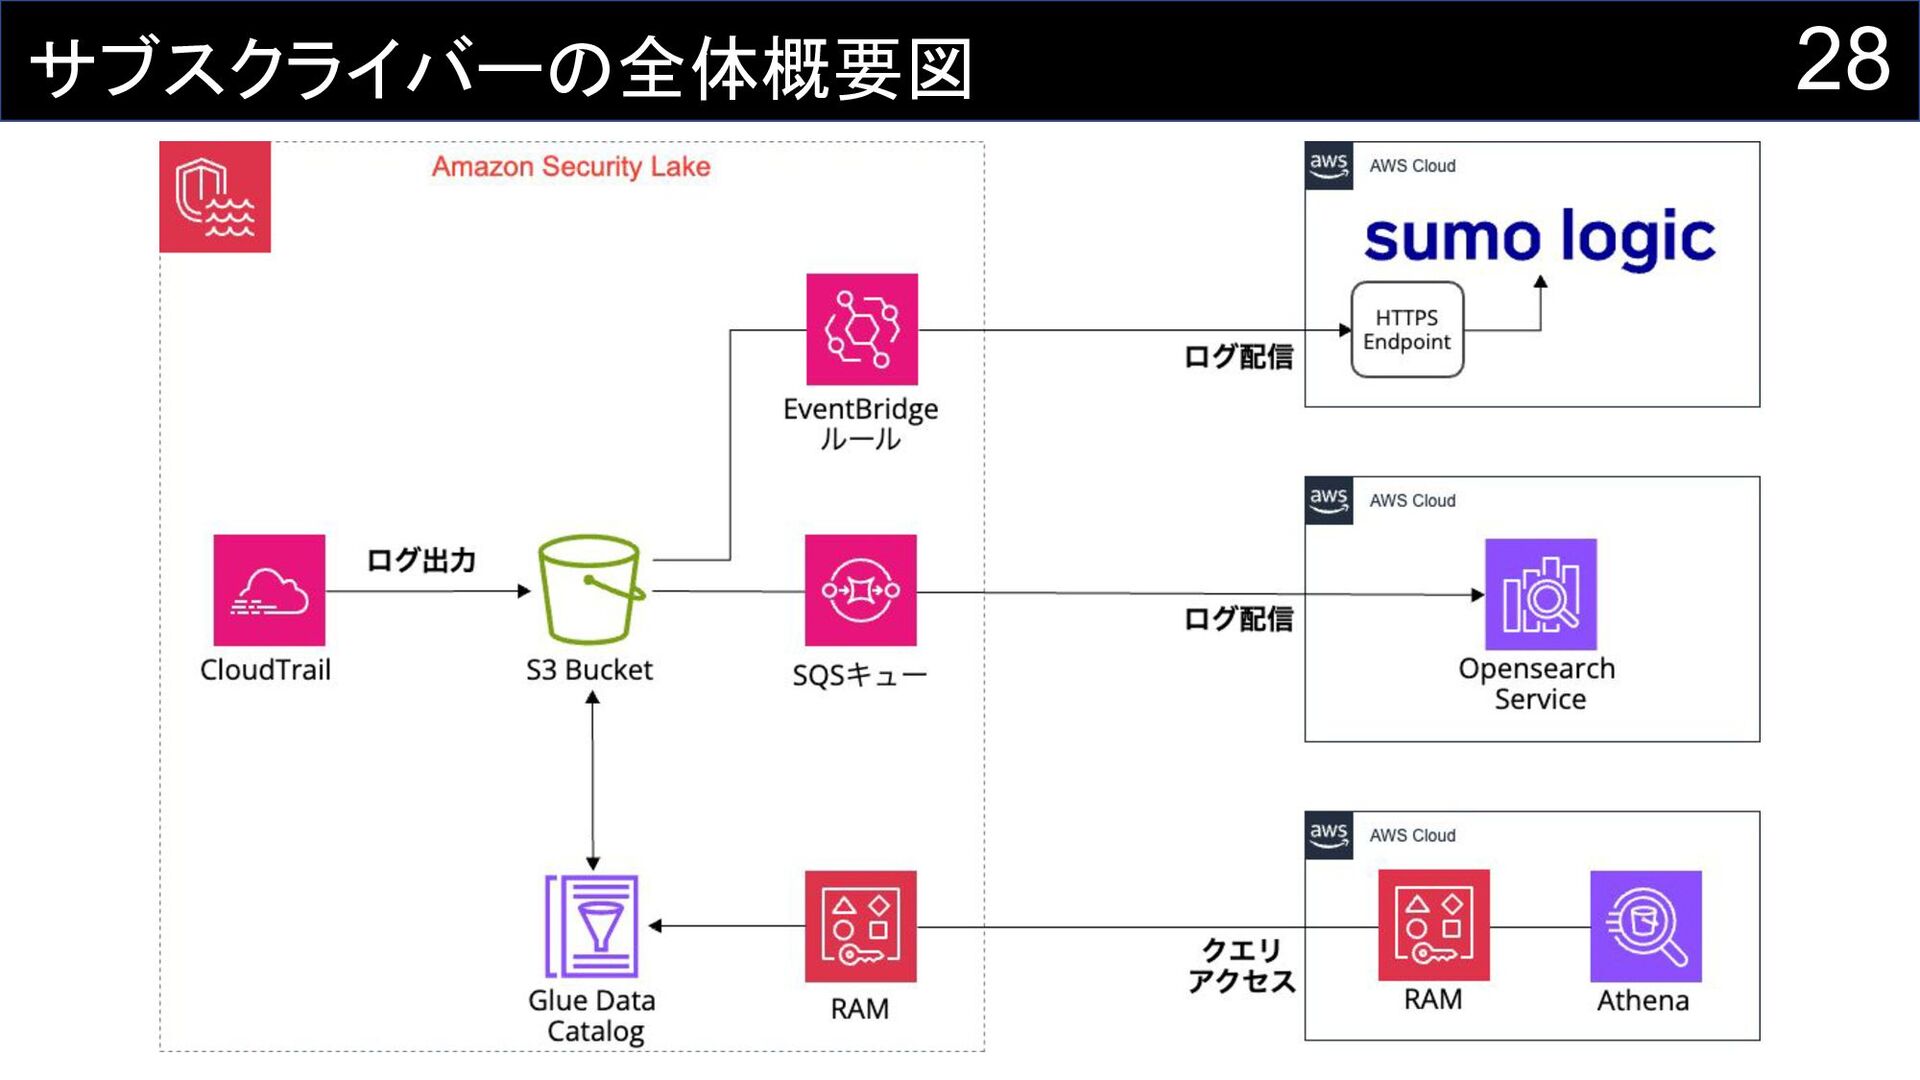
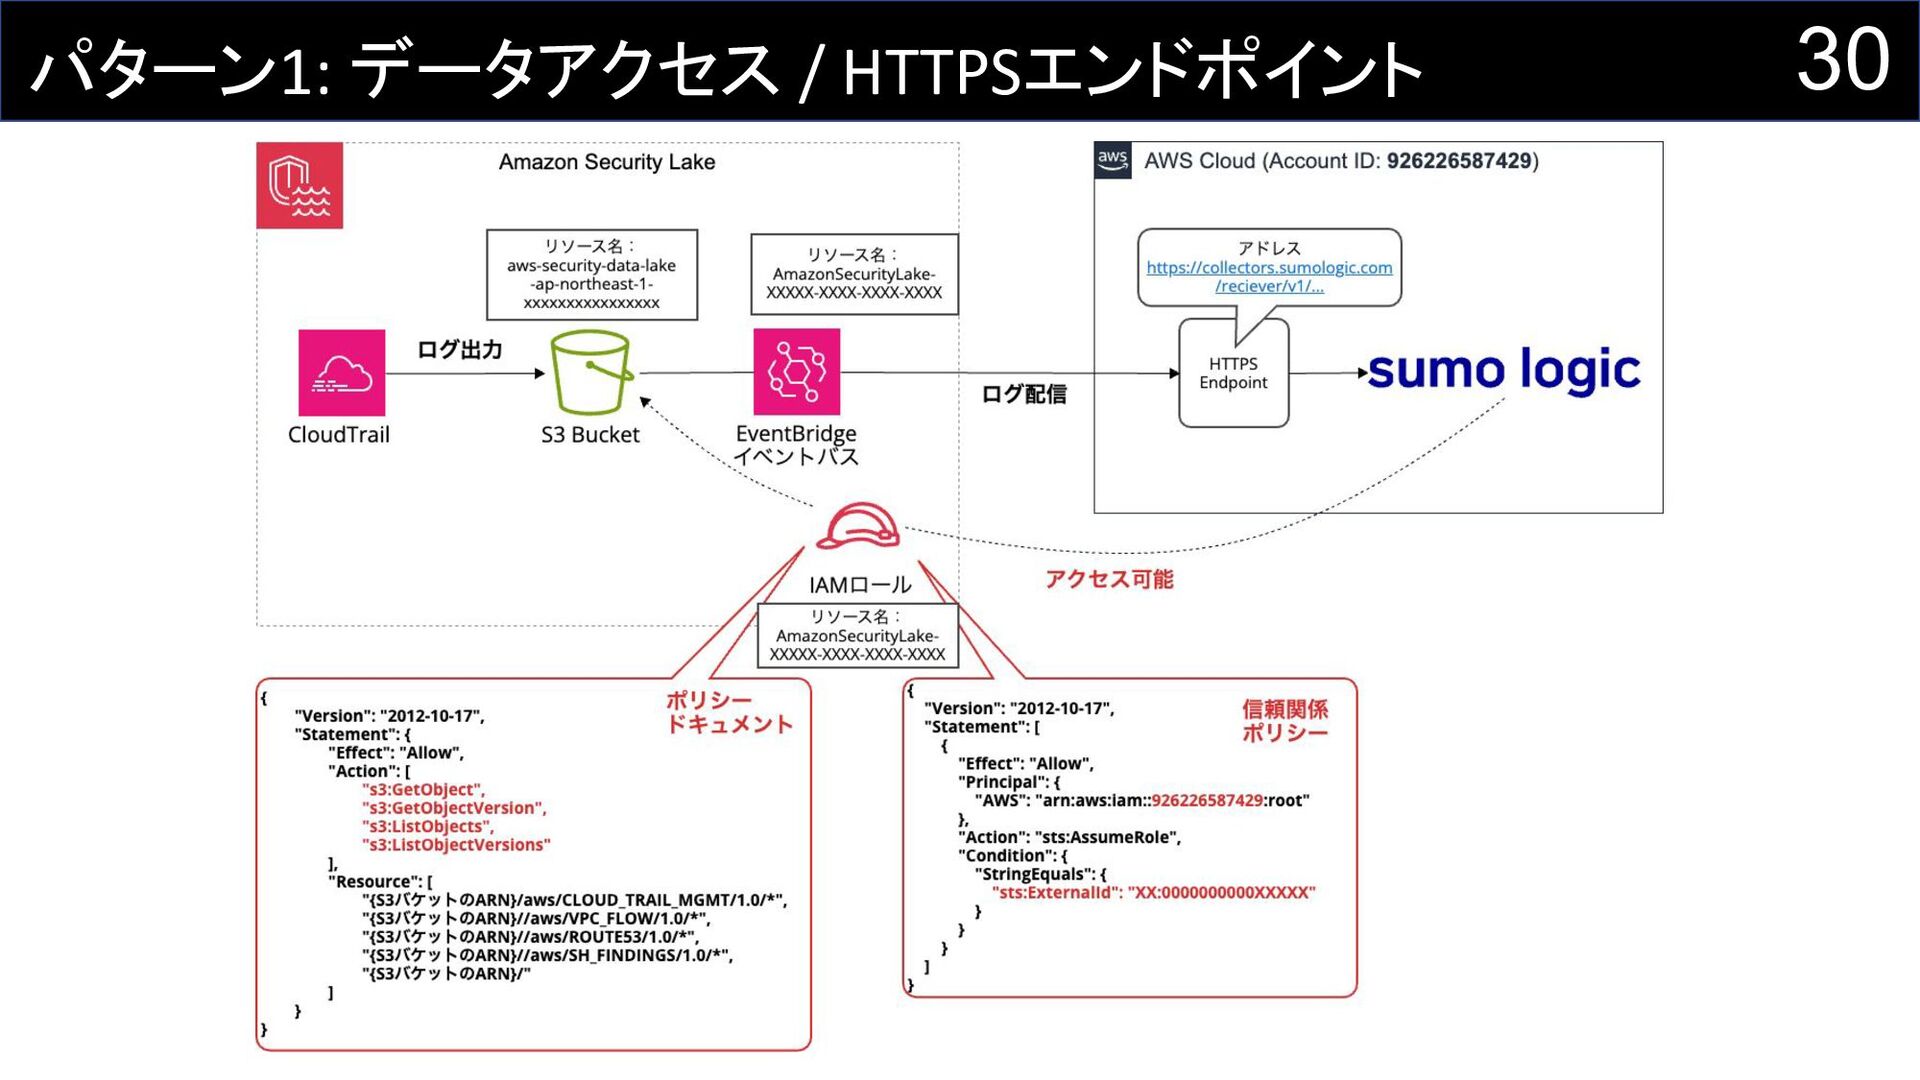
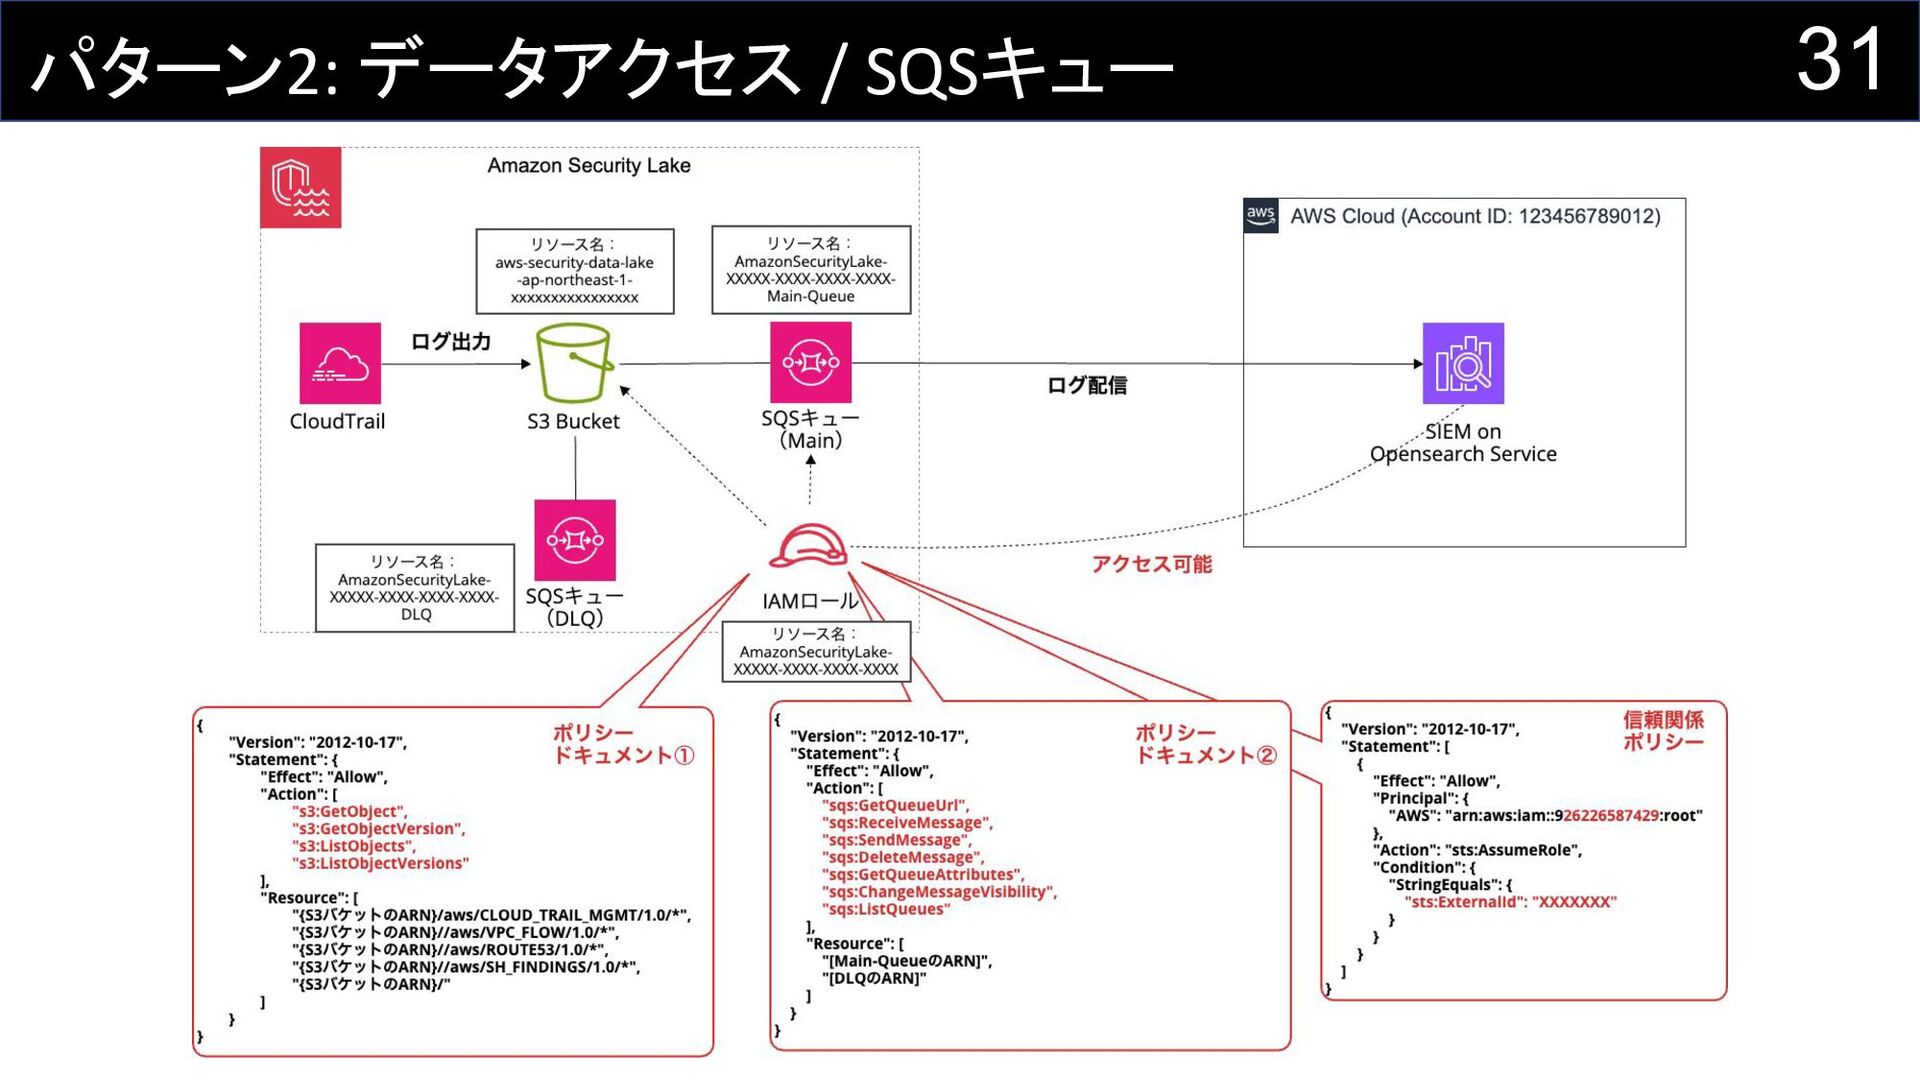
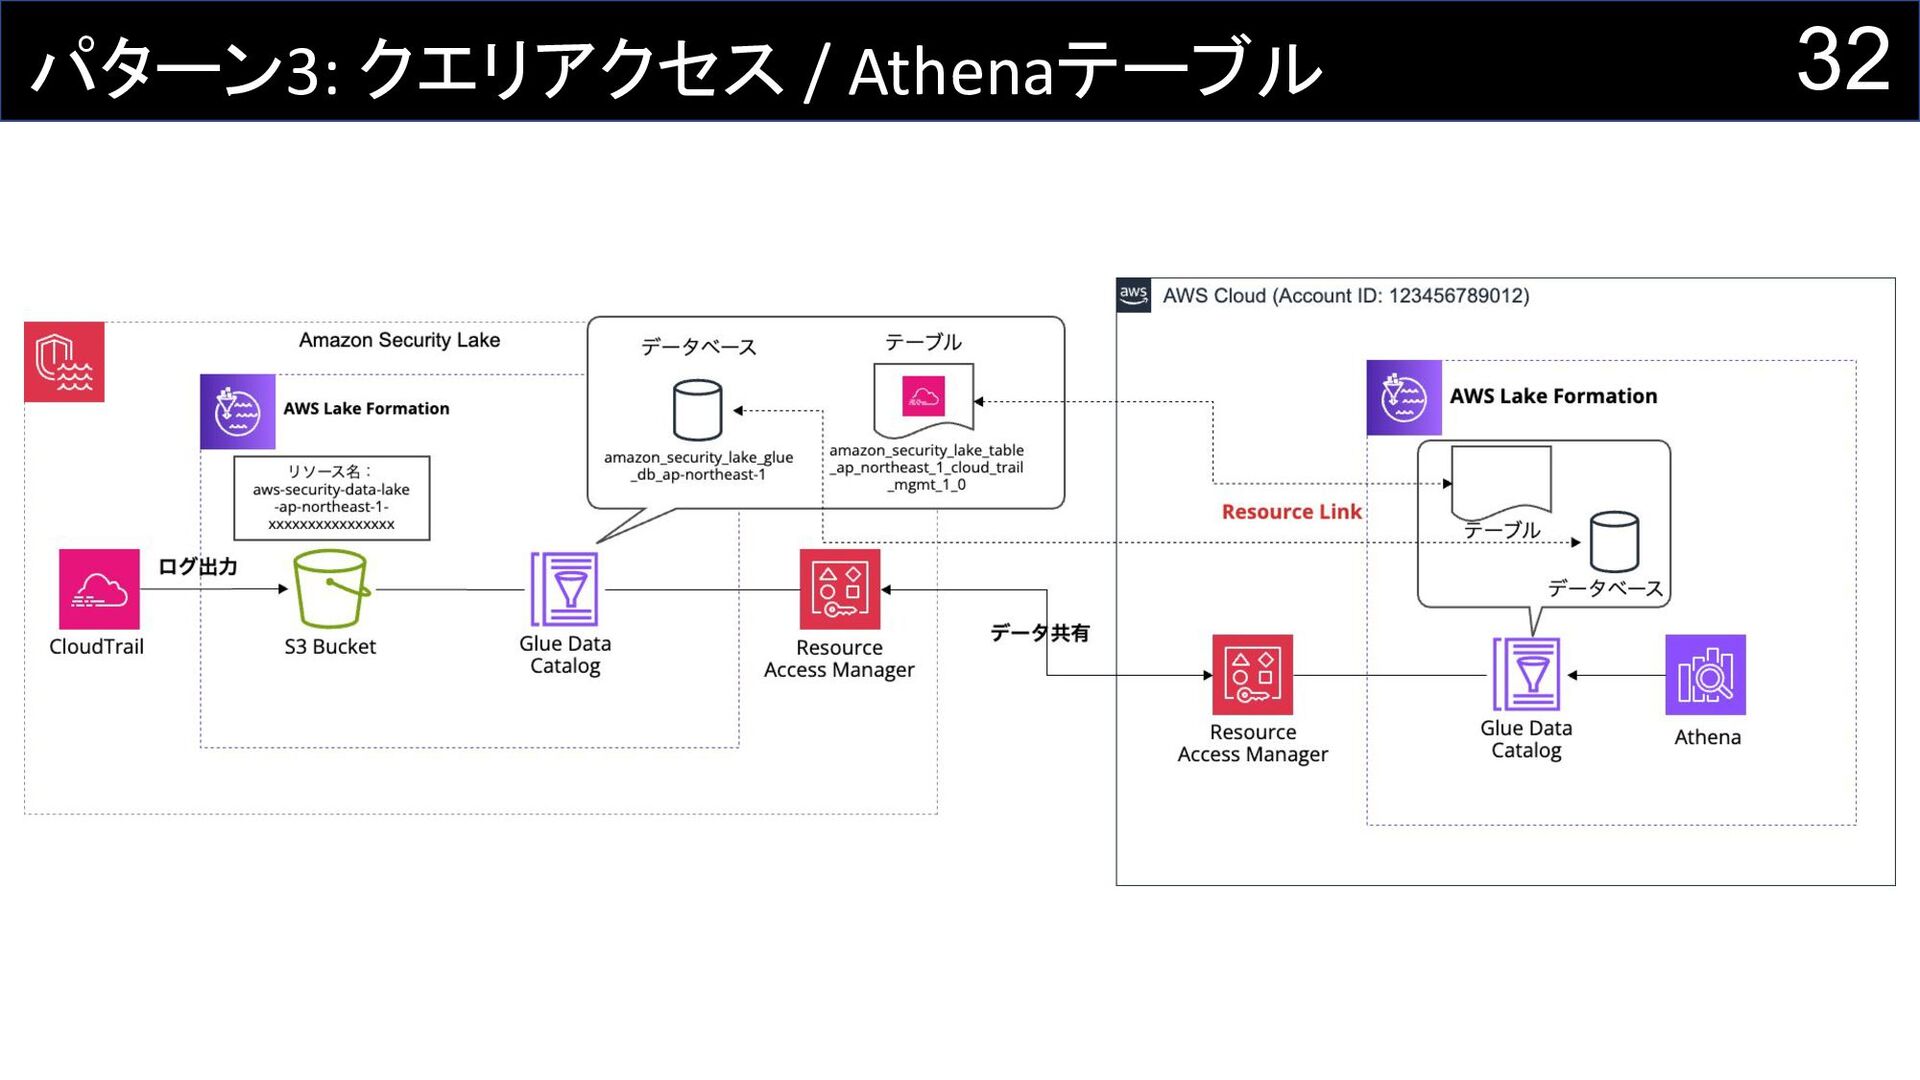
27 利用できるサブスクライバー • データアクセス(ログデータの同期) ◦ HTTPSエンドポイント経由のログ配信 ◦ SQSキュー経由のログ配信 • クエリアクセス(ログデータへのクエリ)
◦ RAMを利用したAthenaテーブル(Glue Data Catalog)の共有
28 サブスクライバーの全体概要図
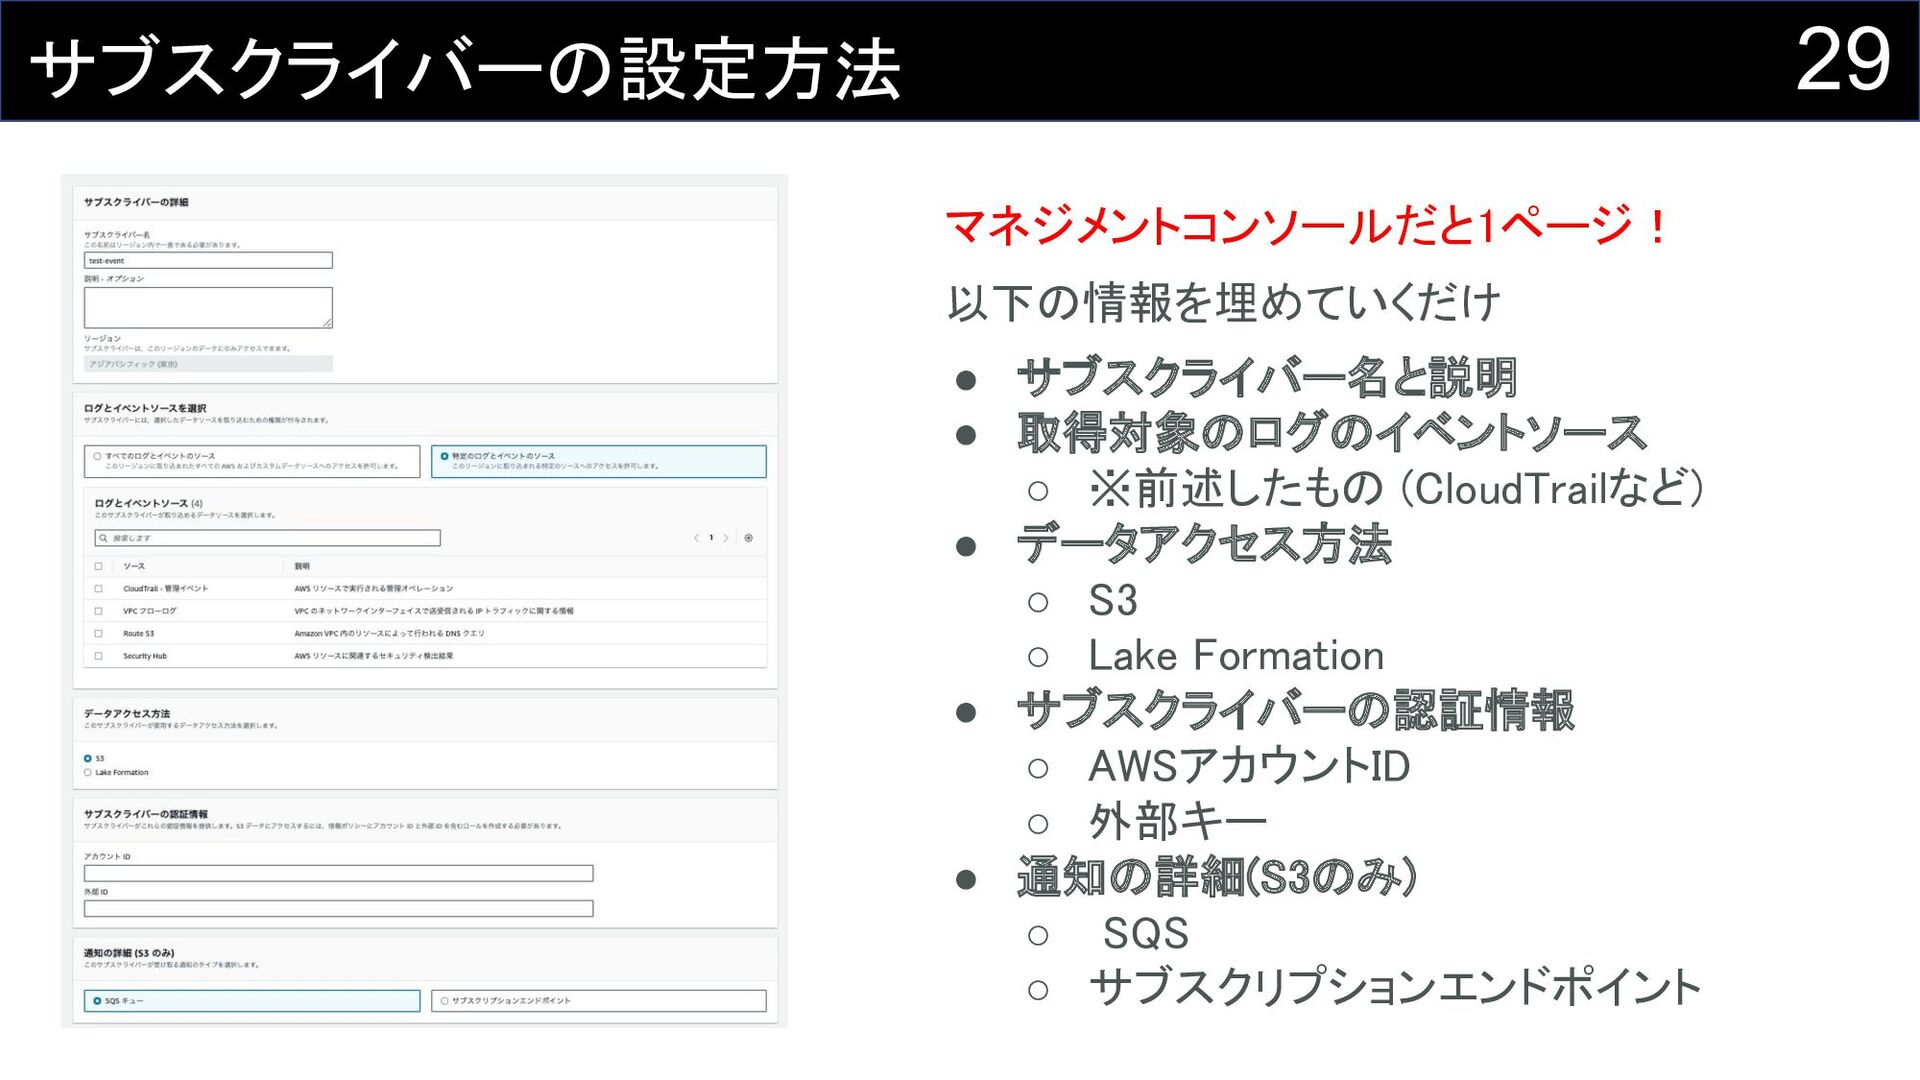
29 サブスクライバーの設定方法 マネジメントコンソールだと1ページ! 以下の情報を埋めていくだけ • サブスクライバー名と説明 • 取得対象のログのイベントソース ◦ ※前述したもの
(CloudTrailなど) • データアクセス方法 ◦ S3 ◦ Lake Formation • サブスクライバーの認証情報 ◦ AWSアカウントID ◦ 外部キー • 通知の詳細(S3のみ) ◦ SQS ◦ サブスクリプションエンドポイント
30 パターン1: データアクセス / HTTPSエンドポイント
31 パターン2: データアクセス / SQSキュー
32 パターン3: クエリアクセス / Athenaテーブル
33 つまり何が言いたいのか サブスクライバー設定のおかげで、 データの共有やアクセス管理を AWSマネージドかつセキュアに運用できる!
34 まとめ • アウトプットを続けるといつの間にか推しサービスが出来 上がる • Amazon Security Lakeはマネージドなセキュリティデータ レイクが構築・管理できるサービス
• サブスクライバー設定によって、データへのアクセスをセ キュアに運用できる
35 次回予告 AWS Control Towerを利用した マルチアカウント環境でのAmazon Security Lakeの 活用方法を考えてみた
36


 hiashisan
 ynisqa1988
 kairim0
 dada4386
 ishiirikie
 vivion
 yama3133
 iotengineer22
 shumei_ito
 masakane55
 foursue
 ks91
 sony
 jlugia
 destraynor
 nikkihalliwell
 portentint
 samlambert
 axbom
 aarron
 afnizarnur
 bcantrill
 jonoalderson
 brad_frost
 hatefulcrawdad