Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
regrowth_tokyo_2025_securityagent
Search
Sponsored
·
Ship Features Fearlessly
Turn features on and off without deploys. Used by thousands of Ruby developers.
→
h-ashisan
December 11, 2025
Technology
830
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
regrowth_tokyo_2025_securityagent
h-ashisan
December 11, 2025
More Decks by h-ashisan
See All by h-ashisan
Tokyo_reInforce_2025_recap_iam_access_analyzer
hiashisan
0
590
OpsJAWS34_CloudTrailLake_for_Organizations
hiashisan
0
1k
Classmethod_regrowth_2024_tokyo_security_identity_governance_summary
hiashisan
0
1.8k
2024/11/29_失敗談から学ぶ! エンジニア向けre:Invent攻略アンチパターン集
hiashisan
0
940
20241015 Toranomon Tech Hub#1 Service Catalog使ってみた
hiashisan
0
990
Practical-AWS-Security-measures-you-can-implement-now
hiashisan
0
970
20240724_cm_odyssey_hibiyatech
hiashisan
0
750
[2024最新版]AWS Control Towerを使ったセキュアなマルチアカウント環境の作り方
hiashisan
0
1.7k
クラウド利用者の「責任」をどう果たす?AWSセキュリティ対策のススメ #AWSSummit
hiashisan
0
1k
Other Decks in Technology
See All in Technology
レガシーコードに対する loop engineering的なAI開発プロセス導入について
kubell_hr
0
190
AX時代の自治体支援リソース再配分と役割分担の再構成:戦略とロードマップ(概要)
sishi2026
0
190
Building Audio Plugin Ecosystem for Android in 2026
atsushieno
2
140
Content Mapper APIの応用例~CSS Modules、言語ファイル~
uhyo
2
570
自律的なチームを作るためにTechPMがやらないこと
ny7760
1
500
生き様としてのSRE
hokkai7go
1
170
Copilot Coworkで「みのるん式」やってみた
minorun365
PRO
2
1.5k
続・ソフトウェアアーキテクトのための意思決定術: Decision Readiness, Revisited — When AI Changes the Economics of Software Architecture
snoozer05
PRO
5
1.3k
スマートロックを支えるFlutter × ネイティブ連携の実践 / Flutter and Native Integration in Practice: Powering Smart Locks
bitkey
PRO
0
150
re:Invent2026 事前勉強会 歴史と愉しみ方10分LT編
toshi_atsumi
0
120
セキュリティ専任チームなしで攻撃を先回りするSREが実践したSIEM on Amazon OpenSearch Service
cscengineer
PRO
0
120
Autonomous AI Lakehouse - Live AI Hubから始めるセキュアなAIデータ活用 -
oracle4engineer
PRO
3
190
Featured
See All Featured
Mozcon NYC 2025: Stop Losing SEO Traffic
samtorres
1
600
The agentic SEO stack - context over prompts
schlessera
0
1k
Mobile First: as difficult as doing things right
swwweet
225
10k
Music & Morning Musume
bryan
48
7.5k
My Coaching Mixtape
mlcsv
0
380
Evolving SEO for Evolving Search Engines
ryanjones
0
350
Measuring & Analyzing Core Web Vitals
bluesmoon
9
1.1k
GitHub's CSS Performance
jonrohan
1033
470k
Learning to Love Humans: Emotional Interface Design
aarron
275
41k
Producing Creativity
orderedlist
PRO
348
41k
Scaling GitHub
holman
464
140k
Rails Girls Zürich Keynote
gr2m
96
14k
Transcript
2025/12/9 Classmethod re:Growth 2025 東京 クラスメソッド株式会社 芦沢広昭(あしさん) AWSで守るAppSec! 新サービス『AWS Security
Agent』について
⾃⼰紹介 2 名前:芦沢 広昭 / ASHIZAWA Hiroaki 所属:クラウド事業本部 コンサルティング部 好きな技術:AWSセキュリティ全般
re:Invent参加歴:4回⽬ (2022〜2025)
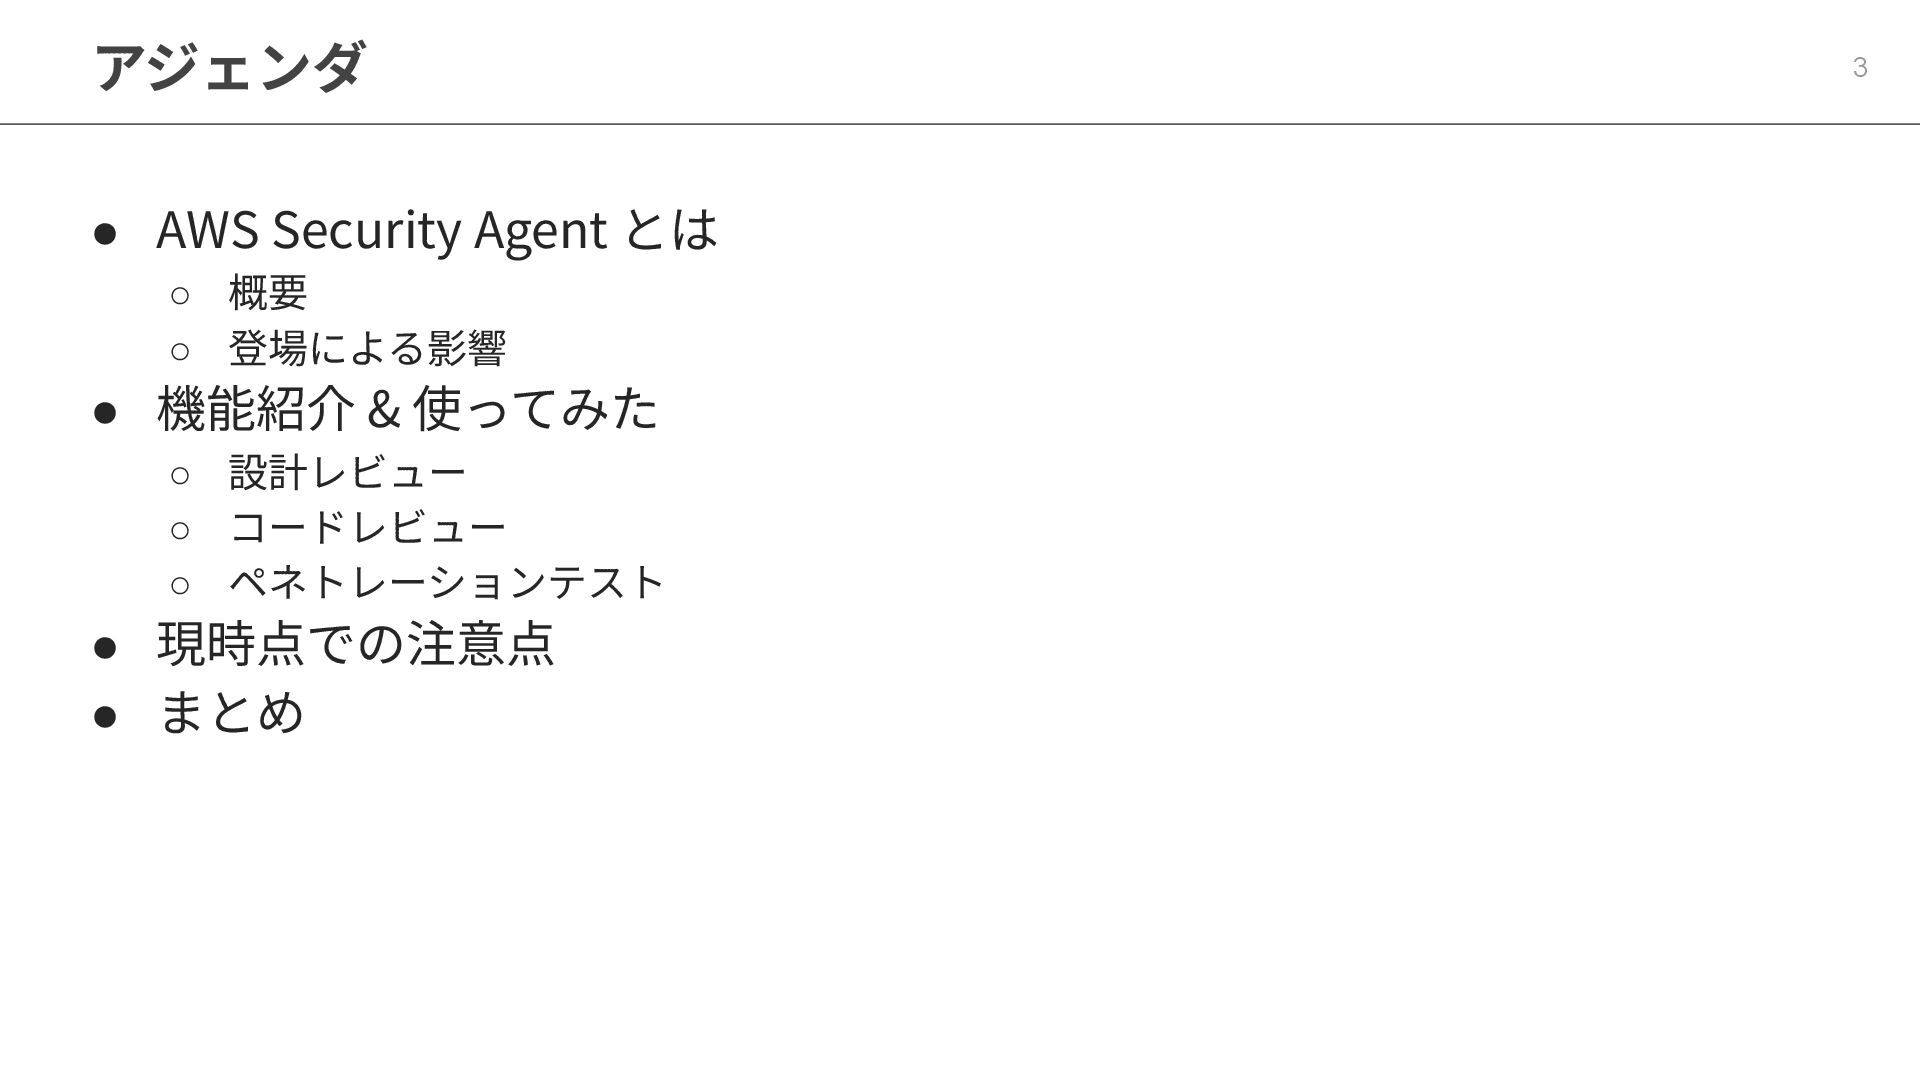
アジェンダ 3 • AWS Security Agent とは ◦ 概要 ◦
登場による影響 • 機能紹介 & 使ってみた ◦ 設計レビュー ◦ コードレビュー ◦ ペネトレーションテスト • 現時点での注意点 • まとめ
AWS Security Agent - 概要 4 開発ライフサイクル(SDLC) 全体を通じて アプリケーションのセキュリティをプロアクティブに確保する 最先端の(Frontier)エージェント
引⽤元:https://aws.amazon.com/blogs/aws/new-aws-security-agent-secures-applications-proactively-from-design-to-deployment-preview/
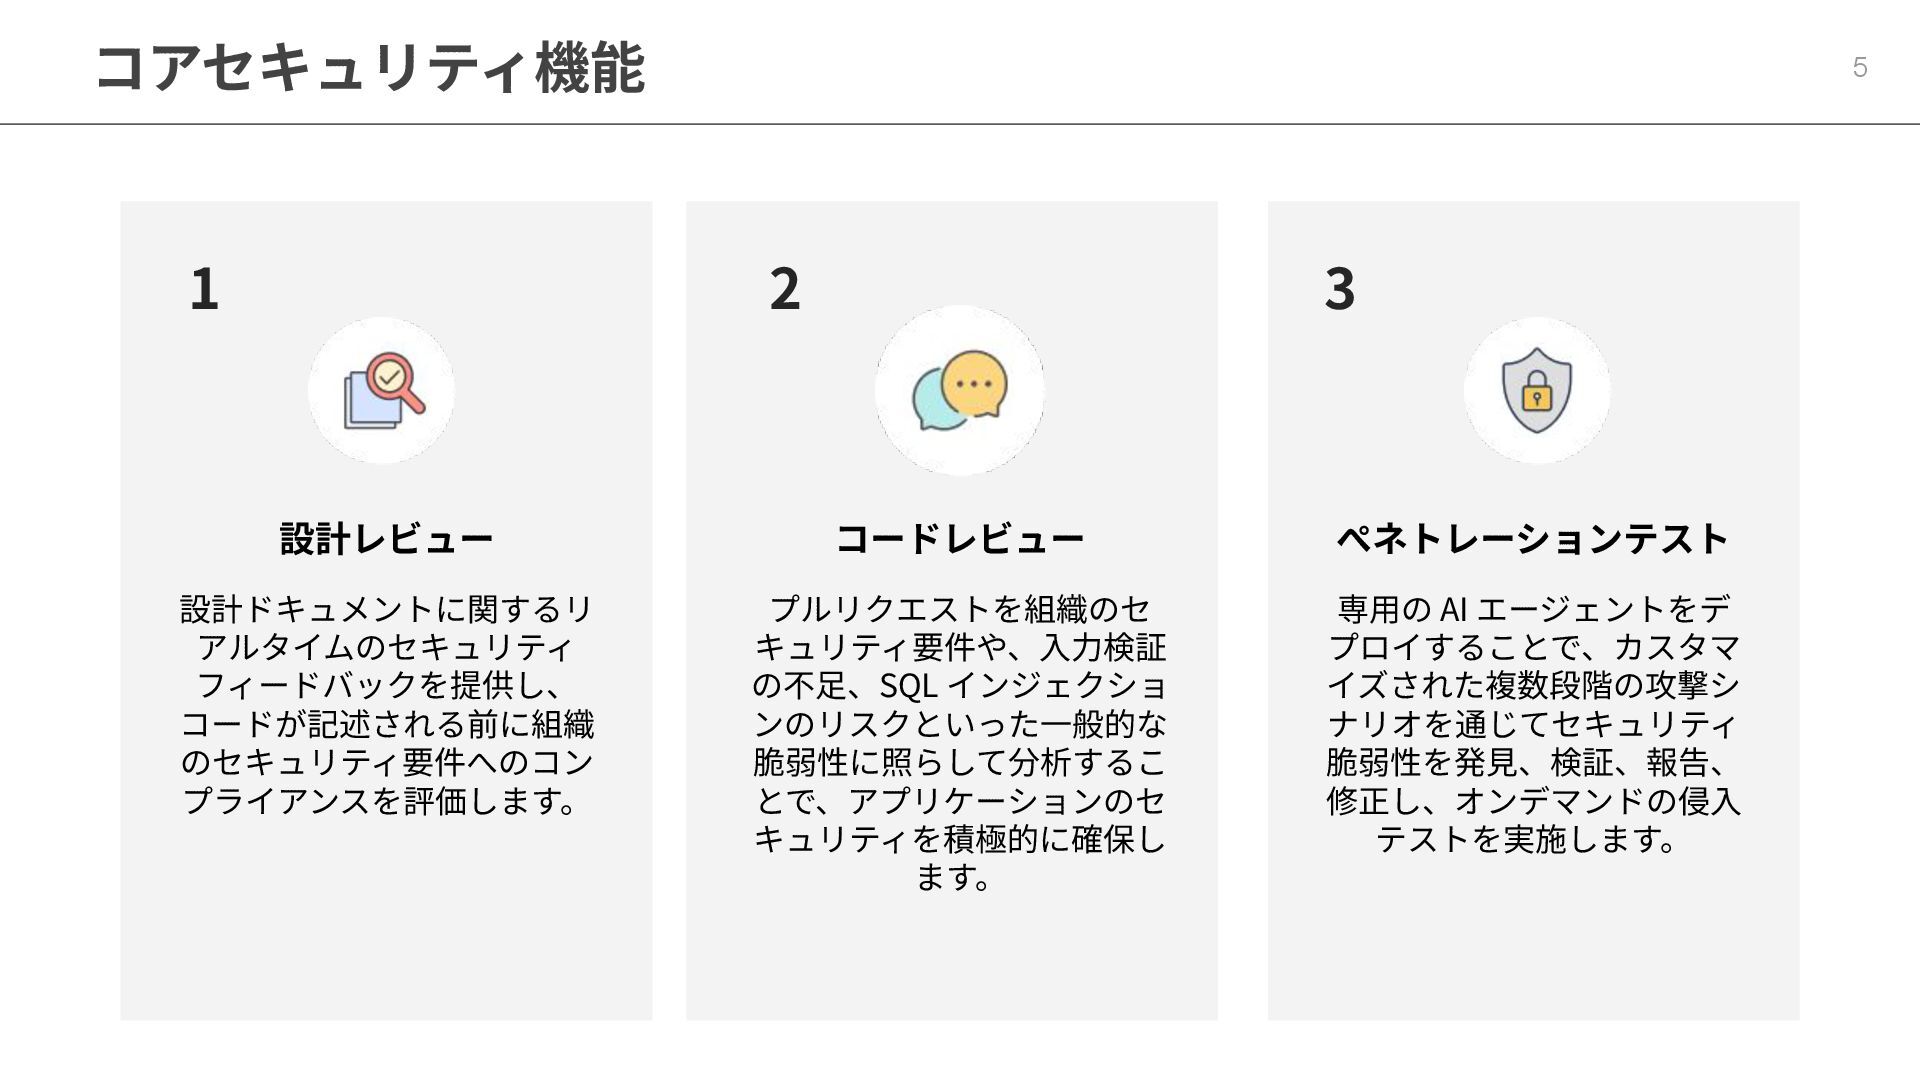
コアセキュリティ機能 5 設計レビュー コードレビュー ぺネトレーションテスト 設計ドキュメントに関するリ アルタイムのセキュリティ フィードバックを提供し、 コードが記述される前に組織 のセキュリティ要件へのコン
プライアンスを評価します。 1 2 3 プルリクエストを組織のセ キュリティ要件や、⼊⼒検証 の不⾜、SQL インジェクショ ンのリスクといった⼀般的な 脆弱性に照らして分析するこ とで、アプリケーションのセ キュリティを積極的に確保し ます。 専⽤の AI エージェントをデ プロイすることで、カスタマ イズされた複数段階の攻撃シ ナリオを通じてセキュリティ 脆弱性を発⾒、検証、報告、 修正し、オンデマンドの侵⼊ テストを実施します。
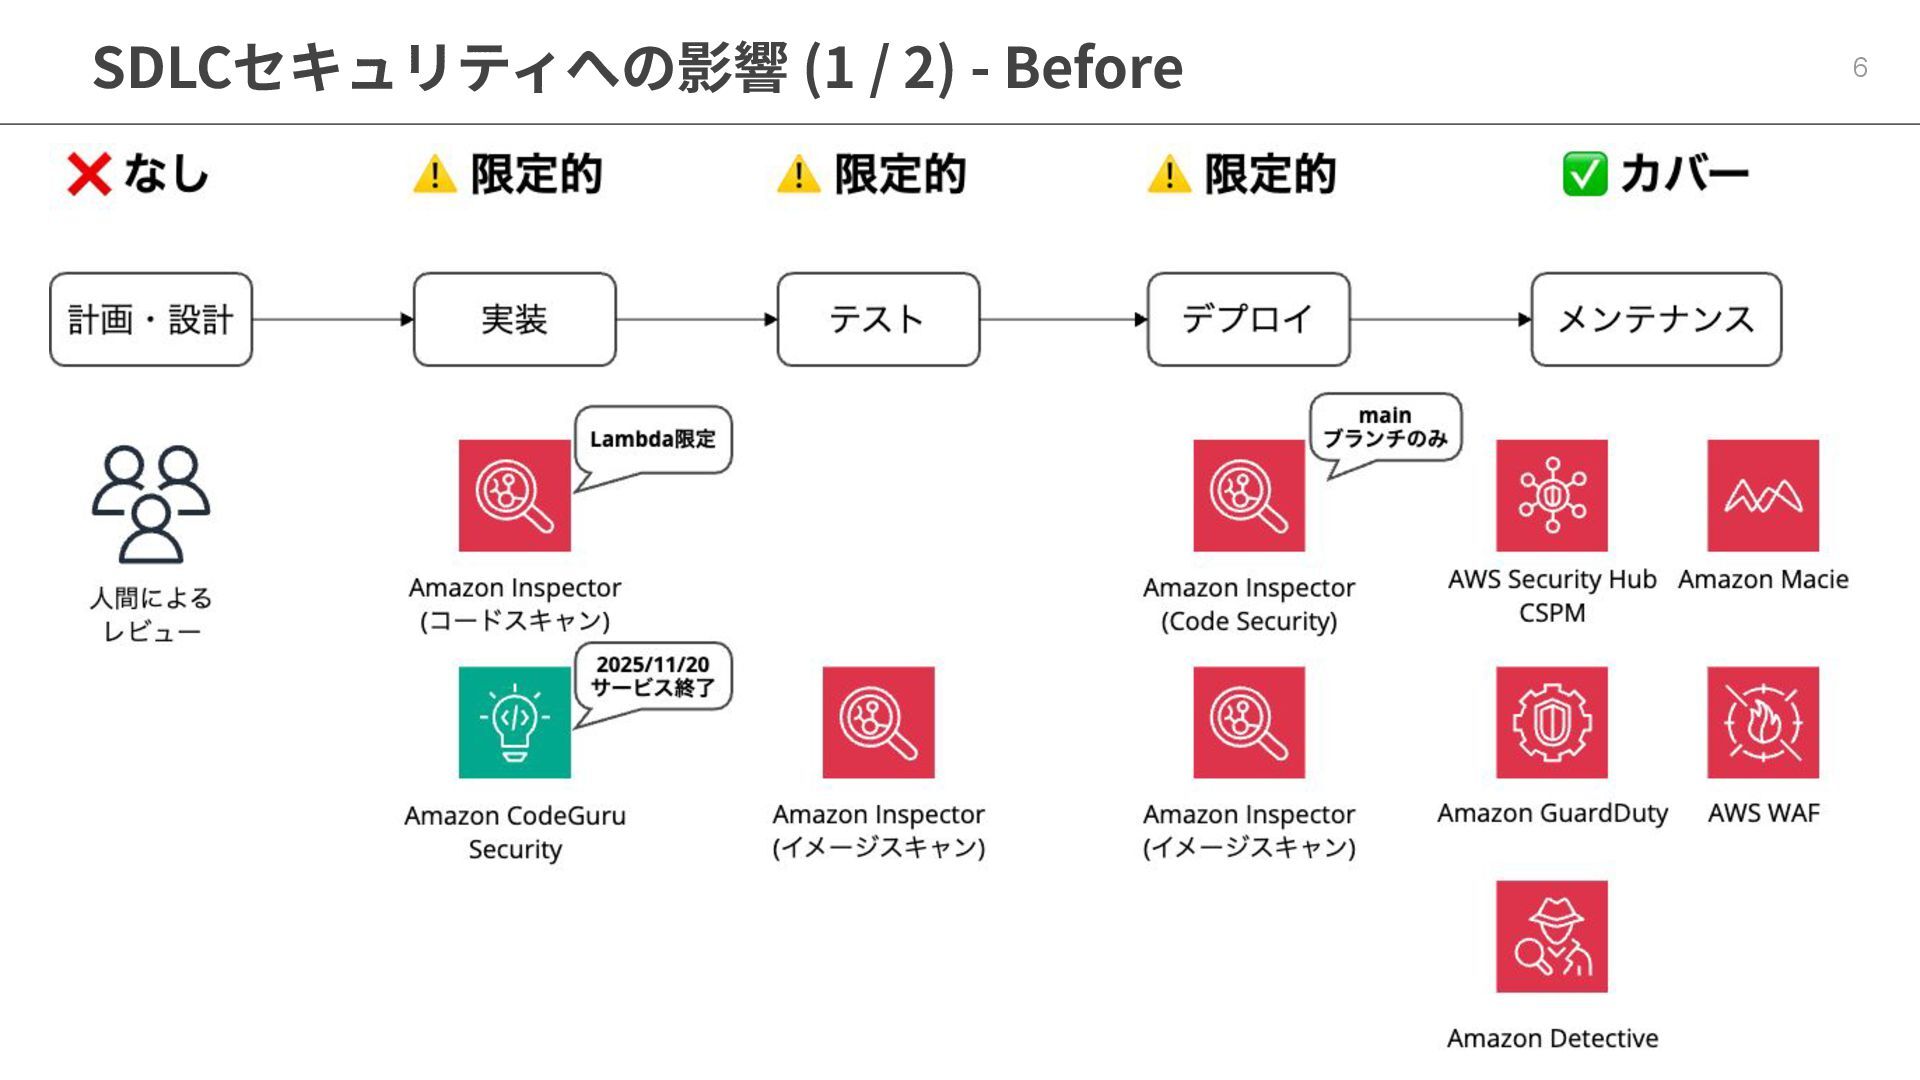
SDLCセキュリティへの影響 (1 / 2) - Before 6
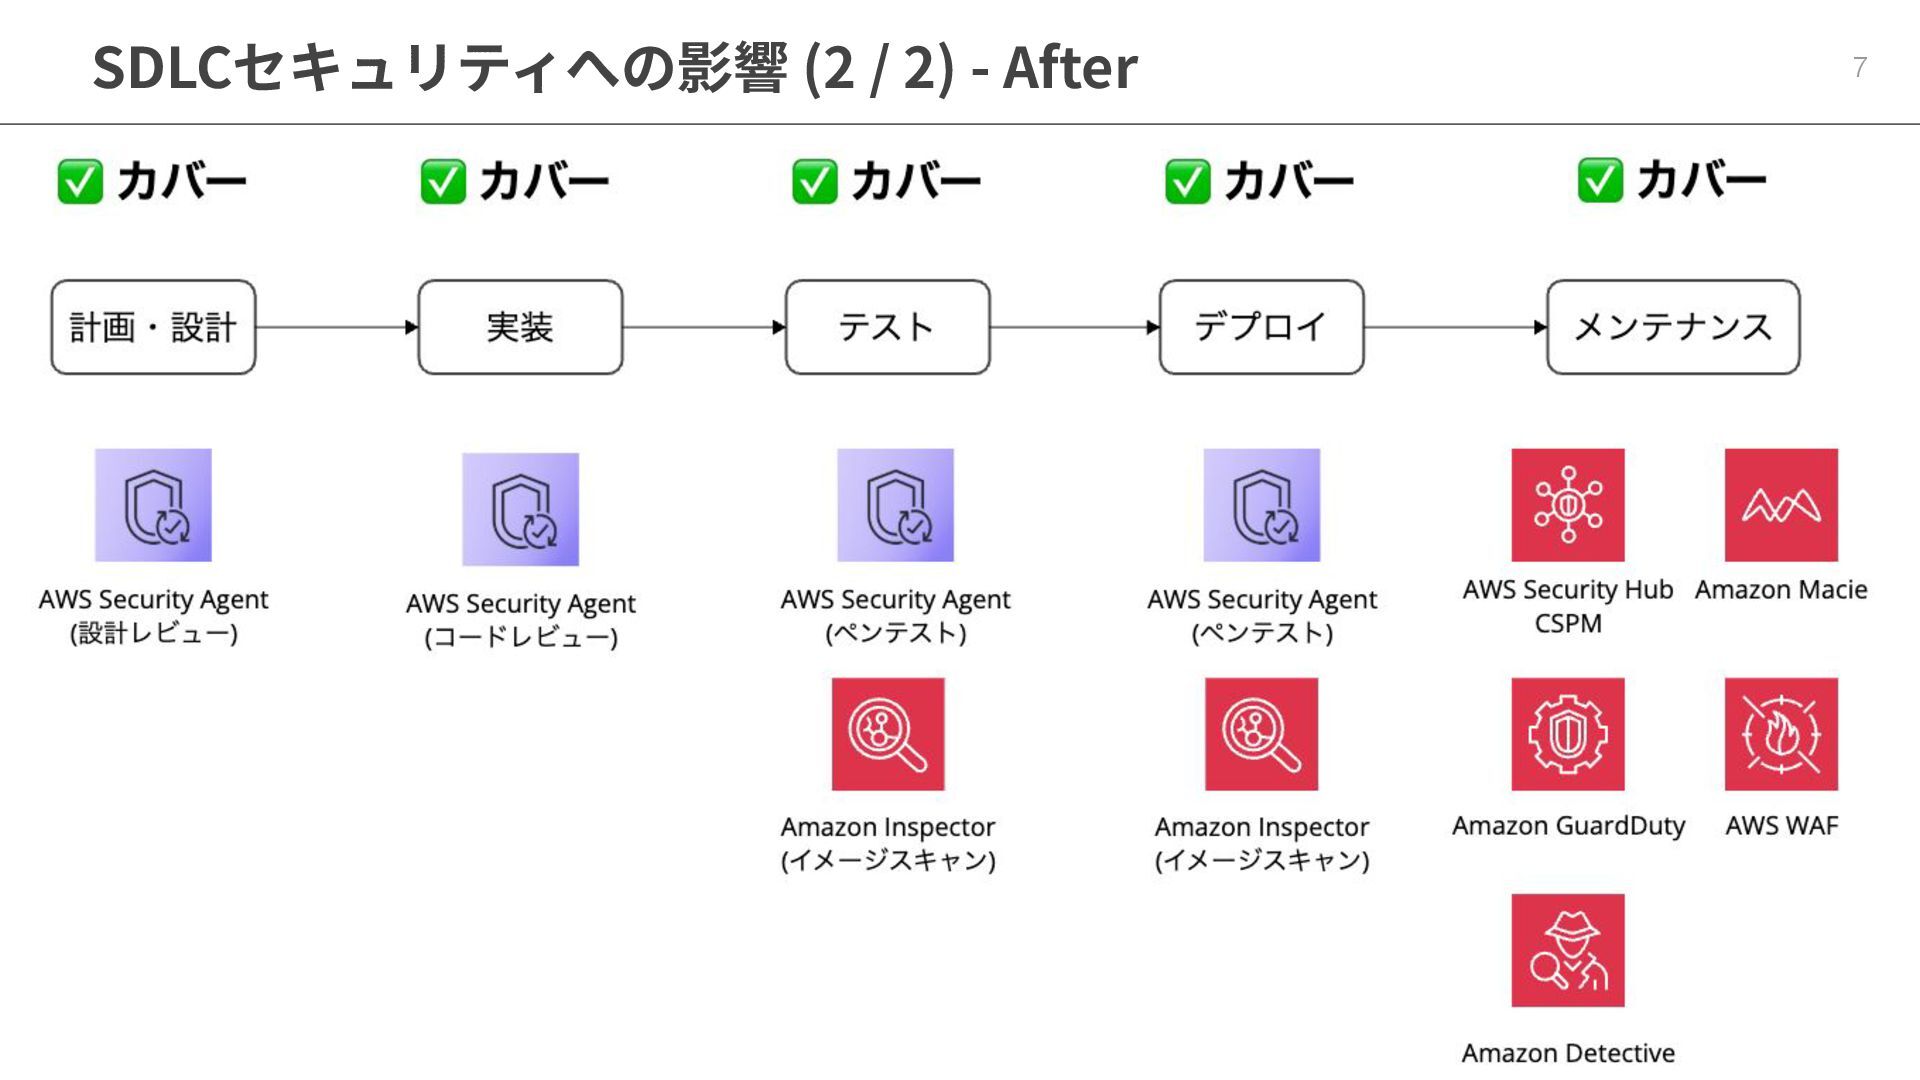
SDLCセキュリティへの影響 (2 / 2) - After 7
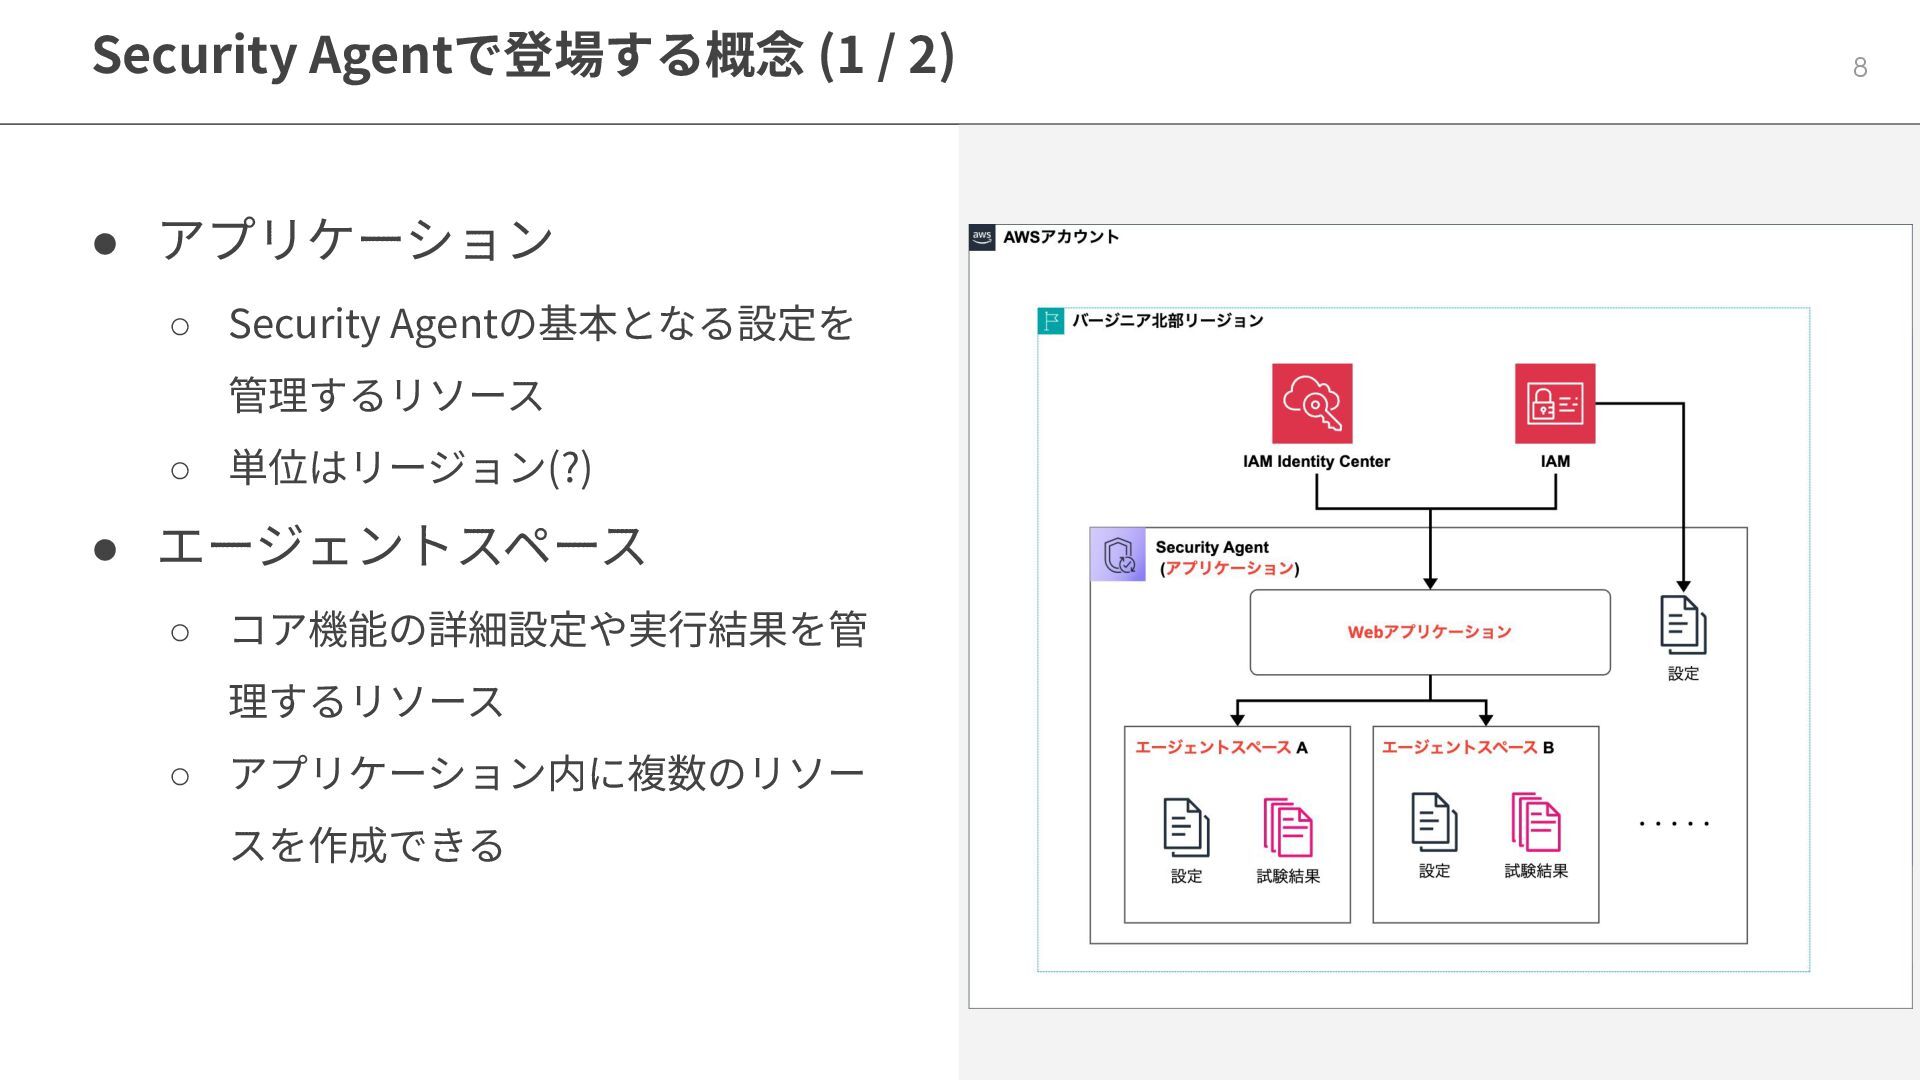
Security Agentで登場する概念 (1 / 2) 8 • アプリケーション ◦ Security
Agentの基本となる設定を 管理するリソース ◦ 単位はリージョン(?) • エージェントスペース ◦ コア機能の詳細設定や実⾏結果を管 理するリソース ◦ アプリケーション内に複数のリソー スを作成できる
Security Agentで登場する概念 (2 / 2) 9 • Webアプリ ◦ エージェントスペースの設定を管理
/ 閲覧できるポータルサイト ◦ アプリケーションごとにWebアプリ の専⽤ドメインが払い出される ◦ 以下からアクセス可能 ▪ マネジメントコンソールのリンク ▪ IAM Identity Center経由のSSO URL:https://[アプリケーションID].securityagent.global.app.aws/
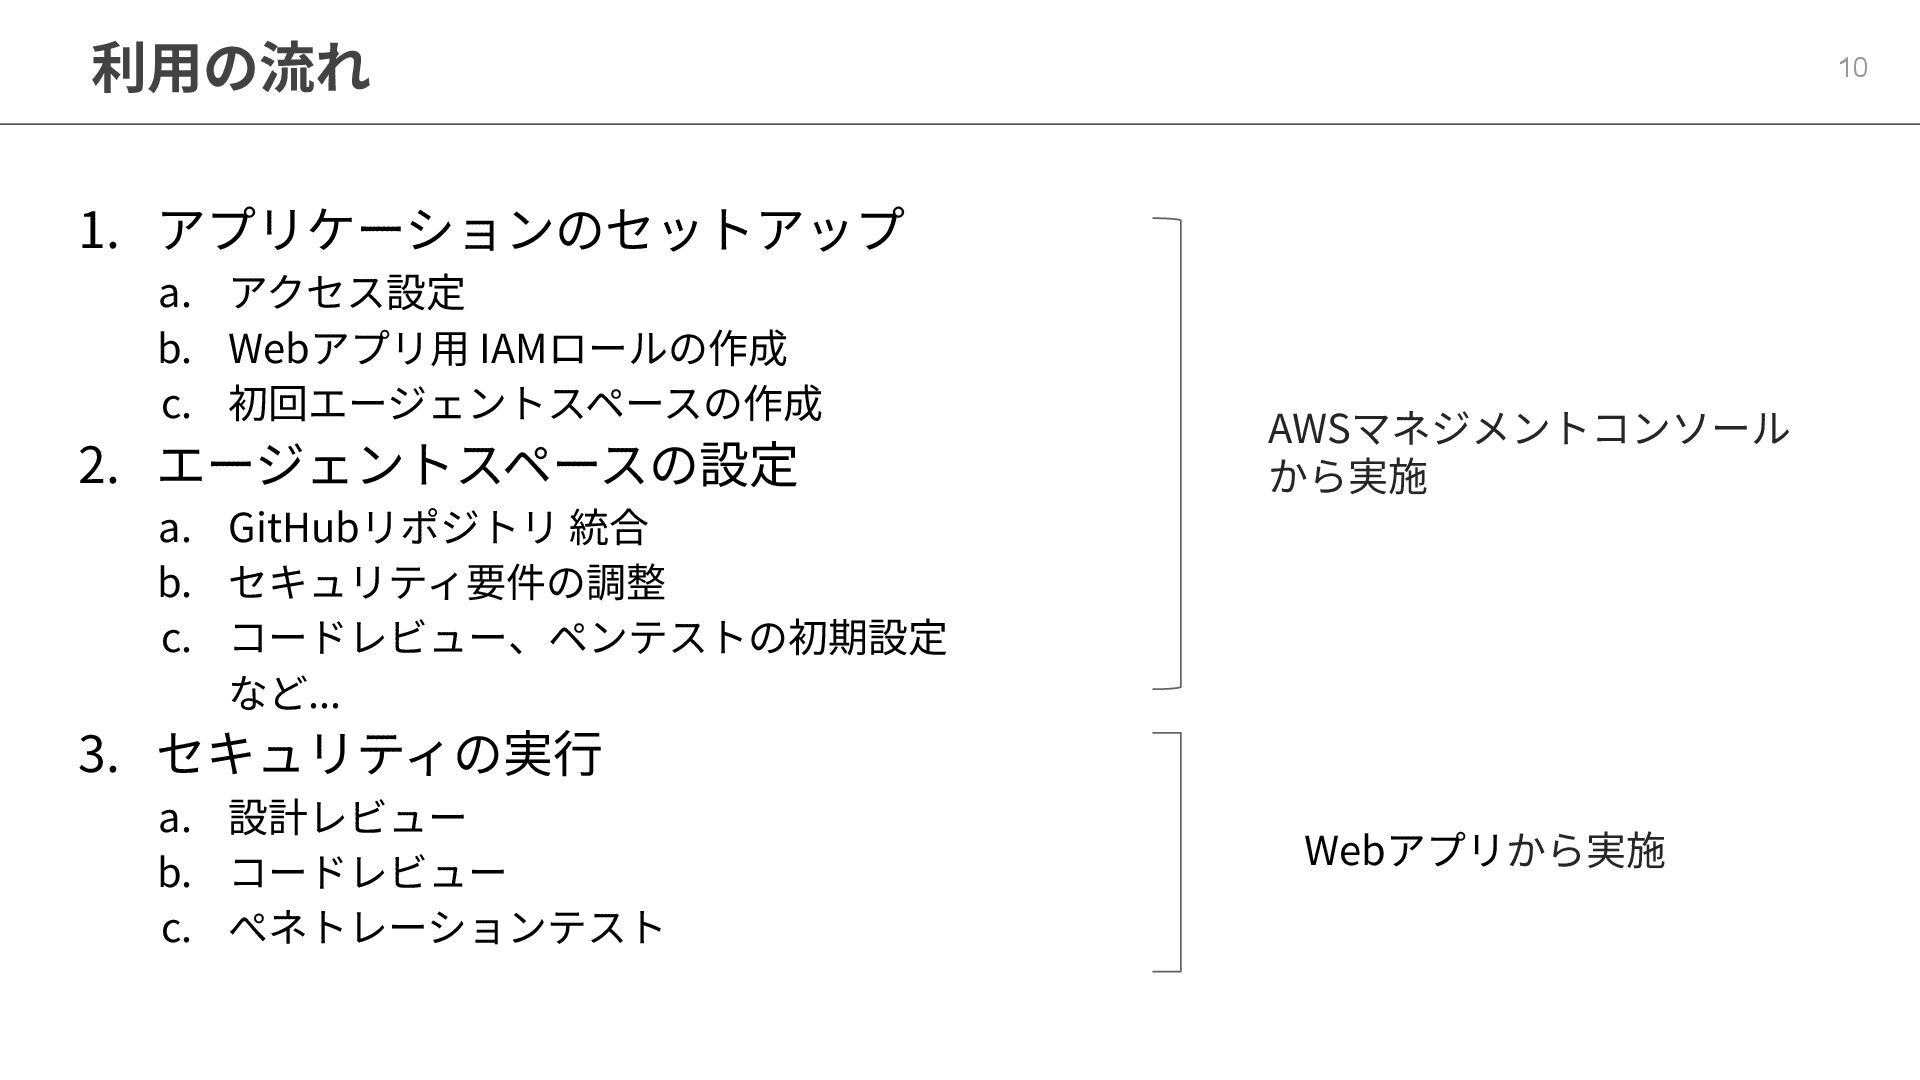
利⽤の流れ 10 1. アプリケーションのセットアップ a. アクセス設定 b. Webアプリ⽤ IAMロールの作成 c.
初回エージェントスペースの作成 2. エージェントスペースの設定 a. GitHubリポジトリ 統合 b. セキュリティ要件の調整 c. コードレビュー、ペンテストの初期設定 など... 3. セキュリティの実⾏ a. 設計レビュー b. コードレビュー c. ぺネトレーションテスト AWSマネジメントコンソール から実施 Webアプリから実施
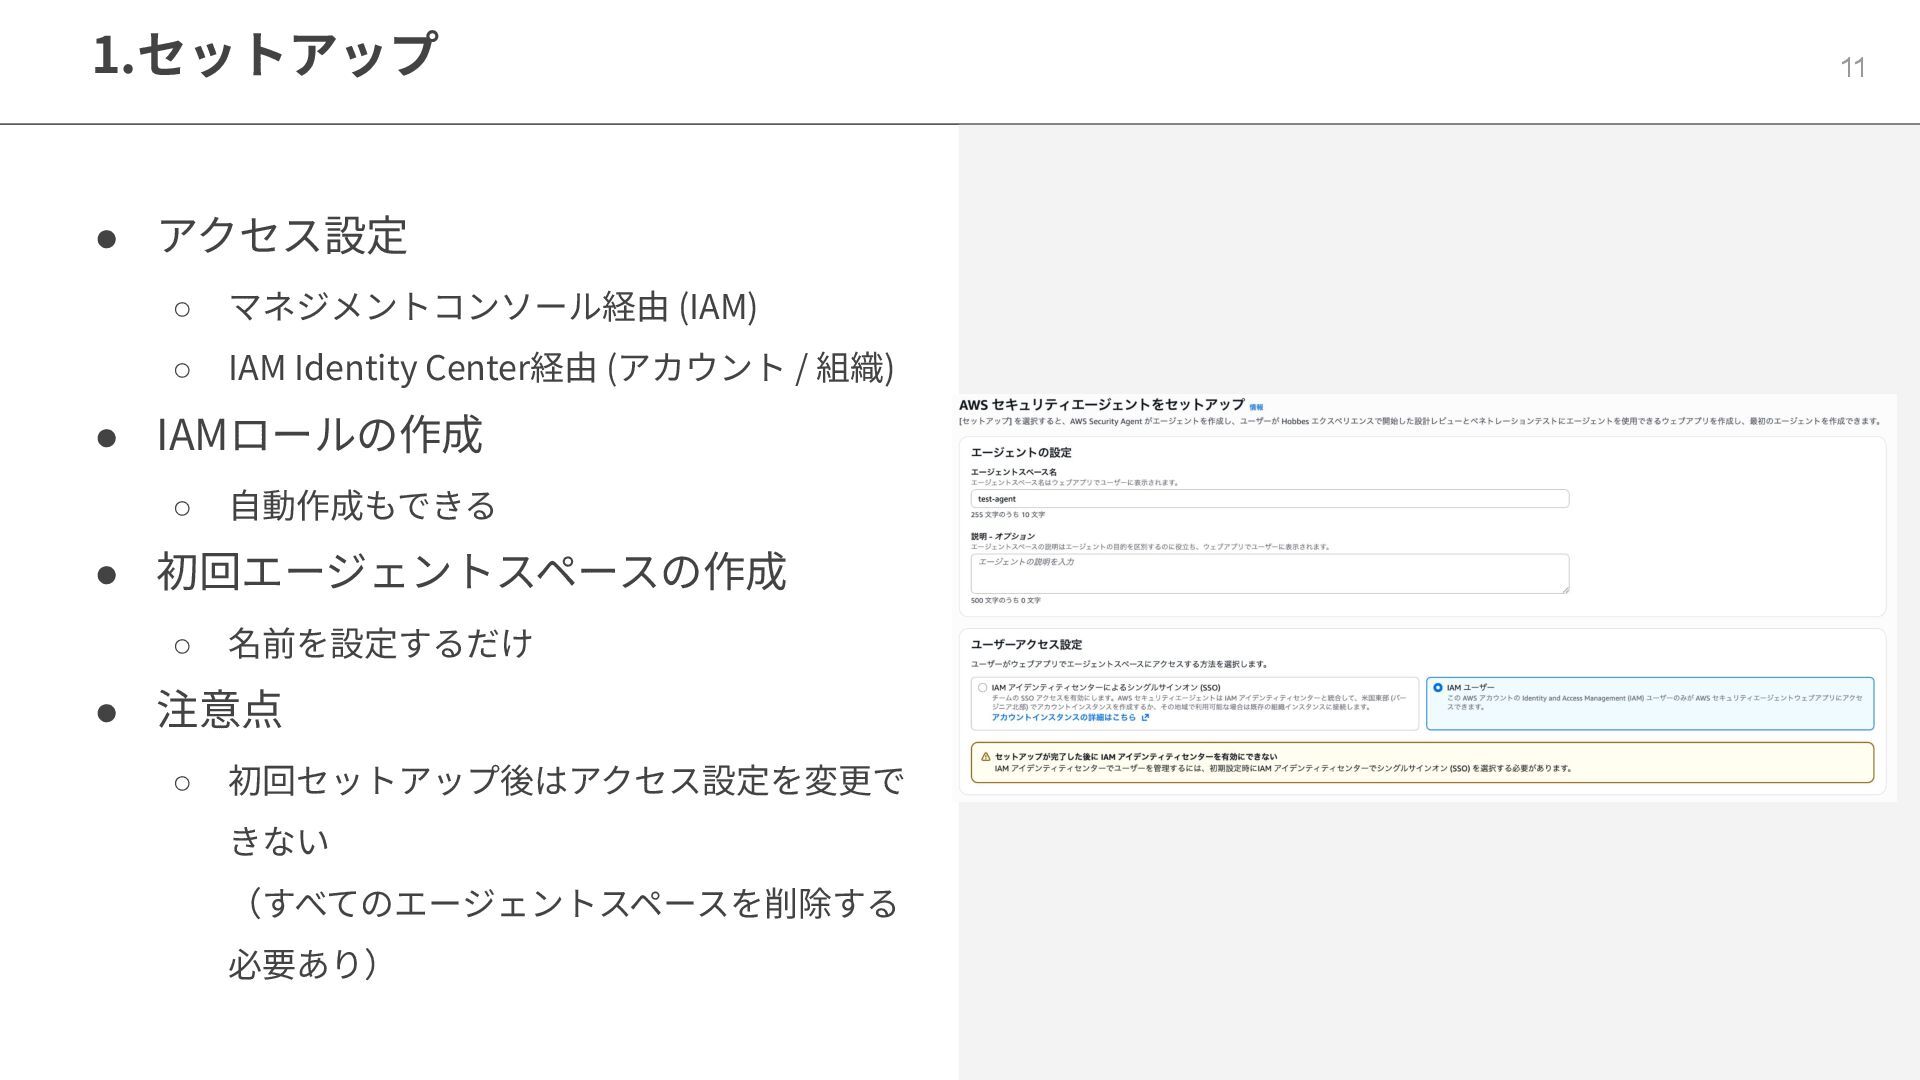
1.セットアップ 11 • アクセス設定 ◦ マネジメントコンソール経由 (IAM) ◦ IAM Identity
Center経由 (アカウント / 組織) • IAMロールの作成 ◦ ⾃動作成もできる • 初回エージェントスペースの作成 ◦ 名前を設定するだけ • 注意点 ◦ 初回セットアップ後はアクセス設定を変更で きない (すべてのエージェントスペースを削除する 必要あり)
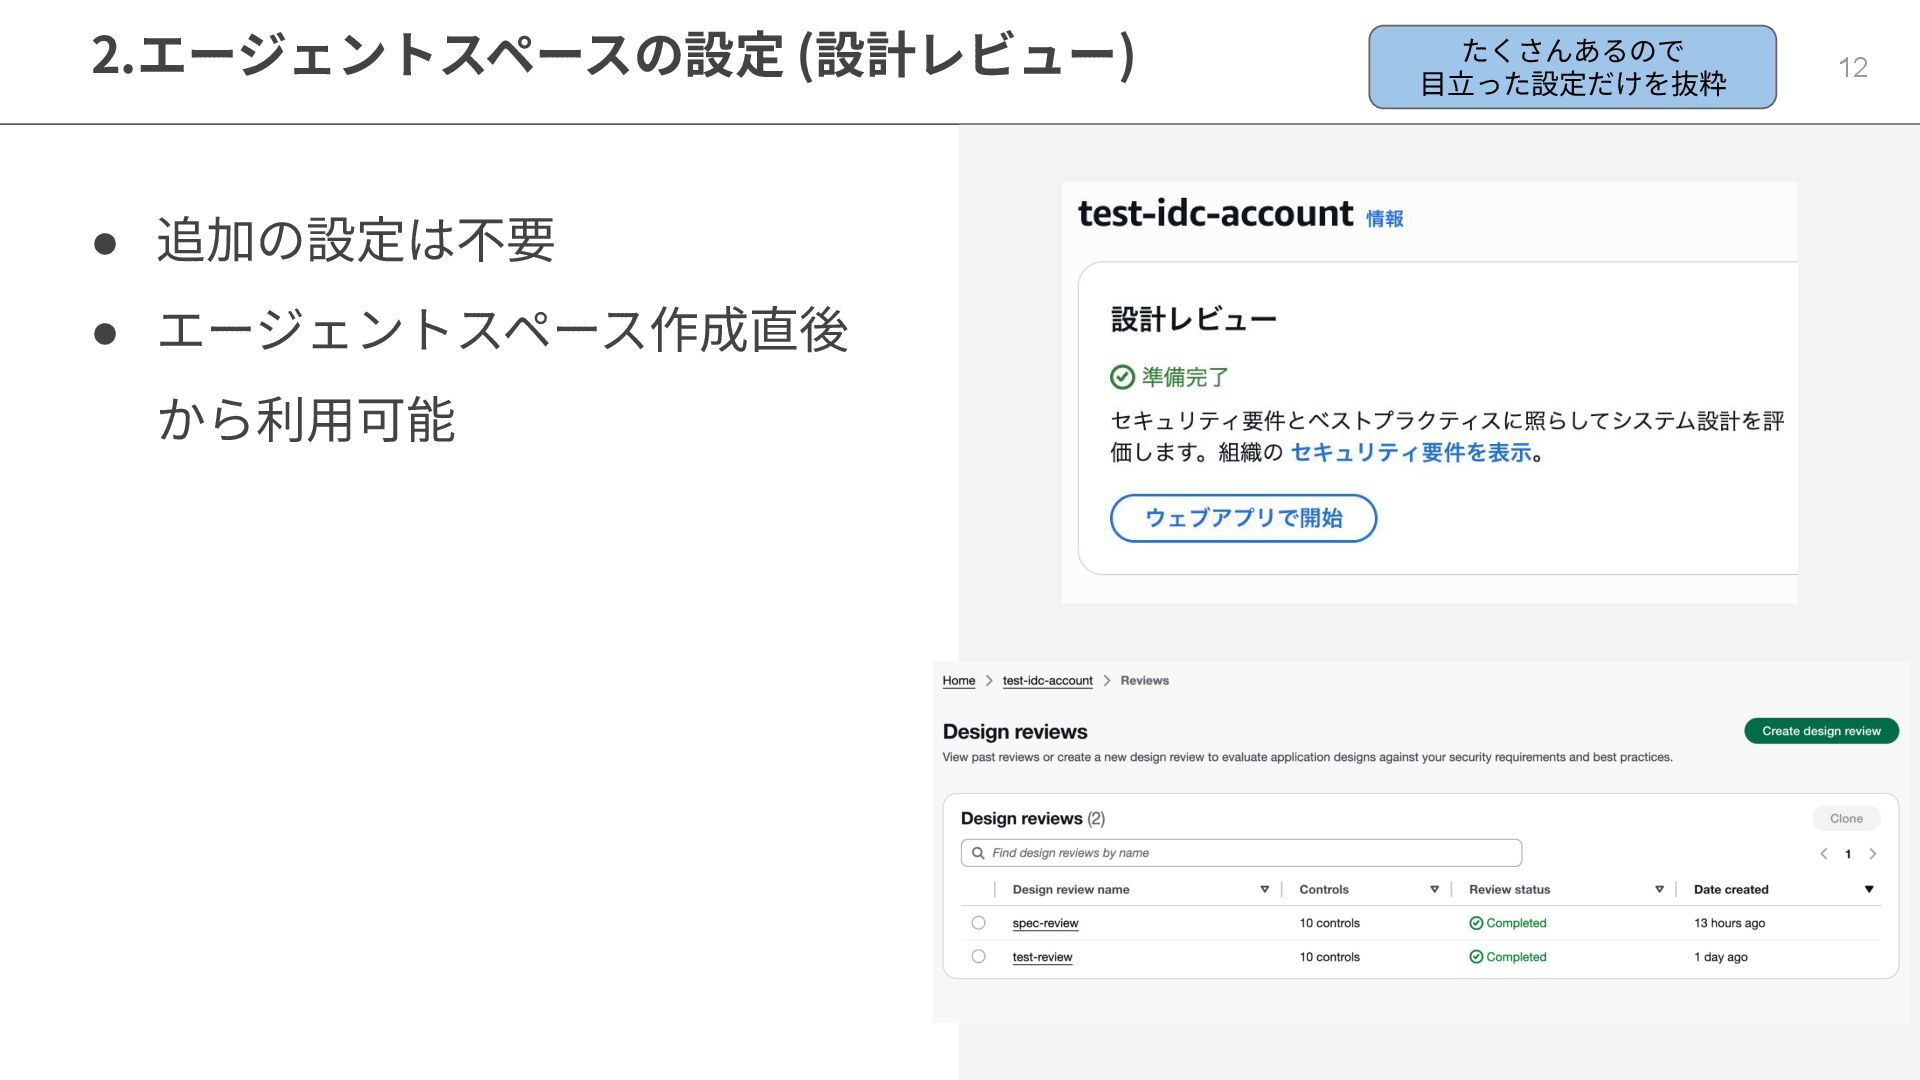
2.エージェントスペースの設定 (設計レビュー) 12 • 追加の設定は不要 • エージェントスペース作成直後 から利⽤可能 たくさんあるので ⽬⽴った設定だけを抜粋
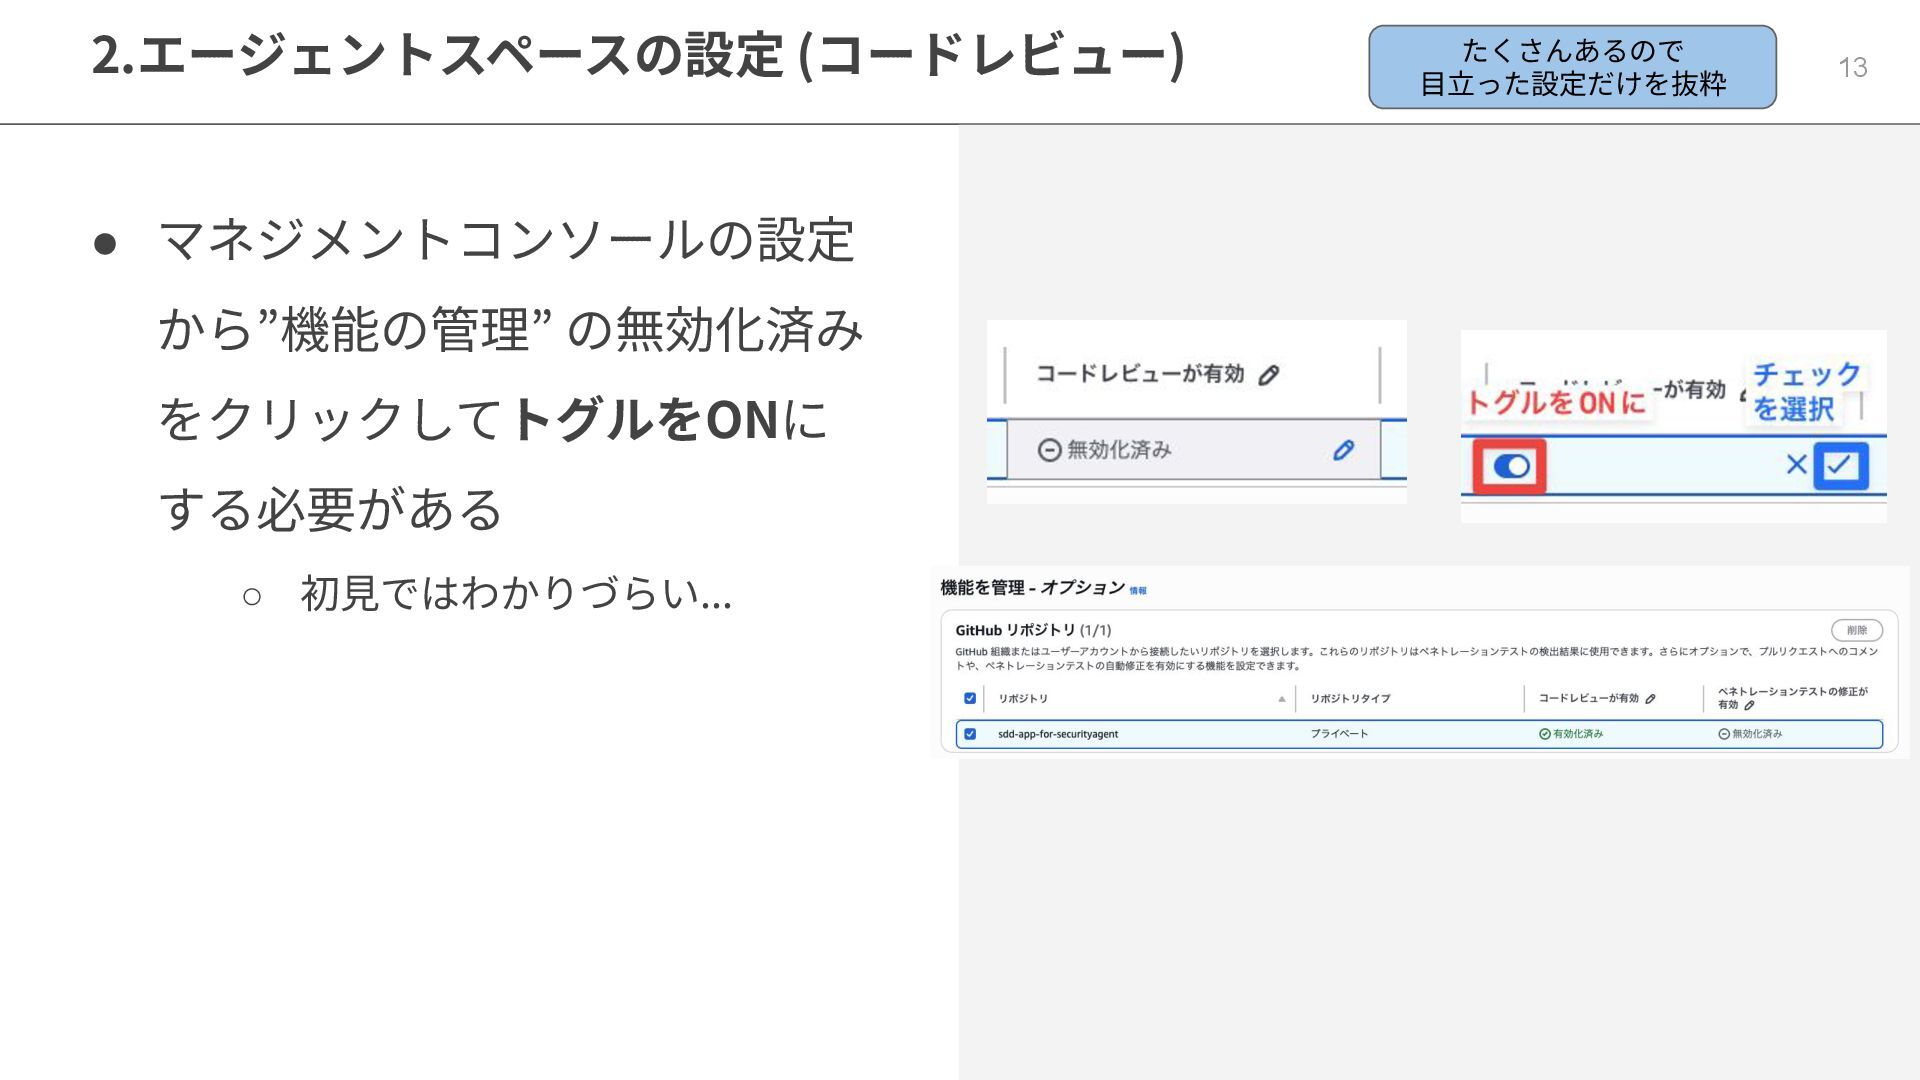
2.エージェントスペースの設定 (コードレビュー) 13 • マネジメントコンソールの設定 から”機能の管理” の無効化済み をクリックしてトグルをONに する必要がある ◦
初⾒ではわかりづらい... たくさんあるので ⽬⽴った設定だけを抜粋
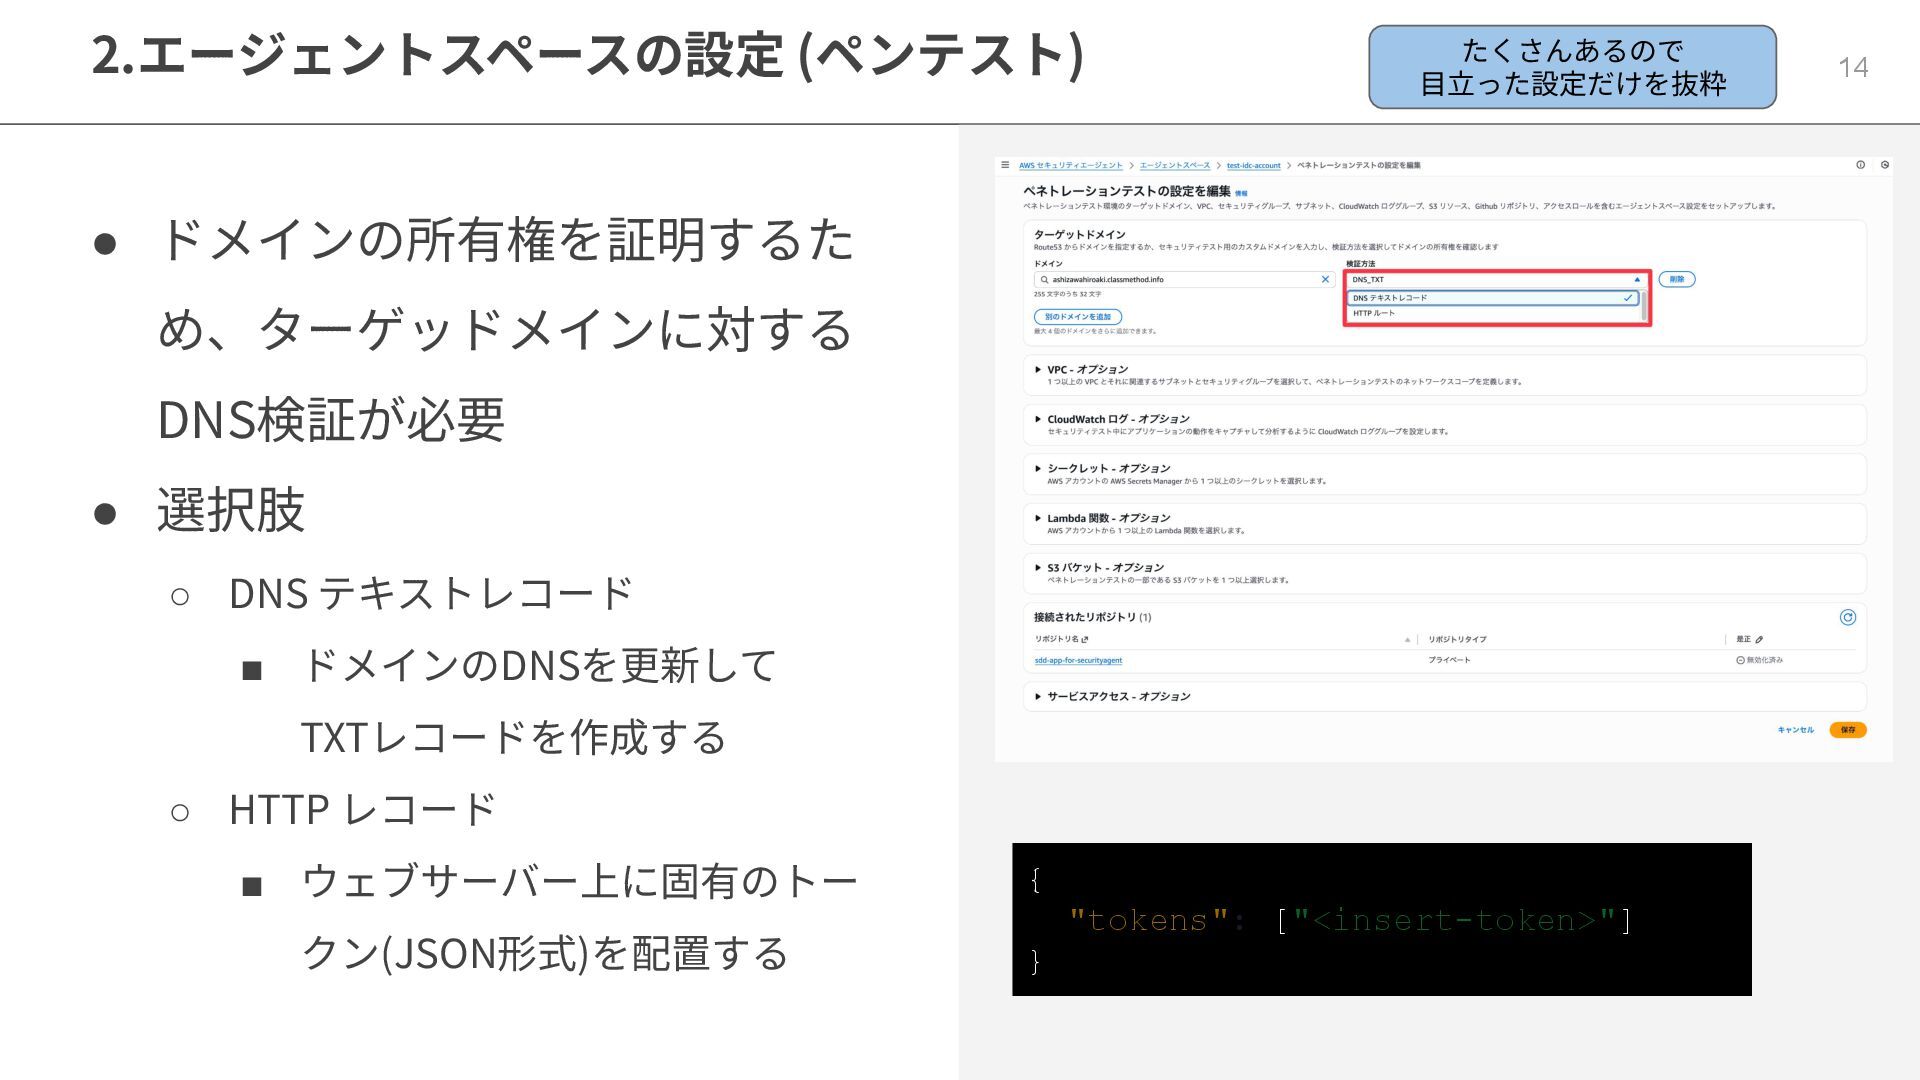
2.エージェントスペースの設定 (ペンテスト) 14 • ドメインの所有権を証明するた め、ターゲッドメインに対する DNS検証が必要 • 選択肢 ◦
DNS テキストレコード ▪ ドメインのDNSを更新して TXTレコードを作成する ◦ HTTP レコード ▪ ウェブサーバー上に固有のトー クン(JSON形式)を配置する たくさんあるので ⽬⽴った設定だけを抜粋 { "tokens": ["<insert-token>"] }
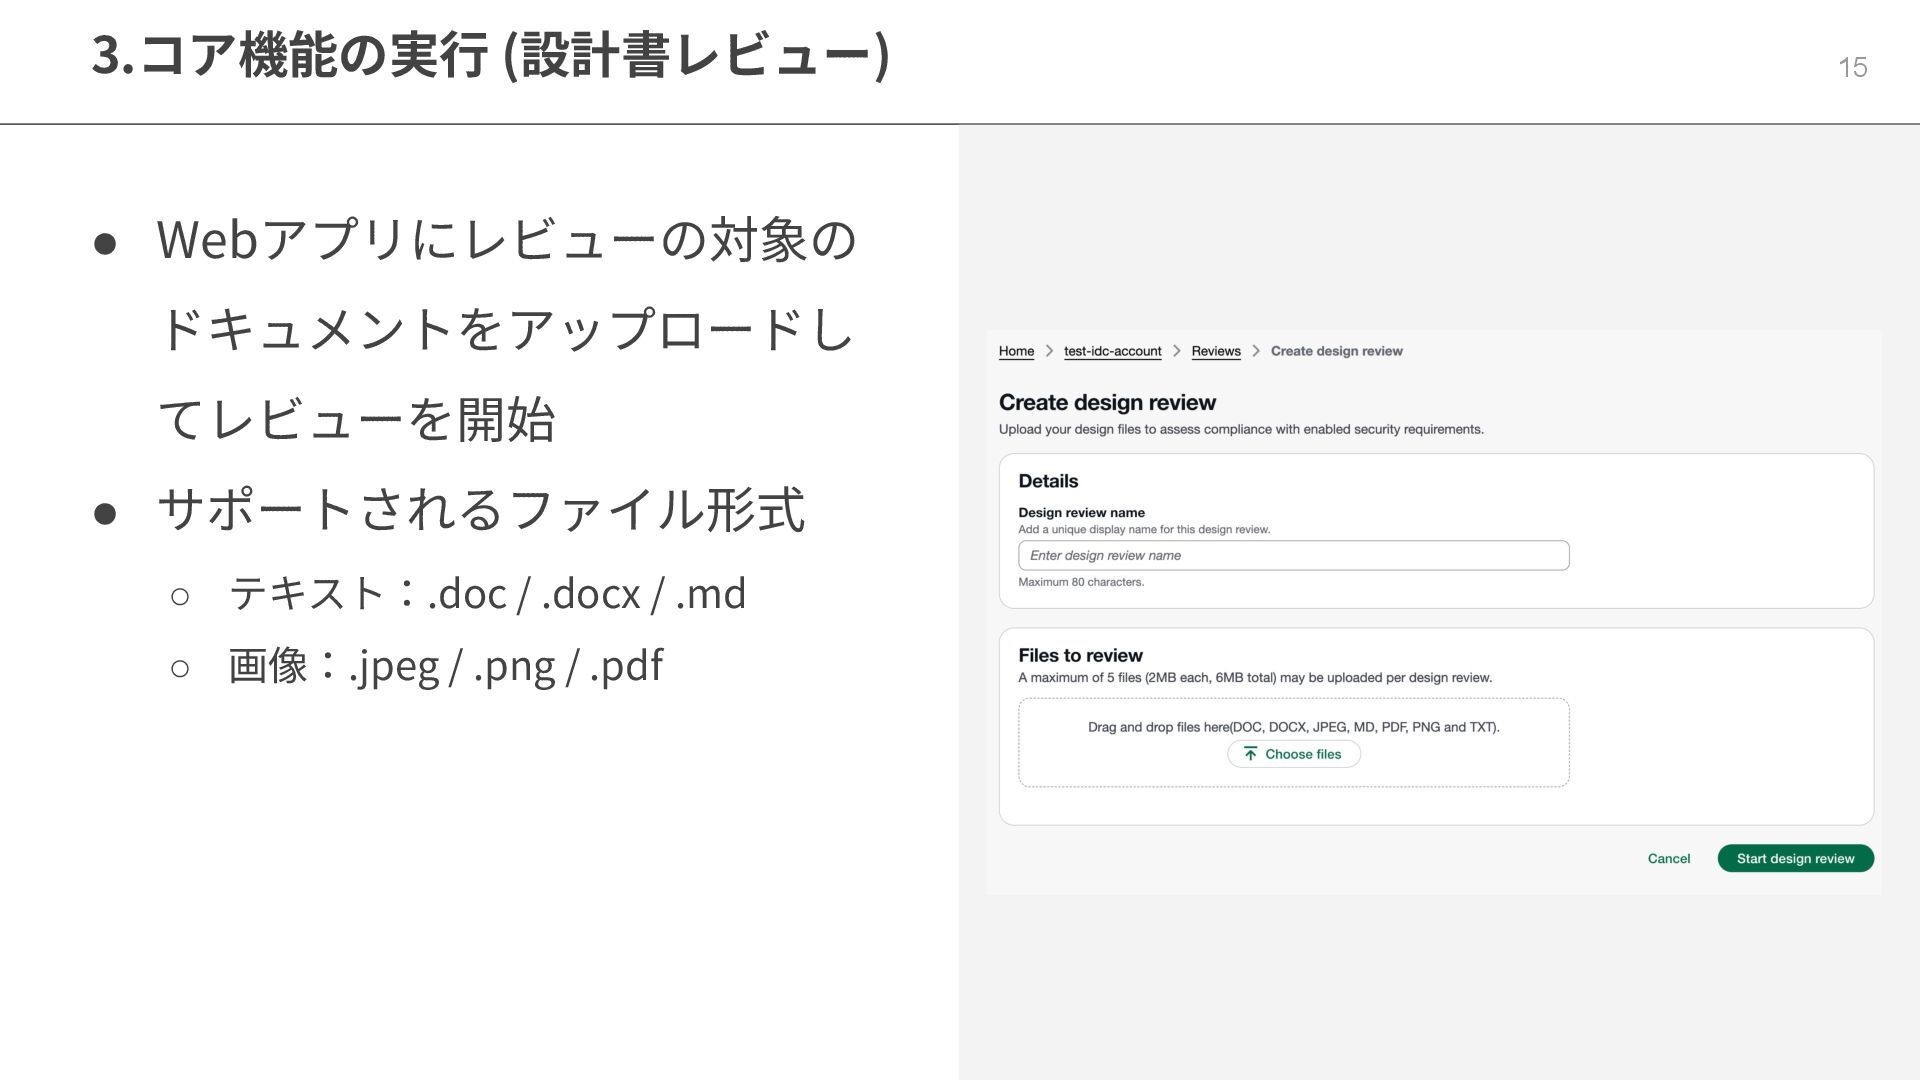
3.コア機能の実⾏ (設計書レビュー) 15 • Webアプリにレビューの対象の ドキュメントをアップロードし てレビューを開始 • サポートされるファイル形式 ◦
テキスト:.doc / .docx / .md ◦ 画像:.jpeg / .png / .pdf
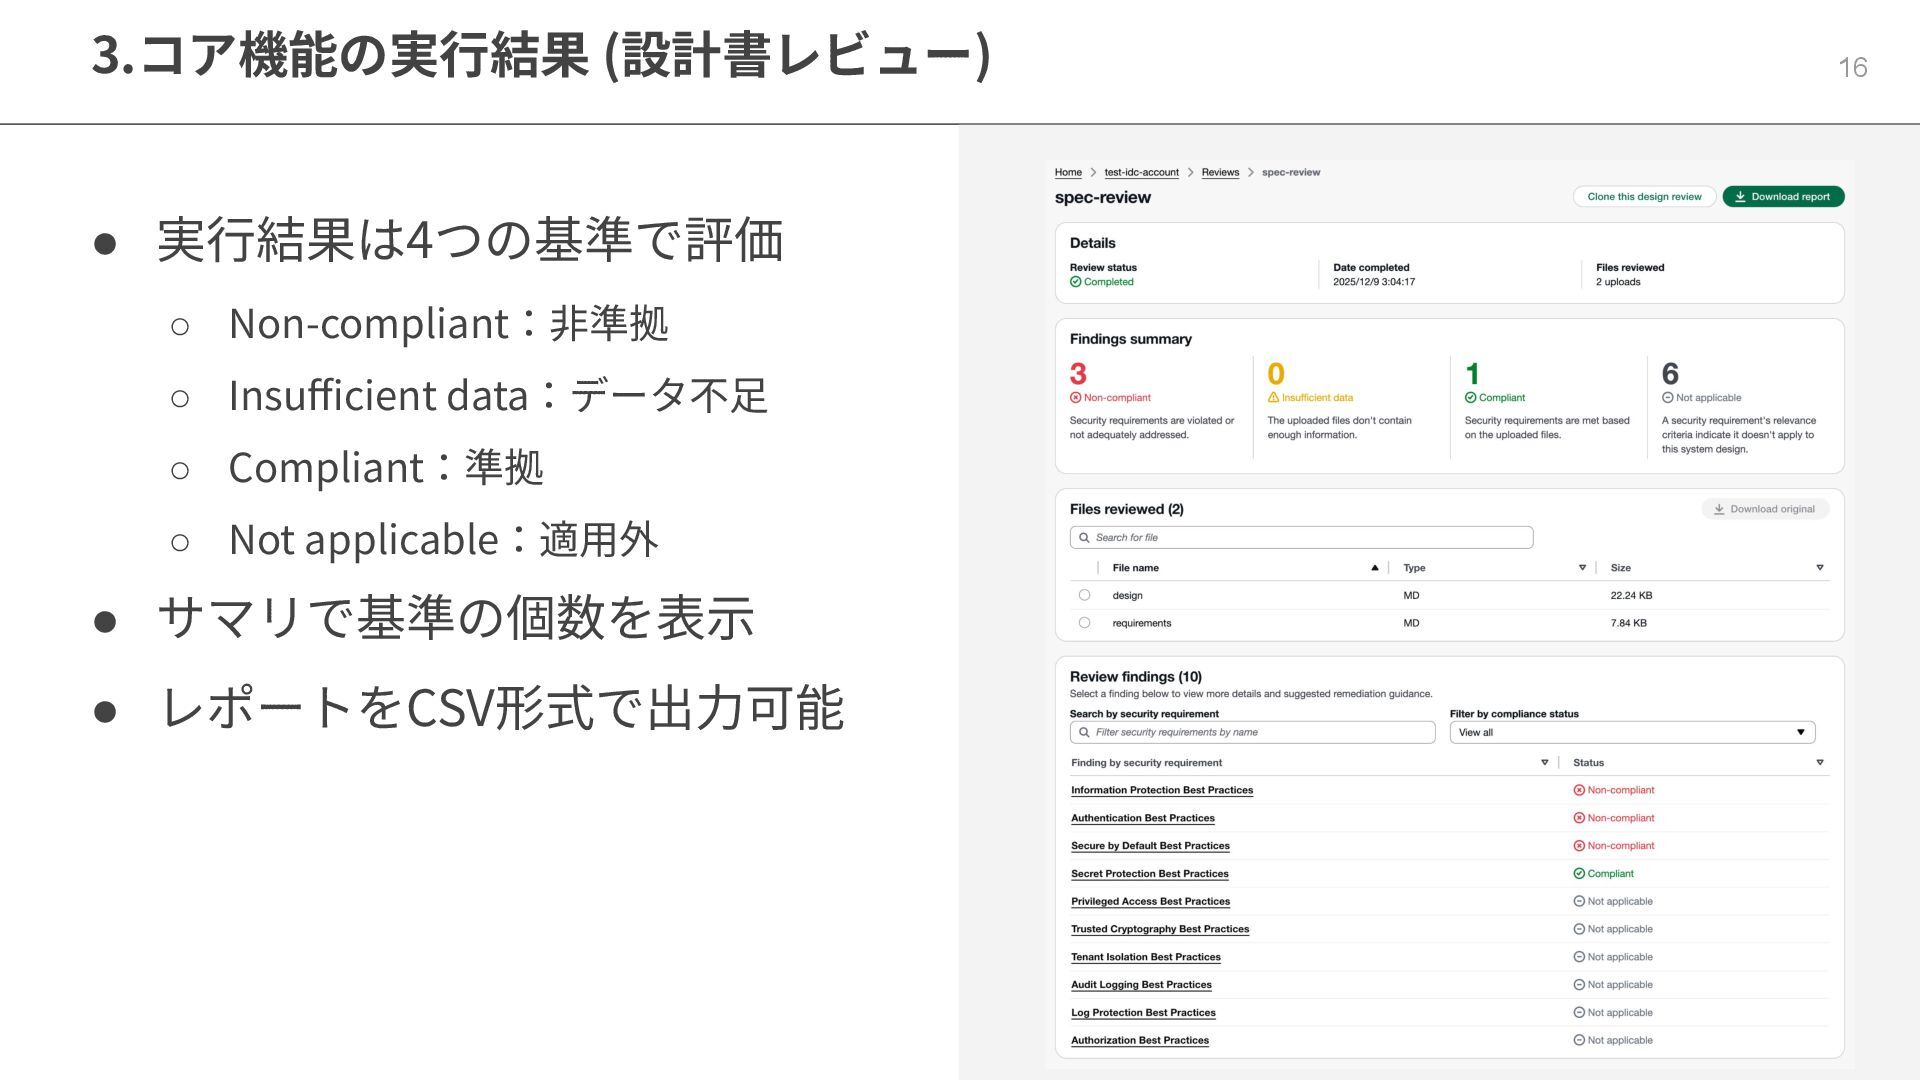
3.コア機能の実⾏結果 (設計書レビュー) 16 • 実⾏結果は4つの基準で評価 ◦ Non-compliant:⾮準拠 ◦ Insufficient data:データ不⾜
◦ Compliant:準拠 ◦ Not applicable:適⽤外 • サマリで基準の個数を表⽰ • レポートをCSV形式で出⼒可能
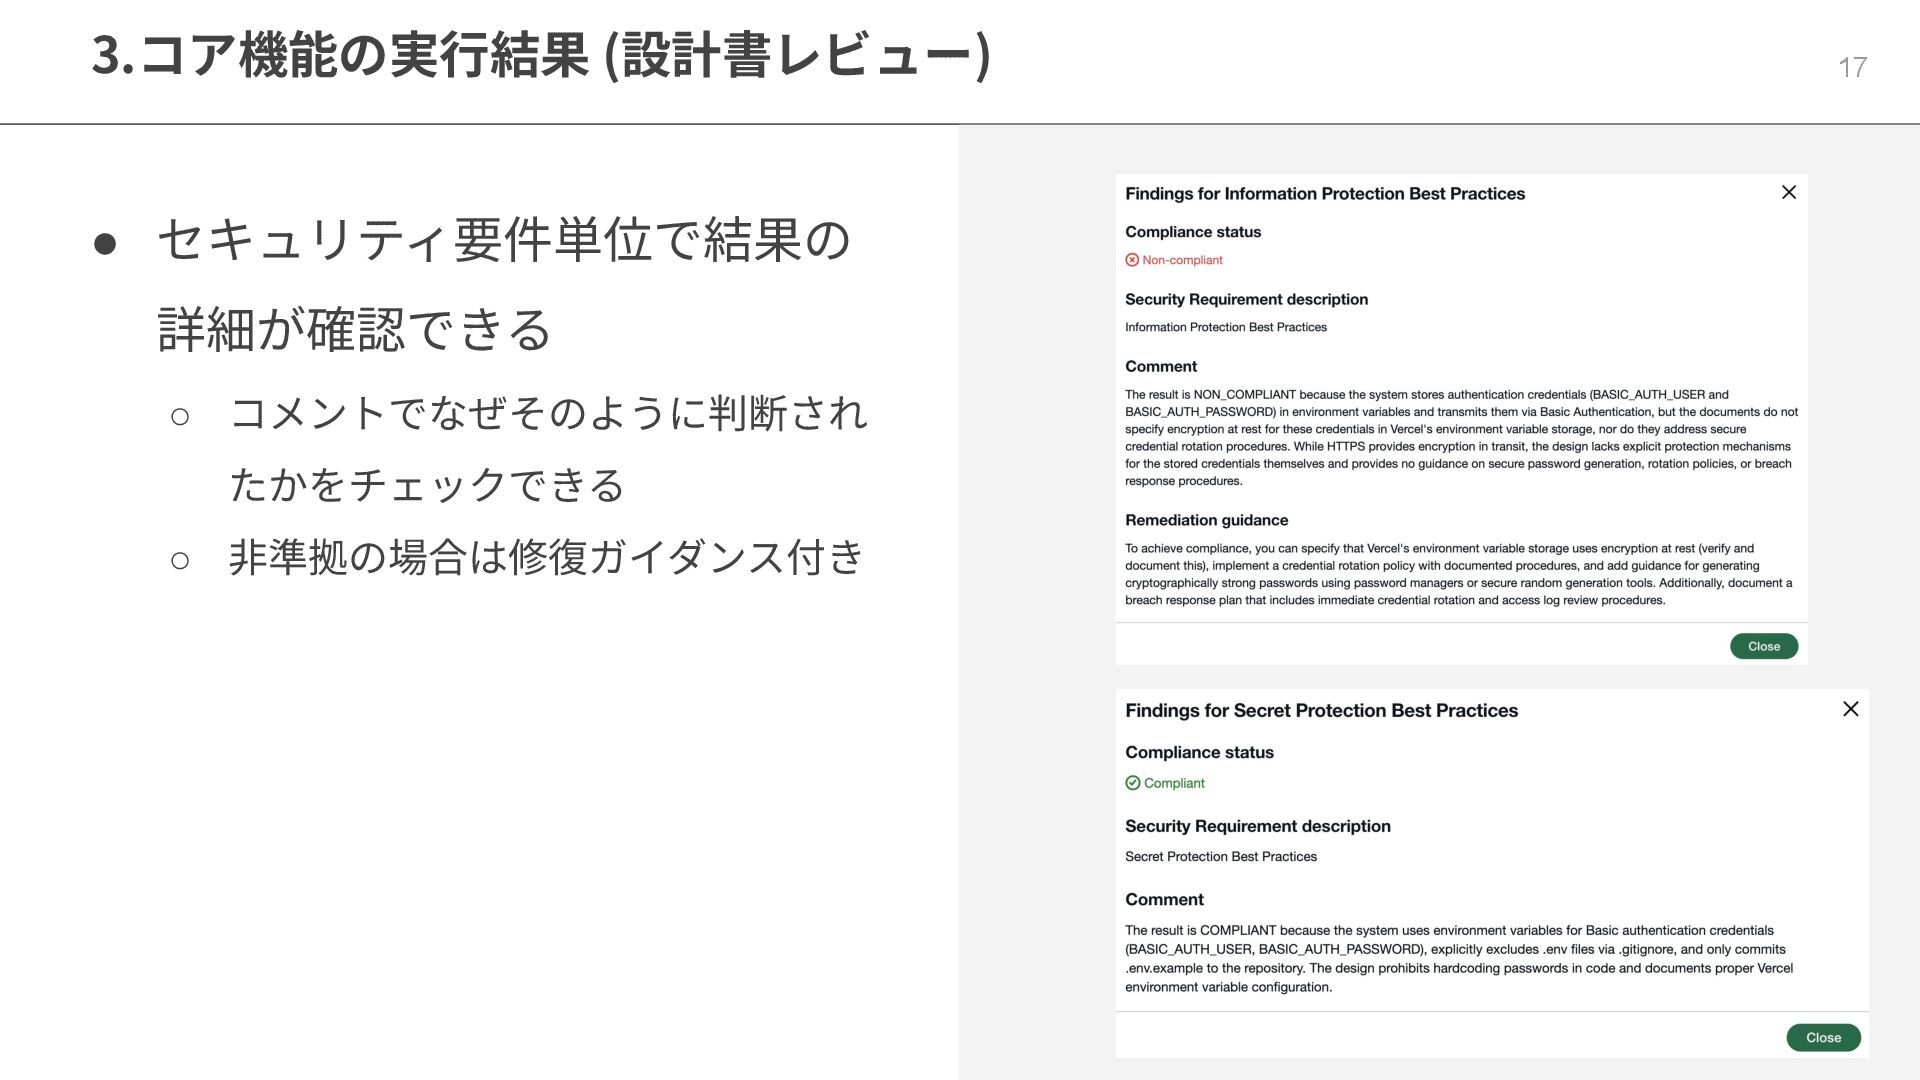
3.コア機能の実⾏結果 (設計書レビュー) 17 • セキュリティ要件単位で結果の 詳細が確認できる ◦ コメントでなぜそのように判断され たかをチェックできる ◦
⾮準拠の場合は修復ガイダンス付き
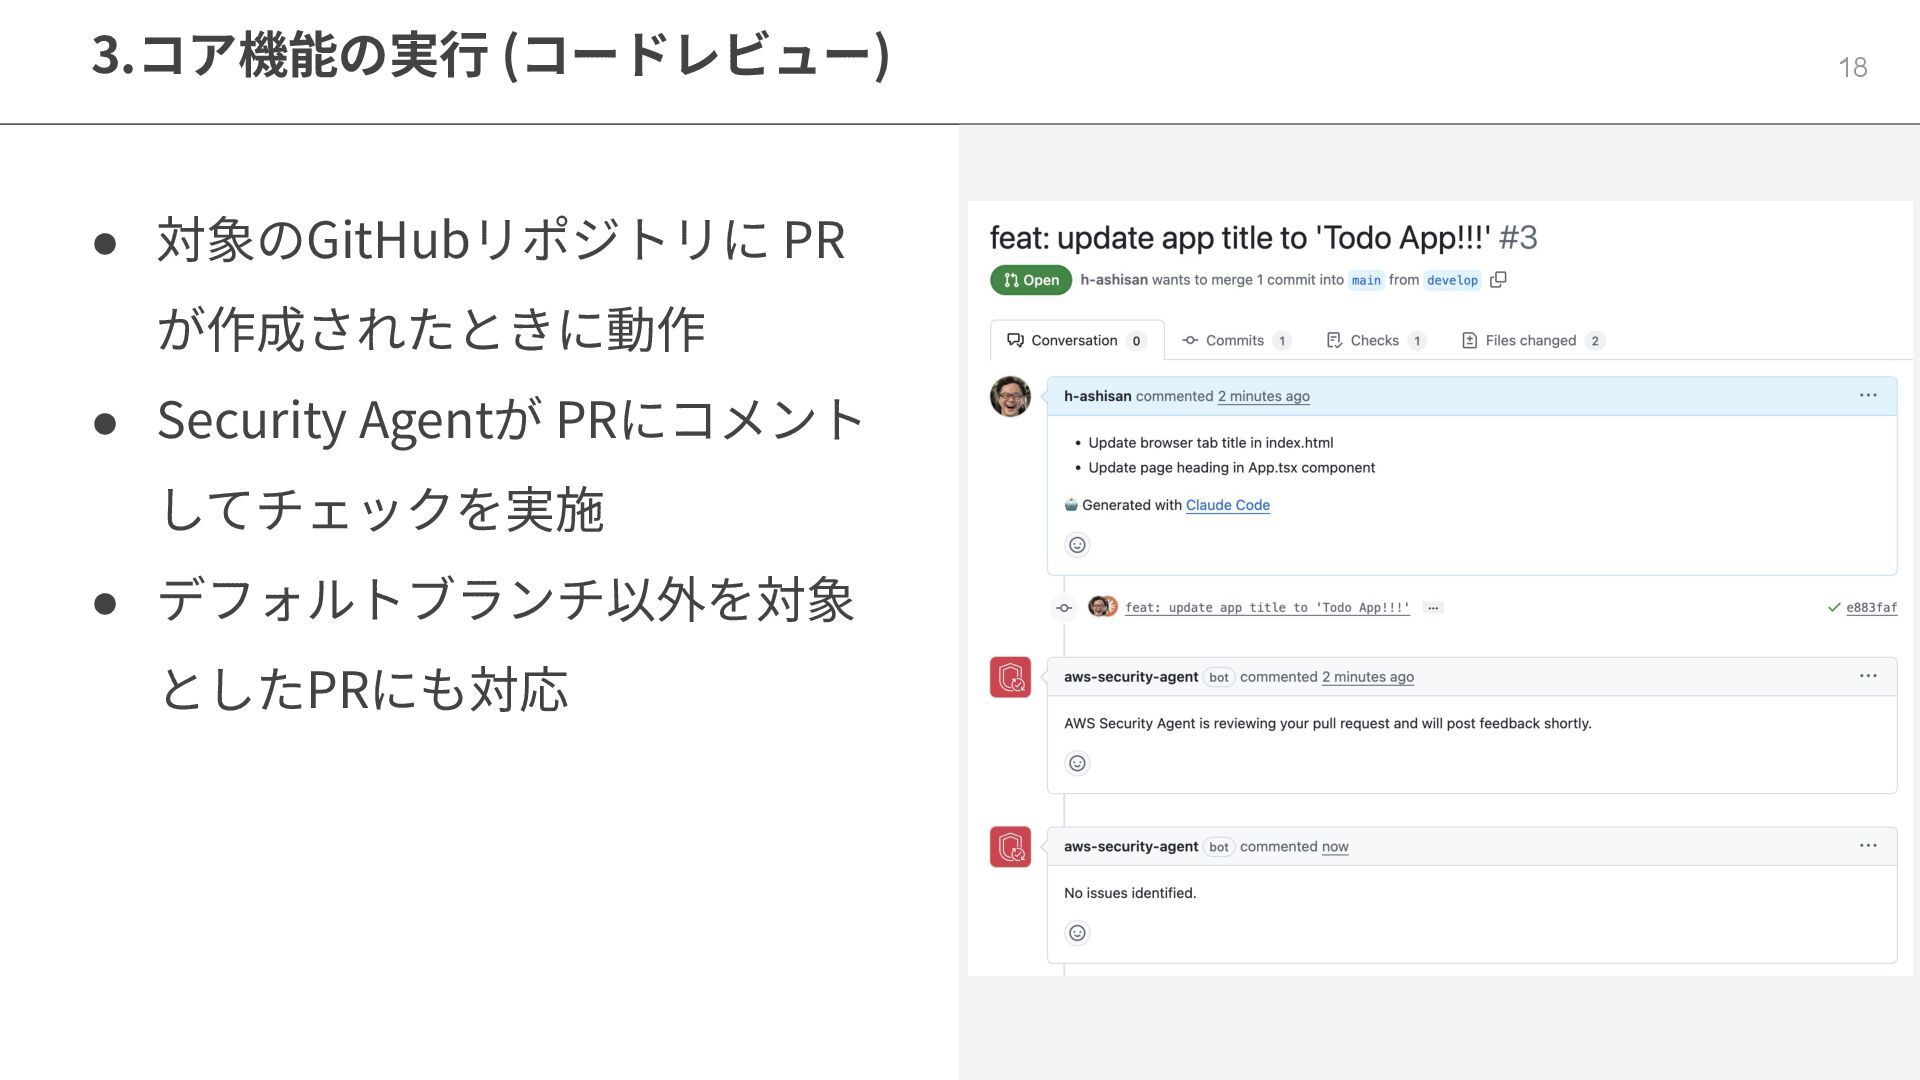
3.コア機能の実⾏ (コードレビュー) 18 • 対象のGitHubリポジトリに PR が作成されたときに動作 • Security Agentが
PRにコメント してチェックを実施 • デフォルトブランチ以外を対象 としたPRにも対応
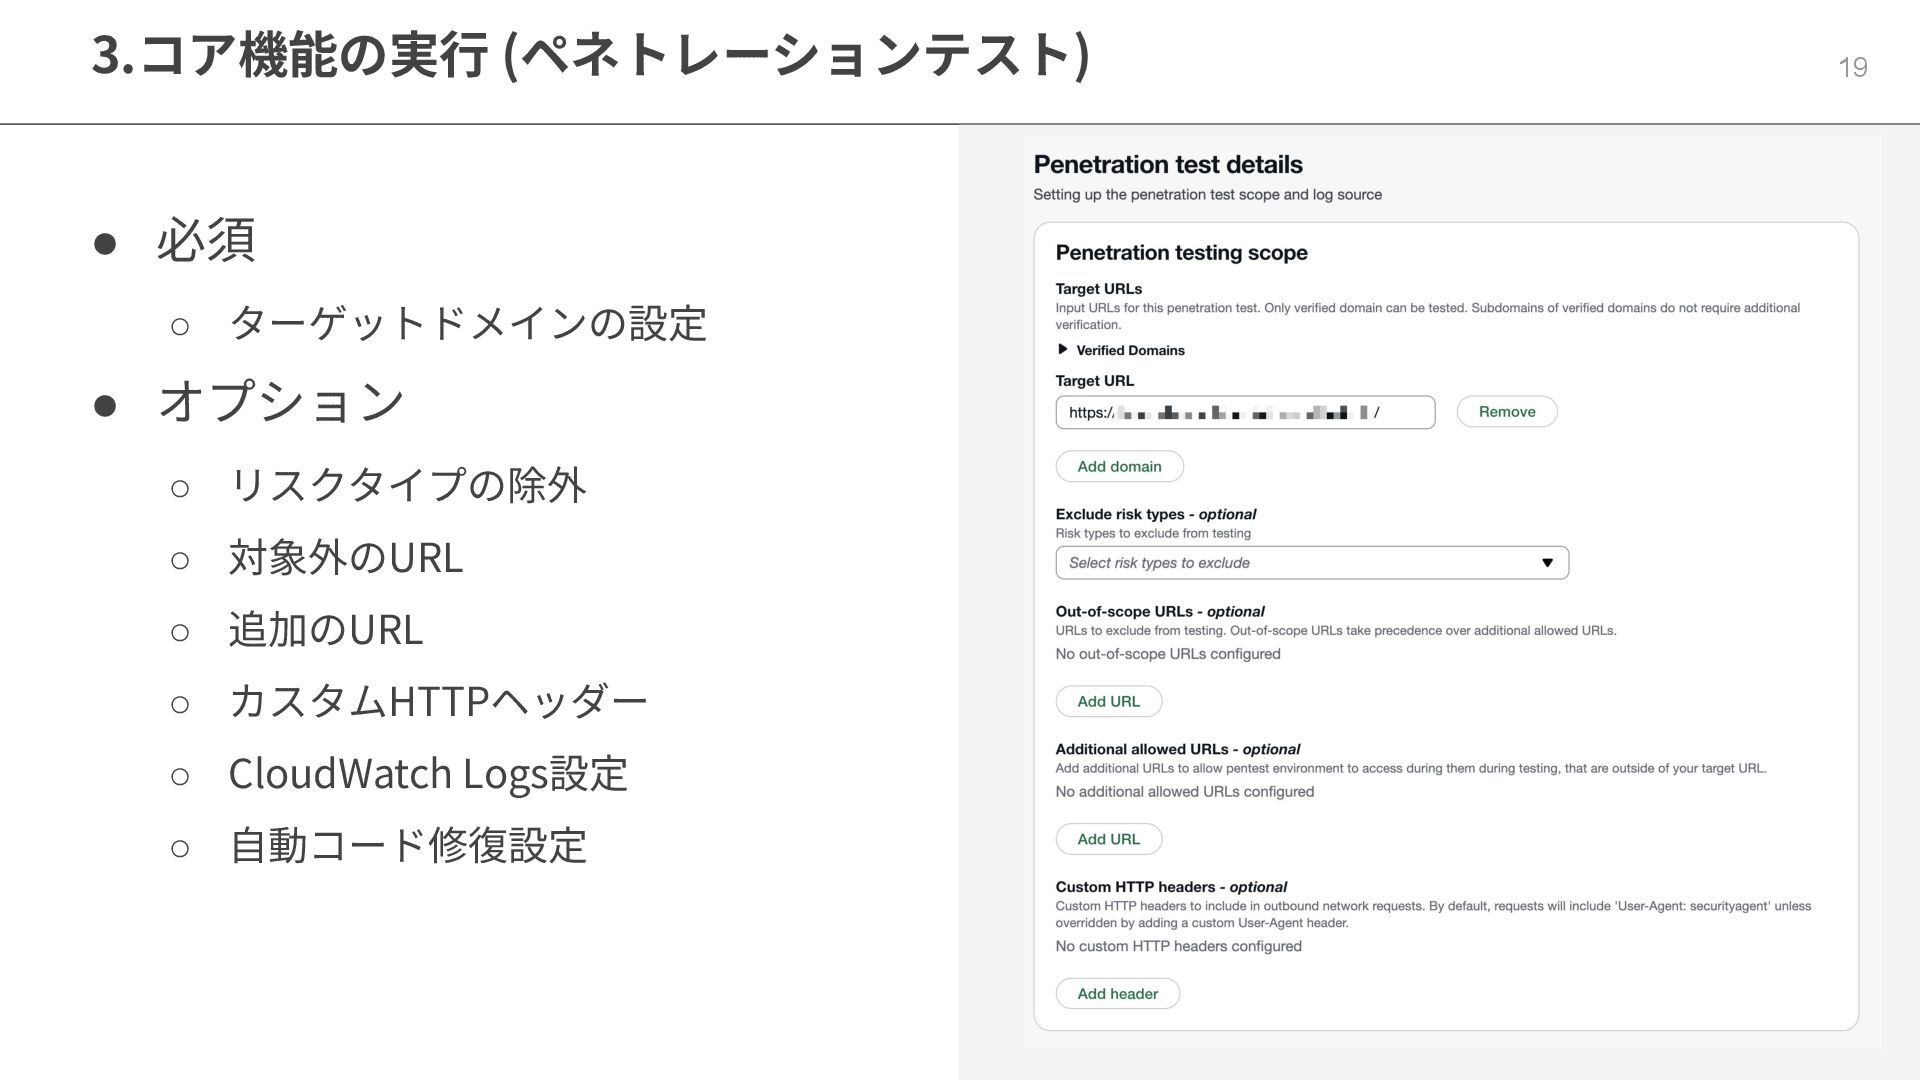
3.コア機能の実⾏ (ペネトレーションテスト) 19 • 必須 ◦ ターゲットドメインの設定 • オプション ◦
リスクタイプの除外 ◦ 対象外のURL ◦ 追加のURL ◦ カスタムHTTPヘッダー ◦ CloudWatch Logs設定 ◦ ⾃動コード修復設定
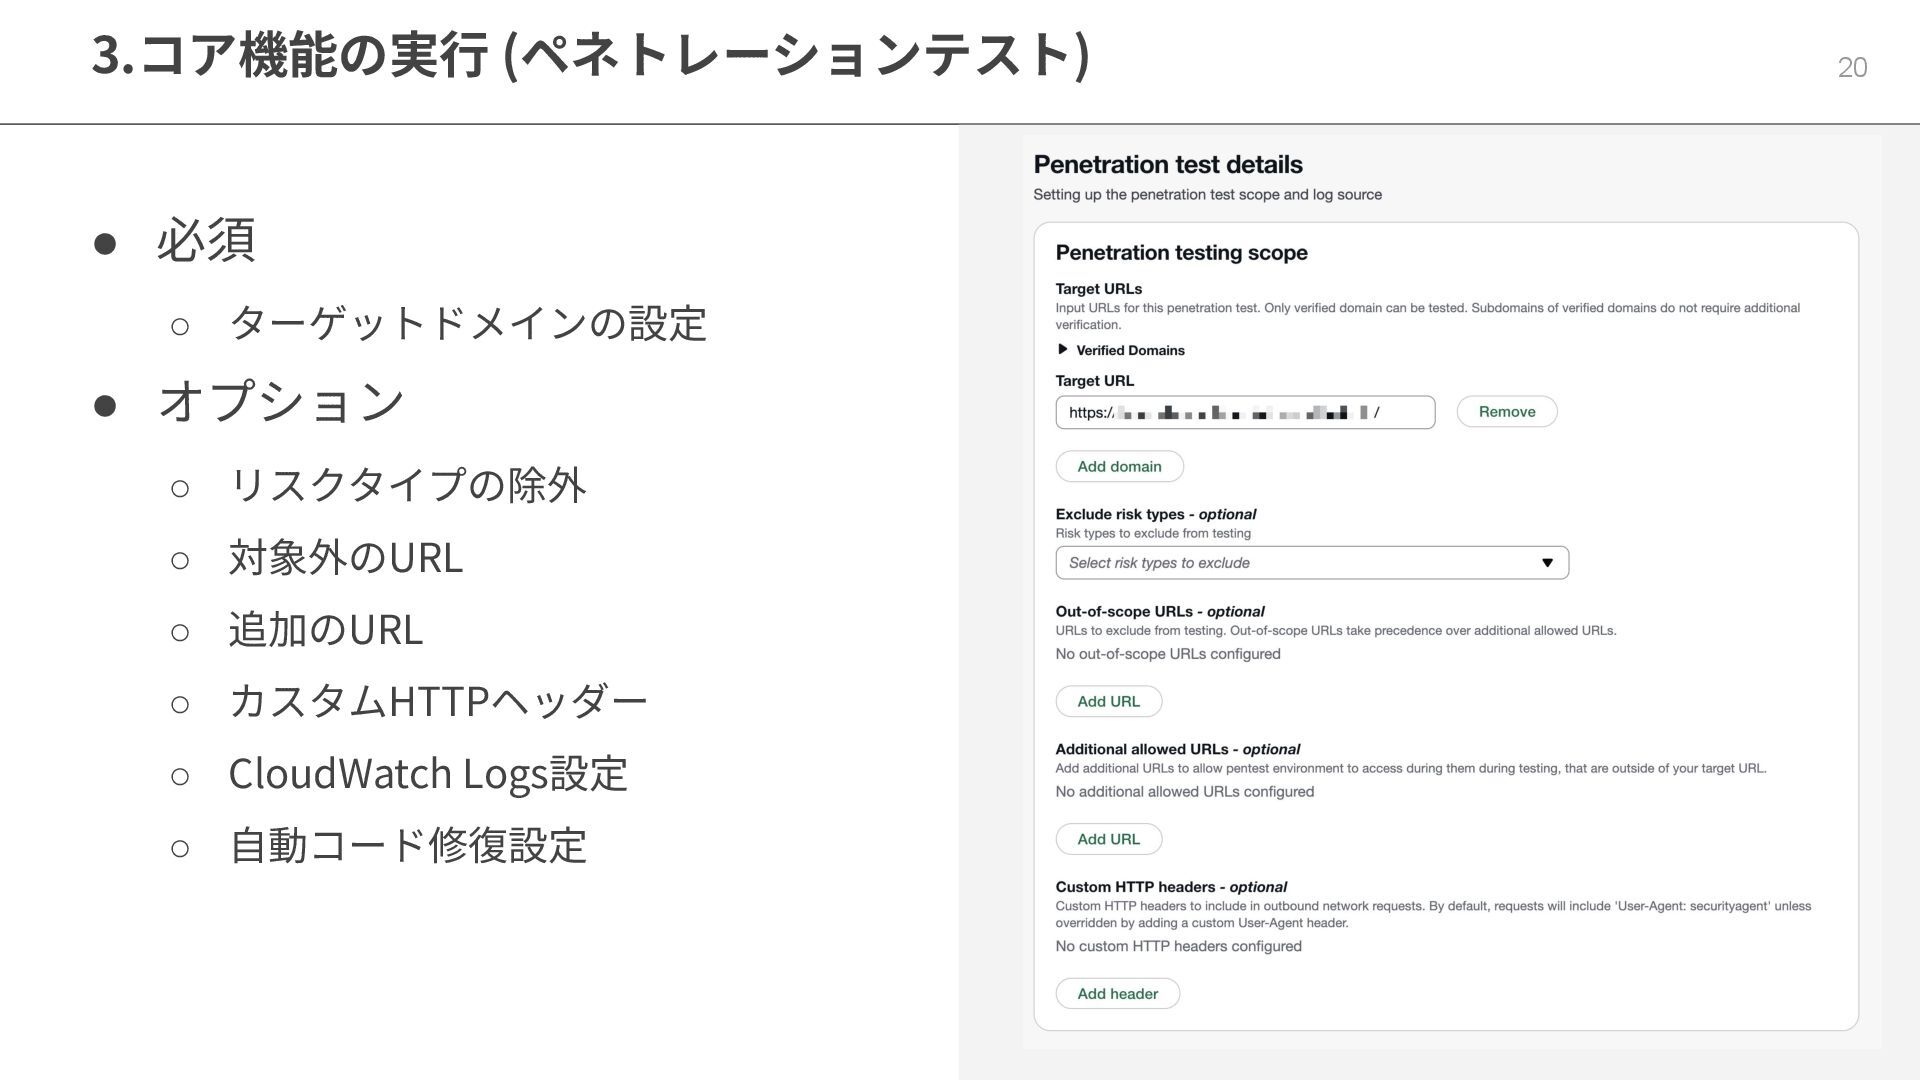
3.コア機能の実⾏ (ペネトレーションテスト) 20 • 必須 ◦ ターゲットドメインの設定 • オプション ◦
リスクタイプの除外 ◦ 対象外のURL ◦ 追加のURL ◦ カスタムHTTPヘッダー ◦ CloudWatch Logs設定 ◦ ⾃動コード修復設定
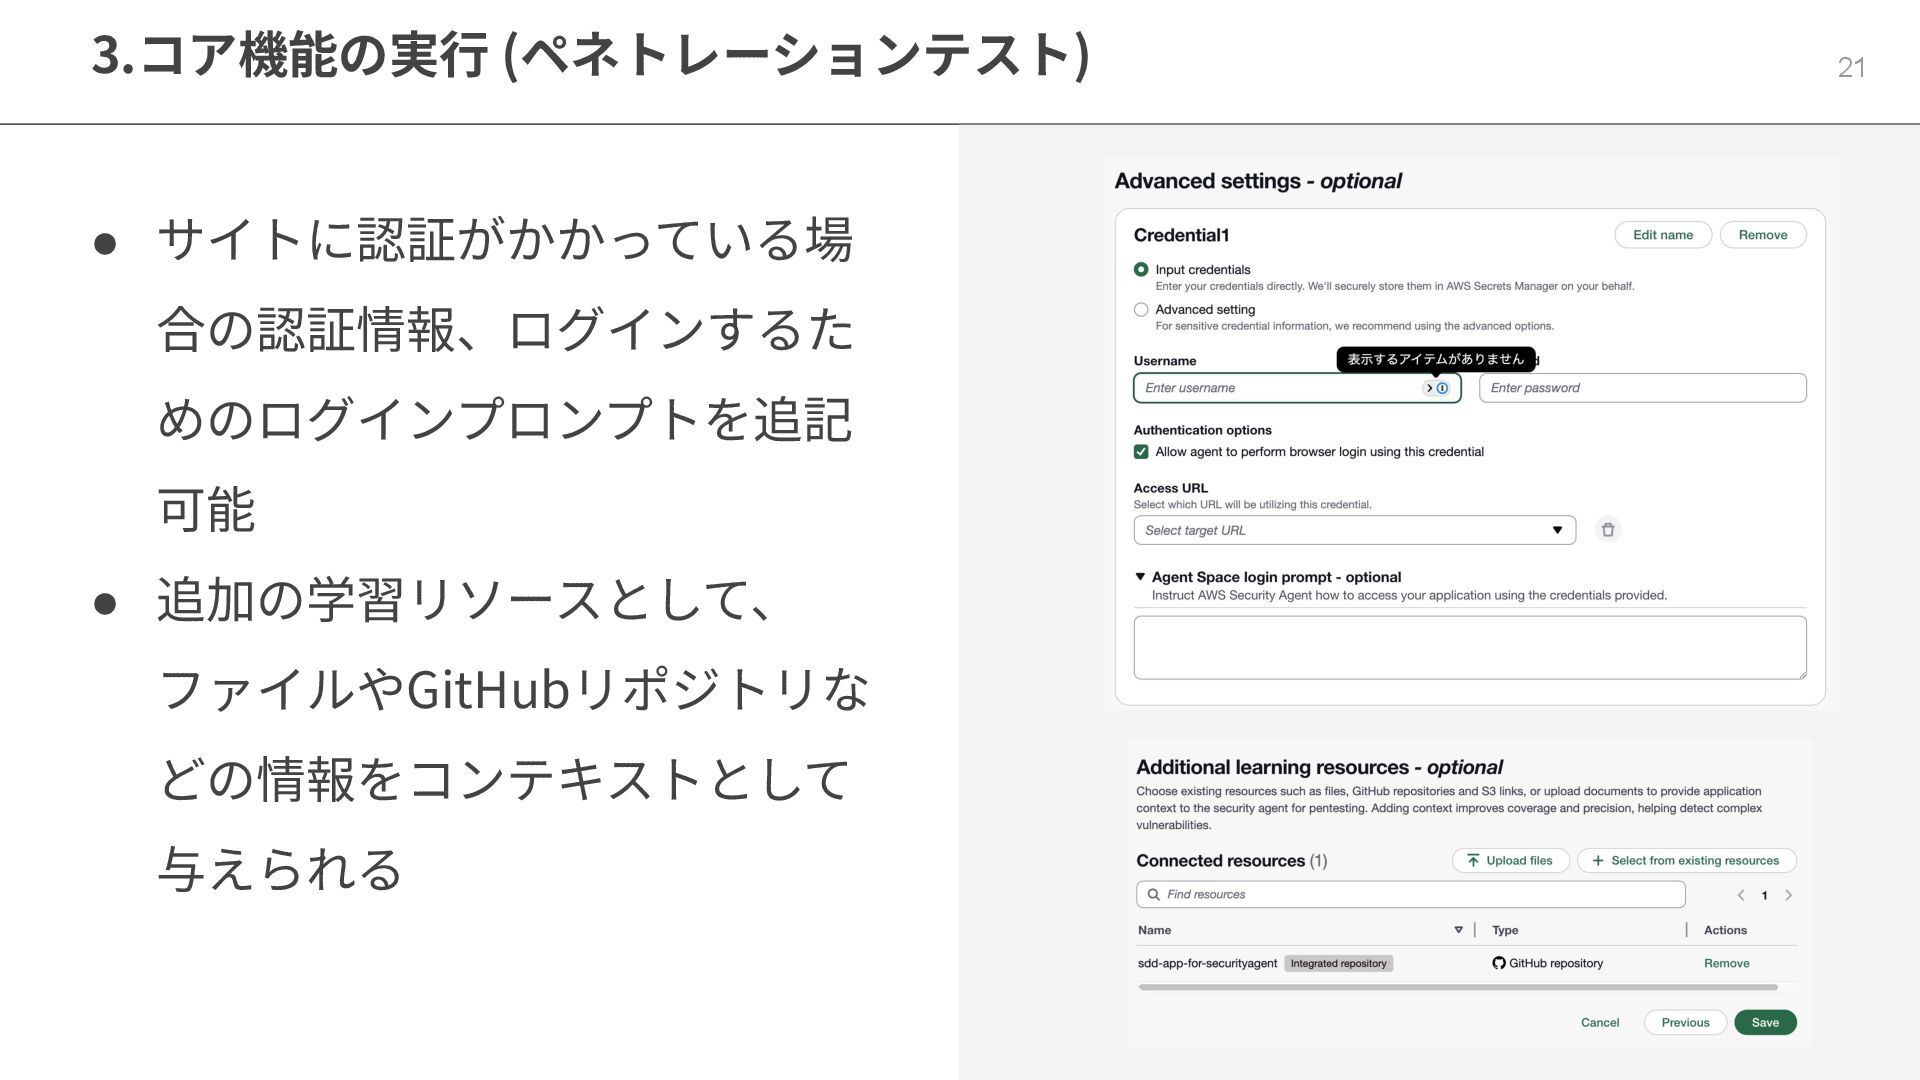
3.コア機能の実⾏ (ペネトレーションテスト) 21 • サイトに認証がかかっている場 合の認証情報、ログインするた めのログインプロンプトを追記 可能 • 追加の学習リソースとして、
ファイルやGitHubリポジトリな どの情報をコンテキストとして 与えられる
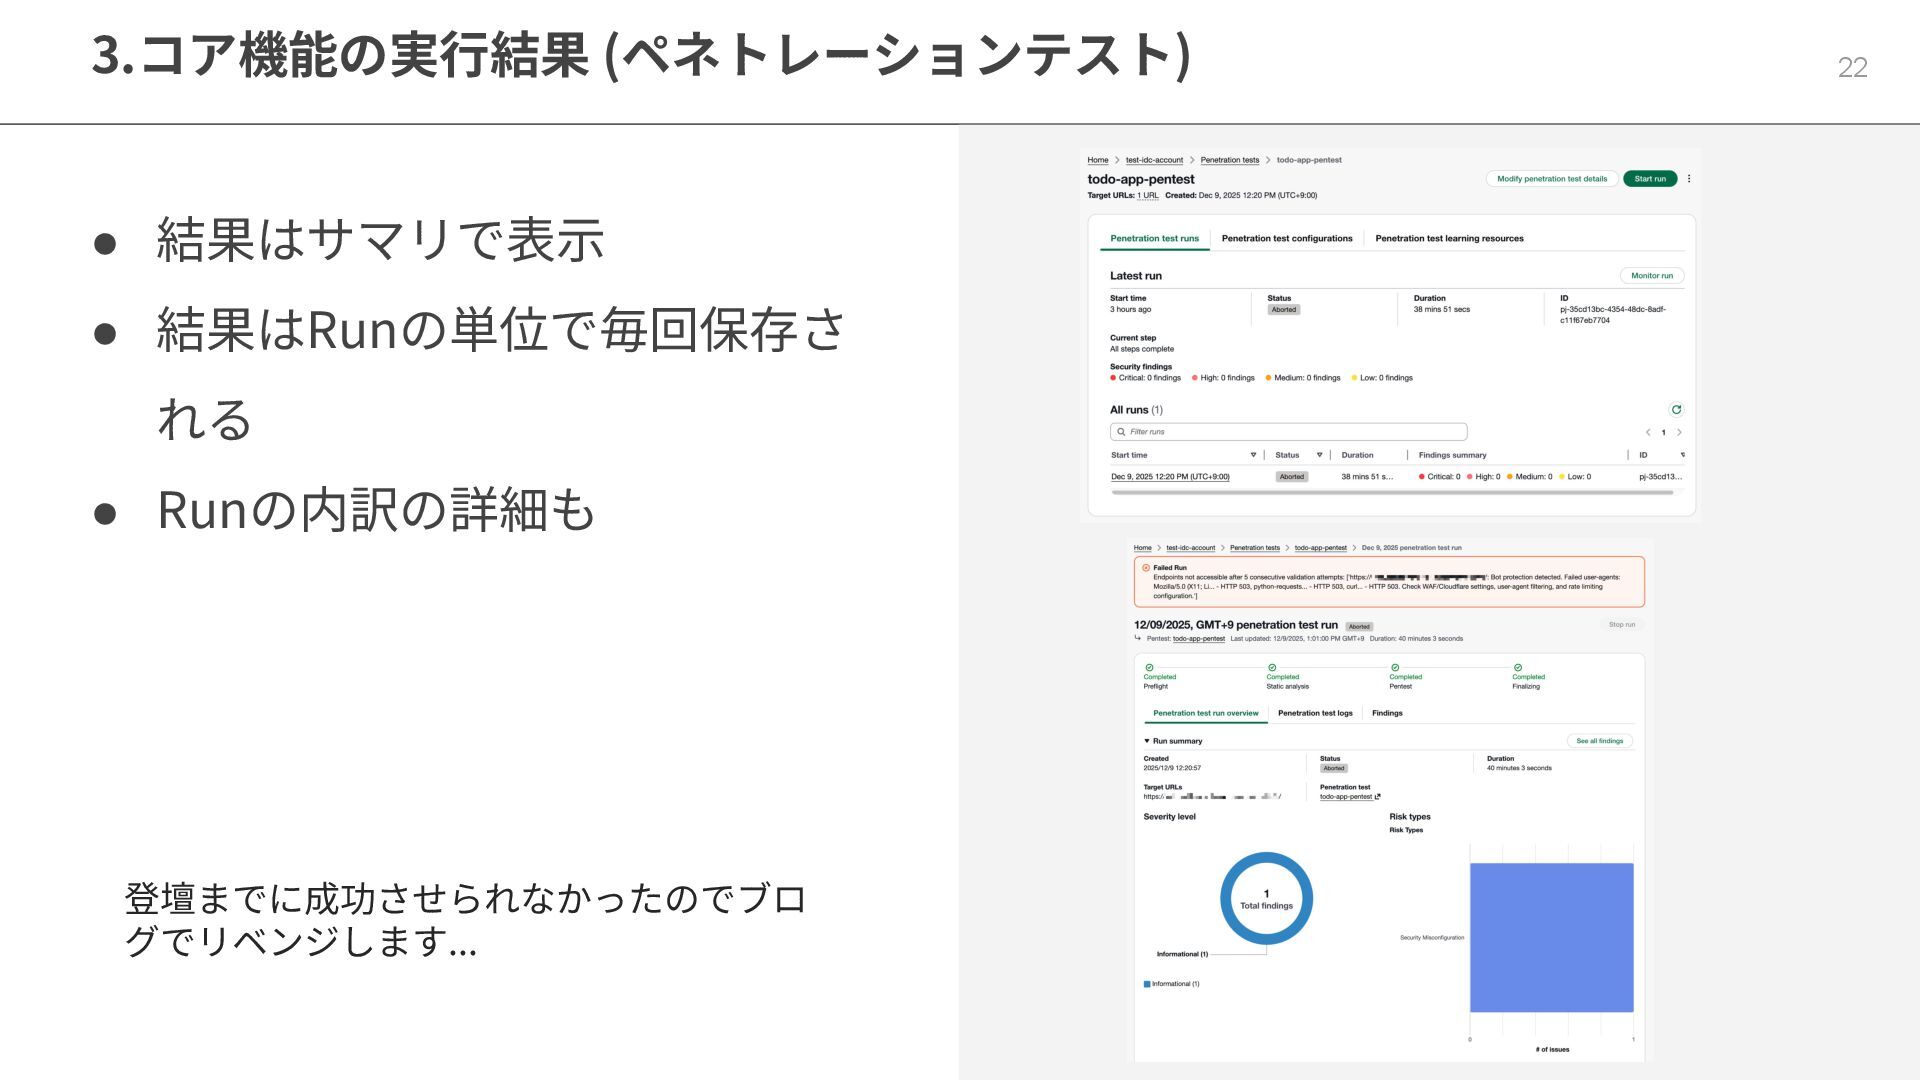
3.コア機能の実⾏結果 (ペネトレーションテスト) 22 • 結果はサマリで表⽰ • 結果はRunの単位で毎回保存さ れる • Runの内訳の詳細も
登壇までに成功させられなかったのでブロ グでリベンジします...
注意点 23 • 東京リージョンでは未サポート ◦ バージニア北部リージョンのみでリリース • パブリックプレビューであること • プレビューなので現時点の利⽤費は無料、GA後のコストは不明
まとめ 24 • AWS Security Agentの登場によって、AWSサービスだけでSDLC全体のセ キュリティをカバーできるようになる未来が⾒えた • 3つのコア機能 ◦
設計レビュー、コードレビュー、ぺネトレーションテスト • 3つの独⾃の概念 ◦ アプリケーション、エージェントスペース、Webアプリケーション • 設定はAWSマネジメントコンソール、実⾏はWebアプリから • まだまだ改善は必須、是⾮とも皆でフィードバックを!
None


 hiashisan
 kubell_hr
 sishi2026
 atsushieno
 uhyo
 ny7760
 hokkai7go
 minorun365
 snoozer05
 bitkey
 toshi_atsumi
 cscengineer
 oracle4engineer
 samtorres
 schlessera
 swwweet
 bryan
 mlcsv
 ryanjones
 bluesmoon
 jonrohan
 aarron
 orderedlist
 holman
 gr2m