Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
Classmethod_regrowth_2024_tokyo_security_identi...
Search
h-ashisan
December 10, 2024
Technology
1.8k
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
Classmethod_regrowth_2024_tokyo_security_identity_governance_summary
h-ashisan
December 10, 2024
More Decks by h-ashisan
See All by h-ashisan
regrowth_tokyo_2025_securityagent
hiashisan
0
800
Tokyo_reInforce_2025_recap_iam_access_analyzer
hiashisan
0
560
OpsJAWS34_CloudTrailLake_for_Organizations
hiashisan
0
1k
2024/11/29_失敗談から学ぶ! エンジニア向けre:Invent攻略アンチパターン集
hiashisan
0
920
20241015 Toranomon Tech Hub#1 Service Catalog使ってみた
hiashisan
0
950
Practical-AWS-Security-measures-you-can-implement-now
hiashisan
0
950
20240724_cm_odyssey_hibiyatech
hiashisan
0
720
[2024最新版]AWS Control Towerを使ったセキュアなマルチアカウント環境の作り方
hiashisan
0
1.6k
クラウド利用者の「責任」をどう果たす?AWSセキュリティ対策のススメ #AWSSummit
hiashisan
0
1k
Other Decks in Technology
See All in Technology
AIに書かせて、プラットフォームで縛る ― EKSプラットフォームで実践した責任境界と権限設計
elmodev09
1
1.1k
Snowflake Horizon Catalog と Apache Iceberg で作る オープンなデータ基盤
kitagawaz
0
390
20260929_AmazonGuardDutyの検出通知メールにAWS DevOpsAgentの調査結果を追加する
yhana
1
420
The kernel report
ennael
PRO
1
210
Execution in the Kingdom of Agents: Reflections on Abstraction and Complexity
bcantrill
0
730
Meet AgentCore Identity Consent Portal
hironobuiga
3
160
2026-10-01_MagicPod_QAハーネスエンジニアリングとQA組織の未来像
ynisqa1988
1
420
生成AIを使って「人が」考える技術 ― AI時代の人機共想と実践ノウハウ|UNITT AC2026
ishiirikie
0
520
【データ横丁主催】AI Agentがコンテキストを使って仕事をした後、何が残るのか― 組織の経験を次の判断に引き継ぐ「Agent Memory」
shisyu_gaku
2
320
キャリアLT今日までそして明日から
kentapapa
1
140
ログラスのマルチプロダクトを 支える認証基盤 〜テナントごとに異なる統制とどう向き合うか〜
dada4386
3
330
Lambda MicroVMsは常駐サーバーの代わりに なるか? Kiro Crew を動かして検証してみた / Kiro Crew on Lambda MicroVMs
k_adachi_01
2
350
Featured
See All Featured
End of SEO as We Know It (SMX Advanced Version)
ipullrank
3
4.4k
Done Done
chrislema
187
17k
Balancing Empowerment & Direction
lara
6
1.3k
Designing Dashboards & Data Visualisations in Web Apps
destraynor
232
55k
Kristin Tynski - Automating Marketing Tasks With AI
techseoconnect
PRO
0
530
Leo the Paperboy
mayatellez
10
2.3k
Future Trends and Review - Lecture 12 - Web Technologies (1019888BNR)
signer
PRO
0
3.8k
The Limits of Empathy - UXLibs8
cassininazir
1
700
Sharpening the Axe: The Primacy of Toolmaking
bcantrill
46
3k
Money Talks: Using Revenue to Get Sh*t Done
nikkihalliwell
0
510
Automating Front-end Workflow
addyosmani
1369
210k
Faster Mobile Websites
deanohume
310
32k
Transcript
2024/12/10 芦沢 広昭 クラスメソッド re:Growth 2024 東京 5分でわかる最新のAWSセキュリティガバナンス 〜Security, Identity
& Governance関連アプデまとめ〜
注意事項 ‧5分LTにつきスライドは早めに送ります ‧スライドは既にブログで公開済みです(多分)
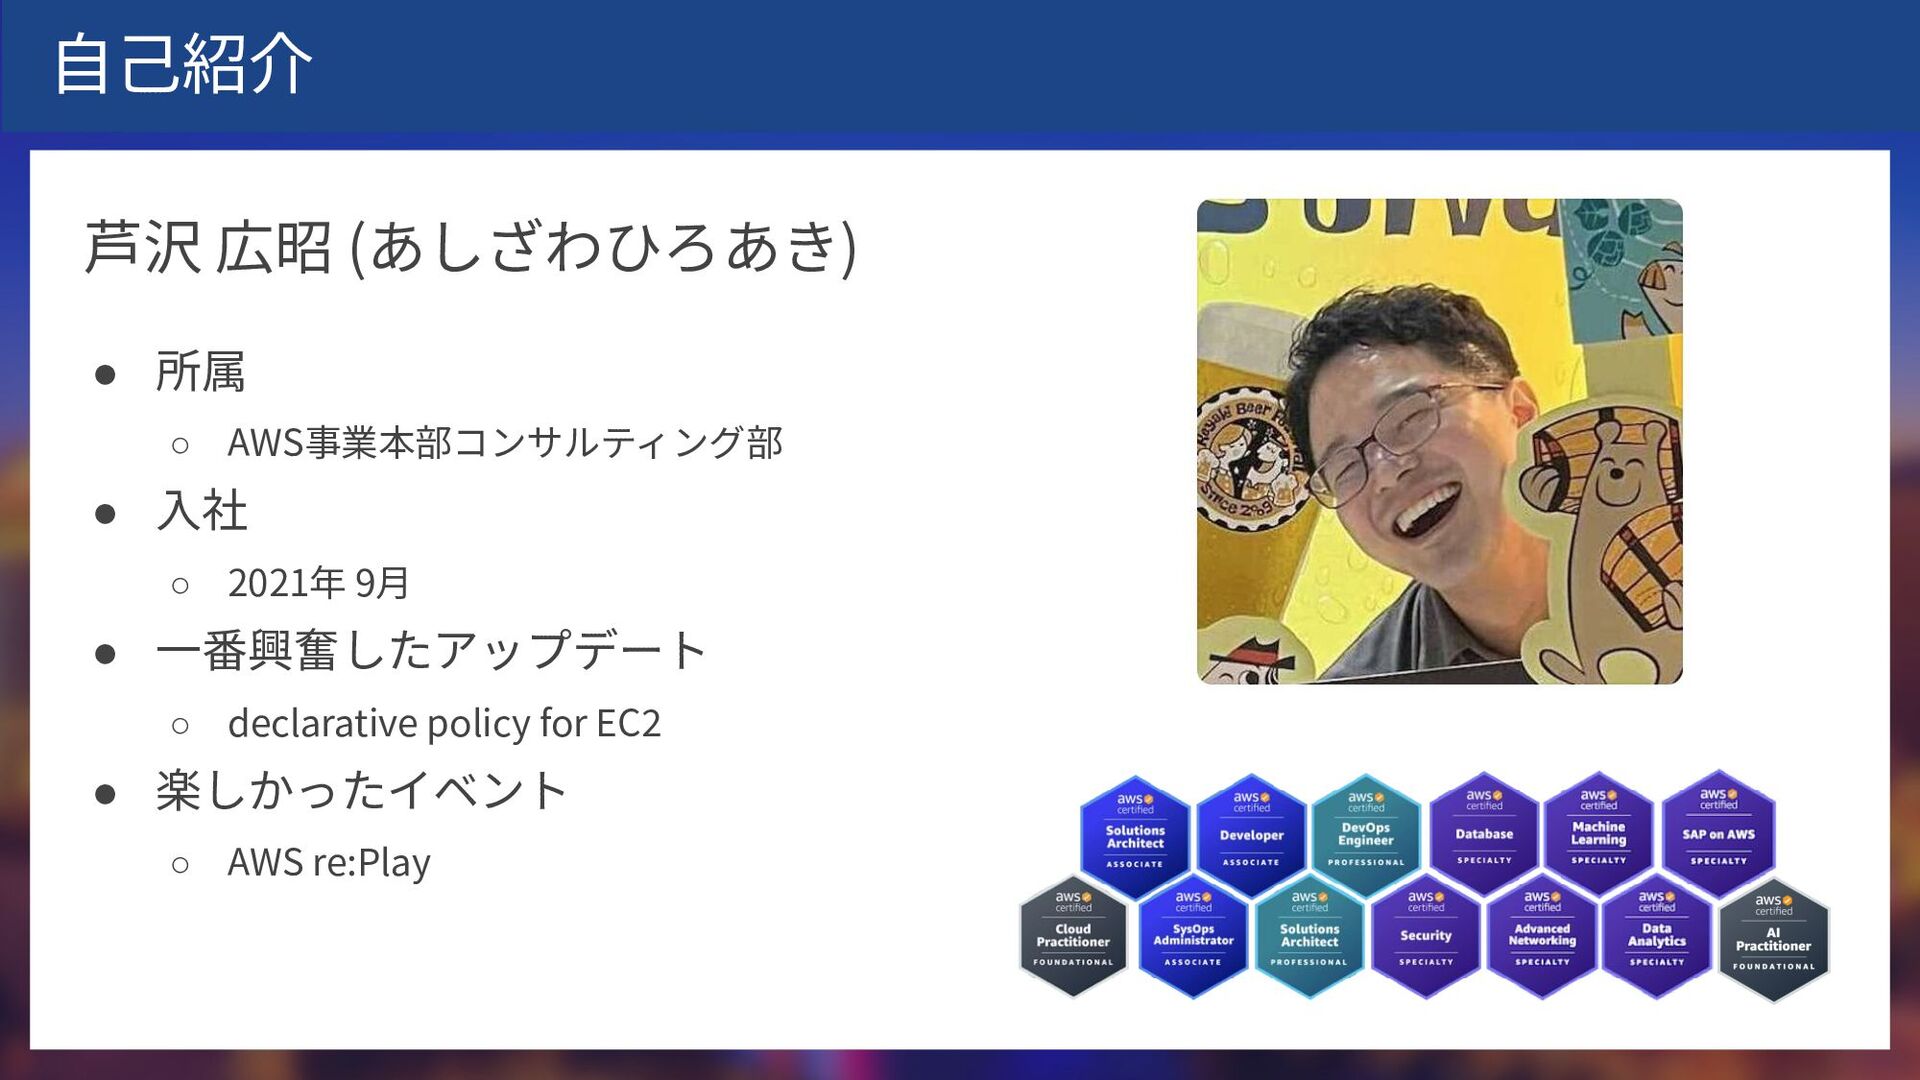
⾃⼰紹介 芦沢 広昭 (あしざわひろあき) • 所属 ◦ AWS事業本部コンサルティング部 • ⼊社
◦ 2021年 9⽉ • ⼀番興奮したアップデート ◦ declarative policy for EC2 • 楽しかったイベント ◦ AWS re:Play
今年のre:Invent の セキュリティ系アップデートは6個! • [新サービス] AWS Security Incident Response •
[新機能] GuardDuty Extended Threat Detection(拡張脅威検出) • [機能拡張] Verified Access がTCP経由での接続をサポート(Preview) • [新機能] OpenSearch ServiceとSecurity LakeがZero-ETL 統合をサポート • [新機能] Orgnaizationsに宣⾔型ポリシー(declarative policies) が登場 • [新機能] Control Towerが宣⾔型ポリシー(declarative policies) をサポート ※2024/12/1〜2024/12/6(現地時間)までのアップデート ⾚字は個⼈的イチオシアップデート
今年のre:Invent予選落ち セキュリティ系アップデートは9個! • [新機能] Orgnaizations にRCP(resource control policies) が登場 •
[新機能] CloudTrail Lake のAI を活⽤した⾃然⾔語によるクエリ⽣成機能がGA • [新機能] Control Tower がRCP(resource control policies) をサポート • [新機能] Orgnaizations にRoot access management が登場 • [新機能] CloudTrail Lake のダッシュボード追加、イベントデータストアのアカウント共有 • [機能拡張] Resource Explorer でセキュリティ‧運⽤などの追加項⽬が確認可能に • [機能拡張] Control Tower にコントロールドリフトを解決するAPI が追加 • [機能拡張] Control Tower ランディングゾーン設定にAWS Backup が追加 • [新機能] AWS Artifact に対するきめ細かなアクセス許可が利⽤可能に ⾚字は個⼈的イチオシアップデート ※2024/11/14〜2024/11/31(現地時間)までのアップデート
本セッションでやること 制限時間(5分)内に re:Inventアプデ + おすすめの予選落ちアプデ を 時間の許す限り紹介します!
個⼈的なイチオシアップデートから紹介 • [新機能] Orgnaizationsに宣⾔型ポリシー(declarative policies) が登場 • [新機能] Orgnaizations にRCP(resource
control policies) が登場 • [新機能] Orgnaizations にRoot access management が登場 • [機能拡張] Control Tower ランディングゾーン設定にAWS Backup が追加 re:Invent 予選落ち 予選落ち 予選落ち
[新機能] Orgnaizationsに宣⾔型ポリシー(declarative policies) が登場 • サービスのベースライン構成を指定して組織全体に適⽤できる新しいガバ ナンス機能。現在はEC2系のサービス(EC2,VPC,EBS)のみをサポート。 • APIレベルでアクセスを制限する承認ポリシー(SCPやRCP)と異なり、 サービスのコントロールプレーンで直接構成を指定するため、新機能やAPI
追加時に抜け漏れがない柔軟性の⾼さが強み。 リンク:https://dev.classmethod.jp/articles/aws-organizations-declarative-policies-available/ re:Invent
[新機能] Orgnaizations にRCP(resource control policies) が登場 • 組織内のアカウントに対するリソースへのアクセスを制限する新しい承認 ポリシーの1つ。 •
従来のSCPは組織内のIAMプリンシパルのAPI実⾏を制限する⼀⽅、RCPは 組織内のAWSリソースへのAPI実⾏を制限する。 • 現在はS3、STS、KMS、SQS、Secrets Managerをサポート。 リンク:https://dev.classmethod.jp/articles/organizations-resource-control-policies-rcps/ 予選落ち
[新機能] Orgnaizations にRoot access management が登場 • Organizations管理アカウントからメンバーアカウントに対し 「ルートユーザー認証情報の削除」「S3バケットポリシーの削除」 「SQSキューポリシーの削除」というルートユーザー特有の操作が実⾏で
きるようになった。 リンク:https://dev.classmethod.jp/articles/root-access-management/ 予選落ち
[機能拡張] Control Tower ランディングゾーン設定にAWS Backup が追加 • Control Towerランディングゾーンの設定に「AWS Backup」の項⽬が追加
• 初期設定時、Security OUに新しく中央バックアップアカウントと バックアップ管理者アカウントを追加する必要がある • 頻度を表すタグを付与するとリソースのバックアップが取得される(はず) リンク :https://docs.aws.amazon.com/controltower/latest/userguide/backup.ht ml 予選落ち
本セッションでやること イチオシはここまで ここからre:Inventアプデの残り
[新サービス] AWS Security Incident Response • AWS上のセキュリティインシデント発⽣時に、AWSのCIRTチームが 24時間365⽇の有⼈サポートを提供するサービス。 • GuardDutyや3rd
Party製品(CrowdStrike, TrendMicroなど)からの情報を AWS Security Hub経由で収集、インシデント対応に利⽤。 • 料⾦は⽉額7,000 USDから、ハイエンドなサポートサービス。 リンク:https://dev.classmethod.jp/articles/released-aws-security-incident-response/ re:Invent
[新機能] GuardDuty Extended Threat Detection(拡張脅威検出) • 従来は単独で検出されていたイベントを、時系列にまとめて 攻撃のシナリオとして理解できるようになる。 • 具体的には、"Attack
sequence"と呼ばれる新しい脅威タイプの追加。 IAMクレデンシャルの漏洩やS3データ漏洩などの攻撃シナリオを検出可能。 • 攻撃の全体像の把握、対応の迅速化に役⽴つ。 リンク:https://dev.classmethod.jp/articles/released-amazon-guardduty-extended-threat-detection/ re:Invent
[機能拡張] Verified Access がTCP経由での接続をサポート(Preview) • 過去2年間はHTTP/HTTPSのみだったが、新しくTCP接続をサポートすることで SSH / RPD /
データベース接続 / SMTPなどが利⽤可能に。 • 従来VPNを必要としていた場⾯で、セキュアでシンプルなアクセスが実現可能 に。 • クライアントへの構成ファイル配布 & Clientインストールが別途必要な点に注意。 リンク :https://dev.classmethod.jp/articles/aws-verified-access-secure-access-resources-non-https-protocols-previ ew/ re:Invent
[新機能] OpenSearch ServiceとSecurity LakeがZero-ETL 統合をサポート • 従来のデータ抽出‧変換‧ロード(ETL)プロセスを省略、OpenSearch ServiceからSecurity Lakeのセキュリティデータを直接クエリして分析でき るようになった。あまりクエリされないデータの分析に適している。
• 似た機能の「Amazon OpenSearch Ingestion」はリアルタイム分析と頻繁 にクエリされるデータの分析に適している。 リンク:https://dev.classmethod.jp/articles/amazon-opensearch-zeroetl-securitylake-ga/ re:Invent
[新機能] Control Towerが宣⾔型ポリシー(declarative policies) をサポート • Control Towerコントロールとして宣⾔型ポリシーが早速利⽤可能に • 「VPC
/ EBSスナップショット / シリアルコンソール / AMI」の公開範囲を 制御する4つの宣⾔型ポリシーをサポート ※残り2つは未サポート リンク:https://dev.classmethod.jp/articles/aws-organizations-declarative-policies-available/ re:Invent
re:Invent予選落ちアップデート を簡潔に紹介 (1/2) [新機能] CloudTrail Lake のAI を活⽤した⾃然⾔語によるクエリ⽣成機能がGA • クエリ⽣成だけでなくクエリ結果の要約もできるように。対応⾔語は英語のみ。
[新機能] Control Tower がRCP(resource control policies) をサポート • Control TowerコントロールでもRCPが登場。 [新機能] CloudTrail Lake のダッシュボード追加、イベントデータストアのアカウント共有 • 事前定義されたダッシュボードウィジェットが14個追加(Preview)、リソースベースポリシー を使ったイベントデータストアのクロスアカウント共有が可能に
re:Invent予選落ちアップデート を簡潔に紹介 (2/2) [機能拡張] Resource Explorer でセキュリティ‧運⽤などの追加項⽬が確認可能に • リソースのプロパティ情報、コスト、AWS Security
Hub の検出結果、 AWS Config のコンプライアンス、タイムライン、リソースの関係グラフが確認可能に [機能拡張] Control Tower にコントロールドリフトを解決するAPI が追加 • ResetEnabledControl API が追加され、コントールドリフトをプログラムで解決したり、 API経由でコントロールを再デプロイできるようになった。 [新機能] AWS Artifact に対するきめ細かなアクセス許可が利⽤可能に • これまでは「artifact:Get」というAPIアクションのみだったが、 より細かく分けられるオプションが追加された
セキュリティ系アップデート全体像 ◼ re:Invent アップデート(6) • [新サービス] AWS Security Incident Response
• [新機能] GuardDuty Extended Threat Detection(拡張脅 威検出) • [機能拡張] Verified Access がTCP経由での接続をサポー ト(Preview) • [新機能] OpenSearch ServiceとSecurity Lakeが Zero-ETL 統合をサポート • [新機能] Orgnaizationsに宣⾔型ポリシー(declarative policies) が登場 • [新機能] Control Towerが宣⾔型ポリシー(declarative policies) をサポート ◼ 予選落ち アップデート(9) • [新機能] Orgnaizations にRCP(resource control policies) が 登場 • [新機能] CloudTrail Lake のAI を活⽤した⾃然⾔語によるクエ リ⽣成機能がGA • [新機能] Control Tower がRCP(resource control policies) を サポート • [新機能] Orgnaizations にRoot access management が登場 • [新機能] CloudTrail Lake のダッシュボード追加、イベント データストアのアカウント共有 • [機能拡張] Resource Explorer でセキュリティ‧運⽤などの追 加項⽬が確認可能に • [機能拡張] Control Tower にコントロールドリフトを解決する API が追加 • [機能拡張] Control Tower ランディングゾーン設定にAWS Backup が追加 • [新機能] AWS Artifact に対するきめ細かなアクセス許可が利⽤ 可能に
締めの⾔葉 re:Invent 2024のセキュリティ系アップデートは 早め(年内)にキャッチアップして、 来年6⽉のre:Inforce 2025に備えよう!
None


 hiashisan
 elmodev09
 kitagawaz
 yhana
 ennael
 bcantrill
 hironobuiga
 ynisqa1988
 ishiirikie
 shisyu_gaku
 kentapapa
 dada4386
 k_adachi_01
 ipullrank
 chrislema
 lara
 destraynor
 techseoconnect
 mayatellez
 signer
 cassininazir
 nikkihalliwell
 addyosmani
 deanohume