Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
Tokyo_reInforce_2025_recap_iam_access_analyzer
Search
h-ashisan
July 03, 2025
Technology
590
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
Tokyo_reInforce_2025_recap_iam_access_analyzer
h-ashisan
July 03, 2025
More Decks by h-ashisan
See All by h-ashisan
regrowth_tokyo_2025_securityagent
hiashisan
0
830
OpsJAWS34_CloudTrailLake_for_Organizations
hiashisan
0
1k
Classmethod_regrowth_2024_tokyo_security_identity_governance_summary
hiashisan
0
1.8k
2024/11/29_失敗談から学ぶ! エンジニア向けre:Invent攻略アンチパターン集
hiashisan
0
940
20241015 Toranomon Tech Hub#1 Service Catalog使ってみた
hiashisan
0
990
Practical-AWS-Security-measures-you-can-implement-now
hiashisan
0
970
20240724_cm_odyssey_hibiyatech
hiashisan
0
750
[2024最新版]AWS Control Towerを使ったセキュアなマルチアカウント環境の作り方
hiashisan
0
1.7k
クラウド利用者の「責任」をどう果たす?AWSセキュリティ対策のススメ #AWSSummit
hiashisan
0
1k
Other Decks in Technology
See All in Technology
AIに任せられるFlutterコードベースを作る 〜仕様をコードで表し、ハーネスで守る〜
myohei
1
630
20261016_Nagoya Tech Talk #4 データ活用のリアル AIも人も間違える
bessaralink55
0
160
2026 Apache Flink Community Checkpoint
rmetzger
0
150
自律的なチームを作るためにTechPMがやらないこと
ny7760
1
500
基本から分かる!AWSセキュリティ運用の考え方と任せ方
cmusudakeisuke
1
400
WireGuard for Apache NuttX - Bringing Secure Remote Access to embedded Devices -
aki310ooooo
0
140
(swiftc) NonCopyableとライフタイム修飾子
teamhimeh
0
170
Deep Data Security 機能解説
oracle4engineer
PRO
3
1k
生成AI時代のIAMのマニアックな話
takuros
3
320
2拠点SRE活動始めてみた | sogaoh's LT @ ホンマでっかSRE勉強会 #3
sogaoh
PRO
0
240
Flutter Widget Previewerで始めるUIプレビューとVRTの自動化
sakusaku3939
0
210
Jev の中身は50行で再現できる。でも本物との差はどこにあるのか
hisuzuya
0
300
Featured
See All Featured
Agile Actions for Facilitating Distributed Teams - ADO2019
mkilby
0
330
実際に使うSQLの書き方 徹底解説 / pgcon21j-tutorial
soudai
PRO
203
77k
Building a Modern Day E-commerce SEO Strategy
aleyda
45
9.3k
DBのスキルで生き残る技術 - AI時代におけるテーブル設計の勘所
soudai
PRO
68
60k
Taking LLMs out of the black box: A practical guide to human-in-the-loop distillation
inesmontani
PRO
3
2.5k
Connecting the Dots Between Site Speed, User Experience & Your Business [WebExpo 2025]
tammyeverts
11
1.1k
30 Presentation Tips
portentint
PRO
1
460
Keith and Marios Guide to Fast Websites
keithpitt
413
23k
The Power of CSS Pseudo Elements
geoffreycrofte
82
6.6k
Why Mistakes Are the Best Teachers: Turning Failure into a Pathway for Growth
auna
0
350
Conquering PDFs: document understanding beyond plain text
inesmontani
PRO
4
3.3k
How to train your dragon (web standard)
notwaldorf
96
6.9k
Transcript
IAM Access Analyzerの新機能 Internal Accessって何? 使ってみました! クラスメソッド株式会社 芦沢広昭
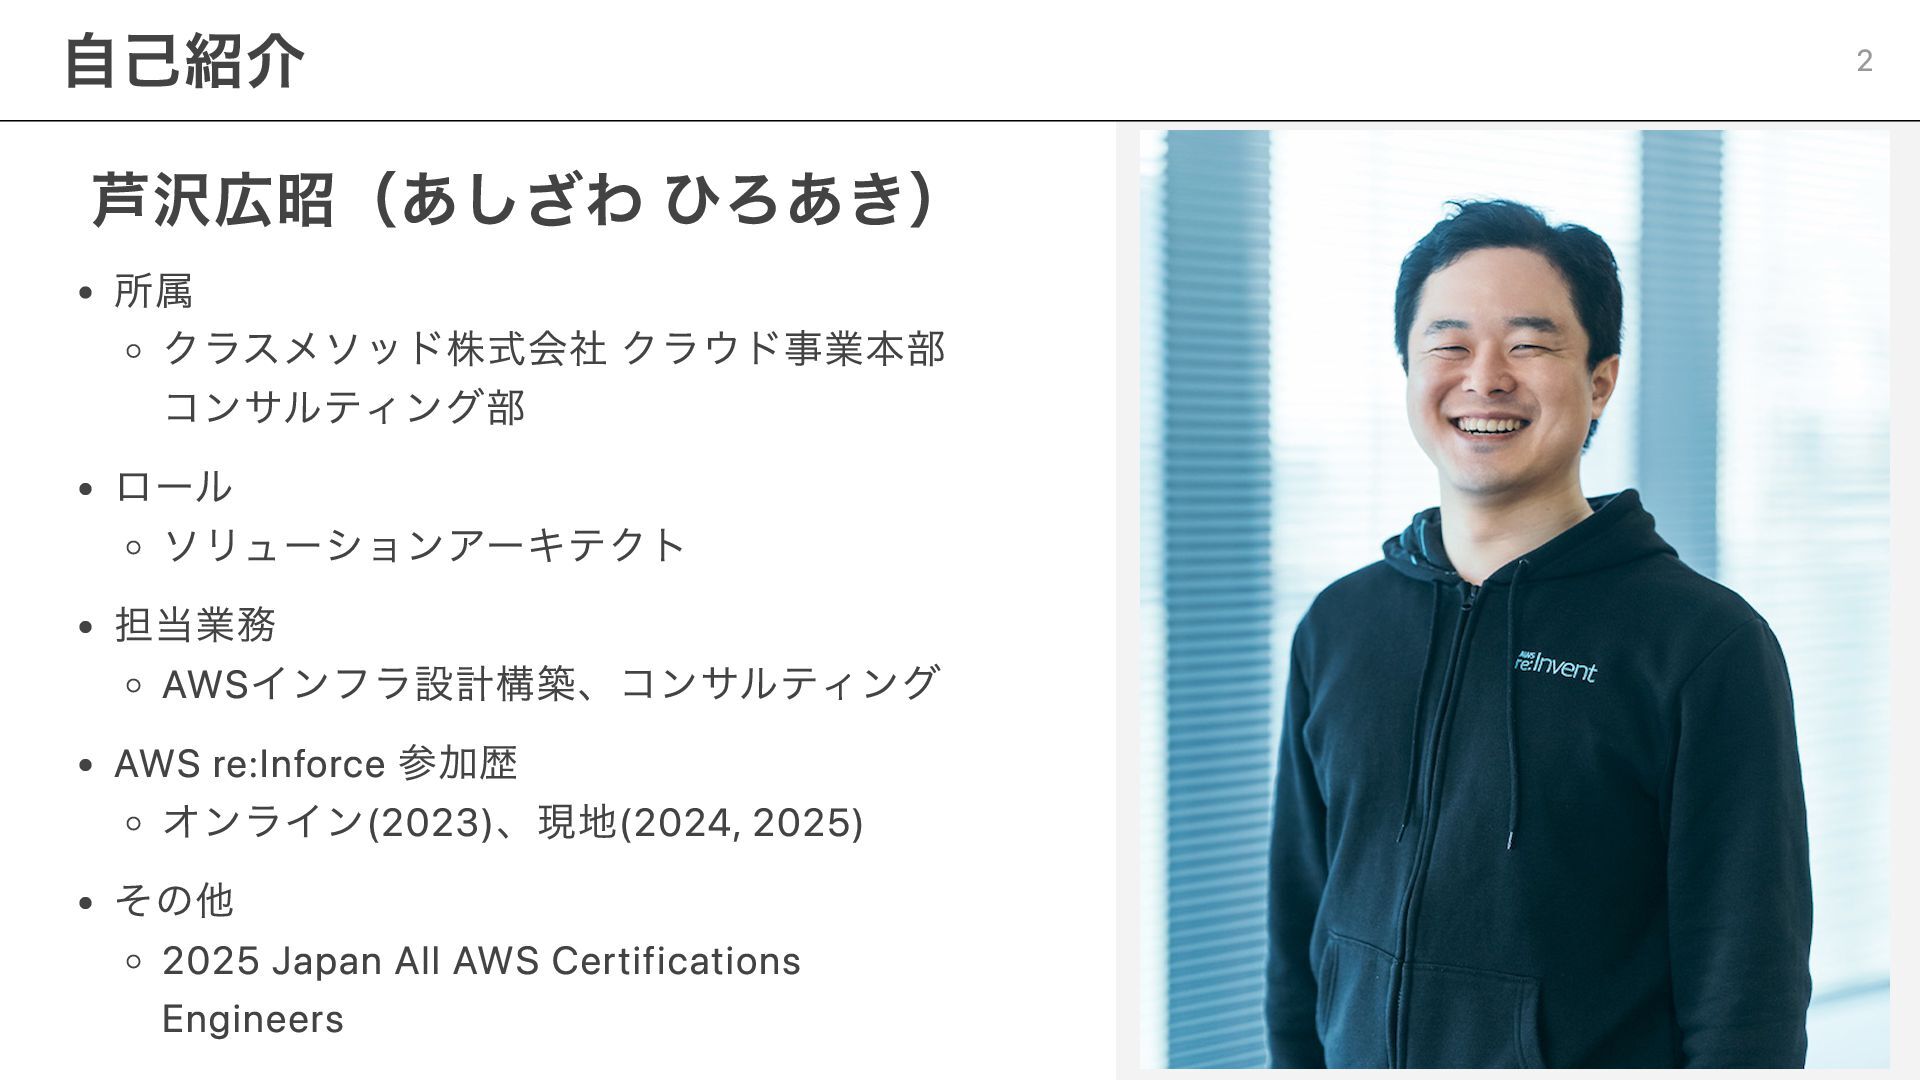
芦沢広昭(あしざわ ひろあき) 所属 クラスメソッド株式会社 クラウド事業本部 コンサルティング部 ロール ソリューションアーキテクト 担当業務 AWSインフラ設計構築、コンサルティング
AWS re:Inforce 参加歴 オンライン(2023)、現地(2024, 2025) その他 2025 Japan All AWS Certifications Engineers 自己紹介 2
IAM Access Analyzer Internal Accessとは? シングルアカウントで試してみた 検証してわかったこと アジェンダ 3
IAM Access Analyzer Internal Accessとは? 4
S3・RDS・DynamoDBなどの リソースへアクセスできるすべてのIAMプリンシパル (IAMユー ザー、ロール) を、同じAWSアカウントや同じOrganizations組織の 範囲内から検出する機能 IAM Access Analyzerは、 「未使用のアクセス
/ 内部アクセス / 外部アクセス」の3つに! 機能概要 5
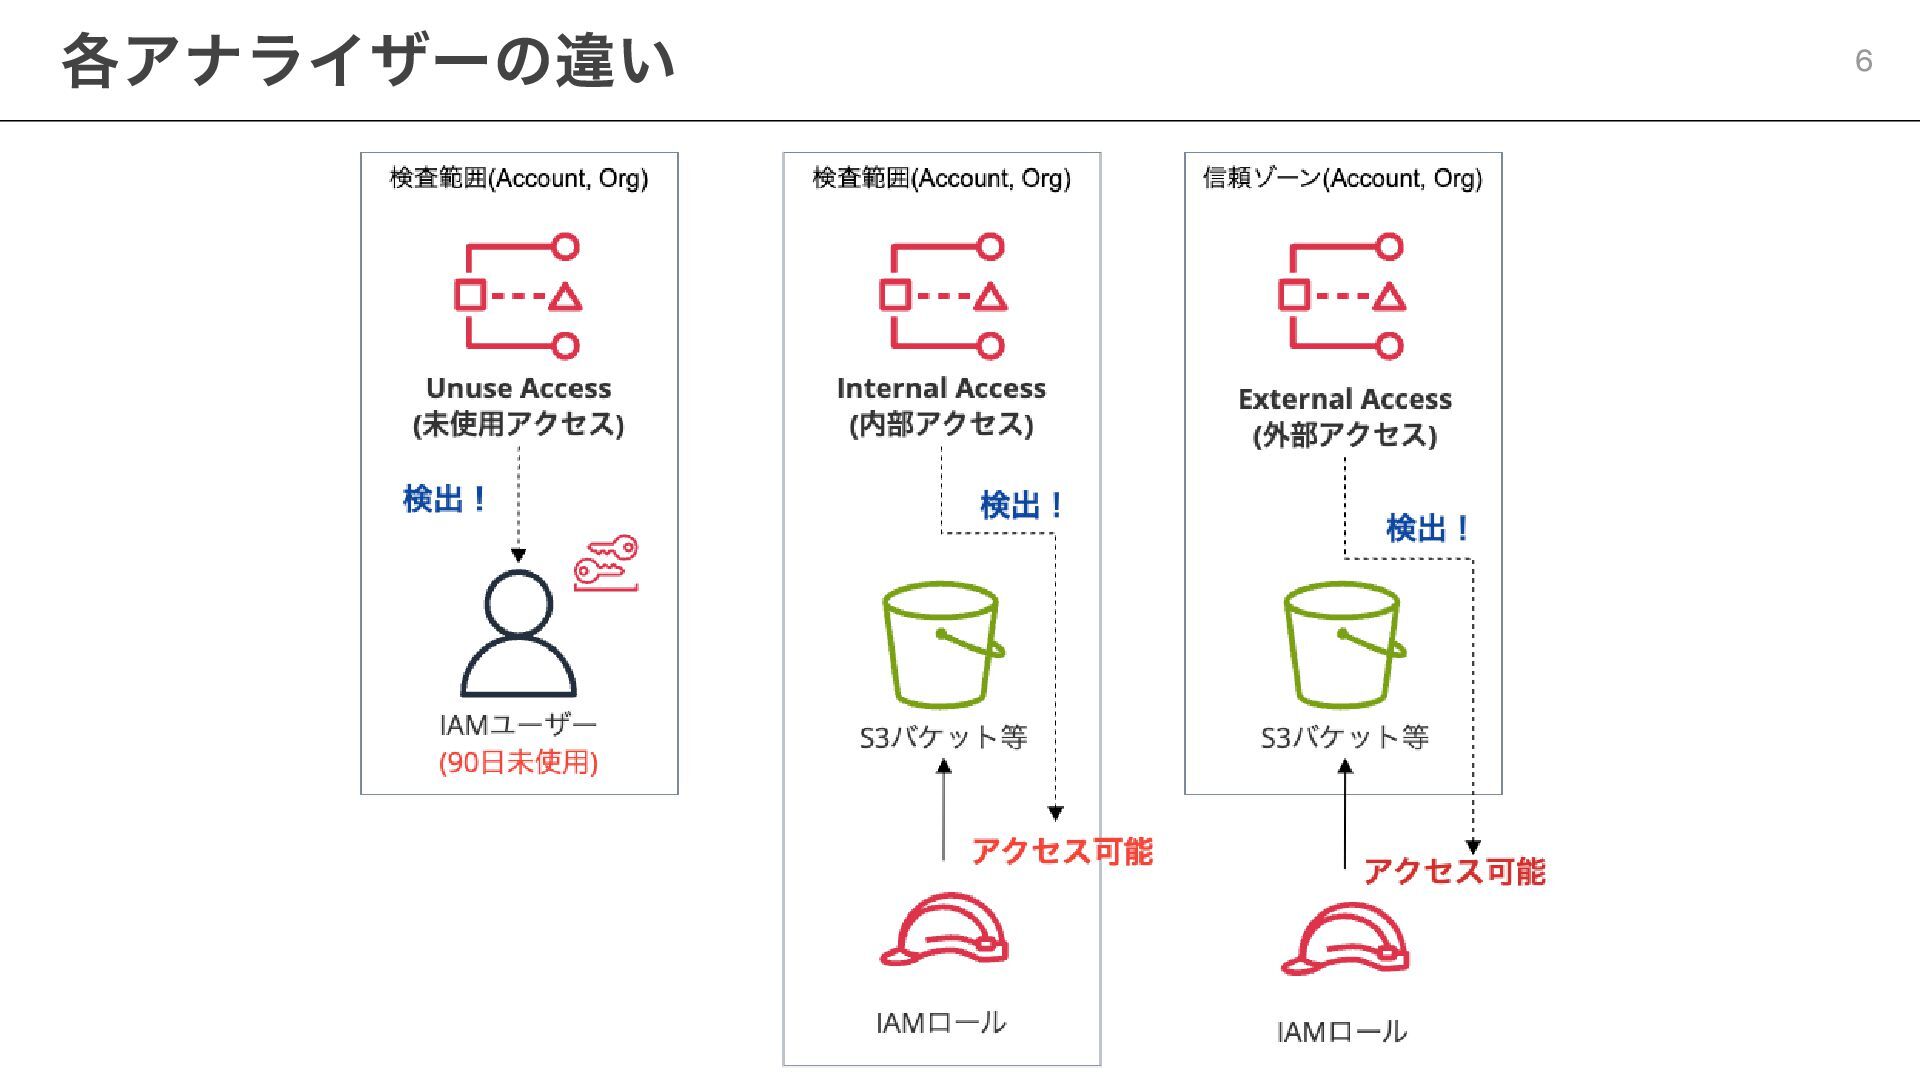
各アナライザーの違い 6
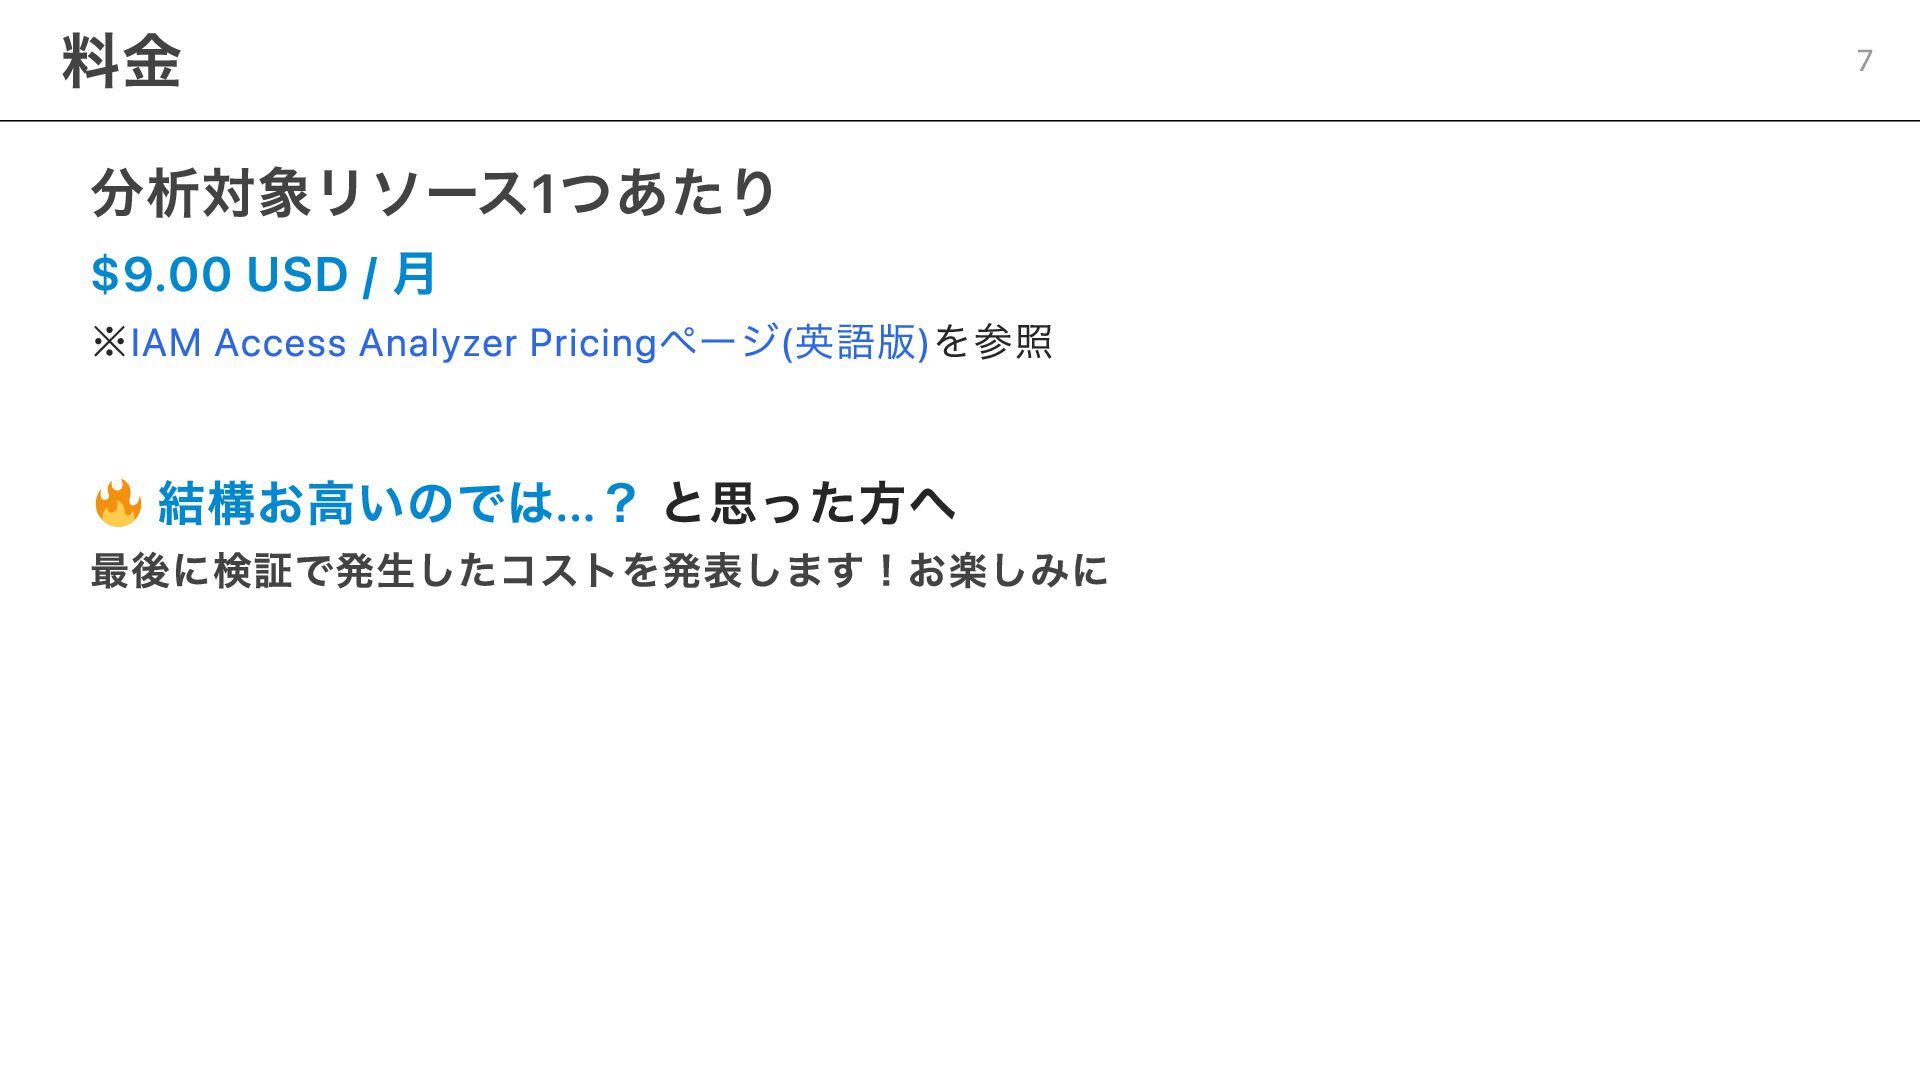
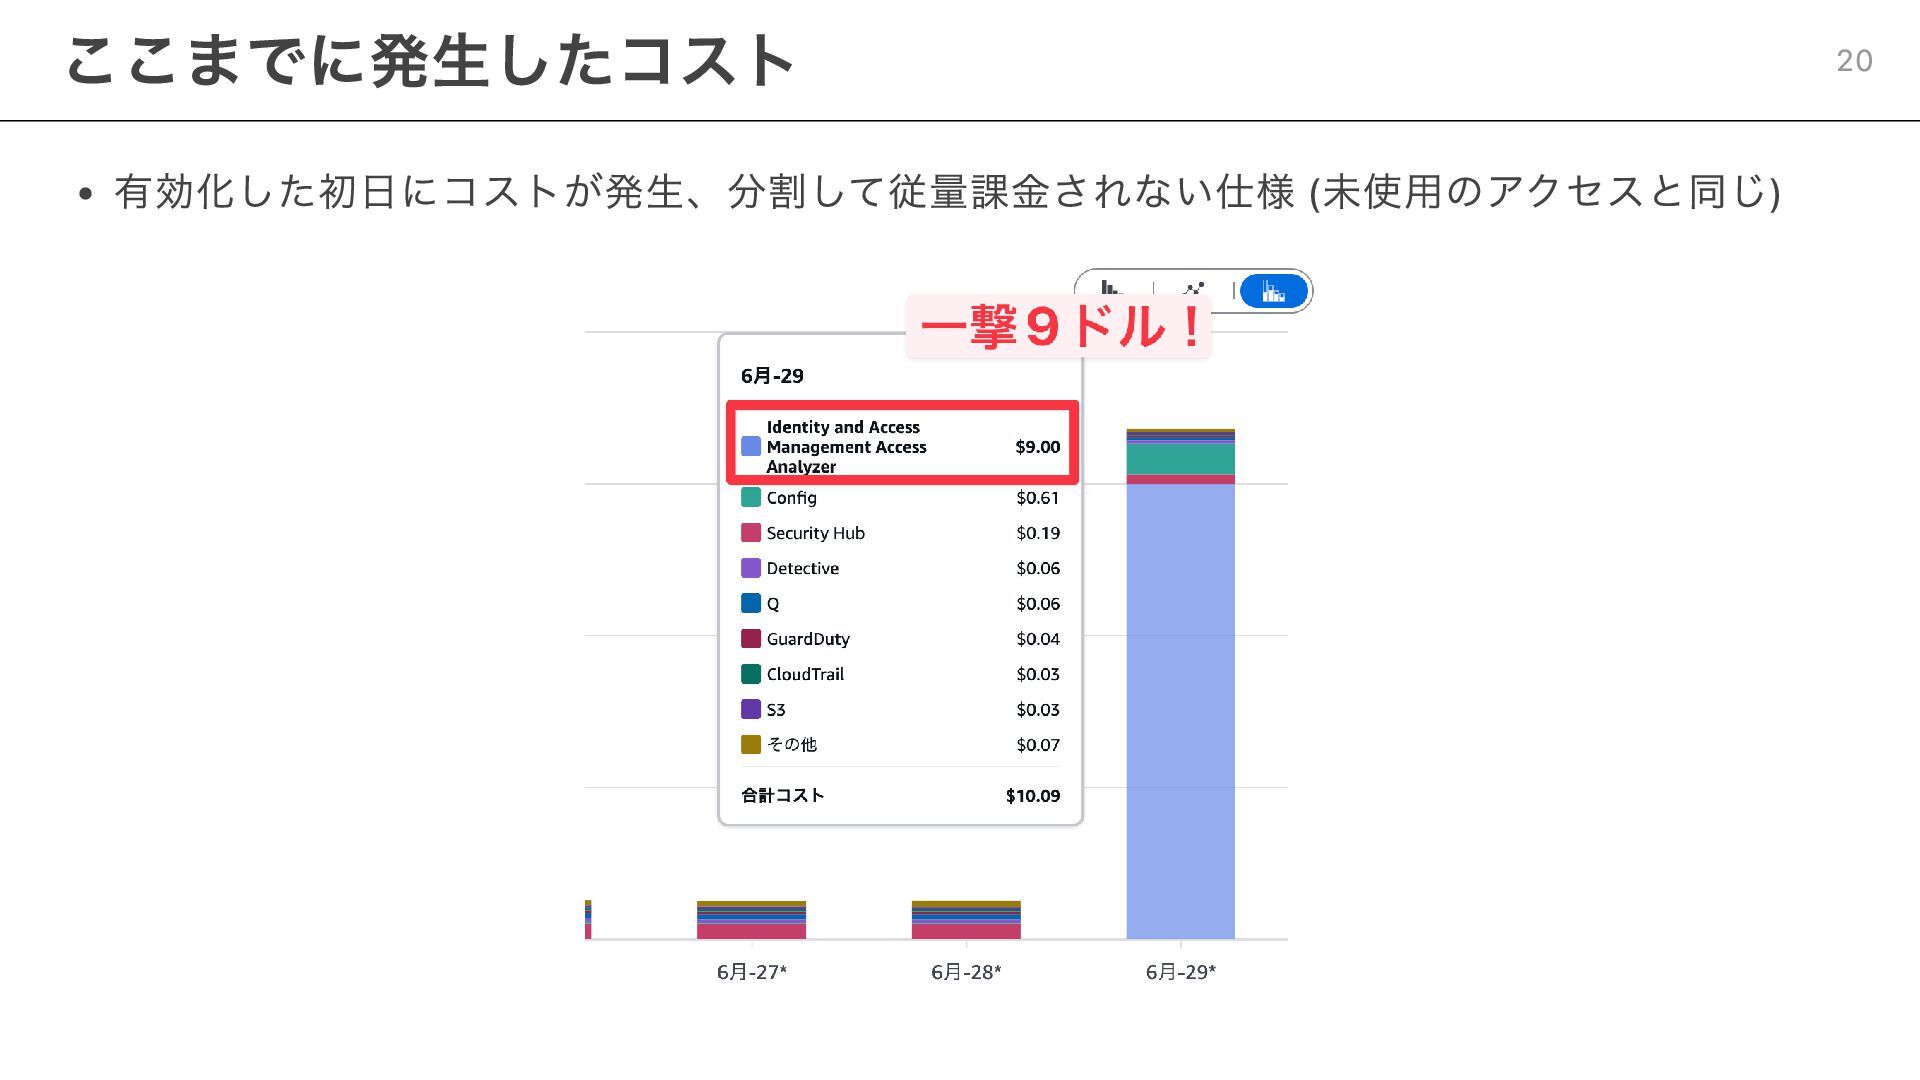
分析対象リソース1つあたり $9.00 USD / 月 ※IAM Access Analyzer Pricingページ(英語版)を参照 結構お高いのでは...?
と思った方へ 最後に検証で発生したコストを発表します!お楽しみに 料金 7
シングルアカウントで試してみた 8
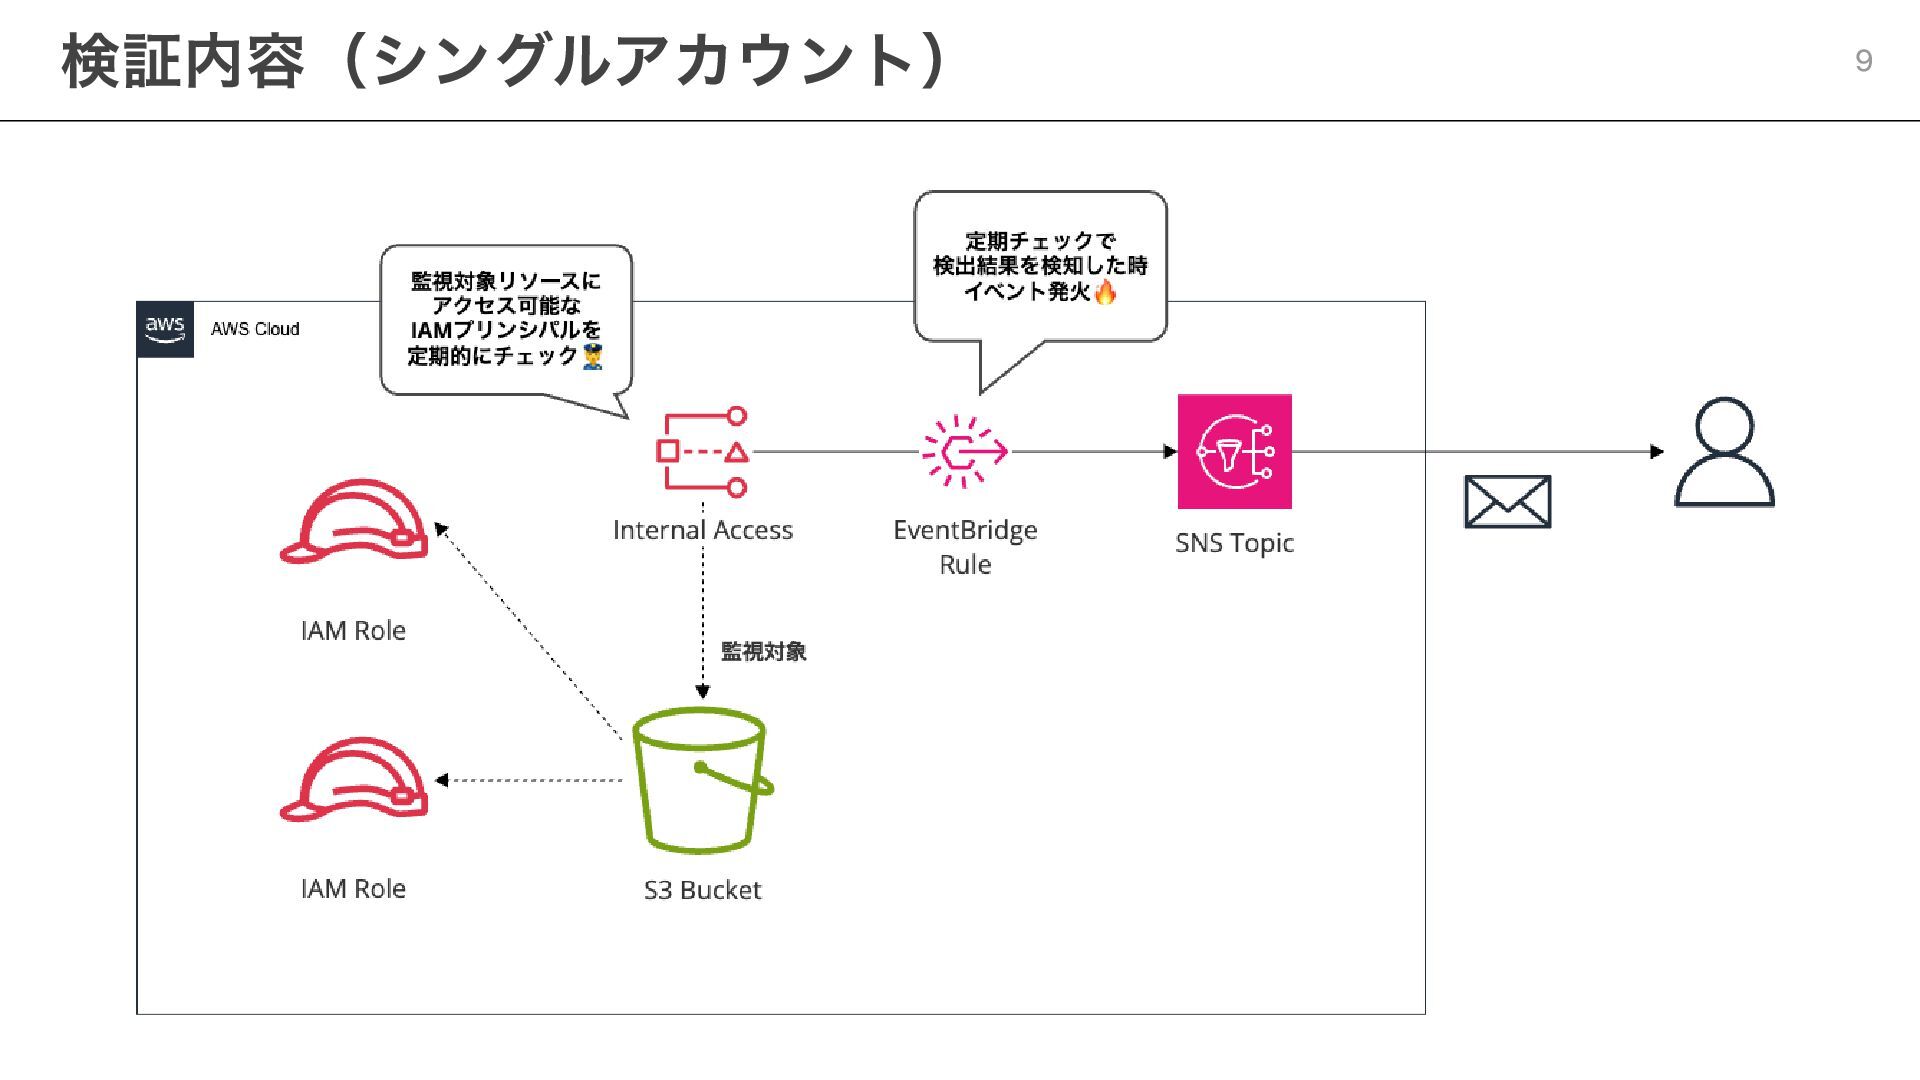
検証内容(シングルアカウント) 9
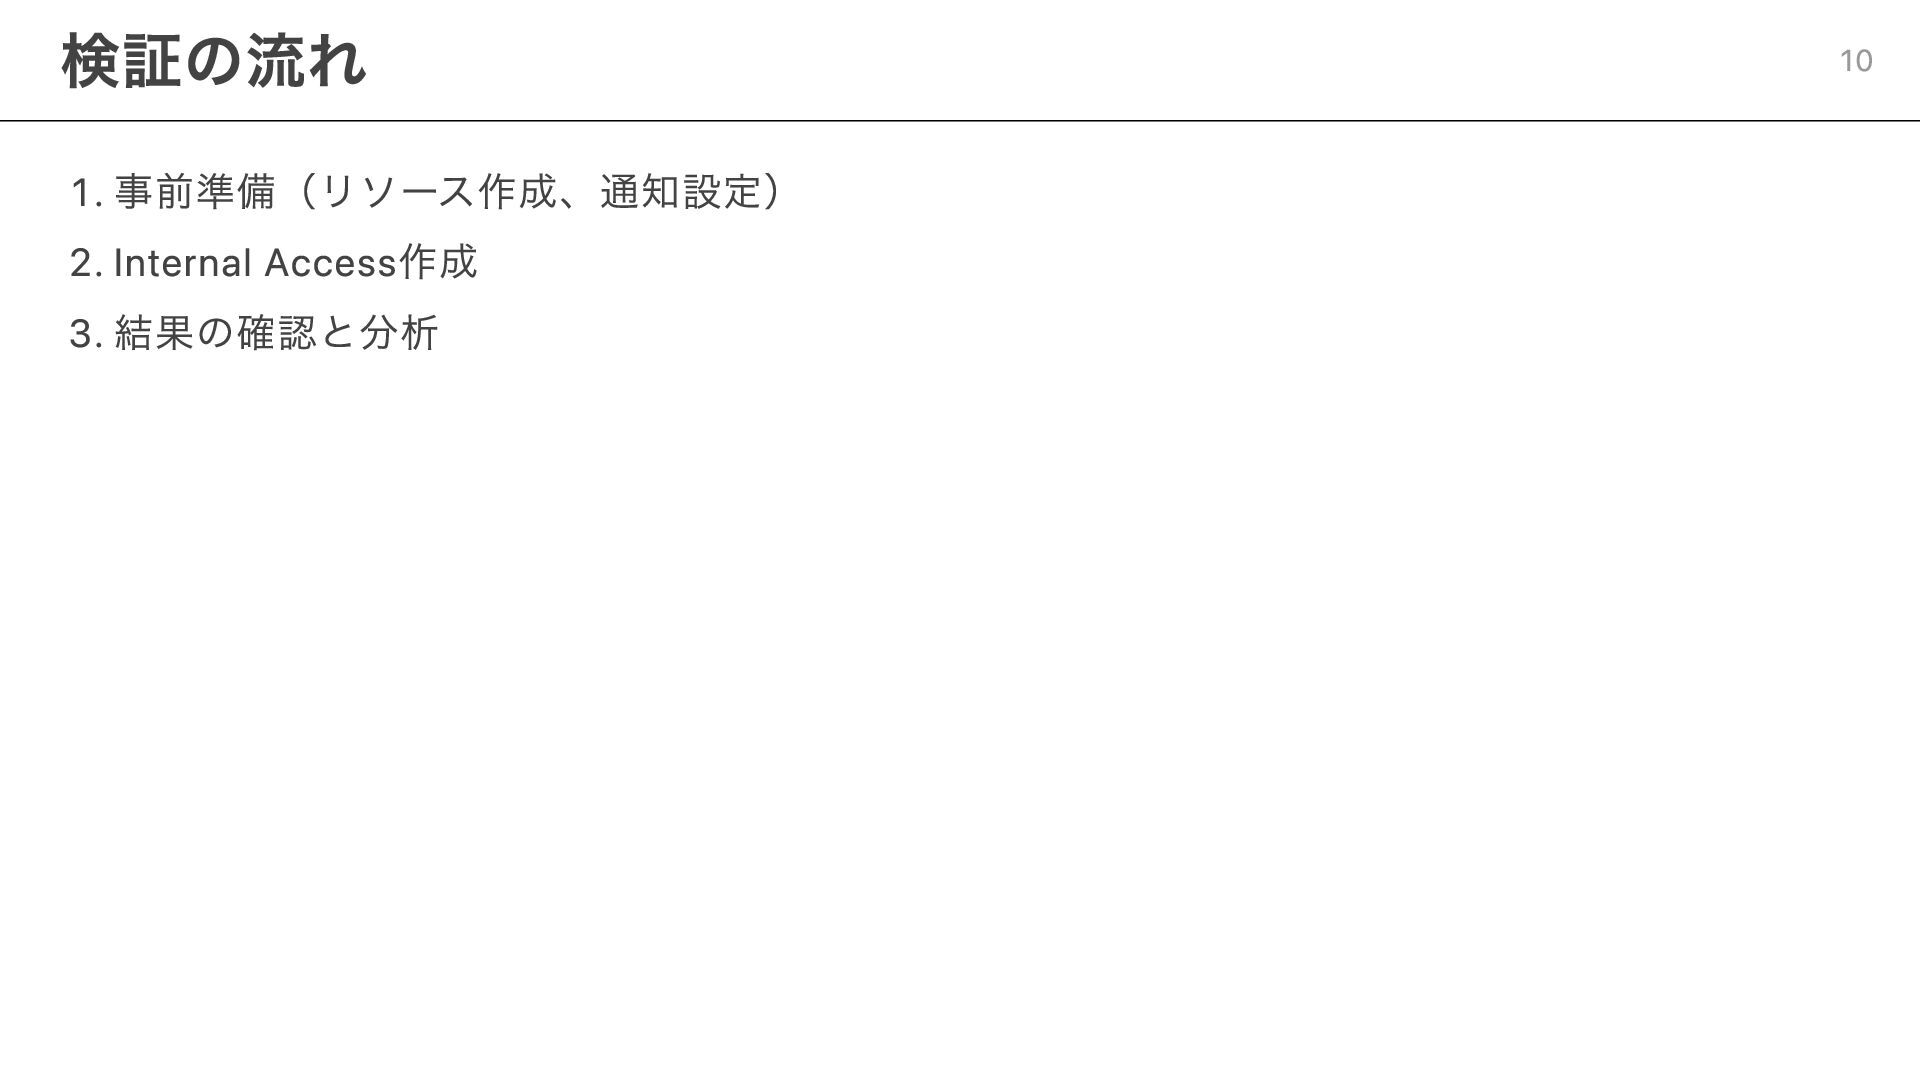
1. 事前準備(リソース作成、通知設定) 2. Internal Access作成 3. 結果の確認と分析 検証の流れ 10
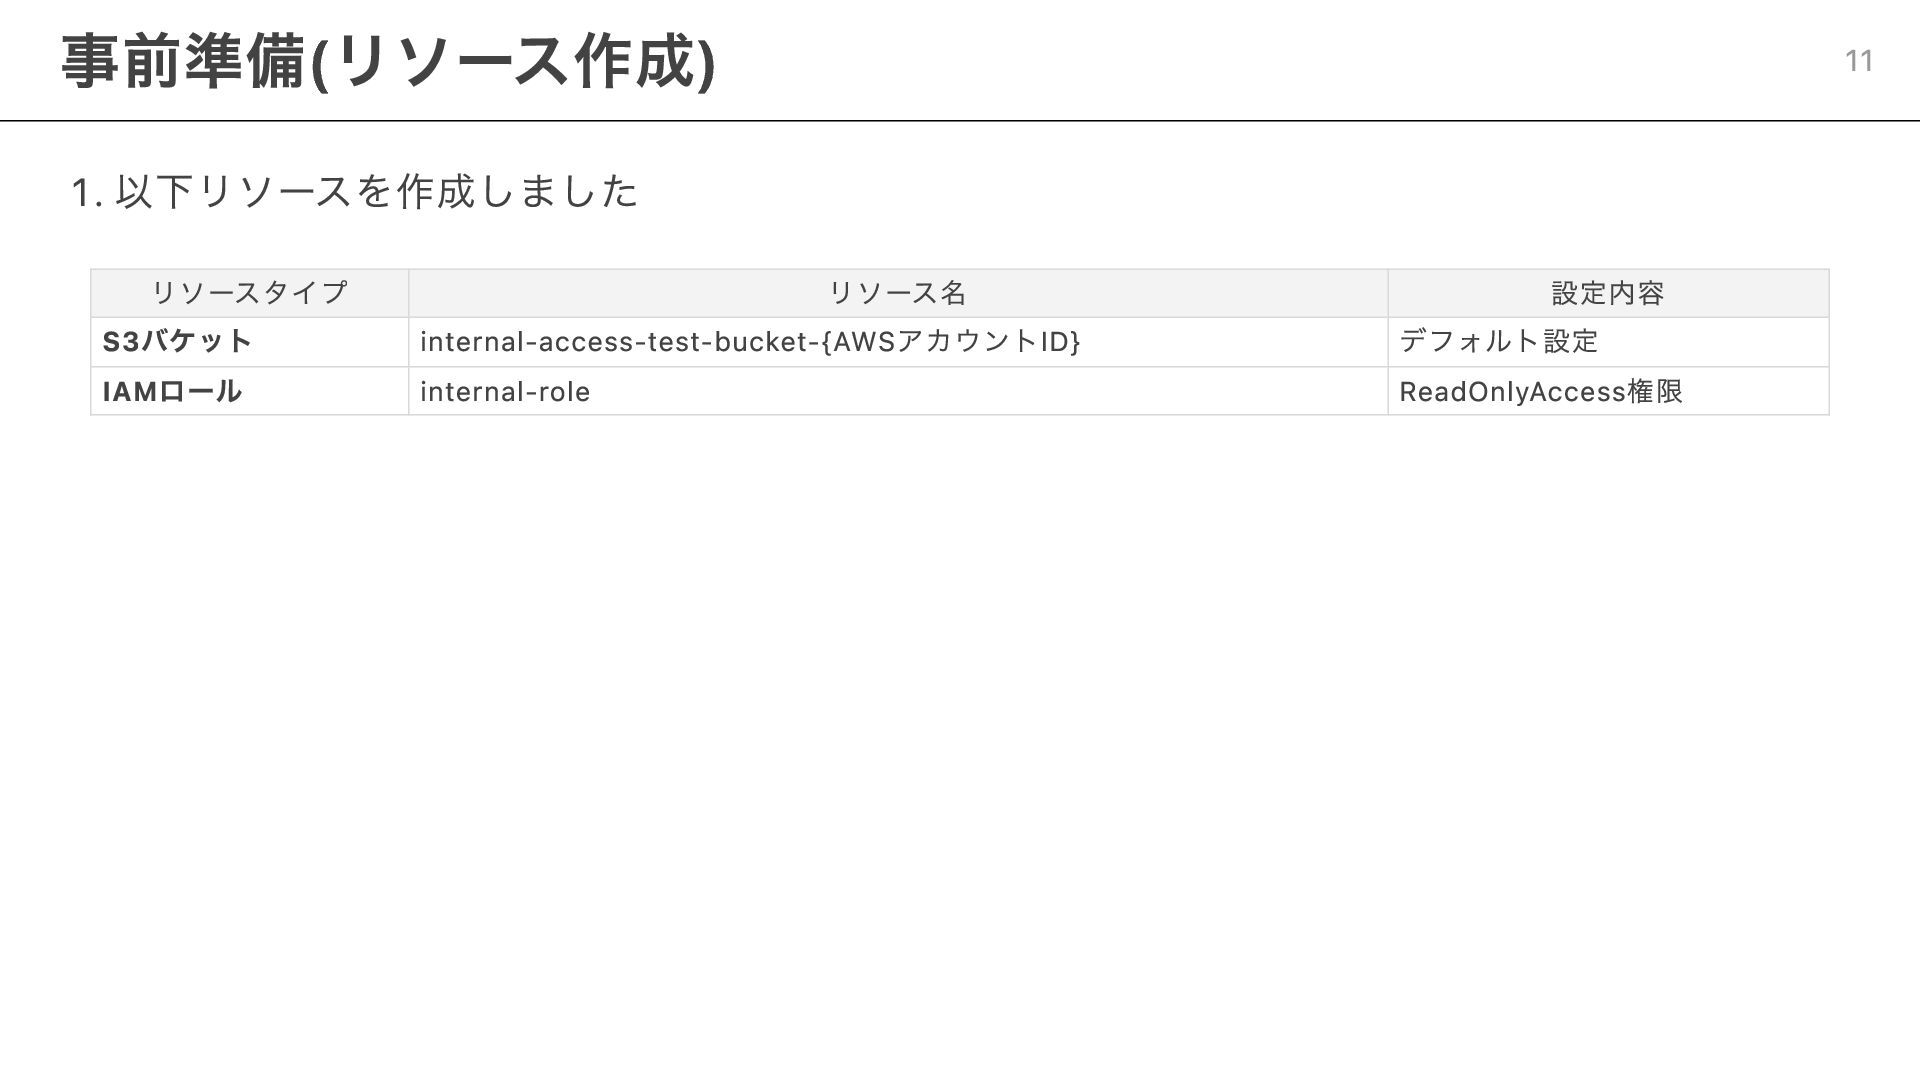
1. 以下リソースを作成しました リソースタイプ リソース名 設定内容 S3バケット internal-access-test-bucket-{AWSアカウントID} デフォルト設定 IAMロール internal-role
ReadOnlyAccess権限 事前準備(リソース作成) 11
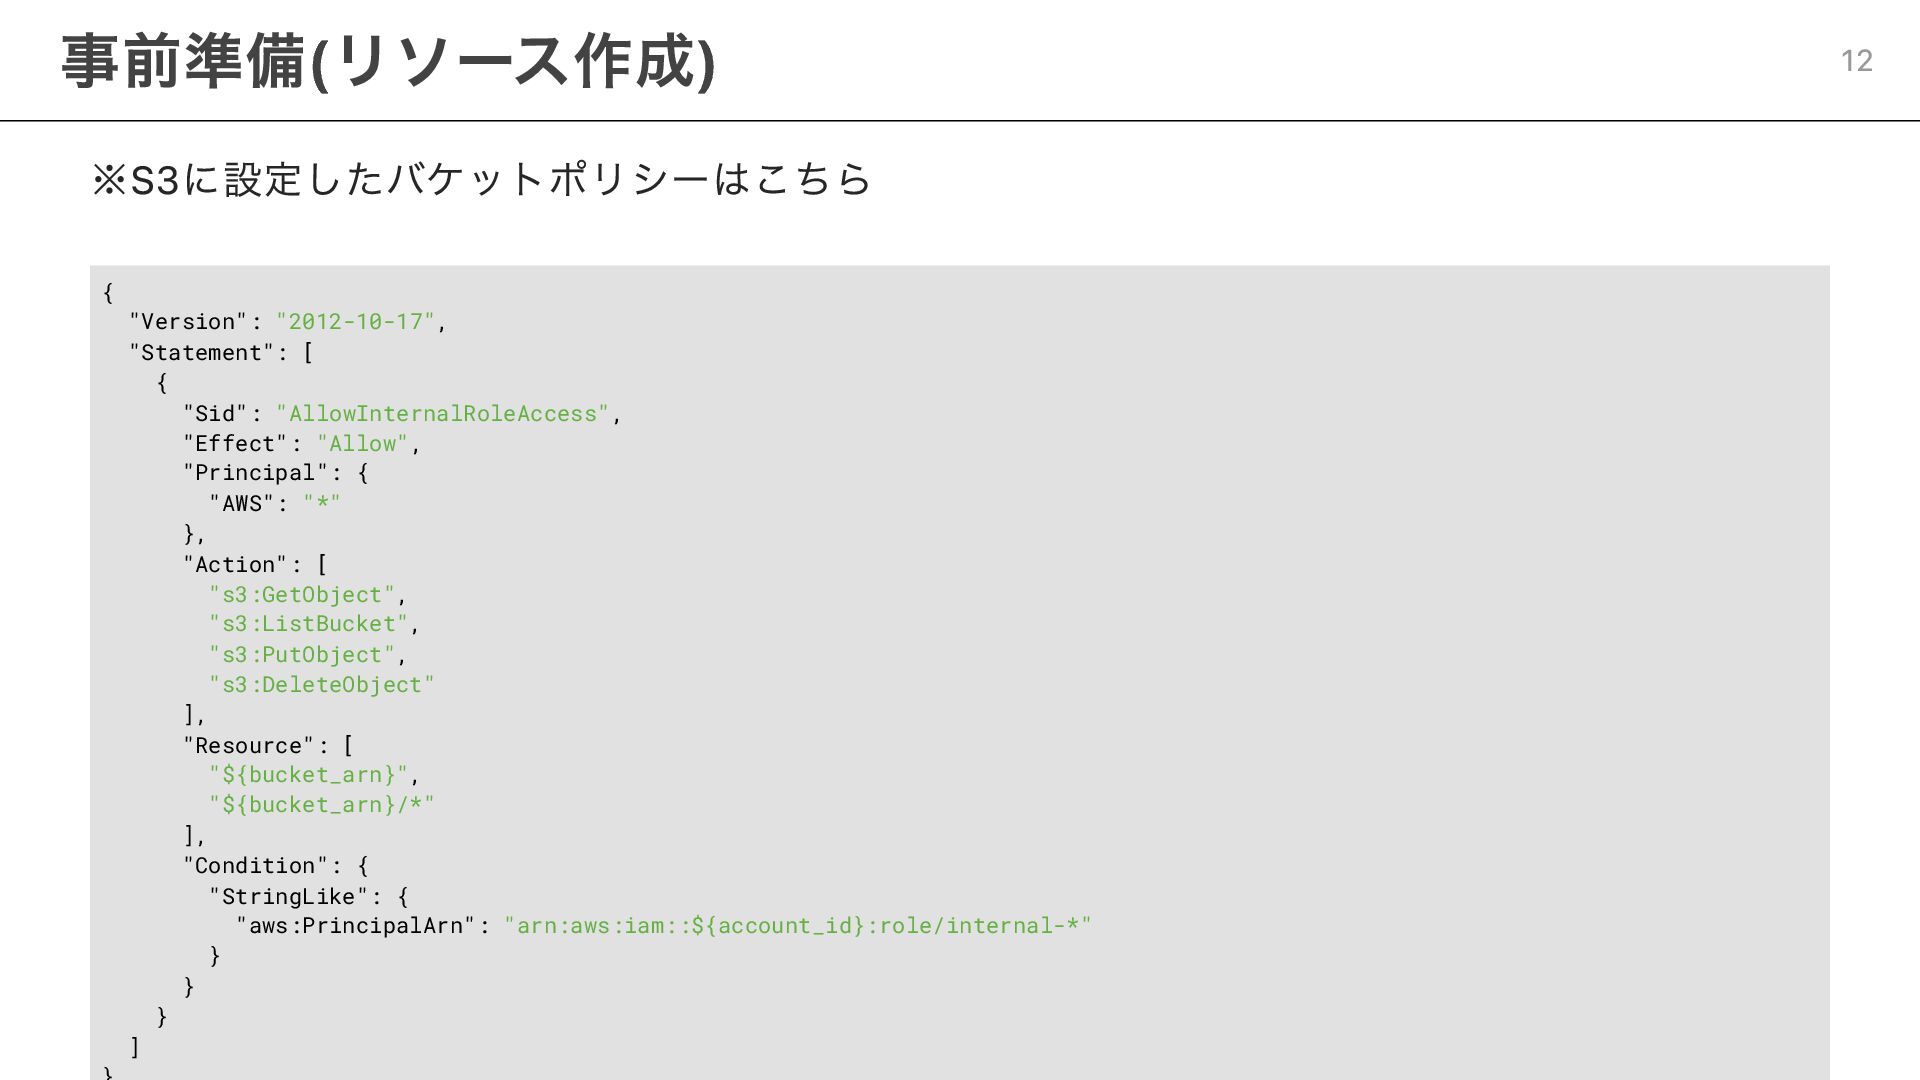
※S3に設定したバケットポリシーはこちら { "Version": "2012-10-17", "Statement": [ { "Sid": "AllowInternalRoleAccess", "Effect":
"Allow", "Principal": { "AWS": "*" }, "Action": [ "s3:GetObject", "s3:ListBucket", "s3:PutObject", "s3:DeleteObject" ], "Resource": [ "${bucket_arn}", "${bucket_arn}/*" ], "Condition": { "StringLike": { "aws:PrincipalArn": "arn:aws:iam::${account_id}:role/internal-*" } } } ] 事前準備(リソース作成) 12
1. SNSトピックを作成、サブスクリプション設定でメールアドレスを登録した SNSトピックのサブスクライブも忘れずに実施 2. EventBridgeルールを作成、ターゲットはSNSトピックとした イベントパターンは以下を設定 { "source": ["aws.access-analyzer"], "detail-type":
["Internal Access Finding"] } 事前準備(通知設定) 13
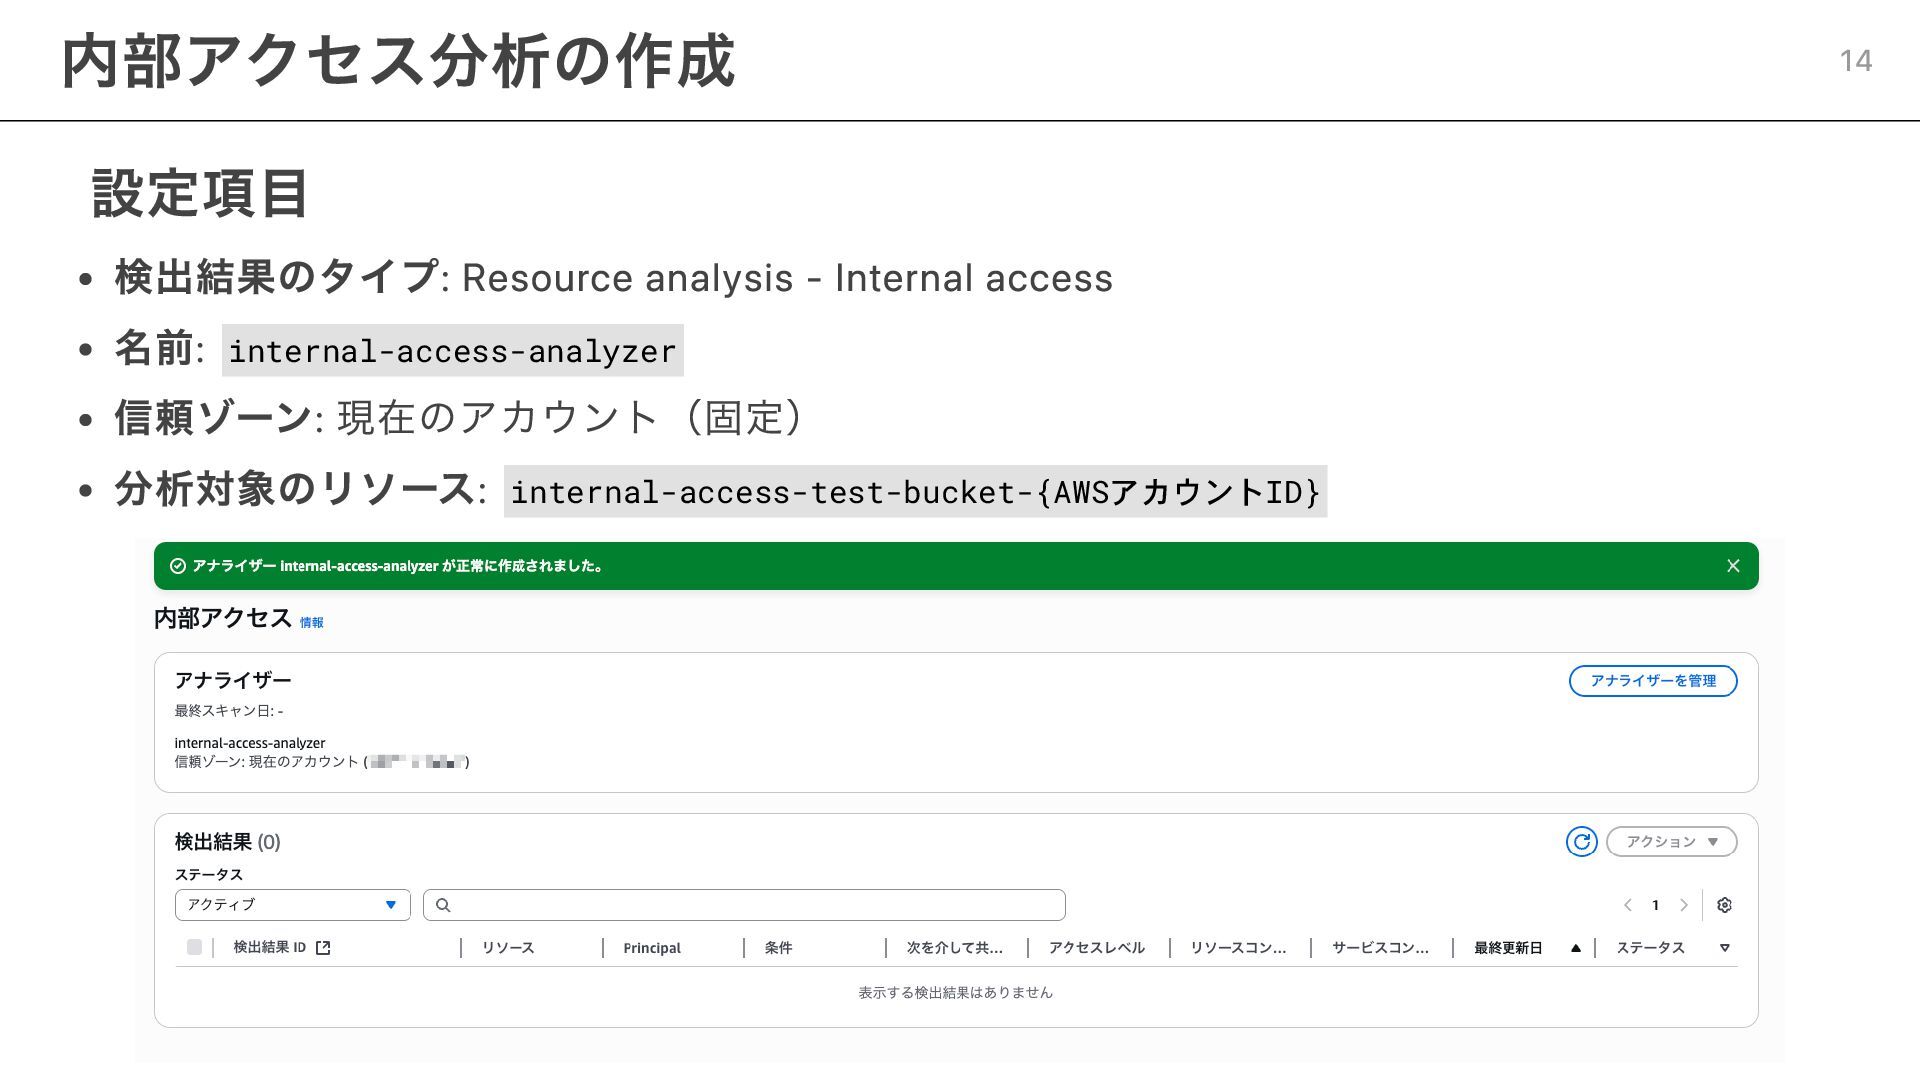
設定項目 検出結果のタイプ: Resource analysis - Internal access 名前: internal-access-analyzer 信頼ゾーン:
現在のアカウント(固定) 分析対象のリソース: internal-access-test-bucket-{AWSアカウントID} 内部アクセス分析の作成 14
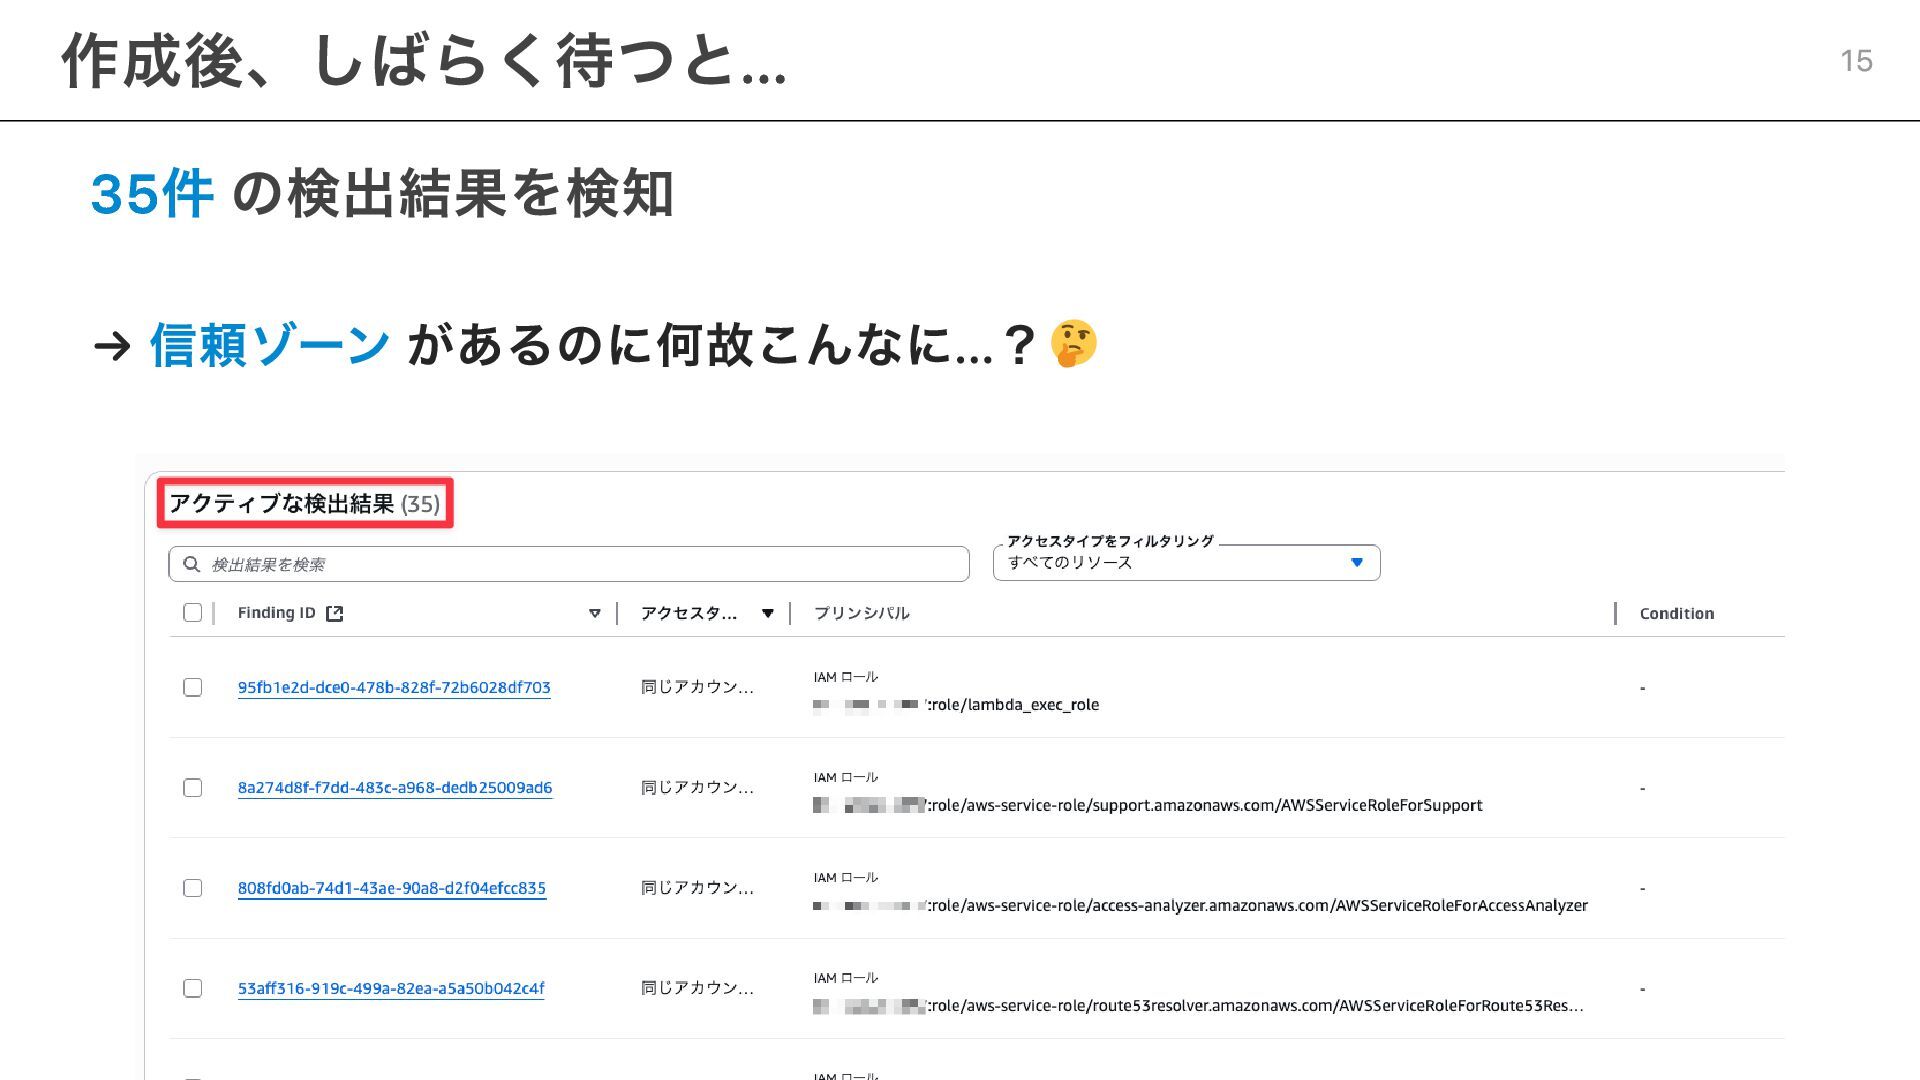
35件 の検出結果を検知 → 信頼ゾーン があるのに何故こんなに...? 作成後、しばらく待つと... 15
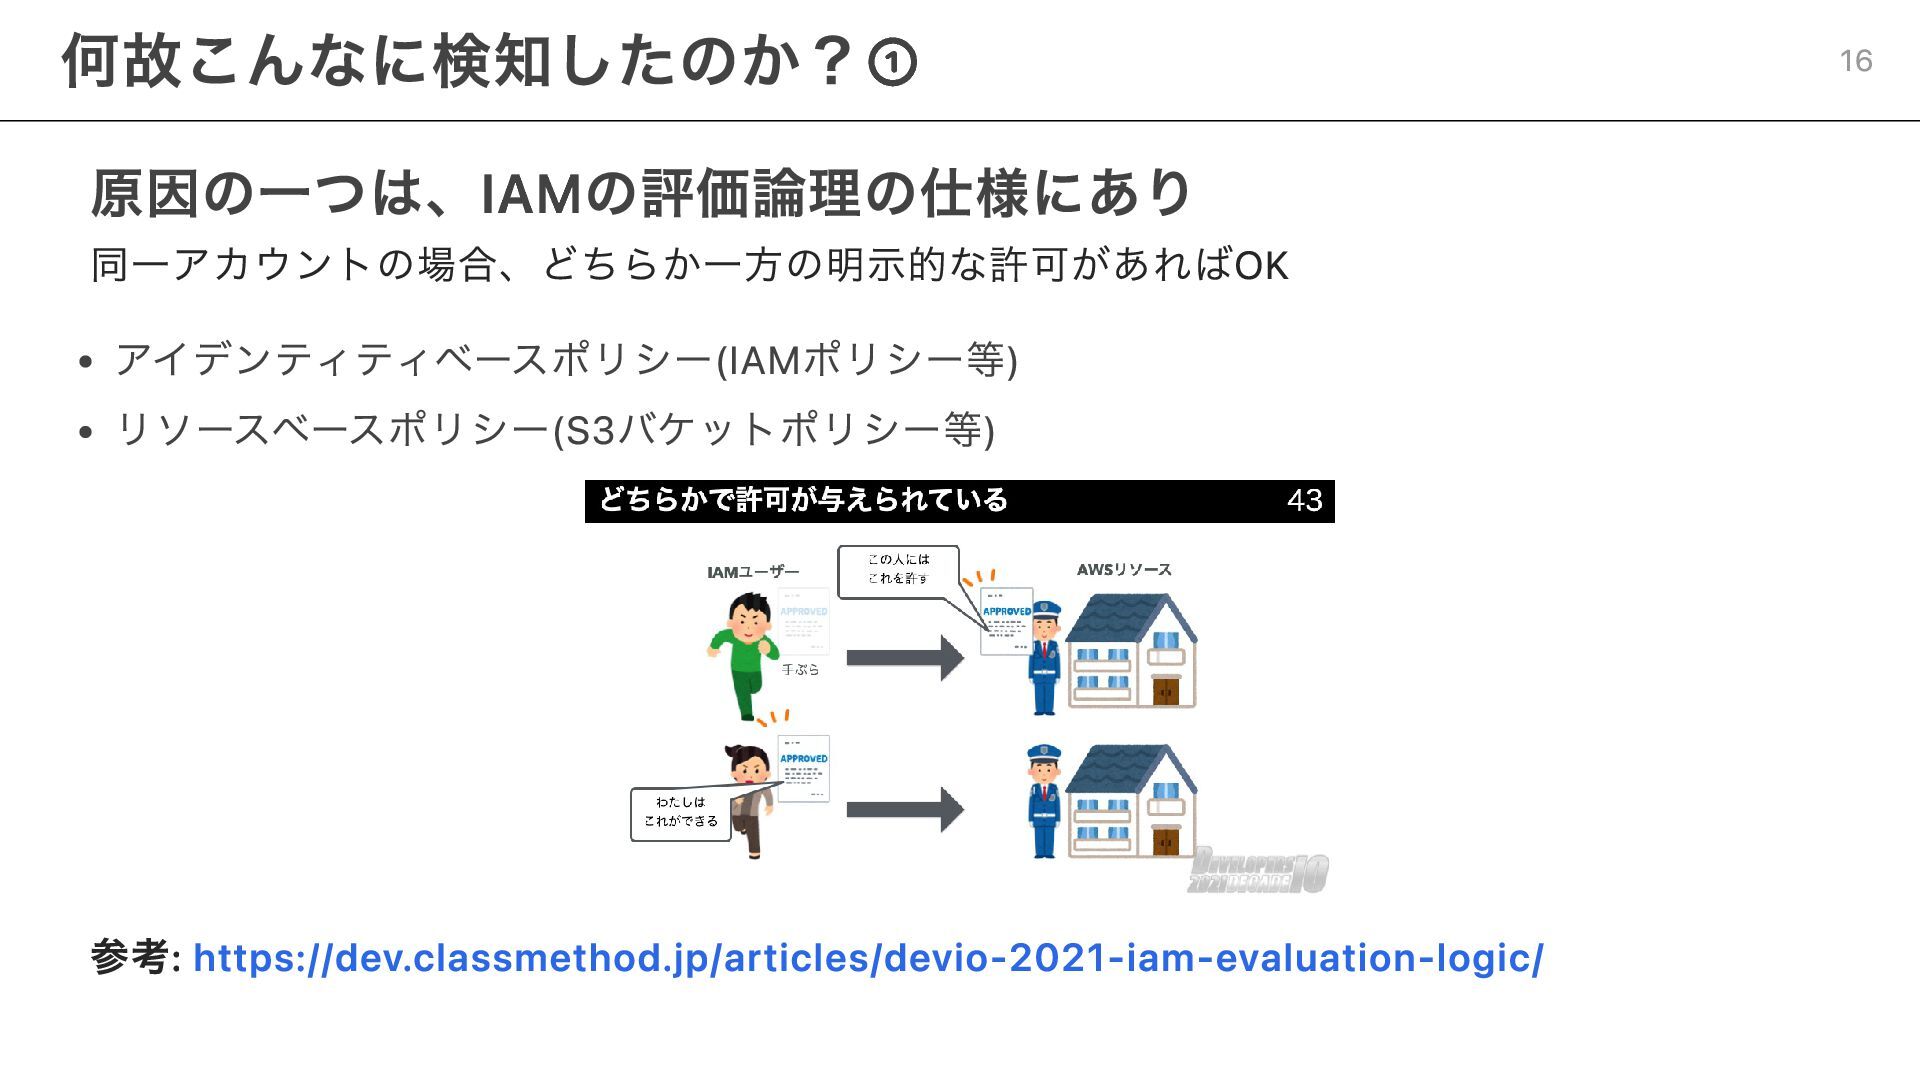
原因の一つは、IAMの評価論理の仕様にあり 同一アカウントの場合、どちらか一方の明示的な許可があればOK アイデンティティベースポリシー(IAMポリシー等) リソースベースポリシー(S3バケットポリシー等) 参考: https://dev.classmethod.jp/articles/devio-2021-iam-evaluation-logic/ 何故こんなに検知したのか?① 16
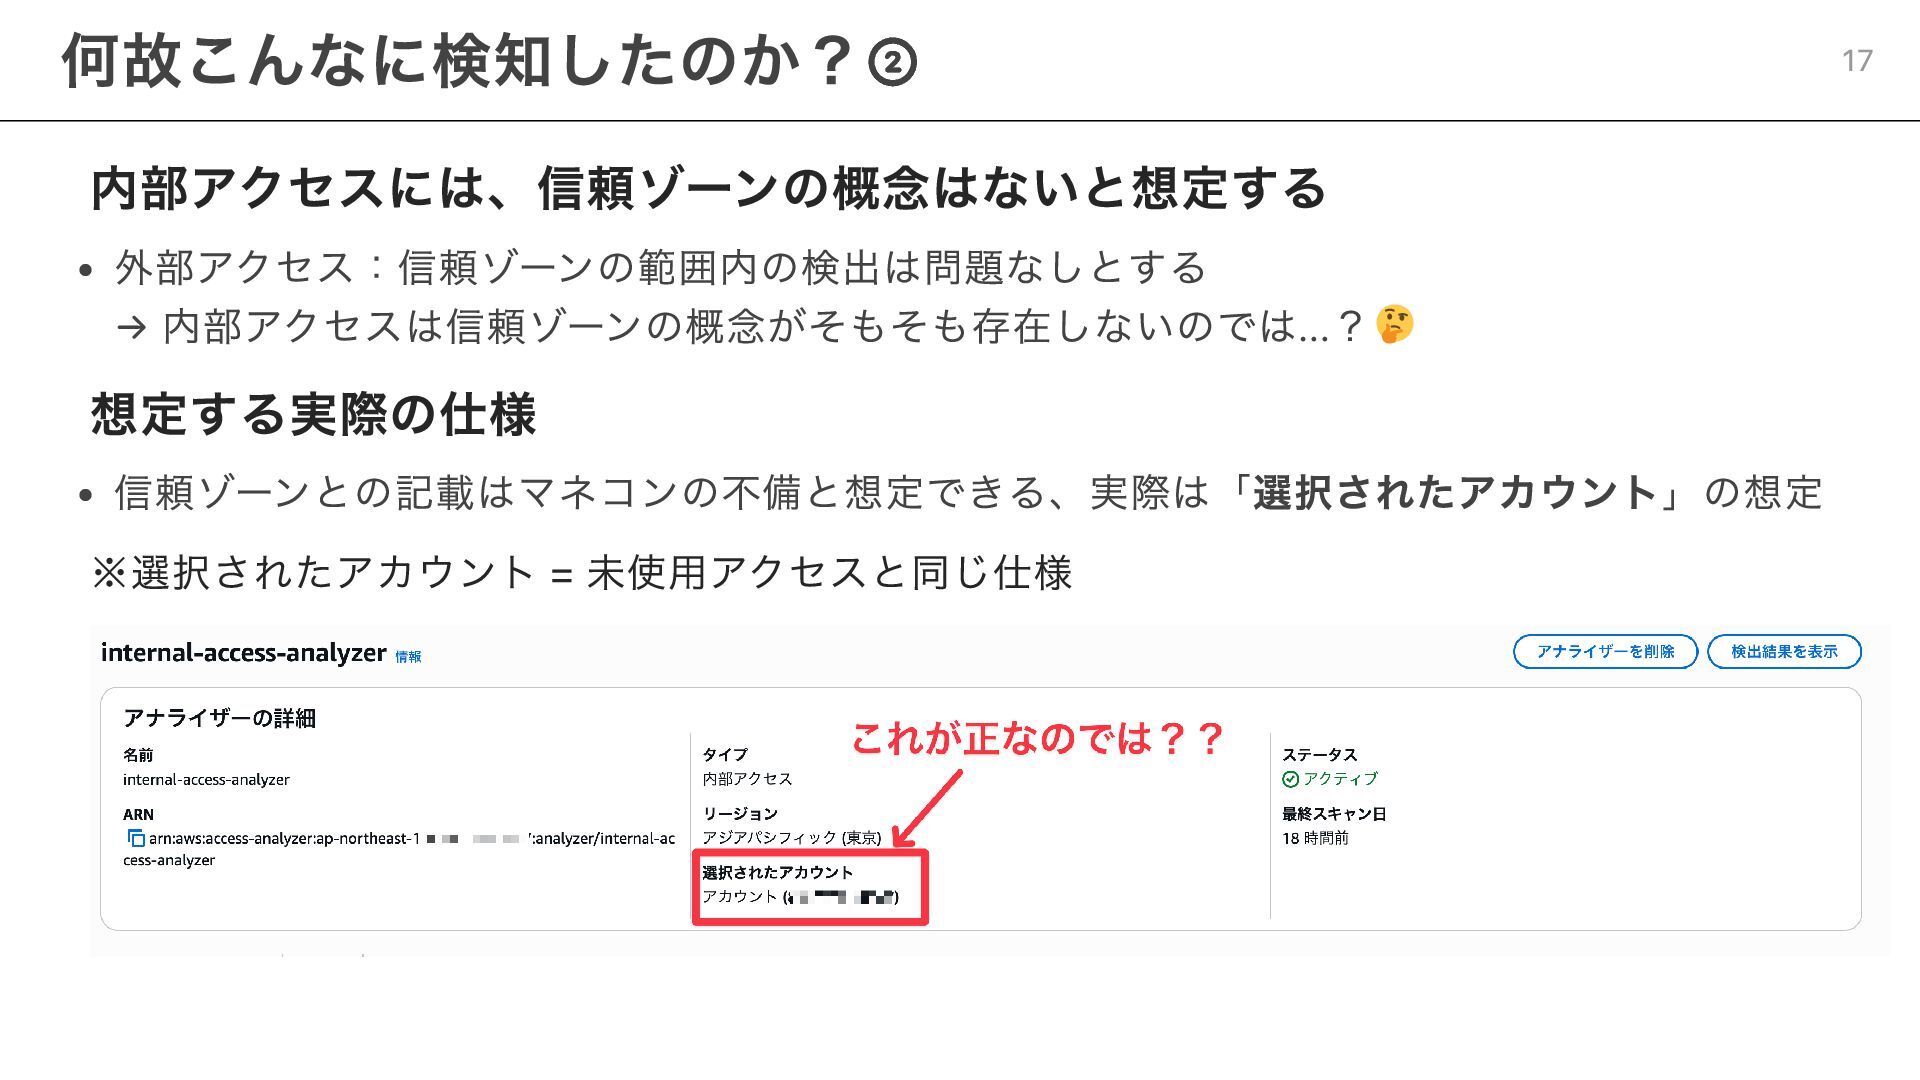
内部アクセスには、信頼ゾーンの概念はないと想定する 外部アクセス:信頼ゾーンの範囲内の検出は問題なしとする → 内部アクセスは信頼ゾーンの概念がそもそも存在しないのでは...? 想定する実際の仕様 信頼ゾーンとの記載はマネコンの不備と想定できる、実際は「選択されたアカウント」の想定 ※選択されたアカウント = 未使用アクセスと同じ仕様 何故こんなに検知したのか?②
17
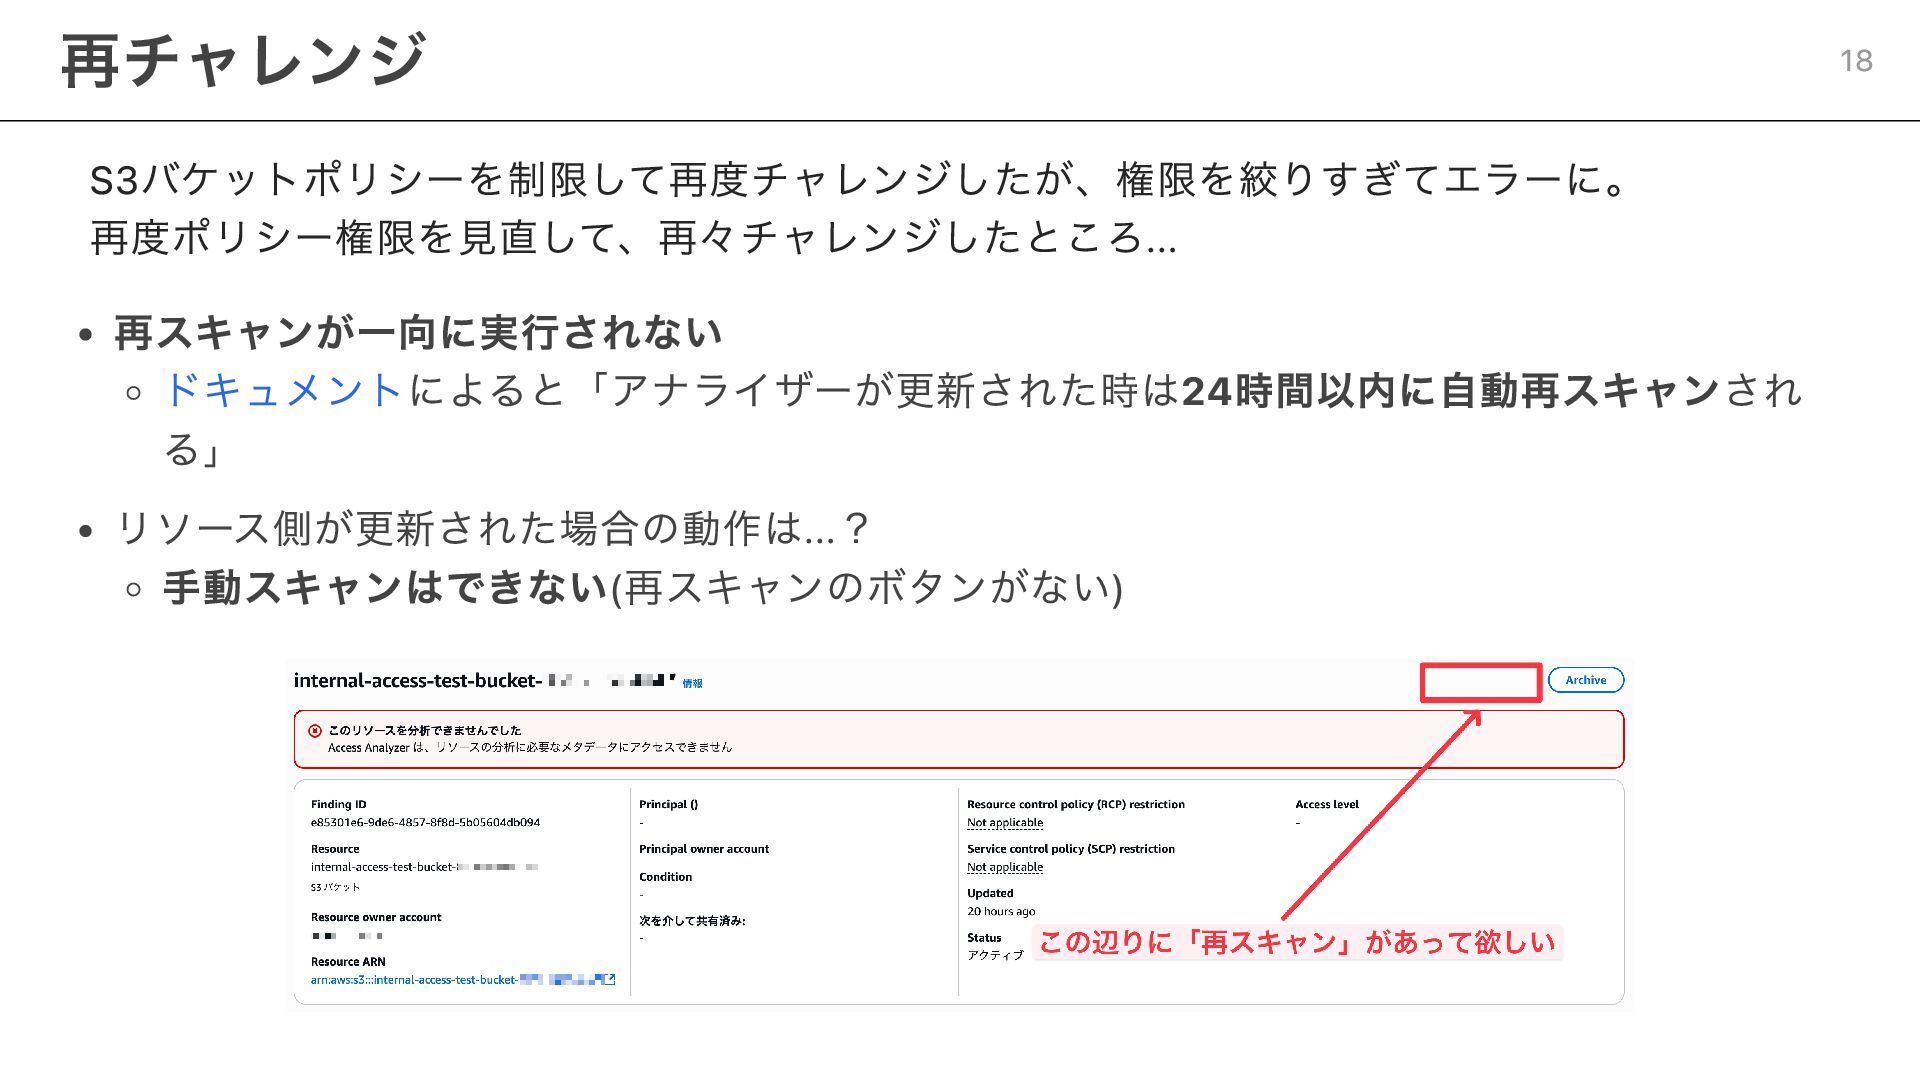
S3バケットポリシーを制限して再度チャレンジしたが、権限を絞りすぎてエラーに。 再度ポリシー権限を見直して、再々チャレンジしたところ... 再スキャンが一向に実行されない ドキュメントによると「アナライザーが更新された時は24時間以内に自動再スキャンされ る」 リソース側が更新された場合の動作は...? 手動スキャンはできない(再スキャンのボタンがない) 再チャレンジ 18
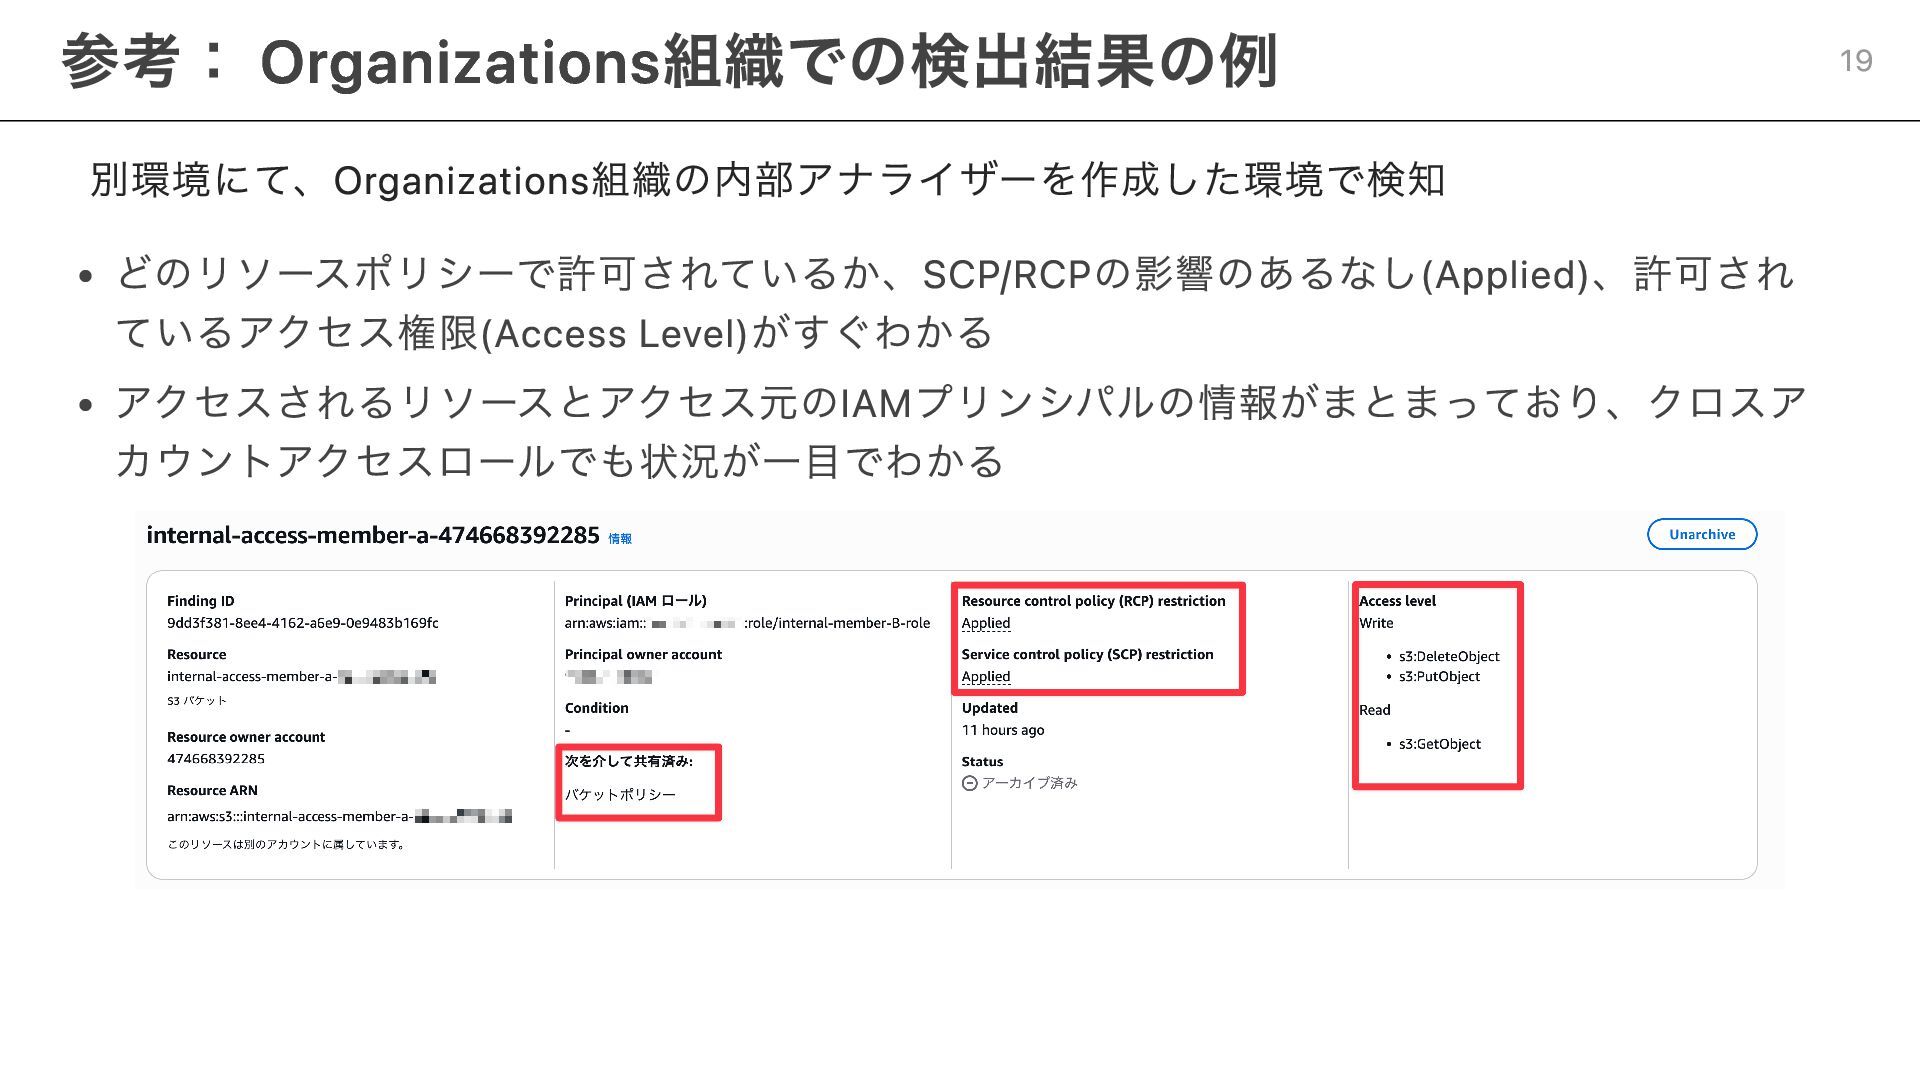
別環境にて、Organizations組織の内部アナライザーを作成した環境で検知 どのリソースポリシーで許可されているか、SCP/RCPの影響のあるなし(Applied)、許可され ているアクセス権限(Access Level)がすぐわかる アクセスされるリソースとアクセス元のIAMプリンシパルの情報がまとまっており、クロスア カウントアクセスロールでも状況が一目でわかる 参考: Organizations組織での検出結果の例 19
有効化した初日にコストが発生、分割して従量課金されない仕様 (未使用のアクセスと同じ) ここまでに発生したコスト 20
検証してわかったこと 21
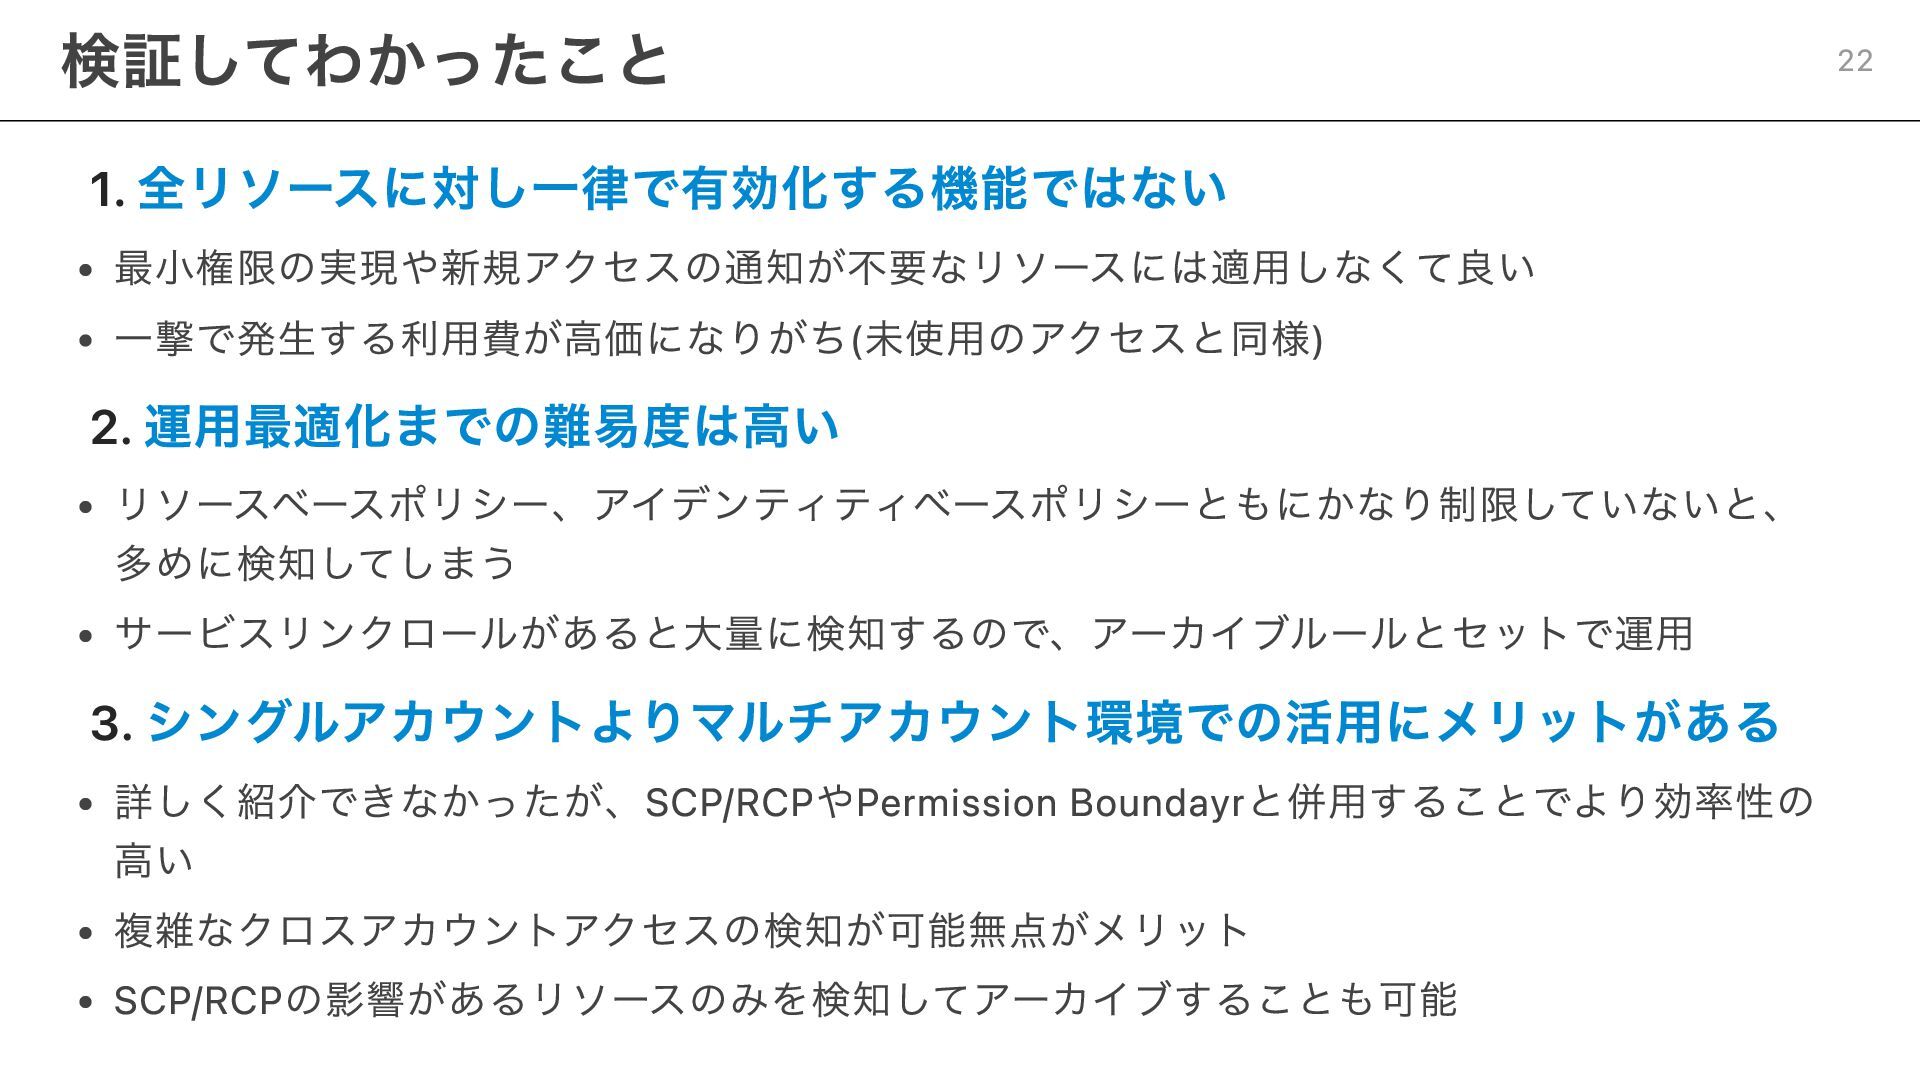
1. 全リソースに対し一律で有効化する機能ではない 最小権限の実現や新規アクセスの通知が不要なリソースには適用しなくて良い 一撃で発生する利用費が高価になりがち(未使用のアクセスと同様) 2. 運用最適化までの難易度は高い リソースベースポリシー、アイデンティティベースポリシーともにかなり制限していないと、 多めに検知してしまう サービスリンクロールがあると大量に検知するので、アーカイブルールとセットで運用 3.
シングルアカウントよりマルチアカウント環境での活用にメリットがある 詳しく紹介できなかったが、SCP/RCPやPermission Boundayrと併用することでより効率性の 高い 複雑なクロスアカウントアクセスの検知が可能無点がメリット SCP/RCPの影響があるリソースのみを検知してアーカイブすることも可能 検証してわかったこと 22
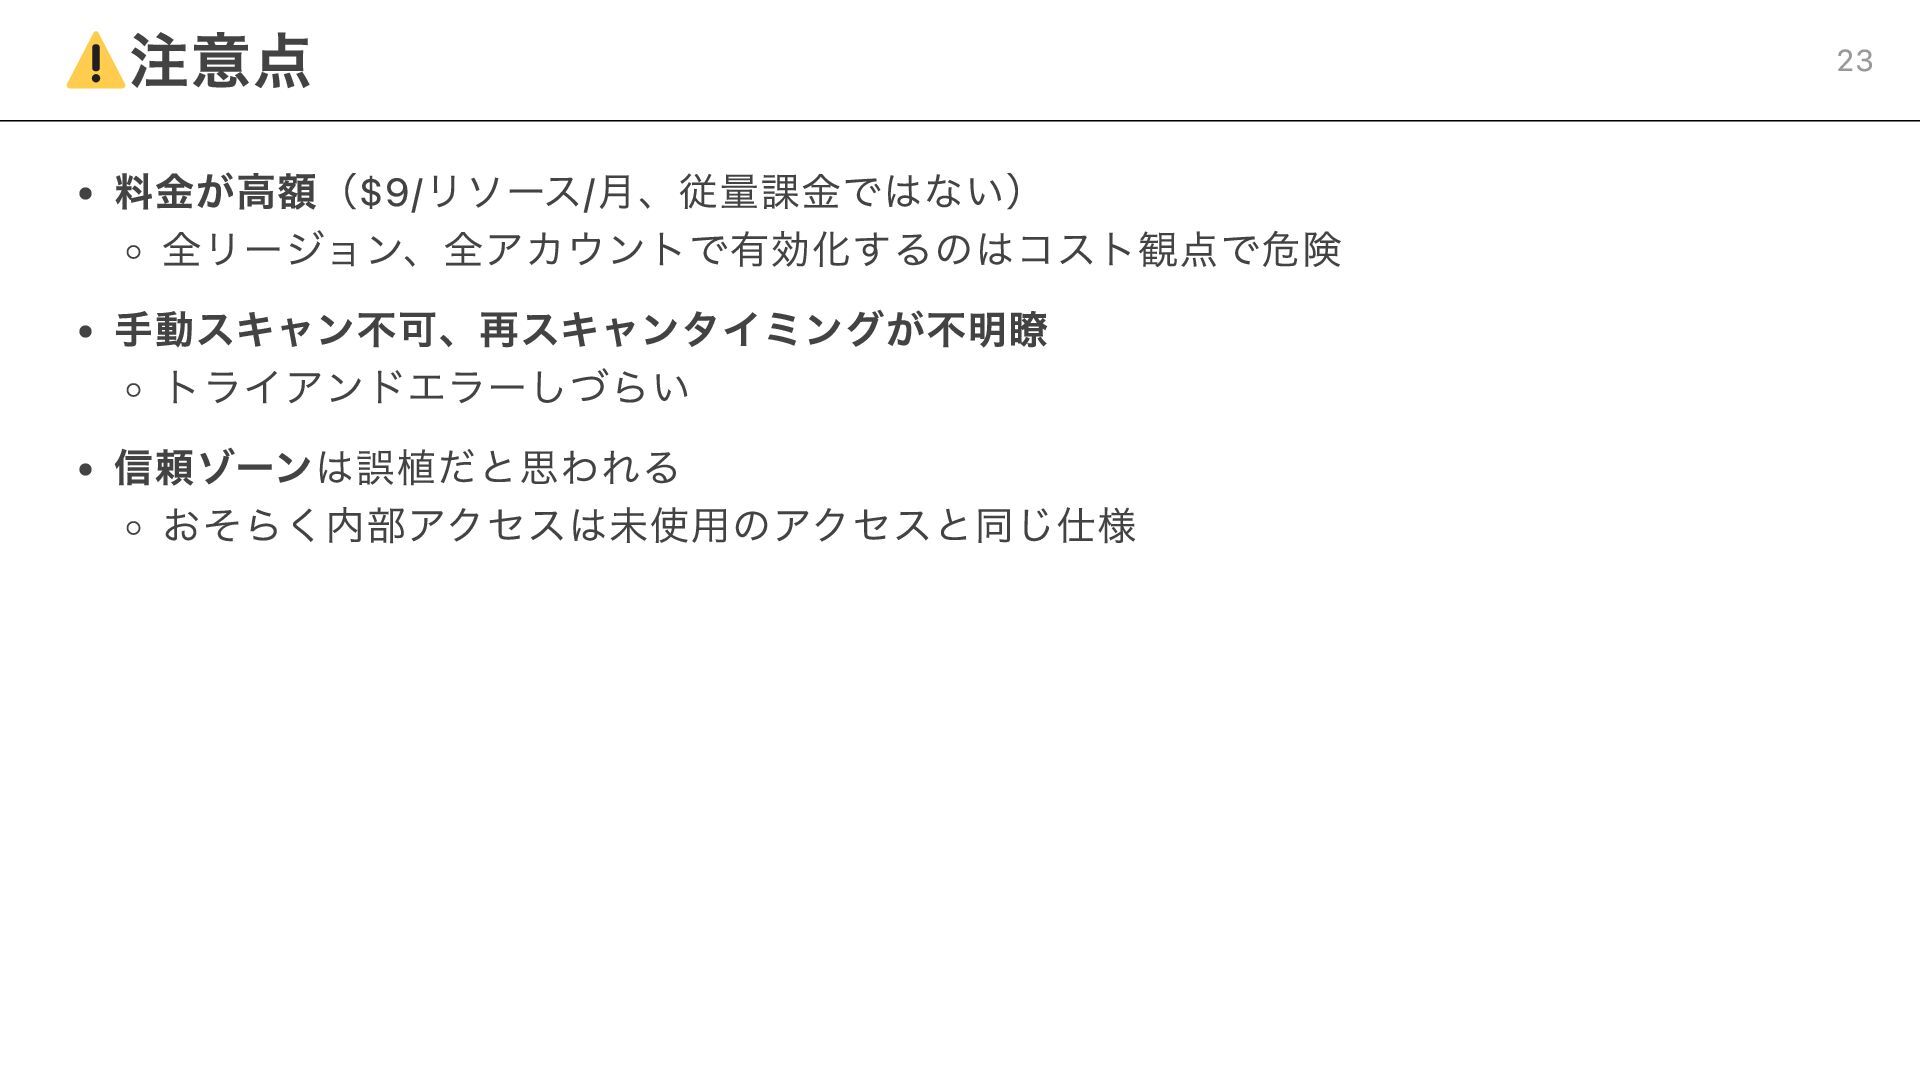
料金が高額($9/リソース/月、従量課金ではない) 全リージョン、全アカウントで有効化するのはコスト観点で危険 手動スキャン不可、再スキャンタイミングが不明瞭 トライアンドエラーしづらい 信頼ゾーンは誤植だと思われる おそらく内部アクセスは未使用のアクセスと同じ仕様 注意点 23
質問・ご意見は Ask the Speaker でお待ちしております ご清聴ありがとうございました! 24


 hiashisan
 myohei
 bessaralink55
 rmetzger
 ny7760
 cmusudakeisuke
 aki310ooooo
 teamhimeh
 oracle4engineer
 takuros
 sogaoh
 sakusaku3939
 hisuzuya
 mkilby
 soudai
 aleyda
 inesmontani
 tammyeverts
 portentint
 keithpitt
 geoffreycrofte
 auna
 notwaldorf