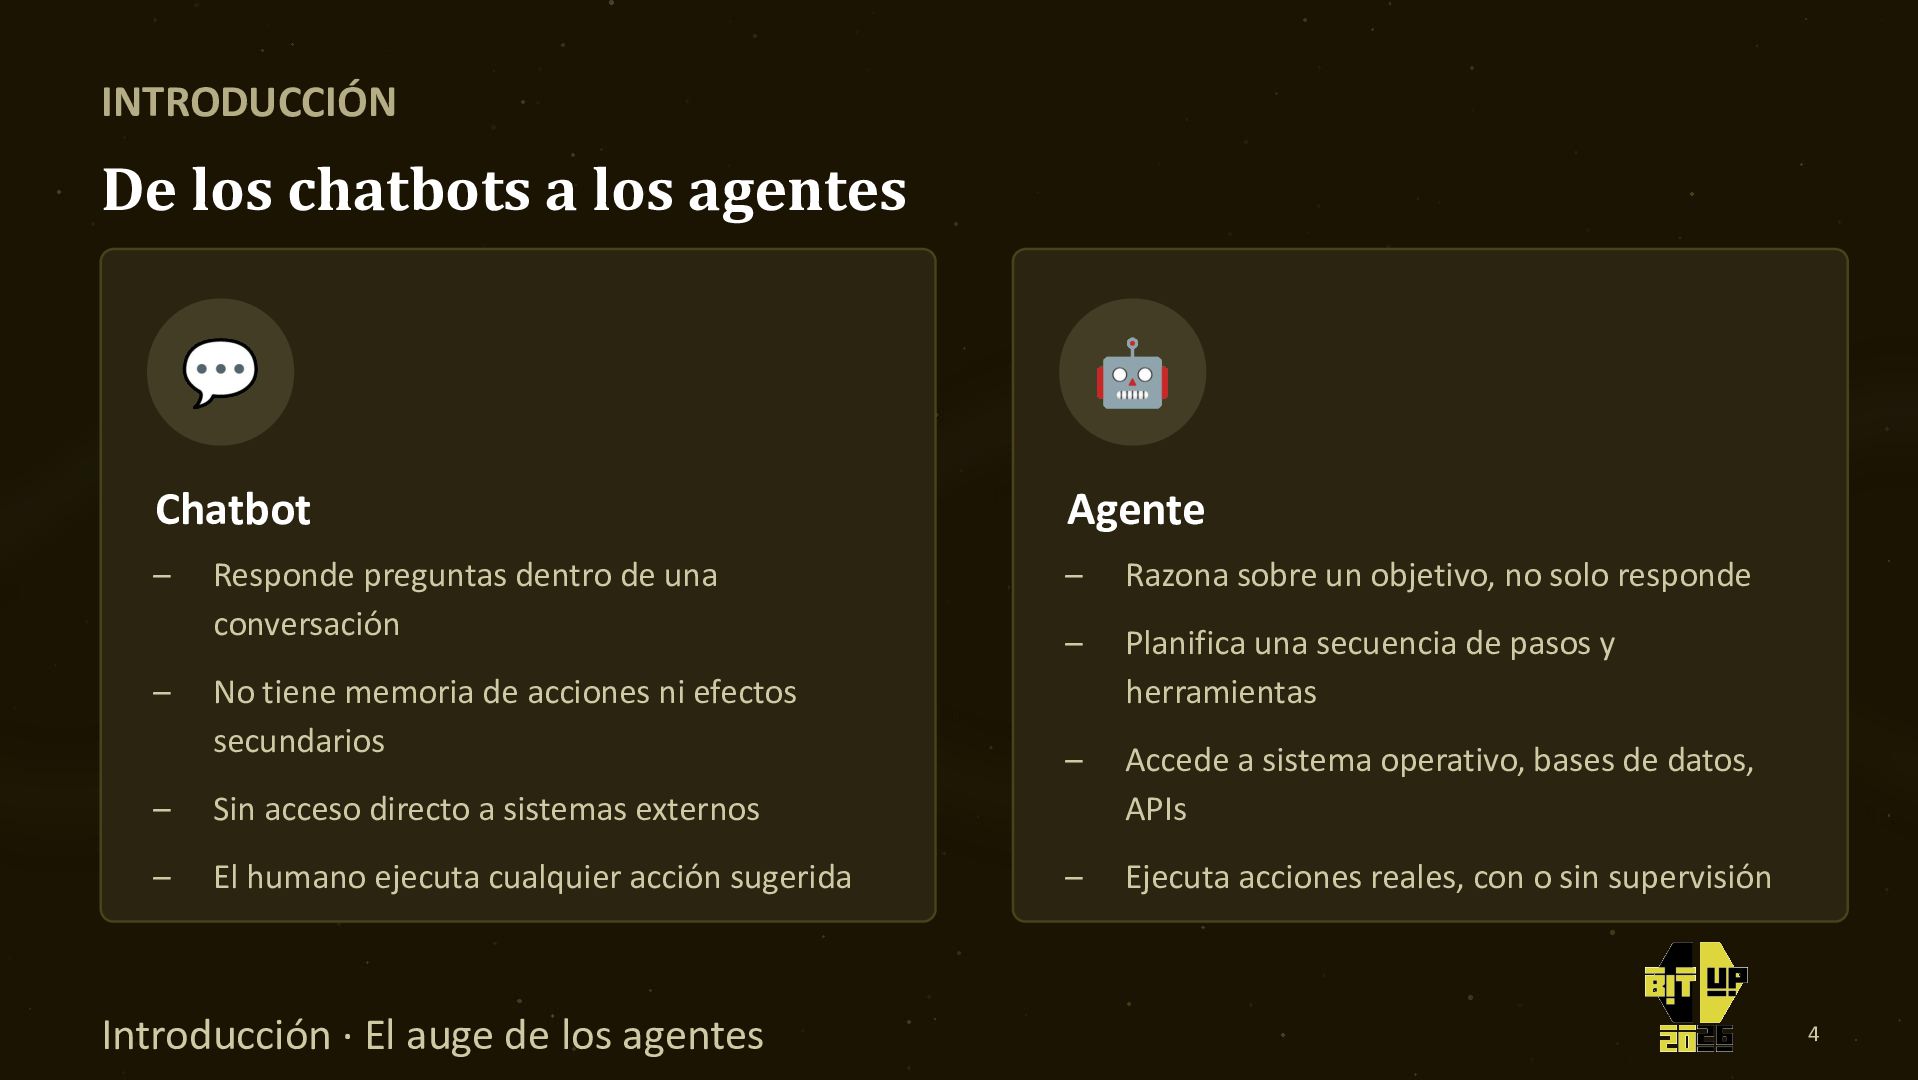
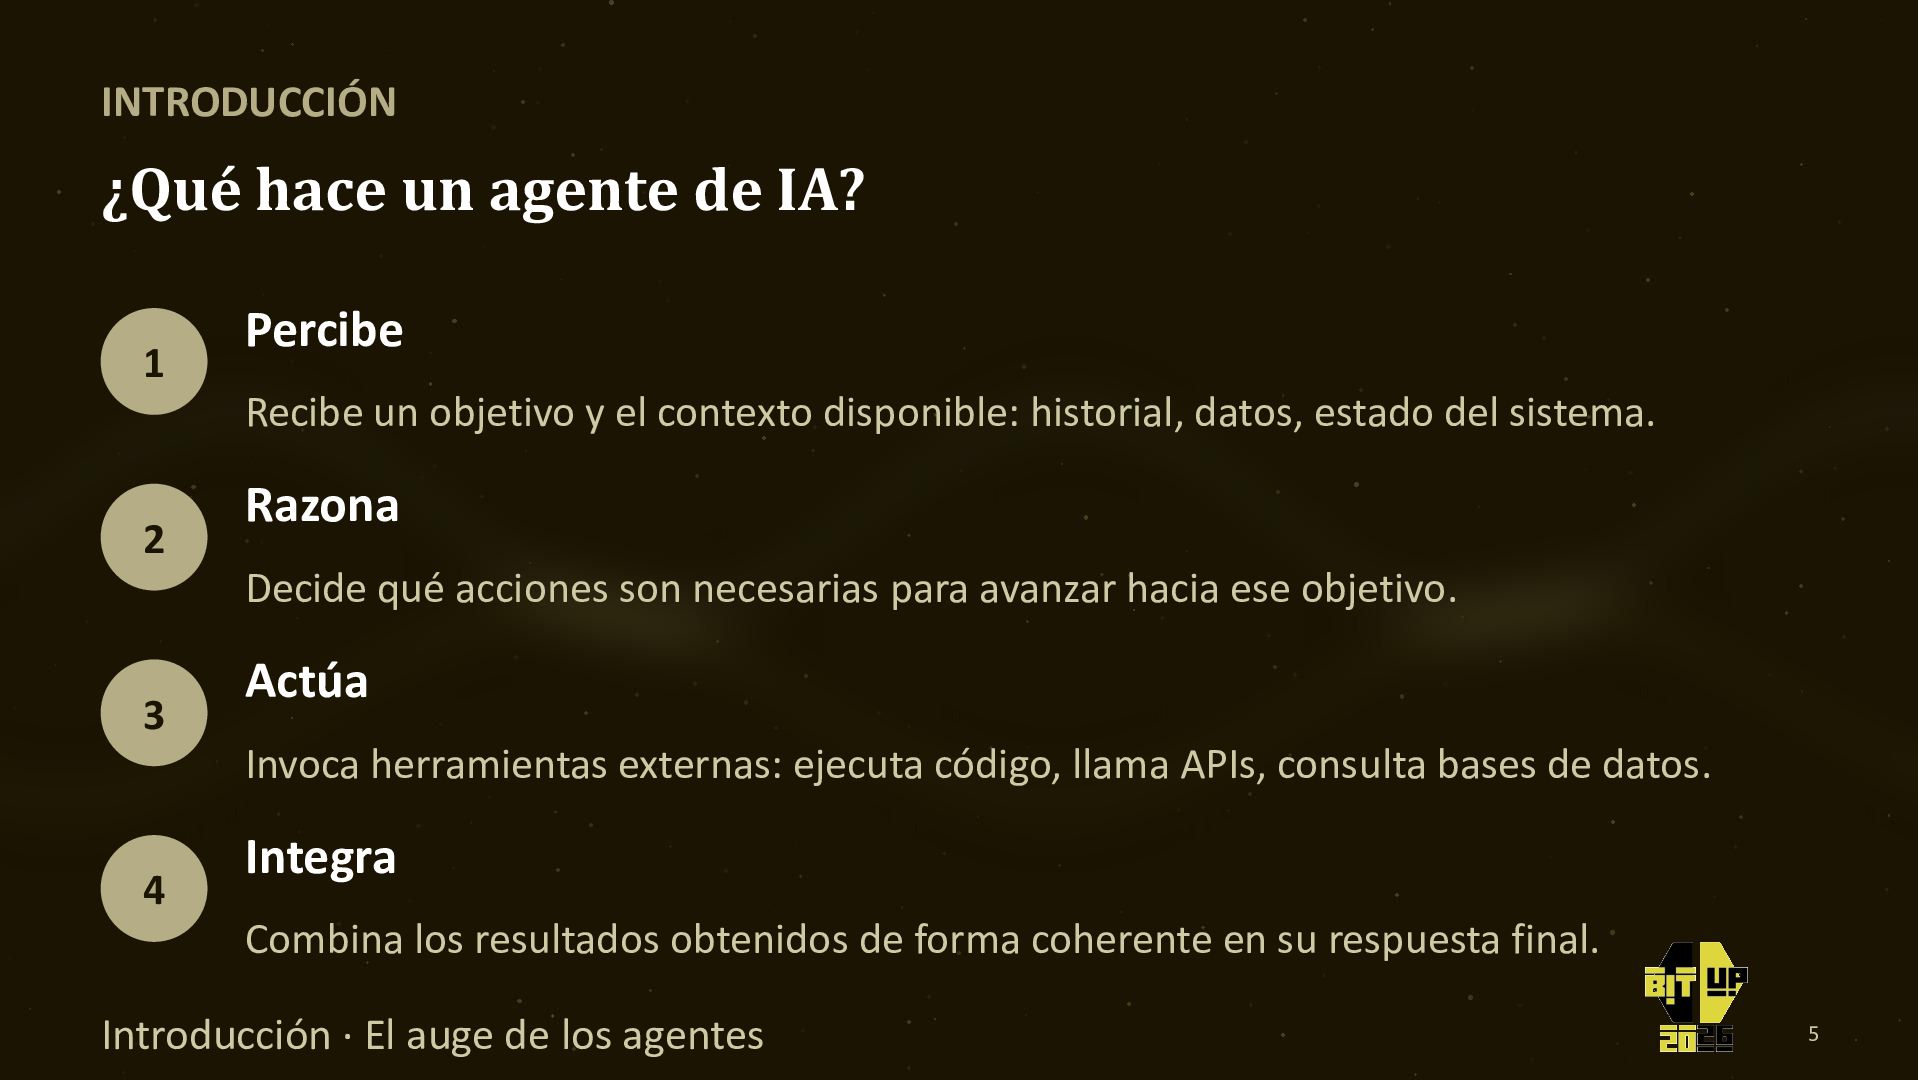
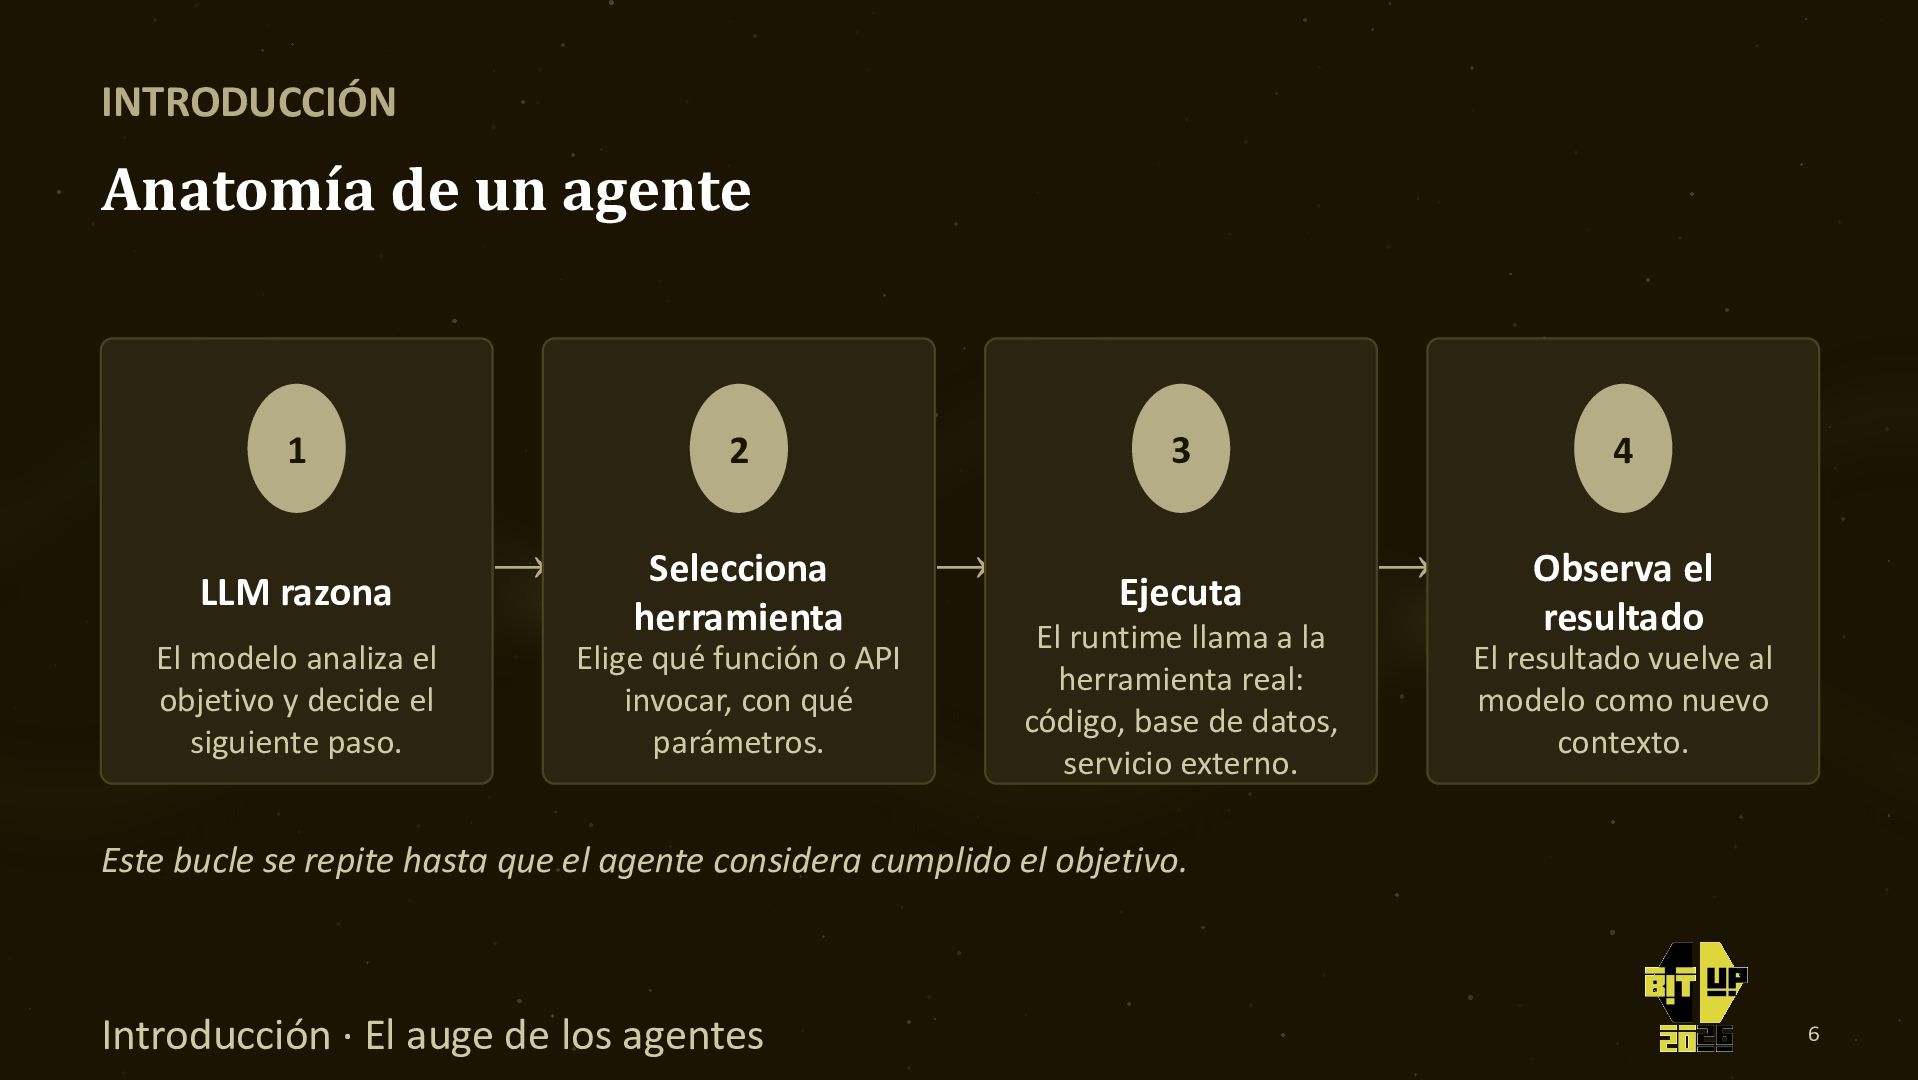
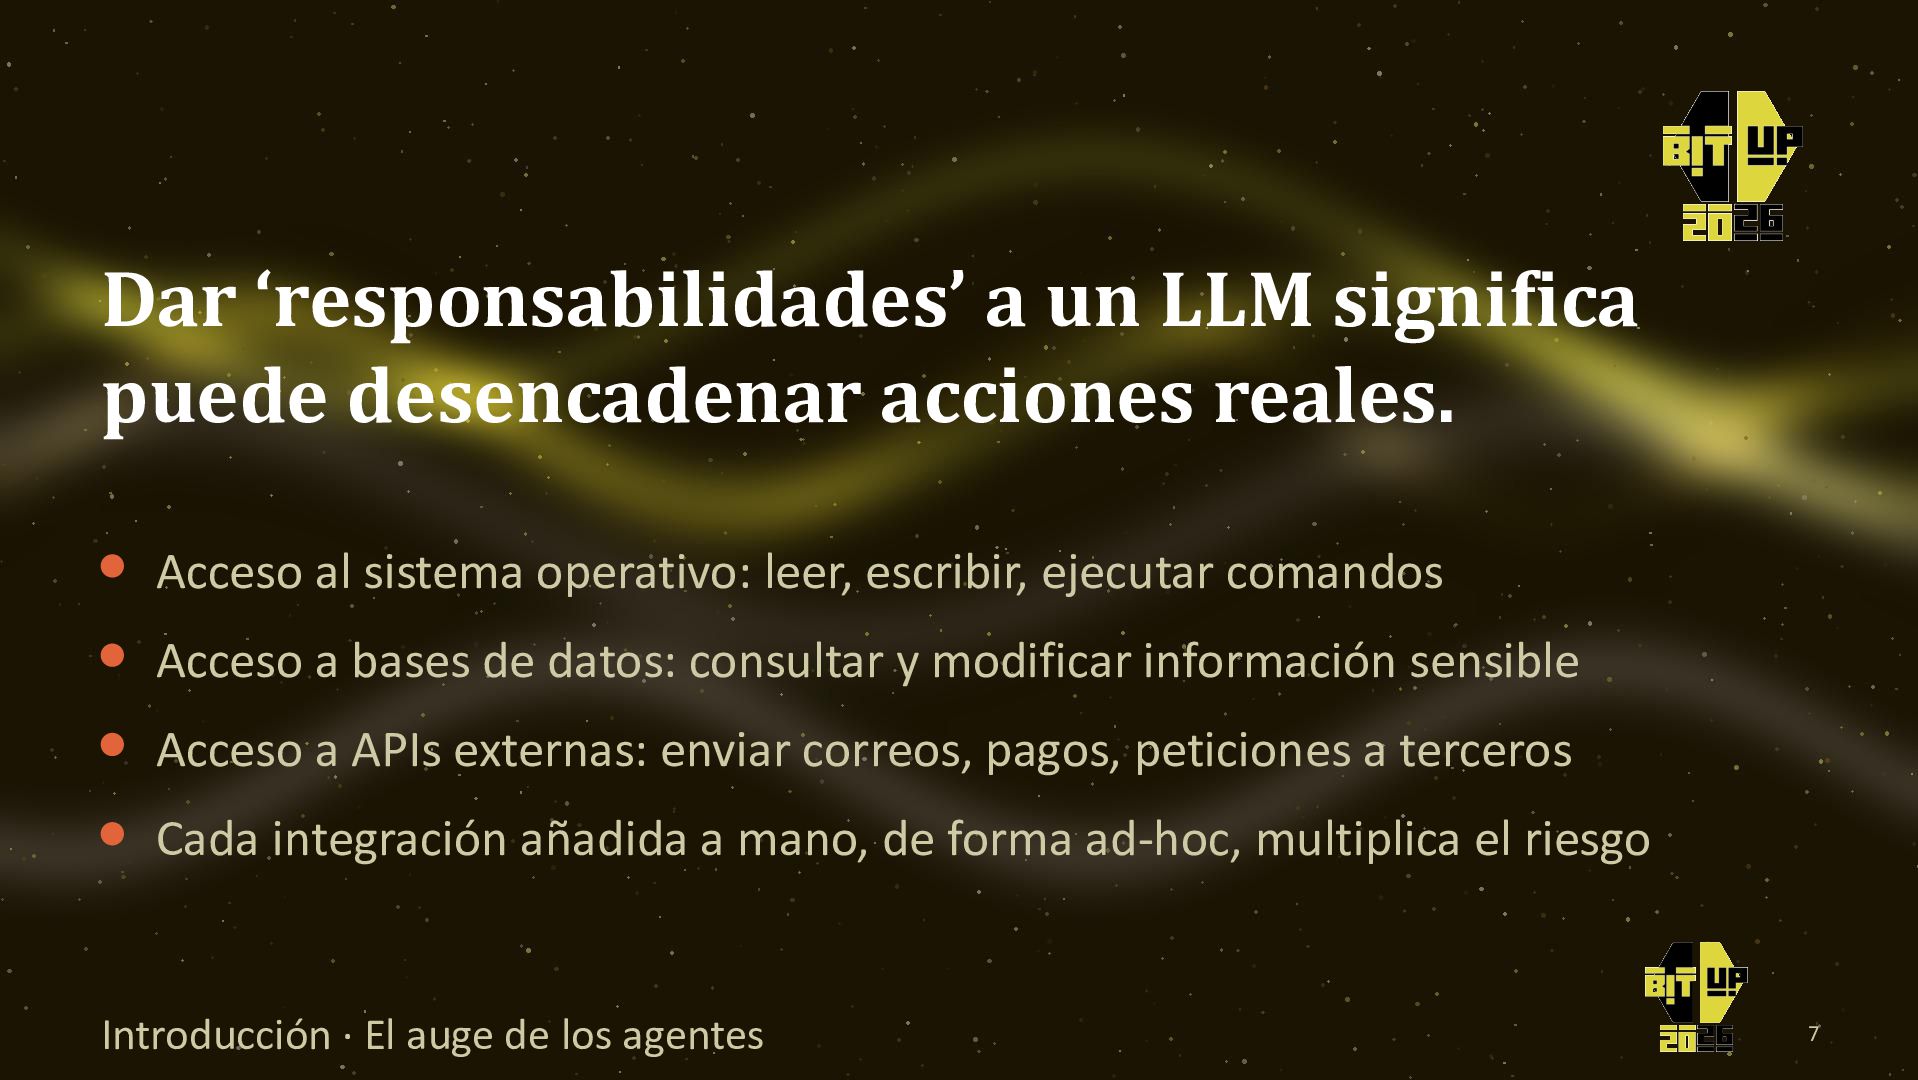
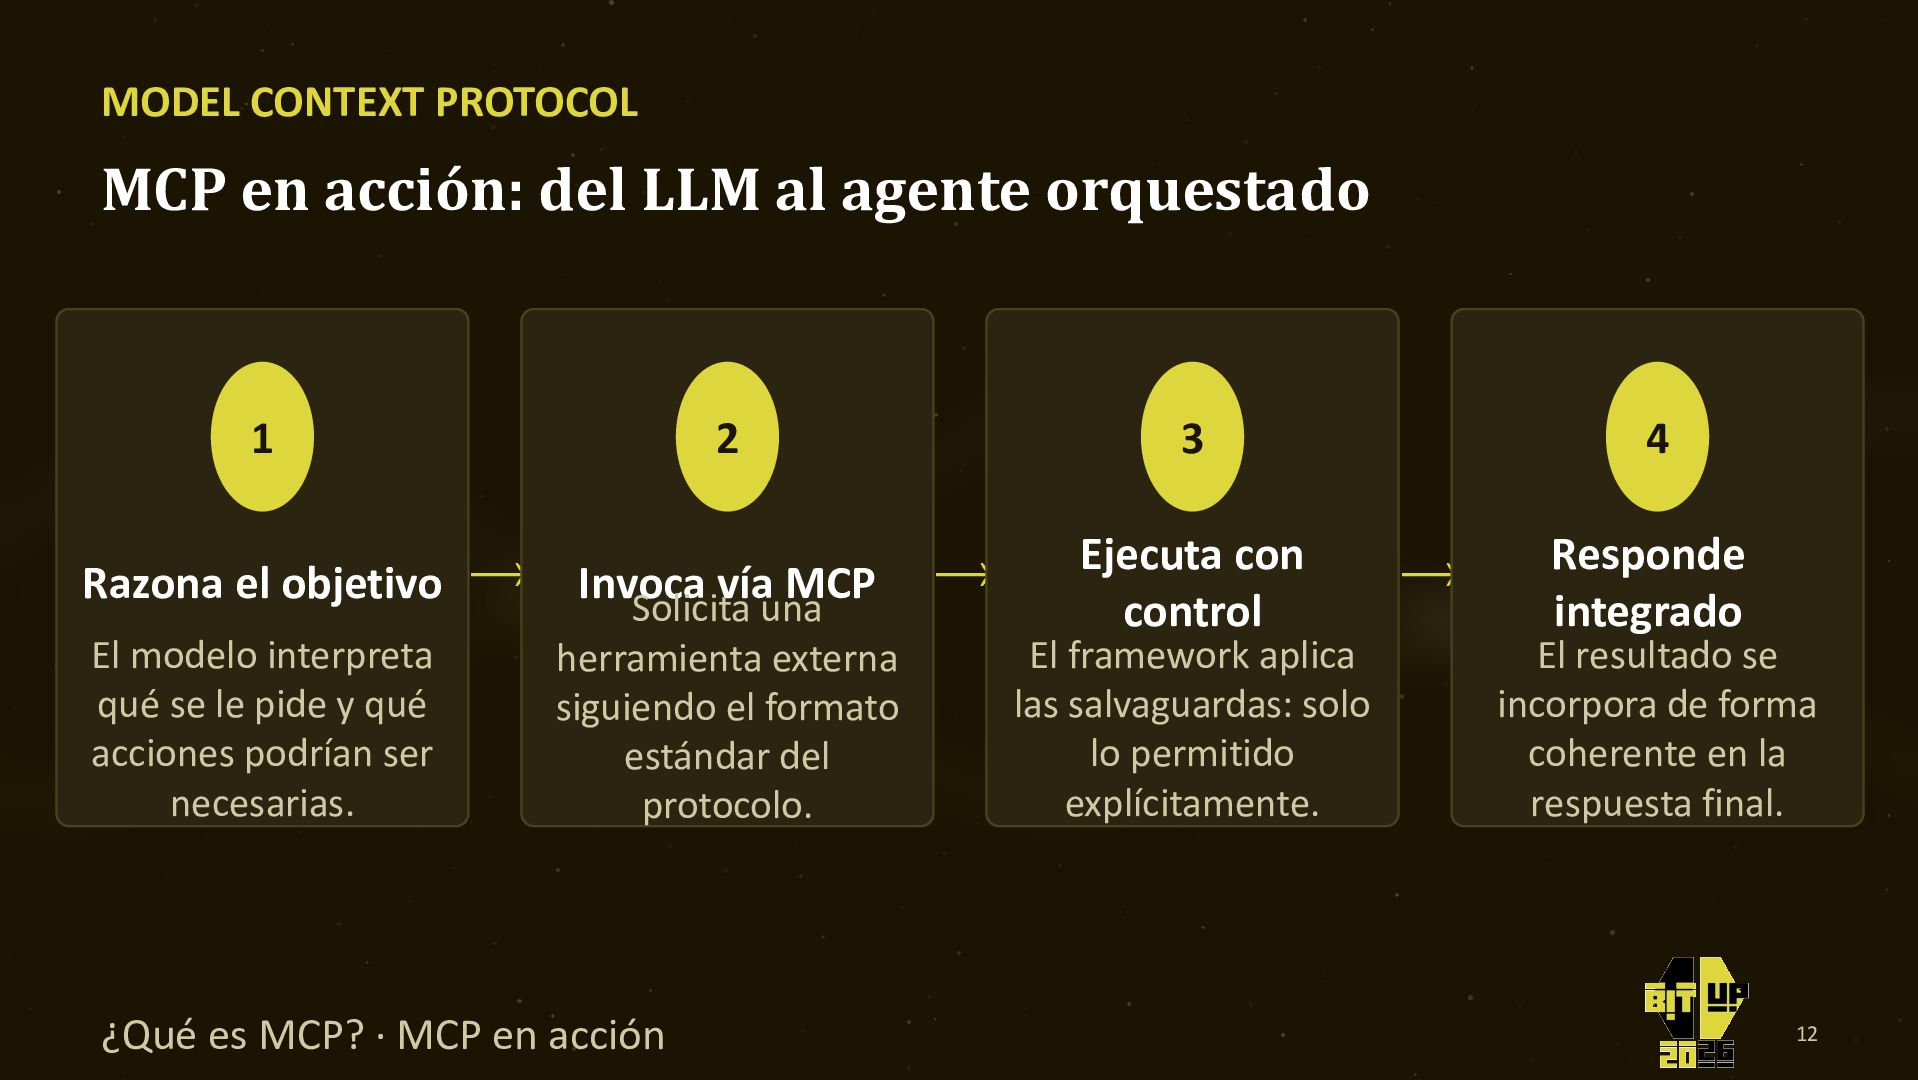
En los últimos años, hemos pasado de chatear con modelos a delegarles tareas reales mediante agentes. Estos agentes no solo razonan, sino que actúan sobre nuestro sistema operativo, bases de datos y APIs.
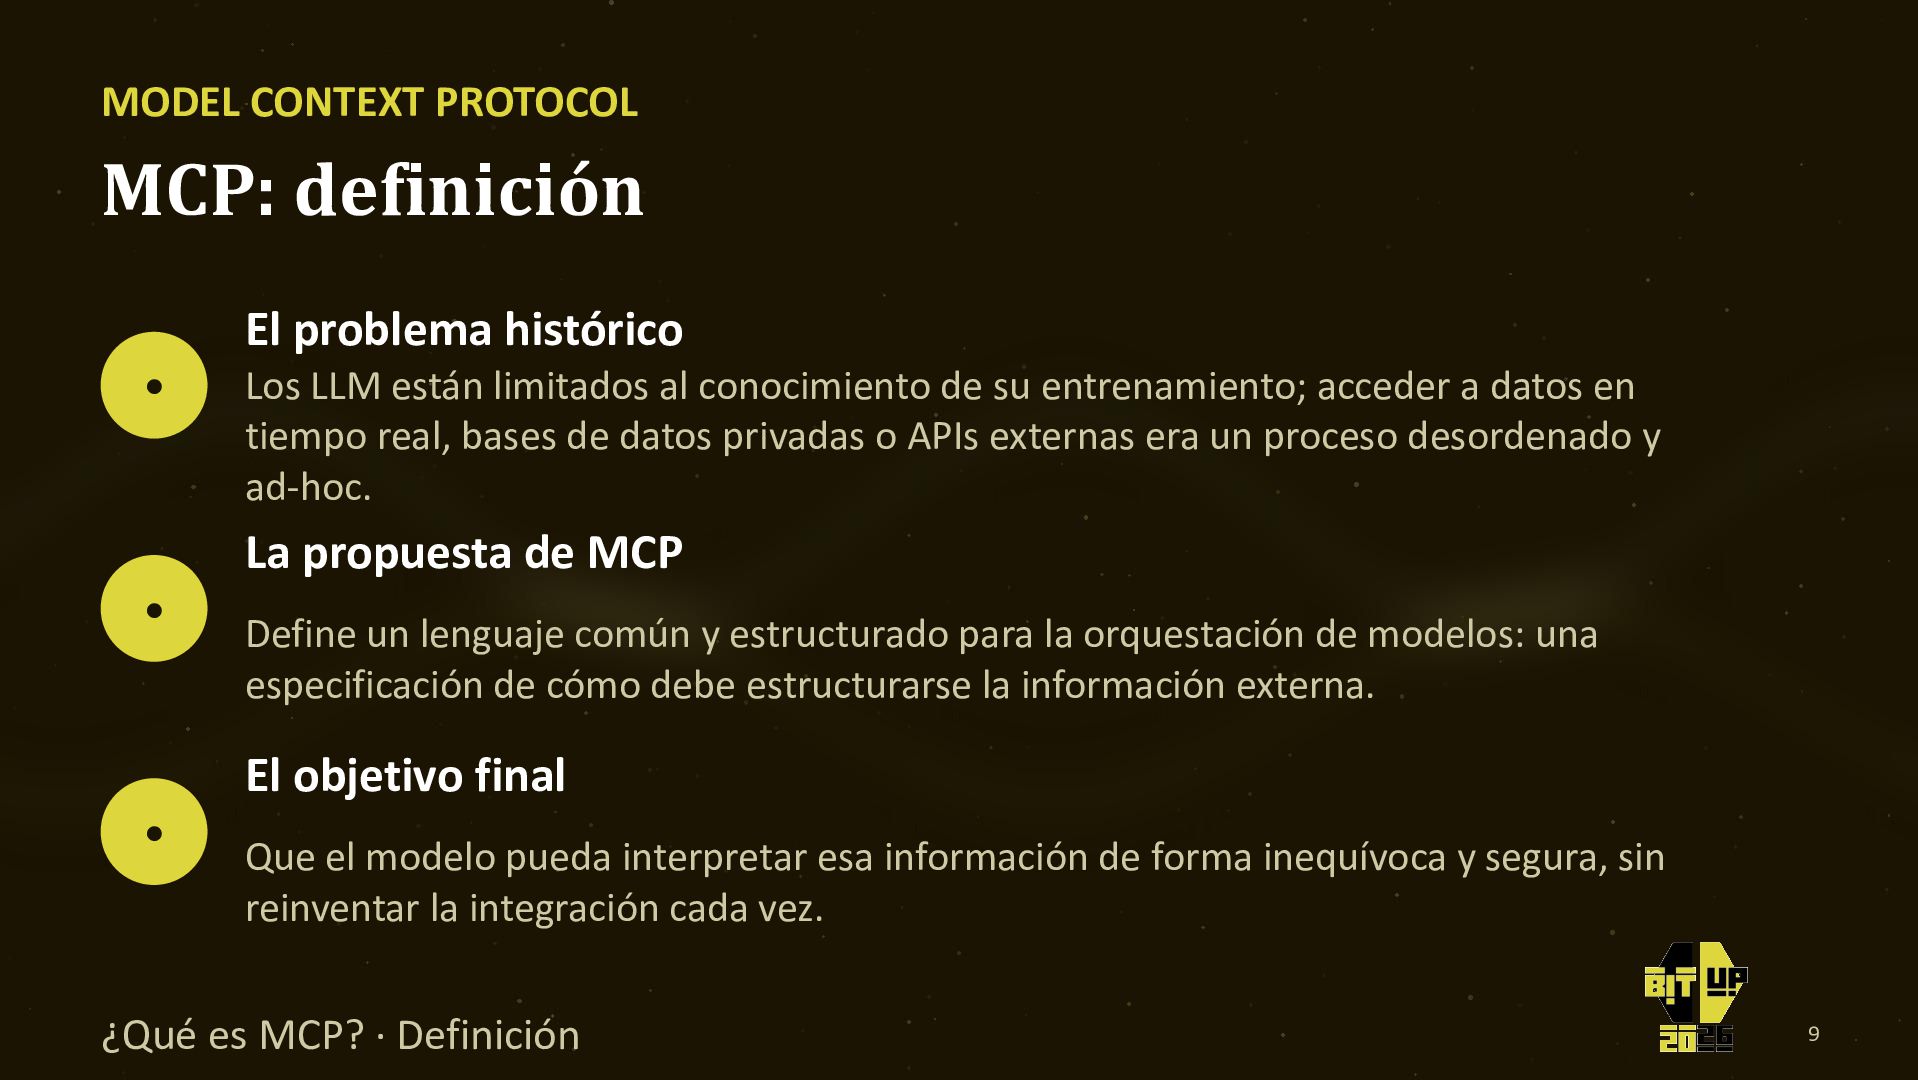
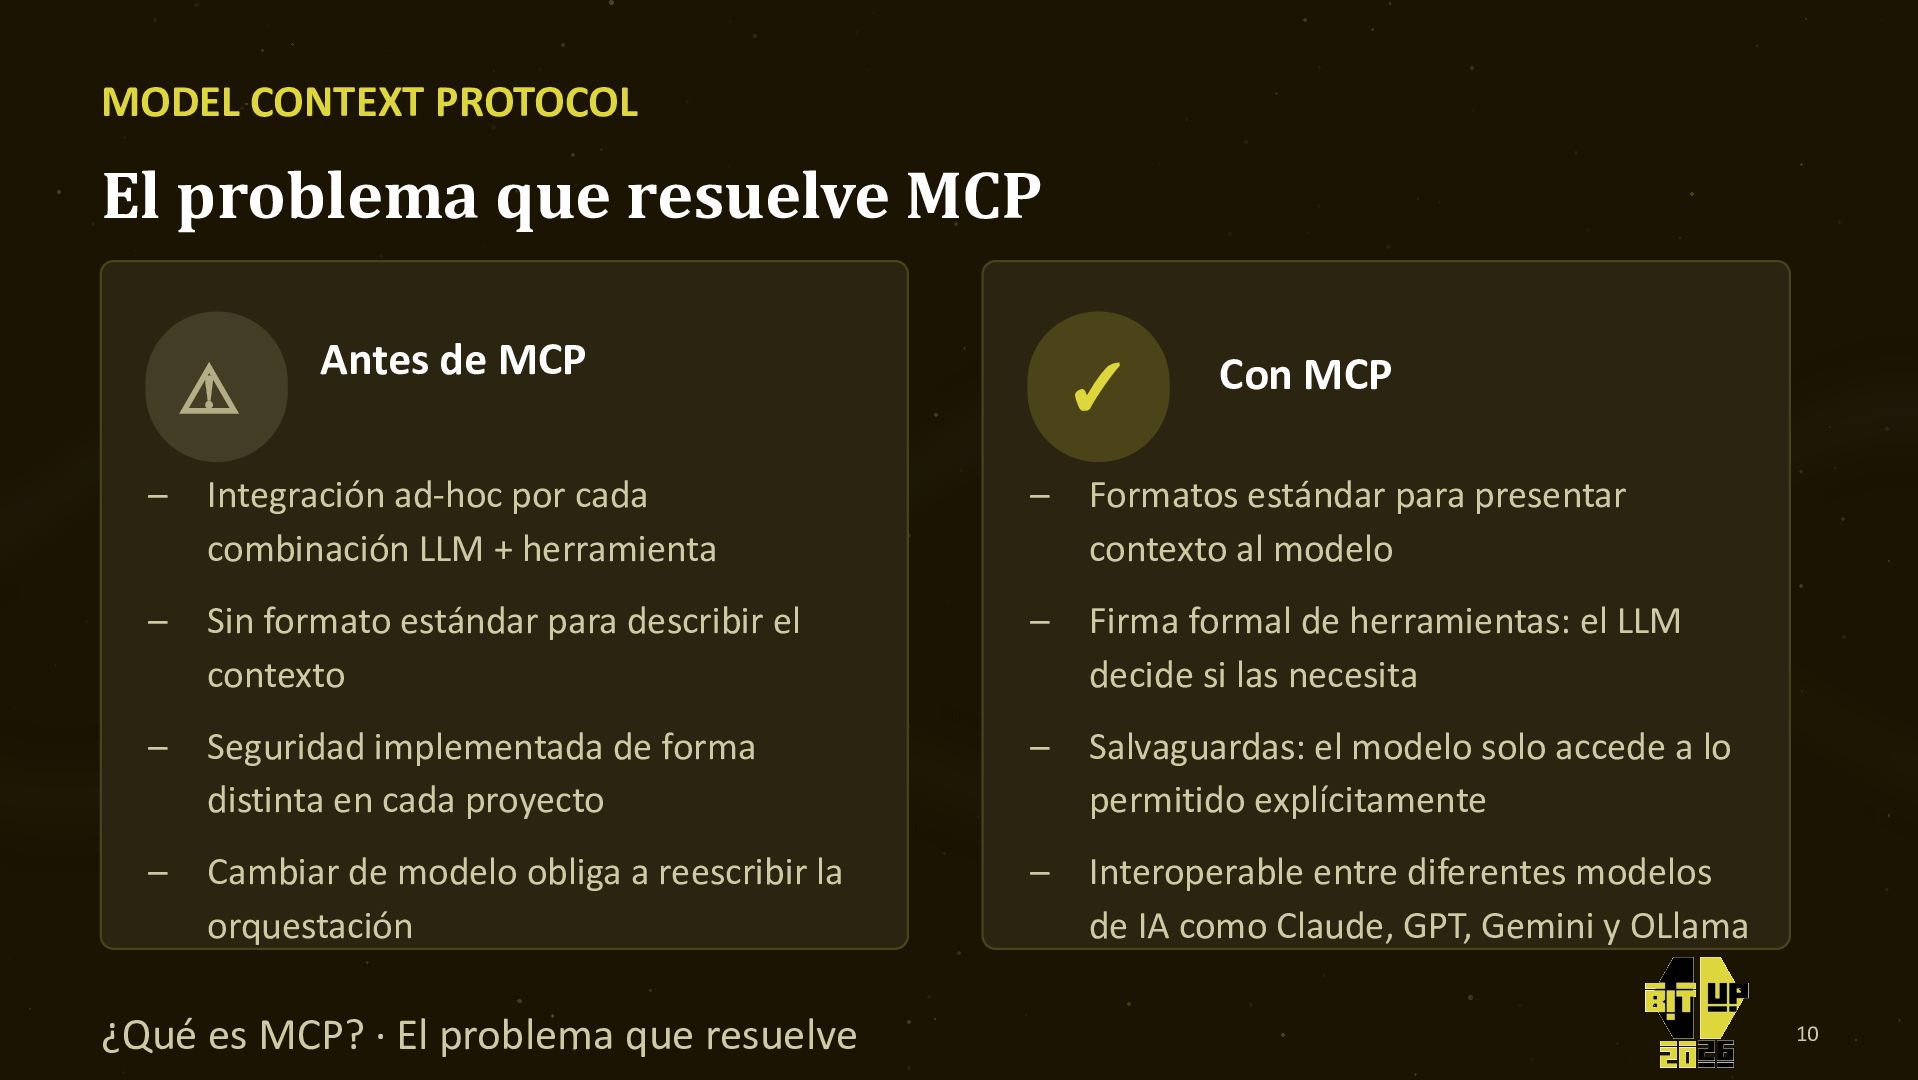
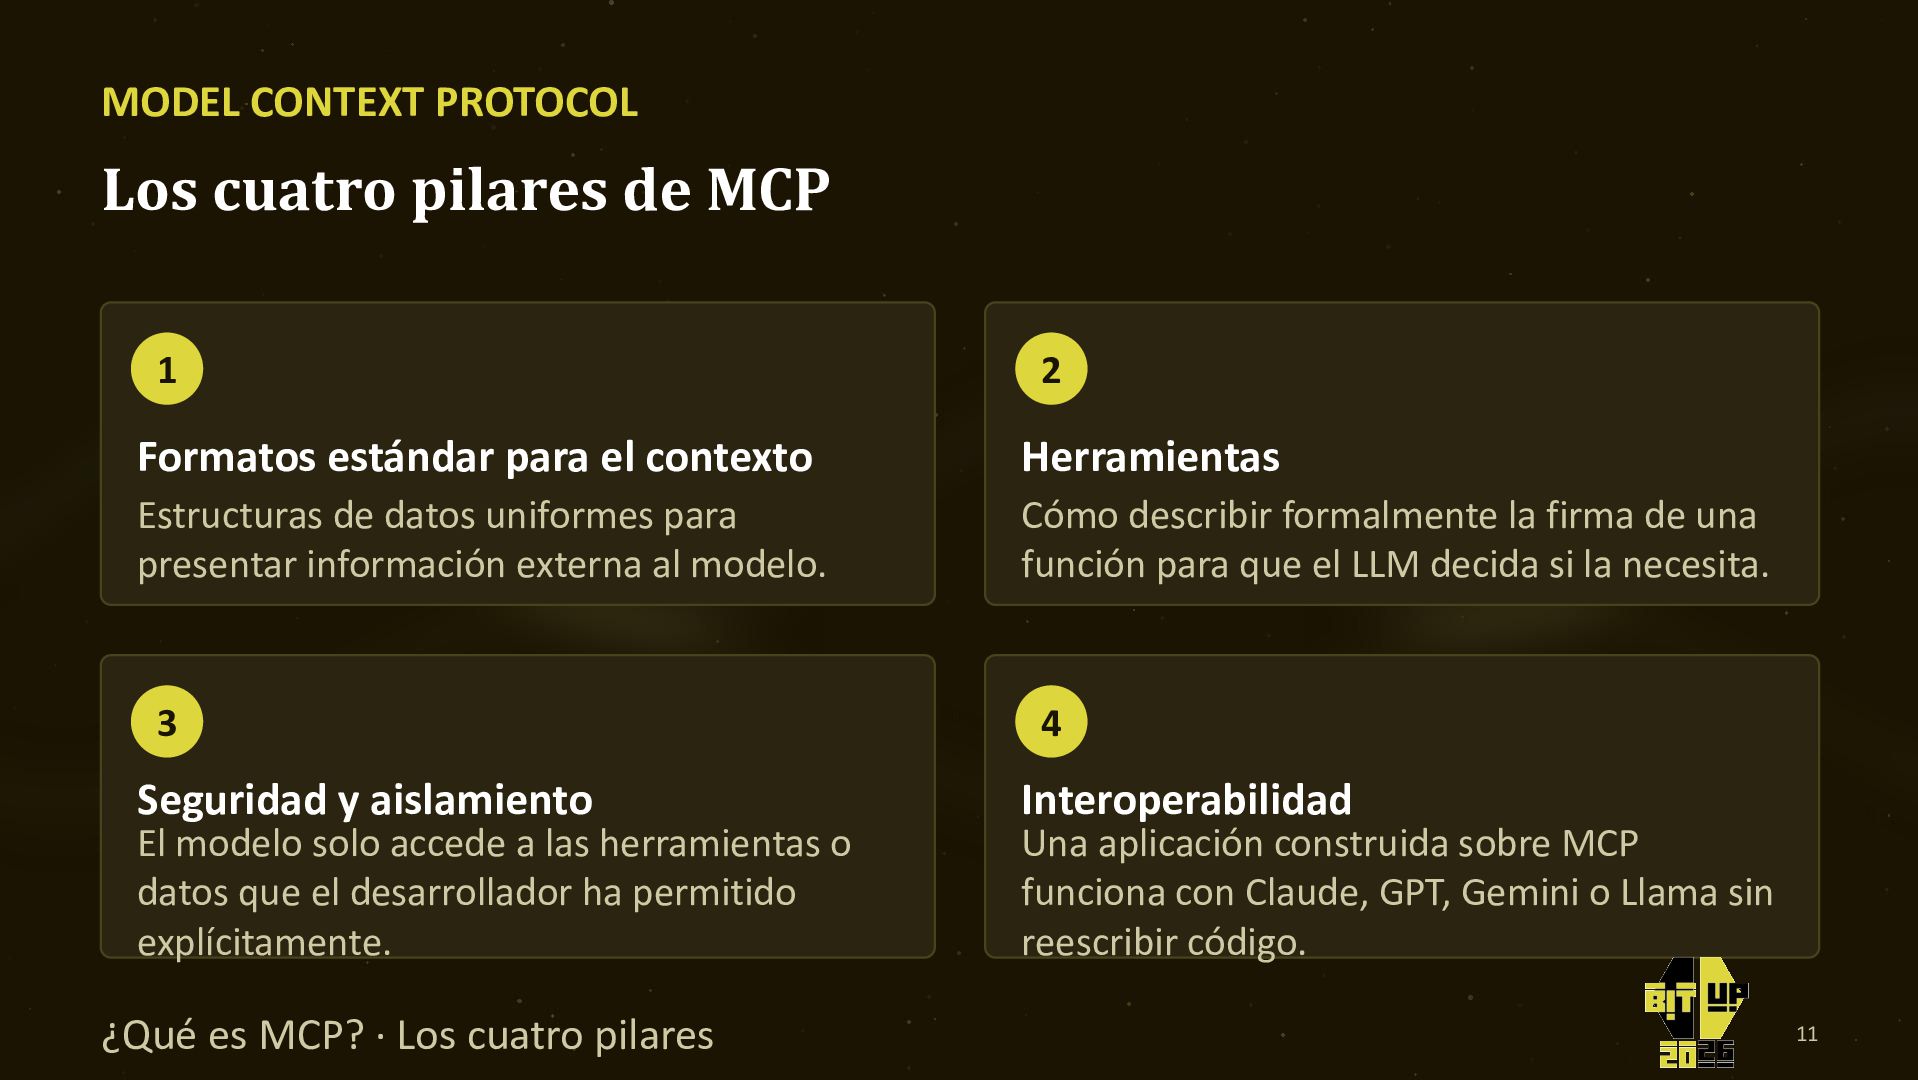
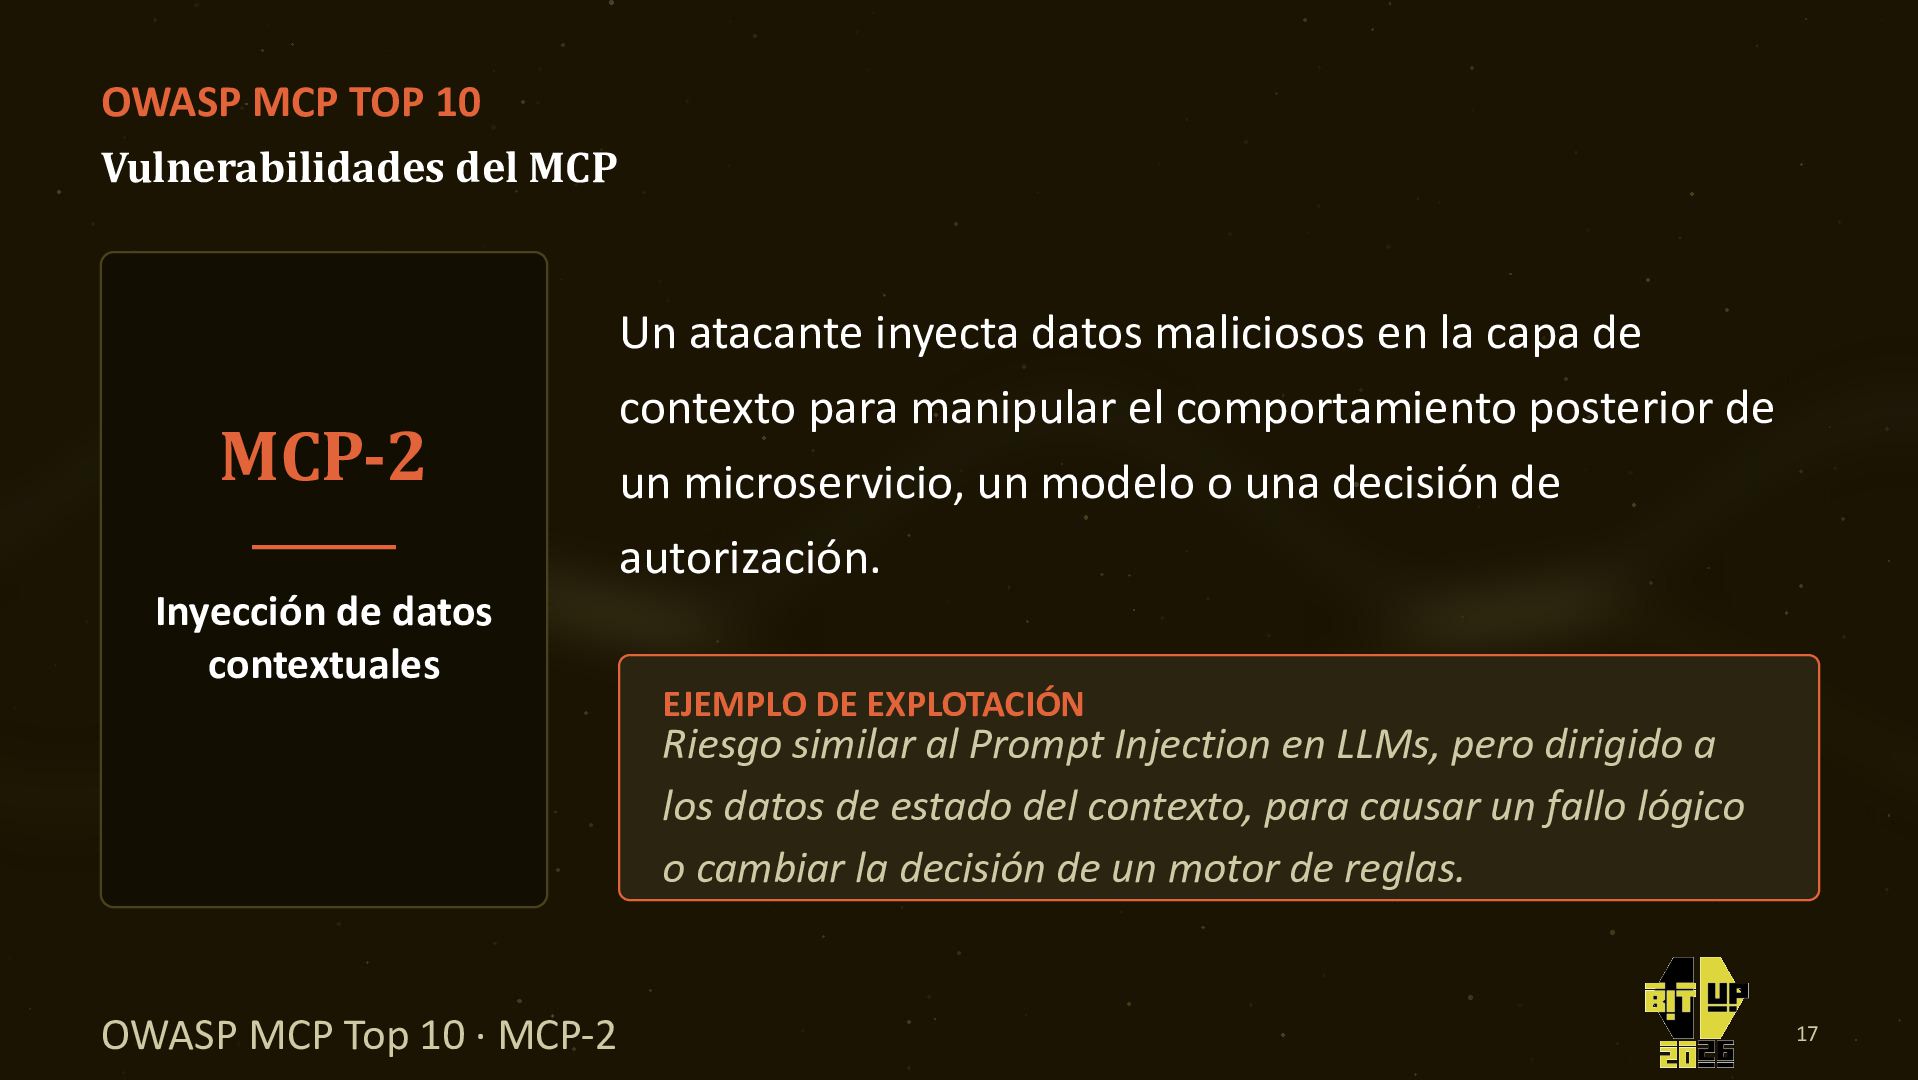
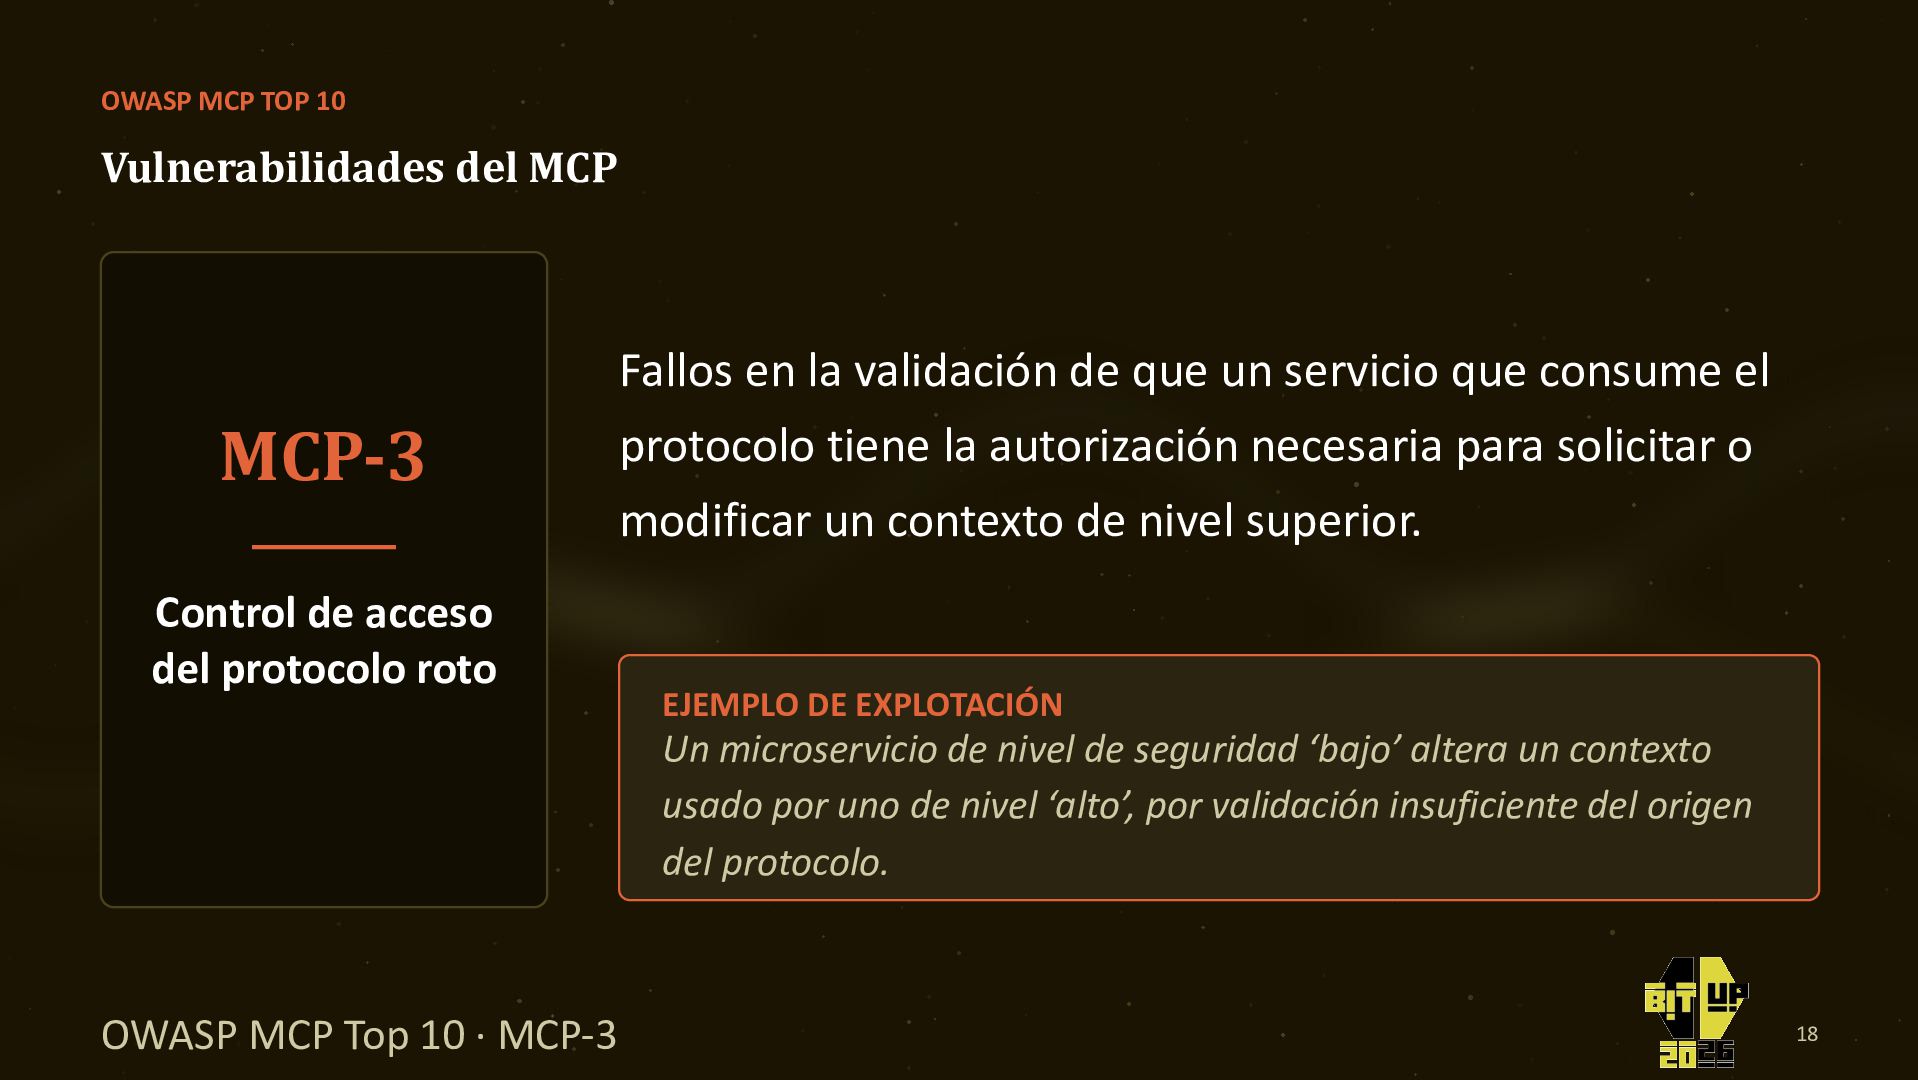
Para estandarizar esta interacción, ha surgido el Model Context Protocol (MCP), una arquitectura que permite conectar LLMs con fuentes de datos y herramientas de forma modular. Sin embargo, dar «manos» a un modelo de lenguaje introduce riesgos de seguridad críticos que el código tradicional no contemplaba.
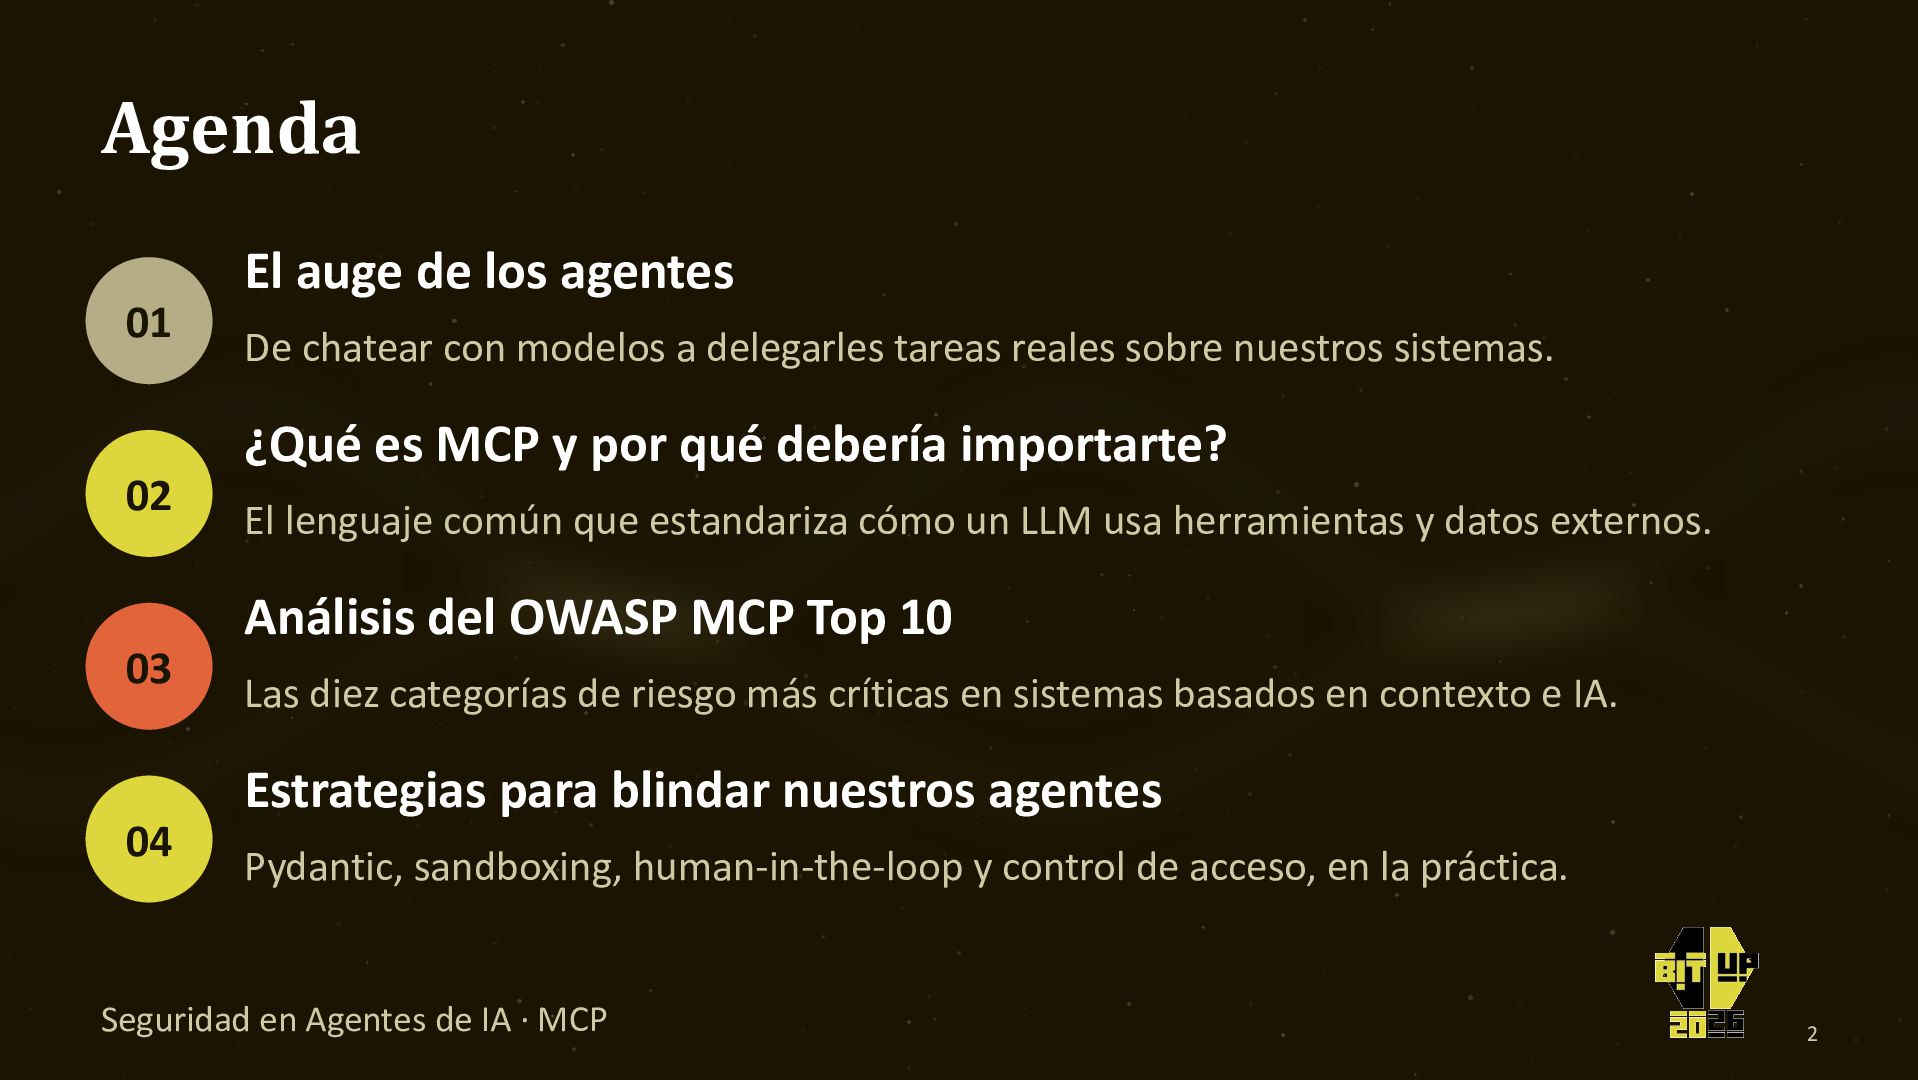
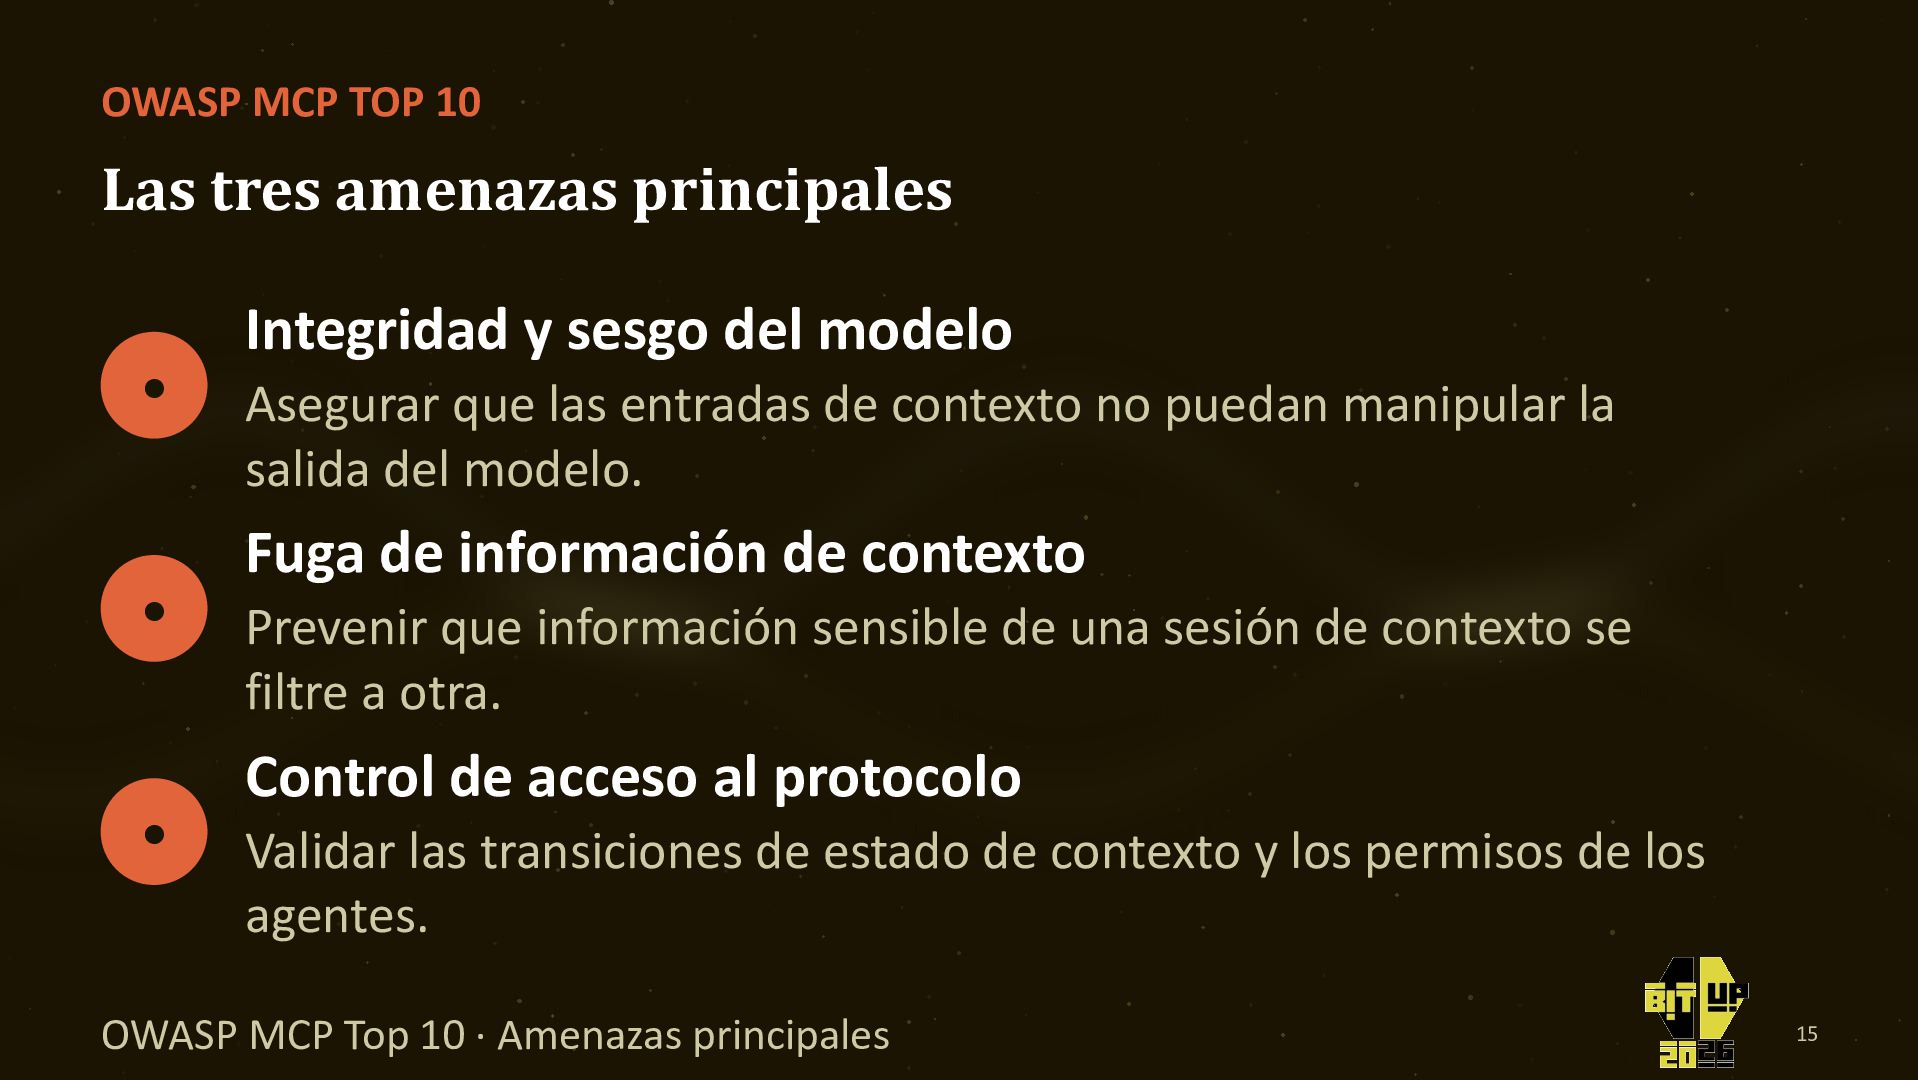
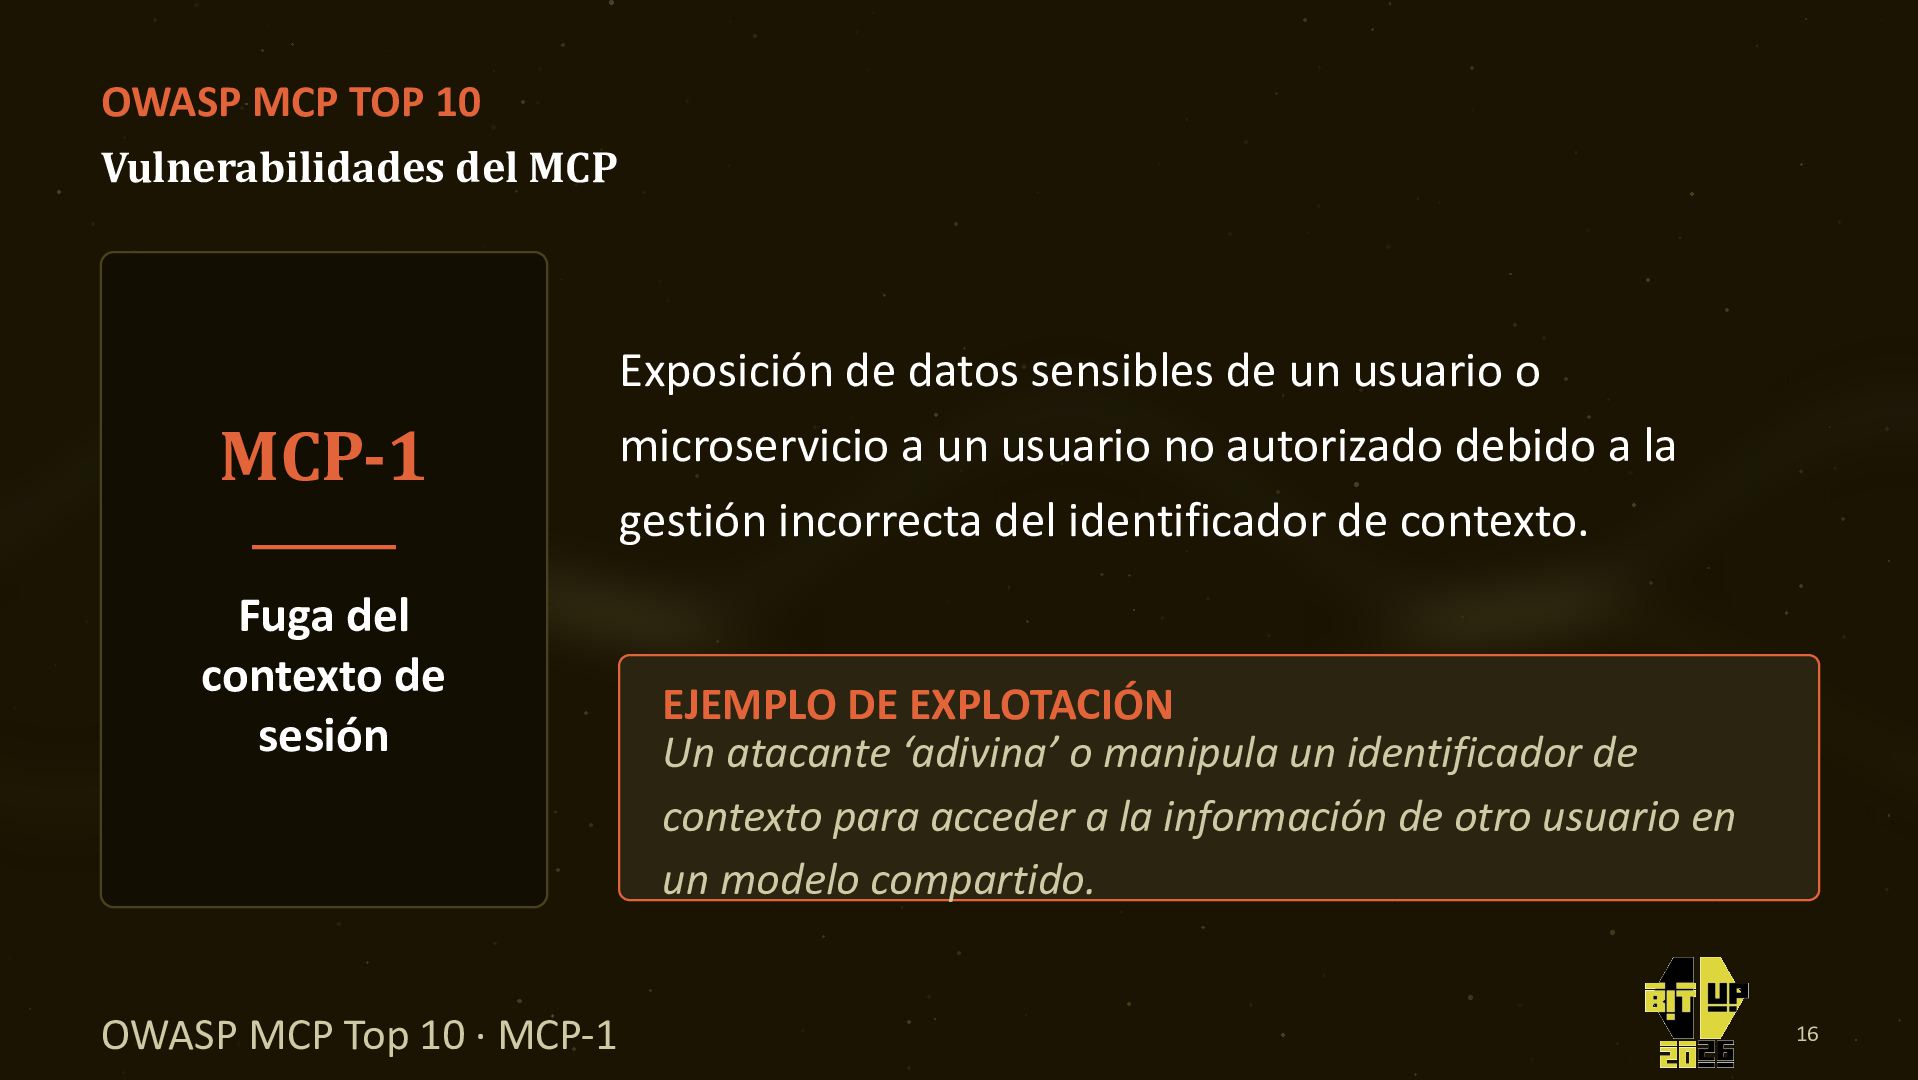
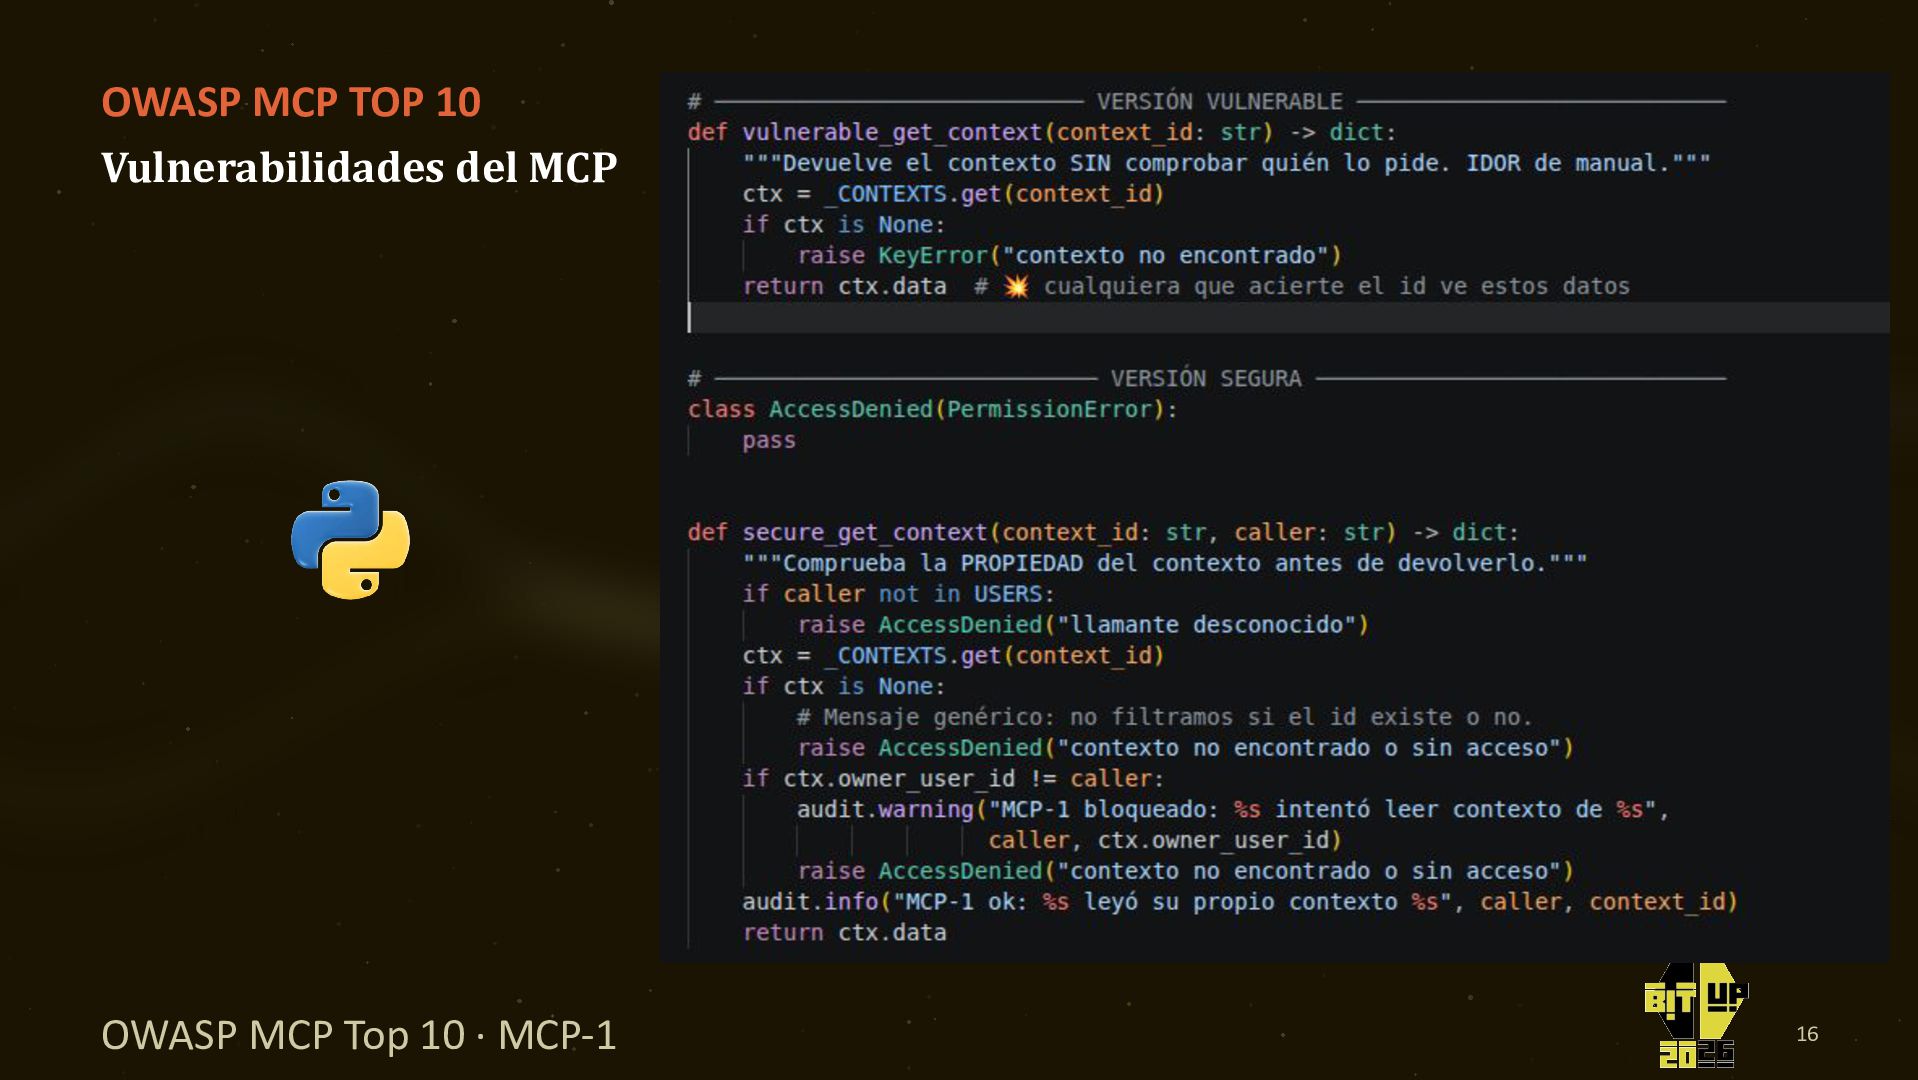
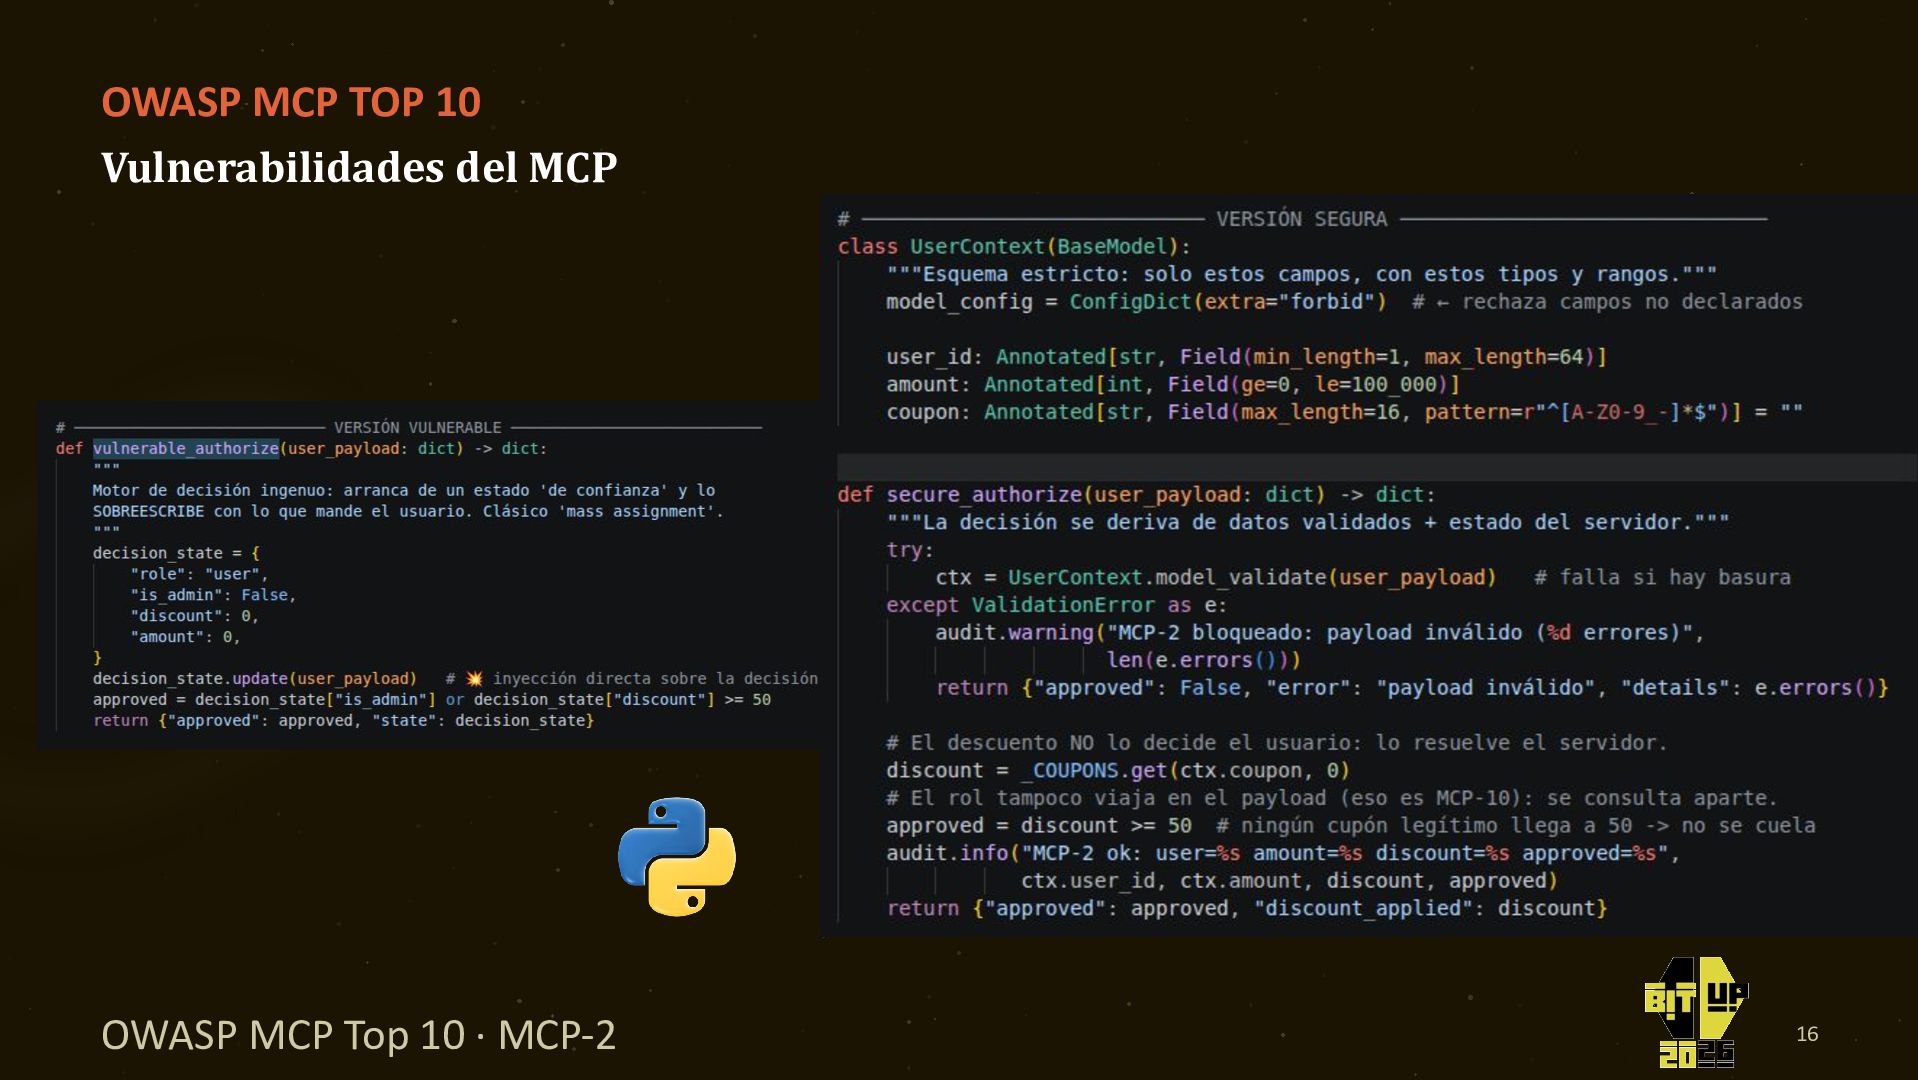
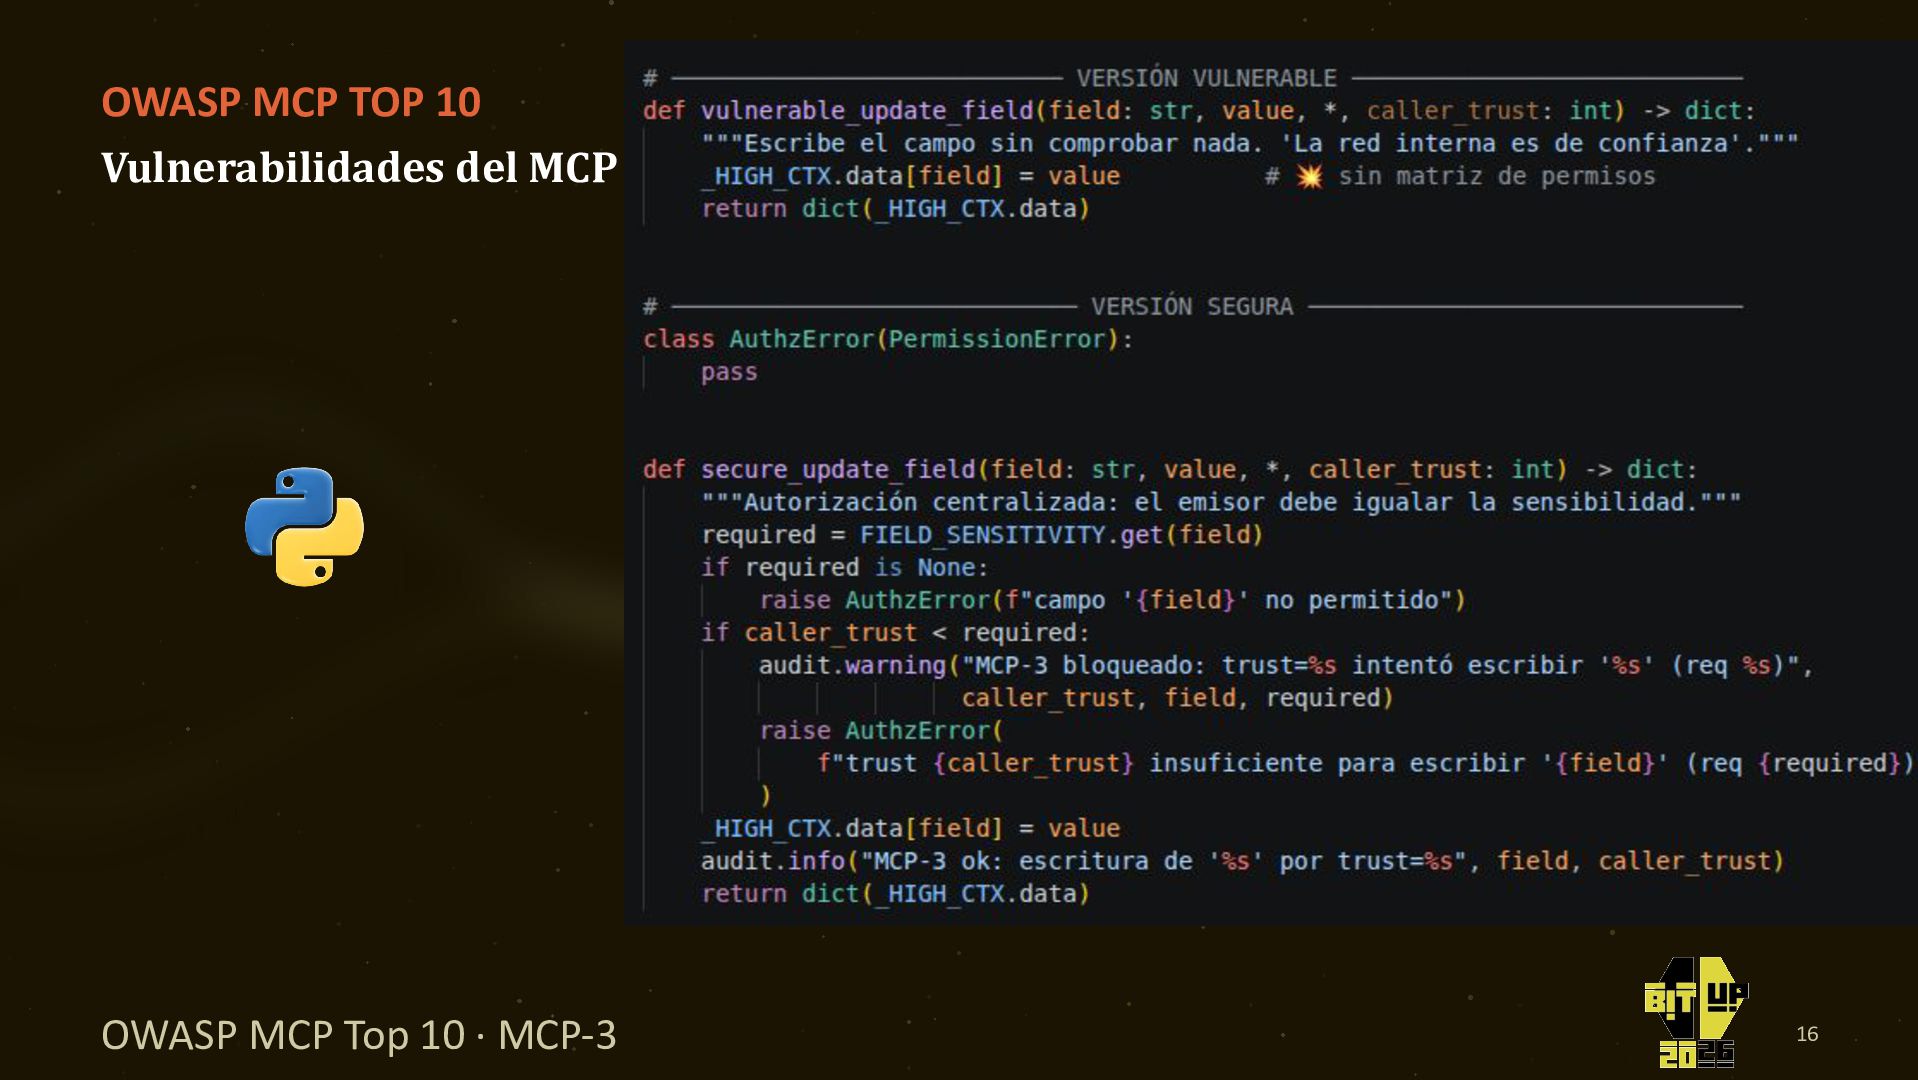
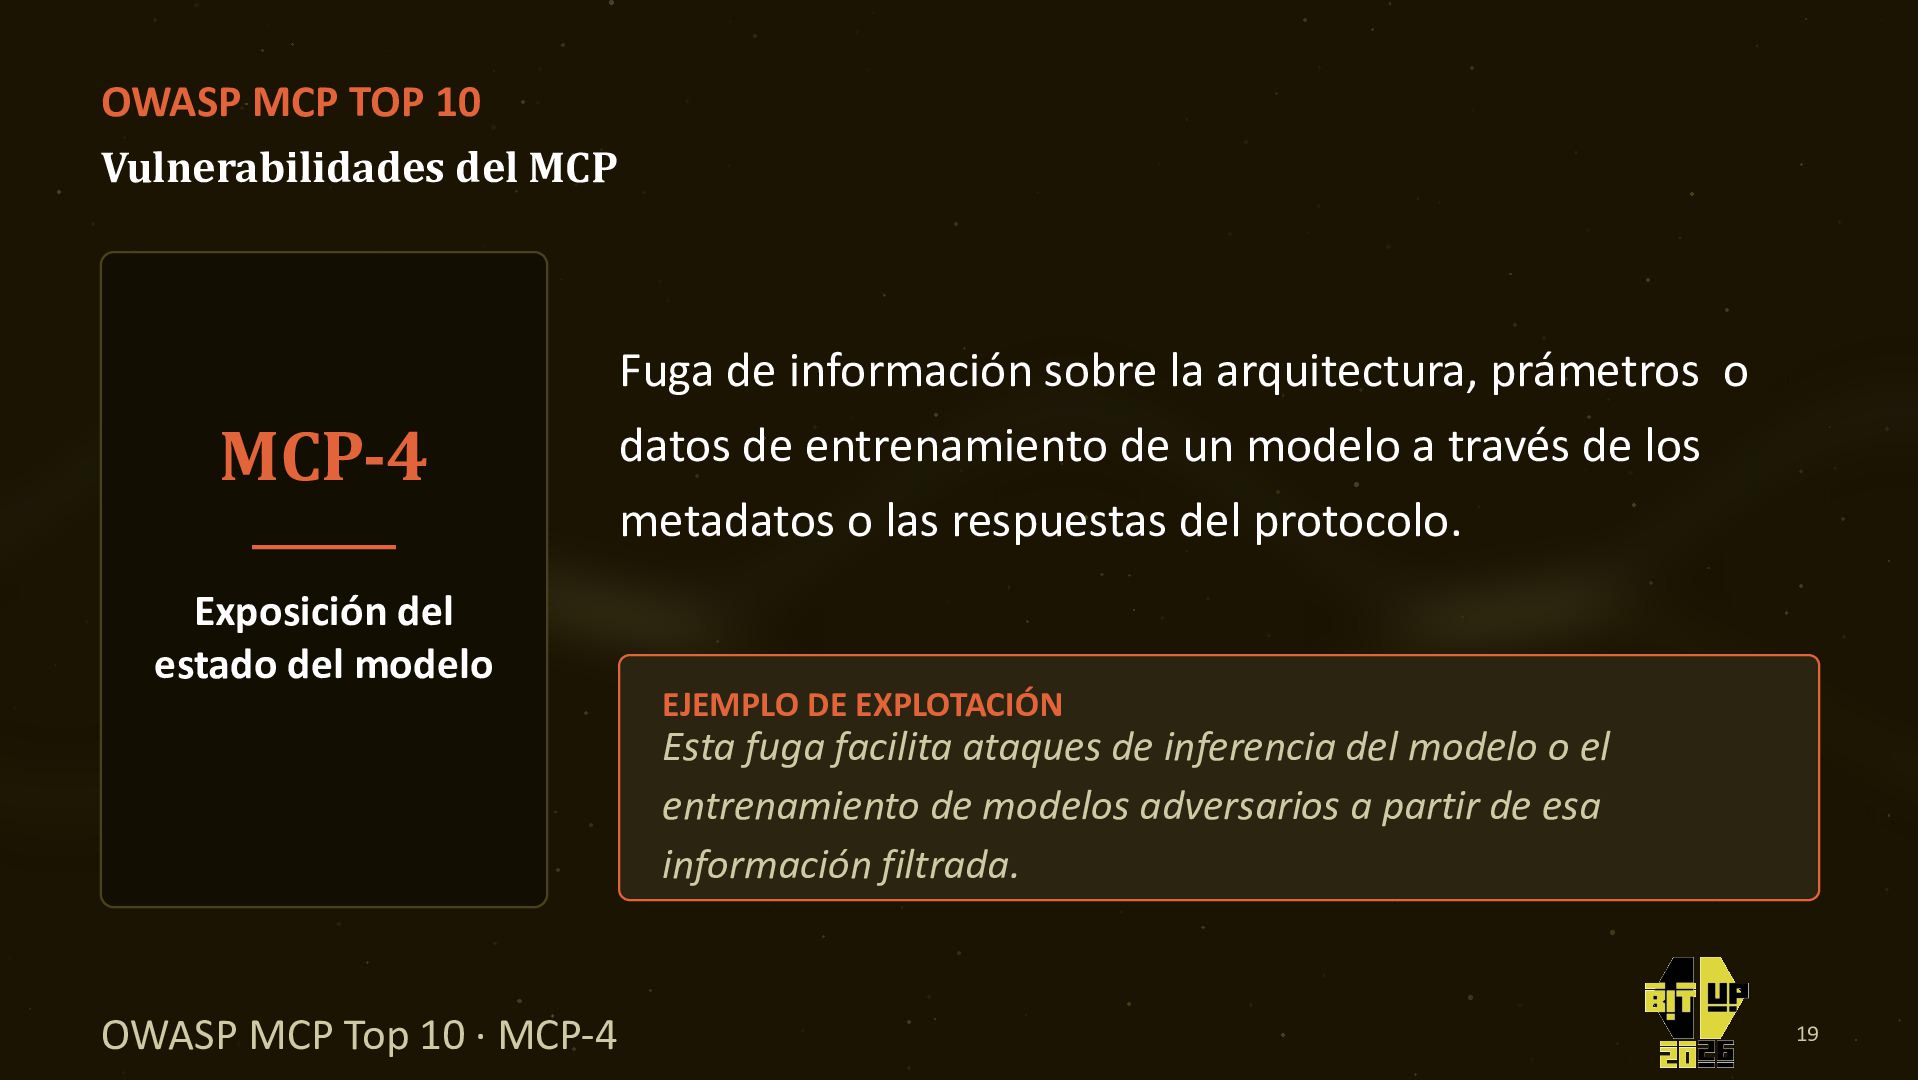
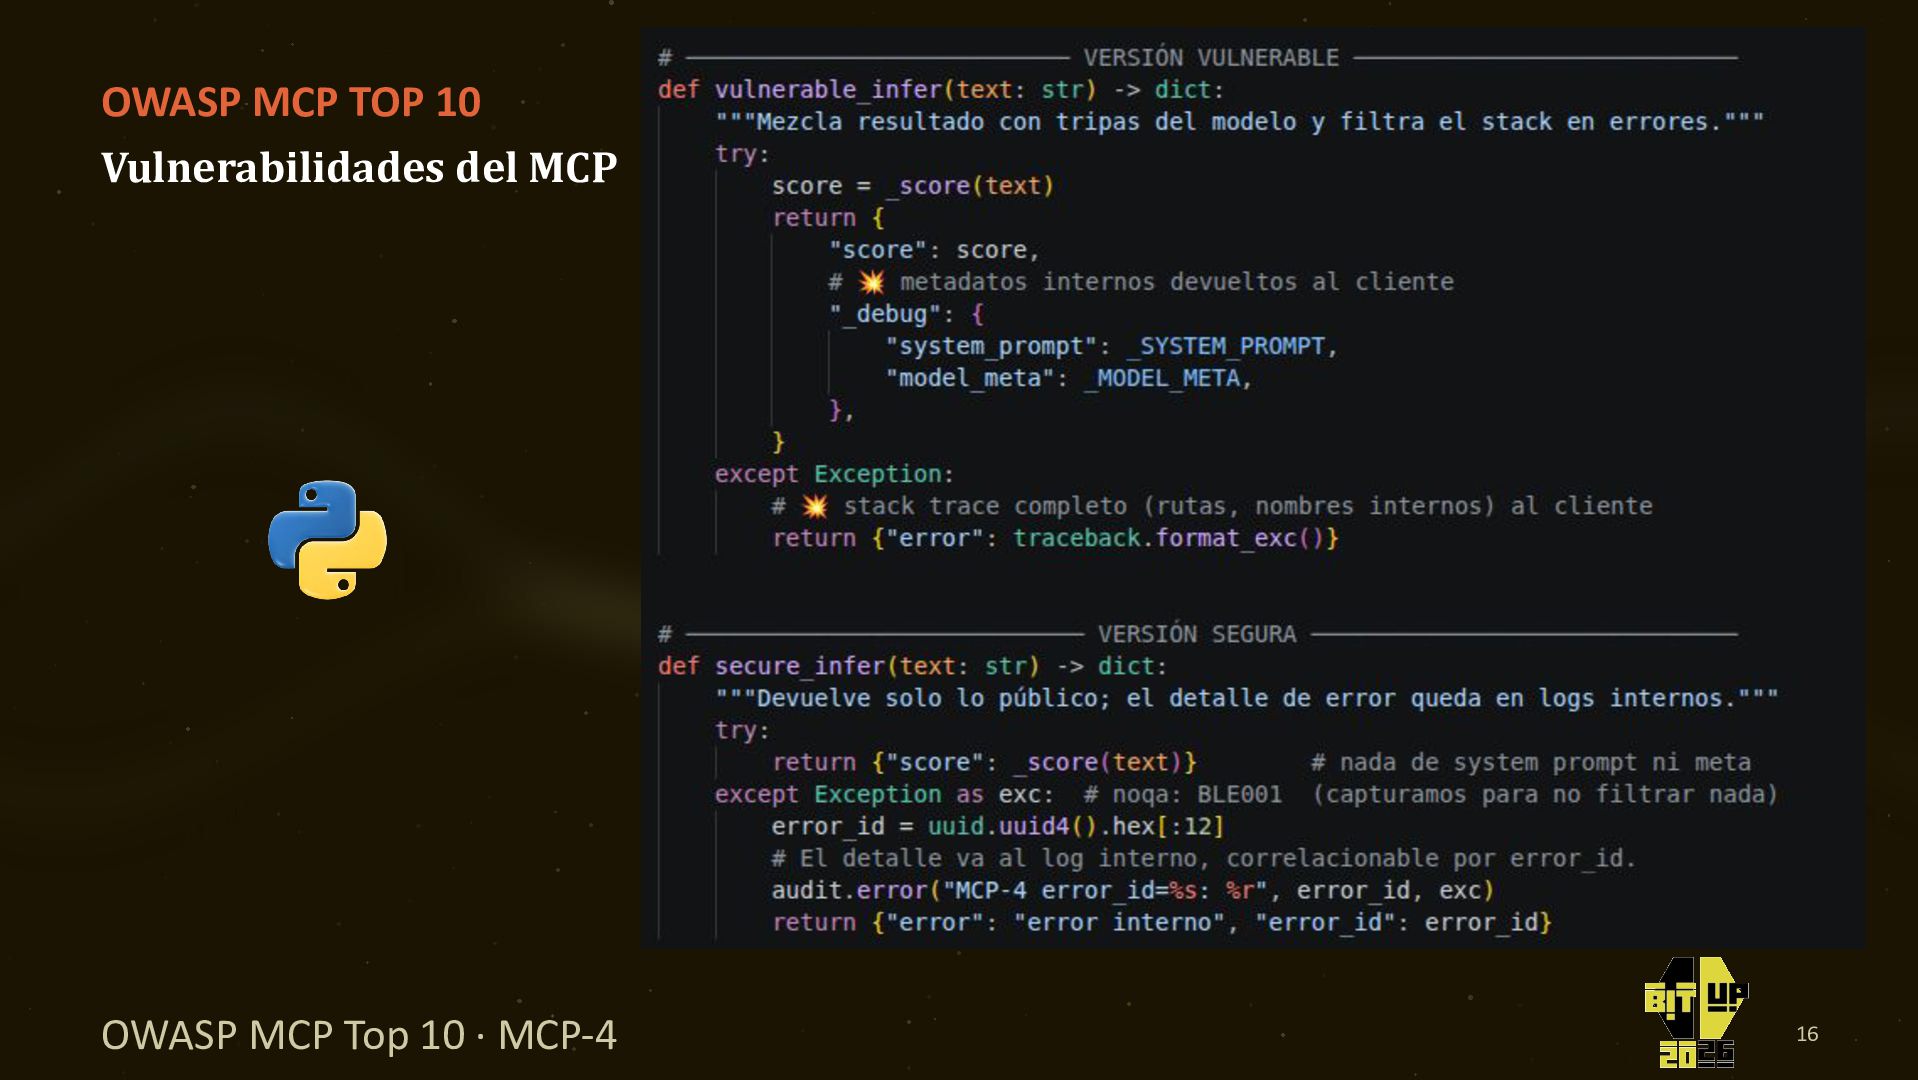
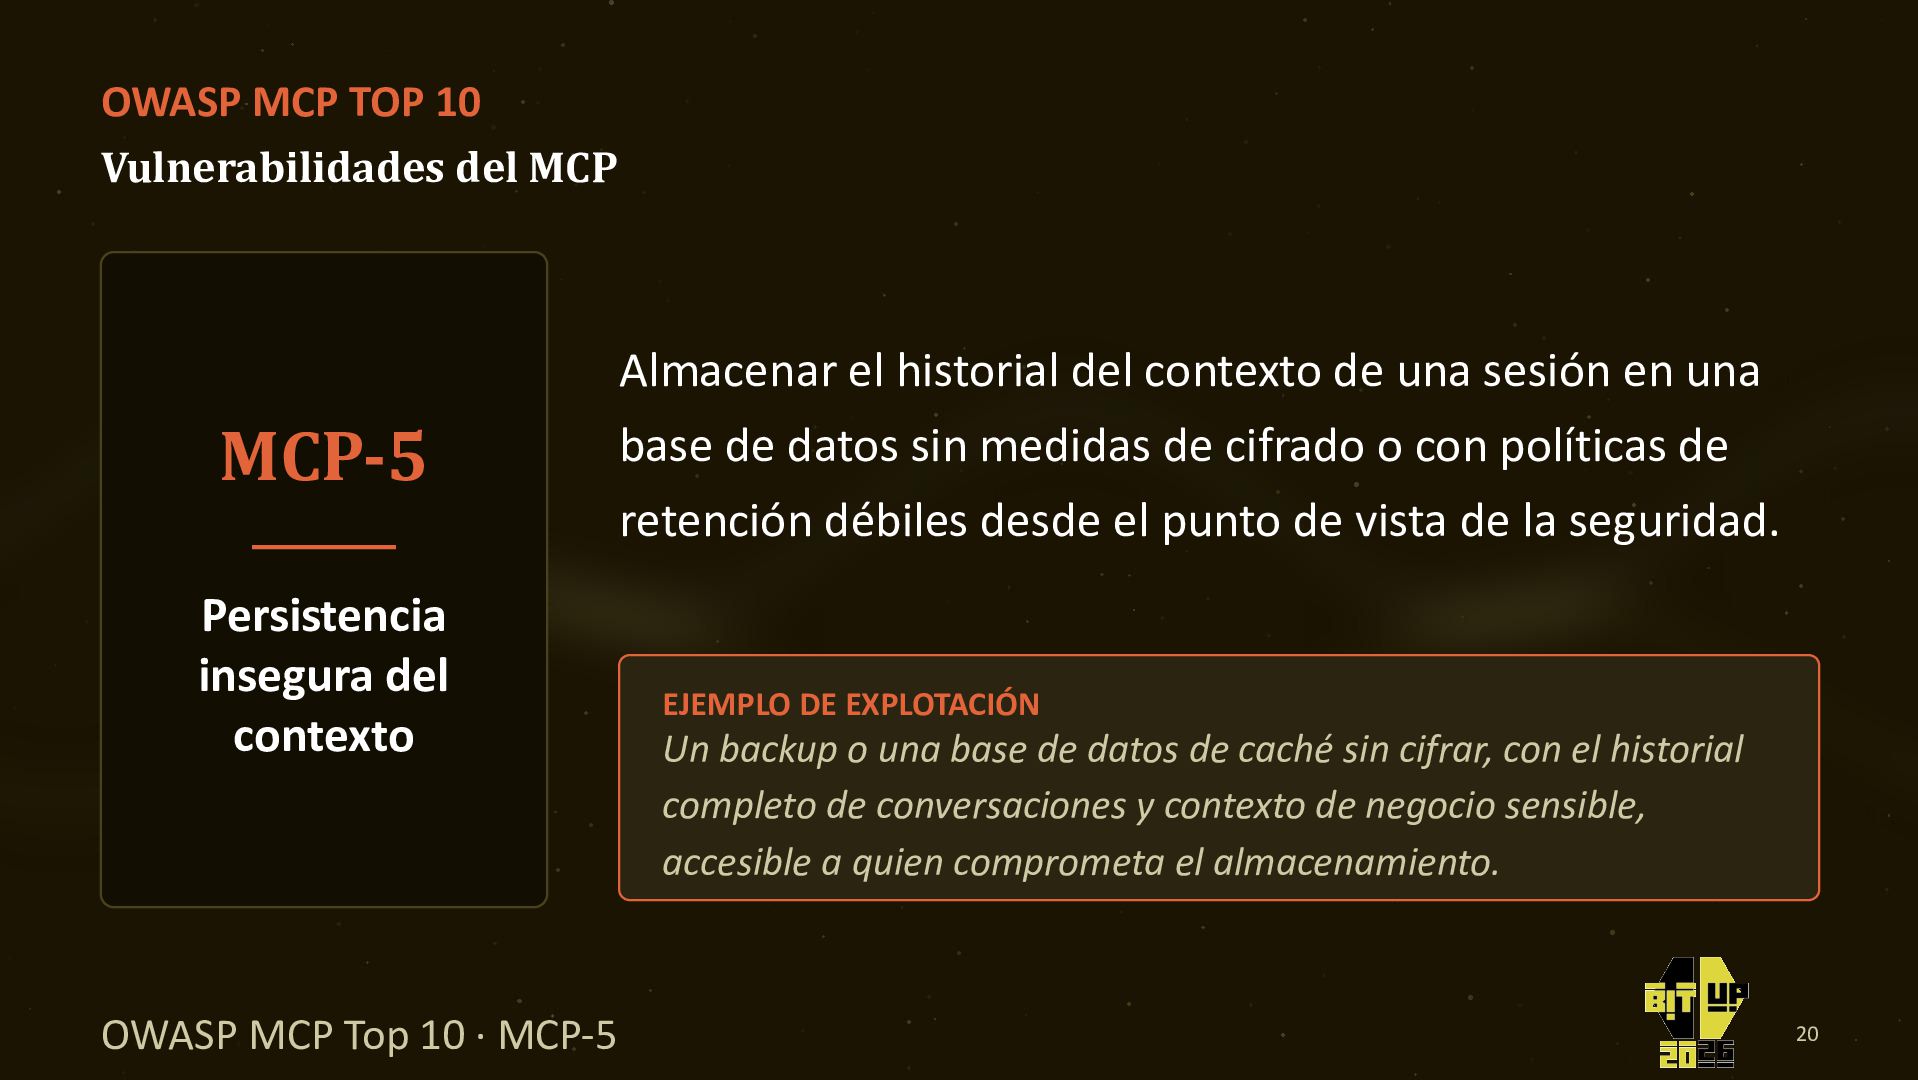
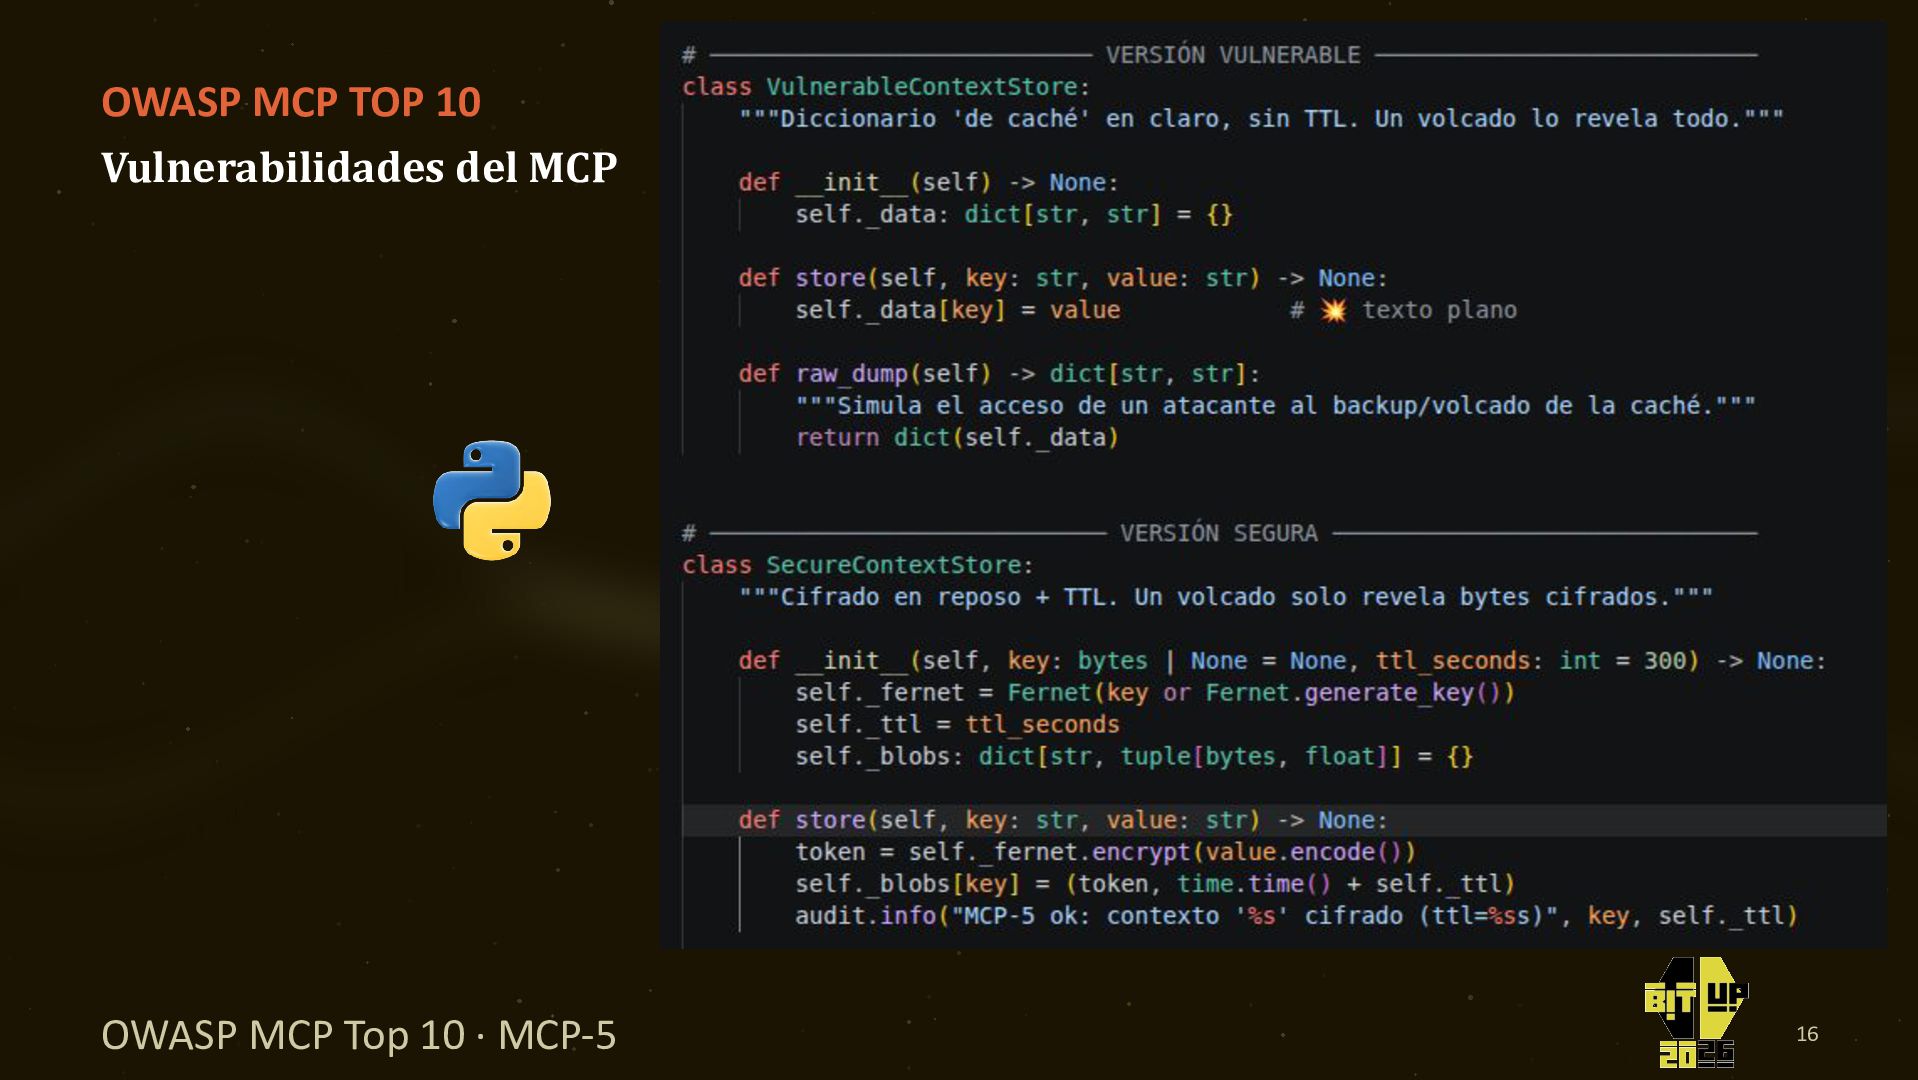
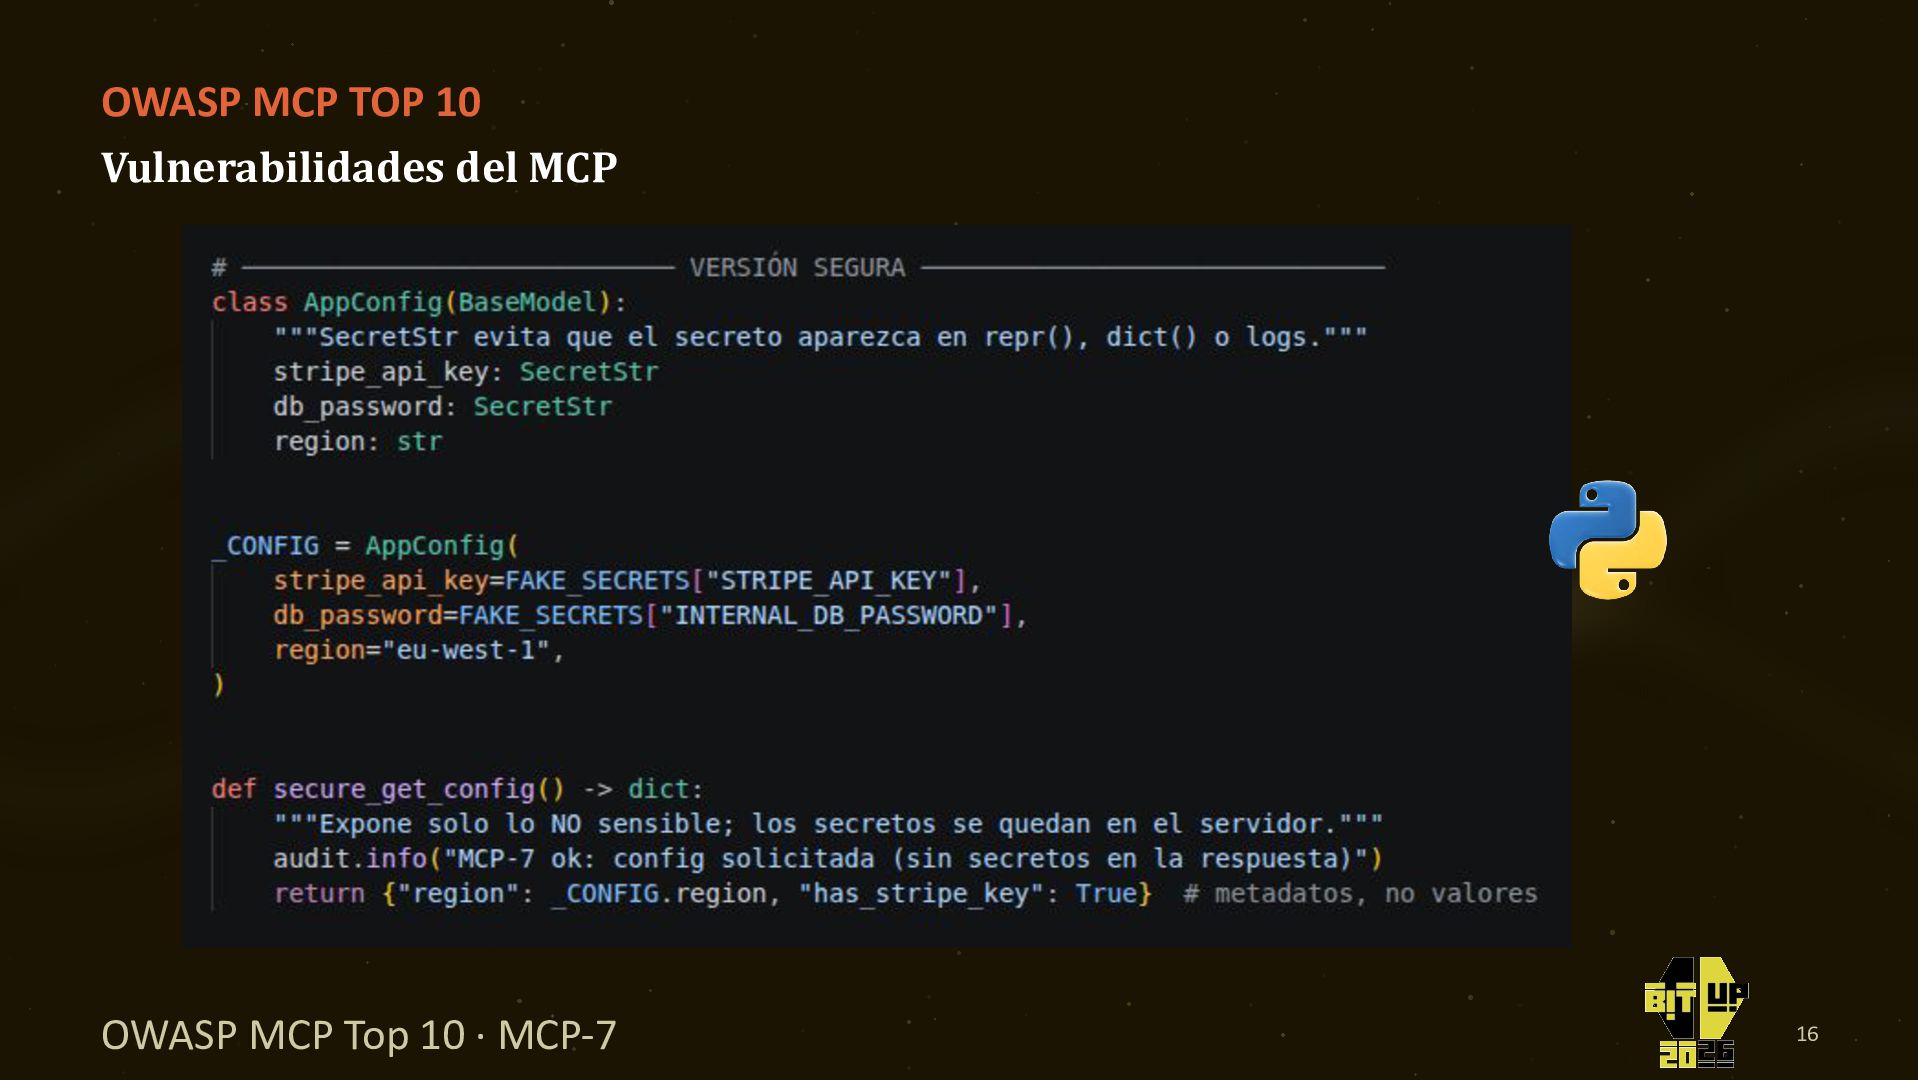
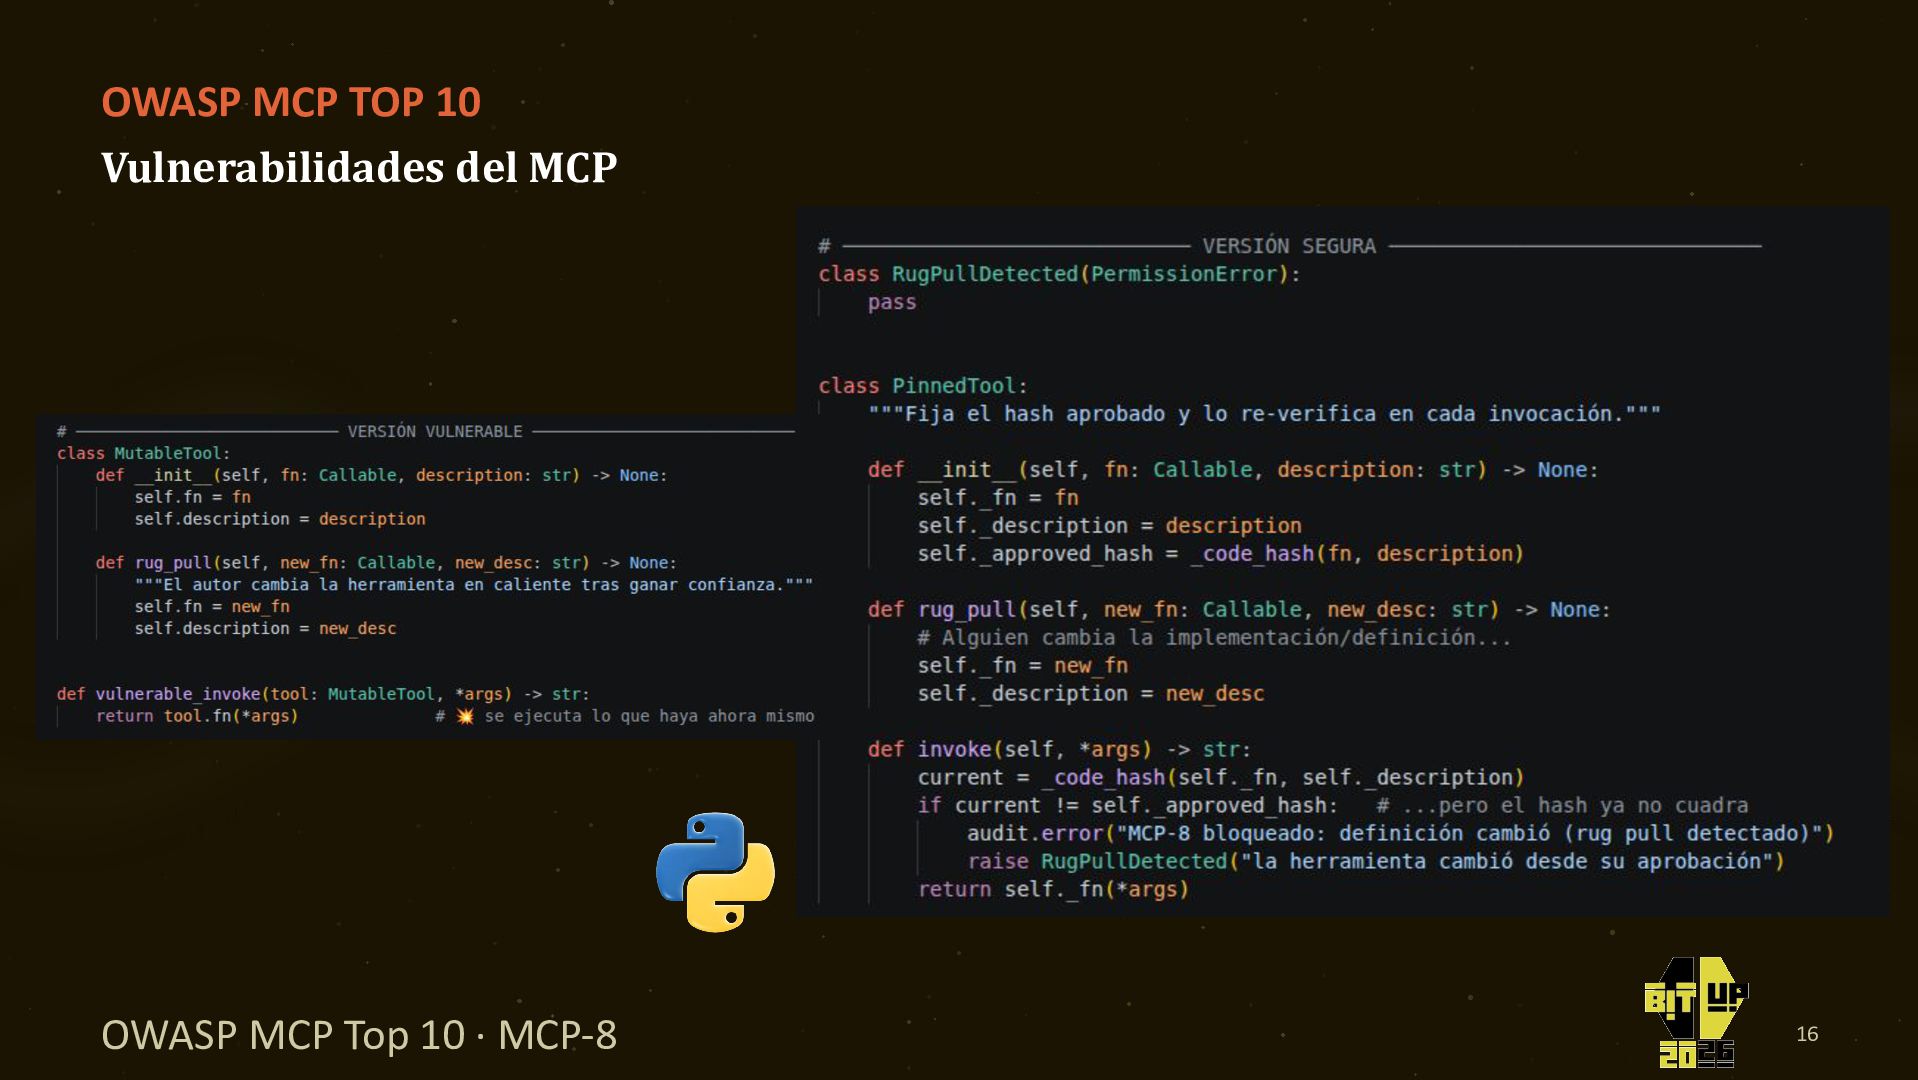
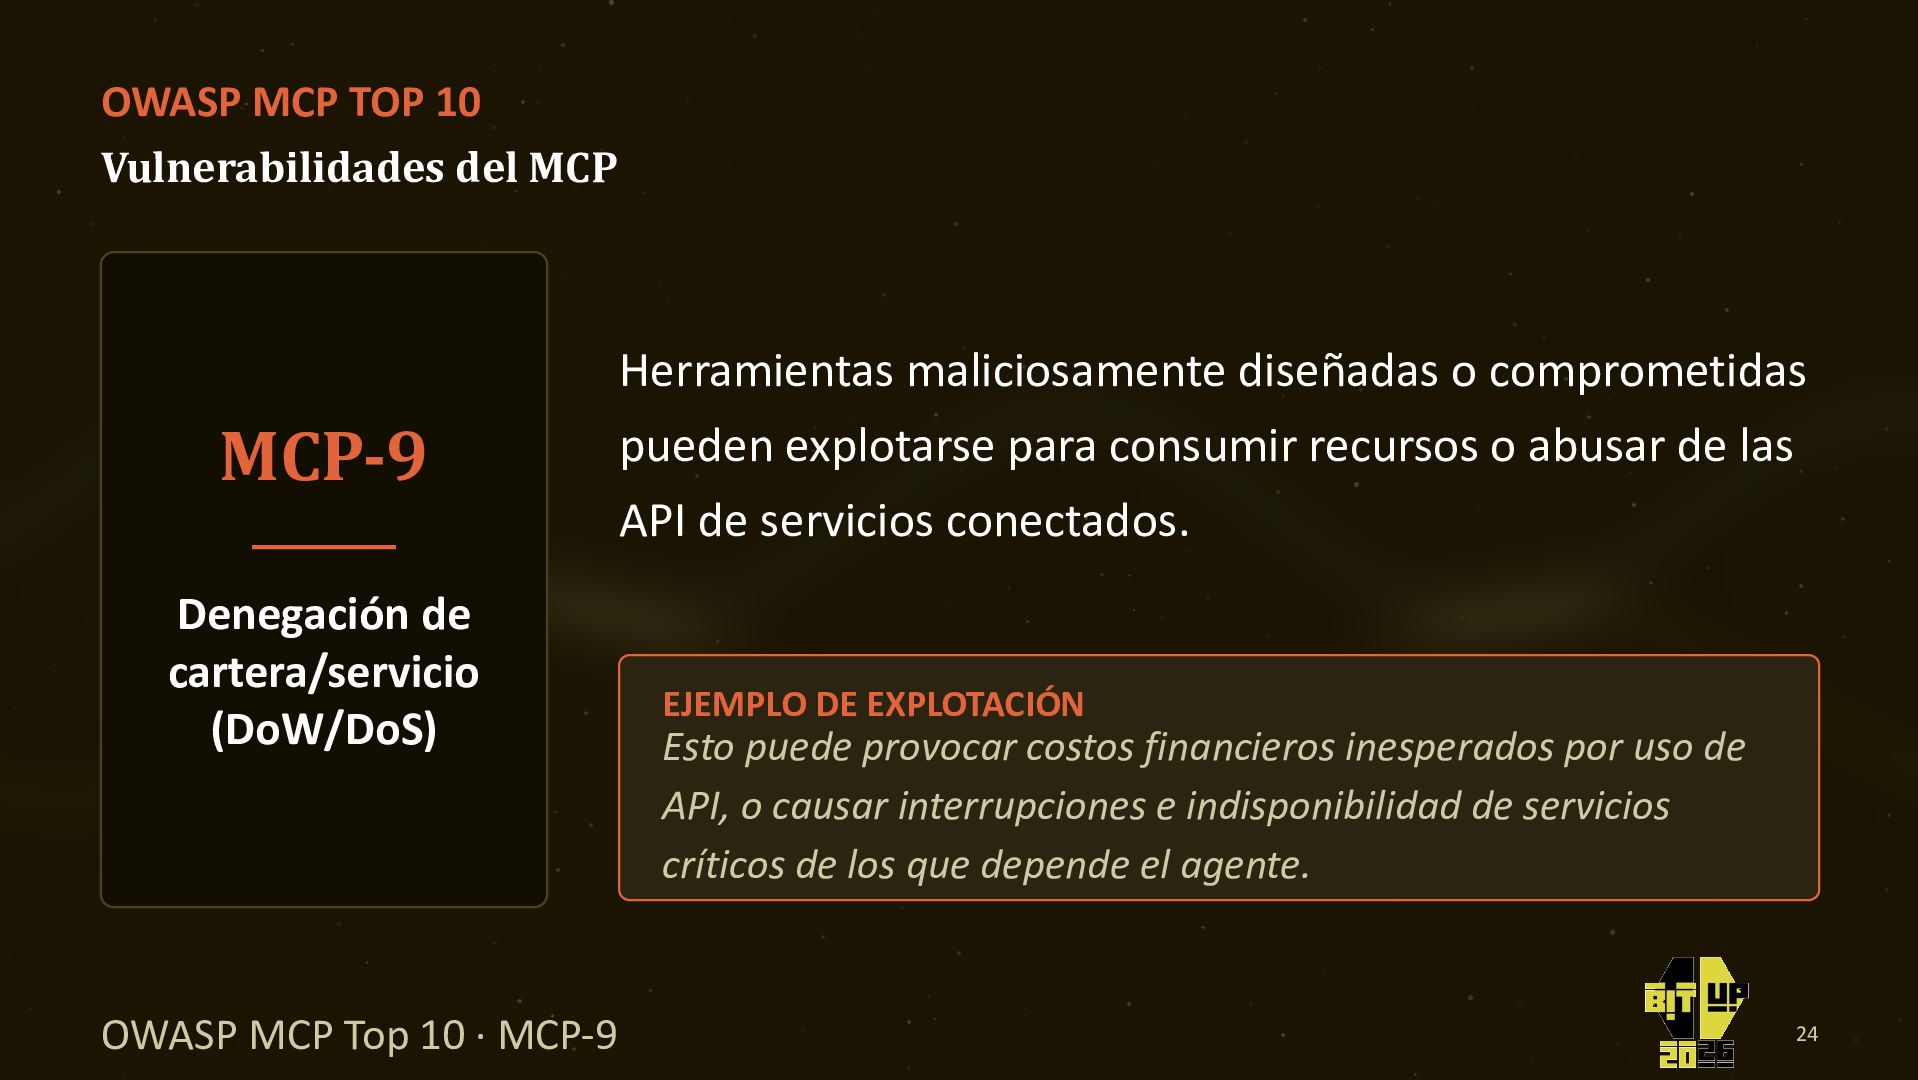
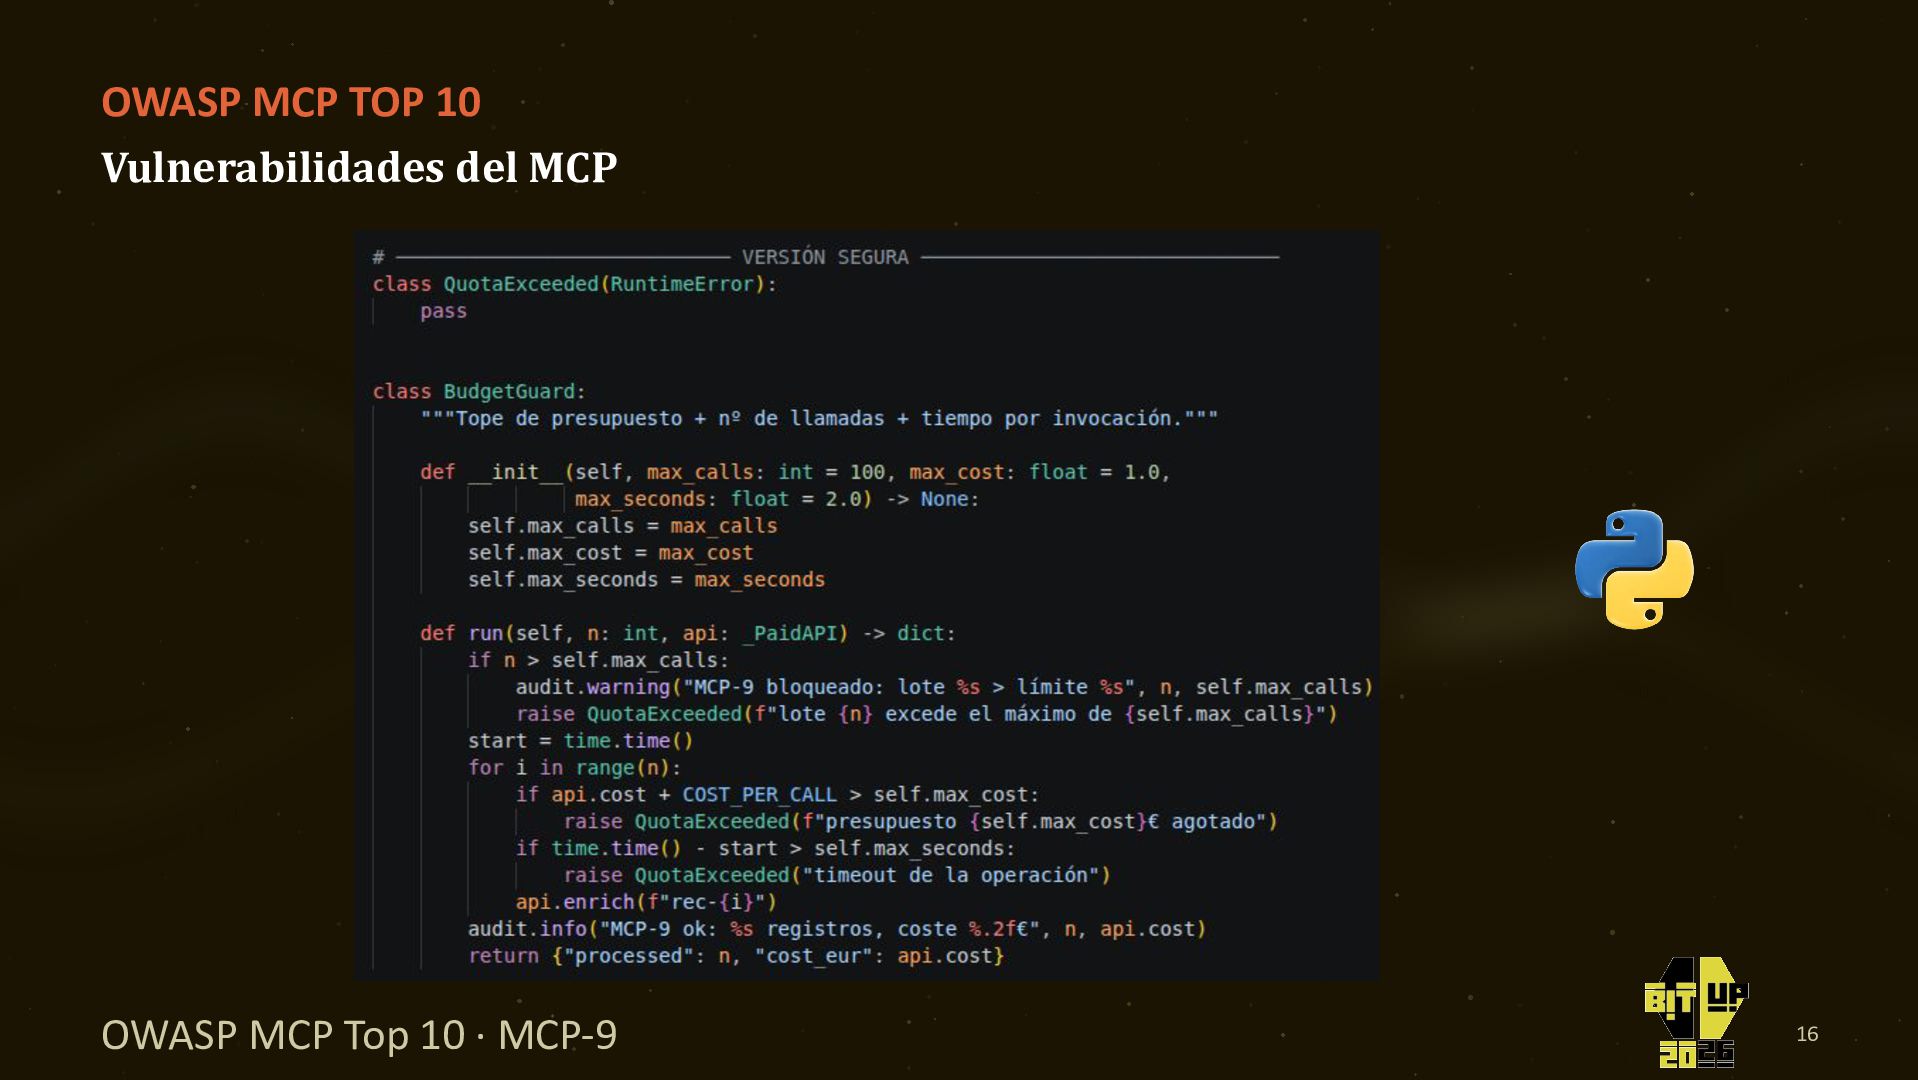
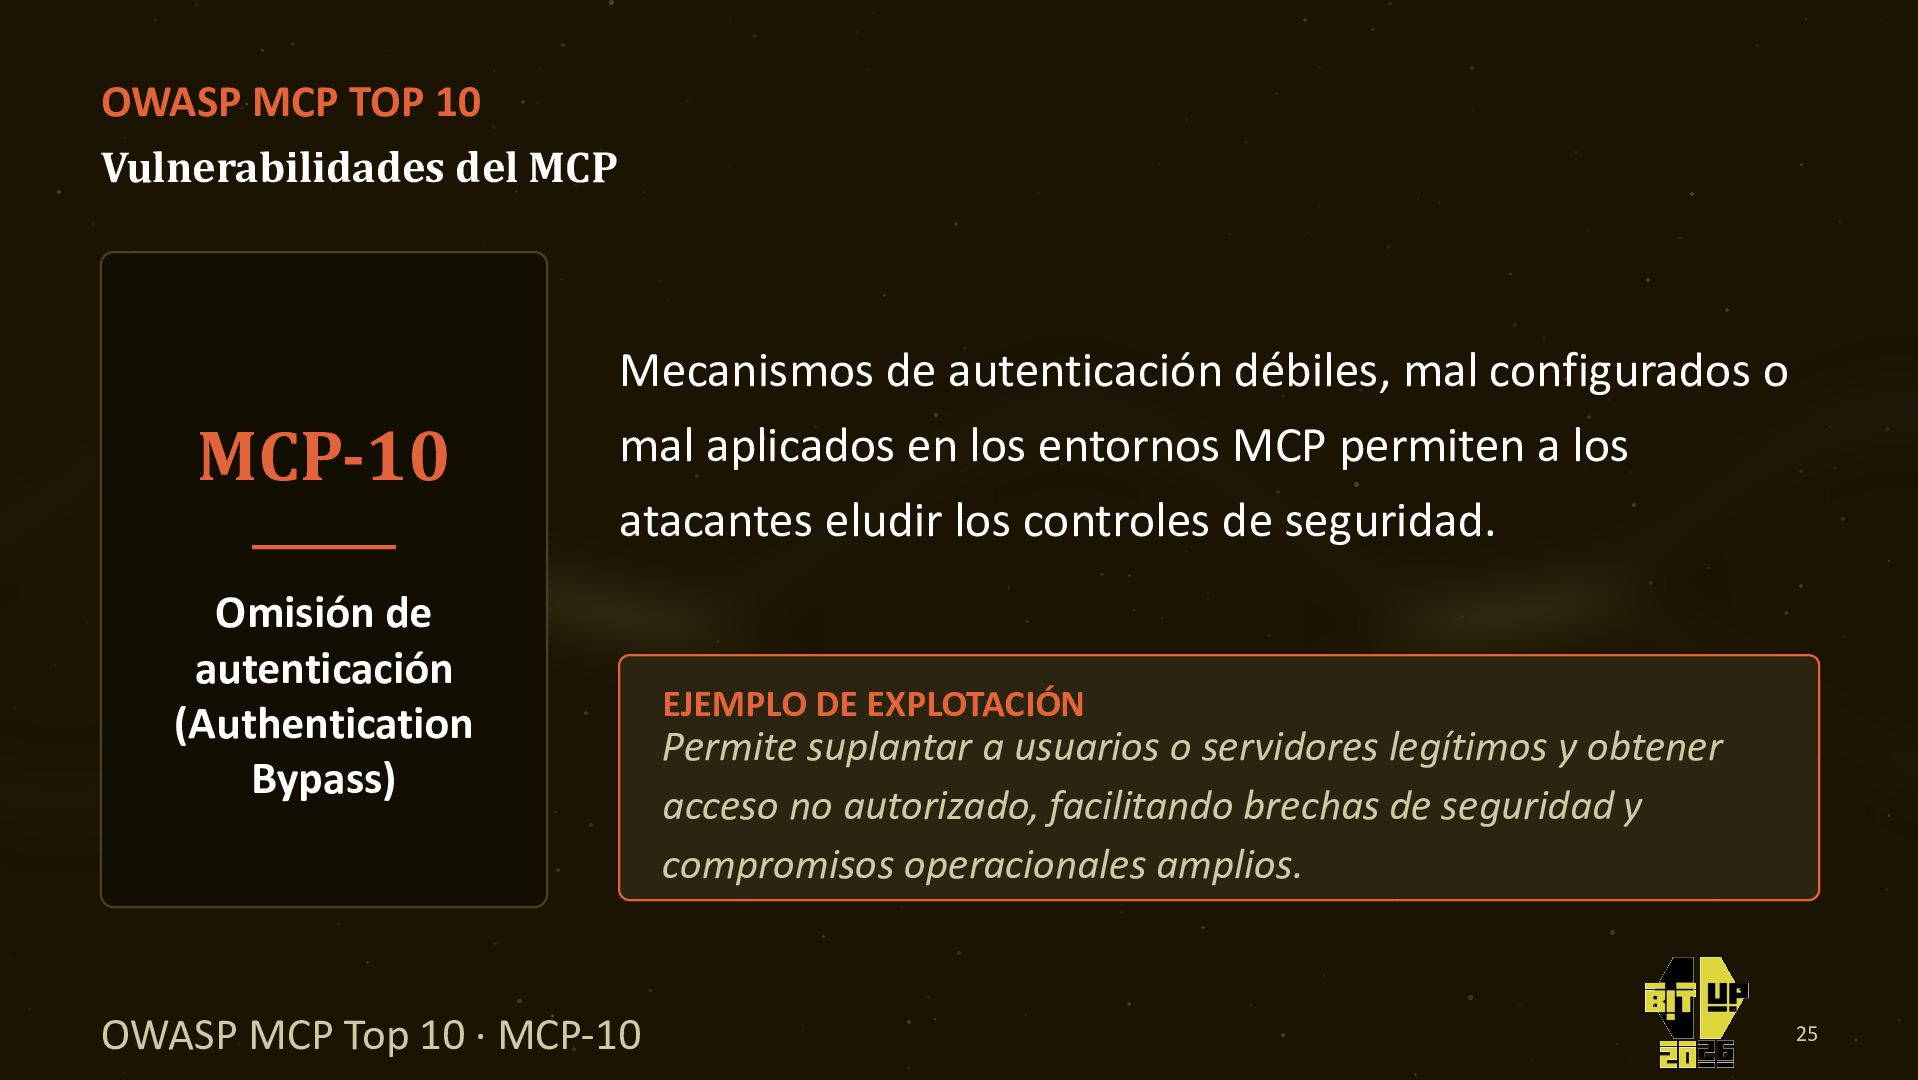
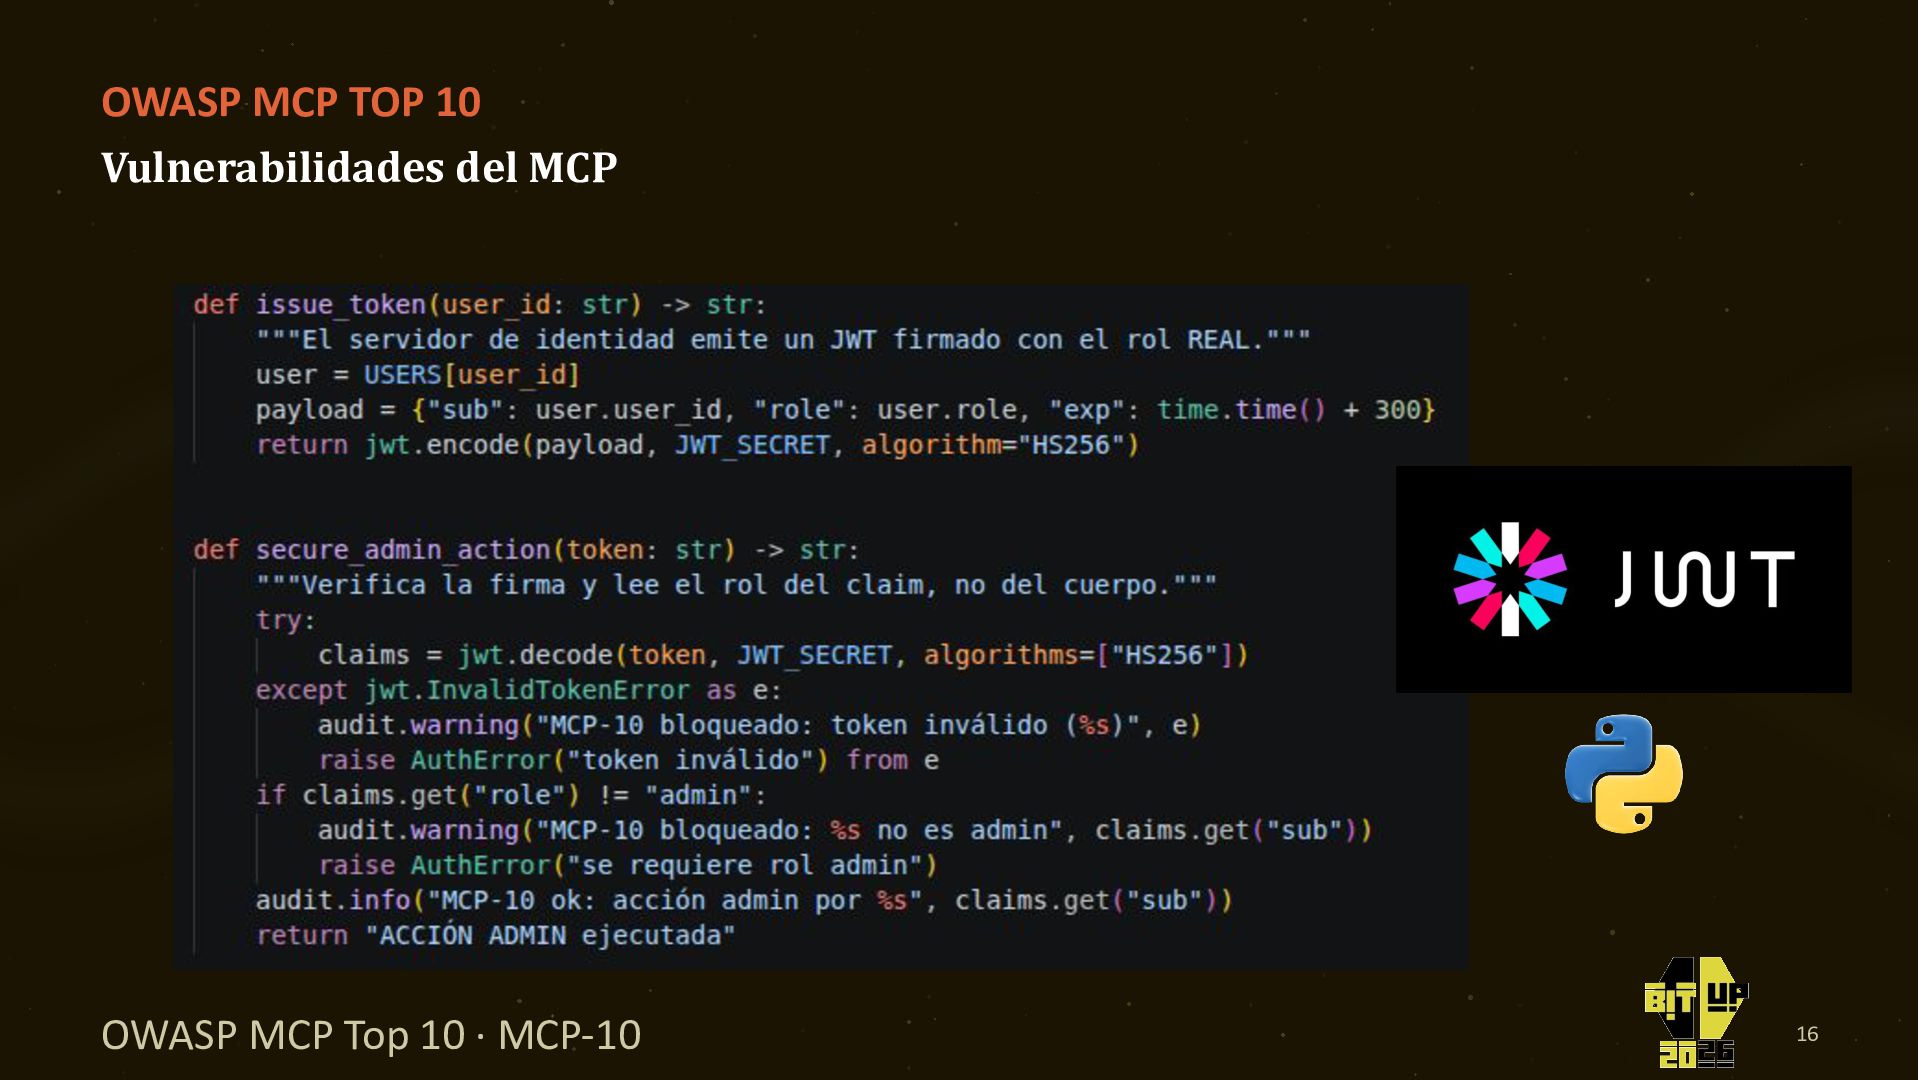
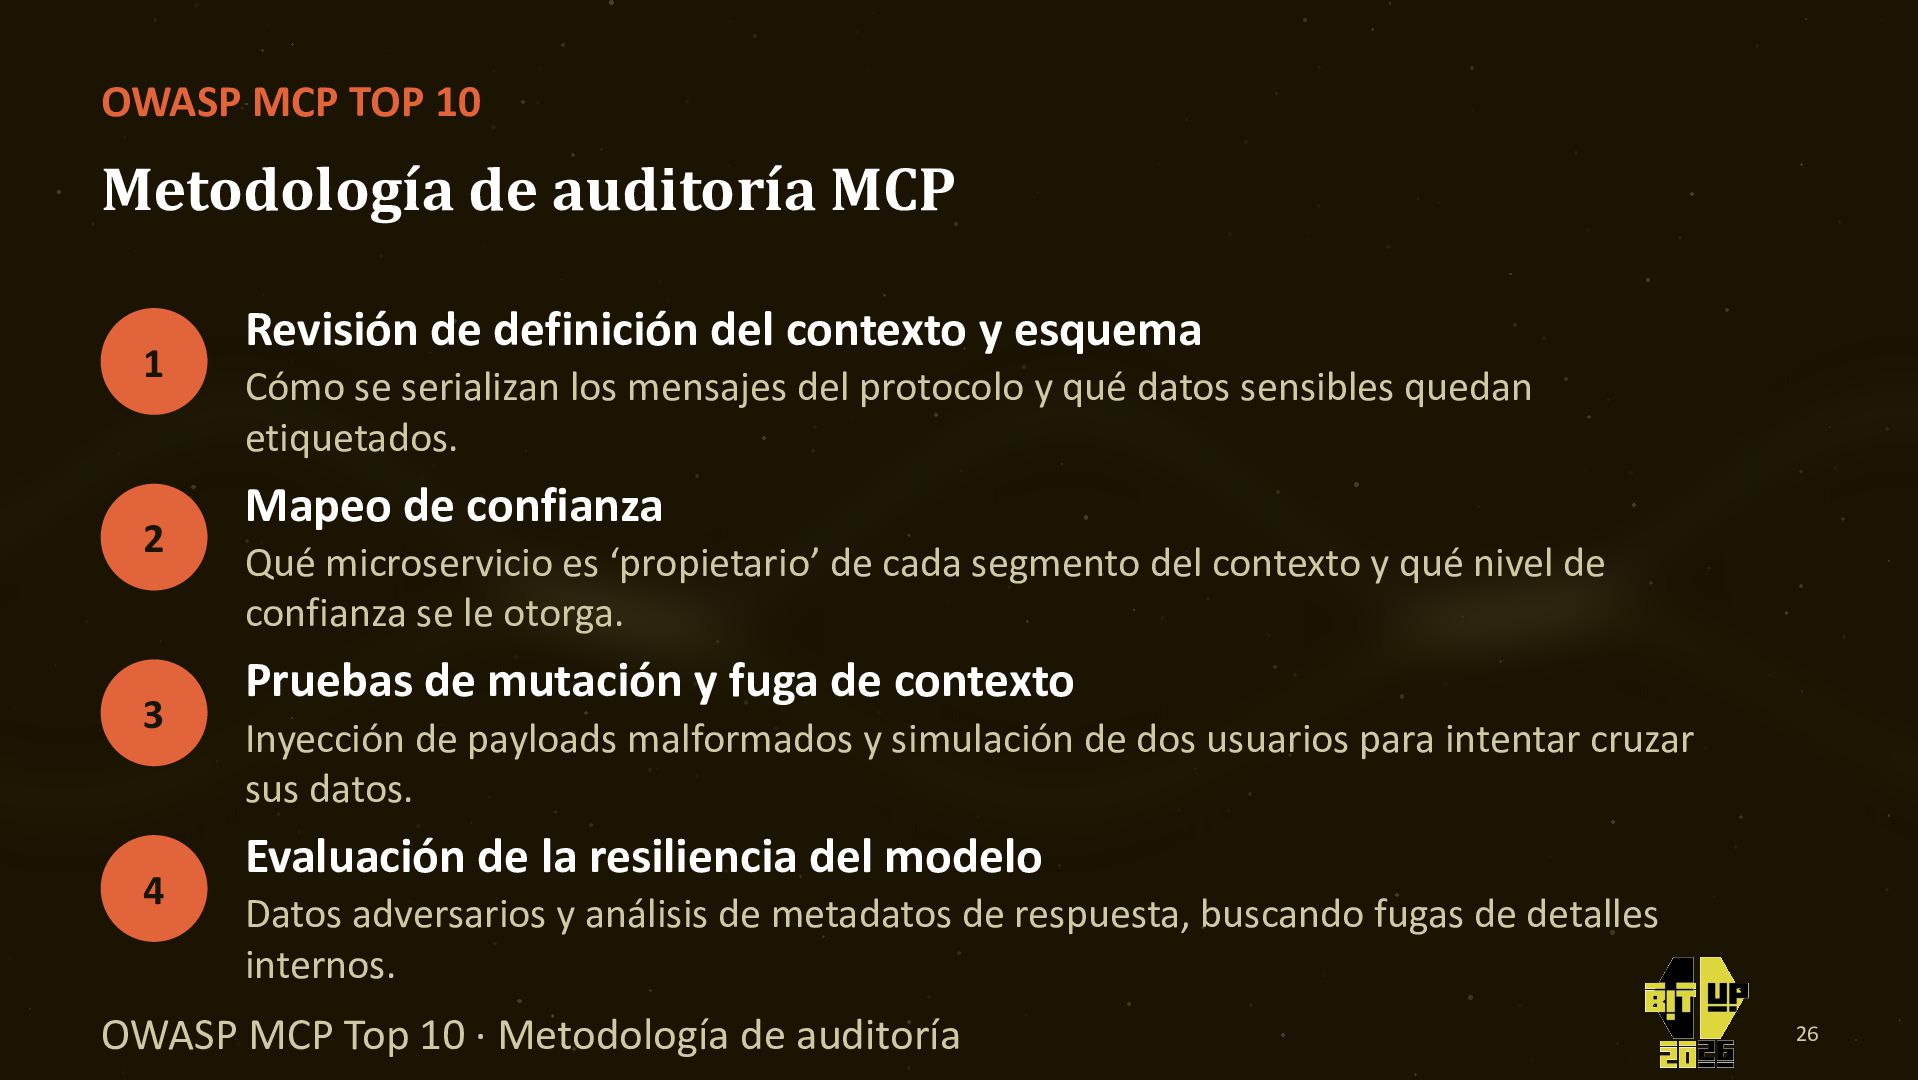
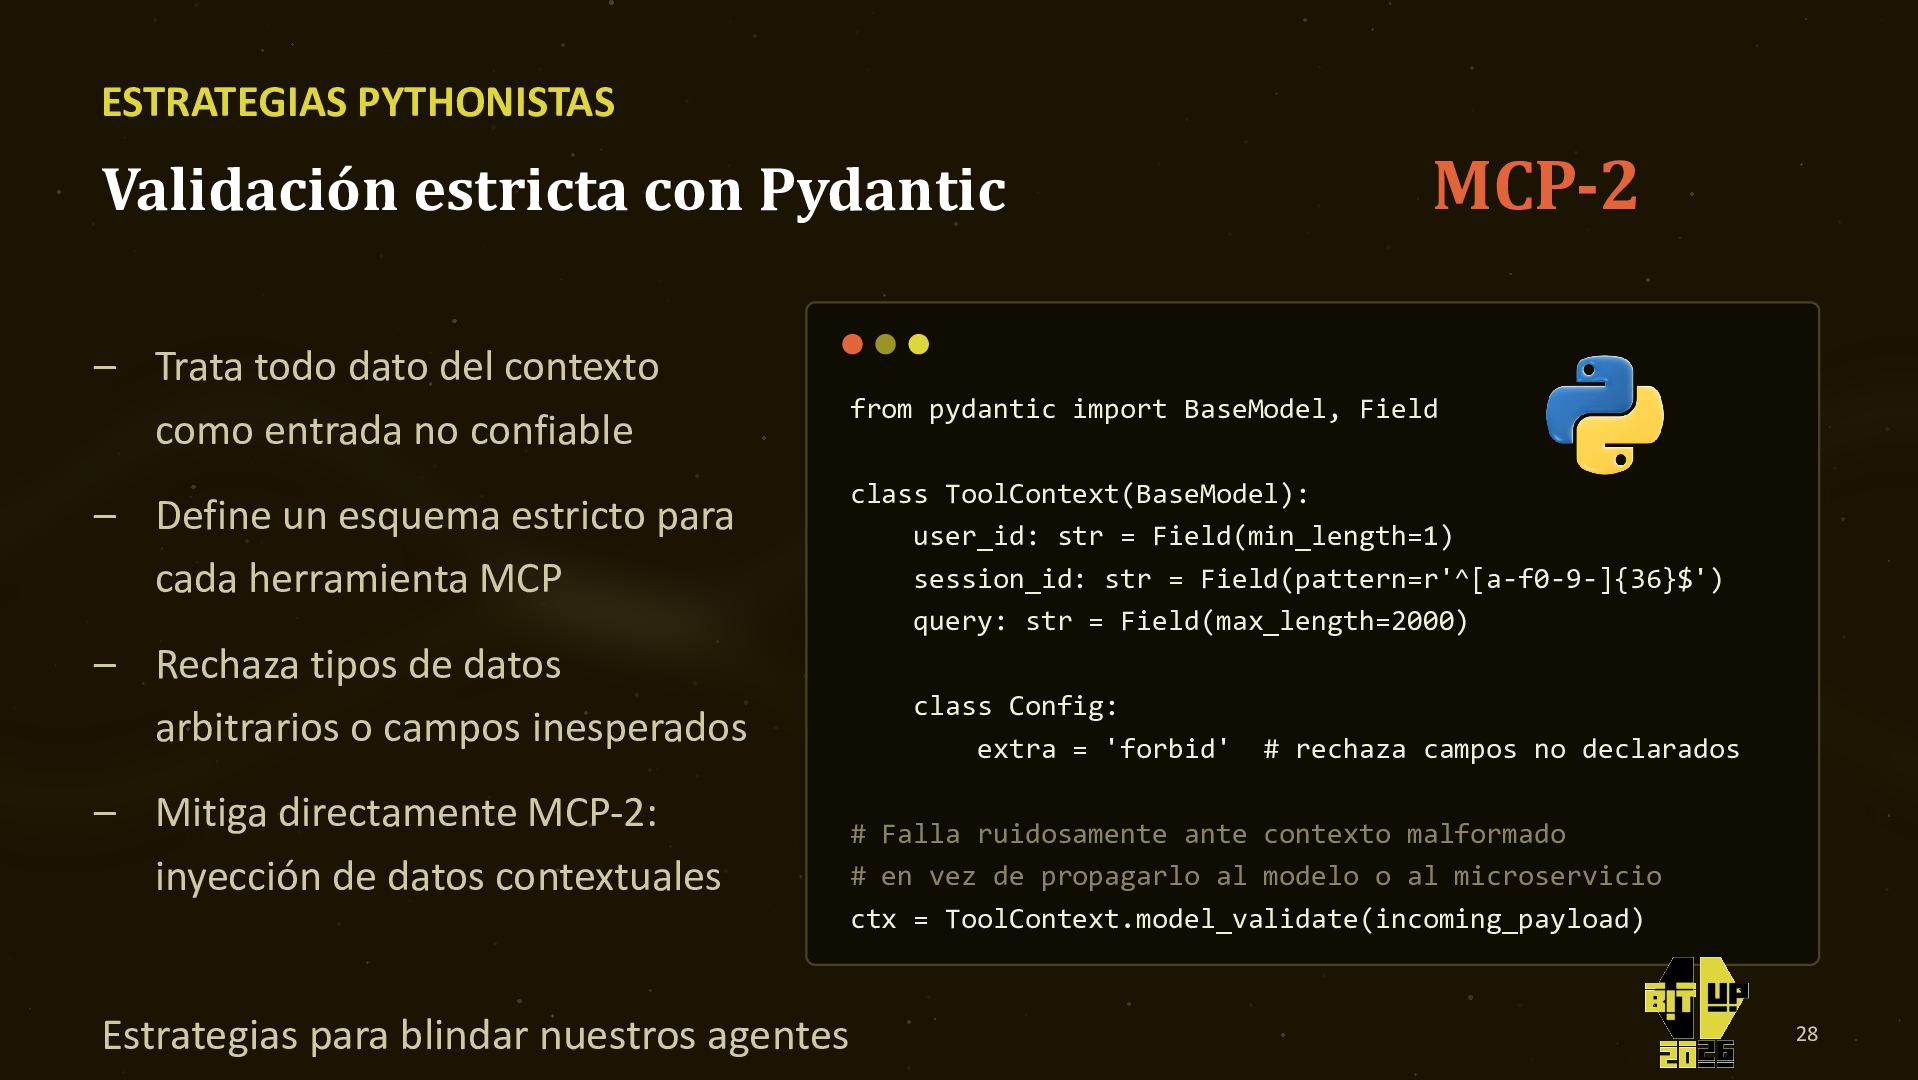
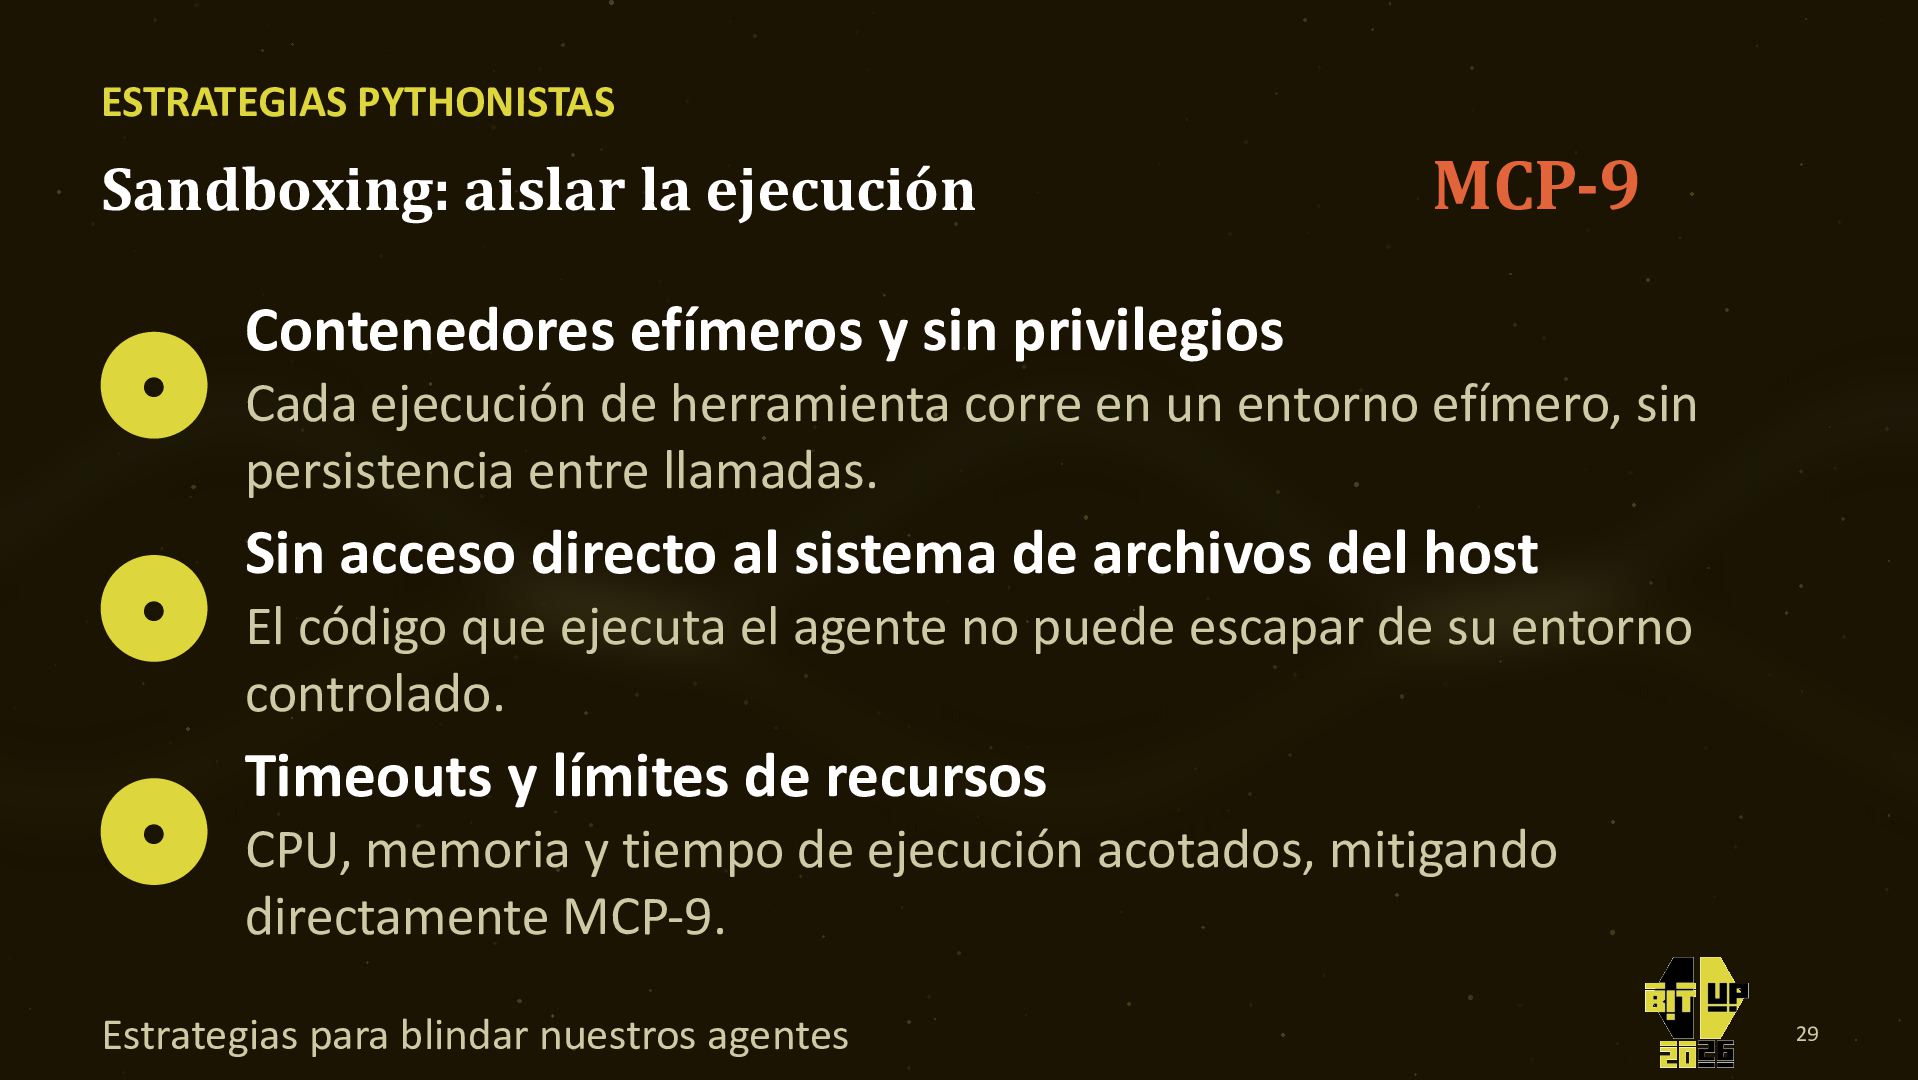
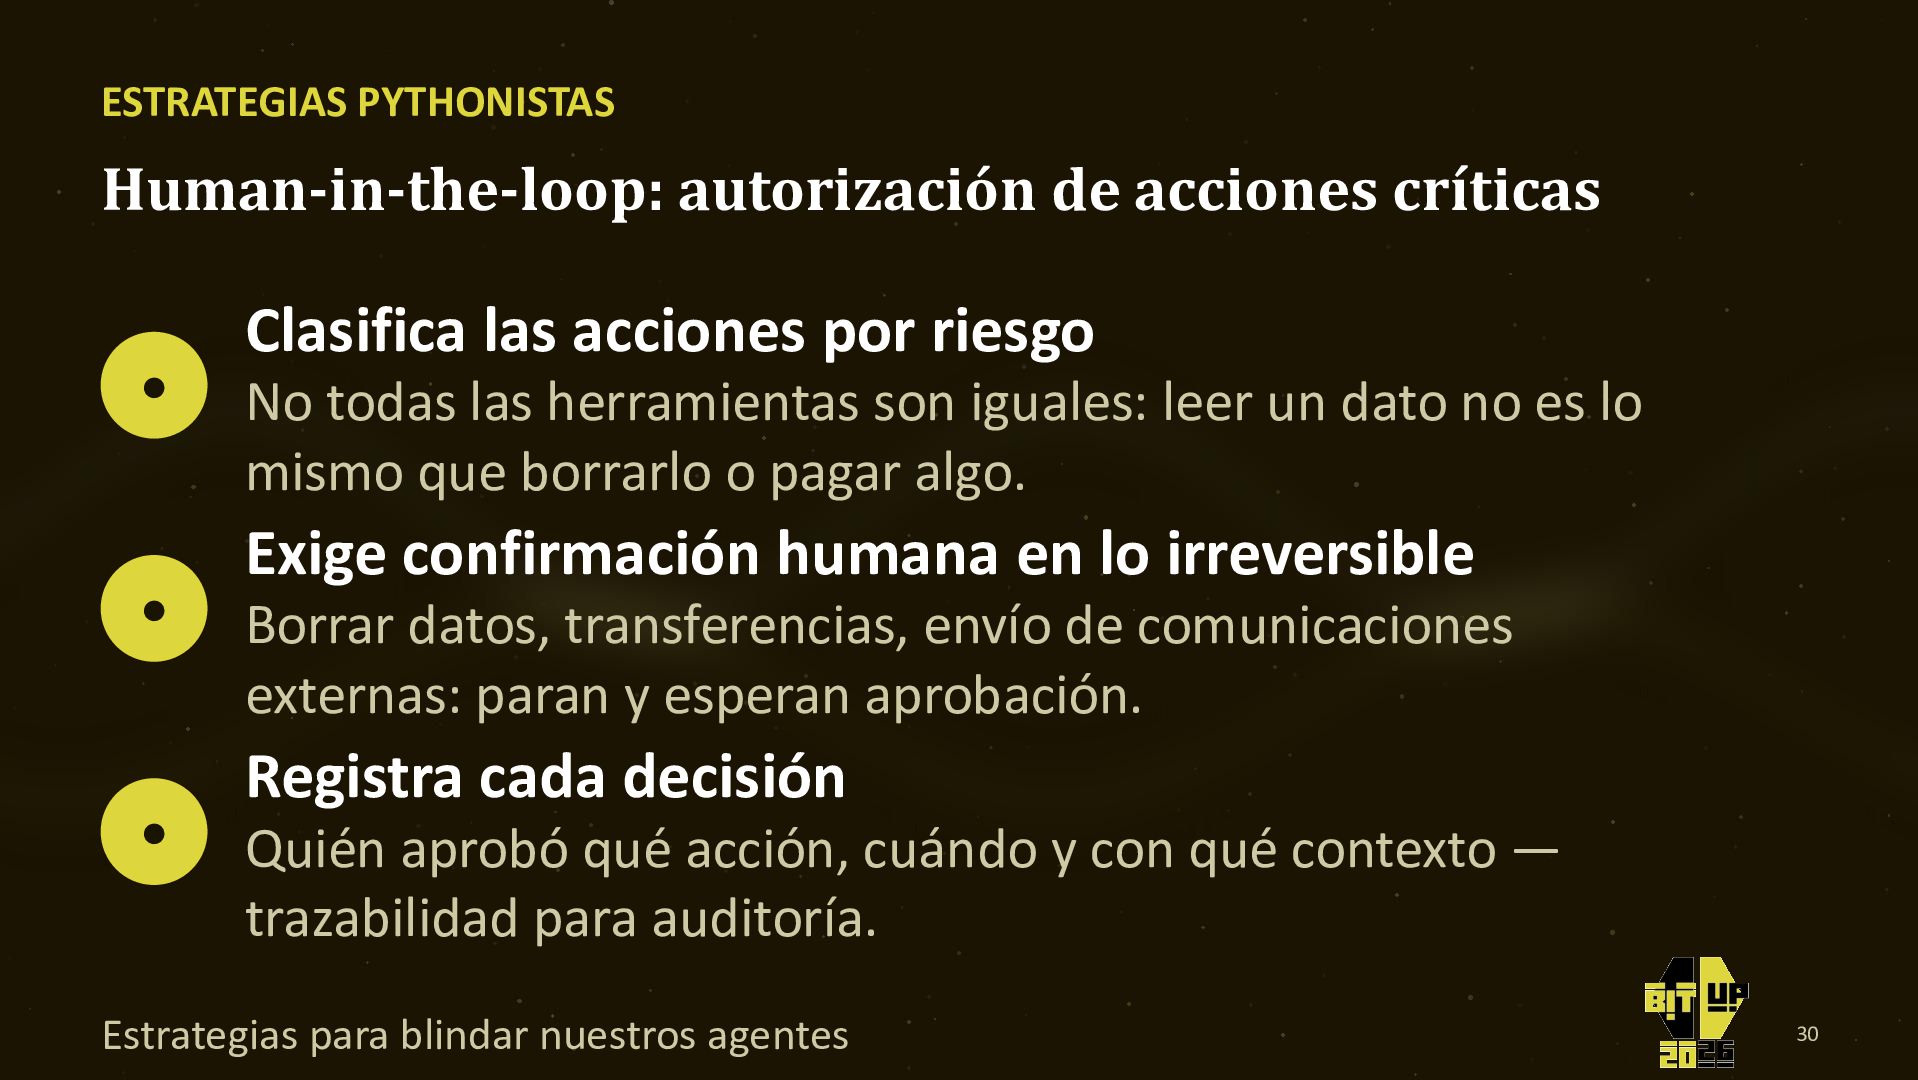
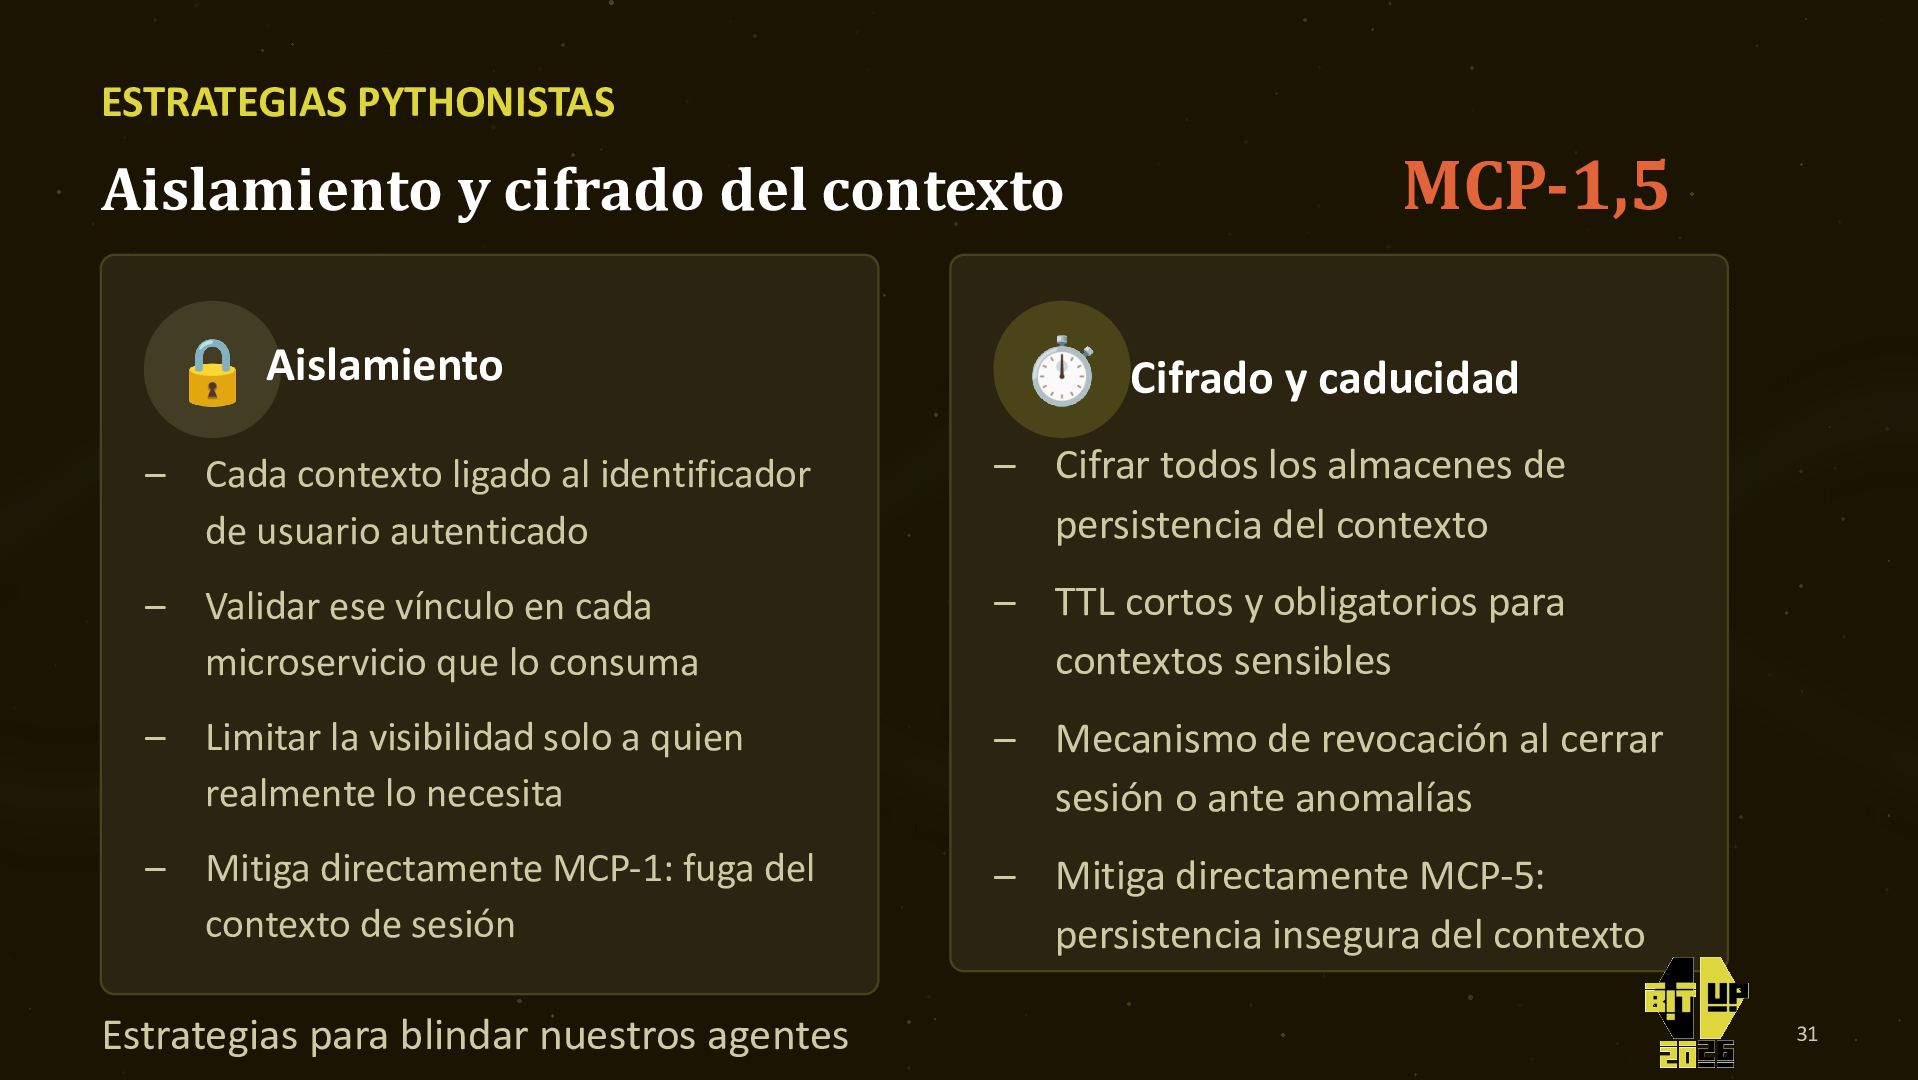
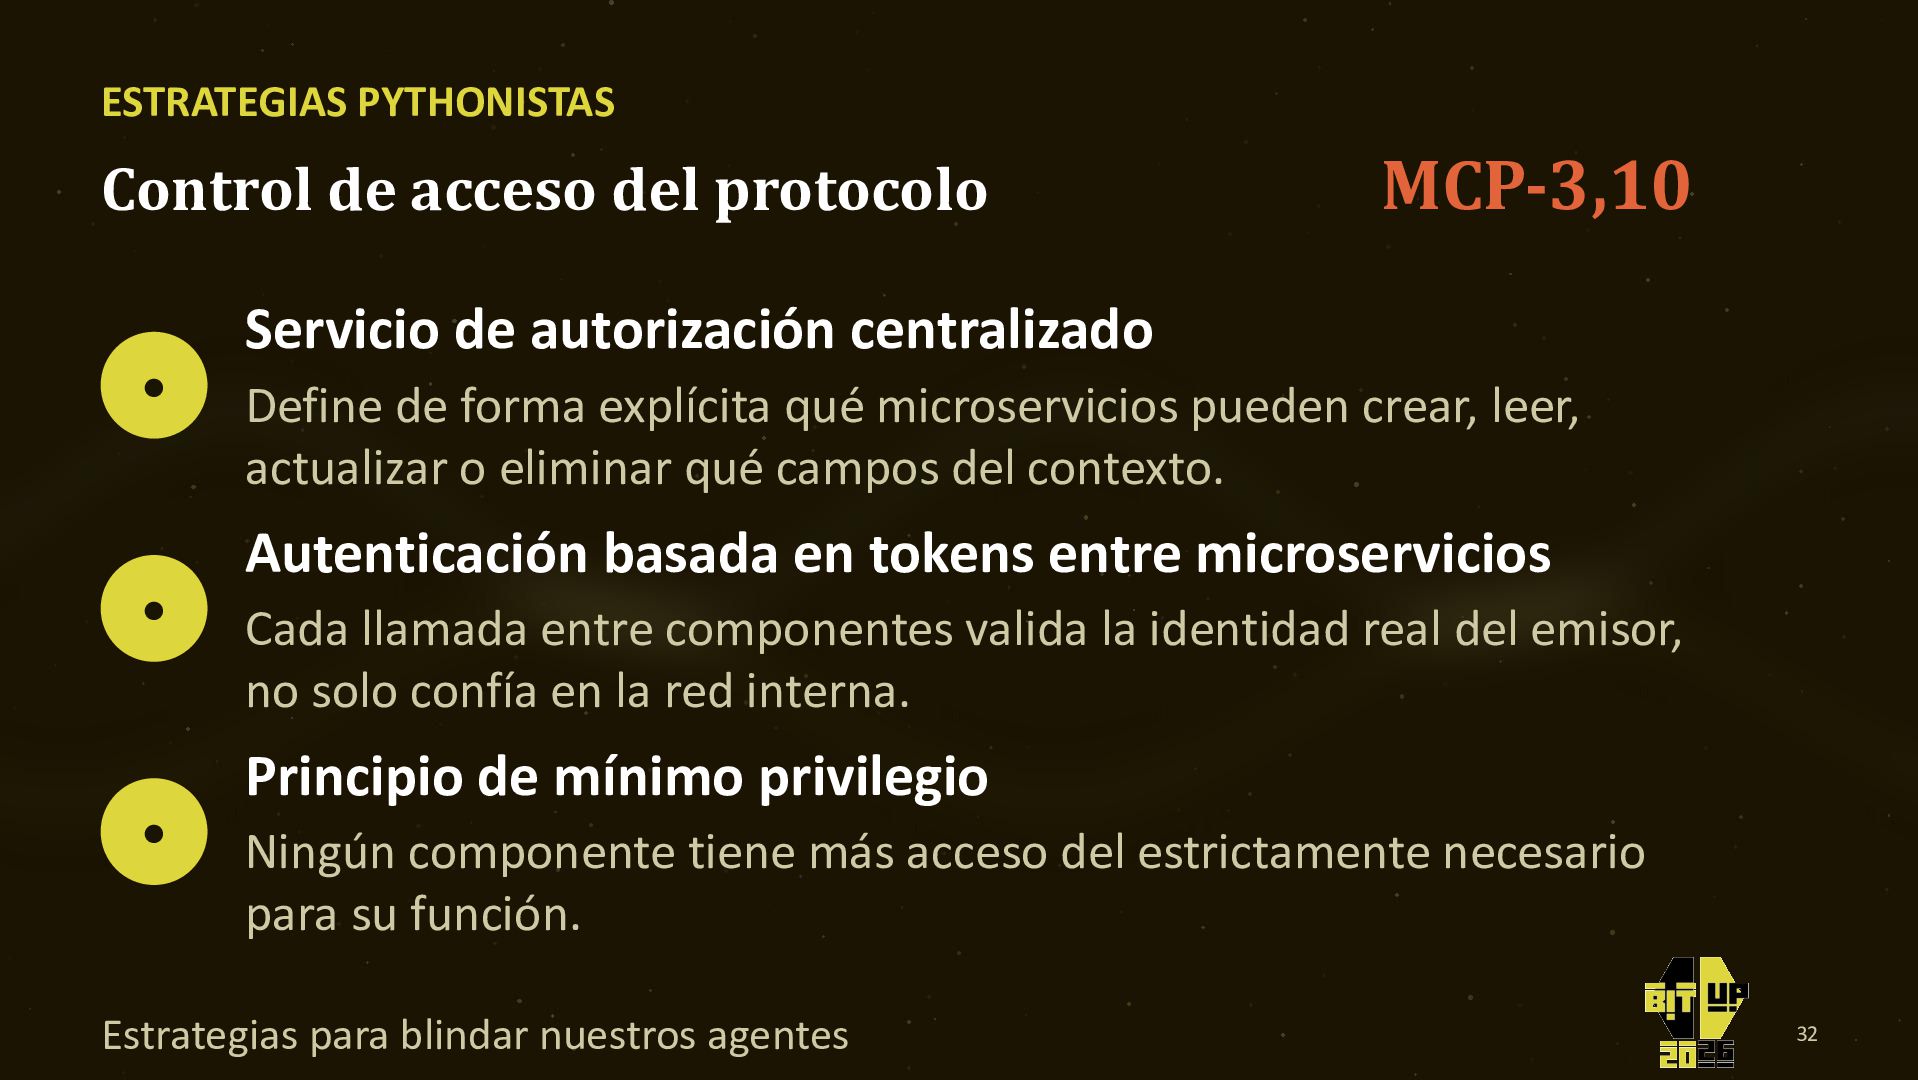
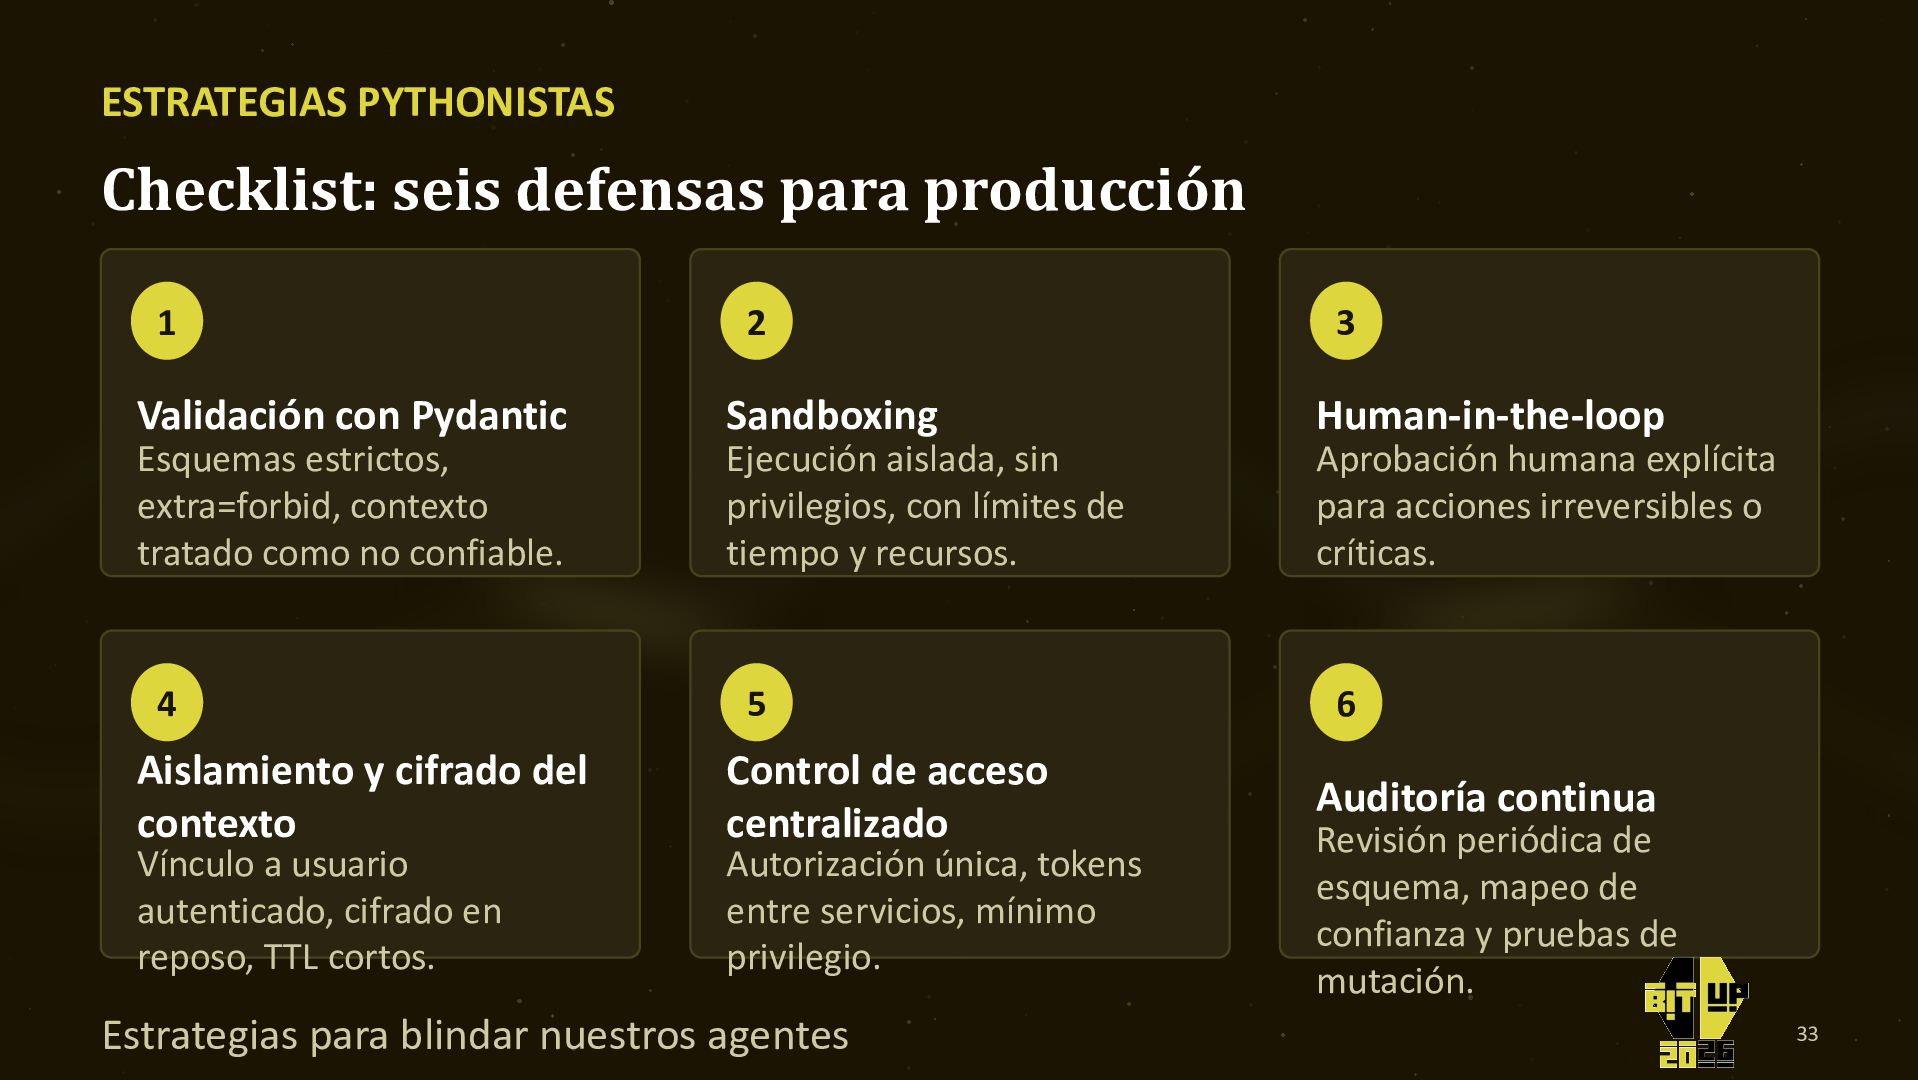
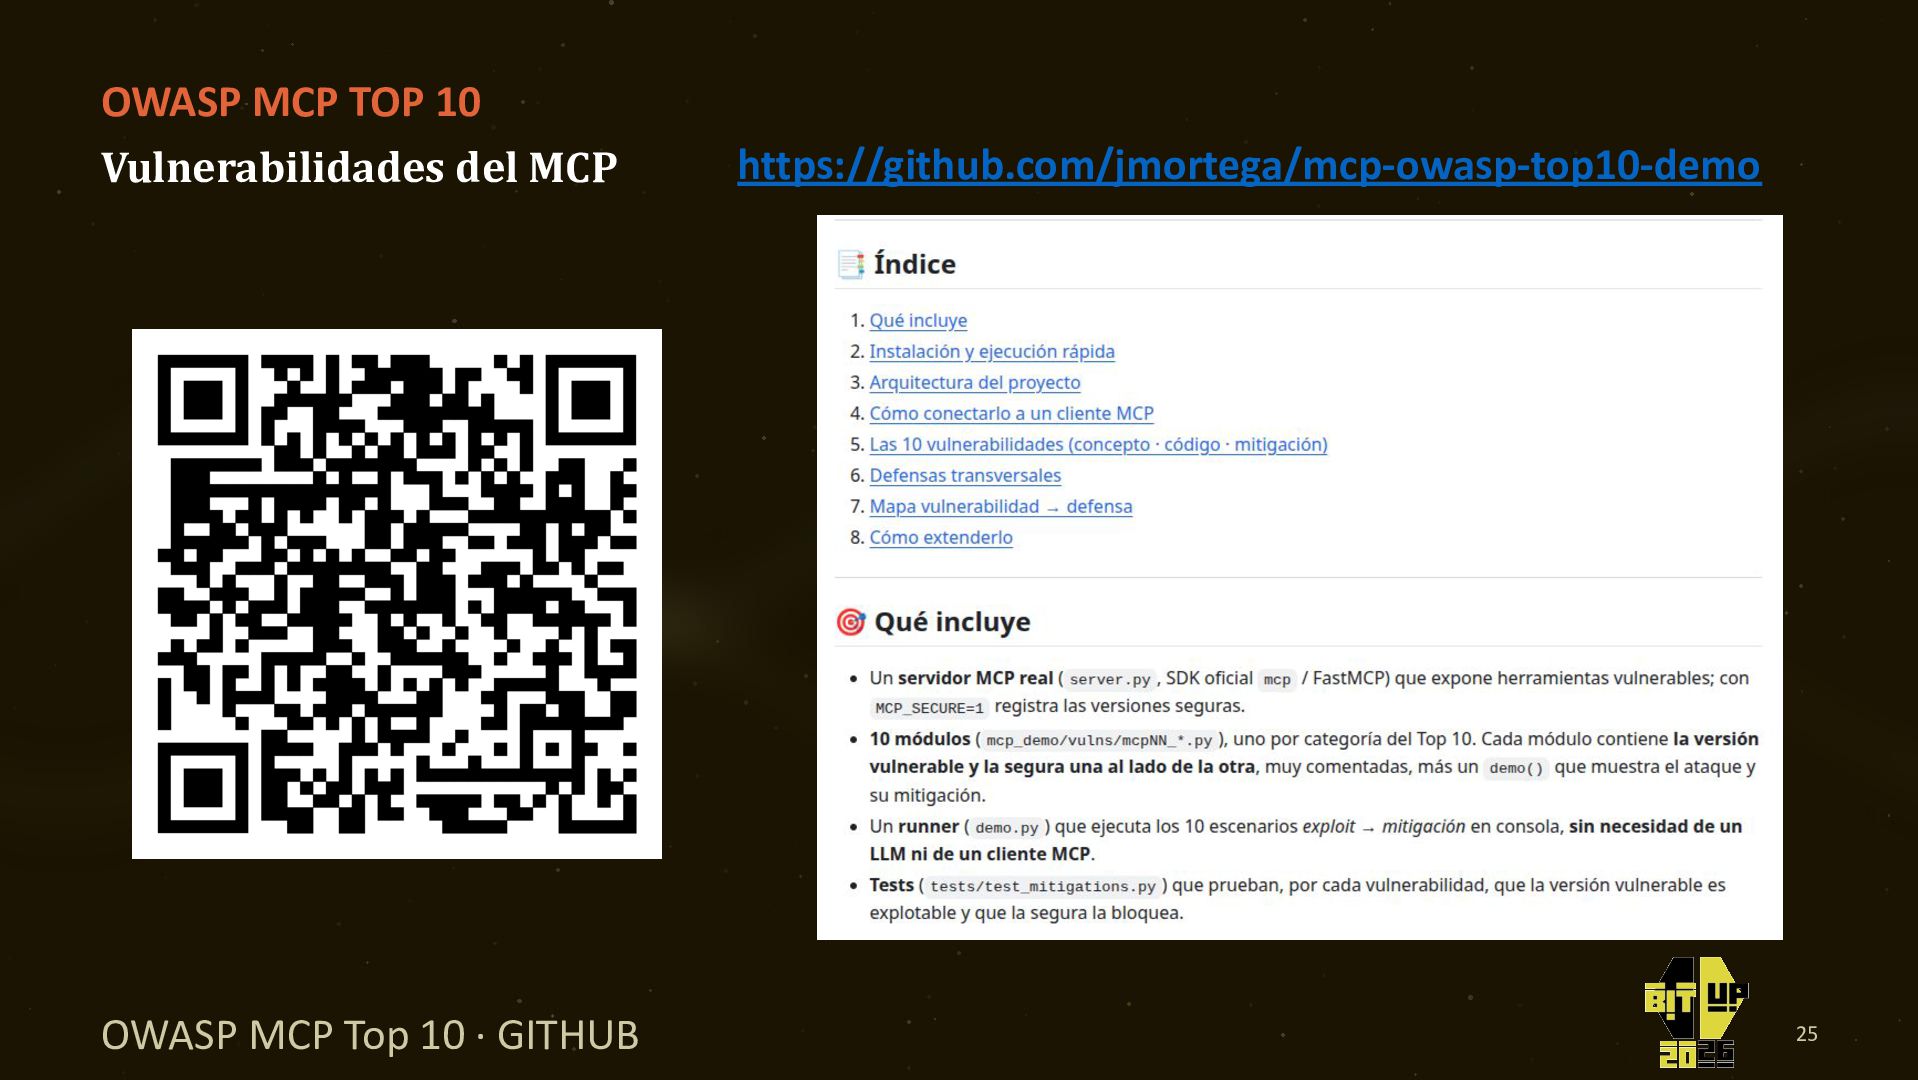
En esta charla, exploraremos la anatomía de un agente de IA construido con Python y cómo el estándar MCP redefine la interoperabilidad. Analizaremos los riesgos emergentes a través del OWASP MCP Top 10, desde la inyección de prompts hasta el consumo excesivo de recursos. Finalmente, aprenderemos estrategias pythonistas para blindar nuestros agentes: desde la validación estricta de esquemas con Pydantic, hasta la implementación de sandboxing y capas de autorización «Human-in-the-loop


 jmortega
 techiro
 ryuseiiida
 ny7760
 kworkdev
 kenichiodo
 fufufukakaka
 tsukuboshi
 asanoharuki
 hiranuma
 ren8k
 ryo_kawamata
 yuj1osm
 helenjbeal
 bkeepers
 garrettdimon
 skipperchong
 nonsquared
 tmiket
 techseoconnect
 tammyeverts
 panda_program
 427marketing
 tammielis
 rkendrick25