Share
Embed
統制されたID・権限をどう利用するか : DPoP/FAPIによるAPIセキュリティ強化
2026/11/17 開催
OpenID BizDay vol.20 ~ 企業を守る認証・認可の戦略とは?
変わるAPIセキュリティと、エンタープライズIAMの実践・強化
発表資料
統制されたID・権限をどう利用するか : DPoP/FAPIによるAPIセキュリティ強化
(株)Authlete
Japan Country Manager
工藤 達雄
OpenID Foundation Japan
November 17, 2026
Transcript
28 slides
-
OpenID BizDay # 20 企業を守る認証・認可の戦略とは? - 変わるAPIセキュリティと、エンタープライズIAMの実践・強化 統制されたID・権限をどう利用するか DPoP/FAPIによるAPIセキュリティ強化 工藤達雄
Authlete Copyright © 2026 Authlete, Inc. All Rights Reserved. -
About Me • Sun Microsystems (1998~2008) – プリセールスとして入社。1999年にiPlanet製品 (LDAPサーバー、 認証局スイート、Identrusメッセージング)
担当になったことを きっかけに、デジタルアイデンティティ領域でのキャリアをスタート • 野村総合研究所 / NRIセキュア (2008~2018) – Webアイデンティティ技術を活用したITサービスの企画・開発を 担当。2014年から、NRIセキュアテクノロジーズにてAPIと デジタルアイデンティティのコンサルティングに従事 • Authlete (2018~) – 事業開発を中心に、テクニカルマーケティング、プリセールス、 コンサルティングを担当。2024年から、日本のセールス& マーケティングおよびサポートのマネージメント業務を担当 Copyright © 2026 Authlete, Inc. All Rights Reserved. -
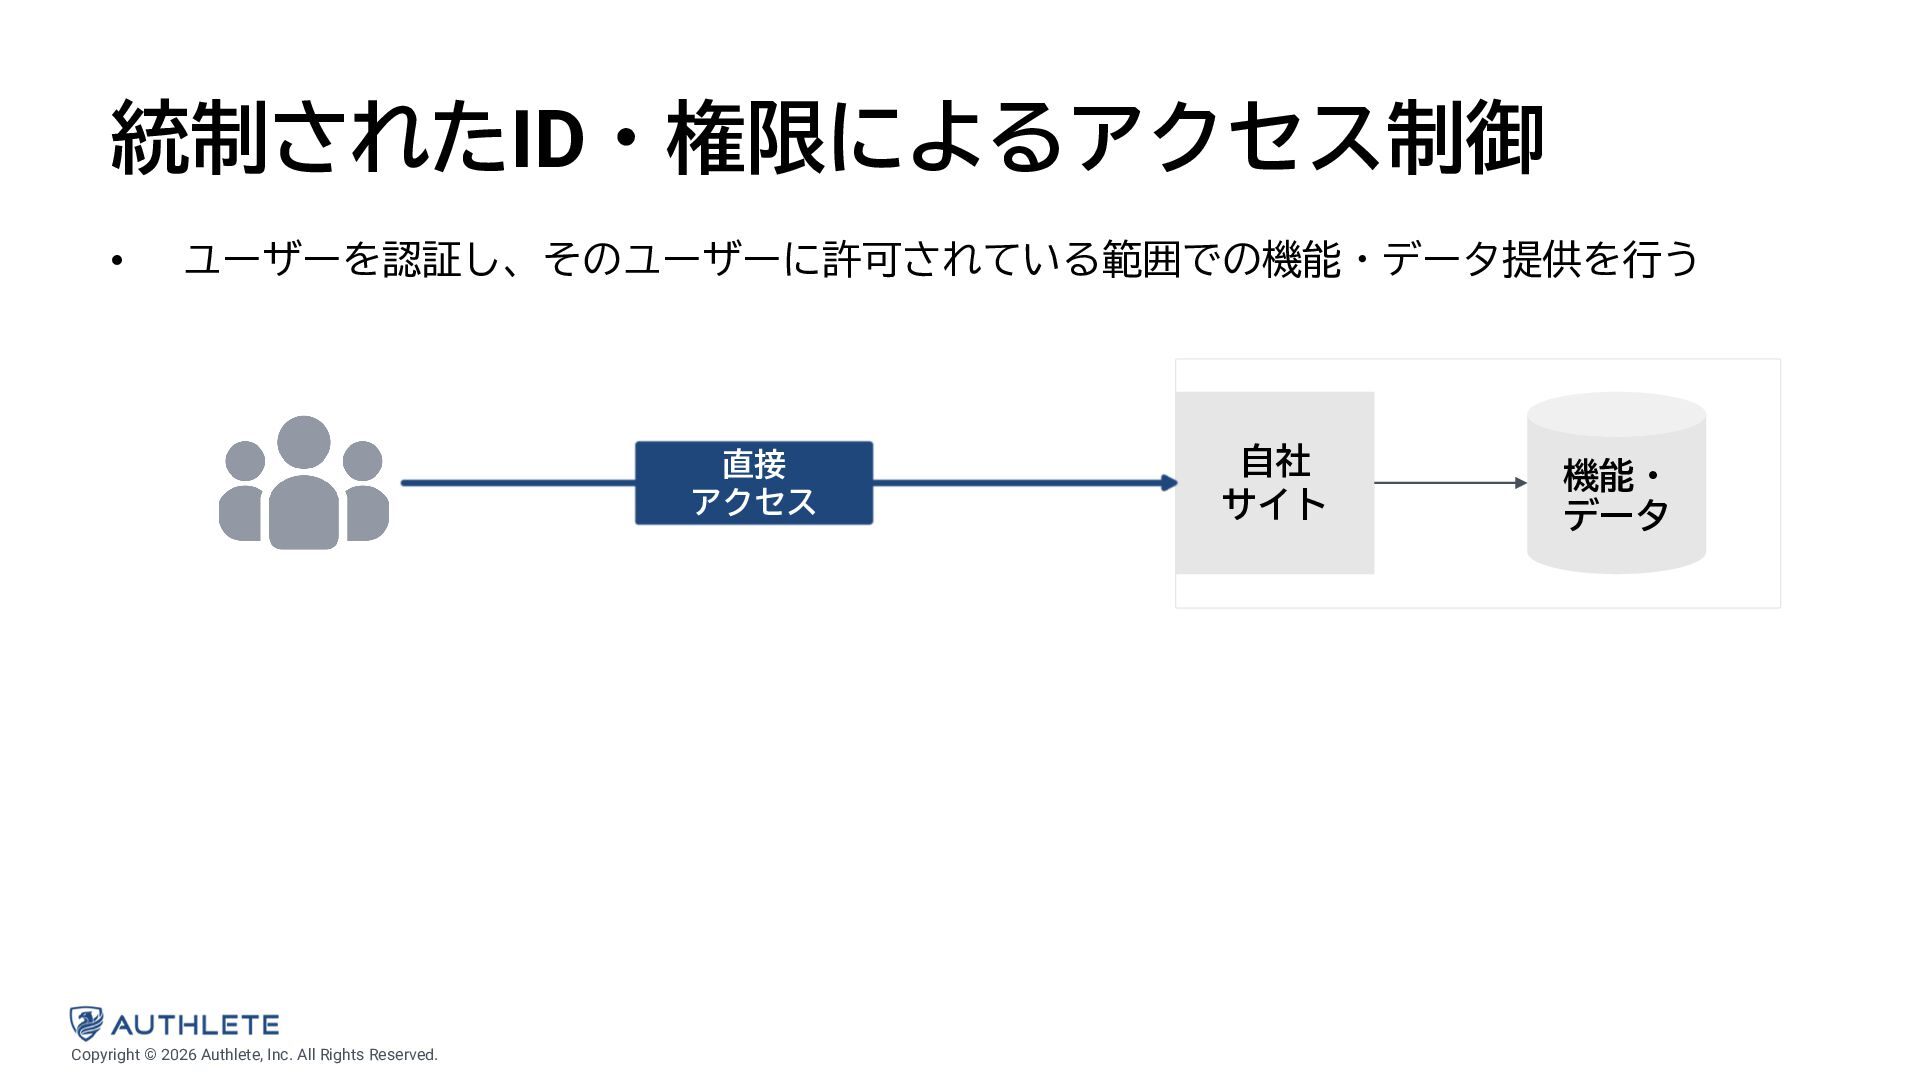
統制されたID・権限によるアクセス制御 • ユーザーを認証し、そのユーザーに許可されている範囲での機能・データ提供を行う 直接 アクセス Copyright © 2026 Authlete, Inc.
All Rights Reserved. 自社 サイト 機能・ データ -
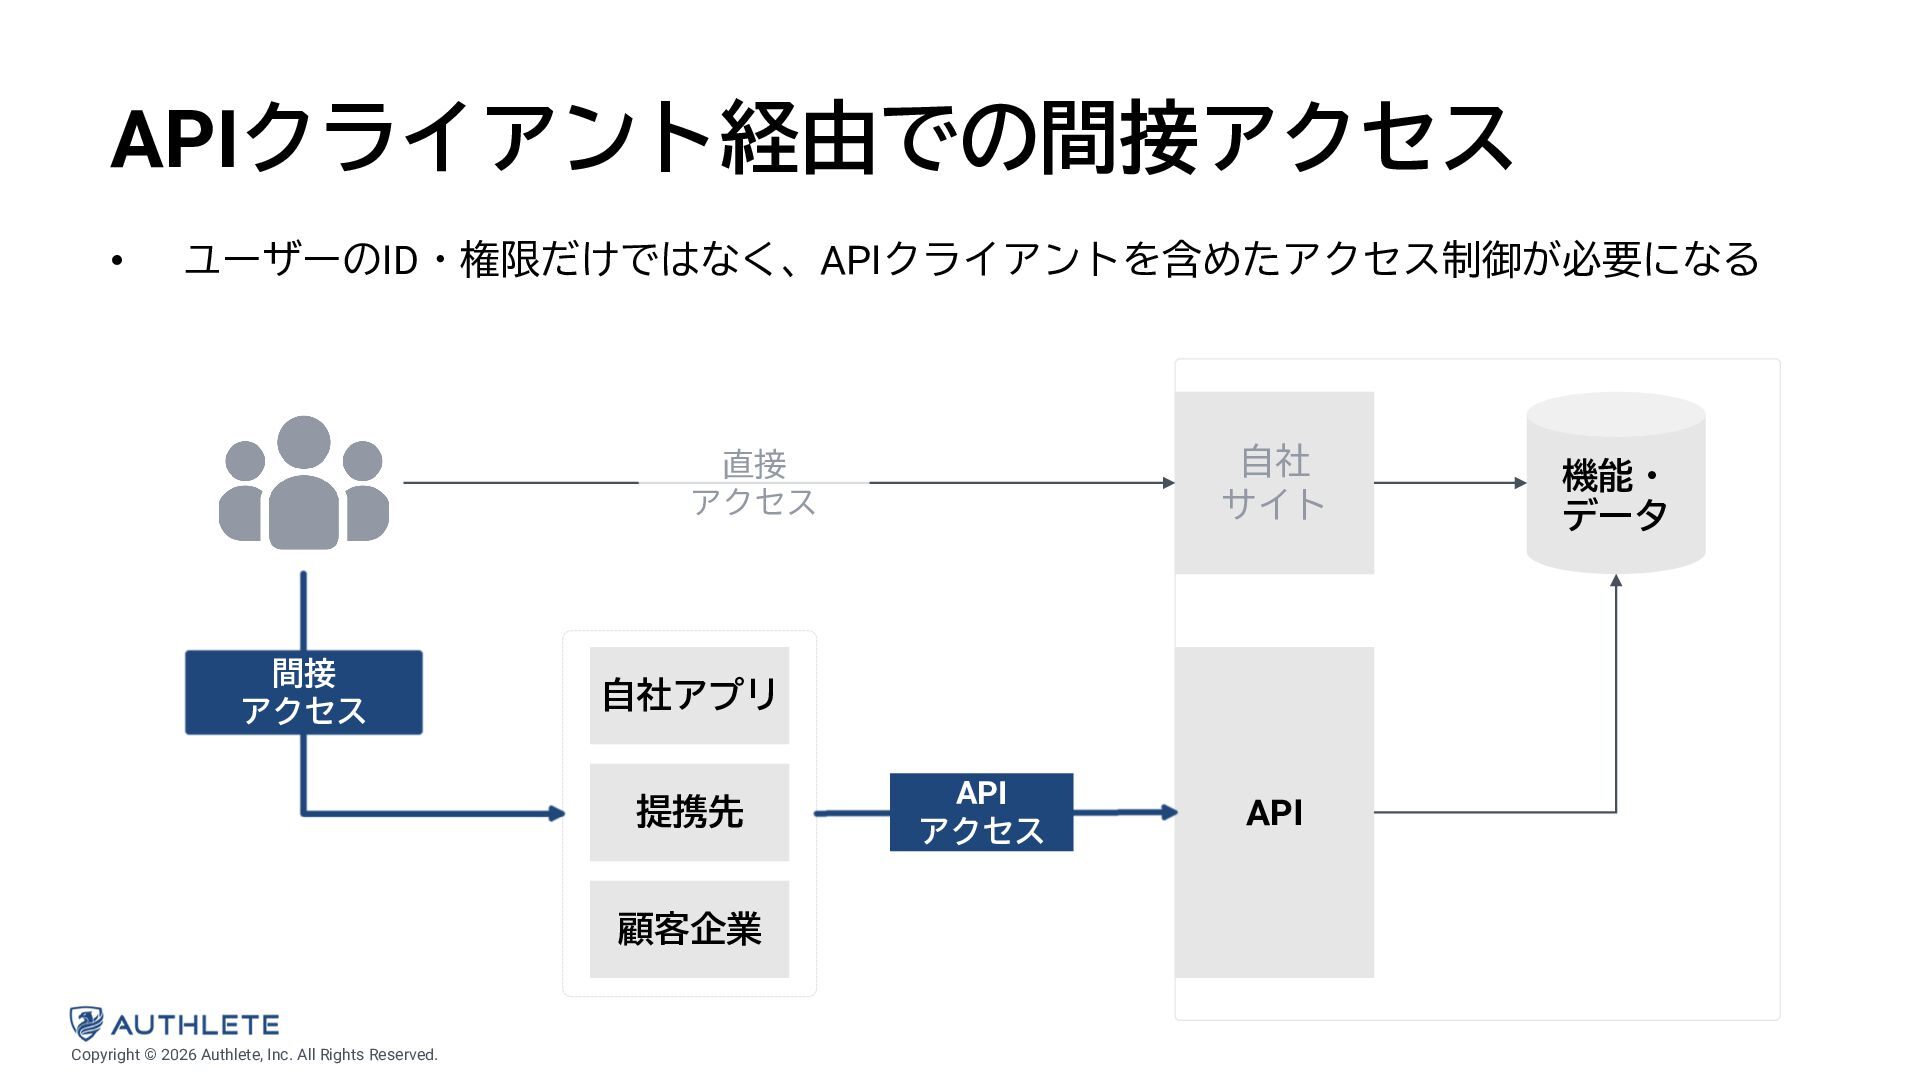
APIクライアント経由での間接アクセス • ユーザーのID・権限だけではなく、APIクライアントを含めたアクセス制御が必要になる 自社 サイト 直接 アクセス 間接 アクセス 自社アプリ
提携先 顧客企業 Copyright © 2026 Authlete, Inc. All Rights Reserved. API アクセス API 機能・ データ -
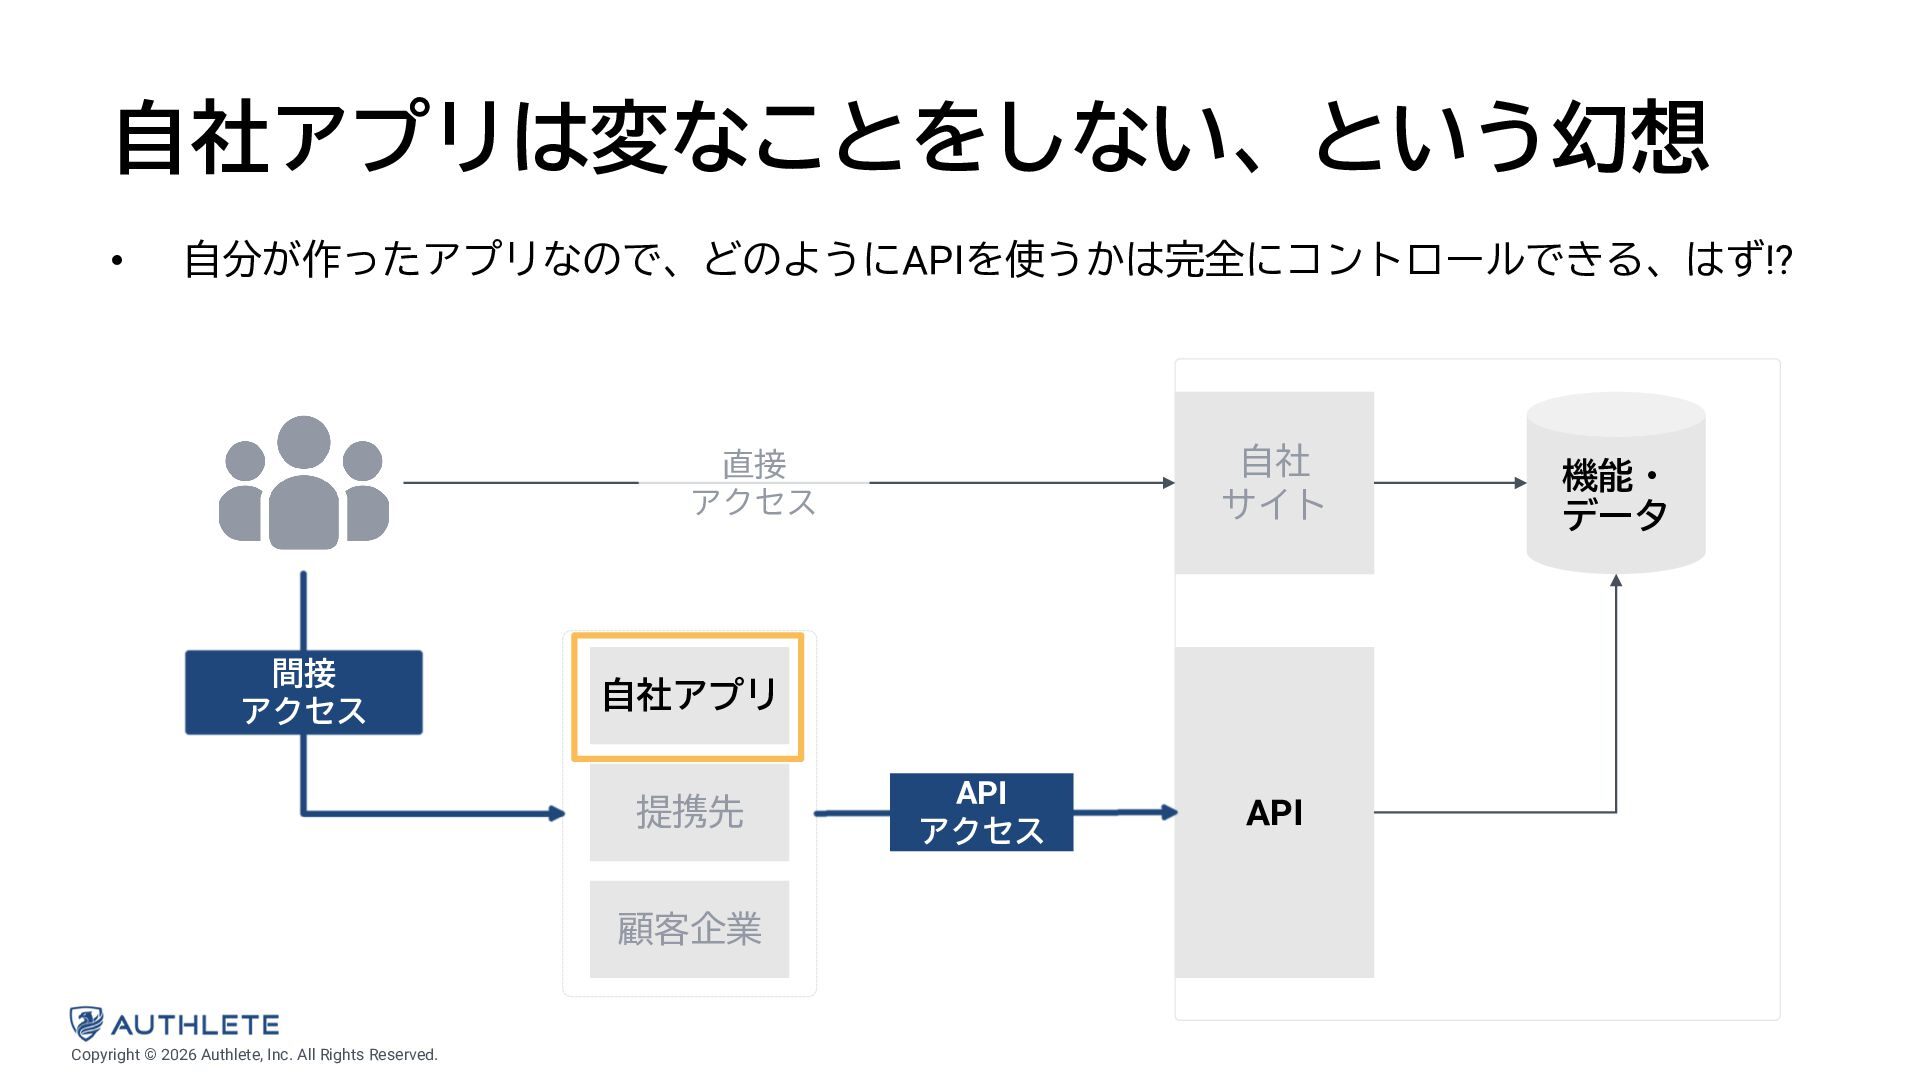
自社アプリは変なことをしない、という幻想 • 自分が作ったアプリなので、どのようにAPIを使うかは完全にコントロールできる、はず!? 自社 サイト 直接 アクセス 間接 アクセス 自社アプリ
提携先 顧客企業 Copyright © 2026 Authlete, Inc. All Rights Reserved. API アクセス API 機能・ データ -
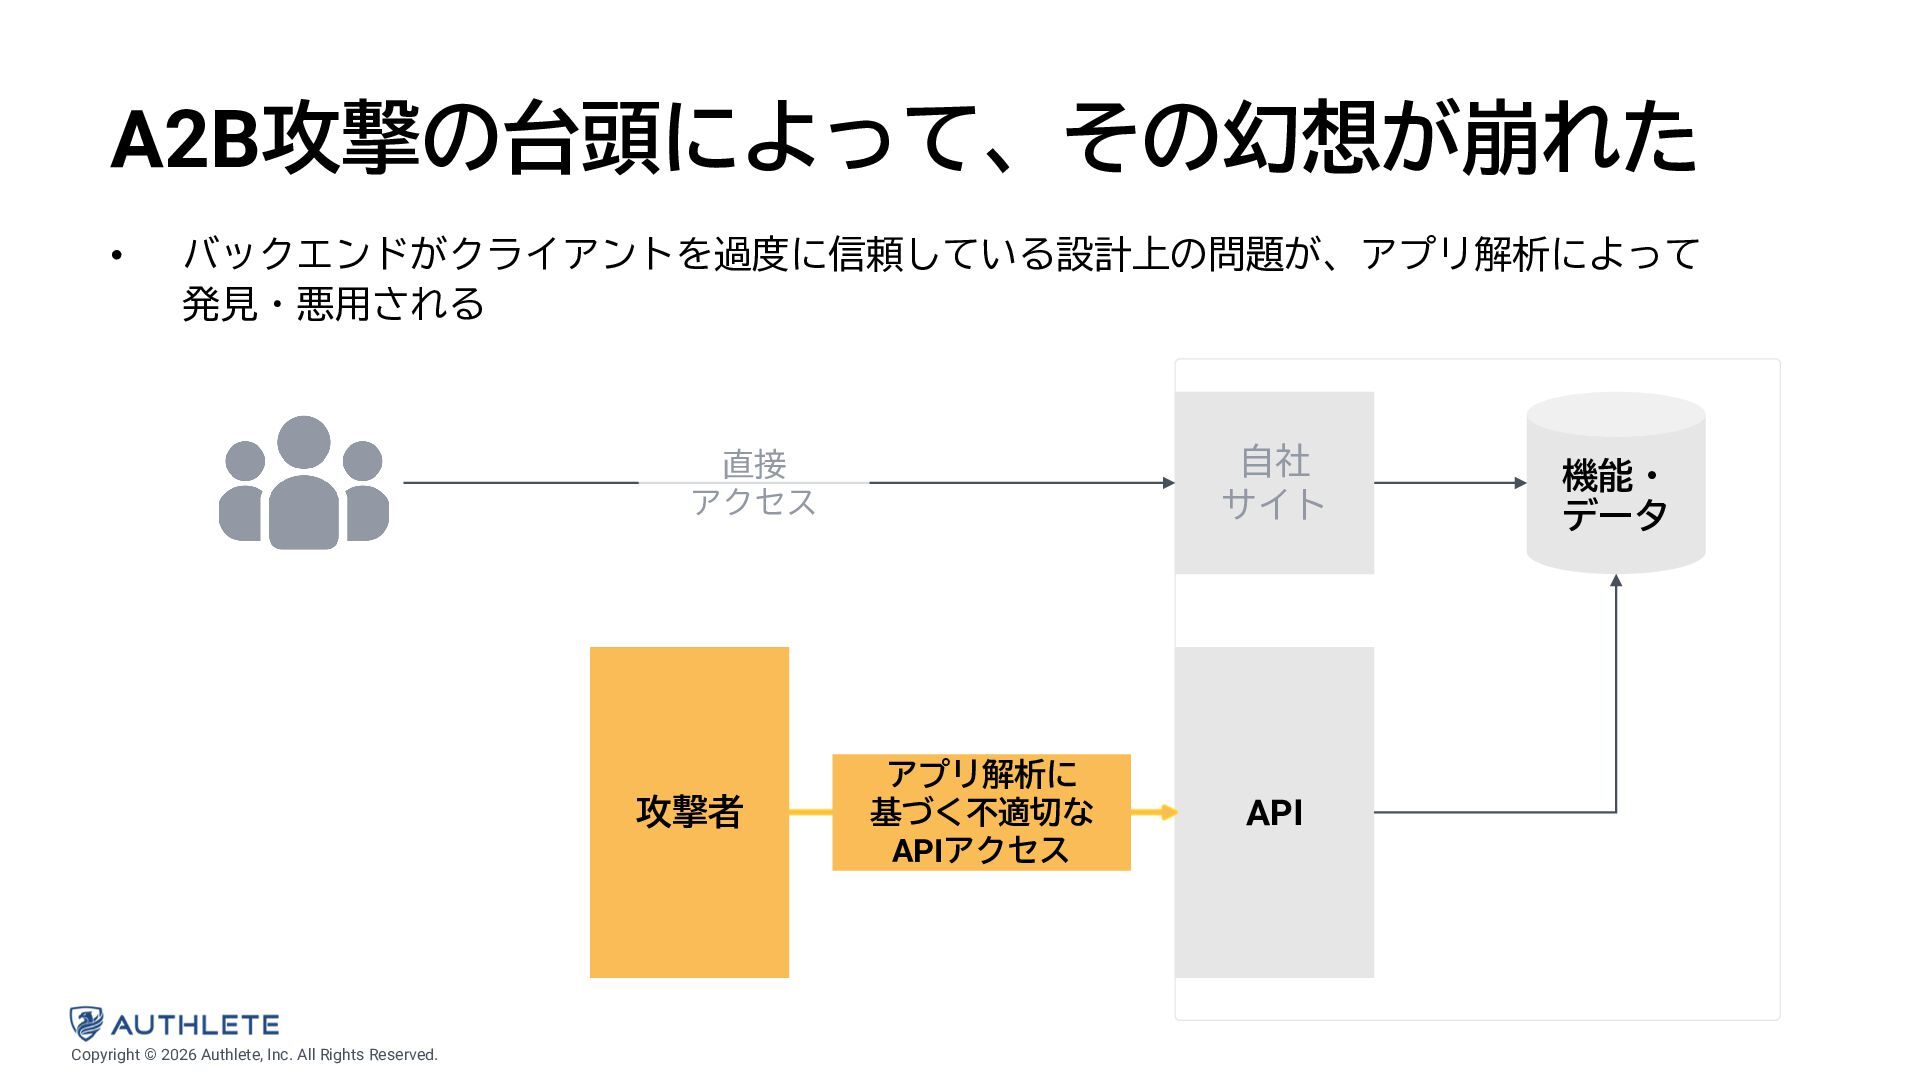
A2B攻撃の台頭によって、その幻想が崩れた • バックエンドがクライアントを過度に信頼している設計上の問題が、アプリ解析によって 発見・悪用される 自社 サイト 直接 アクセス 攻撃者 Copyright
© 2026 Authlete, Inc. All Rights Reserved. アプリ解析に 基づく不適切な APIアクセス API 機能・ データ -
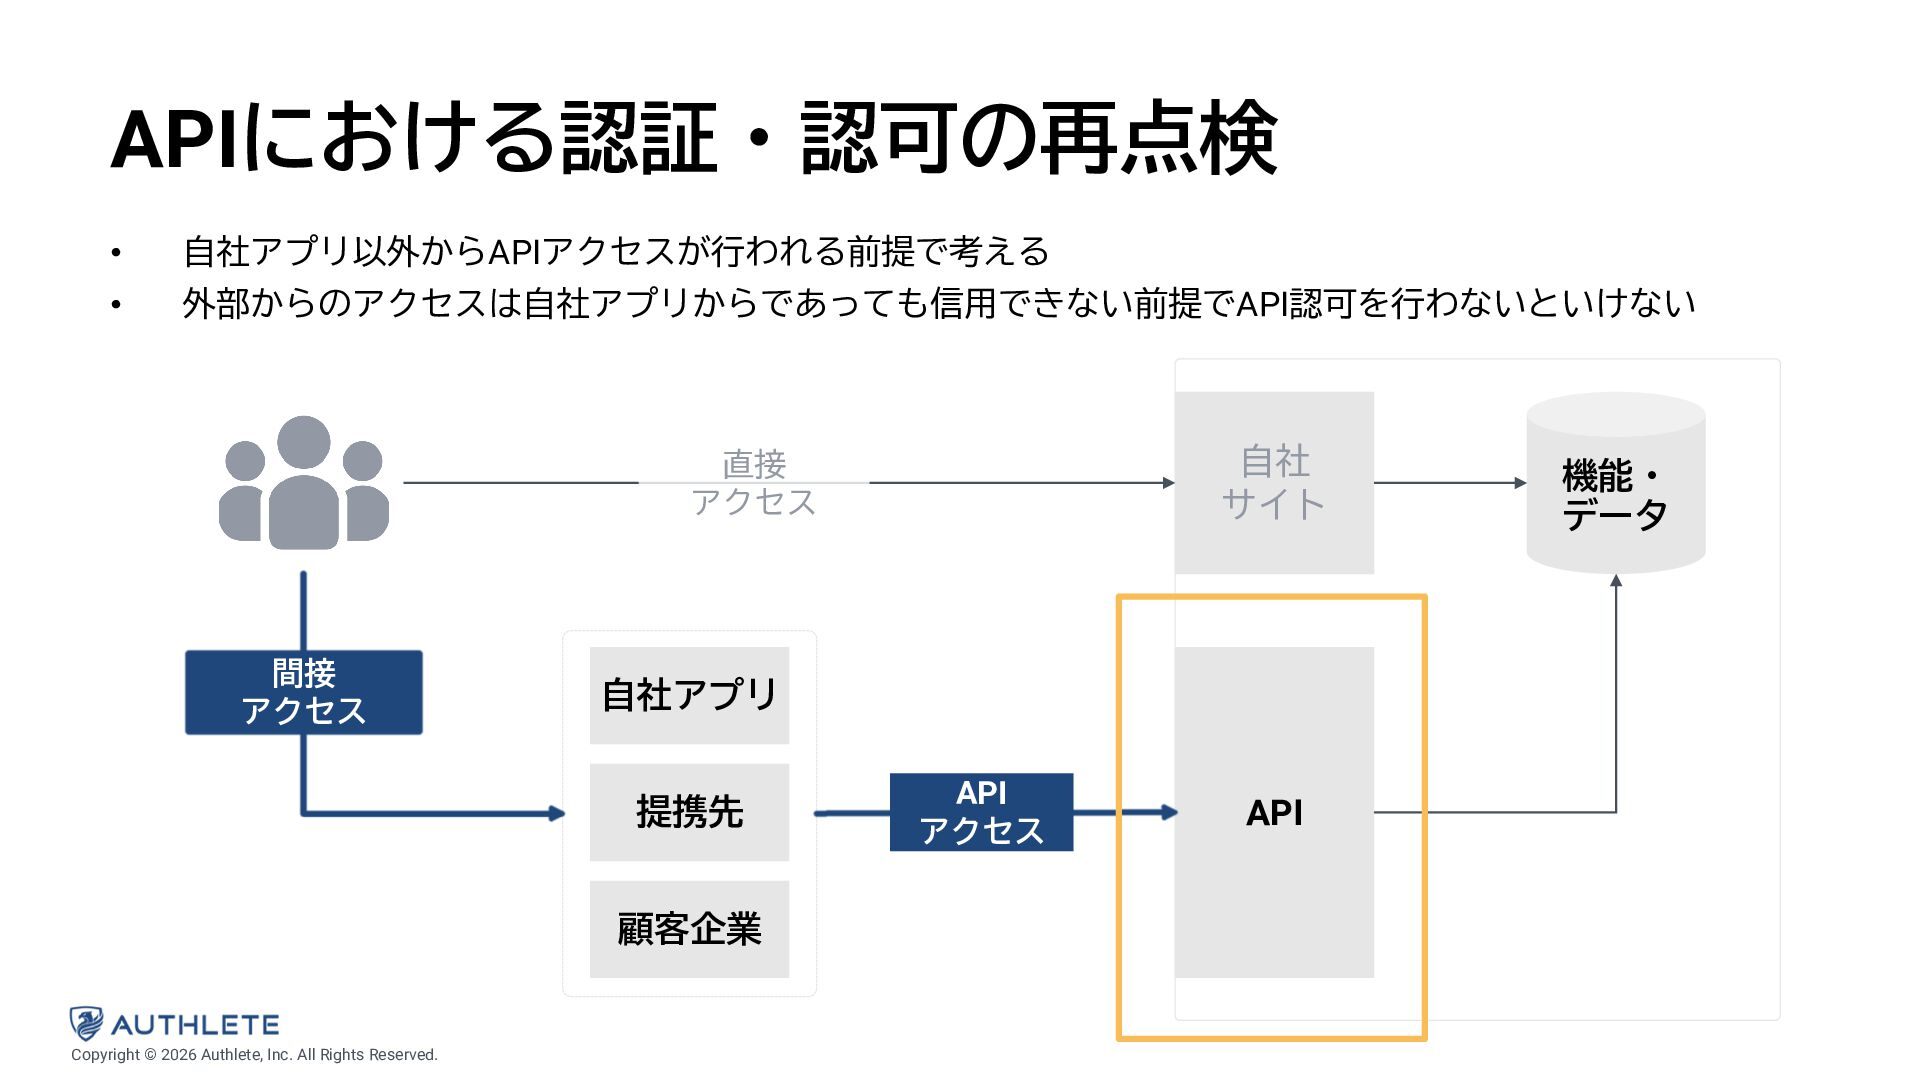
APIにおける認証・認可の再点検 • 自社アプリ以外からAPIアクセスが行われる前提で考える • 外部からのアクセスは自社アプリからであっても信用できない前提でAPI認可を行わないといけない 自社 サイト 直接 アクセス 間接
アクセス 自社アプリ 提携先 顧客企業 Copyright © 2026 Authlete, Inc. All Rights Reserved. API アクセス API 機能・ データ -
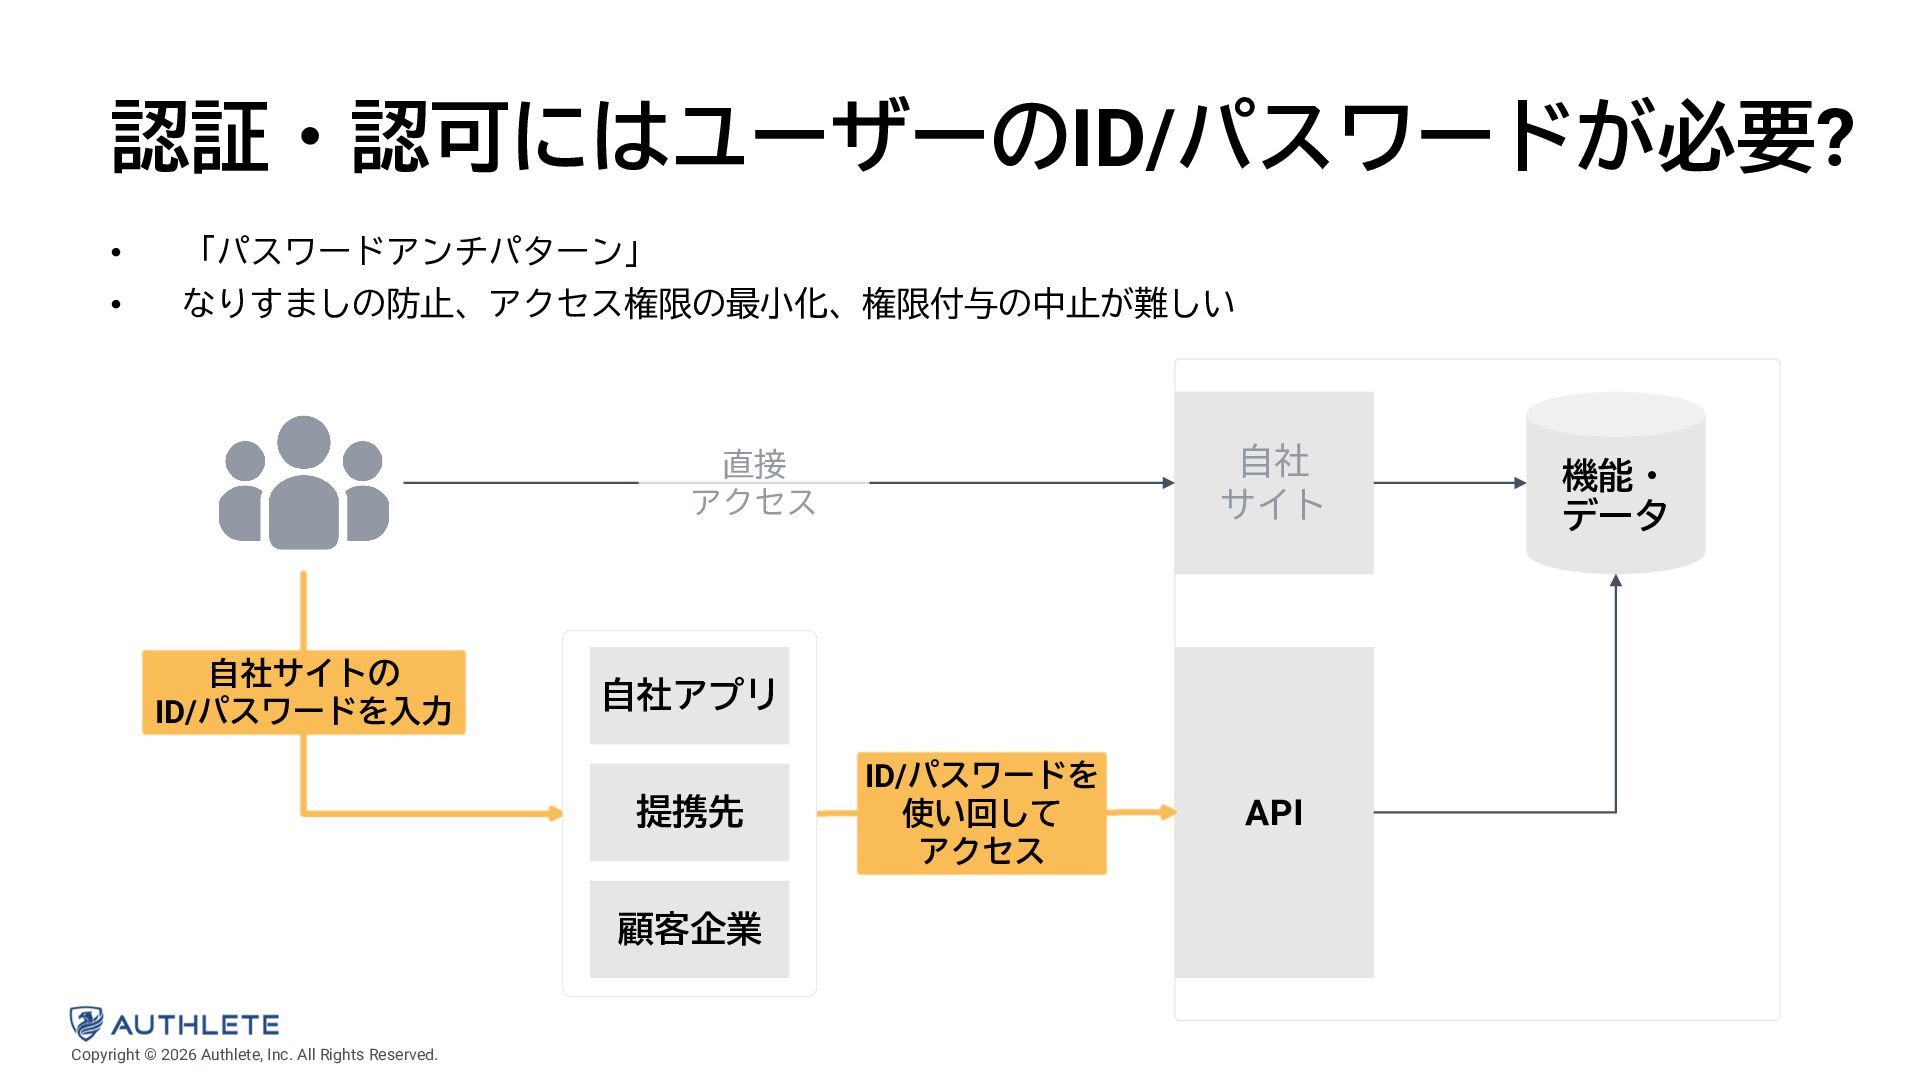
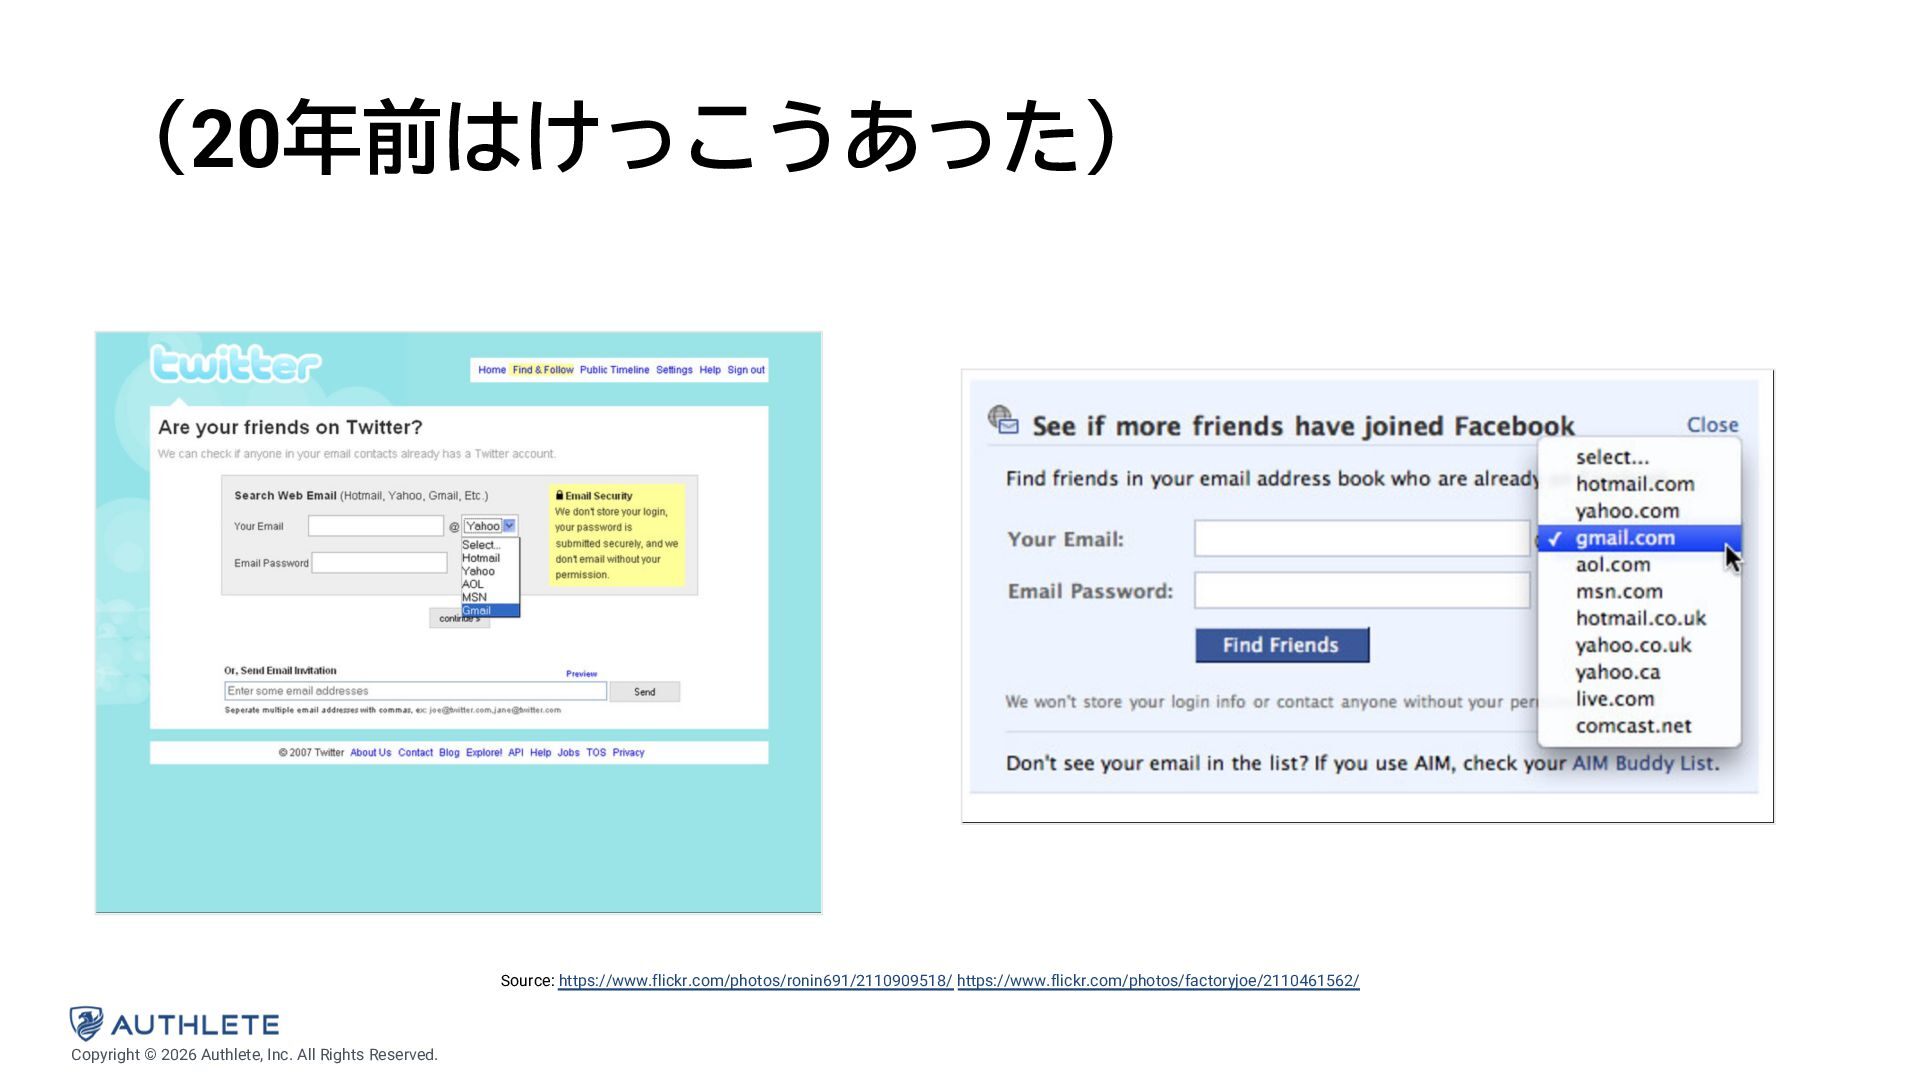
認証・認可にはユーザーのID/パスワードが必要? • 「パスワードアンチパターン」 • なりすましの防止、アクセス権限の最小化、権限付与の中止が難しい 自社 サイト 直接 アクセス 自社サイトの
ID/パスワードを入力 自社アプリ 提携先 顧客企業 Copyright © 2026 Authlete, Inc. All Rights Reserved. ID/パスワードを 使い回して アクセス API 機能・ データ -
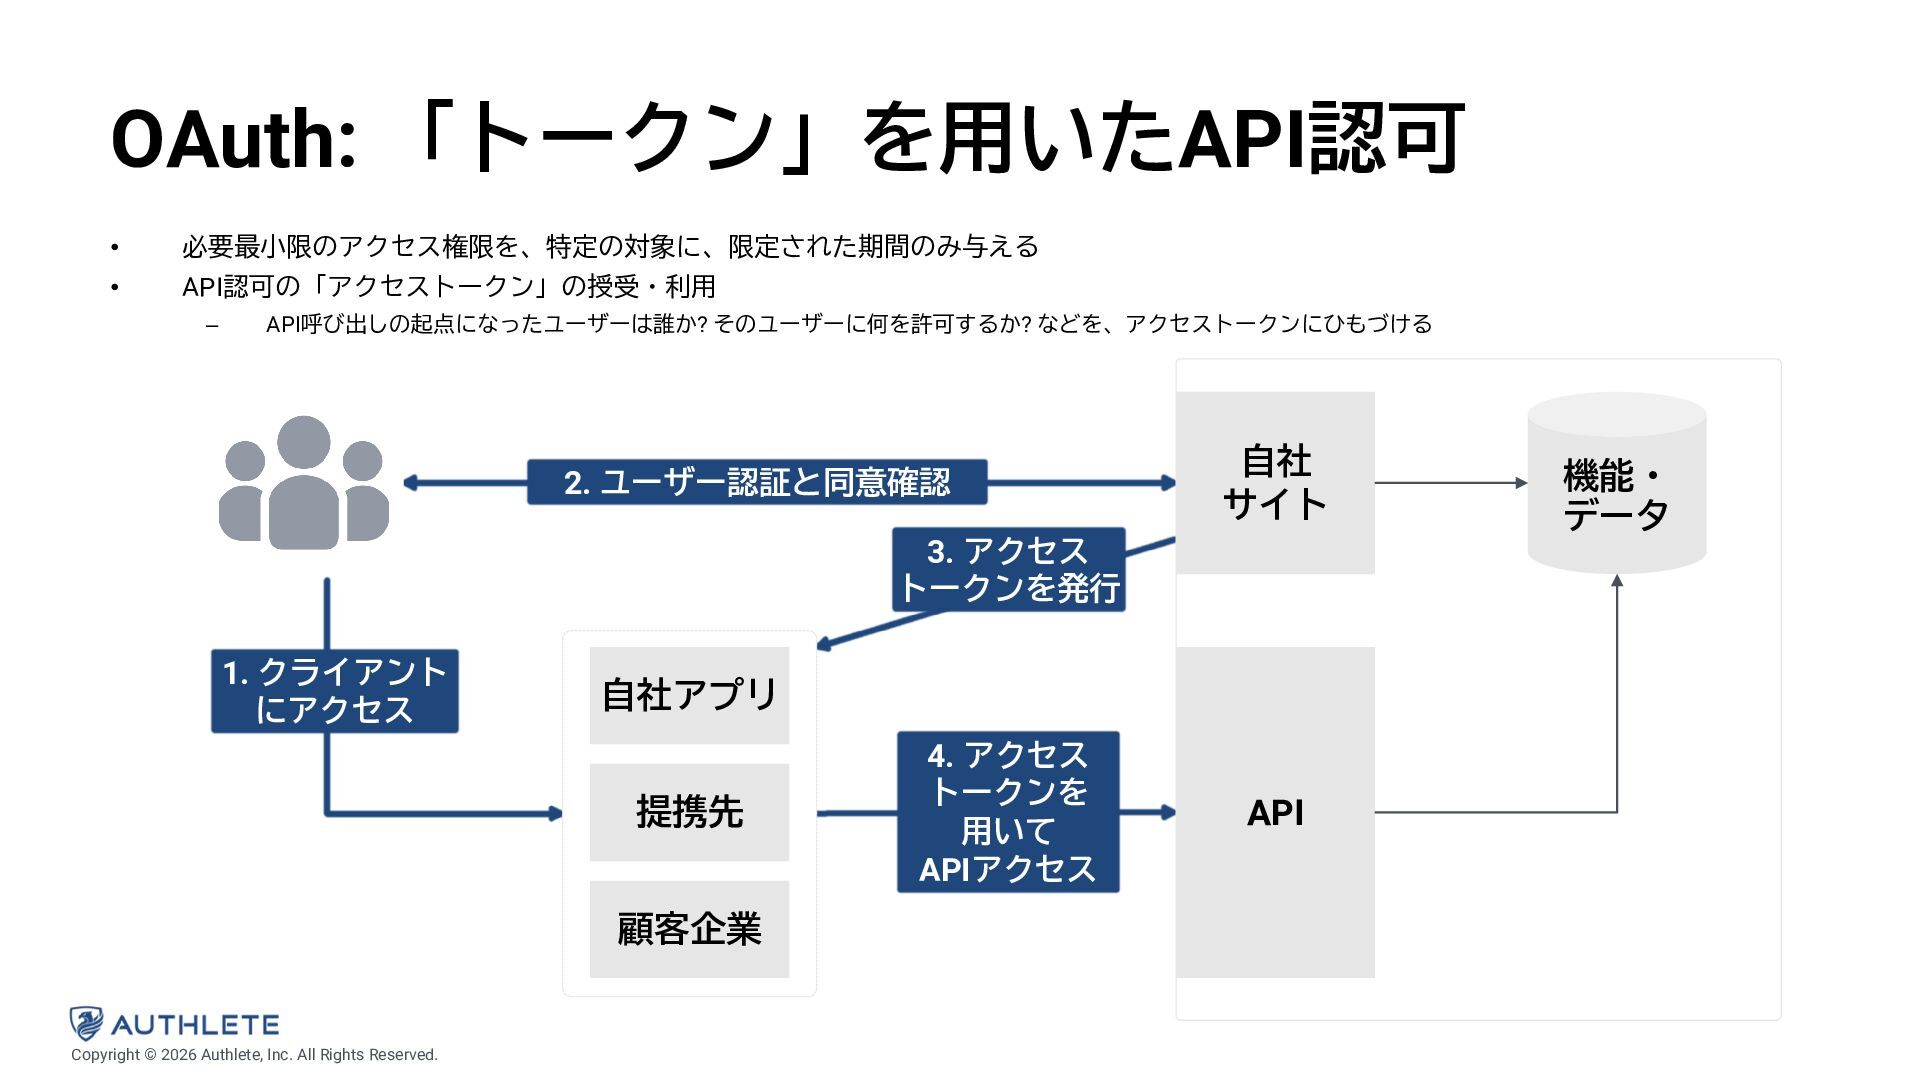
OAuth: 「トークン」を用いたAPI認可 • 必要最小限のアクセス権限を、特定の対象に、限定された期間のみ与える • API認可の「アクセストークン」の授受・利用 – API呼び出しの起点になったユーザーは誰か? そのユーザーに何を許可するか? などを、アクセストークンにひもづける
2. ユーザー認証と同意確認 自社 サイト 3. アクセス トークンを発行 1. クライアント にアクセス 自社アプリ 提携先 顧客企業 Copyright © 2026 Authlete, Inc. All Rights Reserved. 4. アクセス トークンを 用いて APIアクセス API 機能・ データ -
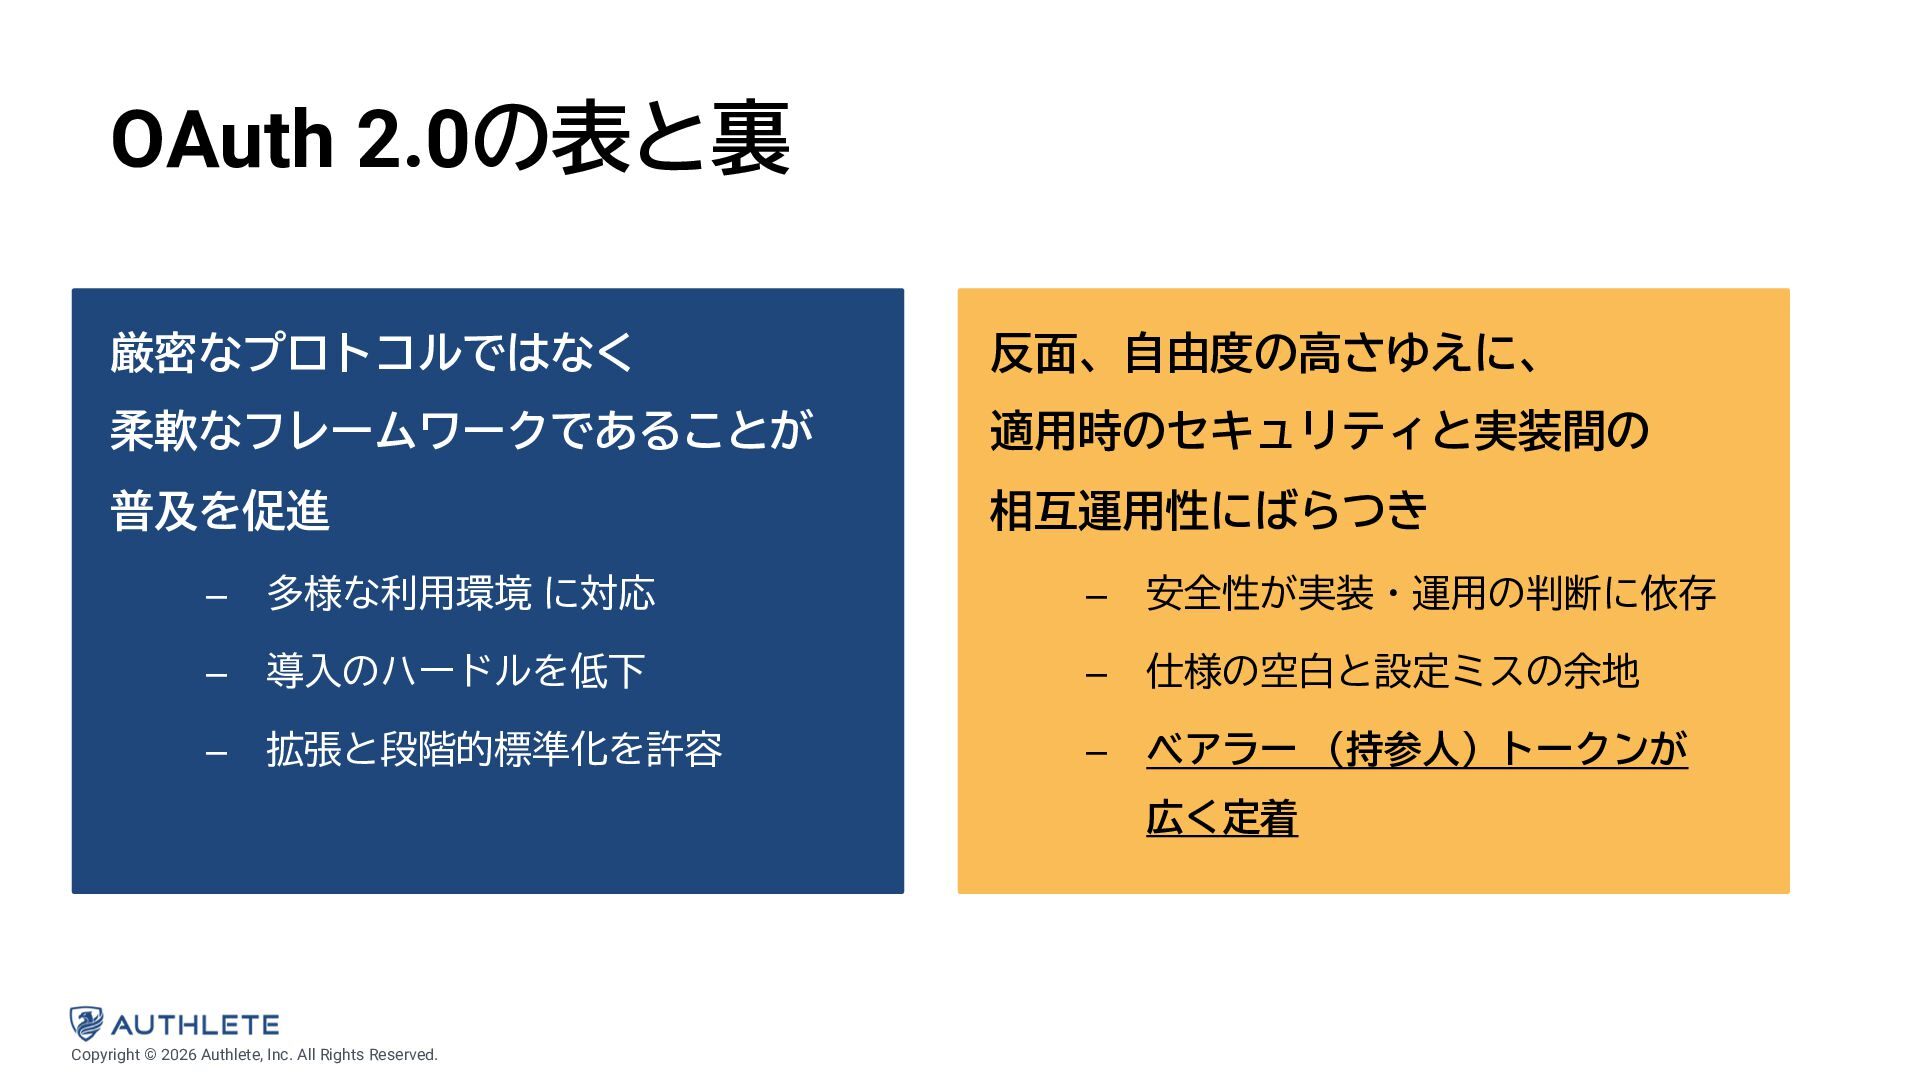
OAuth 2.0の表と裏 厳密なプロトコルではなく 反面、自由度の高さゆえに、 柔軟なフレームワークであることが 適用時のセキュリティと実装間の 普及を促進 相互運用性にばらつき – 多様な利用環境
に対応 – 安全性が実装・運用の判断に依存 – 導入のハードルを低下 – 仕様の空白と設定ミスの余地 – 拡張と段階的標準化を許容 – べアラー (持参人)トークンが 広く定着 Copyright © 2026 Authlete, Inc. All Rights Reserved. -
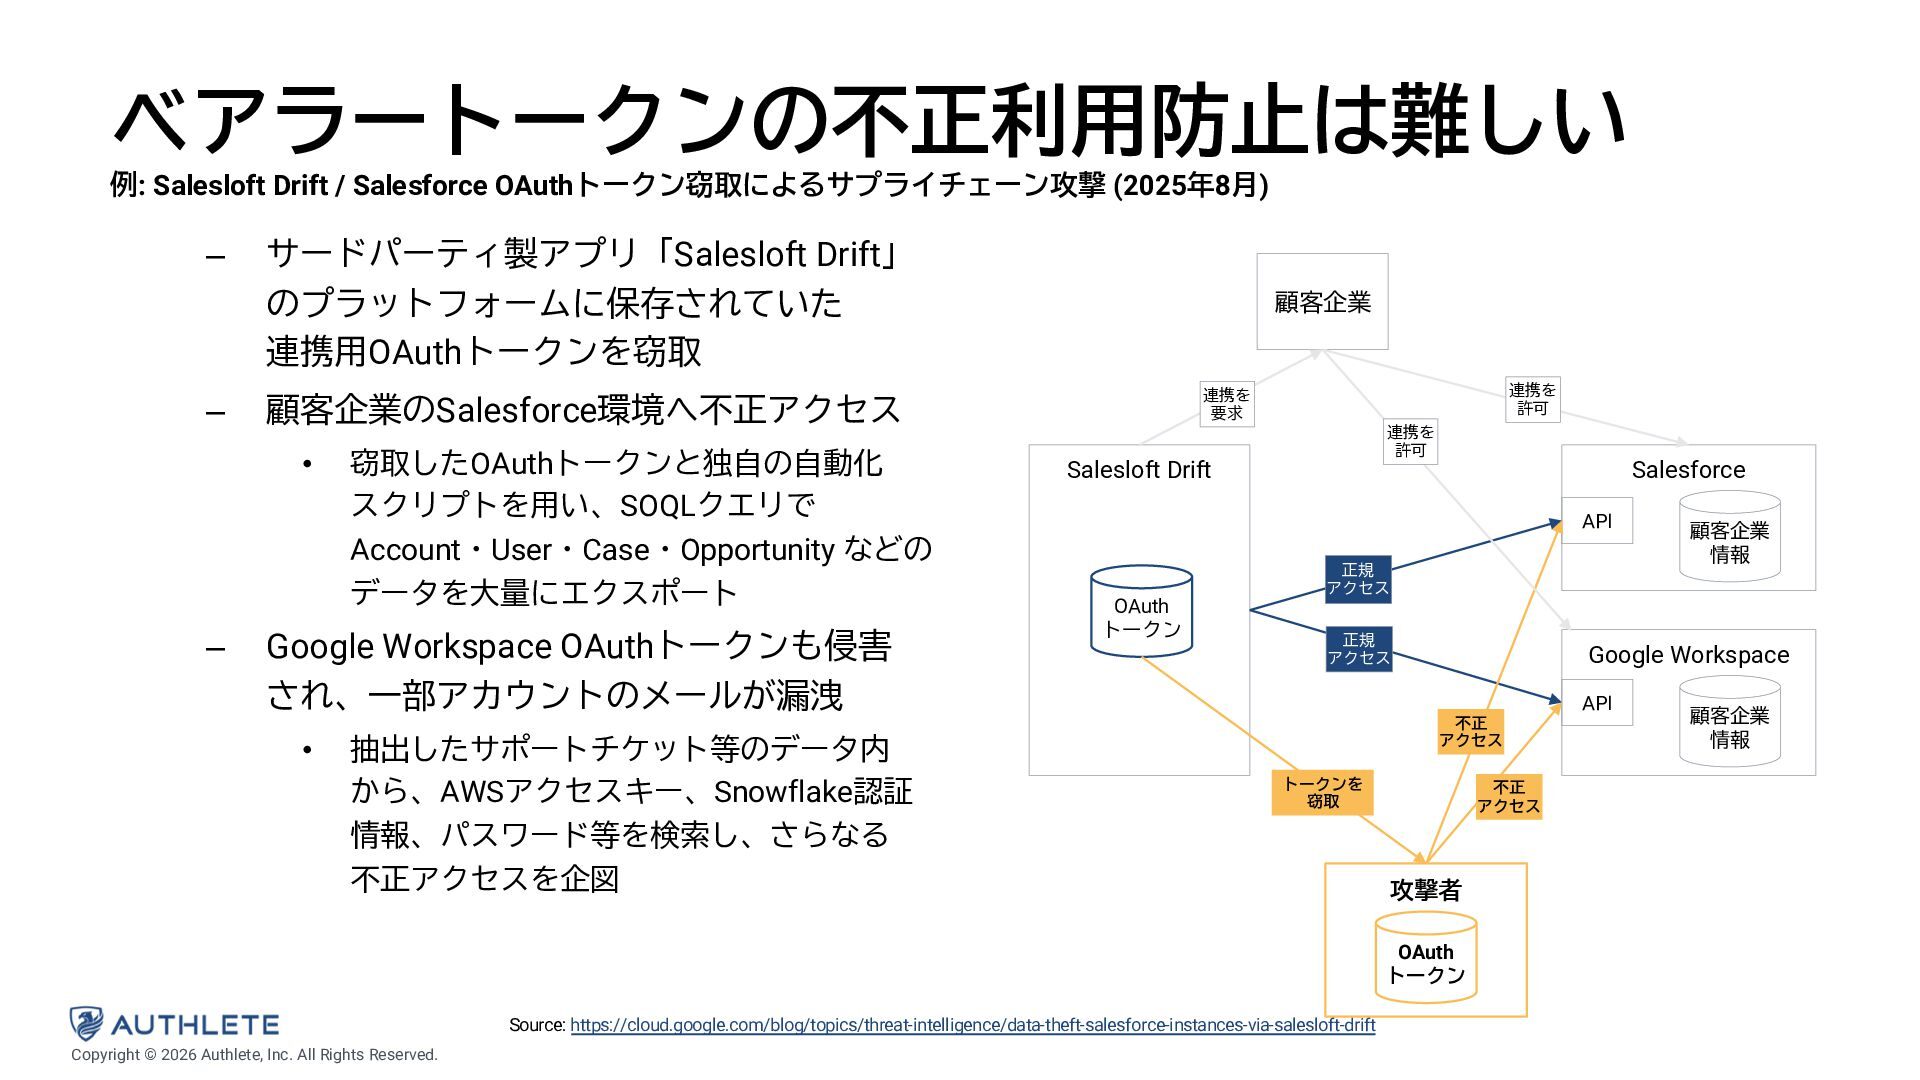
ベアラートークンの不正利用防止は難しい 例: Salesloft Drift / Salesforce OAuthトークン窃取によるサプライチェーン攻撃 (2025年8月) – –
サードパーティ製アプリ「Salesloft Drift」 のプラットフォームに保存されていた 連携用OAuthトークンを窃取 窃取したOAuthトークンと独自の自動化 スクリプトを用い、SOQLクエリで Account・User・Case・Opportunity などの データを大量にエクスポート Google Workspace OAuthトークンも侵害 され、一部アカウントのメールが漏洩 • 抽出したサポートチケット等のデータ内 から、AWSアクセスキー、Snowflake認証 情報、パスワード等を検索し、さらなる 不正アクセスを企図 連携を 許可 連携を 要求 顧客企業のSalesforce環境へ不正アクセス • – 顧客企業 連携を 許可 Salesloft Drift Salesforce API OAuth トークン 正規 アクセス 正規 アクセス Google Workspace 不正 アクセス トークンを 窃取 不正 アクセス 攻撃者 OAuth トークン Source: https://cloud.google.com/blog/topics/threat-intelligence/data-theft-salesforce-instances-via-salesloft-drift Copyright © 2026 Authlete, Inc. All Rights Reserved. 顧客企業 情報 API 顧客企業 情報 -
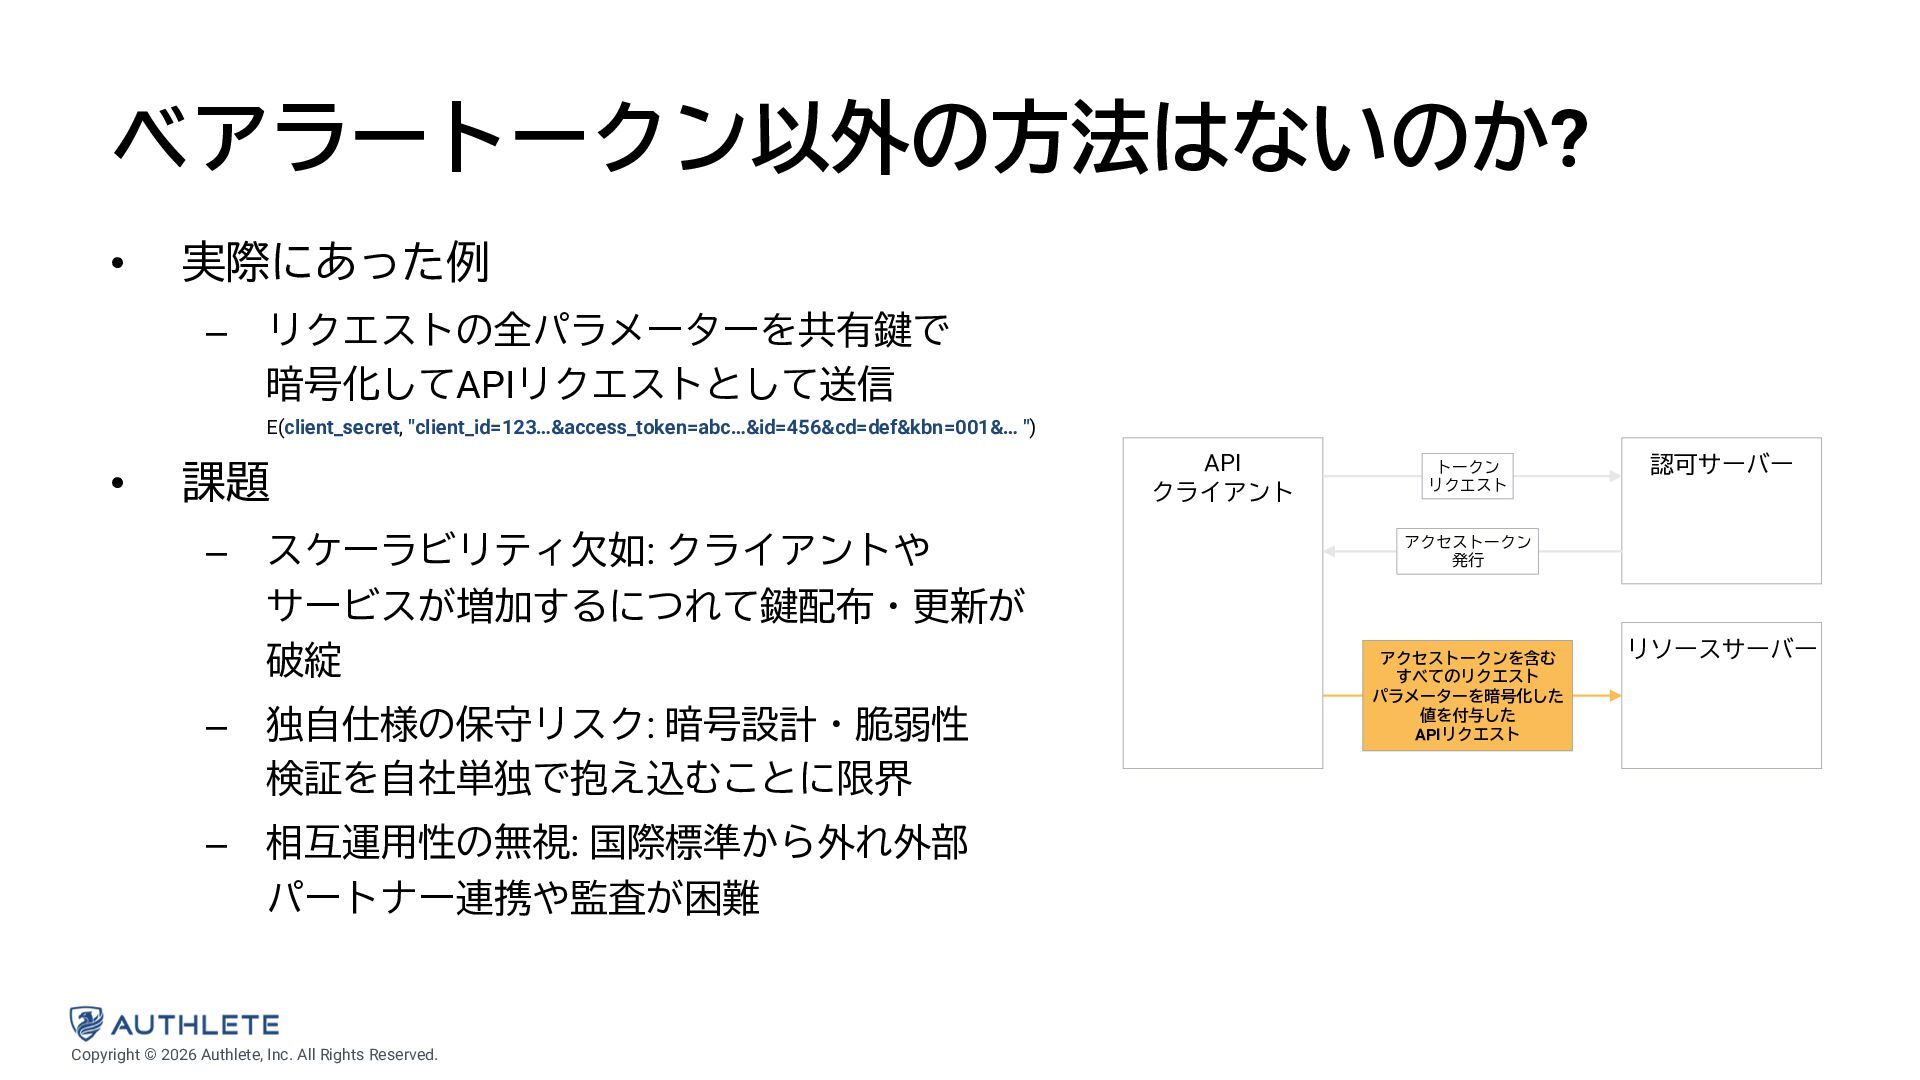
ベアラートークン以外の方法はないのか? • 実際にあった例 – リクエストの全パラメーターを共有鍵で 暗号化してAPIリクエストとして送信 E(client_secret, "client_id=123…&access_token=abc…&id=456&cd=def&kbn=001&… ") •
課題 – スケーラビリティ欠如: クライアントや サービスが増加するにつれて鍵配布・更新が 破綻 – 独自仕様の保守リスク: 暗号設計・脆弱性 検証を自社単独で抱え込むことに限界 – 相互運用性の無視: 国際標準から外れ外部 パートナー連携や監査が困難 Copyright © 2026 Authlete, Inc. All Rights Reserved. API クライアント トークン リクエスト 認可サーバー アクセストークン 発行 アクセストークンを含む すべてのリクエスト パラメーターを暗号化した 値を付与した APIリクエスト リソースサーバー -
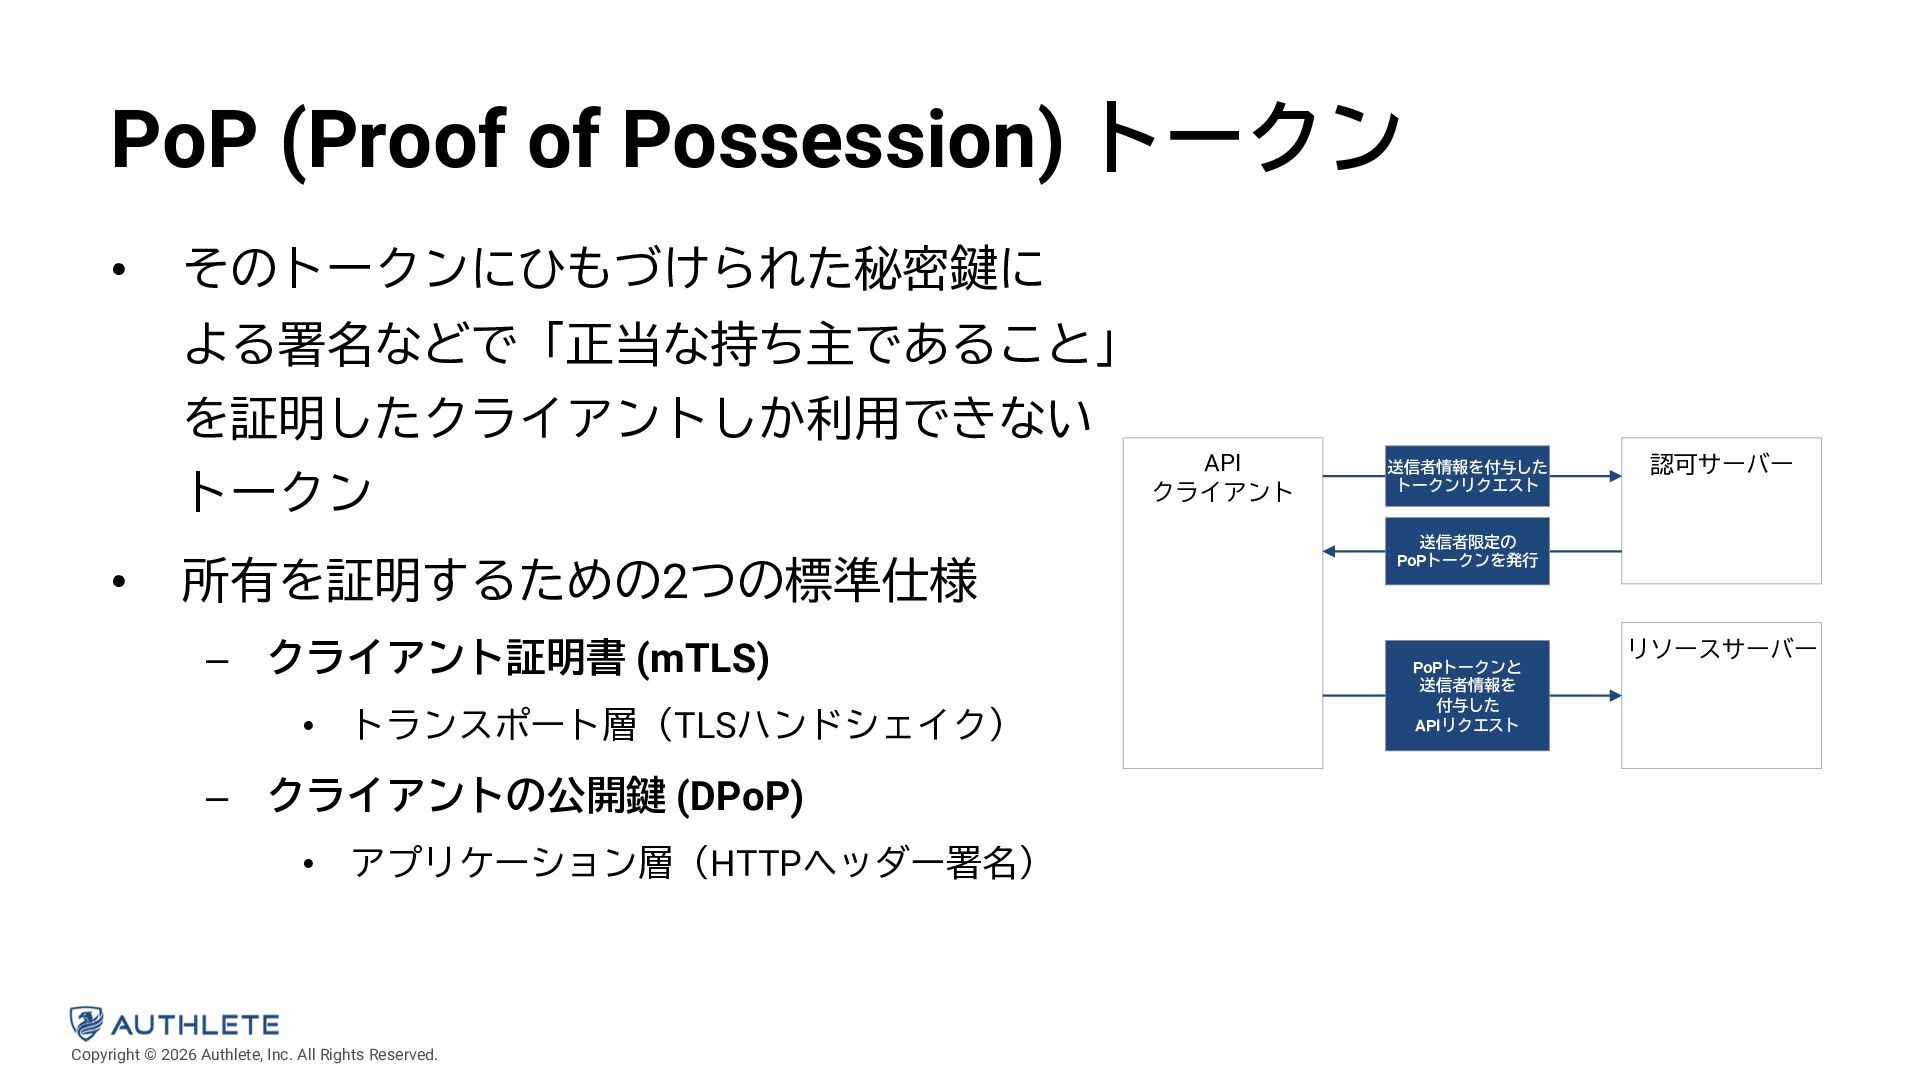
PoP (Proof of Possession) トークン • そのトークンにひもづけられた秘密鍵に よる署名などで「正当な持ち主であること」 を証明したクライアントしか利用できない トークン
• 所有を証明するための2つの標準仕様 – クライアント証明書 (mTLS) • トランスポート層(TLSハンドシェイク) – クライアントの公開鍵 (DPoP) • アプリケーション層(HTTPヘッダー署名) Copyright © 2026 Authlete, Inc. All Rights Reserved. API クライアント 送信者情報を付与した トークンリクエスト 認可サーバー 送信者限定の PoPトークンを発行 PoPトークンと 送信者情報を 付与した APIリクエスト リソースサーバー -
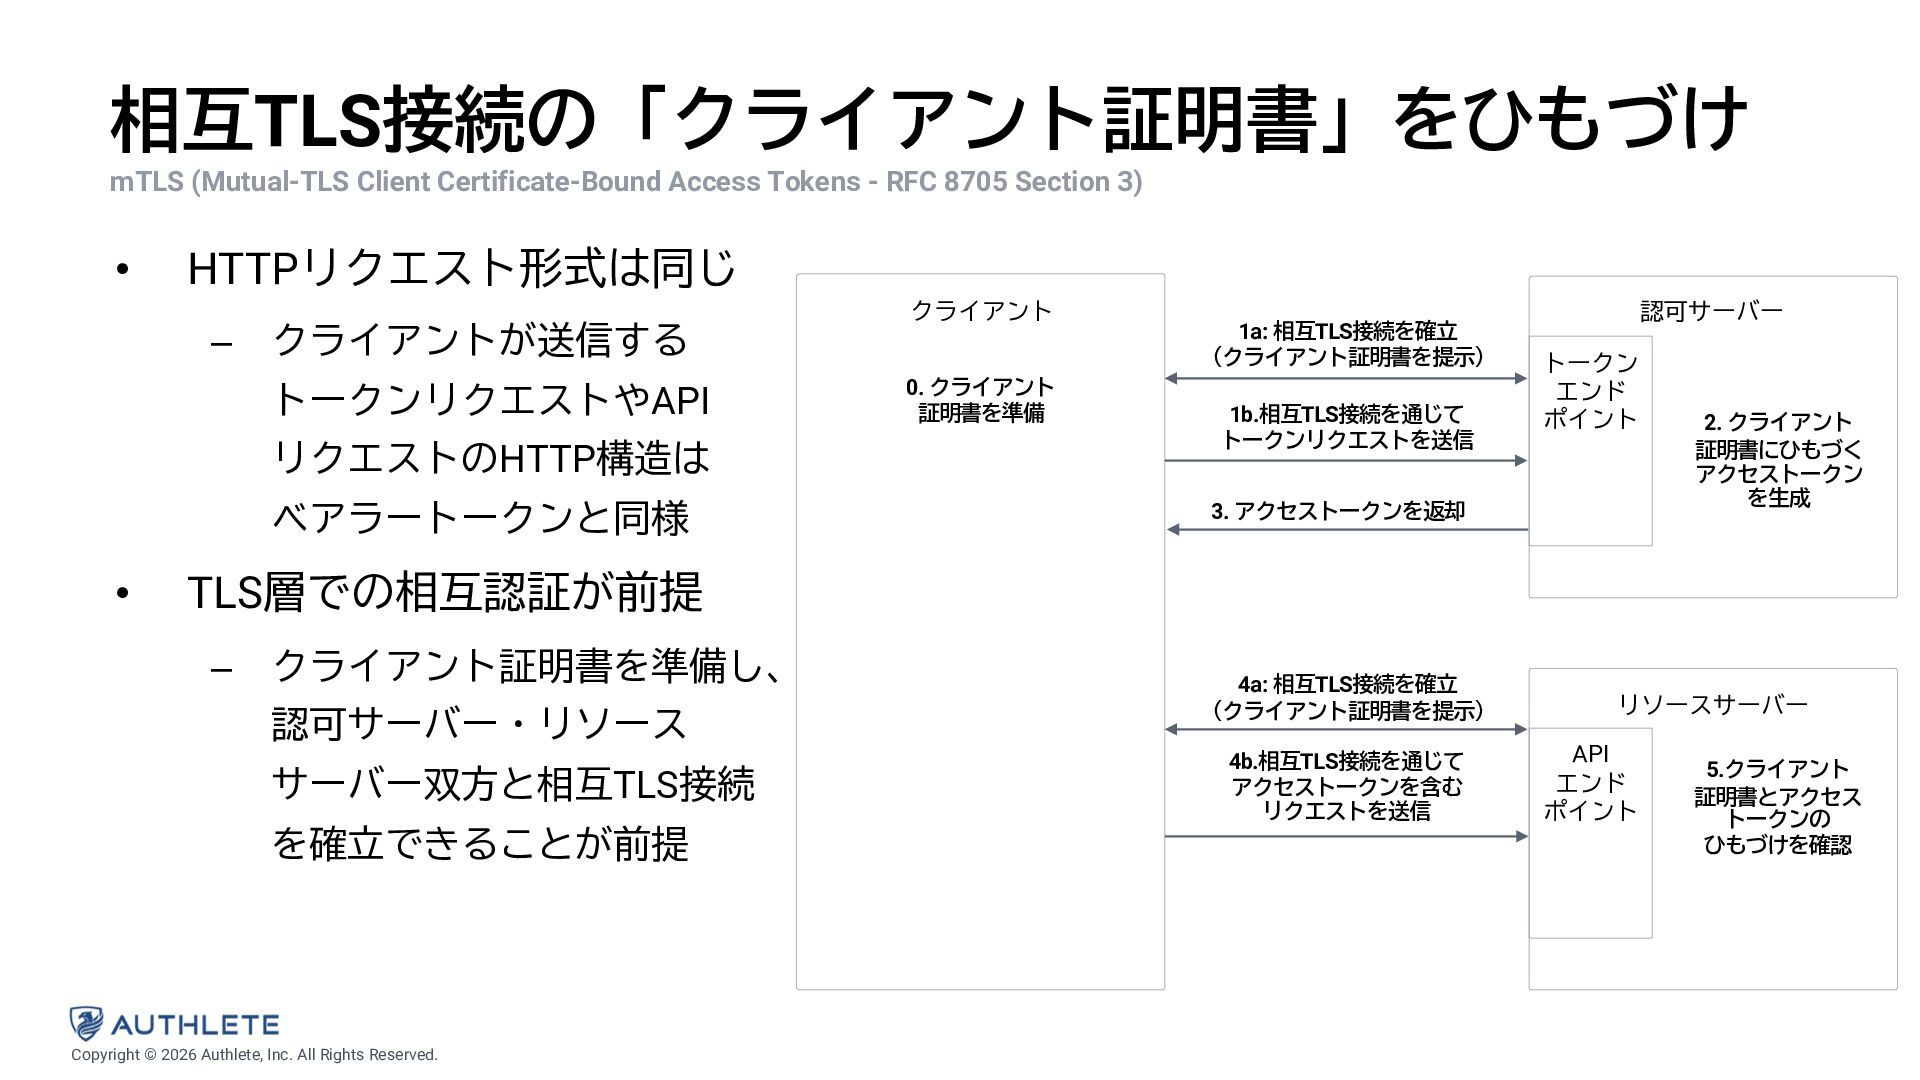
相互TLS接続の「クライアント証明書」をひもづけ mTLS (Mutual-TLS Client Certificate-Bound Access Tokens - RFC 8705
Section 3) • HTTPリクエスト形式は同じ – クライアントが送信する トークンリクエストやAPI リクエストのHTTP構造は ベアラートークンと同様 • クライアント 0. クライアント 証明書を準備 1a: 相互TLS接続を確立 (クライアント証明書を提示) 1b.相互TLS接続を通じて トークンリクエストを送信 認可サーバー トークン エンド ポイント 3. アクセストークンを返却 2. クライアント 証明書にひもづく アクセストークン を生成 TLS層での相互認証が前提 – クライアント証明書を準備し、 認可サーバー・リソース サーバー双方と相互TLS接続 を確立できることが前提 Copyright © 2026 Authlete, Inc. All Rights Reserved. 4a: 相互TLS接続を確立 (クライアント証明書を提示) 4b.相互TLS接続を通じて アクセストークンを含む リクエストを送信 リソースサーバー API エンド ポイント 5.クライアント 証明書とアクセス トークンの ひもづけを確認 -
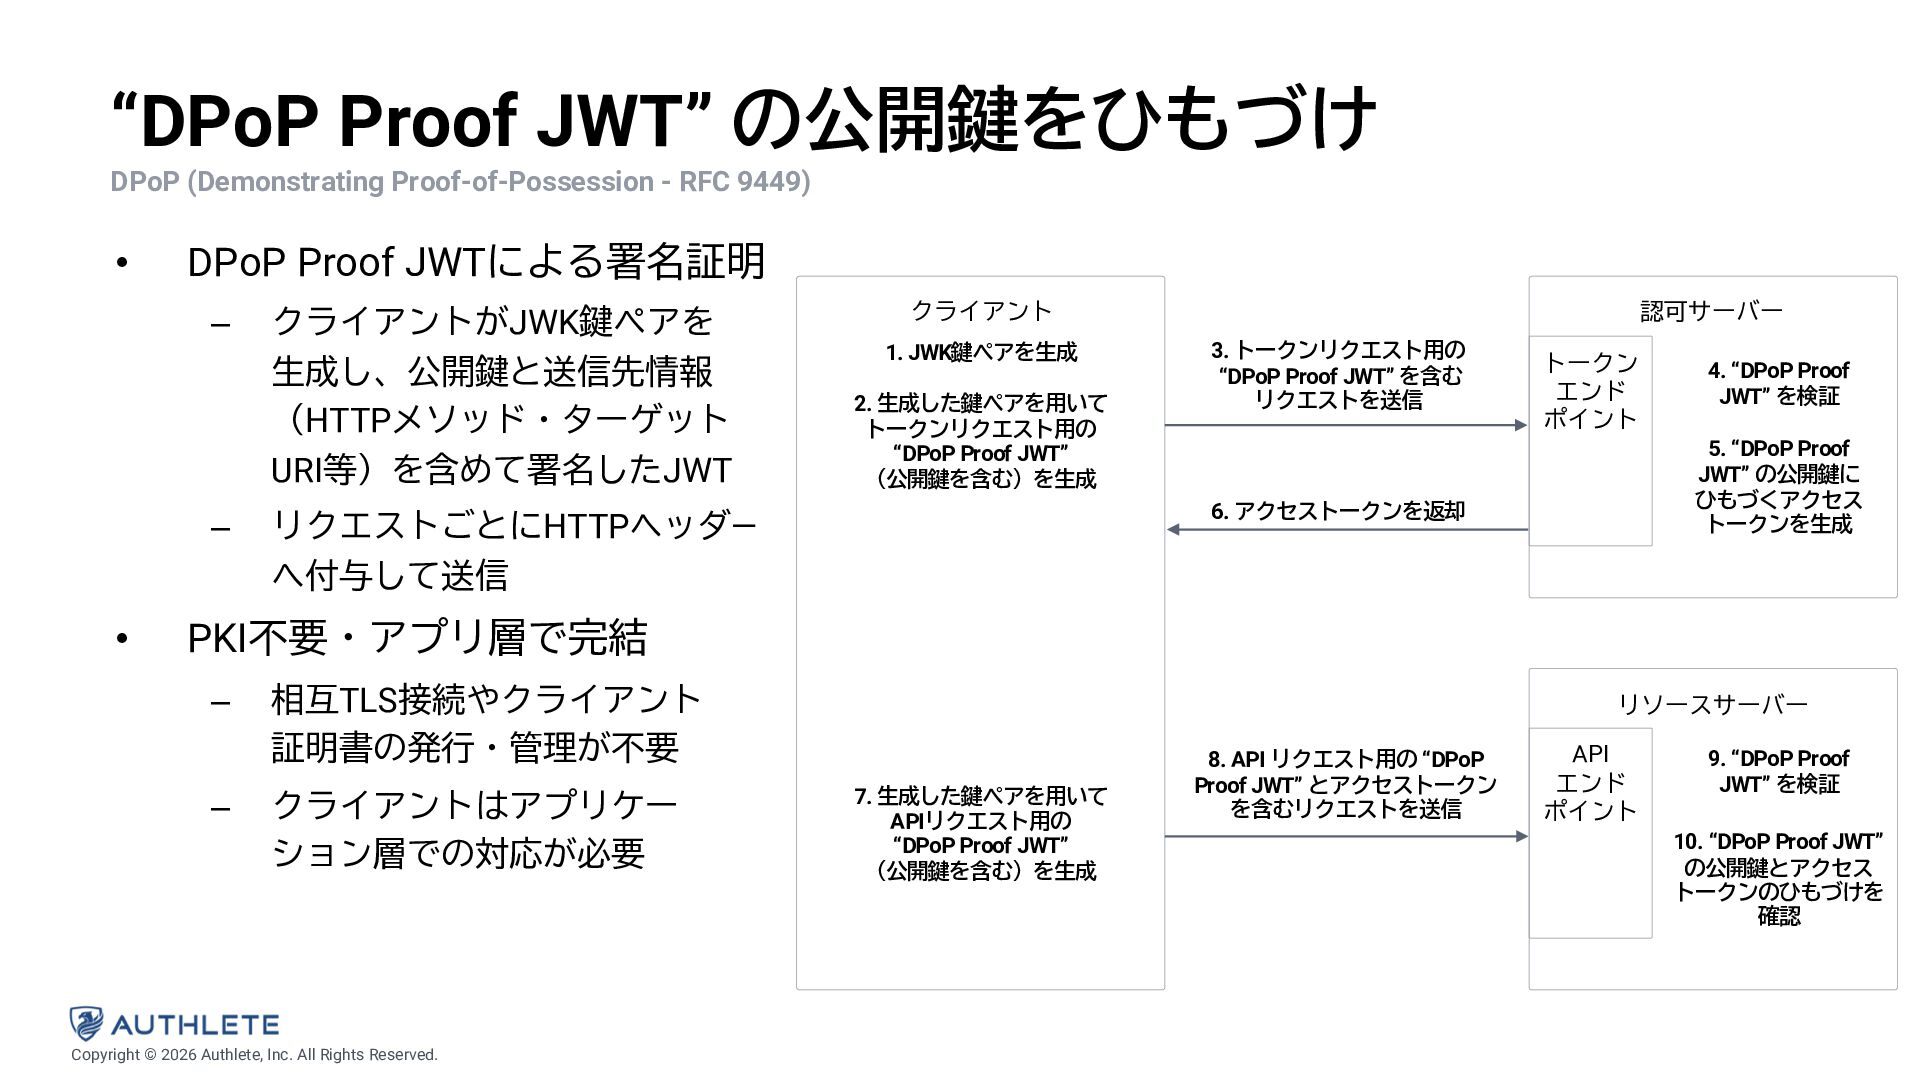
“DPoP Proof JWT” の公開鍵をひもづけ DPoP (Demonstrating Proof-of-Possession - RFC 9449)
• DPoP Proof JWTによる署名証明 – – • クライアントがJWK鍵ペアを 生成し、公開鍵と送信先情報 (HTTPメソッド・ターゲット URI等)を含めて署名したJWT クライアント 1. JWK鍵ペアを生成 2. 生成した鍵ペアを用いて トークンリクエスト用の “DPoP Proof JWT” (公開鍵を含む)を生成 認可サーバー 3. トークンリクエスト用の “DPoP Proof JWT” を含む リクエストを送信 トークン エンド ポイント 5. “DPoP Proof JWT” の公開鍵に ひもづくアクセス トークンを生成 6. アクセストークンを返却 リクエストごとにHTTPヘッダ— へ付与して送信 4. “DPoP Proof JWT” を検証 PKI不要・アプリ層で完結 – – 相互TLS接続やクライアント 証明書の発行・管理が不要 クライアントはアプリケー ション層での対応が必要 Copyright © 2026 Authlete, Inc. All Rights Reserved. リソースサーバー 7. 生成した鍵ペアを用いて APIリクエスト用の “DPoP Proof JWT” (公開鍵を含む)を生成 8. API リクエスト用の “DPoP Proof JWT” とアクセストークン を含むリクエストを送信 API エンド ポイント 9. “DPoP Proof JWT” を検証 10. “DPoP Proof JWT” の公開鍵とアクセス トークンのひもづけを 確認 -
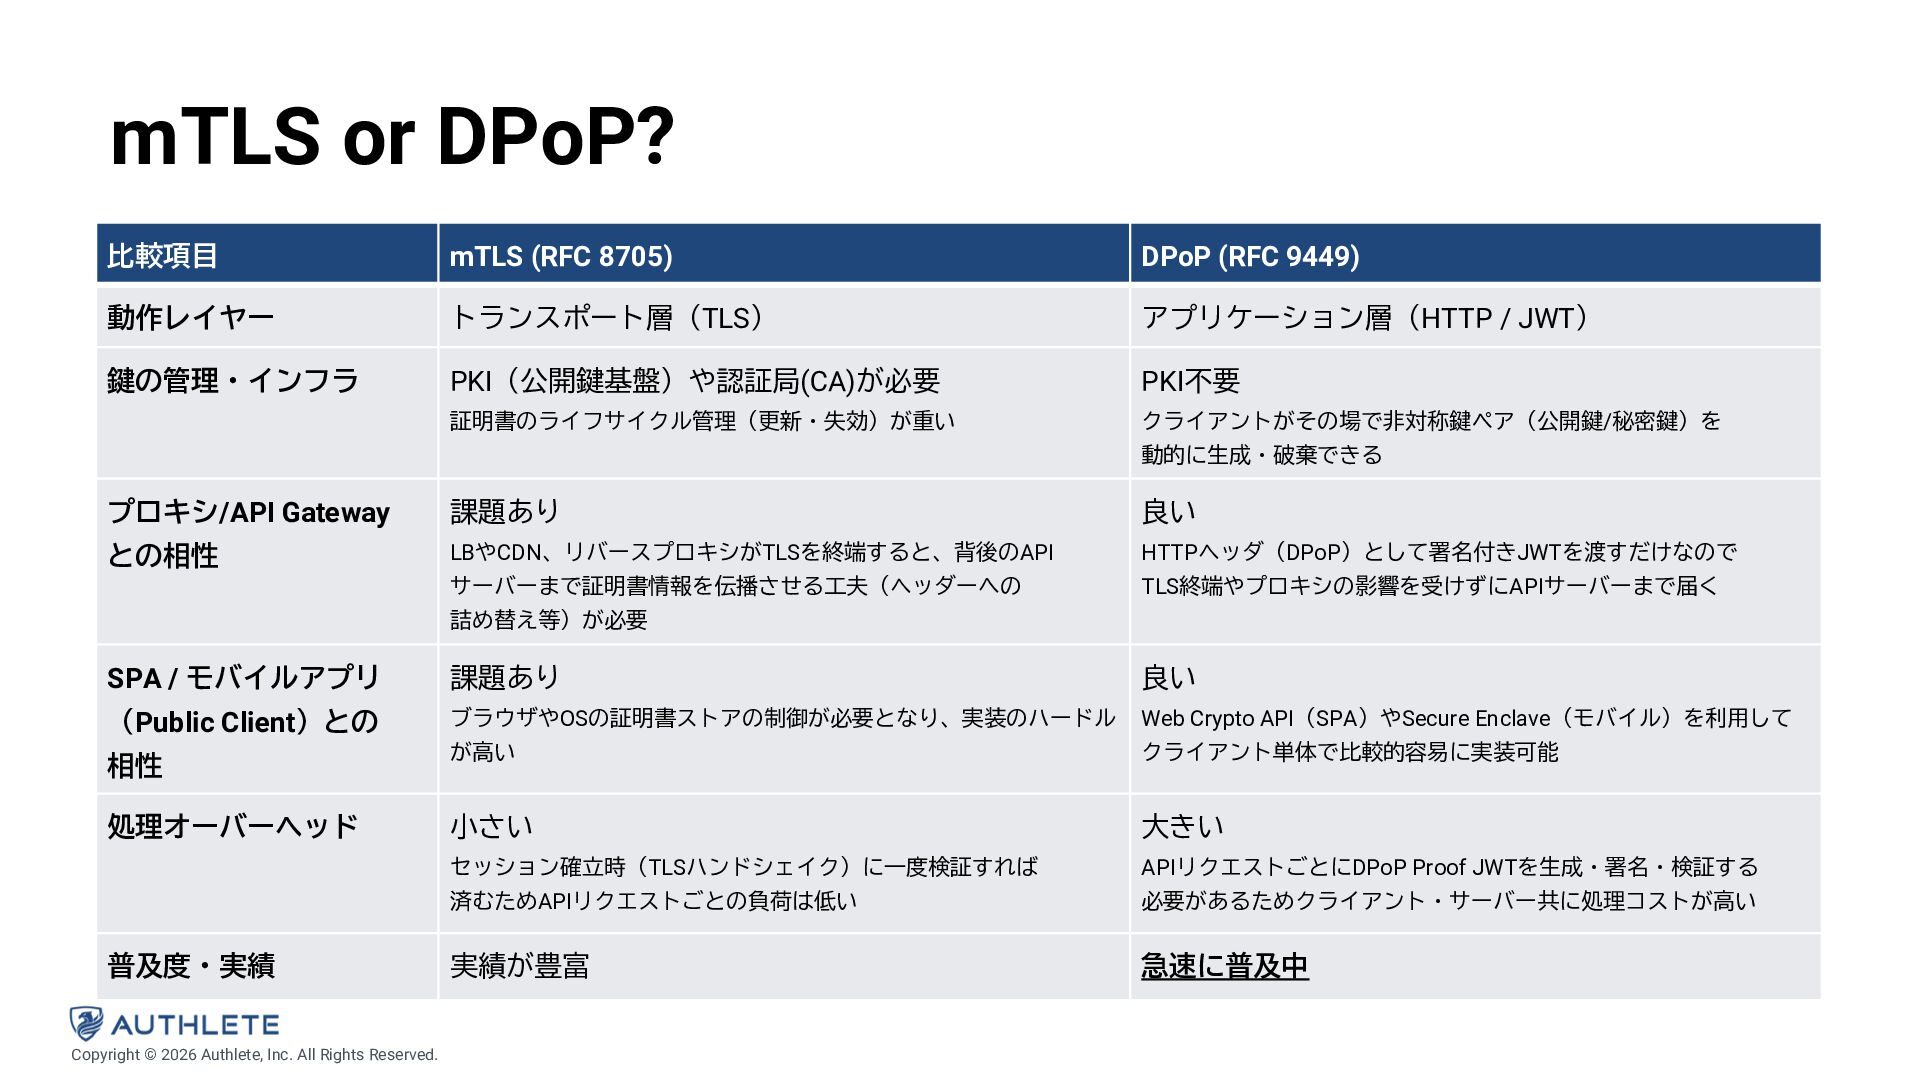
mTLS or DPoP? 比較項目 mTLS (RFC 8705) DPoP (RFC 9449)
動作レイヤー トランスポート層(TLS) アプリケーション層(HTTP / JWT) 鍵の管理・インフラ PKI(公開鍵基盤)や認証局(CA)が必要 PKI不要 証明書のライフサイクル管理(更新・失効)が重い クライアントがその場で非対称鍵ペア(公開鍵/秘密鍵)を 動的に生成・破棄できる プロキシ/API Gateway 課題あり 良い との相性 LBやCDN、リバースプロキシがTLSを終端すると、背後のAPI HTTPヘッダ(DPoP)として署名付きJWTを渡すだけなので サーバーまで証明書情報を伝播させる工夫(ヘッダーへの TLS終端やプロキシの影響を受けずにAPIサーバーまで届く 詰め替え等)が必要 SPA / モバイルアプリ 課題あり 良い (Public Client)との ブラウザやOSの証明書ストアの制御が必要となり、実装のハードル Web Crypto API(SPA)やSecure Enclave(モバイル)を利用して 相性 が高い クライアント単体で比較的容易に実装可能 処理オーバーヘッド 小さい 大きい セッション確立時(TLSハンドシェイク)に一度検証すれば APIリクエストごとにDPoP Proof JWTを生成・署名・検証する 済むためAPIリクエストごとの負荷は低い 必要があるためクライアント・サーバー共に処理コストが高い 実績が豊富 急速に普及中 普及度・実績 Copyright © 2026 Authlete, Inc. All Rights Reserved. -
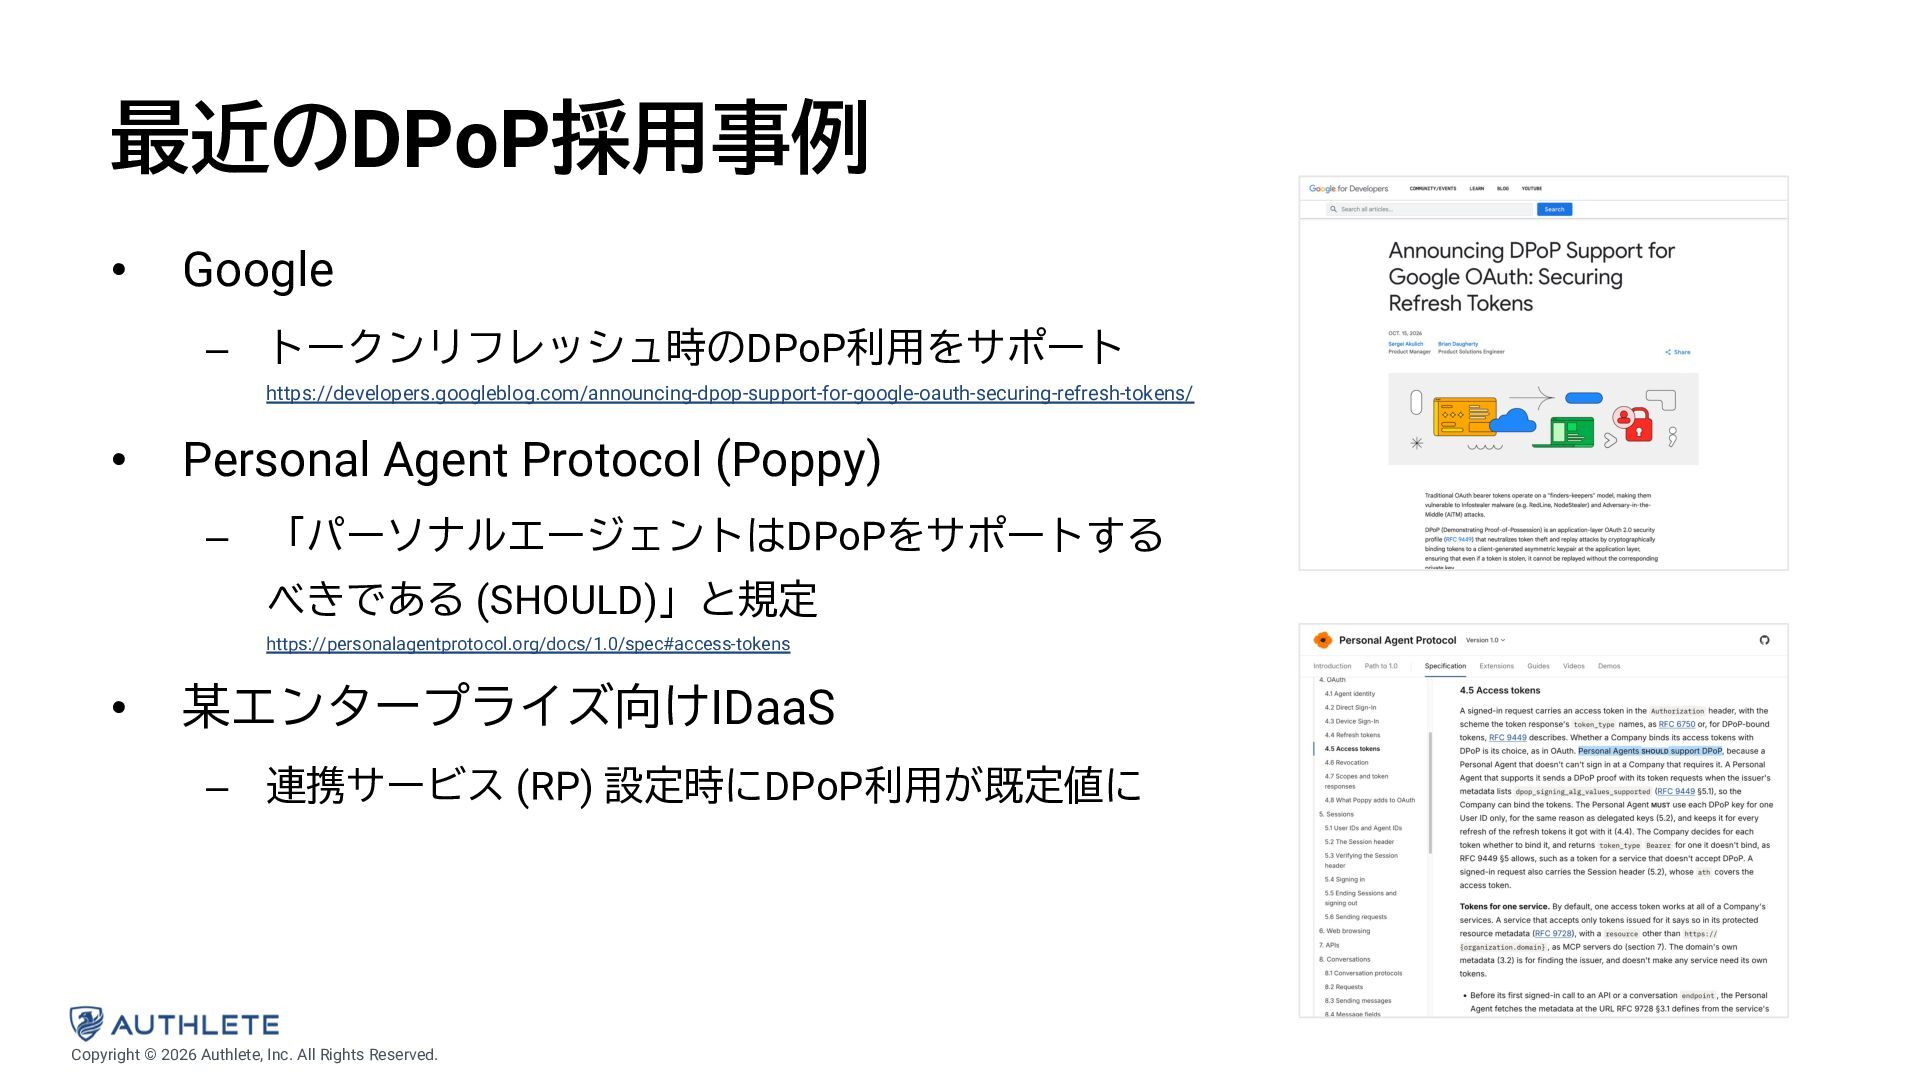
最近のDPoP採用事例 • Google – トークンリフレッシュ時のDPoP利用をサポート https://developers.googleblog.com/announcing-dpop-support-for-google-oauth-securing-refresh-tokens/ • Personal Agent Protocol
(Poppy) – 「パーソナルエージェントはDPoPをサポートする べきである (SHOULD)」と規定 https://personalagentprotocol.org/docs/1.0/spec#access-tokens • 某エンタープライズ向けIDaaS – 連携サービス (RP) 設定時にDPoP利用が既定値に Copyright © 2026 Authlete, Inc. All Rights Reserved. -
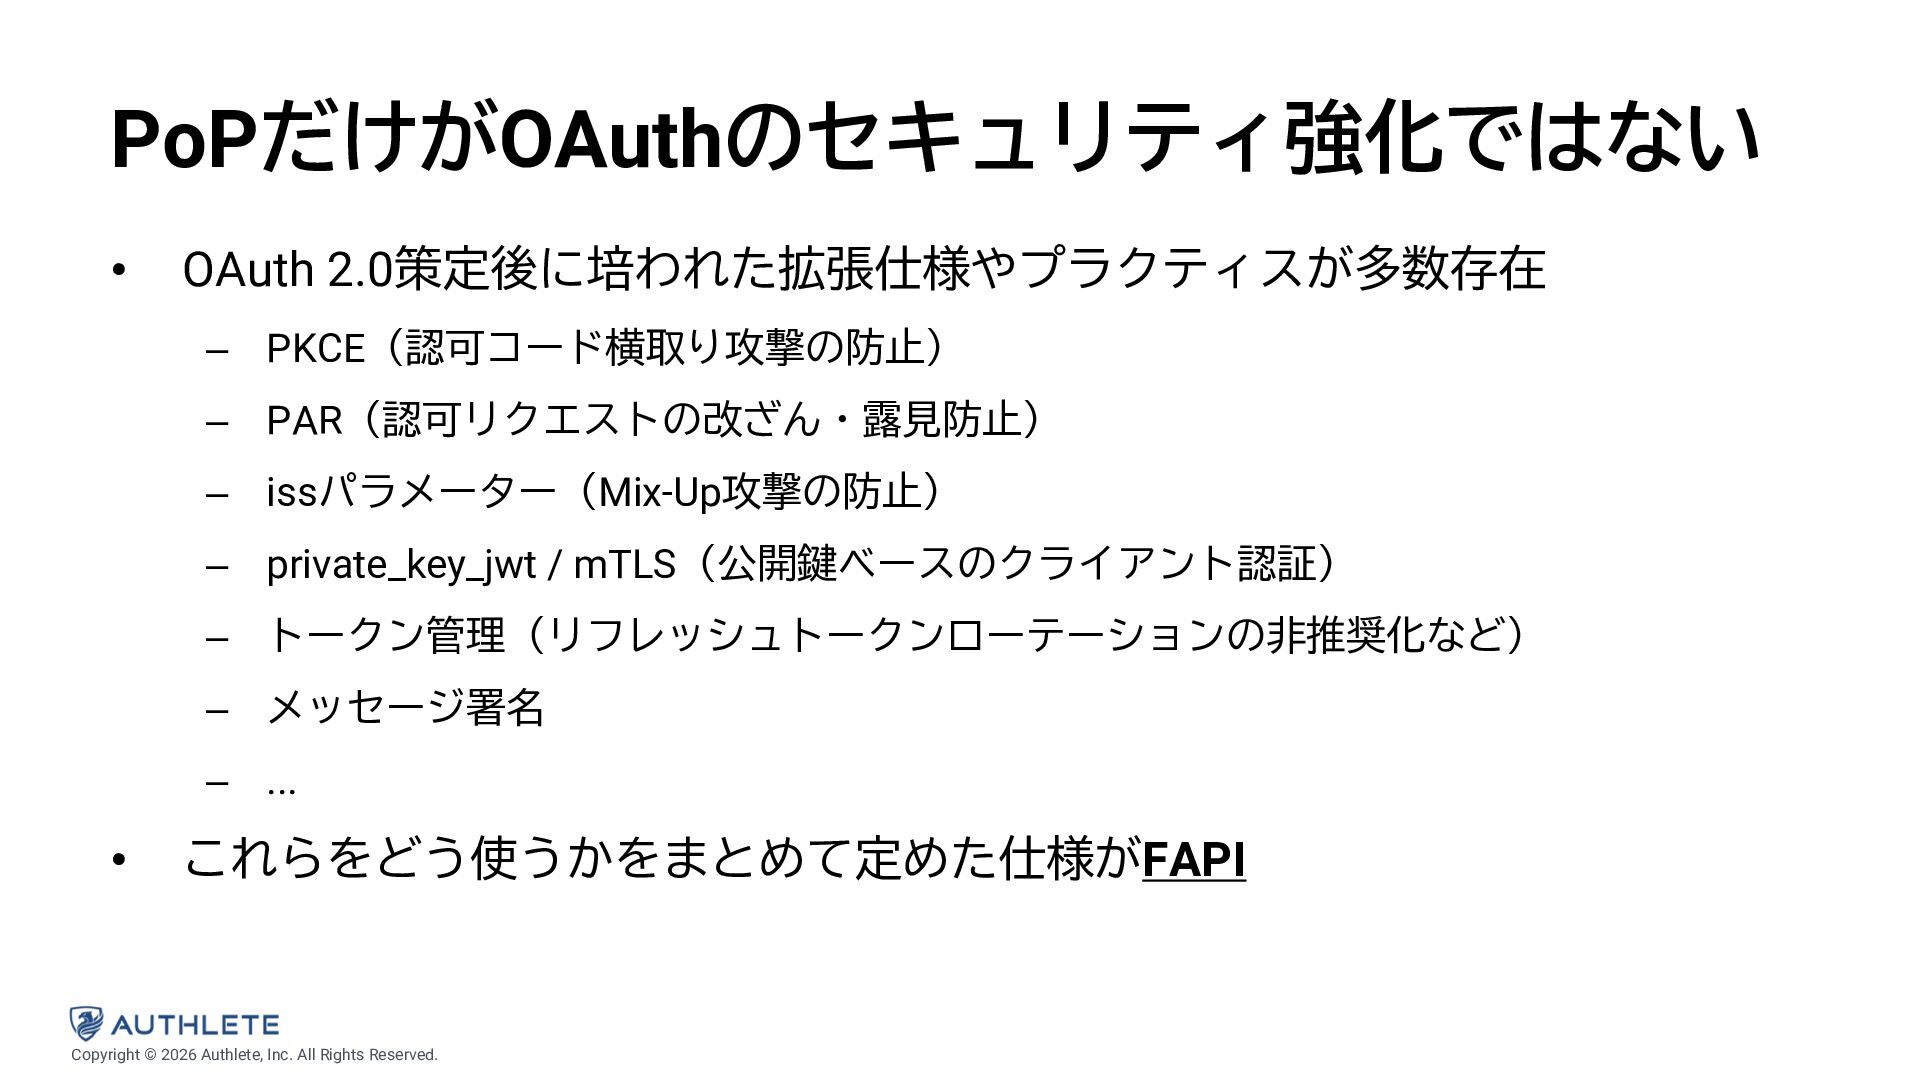
PoPだけがOAuthのセキュリティ強化ではない • OAuth 2.0策定後に培われた拡張仕様やプラクティスが多数存在 – PKCE(認可コード横取り攻撃の防止) – PAR(認可リクエストの改ざん・露見防止) – issパラメーター(Mix-Up攻撃の防止)
– private_key_jwt / mTLS(公開鍵ベースのクライアント認証) – トークン管理(リフレッシュトークンローテーションの非推奨化など) – メッセージ署名 – ... • これらをどう使うかをまとめて定めた仕様がFAPI Copyright © 2026 Authlete, Inc. All Rights Reserved. -
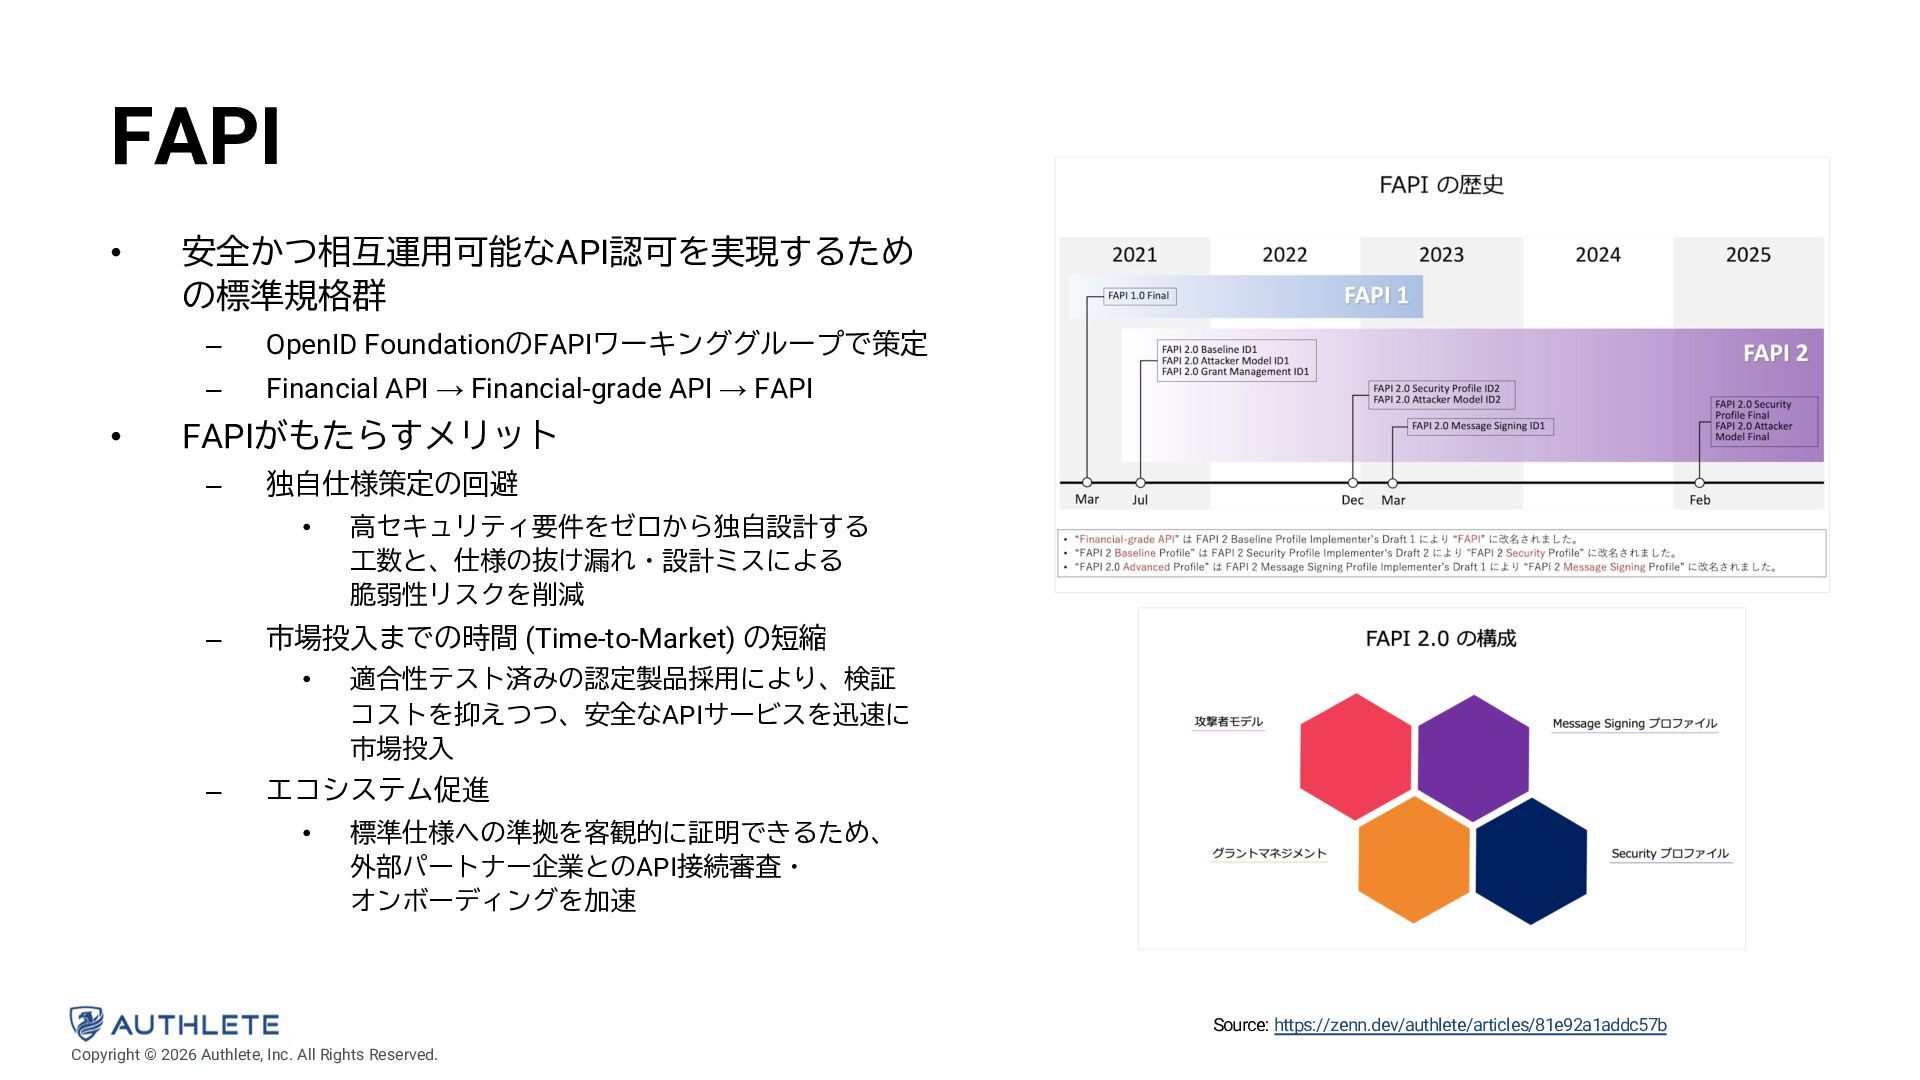
FAPI • • 安全かつ相互運用可能なAPI認可を実現するため の標準規格群 – OpenID FoundationのFAPIワーキンググループで策定 – Financial
API → Financial-grade API → FAPI FAPIがもたらすメリット – 独自仕様策定の回避 • – 市場投入までの時間 (Time-to-Market) の短縮 • – 高セキュリティ要件をゼロから独自設計する 工数と、仕様の抜け漏れ・設計ミスによる 脆弱性リスクを削減 適合性テスト済みの認定製品採用により、検証 コストを抑えつつ、安全なAPIサービスを迅速に 市場投入 エコシステム促進 • 標準仕様への準拠を客観的に証明できるため、 外部パートナー企業とのAPI接続審査・ オンボーディングを加速 Source: https://zenn.dev/authlete/articles/81e92a1addc57b Copyright © 2026 Authlete, Inc. All Rights Reserved. -
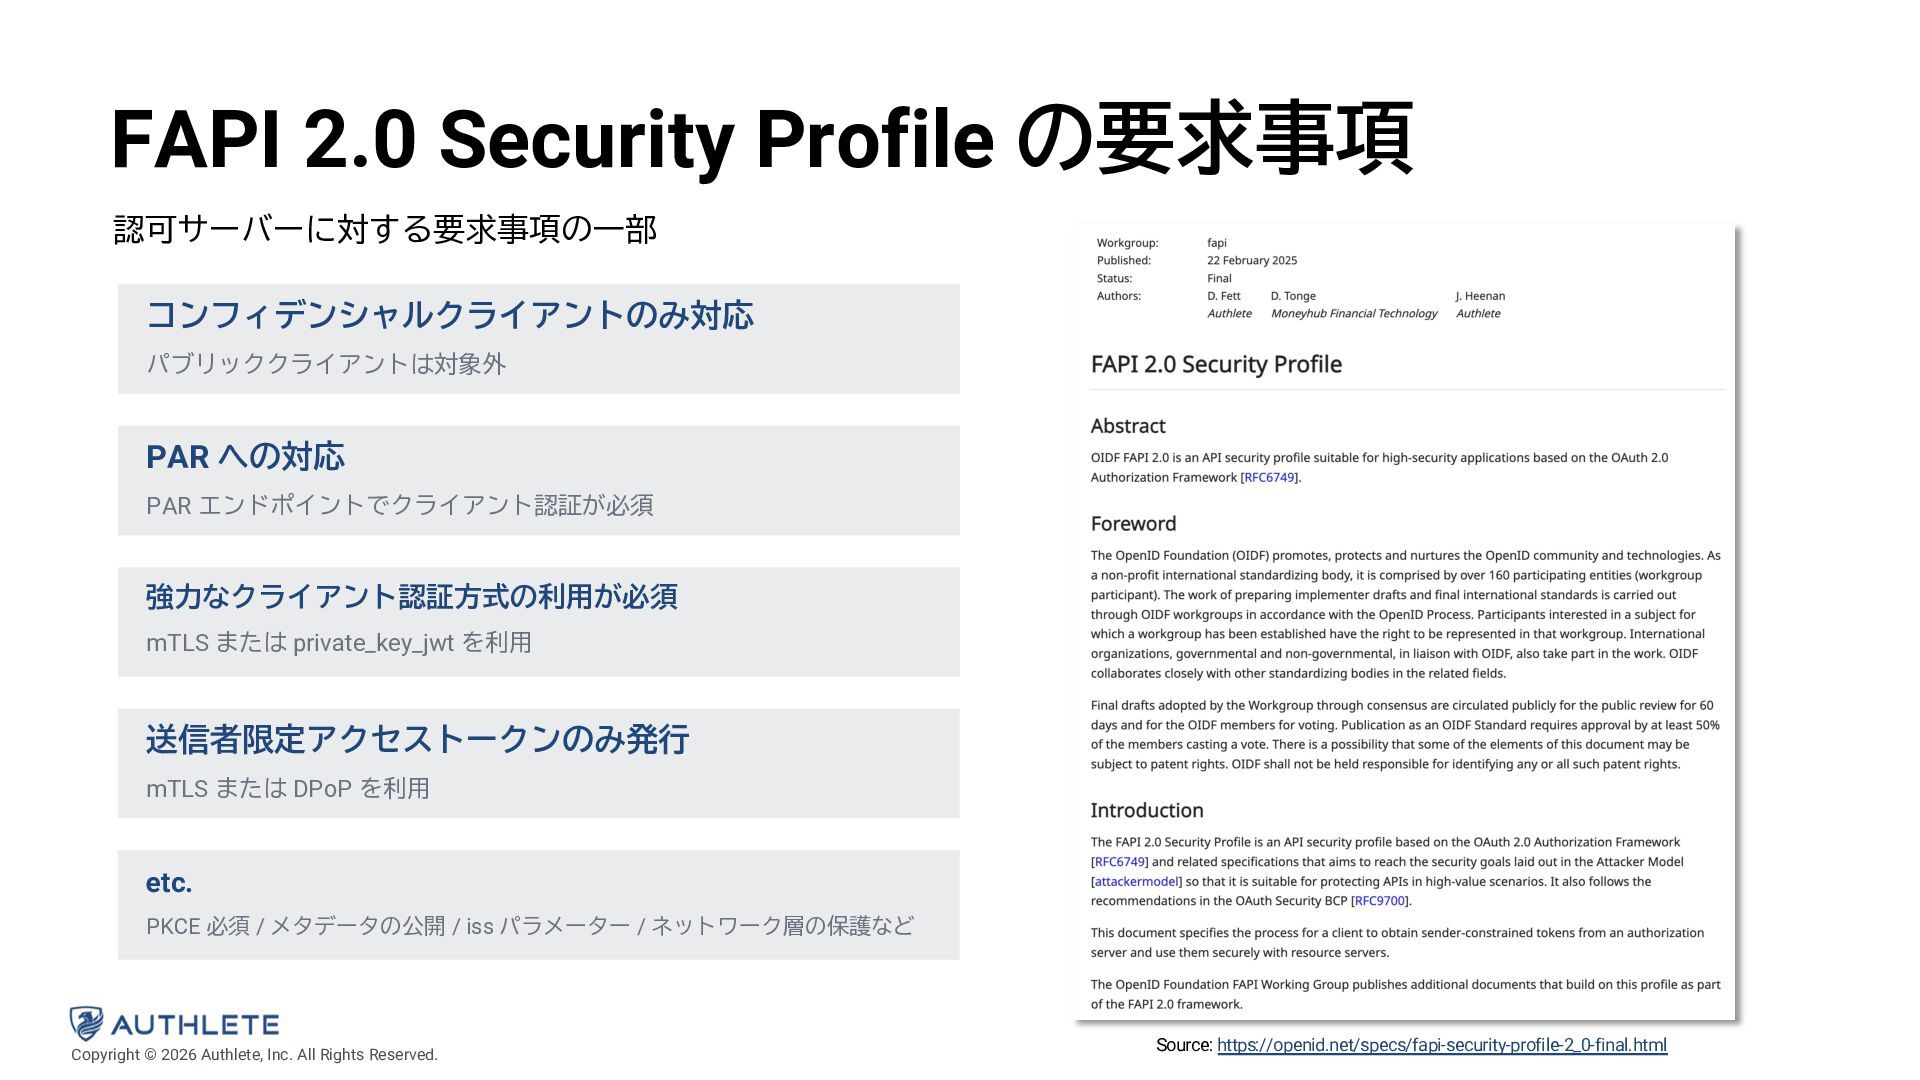
FAPI 2.0 Security Profile の要求事項 認可サーバーに対する要求事項の一部 コンフィデンシャルクライアントのみ対応 パブリッククライアントは対象外 PAR への対応
PAR エンドポイントでクライアント認証が必須 強力なクライアント認証方式の利用が必須 mTLS または private_key_jwt を利用 送信者限定アクセストークンのみ発行 mTLS または DPoP を利用 etc. PKCE 必須 / メタデータの公開 / iss パラメーター / ネットワーク層の保護など Copyright © 2026 Authlete, Inc. All Rights Reserved. Source: https://openid.net/specs/fapi-security-profile-2_0-final.html -
FAPI Adoption • 英国 – • 豪州 – • Open
Banking & Open Insurance においてFAPIを採用 米国 & カナダ – • 銀行だけではなく通信やエネルギー分野まで含めた統一的なAPIの基盤としてFAPIを採用 ブラジル – • 上位9行に、FAPIを基盤とする共通APIを義務化。他の銀行も自発的に採用し、APIの統一 が実現 業界団体のFinancial Data Exchange がセキュリティプロファイルとしてFAPIを採用 その他 – ナイジェリア、ニュージーランド、ロシア、ノルウェー、ドイツ、サウジアラビア、チリ、 ペルー、シンガポール、日本、… Copyright © 2026 Authlete, Inc. All Rights Reserved. -
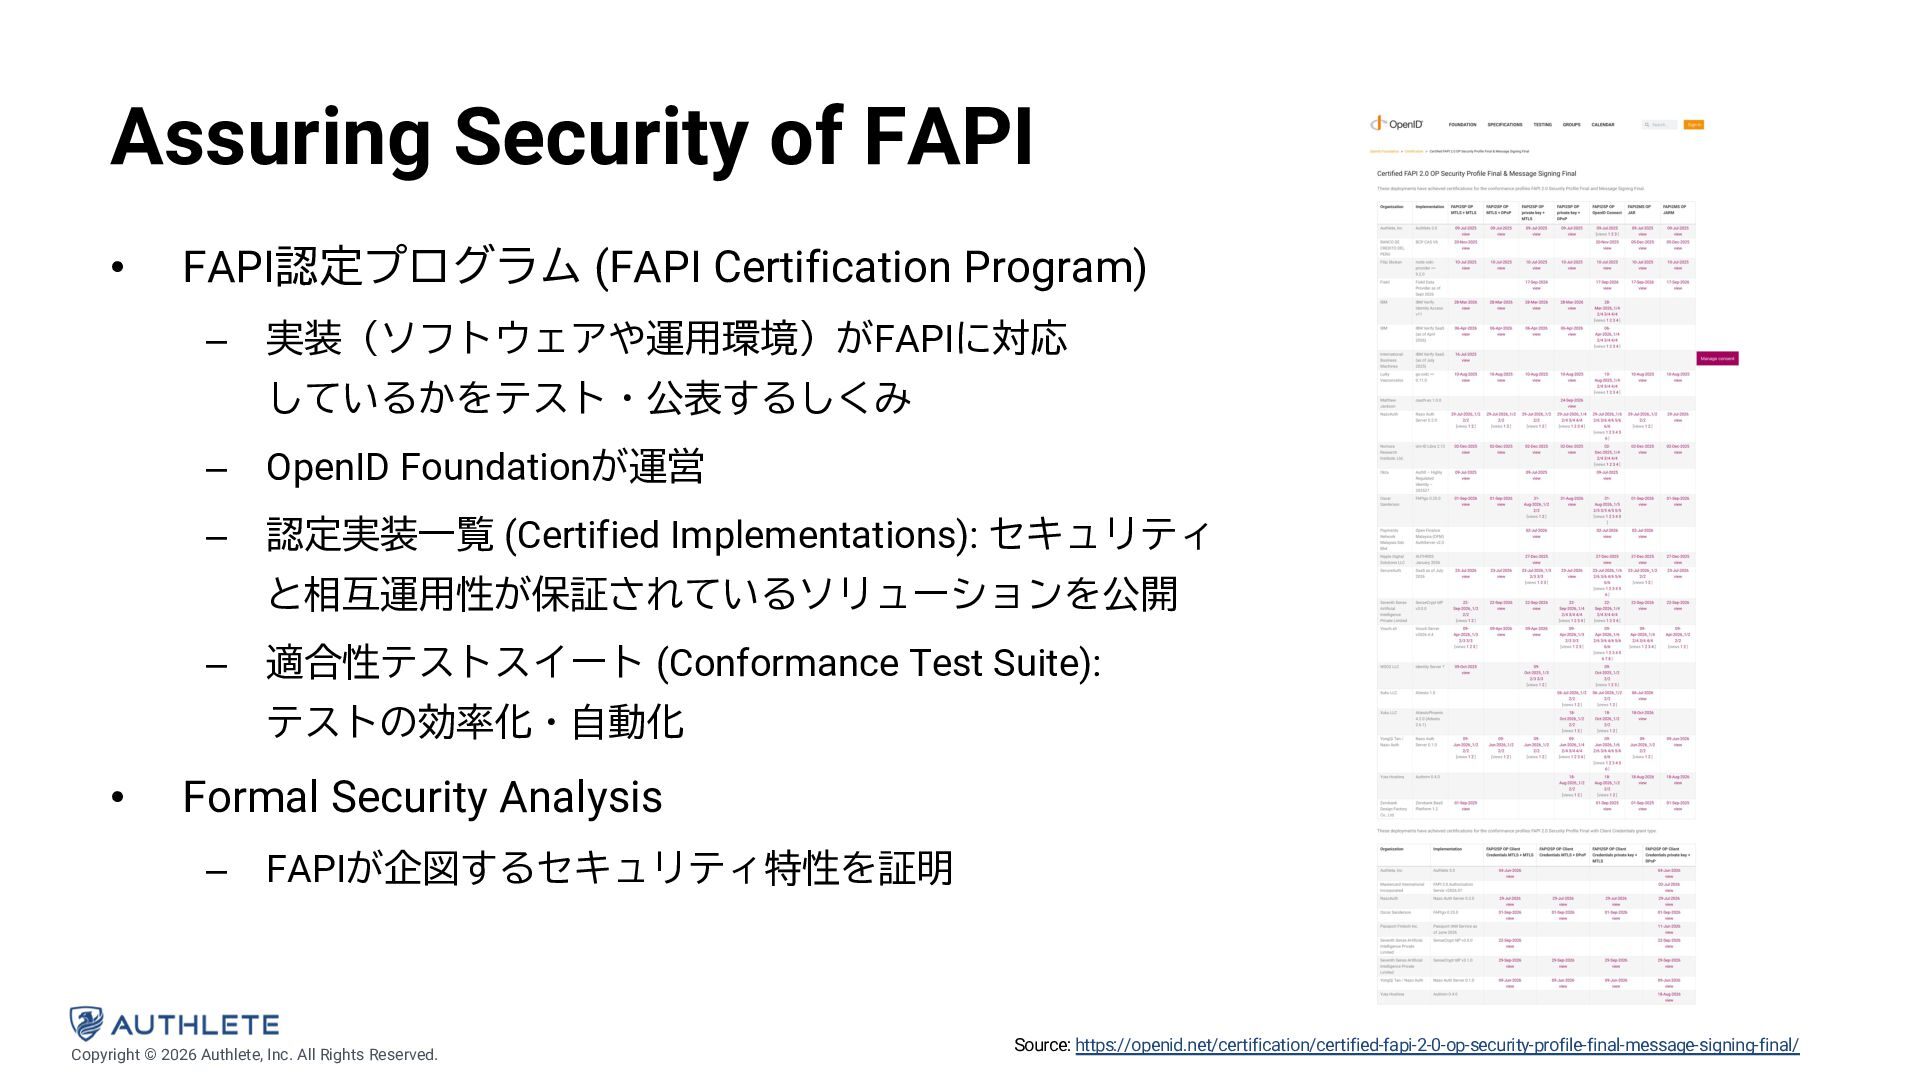
Assuring Security of FAPI • FAPI認定プログラム (FAPI Certification Program) –
実装(ソフトウェアや運用環境)がFAPIに対応 しているかをテスト・公表するしくみ – OpenID Foundationが運営 – 認定実装一覧 (Certified Implementations): セキュリティ と相互運用性が保証されているソリューションを公開 – 適合性テストスイート (Conformance Test Suite): テストの効率化・自動化 • Formal Security Analysis – FAPIが企図するセキュリティ特性を証明 Copyright © 2026 Authlete, Inc. All Rights Reserved. Source: https://openid.net/certification/certified-fapi-2-0-op-security-profile-final-message-signing-final/ -
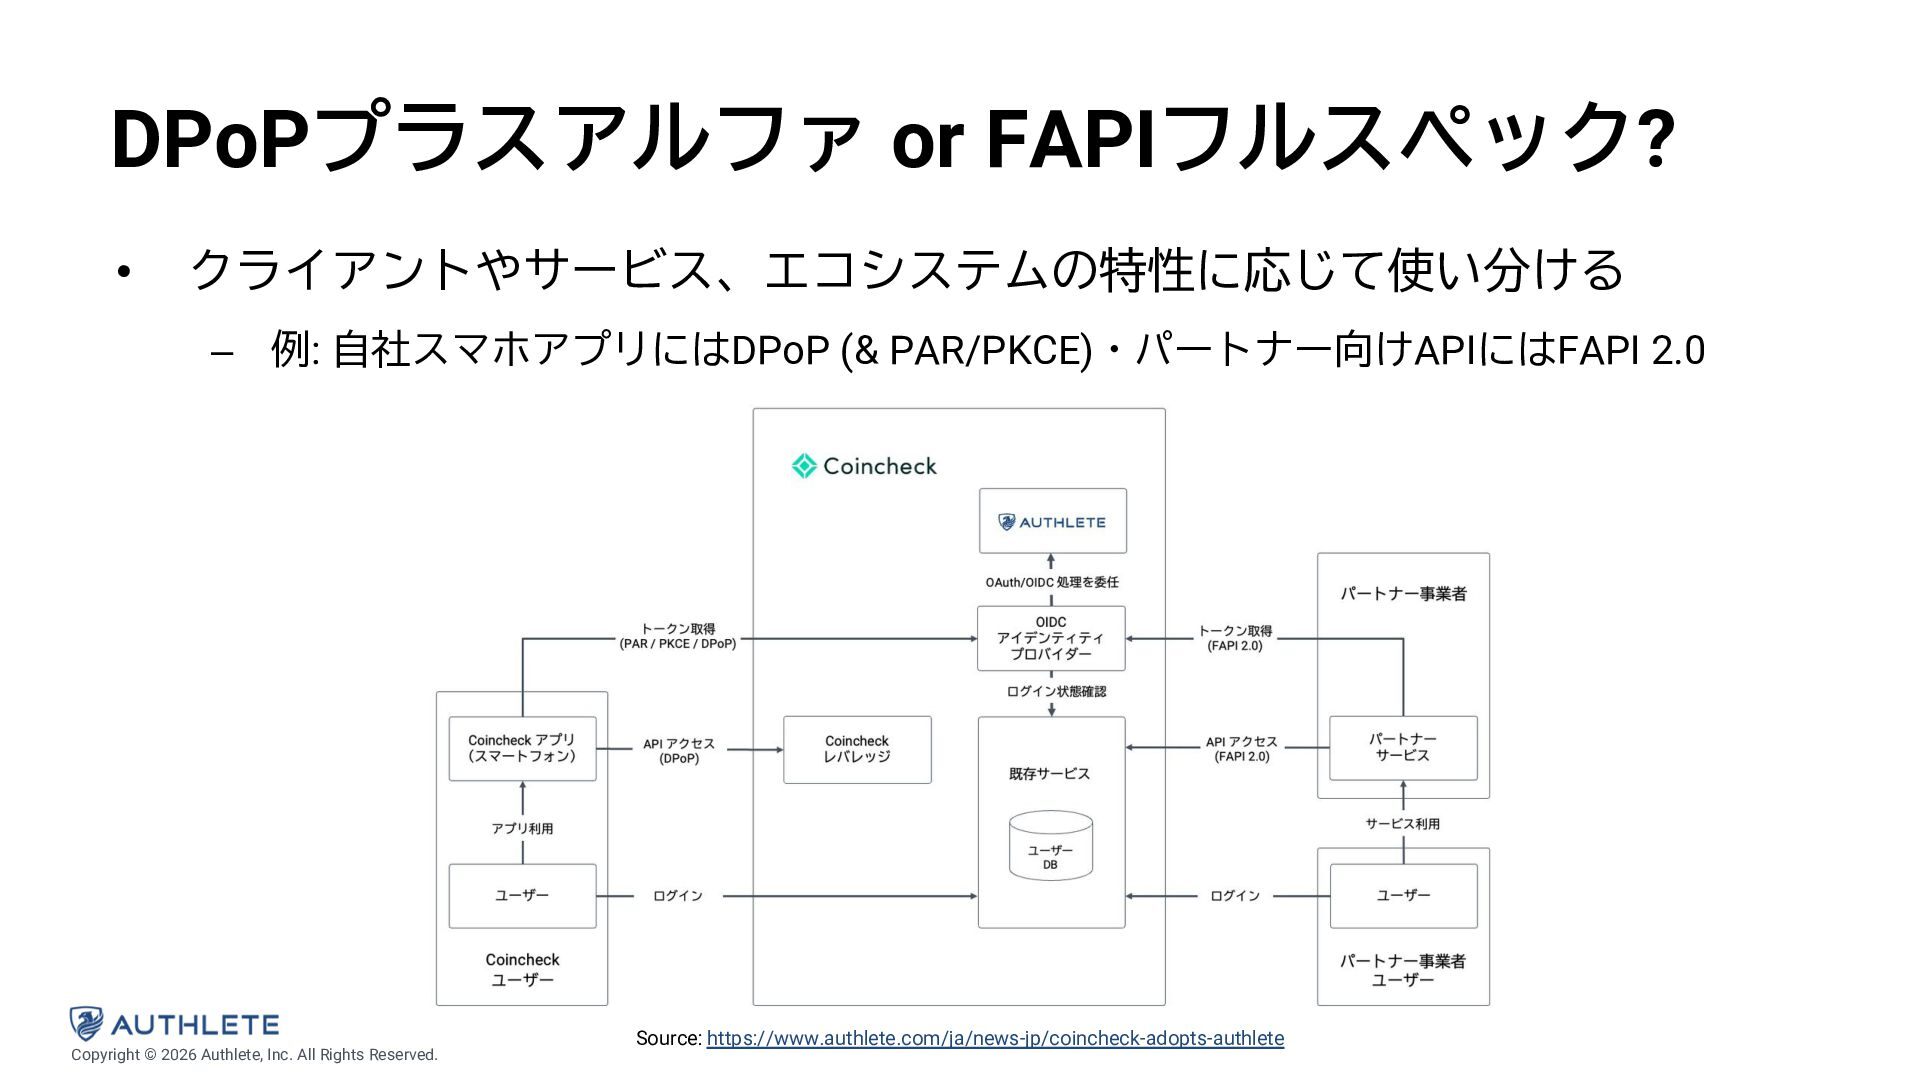
DPoPプラスアルファ or FAPIフルスペック? • クライアントやサービス、エコシステムの特性に応じて使い分ける – 例: 自社スマホアプリにはDPoP (& PAR/PKCE)・パートナー向けAPIにはFAPI
2.0 Copyright © 2026 Authlete, Inc. All Rights Reserved. Source: https://www.authlete.com/ja/news-jp/coincheck-adopts-authlete -
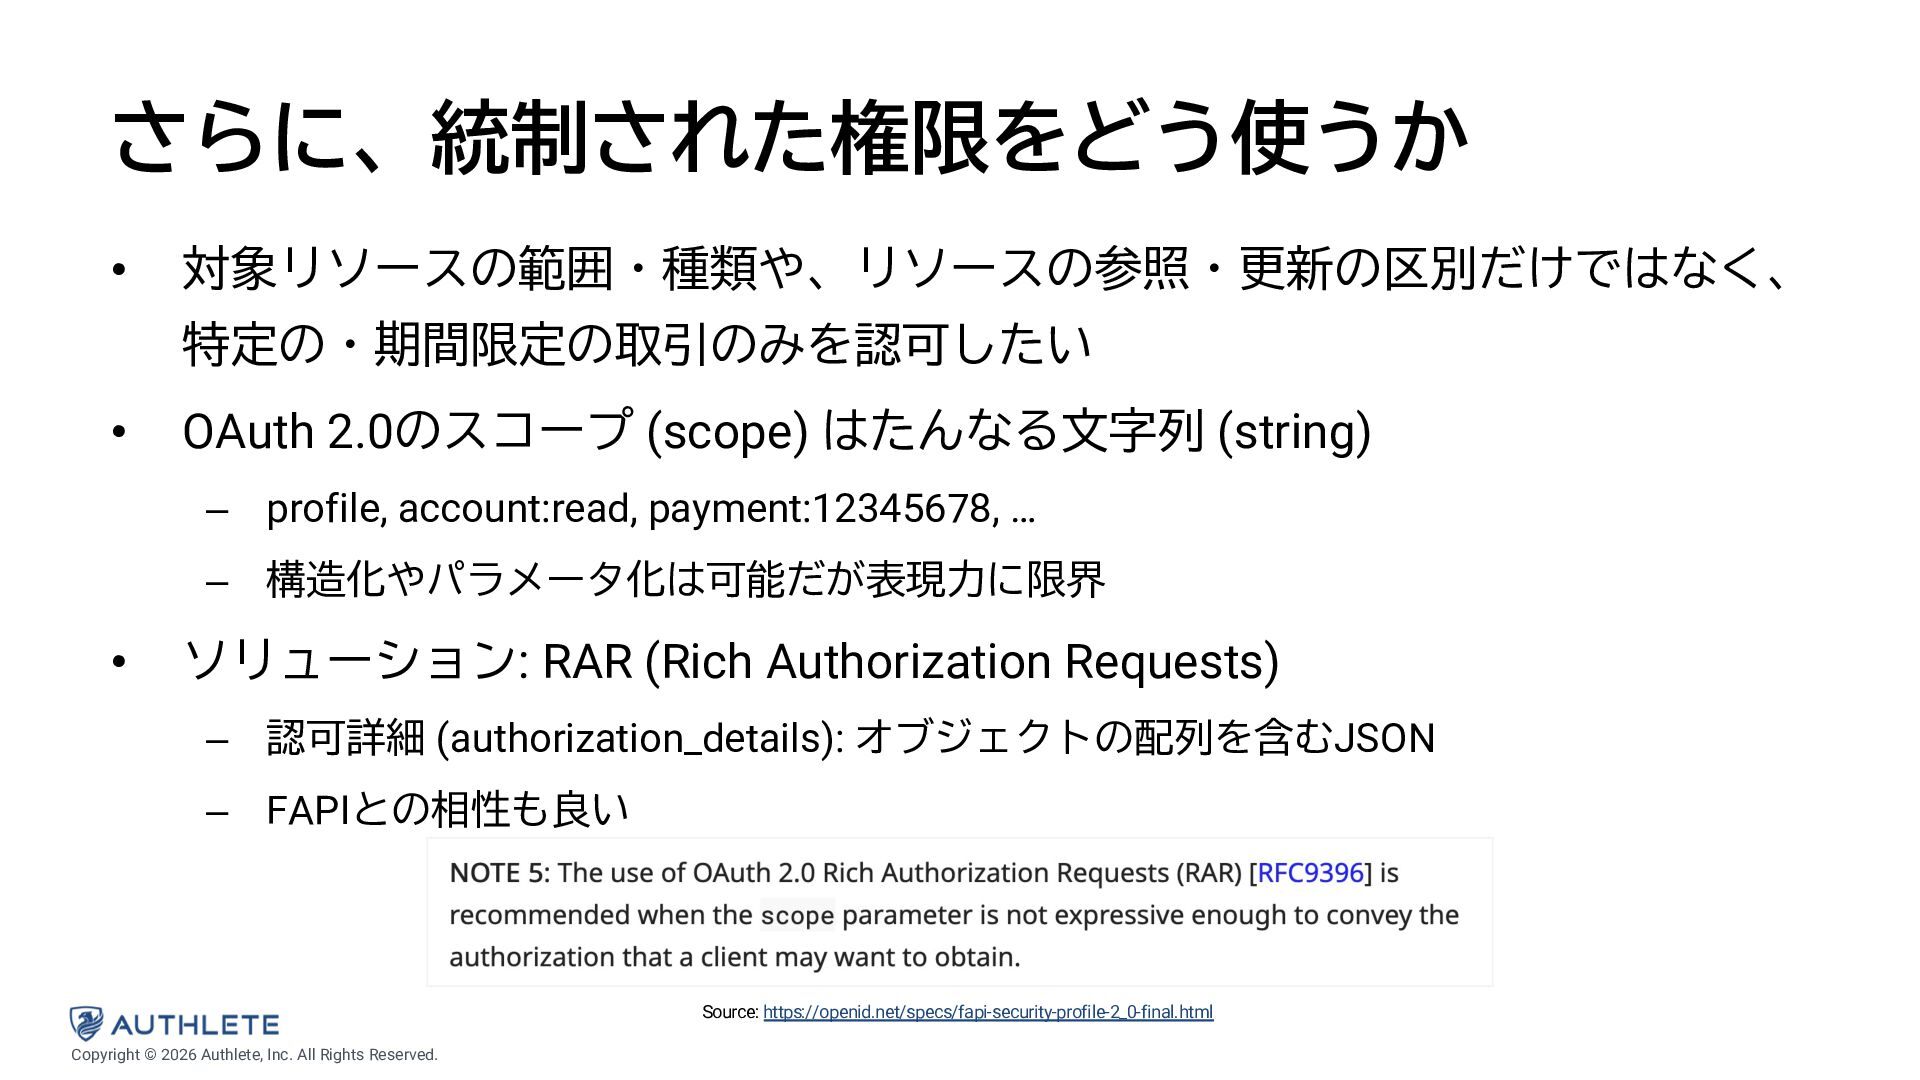
さらに、統制された権限をどう使うか • 対象リソースの範囲・種類や、リソースの参照・更新の区別だけではなく、 特定の・期間限定の取引のみを認可したい • OAuth 2.0のスコープ (scope) はたんなる文字列 (string)
– profile, account:read, payment:12345678, … – 構造化やパラメータ化は可能だが表現力に限界 • ソリューション: RAR (Rich Authorization Requests) – 認可詳細 (authorization_details): オブジェクトの配列を含むJSON – FAPIとの相性も良い Source: https://openid.net/specs/fapi-security-profile-2_0-final.html Copyright © 2026 Authlete, Inc. All Rights Reserved. -
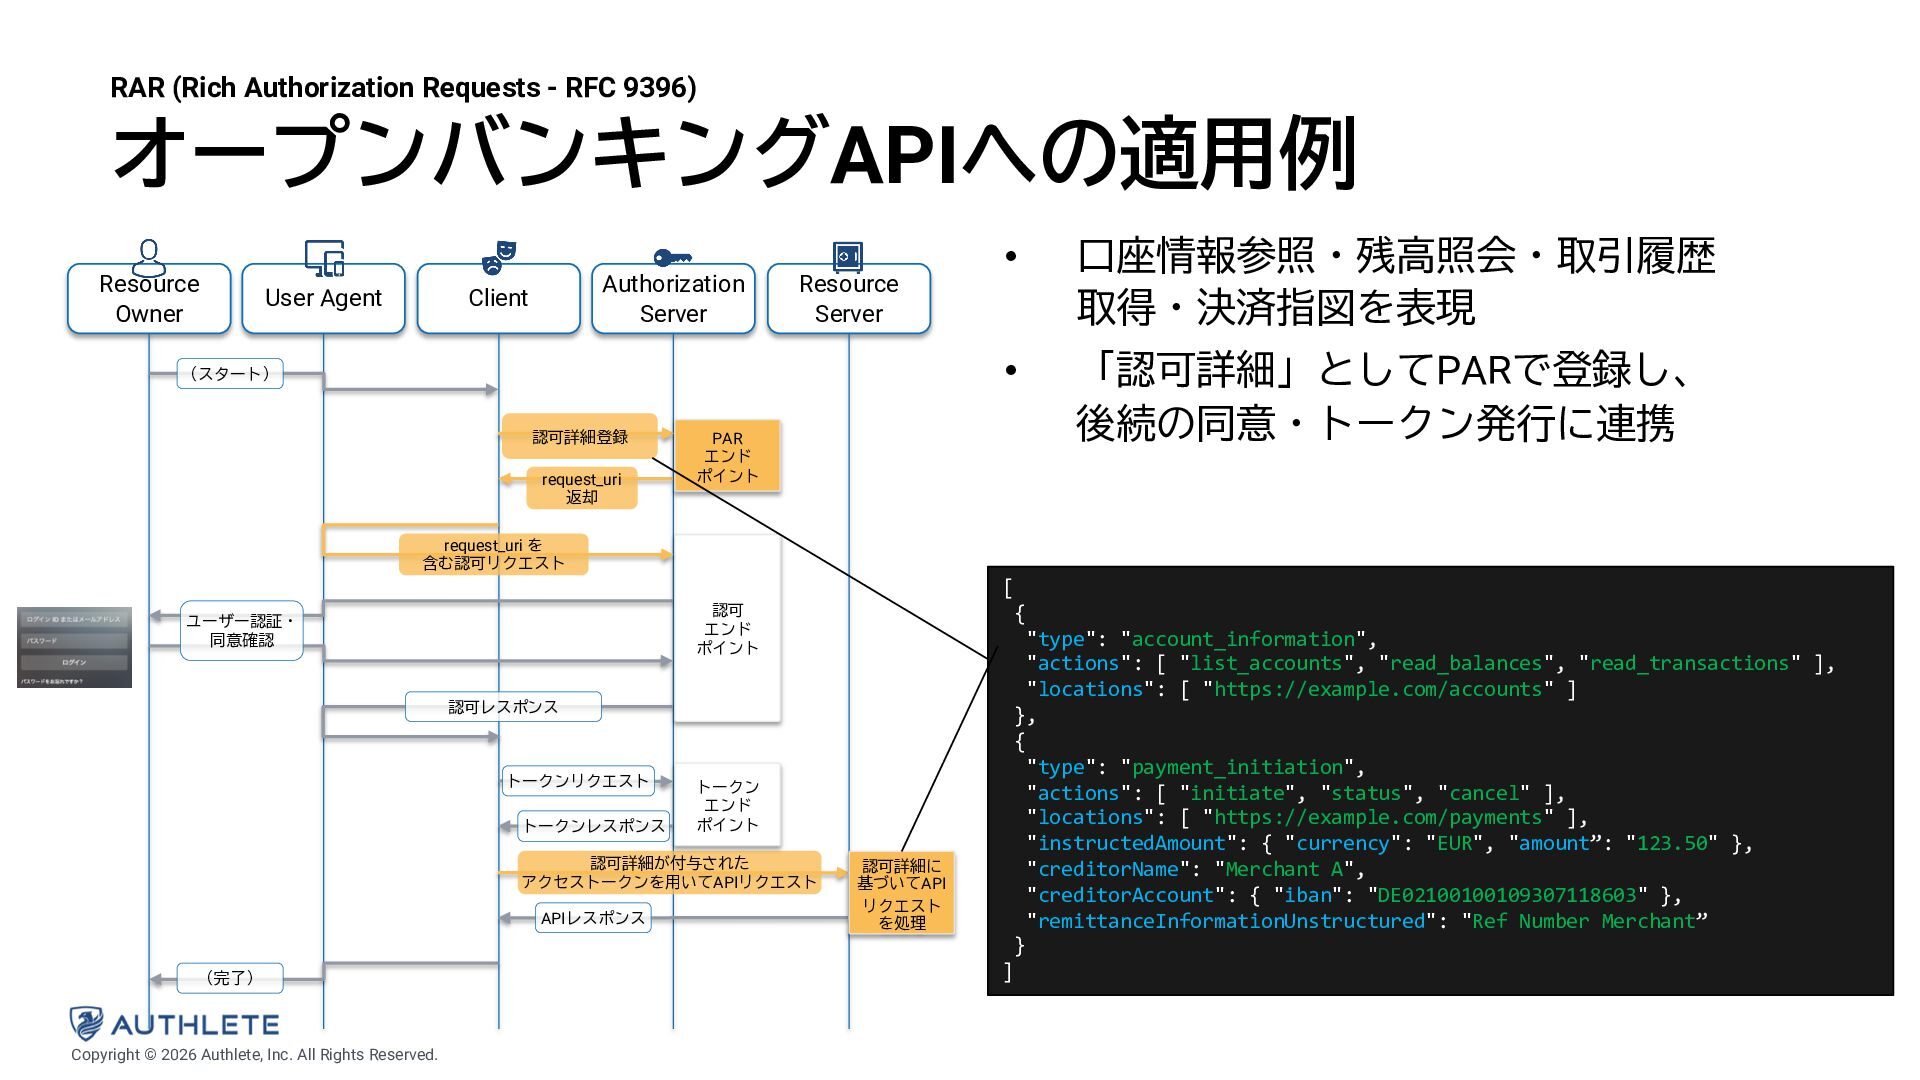
RAR (Rich Authorization Requests - RFC 9396) オープンバンキングAPIへの適用例 Resource Owner
User Agent Authorization Server Client Resource Server (スタート) 認可詳細登録 request_uri 返却 PAR エンド ポイント • 口座情報参照・残高照会・取引履歴 取得・決済指図を表現 • 「認可詳細」としてPARで登録し、 後続の同意・トークン発行に連携 request_uri を 含む認可リクエスト 認可 エンド ポイント ユーザー認証・ 同意確認 認可レスポンス トークンリクエスト トークンレスポンス トークン エンド ポイント 認可詳細が付与された アクセストークンを用いてAPIリクエスト APIレスポンス (完了) Copyright © 2026 Authlete, Inc. All Rights Reserved. 認可詳細に 基づいてAPI リクエスト を処理 [ { "type": "account_information", "actions": [ "list_accounts", "read_balances", "read_transactions" ], "locations": [ "https://example.com/accounts" ] }, { "type": "payment_initiation", "actions": [ "initiate", "status", "cancel" ], "locations": [ "https://example.com/payments" ], "instructedAmount": { "currency": "EUR", "amount”: "123.50" }, "creditorName": "Merchant A", "creditorAccount": { "iban": "DE02100100109307118603" }, "remittanceInformationUnstructured": "Ref Number Merchant” } ] -
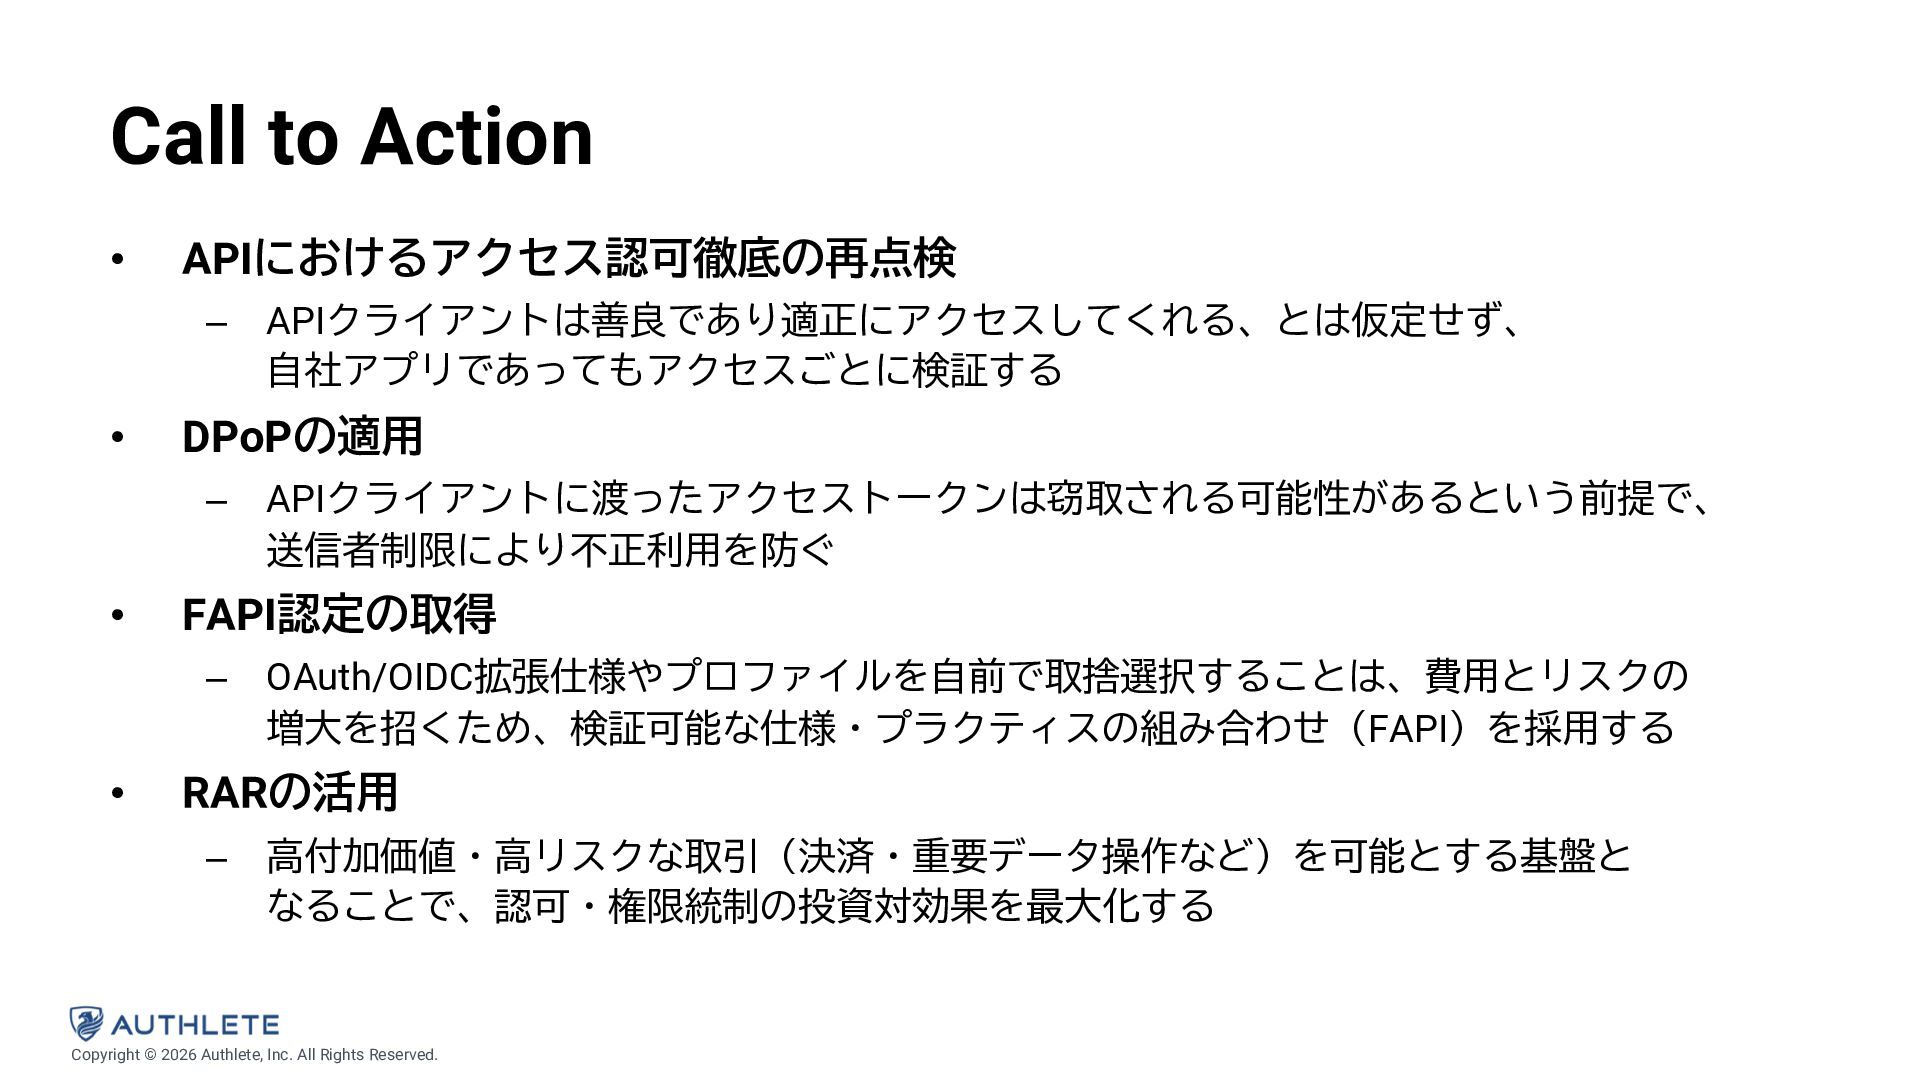
Call to Action • APIにおけるアクセス認可徹底の再点検 – • DPoPの適用 – •
APIクライアントに渡ったアクセストークンは窃取される可能性があるという前提で、 送信者制限により不正利用を防ぐ FAPI認定の取得 – • APIクライアントは善良であり適正にアクセスしてくれる、とは仮定せず、 自社アプリであってもアクセスごとに検証する OAuth/OIDC拡張仕様やプロファイルを自前で取捨選択することは、費用とリスクの 増大を招くため、検証可能な仕様・プラクティスの組み合わせ(FAPI)を採用する RARの活用 – 高付加価値・高リスクな取引(決済・重要データ操作など)を可能とする基盤と なることで、認可・権限統制の投資対効果を最大化する Copyright © 2026 Authlete, Inc. All Rights Reserved.