Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
ハニーポットで集める攻撃手法-seccamp2016
Search
junk_coken
August 10, 2016
Technology
1.1k
2
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
ハニーポットで集める攻撃手法-seccamp2016
seccamp2016チューター成果報告-CTF妨害コンテンツ
junk_coken
August 10, 2016
Transcript
18 slides
ハニーポットで集める 攻撃手法 チューター成果報告 @junk_coken(2015修了生)
自己紹介 •@junk_coken •放送大学3年 •セキュリティ・キャンプ全国大会2015卒 •ハニーポッターになりたい見習い
ハニーポットの環境 • 使用ハニーポット NginxとWordpressによるHTTPハニーポット & CowrieによるSSHハニーポット • 使用機器 Raspberry Pi2
と Raspbian
WordPressへの攻撃
IP - - [日時] "GET /feed/ HTTP/1.1" 200 17309 "-"
"-" "-" "-" IP - - [日時] “POST /xmlrpc.php HTTP/1.0” 499 0 “<?xmlversion=¥x221.0¥x22?><methodCall> <methodName>pingback.ping</methodName><params><param> <value><string>攻撃対象のURL</string></value></param> <param><value><string>記事URL</string></value></param> </params></methodCall>" IP - - [日時] "POST /xmlrpc.php HTTP/1.0" 499 0 "<?xmlversion=¥x221.0¥x22?><methodCall> <methodName>pingback.ping</methodName><params><param> <value><string>攻撃対象のURL</string></value></param> <param><value><string>記事URL</string></value></param> </params></methodCall>"
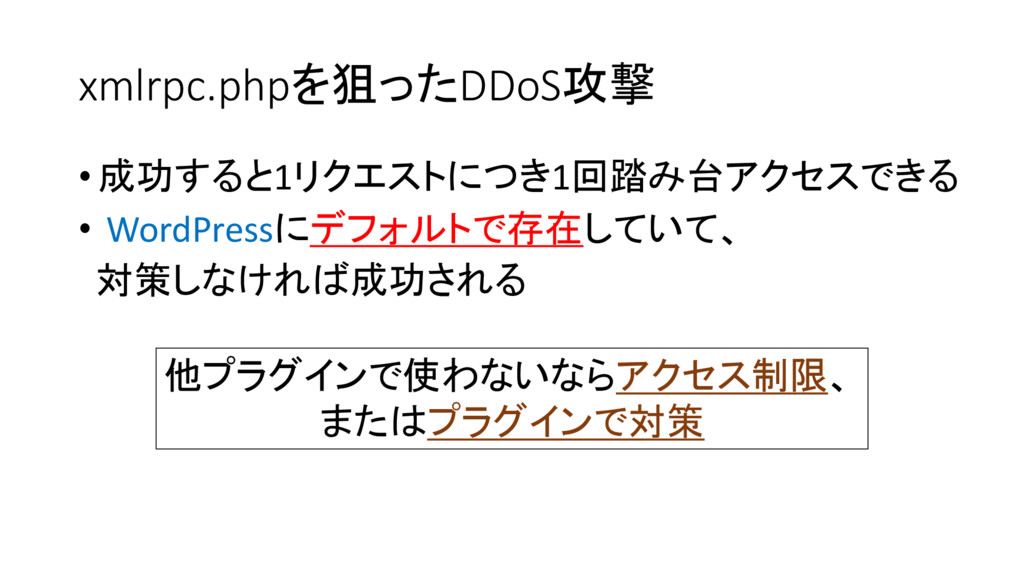
xmlrpc.phpを狙ったDDoS攻撃 •成功すると1リクエストにつき1回踏み台アクセスできる • WordPressにデフォルトで存在していて、 対策しなければ成功される 他プラグインで使わないならアクセス制限、 またはプラグインで対策
IP - - [日時] "GET //wp-login.php HTTP/1.1" 200 2746 "-"
"-" IP - - [日時] "GET /?author=1 HTTP/1.1" 200 23660 "-" "-“ IP - - [日時] "GET /?author=2 HTTP/1.1" 404 7444 "-" "-" "-" IP - - [日時] "POST //wp-login.php HTTP/1.1" 200 3732 "-" "log=user&pwd=219&wp-submit=Login& redirect_to=http://URL/wp-admin/&testcookie=1¥x0D¥x0A" IP - - [日時] "POST //wp-login.php HTTP/1.1" 200 3732 "-" "log=user&pwd=admin&wp-submit=Login& redirect_to=http://URL/wp-admin/&testcookie=1¥x0D¥x0A" IP - - [日時] "POST //wp-login.php HTTP/1.1" 200 3732 "-" "-" "log=user&pwd=admin123&wp-submit=Login& redirect_to=http://URL/wp-admin/&testcookie=1¥x0D¥x0A"
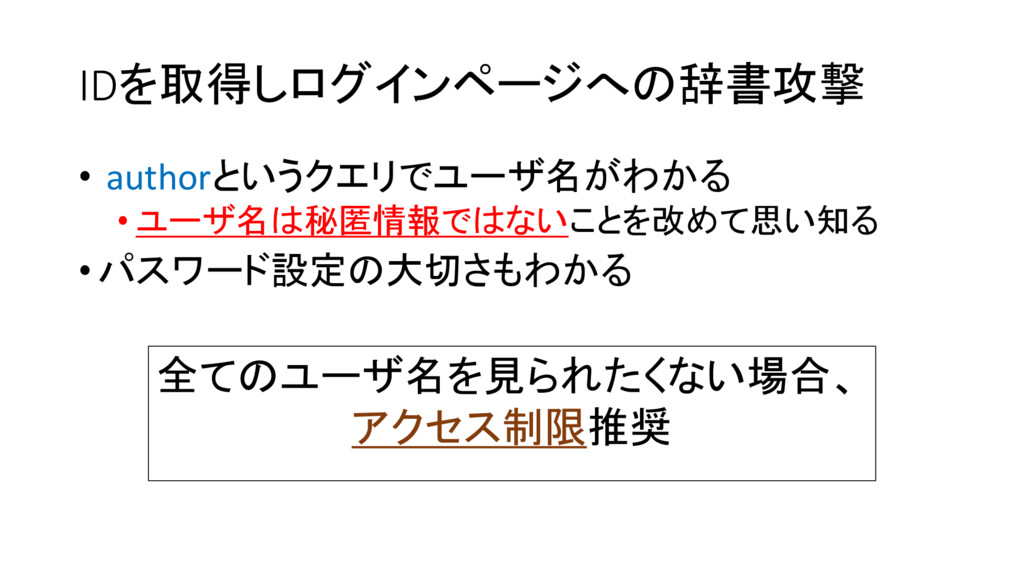
IDを取得しログインページへの辞書攻撃 • authorというクエリでユーザ名がわかる • ユーザ名は秘匿情報ではないことを改めて思い知る •パスワード設定の大切さもわかる 全てのユーザ名を見られたくない場合、 アクセス制限推奨
SSHサーバへの攻撃
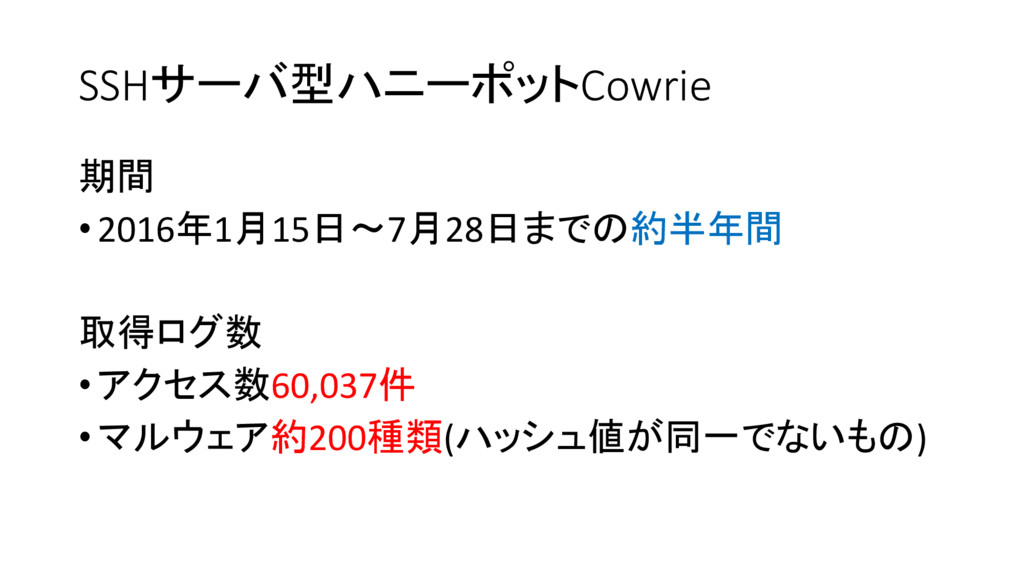
SSHサーバ型ハニーポットCowrie 期間 •2016年1月15日~7月28日までの約半年間 取得ログ数 •アクセス数60,037件 •マルウェア約200種類(ハッシュ値が同一でないもの)
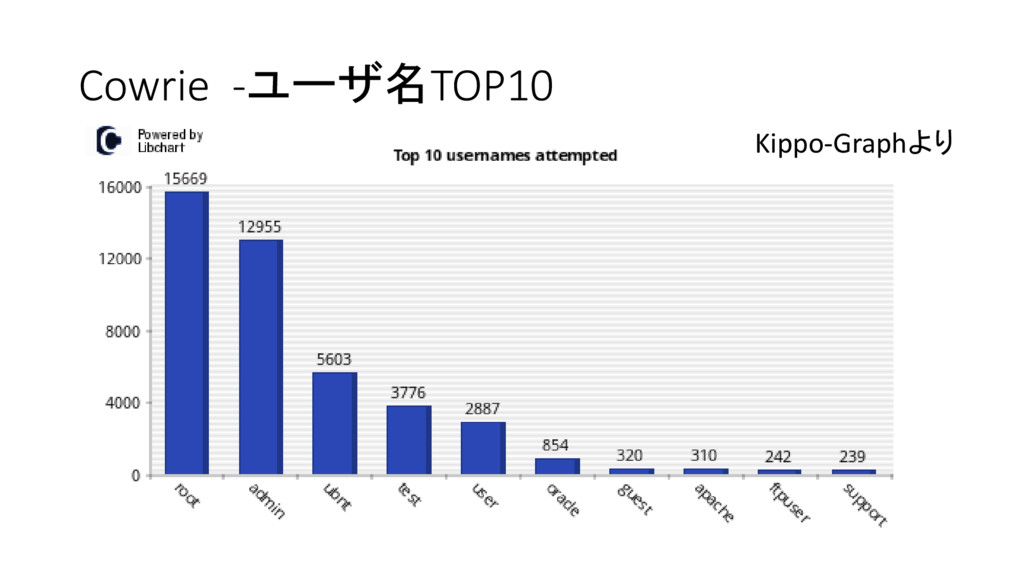
Cowrie -ユーザ名TOP10 Kippo-Graphより
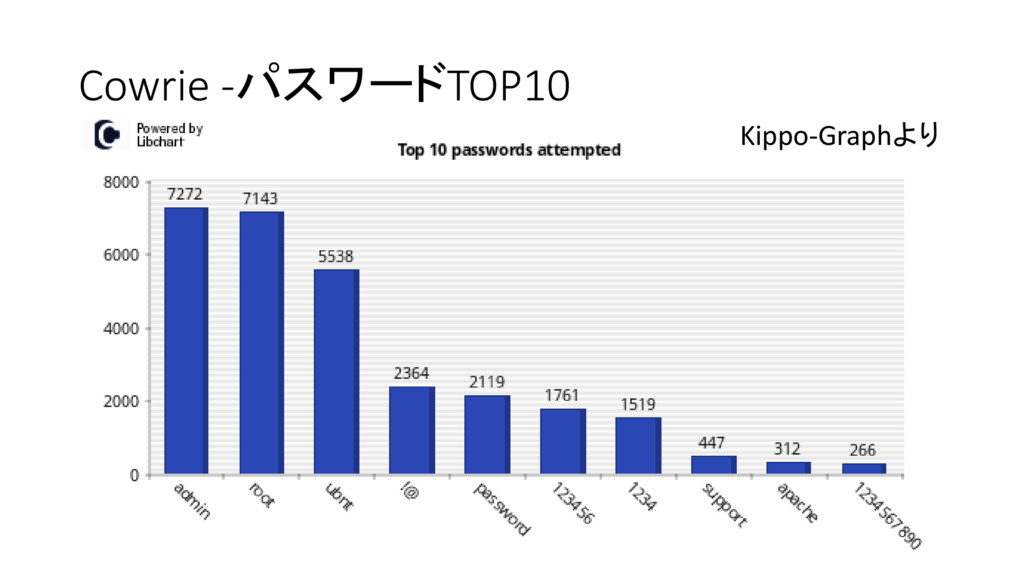
Cowrie -パスワードTOP10 Kippo-Graphより
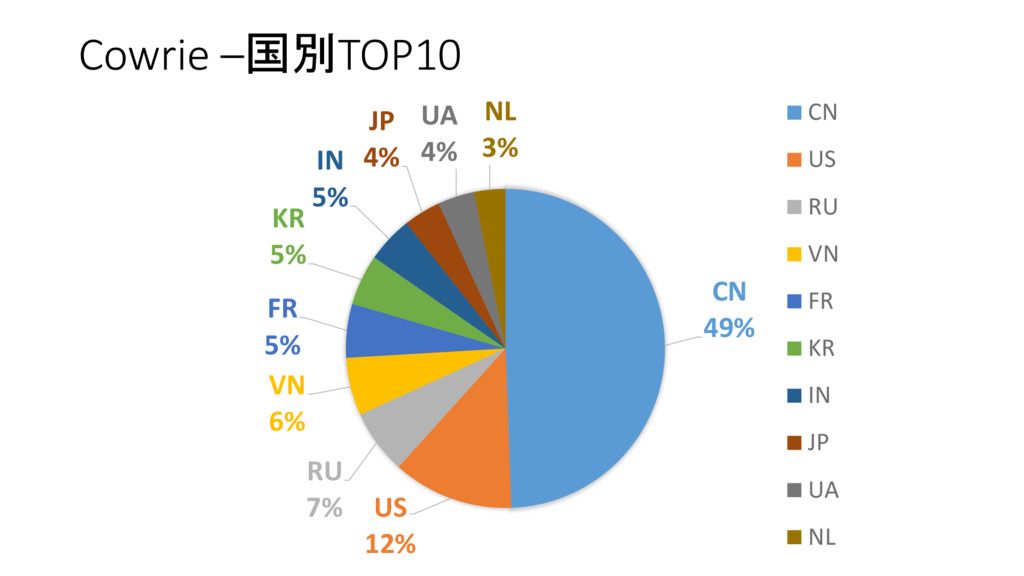
Cowrie –国別TOP10 CN 49% US 12% RU 7% VN 6%
FR 5% KR 5% IN 5% JP 4% UA 4% NL 3% CN US RU VN FR KR IN JP UA NL
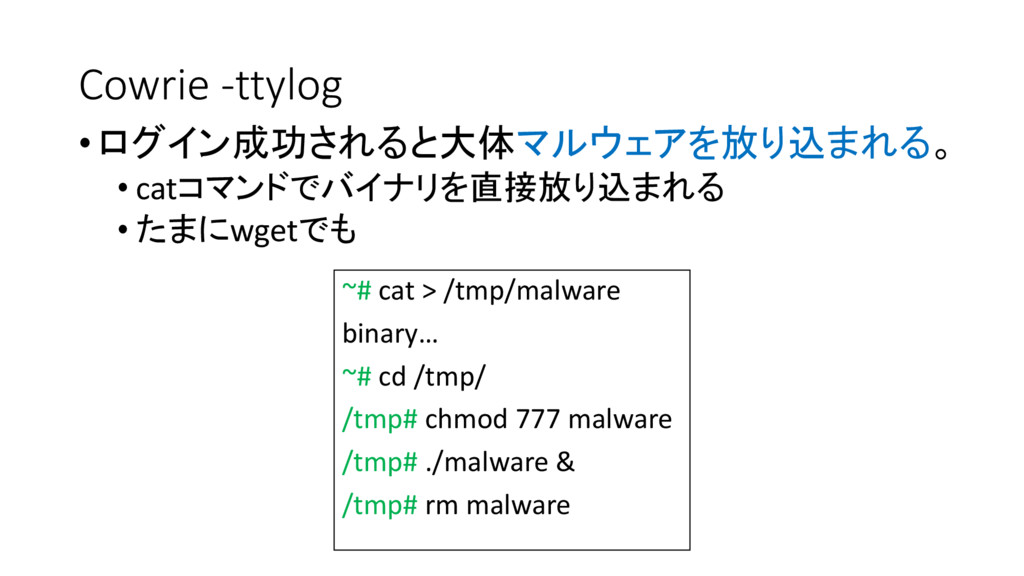
Cowrie -ttylog •ログイン成功されると大体マルウェアを放り込まれる。 • catコマンドでバイナリを直接放り込まれる • たまにwgetでも ~# cat >
/tmp/malware binary… ~# cd /tmp/ /tmp# chmod 777 malware /tmp# ./malware & /tmp# rm malware
おまけ Cowrieを使おう!
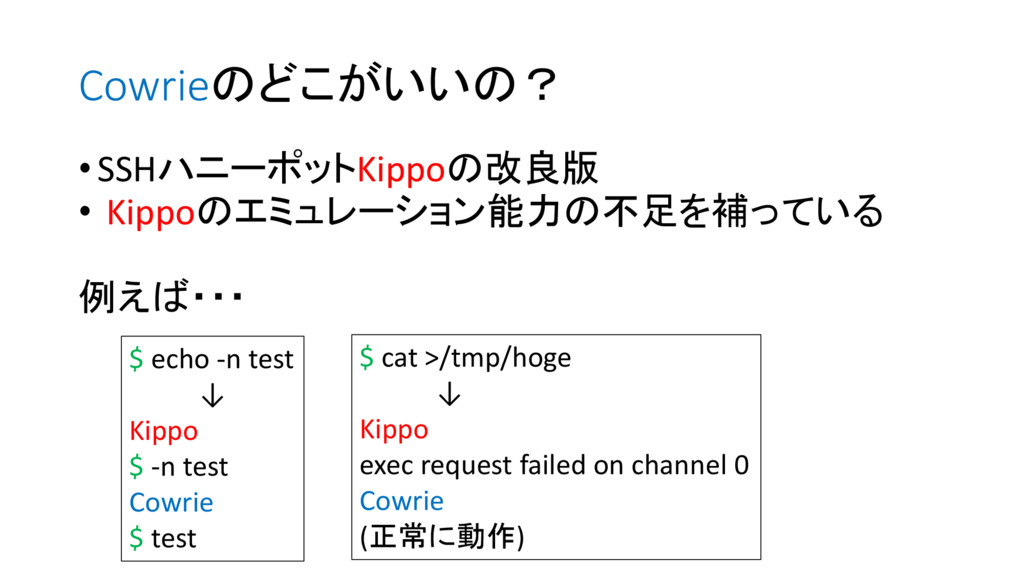
Cowrieのどこがいいの? •SSHハニーポットKippoの改良版 • Kippoのエミュレーション能力の不足を補っている 例えば・・・ $ echo -n test ↓
Kippo $ -n test Cowrie $ test $ cat >/tmp/hoge ↓ Kippo exec request failed on channel 0 Cowrie (正常に動作)
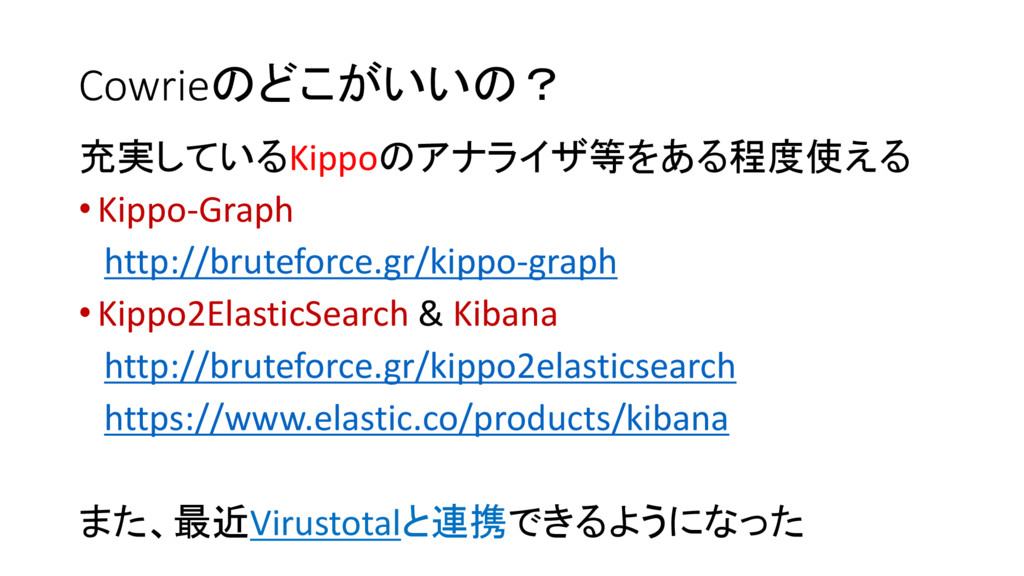
Cowrieのどこがいいの? 充実しているKippoのアナライザ等をある程度使える •Kippo-Graph http://bruteforce.gr/kippo-graph •Kippo2ElasticSearch & Kibana http://bruteforce.gr/kippo2elasticsearch https://www.elastic.co/products/kibana また、最近Virustotalと連携できるようになった
ご清聴ありがとうございました
More Decks by junk_coken
See All by junk_coken
HTTPSハニポとFingerprint
junk_coken
1
2.2k
6/14総サイLT~ハニーポットを作ってる話~
junk_coken
0
2k
ハニーポットで捕らえるWordPressへの攻撃
junk_coken
1
4k
Other Decks in Technology
See All in Technology
常時稼働エージェントの作り方(Claude公式ブログを資料化)
minorun365
PRO
19
29k
SBOM 生成ツールで 2026 Minimum Elements はどこまで満たせるのか
gokken
0
150
NutanixへのSSHアクセスの今後について
shadowhat
0
160
OCI Artifact による自動運転タクシーに向けた OTA 基盤の構築
biwashi
1
290
HTTP QUERY時代の型安全な検索APIをKotlinで設計する
sansantech
PRO
1
130
Agent Routerで作るマルチテナント 推論基盤 #CNDW2026 / Building Multi-Tenant Inference Platform with Agent Router #CNDW2026
everpeace
5
600
人の努力に頼らないセキュリティをエンジニアリングする在り方 / An approach to engineering security that does not rely on human effort
carta_engineering
0
240
ポケモンバトルのAIエージェント
koji_kawamura
0
190
おうち環境でも「なるべく止めたくない!」 ― おうち環境の機器冗長化の理想と現実
yuutosi
1
640
攻撃と守りは何が変わり、何が変わらないのか~最近の不正アクセスから考える、リスク評価と標準の使いどころ
oidfj
2
310
信頼性を犠牲にせず、PR マージからデプロイまで人の介入を完全にゼロにするまでの道のり
knwoop
4
2.1k
データから見る AI時代のエンジニア転職と採用
junya_okura
4
1.2k
Featured
See All Featured
Navigating Team Friction
lara
192
16k
Google's AI Overviews - The New Search
badams
0
1.7k
Joys of Absence: A Defence of Solitary Play
codingconduct
1
580
Let's Do A Bunch of Simple Stuff to Make Websites Faster
chriscoyier
508
140k
A Soul's Torment
seathinner
9
3.9k
Have SEOs Ruined the Internet? - User Awareness of SEO in 2025
akashhashmi
0
550
The untapped power of vector embeddings
frankvandijk
2
2k
The #1 spot is gone: here's how to win anyway
tamaranovitovic
4
1.2k
Evolving SEO for Evolving Search Engines
ryanjones
0
370
Templates, Plugins, & Blocks: Oh My! Creating the theme that thinks of everything
marktimemedia
31
3k
The Power of CSS Pseudo Elements
geoffreycrofte
82
6.7k
Statistics for Hackers
jakevdp
799
230k


 junk_coken
 minorun365
 gokken
 shadowhat
 biwashi
 sansantech
 everpeace
 carta_engineering
 koji_kawamura
 yuutosi
 oidfj
 knwoop
 junya_okura
 lara
 badams
 codingconduct
 chriscoyier
 seathinner
 akashhashmi
 frankvandijk
 tamaranovitovic
 ryanjones
 marktimemedia
 geoffreycrofte
 jakevdp